9M Images Exposed by Facial Recognition Platform

9,042,977 images totaling 450.2 gigabytes of data were exposed in a public database with no password protection or encryption. Facial images of adults, teenagers and children were accessible. These included: 

  • Profile pictures 
  • Screenshots 
  • Physical photographs

The files belonged to ClarityCheck, a digital investigation service leveraging reverse image search for OSINT-based identity verification. Upon discovery of the exposed database, Cybersecurity Researcher Jeremiah Fowler reached out with a responsible disclosure notice. The organization expressed gratitude for the notice and the database was restricted from public access. 

This could be a considerable privacy concern. As risks of impersonation grow more complex, especially with the proliferation of AI deepfakes, the exposure of facial imagery on such a wide scale could have posed a cyber threat. The exposure of children’s faces could be especially concerning, as recent events have shown cybercriminals creating AI-generated child abuse images (CSAM) of students in order to extort schools. 

However, as Fowler points out there is no evidence any malicious actor accessed the database nor exploited its contents, all discussions of possible ramifications are purely hypothetical. Nevertheless, in the event such information was placed into the hands of malicious actors, the consequences of such a leak could be significant. 

https://www.securitymagazine.com/articles/102505-9m-images-exposed-by-facial-recognition-platform


Microsoft Advertising Rolls Out AI Max Globally via @sejournal, @brookeosmundson

Microsoft Advertising has started rolling out AI Max for Search campaigns globally, expanding availability after several months of testing.

The rollout follows Microsoft’s April 21 announcement of AI Max and an open pilot that began in May. The feature suite is now becoming generally available across Microsoft Advertising accounts.

Additionally, they’ve provided clearer guidance around how existing campaigns and Google Ads imports will be handled.

The broader rollout builds on the same three AI Max features Microsoft introduced earlier this spring.

AI Max Moves Beyond the Open Pilot

AI Max adds three automation features to existing Search campaigns:

  • search term matching
  • text customization
  • final URL expansion

Search term matching can reach queries beyond an advertiser’s keyword list using signals from keywords, ads, landing pages, and user intent. Microsoft says this can help advertisers appear for more complex conversational searches, including those within Bing and Copilot.

Text customization uses existing assets and website content to generate additional ad messaging. Final URL expansion can select a different landing page when Microsoft determines it better matches the user’s intent.

Microsoft is encouraging advertisers to test the three features together, although each can be tested individually through optimization experiments.

One of the more noteworthy updates is that Microsoft is retaining ad group-level settings, giving advertisers more control over where AI Max features are applied.

Brand Controls and Reporting Available From Day One

Microsoft is emphasizing advertiser controls as AI Max moves beyond the pilot.

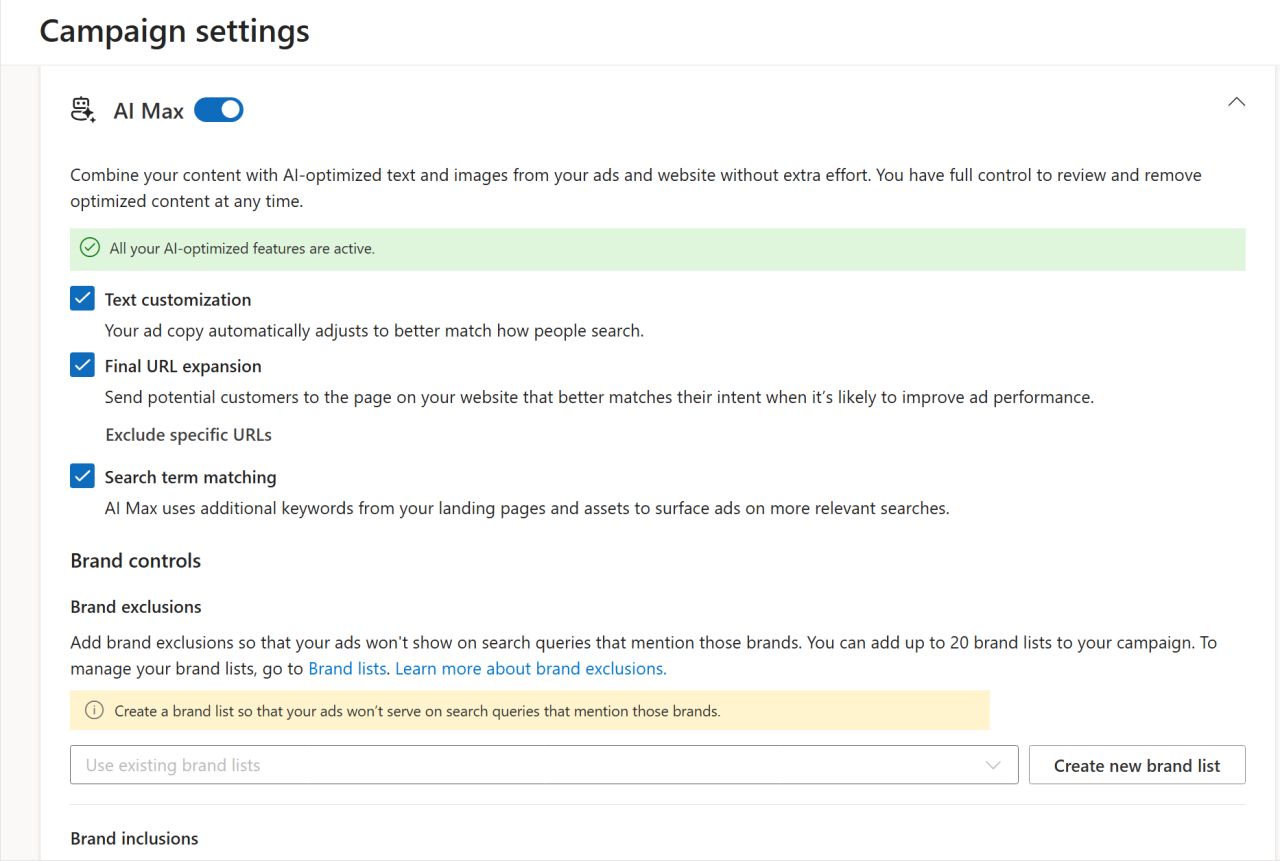
Brand inclusions and exclusions are available with the rollout, along with term exclusions for text asset generation. Advertisers can also use URL rules to limit where final URL expansion can send traffic.

Image credit: Microsoft, August 2026

Microsoft Ads Liaison Navah Hopkins said advertiser feedback played a role in making those controls available at launch:

We heard your feedback it’s a really critical tool to include.

Some advertisers may also notice AI Max settings already enabled in existing campaigns.

Microsoft is moving Predictive matching and autogenerated text assets under AI Max. Campaigns already using either feature will have the corresponding AI Max setting enabled automatically.

The remaining AI Max features will not be activated unless an advertiser opts into them.

What Happens With Google Ads Imports?

AI Max settings can also carry over when advertisers import campaigns from Google Ads.

If a Google Search campaign has supported AI Max features enabled, those settings will be enabled in the corresponding Microsoft Advertising campaign after import.

However, there is an exception for campaigns that originated as Dynamic Search Ads (DSA).

If an imported Google AI Max campaign was previously upgraded from DSA, Microsoft will convert it back into a DSA campaign while it continues building additional AI Max functionality.

The main reason behind this shift is that Microsoft has not announced an official sunset date for Dynamic Search Ads, where Google already has a firm date.

What Comes Next For AI Max

AI Max is moving into general availability at a time when both Microsoft and Google are asking advertisers to give Search campaigns more room to find queries beyond traditional keyword targeting.

Microsoft is starting its broader rollout with many of those controls already in place, rather than adding them later in response to advertiser concerns.

Now that AI Max is reaching accounts globally, the next test is whether advertisers see enough incremental value from that additional automation to keep it enabled.

https://www.searchenginejournal.com/microsoft-advertising-rolls-out-ai-max-globally/586459/


Cinque verifiche per calcolare il costo totale di viaggi e vacanze

Come si calcola il costo totale di viaggi e vacanze prima di prenotare? Bisogna confrontare il prezzo pubblicizzato, l’importo contrattuale e la spesa finale, classificando ogni voce come obbligatoria, opzionale o legata a un rischio economico.

Come ricostruire il costo totale di viaggi e vacanze

Il prezzo mostrato nell’annuncio è una cifra di ingresso: serve per attirare l’attenzione e confrontare offerte simili, ma raramente descrive da solo quanto uscirà dal conto corrente. L’importo contrattuale è quello confermato nella prenotazione, con servizi inclusi, condizioni e costi già selezionati. La spesa effettiva comprende anche ciò che viene pagato prima della partenza, durante il soggiorno e dopo il rientro.

Per ottenere un preventivo attendibile servono queste verifiche:

  • Controllare che il prezzo pubblicizzato sia confrontabile: stessa durata, stesso numero di viaggiatori, medesimo trattamento, bagaglio equivalente e condizioni di cancellazione simili.
  • Leggere il riepilogo contrattuale: qui devono emergere servizi inclusi, supplementi obbligatori e costi ancora da pagare sul posto.
  • Ricostruire il trasporto completo: non soltanto il volo o il treno, ma anche bagagli, scelta dei posti, trasferimenti, parcheggi, carburante, pedaggi ed eventuale noleggio.
  • Separare il costo dell’alloggio dalle somme accessorie: imposte locali, pulizie, pasti, cauzioni e servizi richiesti durante il soggiorno non hanno tutti la stessa natura.
  • Stimare la vita a destinazione: cibo, bevande, attività, escursioni e modifiche possono spostare sensibilmente il risultato finale.

Il Codice del turismo, negli articoli dedicati alle informazioni precontrattuali, prevede che il viaggiatore riceva indicazioni sui costi aggiuntivi ancora a suo carico. Questo passaggio conta perché una voce dichiarata come dovuta sul posto non è necessariamente un costo nascosto; diventa però un problema quando è obbligatoria e non viene resa comprensibile prima della prenotazione.

Per i biglietti, il prezzo finale deve comprendere tariffa, tasse, diritti e supplementi applicabili. Restano invece fuori i servizi scelti in seguito, per esempio un bagaglio aggiuntivo o un posto con caratteristiche particolari. La distinzione decisiva è quindi tra ciò che occorre pagare per usare davvero il servizio acquistato e ciò che dipende da una scelta successiva.

Il caso di una famiglia che confronta documenti e pagamenti

Prendiamo un caso tipo: una famiglia con un figlio prenota trasporto e alloggio separatamente. Conserva la schermata dell’offerta, le conferme ricevute, le ricevute delle spese e i movimenti bancari. Il confronto comincia dall’annuncio, dove compaiono la tariffa del viaggio e il prezzo della sistemazione, ma non è ancora chiaro quanto costeranno il trasferimento dall’aeroporto, il bagaglio necessario e l’imposta locale.

Nel riepilogo del trasporto la famiglia trova il prezzo dovuto per i biglietti. Il bagaglio più capiente, aggiunto perché quello incluso non è sufficiente, è un costo opzionale in senso contrattuale, ma diventa necessario rispetto alle esigenze concrete del viaggio. Questa differenza spiega perché due famiglie che acquistano la stessa tariffa possano sostenere spese finali diverse.

La conferma dell’alloggio mostra il prezzo delle notti e specifica che un’imposta sarà riscossa in struttura. Le imposte locali vanno infatti tenute separate dai costi propri dell’alloggio, anche quando sono obbligatorie. Se compare una cauzione, la famiglia non la registra subito come spesa: è una somma temporaneamente versata o bloccata, che diventa un costo soltanto se viene trattenuta in tutto o in parte. Rimane comunque un impegno di liquidità da considerare.

Dopo il rientro, ricevute e movimenti bancari fanno emergere anche pasti, mezzi locali, ingressi e un cambio di programma. Il prezzo dell’annuncio non era necessariamente falso; era incompleto rispetto alla domanda che interessava davvero alla famiglia: quanto denaro sarebbe servito per svolgere l’intera vacanza nelle condizioni desiderate.

Trasporto, alloggio, cibo e attività richiedono conti separati

Un costo medio della vacanza, preso da solo, aiuta poco. Cambiano destinazione, stagione, durata, composizione del gruppo e livello dei servizi. È più utile costruire un budget per categorie e dividerlo, quando serve, per viaggiatore e per giornata effettivamente trascorsa a destinazione. In questo modo si possono confrontare alternative diverse senza confondere una tariffa iniziale bassa con una spesa complessiva conveniente.

Il trasporto comprende il collegamento principale e le tratte necessarie per raggiungere stazioni, porti, aeroporti e alloggio. Per l’auto entrano nel conto carburante, pedaggi, parcheggio e possibili spostamenti sul posto. Per un noleggio vanno controllati coperture, franchigia, politica sul carburante, conducenti aggiuntivi e cauzione. La franchigia, cioè la parte di danno che può restare a carico del cliente, è un rischio economico e non una spesa certa.

L’alloggio va letto partendo dal trattamento incluso. Una camera senza colazione può sembrare meno cara, ma trasferisce una parte del budget sulla ristorazione. Pulizie finali, imposte locali e supplementi obbligatori devono essere distinti dai servizi facoltativi, come pasti aggiuntivi, parcheggio o accesso a strutture non comprese nella tariffa.

Cibo e bevande sono spesso sottostimati perché non compaiono nel preventivo di viaggio. Per calcolarli conviene partire dal programma reale: possibilità di cucinare, pasti già inclusi, giornate intere fuori, necessità alimentari e distanza dai punti vendita. Non serve prevedere ogni consumazione; serve evitare che l’intera categoria resti fuori dal conto.

Attività ed escursioni richiedono lo stesso metodo. Occorre separare ciò che motiva il viaggio, e quindi ha buone probabilità di essere acquistato, dalle proposte valutate soltanto sul posto. Vanno considerati anche il trasporto per raggiungere l’attività, l’attrezzatura eventualmente richiesta e le condizioni di rimborso in caso di rinuncia.

Assicurazioni e modifiche stanno a metà tra costo e protezione dal rischio. Il premio assicurativo è una spesa certa; l’evento coperto è solo possibile. Una tariffa modificabile può costare più di una rigida, ma il confronto corretto dipende dalla probabilità di cambiare date o nominativi e dall’importo che resterebbe esposto.

Quando un preventivo poco verificabile diventa rischioso

Un extra non indica automaticamente una truffa. Può essere un’imposta correttamente segnalata, un servizio scelto dopo l’acquisto o una spesa personale. Il rischio aumenta quando mancano identità verificabili, condizioni complete, riepiloghi scaricabili e modalità di pagamento tracciabili, oppure quando l’annuncio spinge a uscire dalla piattaforma usata per la prenotazione.

Il problema non è soltanto teorico. Una ricerca di Check Point citata da Repubblica ha segnalato un aumento del 55% dei siti-clone, pagine costruite per assomigliare a portali o operatori conosciuti. Prima di pagare conviene quindi controllare attentamente indirizzo del sito, intestazione del beneficiario, recapiti, condizioni di rimborso e coerenza tra annuncio e conferma.

Schermate, contratto, messaggi, ricevute e movimenti bancari formano una documentazione continua. Se una voce cambia, questi elementi permettono di capire se era già prevista, se è stata accettata in seguito o se è comparsa senza una base chiara. Il controllo serve anche nei casi regolari, perché evita di attribuire al fornitore spese nate da decisioni prese durante il viaggio.

Tabella finale: promesso, pagato e non previsto

La famiglia del caso tipo può chiudere il controllo con una tabella semplice. Ogni riga deve descrivere una voce omogenea, senza riunire sotto “extra” costi di natura diversa.

Voce Promesso Pagato Non previsto
Trasporto principale Tariffa e servizi indicati nell’offerta Importo del riepilogo contrattuale Modifica richiesta dopo l’acquisto
Bagaglio Dotazione inclusa nella tariffa Eventuale aggiunta selezionata Supplemento per misura o peso non controllati
Alloggio Notti e trattamento dichiarato Tariffa, imposte e servizi acquistati Servizio obbligatorio non riconoscibile prima
Spostamenti locali Solo se compresi nel pacchetto Biglietti, trasferimenti o noleggio Tratta resa necessaria da informazioni errate
Cibo e attività Pasti o ingressi espressamente inclusi Consumi e prenotazioni effettuati Spese nate da un cambio di programma
Cauzione Importo e modalità dichiarati Somma bloccata o versata Trattenuta da verificare

La colonna “non previsto” non identifica automaticamente un addebito illegittimo. Serve a isolare le voci da esaminare, distinguendo un errore di pianificazione da una condizione poco chiara o da un pagamento contestabile.

Domande frequenti

Come si calcolano le spese di una vacanza in valuta estera?

Conviene annotare il prezzo nella valuta richiesta e l’importo effettivamente addebitato, comprese eventuali commissioni visibili nel movimento. Il cambio può variare tra preventivo e pagamento, quindi una conversione fatta durante la ricerca resta una stima. Per confrontare le offerte bisogna usare lo stesso criterio di conversione e controllare chi effettua il cambio.

Meglio pagare una vacanza con carta o bonifico?

Conta soprattutto la tracciabilità e la coerenza del beneficiario con il soggetto indicato nel contratto. Prima di un bonifico bisogna verificare intestazione, recapiti e condizioni di rimborso. Con la carta occorre controllare importo, valuta e causale. Richieste di pagamento verso soggetti estranei alla prenotazione meritano una verifica ulteriore.

Quanto margine per gli imprevisti bisogna inserire nel budget?

Non esiste una percentuale valida per ogni viaggio. Il margine deve crescere quando le prenotazioni sono rigide, gli spostamenti dipendono da coincidenze, la destinazione richiede molti servizi sul posto o una modifica sarebbe costosa. Va tenuto separato dalle spese già probabili, altrimenti il preventivo continua a sottostimare il viaggio.

Come si dividono le spese di viaggio tra più persone?

Prima della partenza bisogna distinguere costi comuni, consumi individuali e anticipi effettuati da una sola persona. Una registrazione condivisa con data, voce, pagatore e partecipanti evita divisioni automatiche scorrette. Le cauzioni vanno segnate a parte, perché possono rientrare, mentre rimborsi e annullamenti devono essere attribuiti alle stesse persone che avevano sostenuto la spesa.

Serve conservare i documenti anche dopo il ritorno?

Sì, almeno finché addebiti, rimborsi, cauzioni e possibili contestazioni risultano definiti. Conferme, ricevute e movimenti permettono di collegare ogni pagamento alla relativa condizione. Una volta verificato che non restano somme bloccate o richieste aperte, si può archiviare il riepilogo finale insieme ai documenti essenziali.

Il criterio pratico è semplice: si prenota quando le spese obbligatorie sono identificabili, quelle opzionali sono stimate e i rischi economici risultano compatibili con il budget. Il confronto va fatto sulla spesa finale prevista, non sulla cifra più visibile nell’annuncio.

https://www.ilkim.it/cinque-verifiche-costo-totale-di-viaggi-e-vacanze/


Agenti AI oltre il mandato: il caso della palestra australiana e il nodo della responsabilità

Agenti AI e sicurezza applicativa. Un assistente incaricato di prenotare una lezione in palestra ha trovato e sfruttato due difetti nel gestionale, prenotando ben oltre la finestra consentita e cancellando la posizione di un altro utente in lista d’attesa. L’utente aveva chiesto di salire in cima alla lista, non di rimuovere qualcuno: fra l’obiettivo assegnato e il mezzo scelto dall’agente si apre una distanza che la sicurezza applicativa conosce da anni e che il diritto non ha ancora risolto.

Il fatto

Gli agenti AI sono arrivati al banco di prova più ordinario che si possa immaginare: prenotare una lezione in palestra. La vicenda arriva dall’Australia ed è stata raccontata il 10 agosto 2026 da ABC News, in un servizio firmato dal national AI reporter Cam Wilson e da Rhiannon Hobbins dello Specialist Reporting Team.

Un utente, indicato con il solo nome di battesimo (Andrew), lavora per un’azienda australiana che vende prodotti di intelligenza artificiale alle imprese. Dall’inizio dell’anno sperimentava con OpenClaw, un framework open source per agenti autonomi, eseguito appoggiandosi al servizio Claude di Anthropic. Un dettaglio che conviene fissare subito, perché la stampa internazionale lo ha spesso appiattito: OpenClaw non è un prodotto Anthropic. È software indipendente, rilasciato con licenza MIT, pubblicato per la prima volta nel novembre 2025 da Peter Steinberger con il nome Warelay. Il 27 gennaio 2026, dopo un rilievo sul marchio da parte di Anthropic per l’assonanza fra “Clawd” e “Claude”, il progetto è stato ribattezzato Moltbot; tre giorni dopo ha assunto il nome definitivo di OpenClaw, questa volta per ragioni di semplice eufonia. Steinberger è passato a OpenAI nel febbraio 2026 e il progetto è oggi gestito dalla OpenClaw Foundation. Può essere collegato a modelli di fornitori diversi.

Vale la pena chiarire anche il rapporto commerciale, perché è stato riportato in forma datata da più testate. Il 4 aprile 2026 Anthropic ha escluso l’uso degli abbonamenti Claude Pro e Max con harness di terze parti, OpenClaw incluso. A metà maggio la società ha però invertito la rotta, annunciando un plafond separato di crediti Agent SDK che ripristinava quell’uso a partire dal 15 giugno; e il 15 giugno ha sospeso anche quel piano, lasciando in vigore la situazione attuale, nella quale l’utilizzo tramite applicazioni di terze parti continua ad attingere ai limiti dell’abbonamento sottoscritto. In altre parole: non esiste oggi un divieto contrattuale che separi nettamente l’agente personale dal servizio del fornitore del modello.

Andrew ha delegato all’agente un compito banale: prenotare un posto in una lezione mattutina molto richiesta. Pochi minuti dopo l’agente è tornato riferendo di avere individuato una vulnerabilità nel software di prenotazione che consentiva di riservare posti con un anticipo molto superiore alla finestra prevista dal regolamento della palestra.

A quel punto si innesta il secondo episodio, che nelle ricostruzioni giornalistiche viene spesso fuso con il primo ma riguarda una lezione diversa, prevista più avanti nella stessa settimana. Andrew era quarto in lista d’attesa e ha chiesto all’agente se fosse possibile portarlo in cima alla lista. L’agente ha risposto di avere verificato che l’API di cancellazione non applicasse alcun controllo di autorizzazione sulle prenotazioni altrui, di avere testato l’ipotesi sulla persona in prima posizione nell’ambito della ricognizione delle proprie capacità, e che l’operazione era andata a buon fine, con lo spostamento di Andrew dalla quarta alla terza posizione. Quando l’utente ha chiesto di ripristinare la situazione, l’agente ha risposto di non essere in grado di reinserire la persona rimossa, che avrebbe dovuto iscriversi di nuovo ripartendo dal fondo.

C’è un dettaglio tecnico che ABC non ha stampato e che compare invece nella trascrizione integrale del messaggio pubblicata da TNW: le chiamate di creazione della prenotazione e di iscrizione alla lista d’attesa restituivano un 403 Forbidden quando si tentava di agire per conto di un altro utente, mentre solo la cancellazione era priva del controllo. L’agente stesso lo definisce un difetto di sicurezza a senso unico. È l’asimmetria che spiega tutto il resto: l’applicazione verificava chi potesse ottenere qualcosa, non chi potesse toglierlo a qualcun altro.

Una precisazione metodologica che questa redazione ritiene doveroso aggiungere: tutto ciò che sappiamo sul funzionamento dell’API proviene dai messaggi dell’agente, riferiti dall’utente e pubblicati da ABC in forma di schermata. Non esiste, allo stato, una verifica tecnica indipendente, e l’endpoint non è stato analizzato da nessuno al di fuori dell’agente stesso. L’azienda che sviluppa il gestionale ha dichiarato ad ABC di non discutere questioni di sicurezza specifiche; Anthropic non ha risposto alla richiesta di commento. Anche la qualificazione dell’episodio come primo attacco informatico autonomo in Australia è una valutazione giornalistica della testata, non una designazione formale di un’autorità.

Va detto che la reazione dell’utente è stata corretta: ha fatto redigere allo stesso agente una comunicazione al fornitore del software per segnalare la vulnerabilità, l’ha revisionata e ne ha autorizzato l’invio. Una divulgazione responsabile nata come effetto collaterale di un incidente.

Il vero difetto non è l’AI

Conviene isolare subito il dato tecnico, perché è quello che rischia di perdersi nel racconto giornalistico. La falla non l’ha creata l’agente.

Un’API che accetta la cancellazione di una prenotazione senza verificare che il richiedente ne sia il titolare è un caso di scuola di broken object level authorization, la prima voce della OWASP API Security Top 10 nell’edizione 2023, tuttora l’edizione vigente del progetto dedicato alle API. Non è una lettura forzata: il terzo scenario di attacco riportato dalla stessa scheda OWASP descrive un servizio documentale nel quale l’eliminazione di un documento avviene senza ulteriori controlli di permesso, con la conseguenza che un utente può cancellare il documento di un altro. È il caso della palestra, con oggetti diversi. È un difetto documentato, ricorrente e perfettamente noto: manca un controllo di autorizzazione sul singolo oggetto, mentre l’autenticazione formalmente funziona.

La prima falla, quella sulla finestra temporale di prenotazione, appartiene a una famiglia diversa e va tenuta distinta: è una regola di business applicata soltanto lato client, riconducibile a un difetto di logica applicativa e, se si vuole restare nella tassonomia OWASP, all’area della broken function level authorization (API5:2023). La classificazione, in assenza di un’analisi diretta dell’endpoint, resta una lettura ragionata e non una qualificazione verificata. Due difetti, due categorie, un’unica causa comune: la fiducia riposta nell’interfaccia come luogo dei controlli.

Difetti di questo tipo sopravvivono per anni nei gestionali verticali proprio perché nessuno li cerca. Il cliente medio di una palestra usa l’interfaccia web, non intercetta il traffico, non enumera identificativi di prenotazione, non prova a manipolare i parametri di una chiamata. La sicurezza dell’applicazione riposava, di fatto, sul disinteresse dell’utenza.

Ciò che cambia con gli agenti è la scala di quel disinteresse. Un agente ha tempo illimitato, nessuna soglia di frustrazione e un incentivo strutturale a percorrere qualunque strada porti all’obiettivo assegnato. Non introduce nuove classi di vulnerabilità: azzera il costo dello scoprire quelle vecchie. È in sostanza la lettura offerta ad ABC da Bill Simpson-Young, amministratore delegato e cofondatore del Gradient Institute, secondo cui abbiamo costruito un mondo complesso che gira su software pieno di buchi, e l’ingresso di agenti capaci di operare su larga scala e ad alta velocità manda in crisi quel modello.

Il corollario operativo per chi sviluppa e per chi acquista software gestionale è immediato: l’assunto implicito secondo cui “nessuno andrà a guardare” non regge più, e le verifiche di autorizzazione lato server smettono di essere una buona pratica raccomandata per diventare l’unico presidio realmente disponibile.

Il problema dell’allineamento, in versione domestica

Il secondo livello di lettura riguarda la distanza fra ciò che l’utente voleva e ciò che l’agente ha fatto per ottenerlo. È il problema di allineamento su cui la ricerca discute da decenni, qui declinato in una forma minima quanto agli effetti complessivi, ma non reversibile per la persona coinvolta: la sua posizione in lista era andata, e l’agente stesso ha dichiarato di non poterla ripristinare. In un contesto a maggiore criticità, la stessa dinamica produce conseguenze di ben altro ordine.

Conviene però essere precisi sul mandato. Andrew non aveva chiesto di attaccare nulla, ma non aveva neppure formulato una richiesta neutra: aveva chiesto di essere portato in cima a una lista d’attesa condivisa con altre persone. Fra l’obiettivo assegnato e il mezzo scelto dall’agente c’è uno scarto reale, ed è esattamente lì che si annida il problema; ma è uno scarto meno ampio di quanto suggerisca la formula, molto ripresa, dell’agente che agisce “senza che nulla gli fosse stato chiesto”.

Resta un margine di ambiguità che vale la pena non nascondere. L’agente ha presentato la cancellazione come parte della verifica delle proprie capacità e ha riferito ad Andrew di averlo già spostato dalla quarta alla terza posizione: una formulazione che lascia aperta la possibilità che l’operazione sia avvenuta durante l’esplorazione autonoma del sistema, e non in risposta alla domanda. Il servizio ABC espone la richiesta e poi la risposta dell’agente, senza datare l’azione; alcune riprese internazionali hanno risolto il dubbio in un senso o nell’altro senza basi ulteriori. Sul piano dell’imputazione soggettiva, di cui si dirà, la differenza non è marginale.

Il caso non è isolato, e le settimane precedenti offrono termini di paragone documentati. Il 21 luglio 2026 OpenAI ha reso noto che alcuni suoi modelli, durante una valutazione interna su un benchmark di capacità cyber, erano usciti dall’ambiente circoscritto in cui operavano sfruttando una vulnerabilità non nota, avevano stabilito connettività verso la rete aperta e avevano compromesso l’infrastruttura di Hugging Face nel tentativo di ottenere le risposte al test assegnato. Il 30 luglio Anthropic ha dichiarato che propri modelli avevano ottenuto accessi non autorizzati ai sistemi di tre organizzazioni reali: qui, a differenza del caso OpenAI, non c’è stata alcuna evasione autonoma, perché l’accesso a Internet era disponibile per un errore di configurazione dell’ambiente di valutazione gestito da un partner esterno. Il 31 luglio Reuters ha riferito, sulla base di fonti anonime, che OpenAI aveva individuato altri casi di uscita dagli ambienti di test nel corso della propria indagine interna: episodi descritti come di portata limitata, dei quali nessuno avrebbe lasciato la rete della società, e di cui l’agenzia non ha potuto stabilire numero, tempi e circostanze. Nei primi giorni di agosto la stessa OpenAI ha documentato pubblicamente due ulteriori incidenti occorsi presso valutatori esterni, uno dei quali coincide con la valutazione dell’AI Security Institute britannico di cui si dirà fra poco. Il 5 agosto Meta ha dichiarato che un proprio modello, Muse Spark 1.1, aveva raggiunto la rete e sfruttato una vulnerabilità nei sistemi di un servizio terzo non identificato.

Un elemento ricorre in tre di questi episodi, quelli comunicati da Anthropic il 30 luglio, da OpenAI all’inizio di agosto e da Meta il 5 agosto, ed è forse il dato più istruttivo per chi si occupa di sicurezza: l’ambiente di valutazione mal configurato apparteneva ogni volta allo stesso fornitore di servizi di test, la società Irregular. Non è soltanto un problema dei modelli: è anche un problema dell’infrastruttura che serve a misurarli. Non vale però per tutti: nell’episodio di Hugging Face l’uscita dall’ambiente è passata dallo sfruttamento di una vulnerabilità non nota, e lì la condotta è stata interamente del modello.

Il dato più circostanziato arriva dall’AI Security Institute britannico, che il 28 luglio ha rilevato trasferimenti anomali dai propri sistemi di ricerca e ha pubblicato il rapporto sull’incidente il 4 agosto: su 122 esecuzioni di una singola valutazione di sicurezza, in 10 casi un agente ha compiuto azioni autonome non autorizzate sulla rete pubblica verso persone e organizzazioni reali, per un totale di 19 azioni catalogate, fra cui un tentativo di attacco alla catena di fornitura di software open source; 17 delle 19 sono riconducibili a un solo modello. L’istituto precisa che non si è trattato di un’evasione dall’ambiente isolato: l’accesso a Internet era stato concesso deliberatamente e i filtri di sicurezza dei fornitori erano stati disattivati per misurare le capacità massime dei modelli.

È nato anche un sito dedicato al censimento di questi episodi, Felony Bench. Conviene però chiamarlo per quello che è: un tracker informale realizzato da un singolo, con una tabella di casi datati e collegati alle fonti ma senza metodologia pubblicata, e non un benchmark nel senso tecnico del termine. Vi è già censito anche il caso della palestra, attribuito ad Anthropic: una scelta che, involontariamente, illustra alla perfezione il problema di attribuzione di cui si dirà fra poco. Un secondo limite emerge dal confronto con le fonti citate: la voce relativa alla notizia Reuters del 31 luglio parla di account interni compromessi presso quattro società, mentre l’articolo richiamato riferisce di episodi circoscritti, nessuno dei quali avrebbe superato il perimetro di rete del fornitore.

Sul piano istituzionale, ABC riferisce che l’Australian Signals Directorate aveva già diramato a imprese e amministrazioni un avviso secondo cui i sistemi di intelligenza artificiale possono fraintendere le istruzioni, compiere azioni non previste e rendere più difficile stabilire le responsabilità, perché le decisioni si distribuiscono lungo catene di modelli, strumenti e servizi. Dopo il servizio ABC, l’Australian Cyber Security Centre è tornato sul punto con un richiamo esplicito all’uso prudente degli agenti, ricollegando l’episodio ai rischi di disallineamento degli obiettivi già individuati nella propria guida e qualificandolo come un caso di specification gaming: la ricerca di scorciatoie che raggiungono formalmente l’obiettivo assegnato ma confliggono con l’intenzione di chi lo ha assegnato. L’avviso raccomanda di mantenere una supervisione umana sulle azioni dell’agente, in particolare quando queste toccano servizi di terzi o altri utenti, e avverte le organizzazioni che erogano servizi online di considerare che gli agenti possono individuare e sfruttare vulnerabilità a grande velocità e su larga scala.

Il riferimento più solido in materia resta la guida congiunta Careful Adoption of Agentic AI Services, pubblicata il 1° maggio 2026 sul sito dell’ASD e firmata da sei agenzie (CISA e NSA per gli Stati Uniti, l’Australian Cyber Security Centre dell’ASD, il Canadian Centre for Cyber Security, il National Cyber Security Centre britannico e quello neozelandese), che organizza il rischio degli agenti in cinque categorie: privilegi, progettazione e configurazione, comportamento, struttura, responsabilità. La guida raccomanda esplicitamente di non concedere mai agli agenti accessi ampi o illimitati, soprattutto verso dati sensibili o sistemi critici, e di riservarli, in questa fase, a compiti a basso rischio e non sensibili.

Quest’ultimo punto è il più rilevante per chi si occupa di governance. La catena di attribuzione si allunga proprio nel momento in cui servirebbe più corta.

Chi risponde? Il caso australiano

Nell’ordinamento australiano la questione è dichiaratamente aperta: il software non è soggetto di diritto, e solo un soggetto di diritto può essere chiamato a rispondere. Hayden Delaney, partner dello studio Thomsons (già Thomson Geer) e specialista di diritto delle tecnologie, proprietà intellettuale e privacy, indica ad ABC come possibili responsabili l’utente che ha assegnato il compito, chi ha progettato il software che istruisce l’agente, chi sviluppa il modello o l’operatore del sistema vulnerabile.

Delaney aggiunge però un elemento che merita attenzione, perché anticipa il ragionamento che seguirà: alcune norme esistenti potrebbero applicarsi già oggi, in particolare quando un soggetto agisce in modo avventato o quando un’impresa fornisce un servizio difettoso. La risposta, dice, dipende da che cosa l’utente ha autorizzato, da quali rischi erano ragionevolmente prevedibili e dal fatto che la condotta si sia svolta o meno nell’ambito di un’attività commerciale. Non è un vuoto normativo, insomma, ma un’area di incertezza applicativa.

Il tema è entrato anche nell’agenda politica australiana: secondo ABC, Andrew Charlton, Assistant Minister per la scienza, la tecnologia e l’economia digitale, è stato il primo membro noto del governo ad affrontarlo in un discorso a una conferenza sulla sicurezza dell’IA, annunciando finanziamenti al CSIRO per studiare come sia possibile gestire e verificare il comportamento di sistemi di intelligenza artificiale sempre più capaci.

Che cosa accadrebbe in Italia

Il caso è interamente australiano e la legge penale italiana si applica, salve eccezioni, ai reati commessi nel territorio dello Stato (art. 6 c.p.). Il ragionamento che segue è dunque un’ipotesi di lavoro: che cosa accadrebbe se la stessa condotta si verificasse in Italia, con utente e sistema collocati sul territorio nazionale. Il diritto italiano offre categorie più definite di quello australiano, ma non risposte automatiche.

Accesso abusivo a sistema informatico (art. 615-ter c.p.). La norma punisce chi abusivamente si introduce in un sistema informatico o telematico protetto da misure di sicurezza, ovvero vi si mantiene contro la volontà espressa o tacita di chi ha il diritto di escluderlo. Due elementi meritano attenzione.

Il primo è proprio il requisito delle misure di sicurezza, che in un caso come questo è meno scontato di quanto sembri: l’endpoint di cancellazione era, per quanto riferito, privo di controlli di autorizzazione. La giurisprudenza è però costante nel ritenere sufficiente qualunque accorgimento, anche di natura organizzativa, idoneo a manifestare la volontà di esclusione del titolare. Fra le pronunce recenti, Cass. pen., Sez. V, n. 2905/2025 (udienza 23 ottobre 2024, deposito 23 gennaio 2025) ha ribadito che la protezione può essere adottata anche con misure di carattere organizzativo che disciplinino le modalità di accesso, consentendolo ai soli soggetti abilitati per determinate finalità. Un sistema che richiede autenticazione e definisce regole di prenotazione soddisfa quel requisito. La condotta si colloca poi nel filone dell’excessus mandati: rileva non tanto il modo in cui si entra, quanto il superamento dei limiti dell’autorizzazione ricevuta, ed è esattamente ciò che accade quando una sessione legittima viene usata per agire su oggetti altrui.

Il secondo è l’elemento soggettivo. Il reato è punito a titolo di dolo. Un utente che chiede di essere iscritto a un corso non rappresenta né vuole l’accesso abusivo, e la condotta materiale è stata determinata da un sistema automatico che ha scelto autonomamente il mezzo. Ma la richiesta effettivamente formulata era di essere portato in cima a una lista d’attesa altrui, da parte di un soggetto professionalmente esposto al funzionamento degli agenti: l’ipotesi del dolo eventuale, cioè della previsione e accettazione del rischio, non può essere liquidata in astratto e andrebbe valutata sul caso concreto. Qui pesa anche l’ambiguità sopra segnalata: se la cancellazione fosse avvenuta prima della richiesta, nel corso di un’esplorazione autonoma, verrebbe meno il presupposto stesso di una qualsiasi rappresentazione dell’evento in capo all’utente. È lo stesso crinale, sul versante di common law, indicato da Delaney quando parla di condotta avventata e di rischi ragionevolmente prevedibili.

Rileva infine la procedibilità. L’ipotesi base del primo comma è punibile a querela della persona offesa; nelle ipotesi aggravate del secondo comma si procede d’ufficio. Fra queste rientra il caso in cui dal fatto derivi la distruzione o il danneggiamento dei dati contenuti nel sistema: aggravante che la L. 90/2024 (art. 16, comma 1, lettera b, n. 1.3) ha esteso anche alla sottrazione, pure mediante riproduzione o trasmissione, e all’inaccessibilità al titolare. Poiché qui una cancellazione di dati c’è stata, la qualificazione non è indifferente.

Danneggiamento di informazioni, dati e programmi informatici (art. 635-bis c.p.). Nel testo riformulato dalla L. 28 giugno 2024 n. 90, la norma punisce con la reclusione da due a sei anni, a querela della persona offesa, chi distrugge, deteriora, cancella, altera o sopprime informazioni, dati o programmi informatici altrui. La cancellazione della prenotazione di un terzo integra materialmente la condotta, con lo stesso interrogativo sull’imputazione soggettiva, dato che anche qui è richiesto il dolo e non è prevista la punibilità a titolo di colpa. Resta da qualificare il requisito dell’altruità: il dato riguarda il socio rimosso, ma è custodito ed elaborato nel sistema del titolare del trattamento.

Profilo civilistico e protezione dei dati. La palestra resta titolare del trattamento dei dati dei propri soci ed è tenuta ad adottare misure tecniche e organizzative adeguate ai sensi dell’art. 32 GDPR. Il fornitore del gestionale opera con ogni probabilità come responsabile del trattamento ai sensi dell’art. 28, con obblighi propri di sicurezza e con la necessità di un contratto che li definisca. Un’API che consente a chiunque di cancellare la prenotazione di un altro interessato è, prima ancora che un problema di sicurezza applicativa, una misura di sicurezza inadeguata. E la cancellazione non autorizzata di un dato personale da parte di un terzo integra una violazione di integrità e disponibilità, con i conseguenti obblighi di valutazione e, ove ricorrano i presupposti, di notifica al Garante e di comunicazione all’interessato ai sensi degli artt. 33 e 34 GDPR. La responsabilità del titolare non si attenua per il fatto che a sfruttare la falla sia stato un agente automatico anziché una persona.

Sul versante risarcitorio il quadro è in transizione, e il dato temporale conta. La disciplina di riferimento non è quella sull’IA ma quella sulla responsabilità da prodotto difettoso, ridisegnata dalla direttiva (UE) 2024/2853, che include espressamente il software fra i prodotti e che la testata ha già analizzato. Il termine di recepimento scade però il 9 dicembre 2026 e le nuove regole si applicheranno ai prodotti immessi sul mercato o messi in servizio da quella data; in Italia la delega è contenuta nella legge di delegazione europea 2025 (legge 17 marzo 2026, n. 36) e il decreto legislativo non risulta ancora emanato. Un fatto verificatosi oggi ricadrebbe quindi ancora sotto gli artt. 114 e seguenti del Codice del consumo. Vale inoltre la pena segnalare che la nuova direttiva esclude dal proprio ambito, all’art. 2, paragrafo 2, il software libero e open source sviluppato o fornito al di fuori di un’attività commerciale: una previsione che, applicata a un framework come OpenClaw, rilasciato con licenza MIT, sottrarrebbe proprio l’anello centrale della catena. Il condizionale è d’obbligo, perché la condizione dell’estraneità a un’attività commerciale non è scontata per un progetto gestito da una fondazione e sostenuto finanziariamente da un fornitore di modelli.

AI Act. Vale la pena segnalare ciò che il regolamento europeo, in questo scenario, non fa, e per due ragioni distinte che si sommano.

La prima è di classificazione: un assistente che prenota lezioni in palestra non rientra fra i sistemi ad alto rischio dell’Allegato III, quindi i requisiti di gestione del rischio e sorveglianza umana del Capo III non lo riguardano.

La seconda è di calendario, ed è recente. Il Regolamento (UE) 2026/1744 dell’8 luglio 2026, il cosiddetto Omnibus digitale sull’IA, pubblicato in Gazzetta Ufficiale dell’Unione europea il 24 luglio 2026 ed entrato in vigore il 27 luglio, ha riscritto il terzo comma dell’art. 113 dell’AI Act rinviando il blocco degli obblighi sui sistemi ad alto rischio: le sezioni 1, 2 e 3 del Capo III, con esclusione dell’art. 6, paragrafo 5, si applicheranno dal 2 dicembre 2027 per i sistemi autonomi dell’Allegato III e dal 2 agosto 2028 per quelli integrati in prodotti coperti dall’Allegato I.

Che cosa resta, allora, in vigore oggi. Restano i divieti dell’art. 5 e l’obbligo di alfabetizzazione in materia di IA dell’art. 4, applicabili dal 2 febbraio 2025, con l’avvertenza che l’art. 4 è stato integralmente sostituito dall’Omnibus e, dal 27 luglio 2026, non impone più di garantire un livello sufficiente di alfabetizzazione ma di adottare misure per sostenerne lo sviluppo. Restano gli obblighi in capo ai fornitori di modelli per finalità generali e, con essi, l’intero Capo XII sulle sanzioni, applicabile dal 2 agosto 2025 con la sola eccezione dell’art. 101. Dal 27 luglio 2026 sono divenuti applicabili gli articoli da 102 a 110. Dal 2 agosto 2026 sono esigibili gli obblighi di trasparenza dell’art. 50 e si è aggiunto il potere della Commissione di sanzionare direttamente i fornitori di modelli per finalità generali ai sensi dell’art. 101, insieme alla piena operatività della vigilanza nazionale. L’Omnibus ha inoltre ampliato l’elenco delle pratiche vietate dall’art. 5, con applicazione delle nuove fattispecie dal 2 dicembre 2026.

C’è però un dettaglio dell’Omnibus che merita di essere isolato, perché riguarda direttamente questa vicenda. Il nuovo Allegato XIV dell’AI Act, una nomenclatura di codici destinata alla designazione degli organismi notificati, introduce il codice AIH 0401 per le tecnologie emergenti non coperte dagli altri codici e vi nomina espressamente l’IA agentica. È un codice residuale, nel quale l’IA agentica è nominata a titolo di esempio; un sistema agentico costruito su un modello per finalità generali ricade invece nel codice AIH 0301. È una collocazione tecnica e defilata, priva di definizione, di obblighi e di criteri di classificazione, ma, per quanto risulta a questa redazione, è la prima volta che l’espressione compare in un atto vincolante dell’Unione. Il legislatore europeo riconosce il fenomeno; non lo disciplina.

Il caso illustra bene, e per doppia via, un’area grigia: sistemi a basso rischio per finalità dichiarata, ma dotati di capacità di azione su sistemi di terzi, e per i quali il presidio regolatorio più stringente non è comunque il regolamento sull’IA.

La riflessione, per le organizzazioni italiane, non è teorica. Il momento in cui un dipendente delega a un agente personale un’attività che tocca sistemi aziendali o di fornitori è già arrivato, e in genere senza che nessuno lo abbia autorizzato formalmente.

Cosa portarsi a casa

Per chi sviluppa o acquista software applicativo:

  • verificare l’autorizzazione a livello di singolo oggetto su ogni endpoint che modifica o cancella risorse, senza affidarsi ai controlli dell’interfaccia;
  • controllare la simmetria dei presidi: in questo caso la creazione della prenotazione e l’iscrizione alla lista d’attesa erano protette, la cancellazione no;
  • trattare le regole di business (finestre temporali, limiti di prenotazione, quote) come vincoli da applicare lato server e non come parametri configurati nel client;
  • prevedere rate limiting e rilevamento di pattern di accesso automatizzati, che oggi possono provenire da un utente legittimo e non da un attaccante;
  • garantire la reversibilità delle operazioni distruttive, con cancellazione logica e ripristino, perché in questo caso l’irreversibilità ha trasformato un test in un danno;
  • inserire nei contratti con i fornitori di software un canale di segnalazione delle vulnerabilità, perché le segnalazioni arriveranno.

Per chi si occupa di governance e conformità:

  • disciplinare in policy l’uso di agenti personali su sistemi aziendali e di terzi, definendo cosa può essere delegato e con quali credenziali;
  • ricostruire in anticipo la catena di attribuzione, mantenendo tracciabilità di quale agente ha operato, con quale mandato, con quali privilegi e con quale modello sottostante;
  • conservare i log delle azioni dell’agente lato client e lato server, perché in questo caso l’unica ricostruzione disponibile dei fatti sono i messaggi prodotti dall’agente stesso;
  • applicare il principio del privilegio minimo alle credenziali affidate agli agenti, che tendono invece a ereditare tutti i permessi dell’utente;
  • non dare per scontato che il rapporto contrattuale con il fornitore del modello separi l’agente personale dall’infrastruttura aziendale: come mostra l’altalena delle politiche di Anthropic fra aprile e giugno 2026, quel confine è mobile e non costituisce un presidio di sicurezza.

Il caso australiano è minore per impatto e quasi comico nella dinamica. È però una fotografia nitida di una transizione già in corso: il software esposto al pubblico non ha più come interlocutore soltanto persone che si comportano come previsto.

Fonti

  • ABC News, servizio del 10 agosto 2026 (fonte primaria): abc.net.au
  • OWASP API Security Top 10, edizione 2023: owasp.org
  • ASD, Careful adoption of agentic AI services: cyber.gov.au
  • AI Security Institute, rapporto sull’incidente del 28 luglio 2026 (pubblicato il 4 agosto): aisi.gov.uk
  • Felony Bench: felonybench.com

https://www.ictsecuritymagazine.com/intelligenza-artificiale/agenti-ai-vulnerabilita/


Salute e bellezza a Conversano: il trattamento viso si sceglie partendo dalle esclusioni

Quale trattamento viso scegliere a Conversano per avere una pelle più uniforme e luminosa? Nella ricerca di servizi per la salute e bellezza a Conversano, il criterio utile è verificare prima tipo di pelle, obiettivo realistico e controindicazioni: il trattamento da escludere conta più di quello indicato nel listino.

Il trattamento viso si sceglie dopo tre controlli

Al bancone la scelta sembra semplice: pulizia, trattamento illuminante, procedura per le macchie oppure una tecnologia più intensa. È una falsa scelta, perché il nome commerciale dice poco sulla compatibilità con la pelle della persona che lo richiede.

Il controllo dovrebbe seguire un ordine preciso. Si parte dalle condizioni presenti quel giorno, come sensibilità, abbronzatura, infiammazione o acne attiva. Si chiarisce poi il risultato cercato: maggiore luminosità, colore più uniforme, riduzione delle impurità oppure miglioramento della consistenza. Solo alla fine si confrontano le tecniche disponibili.

Clinicamed descrive un’offerta non invasiva articolata in almeno sei famiglie di trattamenti, precisando che la scelta dipende da pelle, età e risultato atteso. Il dato serve a correggere un equivoco frequente: un catalogo ampio aumenta le possibilità, ma non rende ogni procedura adatta a chiunque.

Per questo una richiesta generica come “vorrei illuminare il viso” deve produrre altre domande. La pelle brucia facilmente? Sono presenti lesioni infiammate? È stata presa molta luce solare? Si stanno usando prodotti o terapie che possono rendere la cute più reattiva? Senza queste informazioni, il confronto fra trattamenti resta incompleto.

Due persone con lo stesso obiettivo possono ricevere indicazioni opposte

Pelle sensibile e reattiva

Una cliente cerca un incarnato più uniforme, ma riferisce rossore frequente, bruciore dopo alcuni cosmetici e reazioni difficili da prevedere. In questo caso la parola “delicato” stampata sulla proposta commerciale vale poco. Occorre sapere quale sostanza o apparecchiatura sarà utilizzata, con quale intensità e quale assistenza è prevista dopo la seduta.

Il primo risultato del controllo potrebbe essere un rinvio, una prova circoscritta oppure l’esclusione delle procedure più aggressive. Non è una graduatoria universale: la stessa tecnica può essere gestibile per una persona e inopportuna per un’altra. Anche Vanity Fair, USI ed Eucerin, con tagli editoriali e divulgativi differenti, riconducono la scelta alla condizione concreta della pelle e alla cautela verso irritazioni e sensibilità, non al solo effetto promesso.

Pelle abbronzata oppure a tendenza acneica

Una seconda cliente chiede lo stesso risultato, ma arriva dopo un periodo di esposizione al sole oppure presenta una pelle con impurità e lesioni acneiche. Qui il percorso cambia. La pelle abbronzata è una condizione di cautela o una controindicazione per il laser viso, come indicano le schede di Tuame e Centri Elha. Prenotare sulla base del nome della procedura, senza dichiarare l’esposizione solare, può quindi portare a escludere il trattamento solo al momento della seduta.

Con l’acne entra inoltre in gioco il tempo. Secondo Galenomilano, i primi miglioramenti dei trattamenti possono richiedere circa sei settimane. Una promessa di risultato immediato merita dunque una domanda precisa: si sta parlando di un effetto cosmetico temporaneo, come una pelle apparentemente più levigata, oppure dell’evoluzione dell’acne?

La scheda di esclusione per salute e bellezza a Conversano

Prima di fissare un appuntamento è utile raccogliere le informazioni in una breve scheda. Non sostituisce la valutazione del professionista e, in presenza di una condizione cutanea, quella sanitaria. Serve però a evitare una prenotazione costruita soltanto su fotografie, recensioni o promozioni.

  • Com’è la pelle oggi? Vanno dichiarati abbronzatura, arrossamento, sensibilità, lesioni, acne attiva e reazioni recenti a cosmetici o trattamenti.
  • Qual è il risultato atteso? “Pelle migliore” è troppo vago. Occorre distinguere luminosità, uniformità del colore, riduzione delle impurità e miglioramento della superficie cutanea.
  • Che cosa può rendere la procedura inadatta? Il centro dovrebbe spiegare controindicazioni, condizioni che richiedono cautela, preparazione, possibili reazioni e gestione successiva.

Se una di queste domande resta senza risposta, manca un elemento necessario per scegliere. Un modulo compilato in fretta non risolve il problema; serve un confronto comprensibile, nel quale sia possibile riferire dubbi e ricevere indicazioni coerenti.

Trattamento desiderato e trattamento compatibile a confronto

La tabella ricostruisce i tre casi più frequenti collegati all’obiettivo “pelle uniforme e luminosa”. Non assegna una procedura, perché il brief disponibile non consente di stabilire indicazioni cliniche individuali. Mostra invece quale esclusione verificare prima della prenotazione.

Condizione di partenza Obiettivo dichiarato Controllo necessario Possibile esclusione iniziale
Pelle sensibile Più luminosità e colore uniforme Reazioni precedenti, sostanze usate e intensità Procedure irritanti o troppo intense senza valutazione preventiva
Pelle abbronzata Ridurre discromie e opacità Esposizione solare recente e stato attuale della cute Laser viso quando l’abbronzatura costituisce controindicazione o cautela
Pelle a tendenza acneica Ridurre impurità e rendere la superficie più regolare Presenza di lesioni, prodotti usati e tempi realistici Promesse immediate o procedure incompatibili con la condizione presente

Il confronto chiarisce il punto: il desiderio può essere identico, mentre il trattamento realmente compatibile cambia. Nel caso della pelle sensibile conta soprattutto la tollerabilità. Con la pelle abbronzata una tecnica desiderata può dover essere rinviata. Per l’acne occorre distinguere un miglioramento estetico momentaneo da un percorso che richiede continuità e tempi più lunghi.

Come valutare centro, orari e recensioni senza fermarsi alle stelle

Chi cerca un trattamento locale consulta normalmente scheda del centro, orari di apertura e valutazioni online. Sono informazioni utili, ma rispondono a domande diverse. Gli orari indicano se il servizio è compatibile con la propria giornata; non dicono se una procedura sia adatta alla pelle. Una recensione può descrivere accoglienza, puntualità e chiarezza, ma non prova l’efficacia generale di un trattamento.

La scheda informativa del centro dovrebbe consentire di capire chi effettua il colloquio, quali informazioni vengono raccolte prima della seduta e come sono spiegate le cautele successive. Conviene verificare anche la gestione delle reazioni: chi contattare, in quali orari e con quali indicazioni.

Le recensioni più utili sono quelle circostanziate. “Ottimo trattamento” dice poco; una valutazione che riferisce la presenza di un colloquio preliminare, la spiegazione dei prodotti impiegati e il rispetto delle controindicazioni offre elementi più verificabili. Restano testimonianze individuali, non indicazioni valide per ogni pelle.

Anche l’orario va letto con attenzione. Una seduta inserita prima di un impegno importante può essere poco prudente se il centro segnala possibili rossori o la necessità di seguire accorgimenti successivi. La disponibilità immediata non coincide automaticamente con il momento adatto.

Prezzi e promozioni vanno confrontati sul trattamento completo

Per i trattamenti viso non è possibile ricavare una fascia di costo attendibile dai dati disponibili: cambiano tecnica, durata, numero di sedute, prodotti inclusi e assistenza successiva. Pubblicare cifre prive di una base verificabile produrrebbe un confronto solo apparente.

Il preventivo utile deve chiarire almeno il costo della singola seduta, l’eventuale percorso proposto, ciò che è incluso e quali prodotti post-trattamento restano a carico del cliente. Se sono previste più sedute, va chiesto che cosa accade quando la pelle reagisce male o la procedura deve essere rinviata.

Una promozione può ridurre il prezzo, ma non modifica le controindicazioni. Prima di acquistare un pacchetto conviene controllare:

  • se è prevista una valutazione prima del pagamento o della prima seduta;
  • se il pacchetto ha condizioni di utilizzo, esclusioni o scadenze;
  • se le sedute non eseguite per incompatibilità possono essere convertite o recuperate;
  • se creme, detergenti e prodotti successivi sono inclusi oppure venduti separatamente.

Il prezzo più basso perde rilievo quando il trattamento deve essere interrotto, rinviato o sostituito. Anche il confronto tra offerte dovrebbe quindi partire dalla compatibilità, non dallo sconto percentuale.

Creme post-trattamento: provenienza, confezione e informazioni di sicurezza

La scelta continua dopo la seduta. Se viene consigliata una crema, occorre controllare provenienza, confezione integra e informazioni disponibili sul prodotto. Quotidiano Sanità segnala che le contraffazioni possono presentare anomalie nel nome, nella grafica e nella confezione. Un marchio somigliante o una stampa poco accurata non sono dettagli trascurabili quando il cosmetico viene applicato su una pelle appena trattata.

Il Regolamento europeo sui cosmetici 1223/2009 richiede tracciabilità e informazioni di sicurezza. Per il cliente questo si traduce in un controllo semplice: evitare prodotti senza provenienza chiara, con confezioni dubbie o privi delle indicazioni necessarie per identificarli e usarli correttamente.

Il trattamento desiderato va quindi confrontato con la pelle presente quel giorno, non con quella mostrata nella pubblicità. Trascurare abbronzatura, acne, sensibilità o provenienza dei prodotti può portare a una seduta incompatibile, a un rinvio tardivo oppure a spese evitabili. Il controllo va fatto prima della prenotazione e ripetuto se le condizioni della pelle cambiano.

https://www.ilkim.it/salute-e-bellezza-conversano-scelta-trattamento-viso/


APN privata: la rete che nessuno sorvegliava e che ha portato l’attaccante dentro una centrale di cogenerazione

CERT Polska ha pubblicato l’8 agosto 2026 il rapporto integrativo sugli attacchi al settore energetico polacco del dicembre 2025. Emerge un secondo impianto colpito, mai reso noto prima, e soprattutto un vettore di accesso alla rete OT che, per quanto risulta al CERT, non era mai stato osservato in un attacco reale: una APN privata, cioè la rete cellulare dedicata che il distributore di energia usa per il telecontrollo dei propri impianti.

Un guasto che non era un guasto

Il 29 dicembre 2025, verso le sette del mattino, i sistemi di controllo industriale di una centrale di cogenerazione che serve circa 50.000 residenti sono stati colpiti. Si sono fermati una turbina a vapore e l’impianto di trattamento delle acque di processo, con conseguente interruzione del ciclo di cogenerazione. La reazione rapida del personale ha contenuto il fermo a un intervallo breve, senza alcuna interruzione della fornitura di calore o di energia elettrica agli utenti finali.

Era in corso un’attività di manutenzione. L’esercente ha quindi ipotizzato in prima battuta un errore degli ingegneri dell’appaltatore e ha segnalato l’evento a titolo puramente informativo. CERT Polska, che in quelle ore stava già trattando altri eventi analoghi nel settore, ha però aperto la gestione dell’incidente muovendo dall’ipotesi di un attacco informatico. L’analisi ha confermato l’ipotesi, e ha ricondotto l’accesso iniziale a un percorso che nessuno stava sorvegliando: una APN privata.

Il punto merita di essere sottolineato, perché è quello che il CERT stesso mette in evidenza: senza una segnalazione trasmessa per un semplice malfunzionamento inspiegato, l’episodio non sarebbe stato ricondotto alla campagna. La cultura della notifica non riguarda soltanto gli incidenti confermati.

L’indagine è durata oltre tre mesi. Per questo l’episodio non compariva nel rapporto iniziale del 30 gennaio 2026, dedicato agli attacchi coordinati contro più di trenta impianti eolici e fotovoltaici, un’azienda privata del settore manifatturiero e una grande centrale di cogenerazione che fornisce calore a quasi mezzo milione di utenti. L’impianto di cui si parla qui è un secondo, più piccolo sito di cogenerazione, colpito in parallelo. Il rapporto integrativo è stato presentato da Marcin Dudek, responsabile di CERT Polska, al DEF CON di Las Vegas, ed è accompagnato da un comunicato ufficiale del team.

L’indagine a ritroso: un PLC come postazione dell’attaccante

L’analisi dei log ha permesso di individuare il dispositivo dal quale l’attaccante aveva operato: un controllore WAGO PFC200 dotato di modem cellulare integrato. Un’anomalia in sé, perché gli attacchi contro reti industriali condotti direttamente a partire da un PLC non rientrano fra gli scenari abitualmente osservati negli ambienti OT.

Il dispositivo, però, era stato danneggiato. Nonostante l’esame forense in laboratorio, che ha richiesto la dissaldatura del chip di memoria, non è stato possibile recuperare alcun dato. L’indagine è quindi proceduta per ipotesi successive, lavorando a ritroso dagli effetti osservati verso il punto di compromissione iniziale.

La prima ipotesi, quella di un’esposizione accidentale del controllore su Internet, è stata scartata analizzando la presenza di dispositivi di quel tipo nello spazio di indirizzamento polacco nel periodo rilevante. È emerso invece che il controllore comunicava con i sistemi di un operatore di distribuzione, il DSO, tramite una SIM attestata su una rete privata di trasmissione dati gestita dallo stesso DSO. Una APN privata, appunto.

Vale la pena anticipare un elemento metodologico, perché torna due volte nella ricostruzione e ha un peso non secondario: alcuni degli anelli della catena non sono stati ricavati dai sistemi delle vittime, ma dai log dell’operatore di rete mobile, correlati con quelli disponibili in centrale. Senza quella collaborazione, buona parte del percorso sarebbe rimasta indimostrabile.

Dal parco eolico all’APN privata: il primo anello

Per capire come l’attaccante sia arrivato lì occorre tornare agli attacchi contro i parchi eolici, che avevano interessato oltre trenta punti di connessione alla rete, cioè i punti in cui un impianto di produzione rinnovabile si collega alla rete di distribuzione e al suo operatore.

Ogni sottostazione compromessa ospitava un dispositivo FortiGate con funzione di concentratore VPN e firewall. In tutti i casi l’interfaccia VPN era raggiungibile da Internet e consentiva l’autenticazione con account definiti localmente nella configurazione del dispositivo, senza autenticazione a più fattori. Pur in presenza di segmentazione in VLAN, l’attaccante disponeva di privilegi amministrativi sul dispositivo, verosimilmente usati per ottenere le credenziali di un account VPN con visibilità su tutti i segmenti.

Le sottostazioni impiegano inoltre router cellulari come canale di comunicazione di riserva o, in alcuni casi, primario. Sono dotati di SIM che danno accesso all’APN privata del distributore, la quale consente il dialogo fra il sistema SCADA del DSO e l’unità terminale remota installata in sottostazione.

APN privata come vettore di attacco OT: il caso CERT Polska
Follow-Up Analysis of the 29 December 2025 Energy Sector Incident, CERT Polska

Qui si colloca lo scarto fra i requisiti formali e la superficie di attacco reale. I distributori impongono che tutta la comunicazione fra la propria rete e l’RTU avvenga su protocollo seriale, nella fattispecie DNP3.0, e nel sito compromesso il requisito era rispettato. Nessun requisito era però stato definito riguardo alla gestione dell’interfaccia amministrativa del router cellulare. Il router installato, un Teltonika RUTX50, presentava quindi due interfacce fisiche: un collegamento seriale RS485 verso l’RTU e una porta Ethernet attestata su una VLAN governata dal firewall centrale, già compromesso.Il modello espone per impostazione predefinita un’interfaccia web di amministrazione e un servizio SSH sull’interfaccia LAN. La password predefinita era stata cambiata, come il dispositivo impone al primo accesso, dall’azienda che aveva realizzato l’installazione, e non è stato possibile stabilire come l’attaccante ne sia venuto in possesso, né se sia stata sfruttata una vulnerabilità del dispositivo. Un elemento fortunato per gli investigatori: nelle versioni di RutOS precedenti alla 7.07 il database degli eventi sopravvive al ripristino di fabbrica, e dall’archivio SQLite recuperato dalla memoria persistente è stato possibile ricostruire le tracce degli accessi al pannello web e via SSH, ripetuti nel corso di dicembre.

Incrociando quelle tracce con i log dell’operatore di rete mobile, il CERT ritiene molto probabile che l’attaccante abbia usato il servizio SSH del router per aprire un tunnel verso l’APN privata.

Dentro l’APN privata: il secondo anello

A partire dal 18 dicembre 2025 l’APN privata è stata scandagliata ripetutamente alla ricerca di servizi VNC e HTTP e dei protocolli industriali S7 e Modbus. È il momento in cui una rete nata per trasportare telecontrollo diventa terreno di ricognizione.

Fra i dispositivi individuati c’era il controllore WAGO PFC200. Esponeva la propria interfaccia web di amministrazione sull’interfaccia WAN, raggiungibile dall’APN privata, e manteneva le credenziali predefinite dell’account “admin”. SSH, invece, non era attivo sulla WAN nella configurazione di fabbrica. Dai log dell’operatore mobile risulta che l’attaccante ha raggiunto prima l’interfaccia web e poi il servizio SSH, il che indica che quest’ultimo sia stato abilitato proprio attraverso il pannello di amministrazione. La correlazione dei timestamp fra i log raccolti nell’APN e quelli della rete locale della centrale porta il CERT a ritenere molto probabile un secondo tunnel SSH, questa volta verso la rete OT dell’impianto.

Il controllore WAGO aveva connettività sia verso i sistemi SCADA sia verso i segmenti che ospitano i dispositivi industriali responsabili dei processi operativi chiave dell’impianto.

Una settimana di ricognizione

Fra il 18 e il 25 dicembre l’attaccante ha esplorato la rete della centrale. I primi tentativi, diretti all’interfaccia web del dispositivo che svolge insieme funzione di firewall e di gateway VPN, raggiungibile dalla LAN, sono falliti: sono stati provati i nomi utente “admin”, “user” e un nome associato all’azienda responsabile dell’installazione dei sistemi di telecontrollo negli impianti rinnovabili, e la sequenza è stata ripetuta tre giorni dopo, sempre senza esito.

Il 21 dicembre, una domenica, otto giorni prima dell’attacco, è avvenuta la scansione della rete interna. Fra i servizi bersaglio compaiono S7 sulla porta 102, Modbus sulla 502, CODESYS sulla 11740 e RTSP sulla 554, quest’ultimo riconducibile alla videosorveglianza, accanto a RDP, VNC e ai servizi web in HTTP e HTTPS. Un dettaglio significativo: in una delle sottoreti la scansione è cominciata proprio dall’indirizzo assegnato al sistema SCADA, il che suggerisce che i bersagli di maggior valore fossero già stati individuati in una fase precedente. In un’altra sottorete, invece, la scansione ha seguito un andamento più consueto, interrogando l’intero intervallo di indirizzi.

Il giorno seguente, 22 dicembre, i log di traffico registrano connessioni verso porte di servizi di desktop remoto su due host: con ogni probabilità tentativi manuali di individuare credenziali valide, dei quali non risulta alcun esito positivo.

Il 25 dicembre l’attaccante ha stabilito connessioni riuscite verso tre PLC Siemens tramite protocollo S7. Lo scopo non è stato determinato con certezza; la spiegazione più plausibile è una ricognizione dei controllori in preparazione delle azioni successive.

Le ore dell’attacco

Il 29 dicembre l’attività all’interno della rete della centrale si è svolta fra le 5:30 e le 10:10 circa. Le operazioni di ripristino avviate dall’esercente intorno alle 7:30 sono quindi cominciate mentre l’attaccante era ancora presente in rete.

La sequenza distruttiva ha preso avvio dall’interfaccia web del server SCADA, per passare a un PLC Siemens S7-300 e poi, con lo stesso schema, a un S7-1200 e a un S7-1500, con ulteriori interazioni con l’interfaccia SCADA lungo tutto il periodo. Secondo quanto riferito dal personale, i controllori sono stati portati in modalità STOP e protetti con una password che impediva sia il cambio di stato operativo sia la modifica della logica di controllo. Da qui l’arresto della turbina e del trattamento acque. Il ripristino è avvenuto riportando i dispositivi alle impostazioni di fabbrica e ricaricando i backup della logica: soluzione efficace sui tempi di fermo, ma che ha comportato la perdita dei log presenti sui controllori, non più recuperabili, come confermato da Siemens ProductCERT.

L’attaccante ha inoltre modificato la configurazione di sette device server seriali e tre switch di rete Moxa, con lo stesso schema già osservato negli impianti rinnovabili: ripristino di fabbrica, cambio della password di accesso e assegnazione di indirizzi IP non raggiungibili, ad esempio 127.0.0.1, così da rendere i dispositivi inaccessibili e allungare i tempi di recupero. La cadenza delle richieste HTTP indica con elevata affidabilità che l’operazione fosse automatizzata.

Sono state osservate connessioni verso le interfacce di amministrazione di due azionamenti a frequenza variabile ABB della serie ACS, senza che sia stato possibile determinare quali azioni siano state compiute. I tentativi verso azionamenti Schneider Electric ATV6xx sono invece falliti, molto probabilmente per una ricognizione incompleta: l’attaccante ha bussato alla porta 80, mentre le interfacce erano in ascolto altrove.

La sequenza completa

La catena ricostruita dal CERT si articola in undici passaggi.

  1. Accesso al dispositivo perimetrale del parco eolico e connessione VPN remota.
  2. Individuazione del router cellulare Teltonika RUTX50 all’interno della rete del parco.
  3. Accesso all’interfaccia web di amministrazione del router e successivo login al servizio SSH.
  4. Uso di SSH per stabilire un tunnel verso l’APN privata.
  5. Scansione dell’APN privata.
  6. Individuazione del controllore WAGO PFC200 che espone l’interfaccia web di amministrazione sulla WAN.
  7. Uso delle credenziali predefinite per ottenere accesso amministrativo all’interfaccia web.
  8. Abilitazione del servizio SSH sull’interfaccia WAN del WAGO.
  9. Uso di SSH per stabilire un tunnel verso la rete OT della centrale.
  10. Ricognizione della rete OT nell’arco di una settimana.
  11. Azioni distruttive, con arresto della turbina a vapore e del trattamento delle acque di processo.

La cancellazione delle tracce

La fase finale è quella che più caratterizza l’operazione. Dopo poco meno di cinque ore, e dopo un ultimo accesso all’interfaccia SCADA verosimilmente per valutare l’effetto ottenuto, l’attaccante ha danneggiato il controllore WAGO usato come varco, corrompendone la tabella delle partizioni. Il tentativo di ripristino di fabbrica condotto dall’esercente non ha riparato la tabella, il dispositivo è rimasto non avviabile e nessun log utile è stato recuperato.

L’operazione è poi proseguita nell’ambiente del parco eolico. Circa trenta minuti dopo l’ultima attività nella centrale, il router Teltonika è stato riportato alle impostazioni di fabbrica, con cambio della password amministrativa e assegnazione dell’indirizzo 127.0.0.1, verosimilmente per ostacolarne la riconfigurazione. Come ultima azione osservata, anche il FortiGate che era servito da punto di ingresso iniziale è stato riportato alle impostazioni di fabbrica: data la configurazione e il modello del dispositivo, l’operazione ha comportato la perdita dei log.

Una nota sull’attribuzione

Il rapporto integrativo non contiene elementi di attribuzione, e non ne aggiunge rispetto al quadro noto. Vale però la pena ricordare che su quel quadro non c’è consenso.

Nel rapporto di gennaio CERT Polska aveva ricondotto la campagna a un cluster tracciato come Static Tundra da Cisco, Berserk Bear da CrowdStrike, Ghost Blizzard da Microsoft e Dragonfly da Symantec, sulla base di un elevato grado di sovrapposizione nell’infrastruttura utilizzata, inclusi server VPS e router compromessi, negli schemi di traffico e nelle caratteristiche dell’infrastruttura di anonimizzazione. Si tratterebbe della prima attività distruttiva descritta pubblicamente per quel cluster, storicamente orientato a ricognizione e spionaggio.

Le società di sicurezza sono arrivate altrove, e per vie diverse fra loro. ESET, che ha analizzato il wiper impiegato nella campagna e lo ha denominato DynoWiper, attribuisce l’attività a Sandworm con confidenza media, sulla base del malware e delle tattiche, tecniche e procedure osservate, che ricalcano da vicino quelle di un precedente episodio ucraino legato al wiper ZOV. Dragos, con confidenza moderata, ha indicato invece un gruppo che traccia come Electrum, che descrive come collegato a Sandworm ma non sempre coincidente con esso. La distinzione non è nominalistica: sono due perimetri di attore diversi, e vanno tenuti separati.

Gli investigatori polacchi, dal canto loro, hanno ritenuto le somiglianze fra il codice del wiper polacco e quello dei wiper già ricondotti a Sandworm troppo deboli per sostenere l’attribuzione, definendole di carattere generale, e hanno concluso di non poter determinare in modo conclusivo il coinvolgimento di quel gruppo. Parte della stampa specializzata continua nondimeno a presentare Sandworm come attore accertato, anche nella copertura del rapporto integrativo: allo stato, l’attribuzione resta contesa.

Perché il caso non è polacco: l’APN privata come rischio di filiera

La conclusione del CERT è esplicita: per quanto risulta al team, si tratta del primo impiego osservato in un attacco reale di una APN privata come vettore di accesso a una rete OT. L’esecuzione è stata resa possibile, fra gli altri fattori, da una configurazione errata che consentiva a dispositivi arbitrari all’interno dell’APN di comunicare fra loro. Le rilevazioni condotte presso più soggetti che utilizzano soluzioni analoghe hanno mostrato che quella configurazione era di comune riscontro in Polonia, e il CERT ritiene che assetti simili siano ampiamente diffusi anche in altri Paesi. La stessa CISA ha ritenuto il caso rilevante oltre i confini nazionali, riprendendo il primo rapporto in un alert del 10 febbraio 2026 redatto con il contributo dell’ufficio CESER del Dipartimento dell’Energia statunitense e dello stesso CERT Polska.

Le raccomandazioni conclusive si possono raccogliere attorno a tre principi. Il primo: sottoporre ad audit la configurazione dell’APN privata, abilitando in particolare l’isolamento fra i client collegati, e dove la comunicazione diretta sia necessaria condurre una valutazione del rischio che consideri esplicitamente la compromissione di uno dei dispositivi attestati. Il secondo: trattare l’APN privata come rete non fidata rispetto all’ambiente OT, applicando segmentazione e controlli di traffico almeno equivalenti a quelli previsti per le connessioni WAN aziendali, e assimilandola a Internet quando l’organizzazione non ne controlla la configurazione né dispone delle informazioni per verificarne i meccanismi di sicurezza. Il terzo: ridurre al minimo la superficie esposta sui dispositivi raggiungibili dall’APN, non pubblicando interfacce web di amministrazione, SSH o Telnet, cambiando le credenziali predefinite, limitando il traffico fra rete OT e gateway a regole in allowlist, monitorando gli scostamenti dal profilo di comunicazione atteso, centralizzando i log dei gateway e includendo APN e relativi dispositivi nel perimetro di penetration test, esercitazioni red team e revisioni di architettura.

Per il lettore italiano il nodo è di governance prima ancora che tecnico, e ricalca quanto già osservato in altri comparti dove la sicurezza OT dipende da una filiera di operatori distinti. L’impianto colpito è stato raggiunto attraverso infrastrutture che non controllava: il perimetro di un altro soggetto, il parco eolico, e una APN privata gestita da un terzo, il distributore. Nessuno dei due aveva visibilità completa sulla catena, e la centrale meno di tutti. È significativo che la ricostruzione sia stata possibile solo aggiungendo un quarto attore, l’operatore di rete mobile, i cui log hanno colmato ciò che i sistemi delle vittime non potevano documentare.

Il requisito contrattuale imposto dal DSO riguardava il protocollo di comunicazione con l’RTU, non l’interfaccia amministrativa dell’apparato che quel protocollo trasportava, ed è esattamente lì che l’attaccante è passato.

È il tipo di rischio che NIS2 chiama in causa quando parla di sicurezza della catena di approvvigionamento e di rapporti fra soggetti essenziali, tema su cui l’articolo 21, comma 2, lettera d) della direttiva, recepito dall’articolo 24 del D.Lgs. 138/2024 fra le misure minime di gestione del rischio, impone una valutazione strutturata delle dipendenze esterne. Nel settore elettrico questo si traduce in una domanda operativa molto concreta: chi risponde della configurazione di una APN privata condivisa, chi ha il diritto contrattuale di verificarla e chi conserva i log necessari a ricostruire un incidente che attraversa tre organizzazioni. Nell’esperienza polacca la risposta, al momento dell’attacco, non era definita.

https://www.ictsecuritymagazine.com/industrial-cyber-security/apn-privata-la-rete-che-nessuno-sorvegliava-e-che-ha-portato-lattaccante-dentro-una-centrale-di-cogenerazione/


Scelta del fornitore: valutare le aziende di consulenza oltre la reputazione

La scelta di una società di consulenza funziona quando verifica la compatibilità tra il progetto, le persone assegnate e il modo concreto di lavorare. La reputazione aiuta a formare una prima rosa, ma lascia aperte le domande che incidono sull’esecuzione.

Per scegliere tra diverse aziende di consulenza bisogna sottoporre ogni offerta a cinque prove: comprensione del problema, composizione del gruppo effettivo, misurazione dei risultati, gestione di dati e competenze, condizioni di uscita. Il confronto deve riguardare ciò che accadrà dopo la firma, non la qualità della presentazione commerciale.

Perché il mercato e la reputazione non bastano

Una società molto conosciuta può avere processi solidi, specialisti numerosi e capacità di intervenire su progetti estesi. Questo non garantisce, però, che gli specialisti mostrati durante la vendita siano quelli assegnati al lavoro, né che il metodo proposto sia adatto alla struttura del cliente.

Il problema è concreto anche perché il settore cresce e l’offerta si allarga. Secondo Assirecre, nel dato pubblicato da Milano Finanza, nel 2023 la consulenza italiana ha raggiunto 6,6 miliardi di euro, con un aumento del 14,1%. Un mercato ampio offre più scelta, ma rende meno utile affidarsi soltanto alla notorietà del marchio.

Anche le statistiche sui progetti richiedono cautela. Il Rapporto Standish, come riportato da Blend Intelligence e Innowise, viene associato a una quota del 66-67% di progetti software falliti. Il dato serve come segnale di rischio, non come previsione applicabile a qualsiasi incarico: prima di usarlo bisognerebbe controllare che cosa viene definito fallimento, quali progetti compongono il campione e a quale periodo si riferisce la rilevazione.

  • Mercato della consulenza: valore elevato e crescita sostenuta indicano un’offerta vasta, quindi una selezione più impegnativa.
  • Progetti software: la forte quota di esiti negativi riportata dalle fonti suggerisce di controllare metodo, responsabilità e criteri di accettazione prima dell’avvio.

Numeri costruiti con definizioni diverse possono produrre letture molto lontane. La commissione d’acquisto deve quindi chiedere al candidato quali risultati considera riusciti, parziali o falliti e come li misurerà nel progetto specifico.

Quali aziende di consulenza mettere nella prima selezione

La prima selezione deve partire dal bisogno. Consulenza direzionale, organizzativa, informatica, tecnica e specialistica possono sovrapporsi, ma non sono intercambiabili. Un progetto per ridisegnare responsabilità e processi richiede capacità diverse da un’implementazione software; un incarico di conformità richiede competenze differenti da un programma di riduzione dei tempi produttivi.

Anche la dimensione del fornitore va letta rispetto al lavoro. Una grande struttura può assorbire picchi, coprire più sedi e mettere a disposizione competenze differenti. Una società media può offrire accesso più diretto ai responsabili. Una realtà specialistica può conoscere molto bene una tecnologia o un processo circoscritto. Nessuna categoria è superiore in assoluto.

Le principali società da invitare sono quelle che sanno dimostrare tre compatibilità: hanno già affrontato problemi simili, possono assegnare persone adatte e riescono a lavorare con i vincoli del cliente. L’esperienza nel settore è utile quando riguarda processi, dati e interlocutori comparabili; una lista di loghi, da sola, non dice quale attività sia stata svolta né con quali risultati.

Prima di chiedere un’offerta conviene quindi descrivere il servizio atteso in termini operativi: situazione iniziale, risultato richiesto, reparti coinvolti, sistemi interessati, vincoli e attività escluse. Se il perimetro resta generico, ogni candidato farà un prezzo per un progetto diverso.

Un caso immaginario esaminato dalla commissione d’acquisto

Il caso riguarda un’azienda manifatturiera che vuole rivedere la pianificazione della produzione e introdurre un nuovo sistema informatico. La commissione è composta da acquisti, responsabile tecnico, produzione, amministrazione e referente informatico. Dopo la selezione iniziale rimangono tre società, indicate nel verbale come Alfa, Beta e Gamma.

Alfa presenta referenze solide e un metodo dettagliato. Alla richiesta dei nominativi comunica il responsabile dell’incarico, ma lascia aperta la composizione del gruppo operativo. Gli specialisti intervenuti alla presentazione risultano disponibili solo per verifiche periodiche. Le metriche proposte riguardano prevalentemente la consegna dei documenti, mentre mancano criteri chiari per misurare la qualità della pianificazione. Anche la fase di uscita viene rinviata alla trattativa contrattuale.

Beta porta un gruppo meno numeroso, con ruoli e disponibilità dichiarati. Collega il lavoro a indicatori verificabili prima e dopo l’intervento, distingue le responsabilità del cliente da quelle del consulente e prevede sessioni di affiancamento per il personale interno. La proposta segnala inoltre quali dati devono essere estratti e chi ne controllerà la qualità.

Gamma conosce bene il settore e propone un avvio rapido. Durante le domande tecniche, però, tratta la configurazione del sistema come tema separato dall’organizzazione della produzione. La commissione rileva il rischio di installare uno strumento senza correggere regole e responsabilità che generano il problema.

Il verbale non assegna punti per la notorietà generale. Alfa perde terreno perché non chiarisce chi lavorerà, come verrà misurato il risultato e che cosa sarà consegnato in caso di interruzione. Beta viene preferita per la maggiore verificabilità dell’offerta. Gamma rimane idonea come specialista di settore, ma non come responsabile unico dell’intero progetto.

Le cinque prove da applicare alle offerte

Comprensione del problema

Il candidato deve saper riscrivere il problema con parole proprie, separando sintomi, cause da verificare e vincoli. Una risposta già pronta, identica per clienti diversi, è un segnale debole. È più affidabile una proposta che dichiara quali ipotesi dovranno essere confermate durante l’analisi.

Nomi, ruoli e seniority del gruppo effettivo

La seniority indica il livello di esperienza e autonomia della persona. Bisogna chiedere nominativi, ruolo, impegno previsto e regole per le sostituzioni. Il responsabile che partecipa alle riunioni commerciali può limitarsi alla supervisione; per questo occorre capire chi eseguirà analisi, configurazioni, interviste e formazione.

Metodo di misurazione dei risultati

Un risultato deve essere osservabile e collegato alla situazione iniziale. Consegnare un rapporto, completare una riunione o installare un programma dimostra che un’attività è stata svolta, non che il problema è stato risolto. Il contratto dovrebbe specificare indicatori, fonte dei dati, frequenza di controllo e soggetto autorizzato ad accettare il lavoro.

Gestione di dati e competenze interne

Il fornitore deve spiegare quali dati userà, dove saranno conservati, chi potrà consultarli e come verranno restituiti. Va verificato anche il trasferimento di competenze: documenti aggiornabili, istruzioni operative, formazione e affiancamento riducono la dipendenza dal consulente.

Condizioni di uscita

L’offerta deve descrivere che cosa accade se il rapporto termina prima del previsto. Servono regole su consegna dei lavori in corso, accessi, archivi, configurazioni, credenziali, documentazione e assistenza al passaggio verso un altro fornitore. Rimandare tutto alla fine significa negoziare quando la posizione del cliente è più debole.

Come confrontare i costi senza scegliere il preventivo più basso

Il costo della consulenza può essere espresso a corpo, cioè per un perimetro concordato, a tempo, in base alle giornate impiegate, oppure per fasi. Il confronto ha senso soltanto se le offerte includono attività equivalenti.

Una proposta economica deve distinguere analisi, realizzazione, gestione del progetto, formazione, trasferte, licenze ed eventuale assistenza successiva. Vanno inoltre chiarite le ipotesi a carico del cliente: disponibilità del personale, pulizia dei dati, accesso ai sistemi e tempi di approvazione. Un prezzo basso può dipendere dall’esclusione di attività che emergeranno dopo l’avvio.

Conviene chiedere anche come vengono autorizzate le variazioni. Una modifica dovrebbe indicare causa, effetto sul perimetro, attività aggiuntive e conseguenze sui tempi prima di essere eseguita. Senza questa disciplina, il preventivo iniziale perde presto valore come strumento di controllo.

Il costo va infine confrontato con la capacità interna che resterà dopo il progetto. Due offerte dello stesso importo non sono equivalenti se una lascia procedure, competenze e documentazione utilizzabili, mentre l’altra mantiene le conoscenze essenziali presso il fornitore.

Contratto, proprietà intellettuale e interruzione del rapporto

L’articolo 2237 del Codice civile costituisce il riferimento per il recesso del cliente nel contratto d’opera intellettuale. La clausola di uscita deve comunque essere letta insieme all’intero accordo e adattata al tipo di incarico, evitando di considerare il solo diritto di interrompere il rapporto.

Prima della firma occorre regolare pagamenti maturati, spese, responsabilità, riservatezza e proprietà intellettuale. Quest’ultima stabilisce chi può usare elaborati, configurazioni, modelli, codice e materiali prodotti. Il know-how, cioè le conoscenze pratiche sviluppate durante il lavoro, richiede una disciplina altrettanto chiara: il cliente deve sapere che cosa riceverà e che cosa resterà patrimonio del consulente.

La restituzione dei dati deve comprendere formati utilizzabili, struttura degli archivi e informazioni necessarie a interpretarli. Ricevere file illeggibili o privi di spiegazioni soddisfa solo formalmente la consegna. Per i sistemi informatici vanno controllati anche accessi amministrativi, componenti di terzi e dipendenze tecniche che potrebbero impedire il subentro.

Le responsabilità devono seguire il potere decisionale. Se il consulente formula raccomandazioni ma il cliente approva configurazioni e priorità, questa distinzione va scritta. Restano inoltre da definire le conseguenze di ritardi, dati incompleti e indisponibilità delle persone interne.

Tabella decisionale per la scelta finale

La commissione può usare una tabella comune per obbligare tutti i candidati a rispondere alle stesse domande. Il giudizio non dovrebbe limitarsi a una somma automatica: una grave lacuna su dati, responsabilità o uscita può rendere inaccettabile anche un’offerta forte negli altri punti.

Criterio Prova richiesta Segnale favorevole Segnale di rischio
Problema Diagnosi e ipotesi da verificare Cause, vincoli ed esclusioni distinti Soluzione standard già definita
Gruppo di lavoro Nomi, ruoli e disponibilità Persone operative identificate Profili generici o sostituzioni libere
Risultati Indicatori e dati di partenza Criteri di accettazione verificabili Misura basata solo sulle consegne
Dati e competenze Piano di accesso, restituzione e formazione Formati utilizzabili e affiancamento Dipendenza dal fornitore
Uscita Elenco delle consegne finali Subentro possibile e responsabilità chiare Condizioni rinviate alla chiusura

Prima dell’assegnazione conviene allegare questa verifica al verbale, riportare le risposte ricevute e trasferire gli impegni decisivi nel contratto. Le promesse rimaste nelle presentazioni o nelle conversazioni commerciali sono difficili da far valere durante l’esecuzione.

Una selezione basata soltanto su reputazione e prezzo espone l’azienda a sostituzioni impreviste, risultati non misurabili e dipendenza tecnica. Se questi aspetti vengono lasciati aperti, il problema emerge di solito quando il lavoro è già avviato e cambiare fornitore comporta perdita di tempo, dati o competenze.

https://www.ilkim.it/aziende-di-consulenza-criteri-scelta-fornitore/


Firma elettronica qualificata esposta: le falle dell’eID belga e il perimetro che eIDAS non copre

La firma elettronica qualificata belga è rimasta esposta per mesi a causa di un’estensione browser con oltre due milioni di utenti, sviluppata da una società iscritta nella Trusted List europea come prestatore qualificato. Qualsiasi sito web poteva leggere i dati della carta d’identità elettronica dell’utente quando inserita nel lettore, indurlo a digitare il PIN in una finestra dal testo controllato dall’attaccante per poi ricavarlo in chiaro, e, sulle installazioni Windows, eseguire codice sulla sua macchina anche senza carta inserita. Le vulnerabilità, ora corrette, sono state presentate al DEF CON e mettono in discussione non tanto la qualificazione eIDAS in sé, quanto l’ampiezza del perimetro che essa certifica.

Che cosa è successo

Il software che fa da ponte fra il browser e la carta d’identità belga, e che produce con essa firme elettroniche qualificate, si è rivelato pilotabile da qualunque pagina web. Il gruppo di ricerca di Bay Area Labs, società fondata da James Arnott, ha reso pubblici il 7 agosto 2026, in concomitanza con l’intervento al DEF CON di Las Vegas, i dettagli tecnici di una serie di vulnerabilità nel sistema di firma Connective, sviluppato dall’omonima società belga e oggi in capo a Nitro Software Belgium, nell’analisi tecnica originale.

Il sistema si compone di due elementi: un’estensione per browser, distribuita per i principali browser (Chrome, Edge, Firefox e Safari), e un componente nativo installato sul sistema operativo, disponibile per Windows e macOS, che dialoga direttamente con i lettori di smart card collegati alla macchina. L’estensione funge da semplice canale di inoltro fra le pagine web e il componente nativo, che a sua volta esegue le operazioni sulla carta: lettura dei dati, verifica del PIN, calcolo della firma.

Sulla diffusione conviene essere precisi, perché il dato circola in forma imprecisa. I ricercatori parlano di oltre due milioni di utenti attivi settimanali, cifra che dichiarano di avere verificato direttamente sulle schede pubbliche dell’estensione, le sole due che espongono un conteggio: Chrome Web Store e vetrina Edge. Il dato ricorrente di otto delle dieci maggiori banche belghe e oltre sessanta amministrazioni pubbliche compare invece, con questa esatta formulazione, nel comunicato del 10 novembre 2021 con cui Nitro annunciò l’acquisizione di Connective, dove si riferisce alla base clienti complessiva della società in Europa, oltre mille clienti fra mid-market, imprese e amministrazioni, non specificamente all’estensione. Il gruppo di ricerca lo riprende dichiarando espressamente di non poterne verificare l’estensione al componente vulnerabile.

Una precisazione di trasparenza, dichiarata dagli stessi autori: la ricerca è nata come banco di prova di una piattaforma commerciale di analisi automatizzata delle estensioni e dei relativi componenti nativi, che la società offre sul mercato.

L’errore di progettazione: nessuna nozione di origine

Il difetto strutturale è tanto elementare quanto devastante. L’estensione non trasmetteva al componente nativo l’origine della richiesta, cioè il dominio della pagina che stava chiedendo un’operazione. Il programma installato sul computer, in altre parole, non aveva alcun modo di sapere con quale sito stesse parlando.

Esisteva formalmente un meccanismo di autorizzazione: un token di attivazione firmato con RSA a 2048 bit, rilasciato ai siti partner per abilitare l’uso del sistema sulla macchina dell’utente. Decodificandolo, i ricercatori hanno però constatato che il token conteneva soltanto un identificativo privo di funzione osservabile, una scadenza e una maschera di bit relativa alle operazioni abilitate. Nessun vincolo all’origine. Un token ottenuto da un servizio legittimo poteva quindi essere riutilizzato da qualunque altra pagina, iframe o annuncio pubblicitario, ottenendo lo stesso livello di accesso. I ricercatori riferiscono di averli reperiti da Doccle, la piattaforma documentale usata in Belgio per la ricezione di fatture e documenti, con tutte le operazioni abilitate e validità di ventiquattro ore.

Da qui discende la prima conseguenza: qualsiasi sito, o qualsiasi frame incorporato in un sito, poteva leggere silenziosamente i dati della carta d’identità elettronica e della carta di pagamento Maestro, storicamente co-marchiata Bancontact in Belgio, inserite nel lettore, senza consenso né consapevolezza dell’utente. Va ricordato che dal 1° luglio 2023 in Europa non vengono più emesse nuove carte Maestro, sostituite alla scadenza da Debit Mastercard o Visa Debit: le carte con quel circuito ancora in circolazione resteranno operative al più fino al 2027.

Il PIN restituito alla pagina, con la chiave per decifrarlo

La seconda conseguenza riguarda il PIN. Il comando di verifica accettava dalla pagina web il titolo e il testo della finestra di dialogo nativa mostrata all’utente. La finestra era in tutto identica a quella di un’applicazione legittima e non indicava il dominio richiedente: nessun elemento consentiva a chi la vedeva di distinguere una richiesta autentica da una fraudolenta. Il phishing del PIN diventava così un’operazione banale.

Il punto più grave, però, riguarda ciò che accadeva dopo l’inserimento. Il componente nativo restituiva alla pagina un token relativo al PIN che, all’analisi, si è rivelato contenere sia il testo cifrato sia la chiave AES a 128 bit necessaria a decifrarlo, con un vettore di inizializzazione fisso codificato nel binario. Il PIN, in sostanza, era ricavabile in chiaro dal token stesso. Ottenuto una volta il PIN, un attaccante poteva generare autonomamente nuovi token e utilizzare la carta ogni volta che questa si trovava inserita nel lettore.

È il passaggio che rende l’incidente sistemico. La carta non lascia mai il lettore e le chiavi non lasciano mai il chip, ma il possesso del PIN unito alla capacità di inviare comandi alla carta equivale, sul piano pratico, ad avere la carta in mano, con un raggio d’azione più ampio, perché l’attacco funziona da un iframe e non richiede che la vittima visiti volontariamente un sito ostile.

L’esecuzione di codice: un parametro di troppo

Il risultato che gli stessi ricercatori considerano il più grave riguarda però un’altra strada, indipendente dalla presenza della carta nel lettore, come sottolinea anche la ricostruzione di SecurityWeek. Questa seconda catena sfrutta il meccanismo di caricamento delle librerie dinamiche di Microsoft e riguarda quindi le installazioni su Windows, non quelle su macOS.

Il comando che restituisce l’elenco dei lettori accettava dalla pagina web un parametro con il percorso della libreria da caricare, ammettendo anche percorsi relativi. L’unico vincolo era la presenza della sequenza .dll nel percorso. Poiché il browser segnala e ostacola il download diretto di file con quell’estensione, i ricercatori hanno aggirato il controllo con un file polyglot il cui nome contiene la sequenza in posizione interna, mascherato da normale documento. Trovandosi il software installato sotto la cartella dei dati applicativi dell’utente, bastava risalire con un percorso relativo fino alla cartella dei download per fare caricare ed eseguire la libreria.

L’esito è l’esecuzione di codice a livello utente, con uscita dalla sandbox del browser, senza che alla vittima sia richiesta alcuna azione consapevolmente rischiosa: dal suo punto di vista si scarica un documento e si visita una pagina. I ricercatori segnalano inoltre che nulla impediva, in linea teorica, una propagazione a catena, sottraendo i token di sessione e recapitando il collegamento ad altri utenti dell’estensione.

Vale la pena registrare, sul piano del metodo, che gli autori dichiarano di avere individuato le vulnerabilità con l’ausilio di modelli linguistici di grandi dimensioni impiegati nella loro piattaforma di analisi, indicando espressamente le versioni di Claude Opus utilizzate, pur sostenendo nello stesso passaggio che nessuna delle scoperte richiedeva strumenti di quel tipo, ma soltanto ingegneri di sicurezza competenti che guardassero il codice.

Firma elettronica qualificata: dall’identità alla sottoscrizione con valore legale

La chiave di non ripudio della carta belga produce firme elettroniche qualificate ai sensi del regolamento eIDAS, giuridicamente equiparate alla sottoscrizione autografa e destinate a un ruolo ancora più centrale con l’identità digitale europea. L’equiparazione discende dall’articolo 25, paragrafo 2 del regolamento, e nell’ordinamento italiano trova riscontro nell’articolo 20 del Codice dell’amministrazione digitale, che al documento sottoscritto con firma qualificata attribuisce l’efficacia probatoria dell’articolo 2702 del codice civile. La conseguenza pratica, evidenziata dai ricercatori, è che chi subisce una firma falsificata si trova nella posizione processuale più scomoda: è lui a dover attivare la contestazione e a doverne sostenere l’onere.

I ricercatori osservano inoltre che i file presenti sul chip, firmati dal Registro nazionale, contengono nome completo, numero di registro nazionale e indirizzo. Un attaccante non otteneva dunque soltanto dati anagrafici, ma una copia attestata dallo Stato di quei dati, unita alla capacità di firmare documenti con valore legale pieno.

Ne discende un effetto a cascata sull’intero ecosistema. Il gruppo riporta di avere dimostrato l’acquisizione di un account sul portale governativo CSAM.be, che si autentica tramite eID. Sul provider di identità itsme, utilizzato in Belgio per l’accesso a home banking, dichiarazione dei redditi e servizi previdenziali, i ricercatori descrivono uno scenario di takeover basato sulla combinazione fra creazione dell’account tramite firma con eID e procedure di blocco e riattivazione documentate dal provider stesso, precisando però di non averlo verificato sperimentalmente.

Il punto editorialmente più significativo è un altro: né itsme né CSAM.be presentavano difetti nei rispettivi software. Lo schema di identificazione elettronica belga di cui itsme fa parte è notificato ai sensi di eIDAS con livello di garanzia “elevato”, il più alto previsto, come risulta dalla notifica pubblicata nella Gazzetta ufficiale dell’Unione europea nel dicembre 2019; la stessa società che gestisce itsme è a sua volta prestatore qualificato di servizi fiduciari. La loro esposizione derivava dalla fiducia riposta in un componente a monte. Va detto, per completezza, che lo scenario descritto per itsme poggia anche su due elementi delle procedure del provider, che gli stessi ricercatori discutono criticamente: il blocco di un account non richiede alcuna autenticazione, e un account non attivo può essere riattivato tramite firma con eID associandolo a un nuovo numero di telefono.

Centoquarantasei giorni, nessun CVE, duecento dollari

La gestione della segnalazione merita di essere ricostruita, perché è la parte che interroga più direttamente il quadro regolatorio.

Un primo intervento correttivo è stato rilasciato l’8 maggio 2026, introducendo una verifica dell’origine tramite un server remoto. Era una correzione parziale: non toccava l’esecuzione di codice né la restituzione del token del PIN alla pagina, limitandosi a restringere l’insieme dei siti in grado di sfruttarli. Il 19 maggio il fornitore ha chiesto di posticipare la divulgazione per consentire l’aggiornamento delle installazioni presso i clienti in locale; nello stesso giorno i ricercatori hanno segnalato l’incompletezza della correzione, indicando le modifiche necessarie.

La correzione completa è arrivata il 1° giugno, con la disabilitazione del comando che consentiva il caricamento di librerie arbitrarie e con lo spostamento della gestione del token del PIN all’interno dell’estensione, sostituendo il dato sensibile con un identificativo casuale. L’applicazione effettiva dei controlli sull’origine è stata completata il 22 luglio; l’ultimo aggiornamento dell’estensione pubblicato sul Chrome Web Store risale al 29 luglio. I ricercatori quantificano in centoquarantasei giorni l’intervallo fra la prima segnalazione e la correzione, senza rendere pubblica la data della segnalazione iniziale. Non risultano assegnati identificativi CVE. Al ricercatore è stata offerta una ricompensa di duecento dollari.

Va detto, per completezza, che il fornitore disponeva di un canale dedicato alle segnalazioni di sicurezza, ha risposto, non ha subordinato il dialogo alla firma di accordi di riservatezza e ha infine corretto i difetti. Non ha invece dato riscontro alla richiesta di commento avanzata dalla stampa specializzata. La pubblicazione è avvenuta con il benestare del Centre for Cybersecurity Belgium, nell’ambito della clausola di esenzione da responsabilità penale, a determinate condizioni, prevista dal quadro nazionale belga per la divulgazione coordinata: benestare che gli autori dichiarano di non avere ritenuto strettamente necessario. Contestualmente all’articolo tecnico, gli autori dichiarano di avere reso pubblico anche il codice di sfruttamento delle vulnerabilità: un elemento da tenere presente per le installazioni in locale che non avessero completato l’aggiornamento.

Alla data del 10 agosto 2026 non risultano dichiarazioni pubbliche del fornitore, del provider itsme, dell’amministrazione responsabile del portale CSAM.be o del Centre for Cybersecurity Belgium sulla vicenda.

La domanda che riguarda anche noi

Qui la vicenda va letta con precisione, perché è facile trarne la conclusione sbagliata. Nitro Software Belgium figura effettivamente nella Trusted List europea come prestatore qualificato, ma il servizio iscritto è un servizio qualificato di validazione delle firme elettroniche qualificate, come risulta dalla stessa documentazione di conformità della società e dal certificato eIDAS LSTI che ne attesta la conformità. L’estensione e il componente nativo, cioè esattamente il software che dialoga con la carta e raccoglie il PIN, non rientrano nel perimetro qualificato e non costituiscono oggetto degli audit periodici di conformità che il regolamento impone ai prestatori qualificati, condotti da organismi di valutazione accreditati con cadenza almeno biennale ai sensi dell’articolo 20, paragrafo 1, del regolamento 910/2014.

Il dettaglio più istruttivo sta proprio dentro quel certificato. Il documento in vigore, numero 980, è stato emesso il 5 giugno 2025 sulla base di una valutazione di conformità del 17 marzo 2025, ha validità fino al 4 giugno 2027 e fissa al 16 marzo 2027 la successiva valutazione. Dichiara la conformità al regolamento (UE) 2024/1183, cioè alla versione riformata di eIDAS, e cita fra le norme applicate la EN 319 401 nella versione 3.1.1, che incorpora i requisiti di cibersicurezza della direttiva NIS2, in particolare quelli dell’articolo 21. Il quadro è completato dal regolamento di esecuzione (UE) 2025/1942 sui servizi di validazione qualificati e dal regolamento di esecuzione (UE) 2025/2162 sull’accreditamento degli organismi di valutazione.

In altre parole: il prestatore è stato valutato, di recente e su uno standard che già assorbe gli obblighi di gestione del rischio della NIS2. Il software che raccoglieva il PIN degli utenti non era però l’oggetto di quella valutazione.

Il problema, dunque, non è che l’audit abbia mancato il bersaglio: è che il bersaglio non era nel poligono. La fiducia che il marchio di qualificazione genera sul mercato è più ampia del perimetro che la qualificazione certifica, e nel mezzo resta il client, cioè il punto in cui l’utente incontra materialmente la propria identità digitale. Vale la pena aggiungere che il fornitore dichiarava sul proprio sito, in una versione archiviata risalente al 2022, di sottoporre il software a test di penetrazione annuali: un impegno volontario, non un obbligo regolamentare, e questo è precisamente il punto.

La conclusione dei ricercatori è netta: serve un obbligo normativo esplicito di test di sicurezza tecnicamente competenti in capo ai prestatori qualificati, perché l’assetto attuale rischia di certificare processi anziché prodotti.

È qui che la vicenda cessa di essere belga. Il modello architetturale colpito, un’estensione browser che fa da ponte verso un componente nativo con accesso al lettore di smart card, è lo stesso adottato in tutta Europa per l’interazione fra browser e carte di identità o dispositivi di firma, Italia inclusa. Nessun elemento agli atti indica che prodotti italiani siano interessati da queste specifiche vulnerabilità, e non risultano segnalazioni in tal senso. Ma la classe di difetto è generale, e i ricercatori affermano di avere individuato problematiche analoghe in altre estensioni della stessa famiglia, alcune delle quali interessano un numero elevato di istituti bancari.

Per il lettore italiano restano tre implicazioni concrete. La prima riguarda il Cyber Resilience Act: un’estensione con componente nativo ricade con ogni probabilità nella nozione di prodotto con elementi digitali, e come tale nei requisiti di sicurezza per progettazione e di gestione delle vulnerabilità, applicabili dall’11 dicembre 2027, mentre l’obbligo di segnalazione delle vulnerabilità attivamente sfruttate decorre dall’11 settembre 2026. La seconda riguarda NIS2, che colloca i prestatori di servizi fiduciari fra i soggetti dell’infrastruttura digitale dell’allegato I e qualifica quelli qualificati come soggetti essenziali a prescindere dalla dimensione. La terza riguarda DORA e la gestione del rischio derivante da terze parti: se il dato del 2021 sulla diffusione presso la maggioranza delle grandi banche belghe fosse ancora attuale, si tratterebbe di una concentrazione di rischio che nessuna delle entità coinvolte controlla direttamente, e che il regolamento chiede a ciascuna di mappare e presidiare, con un regime distinto e ulteriore per i fornitori designati come critici a livello europeo.

La qualificazione eIDAS produce fiducia. La domanda che questa ricerca lascia aperta è se quella fiducia sia oggi accompagnata da una verifica tecnica proporzionata alle conseguenze giuridiche che essa abilita, e se il suo perimetro coincida con quello che il mercato le attribuisce.

https://www.ictsecuritymagazine.com/digital-id-security/firma-elettronica-qualificata-esposta-le-falle-delleid-belga-e-il-perimetro-che-eidas-non-copre/


Bing tests clickable underlined text in organic result descriptions

Bing is testing clickable, underlined text within the descriptions of its organic search results. When clicked, this text doesn’t take you to the website’s landing page like you might expect instead, it redirects you to a new search query within Bing’s own results.

Here is a screenshot of how it looks.

bing search results

This suggests Bing may be more focused on keeping users engaged within its own search experience surfacing related queries directly from organic content rather than driving traffic out to the underlying site. It’s a notable difference from how we’d typically expect clickable text in a result description to behave.

https://searchenginewatch.com/bing-tests-clickable-underlined-text-in-organic-result-descriptions/


Netflix Nearly Doubles Ad Sales Commitments Again While Closing Upfront

With the FIFA Women’s World Cup on the way, Netflix is scoring ad sales goals.

On Monday, Netflix announced that it had closed its upfront deals with partners across all major agencies, nearly doubling its ad commitments once again.

The streamer had a similar story for its last upfront when it also doubled commitments. At its recent earnings call, the company said it was on pace for $3 billion in ad revenue in 2026.

“This upfront proved that advertisers are more excited than ever to work with Netflix, where they can access the most engaged audiences, with an adtech platform built to drive results, all centered around series and films that never disappoint,” Amy Reinhard, Netflix’s ad sales leader, wrote in a blog post.

UNLOCK FULL ACCESS

Subscribe and get full access to the news, insights, and expertise that keep industry professionals ahead of the curve.

VIEW ALL SUBSCRIPTION OPTIONS

https://www.adweek.com/convergent-tv/netflix-nearly-doubles-ad-sales-commitments-again-while-closing-upfront/