Iran, nuovi raid Usa e tregua in bilico. Teheran: “Determinati a difenderci da aggressione” – Diretta

(Adnkronos) –
Tregua tra Iran e Stati Uniti in bilico. Donald Trump ha confermato che le forze Usa hanno attaccato “depositi di missili e droni” e altri siti in Iran e ha minacciato di “concludere” con la forza “militare il lavoro iniziato”. “Velivoli Usa hanno attaccato siti iraniani usati come depositi di missili e droni, radar costieri, per aver violato ancora una volta l’accordo di cessate il fuoco!”, ha scritto il presidente Usa su Truth nelle ultime ore accusando Teheran di aver violato il cessate il fuoco. E ha alzato i toni con un monito in cui ha affermato che “potrebbe arrivare un momento in cui potremmo non essere più in grado di essere razionali e trovarci costretti a concludere” con la forza “militare il lavoro che abbiamo iniziato con tanto successo. Se accadesse, la Repubblica islamica dell’Iran smetterebbe di esistere”. 

L’Iran ha lanciato missili e droni contro Kuwait e Bahrein in risposta ai massicci raid americani che poche ore prima avevano colpito almeno dieci obiettivi militari e diverse località nell’area dello Stretto di Hormuz. E afferma di essere “determinato a difendere” la sua “sovranità”. La Repubblica islamica “condanna con forza i raid aerei effettuati alle prime ore di domenica dall’esercito terroristico americano contro vari siti di sorveglianza e monitoraggio lungo la costa meridionale del Paese”. Una nota del ministero degli Esteri insiste sulla “determinazione a difendere la sovranità nazionale dell’Iran” di fronte all’ “aggressione” americana. 

Le ultime notizie di oggi domenica 28 giugno in diretta sul conflitto.  

—

internazionale/esteri

webinfo@adnkronos.com (Web Info)

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/iran-nuovi-raid-usa-e-tregua-in-bilico-teheran-determinati-a-difenderci-da-aggressione-diretta/577776/


Rinnovo CCNL, turni di notte e straordinari: i chiarimenti sui bonus in busta paga nel 2026

(Adnkronos) – Arrivano nuove istruzioni operative sulla tassazione di favore introdotta dalla Legge di Bilancio 2026 per le buste paga dei dipendenti. 

Come si applica la nuova flat tax del 5 per cento sui rinnovi contrattuali e quella al 15 per cento sulle maggiorazioni per lavoro notturno, festivo e a turni? 

Nella circolare pubblicata dall’Agenzia sono dettagaliati i requisiti necessari per la fruizione e i criteri di applicazione delle novità. 

Indicazioni anche per chi rientra in Italia fruendo dei regimi speciali di detassazione del reddito. 

Gli incrementi retributivi, pagati quest’anno, che derivano dai rinnovi contrattuali firmati nel triennio 2024-2026 beneficiano quindi della tassa piatta anche se relativi ad annualità precedenti. 

Questo uno dei principali chiarimenti forniti dall’Agenzia delle Entrate. In pratica il nuovo bonus sugli incrementi retributivi, che prevede un’imposta agevolata, si applica anche agli arretrati, cioè alle somme relative alle annualità precedenti. 

L’agevolazione spetta ai dipendenti privati con reddito fino a 33.000 euro lordi: per loro gli incrementi retributivi che derivano dai rinnovi contrattuali, firmati nel triennio 2024-2026 e pagati quest’anno, beneficiano di una flat tax al 5 per cento. 

Il bonus in busta paga spetta anche per le somme relative alle annualità precedenti. Sono comprese anche le somme pagate in relazione alla retribuzione dei giorni di ferie, festività soppresse e permessi, mentre restano esclusi gli importi erogati “una tantum”. 

Sempre la Legge di Bilancio 2026 ha introdotto, a beneficio dei lavoratori che hanno un reddito fino 40.000 euro, un’altra forma di tassazione agevolata: una flat tax al 15 per cento per le maggiorazioni e le indennità derivanti da lavoro notturno, festivo, nei giorni di riposo settimanale e per le indennità di turno erogate nel 2026, entro il limite annuo complessivo di 1.500 euro. 

Con la
nuova circolare
, l’Agenzia ha sciolto un dubbio frequente per quanto riguarda la maggiorazione riconosciuta in caso di lavoro domenicale e riposo settimanale fissato in un giorno diverso della settimana. 

Ebbene, dato che tutte le domeniche sono considerate festivi per legge, la maggiorazione prevista dal CCNL è sempre agevolabile. 

Il bonus è, invece, parziale per chi svolge part-time verticale, dove i giorni non lavorati nella settimana sono fisiologicamente più di uno. 

Infine, un importante chiarimento riguarda chi rientra in Italia beneficiando dei regimi speciali di detassazione del reddito. 

L’Agenzia ha precisato che gli incrementi e le maggiorazioni devono essere assoggettati alle imposte sostitutive (del 5 per cento o del 15 per cento) per l’intero ammontare, senza applicare le riduzioni percentuali dell’imponibile previste per gli impatriati. 

—

economia/fisco

webinfo@adnkronos.com (Web Info)

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/rinnovo-ccnl-turni-di-notte-e-straordinari-i-chiarimenti-sui-bonus-in-busta-paga-nel-2026/577778/


Caricabatteria attaccato alla presa senza telefono, consuma? Cosa succede

(Adnkronos) – Lasciare il caricabatteria attaccato alla presa, anche senza smartphone, è un’abitudine di molti. Si pensa infatti che, non essendoci collegato nessun dispositivo, non consuma energia. Ma è davvero così? In realtà quando si stacca il dispositivo ricaricato dal cavo di alimentazione il caricabatterie continua a consumare energia elettrica, seppure in modo ridotto. Ma a quanto ammonta questo consumo? 

Un caricatore nella presa elettrica senza dispositivo collegato consuma comunque una certa quantità di elettricità. Questo succede perché gli apparecchi dispongono al loro interno di un trasformatore, un componente fondamentale per la ricarica di device elettronici come smartphone, PC, tablet, ma che consuma energia anche quando non sta ricaricando nessun dispositivo se rimane attaccato alla presa. E anche anche se il consumo giornaliero può essere irrisorio, nell’arco dell’anno o di più anni potrebbe incidere sulla spesa. 

Un caricatore tradizionale a filo posto in standby consuma mediamente circa 0,2-0,25 W,. Quindi, lasciando il caricabatterie sempre collegato durante tutto l’anno, per un totale di 8.760 ore, i consumi in termini energetici sarebbero di almeno 1.752 Wh. 

Bisogna tenere conto inoltre del numero di dispositivi elettrici ed elettronici che si ricaricano in una casa, dall’aspirapolvere a batteria al computer, dal tablet agli smartwatch, e moltiplicare i costi. 

Ma la spesa non è l’unico motivo per cui staccare il caricabatteria dalla presa una volta caricato lo smartphone. Bisogna infatti considerare anche i rischi per la sicurezza, visto che un caricabatterie sempre collegato alla presa di corrente può surriscaldarsi, causando problemi al funzionamento del dispositivo e aumentare il rischio di incidenti ed esplosioni. Specialmente se si usano dispositivi privi di controllo e di certificazione che non rispettano le normative Ue, può generare cortocircuiti e innescare incendi. 

Inoltre, visti quanti sono gli smartphoneutilizzati nel mondo così come altri device, se tutti avessero questa abitudine, si rischierebbe di consumare inutilmente una grande mole di energia. 

—

economia

webinfo@adnkronos.com (Web Info)

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/caricabatteria-attaccato-alla-presa-senza-telefono-consuma-cosa-succede/577780/


Rottamazione quinquies: online le comunicazioni AdER. Prima scadenza il 31 luglio 2026

(Adnkronos) – La fase operativa della rottamazione quinquies entra nel vivo. 

A partire dal 23 giugno 2026, l’Agenzia delle Entrate-Riscossione (AdER) ha reso disponibile, con leggero anticipo rispetto alla scadenza prevista entro fine mese, la comunicazione delle somme dovute. 

Questo documento rappresenta il prospetto ufficiale che definisce il conto complessivo e contiene i bollettini necessari per i versamenti agevolati. 

Possono accedere a tali informazioni tutti i contribuenti che hanno presentato istanza di adesione entro il termine del 30 aprile 2026. 

La disponibilità online della documentazione permette ai contribuenti di conoscere l’ammontare esatto della definizione agevolata e di pianificare le scadenze relative alle rate concesse. 

L’intero set dei documenti relativi alla rottamazione quinquies è consultabile in modalità telematica. 

Le modalità di ricezione variano in base alla modalità con cui è stata presentata l’istanza. 

In caso di invio tramite l’area riservata del portale AdER, il documento è disponibile all’interno del proprio profilo personale sul sito dell’Agenzia. 

Per coloro che hanno inoltrato la domanda tramite l’area pubblica del sito (senza autenticazione), la comunicazione viene inviata via PEC o tramite lettera raccomandata al domicilio fiscale dichiarato nella domanda. 

Il documento fornisce un quadro chiaro dei benefici ottenuti, indicando il totale dovuto al netto di sanzioni e interessi, nonché il piano di rateazione. 

È opportuno ricordare che, sebbene in fase di domanda fosse possibile scegliere tra il pagamento in un’unica soluzione o il numero massimo di rate, spetta all’AdER definire la ripartizione finale, nel rispetto del vincolo dell’importo minimo di 100 euro per ciascuna rata. 

L’Agenzia delle Entrate-Riscossione ha differenziato le comunicazioni in cinque tipologie, contraddistinte da codici specifici, che chiariscono l’esito della richiesta: 

● AT (Accoglimento totale): tutti i debiti inseriti nella domanda sono definibili. La lettera indica l’importo totale dovuto. 

● AP (Accoglimento parziale): solo una parte dei debiti è definibile. Il prospetto indica l’importo dovuto per la parte agevolabile e specifica gli importi e le motivazioni di esclusione per i debiti non rientranti nella misura. 

● AD (Accoglimento totale, importo zero): i debiti sono tutti definibili, ma non vi sono somme da versare. 

● AX (Accoglimento parziale, importo zero): parte dei debiti è definibile ma a costo zero; per la parte non definibile, sono indicate le motivazioni di esclusione e gli importi residui. 

● RI (Rigetto): nessuno dei debiti inseriti è definibile. La comunicazione riporta le motivazioni dettagliate del rigetto dell’istanza. 

Insieme alla comunicazione, il contribuente troverà i moduli di pagamento (bollettini) relativi alle prime dieci rate. 

Per quanto riguarda le quote successive, i moduli di versamento verranno messi a disposizione nell’area riservata del portale AdER. Per chi ha utilizzato l’area pubblica per la presentazione dell’istanza, i bollettini saranno inviati al domicilio indicato prima della scadenza dell’undicesima rata. 

Il primo appuntamento da annotare in calendario è fissato per il 31 luglio 2026. 

Vale la pena ricordare che la Rottamazione-quinquies perde di efficacia in caso di mancato o insufficiente versamento di due rate, anche non consecutive. 

Una regola specifica riguarda i ritardi nei pagamenti. È prevista una tolleranza di

cinque giorni
(pagamento considerato tempestivo se effettuato entro il 5 agosto 2026) esclusivamente per chi ha optato per il pagamento in un’unica soluzione e per l’ultima rata del piano di rateazione. 

Al di fuori di queste due casistiche, la regola della tolleranza non si applica ai pagamenti rateali intermedi. È quindi fondamentale prestare massima attenzione al rispetto delle scadenze per non decadere dalla definizione agevolata. 

—

economia/fisco

webinfo@adnkronos.com (Web Info)

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/rottamazione-quinquies-online-le-comunicazioni-ader-prima-scadenza-il-31-luglio-2026/577782/


Terremoto in Venezuela, ritrovato vivo un bambino di 11 anni

(Adnkronos) – “Pochi minuti fa è stato tratto in salvo, vivo, un bambino di 11 anni a Caraballeda”, nel nord del Venezuela. Ad annunciarlo oggi domenica 28 giugno – con un post su X – la presidente ad interim del Venezuela, Delcy Rodriguez, dopo il devastante terremoto che ha colpito il Paese mercoledì 24 giugno. “In queste ore, ogni vita è motivo di speranza per il Venezuela”, ha aggiunto. 

A oltre 70 ore dalle scosse di magnitudo 7.2 e 7.5 l’ultimo bilancio è di 1.430 morti, 3.238 i feriti, 50mila dispersi e 3.142 le famiglie rimaste senza casa.  

Da mercoledì sono state almeno 430 le scosse di assestamento. Altre due scosse forti, di magnitudo 4.9 e 4.8, sono state registrate ssbato al largo delle coste del Venezuela, secondo quanto riferisce l’United States Geological Survey. La scossa, riporta il sito del New York Times, è stata avvertita a Caracas dove case e palazzi hanno tremato. 

Le operazioni di soccorso procedono tra enormi difficoltà, nel Paese devastato arrivano aiuti da numerosi Paesi, Italia compresa. In molte aree, le operazioni procedono a rilento e la popolazione lamenta la carenza di interventi e coordinamento. A La Guaira, la zona più colpita dal sisma, i cittadini cercano di rimuovere le macerie con ogni mezzo. Situazione critica in molti ospedali, in particolare tra Caracas e La Guaira: diverse strutture sono alle prese con carenze di acqua, antibiotici, soluzioni per flebo, anestetici. 

—

internazionale/esteri

webinfo@adnkronos.com (Web Info)

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/terremoto-in-venezuela-ritrovato-vivo-un-bambino-di-11-anni/577774/


Estorsione senza cifratura: quando l’incidente cambia categoria giuridica (e le metriche smettono di dire la verità)

Per quindici anni il ransomware ha avuto una firma inconfondibile: i sistemi si bloccano, compare la richiesta di riscatto, l’operatività si ferma. Quella firma era anche, di fatto, il suo trigger regolatorio: un impatto sulla disponibilità così evidente da non lasciare margini di interpretazione su cosa fosse accaduto e quando. Lo spostamento verso l’estorsione basata sul solo furto di dati, senza cifratura, viene di solito raccontato come una nuova tattica criminale. È una lettura riduttiva. La conseguenza più rilevante non è tattica ma di qualificazione: l’incidente migra dalla categoria della disponibilità a quella della riservatezza, e questo disallinea le metriche pubbliche, complica il momento da cui decorrono gli obblighi di notifica e attiva un doppio binario regolatorio che la maggior parte delle organizzazioni non ha ancora messo a terra.

I numeri, letti per quello che dicono davvero

Il primo equivoco da sciogliere riguarda la portata del fenomeno. L’esfiltrazione di dati non sostituisce la cifratura: l’accompagna, ormai quasi sempre. Secondo i dati trimestrali di Coveware (gruppo Veeam), nel secondo trimestre 2025 l’esfiltrazione ha avuto un ruolo in circa il 74 per cento dei casi gestiti, e il furto di dati ha superato la cifratura come leva estorsiva primaria. Altre rilevazioni collocano la quota di intrusioni con esfiltrazione vicino al 77 per cento, in netta crescita rispetto al 57 per cento del 2024.

Qui però va inserito il dato controintuitivo che rende il quadro più interessante, non meno. L’estorsione encryptionless presa come modello a sé, cioè il puro furto di dati senza alcuna cifratura, è un convertitore debole e strutturalmente basso. Secondo Coveware, nel terzo trimestre 2025 il tasso di pagamento per la sola esfiltrazione era sceso al 19 per cento, minimo assoluto per la categoria, per poi risalire intorno al 25 per cento nel quarto trimestre, restando comunque su livelli storicamente contenuti. Il movimento di fondo è ancora più netto sui tassi di pagamento complessivi, che hanno rotto al ribasso la storica fascia 25-35 per cento, attestandosi al 23 per cento nel terzo trimestre e al 20 per cento nel quarto. La quinta campagna di esfiltrazione di massa del gruppo CL0P, costruita sullo sfruttamento di una vulnerabilità zero-day in Oracle E-Business Suite, ha reso bene questa perdita di efficacia: tanti dati sottratti, conversione economica deludente.

La sintesi corretta è quindi a due tempi. L’esfiltrazione come componente è diventata norma; l’estorsione senza cifratura come modello autonomo rende sempre meno. Eppure è proprio quest’ultima a creare i problemi più seri, e non sul piano economico.

Il paradosso statistico: la metrica cala mentre il rischio migra

Il report annuale di Kaspersky sullo stato del ransomware nel 2026 contiene un’apparente buona notizia: la quota di organizzazioni colpite da ransomware è scesa nel 2025 in tutte le regioni misurate dalla telemetria Kaspersky Security Network. Letta da sola, quella riga rassicura. Letta accanto ai dati sull’esfiltrazione, racconta l’opposto.

Il calo formale è in parte un artefatto di classificazione. Un attacco che non cifra nulla, ma sottrae dati e minaccia la pubblicazione, spesso non viene contato come “ransomware” nelle tassonomie costruite attorno all’evento di cifratura. La minaccia non diminuisce: cambia casella. E quella in cui si sposta è misurata con strumenti diversi (il monitoraggio dei leak site, le rivendicazioni sui portali criminali) o non misurata affatto, perché molte vittime di sola esfiltrazione preferiscono non emergere finché il dato non compare pubblicamente. Il risultato è che la metrica che decisori pubblici, stampa e board leggono per orientarsi, il numero di “incidenti ransomware”, sottostima precisamente la direzione in cui il rischio si sta muovendo. Per chi fa misurazione a livello nazionale (ACN, Clusit) questo non è un dettaglio: è un problema di calibrazione strutturale degli indicatori.

Il caso italiano offre una conferma operativa di questa dinamica, ribaltata di segno. L’Operational Summary ACN di marzo 2026 registra 436 eventi cyber, sostanzialmente stabili rispetto ai 435 di febbraio, ma 313 incidenti a impatto confermato, in aumento dell’81 per cento sul mese precedente. La stessa Agenzia chiarisce che l’incremento non riflette un’esplosione degli attacchi, bensì la maggiore visibilità derivante dalla piena operatività degli obblighi di notifica NIS2, mentre gli impatti complessivi restano allineati alla media dei mesi precedenti. Tra le minacce prevalenti del mese figurano l’esposizione di dati e la violazione dei livelli di servizio attesi. È lo stesso paradosso, letto in positivo: il numero sale non perché il rischio cresca all’improvviso, ma perché finalmente lo si misura. E vale, a maggior ragione, il corollario inverso: fuori dal perimetro NIS2, e per le fattispecie che la cifratura non rende evidenti, una quota di rischio resta invisibile alle statistiche.

Da disponibilità a riservatezza: cosa cambia sotto NIS2

È sul piano normativo che lo spostamento diventa sostanza. La Direttiva NIS2, recepita in Italia con il decreto legislativo 4 settembre 2024, n. 138, definisce l’incidente significativo come l’evento, intenzionale o accidentale, che compromette in modo rilevante la disponibilità, l’integrità o la riservatezza dei sistemi informativi e di rete. La Determinazione ACN n. 379907/2025 traduce questa tripartizione in tipologie di incidente notificabili: gli allegati 3 e 4 individuano le fattispecie, distinguendo tre tipologie per i soggetti importanti (IS-1, perdita di riservatezza verso l’esterno di dati digitali; IS-2, perdita di integrità con impatto verso l’esterno; IS-3, violazione dei livelli di servizio attesi) e una quarta, per i soli soggetti essenziali, riconducibile all’accesso non autorizzato o con abuso dei privilegi.

Il ransomware classico ricade dritto nella disponibilità, la fattispecie IS-3 della violazione dei livelli di servizio: impossibile non accorgersene, immediato classificarlo. L’estorsione senza cifratura cade invece nella IS-1, la perdita di riservatezza verso l’esterno. È comunque un incidente significativo, comunque notificabile. Ma si manifesta in modo silenzioso, si scopre tardi e, nei casi peggiori, si apprende dal leak site dell’attaccante o da una segnalazione di terzi prima che dai propri sistemi.

Il vero nodo operativo: quando scattano le 24 ore

Qui si apre la frattura che le procedure di incident response tarate sul vecchio modello non coprono. La determinazione ACN n. 379907/2025, efficace dal 15 gennaio 2026, conferma le tempistiche del decreto: pre-notifica al CSIRT Italia entro 24 ore, notifica completa entro 72 ore, relazione finale entro un mese. Il termine non decorre dal verificarsi dell’incidente, ma dall’acquisizione dell’evidenza, intesa come il momento in cui il soggetto dispone di elementi oggettivi che ne attestano l’avvenuto verificarsi.

Con un attacco a cifratura, quel momento è inequivocabile: i sistemi giù, la nota di riscatto. Con l’esfiltrazione silenziosa, l’evidenza è un concetto scivoloso. Scatta quando l’analisi rileva indicatori di compromissione settimane dopo l’accesso iniziale? Quando un fornitore segnala un’anomalia? Quando il dato compare sul portale criminale? Le Linee Guida ACN ammettono esplicitamente che l’evidenza possa emergere anche molto dopo l’inizio dell’incidente, e indicano tra le fonti di acquisizione anche le segnalazioni esterne, comprese quelle del CSIRT stesso. Tradotto in termini operativi: un’organizzazione può trovarsi con il cronometro delle 24 ore avviato da una notizia che arriva dall’esterno, su un evento di cui non aveva contezza, mentre il modello di estorsione senza cifratura è progettato apposta per restare sotto i radar il più a lungo possibile. La detection arretrata, in questo scenario, non è solo un fallimento di sicurezza: è un fallimento di conformità.

C’è poi un dettaglio nella struttura della determinazione che chiude il paradosso su se stesso. La soglia di significatività non è lasciata alla discrezione del soggetto: il testo aggancia le fattispecie a una misura tecnica precisa, la DE.CM-01, che fissa i livelli di servizio atteso (SL) e i parametri quali-quantitativi di riferimento. Ma l’aggancio non è simmetrico, ed è qui che la categoria dell’incidente fa la differenza. La violazione dei livelli di servizio (IS-3), in cui ricade il ransomware a cifratura, è notificabile al superamento delle soglie SL stabilite ai sensi della DE.CM-01: esiste cioè un cancello quantitativo che media tra l’evento e l’obbligo. La perdita di riservatezza verso l’esterno (IS-1), la casella dell’estorsione senza cifratura, nel testo dell’allegato non porta con sé alcun parametro quantitativo: è la semplice evidenza della fuga di dati a renderla notificabile. Ne segue una conclusione controintuitiva ma rigorosa: l’attacco più silenzioso, quello che si fatica a rilevare, è anche quello con la soglia di notifica più bassa e meno graduabile. Una volta acquisita l’evidenza, il cronometro parte senza la mediazione di un livello-soglia da superare.

Il doppio binario ACN e Garante

C’è un secondo livello di complessità. Quando l’incidente di riservatezza coinvolge dati personali, e nell’estorsione per furto dati è quasi sempre così, si attivano in parallelo due regimi distinti con due autorità, due cronometri e due valutazioni del rischio. Il GDPR impone la notifica della violazione dei dati personali al Garante entro 72 ore ai sensi dell’articolo 33; la NIS2 impone la pre-notifica al CSIRT Italia entro 24 ore. Le due scadenze non coincidono, e neppure i criteri di valutazione: la NIS2 ragiona sulla compromissione di reti e sistemi nel loro complesso, il GDPR sulla protezione degli interessati.

La cooperazione tra ACN e Garante è prevista ex lege dall’articolo 14 del decreto, che al comma 2 contempla la comunicazione, da parte dell’Agenzia e senza indebito ritardo, di ogni violazione degli obblighi di notifica suscettibile di configurare anche una violazione di dati personali. Ma non esiste ancora un portale unico nazionale: l’onere del coordinamento resta sull’organizzazione, che deve far convivere due procedure con tempistiche diverse senza trasmettere alle due autorità versioni discordanti dello stesso evento. Per il settore finanziario il quadro si complica ulteriormente, perché DORA opera come lex specialis e prevale con un proprio impianto di segnalazione. L’estorsione senza cifratura, in sostanza, è proprio la tipologia di incidente che massimizza la sovrapposizione tra i regimi, perché tocca insieme la riservatezza dei sistemi e i dati personali, mentre il ransomware a sola cifratura, se non esfiltra, può in alcuni casi restare confinato al perimetro NIS2.

Il caso Eataly del giugno 2026 mostra il doppio binario in azione. A fronte di un attacco all’infrastruttura che ospita l’e-commerce, l’azienda ha notificato l’incidente alle autorità competenti ai sensi sia della NIS2 sia del GDPR, e la comunicazione via email ai clienti è valsa come notifica agli interessati ex articolo 34 del GDPR. È un incidente che non ruota attorno alla cifratura ma attorno all’accesso e alla potenziale esposizione di dati anagrafici, codici fiscali e storico acquisti; nelle prime analisi l’azienda ha anzi dichiarato di non aver riscontrato un download dei dati, e il doppio regime di notifica è scattato comunque. È la dimostrazione concreta che, una volta spostato il baricentro sulla riservatezza, il trigger non richiede né il blocco dei sistemi né la prova di un’esfiltrazione completata: basta il rischio per i diritti degli interessati e la riconducibilità a una fattispecie significativa.

La trappola di compliance e l’incentivo al silenzio

L’assenza di blocco operativo genera un incentivo perverso. Quando i sistemi continuano a funzionare, la tentazione di gestire l’evento in silenzio, magari pagando, è strutturalmente più alta che davanti a una linea di produzione ferma. È esattamente la condizione in cui la mancata notifica diventa una seconda violazione che si somma alla prima. La violazione degli obblighi di notifica dell’articolo 25 ricade nel regime sanzionatorio dell’articolo 38 del D.Lgs. 138/2024, che prevede, per i soggetti essenziali, sanzioni fino a 10 milioni di euro o al 2 per cento del fatturato mondiale annuo, e per i soggetti importanti fino a 7 milioni o all’1,4 per cento. E poiché il modello encryptionless monetizza attraverso la pubblicazione sul leak site, la scommessa del silenzio è anche fragile: il dato emerge comunque, spesso dopo che le finestre di notifica si sono chiuse.

Cosa cambia, concretamente, per il CISO

La conseguenza pratica è che il playbook di risposta non può più essere costruito attorno al ripristino. Le tre direttrici da rivedere sono nitide. La prima è la detection: il presidio va spostato dalla rilevazione della cifratura, evento tardivo e rumoroso, alla rilevazione dell’esfiltrazione, evento precoce e silenzioso, con strumenti di data loss prevention, monitoraggio dei flussi in uscita e analisi degli accessi a identità e workflow privilegiati, che restano oggi il vettore iniziale dominante. La seconda è la prontezza alla notifica: la procedura deve registrare con precisione il timestamp dell’evidenza e gestire il doppio binario ACN-Garante con tempistiche pre-coordinate, non improvvisate nelle 24 ore. La terza è il disallineamento delle tassonomie, che vale anche per le polizze: una copertura cyber con clausole costruite sul concetto di ransomware-come-cifratura può non rispondere a un’estorsione di sola esfiltrazione, e questo va verificato prima dell’incidente, non durante.

Il punto di fondo è che l’apparato di misurazione e quello regolatorio sono ancora tarati su un modello centrato sulla disponibilità, mentre la superficie di rischio e l’esposizione giuridica si sono spostate sulla riservatezza. Finché questo scarto resta, il numero che rassicura nei report sarà lo stesso che nasconde dove il rischio è andato a posarsi. Per chi deve decidere budget e priorità, leggere quel numero per quello che non dice è già una forma di difesa.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/estorsione-senza-cifratura/


Mobile application security: l’app gira in casa del nemico

Mobile application security è la sicurezza di un tipo di software che ha una caratteristica unica e spesso rimossa: gira su un dispositivo che chi lo sviluppa non controlla, e che in molti casi è proprio nelle mani di chi vorrebbe attaccarlo. Il codice di un server vive in un data center sorvegliato; un’app mobile vive su un telefono che può essere modificato per ottenere privilegi di amministratore, ispezionato mentre è in esecuzione, decompilato per leggerne l’interno, e il cui archivio locale può essere estratto. È una differenza che cambia tutto, perché ribalta l’assunzione di base su cui poggia gran parte della sicurezza applicativa.

Il peccato originale, in questo campo, è trattare l’app mobile come un client fidato. È l’errore di chi ragiona come per il web, dove il browser dialoga con un server che resta il custode della logica e dei segreti. Sul mobile non funziona così: tutto ciò che finisce dentro l’app, una chiave, una credenziale, una porzione di logica sensibile, è alla portata di chi possiede il dispositivo. La mobile application security parte da qui, dall’accettare che l’ambiente in cui l’app gira è ostile e che il client, a differenza del server, può essere in mano al nemico.

Il client è in mano al nemico

Conviene rendere concreta questa ostilità, perché è ciò che distingue il mobile dal resto. Un dispositivo con privilegi di amministratore ottenuti tramite rooting o jailbreak permette al suo possessore di aggirare le protezioni del sistema operativo e di leggere ciò che le app credono protetto. Strumenti di instrumentation consentono di osservare e manipolare un’app mentre gira, intercettandone le funzioni e i valori in memoria. La decompilazione apre il codice all’analisi, rivelando segreti incorporati e logiche che si pensavano nascoste. E il traffico verso i server può essere intercettato da chi controlla la rete o il dispositivo.

La conseguenza pratica è una serie di errori ricorrenti che derivano tutti dalla stessa illusione di fiducia. Conservare dati sensibili nell’archivio locale come se fosse al sicuro è il problema più comune e più grave del mobile, perché quei dati si possono estrarre. Incastonare chiavi crittografiche o segreti nel binario dell’app, nella convinzione che nessuno li troverà, è un altro classico, smentito dalla prima decompilazione. Affidarsi alla rete senza verificare l’identità del server espone all’intercettazione. Ognuno di questi errori nasce dal dare per scontato un controllo sull’ambiente che, sul mobile, semplicemente non si ha.

OWASP MASVS: lo standard che assume il peggio

A dare ordine a questo terreno c’è uno standard diventato il riferimento di settore, l’OWASP Mobile Application Security Verification Standard, noto come MASVS, affiancato da una guida ai test, il MASTG, che spiega come verificarlo nella pratica. Il valore del MASVS è che non finge che il dispositivo sia fidato: organizza la sicurezza dell’app in gruppi di controlli, ciascuno dei quali affronta un modo in cui l’assunzione dell’ambiente ostile si traduce in rischio concreto.

Nella versione 2.1.0, pubblicata nel gennaio 2024, i gruppi sono otto. Riguardano la conservazione sicura dei dati sul dispositivo, l’uso corretto della crittografia, l’autenticazione e l’autorizzazione, la sicurezza delle comunicazioni di rete, l’interazione sicura con la piattaforma mobile, la qualità del codice, la resistenza alla manomissione e all’analisi inversa, e infine la privacy, gruppo aggiunto proprio nel 2024 a riconoscere quanto privacy e sicurezza siano ormai inseparabili. È un quadro che copre l’app dal dato che custodisce fino al modo in cui parla con il mondo, e che si appoggia a pratiche di secure coding e ai meccanismi di autenticazione, inclusi quelli biometrici, che il sistema operativo mette a disposizione.

Mobile application security e il caso speciale della resilienza

Tra gli otto gruppi ce n’è uno che merita un discorso a parte, perché è il più frainteso: la resistenza alla manomissione e all’analisi inversa, la resilienza nel linguaggio del MASVS. Sono le protezioni che rendono più difficile decompilare un’app, individuarne i punti deboli o modificarla: offuscamento del codice, rilevamento del rooting, difese contro l’instrumentation. Per certe categorie di applicazioni, quelle bancarie, dei pagamenti, della gestione di contenuti protetti, alzare questa barriera ha senso, perché aumenta il costo e il tempo necessari a un attaccante mirato.

Qui però si annida un equivoco da evitare. La resilienza è una difesa in profondità, non un sostituto delle altre. Offuscare il codice e ostacolare l’analisi rallenta chi attacca, non lo ferma: un avversario determinato e con tempo a disposizione supera comunque queste barriere. Confondere il rendere un’app difficile da decifrare con il renderla sicura è uno degli errori più costosi, perché porta a investire nella corazza esterna mentre dentro restano segreti nel binario e dati in chiaro nell’archivio locale. Lo stesso standard colloca la resilienza come livello aggiuntivo per i casi ad alto rischio, non come la base su cui costruire. La sicurezza vera di un’app sta prima nei controlli fondamentali, e solo dopo, dove serve, nella resistenza all’analisi.

Verificare, non sperare

Il merito di avere uno standard è proprio questo: trasformare la sicurezza da auspicio a verifica. Accanto al MASVS, il progetto OWASP MAS fornisce la guida ai test e una lista di controllo che permettono di misurare un’app rispetto ai requisiti, in modo ripetibile e documentabile. Dalla versione 2.0 lo standard ha anche abbandonato i vecchi livelli di verifica fissi, sostituiti da profili di test calibrati sulla criticità dell’applicazione, così che il rigore del controllo si adatti al rischio reale e non sia uguale per un gioco e per un’app bancaria. È la differenza tra credere che un’app sia sicura e poterlo dimostrare, controllo per controllo, integrando queste verifiche nel ciclo di sviluppo come si fa con il resto della pipeline DevSecOps.

Perché conta adesso

Il mobile non è più un canale accessorio, è il luogo dove avvengono le operazioni più sensibili: pagamenti, identità digitale, accesso ai servizi sanitari e bancari, autenticazione verso decine di altri sistemi. L’app è diventata la porta d’ingresso principale, e una porta che si trova fisicamente nelle tasche di chiunque, incluso chi ha interesse a forzarla. A questo si aggiunge la convergenza tra sicurezza e privacy, riconosciuta dallo stesso MASVS con il gruppo dedicato, e una pressione normativa crescente sulla protezione dei dati trattati dalle applicazioni.

In questo quadro, la mobile application security non è una specializzazione di nicchia per chi scrive app, ma una parte centrale della superficie d’attacco di qualunque organizzazione che offra i propri servizi tramite uno smartphone. La sua lezione di fondo è scomoda e preziosa: a differenza di quasi ogni altro software, un’app mobile deve restare sicura anche quando l’ambiente attorno è completamente compromesso. Chi progetta pensando che il telefono sia un posto sicuro costruisce l’app che prima o poi lascerà uscire ciò che doveva custodire. Chi parte dall’assunzione opposta, e usa uno standard come il MASVS per metterla alla prova, costruisce un’app che regge anche in casa del nemico.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cyber-security/mobile-application-security/


Intelligence russa e app di messaggistica: il phishing ora punta alle chiavi di backup di Signal

L’intelligence ucraina conferma e amplia l’allarme statunitense: i servizi russi non rompono la crittografia delle app di messaggistica, ma convincono le vittime a consegnare le chiavi che proteggono i loro backup. Il bersaglio sono funzionari, militari, politici e attivisti in Ucraina, Europa e Stati Uniti. La svolta operativa più recente riguarda in modo specifico Signal; WhatsApp rientra nel quadro più ampio di targeting, non in questa singola tattica.

Il 27 giugno il Servizio di Sicurezza dell’Ucraina (SSU) ha reso noto, in un comunicato su Telegram, di avere ricostruito insieme all’FBI una campagna di lungo corso condotta dai servizi di intelligence russi per violare gli account di messaggistica di obiettivi ad alto valore informativo. Lo SSU non attribuisce l’attività a uno specifico gruppo, ma la inquadra come operazione sistematica di spionaggio: l’obiettivo dichiarato è accedere a informazioni militari, politiche ed economiche scambiate dagli utenti e sottrarne i dati personali. La tecnica di ingresso è un SMS che si finge il bot di assistenza della piattaforma e induce la vittima a rivelare le proprie credenziali.

La comunicazione ucraina arriva il giorno dopo l’aggiornamento congiunto FBI e CISA del 26 giugno, l’avviso
I-062626-PSA
, che rivede il precedente PSA di marzo e introduce l’elemento operativo più rilevante. Gli attori non si limitano più a carpire codici di verifica o PIN dell’account, né a collegare dispositivi controllati dall’aggressore: ora puntano a farsi consegnare la Backup Recovery Key, la chiave che cifra la copia di backup delle conversazioni. Chi ottiene quella chiave può ripristinare il backup, leggere la cronologia di messaggi privati e di gruppo e prendere il controllo dell’account.

Il punto tecnico: non è una falla di Signal

L’FBI è esplicito su un aspetto che conviene tenere fermo per non amplificare letture distorte: gli attori hanno compromesso singoli account, non la crittografia delle applicazioni né le applicazioni stesse. Il perimetro violato è quello del recupero e del backup, non quello del protocollo end-to-end. La leva resta l’inganno: i messaggi-esca riprodotti nell’avviso si presentano come comunicazioni ufficiali di Signal e guidano passo passo l’utente a generare la chiave di recupero e a incollarla in chat, con la promessa di evitare la perdita di messaggi o di sincronizzare un backup a rischio.

Il flusso documentato dall’FBI presuppone due passaggi: prima la vittima attiva il backup seguendo la finta comunicazione (Figura 1 dell’avviso, etichettata Sample Phishing Message 1), poi consegna la chiave di recupero (Figura 2). Entrambi i messaggi-esca ricalcano i passaggi dell’interfaccia di Signal (impostazioni, backup, visualizzazione della chiave), e proprio per questo la nuova tattica delle chiavi di backup va circoscritta a Signal, mentre il riferimento a WhatsApp resta valido per la campagna nel suo insieme.

C’è un dettaglio che alza la posta sul piano della persistenza. Se la vittima condivide la Backup Recovery Key, quella chiave resta valida anche dopo la ricreazione dell’account sullo stesso numero di telefono: l’aggressore potrebbe quindi rientrare in un secondo momento. L’unica contromisura indicata è generare una nuova chiave nelle impostazioni, operazione che invalida la precedente per i download futuri; resta però il fatto che un backup già scaricato dall’attaccante non si annulla. La separazione tra ciò che si può ancora proteggere e ciò che è già compromesso è netta, e va comunicata con altrettanta chiarezza agli utenti a rischio.

Attribuzione e nomi cluster

Sul fronte dell’attribuzione conviene muoversi con cautela, perché le diverse fonti usano etichette diverse. L’FBI parla di più cluster riconducibili ai servizi russi (RIS), tra cui ufficiali dell’FSB inseriti nella Guardia di Frontiera e soggetti che operano per conto delle forze militari, e li traccia pubblicamente come UNC5792
e UNC4221
. Lo SSU, dal canto suo, non nomina un gruppo. Le ondate di attacco analoghe contro utenti Signal e WhatsApp sono state ricondotte in letteratura ai cluster noti come Star Blizzard, UNC5792
(parzialmente sovrapponibile a UAC-0195
per il CERT-UA) e UNC4221
(equivalente a UAC-0185
): nomenclature da incrociare con prudenza, perché la stessa attività può comparire sotto sigle differenti a seconda del fornitore di intelligence o dell’agenzia nazionale.

Va segnalato anche un punto su cui è facile inciampare leggendo l’avviso: la frase che attribuisce gli attacchi a hacker dall’Iran e da Paesi post-sovietici non è una valutazione dell’FBI, ma testo del messaggio-esca riprodotto nell’avviso, ossia parte stessa della truffa.

Perché interessa lettori europei e italiani

La campagna non è un fatto di cronaca confinato al fronte ucraino. L’FBI include tra i bersagli funzionari governativi statunitensi e internazionali, personale militare, figure politiche e giornalisti; lo SSU estende esplicitamente il perimetro a Europa e Stati Uniti, e anche a profili personali di cittadini ucraini.

Per chiunque, in ambito istituzionale, di difesa o giornalistico europeo, usi le app di messaggistica come canale di lavoro, il modello di rischio cambia: la superficie da presidiare non è la cifratura del messaggio, ma il ciclo di vita di sessioni attive, backup e chiavi di recupero. È lo stesso terreno su cui si gioca, da anni, la sicurezza della messaggistica sicura, e che il cyber spionaggio russo ha imparato a sfruttare combinando ingegneria sociale e infrastruttura di intelligence.

Le indicazioni difensive restano elementari ma dirimenti: rivedere periodicamente le sessioni attive e disconnettere i collegamenti sconosciuti, attivare la verifica a due fattori, non scansionare QR ricevuti da utenti non noti e, soprattutto, non comunicare mai codici di conferma, PIN, password o chiavi di recupero, per quanto la richiesta appaia urgente o ufficiale. Come ricorda l’FBI, l’assistenza legittima delle app non chiede codici dentro l’applicazione e non invia link per verificare o ripristinare un account.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/intelligence-russa-chiavi-di-backup-messaggistica/


Le batterie al sodio cinesi sfidano Tesla: la Scienza dietro un sorpasso quasi riuscito

Ci eravamo abituati a considerare le batterie al litio come il traguardo definitivo della mobilità elettrica, con Tesla a fare da incontrastato battistrada tecnologico. Eppure, dal colosso asiatico arriva una novità che sta costringendo ingegneri e analisti a ricalibrare le proprie certezze. Uno studio condotto dai ricercatori della RWTH Aachen University, pubblicato sulla prestigiosa rivista Cell Reports Physical Science, ha smontato – letteralmente e figurativamente – una cella commerciale al sodio prodotta dalla cinese Hina Battery. Il verdetto? Sorprendente.

La qualità costruttiva, l’uniformità e le prestazioni ad alta potenza di queste celle al sodio eguagliano, e in certi frangenti insidiano, le avanzatissime batterie al litio di Elon Musk. Ma come fa una tecnologia considerata fino a ieri “povera” ad avvicinarsi ai vertici del mercato? La risposta risiede in un mix di chimica innovativa e un’architettura meccanica che l’industria occidentale conosce molto bene.

La chimica: il segreto dell’ossido stratificato

Il litio ha dominato finora per un motivo fisico inoppugnabile: è leggerissimo e ha un potenziale elettrochimico eccellente, il che si traduce in un’alta densità energetica (tanta energia in poco spazio). Il sodio, posizionato subito sotto il litio nella tavola periodica, è più pesante e ha ioni di dimensioni maggiori. Questo lo rende più “pigro” e difficile da immagazzinare negli elettrodi tradizionali.

Caratteristiche della batteria al sodio Hina

Per aggirare l’ostacolo, Hina Battery ha ingegnerizzato materiali specifici.

All’anodo (il polo negativo) troviamo il carbonio duro (hard carbon). A differenza della grafite usata nelle batterie al litio, che ha una struttura cristallina troppo stretta per i grossi ioni di sodio, il carbonio duro presenta una microstruttura disordinata, ricca di micropori che accolgono agevolmente il sodio durante la ricarica, garantendo stabilità.

Ma è al catodo (il polo positivo) che si gioca la partita vera. La cella utilizza un materiale attivo a base di ossido stratificato con una formula specifica: NaCu{1/9}Ni{2/9}Fe{1/3}Mn{1/3}O2.

Invece di affidarsi a metalli rari e costosi come il cobalto, questa composizione impiega elementi comuni come ferro, manganese e, curiosamente, il rame. L’analisi spettroscopica ha rivelato che il rame svolge un ruolo cruciale, distribuendosi in domini isolati che stabilizzano la struttura durante i cicli di carica e scarica, agendo da rinforzo elettromeccanico per sopperire alla natura “ingombrante” degli ioni di sodio.

L’architettura “Tabless”: imparare dai migliori

Avere una buona chimica non basta se la struttura fisica della batteria crea colli di bottiglia. È qui che la batteria cinese sfodera il suo asso nella manica, adottando un design interno che ricalca fedelmente quello introdotto da Tesla per le sue celle cilindriche di ultima generazione: l’architettura tabless.

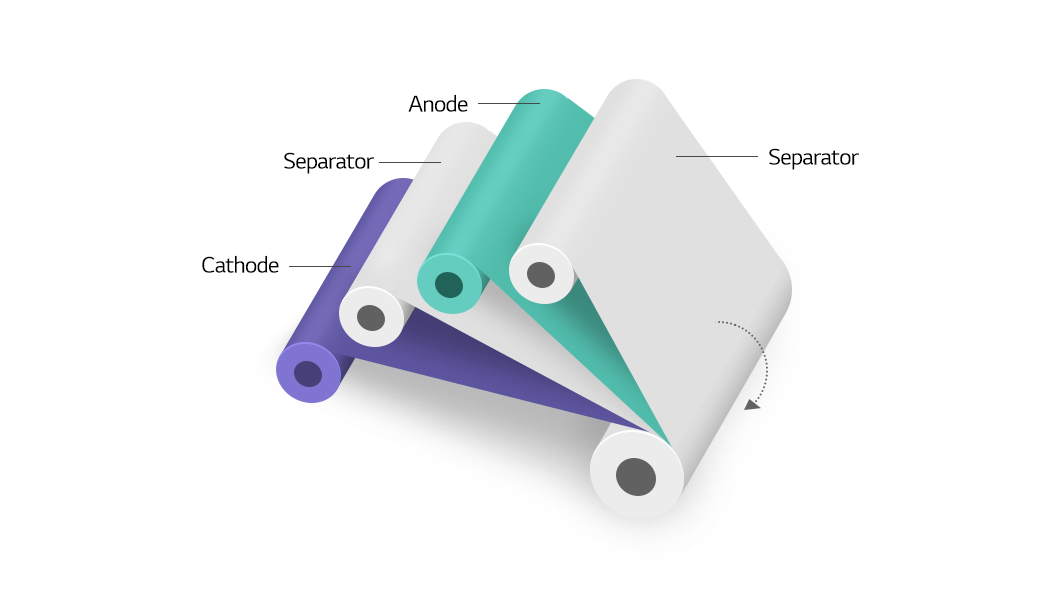
Nelle batterie cilindriche tradizionali, i lunghi fogli di anodo e catodo sono arrotolati su se stessi (il cosiddetto jelly roll). La corrente esce da queste spire tramite piccole linguette metalliche (i tab). Queste linguette creano resistenza elettrica e colli di bottiglia termici.

Schema batteria jelly roll

Il design tabless elimina le linguette. L’intero bordo del foglio elettrodico funge da conduttore, collegandosi direttamente all’involucro esterno. Il risultato? Una drastica riduzione della resistenza interna (misurata a meno di 3 mΩ in AC), una distribuzione della temperatura incredibilmente omogenea e la capacità di erogare altissime potenze senza surriscaldarsi. Questo accorgimento meccanico è il vero motivo per cui questa cella al sodio riesce a competere ad armi pari con le celle al litio in termini di erogazione istantanea.

Prestazioni a confronto: luci e ombre

La scienza ci consegna quindi un prodotto maturo, ma che non è esente da compromessi tecnici. Per comodità visiva, possiamo riassumerli così:

Caratteristica Batteria al Sodio (Hina) Batteria al Litio (Standard)
Densità Energetica 110 Wh/kg 150 – 250+ Wh/kg
Erogazione di Potenza Eccellente (grazie al design tabless) Eccellente
Scarica a freddo (-20°C) Molto buona (mantiene oltre l’82% dell’energia) Discreta / Buona
Ricarica a freddo (< 0°C) Scadente (forte aumento della resistenza) Limitata ma gestibile
Costo materie prime Basso (sodio, ferro, manganese) Alto (litio, nichel, cobalto)

La densità energetica rimane il tallone d’Achille. Con 110 Wh/kg, siamo lontani dai vertici del litio. Inoltre, se la batteria si comporta egregiamente quando deve cedere energia a -20°C, va letteralmente in crisi se deve essere ricaricata a temperature sotto lo zero, palesando un aumento di resistenza interna spaventoso (fino a 208 volte superiore rispetto ai 25°C). Quindi si può usare, ma NON ricaricare. 

Le ricadute economiche: il sodio come stabilizzatore

Dal punto di vista macroeconomico, l’affermazione del sodio non è solo una curiosità ingegneristica, ma uno shock positivo per le catene di approvvigionamento. Il litio è distribuito in modo disomogeneo a livello globale, soggetto a colli di bottiglia geopolitici e a un’estrema volatilità dei prezzi. Il sodio, al contrario, è tra gli elementi più abbondanti e accessibili del pianeta.

La disponibilità di una batteria al sodio tecnologicamente matura, capace di sopperire alle necessità di stoccaggio stazionario (le grandi reti elettriche) e dei veicoli commerciali a corto raggio, significa poter liberare immense quote di litio. Si attenua la pressione sulla domanda, si stabilizzano i costi di produzione dell’intero comparto e si riduce la dipendenza strategica da pochi paesi estrattori. Non sostituirà il litio nelle auto ad alte prestazioni, ma agirà da fondamentale valvola di sfogo per il mercato globale dell’energia, democratizzando i costi dell’accumulo elettrico.

Google NewsGoogle News Rimani aggiornato seguendoci su Google News!

SEGUICI

https://scenarieconomici.it/le-batterie-al-sodio-cinesi-sfidano-tesla-la-scienza-dietro-un-sorpasso-quasi-riuscito/


Chinese Framework Powers 200,000 Scam Sites

More than 200,000 websites are using investment scam templates built with the Chinese open source framework Uni-App, Infoblox reports.

A cross-platform development toolkit, Uni-App allows developers to create Vue.js codebases that can be deployed as mobile and desktop applications, or as mobile-optimized websites simultaneously.

Widely used in China and supported by a developer ecosystem, the framework powers thousands of legitimate products, and its maker DCloud does not appear to be involved in its fraudulent use.

However, Infoblox discovered that threat actors are selling investment scam templates, and that numerous scam websites using such templates appear linked to the same cluster of activity.

“Beyond the technical connections, we also uncovered patterns in the growth of the DCloud investment sites, along with coordinated dips in new domain registrations seen across scam websites on diverse hosts, an indication of a centralized owner facing disruption or making coordinated changes across all their DCloud investment scam sites,” the cybersecurity firm notes.

Infoblox identified over 236,000 second-level domains powering the scam infrastructure, ranging from fake crypto exchanges to fake gambling, brand impersonation, WhatsApp phishing, and multi-language pig-butchering websites.

Advertisement. Scroll to continue reading.

Among them is the infamous RainbowEx platform, a fake cryptocurrency platform that made international headlines after thousands of residents of a small Argentine town were duped into pouring money into it.

Hosted across numerous providers, the scam second-level domains have been launched since mid-2022, with an increase observed since late 2024, after the RainbowEx scandal.

“After October 2024, that figure jumped to roughly 15,000 newly observed sites per month at peak. The framework appears to have become a known platform within the scam-operator ecosystem due to the coverage it received by major news outlets,” Infoblox notes.

The largest portion of DCloud-fingerprinted sites consists of investment scam domains, run by multiple unrelated operators, “possibly dozens, even hundreds,” the cybersecurity firm says.

In addition to fake cryptocurrency exchanges and ‘deposit-and-trade’ platforms, they also include crypto wallet drainers, prediction-market and gambling impersonators, messaging platform phishing, and other phishing and credential-harvesting sites.

Lightning Shared Scooter Co. (LSSC), an operation that likely caused millions of dollars in losses in the US, was also using Uni-App. It promised investors sharp increases in passive revenue through funding a high-tech scooter-sharing company, and increased its sense of legitimacy through physical storefronts.

A similar scooter-investment operation, Yuechi Sharing Technology Ltd. (YST), currently active in Australia, New Zealand, and the United States, also has a frontend built using the Uni-App framework. YST, Infoblox says, has legitimate registration paperwork but is connected to a network of other investment-scam websites.

“For the last two years, there’s been a dramatic scaling up of scam websites using the DCloud framework, and operators of these sites continue to launch complex real-world schemes to trick victims. It’s overdue to holistically track threat actors operating in this ecosystem and attempt to identify commonalities that indicate shared ownership of the sites,” Infoblox notes.

Related: In Other News: Palo Alto Recruiter Scam, Anti-Deepfake Chip, Google Sets 2029 Quantum Deadline

Related: Google, Meta, Microsoft Among Signatories of Pact to Combat Scams

Related: Meta Launches New Protection Tools as It Helps Disrupt Scam Centers

Related: Researchers Expose Network of 150 Cloned Law Firm Websites in AI-Powered Scam Campaign

https://www.securityweek.com/chinese-framework-powers-200000-scam-sites/