Week of May 25 Evening News Ratings: Post-Holiday Blues for the Newscasts
CBS News fell by double digits in the Adults 25-54 demo. https://www.adweek.com/tvnewser/week-of-may-25-2026-evening-news-ratings/
CBS News fell by double digits in the Adults 25-54 demo. https://www.adweek.com/tvnewser/week-of-may-25-2026-evening-news-ratings/
Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Leggi le altre notizie sull’home page di Key4biz
https://www.key4biz.it/il-tech-liberation-day-la-commissione-ue-presenta-le-4-misure-per-lindipendenza-digitale/574109/

Si può applicare il marketing nella Pubblica Amministrazione? Qual è il salto culturale che le PA devono compiere? In un tempo in cui cittadini, imprese e territori chiedono alla Pubblica Amministrazione efficienza, ascolto, chiarezza, prossimità e capacità di generare fiducia, la comunicazione pubblica non può più essere considerata una funzione accessoria. È una componente essenziale dell’azione amministrativa: contribuisce alla qualità dei servizi, alla reputazione delle istituzioni, alla trasparenza delle decisioni e alla costruzione di valore pubblico.
Da questa riflessione nasce “Brand pubblico. Il futuro della PA tra comunicazione e marketing”, il volume di Francesco Giorgino, Luca Giannantoni e Lucio Lussi, pubblicato da Rubbettino, con prefazione del Ministro per la Pubblica Amministrazione Paolo Zangrillo.
Il libro propone una lettura innovativa del rapporto tra istituzioni e cittadini: anche la Pubblica Amministrazione deve imparare a immaginarsi, e ad agire, come un brand, non nel senso commerciale o promozionale del termine, ma come promessa pubblica di affidabilità, coerenza, qualità dei servizi, riconoscibilità e responsabilità.
Il brand pubblico rappresenta il modo in cui un’amministrazione viene percepita, ricordata e valutata nel tempo. È la somma delle sue decisioni, dei suoi comportamenti, dei servizi che offre, delle parole che sceglie e della fiducia che riesce a costruire. Il branding, quindi, non è soltanto uno slogan, una campagna di comunicazione o un logo: è un processo continuo che riguarda l’identità dell’istituzione e la qualità della relazione con le persone.
In questa prospettiva, comunicazione e marketing diventano strumenti fondamentali per accompagnare la trasformazione della PA, attraverso le competenze professionali attive nelle istituzioni e al servizio dell’interesse generale. Il marketing pubblico aiuta le amministrazioni a conoscere meglio i bisogni delle persone, a progettare servizi più accessibili, a rendere più comprensibili le politiche pubbliche e a rafforzare il legame tra istituzioni e comunità.
Il volume non si limita a una riflessione teorica, ma racconta anche buone pratiche di comunicazione e marketing pubblico, mostrando come alcune amministrazioni abbiano saputo migliorare la propria capacità di ascolto, semplificare il linguaggio, valorizzare i servizi, costruire relazioni più efficaci con i cittadini e rendere più visibile l’impatto delle politiche pubbliche. Esperienze diverse che dimostrano come la comunicazione e il marketing, quando sono progettati in modo professionale, possano diventare parte integrante della qualità amministrativa.
Uno degli elementi originali del libro è la proposta del modello PBVTJ – Public Brand Value Telling Journey, un percorso che aiuta a leggere e progettare il brand pubblico come un viaggio: si parte dall’identità dell’amministrazione, si passa attraverso il valore generato dai servizi e dalle politiche pubbliche, e si arriva alla fiducia costruita nel tempo con cittadini, imprese e territori. In termini semplici, il modello mostra che la reputazione di una PA non nasce da un singolo messaggio, ma dall’esperienza complessiva che le persone fanno dell’istituzione: ciò che promette, ciò che comunica, ciò che realizza e il modo in cui mantiene coerenza tra parole e azioni.
Il volume affronta temi oggi centrali nel dibattito sulla modernizzazione amministrativa: la reputazione delle istituzioni, la fiducia dei cittadini, il ruolo della comunicazione nei processi decisionali, la qualità della relazione con gli utenti, la semplificazione del linguaggio, la trasformazione digitale, la misurazione dell’impatto comunicativo, il rapporto tra identità pubblica e valore pubblico.
“Brand pubblico” si rivolge a comunicatori, dirigenti pubblici, amministratori, studiosi, giornalisti, professionisti della comunicazione e a tutti coloro che sono interessati a comprendere come cambia la PA in una fase storica in cui non è sufficiente fare bene, ma occorre anche saper rendere visibile, comprensibile e credibile ciò che si fa.
Il libro invita a superare una visione difensiva e burocratica della comunicazione istituzionale per riconoscerla come infrastruttura democratica: uno spazio di ascolto, trasparenza, partecipazione e costruzione di fiducia. La tesi centrale del volume è chiara: una Pubblica Amministrazione che comunica meglio è più utile, più accessibile e più vicina alle persone. E una PA capace di costruire un brand pubblico credibile può contribuire a rafforzare la qualità della democrazia, la coesione sociale e la competitività del Paese.
Francesco Giorgino è un giornalista professionista e docente universitario. In Luiss è titolare degli insegnamenti di Content Marketing e Brand Storytelling, di Marketing Politico e di Newsmaking. Dirige nello stesso ateneo il Master di secondo livello in Comunicazione e Marketing politico-istituzionale. Autore di decine di saggi, è direttore di Rai Ufficio Studi, conduttore e capo autore del programma di Rai 1, XXI Secolo.
Lucio Lussi è giornalista professionista e comunicatore pubblico. Dottore di ricerca (PhD) in Studi Politici, ha oltre 20 anni di esperienza nella comunicazione istituzionale e di politiche pubbliche, con focus su politica di coesione, fondi europei e PNRR, governance e contenuti digitali.
Luca Giannantoni è giornalista professionista esperto in comunicazione pubblica e istituzionale, ufficio stampa e strategie digitali. Da anni cura le relazioni con media ed enti e, dopo aver pubblicato altri libri, presenta la sua prima opera di settore.
Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Leggi le altre notizie sull’home page di Key4biz
https://www.key4biz.it/come-fare-brand-nella-pa/574077/
La Cina prepara una nuova fase industriale per la robotica umanoide. Secondo quanto riportato da Bloomberg, diverse aziende cinesi del settore stanno lavorando alla quotazione in Borsa, in un momento in cui Pechino punta a presentarsi come centro globale della prossima fase dell’intelligenza artificiale: quella fisica, applicata a robot capaci di muoversi e operare nel mondo reale.
Il caso più rilevante è Unitree Robotics, tra i nomi più riconoscibili del settore anche per i video dei suoi robot impegnati in arti marziali. La società ha ottenuto lunedì l’approvazione per la quotazione a Shanghai. La sua IPO sarà uno dei primi test per misurare l’interesse degli investitori verso una possibile ondata di collocamenti nel comparto.
A Hong Kong, scrive Bloomberg, ci sono almeno 46 società legate alla robotica nella pipeline delle quotazioni, pari a oltre il 10% delle domande. Tra le aziende che hanno già presentato richiesta di IPO figurano Leju Robotics e Deep Robotics.
Secondo Sheng Zhong, responsabile della ricerca industriale sulla Cina di Morgan Stanley, “gli umanoidi cinesi sono un passo più vicini alle IPO, accendendo l’interesse del mercato sugli umanoidi nella seconda metà del 2026”.
I capitali raccolti, spiega l’analista, dovrebbero essere destinati soprattutto alla ricerca e sviluppo, in particolare ai modelli robotici.
La spinta alle quotazioni riflette l’evoluzione dell’ecosistema AI cinese, che negli ultimi mesi ha attirato forte interesse sui mercati finanziari. Ma il tema non riguarda solo la finanza. Si inserisce nella strategia industriale di Pechino, che vuole portare le tecnologie avanzate dalla fase di innovazione alla produzione su larga scala.
La robotica umanoide è uno dei settori più osservati della cosiddetta Physical AI, l’intelligenza artificiale applicata a sistemi capaci di agire nel mondo fisico.
Jensen Huang, Ceo di Nvidia, ha più volte indicato questa area come una delle prossime grandi traiettorie dell’AI. Lunedì Huang ha citato Unitree durante una presentazione dedicata agli sviluppi di Nvidia nella robotica AI.
Unitree e Nvidia hanno collaborato alla realizzazione di macchine umanoidi “di riferimento”, dotate di mani a cinque dita e chip integrati, pensate per sostituire i cosiddetti “Frankenrobots” usati nei laboratori di ricerca. Secondo Huang Jiawei, direttore marketing di Unitree, la società cinese lancerà nella seconda metà dell’anno un nuovo modello alimentato da un chip Nvidia.
Gli analisti di Barclays, tra cui Zornitsa Todorova, hanno scritto in una nota che “questo è il decennio del robot, e appartiene alla Cina”. Secondo la banca, la leadership cinese deriva da una spinta guidata dallo Stato durata circa dieci anni. Il Paese rappresenterebbe già il 50% dei robot industriali globali e l’85% degli umanoidi nel 2025.
L’isituto stima inoltre che, grazie a politiche industriali coordinate e al controllo delle supply chain, gli umanoidi potrebbero arrivare a coprire circa il 3,8% della capacità lavorativa cinese entro il 2035.
La Cina ha costruito negli anni una filiera estesa nella robotica: componenti, attuatori, sensori, sistemi di controllo, batterie, software e capacità produttiva. Questo permette alle aziende cinesi di muoversi più rapidamente verso applicazioni commerciali.
Il vantaggio non riguarda solo i singoli robot, ma l’intero ecosistema industriale. La disponibilità di fornitori locali, capitali pubblici e privati, mercati interni ampi e politiche di sostegno consente di accelerare il passaggio dai prototipi alla produzione.
È lo stesso modello già visto in altri settori strategici, dalle batterie ai veicoli elettrici: prima sostegno pubblico e scala industriale, poi competizione sui costi e sulle esportazioni.
La corsa cinese alle IPO arriva mentre il mercato degli umanoidi si prepara al passaggio dalla ricerca alla fase industriale. Secondo Fortune Business Insights, il settore valeva 4,89 miliardi di dollari nel 2025, salirà a 6,24 miliardi nel 2026 e potrebbe raggiungere 165,13 miliardi nel 2034, con un CAGR del 50,60%.
A trainare la crescita sono AI, sensori avanzati, batterie, potenza di calcolo e riduzione dei costi hardware. L’Asia-Pacifico resta il principale polo di sviluppo, con il 42,6% del mercato nel 2025, mentre la domanda cresce anche in Europa per la carenza di lavoratori qualificati. Le prime applicazioni commerciali si concentrano su logistica, magazzini, manifattura e stabilimenti automobilistici, dove il ritorno economico è più misurabile e l’integrazione con i processi esistenti appare più immediata.
Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Leggi le altre notizie sull’home page di Key4biz
https://www.key4biz.it/robot-umanoidi-la-cina-prepara-una-nuova-ondata-di-ipo-per-diventare-leader-della-physical-ai/574042/
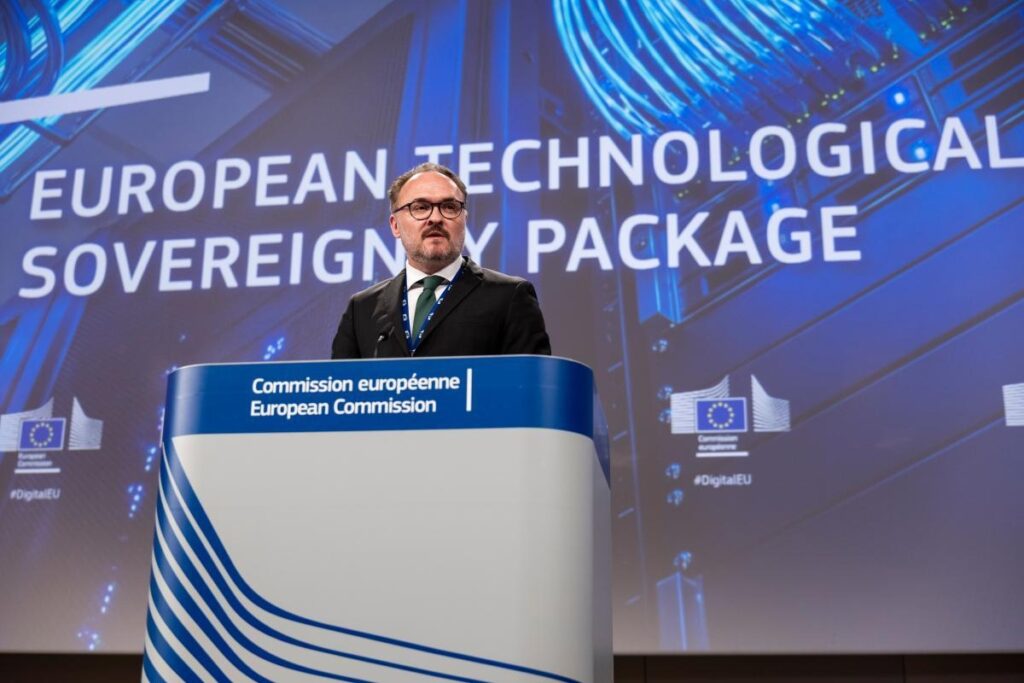
Presentato il tanto atteso pacchetto europeo sulla sovranità tecnologica, con le misure volte a rafforzare la capacità dell’Unione europea in materia di semiconduttori, intelligenza artificiale (AI), cloud e open source, ma anche di efficienza energetica.
“Non possiamo permetterci di dipendere da altri per le tecnologie che mantengono in funzione i nostri ospedali, le nostre reti energetiche stabili e i nostri servizi sicuri. Si tratta di proteggere i nostri cittadini, difendere i nostri interessi e fare le nostre scelte. L’Europa ha il talento, l’eccellenza della ricerca, la base industriale e il mercato unico. Insieme, dobbiamo trasformare questi punti di forza in sovranità tecnologica”. Ha dichiarato la Presidente della Commissione europea, Ursula von der Leyen.
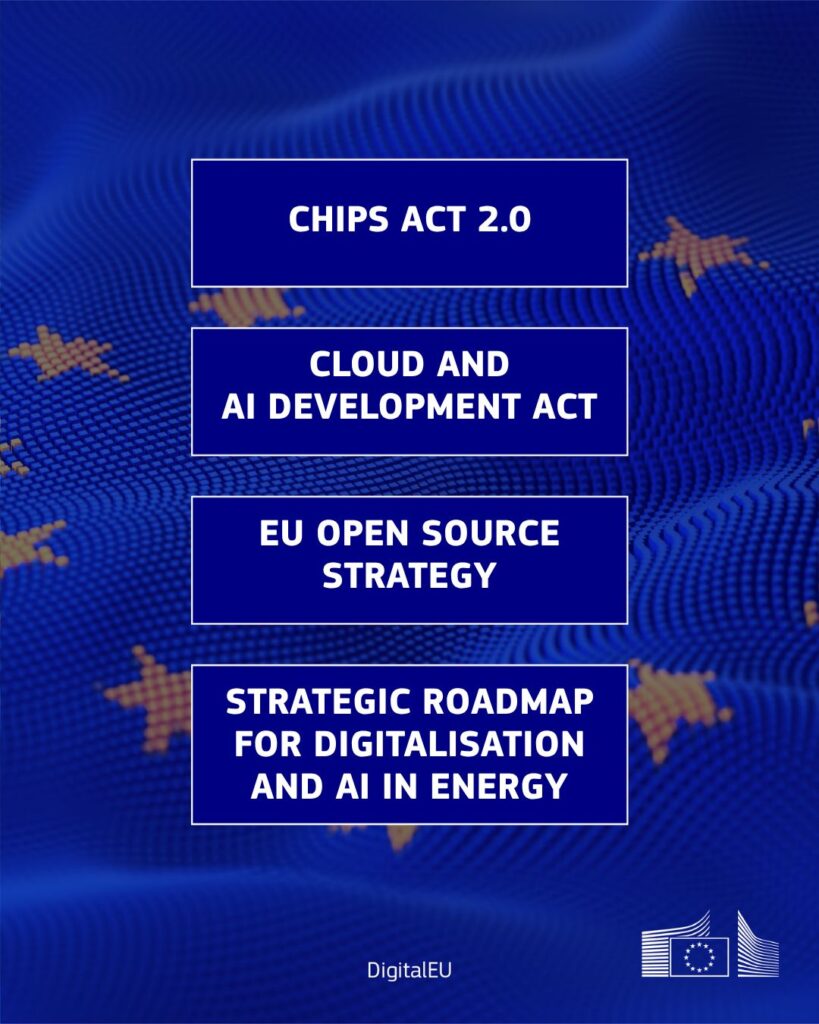
I punti chiave del pacchetto comprendono: la legge sui chip 2.0 e la legge sullo sviluppo del cloud e dell’IA, la strategia open source e una tabella di marcia strategica per la digitalizzazione e l’AI nel settore dell’energia.
Il cloud computing è uno dei settori in cui la dipendenza europea è più evidente. Attualmente, le piattaforme statunitensi dominano il mercato. I tre principali fornitori (Microsoft, Amazon Web Services e Google) detengono circa il 70% del mercato europeo.
Secondo un rapporto del 2025 della società di consulenza francese Asteres, l’Unione europea spende circa 264 miliardi di euro all’anno per l’acquisto di software per il cloud computing che è sviluppato negli Stati Uniti.
Si rilancia e si torna di fatto il tema ineludibile dell’indipendenza digitale. Come ha spiegato il nostro direttore Luigi Garofalo nei giorni scorsi: “La Commissione Europea ha capito che dal punto di vista dell’innovazione tecnologica l’Europa deve iniziare ad agire in modo autonomo. Non più solo a normare, ma a fare innovazione – oggi dipende dal punto di vista digitale per l’80% da fornitori extra-UE – e a creare un’offerta tecnologica “made in Europe”, facendo crescere, allo stesso tempo, la domanda di Pubbliche Amministrazioni e aziende verso “uno stack tecnologico europeo completo”, con servizi e infrastrutture realizzati da aziende europee“.
Oggi, ha precisato Ursula von der Leyen, “per oltre l’80% dei nostri prodotti, servizi e infrastrutture digitali, ci affidiamo a fornitori extra-UE“. “Chi promuove l’innovazione tecnologica plasmerà il futuro, e noi dobbiamo garantire che l’Europa svolga un ruolo di primo piano in questo processo. La sovranità tecnologica non significa protezionismo. L’Europa rimane fondata sui principi di apertura, partenariato e concorrenza leale – ha aggiunto la Presidente della Commissione – ma vogliamo essere in grado di fare le nostre scelte, evitando di dipendere da fornitori unici e dominanti, soprattutto provenienti da paesi che non condividono la sua stessa visione“.
“Il pacchetto odierno ha tre obiettivi fondamentali: trasformare la nostra economia promuovendo l’adozione di nuove tecnologie e dell’intelligenza artificiale; rafforzare la resilienza delle nostre catene di approvvigionamento; promuovere il modello europeo di sovranità tecnologica“, ha precisato von der Leyen.
Obiettivi saranno raggiunti attraverso quattro azioni contenute nel pacchetto sulla sovranità tecnologica: la legge Chips 2.0; la legge sullo sviluppo del cloud e dell’intelligenza artificiale; una strategia europea per l’open source; una tabella di marcia strategica per la digitalizzazione e l’intelligenza artificiale nel settore energetico.
La normativa sui semiconduttori o Chips Act 2.0 è finalizzata a rispondere prontamente alle vulnerabilità critiche nella catena di approvvigionamento globale dei semiconduttori, dato che l’Europa dipende ancora fortemente dai paesi terzi per la produzione avanzata e la progettazione di chip.
Con la legge Chip 2.0 l’Ue intende accelerare le procedure di autorizzazione, approfondire la cooperazione con i partner che condividono gli stessi principi e introdurre un nuovo marchio di eccellenza per le regioni europee dei semiconduttori.
I chip sono anche un’industria globale cruciale per la crescita in Europa. Sono il terzo prodotto più commercializzato al mondo, subito dopo petrolio e veicoli. Nel 2025 il mercato è stato valutato circa 595 miliardi di euro e si prevede che continuerà a crescere, superando la soglia dei trilioni di euro entro il 2030, con componenti legati all’AI che rappresentano oltre il 70 % del mercato globale dei semiconduttori.
L’intento della Commissione è sia avvicinare i produttori di chip europei ai loro clienti, a partire dalla domanda dei settori in crescita, come i data center, i fornitori di cloud e le Gigafactory di IA, sia sostenere gli investimenti e i progetti strategici, affrontando così le vulnerabilità che potrebbero mettere a rischio l’approvvigionamento.
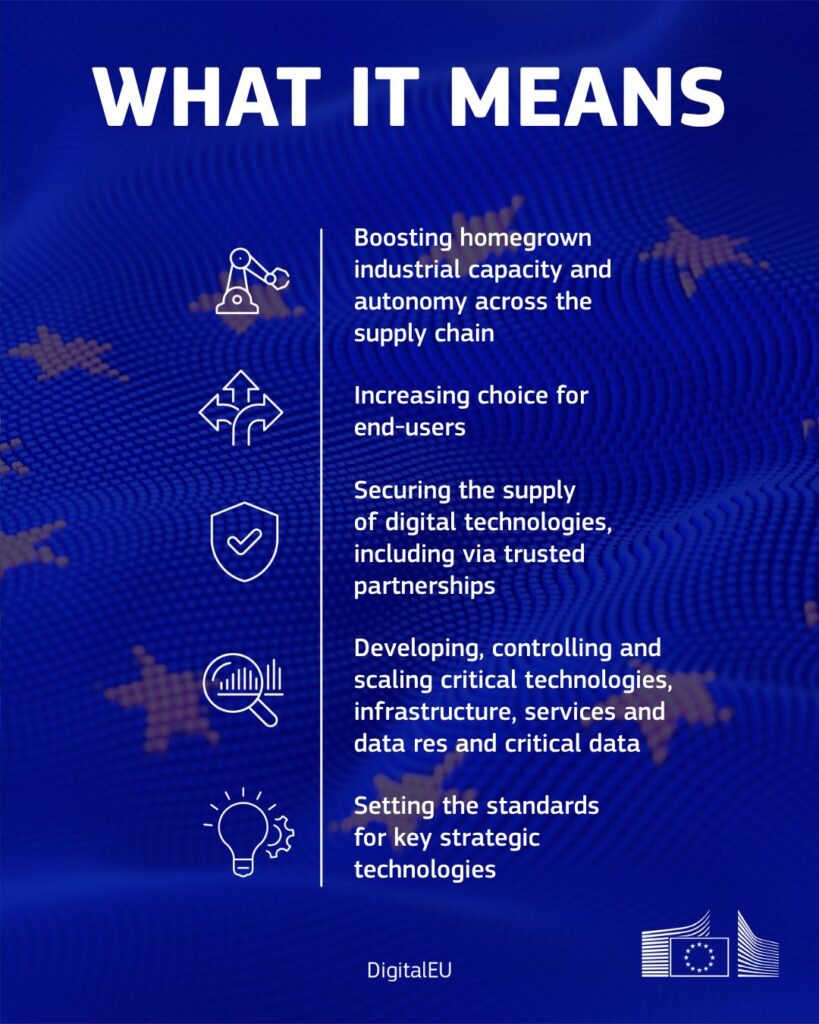
L’obiettivo annunciato oggi è triplicare la capacità dei data center in Europa nei prossimi cinque-sette anni e rafforzare il ruolo della strategia Apply AI per promuoverne l’adozione.
Per fare questo è necessario però tenere alto il principio della sostenibilità e quindi rispettare la tabella della transizione energetica: “bilanciando nel contempo le ambizioni in materia di AI con gli impegni in materia di clima”.
La legge sullo sviluppo dell’AI e il cloud l’introduzione di un quadro unico a livello “la sovranità del cloud e dell’AI”, mantenendo comunque “un mercato aperto ai partner che condividono gli stessi principi”. Viene da chiedersi, tra questi ci saranno o no le Big Tech?
“Viviamo in un mondo in cui geopolitica e tecnologia sono inseparabili. Coloro che promuovono l’innovazione tecnologica daranno forma al futuro e dobbiamo garantire che l’Europa svolga un ruolo guida in questo senso. Il pacchetto odierno segna un importante cambiamento nel modo in cui l’Europa si avvicina alla sovranità tecnologica. È tempo che l’Europa abbia il controllo dei suoi dati, delle sue catene di approvvigionamento e del suo futuro in modo pulito e sostenibile. Stiamo rafforzando l’autonomia e la resilienza digitali dell’Europa, mantenendo nel contempo la nostra economia aperta ai partner di tutto il mondo”, ha commentato Henna Virkkunen, Vicepresidente esecutiva per la Sovranità tecnologica, la sicurezza e la democrazia.
Il mercato europeo del cloud e dell’AI sta crescendo rapidamente, passando da 70 miliardi di euro nel 2022 a 200 miliardi previsti entro il 2028. Queste tecnologie aumentano la produttività, migliorano i servizi pubblici e cambiano la vita quotidiana. Ad oggi, però, il loro pieno potenziale non è ancora pienamente realizzato in Europa.
Il pacchetto punta dritto all’open source per rafforzare l’autonomia digitale del continente: “Abbiamo oltre tre milioni di contributor open source. Forniscono soluzioni digitali realizzate in Europa, per l’Europa, sulla base di principi e valori europei”.
Seguendo questo principio, si capisce che l’Europa porterà avanti una strategia mirata a sviluppare e sostenere alternative open source in settori prioritari quali il cloud, l’AI, le tecnologie internet, la cibersicurezza e i semiconduttori.
Per ottenere un ecosistema open source più forte bisogna investire nelle competenze, sostenendo le startup open source e migliorando la manutenzione e la sicurezza a lungo termine dell’infrastruttura digitale open source europea. Altro punto chiave è il maggiore utilizzo dell’open source nelle pubbliche amministrazioni, da promuovere secondo quanto riportato nel documento ufficiale attraverso orientamenti chiari e più specifici in materia di appalti e best practice.
Altro problema non da poco, come abbiamo sperimentato sulla nostra pelle da qualche anno a questa parte è l’elevato costo dell’energia. Qui la Commissione vede come unica strada maestra la digitalizzazione del settore energetico dell’Unione.
Le guerre e le tensioni geopolitiche sempre più profonde ci obbligano ad agire con fermezza e rapidità, anche in considerazione dell’aumento della domanda di energia legato all’esplosione delle infrastrutture digitali necessarie a cloud e AI.
La strategia presentata oggi, è spiegato nel comunicato, stabilisce in che modo l’AI e altre soluzioni digitali possono garantire l’integrazione sostenibile dell’infrastruttura digitale critica nel nostro sistema energetico, contribuendo nel contempo a rendere più efficiente il sistema energetico dell’Unione.
“Dobbiamo integrare le infrastrutture digitali nel nostro sistema energetico in modo sostenibile. Perché non può esserci sovranità digitale senza sovranità energetica“, ha dichiarato secco Dan Jørgensen, Commissario per l’Energia e l’edilizia abitativa.
“La digitalizzazione del sistema energetico è la possibilità per l’Europa di ottenere di più dalle stesse infrastrutture di cui disponiamo e di ridurre le bollette per i consumatori. Questo pacchetto coglie questa opportunità e garantisce che la crescente domanda dei centri dati funzioni con la rete, non contro di essa, quindi l’ambizione digitale dell’Europa alimenta la transizione energetica piuttosto che competere con essa”, ha affermato Teresa Ribera, Vicepresidente esecutiva per una Transizione pulita, giusta e competitiva.
A tal fine, la tabella di marcia dovrebbe garantire che i data center siano integrati nel nostro sistema energetico “in modo sostenibile e trasparente”.
Nel 2024, i data center europei hanno consumato energia elettrica sufficiente ad alimentare quasi 20 milioni di famiglie. Entro il 2030, l’Ue stima che questa domanda raddoppierà.
“Introdurremo a breve un sistema di classificazione europeo per i data center. Promuoveremo inoltre un modello di accordo tra autorità pubbliche, gestori di data center e operatori del settore energetico. La nostra attenzione si concentrerà sull’integrazione nella rete elettrica, sulla fornitura di energia pulita, sulla flessibilità e sull’efficienza energetica, unitamente alla tutela delle risorse idriche e al rispetto degli standard ambientali“, ha aggiunto il Commissario per l’Energia.
La Commissione, di suo, lavorerà per facilitare “la cooperazione tra i settori dell’energia e del digitale” per garantire l’integrazione efficiente nella rete di queste infrastrutture e il necessario approvvigionamento di energia pulita per aliimentarle, salvaguardando nel contempo le risorse idriche ed energetiche.
Come più volte è stato detto, le stesse tecnologie digitali, in primis l’AI, saranno fondamentali per migliorare i livelli di efficienza energetica in generale e di efficienza della rete elettrica europea. A tal fine è considerata di primaria importanza la diffusione dei contatori di nuova generazione per il migliore controllo sui consumi dell’energia e quindi sui costi in bolletta.
In ultima analisi, la digitalizzazione dell’energia contribuirà a costruire modelli AI sovrani e sicuri per il settore energetico, formati sui dati europei e sviluppati dalle imprese europee: “Vogliamo creare un nuovo modello di intelligenza artificiale per il settore energetico, addestrato su dati europei e sviluppato da aziende europee. Si tratta di una questione di sovranità tecnologica europea e di autonomia strategica. Per questo motivo, svilupperemo modelli di intelligenza artificiale lungo tutta la catena del valore e istituiremo un quadro normativo a livello UE per semplificare lo scambio transfrontaliero di dati energetici“.
“Stiamo vivendo una rivoluzione digitale globale e una corsa mondiale per plasmare il futuro dell’intelligenza artificiale. Queste tecnologie stanno trasformando il nostro modo di vivere, lavorare e alimentare le nostre economie. L’Europa non deve semplicemente partecipare a questa trasformazione, deve guidarla. Ma leadership significa farlo in un modo che rifletta i nostri valori: responsabile, sostenibile e a beneficio di tutti i consumatori e di tutti i settori. Il nostro compito è chiaro: gestire le crescenti esigenze energetiche della digitalizzazione, liberando nel contempo le immense opportunità che l’innovazione pone alla nostra portata”, ha spiegato Jørgensen.
Da migliorare, infine, la sicurezza informatica dei dispositivi critici, come gli impianti solari, contestualmente ad un utilizzo più sicuro dell’intelligenza artificiale.
A questo punto si attende per luglio l’invito a presentare proposte per la rete di gigafactory AI europee.
La Commissione avvierà inoltre una consultazione con gli Stati membri, la Banca europea per gli investimenti e altre parti interessate per raccogliere le risorse necessarie a finanziare le ambizioni europee in materia di sovranità tecnologica.
Tutte le proposte legislative presentate oggi dovranno comunque essere negoziate dal Parlamento europeo e dal Consiglio dell’Unione europea nelle prossime settimane.
Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui
Leggi le altre notizie sull’home page di Key4biz
https://www.key4biz.it/indipendenza-digitale-europea-la-commissione-presenta-4-misure-von-der-leyen-non-possiamo-dipendere-da-altri/574051/
Hundreds of thousands of websites are potentially exposed to attacks exploiting two vulnerabilities in the Kirki and Burst Statistics WordPress plugins, Defiant warns.
Kirki provides website and freeform page creation, and WordPress customizer enhancements. The plugin’s versions 6.0.0 to 6.0.6 are affected by an unauthenticated privilege escalation and account takeover bug.
Tracked as CVE-2026-8206 (CVSS score of 9.8), the issue impacted the plugin’s password reset flow, which allowed attackers to provide a username and an arbitrary email address and have a password reset key sent to that address.
“This means an unauthenticated attacker can send a request specifying a high-privileged username together with an attacker-controlled email address and receive a valid password reset link for the targeted account,” Defiant explains.
The attacker can then use the reset link to take control of the targeted account. By resetting the password for an administrative account, the attacker can take over the entire website.
A lightweight plugin for WordPress, Burst Statistics provides users with an intuitive analytics dashboard with insights into site traffic, visitor sources, page performance, and more.
Versions 3.4.0 to 3.4.1.1 of the plugin were affected by an authentication bypass vulnerability that allowed unauthenticated attackers to elevate their privileges to administrator and take control of a vulnerable site.
The bug existed because the function responsible for validating application passwords from the Authorization header contained an incorrect return-value, allowing attackers to send a REST API request and impersonate an administrator for the duration of the request.
“The plugin incorrectly treats the request as authenticated and sets the current user to the supplied administrator account, allowing unauthorized access to administrator-level REST API functionality, such as creating a new administrator account,” Defiant notes.
The web protection firm says it has blocked thousands of attacks targeting these vulnerabilities over the past 24 hours and warns that hundreds of thousands of websites are potentially at risk.
Kirki has over 500,000 active installations, but only 150,000 sites are believed to be running a vulnerable plugin version. Burst Statistics has more than 200,000 active installations.
Users are advised to update to Kirki version 6.0.7 or newer, and to Burst Statistics version 3.4.2 or newer, which contain patches for the exploited security defects.
Related: Organizations Warned of Exploited Linux Kernel Vulnerability
Related: ‘HTTP/2 Bomb’ Exploit Knocks Web Servers Offline in Seconds
Related: Exclusive: How One Line of Code Put Billions of Microsoft Android App Downloads at Risk
Related: Android Update Patches Exploited Zero-Day, 123 Other Vulnerabilities
https://www.securityweek.com/kirki-burst-statistics-wordpress-plugin-flaws-in-attackers-crosshairs/
AI is our new leader. We just accept and do what it tells us. Maybe we should be a bit more circumspect.
Concern over the performance of AI agents has been constant, ranging from ‘leaky’ to just plain wrong decision-making. Since the pressure to use more agents more autonomously because of supercharged AI-assisted attacks is now constant, Adversa AI’s decision to measure and compare the performance and security of 100 agents across ten categories is welcome.
But the results are not. Of the 100 agents tested, and positioned within a new AI Risk Quadrant, only 11 are categorized as ‘capable well-defended’.
The root problem is the AI agent ‘lethal trifecta’, which Adversa describes as ‘private data access + exposure to untrusted content + ability for outbound actions’. This translates directly into the standard lethal trifecta of too much power + too much trust + too little control’.
Since all three parts of this trifecta are necessary for an AI agent to achieve its goal, capability and security will always be a big ask. Ninety-eight percent of the agents have this trifecta, so it is no surprise to learn – but still shocking to hear – that so few are both capable (useful) and defendable (secure).
Capability and security verge on mutual exclusion. “The same vendors shipping the most capable agents ship the widest attack surface – a structural feature of the market, not a handful of outliers,” states Adversa’s analysis in its AI Risk Quadrant for Agent Security report. It calls this a ‘power-protection inversion’ and adds that it appears in all ten agent categories.
The agent categories with the greatest power protection inversion, however, are ‘computer agents’ followed by ‘coding agents’.
Computer agents are designed to perform a specific task, such as make a decision or perform an action for a user. Since agents can only operate with what they know (the context problem, where poor context leads to bad decisions in all agents), computer agents are given wide access rights, effectively the complete operating system. “A compromise hands the attacker the user’s entire machine, not just one application or tab,” warns Adversa.
Such agents also suffer from an issue that affects all agents: the user has little, if any, visibility into or control over what the agent actually does. It is given an input (the task), and it generates an output (the completed task). But with computer agents, the user doesn’t know the route it takes between input and output, nor what specific actions within the operating system it takes along that route.
“The deeper issue is that the desktop confirmation step looks like a control while being unreliable in practice,” warns the analysis. ‘The human and the model reason over different abstractions (windows and labels vs. screenshots and accessibility trees). That gap produces confirmation mismatch: the human approves the appearance of the action, not what the agent is about to do, because nothing in the interface surfaces the difference.”
The second-worst offender in the exposed giants quadrant is coding agents. This is concerning since ‘vibe-coding’ applications are becoming the future of software, and ‘vibe-coded’ in-house applications may live with us for many years.
The analysis sub-divides coding agents into three types: “coding copilots (human reviews each suggestion), autonomous coding agents (goal-in, repo-out), and app builders (prompt-to-deployed-app). The first might appear to be the least dangerous, but the user still doesn’t know what the agent does between input and output. “Coding agents don’t just write code – they touch shell, dependencies, and tokens long before a diff lands in review,” comments Adversa.
“This is the class where compromise most directly becomes production compromise. The danger is not bad code suggestions; it is high-trust operation inside the software supply chain. Non-determinism makes code review an incomplete defense: even if a human reviews the final diff, the agent may already have traversed secrets, run tests against production-like services, modified configs, or selected risky dependencies. Review catches outputs; it does not catch the full action trail.”
Coding agents figure so highly among the exposed giants because they have a wide attack surface, an extensive blast radius, and poor defense controls. The attack surface is wide because they run shell commands, load MCP servers, and auto-load rules files. The blast radius comes from sitting inside the software supply chain with access to secrets, signing keys, and deployment pipelines. And their primary defense is a code review of the output, which doesn’t consider either the attack surface or the blast radius.
We’ve glanced at just two of the ten agent types included in Adversa’s agent analysis and AI Risk Quadrant. The other eight categories are general assistant, work copilot, browser, conversational, custom workflow, business process, platform operations, and data engineering. None come out squeaky clean. Ninety-eight percent of the tested agents are subject to the lethal trifecta, with only one agent in each of the general assistant and data engineering agents being the exceptions.
Learn More at the AI Risk Summit | Ritz-Carlton, Half Moon Bay
General comments from Adversa include: agent defaults favor velocity over safety; agents with the most power have the least protection, while the agents with the most protection have the least power; only 11% qualify for the capable and defended quadrant; tool execution accounts for 76% of blast radius; 37% of the market is audited more than defended; and 83% of claimed AI agent defenses are not publicly verifiable.
Agents are effectively black boxes – it’s a take it or leave it scenario. Business economics is forcing us to take it. Since we cannot control what the agent does while it is running, our only option is to be careful over what we input, and control, where possible, the output.
Here, Adversa recommends concentration on controlling the output since there is little that can be done on the input prompts. “Defend the legs you can own, not the one you can’t,” it suggests. “Prompt injection has no deterministic fix – no classifier reliably separates the agent’s data from its instructions, and vendors concede it. Concede the input boundary and spend the defensive budget on the trifecta legs the operator does control: egress, identity, and irreversible actions.”
This is where we are today. The headlong rush into agentic AI solutions is irreversible but concerning. We will only match adversarial AI-assisted attacks by using AI-assisted defense. All businesses will only remain competitive if they are faster, and more efficient than the competition. In business, all roads lead to AI. We must hope, and can probably expect, that AI will improve in all areas in the future. To what extent and when that may happen is another unknown.
But in the meantime, the ultimate message from Adversa’s massive and detailed analysis is clear: “Let’s be careful out there.”
Related: Can We Trust AI? No – But Eventually We Must
Related: The Wild West of Agentic AI – An Attack Surface CISOs Can’t Afford to Ignore
Related: Sweet Security Launches Agentic AI Red Teaming to Counter ‘Mythos Moment’
Related: Raising the Cybersecurity Stakes: Ante up for the Agentic Era
https://www.securityweek.com/security-of-100-ai-agents-tested-and-ranked-what-you-need-to-know/

Hackers gained access to the email account of a senior executive at a major global stock exchange and exfiltrated data for months.
The attack, investigated by Broadcom’s Symantec and Carbon Black threat-hunting team, began in October 2025, and the threat actor retained access to the compromised Outlook mailbox until March 2026. The security experts estimate that the dwell time was roughly 150 days.
The goal of the operation was most likely espionage, but Symantec and Carbon Black did not share any information about who may have been behind the attack or which stock exchange was targeted.
“For an espionage actor, a senior executive’s mailbox is a high-value intelligence target. An Outlook profile may yield details of external negotiations, internal deliberations, the executive’s calendar, travel pattern, and their contacts,” the researchers said.
“Organizations such as exchanges and regulators may hold non-public information about listings, enforcement actions and market-moving events. Months of unfettered access to that mailbox lets an attacker build a near-complete picture of the target’s working life and the organization’s near-term direction without ever having to move laterally elsewhere on the network,” they added.
The initial access vector remains unknown, but the first signs of malicious activity were seen on October 10, 2025, when malware had already been running on the compromised host, disguised as Adobe and OneDrive applications.
Command-and-control (C&C) channels were established on November 12, when the attacker also began collecting and exfiltrating data.
To avoid raising suspicion, they used Dropbox and OneDrive to exfiltrate files, transferring only small batches at a time.
“The cumulative effect over the five months observed is a complete, near-continuous theft of the user’s Outlook mailbox, broken into incremental archives small enough not to draw attention from security software,” the researchers explained.
The attacker continuously worked on persistence, regularly re-registering tasks disguised as Adobe, Lenovo, and OneDrive system services to maintain access.
Symantec and Carbon Black made indicators of compromise (IoCs) available to help other organizations detect potential attacks.
Related: US Disrupts Russian Espionage Operation Involving Hacked Routers and DNS Hijacking
Related: Sophisticated Deep#Door Backdoor Enables Espionage, Disruption
Related: US Disrupts Russian Espionage Operation Involving Hacked Routers and DNS Hijacking
https://www.securityweek.com/hackers-target-global-stock-exchange-in-espionage-operation/
Sitecore acquired the upstart, which helps brands optimize their digital content for AI engines and agent crawlers, for an alleged $225 million. https://www.adweek.com/media/sitecore-snaps-up-geo-startup-scrunch-for-225m/

IMA Diligence Services is notifying over 525,000 individuals that their personal information was stolen in a data breach.
The incident, the company says, was identified in mid-December after a legacy server managed by a third party became inaccessible.
“Upon discovery, we notified law enforcement and promptly commenced an investigation to confirm the nature and scope of this incident,” an incident notice on the company’s website reads.
Working with external cybersecurity experts to investigate the data breach, IMA Diligence Services discovered that the attackers accessed the server between December 8 and December 16 and exfiltrated certain files.
After reviewing the stolen data, the company determined that it included personal information such as names, addresses, Social Security numbers, and driver’s license numbers.
Additionally, the hackers exfiltrated financial information, including account numbers and credit card numbers, medical and health insurance information, and, in some cases, passport numbers and taxpayer identification numbers.
IMA Diligence Services told the Indiana Attorney General’s Office that 525,306 people were impacted. The company is providing 12 months of free credit monitoring and identity restoration services to the affected individuals.
While the company’s notice does not include details on the threat actor responsible for the data breach, the incident was claimed by the Genesis ransomware group.
The gang added IMA Diligence Services to its Tor-based leak site in late January, claiming to have stolen 700 gigabytes of data from the company, including personal information, business documents, and confidential files.
SecurityWeek has emailed IMA Diligence Services for a statement on the matter and will update this article if the company responds.
A subsidiary of IMA Financial Group, IMA Diligence Services provides financial consulting services for acquisitions, mergers, and other corporate transactions. Founded in 2009, it was previously known as RedRidge Diligence Services.
Related: Charter Communications Data Breach Could Impact Nearly 5 Million
Related: Carnival Data Breach Exposed 6 Million People
Related: 185,000 Likely Impacted by 7-Eleven Data Breach
Related: 266,000 Affected by Data Breach at Radiology Associates of Richmond
https://www.securityweek.com/ima-diligence-services-data-breach-impacts-525000-people/