Attacco ai router Huawei dietro blackout telecom del Lussemburgo


Un attacco informatico basato su una vulnerabilità sconosciuta nei router enterprise di Huawei avrebbe causato nel 2025 uno dei più gravi incidenti infrastrutturali europei degli ultimi anni, provocando il collasso temporaneo dell’intera rete telecom del Lussemburgo.

Secondo quanto riportato da Recorded Future News, l’incidente avrebbe coinvolto un comportamento non documentato del sistema operativo di rete Huawei VRP, sfruttato tramite traffico malevolo appositamente costruito per mandare in crash i router dell’operatore nazionale POST Luxembourg.

L’attacco, avvenuto il 23 luglio 2025, ha causato un’interruzione completa delle comunicazioni mobili 4G e 5G, della telefonia fissa e persino di parte dei servizi di emergenza nazionali per oltre tre ore.

La vicenda solleva interrogativi particolarmente delicati non solo sul piano tecnico, ma anche su quello della trasparenza nella disclosure delle vulnerabilità critiche che coinvolgono infrastrutture telecom strategiche.

Un blackout nazionale causato da traffico di rete malevolo

Secondo le informazioni emerse, l’attacco avrebbe sfruttato un’anomalia mai documentata pubblicamente nel software di routing Huawei. Paul Rausch, responsabile comunicazione di POST Luxembourg, ha confermato che l’incidente è stato causato da un attacco denial-of-service basato su un “comportamento non pubblico e non documentato” per il quale non esisteva alcuna patch disponibile al momento dell’incidente. Il traffico malevolo avrebbe innescato un ciclo continuo di reboot dei router enterprise Huawei, causando il collasso progressivo di parti critiche dell’infrastruttura telecom nazionale.

L’aspetto più interessante è che gli investigatori lussemburghesi non ritengono che l’attacco fosse necessariamente diretto contro il Lussemburgo come bersaglio specifico. Secondo le autorità, il traffico malevolo potrebbe semplicemente essere transitato attraverso l’infrastruttura di POST Luxembourg, provocando accidentalmente il crash dei dispositivi Huawei invece della normale elaborazione e inoltro dei pacchetti. In pratica, i router avrebbero reagito al traffico anomalo entrando in una condizione di failure non prevista che li costringeva a riavviarsi ripetutamente.

Il caso riapre il dibattito sugli zero-day nelle infrastrutture critiche

Diversi elementi emersi nelle indagini portano a classificare l’incidente come un possibile zero-day, cioè una vulnerabilità sconosciuta pubblicamente e priva di patch disponibili. Secondo le fonti citate da Recorded Future News, Huawei avrebbe dichiarato di non aver mai osservato un comportamento simile presso altri clienti e di non aver avuto a disposizione in quel momento una soluzione pronta per mitigare il problema.

Il punto più controverso riguarda però l’assenza totale di disclosure pubblica.

A quasi dieci mesi dall’incidente, non risulta infatti assegnato alcun identificativo CVE pubblico relativo alla vulnerabilità sfruttata nell’attacco. Non esistono advisory aperti alla comunità di sicurezza, né dettagli tecnici che consentano agli operatori telecom di verificare eventuali esposizioni analoghe.

E questo è un problema. I CVE rappresentano infatti uno dei principali strumenti globali per tracciare vulnerabilità, coordinare attività di remediation e permettere ai team SOC e CERT di identificare rapidamente i sistemi vulnerabili.

L’assenza di disclosure pubblica crea quindi un problema potenzialmente sistemico: altri operatori che utilizzano gli stessi apparati Huawei potrebbero non sapere di essere esposti allo stesso comportamento anomalo.

Huawei e il problema della trasparenza nelle vulnerabilità enterprise

La vicenda evidenzia anche un cambiamento nel modo in cui Huawei gestisce la disclosure delle vulnerabilità enterprise. Sempre secondo Recorded Future News, mentre il vendor continua a pubblicare CVE per prodotti consumer, le disclosure pubbliche relative ai prodotti enterprise networking sono diventate sempre più rare negli ultimi anni. Huawei pubblica anche advisory di sicurezza enterprise, ma spesso attraverso portali clienti riservati invece che tramite comunicazioni pubbliche aperte alla comunità globale di sicurezza.

La situazione rischia inevitabilmente di alimentare ulteriori tensioni geopolitiche attorno alle infrastrutture telecom cinesi, tema già al centro di anni di dibattiti internazionali su supply chain security, rischio cyber e sovranità digitale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/20/attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo


Trump, l’Iran e la retromarcia: diplomazia del Golfo o paura dei missili di Teheran?

Il presidente americano si trova davanti a un classico dilemma geopolitico: dichiarare vittoria e chiudere la partita, oppure sprofondare in un pantano militare senza fine. Nelle ultime ore, Donald Trump ha regalato al mondo una delle sue tipiche mosse a sorpresa. Prima ha minacciato un attacco su larga scala contro l’Iran, e poi, nello stesso giorno, ha fermato tutto.

La motivazione ufficiale fornita dalla Casa Bianca? Una richiesta diretta dei leader di Qatar, Arabia Saudita ed Emirati Arabi Uniti. I paesi del Golfo si sono detti convinti di poter raggiungere un accordo nucleare pacifico e vantaggioso per tutti. Tuttavia, dietro questa rassicurante facciata diplomatica, emerge una realtà operativa ben diversa, portata alla luce dal New York Times.

Il Pentagono tira il freno a mano

Secondo diverse fonti militari americane, non sarebbero state le monarchie arabe a fermare i bombardieri di Washington, ma i generali del Pentagono. L’intelligence militare ha lanciato un allarme molto chiaro ai vertici politici: l’Iran non è in ginocchio. Al contrario, ha sfruttato abilmente l’ultimo mese di cessate il fuoco per riorganizzarsi e, a questo punto, con una diretta conoscenza delle tattiche operative USA.

Durante la tregua, Teheran ha lavorato senza sosta. I comandanti iraniani, con il probabile supporto tecnico di alleati come Russia e Cina, hanno studiato a fondo le rotte e le tattiche di volo dei caccia americani. La recente caduta di un caccia F-15E e i gravi danni subiti da un avanzatissimo F-35 dimostrano che le tattiche americane sono diventate troppo prevedibili.

I siti missilistici dell’Iran, nascosti in profonde caverne di granito e solo parzialmente ostruiti dai bombardamenti iniziali, sono stati liberati dalle macerie e riattivati. Nuovi e numerosi lanciatori mobili sono stati sparsi in tutto il paese. In sintesi, la superiorità aerea totale vantata dagli USA all’inizio dell’operazione sembra non essere così certa come vantato da Trump.

Bisogna dire che, in passato, report simili sono filtrati più volte sui quotidiani per essere spesso smentiti. Del resto è tipico degli americani preparare diversi scenari operativi, alcuni molto negativi, che, casualmente ma non troppo, poi riescono a filtrare sui giornali non amici del presidente. Nello stesso tempo è improbabile che le difese iraniane siano veramente azzerate, altrimenti non ci sarebbe quasi nessun freno a un intervento di terra.

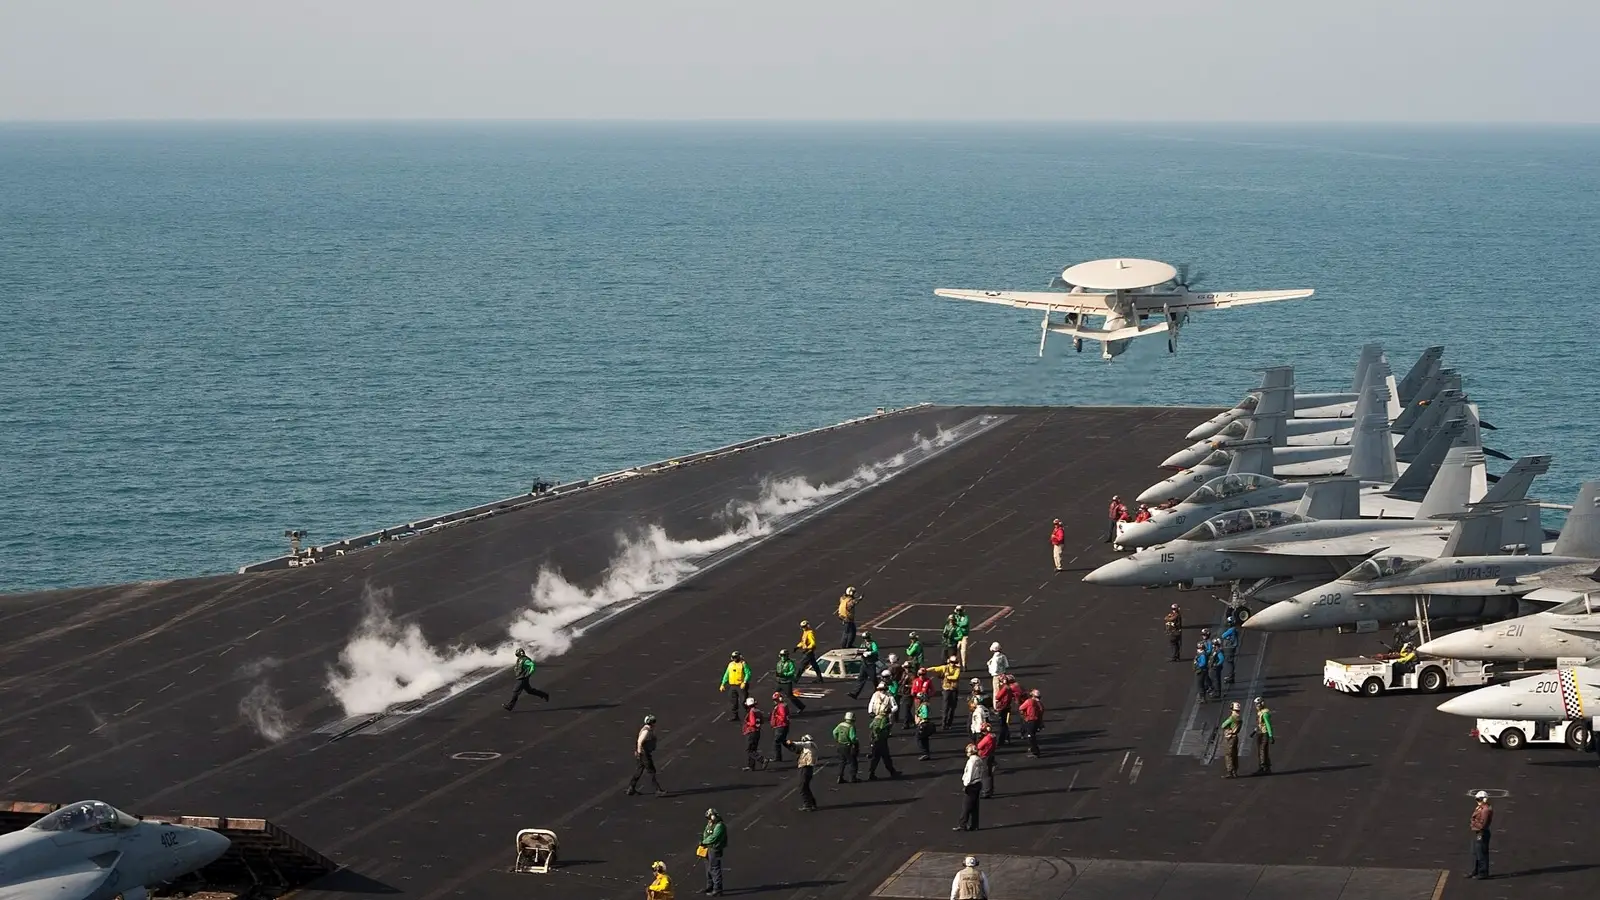
Un E-3 in decollo da una portaerrei USA nel Golfo

Le ricadute economiche: il vero costo del conflitto

La narrazione iniziale di una guerra rapida, da risolvere in poche settimane, si è scontrata con il muro della realtà. Per l’America, i costi stanno diventando insostenibili, sia a livello economico, sia politico. L’economia americana e quella globale non possono sopportare a lungo un’incertezza simile.

Gli USa stanno spendendo molto in questa guerra che ha messo in grave difficoltà gli alleati del Golfo e quelli europei. Ricordiamo che Trump ha contato molto sull’amicizia degli Emirati e dell’Arabia Saudita, che ora sono di fronte a una situazione complessa proprio per questo scontro militare. Gli europei, da cui magari si aspettava qualche forma di aiuto, proprio per la loro dipendenza dal gas naturale del Golfo, si sono dimostrati invece ostili, anch

Inoltre, la guerra non piace agli elettori. I sondaggi mostrano che il 64% dei cittadini ritiene un errore questo conflitto, preoccupato proprio per i costi economici che le famiglie dovranno sostenere. Senza considerare che i prezzi dei carburanti sono volati in alto anche negli USA, nono

Tra inazione e pantano economico

Il portavoce iraniano Ebrahim Rezaei è stato molto diretto: l’America deve scegliere se sottomettersi alla diplomazia o affrontare i missili di Teheran. Potrebbe essere un bluff, ma il Pentagono per ora preferisce non rischiare i propri aerei.

Trump si trova bloccato in un angolo senza uscite facili. Se sceglie la pace, rischia di apparire politicamente debole. Se ordina un nuovo attacco, rischia perdite militari ignote. Forse, il ritardo dell’attacco è davvero un’ammissione di debolezza militare, ma prima o poi dovrà decidere se sinora ha scherzato o se intende arrivare in fondo alle proprie iniziative. Alla fine la scelta è sempre quella: TACO (Trump si tira sempre indietro, Trump Always Chickens Out) o non TACO?

Google NewsGoogle News Rimani aggiornato seguendoci su Google News!

SEGUICI

https://scenarieconomici.it/trump-liran-e-la-retromarcia-diplomazia-del-golfo-o-paura-dei-missili-di-teheran/


MSHTA, lo “zombie” di IE che alimenta attacchi su Windows


Nonostante Internet Explorer sia ormai ufficialmente morto da tempo, uno dei suoi componenti storici continua a rappresentare un serio problema di sicurezza per gli ambienti Windows moderni. Si tratta di MSHTA.exe, il Microsoft HTML Application Host, una utility legacy ancora inclusa di default nel sistema operativo e oggi sempre più sfruttata dai cybercriminali per distribuire malware, loader e infostealer.

Secondo una nuova ricerca pubblicata da Bitdefender Labs, negli ultimi mesi si è registrato un forte aumento delle catene di attacco che utilizzano mshta.exe come componente centrale delle operazioni malevole. Il fenomeno riguarda sia campagne cybercriminali opportunistiche sia minacce più sofisticate basate su tecniche LOLBIN, cioè “Living-off-the-Land Binary”.

Il problema è particolarmente delicato perché MSHTA è un binario firmato da Microsoft e considerato legittimo dal sistema operativo. Questo consente agli attaccanti di utilizzare uno strumento trusted di Windows per eseguire codice malevolo riducendo la probabilità di essere intercettati dalle difese tradizionali.

Cos’è MSHTA e perché esiste ancora in Windows

MSHTA nasce alla fine degli anni ’90 insieme a Internet Explorer 5 come componente dedicato all’esecuzione delle cosiddette HTML Application (HTA), applicazioni sviluppate con HTML, VBScript e JavaScript. L’obiettivo originario era permettere la creazione di piccoli strumenti amministrativi o applicazioni desktop leggere basate su tecnologie web. Nonostante la progressiva scomparsa di Internet Explorer, Microsoft ha continuato a mantenere MSHTA in Windows per ragioni di backward compatibility, soprattutto nei contesti enterprise dove alcuni ambienti legacy continuano ancora a dipendere da script e applicazioni HTA.

Secondo Bitdefender, una parte limitata dell’utilizzo di MSHTA è ancora legittima. Alcuni amministratori lo impiegano per script di login, notifiche di aggiornamento o piccoli tool interni. Tuttavia, la componente malevola sta crescendo molto più rapidamente rispetto agli utilizzi leciti. Ma c’è un problema: MSHTA consente di eseguire script direttamente in memoria, scaricare contenuti remoti ed eludere diversi controlli di sicurezza sfruttando un processo firmato Microsoft.

Come gli attaccanti usano MSHTA nelle campagne malware

Secondo i ricercatori di Bitdefender, MSHTA viene oggi utilizzato soprattutto come stadio intermedio nelle moderne catene di infezione. Gli attaccanti convincono la vittima ad aprire file HTA o eseguire comandi apparentemente innocui tramite phishing, siti fake, campagne ClickFix o falsi aggiornamenti software. Una volta avviato, mshta.exe può recuperare script remoti e lanciare codice PowerShell o VBScript direttamente in memoria senza scrivere necessariamente payload evidenti sul disco.

Questo approccio permette di distribuire malware come Lumma Stealer, Amatera e altri infostealer moderni mantenendo un profilo operativo relativamente basso. Bitdefender segnala inoltre che molti dei domini contattati dalle campagne osservate utilizzano tecniche di typosquatting, simulando URL apparentemente legittimi per aumentare la credibilità dell’infrastruttura malevola. Il vantaggio per gli attaccanti è duplice. Da un lato utilizzano un binario di sistema trusted; dall’altro eseguono gran parte dell’attività malevola direttamente in memoria, riducendo la visibilità per antivirus e strumenti EDR meno evoluti.

Il ritorno dei LOLBIN e la crisi delle difese tradizionali

Il caso MSHTA conferma un trend ormai consolidato nel panorama della cybersecurity: il ritorno massiccio delle tecniche LOLBIN. Invece di introdurre malware custom facilmente identificabili, molti gruppi criminali preferiscono sfruttare componenti già presenti nel sistema operativo per mascherare le proprie attività. Windows offre numerosi strumenti di questo tipo — PowerShell, rundll32, regsvr32, certutil, wmic — e MSHTA continua a essere uno dei più efficaci.

Questo approccio complica enormemente il lavoro dei team SOC perché il comportamento osservato appare inizialmente legittimo. Bloccare completamente mshta.exe può inoltre creare problemi operativi in alcune aziende che utilizzano ancora applicazioni legacy. Secondo diversi analisti, il problema deriva anche dall’enorme eredità storica di Windows. La necessità di mantenere compatibilità con software sviluppati decenni fa continua infatti a lasciare disponibili componenti che oggi rappresentano superfici di attacco estremamente appetibili.

Perché MSHTA è ancora così efficace contro le aziende

Uno degli aspetti più interessanti evidenziati dal report riguarda la persistenza operativa di questo strumento nonostante le tecnologie moderne di sicurezza. Molte organizzazioni si concentrano infatti sulla rilevazione del malware finale, ma monitorano molto meno attentamente i processi trusted del sistema operativo.

MSHTA permette inoltre di concatenare facilmente più tecnologie offensive. Un semplice file HTA può scaricare script PowerShell, avviare payload in memoria, contattare server remoti e stabilire persistenza senza utilizzare eseguibili tradizionali. In diversi scenari, gli attaccanti utilizzano MSHTA anche come componente iniziale per campagne ransomware o compromissioni enterprise più ampie.

Il problema è aggravato dal fatto che molte campagne moderne sfruttano social engineering avanzato. Le vittime vengono indotte a eseguire manualmente comandi o aprire file apparentemente innocui tramite falsi CAPTCHA, notifiche browser, finte procedure di supporto tecnico o documenti Office malevoli.

La sfida futura: eliminare il legacy senza rompere Windows

La vicenda riapre inevitabilmente il dibattito sulla gestione delle componenti legacy all’interno di Windows. Microsoft sta progressivamente dismettendo diverse tecnologie storiche, ma molti strumenti rimangono presenti per garantire compatibilità con ambienti enterprise complessi. Nel frattempo, però, i cybercriminali continuano a sfruttare proprio queste aree grigie dell’ecosistema Windows.

Secondo Bitdefender, il numero di catene malevole che coinvolgono mshta.exe è aumentato sensibilmente negli ultimi mesi, segnale che gli attaccanti considerano ancora questo strumento estremamente efficace. Per i team di sicurezza questo significa che la semplice presenza di processi firmati Microsoft non può più essere considerata automaticamente affidabile. Servono capacità avanzate di behavioral analysis, monitoraggio delle child process, controllo delle connessioni outbound e visibilità sulle esecuzioni in memoria.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/19/mshta-lo-zombie-di-internet-explorer-che-alimenta-attacchi-su-windows/?utm_source=rss&utm_medium=rss&utm_campaign=mshta-lo-zombie-di-internet-explorer-che-alimenta-attacchi-su-windows


Sicurezza delle reti 5G private: opportunità industriali e rischi sottovalutati

C’è un momento preciso in cui un impianto produttivo cessa di essere un ambiente fisicamente delimitato e diventa, di fatto, un operatore di telecomunicazioni. Accade quando l’azienda installa una rete 5G privata, un campus network autonomo, per connettere robot industriali, sistemi AGV (Automated Guided Vehicle), sensori IoT e stazioni operative. È un salto tecnologico che porta con sé una promessa concreta: latenza submillisecondo, banda garantita, isolamento logico dal 5G pubblico, controllo totale sullo spettro assegnato. Ma è anche un salto in un territorio di rischio che molte organizzazioni non hanno ancora imparato a cartografare con rigore.

La diffusione delle reti 5G private negli ambienti industriali è uno dei fenomeni più rilevanti del ciclo attuale di trasformazione digitale. Le stime di mercato variano significativamente a seconda del perimetro di analisi: tra i 5 e gli 11 miliardi di dollari nel 2025 secondo le principali società di ricerca, con proiezioni convergenti verso i 22-28 miliardi entro il 2029-2030 (Research and Markets, 2025; Grand View Research, 2025). Il dato che più impressiona, però, non è il valore di mercato: è il divario tra la velocità di adozione e la maturità dei modelli di sicurezza che accompagnano questa adozione.

La domanda che le imprese si pongono raramente con la giusta profondità non è “come connettere meglio i nostri asset”, ma “cosa cambia nella nostra superficie d’attacco quando introduciamo una rete 5G privata in un ambiente che ospita sistemi SCADA, PLC e HMI”. La risposta è scomoda: cambia tutto, e in una direzione che la maggior parte dei responsabili della sicurezza OT non ha ancora del tutto esplorato.

La convergenza IT/OT: un problema noto con una forma radicalmente nuova

Il tema della convergenza IT/OT non è nuovo. Da anni si discute dei rischi derivanti dalla connessione tra reti informatiche tradizionali e sistemi di controllo industriale; le vulnerabilità strutturali dei sistemi SCADA e ICS sono ben documentate, anche in questa sede.

Ma il 5G privato introduce una dimensione inedita: una rete di comunicazione mobile, con la propria architettura di core, i propri protocolli di segnalazione e la propria logica di gestione degli accessi, si inserisce fisicamente e logicamente all’interno dell’ambiente OT. Non si tratta più di un confine tra IT e OT mediato da un firewall perimetrale. Si tratta di una rete progettata per connettere tutto, che porta con sé gli stessi vettori di attacco propri delle infrastrutture di telecomunicazione.

Il rapporto PwC Global Digital Trust Insights 2026, condotto tra maggio e luglio 2025 su 3.887 executive in 72 paesi, fotografa con precisione questa criticità strutturale: il 41% delle organizzazioni intervistate identifica come principale ostacolo alla sicurezza OT/IIoT la mancanza di segmentazione di rete tra ambienti OT/IIoT e IT. Il 47% cita la carenza di competenze specialistiche OT, e il 39% denuncia assenza di governance e responsabilità chiare. Non sono problemi tecnici irrisolvibili: sono ritardi culturali e organizzativi nell’affrontare la convergenza con gli strumenti appropriati.

A dare la misura finanziaria del problema contribuisce il 2025 OT Security Financial Risk Report pubblicato da Dragos in collaborazione con il Cyber Risk Intelligence Center di Marsh McLennan (agosto 2025): in uno scenario estremo ma statisticamente plausibile (evento 1-su-250-anni), il rischio finanziario globale derivante da incidenti OT potrebbe raggiungere i 329,5 miliardi di dollari, con 172,4 miliardi attribuibili alla sola interruzione d’esercizio. Anche in anni ordinari, il rischio medio annuo stimato supera i 31 miliardi di dollari. Il dato più significativo del report, basato su un decennio di dati assicurativi e di breach, è che le perdite indirette, spesso escluse dai modelli tradizionali, rappresentano fino al 70% dell’impatto reale di un’intrusione OT.

Il 5G privato non risolve questa frammentazione: la amplifica. Introduce un layer supplementare, quello della rete mobile, che dialoga con entrambe le dimensioni, IT e OT, e che risponde a logiche di sicurezza proprie del mondo delle telecomunicazioni, non del mondo industriale. Il personale che gestisce i sistemi SCADA raramente ha familiarità con protocolli come GTP o NAS. I team di network security aziendale conoscono scarsamente le architetture del 5G core. Il risultato è uno spazio interstiziale dove nessuno guarda con sufficiente attenzione.

Robert M. Lee, CEO di Dragos, ha sintetizzato questa discrasia in modo diretto: “circa il 95% di tutti i budget destinati alla cybersecurity va al lato IT, non al lato OT. Eppure è sul lato OT che si genera tutta la capacità di fatturato, tutto l’impatto sulla sicurezza fisica e sulla sicurezza nazionale” (The Chemical Show, maggio 2025). Sono parole che descrivono con precisione l’asimmetria in cui si trovano le organizzazioni industriali che adottano il 5G privato: il nuovo vettore di attacco appartiene al dominio telco-IT, ma il danno si materializza nel dominio OT.

Specificità di sicurezza del 5G privato rispetto al 5G pubblico

Comprendere perché il 5G privato presenta sfide di sicurezza distinte rispetto alle reti pubbliche è essenziale per impostare correttamente la valutazione del rischio.

In una rete 5G pubblica, l’operatore assume la responsabilità primaria della sicurezza del core network: aggiornamenti software, gestione dell’autenticazione, integrità della segnalazione. L’impresa è sostanzialmente un utilizzatore finale, con visibilità limitata su ciò che accade al di là dell’interfaccia radio. In un campus network privato, questa responsabilità si sposta interamente sull’organizzazione che lo gestisce. Il 5G core, composto da funzioni virtualizzate come AMF (Access and Mobility Management Function), SMF (Session Management Function) e UPF (User Plane Function), è deployato in sede o in un cloud privato aziendale. La sua sicurezza dipende dalle competenze interne o da quelle di un system integrator terzo, spesso senza che i requisiti di sicurezza telco siano stati esplicitamente negoziati nel contratto.

Questa redistribuzione della responsabilità ha implicazioni dirette. La superficie d’attacco aumenta perché l’azienda gestisce ora componenti telco che in precedenza erano fuori dal proprio perimetro. Le architetture cloud-native delle funzioni 5G core introducono rischi legati a misconfigurazioni dei container, a vulnerabilità nelle interfacce Service-Based Interfaces (SBI) e a possibili movimenti laterali attraverso l’infrastruttura cloud condivisa. Il network slicing, presentato come la soluzione tecnologica per isolare logicamente i servizi, garantisce separazione a livello logico, ma non necessariamente a livello protocollare di basso livello, come si vedrà nel prossimo paragrafo.

Esistono poi vulnerabilità specifiche legate alle deployment Non-Standalone (NSA), le più diffuse negli ambienti industriali attualmente in fase di adozione. In queste architetture ibride, il core network LTE coesiste con la radio 5G, creando un paesaggio di sicurezza che eredita le debolezze di entrambe le generazioni e introduce complessità di correlazione degli indicatori di compromissione tra domini eterogenei. Come documenta ABI Research (settembre 2025), per le reti 5G Non-Standalone “il modello ibrido crea un panorama di sicurezza di complessità significativa, con la correlazione incrociata degli indicatori di minaccia come fattore critico per fronteggiare gli attacchi.”

Il problema GTP: un protocollo progettato senza avversari

Il GPRS Tunneling Protocol (GTP) è il protocollo che trasporta il traffico dati degli utenti nelle reti mobili, incapsulandolo in tunnel tra il nodo radio (gNB) e le funzioni di core. Nella variante GTP-U gestisce il piano utente; nella variante GTP-C gestisce i messaggi di controllo tra le funzioni di core nelle architetture NSA.

Il problema fondamentale di GTP è di natura storica: come molti protocolli di telecomunicazione, è stato progettato in un’epoca in cui le reti mobili erano ambienti fisicamente chiusi e l’autenticazione reciproca tra i nodi era considerata secondaria rispetto all’affidabilità della connessione. Il risultato è che GTP-C può essere abusato per manipolare i bearer path, i percorsi attraverso cui fluiscono i dati degli utenti, iniettando traffico non autorizzato nel piano utente (GTP-U) o causando interruzioni di sessione attraverso messaggi di controllo falsificati. Come documenta P1 Security nel febbraio 2026, “gli attaccanti che guadagnano accesso alla funzione di controllo possono creare messaggi che istanziano o modificano tunnel GTP, pur senza avere accesso diretto al protocollo GTP.”

Un attaccante che accede a un nodo interno alla rete 5G privata può usare messaggi GTP-C per terminare sessioni attive di dispositivi connessi, con effetti immediati sulle operazioni: un AGV che perde connettività nel mezzo di un ciclo produttivo, un sensore di sicurezza che smette di trasmettere, un sistema di monitoraggio remoto che diventa cieco. In contesti industriali dove il costo del downtime supera i 260.000 dollari per ora nei grandi stabilimenti manifatturieri e raggiunge i 2,3 milioni di dollari per ora nel comparto automotive (Siemens, True Cost of Downtime 2024), questi scenari non sono esercizi teorici.

La ricerca più recente ha chiarito un punto critico che riguarda anche il network slicing. Come analizzato in dettaglio su Cyber Defense Magazine (novembre 2025): “protocolli come GTP-U e PFCP (Packet Forwarding Control Protocol) operano a un livello inferiore rispetto alla separazione logica tra slice, all’interno dell’infrastruttura condivisa della User Plane Function (UPF). Un exploit su questi protocolli non rispetta i confini logici delle slice perché colpisce la risorsa fisica condivisa.” La promessa di isolamento offerta dal network slicing è, in assenza di controlli di sicurezza specifici aggiuntivi, una garanzia solo parziale.

Per le reti 5G Standalone (SA), l’architettura Service-Based ha sostituito GTP-C con interfacce HTTP/2 per la comunicazione tra le funzioni di core. Questo riduce alcune delle vulnerabilità di segnalazione ereditate da GTP-C, ma apre nuove superfici di attacco: le SBI sono esposte ad API fuzzing, a vulnerabilità di validazione degli input e a possibili escalation di privilegio attraverso la logica di orchestrazione condivisa. GTP-U rimane in uso anche nelle architetture SA per il piano dati.

Vulnerabilità NAS e il piano di segnalazione come vettore d’attacco

Il Non-Access Stratum (NAS) è il protocollo che gestisce la mobilità e la gestione della sessione tra il dispositivo (UE) e il core network, attraverso le funzioni AMF e SMF. È il livello dove avvengono autenticazione, cifratura e negoziazione degli algoritmi di sicurezza.

In architetture 5G NSA, i messaggi NAS vengono scambiati in chiaro durante la fase di attach iniziale, prima che la cifratura sia negoziata. Questa finestra espone informazioni sulla configurazione del dispositivo e sull’identità temporanea dell’utente (TMSI). Un attaccante può iniettare messaggi RRC falsificati a livello di base station per causare denial-of-service sul singolo terminale, sfruttando il fatto che il messaggio RRC Connection Request viene trasmesso in chiaro e contiene il TMSI dell’utente.

I cosiddetti downgrade attack, che forzano il dispositivo a retrocedere verso 4G o 3G perdendo le protezioni aggiuntive del 5G Standalone, rappresentano un rischio concreto nelle deployment industriali ibride. Quando la copertura 5G non è disponibile, il terminale effettua automaticamente il fallback verso la rete LTE, perdendo funzionalità di sicurezza come SUCI (Subscription Concealed Identifier) e l’autenticazione estesa. “Gli attaccanti possono sfruttare questa vulnerabilità attraverso downgrade attack che forzano o ingannano i dispositivi 5G a usare reti 4G, con conseguente perdita prevedibile di protezione” (TechTarget, 2025).

Nel contesto industriale, i dispositivi connessi alla rete 5G privata includono sensori, PLC con moduli cellulari, telecamere di supervisione e HMI mobili. Molti di questi dispositivi non sono soggetti allo stesso ciclo di aggiornamento del firmware riservato agli endpoint IT tradizionali, e i loro stack di comunicazione cellulare possono presentare vulnerabilità note non patchate. La superficie di attacco via NAS si estende quindi ben oltre la rete mobile in senso stretto: un dispositivo OT compromesso attraverso il vettore cellulare diventa un punto di accesso all’interno del segmento di controllo industriale.

Le analisi cross-protocollari di P1 Security (febbraio 2026) hanno evidenziato come gli attaccanti che guadagnano accesso alle funzioni AMF o SMF del core possano manipolare messaggi NAS per alterare la gestione della mobilità, triggerare drop di sessione, o ottenere informazioni sull’identità e la posizione dei dispositivi connessi. In ambienti dove la posizione di un AGV o di una macchina a controllo numerico è un dato operativo critico, la compromissione del piano di segnalazione ha implicazioni che vanno oltre la sicurezza informatica per toccare la safety fisica.

Il rischio di lateral movement verso sistemi SCADA

L’architettura di un campus network 5G privato crea, per sua natura, ponti tra domini che in precedenza erano separati. Il core 5G è tipicamente deployato su infrastruttura server in sede o cloud privato aziendale, che condivide risorse di rete con i sistemi IT aziendali. La UPF, la funzione che instrada il traffico degli utenti, è configurata per inviare i pacchetti verso le destinazioni appropriate, che possono includere sia server cloud sia sistemi OT locali.

Il rischio di lateral movement si concretizza quando un attaccante che ha compromesso un nodo della rete 5G, o un dispositivo connesso, riesce a raggiungere sistemi SCADA, DCS (Distributed Control System) o PLC che non erano direttamente esposti sulla rete IT. Il percorso tipico sfrutta la fiducia implicita che l’architettura ripone nel traffico proveniente dalla UPF: una volta dentro il tunnel GTP, il traffico è considerato legittimo dalla rete di destinazione, e la sua instradazione dipende dalla configurazione delle route. Se la segmentazione tra il segmento 5G e il segmento OT non è implementata con rigore (con firewall industriali, VLAN separate, deep packet inspection del traffico applicativo), il tunnel GTP diventa una via diretta verso i sistemi di controllo.

In questo scenario, i protocolli industriali legacy come Modbus, DNP3, IEC 104 e BACnet, che per definizione non includono autenticazione né cifratura, diventano il target terminale di un attacco che ha percorso un tragitto attraverso un vettore di telecomunicazione moderno. Un’azienda può aver investito considerevoli risorse nella sicurezza perimetrale della propria rete SCADA, ma aver lasciato aperto un accesso laterale attraverso l’infrastruttura 5G introdotta nell’impianto nell’ultimo anno.

La ricerca condotta nell’ambito del framework SWICS (Lenz et al., arXiv aprile 2026), il primo testbed virtuale per sistemi di controllo industriale che interconnette componenti ICS attraverso 5G in un ambiente di simulazione a eventi discreti, ha confermato che in condizioni di canale degradato o sotto attacco di jamming, i sistemi ICS connessi via 5G mostrano una suscettibilità agli attacchi significativamente superiore rispetto a quelli su rete cablata. In particolare, la variabilità del canale radio rende inaffidabile il rilevamento di anomalie basato su pattern di comunicazione: i modelli addestrati su dati 5G in condizioni ottimali falliscono nel rilevamento quando il canale si degrada, aprendo finestre di invisibilità che un attaccante può sfruttare deliberatamente tramite tecniche di jamming selettivo.

Quando un’infrastruttura cloud ospita il core 5G virtualizzato, si aggiunge un ulteriore vettore: le vulnerabilità dell’infrastruttura cloud stessa possono diventare punti di accesso per movimenti laterali che, attraverso la UPF, raggiungono la rete OT. Come evidenziato nel white paper di OneLayer dedicato alle reti cellulari private, “quando il core cellulare è eseguito nel cloud, qualsiasi vulnerabilità sfruttabile dell’infrastruttura cloud può esporre la rete ospitata a lateral movement.”

NIS2 e la governance delle reti 5G private industriali

In questo contesto di rischio emergente, il quadro normativo europeo e italiano offre strumenti di risposta, ma anche interrogativi aperti sulla loro applicazione concreta alle reti 5G private.

La Direttiva NIS2 (UE 2022/2555), recepita in Italia con il D.Lgs. 138/2024 entrato in vigore il 16 ottobre 2024, estende gli obblighi di sicurezza informatica a 18 settori critici, inclusi manifattura strategica, infrastrutture digitali, energia e trasporti.

L’Italia ha proceduto all’attuazione per fasi: dopo la registrazione obbligatoria dei soggetti NIS entro febbraio 2025 e la pubblicazione degli obblighi di base con la Determinazione ACN 164179/2025 (aprile 2025), il quadro operativo è stato consolidato a fine dicembre 2025 con due ulteriori determinazioni del Direttore Generale dell’ACN, la 379887/2025 (che disciplina il Portale NIS) e la 379907/2025 (che definisce le misure di sicurezza di base e gli incidenti significativi di base), applicabile dal 15 gennaio 2026. Come abbiamo analizzato in dettaglio sugli adempimenti NIS2, la mappa delle scadenze è ora precisa e non lascia spazio a rinvii.

Dal gennaio 2026 è pertanto operativo l’obbligo di notifica degli incidenti significativi allo CSIRT Italia, con pre-notifica entro 24 ore dalla rilevazione. Entro ottobre 2026, i soggetti NIS dovranno aver adottato le misure di sicurezza definite dalla Determinazione ACN 164179/2025: 37 misure per i soggetti importanti (87 requisiti complessivi) e 43 misure per i soggetti essenziali (116 requisiti). Entro aprile 2026, l’ACN dovrà adottare il modello di categorizzazione delle attività e dei servizi e gli obblighi a lungo termine, ulteriore evoluzione rispetto agli obblighi di base già operativi.

Calate in un contesto 5G privato, le prescrizioni NIS2 richiedono una traduzione tecnica non banale. La segmentazione di rete deve ora includere il piano di controllo 5G e il piano dati GTP-U, non solo le tradizionali VLAN IT/OT. La gestione delle vulnerabilità deve estendersi ai componenti software delle funzioni virtualizzate del core (AMF, SMF, UPF), ai firmware dei dispositivi UE industriali e alle dipendenze software della piattaforma cloud su cui il core può essere ospitato. Il monitoraggio continuo deve saper interpretare il traffico di segnalazione NAS e GTP, protocolli che i SIEM aziendali tradizionali non analizzano senza strumenti specializzati.

Sul versante della supply chain, la NIS2 impone mappatura e classificazione dei fornitori ICT rilevanti, con clausole contrattuali esplicite su gestione degli incidenti, obblighi di notifica e diritto di audit. Nel caso delle reti 5G private, questa catena include i vendor del core network (Ericsson, Nokia e altri), i fornitori di hardware radio (gNB), i system integrator che hanno realizzato la deployment e i fornitori cloud su cui è eventualmente ospitato il core virtualizzato. Ogni anello è potenzialmente un punto di ingresso.

Una questione normativa aperta riguarda la qualificazione della rete 5G privata industriale all’interno del perimetro NIS2 di un’organizzazione: la rete stessa è infrastruttura digitale soggetta agli obblighi, o è semplicemente un componente dell’infrastruttura produttiva? La risposta dipenderà dal settore di appartenenza dell’organizzazione e dalla classificazione come soggetto essenziale o importante, ma in ogni caso il rischio cyber derivante dalla rete 5G privata deve essere incluso nella valutazione del rischio complessiva che la NIS2 richiede.

Verso un modello di sicurezza integrato per il campus 5G

La soluzione non risiede in un singolo strumento tecnologico, ma in un cambio di prospettiva sull’architettura di rischio. Un campus network 5G industriale deve essere governato con un modello che integri tre livelli di competenza oggi troppo spesso separati: sicurezza delle telecomunicazioni (con conoscenza dei protocolli 5G), sicurezza IT (con capacità di network security, SIEM, identity management) e sicurezza OT (con comprensione dei sistemi industriali e delle loro specificità operative).

Il principio Zero Trust, applicato all’accesso dei dispositivi UE alla rete 5G privata, richiede che ogni dispositivo sia autenticato individualmente prima di ottenere accesso alle risorse OT, indipendentemente dalla posizione fisica nell’impianto. L’identità del SIM e del dispositivo deve essere verificata continuamente, non solo al momento dell’attach iniziale. L’uso di SUCI (Subscription Concealed Identifier) al posto del SUPI non cifrato riduce il rischio di tracking e intercettazione dell’identità durante la fase di attach.

La microsegmentazione del piano dati, implementata a livello di UPF tramite policy PFCP, consente di isolare il traffico tra gruppi di dispositivi anche all’interno dello stesso slice, limitando la propagazione di un eventuale lateral movement. Questa segmentazione deve essere progettata esplicitamente, non affidata alla configurazione di default del vendor.

Il monitoraggio del piano di segnalazione, attraverso strumenti capaci di analizzare messaggi NAS e GTP-C, è indispensabile per rilevare anomalie non visibili a un tradizionale IDS/IPS. La letteratura recente (MDPI Future Internet, ottobre 2025) indica come strategie raccomandate “cifratura avanzata, autenticazione a più fattori, sistemi di intrusion detection e audit di sicurezza periodici per mitigare rischi emergenti ed evolutivi.”

La gestione del rischio di downgrade, ovvero la ricaduta automatica su 4G o 3G in assenza di copertura 5G, deve essere valutata esplicitamente per ogni categoria di dispositivo. Per i dispositivi che accedono a sistemi OT critici, la policy preferibile può essere l’interdizione della connessione in assenza di 5G, piuttosto che la tolleranza di un fallback che degrada le protezioni di autenticazione.

Il rischio di jamming selettivo dell’interfaccia radio, documentato dal testbed SWICS (2026) come vettore per rendere inefficaci i sistemi di rilevamento anomalie, va infine incluso esplicitamente nei modelli di minaccia delle reti 5G private industriali, al pari degli attacchi protocollari sul core.

Conclusioni: la falsa sicurezza dell’isolamento privato

Il termine “privato” nel contesto delle reti 5G private porta con sé una connotazione di isolamento e controllo che rischia di diventare una trappola cognitiva. Una rete è privata nel senso che è dedicata a un singolo operatore, ma non è immune per natura dagli attacchi, né da quelli che provengono dall’esterno attraverso i dispositivi connessi, né da quelli interni che sfruttano le vulnerabilità protocollari del core.

Le industrie manifatturiere, energetiche e logistiche che stanno adottando campus network 5G si trovano a gestire una superficie d’attacco ibrida di tipo nuovo, dove la convergenza IT/OT si arricchisce di una terza dimensione, quella telco, per la quale non sempre esistono competenze interne, standard di riferimento condivisi o strumenti di difesa già consolidati. Il report PwC 2026 conferma che solo il 25% delle organizzazioni manifatturiere spende significativamente di più in misure di sicurezza proattive rispetto a quelle reattive: uno squilibrio che, nell’era dei campus network 5G, diventa ancora più pericoloso.

Ignorare questa specificità, o trattare il 5G privato come una semplice evoluzione del Wi-Fi industriale, è un errore che le organizzazioni critiche non possono permettersi. La NIS2, con gli obblighi ora operativi in Italia, offre una cornice normativa che spinge verso un approccio strutturato, ma la compliance non è sinonimo di sicurezza.

Il vero lavoro consiste nell’adattare il modello di gestione del rischio alla specificità tecnica di un’infrastruttura che parla simultaneamente i linguaggi del 3GPP, dell’IEC 62443 e dell’ISO/IEC 27001, e nel farlo prima che un attaccante trovi nel campus network il percorso verso il sistema SCADA che controlla la produzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/reti-5g-private/


La geopolitica dell’acquisizione della prova elettronica: la cooperazione internazionale richiede più del solo diritto

Intervento di Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa 14a Cyber Crime Conference, Auditorium della Tecnica, Roma, 6-7 maggio 2026

Da pochi mesi alla guida della Cybercrime Division del Consiglio d’Europa, con sede a Strasburgo, Aisling Kelly ha portato sul palco della 14a Cyber Crime Conference uno sguardo trasversale sulla cooperazione internazionale in materia di prove elettroniche.

Una prospettiva costruita su un percorso professionale articolato: diciotto anni come pubblico ministero, prima nei servizi di accusa irlandesi (Office of the Director of Public Prosecutions) e poi presso il Tribunale Penale Internazionale per il Ruanda delle Nazioni Unite, seguiti da un’esperienza in Microsoft alla guida del team europeo dedicato alle richieste di accesso ai dati provenienti dalle forze dell’ordine e dai servizi di sicurezza nazionale, e infine l’attuale ruolo presso l’istituzione di Strasburgo, dove la sua squadra è responsabile della Convenzione di Budapest sul cybercrime (2001) e dei suoi due protocolli aggiuntivi.

Prova elettronica e geopolitica dall'e-Evidence UE al caso Chatrie, l'intervento di Aisling Kelly (Consiglio d'Europa) alla Cyber Crime Conference 2026.
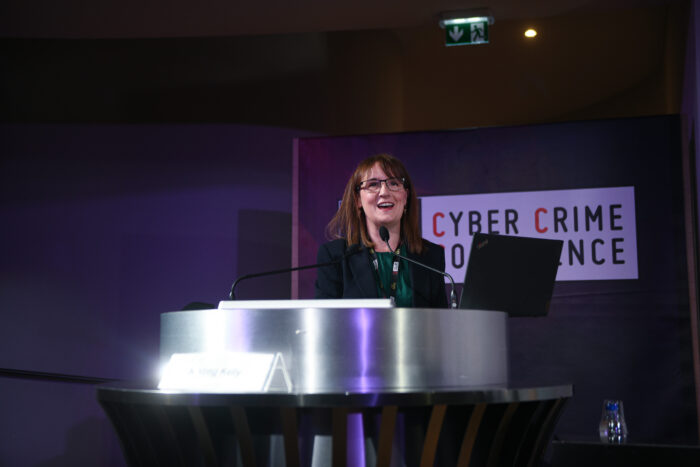
Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa alla Cyber Crime Conference 2026

La cooperazione internazionale come architettura multilivello

Il primo passaggio dell’intervento è servito a chiarire cosa si intende davvero quando si parla di cooperazione internazionale sulle prove elettroniche. Non un canale unico, ma un sistema profondamente stratificato: cooperazione di polizia (police-to-police); cooperazione giudiziaria fondata su strumenti eterogenei, che spaziano dalla legislazione interna all’assistenza giudiziaria reciproca, dall’Ordine Europeo di Indagine ai trattati delle Nazioni Unite contro la criminalità organizzata transnazionale e la corruzione, fino alla Convenzione di Budapest e al suo Secondo Protocollo Aggiuntivo; cooperazione verticale all’interno dei singoli Paesi; cooperazione laterale tra agenzie di Stati diversi; e, infine, cooperazione con i service provider. Tutto questo, ha sottolineato l’esperta, è cooperazione internazionale.

Un’architettura così complessa non si governa con la sola disponibilità degli strumenti giuridici: serve la capacità concreta di utilizzarli. È per questa ragione che il capacity building costituisce il fulcro del lavoro del Consiglio d’Europa in materia. Un team di oltre quaranta professionisti organizza iniziative formative rivolte agli 81 Stati Parte della Convenzione e ad altri Paesi, su temi che spaziano dall’analisi delle prove digitali alla open source intelligence, dalle indagini sulle criptovalute alla comprensione dei meccanismi di assistenza giudiziaria reciproca. Un patrimonio che, ha tenuto a precisare la relatrice, non è caduto dal cielo: è il frutto della visione costruita in vent’anni dal suo predecessore Alexander Seger, al quale ha voluto rendere un sentito tributo.

Le tendenze globali: l’extraterritorialità come reazione

Il fulcro analitico dell’intervento è stato dedicato a un fenomeno trasversale: la crescente tendenza degli Stati a estendere extraterritorialmente l’applicazione delle proprie leggi in materia di acquisizione di prove elettroniche. Una tendenza che la giurista legge come risposta alla frustrazione del fronte investigativo, spesso incapace di ottenere in tempi utili i dati necessari a condurre le indagini.

La rassegna proposta è stata densa di esempi.

L’Australia, con il Telecommunications Legislation Amendment (International Production Orders) Act del 2021, ha aperto la strada a un accordo bilaterale diretto con gli Stati Uniti, siglato a dicembre 2021 nel quadro del CLOUD Act, che consente alle autorità australiane di accedere direttamente ai dati detenuti dai provider statunitensi: un cambiamento che la responsabile della Cybercrime Division ha definito trasformativo per il sistema investigativo del Paese.

Il Brasile, già nel 2014, aveva legiferato in chiave extraterritoriale attraverso l’articolo 11 del Marco Civil da Internet (Legge 12.965/2014).

L’Unione Europea, con il pacchetto e-Evidence (la cui entrata in applicazione è fissata al 18 agosto 2026, ai sensi del Regolamento UE 2023/1543), introduce un criterio giurisdizionale fondato sull’offerta del servizio nel territorio dell’Unione, consentendo alle autorità degli Stati membri di rivolgersi direttamente ai service provider per ottenere dati di contenuto e di non contenuto.

La Germania ha esteso extraterritorialmente la propria normativa sulle telecomunicazioni con riferimento all’intercettazione legale: in questo contesto la dirigente di Strasburgo ha richiamato una pronuncia del Tribunale Amministrativo di Colonia del giugno 2025, che affronta l’intreccio tra la legge tedesca sulle telecomunicazioni e la direttiva e-Commerce nel valutare l’applicabilità della normativa interna a un provider stabilito in un altro Stato membro UE.

L’India, di fronte all’impennata di minacce di attentati registrata negli ultimi dodici-diciotto mesi (riconducibile all’instabilità politica del contesto regionale), ha risposto rafforzando in chiave extraterritoriale le richieste di emergency disclosure rivolte a una pluralità di service provider esteri, spingendo ulteriormente i confini dell’applicazione extraterritoriale della propria normativa.

Sul fronte americano, l’ex pubblico ministero ha richiamato il caso Chatrie v. United States, attualmente pendente davanti alla Corte Suprema degli Stati Uniti dopo la concessione del writ of certiorari a gennaio 2026; l’argomentazione orale si è tenuta il 27 aprile, con decisione attesa entro la fine del term, a giugno 2026. Il caso affronta la legittimità dei geofence warrant, ovvero degli ordini rivolti ai service provider (nella specie Google) per ottenere i dati relativi a tutti i dispositivi presenti in un’area geografica circoscritta e in una finestra temporale definita.

Si tratta di un’inversione rispetto al paradigma tradizionale, nel quale la richiesta riguarda un soggetto già identificato; nel modello geofence, è la richiesta stessa a servire per identificare i soggetti.

Il Regno Unito, infine, rappresenta un terreno particolarmente fertile per gli sviluppi extraterritoriali, sia attraverso il Crime (Overseas Production Orders) Act del 2019 sia attraverso la Technical Capability Notice notificata ad Apple ai sensi dell’Investigatory Powers Act 2016: una richiesta che ha imposto al colosso di Cupertino di consentire l’accesso ai dati cifrati di iCloud, conducendo poi alla rimozione del servizio Advanced Data Protection per gli utenti britannici.

Tutte queste evoluzioni, ha osservato la relatrice, condividono un problema strutturale: l’extraterritorialità implica necessariamente conflitti di leggi. Riprendendo un’immagine efficace, non possiamo essere tutti corazzate che si protendono nello stesso oceano senza che, prima o poi, le rotte si incrocino. Come si risolvano questi conflitti resta una delle questioni aperte del diritto internazionale.

Dal puzzle all’autostrada a più corsie

Più che a un puzzle giuridico, come spesso viene descritto il quadro normativo internazionale, Aisling preferisce l’immagine dell’autostrada a più corsie. L’operatore di un singolo ordinamento si muove avendo a disposizione strumenti multipli, tutti contemporaneamente percorribili: la nuova Convenzione delle Nazioni Unite sul cybercrime, la Convenzione di Budapest, le leggi nazionali, l’assistenza giudiziaria tradizionale. Anche i service provider devono orientarsi in questo traffico, mentre tutti viaggiano a velocità diverse, con veicoli diversi, su corsie diverse.

In una metafora del genere, le garanzie giuridiche sono i semafori, i dossi e gli autovelox: indispensabili. Nella Convenzione di Budapest, l’articolo 15 stabilisce un nucleo essenziale di tutele; nel Secondo Protocollo Aggiuntivo sulle prove elettroniche, gli articoli 13 e 14 disciplinano le garanzie applicabili. Controllo giurisdizionale, proporzionalità, tutela dei diritti umani e delle libertà fondamentali: senza questi presidi, ha ribadito la relatrice, gli strumenti investigativi non possono operare in un quadro effettivamente rispettoso dei diritti.

Prova elettronica o dato? Una questione di linguaggio (e di sostanza)

Una delle riflessioni più stimolanti dell’intervento ha riguardato il diverso lessico utilizzato dagli attori in campo. Le forze dell’ordine parlano di prova elettronica; i service provider parlano di dato. Una differenza terminologica che riflette prospettive sostanzialmente diverse: per il pubblico ministero o l’investigatore, l’ordine giudiziario serve ad acquisire un elemento probatorio; per il provider, lo stesso elemento è un dato sottoposto a una pluralità di obblighi regolatori paralleli, di cui l’operatore del cybercrime farebbe bene a tenere conto.

La rappresentante del Consiglio d’Europa ha quindi ripercorso i principali quadri normativi che si intrecciano con la materia della prova elettronica, a partire dal Digital Services Act dell’Unione Europea (con particolare riferimento agli articoli 10 sugli ordini di fornire informazioni, 15 sugli obblighi di trasparenza e 18 sulla notifica di sospetti di reati) e dall’Online Safety Act britannico, che ha introdotto strumenti di acquisizione e conservazione dei dati nelle indagini sulle morti di minori, attivabili dai coroner attraverso Ofcom (segnatamente i Coroner Information Notice in vigore da aprile 2024 e i Data Preservation Notice operativi dal 30 settembre 2025).

A questi si aggiungono il GDPR e la direttiva sulla protezione dei dati nell’ambito penale, entrambi oggetto di possibili modifiche nel quadro del digital omnibus europeo, il ruolo di vigilanza delle autorità di protezione dei dati e, infine, la legislazione sulle intercettazioni, da monitorare tanto a livello internazionale quanto a livello domestico.

L’ultima frontiera: l’intelligenza artificiale

La chiusura dell’intervento è stata dedicata al tema più attuale: la regolazione dell’intelligenza artificiale e il suo impatto sull’azione delle law enforcement agency. Il Cybercrime Convention Committee (T-CY) del Consiglio d’Europa, attraverso il Working Group sull’IA istituito a dicembre 2024, sta preparando uno studio di mappatura sui reati legati all’intelligenza artificiale e sull’uso dell’IA nelle indagini e nei procedimenti penali. Il lavoro sarà pubblicato entro la fine dell’anno e, ha anticipato la relatrice, costituirà una risorsa di riferimento per chi opera in questo ambito.

Una conclusione che riassume bene lo spirito dell’intervento: la cooperazione internazionale sulle prove elettroniche non può essere ridotta a un esercizio di tecnica giuridica. È un terreno geopolitico nel quale strumenti, garanzie, attori istituzionali e operatori privati si muovono insieme, e nel quale la capacità di leggere le trasformazioni in corso è ormai parte integrante del mestiere di chi indaga, accusa o giudica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/prova-elettronica-geopolitica/


6.000 campagne phishing contro lo “Stato”: cosa abbiamo imparato

Intervento di Mirko Caruso (Area Security Governance, Risk & Compliance, PagoPA) alla 14ª Cyber Crime Conference, Roma, 6-7 maggio 2026

Dal marzo 2025 un’ampia platea di cittadini italiani è finita nel mirino di un fenomeno di phishing su scala industriale, che sfrutta l’autorevolezza del brand PagoPA, insieme ai loghi e alle finalità della piattaforma, per sottrarre dati anagrafici e di pagamento. Nel suo intervento alla 14ª Cyber Crime Conference, Mirko Caruso ne ha ripercorso genesi ed evoluzione, illustrando nel dettaglio la risposta operativa e la piattaforma PATHOS (Phishing Analysis and Takedown Harmonized Operation System), sviluppata dal Dipartimento Security & ICT Operations di PagoPA.

Campagne phishing contro lo Stato: i primi segnali a marzo 2025

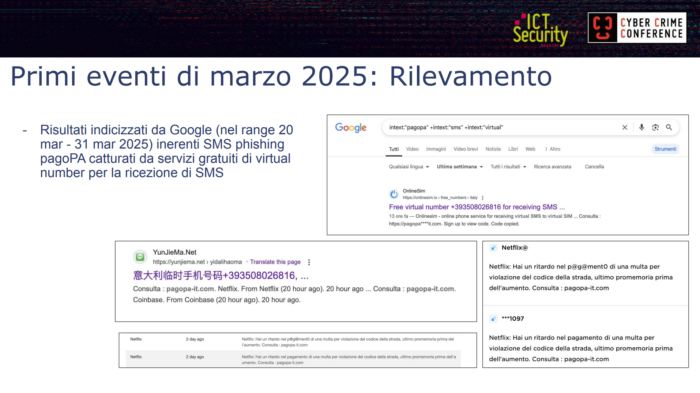
I primi segnali sono stati intercettati nel marzo 2025 grazie a un monitoraggio basato su typosquatting e Google dorking. Il team Security di PagoPA ha rilevato, tra il 20 e il 31 marzo 2025, risultati indicizzati da Google che rimandavano a SMS di phishing a tema PagoPA, catturati e resi pubblici da servizi gratuiti di virtual number per la ricezione di SMS, come OnlineSim.

Mirko caruso cybercrime conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato
Mirko Caruso, Cyber Crime Conference 2026

Un dettaglio rivelatore: nelle prime campagne gli attori malevoli avevano lasciato un refuso, probabilmente residuo di campagne precedenti, indicando “Netflix” come mittente di SMS che in realtà simulavano una multa per violazione del codice della strada, con redirect verso il dominio “pagopa-it.com”.

Mirko Caruso, Cyber Crime Conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato
Mirko Caruso, Cyber Crime Conference 2026

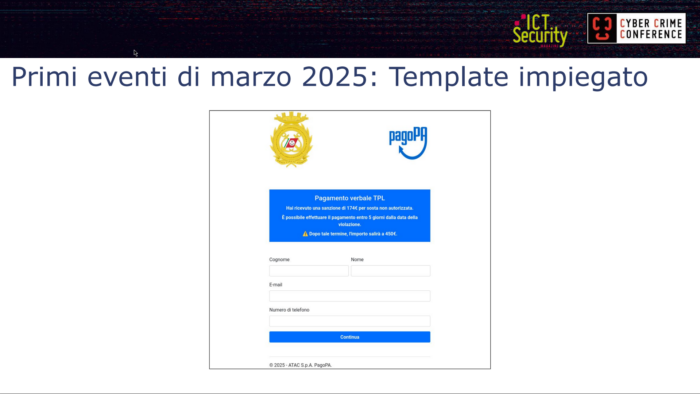
Il template iniziale conteneva errori grossolani: bastava notare l’accostamento fra il logo delle Capitanerie di Porto e il footer “ATAC S.p.A. PagoPA”. Eppure, fin dalle prime campagne emergeva una raccolta sistematica dei dati anagrafici, destinati a essere riutilizzati in campagne successive, più mirate e personalizzate.

Cittadini come fattore abilitante

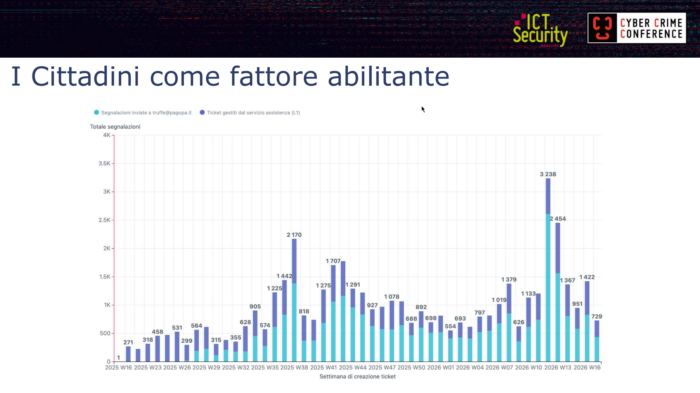
Fin dai primi giorni di marzo 2025 i cittadini hanno iniziato a segnalare le campagne sospette: dapprima al canale di assistenza di primo livello (L1) e poi, dal luglio 2025, a una mailbox dedicata, truffe@pagopa.it.

Al 29 aprile 2026 PagoPA ha registrato 46.714 segnalazioni complessive, così distribuite per brand:

  • pagoPA: 18.651 (di cui 14.556 via telefonate, 3.756 via email, 339 via web)
  • truffe@pagopa.it: 27.060
  • app IO: 856
  • SEND: 145
  • Self Care: 2

L’introduzione della mailbox dedicata ha ridotto drasticamente il carico sui canali di assistenza, separando il flusso delle segnalazioni di truffa da quello dell’assistenza ordinaria.

Mirko Caruso, Cyber Crime Conference
Mirko Caruso, Cyber Crime Conference 2026

Caruso ha sottolineato come il cittadino non sia più “l’anello debole” della catena, ma una sentinella attiva del territorio digitale, capace, spesso, di intercettare nuove campagne prima ancora dei servizi commerciali di phishing intelligence.

Monitoraggio attraverso Google Trends e Google Alerts

L’analisi di Google Trends si è rivelata uno strumento di early warning particolarmente efficace. Per la query “pagopa truffa” si sono registrate impennate degli argomenti correlati “Multa” e “Notifica”, con concentrazioni geografiche iniziali in Valle d’Aosta, Sicilia e Lombardia. Particolarmente significativi i picchi sulla query anomala “pagopa netflix”, osservati il 24 e il 30 marzo 2025: coincidevano con la diffusione degli SMS che citavano impropriamente Netflix, e raccontavano di cittadini che interrogavano Google per capire cosa stesse accadendo.

Il framework operativo che ne è derivato si articola in quattro fasi: rilevazione dei segnali dai cittadini; aggregazione e analisi su Google Trends; intelligence ed early warning di Cyber Threat; azione e protezione da parte di istituzioni e aziende.

Evoluzione dei template di phishing

Caruso ha illustrato la progressiva sofisticazione dei template:

  • Low-fidelity (campagne iniziali): raccolta anagrafica basilare prima del pagamento, con errori grafici evidenti.
  • CTA diretta: template con sola call to action al pagamento (ad esempio “Avviso di sollecito ufficiale”), senza raccolta anagrafica preliminare.
  • High-fidelity: a oggi il template più diffuso. Include riferimenti completi (sede legale, P.IVA, dicitura “Finanziato dall’Unione Europea”), loghi corporate e di piattaforma, e simula con precisione il flusso di pagamento autentico.
  • Clone di pagopa.gov.it: ulteriore evoluzione high-fidelity in fase di diffusione, che riproduce fedelmente layout, colori e tipografia delle pagine istituzionali.

Timeline delle azioni di risposta

La risposta operativa si è articolata in dieci tappe principali:

  1. Marzo 2025: prime analisi e richieste manuali di takedown.
  2. Marzo-Aprile 2025: analisi e mappatura dei kit nel progetto open source IOK (Indicator of Kit), che permette di definire regole di matching specifiche per brand.
  3. Aprile-Maggio 2025: sviluppo di un processo automatizzato per l’analisi degli IoC e la conferma come phishing PagoPA.
  4. Maggio 2025: accreditamento al feed IoC del CERT-AgID.
  5. Luglio 2025: apertura del canale truffe@pagopa.it per le segnalazioni spontanee dei cittadini, senza vincoli di forma.
  6. Luglio-Dicembre 2025: analisi, monitoraggio, takedown e gestione automatizzati tramite script standalone.
  7. Dicembre 2025: sviluppo di PATHOS, nel quale confluiscono i diversi script in una piattaforma unificata.
  8. Gennaio 2026: go-live di PATHOS.
  9. Gennaio-Aprile 2026: miglioramento continuo della piattaforma.

PATHOS in profondità

PATHOS si articola in tre tipologie di job automatizzati:

  • Import Job: acquisisce observable dalla mailbox truffe@pagopa.it, da bulk import manuale o via API.
  • Confirmation Job: verifica automaticamente l’observable confrontandolo con regole IOK e keyword matching, per confermarlo o escluderlo come IoC PagoPA, e per acquisire evidenze forensi utili al takedown.
  • Takedown Job: invia la richiesta di rimozione al contatto abuse più consono, e ne monitora lo stato fino alla conferma, e oltre, per intercettare le frequenti “re-infezioni”.

La dashboard di PATHOS espone in tempo reale il numero di observable, IoC confermati, richieste di takedown inoltrate e statistiche aggregate. Il dettaglio del singolo IoC comprende screenshot, redirect chain completa, eventi notevoli (variazione della redirect chain, conferma di takedown), integrazione con Google Safe Browsing API (per verificare se l’URL è già noto ai servizi anti-phishing) e con UrlScan.io (per scansioni e capture di rete della pagina).

Per i contatti abuse, PATHOS mappa fonti autorevoli (registrar, hosting, CDN) e integra contatti “collaborativi” costruiti su base informale con i gestori di alcuni servizi SaaS. È stata sviluppata anche un’integrazione nativa con Cloudflare Abuse API per inviare segnalazioni conformi direttamente tramite l’endpoint ufficiale.

La piattaforma offre inoltre funzionalità di pattern & frequency analysis e keyword co-occurrence sui path degli URL malevoli: la ricorrenza di segmenti come pagopa/log/msdpweb/index.php
rivela l’impiego del medesimo kit di phishing distribuito su infrastrutture diverse. Una visualizzazione a grafo (al 29 aprile 2026: 1.212 domini, 3.761 URL, 2.674 redirect) permette di individuare costellazioni infrastrutturali complesse e redirect chain articolate.

Tra le funzionalità più innovative, l’estrazione e il rilevamento euristico degli indirizzi email mittenti impiegati nella diffusione del phishing a partire dalle segnalazioni dei cittadini ha permesso di identificare account compromessi di studenti di tre università italiane (studenti.uniroma1.it, studenti.unich.it, community.unipa.it), utilizzati per diffondere phishing a tema PagoPA. Tali account sono stati poi segnalati al CERT-AgID per la tempestiva risoluzione.

Mirko Caruso, Cyber Crime Conference 2026

Build vs Buy: il risparmio per la spesa pubblica

Considerando una stima commerciale di 15 € per tentativo di takedown (su base delle quotazioni ricevute nel 2025), Caruso ha quantificato il risparmio per la spesa pubblica:

  • Pre-PATHOS (22 aprile 2025 – 3 gennaio 2026): circa 87.000 € di risparmio stimato.
  • Con PATHOS (1 gennaio – 25 aprile 2026): circa 61.000 € di risparmio stimato.

Trattandosi PagoPA di società pubblica, il risparmio si traduce in minore spesa pubblica complessiva.

Demotivazione degli attori malevoli

Nei casi in cui il takedown non risulti immediato, il team ha sviluppato tecniche per aumentare il costo operativo degli attori malevoli, applicando i principi della SANS Pyramid of Pain.

L’analisi dei kit ha rivelato la presenza di bot token Telegram offuscati, ricostruiti deoffuscando il codice JavaScript che li nascondeva. I token venivano impiegati dagli attori per ricevere in tempo reale i dati delle carte di pagamento estratti dalle vittime (PAN, scadenza, CVV, indirizzo IP), e per reindirizzare la vittima verso pagine di inserimento di OTP bancari, tramite pannelli di controllo. L’infrastruttura “C2” osservata è riconducibile al kit noto come Premium Panel, documentato da Intrinsec come attivo dal 2022 contro i settori bancario, logistico e telco in numerosi paesi.

Su questa base, PagoPA ha messo in atto due strategie di demotivazione:

  • Demotivazione #1: triggering del rate limit delle Telegram API in modo “silenzioso” (non noto agli attori), abusando del bot token estratto. In questo modo si rende temporaneamente inutilizzabile il canale di ricezione dei dati durante i picchi di diffusione della campagna.
  • Demotivazione #2: flooding in chat per innescare il blocco del bot da parte dell’utente, costringendo gli attori a generare un nuovo bot token e ad aggiornare tutti i template attivi (operazione costosa in termini di tempo).

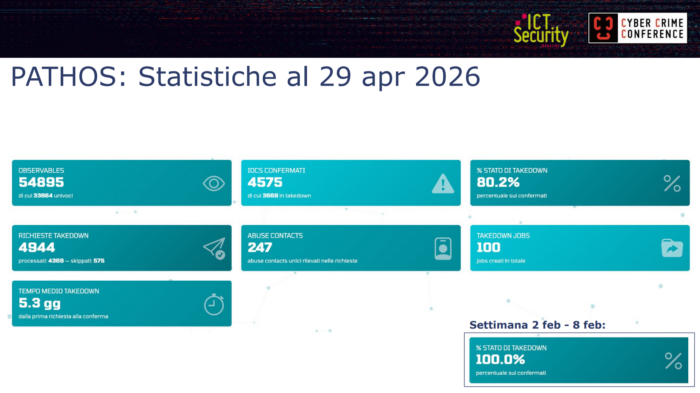
Statistiche al 29 aprile 2026

  • Observable: 54.895 (33.664 univoci)
  • IoC confermati: 4.575 (3.669 in takedown)
  • Richieste di takedown: 4.944 (4.369 processate, 575 skippate)
  • Abuse contact univoci: 247
  • Takedown job: 100
  • Stato di takedown: 80,2% complessivo, con settimane al 100%
  • Tempo medio di takedown: 5,3 giorni dalla prima richiesta alla conferma

Le performance variano sensibilmente a seconda di CDN e abuse contact: Cloudflare e Akamai risultano mediamente più lente nella gestione delle richieste. PATHOS calcola anche la durata media di diffusione delle campagne (1,8 giorni nella media, fino a 37 giorni nei casi più persistenti) e rileva spike e drop settimanali tramite Z-score (|Z| ≥ 2.0) e IQR fence (1,5×IQR di Tukey) su tutte le 14 settimane storiche disponibili.

Sfide tecniche

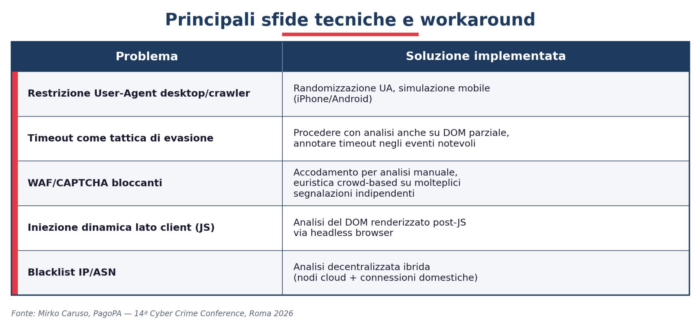
Il team ha affrontato cinque principali categorie di evasione:Mirko caruso cybercrime conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato

Casi curiosi

Tre casi emblematici emersi dall’analisi:

  • Compromissione di un vendor di cybersecurity classificato Gartner Magic Quadrant “Visionaries”: il sistema di mail marketing del vendor è stato abusato per la diffusione di phishing a tema PagoPA.
  • Compromissione di un secondo vendor di cybersecurity, questa volta classificato Gartner Customers’ Choice per soluzioni antivirus: anche in questo caso il sistema di mail marketing è stato impiegato per la diffusione di campagne, con persistenza dell’abuso.
  • Il caso pagamento.fittizio.it/multa39: una campagna inoltrata da una mailbox appartenente a un’università sudamericana, con un link visibile a tutti gli effetti palesemente falso da non richiedere ulteriori commenti.

Rilevanza percepita e “rumore” utile

La mailbox truffe@pagopa.it riceve anche segnalazioni di phishing non riconducibili a PagoPA: BRT, PayPal, SHEIN e molti altri “brand” noti. Per il team rappresentano “rumore” da ignorare, ma testimoniano il valore percepito del canale: i cittadini si rivolgono a PagoPA come riferimento generale per le truffe digitali, anche al di fuori del perimetro istituzionale.

Conclusioni: il “Brand Stato” come abilitatore sociale

Caruso ha chiuso l’intervento con alcune riflessioni di sistema:

  • Customer base come sentinella attiva: il cittadino è un sensore del territorio digitale, in grado di rilevare minacce prima dei servizi commerciali.
  • Semplicità di segnalazione: il semplice inoltro di una email a caselle dirette è infinitamente più efficace della PEC, che molte banche ancora richiedono.
  • Workflow automatizzati: dietro la semplicità offerta all’utente serve un’analisi automatizzata robusta.
  • Collaborazione istituzionale: il successo dipende dalla sinergia con i CERT istituzionali, le Autorità e le Forze dell’Ordine.
  • Aumentare il costo per gli attaccanti: non solo bloccare URL, ma neutralizzare l’infrastruttura retrostante (Telegram, kit) per rendere le campagne economicamente insostenibili.
  • Una “Phish Intelligence” collettiva nazionale: estendere il modello PATHOS ad altri Enti (Sanità, INPS, Agenzia delle Entrate) e aziende, trasformando ogni segnalazione in un early warning per l’intero ecosistema.

E un’ultima considerazione, forse la più politica: la tutela del “Brand Stato”. Quando un cittadino subisce una truffa su un portale che imita Amazon, perde fiducia in Amazon. Quando la subisce su un portale che imita PagoPA, SPID o INPS, perde fiducia nello Stato. Dimostrare che il “Brand Stato” interviene attivamente e con tempestività è fondamentale per non respingere i cittadini agli sportelli fisici, per timore delle frodi online. La sicurezza diventa, a tutti gli effetti, un vero e proprio abilitatore sociale.

L’intervento si è chiuso con il ringraziamento agli oltre 40.000 cittadini le cui segnalazioni spontanee continuano a rendere possibile il funzionamento del sistema, oltre che ai colleghi del Dipartimento Security & ICT Operations di PagoPA, al CERT-AgID, e alla Polizia Postale e delle Comunicazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/campagne-phishing-pagopa/


Adempimenti DORA 2026: guida completa per il settore finanziario

Il 2026 è l’anno in cui DORA smette di essere un esercizio di compliance formale e diventa operatività reale: i primi Threat-Led Penetration Test in fase di pianificazione, la vigilanza diretta sui fornitori critici avviata, la prima scadenza annuale del Registro Informazioni già maturata a marzo. Una guida agli adempimenti chiave, verificata su fonti istituzionali primarie.

Adempimenti DORA 2026: Il quadro normativo di riferimento

Il Regolamento (UE) 2022/2554 del Parlamento europeo e del Consiglio del 14 dicembre 2022 è relativo alla resilienza operativa digitale per il settore finanziario, universalmente noto come DORA (Digital Operational Resilience Act). Pubblicato sulla Gazzetta Ufficiale dell’Unione Europea del 27 dicembre 2022, è entrato in vigore il 16 gennaio 2023. Il Regolamento trova applicazione obbligatoria a partire dal 17 gennaio 2025.

Il legislatore europeo ha perseguito due obiettivi convergenti: armonizzare le normative esistenti nei singoli Stati membri, ponendo fine al mosaico regolatorio che rendeva complessa la compliance transfrontaliera, e affrontare organicamente la gestione del rischio ICT per l’intero comparto finanziario. Il Regolamento si applica a circa 22.000 società dei Financial Services, ricomprendendo nel perimetro entità del settore tradizionale come istituti di credito, borse e stanze di compensazione, gestori di fondi alternativi, compagnie di assicurazione, istituti di pagamento, istituti di moneta elettronica, nonché fornitori di servizi di criptovaluta, emittenti di cripto-asset ed emittenti di token.

Un elemento strutturalmente innovativo è che il Regolamento DORA si applica non soltanto alle entità finanziarie, ma anche ai fornitori ICT che servono il settore finanziario. Questo include cloud provider, data center e fornitori di servizi informativi critici come rating creditizi e data analytics.

Sul piano dell’attuazione nazionale, l’Italia ha completato il recepimento con il Decreto Legislativo 10 marzo 2025, n. 23, pubblicato in Gazzetta Ufficiale nella Serie Generale n. 58 dell’11 marzo 2025, contenente le disposizioni di adeguamento della normativa nazionale al Regolamento (UE) 2022/2554 e per il recepimento della Direttiva (UE) 2022/2556.
Il decreto ha identificato le autorità competenti e definito il quadro sanzionatorio nazionale, intervenendo direttamente su TUB, TUF, Codice delle Assicurazioni e normativa previdenziale.

I cinque pilastri del framework

L’architettura di DORA si articola in cinque aree tematiche, definite dal testo del Regolamento e declinate operativamente dagli atti tecnici di secondo livello adottati da EBA, EIOPA ed ESMA.

  1. Gestione del rischio ICT (artt. 5–16). Le entità finanziarie sono tenute a predisporre, monitorare e aggiornare un quadro per la gestione dei rischi informatici solido, esaustivo e adeguatamente documentato, che consenta di affrontare tali rischi in maniera rapida, efficiente ed esaustiva. La responsabilità della gestione dei rischi informatici deve essere attribuita a una funzione di controllo ICT con un livello appropriato di indipendenza, al fine di evitare conflitti di interesse. Tale funzione non può essere affidata alla struttura che svolge l’internal audit.
  2. Segnalazione degli incidenti ICT (artt. 17–23). Le entità finanziarie devono classificare, registrare e notificare gli incidenti gravi alle autorità competenti secondo criteri armonizzati. Le entità finanziarie devono mantenere e aggiornare un registro delle informazioni su tutti gli accordi contrattuali per l’utilizzo di servizi ICT prestati da fornitori terzi. I formati e le procedure standard per la segnalazione sono stati definiti dalla Commissione Europea con l’atto del 23 ottobre 2024.
  3. Test di resilienza operativa digitale (artt. 24–27). Include sia i test di base, obbligatori per tutte le entità, sia i più avanzati Threat-Led Penetration Test (TLPT), riservati alle entità di maggiore rilevanza sistemica. Il framework di riferimento è TIBER-EU, aggiornato l’11 febbraio 2025 per allinearlo agli RTS DORA.
  4. Gestione del rischio di terze parti ICT (artt. 28–44). Nell’esternalizzare funzioni critiche e importanti, le entità finanziarie sono tenute a negoziare accordi specifici riguardanti, tra le altre cose, strategie di uscita, audit e obiettivi prestazionali per l’accessibilità, l’integrità e la sicurezza. La responsabilità piena rimane sempre in capo all’entità finanziaria committente.
  5. Condivisione delle informazioni (art. 45). DORA promuove accordi volontari di condivisione delle informazioni sulle minacce informatiche tra entità finanziarie, nel rispetto del GDPR e degli obblighi di riservatezza. Si tratta di un pilastro che converge con le logiche già introdotte dalla Direttiva NIS2 e il suo impatto sulle infrastrutture critiche, anch’essa applicabile al settore finanziario.

Gli adempimenti chiave del 2026

Registro delle Informazioni: prima scadenza annuale a regime

È il primo adempimento concreto del 2026 su indicazione diretta della Banca d’Italia. La Comunicazione della Banca d’Italia del 13 febbraio 2026 ha stabilito che ogni anno, a partire dal 2026, la trasmissione del registro delle informazioni dovrà avvenire entro il 15 marzo, con data di riferimento al 31 dicembre dell’anno precedente. Mentre la prima raccolta si è svolta ad aprile 2025, le successive, a partire dal 2026, sono fissate su base annuale, con termine per l’invio dei dati alla Banca d’Italia al 15 marzo di ogni anno. Il registro viene trasmesso tramite la piattaforma INFOSTAT e costituisce la base informativa di riferimento per l’identificazione dei fornitori ICT critici da sottoporre al regime di sorveglianza europeo.

TLPT: identificazione in corso, avvio pianificato tra fine 2026 e 2027

In applicazione dell’articolo 26 del Regolamento DORA, gli intermediari sono tenuti ad effettuare test avanzati di penetrazione basati su minacce (Threat-Led Penetration Test, TLPT) con cadenza almeno triennale. Il quadro regolatorio di riferimento è il Regolamento Delegato (UE) 2025/1190, pubblicato nella Gazzetta Ufficiale dell’Unione Europea il 18 giugno 2025 e direttamente applicabile in tutti gli Stati membri dell’UE dall’8 luglio 2025.

Per quanto riguarda lo stato di avanzamento in Italia, la Banca d’Italia ha chiarito che il processo di identificazione degli intermediari tenuti ad effettuare i TLPT è ancora in corso e, una volta concluso, si procederà ad informare i soggetti interessati nonché a definire, successivamente, una pianificazione per l’esecuzione dei test. La timeline operativa più realistica, in linea con le indicazioni di mercato, è dunque a cavallo tra fine 2026 e inizio 2027.

Non tutte le entità sono soggette all’obbligo avanzato. La regolamentazione riguarda le istituzioni che svolgono un ruolo significativo nel sistema finanziario, tra cui gli istituti di credito classificati come sistemicamente importanti (G-SII e O-SII), nonché gli istituti di pagamento e di moneta elettronica che superino determinate soglie di transazioni. Il TLPT dovrà essere eseguito almeno ogni tre anni, o più frequentemente se le autorità di supervisione lo richiedono. Il purple teaming è obbligatorio nella fase di chiusura e, come misura aggiuntiva, ogni terzo test dovrà essere condotto da un red team esterno.

La vigilanza diretta sui CTPP: Joint Examination Teams operativi dal 2026

La comunicazione ufficiale delle ESA del 18 novembre 2025 ha segnato un passaggio cruciale: le Autorità europee di vigilanza (EBA, EIOPA ed ESMA) hanno pubblicato la prima lista ufficiale dei fornitori terzi critici di servizi ICT designati ai sensi del Regolamento DORA. La designazione segna una fase essenziale per l’attuazione del quadro di sorveglianza. Tra i 19 fornitori critici designati figurano principalmente grandi cloud e platform service provider come AWS, Google Cloud, Deutsche Telekom, Microsoft, Oracle e SAP. Con la loro classificazione ufficiale come Critical ICT Third-Party Providers (CTPP), questi soggetti sono ora sottoposti alla vigilanza diretta delle ESA.

Dal 2026 prende avvio la supervisione operativa concreta: la supervisione sarà svolta da Joint Examination Teams (JET) composti da personale delle ESA e delle autorità nazionali. Per le istituzioni finanziarie clienti di questi fornitori, la designazione non elimina la necessità di due diligence autonome. I contratti devono già includere le clausole obbligatorie DORA su SLA, diritti di audit, notifica degli incidenti, supporto ai test TLPT, impegni di business continuity e condizioni di exit strategy.

La review intermedia della Commissione Europea

Nel 2026 è prevista una review intermedia dell’implementazione da parte della Commissione Europea per valutare l’efficacia del regolamento. Parallelamente, entro gennaio 2026 la Commissione era tenuta a concludere la propria valutazione sull’eventuale estensione dell’ambito di applicazione di DORA ai revisori dei conti, in base all’articolo 58(3) del Regolamento. Il 2028 segnerà invece il momento di bilancio strutturale, con la prima valutazione completa dell’efficacia di DORA da parte delle ESA e possibili aggiornamenti normativi.

Il regime sanzionatorio: il quadro corretto secondo il D.Lgs. 23/2025

La versione definitiva e giuridicamente vincolante del regime sanzionatorio per l’Italia è quella introdotta dal D.Lgs. 10 marzo 2025, n. 23, che ha modificato TUB, TUF e Codice delle Assicurazioni. Il decreto distingue due livelli di gravità delle violazioni.

Per le condotte più gravi, in materia di governance, organizzazione e responsabilità del management, le sanzioni variano da 30.000 euro fino al 10% del fatturato. Per le condotte meno gravi la sanzione massima scende al 7% del fatturato.

Anche le persone fisiche sono direttamente esposte. Le sanzioni per i soggetti apicali (componenti degli organi di amministrazione, direzione o controllo e personale) sono da 5.000 euro a 5 milioni di euro per le violazioni più gravi e da 5.000 euro a 3,5 milioni di euro per quelle meno gravi. Il legislatore ha previsto inoltre la sanzione amministrativa accessoria dell’interdizione dallo svolgimento delle funzioni di amministrazione, direzione e controllo da 6 mesi a 3 anni. Nei casi in cui la violazione abbia generato un vantaggio economico per l’autore, le sanzioni possono essere incrementate fino al doppio del vantaggio conseguito.

Per i CTPP sottoposti a vigilanza diretta delle ESA, il regime sanzionatorio è disciplinato dall’articolo 35 del Regolamento (UE) 2022/2554: il Lead Overseer può imporre sanzioni pecuniarie fino all’1% del fatturato giornaliero medio mondiale del fornitore, calcolato sull’esercizio precedente. Questa sanzione può essere applicata su base giornaliera per un massimo di sei mesi, fino a quando il fornitore non abbia rimediato alle non conformità.

Le autorità competenti in Italia per l’applicazione di DORA sono, in conformità con quanto previsto dall’articolo 46 del Regolamento DORA: Banca d’Italia, Consob, IVASS e COVIP, ciascuna responsabile per i soggetti rientranti nel proprio perimetro di vigilanza.

Prospettiva strategica: oltre la compliance

L’approccio riduttivo che riduce DORA a un esercizio di adeguamento formale rischia di perderne il valore più profondo. Adeguarsi a DORA non significa solo aggiornare policy e procedure, ma ridisegnare i processi aziendali, integrando strumenti di governance, gestione del rischio ICT e continuità operativa. Questo rappresenta un’opportunità per trasformare la compliance in leva strategica di resilienza e innovazione.

I dati lo confermano: il Rapporto Clusit 2026, presentato a marzo 2026, ha rilevato che il comparto finanziario e assicurativo si attesta al 6,3% degli incidenti globali, mostrando segnali di resistenza rispetto agli altri comparti, proprio grazie all’impatto di DORA e agli investimenti in sicurezza che la norma ha imposto.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/adempimenti-dora/


Adolfo Urso: in arrivo il nuovo testo unico per le Start up innovative

Confluiranno in un Testo unico le variegate regole che agevolano la nascita e lo sviluppo delle start up e PMI innovative al fine di semplificare e armonizzare l’intero quadro normativo per le imprese innovative e gli incubatori. È quanto prevede La “Legge annuale sulle piccole e medie imprese” (legge n. 34/2026) varata dal legislatore con l’obiettivo di effettuare il riordino delle disposizioni legislative vigenti anche mediante abrogazione delle norme che hanno esaurito la loro funzione (o sono prive di effettivo contenuto normativo o sono comunque obsolete), nonché di ridurre gli oneri e gli adempimenti non necessari.

Entro il 2027 arriverà il nuovo Testo unico della disciplina in materia di start-up e PMI innovative. Il ministro Adolfo Urso lo ha ribadito oggi in Sicilia “In questa parte finale della legislatura abbiamo intenzione di realizzare un testo unico per le start up, mettendo insieme i diversi disegni di legge per facilitare l’attività delle imprese”. D’altra parte di questo che si inserisce nella riforma del quadro societario unico europeo,  e delle le misure per rafforzare la capacità dell’UE in materia di startup e scaleup strategiche sono stati temi al centro del bilaterale tra il Ministro delle Imprese e del Made in Italy, sen. Adolfo Urso e la Commissaria europea per le Startup, la Ricerca e l’Innovazione, Ekaterina Zaharieva che si è svolto a Bologna a margine dell’evento “R2I – Research to Innovate Italy 2026” la scorsa settimana.

Nel corso dell’incontro il ministro Urso ha espresso apprezzamento per la proposta del 28° regime societario europeo, oggi denominata ‘EU Inc.’, definendola “un importante passo verso un mercato realmente unico per le imprese del continente, volto a ridurre la frammentazione normativa, rafforzare la fiducia degli investitori e semplificare le procedure attraverso la piena digitalizzazione, favorendo la nascita e la crescita di startup e scaleup innovative”. “Auspichiamo che il negoziato possa essere rapido e si salvaguardi la priorità di sostenere la crescita delle imprese europee attraverso un accesso pieno ai benefici del mercato unico”.

L’articolo 18 del ddl prevede la scrittura di un testo unico sulle startup che raccoglierà tutte le norme in materia. Il governo avrà dodici mesi di tempo per completare il lavoro di riordino. L’obiettivo è, innanzitutto, arrivare a una “unificazione e razionalizzazione” della discplina in materia di startup innovative, incubatori e pmi innovative. L’esecutivo punta, in secondo luogo, a migliorare l’efficienza complessiva delle norme mediante un lavoro di “coordinamento formale e sostanziale” di quanto già in vigore.

In Italia Si stimano circa 11.090 startup innovative attive, in lieve calo quantitativo ma con una maggiore specializzazione tecnologica. Il sistema dà lavoro a circa 68.500 persone. Oltre il 79% opera nei servizi alle imprese, con una forte concentrazione nell’IT (programmazione, consulenza e R&S).  Nonostante il valore complessivo dell’ecosistema, il venture capital italiano raccoglie meno fondi rispetto ad altri grandi Paesi europei (Francia, Germania, Spagna). Il settore ha mobilitato 7 miliardi di euro nell’ultimo anno e genera un fatturato di 14,5 miliardi, confermandosi pilastro strategico per l’occupazione qualificata nazionale

Google NewsGoogle News Rimani aggiornato seguendoci su Google News!

SEGUICI

https://scenarieconomici.it/adolfo-urso-in-arrivo-il-nuovo-testo-unico-per-le-start-up-innovative/


Sky, in 4,5 milioni per Sinner-Ruud

Si chiude la miglior edizione di sempre degli Internazionali d’Italia su Sky. La finale del Masters 1000 di Roma tra Jannik Sinner e Casper Ruud – in diretta dalle 17.15 su Sky Sport Uno, Sky Sport Tennis e TV8 – ha raccolto complessivamente 4 milioni e 567 mila spettatori medi in total audience*, con il 36,7% di share*, 7 milioni e 838 mila spettatori unici** e un picco di oltre 5 milioni e 530 mila spettatori in total audience* al momento del match point.

In particolare, su Sky il match ha registrato 1 milione e 438 mila spettatori medi complessivi in total audience*, con l’11,6% di share*: Si tratta del sesto miglior ascolto per una partita di tennis su Sky che chiude così la miglior edizione di sempre degli Internazionali di Roma nella Casa dello Sport.

Su TV8, invece,gli spettatori medi complessivisono stati 3 milioni e 130 mila*, con il 25,2% di share*.

Ottimi ascolti anche per il postpartita, con Eleonora Cottarelli e i suoi ospiti che su Sky e TV8 hanno totalizzato 1 milione 412 mila spettatori medi complessivi in total audience*.

Ottimi numeri anche per la vittoria della coppia Bolelli/Vavassori. La finale che ha visto trionfare gli azzurri contro Granollers/Zeballos – dalle 14 su Sky Sport Tennis e Cielo – ha ottenuto 616 mila spettatori medi complessivi*, con il 5,4% di share* e 1 milione 950 mila spettatori unici**

Il trionfo dell’azzurro fa segnare numeri importanti anche sui canali digital di Sky Sport. SkySport.it raccoglie 463 mila utenti unici, con 2 milioni di pageviews e 587 mila video views. L’intero torneo raggiunge così sul sito 2.6 milioni di utenti unici, 16 milioni di pageviews e 5 milioni di video views.

Sui social, la finale contribuisce con 1.5 milioni di interazioni e 18 milioni di video views, mentre l’edizione complessiva degli Internazionali raggiunge 8 milioni di interazioni e 126 milioni di video views.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/sky-in-45-milioni-per-sinner-ruud/572852/


Bending Spoons completa l’acquisizione di Tractive ed entra nel PET tech

Bending Spoons ha completato l’acquisizione di Tractive, società austriaca specializzata nel tracciamento della posizione e nel monitoraggio della salute degli animali domestici. L’accordo definitivo era stato sottoscritto nel marzo 2026 e si inserisce nella strategia di espansione internazionale del gruppo tecnologico milanese.

Tractive, con sede a Pasching, in Austria, è considerata uno dei principali operatori globali nel settore dei dispositivi connessi per animali domestici. I suoi prodotti consentono ai proprietari di monitorare in tempo reale la posizione degli animali, seguirne l’attività e controllare parametri legati alla salute e alla sicurezza.

Un’azienda europea con ambizione globale

Michael Hurnaus, CEO e co-fondatore di Tractive, ha definito il percorso dell’azienda “straordinario”, ricordando come in tredici anni la società sia diventata un punto di riferimento globale per la sicurezza degli animali domestici.

“Portare Tractive a diventare un punto di riferimento globale per la sicurezza degli animali domestici, nel corso di tredici anni, è stato un percorso straordinario. Ci eravamo posti l’obiettivo di dare serenità ai proprietari di animali, e abbiamo trasformato quella missione in un prodotto di cui si fidano milioni di persone in tutto il mondo”, ha detto. “Sono orgoglioso di tutto ciò che il team ha realizzato ed entusiasta di ciò che Tractive potrà diventare con Bending Spoons. La loro piattaforma globale e le loro capacità tecnologiche permetteranno a Tractive di restare all’avanguardia, combinando la nostra forte cultura europea dell’innovazione con la scala necessaria per raggiungere ancora più proprietari di animali in tutto il mondo”, ha concluso.

Bending Spoons punta su salute e sicurezza degli animali

“Siamo colpiti da ciò che ha costruito il team di Tractive. L’azienda è già su una traiettoria solida, e siamo convinti che le competenze e le tecnologie sviluppate accelereranno la crescita di Tractive”, ha detto Luca Ferrari, CEO e co-fondatore di Bending Spoons.

“Il nostro impegno è investire in modo significativo e con una visione di lungo periodo, ampliando le funzionalità dedicate alla salute e alla sicurezza, sviluppando dispositivi di nuova generazione e rendendo il prodotto accessibile a sempre più proprietari di animali”, ha concluso.

La strategia di acquisizioni di Bending Spoons

L’acquisizione di Tractive arriva in una fase di forte espansione per Bending Spoons. Dopo l’annuncio dell’acquisizione di AOL da Yahoo, la società milanese ha chiuso una raccolta di capitale da 710 milioni di dollari in equity, raggiungendo una valutazione di 11 miliardi di dollari. Il round, guidato da T. Rowe Price Investment Management, include 270 milioni di capitale primario e 440 milioni di secondario.

A questo si aggiunge un pacchetto di finanziamento da 2,8 miliardi di dollari messo a disposizione da alcune delle principali banche globali, destinato a sostenere nuove acquisizioni e a potenziare tecnologie proprietarie e capacità di intelligenza artificiale.

Con un portafoglio che include già Evernote, WeTransfer, Meetup, komoot, Remini, StreamYard e Brightcove, e con operazioni recenti su Vimeo, AOL, Eventbrite e ora Tractive, Bending Spoons si conferma uno degli aggregatori digitali più aggressivi d’Europa.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/bending-spoons-completa-lacquisizione-di-tractive-ed-entra-nel-pet-tech/572833/