Research: Microsoft Edge Loads Stored Passwords in Cleartext

Security researcher Tom Jøran Sønstebyseter Rønning discovered the Microsoft Edge internet browser will load saved passwords into memory in plaintext, even when they are not being used.

When a user saves passwords in Microsoft Edge, the browser decrypts each credential at startup, storing them in process memory. This occurs even when users visit sites that do not require those credentials. Yet, the browser will prompt users to re‑authenticate before showing the same passwords in Password Manager UI — even though the process already stores them in cleartext. 

“The risk of keeping the passwords in cleartext in memory becomes evident in shared environments,” Rønning said in his post. “If an attacker gains administrative access on a terminal server, they can access the memory of all logged‑on user processes.” 

When Rønning reported this behavior to Microsoft, he was told this behavior was “by design.”

Morey Haber, Chief Security Advisor at BeyondTrust, asserts, “The digital trust created by a password was never intended to be electronically immortal artifacts living in memory of a device. They were meant to be transient secrets: entered, validated, tokenized, and discarded from process memory. The moment a password is retained in clear text memory, even for operational performance, it stops being an authentication mechanism and becomes a liability regardless of who has access to a system.” 

Haber says that process memory is viewed by modern operating systems
as a protected, albeit shared, resource. “Debuggers, crash dumps, memory scrapers, malware, privileged insiders, endpoint agents, and even legitimate administration tools can all interact with memory under the right conditions,” he explains. “If a password exists in clear text within memory, the credential is no longer protected by encryption or hashing. It is simply waiting to be used by something and potentially anything.”

Understanding the Risks

According to Haber, malicious actors understand very well the risk of a stored plaintext password — and sometimes, they understand it better than organizations themselves. 

“Some of the most effective post exploitation techniques in cybersecurity rely entirely on memory extraction from credential dumping tools through process crash dumps,” he states. “Once extracted, that password can enable privilege escalation, lateral movement, persistence, and unauthorized remote access across the environment. The risk becomes exponentially worse in privileged environments. One exposed credential can become the foundation for a ransomware infestation or a full-scale identity takeover, and if more than one password is available, it can lead to a game over event.

“From a defensive perspective, storing passwords in clear text memory violates the principles of least privilege, zero trust, and secure application design. It is simply just a bad idea. In modern secure by design environments, authentication should be ephemeral, protected, obfuscated, and replaced whenever possible with stronger mechanisms such as tokenization, certificate-based authentication, hardware backed credentials, or just in time access workflows.

“If a password can be read in memory by a human or malicious process, it is no longer a protected secret. It is already compromised in principle through clear text storage in an already insecure medium.”

Rønning disclosed his findings on Apr. 29 at Palo Alto Networks Norway’s BIG Bite of Tech conference, then published his findings on LinkedIn and GitHub. 

https://www.securitymagazine.com/articles/102294-research-microsoft-edge-loads-stored-passwords-in-cleartext


Will This World Password Day Be the Last?

Today marks World Password Day, a day highlighting the importance of secure passwords. 

Doug Kersten, CISO of Appfire, states, “World Password Day reminds us that passwords are still one of the most common ways attackers gain access to systems, and the most common ways to protect information. Password risk doesn’t usually come from a single weak password; it comes from how those credentials are used across an organization. Employees reuse the same passwords across systems, share access to move work forward, or connect them to new tools that aren’t centrally tracked. Over time, no one has a complete view of where access exists or who owns it.”

Poor password visibility, Kersten asserts, is exactly what malicious actors exploit. 

“AI is making phishing emails, messages, and even voice calls more convincing, which increases the chances that someone could unknowingly give up a password that can be used across multiple systems,” he explains. “Password risk lies within everything that password connects to.” 

Passwords have long been an integral part of online security. But this year, some cybersecurity experts are pushing for this to change. 

“Passwords used to be the backbone of security, but they are starting to show their age,” says Tim Chase, Field CISO & Principal Technical Evangelist at Orca Security. “They were not built for a world where identities include not just people, but also apps, services, and now AI agents acting on their own. That shift makes identity the real control point. It is no longer enough to protect a login. You need to know who or what is accessing your environment, what they are allowed to do, and whether that behavior actually makes sense. Passwords can still play a role, but only as part of a bigger picture. Strong authentication, least privilege access, and continuous monitoring are what actually keep things in check. As AI becomes more embedded in day-to-day operations, the focus has to move from just securing credentials to managing and understanding every identity in the system.”

Steve Shoaff, SVP of Transformation at Imprivata, considers World Password Day to be “a reminder of one of the most outdated and frustrating conventions still embedded in modern technology.” 

“Passwords have long been a necessary part of digital security, while at the same time being one of its biggest liabilities,” he asserts. “Bad password habits have been around for so long that continuing to blame users just isn’t productive. The real problem is that the model itself is broken and increasingly unnecessary for the majority of our logins.” 

For this reason, Shoaff
hopes that today may be one of the last — if not the very last — World Password Days. 

“The industry is moving toward a future where passwords fade into the background — or disappear entirely — replaced by stronger, smarter authentication methods built on cryptography, trusted devices, and identity-bound access,” he says. “When security depends on people remembering complex secrets, failure is almost guaranteed. When security is designed to happen behind the scenes, organizations can reduce phishing and credential theft, eliminate password reuse, and strengthen protection without adding friction. The goal shouldn’t be better passwords or password managers. It should be a world that no longer asks people to manage passwords at all.”

John Cannava, CIO at Ping Identity, asserts that authentication solutions must keep pace with accelerating cyber threats, stating, “Passwordless solutions are rapidly replacing traditional passwords with stronger, more user-centric methods like biometrics, authenticator apps, and digital certificates. These approaches significantly reduce the risk of phishing and credential theft while improving the user experience.” 

In the past, World Password Day has served as a reminder to heed best practices for secure password creation and to update weak credentials. This year, however, security leaders are encouraging a new way of thinking about this day. 

“World Password Day shouldn’t just be about updating passwords. It should spark a broader shift,” declares Cannava. “To stay ahead of modern threats, organizations and individuals need to move beyond passwords and adopt more resilient authentication strategies that put control back in the hands of users.”

https://www.securitymagazine.com/articles/102293-will-this-world-password-day-be-the-last


Tim, ricavi in crescita ma pesa la grana Sky

Oggi in primo piano la trimestrale di Tim.

L’operatore controllato da Poste chiude i primi tre mesi con ricavi a 3,3 miliardi di euro, in crescita dell’1,4% trainato in primo luogo dal Brasile (+6,4%) e da Tim Enterprise (+3,2%). Pesa però la causa da 1,9 miliardi intentata da Sky per l’intesa Tim-DAZN sul calcio. L’ad Pietro Labriola: “Nell’accordo con DAZN nessuna chiusura al mercato”.

Tempo di bilancio anche per Fastweb+Vodafone, che nel primo trimestre ha registrato una redditività a 460 milioni (+7,4%) con sinergie. Il primo azionista Swisscom intanto è pronto a trattare con Inwit sulle torri.

Per leggere tutte le news della dailyletter clicca qui.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/tim-ricavi-in-crescita-ma-pesa-la-grana-sky/572222/


Data Broker e OSINT Offensivo: quando l’intelligence è in vendita

L’industria della compravendita di dati personali, le tecniche di people search e social media intelligence, i rischi per la sicurezza individuale e le contromisure per chi opera ad alto rischio.

L’ecosistema invisibile che conosce tutto di te

C’è un’industria da quasi 300 miliardi di dollari che non conosci ma che ti conosce molto bene. Sa dove abiti, dove hai abitato in passato, il nome dei tuoi familiari, il numero di targa della tua automobile, la tua storia creditizia, le tue preferenze politiche e, in alcuni casi, il percorso che percorri ogni mattina per andare al lavoro. Non è un servizio di intelligence governativo: è il mercato dei data broker, un ecosistema miliardario e sostanzialmente privo di controllo che opera nell’ombra del web commerciale, trasformando l’identità digitale di centinaia di milioni di persone in una merce negoziabile.

Il mercato globale dei data broker è stato valutato a 294 miliardi di dollari nel 2025, con proiezioni di crescita fino a 315 miliardi nel 2026, in espansione costante trainata dalla domanda di dati arricchiti in tempo reale da parte di settori che vanno dalla pubblicità digitale alla sanità, dalla finanza alla difesa.

La questione non è più teorica. Il 14 giugno 2025, Vance Boelter, 57 anni, ha ucciso la deputata statale del Minnesota Melissa Hortman e suo marito Mark nella loro abitazione, ferendo nella stessa notte il senatore statale John Hoffman e sua moglie. Nel suo SUV le autorità hanno trovato notebook con i nomi di oltre 45 funzionari statali e federali, con gli indirizzi di casa annotati accanto a ciascun nome, e una lista di 11 specifici siti di data broker, con annotazioni su quali fossero gratuiti e quante informazioni richiedessero per restituire dati dettagliati sugli individui ricercati. Non si trattava di un’operazione sofisticata: era intelligence pronta all’uso, venduta legalmente sul mercato aperto.

Il caso non è il primo del genere. Nel luglio 2020, un attaccante si presentò all’abitazione della giudice federale Esther Salas e aprì il fuoco, uccidendo il figlio Daniel Anderl e ferendo il marito. In risposta a quell’episodio, il Congresso americano approvò una legge che vieta ai data broker di rivendere informazioni personali identificabili dei giudici federali, senza tuttavia estendere tale protezione alla generalità degli individui.

Questo è il punto di partenza di ogni riflessione seria sul tema: la privacy non è un’illusione perché qualcuno l’ha violata. È un’illusione perché abbiamo collettivamente costruito un’infrastruttura progettata per renderla tale.

Anatomia di un mercato: chi sono i data broker

I data broker sono aziende che raccolgono, aggregano, elaborano e rivendono informazioni personali provenienti da fonti eterogenee: registri pubblici (atti catastali, cartelle esattoriali, registri elettorali, documenti giudiziari), piattaforme di social media, programmi fedeltà della grande distribuzione, app mobile, moduli di garanzia prodotto, tracciatori web e cookie. La grande maggioranza delle persone non sa che questa industria esiste, né che i propri dati vengono compravenduti. Eppure, poiché le informazioni trattate dai broker sono tecnicamente di pubblico dominio, l’attività non è illegale.

Il mercato si articola in tre segmenti principali, spesso sovrapposti.

Il primo è costituito dai people search engine: Spokeo, Whitepages, BeenVerified, Intelius. Sono i più accessibili e raschiano continuamente registri pubblici (registrazioni elettorali, atti di proprietà, documenti giudiziari) combinandoli con dati commerciali per costruire profili individuali completi. Per pochi euro, chiunque può acquistare nome completo, storico degli indirizzi, numero di telefono e nomi di conviventi e parenti.

Il secondo segmento comprende i data aggregator e gli enrichment provider, un livello più sofisticato orientato al mercato business-to-business: Acxiom, LexisNexis Risk Solutions, Equifax (nella sua divisione commerciale), TransUnion. Vendono «profili arricchiti» a istituzioni finanziarie, compagnie assicurative, agenzie pubblicitarie e, come documentato, ad agenzie governative.

Le forze dell’ordine possono acquisire dati di localizzazione senza ottenere mandati giudiziari, acquistandoli da broker commerciali. I criminali informatici acquistano dati personali per eseguire attacchi di social engineering mirati: con profili dettagliati possono costruire messaggi convincenti che fanno riferimento a dettagli personali specifici, aumentando drasticamente i tassi di successo rispetto a campagne generiche. I gruppi ransomware utilizzano i data broker per trovare bersagli da colpire con spear phishing e per ottenere contatti da name-dropping nelle email, rendendole più credibili.

Il terzo segmento, il più critico sul piano della sicurezza, è quello ibrido tra aggregazione di dati e intelligenza artificiale applicata al riconoscimento biometrico. Il caso emblematico è Clearview AI.

Clearview AI: quando il volto diventa una chiave di ricerca

Clearview AI rappresenta il caso più perturbante nell’intera storia del data brokerage. Fondata nel 2017, l’azienda ha sviluppato un sistema proprietario di web scraping che ha indicizzato immagini fotografiche provenienti da miliardi di pagine web pubbliche (profili social, forum, siti di notizie) costruendo un database biometrico facciale senza precedenti. Al 21 gennaio 2026, Clearview AI ha aggiornato la propria documentazione ufficiale dichiarando che il database conta ormai oltre 70 miliardi di immagini, ciascuna indicizzata tramite marker biometrici facciali che consentono di identificare qualsiasi persona rilevata in una fotografia, restituendo al ricercatore tutte le altre immagini pubblicamente disponibili di quello stesso individuo, i link alle pagine sorgente e i relativi metadati.

Il modello di business è semplice quanto inquietante: chiunque disponga di accesso alla piattaforma può caricare una fotografia di un individuo sconosciuto, scattata per strada, in un ristorante o a una manifestazione pubblica, e ottenere in pochi secondi la sua identità completa, i profili social e ogni immagine pubblica disponibile sul web. La preoccupazione fondamentale riguarda la natura non revocabile dei dati biometrici: a differenza di un numero di previdenza sociale o di un numero di carta di credito, i dati biometrici non possono essere resettati se finiscono nelle mani di un attore malevolo.

In Europa, il caso ha generato una risposta regolamentare articolata. Le autorità di Francia, Grecia, Italia e Paesi Bassi hanno imposto sanzioni per circa 100 milioni di euro complessivi a Clearview per le sue pratiche invasive. Il Garante italiano ha irrogato una multa di 20 milioni di euro nel febbraio 2022, la sanzione massima prevista dal GDPR per i casi non parametrati al fatturato, ordinando contestualmente la cancellazione di tutti i dati relativi a cittadini italiani e la nomina di un rappresentante nell’Unione europea.

La multa rimane non pagata e i dati degli italiani sono ancora presenti nei server di Clearview: il Commissario del Garante Guido Scorza ha dichiarato nel 2025 di stare lavorando con la Federal Trade Commission americana per notificare formalmente la sanzione e aprire un canale di enforcement bilaterale.

Di fronte all’incapacità delle autorità amministrative di riscuotere le sanzioni, l’organizzazione per i diritti digitali noyb ha depositato nell’ottobre 2025 una denuncia penale contro Clearview AI e i suoi dirigenti in Austria, sfruttando le disposizioni del GDPR che consentono agli Stati membri di prevedere sanzioni penali. Se la denuncia dovesse avere successo, i dirigenti di Clearview AI potrebbero rischiare il carcere ed essere ritenuti personalmente responsabili, in particolare in caso di viaggio in Europa.

Le autorità europee per la protezione dei dati non sono riuscite finora a far valere le proprie sanzioni nei confronti dell’azienda americana, consentendole di eludere di fatto la legge. Il 19 febbraio 2026, la Corte d’Appello della British Columbia ha respinto il ricorso di Clearview AI, confermando che l’azienda è soggetta alle leggi canadesi sulla privacy nonostante abbia abbandonato il mercato canadese durante le indagini.

Il paradosso finale è rivelatorio: in febbraio 2026 il 1° Comando delle Forze Speciali dell’Esercito americano, i Green Berets, ha rinnovato il contratto con Clearview AI per un potenziale impegno quadriennale, con documentazione contrattuale che specifica l’accesso a circa 50 miliardi di immagini e un’accuratezza minima del 98%. Clearview è ora definita nei documenti ufficiali del Pentagono non più un complemento sperimentale, ma un componente consolidato dell’architettura di intelligence delle operazioni speciali.

OSINT offensivo: l’intelligence che non ha bisogno di hacker

L’OSINT (Open Source Intelligence) è la disciplina di raccolta e analisi di informazioni provenienti da fonti pubblicamente accessibili. Come abbiamo approfondito in questo magazine nel nostro articolo dedicato al ruolo dell’OSINT nella sicurezza, nella sua forma difensiva si tratta di uno strumento fondamentale per i team di sicurezza: nel 2026 questa pratica è diventata una capacità core per i threat analyst e i security leader, in grado di supportare il threat modeling, il rilevamento di credenziali trapelate e la mappa delle esposizioni esterne di un’organizzazione.

Ma lo stesso arsenale di tecniche e strumenti, nelle mani sbagliate o in assenza di vincoli etici, diventa OSINT offensivo: un processo sistematico di raccolta di intelligence su individui a scopo di danneggiamento, coercizione, stalking o attacco mirato. Le tecniche operative principali che un analista OSINT e le sue tecniche conoscono nella versione difensiva trovano un corrispettivo diretto nella versione offensiva.

Il footprinting digitale consiste nella ricerca sistematica del target su motori di ricerca, social network (LinkedIn, Facebook, Instagram, X/Twitter), siti professionali, registri camerali e catastali, elenchi telefonici e archivi di notizie. Un analista OSINT esperto può costruire un profilo completo di un individuo in meno di un’ora utilizzando solo strumenti gratuiti.

Il reverse image search e riconoscimento facciale sfrutta il caricamento di una fotografia pubblica su motori di ricerca visivi o su piattaforme come Clearview AI per risalire all’identità di un individuo e aggregare tutte le sue immagini pubbliche, ricostruendo movimenti, relazioni e abitudini.

Il metadata harvesting è una tecnica spesso sottovalutata: ogni foto scattata con uno smartphone contiene metadati EXIF che possono includere coordinate GPS precise, modello del dispositivo, data e ora. Le immagini pubblicate sui social raramente vengono «purificate» di questi dati. Gli stalker usano la cosiddetta GEOINT (intelligenza geospaziale) per identificare catene montuose, insegne di negozi o architetture uniche nello sfondo dei selfie e determinare la posizione del soggetto con precisione sorprendente.

Il cross-referencing e de-anonimizzazione sfrutta la correlazione di dati provenienti da fonti diverse (un nickname usato su Reddit con un indirizzo email di un forum di nicchia, un profilo LinkedIn e un documento pubblico) per de-anonimizzare persone che credono di essere irrintracciabili.

Il data enrichment via broker API è la fase finale: i dati raccolti liberamente vengono arricchiti acquistando profili da data broker, ottenendo l’indirizzo fisico, la storia abitativa, i numeri di telefono e i nomi dei familiari conviventi.

Il risultato è quello che i professionisti della sicurezza chiamano un dossier completo: un documento strutturato che, nelle mani di un attore malevolo, è sufficiente per pianificare un attacco di spear phishing altamente personalizzato, uno stalking fisico, un’operazione di doxing o, nel peggiore dei casi, un’aggressione fisica.

I rischi reali: doxing, stalking, attacchi mirati

Le conseguenze dell’OSINT offensivo alimentato dai data broker non sono astratte. Sono misurabili, documentate e in crescita esponenziale.

Il doxing automatizzato e potenziato dall’AI. Gli strumenti di data scraping automatizzato consentono agli attori malevoli di assemblare profili personali con sforzo minimo. I media sintetici, inclusi il voice cloning e la manipolazione delle immagini, hanno abilitato false segnalazioni e impersonificazioni sempre più convincenti. Il 2025 ha visto avvertimenti dell’FBI e dei principali organi di informazione riguardo all’uso crescente di questi strumenti in campagne di harassment organizzato.

La frontiera più recente è la convergenza tra data broker e Large Language Model: storicamente il doxing richiedeva un effort significativo (navigare in oscuri siti di people search, incrociare registri pubblici, pagare piccole tariffe a vari data broker). I chatbot AI hanno rimosso questo attrito: addestrati su dataset massicci raschiati dal web aperto, incluso il contenuto di migliaia di siti di data broker, un modello linguistico mal configurato o deliberatamente abusato può diventare un motore di aggregazione OSINT in tempo reale.

Il doxing come arma politica e sociale. Circa 11,7 milioni di adulti americani (il 4% della popolazione) sono stati vittime di doxing e una persona su sei conosce un amico o un familiare che lo è stato. Il 57% degli americani evita di condividere opinioni politiche online per paura di essere colpito da operazioni di doxing. Il fenomeno si manifesta in forme sempre più organizzate: campagne di blacklisting che mettono a rischio impieghi, status legali e incolumità fisica dei bersagli.

Lo stalking fisico digitalmente potenziato. La disponibilità di informazioni di contatto sensibili pone rischi specifici per coloro che vengono presi di mira a causa della loro professione (giudici, ufficiali di polizia, procuratori, altri dipendenti governativi) nonché per le vittime di violenza domestica, che rischiano di vedere la propria nuova residenza rintracciata tramite data broker.

Gli attacchi mirati a executive e professionisti ad alto rischio. Il Security Executive Council documenta 424 incidenti di targeting di executive nel periodo 2003-2025, con la frequenza degli incidenti che ha già raddoppiato i totali del 2024 entro ottobre 2025, segnando il livello più alto mai registrato. Un terzo di tutti gli incidenti si è concluso con un ferito o una vittima. L’85% degli incidenti è di natura fisica. I profili sono costruiti attraverso data broker e poi usati per personalizzare phishing, impersonificazione e, in casi estremi, attacchi fisici programmati.

Il quadro regolatorio: avanzamenti strutturali e lacune persistenti

Sul piano normativo, il 2026 segna un momento di svolta significativo almeno per la California. Il 1° gennaio 2026, la California Privacy Protection Agency ha lanciato il Delete Request and Opt-Out Platform (DROP): un servizio pubblico senza precedenti che consente ai residenti californiani di inviare una singola richiesta di cancellazione a tutti i data broker registrati in California, completamente gratuita. I data broker sono obbligati a iniziare a processare le richieste a partire dal 1° agosto 2026, rinnovando la cancellazione ogni 45 giorni.

Sul piano regolatorio più ampio, le leggi di «seconda generazione» che vanno oltre i diritti dei consumatori per regolare i data broker, la trasparenza algoritmica e il processo decisionale automatizzato prolifereranno nel 2026. I temi di enforcement si concentreranno sul profiling algoritmico opaco, sui fallimenti di trasparenza dei data broker e sulle richieste di cancellazione non gestite correttamente.

In Europa, il GDPR fornisce una protezione strutturalmente più robusta, ma la sua applicabilità agli attori extra-UE rimane la debolezza cruciale, come dimostra paradigmaticamente il caso Clearview. Preoccupazioni di sicurezza nazionale sono emerse anche in relazione a broker che vendono informazioni su veterani e manifestanti ad avversari stranieri: l’Office of the Director of National Intelligence ha riconosciuto formalmente che questa industria può minacciare le libertà civili e la sicurezza dei cittadini americani.

Contromisure per individui ad alto rischio

La protezione dalla sorveglianza commercializzata non è un problema che si risolve con un singolo strumento o un’unica azione. Per i profili ad alto rischio, la protezione più efficace connette la rimozione dai data broker con il monitoraggio OSINT, la soppressione dell’indicizzazione e la competenza di sicurezza umana. Va considerato che anche le migliori soluzioni manuali o basate su script raggiungono un’efficacia di rimozione del 68-70%, lasciando circa uno su tre profili intatto: poiché i data broker ri-aggregano e ri-pubblicano continuamente le informazioni, anche le rimozioni riuscite richiedono manutenzione continua.

Le misure concrete si articolano su quattro livelli.

Riduzione proattiva della superficie d’attacco digitale. Audit periodico della propria presenza online: verificare cosa appare cercando il proprio nome sui principali motori di ricerca, identificare i profili sui people search engine e inviare richieste di opt-out o rimozione individuali. In Europa, gli interessati possono esercitare il diritto alla cancellazione ex art. 17 GDPR direttamente verso i data broker che trattano dati personali. Il processo richiede persistenza: i dati vengono periodicamente ri-aggregati.

Separazione tra identità fisica e identità digitale. Per professionisti ad alto rischio (magistrati, giornalisti, dirigenti aziendali, figure politiche) è essenziale che l’indirizzo fisico di residenza non sia associabile all’identità pubblica. Ciò implica l’uso di caselle postali private o servizi di domiciliazione per le comunicazioni ufficiali, l’utilizzo di indirizzi di agenti registrati per partite IVA e società e la revisione sistematica di tutti i documenti pubblici (registri catastali, visure camerali) che possono rivelare la residenza effettiva.

Igiene operativa su social media e metadati. È necessario configurare tutti gli account in modalità privata come impostazione predefinita, disabilitare la geolocalizzazione nelle applicazioni fotografiche, rimuovere i metadati EXIF dalle immagini prima della pubblicazione (tramite strumenti come ExifTool o le funzioni integrate nei sistemi operativi) ed evitare di pubblicare informazioni che rispondano alle domande di sicurezza tipiche (nome da nubile, istituto scolastico, nome dell’animale domestico). Le immagini dovrebbero essere controllate per i riferimenti a punti di riferimento fisici: gli stalker usano l’intelligenza geospaziale per identificare catene montuose, insegne di negozi o architetture uniche nello sfondo dei selfie e determinare la posizione del soggetto.

Monitoraggio continuo e risposta agli incidenti. La protezione non è un’azione una tantum ma un processo continuativo. È opportuno impostare Google Alert sul proprio nome e sulle varianti dello stesso, monitorare periodicamente i risultati di ricerca immagini inversa e, per i profili più esposti, valutare servizi specializzati di executive protection digitale che combinino rimozione dai data broker, monitoraggio del dark web e intelligence OSINT difensiva. Un’esposizione incompleta può creare un falso senso di sicurezza: un individuo che crede che i propri dati personali siano stati rimossi può essere meno vigile riguardo all’esposizione residua, mentre gli attori che prendono di mira persone di alto valore sono abili nel trovare esattamente ciò che gli strumenti automatizzati hanno mancato.

Conclusione: la privacy come scelta di sistema

Il mercato dei data broker non è un’anomalia del capitalismo digitale. È la sua espressione più coerente: la trasformazione dell’identità umana in un asset negoziabile, in assenza di regole che impongano costi reali a chi commercia in questo asset. La tendenza strutturale è chiara: l’OSINT diventerà sempre più automatizzato, più continuo e più integrato con i sistemi di rilevamento e risposta. L’intelligenza artificiale aiuterà a stabilire priorità tra i segnali, identificare correlazioni deboli e ridurre il rumore. Regolatori e organizzazioni richiederanno simultaneamente una maggiore responsabilità riguardo all’uso dei dati aperti.

La consapevolezza individuale è necessaria ma non sufficiente. Le contromisure tecniche aiutano, ma operano su un terreno strutturalmente sfavorevole: ogni dato rimosso oggi può essere ri-aggregato domani da una fonte diversa. La vera soluzione è sistemica. Richiede che la regolamentazione imponga obblighi di trasparenza, limiti all’aggregazione, diritti di cancellazione effettivamente eseguibili anche nei confronti di attori extra-UE, e sanzioni proporzionali al danno causato, non solo nei confronti delle violazioni eclatanti, ma nei confronti del modello di business stesso.

Fino ad allora, l’intelligence è in vendita. E chiunque può comprarla.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-broker-osint/


Poste, Del Fante “Da combinazione attività Tlc con Tim operatore mobile numero uno”

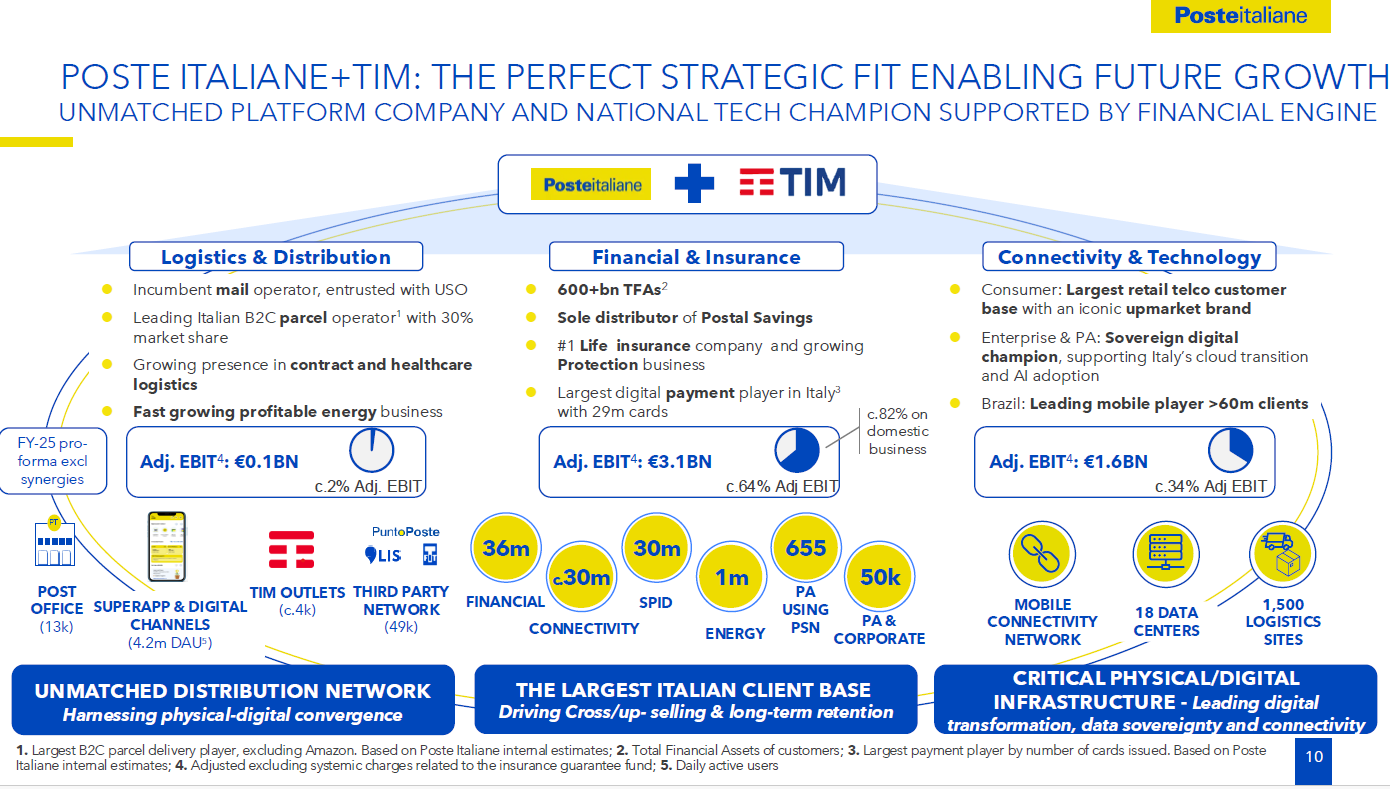
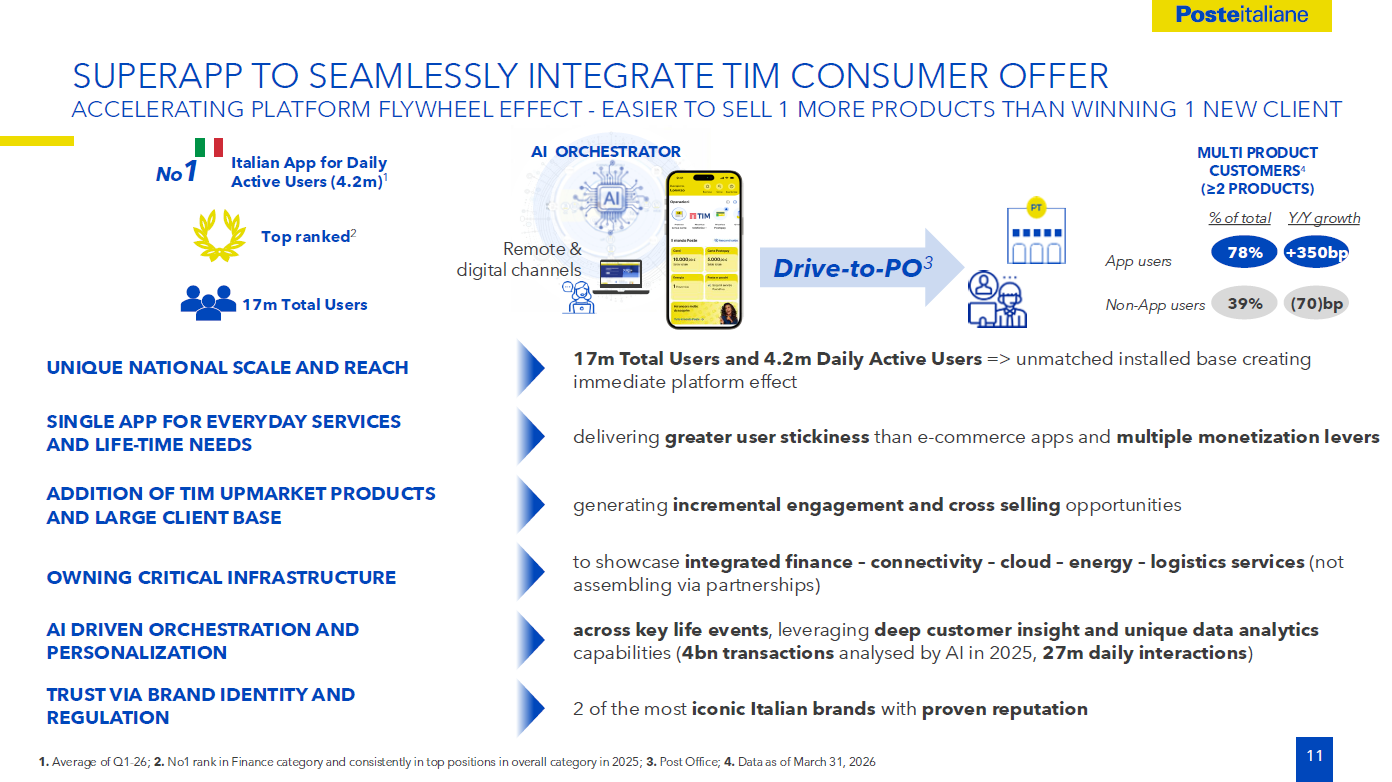
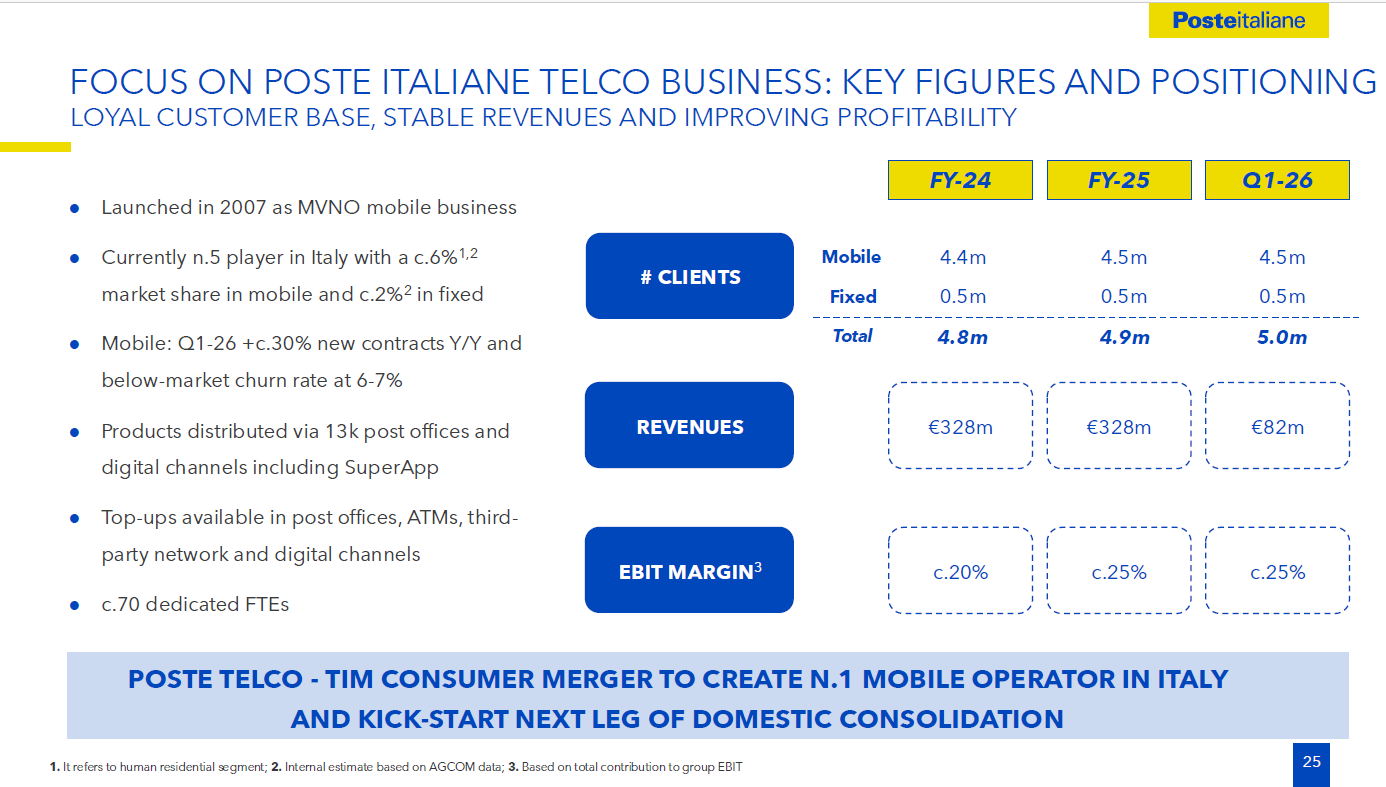
“La combinazione delle attività di Poste Italiane in ambito telecomunicazioni con il segmento consumer di Tim creerà l’operatore mobile numero uno in Italia, dando avvio alla prossima fase del consolidamento domestico nel settore delle telecomunicazioni”. Così Matteo Del Fante, AD del Gruppo Poste Italiane – che guida insieme al DG Giuseppe Lasco -, commentando i risultati del primo trimestre. “Il profilo finanziario dell’operazione proposta è estremamente solido, con un effetto accrescitivo sull’utile per azione (EPS) a partire dal 2027, che diventa a doppia cifra dal 2028″.

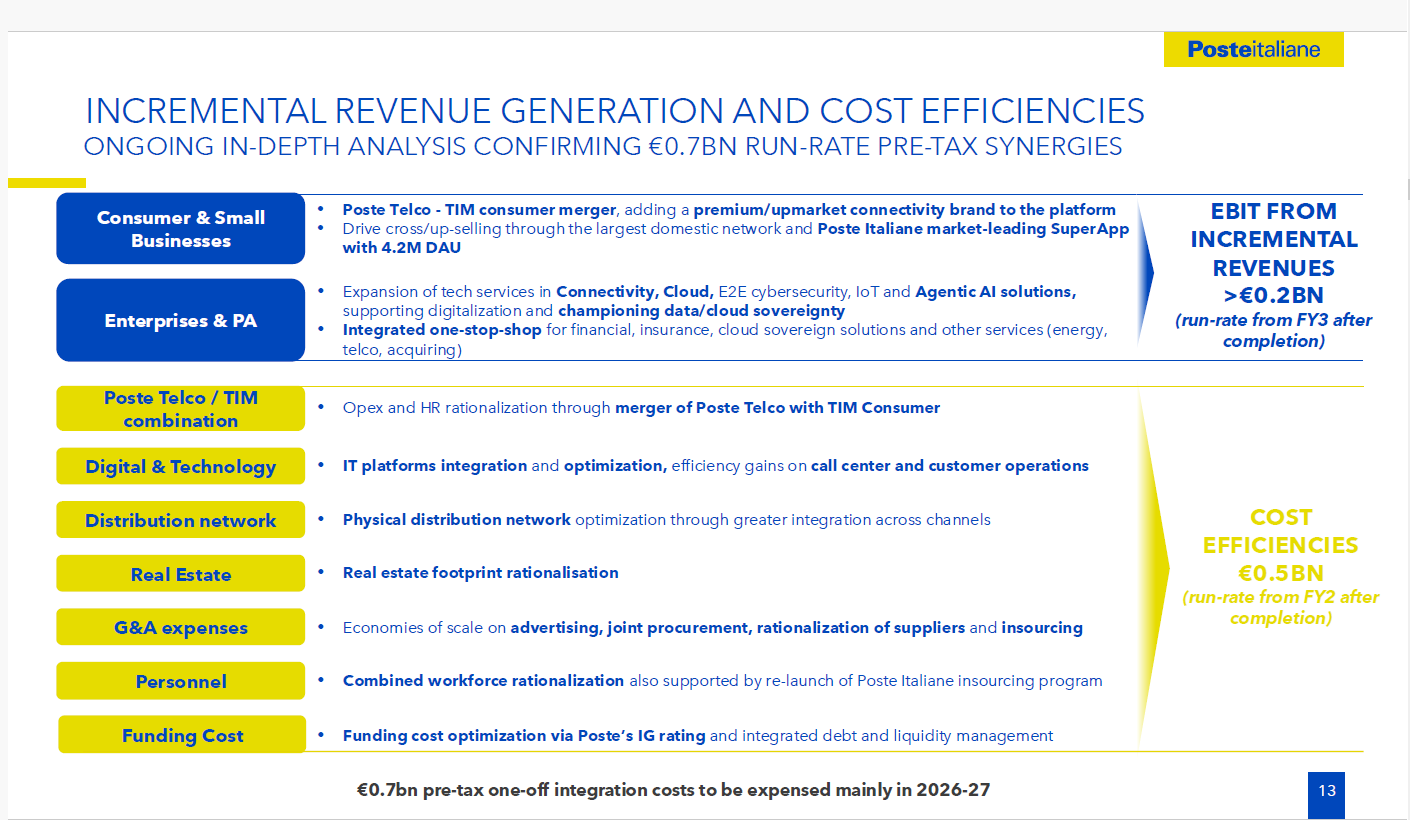
Confermate sinergie per 700 milioni l’anno

Per gli azionisti, Poste indica un potenziale di creazione di valore legato a sinergie complessive di ricavi e costi stimate a regime in 700 milioni l’anno. È un perimetro che punta a integrare capillarità territoriale, base clienti, offerta di servizi finanziari e assicurativi e rete di distribuzione con un asset di telecomunicazioni più ampio, in grado di sostenere nuove linee di ricavo e un miglioramento dell’efficienza operativa.

Dividendo confermato

Inoltre, “il dividendo per azione implicito nella guidance 2026 è confermato, e la politica dei dividendi futuri risulterà accrescitiva rispetto allo scenario standalone.

La leva finanziaria pro-forma è attesa a 1,4 volte l’Ebitda al netto del costo dei contratti di leasing entro la fine del 2026, e in progressiva riduzione negli anni successivi, ed il nostro credit rating è stato ad oggi confermato da tutte e tre le principali agenzie di rating. Stiamo entrando in un nuovo capitolo del nostro percorso, fondato su risultati già raggiunti e trainato da una chiara ambizione di lungo periodo. Il 24 luglio presenteremo il nostro piano 2026-2030 standalone, contestualmente ai risultati del secondo trimestre 2026″.

Poste, Del Fante: “Reazione a Opas su Tim positiva, crea valore per tutti gli stakeholder”

“La reazione” all’Opas lanciata da Poste su Tim è stata “in generale positiva”. Lo ha detto l’ad di Poste, Matteo Del Fante in call con gli analisti. “Chiaramente come in ogni transazione ci sono discussioni sul prezzo e tensioni secondo cui avremmo potuto offrire di più”, ma secondo Del Fante i dati mostrati da Poste rappresentano una riposta chiara a questo.

“Mostriamo che guardando al valore che gli azionisti Tim avevano prima dell’offerta e comparando quel valore con quello che hanno dopo che la transazione sarà completata e le sinergie saranno portate a casa c’è un 17% che non abbiamo menzionato nella presentazione e un 10% per gli azionisti di Poste”, ha aggiunto Del Fante.

Il 24 luglio aggiornamento sulla transazione Tim

“Il trend più interessante che stiamo vedendo è che più tempo trascorriamo con gli investitori delle Poste la nostra strategia diventa sempre più chiara agli investitori. Chiaramente è un lungo viaggio e abbiamo ancora davanti a noi tre mesi in cui spiegheremo prima del lancio finale dell’offerta ed è un tempo che useremo per spiegare questo agli investitori. Il Piano del 24 luglio sarà un piano stand alone ma ovviamente avremo l’opzionalità per cui mostreremo un aggiornamento agli investitori sulla transazione di Tim”.

L’ad ha annunciato che il 24 luglio il gruppo presenterà il piano 2026-2030 standalone, contestualmente ai risultati del secondo trimestre 2026. “Le nostre persone restano l’asset più prezioso e desidero ringraziarle per il loro continuo impegno e la loro dedizione al successo di lungo periodo di Poste. Rimaniamo fortemente impegnati nella creazione di valore per tutti gli stakeholder – i nostri azionisti, i nostri clienti, i nostri dipendenti e le comunità in cui operiamo”, conclude l’ad.

Poste: conferma tempistiche su Tim, chiusura operazione entro III trimestre

Poste conferma le tempistiche dell’operazione su Tim. La chiusura dell’offerta pubblica, scrive il gruppo guidato da Matteo Del Fante nel presentare il bilancio al 31 marzo, è attesa entro il terzo trimestre di quest’anno.

Poste, nel 2025 30 milioni di utenti Spid, ricavi 2026 a 70 milioni

Poste ha raggiunto, nel 2025, 30 milioni di clienti con il servizio Spid (che ora prevede un canone di pagamento a paritre dal secondo anno ndr) dai 22 milioni del 2021, con ricavi che passeranno dai 19 milioni del 2025 a 70 milioni di euro nel 2026.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/poste-del-fante-da-combinazione-attivita-tlc-con-tim-operatore-mobile-numero-uno/572169/


Digital Marketing Optimization: 10 Best Strategies to Increase Marketing ROI

Digital marketing optimization plays a major role in whether a marketing program grows or remains stagnant. Most teams are running campaigns, tracking metrics, and still scratching their heads, wondering why the pipeline isn’t moving. Honestly? The problem usually comes down to process, not effort.

The marketers I’ve seen consistently outperform their peers aren’t running more campaigns; they’re running a tighter system. They share KPIs across channels, connect every touchpoint to revenue, and treat testing as an operating rhythm rather than something they get to “when things slow down.” (Spoiler: things never slow down.)

This guide breaks down exactly how to build that system: how optimization works across the full customer lifecycle, ten strategies you can use right now, the metrics that actually matter at each funnel stage, and how AI and AEO are reshaping what “optimized” even means in 2026.

Download Now: Free State of Marketing Report [Updated for 2026]

Table of Contents

What is digital marketing optimization?

Digital marketing optimization is a repeatable process to improve marketing ROI across channels and the customer lifecycle. It’s not a process that can be completed once and be done. You have to approach digital marketing optimization as a continuous discipline of measuring, testing, and scaling what works while cutting what doesn’t.

The most common mistake I see is optimization like a project with a finish line. Teams launch a campaign, look at the numbers, maybe tweak a subject line next time, and wonder why nothing compounds.

True optimization differs from isolated channel tweaks in three ways: shared KPIs, unified data that connects every touchpoint, and a test-and-learn workflow that governs how insights turn into action. According to McKinsey, companies that excel at personalization — a direct output of disciplined optimization — generate 40% more revenue than average players.

Pro Tip: If your paid team owns CTR, your email team owns open rates, and nobody owns pipeline contribution, you’re optimizing for activity, not outcomes. Get alignment on 3–5 shared KPIs before you touch a single campaign.


How digital marketing optimization works across the lifecycle

Here’s something many teams miss: each lifecycle stage compounds into the next. A 15% lift in landing page conversion doesn’t just improve acquisition numbers — it lowers your CPL, reduces budget pressure on paid campaigns, and hands sales a better pipeline. Fix one stage and the benefits ripple in both directions.

To put this in real terms: picture a B2B SaaS company with 5,000 monthly visitors and a 2% CVR. They run A/B tests on their demo form and cut the fields from 7 to 4. CVR jumps to 2.8% — that’s 40 more leads per month, same budget, CPL drops from $200 to $143.

They build a lead-scoring model from CRM data, and their MQL close rate increases by 30%. Six months later, a behavioral trigger sequence for new customers lifts expansion MRR 18%. Same budget, dramatically different outcomes — because they didn’t silo optimization to one stage.

What we like: HubSpot’s Smart CRM centralizes first-party customer data for segmentation and lifecycle reporting. When contact records, campaign data, and revenue data all live in the same place, optimization stops being guesswork and starts being science.

Digital marketing optimization strategies you can use now

1. Build a testing program, not one-off experiments

Most teams run A/B tests. Fewer have an actual testing program — and that’s a big difference.

A/B testing compares two variants on a defined metric. But a testing program means you have a documented hypothesis backlog, a prioritization framework (I use ICE: Impact, Confidence, Ease), and a clear process for graduating winners into production.

HubSpot customer research shows structured testing programs produce 2–3x more reliable lift than ad hoc tests. A/B testing in HubSpot also includes statistical significance reporting, so you’re not accidentally shipping a “winner” that’s just noise.

Pro Tip: Write every hypothesis as: “We believe [change] will result in [outcome] because [reason]. We’ll know we’re right if [metric] changes by [X].” This one habit alone eliminates most inconclusive tests.

2. Unify attribution — then test incrementality

Multi-touch attribution connects marketing touchpoints to pipeline and revenue outcomes. It’s essential context for figuring out which campaigns are actually contributing to closed deals. But here’s the thing — attribution measures correlation, not causation.

And I’ve seen teams make major budget reallocation decisions based solely on attribution data, only to regret it later.

The smarter play: use multi-touch attribution as your baseline, then layer in incrementality testing (holdout groups, geo-based tests) for your top 2–3 channels at least once a year. HubSpot’s marketing analytics includes multi-touch revenue attribution to connect spend to pipeline—a necessary foundation before any serious budget call is made.

3. Optimize for AEO, not just SEO

AI-powered search — Google’s AI Overviews, ChatGPT, Perplexity — now answers a growing number of queries before users click on anything. If your content isn’t structured to show up in those answers, you’re invisible to a chunk of your audience before they even get to the results page.

AEO rewards content that’s definitive, well-structured, and factually grounded. Practical moves: add FAQ sections with concise, direct answers; explicitly state what things are, what they do, and how they differ from alternatives; add structured data markup; and prioritize topical authority over keyword density.

AEO also changes how you should measure. Organic traffic alone no longer captures the full picture. Add “share of AI citations” and branded search volume to your visibility dashboard.

4. Activate your first-party data

First-party data reduces reliance on third-party cookies — a shift that honestly isn’t optional anymore as privacy regulations keep tightening. But beyond compliance, it’s probably your most underutilized targeting asset.

First-party audiences (CRM contacts, email engagers, website behavior) consistently outperform third-party audiences in ad platforms. Higher match rates, better CVR, lower CPAs. To start activating:

  • Sync your CRM segments to ad platforms (Facebook Custom Audiences, Google Customer Match, LinkedIn Matched Audiences)
  • Build suppression lists so you’re not wasting acquisition budget on existing customers
  • Create lookalike audiences from your highest-LTV customers — not just your largest segments

HubSpot Smart CRM makes it easy to keep those ad audiences up to date as your data changes.


5. Run Loop marketing: listen, learn, launch, measure, amplify

Loop marketing replaces the traditional campaign calendar — plan, launch, report, repeat — with a continuous improvement engine: Listen → Learn → Launch → Measure → Amplify → Loop.

Instead of launching campaigns from assumptions, you start with data signals: search trends, content performance, and themes from sales calls.

You build around validated hypotheses, measure tightly defined outcomes, amplify what works before the window closes, and feed the learnings into the next cycle. For multi-channel teams, especially, it creates a shared tempo and a shared vocabulary for what optimization actually means.

6. Use AI to scale personalization

AI-assisted optimization is only as good as the data it runs on — which is exactly why the CRM-first foundation matters. With Breeze AI and HubSpot Marketing Hub, there are a few high-leverage moves worth doing now:

  • Predictive lead scoring to rank leads by conversion likelihood and point spend in the right direction
  • AI-generated content variants for ad copy and email subject lines, tested at scale
  • Dynamic content personalization based on lifecycle stage, industry, or behavior — this consistently outperforms static content by 20–30% on conversion metrics
  • Churn propensity models to catch at-risk customers before they’ve made up their minds to leave

7. Reduce landing page friction

Landing pages are honestly one of the highest-leverage optimization targets in most funnels, and the most common problems are also the most fixable.

Too many form fields. Every field you add chips away at your conversion rate. For top-of-funnel offers, stick to name and email. Use progressive profiling to gather more info across future touchpoints.

Broken message match. If your ad promises “a free ROI calculator” and your landing page headline says “Download our marketing guide,” you’ve already lost them. Same offer, same language, same visual tone — every time, no exceptions.

Weak CTAs. “Submit” is a conversion killer. “Get my free report” isn’t. Make it obvious and specific.

Best for: Any page receiving paid traffic. Optimize paid destinations first — the payoff is immediate.

8. Optimize existing content before creating new content

I’ll say it plainly: most teams don’t have a content creation problem. They have a content optimization gap. Publishing more without fixing what already exists is just filling a leaky bucket.

High-impact moves: refresh articles ranking in positions 4–15 (they’re close enough to compete, just not winning yet), improve internal linking from high-traffic pages to high-converting offer pages, and add conversion paths to educational content that’s attracting real organic traffic but lacks a CTA.

HubSpot’s content optimization guide covers the specific on-page factors that move the needle most.

9. Model your budget allocation — and rerun it quarterly

Research consistently shows that 20–40% of paid media budgets drive 80%+ of returns, yet most budget decisions are based on historical patterns or platform defaults rather than actual performance data. A simple allocation model to use instead:

  1. Rank channels by cost-per-pipeline (not just CPL — lead quality matters)
  2. Set a “floor” for each channel to maintain presence
  3. Direct marginal budget to the highest-returning channels above that floor
  4. Assign fixed, time-boxed test budgets for new channels

Then rerun the model quarterly. Channel performance shifts faster than most annual planning cycles can accommodate. Benchmarking your marketing budget as a percentage of revenue helps anchor whether you’re under- or over-invested relative to growth targets.

10. Build an optimization operating model

The biggest reason optimization programs fail isn’t a lack of ideas. It’s a lack of governance. Without structure, teams run duplicative tests, never get around to shipping winners, and can’t build on what they’ve learned.

A minimum viable operating model includes: a shared hypothesis backlog prioritized by ICE score; a testing calendar so experiments don’t compete for the same traffic; a documentation standard for recording results — including failures, which are just as valuable; a promotion process for moving winners into production; and a review cadence (weekly for active tests, monthly for channel performance, quarterly for reallocation).

What we like: HubSpot Marketing Hub supports this model natively — campaign reporting, A/B testing, and attribution reporting in one platform, so your optimization workflow doesn’t require duct-taping five tools together with manual exports.

Digital marketing optimization metrics to track

Three principles for actually using this stack well: track leading and lagging indicators together (declining engagement predicts acquisition weakness 30–60 days out — don’t wait for the revenue data to confirm what the engagement data already told you); set baselines before you optimize (you genuinely cannot measure improvement without a starting point); and never optimize metrics in isolation (higher CTR alongside skyrocketing CPL is not progress, full stop).

Pro Tip: Build a single-page dashboard that shows key metrics for each funnel stage. When you can see the whole funnel in one view, you can spot where the real constraint is — instead of watching each channel team report that their numbers look fine while the pipeline quietly takes a hit.

Frequently asked questions

How often should you review campaigns for optimization?

Match your cadence to the rate at which data accumulates. Paid search and social: weekly. Content and SEO: monthly. Strategic budget and channel-mix decisions: quarterly. A solid rule of thumb — don’t make a change until you have at least 100 conversions on the variant you’re evaluating.

What’s the best way to measure ROI across multiple channels?

Combine multi-touch attribution for directional clarity with incrementality testing for your top 2–3 channels at least once a year. Attribution tells you what’s correlated with conversions. Incrementality tells you what’s actually causing them. Use both when making any material budget decision.

How can small teams optimize without a big budget?

Focus on landing pages, email, and content — levers that require no incremental ad spend. Run an 80/20 audit: identify the 20% of campaigns and pages that drive 80% of your conversions, and optimize them first. HubSpot’s free and starter tiers include A/B testing for emails and landing pages. The real constraint for small teams is rarely tooling.

It’s the traffic volume and the discipline to document results and actually act on them.

How does AEO change digital marketing optimization?

Traditional SEO targets rankings. AEO targets answers — getting your content cited directly by AI-powered search tools. It rewards definitiveness, structure, and factual grounding over keyword density.

It also changes measurement: if AI surfaces are answering queries without generating clicks, organic traffic alone understates your actual visibility. Add branded search volume and AI citation frequency alongside your traditional metrics.

When should you scale a winning experiment?

When three conditions are met: statistical significance (95% confidence), practical significance (the lift is actually large enough to be worth operationalizing), and reproducibility (the result holds across different time periods and audience segments, not just the exact conditions of your original test).

Run tests for at least two full business cycles — typically two weeks minimum — before calling a winner. And once those conditions are met, move fast. Optimization windows close as competition, seasonality, and audience fatigue erode your advantage.

Optimization is a system, not a sprint

The teams that win aren’t the ones with the biggest budgets. They’re the ones with the clearest process: shared KPIs, unified data, a disciplined test-and-learn cadence, and the organizational commitment to ship winners and cut what isn’t working.

HubSpot Marketing Hub brings campaign orchestration, A/B testing, multi-touch attribution, and CRM data together in one place — so you can actually run this process without stitching together five-point solutions.

Explore HubSpot Marketing Hub to see how teams use campaign data, CRM intelligence, and Breeze AI to drive predictable, scalable growth.

Source


AI, Anthropic si garantisce l’accesso al supercomputer di SpaceX e ai chip avanzati di Google

L’accordo di Anthropic con SpaceX e xAI per l’utilizzo del supercomputer Colussus 1 e dei futuri data center orbitali

Anthropic, la società che sviluppa i modelli di intelligenza artificiale Claude, ha siglato due accordi strategici che mostrano la vera dimensione della corsa globale all’AI: non conta più soltanto la qualità degli algoritmi, ma soprattutto la disponibilità di infrastrutture di calcolo.

Il primo accordo riguarda SpaceXAI e xAI, che metteranno a disposizione di Anthropic il supercomputer Colossus 1, descritto come uno dei sistemi AI più grandi e rapidi mai costruiti. Il cluster dispone di oltre 220.000 GPU NVIDIA, incluse H100, H200 e future GB200, ed è progettato per addestramento, inferenza e simulazioni AI su scala estrema. Anthropic utilizzerà questa capacità aggiuntiva per aumentare le prestazioni dei servizi Claude Pro e Claude Max.

L’intesa prevede inizialmente circa 300 megawatt di capacità computazionale supplementare, una potenza paragonabile a quella assorbita da grandi data center hyperscale. Il dato rende evidente quanto il fabbisogno energetico dell’intelligenza artificiale stia crescendo rapidamente: la potenza necessaria per addestrare e far funzionare i modelli di nuova generazione sta mettendo sotto pressione reti elettriche, sistemi di raffreddamento e disponibilità di hardware.

L’aspetto più ambizioso dell’accordo riguarda però il lungo periodo. Anthropic ha infatti manifestato interesse a collaborare con SpaceX per sviluppare infrastrutture AI orbitali da più gigawatt. L’idea nasce dalla convinzione che, in futuro, i limiti terrestri legati a energia, spazio fisico e raffreddamento potrebbero non essere sufficienti per sostenere la crescita dell’intelligenza artificiale. SpaceX ritiene di essere l’unica azienda con la frequenza di lanci e l’economia di scala necessarie per trasformare il “compute orbitale” in un progetto industriale concreto.

Anthropic verserà a Google 200 miliardi di dollari in cinque anni per chip avanzati e capacità cloud

Parallelamente, Anthropic avrebbe firmato con Google uno degli accordi economici più grandi mai visti nel settore tecnologico. Secondo The Information, la società si sarebbe impegnata a spendere fino a 200 miliardi di dollari nei prossimi cinque anni per ottenere accesso a chip avanzati e infrastrutture cloud. L’obiettivo è garantirsi la capacità computazionale necessaria a continuare lo sviluppo dei modelli Claude in un mercato dove la domanda di GPU e server cresce più rapidamente dell’offerta disponibile.

Il valore dell’accordo evidenzia la nuova geografia del potere nell’intelligenza artificiale. Le grandi piattaforme cloud (da Google a Amazon, Microsoft e Oracle) stanno diventando infrastrutture indispensabili per le aziende AI. Secondo le stime riportate, questi operatori avrebbero già accumulato impegni contrattuali vicini ai 2 trilioni di dollari legati alla domanda di servizi AI.

La pressione economica è enorme. Le proiezioni citate indicano che entro il 2026 OpenAI potrebbe sostenere costi server per 45 miliardi di dollari, mentre Anthropic potrebbe arrivare a 20 miliardi. Il problema principale non riguarda più soltanto i chip, ma anche la disponibilità di memoria RAM, energia elettrica e capacità di raffreddamento dei data center.

Questi accordi mostrano come l’intelligenza artificiale stia diventando una questione infrastrutturale globale sempre critica e soprattutto una risorsa strategica scarsa. La competizione non si gioca più solo sui modelli software, ma sulla capacità di assicurarsi supercomputer, energia e accesso privilegiato ai grandi sistemi cloud. Ce ne sarà per tutti?

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-anthropic-si-garantisce-laccesso-al-supercomputer-di-spacex-e-ai-chip-avanzati-di-google/572166/


Le trasformazioni dell’economia nell’era digitale

Negli ultimi decenni l’economia globale ha subito cambiamenti profondi, in gran parte dovuti allo sviluppo delle tecnologie digitali. L’introduzione di nuovi strumenti informatici, la diffusione di internet e la crescita delle piattaforme online hanno modificato il modo in cui le aziende operano, i mercati si muovono e gli investitori prendono decisioni. L’era digitale ha reso il sistema economico più veloce, più interconnesso e, allo stesso tempo, più complesso.

In passato le informazioni economiche circolavano lentamente e le decisioni richiedevano più tempo. Oggi i dati sono disponibili quasi in tempo reale, e questo permette di reagire rapidamente ai cambiamenti del mercato. Tuttavia, la maggiore velocità comporta anche nuove difficoltà, perché richiede una maggiore capacità di analisi e una migliore comprensione dei meccanismi finanziari.

Un’economia sempre più basata sui dati

Uno degli aspetti più evidenti della trasformazione digitale è l’importanza crescente dei dati. Le aziende, le istituzioni e gli investitori utilizzano strumenti avanzati per raccogliere e analizzare informazioni in modo continuo. Questo consente di prevedere le tendenze, valutare i rischi e prendere decisioni più precise rispetto al passato.

L’accesso alle informazioni non è più limitato agli specialisti. Anche i piccoli investitori e i privati possono consultare statistiche, notizie economiche e analisi di mercato. Questa maggiore disponibilità di dati rende possibile partecipare più attivamente alle decisioni finanziarie, ma richiede anche attenzione per evitare interpretazioni sbagliate.

La capacità di leggere i segnali del mercato è diventata una competenza importante. In un contesto economico in continuo cambiamento, chi riesce a comprendere meglio le informazioni disponibili ha maggiori possibilità di prendere decisioni efficaci.

Il ruolo delle tecnologie nei mercati moderni

Le tecnologie digitali hanno cambiato il funzionamento dei mercati finanziari. Le operazioni possono essere effettuate rapidamente, le comunicazioni sono immediate e le piattaforme online permettono di accedere a strumenti che in passato erano disponibili solo tramite intermediari.

Questo ha reso il mercato più aperto, ma anche più competitivo. Gli investitori devono essere pronti ad adattarsi a condizioni che possono cambiare in poco tempo. Per questo motivo diventa sempre più importante avere una strategia chiara e non basarsi solo sulle variazioni di breve periodo.

Le piattaforme digitali hanno anche favorito la nascita di nuovi settori economici. Oltre agli strumenti tradizionali, oggi esistono soluzioni legate all’innovazione tecnologica che attirano l’interesse di molti utenti. Comprendere queste nuove realtà è fondamentale per avere una visione completa dell’economia moderna.

Diversificazione e nuove opportunità

In un sistema economico più complesso, la diversificazione è diventata una delle strategie più utilizzate. Distribuire le risorse tra diversi strumenti permette di ridurre i rischi e di affrontare con maggiore stabilità le oscillazioni del mercato.

L’era digitale ha reso più semplice questa strategia, perché consente di accedere a più soluzioni da un’unica piattaforma. Gli investitori possono seguire diversi mercati, confrontare le opzioni e modificare le proprie scelte con maggiore facilità. Questa flessibilità rappresenta uno dei principali cambiamenti introdotti dalla tecnologia.

Negli ultimi anni si è parlato molto anche degli asset digitali, che rappresentano una delle innovazioni più discusse nel settore finanziario. Anche se non tutti li utilizzano, sempre più persone cercano di capire come funzionano e quale ruolo possono avere in una strategia economica più ampia.

Comprendere il cambiamento per decidere meglio

Le trasformazioni dell’economia digitale richiedono un approccio più consapevole. Non è sufficiente seguire le tendenze, ma è necessario capire i meccanismi che regolano i mercati. Informarsi, confrontare le fonti e analizzare i dati sono passaggi fondamentali per evitare decisioni impulsive.

Molti utenti utilizzano siti di informazione economica e piattaforme online per orientarsi tra le diverse possibilità. In alcune discussioni vengono citati anche servizi come Finst, soprattutto da chi vuole approfondire il funzionamento degli strumenti digitali legati al mondo finanziario mantenendo un approccio prudente e organizzato.

L’economia continuerà a evolversi insieme alla tecnologia. Chi saprà adattarsi a questi cambiamenti, mantenendo una visione chiara e una strategia equilibrata, avrà maggiori possibilità di affrontare con successo le sfide dei mercati moderni.

Google NewsGoogle News Rimani aggiornato seguendoci su Google News!

SEGUICI

https://scenarieconomici.it/trasformazioni-economia-era-digitale/


Fastweb+Vodafone, nel primo trimestre redditività a 460 milioni (+7,4%) con sinergie. Swisscom pronta a trattare con Inwit sulle torri 

Swisscom, per le torri il nodo è il prezzo: “Pronti a discutere con Inwit”

Il braccio di ferro tra Fastweb e Inwit non si risolverà a breve ma Fastweb+Vodafone potrebbe restare se si scioglie il nodo del prezzo. “Ci aspettiamo ci vorrà un po’ di tempo per risolvere, non mi aspetto alcuna risoluzione rapida” risponde il Ceo di Swisscom Christoph Aeschlimann alle domande degli analisti in conference call. “Abbiamo provato a negoziare molte volte con Inwit e loro hanno rifiutato di entrare in discussione con noi, alla fine forzandoci ad uscire”. “Questo non ci impedisce di continuare a investire sul mercato, stiamo costruendo nuove torri, e continueremo a farlo in Italia, ma allo stesso tempo dobbiamo arrivare a costi sostenibili e questo è il motivo per cui stiamo lavorando con Tim per preparare il nostro plano di migrazione. Se Inwit fosse aperta a discutere per tornare a costi sostenibili, siamo aperti a farlo per trovare un accordo”, aggiunge.

La strategia di migrazione comunque, precisa il manager, sarà discussa con Inwit e il tavolo non si è ancora aperto ma “la time line potrebbe essere la stessa di Tim” che ieri ha fatto sapere che potrebbe uscire in 10 anni. “Siamo in discussione con le altre società di torri, stiamo lavorando anche su come costruire nuove torri direttamente o in joint venture”. “La migrazione potrebbe durare almeno tre anni dal momento in cui il contratto finisce, quindi 5 anni di migrazione”. 

INWIT: dichiarazioni CEO di Swisscom false e tendenziose

“INWIT si vede costretta suo malgrado a rettificare quanto oggi, ancora una volta, incautamente comunicato da Swisscom in nome e per conto della controllata italiana Fastweb. 

Non corrisponde al vero, infatti, che INWIT si sia “rifiutata di avviare discussioni” con Fastweb, “costringendo[la] infine a dare disdetta all’intero contratto di MSA”. È vero l’esatto contrario: come agevolmente documentabile, INWIT ha reiteratamente offerto concrete soluzioni migliorative dei termini del MSA in ottica di creazione di valore per entrambe le parti, suggerendo altresì di affrontare la questione relativa alla durata del MSA nelle forme della negoziazione assistita o in sede arbitrale. Fastweb ha irragionevolmente ritenuto di non accogliere tali proposte, contrapponendo una iniqua revisione delle condizioni del MSA secondo termini economicamente esorbitanti, e sempre nella modalità “prendere o lasciare”, cui ha fatto seguito l’introduzione di un giudizio di merito a fini dilatori, nell’ambito del quale INWIT ha dovuto formulare un’istanza cautelare onde far valere, con l’urgenza del caso, le proprie ragioni.

Riservato ogni diritto e azione“.

Fastweb+Vodafone, nel primo trimestre redditività a 460 milioni (+7,4%) con sinergie

Fastweb+Vodafone chiude il primo trimestre 2026 con risultati finanziari e performance in linea con le attese.

Prosegue la strategia basata sulla generazione di valore per tutti i segmenti di clienti – B2C, B2B e Wholesale – basata su innovazione, qualità e acquisizione di clientela ad alto valore, con l’obiettivo di stabilizzare i ricavi da servizi Telco e la marginalità complessiva, focalizzandosi sulla crescita dei ricavi da servizi ICT e beyond the core.

Clienti in calo

Al 31 marzo 2026 i clienti mobili, residenziali e business si attestano a 19 milioni 910 mila, in lieve flessione dello 1,5% rispetto allo stesso periodo dell’anno scorso, per una market share stabile pari al 26%. I clienti residenziali e business di rete fissa sono 5 milioni 550 mila (-2,0%), per una market share, anch’essa stabile, pari al 30%.

Ricavi in flessione del 4,5%

I ricavi totali nel trimestre si attestano a 1.737 milioni di euro (-4,5% rispetto allo stesso periodo del 2025). Nonostante la flessione dei ricavi, l’EBITDA after lease (EBITDAaL) è cresciuto a 457 milioni di euro (+8,5% su base annua), grazie al contributo delle sinergie e delle efficienze di costo. Le CAPEX ammontano a 339 milioni di euro (-11% rispetto al 1° trimestre 2025) e l’Operating Free Cash Flow (OpFCF) è pari a 118 milioni di euro.

Redditività in crescita del 7,4%

Escludendo i costi derivanti dall’integrazione, l’adjusted EBITDAaL è invece pari a 460 milioni di euro (+7,4% rispetto al 1° trimestre 2025) mentre i CAPEX adjusted si attestano a 304 milioni di euro (-17,95% rispetto al 1° trimestre 2025).  L’adjusted Operating Free Cash Flow si attesta a quota 155 milioni di euro, grazie al completamento di progetti strutturali e ad una rigorosa disciplina delle spese in conto capitale, oltre che una diversa distribuzione temporale degli investimenti tra i trimestri, in linea con le guidance 2026.

Nel segmento B2C, che continua ad essere caratterizzato da una pressione competitiva elevata, i clienti mobili si attestano a 15.437 milioni e i clienti fissi a 4.440 milioni.  I ricavi complessivi del segmento residenziale si attestano a 787 milioni di euro, registrando una flessione del 5,4% rispetto al primo trimestre dell’anno precedente. La focalizzazione sulla strategia a valore continua a generare effetti positivi sia rispetto all’ARPU che alla fidelizzazione della base clienti. Il divario nell’ARPU tra i clienti acquisiti e quelli che hanno disdetto il contratto si è ridotto in modo significativo (del 43% nel settore della telefonia mobile e del 21% in quello della banda larga), riflettendo una strategia di acquisizione più orientata al valore e un miglioramento della qualità complessiva e del valore nel tempo della base clienti; anche il tasso di abbandono è migliorato in modo significativo, diminuendo di 2,4 punti percentuali nel settore della telefonia mobile e di 4,2 punti percentuali in quello della banda larga rispetto al primo trimestre.

Crescono i ricavi beyond the core

Allo stesso tempo continuano a segnare una crescita sostenuta i ricavi generati dai servizi beyond the core. Fastweb Energia – ora disponibile anche per i clienti Vodafone – ha raggiunto 119.000 clienti (140.000 includendo i clienti B2B, +184% rispetto all’anno scorso) al 31 marzo 2026. A guidare l’adozione è un approccio trasparente, senza sorprese in bolletta, che consente alle famiglie di pianificare con certezza la propria spesa energetica.

I ricavi della Business Unit B2B si attestano a 739 milioni di euro (-6,9% rispetto al primo trimestre 2025). Una flessione in parte non strutturale che riflette la fisiologica rinegoziazione di alcuni contratti di connettività di grandi clienti, mentre rimane sostanzialmente stabile la base clienti e cresce il portafoglio ordini da parte della Pubblica Amministrazione.

Continua anche nel primo trimestre 2026 l’ottima performance del segmento Wholesale, a conferma della sua centralità nella strategia di Fastweb + Vodafone. Nel primo trimestre 2026 il numero di linee fisse a banda ultralarga fornito a operatori terzi si attesta a 1,194 milioni, in crescita del 23,3% rispetto allo stesso periodo dell’anno scorso, mentre il numero di linee mobili wholesale crescono a 8,190 milioni (+20,7%).  I ricavi totali del segmento si attestano a 205 milioni di euro, in aumento del 10,1% rispetto allo stesso periodo del 2025.

I continui investimenti in infrastrutture, tecnologie e competenze posizionano Fastweb + Vodafone come operatore di riferimento per la costruzione della sovranità digitale del Paese mettendo a disposizione di imprese e PA un ecosistema digitale in grado di integrare infrastrutture proprietarie di rete fisse e mobili e data center, tecnologia Cloud e Cybersecurity e potenza computazionale AI assicurando resilienza e pieno controllo dei dati end to end. Continua, in particolare, la performance positiva delle soluzioni di Intelligenza Artificiale di Fastweb AI Work, la piattaforma che integra GenAI e AI agentica per offrire ad aziende, PMI e PA soluzioni sicure e compliant alle normative. Alla fine del periodo sono più di 35.000 le licenze sottoscritte. A queste si aggiungono oltre 50 progetti di Intelligenza artificiale sviluppati per aziende e pubblica amministrazione.

Integrazione, rete e infrastrutture

Il processo di integrazione procede in linea con i piani. Nel primo trimestre del 2026 le sinergie hanno raggiunto i 77 milioni di euro, principalmente grazie al completamento della migrazione delle SIM Fastweb Mobile sulla rete proprietaria e a ulteriori efficienze di costo. Le sinergie annue complessive a regime sono stimate in circa 300 milioni di euro entro la fine del 2026.

L’integrazione sta procedendo anche sul fronte organizzativo, grazie all’introduzione di politiche del personale armonizzate, tra cui la settimana lavorativa corta e un potenziamento dello smart working.

Prosegue l’espansione delle infrastrutture proprietarie dell’azienda, con la rete mobile 5G che raggiunge a fine marzo l’89% di copertura della popolazione nazionale, +4 p.p. rispetto allo stesso periodo dell’anno scorso. Mentre aumenta di 6 p.p. la copertura della rete in fibra FTTH che raggiunge il 58% del territorio nazionale. Sulla base della strategia orientata a fornire la migliore esperienza di servizio ovunque, Fastweb + Vodafone offre a tutti i propri clienti, attraverso gli asset di rete di Fastweb e Vodafone Italia, la più performante connessione disponibile. 

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/fastwebvodafone-nel-primo-trimestre-redditivita-a-460-milioni-74-con-sinergie-swisscom-pronta-a-trattare-con-inwit-sulle-torri/572136/


AI Act, l’Ue prende tempo e rinvia gli obblighi per i sistemi ad alto rischio. Stop ai deepkafe nudi

Accordo Ue sulle semplificazioni dell’AI Act, ecco cosa cambia e il calendario dell’entrata in vigore

L’Unione europea (Ue) riscrive il calendario di attuazione dell’AI Act e introduce nuove semplificazioni per le imprese, senza arretrare sulle tutele dei cittadini. Nella notte Parlamento europeo e Consiglio dell’Ue hanno raggiunto l’accordo politico sul cosiddetto “omnibus digitale sull’intelligenza artificiale”, il pacchetto presentato dalla Commissione europea il 19 novembre 2025 per alleggerire alcuni obblighi della normativa europea sull’AI, mantenendone però l’impianto di sicurezza e protezione dei diritti fondamentali.

Il risultato è una revisione molto rilevante soprattutto per le aziende che sviluppano o utilizzano sistemi di intelligenza artificiale in settori sensibili: cambia infatti il calendario di entrata in vigore degli obblighi per i sistemi ad alto rischio, vengono chiariti i rapporti tra AI Act e norme sulla sicurezza dei prodotti e si rafforzano i divieti contro gli utilizzi più abusivi dell’IA generativa.

Si tratta di un passaggio cruciale perché la normativa discussa è la prima regolazione organica al mondo sull’intelligenza artificiale e riguarda ormai quasi ogni settore economico: dalla sanità ai trasporti, dalle risorse umane alle piattaforme online, fino alla pubblica amministrazione.

L’obiettivo dichiarato della Commissione è evitare che le aziende debbano adeguarsi a norme tecniche ancora incomplete o non coordinate con la legislazione settoriale europea.

“Le nostre imprese e i nostri cittadini vogliono due cose dalle regole dell’AI. Vogliono essere in grado di innovare e sentirsi al sicuro. L’accordo odierno fa entrambe le cose. Con regole più semplici e favorevoli all’innovazione, rendiamo più facile innovare senza abbassare il livello di sicurezza. Stiamo inoltre assicurando che gli strumenti a sostegno delle imprese dell’UE per un’agevole attuazione della legge sull’AI siano pronti”, ha dichiarato Henna Virkkunen, Vicepresidente esecutiva per la Sovranità tecnologica, la sicurezza e la democrazia.

Dal 2 dicembre 2027: obblighi per i sistemi AI ad alto rischio

La prima data decisiva sarà il 2 dicembre 2027. Da quel momento scatteranno le regole per i sistemi di intelligenza artificiale classificati come “ad alto rischio” utilizzati in ambiti particolarmente sensibili.

Tra questi rientrano: sistemi biometrici; infrastrutture critiche; istruzione e formazione; occupazione e gestione del personale; forze dell’ordine; migrazione e asilo; controllo delle frontiere.

Si tratta delle applicazioni considerate più delicate dall’Unione europea perché possono incidere direttamente sui diritti fondamentali delle persone: accesso al lavoro, valutazione scolastica, sorveglianza, identificazione biometrica, gestione dei flussi migratori.

Per queste tecnologie saranno richiesti obblighi stringenti di gestione del rischio; qualità dei dati; supervisione umana; trasparenza; tracciabilità; cybersecurity; documentazione tecnica.

Il rinvio al dicembre 2027 serve a consentire la predisposizione delle norme tecniche europee e degli strumenti operativi necessari all’applicazione uniforme del regolamento.

Dal 2 agosto 2028: sistemi AI integrati nei prodotti

Una seconda scadenza fondamentale è fissata al 2 agosto 2028.

Da quella data si applicheranno le regole ai sistemi di IA incorporati come componenti di sicurezza in prodotti disciplinati dalla normativa europea sulla sicurezza e sulla sorveglianza del mercato.

È il caso, ad esempio, di ascensori; macchinari industriali; giocattoli; dispositivi soggetti a certificazione europea.

Questa distinzione è particolarmente importante per il mondo industriale e manifatturiero europeo, perché consente di coordinare meglio l’AI Act con le norme settoriali già esistenti, evitando sovrapposizioni burocratiche tra regolazione dell’AI e regolazione dei prodotti.

Stop alle app di “nudificazione” e ai contenuti pedopornografici

L’accordo introduce anche un rafforzamento dei divieti, come i deepfake. Saranno vietati i sistemi di intelligenza artificiale che generano contenuti sessualmente espliciti non consensuali, immagini intime false, materiale pedopornografico.

Nel mirino ci sono soprattutto le cosiddette applicazioni di “nudificazione” basate su AI generativa, strumenti capaci di creare immagini realistiche di persone nude partendo da fotografie autentiche.
Un caso eclatante, tra i tanti, è quello che ha visto in questi giorni involontaria protagonista la Premier Giorgia Meloni.

Negli ultimi mesi queste tecnologie hanno registrato una forte diffusione online, soprattutto attraverso app mobili e piattaforme social, sollevando gravi preoccupazioni in materia di violenza digitale, revenge porn e tutela dei minori.

L’Unione europea sceglie dunque una linea molto rigida su uno degli utilizzi più controversi dell’intelligenza artificiale generativa.

La legge posticipa inoltre l’applicazione degli obblighi di ‘watermarking’, cioè le tecniche che consentono di individuare e tracciare i contenuti generati dall’AI.

Più semplificazioni per imprese e PMI

Il pacchetto omnibus nasce però soprattutto con una finalità economica: ridurre i costi di conformità per le imprese europee. Secondo Bruxelles, il rischio era che l’AI Act diventasse troppo complesso da applicare soprattutto per startup, PMI e aziende innovative.

Per questo l’accordo prevede: semplificazioni procedurali, governance più chiara, minori duplicazioni normative, estensione di alcune agevolazioni anche alle imprese a media capitalizzazione.

Un punto centrale riguarda il coordinamento tra AI Act e regolamento macchine, così da evitare doppie certificazioni o sovrapposizioni tra obblighi settoriali e obblighi sull’intelligenza artificiale.

Arrivano gli “spazi di sperimentazione normativa”

Una delle novità più interessanti riguarda l’espansione dei “sandbox regolatori”, ossia ambienti controllati nei quali le imprese potranno testare sistemi di IA in condizioni reali sotto la supervisione delle autorità.

L’accordo prevede spazi di sperimentazione nazionali, un sandbox europeo centralizzato e accesso facilitato per gli innovatori. L’obiettivo è accelerare sviluppo e sperimentazione senza compromettere sicurezza e tutela dei diritti.

È una misura molto attesa soprattutto dalle startup europee dell’intelligenza artificiale, che da tempo chiedevano regole più prevedibili e meno onerose rispetto ai grandi operatori globali.

Secondo la correlatrice della commissione Mercato interno e tutela dei consumatori, Arba Kokalari (Ppe, Svezia), “con questo accordo, dimostriamo che la politica può evolversi con la stessa rapidità della tecnologia. Ora rendiamo le norme sull’AI più applicabili nella pratica, eliminiamo le sovrapposizioni e sospendiamo i requisiti per i sistemi ad alto rischio. Affinché l’Europa diventi un continente dell’AI, dobbiamo promuovere l’innovazione, sostenere le startup e le scaleup e semplificare lo sviluppo dell’AI in Europa“.

Per il correlatore della commissione per le Libertà civili, la giustizia e gli affari interni, Michael McNamara (Renew, Irlanda), “oltre alle misure di semplificazione, vietiamo le app di nudità, un punto chiave del mandato del Parlamento, e, naturalmente, la creazione di materiale pedopornografico tramite sistemi di intelligenza artificiale. In questo modo, disponiamo degli strumenti per intervenire qualora i fornitori non si adoperino per risolvere il problema dei sistemi di intelligenza artificiale che compromettono i diritti fondamentali o la dignità umana”.

Rafforzato il potere dell’Ufficio europeo per l’IA

L’intesa amplia anche i poteri dell’AI Office della Commissione europea, l’organismo che avrà il compito di vigilare sull’applicazione della normativa.

L’Ufficio potrà rafforzare il monitoraggio dei modelli di IA per finalità generali, dei sistemi integrati nelle piattaforme online molto grandi e dei motori di ricerca di dimensioni molto grandi.

È un punto strategico perché l’Europa punta a esercitare un controllo diretto sui modelli più avanzati di AI generativa e sui grandi operatori digitali globali.

Il settimo “omnibus” della strategia di semplificazione europea

L’omnibus sull’IA fa parte di una più ampia strategia della Commissione europea per ridurre gli oneri regolatori. Il pacchetto presentato il 19 novembre 2025 comprendeva la semplificazione delle norme su AI, un secondo omnibus su cybersicurezza e dati e una nuova strategia europea per l’Unione dei dati.

Secondo Bruxelles, l’obiettivo è rendere le imprese europee più competitive, meno gravate da costi amministrativi e più rapide nell’innovazione digitale. Quello approvato dai co-legislatori rappresenta il settimo intervento omnibus della legislatura europea.

I prossimi passaggi

L’accordo provvisorio deve essere ora adottato formalmente sia dal Parlamento che dal Consiglio prima di poter entrare in vigore. I colegislatori intendono adottarlo entro il 2 agosto prossimo, data di entrata in vigore delle attuali norme sui sistemi ad alto rischio.

Successivamente il testo sarà pubblicato nella Gazzetta ufficiale dell’Unione europea ed entrerà in vigore tre giorni dopo la pubblicazione. Da quel momento inizierà ufficialmente il nuovo percorso temporale dell’AI Act europeo.

Perché questo accordo è importante

La decisione dei co-legislatori europei segna un equilibrio politico molto delicato.

Da un lato l’Europa conferma l’ambizione di costruire la regolazione più avanzata al mondo sull’intelligenza artificiale, mantenendo forti garanzie su sicurezza, trasparenza e diritti fondamentali.

Dall’altro riconosce che l’eccesso di complessità normativa rischiava di rallentare l’innovazione europea proprio mentre Stati Uniti e Cina accelerano nello sviluppo dell’IA generativa.

Il nuovo calendario offre dunque più tempo alle imprese per adeguarsi, ma conferma che le applicazioni considerate più pericolose continueranno a essere sottoposte a controlli rigorosi.

Per cittadini, aziende e pubbliche amministrazioni significa una cosa molto concreta: l’intelligenza artificiale entrerà sempre di più nella vita quotidiana europea, ma con regole precise su responsabilità, sicurezza e limiti d’uso.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-act-lue-prende-tempo-e-rinvia-gli-obblighi-per-i-sistemi-ad-alto-rischio-stop-ai-deepkafe-nudi/572131/