The Washington Post Nears Breakeven After ‘Hundreds and Hundreds of Millions’ in Losses

This story was originally published in On Background with Mark Stenberg, a free, weekly newsletter that explores the key themes shaping the media industry. You can sign up for it here. […] https://www.adweek.com/media/the-washington-post-nears-breakeven-after-hundreds-and-hundreds-of-millions-in-losses/


Loot boxes, influencers, and addictive features face an EU crackdown


Image of the EU flag.

Gaming, social media, and e-commerce platforms are facing a fresh wave of sweeping European Union rules that aim to make “your online experience fairer.” The newly proposed Digital Fairness Act (DFA) published by the EU Commission on Wednesday is designed to tackle practices that exploit consumers into spending more of their time and money online, including misleading prices or availability, addictive design features like gaming loot boxes, undisclosed influencer marketing, and more.

“The Act will protect consumers of all ages shopping and browsing for goods or services online,” the EU Commission said in a news bulletin. “It will also mean …

Read the full story at The Verge.

https://www.theverge.com/policy/1031575/digital-fairness-act-eu-dfa-consumer-protection


Toyota’s Scion is back, starting with an American-made, 25-mph kei truck


Toyota Scio KEI-01

Toyota is dusting off the Scion badge for a radically different mission. Rather than targeting youth-market hatchbacks, “Scion by Toyota” is being positioned as an experimental mobility incubator – and its first vehicle is an authentic Japanese-style kei truck built in Indiana.

Kei vehicles, which are built to satisfy Japan’s light vehicle regulations, are enjoying surging popularity around the world, including here in the US. More than 30,000 used kei trucks have been imported into the US since 2020, with roughly 7,500 units entering the country each year. Even President Trump is a fan, telling reporters last year that he authorized the De …

Read the full story at The Verge.

https://www.theverge.com/transportation/1031554/oyota-scion-kei-01-truck-revival


Intervista a Pastorella (Azione): “Miei emendamenti in Manovra su AI e Cyber”

“Per prima cosa presenterò un emendamento alla Manovra per ripristinare i fondi per la cybersicurezza tagliati alla Farnesina”. Lo ha detto Giulia Pastorella, deputata di Azione, nella nuova intervista di Key4Biz ai politici per le politiche digitali per il nostro futuro tecnologico e industriale.
A seguire, in miglioramento i conti di Tim, trainati dalla divisione Enterprise e dal Brasile, mentre la divisione Consumer mostra segni di progresso. Accordo con Poste e Fincantieri per lo sviluppo dell’AI nell’ambito dell’industria pesante navale.
Infine, investimenti in frenata, Pil Italia a +0,6% nel 2027. Istat:  Gli investimenti rallentano, mentre l’intelligenza artificiale sostiene il quadro internazionale. In Italia un’adozione ancora concentrata nelle imprese più grandi.

Per leggere tutte le news della dailyletter clicca qui.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/intervista-a-pastorella-azione-miei-emendamenti-in-manovra-su-ai-e-cyber/593295/


Le Politiche digitali per l’Italia. Intervista di Key4Biz a Pastorella (Azione): “Miei emendamenti in Manovra su credito d’imposta per l’AI e per più fondi per la cyber”  

“Presenterò emendamenti alla Manovra per ripristinare i fondi alla Cybersicurezza per la Farnesina, ora dimezzati, e aumentare gli stipendi per gli esperti di cybersicurezza nella Pubblica Amministrazione, perché, come ha detto il ministro Zangrillo, non riusciamo ad averli in quanto non pagati abbastanza come fa il settore privato”. L’ha annunciato Giulia Pastorella, deputata di Azione e membro della Commissione Trasporti, Poste e TLC alla Camera, nella nuova puntata della rubrica di Key4Biz “Le Politiche digitali per l’Italia”, nata per conoscere le visioni e le possibili politiche digitali dei politici per il nostro futuro tecnologico e industriale.

Emendamenti anche per il credito d’imposta per chi usa l’AI come software nelle aziende per aumentare la produttività

Nel videopodcast, condotto da Paolo Anastasio, Giulia Pastorella ha poi annunciato emendamenti alla Manovra anche per favorire, con il credito d’imposta, chi userà dal 2027 l’intelligenza artificiale in azienda. Ad oggi, il testo varato dal Governo prevede solo il credito d’imposta per il cloud fino al 30% dei canoni, con una dotazione di 30 milioni di euro per ciascuno degli anni 2027, 2028 e 2029. Troppo poco.

Ad oggi su una Manovra da 26 miliardi solo l’0,1% è destinato al cloud.

“Mi riferisco”, ha precisato Pastorella sull’emendamento pronta a depositare, “ai software di AI, non legati a le macchine, ma usati per i processi gestionali al fine di aumentare la produttiva aziendale”.  

Data center, “in Italia non è liberi tutti come negli Usa”

Per quanto riguarda il tema dei data center, influente anche nelle recenti elezioni di medio termine negli USA, secondo la deputata di Azione si tratta di un tema che fa già parte del dibattito politico e sarà centrale anche in campagna elettorale, a livello nazionale e locale. “In Italia però non è un liberi tutti come negli Usa, il tema va governato con le leggi e con il confronto con i cittadini”, ha detto Pastorella.

Droni dual use, ma quelli subacquei sono ancora un far west

Infine, in tema di droni. L’onorevole Pastorella ha depositato la prima proposta di legge per quelli ad uso subacqueo “per i quali non c’è alcuna normativa europea” e per i quali l’Italia può essere precursore anche grazie a poli di eccellenza come il Polo Nazionale della Subacquea di La Spezia.  

“Ma dobbiamo puntare”, ha concluso, “su tecnologie nostre e non cinesi, visto che sono largamente usate nelle gare d’appalto per l’Underwater. Ci facciamo male da soli, ma avremmo tutti i mezzi tecnologici per sviluppare una catena del valore di droni subacquei ma anche aerei”.

Per leggere le altre interviste della rubrica di Key4Biz “Le Politiche digitali per l’Italia”

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/le-politiche-digitali-per-litalia-intervista-di-key4biz-a-pastorella-azione-miei-emendamenti-in-manovra-su-credito-dimposta-per-lai-e-per-piu-fondi-per-la-cyber/593246/


Google’s Tabletop AI experiment lets you build custom collaboration apps


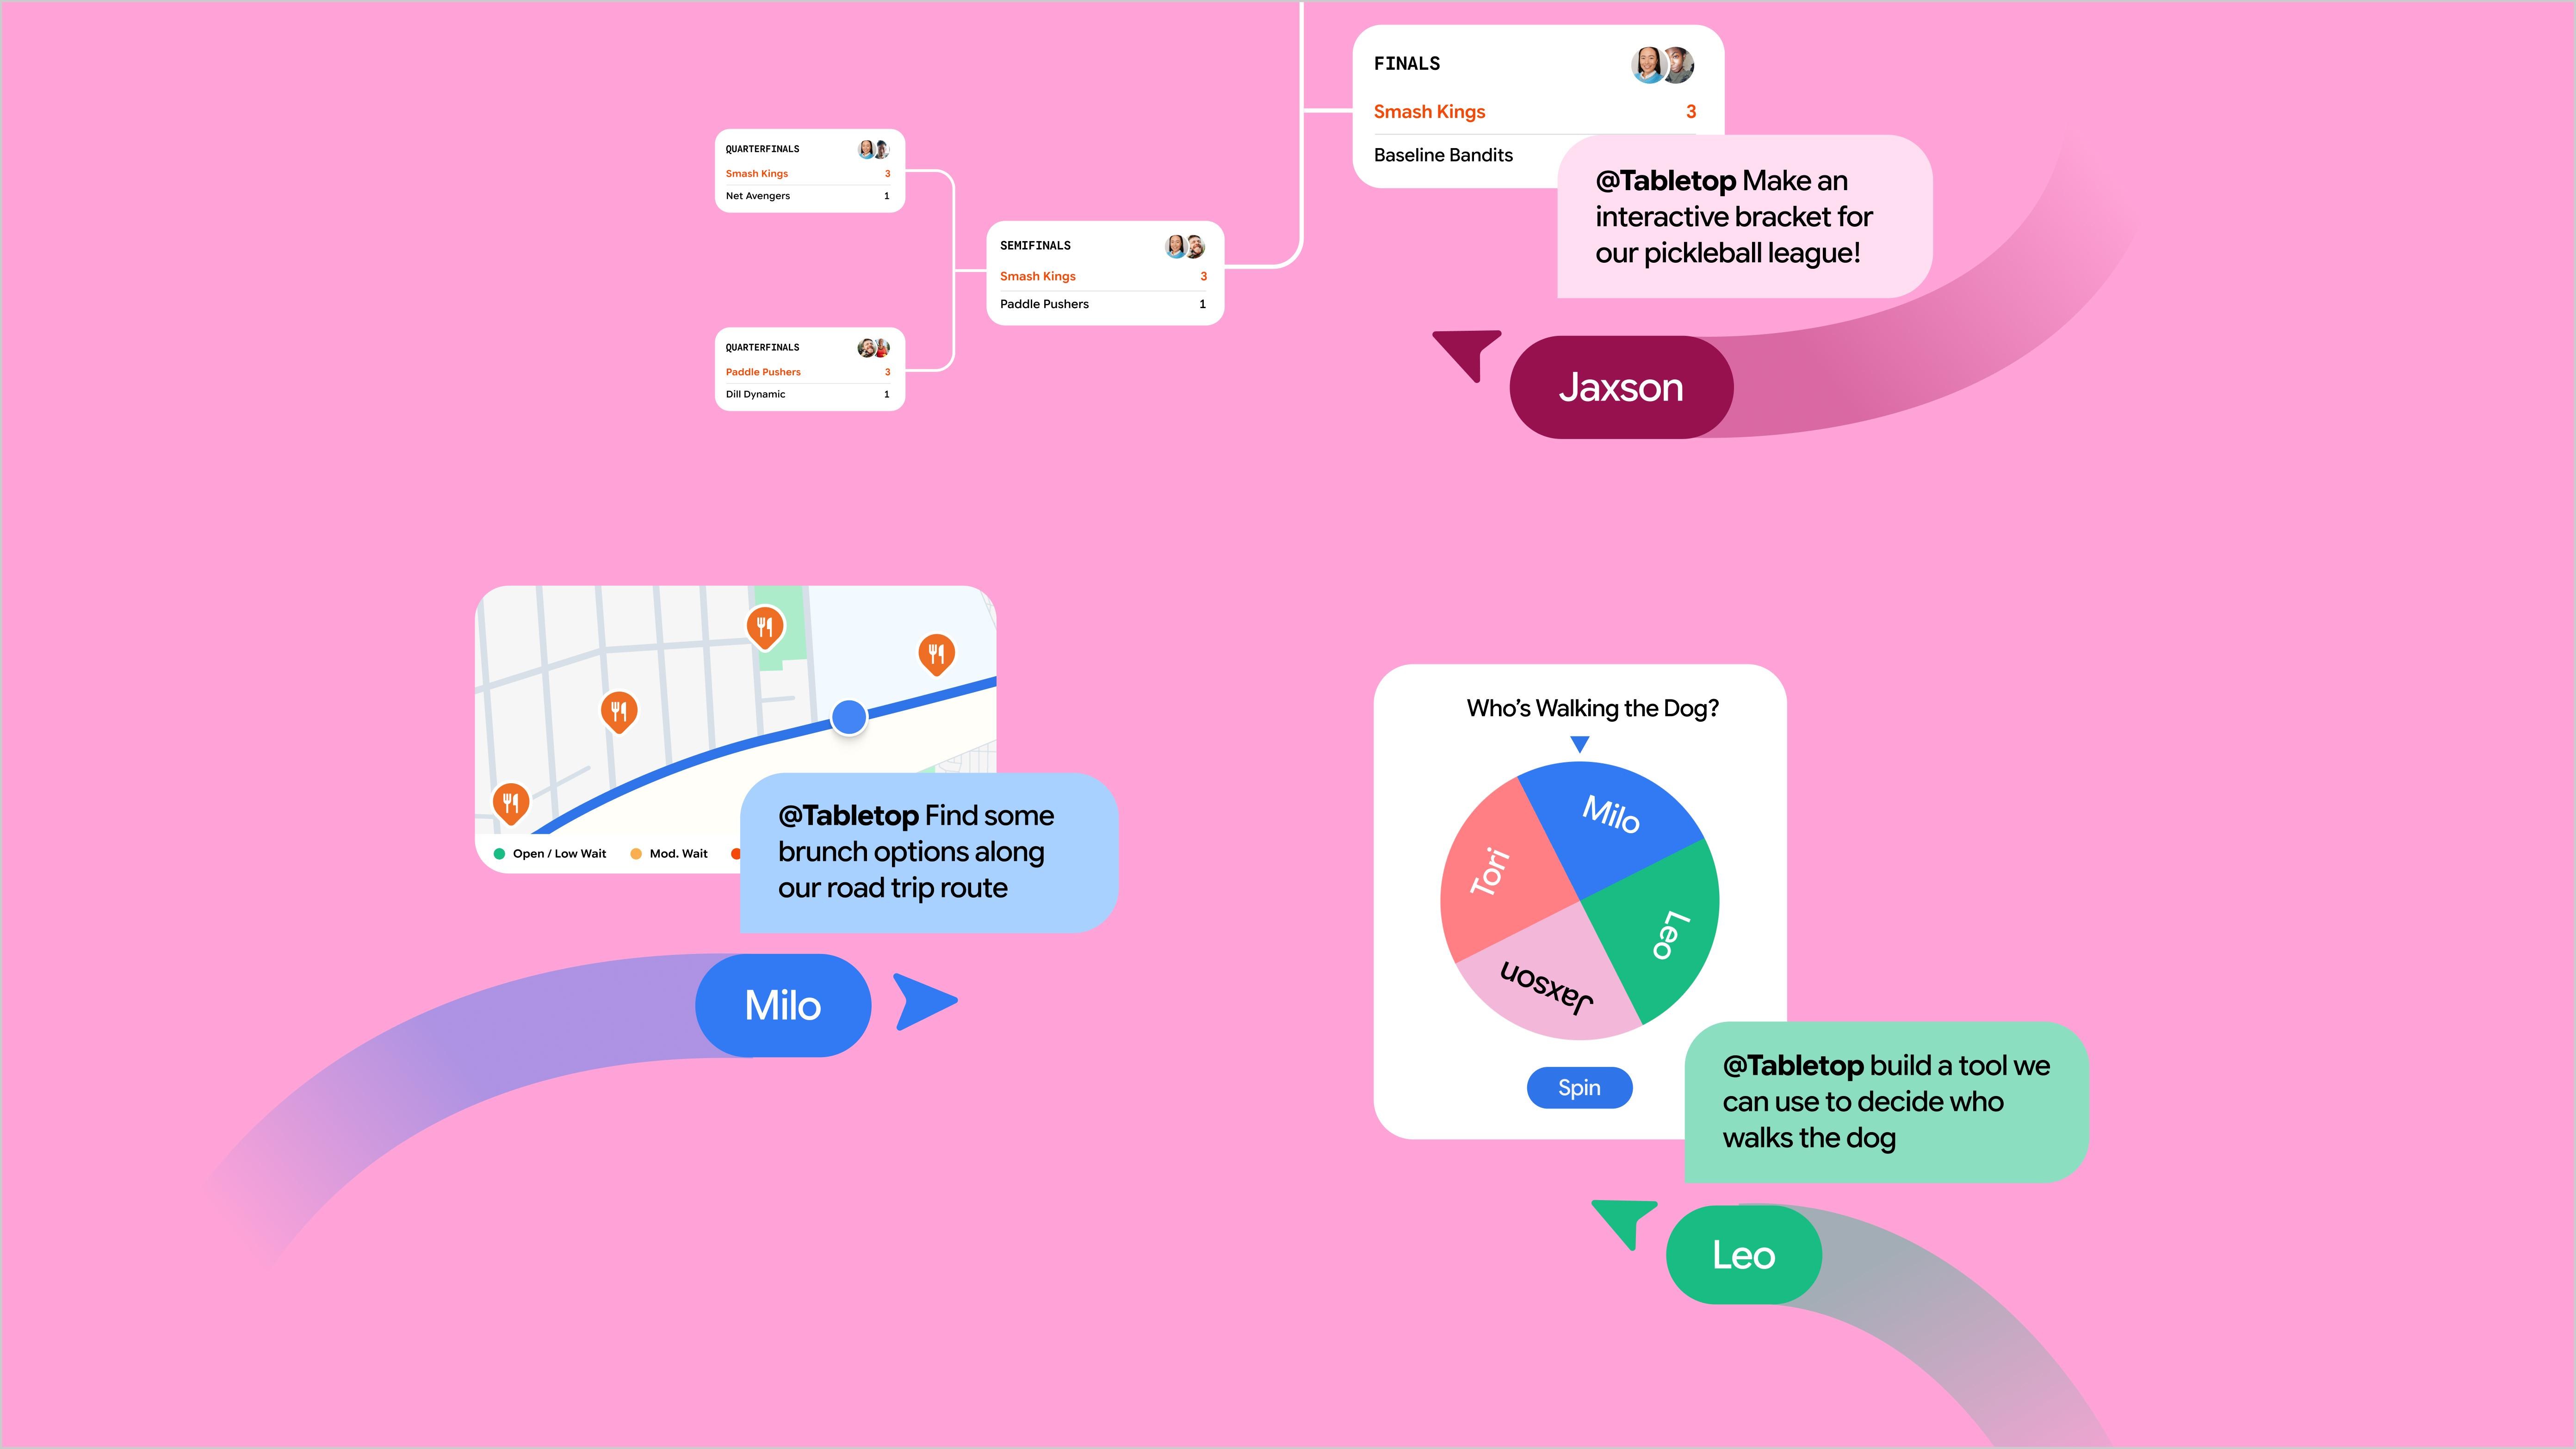
Illustrated examples of Google’s Tabletop AI platform.
Tabletop isn’t anything to do with D&D or boardgames, but it does make it easier to coordinate with freinds, | Image: Google

Google has cooked up a new experimental AI tool called Tabletop that generates customized collaborative hubs to help you coordinate with family, and friends. The Tabletop platform shares some visual similarities with workplace management apps like Asana and Monday, but with a built-in AI feature that allows you to vibecode personalized interactive tools by describing them, such as savings trackers, chore charts, event plans, and more.

“Just add in your links, files and ideas, then prompt @tabletop – or pick a starter template – to generate custom interactive trip itineraries, dinner polls, expense splitters and tournament brackets,” Google …

Read the full story at The Verge.

https://www.theverge.com/tech/1031526/google-tabletop-ai-experiment-waitlist-availability


Critical Xen Orchestra Flaws Exploited in Attacks

A threat actor has been exploiting a critical-severity authentication bypass and a zero-day in Xen Orchestra, software maker Vates warns.

A web-based backup, management, and disaster recovery solution for XCP-ng and XenServer virtualization environments, Xen Orchestra operates as an agentless control center across hosts, VMs, storage, and pools.

The critical flaw exists in the REST authentication mechanism, where an authentication token is turned into {} and then treated as an unfiltered lookup, leading to the first token being returned by token collection. If the token is not expired, the provider authenticates as its owner.

This opens a route that exposes reusable login token IDs, allowing unauthenticated attackers to bypass authentication and gain administrator privileges.

“Xen Orchestra compromise can lead to arbitrary code execution on managed pools and a full XCP-ng node takeover as root,” Vates says.

The security defect impacts Xen Orchestra releases before 6.9.2 (stable) and 6.10.1 (latest), and Xen Orchestra Appliance, which contains Xen Orchestra.

Advertisement. Scroll to continue reading.

Vates warned that the same threat actor has been exploiting this bug and a zero-day vulnerability that requires administrator privileges. The zero-day allows malicious VM imports that could compromise XCP-ng hosts, and a fix is still being developed.

According to the company, the attacker initially operated from 91.211.251.112:8001 and via the Tor network. No CVE identifier has been assigned to the security defects.

The company warns that unauthorized access is not logged, but has shared indicators of compromise (IoCs) associated with the observed attacks, and warns that they are limited to this specific campaign.

“Exploitation of the vulnerability by other threat actors using different TTPs and infrastructure cannot be ruled out. The absence of these IoCs alone is not sufficient to conclude that no compromise has occurred,” Vates notes.

The company recommends placing Xen Orchestra instances behind a dedicated network, blocking IP addresses and domain names associated with known malicious activity, blocking the empty token in a WAF rule, and rotating all potentially compromised credentials.

“In case of a confirmed compromise, a full reinstallation is recommended as cleanup alone cannot guarantee the removal of all backdoors left by the attacker,” Vates says.

Related: Asus, Zoom Release Security Patches

Related: Citrix, Ivanti Patch Critical and High-Severity Vulnerabilities

Related: Threat Actors Exploit Openwave, Cisco BroadWorks Vulnerabilities

Related: Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft

https://www.securityweek.com/critical-xen-orchestra-flaws-exploited-in-attacks/


Cloud e AI, il Parlamento Ue vuole più autonomia: “Aziende non chiedono sussidi ma clienti europei”

Presentata oggi al Parlamento europeo la bozza di relazione congiunta sul Cloud and AI Development Act (CADA)

Ridurre la dipendenza dai fornitori tecnologici extraeuropei e rafforzare le imprese del continente: è il doppio obiettivo della bozza di relazione congiunta sul Cloud and AI Development Act (CADA), presentata oggi al Parlamento europeo. Come spiegato da Greta Ruffino su Euronews, gli eurodeputati chiedono regole comuni dell’Unione per le infrastrutture cloud e di intelligenza artificiale, maggiori tutele per i settori critici e un ruolo più incisivo degli appalti pubblici nel sostenere l’offerta europea. La relazione sarà pubblicata giovedì e discussa dalle commissioni parlamentari il 1° dicembre.

La posta in gioco va oltre la concorrenza tra imprese. “Non è solo una questione di competitività economica, ma anche della nostra capacità di prendere decisioni autonome”, ha dichiarato in una nota Diego Solier, eurodeputato conservatore spagnolo: “La sovranità tecnologica non consiste nel chiudere l’Europa al resto del mondo, ma nel garantire che l’Europa abbia la capacità di agire, competere e scegliere”.

La posizione riflette una preoccupazione strategica: se servizi essenziali dipendono da infrastrutture e aziende soggette a decisioni prese fuori dall’Unione, la disponibilità di quei servizi può diventare una questione di sicurezza e autonomia politica. Secondo la Commissione europea, tre fornitori hyperscale non europei controllano oltre il 70% del mercato cloud dell’Ue. Una concentrazione che rende più urgente diversificare l’offerta e rafforzare la capacità di scelta di amministrazioni e imprese.

Appalti e standard comuni per far crescere il cloud europeo

La bozza punta a sostenere gli operatori europei anche attraverso la domanda pubblica: le amministrazioni dovrebbero acquistare più servizi cloud da fornitori del continente (rafforzando la proposta della Commissione su questo). Il ragionamento è industriale prima ancora che protezionistico: senza clienti e contratti di dimensioni adeguate, le imprese europee faticano a crescere e competere con i grandi gruppi globali.

“L’Europa ha imprese eccellenti e non chiedono sussidi, chiedono clienti. Questo è il cuore della nostra proposta” ha detto Reinier Van Lanschot, eurodeputato verde olandese. Lo stesso Van Lanschot ha richiamato il rischio di dipendenza operativa: “I nostri sistemi critici funzionano con la tecnologia di qualcun altro, e qualcun altro può spegnerli. Oggi un tribunale, domani un ministero, un ospedale, un gestore della rete elettrica?”.

La relazione propone inoltre standard europei comuni per i servizi cloud e maggiori protezioni per ambiti come sanità, energia e trasporti. Il nodo sarà tradurre questi principi in criteri chiari per gli acquisti, capaci di tutelare continuità operativa e sicurezza senza ridursi a una preferenza nominale per il fornitore europeo. Contano anche la portabilità dei dati, la possibilità di cambiare operatore e il controllo effettivo sulle infrastrutture.

Data center: più capacità, ma con vincoli ambientali

La bozza chiede, inoltre, procedure autorizzative più rapide per costruire nuovi data center, nel rispetto degli obblighi ambientali e con benefici per le comunità locali. La proposta della Commissione mira a triplicare la capacità europea dei centri dati nei prossimi cinque-sette anni.

È un obiettivo coerente con la crescita della domanda di calcolo per l’intelligenza artificiale, ma non basta accelerare le autorizzazioni. La capacità aggiuntiva richiede energia, reti adeguate e disponibilità di territori, la sostenibilità dei progetti e il consenso locale saranno quindi parte della stessa sfida industriale. La sovranità digitale, in altre parole, non si costruisce soltanto riducendo la dipendenza da fornitori stranieri: serve anche la capacità europea di realizzare e alimentare infrastrutture competitive.

La bozza parlamentare dovrà ora misurarsi con la proposta legislativa della Commissione, presentata il 3 giugno nell’ambito del pacchetto sulla sovranità tecnologica. Dopo il confronto in commissione, il voto è provvisoriamente previsto a metà marzo 2027, mentre il passaggio in plenaria è atteso per aprile del prossimo anno.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cloud-e-ai-il-parlamento-ue-vuole-piu-autonomia-aziende-non-chiedono-sussidi-ma-clienti-europei/593276/


Google DeepMind just mathematically verified key parts of Signal

Google DeepMind researchers used agentic AI to mathematically prove, or “formally verify,” a number of the Signal protocol’s key cryptographic guarantees—a landmark development for the widely used cryptography and AI itself.

Conducted as a sort of proof-of-concept project in just four weeks, the work is significant in two ways. It serves as further independent validation of the cryptography that protects massive quantities of the world’s communications on platforms like the Signal app, Google Messages, and WhatsApp. And it demonstrates Google DeepMind’s formal verification capabilities using a new AI framework called AlphaProof Code.

More broadly, AI-aided formal verification is having a moment, but it is unclear how practical it will be for widespread use and how effective it can be at securing large amounts of code. Proponents of formal verification have long referred to it as a sort of holy grail in software security, because it uses math to check and validate that software is functioning as intended—in other words, that it doesn’t have critical vulnerabilities.

Read full article

Comments

https://arstechnica.com/ai/2026/11/signals-encryption-just-passed-an-ai-powered-mathematical-checkup/


Brasile, Meta multata per 1,3 milioni di dollari per interferenza durante le elezioni: “Favorito Bolsonaro”

Il Tribunale superiore elettorale brasiliano (TSE) ha condannato all’unanimità Meta al pagamento di una multa da 7,5 milioni di reais, circa 1,3 milioni di dollari, per aver rispettato solo parzialmente e in ritardo alcune disposizioni impartite durante il secondo turno delle elezioni presidenziali.

La decisione è arrivata con sette voti favorevoli e nessun contrario. Il procedimento era stato avviato dopo un ricorso della coalizione che sosteneva la rielezione del presidente Luiz Inácio Lula da Silva, che aveva accusato Meta di aver applicato un trattamento diverso alle due campagne, penalizzando Lula e favorendo il candidato Flávio Bolsonaro.

Il TSE: risposte incomplete e poca trasparenza

Il relatore Marco Aurélio Bellizze ha contestato soprattutto il modo in cui Meta ha risposto agli ordini del tribunale.

Secondo il TSE, alcune misure sono state adottate in ritardo o in maniera incompleta, mentre parte delle informazioni richieste è stata fornita attraverso dati aggregati, dichiarazioni generiche o documenti in lingua straniera, rendendo più difficile verificare il rispetto delle disposizioni.

La multa non significa però che sia stato accertato un intervento deliberato di Meta per alterare il risultato elettorale. Il relatore ha infatti precisato che non sono emerse prove sufficienti di una condotta intenzionalmente diretta a squilibrare la competizione. Il TSE continuerà a esaminare il caso per stabilire se vi sia stato un effettivo vantaggio indebito per una candidatura.

Il blocco delle inserzioni di Lula su Instagram

Tra gli episodi finiti sotto osservazione c’è il blocco temporaneo dell’account pubblicitario della campagna di Lula su Instagram.

La coalizione del presidente aveva denunciato che, tra il 9 e il 10 ottobre, alcune inserzioni non erano state distribuite correttamente per quasi 24 ore.

Meta ha riconosciuto l’esistenza di problemi tecnici, sostenendo tuttavia che non fossero stati progettati per penalizzare una determinata candidatura e negando qualsiasi trattamento politico discriminatorio.

Meta: “Nessuna interferenza nelle elezioni”

Meta respinge l’accusa di aver favorito Flávio Bolsonaro. Secondo i dati presentati dall’azienda al TSE, durante la campagna i contenuti pubblicati dagli account ufficiali di Lula avrebbero raggiunto complessivamente più persone e generato più impression di quelli di Flávio Bolsonaro.

La società sostiene quindi che le differenze riscontrate siano legate a problemi tecnici e alle diverse strategie digitali delle campagne, e non a un intervento politico dei propri sistemi.

Durante il secondo turno il TSE aveva imposto a Meta di non applicare restrizioni ingiustificate al contenuto politico-elettorale delle due campagne e di garantire condizioni paritarie anche nei propri sistemi di AI. La sanzione da 7,5 milioni di reais riguarda proprio il mancato pieno rispetto di queste disposizioni.

Resta invece ancora da stabilire se le anomalie registrate abbiano concretamente prodotto un vantaggio elettorale per uno dei candidati. È questo il punto sul quale il procedimento del TSE non è ancora concluso.

Una campagna elettorale molto digitale

La recente campagna elettorale brasiliana è stata fortemente segnata dalla dimensione digitale. Lula è riuscito a ribaltare il risultato del primo turno, quando Flávio Bolsonaro aveva ottenuto il 47,03% contro il 45,16% del presidente uscente, vincendo poi il ballottaggio con il 51,79% dei voti contro il 48,21% dello sfidante. Merito anche di Janones, che grazie al suo canale WhatsApp da 10 milioni di follower è riuscito a strappare la vittoria. Come? Con una strategia semplice: utilizzare le tecniche della destra sui social.

Come già ricostruito da Cybersecurity Italia, social network, WhatsApp, bot, contenuti generati con l’AI e campagne contro la disinformazione hanno avuto un ruolo centrale nella mobilitazione degli elettori. Proprio per questo le anomalie contestate a Meta assumono un peso particolare: in un’elezione giocata anche sul terreno degli algoritmi e delle piattaforme, perfino differenze apparentemente tecniche nella distribuzione delle inserzioni o nel comportamento di un assistente AI possono diventare materia di intervento della giustizia elettorale.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/brasile-meta-multata-per-13-milioni-di-dollari-per-interferenza-durante-le-elezioni-favorito-bolsonaro/593259/