Effetto Domino: nel 2026 i fornitori sono le vulnerabilità più critiche


Nell’ultimo High-Tech Crime Trends Report 2026 realizzato da Group-IB, leader globale nella cybersecurity e nell’investigazione dei crimini digitali, emerge un quadro inquietante sull’evoluzione delle minacce. Lo studio, frutto di un monitoraggio costante effettuato dai centri DCRC in 11 paesi e basato su telemetria e investigazioni sul campo, è stato concepito per fornire a governi e aziende una utile guida per anticipare i rischi di un panorama cyber sempre più interconnesso.

L’industrializzazione del rischio nella supply chain moderna

Da qualche tempo, ormai, l’attenzione dei gruppi dediti al cybercrimine si sta spostando dalle singole infrastrutture verso l’intero ecosistema di fiducia che lega fornitori e clienti finali. Secondo l’analisi di Group-IB, non siamo più di fronte a intrusioni isolate ma a una vera e propria compromissione sistemica delle catene di approvvigionamento tecnologico globale. Gli attaccanti hanno compreso che colpire un singolo vendor SaaS, un fornitore di servizi gestiti o un repository di codice significa ottenere un accesso immediato e persistente a centinaia di organizzazioni a valle della catena di distribuzione del servizio o del  software. Questo cambio di paradigma trasforma una singola vulnerabilità locale in un effetto domino capace di paralizzare interi settori industriali con un’efficienza operativa senza precedenti.

La militarizzazione del codice aperto e dei flussi d’identità

Uno dei fronti più critici evidenziati dal report riguarda la corruzione dei repository open-source come npm e PyPI, diventati i nuovi vettori per la distribuzione di malware su scala “industriale”. Attraverso il furto di credenziali dei manutentori e l’uso di worm automatizzati, i cybercriminali iniettano codice malevolo nelle librerie software, trasformando le pipeline di sviluppo in canali di infezione di massa. Parallelamente, assistiamo a un’evoluzione del phishing potenziato dall’intelligenza artificiale che ora mira specificamente ai workflow di integrazione OAuth. Questo approccio permette agli attori malevoli di aggirare l’autenticazione a più fattori e stabilire una presenza legittima e duratura all’interno degli ambienti cloud e dei sistemi CI/CD, rendendo la distinzione tra traffico lecito e malevolo quasi impossibile per i perimetri difensivi classici.

L’ecosistema del ransomware e il mercato degli accessi a monte

Il modello operativo del crimine informatico si è strutturato in una filiera altamente specializzata dove i broker di accesso iniziale e gli operatori ransomware collaborano con una precisione e un coordinamento degno delle migliori filiere produttive tradizionali. L’obiettivo primario dei gruppi di minaccia non è più la singola vittima, ma i punti di accesso a monte che garantiscono un’esposizione multi-tenant. Questo approccio moltiplica l’impatto finanziario delle campagne di estorsione, poiché la violazione di un unico fornitore di servizi si traduce nella compromissione simultanea di decine di database di clienti diversi. I gruppi più sofisticati, tra cui spiccano nomi come Lazarus e Scattered Spider, stanno sfruttando metodicamente queste architetture di fiducia condivisa per massimizzare l’asimmetria dell’attacco e minimizzare i tempi di rilevamento.

Verso una difesa basata sulla gestione della fiducia sistemica

In questo scenario di minacce interconnesse, la sicurezza informatica deve evolvere verso una protezione che non si limiti ai confini aziendali ma che analizzi ogni singola dipendenza e relazione digitale. Come sottolineato dai ricercatori di Group-IB, la sfida attuale per i responsabili della sicurezza è mettere in sicurezza la fiducia stessa attraverso un monitoraggio rigoroso delle integrazioni di terze parti e una verifica continua delle identità. Non è più sufficiente proteggere i propri asset isolati, poiché è necessario anticipare i rischi emergenti analizzando le dinamiche degli ecosistemi underground dove vengono scambiati gli accessi privilegiati. Solo una visione che integri l’intelligence predittiva con una comprensione profonda delle catene di attacco integrate può permettere alle aziende di interrompere il ciclo dell’offensiva prima che il danno diventi sistemico.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/12/effetto-domino-nel-2026-i-fornitori-sono-le-vulnerabilita-piu-critiche/?utm_source=rss&utm_medium=rss&utm_campaign=effetto-domino-nel-2026-i-fornitori-sono-le-vulnerabilita-piu-critiche


Parlare il linguaggio dei dispositivi Bluetooth: analisi di protocolli BLE proprietari con Frida ed ESP32

Una metodologia pratica per comprendere i rischi di sicurezza nei wearable commerciali

Il panorama IoT e l’espansione della superficie di attacco

Nel mondo sono oggi attive decine di miliardi di dispositivi Internet of Things (IoT). Le proiezioni indicano che questo numero continuerà a crescere rapidamente nel corso del prossimo decennio. Questa crescita è alimentata dalla diffusione di wearable, sensori domestici intelligenti, dispositivi medicali connessi, smart lock e sistemi industriali IoT.

L’aumento della connettività porta con sé un ampliamento proporzionale della superficie di attacco. Molti dispositivi IoT vengono progettati con priorità su costo ridotto, autonomia energetica e facilità d’uso, mentre la sicurezza viene spesso considerata solo in una fase successiva o completamente trascurata. Questa logica “security as an afterthought” ha creato un ecosistema vulnerabile composto da miliardi di dispositivi potenzialmente compromettibili.
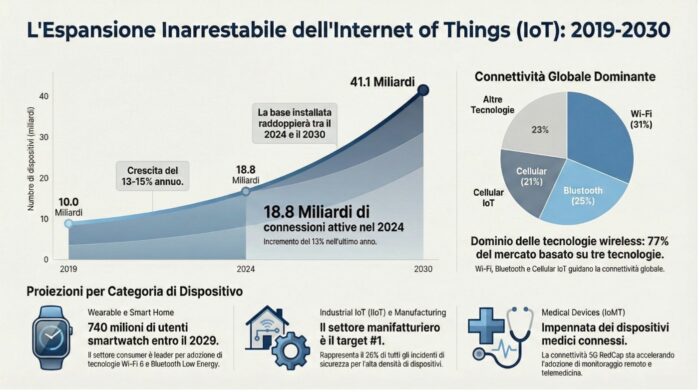
bluethoot law

Bluetooth Low Energy: il protocollo dominante nell’IoT a basso consumo

Il Bluetooth Low Energy (BLE), introdotto nelle specifiche Bluetooth 4.0 nel 2010, rappresenta oggi uno dei protocolli più utilizzati nell’ecosistema IoT moderno. A differenza del Bluetooth Classic, il BLE è stato progettato specificamente per dispositivi alimentati a batteria che necessitano di comunicazioni brevi e sporadiche con consumo energetico ridottissimo.

La sua adozione massiva in wearable, fitness tracker, smart band, sensori medicali e dispositivi domestici lo rende un vettore di attacco particolarmente rilevante. I rischi associati al BLE spaziano dagli accessi non autorizzati a dispositivi fisici tramite replicazione di comandi, alla replica di protocolli proprietari per interazione non prevista, passando per attacchi di prossimità che sfruttano il raggio di trasmissione radio. La possibilità di automazione su larga scala di interazioni malevole rende questi vettori ancora più pericolosi, con impatti concreti su sicurezza fisica, privacy e continuità operativa.

La comprensione delle modalità di comunicazione BLE è quindi fondamentale per chi si occupa di sicurezza hardware, penetration testing IoT e analisi di dispositivi embedded.

SweynTooth: quando le vulnerabilità BLE colpiscono i dispositivi

Per comprendere la rilevanza della sicurezza BLE, è utile analizzare un caso documentato che ha dimostrato l’impatto reale delle vulnerabilità in questo protocollo.

Nel febbraio 2020, ricercatori del SUTD (Singapore University of Technology and Design) pubblicarono SweynTooth, una famiglia di 12 vulnerabilità zero-day che colpivano gli stack BLE di sei diversi produttori di System-on-Chip (SoC): Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip e Telink Semiconductor.

Le caratteristiche che resero SweynTooth particolarmente rilevante includevano la natura completamente over-the-air dell’attacco, che non richiedeva pairing o autenticazione, e l’assenza di qualsiasi interazione con l’utente del dispositivo target. Le vulnerabilità permettevano di causare deadlock, crash e in alcuni casi information disclosure, con una superficie di impatto estesa a miliardi di dispositivi commerciali, medicali e industriali.

Un attaccante poteva causare Denial of Service su dispositivi BLE inviando pacchetti malformati durante le fasi di connection, data transfer o pairing. In alcuni casi, le vulnerabilità permettevano anche il bypass di procedure di sicurezza come il pairing numerico o l’esfiltrazione di informazioni dalla memoria.

Nome Vulnerabilità CVE ID Stato del Protocollo Tipo di Impatto Esempio Prodotto IoT
Link Layer Length Overflow CVE-2019-16336, CVE-2019-17519 Fase iniziale della connessione (initial_setup) Crash Fitbit Inspire
LLID Deadlock CVE-2019-17061, CVE-2019-17060 Fase iniziale della connessione (initial_setup) Crash o Deadlock Fitbit Inspire
Truncated L2CAP CVE-2019-17517 Scoperta dei servizi primari (list_pri_services) Crash Non specificato
Silent Length Overflow CVE-2019-17518 Procedura di pairing (smp_pairing) Crash Eve Energy, August Smart Lock
Public Key Crash CVE-2019-17520 Procedura di pairing (smp_pairing) Crash CubiTag
Invalid Connection Request CVE-2019-19193 Stabilimento della connessione (connection) Deadlock (DoS) eGeeTouch TSA Lock
Invalid L2CAP Fragment CVE-2019-19195 Scoperta servizi / Lettura-Scrittura GATT Crash Non specificato
Sequential ATT Deadlock CVE-2019-19192 Lettura-Scrittura GATT (gatt_read/write) Crash / Deadlock Non specificato
Key Size Overflow CVE-2019-19196 Richiesta di pairing (pairing_req) Crash Non specificato
Zero LTK Installation CVE-2019-19194 Pairing con connessioni sicure (sc_pairing) Security Bypass Non specificato
DHCheck Skip CVE-2020-13593 Procedura di pairing (smp_pairing) Security Bypass Non specificato
ESP32 HCI Desync CVE-2020-13595 Non specificato in tabella Non specificato in tabella Non specificato

SweynTooth ha segnato un punto di svolta nella percezione della sicurezza BLE, dimostrando come vulnerabilità a livello di stack protocol possano avere conseguenze concrete su dispositivi medicali (pacemaker, glucometri), sistemi di controllo accessi, e infrastrutture industriali che utilizzano sensori BLE.

Il caso è particolarmente significativo perché ha evidenziato come anche dispositivi conformi alle specifiche Bluetooth SIG possano presentare vulnerabilità critiche nell’implementazione degli stack software .

Dalla teoria alla pratica: perché analizzare protocolli BLE proprietari

Anche in assenza di vulnerabilità di esecuzione di codice remoto o stack overflow, la capacità di comprendere e replicare protocolli applicativi BLE proprietari può avere conseguenze concrete nel mondo reale.

Consideriamo alcuni scenari concreti: uno smart lock BLE che utilizza un protocollo proprietario per l’apertura remota, un dispositivo medicale che trasmette comandi di dosaggio su canale BLE, un sistema di controllo industriale con sensori BLE per monitoraggio parametri critici, o un dispositivo wearable che può essere comandato per eseguire azioni specifiche. In tutti questi casi, la possibilità di intercettare, comprendere e replicare i comandi proprietari rappresenta un rischio di sicurezza concreto, indipendentemente dalla presenza di vulnerabilità software classiche.

È in questo contesto che si inserisce l’esperimento descritto in questo articolo: dimostrare una metodologia riproducibile, per analizzare la comunicazione BLE di dispositivi commerciali e automatizzarne il controllo tramite hardware embedded.

Obiettivo dell’esperimento

Questo lavoro propone un approccio pratico per analizzare la comunicazione BLE di un dispositivo wearable commerciale e replicarne il comportamento tramite microcontrollore ESP32.

L’obiettivo è fornire una metodologia che permetta di analizzare applicazioni mobili che comunicano con dispositivi BLE, intercettare comandi proprietari tramite dynamic instrumentation, comprendere il protocollo applicativo senza necessità di reverse engineering del firmware, e infine automatizzare l’interazione con hardware reale tramite dispositivi embedded a basso costo. La metodologia è applicabile a un’ampia gamma di dispositivi BLE commerciali e rappresenta un approccio sistemico al penetration testing hardware e IoT security assessment.

Strumentazione necessaria

Per l’esperimento sono sufficienti componenti facilmente reperibili e a costo contenuto:

  • Smart band commerciale compatibile con app mobile (es. modelli M4/M5/M7 con app FitPro, costo ~5-10€)
  • Smartphone Android con privilegi di root per l’instrumentation dinamica
  • Microcontrollore ESP32 (ESP32 WROOM o equivalente, costo ~5-10€)
  • PC Linux per operazioni di test manuale

Il costo totale dell’intera strumentazione, escludendo lo smartphone, si aggira intorno ai 20€, rendendo l’esperimento accessibile per scopi didattici, di ricerca o di security assessment.

Analisi della comunicazione tramite Frida

Setup dell’ambiente di instrumentation

Frida è un framework di dynamic instrumentation che permette di iniettare codice JavaScript all’interno di processi in esecuzione, intercettando chiamate di funzione e manipolando il comportamento dell’applicazione in tempo reale. È uno strumento particolarmente potente per l’analisi di applicazioni mobile senza necessità di decompilazione o reverse engineering statico.

La procedura di setup richiede:

  1. Installazione di frida-tools sul PC host
  2. Deploy di frida-server su dispositivo Android con root
  3. Verifica della compatibilità tra versioni (frida, frida-tools e frida-server devono avere versione identica)

Un aspetto critico è l’architettura del processore Android: bisogna scaricare la versione corretta di frida-server (es. arm64-v8a per la maggior parte degli smartphone moderni).

# Verifica architettura
adb shell getprop ro.product.cpu.abi

# Push e avvio frida-server
adb root
adb push frida-server /data/local/tmp/frida-server
adb shell “chmod 755 /data/local/tmp/frida-server”
adb shell “/data/local/tmp/frida-server &”

# Verifica funzionamento
frida-ps -U

Sviluppo dello hook per intercettare comunicazioni BLE

L’obiettivo dello hook è intercettare in tempo reale i dati che l’applicazione Android invia al dispositivo BLE tramite lo stack Bluetooth nativo.

Su Android, la scrittura di dati su caratteristiche GATT segue un flusso preciso: l’applicazione prepara un array di byte con il comando, imposta il valore sulla caratteristica usando BluetoothGattCharacteristic.setValue(byte[]), e infine richiede la trasmissione con BluetoothGatt.writeCharacteristic(BluetoothGattCharacteristic). Intercettando entrambi questi punti, otteniamo il valore quando viene preparato in memoria, il momento esatto dell’invio over-the-air, e l’UUID della caratteristica target.

Lo hook sviluppato intercetta queste chiamate e logga i dati in formato esadecimale:

if (Java.available) {
Java.perform(function () {
var BluetoothGatt = Java.use(“android.bluetooth.BluetoothGatt”);
var BluetoothGattCharacteristic = Java.use(“android.bluetooth.BluetoothGattCharacteristic”);

// Funzione helper per conversione byte -> hex
function bytesToHex(bytes) {
var result = [];
for (var i = 0; i < bytes.length; i++) {
var b = bytes[i] & 0xff;
result.push((‘0’ + b.toString(16)).slice(-2));
}
return result.join(‘ ‘);
}

// Hook writeCharacteristic: intercetta l’invio effettivo
BluetoothGatt.writeCharacteristic.implementation = function (ch) {
try {
var uuid = ch.getUuid().toString();
var value = ch.getValue();
if (value) {
console.log(“[BLE WRITE =>] UUID: ” + uuid + ” DATA: ” + bytesToHex(value));
} else {
console.log(“[BLE WRITE =>] UUID: ” + uuid + ” DATA: <null>”);
}
} catch (e) {
console.log(“[BLE WRITE =>] error: ” + e);
}
return this.writeCharacteristic(ch);
};

// Hook setValue: intercetta la preparazione del comando
BluetoothGattCharacteristic.setValue.overload(‘[B’).implementation = function (bytes) {
try {
var uuid = this.getUuid().toString();
console.log(“[BLE SET =>] UUID: ” + uuid + ” DATA: ” + bytesToHex(bytes));
} catch (e) {
console.log(“[BLE SET =>] error: ” + e);
}
return this.setValue(bytes);
};

console.log(“[+] BLE Write hook installed”);
});
}

Esecuzione dell’hooking e cattura dei comandi

Con l’applicazione FitPro installata e frida-server attivo, si procede all’hooking:

frida -U -n FitPro -l blewrite.js

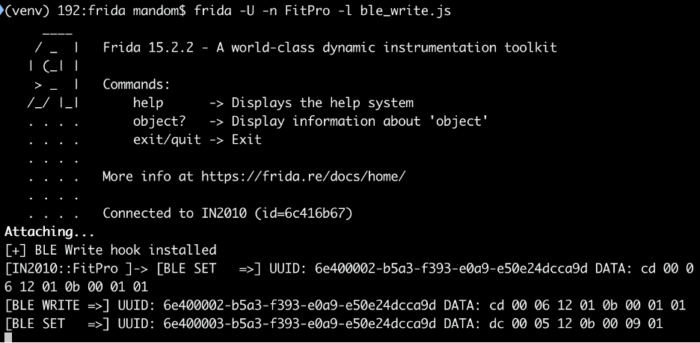
A questo punto, dall’applicazione mobile si esegue l’azione da analizzare. Nel caso specifico, è stata utilizzata la funzione “Find Device” che fa vibrare la smart band, una funzionalità comune nei wearable per facilitarne il ritrovamento.
ble

L’output dello hook mostra:

[BLE SET =>] UUID: 6e400002-b5a3-f393-e0a9-e50e24dcca9d DATA: cd 00 06 12 01 0b 00 01 01
[BLE WRITE =>] UUID: 6e400002-b5a3-f393-e0a9-e50e24dcca9d DATA: cd 00 06 12 01 0b 00 01 01

Abbiamo così identificato l’UUID della caratteristica (6e400002-b5a3-f393-e0a9-e50e24dcca9d) e il payload del comando (0xcd 0x00 0x06 0x12 0x01 0x0b 0x00 0x01 0x01).

Questo è il comando proprietario che, quando scritto su quella specifica caratteristica GATT, causa la vibrazione del dispositivo.

Replica manuale tramite bluetoothctl

Prima di automatizzare il processo con ESP32, è buona pratica verificare manualmente che il comando intercettato funzioni realmente. Per questo si utilizza bluetoothctl, tool standard su distribuzioni Linux con BlueZ.

Connessione e pairing

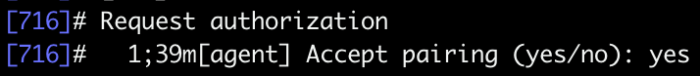
Durante il pairing, il sistema richiede autorizzazione. Questo passaggio è significativo perché dimostra che la connessione è cifrata: il processo di pairing stabilisce chiavi di crittografia che proteggono la comunicazione. Questo spiega perché un semplice sniffing radio (ad esempio con nRF52840) non sarebbe stato sufficiente senza la chiave di pairing.
ble

Identificazione della caratteristica e invio comando

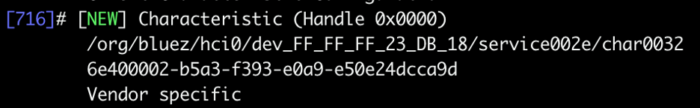
Una volta connessi, si esplorano i servizi GATT:

gatt.list-attributes
ble

Si identifica la caratteristica con UUID 6e400002-b5a3-f393-e0a9-e50e24dcca9d, si seleziona e si scrive il payload:

gatt.select-attribute /org/bluez/hci0/dev_FF_FF_FF_23_DB_18/service002e/char0032
gatt.write “0xcd 0x00 0x06 0x12 0x01 0x0b 0x00 0x01 ”

Risultato: la smart band vibra immediatamente, confermando che il comando intercettato è corretto e funzionale.

Questo test manuale è fondamentale per validare l’analisi prima di procedere all’automazione con hardware embedded.

Automazione del proof of concept con ESP32

Architettura della soluzione automatizzata

L’ESP32 è un microcontrollore popolare nell’ambito IoT grazie al supporto nativo WiFi e Bluetooth (sia Classic che Low Energy), al costo ridotto (~5-10€) e all’ampia disponibilità di librerie e documentazione.

L’obiettivo è creare un dispositivo autonomo che scansiona continuamente l’ambiente BLE alla ricerca del dispositivo target, si connette automaticamente quando questo è nel raggio, gestisce il pairing in modo automatico, identifica il servizio e la caratteristica corretti, invia il payload intercettato con Frida, e infine fornisce feedback visivo tramite LED dello stato operativo.

Implementazione e logica operativa

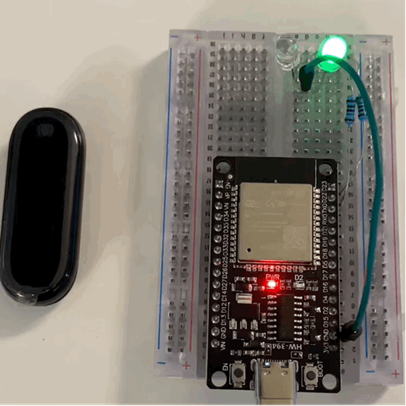
Il codice completo implementa una macchina a stati che gestisce l’intero ciclo operativo. Durante lo stato SCANNING, il LED verde lampeggia mentre il dispositivo ricerca il target per nome o indirizzo MAC. Una volta individuato, passa allo stato CONNECTING con LED verde fisso per tentare la connessione BLE. Segue lo stato DISCOVERING per l’enumerazione di servizi e caratteristiche GATT. Nello stato ATTACKING il LED bianco si accende durante l’invio del payload di test. Infine, lo stato DISCONNECTED riporta il sistema allo scanning.

La parte più rilevante è la scrittura della caratteristica GATT:

// Identificazione della caratteristica target
BLERemoteCharacteristic* pCharacteristic = pService->getCharacteristic(CHARACTERISTIC_UUID);

if (pCharacteristic == nullptr) {
Serial.println(“Characteristic not found”);
return;
}

// Preparazione payload (comando di vibrazione)
uint8_t payload[] = {0xcd, 0x00, 0x06, 0x12, 0x01, 0x0b, 0x00, 0x01, 0x01};

// Invio comando
pCharacteristic->writeValue(payload, sizeof(payload));

// Feedback visivo: LED bianco = comando eseguito
digitalWrite(LED_WHITE, HIGH);

Dimostrazione pratica e risultati

Il dispositivo viene alimentato e posizionato nel raggio d’azione del wearable target, tipicamente 10-50 metri in condizioni ottimali. Il comportamento osservato mostra inizialmente il LED verde lampeggiante durante lo scanning, seguito dal LED verde fisso alla connessione. Quando il LED bianco si accende, la smart band vibra immediatamente. Il ciclo si conclude con la disconnessione e il ritorno automatico allo scanning.

Il mostra chiaramente il funzionamento del dispositivo e la reazione del wearable target.
ble

Il codice completo è disponibile pubblicamente su GitHub Gist per scopi didattici e di ricerca: https://gist.github.com/mandomat/868400b150218317527def3c8886082c

Implicazioni di sicurezza e scenari reali

Estensione a dispositivi critici

Sebbene l’esperimento dimostrato coinvolga una smart band consumer, la metodologia è applicabile a scenari con impatto significativamente più elevato. Nel campo dei dispositivi di controllo accessi fisici, parliamo di smart lock BLE per porte residenziali o uffici, sistemi di apertura cancelli e garage, e badge digitali per accesso a zone riservate.

I dispositivi medicali connessi rappresentano un ambito ancora più critico: glucometri per pazienti diabetici, pompe per insulina con controllo BLE, monitor cardiaci e pacemaker di nuova generazione, dispositivi per terapia del dolore. I sistemi industriali IoT includono sensori BLE per monitoraggio parametri critici, attuatori per controllo valvole e motori, e sistemi SCADA con interfaccia BLE per manutenzione. Infine, nel settore automotive e mobilità, la metodologia si applica a sistemi di apertura/chiusura veicoli, scooter e bici elettriche condivise, e sistemi di tracciamento flotte.

Mitigazioni e raccomandazioni

Lato sviluppatore di dispositivi BLE

Per chi sviluppa dispositivi IoT con connettività BLE, è fondamentale implementare autenticazione robusta senza fidarsi del solo pairing BLE, e utilizzare crittografia a livello applicativo aggiungendo un layer di sicurezza oltre a quello del protocollo. Nel caso analizzato in questo articolo, la crittografia a livello di trasporto BLE non ha impedito la replica del comando, poiché l’intercettazione è avvenuta a livello applicativo tramite instrumentation dell’app mobile: un layer crittografico applicativo, con challenge-response o token a uso singolo, avrebbe reso inefficace la semplice replica del payload.

È essenziale implementare rate limiting per limitare la frequenza dei comandi critici, insieme a sistemi di logging e audit che registrino tutte le operazioni sensibili. La validazione contestuale deve verificare la coerenza dei comandi attraverso geofencing, controlli orari e sequenze valide. Infine, firmware signing e secure boot devono garantire che solo firmware legittimo possa essere eseguito, impedendo modifiche non autorizzate.

Lato utente finale

Gli utenti di dispositivi BLE dovrebbero disabilitare Bluetooth quando non necessario per ridurre la finestra di attacco, e aggiornare regolarmente il firmware applicando le patch di sicurezza disponibili. È importante verificare le impostazioni di pairing per limitare il re-pairing automatico, e monitorare comportamenti anomali come vibrazioni inattese o attivazioni non richieste. Quando possibile, è preferibile scegliere dispositivi con certificazioni di sicurezza riconosciute, come IEC 62443 per l’ambito industriale o FDA per i dispositivi medicali.

Lato ricerca e industria

La comunità di ricerca e l’industria dovrebbero aumentare la trasparenza pubblicando specifiche di protocolli proprietari per review indipendente, e sviluppare standard di sicurezza BLE con linee guida specifiche per categorie di dispositivi. L’implementazione di bug bounty program può incentivare la ricerca responsabile, mentre la promozione della security by design deve integrare la sicurezza fin dalle prime fasi di progettazione. Infine, educazione e awareness rimangono fondamentali per formare sviluppatori sulle best practice di sicurezza BLE.

Conclusioni: dalla consapevolezza all’azione

Questo articolo ha dimostrato come, con strumentazione accessibile e competenze tecniche intermedie, sia possibile analizzare, comprendere e replicare protocolli BLE proprietari utilizzati da dispositivi wearable commerciali.

La metodologia presentata, basata su dynamic instrumentation con Frida, validazione manuale con bluetoothctl e automazione con ESP32 , è riproducibile, e applicabile a un’ampia gamma di dispositivi BLE.

Oltre l’aspetto tecnico, l’esperimento evidenzia alcune criticità sistemiche. Molti dispositivi IoT utilizzano protocolli proprietari non documentati e non sottoposti a security review. La sicurezza per oscurità (security through obscurity) rimane un approccio diffuso ma inefficace. Il costo di attacco è drasticamente inferiore al costo di difesa e remediation. Infine, la scalabilità degli attacchi BLE è sottovalutata nelle threat model aziendali.

L’obiettivo di questo lavoro non è “fare vibrare una smart band”, ma fornire una metodologia riutilizzabile per security assessment di dispositivi BLE, utile per penetration tester che valutano la sicurezza di infrastrutture IoT, per ricercatori che studiano protocolli wireless e vulnerabilità hardware, per sviluppatori che desiderano comprendere le minacce reali ai loro prodotti, e per responsabili della sicurezza che devono valutare il rischio associato a deployment IoT.

In un ecosistema in cui i dispositivi connessi pervadono ogni aspetto della vita quotidiana e industriale, la comprensione delle minacce reali , e la capacità di dimostrarle concretamente , diventa un elemento fondamentale per costruire sistemi realmente sicuri.

Risorse e riferimenti

Codice sorgente: – Hook Frida per intercettazione BLE: [disponibile nell’articolo] – Codice ESP32 completo

Strumenti utilizzati: – Frida– BlueZ bluetoothctl – ESP32 Arduino BLE Library – NimBLE

Riferimenti scientifici: – SweynTooth: “SweynTooth: Unleashing Mayhem over Bluetooth Low Energy”, USENIX ATC 2020 – Bluetooth Core Specification v5.4– “Security Analysis of Wearable Fitness Devices”, IEEE Security & Privacy, 2018

Profilo Autore

Matteo Mandolini è Cyber Security Engineer con esperienza focalizzata su offensive security, hardware hacking, telco security e ricerca applicata alla sicurezza di sistemi embedded e IoT. Attualmente lavora in ambito security per realtà internazionali, con un background tecnico maturato tra progetti di ricerca, sviluppo software e penetration testing.

Appassionato di hacking e innovazione, ha co-ideato e sviluppato diversi tool in ambito cyber, tra i quali MACOBOX, una piattaforma all-in-one per hardware penetration testing presentata ufficialmente al Black Hat Arsenal Lab.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ble/


Once-hobbled Lumma Stealer is back with lures that are hard to resist

Last May, law enforcement authorities around the world scored a key win when they hobbled the infrastructure of Lumma, an infostealer that infected nearly 395,000 Windows computers over just a two-month span leading up to the international operation. Researchers said Wednesday that Lumma is once again “back at scale” in hard-to-detect attacks that pilfer credentials and sensitive files.

Lumma, also known as Lumma Stealer, first appeared in Russian-speaking cybercrime forums in 2022. Its cloud-based malware-as-a-service model provided a sprawling infrastructure of domains for hosting lure sites offering free cracked software, games, and pirated movies, as well as command-and-control channels and everything else a threat actor needed to run their infostealing enterprise. Within a year, Lumma was selling for as much as $2,500 for premium versions. By the spring of 2024, the FBI counted more than 21,000 listings on crime forums. Last year, Microsoft said Lumma had become the “go-to tool” for multiple crime groups, including Scattered Spider, one of the most prolific groups.

Takedowns are hard

The FBI and an international coalition of its counterparts took action early last year. In May, they said they seized 2,300 domains, command-and-control infrastructure, and crime marketplaces that had enabled the infostealer to thrive. Recently, however, the malware has made a comeback, allowing it to infect a significant number of machines again.

“LummaStealer is back at scale, despite a major 2025 law-enforcement takedown that disrupted thousands of its command-and-control domains,” researchers from security firm Bitdefender wrote. “The operation has rapidly rebuilt its infrastructure and continues to spread worldwide.”

As with Lumma before, the recent surge leans heavily on “ClickFix,” a form of social engineering lure that’s proving to be vexingly effective in causing end users to infect their own machines. Typically, these types of bait come in the form of fake CAPTCHAs that—rather requiring users to click a box or identify objects or letters in a jumbled image—instruct them to copy text and paste it into an interface, a process that takes just seconds. The text comes in the form of malicious commands provided by the fake CAPTCHA. The interface is the Windows terminal. Targets who comply then install loader malware, which in turn installs Lumma.

https://arstechnica.com/security/2026/02/once-hobbled-lumma-stealer-is-back-with-lures-that-are-hard-to-resist/


Lummastealer risorge dalle ceneri: ancora una volta lo stop è momentaneo


L’ecosistema del cybercrime dimostra ancora una volta una resilienza straordinaria: a meno di dodici mesi dall’operazione di smantellamento internazionale che sembrava averne decretato la fine, LummaStealer è riemerso con una catena di infezione profondamente rinnovata. Il ritorno di questo infostealer non è un semplice “rebranding”, ma una ristrutturazione tattica che vede l’introduzione di CastleLoader come primo stadio critico.

Questa nuova architettura dimostra come i gruppi MaaS (Malware-as-a-Service) siano in grado di riorganizzare le proprie infrastrutture C2 e i vettori di delivery in tempi record, capitalizzando sulle lezioni apprese dai precedenti shutdown delle autorità.

L’Architettura Modulare e il Ruolo di CastleLoader

La nuova struttura offensiva si basa su un design modulare a più stadi, dove CastleLoader funge da sofisticato “apripista” per il payload finale. Questo loader non è un semplice downloader, ma un componente progettato per l’evasione preventiva. Una volta eseguito, solitamente attraverso archivi compressi che simulano software legittimo, CastleLoader avvia una serie di controlli ambientali per rilevare la presenza di sandbox o debugger. Solo dopo aver confermato di trovarsi su un host reale e non in un ambiente di analisi, il loader stabilisce una connessione cifrata per recuperare LummaStealer, iniettandolo direttamente nella memoria di processi di sistema già attivi, minimizzando così l’impronta sul file system dell’host.

Il nucleo operativo di LummaStealer è caratterizzato da un offuscamento estremamente aggressivo, finalizzato a neutralizzare sia l’analisi statica che quella euristica. Il malware impiega tecniche di risoluzione dinamica delle funzioni API, evitando di importare palesemente le librerie sospette nella propria tabella di importazione (IAT). Questo approccio, unito all’uso di junk code e metamorfismo del codice sorgente, rende estremamente difficile la creazione di firme rilevanti. Inoltre, il malware sfrutta il controllo del flusso indiretto per confondere i motori di disassemblaggio, garantendo che l’esecuzione del codice malevolo avvenga in modo non lineare e protetto da trigger di rilevamento comportamentale.

Esfiltrazione Mirata e Gestione dei Dati Sensibili

Una volta stabilita la persistenza in memoria, LummaStealer attiva i suoi moduli di scansione focalizzati sull’estrazione di asset digitali di alto valore. Il targeting è chirurgico: il malware interroga i database SQL dei browser per recuperare cookie di sessione (utili per il session hijacking), dati di auto-fill e credenziali salvate. Particolare enfasi viene posta sui cold wallet di criptovalute e sulle estensioni browser dedicate alla gestione di asset digitali, dove il malware tenta di esfiltrare chiavi private e seed. I dati raccolti vengono pacchettizzati e inviati a server C2 attraverso protocolli di comunicazione che imitano il normale traffico web, spesso sfruttando servizi cloud legittimi come tunnel per mascherare la destinazione finale dei pacchetti esfiltrati.

Infrastruttura di Comando e Strategie di Hardening

La rete di Comando e Controllo (C2) è stata riprogettata per evitare i singoli punti di fallimento che hanno portato al precedente abbattimento. Gli operatori utilizzano ora un’architettura decentralizzata o domini a vita breve (fast-flux), che rendono complessa l’identificazione dei server master. Per i difensori IT, il contrasto a questa minaccia richiede un monitoraggio intensivo dei tentativi di iniezione di memoria e delle anomalie nel traffico di rete in uscita. È essenziale implementare soluzioni EDR capaci di correlare l’apertura di file sospetti con chiamate di sistema insolite, oltre a una rigorosa segmentazione dei privilegi utente per impedire che il loader possa scalare le autorizzazioni necessarie per l’esfiltrazione dei dati di sistema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/11/lummastealer-risorge-dalle-ceneri-ancora-una-volta-lo-stop-e-momentaneo/?utm_source=rss&utm_medium=rss&utm_campaign=lummastealer-risorge-dalle-ceneri-ancora-una-volta-lo-stop-e-momentaneo


Windows’ original Secure Boot certificates expire in June—here’s what you need to do

The second thing to check is the “default db,” which shows whether the new Secure Boot certificates are baked into your PC’s firmware. If they are, even resetting Secure Boot settings to the defaults in your PC’s BIOS will still allow you to boot operating systems that use the new certificates.

To check this, open PowerShell or Terminal again and type ([System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI dbdefault).bytes) -match 'Windows UEFI CA 2023'). If this command returns “true,” your system is running an updated BIOS with the new Secure Boot certificates built in. Older PCs and systems without a BIOS update installed will return “false” here.

Microsoft’s Costa says that “many newer PCs built since 2024, and almost all the devices shipped in 2025, already include the certificates” and won’t need to be updated at all. And PCs several years older than that may be able to get the certificates via a BIOS update.

In the US, Dell, HP, Lenovo, and Microsoft all have lists of specific systems and firmware versions, while Asus provides more general information about how to get the new certificates via Windows Update, the MyAsus app, or the Asus website. The oldest of the PCs listed generally date back to 2019 or 2020. If your PC shipped with Windows 11 out of the box, there should be a BIOS update with the new certificates available, though that may not be true of every system that meets the requirements for upgrading to Windows 11.

Microsoft encourages home users who can’t install the new certificates to use its customer support services for help. Detailed documentation is also available for IT shops and other large organizations that manage their own updates.

“The Secure Boot certificate update marks a generational refresh of the trust foundation that modern PCs rely on at startup,” writes Costa. “By renewing these certificates, the Windows ecosystem is ensuring that future innovations in hardware, firmware, and operating systems can continue to build on a secure, industry‐aligned boot process.”

https://arstechnica.com/gadgets/2026/02/microsoft-sounds-the-alarm-about-secure-boot-certificates-expiring-later-this-year/


ZeroDayRAT: La Nuova Minaccia per Android e iOS


I ricercatori di iVerify, un’azienda specializzata in sicurezza informatica per dispositivi mobili, ha rivelato l’arrivo nel panorama delle minacce di un nuovo, preoccupante strumento: ZeroDayRAT. Questa piattaforma spyware è emersa nel sottobosco del cybercrime su Telegram, presentandosi come una soluzione completa per il controllo remoto di dispositivi Android e iOS. Lungi dall’essere un semplice estrattore di dati, ZeroDayRAT si posiziona come un toolkit di compromissione mobile a tutto tondo in grado di offrire agli aggressori un controllo profondo e persistente sui dispositivi infetti.

Architettura e Compatibilità del Malware

ZeroDayRAT si distingue per la sua ampia compatibilità, estendendosi su un vasto spettro di versioni di sistemi operativi mobili. Gli sviluppatori pubblicizzano il supporto per le versioni Android dalla 5 alla 16, coprendo quindi sia dispositivi legacy che i più recenti aggiornamenti del sistema operativo Google. Sul fronte Apple, la compatibilità arriva fino a iOS 26, includendo le ultime versioni del sistema operativo mobile. Questa trasversalità rende ZeroDayRAT una minaccia preoccupante poiché la sua potenziale superficie di attacco è estremamente ampia. La piattaforma offre agli acquirenti un pannello di controllo completo, con una interfaccia di gestione intuitiva e centralizzata dei dispositivi compromessi, evidenziando una grande maturità nella sua concezione e implementazione.

Capacità di Monitoraggio e Raccolta Dati

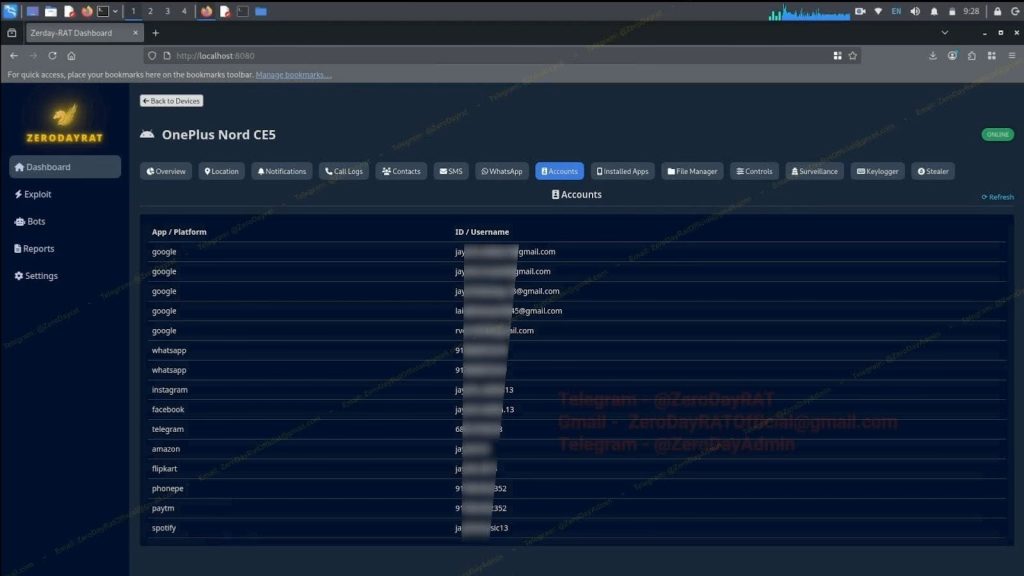
Il cuore operativo di ZeroDayRAT risiede nelle sue estese capacità di sorveglianza passiva. La dashboard di gestione del malware fornisce all’operatore una panoramica dettagliata di ogni dispositivo compromesso, visualizzando informazioni cruciali come il modello del terminale, la versione del sistema operativo, lo stato della batteria, i dettagli della SIM (inclusi IMSI e IMEI), la posizione geografica del dispositivo e lo stato del blocco schermo. A un livello più granulare, il malware è in grado di registrare l’utilizzo delle applicazioni, tracciare le cronologie delle attività dell’utente e intercettare tutti gli scambi di messaggi SMS. Ulteriori sezioni del pannello permettono di visualizzare le notifiche ricevute e un elenco degli account registrati sul dispositivo, fornendo identificativi utente ed e-mail che potrebbero essere successivamente sfruttati per attacchi di brute-forcing o credential stuffing su altri servizi. Se sono stati ottenuti i permessi di accesso al GPS, ZeroDayRAT è in grado di tracciare la vittima in tempo reale, visualizzando la posizione attuale su una mappa interattiva, completa di cronologia degli spostamenti.

Dal sito di iVerify

Operazioni Attive e Controllo Remoto

Oltre alla sorveglianza passiva, ZeroDayRAT abilita una serie di operazioni attive che consentono agli aggressori un controllo diretto sul dispositivo. Questo include la possibilità di attivare da remoto le fotocamere (sia quella anteriore che posteriore) e il microfono, fornendo flussi multimediali in tempo reale per la sorveglianza ambientale. Un modulo di registrazione dello schermo permette di catturare l’interazione dell’utente con il dispositivo, rivelando password, PIN, gesti di sblocco e altre informazioni sensibili. L’accesso ai permessi SMS è particolarmente critico: non solo consente l’intercettazione delle password monouso (OTP), facilitando il bypass dell’autenticazione a due fattori (2FA), ma permette anche l’invio di SMS dal dispositivo della vittima, potenzialmente per attività di spam, frode o diffusione del malware stesso. Ulteriormente, un modulo keylogging registra ogni input dell’utente, comprese password, pattern di sblocco e qualsiasi testo digitato, offrendo una miniera d’oro di credenziali.

Furto Finanziario Avanzato

ZeroDayRAT implementa moduli specifici per il furto finanziario, dimostrando una focalizzazione diretta sull’esfiltrazione di asset economici. Un componente dedicato al furto di criptovalute scannerizza le app wallet più comuni come MetaMask, Trust Wallet, Binance e Coinbase. Questo modulo non solo registra gli ID dei wallet e i saldi, ma tenta anche l’iniezione di indirizzi negli appunti, sostituendo gli indirizzi wallet copiati dalla vittima con indirizzi controllati dall’aggressore per deviare le transazioni. Parallelamente, un “bank stealer” prende di mira le app di online banking, le piattaforme UPI (come Google Pay e PhonePe) e servizi di pagamento come Apple Pay e PayPal. La tattica principale qui è l’utilizzo di overlay screen, ovvero schermate false che si sovrappongono all’interfaccia legittima dell’app per ingannare la vittima e indurla a inserire le proprie credenziali direttamente nelle mani dell’aggressore.

Implicazioni per la Sicurezza Aziendale e Individuale

Il toolkit ZeroDayRAT, sebbene non sia stato dettagliato il suo meccanismo di distribuzione iniziale da iVerify, rappresenta una minaccia significativa a più livelli. Per le organizzazioni, la compromissione di un dispositivo di un dipendente tramite ZeroDayRAT potrebbe fungere da punto d’ingresso per violazioni aziendali più ampie, esponendo dati sensibili e infrastrutture critiche. La capacità di intercettare OTP e credenziali, unita al keylogging e al controllo remoto, può bypassare molte delle difese perimetrali tradizionali. A livello individuale, una compromissione ZeroDayRAT porta a una totale perdita di privacy e a potenziali perdite finanziarie devastanti. La raccomandazione primaria per mitigare tali rischi rimane l’adesione rigorosa all’installazione di applicazioni esclusivamente dagli store ufficiali (Google Play e Apple App Store) e da sviluppatori con comprovata reputazione. Per gli utenti ad alto rischio, l’attivazione di funzionalità di sicurezza avanzate come la “Modalità Lockdown” su iOS e la “Protezione Avanzata” su Android è fortemente consigliata, poiché queste opzioni sono progettate per limitare l’esposizione a exploit e malware sofisticati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/10/zerodayrat-la-nuova-minaccia-per-android-e-ios/?utm_source=rss&utm_medium=rss&utm_campaign=zerodayrat-la-nuova-minaccia-per-android-e-ios


L’arma dell’autenticità: come il cybercrimine sta piegando i servizi SaaS


Il panorama delle minacce informatiche è in continuo cambiamento e recentemente si sta assistendo a  una metamorfosi del phishing dove la tecnica del mascheramento cede il passo all’abuso deliberato delle infrastrutture cloud legittime. Check Point Software Technologies ha recentemente portato alla luce una campagna di phishing massiva che, invece di creare domini fraudolenti, utilizza le funzionalità native delle piattaforme Software-as-a-Service (SaaS) per veicolare truffe telefoniche. L’operazione ha già raggiunto numeri impressionanti, con circa 133.260 e-mail inviate che hanno messo nel mirino oltre 20.000 aziende a livello globale, sfruttando la reputazione di giganti come Microsoft, Zoom e Amazon.

Questa strategia segna un cambio di paradigma fondamentale nel social engineering, poiché le esche non sono semplici imitazioni ma comunicazioni generate dai sistemi reali dei fornitori. Inserendo contenuti fraudolenti nei campi controllati dall’utente, come i dati del profilo o i metadati di fatturazione, gli attaccanti costringono le piattaforme a inviare notifiche ufficiali che superano indenni ogni controllo di autenticazione come SPF, DKIM e DMARC. Il risultato è un messaggio che eredita la totale fiducia e autorevolezza del brand mittente, rendendo quasi impossibile il rilevamento da parte dei sistemi di sicurezza automatizzati e abbassando drasticamente la soglia di sospetto degli utenti.

Un fenomeno in rapida crescita

L’analisi dei dati evidenzia un’accelerazione verticale del fenomeno negli ultimi mesi: se nell’ultimo semestre si sono registrate circa 648.291 e-mail malevole, ben 463.773 di queste sono state concentrate negli ultimi tre mesi. Questa impennata suggerisce che i criminali informatici considerino l’abuso del SaaS un meccanismo di distribuzione estremamente scalabile e redditizio. David Gubiani, Regional Director Security Engineering di Check Point, sottolinea come a peggiorare la situazione (rendendo gli attacchi potenzialmente molto più  efficaci) dopo il primo approccio tramite email, l’operatività venga spostata al telefono, tramite l’indicazione di chiamare il call center per sistemare il problema. In questo modo, si bypassa l’analisi degli URL e il sandboxing, trasferendo il cuore dell’attacco verso una manipolazione vocale diretta, dove il fattore umano diventa l’anello debole.

I metodi identificati spaziano dalla manipolazione dei campi profilo su piattaforme come YouTube e Malwarebytes, alla generazione di notifiche di abbonamento fraudolente tramite i flussi di lavoro di Microsoft Entra ID e Power BI. Particolarmente sofisticato è l’abuso degli inviti di Amazon Business, dove gli aggressori inseriscono falsi addebiti e finti numeri di assistenza da chiamare direttamente nei campi dell’invito aziendale. In tutti questi casi, le piattaforme non sono state compromesse nel senso tradizionale del termine: sono le loro funzionalità legittime a essere utilizzate impropriamente per dare credibilità a una truffa che si conclude con una chiamata a un call center controllato dai criminali.

USA bersaglio preferito, ma Europa al secondo posto

A livello settoriale, il comparto Tecnologia e IT è il più colpito con il 26,8% dei casi, seguito dalla produzione industriale e dal settore dell’istruzione. Geograficamente, gli Stati Uniti rimangono il bersaglio principale, ma l’Europa segue a ruota con una quota del 17,8%, a dimostrazione della portata globale dell’offensiva. La lezione per i difensori è chiara: la provenienza di un’e-mail da un dominio affidabile non è più una garanzia di sicurezza. È necessaria un’evoluzione delle strategie di difesa che passi attraverso l’analisi contestuale dei messaggi e una formazione degli utenti capace di riconoscere le nuove dinamiche del phishing vocale basato su servizi cloud.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/09/larma-dellautenticita-come-il-cybercrimine-sta-piegando-i-servizi-saas/?utm_source=rss&utm_medium=rss&utm_campaign=larma-dellautenticita-come-il-cybercrimine-sta-piegando-i-servizi-saas


Malicious packages for dYdX cryptocurrency exchange empties user wallets

Open source packages published on the npm and PyPI repositories were laced with code that stole wallet credentials from dYdX developers and backend systems and, in some cases, backdoored devices, researchers said.

“Every application using the compromised npm versions is at risk ….” the researchers, from security firm Socket, said Friday. “Direct impact includes complete wallet compromise and irreversible cryptocurrency theft. The attack scope includes all applications depending on the compromised versions and both developers testing with real credentials and production end-users.”

Packages that were infected were:

npm (@dydxprotocol/v4-client-js):

  • 3.4.1
  • 1.22.1
  • 1.15.2
  • 1.0.31

PyPI (dydx-v4-client):

  • 1.1.5post1

Perpetual trading, perpetual targeting

dYdX is a decentralized derivatives exchange that supports hundreds of markets for “perpetual trading,” or the use of cryptocurrency to bet that the value of a derivative future will rise or fall. Socket said dYdX has processed over $1.5 trillion in trading volume over its lifetime, with an average trading volume of $200 million to $540 million and roughly $175 million in open interest. The exchange provides code libraries that allow third-party apps for trading bots, automated strategies, or backend services, all of which handle mnemonics or private keys for signing.

The npm malware embedded a malicious function in the legitimate package. When a seed phrase that underpins wallet security was processed, the function exfiltrated it, along with a fingerprint of the device running the app. The fingerprint allowed the threat actor to correlate stolen credentials to track victims across multiple compromises. The domain receiving the seed was dydx[.]priceoracle[.]site, which mimics the legitimate dYdX service at dydx[.]xyz through typosquatting.

https://arstechnica.com/security/2026/02/malicious-packages-for-dydx-cryptocurrency-exchange-empties-user-wallets/


n8n: nuove vulnerabilità critiche aggirano le patch di dicembre


La sicurezza di n8n, una delle piattaforme open source più utilizzate per l’automazione dei workflow, torna nuovamente sotto i riflettori dopo la scoperta di nuove vulnerabilità critiche che mettono a rischio server, credenziali e processi aziendali basati anche su intelligenza artificiale. I difetti, tracciati complessivamente come CVE-2026-25049, consentono ad attaccanti autenticati di aggirare le contromisure introdotte solo poche settimane fa per correggere una precedente falla di gravità quasi massima.

Il problema nasce da una gestione ancora imperfetta della sanitizzazione delle espressioni all’interno dei workflow. Nonostante le patch rilasciate a dicembre 2025 per mitigare la CVE-2025-68613, i ricercatori hanno dimostrato che è ancora possibile inserire codice malevolo capace di superare i controlli e arrivare all’esecuzione di comandi sul sistema host che esegue n8n. Un dettaglio che trasforma quella che dovrebbe essere una semplice automazione applicativa in un vettore di compromissione completo.

Le nuove vulnerabilità hanno ricevuto un punteggio CVSS di 9.4, ma diversi esperti ritengono che la valutazione non rifletta pienamente l’impatto reale negli ambienti di produzione. Il motivo è semplice: n8n non è un servizio periferico, bensì un nodo centrale in cui convergono credenziali, API key e token di accesso a servizi cloud, piattaforme SaaS e sempre più spesso modelli di intelligenza artificiale.

Un problema di espressioni che diventa esecuzione di comandi

Secondo quanto confermato dagli stessi maintainer di n8n in un advisory di sicurezza, un utente autenticato con i permessi per creare o modificare workflow può costruire espressioni in grado di innescare comandi di sistema non previsti. In pratica, chi ha accesso alla logica di automazione può trasformare un parametro di workflow in un punto di ingresso per il controllo dell’intero server.

È un aspetto particolarmente delicato perché n8n è spesso utilizzato in contesti collaborativi, dove più utenti o team hanno la possibilità di intervenire sui flussi. In questi casi, la linea di demarcazione tra utente legittimo e attaccante interno o compromesso diventa estremamente sottile, rendendo il modello di fiducia implicito uno dei punti più deboli della piattaforma.

Una sequenza di incidenti che preoccupa i difensori

La nuova disclosure arriva a breve distanza da un altro episodio particolarmente grave, noto come “ni8mare”, che aveva esposto decine di migliaia di server n8n alla possibile compromissione completa tramite una vulnerabilità di remote code execution sfruttabile senza autenticazione. In quel caso, bastava individuare un’istanza vulnerabile per prenderne il controllo, senza alcuna credenziale.

La frequenza con cui n8n compare nelle patch list dei team di sicurezza sta diventando un segnale d’allarme. Non tanto per la presenza di bug in sé, inevitabili in qualsiasi software complesso, quanto per la loro natura sistemica e per il tipo di accesso che rendono possibile. Ogni nuova falla sembra confermare quanto le piattaforme di automazione siano ormai infrastrutture critiche a tutti gli effetti.

Il valore dei dati custoditi nei workflow

A sottolineare la gravità del problema è anche Pillar Security, una delle realtà che hanno contribuito alla scoperta delle nuove vulnerabilità. Secondo i ricercatori, l’aspetto più pericoloso non è solo la possibilità di eseguire codice, ma il contesto in cui questo avviene. Un server n8n compromesso equivale spesso a un archivio aperto di segreti digitali.

Chi riesce a sfruttare la vulnerabilità può ottenere accesso a chiavi API di servizi come OpenAI o Anthropic, credenziali cloud per ambienti AWS e token utilizzati per orchestrare processi aziendali complessi. Il tutto senza necessariamente interrompere i workflow, che continuano a funzionare normalmente, rendendo l’attacco estremamente silenzioso.

Secondo Eilon Cohen, ricercatore di sicurezza AI presso Pillar Security, la combinazione tra semplicità di sfruttamento e valore degli asset esposti rende queste vulnerabilità particolarmente appetibili. In sostanza, la capacità di creare un workflow equivale, in alcuni contesti, alla possibilità di “possedere” l’intero server.

Patch disponibili, ma il problema resta strutturale

n8n ha rilasciato gli aggiornamenti correttivi per CVE-2026-25049 e invita gli utenti ad applicarli immediatamente. Allo stesso tempo, gli esperti raccomandano un approccio più ampio che includa una revisione rigorosa dei permessi utente, un’analisi dei workflow esistenti e la rotazione delle credenziali sensibili, soprattutto quelle legate a servizi cloud e AI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/06/n8n-sotto-pressione-nuove-vulnerabilita-critiche-aggirano-le-patch-di-dicembre/?utm_source=rss&utm_medium=rss&utm_campaign=n8n-sotto-pressione-nuove-vulnerabilita-critiche-aggirano-le-patch-di-dicembre


Microsoft releases urgent Office patch. Russian-state hackers pounce.

Russian-state hackers wasted no time exploiting a critical Microsoft Office vulnerability that allowed them to compromise the devices inside diplomatic, maritime, and transport organizations in more than half a dozen countries, researchers said Wednesday.

The threat group, tracked under names including APT28, Fancy Bear, Sednit, Forest Blizzard, and Sofacy, pounced on the vulnerability, tracked as CVE-2026-21509, less than 48 hours after Microsoft released an urgent, unscheduled security update late last month, the researchers said. After reverse-engineering the patch, group members wrote an advanced exploit that installed one of two never-before-seen backdoor implants.

Stealth, speed, and precision

The entire campaign was designed to make the compromise undetectable to endpoint protection. Besides being novel, the exploits and payloads were encrypted and ran in memory, making their malice hard to spot. The initial infection vector came from previously compromised government accounts from multiple countries and were likely familiar to the targeted email holders. Command and control channels were hosted in legitimate cloud services that are typically allow-listed inside sensitive networks.

“The use of CVE-2026-21509 demonstrates how quickly state-aligned actors can weaponize new vulnerabilities, shrinking the window for defenders to patch critical systems,” the researchers, with security firm Trellix, wrote. “The campaign’s modular infection chain—from initial phish to in-memory backdoor to secondary implants was carefully designed to leverage trusted channels (HTTPS to cloud services, legitimate email flows) and fileless techniques to hide in plain sight.”

The 72-hour spear phishing campaign began January 28 and delivered at least 29 distinct email lures to organizations in nine countries, primarily in Eastern Europe. Trellix named eight of them: Poland, Slovenia, Turkey, Greece, the UAE, Ukraine, Romania, and Bolivia. Organizations targeted were defense ministries (40 percent), transportation/logistics operators (35 percent), and diplomatic entities (25 percent).

https://arstechnica.com/security/2026/02/russian-state-hackers-exploit-office-vulnerability-to-infect-computers/