Sfruttate 37 vulnerabilità zero-day nel primo giorno di Pwn2Own Automotive


Dopo l’ultima edizione tenutasi in Irlanda lo scorso ottobre, il Pwn2Own è tornato nella veste Automotive: tante squadre di hacker si sono sfidate nel cercare e sfruttare nuove vulnerabilità nel mondo dell’industria automobilistica.

Il bilancio della prima giornata di contest è ottimo: le squadre vincitrici hanno portato a casa, in totale, oltre 516.000 dollari per aver trovato 37 vulnerabilità zero-day. La classifica attuale vede in testa il team Fuzzware.io, seguito in ordine da Team DDOS, Compass Security, Synacktiv, arrivato terzo allo scorso Pwn2Own, e PetoWorks.

Pwn2Own Automotive

Le infrastrutture di ricarica sono state quelle più “martellate” dagli hacker con exploit che hanno permesso non solo il controllo del dispositivo, ma anche la manipolazione del segnale di ricarica. Il team di Fuzzware.io ha messo a segno uno dei colpi più spettacolari riuscendo a concatenare due vulnerabilità (mancanza di autenticazione e verifica errata delle firme crittografiche) sull’Autel MaxiCharger, riuscendo a eseguire codice arbitrario e a manipolare il segnale di ricarica.

Grande successo anche per PetoWorks che ha utilizzato una catena di tre bug (un Denial of Service (DoS), una race condition e una command injection) contro il controller Phoenix Contact CHARX, ottenendo il controllo totale del segnale. Team DDOS ha colpito il ChargePoint Home Flex tramite una command injection, mentre SKShieldus (Team 299) ha sfruttato alcune credenziali cablate nel codice per ottenere l’esecuzione di codice sul Grizzl-E Smart.

Durante il Pwn2Own Automotive c’è stato un duro colpo per Tesla: Synacktiv è riuscito a concatenare un leak di informazioni e un out-of-bounds write per compromettere il sistema di Infotainment di Tesla via USB, guadagnando $35.000 e punti preziosi per aggiudicarsi il titolo di “Master of Pwn”.

Molti team si sono concentrati su unità aftermarket popolari come Alpine, Sony e Kenwood. Il team Neodyme AG ha aperto la giornata sfruttando uno stack-based buffer overflow sull’unità Alpine iLX-F511, mentre Synacktiv ha colpito il Sony XAV-9500ES, concatenando tre vulnerabilità per ottenere l’esecuzione di codice a livello root. Infine, il ricercatore Yannik Marchand ha sfruttato un out-of-bounds write per compromettere il Kenwood DNR1007XR.

La competizione durerà fino a venerdì 23 gennaio. Al termine della giornata, verrà incoronato il “Master of Pwn”, ovvero il team o ricercatore che avrà guadagnato complessivamente più punti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/21/sfruttate-37-vulnerabilita-zero-day-nel-primo-giorno-di-pwn2own-automotive/?utm_source=rss&utm_medium=rss&utm_campaign=sfruttate-37-vulnerabilita-zero-day-nel-primo-giorno-di-pwn2own-automotive


Tailscale: la VPN open source semplice e sicura

Tailscale ha reso le VPN finalmente accessibili a tutti. Open source, basato sul potente protocollo WireGuard e pronto all’uso in pochi secondi: ecco perché sempre più utenti e aziende lo stanno adottando.

Privacy digitale e protezione dei dati

La privacy digitale ha come mission la protezione delle informazioni personali e dei dati degli individui nel contesto delle tecnologie digitali e di Internet. Con l’aumento dell’uso di dispositivi connessi, social media, servizi online e cloud computing, la tutela della privacy è diventata una questione centrale sia a livello individuale che sociale.

Le aziende e i servizi online raccolgono dati per vari scopi, come personalizzare contenuti, pubblicità o migliorare i servizi. La normativa come il GDPR (Regolamento Generale sulla Protezione dei Dati) in Europa stabilisce regole rigorose su come questi dati devono essere trattati, ma fuori dall’Europa non valgono le stesse regole. Gli utenti dovrebbero essere informati su quali dati vengono raccolti e come vengono utilizzati, e dovrebbero poter esprimere un consenso libero e informato; tuttavia internet è un ambiente dove i server ospitati potrebbero essere in stati dove la privacy non esiste.

È fondamentale implementare misure di sicurezza per proteggere i dati da accessi non autorizzati, furti o perdite: ecco la necessità delle VPN.

Minacce alla sicurezza online

Tra le principali minacce ci sono malware, phishing, raccolta indesiderata di dati, sorveglianza di massa, e violazioni di sicurezza, specialmente in reti WiFi aperte o da luoghi in cui ci sono connessioni non supervisionate. Il progetto Tailscale, facendo forza sul concetto VPN, aiuta in queste situazioni.

Cos’è una VPN e come funziona Tailscale

Le VPN, in italiano reti private virtuali, sono strumenti che consentono di creare una connessione sicura e crittografata tra un dispositivo e un server remoto attraverso Internet. Questo permette di navigare in modo più sicuro e privato, proteggendo i dati da eventuali intercettazioni o monitoraggi. Quando si è connessi a una VPN, il traffico internet del dispositivo viene incanalato attraverso il server VPN, che può trovarsi in una diversa località geografica. La connessione viene crittografata, quindi i dati che si inviano e ricevono risultano invisibili a terzi, come provider di servizi internet, cracker o governi.

Tailscale è un software di rete basato su WireGuard, un protocollo VPN noto per le sue alte prestazioni e semplicità di configurazione.

La particolarità di Tailscale è permettere di creare reti private tra dispositivi in modo immediato, senza la complessità tradizionale delle configurazioni VPN tramite router/firewall e porte da aprire in entrata. Si tratta di una soluzione zero-configuration che sfrutta il concetto di mesh networking, consentendo ai dispositivi di comunicare direttamente tra loro, ovunque si trovino nel mondo.

Questo modo di navigare con maggiore protezione porta con sé la riduzione della velocità di navigazione e la qualità quindi del servizio varia tra i provider; alcuni possono conservare logs o avere politiche di privacy diverse.

WireGuard: il protocollo alla base di Tailscale

Tailscale è un software di rete basato su WireGuard per stabilire connessioni crittografate end-to-end, garantendo che i dati siano protetti durante il transito. WireGuard è un protocollo VPN noto per le sue alte prestazioni e semplicità di configurazione. Il progetto WireGuard è opensource, creato da Jason A.Donenfeld e rilasciato nel 2016 con caratteristiche innovative. Il codice di WireGuard è molto più compatto rispetto ad altri protocolli VPN come OpenVPN o IPSec, rendendo più facile la revisione, la verifica e la manutenzione; essendo un progetto con un design minimalista offre alte prestazioni e bassa latenza.

Il progetto utilizza algoritmi crittografici all’avanguardia come Curve25519, ChaCha20, Poly1305, BLAKE2s e HKDF per garantire comunicazioni sicure. WireGuard crea tunnel VPN crittografati tra dispositivi. Ogni dispositivo ha una coppia di chiavi pubblica e privata. La configurazione coinvolge l’assegnazione di indirizzi IP alle interfacce WireGuard e la definizione delle chiavi pubbliche degli altri peer. Una volta configurato, il traffico tra i dispositivi avviene attraverso un canale crittografato molto efficiente.

La peculiarità di Tailscale: mesh networking e semplicità

La peculiarità di Tailscale è che permette di creare reti private tra dispositivi in modo immediato, senza la complessità tradizionale delle configurazioni VPN. Le VPN in generale portano con sé vantaggi come nascondere l’IP reale, rendendo più difficile tracciare le attività online, proteggere i dati sensibili soprattutto in reti WiFi pubbliche e permettere di accedere a servizi e siti web disponibili solo in determinate regioni. Si tratta di una soluzione zero-configuration che sfrutta il concetto di mesh networking, consentendo ai dispositivi di comunicare direttamente tra loro, ovunque si trovino nel mondo.

Open source e comunità

Tra i punti di forza, è un progetto open source, permettendo alla comunità di contribuire allo sviluppo e di verificare la sicurezza del software. Il software open source è un tipo di software il cui codice sorgente è reso pubblicamente disponibile e accessibile a chiunque desideri visualizzarlo, modificarlo, migliorarlo e distribuirlo. Questa filosofia si basa sui principi di trasparenza, collaborazione e condivisione, promuovendo lo sviluppo collettivo e aperto di applicazioni e strumenti informatici.

Il termine Open Source indica che chiunque può vedere e studiare come è stato scritto il software, gli utenti possono condividere il software modificato e non modificato con altri e gli utenti possono adattare il software alle proprie esigenze. Il codice è disponibile su GitHub, favorendo trasparenza e collaborazione, all’indirizzo (https://github.com/tailscale/tailscale).

Installazione e gestione

L’installazione e la configurazione sono estremamente semplici. Basta installare il client sui dispositivi desiderati, autenticarsi con un account (ad esempio Google, Microsoft o altri provider OAuth), e la rete si configura automaticamente.

La dashboard Machines di Tailscale: gestione dei dispositivi connessi e supporto multipiattaforma per sistemi operativi, cloud provider e container.

Tailscale supporta Windows, macOS, Linux, Android, iOS, QNAP NAS e Synology NAS, permettendo di collegare dispositivi di diverse tipologie senza difficoltà. Attraverso il pannello di controllo web, gli amministratori possono gestire facilmente gli accessi e le configurazioni della rete. Non è necessario configurare firewall o regole complicate come per le solite soluzioni VPN; tutto viene gestito automaticamente.

Il pannello Access Controls permette di definire regole di accesso tramite editor visuale o JSON, senza configurazioni complesse.

Gli utenti mantengono il controllo sui propri dati e sulla propria rete, senza dipendere da servizi di terze parti centralizzate.

Essendo open source, Tailscale beneficia di una vivace comunità di sviluppatori e utenti che contribuiscono al miglioramento del software. La comunità si confronta su forum, GitHub e altri canali, condividendo suggerimenti, patch e nuove funzionalità. Questo approccio aperto favorisce un rapido sviluppo e una maggiore sicurezza, poiché il codice viene sottoposto a controlli continui da parte di esperti di tutto il mondo.

Conclusioni

Tailscale rappresenta una soluzione all’avanguardia per creare reti private sicure, semplici da configurare e gestire, grazie alla sua natura open source e all’uso di tecnologie moderne come WireGuard. È ideale per utenti individuali tramite account free al portale (tailscacle.com), professionisti e aziende con soluzioni premium o enterprise per collegamenti Kubernetes e dedicato supporto.

Tailscale usa un alto livello di sicurezza, grazie a una crittografia moderna, usa anche un approccio del minimo codice, quindi meno possibilità di bug o vulnerabilità e facile da configurare e mantenere. Essendo relativamente nuovo come progetto, alcune configurazioni avanzate potrebbero richiedere un po’ più di attenzione rispetto a soluzioni più tradizionali,e quindi meno integrazioni o funzionalità avanzate rispetto ad altri protocolli più maturi per il momento.

È sicuramente una soluzione da considerare, un progetto open source in costante evoluzione, ideale per chi desidera proteggere le proprie comunicazioni senza complicazioni tecniche e costi elevati. Il codice aperto permette di individuare e correggere rapidamente vulnerabilità e può essere adattato alle esigenze specifiche, contando su una comunità di utenti e sviluppatori in crescita pronti a offrire assistenza e aggiornamenti.

Profilo Autore

Fabio Carletti aka Ryuw è un White Hat del gruppo (SoldierX Hacker team).

Esperto di sicurezza informatica con una vasta esperienza nel campo della protezione dei sistemi, delle reti e dei dati sensibili. Con più di 20 anni di esperienza nel settore della sicurezza informatica, ha lavorato con diverse organizzazioni per implementare strategie di difesa avanzate e mitigare le minacce informatiche in continua evoluzione.

Collabora come membro volontario del Tor Project team.

Ospite di rilevanti eventi italiani riguardanti la privacy, gnu/linux e software open source dedica le sue energie alla ricerca nella sicurezza informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/tailscale-vpn-open-source/


StackWarp: scoperta una nuova vulnerabilità nei processori AMD


I ricercatori del CISPA Helmholtz Center for Information Security hanno scoperto StackWarp, una nuova vulnerabilità hardware che colpisce i processori AMD di tutte le generazioni.

Nel paper relativo alla scoperta i ricercatori spiegano che il bug consente di manipolare in modo deterministico lo stack pointer all’interno delle Confidential Virtual Machines alterando di fatto la garanzie di integrità di SEV-SNP (Secure Encrypted Virtualization – Secure Nested Paging).

A differenza di vulnerabilità già note che si concentrava sulla gerarchia della memoria o sulle unità di esecuzione, StackWarp sfrutta un difetto nello stack engine, il componente che si occupa di ottimizzare la gestione dello stack pointer, presente nell’esecuzione di operazioni comuni quali push, pop, call e ret.

StackWarp

Per evitare di appesantire le unità logiche generali, l’engine traccia internamente gli spostamenti dello stack pointer. I ricercatori hanno scoperto che esiste però un bit non documentato che consente di abilitare o disabilitare l’engine: poiché lo stato del registro mantenuto dal motore non viene sincronizzato tra i sibling logical cores (unità di elaborazione logica che derivano da un singolo core fisico della CPU), un attaccante può agire su uno dei thread per disattivare il motore dello stack mentre l’altro thread, in esecuzione sull’altro core logico, sta processando istruzioni dello stack.

Ciò provoca un congelamento del delta accumulato nel registro: la CPU continua a eseguire istruzioni, ma l’aggiornamento dello stack pointer viene sospeso e rilasciato successivamente in un unico passaggio, quando il motore viene riabilitato. Un attaccante può eseguire uno spostamento dello stack pointer fino a 640 byte, agendo con precisione chirurgica a livello di singola istruzione senza la necessità di iniettare interrupt o leggere la memoria cifrata.

Il team di ricerca ha documentato quattro scenari di attacco reali condotti su processori AMD di ultima generazione. Nel primo caso, sono riusciti a recuperare una chiave privata RSA-2048 inducendo un errore preciso in una firma digitale, mentre in un secondo scenario sono riusciti a bypassare l’autenticazione tramite password di OpenSSH manipolando il valore di ritorno delle funzioni di controllo.

Un terzo exploit ha mostrato come ottenere privilegi di root tramite il comando sudo, alterando i dati dello stack durante la chiamata di sistema getuid. Infine, l’ultimo attacco ha dimostrato che è possibile eseguire codice arbitrario a livello kernel attraverso una tecnica di Return-Oriented Programming (ROP), reindirizzando lo stack pointer verso un buffer controllato dall’attaccante.

Il team ha spiegato che per risolvere StackWarp sono necessari interventi a livello di microcodice o hardware che impediscano il controllo incrociato del motore dello stack tra diversi thread quando sono attive le Confidential Virtual Machines.

AMD ha iniziato a rilasciare patch per i propri clienti prima della divulgazione pubblica. Nel caso non fossero ancora disponibili le patch o non fosse possibile applicarle, si può disabilitare temporaneamente  il multithreading simultaneo i sistemi che eseguono carichi di lavoro sensibili in ambienti cloud multi-tenant.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/20/stackwarp-scoperta-una-nuova-vulnerabilita-nei-processori-amd/?utm_source=rss&utm_medium=rss&utm_campaign=stackwarp-scoperta-una-nuova-vulnerabilita-nei-processori-amd


Framework SLSA: guida completa ai livelli di sicurezza e strategie di implementazione per la Software Supply Chain

L’ecosistema digitale contemporaneo poggia su fondamenta invisibili ma critiche: la catena di approvvigionamento del software. Ogni applicazione moderna integra centinaia di dipendenze, librerie e componenti esterni, creando una superficie di attacco che si estende ben oltre i confini del codice proprietario. Gli attacchi alla supply chain software hanno registrato un incremento del 200% nel 2023 rispetto all’anno precedente secondo il State of the Software Supply Chain Report di Sonatype, trasformando quello che era un vettore di attacco marginale in una minaccia sistemica per l’intero ecosistema tecnologico globale.

L’attacco a SolarWinds nel dicembre 2020 ha rappresentato un punto di non ritorno: la compromissione del processo di build ha permesso la distribuzione di aggiornamenti malevoli a oltre 18.000 organizzazioni, incluse agenzie governative statunitensi e corporation Fortune 500. Questo evento ha catalizzato la nascita di SLSA, un framework che ambisce a definire standard universali per la sicurezza della software supply chain.

Che cos’è il Framework SLSA: origini e architettura concettuale

SLSA (pronunciato “salsa”) è l’acronimo di Supply-chain Levels for Software Artifacts. Sviluppato originariamente da Google e successivamente adottato dalla Open Source Security Foundation (OpenSSF) come progetto community-driven, SLSA rappresenta un framework di sicurezza che definisce requisiti progressivi per proteggere l’integrità degli artefatti software durante l’intero ciclo di vita della produzione.

La filosofia architetturale di SLSA si distingue per tre caratteristiche fondamentali.

La prima è la progressività strutturata: anziché imporre requisiti monolitici, il framework articola la sicurezza in livelli incrementali che permettono un’adozione graduale, calibrata sulla maturità organizzativa e sulle risorse disponibili.

La seconda è la verificabilità empirica: ogni requisito SLSA è progettato per essere verificabile attraverso evidenze oggettive, principalmente mediante attestazioni crittograficamente firmate che documentano la provenance degli artefatti.

La terza è l’agnosticismo tecnologico: il framework prescinde da specifiche tecnologie o piattaforme, concentrandosi su principi universali applicabili a qualsiasi stack tecnologico.

La specifica corrente, SLSA v1.0, rilasciata il 19 aprile 2023, ha consolidato anni di iterazioni e feedback dalla community, introducendo una struttura più coerente e requisiti più pragmatici rispetto alle versioni precedenti. Una novità significativa della v1.0 è la suddivisione dei requisiti in track separati: la versione attuale definisce il Build Track con i livelli 1-3, mentre altri track (come il Source Track) sono previsti per versioni future.

Anatomia dei livelli SLSA: dal livello 0 al livello 3

Il framework SLSA nella versione 1.0 articola la maturità della supply chain security attraverso il Build Track, che comprende quattro livelli progressivi (da L0 a L3). Ciascun livello è caratterizzato da requisiti specifici che rafforzano le garanzie di integrità e provenance degli artefatti software.

Build L0: assenza di requisiti

Il livello zero rappresenta l’assenza di SLSA: nessun requisito è soddisfatto e non esistono garanzie di integrità degli artefatti. Questo livello descrive lo stato di partenza della maggior parte dei progetti software prima dell’adozione del framework.

Build L1: documentazione della provenance

Il primo livello operativo rappresenta il punto di ingresso nel framework e si focalizza sulla creazione di una traccia documentale del processo di build.

Il Livello 1 richiede che il processo di build produca attestazioni di provenance che documentino quale sorgente è stata utilizzata, quale processo di build è stato eseguito e quali artefatti sono stati generati. Queste attestazioni seguono il formato standardizzato in-toto, un framework per la supply chain integrity sviluppato alla NYU Tandon School of Engineering e ora progetto graduated della Cloud Native Computing Foundation.

La provenance al Livello 1 non richiede ancora garanzie crittografiche robuste: l’obiettivo primario è stabilire visibilità sul processo di build, creando le fondamenta per i livelli successivi. Come specificato nella documentazione SLSA, questo livello può essere facilmente aggirato o falsificato, ma fornisce comunque benefici significativi per audit e incident response.

Sebbene le garanzie di sicurezza al Livello 1 siano limitate, l’adozione di questo livello fornisce immediate capacità di tracciamento. In caso di vulnerabilità scoperta in una dipendenza, l’organizzazione può rapidamente identificare quali build sono potenzialmente compromessi.

Build L2: attestazioni firmate e build service autenticato

Il Livello 2 introduce requisiti crittografici che trasformano le attestazioni di provenance da semplici documenti a evidenze verificabili.

Le attestazioni di provenance devono essere crittograficamente firmate utilizzando chiavi gestite dal servizio di build. Questo garantisce che le attestazioni non possano essere falsificate o modificate retroattivamente senza invalidare la firma.

Il processo di build deve essere eseguito su un hosted build service che implementi controlli di autenticazione e autorizzazione. Piattaforme come GitHub Actions, Google Cloud Build e GitLab CI/CD offrono funzionalità native per la generazione di attestazioni SLSA Livello 2.

Il Livello 2 introduce un significativo incremento della fiducia: le attestazioni firmate permettono a consumatori terzi di verificare l’autenticità della provenance senza dover fidarsi implicitamente del produttore del software.

Build L3: isolamento del build e hardening della piattaforma

Il Livello 3 rappresenta il massimo livello di sicurezza attualmente definito nella specifica v1.0, introducendo requisiti architetturali che proteggono il processo di build da manipolazioni interne.

Il build deve essere eseguito in un ambiente isolato che impedisca interferenze da altri processi o build concorrenti. L’isolamento deve garantire che il processo di build non possa essere influenzato da fattori esterni non documentati nelle attestazioni di provenance.

La piattaforma di build deve implementare meccanismi di hardening che prevengano la compromissione del sistema di generazione delle attestazioni, anche in presenza di codice sorgente malevolo. Questo requisito, noto come unforgeable provenance, impone che la generazione e firma delle attestazioni avvenga in un dominio di sicurezza separato dal codice in esecuzione.

La specifica SLSA Build Track dettaglia i requisiti tecnici per l’isolamento, includendo la necessità di ambienti effimeri che vengono distrutti dopo ogni build, l’impossibilità per i custom build steps di accedere ai materiali crittografici usati per firmare la provenance, e l’isolamento completo tra build differenti anche all’interno dello stesso progetto.

Il Livello 3 fornisce garanzie contro minacce interne e compromissioni del processo di sviluppo. Anche se un attaccante ottiene accesso al repository sorgente o al sistema CI/CD, la generazione di attestazioni fraudolente risulta significativamente più complessa.

Prospettive future: Build L4 e Source Track

La specifica SLSA v1.0 si concentra deliberatamente sul Build Track con livelli 1-3, rimandando a versioni future requisiti più avanzati. Come indicato nella documentazione What’s New in SLSA v1.0, sono previsti sviluppi che includono un Build Level 4 (con requisiti come il two-party review e i reproducible builds) e un Source Track dedicato alla protezione dell’integrità del codice sorgente.

Questa scelta architetturale riflette un approccio pragmatico: consolidare requisiti stabili e implementabili prima di estendere l’ambito del framework.

Implementazione pratica del Framework SLSA

L’adozione del framework SLSA richiede un approccio metodico che integri modifiche tecnologiche, processuali e organizzative. Le seguenti linee guida delineano un percorso di implementazione strutturato.

Fase 1: assessment e gap analysis

Prima dell’implementazione, è essenziale condurre una valutazione dello stato corrente della supply chain. La specifica SLSA fornisce criteri dettagliati che possono essere utilizzati come checklist per identificare gap rispetto ai requisiti di ciascun livello.

L’assessment dovrebbe mappare le piattaforme di build attualmente utilizzate e le loro capacità native di attestazione, i processi di code review esistenti, le pratiche di gestione delle dipendenze e la visibilità sulla loro provenance, e le capacità di verifica delle attestazioni nei processi di deployment.

Fase 2: infrastruttura di attestazione

L’implementazione delle attestazioni SLSA richiede l’integrazione di componenti specifici nella pipeline CI/CD. I SLSA GitHub Generators offrono implementazioni di riferimento per GitHub Actions che generano automaticamente attestazioni conformi.

Per ambienti enterprise, Sigstore, un progetto OpenSSF, fornisce un’infrastruttura completa per la firma e verifica delle attestazioni, includendo Fulcio (Certificate Authority per identità effimere), Rekor (Transparency log immutabile per attestazioni) e Cosign (strumento per firma e verifica di container e artefatti).

L’integrazione con SLSA Verifier permette la validazione automatizzata delle attestazioni durante i processi di deployment, garantendo che solo artefatti con provenance verificata raggiungano gli ambienti di produzione.

Fase 3: hardening del build environment

Il raggiungimento del Livello 3 richiede investimenti significativi nell’hardening dell’infrastruttura di build. Le raccomandazioni del NIST Secure Software Development Framework (SSDF) forniscono guidance complementare per l’implementazione di ambienti di build sicuri.

Elementi critici includono l’implementazione di build ermetici che isolino completamente il processo, la separazione dei privilegi tra l’ambiente di esecuzione del build e il sistema di attestazione, il monitoring e logging completo delle operazioni di build per finalità forensi, e la rotazione periodica delle chiavi di firma con audit dei meccanismi di accesso.

Fase 4: integrazione organizzativa

L’aspetto organizzativo risulta critico per il successo dell’implementazione. Anche se il two-party review formale è previsto per livelli futuri, stabilire processi robusti di revisione del codice fin dalle prime fasi dell’adozione SLSA prepara l’organizzazione per requisiti più stringenti.

Le best practice includono la definizione di policy chiare per la revisione del codice, il training dei team di sviluppo sui principi SLSA e sulle procedure operative, l’integrazione dei controlli SLSA nei processi di vendor assessment per dipendenze esterne, e il reporting periodico sulla conformità e sui gap identificati.

Ecosistema e interoperabilità: SLSA nel contesto normativo

Il framework SLSA non opera in isolamento ma si integra in un ecosistema più ampio di standard e normative per la software security.

Sinergie con SBOM e VEX

L’Executive Order 14028 dell’amministrazione Biden, firmato il 12 maggio 2021, ha imposto requisiti di Software Bill of Materials (SBOM) per i fornitori del governo federale USA. SLSA e SBOM sono complementari: mentre SBOM documenta i componenti presenti nel software, SLSA attesta la provenance e l’integrità del processo che ha prodotto quei componenti.

Il formato VEX (Vulnerability Exploitability eXchange), promosso dalla CISA, si integra con le attestazioni SLSA per fornire informazioni sulla applicabilità delle vulnerabilità agli artefatti specifici.

Allineamento con NIS2 e Cyber Resilience Act

La Direttiva NIS2 dell’Unione Europea, applicabile dal 17 ottobre 2024, introduce requisiti espliciti per la sicurezza della supply chain software, particolarmente per operatori di servizi essenziali e fornitori di servizi digitali. L’adozione del framework SLSA costituisce un meccanismo concreto per dimostrare conformità ai requisiti di supply chain risk management previsti dalla direttiva.

Il Cyber Resilience Act, entrato in vigore il 10 dicembre 2024 con piena applicazione prevista dall’11 dicembre 2027, impone requisiti di cybersecurity per prodotti con elementi digitali immessi sul mercato europeo. Il regolamento richiede ai produttori di garantire la sicurezza lungo l’intero ciclo di vita del prodotto, includendo requisiti sulla gestione delle vulnerabilità e sulla trasparenza della supply chain che si allineano strettamente con i principi SLSA.

Prospettive future: SLSA e l’evoluzione della Supply Chain Security

Il framework SLSA rappresenta un punto di partenza, non una destinazione finale, nell’evoluzione della software supply chain security. Diverse direttrici di sviluppo stanno emergendo nella community e nelle organizzazioni di standardizzazione.

Attestazioni per Source Code e dipendenze

Come indicato nella sezione Current Activities del sito SLSA, la community sta lavorando attivamente su nuovi track che estenderanno le garanzie oltre il processo di build. Il Source Track in sviluppo definirà requisiti per la protezione dell’integrità dei repository e per la tracciabilità delle modifiche al codice sorgente. Un Dependency Track è inoltre in fase di elaborazione per affrontare i rischi introdotti dalle dipendenze esterne.

Integrazione con AI/ML Supply Chain

L’emergere di modelli di machine learning come componenti critici delle applicazioni moderne pone sfide uniche per la supply chain security. Iniziative come Model Transparency stanno esplorando l’applicazione di principi SLSA alla provenance dei modelli AI, includendo attestazioni sui dataset di training e sui processi di fine-tuning.

Hardware-Backed Attestations

L’integrazione con tecnologie di attestazione hardware, come Trusted Platform Module (TPM) e Confidential Computing, promette di fornire root of trust basata su hardware per le attestazioni SLSA, elevando ulteriormente le garanzie di integrità.

Conclusioni: SLSA come imperativo strategico

L’adozione del framework SLSA trascende la mera conformità tecnica per configurarsi come imperativo strategico nell’economia digitale contemporanea. In un ecosistema dove la fiducia nel software è prerequisito per qualsiasi transazione digitale, la capacità di attestare rigorosamente la provenance e l’integrità degli artefatti software costituisce un differenziatore competitivo e un requisito per l’operatività in settori regolamentati.

L’implementazione progressiva dei livelli SLSA permette alle organizzazioni di calibrare gli investimenti in sicurezza rispetto al profilo di rischio specifico, evitando sia il sottoinvestimento che espone a compromissioni catastrofiche, sia il sovrainvestimento che drena risorse da altre priorità strategiche.

Il framework SLSA rappresenta la codificazione di principi che la community di sicurezza ha elaborato attraverso decenni di incidenti e lezioni apprese. Con l’entrata in vigore di normative come NIS2 e il Cyber Resilience Act, e con la crescente sofisticazione degli attacchi alla supply chain, la sua adozione non è più questione di “se” ma di “quando” per qualsiasi organizzazione che produca o consumi software in contesti critici.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/framework-slsa/


CERT-AGID 10-16 gennaio: ancora phishing PagoPA e nuovi malware bancari


Nel periodo compreso tra il 10 e il 16 gennaio, il CERT-AGID ha rilevato e analizzato 63 campagne malevole attive in Italia.

Di queste, 46 hanno avuto obiettivi specificamente italiani, mentre 17 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Complessivamente, il CERT-AGID ha messo a disposizione degli enti accreditati 487 indicatori di compromissione (IoC).

I temi della settimana

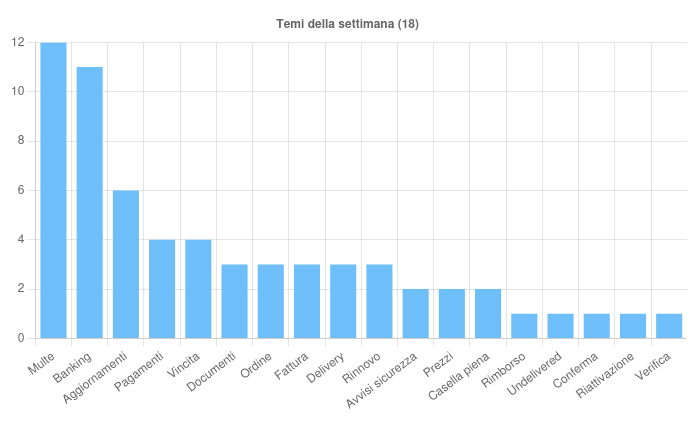
Sono 18 i temi sfruttati per veicolare campagne di phishing e malware.

Il tema Multe continua a dominare con 12 campagne di phishing italiane, tutte veicolate tramite email e costruite come finte notifiche PagoPA relative a presunte sanzioni stradali non pagate. L’obiettivo, come sempre, è indurre le vittime a inserire dati personali e bancari.

Il tema Banking è stato utilizzato in sette campagne di phishing italiane rivolte ai clienti di BPM, BNL, Hype e SumUp.

Lo stesso tema è stato inoltre sfruttato per quattro campagne malware, tre delle quali italiane, che hanno diffuso DonutLoader, Remcos, Copybara e deVixor.

La truffa Tessera Sanitaria si evolve e ora punta anche ai dati delle carte di pagamento. Continuano le campagne PagoPA e debuttano DonutLoader e AMOS

Il tema Aggiornamenti è comparso in sei campagne, cinque generiche e una italiana. Le campagne generiche hanno diffuso principalmente AsyncRAT, mentre quella italiana ha veicolato phishing ai danni di utenti Subito.it.

Il tema Pagamenti è stato sfruttato in tre campagne di phishing ai danni di Aruba e PayPal, oltre a una campagna malware che ha diffuso AgentTesla.

Tra gli eventi di particolare interesse, il CERT-AGID segnala l’individuazione di ulteriori domini malevoli impiegati nel phishing a tema Sistema Tessera Sanitaria, già rilevato la settimana precedente.

Una delle nuove varianti introduce un passaggio aggiuntivo: dopo aver sottratto i dati anagrafici, la vittima viene indirizzata a una schermata che richiede anche le informazioni della carta di credito.

Come scrivevamo sopra, continuano inoltre le campagne ai danni di PagoPA, diffuse tramite email con riferimenti a falsi avvisi di sanzioni stradali.

Fonte: CERT-AGID

Malware della settimana

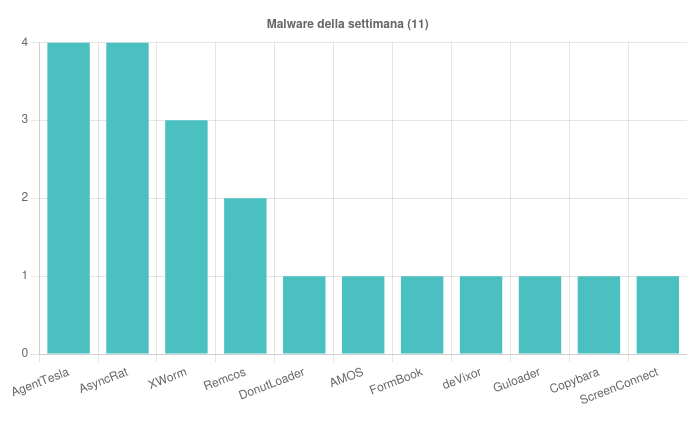
Nel corso della settimana sono state individuate 11 famiglie di malware attive in Italia.

AgentTesla è stato rilevato in una campagna italiana a tema “Ordine” e in tre campagne generiche a tema “Documenti”, “Pagamenti” e “Delivery”, diffuse tramite email con allegati RAR, XZ e TAR.

AsyncRAT è comparso in quattro campagne generiche, tutte a tema “Aggiornamenti” e veicolate tramite allegato ZIP.

XWorm è stato osservato in tre campagne generiche a tema “Ordine”, “Prezzi” e “Fattura”, distribuite mediante allegati RAR e XLSM.

Remcos è stato individuato in una campagna italiana a tema “Banking” veicolata con allegato 7Z e in una campagna generica “Delivery” con allegato RAR.

Copybara e deVixor sono stati rilevati in due campagne a tema “Banking”, una italiana e una generica, veicolate tramite SMS contenenti link per il download di APK malevoli.

Fonte: CERT-AGID

DonutLoader è comparso in una campagna italiana a tema “Banking” diffusa mediante email con allegato 7Z.

AMOS è stato rilevato in una campagna italiana a tema “Documenti” diffusa tramite link a script PS1 malevolo.

Sono state infine osservate campagne generiche che hanno diffuso FormBook, Guloader e ScreenConnect, sfruttando i temi “Ordine”, “Prezzi” e “Aggiornamenti” con allegati RAR, DOCX e MSI.

Phishing della settimana

Sul fronte del phishing, questa settimana i criminali hanno preso di mira 21 brand differenti.

A guidare la classifica delle identità più sfruttate troviamo ancora una volta PagoPA, seguito da Aruba, SumUp e BPM.

Fonte: CERT-AGID

Siamo dunque di fronte a un mix di servizi di pagamento, hosting e istituti bancari che conferma la tendenza degli attaccanti a colpire dove girano soldi e credenziali di valore.

Formati e canali di diffusione

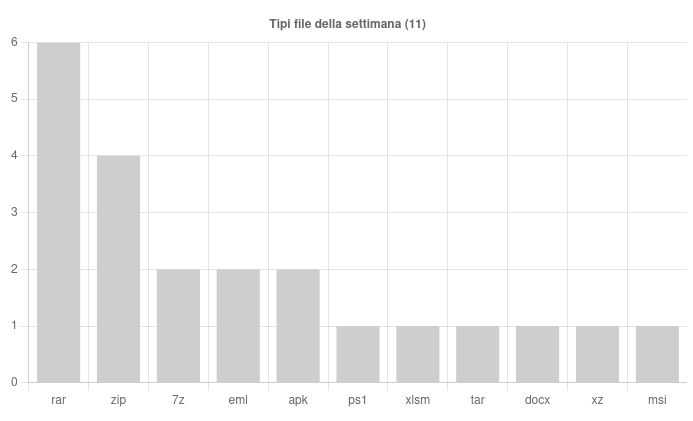
Nel periodo osservato sono state individuate 11 tipologie di file.

Il formato RAR è al primo posto con 6 utilizzi, seguito da ZIP (4). 7Z, EML e APK compaiono con 2 utilizzi ciascuno, mentre PS1, XLSM, TAR, DOCX, XZ e MSI sono stati osservati in un solo caso.

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 61 campagne, seguita da 2 campagne veicolate via SMS.

Fonte: CERT-AGID

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/19/cert-agid-10-16-gennaio-phishing-pagopa-malware-bancari/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-10-16-gennaio-phishing-pagopa-malware-bancari


Il metaverso per la salute mentale

Questo secondo contributo della serie curata da Sergio Guida si addentra nell’analisi specifica delle applicazioni del metaverso nel campo della salute mentale, esplorando le potenzialità terapeutiche delle tecnologie immersive precedentemente esaminate.

Gli ambienti virtuali hanno aperto nuove opportunità per fornire trattamenti di salute mentale[1], coprendo una gamma di applicazioni di telemedicina, tra cui prevenzione, diagnostica, terapia, istruzione e ricerca.

Secondo l’Organizzazione Mondiale della Sanità (WHO), le malattie mentali sono la principale causa di malattia e disabilità in tutto il mondo, ma tra il 30% e l’80% delle persone con problemi di salute mentale non cercano mai cure[2]. Ciò potrebbe essere dovuto a numerose ragioni, tra cui lo stigma, la mancanza di consapevolezza, l’accesso limitato alle cure o alle risorse, le difficoltà finanziarie, l’incapacità di pagare per la continuazione delle cure e il conflitto con gli orari di lavoro e scolastici.

Entrare nel metaverso avrà sicuramente un impatto sulla nostra realtà, con possibili effetti negativi e positivi sulla salute mentale. Secondo la legge di Amara[3], tendiamo a sovrastimare l’effetto di una tecnologia nel breve periodo e a sottostimare il suo effetto nel lungo periodo. Sulla base di questa premessa, potremmo sovrastimare la capacità del metaverso di prevedere risultati futuri mentre è nella sua fase nascente di sviluppo. Con la crescente crisi globale della salute mentale che si profila all’orizzonte, si può immaginare il ruolo che il metaverso potrà svolgere nell’epidemiologia dei disturbi della salute mentale.

Applicazioni attuali di VR e AR nella salute mentale

Non sono ancora stati riportati studi riguardanti il trattamento di disturbi psichiatrici utilizzando strumenti terapeutici nel metaverso. Tuttavia, VR, AR e MR vengono sempre più utilizzati per la diagnosi e il trattamento dei disturbi di salute mentale.

Il vantaggio delle simulazioni VR sta nel fatto che situazioni di vita reale difficili da replicare di persona possono essere ricreate nel cyberspazio. La carenza di professionisti della salute mentale può anche essere gestita poiché alcune simulazioni VR possono eliminare la necessità della presenza fisica degli operatori, consentendo loro di partecipare a distanza. Le simulazioni nel metaverso potrebbero rivelarsi utili nella gestione dei seguenti disturbi di salute mentale che hanno già beneficiato della realtà virtuale:

Disturbo da deficit di attenzione/iperattività

Sono stati sviluppati strumenti basati sulla realtà virtuale per migliorare la diagnosi e il trattamento dei bambini con disturbo da deficit di attenzione/iperattività (ADHD). I bambini sembrano essere più ricettivi rispetto agli ambienti coinvolgenti che possono essere suscitati nella realtà virtuale, migliorando la compliance del paziente. I test continui sulle prestazioni basati sulla realtà virtuale sono stati utilizzati per insegnare ai pazienti nuovi comportamenti di coping[4], aiutandoli in definitiva a gestire i sintomi e a migliorare la produttività nella loro vita quotidiana.

Disturbi alimentari

La realtà virtuale si è dimostrata promettente anche nella gestione dei disturbi alimentari. Nell’ambiente VR, i pazienti sono esposti a vari stimoli per valutare quali alimenti o ambienti suscitano i più alti livelli di appetiti. Possono quindi imparare come affrontare questi stimoli nell’ambiente sicuro e controllato della realtà virtuale.

Ansia, fobie e disturbo da stress post-traumatico

Gli individui socialmente ansiosi hanno tratto notevoli benefici da una sessione VR di formazione sulle abilità sociali poiché ha permesso loro di impegnarsi e acquisire abilità comunicative, che hanno aumentato la loro autostima. La terapia in ambienti VR controllati ha mostrato un certo successo nel trattamento delle fobie.

La terapia dell’esposizione basata sulla realtà virtuale per il disturbo da stress post-traumatico (PTSD) consente ad es. i) all’assistente di personalizzare l’ambiente virtuale per simulare gli scenari di combattimento più rilevanti per il trauma vissuto dai singoli soldati; ii) al paziente di sviluppare risposte adeguate e meccanismi di coping.

Autismo

Sono stati condotti con successo programmi VR che utilizzano avatar per simulare colloqui e riunioni di lavoro. È stato dimostrato che hanno successo nel migliorare le abilità di vita, nonché nel miglioramento generale della concentrazione, della cognizione e della memoria.

Morbo di Alzheimer

La realtà virtuale è stata utilizzata per testare le capacità di navigazione e migliorare la cognizione nei pazienti con malattia di Alzheimer. Tuttavia, alcuni pazienti hanno sperimentato noia, paura e ansia durante l’utilizzo delle applicazioni VR.

Gestione dello stress e del dolore

Gli scenari possono essere riprodotti in realtà virtuale per alleviare lo stress e il dolore fornendo semplici forme di distrazione. Gli studi hanno dimostrato che le applicazioni VR erano più efficaci rispetto alla terapia convenzionale nella gestione di depressione, ansia, affaticamento e dolore. La VR può anche essere utilizzata da pazienti malati cronici per replicare ambienti esterni all’ospedale, fornendo così un cambio di scenario e migliorando la salute mentale.

Deliri, psicosi e schizofrenia

La terapia cognitiva VR è stata utilizzata anche nel trattamento dei deliri di persecuzione, della paranoia in pazienti che soffrono di psicosi, depressione e sintomi positivi nella schizofrenia.

Benefici previsti del metaverso sulla salute mentale

Le interazioni nel metaverso saranno probabilmente una versione potenziata delle attuali esperienze in VR, creando opportunità per i pazienti di consultare professionisti della salute mentale assumendo la forma di avatar in ambienti simulati.

Poiché le possibilità della simulazione virtuale sono infinite, si prevede che il metaverso abbia il potenziale per creare molteplici nuove strade per il trattamento di vari disturbi di salute mentale. Nel metaverso sono già stati creati spazi di salute mentale che offrono una piattaforma in cui gli individui possono incontrarsi per sessioni di terapia di gruppo che possono o meno essere mediate da professionisti della salute mentale.

Sono stati creati anche spazi immersivi in cui le persone possono praticare mindfulness, meditazione o yoga. Queste cliniche virtuali saranno particolarmente utili per le persone con accesso limitato all’assistenza sanitaria mentale a causa di disabilità e vincoli geografici o temporali e per coloro che preferiscono l’anonimato a causa dello stigma associato alle malattie mentali.

Tuttavia, solo il tempo determinerà se gli scenari virtuali e gli avatar potranno sostituire le interazioni umane reali che sono una parte fondamentale dell’assistenza sanitaria mentale convenzionale.

Inoltre, sebbene il potenziale tecnologico per espandere il supporto per la salute mentale a coloro che ne hanno più bisogno sia promettente, non tutti saranno in grado di utilizzare i dispositivi VR necessari per entrare nel metaverso poiché i costi e altri vincoli limiteranno l’accesso. Infine, i gruppi vulnerabili che potrebbero potenzialmente trarre vantaggio dalla tecnologia VR, come gli anziani, potrebbero non essere ricettivi o in grado di utilizzare questi nuovi dispositivi, anche se hanno dimostrato benefici comprovati.

L’analisi delle applicazioni del metaverso nella salute mentale rivela un panorama ricco di opportunità terapeutiche già validate dalla ricerca clinica su tecnologie VR e AR. Il crescente utilizzo di tecnologie immersive in ambito terapeutico solleva infatti questioni inedite sui diritti cognitivi e sulla protezione della sfera mentale degli individui. Il prossimo contributo della serie esplorerà le prospettive neurogiuridiche verso i neurodiritti, analizzando come l’evoluzione del metaverso in campo sanitario.

Per approfondire invitiamo a scaricare il white paper gratuito “Neurotecnologia e Mental Health: Il Metaverso tra Opportunità e Rischi Legali” ad opera di Sergio Guida.

Fonti:

[1] S. Buckup, S. Kuster, «These are the top 10 emerging technologies of 2023: Here’s how they can impact the world», © 2023 World Economic Forum, Jun 26, 2023.

[2] Usmani SS, Sharath M, Mehendale M, «Future of mental health in the metaverse», General Psychiatry 2022;35:e100825. Doi: 10.1136/gpsych-2022-100825.

[3] «Roy Amara era un ricercatore, scienziato, futurista e presidente americano dell’Institute for the Future. Anche se non si sa esattamente quando e dove abbia fatto questa affermazione, la convinzione è che potrebbe essere stata negli anni ’60 o ’70. Per anni è stata una teoria utilizzata per prevedere gli effetti di una tecnologia, comprese le più recenti intelligenza artificiale e blockchain. “La Legge di Amara ha a che fare con il modo in cui le persone pensano al futuro e con la convinzione che l’impatto della tecnologia aumenti a un ritmo costante e lineare nel tempo”, afferma Brendan King, CEO di Vendasta. (..) “La realtà è che la maggior parte della produttività guidata dalla tecnologia inizia lentamente e spesso viene sopravvalutata nelle fasi iniziali. Molte tecnologie si trovano attualmente in questa fase, dall’intelligenza artificiale, alla nanotecnologia fino all’informatica quantistica: sono nelle prime fasi di sviluppo e il loro impatto viene sovrastimato a brevissimo termine. Tuttavia, con l’evolversi della tecnologia, le persone tendono a sottovalutarne l’impatto e l’importanza complessiva, soprattutto a lungo termine”, aggiunge» in A. Datta, «What is Amara’s Law and How is it Relevant to Ecommerce», Vendasta| Jul 9, 2021.

[4] «Il coping è definito come l’insieme dei pensieri e dei comportamenti messi in atto per gestire situazioni stressanti interne ed esterne. È un termine usato distintamente per la mobilitazione conscia e volontaria di atti, diversi dai “meccanismi di difesa» che sono risposte adattive subconsce o inconsce, che mirano entrambi a ridurre o tollerare lo stress” in Algorani E., Gupta V., «Coping Mechanisms». 2023 Apr 24. PMID: 32644457. </a

Profilo Autore

Da economista aziendale, ha maturato esperienze direzionali in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione strategica e controllo di gestione, finanza, risk e project management, sistemi di gestione e rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e pubblica articoli di economia, finanza, digital transformation, data governance, public health, compliance & regulatory affairs.
Ha seguito percorsi multidisciplinari su Design Thinking, Human-Computer Interaction, Data protection & Privacy, Digital Health & Therapeutics. Business angel, segue con attenzione il mondo delle Startup.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/metaverso-salute-mentale/


Mandiant releases rainbow table that cracks weak admin password in 12 hours

Microsoft released NTLMv1 in the 1980s with the release of OS/2. In 1999, cryptanalyst Bruce Schneier and Mudge published research that exposed key weaknesses in the NTLMv1 underpinnings. At the 2012 Defcon 20 conference, researchers released a tool set that allowed attackers to move from untrusted network guest to admin in 60 seconds, by attacking the underlying weakness. With the 1998 release of Windows NT SP4 in 1998, Microsoft introduced NTLMv2, which fixed the weakness.

Organizations that rely on Windows networking aren’t the only laggards. Microsoft only announced plans to deprecate NTLMv1 last August.

Despite the public awareness that NTLMv1 is weak, “Mandiant consultants continue to identify its use in active environments,” the company said. “This legacy protocol leaves organizations vulnerable to trivial credential theft, yet it remains prevalent due to inertia and a lack of demonstrated immediate risk.”

The tables first assist attackers in providing per-byte hash results with the known plaintext challenge 1122334455667788. Because Net-NTLM hashes are generated with the user’s password and the challenge, a known plaintext attack, it becomes trivial with these tables to compromise the accont. Typically tools including Responder, PetitPotam, and DFSCoerce are involved in attacks against Net-NTLM. Typically tools including Responder, PetitPotam, and DFSCoerce are involved.

In a thread on Mastodon, researchers and admins applauded the move, because they said it would give them added ammunition when trying to convince decision makers to make the investments to move off the insecure function.

“I’ve had more than one instance in my (admittedly short) infosec career where I’ve had to prove the weakness of a system and it usually involves me dropping a sheet of paper on their desk with their password on it the next morning,” one person said. “These rainbow tables aren’t going to mean much for attackers as they’ve likely already got them or have far better methods, but where it will help is in making the argument that NTLMv1 is unsafe.”

The Mandiant post provides basic steps required to move off of NTLMv1. It links to more detailed instructions.

“Organizations should immediately disable the use of Net-NTLMv1,” Mandiant said. Organizations that get hacked because they failed to heed will have only themselves to blame.

https://arstechnica.com/security/2026/01/mandiant-releases-rainbow-table-that-cracks-weak-admin-password-in-12-hours/


Grubhub Data Stolen in Confirmed Hack, Questions Remain

As initially reported by BleepingComputer, Grubhub has confirmed its data was stolen by hackers. 

“We’re aware of unauthorized individuals who recently downloaded data from certain Grubhub systems,” BleepingComputer was informed by the organization. “We quickly investigated, stopped the activity, and are taking steps to further increase our security posture. Sensitive information, such as financial information or order history, was not affected.” 

The specifics of incident remain unclear, including when the hacking itself occurred. It is unknown if the organization is currently being extorted or if customer data is involved. As of current reports, Grubhub has not responded to further inquiries. 

Grubhub was previously linked to a malicious email campaign that included a scam cryptocurrency promotion, promising high returns on Bitcoin payments. At the time, the organization stated the issue had been contained. No further questions were answered on the subject, and it is unclear if that scam is related to this most recent hacking. 

According to BleepingComputer, multiple sources have claimed the cybercrime group known as ShinyHunters is extorting the company. This claim has not currently been confirmed by the threat actors themselves. 

ShinyHunters recently made headlines after the hacking of BreachForums — a cybercrime forum — revealed the identities of multiple cybercriminals. 

https://www.securitymagazine.com/articles/102081-grubhub-data-stolen-in-confirmed-hack-questions-remain


Cyber Crime Conference 2026, a Roma il 6 e 7 maggio

Nel 2026 il cybercrime è diventato un fattore strutturale di rischio per Stati, imprese e società. Non si manifesta più come una sequenza di episodi isolati, ma come un fenomeno continuo, organizzato e sempre più integrato nelle dinamiche economiche e geopolitiche globali.

Cyber Crime Conference 2026: comprendere le minacce, costruire la difesa

La Cyber Crime Conference 2026 nasce per offrire una lettura chiara e operativa di questo scenario, concentrandosi sui temi che oggi incidono realmente sulla sicurezza digitale.

L’intelligenza artificiale ha accelerato in modo significativo l’evoluzione del cybercrime. Attacchi più rapidi, mirati e difficili da attribuire convivono con strumenti difensivi sempre più avanzati. La sfida non è più l’adozione dell’AI, ma la sua governance: comprendere come cambia la superficie di attacco, quali nuovi rischi emergono e come utilizzare queste tecnologie in modo efficace per la prevenzione, l’indagine e la risposta agli incidenti.

Il confine tra criminalità informatica, spionaggio e pressione geopolitica è ormai sempre più sfumato. Le infrastrutture critiche, i servizi essenziali e le supply chain tecnologiche sono diventati obiettivi strategici, mentre la cooperazione internazionale tra forze dell’ordine, magistratura e istituzioni sovranazionali rappresenta un elemento decisivo per il contrasto efficace al cybercrime.

Accanto alla dimensione tecnica, cresce il tema della fiducia digitale. L’abuso delle identità, la manipolazione dell’informazione, i deepfake e le campagne di disinformazione incidono direttamente su processi decisionali, reputazione e stabilità sociale. La sicurezza informatica si estende così oltre i sistemi, coinvolgendo persone, dati e processi.

La Cyber Crime Conference 2026 affronta inoltre l’evoluzione delle indagini digitali in un contesto dominato da cloud, automazione e ambienti distribuiti. La raccolta e la gestione della prova digitale, l’efficacia delle attività di incident response e il contrasto alle tecniche di anti-forensics richiedono oggi competenze sempre più specialistiche e un dialogo costante tra pubblico e privato.

La Cyber Crime Conference si terrà il 6 e 7 maggio 2026 a Roma presso l’Auditorium della Tecnica e si configura come un evento B2B, pensato per professionisti, istituzioni e aziende che operano nel settore della sicurezza digitale. La partecipazione è gratuita, previa registrazione online, a conferma della volontà di favorire un confronto aperto e qualificato sui temi più attuali del cybercrime.

Un appuntamento orientato all’azione e al confronto di alto livello, dove visione strategica ed esperienza operativa si incontrano per affrontare le sfide più rilevanti della sicurezza digitale contemporanea.

[embedded content]

Cyber-Crime-Conference-2026-evento cybersecurity italia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference-2/


Il 64% delle app di terze parti accede a dati sensibili senza un motivo valido. La ricerca di Reflectiz


Dall’ultima ricerca di Reflectiz, “The State of Web Exposure 2026“, emerge una questione allarmante: secondo il report, il 64% delle app di terze parti accede a dati sensibili senza una vera necessità tecnica o aziendale. Si tratta di un aumento importante rispetto al 51% registrato nel 2024 che evidenzia come la “Web exposure”, ovvero la superficie di esposizione web stia sfuggendo di mano ai team di sicurezza.

Nel dettaglio, il termine “Web exposure”, così come definito da Gartner, comprende i rischi provenienti da applicazioni di terze parti quali analytics, pixel di marketing, widget social, CDN e strumenti di analisi, tutte componenti che spesso operano nel browser dell’utente finale al di fuori della protezione dei firewall e dei sistemi di monitoraggio lato server.

L’analisi di Reflectiz, la quale ha coinvolte oltre 4.700 siti web leader in 10 settori diversi, evidenzia che nonostante ci sia stata una lieve riduzione della quantità totale di dipendenze esterne, la qualità della sicurezza è peggiorata. La maggior parte delle app esterne sta raccogliendo dati sensibili che non servono al loro funzionamento.

dati sensibili

Tra i colpevoli ricorrenti di queste dinamiche il report identifica Facebook Pixel, presente sul 53% dei siti web, Google Tag Manager, coinvolto nell’8% delle violazioni rilevate, e Shopify, responsabile del 5% degli accessi non autorizzati ai dati sensibili.

Secondo l’analisi, il 43% della superficie di rischio è generata dai dipartimenti marketing e digital, un numero enorme soprattutto se comparato con il 18% relativo all’IT. I team di questi due reparti inseriscono script e tracker per scopi di business senza passare per i controlli di sicurezza. I tracker “abbandonati” perché non più utilizzati non vengono eliminati, ma continuano a essere eseguiti e possono diventare pericolosi vettori d’attacco.

Sebbene l’81% dei responsabili di sicurezza veda gli attacchi web come una priorità da gestire, soltanto il 39% di essi afferma di avere strumenti adeguati per mitigare i rischi derivanti da terze parti.

La situazione per settore e gli indicatori di pericolo

Il report evidenzia una polarizzazione netta nella postura di sicurezza tra i diversi comparti industriali. Il settore delle assicurazioni appare il più virtuoso essendo riuscito a ridurre l’attività malevola del 60%; al contrario, quello dell’istruzione è il settore più a rischio: rispetto al 2024, l’attività malevola è quadruplicata e in media 1 sito su 7 è compromesso.

Anche la pubblica amministrazione ha registrato un’impennata di attività malevole, passando dal 2% al 12,9% dal 2024, mentre il settore degli acquisti online è riuscito a ridurre l’accesso ai dati sensibili del 17%. Per quanto riguarda la sanità, la situazione rimane stagnante, senza miglioramenti significativi nei parametri di rischio.

Reflectiz ha inoltre isolato i segnali tecnici che precedono un attacco o una violazione; tra questi c’è l’età dei domini: i siti che interagiscono con domini registrati negli ultimi 6 mesi hanno una probabilità 3,8 volte superiore di essere coinvolti in attività malevole.

Per misurare il livello di rischio bisogna inoltre tenere in considerazione la configurazione dei siti web: i portali leader, classificati come più sicuri, contano meno di 8 applicazioni esterne, meno di 3 tracket e meno di 18 domini collegati. Tra i fattori di rischio principali ci sono inoltre le CDN esterne non monitorare, identificate come vettore primario per gli attacchi alla supply chain.

Proteggere i dati sensibili

Il messaggio è chiaro: ora più che mai è necessario prendere dei provvedimenti per proteggere i dati sensibili e rendere la navigazione sul web più sicura. Le sole policy, sia le normative che i regolamenti interni alle aziende, hanno evidentemente fallito nel controllo del rischio.

I ricercatori di Reflectiz consigliano innanzitutto di implementare flussi di governance automatizzati per bloccare gli accessi ingiustificati, direttamente a livello tecnico, di ridurre il numero di applicazioni che rimangono in esecuzione nelle pagine di pagamento  e di eliminare i tracker non più utilizzati.

È inoltre fondamentale implementare sistemi per rilevare in tempo reale se un pixel (come quello di Facebook) cambia comportamento o inizia a raccogliere dati diversi da quelli dichiarati e integrare le decisioni del marketing nel framework di sicurezza dell’IT.

“Il costo dell’inazione – violazione dei dati dei clienti, sanzioni normative e perdita di fiducia – supera di gran lunga l’investimento necessario per una governance sistematica. Il tuo sito web è la tua vetrina digitale, la tua piattaforma di transazione e il tuo centro di relazione con i clienti. Proteggerlo non è una sfida tecnica, è un imperativo aziendale. La domanda per il 2026 non è se investire nella gestione dell’esposizione web, ma se puoi permetterti di non farlo” conclude il report.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/16/il-64-delle-app-di-terze-parti-accede-a-dati-sensibili-senza-un-motivo-valido-la-ricerca-di-reflectiz/?utm_source=rss&utm_medium=rss&utm_campaign=il-64-delle-app-di-terze-parti-accede-a-dati-sensibili-senza-un-motivo-valido-la-ricerca-di-reflectiz