La cybersecurity per le PMI italiane: una sfida di risorse e priorità

La cybersecurity per le PMI italiane rappresenta oggi un paradosso: tutti ne riconoscono l’importanza, pochi la traducono in azioni concrete. Non per negligenza, ma per una combinazione di fattori che vanno dalla scarsità di budget alla difficoltà di orientarsi in un panorama tecnologico in costante evoluzione. Eppure, proprio le realtà più piccole sono quelle che rischiano di più: un singolo attacco può compromettere anni di lavoro e relazioni commerciali. Ecco perché serve un cambio di prospettiva.

Cybersecurity per le PMI: la minaccia corre, i budget restano fermi

Aprendo un telegiornale, sfogliando un quotidiano o navigando su una rivista di settore, non passa giorno senza leggere di un attacco informatico ai danni di una grande azienda o di un’istituzione pubblica. Ciò che un tempo era considerato un evento eccezionale, oggi è diventato la norma: la cosiddetta CyberWar è ormai un fronte stabile delle tensioni internazionali. Non serve guardare lontano: lo abbiamo visto con il conflitto russo-ucraino, in cui i cyber attacchi hanno affiancato le azioni militari tradizionali, ma anche in attacchi sempre più sofisticati a infrastrutture critiche in Europa, Italia compresa.

Eppure, nonostante questa costante esposizione mediatica e il bombardamento di notizie su ransomware, data breach e furti di identità digitali, quando si parla di investimenti in sicurezza informatica, i budget restano sorprendentemente limitati.
Allora la domanda sorge spontanea: il problema non esiste o semplicemente non è percepito?

La risposta è più semplice di quanto sembri: le aziende provano a restare aggiornate, ma l’evoluzione tecnologica alimentata oggi dall’intelligenza artificiale, che viene ormai impiegata anche per ottimizzare e automatizzare gli attacchi, corre molto più veloce della capacità di adattamento di sistemi e persone.

Per misurare questa crescita basta uno sguardo ai numeri: secondo i dati del NIST National Vulnerability Database (NVD), nel 2023 sono state pubblicate 28.818 nuove Common Vulnerabilities and Exposures (CVE), salite a oltre 40.000 nel 2024 – un incremento del 38%. Le proiezioni per il 2025, basate sul trend del primo semestre, indicano un possibile superamento delle 50.000 vulnerabilità annue.

Non sono semplici statistiche: rappresentano la misura del ritmo con cui vengono riscontrate nuove vulnerabilità, ogni giorno, su sistemi vecchi e nuovi. Un trend che racconta, da solo, quanto la superficie d’attacco digitale si stia espandendo. Non sono semplici statistiche: rappresentano la misura del ritmo con cui vengono riscontrate nuove vulnerabilità, ogni giorno, su sistemi vecchi e nuovi. Un trend che racconta, da solo, quanto la superficie d’attacco digitale si stia espandendo.

I tre pilastri della difesa

Come affrontare un’evoluzione così rapida e complessa? Le fondamenta della sicurezza digitale possono essere riassunte in tre pilastri, apparentemente semplici ma spesso trascurati:

  1. Fattore umano – Formare costantemente il personale sulle tematiche di cybersecurity.
  2. Asset Management – Mappare e prioritizzare i beni aziendali, digitali e fisici.
  3. Aggiornamento continuo – Mantenere sistemi, software e infrastrutture sempre allineati alle ultime versioni e patch di sicurezza.

Formazione cybersecurity: il fattore umano e il social engineering

Il primo pilastro è, da sempre, il più fragile. Il fattore umano resta il vero motore di ogni organizzazione, ma anche il suo anello debole.
Chi lavora sotto pressione, tra scadenze e obiettivi, è più esposto a truffe informatiche e tecniche di social engineering.
L’espressione “abbiamo sempre fatto così” spesso è il segnale d’allarme più evidente: indica un’abitudine cristallizzata, una barriera mentale al cambiamento e, soprattutto, una sottovalutazione del rischio.

Pensiamo a una truffa sempre più diffusa: un’azienda riceve una mail apparentemente autentica da un fornitore o cliente storico, con la richiesta di modificare l’IBAN per futuri pagamenti. La comunicazione è perfetta, la firma digitale ricorda quella genuina, l’indirizzo email differisce solo di un carattere o peggio ancora, è proprio inviata dall’email del mittente originale. Bastano pochi secondi di distrazione e un pagamento importante finisce su un conto estero non recuperabile.
Eppure, con una formazione adeguata e una semplice procedura di verifica interna, basterebbe una telefonata di conferma per evitare centinaia di migliaia di euro di danni.

Proprio per questo, gli esperti sottolineano che la cultura della sicurezza deve diventare parte integrante del DNA aziendale, al pari della qualità o della sicurezza sul lavoro. Investire in formazione continua – anche con simulazioni di phishing e scenari realistici – è spesso più efficace di qualsiasi firewall di ultima generazione.

Asset management IT: mappare l’infrastruttura per difenderla

Secondo pilastro: conoscere ciò che si ha.
Può sembrare scontato, ma in molte aziende l’elenco dei dispositivi esiste solo nei libri contabili, aggiornati dal reparto amministrativo, e non in un inventario digitale dinamico. Senza una mappa precisa dell’infrastruttura, dai server ai dispositivi mobili passando dai software installati è impossibile difendersi in modo consapevole o riconoscere per tempo i rischi.

Un efficace Asset Management consente di individuare gli apparati obsoleti, valutarne l’età e programmare la sostituzione. Non dimentichiamo che in ambito aziendale un dispositivo comincia a considerarsi “usurato” dopo due o tre anni di utilizzo continuativo e più diventa vecchio, più le vulnerabilità aumentano e con loro i rischi di rottura.

Un esempio concreto: in molte piccole e medie imprese italiane ancora oggi sono presenti switch o sistemi NAS acquistati oltre cinque anni fa e mai aggiornati. I test S.M.A.R.T. dei dischi segnalano errori critici da mesi, ma “finché funziona…” resta la filosofia dominante.
Eppure, è proprio in quei supporti che risiedono i dati più sensibili: listini, contabilità, progetti, informazioni commerciali.

Un buon asset management, inoltre, non serve solo alla sicurezza: aiuta a ottimizzare gli investimenti IT, evitare sprechi e stimare con precisione i costi di manutenzione nel tempo.

Patch management e aggiornamenti: il pilastro più sottovalutato

Il terzo fondamento della sicurezza è anche quello più trascurato. Ogni sistema, software o dispositivo richiede un ciclo costante di verifiche e aggiornamenti. In un panorama in cui le vulnerabilità crescono del 38% anno su anno, l’inerzia tecnologica equivale a lasciare la porta aperta.

Un dispositivo non aggiornato è come una porta blindata lasciata socchiusa.

Negli audit sulle infrastrutture aziendali, capita spesso di scoprire sistemi di backup mal configurati, antivirus scaduti o firewall privi di patch da mesi. Quando lo si fa notare, la risposta è spesso la stessa: “funzionava correttamente, perché toccarlo?”.

L’esperienza dimostra invece che l’inerzia tecnologica è una delle principali cause di vulnerabilità. I dati dei principali CERT (Computer Emergency Response Team) europei lo confermano: una larga parte degli incidenti informatici degli ultimi anni è derivata da sistemi non aggiornati, configurazioni errate o credenziali deboli.

Software open source in azienda: TCO e costi nascosti

All’interno di questa logica di aggiornamento continuo, merita attenzione il tema del software open source. La filosofia open è un pilastro della ricerca informatica e ha offerto al mondo strumenti straordinari, ma nel contesto aziendale “senza costi di licenza” non sempre equivale a “costo zero”.

Oltre ai vantaggi – assenza di licenze, trasparenza del codice, maggiore flessibilità – esistono costi nascosti: formazione del personale, installazione, test di sicurezza, integrazione con sistemi preesistenti. Una migrazione mal pianificata verso soluzioni open può generare costi indiretti più alti delle licenze commerciali originarie.

Un approccio professionale richiede una Total Cost of Ownership Analysis su un arco temporale realistico, ad esempio cinque anni. Solo così si può paragonare in modo oggettivo il costo di licenze, supporto tecnico, formazione e manutenzione, valutando il reale impatto sull’azienda.

ISO 27001 e audit interni: la sicurezza come processo continuo

La norma ISO/IEC 27001, riferimento internazionale per la gestione della sicurezza delle informazioni, stabilisce che ogni organizzazione debba definire controlli periodici (audit interni) per verificare l’integrità dei propri sistemi. Non è una formalità burocratica: significa valutare se quello che si crede sicuro lo sia davvero.

Un audit efficace consente di individuare falle logiche, credenziali condivise, dispositivi dimenticati in rete o processi mai testati.
È anche un modo per educare alla trasparenza interna, coinvolgendo ogni reparto nel tema della protezione dei dati.
La sicurezza, infatti, non è competenza esclusiva dell’area IT, ma una responsabilità condivisa tra direzione, amministrazione e personale operativo.

Investimenti in cybersecurity: una strategia multilivello per PMI

Arriviamo così alla domanda più frequente: “In cosa dovrei investire per rendere sicura la mia azienda?”
La risposta non sta in un singolo prodotto miracoloso, ma in una strategia multilivello.
Ecco alcuni principi basilari ma ancora troppo spesso ignorati:

  • Mantieni antivirus e firewall aggiornati in modo costante.
  • Assicurati che il personale tecnico e consulenti esterni siano formati e certificati.
  • Limita gli accessi esterni alla rete aziendale ai soli casi indispensabili.
  • Implementa una segmentazione della rete per isolare le aree più critiche.
  • Adotta politiche di backup e disaster recovery testate periodicamente.
  • Monitora il traffico anomalo e applica sistemi di threat intelligence.
  • Mantieni tutti, dal vertice all’ultimo dipendente, informati e consapevoli dei principali rischi.

La sicurezza non è un progetto da completare, ma un processo continuo. Ogni giorno emergono nuove tecniche di attacco: non esistono soluzioni eterne, solo strategie dinamiche.

AI e deepfake: le nuove minacce alla sicurezza aziendale

Il panorama delle minacce digitali sta cambiando velocemente. L’intelligenza artificiale, se da un lato potenzia le difese (con sistemi di rilevamento comportamentale e analisi predittiva), dall’altro rende più sofisticati gli attacchi.
Oggi è possibile generare, in pochi minuti, video o audio di dirigenti aziendali tramite deepfake capaci di convincere un dipendente ad autorizzare pagamenti o divulgare dati riservati.
La linea tra realtà e falsificazione digitale diventa sempre più sottile, e la fiducia – un tempo basata sul riconoscimento visivo o vocale -perde significato.

Cultura della sicurezza: il miglior investimento a costo zero

In un contesto dove tutto è connesso – dalle fabbriche automatizzate ai sensori IoT – la sicurezza informatica non può più essere considerata un costo, ma un investimento strategico.
Le aziende che sopravvivono agli incidenti informatici non sono necessariamente quelle più ricche, ma quelle più preparate.
Come ricordava Kevin Mitnick, uno dei più noti hacker della storia, “non esiste patch di sicurezza per la stupidità umana”.

In altre parole, la tecnologia è solo metà della difesa.
L’altra metà è la consapevolezza, fatta di formazione, cultura e responsabilità condivisa. Ed è l’unico antivirus che non può essere disinstallato.
Profilo Autore

L’Ing. Lorenzo Giustiniani è un ethical hacker e consulente ICT con oltre 20 anni di esperienza in progettazione, sviluppo e gestione di infrastrutture e applicazioni complesse, con un forte focus su cybersecurity, DevOps e processi di digitalizzazione.
Ha ricoperto ruoli di responsabilità come CTO, CISO, project manager e responsabile sviluppo per realtà pubbliche e private, occupandosi di piattaforme a microservizi, integrazione di sistemi, gestione di database e sicurezza delle informazioni, anche in ambito cloud (AWS, Azure) e PNRR. Parallelamente svolge attività di docenza su cybersecurity, networking e trasformazione digitale per enti di formazione e aziende, affiancando alla competenza tecnica una consolidata esperienza di coordinamento team e supporto strategico ai processi di innovazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-per-le-pmi/


CERT-AGID 3-9 gennaio: phishing e malware aprono il 2026


Nel periodo compreso tra il 3 e il 9 gennaio, il CERT-AGID ha rilevato e analizzato 73 campagne malevole attive in Italia.

Di queste, 55 hanno avuto obiettivi specificamente italiani, mentre 18 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Complessivamente, il CERT-AGID ha messo a disposizione degli enti accreditati 634 indicatori di compromissione (IoC).

I temi della settimana

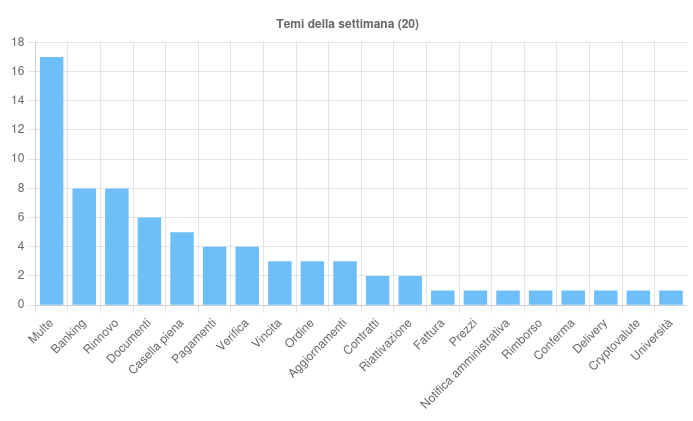
Sono 20 i temi sfruttati per veicolare campagne di phishing e malware, con una netta prevalenza di operazioni legate a multe, banking, rinnovi di servizi e documentazione.

Il tema Multe domina la settimana con 17 campagne di phishing, tutte italiane e tutte veicolate tramite email.

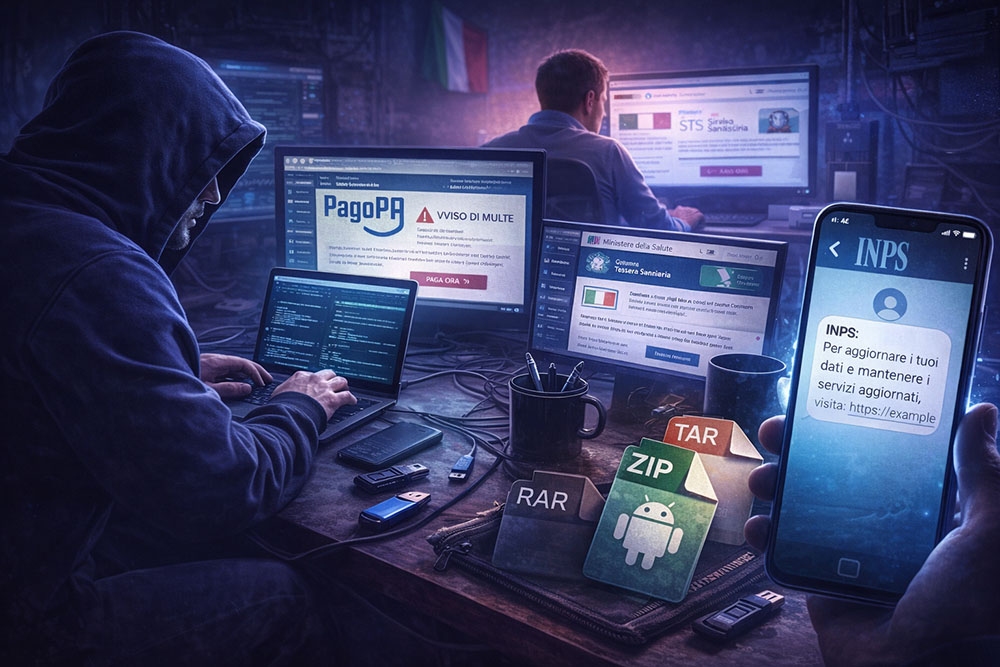
Le comunicazioni, costruite come finte notifiche PagoPA relative a presunte sanzioni stradali non pagate, mirano a indurre le vittime a cliccare su link malevoli e a inserire dati personali e bancari.

Il tema Banking è stato utilizzato in tre campagne di phishing italiane rivolte ai clienti di Nexi, BNL e Inbank. Lo stesso ambito è stato inoltre sfruttato per cinque campagne malware, di cui due italiane, che hanno diffuso Copybara, QuasarRAT, RelayNFC e BTMob.

Sono state 73 le campagne rilevate in Italia nella prima settimana dell’anno, con smishing INPS e finte sanzioni PagoPA.

In questi casi la distribuzione è avvenuta sia tramite email con allegati malevoli sia, per le varianti mobile, tramite SMS contenenti link a file APK.

Il tema Rinnovo è comparso in otto campagne di phishing, quasi tutte italiane e tutte veicolate via email.

A eccezione di una campagna che ha abusato del nome del Ministero della Salute, le altre hanno simulato comunicazioni di servizi online e fornitori di hosting e gestore di domini come Aruba, Hostingsolution, Wix, Ergonet e Serverplan, facendo leva su presunte scadenze imminenti.

Il tema Documenti è stato sfruttato in sei campagne, due delle quali italiane, finalizzate alla diffusione di Purecrypter, PureLogs, Remcos e WarzoneRat tramite email con allegati compressi.

In alcuni casi sono stati inoltre abusati strumenti legittimi di controllo remoto, utilizzati come veicolo per l’esecuzione di codice malevolo sui sistemi compromessi.

Tra gli eventi di particolare interesse, il CERT-AGID segnala innanzitutto l’individuazione di una nuova vulnerabilità critica in n8n, soprannominata Ni8mare.

La falla, sfruttabile da remoto e senza autenticazione, consente la lettura di file locali, l’accesso a chiavi e configurazioni sensibili e può arrivare fino alla generazione di credenziali amministrative e alla possibile esecuzione di comandi. È stato raccomandato l’aggiornamento immediato a n8n 1.121.0 o versioni successive.

Sul fronte del phishing, è stata rilevata una campagna mirata contro studenti e personale dell’Università di Brescia, che indirizza le vittime verso una pagina fraudolenta replica del portale di login dell’Ateneo per sottrarre credenziali istituzionali.

Fonte: CERT-AGID

Un’ulteriore campagna ha abusato dei loghi e dei nomi del Sistema Tessera Sanitaria e del Ministero della Salute, segnalando una presunta scadenza imminente della tessera e invitando le vittime a inserire dati personali su una falsa pagina di rinnovo.

Il CERT-AGID ha inoltre individuato un falso portale che sfrutta i loghi del Ministero dell’Interno, progettato per sottrarre informazioni utili a furti d’identità o frodi ai danni di cittadini stranieri.

Con il pretesto di verificare lo stato del permesso di soggiorno, la pagina richiede dati identificativi e dettagli relativi alla pratica, richiamando procedure reali per apparire più credibile.

Torna infine il phishing a tema “Dichiarazione Fiscale Criptovalute”, che abusa del nome e del logo dell’Agenzia delle Entrate. Oltre alla raccolta di dati personali, l’obiettivo principale è l’accesso ai wallet di criptovalute delle vittime.

A questo si aggiunge una nuova campagna di smishing ai danni di utenti INPS, veicolata tramite SMS che invitano ad “aggiornare” i propri dati per non perdere presunti benefici, con link accessibili solo da dispositivi mobili.

Malware della settimana

Nel corso della settimana sono state individuate 16 famiglie di malware attive in Italia.

FormBook è stato rilevato in una campagna italiana a tema “Ordine”, diffusa tramite email con allegato TAR, e in una campagna generica a tema “Contratti” veicolata con allegato ZIP.

PhantomStealer è comparso in una campagna italiana a tema “Ordine”, distribuita con allegato XZ, e in una campagna generica “Contratti” che ha sfruttato archivi RAR.

Fonte: CERT-AGID

Copybara è stato utilizzato in due campagne italiane a tema “Banking”, veicolate tramite SMS contenenti link per il download di APK malevoli.

BTMob e RelayNFC sono stati osservati in due campagne generiche sempre a tema “Banking”, mirate all’infezione di dispositivi Android attraverso file APK.

Una campagna italiana ha abusato del software legittimo Remote.It, veicolato tramite un link a un finto captcha (ClickFix), per ottenere il controllo remoto dei dispositivi compromessi.

Action1 è stato rilevato in una campagna generica a tema “Documenti”, diffusa con allegato MSI, mentre AgentTesla è comparso in una campagna italiana a tema “Ordine” veicolata tramite email con allegato 7Z.

Purecrypter è stato individuato in una campagna italiana a tema “Documenti”, diffusa con allegato RAR.

Infine, sono state osservate diverse campagne generiche che hanno diffuso AsyncRAT, Guloader, LummaStealer, PureLogs, QuasarRAT, Remcos e WarzoneRat, sfruttando i temi “Documenti”, “Aggiornamenti”, “Prezzi” e “Banking” e utilizzando email con allegati ZIP, RAR, 7Z e TAR.

Phishing della settimana

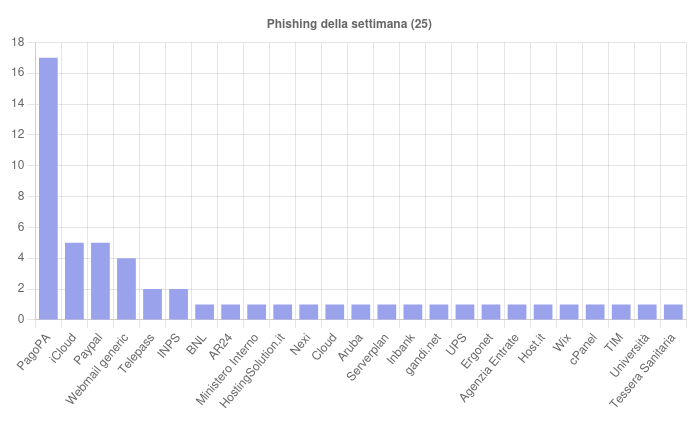
Sono 25 i brand coinvolti nelle campagne di phishing osservate.

Fonte: CERT-AGID

Per quantità spiccano le operazioni che sfruttano i nomi di PagoPA, PayPal e iCloud, insieme alle consuete campagne di webmail non brandizzate orientate al furto di credenziali.

Formati e canali di diffusione

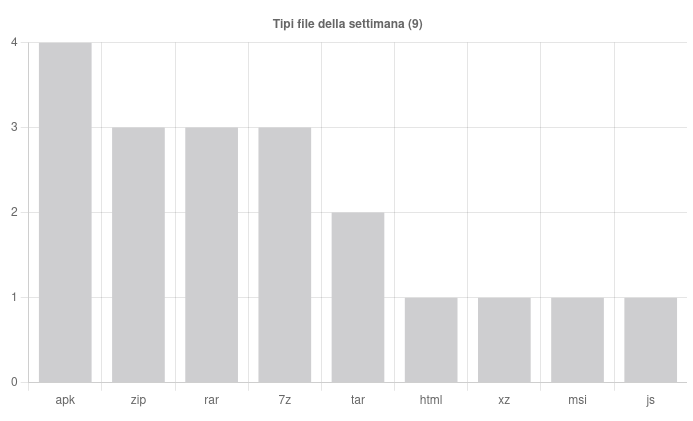
Gli archivi compressi come sempre si confermano lo strumento principale per la diffusione dei contenuti malevoli.

Nel periodo osservato sono state individuate 9 tipologie di file, con APK al primo posto (4 utilizzi), seguiti da ZIP, RAR e 7Z (3).

Con due utilizzi compare il formato TAR, mentre HTML, XZ, MSI e JS sono stati osservati in un solo caso ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 66 campagne, seguita da sette campagne veicolate via SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/12/cert-agid-3-9-gennaio-phishing-e-malware-aprono-il-2026/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-3-9-gennaio-phishing-e-malware-aprono-il-2026


Global Innovation Forum: l’innovazione delle startup passa da Seul


Il Global Innovation Forum nasce come risposta a una trasformazione profonda del modo in cui l’innovazione tecnologica viene raccontata e sostenuta all’interno delle grandi fiere internazionali. Ospitato all’interno di CES, la più grande manifestazione mondiale dedicata all’elettronica e all’innovazione, il forum si è progressivamente affermato come uno spazio pensato non per il singolo prodotto o per il singolo stand, ma per mettere in relazione interi ecosistemi nazionali dell’innovazione.

L’iniziativa è promossa dalla Seoul Business Agency, un’agenzia governativa che sostiene le piccole e medie imprese e le startup della capitale sudcoreana con l’obiettivo di rafforzarne la presenza sui mercati globali. L’idea di fondo è semplice: usare la visibilità e la concentrazione di attori garantite dal CES come piattaforma neutrale per favorire connessioni strutturate tra startup, investitori, media internazionali e organizzazioni di supporto provenienti da Paesi diversi.

Un evento in espansione

Le origini del Global Innovation Forum risalgono al 2025, quando l’iniziativa debuttò con il nome di Seoul Innovation Forum. In quella prima edizione, cinque padiglioni nazionali presenti a CES – Corea del Sud, Taiwan, Svizzera, Giappone e Paesi Bassi – decisero di superare la logica della semplice esposizione fieristica per sperimentare una forma di collaborazione più profonda.

Il successo di quell’esperimento ha portato a un’evoluzione naturale del progetto. Dal 2026 il forum è stato rilanciato con una nuova identità, diventando Global Innovation Forum e ampliando il numero dei Paesi coinvolti. Accanto alla Corea del Sud sono entrati stabilmente Taiwan, Svizzera, Israele, Giappone, Canada e Francia, rappresentati da organizzazioni nazionali impegnate nello sviluppo dell’innovazione e dell’imprenditorialità tecnologica. La collaborazione tra soggetti come Taiwan Tech Arena, Switzerland Global Enterprise, JETRO, Business France e le strutture canadesi e israeliane ha trasformato il forum in un vero e proprio punto di snodo tra le diverse filiere globali delle startup.

Pitching e competizione al centro del format, ma anche relazioni

Il funzionamento del Global Innovation Forum ruota attorno a un format ben definito che combina competizione, visibilità e networking. Il momento centrale è rappresentato dalla gara di pitching, in cui ogni Paese presenta una startup rappresentative del proprio ecosistema. Le aziende salgono sul palco per presentare soluzioni, tecnologie e modelli di business a una platea composta da investitori, media internazionali e stakeholder dell’innovazione. L’obiettivo non è soltanto decretare un vincitore, ma creare un’occasione concreta di esposizione verso chi può facilitare l’ingresso nei mercati globali.

Un elemento distintivo dell’edizione più recente è stato l’ampliamento della giuria, che ha affiancato ai media internazionali una componente qualificata di venture capitalist. Questa scelta ha rafforzato la credibilità dell’iniziativa e, soprattutto, ha reso il pitching uno strumento direttamente collegato a potenziali opportunità di investimento. Le valutazioni si sono concentrate su aspetti come l’attrattività per il capitale di rischio, la solidità della visione strategica e la capacità delle soluzioni presentate di scalare a livello globale.

Networking e confronto internazionale

Accanto alla competizione, il forum prevede momenti di confronto più ampi, come panel di discussione tra i rappresentanti delle organizzazioni nazionali coinvolte. In questi spazi vengono condivse politiche di supporto alle startup, modelli di accompagnamento alla crescita internazionale e riflessioni sulle principali sfide che attraversano l’ecosistema globale dell’innovazione. È qui che il Global Innovation Forum mostra la sua natura più sistemica, diventando un luogo di scambio di know-how tra chi, anno dopo anno, porta al CES alcune delle realtà emergenti più interessanti del panorama tecnologico mondiale.

Il networking rappresenta l’altra colonna portante dell’evento. Rispetto alle edizioni iniziali, la sessione di incontri informali è stata notevolmente potenziata, coinvolgendo non solo giudici e startup, ma anche investitori, giornalisti e organizzazioni di supporto presenti a Las Vegas per il CES. In questo contesto, il forum assume la funzione di acceleratore relazionale, permettendo alle giovani aziende di costruire contatti qualificati in un ambiente meno dispersivo rispetto alla fiera tradizionale.

A completare il format, alcune startup hanno avuto la possibilità di presentarsi con brevi interventi di un minuto, pensati come strumenti di comunicazione rapida ed efficace verso un pubblico altamente selezionato. Anche questo dettaglio contribuisce a spiegare perché il Global Innovation Forum venga percepito come un moltiplicatore di valore per la partecipazione al CES, soprattutto per le realtà che cercano visibilità, investimenti e partnership internazionali.

Le startup partecipanti

La vincitrice della battaglia dei pitch è stata FirstHabit che ha presentato Chalk, un modello di intelligenza artificiale visiva progettato per accompagnare lo studente nel processo di risoluzione dei problemi, integrando testo, immagini e ragionamento strutturato in un’esperienza più simile a quella di un tutor che a un semplice generatore di risposte. CytoAurora Biotech è arrivata seconda, mostrando una piattaforma che integra semiconduttori, algoritmi proprietari e analisi d’immagine basata su intelligenza artificiale per individuare le cellule tumorali in modo rapido e accurato permettendo diagnosi molto precoci e terapie personalizzate.

Al terzo posto si è piazzata CubicSpace rilanciando il concetto di 3D su smartphone con una tecnologia che consente la visualizzazione tridimensionale senza occhiali né visori, combinando una pellicola ottica applicata allo schermo e un software capace di adattare le immagini alla posizione dell’osservatore in tempo reale.

Degne di nota, comunque, anche le altre startup. BTRY ha presentato una batteria allo stato solido ultra-sottile, spessa solo 0,1 millimetri, capace di ricaricarsi in circa un minuto e di operare in sicurezza anche a temperature elevate, pensata per alimentare sensori, wearable e medical device di nuova generazione. Luchrome ha introdotto display elettronici a bassissimo consumo per etichette digitali e applicazioni IoT, in grado di fornire informazioni attive in ambiti come sanità e logistica industriale senza compromettere l’autonomia energetica dei dispositivi.

POLYN Technology ha svelato un chip dedicato al rilevamento dell’attività vocale sempre attivo ma con consumi nell’ordine dei microwatt, pensato per migliorare l’efficienza energetica di assistenti vocali, auricolari e dispositivi smart. Oephe, infine, ha portato una soluzione che trasforma le scarpe in piattaforme di analisi biomeccanica, grazie a sensori integrati capaci di monitorare in tempo reale il movimento e fornire dati utili per applicazioni sportive e sanitarie

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/10/global-innovation-forum-linnovazione-delle-startup-passa-da-seul/?utm_source=rss&utm_medium=rss&utm_campaign=global-innovation-forum-linnovazione-delle-startup-passa-da-seul


In Other News: 8,000 Ransomware Attacks, China Hacked US Gov Emails, IDHS Breach Impacts 700k

SecurityWeek’s cybersecurity news roundup provides a concise compilation of noteworthy stories that might have slipped under the radar.

We provide a valuable summary of stories that may not warrant an entire article, but are nonetheless important for a comprehensive understanding of the cybersecurity landscape.

Each week, we curate and present a collection of noteworthy developments, ranging from the latest vulnerability discoveries and emerging attack techniques to significant policy changes and industry reports. 

Here are this week’s stories:

Organizations seeing hundreds of gen-AI data policy violations per month

Netskope has published the 2026 edition of its Cloud and Threat Report. The report shows that gen-AI apps are increasingly used in organizations, but shadow AI remains a major challenge. Organizations are seeing, on average, 223 gen-AI data policy violation incidents (users sending sensitive data to AI) per month. Netskope also found that 60% of insider threat incidents involve personal cloud apps. 

Advertisement. Scroll to continue reading.

Jaguar Land Rover sales crash after cyberattack

Jaguar Land Rover (JLR) reported a significant drop in sales following the highly disruptive cyberattack. While the hacker attack caused disruptions to production, which only returned to normal levels by mid‑November, sales were also hit due to other factors, including US tariffs and the introduction of new cars. 

Spyware company founder pleads guilty

Bryan Fleming, founder of the spyware company pcTattletale, has pleaded guilty in a US court to charges related to hacking and the sale of surveillance software for unlawful purposes, TechCrunch reported. pcTattletale was shut down in 2024 after it was hacked, but authorities had already been investigating the company.

Illinois Department of Human Services data breach

The Illinois Department of Human Services (IDHS) has disclosed a data breach affecting a total of 700,000 individuals. The incident is related to a mapping website that was inadvertently made accessible to the public. The site exposed the information of 32,000 Division of Rehabilitation Services (DRS) customers, including name, address, case number and status, referral source information, and region data. In addition, it exposed the information of roughly 672,000 Medicaid and Medicare Savings Program recipients, including address, case number, demographic information, and medical assistance plans. The recipients’ names were not exposed. It’s unclear if anyone accessed the information during the time it was exposed, between 2021/2022 and 2025. 

Suspect arrested for using data stolen in 2019 Desjardins hack

A man wanted for allegedly using data stolen in a 2019 hacker attack from Canada’s Desjardins credit union has been arrested in Spain. The suspect, 40-year-old Juan Pablo Serrano, is expected to be extradited to Canada, where he is accused of buying data stolen from Desjardins and using it to commit fraud. While Serrano does not appear to have been involved in the actual Desjardins hack, authorities did arrest several suspects believed to have played a role in the scheme, including an insider.  

Taiwan says Chinese cyberattacks intensified

The government of Taiwan has published a report describing the cyber threat posed by China to its critical infrastructure in 2025. The report says Chinese state-sponsored threat actors conducted 2.6 million intrusion attempts per day, a 6% increase from the previous year. The energy and emergency/healthcare sectors were the most targeted, but attacks were also aimed at the government, communications, transportation, water, finance, industrial, and food sectors. 

China hacked US House committee emails

The Chinese threat group known as Salt Typhoon has hacked into email systems used by congressional staff on powerful committees in the US House of Representatives. The cyberspies targeted staffers on committees focusing on China, foreign affairs, intelligence, and armed services, FT reported (paywalled). 

OwnCloud warning in response to credential theft 

File sharing platform OwnCloud has issued a warning after security firm Hudson Rock reported identifying dozens of major data breaches stemming from credentials stolen by infostealer malware. The attacks have been linked to a single threat actor and have targeted several major file transfer services in addition to OwnCloud. The company is now urging customers to enable multi-factor authentication to protect their accounts. OwnCloud noted that its systems have not been hacked. 

Over 8,000 ransomware attacks reported in 2025

According to Emsisoft’s ‘State of Ransomware in the US’ report for 2025, cybercrime groups claimed to have targeted more than 8,000 organizations, up from roughly 6,000 in the previous year. The number of active ransomware groups increased by approximately 30% compared to 2024. The most active groups were Qiling, Akira, Cl0p, Play, and Safepay.

Related: In Other News: PromptPwnd Attack, macOS Bounty Complaints, Chinese Hackers Trained in Cisco Academy

Related: In Other News: Docker AI Attack, Google Sues Chinese Cybercriminals, Coupang Hacked by Employee

https://www.securityweek.com/in-other-news-8000-ransomware-attacks-china-hacked-us-gov-emails-idhs-breach-impacts-700k/


Rocket Report: A new super-heavy launch site in California; 2025 year in review

International launches… China, which attempted 92 orbital launches in 2025, is second, followed by Russia, with 17 launches last year, and Europe with eight. Rounding out the 2025 orbital launch manifest were five orbital launch attempts from India, four from Japan, two from South Korea, and one each from Israel, Iran, and Australia, the analysis shows. The global launch tally has been on an upward trend since 2019, but the numbers may plateau this year. SpaceX expects to launch about the same number of Falcon 9 rockets this year as it did last year as the company prepares to ramp up the pace of Starship flights.

The easiest way to keep up with Eric Berger’s and Stephen Clark’s reporting on all things space is to sign up for our newsletter. We’ll collect their stories and deliver them straight to your inbox.

Sign Me Up!

South Korean startup suffers launch failure. The first commercial rocket launched at Brazil’s Alcantara Space Center crashed soon after liftoff on December 22, dealing a blow to Brazilian aerospace ambitions and the South Korean satellite launch company Innospace, Reuters reports. The rocket began its vertical trajectory as planned after liftoff but fell to the ground after something went wrong 30 seconds into its flight, according to Innospace, the South Korean startup that developed the launch vehicle. The craft crashed within a pre-designated safety zone and did not harm anyone, officials said.

An unsurprising result... This was the first flight of Innospace’s nano-launcher, named Hanbit-Nano. The rocket was loaded with eight small payloads, including five deployable satellites, heading for low-Earth orbit. But rocket debuts don’t have a good track record, and Innospace’s rocket made it a bit farther than some new launch vehicles do. The rocket is designed to place up to 200 pounds (90 kilograms) of payload mass into Sun-synchronous orbit. It has a unique design, with hybrid engines consuming a mix of paraffin as the fuel and liquid oxygen as the oxidizer. Innospace said it intends to launch a second test flight in 2026. (submitted by EllPeaTea)

Take two for Germany’s Isar Aerospace. Isar Aerospace is gearing up for a second launch attempt of its light-class Spectrum rocket after completing 30-second integrated static test firings for both stages late last year, Aviation Week & Space Technology reports. The endeavor would be the first orbital launch for Spectrum and an effort at a clean mission after a March 30 flight ended in failure because a vent valve inadvertently opened soon after liftoff, causing a loss of control. “Rapid iteration is how you win in this domain. Being back on the pad less than nine months after our first test flight is proof that we can operate at the speed the world now demands,” said Daniel Metzler, co-founder and CEO of Isar Aerospace.

https://arstechnica.com/space/2026/01/rocket-report-spacex-and-china-led-the-way-in-2025-vandenberg-has-room-to-grow/


Tim Kosiba Named NSA Deputy Director

The National Security Agency (NSA) on Friday announced the appointment of Timothy Kosiba as its 21st Deputy Director. The appointment, designated by Secretary of War Pete Hegseth and Director of National Intelligence Tulsi Gabbard, has received formal approval from President Donald J. Trump.

Kosiba, a veteran of the Intelligence Community with over 30 years of federal service, returns to the agency as its most senior civilian leader.

Timothy Kosiba, NSA Deputy Director
Timothy Kosiba, Deputy Director at the National Security Agency (NSA).

“Tim is a people-focused leader with a wealth of experience that makes him perfect for the deputy director role,” said LTG William J. Hartman, Acting Commander, U.S. Cyber Command; Performing Duties of Director NSA, and Chief, Central Security Service (CSS). “I am confident that Tim will continue to drive and guide us in our critical foreign signals intelligence and cybersecurity missions.”

Kosiba’s career is deeply rooted in the technical and operational evolution of U.S. cyber capabilities. He began his tenure at the NSA as the technical director for the Joint Functional Component Command for Network Warfare. He later served as the technical director for the Requirements and Targeting Office in the Tailored Access Operations organization (TAO). 

Kosiba was selected for the Defense Intelligence Senior Level (DISL) Service position and was posted as chief of the Special US Liaison Office Canberra in Australia. Upon returning from Australia, he became deputy director of the NSA/CSS Commercial Solutions Center and was later appointed chief of Computer Network Operations (CNO). He was later assigned as the deputy commander of NSA Georgia, the largest of the NSA field locations.

Kosiba recently spent time in the private sector as a CEO and consultant.

Advertisement. Scroll to continue reading.

https://www.securityweek.com/tim-kosiba-named-nsa-deputy-director/


Ghost Tap: scoperte frodi tap-to-pay che sfruttano l’NFC per abilitare pagamenti da remoto


I ricercatori di Group-IB hanno individuato Ghost Tap, una serie di frodi a opera di attaccanti cinesi che sfruttano applicazioni Android malevole per abilitare transazioni tap-to-pay da remoto con le carte di credito delle vittime.

Tramite campagne di smishing e vishing, i cybercriminali portano gli utenti ignari a installare gli APK malevoli. Una volta installata l’applicazione, viene richiesto alle vittime di avvicinare le proprie carte bancarie al sensore NFC dello smartphone; stabilita la connessione, i dati di pagamento vengono inoltrati a un server C2 gestito dagli attaccanti che invia le informazioni a un dispositivo sotto il loro controllo.  Questo meccanismo di relay permette ai criminali di utilizzare terminali POS ottenuti illecitamente per incassare i fondi come se la carta fosse fisicamente presente.

Ghost Tap

Gli attacchi Ghost Tap fanno uso di due moduli principali: un “reader” installato sul dispositivo della vittima tramite l’APK compromesso e un “tapper”, ovvero il componente del device degli attaccanti che abilita transazioni e prelievi senza carta fisica.

Group-IB ha identificato oltre 54 campioni di APK malevoli, alcuni dei quali camuffati da applicazioni di realtà finanziarie legittime.

L’ecosistema di Ghost Tap

Gli APK vengono distribuiti da diversi vendor nella comunità del cybercrimine cinese; tra i fornitori principali spiccano TX-NFC, X-NFC e NFU Pay. TX-NFC è considerato uno dei vendor più strutturati, con un canale Telegram che contava oltre 21.000 iscritti al momento del rilevamento e uno staff di supporto che opera su turni e offre assistenza anche in lingua inglese. I prezzi per l’accesso a TX-NFC variano da 45 dollari per un solo giorno fino a 1.050 dollari per tre mesi.

NFU Pay offre invece licenze che vanno da 25 dollari giornalieri a 650 dollari per un accesso a vita. Gli amministratori di NFU Pay hanno rivelato a investigatori sotto copertura di poter fornire versioni personalizzate del malware, con varianti specifiche per l’Italia e il Brasile che rimuovono l’obbligo di login lato vittima.

L’attività di monetizzazione è supportata da canali affiliati; tra questi è di particolare rilevanza Oedipus, il quale si occupa della vendita di terminali POS provenienti da diverse aree geografiche, inclusi Medio Oriente, Africa e Asia. Secondo i dati raccolti da Group-IB, solo attraverso il canale Oedipus sono stati registrati circa 355.000 dollari in transazioni illegittime tra novembre 2024 e agosto 2025.

Oltre all’attacco diretto alle vittime, i criminali utilizzano anche reti di “muli” che caricano carte compromesse su portafogli mobili per effettuare acquisti di beni di lusso o carte regalo in negozi fisici in tutto il mondo.

La pericolosità del fenomeno Ghost Tap è confermata da numerosi incidenti e arresti globali: Group-IB cita, tra gli altri, gli arresti a Praga nel marzo 2024 di un individuo che prelevava contanti senza carta fisica e a Singapore nel novembre 2024 di cittadini malesi e cinesi che effettuavano pagamenti contactless sospetti.

NFC malware

I ricercatori della compagnia avvertono che quella dei malware tap-to-pay è una minaccia che si sta diffondendo in maniera preoccupante: da maggio 2024 a dicembre 2025 le segnalazioni sono aumentate costantemente.

Per proteggersi da questi attacchi, le raccomandazioni coinvolgono sia i singoli utenti finali che le istituzioni finanziarie: in primo luogo, gli utenti devono prestare la massima attenzione alle comunicazioni che ricevono ed essere consapevoli delle tecniche di vishing e smishing in uso; inoltre, dovrebbero installare solo applicazioni provenienti da fonti ufficiali e verificare le autorizzazioni richieste. Un altro consiglio fondamentale è quello di disattivare la funzione NFC quando non si devono effettuare pagamenti.

I fornitori di servizi di pagamento e le realtà del mondo finanziario dovrebbero invece investire in sistemi avanzati di monitoraggio delle frodi in grado di analizzare il comportamento degli utenti e di rilevare anomalie tecniche. Le banche dovrebbero inoltre investire in campagne di sensibilizzazione per i propri clienti, informandoli specificamente sulle nuove modalità di attacco tramite NFC e sull’importanza di non avvicinare mai la carta al telefono su indicazione di terzi.

Infine, adottare protocolli autenticazione forte e implementare la verifica dell’integrità del dispositivo tramite attestazioni hardware offrono un ulteriore livello di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/09/ghost-tap-scoperte-frodi-tap-to-pay-che-sfruttano-lnfc-per-abilitare-pagamenti-da-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=ghost-tap-scoperte-frodi-tap-to-pay-che-sfruttano-lnfc-per-abilitare-pagamenti-da-remoto


‘ZombieAgent’ Attack Let Researchers Take Over ChatGPT

ChatGPT vulnerabilities could be exploited to exfiltrate user data and modify the agent’s long-term memory for persistence, web security firm Radware reports.

Widely adopted across enterprises worldwide, ChatGPT has broad access to internal applications, such as Gmail, GitHub, Jira, and Teams, and by default stores user conversations and sensitive information.

It also includes built-in functionality to browse the web, analyze files, and more, making it convenient and powerful, but also expanding the risks associated with its malicious use.

On Thursday, Radware disclosed a new indirect prompt injection technique that exploits ChatGPT vulnerabilities to exfiltrate user data and turn the AI agent into a persistent spy tool for attackers.

Called ZombieAgent, the attack relies on malicious emails and files to bypass OpenAI’s protections and exfiltrate data from the victim’s inbox and email address book, without user interaction.

In the first scenario detailed by Radware, the attacker exfiltrates sensitive user data via OpenAI’s private servers by sending an email containing malicious instructions for ChatGPT.

Advertisement. Scroll to continue reading.

When the user asks the AI agent to perform a Gmail action, it reads the instructions in the attacker’s email and exfiltrates the data “before the user ever sees the content”, Radware says.

The email contains a list of pre-constructed URLs for each letter and digit, and a special token for spaces, and instructs ChatGPT to search for sensitive information, normalize it, and exfiltrate it character by character using the provided URLs.

ChatGPT cannot modify provided URLs to prevent the leakage of data by appending it as parameters to an attacker-provided link, but Radware’s attack makes the protection ineffective as the agent does not modify the pre-provided URLs.

For the attack to successfully exfiltrate sensitive information, “no user action is required beyond normal conversation with ChatGPT,” the security firm explains.

Radware’s second attack scenario relies on malicious instructions contained in a file that the user shares with ChatGPT. Based on these instructions, the agent exfiltrates data, both via OpenAI’s servers and via Markdown image rendering.

Propagation and persistence

The third attack scenario presented by the security firm is like the first but targets the recent email addresses in the victim’s inbox. After receiving the addresses, the attacker sends the malicious payload to them, propagating the attack.

In the fourth attack scenario, the attacker establishes persistence by sending a malicious file containing instructions to modify the agent’s long-term memory with attacker-created rules.

When the user shares the file with ChatGPT, the agent reads the instructions and sets the memory-modification rules.

Based on these rules, ChatGPT reads an attacker email and executes the instructions it contains every time the user sends a message, and saves to memory sensitive information whenever the user shares it.

Normally, when using the Connectors feature (which gives it access to enterprise applications), ChatGPT cannot use the Memory feature (where it saves users’ sensitive information) in the same chat.

However, the attacker’s memory-modification rules result in the agent always reading Memory first, executing the attacker’s malicious instructions, and only then responding to the user.

According to Radware, this persistence mechanism can be abused for data manipulation or for performing more harmful actions.

Furthermore, the security firm says, the attacks could target not only email, but any other enterprise application connected to ChatGPT, either for data harvesting or for delivering malicious instructions to the agent.

“In practice, any resource that ChatGPT can read via Connectors (emails, documents, tickets, repositories, shared folders, etc.) can potentially be abused to host attacker-controlled instructions that will later be executed by ChatGPT,” Radware notes.

An attacker could hide the malicious instructions in the content of any email or file, either by making the text white or by including them in a document’s disclaimers or footers, which are typically ignored by users.

“From the user’s perspective, the email or document appears benign and readable. From ChatGPT’s perspective, however, the full hidden prompt is visible in plain text and will be processed just like any other instruction,” the security firm says.

Radware reported the issues to OpenAI via BugCrowd in September. A fix was released on December 16.

Related: ChatGPT Targeted in Server-Side Data Theft Attack

Related: In Other News: PromptPwnd Attack, macOS Bounty Complaints, Chinese Hackers Trained in Cisco Academy

Related: Google Fortifies Chrome Agentic AI Against Indirect Prompt Injection Attacks

Related: ‘Whisper Leak’ LLM Side-Channel Attack Infers User Prompt Topics

https://www.securityweek.com/zombieagent-attack-let-researchers-take-over-chatgpt/


Michigan man learns the hard way that “catch a cheater” spyware apps aren’t legal

Despite being repeatedly told that people were using his product to spy on others without their consent, Fleming helped them with tech support.

A government investigator even opened up an affiliate marketing account for pcTattletale, and Fleming reached out to offer ready-made banner ads with text like “pcTattletale Cheating Husband? #1 catch a cheater spy tracker” and “pcTattletale Husband Cheating? Best Catch a Cheater Spy App.”

Fleming noted in an email that pcTattletale was more successful when marketed at women, because “There are a lot more women wanting to catch their man then [sic] the other way around.” Financial records showed that Fleming was selling around 1,200 pcTattletale subscriptions a year at anywhere from $99 to $300.

Based on all this, the government obtained a search warrant in late 2022 and raided the Bruce Township home where Fleming lived.

In 2024, TechCrunch reported that pcTattletale was hacked and much of its data was leaked. Apparently, hackers had gained access to the company’s private keys for the Amazon Web Services account where most of the video data created by the app was stored. Fleming claimed at the time that his company was “out of business and completely done” after the breach.

The feds eventually charged Fleming with selling a product while “knowing or having reason to know” that the software was “primarily useful for the purpose of the surreptitious interception of wire, oral, or electronic communications.” This week in California, Fleming pled guilty to a single count and was released on his own recognizance while awaiting sentencing.

One piece of stalkerware is off the market; unfortunately, many others remain, and their owners and operators are often harder to find.

https://arstechnica.com/security/2026/01/michigan-man-learns-the-hard-way-that-catch-a-cheater-spyware-apps-arent-legal/


Nuova ondata di attacchi GoBruteforcer, l’IA sfruttata per il brute-force


I ricercatori di Check Point Research hanno individuato una nuova ondata di attacchi GoBruteforcer, una botnet modulare scritta in Go progettata per colpire server Linux esposti su internet.

Individuata per la prima volta nel 2023, nel corso del tempo la botnet si è evoluta specializzandosi in varianti sempre più sofisticate. Come suggerisce il nome, GoBruteforce sfrutta la tecnica brute-force per forzare l’accesso a servizi critici come FTP, MySQL, PostgreSQL e phpMyAdmin. Una volta preso il controllo, il server infetto viene arruolato nella botnet.

GoBruteforcer

La nuova ondata di attacchi preoccupa i ricercatori per via dell’efficacia dei dizionari di password utilizzati: nell’ultima campagna gli attaccanti non si stanno limitando a usare vecchi elenchi provenienti da leak, ma stanno sfruttando anche la diffusione di configurazioni server generate da IA. 

Sempre più sistemisti si affidano infatti all’intelligenza artificiale per generare script di deployment o file Docker Compose; questi script condividono spesso username standard (come “appuser”, “myuser” o “dbadmin”) e password deboli di default che non vengono cambiate. “I modelli linguistici di grandi dimensioni (LLM) vengono addestrati sulla stessa documentazione pubblica e sugli stessi codici di esempio. Non sorprende quindi che spesso riproducano gli stessi esempi di configurazione con nomi utente predefiniti popolari come appuser e myuser” spiega il team di Check Point Research.

Se da una parte l’intelligenza artificiale abbassa la barriera d’accesso permettendo anche a persone con poca esperienza operativa di creare un database in pochi minuti, usare gli script generati a occhi chiusi comporta un uso più esteso di configurazioni standard e quindi una proliferazione di username e password comuni. Secondo i ricercatori della compagnia, è molto probabile che questa tendenza renda più efficaci gli attacchi GoBruteforcer.

Un altro punto critico evidenziato da Check Point è la persistenza di stack tecnologici datati come XAMPP su server Linux: questi pacchetti “tutto in uno” spesso espongono interfacce di amministrazione e server FTP con configurazioni di sicurezza minime o assenti, rendendoli bersagli ideali per l’automazione della botnet.

La nuova campagna GoBruteforcer

Se in passato la botnet era usata in maniera generica, dall’ultima campagna osservata emerge una chiara motivazione finanziaria. Su uno dei server compromessi i ricercatori hanno trovato un kit di strumenti specializzati in criptovalute: uno scanner di bilancio per la rete TRON, alcune utility di “token-sweeping” per TRON e Binance Smart Chain usate per svuotare automaticamente i wallet non appena rilevano fondi e un database contenente circa 23.000 indirizzi TRON. L’analisi delle transazioni on-chain ha confermato che diversi attacchi hanno avuto successo.

L’accesso iniziale avviene sfruttando vulnerabilità in applicazioni web o credenziali deboli; in seguito, il malware installa un bot IRC offuscato che consente agli attaccanti di inviare comandi e ricevere aggiornamenti sullo stato del server. Gli attaccanti possono controllare i bot nella rete sia tramite web shell che tramite il bot IRC.

Il malware è in grado di sopravvivere al riavvio del serve e per il mascheramento utilizza tecniche di process-masking per nascondersi tra i processi di sistema legittimi. Terminato il setup, il server compromesso inizia a scansionare blocchi di indirizzi IP per tentare l’accesso ad altri server e propagare l’infezione.

“GoBruteforcer è un esempio perfetto di come gli autori delle minacce utilizzino “bersagli facili” come tattiche apparentemente poco sofisticate (attacchi con password deboli, indirizzi IP casuali) per compromettere un gran numero di sistemi connessi a Internet con uno sforzo relativamente minimo” sottolineano i ricercatori.

Il ritorno della botnet è un reminder importante del fatto che la sicurezza non passa solo per le patch dei software, ma anche per l’igiene delle configurazioni. Nel caso si utilizzi l’IA per generare script di configurazione, è fondamentale cambiare immediatamente ogni username e password suggeriti. È importante inoltre disabilitare l’accesso remoto root per i database e utilizzate l’autenticazione a due fattori o chiavi SSH ovunque possibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/08/nuova-ondata-di-attacchi-gobruteforcer-lia-sfruttata-per-il-brute-force/?utm_source=rss&utm_medium=rss&utm_campaign=nuova-ondata-di-attacchi-gobruteforcer-lia-sfruttata-per-il-brute-force