Microsoft will finally kill obsolete cipher that has wreaked decades of havoc

Microsoft said it has steadily worked over the past decade to deprecate RC4, but that the task wasn’t easy.

No salt, no iteration? Really?

“The problem though is that it’s hard to kill off a cryptographic algorithm that is present in every OS that’s shipped for the last 25 years and was the default algorithm for so long, Steve Syfuhs, who runs Microsoft’s Windows Authentication team, wrote on Bluesky. “See,” he continued, “the problem is not that the algorithm exists. The problem is how the algorithm is chosen, and the rules governing that spanned 20 years of code changes.”

Over those two decades, developers discovered a raft of critical RC4 vulnerabilities that required “surgical” fixes. Microsoft considered deprecating RC4 by this year, but ultimately “punted” after discovering vulnerabilities that required still more fixes. During that time Microsoft introduced some “minor improvements” that favored the use of AES, and as a result, usage dropped by “orders of magnitude.”

“Within a year we had observed RC4 usage drop to basically nil. This is not a bad thing and in fact gave us a lot more flexibility to kill it outright because we knew it genuinely wasn’t going to break folks, because folks weren’t using it.”

Syfuhs went on to document additional challenges Microsoft encountered and the approach it took to solving them.

While RC4 has known cipher weaknesses that make it insecure, Kerberoasting exploits a separate weakness. As implemented in Active Directory authentication, it uses no cryptographic salt and a single round of the MD4 hashing function. Salt is a technique that adds random input to each password before it is hashed. That requires hackers to invest considerable time and resources into cracking the hash. MD4, meanwhile, is a fast algorithm that requires modest resources. Microsoft’s implementation of AES-SHA1 is much slower and iterates the hash to further slow down cracking efforts. Taken together, AES-Sha1-hashed passwords require about 1,000 times the time and resources to be cracked.

Windows admins would do well to audit their networks for any usage of RC4. Given its wide adoption and continued use industry-wide, it may still be active, much to the surprise and chagrin of those charged with defending against hackers.

https://arstechnica.com/security/2025/12/microsoft-will-finally-kill-obsolete-cipher-that-has-wreaked-decades-of-havoc/


Google will end dark web reports that alerted users to leaked data

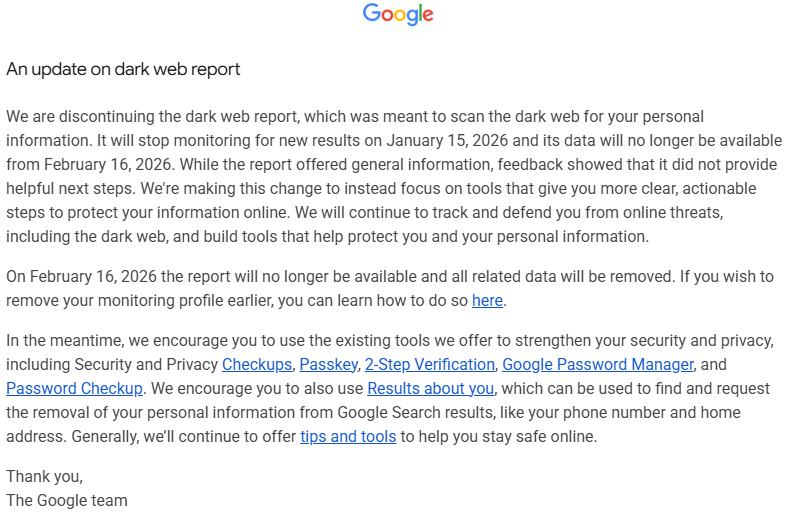
As Google admits in the email alert, its dark web scans didn’t offer much help. “Feedback showed that it did not provide helpful next steps,” Google said of the service. Here’s the full text of the email.

Google dark web email

Credit: Google

With other types of personal data alerts provided by the company, it has the power to do something. For example, you can have Google remove pages from search that list your personal data. Google doesn’t run anything on the dark web, though, so all it can do is remind you that your data is being passed around in one of the shadier corners of the Internet.

The shutdown begins on January 15, when Google will stop conducting new scans for user data on the dark web. Past data will no longer be available as of February 16, 2026. Google says it will delete all past reports at that time. However, users can remove their monitoring profile earlier in the account settings. This change does not impact any of Google’s other privacy reports.

The good news is that the best ways to protect your personal data from being shuffled around the dark web are the same ones that keep you safe on the open web. Google suggests always using two-step verification, and tools like Passkeys and Google’s password checkup can ensure you don’t accidentally reuse a compromised password. Stay safe out there.

https://arstechnica.com/gadgets/2025/12/google-is-shutting-down-dark-web-reports-in-january-because-they-werent-helpful/


Schrems II e Transfer Impact Assessment: la nuova realtà della compliance per le organizzazioni italiane

La sentenza Schrems II del 16 luglio 2020 rappresenta uno spartiacque nella storia della protezione dei dati personali: invalidando il Privacy Shield, la Corte di Giustizia dell’Unione Europea ha innescato una trasformazione profonda nel modo in cui le organizzazioni europee – in particolare quelle italiane – gestiscono i flussi transatlantici di dati. Non si è trattato semplicemente di un cambiamento normativo, ma di un ripensamento radicale delle strategie operative che ha trasformato la compliance al GDPR da adempimento formale a priorità strategica.

Il Transfer Impact Assessment: da strumento teorico a necessità operativa

Prima di Schrems II, molte organizzazioni consideravano il Transfer Impact Assessment (TIA) un esercizio documentale marginale. La sentenza ha ribaltato questa percezione: la Corte ha stabilito che le Clausole Contrattuali Standard, pur rappresentando uno strumento legittimo per i trasferimenti di dati extra-UE, non bastano da sole. Serve una valutazione caso per caso del livello effettivo di protezione offerto dal Paese terzo destinatario, considerando non solo la normativa formale ma il contesto giuridico complessivo, l’accesso governativo ai dati, l’assenza di rimedi effettivi.

La Corte ha trasferito sul titolare del trattamento un onere valutativo che prima era implicitamente delegato alla Commissione Europea attraverso le decisioni di adeguatezza. Questo significa che ogni organizzazione deve oggi documentare non solo quali dati trasferisce e dove, ma anche perché ritiene che il livello di protezione nel Paese destinatario sia adeguato.

L’applicazione italiana: quando la teoria incontra la prassi

Il Garante per la protezione dei dati personali italiano ha interpretato Schrems II con rigore sostanziale. Il provvedimento 317 del 16 settembre 2021 contro l’Università Bocconi rappresenta un caso emblematico: l’ateneo aveva implementato un sistema di proctoring per gli esami a distanza che trasferiva dati biometrici e personali verso server statunitensi. Nonostante l’adozione delle Standard Contractual Clauses, il Garante ha contestato l’assenza di un TIA documentato e la mancata implementazione di misure supplementari. La sanzione di 200.000 euro è stata accompagnata da un’ingiunzione a interrompere immediatamente i trasferimenti.

Il messaggio è inequivocabile: il TIA non è un documento da archiviare, ma uno strumento dinamico di governance del rischio che deve produrre effetti concreti sull’architettura dei flussi di dati.

Nel giugno 2022, il Garante italiano ha seguito le orme delle autorità austriache e francesi, dichiarando illegittimo l’uso di Google Analytics per i trasferimenti verso gli USA. La società Caffeina Media Srl ha ricevuto un’ingiunzione di 90 giorni per conformarsi, con la minaccia di verifiche ispettive successive. L’Autorità ha rilevato che gli indirizzi IP costituiscono dati personali anche se troncati, e che le misure implementate da Google non garantivano protezione adeguata rispetto ai programmi di sorveglianza statunitensi regolati dalla Section 702 del FISA e dall’Executive Order 12333.

Le misure supplementari: dalla teoria all’implementazione

Le raccomandazioni EDPB 01/2020, adottate nella versione finale il 18 giugno 2021, forniscono una tassonomia articolata delle misure supplementari, distinguendo tra interventi contrattuali, tecnici e organizzativi. Sul piano contrattuale, le clausole aggiuntive possono includere obblighi di trasparenza rafforzata, impegni a contestare richieste governative sproporzionate, notifiche tempestive. Tuttavia, l’EDPB riconosce apertamente che le misure puramente contrattuali hanno efficacia limitata quando ci si confronta con ordinamenti che prevedono obblighi di disclosure vincolanti con sanzioni penali.

È sul piano tecnico che si gioca la partita decisiva. La crittografia end-to-end con gestione delle chiavi da parte del titolare europeo rappresenta lo standard di riferimento quando tecnicamente implementabile. La pseudonimizzazione avanzata offre protezione in scenari specifici, così come la tokenizzazione per determinate tipologie di dati. In alcuni casi, la soluzione ottimale consiste nello split processing: solo metadati o dati aggregati vengono trasferiti verso il Paese terzo, mentre i dati personali in chiaro rimangono nell’Unione Europea.

Il problema è che queste soluzioni tecniche comportano spesso costi significativi e complessità architetturale. Una PMI italiana che utilizza servizi cloud statunitensi non ha tipicamente le risorse per implementare sistemi di crittografia complessi con gestione autonoma delle chiavi. Può tentare di negoziare con il fornitore, ma il potere contrattuale è asimmetrico.

Il Data Privacy Framework: terzo tentativo di stabilizzazione

Il Data Privacy Framework, entrato in vigore il 10 luglio 2023, rappresenta il terzo tentativo di creare un meccanismo di trasferimento semplificato dopo Safe Harbor e Privacy Shield. Sulla carta, il DPF affronta le criticità sollevate dalla sentenza Schrems II: introduce limitazioni più stringenti all’accesso governativo attraverso l’Executive Order 14086 firmato dal Presidente Biden, prevede un meccanismo indipendente di ricorso tramite la Data Protection Review Court, rafforza gli obblighi di trasparenza per le aziende certificate.

Molte organizzazioni italiane hanno accolto con sollievo la decisione di adeguatezza della Commissione. Ma NOYB, l’associazione fondata da Max Schrems, ha immediatamente annunciato l’intenzione di contestare anche questa terza iterazione. Schrems ha dichiarato nel luglio 2023 di avere “già nel cassetto” diverse opzioni procedurali per riportare il caso davanti alla Corte di Giustizia, sottolineando che le modifiche statunitensi sono di natura esecutiva e potrebbero essere revocate.

Il primo tentativo di contestazione giudiziale è arrivato nel settembre 2023 dal deputato francese Philippe Latombe. Il 3 settembre 2025, il Tribunale dell’Unione Europea ha respinto il ricorso, confermando la validità del DPF. Tuttavia, NOYB ha già dichiarato che intende preparare una contestazione più ampia, potenzialmente beneficiando dell’analisi giudiziaria già effettuata e di nuovi sviluppi normativi statunitensi post-2023.

Per le aziende italiane che operano con fornitori statunitensi, il consiglio prudenziale emergente dalla prassi del Garante è chiaro: non affidarsi esclusivamente alla certificazione DPF, ma mantenere un approccio stratificato con SCC, certificazione DPF come garanzia ulteriore, misure tecniche supplementari dove possibile e un TIA aggiornato che documenti la valutazione complessiva del rischio residuo.

Oltre gli Stati Uniti: altri contesti geografici

I trasferimenti verso Svizzera e Regno Unito, dotati di decisioni di adeguatezza, pongono questioni teoricamente meno complesse, anche se queste decisioni sono soggette a revisioni periodiche. Per quanto riguarda la Cina, paese verso cui molte aziende italiane trasferiscono dati nel contesto di operazioni manifatturiere, il TIA deve necessariamente concludersi con l’implementazione di misure supplementari robuste: l’ordinamento cinese prevede obblighi di localizzazione dei dati e ampi poteri di accesso governativo senza adeguate garanzie procedurali.

Le Binding Corporate Rules rappresentano un’alternativa strategica per i trasferimenti intragruppo, ma richiedono un processo di approvazione coordinato tra le autorità di controllo estremamente lungo e oneroso, rendendole accessibili principalmente alle grandi corporate.

Le deroghe dell’articolo 49: ultima ratio

L’articolo 49 del GDPR prevede deroghe specifiche per situazioni eccezionali: consenso esplicito dell’interessato, necessità per l’esecuzione di un contratto, interesse pubblico rilevante, difesa di diritti in sede giudiziaria. Tuttavia, la giurisprudenza dell’EDPB e la prassi del Garante sono inequivocabili nel delimitare queste eccezioni a casi veramente eccezionali e non sistematici. Un’organizzazione non può basare il proprio modello operativo su deroghe che per natura devono essere occasionali.

Il nuovo paradigma operativo: dalla compliance alla governance

Il panorama italiano post-Schrems II evidenzia una complessità crescente in cui la compliance non può ridursi a un esercizio documentale. Il Transfer Impact Assessment si trasforma da obbligo regolamentare a strumento di due diligence strategica che dovrebbe alimentare decisioni consapevoli su quali fornitori selezionare, quali architetture implementare, quali rischi accettare e documentare.

Per i professionisti della sicurezza e della privacy che operano nel contesto italiano, questo significa sviluppare competenze che vanno oltre la conoscenza normativa e includono la capacità di dialogare con IT, procurement e business per tradurre requisiti di compliance in soluzioni tecniche sostenibili.

Il Garante italiano ha dimostrato negli ultimi anni di voler applicare un approccio pragmatico ma rigoroso: non si aspetta che le aziende raggiungano un rischio zero, ma pretende che dimostrino di aver fatto tutto il ragionevolmente possibile per identificare e mitigare i rischi. La documentazione del TIA, la sua revisione periodica e soprattutto l’implementazione effettiva delle misure identificate rappresentano gli elementi su cui l’autorità focalizza l’attenzione ispettiva.

In uno scenario dove l’unica costante è l’incertezza normativa, l’approccio vincente non consiste nel cercare scorciatoie ma nell’investire nella costruzione di processi di governance dei dati solidi e autenticamente implementati. Il Transfer Impact Assessment deve trasformarsi da adempimento formale in strumento operativo di risk management che aiuta l’organizzazione a prendere decisioni informate in un contesto di crescente complessità giuridica e tecnologica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/schrems-ii/


L’IA al centro delle strategie di cybersecurity future: le previsioni di Crowdstrike


Il 2025 sta giungendo al termine e nel mondo della cybersicurezza è tempo non solo di tirare le somme, ma anche di guardare al 2026 per prepararsi a una nuova evoluzione delle minacce. Elia Zaitsev, CTO di CrowdStrike, ha condiviso alcune previsioni di settore che evidenziano come l’IA sarà il perno attorno al quale dovranno ruotare le future strategie di cybersecurity, sia come alleata che come potenziale minaccia e punto d’accesso.

Secondo Zaitsev, gli esperti di sicurezza dovranno fare particolarmente attenzione alla prompt injection: “Gli avversari stanno incorporando istruzioni nascoste per bypassare le misure di sicurezza, dirottare gli agent, rubare dati e manipolare i modelli, trasformando il livello di interazione dell’intelligenza artificiale nella nuova superficie di attacco e facendo dei prompt un nuovo malware” ha spiegato.

A tal proposito, nel 2026 occorrerà prevedere delle capacità di AI Detection and Response: questi strumenti diventeranno essenziali per la cybersecurity come lo è già l’EDR, in modo che le aziende abbiano visibilità in tempo reale su prompt, risposte e azioni degli agenti di IA.

IA cybersecurity

Zaitsev prevede anche che nel 2026 ci sarà un’evoluzione dai SOC legacy, semplici gestori di alert, a orchestratori dell’agentic SOC: un cambiamento che sarà necessario per contrastare i cyberattaccanti che incorporano l’IA nelle proprie campagne. Gli agenti di IA dovranno essere in grado di ragionare e individuare le azioni da intraprendere per tutto il ciclo di vita della sicurezza.

La diffusione degli agenti di IA richiederà inoltre una maggior attenzione nella gestione delle identità non umane: ogni agent infatti potrà operare negli ambienti con privilegi elevati e per questo ci sarà bisogno di garantire visibilità in tempo reale per tracciare ogni azione eseguita dall’agente. “Questa è l’era in cui sicurezza delle identità significa proteggere entità che non hanno un battito cardiaco” conclude Zaitsev.

Nell’analisi di Crowdstrike c’è spazio anche per la visione di Adam Meyers, SVP Counter Adversary Operations, il quale avverte di una potenziale esplosione di vulnerabilità zero-day guidate dall’IA. L’intelligenza artificiale non solo accelera e migliora la risposta dei SOC, ma può essere usata per trovare bug nel codice, analizzando i crash report e ottimizzando le metodologie di fuzzing.

I cyberattaccanti più esperti stanno già usando queste capacità dell’IA per individuare più facilmente e velocemente le vulnerabilità dei software, in modo da usarle come armi. “I difensori che avranno successo saranno quelli che utilizzeranno l’AI con la stessa velocità e precisione: rilevando, applicando patch e cercando proattivamente le vulnerabilità zero-day con la stessa rapidità con cui vengono identificate” sottolinea Meyers.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/15/ia-al-centro-delle-strategie-di-cybersecurity-future-le-previsioni-di-crowdstrike/?utm_source=rss&utm_medium=rss&utm_campaign=ia-al-centro-delle-strategie-di-cybersecurity-future-le-previsioni-di-crowdstrike


CERT-AGID 6–12 dicembre: cresce l’uso di Figma e Webflow nel phishing


Nel periodo compreso tra il 6 e il 12 dicembre, il CERT-AGID ha rilevato e analizzato 62 campagne malevole che hanno interessato il territorio italiano.

Di queste, 25 hanno avuto obiettivi specificamente italiani, mentre 37 campagne di natura generica hanno comunque coinvolto utenti e organizzazioni nel Paese.

Nel complesso, sono stati messi a disposizione degli enti accreditati 1.293 indicatori di compromissione (IoC).

I temi della settimana

Sono 22 i temi sfruttati per la diffusione di malware e phishing, con la consueta attenzione su temi quali banking, ordini, verifiche e pagamenti.

Il CERT-AGID ha rilevato 62 campagne malevole in Italia, ed emesso 1.293 indicatori di compromissione.

Il tema Banking è stato utilizzato in sette campagne malware generiche finalizzate alla diffusione di FvncBot, ClayRat, Anatsa, Albiriox, DroidLock e PhantomStealer, tutte mirate al furto di credenziali e informazioni finanziarie, in particolare su dispositivi mobili.

Parallelamente è stata osservata una campagna di phishing italiana ai danni di Intesa Sanpaolo, che conferma l’attenzione costante verso i clienti bancari.

Il tema Ordine ha interessato cinque campagne, sia italiane che internazionali, tutte orientate alla distribuzione di malware come AgentTesla, FormBook, PhantomStealer, XWorm e Remcos.

Lo stesso tema è stato sfruttato anche in due operazioni di phishing rivolte a utenti OneDrive e a servizi di webmail generici, sfruttando la consueta leva degli acquisti e delle spedizioni.

Il tema Verifica è comparso in cinque campagne di phishing, due delle quali italiane, che hanno abusato del nome di American Express, Roundcube, Nexi e cPanel, simulando richieste di controllo o aggiornamento degli account per indurre le vittime a inserire le proprie credenziali.

Il tema Pagamenti, osservato in quattro campagne di phishing, ha preso di mira DocuSign, Autostrade per l’Italia e InfoCert. Una campagna generica parallela ha invece diffuso il malware DarkCloud.

Tra gli eventi di particolare interesse, il CERT-AGID segnala una campagna di phishing che sfrutta nome e logo della Polizia di Stato per sottrarre credenziali email.

L’operazione si distingue per l’uso di un endpoint API di Webflow, utilizzato dagli attaccanti per ottenere in modo automatico i dati inseriti dalle vittime.

Fonte: CERT-AGID

È stata inoltre rilevata una campagna mirata contro studenti e personale di atenei italiani, che utilizza come esca una mail con oggetto “R: Urgente – Elenco dei borsisti”.

Il link presente nel messaggio conduce a una pagina che replica il logo del Ministero dell’Università e della Ricerca (MUR) e successivamente reindirizza verso un falso portale di login Microsoft, dove avviene il furto delle credenziali istituzionali.

Infine, a partire dall’8 dicembre, è in corso una campagna che sfrutta account email compromessi della Pubblica Amministrazione per colpire in modo massivo altri destinatari appartenenti alla PA, mediante invii in CCN.

I messaggi contengono allegati PDF con link a risorse ospitate su Figma, sfruttando la fiducia nella filiera istituzionale per sottrarre credenziali o diffondere ulteriori payload malevoli.

Malware della settimana

Nel corso della settimana sono state individuate 14 famiglie di malware attive in Italia.

AgentTesla è stato osservato in una campagna italiana a tema “Fattura” e in quattro campagne generiche legate a “Ordine”, “Fattura”, “Contratti” e “Prezzi”, veicolate tramite allegati TAR, RAR e LZH.

FormBook ha colpito attraverso una campagna italiana a tema “Ordine” con allegato DOCX e due campagne generiche “Prezzi” distribuite tramite RAR e XLSX.

Fonte: CERT-AGID

Remcos è stato utilizzato in una campagna italiana e in due generiche a tema “Booking” e “Fattura”, veicolate con allegati DOCX e 7Z.

DarkCloud compare in due campagne generiche a tema “Prezzi” e “Pagamenti”, mentre Guloader è stato osservato in una campagna italiana “Contratti” e in una generica “Delivery”.

PhantomStealer è stato individuato in due campagne generiche che hanno sfruttato i temi “Banking” e “Ordine”. In entrambi i casi il malware è stato distribuito tramite email contenenti allegati RAR.

Rilevante anche la presenza di numerose campagne malware per dispositivi Android, che diffondono Albiriox, Anatsa, ClayRat, DroidLock e FvncBot tramite SMS con link a file APK dannosi, tutte concentrate sul tema Banking.

Completano il quadro alcune campagne generiche che hanno diffuso Grandoreiro, Obj3ctivity e XWorm, utilizzando allegati XLAM, JS e ISO inviati via email.

Phishing della settimana

Sono 22 i brand coinvolti nelle campagne di phishing analizzate.

Fonte: CERT-AGID

Per numerosità spiccano le operazioni che sfruttano i nomi di cPanel e PagoPA, insieme alle sempre presenti campagne di webmail non brandizzate, ancora largamente utilizzate per il furto di credenziali.

Formati e canali di diffusione

Gli archivi compressi restano lo strumento principale per la diffusione dei contenuti malevoli.

Nel periodo osservato sono state individuate 13 tipologie di file, con APK al primo posto (7 utilizzi), seguiti da RAR e TAR (4).

Fonte: CERT-AGID

Seguono DOCX (3) e 7Z, ZIP e JS (2). Con un solo utilizzo figurano ISO, XLSX, XLS, LZH, PDF e XLAM.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/15/cert-agid-6-12-dicembre-figma-webflow-phishing/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-12-dicembre-figma-webflow-phishing


In Other News: PromptPwnd Attack, macOS Bounty Complaints, Chinese Hackers Trained in Cisco Academy

SecurityWeek’s cybersecurity news roundup provides a concise compilation of noteworthy stories that might have slipped under the radar.

We provide a valuable summary of stories that may not warrant an entire article, but are nonetheless important for a comprehensive understanding of the cybersecurity landscape.

Each week, we curate and present a collection of noteworthy developments, ranging from the latest vulnerability discoveries and emerging attack techniques to significant policy changes and industry reports. 

Here are this week’s stories:

PromptPwnd attack

Aikido Security has uncovered a new prompt injection attack method involving GitHub Actions and AI agents. Dubbed, PromptPwnd, the attack involves embedding malicious prompts into software development issue bodies, commit messages, and PR descriptions, which are then interpreted by AI agents such as Gemini CLI, Claude Code, OpenAI Codex, and GitHub AI Inference as instructions. At least five Fortune 500 companies are affected, Aikido said. Google patched the issue in Gemini CLI within days of being notified.

Pentagon CIO orders accelerated move to post-quantum cryptography

The US Department of War has ordered all Pentagon components to accelerate their transition to post-quantum cryptography, warning that advances in quantum computing pose a growing risk to the security of military systems, data, and communications.

Advertisement. Scroll to continue reading.

Researchers complain about smaller macOS bug bounties

Weeks after Apple announced a significant update to its bug bounty program, with the top reward increasing to $2 million, researchers have complained that maximum payments for macOS vulnerabilities have decreased significantly. According to macOS researcher Csaba Fitzl, the top rewards for TCC bypasses are down from $30,000 to 5,000, and for macOS sandbox escapes they decreased from $10,000 to $5,000. Apple has not responded to SecurityWeek’s request for comment.

US shuts down scheme to smuggle GPUs to China

The Justice Department announced that three individuals residing in the US and Canada have been caught smuggling Nvidia GPUs designed for AI applications and high-performance computing to China. Exporting the GPUs to China is strictly prohibited. One of the suspects, who pleaded guilty, received $50 million from China as part of the scheme. The other two suspects were detained recently. “These chips are the building blocks of AI superiority and are integral to modern military applications. The country that controls these chips will control AI technology; the country that controls AI technology will control the future,” said US Attorney Nicholas Ganjei.

Holly Ventures launches $33 million cybersecurity fund

Holly Ventures announced the launch of a $33 million debut fund for early-stage cybersecurity startups in the US and Israel. Founded by John Brennan, former senior partner at YL Ventures, Holly Ventures is backed by investors from Bessemer Venture Partners, Ballistic Ventures, CRV, Wing Ventures, IVP, TCV, Notable Capital, Team8, BrightMind, Ten Eleven Ventures, and others. The company aims to provide not only funding but also direct GP engagement, operating help, and a high-density network.

Routers are the most attacked devices in OT environments

A honeypot analysis conducted by Forescout has shown that industrial routers are the most attacked devices in OT environments. Routers and other OT network perimeter devices captured two-thirds of attacks, while exposed OT devices captured the rest of the attacks. The analysis has also focused on the RondoDox and ShadowV2 botnets and the continued interest from hacktivists. 

ENISA publishes cybersecurity investments report

ENISA has published its NIS Investments 2025 report, which analyzes the cybersecurity investments of organizations in the European Union. The study found that over the past year organizations have maintained their investments at levels comparable to the prior year. In addition, the study found that overall cybersecurity spending has increased modestly, and that most organizations have largely stable security teams in terms of size.

CISA updates cybersecurity performance goals for critical infrastructure

CISA has released an updated version of the Cross-Sector Cybersecurity Performance Goals (CPG) to help critical infrastructure operators achieve a minimum security baseline. CPG 2.0 incorporates lessons learned, aligns with the most recent NIST Cybersecurity Framework revisions, and addresses the most impactful threats facing critical infrastructure. 

DroidLock Android ransomware

Zimperium has detailed DroidLock, an Android malware targeting Spanish users. The malware spreads through phishing sites and it has ransomware capabilities. It can lock the device’s screen and enables cybercriminals to take complete control of the compromised device.

Members of China’s Salt Typhoon hacking group were Cisco Academy students

Two individuals from China who were highly successful students in the Cisco Network Academy Cup in 2012 later became key operators of the APT group Salt Typhoon, SentinelOne reports. The hackers’ early education on Cisco products likely enabled them to orchestrate one of the most expansive intelligence collection operations of the last decade, targeting over 80 telecommunications companies globally.

Related: In Other News: HashJack AI Browser Attack, Charming Kitten Leak, Hacker Unmasked

Related: In Other News: X Fined €120 Million, Array Flaw Exploited, New Iranian Backdoor

https://www.securityweek.com/in-other-news-promptpwnd-attack-small-macos-bounties-chinese-hackers-trained-in-cisco-academy/


Living off the Land (LOTL) Detection: tecniche avanzate di identificazione e Behavioral Analytics nella cybersecurity 2025

Living off the land (LOTL) rappresenta oggi la metodologia di attacco più insidiosa nel panorama della cybersecurity contemporanea. Quando un attaccante riesce a penetrare una rete aziendale senza installare malware riconoscibile, utilizzando esclusivamente strumenti già presenti nel sistema operativo della vittima, ci troviamo di fronte a uno scenario che ridefinisce completamente il concetto di minaccia informatica. Nel 2024, secondo il CrowdStrike 2025 Global Threat Report, il 79% delle detection erano malware-free, segnando un aumento drammatico rispetto al 40% del 2019. Questo dato conferma che l’84% degli attacchi high-severity sfrutta strumenti di sistema legittimi anziché malware custom.

Le tecniche LOTL incarnano un paradigma fondamentale: attacchi che si mimetizzano perfettamente nel traffico legittimo, sfruttando strumenti nativi come PowerShell, Windows Management Instrumentation (WMI), certutil o psexec per condurre operazioni di ricognizione, movimento laterale ed esfiltrazione dati.

Il paradosso della sicurezza moderna risiede proprio qui: gli strumenti più potenti a disposizione di amministratori di sistema e security analyst sono esattamente gli stessi che un threat actor competente utilizzerà per raggiungere i propri obiettivi. Non si tratta più di individuare un file eseguibile sospetto o un hash malevolo noto, ma di distinguere l’uso legittimo di PowerShell da parte di un amministratore dall’abuso dello stesso interprete da parte di un operatore APT.

Breakout Time: la corsa contro il tempo nella detection LOTL

Una delle metriche più critiche nella detection LOTL è il breakout time – il tempo che intercorre tra l’accesso iniziale e il momento in cui l’attaccante inizia a muoversi lateralmente nella rete. Secondo CrowdStrike, nel 2024 il breakout time medio per le intrusioni eCrime interattive è sceso a 48 minuti, in diminuzione rispetto ai 62 minuti del 2023. Ancora più allarmante, il breakout time più veloce registrato è stato di soli 51 secondi, il che significa che i defender hanno meno di un minuto per rilevare e rispondere prima che gli attaccanti stabiliscano un controllo più profondo.

L’evoluzione delle tecniche LOTL: dai gruppi APT ai ransomware-as-a-service

La proliferazione di queste metodologie è documentata in modo inequivocabile dai report di incident response degli ultimi anni. Gruppi come FIN7, APT29 e numerosi operatori ransomware hanno progressivamente abbandonato l’uso di malware custom in favore di catene di attacco basate quasi esclusivamente su binari legittimi del sistema operativo. Nel 2024, CrowdStrike ha tracciato 26 nuovi adversary, portando il totale a 257 adversary nominati, oltre a 140 cluster di attività malevola e gruppi emergenti.

APT29, associato a operazioni di spionaggio russo, ha utilizzato frequentemente PowerShell, WMI e scheduled tasks durante campagne di spionaggio, riducendo significativamente le possibilità di detection. FIN7, gruppo finanziariamente motivato, ha abbracciato LOTL per ragioni pratiche e scalabili, utilizzando estensivamente Sysinternals PsExec per il movimento laterale e ProcDump per estrarre credenziali dalla memoria LSASS.

China-nexus adversaries: l’escalation delle operazioni LOTL

Un trend particolarmente preoccupante emerso nel 2024 riguarda l’attività China-nexus, che è aumentata del 150% in tutti i settori rispetto al 2023. I settori finanziario, media, manufacturing e industrials hanno registrato aumenti ancora più drammatici, tra il 200% e il 300%. Questi adversary hanno dimostrato crescente sofisticazione nell’uso di tecniche LOTL, implementando operational relay box (ORB) networks composti da centinaia o migliaia di dispositivi compromessi per offuscare le loro operazioni.

Il progetto LOLBAS e la catalogazione sistematica degli strumenti weaponizzabili

Il cuore del problema risiede nella natura stessa degli strumenti coinvolti. Il progetto LOLBAS (Living Off The Land Binaries and Scripts) documenta sistematicamente i binari e gli script legittimi presenti in Windows che possono essere abusati da attaccanti, mappandoli al framework MITRE ATT&CK. Questo database open-source, mantenuto dalla community di sicurezza, cataloga oltre 200 binari Windows che possono essere weaponizzati per scopi malevoli.

PowerShell, ad esempio, è un framework di automazione estremamente potente, progettato per semplificare l’amministrazione di sistemi Windows attraverso accesso diretto a .NET Framework, COM e WMI. PowerShell appare nel 71% dei casi LOTL, poiché questa stessa potenza lo rende perfetto per operazioni post-exploitation: dalla raccolta di credenziali in memoria attraverso tecniche simili a Mimikatz implementate in pure PowerShell, all’enumerazione di Active Directory, fino all’esecuzione di payload riflettivi che non toccano mai il disco.

LOTL detection: perché gli approcci tradizionali falliscono

Di fronte a questa realtà, gli approcci tradizionali di detection mostrano limiti evidenti. Le signature antimalware risultano inefficaci quando non esiste un file malevolo da analizzare. Gli indicatori di compromissione basati su hash o domini C2 perdono rilevanza quando l’attaccante opera attraverso protocolli legittimi e infrastrutture trusted. La diffusione delle strategie LOTL complica ulteriormente la rilevazione delle intrusioni, poiché riduce il numero di eventi anomali che possono essere identificati nei log di sistema.

A causa di questa difficoltà di detection, gli attaccanti possono spesso rimanere nascosti nell’ambiente della vittima per settimane, mesi o persino anni, un fenomeno noto come “dwell time” esteso. Nel settore healthcare, particolarmente vulnerabile agli attacchi LOTL, il costo medio di un breach che coinvolge queste tecniche raggiunge i 10,93 milioni di dollari per incident.

L’aumento degli attacchi basati su identità e valid account abuse

Secondo il CrowdStrike 2025 Global Threat Report, gli attacchi basati su identità sono diventati uno dei metodi di accesso iniziale più efficaci. Nel 2024, il valid account abuse è stato responsabile del 35% degli incident cloud-related, riflettendo il crescente focus degli attaccanti sulla compromissione delle identità come gateway verso ambienti enterprise più ampi.

Inoltre, l’attività degli access broker – specialisti che acquisiscono accessi alle organizzazioni per rivenderli ad altri threat actor, inclusi operatori ransomware – è aumentata del 50% anno su anno, con 4.486 accessi pubblicizzati nel 2024.

MITRE ATT&CK e la mappatura delle tecniche LOTL

Il framework MITRE ATT&CK documenta sistematicamente tecniche, tattiche e procedure, classificando molte tecniche LOTL sotto la categoria T1218 (System Binary Proxy Execution), che descrive come gli avversari possano bypassare difese basate su processi o signature attraverso l’esecuzione proxy di contenuti malevoli tramite binari firmati o considerati trusted. Nel 2024, il 52% delle vulnerabilità osservate da CrowdStrike erano correlate all’initial access, sottolineando la necessità di proteggere i sistemi esposti prima che gli attaccanti stabiliscano un punto d’appoggio.

Social Engineering e Vishing: il business delle tecniche LOTL

Una tendenza particolarmente allarmante emersa nel 2024 è l’esplosione degli attacchi vishing (voice phishing). CrowdStrike ha documentato un aumento del 442% negli attacchi vishing tra la prima e la seconda metà del 2024, con adversary come CURLY SPIDER, CHATTY SPIDER e PLUMP SPIDER che hanno incorporato massicciamente queste tecniche nelle loro operazioni.

CASO STUDIO: CURLY SPIDER e l’attacco in meno di 4 minuti

CURLY SPIDER rappresenta uno degli esempi più emblematici di come le tecniche LOTL possano essere devastanti. In un caso documentato da CrowdStrike OverWatch, l’adversary ha completato l’intera kill chain – dall’interazione iniziale con l’utente attraverso social engineering all’introduzione di un backdoor account per stabilire persistenza – in meno di 4 minuti.

Il modus operandi prevede:

  1. Spam bombing della vittima con grandi volumi di email
  2. Vishing call in cui l’attaccante si spaccia per supporto IT
  3. Installazione di Microsoft Quick Assist per accesso remoto
  4. Deployment rapido di payload e creazione di backdoor user
  5. Collaborazione frequente con WANDERING SPIDER (Black Basta ransomware)

Questo caso dimostra come gli attaccanti moderni non necessitino nemmeno di “breakout” verso altri dispositivi: possono compromettere la rete in secondi assicurandosi accesso persistente prima che la vittima realizzi cosa sta accadendo.

Help Desk Social Engineering: la nuova frontiera

Nel 2024, multipli attori eCrime hanno adottato tattiche di help desk social engineering, chiamando i desk IT delle organizzazioni target e impersonando dipendenti legittimi per convincere gli agenti a resettare password e MFA. Adversary come SCATTERED SPIDER hanno perfezionato questa tecnica dal 2023, ottenendo accesso ad account SSO e suite applicative cloud-based.

Behavioral Analytics: il paradigma della detection basata su anomalie comportamentali

La risposta più promettente a questa sfida emerge dal campo del behavioral analytics, un approccio che sposta il focus dalla ricerca di artefatti malevoli all’analisi di anomalie comportamentali. Behavioral analytics migliora i tassi di detection LOTL del 62% rispetto ai metodi tradizionali basati su signature.

Il principio fondamentale è che, sebbene gli strumenti utilizzati siano legittimi, i pattern di utilizzo in un contesto di attacco differiscono statisticamente da quelli normali. Un amministratore può eseguire PowerShell quotidianamente, ma difficilmente lancerà uno script di enumerazione di Active Directory alle tre del mattino da una workstation di un account utente generico. Il contesto diventa cruciale quanto il comando stesso.

UEBA (User and Entity Behavior Analytics): profilazione comportamentale avanzata

UEBA (User and Entity Behavior Analytics) è una tecnologia di cybersecurity che analizza il comportamento di utenti ed entità per rilevare attività anomale e potenzialmente malevole, utilizzando algoritmi di machine learning per identificare deviazioni dal comportamento normale. Le soluzioni UEBA più sofisticate implementano profili comportamentali individualizzati per ogni entità della rete.

Microsoft Sentinel UEBA si basa sul framework MITRE ATT&CK, dando priorità a vettori di attacco e scenari rilevanti che posizionano varie entità come vittime, perpetratori o punti pivot nella kill chain. L’approccio “outside-in” considera non solo i log, ma anche il contesto comportamentale completo.

Se un account che non ha mai eseguito PowerShell improvvisamente lancia script di network scanning, questo rappresenta un’anomalia significativa indipendentemente dal fatto che PowerShell sia uno strumento legittimo. Le piattaforme UEBA assegnano un Investigation Priority Score che determina la probabilità che un utente specifico stia eseguendo un’attività malevola basandosi sull’apprendimento comportamentale.

Interactive Intrusions: il trend delle hands-on-keyboard techniques

Nel 2024, CrowdStrike ha osservato un aumento del 35% anno su anno nelle campagne di interactive intrusion. Queste intrusioni si basano su threat actor che eseguono azioni hands-on-keyboard per raggiungere i loro obiettivi, mimando il comportamento di utenti o amministratori legittimi. Per il settimo anno consecutivo, il settore technology è rimasto il più targetizzato, con alti volumi di attacchi osservati anche in consulting, manufacturing e retail.

Implementazione efficace di behavioral analytics per LOTL detection

L’implementazione efficace di behavioral analytics richiede innanzitutto una raccolta telemetrica estremamente granulare. Non è sufficiente sapere che PowerShell è stato eseguito: occorre conoscere il process tree completo, gli argomenti della command line, le connessioni di rete stabilite, i file acceduti, le chiamate API effettuate, l’account utente coinvolto, il contesto temporale e geografico.

Sysmon per Windows, auditd per Linux, e le moderne soluzioni EDR (Endpoint Detection and Response) forniscono questa profondità di logging, ma generano volumi di dati che richiedono infrastrutture dedicate per raccolta, storage e analisi.

Su questi dataset si costruiscono modelli comportamentali che stabiliscono baseline di normalità per diversi contesti operativi:

  1. Machine learning supervisionato e unsupervised:
  • Algoritmi di clustering identificano gruppi di comportamenti omogenei
  • Anomaly detection basata su isolation forests o autoencoders evidenzia outlier significativi
  • Sequence learning attraverso reti neurali ricorrenti modella catene temporali di eventi
  1. Feature engineering discriminante:
  • Rarità di combinazioni comando-utente-host in timeframe specifici
  • Presenza di tecniche di offuscazione nella command line (concatenazioni eccessive, encoding Base64)
  • Invocazione di PowerShell con parametri sospetti (-EncodedCommand, -WindowStyle Hidden, -ExecutionPolicy Bypass)
  • Catene di processi parent-child inusuali
  1. Sequence analysis per kill chain: Gli attaccanti seguono kill chains riconoscibili: initial access seguito da discovery, privilege escalation, lateral movement, collection, exfiltration. Un sistema che osserva una rapida successione di enumerazione di Active Directory tramite PowerShell, seguita da probing di share di rete attraverso net.exe, seguito da esecuzione remota via WMI e trasferimento di file attraverso SMB, sta verosimilmente osservando un attacco.

Tecniche avanzate di detection per attacchi LOTL

Command line obfuscation e entropy analysis

PowerShell consente livelli estremi di offuscazione: variabili possono essere costruite carattere per carattere, stringhe possono essere invertite e ricostruite, comandi possono essere encoded in multipli layer. Tuttavia, questa offuscazione introduce anomalie statistiche: alta entropia, uso inusuale di operatori di concatenazione, presenza di lunghe stringhe Base64, pattern sintattici rari.

Sistemi di detection possono calcolare metriche di complessità e flaggare command line che deviano significativamente dalla norma, identificando tentativi di evasione che utilizzano offuscamento massivo.

Integrazione con Threat Intelligence e framework MITRE ATT&CK

L’integrazione di threat intelligence arricchisce ulteriormente le capacità di detection. Il framework MITRE ATT&CK documenta sistematicamente quali binari LOTL sono associati a quali fasi di attacco. Questa knowledge base permette di costruire detection rules informate da intelligence operazionale reale.

Ad esempio, sapere che certutil con il flag -decode seguito da rundll32 che invoca una DLL appena scritta è una tecnica documentata per multiple campagne APT permette di creare correlazioni specifiche ad alta confidenza.

Analisi contestuale e temporal profiling

La dimensione temporale aggiunge ulteriore ricchezza all’analisi. Molte operazioni malevole avvengono fuori dagli orari lavorativi standard, quando l’attività legittima è minima e le anomalie emergono più chiaramente. Algoritmi di detection possono pesare diversamente gli stessi eventi in funzione del momento in cui occorrono, applicando soglie più stringenti durante night hours o weekend.

Il contesto utente è critico: la stessa azione può essere perfettamente legittima per un amministratore di sistema ma altamente sospetta per un account in finance o HR. Questo principio è alla base delle moderne soluzioni UEBA che costruiscono profili individualizzati.

Pipeline analitiche integrate per detection multi-layer

L’approccio più maturo integra multiple detection layers in pipeline analitiche complesse:

Layer 1 – Rules-based detection: Identifica pattern tattici noti ad alta confidenza, basandosi su correlazioni documentate nel framework MITRE ATT&CK e intelligence operazionale.

Layer 2 – Statistical anomaly detection: Evidenzia deviazioni comportamentali attraverso modelli statistici e machine learning, confrontando comportamenti attuali con baseline storiche.

Layer 3 – Correlation engine: Ricostruisce kill chains attraverso sequenze di eventi apparentemente disconnessi, identificando progressioni di attacco anche quando singoli eventi sembrano benigni.

Layer 4 – Machine learning models: Operano trasversalmente, scoring continuamente eventi e sequenze per prioritizzare alerting, con feedback loop da analyst umani per continuous improvement.

Sfide operative e considerazioni implementative

False positive rate e tuning ambientale

Il false positive rate rappresenta il problema pratico più significativo: ambienti dinamici generano continuamente comportamenti inusuali ma legittimi, e l’oversensitivity di sistemi di detection può saturare i team di SOC con alert non actionable. Il tuning appropriato richiede profonda comprensione dell’ambiente specifico, dei processi business e delle variazioni normali.

Scalabilità e infrastruttura

La scalabilità rappresenta un’altra dimensione critica. Analisi comportamentale granulare su enterprises di migliaia di endpoints genera volumi di telemetria nell’ordine di terabytes giornalieri. L’infrastruttura necessaria per ingestione, processing real-time, storage a lungo termine e query analitiche richiede architetture distribuite sofisticate, tipicamente basate su data lakes, stream processing e compute clusters.

Adversarial evasion e countermeasures

Attaccanti sofisticati sono consapevoli di queste tecniche di detection e adottano countermeasures. Operazioni LOTL possono essere diluite nel tempo per evitare spike anomali, mimetizzate attraverso utilizzo di account privilegiati compromessi il cui comportamento amministrativo maschera operazioni malevole, o condotte con deliberata lentezza per rimanere sotto soglie statistiche di anomalia.

Casi d’uso reali e campagne documentate

Volt Typhoon e l’infiltrazione di infrastrutture critiche

La campagna Volt Typhoon, attribuita ad attori sponsorizzati dallo stato cinese, ha ottenuto un successo senza precedenti mantenendo accesso a infrastrutture critiche per oltre cinque anni utilizzando esclusivamente tecniche LOTL, colpendo telecomunicazioni, energia, trasporti e sistemi idrici negli Stati Uniti.

FAMOUS CHOLLIMA: operazioni IT worker e insider threat

Nel 2024, FAMOUS CHOLLIMA è rapidamente entrato sotto i riflettori per le sue operazioni su larga scala e l’elevato tempo operazionale. CrowdStrike OverWatch ha risposto a 304 incident FAMOUS CHOLLIMA nel 2024, con quasi il 40% rappresentato da operazioni insider threat.

L’adversary ha supervisionato una campagna di malicious insider utilizzando una rete di personas per ottenere fraudolentemente impieghi come sviluppatori software presso grandi aziende in Nord America, Europa Occidentale ed East Asia. Gli operatori utilizzano identità rubate o fraudolente per ottenere lavori di sviluppo software, poi inviano i laptop forniti dall’azienda a facilitatori terzi che gestiscono laptop farms. CrowdStrike OverWatch ha identificato diverse laptop farms in Illinois, New York, Texas e Florida.

FIN7 e la commercializzazione di tool evasivi

FIN7 ha sviluppato e commercializzato AvNeutralizer (noto anche come AuKill), uno strumento altamente specializzato per disabilitare soluzioni di sicurezza, utilizzato da gruppi ransomware come AvosLocker, Black Basta, BlackCat, LockBit e Trigona. I prezzi variavano tra $4.000 e $15.000, con evidenze che suggeriscono che AvNeutralizer è stato commercializzato almeno dal 2022.

NotPetya e il lateral movement devastante

Sebbene NotPetya si sia diffuso principalmente tramite aggiornamenti software compromessi, una volta all’interno delle reti ha utilizzato strumenti legittimi come PsExec e WMIC per il movimento laterale, causando oltre 10 miliardi di dollari di danni e colpendo aziende come Merck e Maersk.

Cloud Security e SaaS: nuove frontiere per gli attacchi LOTL

Valid account abuse nel cloud

Nel 2024, l’abuso di valid accounts è diventato il vettore di initial access primario nel cloud, rappresentando il 35% degli incident cloud nella prima metà del 2024. Gli attaccanti stanno sempre più utilizzando tattiche stealth-oriented e tentando di accedere alle credenziali per targetizzare valid accounts.

Nuovi threat actor cloud-conscious sono emersi nel 2024, con molti che hanno adottato e impiegato tecniche simili a quelle precedentemente usate da SCATTERED SPIDER, incluso il movimento laterale verso VM cloud-hosted tramite management tools.

China-nexus cloud-conscious actors

Gli attori China-nexus hanno sviluppato tecniche cloud-conscious nel 2024 e stanno sempre più targetizzando e abusando degli ambienti cloud per la raccolta dati. Le intrusioni cloud sospette China-nexus sono aumentate del 6% nel 2024 attraverso multipli servizi cloud, inclusi Alibaba e Azure.

SaaS exploitation: il targeting delle applicazioni cloud

Nel 2024, CrowdStrike Intelligence ha osservato diversi adversary eCrime e targeted intrusion sfruttare l’accesso ad applicazioni SaaS cloud-based per ottenere dati utili al movimento laterale, all’estorsione e al targeting downstream di terze parti. Nella maggior parte dei casi rilevanti, i threat actor hanno accesso alle applicazioni SaaS dopo aver compromesso un’identità SSO.

Microsoft 365 è diventato un target particolarmente popolare per i threat actor cloud-conscious: SharePoint e Outlook sono stati accessati rispettivamente nel 22% e 17% delle intrusioni rilevanti nella prima metà del 2024.

Vulnerability Exploitation e Network Perimeter

Exploit chaining e layered approach

Nel 2024, gli attaccanti hanno sempre più ottenuto RCE utilizzando due approcci layered:

  1. Chaining exploits: combinare due o più exploit per comporre una sequenza di attacco
  2. Abusing legitimate features: mentre gli exploit spesso abilitano initial access, gli attaccanti a volte si affidano a feature di prodotto, come integrated command shells, per abilitare RCE

Un esempio significativo è emerso a novembre 2024, quando multipli threat actor non attribuiti hanno concatenato una vulnerability di bypass (CVE-2024-0012) e una vulnerability di privilege escalation (CVE-2024-9474) nella Management Web Interface del software PAN-OS di Palo Alto Networks.

Living-off-the-land in vulnerability exploitation

Nel 2024, threat actor hanno combinato exploitation di vulnerabilità con abuso di feature legittime per ottenere unauthenticated RCE. Il built-in xp_cmdshell di Microsoft SQL Server è stato abusato in vari prodotti per ottenere RCE, includendo CVE-2023-48788 e CVE-2023-27532. L’abuso della feature legittima xp_cmdshell, che è disabilitata by default per le sue note carenze di sicurezza, indica probabilmente che i threat actor stanno tentando di impiegare living-off-the-land techniques.

Ransomware e LOTL: convergenza tra criminalità e spionaggio

Un dato particolarmente allarmante riguarda l’evoluzione nell’uso del ransomware: se tradizionalmente veniva impiegato principalmente per estorsione economica, oggi viene ampiamente impiegato per finalità di spionaggio, influenza, disturbo e sabotaggio digitale, tipicamente da attori statali.

Il 2025 State of Malware report di ThreatDown elenca le cinque tecniche LOTL più popolari rilevate nel 2024: Network service scanning (T1046), Hosts file change (T1565), Create local account (T1136.001), PowerShell suspicious execution (T1059.001), e Suspicious link execution (T1204.001).

Direzioni future e tecnologie emergenti

Generative AI e LOTL: nuove opportunità per gli adversary

Nel 2024, gli adversary hanno sempre più adottato generative AI, particolarmente come parte degli sforzi di social engineering. GenAI ha emergato come tool attraente per gli adversary con una bassa barriera d’ingresso che la rende ampiamente accessibile.

FAMOUS CHOLLIMA ha impiegato profili LinkedIn fittizi con testo generato da genAI e immagini profilo fake. Durante i colloqui, molti candidati FAMOUS CHOLLIMA forniscono risposte probabilmente derivate da fonti esterne, con LLM che probabilmente supportano questi colloqui generando rapidamente risposte plausibili.

Deception technology e honeytokens

L’integrazione di deception technology con behavioral analytics crea honeytokens e honeyprocesses che attraggono operazioni di discovery e lateral movement, generando segnali ad alta confidenza senza false positives.

XDR e integrazione cross-domain

Le piattaforme XDR (Extended Detection and Response) forniscono visibilità e capacità di risposta integrate attraverso endpoint, network, email e cloud, consentendo detection e response più efficaci degli attacchi sofisticati che utilizzano tecniche multi-vettore.

AI-native cybersecurity platforms

CrowdStrike sta accelerando il proprio uso di tecniche AI – dalle capacità foundational di machine learning ai modelli generativi e agentic AI all’avanguardia – per aiutare i clienti ad anticipare i prossimi attacchi zero-day in anticipo e inocularsi proattivamente contro di essi. Questo è l’essenza di un approccio AI-native alla cyber defense.

Raccomandazioni per la difesa contro attacchi LOTL

Priorità immediate per la security

  1. Secure the entire identity ecosystem: Adottare soluzioni MFA phishing-resistant, come hardware security keys, implementare just-in-time access e conditional access controls
  2. Eliminate cross-domain visibility gaps: Implementare soluzioni XDR e next-generation SIEM per visibilità unificata attraverso endpoint, network, cloud e identity systems
  3. Defend the cloud as core infrastructure: Utilizzare Cloud-Native Application Protection Platforms (CNAPP) con capacità Cloud Detection and Response (CDR)
  4. Prioritize vulnerabilities with adversary-centric approach: Implementare regolare patching di sistemi critici, specialmente servizi internet-facing frequentemente targetizzati
  5. Proactive threat hunting: Implementare capacità di threat hunting 24/7 con intelligence-driven approach per identificare adversary prima che gli attacchi escalino

Defense in depth contro LOTL

Per prevenire l’exploitation di vulnerabilità zero-day, i security team possono implementare un approccio defense-in-depth per rilevare e rimediare attività malevola prima che un attaccante possa raggiungere i suoi obiettivi:

  • Applicare controlli di accesso network-level per limitare l’esposizione del server a trusted remote hosts
  • Assicurarsi periodicamente che i log applicabili siano correttamente raccolti e archiviati per analisi successive
  • Implementare server/application isolation e sandboxing, network segmentation, e aderire ai principi di least-privilege

Conclusioni: verso una detection olistica e contestuale

Le tecniche Living Off The Land (LOTL) rappresentano una sfida fondamentale per la detection moderna, forzando un’evoluzione da paradigmi basati su signature e IOC verso approcci incentrati su comportamento, contesto e anomalia. Come sottolineato nel white paper “Regolamento DORA, LOTL e Threat Shifting”, la necessità di nuove metodologie di difesa è evidente, con l’automazione delle piattaforme per l’emulazione del comportamento delle minacce che rappresenta una soluzione promettente.

I dati del 2024 dimostrano inequivocabilmente l’escalation della minaccia LOTL:

  • 79% delle detection sono malware-free
  • Breakout time medio di 48 minuti (con record di 51 secondi)
  • Aumento del 442% negli attacchi vishing
  • 35% degli incident cloud dovuti a valid account abuse
  • Attività China-nexus aumentata del 150%

La risposta efficace richiede investimenti sostanziali in:

  • Telemetria granulare attraverso Sysmon, EDR e logging avanzato
  • Analytics avanzati con machine learning e UEBA
  • Infrastruttura scalabile per processing di volumi massicci
  • Analisti competenti capaci di interpretare output algoritmici
  • Threat intelligence integrata e real-time

Non esiste silver bullet: la detection efficace di LOTL è un problema multidimensionale che richiede orchestrazione sofisticata di tecnologia, processo e competenza umana. Come evidenziato nell’analisi della cybersecurity 2025, le più recenti famiglie di ransomware hanno integrato capacità di lateral movement automatizzato, sfruttando tecniche di living-off-the-land (LOLBins) e protocolli legittimi di sistema per evadere il rilevamento.

Le organizzazioni che riusciranno a implementare questi approcci olistici, combinando behavioral analytics con threat intelligence, MITRE ATT&CK mapping e detection multi-layer, saranno quelle meglio posizionate per identificare e neutralizzare le minacce più avanzate nel panorama attuale. Nel 2025, gli attaccanti si muoveranno solo più velocemente. La domanda critica è: i defender riusciranno a tenere il passo?

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/living-off-the-land-lotl/


Apple interviene su due zero-day sfruttati attivamente in attacchi mirati


Apple ha rilasciato degli aggiornamenti di sicurezza straordinari per correggere due vulnerabilità zero-day che, secondo quanto confermato dall’azienda, risultano essere state sfruttate in attacchi reali ad elevata sofisticazione. Il fatto che Apple parli esplicitamente di attacchi mirati contro individui specifici è particolarmente significativa in quanto già in passato si è dimostrata coerente con campagne di sorveglianza avanzata e operazioni di compromissione ad alto valore.

L’intervento fuori ciclo rafforza l’idea che l’ecosistema Apple sia ormai un obiettivo stabile per gruppi capaci di sviluppare exploit complessi e catene di attacco mirate, spesso utilizzate prima che le vulnerabilità vengano individuate e corrette pubblicamente.

Vulnerabilità a livello di motore web e gestione della memoria

Entrambe le falle corrette da Apple ricadono nell’ambito della gestione della memoria all’interno di WebKit, il motore di rendering utilizzato da Safari e obbligatorio per tutti i browser su iOS e iPadOS. La prima vulnerabilità riguarda una condizione di tipo use-after-free, una classe di bug particolarmente critica perché consente a un attaccante di manipolare aree di memoria già liberate, aprendo la strada all’esecuzione di codice arbitrario. La seconda vulnerabilità è invece riconducibile a un problema di corruzione della memoria, anch’esso attivabile attraverso la visualizzazione di contenuti web appositamente costruiti.

Prodotti Apple effettivamente coinvolti

Le vulnerabilità interessano un insieme ben definito di prodotti Apple attualmente supportati. Sul fronte mobile, risultano coinvolti iPhone a partire da iPhone XS e successivi, oltre a numerosi modelli di iPad, inclusi iPad Pro da 13 pollici, iPad Pro da 12,9 pollici dalla terza generazione in poi, iPad Pro da 11 pollici dalla prima generazione, iPad Air dalla terza generazione, iPad dalla settima generazione e iPad mini dalla quinta generazione.

Per quanto riguarda l’ambiente desktop, le correzioni riguardano macOS nelle versioni supportate, inclusi i rami Sonoma, Ventura e Monterey, oltre al browser Safari su macOS. La presenza di WebKit come componente condivisa rende trasversale l’impatto delle vulnerabilità, indipendentemente dal fatto che l’utente utilizzi Safari o un browser di terze parti.

Aggiornamenti di sicurezza e mitigazioni introdotte

Apple ha distribuito le patch attraverso aggiornamenti dedicati di iOS e iPadOS, aggiornamenti correttivi per macOS e un update specifico per Safari. Dal punto di vista tecnico, le mitigazioni introdotte puntano a migliorare la gestione della memoria e a rafforzare i controlli interni per prevenire condizioni di utilizzo improprio delle aree di memoria.

Come da prassi in presenza di zero-day sfruttati attivamente, i dettagli tecnici forniti restano volutamente limitati. Questa scelta riduce il rischio che le informazioni pubbliche possano essere utilizzate per sviluppare exploit affidabili prima che una quota significativa di dispositivi venga aggiornata.

Implicazioni operative per organizzazioni e utenti

Dal punto di vista operativo, l’episodio conferma la necessità di trattare gli aggiornamenti di sicurezza Apple con la stessa priorità riservata alle patch critiche in ambienti enterprise tradizionali. La diffusione di dispositivi iOS e macOS in contesti aziendali rende essenziale disporre di processi di aggiornamento rapidi, in grado di ridurre al minimo la finestra di esposizione.

Per gli utenti ad alto profilo e per le organizzazioni che operano in settori sensibili, l’applicazione tempestiva degli aggiornamenti resta una delle poche contromisure realmente efficaci contro attacchi basati su zero-day. L’ennesima correzione di vulnerabilità già sfruttate in the wild ribadisce che la sicurezza delle piattaforme Apple non può essere considerata implicitamente garantita, ma va gestita con un approccio strutturato e continuo, allineato alle dinamiche delle minacce più avanzate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/12/apple-interviene-su-due-zero-day-sfruttati-attivamente-in-attacchi-mirati/?utm_source=rss&utm_medium=rss&utm_campaign=apple-interviene-su-due-zero-day-sfruttati-attivamente-in-attacchi-mirati


Misterioso guasto satellitare: centinaia di Porsche “bloccate” in Russia


Panico in Russia: centinaia di Porsche sono rimaste “bloccate” a causa di un guasto al sistema satellitare antifurto. Secondo quanto riportato dal gruppo di concessionarie Rolf, uno dei più grandi in Russia, si è persa totalmente la connettività al Vehicle Tracking System (VTS) installato sui veicoli.

Il sistema è progettato per proteggere l’auto dai furti: nel momento in cui perde connettività, interpreta l’interruzione come un tentativo di furto e attiva l’immobilizzatore del motore. Come riporta Autoblog, i proprietari delle auto si sono ritrovati con veicoli che non si accendevano, oppure che si spegnevano subito dopo averli accesi.

L’interruzione era stata segnalata già a fine novembre. Il fatto che il guasto alle Porsche sia stato sistemico e simultaneo in tutta la Russia ha alimentato speculazioni sul fatto che possa essere stata un’azione intenzionale da parte di un gruppo di attaccanti. Attualmente non ci sono prove che possa effettivamente essere opera di cyberattaccanti; altre ipotesi sostengono quindi che sia stato un malfunzionamento dei server regionali che gestiscono le connessioni, oppure una semplice interferenza satellitare.

Porsche Russia

La funzione di immobilizzazione è presente tutti i modelli Porsche equipaggiati con il VTS di fabbrica a partire dal 2013 e include modelli quali come Cayenne, Macan, Panamera, Taycan, 911 e le serie 718 Cayman e Boxster.

Alcuni automobilisti sono riusciti a ripristinare le funzionalità delle proprie auto tenendo la batteria scollegata per periodi prolungati o disabilitando e riavviando il modulo VTS. La soluzione, però, non ha funzionato per tutti: in tantissimi sono rimasti con un’automobile del tutto inutilizzabile.

Alcune concessionarie stanno inviando dei tecnici per resettare manualmente le unità di allarme, ma in molti casi questo processo richiede lo smantellamento parziale del veicolo.

La situazione è particolarmente critica anche perché, in seguito all’invasione dell’Ucraina nel 2022, Porsche ha sospeso le operazioni commerciali in Russia, eliminando di fatto i canali di assistenza ufficiali e quindi il supporto tecnico diretto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/12/misterioso-guasto-satellitare-centinaia-di-porsche-bloccate-in-russia/?utm_source=rss&utm_medium=rss&utm_campaign=misterioso-guasto-satellitare-centinaia-di-porsche-bloccate-in-russia


Chat Control 2.0: il punto di non ritorno della sorveglianza digitale europea

Chat Control 2.0 rappresenta il più ambizioso progetto di sorveglianza digitale mai proposto in Europa: un regolamento che autorizzerebbe la scansione automatica di messaggi, email e contenuti privati di centinaia di milioni di cittadini. L’obiettivo dichiarato è contrastare la pedopornografia online, ma il prezzo da pagare potrebbe essere la fine della segretezza delle comunicazioni. Con l’avvio dei triloghi a dicembre 2025, l’UE si trova a un bivio tra sicurezza e libertà fondamentali.

Perché l’astensione dell’Italia potrebbe trasformarsi in un diniego costituzionale al regolamento

Chat Control è una proposta della Commissione Europea che prevede l’introduzione di sistemi automatizzati in grado di scansionare messaggi, immagini e video privati alla ricerca di contenuti illegali relativi allo sfruttamento dei minori. La misura si applicherebbe potenzialmente a:

  • chat private (WhatsApp, Signal, Telegram, Messenger, ecc.);
  • email;
  • servizi cloud;
  • piattaforme di gaming con messaggistica integrata;
  • strumenti di comunicazione interna nelle aziende;
  • backup personali.

Una delle caratteristiche più criticate della proposta è che la scansione avverrebbe anche in assenza di un sospetto, configurando una forma di sorveglianza generalizzata e preventiva, senza distinzione tra cittadini innocenti e criminali.

L’obiettivo dichiarato è nobile e incontestabile: contrastare la pedopornografia online, un fenomeno odioso e in crescita. Tuttavia, la strada scelta dall’Unione Europea apre scenari delicatissimi per la privacy, la sicurezza digitale e, in ultima analisi, la tenuta democratica del continente.

La fase finale dei negoziati tra Parlamento Europeo, Commissione e Consiglio (trilogo) è iniziata il 9 dicembre 2025. Se non ci saranno impedimenti, Chat Control potrebbe diventare effettivo tra marzo e aprile 2026.
L’avvio del trilogo rappresenta molto più della fase conclusiva di un iter legislativo: è il momento in cui l’UE decide se costruire o meno la più grande infrastruttura di sorveglianza preventiva della storia democratica europea.

L’astensione dell’Italia, insieme a quella della Germania, non è un dettaglio politico. È un segnale d’allerta: molti elementi del regolamento appaiono in contrasto con i principi costituzionali degli Stati membri, in particolare con l’articolo 15 della Costituzione italiana, che garantisce l’inviolabilità della libertà e della segretezza delle comunicazioni. Non è un tecnicismo giuridico, ma il cuore del rapporto tra individuo e potere pubblico.

Il paradosso strutturale di Chat Control 2.0: una sorveglianza preventiva, non reattiva

Il regolamento nasce per contrastare gli abusi sessuali sui minori online, obiettivo che nessuno contesta. Ma la modalità scelta rappresenta un cambio di paradigma: dalla sorveglianza mirata, basata su indizi concreti e autorizzata da un giudice, alla sorveglianza preventiva, generalizzata e algoritmica su tutta la popolazione.
Una svolta che ricorda il passaggio dal “controllo su indizi” al “profiling predittivo” tipico dell’intelligence, applicato però al cuore della vita digitale: le comunicazioni private.

Il falso mito della “volontarietà” e il meccanismo di pressione normativa

La prima bozza (bocciata il 9 ottobre 2025) prevedeva esplicitamente la scansione generalizzata dei contenuti delle chat, comprese quelle protette da crittografia end-to-end. Non sorprende che le critiche siano arrivate da EDPS, Garanti nazionali, esperti di sicurezza, giuristi e attivisti per i diritti digitali, che la consideravano una forma di sorveglianza di massa incompatibile con i principi europei.

La versione riscritta dalla Danimarca modifica l’impianto originario. Secondo il mandato negoziale approvato dal Consiglio, la rilevazione diventa formalmente volontaria: i gestori dei servizi possono scegliere se applicarla o meno. Il nuovo impianto prevede che:

  • i provider possano scegliere se attivare la scansione;
  • debbano comunque effettuare una valutazione obbligatoria del rischio;
  • se risultano “ad alto rischio”, le autorità possano imporre misure correttive;
  • sul piano economico e reputazionale, la scelta più sicura diventa attivare la scansione.

È un classico caso di compliance indotta: la legge non ordina esplicitamente, ma rende troppo rischioso non conformarsi. Per questo gli analisti definiscono la scansione “volontaria” solo sulla carta ma coercitiva nella sostanza.

La scelta non spetta agli utenti, ma ai provider: sono loro a decidere se i nostri messaggi saranno analizzati.

C’è poi un ulteriore incentivo: più comunicazioni vengono scansionate, più dati possono essere usati per addestrare modelli di intelligenza artificiale. Un vantaggio economico e tecnologico che può spingere verso una sorveglianza permanente.

La storia recente suggerisce che la distinzione tra obbligo formale e pressione informale è spesso teorica, durante la pandemia, molte piattaforme hanno rimosso o penalizzato contenuti su pressioni politiche, come rivelato dai Twitter Files e dalle dichiarazioni di Mark Zuckerberg al Congresso USA, il risultato è stato un ecosistema di censura di fatto su contenuti perfettamente leciti, etichettati come disinformazione o “lawful but awful”, tecnicamente legali ma politicamente scomodi. Ciò che era “volontario” si è trasformato in uno standard di fatto. Applicata a Chat Control, la dinamica diventa particolarmente pericolosa.

Una tensione giuridica irrisolta: privacy e sicurezza in conflitto strutturale

Il regolamento promette che la crittografia end-to-end non verrà indebolita. Ma per rilevare contenuti illeciti in una comunicazione cifrata, l’unico punto di intervento è il dispositivo dell’utente, prima della cifratura, cioè il client-side scanning, tecnicamente equivalente ad una intercettazione generalizzata.

La vera spia di allarme rosso su cui riflettere, è nell’articolo 85(1a) della bozza di regolamento, che incarica la Commissione di valutare periodicamente tecnologie di rilevazione per servizi con crittografia E2EE. Oggi non possono imporre il client-side scanning, ma si riservano il diritto di riprovarci.

La domanda diventa inevitabile: se ogni messaggio può essere analizzato prima di essere cifrato, la comunicazione è ancora “segreta” ai sensi dell’articolo 15 della Costituzione? Molti giuristi rispondono NO.

Da qui la possibile trasformazione dell’astensione italiana in un diniego costituzionale: l’ordinamento non può approvare una norma che svuota di fatto la segretezza delle comunicazioni per 60 milioni di cittadini.

Function creep: un’infrastruttura pronta per usi futuri

Il regolamento delinea un apparato completo:

  • un EU Centre con database, indicatori e metriche;
  • comitati tecnici incaricati di sviluppare ulteriormente tecnologie di mitigazione;
  • obblighi per i provider di integrare strumenti di rilevazione quando richiesto.

Oggi il focus è il CSAM. Domani potrebbe essere terrorismo, hate speech, disinformazione, opposizione politica “radicale”. Una volta costruita l’infrastruttura, ampliarne lo scopo sarà una decisione politica, non tecnica. È il rischio classico di function creep, che in un contesto democratico dovrebbe essere considerato inaccettabile.

L’EU Centre: un nuovo potere sovranazionale con capacità operative ibride

L’EU Centre on Child Sexual Abuse:

  • riceve segnalazioni da provider e piattaforme
    • le valida con algoritmi e revisori umani
    • coopera direttamente con le forze dell’ordine
    • può influenzare tecnologie e standard europei sulle comunicazioni private

Nasce così una struttura sovranazionale, non eletta, con poteri operativi, tecnici e normativi. È esattamente il contesto in cui il function creep diventa più probabile: una volta installato un sistema di sorveglianza generalizzata, impedirne l’estensione è quasi impossibile.

Il rischio strategico: la normalizzazione della sorveglianza algoritmica in Europa

La tecnologia raramente rimane confinata allo scopo originario.
Se esiste un’infrastruttura capace di analizzare contenuti, identificare pattern, coordinare polizie, profilare rischi, la tentazione di estenderla sarà inevitabile.
Storicamente, il passaggio dall’abuso sui minori al dissenso politico è il più documentato nello sviluppo dei sistemi di sorveglianza.

Proporzionalità e necessità: due principi europei ignorati

La Corte di Giustizia dell’UE ha stabilito in più sentenze (Digital Rights Ireland, Tele2 Sverige, La Quadrature du Net) che:

  • la sorveglianza generalizzata delle comunicazioni non è mai proporzionale;
  • è ammessa solo su individui o gruppi specifici;
  • la raccolta preventiva e indiscriminata viola la Carta dei Diritti Fondamentali.

Chat Control 2.0 entra pienamente in questo schema vietato. Come potrà superare il vaglio della Corte una volta approvato?

La vulnerabilità sistemica della società digitale europea

Creare un meccanismo di scansione centralizzato significa:

  • aumentare la superficie d’attacco per spionaggio e cybercrime;
  • introdurre backdoor potenziali nelle piattaforme;
  • facilitare abusi interni;
  • indebolire l’ecosistema della crittografia.

Qualsiasi infrastruttura progettata per “controllare tutto” diventa un bersaglio irresistibile per Stati ostili e cybercriminali. Una vulnerabilità in un tale sistema comporta rischi sistemici per milioni di cittadini.

L’effettività: il regolamento colpisce davvero i criminali?

Gli abusi reali vengono spesso scambiati:

  • in darknet chiuse;
  • su reti P2P cifrate;
  • tramite strumenti decentralizzati;
  • in circoli privati offline;
  • in contesti che il regolamento non può raggiungere.

Chat Control rischia dunque di colpire soprattutto i cittadini comuni, lasciando intatti i criminali più organizzati, producendo falsi positivi e sovraccaricando le indagini.

Falsi positivi e “danno collaterale digitale”

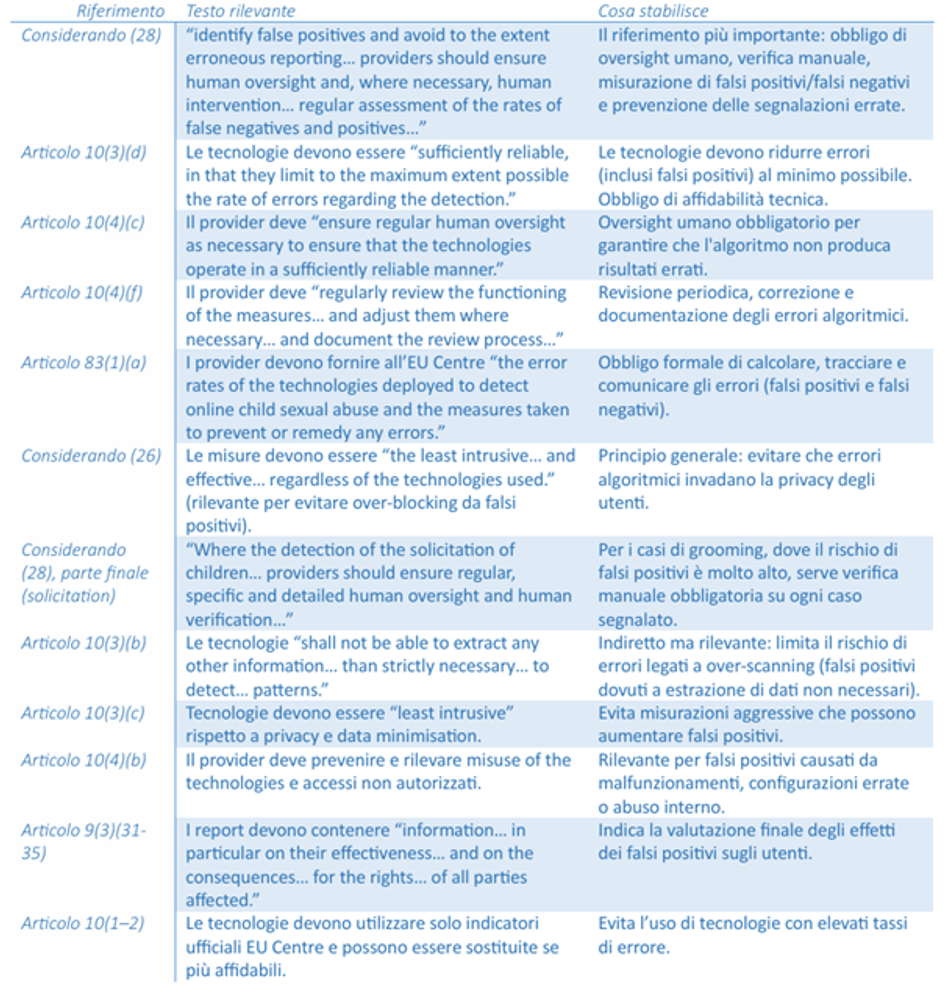
Il regolamento riconosce formalmente l’esistenza degli errori, citando falsi positivi, falsi negativi, oversight umano e metriche di errore.

Chat Control 2.0 e sorveglianza digitale europea: Falsi positivi e danno collaterale digitale
Tabella 1

Dalla Tabella 1 emergono elementi strutturali inquietanti :

Gli errori sono considerati inevitabili

Il testo richiede tecnologie “sufficientemente affidabili”, invita a “limitare al massimo possibile il tasso di errori” e prevede valutazioni periodiche, ma:

  • non esistono soglie minime di accuratezza;
  • non esistono limiti oltre i quali la tecnologia è vietata;
  • non esistono criteri chiari per definire l’accettabilità dell’errore.

L’errore, però, non è neutrale: significa cittadini innocenti che finiscono in database, sotto indagine o con account sospesi.

“Limitare al massimo possibile”: una formula vaga

Chi decide qual è “il massimo possibile”? Quali benchmark? Con quali sanzioni in caso di imprecisione?
Il rischio è che la formula diventi un paracadute retorico per giustificare sistemi con numerosi falsi positivi.

Oversight umano: paracadute o illusione?

Il regolamento insiste su “oversight umano regolare”, ma nella pratica:

i volumi saranno altissimi;
il lavoro è psicologicamente gravoso;
la pressione regolatoria spinge al “meglio segnalare troppo”.

Il controllo umano può trasformarsi in un clic routinario.

Metriche per le autorità, opacità per gli utenti

L’articolo 83 impone metriche ai provider, ma:

  • solo EU Centre e autorità vedono i dati;
  • gli utenti non hanno accesso a statistiche dettagliate;
  • manca trasparenza granulare.

Lo Stato può normalizzare statisticamente l’errore; chi vi finisce dentro lo vive come una violazione gravissima.

Incentivo all’over-reporting

Segnalare troppo poco comporta rischi; segnalare troppo non comporta costi. Il sistema è strutturalmente orientato all’eccesso di segnalazione.

Tutela ex post, danno ex ante

Il regolamento prevede:

  • reclami;
  • ricorsi;
  • rappresentanza tramite enti.

Ma quando l’utente agisce:

  • il contenuto è già stato rimosso:
  • l’account può essere sospeso;
  • la segnalazione è già arrivata alle autorità;
  • un’indagine può essere iniziata.

Anche in caso di archiviazione restano log, copie, danni emotivi e reputazionali. È un modello “ti proteggo dopo averti colpito”. Nel complesso, il regolamento appare costruito per accettare l’errore come costo sistemico, confidando che metriche e oversight lo mantengano gestibile.

Asimmetria informativa e crisi di fiducia

Le autorità vedono tutto in macro; i provider controllano l’infrastruttura; i cittadini vedono solo gli effetti sul proprio account. Questo si inserisce in un contesto europeo già segnato dal crollo di fiducia verso istituzioni, media e organismi sovranazionali.

In tale scenario, Chat Control può essere percepito:

  • come strumento di ordine in un mondo instabile;
  • come strumento di sorveglianza contro dissidenti, giornalisti e oppositori.

Più la fiducia cala, più cresce la tentazione dei governi di usare il controllo al posto del consenso.
E più cresce il controllo, più la fiducia cala: un circolo vizioso.

Guerra, intelligence e libertà: un equilibrio fragile

L’Europa si sta riarmando come non accadeva da decenni, in un contesto di confronto ibrido con la Russia e di instabilità globale. In scenari del genere, la privacy tende a diventare un ostacolo operativo.
La storia lo dimostra: dopo l’11 settembre, il Patriot Act ha compresso diritti che, vent’anni dopo, sono ancora lì. Il rischio è che Chat Control diventi il primo pezzo di un’architettura permanente di sorveglianza digitale, giustificata dalla protezione dei minori ma pronta a espandersi ad altre emergenze future.

Perché l’Italia potrebbe dire definitivamente “no”: l’argomento costituzionale

Nessuna legge, nemmeno europea, può introdurre un sistema generalizzato di controllo delle comunicazioni in contrasto con l’articolo 15 della Costituzione.
L’unica eccezione ammessa richiede:

  • un’indagine specifica;
  • un atto motivato dell’autorità giudiziaria;
  • destinatari determinati.

Chat Control 2.0 viola tutti e tre questi criteri. L’Italia deve quindi scegliere tra approvare un regolamento anticostituzionale o porre un diniego formale, avviando un conflitto giuridico con Bruxelles. L’astensione è un messaggio: l’Italia non può accettare un regolamento che viola un diritto “inviolabile”.

La questione politica più ampia: quale modello di società digitale vuole l’Europa?

Chat Control 2.0 non è solo un tema tecnico. È una scelta di civiltà.
Si delineano due modelli:

  • Sicurezza preventiva attraverso sorveglianza pervasiva
    Simile ai modelli cinesi, russi o a quelli post-11 settembre.
  • Tutela dei diritti fondamentali come limite al potere
    Tradizione europea basata su proporzionalità, necessità, segretezza delle comunicazioni, warrant giudiziario, presunzione di innocenza.

Con Chat Control l’UE rischia di abbandonare gradualmente il secondo modello per avvicinarsi al primo.

Una società che rinuncia alla privacy rinuncia alla democrazia

La privacy non è un lusso: è la condizione che consente a giornalisti, attivisti, dissidenti e cittadini di operare senza paura. La sorveglianza preventiva produce autocensura sistemica e modifica i comportamenti umani prima ancora dell’intervento repressivo.

Chat Control 2.0 è una scelta antropologica, non tecnica

La questione è semplice, radicale, si basa su queste domande: Siamo disposti ad accettare una società in cui ogni comunicazione può essere analizzata da algoritmi? Siamo pronti a sacrificare la segretezza delle comunicazioni sulla promessa di tecnologie che generano errori elevati? Siamo consapevoli che i criminali continueranno a operare su canali invisibili mentre il controllo ricadrà sui cittadini comuni?

L’Italia, con il suo quadro costituzionale, ha la responsabilità di sollevare queste domande. Una volta costruita un’infrastruttura di sorveglianza generalizzata, smantellarla sarà quasi impossibile. Il 9 dicembre 2025 rischia di essere ricordato non come il giorno in cui l’Europa ha difeso i minori, ma come il giorno in cui ha aperto la porta alla più grande infrastruttura di sorveglianza mai approvata in tempo di pace. Per chi si occupa di democrazia, diritto e cybersicurezza, la posta in gioco è altissima: superata la linea della segretezza delle comunicazioni, tornare indietro sarà quasi impossibile.

Profilo Autore

Progettista di sistemi esperti, software developer, network e system engineer, con oltre 30 anni di esperienza nell’ambito della sicurezza delle informazioni, Francesco Arruzzoli è il Resp. del Centro Studi Cyber Defense Cerbeyra, dove svolge attività di R&D, analisi delle cyber minacce e progettazione di nuove soluzioni per la cyber security di aziende ed enti governativi. Esperto di Cyber Threat Intelligence e contromisure digitali, autore di libri ed articoli sue riviste del settore, in passato ha lavorato per multinazionali, aziende della sanità italiana, collaborato con enti governativi e militari. In qualità di esperto cyber ha svolto inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/chat-control-2-0-sorveglianza/