OSINT e ADINT: impatti economici e sociali

OSINT e ADINT rappresentano oggi due delle metodologie più influenti nell’ecosistema dell’intelligence digitale moderna, rivoluzionando il modo in cui vengono raccolte, elaborate e utilizzate le informazioni per scopi di sicurezza, commerciali e di governance.

Quest’ultimo approfondimento si concentra sui meccanismi economici, tecnici e normativi che governano l’utilizzo di queste tecnologie, evidenziando come con investimenti relativamente contenuti sia possibile implementare sistemi di sorveglianza sofisticati capaci di tracciare individui, analizzare comportamenti e inferire informazioni sensibili.

La dimensione economica della privacy e della sorveglianza

L’analisi economica di OSINT e ADINT rivela una complessa interazione tra costi, benefici e dinamiche di mercato. Vines et al. (2017) forniscono un’analisi dettagliata dei costi operativi dell’ADINT, dimostrando come con un investimento di 1000 dollari sia possibile implementare sistemi sofisticati di tracciamento. Il loro studio analizza approfonditamente la struttura dei costi, evidenziando come i costi di implementazione iniziale, quelli operativi continui e quelli relativi all’analisi dei dati si combinino in modo complesso. Particolarmente significativa è la loro scoperta che i costi marginali di tracciamento diminuiscono significativamente all’aumentare del numero di obiettivi, suggerendo importanti economie di scala nelle operazioni di sorveglianza.

Montes et al. (2019) approfondiscono queste implicazioni economiche analizzando le dinamiche di mercato dell’informazione personale. Il loro modello matematico dimostra come il valore di mercato dei dati personali sia influenzato dalla granularità dell’informazione disponibile, dalla facilità di accesso ai dati attraverso piattaforme pubblicitarie e dall’esistenza di mercati secondari per l’informazione raccolta.

Gli autori dimostrano come queste dinamiche creino un c.d. “effetto moltiplicatore”, dove il valore iniziale dei dati può essere amplificato attraverso analisi successive e combinazioni con altri dataset, portando a implicazioni significative per la privacy degli individui. Questo avviene attraverso mercati secondari che ricombinano dati provenienti da diverse fonti, creando un ecosistema di sorveglianza e analisi sempre più invasivo. Tuttavia, questo effetto amplifica anche i rischi per la privacy, poiché la combinazione di dati apparentemente innocui può portare a una re-identificazione dei soggetti e a nuove forme di profilazione comportamentale.

Un altro elemento chiave è il fenomeno del “digital privacy paradox“, descritto da Dirk Bergemann et al. (2022). Questo paradosso si verifica quando gli utenti, nonostante dichiarino di dare un grande valore alla loro privacy, sono disposti a cedere i propri dati per benefici economici o servizi di valore apparentemente marginale, come sconti o accesso a contenuti personalizzati. Questo comportamento, guidato da incentivi economici e dalla mancanza di consapevolezza, alimenta mercati dei dati in cui il prezzo delle informazioni personali è spesso molto inferiore al loro reale valore economico e sociale.

In parallelo, Daron Acemoglu et al. (2022) sottolineano che i mercati dei dati tendono a generare una condivisione eccessiva a causa delle esternalità informative. Quando un individuo condivide i propri dati, produce effetti involontari sui dati altrui, riducendo il valore della privacy degli altri. Questa dinamica porta a una situazione di mercato inefficiente, in cui il prezzo dei dati è artificialmente basso e le piattaforme acquisiscono una quantità di informazioni superiore a quella socialmente desiderabile.

Meccanismi di raccolta e analisi dei dati

Il framework di privacy differenziale proposto da Dwork et al. (2006) fornisce una base matematica rigorosa per la comprensione dei meccanismi di protezione della privacy. Gli autori introducono il concetto di “budget di privacy” (ε), che quantifica il compromesso tra utilità dei dati e protezione della privacy. Il loro framework matematico dimostra come la perdita di privacy sia cumulativa attraverso query multiple e come esista un limite fondamentale alla quantità di informazione che può essere estratta mantenendo garanzie di privacy. Questo aspetto risulta particolarmente rilevante nel contesto dell’OSINT e dell’ADINT, dove le interrogazioni multiple dei sistemi pubblicitari possono portare a una progressiva erosione della privacy.

Abowd e Schmutte (2015) applicano questi concetti al contesto pratico della divulgazione statistica, dimostrando come il framework possa essere utilizzato per quantificare il rischio di re-identificazione e ottimizzare il compromesso tra accuratezza e privacy. La loro analisi risulta fondamentale per comprendere come i sistemi di sorveglianza basati su dati pubblicitari possano essere progettati per bilanciare efficacia operativa e protezione della privacy.

Impatti sulla sicurezza e sulla privacy

Acquisti et al. (2016) forniscono un’analisi approfondita delle esternalità generate dai sistemi di sorveglianza digitale. Gli autori evidenziano come gli effetti della sorveglianza si propaghino ben oltre gli obiettivi iniziali, creando esternalità dirette attraverso la perdita di privacy per individui non target e la discriminazione basata su associazioni. Particolarmente significativi sono gli effetti indiretti, che includono modifiche comportamentali dovute alla consapevolezza della sorveglianza e impatti sulla libertà di espressione. A livello sistemico, gli autori identificano problematiche legate alla concentrazione del potere informativo e alle asimmetrie informative nei mercati.

Il ruolo dell’ADINT nella sorveglianza moderna

Vines et al. (2017) forniscono un’analisi tecnica dettagliata delle metodologie di tracciamento attraverso l’ADINT. La loro ricerca dimostra come sia possibile utilizzare le piattaforme pubblicitarie per ottenere una localizzazione geografica estremamente precisa, fino a 8 metri di accuratezza, permettendo il tracciamento dei movimenti nel tempo e l’identificazione di pattern ricorrenti. Il sistema può anche essere utilizzato per il monitoraggio delle applicazioni installate e dei loro tempi di utilizzo, consentendo una profilazione comportamentale approfondita. Particolarmente significativa è la capacità di questi sistemi di operare in modo continuo nel tempo, permettendo l’inferenza di relazioni sociali e la deduzione di interessi sensibili attraverso l’analisi dei pattern di utilizzo.

Le piattaforme pubblicitarie non solo raccolgono dati personali, ma li usano anche per influenzare decisioni individuali e collettive. Ad esempio, le tecnologie di “Algorithmic Cognitive Warfare“, sviluppate in particolare in Cina, sfruttano algoritmi avanzati per identificare e influenzare bersagli specifici. Questi sistemi sono in grado di creare “ritratti cognitivi” che analizzano lo stato psicologico e i comportamenti degli utenti, utilizzando queste informazioni per diffondere contenuti mirati e influenzare opinioni e decisioni (Lange, 2024).

Implicazioni per la policy e la regolamentazione

Goldfarb e Que (2023) propongono un framework completo per la regolamentazione che integra considerazioni tecniche, economiche e sociali. A livello tecnico, gli autori enfatizzano l’importanza di standard minimi di protezione e meccanismi di trasparenza algoritmica, dal punto di vista economico invece il framework considera gli incentivi per la protezione della privacy e le strutture di mercato necessarie per garantire una competizione efficiente, mentre la dimensione sociale viene affrontata attraverso la protezione dei diritti fondamentali e l’accountability democratica. Gli autori sottolineano come questi diversi aspetti debbano essere considerati simultaneamente per creare un sistema di regolamentazione efficace e sostenibile.

Confronto con i paesi autoritari

La raccolta massiva di dati personali da parte di aziende private e governi per scopi commerciali, di sicurezza o di governance può erodere la fiducia pubblica e creare un senso di sorveglianza costante. Questo fenomeno, noto come “effetto chilling”, porta gli individui a limitare le proprie interazioni online e a modificare i propri comportamenti per timore di essere monitorati e per paura di conseguenze legali, sociali o economiche. Questo può avvenire quando ci sono leggi, regolamenti o azioni di sorveglianza che creano un senso di insicurezza o timore di repressione.

Un caso interessante è rappresentato dal c.d. “Algorithmic Cognitive Warfare“, introdotto in precedenza in questo capitolo al paragrafo 4. Questa strategia, utilizzata in maniera considerevole dalle agenzie di intelligence della Repubblica Popolare Cinese, sfrutta algoritmi avanzati per creare “ritratti cognitivi” dettagliati degli individui, mappando lo stato psicologico, i comportamenti e le reti sociali di ciascun utente. Gli algoritmi vengono progettati non solo per identificare i target, ma anche per influenzare le loro percezioni attraverso contenuti mirati e adattati in tempo reale alle loro condizioni psicologiche e comportamentali (Lange, 2024). Questo viene ottenuto attraverso varie tecniche (ibidem):

  • Raccolta e analisi di dati psicometrici: grazie ai dati raccolti da applicazioni e piattaforme digitali, è possibile costruire un quadro dettagliato delle emozioni, delle convinzioni e delle vulnerabilità di un individuo;
  • Targeting comportamentale predittivo: utilizzando modelli di machine learning, i sistemi ADINT sono in grado di anticipare i comportamenti futuri e agire in modo proattivo per influenzare le scelte dei target;
  • Amplificazione dei contenuti: gli algoritmi manipolano la visibilità di determinati contenuti per rafforzare determinate narrazioni o polarizzare gruppi sociali attraverso il fenomeno delle “bolle informative” e dei c.d. “eco-chamber“[1].
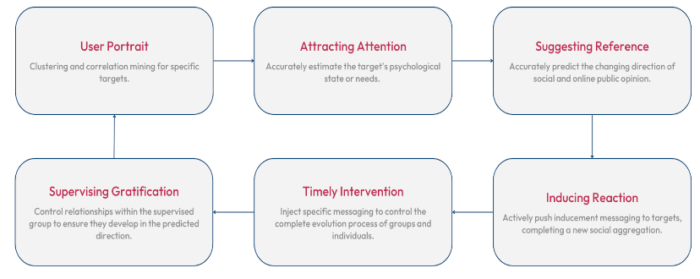
Fonte: Lange (2024)

Esaminando le tecnologie di sorveglianza, emerge un netto contrasto tra l’approccio occidentale alla privacy e quello adottato dai regimi autoritari. Un caso emblematico è rappresentato dal sistema di videosorveglianza di massa iraniano, sviluppato con tecnologia cinese di “Tiandy Technologies”, che utilizza telecamere intelligenti e sistemi di riconoscimento facciale per identificare e sanzionare automaticamente le donne che non rispettano l’obbligo del velo[2]. Questo sistema si basa su una vasta rete di telecamere di sorveglianza ed è stato significativamente potenziato nel 2022 in risposta alle proteste per Mahsa Amini, rappresentando un esempio concreto di come le tecnologie OSINT e ADINT possano essere utilizzate per il controllo sociale (Feldstein, 2019).

Il caso iraniano si inserisce in un più ampio fenomeno che Polyakova e Meserole (2019) definiscono “digital authoritarian spillover“, dove le tecnologie di sorveglianza vengono condivise tra regimi autoritari, con la Cina che emerge come principale esportatore. Come analizzato da Zuboff (2019) queste tecnologie, originariamente sviluppate per scopi commerciali in Occidente, vengono adattate per il controllo sociale in contesti autoritari.

La situazione è particolarmente preoccupante considerando il quadro normativo internazionale. Difatti, mentre l’Unione Europea ha implementato il Regolamento 2021/821 per controllare l’esportazione di tecnologie dual-use e il GDPR per proteggere i dati personali, i regimi autoritari possono aggirare queste restrizioni attraverso collaborazioni tecnologiche dirette (Deibert, 2020). Come evidenziato da Polyakova e Meserole (2019), questo ha creato un “mercato parallelo” di tecnologie di sorveglianza tra stati autoritari.

Sfide future OSINT e ADINT: bilanciamento privacy e sicurezza nazionale

L’analisi della letteratura evidenzia la natura multidimensionale degli impatti di OSINT e ADINT, sottolineando la necessità di un approccio bilanciato che consideri simultaneamente aspetti economici, tecnici e sociali. La sfida per il futuro sarà sviluppare framework regolatori che possano adattarsi all’evoluzione tecnologica mantenendo protezioni efficaci per i diritti fondamentali e solamente con una comprensione approfondita delle diverse dimensioni del fenomeno sarà possibile sviluppare risposte normative adeguate alle sfide poste da queste tecnologie.

Conclusioni

La rapida evoluzione tecnologica e la crescente digitalizzazione della società moderna hanno trasformato enormemente le modalità usate per raccogliere, elaborare e utilizzare i dati personali.

Questa tesi si è focalizzata principalmente sull’analisi approfondita delle tecniche OSINT (Open Source Intelligence) e ADINT (Advertising Intelligence), esaminando come queste metodologie di raccolta informazioni possano impattare significativamente sulla privacy degli individui. L’analisi ha evidenziato come gli strumenti pubblicitari e i dati pubblicamente disponibili possano essere utilizzati per condurre attività di sorveglianza mirata, spesso con investimenti economici relativamente contenuti.

La sezione riguardante l’ADINT ha rivelato come le piattaforme pubblicitarie possano essere sfruttate per tracciare gli individui e ricavare informazioni sensibili sul loro comportamento e le loro preferenze. La possibilità di utilizzare il targeting pubblicitario per questi scopi solleva importanti questioni etiche e di privacy, in particolar modo considerando che queste tecniche sono accessibili ad un’ampia gamma di attori, non solo alle grandi organizzazioni o alle agenzie governative.

L’analisi delle tecniche OSINT ha mostrato come l’aggregazione di informazioni provenienti da fonti pubbliche possa creare profili dettagliati degli individui, evidenziando la necessità di riconsiderare il concetto di privacy nell’era digitale. La facilità con cui queste informazioni possono essere raccolte e correlate rappresenta una sfida notevole per la protezione della privacy individuale.

La tesi ha anche esaminato le possibili contromisure tecniche e normative per proteggere gli individui da queste forme di sorveglianza. Le tecnologie c.d. “privacy-preserving”, come la privacy differenziale e le tecniche di anonimizzazione, possono offrire alcune protezioni ma devono essere bilanciate con la necessità di mantenere l’utilità dei dati per scopi legittimi. Particolare attenzione è stata dedicata all’analisi delle soluzioni che possono mitigare i rischi collegati all’Advertising Intelligence, come il controllo più rigoroso sul targeting pubblicitario e la limitazione della granularità dei dati disponibili per gli inserzionisti.

Questa tesi ha inoltre esplorato il complesso equilibrio tra la protezione della privacy e l’utilità dei dati, analizzando sia gli aspetti tecnici che quelli regolatori, con particolare attenzione al contesto europeo. L’analisi ha rivelato come questo equilibrio sia non solo una sfida tecnica ma anche una questione di fondamentale importanza sociale ed economica.

Si è evidenziato come il compromesso tra privacy e utilità dei dati sia inevitabile ma gestibile attraverso approcci formali come la privacy differenziale e come questi metodi avanzati offrano garanzie rigorose sulla protezione della privacy, permettendo allo stesso tempo di estrarre valore dai dati. Tuttavia, la loro implementazione pratica richiede una attenta calibrazione dei parametri e una profonda comprensione dei trade-off coinvolti. Si è dimostrato inoltre come diverse tecniche possano essere impiegate per raggiungere diversi livelli di protezione della privacy, ciascuna con i propri vantaggi e limitazioni.

Il contesto normativo europeo, caratterizzato dal GDPR, ha stabilito uno standard globale per la protezione dei dati personali, distinguendosi significativamente dall’approccio più frammentato adottato negli Stati Uniti. La legislazione europea pone particolare enfasi sui diritti individuali, sul consenso informato e sulla trasparenza nel trattamento dei dati, influenzando profondamente il modo in cui le organizzazioni devono gestire i dati personali. Questa differenza normativa ha importanti implicazioni per lo sviluppo e l’adozione di tecnologie privacy-preserving, creando un framework più rigido ma anche più chiaro per le organizzazioni che operano in Europa.

Un aspetto cruciale emerso dall’analisi riguarda l’economia della privacy, che ha mostrato come le organizzazioni debbano bilanciare i costi dell’implementazione di misure di protezione della privacy con i benefici derivanti dall’utilizzo dei dati. Allo stesso tempo, gli individui devono valutare il valore della loro privacy rispetto ai servizi e ai benefici che possono ottenere condividendo i loro dati. Questo equilibrio economico influenza significativamente l’adozione e l’evoluzione delle tecnologie privacy-preserving.

La presente tesi ha esaminato non solo gli aspetti tecnici ma anche le profonde differenze nell’utilizzo di metodi come OSINT e ADINT tra democrazie occidentali e regimi autoritari. Si è evidenziato come nell’Unione Europea l’utilizzo di queste tecniche di intelligence sia regolamentato da un quadro normativo che cerca di bilanciare le esigenze di sicurezza nazionale con la protezione dei diritti fondamentali dei cittadini, e il confronto con il sistema cinese ha rivelato differenze sostanziali nell’approccio alla sorveglianza digitale.

Mentre le agenzie di intelligence europee operano sotto vincoli legali e costituzionali stringenti, il sistema cinese integra tecniche come l’OSINT e l’ADINT in un più ampio apparato di controllo sociale, dove queste tecniche vengono utilizzate sistematicamente per il monitoraggio della popolazione. Questa differenza fondamentale riflette visioni contrastanti sul rapporto tra Stato e cittadino e sul valore della privacy individuale.

Le agenzie di intelligence europee hanno sviluppato framework operativi che cercano di massimizzare l’efficacia delle attività di intelligence nel rispetto dei diritti fondamentali. Questo approccio si manifesta attraverso procedure di autorizzazione e supervisione, limiti temporali alla raccolta dati e la necessità di giustificare specificamente ogni attività di sorveglianza. In contrasto, i regimi autoritari utilizzano queste tecnologie come strumenti di controllo sociale pervasivo, senza significative limitazioni legali o etiche.

La tesi ha anche evidenziato come il settore privato europeo sia soggetto a regolamentazioni più stringenti nell’uso di OSINT e ADINT rispetto ad altri contesti internazionali. Il GDPR impone limiti significativi sulla raccolta e l’uso dei dati personali, influenzando direttamente come queste tecniche possono essere impiegate per scopi commerciali. Questa compliance normativa ha portato allo sviluppo di approcci più sofisticati e rispettosi della privacy nel contesto europeo.

Inoltre, la cooperazione internazionale e lo sviluppo di standard comuni saranno fondamentali per affrontare queste sfide in un mondo sempre più interconnesso, e l’esperienza europea nel regolamentare la privacy dei dati può fornire importanti lezioni per altre giurisdizioni, contribuendo a stabilire un framework globale per la protezione dei dati personali.

Per quanto riguarda l’usabilità e l’accessibilità delle soluzioni privacy-preserving, la complessità tecnica di queste soluzioni non deve tradursi in barriere all’adozione da parte di utenti non tecnici, e dunque sarà cruciale sviluppare interfacce intuitive e meccanismi di comunicazione efficaci dei rischi per la privacy per permettere l’adozione diffusa di queste tecnologie. La formazione e l’educazione sulla privacy dei dati rappresentano un ulteriore aspetto fondamentale per il futuro, e di conseguenza è necessario aumentare la consapevolezza sia tra gli individui che tra le organizzazioni riguardo l’importanza della protezione dei dati personali e alle metodologie disponibili per garantirla.

In conclusione, mentre le sfide tecniche e normative nella protezione della privacy dei dati rimangono significative, gli sviluppi recenti forniscono ragioni di ottimismo. L’evoluzione delle tecnologie privacy-preserving, unitamente al rafforzamento del quadro normativo, specialmente in Europa, sta creando un ambiente più favorevole alla protezione dei dati personali. La continua ricerca e sviluppo in questo campo, combinata con una maggiore consapevolezza dell’importanza della privacy dei dati, suggerisce che emergeranno soluzioni sempre più efficaci per proteggere la privacy degli individui mantenendo al contempo l’utilità dei dati per la società.

L’analisi approfondita delle metodologie OSINT e ADINT rivela un panorama complesso in cui tecnologia, economia e diritti fondamentali si intersecano creando nuove sfide per la società digitale contemporanea. Questo studio ha evidenziato come le tecniche di Open Source Intelligence e Advertising Intelligence possano essere implementate con investimenti contenuti, raggiungendo livelli di precisione nella sorveglianza e profilazione comportamentale precedentemente impensabili.

Per approfondire questi temi cruciali per il futuro della privacy digitale e della sicurezza nazionale, scarica gratuitamente il white paper di Sergiu Deaconu “Open Source Intelligence e Advertising Intelligence: applicazioni e impatti in ambito industriale, civile e dell’intelligence europea”.

Fonti:

[1] Si tratta di un ambiente in cui le persone, spesso in forum online e vari social media, sono esposte principalmente a opinioni e informazioni che confermano e rafforzano le loro convinzioni preesistenti, creando un circolo vizioso in cui continueranno ad ascoltare le stesse opinioni e saranno sempre più restii a discutere con persone che hanno opinioni divergenti dalle loro.

[2] Iran resorts to security cameras, ostracism to deter unveiled women. Reuters. com.
Profilo Autore

Professionista con formazione multidisciplinare in economia, diritto e tecnologia, che unisce solide competenze accademiche a esperienza pratica nello sviluppo software. Attualmente opera come programmatore iOS e sviluppatore software, specializzandosi in Swift, C# e Python per lo sviluppo di applicazioni web e mobile e la progettazione di architetture software avanzate.

Ha conseguito una Laurea magistrale in ‘European Economy and Business Law’ presso l’Università degli Studi di Roma “Tor Vergata”, focalizzandosi su economia digitale e diritto europeo, e ha completato un Master in ‘Informatica giuridica, nuove tecnologie e diritto dell’informatica’ presso l’Università “La Sapienza” di Roma. La sua ricerca post-lauream si è concentrata sulle implicazioni di Big Data, IoT e Intelligenza Artificiale in settori strategici quali agricoltura, industria e smart cities, nonché sull’analisi delle tecniche OSINT e ADINT in relazione a privacy e sicurezza nazionale.

Certificato in Project Design & Management a livello europeo e con competenze linguistiche avanzate in inglese (IELTS 7.5), combina capacità analitiche e di leadership con una profonda comprensione dell’intersezione tra tecnologia, diritto ed economia nell’era digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/adint/


Gli ecosistemi digitali sotto attacco: Supply Chain Security, NIS2 e l’importanza degli SBOM

Al Forum ICT Security 2025, Vincenzo Sammartino analizza i rischi emergenti degli attacchi alla catena di fornitura e le strategie di difesa attraverso Digital Twin e Software Bill of Materials

Dal biologico al digitale: comprendere gli ecosistemi informatici

Quando si parla di cybersecurity, pensare in termini di singoli sistemi isolati non è più sufficiente. Questa consapevolezza emerge con chiarezza dall’intervento dal titolo “NIS2, Supply Chain Security e SBOM”, tenuto da Vincenzo Sammartino durante la 23ª edizione del Forum ICT Security, svoltosi a Roma il 19 e 20 novembre 2025. Sammartino, dottorando del National PhD in Artificial Intelligence presso l’Università di Pisa, ha sostituito il professor Fabrizio Baiardi, impossibilitato a partecipare per motivi di salute.

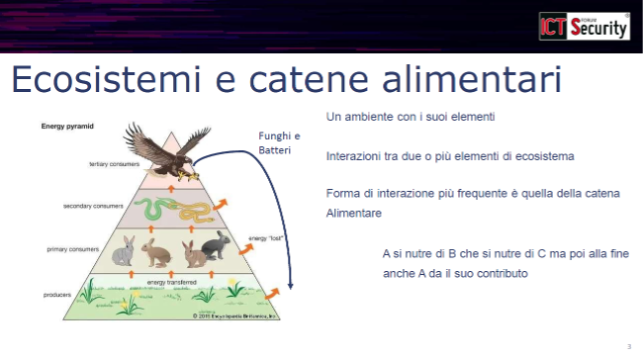
L’esperto ha aperto la sua presentazione con un’analogia tanto efficace quanto illuminante: quella tra ecosistema biologico ed ecosistema digitale. Ha spiegato che così come nell’ecosistema biologico l’energia fluisce dal basso verso l’alto della piramide alimentare, trasportando con sé non solo nutrimento ma anche tossine, funghi e batteri, allo stesso modo nell’ecosistema digitale le vulnerabilità si propagano attraverso la catena di fornitura. Ciò che per gli organismi viventi rappresentano le tossine, nel mondo digitale sono le vulnerabilità informatiche che si diffondono da un componente all’altro, da un fornitore all’utilizzatore finale.

Ecosistemi e catene alimentari

Questa prospettiva sistemica rappresenta un cambio di paradigma fondamentale per comprendere la natura degli attacchi supply chain, dove una singola vulnerabilità inserita a un determinato livello della catena può propagarsi come un’onda a tutti i sistemi che dipendono da quel componente. La sicurezza, quindi, non è più una proprietà dei singoli sistemi, ma dell’intero ecosistema informativo a cui tali sistemi appartengono.

L’industria del ransomware: un ecosistema criminale strutturato e maturo

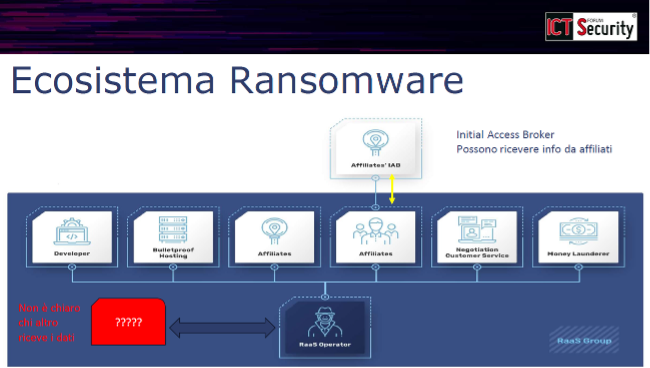
Uno degli aspetti più inquietanti emersi dall’intervento riguarda l’evoluzione del ransomware, che è diventato ormai una vera e propria industria strutturata con attori specializzati e ben organizzati. Come ha sottolineato Sammartino, non si parla più di singoli criminali informatici, ma di vere e proprie organizzazioni che operano secondo il modello del ransomware as a service, dove diversi attori collaborano ciascuno con competenze specifiche.

Ecosistema Ransomware

Al centro di questo ecosistema criminale si trova una figura chiave: l’Initial Access Broker, ovvero chi vende l’accesso iniziale a una rete o sistema compromesso. Questo punto di accesso iniziale nella catena di fornitura viene poi sfruttato da altri attori per perpetrare l’attacco vero e proprio. L’ecosistema include sviluppatori di malware, fornitori di infrastrutture di hosting protette (bulletproof hosting), affiliati che distribuiscono il ransomware, servizi di negoziazione con le vittime e persino servizi di riciclaggio del denaro (money laundering).

La complessità dell’ecosistema della cybersecurity è stata illustrata attraverso una slide deliberatamente caotica che mostra centinaia di fornitori, servizi e prodotti interconnessi. Lo speaker ha fatto notare come dietro ogni singolo logo rappresentato ci siano in realtà tantissimi attori, e di conseguenza la superficie di attacco aumenta in maniera esponenziale. Un esempio recente citato è stato quello di Cloudflare, che nei giorni precedenti al convegno era stato al centro delle cronache per quello che inizialmente sembrava un attacco informatico ma che si è poi rivelato essere un errore di programmazione. Tuttavia, questo errore ha comunque avuto ripercussioni su numerosi altri servizi che dipendevano da Cloudflare, dimostrando quanto sia estesa e fragile la rete di interdipendenze nell’ecosistema digitale.

Anatomia di un attacco supply chain: come funziona la compromissione

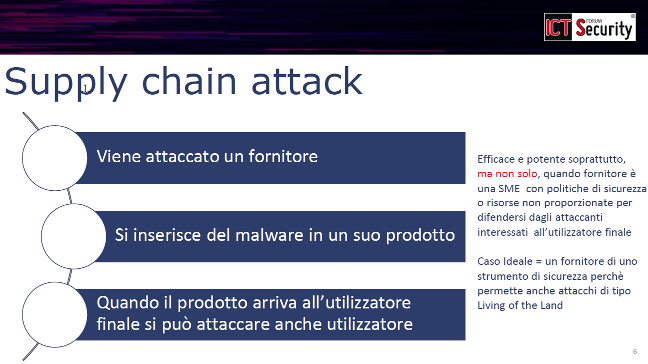
Sammartino ha illustrato con precisione il meccanismo attraverso cui si sviluppa un attacco alla catena di fornitura. Il processo inizia con la scelta strategica di un fornitore: gli attaccanti non colpiscono direttamente l’obiettivo finale, ma identificano prima quali fornitori utilizza il target prescelto. Una volta individuato il fornitore più vulnerabile o strategico, gli attaccanti lo compromettono inserendo del codice malevolo all’interno del suo prodotto o servizio.

Supply chain attack

Un aspetto particolarmente insidioso di questi attacchi riguarda la scelta dei target preferiti: paradossalmente, i sistemi di sicurezza stessi rappresentano gli obiettivi ideali. Il relatore ha spiegato che questo avviene perché inserire un malware all’interno di un prodotto di sicurezza, come potrebbe essere un sistema IDS (Intrusion Detection System) o un antivirus, crea quella che viene definita una situazione Living off the Land. In pratica, il codice malevolo nascosto all’interno di uno strumento di sicurezza diventa praticamente invisibile, poiché è molto più difficile che venga rilevato proprio dal sistema che dovrebbe proteggerci.

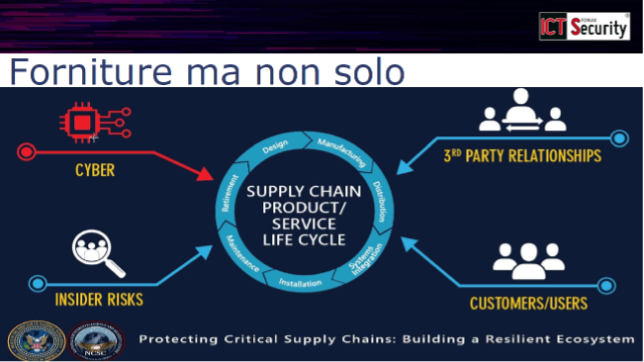
Un punto cruciale evidenziato nell’intervento riguarda l’intero ciclo di vita del prodotto. Sammartino ha sottolineato con forza che la supply chain non coinvolge soltanto la fase di distribuzione, ma abbraccia l’intero processo di vita del prodotto e del servizio: progettazione, sviluppo, manutenzione e persino dismissione. Le vulnerabilità possono essere introdotte in qualsiasi momento e in qualsiasi fase di questo percorso.

Forniture ma non solo

Gli attori che possono rappresentare una minaccia sono molteplici: non solo fornitori diretti, ma anche fornitori dei fornitori (le cosiddette terze parti), utenti finali e soprattutto insider, ovvero dipendenti dell’azienda che volontariamente o involontariamente inseriscono codice malevolo all’interno del servizio. La vulnerabilità può annidarsi in qualsiasi fase: durante la progettazione, nello sviluppo, nella distribuzione, nell’installazione, nella manutenzione o persino nella fase di dismissione del prodotto.

Le vulnerabilità nascoste nel codice: dalla sorgente al runtime

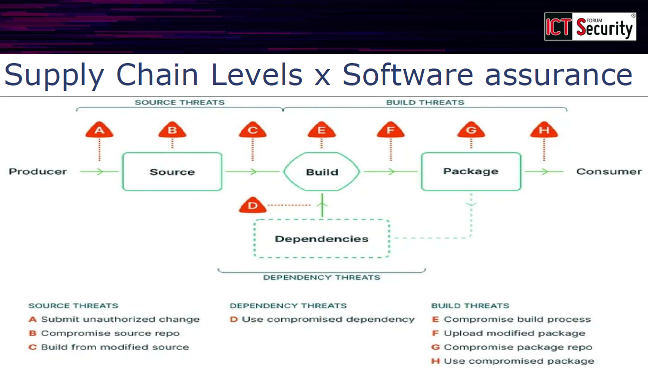
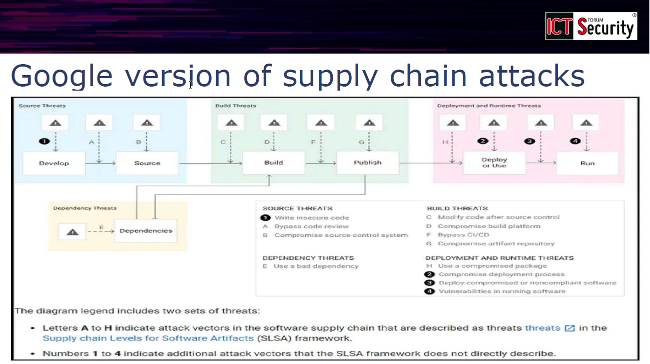
Dal punto di vista dello sviluppo software, il relatore ha illustrato tutte le possibili fonti di vulnerabilità che possono annidarsi nelle diverse fasi di creazione di un’applicazione. Utilizzando come riferimento il framework SLSA (Supply chain Levels for Software Artifacts) proposto da Google, ha mostrato come le minacce possano manifestarsi in ogni passaggio del processo.

Supply Chain Levels x Software assurance

Nel primo blocco, a livello di codice sorgente, troviamo vulnerabilità come il poisoning del repository, ovvero l’avvelenamento del deposito di codice sorgente attraverso modifiche non autorizzate. Tuttavia, il punto più critico e attuale riguarda le dipendenze: l’uso sempre più massiccio di librerie open source all’interno dei prodotti commerciali comporta che queste librerie possano contenere vulnerabilità sfruttabili da attaccanti per scopi malevoli, come l’esfiltrazione di dati sensibili.

Ma le fonti di vulnerabilità non si fermano qui. Possono annidarsi anche nella fase di build, attraverso il caricamento di pacchetti già compromessi, e persino nelle fasi di sviluppo e runtime. Google ha proposto un’estensione del concetto di sicurezza che copre tutte queste fasi, rendendo evidente che ogni singolo passaggio dello sviluppo e dell’esecuzione di un prodotto software rappresenta una potenziale porta di ingresso per gli attaccanti.

Google version of supply chain attacks

I numeri di una minaccia crescente: dati e casi concreti

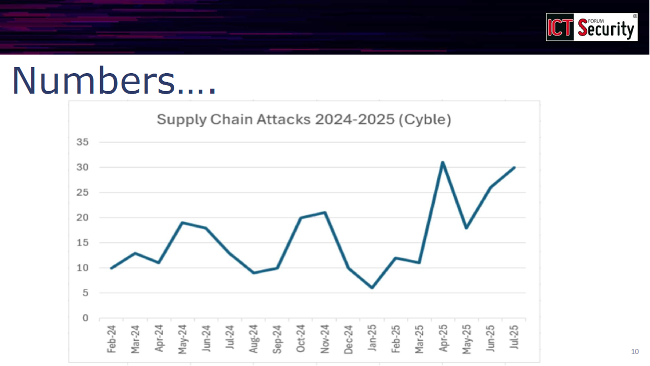
I dati presentati durante l’intervento confermano che non si tratta di minacce teoriche, ma di un fenomeno in drammatica crescita. Le statistiche di Cyble citate da Sammartino mostrano picchi sempre più elevati negli attacchi supply chain, con un incremento particolarmente significativo registrato nel 2025. Il grafico presentato evidenzia una curva in costante ascesa, con oscillazioni che però tendono sempre verso l’alto, segno che gli attaccanti hanno compreso l’efficacia di questa strategia e la stanno sfruttando sempre di più.

Numbers – grafico Supply Chain Attacks 2024-2025

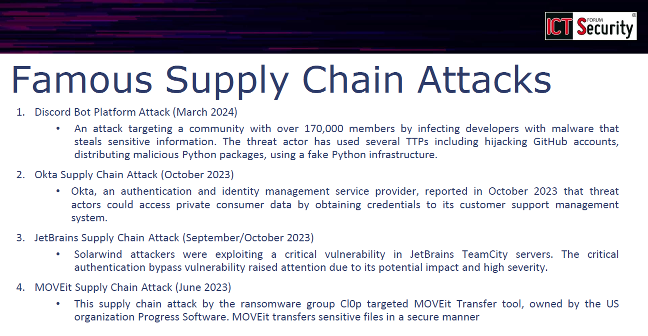
Tra i casi più eclatanti e recenti citati durante la presentazione, spicca l’attacco alla piattaforma Discord Bot del marzo 2024, che ha colpito una community di oltre 170.000 membri. Gli attaccanti hanno infettato gli sviluppatori con malware in grado di rubare informazioni sensibili, utilizzando diverse tecniche tra cui il dirottamento di account GitHub, la distribuzione di pacchetti Python malevoli e l’uso di una falsa infrastruttura Python appositamente creata per ingannare gli sviluppatori.

L’attacco Okta dell’ottobre 2023 ha invece dimostrato come anche i fornitori di servizi di autenticazione e gestione delle identità possano essere compromessi. Gli attaccanti sono riusciti ad accedere a dati privati dei consumatori ottenendo le credenziali del sistema di gestione del supporto clienti, mettendo potenzialmente a rischio migliaia di organizzazioni che si affidavano ai servizi di Okta.

Nel settembre-ottobre 2023, i server JetBrains TeamCity sono stati presi di mira sfruttando una vulnerabilità critica di bypass dell’autenticazione. Questo attacco ha destato particolare attenzione per il suo potenziale impatto, dato l’utilizzo diffuso di TeamCity negli ambienti di sviluppo software. Gli stessi attori dietro il noto attacco SolarWinds sono stati identificati come responsabili di questa campagna.

Famous Supply Chain Attacks – prima parte

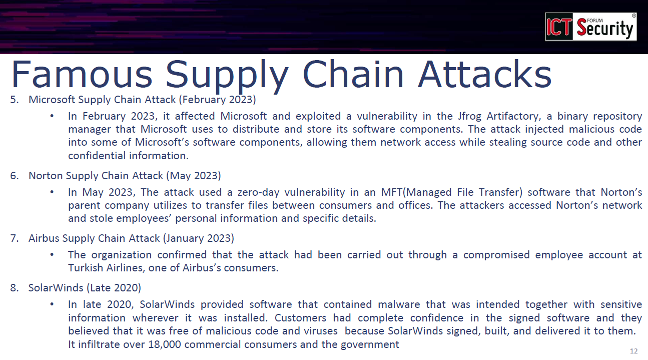
L’attacco a Microsoft del febbraio 2023 ha sfruttato una vulnerabilità in JFrog Artifactory, un gestore di repository binari che Microsoft utilizza per distribuire e conservare i componenti software. Gli attaccanti sono riusciti a iniettare codice malevolo in alcuni componenti software di Microsoft, ottenendo accesso alla rete e riuscendo a esfiltrare codice sorgente e altre informazioni confidenziali di estremo valore.

Anche Norton, il noto fornitore di software antivirus, non è stato immune: nel maggio 2023 è stato vittima di un attacco che ha sfruttato una vulnerabilità zero-day in un software MFT (Managed File Transfer) utilizzato dalla società madre per trasferire file tra consumatori e uffici. Gli attaccanti hanno avuto accesso alla rete di Norton e sono riusciti a sottrarre informazioni personali dei dipendenti.

L’attacco ad Airbus del gennaio 2023 ha dimostrato come anche le grandi multinazionali dell’aerospazio possano essere colpite attraverso la compromissione di un account di un dipendente di uno dei loro clienti, in questo caso Turkish Airlines. Questo caso evidenzia come la catena di fiducia possa essere sfruttata in entrambe le direzioni: non solo dai fornitori verso i clienti, ma anche dai clienti verso i fornitori.

Famous Supply Chain Attacks – seconda parte

Ma il caso che forse più di tutti ha segnato la storia recente della supply chain security rimane SolarWinds, avvenuto alla fine del 2020. In questo attacco sofisticatissimo, la società SolarWinds ha distribuito ai propri clienti un aggiornamento software legittimamente firmato che però conteneva al suo interno del malware accuratamente nascosto. I clienti avevano completa fiducia nel software perché era stato firmato, costruito e distribuito direttamente da SolarWinds attraverso i canali ufficiali. Nessuno poteva immaginare che fosse compromesso. L’attacco è riuscito a infiltrarsi in oltre 18.000 organizzazioni commerciali e governative, incluse agenzie federali statunitensi di primissimo livello, rappresentando uno dei più gravi incidenti di sicurezza informatica della storia recente.

NIS2 e le nuove normative europee: cosa cambia per le organizzazioni

L’intervento ha poi analizzato come la direttiva europea NIS2 affronti specificamente il tema della sicurezza della catena di fornitura. Sammartino ha spiegato che proprio l’esigenza di difendersi dagli attacchi supply chain rappresenta una delle ragioni principali dell’evoluzione dalla precedente direttiva NIS alla nuova NIS2, molto più stringente e articolata.

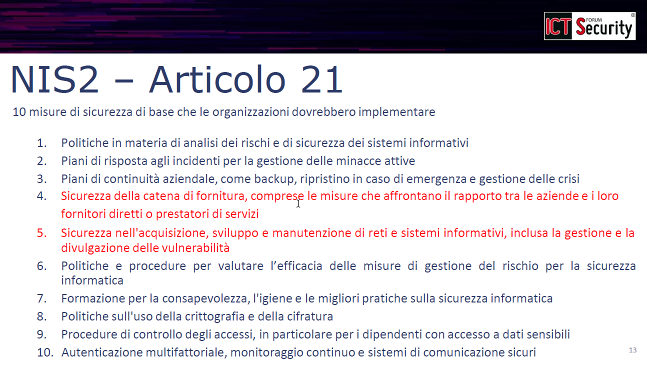
La NIS2, nello specifico all’interno dell’articolo 21, definisce dieci misure di sicurezza di base che le organizzazioni dovrebbero implementare. Tra queste, due punti affrontano direttamente la questione della catena di fornitura:

  • Il punto 4 richiede di garantire la sicurezza della catena di fornitura, comprese le misure che affrontano il rapporto tra le aziende e i loro fornitori diretti o prestatori di servizi
  • Il punto 5 impone di garantire la sicurezza nell’acquisizione, sviluppo e manutenzione di reti e sistemi informativi, inclusa la gestione e la divulgazione delle vulnerabilità
NIS2 – Articolo 21

L’articolo 21 prevede anche altre misure fondamentali: politiche di analisi dei rischi e di sicurezza dei sistemi informativi, piani di risposta agli incidenti per la gestione delle minacce attive, piani di continuità aziendale (inclusi backup e ripristino di emergenza), politiche per valutare l’efficacia delle misure implementate, formazione sulla consapevolezza e sulle migliori pratiche di sicurezza informatica, politiche sull’uso della crittografia, procedure di controllo degli accessi (in particolare per i dipendenti con accesso a dati sensibili) e sistemi di autenticazione multifattoriale e monitoraggio continuo.

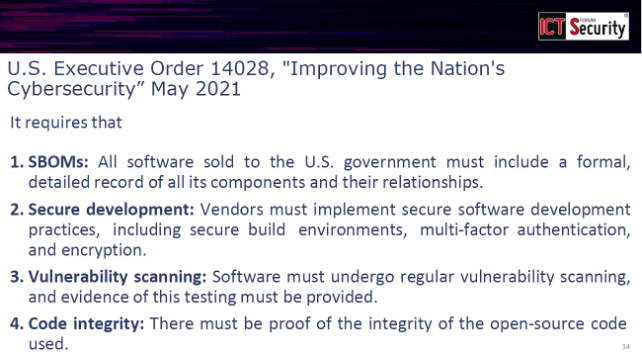
Lo speaker ha però evidenziato come la normativa europea, per quanto più stringente rispetto al passato, risulti ancora meno rigorosa rispetto agli standard richiesti negli Stati Uniti. L’Executive Order 14028 del Presidente degli Stati Uniti, emanato nel maggio 2021 e intitolato “Improving the Nation’s Cybersecurity”, stabilisce infatti requisiti ancora più precisi e vincolanti.

U.S. Executive Order 14028

Questo ordine esecutivo richiede che:

  1. Tutto il software venduto al governo federale degli Stati Uniti deve includere un SBOM (Software Bill of Materials), ovvero un registro formale e dettagliato di tutti i suoi componenti e delle loro relazioni
  2. I fornitori devono implementare pratiche di sviluppo sicuro, inclusi ambienti di build sicuri, autenticazione multifattoriale obbligatoria e cifratura dei dati
  3. Il software deve essere sottoposto regolarmente a vulnerability scanning e devono essere fornite evidenze documentali di questi test
  4. Deve essere garantita e dimostrata l’integrità del codice open source utilizzato, assicurando che sia stato correttamente validato e testato

La differenza principale, ha sottolineato il relatore, sta nel livello di dettaglio e nella natura cogente delle misure richieste: mentre la NIS2 fornisce linee guida generali, l’Executive Order americano impone requisiti tecnici specifici e verificabili.

SBOM: la lista degli ingredienti del software moderno

Una delle soluzioni più innovative e concrete per affrontare i rischi legati alla supply chain è rappresentata dal concetto di Software Bill of Materials, comunemente abbreviato in SBOM. Sammartino ha utilizzato ancora una volta un’analogia con il mondo reale per spiegare questo concetto: “È come una lista di ingredienti di materie prime che si trovano all’interno di un alimento.”

Così come è relativamente semplice identificare la presenza di allergeni in un prodotto alimentare grazie all’elenco degli ingredienti riportato sull’etichetta, allo stesso modo diventa molto più facile individuare una libreria compromessa se è stata creata e mantenuta una Software Bill of Materials completa e accurata.

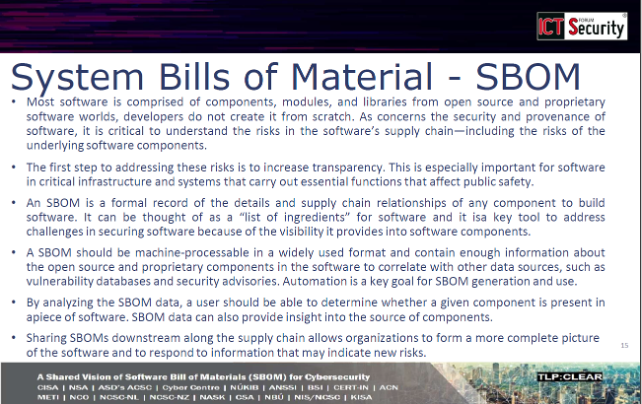
System Bills of Material – SBOM

Ma cosa deve contenere esattamente un SBOM? Secondo le linee guida internazionali, un SBOM rappresenta un registro formale dei dettagli e delle relazioni della catena di fornitura di qualsiasi componente utilizzato per costruire un software. All’interno di questa lista devono essere inserite tutte le dipendenze utilizzate: librerie open source, porzioni di codice prese da terze parti e l’elenco completo dei fornitori che compongono la catena di approvvigionamento.

Un SBOM efficace deve possedere alcune caratteristiche fondamentali. Innanzitutto, deve essere elaborabile automaticamente (machine-processable) in un formato ampiamente utilizzato, per consentire l’automazione dei processi di verifica. Deve contenere informazioni sufficienti sia sui componenti open source che su quelli proprietari presenti nel software, in modo da poterli correlare con altre fonti di dati, come i database delle vulnerabilità note e i bollettini di sicurezza. L’automazione rappresenta infatti un obiettivo chiave sia per la generazione che per l’utilizzo degli SBOM.

Analizzando i dati contenuti in un SBOM, un utilizzatore dovrebbe essere in grado di determinare con certezza se un determinato componente è presente in un software specifico. I dati dell’SBOM possono inoltre fornire informazioni preziose sulla provenienza dei componenti, consentendo una migliore tracciabilità e gestione del rischio. Condividere gli SBOM lungo tutta la catena di fornitura permette alle organizzazioni di formare un quadro più completo del software utilizzato e di rispondere tempestivamente alle informazioni che potrebbero indicare nuovi rischi emersi.

Il caso Log4Shell: quando sapere è più importante che rimediare

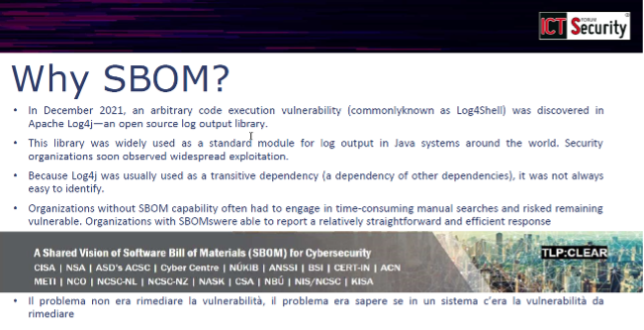
Per illustrare l’importanza pratica degli SBOM, il relatore ha analizzato in dettaglio il caso Log4Shell, la celebre vulnerabilità scoperta nel dicembre 2021 nella libreria Apache Log4j. Questa libreria di logging (registrazione degli eventi) è ampiamente utilizzata come modulo standard per l’output dei log nei sistemi Java in tutto il mondo, ed è stata classificata con un livello di criticità molto alto per la facilità con cui poteva essere sfruttata.

Why SBOM?

Il problema principale non riguardava la complessità della correzione: la vulnerabilità in sé era relativamente facile da rimediare una volta identificata. La vera sfida consisteva nel sapere quali sistemi fossero effettivamente vulnerabili. Come ha spiegato Sammartino con una frase efficace: “Il problema non era rimediare la vulnerabilità, il problema era sapere se in un sistema c’era la vulnerabilità da rimediare.”

La difficoltà derivava dal fatto che Log4j veniva solitamente utilizzata come dipendenza transitiva, ovvero come dipendenza di altre dipendenze, rendendo molto difficile identificarla senza strumenti adeguati. Le organizzazioni prive di capacità SBOM si sono trovate costrette a impegnarsi in ricerche manuali lunghe e dispendiose, rischiando di rimanere vulnerabili per settimane o mesi. Al contrario, le organizzazioni che disponevano già di SBOM aggiornati e completi sono state in grado di identificare immediatamente tutti i sistemi che utilizzavano la libreria compromessa e di rispondere in modo relativamente rapido ed efficiente.

Questo caso ha rappresentato un punto di svolta nella consapevolezza dell’importanza degli SBOM, dimostrando in modo inequivocabile che la trasparenza sui componenti software non è un lusso ma una necessità per la sicurezza moderna.

Strategie di difesa: oltre le pratiche tradizionali

L’intervento si è concluso con una panoramica delle strategie difensive più efficaci per contrastare gli attacchi alla catena di fornitura, che vanno ben oltre le pratiche di sicurezza tradizionali e richiedono un approccio innovativo e multilivello.

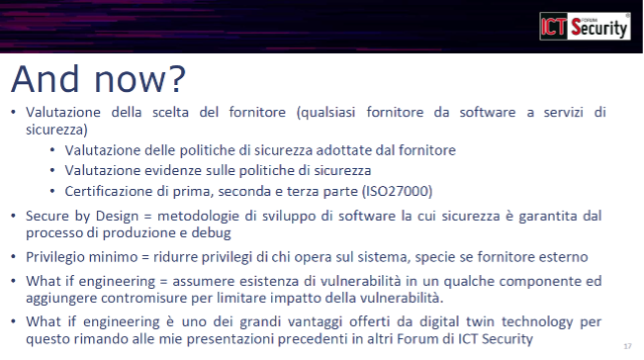
And now?

La prima linea di difesa consiste nella valutazione accurata della scelta del fornitore. Non è sufficiente verificare che un fornitore dichiari di avere determinate certificazioni: è necessario valutare se queste certificazioni sono supportate da evidenze sperimentali concrete e verificabili. Bisogna inoltre esaminare attentamente le politiche di sicurezza adottate dal fornitore e richiedere prove tangibili della loro effettiva implementazione.

Un secondo pilastro fondamentale è lo sviluppo secondo i principi del Secure by Design, ovvero progettare e sviluppare prodotti la cui sicurezza sia garantita fin dalle prime fasi di creazione. Come ha spiegato il relatore, questo significa intervenire durante la fase di sviluppo e, conseguentemente, durante la fase di debug, per andare a sviluppare un sistema che sia privo di vulnerabilità a partire dalla sua concezione iniziale, non cercando di “rattoppare” la sicurezza a posteriori.

Il terzo principio riguarda l’applicazione rigorosa del principio del privilegio minimo, specialmente quando si ha a che fare con fornitori di terze parti. Questo significa ridurre al minimo assoluto i privilegi di accesso di chi opera sul sistema, limitando così i potenziali impatti di una eventuale esfiltrazione di dati o compromissione del fornitore stesso.

Ma il punto più innovativo e promettente illustrato nell’intervento riguarda il What-if Engineering basato su Digital Twin, l’area di ricerca su cui stanno attualmente lavorando Sammartino e il suo supervisor, il professor Baiardi. Questo approccio consiste nel creare un gemello digitale (digital twin) completo dell’infrastruttura informatica, in modo da poter eseguire su di esso simulazioni utilizzando il metodo Monte Carlo.

La potenzialità di questa tecnologia è straordinaria: permette di fare quello che viene chiamato what-if analysis, ovvero verificare preventivamente cosa succederebbe se un determinato componente venisse aggiunto al sistema. Per esempio, prima di integrare una nuova libreria per il logging nel proprio software, si può chiedersi: quante vulnerabilità note ha questa libreria? Quali rischi comporta al sistema nel suo complesso l’inserimento di questa libreria? Quali sono i percorsi di attacco che un ipotetico attaccante potrebbe sfruttare? Qual è il rischio potenziale complessivo che l’aggiunta di questo componente introduce nel sistema?

Attraverso simulazioni condotte sul gemello digitale, è possibile ottenere risposte concrete a queste domande prima ancora di implementare le modifiche nell’ambiente di produzione reale, identificando preventivamente le vulnerabilità e progettando le appropriate contromisure. Questo approccio proattivo rappresenta un salto qualitativo enorme rispetto alla tradizionale sicurezza reattiva, che interviene solo dopo che un problema si è manifestato.

Per chi fosse interessato ad approfondire questa metodologia, Sammartino ha rimandato ai paper scientifici pubblicati dal gruppo di ricerca e alle precedenti presentazioni del professor Baiardi sull’argomento, disponibili negli atti delle scorse edizioni del Forum ICT Security.

Conclusioni: ripensare la sicurezza come proprietà ecosistemica

L’intervento di Vincenzo Sammartino ha evidenziato con chiarezza come la sicurezza informatica non possa più essere concepita come una proprietà di singoli sistemi isolati, ma debba necessariamente essere considerata a livello di ecosistema nella sua interezza. Gli attacchi supply chain sfruttano proprio le molteplici interconnessioni tra fornitori, componenti software, servizi e sistemi, rendendo indispensabile un approccio olistico e sistemico.

Le vulnerabilità, come le tossine negli ecosistemi biologici, si propagano lungo le catene di dipendenza, e un singolo punto debole può compromettere centinaia o migliaia di organizzazioni a valle. La complessità crescente dell’ecosistema digitale, con i suoi innumerevoli attori e interdipendenze, amplifica esponenzialmente la superficie di attacco e rende ogni componente un potenziale vettore di compromissione.

Per affrontare efficacemente questa sfida, è necessario un approccio multilivello che includa:

  • Trasparenza radicale attraverso l’adozione sistematica degli SBOM, che permettono di sapere esattamente cosa c’è dentro il software che utilizziamo
  • Conformità normativa rigorosa con la direttiva NIS2 e gli standard internazionali più avanzati, come quelli stabiliti dall’Executive Order americano
  • Validazione continua dei fornitori, delle loro pratiche di sicurezza e delle evidenze concrete che le supportano
  • Simulazione proattiva dei rischi attraverso tecnologie innovative come i Digital Twin, che permettono di prevedere e prevenire le vulnerabilità prima che possano essere sfruttate

Come ha efficacemente sintetizzato il relatore nella sua conclusione, la vera sfida non sta tanto nel rimediare alle vulnerabilità una volta scoperte – operazione spesso relativamente semplice dal punto di vista tecnico – quanto piuttosto nel saperle identificare tempestivamente all’interno di ecosistemi sempre più complessi, interconnessi e in continua evoluzione.

Il passaggio da una visione atomistica della sicurezza (incentrata sul singolo sistema) a una visione ecosistemica (che abbraccia l’intera catena di fornitori, dipendenze e relazioni) rappresenta non solo un’evoluzione tecnologica, ma un vero e proprio cambio di paradigma culturale. Solo attraverso questo nuovo approccio sarà possibile costruire sistemi realmente resilienti, capaci di resistere alle sofisticate minacce che caratterizzano il panorama della cybersecurity moderna.

Guarda il video completo dell’intervento:

[embedded content]
Profilo Autore

Sono un professionista con un solido background in Intelligenza Artificiale e CyberSecurity, attualmente impegnato nel dottorato nazionale in AI presso l’Università di Pisa. La mia specializzazione si concentra sull’implementazione di soluzioni innovative per la sicurezza informatica e la gestione dei dati.

Grazie al mio percorso accademico e alla mia esperienza pratica, ho sviluppato competenze approfondite nei sistemi distribuiti e nei Digital Twin, con particolare interesse per la loro applicazione nell’intelligenza artificiale e nella cybersecurity. Attualmente, le mie ricerche si focalizzano su sistemi di decomposizione di database e sull’integrazione dei Digital Twin per anticipare e mitigare minacce informatiche, sempre con un occhio di riguardo alla conformità ai regolamenti GDPR.

Con diverse pubblicazioni accademiche e presentazioni a conferenze internazionali, sono attivamente coinvolto nella condivisione di conoscenze innovative nel mio campo. La mia passione per l’AI mi spinge a esplorare costantemente nuove frontiere tecnologiche, contribuendo a progetti all’avanguardia per migliorare la sicurezza e la resilienza dei sistemi IT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sbom/


AI is Making Identity Verification More Difficult, Report Finds

Recent research by VPN.com finds that the development of artificial intelligence (AI), robotics and neural implants are creating additional identification security concerns.

The rise of AI and humanoid systems is already challenging current identity verification methods, particularly when they are used behind a screen. Whether it’s a chatbot posing as customer support or an autonomous avatar participating in virtual meetings, telling humans apart from machines is quickly becoming harder.

Key concerns highlighted by the report:

  • AI-generated personas can now convincingly imitate the tone, likeness, and behavior of real people, especially when viewed through a screen.
  • Synthetic voice technology already tricks biometric systems and can be used to bypass audio-based authentication tools.
  • Humanoid robots and digital agents might soon be used in customer-facing roles without transparent disclosure.
  • Neural interfaces and cognitive enhancement tools might lead to partial-human identities that don’t align with current security models.
  • Traditional identity systems, such as CAPTCHA, 2FA, KYC, or biometric scans, were never designed for a hybrid AI-human world.

https://www.securitymagazine.com/articles/102025-ai-is-making-identity-verification-more-difficult-report-finds


Smart Grid Security: vulnerabilità della demand response e minacce beyond smart meter

La narrazione sulla sicurezza delle smart grid si è focalizzata per anni sugli smart meter, ma questa visione circoscritta non coglie la vera complessità delle moderne infrastrutture energetiche digitalizzate. Le reti elettriche intelligenti rappresentano un ecosistema cyber-fisico stratificato dove i Distributed Energy Resources (DER) proliferano esponenzialmente, e i vettori d’attacco più insidiosi si annidano nei sistemi di gestione della domanda energetica, ben oltre i dispositivi di misura.

L’architettura distribuita delle smart grid moderne

Le smart grid integrano tecnologie digitali, Internet delle Cose (IoT) e Advanced Metering Infrastructure (AMI) per abilitare flussi energetici bidirezionali, monitoraggio in tempo reale ed efficienza operativa. La generazione distribuita attraverso impianti fotovoltaici residenziali, sistemi di accumulo e veicoli elettrici richiede meccanismi sofisticati di coordinamento: qui entra in scena il demand response, la capacità di modulare dinamicamente i consumi in risposta alle condizioni di rete.

Il demand response rappresenta una componente critica per la stabilità della grid moderna. Attraverso protocolli come OpenADR (Open Automated Demand Response), sviluppato negli Stati Uniti e adottato progressivamente a livello internazionale, gli operatori comunicano in tempo reale con aggregatori di carico e sistemi di gestione energetica per orchestrare riduzioni o spostamenti dei consumi.

Le vulnerabilità critiche del protocollo OpenADR

Un’analisi delle vulnerabilità condotta sul software OpenADR ha identificato oltre 700 violazioni delle regole di sicurezza nell’implementazione open source CERT Java-based del protocollo. Le specifiche OpenADR 2.0b utilizzano messaggi XML per le transazioni tra Virtual End Nodes (VEN) e Virtual Top Nodes (VTN), ma la definizione ambigua dei transaction identifier crea vulnerabilità che facilitano attacchi di parameter tampering e falsificazione del flusso dei servizi.

Un attaccante che comprometta un VTN o inietti messaggi fraudolenti può manipolare i segnali di demand response, creando picchi di carico artificiosi o riduzioni massive coordinate. Gli attacchi di load redistribution (LR) non alterano la domanda totale di potenza ma ne modificano la distribuzione geografica e temporale, forzando il sistema SCED a riconfigurazioni costose e causando il trip di linee specifiche.

Per approfondire le sfide della protezione delle infrastrutture critiche energetiche, è essenziale comprendere le interdipendenze tra i settori energetico, ICT e trasporti.

Convergenza IT/OT: la superficie d’attacco si espande

I protocolli industriali come Modbus, DNP3 e IEC 61850 sono stati progettati in un’epoca dove l’isolamento fisico delle reti OT era considerato sufficiente. Oggi queste reti devono interfacciarsi con sistemi IT aziendali, cloud e dispositivi IoT distribuiti sul territorio, creando percorsi d’attacco che collegano vulnerabilità enterprise a componenti critiche di controllo della rete elettrica.

Gli advisory CISA e DoE hanno documentato come threat actor relativamente poco sofisticati riescano a compromettere sistemi ICS/SCADA nel settore energetico sfruttando password predefinite, dispositivi OT esposti su internet e carenze nella segmentazione di rete. Il fatto che attaccanti “unsophisticated” possano penetrare le infrastrutture critiche con effetti domino dimostra quanto sia ampia e mal protetta la superficie d’attacco.

Gli attacchi alle reti elettriche ucraine: un precedente preoccupante

Il 23 dicembre 2015, le reti elettriche di due regioni occidentali dell’Ucraina furono compromesse attraverso un cyberattacco che causò blackout per circa 230.000 consumatori per periodi da 1 a 6 ore. L’attacco, attribuito al gruppo APT Sandworm legato all’intelligence militare russa (GRU), utilizzò il malware BlackEnergy per compromettere i sistemi SCADA e aprire manualmente i circuit breaker di 30 sottostazioni.

Nel dicembre 2016, Sandworm sviluppò Industroyer, un malware significativamente più avanzato, progettato specificamente per manipolare sistemi di controllo industriale con conoscenza integrata dei protocolli IEC 60870-5-101 e IEC 61850 usati nelle sottostazioni elettriche europee. Questi attacchi hanno stabilito un precedente allarmante per la sicurezza delle grid globali, dimostrando che le capabilities per causare blackout estesi attraverso cyberattacchi esistono e sono state utilizzate in contesti di guerra ibrida.

Digital forensics nelle smart grid: sfide e complessità

Quando si verifica un incidente cyber in un ambiente industriale complesso, la capacità di ricostruire la catena degli eventi è compromessa da molteplici fattori: i sistemi SCADA non mantengono log dettagliati, molti Intelligent Electronic Devices nelle sottostazioni non hanno primitive di memoria volatile facilmente analizzabili.

La proliferazione di malware progettati per evitare tracciamento (come Stuxnet, Flames, Triton) sfrutta la fragilità dell’evidenza digitale per lanciare attacchi senza lasciare tracce. L’eterogeneità dei protocolli di comunicazione complica le indagini forensi, richiedendo competenze specialistiche nella decodifica di traffico Modbus-TCP, analisi di time-series SCADA e correlazione di eventi attraverso domini tecnologici diversi.

Il quadro normativo: NIS2 e NERC-CIP

La Direttiva NIS2 dell’Unione Europea, entrata in vigore nel gennaio 2023 con deadline di trasposizione nazionale ottobre 2024, estende significativamente l’ambito di applicazione rispetto alla NIS del 2016, coprendo esplicitamente produttori di elettricità, operatori di mercato, gestori di punti di ricarica per veicoli elettrici.

Le sanzioni NIS2 sono state inasprite: le entità essenziali rischiano multe fino a 10 milioni di euro o il 2% del fatturato globale annuale (a seconda di quale sia maggiore), mentre le entità importanti fino a 7 milioni di euro o l’1,4% del fatturato.

Negli Stati Uniti, gli standard NERC-CIP prevedono penalità che possono raggiungere 1 milione di dollari al giorno per violazione. ABB ha sottolineato che gli operatori che non implementano autenticazione multi-fattore e segmentazione di rete rischiano penalità significative.

Per una panoramica completa delle normative europee, si veda l’analisi su NIS2, CER e DORA per le infrastrutture critiche.

Intelligenza artificiale: opportunità e nuove superfici d’attacco

Framework come DerGuard sviluppato da Georgia Tech utilizzano reti neurali ricorrenti e digital twin cyber-fisici per identificare pattern anomali nei Distributed Energy Resources. I digital twin che simulano dinamicamente il comportamento della rete possono distinguere fluttuazioni legittime da manipolazioni malevole.

Tuttavia, questi approcci introducono nuove superfici d’attacco: un modello di machine learning addestrato su dati avvelenati produrrà sistematicamente decisioni errate. Gli attaccanti stanno già sperimentando tecniche di adversarial machine learning per eludere sistemi di detection basati su AI.

Veicoli elettrici: un ulteriore vettore di vulnerabilità

Ogni charging station è essenzialmente un edge device che comunica con la rete attraverso protocolli come OCPP e ISO 15118. Le vulnerabilità side-channel permettono il profiling dei veicoli attraverso l’analisi dei pattern di corrente durante la ricarica, rappresentando sia un rischio privacy che un potenziale vettore per attacchi più sofisticati.

Un attaccante che comprometta l’infrastruttura di gestione di una flotta di charging station potrebbe orchestrare picchi di carico sincronizzati attraverso migliaia di veicoli, con effetti potenzialmente destabilizzanti per la rete locale.

Threat landscape: APT e guerra ibrida

Nell’ottobre 2022, Sandworm ha causato un blackout in Ucraina coordinandolo con attacchi missilistici, utilizzando tecniche “living off the land” per compromettere un sistema MicroSCADA e inviare comandi ai remote terminal units delle sottostazioni. Questo rappresenta l’evoluzione più recente delle capabilities cyber-fisiche russe contro infrastrutture critiche.

In un contesto geopolitico teso, le smart grid rappresentano obiettivi strategici per operazioni di pre-positioning. Mentre il sistema elettrico europeo non ha ancora subito un cyberattacco su larga scala, il rischio è tutt’altro che ipotetico, con evidenze di intrusioni nei sistemi informatici di energy companies nell’UE e negli Stati Uniti.

Resilienza e difesa in profondità: verso un nuovo paradigma

La resilienza delle smart grid richiede un approccio olistico che integri prevenzione, detection, response e recovery. La segmentazione delle reti OT secondo il modello Purdue, con zone demilitarizzate tra IT e OT e controlli rigorosi sui flussi tra livelli, è diventata best practice riconosciuta, anche se la sua implementazione rimane sfidante in infrastrutture legacy.

Il mercato della cybersecurity per smart grid è stato valutato 7,5 miliardi di dollari nel 2024 e si prevede raggiunga 22,7 miliardi entro il 2034, riflettendo un CAGR dell’11,7%. Questa crescita è trainata dalla digitalizzazione rapida dei sistemi di potenza che amplia la superficie d’attacco, dai contatori intelligenti ai DER e ai caricatori EV.

Conclusioni: verso la resilienza cyber-fisica

La convergenza tra cyber warfare e infrastrutture critiche energetiche rappresenta una delle sfide più pressanti per la sicurezza nazionale. I cyberattacchi al settore elettricità sono aumentati drasticamente dal 2018, spingendo governi e utility a rafforzare le misure di resilienza mentre la connettività accelera.

Le competenze richieste sono intrinsecamente multidisciplinari: un cybersecurity expert nel dominio smart grid deve comprendere non solo tecniche di penetration testing e incident response, ma anche fondamenti di ingegneria elettrica, teoria del controllo dei sistemi di potenza e vincoli regolatori del mercato energetico.

L’evoluzione verso architetture sempre più decentralizzate basate su energia rinnovabile intermittente aumenterà la dipendenza da sistemi digitali di coordinamento e controllo. La protezione delle smart grid richiede investimenti non solo in tecnologie di difesa, ma soprattutto in formazione, ricerca e sviluppo di standard che integrino nativamente la sicurezza nelle architetture future.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/smart-grid-security/


The 2025 Annual Guarding Report: Unrest Inspires Upgrades in Training, Technology

@import url('https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap'); @import url('https://fonts.googleapis.com/css2?family=Handlee&display=swap'); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { color: #404144; font-size: 14px; padding: 2px; text-align: left; } .highlight { padding: 3%; border-top: 8px solid #207BBC; border-bottom: 3px solid #207BBC; width: 100%; font-size: 15px; background-color: #EAF1F7; margin-top: 25px; margin-bottom: 25px; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; font-size: 20px; text-align: center; color: #0067A6; } .pqFull:before { content: '\275D'; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: "\2013 \2003" attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; } .w3-container:after,.w3-container:before,.w3-row:after,.w3-row:before { content: ""; display: table; clear: both } .w3-container { padding: 5px; } .w3-col,.w3-half,.w3-third,.w3-twothird,.w3-threequarter,.w3-quarter { float: left; width: 100% } @media (min-width:601px) { .w3-col.m1 { width: 8.33333% } .w3-col.m2 { width: 16.66666% } .w3-col.m3,.w3-quarter { width: 24.99999% } .w3-col.m4,.w3-third { width: 33.33333% } .w3-col.m5 { width: 41.66666% } .w3-col.m6,.w3-half { width: 49.99999% } .w3-col.m7 { width: 58.33333% } .w3-col.m8,.w3-twothird { width: 66.66666% } .w3-col.m9,.w3-threequarter { width: 74.99999% } .w3-col.m10 { width: 83.33333% } .w3-col.m11 { width: 91.66666% } .w3-col.m12 { width: 99.99999% }} .w3-row-padding,.w3-row-padding>.w3-half,.w3-row-padding>.w3-third,.w3-row-padding>.w3-twothird,.w3-row-padding>.w3-threequarter,.w3-row-padding>.w3-quarter,.w3-row-padding>.w3-col { padding: 0 8px } .w3-card-4,.w3-hover-shadow:hover{box-shadow:0 4px 10px 0 rgba(0,0,0,0.2),0 4px 20px 0 rgba(0,0,0,0.19)}

A year of social and political unrest that has resulted in high-profile incidents like the assassinations of both UnitedHealthcare CEO Brian Thompson and conservative commentator Charlie Kirk — along with day-to-day disgruntlement among everyone from political protesters to those involved in government hearings to unhappy emergency room patients — has ramped up the challenges facing the security industry in 2025.

But both third-party guarding companies and institutions across the gamut of societal sectors has hardened and honed their security posture, with training on how to respond to potentially violent situations — ideally through de-escalation — as well as new technologies, some of them AI-enabled, that help them to do so. And a few years after the “Great Resignation” led to a very tight labor market, hiring and retention challenges seem to have eased.

With more than 300,000 employees in 377 offices and revenues of more than $13.2 billion in North America, Allied Universal sounded the alarm on a major escalation in threats against U.S. executives in its 2025 World Security Report.

The firm’s research found that nearly half (46%) of U.S.-based chief security officers (CSO) have experienced greater threats against their executives over the past two years, with technology and pharmaceutical companies the most likely to provide executive protection for senior leaders — both at 40% compared to the national average of 33%.

In addition, Allied Universal’s annual report found that economic instability is the most concerning hazard for the coming year, with 44% of the 2,350 chief security officers who responded citing that threat, up from 33% in 2024. And 64% of U.S. security heads expect budget increases for physical security, with employee security training and upskilling the most common top priority, mentioned by nearly half of them (46%).

“We are in a different security environment in the past 12 to 18 months, with this acceleration of economic instability, social instability and protests, and all this kind of activity,” says Rachelle Loyear, Vice President of Integrated Security Solutions at Allied Universal. “We are seeing greater demands placed on the people who stand on the actual front line,” with 83% of CSOs who responded to the survey agreeing with that statement.

Allied Universal and its clients are working together to combat these threats with barriers and perimeter control, an officer training regimen focused on de-escalation when faced with “people who have very heated ideas,” and technological advancements such as the use of AI in video analytics to catch unwanted behaviors and trigger alerts, Loyear says. A potential bad actor can be issued an automated warning that they’re on camera and given a chance to disperse before a human guard confronts them, she explains.

With 95,000 employees in 180 offices and revenue of $3.3 billion in North America, GardaWorld Security — U.S. has focused on hiring and retention through its “ambassador” program over the past year, reducing turnover among security professionals year-over-year, says Ally Happel, Senior Vice President, sales for GardaWorld Security – U.S. The company has leveraged technology to help with training, launching a new learning management system that uses AI to help with simulations.

Companies are less focused on cost savings than they were immediately post-COVID and more on security optimization, building out stronger resiliency and emergency plans in the wake of political unrest, Happel says. “Do we have the right training posture?” she says. “Do we have individuals on the ground with the right soft skills? It’s no longer just, ‘Does this person meet the job description based on their qualifications.”

Christopher Brooks, Chief Operating Officer of ECAM, a GardaWorld company specializing in live surveillance and AI-enabled security, says customers are heavily focused on how best to integrate guarding and technology to achieve a more powerful security posture. And they’re very curious about — but also wary of — artificial intelligence. “What tools can I use and not use?” he says. “There aren’t a lot of off-the-shelf products that are AI, specific to remote video monitoring. That’s a key gap that ECAM fills for our customers.”

But AI is proving quite useful in sub-optimal conditions like darkness or bad weather to “quiet the noise” and help those monitoring camera systems, for example, see movement where it’s not supposed to be, Brooks says. “It’s allowed me to see more clearly what I need to see, when I need to see it,” he says, adding that ECAM’s proprietary technologies have led to an increase in apprehension and arrests.

The company’s “Blackout” AI technology on its more than 140,000 cameras detects threats faster than the human eye, often in under a second, says Alex Vourkoutiotis, Chief Technology Officer at ECAM. “This allows for immediate intervention — such as a guard or law enforcement response, or verbal broadcast warning. It has even prevented loss of life in several documented cases,” he says. In addition, ECAM’s “Integra” AI-powered video technology increases detection accuracy by up to 40% and identification range up to 50%, he adds.


Rachelle Loyear
Rachelle Loyear is Vice President of Integrated Security Solutions at Allied Universal. Image courtesy of Loyear
Brian Howell
Brian Howell, Vice President and Global Head of Security at ADM. Image courtesy of Howell
Raymond Hankins
Raymond Hankins, Chief Security Officer, National Labor Relations Board in Washington, D.C. Image courtesy of Hankins
Kenneth Solosky
Kenneth Solosky, Director of Corporate Security Training at Northwell Health. Image courtesy of Solosky

Multinational Posture

With guards stationed all over the globe, sometimes in remote and/or risky conditions, ADM has worked to automate guarding posts where possible, while being mindful that they’re not “losing touch” with the overall security posture, says Brian Howell, Vice President and Global Head of Security. He’d like to “in-source” key positions in the guard force to ensure greater cultural integration, given “enormous turnover in the guarding world. They’re in a constant train and re-train situation,” he says. “Training programs that might have been more embedded in a legacy workforce, you have to be more deliberate in making that available to staff.”

ADM has added a new senior role charged with technology integration, which Howell sees as critical given the return-on-investment that can be attached to new technology — but also given potential missed opportunities if that tech doesn’t work as well as planned. “It’s a bad analogy, but I want to make sure we end up with VHS and not Betamax in everything that’s new,” he says. Otherwise, “you go through training, you go through installation, and you’re going to have to live with it throughout that lifecycle.”

With operations in hotspots like Ukraine and Israel, ADM needs to have action plans in place, outsourced partners lined up, top-shelf intelligence monitoring and more than enough security staff, Howell says. He believes the worldwide instability created by the COVID-19 pandemic has “stretched and challenged” security departments in a good way, to make them prepared for other “out of left field type of stuff.” As travel has ramped up the past few years, he adds, “Maybe that instability has made us less willing to trust that everything will be all right.”

“Doing More With Less” in the Public Sector

At the National Labor Relations Board in Washington, D.C., Chief Security Officer Raymond Hankins contracts through the Federal Protective Service of the Department of Homeland Security to staff the headquarters building as well as more than 50 locations nationwide. The NLRB is currently “doing more with less” given budget cuts, which has led to an increase in agitation among those with matters before the board, Hankins says.

“Folks get upset more frequently because the service is not what they’re accustomed to,” he says. “When those things occur, our agents have to be able to reassure the person that they’re doing the best they can for them and manage expectations.” New employees who start at the office receive training on how to handle a disgruntled party and summon help, if need be, he adds, while the board also has threat detection technology, electronic access cards, an alarm system, and antiterrorism measures in place to combat potential threats.

Those measures are all “useful when you have someone who is a belligerent party,” he says. “In each location, we have hearings, and the judge has procedures to follow in case things go awry in a courtroom. … There has been an uptick in individuals coming to federal buildings and airports with prohibited items. That’s where threat detection technology is key. Metal detectors, walk-through magnetometers and X-ray machines all help us to shield employees from someone who may be caught up in emotion and not thinking clearly.”

It’s a bad analogy, but I want to make sure we end up with VHS and not Betamax in everything that’s new. [Otherwise] you go through training, you go through installation, and you’re going to have to live with it throughout that lifecycle.

Staying Safe in Healthcare

The shooting of Thompson has both made healthcare institutions more uneasy and led to a wave of at least pretend copycats targeting Ballad Health, based in Johnson City, Tennessee, according to Ken Harr, Assistant Vice President and Chief Security Officer. “We’ve had several incidents of people emailing, ‘Hope you die,’ or ‘you should die,’” he says. “Which caused us to take a stronger security stance for our executives.”

The healthcare provider has 150 armed security officers, all employees, and Harr has been working with human resources to boost their pay to help retain them, so fewer leave for law enforcement. In addition, Ballad has rolled out body cameras for all officers. “They do a great job of capturing what is actually being done, instead of… sometimes people like to exaggerate and say, ‘Security said this to me. Security did this to me,’” he says. “It’s been a great tool for our risk managers to go back and look at, when an incident occurs, to validate [or not].”

Lastly, the healthcare provider has plans to roll out weapons detection and visitor management badging systems, and it’s added K9 teams at tertiary facilities. “Sometimes people become upset inside a hospital, and the last thing we need is someone angry with a weapon,” Harr adds. “The K9 teams have been extremely effective in helping to reduce workplace violence incidents, particularly in our emergency departments.”

Northwell Health, in the New York City region, primarily contracts out for its 1,000 or so guards at 28 facilities, providing training for active shooter, de-escalation and domestic violence awareness to combat the explosion of workplace violence in healthcare, says Kenneth Solosky, Director of Corporate Security Training. In 2018, the healthcare provider armed about one-quarter of its force, and it’s implemented weapons detection and visitor management systems.

The domestic violence awareness came about because with more than 100,000 employees, “We’re not immune to the ills of society,” he says, and sometimes those ills show up at the workplace. “It’s a fine line. If you know an employee is suffering, they have every right to tell us, mind your business, and we recognize that. But we wanted to have a mechanism in place [for a domestic violence victim] to say, ‘I need help.’”

Northwell has more than 5,000 cameras systemwide and could introduce artificial intelligence in the near future, among other reasons to help with facial recognition, Solosky says. The corporate office has a drone program that provides pictures and other surveillance of particular sites, or just a presence as needed, he says.

Polarization in Higher Education

Since arriving at American University after spending 13 years down the road at Georgetown, Jay Gruber, Assistant Vice President and Chief of Police, has been developing a robust threat assessment program to broaden the university’s posture from mainly student-focused to include staff, faculty and people not affiliated with the university, providing regular meetings and training to raise awareness of and elevate response to both internal and external threats.

While there’s no specific concerns that have arisen lately, “When certain things happen in society, say the Charlie Kirk shooting, for example, there’s always people who express opinions on either side of the incident, and sometimes there are polarizing statements made by members of the American University community,” he says. “Then you get a lot of feedback, as I would call it, from the public, who were unhappy by what was said. Depending on their unhappiness, we have to take those things seriously. … If someone says, ‘I’m going to come to campus and find you, and tell you what I think in person,’ that I have to take as a threat.”

Gruber’s force is comprised of 100% university employees, campus special police officer commissioned by the Washington Metropolitan Police Department to have the same powers, and the school has been reasonably successful in recruiting and training people. “It’s never easy in our industry, especially since George Floyd, to hire people interested in this profession, and even harder to retain them,” he says. “Hopefully, we’re rounding a corner where it’s not as bad as it’s been” for the past five years.

Caesars Armed Special Response Team Officers wearing their Axon body cameras
Caesars Armed Special Response Team Officers wearing their Axon body cameras. Image courtesy of Ceasars Entertainment
Caesars Armed Special Response Team Officers wearing their Axon body cameras
Caesars Armed Special Response Team Officers wearing their Axon body cameras. Image courtesy of Ceasars Entertainment
Caesars Armed Special Response Team Officers wearing their Axon body cameras
Caesars Armed Special Response Team Officers wearing their Axon body cameras. Image courtesy of Ceasars Entertainment
Caesars Armed Special Response Team Officers retrieve body cameras
Caesars Armed Special Response Team Officers retrieve body cameras from the charging docking station. Image courtesy of Ceasars Entertainment

The school’s camera and video management system does not have analytics, which makes it labor-intensive to examine footage, and Gruber is researching upgrading that, potentially to include analytics, as well as standardizing the cameras down to a single manufacturer.

“We’re here to return students to their parents after four years in the same shape as they left them,” he says. “When I started in police work, there was no social media. You didn’t have cell phones. You have to adapt in how you get information, and how you process information, and how you use that information. … You have to change the way you do things to accomplish the same goal.”

Entertainment and Sports Security: Not All Fun and Games

Las Vegas-based Caesars Entertainment has revamped a couple different aspects of its security stance in 2025, according to Eric Golebiewski, Senior Vice President of Corporate Security. The organization has expanded its use of the Titan HST mass communication system among its team members spread across its 55 North American properties and equipped team members working isolated areas of resorts in Las Vegas, Atlantic City and Virginia with Titan HST panic buttons that security alerts dispatch and provides their location, he says. The system also can build chat groups among those working security at a particular entertainment event, including with third-party teams contracted there in the venues, to push out relevant information.

Secondly, Caesars contracted with body camera company Axon to bolster the organization’s 20,000 stationary surveillance cameras in Las Vegas and provide audio to give transparency and context to various incidents that might take place, Golebiewski says. “It captures the emotion of the event,” he says. “You hear what that person is saying, and you get a unique perspective of what that [guard] is encountering and responding to.” And agitated patrons tend to deescalate once they realize they’re being recorded, he adds. Plus, the camera also uploads the video to an encrypted, secure site in case it’s needed for litigation or criminal prosecution.

Caesars also has partnered with Street Smarts VR around a virtual reality training system that helps the armed special response team learn judgment and decision-making in use of force situations and in de-escalation scenarios, Golebiewski says. Guards can virtually learn when to use — and when not to use — pepper spray, handcuffs, batons, tasers and firearms in scenarios developed realistic to the environment in which they will be working, such as hotel rooms or casino floors, he says.

As Manager of Safety & Security for the Atlanta Hawks, a position she left recently, LaTonya O’Neal says she and her staff, who handled back-of-house security for the team, musicians playing concerts and site staff, were always on the alert for anything out of the ordinary, in their downtown Atlanta location.

“There are individuals experiencing homelessness in the surrounding area,” she says. “Our focus was on ensuring that no one was loitering or attempting to gain unauthorized access to the arena. We maintained continuous, 24/7 monitoring of the entire property.”

Hiring and retention can be challenging in a sports and entertainment arena because the job can feel repetitive when no concerts or games are taking place, O’Neal says, and she implemented recognition programs keep the team engaged motivated. Social and political turbulence didn’t have any major impacts despite the central location. “We frequently managed various protests and demonstrations around the arena,” she says. “Whether our officers were stationed on foot or monitoring through cameras, our priority was ensuring the protection and security of the facility.”

Outlook Bright for Security Industry, Bognar Says

The security guarding industry continues to perform well economically, according to Marc Bognar, President of Security ProAdvisors, who compiled this year’s guarding company list in place of the late Keith Oringer. With mergers and acquisitions remaining highly active, regional players expanding rapidly, and companies increasingly adopting new technology, both operationally and customer-facing, the industry is experiencing strong positive trends.

Paladin has quietly executed several deals, including acquisitions from private equity firms such as its recent purchase of Patrol Protect Secure (PPS), Bognar says. Allied Universal also acquired the boutique New York City firm, Mulligan, in recent months.

The broader economy has been a tailwind for the industry, Bognar notes. “Inflation has continued to drop, and we’ve seen another interest rate cut, which is very helpful for the space,” he explains. “Companies will pay less to finance their business from an operating perspective, as well as for acquisitions. Private equity continues to enter the business. I’m getting regular calls from firms looking for platform companies, mostly in the lower to middle private equity space.”

Regional players are growing in part due to heightened security threats, such as the recent United Healthcare shooting and other high-profile violent incidents affecting organizations. On the technology front, this year’s guarding report broke out revenues from firms that track tech separately and found that Securitas North America earns 37% of its revenue from technology, GardaWorld 17.5%, and Titan Protection & Consulting, a relatively small Overland Park, Kansas-based company with 552 employees, earns 30.5%.

“They’re growing extremely rapidly because of their technology offerings,” Bognar says of Titan. “Companies, even internally, have started using AI to improve basic processes. The more comfortable they get, the more they’ll transition to using and selling that technology, including to external customers.”

Another economic factor benefiting the industry is a loosening labor market, Bognar explains. “Slower job growth has led to reduced employee churn and lower overtime costs.” He says. “In addition, turnover is stabilizing, and candidates who might have focused on higher-level roles are moving into the security space because they know it’s a recession-proof industry. That’s positive for the bottom line of companies, many of which are still recovering from the post-COVID labor environment.”


https://www.securitymagazine.com/articles/102023-the-2025-annual-guarding-report-unrest-inspires-upgrades-in-training-technology


Security Leaders Discuss SitusAMC Cyberattack

SitusAMC, a real estate finance platform, announced it experienced a cyberattack. On Nov. 22, the organization released a statement regarding the incident, revealing that “certain information” was compromised from their systems as a result. 

The statement read, “Corporate data associated with certain of our clients’ relationship with SitusAMC such as accounting records and legal agreements has been impacted. Certain data relating to some of our clients’ customers may also have been impacted. The scope, nature and extent of such impact remains under investigation by the Company and its third-party advisors.” 

This incident occurred on Nov. 12. Upon discovery of the attack, the organization states that it began its investigation and cooperation with law enforcement officials. 

Below, security leaders discuss the implications of this cyberattack. 

Security Leaders Weigh In

Piyush Pandey, CEO at Pathlock:

This breach underscores the need for organizations to adopt an “assume breach” mindset — not only in theory but in practice, especially for those providing services to financial institutions and other critical infrastructure organizations. That means investing not just in preventive measures, but also in controls that enable rapid detection, containment, and remediation of attacks. This approach helps limit the scale of a breach and supports faster recovery.

Dave Tyson, Chief Intelligence Officer at iCOUNTER:

Third parties have always been a desirable target for cybercriminals, although as a vector in enabling targeted attacks they were rarer because they required deep knowledge of internal systems, executive profiles, business system connections, and IT infrastructure to be highly effective. Now, AI is making this level of targeting available to a much broader class of threat actors who can profile, conduct reconnaissance, and launch a sophisticated, cost-effective targeted attack with precision and speed.

What was once limited by manual capacity and expertise is now able to be delivered as a commodity ranked by likelihood of successful compromise, maintaining anonymity, and value of the breach.

This new capability available at scale to cyber criminals requires defenders to rethink their approach to protecting their attack surface, and to consider their entire connected ecosystem of third parties and supply chain in their monitoring or active compromises. Being able to alert when key third parties are at risk or actively compromised creates the time to counter the threat within your environment; this requires knowledge of what data is held by the third party, the extent to which you are reliant on that third party for critical business operations, and the nature of the connection between the organizations and the extent the compromise of the third party could lead to a compromise of your environment.

Lost data lasts forever, it can give visibility beyond the account information of a customer, provide understanding into how an organization classifies information, normal nomenclature, and operational norms, that can be used later in a separate type of attack; organizations are often limited by how fast they can change technology, infrastructure, and operating structures making some data highly value as a roadmap to illuminate internal process. Individual data can be combined with information from other sources to provide a treasure trove of ill-gotten intelligence for cyber criminals to utilize over years to come.

Agnidipta Sarkar, Chief Evangelist at ColorTokens:

There has been a substantial rise in reliance on third-party service apps and vendors across Wall Street firms in recent years, with many banks offloading core processes, such as mortgage servicing, analytics, compliance, and even payment processing, to specialized technology providers. SitusAMC provides loan servicing, asset management, compliance, and valuation services to many large financial institutions. 

The breach should be of significant concern to firms on Wall Street because of interconnectedness of data flows. Typically, accounting records and legal agreements contain system architecture diagrams, data-sharing clauses, SLAs, or references to internal tools which could be goldmines for attackers planning follow-on intrusions. If credentials are stolen, then there is potential of lateral movement at each of the firms who use the app, unless they have adequately designed microsegmentation or if they use cryptographic password less credentials tied to associated hardware. Though currently unknown there could also be an impact on investors if their credentials are lost. The other fallout could be regulatory scrutiny, depending on how the details of the breach evolve in the next few days.

The first thing that potentially affected enterprises should do is to reset access credentials immediately, where practically possible, especially with third-party suppliers. Then they should review the fallout of this breach to determine if they need to enhance, or adopt, a breach ready approach using microsegmentation and just-in-time cryptographic authentication, especially to isolate suppliers and customers from other critical systems. 

https://www.securitymagazine.com/articles/102022-security-leaders-discuss-situsamc-cyberattack


Sicurezza SCADA e ICS tra persistenza degli attaccanti e opacità dei sistemi legacy

Quando parliamo di sicurezza dei sistemi SCADA e degli ambienti Industrial Control Systems (ICS), ci troviamo di fronte a un paradosso che raramente viene esplicitato con la necessaria chiarezza: stiamo applicando paradigmi di difesa concepiti per l’information technology a infrastrutture progettate in un’epoca in cui la connettività non era nemmeno contemplata come scenario di rischio. Questa discrasia temporale e concettuale non è una semplice curiosità storica, ma rappresenta il nucleo stesso delle vulnerabilità che caratterizzano gli ambienti di controllo industriale.

La convergenza IT-OT, termine divenuto quasi un mantra nel lessico della cybersecurity industriale, nasconde una verità scomoda: non stiamo assistendo a una vera convergenza, quanto piuttosto a una colonizzazione forzata di ecosistemi operativi da parte di tecnologie pensate per contesti radicalmente diversi. I sistemi SCADA che gestiscono infrastrutture critiche – dalle reti elettriche agli impianti di trattamento delle acque, dai processi petrolchimici ai sistemi di trasporto – sono nati in un paradigma di sicurezza basato sull’isolamento fisico e sull’oscurità attraverso la segretezza. L’air gap era la strategia difensiva per eccellenza, e la proprietà dei protocolli industriali garantiva una forma di sicurezza attraverso l’opacità.

Questo paradigma è stato progressivamente eroso non solo dalla necessità di interconnessione per finalità di efficienza operativa e manutenzione remota, ma anche dall’inevitabile obsolescenza tecnologica. I sistemi ICS hanno cicli di vita che possono estendersi per decenni, ben oltre qualsiasi orizzonte temporale concepibile per le tecnologie IT. Ne deriva una situazione in cui controllori logici programmabili (Programmable Logic Controller, PLC) che risalgono agli anni Novanta coesistono con interfacce web moderne, creando superfici d’attacco ibride che sfidano i tradizionali modelli di threat modeling.

Vulnerabilità endemiche: oltre la superficie del CVE

La narrazione comune sulla sicurezza ICS tende a concentrarsi sulle vulnerabilità software catalogate nei database CVE (Common Vulnerabilities and Exposures), sulle patch mancanti, sui protocolli industriali privi di autenticazione. Questa prospettiva, pur tecnicamente accurata, rischia di essere riduttiva. Le vulnerabilità più insidiose dei sistemi SCADA non risiedono necessariamente in falle di codice sfruttabili con exploit preconfezionati, ma nella stessa architettura epistemologica che sottende questi sistemi.

Consideriamo la questione dell’autenticazione nei protocolli industriali legacy come Modbus, DNP3 o IEC 60870-5-104. L’assenza di meccanismi crittografici in questi standard non è un difetto di progettazione nel senso convenzionale del termine: è la conseguenza di requisiti funzionali che privilegiavano la deterministica temporale, la semplicità di implementazione e la resilienza operativa rispetto a qualsiasi considerazione di sicurezza informatica. Questi protocolli, progettati decenni fa, non prevedevano autenticazione, trasmettevano in chiaro e operavano in ambienti considerati fisicamente isolati. Quando un PLC Modbus risponde a qualsiasi comando ricevuto senza verificare l’identità del mittente, non sta “sbagliando” – sta operando esattamente secondo le specifiche per cui è stato progettato.

La vulnerabilità vera, allora, non è tecnica ma sistemica: risiede nel fatto che questi protocolli sono oggi esposti a contesti di minaccia per i quali non erano stati concepiti. L’implementazione di wrapper crittografici o di soluzioni di network segmentation, per quanto necessarie, rappresentano toppe applicate a posteriori su una superficie che non era stata pensata per riceverle. Questo genera nuove categorie di rischi: l’overhead computazionale dei meccanismi di sicurezza può introdurre latenze incompatibili con i requisiti real-time dei processi industriali, mentre la complessità aggiuntiva aumenta la superficie di errori di configurazione.

Un’altra categoria di vulnerabilità frequentemente sottovalutata riguarda la dimensione fisica degli ambienti OT (Operational Technology). A differenza degli attacchi puramente informatici, gli scenari di compromissione ICS possono includere vettori che combinano accesso fisico e manipolazione digitale. La modifica di setpoint su un PLC accessibile fisicamente in un impianto poco presidiato, la sostituzione di sensori per fornire letture alterate, l’inserimento di dispositivi rogue nella rete industriale durante interventi di manutenzione: questi sono vettori d’attacco che sfuggono ai perimetri difensivi tradizionali e richiedono un approccio olistico che integri physical security, supply chain security e cybersecurity in senso stretto.

APT su ICS: anatomia di una persistenza strategica

Gli attacchi Advanced Persistent Threat (APT) che prendono di mira ambienti ICS si caratterizzano per elementi distintivi rispetto alle campagne APT convenzionali rivolte a reti corporate. La differenza fondamentale risiede negli obiettivi: mentre un’APT tradizionale mira tipicamente all’esfiltrazione di dati o all’accesso persistente per spionaggio, un’APT su ICS può avere finalità di sabotaggio, di preparazione del campo di battaglia per scenari di conflitto ibrido, o di intelligence sulla capacità di infrastrutture critiche avversarie.

L’analisi di casi paradigmatici come Stuxnet, Industroyer (anche noto come Crashoverride), Triton (anche denominato Trisis o Hatman) e gli attacchi attribuiti al gruppo Sandworm rivela pattern operativi ricorrenti che meritano attenzione analitica. La fase di reconnaissance in un’APT su ICS è significativamente più lunga e metodica rispetto agli attacchi informatici convenzionali. Gli attaccanti devono acquisire non solo competenze tecniche sui sistemi target, ma anche una comprensione profonda dei processi industriali che governano.

Nel caso di Stuxnet, scoperto nel 2010, gli operatori hanno dimostrato una conoscenza dettagliata delle centrifughe per arricchimento dell’uranio dell’impianto di Natanz in Iran e dei loro profili operativi. Il malware, sviluppato nell’ambito dell’Operation Olympic Games (attribuita a Stati Uniti e Israele), manipolava la velocità delle centrifughe da 1.064 Hz a 1.410 Hz e poi a 2 Hz, causando stress meccanico e danneggiamento di circa 1.000 centrifughe. Il worm sfruttava quattro vulnerabilità zero-day di Windows e mirava specificamente ai PLC Siemens S7-300 che controllavano i convertitori di frequenza. Particolarmente sofisticato era il meccanismo di man-in-the-middle che falsificava i dati dei sensori, facendo credere agli operatori che tutto funzionasse normalmente mentre le centrifughe venivano danneggiate.

Industroyer, utilizzato nell’attacco del 17 dicembre 2016 contro la rete elettrica ucraina, ha lasciato al buio circa un quinto di Kiev per oltre un’ora. A differenza di Stuxnet, questo malware non sfruttava vulnerabilità specifiche, ma agiva direttamente sui quattro protocolli di comunicazione utilizzati nelle sottostazioni elettriche (IEC 60870-5-101, IEC 60870-5-104, IEC 61850 e OPC DA). L’attacco era completamente automatizzato e rappresentava un’evoluzione significativa rispetto al precedente attacco del 2015 condotto con BlackEnergy, che richiedeva intervento manuale. Il framework modulare di Industroyer lo rendeva facilmente adattabile ad altre reti elettriche nel mondo.

Triton, scoperto nel 2017 presso un impianto petrolchimico in Arabia Saudita, rappresenta un caso particolarmente allarmante poiché mirava ai sistemi di sicurezza strumentata (Safety Instrumented Systems, SIS) Triconex di Schneider Electric. Questi sistemi sono progettati per prevenire incidenti catastrofici in ambienti industriali ad alto rischio. Il malware sfruttava una vulnerabilità zero-day nel firmware Triconex (versioni 10.0-10.4) e utilizzava il protocollo proprietario TriStation per comunicare con i controllori. L’attacco, tuttavia, non raggiunse il suo obiettivo finale a causa di un bug nel codice del malware stesso, che causò lo shutdown automatico dell’impianto per sicurezza, permettendo così la scoperta della compromissione. L’incidente evidenziò come un attacco riuscito avrebbe potuto causare il rilascio di sostanze tossiche o esplosioni con conseguenze potenzialmente letali.

Il gruppo Sandworm, attribuito all’unità militare russa GRU 74455, è responsabile di una serie prolungata di attacchi alle infrastrutture critiche ucraine dal 2015 in poi. Il gruppo ha utilizzato malware come BlackEnergy (attacco alla rete elettrica ucraina del dicembre 2015), Industroyer (dicembre 2016), NotPetya (giugno 2017, con danni globali stimati in oltre 10 miliardi di dollari), e più recentemente Industroyer2 (aprile 2022). L’approccio di Sandworm combina malware specifici per ICS con wiper per ostacolare il recupero, dimostrando una strategia di attacco multilivello particolarmente distruttiva.

La catena di attacco tipica prevede un ingresso attraverso la rete corporate (spesso mediante spear phishing o compromissione di fornitori), seguito da una fase di lateral movement che richiede il superamento delle segmentazioni tra IT e OT. Questa transizione è il momento critico dell’attacco e spiega perché le tecniche di compromissione dei jump host, delle engineering workstation e dei punti di accesso remoto siano così centrali nelle kill chain documentate. Una volta raggiunto l’ambiente OT, l’attaccante deve navigare architetture spesso prive di logging dettagliato, in cui l’installazione di malware persistente può avvenire con minori ostacoli rispetto agli ambienti IT altamente monitorati.

Un aspetto frequentemente trascurato nella discussione sulle APT ICS riguarda la dimensione temporale della persistenza. In ambienti corporate, la persistenza di un attaccante si misura in settimane o mesi. In ambienti ICS, può estendersi per anni. La stabilità operativa dei sistemi industriali, la riluttanza a effettuare riavvii o aggiornamenti che potrebbero interrompere la produzione, e la scarsa visibilità sulle anomalie comportamentali rendono possibile una permanenza prolungata che consente agli attaccanti di affinare la loro comprensione dell’ambiente e prepararsi per l’attivazione del payload in momenti strategicamente scelti.

Detection Engineering: limiti epistemologici e nuovi paradigmi

La detection di attività anomale in ambienti ICS solleva questioni metodologiche che vanno oltre la mera applicazione di tecnologie di sicurezza. Il principio fondamentale della detection basata su firme (signature-based), pilastro della sicurezza IT, mostra evidenti limiti in contesti dove i payload sono customizzati per target specifici e gli indicatori di compromissione hanno breve durata di vita. Le signature-based detection possono identificare varianti note di malware ICS, ma risultano inerti di fronte a zero-day tailored.

La detection anomaly-based, che rappresenta la frontiera evolutiva, si scontra però con un problema epistemologico: cosa costituisce “normale” in un ambiente ICS? A differenza delle reti IT, dove i pattern di traffico possono essere modellati statisticamente con relativa precisione, gli ambienti operativi presentano variabilità legate ai processi fisici controllati. Un impianto chimico ha profili operativi diversi a seconda della fase di produzione, delle condizioni ambientali, della domanda di output. Stabilire baseline comportamentali richiede una comprensione profonda del processo industriale stesso, non solo della dimensione cyber.

I protocolli di detection più promettenti integrano quindi approcci multi-layer: traffic analysis sui protocolli industriali per identificare anomalie di comunicazione (comandi non autorizzati, modifiche a setpoint, polling patterns inusuali), behavioral analysis sui sistemi di controllo per rilevare deviazioni dai pattern operativi normali, e process-aware detection che correla eventi cyber con dati dei sensori fisici per identificare manipolazioni che mirino a alterare il processo controllato mascherando le tracce digitali.

Un esempio paradigmatico di questa ultima categoria è rappresentato dalla detection di attacchi che manipolano i sensori per nascondere l’effetto fisico delle azioni maligne sui controllori. Se un attaccante modifica i comandi a una pompa ma simultaneamente falsifica i dati del flow meter, la detection puramente cyber potrebbe non rilevare l’anomalia. È necessaria una correlazione tra il comando inviato, l’energia consumata dalla pompa (dato tipicamente disponibile tramite smart meter o sottostazioni elettriche) e il flusso misurato per identificare la discrepanza.

Dal punto di vista forense, gli ambienti ICS presentano sfide uniche. La carenza di logging dettagliato, tipica di molti sistemi legacy, rende difficoltosa la ricostruzione delle timeline di attacco. I dati che vengono loggati sono spesso limitati a eventi operativi (allarmi di processo, cambi di stato) piuttosto che eventi di sicurezza. L’implementazione di soluzioni di centralized logging specifiche per OT (come i collector che parlano nativamente protocolli industriali e traducono gli eventi in formati SIEM-friendly) sta progressivamente migliorando questa situazione, ma rimane una sfida di deployment in ambienti dove l’inserimento di nuovi componenti di rete può richiedere lunghe validazioni e fermi impianto programmati.

La network forensics in ambiente ICS richiede competenze ibride: la capacità di analizzare capture di traffico Modbus o DNP3 per identificare comandi malformati o sequenze anomale deve combinarsi con la comprensione di cosa quei comandi significhino dal punto di vista del processo controllato. Un comando di apertura di una valvola può essere perfettamente legittimo in un contesto operativo e catastrofico in un altro; distinguere i due casi richiede knowledge engineering che vada oltre la pura analisi di network packets.

Dimensioni legali e responsabilità: il vuoto normativo operativo

Dal punto di vista del diritto digitale e della cyber law, gli ambienti ICS si collocano in una zona grigia particolarmente insidiosa. Le normative di cybersecurity settoriali stabiliscono requisiti di sicurezza, ma la loro implementazione pratica si scontra con le specificità operative degli ambienti industriali.

In ambito europeo, la Direttiva NIS2 (Direttiva UE 2022/2555), entrata in vigore il 17 gennaio 2023 e recepita dagli Stati membri entro ottobre 2024, rappresenta un passo importante verso un quadro normativo più robusto. La direttiva amplia significativamente il perimetro rispetto alla precedente NIS, includendo nuovi settori critici e introducendo obblighi più stringenti per soggetti essenziali e importanti. Tuttavia, l’applicazione retroattiva del principio di “security by design” a infrastrutture esistenti da decenni rimane più un’aspirazione che una possibilità concreta.

Negli Stati Uniti, gli standard NERC CIP (North American Electric Reliability Corporation Critical Infrastructure Protection) stabiliscono requisiti obbligatori per le utility elettriche che operano sul Bulk Electric System. Sviluppati a seguito del grande blackout del 2003 e approvati dalla Federal Energy Regulatory Commission (FERC) nel 2008, gli standard NERC CIP coprono 13 aree specifiche (da CIP-002 a CIP-014) che spaziano dall’identificazione degli asset critici alla gestione degli incidenti, dalla sicurezza fisica alla supply chain security. Il framework è prescrittivo e prevede sanzioni significative in caso di non conformità, ma la sua applicazione pratica richiede investimenti sostanziali e una trasformazione culturale delle organizzazioni.

La questione della responsabilità in caso di incidente cyber su ICS solleva interrogativi giuridici complessi. Se un attacco a un sistema SCADA causa danni fisici o feriti, la catena di responsabilità non è lineare: si articola tra il gestore dell’infrastruttura (che potrebbe aver omesso misure di sicurezza adeguate), i fornitori dei sistemi (che possono aver commercializzato prodotti con vulnerabilità note), i provider di servizi di sicurezza (che potrebbero non aver rilevato l’intrusione), e ovviamente gli attaccanti stessi (spesso attori statali o state-sponsored, quindi difficilmente perseguibili).

La disclosure di vulnerabilità in sistemi ICS rappresenta un altro nodo critico. A differenza del software consumer, dove la coordinated disclosure è pratica consolidata, le vulnerabilità ICS sollevano questioni di sicurezza nazionale. La pubblicazione di dettagli su una vulnerabilità in un sistema SCADA ampiamente deployed in infrastrutture critiche può de facto fornire una blueprint per attacchi su larga scala. Questo genera tensioni tra il principio di trasparenza, necessario per permettere ai difensori di proteggersi, e la necessità di non armare potenziali attaccanti.

Dal punto di vista della digital forensics nei procedimenti legali, la chain of custody delle evidenze da ambienti ICS presenta peculiarità: i dati possono risiedere su sistemi che non possono essere spenti per imaging tradizionale senza interrompere processi produttivi critici. Le metodologie di live forensics, già complesse in ambienti IT, diventano ulteriormente problematiche quando applicate a sistemi industriali real-time dove anche l’overhead di un’acquisizione di memoria può avere impatti operativi.

Quando la sicurezza assoluta è un’illusione: il paradigma della resilienza

La sicurezza dei sistemi SCADA e ICS richiede l’elaborazione di un framework epistemologico che superi la semplice trasposizione di paradigmi IT. Serve un approccio che integri nativamente la dimensione fisica del processo controllato, che accetti la coesistenza di tecnologie legacy con moderne soluzioni di sicurezza, che bilanci i requisiti di availability (prioritari in OT) con quelli di confidentiality (prioritari in IT).

Le tecniche di detection più efficaci saranno quelle che incorporano domain knowledge specifico del processo industriale, che utilizzano machine learning non per sostituire ma per aumentare le capacità di analisti con competenze OT. La forensics dovrà sviluppare metodologie specifiche per la preservazione di evidenze in sistemi che non possono essere fermati, per la ricostruzione di eventi in ambienti poveri di log, per la correlazione tra tracce digitali e impatti fisici.

Dal punto di vista normativo, servono framework che riconoscano la specificità degli ambienti OT senza creare vuoti di protezione. La sfida non è solo tecnica o legale, ma culturale: richiede la formazione di professionisti che parlino fluentemente sia il linguaggio della cybersecurity che quello dell’ingegneria di processo, che comprendano tanto i vettori d’attacco informatici quanto le dinamiche dei sistemi di controllo.

La sicurezza ICS rappresenta, in definitiva, un campo in cui la complessità tecnica si intreccia con implicazioni geopolitiche, questioni legali irrisolte e sfide operative concrete. È un dominio in cui l’eccellenza richiede umiltà: la consapevolezza che non esistono soluzioni universali, che ogni ambiente industriale è un ecosistema unico, e che la sicurezza assoluta è un’illusione. L’obiettivo realistico è la resilienza: la capacità di rilevare, contenere e recuperare da compromissioni che, in un mondo interconnesso, non sono più questione di “se” ma di “quando”.

Fonti:

Direttiva (UE) 2022/2555 (NIS2) sulla sicurezza delle reti e dei sistemi informativi

NERC CIP Standards – Critical Infrastructure Protection for Bulk Electric Systems

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-scada-ics/


Sovranità digitale e cybersecurity: la sfida italiana ed europea verso il 2030

Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025. Non più solo una questione di difesa, ma il terreno su cui si gioca l’autonomia tecnologica dell’Europa e la capacità dell’Italia di affermarsi come protagonista nello scenario globale.

Questo il filo conduttore della tavola rotonda di apertura del 23° Forum ICT Security, che ha riunito esponenti di primo piano del mondo istituzionale e industriale per tracciare una mappa delle opportunità e delle criticità che il Paese dovrà affrontare nei prossimi anni.

A confrontarsi sul tema sono stati Raffaele Boccardo, AD e Presidente di BV Tech; Alessandra Michelini, Presidente e AD di Telsy; Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC); e Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID. A moderare il dibattito Matteo Lucchetti, Direttore Operativo di Cyber 4.0.

Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025: A confrontarsi sul tema sono stati Raffaele Boccardo, AD e Presidente di BV Tech; Alessandra Michelini, Presidente e AD di Telsy; Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC); e Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID. A moderare il dibattito Matteo Lucchetti, Direttore Operativo di Cyber 4.0.

La minaccia che evolve: attacchi AI-driven e quantum computing

Il contesto in cui si inserisce la discussione è tutt’altro che rassicurante.
Matteo Lucchetti ha aperto i lavori richiamando una notizia di pochi giorni prima: il primo attacco di cyberspionaggio completamente realizzato da agenti AI, capaci di eseguire scansioni, individuare vulnerabilità e sfruttarle in modo pressoché automatico. In tale scenario, l’operatore umano è necessario esclusivamente per definire il target da colpire.

A questo si aggiunge la minaccia del quantum computing, che promette di rendere obsoleti gli algoritmi crittografici su cui si fonda l’intera infrastruttura digitale mondiale. «Una sorta di Armageddon» – per usare l’espressione del moderatore – che alcuni esperti collocano al 2030, ma che potrebbe concretizzarsi anche in un orizzonte temporale più vicino.

E poi c’è il dato strutturale: oltre il 70% dei servizi e dei prodotti di cybersecurity utilizzati in Italia è erogato da aziende non nazionali. Una dipendenza tecnologica che pone interrogativi profondi sulla reale autonomia del sistema Paese.

BV Tech racconta il gap con gli Stati Uniti: 1 a 50

Nella prima testimonianza dal mondo dell’industria, Raffaele Boccardo ha offerto una fotografia impietosa dello stato dell’arte. «Negli ultimi anni», ha osservato, «l’Italia e l’Europa hanno dormito sonni tranquilli», mentre la stragrande maggioranza dei prodotti di cybersecurity e delle tecnologie più innovative proveniva da imperi tecnologici di altri continenti.

Raffaele Boccardo, AD e Presidente BV Tech: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Raffaele Boccardo, AD e Presidente BV Tech al Forum ICT Security 2025

Si parla di un rapporto di 1 a 50 tra Europa e Stati Uniti sulla Generative AI; «e sul calcolo quantistico i numeri testimoniano una distanza ancora superiore».

Una riflessione che parte da lontano: «I calcolatori sono stati pensati per essere sempre più piccoli e sempre più veloci, non intrinsecamente sicuri». Dagli anni ’60, all’incirca ogni biennio se ne dimezzava la dimensione, mentre raddoppiava la potenza. Oggi stanno arrivando architetture nuove; il calcolo quantistico è ormai prossimo e si stanno presentando nuovi scenari in ordine a sicurezza, disponibilità e integrità del dato.

BV Tech investe circa 20 milioni l’anno in tecnologie proprietarie, coprendo l’intera catena del valore della cybersecurity: assessment del rischio, compliance alle normative nazionali ed europee, prodotti e servizi di mitigazione, piattaforme e formazione, per un investimento complessivo di 200 milioni nell’arco di dieci anni. Ma sono ancora ordini di grandezza inferiori rispetto ai competitor d’oltreoceano.

Un miliardo e seicento milioni per la cybersecurity europea

Negli ultimi tempi, il quadro degli investimenti europei ha però assunto dimensioni senza precedenti. Come ha illustrato Luca Tagliaretti, entro il 2027 il bilancio complessivo dell’Unione Europea destinato allo sviluppo di tecnologie cyber affidato all’ECCC supererà il miliardo e seicento milioni di euro. A questi si aggiungono i fondi Horizon per la ricerca pura, che oscillano tra i 60 e i 90 milioni annui; un terzo del totale «è destinato allo sviluppo di nuove tecnologie, in particolare AI e quantum».

Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC): Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC) al Forum ICT Security 2025

L’Italia si posiziona stabilmente tra i primi Paesi beneficiari di questi finanziamenti. Tagliaretti ha citato in particolare il progetto SECURE,«di cui l’Italia è capofila insieme ad altri Stati europei», con il coordinamento di Cyber 4.0: un’iniziativa dedicata alla preparazione per il Cyber Resilience Act (CRA), che testimonia la capacità del Paese di intercettare progetti di grande respiro.

Tuttavia, emerge un paradosso. L’Italia eccelle nei grandi progetti con forte coordinamento nazionale, attraverso ACN e i centri di competenza; altri Paesi – come Grecia, Slovacchia o Romania – risultano invece più forti su progetti di piccola scala, dove startup e PMI riescono a presentare proposte interessanti anche in assenza di una regia centrale. Una riflessione che chiama in causa la capacità del tessuto imprenditoriale italiano di competere nelle dimensioni più agili.

La corsa al post-quantum: un laboratorio europeo entro dicembre

L’ECCC ha destinato circa 110 milioni di euro nel triennio 2025-2027 alle tecnologie quantum e all’intelligenza artificiale. Un dato significativo riguarda l’evoluzione della domanda: se nelle prime iniziative del 2024 le società interessate a partecipare erano poche, oggi la situazione è radicalmente cambiata. L’ultima call Horizon sul quantum ha registrato un numero di domande pari a quindici volte i fondi disponibili.

Tagliaretti ha annunciato che a dicembre verrà pubblicata la gara d’appalto per la creazione di un laboratorio europeo di prova per gli algoritmi quantistici: un’infrastruttura pensata «per mettere insieme mondo accademico e industriale», accessibile a startup, PMI e centri di ricerca a costi contenuti o persino gratuitamente. Il progetto avrà una durata quadriennale e rappresenta un tassello della strategia post-quantum pubblicata dall’UE nell’aprile 2024.

In parallelo, sono previsti altri due progetti: uno da circa 10 milioni per la transizione al post-quantum, un altro da 6-7 milioni (che partirà nel 2027) per l’implementazione di tecnologie resistenti agli attacchi quantistici negli hub nazionali e nei SOC governativi.

Rispetto alle certificazioni, Tagliaretti ha precisato che i tempi sono diversi a seconda delle tecnologie. Sull’intelligenza artificiale il lavoro è più avanzato ed esistono già dei draft elaborati da ENISA, mentre sul post-quantum non si è ancora vicini a un risultato concreto.

Il lavoro attuale – in linea con la roadmap europea sulla transizione quantum, che prevede proprio questa fase preliminare – è principalmente di mappatura: quali tecnologie sono disponibili, quali stakeholder risultano coinvolti, quali profili di rischio sarà necessario contemplare. «Entro il 2026», ha anticipato il relatore, «si chiariranno anche le ambizioni politiche dell’Unione Europea rispetto al creare una certificazione in ambito quantistico».

Telsy e la crittografia made in Italy

Sul fronte industriale, Telsy rappresenta un caso emblematico di come l’Italia possa giocare un ruolo da protagonista. L’azienda ha recentemente acquisito QTI (specializzata in quantum key distribution) e sta sviluppando prodotti di crittografia post-quantum interamente realizzati in Italia, con una filiera completamente nazionale.

Alessandra Michelini, Presidente e AD di Telsy: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Alessandra Michelini, Presidente e AD di Telsy al Forum ICT Security 2025

«Quando parliamo di quantum, parliamo di tecnologie che si muovono a una velocità fotonica», ha esordito Alessandra Michelini, tracciando un parallelo illuminante con l’intelligenza artificiale: «qualche anno fa ne parlavamo come di qualcosa che sarebbe arrivato, senza riuscire a immaginare una data precisa. Oggi la usiamo in modo pervasivo nella realtà quotidiana. Il quantum seguirà probabilmente lo stesso percorso: forse sarà il 2030, forse anche prima».

La sfida, ha sottolineato Michelini, sarà evitare che i processi di standardizzazione, omologazione e certificazione – indispensabili per i prodotti di sicurezza – diventino un freno anziché un abilitatore.

L’Italia dispone oggi di «un vantaggio temporale e competitivo, fondato su un patrimonio di know-how scientifico e accademico che va preservato e valorizzato». L’auspicio è che i tavoli europei dedicati a questi temi siano il più possibile aperti, permettendo di ragionare insieme su come velocizzare il percorso e mettere a sistema questo vantaggio a livello continentale.

Sovranità digitale: non solo protezione, ma governo del dato

L’intervento di Antonio Maria Tambato (AgID) ha offerto una lettura più ampia del concetto di sovranità digitale, sottraendolo alla dimensione puramente difensiva. «Il significato del termine “sovranità”» ha chiarito «non è solo protezione, o diventerebbe isolamento. La sovranità è il governo, è lo sviluppo, è l’identità. Tutti questi aspetti vanno declinati nel digitale. Questa è la sfida più importante; ed è una sfida propria della Pubblica Amministrazione».

Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID al Forum ICT Security 2025

Il relatore ha richiamato l’attenzione sull’infrastruttura pubblica digitale italiana – dal wallet alla PDND, fino alla firma digitale e ai pagamenti elettronici – come esempio concreto di sovranità tecnologica costruita attraverso partnership tra pubblico e privato. Sono i pilastri su cui posa l’identità digitale nazionale. «Un sistema affidabile di riconoscimento dei cittadini è fondamentale per garantire allo Stato di esercitare pienamente la propria sovranità nello spazio digitale.»

La fattura elettronica, in particolare, è stata citata come caso di successo: «un passo di digitalizzazione enorme, che altri Paesi ci invidiano».

Il nodo del procurement pubblico

Sul fronte dell’intelligenza artificiale nella Pubblica Amministrazione, Tambato ha descritto un panorama in rapida evoluzione ma non privo di ostacoli significativi. Le linee guida AgID, di prossima emanazione, puntano a creare una domanda pubblica sfidante che stimoli la competitività nazionale, ma il vero “collo di bottiglia” è nel procurement.

«Se non si cambia paradigma di procurement», ha avvertito Tambato, «non si riesce a far fronte all’intelligenza artificiale».

Il messaggio alle amministrazioni è chiaro: aggregarsi, non affrontare l’intelligenza artificiale da soli, scambiarsi «esperienze e problemi, più che codice sorgente».

Tra le esperienze già avviate Tambato ha citato il progetto Reg4IA, che vede quattro regioni capofila aggregare le altre per sperimentazioni in sanità, trasporti e digitalizzazione della PA; anche INAIL e ISTAT hanno sviluppi importanti nell’ambito dell’intelligenza artificiale.

I rischi: inefficacia e immobilismo

In tale scenario, i rischi che la Pubblica Amministrazione deve fronteggiare sono duplici.

Da un lato, l’inefficacia: investimenti ingenti senza miglioramenti reali, il classico scenario di hype tecnologico che non si traduce in valore concreto. Dall’altro, l’immobilismo: una paralisi generata dalla complessità del quadro regolamentare, con un «puzzle di norme» che si sovrappongono tra loro.

Tambato ha ricordato come stia finalmente vedendo la luce il “Digital Omnibus” dell’Unione Europea, con la speranza che possa offrire un aiuto nell’interpretazione di questo intreccio di norme.

Il caso degli atti notarili e la sfida post-quantum per la PA

Tambato ha poi sollevato una questione concreta che illustra la portata della sfida post-quantum. «Oggi abbiamo la sicurezza che un atto notarile venga conservato per sempre, immutato, presso gli studi notarili o le banche. Domani, con l’avvento del post-quantum, quella certezza potrebbe venire meno».

È un problema che coinvolge l’intera filiera dei conservatori, degli identity provider, delle partnership pubblico-private che sostengono l’infrastruttura digitale nazionale. Da qui la necessità di creare campioni nazionali e lavorare insieme – AgID con ACN e l’intera filiera – altrimenti arriveranno tecnologie e mentalità estere «che ormai attraversano gli oceani molto velocemente».

L’Africa “più digitale di noi”

Una provocazione, ma non troppo: «L’Africa in questo momento è più digitale di noi. Il mondo africano ha fatto il salto totale», con una pubblica amministrazione «digitale di default», anche perché in alcuni casi mancavano infrastrutture tradizionali su cui costruire.

Un competitor inatteso, che ricorda come la partita della trasformazione digitale si giochi sempre più su scala globale.

Il Polo Strategico Nazionale e la protezione dei dati

Alessandra Michelini – che è anche membro del board del Polo Strategico Nazionale – ha approfondito il tema dell’integrazione tra infrastruttura cloud sovrana e tecnologie crittografiche proprietarie.

«Il concetto di sovranità digitale», ha osservato, «non si declina al singolare». Riguarda scelte architetturali, realizzazione dell’infrastruttura, lavoro sul dato. La cifratura di per sé non basta: bisogna garantire il ciclo di vita delle chiavi, sapere chi accede al dato, quando e perché.

Temi «collaterali ma fondamentali» su cui Telsy sta lavorando in modo sempre più serrato, per contribuire alla definizione di livelli di sicurezza differenziati in base alla classificazione dei dati (strategici, critici, ordinari) che le amministrazioni porteranno sul PSN.

Il problema della dimensione: da 1 miliardo a 10 miliardi

Raffaele Boccardo ha portato la testimonianza di BV Tech, passata in vent’anni da 10 a 200 milioni di fatturato, con un piano per raggiungere il miliardo e l’ambizione di federarsi con altri attori europei per posizionarsi intorno ai 10 miliardi nel mercato della cybersecurity continentale.

I numeri, ha spiegato, sono la chiave per comprendere la portata della sfida. «Chi progetta, realizza, gestisce infrastrutture di rete o informatiche e applicazioni domina la sicurezza, la disponibilità e l’integrità del dato». Eppure oltre il 70% delle realizzazioni italiane, in ambito sia civile che militare (con percentuali non molto diverse), «sono opera di soggetti non nazionali né europei».

Nel mercato civile italiano si parla di 10-12 miliardi, in quello della difesa ci si avvicina a 15: complessivamente, circa 25 miliardi. «Moltiplicando per 20 si ottiene il mercato europeo. Sono numeri incredibilmente grandi», che attualmente nessun player nazionale – e nemmeno l’insieme dei Paesi europei – riesce a interpretare con una forte identità e la giusta sovranità tecnologica.

Il progetto ICTalia, lanciato al Senato nel 2023, nasce proprio per «aggregare intenti coerenti in ordine al recupero di una capacità e coscienza tecnologica italiana ed europea».Il vero ostacolo, secondo Boccardo, è infatti di natura culturale. «Quanti di noi», si è chiesto, «pensano che una società con ricavi di un miliardo l’anno sia ancora “troppo piccola” per servire l’Europa?» La speranza è che tra cinque anni tutti siano convinti della necessità di lavorare insieme per costruire player nazionali ed europei più importanti e rispettati a livello globale.

“L’allineamento delle stelle”

Nel giro finale di interventi, tutti i relatori hanno espresso un cauto ottimismo sulla possibilità che l’Italia possa affermarsi come leader europeo entro il 2030.

Alessandra Michelini ha parlato di «una congiuntura particolarmente favorevole»: fondi disponibili, competenze consolidate, tecnologie già sviluppate e una normativa che accelera l’adozione. La chiave è il coordinamento tra tutti gli attori coinvolti, irrobustendo l’ecosistema cyber nazionale «per evitare che tali energie vengano dissipate».

Antonio Maria Tambato ha insistito sulla necessità di selezionare le priorità: «Sostituire completamente i chip che arrivano da oltreoceano oggi è impossibile. Bisogna programmarlo, non per soppiantarli ma per portare un’alternativa». Ricordando quando una mareggiata negli anni 2000 rese introvabili le memorie per mesi in tutto il mondo, ha concluso: «Anche questa è sovranità e libertà».

Raffaele Boccardo ha rilanciato sul tema dell’indirizzamento della spesa pubblica e privata verso gli attori nazionali ed europei. «A livello continentale parliamo di 600 miliardi. Servono collaborazioni con (e tra) le migliori università; e serve un cambio di cultura sulla dimensione».

La nota positiva: l’Europa come campione mondiale

Luca Tagliaretti ha chiuso con quella che ha definito una nota positiva. «Vedo un allineamento delle stelle in tanti campi: supercomputer, più di 70 offerte europee di gigafactory, laboratori di standardizzazione, test sui chip…» e naturalmente la cybersecurity, dove Italia ed Europa stanno emergendo tra i campioni mondiali.

Il prossimo bilancio europeo (2028-2034) prevede non solo stanziamenti significativi per la digitalizzazione e la sovranità tecnologica, ma anche una semplificazione radicale nella loro distribuzione: dagli attuali 70 fondi separati si passerà a 16-17, «per favorire sinergie ed evitare dispersioni».

In questo la Commissione UE è estremamente attiva. «Mentre anni fa il focus era soprattutto su standardizzazione e creazione di normative», ha sintetizzato Tagliaretti, l’obiettivo attuale è «permettere una politica industriale di successo dell’Unione Europea», nonché «aumentare la resilienza e le difese del nostro mercato digitale».

Le parole chiave per il futuro

Il moderatore Matteo Lucchetti ha sintetizzato i temi emersi dal dibattito in cinque direttrici: ecosistema pubblico-privato, con il coinvolgimento dell’accademia; coordinamento nazionale sotto la guida degli enti preposti; scelta strategica nell’indirizzamento della spesa; cambiamento culturale rispetto alla dimensione di mercato aggredibile; guida dell’Unione Europea nell’implementazione di un corpo normativo già pronto e di prim’ordine a livello mondiale.

Matteo Lucchetti, Direttore Operativo di Cyber 4.0 : Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Matteo Lucchetti, Direttore Operativo di Cyber 4.0 al Forum ICT Security 2025

La sfida per l’Italia, in definitiva, non è dimostrare di avere le competenze: quelle ci sono.
È riuscire a fare sempre più “massa e sistema”, superando la frammentazione – e la cultura del “piccolo è bello” – per costruire realtà nazionali ed europee capaci di competere su scala globale. Il tempo stringe: il 2030 è dietro l’angolo e la sovranità digitale è un’esigenza non ulteriormente rimandabile.

Guarda il vedo completo della tavola rotonda “Cybersecurity, Innovazione, Governance e Scenari Futuri” tenutasi durante il Forum ICT Security 2025.

[embedded content]
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-cybersecurity-italia/


Securing Intelligence at the Edge: cybersecurity e standard per il continuum Edge-to-Cloud nell’era dell’IA

L’intervento di Dario Sabella al 23° Forum ICT Security esplora le sfide della sicurezza informatica nell’epoca dell’intelligenza artificiale distribuita, tracciando un percorso tra standard internazionali, tecnologie emergenti e nuovi paradigmi architetturali.

L’evoluzione tecnologica degli ultimi anni ha portato a una trasformazione radicale delle infrastrutture digitali. La convergenza tra edge computing, reti 5G e intelligenza artificiale sta ridisegnando i confini tradizionali del cloud, creando nuove opportunità ma anche sfide inedite sul fronte della cybersecurity. È questo il tema al centro dell’intervento di Dario Sabella, CEO di Next G Cloud e Vice President di xFlow Research, nonché Chairman del gruppo ETSI MEC (Multi-access Edge Computing), presentato al Forum ICT Security 2025.

L’edge computing: un’evoluzione naturale del cloud

L’intervento si apre con una domanda apparentemente semplice: cos’è l’edge computing e dove si trova? Il relatore richiama una definizione forse semplicistica ma efficace, di quando era giovane studente 25 anni fa, attribuita a un suo professore del Politecnico di Torino: «Cos’è il cloud? È il computer di un altro!». Per cui l’edge cloud, in sostanza, rappresenta quel cosiddetto “computer di un altro”, ma posizionato più vicino all’utente finale, rispetto al cloud.

La localizzazione dell’edge non è però univoca: può essere regionale, nel data center più prossimo, nell’infrastruttura di rete dell’operatore mobile, on-premise nell’azienda dell’utente, o addirittura nel dispositivo stesso. «Se siete confusi su dove sia l’edge computing è normale», spiega Sabella, «non si deve per forza definire dove sia e quanto sia “profondo” l’edge, perché tale deployment deve essere flessibile e “opportunistico” in base alla convenienza di business».

From the cloud to the edge

Questa flessibilità porta con sé un trade-off fondamentale: maggiore prossimità significa minore latenza e migliori performance, ma richiede una distribuzione più capillare dei server con conseguente aumento dei costi di deployment. La scelta dipende quindi dalla criticità dell’applicazione: se per alcune può essere sufficiente un server distante centinaia di chilometri, per applicazioni di robotica industriale con requisiti di latenza nell’ordine dei 15 millisecondi per frame, la prossimità diventa imprescindibile.

Why the edge matters for developers

L’intelligenza artificiale si sposta verso l’edge

Una delle trasformazioni più significative in atto riguarda la progressiva migrazione dell’AI dal cloud centralizzato verso l’edge. Attualmente, l’utilizzo dell’intelligenza artificiale si basa prevalentemente su grandi piattaforme cloud pubbliche, ma questa centralizzazione presenta diverse criticità: i dati appartengono a terzi, i costi possono essere elevati, e la governance dei dati risulta complessa.

L’edge AI rappresenta un’opzione che promette maggiore controllo sui dati, costi potenzialmente inferiori grazie a un minor consumo energetico, e una sovranità digitale più completa. Gli ambiti applicativi sono molteplici: dallo smart building, dove sensori distribuiti gestiscono ottimizzazioni termiche mantenendo la privacy degli utenti, al settore finanziario, dove banche diverse possono collaborare sul rilevamento di frodi senza esporre i propri dati sensibili.

Typical Edge AI Use Cases

Nel settore fintech e legale, l’edge computing abilita servizi a bassa latenza per fraud detection e analisi documentale, richiedendo conformità normativa a GDPR, PSD2 e NIS2. Per smart mobility e smart city, i sistemi di mobilità autonoma dipendono da decisioni edge in tempo reale, dove compromissioni della cybersecurity possono avere impatti diretti sulla sicurezza fisica delle persone. Nel settore sanitario, l’elaborazione edge di dati medicali per diagnostica AI richiede conformità alla Medical Device Regulation e garanzie di availability per servizi life-critical.

Il problema della cybersecurity: l’Italia sovraesposta

L’intervento porta l’attenzione su un dato allarmante tratto dal Rapporto Clusit 2024: l’Italia subisce il 10% degli attacchi cyber globali, pur rappresentando solo lo 0,7% della popolazione mondiale e l’1,8% del PIL globale. Un dato clamoroso, ancor più se paragonato a Francia (4%) e Germania (3%), e che rivela una significativa sovraesposizione del sistema paese.

The Problem: protecting data from Cyber-Threats

La spiegazione è probabilmente strutturale: il tessuto economico italiano è composto per almeno il 95% da piccole e medie imprese (dati ISTAT), spesso non sufficientemente consapevoli o attrezzate per fronteggiare le minacce cyber. «Questa è una realtà, ed è da un lato sicuramente un’opportunità per le aziende che lavorano nella sicurezza, ma è altresì importante per le aziende porsi questo problema in anticipo prima che ci siano dei problemi», sottolinea il relatore.

La sicurezza nel continuum edge-to-cloud

La complessità degli ambienti edge-to-cloud introduce sfide di sicurezza multidimensionali che vanno oltre la semplice protezione perimetrale. I sistemi moderni coinvolgono molteplici attori nella catena del valore, ciascuno con le proprie policy di sicurezza, e devono gestire problematiche di trust tra domini diversi.

Security in the Edge-to-Cloud continuum

La domanda fondamentale che emerge è: posso fidarmi di qualunque AI? Da dove vengono i dati per il training? Come viene gestita la data governance? Come gestire eventuali problemi per garantire la compliance? Questi interrogativi sono particolarmente critici nei mercati regolamentati come fintech, sanità e mobilità.

La protezione dei dati deve essere garantita in tutte le sue forme: a riposo (backup e storage criptati), in transito (HTTPS e protocolli sicuri), ma anche durante l’utilizzo (TEE – Trusted Execution Environments). Ed è proprio quest’ultimo aspetto a rappresentare la frontiera emergente della sicurezza.

Confidential Computing: proteggere i dati durante l’elaborazione

Il Confidential Computing emerge come tecnologia chiave per la protezione dei dati in uso, mediante TEE (le cosiddette “enclave” software). Secondo Gartner, rappresenta la terza tecnologia strategica nei trend del 2026. Il principio è semplice ma rivoluzionario: le applicazioni girano in un’area della memoria cifrata che non può essere decifrata da nessuno, nemmeno dal proprietario dell’infrastruttura o dall’hyperscaler.

The need for Confidential Computing

Questa protezione risponde a tre categorie principali di minacce: gli insider threat, ovvero rischi originati dall’interno dell’organizzazione; il memory snooping e RAM scraping, tecniche di monitoraggio delle transazioni di memoria; e gli attacchi a livello root o hypervisor, tentativi di ottenere il controllo del sistema.

How Confidential Computing can help

Il Confidential Computing offre protezione a livello amministrativo (né admin né dipendenti possono accedere ai dati sensibili), protezione della memoria (gli attaccanti che scansionano la memoria non trovano dati utilizzabili) e protezione di sistema (anche con controllo completo del sistema, gli attaccanti non possono violare l’enclave sicura).

ETSI MEC: lo standard per l’edge computing

La standardizzazione gioca un ruolo cruciale in questo scenario di eterogeneità tecnologica. Il gruppo ETSI Multi-access Edge Computing, di cui Sabella è Chairman dal 2021, conta oltre 200 membri tra grandi corporation, PMI, governi, università e centri di ricerca, e lavora alla definizione di standards che garantiscano l’interoperabilità in un ecosistema così complesso.

What is MEC?

Il Multi-access Edge Computing offre capacità di cloud computing e un ambiente di servizi IT ai margini della rete, garantendo prossimità, ultra-bassa latenza, alta banda e consapevolezza della localizzazione. L’architettura MEC è access-agnostic, funzionando indifferentemente su connettività 5G, Wi-Fi o rete fissa.

L’esempio delle smart city illustra efficacemente la complessità del problema: automobili di marche diverse, con SIM di operatori diversi, che devono comunicare con infrastrutture cloud di provider diversi. «Il mondo è per sua natura eterogeneo», osserva il relatore, «l’unica soluzione che garantisce interoperabilità è quella dello standard, perché consente di mettere d’accordo tutte le tecnologie e tutti gli stakeholder nella catena del valore».

MEC as heterogeneous clouds (V2X)

Anche il gaming immersivo costituisce un caso d’uso emblematico: giocatori con connettività di operatori diversi che vogliono interagire in una stanza virtuale condivisa richiedono la federazione di infrastrutture edge diverse per garantire la bassa latenza necessaria.

MEC as heterogeneous clouds (Gaming)

La federazione MEC: far dialogare sistemi diversi

Per rispondere a questa complessità, lo standard ETSI MEC (in collaborazione con GSMA OPG e 3GPP SA6) ha introdotto il concetto di federazione, che consente a sistemi MEC diversi di comunicare e collaborare. Il MEC Federator (MEF) abilita lo scambio di informazioni tra sistemi, la scoperta di risorse, la gestione del ciclo di vita delle applicazioni attraverso domini diversi.

MEC Federation

Standard e regolamentazione: la cassetta degli attrezzi

Un aspetto fondamentale dell’intervento riguarda il “reality check” sugli strumenti disponibili per la sicurezza nell’edge computing. L’analisi condotta nel white paper ETSI sulla sicurezza MEC, di cui Dario Sabella è stato uno degli autori principali, ha mappato il panorama degli standard pertinenti, coinvolgendo esperti di diversi organismi: ETSI, 3GPP, TCG, IETF e altri.

Edge Computing standardization landscape

«Strumenti ce ne sono», afferma il relatore, «non è solo un problema tecnico, è anche un problema di utilizzo degli standard internazionali e di allineamento della industry. Non bisogna andare a reinventare la ruota».

L’urgenza è dettata anche dall’imminente entrata in vigore del Cyber Resilience Act europeo, con finalizzazione degli standards prevista per fine 2026, che impatterà l’80% dei prodotti connessi prodotti dalle PMI europee. Gli standard in via di finalizzazione diventeranno presto norma europea, rendendo la compliance un requisito business-critical per la commercializzazione dei prodotti.

La call to action: partecipare alla standardizzazione

Le conclusioni dell’intervento assumono la forma di un invito all’azione rivolto alla platea di professionisti della sicurezza: «La sicurezza quindi non è solo un problema tecnico da risolvere a posteriori, ma una proprietà sistemica da progettare all’inizio con un approccio end-to-end. Solo attraverso standards armonizzati con la cooperazione multi-stakeholder e una visione olistica della sicurezza potremo trasformare la promessa dell’intelligenza distribuita in una realtà affidabile e resiliente».

Closing Remarks

L’esortazione finale è chiara: invece di subire passivamente la standardizzazione, le aziende dovrebbero partecipare attivamente ai gruppi di lavoro che definiscono le regole del gioco. «Alzate la voce e magari partecipate a questi gruppi di standard che definiscono quello che poi diventerà mandatorio per tutti noi, per la compliance, per i nostri prodotti, le nostre soluzioni, i nostri servizi».

In un’epoca in cui l’intelligenza artificiale si sta distribuendo capillarmente verso l’edge della rete, la sicurezza non può più essere un ripensamento ma deve diventare parte integrante della progettazione. E in questo processo, la partecipazione italiana alla definizione degli standard internazionali rappresenta non solo un’opportunità, ma una necessità strategica.

Profilo Autore

Dario Sabella works with xFlow Research as Vice President, Technology and Standards, leading the team’s involvement in ETSI, both on standardization and open-source activities, and guiding the strategy to expand in other areas, also for features evolution and prioritization in the company. Since 2025, he is also CEO of the Italian company Next G Cloud, focused on Cloud Managed Services and Edge Cybersecurity solutions. Serving since 2021 as Chairman of the ETSI MEC (Multi-access Edge Computing), an international stand body with 180+ members and participants from industry, research and government agencies. In his career, Dario was previously with Intel Corporation for about 8 years as Senior Manager Standards and Research, driving new technologies and edge cloud innovation, and earlier he worked for 16+ years in TIM (Telecom Italia group), as responsible in various research, experimental and operational activities on cellular technologies. IEEE senior member, prolific author of several publications (80+) and patents (50+) in the field of communications, energy efficiency and edge computing. Member of the European Task Forces on Cybersecurity and 6G. Member of the Editorial Board of MIT Technology Review Italia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/edge-to-cloud/


Gli LLM malevoli aiutano i piccoli cybercriminali, ma non sono (ancora) così pericolosi


Dopo l’esplosione di ChatGPT e degli LLM, nel mondo della cybersicurezza è emersa una preoccupazione importante: molti ricercatori si sono chiesti se, così come si stavano diffondendo chatbot in grado di aiutare gli utenti in quasi qualsiasi task, sarebbero cominciati a emergere anche LLM malevoli al servizio del cybercrimine. 

Così è stato, in effetti, ma a distanza di tre anni sembra che questi modelli non siano ancora abbastanza potenti e quindi pericolosi per rappresentare una minaccia così seria; è anche vero, però, che stanno aiutando tanti cybercriminali con poca o nessuna conoscenza tecnica ad agire molto più facilmente.

LLM malevoli

In una recente analisi, Unit 42 di Palo Alto Networks ha approfondito l’impatto di due LLM malevoli noti: WormGPT e KawaiiGPT. Il primo è considerato il “progenitore” degli LLM malevoli commercializzati su larga scala. Basato sul modello open-source GPT-J 6B, è stato addestrato su dataset contenenti malware e template di phishing.

Il modello era in grado di creare messaggi di phishing senza errori grammaticali e altamente persuasivi, oltre che generare rapidamente snippet di codice malevolo. Il progetto originale è stato dismesso, ma ciò non ha impedito che nascessero altri strumenti malevoli. È il caso, per esempio, di WormGPT 4: in questo caso ci troviamo a che fare con un vero e proprio servizio professionale, con un modello di abbonamento che varia da 50 dollari al mese a 220 dollari per l’accesso a vita. L’LLM è in grado di generare script PowerShell per crittografare ed esfiltrare file.

Un altro esempio significativo di LLM malevolo è KawaiiGPT, un tool che abbassa ulteriormente la barriera d’accesso al mondo del cybercrimine. Gratuito e disponibile su GitHub, KawaiiGPT è facile da configurare e usare, pronto all’uso in una manciata di minuti. In questo caso l’utente non deve quindi neanche perdere tempo in configurazioni lunghe e complesse.

L’LLM è in grado di generare email di phishing altamente persuasive, generare script Python per automatizzare attacchi brute-force su server SSH e muoversi lateralmente e inoltre creare script per rubare dati sensibili e generare note di riscatto.

Ma sono davvero così pericolosi? Il codice generato da questi modelli è in realtà piuttosto semplice e, soprattutto, spesso pieno di errori. Contattato dalla redazione di Dark Reading, Kyle Wilhoit, director of threat , ha affermato che “Gli LLM continuano a soffrire di allucinazioni, generando codice plausibile a una prima occhiata, ma di fatto errato. Spesso la conoscenza astratta necessaria a creare un malware completamente funzionante è difficile da simulare per un LLM. Penso inoltre che la supervisione umana è ancora richiesta per verifica la presenza di allucinazioni o per adattarsi a determinate caratteristiche di rete, per esempio.”

Pixabay

Come sottolineano i ricercatori di Unit 42, l’impatto più significativo degli LLM malevoli non è tanto il livello di pericolosità, quando l’aver permesso la democratizzazione del cybercrimine. Rimuovendo qualsiasi barriera in termini di skill tecniche, questi LLM possono essere usati da chiunque per lanciare campagne malware in breve tempo. 

La spaventosa minaccia dei malware creati dall’IA anticipata qualche anno fa non è diventata realtà (almeno per ora), ma questo non significa che ci si può permettere di abbassare la guardia.

“Il futuro della sicurezza informatica e dell’intelligenza artificiale non consiste nel bloccare strumenti specifici, ma nel costruire sistemi in grado di resistere alla portata e alla velocità delle minacce generate dall’intelligenza artificiale. La capacità di generare rapidamente una catena di attacchi completa, da una richiesta di riscatto altamente persuasiva a un codice di esfiltrazione funzionante, è la minaccia che ci troviamo a dover affrontare oggi” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/27/gli-llm-malevoli-aiutano-i-piccoli-cybercriminali-ma-non-sono-ancora-cosi-pericolosi/?utm_source=rss&utm_medium=rss&utm_campaign=gli-llm-malevoli-aiutano-i-piccoli-cybercriminali-ma-non-sono-ancora-cosi-pericolosi