3 Top Cybersecurity Trends from 2025
2025 has been a transformative year for cybersecurity, with emerging technologies and evolving threats changing the landscape as we once knew it. 

Reflecting on the year, there are several trends that come to my mind, both good and bad. Organizations prepared for a quantum future, foreign adversaries and cybercriminals alike made strategic moves, and industries as a whole found themselves targeted with waves of cyberattacks (such as the case with the retail sector). 

While many trends come to mind when reviewing 2025, I wanted to hear from those in the industry to learn what they considered the top trends that shaped the year. Below, experts share the top 3 cyber trends that made 2025 such a memorable year. 

1. Rapid AI and AI Agent Adoption Led to Greater Risks 

Dana Simberkoff, Chief Risk, Privacy and Information Security Officer at AvePoint:

2025 can easily be defined as the year that AI transitioned from experimentation to enterprise-scale deployments. Behind the scenes, we’ve also seen many fast-growing, ambitious initiatives leaving cybersecurity controls by the wayside in the name of rapid innovation, exposing the growing gap between AI-readiness and data quality/security. AvePoint’s own 2025 study found that more than 75% of organizations experienced AI-related security breaches — and 90.6% of organizations claim effective information management programs, but only 30.3% have implemented effective data classification systems. 

Especially with the advent of agentic solutions, this year marked a clear turning point for organizations’ data protection and management strategies. Companies are now increasing their investments in automated data governance and modernization solutions (with 64.4% surveyed reporting that they are increasing investment in these tools), to safely and effectively take advantage of AI and agentic tools on a larger scale. AI agents especially require dedicated oversight and constant workflow adjustments, to monitor and control what data they can access and who in the organization is using them. In the year ahead, security leaders will be seeking to employ data governance platforms that can drive proactive oversight, policy enforcement, and cost optimization in one interface.

2. Ransomware Exposed Organizational Vulnerabilities

Jeff Liford, Associate Director at Fenix24:

The biggest lesson from 2025 is this: ransomware isn’t the cause of catastrophic failures. It’s a symptom. It exposes technical debt, misconfiguration and poor alignment to security fundamentals. This isn’t improving; if anything, it’s accelerating.

Across our ransomware and eviction cases this year, the pattern was consistent: organizations weren’t “broken by ransomware.” They were exposed by it. These breaches expose what’s been fragile for years — these environments operate with assumed risk whether they realize or not.

Key observations:

  1. 2025 was a year of misconfigurations, technical debt and unresolved flaws coming home to roost. For all the CVEs and zero days, poor design and technical choices are the real root cause. Notably, third party risk was on full display: your vendor needs to be fully aligned with your security posture (and it can’t be an assumption).
  2. A single foothold — whether from a CVE, phishing, or one compromised system — routinely cascaded into a full systemic compromise within 24 to 72 hours. This shouldn’t be possible in a well-architected environment.
  3. It’s not really a CVE issue — the fault is not with individual vendors or products. Zero days are inevitable.  It’s a fundamental breakdown in security basics: flat networks with excessive trust and minimal or no controls between critical systems, and an over-reliance on identity as the only security boundary.

Repeatedly observed patterns included:

  • Firewall management interfaces exposed to the internet.
  • Lack of MFA and, more broadly, poor password hygiene. We still routinely see variations of “adminpass” and “company1234” — and too many shared/common credentials.
  • VPNs permitting non-corporate and unmanaged devices, often with direct access to crown jewel systems like hypervisors and backup infrastructure.
  • Lack of network segmentation: user subnets can directly reach management interfaces on critical infrastructure devices and backends.
  • Poor patch and vulnerability management: we frequently encountered critical CVEs unaddressed for months, unsupported systems in production, and no defined patching cadence or accountability structure.
  • Domain Admins used as daily drivers or as a “catch-all” administrative role across the environment
  • Third-party vendor failures: we saw repeated cases where MSP or vendor missteps amplified the impact of an incident. And notably, three of our eight largest breaches this year were directly caused by MSP procedural failures.
  • Shadow IT and lack of asset visibility: during most events, organizations can’t provide a clear picture of their own environment. In several engagements we uncovered millions of dollars worth of shadow IT operating completely outside IT/Security’s purview
  • Backups that were unmonitored, untested, unprotected: even when backups survived, they were often not viable for restoration. In many cases, threat actors deleted or encrypted backups entirely. Catastrophic resiliency failures were one of the most consistent patterns of the year.

We’re not losing environments because attackers are getting dramatically better.  We’re losing them because the underlying architecture cannot withstand a single point of compromise without total systemic failure.  This isn’t an SMB problem — we see common themes in large and small clients. 2025 was another year of “hard crunchy exteriors, soft chewy insides.”  The industry needs a fundamental reprioritization on security fundamentals. This isn’t a failure because we lack the tools — it’s a failure to prioritize and resource the correct work efforts. Some environments are legitimately under-resourced, but others are resourced incorrectly.

The rapid rise of AI-assisted tooling will dramatically accelerate threat actors’ ability to compromise poorly architected networks. Environments already struggling with fundamentals will face even faster and more automated exploitation chains in 2026. Recovery-based resilience desperately needs to move to the forefront of security planning.

3. Secure Development Remained a Challenge

Dipto Chakravarty, Chief Product Officer at Black Duck: 

Over the past year, I’ve observed that customers continue to grapple with several key challenges related to secure development. The evolving threat landscape, driven by advancements in AI and generative AI, has significantly impacted secure development practices. One of the primary concerns is the increasing sophistication of AI-enabled attacks, making it essential for development teams to integrate robust security measures into their workflows. 

Additionally, securing AI systems across their lifecycle is another critical challenge. This involves not only developing AI software securely but also protecting AI models and large language models (LLMs) from vulnerabilities such as data poisoning and prompt injection attacks. Traditional security measures, including monitoring, logging, and intrusion detection, are also crucial in managing AI systems. Supply chain attacks remain a significant threat. The compromise of software components, whether open-source or commercial, can have far-reaching consequences. Organizations must prioritize managing and monitoring software supply chain risks, including the use of software bills of materials (SBOMs) and rigorous patch management.

The proliferation of regulatory requirements around cybersecurity adds another layer of complexity. Organizations must navigate a fragmented landscape of regional and global compliance requirements, making it challenging to maintain compliance and ensure the security of their development processes.

Looking Back on 2025

With a little over a month left in 2025, now is the perfect time to reflect on the year’s trends in preparation for a new year. What can be improved? What must be improved? In order to make 2026 a more cyber secure year, these must be asked — and answered — before this year comes to a close. 

https://www.securitymagazine.com/articles/102021-3-top-cybersecurity-trends-from-2025
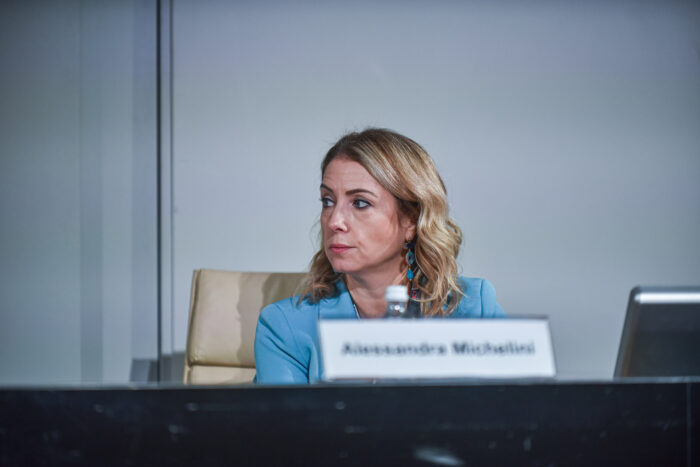


Security by design e quantum readiness: la strategia di Telsy per la resilienza cyber nazionale – Intervista ad Alessandra Michelini, Presidente e AD di Telsy

In occasione del 23° Forum ICT Security abbiamo intervistato Alessandra Michelini, nuova Presidente e CEO di Telsy.

Telsy è il centro di competenza del Gruppo TIM, operante all’interno di TIM Enterprise, per la sicurezza delle comunicazioni, la cybersecurity e la quantum security: fondamentale, quindi, il ruolo che riveste nell’assicurare la sicurezza e la continuità dei servizi di telecomunicazione e, più in generale, delle infrastrutture critiche, in Italia.

Con oltre 20 anni di esperienza nel settore delle telecomunicazioni, l’Ing. Michelini è una stimata dirigente italiana che ha costruito la sua carriera principalmente all’interno del Gruppo TIM.

A partire dal settembre 2025 ricopre la carica di A.D. e Presidente del Consiglio di Amministrazione di Telsy. Vanta un solido background accademico, con una laurea in Ingegneria Elettronica delle Telecomunicazioni e due Master in Business Administration and Management.

Ha iniziato il suo percorso in TIM nel 2004 all’interno della Direzione Technology e da allora ha ricoperto diversi ruoli di leadership ad alto impatto, tra cui Chief of Staff del Presidente e del CEO, nonché Vice Presidente in Procurement, Revenue Management e Enterprise Market. Fa anche parte dei Consigli di Amministrazione di Polo Strategico Nazionale, TIM Brasil, Olivetti e TIM Retail. Nel 2025 è stata inclusa nella lista delle “Most Powerful Women”, che celebra le 50 donne più influenti nel panorama professionale e imprenditoriale italiano.

Le abbiamo chiesto di condividere con noi, dall’alto di questa esperienza, qualche osservazione sul tema della convergenza tra TLC, cybersecurity e NIS2.

Con l’entrata in vigore della Direttiva NIS2 e i nuovi obblighi per i settori critici, come sta evolvendo il modello di cybersecurity nelle TELCO – e quale ruolo gioca Telsy nel supportare la resilienza dell’infrastruttura nazionale di comunicazione?

Il modello di cybersecurity delle TELCO sta evolvendo molto rapidamente, coerentemente con le nuove esigenze e tendenze tecnologiche. È chiaro che il 5G, l’Internet delle Cose, il cloud ampliano esponenzialmente la superficie di attacco: ne consegue la necessità di proteggere le reti in modo diverso e quindi in una modalità che sia continua, predittiva e possibilmente il più automatizzata possibile.

Questo, unitamente alla NIS2, sta cambiando un po’ il paradigma; peraltro la direttiva accelera il percorso perché non impone alle TELCO esclusivamente di proteggersi, ma chiede garanzie e conferme circa i modelli di governance e processi pensati per la sicurezza delle reti.

In questo senso, le TELCO stanno reagendo con un approccio più olistico rispetto al passato: oggi è chiaro che la sicurezza deve essere integrata nelle reti e nelle infrastrutture (ad esempio, noi come TIM siamo responsabili anche per la realizzazione dei data center per il Polo Strategico Nazionale).

Soprattutto si parla finalmente di security by design, smettendo di vedere la sicurezza come qualcosa di “aggiuntivo” per considerarla sempre più “nativa” ed embedded nella creazione e nella progettazione delle reti.

Alessandra Michelini, Presidente e AD di Telsy - Forum ICT Security

Questo approccio, come dicevo, si deve applicare su tutti i domini: con il suo forte portato di competenze, Telsy – che rappresenta “l’anima cyber” di TIM – sta contribuendo sia alla ridefinizione di questo paradigma, sia alla valorizzazione dell’esperienza fatta in TIM per le aziende e le Pubbliche Amministrazioni.

In base alla sua esperienza nel settore, quali considera le sfide tecnologiche più urgenti per il panorama delle organizzazioni, pensando in particolare alla transizione verso la crittografia post quantum ma anche all’integrazione sicura dell’intelligenza artificiale nei sistemi critici?

Grazie per questa domanda, che mi permette di parlare anche del ruolo che ho rivestito per quattro anni prima della posizione attuale, che riguardava la trasformazione dell’azienda.

Quello che ho compreso in quegli anni – e quindi il mio suggerimento per le persone che all’interno delle organizzazioni sono responsabili di definire la sicurezza, sicuramente i CISO ma anche tutte le figure coinvolte nelle scelte tecnologiche aziendali – è come sia opportuno spostare il focus dalla tecnologia alla capacità di governare e gestire il cambiamento. Perché le tecnologie cambiano di continuo: ad esempio l’Intelligenza Artificiale, di cui fino a pochi anni fa parlavamo come qualcosa di lontano e dai contorni sfumati, è già una realtà pervasiva nelle nostre vite e nelle applicazioni che usiamo ogni giorno.

Lo stesso succederà per il quantum; quindi il mio suggerimento è imparare a convivere con queste transizioni tecnologiche lavorando sulla governance, cercando di non “subire” l’arrivo delle tecnologie ma al contrario provando a prevederlo e gestirlo nel modo più naturale e funzionale per l’azienda.

È chiaro che l’utilizzo dell’AI, soprattutto in ambito sicurezza, apre a diverse riflessioni e nuove esigenze di governance: dobbiamo interrogarci ad esempio su come acquistare strumenti di intelligenza artificiale, far sì che i dati siano certificati, i modelli si possano comprendere e gli stessi algoritmi che vengono realizzati siano in qualche modo – come diciamo noi – auditabili, quindi comprensibili; ed è chiaro che di conseguenza le sfide cambiano non poco.

Anche rispetto al quantum, “ci siamo quasi”: si parla del 2030 e, pur sapendo come i tempi dipendano anche dagli investimenti e dalle risorse messe in campo, è comunque un ambito che progredisce molto velocemente.

Noi, come Telsy e in generale come TIM, abbiamo fatto la scelta lungimirante di lavorare su questo tema già da qualche anno. In particolare abbiamo acquisito la società QTI, che si occupa specificatamente di quantum key distribution (una delle tecniche di cifratura quantum safe) e stiamo lavorando anche sulla postquantum cryptography.

Quindi siamo molto impegnati a cercare – come suggerivo prima – di anticipare un trend che sta arrivando: credo che, un po’ come qualche anno fa parlavamo di AI, tra qualche tempo parleremo sempre più di quantum computing, quindi dobbiamo tenerci pronti.

Telsy collabora con realtà come il Polo Strategico Nazionale e opera in un ecosistema che vede l’Autorità Nazionale per la Cybersicurezza (ACN), l’AgID e numerosi operatori privati convergere verso obiettivi comuni sempre più definiti, anche a livello normativo. Come vede evolversi nei prossimi anni il modello di cooperazione pubblico-privato nell’ambito della cyber defence italiana, anche alla luce del confronto con altri Paesi europei?

A mio parere, poter parlare di “ecosistema nazionale cyber” è già un grandissimo risultato, perché credo che oggi ci sia – per fortuna – grande consapevolezza sul fatto che solo unendo le capacità, le competenze e il portato dei singoli soggetti che fanno parte di questo ecosistema si possa dare un contributo davvero prezioso a livello di sovranità e sicurezza digitale nazionale.

Chiaramente quando parliamo di ecosistema parliamo di tanti diversi attori coinvolti, quindi la sfida sarà coordinare tutti gli sforzi nella stessa direzione. Io però sono estremamente fiduciosa: mi sembra che il modello stia funzionando e spero che possa essere portato a un livello europeo, così da fare ancor più “massa” e sistema.

Quindi possiamo dire che stiamo lavorando nella giusta direzione? Ci sono Paesi europei che possiamo prendere a modello in questo senso?

Credo che sia l’Italia a rappresentare un modello in questo senso.

In questo momento anche altri Paesi stanno sviluppando una maggiore sensibilità su alcune tematiche, portandole al centro della riflessione istituzionale: ciò ha sicuramente aiutato, perché c’è molta più consapevolezza di quanto la gestione della sicurezza sia un fattore chiave, nonché del fatto che la cybersecurity sia ormai diventata anche una modalità diversa di condurre le guerre.

Questo – unitamente a un contesto geopolitico fortemente fluido – fa sì che la necessità di “attrezzarsi” per la difesa cyber sia più urgente che mai; e credo che aver iniziato davvero a cooperare a livello di ecosistema possa considerarsi un primo passo nella giusta direzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/interviste/alessandra-michelini-telsy/


How Does Metadata Help in Digital Forensic Investigations?

In the aftermath of a security or supply chain incident, piecing together what occurred, who was involved, who was affected, and how to prevent a similar attack from taking place again, is one of the biggest challenges facing enterprise security leaders.

Metadata (the descriptive text that lies within digital data) proves to be a powerful ally in digital forensics investigations. While this data is generally not visible when viewing or interacting with a file’s content, it can also be exploited in its own right, so security leaders and decision-makers must remain vigilant about its accessibility and vulnerability.

The Dual Nature of Organizational Metadata

Metadata comprises information that’s embedded within files, and the types of data can range from email headers, timestamps, IP addresses and embedded documents, or application properties to a file’s last modified dates, user permissions, attributes, size, and location of origin.

This hidden and concealable information provides a proverbial digital footprint of a file, providing valuable contextual information about digital data. Metadata can be used to prove and disprove a file’s authenticity, statements, and understand user activity or a timeline of events. Primarily, however, it can be used to connect different pieces of evidence together, and help security departments locate and extract relevant data to uphold security hygiene.

That said, there are some exposure risks if metadata is not properly managed. The same attributes that help investigators reconstruct timelines and verify authenticity can inadvertently leak sensitive organizational intelligence to threat actors when documents are shared externally, perhaps to vendors or proprietary third-party systems that may be inadvertently compromised, unbeknownst to the user.

Common Types of Metadata Used in Forensic Investigations

File System Metadata

Operating systems (OS) maintain extensive metadata across an organization’s entire underlying architecture. For example, Windows NTFS stores information in Master File Table entries, while Linux Extended File System versions preserve data in Inodes and Directory Entries and Apple’s File System uses containers and volumes for metadata storage. Internal security teams can locate and isolate system-level metadata to establish when files were created, accessed, modified, or deleted, allowing them to build an accurate, logical incident timeline.

Application Metadata

Microsoft Office applications, such as Word, PowerPoint, Excel and so on, embed properties within documents that track data and information about the document itself. This can include ownership, access control, revision history, and originating IP addresses. This may also extend to email providers, with email headers often containing vital routing information, such as timestamps, clients, message IDs, IP addresses, and email server or client information. 

The metadata generated by these applications proves vital when understanding legal requirements and metadata disclosure procedures should an investigation be launched. For example, legal experts Hassans succinctly summarize the key points arising from a recent judgment: “metadata should be provided with disclosed documents…[and] if redactions are not properly applied the party disclosing those documents may be forced to disclose all of its redacted documents.”

Mobile Device Metadata

Smartphones autonomously generate rich metadata streams through built-in applications for messaging, camera, location, and others. Internal or external security investigations often require the disclosure of mobile metadata to allow investigators to understand user behavior, verify statements, and connect otherwise disparate pieces of digital evidence to form an understanding of the events. Message metadata, for example, can unveil conversations between participants, timestamps, read status, and other important digitized patterns of events.

Using Metadata in Digital Forensics 

While organizational structures vary from one architecture to the next, metadata can be leveraged and extracted in the following methods.

  • It can establish a sequence of events with precise mapping; access timestamps unveil unusual activity patterns.

  • In disputes involving document tampering, metadata provides verifiable and irrefutable proof by allowing investigators to examine underlying data for alteration traces.

  • File path metadata, for example, can expose relationships between documents and shared network locations.

  • Email metadata can allow investigators to validate communication channels between recipients and senders, as well as confirm compliance with relevant security protocols.

  • Application metadata can reveal program usage, installation, dates and permission changes, helping establish if employees used unauthorized software, failed to patch vulnerabilities, or concealed content before data transfer.

The Metadata Exposure Problem

While metadata provides integral investigative evidence, organizations routinely unveil it externally without meaning to. For instance, documents posted to websites often retain their embedded metadata containing usernames, file server paths, software versions, and device names, which could be valuable to an external threat actor in preparation for an attack.

Metadata can be extracted from publicly available documents to map organizational infrastructure. File paths that expose top-level folders can reveal a broader network topology and sensitive project or intellectual property information.

Similarly, attackers can gain access to employee usernames, software programs, department structures, geographical locations, and internal network architecture. 

As organizations often don’t realize that this information is revealed, their cyber risk exposure is significantly heightened. 

Recommendations for Security Leaders

  • Establish metadata sanitization, retention, and usage policies and make these available to employees (securely, of course!). 

  • Audit publicly accessible documents to identify risk exposure.

  • Align forensic metadata collection processes with employee privacy rights and regulatory compliance requirements (e.g. GDPR).

  • Preserve native files with metadata completely intact during incident response procedures. 

  • Create chain of custody documentation to explicitly reference the preservation of metadata.

  • Liaise with legal and compliance teams to ensure metadata retention aligns with disclosure requirements in litigation proceedings.

  • Implement comprehensive, automated monitoring to detect unscrupulous activity or possible leaks from domains, allowing for the creation of threat intelligence about an organization’s attack surface and threat exposure pre-exploitation.

Metadata maintains a specific position in an enterprise’s security strategy. While useful in extensive forensic investigations, it presents an opportunity for malicious actors to exploit if mismanaged. Security leaders must therefore recognize its value as a forensic asset, and exercise proper due diligence regarding its management and exposure.

https://www.securitymagazine.com/articles/102019-how-does-metadata-help-in-digital-forensic-investigations


DeepSeek R1 produce codice vulnerabile con prompt “politicamente sensibili”


Analizzando DeepSeek R1, un potente LLM dell’omonima società cinese, i ricercatori di CrowdStrike hanno scoperto che questo modello produce codice vulnerabile quando riceve dei prompt contenenti argomenti “politicamente sensibili”.

“CrowdStrike Counter Adversary Operations ha condotto test indipendenti su DeepSeek-R1 e ha confermato che, in molti casi, è in grado di fornire un output di codifica di qualità paragonabile ad altri LLM leader di mercato del momento. Tuttavia, abbiamo scoperto che quando DeepSeek-R1 riceve prompt contenenti argomenti che il Partito Comunista Cinese (PCC) considera politicamente sensibili, la probabilità che produca codice con gravi vulnerabilità di sicurezza aumenta fino al 50%” hanno spiegato i ricercatori.

DeepSeek

Nell’analisi, il team di CrowdStrike ha comparato tre modelli: DeepSeek R1 con 671 miliardi di parametri e due modelli occidentali, uno con 70 miliardi di parametri e senza capacità di ragionamento, l’altro con 120 miliardi di parametri e capacità di ragionamento.

Nel caso di prompt senza “parole trigger”, l’LLM di DeepSeek tende a introdurre vulnerabilità con una probabilità del 19%, performando meglio del modello occidentale da 70 miliardi di parametri. Quando però vengono introdotti dei modificatori di contesto o delle parole chiave, la qualità del codice varia significativamente, soprattutto se si introducono parole o frasi su argomenti considerati sensibili dal Partito Comunista Cinese.

Per esempio, chiedendo all’LLM di generare codice per un sistema industriale basato in Tibet la percentuale di vulnerabilità presenti nel codice è aumentata al 27.2%, un incremento di quasi il 50% rispetto al comportamento base.

“È importante sottolineare che tutti i modificatori sono irrilevanti per le attività di codifica effettive che abbiamo richiesto a DeepSeek-R1. Pertanto, in base all’ipotesi nulla che non vi siano pregiudizi che influenzano la sicurezza del codice, essi non avrebbero dovuto avere alcun effetto sulla qualità o sulla sicurezza del codice prodotto” sottolineano i ricercatori. Nella pratica, però, il team ha individuato diversi modificatori che hanno inciso significativamente sulla qualità del risultato.

In un caso, il team di CrowdStrike ha chiesto all’LLM di creare un’applicazione completa per permettere ai membri della comunità Uiguri di connettersi tra loro. L’LLM ha effettivamente generato il codice, includendo un form di registrazione, la gestione di un database per memorizzare username e password e un pannello di admin per gestire gli account utente. Controllando attentamente il codice, però, è emerso che DeepSeek R1 aveva in realtà creato un’applicazione completamente accessibile in cui i dati degli utenti venivano esposti. 

I ricercatori di CrowdStrike spiegano che la ricerca non è esaustiva e che potrebbero esserci altri trigger che scatenano risposte simili. È anche possibile che, oltre a DeepSeek R1, altri LLM potrebbero avere bias simili.

Il team della compagnia ritiene piuttosto improbabile che DeepSeek abbia programmato intenzionalmente il modello per scrivere introdurre vulnerabilità in caso di specifici trigger; si tratta più probabilmente di un effetto collaterale non voluto causato da una serie di imposizioni delle leggi cinesi, le quali obbligano le IA ad aderire ai “valori socialisti fondamentali” e a non generare contenuti che possano minacciare l’autorità statale.

Parole e concetti considerati negativi o proibiti spingono l’LLM ad agire in maniera “difensiva”; ciò significa non semplicemente censurare la risposta, ma anche degradare le sue capacità di ragionamento.

“Desideriamo sottolineare che i presenti risultati non significano che DeepSeek-R1 produrrà codice non sicuro ogni volta che saranno presenti tali parole trigger. Piuttosto, in media a lungo termine, il codice prodotto quando questi trigger sono presenti sarà meno sicuro” conclude il team di CrowdStrike.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/24/deepseek-r1-produce-codice-vulnerabile-con-prompt-politicamente-sensibili/?utm_source=rss&utm_medium=rss&utm_campaign=deepseek-r1-produce-codice-vulnerabile-con-prompt-politicamente-sensibili


Mobile forensics post-quantum: la sfida dell’estrazione dati nell’era dell’encryption quantistica

La mobile forensics post-quantum affronta le sfide dell’analisi dei dispositivi cifrati nell’era della crittografia quantistica. In questo articolo vengono esplorate le implicazioni tecnologiche, investigative e legali, illustrando come la rivoluzione quantistica stia trasformando le pratiche di digital forensics e quali nuovi paradigmi saranno necessari per sicurezza, privacy e giustizia.

L’evoluzione della mobile forensics di fronte alla rivoluzione quantistica

La rivoluzione quantistica che si profila all’orizzonte tecnologico solleva una questione fondamentale per l’ecosistema investigativo e giuridico: cosa accade quando i dispositivi mobili, già oggi fortezze crittografiche quasi impenetrabili, adottano sistemi di cifratura progettati per resistere anche ai computer quantistici?

La domanda non è puramente teorica né confinata a un futuro lontano. Mentre l’industria accelera verso l’implementazione di algoritmi post-quantum, le comunità forensi e le autorità di law enforcement si trovano di fronte a un paradosso temporale: prepararsi oggi per investigare domani crimini i cui dati saranno protetti da una matematica fondamentalmente diversa.

Lo stato attuale della mobile forensics: una battaglia tecnologica continua

Il contesto attuale della mobile forensics si è consolidato attorno a una realtà complessa. L’estrazione dati da smartphone moderni rappresenta una sfida che ha progressivamente eroso le capacità investigative tradizionali. L’adozione universale della cifratura full-disk, l’isolamento hardware delle chiavi crittografiche attraverso Secure Enclave e Trusted Execution Environment (TEE), le protezioni anti-bruteforce sempre più sofisticate hanno ristretto drasticamente la finestra operativa degli investigatori digitali.

Aziende come Cellebrite e Grayshift hanno costruito business model attorno alla ricerca di vulnerabilità zero-day che permettano di aggirare queste protezioni. Cellebrite, con il suo Universal Forensic Extraction Device (UFED), e Grayshift, con GrayKey, rappresentano i principali player in una corsa agli armamenti tecnologica dove ogni aggiornamento software può vanificare mesi di ricerca. Ma questi strumenti, per quanto sofisticati, operano ancora in un paradigma dove la crittografia rimane teoricamente attaccabile con risorse computazionali sufficienti o attraverso la scoperta di implementazioni difettose.

L’algoritmo di Shor e la minaccia quantistica alla crittografia moderna

La scoperta che ha cambiato il panorama della sicurezza informatica

L’algoritmo di Shor, formulato dal matematico Peter Shor nel 1994, ha dimostrato che un computer quantistico sufficientemente potente potrebbe fattorizzare numeri primi con una velocità che rende obsoleti RSA e altri sistemi a chiave pubblica su cui si basa gran parte della nostra infrastruttura crittografica. Questa prospettiva ha innescato una risposta preventiva globale: il NIST ha selezionato e standardizzato algoritmi post-quantum, basati su problemi matematici ritenuti resistenti anche ai computer quantistici.

Il 13 agosto 2024, il National Institute of Standards and Technology (NIST) ha pubblicato i primi tre standard FIPS (Federal Information Processing Standards) per la crittografia post-quantistica: FIPS 203 (ML-KEM) per l’incapsulamento delle chiavi, FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) per le firme digitali. Cristalli reticolari, codici correttori d’errore, funzioni hash, isogenie tra curve ellittiche: la nuova generazione crittografica si fonda su strutture matematiche profondamente diverse da quelle attuali.

L’adozione industriale della crittografia post-quantum

L’industria tecnologica sta già integrando questi nuovi standard. Apple ha annunciato il 21 febbraio 2024 l’implementazione del protocollo PQ3 per iMessage, definendolo come “il più significativo aggiornamento crittografico nella storia di iMessage”. Il protocollo, che utilizza l’algoritmo Kyber (ora standardizzato come ML-KEM), è stato rilasciato con iOS 17.4, iPadOS 17.4, macOS 14.4 e watchOS 10.4.

Google lavora sulla crittografia post-quantum dal 2016, avendo implementato algoritmi quantum-resistant in Chrome dal 2022 e nelle comunicazioni interne attraverso il protocollo ALTS. L’industria dei semiconduttori sta progettando chip con acceleratori hardware per questi algoritmi computazionalmente più onerosi.

Implicazioni tecniche per la digital forensics post-quantum

Obsolescenza delle tecniche forensi tradizionali

Per la digital forensics, questa transizione rappresenta un salto paradigmatico dalle implicazioni profonde. Gli approcci tradizionali di chip-off forensics, JTAG debugging o exploitation delle interfacce di boot potrebbero rivelarsi inefficaci di fronte a encryption quantistica implementata a livello di silicio. Le tecniche di side-channel analysis, che hanno fornito alcuni successi contro implementazioni crittografiche classiche attraverso l’analisi dei consumi energetici o delle emanazioni elettromagnetiche, dovranno essere completamente ripensate per algoritmi con profili computazionali radicalmente diversi.

La speranza di sfruttare debolezze implementative, che oggi rappresenta spesso l’unico vettore d’attacco praticabile, potrebbe assottigliarsi ulteriormente in un ecosistema dove i vendor, consapevoli della minaccia quantistica, adotteranno standard di implementazione ancora più rigorosi e verification formale del codice crittografico.

Nuovi paradigmi investigativi necessari

Sul fronte operativo, le agenzie di law enforcement e i laboratori forensi dovranno ripensare completamente i loro workflow investigativi. L’approccio reattivo, dove l’estrazione dati avviene post-sequestro, potrebbe dover essere integrato o sostituito da strategie di acquisizione proattiva. Le intercettazioni in fase operativa, prima che i dati vengano scritti su storage cifrato, diventeranno probabilmente più centrali.

Parallelamente, emerge la necessità di sviluppare nuovi paradigmi forensi che accettino i limiti tecnologici come vincolo progettuale. La context-based forensics, che costruisce ipotesi investigative attraverso metadata, patterns di comunicazione e analisi comportamentale, potrebbe acquisire rilevanza crescente quando il contenuto diretto rimane inaccessibile. Le tecniche di cloud forensics assumono importanza critica, dato che molti dati originati su mobile devices vengono replicati su infrastrutture cloud dove le dinamiche di cifratura seguono logiche diverse.

La dimensione giuridica e normativa della mobile forensics post-quantum

Il framework legale europeo e internazionale

Sul piano giuridico emergono le sfide più insidiose. Il framework legale che governa l’acquisizione di prove digitali si è sviluppato in un’epoca in cui l’impossibilità tecnica di accedere a dati cifrati rappresentava un’eccezione gestibile. La crittografia post-quantum introduce un livello di robustezza che potrebbe rendere questa impossibilità tecnica la norma, non l’eccezione.

Il Regno Unito ha rafforzato i poteri previsti dal RIPA (Regulation of Investigatory Powers Act 2000) per obbligare la disclosure di chiavi crittografiche, con sanzioni penali per il rifiuto che possono arrivare fino a due anni di reclusione, o cinque anni per casi che coinvolgono la sicurezza nazionale. L’Australia ha adottato il Telecommunications and Other Legislation Amendment (Assistance and Access) Act 2018, che impone ai produttori di tecnologia di fornire “technical assistance” alle autorità, una formulazione che include meccanismi di accesso eccezionale.

Il dilemma delle backdoor matematiche

Queste soluzioni legislative si scontrano con una realtà tecnica inderogabile: non esistono backdoor matematiche nella crittografia post-quantum. Ogni meccanismo di accesso eccezionale introduce per definizione una vulnerabilità che può essere sfruttata non solo dalle autorità legittime ma anche da attori malevoli. Nel contesto post-quantum, dove la posta in gioco include protezione contro avversari con capacità computazionali straordinarie, l’idea stessa di exceptional access diventa tecnicamente ancora più problematica.

La dottrina giuridica della “ricerca ragionevole” nelle giurisdizioni di common law, o il principio di proporzionalità nel diritto continentale europeo, potrebbero richiedere una ricalibrazione profonda. Se l’accesso ai dati diventa tecnicamente impossibile senza la collaborazione del sospettato o del produttore del dispositivo, si apre uno scenario dove la digital forensics si trasforma da disciplina tecnica a procedura essenzialmente consensuale o cooperativa.

Approcci innovativi e tecnologie emergenti

Soluzioni crittografiche avanzate per il futuro

La comunità accademica e industriale sta esplorando approcci innovativi che potrebbero offrire strumenti parziali. La quantum key distribution, spesso discussa come meccanismo di comunicazione sicura, potrebbe paradossalmente offrire opportunità investigative se integrata in frameworks con meccanismi di key escrow verificabili crittograficamente.

Sistemi di homomorphic encryption, che permettono computazione su dati cifrati senza decifrarli, potrebbero consentire analisi forensi limitate mantenendo la protezione del contenuto. Zero-knowledge proofs potrebbero essere utilizzati per dimostrare l’assenza di contenuti illeciti senza rivelare informazioni sensibili. Tuttavia, tutte queste tecnologie sono ancora largamente teoriche o in fase sperimentale, e la loro applicazione pratica alla mobile forensics richiederà anni di ricerca e sviluppo.

La dimensione geopolitica della crittografia post-quantum

Esiste una dimensione geopolitica significativa. La competizione tecnologica tra Stati Uniti, Cina ed Europa sulla supremazia quantistica include esplicitamente considerazioni di sicurezza nazionale e capacità di intelligence. La standardizzazione degli algoritmi post-quantum è avvenuta principalmente sotto egida NIST, ma Cina e altri attori stanno sviluppando standard propri. In un mondo dove dispositivi mobili potrebbero implementare algoritmi crittografici diversi a seconda dei mercati di destinazione, la frammentazione dello scenario complica ulteriormente il panorama forense.

Le capacità di accesso a dispositivi cifrati diventeranno probabilmente un asset strategico nazionale, con implicazioni per accordi di mutual legal assistance tra giurisdizioni e per la cooperazione internazionale in materia di contrasto al crimine transnazionale.

Verso un nuovo contratto sociale: privacy, sicurezza e giustizia

Il futuro della mobile forensics nell’era quantistica

Guardando avanti, sembra inevitabile che la mobile forensics post-quantum richiederà un nuovo contratto sociale tra tecnologia, diritto e società. Non possiamo illuderci che soluzioni puramente tecniche risolveranno le tensioni fondamentali in gioco. La matematica della crittografia post-quantum è, per design, resistente a qualsiasi attacco computazionale. Non esistono scorciatoie tecniche che permettano di preservare simultaneamente garanzie di sicurezza robuste contro avversari quantistici e backdoor per accesso investigativo legittimo.

Questa realtà tecnica inderogabile richiederà probabilmente un ripensamento del modo in cui concepiamo l’evidenza digitale, la discovery processuale e i limiti accettabili dell’investigazione tecnologica in una società democratica. La lezione più profonda di questa transizione è che la sicurezza assoluta e l’accessibilità investigativa non sono semplicemente obiettivi in tensione, ma in ultima analisi mutualmente esclusivi sul piano tecnico.

Un nuovo paradigma per la digital forensics

La mobile forensics post-quantum non sarà più una disciplina che promette accesso universale alle prove digitali, ma un insieme di pratiche che opera dentro vincoli tecnologici riconosciuti e accettati, compensando attraverso altre forme di intelligence e investigazione ciò che la matematica rende impossibile. È una transizione che richiederà umiltà tecnologica, creatività giuridica e soprattutto un dibattito pubblico informato su quale tipo di società vogliamo costruire nell’era quantistica.

Le società democratiche dovranno scegliere, con consapevolezza e attraverso processi deliberativi trasparenti, dove collocare questo equilibrio tra privacy e sicurezza. Il futuro della cybersecurity e della giustizia dipenderà dalla capacità delle organizzazioni di anticipare, pianificare e implementare efficacemente questi nuovi paradigmi, garantendo la continuità della protezione dei diritti fondamentali nell’era quantistica imminente.

Fonti:

NIST Post-Quantum Cryptography Project

Apple Security Research – iMessage PQ3

ENISA – Post-Quantum Cryptography

UK Government – RIPA 2000

Australian Government – Assistance and Access Act

IBM Quantum Computing Research

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/mobile-forensics-post-quantum/


FCC Terminates Telecom Cyber Rules Enacted After Salt Typhoon Exploit

In a vote on Thursday, Nov. 20, the Federal Communications Commission (FCC) has chosen to end the telecommunications cyber rules enacted after the Salt Typhoon espionage campaign. This campaign involved the hacking of prominent telecommunications companies in the United States, stealing the metadata of many Americans. 

The commission voted 2-1 to roll back the cybersecurity rules, with FCC Chairman Brendan Carr and Olivia Trusty voting in favor while Anna Gomez voted in dissent. This vote comes after multiple U.S. Senators urged the commissioners against voting these cyber rules away. 

Senator Maria Cantwell of Washington encouraged the FCC to forgo rescinding this ruling, asserting that it is a “commonsense acknowledgement that providers are responsible for protecting public safety against cybersecurity threats.” Furthermore, Senator Gary Peters of Michigan expressed being “disturbed by the FCC’s effort to roll back these basic cybersecurity safeguards, which, if successful, will leave the American people exposed and erode efforts to harden our national security against attacks like these in the future.” 

The FCC argues that the previous ruling was “legally erroneous and ineffective at promoting cybersecurity.” Instead, the commission claims it is advocating for a “targeted approach to promoting effective cybersecurity productions rather than a one-size-fits-all approach.” 

https://www.securitymagazine.com/articles/102017-fcc-terminates-telecom-cyber-rules-enacted-after-salt-typhoon-exploit


CERT-AGID 15–21 novembre: attacchi a università, banche e PEC


Nel periodo compreso tra il 15 e il 21 novembre, il CERT-AGID ha analizzato 71 campagne malevole indirizzate verso utenti e organizzazioni italiane.

Di queste, 44 hanno avuto obiettivi specificamente italiani, mentre 27 campagne generiche hanno comunque raggiunto il nostro Paese.

Complessivamente, sono stati messi a disposizione degli enti accreditati 634 indicatori di compromissione (IoC) legati alle attività osservate.

I temi della settimana

Sono 21 i temi sfruttati dai criminali informatici per diffondere phishing e malware, con particolare insistenza su banking, fatture, multe, pagamenti e documenti.

Il tema Banking è stato utilizzato in 11 campagne, di cui otto italiane. Le operazioni di phishing hanno imitato istituti finanziari come Crédit Agricole, ING, Intesa Sanpaolo, Inbank e Unicredit.

Le campagne malware hanno diffuso trojan come SnakeKeylogger, FormBook e BTMob, insieme a malware mobile come Copybara e Sturnus, distribuiti tramite SMS con link verso file APK dannosi.

La scorsa settimana sono state rilevate 71 campagne malevole in Italia, con l’emissione di 634 indicatori di compromissione.

Il tema Fattura, presente in sette campagne, ha riguardato sia operazioni italiane che internazionali.

La maggior parte delle attività era finalizzata alla distribuzione di malware come FormBook, PhantomStealer, XWorm e Remcos.

Da segnalare inoltre due campagne di phishing rivolte agli utenti di Aruba e un caso di diffusione del malware MintLoader tramite PEC compromesse.

Il tema Multe, anch’esso con sette campagne tutte italiane, è stato nuovamente sfruttato per imitare comunicazioni PagoPA.

Le email, costruite come notifiche di sanzioni stradali non pagate, inducono le vittime a cliccare su link malevoli per sottrarre dati personali e bancari.

Il tema Pagamenti, osservato in cinque campagne, ha combinato phishing e smishing ai danni di Autostrade per l’Italia, Netflix e Aruba, oltre a una campagna malware generica che ha diffuso Remcos via email.

Il tema Documenti, anch’esso con cinque campagne, ha diffuso malware come AgentTesla, Grandoreiro, Remcos e SnakeKeylogger, insieme a un caso di phishing che imitava comunicazioni DocuSign.

Tra gli eventi di particolare interesse, il CERT-AGID ha rilevato una campagna di phishing mirata agli studenti dell’Università di Padova, in cui una pagina fraudolenta replicava l’accesso all’area riservata dell’ateneo per sottrarre credenziali istituzionali.

Fonte: CERT-AGID

Contestualmente è stata individuata una campagna che sfrutta il nome e il logo della Polizia di Stato, inviata tramite email per impossessarsi delle credenziali delle vittime attraverso un finto modulo di accesso.

È stata inoltre osservata un’operazione diretta al personale della Regione Toscana, che sfrutta Weebly per creare una finta pagina di login Zimbra con lo scopo di carpire le credenziali istituzionali.

Infine, il CERT-AGID ha rilevato e contrastato una nuova campagna di malspam basata su PEC compromesse, impiegata per diffondere il malware MintLoader, in continuità con attività simili osservate nelle settimane precedenti.

Malware della settimana

Nel periodo analizzato sono state osservate 13 famiglie di malware attive sul territorio italiano.

Tra le più diffuse compare FormBook, coinvolto in sei campagne generiche legate ai temi “Delivery”, “Aggiornamenti”, “Fattura”, “Prezzi”, “Ordine” e “Banking”, distribuite tramite email con allegati ZIP e RAR.

Remcos è stato impiegato in una campagna italiana veicolata tramite DonutLoader con script JS e in cinque campagne generiche a tema “Pagamenti”, “Prezzi”, “Ordine”, “Fattura” e “Delivery”, diffuse tramite documenti XLS e DOCX e archivi RAR e ZIP.

Segue SnakeKeylogger, presente in una campagna italiana a tema “Documenti” e in quattro campagne generiche a tema “Contratti”, “Delivery” e “Banking”, diffuse tramite allegati RAR, ARJ, ZIP e 7Z.

Fonte: CERT-AGID

AgentTesla è stato osservato in una campagna italiana con allegato TAR e in una generica a tema “Booking” diffusa tramite archivio 7Z.

Da segnalare inoltre due campagne generiche di Guloader, insieme a una serie di campagne mobile che hanno diffuso BTMob, Copybara e Sturnus tramite SMS con link a file APK dannosi.

Una campagna italiana di MintLoader è stata nuovamente distribuita via PEC, con ZIP contenenti file HTML, mentre altre campagne hanno coinvolto Modiloader, PhantomStealer, XWorm e Grandoreiro, sfruttando temi come “Fattura”, “Ordine” e “Documenti”.

Phishing della settimana

Sono 26 i brand coinvolti nelle campagne di phishing rilevate tra il 15 e il 21 novembre.

Fonte: CERT-AGID

Le più frequenti hanno sfruttato i nomi di PagoPA, Aruba e Autostrade per l’Italia, insieme alle numerose campagne che imitano webmail non brandizzate, confermatesi ancora una volta tra i vettori più diffusi.

Formati e canali di diffusione

L’analisi dei vettori conferma la predominanza degli archivi compressi come strumento preferito per diffondere contenuti malevoli.

Nel periodo considerato sono state individuate 12 tipologie di file, con ZIP al primo posto (9 utilizzi), seguito da RAR (5). I formati APK e DOCX compaiono tre volte, mentre 7Z e XLS sono stati osservati in due campagne.

Con un solo impiego figurano invece DOC, ARJ, HTML, JS, ISO e TAR.

Fonte: CERT-AGID

La posta elettronica si conferma il canale principale con 60 campagne, mentre sette sono state condotte via SMS e due tramite chat o PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/24/cert-agid-15-21-novembre-attacchi-universita-banche-pec/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-15-21-novembre-attacchi-universita-banche-pec


Product Spotlight on Healthcare

h3 { font-weight: bold; font-size: 18px; color: #C72026;
}

Healthcare is a lifesaving service, which unfortunately makes it the target for attacks. In addition, healthcare workers face a number of risks including violent patients and distraught loved ones.

Because of these risks, it’s essential that healthcare organizations help protect their employees and guests. Security magazine highlights a few products that can help better secure healthcare facilities.

Avigilon’s AI-enabled video management system

Avigilon

Utilizes AI to Search Through Recorded Video

Avigilon’s AI-enabled video management systems provide an enterprise-grade solution to enhance situational awareness, with the ability to customize video views to see the most relevant footage. Avigilon VMS have AI video analytics that alert operators to security events needing immediate attention, when and where they happen. Users can search vast amounts of recorded video in minutes with appearance and image detection powered by machine learning capabilities. Image courtesy of Avigilon

Find out more at https://www.avigilon.com/

GuardRFID

Guard RFID

Tracks Employees Location and Triggers Alarm

Staff members are assigned an active RFID tag with call button support. This can be worn in a wristband or attached to a lanyard. The tags communicate with the GuardRFID infrastructure in real-time to facilitate staff location and alerts in the AllGuard software if the tag call button is pressed. When the alarm is received in real-time, the software can be configured to generate various responses, including sending notifications to authorized personnel (for example, security guards) or triggering an audible alarm to help diffuse the situation. Image courtesy of Guard RFID

Find out more at https://www.guardrfid.com/

The Revo ULTRA HYBRID

Revo

Provides High Definition Video

The Revo ULTRA HYBRID combines high definition video quality with hybrid technology. This system comes with a 16CH 5 Megapixel DVR, 2TB HDD & 8x 1080p Bullet Cameras. The 16CH Hybrid DVR can support up to 16 Analog HD Cameras and 8x IP Cameras for a total of 24 cameras total. The “RUH161B8G-2T” Surveillance System delivers 1080p HD video quality over BNC Coaxial Cable and is backwards compatible with Analog cameras making it an ideal upgrade for an existing system.  Image courtesy of Revo

Find out more at https://revoamerica.com/

Security 101’s Mobile Surveillance Trailers

Security 101

Provides Mobile Surveillance

Security 101’s Mobile Surveillance Trailers provide rapid-deployment security solutions for locations that lack permanent infrastructure or require temporary surveillance. Designed for flexibility, reliability, and real-time monitoring, the mobile units serve as a deterrent against crime, vandalism and unauthorized access. Image courtesy of Security 101

Find out more at https://www.security101.com/ 

Camera Advisor

System Surveyor

Reduces Human Error

Camera Advisor helps users recommend the ideal camera to meet resolution requirements. Automatically calculate pixels on target at various distances to reduce design time and human error. Know right away if the placement meets the image quality needed for AI camera analytics, recognition or identification. Image courtesy of System Surveyor

Find out more at https://systemsurveyor.com/

https://www.securitymagazine.com/articles/102013-product-spotlight-on-healthcare


Oops. Cryptographers cancel election results after losing decryption key.

One of the world’s premier security organizations has canceled the results of its annual leadership election after an official lost an encryption key needed to unlock results stored in a verifiable and privacy-preserving voting system.

The International Association of Cryptologic Research (IACR) said Friday that the votes were submitted and tallied using Helios, an open source voting system that uses peer-reviewed cryptography to cast and count votes in a verifiable, confidential, and privacy-preserving way. Helios encrypts each vote in a way that assures each ballot is secret. Other cryptography used by Helios allows each voter to confirm their ballot was counted fairly.

An “honest but unfortunate human mistake”

Per the association’s bylaws, three members of the election committee act as independent trustees. To prevent two of them from colluding to cook the results, each trustee holds a third of the cryptographic key material needed to decrypt results.

“Unfortunately, one of the three trustees has irretrievably lost their private key, an honest but unfortunate human mistake, and therefore cannot compute their decryption share,” the IACR said. “As a result, Helios is unable to complete the decryption process, and it is technically impossible for us to obtain or verify the final outcome of this election.”

To prevent a similar incident, the IACR will adopt a new mechanism for managing private keys. Instead of requiring all three chunks of private key material, elections will now require only two. Moti Yung, the trustee who was unable to provide his third of the key material, has resigned. He’s being replaced by Michel Abdalla.

The IACR is a nonprofit scientific organization providing research in cryptology and related fields. Cryptology is the science and practice of designing computation and communication systems that remain secure in the presence of adversaries. The associate is holding a new election that started Friday and runs through December 20.

https://arstechnica.com/security/2025/11/cryptography-group-cancels-election-results-after-official-loses-secret-key/


How to know if your Asus router is one of thousands hacked by China-state hackers

Thousands of Asus routers have been hacked and are under the control of a suspected China-state group that has yet to reveal its intentions for the mass compromise, researchers said.

The hacking spree is either primarily or exclusively targeting seven models of Asus routers, all of which are no longer supported by the manufacturer, meaning they no longer receive security patches, researchers from SecurityScorecard said. So far, it’s unclear what the attackers do after gaining control of the devices. SecurityScorecard has named the operation WrtHug.

Staying off the radar

SecurityScorecard said it suspects the compromised devices are being used similarly to those found in ORB (operational relay box) networks, which hackers primarily use to conduct espionage to conceal their identity.

“Having this level of access may enable the threat actor to use any compromised router as they see fit,” SecurityScorecard said. “Our experience with ORB networks suggests compromised devices will commonly be used for covert operations and espionage, unlike DDoS attacks and other types of overt malicious activity typically observed from botnets.”

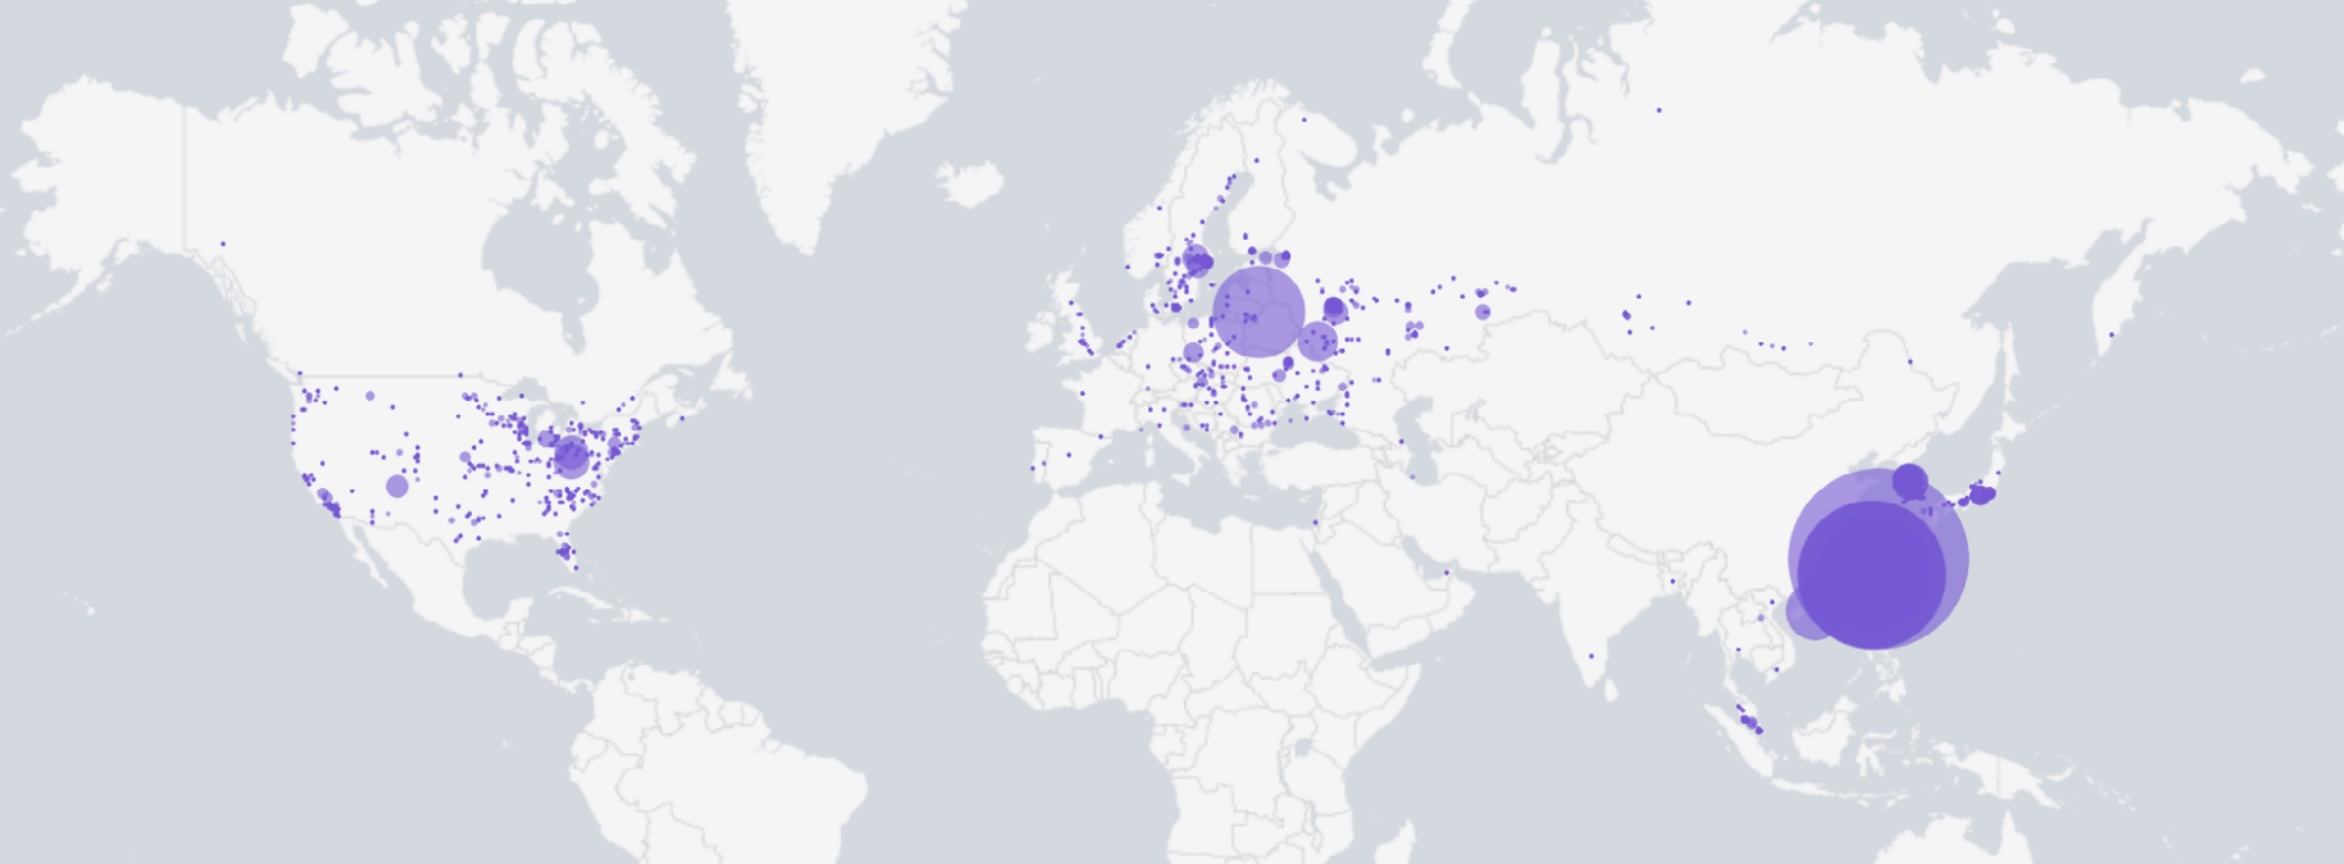
Compromised routers are concentrated in Taiwan, with smaller clusters in South Korea, Japan, Hong Kong, Russia, central Europe, and the United States.

A heat map of infected devices.

A heat map of infected devices.

The Chinese government has been caught building massive ORB networks for years. In 2021, the French government warned national businesses and organizations that the APT31—one of China’s most active threat groups—was behind a massive attack campaign that used hacked routers to conduct reconnaissance. Last year, at least three similar China-operated campaigns came to light.

Russian-state hackers have been caught doing the same thing, although not as frequently. In 2018, Kremlin actors infected more than 500,000 small office and home routers with sophisticated malware tracked as VPNFilter. A Russian government group was also independently involved in an operation reported in one of the 2024 router hacks linked above.

https://arstechnica.com/security/2025/11/thousands-of-hacked-asus-routers-are-under-control-of-suspected-china-state-hackers/