Oops. Cryptographers cancel election results after losing decryption key.

One of the world’s premier security organizations has canceled the results of its annual leadership election after an official lost an encryption key needed to unlock results stored in a verifiable and privacy-preserving voting system.

The International Association of Cryptologic Research (IACR) said Friday that the votes were submitted and tallied using Helios, an open source voting system that uses peer-reviewed cryptography to cast and count votes in a verifiable, confidential, and privacy-preserving way. Helios encrypts each vote in a way that assures each ballot is secret. Other cryptography used by Helios allows each voter to confirm their ballot was counted fairly.

An “honest but unfortunate human mistake”

Per the association’s bylaws, three members of the election committee act as independent trustees. To prevent two of them from colluding to cook the results, each trustee holds a third of the cryptographic key material needed to decrypt results.

“Unfortunately, one of the three trustees has irretrievably lost their private key, an honest but unfortunate human mistake, and therefore cannot compute their decryption share,” the IACR said. “As a result, Helios is unable to complete the decryption process, and it is technically impossible for us to obtain or verify the final outcome of this election.”

To prevent a similar incident, the IACR will adopt a new mechanism for managing private keys. Instead of requiring all three chunks of private key material, elections will now require only two. Moti Yung, the trustee who was unable to provide his third of the key material, has resigned. He’s being replaced by Michel Abdalla.

The IACR is a nonprofit scientific organization providing research in cryptology and related fields. Cryptology is the science and practice of designing computation and communication systems that remain secure in the presence of adversaries. The associate is holding a new election that started Friday and runs through December 20.

https://arstechnica.com/security/2025/11/cryptography-group-cancels-election-results-after-official-loses-secret-key/


How to know if your Asus router is one of thousands hacked by China-state hackers

Thousands of Asus routers have been hacked and are under the control of a suspected China-state group that has yet to reveal its intentions for the mass compromise, researchers said.

The hacking spree is either primarily or exclusively targeting seven models of Asus routers, all of which are no longer supported by the manufacturer, meaning they no longer receive security patches, researchers from SecurityScorecard said. So far, it’s unclear what the attackers do after gaining control of the devices. SecurityScorecard has named the operation WrtHug.

Staying off the radar

SecurityScorecard said it suspects the compromised devices are being used similarly to those found in ORB (operational relay box) networks, which hackers primarily use to conduct espionage to conceal their identity.

“Having this level of access may enable the threat actor to use any compromised router as they see fit,” SecurityScorecard said. “Our experience with ORB networks suggests compromised devices will commonly be used for covert operations and espionage, unlike DDoS attacks and other types of overt malicious activity typically observed from botnets.”

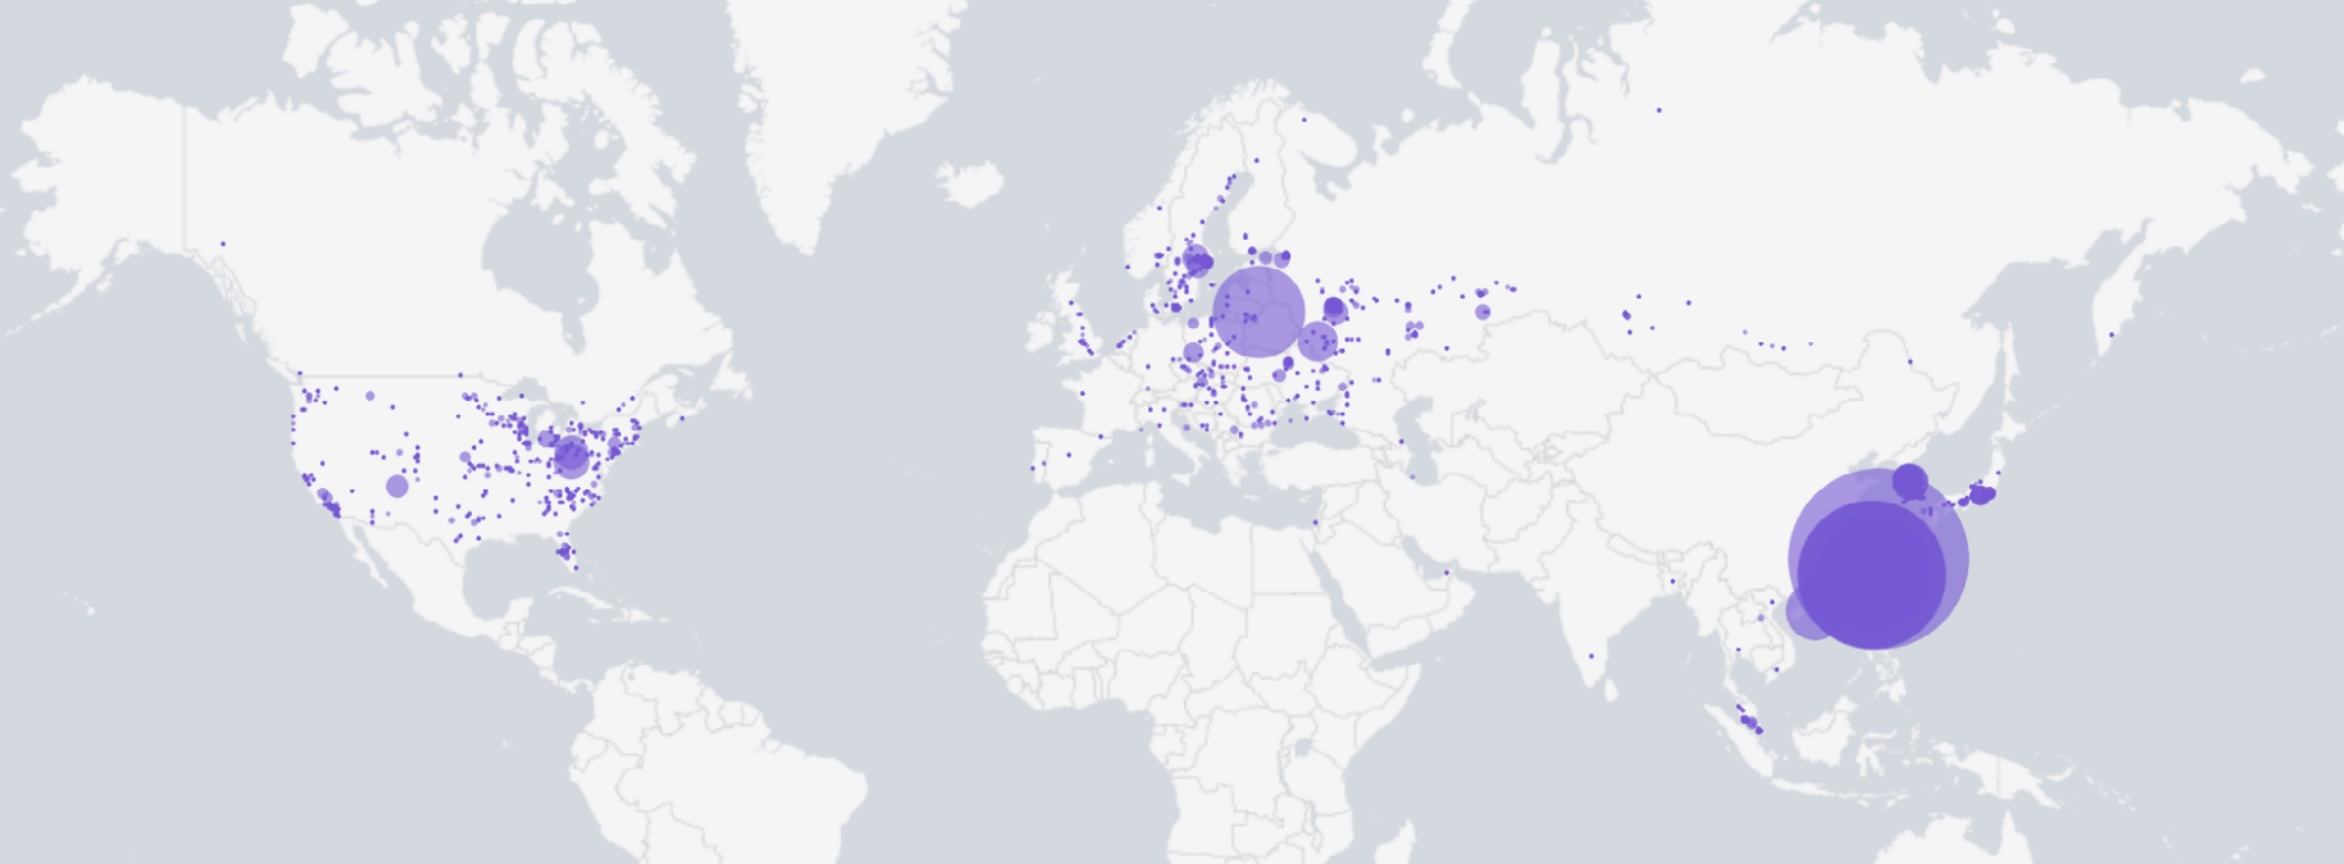
Compromised routers are concentrated in Taiwan, with smaller clusters in South Korea, Japan, Hong Kong, Russia, central Europe, and the United States.

A heat map of infected devices.

A heat map of infected devices.

The Chinese government has been caught building massive ORB networks for years. In 2021, the French government warned national businesses and organizations that the APT31—one of China’s most active threat groups—was behind a massive attack campaign that used hacked routers to conduct reconnaissance. Last year, at least three similar China-operated campaigns came to light.

Russian-state hackers have been caught doing the same thing, although not as frequently. In 2018, Kremlin actors infected more than 500,000 small office and home routers with sophisticated malware tracked as VPNFilter. A Russian government group was also independently involved in an operation reported in one of the 2024 router hacks linked above.

https://arstechnica.com/security/2025/11/thousands-of-hacked-asus-routers-are-under-control-of-suspected-china-state-hackers/


Memory Forensics avanzata: tecniche anti-VM Evasion e analisi di Malware Fileless

L’evoluzione del panorama delle minacce informatiche ha trasformato radicalmente l’approccio investigativo alla cybersecurity. Mentre per decenni l’analisi forense si è concentrata sull’acquisizione di evidenze persistenti su disco, oggi ci confrontiamo con una realtà in cui circa il 70% degli incidenti malware più gravi coinvolge attacchi fileless che operano esclusivamente in memoria, destinati a dissolversi nel momento stesso in cui il sistema viene spento o riavviato.

Questa metamorfosi tecnologica rappresenta una sfida senza precedenti per esperti di digital forensics, investigatori di cybercrime, professionisti del cyber law e operatori di law enforcement. La memoria RAM è diventata il teatro operativo prediletto degli attori malevoli più sofisticati, costringendo l’intera comunità forense a ripensare metodologie, strumenti e framework giuridici consolidati.

Il malware fileless: quando l’evidenza esiste solo in memoria

La categoria delle minacce fileless rappresenta oggi una delle evoluzioni più insidiose del panorama malware. Gli attacchi fileless sono risultati dieci volte più efficaci nell’eludere i sistemi di detection rispetto ai malware tradizionali, proprio perché non lasciano artefatti persistenti analizzabili con le tecniche forensi classiche.

Il ciclo di vita completo di questi attacchi si consuma interamente nella dimensione volatile della RAM, sfruttando componenti legittimi del sistema operativo. PowerShell, WMI e macro Office sono i vettori privilegiati, utilizzati per eseguire codice malevolo che risiede esclusivamente negli spazi di indirizzamento dei processi, senza mai toccare il filesystem.

Questa caratteristica pone un dilemma procedurale fondamentale: l’acquisizione stessa dell’evidenza ne altera inevitabilmente lo stato. Il principio di Locard – secondo cui ogni contatto lascia una traccia – si rovescia paradossalmente: è l’investigatore stesso che, tentando di raccogliere l’evidenza, contamina potenzialmente la scena del crimine digitale. Questa problematica solleva interrogativi critici sulla catena di custodia delle digital evidence e sull’integrità probatoria dei reperti acquisiti.

Living off the Land: quando il sistema si attacca da solo

Le tecniche Living off the Land (LotL) sono utilizzate nel 79% degli attacchi mirati, sfruttando binari legittimi del sistema operativo per eseguire operazioni malevole. Gli attaccanti utilizzano strumenti come certutil.exe, regsvr32.exe o mshta.exe – tutti componenti standard di Windows – per scaricare ed eseguire payload senza mai creare file eseguibili tradizionali.

Dal punto di vista dell’analisi forense, queste tecniche rappresentano una sfida particolare perché i tool di sicurezza tradizionali, basati sul rilevamento di firme note o comportamenti anomali di eseguibili, risultano completamente inefficaci. Il malware si mimetizza perfettamente all’interno di processi trusted, rendendo la distinzione tra attività lecita e illecita estremamente complessa.

Tecniche anti-VM: l’evasion come standard

Parallelamente all’evoluzione verso approcci fileless, gli sviluppatori di malware hanno perfezionato sofisticate strategie di evasione per sfuggire all’analisi in ambienti controllati. Le tecniche anti-VM (Virtual Machine) e anti-sandbox costituiscono oggi un layer praticamente standard in ogni campione di malware avanzato, rendendo estremamente complessa l’analisi dinamica che rappresenta uno strumento fondamentale del reverse engineering.

I meccanismi di detection dell’ambiente virtualizzato

Il malware moderno implementa controlli multilivello per rilevare ambienti di analisi:

A livello hardware: L’istruzione CPUID consente di interrogare il processore e ottenere informazioni sul vendor. Quando eseguita in ambiente virtualizzato, restituisce stringhe identificative come “VMwareVMware” o “Microsoft Hv” invece di “GenuineIntel” o “AuthenticAMD”, rivelando immediatamente la natura dell’ambiente.

A livello di sistema operativo: I campioni di malware ricercano chiavi di registro specifiche, driver di paravirtualizzazione e processi con nomi riconducibili a software di virtualizzazione come VMware Tools, VirtualBox Guest Additions o servizi Hyper-V. La presenza anche di una sola di queste tracce può essere sufficiente per attivare comportamenti evasivi.

Timing attack e side-channel: Tecniche sofisticate misurano l’overhead introdotto dalla virtualizzazione attraverso l’analisi dei tempi di esecuzione di istruzioni privilegiate. L’istruzione RDTSC (Read Time-Stamp Counter), ad esempio, può rivelare anomalie temporali caratteristiche degli ambienti virtualizzati.

Behavioral analysis: Gli ambienti sandbox sono tipicamente “troppo puliti” per un sistema reale. Il malware può verificare la cronologia dei documenti recenti, il numero di applicazioni installate, la presenza di file temporanei, tutti indicatori che in un sistema di analisi risultano assenti o minimali.

Volatility Framework: il pilastro della memory forensics moderna

Di fronte a queste evoluzioni, la disciplina della memory forensics ha sviluppato approcci sempre più sofisticati. Il Volatility Framework è diventato lo strumento di memory forensics più utilizzato al mondo, impiegato da forze dell’ordine, organizzazioni militari, mondo accademico e investigatori commerciali.

Sviluppato come progetto open source e rilasciato inizialmente nel 2007, Volatility permette l’estrazione di artefatti digitali dalla memoria volatile attraverso una comprensione approfondita delle strutture dati interne dei kernel dei sistemi operativi. Nel 2024 è stata rilasciata Volatility 3 versione 2.26.0, annunciata come “Feature Parity release”, con cui Volatility 2 è stato ufficialmente deprecato.

Capacità analitiche avanzate

Il framework offre plugin specializzati per:

  • Process analysis: identificazione di processi nascosti attraverso tecniche di unlink dalla lista ufficiale dei task del kernel
  • Network forensics: ricostruzione di connessioni di rete non registrate nei normali artefatti del sistema
  • Driver detection: individuazione di driver kernel-mode non autorizzati o rootkit
  • Code injection detection: analisi di VAD (Virtual Address Descriptor) manipolati per nascondere regioni di memoria eseguibile
  • Malware analysis: estrazione di shellcode iniettato in processi legittimi tramite tecniche come process hollowing

Per il malware fileless specificamente, l’analisi si concentra sull’identificazione di anomalie nei processi trusted: un processo PowerShell che carica assembly .NET direttamente in memoria, script che iniettano shellcode tramite API come VirtualAllocEx e WriteProcessMemory, o tecniche di process hollowing dove un processo legittimo viene “svuotato” e riempito con codice malevolo.

Acquisizione forense della memoria: metodologie e strumenti

L’acquisizione della RAM richiede approcci metodologici rigorosi che minimizzino l’alterazione dell’evidenza. Le tecniche moderne si dividono in diverse categorie in base al livello di privilegio di accesso:

Acquisizione hardware-based via DMA

L’utilizzo di dispositivi DMA (Direct Memory Access) permette di acquisire la memoria operando a livello di bus fisico, bypassando completamente il sistema operativo compromesso. Strumenti come PCILeech utilizzano hardware FPGA o schede basate su USB3380 per leggere la memoria attraverso interfacce PCIe, riducendo drasticamente il rischio che il malware interferisca con l’acquisizione.

BMCLeech rappresenta la prima implementazione software che porta l’acquisizione forense della memoria sul Baseboard Management Controller (BMC), particolarmente utile per incident response team che operano su sistemi server.

Acquisizione software-based

Per sistemi dove l’acquisizione hardware non è praticabile, esistono tool software come WinPmem, DumpIt o LiME (Linux Memory Extractor) che operano a livello kernel. PMEM (WinPmem) si distingue per acquisizione rapida e basso impatto, rendendolo versatile sia per forensics che per cybersecurity.

Hypervisor-level acquisition

Gli strumenti a livello hypervisor acquisiscono memoria esternamente al sistema operativo guest, rendendoli resistenti a rootkit e altre tecniche anti-forensi. Questa caratteristica li rende particolarmente adatti per investigazioni forensi avanzate e analisi malware, sebbene sacrifichino velocità rispetto agli approcci software diretti.

Intel SGX: protezione o minaccia?

Intel Software Guard Extensions (SGX) rappresenta un caso paradigmatico di tecnologia di sicurezza che può essere sfruttata anche per scopi malevoli. SGX fornisce meccanismi di isolamento che mirano a proteggere codice e dati dalla modifica o divulgazione anche se tutto il software privilegiato è malevolo, utilizzando ambienti di esecuzione speciali chiamati “enclave”.

Il paradosso delle enclave sicure

Ricercatori hanno dimostrato praticamente che malware può essere eseguito all’interno di enclave SGX, impersonando completamente l’applicazione host. L’attacco SGX-ROP utilizza primitive basate su TSX per costruire attacchi code-reuse dall’interno dell’enclave, bypassando ASLR, stack canaries e address sanitizer.

La protezione della memoria fornita da SGX è asimmetrica: mentre impedisce al codice non-enclave di accedere alla memoria dell’enclave, l’enclave stessa può accedere all’intero spazio di indirizzamento dell’applicazione host, creando un vettore di attacco per malware sofisticato.

Dal punto di vista della memory forensics, le enclave SGX rappresentano regioni di memoria crittografate hardware che non possono essere ispezionate attraverso tecniche tradizionali di dump, creando “blind spots” nell’analisi forense che gli attaccanti possono sfruttare per nascondere payload malevoli.

Framework giuridici e standard internazionali

La natura volatile dell’evidenza in memoria solleva questioni giuridiche fondamentali che investono l’intera procedura penale. Il NIST (National Institute of Standards and Technology) ha definito un processo in quattro fasi per la digital forensics: identificazione e acquisizione dei dati, processing ed estrazione di informazioni rilevanti, analisi dei dati estratti e reporting dei risultati.

Linee guida NIST per memory acquisition

La documentazione NIST sottolinea che la memoria volatile deve essere acquisita tempestivamente da personale addestrato nell’acquisizione della memoria. Le pubblicazioni NIST SP 800-86 (“Guide to Integrating Forensic Techniques into Incident Response”) e NIST IR 8354 (“Digital Investigation Techniques”) forniscono framework metodologici per garantire l’integrità probatoria.

Ordine di volatilità e best practices

Il principio dell’ordine di volatilità stabilisce che i dati più volatili devono essere acquisiti per primi: cache, tabelle di routing, tabelle di processo, memoria RAM, file di sistema temporanei, disco rigido, log remoti e infine configurazione fisica di rete e topologia.

La sfida della ripetibilità

La questione della ripetibilità dell’esperimento forense – principio fondamentale per la verificabilità dell’evidenza scientifica in sede processuale – si scontra con l’impossibilità di riprodurre esattamente lo stato della memoria in un momento specifico. Un secondo dump della memoria, anche a distanza di millisecondi, catturerà uno stato differente del sistema.

Come garantire quindi il contraddittorio tecnico quando la difesa richiede una perizia sulla stessa evidenza? La giurisprudenza italiana si sta lentamente adattando, come evidenziato nel white paper “La digital forensics nel processo penale: quadro normativo, giurisprudenza, diritto di difesa e aspetti di cyber security” di ICT Security Magazine, che analizza il quadro normativo e gli aspetti di cyber security legati alla gestione delle prove digitali.

Aspetti giuridici peculiari della memory forensics

Un dump completo della RAM include inevitabilmente contenuti di email, messaggi, password in chiaro e altri dati sensibili non necessariamente pertinenti all’indagine. Il bilanciamento tra esigenza investigativa e tutela della privacy richiede:

  • Protocolli di acquisizione selettiva: documentazione fotografica e video dell’intero processo
  • Hash crittografici: per garantire l’integrità del dump acquisito (tipicamente SHA-256)
  • Procedure di sealatura: delle porzioni di dump non rilevanti per l’indagine
  • Adozione di standard internazionali: come ISO/IEC 27037:2012 per identificazione, raccolta e acquisizione di digital evidence

La competenza tecnica degli operatori di law enforcement diventa elemento cruciale. Le perizie in memory forensics avanzata richiedono specializzazione che interseca conoscenze di architettura dei sistemi, reverse engineering, analisi malware e comprensione dei protocolli giuridici – competenze che vanno ben oltre la generica formazione informatica.

Tecniche di contrasto all’anti-evasion analysis

Per contrastare le tecniche anti-VM, gli analisti hanno sviluppato strategie sempre più sofisticate che cercano di rendere l’ambiente di analisi indistinguibile da un sistema reale:

Sandbox trasparenti

Implementazione di modifiche che mascherano tutti gli artefatti tipici della virtualizzazione: alterazione dei risultati delle istruzioni CPUID, rimozione di chiavi di registro riconducibili alla virtualizzazione, popolamento di cronologie e file temporanei per simulare un ambiente “vissuto”.

Bare metal analysis

Esecuzione del malware su hardware fisico dedicato, eliminando completamente la possibilità di detection della virtualizzazione. Questo approccio, sebbene efficace, presenta limitazioni significative in termini di scalabilità e costi operativi.

Analisi ibrida e migrazione dinamica

Combinazione di sandboxing iniziale con successiva migrazione su ambiente fisico quando viene rilevato comportamento sospetto di anti-VM checking. Il malware viene inizialmente eseguito in ambiente controllato per classificazione preliminare, ma se manifesta tecniche di evasion sofisticate, viene trasferito in ambiente bare metal per analisi approfondita.

Il futuro della memory forensics: intelligenza artificiale e automation

L’integrazione dell’intelligenza artificiale nei processi di digital forensics rappresenta una trasformazione paradigmatica, introducendo capacità analitiche avanzate con accuratezza fino al 98,7% nella classificazione di malware, come analizzato nell’articolo AI per la Digital Forensics di ICT Security Magazine.

L’automazione gioca ruolo crescente, con sistemi di threat hunting che operano continuamente per identificare anomalie comportamentali in memoria prima che un incidente venga dichiarato. L’utilizzo di machine learning per il rilevamento di pattern anomali negli spazi di memoria, l’analisi predittiva dei comportamenti di processo e la correlazione automatica di indicatori di compromissione rappresentano l’avanguardia di questo nuovo approccio.

Tuttavia, gli strumenti AI forensi presentano vulnerabilità fondamentali ad attacchi adversariali e bias algoritmici, richiedendo framework di validazione rigorosi come l’AI Risk Management Framework del NIST per garantire trustworthiness e ammissibilità processuale.

Conclusioni: verso nuovi paradigmi investigativi

La memory forensics avanzata non rappresenta semplicemente una disciplina tecnica, ma un punto di convergenza critico tra tecnologia, diritto e procedura penale. La tradizionale dicotomia tra live forensics e dead forensics si sfuma in un continuum dove acquisizione e analisi diventano processi sovrapposti e interdipendenti.

L’investigatore forense non può più limitarsi a essere un collettore passivo di evidenze, ma deve trasformarsi in analista proattivo capace di adattare dinamicamente le proprie tecniche alla natura della minaccia. Questo richiede:

  1. Framework giuridico evolutivo che riconosca le peculiarità dell’evidenza volatile
  2. Collaborazione internazionale, dato che gli attacchi operano su scala globale
  3. Formazione specialistica continua per operatori di law enforcement
  4. Standard tecnici condivisi per garantire interoperabilità e ammissibilità probatoria
  5. Bilanciamento tra efficacia investigativa e tutela dei diritti fondamentali

Solo attraverso la comprensione profonda di tutte queste dimensioni sarà possibile contrastare efficacemente le minacce informatiche più evolute, garantendo al contempo il rispetto dei diritti fondamentali e l’integrità del processo giudiziario. La sfida è aperta, e la posta in gioco è la credibilità stessa del sistema di giustizia penale nell’era digitale.

Fonti:

NIST Special Publication 800-86

NIST IR 8354

Volatility Foundation

MITRE ATT&CK T1497

PCILeech GitHub

Standard ISO/IEC 27037:2012

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/memory-forensics/


Forum ICT Security: il successo e i punti salienti della 23a Edizione

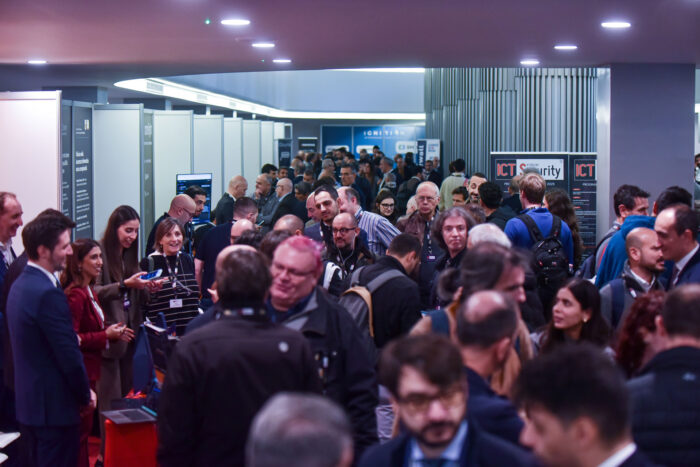
Il Forum ICT Security registra anche quest’anno risultati entusiasmanti: svoltosi nelle giornate del 19 e 20 novembre, lo storico appuntamento con la community della sicurezza italiana ha visto aziende, professionisti ed esperti del settore convergere all’Auditorium della Tecnica di Roma per due giornate ricche di contenuti.

Forum ICT Security 2025

Come da tradizione, la presenza delle aziende sponsor nell’area espositiva ha consentito proficui momenti di networking e confronto tra i partecipanti e l’industria della cybersecurity globale.

Forum ICT Security 2025

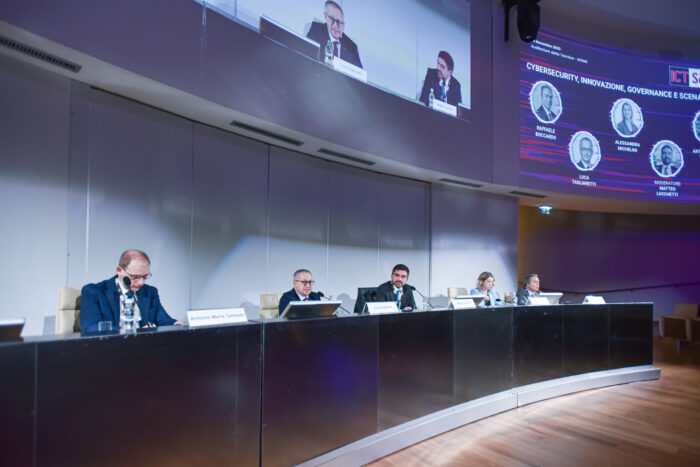
Davanti a una platea nutrita e partecipe, i lavori sono stati inaugurati dalla Tavola rotonda “Cybersecurity, Innovazione, Governance e Scenari Futuri” in cui Raffaele Boccardo (BV Tech), Alessandra Michelini (Telsy), Luca Tagliaretti (ECCC) e Antonio Maria Tambato (AgID), moderati da Matteo Lucchetti (Cyber 4.0), hanno analizzato l’ecosistema della sicurezza digitale italiana alla luce delle principali novità tecnologiche e normative.

In merito Tagliaretti ha ricordato come la sfida dell’innovazione includa la tutela del sistema valoriale del Paese e Michelini ha evidenziato la necessità di favorire il dialogo tra tutti gli attori coinvolti, mentre Tambato ha messo in guardia dal “rischio di immobilismo” legato al proliferare delle normative e Boccardo ha ribadito l’esigenza di creare una “coscienza tecnologica” condivisa a livello nazionale ed europeo.

Forum ICT Security 2025

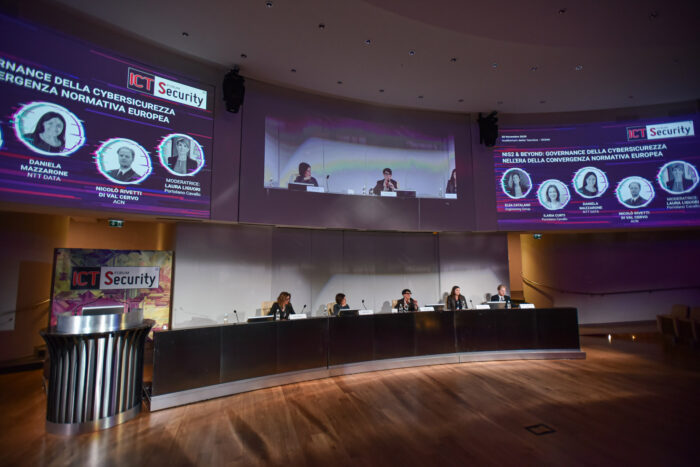
Anche la seconda giornata è stata aperta da un panel a più voci, intitolato “NIS2 & Beyond”, che ha coinvolto Elsa Catalano (Engineering Group), Ilaria Curti (Studio legale Portolano Cavallo), Daniela Mazzarone (NTT DATA) e Nicolò Rivetti di Val Cervo (Agenzia per la Cybersicurezza Nazionale).

Moderato dall’Avv. Laura Liguori, l’incontro ha approfondito in particolare l’impatto della Direttiva NIS2: Catalano ha evidenziato la necessità di ragionare in un’ottica di ecosistema per garantire l’accountability lungo l’intera filiera dei servizi e Curti ha ricordato che i processi nati in applicazione del D.Lgs. 231/2000 possono rappresentare una buona base per implementare la compliance alla direttiva; Rivetti di Val Cervo ha quindi illustrato come l’ACN stia lavorando per supportare le organizzazioni nell’adesione alle nuove regole comunitarie, che – come osservato da Mazzarone – ampliano il tradizionale focus delle normative sulla sicurezza, coordinando gli aspetti tecnologici con la dimensione della governance.

L’agenda ha poi previsto numerosi talk nei quali docenti e ricercatori hanno condiviso stimolanti riflessioni sullo stato della sicurezza informatica globale, esplorando gli scenari attuali e futuri aperti dall’AI e dall’ormai prossimo avvento del Quantum Computing; nonché presentazioni a cura delle aziende, che hanno fornito dati aggiornati sull’attuale panorama di rischio e proposto soluzioni innovative per una difesa strategica da cyber minacce sempre più evolute.

Nelle prossime settimane tutti i materiali dell’evento – foto, video e slides delle presentazioni – saranno messi a disposizione dei partecipanti registrati.

Ringraziando calorosamente relatori e relatrici, aziende e ospiti per aver contribuito al successo dell’evento, la Redazione di ICT Security Magazine dà appuntamento al 2026 per la prossima edizione del Forum ICT Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/forum-ict-security-2025-2/


Come Firemon supporta i propri partner nel processo di migrazione da Skybox


Lo scorso marzo Skybox Security, società israeliana di cybersicurezza, ha annunciato la chiusura definitiva licenziando oltre 300 dipendenti. La notizia ha scosso le organizzazioni di tutto il mondo che si sono ritrovate di punto in bianco a dover individuare un’alternativa altrettanto valida in poco tempo.

Tra le aziende che hanno ripreso in mano le redini della situazione c’è Firemon, azienda leader nella gestione delle policy di sicurezza di rete. Per aiutare i propri partner ad affrontare il cambiamento, la compagnia ha annunciato un importante potenziamento delle operazioni, coadiuvato in particolare da un rinnovamento della partnership con Westcon-Comstor. Ne abbiamo parlato con Alessio Fasano, Direttore Nazionale di Firemon per il Sud EMEA.

Qual è stata la timeline principale della risposta di FireMon, dall’annuncio della discontinuità di Skybox fino al pieno ripristino della continuità operativa per il cliente?

Quando è stata annunciata la chiusura di Skybox, abbiamo attivato immediatamente il nostro programma dedicato di migrazione da Skybox. Sebbene avessimo comunicato pubblicamente una finestra di migrazione end-to-end di 60 giorni, molti clienti (incluso questo) hanno completato la transizione molto più rapidamente. In pratica, abbiamo ripristinato la piena continuità operativa in circa 30-45 giorni, grazie al rapido onboarding dei dispositivi, alla migrazione automatizzata dei dati e a un piano di progetto fortemente strutturato. Il nostro approccio per fasi è progettato proprio per gestire situazioni ad alta urgenza come questa.

In che modo, nello specifico, la partnership con Westcon-Comstor ha accelerato la capacità di FireMon di supportare i partner di canale colpiti nell’area EMEA?

Westcon-Comstor è stata determinante nell’accelerare la nostra risposta in tutta l’area EMEA. Hanno immediatamente aperto le porte ai reseller in cerca di un’alternativa valida a Skybox, aiutandoci a instaurare nuove relazioni in modo rapido e su larga scala. I loro team commerciali e tecnici hanno posizionato FireMon come un’opzione stabile e collaudata e, soprattutto, come una soluzione implementabile molto più rapidamente e a costi inferiori rispetto ad altre alternative sul mercato. Questa partnership ha garantito ai partner di canale un percorso affidabile e immediatamente disponibile in un periodo di grande incertezza.

Alessio Fasano, Direttore Nazionale di Firemon per il Sud EMEA.

Alessio Fasano, Direttore Nazionale di Firemon per il Sud EMEA.

Considerata la complessità (oltre 100 firewall), qual è stata la sfida tecnica o logistica più critica che avete dovuto superare durante la migrazione d’emergenza?

La sfida principale non è stata tecnica, bensì il coordinamento delle risorse tra il cliente e il fornitore di servizi durante una migrazione accelerata. Con oltre 100 firewall e molteplici stakeholder, allineare i cicli di ingegneria, i processi di governance e le finestre di change management ha richiesto una pianificazione molto accurata. Poiché Skybox si basava su una forte personalizzazione, è stato inoltre necessario assicurare che i team comprendessero come la flessibilità nativa di FireMon avrebbe semplificato le operazioni. Una volta allineati ruoli e tempistiche, l’onboarding tecnico e il ripristino della compliance sono avanzati rapidamente e senza intoppi.

A sette mesi di distanza, il cliente sta ancora registrando la riduzione dei costi prevista (fino al 70%)? In che modo il nuovo modello di gestione self-service ha scalato l’utilizzo all’interno della loro organizzazione?

Non abbiamo ancora completato un’analisi finanziaria formale post-implementazione, ma tutti gli indicatori mostrano che il cliente è molto soddisfatto delle efficienze operative e dei risparmi ottenuti finora. I loro team hanno adottato pienamente il modello di gestione self-service, riducendo la dipendenza da servizi esterni e accelerando i tempi di revisione delle policy e delle valutazioni dei cambiamenti. I primi feedback suggeriscono che stanno procedendo in linea con gli obiettivi di riduzione dei costi previsti.

Oltre al ripristino del 100% della compliance (PCI DSS, ISO 27001, CIS), qual è il ROI quantificabile più significativo ottenuto dal cliente da quando la piattaforma FireMon è operativa?

Oltre ad aver ripristinato la piena conformità a PCI DSS, ISO 27001 e CIS, il cliente ha ottenuto un ROI significativo grazie ai miglioramenti dell’efficienza operativa. I controlli di compliance automatizzati di FireMon, l’analisi zero-hit e i workflow di gestione del ciclo di vita delle regole hanno ridotto il lavoro manuale del loro service provider su oltre 100 firewall, diminuendo i tempi di valutazione e revisione di circa il 40–50%. L’eliminazione delle costose personalizzazioni di Skybox ha inoltre ridotto le spese operative ricorrenti, mentre una visibilità migliorata e l’ottimizzazione delle regole hanno rafforzato la loro postura di sicurezza complessiva.

L’architettura “API-first” di FireMon è un elemento chiave. In che modo viene attualmente utilizzata per supportare funzionalità avanzate come l’automazione e l’analisi predittiva del rischio?

Il cliente non ha ancora avuto bisogno di sviluppare integrazioni personalizzate, perché FireMon ha fornito nativamente le funzionalità di compliance, reportistica e ottimizzazione di cui dipendevano in Skybox, ma con una flessibilità molto maggiore già out-of-the-box. Tuttavia, l’architettura API-first sta già influenzando la loro roadmap. Stanno valutando l’integrazione con l’ITSM per automatizzare la governance dei cambiamenti e la gestione dei ticket. Questa base consentirà loro di espandersi nel tempo verso workflow più avanzati e guidati da eventi.

Guardando al futuro, qual è la prossima fase nella strategia di sicurezza di rete del cliente che la piattaforma FireMon sta contribuendo ad abilitare?

La prossima fase per questo cliente riguarda la continuazione della pulizia delle regole su larga scala e l’implementazione di workflow automatizzati di ricertificazione delle regole. Queste iniziative contribuiranno a ridurre ulteriormente il rischio, eliminare accessi obsoleti o inutilizzati e introdurre maggiore disciplina e trasparenza nella gestione continua del ciclo di vita delle policy. Le revisioni automatizzate di FireMon, i workflow personalizzabili e le valutazioni in tempo reale forniscono la base necessaria per rendere operative queste migliorie di sicurezza a lungo termine.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/21/come-firemon-supporta-i-propri-partner-nel-processo-di-migrazione-da-skybox/?utm_source=rss&utm_medium=rss&utm_campaign=come-firemon-supporta-i-propri-partner-nel-processo-di-migrazione-da-skybox


Sneaky2FA si evolve con una funzionalità Browser-in-the-Browser


I ricercatori di Push Security hanno scoperto che gli autori di Sneaky2FA, un kit di Phishing-as-a-Service, hanno aggiunto al proprio toolkit una funzionalità di Browser-in-the-Browser (BITB).

“Di recente abbiamo scoperto un server Sneaky2FA che è un po’ diverso dal classico reverse-proxy Attacker-in-the-Middle, con una finestra di un browser integrata che contiene l’effettiva pagina di phishing” spiegano i ricercatori.

Sneaky2FA

Sneaky2FA opera principalmente attraverso Telegram, dove i cybercriminali acquistano licenze per ottenere versioni offuscate del codice sorgente che poi distribuiscono autonomamente su server compromessi o domini usa e getta. Attivo da diversi anni, il gruppo ha incluso la nuova funzionalità solo all’inizio del 2025.

La tecnica BITB è stata coniata per la prima volta nel 2022 ed è nata per mascherare URL di phishing simulando una funzionalità di autenticazione in-browser; l’obiettivo è ingannare la vittima mostrandole una barra degli indirizzi falsa che però visualizza l’URL legittimo. Le pagine BITB replicano infatti le finestre di pop-up con i form di login inserendole in un i-frame che punta a un server malevolo; l’URL della finestra, però, appare come un link legittimo di login.

Come funziona BITB in Sneaky2FA

Secondo quando riportato da Push Security, il flusso d’attacco inizia inviando un link alla vittima che punta a un dominio apparentemente legittimo. Quando l’utente atterra sulla pagina, gli viene richiesto di superare un controllo Cloudflare Turnstile o CAPTCHA; questo passaggio serve a bloccare i crawler dei tool di sicurezza che analizzano la pagina. 

Superato il controllo, la pagina reindirizza a un sottodominio che simula un visualizzatore di documenti. All’utente viene richiesto a questo punto di effettuare l’accesso con l’account Microsoft per visualizzare il documento. Cliccando sul pulsante di login, non si apre una vera nuova finestra, ma viene generato un pop-up interno alla pagina.

In questa fase il toolkit si adatta all’OS su cui è in esecuzione: se la vittima usa Windows, il pop-up simula una finestra di Edge/Chrome su Windows; se usa un Mac, simula l’interfaccia di Safari su macOS. Al contempo, la finta barra degli indirizzi mostra l’URL legittimo di Microsoft. A questo punto, quando l’utente inserisce le credenziali e procede con l’MFA, Sneaky2FA intercetta i dati e il token di sessione e li invia al server malevolo per procedere con il furto dell’account. 

phishing

Pixabay

Il toolkit è particolarmente ostico da contrastare perché usa una serie di tecniche per evitare il rilevamento degli strumenti di sicurezza, come il caricamento condizionale che blocca l’esecuzione del toolkit nel caso l’indirizzo IP che sta visitando la pagina appartenga a vendor di sicurezza, VPN note o proxy, l’offuscamento del codice, script anti-analisi e domini effimeri (burn and replace).

È probabile che, vista la sua efficacia, l’uso della tecnica BITB non si fermi a Sneaky2FA, ma venga usata anche in altri kit di phishing. La tecnica, infatti, supera i controlli di sicurezza tradizionali come i gateway email, i filtri e le difese signature-based. È necessario quindi affidarsi a tool di analisi avanzati in grado di individuare i diversi tipi di toolkit in esecuzione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/20/sneaky2fa-si-evolve-con-una-funzionalita-browser-in-the-browser/?utm_source=rss&utm_medium=rss&utm_campaign=sneaky2fa-si-evolve-con-una-funzionalita-browser-in-the-browser


DragonForce evolve in un “cartello” ransomware e diventa più aggressivo


Di recente la Threat Research Unit di Acronis ha analizzato nuove attività di DragonForce, una gang di ransomware-as-a-service (RaaS) che starebbe utilizzando variante migliorata e più aggressiva del proprio malware.

Comparso per la prima volta nel 2023, il gruppo ha fin da subito cominciato a reclutare partner su forum del darkweb per espandere le proprie attività malevole. Dall’inizio del 2025, DragonForce ha optato per un “rebranding” presentandosi come un “cartello” ransomware, rafforzando la sua posizione nella scena cybercriminale.

Questo cambiamento lo ha reso un fornitore di infrastrutture per gli altri cybercriminali, con il risultato che anche i gruppi che mancano di conoscenze tecniche specifiche possono usare facilmente il ransomware. I ricercatori di Acronis evidenziano che il modello scelto da DragonForce è particolarmente allettante per gli affiliati per due motivi: in primo luogo, il gruppo trattiene come fornitura del servizio soltanto il 20% dei guadagni, lasciando il restante all’affiliato; in secondo luogo, segue un approccio “white label” che consente agli affiliati di usare il proprio brand e sviluppare le proprie varianti di ransomware.

DragonForce

La gang ha creato il proprio ransomware basandosi prima su un builder LockBit 3.0 per i software di crittografia, poi adottando un codice Conti V3 personalizzato.

La variante attuale è nata come miglioramento della crittografia usata da Akira, un gruppo ransomware rivale di DragonForce. La gang, che le debolezze del ransomware sono state rese note pubblicamente, ha corretto i difetti di crittografia che rendevano possibile individuare la chiave privata.

La nuova versione del malware è pensata per colpire un ampio spettro di sistemi, inclusi Windows, Linux e le infrastrutture di virtualizzazione ESXi. Il nuovo ransomware utilizza inoltre tecniche avanzate per l’individuazione e la disabilitazione di antivirus prima dell’esecuzione processi di crittografia.

DragonForce e Scattered Spider

Tra i partner più famosi e attivi della gang c’è Scattered Spider, broker di accesso iniziale già noto per essersi affiliato ad altri operatori RaaS come BlackCat, RansomHub e Qilin. Insieme a DragonForce, al gruppo sono stati attribuiti gli attacchi a Marks & Spencer dello scorso maggio.

Dall’analisi di Acronis emerge una stretta collaborazione tra i due gruppi: “L’intrusione tipicamente comincia con Scattered Spider che identifica le sue vittime eseguendo una ricognizione sui dipendenti dell’organizzazione per inventarsi un personaggio e un pretesto. Raccoglie informazioni sulle vittime come nome, ruolo e altre informazioni generali attraverso i social media e metodi di intelligence open source” spiegano i ricercatori.

Scattered Spider usa tattiche basate sull’ingegneria sociale, come phishing telefonico (vishing), clonazione delle SIM e tecniche per aggirare l’autenticazione a due fattori. La partnership, di fatto, funziona come una catena di montaggio criminale: Scattered Spider si occupa di individuare i bersagli per rubarne le credenziali, penetrare nelle reti aziendali e in seguito esfiltrare dati sensibili; in seguito, distribuiscono il ransomware fornito da DragonForce per richiedere il riscatto. 

L’alleanza di DragonForce non si limita solo a ScatteredSpider: il gruppo RaaS si è evoluto in un ecosistema molto ampio che coinvolge, tra gli altri, anche nomi noti quali LAPSUS$ e ShinyHunters.

Un’altra collaborazione interessante è quella con Devman: i ricercatori di Acronis hanno individuato campioni di ransomware di questo gruppo creati usando il builder di DragonForce. Ci sono anche numerose somiglianze nella struttura delle note di riscatto.

ransomware

Pixabay

Dalla fine del 2023, DragonForce ha pubblicato i dati di oltre 200 vittime, colpendo settori che vanno dalle compagnie aeree, alle assicurazioni e agli MSP. L’evoluzione verso un modello a “cartello” ha permesso al gruppo di stringere partnership specializzate che, unite a un rapido miglioramento delle tecniche e tattiche, hanno reso DragonForce una delle minacce più significative per le organizzazioni. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/19/dragonforce-evolve-in-un-cartello-ransomware-e-diventa-piu-aggressivo/?utm_source=rss&utm_medium=rss&utm_campaign=dragonforce-evolve-in-un-cartello-ransomware-e-diventa-piu-aggressivo


Role-Based Access Control (RBAC) – l controllo degli accessi basato sui ruoli trasforma la sicurezza aziendale

Il Role-Based Access Control (RBAC) rappresenta oggi il modello di sicurezza più adottato per la gestione degli accessi nelle organizzazioni moderne. Con un mercato globale che ha raggiunto i 9,76 miliardi di dollari nel 2024 secondo Market Data Forecast, e una crescita prevista del 12,2% annuo fino al 2029, questo approccio standardizzato dal NIST e formalizzato come ANSI/INCITS 359-2012 ha dimostrato di essere essenziale per la sicurezza informatica enterprise. RBAC assegna autorizzazioni ai ruoli organizzativi anziché ai singoli utenti, semplificando drasticamente la gestione degli accessi e migliorando la postura di sicurezza complessiva delle organizzazioni nell’era della trasformazione digitale.

Architettura e fondamenti tecnici di RBAC

Il controllo degli accessi basato sui ruoli si fonda su un’architettura elegante che riflette le strutture organizzative reali. Il modello NIST definisce cinque componenti fondamentali interconnessi: utenti, ruoli, permessi, operazioni e oggetti. Gli utenti vengono assegnati a ruoli che corrispondono alle loro funzioni lavorative, mentre i permessi per eseguire operazioni specifiche su risorse aziendali sono collegati direttamente ai ruoli. Questa separazione tra identità e autorizzazioni permette una gestione centralizzata e scalabile, eliminando la complessità della gestione individuale dei permessi.

Lo standard ANSI/INCITS 359-2012, adottato nel 2004 e rivisto nel 2012, definisce quattro livelli incrementali di implementazione RBAC. Il Core RBAC implementa le funzionalità base con assegnazione utenti-ruoli e ruoli-permessi. L’Hierarchical RBAC aggiunge gerarchie di ruoli che riflettono l’organigramma aziendale, permettendo ereditarietà dei permessi. Il Constrained RBAC introduce la separazione dei compiti (Separation of Duty) per prevenire conflitti di interesse e frodi. Infine, il Symmetric RBAC combina tutte le funzionalità offrendo capacità complete di revisione e auditing.

Secondo il NIST Computer Security Resource Center, RBAC è stato sviluppato da David Ferraiolo e Rick Kuhn nel 1992 specificamente per ridurre la complessità dell’amministrazione di sicurezza in reti di grandi dimensioni. Il modello è stato successivamente adottato da principali vendor IT come IBM, Sybase e Siemens già dal 1994, dimostrando la sua maturità tecnologica e commerciale.

RBAC vs altri modelli di controllo accessi: analisi comparativa

L’efficacia di RBAC emerge chiaramente nel confronto con altri modelli di controllo accessi. Il Discretionary Access Control (DAC) assegna la gestione dei permessi ai proprietari delle risorse, creando un controllo distribuito che può risultare caotico in organizzazioni complesse. Il Mandatory Access Control (MAC) impone classificazioni rigide e policy centralizzate tipiche degli ambienti militari e governativi, ma risulta troppo rigido per la maggior parte dei contesti business.

RBAC bilancia efficacemente centralizzazione e flessibilità. A differenza del DAC, mantiene il controllo centralizzato eliminando la proliferazione incontrollata di permessi. Rispetto al MAC, offre la flessibilità necessaria per adattarsi ai processi business dinamici. L’emergente Attribute-Based Access Control (ABAC) estende RBAC aggiungendo attributi dinamici come ora, posizione e contesto, ma introduce complessità implementativa significativa che lo rende appropriato principalmente per casi d’uso specializzati.

Il modello RBAC si dimostra particolarmente efficace nelle organizzazioni con strutture gerarchiche chiare e processi standardizzati, coprendo la maggioranza dei casi d’uso enterprise. La sua semplicità concettuale facilita l’adozione da parte degli amministratori IT e la comprensione da parte degli auditor, fattori critici per il successo a lungo termine di qualsiasi sistema di sicurezza.

Compliance normativa e settori di applicazione

Le pressioni normative rappresentano un driver primario per l’adozione di RBAC nelle organizzazioni moderne. Il GDPR europeo richiede esplicitamente l’implementazione di misure tecniche e organizzative appropriate per proteggere i dati personali, rendendo RBAC essenziale per dimostrare compliance al principio di minimizzazione dei dati e controllo dell’accesso.

Nel settore sanitario, RBAC supporta la compliance HIPAA attraverso l’implementazione di controlli granulari sulle Protected Health Information (PHI). I ruoli clinici permettono l’accesso differenziato ai dati dei pazienti – medici specialisti hanno accesso completo nella loro area di competenza, mentre infermieri e personale amministrativo accedono solo ai dati necessari per le loro funzioni. Le procedure break-glass per emergenze mediche mantengono la compliance garantendo accesso immediato quando necessario per salvare vite.

Il settore finanziario utilizza RBAC per rispettare i requisiti Sarbanes-Oxley (SOX) implementando rigorosa separazione dei compiti. I ruoli maker/checker separano chi inserisce transazioni da chi le approva, riducendo significativamente i rischi di frode interna. Lo standard ISO 27001, adottato da oltre 50.000 organizzazioni globalmente, dedica l’intero Annex A.9 ai controlli di accesso che RBAC soddisfa nativamente.

Nel settore pubblico, RBAC facilita l’implementazione di architetture Zero Trust richieste dall’Executive Order 14028 negli Stati Uniti, gestendo classificazioni multi-livello e controlli di accesso granulari per informazioni sensibili.

Il mercato delle soluzioni RBAC: panorama vendor e trend

Il mercato globale delle soluzioni RBAC sta vivendo una crescita robusta, con proiezioni che indicano un raggiungimento di 17,36 miliardi di dollari entro il 2029 secondo Market Data Forecast. Questa crescita è alimentata dalla digitalizzazione accelerata, dall’adozione del cloud computing e dalle crescenti minacce alla sicurezza informatica.

Okta domina il mercato enterprise con la sua piattaforma di Identity-as-a-Service, offrendo oltre 7.000 integrazioni pre-costruite e servendo più di 15.000 organizzazioni clienti. I piani vanno da 6 a 17 dollari per utente al mese, scalando per organizzazioni di tutte le dimensioni.

Microsoft Entra ID (precedentemente Azure Active Directory) sfrutta l’integrazione nativa con l’ecosistema Microsoft 365 per conquistare quote di mercato, particolarmente forte nelle organizzazioni che utilizzano già tecnologie Microsoft. La soluzione offre RBAC granulare per risorse cloud e on-premises.

Ping Identity, dopo l’acquisizione di ForgeRock nel 2023, si posiziona come leader per settori altamente regolamentati, offrendo orchestrazione no-code e capacità avanzate di identity governance. Le soluzioni open source come Keycloak e Casbin guadagnano terreno tra organizzazioni che cercano controllo completo e customizzazione, anche se richiedono expertise interna per implementazione e manutenzione.

Implementazione strategica: best practice e metodologie

Il successo di un’implementazione RBAC dipende criticamente dall’approccio metodologico adottato. Il role engineering deve seguire un processo strutturato che parte dall’analisi dettagliata dei processi business, identifica ruoli significativi allineati alle funzioni aziendali, e procede con testing approfondito prima del deployment produttivo.

Le organizzazioni di successo adottano il principio 80/20: implementano RBAC per la maggioranza dei casi d’uso standardizzati e utilizzano approcci complementari per le eccezioni specifiche. Questo evita il fenomeno del “role explosion” che può portare alla creazione di centinaia di ruoli micro-gestiti e difficilmente mantenibili.

La gestione del ciclo di vita dei ruoli richiede governance continua attraverso processi di revisione periodica. Le access review devono essere integrate nei workflow HR per garantire che i cambi di ruolo, promozioni e cessazioni siano riflessi tempestivamente nei sistemi di accesso. L’automazione attraverso workflow di approvazione e dashboard self-service può semplificare significativamente questi processi.

Errori comuni includono il tentativo di modellare ogni singola eccezione attraverso ruoli specifici, la fiducia eccessiva in strumenti di role mining automatico senza validazione business, e la mancanza di fondazioni solide di Identity Management. Organizzazioni che investono in piattaforme IGA (Identity Governance and Administration) robuste e mantengono data governance rigorosa riportano tassi di successo significativamente superiori nelle implementazioni RBAC.

Evoluzione tecnologica: AI, automazione e controlli adattivi

Il futuro di RBAC è sempre più caratterizzato dall’integrazione con tecnologie emergenti. L’intelligenza artificiale sta rivoluzionando la gestione dei ruoli attraverso pattern recognition automatico che identifica ruoli ottimali basandosi sui comportamenti di accesso reali degli utenti. I sistemi di behavioral analytics rilevano anomalie negli accessi in tempo reale, mentre il machine learning ottimizza continuamente l’assegnazione dei ruoli.

L’evoluzione verso Dynamic RBAC introduce controlli contestuali che adattano i privilegi basandosi su fattori come localizzazione geografica, dispositivo utilizzato, orario di accesso e comportamento utente. Questa convergenza con architetture Zero Trust richiede che ogni richiesta di accesso sia validata dinamicamente, anche per utenti già autenticati.

L’integrazione con edge computing e IoT richiede nuovi paradigmi di RBAC distribuito capaci di gestire milioni di dispositivi con latenza minima. La preparazione per minacce quantum computing sta influenzando le roadmap dei vendor principali, con encryption quantum-resistant che diventerà standard nei prossimi anni.

Metriche di successo e ROI

La misurazione del successo di un’implementazione RBAC richiede metriche specifiche e KPI chiari. Le metriche operative includono il tempo medio per provisioning/deprovisioning utenti, la percentuale di completion delle access review, e il numero di eccezioni di accesso gestite manualmente.

Le metriche di sicurezza monitorate includono il numero di violazioni di accesso rilevate, il tempo medio di detection e response per incidenti di accesso, e la percentuale di account con privilegi eccessivi (over-privileged accounts).

Secondo il report “Economic Analysis of Role-Based Access Control” di RTI International, la ricerca NIST su RBAC ha generato risparmi per l’industria stimati in 1,1 miliardi di dollari nel corso di diversi anni, dimostrando l’impatto economico significativo di questa tecnologia.

Sfide implementative e soluzioni

Le principali sfide nell’implementazione RBAC includono la complessità organizzativa in aziende con strutture matriciali o processi altamente dinamici. La soluzione richiede un approccio ibrido che combina ruoli standard con attributi dinamici per gestire le eccezioni.

La gestione del role explosion è una sfida ricorrente in organizzazioni grandi. La chiave è mantenere ruoli ad alto livello che riflettono funzioni business reali piuttosto che combinazioni tecniche di permessi. L’utilizzo di role hierarchies e permission inheritance può ridurre significativamente il numero totale di ruoli necessari.

L’integrazione con sistemi legacy rappresenta spesso il collo di bottiglia implementativo. Le organizzazioni di successo adottano approcci graduali, iniziando con sistemi cloud-native e estendendo progressivamente a sistemi on-premises attraverso gateway di identità federata.

Prospettive future e raccomandazioni strategiche

Il mercato RBAC continuerà la sua crescita, con proiezioni che variano da 17,36 miliardi (Market Data Forecast) a 24,3 miliardi di dollari entro il 2032 (Allied Market Research), riflettendo l’accelerazione della trasformazione digitale e l’aumento delle minacce cyber.

Per i decision maker aziendali, il momento di investire in RBAC maturo è strategicamente critico. Le organizzazioni che ritardano l’implementazione rischiano non solo sanzioni normative crescenti ma anche svantaggi competitivi in termini di agilità operativa e costi di gestione.

Le raccomandazioni chiave includono: iniziare con un assessment dell’architettura di identità esistente, investire in piattaforme IGA moderne che supportino RBAC nativo, pianificare l’integrazione con architetture Zero Trust, e mantenere focus sulla governance continua piuttosto che sull’implementazione one-time.

Conclusioni: RBAC come enabler strategico

Il Role-Based Access Control si è affermato come tecnologia fondamentale per la sicurezza enterprise moderna, offrendo il giusto equilibrio tra sicurezza, usabilità e scalabilità. La sua adozione diffusa nei settori altamente regolamentati e la continua evoluzione verso modelli ibridi e dinamici confermano la sua rilevanza strategica a lungo termine.

Per i professionisti IT e i decision maker, RBAC rappresenta non solo una soluzione tecnica di sicurezza, ma un enabler della trasformazione digitale che permette di scalare le operazioni mantenendo controllo e compliance. L’investimento in soluzioni RBAC mature, supportato da governance solida e integrato con tecnologie emergenti, costituisce una base fondamentale per la sicurezza informatica del futuro.

La convergenza di RBAC con AI, Zero Trust e cloud computing sta creando opportunità senza precedenti per le organizzazioni che sanno coglierle, rendendo questa tecnologia non più un’opzione ma una necessità strategica per rimanere competitivi nell’economia digitale.

Fonti:

Ferraiolo, D. F., & Kuhn, D. R. (1992). Role-based access controls. Proceedings of 15th National Computer Security Conference, 554-563. National Institute of Standards and Technology.

ANSI/INCITS. (2012). ANSI/INCITS 359-2012: Information Technology – Role Based Access Control. American National Standards Institute.

Market Data Forecast. (2024). Role Based Access Control Market Size, Share | 2024 to 2029.

Allied Market Research. (2024). Role-based Access Control Market Size, Forecast – 2032.

RTI International. (2010). Economic Analysis of Role-Based Access Control: Final Report. Prepared for NIST Program Office. NIST Computer Security Resource Center.

National Institute of Standards and Technology. (2025). Role Based Access Control | CSRC.

International Organization for Standardization. (2022). ISO Survey 2022.

Okta Inc. (2024). Scaling Okta to 50 Billion Users.

Sandhu, R., Ferraiolo, D. F., & Kuhn, D. R. (2000). The NIST model for role-based access control: Towards a unified standard. Proceedings of the Fifth ACM Workshop on Role-Based Access Control, 47-63.

International Organization for Standardization. (2022). ISO/IEC 27001:2022 – Information security management systems.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/rbac/


Bonkers Bitcoin heist: 5-star hotels, cash-filled envelopes, vanishing funds

As Kent Halliburton stood in a bathroom at the Rosewood Hotel in central Amsterdam, thousands of miles from home, running his fingers through an envelope filled with 10,000 euros in crisp banknotes, he started to wonder what he had gotten himself into.

Halliburton is the cofounder and CEO of Sazmining, a company that operates bitcoin mining hardware on behalf of clients—a model known as “mining-as-a-service.” Halliburton is based in Peru, but Sazmining runs mining hardware out of third-party data centers across Norway, Paraguay, Ethiopia, and the United States.

As Halliburton tells it, he had flown to Amsterdam the previous day, August 5, to meet Even and Maxim, two representatives of a wealthy Monaco-based family. The family office had offered to purchase hundreds of bitcoin mining rigs from Sazmining—around $4 million worth—which the company would install at a facility currently under construction in Ethiopia. Before finalizing the deal, the family office had asked to meet Halliburton in person.

When Halliburton arrived at the Rosewood Hotel, he found Even and Maxim perched in a booth. They struck him as playboy, high-roller types—particularly Maxim, who wore a tan three-piece suit and had a highly manicured look, his long dark hair parted down the middle. A Rolex protruded from the cuff of his sleeve.

Over a three-course lunch—ceviche with a roe garnish, Chilean sea bass, and cherry cake—they discussed the contours of the deal and traded details about their respective backgrounds. Even was talkative and jocular, telling stories about blowout parties in Marrakech. Maxim was aloof; he mostly stared at Halliburton, holding his gaze for long periods at a time as though sizing him up.

As a relationship-building exercise, Even proposed that Halliburton sell the family office around $3,000 in bitcoin. Halliburton was initially hesitant, but chalked it up as a peculiar dating ritual. One of the guys slid Halliburton the cash-filled envelope and told him to go to the bathroom, where he could count out the amount in private. “It felt like something out of a James Bond movie,” says Halliburton. “It was all very exotic to me.”

https://arstechnica.com/information-technology/2025/11/bonkers-bitcoin-heist-5-star-hotels-cash-filled-envelopes-vanishing-funds/


Cloud forensics: acquisizione delle prove in ambienti multi-tenant e chain of custody nei cloud ibridi

La migrazione massiva verso architetture cloud ha ridefinito completamente i paradigmi dell’informatica forense. Se per decenni la digital forensics si è sviluppata intorno al concetto di acquisizione di dispositivi fisicamente delimitati – hard disk, server on-premise, dispositivi mobili – oggi ci troviamo di fronte a una realtà dove i confini tra evidenze digitali, infrastrutture e giurisdizioni sono diventati labili, quando non del tutto evanescenti.

Il cloud computing, nella sua essenza distribuita e virtualizzata, rappresenta molto più di una semplice evoluzione tecnologica: costituisce una rottura epistemologica rispetto ai fondamenti stessi dell’investigazione digitale. La questione non è più “dove si trova la prova”, ma piuttosto “come possiamo garantire l’integrità e l’ammissibilità di un’evidenza che non esiste in un luogo fisico determinabile e che condivide risorse computazionali con centinaia di altri soggetti giuridici?”.

Multi-tenancy: quando la segregazione logica diventa questione forense

L’architettura multi-tenant – pietra angolare dell’efficienza economica del cloud – rappresenta il primo, fondamentale nodo problematico per l’investigatore digitale. In questi ambienti, molteplici entità giuridicamente distinte condividono non solo l’infrastruttura hardware sottostante, ma spesso anche layer applicativi, storage pool e risorse di rete virtualizzate. La segregazione logica sostituisce quella fisica, affidandosi a meccanismi di isolamento implementati via software: hypervisor, container, policy di accesso, crittografia a livello di tenant.

Dal punto di vista forense, questa condivisione introduce rischi di contaminazione probatoria senza precedenti nel mondo on-premise. L’acquisizione di un’immagine forense tradizionale – il gold standard della disciplina – diventa tecnicamente impossibile o giuridicamente inammissibile. Come si può procedere al sequestro di un intero storage array quando questo contiene simultaneamente dati di decine di organizzazioni, molte delle quali del tutto estranee all’indagine? La risposta ovvia – acquisire solo i dati del tenant sotto investigazione – apre però ulteriori interrogativi sulla completezza dell’evidenza e sulla possibilità di alterazioni.

Il rischio di cross-contamination non è meramente teorico. In ambienti virtualizzati, fenomeni di data bleeding attraverso cache condivise, side-channel attacks, o semplicemente errori di configurazione nelle politiche di isolamento, possono portare a fughe di dati tra tenant. Per l’investigatore, verificare l’assenza di tali contaminazioni richiede una comprensione profonda dell’architettura del cloud service provider, informazioni che raramente sono accessibili per ragioni di sicurezza e segreto industriale.

Come evidenziato nella letteratura specialistica su cloud computing forensics, le criticità dovute alla volatilità delle risorse virtualizzate e all’inaccessibilità delle risorse fisiche rappresentano ostacoli significativi per qualsiasi indagine digitale.

La catena di custodia nel paradigma ibrido: continuità o fiction giuridica?

Se il multi-tenant complica l’acquisizione, gli ambienti cloud ibridi mettono in crisi il concetto stesso di chain of custody. La catena di custodia – principio cardine dell’ammissibilità probatoria – presuppone la capacità di documentare ogni passaggio della prova, dalla sua acquisizione fino alla sua presentazione in sede giudiziaria, garantendo che non vi siano state alterazioni, sostituzioni o manipolazioni.

In un ambiente ibrido, dove i dati migrano dinamicamente tra infrastrutture on-premise, cloud privati e cloud pubblici, spesso attraversando molteplici giurisdizioni nel corso di normali operazioni business, questa documentazione diventa straordinariamente complessa. Un file oggetto di indagine potrebbe essere stato creato in un data center aziendale in Italia, replicato automaticamente in un cloud storage AWS situato in Irlanda per ragioni di business continuity, processato da un servizio di analytics ospitato su Google Cloud in Belgio, e infine archiviato in forma compressa su Azure negli Stati Uniti, il tutto nell’arco di poche ore e senza alcun intervento umano.

Ciascun “salto” in questa catena rappresenta un potenziale punto di rottura forense. Come garantire che i timestamp siano affidabili quando attraversano time zone e sistemi con clock potenzialmente non sincronizzati? Come documentare le trasformazioni che il dato subisce – compressione, crittografia, de-duplicazione – mantenendo la possibilità di risalire alla forma originale? Come tracciare chi ha avuto accesso al dato quando i log sono anch’essi distribuiti tra sistemi diversi, gestiti da fornitori diversi, soggetti a politiche di retention diverse?

Il quadro normativo italiano: tra evoluzione e lacune

La legislazione italiana, con il Codice di procedura penale e le sue norme sull’acquisizione di prove informatiche, è stata concepita in un’era pre-cloud. L’articolo 247, comma 1-bis del c.p.p. sulla perquisizione di sistemi informatici, introdotto con la Legge 48/2008 di ratifica della Convenzione di Budapest, stabilisce che quando vi è fondato motivo di ritenere che dati, informazioni o programmi informatici pertinenti al reato si trovino in un sistema informatico o telematico, “ne è disposta la perquisizione, adottando misure tecniche dirette ad assicurare la conservazione dei dati originali e ad impedirne l’alterazione”.

Analogamente, l’articolo 244, comma 2 del c.p.p. sulle ispezioni prevede la possibilità di disporre operazioni tecniche “anche in relazione a sistemi informatici o telematici, adottando misure tecniche dirette ad assicurare la conservazione dei dati originali e la loro inalterabilità”.

Tuttavia, queste disposizioni non affrontano esplicitamente le peculiarità degli ambienti distribuiti e multi-tenant. L’articolo 254-bis del c.p.p. sul sequestro di dati informatici presso fornitori di servizi, pur consentendo l’acquisizione mediante copia su adeguato supporto, non disciplina specificamente le situazioni in cui i dati siano replicati in più giurisdizioni o condividano risorse con altri soggetti.

Il recente disegno di legge che ha introdotto l’articolo 254-ter del c.p.p. rappresenta un importante passo avanti nella direzione di una maggiore proceduralizzazione del sequestro di dispositivi elettronici, ma permangono zone grigie interpretative dove prassi operative e principi giurisprudenziali devono essere costantemente adattati a una realtà tecnologica in rapida evoluzione.

Metodologie forensi adattive: tra compromessi tecnici e garanzie legali

Di fronte a queste complessità, la comunità forense ha sviluppato approcci metodologici alternativi, che rappresentano però altrettanti compromessi rispetto agli standard tradizionali. L’acquisizione “live” – la raccolta di dati da sistemi in funzione – diventa spesso l’unica opzione praticabile in ambienti cloud dove il concetto di “spegnimento” è privo di significato o comporterebbe la distruzione di evidenze volatili.

Le snapshot di macchine virtuali offrono un surrogato dell’immagine forense completa, ma sollevano interrogativi sulla loro affidabilità. Una snapshot è realmente una rappresentazione fedele dello stato del sistema al momento dell’acquisizione, o può essere influenzata da operazioni di copy-on-write, cache non ancora sincronizzate, o stato di memoria non persistito? La risposta dipende dall’implementazione specifica dell’hypervisor e dalle configurazioni del cloud provider, creando una dipendenza dalla “black box” del fornitore che è antitetica ai principi di verificabilità e riproducibilità della scienza forense.

L’utilizzo di API proprietarie per l’estrazione di dati introduce un’ulteriore mediazione tra investigatore e evidenza. Quando si richiede a un cloud provider l’esportazione di determinati dati attraverso le sue API, si sta implicitamente delegando a tale provider il processo di selezione e formattazione dell’evidenza. Come garantire che l’API non stia omettendo metadati rilevanti? Come verificare che il processo di esportazione non abbia alterato timestamp o altre proprietà forensemente significative?

Gli strumenti specializzati per la cloud forensics come Magnet AXIOM Cloud, Cellebrite UFED Cloud Analyzer, o i Google Cloud Forensics Utils, pur rappresentando un progresso significativo, rimangono dipendenti dalle capacità e dalle limitazioni delle piattaforme cloud sottostanti.

La dimensione giurisdizionale: il cloud come catalizzatore di conflitti normativi

La natura intrinsecamente transnazionale del cloud amplifica problematiche giurisdizionali che, pur non essendo nuove nel cybercrime, assumono qui una complessità senza precedenti. Il Regolamento (UE) 2023/1543 del 12 luglio 2023, relativo agli ordini europei di produzione e conservazione di prove elettroniche nei procedimenti penali, entrato in vigore il 18 agosto 2023 e applicabile dal 18 agosto 2026, tenta di fornire un framework per l’accesso transfrontaliero alle prove elettroniche.

Questo strumento normativo, accompagnato dalla Direttiva (UE) 2023/1544 sulla designazione di rappresentanti legali dei prestatori di servizi, rappresenta un significativo passo avanti. Il Regolamento consente alle autorità giudiziarie di emettere ordini europei di produzione direttamente ai prestatori di servizi di un altro Stato membro, con tempi di risposta di 10 giorni (8 ore in caso di emergenza), bypassando le tradizionali procedure di mutua assistenza giudiziaria che richiedevano mesi.

Tuttavia, la sua applicazione pratica in scenari cloud ibridi solleva più domande di quante ne risolva. Quando un’autorità giudiziaria italiana emette un provvedimento di acquisizione per dati ospitati in un cloud ibrido, quale entità è legittimata a dare esecuzione? Il cloud provider, che potrebbe avere sede legale in un altro Stato membro? Il cliente finale, che però potrebbe non avere accesso tecnico ai dati in questione? E se i dati sono replicati in giurisdizioni multiple, incluse giurisdizioni extra-UE, quale regime normativo prevale per quanto riguarda la protezione dei dati personali e i diritti dei soggetti coinvolti?

Il conflitto con il CLOUD Act statunitense

Il conflitto potenziale con normative extra-europee – in particolare il CLOUD Act (Clarifying Lawful Overseas Use of Data Act) statunitense, approvato il 23 marzo 2018 – introduce ulteriori livelli di complessità. Il CLOUD Act autorizza le autorità federali statunitensi a obbligare i fornitori di servizi soggetti alla giurisdizione USA a produrre dati richiesti, indipendentemente dalla loro ubicazione fisica.

Un cloud provider americano operante in Europa potrebbe trovarsi simultaneamente soggetto a un ordine di produzione da parte delle autorità italiane e a un ordine concorrente da parte delle autorità statunitensi, configurando una situazione di impossibilità giuridica che paralizza l’investigazione. Il Garante europeo della protezione dei dati (EDPB) ha considerato il CLOUD Act in conflitto con il GDPR, posizione confermata dalla Corte di giustizia dell’Unione europea nella sentenza Schrems II del 2020.

Verso una forensics “cloud-native”: ripensare i fondamenti

La constatazione che emerge da questa analisi è che gli approcci tradizionali della digital forensics, basati su acquisizione completa, verificabilità attraverso hash crittografici e catene di custodia lineari, sono sempre più inadeguati per gli ambienti cloud. Non si tratta di meri limiti tecnici superabili con strumenti migliori, ma di un’incompatibilità concettuale tra il modello forense classico e la natura stessa del cloud computing.

Forse è necessario un cambio di paradigma. Invece di tentare di adattare metodologie nate per i sistemi stand-alone al cloud, dovremmo sviluppare una forensics genuinamente “cloud-native”, che accetti la volatilità, la distribuzione e la multi-tenancy non come ostacoli ma come caratteristiche intrinseche dell’ambiente investigativo.

Questo potrebbe significare:

  • Maggiore enfasi sulla registrazione continua e tamper-proof degli eventi (immutable logging)
  • Utilizzo di tecnologie blockchain per certificare chain of custody distribuite
  • Implementazione di meccanismi di “forensic readiness” progettati dal cloud provider stesso come parte dell’architettura di servizio
  • Adozione di standard internazionali per la certificazione forensica in ambienti cloud (ISO/IEC 27050, ISO/IEC 27037)

Sul fronte normativo, è necessaria una riflessione più profonda su cosa costituisca una “prova adeguata” in un contesto cloud. Il principio di ammissibilità non può più essere binario – conforme agli standard tradizionali quindi ammissibile, non conforme quindi inammissibile – ma deve articolarsi in una valutazione più sfumata del grado di affidabilità, contestualizzata rispetto alle possibilità tecniche effettive dell’ambiente investigato.

Best practice emergenti e raccomandazioni operative

Per affrontare le sfide della cloud forensics in ambienti multi-tenant, si stanno consolidando alcune best practice:

1. Forensic readiness proattiva

Le organizzazioni dovrebbero implementare misure preventive che facilitino future indagini:

  • Logging centralizzato e immutabile di tutte le operazioni
  • Configurazione di retention policy adeguate per i log
  • Definizione chiara dei ruoli e responsabilità nella gestione delle evidenze
  • Accordi contrattuali con i cloud provider che includano clausole di cooperazione forense
2. Documentazione rigorosa

Ogni fase dell’acquisizione deve essere documentata meticolosamente:

  • Timestamp sincronizzati con fonti di tempo certificate
  • Metadata completi su ogni artefatto acquisito
  • Registrazione di tutte le trasformazioni applicate ai dati
  • Tracciabilità completa della catena di custodia anche attraverso ambienti distribuiti
3. Competenze specialistiche

Gli investigatori devono possedere:

  • Conoscenza approfondita delle architetture cloud (IaaS, PaaS, SaaS)
  • Familiarità con i principali cloud provider e le loro API
  • Comprensione delle tecnologie di virtualizzazione e containerizzazione
  • Competenze in materia di diritto internazionale e giurisdizioni concorrenti
4. Collaborazione con i provider

È essenziale stabilire:

  • Canali di comunicazione diretti per situazioni di emergenza
  • Procedure standardizzate per le richieste di evidenze
  • Accordi di livello di servizio (SLA) che includano tempi di risposta per le richieste forensi
  • Formazione congiunta su procedure e strumenti

Conclusioni: l’urgenza di un dialogo interdisciplinare

La cloud forensics non è una sfida meramente tecnica, né esclusivamente giuridica. È piuttosto il punto di convergenza dove tecnologia, diritto procedurale, diritti fondamentali e interessi economici si intrecciano in modi che sfidano le categorie tradizionali di ciascuna di queste discipline.

L’investigatore digitale del futuro dovrà possedere competenze che spaziano dall’architettura dei sistemi distribuiti al diritto internazionale, dalla crittografia alla procedura penale comparata. Ma ancor più importante, dovrà essere parte di un ecosistema collaborativo che includa cloud provider, legislatori, autorità di regolamentazione e comunità accademica, tutti impegnati a riscrivere le regole del gioco investigativo per un mondo dove “il luogo del delitto” è ovunque e in nessun luogo.

La posta in gioco non è accademica. L’incapacità di sviluppare metodologie forensi efficaci per gli ambienti cloud rischia di creare zone franche per la criminalità digitale, spazi dove l’illecito può prosperare non per mancanza di prove, ma per impossibilità di acquisirle in forme giuridicamente utilizzabili. Al contempo, risposte affrettate o tecnicamente ignoranti rischiano di compromettere diritti fondamentali – dalla privacy alla protezione dei dati personali – di soggetti del tutto estranei alle indagini.

Trovare l’equilibrio tra efficacia investigativa e tutela dei diritti in ambienti cloud ibridi e multi-tenant è forse la sfida più complessa che la digital forensics abbia mai affrontato. È una sfida che non possiamo permetterci di perdere, perché da essa dipende la credibilità stessa del sistema giudiziario nell’era digitale.

Fonti:

Codice di procedura penale italiano, artt. 244, 247, 254-bis, 254-ter

Legge 48/2008 – Ratifica Convenzione di Budapest

Regolamento (UE) 2023/1543

Direttiva (UE) 2023/1544

CLOUD Act (USA)

Regolamento (UE) 2016/679 (GDPR)

ISO/IEC 27037:2012

ISO/IEC 27050:2016 – Electronic discovery

Digital Forensics: come si evolve la legge contro i reati informatici – ICT Security Magazine

Cloud Computing Forensics: Peculiarità e Indicazioni Metodologiche – ICT Security Magazine

Cloud Computing Forensics, elementi di data security e protection – ICT Security Magazine

Regolamento europeo sugli ordini di e-evidence – EUR-Lex

Articoli del Codice di procedura penale – Filodiritto

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cloud-forensics/