Smart Home Security: quando la casa intelligente tradisce la tua sicurezza
La smart home security è diventata l’ossimoro del nostro tempo. La promessa della casa intelligente ci seduce con luci che obbediscono alla voce, termostati che anticipano i nostri desideri, telecamere che vegliano mentre dormiamo. Eppure, dietro questa facciata tecnologica si nasconde un paradosso inquietante: più le nostre abitazioni diventano “intelligenti”, più sembrano comportarsi in modo irresponsabile quando si tratta di proteggere la nostra sicurezza informatica e la nostra privacy. Quella che dovrebbe essere la nostra fortezza digitale si sta trasformando in un colabrodo attraverso cui i nostri dati personali, la nostra intimità e persino la nostra incolumità fisica scivolano via senza che ce ne accorgiamo.

Dispositivi IoT: ogni connessione una vulnerabilità

La realtà che emerge dai dati più recenti è cruda e non lascia spazio a interpretazioni ottimistiche. Secondo l’autorevole report 2024 condotto da NETGEAR e Bitdefender, che ha analizzato quasi cinquanta milioni di dispositivi IoT generando oltre nove miliardi di eventi di sicurezza, ogni dispositivo domestico riceve in media dieci attacchi informatici ogni ventiquattro ore. Non è un refuso: dieci attacchi al giorno per ogni singolo dispositivo connesso alla tua rete domestica. I sistemi di protezione per la smart home hanno dovuto bloccare in media due milioni e mezzo di minacce quotidiane, un ritmo frenetico di circa millesettecentotrentasei minacce al minuto.

Il problema strutturale risiede nel numero stesso di questi dispositivi. Una ricerca di Parks Associates rivela che le abitazioni americane ospitano in media diciassette dispositivi connessi, mentre altre analisi indicano che questa cifra può salire fino a ventuno dispositivi a livello globale. Ognuno di questi rappresenta un potenziale punto di ingresso per un attaccante determinato. Le vulnerabilità più diffuse? Il report identifica con precisione chirurgica i due principali talloni d’Achille: buffer overflow e attacchi denial of service, che insieme rappresentano oltre il cinquantacinque percento delle falle di sicurezza scoperte, con il buffer overflow al ventotto virgola venticinque percento e il denial of service al ventisette virgola venti percento.

Ma il dato che dovrebbe far riflettere riguarda i televisori intelligenti, che dominano la classifica dei dispositivi più vulnerabili con il trentaquattro percento delle vulnerabilità totali nel 2023, seguiti dalle prese smart al diciotto percento e dai videoregistratori digitali al tredici percento. Il motivo è tanto semplice quanto preoccupante: questi dispositivi restano nelle nostre case per anni, spesso ben oltre il periodo in cui il produttore fornisce aggiornamenti di sicurezza, trasformandosi in bombe a orologeria digitali che attendono solo di essere innescate.

Il vero dramma è che molti produttori privilegiano la velocità di commercializzazione rispetto alla sicurezza informatica. Dispositivi venduti con password predefinite ridicole come “admin/admin”, senza crittografia adeguata, con sistemi operativi ridotti all’osso che non ricevono mai aggiornamenti. È come lasciare la chiave di casa sotto lo zerbino e aspettarsi che nessuno la trovi mai.

Baby Mmonitor hackerati: l’incubo nella stanza dei bambini

Se esiste un caso emblematico che incarna perfettamente la minaccia delle smart home, è quello dei baby monitor compromessi da criminali informatici. Non stiamo parlando di scenari ipotetici da thriller tecnologico, ma di eventi realmente accaduti e documentati con precisione. Una madre della Carolina del Sud ha vissuto questa esperienza terrorizzante: il suo baby monitor ha iniziato a muoversi autonomamente durante la cena familiare, per poi scoprire di essere stata completamente bloccata fuori dal proprio account. Altri genitori hanno sentito voci sconosciute parlare ai loro bambini attraverso i dispositivi compromessi, un’esperienza che ha lasciato cicatrici psicologiche profonde.

Nel 2018, esperti di sicurezza della società Rapid7 hanno documentato come praticamente tutti i monitor testati presentassero vulnerabilità facilmente sfruttabili: autenticazione bypassabile, reset ai valori predefiniti senza alcun preavviso all’utente, mancanza totale di crittografia. La Federal Trade Commission ha dovuto sanzionare aziende come TRENDnet dopo che un hacker aveva pubblicato online i feed live delle loro telecamere, mostrando adulti nelle loro case e bambini che dormivano nelle loro camerette. Il problema tecnico alla base? Le credenziali di accesso trasmesse in chiaro, senza alcuna protezione crittografica, come cartoline postali leggibili da chiunque.

Un’analisi dettagliata pubblicata su SaferForBaby ha documentato numerosi casi di compromissione dal 2009 in poi, evidenziando come la maggior parte dei baby monitor hackerati utilizzasse algoritmi di crittografia obsoleti come l’MD5 hash o, peggio ancora, non avesse alcuna protezione. I dispositivi con password deboli o predefinite venivano compromessi in pochi minuti attraverso semplici attacchi di forza bruta che provano sistematicamente combinazioni comuni.

Gli esperti sono chiari su un punto: chi hackera questi dispositivi non è necessariamente interessato a spiare i bambini. Spesso l’obiettivo reale è utilizzare il dispositivo come trampolino per infiltrarsi nell’intera rete domestica e rubare dati sensibili come informazioni bancarie e password, oppure arruolare il dispositivo in una botnet per attacchi più ampi. Ma questo non rende la violazione meno grave: la privacy familiare viene comunque compromessa in modo devastante, e l’impatto psicologico sui genitori è profondo e duraturo.

Mirai Botnet: quando il termostato diventa un’arma digitale

Nell’autunno del 2016, internet ha vissuto uno dei più grandi attacchi informatici della sua storia, un evento che ha riscritto le regole del gioco in materia di sicurezza informatica. Il colpevole non era un sofisticato malware governativo o un’operazione di spionaggio internazionale, ma un esercito di termostati, telecamere e baby monitor compromessi. Si chiamava Mirai, e il suo impatto è stato devastante.

Il malware Mirai sfruttava una vulnerabilità tanto banale quanto diffusa: le password predefinite che gli utenti non cambiano mai. Come documenta la Cybersecurity and Infrastructure Security Agency americana, con un dizionario di appena sessantadue combinazioni di username e password comuni, Mirai riuscì a compromettere oltre trecentottantamila dispositivi IoT. La tecnica era disarmante nella sua semplicità: il malware scansionava automaticamente internet alla ricerca di dispositivi che utilizzavano versioni di Linux per processori ARC, tentava l’accesso con credenziali predefinite, e in caso di successo infettava il dispositivo trasformandolo in uno “zombie” controllato da remoto.

Il risultato fu catastrofico nella sua portata. Il venti settembre 2016, il blog di sicurezza Krebs on Security subì un attacco DDoS superiore ai seicentoventi gigabit al secondo, uno dei più grandi mai registrati fino a quel momento. Poche settimane dopo, il provider francese OVH venne colpito con un attacco che raggiunse il terabit al secondo, stabilendo un nuovo record mondiale. Ma l’apice della devastazione arrivò il ventuno ottobre 2016, quando Mirai attaccò Dyn, un fornitore di servizi DNS cruciale. Come riportato da Flashpoint, l’attacco rese inaccessibili per ore siti come Twitter, Netflix, Reddit, GitHub e Spotify sulla costa orientale degli Stati Uniti e in parte dell’Europa.

L’analisi retrospettiva condotta da Cloudflare rivela che questi attacchi interessarono principalmente router domestici, telecamere di rete e videoregistratori digitali. Dispositivi che le persone installano proprio per sentirsi più sicure diventavano, paradossalmente, armi per attaccare altri. E il problema persiste ancora oggi: secondo dati recenti, una variante moderna di Mirai ha lanciato un attacco record da cinque virgola sei terabit al secondo utilizzando oltre tredicimila dispositivi IoT, segnando un aumento del quarantasei percento rispetto all’attacco più grande del 2024.

Il meccanismo è subdolo nella sua invisibilità: il proprietario del dispositivo spesso non si accorge di nulla. Il termostato continua a funzionare normalmente, la telecamera registra come sempre, ma nel frattempo il dispositivo partecipa silenziosamente ad attacchi contro obiettivi remoti. La tua casa viene utilizzata come base operativa per una guerra cibernetica di cui non sei nemmeno consapevole, un soldato inconsapevole in un esercito digitale controllato da criminali dall’altra parte del mondo.

Privacy IoT: i tuoi dati in vendita al migliore offerente

Se gli attacchi esterni rappresentano una minaccia evidente e drammatica, esiste un pericolo ancora più insidioso che opera in piena legalità, nascosto nei meandri delle politiche sulla privacy che nessuno legge mai: la raccolta e la vendita sistematica dei nostri dati personali. Uno studio congiunto della Northeastern University e dell’Imperial College London ha analizzato ottantuno dispositivi smart comuni nelle case e ha scoperto una realtà allarmante: settantadue di questi dispositivi condividevano dati con terze parti completamente estranee al produttore originale, aziende di cui probabilmente non hai mai sentito parlare e che raccolgono silenziosamente informazioni sulla tua vita quotidiana.

I dati condivisi vanno ben oltre semplici informazioni tecniche sul dispositivo. Includono indirizzi IP che rivelano la tua posizione, specifiche e configurazioni del dispositivo che identificano univocamente la tua abitazione, abitudini d’uso che tracciano quando sei a casa e quando sei via, dati di localizzazione precisi. Ancora più preoccupante: trenta di questi ottantuno dispositivi condividevano i dati in file di testo non crittografati, facilmente intercettabili da chiunque sia in “ascolto” sul flusso dati. Qualsiasi malintenzionato può fare inferenze precise sulla tua identità, la tua posizione esatta e i tuoi comportamenti quotidiani.

Ricercatori della NYU Tandon School of Engineering hanno dimostrato che i protocolli di rete locale utilizzati dai dispositivi IoT espongono informazioni personali identificabili come indirizzi MAC hardware unici, UUID e nomi di dispositivi unici. Combinando questi tre identificatori, una casa intelligente diventa unica quanto una su un milione e centoventimila. Per fare un paragamento illuminante: le tecniche più semplici di fingerprinting del browser rendono una persona unica quanto una su millecinquecento. Le case intelligenti sono quindi ancora più facilmente identificabili e tracciabili delle singole persone.

Un sondaggio del 2018 condotto da Ooma su duemila consumatori americani ha rivelato che il settantadue percento delle persone che già possiedono sistemi di sicurezza per la smart home teme che i fornitori utilizzeranno i dispositivi per invadere la loro privacy. E questi timori sono pienamente giustificati dai dati raccolti. Uno studio di Surfshark che ha analizzato duecentonovanta app per smart home connesse a circa quattrocento dispositivi IoT ha rivelato che una su dieci condivide dati utente con terze parti, spesso senza un consenso veramente informato.

Il meccanismo è spesso nascosto nel labirinto illeggibile delle politiche sulla privacy che accettiamo senza leggere. I dati raccolti vengono utilizzati per creare profili sofisticati degli utenti basati sulle loro abitudini quotidiane. E quando queste informazioni includono dati di geolocalizzazione precisa, informazioni estratte dai social media e identificatori unici dei dispositivi, il quadro che emerge è incredibilmente dettagliato e invasivo. La nostra casa, invece di essere un rifugio privato e inviolabile, diventa un acquario trasparente dove ogni nostro movimento, ogni nostra abitudine, ogni nostra preferenza viene registrata, analizzata e potenzialmente venduta al miglior offerente.

Smart Home Security: strategie concrete per la sicurezza

Di fronte a questo panorama desolante, la tentazione potrebbe essere quella di rinunciare del tutto alla tecnologia smart home e tornare ai vecchi interruttori meccanici. Ma non è necessario buttare il bambino con l’acqua sporca: esistono strategie concrete e accessibili per ridurre drasticamente i rischi senza rinunciare ai vantaggi della domotica.

La prima e più fondamentale azione che chiunque può intraprendere immediatamente è cambiare tutte le password predefinite. Secondo Origin Wireless, un numero stimato pari al quindici percento dei proprietari di dispositivi IoT non cambia mai le password di default, lasciando milioni di dispositivi vulnerabili agli attacchi più elementari. Ogni dispositivo deve avere una password unica, lunga, complessa e impossibile da indovinare. L’autenticazione a due fattori, quando disponibile, deve essere sempre abilitata senza eccezioni.

La segmentazione della rete rappresenta una strategia cruciale ma spesso trascurata. Molti router moderni permettono di creare reti separate per gli ospiti, una funzionalità che dovrebbe essere utilizzata per isolare i dispositivi IoT dalla rete principale dove risiedono computer e smartphone con dati più sensibili. In questo modo, anche se un dispositivo smart viene compromesso, l’attaccante non avrà accesso immediato ai dispositivi più critici che contengono informazioni bancarie, password e documenti personali.

Gli aggiornamenti firmware sono essenziali ma cronicamente trascurati. Molti dispositivi richiedono aggiornamenti manuali, e i produttori rilasciano regolarmente patch di sicurezza per vulnerabilità scoperte di recente. Controllare periodicamente la disponibilità di aggiornamenti e installarli tempestivamente può fare la differenza tra un dispositivo sicuro e uno vulnerabile. Quando possibile, abilitare gli aggiornamenti automatici elimina questo compito dalla tua lista mentale di cose da fare.

La crittografia deve essere una priorità non negoziabile. Per le reti wireless, utilizzare il protocollo WPA3 se supportato dal router, o almeno WPA2 come standard minimo accettabile. Assicurarsi che il firewall del router sia sempre attivo e configurato correttamente. Per i dispositivi dotati di fotocamere, considerare di coprire fisicamente l’obiettivo quando non in uso: non previene l’hacking in sé, ma aumenta significativamente la privacy se il dispositivo è già stato compromesso.

Leggere le politiche sulla privacy, per quanto noiose e lunghe possano essere, è un esercizio che vale la pena fare almeno una volta. Capire quali dati vengono raccolti, come vengono utilizzati, con chi vengono condivisi e per quanto tempo vengono conservati ti permette di fare scelte informate. Se un dispositivo raccoglie molti più dati di quelli che sembrano necessari per la sua funzione primaria, consideralo un segnale d’allarme rosso. Quando possibile, utilizzare l’archiviazione locale invece del cloud per ridurre il rischio che i dati vengano intercettati o compromessi durante la trasmissione.

Normative e responsabilità: verso un futuro più sicuro

La sicurezza delle smart home non può e non deve ricadere solo sulle spalle dei consumatori. I produttori hanno una responsabilità fondamentale nel progettare dispositivi sicuri fin dall’origine, un concetto noto come “security by design” che dovrebbe essere la norma e non l’eccezione. Questo significa implementare aggiornamenti automatici obbligatori, utilizzare crittografia forte per tutte le comunicazioni, gestire i dati in modo responsabile e trasparente, e fornire informazioni chiare su come i dati vengono raccolti, utilizzati e condivisi.

In Europa, il Cyber Resilience Act sta introducendo standard minimi obbligatori di sicurezza e produzione per i dispositivi IoT, una svolta normativa attesa da anni. Negli Stati Uniti, il Cyber Trust Mark promette di certificare i dispositivi che soddisfano specifici standard di sicurezza, permettendo ai consumatori di fare scelte più informate. Questi sviluppi normativi, sebbene tardivi rispetto all’evoluzione del mercato, rappresentano passi significativi nella direzione giusta e potrebbero finalmente costringere i produttori a prendere sul serio la sicurezza.

L’Open Web Application Security Project ha identificato le dieci principali vulnerabilità IoT, fornendo ai produttori una roadmap chiara e dettagliata su cosa deve essere affrontato con urgenza. La consapevolezza sta crescendo lentamente ma costantemente. Nel sondaggio Jabil del 2018 sulle tendenze tecnologiche per case e edifici connessi, il sessantanove percento dei partecipanti ha dichiarato che la recente attenzione sulla privacy dei dati li ha portati a ripensare i loro piani di raccolta e utilizzo dei dati dai dispositivi smart. Questo cambiamento di mentalità, sia tra i consumatori sempre più consapevoli che tra i produttori sempre più sotto pressione, è un segnale incoraggiante che indica una possibile inversione di tendenza.

La casa del futuro deve essere prima di tutto sicura

La rivoluzione delle smart home è inevitabile e, per molti aspetti sinceramente desiderabili. La capacità di ottimizzare il consumo energetico riducendo l’impatto ambientale, migliorare la sicurezza fisica attraverso sistemi di sorveglianza intelligenti, semplificare la vita quotidiana liberando tempo per ciò che conta davvero: sono benefici reali, tangibili e innegabili. Ma questi vantaggi non possono e non devono venire a scapito della nostra sicurezza digitale e della nostra privacy fondamentale.

La sfida che abbiamo davanti è chiara e non ammette compromessi: dobbiamo pretendere che l’intelligenza delle nostre case si estenda anche alla sicurezza. Non possiamo accettare che dispositivi progettati per proteggerci diventino i nostri punti deboli. Non possiamo tollerare che la nostra intimità domestica venga commercializzata come merce di scambio. E non possiamo permettere che le nostre abitazioni vengano trasformate in armi inconsapevoli contro altri, contribuendo a una guerra cibernetica di cui siamo vittime e complici involontari.

La casa intelligente del futuro deve essere anche una casa sicura, protetta, rispettosa della privacy. E questo richiede un impegno collettivo e continuativo: consumatori informati e vigili che esigono trasparenza e sicurezza, produttori responsabili che mettono la sicurezza al primo posto sin dalla fase di progettazione, regolatori attenti e proattivi che stabiliscono standard minimi obbligatori e li fanno rispettare con fermezza. Solo attraverso questo sforzo coordinato potremo godere dei benefici della tecnologia senza pagare il prezzo inaccettabile di una sicurezza ingenua in cambio di una casa intelligente.

La scelta è nostra, qui e ora: continuare a vivere in abitazioni che sono smart solo a metà, vulnerabili e sfruttabili, o pretendere una vera intelligenza che includa anche la capacità fondamentale di difendersi. Perché una casa veramente intelligente è, prima di ogni altra cosa, una casa sicura che protegge chi la abita.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/smart-home-security/


Il 25% dei leader aziendali italiani non comprende l’importanza della cybersecurity


Il nuovo report di Kaspersky, “Real talk on cybersecurity: cosa preoccupa, cosa manca e cosa è davvero utile?“, ha fatto emergere un dato piuttosto preoccupante: secondo il 25% dei responsabili IT intervistati, i propri leader aziendali non comprendono il valore strategico della cybersecurity. 

Questo limite crea un’importante discrepanza tra le priorità dei dirigenti e le procedure di sicurezza in uso; ciò non solo aumenta l’esposizione alle minacce, ma complica anche il raggiungimento degli obiettivi.

cybersecurity leader aziendali

A causa di questa “distanza” dei leader aziendali dalla questione, il 17% degli intervistati segnala una carenza di specialisti qualificati, di conseguenza le PMI si affidano o a team IT generici (22%) o a specialisti di cybersecurity (25%). Solo il 42% delle aziende italiane può fare affidamento su un team interno dedicato alla sicurezza informatica, mentre il 12% sceglie partner esterni.

I responsabili della cybersecurity risultano inoltre oberati di lavoro e in difficoltà nel gestire i rischi: il 30% dei decision maker della sicurezza IT ritiene che monitorare le potenziali minacce sia un lavoro a tempo pieno; il 33% dichiara di essere sommerso dagli avvisi; infine,  il 10% afferma di dover dedicare più tempo alla risoluzione dei problemi dei software di sicurezza che all’effettiva difesa dalle minacce. Il 12% aggiunge che le soluzioni di sicurezza rallentano i flussi di lavoro o la produzione.

“Quello che emerge non è una carenza di strumenti, ma una mancanza di coerenza. I segnali arrivano più velocemente delle decisioni, quindi i processi di controllo e i flussi di lavoro si scontrano tra loro e non è più chiaro a chi spetti la responsabilità proprio nel momento in cui sarebbero necessari passaggi chiari dal rilevamento all’azione. In molte PMI, la sicurezza quotidiana è affidata a team IT generalisti o a singoli specialisti; solo il 42% delle aziende dispone di un team dedicato alla cybersecurity e questa fragilità è evidente in ogni fase e in ogni processo di escalation” ha affermato Cesare D’Angelo, General Manager Italy, Mediterranean & France di Kaspersky. “La conseguenza è un’esposizione silenziosa: il triage rallenta, il contesto si perde e i problemi che sembrano tattici si accumulano fino a diventare rischi strategici. I decision-maker devono agire subito e fornire ai team di sicurezza strumenti, soluzioni personali adeguati. Soprattutto, devono comprendere la rilevanza della cybersecurity per il business e colmare il divario strutturale tra le priorità del board e la protezione sul campo“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/03/il-25-dei-leader-aziendali-italiani-non-comprende-limportanza-della-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=il-25-dei-leader-aziendali-italiani-non-comprende-limportanza-della-cybersecurity


The 2025 Security Benchmark Report

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 2px; text-align: left; } .w3-container:after,.w3-container:before,.w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-container,.w3-panel { padding: 16px; margin-top: 16px; margin-bottom: 16px } .w3-leftbar { border-left: 6px solid #58526F!important } .w3-color,.w3-hover-color:hover { color: #58526F!important; background-color: #f1f0f4!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif } .w3-black,.w3-hover-black:hover { color: #fff!important; background-color: #000!important } .w3-bar { width: 100%; overflow: hidden } .w3-center .w3-bar { display: inline-block; width: auto } .w3-bar .w3-bar-item { padding: 8px 16px; float: left; width: auto; border: none; display: block; outline: 0 } .w3-bar .w3-button { white-space: normal } .w3-button { border: none; display: inline-block; padding: 8px 16px; vertical-align: middle; overflow: hidden; text-decoration: none; color: inherit; background-color: inherit; text-align: center; cursor: pointer; white-space: nowrap } .w3-button { -webkit-touch-callout: none; -webkit-user-select: none; -khtml-user-select: none; -moz-user-select: none; -ms-user-select: none; user-select: none } .w3-button { width: 100%; text-align: center; padding: 8px 16px } .w3-button:hover { color: #000!important; background-color: #ccc!important } .sidebarFullWidth { position: relative; left: -30px; margin-right: -60px; color: #fff; padding: 20px 40px; width: auto; box-shadow: none; Nunito Sans”, “Open Sans”, sans-serif; background-color: #0a496d; } .accordionContainer { display: inline-block; padding: 0px; margin: 0px; width: 100%; } @media screen and (max-width: 720px) { .accordionContainer { clear: left; } } .accordionSection { display: none; padding: 0px; margin: 0px; margin-bottom: 75px; } .accordionSectionHeader { margin: 0px; text-align: center; background-color: #d3d3d3; color: #696969; font-weight: bold; padding-top: 10px; padding-bottom: 10px; padding-right: 5px; padding-left: 5px; max-width: 100%; border: 1px solid #ffffff; } .accordionSectionHeader h3 { margin: 0px; padding: 0px; } .accordionSectionHeader h3:hover { cursor: pointer; color: #c52026; } .accordionSectionHeader a, .accordionSectionHeader a:visited { color: #696969; cursor: pointer; text-decoration: none; } .accordionSectionHeader a:hover { color: #c52026; }

Security magazine is proud to present The 2025 Security Benchmark Report — a comprehensive editorial initiative built on the voices of enterprise security leaders from across the globe.

Download PDF
DOWLOAD THE COMPLETE REPORT

This annual report gathers self-reported data from a wide range of industries to identify the latest trends in security roles, responsibilities, technology, training, and budgets. Each edition builds on the last, offering a year-over-year view of how enterprise security programs are evolving, maturing and setting new standards across the field.

What’s Inside the 2025 Report

  • Main Report: An in-depth analysis of data across all respondents and sectors.
  • Sector Reports: Insights broken down by specific industries.

The Security Benchmark Report is designed to help leaders understand what their peers are doing, what’s changing as well as where the industry is headed. While every organization values different metrics, this annual report offers a powerful tool for benchmarking programs and guiding strategic decisions.

While The Security Benchmark Report aims to offer security programs insights into what their peers are doing, we understand that the metrics important to one program may be completely different from that of another program. Therefore, the biggest benefit of contributing to the Security Benchmark Survey is access to the raw, anonymized dataset. Respondents receive a unique opportunity to compare their program against others — across the entire industry or within their specific sector — on any metric they choose.

By participating, leaders are not only gaining invaluable insights for their own programs, but also helping shape the a comprehensive snapshot of enterprise security today. The more voices included, the more powerful and representative the insights become.

Looking Ahead to 2026

This year, respondents shared details about security roles and responsibilities, training initiatives, budget fluctuations, key metrics, and much more. However, in order to continue to build a truly robust picture of the industry, we need even broader participation.

The input from security leaders matters — make sure your program’s voice is part of the 2026 Security Benchmark Report by participating in next year’s report. The 2026 Security Benchmark Survey will be open from February through mid-July 2026.


Select a category below to view the 2025 data

Security Roles & Responsibilities

Roles chart 1
The Security Benchmark Report respondents were asked about their top issues & concerns in 2025 in regards to risk mitigation and enterprise security. The top 7 answers appear above in order. Workplace violence has been ranked as the top concern by respondents since 2021. SOURCE: The Security Benchmark Report, November 2025

Roles chart 2

The Security Benchmark Report participants were asked where their security function reports to or resides within. The majority of security teams responding to this year’s Security Benchmark Report report to or reside within Chief Risk or Legal Officer / Risk / Legal / General Counsel, followed closely by COO / Operations. Respondents who selected Other report into Public Affairs, Customer Service and the Chief Supply Chain Officer, among others. SOURCE: The Security Benchmark Report, November 2025

Roles chart 3

The Security Benchmark Report respondents were asked to choose the level or title of their senior-most security executive within their enterprise. The choices, which are not exhaustive, are meant to generally group titles for comparison and include: C-Level Executive, Director, Senior Director, Senior Manager, Vice President / General Manager or Other. Respondents reported the Director title as their senior-most security executive role at a higher rate than the previous year, increasing from 26% in 2024. SOURCE: The Security Benchmark Report, November 2025

Roles chart 4

The Security Benchmark Report respondents were asked to report in which geographic areas their security organization provides risk and security services within their enterprise. Respondents chose as many geographic areas as applicable. SOURCE: The Security Benchmark Report, November 2025

Roles chart 5

The Security Benchmark Report respondents were asked if their security organization is Centralized, Decentralized or Regional. The majority of respondents reported their security organization as being Centralized. For this survey’s purpose, the distinction between Decentralized and Regional security is that some Regional security programs may behave in a Centralized manner for their determined region, while Decentralized generally means there may be security organizations in multiple locations within an enterprise functioning independently from one another. Those respondents choosing Other reported a mix of partially Centralized and partially Decentralized structures. SOURCE: The Security Benchmark Report, November 2025

Roles chart 6

The Security Benchmark Report participants were given a list of 36 roles and responsibilities that may fall under the security function at an organization and were asked for the level of responsibility the team has over that role within their enterprise. The above are the 15 most common job responsibilities that the security function owns, leads or manages, according to respondents. For this survey, owning or leading the responsibility means security both manages and funds the program, while managing means security manages the program, but another group funds it. SOURCE: The Security Benchmark Report, November 2025

Roles chart 7


Roles chart 8


Roles chart 9


Roles chart 10

The Security Benchmark Report respondents were asked what security checks/testing the organization conducts as part of pre-employment screening. Respondents were allowed to indicate as many answers as applicable to their organization. Respondents were also able to choose Other (9%) or Don’t Know (12%). The Don’t Know answer is meant to give other security organizations knowledge into the roles, responsibilities and maturity of other security programs. For this question, other forms of screening indicated by respondents included media checks and DMV checks, and some respondents indicated that pre-employment screening procedures differed between employee level (junior vs. executive) and location. SOURCE: The Security Benchmark Report, November 2025

Roles chart 11

In order to participate in The Security Benchmark Report, respondents must be responsible, at least in part, for physical security within their organization. We asked survey respondents for more insight into the ever-evolving and changing roles of security, including whether their program is responsible for both physical security and health & safety, as well as physical security and cybersecurity. This year’s statistics represent decreases compared to 2024, when 28% of security departments reported being responsible for cybersecurity and 42% reported responsibility for health and safety as well as physical security. SOURCE: The Security Benchmark Report, November 2025

Security Budgets, Spending & More

Budget chart 1
The Security Benchmark Report captures information on security budgets and total reported revenue / operating budget in the overall organization. To calculate the security budget as a percentage of revenue across the enterprise, the security budget is divided by the total revenue. Companies that reported information on both security budget and total revenue are included in this number; however, if any numbers appeared inaccurately reported or incorrect, they were removed from the calculation. SOURCE: The Security Benchmark Report, November 2025

Budget chart 2

Above is the average security budget as a percent of revenue by market sector. The Security Benchmark Report captures information on security budgets and total reported revenue / operating budget in the overall organization. To calculate the security budget as a percentage of revenue across the enterprise, the security budget is divided by the total revenue. Companies that reported information on both security budget and total revenue are included in this number; however, if any numbers appeared inaccurately reported or incorrect, they were removed from the calculation. If a given sector did not have enough accurate data to calculate an average, it was not included in the above reporting. SOURCE: The Security Benchmark Report, November 2025

Budget chart 3

A majority (50%) of The Security Benchmark Report respondents reported an increased security budget compared with the previous year’s budget which was a decrease from 2024. In 2024, 63% of respondents reported an increased budget, while in 2025, 50% of respondents reported an increased security budget year-over-year. SOURCE: The Security Benchmark Report, November 2025

Budget chart 4

If The Security Benchmark Report respondents indicated an increased security budget in 2025 compared with 2024, they were asked what percentage that budget increased. The average increase reported by those respondents for 2025 was 12%. If respondents indicated their security budget in 2025 decreased compared with 2024, they were asked for the percentage decrease. The average decrease reported by those respondents for 2025 was 7%. In 2024, the average increase in security budget was 34% and the average decrease in security budget was 29%. SOURCE: The Security Benchmark Report, November 2025

Security Guarding & Operations

Guarding chart 1
Of those The Security Benchmark Report respondents that reported using guard / officer forces at their organization, 41% of security leaders report using both proprietary and contract officer / guard forces, while 22% report having only proprietary guards and 37% reported having only third-party / contract guards. SOURCE: The Security Benchmark Report, November 2025

Guarding chart 2

Overall, 63% of The Security Benchmark Report respondents reported having a Security Operations Center (SOC) or Global Security Operations Center (GSOC) within their enterprise. Respondents that answered “Yes” to having a SOC were asked if their SOCs provide security and risk services to the entire enterprise or just a particular region or site. Overall, among all sectors, 71% of respondents that reported having a SOC offer those services to the entire enterprise. SOURCE: The Security Benchmark Report, November 2025

Guarding chart 3

Among the 63% of The Security Benchmark Report respondents that reported having a global security operations center (GSOC) or security operations center (SOC), Security magazine asked respondents which services their SOCs provide to the enterprise, represented in the bar graph above. Respondents were able to choose as many responses as applicable. SOURCE: The Security Benchmark Report, November 2025

Security-Related Training & Technology

Training chart 1
Above is the average money spent on security-related training by sector, based on self-reported information from The Security Benchmark Report respondents. Information that appeared to be inaccurately reported was excluded from these calculations. SOURCE: The Security Benchmark Report, November 2025


Training chart 2

The Security Benchmark Report respondents were asked to report the security-related training they held within their enterprise in 2024. Respondents were able to choose multiple populations for each training if applicable. For example, with Workplace violence, some organizations implemented training for both security staff, as well as targeted cross-functional groups. Respondents were allowed to report using as many training types as applicable. “Not Applicable” refers to those organizations that did not implement that type of training in 2023. In addition to these responses, respondents were able to choose “Other.” Some of those responses included: COVID-19 infection prevention; diversity, equity and inclusion; business continuity & resilience; active shooter; human trafficking identification & prevention; and de-escalation. SOURCE: The Security Benchmark Report, November 2025

Training chart 3

The Security Benchmark Report respondents were asked which physical and / or electronic security systems and equipment their enterprise currently has in place. Respondents were able to choose as many systems as applicable. Of those respondents who selected Other, additional security technologies they have implemented in their enterprises include: biometrics-based security solutions; gunshot detection; weapons screening; open-source intelligence monitoring; and duress technology. *Two-way radio systems are included here if reported for security personnel only. SOURCE: The Security Benchmark Report, November 2025

Training chart 4

The Security Benchmark Report respondents were asked how much their organization plans to spend on electronic physical security systems and services this year. Respondents were asked to choose the range that best describes their planned spending. SOURCE: The Security Benchmark Report, November 2025

The 2025 Security Benchmark Report — Methodology

Understanding the annual report’s purpose, scope and methodology.

Each year with The Security Benchmark Report, Security magazine adds to an ongoing database measuring how security teams function, budget, train and use technology. We survey security leaders across more than a dozen industry verticals and present data from the industry as a whole and broken down by sector to allow for the comparison of security programs amongst their own industries, against others and as part of the security industry as a whole.

Security magazine’s priority with The Security Benchmark Report is to showcase the value of security within the enterprise, as well as be a business enabler to our readers’ security programs. By tracking the metrics in this report year-over-year, we hope to offer a comparison of how trends in budget, responsibility, training and technology shift over time.

Organizations are able to remain anonymous for this survey. If the organization chooses to be marked anonymous, they are not eligible to be listed in the published report’s metrics listings.

The Security Benchmark Report is broken down into a general overview comparing all respondents’ data with one another, as well as by sector. Respondents are asked which sector their overall enterprise resides in, and this is the sector in which they are placed. While the survey has a choice of 22 market sectors, some sectors are chosen by too few respondents to report on individually. Therefore, for better comparisons, some market sectors are combined in the report. Combined sectors are labeled as such, and combinations may vary each year.

Sectors with too small a dataset that don’t lend themselves to combining with other sectors may be excluded from the sector reports, but will be included in the main report. To attempt to make the most meaningful comparisons, particular comparisons/charts are left out of sector groupings if the data varied too greatly from one respondent to the next.

In some cases, when calculating certain statistics, including “security budget as a percent of revenue,” outliers or data points that appeared to be reported incorrectly are removed before calculations to present a cleaner comparison.

While we recognize that security roles, responsibilities and programs can vary widely from one organization to another in terms of maturity, position within the enterprise, size of staff, budget, etc., Security magazine has made every effort — via input from readers and Editorial Advisory Board members —  to break down and compare organizations in a meaningful, valuable way.

If you don’t see your enterprise’s primary sector represented, we encourage you to fill out the survey next year and ask your peers to fill out the survey as well. The more organizations and security professionals that fill out the survey, the more robust the data. Each year, the survey opens in February and closes in July.

Security magazine encourages all security leaders and organizations to participate in this free editorial survey that makes up The Security Benchmark Report. As a benefit to filling out The Security Benchmark Report survey, security leader respondents receive a full (anonymized) report of responses with more detailed information beyond what is covered in Security’s November eMagazine and online.

The Security Benchmark Report is an editorial project, and respondent contact information collected is not sold or shared. There is no cost to participate in The Security Benchmark Report. All respondents must be responsible, at least in part, for the physical security of their organization. Organizations may only fill out the survey once for a particular company or agency. The Security Benchmark Report does not include contract security companies, guarding companies or those without a level of direct responsibility for security within their enterprise.

https://www.securitymagazine.com/articles/101975-the-2025-security-benchmark-report


Sanzioni cyber: la frammentazione di internet tra geopolitica e controllo digitale

Le sanzioni cyber stanno ridisegnando la mappa di internet, trasformando quello che doveva essere uno spazio globale e connesso in un arcipelago di isole digitali separate da barriere invisibili ma sempre più invalicabili. Internet è nato come promessa di connessione universale, uno spazio senza confini dove le informazioni avrebbero viaggiato libere oltre le frontiere fisiche. Eppure, negli ultimi anni, questa visione idealistica si è scontrata con una realtà geopolitica sempre più complessa, dove l’accesso ai servizi, ai mercati e persino alle relazioni umane dipende sempre più da dove ci si trova geograficamente e politicamente.

Il fenomeno non è improvviso. Ha radici profonde nelle tensioni internazionali degli ultimi decenni, ma ha subito un’accelerazione drammatica in anni recenti. Quando parliamo di sanzioni cyber non ci riferiamo soltanto alle restrizioni commerciali tradizionali applicate al settore tecnologico, ma a un ventaglio di misure che includono il blocco dell’accesso a piattaforme digitali, la disconnessione dai sistemi di pagamento internazionali, il divieto di vendita di software e hardware, e persino la costruzione deliberata di reti internet nazionali separate da quella globale.

La cortina di ferro digitale: quando i confini tornano online

L’esempio più eclatante di questa frammentazione è rappresentato dalla Russia, che dopo l’invasione dell’Ucraina nel febbraio 2022 ha subito un isolamento digitale senza precedenti nella storia moderna. Centinaia di aziende tecnologiche occidentali hanno sospeso i loro servizi nel paese: da Meta, che ha bloccato Facebook e Instagram, a Google Pay, da Netflix ad Apple, passando per piattaforme di cloud computing essenziali per le imprese moderne. Non si è trattato solo di decisioni aziendali autonome, ma spesso di vere e proprie imposizioni legate ai pacchetti di sanzioni cyber coordinate da Stati Uniti, Unione Europea e altri paesi alleati.

Il Dipartimento del Tesoro degli Stati Uniti ha incluso nelle sue liste di sanzioni numerose entità tecnologiche russe, mentre l’Unione Europea ha vietato l’esportazione di tecnologie avanzate verso Mosca. Secondo le analisi dell’Atlantic Council, un autorevole think tank con sede a Washington, queste misure hanno creato quello che viene definito un “digital iron curtain”, una cortina di ferro digitale che ricorda la divisione della Guerra Fredda, ma applicata allo spazio virtuale. Quando Apple ha sospeso le vendite in Russia, ha perso l’accesso a un mercato di circa 144 milioni di persone. Meta, che aveva investito anni nello sviluppo della sua presenza nel paese, ha visto bloccare i suoi servizi principali, perdendo decine di milioni di utenti attivi.

La Cina, da parte sua, ha seguito una traiettoria diversa ma altrettanto significativa. Pechino non ha subito le sanzioni cyber nella stessa misura della Russia, ma ha costruito proattivamente quello che viene chiamato il Great Firewall, un sistema di censura e controllo che blocca l’accesso a migliaia di siti occidentali, dai motori di ricerca ai social network.

Il governo cinese ha sviluppato alternative nazionali a quasi tutti i servizi globali: Baidu invece di Google, WeChat invece di WhatsApp, Weibo invece di Twitter. Questa strategia, combinata con le crescenti tensioni commerciali e tecnologiche con gli Stati Uniti, ha de facto creato due ecosistemi digitali paralleli, rendendo la censura internet in Cina uno degli esempi più sofisticati di controllo digitale a livello nazionale.

L’Iran rappresenta un altro caso emblematico nel panorama delle sanzioni cyber. Le restrizioni occidentali, rinnovate e inasprite nel corso degli anni, hanno reso estremamente difficile per le aziende tecnologiche operare nel paese. I cittadini iraniani si trovano spesso esclusi da servizi cloud, piattaforme di sviluppo software, e persino da app store e sistemi di pagamento digitale, sebbene GitHub abbia successivamente ottenuto una licenza per ripristinare alcuni servizi. Il risultato è un’internet fortemente limitata e controllata, dove VPN e strumenti di elusione diventano necessità quotidiane piuttosto che eccezioni.

La balcanizzazione tecnologica: due mondi digitali paralleli

Quello che stiamo osservando è un processo che gli analisti definiscono “tech balkanization”, una frammentazione dell’internet globale in blocchi regionali con standard, regolamentazioni e infrastrutture sempre più divergenti. Non si tratta più soltanto di censura o di controllo dei contenuti, ma di una vera e propria divisione dell’architettura stessa di internet. Le sanzioni cyber accelerano questo processo, creando incentivi economici e politici per lo sviluppo di ecosistemi digitali separati e autosufficienti.

Da un lato emerge un internet occidentale, centrato su Stati Uniti ed Europa, caratterizzato da un’apparente apertura ma con crescenti restrizioni verso paesi considerati ostili. Dall’altro, un internet controllato da governi autoritari, guidato principalmente da Cina e Russia, dove il controllo statale è esplicito e le alternative nazionali sostituiscono i servizi globali. Questa divisione sta influenzando persino gli standard tecnici e i protocolli che tradizionalmente garantivano l’universalità di internet.

La questione dell’intelligenza artificiale amplifica ulteriormente queste divisioni e le sanzioni cyber ad esse collegate. Gli Stati Uniti hanno introdotto controlli stringenti sull’esportazione di chip avanzati necessari per addestrare modelli di AI, mirando esplicitamente a rallentare lo sviluppo tecnologico cinese e russo in questo settore strategico. Pechino ha risposto investendo miliardi nello sviluppo di una filiera nazionale dei semiconduttori, un processo costoso e complesso ma considerato essenziale per la sovranità tecnologica.

L’impatto economico: quando i mercati digitali si chiudono

Per le aziende tecnologiche globali, questa frammentazione rappresenta una sfida esistenziale che va ben oltre le sanzioni cyber immediate. Aziende che avevano costruito il loro modello di business sulla promessa di raggiungere miliardi di utenti in tutto il mondo si trovano improvvisamente tagliate fuori da mercati enormi. Meta, Google, Apple e Microsoft hanno dovuto rivedere completamente le loro strategie di espansione globale, accettando che alcuni mercati potrebbero rimanere inaccessibili per anni o decenni.

Ma l’impatto va oltre le grandi corporation americane. Le piccole e medie imprese europee che utilizzavano piattaforme cloud globali per gestire operazioni internazionali si trovano ora a dover navigare un panorama normativo frammentato. Una startup italiana che voleva espandersi in mercati asiatici o mediorientali deve ora confrontarsi con la possibilità che i suoi servizi possano essere improvvisamente bloccati, o che le sue infrastrutture tecnologiche non siano accessibili in certi paesi a causa delle sanzioni cyber in vigore.

L’industria dei videogiochi offre un esempio concreto di queste dinamiche. Quando Sony e Microsoft hanno interrotto le vendite di PlayStation e Xbox in Russia, milioni di giocatori hanno perso accesso non solo a nuovo hardware, ma anche a servizi digitali, aggiornamenti e community online che avevano costruito negli anni. Le conseguenze economiche si sono estese agli sviluppatori di giochi russi, molti dei quali hanno perso l’accesso a strumenti di sviluppo, motori grafici e piattaforme di distribuzione essenziali per il loro lavoro.

Il costo umano: cittadini intrappolati nella geografia digitale

Dietro le statistiche economiche e le analisi geopolitiche sulle sanzioni cyber, ci sono persone reali le cui vite digitali vengono stravolte. Gli effetti delle restrizioni digitali sui cittadini comuni sono profondi e spesso sottovalutati nel dibattito pubblico. Consideriamo il caso di un ricercatore iraniano che collabora con università europee: l’impossibilità di accedere a servizi cloud essenziali può rendere impossibile la partecipazione a progetti di ricerca internazionali che dipendono da queste infrastrutture.

Gli studenti russi che studiavano programmazione si sono trovati ad affrontare difficoltà impreviste. Nel aprile 2022, GitHub ha sospeso account di sviluppatori collegati a entità sanzionate, creando inizialmente ostacoli enormi alla formazione e alle prospettive professionali di molti giovani programmatori. Sebbene GitHub abbia successivamente ripristinato l’accesso e chiarito che le restrizioni riguardavano solo account direttamente collegati a organizzazioni sanzionate, l’episodio ha evidenziato la vulnerabilità delle carriere che dipendono da piattaforme globali in un’era di sanzioni cyber crescenti.

Human Rights Watch e altre organizzazioni per i diritti umani hanno documentato come le sanzioni digitali possano colpire duramente la società civile. Gli attivisti che cercano di documentare abusi governativi o di organizzare movimenti di protesta dipendono sempre più da strumenti digitali globali: piattaforme di comunicazione criptata, servizi di cloud storage sicuro, sistemi di pagamento che permettono di ricevere donazioni internazionali. Quando questi strumenti diventano inaccessibili a causa delle sanzioni cyber, le capacità di resistenza e organizzazione della società civile si riducono drasticamente.

C’è poi la dimensione culturale delle sanzioni cyber. Netflix, Spotify, YouTube Premium e altri servizi di streaming hanno creato negli ultimi anni un’aspettativa di accesso universale alla cultura globale. Quando questi servizi si ritirano da un paese, milioni di persone perdono improvvisamente l’accesso a cataloghi di film, serie televisive, musica e podcast che erano diventati parte della loro vita quotidiana. Anche se esistono alternative pirata, la qualità è inferiore e l’esperienza frammentata.

I lavoratori freelance che operano nell’economia digitale globale affrontano forse le conseguenze più tangibili delle sanzioni cyber. Un graphic designer russo che lavorava per clienti europei attraverso piattaforme come Upwork o Fiverr si è trovato tagliato fuori dai sistemi di pagamento internazionali. PayPal, Wise e altre piattaforme hanno sospeso i servizi, rendendo praticamente impossibile ricevere pagamenti per lavoro svolto. Migliaia di professionisti si sono trovati improvvisamente senza reddito, non per mancanza di competenze o di domanda, ma per barriere tecnologiche imposte dalle restrizioni internazionali.

Verso un futuro frammentato: la nuova normalità digitale

La domanda che emerge da questo scenario è se la frammentazione di internet causata dalle sanzioni cyber sia un fenomeno temporaneo, legato alle tensioni geopolitiche attuali, o se rappresenti una trasformazione strutturale destinata a durare. Le evidenze suggeriscono che siamo più vicini alla seconda ipotesi. L’Unione Europea sta sviluppando una propria visione di sovranità digitale, cercando di ridurre la dipendenza sia dalle piattaforme americane che da quelle cinesi.

Iniziative come il Digital Services Act e il Digital Markets Act mirano a regolamentare le grandi tech companies e a promuovere alternative europee. Progetti come Gaia-X, un’infrastruttura cloud europea, riflettono l’ambizione di creare un terzo polo tecnologico indipendente, meno vulnerabile alle sanzioni cyber imposte da altre potenze globali.

Anche paesi più piccoli stanno ripensando il loro rapporto con internet globale nel contesto delle sanzioni cyber. L’India, pur non essendo soggetta a sanzioni, ha sviluppato un approccio sempre più assertivo nella regolamentazione delle piattaforme digitali straniere e nella promozione di alternative nazionali. Il governo di Nuova Delhi ha bandito app cinesi come TikTok e ha spinto per lo sviluppo di ecosistemi digitali locali, dimostrando che la tendenza alla frammentazione va oltre i paesi direttamente coinvolti in conflitti geopolitici.

La cybersecurity è diventata un’ulteriore leva di frammentazione collegata alle sanzioni cyber. Il timore di vulnerabilità nelle supply chain tecnologiche ha portato molti paesi a vietare o limitare l’uso di apparecchiature di produttori considerati rischiosi. Huawei, gigante cinese delle telecomunicazioni, è stata esclusa dalle reti 5G di numerosi paesi occidentali sulla base di preoccupazioni di sicurezza nazionale, in quella che può essere considerata una forma di sanzione cyber indiretta ma potente.

Ripensare la connettività nell’era delle sanzioni cyber

Le sanzioni cyber ci costringono a confrontarci con una realtà scomoda: internet non è mai stato veramente libero e aperto come il mito fondativo suggeriva. È sempre stato costruito su infrastrutture fisiche controllate da stati nazionali, gestito da corporation private con i loro interessi commerciali, e soggetto a normative che variano enormemente da giurisdizione a giurisdizione. Quello che sta cambiando è l’esplicitazione di questo controllo e la sua strumentalizzazione come arma geopolitica attraverso le sanzioni cyber.

Le restrizioni digitali rappresentano il riconoscimento che la connettività digitale è diventata tanto essenziale quanto tradizionali settori strategici come l’energia o la difesa, e quindi può essere legittimamente utilizzata come strumento di politica estera. Questo solleva questioni etiche profonde che vanno oltre la semplice efficacia delle sanzioni cyber. È giusto che cittadini comuni paghino il prezzo delle tensioni tra governi? Fino a che punto le sanzioni digitali sono efficaci nel cambiare il comportamento degli stati presi di mira, rispetto al danno che infliggono alle popolazioni?

Organizzazioni come l’Electronic Frontier Foundation hanno sostenuto che l’accesso a internet dovrebbe essere considerato un diritto umano fondamentale, non uno strumento negoziabile di politica internazionale attraverso sanzioni cyber. Tuttavia, questa posizione si scontra con la realtà di un sistema internazionale dove gli stati mantengono ancora sovranità territoriale e dove le leve economiche, incluse quelle digitali, vengono regolarmente utilizzate per perseguire obiettivi politici.

La frammentazione di internet causata dalle sanzioni cyber sta accelerando. I confini digitali non sono più metafore ma realtà concrete che milioni di persone sperimentano quotidianamente. Le aziende stanno adattando i loro modelli di business a un mondo dove i mercati digitali globali sono sempre meno globali. I cittadini stanno imparando a navigare una geografia digitale dove la loro posizione geografica determina quali servizi possono utilizzare, quali contenuti possono vedere, e persino con chi possono comunicare.

Questa non è necessariamente una distopia inevitabile, ma richiede consapevolezza e scelte deliberate. Il futuro di internet dipenderà da come governi, aziende e società civile negozieranno il delicato equilibrio tra sicurezza nazionale, interessi commerciali e diritti fondamentali nell’implementazione delle sanzioni cyber. La posta in gioco è altissima: non solo la natura della tecnologia che useremo, ma il tipo di società globale che costruiremo nei decenni a venire. Le sanzioni cyber, pensate come strumenti temporanei di pressione geopolitica, rischiano di diventare l’architrave di una nuova era digitale permanentemente frammentata, dove la promessa originaria di internet come spazio universale di connessione umana appartiene sempre più al passato che al futuro.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sanzioni-cyber/


Two Windows vulnerabilities, one a 0-day, are under active exploitation

Two Windows vulnerabilities—one a zero-day that has been known to attackers since 2017 and the other a critical flaw that Microsoft initially tried and failed to patch recently—are under active exploitation in widespread attacks targeting a swath of the Internet, researchers say.

The zero-day went undiscovered until March, when security firm Trend Micro said it had been under active exploitation since 2017, by as many as 11 separate advanced persistent threats (APTs). These APT groups, often with ties to nation-states, relentlessly attack specific individuals or groups of interest. Trend Micro went on to say that the groups were exploiting the vulnerability, then tracked as ZDI-CAN-25373, to install various known post-exploitation payloads on infrastructure located in nearly 60 countries, with the US, Canada, Russia, and Korea being the most common.

A large-scale, coordinated operation

Seven months later, Microsoft still hasn’t patched the vulnerability, which stems from a bug in the Windows Shortcut binary format. The Windows component makes opening apps or accessing files easier and faster by allowing a single binary file to invoke them without having to navigate to their locations. In recent months, the ZDI-CAN-25373 tracking designation has been changed to CVE-2025-9491.

On Thursday, security firm Arctic Wolf reported that it observed a China-aligned threat group, tracked as UNC-6384, exploiting CVE-2025-9491 in attacks against various European nations. The final payload is a widely used remote access trojan known as PlugX. To better conceal the malware, the exploit keeps the binary file encrypted in the RC4 format until the final step in the attack.

“The breadth of targeting across multiple European nations within a condensed timeframe suggests either a large-scale coordinated intelligence collection operation or deployment of multiple parallel operational teams with shared tooling but independent targeting,” Arctic Wolf said. “The consistency in tradecraft across disparate targets indicates centralized tool development and operational security standards even if execution is distributed across multiple teams.”

https://arstechnica.com/security/2025/10/two-windows-vulnerabilities-one-a-0-day-are-under-active-exploitation/


FCC to rescind ruling that said ISPs are required to secure their networks

The Federal Communications Commission will vote in November to repeal a ruling that requires telecom providers to secure their networks, acting on a request from the biggest lobby groups representing Internet providers.

FCC Chairman Brendan Carr said the ruling, adopted in January just before Republicans gained majority control of the commission, “exceeded the agency’s authority and did not present an effective or agile response to the relevant cybersecurity threats.” Carr said the vote scheduled for November 20 comes after “extensive FCC engagement with carriers” who have taken “substantial steps… to strengthen their cybersecurity defenses.”

The FCC’s January 2025 declaratory ruling came in response to attacks by China, including the Salt Typhoon infiltration of major telecom providers such as Verizon and AT&T. The Biden-era FCC found that the Communications Assistance for Law Enforcement Act (CALEA), a 1994 law, “affirmatively requires telecommunications carriers to secure their networks from unlawful access or interception of communications.”

“The Commission has previously found that section 105 of CALEA creates an affirmative obligation for a telecommunications carrier to avoid the risk that suppliers of untrusted equipment will ‘illegally activate interceptions or other forms of surveillance within the carrier’s switching premises without its knowledge,’” the January order said. “With this Declaratory Ruling, we clarify that telecommunications carriers’ duties under section 105 of CALEA extend not only to the equipment they choose to use in their networks, but also to how they manage their networks.”

ISPs get what they want

The declaratory ruling was paired with a Notice of Proposed Rulemaking that would have led to stricter rules requiring specific steps to secure networks against unauthorized interception. Carr voted against the decision at the time.

Although the declaratory ruling didn’t yet have specific rules to go along with it, the FCC at the time said it had some teeth. “Even absent rules adopted by the Commission, such as those proposed below, we believe that telecommunications carriers would be unlikely to satisfy their statutory obligations under section 105 without adopting certain basic cybersecurity practices for their communications systems and services,” the January order said. “For example, basic cybersecurity hygiene practices such as implementing role-based access controls, changing default passwords, requiring minimum password strength, and adopting multifactor authentication are necessary for any sensitive computer system. Furthermore, a failure to patch known vulnerabilities or to employ best practices that are known to be necessary in response to identified exploits would appear to fall short of fulfilling this statutory obligation.”

https://arstechnica.com/tech-policy/2025/10/fcc-dumps-plan-for-telecom-security-rules-that-internet-providers-dont-like/


Il codice generato da IA pone molti rischi di sicurezza


L’IA è un ottimo strumento per scrivere codice velocemente, ma un utilizzo non monitorato di questa tecnologia porta a numerosi problemi, compresi rischi di sicurezza non indifferenti.

In un approfondimento sul tema, Robert Lemos di Dark Reading riporta che, nonostante la produttività del singolo programmatore aumenti del 17%, scrivere codice con l’IA provoca anche una certa instabilità nella delivery del software e  il 60% degli sviluppatori afferma di collaborare in team che o lavorano più lentamente, o faticano a rispettare le scadenze, o entrambe le cose (State of AI-assisted Software Development, Google DevOps Research and Assesment).

codice IA

Il problema sta nel fatto che l’IA produce codice verboso, poco robusto e che tende ad amplificare gli errori presenti nella codebase, soprattutto quando si è in team a sviluppare e il volume di codice è significativo. I programmatori non hanno tempo di revisionare il codice come se lo stessero scrivendo loro stessi; ciò aumenta il rischio di introdurre vulnerabilità di sicurezza e debito tecnico, problemi che vengono poi replicati in tutta la codebase.

Considerando che la percentuale di programmatori che usano l’IA va dall’84% al 97% a seconda dei report, l’impatto di queste problematiche è importante.

Affidarsi soltanto agli LLM per produrre codice senza un’attenta revisione dell’output non provoca solo problemi nell’immediato: un codice pieno di vulnerabilità e prolisso è causa di lavoro extra per i team che si dovranno occupare di manutenerlo. Se è vero che nella maggior parte dei casi il codice generato dall’intelligenza artificiale supera i controlli funzionali e sintattici, il 45% di esso contiene vulnerabilità di sicurezza note (report di Veracode).

Una delle cause principali di questi problemi è che gli LLM faticano a mantenere il contesto quando hanno a che fare con una codebase ampia; per questo motivo, tendono a duplicare in maniera massiccia il codice. Gli sviluppatori si trovano quindi a dover fare numerosi rework per eliminare le vulnerabilità.

Invece di semplicemente accettare o rifiutare l’output così com’è, gli sviluppatori dovrebbero prendersi del tempo per comprenderlo ed eventualmente richiedere degli affinamenti. L’IA può invece diventare un ottimo strumento per curare il codice, chiedendo per esempio al chatbot di riscrivere una feature esistente o analizzarla per trovare problemi di sicurezza. Al programmatore deve restare quindi il controllo sulla logica e sulla qualità del codice per filtrare le possibili criticità prima che diventino parte della codebase. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/31/il-codice-generato-da-ia-pone-molti-rischi-di-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=il-codice-generato-da-ia-pone-molti-rischi-di-sicurezza


Architetture critiche: la fragilità nascosta

Nelle architetture critiche la resilienza non è più un’opzione, ma una necessità. L’evoluzione delle minacce, la convergenza tra IT e OT e il principio di “presunzione di compromissione” introdotto dalla direttiva NIS2 impongono un nuovo paradigma di sicurezza: autonomo, distribuito e capace di operare anche in isolamento. Questo articolo esplora come l’automazione e l’intelligenza locale possano trasformare la difesa delle infrastrutture critiche, garantendo continuità operativa anche nei contesti più estremi.

Resilienza e cybersecurity nelle architetture critiche

Nella cybersecurity delle infrastrutture critiche, c’è spesso un “tallone d’achille”: molte architetture sono progettate per funzionare “in sicurezza”, ma non per resistere in contesti di emergenza. La disponibilità di rete, la presenza di operatori qualificati, la connessione costante con un SOC, sono condizioni ideali, ma sempre più spesso non sufficienti per garantire la resilienza

Blackout, attacchi ransomware, incidenti fisici o scelte di isolamento volontario possono facilmente interrompere tali condizioni ed anche in scenari simili, un’infrastruttura deve poter garantire sopravvivenza autonoma.

IT/OT: la convergenza che divide

Promossa come opportunità di efficienza e data-driven operation, la convergenza tra IT e OT sta rivelando anche il suo lato conflittuale.

Se l’IT è fluido, patchabile e orientato al cambiamento, l’OT rimane deterministico, statico e spesso ancorato a sistemi legacy.

Questa convergenza è stata una promessa: efficienza, automazione, analytics, ma per molte organizzazioni si è trasformata in una collisione di linguaggi, cicli di vita e modelli di rischio.

Senza una governance integrata, questa divergenza genera una moltiplicazione della superficie d’attacco e blocca la capacità di risposta coordinata impattando pesantemente sulla resilienza, che, invece, richiede integrazione e non stratificazioni.

NIS2: il principio di “presunzione di compromissione”

Con la Direttiva NIS2, in vigore dal gennaio 2023 e da recepire entro ottobre 2024, cambia il paradigma regolatorio: non si tratta più solo di prevenire gli incidenti, ma di assumere che avverranno.

Il principio di “presunzione di compromissione” introduce un obbligo implicito di continuità operativa anche in condizioni di attacco.

Molte organizzazioni, tuttavia, interpretano ancora la resilienza come una funzione centralizzata di alert management o come il risultato dell’accoppiata SIEM + SOAR. Un modello troppo lento e dipendente da operatori, inadeguato per contesti distribuiti o isolati.

Autonomia operativa: il nuovo requisito implicito della resilienza

Reti energetiche, impianti industriali, ambienti navali e strutture sanitarie condividono oggi la stessa esigenza: garantire operatività anche in assenza di connettività o supporto umano.

Una piattaforma veramente resiliente deve:

  • Operare anche offline
  • Rilevare e mitigare localmente gli incidenti
  • Applicare contromisure automatiche senza escalation
  • Rigenerare il contesto post-evento

Questa capacità, se ben implementata, riduce a zero il tempo di contenimento e il fabbisogno di intervento umano, liberando risorse qualificate per l’analisi strategica e il miglioramento continuo della postura difensiva.

Dalla detection alla reazione distribuita

La detection comportamentale, da sola, non basta. La reazione deve essere distribuita, automatizzata e deterministica, eseguita da ogni singolo nodo dell’infrastruttura.

È qui che emerge il valore di soluzioni come Agger, la piattaforma italiana nata in ambito militare e pensata per ambienti a criticità estrema: impianti industriali isolati, sistemi OT legacy e non patchabili, strutture sanitarie che devono garantire continuità dei servizi o navi in mare senza connettività

Agger: architettura distribuita per scenari complessi

A differenza dei tradizionali sistemi SIEM/SOAR, Agger decentralizza l’intelligenza operativa portandola ai margini della rete.

  • Agent autonomi che applicano in locale le regole di detection e reaction
  • Sonde passive e attive che interrogano direttamente i PLC e gli apparati OT anche in modalità agentless
  • Supporto completo ai protocolli industriali (S7, DNP3, Profinet, Modbus…)
  • Motore AI che apprende il comportamento normale dell’infrastruttura
  • Sistema di tagging e geolocalizzazione degli asset critici per prioritizzare le azioni

Il risultato: una difesa autonoma e distribuita, dove ogni nodo diventa capace di contenere un attacco anche in isolamento totale., capace di reagire anche in assenza di rete, operatori o SOC centrale.

Resilienza significa automazione

La crescita della complessità e dell’interconnessione tra domini IT e OT ha cambiato le regole del gioco; e la continuità del servizio – principio cardine della Direttiva NIS2 – deve poggiare su piattaforme capaci di garantire autonomia decisionale e tempi di reazione compatibili con la velocità delle minacce attuali.

La difesa distribuita, sostenuta da intelligenza locale e automazione deterministica, rappresenta oggi la via più solida verso la resilienza e le organizzazioni che adotteranno un modello operativo realmente autonomo potranno assicurare la sicurezza come funzione intrinseca del sistema, e non come servizio esterno alla sua operatività.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/architetture-critiche/


Beware of Tricks: Halloween Scams Are Stealing Credentials, Money

Halloween tricks aren’t reserved for trick-or-treaters — cybercriminals are preying on the Halloween spirit to enact malicious spam. 

While Halloween spam can be benign (37%), a majority were designed to steal money and/or credentials (63%). 

According to Bitdefender Labs, threat actors are leveraging “multiple fraud tactics into one seasonal wave” in order to focus on nearly every user on the internet. The research found that this year, threat actors are employing fraudulent retail sales, fake brand giveaways, cryptocurrency cons, and even dating scams, with an increase in Halloween-themed phishing and scam campaigns noted between Sept. 15 and Oct. 15, 2025. 

67% of this themed spam originated from United States servers. Targets included users in the U.S. (73%), Germany (13%) and Ireland (6%). Other, less frequent targets were in the U.K., France, Canada, Romania, Australia and Italy. Spam email subject lines were designed to be attention-grabbing, promising limited-time deals, free items or exclusive gifts. Furthermore, many will impersonate legitimate brands (such as Walmart of Amazon). 

Why is Halloween such a prime time for cybercriminals? The research asserts that promotions are expected around the holidays, and so users often lower their guard — especially as legitimate brands increase their promotions, which makes it easier for false impersonations to blend in. Furthermore, the scams are filled with emotional language, emphasizing urgency and too-good-to-be-true rewards, which can lead victims to make rash decisions and blindly trust these emails. 

If employees are falling for these scams on work emails or devices, the organization itself could be put at risk. Therefore, security leaders must ensure their employees understand these scams and how to avoid them. 

https://www.securitymagazine.com/articles/101987-beware-of-tricks-halloween-scams-are-stealing-credentials-money


Leaker reveals which Pixels are vulnerable to Cellebrite phone hacking

Cellebrite leak

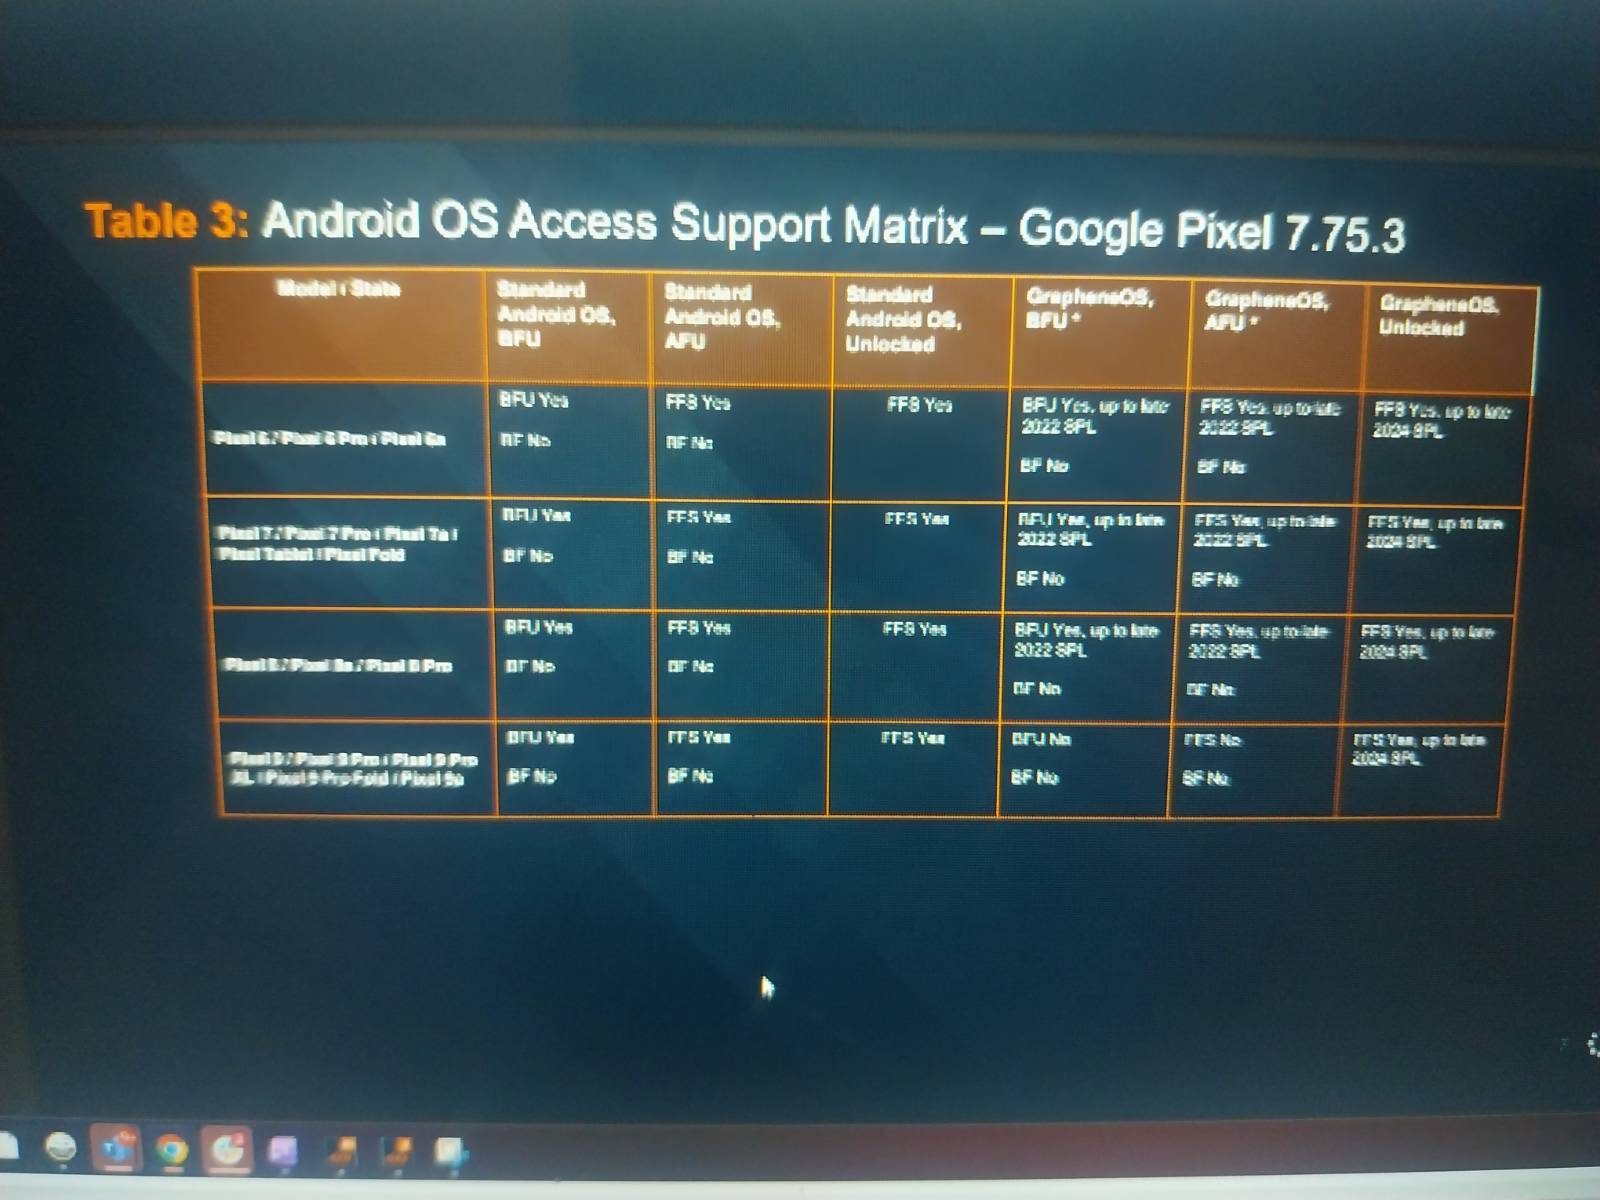
This blurry screenshot appears to list which Pixel phones Cellebrite devices can hack.

Credit: rogueFed

This blurry screenshot appears to list which Pixel phones Cellebrite devices can hack. Credit: rogueFed

At least according to Cellebrite, GrapheneOS is more secure than what Google offers out of the box. The company is telling law enforcement in these briefings that its technology can extract data from Pixel 6, 7, 8, and 9 phones in unlocked, AFU, and BFU states on stock software. However, it cannot brute-force passcodes to enable full control of a device. The leaker also notes law enforcement is still unable to copy an eSIM from Pixel devices. Notably, the Pixel 10 series is moving away from physical SIM cards.

For those same phones running GrapheneOS, police can expect to have a much harder time. The Cellebrite table says that Pixels with GrapheneOS are only accessible when running software from before late 2022—both the Pixel 8 and Pixel 9 were launched after that. Phones in both BFU and AFU states are safe from Cellebrite on updated builds, and as of late 2024, even a fully unlocked GrapheneOS device is immune from having its data copied. An unlocked phone can be inspected in plenty of other ways, but data extraction in this case is limited to what the user can access.

The original leaker claims to have dialed into two calls so far without detection. However, rogueFed also called out the meeting organizer by name (the second screenshot, which we are not reposting). Odds are that Cellebrite will be screening meeting attendees more carefully now.

We’ve reached out to Google to inquire about why a custom ROM created by volunteers is more resistant to industrial phone hacking than the official Pixel OS. We’ll update this article if Google has anything to say.

https://arstechnica.com/gadgets/2025/10/leaker-reveals-which-pixels-are-vulnerable-to-cellebrite-phone-hacking/