Spyware israeliano e diplomazia digitale: l’arma invisibile che ridefinisce la geopolitica globale

Lo spyware israeliano di NSO Group è al centro di una svolta storica: la condanna negli Stati Uniti segna il primo caso in cui un tribunale sanziona l’uso commerciale di strumenti di sorveglianza digitale. In questo approfondimento analizziamo come l’industria della sorveglianza made in Israel, tra diplomazia, potere economico e violazioni dei diritti umani, stia ridefinendo gli equilibri geopolitici globali.

Spyware israeliano, NSO Group e Pegasus: la nuova geopolitica della sorveglianza digitale

Il 6 maggio 2025 ha segnato una svolta storica: condannando NSO Group a pagare 168 milioni di dollari di risarcimento a WhatsApp, un tribunale federale statunitense ha sanzionato per la prima volta l’impiego di spyware contro gli utenti di servizi commerciali.

Tuttavia, l’industria israeliana della sorveglianza digitale continua a operare come strumento di soft power diplomatico.

Con oltre 50.000 numeri di telefono identificati per potenziale sorveglianza – secondo quanto si sa del Progetto Pegasus – e tensioni crescenti con gli alleati occidentali, questa tecnologia sta ridisegnando profondamente gli equilibri geopolitici mondiali.

L’industria israeliana della tecnologia di sorveglianza rappresenta oggi uno dei settori più controversi e geopoliticamente rilevanti al mondo.

Tre aziende dominano questo panorama: NSO Group con il suo spyware Pegasus, Cellebrite con le soluzioni di estrazione forense mobile e Black Cube con i servizi di intelligence privata. Insieme, queste società hanno trasformato le capacità militari israeliane in strumenti commerciali che operano all’intersezione tra tecnologia, diplomazia e diritti umani.

NSO Group Technologies (fondata nel 2010 da Niv Karmi, Omri Lavie e Shalev Hulio) impiega principalmente veterani dell’Unità 8200, l’equivalente israeliano della NSA. Questa porta girevole tra intelligence militare e settore privato caratterizza l’intero ecosistema della cyber-sorveglianza israeliana, in una commistione senza precedenti tra competenze statali e interessi commerciali privati.

Il controllo governativo è totale: lo spyware Pegasus è classificato come arma dallo stato d’Israele, pertanto qualsiasi esportazione deve essere approvata dal Ministero della Difesa.

Questo sistema permette al governo israeliano di utilizzare la tecnologia di sorveglianza come strumento di politica estera, concedendo o negando l’accesso in base agli interessi diplomatici nazionali; una strategia deliberata, che vede nelle tecnologie di sorveglianza il ponte commerciale verso la normalizzazione diplomatica.

NSO Group: il gigante ferito dello spyware

La crisi è profonda e strutturale. Il 6 maggio 2025, una giuria federale della California ha ordinato a NSO Group di pagare a Meta (che controlla WhatsApp dal 2014) circa 168 milioni di dollari di danni, concludendo una battaglia legale durata oltre cinque anni. La sentenza include 167,254,000 $ in sanzioni e 444,719 $ in risarcimenti per gli sforzi significativi richiesti agli ingegneri di WhatsApp per bloccare i vettori di attacco.

Durante il processo sono emersi dettagli devastanti sulla situazione finanziaria dell’azienda. Secondo le testimonianze del CEO Yaron Shohat, NSO Group attualmente “brucia” circa 10 milioni di dollari al mese, principalmente per coprire gli stipendi dei dipendenti; e nel 2024 aveva solo 5,1 milioni di dollari in banca (rispetto agli 8,8 milioni del 2023). L’azienda ha registrato perdite di 12 milioni nel 2024 e 9 milioni nel 2023.

Lo spyware Pegasus è il prodotto di punta dell’azienda, progettato per essere installato segretamente e da remoto su telefoni mobili che eseguono iOS e Android. Le capacità tecniche sono devastanti: al settembre 2023, gli operatori NSO erano in grado di installare remotamente il software su versioni iOS fino alla 16.6 utilizzando exploit di tipo zero-click, che non richiedono alcuna interazione da parte della vittima.

La situazione finanziaria dell’NSO Group si è ulteriormente deteriorata dopo la ristrutturazione del 2023, quando i creditori (inclusi Credit Suisse e Senator Investment Group) hanno proceduto al pignoramento della società madre di NSO, cancellando i precedenti proprietari. Attualmente Dufresne Holdings, controllata dal co-fondatore Omri Lavie, è elencata come unico azionista della società madre nei documenti societari.

Eppure, se anche NSO Group dovesse dichiarare bancarotta, Pegasus non scomparirebbe: la tecnologia, il know-how, le competenze potrebbero facilmente essere trasferite attraverso ristrutturazioni societarie, spin-off o vendite ad altri fornitori. La sentenza californiana punisce un’entità aziendale, senza poter eliminare la domanda di mercato o le capacità tecnologiche per farvi fronte.

Cellebrite: l’impero della sorveglianza legale

Mentre NSO Group affronta sanzioni e controversie, Cellebrite ha mantenuto una posizione di mercato dominante posizionandosi come fornitore di “soluzioni forensi digitali” per le forze dell’ordine. I risultati del primo trimestre 2025 confermano la solidità del business: ricavi di 107,5 milioni di dollari in crescita del 20% anno su anno, trainati principalmente dalla crescita del 21% dei ricavi da abbonamento.

L’ARR (Annual Recurring Revenue) è cresciuto del 23% raggiungendo 408,0 milioni di dollari, dimostrando la solidità del modello di business della sorveglianza quando inquadrato come strumento di applicazione della legge.

La tecnologia UFED (Universal Forensic Extraction Device) di Cellebrite può sbloccare dispositivi iOS fino alla versione 17.3.1 ed eseguire estrazioni complete del file system su dispositivi Android di fascia alta. Quattordici dei quindici dipartimenti del governo statunitense utilizzano la tecnologia Cellebrite, inclusi clienti inaspettati come il Servizio Fish and Wildlife e il Dipartimento dell’Istruzione.

L’uso della tecnologia da parte di governii autoritari getta però un’ombra sulla narrativa di applicazione della legge, forse basata più sul branding che sulle salvaguardie incorporate. Nel dicembre 2024, infatti, le autorità serbe hanno utilizzato lo spyware “NoviSpy” insieme agli strumenti di estrazione forense UFED di Cellebrite contro giornalisti e attivisti, portando l’azienda a sospendere le operazioni nel paese nel febbraio 2025.

Black Cube: l’ombra dell’intelligence privata

Black Cube rappresenta un diverso aspetto dell’industria della sorveglianza israeliana: l’intelligence privata che opera utilizzando metodi di spionaggio tradizionale, potenziati dalla tecnologia moderna. Fondata nel 2010 dagli ex ufficiali dell’intelligence israeliana Dan Zorella e Avi Yanus, l’azienda dichiara di aver gestito oltre 540 casi a livello globale, operando in più di 75 paesi con agenti fluenti in oltre 30 lingue.

Il modello operativo combina intelligence umana (HUMINT) con capacità OSINT (Open Source Intelligence) e tecnologia all’avanguardia per ottenere prove altrimenti impossibili da ottenere. L’azienda si specializza in contenziosi di alto profilo, arbitrati e casi di criminalità dei “colletti bianchi”.

Il caso Harvey Weinstein del 2016-2017 ha però rivelato i discutibili metodi operativi dell’azienda. Nel novembre 2017, Ronan Farrow rivelò che il produttore cinematografico aveva ingaggiato Black Cube per un contratto da 1,6 milioni di dollari specificatamente per “fermare completamente la pubblicazione” di articoli negativi. Le operazioni includevano agenti sotto copertura, registrazioni segrete e profili psicologici dettagliati delle vittime.

Sviluppi recenti mostrano la persistente attività controversa dell’azienda. Nell’aprile 2025, Black Cube è stata identificata come artefice di un rapporto accusatorio contro il provider di giochi live per casinò Evolution Gaming per operazioni in giurisdizioni proibite; rapporto che sarebbe stato finanziato da un competitor diretto dell’azienda.

Nel 2019 è emerso che il Ministero della Difesa israeliano aveva tenuto “un contratto a breve termine con Black Cube” dal 2012 al 2014, con dipendenti dell’azienda stanziati a tempo pieno in una base dell’intelligence militare israeliana, indicando la stretta relazione tra l’organizzazione e l’apparato statale.

L’export di tecnologia di sorveglianza israeliana funziona come uno strumento di soft power che ha facilitato trasformazioni geopolitiche significative. Il Ministero della Difesa israeliano controlla strettamente le esportazioni attraverso la sua Agenzia di Controllo delle Esportazioni di Difesa, trattando i software di sorveglianza come armi militari che richiedono l’approvazione governativa per ogni vendita.

Gli “Accordi di Abramo” del 2020 rappresentano il successo più evidente di questa strategia. Dopo la normalizzazione diplomatica, il commercio bilaterale UAE-Israele ha registrato un’espansione significativa, passando da livelli pre-normalizzazione di circa 250 milioni di dollari annui a oltre 2 miliardi nel periodo successivo agli accordi. Parallelamente, gli investimenti nel settore della cybersecurity israeliana hanno raggiunto 8,8 miliardi di dollari in oltre 100 diverse operazioni nel 2021, triplicando l’importo dell’anno precedente.

L’Arabia Saudita ha firmato un contratto da 55 milioni di dollari per Pegasus nel 2017, probabilmente il più grande contratto di NSO. Ma questo accordo commerciale era in realtà l’inizio di un riposizionamento geopolitico molto più ampio: nel febbraio 2023, il Dipartimento della Sicurezza Nazionale USA ha ufficialmente espanso gli Accordi di Abramo per includere la cybersecurity, con l’Under Secretary Robert Silvers che ha incontrato rappresentanti di Israele, Emirati, Bahrain e Marocco.

Questa strategia ha creato quello che gli analisti definiscono “trasferimenti più fluidi di tecnologie di sorveglianza” in tutta la regione, con accordi di sicurezza bilaterali che formalizzano la cooperazione nell’intelligence. Marocco e Israele hanno firmato un accordo di difesa cibernetica nel 2021, ampliato nel 2023 per includere difesa aerea e guerra elettronica; come osservato da diverse analisi, simili accordi stanno normalizzando la sorveglianza come risorsa degli Stati.

Mentre la tecnologia di sorveglianza israeliana costruisce ponti con regimi autoritari, sta simultaneamente erodendo le relazioni con gli alleati democratici. Il 20 maggio 2025, il Washington Post ha rivelato che l’amministrazione Trump non procederà alla rimozione di NSO Group dalla Entity List del Dipartimento del Commercio, nonostante un’intensa campagna di lobbying da parte dell’azienda israeliana.

L’Unione Europea ha adottato un approccio ancora più completo. La Commissione d’Inchiesta PEGA del Parlamento Europeo ha condotto indagini approfondite, scoprendo che lo spyware israeliano era stato “grossolanamente abusato” negli Stati membri dell’UE. Il rapporto ha documentato violazioni sistematiche dei diritti fondamentali e dei processi democratici, con particolare indignazione francese per la rivelazione secondo cui il Marocco aveva utilizzato Pegasus per prendere di mira il Presidente Macron.

Già nel marzo 2023, un rapporto del Washington Post aveva rivelato che almeno 50 dipendenti del governo americano in paesi di tutto il mondo hanno avuto i loro cellulari infettati con Pegasus, portando all’ordine esecutivo Biden del 2023 che vieta alle agenzie federali di utilizzare spyware commerciale.

Le vittime documentate dell’abuso di spyware raggiungono numeri impressionanti: la lista trapelata dal Progetto Pegasus conteneva oltre 50.000 numeri di telefono che rappresentano potenziali obiettivi di sorveglianza. L’investigazione ha identificato almeno 180 giornalisti in 20 paesi selezionati per potenziale targeting, insieme a 85 attivisti per i diritti umani e 600 politici, inclusi 14 capi di Stato e di governo.

Il panorama normativo sulle tecnologie di sorveglianza si è significativamente rafforzato dal 2021.

L’Unione Europea guida con il Regolamento (UE) 2021/821 che richiede agli esportatori di ottenere l’approvazione quando sospettano che gli articoli di cyber-sorveglianza potrebbero essere utilizzati per violazioni dei diritti umani. Le linee guida dell’ottobre 2024 hanno chiarito gli obblighi di due diligence, espandendo la copertura ai singoli componenti dei sistemi di sorveglianza.

L’Accordo di Wassenaar coordina i controlli sulle esportazioni di tecnologia dual-use tra 42 stati partecipanti; ma Israele non ne è membro, creando una significativa lacuna che permette alle sue aziende di operare al di fuori di questo quadro internazionale.

L’impatto sui diritti umani: una crisi globale

La portata della sorveglianza illegale è senza precedenti nella storia moderna. Il Progetto Pegasus del 2021 ha esposto per la prima volta il ruolo di NSO Group nella crisi dello spyware su scala globale. L’investigazione – coordinata da Forbidden Stories e Amnesty International, con il supporto tecnico del Security Lab di Amnesty – ha coinvolto almeno 180 giornalisti in 20 paesi, 85 attivisti per i diritti umani, 600 politici e funzionari governativi, inclusi 14 capi di stato e di governo.

L’analisi forense di Amnesty International su 67 smartphone ha trovato che più della metà sembravano essere stati infettati da Pegasus, attraverso una vulnerabilità “zero click” nel sistema operativo mobile iOS di Apple. Quando Amnesty International ha testato un piccolo numero di dispositivi di proprietà di individui nominati nella lista, ha trovato che poco più della metà era stata infettata.

Il caso più emblematico rimane quello di Jamal Khashoggi. Le investigazioni hanno rivelato che i numeri di telefono della moglie Hanan Elatr erano nella lista leaked e furono ripetutamente presi di mira tra settembre 2017 e aprile 2018. Anche l’attivista Omar Abdulaziz vide il suo iPhone infettato, rivelando conversazioni private con Khashoggi che potrebbero aver contribuito alla sua localizzazione.

In Messico, nel 2017, il giornalista investigativo Cecilio Pineda Birto fu “selezionato” come potenziale obiettivo appena un mese prima del suo omicidio. Insieme a lui, almeno altri 25 giornalisti e attivisti sarebbero stati presi di mira in un periodo di due anni, dimostrando un uso sistematico dello spyware contro la stampa libera messicana.

Sviluppi recenti e innovazioni tecnologiche Nonostante normative e sanzioni, l‘evoluzione tecnologica continua. Il processo WhatsApp vs NSO ha rivelato che l’azienda aveva sviluppato exploit denominati “Heaven”, “Eden” e “Erised”. Dopo che il vettore Heaven smise di funzionare, NSO sviluppò Eden, che aveva una caratteristica chiave: doveva passare attraverso relay controllati da WhatsApp, progettato per essere implementato senza rilevamento.

Anche l’integrazione dell’intelligenza artificiale sta trasformando le capacità. Cellebrite ha inserito strumenti di GenAI nelle sue soluzioni nel febbraio 2025; mentre nel 2024 Kaspersky Labs ha annunciato un nuovo metodo per rilevare spyware su dispositivi iOS.

L’industria israeliana della cybersecurity continua ad attrarre investimenti significativi, con 11 startup israeliane che dominano la lista delle aziende di cybersecurity globali più promettenti,secondo stime del 2025.

Non va dimenticato come il conflitto ucraino sia diventato un laboratorio per sistemi di sorveglianza autonomi, con oltre 2 milioni di droni prodotti nel 2024 dotati di guida terminale abilitata all’IA. Questa convergenza tra sorveglianza digitale, sistemi autonomi e conflitto armato crea precedenti pericolosi: la storia insegna, infatti, che le tecnologie sviluppate in campo militare finiscono inevitabilmente per essere trasferite a usi civili.

Implicazioni geopolitiche future

La trasformazione delle tecnologie di sorveglianza da strumento di sicurezza nazionale a merce diplomatica ha alterato irreversibilmente le relazioni internazionali. L’espansione degli Accordi di Abramo per includervi la cybersecurity nel 2023 dimostra come queste tecnologie possano facilitare nuove forme di cooperazione strategica; ma anche come creino inedite tensioni con gli alleati tradizionali.

“Il Pegasus di NSO è noto per essere uno strumento che i dittatori usano per instillare paura”, ha detto John Scott-Railton, ricercatore senior del Citizen Lab. “Non appartiene alle democrazie”. Questa tensione tra capacità di sicurezza nazionale e valori democratici definirà il futuro dell’industria e delle società democratiche.

Inoltre, non va dimenticato che l’integrazione dell’intelligenza artificiale e dei sistemi autonomi promette capacità di sorveglianza ancora più potenti: il mercato degli exploit zero-day ha visto 75 vulnerabilità sfruttate nel 2024, di cui oltre il 50% utilizzate per lo spionaggio, con strumenti automatizzati che “democratizzano” capacità precedentemente riservate ad attori statali.

L’industria israeliana della tecnologia di sorveglianza si trova a un bivio critico. La condanna record di NSO Group stabilisce un precedente cruciale per la responsabilità aziendale nel settore dello spyware commerciale; mentre il continuo successo di Cellebrite dimostra che il mercato rimane redditizio quando inquadrato come strumento legittimo di applicazione della legge, pur non mancando ombre quanto agli impieghi che ne fanno i governi più autoritari.

La sfida fondamentale rimane bilanciare le legittime esigenze di sicurezza con la protezione dei diritti umani e dei valori democratici. La continuità bipartisan nella politica statunitense – con l’amministrazione Trump che ha confermato la scelta di Biden di inserire l’NSO Group nella blacklist commerciale – segnala un timore diffuso per le violazioni dei diritti umani facilitate da queste tecnologie.

La risoluzione di questa tensione determinerà se la tecnologia di sorveglianza servirà come strumento di difesa od oppressione; e se le democrazie possono mantenere i loro valori mentre affrontano minacce che non rispettano i confini tradizionali.

Con oltre 561 entità nel mercato globale dello spyware identificate attraverso 46 paesi dal 1992 al 2024 (secondo il rapporto Mythical Beasts 2025 dell’Atlantic Council), la proliferazione di queste capacità continua ad accelerare.

La risposta agli abusi non può limitarsi a sanzionare le aziende più visibili, mentre altre prosperano nell’ombra. Al contrario, si richiede un ripensamento fondamentale di come le società democratiche bilanciano libertà individuali e sicurezza nazionale nell’era digitale.

Oggi – dopo tante e tali documentate violazioni dei diritti umani – la domanda da porsi non è se le democrazie possano permettersi di rinunciare a queste capacità tecnologiche; quanto, piuttosto, se possano permettersi di non farlo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/spyware-israeliano/


TEE.Fail, l’attacco che accede all’ambiente di esecuzione delle CPU


Un gruppo di ricercatori della Gerogia Tech University e della Purdue University ha illustrato un attacco side-channel soprannominato “TEE.Fail” che permette di estrarre secret dal Trusted Execution Environment delle CPU.

Il Trusted Execution Environment (TEE) è un’area isolata del processore usata per proteggere l’integrità e la confidenzialità di codice e dati, bloccando gli accessi non autorizzati sia in lettura che scrittura. Nonostante questo tipo di protezioni, però, i ricercatori sono riusciti a eludere i controlli fisici per intercettare il traffico della RAM DDR5.

“Gli attacchi side-channel si sono evoluti da una forma tradizionale che richiede strumentazione costosa a metodi moderni che usano il software per inferire l’informazione confidenziale dalla sua modalità di accesso ottenuta attraverso gli stati della microarchitettura” spiegano i ricercatori. “L’architettura TEE fornire solo un meccanismo di isolamento e non resiste a questi tipi di attacco side-channel emergenti basati su software“.

TEE.Fail

Come illustrato da Bleeping Computer, TEE.Fail richiede accesso fisico al dispositivo e privilegi di root per la modifica del driver Kernel, ma non servono elevate conoscenze tecniche. I ricercatori sono riusciti a intercettare le informazioni usando componenti di commodity, spendendo un totale di meno di 1000 dollari.

Il team è riuscito a sfruttare una vulnerabilità nel modo in cui Intel e AMD implementano la gestione della cifratura della memoria: entrambe utilizzano delle tecniche di cifratura deterministiche che consentono quindi di inferire le informazioni crittografate. Di fatto, poiché la cifratura di uno stesso dato dà sempre lo stesso output, i ricercatori sono riusciti a creare un cifrario per il mapping dei valori.

Anche se gli accessi alle strutture dati sono cifrati, i pattern con cui avvengono, ovvero gli indirizzi usati e in quale sequenza, possono essere inferiti; ciò rappresenta una fuga di informazioni. Analizzando i pattern, un attaccante può recuperare le cifre del nonce (Number used once) usato per la firma digitale.

Avendo questa informazione, è possibile ricostruire la chiave privata della firma. Ottenere questa chiave significa riuscire a generare attestati validi usati dal TEE per garantire l’integrità del codice. L’attacco è stato eseguito con successo sia su sistemi Intel SGX/TDX che AMD SEV-SNP.

La redazione di Bleeping Computer ha contattato AMD e Intel per un commento sulla ricerca del team, ma non hanno ottenuto risposta. Ieri AMD ha pubblicato un comunicato in cui ha affermato che non prevede di gestire mitigazioni per il problema in quanto si tratta di un attacco che richiede l’accesso fisico al dispositivo, un vettore d’azione out-of-scope.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/30/tee-fail-lattacco-che-accede-allambiente-di-esecuzione-delle-cpu/?utm_source=rss&utm_medium=rss&utm_campaign=tee-fail-lattacco-che-accede-allambiente-di-esecuzione-delle-cpu


Determining the Credibility of Online Threats in a World of Digital Noise

In today’s hyperconnected world, online threats surface daily across websites, social media platforms and anonymous forums. While many are nothing more than idle chatter, pranks or cries for attention, others are chillingly real — and the challenge is determining which is which before tragedy strikes.

I learned this firsthand as the webmaster of RentAHitman.com, a website that has traveled a very unusual path. When I originally registered the domain in 2005, it was intended for an IT startup — “Rent” as in hire us, “Hit” referring to network traffic and analytics, and “Men” representing the four of us who were launching a penetration testing business. When the business plan failed, the site sat dormant for years. Eventually, I retooled it into what it is today: a parody look at what a corporate murder-for-hire website might look like, complete with Terms & Conditions, disclaimers, and even a backlink to IC3.gov (the FBI’s Internet Crime Complaint Center).

What started as satire unexpectedly became a public-safety tool. Over the past 15 years, RentAHitman.com has intercepted hundreds of real requests for violence. Some were laughably absurd, but many were serious enough to warrant police involvement. The site has since been linked to over 200 investigations involving state, federal, and international agencies, leading to arrests and convictions — and, most importantly, saving well over 170 lives.

The biggest question I face is simple yet urgent: how do you separate a credible threat from the digital noise?

From my experience collaborating with law enforcement, credibility often hinges on:

  • Specific details. A name, location, phone number or financial offer signals far more credibility than vague “I want someone gone” statements.
  • Digital breadcrumbs. IP addresses, email accounts, social media handles and metadata can either validate or disprove intent.
  • Behavioral patterns. Repeated contact attempts, urgency or escalation in tone often indicate higher risk.
  • Context and corroboration. Even small details can connect to larger investigative databases, ongoing cases or known offenders.

While this triage is critical for investigators, there’s another equally important layer that can’t be ignored: education and prevention.

The Role of Online Safety Education

Not everyone is prepared for what they encounter online. Children and adults alike are vulnerable to scams, harassment and predatory solicitations that can spiral into real-world danger. Online safety education is no longer optional — it’s a core part of crime prevention and community resilience.

Teaching children to think critically about what they click, what they share, and who they engage with online can mean the difference between a safe digital experience and one that ends in harm. Adults, too, often lack awareness of the dangers: oversharing personal details, trusting unverified websites, or assuming “it can’t happen to me.”

As professionals, we have a collective responsibility to help educate and safeguard both children and adults in this digital age. That means schools, parents, workplaces, and law enforcement working hand-in-hand to create awareness campaigns, integrate safety lessons into curricula, and provide resources for those who encounter threats online.

Mental Health and Online Behavior

Equally important is recognizing the link between mental health and online threats. Many of the solicitations that come across my site reflect desperation, untreated trauma or cries for help. Sometimes, what looks like a threat is really a signal of distress. Other times, mental health struggles manifest as violent ideation directed at self or others.

Building systems of support — early intervention, accessible counseling, peer outreach — helps address root causes before they escalate into crises. When people feel seen and supported, they’re less likely to turn to destructive paths online.

Cyberbullying Education and Prevention

One area that has grown especially concerning is cyberbullying. What used to be limited to playgrounds or hallways now follows children home, 24/7, through their devices. Victims of bullying often see no escape, and tragically, many threats submitted to my site involve children attempting to hire someone to “make a bully disappear.”

This underscores the urgent need for cyberbullying education — not only for children, but for parents, teachers, and administrators. Everyone in a child’s life should understand how online harassment works, how to recognize warning signs, and how to intervene safely.

The Bigger Picture: Crime Prevention in the Digital Era

Over the past 15 years, RentAHitman.com has been connected to more than 200 investigations across the U.S. and abroad. Collaborations with state police agencies, federal task forces, and international law enforcement partners have prevented school shootings, domestic violence, and targeted assaults. Lives have been saved — not by chance, but because online threats were taken seriously, investigated thoroughly, and acted upon in time.

The lesson is clear: we cannot afford to dismiss online threats as “just jokes” or “teen drama.” Every submission deserves scrutiny. Every digital breadcrumb is a lead. And every child or adult deserves the tools to navigate this landscape safely.

The digital world isn’t going away — it’s only expanding. As security professionals, educators, and community leaders, it’s our job to stay ahead of the threats, invest in online safety education, prioritize mental health, and treat cyberbullying as the serious issue it is. Together, we can transform a chaotic online environment into one where safety, awareness, and prevention are the norm.

https://www.securitymagazine.com/blogs/14-security-blog/post/101983-determining-the-credibility-of-online-threats-in-a-world-of-digital-noise


Spionaggio AI: come Stati e aziende rubano segreti nell’era dell’intelligenza artificiale

Lo spionaggio AI rappresenta oggi una delle minacce più insidiose all’economia globale. C’è una guerra silenziosa che si combatte ogni giorno nelle server room di Google, nei laboratori di ricerca delle università americane, negli uffici dei CEO delle startup tecnologiche. Non fa rumore, non lascia macerie visibili, eppure costa all’economia statunitense centinaia di miliardi di dollari ogni anno. È il nuovo volto dello spionaggio industriale nell’era dell’intelligenza artificiale, dove la posta in gioco non sono più solo documenti militari classificati, ma l’intera infrastruttura dell’innovazione tecnologica che determinerà il futuro del potere globale.

Il caso Google: anatomia di uno spionaggio AI perfetto

Nel marzo 2024, quando l’FBI ha arrestato Linwei Ding, un ingegnere software cinese di trentotto anni che lavorava per Google, è emersa una storia che racconta perfettamente il modus operandi dello spionaggio AI contemporaneo. L’accusa formulata dal Dipartimento di Giustizia degli Stati Uniti era chiara quanto devastante: furto di segreti commerciali legati all’intelligenza artificiale su scala industriale.

Secondo i documenti processuali, tra maggio 2022 e maggio 2023, Ding trasferì dal network aziendale al suo account personale su Google Cloud oltre mille file contenenti informazioni riservate sulla tecnologia AI di Google. L’imputazione integrativa emessa nell’aprile 2025 ha precisato che il numero totale superava i mille file unici, rispetto ai cinquecento inizialmente contestati. Non si trattava di documenti qualsiasi: erano i mattoni fondamentali dell’architettura AI di Google, compresi dettagli tecnici su chip TPU e GPU, il software che permette a questi chip di comunicare ed eseguire compiti complessi, e il sistema che orchestra migliaia di chip in un supercomputer capace di addestrare modelli AI all’avanguardia.

La sofisticazione del piano rivela quanto sia evoluto lo spionaggio AI moderno. Mentre era impiegato da Google dal 2019, Ding si affiliò segretamente a due aziende tecnologiche con sede nella Repubblica Popolare Cinese. A giugno 2022 ricevette l’offerta per diventare Chief Technology Officer di una startup tecnologica cinese in fase iniziale, che gli prometteva uno stipendio mensile di circa quattordicimila ottocento dollari, più bonus annuale e azioni della società. L’uomo creò persino una presentazione PowerPoint citando le politiche nazionali cinesi che incoraggiano lo sviluppo dell’industria AI domestica, e preparò un’altra presentazione per candidarsi a un programma di talenti sponsorizzato dal governo cinese con sede a Shanghai.

Nell’aprile 2025, quando la giustizia americana ha formalizzato sette capi d’accusa per spionaggio economico e altrettanti per furto di segreti commerciali, è emerso chiaramente come i programmi sponsorizzati dalla Repubblica Popolare Cinese incentivino individui impegnati in ricerca e sviluppo all’estero a trasmettere quella conoscenza in patria in cambio di salari, fondi di ricerca, spazio per laboratori o altri incentivi. Nella sua candidatura al programma di talenti, Ding affermò che il prodotto della sua azienda avrebbe aiutato la Cina ad avere capacità infrastrutturali di potenza di calcolo alla pari con il livello internazionale. Se condannato, Ding rischia fino a quindici anni di carcere per ogni capo d’accusa di spionaggio economico e dieci anni per ogni capo di furto di segreti commerciali.

Questo caso non è isolato. Rappresenta invece la manifestazione più eclatante di un fenomeno sistemico che il direttore dell’FBI Christopher Wray ha definito, nelle sue dichiarazioni ufficiali, come la minaccia più ampia e completa alle idee, all’innovazione e alla sicurezza economica degli Stati Uniti. Come ha affermato Wray durante l’annuncio delle accuse contro Ding, questi casi illustrano fino a che punto le affiliate di aziende con sede nella Repubblica Popolare Cinese siano disposte ad arrivare pur di rubare l’innovazione americana.

La strategia cinese: un Piano sistematico per l’acquisizione tecnologica

Il governo cinese non nasconde le sue ambizioni di dominare il settore dell’intelligenza artificiale. Documenti ufficiali come il tredicesimo piano quinquennale e il programma Made in China 2025 delineano chiaramente quali tecnologie e proprietà intellettuali il paese intende acquisire da fonti straniere. Secondo un rapporto dell’FBI del 2019 intitolato “China: The Risk to Corporate America”, la Cina aveva all’epoca fino a cento piani attivi per guidare l’acquisizione straniera nel campo della scienza e della tecnologia, con il tredicesimo piano quinquennale e Made in China 2025 identificati come i due piani più influenti e di vasta portata.

L’approccio cinese allo spionaggio AI è multiforme e sofisticato, orchestrato attraverso una combinazione di tattiche che vanno dal cyber spionaggio diretto all’infiltrazione di insider, passando per programmi di talenti sponsorizzati dallo Stato. Questi programmi creano incentivi economici sostanziali per individui impegnati in ricerca e sviluppo fuori dalla Cina, offrendo loro compensi generosi per trasmettere conoscenze e ricerche alla Repubblica Popolare in cambio di salari competitivi, fondi di ricerca, spazio per laboratori o altri benefici materiali.

I numeri dello spionaggio AI e del furto di proprietà intellettuale parlano un linguaggio inequivocabile. Secondo il rapporto dell’FBI e le stime confermate dall’Office of the United States Trade Representative, il costo annuale per l’economia statunitense derivante da contraffazione, software piratato e furto di segreti commerciali legato alla Cina si colloca in un intervallo compreso tra duecentoventicinque e seicento miliardi di dollari. Questa stima include non solo lo spionaggio AI diretto, ma l’intero spettro delle violazioni di proprietà intellettuale, dalla pirateria del software alla contraffazione di beni fisici, fino al furto sistematico di segreti commerciali attraverso operazioni di intelligence.

La dimensione e la portata delle operazioni cinesi di spionaggio AI sono aumentate drammaticamente negli ultimi anni. Secondo il Global Threat Report 2025 di CrowdStrike, pubblicato nel febbraio 2025, le operazioni di cyber spionaggio cinesi sono aumentate del centocinquanta percento complessivamente nel 2024 rispetto all’anno precedente. Ancora più allarmante è l’escalation in settori specifici: gli attacchi contro i settori finanziario, dei media, manifatturiero e industriale sono aumentati tra il duecento e il trecento percento. Questa crescita esponenziale riflette una strategia deliberata e coordinata per acquisire tecnologie critiche e vantaggi competitivi in settori chiave dell’economia globale.

Il Center for Strategic and International Studies ha documentato nel suo database di incidenti cyber significativi come nel febbraio 2025 gli hacker cinesi abbiano condotto campagne continue di cyber spionaggio mirate ai settori governativo, manifatturiero, delle telecomunicazioni e dei media nel Sud-Est asiatico, Hong Kong e Taiwan, impiegando backdoor sofisticati e incorporandosi in servizi cloud come Dropbox per il comando e controllo, al fine di eludere il rilevamento.

L’espionage aziendale: quando lo spionaggio AI diventa arma competitiva

Lo spionaggio AI non coinvolge solo Stati nazionali in competizione geopolitica. Il panorama delle minacce include anche attori aziendali che cercano vantaggi competitivi illegali attraverso il furto di ricerca e sviluppo dei concorrenti. Le startup AI, in particolare, si trovano in una posizione di vulnerabilità critica: spesso mancano delle risorse di sicurezza informatica delle grandi aziende consolidate, ma possiedono tecnologie all’avanguardia che le rendono bersagli estremamente attraenti per operazioni di spionaggio industriale.

Gli esperti di sicurezza informatica hanno documentato come i criminali informatici stiano sfruttando l’intelligenza artificiale generativa per facilitare attacchi su scala industriale. L’AI riduce drasticamente il tempo e lo sforzo che i criminali devono spendere per ingannare i loro obiettivi, rendendo gli schemi fraudolenti significativamente più credibili e difficili da individuare. Nel 2024, secondo quanto emerge dal rapporto annuale dell’FBI Internet Crime Complaint Center, il quarantadue percento delle organizzazioni ha subito attacchi di phishing, vishing, deepfake e altri attacchi di social engineering che hanno avuto successo nel compromettere sistemi o rubare informazioni sensibili.

La tecnologia AI sta anche abbassando le barriere tecniche per i criminali informatici meno qualificati. Il National Cyber Security Centre del Regno Unito ha previsto che entro il 2025 l’intelligenza artificiale migliorerà significativamente le tattiche di hacking esistenti, consentendo sia ad attori statali che non statali di condurre operazioni più sofisticate con maggiore facilità e minor costo operativo. Questa democratizzazione delle capacità di hacking esacerba drammaticamente il panorama delle minacce alla sicurezza informatica globale, rendendo lo spionaggio AI accessibile a un numero sempre crescente di attori malintenzionati.

Nel giugno 2025, quando la società di sicurezza SentinelOne ha rivelato che oltre settanta organizzazioni in molteplici settori erano state prese di mira da un gruppo di cyber spionaggio collegato alla Cina, è emerso un quadro inquietante della pervasività di queste operazioni. Le vittime includevano un’entità governativa dell’Asia meridionale, un’organizzazione mediatica europea e decine di aziende nei settori manifatturiero, governativo, finanziario, delle telecomunicazioni e della ricerca. Gli attaccanti avevano sfruttato vulnerabilità nelle gateway Check Point solo pochi giorni prima che queste vulnerabilità fossero divulgate pubblicamente, e avevano utilizzato infrastrutture di rete operativa gestite dalla Cina per mascherare le loro attività e mantenere l’accesso persistente ai sistemi compromessi.

CEO e dirigenti nel mirino: l’escalation dello spionaggio AI contro i leader aziendali

I dirigenti aziendali, in particolare quelli coinvolti in settori strategici come l’intelligenza artificiale, la biotecnologia e la tecnologia dei semiconduttori, sono diventati obiettivi prioritari per governi stranieri impegnati in operazioni di spionaggio AI. Nel 2024, la House Select Committee on the Chinese Communist Party ha allertato il pubblico su una serie continua di campagne di cyber spionaggio altamente mirate collegate al Partito Comunista Cinese, progettate specificamente per compromettere organizzazioni e individui coinvolti nella politica commerciale e nella diplomazia tra Stati Uniti e Cina.

In settimane recenti, secondo quanto documentato dalla commissione, sospetti cyber-attaccanti cinesi hanno impersonato il presidente della commissione John Moolenaar in email inviate a controparti fidate, tentando di ingannare i destinatari e indurli ad aprire file e link che avrebbero garantito agli attaccanti l’accesso ai loro sistemi e informazioni durante impegni commerciali in corso ad alto livello tra Stati Uniti e Cina. L’analisi tecnica altamente qualificata della commissione ha confermato che gli autori hanno abusato di software e servizi cloud per nascondere la loro attività, utilizzando strumenti sviluppatori per creare percorsi nascosti che permettevano di sottrarre dati segretamente direttamente ai loro server.

Questi attacchi non si limitano a funzionari governativi. Il gruppo APT-31, anche conosciuto come Zirconium e attivo almeno dal 2013, ha preso di mira sistematicamente funzionari governativi statunitensi, appaltatori della difesa, organizzazioni mediatiche, università, think tank e altre infrastrutture critiche. Secondo il rapporto di ClearanceJobs pubblicato nel gennaio 2025, nel 2024 sette membri del gruppo sono stati incriminati dal Dipartimento di Giustizia. Hanno utilizzato attacchi di phishing e distribuzione di malware per rubare dati sensibili e interrompere servizi critici, impiegando metodologie moderne di tipo living-off-the-land che permettono loro di rimanere non rilevati per lunghi periodi mentre conducono ricognizioni sistematiche dei sistemi compromessi.

I dati personali e professionali dei dirigenti vengono raccolti sistematicamente attraverso social network professionali come LinkedIn e Facebook. Gli operatori di spionaggio AI utilizzano queste piattaforme per individuare e valutare dipendenti che lavorano nelle aziende target, impiegando poi reclutatori come intermediari per identificare quali dipendenti potrebbero essere interessati a lasciare le loro posizioni attuali. Questa tattica permette agli spioni di identificare potenziali insider vulnerabili prima ancora di stabilire un contatto diretto, creando una pipeline sistematica per l’acquisizione di informazioni sensibili.

Nel suo avvertimento pubblico dell’ottobre 2024, Mike Casey, il funzionario capo del controspionaggio degli Stati Uniti, ha parlato di un forte aumento degli spioni stranieri che tentano di infiltrarsi segretamente nelle aziende tecnologiche americane, descrivendo una situazione in cui almeno parte di ciò che alimenta questa preoccupazione deriva da intelligence classificata degli Stati Uniti, presentando una sfida enorme per i funzionari che vogliono persuadere dirigenti di startup senza autorizzazione di sicurezza, e con risorse limitate, ad essere molto attenti nella scelta di investitori e partner.

Guerra economica: la competizione commerciale attraverso lo spionaggio AI

La competizione economica globale si è trasformata in una guerra ibrida dove lo spionaggio AI è diventato strumento centrale di politica industriale. Il 2025 sta stabilendo la sicurezza nazionale come principio guida del commercio e degli investimenti internazionali. Mentre il commercio globale è previsto in crescita nel 2025, la globalizzazione rimane sotto minaccia crescente poiché la competizione geopolitica guida la frammentazione dei sistemi finanziari e delle supply chain, complicando drammaticamente le scelte tecnologiche che aziende e governi devono compiere.

La Cina ha segnalato ripetutamente che potrebbe impiegare i suoi strumenti di ritorsione commerciale in modo molto più impattante di quanto abbia fatto finora. Mentre l’escalation tit-for-tat tra Stati Uniti e Cina si intensifica, paesi terzi e multinazionali si trovano sempre più nel mezzo di questa battaglia economica. L’Europa in particolare sarà colpita sia dagli impatti diretti che indiretti dell’escalation, e l’Unione Europea probabilmente risponderà con le stesse misure in termini di imposizione di restrizioni commerciali.

I governi nel 2025 stanno intensificando le politiche industriali per competere con i rivali geopolitici, proteggere le catene di approvvigionamento strategiche e coltivare settori critici come l’intelligenza artificiale, la tecnologia quantistica e la biotecnologia. La competizione geopolitica e i calcoli sulla sicurezza nazionale spingeranno le politiche industriali in più angoli dell’economia globale nel 2025, includendo non solo le nuove tecnologie strategiche e sensibili, ma anche sempre più le infrastrutture e i servizi della vita quotidiana man mano che questi vengono progressivamente digitalizzati e dipendenti da sistemi di intelligenza artificiale.

Il panorama delle minacce informatiche nel 2025 sarà plasmato da attacchi sempre più sofisticati, con ransomware, social engineering e criminalità informatica potenziata dall’AI che rimangono le principali preoccupazioni. Secondo il Global Cybersecurity Outlook del World Economic Forum, il cyberspazio sta diventando più complesso, con tensioni geopolitiche, rapida adozione di tecnologie emergenti e maggiore dipendenza da catene di approvvigionamento interdipendenti come fattori chiave che contribuiscono alla crescente complessità del panorama della sicurezza globale.

Il costo umano ed economico dello spionaggio AI

Dietro le statistiche impressionanti ci sono storie concrete di aziende distrutte e lavoratori licenziati. Una società con sede in Cina è stata condannata per aver rubato i segreti tecnologici di un’azienda americana di turbine eoliche. L’azienda vittima ha perso completamente il suo vantaggio competitivo, le vendite sono crollate drammaticamente e la società è stata costretta a licenziare quasi settecento lavoratori. Come ha sottolineato il direttore dell’FBI Christopher Wray, non si tratta solo di un problema di Wall Street o di grandi corporazioni, ma di un problema di Main Street che impatta direttamente posti di lavoro americani, famiglie americane e mezzi di sostentamento di comunità intere.

Il rapporto Internet Crime dell’FBI del 2024, pubblicato nell’aprile 2025, ha registrato perdite record di sedici virgola sei miliardi di dollari derivanti da crimini informatici, rappresentando un aumento del trentatré percento rispetto ai dodici virgola cinque miliardi di dollari del 2023. La frode abilitata dal cyber è stata responsabile di quasi l’ottantatré percento del totale delle perdite, evidenziando come i criminali si rivolgano sempre più alla criptovaluta come strumento per frodare investitori, riciclare proventi illeciti e facilitare una vasta gamma di altri schemi criminali.

Gli adulti sopra i sessant’anni hanno riportato sia il maggior numero di denunce che le perdite più elevate, con centoquarantasettemila centoventisei denunce per un totale di quasi quattro virgola novecento miliardi di dollari in perdite. In particolare, settemilacin­quecento denuncianti di età pari o superiore a sessant’anni hanno perso più di centomila dollari ciascuno, con una perdita media di ottantatremila dollari per vittima. Questi numeri rivelano non solo la portata economica dello spionaggio AI e dei crimini informatici correlati, ma anche la profonda vulnerabilità umana che questi attacchi sfruttano sistematicamente.

L’Internet Crime Complaint Center ha ricevuto nell’ultimo anno ottocentocinquantanovemilacinquecen­totrentadue denunce, leggermente inferiori rispetto alle ottocentoottantamilaquattrocentodiciotto del­l’anno precedente. Tuttavia, dato che le perdite finanziarie hanno mostrato un aumento così marcato, appare evidente che i criminali informatici stanno dimostrando maggiore efficienza nei loro attacchi, perfezionando le loro tecniche attraverso l’uso di strumenti di intelligenza artificiale che rendono le loro operazioni più scalabili e difficili da contrastare.

La risposta: difesa e resilienza contro lo spionaggio AI

Di fronte a questa minaccia multiforme e in continua evoluzione, la risposta deve essere altrettanto complessa e coordinata. Il governo degli Stati Uniti ha intensificato i suoi sforzi attraverso la Disruptive Technology Strike Force, un’iniziativa congiunta del Dipartimento di Giustizia e del Dipartimento del Commercio progettata per trovare e ritenere responsabili coloro che rubano tecnologie americane avanzate e mettono a rischio la sicurezza nazionale e la prosperità economica.

L’alleanza Five Eyes, che comprende Stati Uniti, Canada, Regno Unito, Australia e Nuova Zelanda, ha lanciato simultaneamente nell’ottobre 2024 nuovi avvisi coordinati su come i servizi di intelligence stranieri e i criminali prendono di mira le aziende tecnologiche occidentali. Ogni paese ha creato portali online con opuscoli dettagliati e bollettini che sollecitano le startup e le aziende tecnologiche a essere estremamente attente nella scelta di investitori e partner, riconoscendo che la minaccia dello spionaggio AI richiede una risposta collaborativa internazionale.

Le aziende devono adottare un approccio proattivo e multistrato alla sicurezza. Secondo esperti di sicurezza, alcune delle mitigazioni più efficaci contro le minacce insider e lo spionaggio AI non devono necessariamente essere costose in termini di investimento finanziario, ma richiedono un impegno organizzativo sostanziale. Si raccomanda agli sviluppatori di AI e alle aziende tecnologiche di iniziare facendo un inventario completo e dettagliato dei dati proprietari nei loro sistemi, identificando chi vi ha accesso e implementando controlli rigorosi su come queste informazioni possono essere trasferite o condivise.

La collaborazione con l’FBI e altre agenzie di sicurezza è cruciale per identificare e neutralizzare le minacce prima che possano causare danni irreparabili. L’FBI ha dimostrato la sua capacità di intervenire efficacemente, come nel caso dell’Operazione Level Up lanciata all’inizio del 2024, che ha identificato oltre quattromila trecento vittime di frode sugli investimenti in criptovalute e ha impedito con successo quasi duecentottantasei milioni di dollari in potenziali perdite attraverso interventi tempestivi e sforzi investigativi coordinati.

Il direttore generale dell’MI5 del Regno Unito, Ken McCallum, ha un messaggio inequivocabile per le aziende che operano all’avanguardia della tecnologia: se si opera all’avanguardia della tecnologia in questo decennio, si potrebbe non essere interessati alla geopolitica, ma la geopolitica è profondamente interessata a voi. Sarebbe profondamente sconsiderato, non solo con i segreti nazionali ma con la stessa vitalità della propria azienda e il capitale degli azionisti, non pensare seriamente a cosa questo significhi in termini di protezione e sicurezza.

Conclusione: la nuova frontiera dello spionaggio AI

Lo spionaggio AI rappresenta una delle sfide più complesse e consequenziali dell’era moderna. Non si tratta più semplicemente di proteggere documenti classificati o installazioni militari, ma di salvaguardare l’intera catena dell’innovazione tecnologica, dalla ricerca di base nelle università fino alla commercializzazione dei prodotti che definiranno il futuro dell’economia globale. La competizione per la supremazia nell’intelligenza artificiale è fondamentalmente una competizione per il futuro stesso del potere economico e militare globale, con implicazioni che si estenderanno per decenni.

Mentre Stati come la Cina investono massicciamente in programmi sistematici di acquisizione tecnologica attraverso lo spionaggio AI, e aziende concorrenti ricorrono a metodi sempre più sofisticati per rubare ricerca e sviluppo, la necessità di una difesa coordinata e multistrato diventa non solo importante ma esistenziale. CEO e dirigenti devono comprendere profondamente che non sono semplicemente leader aziendali responsabili del successo commerciale delle loro organizzazioni, ma custodi di asset strategici nazionali le cui decisioni su sicurezza informatica, gestione del personale e protezione della proprietà intellettuale hanno implicazioni che vanno drammaticamente oltre i bilanci trimestrali e i rapporti agli azionisti.

La guerra per l’intelligenza artificiale si combatte oggi, in questo momento, in silenzio ma con intensità crescente, nelle reti aziendali e nei laboratori di ricerca di tutto il mondo. Chi vincerà questa battaglia silenziosa ma cruciale determinerà chi guiderà l’economia globale e plasmerà gli equilibri geopolitici nei prossimi decenni. E mentre la tecnologia avanza a velocità esponenziale, anche le tattiche dello spionaggio AI si evolvono con essa, diventando sempre più sofisticate, difficili da rilevare e potenzialmente devastanti nelle loro conseguenze. L’unica certezza che possiamo avere guardando al futuro è che questa guerra per il controllo dell’intelligenza artificiale è appena iniziata, e le sue conseguenze definiranno il ventunesimo secolo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/spionaggio-ai/


Chrome To Warn Users Before Loading HTTP Sites Starting Next Year via @sejournal, @MattGSouthern

Google Chrome will enable “Always Use Secure Connections” by default with the release of Chrome 154 in October 2026, the company announced.

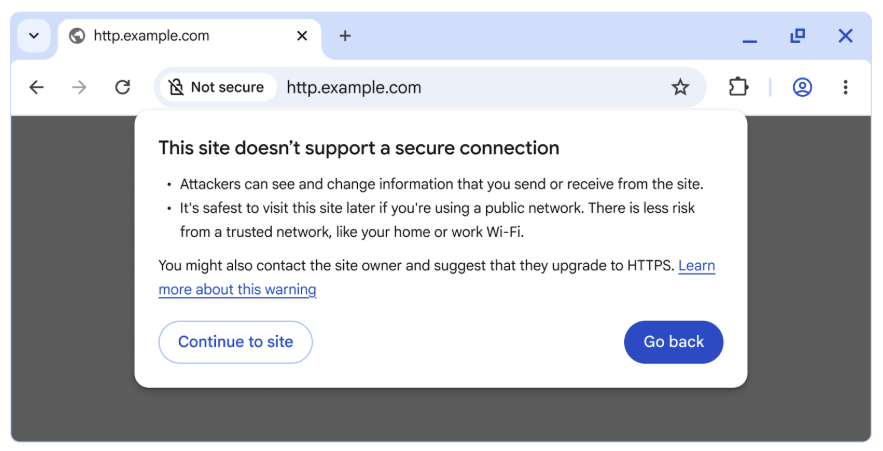
The change means Chrome will ask for user permission before loading any public website that doesn’t use HTTPS encryption. Users will see a bypassable warning explaining the security risks of unencrypted connections.

Google is rolling out the feature in stages. Chrome 147 will enable it for over 1 billion Enhanced Safe Browsing users in April 2026. All Chrome users will get it by default six months later.

What’s Changing

Public Site Warning

The warning system applies exclusively to public websites. Chrome excludes private sites including local IP addresses, single-label hostnames, and internal shortlinks.

Chris Thompson and the Chrome Security Team wrote:

“HTTP navigations to private sites can still be risky, but are typically less dangerous than their public site counterparts because there are fewer ways for an attacker to take advantage of these HTTP navigations.”

Here’s an example of what the warning will look like:

Image Credit: Google

Warning Frequency

Chrome limits how often users see warnings for the same sites. The browser won’t repeatedly warn about regularly visited insecure sites.

Testing data shows the median user sees fewer than one warning per week. The 95th percentile user sees fewer than three warnings per week.

Current HTTPS Adoption

HTTPS usage has plateaued at 95-99% of Chrome navigations across platforms. When excluding private sites, public HTTPS usage reaches 97-99% on most platforms.

Windows shows 98% HTTPS on public sites. Android and Mac exceed 99%. Linux reaches nearly 97%.

Why This Matters

You face security risks when clicking HTTP links. Attackers can hijack unencrypted navigations to load malware, exploitation tools, or phishing content.

Google’s transparency report shows HTTPS adoption stalled after rapid growth from 2015-2020. The remaining 1-5% of insecure traffic represents millions of navigations that create attack opportunities.

Website owners running HTTP-only sites have one year to migrate before Chrome warns their visitors.

You can enable “Always Use Secure Connections” today at chrome://settings/security to test how the warnings affect your site traffic.

Looking Ahead

Google continues outreach to companies responsible for the highest HTTP traffic volumes. Many sites use HTTP only for redirects to HTTPS destinations, creating an invisible security gap the new warnings will close.

Chrome plans additional work to reduce HTTPS adoption barriers for local network sites. The company introduced a local network access permission that allows HTTPS pages to communicate with private devices once users grant permission.

Users can disable warnings by turning off the “Always Use Secure Connections” setting. Enterprise and educational institutions can configure Chrome to meet their specific warning requirements.


Featured Image: Philo Athanasiou/Shutterstock

https://www.searchenginejournal.com/chrome-to-warn-users-before-loading-http-sites-starting-next-year/559583/


A Glimpse of the Future: How AI Will Transform Physical Security

In this episode of Lock It Down with Security Magazine, I was able to hear the perspective of Steve Lindsey, CTO and Co-Founder of LVT, regarding the future of artificial intelligence in physical security.

Around this time last year, I spoke with security professionals regarding their predictions for physical security in 2025. Multiple experts identified AI as a tool that organizations should consider — if they weren’t already.

In this podcast episode, Lindsey elaborates on the value of leveraging emerging technology in the physical security space, stating, “Technology should be used as a force multiplier for these very scarce human resources — especially in physical security, because physical security isn’t a revenue generator, it’s typically a cost center — and so you put just enough money into it to minimize the liabilities that you have. So, if there’s ever an industry that could leverage the power of AI and the force multiplying factors of AI, it is the security industry.”

Physical locations are challenging to secure. They are dynamic, unpredictable spaces with threats that vary from one day to the next. According to Lindsey, this is exactly why AI can transform an organization’s physical security for the better.

“The problem with the physical space — especially outdoors — is there’s an infinite number of things that could be happening. We just don’t know,” Lindsey says. “And it’s really hard to program for every single one of those types of incidents. But when we think about the advancements that have been made in large language models, specifically around what’s called vision language models (VLMs), the VLMs are able to transform what the camera sees into data, and it is able to do it in such a dynamic way that it really becomes a pair of eyes [to go along with] a figurative brain.”

Lock it Down Podcast logo

How AI Will Transform Physical Security

Listen in to learn about how AI will transform the physical security landscape.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101979-a-glimpse-of-the-future-how-ai-will-transform-physical-security


Atlas, browser basato su ChatGPT, consente l’injection di comandi malevoli


I ricercatori di LayerX hanno scoperto una vulnerabilità in Atlas, il browser basato su ChatGPT, che consente di iniettare comandi malevoli direttamente nel chatbot e di conseguenza elevare i propri privilegi sul sistema colpito e distribuire malware.

La compagnia spiega che in realtà il bug è presente su ChatGPT in qualsiasi browser, ma è particolarmente pericoloso quando si naviga con Atlas: gli utenti del browser sono loggati di default sul chatbot e Atlas ha alcune mancanze dal punto di vista della sicurezza che lo rendono particolarmente esposto agli attacchi di phishing.

Il flusso di attacco comincia quando l’utente, loggato su ChatGPT, clicca su un link malevolo inviato dall’attaccante che lo rimanda a una pagina compromessa creata ad hoc. La pagina web usa la Cross-Site Request Forgery (CSRF) per sfruttare il token di autenticazione dell’utente in modo da iniettare istruzioni malevole nel chatbot, alterando di fatto la memoria dell’LLM. Non appena l’utente effettua una nuova richiesta a ChatGPT, la memoria “contaminata” viene invocata e consente all’attaccante di eseguire istruzioni malevole sul sistema target.

“In molti casi, l’impatto di un attacco CSFR viene usato per attività quali la modifica dell’email/password dell’account, il trasferimento di fondi o per fare acquisti all’interno della sessione utente. Quando però si tratta di sistemi di IA, usando un attacco CSFR gli attaccanti ottengono l’accesso ai sistemi dove l’utente è loggato, mandando richieste e iniettando comandi malevoli” ha spiegato Or Eshed, CEO e co-fondatore di LayerX.

Atlas ChatGPT

Credits: LayerXLa “memoria” del chatbot viene usata per memorizzare dettagli sulle richieste dell’utente, le chat, le sue preferenze e i vincoli che ha imposto per le sue ricerche. Ogni volta che l’utente effettua una richiesta, la memoria viene acceduta per reperire queste informazioni; manipolandola, l’attaccante può iniettare istruzioni malevole che verranno eseguite in ogni chat.

Questo attacco è molto insidioso perché, una volta alterata la memoria di ChatGPT, queste istruzioni permangono a prescindere dal dispositivo che sta usando l’utente e anche dal browser. Come riportato prima, però, Atlas è particolarmente a rischio perché, essendo basato su ChatGPT, memorizza sempre le credenziali e quindi è più esposto agli attacchi CSRF.

Il problema è esacerbato anche dalla mancanza di controlli per il phishing di Atlas: LayerX ha riportato che, rispetto a browser come Chrome o Edge, Atlas è più vulnerabile del 90% ad attacchi di phishing.

“Sebbene ChatGPT offra alcune difese contro le istruzioni dannose, l’efficacia può variare a seconda della sofisticatezza dell’attacco e del modo in cui le istruzioni malevole sono entrate nella memoria. In alcuni casi, l’utente potrebbe visualizzare un avviso; in altri, il tentativo potrebbe essere bloccato. Tuttavia, se abilmente mascherato, il codice potrebbe eludere completamente il rilevamento” ha aggiunto Eshed.

Al momento non è noto se OpenAI stia lavorando a un fix per il problema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/29/atlas-browser-basato-su-chatgpt-consente-linjection-di-comandi-malevoli/?utm_source=rss&utm_medium=rss&utm_campaign=atlas-browser-basato-su-chatgpt-consente-linjection-di-comandi-malevoli


Cybersecurity nel dominio spaziale: una breve panoramica critica dei rischi

Il conflitto russo-ucraino, iniziato nel 2014, ha registrato un’escalation progressiva delle operazioni militari, culminata con l’invasione russa del 24 febbraio 2022 e la dichiarazione dell’«operazione militare speciale» da parte del Presidente russo Putin alle ore 5:00 (ora di Kiev).

In realtà, i combattimenti erano già iniziati nell’Oblast di Luhansk alle 3:40, prima ancora dell’annuncio ufficiale. Secondo quanto riportato dal sito web di Viasat News, alle 03:02 UTC del 24 febbraio 2022 «sono stati rilevati alti volumi di traffico malevolo provenienti da diversi modem e dispositivi dei clienti fisicamente localizzati in Ucraina e collegati a una delle partizioni di rete KA-SAT destinate ai consumatori. Questo attacco denial of service mirato ha impedito a molti modem di rimanere connessi».

Le 03:02 UTC corrispondono esattamente alle 5:02 ora di Kiev. Possiamo quindi affermare che l’annuncio di Putin è avvenuto simultaneamente all’attacco informatico ai satelliti. Questa simultaneità non può essere una coincidenza: conferma ufficialmente che la guerra cibernetica è diventata parte integrante del conflitto ibrido sin dalla fase iniziale dell’invasione.

Le infrastrutture satellitari continuano a subire attacchi da entrambe le parti. La rete satellitare commerciale Starlink, ad esempio, è bersaglio di attacchi da parte di hacker legati alla Russia, mentre la rete di satelliti russa Statis subisce attacchi da parte di hacker ucraini.

Inoltre, sulla scena bellica sono emersi nuovi attori le cui azioni possono avere valenza tattica o strategica e influenzare le decisioni politiche. Per la prima volta nella storia, i satelliti commerciali al servizio degli Stati partecipano attivamente alle operazioni militari sul campo. La guerra in Ucraina dimostra chiaramente che lo spazio non può essere governato seguendo i modelli tradizionali dei confini statali e delle relazioni politiche convenzionali.

Le aziende spaziali private forniscono oggi capacità C4ISR (Comando, Controllo, Comunicazioni, Computer, Intelligence, Sorveglianza e Ricognizione) ai comandi militari ucraini, mentre altri attori spaziali privati si rivelano essenziali, con risultati evidenti sui campi di battaglia. Questa nuova dimensione della guerra solleva numerose questioni nelle relazioni geopolitiche e nelle normative internazionali. Come evidenziato dall’ESPI nel suo rapporto (ESPI+Record, 2023):

«… cosa dovrebbe essere considerato un attacco contro un sistema spaziale? Come si può stabilire se un satellite è civile, militare o a doppio uso?…»

Cercheremo di rispondere a queste e ad altre domande analizzando la dimensione spaziale e le relative problematiche di cybersecurity.

Considerazioni sui domini cyber e spaziale

Il dominio spaziale – comprensivo di satelliti, costellazioni, comunicazioni e relative infrastrutture a monte (upstream) e a valle (downstream) – è strategico ma rappresenta anche una fonte di continue preoccupazioni in termini di sicurezza.

Lo sviluppo tecnologico e gli interessi nazionali di vari paesi hanno trasformato lo spazio in un ambiente di conquista, non solo per finalità scientifiche ma anche militari e di supremazia, al punto da renderlo un’area di potenziale deterrenza contro gli avversari. Attualmente questo confine strategico si è esteso fino a Marte, anche se nel linguaggio comune ci si riferisce principalmente alla regione in cui operano i satelliti.

Il cyberspazio è un dominio trasversale in grado di influenzare anche le infrastrutture spaziali. Occorre comprendere più a fondo la possibile evoluzione futura del cyberspazio in relazione allo spazio, considerando le minacce comuni, i problemi specifici e le criticità evidenziate.

Il dominio cyber attraversa tutti gli altri domini, rappresentando una potenziale minaccia: la sicurezza complessiva dipende dal livello di interdipendenza tra i vari domini e dalla sicurezza di ciascuno di essi. Il dominio spaziale è strettamente connesso al cyberspazio attraverso servizi quali comunicazioni satellitari, identificazione e geolocalizzazione – in sostanza, tutte le attività che coinvolgono tecnologie spaziali e di comunicazione.

Il primo elemento comune tra i domini cyber e spaziale è l’assenza di confini fisici definiti. Questa caratteristica contrasta nettamente con la definizione tradizionale di sicurezza fisica intesa come protezione dei confini degli Stati o dei loro asset strategici.

In questo contesto, anche lo spazio diventa un dominio strategico trasversale che consente l’interazione globale in ambito economico, geopolitico e sociale. Purtroppo, la crescente accessibilità allo spazio da parte di nazioni, attori non statali e soggetti commerciali lo rende anche più vulnerabile.

La nuova economia spaziale

L’avvento della nuova economia spaziale, sia nel segmento orbitale (upstream) che nei servizi terrestri (downstream), ha visto l’ingresso massiccio e strutturato di investitori non istituzionali, a differenza di quanto avvenuto dal dopoguerra ad oggi.

Non esistono più soltanto agenzie spaziali nazionali (come la NASA) o comunitarie (come l’ESA – Agenzia Spaziale Europea) o le agenzie spaziali dell’ex URSS e della Cina: oggi assistiamo a missioni puramente commerciali che forniscono servizi di comunicazione indipendentemente dal paese di origine. Esempi emblematici sono la costellazione StarLink di satelliti per comunicazioni, la società SpaceX e il programma IRIS2 dell’Agenzia Spaziale Europea.

Parallelamente, la corsa allo spazio ha stimolato lo sviluppo e l’applicazione di nuove tecnologie, rappresentando un banco di prova estremamente proficuo. La Figura 1 indica le principali tecnologie che influenzeranno lo spazio e la sua sicurezza nel prossimo futuro.

Figura 1: Tecnologie che contribuiscono allo sviluppo moderno del settore spaziale

L’accesso delle industrie private allo spazio ha innescato una rivoluzione nelle relazioni tra istituzioni pubbliche e private, sollevando questioni legali e commerciali inedite che richiedono ancora soluzioni a livello legislativo, politico e strategico.

La natura dual-use (a doppio uso) della tecnologia avanzata, specialmente nel dominio spaziale, è diventata centrale nei paradigmi della sicurezza nazionale. Nel tempo, accordi, linee guida e risoluzioni hanno tentato di regolamentare quest’area, riconoscendone il valore e il contributo alla sicurezza nazionale e comunitaria.

I programmi spaziali europei

La stessa Unione Europea ha definito il settore spaziale come una nuova frontiera strategica per la sicurezza dei paesi membri. I programmi spaziali europei rappresentano una sfida importante per l’intero ecosistema pubblico-privato (vedi Figura 2).

Figura 2: I principali programmi spaziali europei attuali

I programmi europei dimostrano quanto lo spazio sia cruciale per la sicurezza e la resilienza delle nazioni partecipanti.

Il programma Copernicus è dedicato al monitoraggio della Terra e alla sicurezza civile. Grazie a diverse tipologie di satelliti, ciascuno dedicato a specifiche attività di rilevamento e monitoraggio, l’ecosistema Copernicus raccoglie ed elabora i dati grezzi provenienti dai satelliti ottenendo risultati ottimali. Sei satelliti, denominati Sentinel, sono attualmente in orbita per raccogliere dati sulla superficie terrestre: immagini di vegetazione, suolo, copertura idrica, aree costiere, oceani e composizione atmosferica. In futuro, ulteriori satelliti amplieranno la costellazione Copernicus, fornendo dati ancora più precisi sul monitoraggio delle emissioni di CO2, i ghiacci polari, la topografia della neve e altro ancora, a disposizione degli scienziati e utili per la protezione ambientale, la prevenzione dei disastri e le attività di recupero.

Il programma Space Awareness è un’altra iniziativa dell’Agenzia Spaziale Europea finalizzata a monitorare e valutare i rischi derivanti da detriti spaziali artificiali, minacce orbitali come esplosioni e collisioni, potenziali impatti di oggetti vicini alla Terra (NEO) e gli effetti dei fenomeni meteorologici spaziali sulle infrastrutture spaziali e terrestri.

Il programma Galileo ha l’obiettivo di sviluppare un sistema di navigazione satellitare indipendente ed europeo in sostituzione dell’attuale Global Positioning System (GPS) statunitense.

I restanti programmi sono dedicati al miglioramento della velocità e della sicurezza delle comunicazioni. In quest’area, le nuove tecnologie di comunicazione quantistica e distribuzione di chiavi quantistiche (QKD) rappresentano tecnologie dirompenti che richiedono un’investigazione approfondita e realistica, poiché la supremazia di una nazione nelle comunicazioni spaziali dipende fortemente da queste tecnologie.

Le minacce alla sicurezza spaziale

Tutte le nazioni manifestano preoccupazione per la propria sicurezza spaziale e per le possibili ripercussioni terrestri. La Figura 3 riassume le principali minacce informatiche alle infrastrutture spaziali.

Figura 3: Principali minacce nel dominio spaziale

Queste considerazioni servono a dare un senso concreto alla «distanza» tra lo Stato (o il proprietario del sistema in orbita) e il sistema stesso: i confini fisici sono intrinsecamente assenti, e le minacce devono essere valutate in termini di distanza spaziale e «distanza temporale».

Partendo dalle preoccupazioni e opportunità riscontrate in questo nuovo dominio, nel 2023 la Commissione Europea (CE) ha redatto il primo rapporto di analisi, intitolato EU Space Strategy for Security and Defence, ben approfondito da Reis J. (2024), in cui dichiara esplicitamente la necessità strategica europea di proteggere le proprie risorse spaziali, difendere i propri interessi e scoraggiare attività ostili nello spazio.

L’importanza delle industrie spaziali private nell’analisi strategica deriva dalla consapevolezza che satelliti e tecnologie spaziali possono essere impiegati per scopi difensivi e toccano questioni di sicurezza nazionale. La Comunità Europea, nel proprio piano strategico dedicato al dominio spaziale, sottolinea la necessità di garantire sinergie e scambi proficui in termini di ricerca e sviluppo, proponendo misure concrete per promuovere la collaborazione tra start-up nel settore spaziale e della difesa.

Il problema delle infrastrutture critiche

Tuttavia, negli elenchi ufficiali delle infrastrutture critiche (CI) degli Stati Uniti e dell’Unione Europea, lo spazio non è esplicitamente menzionato. La letteratura scientifica è ricca di discussioni su questa lacuna, dato che è evidente come il dominio spaziale e le sue tecnologie correlate rappresentino fattori critici per altri settori.

La descrizione dell’infrastruttura spaziale critica rispetto all’infrastruttura informativa critica è stata illustrata nello studio di Sokiran M. (2020), in cui si afferma:

«Si conclude che, nonostante la mancanza di una definizione legittima di ‘infrastruttura spaziale critica’, essa rappresenta un sistema complesso composto da elementi fisici e risorse informative virtuali che devono essere controllati e protetti: se risultano vulnerabili ai rischi, possono causare una crisi in molti sistemi vitali di qualsiasi Stato».

Rischi reali considerando le caratteristiche del cyberspazio e del dominio spaziale

I principali rischi che possono colpire i sistemi spaziali sono i seguenti:

  1. Rischio di missione: Errori di progettazione o difetti non identificati durante i test di laboratorio possono compromettere l’efficienza o il dispiegamento del sistema, causando perdite economiche, fallimento della missione e altre conseguenze (Sanchez A. H., 2024).
  2. Rischio fisico in orbita: Asteroidi e detriti spaziali generati da satelliti dismessi possono colpire o distruggere satelliti attivi o danneggiare stazioni spaziali. Le condizioni meteorologiche spaziali aumentano ulteriormente il rischio per tutti gli asset (Fetzer, A. et al., 2025).
  3. Azioni fisiche da parte di attori ostili: Avversari dotati di armamenti spaziali avanzati – come armi a energia diretta (DEW) che utilizzano microonde, radiofrequenza (RF) o tecniche laser – possono condurre operazioni di guerra elettronica (Hamill-Stewart J., 2025).
  4. Attacchi a lungo raggio: La capacità di colpire a distanza, tramite missili a lungo raggio o attacchi satellitari diretti, rientra nella categoria degli attacchi cinetici (O’Meara, C., 2025; Burdette, Z., 2025).
  5. Minacce alla cybersecurity: Comunicazioni, sistemi e piattaforme satellitari sono vulnerabili alla guerra informatica. Numerosi studi hanno investigato questi problemi, tra cui la ricerca di Varadharajan V. e Suri N. (2024) e il rapporto dell’Agenzia dell’Unione Europea per la Cybersecurity (ENISA, 2025), volti a sensibilizzare la comunità spaziale.

Mentre i primi due rischi possono essere mitigati attraverso studi orbitali proattivi e valutazioni del rischio, i punti 3 e 4 coinvolgono avversari tecnologicamente avanzati, tipicamente sponsorizzati da Stati. Il punto 5 è ancora più critico, poiché introduce la dimensione cyber nel dominio spaziale.

La minaccia cyber nello spazio

Il dominio cyber spesso si trova al di là del controllo dei singoli Stati e attraversa tutti i domini operativi. Guerrieri informatici sponsorizzati da Stati o attori criminali possono infiltrarsi nelle comunicazioni satellitari e nei sistemi software interni, acquisendo il comando e il controllo per scopi terroristici o di riscatto.

La Figura 4 illustra i potenziali vettori di attacchi informatici contro le infrastrutture spaziali, sia nel segmento di volo (upstream) che in quello terrestre (downstream).

Figura 4: Possibili attacchi informatici contro le infrastrutture spaziali

Il Centre for Strategic and International Studies (CSIS, 2025) ha condotto un’analisi comparativa delle azioni malevole elettroniche e informatiche rivolte alle strutture spaziali. Lo studio sottolinea che gli attacchi informatici sono spesso più efficaci degli attacchi elettronici o cinetici, principalmente per la difficoltà nell’attribuirne l’origine. Inoltre, gli attaccanti possono osservare l’impatto delle loro azioni quasi in tempo reale.

Mentre sia gli attacchi informatici che cinetici possono causare danni visibili, l’impossibilità di risalire alla fonte è la caratteristica distintiva degli attacchi informatici contro i sistemi spaziali e satellitari.

La necessità di mantenere la superiorità informativa e migliorare l’intelligence nei processi decisionali spinge allo sviluppo continuo delle tecnologie digitali. Tuttavia, questo amplia anche la superficie di attacco – un paradosso che deve essere attentamente studiato, compreso e gestito per prevenire conseguenze dannose.

Come mitigare i rischi nei domini cyber e spaziale

Attingendo alle esperienze di altri settori strategici, come il campo nucleare, nella prevenzione dei rischi e nella mitigazione delle minacce informatiche – ad esempio quelle condotte dall’Agenzia Internazionale per l’Energia Atomica (IAEA, 2022) o dal NIST (National Institute of Standards) attraverso il suo centro NCCoE (Scholl, M., Suloway, T. 2023) – gli specialisti della cybersecurity satellitare forniscono continuamente best practice dedicate anche al settore satellitare commerciale per la gestione del rischio informatico.

Questo problema rappresenta la principale minaccia attualmente «in orbita»: prendere il controllo di un piccolo satellite commerciale tramite attacchi informatici significa moltiplicare esponenzialmente le minacce in tutto il contesto spaziale. Si tratta di una minaccia reale, con casi già verificatisi. I danni possono essere gravi, soprattutto se gli attacchi sono orchestrati da entità protette da Stati avversi: cambio di orbita per provocare collisioni con altri satelliti, alterazione dei valori GPS con conseguenti minacce alle osservazioni e misurazioni terrestri, raccolta di informazioni per scopi di riscatto, ecc.

Politiche di mitigazione

Le misure di mitigazione a tutti i livelli, inclusa la catena di approvvigionamento, dovrebbero almeno rispettare le raccomandazioni NCCoE riportate nella Tabella 1:

Tabella 1: Politica di mitigazione suggerita da NCCoE

Tutte queste misure, adattate alla realtà spaziale, possono mitigare le capacità anti-satellite (ASAT) degli Stati avversari o di attori ostili generici.

L’infrastruttura satellitare completa

L’intera infrastruttura satellitare deve essere coinvolta in questo processo. Il mondo satellitare comprende:

(1) Sistemi terrestri: reti informatiche, antenne, centri C4I, laboratori scientifici, fornitori di servizi su richiesta (GPS commerciale, comunicazioni telefoniche, ecc.), sorveglianza spaziale e tracciamento di oggetti spaziali.

(2) Infrastruttura di comunicazioni: non solo antenne, ma anche protocolli di comunicazione, crittografia, ecc. Il protocollo attuale garantisce una sicurezza adeguata? È ancora valido considerando le attuali capacità negli attacchi informatici e le future minacce della decrittografia quantistica?

(3) Software interno e memorie dei satelliti: accedere a questi elementi significa ottenere il controllo completo del satellite.

L’analisi delle minacce relative alle vulnerabilità SATCOM è documentata in diversi studi, mentre le violazioni dei sistemi satellitari vengono segnalate quotidianamente da varie istituzioni.

Una panoramica interessante è fornita da Sowe E. (2025), che analizza le implicazioni del dominio cyber nelle comunicazioni satellitari per i principali sistemi di trasmissione e gestione del segnale.

Verso una cultura strategica comune

Aumentare la resilienza informatica e la consapevolezza nel settore spaziale deve diventare una priorità per gli Stati a tutti i livelli. È quindi necessario sviluppare una cultura strategica comune riguardo al cyberspazio e al dominio spaziale.

I domini cyber e spaziale rappresentano aree relativamente nuove per investimenti, industrie, ricerca e sicurezza. Il periodo storico in cui le agenzie spaziali hanno sviluppato i loro programmi coincide con l’avvento di computer e software, che hanno immediatamente contribuito alle attività spaziali.

I due domini, in sostanza, percorrono strade parallele e proficue, con un’interazione continua nei loro sviluppi, sfide e opportunità reciproche, come evidenziato da vari studi, tra cui Raghuvanshi, D. e Kumar, S. (2024), in cui anche le comunicazioni quantistiche e il calcolo quantistico sono considerati sia come opportunità che come minacce.

Una comprensione culturale come base per la consapevolezza delle interazioni tra i domini cyber e spaziale è fondamentale per sviluppare una strategia comune che li integri tra loro e compensi le debolezze di un dominio con i punti di forza dell’altro, come indicato da Khan S.K. et al. (2024) e Rajagopalan, R.P. (2019).

Entrambi i domini sono onnipresenti e le loro applicazioni hanno un impatto fondamentale sulla vita quotidiana delle persone e sulle economie nazionali. Sono operativamente interconnessi e condividono minacce comuni: entrambi dipendono dallo spettro elettromagnetico e dall’infrastruttura IT, ed entrambi sono esposti a vulnerabilità asimmetriche causate dalla riduzione delle barriere all’ingresso.

Confronto tra i domini

Cosa hanno realmente in comune i due domini e cosa li differenzia? La seguente tabella riassume i vari aspetti nello stato dell’arte attuale:

Tabella 2: Confronto dei domini spaziale e cyberspazio per vari parametri

Cooperazione europea

Nell’UE sono stati compiuti sforzi con l’European Defence Action Plan (EDAP) per supportare gli Stati membri nella condivisione delle risorse e in una spesa efficiente per la difesa comune. In questo piano, uno dei progetti ammissibili per il Fondo Europeo per la Difesa rientra nel pacchetto Intelligence, Comunicazioni Sicure e Cyber: consapevolezza situazionale e difesa, consapevolezza situazionale spaziale, capacità di preallarme o capacità di sorveglianza marittima.

È evidente che il concetto di consapevolezza integrata cyber-spaziale rappresenta uno degli elementi chiave della cooperazione tra i membri dell’UE in quest’area.

Il controllo delle esportazioni tecnologiche svolge un ruolo cruciale per le tecnologie spaziali e le relative capacità dual-use. Controllare i sistemi e le strutture cyber e il relativo software è ancora più complesso in un dominio privo di confini fisici.

Conclusioni

Le minacce informatiche nel settore spaziale rappresentano un fenomeno relativamente recente che ha raggiunto una reale consapevolezza nei settori correlati solo negli ultimi decenni. Sebbene gli organismi governativi competenti abbiano monitorato il rischio fin dall’inizio, l’esperienza maturata nella gestione della catena di approvvigionamento e in altri settori sta contribuendo a sviluppare solidi protocolli d’intesa tra privati (specialmente nella nuova economia spaziale) e istituzioni a livello transnazionale.

Il binomio spazio-cyber sta quindi diventando sempre più centrale per la sicurezza nazionale. Le tecnologie sviluppate negli ultimi anni hanno generato enormi progressi scientifici ma anche pericolose competizioni per la supremazia, tanto che questi domini sono diventati strategici e, in qualche modo, strumenti di deterrenza tra gli attori coinvolti.

Lo sviluppo di sensori, crittografia e comunicazioni basati su tecnologie quantistiche rappresenta uno degli aspetti che nel settore spaziale saranno di vitale importanza per la posizione strategica delle nazioni.

Fonti:

Burdette, Z. (2025), The U.S.-China Military Balance in Space, International Security (2025), 49 (4): 71–118.

Centre for Strategic and International Studies (CSIS), SPACE THREAT ASSESSMENT 2025, Apr. 2023.

ENISA (2025), Space Threat Landscape report (ISBN: 978-92-9204-696-5, DOI:10.2824/8841206).

ESPI+ Report – Space, Cyber and Defence: Navigating interdisciplinary challenges, Nov. 2023.

European Union External Action (2023), “Defence Industry and Space. EU Space Strategy for Security and Defence.” Accessed: Jul. 31, 2023.

Fetzer, A., Savola, M., Osmane, A., Ketola, V. A., Oleynik, P., and Palmroth, M. (2025): Satellite impact of Carrington-level geomagnetic storm particle fluxes and fluences, EGUsphere [preprint].

Hamill-Stewart J. (2025), The Sendai Framework and Satellite Security. Int J Disaster Risk Sci 16, 117–127.

Khan, S. K., Shiwakoti, Diro A., Molla A., Gondal I., Warren M., (2024)Space cybersecurity challenges, mitigation techniques, anticipated readiness, and future directions, International Journal of Critical Infrastructure Protection, Volume 47.

INTERNATIONAL ATOMIC ENERGY AGENCY, (2022) Computer Security Approaches to Reduce Cyber Risks in the Nuclear Supply Chain, Non-serial Publications, IAEA, Vienna O’Meara, C. (2025), Self-defence in outer space: Anti-satellite weapons and the jus ad 13 bellum. Leiden Journal of International Law. Published online 2025:1-23.

Raghuvanshi, D., Kumar, S. (2024). Cyber and quantum threats to space systems – A study of the restructuring of a modern armed force. Comparative Strategy, 43(3), 206–222.

Rajagopalan, R. P. (2019), Electronic and Cyber Warfare in Outer, UNIDIR, 2019.

Reis, J. (2024), European union defense and security strategy for space and ground-based systems against hybrid threats, Acta Astronautica, Volume 225, Pages 55-66, ISSN 0094-5765.

Sánchez, A. H. (2024), Risk Assessment in Concurrent Engineering of Space Missions, 2024 Annual Reliability and Maintainability Symposium (RAMS), Albuquerque, NM, USA, pp. 1-5, DOI: 10.1109/RAMS51492.2024.10457620.

Scholl, M., Suloway, T. (2023) Introduction to Cybersecurity for Commercial Satellite Operations. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Interagency or Internal Report (IR) NIST IR 8270.

Sokiran, M, (2020) Theoretical Approaches to the Definition of “Critical Space Infrastructure”.

Sowe, E. A. (2025). Satellite Communications in the New Space Era: A Survey and Future Challenges.

Varadharajan, V., Suri, N. (2024), Security challenges when space merges with cyberspace, Space Policy, Volume 67.

Viasat, Inc. (2022), KA-SAT Network cyber attack overview.

Profilo Autore

Dopo la Laurea in Ingegneria Elettronica al Politecnico di Milano e il Master in Information Technology presso il CEFRIEL, si è occupato di collaudi e prove tecnologiche in vari settori sviluppando al contempo software dedicati per applicazioni OT. A queste attività ha affiancato periodi di ricerca e studio sulle nuove tecnologie applicate a infrastrutture critiche e Structural Health Monitoring approfondendo tematiche di Machine Learning e Cybersecurity applicate a architetture OT/IT. Attualmente è CEO di ETS Sistemi Industriali e di ABtech Innovazioni e Consulenze Tecnologiche oltre che WINS Academy Ambassador for Italy.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dominio-spaziale/


Rethinking Data Collection in Identity Security

With AI outpacing traditional identity verification measures, organizations are heavily investing in identity-first security solutions. However, prioritizing security can unintentionally lead to the trap of over-collecting user data. This poses significant risks for both cybersecurity and data privacy. 

The key to an effective security strategy lies not in collecting more information, but in focusing on the right data to ensure safety without unnecessary exposure.

Over-Collection: Unseen Dangers to Security and Privacy

As businesses continue to integrate sophisticated identity verification systems, the temptation to collect as much user data as possible grows. Unfortunately, this approach backfires. Storing excessive amounts of personal data, particularly in onboarding and KYC (Know Your Customer) flows, does not automatically lead to enhanced security. Instead, it expands the surface area for vulnerabilities and increases the potential scale of impact of security incidents.

Beyond merely expanding the risk, over-collection of data also contradicts fundamental data protection principles. Laws such as the GDPR and CCPA emphasize data minimization, as they recommend only collecting and retaining the minimum necessary information. However, many organizations still hold onto excess data, increasing their exposure to legal scrutiny, regulatory fines, and long-term liabilities should a breach occur.

Special and sensitive categories of data like biometric information only exacerbate the problem. An increasing number of proposed and enacted laws specifically address these types of data. Unnecessary data storage and failure to delete information often runs counter to the compliance requirements these laws impose. This creates a scenario where enterprises are carrying excess risk for data they don’t need.

Navigating the Regulatory Maze: Compliance is Key

The privacy landscape is shifting with the advent of new regulations, putting pressure on organizations to rethink their data management practices. Across the globe, data protection laws —
and their enforcement bodies —
are consistently emphasizing two key concepts: data minimization and purpose limitation. Enterprises must not only limit the scope of their data collection but also ensure that they use it solely for its intended purpose and retain it only as long as necessary.

Biometric data, while becoming a vital component of identity verification, is an area where businesses must tread especially carefully. Improper handling of biometric information can lead to catastrophic breaches of trust, as well as hefty legal ramifications. Organizations must be transparent about the data they collect and ensure that they store it only when absolutely necessary.

The Evolving Fraud Landscape: Adapting to New Threats

Cybercriminals are becoming more sophisticated, leveraging artificial intelligence (AI) to execute fraud on an industrial scale. The rise of deepfakes and synthetic identities represents a new frontier in digital deception, with fraudsters now able to generate entirely fake personas with startling ease. This poses significant challenges to traditional verification methods, which were once sufficient in detecting fraud.

To combat these advanced tactics, businesses must move beyond simple data collection and focus on real-time, dynamic identity verification. Relying on outdated, static checks will not suffice. The challenge now is to leverage sophisticated verification systems that are adaptive and can spot fraud in real-time, even as fraudsters evolve their tactics.

Moving to a Privacy-First Security Model

In response to growing threats and regulatory pressure, security professionals must adopt privacy-first practices that prioritize security while minimizing data exposure. The following strategies can help organizations strengthen their security posture while complying with privacy regulations:

  • Adaptive Risk Scoring: Instead of over-collecting data, businesses should implement dynamic risk-based verification systems that return a risk score, not raw data. This allows organizations to minimize unnecessary data collection while still maintaining rigorous security.
  • User Education and Transparency: It’s essential to educate users about the risks of over-collecting data and how it can impact their privacy and security. By being transparent about what data they collect and why, organizations can build trust with their users, ensuring a secure and compliant experience.

Data Minimization Is the Future of Secure Identity Management

Amidst advancing fraud tactics and tightening regulations, organizations must rethink their approach to identity verification and data collection. By focusing on minimal data collection and adopting adaptive, privacy-first security practices, businesses can enhance their security posture while building trust with their users. The key is not in collecting more data, but in collecting the right data and using it efficiently to safeguard both user privacy and organizational security.

https://www.securitymagazine.com/articles/101981-rethinking-data-collection-in-identity-security


Truffe criptovalute 2025: quando il sogno digitale diventa incubo

Un’indagine approfondita sul lato oscuro delle criptovalute: dai dati FBI ai racconti delle vittime, ecco come riconoscere e difendersi dalle truffe criptovalute che hanno sottratto 16,6 miliardi di dollari nel 2024.

Il risveglio amaro: numeri che parlano da soli

Quando l’FBI ha pubblicato il suo rapporto annuale sui crimini informatici lo scorso aprile, anche gli osservatori più cinici sono rimasti senza parole. 16,6 miliardi di dollari. Questo l’ammontare delle perdite totali registrate nel 2024, con un aumento vertiginoso del 33% rispetto all’anno precedente. Ma il dato che fa davvero riflettere è un altro: di questi miliardi evaporati, 9,3 miliardi – più della metà – riguardano esclusivamente truffe legate alle criptovalute.

Non parliamo di una crescita lineare. Il balzo del 66% nelle perdite crypto rispetto al 2023 racconta una storia diversa: quella di un’industria criminale che si è professionalizzata, che ha imparato a sfruttare ogni debolezza umana, ogni speranza di arricchimento facile, ogni momento di solitudine digitale.

Le 149.686 denunce pervenute all’Internet Crime Complaint Center (IC3) dell’FBI rappresentano probabilmente solo la punta dell’iceberg. Molte vittime, infatti, non denunciano mai, trattenute dalla vergogna o dalla disperazione.

Blockchain: la trasparenza che non protegge

C’è un’ironia profonda nel cuore stesso delle criptovalute. Durante la Cyber Crime Conference 2024 di Pisa, la professoressa Laura Ricci del Dipartimento di Informatica ha illuminato questo paradosso con particolare chiarezza: la blockchain, concepita come un “notaio digitale” per garantire trasparenza e sicurezza senza intermediari, è diventata anche il palcoscenico perfetto per truffe sofisticate.

“Bitcoin rappresenta il 51% del mercato delle criptovalute”, ha spiegato la professoressa Ricci, “e nonostante Satoshi Nakamoto avesse immaginato un sistema che preservasse l’anonimato degli utenti, la realtà è che la blockchain di Bitcoin non offre un completo anonimato, ma piuttosto uno pseudo-anonimato.”

Cosa significa in pratica? Che ogni transazione è tracciabile. Gli indirizzi Bitcoin, apparentemente anonimi, possono essere collegati alle identità reali attraverso tecniche di analisi avanzate. I criminali lo sanno. E proprio per questo hanno sviluppato strategie sempre più elaborate per mascherare le loro tracce: dal “clustering” di indirizzi multipli, all’uso di “change address” per confondere i flussi monetari, fino ai sofisticati mixer e ai protocolli di privacy come CoinJoin.

Eppure, questa stessa trasparenza – quando combinata con intelligenza artificiale e machine learning – permette anche alle forze dell’ordine di ricostruire network criminali complessi, identificare pattern fraudolenti e, in alcuni casi fortunati, recuperare i fondi rubati.

Pig Butchering: l’arte crudele dell’inganno romantico

Se dovessimo scegliere la truffa simbolo del 2024, non ci sarebbero dubbi: il “pig butchering”, letteralmente “macellazione del maiale”. Il nome, brutale nella sua franchezza, descrive perfettamente la strategia: “ingrassare” la vittima con attenzioni, affetto e false promesse, per poi “macellarla” finanziariamente.

I numeri raccontati da Chainalysis sono inquietanti. Nel 2024, le entrate da pig butchering sono cresciute del 40% rispetto all’anno precedente. Ma è l’altro dato che fa davvero riflettere: il numero di depositi – quindi di vittime – è aumentato del 210%. I truffatori hanno capito che è più profittevole colpire molte persone per somme minori piuttosto che concentrarsi su pochi “pesci grossi”.

La meccanica è sempre la stessa, affinata con precisione chirurgica. Tutto inizia con un messaggio apparentemente innocuo: un contatto su un’app di dating, un “numero sbagliato” su WhatsApp, un approccio amichevole su Instagram. Seguono settimane, a volte mesi, di conversazioni quotidiane. Si costruisce fiducia, si condivide la quotidianità, nascono emozioni.

Poi, quasi per caso, la conversazione scivola verso gli investimenti. “Sai, ho avuto un’ottima settimana con questa piattaforma di trading crypto…” Il primo investimento è piccolo, gestibile. I guadagni – ovviamente fittizi – arrivano rapidi e generosi. La vittima è rassicurata, entusiasta. “Forse ho trovato davvero l’opportunità della vita.”

È a quel punto che comincia la macellazione. Richieste di investimenti sempre maggiori, commissioni improvvise per prelevare i profitti, “opportunità irripetibili” che richiedono immediata liquidità. Quando la vittima cerca di ritirarsi, scopre l’amara verità: i soldi non ci sono più, la persona amata non è mai esistita, la piattaforma di trading è un sito fantasma.

Huione Guarantee: il supermercato del crimine digitale

C’è un luogo nel web dove i truffatori fanno shopping per il loro “lavoro”. Si chiama Huione Guarantee, e l’analisi condotta da Chainalysis lo descrive come una vera e propria infrastruttura industriale del crimine crypto.

Immaginate un marketplace online dove, invece di comprare scarpe o elettronica, si acquistano servizi per perpetrare truffe: liste di potenziali vittime classificate per vulnerabilità, account social media falsi già “invecchiati” per sembrare autentici, servizi di hosting per siti truffa, persino software di intelligenza artificiale per generare conversazioni convincenti o creare deepfake.

Nel 2024, i venditori su Huione Guarantee hanno incassato almeno 375,9 milioni di dollari in criptovalute. Dal 2021, la piattaforma ha processato transazioni per un valore totale di 70 miliardi di dollari. Ma il dato più allarmante riguarda i fornitori di servizi AI: nel 2024 hanno registrato una crescita del 1.900% rispetto all’anno precedente.

Sì, avete letto bene: millenovecentopercento. L’intelligenza artificiale ha rivoluzionato il business delle truffe, rendendole scalabili, personalizzabili e terribilmente più convincenti.

Le mille facce dell’inganno: tipologie di truffe crypto

Gli investimenti “garantiti” che non garantiscono nulla

Il 50,2% di tutte le entrate da truffe crypto nel 2024 proviene dagli “High-Yield Investment Scams” – schemi di investimento che promettono rendimenti astronomici. È la truffa più antica del libro, rivestita di linguaggio tecnico moderno: “arbitraggio algoritmico”, “mining cloud”, “staking automatizzato”, “protocolli AI”.

La vittima tipo non è ingenua. Spesso è una persona istruita, con esperienza finanziaria, che ha semplicemente sottovalutato quanto possano essere sofisticate queste operazioni. Le piattaforme hanno siti web impeccabili, whitepaper tecnici dettagliati, team con foto professionali su LinkedIn (rubate, naturalmente), testimonianze entusiaste (false, ovviamente).

Rug Pull: quando il tappeto viene tirato

Nel mondo DeFi, le “rug pull” hanno conosciuto un’evoluzione inquietante. Nel 2024, la frequenza di questi eventi è diminuita del 66% – da 21 incidenti a soli 7. Sembrerebbe una buona notizia, se non fosse che il danno finanziario è esploso da 90 milioni a quasi 6 miliardi di dollari.

In altre parole: meno truffe, ma molto più devastanti. I criminali hanno imparato a pensare in grande, a costruire progetti che attirano decine di milioni prima di dissolversi nel nulla.

Il meccanismo è elegante nella sua semplicità criminale: si crea un token apparentemente legittimo, si alimenta l’hype attraverso social media e influencer compiacenti, si attira liquidità nella pool, e poi – spesso in pochi minuti – si preleva tutto e si cancella ogni traccia. Le vittime si ritrovano con token che non valgono letteralmente nulla e nessuna possibilità di recupero.

ATM Bitcoin: la trappola per i più vulnerabili

Se c’è una statistica che dovrebbe farci vergognare come società, è questa: nel 2024, le truffe tramite ATM Bitcoin hanno generato perdite per 246,7 milioni di dollari attraverso 10.956 incidenti. Un aumento del 99% nel numero di denunce.

La vittima tipo? Una persona anziana. 2.674 denunce provengono da over 60, per un totale di 107 milioni di dollari persi. Lo schema è sempre simile: una telefonata che sembra provenire dalla banca, dalla polizia, dall’Agenzia delle Entrate. C’è un problema urgente – un conto compromesso, un mandato d’arresto, una multa non pagata. L’unica soluzione? Recarsi immediatamente all’ATM Bitcoin più vicino e seguire le istruzioni.

Nessuna autorità legittima chiederà mai un pagamento in criptovalute. Mai. Eppure, nell’urgenza del momento, con l’autorevolezza di chi chiama, molte persone cedono.

Deepfake: quando Elon Musk ti truffa (ma non è lui)

Giugno 2024. Su YouTube appare un livestream apparentemente ufficiale. Elon Musk annuncia un giveaway di Bitcoin: “Manda 0.1 BTC, ricevi 1 BTC in cambio.” Il video è perfetto. Il volto è quello di Musk, i movimenti labiali sincronizzati, l’illuminazione impeccabile.

In 20 minuti, prima che YouTube rimuova il video, il wallet del truffatore raccoglie contributi da decine di vittime. Tra marzo 2024 e gennaio 2025, questa singola operazione accumula almeno 5 milioni di dollari. I fondi vengono tracciati su exchange come MEXC e persino su marketplace del darknet.

Chainalysis riporta che l’uso di intelligenza artificiale nelle truffe crypto è esploso nel 2024. I fornitori di servizi AI su piattaforme come Huione Guarantee hanno visto crescere i loro profitti del 1.900%. Non si tratta solo di deepfake video: ci sono chatbot che conducono conversazioni romantiche indistinguibili da quelle umane, sistemi di voice cloning che imitano familiari per truffe di emergenza, generatori di siti web che creano piattaforme di trading false in pochi minuti.

Elad Fouks di Chainalysis lo dice senza mezzi termini: “L’AI generativa permette di creare contenuti falsi realistici, inclusi siti web e listing, per alimentare truffe di investimento, rendendo questi attacchi più convincenti e difficili da rilevare.”

Il lato oscuro: trafficking umano e compound criminali

C’è un aspetto della storia delle truffe crypto che va oltre la perdita finanziaria, che tocca una dimensione di sofferenza umana difficile da quantificare. Dietro molti pig butchering scam non c’è un criminale che opera liberamente, ma una vittima costretta.

Le stime parlano di almeno 220.000 persone forzate a operare truffe crypto in compound in Cambogia e Myanmar. Il meccanismo è brutale: giovani attratti con promesse di lavoro legittimo all’estero, passaporti confiscati all’arrivo, minacce fisiche e psicologiche, obbligo di condurre truffe online sotto sorveglianza costante.

Le sanzioni dell’Office of Foreign Assets Control (OFAC) nell’ottobre 2023 contro il businessman cambogiano Ly Yong Phat e il suo conglomerato hanno sollevato il velo su queste operazioni. Proprietà come l’O-Smach Resort e il Koh Kong Resort, ufficialmente strutture turistiche, fungevano in realtà da centri di lavoro forzato.

Le famiglie delle vittime, spesso ignare della situazione reale, ricevono richieste di riscatto in criptovalute. È un crimine multidimensionale: frode, trafficking, estorsione, tutto avvolto nella pseudo-anonimità della blockchain.

La rivoluzione delle stablecoin (nel crimine)

Nel 2024 è avvenuto un cambiamento silenzioso ma significativo nel panorama del crimine crypto: le stablecoin hanno superato Bitcoin come strumento preferito per le transazioni illecite, rappresentando il 63% di tutte le operazioni criminali tracciate.

Il motivo è semplice da comprendere. Bitcoin può guadagnare o perdere il 10% di valore in un giorno. Per un criminale che deve pianificare operazioni complesse, questa volatilità è un problema. Le stablecoin – USDT, USDC, DAI – offrono la stabilità del dollaro con la velocità e la pseudoanonimità delle crypto.

Ma questa preferenza ha un lato positivo per le forze dell’ordine. Diversamente da Bitcoin, le stablecoin possono essere congelate dagli emittenti. Tether, l’emittente di USDT, ha collaborato attivamente con iniziative come T3 (Tether-TRON-TRM Labs) per bloccare centinaia di milioni di dollari associati a attività illecite.

È un paradosso interessante: lo strumento più usato dai criminali è anche quello che offre maggiori opportunità di enforcement.

Chi sono le vittime? (potremmo essere tutti noi)

Quando pensiamo a una vittima di truffe crypto, l’immagine stereotipata è quella di una persona anziana, poco avvezza alla tecnologia. La realtà è molto più sfumata e, per certi versi, più inquietante.

I dati FBI rivelano che il gruppo demografico più colpito dalle truffe di investimento crypto nel 2024 è quello tra i 25 e i 40 anni, che rappresenta il 61% delle denunce. Sono giovani professionisti, nativi digitali, persone che pensano di conoscere internet e le sue insidie.

Le persone tra 30 e 49 anni hanno presentato circa 5.200 denunce ciascuna fascia d’età. Ma sono gli over 60 a subire le perdite economiche più devastanti: oltre 1,24 miliardi di dollari nelle sole truffe di investimento crypto, con una perdita media di 83.000 dollari per vittima. Nel complesso, gli anziani hanno perso 4,9 miliardi di dollari in tutte le tipologie di truffe crypto nel 2024, con un aumento del 43% rispetto all’anno precedente.

La geografia del crimine dipinge un quadro interessante. Gli Stati Uniti rappresentano il 24% di tutti i casi di frode crypto segnalati a livello mondiale. La California da sola ha registrato 19.508 denunce per perdite totali di 1,4 miliardi di dollari. Texas e Florida completano il podio degli stati più colpiti.

Quanto ai fondi rubati, le destinazioni preferite sono Hong Kong (3.043 trasferimenti fraudolenti), Vietnam (2.629) e Messico (1.498). Percorsi che evidenziano la natura transnazionale di questo crimine.

La controffensiva: come si combatte un nemico invisibile

Nel febbraio 2022, l’FBI ha fatto una mossa strategica: ha creato la Virtual Assets Unit (VAU), un team specializzato interamente dedicato ai crimini legati alle criptovalute. È stato un riconoscimento implicito che il crimine crypto non è più un fenomeno marginale, ma una minaccia sistemica che richiede expertise dedicata.

La VAU centralizza le competenze FBI in materia crypto, fornisce equipaggiamento tecnologico avanzato, conduce analisi blockchain forensi, offre training sul sequestro di asset virtuali. Ma soprattutto, coordina le operazioni tra le varie divisioni dell’agenzia e con partner internazionali.

Una delle iniziative più interessanti è l’Operation Level Up, lanciata nel gennaio 2024. L’approccio è proattivo: utilizzando i dati dei reclami all’IC3, l’FBI identifica le vittime di truffe crypto e le contatta direttamente per avvertirle prima che subiscano perdite ulteriori.

I risultati parlano da soli: 4.323 vittime notificate, il 76% delle quali non sapeva di essere oggetto di una truffa. Il risparmio stimato è di 285,6 milioni di dollari. Ma c’è un dato che va oltre le statistiche: 42 vittime sono state riferite a specialisti FBI per intervento contro il suicidio. È un promemoria crudo del costo umano reale di queste truffe.

Il Recovery Asset Team (RAT) rappresenta un altro fronte della battaglia. Nel 2024, il team ha congelato 561,6 milioni di dollari in fondi ottenuti fraudolentemente, con un tasso di successo del 66%. Il segreto è la velocità: attraverso il processo Financial Fraud Kill Chain, il RAT può segnalare e bloccare trasferimenti sospetti prima che i fondi vengano dispersi definitivamente.

Nel 2025, l’iniziativa si è evoluta ulteriormente con il Beacon Network di TRM Labs: il primo sistema di risposta al crimine crypto in tempo reale, sviluppato in partnership con exchange leader, emittenti di stablecoin e agenzie di law enforcement globali. È un approccio che riconosce una verità fondamentale: nella lotta al crimine crypto, la collaborazione pubblico-privato non è un’opzione, è una necessità.

La minaccia geopolitica: quando lo Stato è il truffatore

Non tutti i criminali crypto operano per arricchimento personale. Alcuni lavorano per governi. I dati del 2024 rivelano che hacker nordcoreani hanno rubato 1,34 miliardi di dollari da piattaforme crypto, rappresentando il 61% del totale degli asset rubati nell’anno.

Non è criminalità ordinaria. È una strategia statale per eludere le sanzioni internazionali e finanziare programmi militari. Le tattiche sono sofisticate: lavoratori IT nordcoreani che si infiltrano in aziende crypto e web3, compromettono le reti dall’interno, diversificano l’uso di bridge e blockchain per rendere il tracciamento più difficile.

La sfida per il law enforcement è particolarmente ardua. Molti servizi DeFi sono veramente decentralizzati e non hanno la capacità tecnica di congelare fondi in transito. Il movimento dei fondi dall’indirizzo di furto alla destinazione finale avviene spesso nell’arco di ore, minimizzando le opportunità di intervento.

È una dimensione del crimine crypto che va oltre la protezione dei consumatori: tocca la sicurezza nazionale e le relazioni internazionali.

Privacy vs. sicurezza: il dilemma irrisolto

Durante il suo intervento alla Cyber Crime Conference 2024, la professoressa Ricci ha affrontato un tema che è al cuore del dibattito crypto: il conflitto tra privacy e sicurezza.

I criminali utilizzano una varietà di strumenti per aumentare l’anonimato delle loro transazioni: mixer centralizzati che mescolano fondi di diversi utenti, tecniche come CoinJoin che permettono transazioni collaborative difficili da tracciare, privacy coin come Monero progettate specificamente per rendere le transazioni non tracciabili.

Il punto sollevato dalla professoressa Ricci è che questi strumenti servono sia per proteggere la privacy legittima degli utenti onesti, sia per facilitare il riciclaggio di denaro e le attività criminali. È un dilemma etico complesso senza soluzioni facili.

La ricerca su Tornado Cash, un protocollo di privacy su Ethereum, ha dimostrato che anche i sistemi più robusti presentano vulnerabilità. Tecniche euristiche avanzate possono collegare transazioni apparentemente anonime, compromettendo le garanzie di privacy. Ma questo solleva un’altra domanda: se nemmeno i protocolli più sofisticati garantiscono vera privacy, che speranza hanno gli utenti ordinari?

La verità scomoda è che la blockchain, per sua natura, è un registro pubblico. Ogni transazione è visibile a chiunque abbia gli strumenti per analizzarla. La privacy completa sulla blockchain è probabilmente un’illusione.

Truffe criptovalute: come proteggersi in 8 passi

Dopo aver esplorato il panorama delle truffe crypto in tutta la sua complessità, la domanda che resta è: come si fa a proteggersi?

Primo: accettare la realtà. Non esistono guadagni facili. Se qualcuno promette rendimenti del 20-30% mensile, sta mentendo. Punto. Nel mondo degli investimenti legittimi, un rendimento annuo del 7-10% è considerato eccellente. Chiunque prometta di più sta usando i soldi dei nuovi investitori per pagare i vecchi (schema Ponzi) o sta semplicemente rubando.

Secondo: diffidare delle emozioni. I truffatori sono maestri nel manipolare sentimenti. Urgenza (“devi investire ora o perdi l’opportunità”), paura (“il tuo conto è compromesso”), avidità (“guarda quanto hanno guadagnato gli altri”), solitudine (“finalmente qualcuno che mi capisce”). Quando una decisione finanziaria viene presentata con un forte carico emotivo, fermatevi e riflettete.

Terzo: verificare sempre. Prima di investire un euro in qualsiasi piattaforma crypto, fate ricerche approfondite. Chi sono i fondatori? Sono persone reali con identità verificabili? La piattaforma è registrata presso autorità regolatorie? In Italia, verificate sul sito CONSOB. Negli USA, controllate SEC e CFTC. Cercate recensioni indipendenti, non solo quelle sul sito dell’azienda.

Quarto: usare solo exchange regolamentati. Coinbase, Binance, Kraken – piattaforme con miliardi di dollari in volume e anni di operatività. Non sono immuni da problemi, ma hanno almeno strutture di compliance e responsabilità legale. Una piattaforma sconosciuta con un sito apparso tre mesi fa non offre le stesse garanzie.

Quinto: proteggere le chiavi private. Se non controllate le vostre chiavi private, non controllate davvero le vostre crypto. Usate wallet hardware per somme significative. Attivate l’autenticazione a due fattori ovunque possibile. Non condividete mai le vostre seed phrase con nessuno, per nessun motivo.

Sesto: educare gli anziani. Le statistiche sono chiare: le persone over 60 sono particolarmente vulnerabili. Parlate con i vostri genitori, i vostri nonni. Spiegate che nessuna autorità chiederà mai pagamenti in crypto, che gli ATM Bitcoin non sono per “emergenze”, che le chiamate urgenti vanno sempre verificate richiamando i numeri ufficiali.

Settimo: denunciare immediatamente. Se sospettate di essere vittime di una truffa, ogni ora conta. In Italia, contattate la Polizia Postale. Il Recovery Asset Team dell’FBI ha dimostrato che con interventi rapidi è possibile congelare i fondi e recuperarli. Ma la finestra temporale è stretta: dopo 72 ore, le possibilità diminuiscono drasticamente.

Ottavo: diffidare dei “servizi di recupero”. Una truffa particolarmente crudele è quella dei recovery scams: persone che contattano le vittime di truffe crypto promettendo di recuperare i fondi persi… dietro pagamento di una fee iniziale. È una truffa sulla truffa. Nessun servizio legittimo chiede soldi in anticipo.

Riflessioni finali: il futuro che ci aspetta

Sedici virgola sei miliardi di dollari. È una cifra che supera il PIL di molte nazioni. È l’equivalente del budget sanitario annuale di diversi paesi europei. È, soprattutto, una misura del dolore umano: famiglie rovinate, risparmi di una vita evaporati, sogni infranti.

Le criptovalute erano nate con una promessa: democratizzare la finanza, eliminare gli intermediari corrotti, dare potere agli individui. In molti modi, quella promessa si sta realizzando. Ma come ogni tecnologia potente, può essere usata sia per il bene che per il male.

Il 2024 ci ha mostrato quanto sofisticato sia diventato il crimine crypto. Non parliamo più di truffe amatoriali, ma di operazioni industriali con infrastrutture dedicate, supporto AI, network internazionali. Huione Guarantee e le sue 70 miliardi di dollari in transazioni rappresentano un’economia criminale paragonabile a quella di molte aziende Fortune 500.

L’intelligenza artificiale ha cambiato le regole del gioco. I deepfake sono ormai indistinguibili dalla realtà. I chatbot possono condurre conversazioni romantiche che ingannano anche persone intelligenti e istruite. Gli strumenti per generare siti web truffaldini sono alla portata di chiunque.

Eppure, c’è anche motivo per un cauto ottimismo. La risposta istituzionale si sta evolvendo. La Virtual Assets Unit dell’FBI, l’Operation Level Up, il Beacon Network di TRM Labs – sono tutti segnali che la comunità internazionale sta prendendo sul serio il problema. Il tasso di successo del 66% nel recupero fondi del Recovery Asset Team dimostra che, quando si agisce rapidamente, c’è speranza.

La collaborazione pubblico-privato sta dando frutti. Quando Tether congela wallet associati a truffe, quando gli exchange condividono intelligence con le forze dell’ordine, quando le società di blockchain analytics mettono i loro strumenti al servizio della giustizia, il crimine diventa più difficile.

Ma la difesa più importante resta la consapevolezza individuale. Le truffe crypto funzionano perché sfruttano debolezze umane fondamentali: il desiderio di ricchezza, la paura di perdere opportunità, il bisogno di connessione emotiva, la fiducia nell’autorità. Conoscere queste tattiche è il primo passo per non caderci.

La professoressa Ricci lo ha detto chiaramente nel suo intervento: serve ricerca continua, collaborazione tra accademici e professionisti, sviluppo di tecnologie sempre più avanzate per garantire sicurezza e trasparenza. Ma serve anche, forse soprattutto, educazione. Non basta sviluppare strumenti tecnici se le persone non sanno come usarli, non sanno riconoscere i segnali di pericolo.

Il futuro delle criptovalute dipende dalla nostra capacità collettiva di trovare un equilibrio tra innovazione e protezione, tra privacy e sicurezza, tra libertà individuale e responsabilità sociale. Non sarà facile. Ma vale la pena provarci.

Perché dietro ogni statistica c’è una persona. Dietro i 9,3 miliardi di dollari persi ci sono 149.686 storie individuali di dolore, vergogna, e spesso disperazione. Se questo articolo può evitare anche solo una di quelle storie, avrà avuto senso scriverlo.

Fonti:

Federal Bureau of Investigation – Internet Crime Complaint Center (2025). 2024 Internet Crime Report. Washington, D.C.: U.S. Department of Justice.

Chainalysis Inc. (2025). 2025 Crypto Crime Report: Introduction and Key Findings. New York, NY.

Chainalysis Inc. (2025). 2024 Pig Butchering Crypto Scam Revenue Grows 40% YoY as Industry Increases Sophistication. New York, NY.

Elliptic Enterprises Ltd. (2025). The State of Crypto Scams 2025: Keeping Our Industry Safe with Blockchain Analytics. London, UK.

TRM Labs (2025). 2025 Crypto Crime Report. San Francisco, CA.

TRM Labs (2024). Unmasking Pig Butchering Scams: The $4 Billion Crypto Scheme Preying on Vulnerable Investors. TRM Blog.

TRM Labs (2025). A Record-Breaking Year for Cybercrime: Key Findings from the FBI’s 2024 IC3 Report. TRM Blog.

Ricci, L. (2024). “Blockchain oltre le Criptovalute: Analisi delle Transazioni e Crypto Scams”. In: Cyber Crime Conference 2024. Pisa: Dipartimento di Informatica, Università di Pisa.

Biryukov, A., & Tikhomirov, S. (2019). Deanonymization and Linkability of Cryptocurrency Transactions Based on Network Analysis. In: 2019 IEEE European Symposium on Security and Privacy (EuroS&P), pp. 172-184.

Béres, F., Seres, I. A., Benczúr, A. A., & Quintyne-Collins, M. (2020). Blockchain is Watching You: Profiling and Deanonymizing Ethereum Users. In: 2020 IEEE International Conference on Decentralized Applications and Infrastructures (DAPPS).

Saxena, R., Arora, D., Nagar, V., et al. (2024). Blockchain Transaction Deanonymization Using Ensemble Learning. Multimedia Tools and Applications, 83, 84589-84618.

Jamwal, S., Cano, J., Lee, G. M., & Tran, N. H. (2024). A Survey on Ethereum Pseudonymity: Techniques, Challenges, and Future Directions. Computer Networks, 252, 110666.

S. Department of Justice (2024). United States Files Forfeiture Action to Recover Cryptocurrency Traceable to Pig Butchering Romance Scam. District of Massachusetts Press Release, 13 marzo 2024.

S. Secret Service (2025). Avoid Scams: Investment Fraud and Pig Butchering. Investigations Division.

Federal Bureau of Investigation (2024). 2023 Cryptocurrency Fraud Report Released. FBI Press Release, 11 settembre 2024.

Federal Bureau of Investigation (2025). Operation Level Up. Victim Services Division.

California Department of Financial Protection and Innovation (2025). Crypto Scam Tracker. Office of Financial Technology Innovation.

CNBC (2025, 13 febbraio). “Crypto Scams Likely Hit a New Record in 2024, Driven by ‘Pig Butchering’ and AI, Says Chainalysis”. CNBC Finance.

CoinDesk (2025, 13 febbraio). “Crypto Scam Revenue From ‘Pig Butchering,’ AI Schemes Likely Grew in 2024, Chainalysis Reports”. CoinDesk Policy.

NPR (2024, 4 ottobre). “A Victim of a Crypto ‘Pig Butchering’ Scam Just Got His $140,000 Back”. NPR Technology.

CoinLaw.io (2025). Cryptocurrency Fraud Trends Statistics 2025: Analyzing Trends and Prevention Measures.

CoinLaw.io (2025). Cloud Mining Scam Statistics 2025: Alarming Losses.

The Motley Fool (2025). Crypto and Investment Scam Statistics for 2024.

Sumsub (2025). 8 Crypto Scams to Be Aware of in 2025: A Guide for Businesses and Users.

Independent Community Bankers of America (2024). “‘Pig Butchering’ Crypto Scams a Growing Concern”. ICBA Main Street Matters Blog, 11 aprile 2024.

Wikipedia Contributors (2025). “Pig Butchering Scam”. In: Wikipedia, The Free Encyclopedia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/truffe-criptovalute/