40B Records Exposed From Marketing and Email Data Platform
An unencrypted, non-password-protected database was discovered by Cybersecurity Researcher Jeremiah Fowler. This database contained files from an email marketing platform and held approximately 40 billion records (13 TB). The records appeared to belong to Netcore Cloud Pvt. Ltd (Netcore), an India-based company providing marketing services. Fowler sent a message to Netcore to inform them of the exposure, and the database was restricted the same day. The organization also expressed gratitude for the disclosure and requested more information, to which Fowler complied.
While the database is no longer accessible, it is unknown if any malicious actors accessed it before it was restricted. Furthermore, it is unknown for how long the database was accessible.
In the exposed files, Fowler discovered mail log records, banking notifications and healthcare information. Data contained in these records included email addresses, partial account numbers and IP addresses. Additionally, many of the exposed files were marked as confidential.
Fowler explained the risks this exposed data could present, stating, “The exposure of billions of digital messaging records has numerous potential risks that go far deeper than unwanted spam messages. The exposure of email addresses (both personal and professional) and mail delivery records could provide criminals with a better understanding of the business, customer, or banking relationships that an individual has. Hypothetically, these records could reveal sensitive personal and financial data that could be used by criminals for targeted phishing attempts.”
Applicazioni pratiche del modello MindShield nelle infrastrutture strategiche
Questo articolo rappresenta la conclusione di una serie dedicata al modello MindShield, un paradigma innovativo per la sicurezza integrata delle infrastrutture critiche. Nel contenuto che segue, esploreremo le applicazioni pratiche del modello in diversi settori strategici, dall’amministrazione civile all’energia, analizzando casi studio reali come Chernobyl, l’11 settembre e l’incidente di Maroochy. Concluderemo con una panoramica sui risultati, le sfide implementative e gli sviluppi futuri di questo approccio multidisciplinare alla sicurezza.
Tutela delle infrastrutture critiche: le soluzioni del modello MindShield
Il modello MindShield, come già accennato, può essere plasmato per accrescere la sicurezza di un ampio spettro di infrastrutture strategiche, consentendo una gestione più efficiente della prevenzione e delle crisi securitarie. In concreto l’approccio multidisciplinare può avere svariati impieghi e, partendo dalla lista delle macroaree precedentemente individuate si possono enumerare alcuni esempi:
Amministrazione Civile: MindShield potrebbe implementare misure di sicurezza informatica per tutelare i dati sensibili dei pubblici uffici. Parimenti, potrebbe assicurare una adeguata e continua formazione del personale in tema di sicurezza e risk assesment. Non da ultimo MindShield potrebbe consentire l’ottimizzazione dei flussi informativi sia interni che esterni, favorendo così un aumento della produttività efficienza ed efficacia degli apparati burocratici.
Salute: nel settore sanitario, MindShield potrebbe incrementare la sicurezza sia in accezione fisica che logica, nel primo caso garantendo il corretto funzionamento di apparecchiature, il controllo capillare degli accessi, e pesino prevenendo le aggressioni al personale ospedaliero laddove le proiezioni indichino un alto rischio in tal senso; quanto alla sicurezza logica, come si è già fatto menzione, una ottimale gestione della sicurezza informatica potrebbe prevenire gli attacchi ai sistemi gestionali, anagrafici dei pazienti e alle reti ospedaliere, che continuano a tutt’oggi a provocare ingenti danni economici e disservizi alle strutture e ai cittadini.
Trasporti: in questo settore MindShield potrebbe irrobustire sistemi di controllo del traffico e le infrastrutture di trasporto da attacchi informatici, tutelando dati dei passeggeri, transazioni e comunicazioni operative. Inoltre, un modello multidisciplinare potrebbe contribuire a garantire la sicurezza fisica dei passeggeri prevenendo incidenti, malfunzionamenti e guasti attraverso una complessa rete di sensori e l’impiego di tecnologie avanzate come l’AI e IoT. Da ultimo la predisposizione di una solida rete di sicurezza, di sensori, alarmi e strumenti di monitoraggio degli accessi, potrebbe prevenire e scoraggiare attacchi terroristici, atti vandalici ed episodi di criminalità comune a bordo dei mezzi di trasporto.
Energia: l’impiego di MindShield potrebbe coadiuvare le infrastrutture critiche di tipo energetico sia nella prevenzione di crimini e attacchi esterni (fisici o logici) che per la mitigazione del rischio di incidenti dovuti a guasti, manomissioni ed errore umano. Ad esempio, questo modello, attraverso la propria capillare rete di monitoraggio in tempo reale potrebbe prevenire o rispondere tempestivamente agli attacchi che mirano a interrompere la fornitura di energia.
Informazione, Tecnologia e Comunicazione: in questo campo MindShield potrebbe prestarsi a svariate funzioni, dalla protezione (fisica e logica) delle reti di comunicazione e dei server, alla tutela dei dati sensibili, alla scoperta delle notizie, immagini o video falsi creati attraverso i cosiddetti metodi “deep fake”[1].
Spazio e Ricerca: MindShield potrebbe proteggere le infrastrutture spaziali e di ricerca, come i telescopi e i satelliti, da attacchi informatici, inoltre un modello come quello oggetto del presente studio, potrebbe salvaguardare l’integrità dei i dati di ricerca da accessi non autorizzati e utilizzi impropri;
Finanza: il modello sperimentale presentato si presta alla tutela delle infrastrutture finanziarie, come le reti bancarie e i sistemi di pagamento. In tal senso l’approccio sin qui accennato potrebbe tutelare le reti di questi istituti da attacchi informatici, i dispositivi fisici da clonazione o manipolazione così come dal furto di identità e le frodi finanziarie.
Sicurezza Pubblica ed Ordine Legale: l’impiego di un approccio di sicurezza integrata potrebbe incrementare notevolmente efficienza ed efficacia dei sistemi di prevenzione e contrasto al crimine. Innanzitutto, MindShield potrebbe tutelare l’integrità delle reti emergenza e dei sistemi informatici di polizia, corti e istituti penitenziari. Parimenti potrebbe tutelare contro attacchi fisici, e coadiuvare le forze di polizia nella lotta contro fenomeni complessi come la criminalità organizzata, il traffico di persone e di droga, l’immigrazione clandestina, il terrorismo e il fenomeno dei foreign fighters.
Acqua e Alimenti: il modello MindShield potrebbe implementare la sicurezza delle reti di distribuzione dell’acqua e dei sistemi di produzione alimentare. Ad esempio, potrebbe prevenire gli attacchi che mirano a contaminare l’approvvigionamento di acqua o cibo, limitare gli sprechi e imporre degli standard più elevati per l’utilizzo di medicinali, pesticidi, ogm etc.
Industrie Chimiche e Nucleari: in questo campo altamente sensibile MindShield potrebbe sviluppare una solida rete di sicurezza volta alla prevenzione di incidenti, guasti e dispersione di materiale radioattivo o tossico nell’ambiente. Parimenti tale approccio potrebbe imporre l’adozione di standard minimi di sicurezza, controlli regolari delle emissioni, monitoraggi periodici dello stato di salute delle popolazioni limitrofe. Inoltre, come per le altre tipologie sin qui viste, questo modello potrebbe rafforzare le reti delle singole infrastrutture, tutelandone da attacchi informatici, perdita di dati, frodi, interruzioni di servizio etc.
In conclusione, si è mostrato come questo approccio sperimentale possa prestarsi ad una moltitudine di impieghi, ciascuno volto a garantire non soltanto la sicurezza ma anche il benessere psicofisico della popolazione, rimangono quindi da analizzare brevemente alcuni esempi concreti di incidenti securitari realmente avvenuti, per valutare l’eventuale apporto concreto che MindShield potrebbe offrire per la prevenzione, mitigazione del rischio o risposta precoce all’incidente.
Applicazione del modello MindShield a casi reali
In questo paragrafo conclusivo si analizzeranno tre casi di attualità o della storia recente che mostrano se e come il modello sperimentale proposto possa prevenire, monitorare o minimizzare le esternalità negative prodotte da tali tipologie di eventi.
Il primo caso scelto è quello del disastro di Cernobyl. Incidente che non necessità presentazioni, e che per la propria drammaticità ha impattato negativamente su una fascia ampissima di popolazione europea.
Come sappiamo tale centrale nucleare non è l’unica in presente sul suolo europeo, bensì, secondo uno studio promosso da EUROSTAT[2], nel 2020 le centrali nucleari erano presenti in quattordici Stati europei, mentre i reattori attivi erano 109 distribuiti in tredici stati. Orbene è di tutta evidenza come la questione non possa limitarsi ad una triste pagina della storia del vecchio continente, e ciò diventa ancor più chiaro se pensiamo alle continue minacce che alcune delle centrali nucleari d’Europa subiscono in presente[3].
A prescindere dal singolo contesto, che non necessariamente deve essere uno bellico[4], è innegabile che ci si trova di fronte a minacce da non sottovalutare. Il modello proposto in questo lavoro di ricerca potrebbe quindi coadiuvare il lavoro delle agenzie specializzate nello studio e nella rilevazione delle centrali atomiche. Partendo proprio dall’incidente del 1986, tralasciando la conoscenza e l’evoluzione tecnologica odierna, non disponibili all’epoca, non si può fare a meno di considerare che nella gestione di tale incidente hanno assunto un ruolo drammatico alcune scelte ed errori umani.
Ciò che MindShield potrebbe fare in tal senso, al di là della predisposizione di una capillare rete di sensori, rilevatori e controlli fisici degli impianti, sarebbe l’impiego della cooperazione transnazionale per coadiuvare il complesso processo decisionale, non solamente in caso di crisi ma soprattutto nella prevenzione di tali incidenti.
Ciò potrebbe avvenire, difatti, attraverso un meccanismo di confronto tra Stati ed esperti nel settore. In effetti, come abbiamo visto, non sempre è possibile anticipare o prevenire gli incidenti securitari, semplicemente perché in alcuni casi, come quello accaduto in Giappone nel 2011 il fattore di rischio è la natura stessa che, ad oggi non siamo in grado di contenere nelle proprie manifestazioni più violente.
Tuttavia, è innegabile che, la presenza di un tavolo di crisi transnazionale potrebbe mitigare drasticamente il rischio e le conseguenze degli incidenti securitari, contenendo quanto meno le perdite umane, economiche e riducendone l’impatto ambientale.
Il secondo esempio è l’attacco terroristico dell’11 settembre 2001. Altro incidente securitario che ha cambiato drasticamente il nostro modo di vivere, di intendere la sicurezza, ed infine la vita di migliaia di persone in tutto il mondo.
Potrebbe sembrare piuttosto improduttivo, sennonché inopportuno, un ragionamento a posteriori valutando “cosa sarebbe successo se…”, e non è questo lo scopo della presente indagine. Qui ci si propone piuttosto di valutare come il modello sperimentale sin qui delineato può evitare che simili tragedie possano riaccadere.
La domanda potrebbe quasi sembrare retorica a oltre vent’anni dal 11/01, se non fosse che gli attacchi terroristici hanno continuato e continuano a colpire il cuore delle nazioni nei loro punti più sensibili: le popolazioni civili[5].
Cosa può fare MindShiled dunque in questi casi, sempre più frequenti e inafferrabili? Come si è più volte chiarito non è sempre possibile impedire che gli incidenti avvengano, tuttavia, vi sono alcuni accorgimenti e misure che potrebbero ridurre l’incidenza di tali avvenimenti, primo fra tutti è un monitoraggio capillare dei soggetti e degli ambienti a forte rischio di radicalizzazione (di qualunque natura, politica, religiosa, ideologica etc.)[6], lo sviluppo di una rete informativa globale ad esempio potrebbe consentire non solo di individuare i soggetti pericolosi ma altresì di seguirne gli spostamenti laddove essi siano transfrontalieri e persino transcontinentali.
Chiaramente per il monitoraggio ci si potrebbe avvalere di tutta la tecnologia sin qui menzionata, come ad esempio i sistemi di videosorveglianza con riconoscimento facciale in tempo reale ed eventuale segnalazione dei soggetti riconosciuti quali ricercati nei database di pubblica sicurezza dei vari stati. Fantascienza? Se prendiamo ad esempio alcune realtà come Singapore possiamo concludere che i passi in tale direzione siano già stati mossi[7].
Non solo, il tracciamento potrebbe essere ancor più fruttuoso qualora, con i dovuti accorgimenti, venissero tracciati i flussi finanziari, in questo caso si potrebbe svolgere un ruolo importante anche nel contrasto di organizzazioni dedite a varie e persistenti forme di criminalità nazionale o transnazionale.
Difatti, pur risultando sempre più frequente l’impego di “lupi solitari” da parte delle organizzazioni terroristiche è innegabile che alla base delle organizzazioni stesse vi sia generalmente una copiosa fonte di finanziamento da parte di sostenitori e simpatizzanti e, se crediamo nell’equazione “segui i soldi e troverai la mafia”, coniata già nel lontano 1982 da Giovanni Falcone[8], allora si può concludere che un monitoraggio più capillare e coordinato a livello sovranazionale potrebbe quanto meno arginare anche l’incidenza di tali fenomeni.
Il terzo incidente a cui si accennerà brevemente, e il meno noto dei tre, è un incidente avvenuto all’inizio degli anni 2000 nella contea di Maroochy, in Australia. L’incidente ha visto come protagonista un ex impiegato, che lavorava come supervisore in una stazione per il trattamento delle acque fognarie, il quale, dopo essersi dimesso è riuscito a manipolare il sistema informatico SCADA, che gestiva il funzionamento delle pompe (e del quale aveva le credenziali), provocando una serie di incidenti, guasti e malfunzionamenti, che in fine si sono conclusi con il riversamento di 264 galloni di acque reflue nell’ambiente tra cui il fiume e i parchi locali, e zone residenziali[9].
Un incidente pionieristico per l’epoca proprio per le proprie modalità attuative e per l’essere stato eseguito da un soggetto che dall’interno ha colpito l’impianto. Dati gli oltre vent’anni che ci separano dall’incidente e potremmo essere tentati di pensare che incidenti del genere siano meno plausibili sia per l’avanzamento dei sistemi di controllo e monitoraggio che per la sofisticatezza degli impianti moderni, eppure, gli attacchi informatici e in particolare gli attacchi di tipo ransomware – che hanno come scopo quello di bloccare i file presenti in un dispositivo per poi offrirsi di sbloccarli in cambio di un riscatto – stanno diventando sempre più presenti e nocivi.
In tal senso possiamo notare che, secondo i dati riportati dalla Dashboard di ramsomfeed.it, un progetto italiano per il monitoraggio degli attacchi ransomware, gli attacchi rivendicati solo in Italia dall’inizio del 2023 sarebbero 301[10].
È interessante notare che la piattaforma ha compiuto un prezioso lavoro di ricostruzione degli attacchi rivendicati, tuttavia, un progetto come MindShield potrebbe acquisire ed elaborare tali dati con maggiore consapevolezza partendo dalle rilevazioni compiute da organismi statali a ciò preposti.
Inoltre, è indubbio che un rafforzamento e allineamento delle misure di sicurezza globali potrebbe consentire la mitigazione delle vulnerabilità, la creazione di reti sicure e il contrasto delle organizzazioni criminali dedite a tali tipologie di attacchi. Ciò sarebbe possibile non solo grazie alla cooperazione tra la cabina di regia sovranazionale e quelle territoriali ma altresì tra le forze di pubblica sicurezza degli Stati, le quali potrebbero utilizzare i Dipartimenti nazionali come sede di dialogo e cooperazione in ambito giudiziario ottenendo così lo smantellamento di organizzazioni criminali con basi all’estero che colpiscono il proprio Territorio Nazionale.
In questo paragrafo si è solo accennato ad alcuni potenziali impieghi di MindShield partendo da casi realmente accaduti. Pur nella sinteticità che questa sede impone si è dato conto di come esso possa incrementare la sicurezza e il benessere di Stati e popolazioni in svariati contesti. Ci si auspica dunque che la progettazione in tema di sicurezza possa in futuro essere più inclusiva e meno frammentaria, che possa portare a una reale cooperazione tra stati e tra soggetti pubblici e privati. Un simile approccio potrebbe risultare non solamente efficace nel prevenire e mitigare le minacce securitarie ma anche nel diminuire i costi della sicurezza e della mancata sicurezza.
Sintesi dei risultati: obiettivi e scoperte del progetto MindShield
Il presente progetto di ricerca si è dato come obiettivo quello della progettazione di un modello maggiormente rispondente alle esigenze di sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali. Si è quindi partiti delineando alcuni concetti teorici, tra cui cosa si intendesse per sicurezza e quali fossero le infrastrutture critiche e i servizi pubblici considerati. Si è quindi proseguito cercando di chiarire a cosa corrispondessero in questo ambito le terminologie come minacce, vulnerabilità, rischio e mostrandone, seppur brevemente le interazioni.
Successivamente si è mostrata l’articolazione del modello MindShield e le proprie componenti: umana, di ricerca, tecnologica e di innovazione, legislativa, di cooperazione internazionale e di collaborazione Stato – Privati. Si è inoltre sottolineato che ognuna di esse ricopre un ruolo determinate nella creazione di una rete securitaria più solida ed efficiente. Si è dunque affrontato il tema della rilevazione e mitigazione delle minacce, mostrando l’importanza di un e approccio metodologico fondato sulla rilevazione dei dati, l’analisi delle tendenze e la progettazione di piani di prevenzione “sartoriali”.
Il lavoro di ricerca è quindi proseguito passando in rassegna gli strumenti attualmente applicabili alla sicurezza cercando di rappresentarli in un’accezione critica e interrogandosi su quali siano gli approcci più rispondenti a esigenze scientifiche, etiche, giuridiche, politiche e sociali. Chiedendosi quindi a quale prezzo si possa o debba incrementare la sicurezza e quali siano i contrappesi di tali scelte.
Si è quindi illustrato il meccanismo di integrazione fra i differenti livelli di MindShield, dimostrando l’importanza di un approccio multidisciplinare e definendo il modello di “sicurezza a strati”, che prevede una stratificazione delle singole componenti e la loro applicazione sinergica. Si sono offerti esempi di alcune realtà virtuose seppur limitate nel loro ambito applicativo e in fine delineati i rischi di un approccio eccessivamente frammentato e settoriale nell’ambito della sicurezza auspicando la creazione di team di esperti trasversalmente competenti di differenti settori.
In seguito, si è delineato un meccanismo ipotetico di cooperazione internazionale in ambito securitario, mediante la previsione di una cabina di regia a livello globale, con specifiche funzioni sia in tema di ricerca scientifica, di monitoraggio, di armonizzazione legislativa e di gestione delle emergenze. Accanto alla cabina di regia sovranazionale si è ipotizzata una struttura nazionale per la raccolta e il monitoraggio dei flussi informativi interni, per l’interpretazione dei bisogni del territorio, il raccordo tra esigenze nazionali e progettazione sovranazionale, la cooperazione transfrontaliera sia in tema di sicurezza che giudiziaria.
Nell’ultimo capitolo si è dimostrato il potenziale del modello MindShield nelle differenti aree delle infrastrutture critiche e dei servizi pubblici essenziali, e in particolare si è esemplificato il proprio impiego nelle aree del: Amministrazione Civile, Salute, Trasporti, Energia, Informazione, Tecnologia e Comunicazione, Spazio e Ricerca, Finanza, Sicurezza Pubblica ed Ordine Legale, Acqua e Alimenti, Industrie Chimiche e Nucleari. In fine si sono passati in rassegna tre incidenti securitari della storia recente rispetto ai quali si è dimostrato concretamente come il modello sperimentale proposto possa prevenire, monitorare o minimizzare le esternalità negative prodotte da tali tipologie di eventi.
Sfide e limitazioni nell’implementazione di MindShield
Come si è già avuto modo di chiarire tale modello non è esente da sfide e limitazioni. Difatti, pur essendo un progetto che potrebbe concretamente incrementare la sicurezza globale deve fare i conti con alcune criticità.
Quanto alle sfide è evidente che quella più rilevante, soprattutto in un contesto geopolitico sempre più teso, risiede nella creazione di una rete di cooperazione globale per la sicurezza. Difatti, mentre per l’implementazione tecnologica, il monitoraggio e persino l’armonizzazione legislativa alcuni passi si sono già mossi, per implementare una simile rete cooperativa si dovrebbero impiegare risorse e introdurre soluzioni diplomatiche molto complesse.
Altre sfide rilevanti sarebbero in termini di risorse umane ma soprattutto finanziarie da destinare a un incremento nei sistemi di sicurezza nazionale e globale non di tipo bellico; in termini di tutela dei principi fondamentali degli individui tra cui la tutela della propria sfera privata dall’ingestione statale, la potenziale manipolazione di dati e legislazione in nome di un asserito bisogno di sicurezza e la lista potrebbe continuare.
Tuttavia, come si è già avuto modo di chiarire tale modello non si pone come un modello teorico totalmente avulso dalla realtà e perciò stesso concettualmente inespugnabile. Al contrario, ciò che questo modello sperimentale intende proporre è un percorso, attuabile, pur con le proprie limitazioni e criticità, partendo dai bisogni delle istituzioni e della cittadinanza.
Al netto delle sfide e limitazioni che vi albergano, si ritiene che ove fosse attuato esso comporterebbe innegabili benefici per la vita di ciascuno di noi in termini di efficienza, sicurezza e benessere socioeconomico. Da ultimo si chiarisce che nel corso di questo progetto di ricerca sono stati lasciati volutamente sullo sfondo alcuni dettagli operativi del modello MindShield, da un lato per esigenze di sistematicità e dall’altro per consentire la creazione di soluzioni modulabili. L’unico argomento maggiormente dettagliato è stato quello relativo alla cooperazione internazionale in quanto per la comprensione del modello MindShield si rendeva necessario chiarire quale fosse l’idea di cooperazione internazionale ipotizzata in fase di ideazione del progetto sperimentale.
Possibili sviluppi futuri
Essendo un modello sperimentale non è semplice delineare ad oggi quali possono essere gli sviluppi futuri di MindShield.
Tuttavia, come già chiarito questo modello rappresenta un’occasione di riflessione di quanto è già stato compiuto e quanto ancora da compiere per il raggiungimento di un grado sicurezza più elevato per le infrastrutture critiche e i servizi pubblici essenziali. Inoltre, nel corso della ricerca si è mostrato come vi siano attualmente già in atto una serie di iniziative locali o settoriali promettenti, che potrebbero essere ispirate dal presente progetto per dirigersi verso una maggior coesione e omogeneità della sicurezza a livello globale. In tal senso, il modello MindShield intende creare un tracciato e attirare l’attenzione verso il bisogno di sicurezza avvertito in maniera sempre più impellente da cittadini, istituzioni e imprese.
Per approfondire tutti gli aspetti teorici, metodologici e implementativi di questo paradigma, scarica il white paper completo della Dottoressa Livia Cimpoia dal titolo “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche”. Un documento essenziale per professionisti della sicurezza, policy maker e ricercatori interessati all’evoluzione della protezione delle infrastrutture strategiche.
[4] Basti pensare all’incidente nucleare avvenuto in Giappone nel 2011 a causa di un maremoto: “Era l’11 marzo del 2011 quando un terremoto di magnitudo 9.1 innescò uno tsunami che si abbatté sulle coste settentrionali del Paese, danneggiando la centrale nucleare di Fukushima Daiichi. Le vittime furono quasi sedicimila” – cfr. Rainews, R. (2023). Preghiere e polemiche a Fukushima a 12 anni dallo tsunami e dal disastro nucleare. RaiNews.
[5] Limitandoci per esigenze esemplificative a citare solo quelli avvenuti in Europa possiamo rievocare incidenti come: Madrid (2004), Londra (2005), Oslo E Utøya (2011), Parigi (2015), Bruxelles (2016), Nizza (2016), Berlino (2016), Stoccolma (2017), Manchester (2017), Strasburgo (2018), Hanau (2020), Vienna (2020), Bruxelles (2023), cfr. SKY Tg24, R. (2023). Allarme terrorismo, quali sono gli attentati più gravi in Europa degli ultimi 20 anni. Sky TG24. URL;
[6] Per le differenti sfaccettature ed accezioni di terrorismo si rimanda a Horgan, J. (2015). Psicologia del terrorismo: Edra Masson.
[8] Cfr. Galullo, R. e A. Mincuzzi (2022). Segui i soldi, troverai la mafia: un podcast racconta come il «metodo Falcone» fa scuola. Il Sole 24 ORE.
[9] Sayfayn, N. e S. Madnick (2017). Cybersafety Analysis of the Maroochy Shire Sewage Spill. MIT Management Sloan School, Cybersecurity Interdisciplinary Systems Laboratory (CISL).
Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili. Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia. Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno. Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI. In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.
L’interruzione delle attività governative negli U.S.A. del 1° ottobre ha provocato, tra le altre cose, anche una significativa impennata dei cyberattacchi: dopo lo “shutdown” del primo ottobre, gli attacchi contro i funzionari pubblici sono aumentati dell’85% rispetto a settembre.
Come evidenzia Nate Nelson di Dark Reading, la situazione delicata in cui si trova il governo statunitense ha reso enti e personale molto più vulnerabili, quindi un obiettivo perfetto per le campagne malware.
Secondo gli esperti, i cyberattacchi contro gli U.S.A. hanno cominciato ad aumentare in maniera costante già prima del primo ottobre, per poi far registrare un picco nel primo giorno dello shutdown. “A questo punto, gli esperti prevedono che le agenzie federali subiranno più di 555 milioni di cyberattacchi entro la fine del mese – un aumento dell’85% rispetto al mese di settembre, già più attivo del solito” ha affermato Nelson.
Credits: The Media Trust
A spaventare non è solo il numero di cyberattacchi, ma anche e soprattutto la loro natura: si tratta di attacchi altamente mirati che richiedono una stretta interazione con le vittime.
Con il blocco delle attività non essenziali, i dipendenti governativi si trovano in una situazione di stress; ciò li rende degli obiettivi perfetti per i cybercriminali che possono far leva su questa “ansia finanziaria” creando campagne di phishing ad hoc. “Molte di queste campagne promettono soldi facili, condoni dei prestiti od opportunità di lavoro, ma portano a dei siti che raccolgono credenziali o scaricano malware” ha spiegato Chris Olson, fondatore di The Media Trust.
A essere colpiti non sono però solo i dipendenti che non stanno lavorando, ma anche coloro che si occupano di attività essenziali: la riduzione del personale pesa su chi deve recarsi al lavoro in un clima difficile e soprattutto senza essere pagato. Il personale operativo è frustrato, quindi poco attento, e questo non fa che rendere il terreno ancora più fertile per gli attaccanti.
Oltre alle conseguenze immediate della situazione, gli esperti evidenziano anche impatti a lungo termine sull’acquisizione di nuovo personale: Iona Cohen, ex consulente legale dell’Ufficio di gestione e bilancio degli Stati Uniti, sottolinea che con condizioni di lavoro difficili e questo nervosismo diffuso, sarà sempre più difficile acquisire nuovi dipendenti.
“Se ci sono costantemente dipendenti federali preoccupati per l’instabilità del governo federale e il mancato pagamento degli stipendi, si finirà per allontanare i professionisti qualificati nel settore informatico dal servizio pubblico. Questo sarà un problema non solo quando terminerà la chiusura, ma per molte, molte settimane, mesi, anni, a seconda di quante persone si perderanno a causa di questa instabilità”.
Attacchi ransomware agli ospedali: quando la cybersecurity diventa una questione di vita o di morte
Gli attacchi ransomware agli ospedali stanno trasformando la percezione del rischio nel settore sanitario, mettendo in pericolo non solo dati sensibili, ma anche vite umane. Dall’incidente all’Università di Düsseldorf del 2020 ai casi più recenti come l’attacco all’HSE irlandese, gli ospedali sono diventati bersagli privilegiati per i criminali informatici, attratti dal valore economico e dalla vulnerabilità intrinseca dei dati sanitari. Questo articolo analizza il panorama dei ransomware nel settore sanitario, evidenziando le conseguenze cliniche, morali ed economiche degli attacchi, le strategie di difesa disponibili e le sfide emergenti legate alla digitalizzazione della sanità.
Nel settembre 2020, l’Università di Düsseldorf visse una notte che avrebbe cambiato per sempre la percezione delle minacce informatiche in ambito sanitario. Un attacco ransomware devastante paralizzò completamente i sistemi informatici dell’ospedale, costringendo il personale sanitario a navigare alla cieca in un mare di incertezza digitale. Una paziente in condizioni critiche dovette essere trasferita d’urgenza in un’altra struttura a oltre trenta chilometri di distanza. Non sopravvisse. Inizialmente si pensò che fosse la prima morte direttamente collegabile a un cyberattacco sanitario, ma dopo un’indagine approfondita durata due mesi, i procuratori tedeschi conclusero che le condizioni della paziente erano così critiche che sarebbe deceduta comunque, indipendentemente dal ritardo nel trattamento.
Eppure, quel caso rimane un monito inquietante. Come dichiarò il procuratore capo Markus Hartmann, è solo questione di tempo prima che un attacco ransomware causi direttamente la morte di un paziente. Quella tragedia di Düsseldorf segnò comunque un punto di non ritorno nella consapevolezza collettiva: non si trattava più soltanto di dati rubati o sistemi paralizzati, ma di vite umane appese a un filo digitale, vulnerabili alle azioni di cybercriminali senza scrupoli.
Gli ospedali, luoghi storicamente consacrati alla cura e alla salvaguardia della vita, sono diventati uno dei bersagli preferiti degli hacker. E le ragioni dietro questa escalation sono tanto chiare quanto disturbanti, radicate in un valore nascosto che molti non sospettano nemmeno.
Il tesoro digitale che vale più dell’oro: i dati sanitari
Quando pensiamo ai furti di dati, la mente corre immediatamente alle carte di credito o alle password dei social media. Eppure, nel mercato nero del dark web, una cartella clinica completa può valere fino a cinquanta volte di più di un numero di carta di credito. Il motivo è disarmante nella sua semplicità: mentre una carta può essere bloccata in pochi minuti con una telefonata, i dati sanitari sono permanenti e incredibilmente dettagliati. Nome, data di nascita, codice fiscale, storia medica completa, diagnosi, prescrizioni, informazioni assicurative. Un tesoro inestimabile per chi vuole commettere frodi assicurative, creare identità false o ricattare pazienti con informazioni sensibilissime sulla loro salute.
Secondo Experian e Trustwave, mentre una carta di credito si vende per circa tre dollari sul dark web, una cartella clinica può raggiungere i mille dollari. Gli ospedali custodiscono montagne di questi dati, spesso in sistemi obsoleti e poco protetti. Molte strutture sanitarie operano ancora con software legacy, talvolta risalenti a decenni fa, perché l’aggiornamento è complesso, costoso e rischia di interrompere servizi critici. Questa vulnerabilità tecnologica, unita alla natura insostituibile dei servizi ospedalieri, crea il contesto perfetto per l’estorsione digitale.
La questione non riguarda solo il valore economico dei dati. C’è qualcosa di profondamente più inquietante: le informazioni mediche rivelano la nostra vulnerabilità più intima. Diagnosi di malattie mentali, terapie oncologiche, interruzioni di gravidanza, test per malattie sessualmente trasmissibili. Sono informazioni che possono essere usate per estorsioni mirate, discriminazioni o ricatti personali. E una volta che questi dati finiscono nel dark web, non esiste modo di cancellarli: vengono copiati, redistribuiti e conservati su innumerevoli server anonimi sparsi per il mondo.
Il dilemma morale del riscatto: pagare o lasciar morire?
Quando un attacco ransomware colpisce un ospedale, crittografando i database e paralizzando le operazioni, i dirigenti si trovano di fronte a una scelta impossibile che nessun corso di management potrebbe mai preparare ad affrontare. Da un lato c’è la ferma raccomandazione delle autorità di non pagare mai i criminali, per non finanziare ulteriori attacchi e non incoraggiare questa economia criminale. Dall’altro c’è la consapevolezza devastante che ogni ora di inattività può significare interventi chirurgici rimandati, diagnosi critiche ritardate, terapie salvavita sospese. E, nei casi più gravi, vite perse.
Il caso dell’Ireland’s Health Service Executive nel maggio 2021 rappresenta forse l’esempio più emblematico di questa impossibile equazione morale. Il gruppo criminale Conti, utilizzando il ransomware omonimo, penetrò nei sistemi informatici dell’HSE e crittografò circa l’ottanta per cento dei dati. I criminali chiedevano venti milioni di dollari. Il governo irlandese, con una decisione coraggiosa ma dolorosa, rifiutò categoricamente di pagare. Il prezzo di questa scelta fu altissimo: i sistemi rimasero compromessi per settimane, migliaia di appuntamenti vennero cancellati, e il ripristino completo richiese fino a settembre 2021, quattro mesi dopo l’attacco iniziale. I costi totali superarono i cento milioni di euro. La decisione fu coraggiosa sul piano dei principi, ma devastante per i pazienti in attesa.
Altri ospedali hanno fatto scelte diverse. Alcuni hanno pagato somme a sei o sette cifre per riavere accesso ai propri sistemi nel giro di ore, giustificando la decisione con la necessità urgente di proteggere i pazienti. Ma anche il pagamento del riscatto non garantisce soluzioni rapide o complete. I tool di decrittazione forniti dai cybercriminali sono spesso difettosi, lenti o incompleti. E non c’è alcuna garanzia che i dati rubati non vengano comunque venduti o pubblicati sul dark web. Come dimostrano numerosi casi documentati, anche dopo aver pagato, solo il due per cento delle organizzazioni sanitarie recupera tutti i propri dati.
La questione del pagamento diventa ancora più complessa quando si considera che ogni transazione in Bitcoin verso questi gruppi criminali finanzia operazioni sempre più sofisticate, permettendo loro di investire in tecnologie migliori, reclutare più talenti e colpire più duramente. È un circolo vizioso che le autorità faticano a spezzare, intrappolate tra la necessità di proteggere i cittadini oggi e quella di smantellare queste reti criminali per il futuro.
Attacchi ransomware agli ospedali: quando tornare alla normalità diventa un’odissea
Persino quando un ospedale riesce a recuperare l’accesso ai propri sistemi, sia pagando il riscatto sia ricostruendo tutto da backup, la strada verso la normalità è lunga, tortuosa e costellata di ostacoli imprevisti. Il ripristino completo delle operazioni può richiedere da settimane a mesi, con costi che secondo Comparitech possono raggiungere in media 2.57 milioni di dollari, escluso il riscatto. In alcuni casi documentati, come quello di OrthoVirginia, il recupero completo ha richiesto diciotto mesi.
Durante questo periodo di recupero, il personale sanitario deve fare affidamento su procedure manuali che sembrano riportare l’orologio indietro di decenni: cartelle cartacee scritte a mano, telefonate invece di messaggi elettronici, prescrizioni compilate manualmente. È un ritorno forzato al passato che rallenta drammaticamente ogni processo e aumenta esponenzialmente il rischio di errori medici. Un medico abituato a consultare istantaneamente la storia clinica completa di un paziente con un click si trova improvvisamente a dover cercare tra pile di fogli, con il rischio concreto di non individuare allergie critiche, interazioni farmacologiche pericolose o precedenti complicazioni.
Le ricerche dimostrano che ogni giorno di downtime costa alle organizzazioni sanitarie americane una media di 1.9 milioni di dollari. Questo dato include non solo i costi diretti del ripristino tecnico, ma anche le perdite derivanti da interventi cancellati, pazienti trasferiti ad altre strutture, personale pagato senza poter lavorare normalmente, e il crollo nella produttività generale. In molti casi, gli ospedali devono trasferire pazienti verso altre strutture o ridurre drasticamente i servizi offerti. Le conseguenze si ripercuotono non solo sull’ospedale colpito, ma sull’intero sistema sanitario regionale, creando sovraccarichi a catena che possono mettere a rischio la vita di pazienti in strutture mai direttamente attaccate.
E c’è un altro problema spesso sottovalutato ma potenzialmente devastante nel lungo periodo: la perdita di fiducia. Quando i pazienti scoprono che i loro dati più intimi potrebbero essere stati rubati o compromessi, che le loro diagnosi oncologiche o le loro terapie psichiatriche potrebbero finire pubblicate sul dark web, il rapporto con la struttura sanitaria ne risente profondamente. Alcuni ospedali hanno visto cali significativi nelle ammissioni nei mesi successivi a un attacco, con pazienti che preferivano rivolgersi altrove per timore che la sicurezza non fosse adeguata. Ricostruire questa fiducia richiede anni di impegno costante e investimenti massicci in comunicazione e miglioramenti concreti della sicurezza.
Una minaccia in crescita esponenziale che non accenna a fermarsi
I numeri parlano un linguaggio inequivocabile e allarmante. Gli attacchi informatici al settore sanitario sono aumentati in modo drammatico negli ultimi anni. Secondo uno studio pubblicato su JAMA Network Open, nel 2021 gli attacchi ransomware hanno rappresentato il trentuno per cento di tutte le violazioni di dati sanitari negli Stati Uniti, con circa duecentoventidue attacchi confermati contro entità coperte dall’HIPAA. Un sondaggio di Sophos ha rilevato un incremento ancora più preoccupante: la percentuale di organizzazioni sanitarie colpite è passata dal trentaquattro per cento nel 2020 al sessantasei per cento nel 2021, registrando un aumento del novantaquattro per cento in un solo anno.
La pandemia di COVID-19 ha ulteriormente accelerato questa tendenza devastante. I criminali informatici hanno sfruttato cinicamente il momento di massima vulnerabilità del sistema sanitario globale, quando gli ospedali erano sopraffatti dall’emergenza e il personale IT era già sotto pressione insostenibile. Durante i mesi più critici della pandemia, alcuni gruppi ransomware dichiararono pubblicamente di voler sospendere gli attacchi agli ospedali, ma come dimostrano i dati dell’FBI, molti continuarono imperterriti, persino intensificando le loro operazioni.
Le organizzazioni criminali dietro questi attacchi non sono più gli hacker solitari dell’immaginario comune. Si tratta di vere e proprie imprese del crimine dotate di modelli di business strutturati, reparti di customer service per “assistere” le vittime durante il pagamento del riscatto, e persino programmi di affiliazione simili a quelli delle aziende legittime. Gruppi come Conti hanno accumulato oltre centottanta milioni di dollari nel solo 2021, colpendo più di novecento vittime in tutto il mondo, inclusi numerosissimi ospedali. REvil, altro gruppo tristemente famoso, ha raggiunto profitti stimati di almeno ottantuno milioni di dollari entro la fine del 2020. LockBit, insieme a Conti, è diventato uno dei gruppi ransomware-as-a-service più attivi e redditizi del panorama criminale digitale.
Questi gruppi operano secondo il modello del Ransomware-as-a-Service, dove sviluppatori esperti creano il malware e lo “noleggiano” ad affiliati che si occupano di penetrare nei sistemi delle vittime e distribuire il ransomware. Gli affiliati ricevono una percentuale sostanziosa del riscatto, spesso tra il settanta e l’ottanta per cento, mentre i creatori del ransomware forniscono infrastruttura, supporto tecnico e persino servizi di negoziazione con le vittime. Alcuni gruppi, come Conti prima della sua dissoluzione, avevano strutture così sofisticate da includere stipendi fissi per i dipendenti, bonus per i migliori performer mensili, e persino ferie pagate.
Difendersi è possibile, ma richiede investimenti che molti ospedali faticano a sostenere
La buona notizia, se così può essere chiamata in un panorama così cupo, è che esistono strategie efficaci per proteggere gli ospedali dagli attacchi informatici. Backup regolari e testati frequentemente, aggiornamenti costanti dei sistemi operativi e del software, formazione continua del personale sui rischi del phishing e dell’ingegneria sociale, segmentazione rigorosa delle reti per limitare la diffusione laterale di eventuali intrusioni, autenticazione a più fattori su tutti i sistemi critici, monitoraggio continuo delle minacce con sistemi di detection avanzati. L’arsenale difensivo esiste ed è ben documentato.
La cattiva notizia è che tutto questo richiede investimenti significativi, sia in termini economici sia di risorse umane specializzate che scarseggiano sul mercato. Molte strutture sanitarie operano con budget ristretti e priorità cliniche immediate che assorbono la maggior parte delle risorse disponibili. Diventa quindi difficile giustificare spese ingenti per la cybersecurity, specialmente quando il rischio viene percepito come astratto o remoto. Almeno fino a quando l’attacco non avviene. Solo allora diventa tragicamente evidente che la sicurezza informatica non è un optional tecnologico o un lusso per chi se lo può permettere, ma una componente fondamentale della sicurezza dei pazienti, al pari dell’igiene delle mani o della sterilizzazione degli strumenti chirurgici.
Alcuni governi hanno iniziato a riconoscere la gravità del problema, stanziando fondi specifici per migliorare la resilienza cyber delle strutture sanitarie. L’Unione Europea, ad esempio, ha introdotto la direttiva NIS2 (Direttiva UE 2022/2555), che impone standard di sicurezza più stringenti per le infrastrutture critiche, inclusi esplicitamente gli ospedali e le organizzazioni sanitarie. La direttiva, che gli Stati membri dovevano recepire entro ottobre 2024, stabilisce obblighi precisi di gestione del rischio cyber, reporting degli incidenti significativi, e persino responsabilità personali per i membri dei consigli di amministrazione. Per le entità essenziali come gli ospedali, le sanzioni possono raggiungere i dieci milioni di euro o il due per cento del fatturato annuo globale.
Ma il divario tra le minacce in rapida evoluzione e le capacità difensive di molte strutture rimane preoccupante. Come evidenziato dal rapporto sulla HSE irlandese, l’organizzazione non aveva un unico responsabile senior per la cybersecurity al momento dell’attacco, mancava di un piano documentato di risposta agli incidenti cyber, e presentava lacune critiche in venticinque dei ventotto controlli di sicurezza più efficaci contro il ransomware. Peggio ancora, i sistemi antivirus avevano rilevato le intrusioni preliminari ma gli alert erano stati ignorati. Questa situazione non è affatto rara nel panorama sanitario globale.
Guardando al futuro: tra innovazione digitale e nuove vulnerabilità
La digitalizzazione della sanità è inarrestabile e, per molti versi, assolutamente necessaria. Cartelle cliniche elettroniche che permettono la condivisione istantanea di informazioni tra specialisti, telemedicina che abbatte le barriere geografiche nell’accesso alle cure, intelligenza artificiale per la diagnostica che può individuare tumori invisibili all’occhio umano, dispositivi medici connessi che monitorano costantemente i parametri vitali dei pazienti. Tutte queste innovazioni promettono cure migliori, più personalizzate ed efficienti. Ma portano con sé anche nuove vulnerabilità che i cybercriminali sono rapidi a sfruttare.
Ogni dispositivo connesso alla rete ospedaliera è un potenziale punto di accesso per un attacco. Ogni dato condiviso tra sistemi è un’opportunità per un’intercettazione o un furto. I pacemaker connessi, le pompe per insulina controllate da remoto, i sistemi di monitoraggio fetale wireless. Tutti questi dispositivi salvavita sono anche potenziali vettori di attacco. La sfida per il settore sanitario non è arrestare il progresso tecnologico, sarebbe assurdo e controproducente, ma guidarlo con consapevolezza, costruendo sistemi che siano non solo avanzati e funzionali, ma anche resilienti e sicuri by design.
La morte di quella paziente a Düsseldorf, anche se non direttamente causata dall’attacco informatico secondo le conclusioni dell’indagine, dovrebbe comunque essere un campanello d’allarme che nessuno può permettersi di ignorare. Il procuratore tedesco aveva ragione: è solo questione di tempo prima che un attacco ransomware causi direttamente la morte di un paziente con condizioni meno critiche. Quando un ospedale non può accedere alla storia clinica di un paziente allergico a determinati farmaci, quando i sistemi di diagnostica per immagini sono offline durante un’emergenza stroke, quando le pompe di infusione intelligenti non possono essere programmate correttamente, il rischio di esiti fatali diventa concreto e immediato.
Quando la cybersecurity fallisce in un ospedale, le conseguenze non si misurano in termini di dati persi, sistemi offline o dollari evaporati dai bilanci. Si misurano in vite umane, in pazienti che non ricevono cure tempestive, in diagnosi mancate, in interventi rimandati che diventano irreversibili. È tempo di trattare la sicurezza informatica sanitaria con la stessa serietà riservata a qualsiasi altra minaccia per la salute pubblica. Perché nel ventunesimo secolo, proteggere i pazienti significa anche proteggere i sistemi digitali che li curano. E questa non è più un’opzione, ma un imperativo etico e clinico che il settore sanitario non può più permettersi di rimandare.
In questo articolo esaminiamo il ruolo dell’Open Source Intelligence (OSINT) nel panorama informativo attuale, analizzando questo approccio si inserisca nel più ampio contesto della gestione e dell’utilizzo delle informazioni pubblicamente accessibili. Il contenuto fa parte di una serie di approfondimenti redatti da Marta Zeroni incentrati sulla complessa tematica della sovraesposizione e del controllo sui dati nell’ecosistema digitale contemporaneo.
Se sino ad ora si è osservato il fenomeno della sovraesposizione online attraverso la lente delle sue vittime – effettive o potenziali –, è pur vero che a tale angolo di visuale ne corrisponde un altro di segno opposto, ossia quello di chi anziché subire la natura iper-pubblica delle informazioni è in grado di sfruttarla in modo proattivo per un determinato fine.
L’OSINT come strumento di analisi
Del resto, ciascun archivio di materiale pedopornografico o di pornografia non consensuale di immagini o video provenienti dal surface web dal deep web [1], è stato popolato da utenti che hanno attinto metodologicamente a fonti aperte online per reperire il materiale, filtrarlo, categorizzarlo ed infine metterlo a disposizione di una determinata cerchia di fruitori.
Le attività descritte, pur illecite ed esecrabili, ricalcano quelle che sono le fasi proprie dell’Open Source Intelligence (c.d. OSINT o intelligence delle fonti aperte), disciplina che trova il proprio presupposto essenziale nella disponibilità ed accessibilità delle fonti informative aperte [2].
L’attività di intelligence delle fonti aperte non è di per sé illecita; tanto è vero che già nel 2001 la NATO la considerava una componente vitale della propria visione futura [3]. L’OSINT, infatti, consentirebbe di raccogliere informazioni senza travalicare limiti di legge [4]e mantenendo un approccio estremamente dinamico, considerato che può avvalersi, come si vedrà, di un ambito di indagine in continua espansione e strumenti sempre più sofisticati.
Per comprendere cosa sia l’intelligence delle fonti aperte – fermo che non ne esiste, ad oggi, una definizione unanime e condivisa a livello nazionale, europeo o internazionale – ci si può rifare a quanto riportato dalla stessa Alleanza Atlantica nel NATO Open Source Intelligence Handbook:
Open Source Intelligence, or OSINT, is unclassified information that has been deliberately discovered, discriminated, distilled and disseminated to a selected audience in order to address a specific question[5].
In termini analoghi si esprime a sua volta il Direttore dell’Intelligence nazionale statunitense con l’Intelligence Community Directive 301 firmata nel 2006:
Open-source intelligence (OSINT) is intelligence that is produced from publicly available information and is collected, exploited, and disseminated in a timely manner to an appropriate audience for the purpose of addressing a specific intelligence requirement [6].
Da entrambi gli enunciati si desume che per Open Source Intelligence debba intendersi il prodotto (intelligence) di una serie di attività e operazioni effettuate su informazioni non riservate o pubblicamente accessibili. Di conseguenza, l’OSINT propriamente detta dovrà essere tenuta ben distinta dalle mere informazioni raccolte da fonti aperte che non siano state sottoposte a specifiche valutazioni [7](cosiddette OSINF, Open Source Information).
Il ciclo dell’OSINT
Una volta identificati gli obiettivi dell’indagine, l’Open Source Intelligence richiede pertanto l’avvio di una serie di fasi [8]per il vaglio e la valutazione di fonti ed informazioni secondo un metodo il più possibile scientifico. L’Open Source Intelligence cycle – così definito dalla NATO – si svolge sostanzialmente in quattro momenti fondamentali:
Discover (Know Who Knows): l’analista inizia la raccolta di informazioni da una varietà di fonti aperte, tra cui siti web, social media, database pubblici, quotidiani, riviste;
Discrimination (Know What’s What): durante questa fase, l’analista seleziona e raggruppa le fonti per importanza e rilevanza, distinguendole tra attendibili o meno, attuali od obsolete, anche in funzione di eventuali valutazioni costi-benefici;
Distillation (Know What’s Hot): vengono estratte le informazioni rilevanti ed identificati pattern, tendenze, relazioni significative;
Dissemination (Know Who’s Who): l’intelligence viene condivisa con i soggetti interessati (ad esempio mediante rapporti ad hoc), mantenendone successivamente traccia mediante archiviazione [9].
Il ruolo chiave delle fonti aperte
Appurata la necessità di seguire il processo o ciclo descritto, risulta evidente all’interno dello stesso il ruolo centrale che assume la fonte aperta; essa si presenta come un’entità di varia natura – più o meno organizzata, più o meno strutturata –, portatrice di un certo contenuto informativo (c.d. “valore informativo aggiunto”) [10].
Non si parla pertanto, delle sole fonti online, ma anche di tutte quelle fonti per così dire “classiche” quali quotidiani, periodici, riviste, libri, radio e tv, fotografie ed immagini satellitari, come pure della c.d. grey literature, rappresentata da materiale legalmente accessibile ma da reperire mediante il ricorso a fonti specializzate (es. documenti non riservati a rilevanza interna prodotti da organizzazioni, istituti di formazione e aziende) [11].
“Nell’intelligence delle fonti aperte tutto o quasi è una fonte” [12]e, viceversa, circa l’80% dell’intelligence proverrebbe da fonti aperte [13]. Innegabilmente, internet – con la sua crescita esponenziale e le sue varie declinazioni – ha allargato a dismisura il perimetro delle fonti, rivoluzionando l’OSINT in modo decisivo [14]: la NATO lo menziona espressamente nel suo Handbook – pubblicato, non a caso, proprio nel pieno della bolla tecnologica delle dot-com – ma al tempo stesso mette in guardia gli analisti affinché affrontino tale fonte “with great caution” [15]; e questo approccio cautelativo risulta tanto più necessario nel panorama attuale.
Dal fitness tracker alla geolocalizzazione delle basi militari
Anche da informazioni in apparenza innocue ed impersonali, l’analista OSINT – o il semplice utente amatore – può desumere dettagli estremamente puntuali.
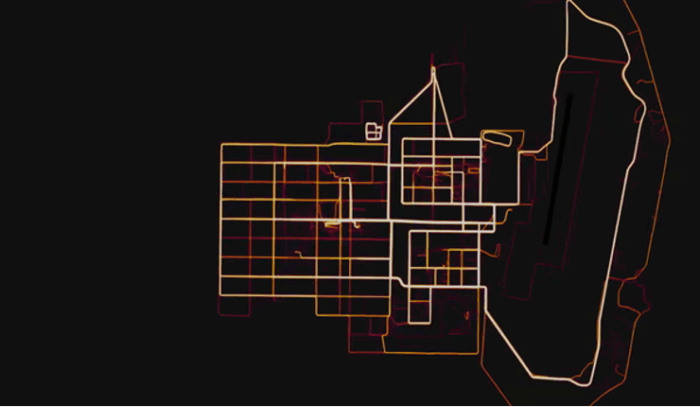
È ben noto il caso dell’applicativo di fitness tracking Strava, che nel 2017 ha reso pubbliche le sue heath map globali, comprensive di “700 milioni di attività, 1.4 trilioni di punti di latitudine e longitudine, 7.7 trilioni di pixel rasterizzati, 5 terabyte di dati di raw input, per una distanza totale di 16 miliardi di chilometri e una durata totale di attività registrate pari a 100mila anni” [16], suscitando immediate reazioni: sulla base di tali dati, molti utenti identificarono con relativa facilità basi ed avamposti militari le cui posizioni sarebbero dovute rimanere riservate [17].
Si pensi poi, senza spostarsi dall’ambito della georeferenziazione, a come il geoguessing sia diventato un passatempo diffusissimo tra gli utenti, i quali, sfidandosi all’interno di varie community, si cimentano nel risalire alla localizzazione di immagini casuali, ad esempio estratte da Street View[18].
Il Social Media Intelligence (SOCMINT)
Tra le fonti aperte è d’obbligo menzionare i social media, che negli anni hanno naturalmente acquisito crescente rilevanza, al punto da esserne sovente considerati una branca d’intelligence a sé stante (c.d. SOCMINT) [19].
Fig. 3 i percorsi dei runner disegnano il perimetro di una base militare in Afghanistan. Fonte: The Guardian
Nel contesto social, le relazioni tra gli utenti possono essere facilmente identificate e mappate; le attività di persone fisiche e giuridiche risultano ben monitorabili, talvolta in tempo reale, anche visionando commenti e/o conversazioni tra utenti, dati di geolocalizzazione e diversi tipi di materiali multimediali (ad es. testi, foto e video), disponendo per altro di strumenti integrati per il filtro dei contenuti, mediante tag, chiavi di ricerca o l’indagine mirata all’interno di specifici gruppi o network [20].
Sfide etiche e legali nell’OSINT: il rischio di violazione della privacy
L’accesso a una tale mole di fonti, tuttavia, non è sempre un vantaggio per l’analista OSINT. Quest’ultimo, dotato di risorse intrinsecamente finite, si trova a doversi orientare in un patrimonio informativo potenzialmente illimitato, con esigenze di liceità, esattezza e pertinenza delle fonti che con ogni evidenza vanno al di là del mero rispetto formale delle regole del gioco, riguardando lo stesso obiettivo sostanziale dell’attività di intelligence.
Assicurare una corretta conduzione dell’Open Source Intelligence cycle significa anche evitare le distorsioni che possano inficiarne il processo, tra le quali si ricorda il rischio di violazioni di dati personali, richiamando il c.d. privacy paradox secondo cui le informazioni sono disponibili ed accessibili, e pertanto non private, ma allo stesso tempo possono risultare estremamente sensibili e di natura personale, e pertanto private[21].
Inoltre, informazioni in apparenza anonime, se interconnesse con altri dati, potrebbero identificare in modo univoco l’interessato nel corso dell’investigazione.
L’ammissibilità legale delle prove OSINT
Per altro verso, l’analista dovrà in genere considerare l’ammissibilità della prova ottenuta tramite OSINT nel corso di un eventuale giudizio, dovendo assicurare che la fonte delle informazioni risulti chiaramente identificata, affidabile e che le stesse informazioni siano state raccolte lecitamente e presentino i necessari profili di integrità ed affidabilità.
Tali sfide hanno reso cruciale il ricorso agli algoritmi, grazie ai quali è possibile raccogliere, organizzare e vagliare enormi volumi di dati, identificando pattern e possibili anomalie, ed automatizzando molte attività [22]. In particolare, l’intelligenza artificiale sembra pronta a giocare un ruolo fondamentale – quasi un cambio di paradigma – nel futuro dell’OSINT, in tutte le fasi del ciclo d’intelligence.
Naturalmente, a fronte di una serie di innegabili vantaggi operativi, l’impiego dell’AI nell’Open Source Intelligence può comportare almeno altrettante criticità – o sfide, se si preferisce: anzitutto l’attività di revisione e controllo sul codice dell’algoritmo, la conoscibilità di quest’ultimo, il ruolo dei soggetti di diritto privato che forniscono il tool di AI, la crescente complessità e frammentarietà dei sistemi su cui l’analista si trova a dover fare affidamento e non ultimo la questione dell’accountability in caso di errori, bias o danni.
Uso dell’OSINT per contrastare le fake news e i cyber crime
Tali questioni ad oggi restano aperte, ma lo sviluppo di strumenti e strategie per consentire un approccio proattivo alla disponibilità informativa risulta tanto più urgente e fondamentale quanto più l’ecosistema online continua a dilatarsi. L’Open Source Intelligence, se utilizzato deontologicamente, potrebbe così rappresentare una “forza uguale e contraria” rispetto alle distorsioni delle nuove tecnologie dell’informazione.
Si pensi ad iniziative come Bellingcat [23], il sito web fondato da Eliot Higgins, che utilizza dati liberamente accessibili da fonti pubbliche per promuovere la diffusione di notizie esatte, contrastare le fake news e rendere conoscibili a tutti le tecniche di giornalismo investigativo; così come agli strumenti di tutela per le vittime di pornografia non consensuale già citate nel capitolo precedente, anch’essi intimamente legati alla filosofia e ai meccanismi OSINT [24].
Combattere la pornografia minorile e per rintracciare persone scomparse
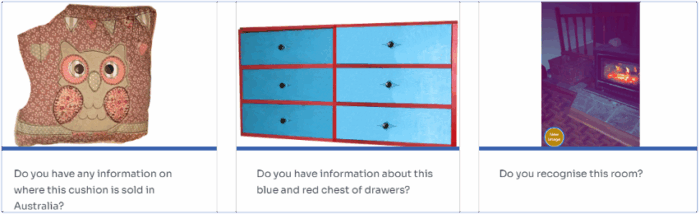
L’iniziativa Europol Trace an Object si avvale di una forma di intelligence delle fonti aperte in crowdsourcing[25]. Europol mette a disposizione una serie di immagini decontestualizzate di oggetti, ritagliate dallo sfondo di fotografie o materiale video a contenuto sessualmente esplicito riguardante minori, richiedendo il supporto degli utenti per risalire alla provenienza geografica degli oggetti stessi. In seguito, anche l’Australian Center to Counter Child Exploitation ha adottato una propria versione dell’iniziativa [26].
Fig. 4 “Can you help us recognize these objects”? Fonte: l’Australian Center to Counter Child Exploitation
Analogamente, anche l’organizzazione non-profit Trace Labs si avvale – ferma l’attività di triage di un team di professionisti dell’OSINT e hacker – della collaborazione di una comunità di utenti volontari per assistere nei casi di persone scomparse, istituendo veri e propri gruppi di ricerca online, anche mediante la condivisione di software e script da utilizzare per le attività di Open Source Intelligence[27].
Bilanciare rischi e opportunità dell’OSINT
Confrontando i case studies qui brevemente richiamati con l’esempio con cui si era aperto il capitolo – l’altra faccia della medaglia dell’OSINT e l’utilizzo delle sue tecniche per finalità illecite o dannose [28]– risulta chiaro come, pur a fronte di un’innegabile problematicità insita nelle dinamiche della sovraesposizione online, la presente trattazione non possa trovare il suo punto d’arrivo nella completa stigmatizzazione delle innovazioni tecnologiche della società dell’informazione.
Il tema dovrebbe essere evidentemente considerato da entrambe le angolazioni, ragionando sia sui potenziali rischi e sull’impatto che la diffusione dei dati può comportare che sull’opportunità di utilizzo delle fonti pubbliche in ottica proattiva, aumentando ed affinando gli strumenti di controllo e di tutela a disposizione degli interessati.
Adottando la dovuta cautela, si può allora tentare di orientarsi nella “biblioteca di Babele” della rete accentando, per quanto possibile, la dissonanza cognitiva che le sue dinamiche ci suscitano, con spirito analogo a quello espresso dalla prima legge di Kranzberg:
Technology is neither good nor bad; nor is it neutral[29].
Privacy ed evoluzione tecnologica: sfide nell’era digitale
Come premesso, e peraltro ampiamente osservato sino ad ora, l’avanzare delle tecnologie dell’informazione comporta, in parallelo, un inevitabile aumento dell’esposizione massiva degli individui e delle informazioni che li riguardano.
Le preoccupazioni di Warren e Brandeis alla fine del diciannovesimo secolo non erano poi così dissimili da quelle odierne; allo stesso tempo però, è evidente che, nello sconfinato macrocosmo della rete, le conseguenze della propagazione di dati personali risultano amplificate e così anche le esigenze di tutela degli utenti.
In questo scenario, la privacy – considerata, nel suo nocciolo duro, come il diritto ad esercitare un controllo sui propri dati personali – somiglierebbe a una risposta immunitaria alle manifestazioni patologiche della sovraesposizione online.
I limiti degli attuali strumenti di tutela della privacy
Tuttavia, interrogandosi sull’efficacia sostanziale degli strumenti di tutela a disposizione degli interessati per esercitare effettivamente tale controllo, ci si è scontrati con una realtà sconfortante.
Considerati i casi pratici riguardanti i minori esposti precocemente in rete e le vittime di diffusione illecita di materiale pornografico, si è osservato come le conseguenze lesive della diffusione dei dati online possano assumere natura irreparabile, comportando per gli interessati un danno, reputazionale e nondimeno psicofisico, potenzialmente permanente.
Se per un verso entropia ed ingovernabilità si presentano come caratteristiche quasi costitutive della nuova società dell’informazione, resta la necessità di uno sforzo ulteriore, dal valore costruttivo – al fine, quantomeno, di riacquistare un margine di controllo sul dato.
Una possibile forma di utilizzo proattivo delle c.d. fonti aperte è stata ravvisata nella filosofia e nelle tecniche dell’Open Source Intelligence. Questa disciplina ha il potenziale di aumentare proporzionalmente la propria efficacia al dilatarsi del patrimonio informativo pubblicamente accessibile – ma non senza complessità.
Per operare correttamente come strumento azione a sostegno della collettività, l’OSINT richiede di procedere con metodo, individuando e rispettando standard etici, tenendo ben presente le regole del gioco ma con uno sguardo quanto più possibile aperto sui possibili sviluppi tecnologici dai quali questa forma d’intelligence possa trarre giovamento.
Verso un nuovo paradigma di protezione dei dati
L’auspicio è che l’approccio descritto possa conservare un valore al di là del caso di specie, funzionando come una bussola all’interno dell’ecosistema informativo digitale.
Per recuperare l’effettività del controllo sui dati personali, le regole formali non bastano, ma è necessario affrontare le trasformazioni tecnologiche senza giudizi di valore, discriminandone i contesti e valutandone concretamente gli impatti, a breve e a lungo termine, sugli interessati. Così, se non perderemo di vista la dimensione concreta della privacy, forse potremmo salvarla dall’obsolescenza.
[2] Tradizionalmente, l’intelligence include cinque principali discipline di raccolta di informazioni da diverse fonti: HUMINT (human intelligence, es. informatori), SIGINT (signal intelligence, es. intercettazioni), IMINT (imagery intelligence, es. immagini satellitari), MASINT (measurement and signature intelligence, es. analisi delle firme chimiche) e OSINT. BAKER R., Deep Dive. Exploring the real-world value of open source intelligence, Wiley, 2023, pos. 1131.
[3] NATO Open Source Intelligence Handbook, NATO Standardization Agency, 2001, p. V.
[4] “It is important to note that OSINT is a purely passive method of intelligence collection, meaning that we view information such as a person’s credentials in a database, but we do not use those credentials to access anything or to log in. Using credentials or actively scanning/intruding into a system is active reconnaissance, which should be left to ethical hackers (…)”: BAKER R., op. cit., pos. 1017.
[5] NATO Open Source Intelligence Handbook, ibidem.
[7] Nel presente capitolo si è scelto di far riferimento all’ultima fase delle attività di OSINT con il termine “disseminazione” anziché con il più comune (ed equivalente) “diffusione”, così da non confonderlo con l’omonimo concetto proprio della disciplina privacy e già trattato nei capitoli precedenti.
[8] Nello specifico, rifiuta l’impostazione dell’OSINT come “modello a fasi”: NACCI G., Open Source Intelligence Application Layer, Edizione Epoké, 2017, p. 29.
[9] NATO Open Source Intelligence Handbook, pp. 15-35.
[11] NATO Open Source Intelligence Handbook, p. 5. A proposito di categorie di fonti, con ogni probabilità una prima versione ante litteram dell’OSINT nacque durante la Seconda Guerra Mondiale in Gran Bretagna e negli Stati Uniti, dove furono istituiti organismi per il monitoraggio dei media stranieri (rispettivamente il BBC Monitoring Service e il Foreign Broadcast Monitoring Service): SCHRAURER F., STORGER J., The Evolution of Open Source Intelligence (OSINT) in Journal of U.S. Intelligence Studies, 19, 3, 2013, pp. 53-56.
[27] Trace Labs ultimo accesso il 22 febbraio 2024.
[28] È d’obbligo specificare che, al di là dei casi diametralmente opposti qui riportati, l’OSINT è quotidianamente utilizzato anche in ambiti del tutto comuni, quali, ad esempio: due diligence o valutazione dell’affidabilità (c.d. background check) di un fornitore effettuate in contesti aziendali, attività di investigazione da parte di forze dell’ordine, agenzie di investigazione privata e avvocati difensori, controlli assicurativi, etc.
[29] KRANZBERG M., Technology and History: “Kranzberg’s Laws” in Technology and Culture, 27, 3, 1986, p. 547.
Profilo Autore
Consulente Privacy e IT Law, auditor, Data Protection Officer e formatrice in materia di protezione dei dati personali e società digitale. Laureata magistrale in giurisprudenza all’Università degli Studi di Padova, con perfezionamento in criminalità informatica e investigazioni digitali alla Statale di Milano e master di secondo livello in Informatica Giuridica presso La Sapienza di Roma.
Dante, un sofisticato e finora sconosciuto spyware italiano sviluppato da Memento Labs (ex Hacking Team), è stato utilizzato in diversi attacchi legati a Operation ForumTroll, una campagna di spionaggio contro obiettivi russi e bielorussi attribuita al gruppo ForumTroll APT. A scoprirlo è stato il team di ricercatori di Kaspersky guidato da Boris Larin, Principal Security Researcher di Kaspersky.
Nelle email gli attaccanti invitavano le vittime (dipendenti di, tra le altre realtà, università ed enti governativi) a partecipare a eventi professionali cliccando su un link personalizzato. La caratteristica più allarmante di questi attacchi stava nella semplicità con cui avveniva l’infezione: bastava che l’utente aprisse il link per aprire una pagina malevola che distribuiva il malware.
“A marzo 2025, Kaspersky ha individuato una serie di infezioni che avvenivano non appena un utente cliccava su link personalizzati di phishing inviati via email. Non servivano altre azioni per dare inizio all’infezione; visitare il sito web malevolo usando Chrome o un altro browser basato su Chromium era sufficiente” ha affermato Larin.
La campagna ha sfruttato la CVE-2025-2783, una vulnerabilità di Chrome presente nella logica di gestione degli pseudo-handle di Windows che permette di aggirare la protezione sandbox del browser, scoperta da Kaspersky e risolta da Google.
Superato questo livello di protezione, ForumTroll APT è riuscito a stabilire la persistenza sui dispositivi delle vittime, eseguire il loader e caricare LeetAgent, un malware usato per il cyberspionaggio. Lo spyware si connette a uno dei server C2 del gruppo, quello specificato nella configurazione in uso, ed è in grado di riceve ed eseguire comandi per, tra gli altri, ottenere la lista dei task che sta eseguendo, scrivere e leggere file, iniettare shellcode e soprattutto effettuare keylogging ed esfiltrare file. Di default, lo spyware cerca e raccoglie file con estensioni *.doc, *.xls, *.ppt, *.rtf, *.pdf, *.docx, *.xlsx, *.pptx.
Dante: la firma italiana dietro un nuovo cluster di attacchi
Oltre alle catene di infezione con LeetAgent scoperte in Operation ForumTroll, i ricercatori hanno identificato un altro cluster di attacchi che usava uno spyware molto più sofisticato. Anche in questo caso il malware era stato usato almeno dal 2022 e la catena di infezione cominciava sempre con email di phishing con link malevoli.
“Gli attaccanti dietro questa attività hanno usato path di sistema simili e la stessa tecnica di persistenza del cluster di LeetAgent” ha spiegato Larin. “Questo ci ha fatto sospettare che i due cluster potessero essere legati e siamo riusciti a confermare questa connessione diretta quando abbiamo scoperto gli attacchi dove LeetAgent eseguiva questo spyware molto più sofisticato“.
Analisi aggiuntive hanno portato all’identificazione di Dante, uno spyware commerciale sviluppato da Memento Labs. Noto precedentemente come Hacking Team, è uno dei vendor storici più noti, fondato nel 2003. Il gruppo è conosciuto soprattutto per aver sviluppato Remote Control System (RCS), uno spyware utilizzato da diversi governi.
Dopo essere stata acquisita da InTheCyber Group nel 2019 ed essere stata rinominata “Memento Labs”, nel 2023 la compagnia ha annunciato Dante, un nuovo tool di sorveglianza di cui non si conosceva molto, almeno finora.
Dall’analisi di Kaspersky è emerso che lo spyware utilizza VMProtect, una tecnica di anti-analisi complessa che offusca il flusso di controllo e le funzioni importate. Dante usa inoltre una tecnica di anti-hooking per eludere il monitoraggio che risolve dinamicamente le API e crea degli stub per le chiamate di sistema.
In aggiunta, per non essere individuato, lo spyware controlla il log degli eventi di Windows per verificare se ci sono in uso macchine virtuali o strumenti di analisi contro il malware, controllando di fatto se l’ambiente è sicuro per continuare l’esecuzione.
Dopo aver effettuato e superato tutti i controlli, Dante decripta la propria configurazione e l’orchestratore, il modulo centrale del malware che si occupa di comunicare col server C2, gestire gli altri moduli e la configurazione, eseguire controlli di protezione e, in caso di necessità, come per esempio quando non riceve dei comandi per un certo numero di giorni, auto-cancellarsi.
Al momento il team di Kaspersky non è riuscito a individuare e analizzare altri moduli dello spyware perché sembra che non ci siano altre infezioni in corso.
Il segretissimo Dante, che Memento Labs è riuscita a tenere nascosto fino a ora, è stato alla fine scoperto e analizzato, almeno per quanto riguarda il modulo principale e le sue tecniche di elusione. “Nel 2019, il nuovo proprietario di Hacking Team aveva dichiarato in un’intervista che voleva cambiare tutto e ricominciare dazero. Ci è voluto del tempo, ma nel 2022 quasi tutto ciò che riguardava Hacking Team era stato rifatto. Ora che Dante è stato scoperto, forse è il momento di ricominciare da capo” ha concluso Larin.
L’uso di Dante per operazioni di phishing porta alla luce una problematica che continua a essere presa sottogamba, ovvero l’uso di spyware commerciali per eseguire operazioni malevole. La maggior parte degli sforzi di cybersecurity si concentra su tool e malware sviluppati dagli attaccanti, ponendo meno attenzione del dovuto sui prodotti dei vendor, nonostante siano in generale piuttosto conosciuti. Il fatto che gli spyware commerciali vengano identificati raramente consente ai cybercriminali di agire più facilmente.
Human-Operated Ransomware: l’evoluzione della minaccia cyber più sofisticata
Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, con l’emergere di una categoria di attacchi particolarmente insidiosa: il human-operated ransomware (HOR), noto anche come “big game hunting”. A differenza dei tradizionali attacchi ransomware automatizzati che si diffondono indiscriminatamente come malware self-replicating (quali WannaCry o NotPetya), questa tipologia coinvolge operatori umani altamente specializzati che conducono campagne mirate contro organizzazioni di alto valore, personalizzando ogni fase dell’attacco per massimizzare l’impatto e il riscatto.
La dimensione del fenomeno
I dati di Microsoft indicano un aumento del 275% degli attacchi ransomware condotti da operatori umani tra luglio 2023 e giugno 2024, evidenziando una crescita esponenziale che rappresenta una delle tendenze più preoccupanti nel panorama della cybersecurity contemporanea [1]. Nel primo semestre del 2024, le autorità statunitensi hanno tracciato 2.321 attacchi, con l’anno in corso che si avvia a superare il record di 4.506 attacchi registrati nel 2023 [2].
Le agenzie federali statunitensi, tra cui FBI, CISA (Cybersecurity and Infrastructure Security Agency) e il Multi-State Information Sharing and Analysis Center, hanno rilasciato numerosi advisory congiunti per diffondere informazioni su tattiche, tecniche e procedure (TTP) e indicatori di compromissione relativi a diverse varianti di ransomware come Interlock, Medusa e Play [3][4][5], testimoniando l’urgenza con cui le istituzioni affrontano questa minaccia.
Caratteristiche distintive degli attacchi Human-Operated Ransomware
A differenza degli attacchi ransomware automatizzati, gli attacchi human-operated sono il risultato di un’azione attiva da parte di cybercriminali che infiltrano l’infrastruttura IT di un’organizzazione, escalano i propri privilegi e distribuiscono ransomware su dati critici. Questi attacchi “hands-on-keyboard” prendono di mira organizzazioni piuttosto che singoli dispositivi [6][7].
Gli operatori dimostrano una conoscenza approfondita dell’amministrazione di sistema e delle configurazioni di sicurezza di rete più comuni, conducono ricognizioni dettagliate e si adattano continuamente a ciò che scoprono nella rete compromessa. Questi attaccanti utilizzano metodi di furto di credenziali e movimento laterale tradizionalmente associati agli attacchi mirati come quelli condotti da attori nation-state [7].
La catena di attacco: anatomia di un’intrusione sofisticata
Gli attacchi ransomware condotti da operatori umani seguono una progressione strutturata che comprende: compromissione iniziale, persistenza ed evasione dalle difese, movimento laterale, accesso alle credenziali e furto di dati [6].
Vettori di accesso iniziale
Le tecniche di accesso iniziale più diffuse osservate da Microsoft includono social engineering, compromissione dell’identità e sfruttamento di vulnerabilità in applicazioni pubblicamente esposte o sistemi operativi non aggiornati [2]. Storm-0501, un gruppo finanziariamente motivato, ha sfruttato vulnerabilità note in Zoho ManageEngine (CVE-2022-47966), Citrix NetScaler (CVE-2023-4966) e ColdFusion 2016 [8].
Il gruppo Play ransomware, responsabile di circa 900 entità compromesse fino a maggio 2025, ottiene l’accesso iniziale attraverso l’abuso di account validi, probabilmente acquistati nel dark web, e lo sfruttamento di applicazioni pubblicamente esposte, specificamente attraverso vulnerabilità note di FortiOS e Microsoft Exchange [9].
Persistenza e evasione
Gli attaccanti utilizzano strumenti legittimi come AnyDesk, un’applicazione di monitoraggio e gestione remota, per preservare l’accesso e facilitare i trasferimenti di file, e PuTTY, un client SSH ampiamente utilizzato, per stabilire tunnel per comunicazioni coperte e muoversi tra sistemi compromessi [10][11]. Questa tattica di “living-off-the-land” rende le azioni malevole meno suscettibili di attivare allarmi di sicurezza, poiché si confondono con l’attività amministrativa di routine.
Gli operatori di ransomware non affrontano un problema di software malevolo, ma un problema di criminalità umana. Le soluzioni utilizzate per affrontare problemi di commodity non sono sufficienti per prevenire una minaccia che assomiglia più da vicino a un attore di minaccia nation-state che disabilita o disinstalla software antivirus prima di criptare i file, disabilita servizi di sicurezza e logging per evitare il rilevamento, e localizza e corrompe o elimina i backup prima di inviare una richiesta di riscatto [12].
Il modello Ransomware-as-a-Service: professionalizzazione del crimine
L’evoluzione del ransomware verso il modello Ransomware-as-a-Service (RaaS) rappresenta un cambiamento paradigmatico nell’ecosistema del cybercrime. RaaS separa lo sviluppo dalla distribuzione: i creatori si concentrano esclusivamente sulla costruzione e manutenzione del ransomware, mentre gli affiliati gestiscono la distribuzione e il targeting delle vittime. Questa divisione del lavoro rispecchia i modelli di outsourcing delle imprese legittime, consentendo maggiore scalabilità, adattamento più rapido alle difese e un mercato in continua evoluzione di strumenti malevoli [13].
Medusa, una variante RaaS identificata per la prima volta nel giugno 2021, ha impattato oltre 300 vittime da una varietà di settori di infrastrutture critiche fino a febbraio 2025, inclusi settori medico, educativo, legale, assicurativo, tecnologico e manifatturiero. Gli sviluppatori di Medusa reclutano tipicamente initial access broker (IAB) in forum e marketplace cybercriminali per ottenere l’accesso iniziale alle potenziali vittime, con pagamenti potenziali tra 100 e 1 milione di dollari USD offerti agli affiliati [4].
Nel 2025, molteplici nuovi gruppi RaaS sono emersi, mentre oltre 29 gruppi ransomware sono diventati inattivi. Tuttavia, è comune per i gruppi RaaS semplicemente rebrandizzarsi, riemergendo come nuove entità [14]. Questo fenomeno di continua trasformazione rende particolarmente complessa l’attribuzione e il contrasto di queste organizzazioni criminali.
Multi-Extortion: l’evoluzione delle tattiche di estorsione
Una delle caratteristiche più preoccupanti dell’evoluzione del ransomware human-operated è il passaggio dalla semplice cifratura dei dati a schemi di estorsione multipla sempre più sofisticati.
Single Extortion: il modello originario
Tradizionalmente, il ransomware utilizzava un singolo vettore di estorsione, cifrando i dati e richiedendo un riscatto per la chiave di decrittazione [15]. Questo approccio si è rivelato progressivamente meno efficace con l’adozione diffusa di sistemi di backup robusti da parte delle organizzazioni.
Double Extortion: la minaccia della divulgazione
La doppia estorsione si verifica quando un attore di minaccia, durante un attacco ransomware, esfiltrata una copia dei dati dell’organizzazione prima di eseguire il processo standard di cifratura dei dati. Se l’organizzazione vittima rifiuta di pagare il riscatto o le negoziazioni falliscono, l’attore di minaccia minaccerà di esporre i dati e le informazioni personalmente identificabili (PII) dei clienti rilasciando i dati rubati non cifrati sul dark web o vendendoli a terzi [16].
La doppia estorsione è emersa come tendenza nel 2019, con gruppi ransomware notevoli come Maze e REvil che richiedevano un riscatto aggiuntivo in cambio di non rilasciare i dati esfiltrati durante gli attacchi ransomware. Questa tendenza è ora, sfortunatamente, la norma [16].
Triple Extortion e oltre
La triple extorsione aggiunge livelli ulteriori alle minacce ransomware. Gli attaccanti cifrano i dati della vittima e minacciano di divulgarli, come in un attacco di doppia estorsione, quindi potrebbero anche lanciare un attacco Distributed Denial of Service (DDoS) in modo che l’azienda non possa accedere o utilizzare i propri sistemi IT. Questo approccio intensifica la pressione sulle vittime per conformarsi alle richieste di riscatto minacciando non solo la privacy dei loro dati ma anche la loro capacità operativa e reputazione pubblica [17][18].
In alcuni casi, gli attaccanti introducono un quarto livello, che coinvolge il targeting non solo dell’organizzazione primaria ma anche dei suoi associati, come clienti, fornitori o partner, con richieste di riscatto. Questa tattica sfrutta la natura interconnessa degli ecosistemi aziendali, utilizzando la minaccia di vittimizzazione secondaria per applicare ancora più pressione [17].
L’aumento della triple extorsione è strettamente legato al miglioramento delle difese aziendali, in particolare all’adozione diffusa di backup. Secondo Unit 42 di Palo Alto Networks, quasi la metà (49,5%) delle aziende colpite da ransomware nel 2024 ha ripristinato con successo i file attraverso i backup, rispetto a solo l’11% nel 2022: un aumento del 360%. Con la maturazione delle strategie di backup, la sola cifratura dei file è diventata meno efficace per gli attaccanti [19].
Settori critici nel mirino
Gli attacchi al settore sanitario sono particolarmente preoccupanti per il loro impatto sull’assistenza ai pazienti. Gli attacchi ransomware alle strutture sanitarie creano gravi interruzioni che minacciano sia la sicurezza dei dati che l’erogazione di servizi medici essenziali. L’analisi degli attacchi del 2024 mostra che hanno compromesso le cartelle cliniche sensibili di oltre un milione di pazienti, mentre hanno interrotto operazioni critiche come test ematici e capacità di trasfusione, servizi diagnostici critici, procedure mediche d’emergenza e sistemi di appuntamenti per i pazienti [20].
Strategie di difesa: un approccio olistico
Per difendersi efficacemente dagli attacchi ransomware condotti da operatori umani, le capacità chiave possono essere categorizzate nei temi di Superficie di Attacco Ridotta, Rilevamento Migliorato, Risposta Efficace e Recupero Robusto [21].
Riduzione della superficie di attacco
Le organizzazioni dovrebbero prevenire l’accesso iniziale implementando il filtraggio del sistema di nomi di dominio e firewall di accesso web, e formando gli utenti per individuare tentativi di social engineering. È fondamentale mitigare le vulnerabilità note assicurando che sistemi operativi, software e firmware siano aggiornati con le patch più recenti [3][22].
L’implementazione di DNS protettivo può fornire un’elevata sicurezza di rete per i lavoratori remoti. Questi servizi di sicurezza analizzano le query DNS e intraprendono azioni per mitigare le minacce, come malware, ransomware, attacchi di phishing, virus, siti malevoli e spyware, sfruttando il protocollo e l’architettura DNS esistenti [22].
Segmentazione e gestione degli accessi
La segmentazione delle reti è cruciale per limitare il movimento laterale dai dispositivi inizialmente infetti e da altri dispositivi nella stessa organizzazione. Le organizzazioni devono implementare politiche di gestione dell’identità, delle credenziali e degli accessi (ICAM) in tutta l’organizzazione e richiedere l’autenticazione multi-fattore (MFA) per tutti i servizi nella misura massima possibile [3].
Il 92% degli attacchi di successo è originato da dispositivi non gestiti [2], sottolineando l’importanza di estendere i controlli di sicurezza a tutti i dispositivi che accedono alle risorse aziendali, inclusi quelli personali utilizzati in policy BYOD (Bring Your Own Device).
Rilevamento avanzato e risposta agli incidenti
Il rilevamento migliorato si concentra sull’identificazione delle minacce il più precocemente possibile per mitigare i danni. Il monitoraggio in tempo reale e gli avvisi rilevano attività anomale attraverso i sistemi in tempo reale. Le soluzioni Endpoint Detection and Response (EDR) isolano i dispositivi infetti per prevenire la diffusione del ransomware [21].
Microsoft Incident Response si affida pesantemente ai dati per tutte le indagini e utilizza servizi di sicurezza Microsoft come Defender for Office 365, Defender for Endpoint, Defender for Identity e Defender for Cloud Apps. Il rilevamento rapido e la rimediazione degli attacchi comuni su endpoint, email e identità sono prioritari, monitorando gli avversari che disabilitano la sicurezza [12].
Backup e Recovery resiliente
Il recupero robusto assicura che i sistemi possano rapidamente riprendersi dagli attacchi con tempi di inattività e perdita di dati minimi. I backup sicuri garantiscono che i punti di ripristino siano protetti e non possano essere alterati o cifrati dagli attaccanti [21].
Tuttavia, è fondamentale comprendere che l’estorsione offre agli attori di minaccia un vantaggio durante il loro attacco. Un’area in cui l’estorsione ha dato agli attori di minaccia il sopravvento è la capacità di neutralizzare l’efficacia dei processi di backup e ripristino. Le organizzazioni spesso utilizzano i backup per riavviare rapidamente le operazioni durante un attacco ransomware per evitare di pagare un riscatto, ma man mano che questa difesa diventa onnipresente, così anche l’estorsione, che può rendere quel recupero dei dati inutile[16].
Il ruolo dell’intelligenza artificiale
L’integrazione dell’intelligenza artificiale con RaaS consente ai cybercriminali di operare sofisticati vettori di attacco con processi migliorati e capacità di evasione più forti. Gli strumenti automatizzati di AI accelerano la produzione di email di phishing insieme alle operazioni di scansione delle vulnerabilità, portando a sostanziali miglioramenti delle dimensioni degli attacchi e dell’efficacia operativa [23].
Funksec è uno dei pochi gruppi che utilizza apertamente LLM (Large Language Models) nei propri strumenti. Il gruppo utilizza template di phishing generati da AI e ha sviluppato il chatbot malevolo denominato “WormGPT”. È possibile che gruppi aggiuntivi integreranno l’uso di LLM o chatbot nelle loro operazioni nel 2025 [14].
Riflessioni critiche e prospettive future
L’evoluzione del ransomware human-operated rappresenta un punto di inflessione nella storia della cybersecurity. Ciò che inizialmente era un fenomeno criminale relativamente semplice si è trasformato in un’industria sofisticata con modelli di business strutturati, catene di approvvigionamento articolate e strategie di marketing che emulano quelle delle imprese legittime.
Questa professionalizzazione del crimine informatico solleva questioni fondamentali che vanno oltre gli aspetti puramente tecnici. In primo luogo, la commodificazione degli strumenti di attacco attraverso il modello RaaS ha abbassato drasticamente le barriere all’ingresso, consentendo a individui con competenze tecniche limitate di condurre attacchi devastanti. Questo fenomeno democratizza il crimine informatico in modo preoccupante, amplificando esponenzialmente il numero di potenziali attaccanti.
In secondo luogo, l’adozione di tattiche di multi-extortion rivela una comprensione profonda da parte degli attaccanti delle dinamiche organizzative e delle pressioni a cui le aziende moderne sono soggette. Gli operatori di ransomware non si limitano più a sfruttare vulnerabilità tecniche, ma manipolano abilmente le vulnerabilità umane, organizzative, legali e reputazionali delle loro vittime. La minaccia di coinvolgere clienti, partner e autorità di regolamentazione trasforma l’attacco ransomware da un problema IT a una crisi aziendale multidimensionale che richiede il coinvolgimento del management esecutivo, dei dipartimenti legali e delle pubbliche relazioni.
Sebbene gli incontri con ransomware siano aumentati, la percentuale di organizzazioni che vengono effettivamente riscattate (raggiungendo la fase di cifratura) è diminuita di oltre tre volte negli ultimi due anni [1]. Questo dato, apparentemente positivo, suggerisce che le organizzazioni stanno migliorando le proprie capacità difensive e di risposta. Tuttavia, l’aumento degli attacchi human-operated e l’evoluzione verso la multi-extortion indicano che gli attaccanti stanno semplicemente adattando le proprie tattiche per mantenere l’efficacia.
Il futuro della lotta contro il ransomware human-operated richiederà un approccio olistico che vada oltre le soluzioni tecnologiche tradizionali. Le organizzazioni devono adottare una mentalità di “assume breach”, riconoscendo che la compromissione è sempre possibile e concentrandosi tanto sulla resilienza e sul recupero rapido quanto sulla prevenzione. La collaborazione tra settore pubblico e privato, la condivisione di intelligence sulle minacce e l’armonizzazione delle normative a livello internazionale saranno essenziali per contrastare efficacemente questa minaccia transnazionale.
Inoltre, è necessaria una riflessione più ampia sulle implicazioni etiche e sociali di questa evoluzione. L’escalation degli attacchi contro infrastrutture critiche, in particolare il settore sanitario, solleva interrogativi sulla proporzionalità delle azioni criminali e sulla necessità di stabilire norme internazionali che vietino esplicitamente questi attacchi, analogamente alle convenzioni che regolano i conflitti armati tradizionali.
Conclusioni
Il ransomware human-operated rappresenta la convergenza di sofisticazione tecnica, acume commerciale e comprensione psicologica in un’unica minaccia multiforme. Questi attacchi sono spesso prevenibili e rilevabili. Combattere e prevenire attacchi di questa natura richiede un cambiamento di mentalità, che si concentri sulla protezione completa necessaria per rallentare e fermare gli attaccanti prima che possano avere successo [7].
La battaglia contro il ransomware human-operated non sarà vinta attraverso singole soluzioni tecnologiche, ma richiederà un approccio sistemico che integri tecnologia avanzata, processi organizzativi robusti, formazione continua del personale e collaborazione estesa tra tutti gli stakeholder dell’ecosistema della sicurezza informatica. Solo attraverso questo impegno collettivo sarà possibile ridurre l’efficacia di questa minaccia persistente e proteggere le organizzazioni e le società che servono.
The planning is done, the team is briefed, and the moment of truth has arrived. A successful Business Continuity Plan (BCP) test isn’t about perfection; it’s about uncovering flaws in a safe environment, building muscle memory, and generating insights that strengthen your preparedness. Welcome to Test Day. Let’s walk through how to run a successful test and turn lessons into lasting resilience.
Part 1: The Execution – Launching the Test
The atmosphere on test day should be focused, simulating the pressure of a crisis without the panic.
The Final Briefing: Start with a quick briefing: confirm roles (Players act, Controllers manage, Evaluators observe), review communication protocols (“THIS IS AN EXERCISE”), and establish a safety word like “REAL-WORLD” to pause the test if needed. Then, deliver your first “inject” to trigger the scenario and begin the test.
The First Inject: Setting the Wheels in Motion: The test begins with the first “inject,” delivered by a Controller to a Player to trigger your BCP response. Injects are pieces of information simulating a crisis, designed to prompt action.
Example Inject: A Controller emails the IT Help Desk Lead (Player): “THIS IS AN EXERCISE. Multiple users in Finance report they cannot access the shared drive, and their files have a ‘.LOCKED’ extension. Please investigate. THIS IS AN EXERCISE.”
With the test officially underway and players responding to injects, the focus shifts to ensuring the exercise stays on course. This is where Controllers and Evaluators play a critical role in guiding the scenario and capturing key insights.
Part 2: Real-Time Management – Steering the Ship
A full-scale test is dynamic and can feel like controlled chaos. The Controller’s primary job is to be the calm center, steering the ship through unexpected turns while ensuring the test remains productive, safe and aligned with its objectives.
The Controller’s Role: Managing the Narrative: Controllers guide the test’s flow, adjust injects as needed, and maintain safety. Evaluators document key decisions, quotes, gaps and timestamps. Their observations are vital for the post-test analysis.
The Evaluator’s Role: The Eyes and Ears: Evaluators capture the detailed observations that form the basis for post-test analysis. Their impartial notes should include:
Timestamps: Record when key actions occur (e.g., incident reporting, team assembly).
Specific Actions: Note decisions made, such as when a server failover was initiated and by whom.
Direct Quotes: Capture issues like “I can’t find the vendor contact list!” or “The procedure says X, but that system was retired.”
Observed Gaps: Identify discrepancies between the plan and reality.
Once the lead Controller officially declares, “THIS IS THE END OF THE EXERCISE,” the immediate pressure subsides, but the learning has just begun. Now it’s time to reflect, evaluate, and turn observations into actionable improvements.
By closing the loop — plan, test, learn, improve, repeat — you position your organization not just to survive a crisis, but to lead through it.
Part 3: The Debrief – Turning Lessons into Action
The test itself is the information-gathering phase. The real value lies in analyzing the results and creating an improvement plan.
The “Hot Wash” – Immediate Impressions: Immediately after the test, conduct a “hot wash” to capture fresh insights: What was expected? What happened? What worked? What didn’t?
The After-Action Report (AAR): The AAR is a structured analysis and roadmap for improvement, based on notes from Controllers and Evaluators. Key elements include:
Executive Summary: High-level outcomes and recommendations for leadership.
Test Overview: Scope, objectives, and scenario recap.
Objective Analysis: Assess whether each SMART objective was Met, Partially Met, or Not Met, with supporting evidence.
Findings and Recommendations: Use a table for clarity and accountability (EXAMPLE):
Once compiled, these findings should be prioritized. Not all recommendations carry the same weight; focus first on those that address critical risks or offer the most significant improvement for the effort required.
Conclusion: From Test to True Resilience: The After-Action Report isn’t just a report — it’s your roadmap for continual improvement. By implementing prioritized recommendations and addressing root causes, you turn a single day of testing into lasting organizational strength.
Your team hasn’t just read the plan; they’ve lived it. This kind of hands-on learning builds confidence, sharpens coordination, and fosters a culture of resilience that can’t be developed from policy documents alone.
Next Steps:
Assign owners to each action item from the AAR.
Track progress and ensure accountability through follow-up reviews.
Schedule your next tabletop or functional test within the next 6–12 months.
By closing the loop — plan, test, learn, improve, repeat — you position your organization not just to survive a crisis, but to lead through it.
Il Pwn2Own di ottobre, tenutosi a Cork, in Irlanda, si è concluso dopo tre giorni di sfide all’ultimo bug. Il bilancio è di oltre 1 milione di dollari vinti e 73 vulnerabilità zero-day scoperte.
In cima alla classifica c’è Summoning Team: il team di hacker si è aggiudicato il titolo di “Master of Pwn” con 22 punti, un grande distacco dal secondo classificato, ANHTUD, con 11,5 punti. Il gruppo vincitore si è portato a casa ben 187.500 dollari, mentre ANHTUD ha guadagnato 76.750 dollari. Il terzo classificato, Synacktiv, già noto per i suoi ottimi risultati nelle competizioni passate, ha vinto invece 90.000 dollari, totalizzando però meno punti del secondo in classifica.
Durante la prima giornata, il team vincitore ha scoperto sei bug 0-day presenti nella Synology DiskStation DS925+ (due vulnerabilità), in Home Assistant Green (un bug di Server-side request forgery) e in Synology ActiveProtect Appliance DP320 (due vulnerabilità).
Il secondo giorno il gruppo ha sfruttato un bug già noto nella Synology CC400W camera e ben cinque vulnerabilità zero-day presenti nel Samsung Galaxy S25. Infine, nella terza giornata, il team ha usato due bug zero-day, uno relativo a credenziali codificate e uno di injection, per prendere il controllo del QNAP TS-453E.
Nel Samsung Galaxy S25 anche il gruppo Interrupt Labs ha individuato una vulnerabilità zero-day: nel dettaglio, si trattava di una bug di validazione errata dell’input.
Anche il Bridge Hue di Philips è stato uno dei protagonisti del Pwn2Own – Irlanda: i team hanno individuato e sfruttato con successo vulnerabilità di crypto bypass, un underflow, bypass dell’autenticazione, un’implementazione errata dell’algoritmo di autenticazione, un OOB read e un OOB write, oltre a numerosi bug di overflow.
Da segnalare anche i bug individuati in tre modelli di stampanti, quali la Canon Color imageCLASS MF654Cdw (due bug), la Lexmark CX532adwe e un’altra stampante Canon di cui non è stato reso noto il modello.
Il prossimo appuntamento è previsto dal 21 al 23 gennaio a Tokyo.
This browser claims “perfect privacies protection,” but it acts like malware
The Universe Browser makes some big promises to its potential users. Its online advertisements claim it’s the “fastest browser,” that people using it will “avoid privacy leaks” and that the software will help “keep you away from danger.” However, everything likely isn’t as it seems.
The browser, which is linked to Chinese online gambling websites and is thought to have been downloaded millions of times, actually routes all Internet traffic through servers in China and “covertly installs several programs that run silently in the background,” according to new findings from network security company Infoblox. The researchers say the “hidden” elements include features similar to malware—including “key logging, surreptitious connections,” and changing a device’s network connections.
Perhaps most significantly, the Infoblox researchers who collaborated with the United Nations Office on Drugs and Crime (UNODC) on the work, found links between the browser’s operation and Southeast Asia’s sprawling, multibillion-dollar cybercrime ecosystem, which has connections to money-laundering, illegal online gambling, human trafficking, and scam operations that use forced labor. The browser itself, the researchers says, is directly linked to a network around major online gambling company BBIN, which the researchers have labeled a threat group they call Vault Viper.
The researchers say the discovery of the browser—plus its suspicious and risky behavior—indicates that criminals in the region are becoming increasingly sophisticated. “These criminal groups, particularly Chinese organized crimes syndicates, are increasingly diversifying and evolving into cyber enabled fraud, pig butchering, impersonation, scams, that whole ecosystem,” says John Wojcik, a senior threat researcher at Infoblox, who also worked on the project when he was a staff member at the UNODC.
“They’re going to continue to double down, reinvest profits, develop new capabilities,” Wojcik says. “The threat is ultimately becoming more serious and concerning, and this is one example of where we see that.”