Il modello MindShield applicato alla cooperazione internazionale

Questo articolo fa parte di una serie dedicata al modello MindShield, un paradigma innovativo di sicurezza integrata per infrastrutture critiche e servizi pubblici essenziali. Nel presente contenuto esamineremo l’approccio alla cooperazione internazionale del modello, dalla creazione di una struttura sovranazionale denominata WASR (World Alliance for Security and Resilience) al monitoraggio territoriale delle minacce, evidenziando come superare la frammentarietà delle disposizioni attuali attraverso un coordinamento globale multidimensionale.

Introduzione alla cooperazione internazionale nel modello MindShield

Il modello oggetto del presente studio di ricerca, come si è mostrato, cerca di offrire un una risposta per quanto possibile completa e analitica alla domanda di sicurezza. Tuttavia, avendo osservato più da vicino le sfide che questo complesso tema ci pone, si è avuto modo di notare che sovente la difesa delle infrastrutture critiche e dei servizi pubblici essenziali sconta un limite degno di nota: la frammentarietà delle disposizioni e la mancata cooperazione tra gli Stati in ambito securitario.

Si è difatti accennato ad alcune singole iniziative di istituzioni nazionali o sovranazionali in tema di sicurezza, iniziative, che, pur essendo lodevoli e degne di menzione risultano circoscritte e limitate nel proprio ambito applicativo dalla connotazione territoriale o dalla settorialità dalle quali dipendono funzionalmente. Pertanto, il modello proposto intende superare tale limite, indirizzandosi verso una compagine cooperativa e multidimensionale della sicurezza.

Segnatamente, ciò che MindShield si propone è la creazione di una struttura sovranazionale per la sicurezza delle infrastrutture critiche e dei servizi essenziali. Le potenzialità di una simile organizzazione, al di là delle singole peculiarità di ciascuna realtà socioculturale, sono di tutta evidenza se si pensa alle esponenziali minacce alla sicurezza che quotidianamente ci troviamo a fronteggiare.

Non solo, un coordinamento politico legislativo sarebbe utile anche in funzione preventiva, evitando così tutti quei fenomeni di “forum shopping”[1] e persino di “law shopping”[2] con funzioni elusive che avvantaggiano le organizzazioni criminali internazionali. Una simil struttura, peraltro, potrebbe consentire un approccio più inclusivo e maggiormente rappresentativo delle istanze e criticità di ciascuna realtà nazionale e persino locale permettendo in tal modo lo sviluppo simmetrico di una politica securitaria in tutti gli stati e limitando le drasticamente le esternalità negative di quei disastri difficili da prevenire ma di notevole impatto per la vita delle persone (ad esempio le calamità naturali).

Oltretutto, una organizzazione strutturata a livello sovranazionale ai soli fini di tutela delle infrastrutture critiche e dei servizi pubblici essenziali potrebbe essere più attrattiva rispetto alle alternative già in campo (ad esempio la NATO, Unione Europea), nelle quali per ragioni strategiche, geopolitiche o territoriali molti stati non potrebbero riconoscersi.

Accanto ai benefici di una simile impostazione non possiamo tuttavia tralasciare di menzionare anche alcune sfide impegnative per la creazione di una rete securitaria così ampia, fra cui l’allocazione di risorse, i limiti imposti dalla sovranità nazionale, la pendenza di tensioni e scenari diplomatici complessi nella compagine globale. Ciò nonostante, qualora se ne comprendessero appieno le potenzialità questo approccio potrebbe rappresentare un prezioso investimento a favore di ogni Stato e comunità, posto che la sicurezza altro non è che un bisogno primario di ciascun individuo e congiuntamente l’intrinseca premessa di una qualunque forma di sviluppo economico, sociale e culturale.

Creazione di una struttura di coordinamento sovranazionale

Premessa la rilevanza di una rete securitaria globale si può ora delineare meno astrattamente l’ipotesi progettuale che MindShield propone in relazione a tale ambito. Segnatamente, l’implementazione di un modello ottimale di sicurezza dovrebbe prevedere la creazione di una cabina di regia sovranazionale. A titolo esemplificativo potremmo denominare tale organizzazione come la World Alliance for Security and Resilience (WASR)[3], la quale potrebbe essere ipoteticamente articolata come segue.

Un organo rappresentativo che possiamo definire con il nome di Assemblea degli Stati, composto da un membro per ciascun Stato aderente.

Tale organo avrebbe il compito di rappresentare le istanze di ciascuna realtà territoriale; creare e aggiornare con cadenza periodica (ad esempio semestrale o annuale) le linee d’indirizzo e buone passi per la sicurezza delle infrastrutture e dei servizi pubblici essenziali; di promuovere l’adozione globale di standard minimi di sicurezza mettendo in campo strategie volte a premiare il raggiungimento degli obiettivi da parte dei singoli Stati[4]; di predisporre regolamenti armonizzati per i soggetti privati gestori di infrastrutture critiche; di adottare misure urgenti di sostegno transnazionale per la gestione di catastrofi e crisi connesse a incidenti securitari; di predisporre un fondo globale per le calamità che possa andare a sostegno di tutti gli Stati aderenti o di qualunque Stato terzo qualora il sostegno venga votato a maggioranza di almeno i due terzi dei membri aventi diritto di voto;

Comitato scientifico transnazionale di esperti di sicurezza

Un Comitato scientifico transnazionale composto da un Presidente eletto tra i membri delle sottocommissioni e trenta membri, tre per ciascun ambito scientifico[5] presumibilmente così articolato:

  • Amministrazione Civile (3 membri): Esperti in funzioni di governo, forze armate, servizi dell’amministrazione civile, servizi di emergenza e postali.
  • Salute (3 membri): Esperti in ospedali e centri di cura, produzione di medicine, sieri, vaccini, case farmaceutiche, laboratori e agenti biologici.
  • Trasporti (3 membri): Esperti in strade, ferrovie, traffico aereo, trasporti marittimi ed oceanici.
  • Energia (3 membri): Esperti in produzione di oli e gas, raffinerie, trattamento e stoccaggio incluse le condotte, centrali elettriche, elettrodotti, oleodotti e gasdotti, impianti di distribuzione di elettricità, gas, olio.
  • Informazione, Tecnologia e Comunicazione (3 membri): Esperti in protezione di sistemi di informazione e reti, sistemi automatici di controllo, internet, forniture di telefonia fissa e mobile, comunicazione radio, comunicazione satellitari, broadcasting.
  • Spazio e Ricerca (3 membri): Esperti in centri spaziali e centri di ricerca e sicurezza spaziale.
  • Finanza (3 membri): Esperti nella sicurezza dei servizi di pagamento, mercati finanziari, risorse e fondi statali, cooperazione finanziaria transnazionale.
  • Sicurezza Pubblica ed Ordine Legale (3 membri): Esperti in mantenimento della sicurezza dell’ordine e legale, amministrazione della giustizia, carceri.
  • Acqua e Alimenti (3 membri): Esperti in fornitura di acqua potabile e alimenti, controllo della qualità dell’acqua e alimentare, prelievo e controllo della quantità dell’acqua e gestione delle risorse alimentari.
  • Industrie Chimiche e Nucleari (3 membri): Esperti in produzione e stoccaggio e trasformazione di sostanze chimiche e nucleari, condutture di sostanze pericolose.

Peraltro, il Comitato scientifico dovrebbe essere articolato in sottocommissioni di esperti per la discussione delle proposte e lo studio dei casi. Per garantirne la competenza, la democraticità delle opinioni scientifiche espresse e la rappresentatività tali commissioni dovrebbero:

  • essere composte da esperti super partes riconosciuti a livello internazionale di provenienza accademica, industriale e governativa.
  • essere composte da un numero dispari di membri, preferibilmente cinque o sette per superare impasse nelle decisioni, inoltre le decisioni delle commissioni dovrebbero essere adottate a maggioranza.
  • essere selezionati in modo da rappresentare diverse realtà globali. Ad esempio, potrebbe essere utile avere almeno un rappresentante per ciascuna delle seguenti macroaree: Africa, America del Nord, America Latina, Asia, Europa, Medio Oriente, Oceania.
  • prevedere una durata del mandato temporaneamente limitata ad esempio quinquennale (con eventuale possibilità di nuova nomina);
  • garantire trasparenza delle decisioni e inclusività delle realtà tradizionalmente meno rappresentate (come i paesi in via di sviluppo);

Le sottocommissioni dovrebbero svolgere il lavoro di studio e creazione analitica dei contenuti da proporre al Comitato scientifico. Le proposte dovrebbero essere quindi discusse ed approvate da quest’ultimo ed in fine adottate dall’Assemblea degli Stati.

Commissione esecutiva per il coordinamento territoriale

Un organo esecutivo che possiamo definire con il nome di Commissione che avrebbe il compito di dare esecutività alle decisioni così adottate nonché fungere da organo di coordinamento con le articolazioni territoriali all’interno di ciascuno Stato aderente.

Tale organo avrebbe altresì il compito della gestione dei Tavoli sovranazionali di crisi e dei fondi da allocare agli Stati per la gestione di catastrofi ed eventi di crisi rilevanti (dalle catastrofi naturali come i terremoti, agli attacchi terroristici e sino agli incidenti energetici o nucleari). La Commissione dovrebbe inoltre verificare periodicamente il grado di raggiungimento degli obiettivi da parte degli Stati aderenti e prevedere un canale per segnalazioni e proposte da parte dei cittadini. Ipoteticamente tale organo potrebbe essere composto da un membro per ciascuno stato aderente più un Presidente con diritto di voto.

La previsione ipotetica di un simile modello di cooperazione internazionale in materia di sicurezza potrebbe essere un primo grande passo verso la creazione di un mondo più sicuro e solidale sulle questioni rilevanti per tutti i cittadini del mondo, riuscendo a garantire non solo un continuo aggiornamento e monitoraggio della security infrastrutturale ma assicurando altresì una risposta corale degli Stati nei momenti di grave crisi e criticità del singolo Stato o territorio.

Monitoraggio delle minacce a livello territoriale

Come si è avuto modo di chiarire il problema della frammentarietà e settorialità non colpisce solamente le legislazioni o le misure di contrasto, troppo disomogenee per poter rappresentare una base solida nella gestione della sicurezza globale. Al contrario, un importante limite è dato anche dalla mancanza di un monitoraggio sistematico che cominci “dal basso” ossia dalle istituzioni più vicine ai territori. In tal senso, il concetto non differisce molto dal concetto di sussidiarietà verticale amministrativa[6], pertanto ci si aspetta che il monitoraggio, la raccolta e il processamento dei dati possano essere tanto più accurati e rispondenti ai bisogni della popolazione quanto più analiticamente acquisiti da fonti vicine alla comunità.

Proprio per tale ragione MindShield si propone la creazione non solo di una cabina di regia a livello sovranazionale ma altresì di articolazioni territoriali in ciascuno degli Stati aderenti.

Lo scopo di tali strutture che possiamo definire come Dipartimenti Nazionali per la Sicurezza e la Resilienza[7], è la creazione di una rete di monitoraggio in tempo reale degli eventi critici nei differenti settori delle infrastrutture critiche e dei servizi pubblici essenziali, la segnalazione di minacce intercettate (ad esempio minacce terroristiche interne o esterne) o di soggetti pericolosi, la creazione di reportistica aggiornata e di proiezioni sulle tendenze securitarie, la segnalazione di vulnerabilità riscontrate (fisiche o logiche che sono state la causa di incidenti di sicurezza sul territorio), la predisposizione di analisi dettagliate e periodiche sulle criticità maggiormente influenti sul territorio (es. presenza di organizzazioni terroristiche, esposizione a rischio idrogeologico, organizzazioni criminali dedite alla pirateria informatica o alla distruzione di infrastrutture fisiche, minacce specifiche a singoli asset ecc.).

È pur vero che tali dati potrebbero essere manipolati o strumentalizzati proprio per questo gli organi della cabina di regia sovranazionale WASR avranno il compito di fornire delle rigorose linee guida e un processo di standardizzazione per tutta la catena informativa dalla raccolta all’analisi dei dati. Non solo, le reportistiche e i dati forniti dovranno essere costantemente monitorati dalla Commissione e criticamente analizzati dal Comitato scientifico, il quale, laddove riscontrasse delle defezioni dovrà tempestivamente rapportare al Comitato e all’Assemblea, e suggerire procedure alternative maggiormente rispondenti a parametri di trasparenza, scientificità e verificabilità.

D’altra pare però, per garantire un doppio controllo, anche i Dipartimenti Nazionali avranno facoltà di segnalare anomalie o esigenze specifiche alla Commissione, nei casi in cui le misure adottate non siano adeguatamente rispondenti ai bisogni del territorio. La Commissione, in tali casi, dovrà segnalare tempestivamente all’Assemblea e insieme a questa e al Comitato scientifico dovrà individuare senza indugio le soluzioni ottimali per lo Stato interessato, pur nel rispetto dei principi e della comunità globale.

Un approccio siffatto consentirebbe una maggiore rispondenza ai bisogni dei territori ma altresì un rigoroso controllo ed equilibrio tra tutti i componenti del sistema generando una sinergia positiva ed efficiente in cui ciascuno stato potrà avvalersi dei maggiori esperti mondiali, di un partenariato strategico e non da ultimo del supporto della comunità internazionale in caso di calamità e incidenti securitari.

Il modello MindShield rappresenta un approccio innovativo alla cooperazione internazionale per la sicurezza delle infrastrutture critiche, superando i limiti della frammentarietà attuale attraverso una struttura sovranazionale coordinata. La proposta WASR offre un framework completo per il monitoraggio, la prevenzione e la gestione delle crisi a livello globale.

Per approfondire il tema, invitiamo a scaricare il white paper completo della Dottoressa Livia Cimpoia: “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche”.

Nel prossimo articolo scopriremo come il paradigma MindShield si traduce in applicazioni concrete per la protezione di asset strategici e l’analisi di scenari reali di implementazione del modello. Infine vedremo quali sono le sfide e le limitazioni nell’implementazione del modello e i possibili sviluppi futuri.

Note:

[1] Cfr. termine forum shopping vocabolario Treccani – URL

[2] In tal senso si rimanda anche a Balsamo, A. e Mattarella, A. (2021). CRIMINALITÀ ORGANIZZATA: LE NUOVE PROSPETTIVE DELLA NORMATIVA EUROPEA. in Sist. pen. (SP) (3/2021). URL , nel quale a pagina 59, si ribadisce quanto sopra, sostenendo: “(…) Inoltre, si tratta di un bene di cui tutti siamo fruitori, rispetto al quale nessun paese può vantare una titolarità esclusiva; si deve infatti considerare che i disastri naturali, come i cambiamenti climatici, superano ogni confine nazionale.

Può dirsi, in tal senso, che i reati ambientali sono i crimini transnazionali per eccellenza, i cui effetti si estendono a vaste macro-aree del pianeta. Se la prima affermazione impone di anticipare la soglia di punibilità in ottica prevenzionistica e di comminare pene severissime per ottenere un reale effetto deterrente, la seconda evidenzia l’importanza di prevedere una tutela uniforme nei diversi ordinamenti, per evitare forme di law shopping da parte di gruppi criminali o imprese in grado di contabilizzare i costi legati ai rischi penali prescegliendo quelle “zone franche” in cui le violazioni ambientali sono meno severamente punite.(…)”;

[3] Tradotto dall’inglese come Alleanza Mondiale per la Sicurezza e Resilienza

[4] Basti pensare ad esempio alla unione monetaria o all’abolizione dei dazi doganali e dei controlli transfrontalieri all’interno dell’UE o dell’area Schengen. Non è quindi difficile ipotizzare che un qualunque Stato potrebbe essere invogliato a raggiungere alcuni obiettivi in termini di sicurezza infrastrutturale qualora in cambio potesse avvantaggiarsi di alcuni benefici per i propri cittadini, ad esempio la possibilità di viaggiare “esenvisto” per gli spostamenti brevi, o la garanzia di essere coperti da un fondo per le calamità naturali coperto dagli Stati aderenti. Un tale approccio, peraltro, potrebbe avere molta più attrattiva se d’altra parte venissero adottati dei limiti più stringenti per i Paesi non aderenti o che non raggiungono gli standard minimi di sicurezza.

[5] Nel declinare gli ambiti scientifici ci si è nuovamente rifatti al catalogo delle infrastrutture critiche così come tipizzato dal Ministero dell’Interno italiano, e di cui si è già dato conto in precedenza limitandoci solamente ad accorpare gli ambiti acqua ed alimenti per ragioni di sistematicità, cfr. infra 2.1 pagina 5 del presente elaborato ed elenco Ministero Dell’Interno italiano (2008). Approfondimento – Le infrastrutture critiche [richiamato: 27.12.2023].;

[6] Cfr. art. 118 co. 1 Costituzione italiana;

[7] In inglese Homeland Department for Security and Resilience (HDSR);
Profilo Autore

Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili.
Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia.
Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno.
Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI.
In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cooperazione-mindshield/


CERT-AGID 11–17 ottobre: PagoPA, MAECI e le amministrazioni regionali tra i bersagli della settimana


Nel periodo compreso tra l’11 e il 17 ottobre, il CERT-AGID, il Computer Emergency Response Team dell’Agenzia per la Cybersicurezza Nazionale, ha rilevato e analizzato 92 campagne malevole indirizzate allo scenario italiano.

Di queste, 51 con obiettivi specificamente italiani e 41 di carattere generico che hanno comunque coinvolto utenti nel nostro Paese.

Complessivamente, sono stati messi a disposizione degli enti accreditati 774 indicatori di compromissione (IoC), relativi a malware, domini e indirizzi IP utilizzati nelle operazioni individuate. 

I temi della settimana

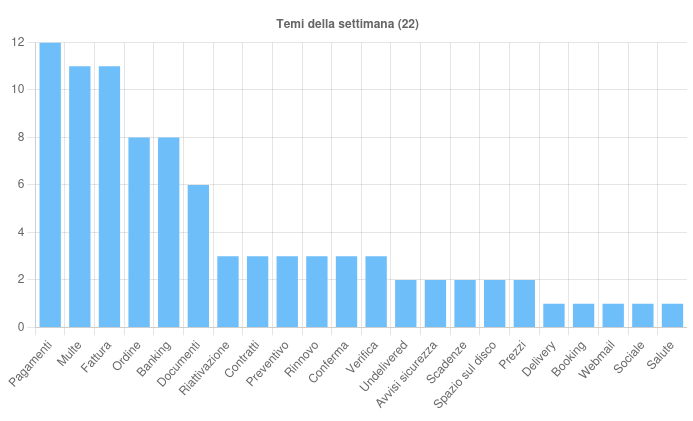
Sono 22 i temi sfruttati dai criminali per veicolare phishing e malware nella settimana in esame. Tra questi, spiccano ancora una volta i riferimenti a pagamenti, fatture e multe, che restano al centro delle campagne più diffuse.

Il tema Pagamenti, impiegato in 12 campagne, ha rappresentato il principale vettore d’attacco.

In aumento gli attacchi a tema “Pagamenti” e “Fattura”, mentre proseguono i phishing contro enti pubblici e servizi online.

I messaggi, veicolati quasi esclusivamente tramite email, hanno diffuso malware come VipKeylogger, Formbook, DarkCloud, PhantomStealer, XWorm e AgentTesla, progettati per sottrarre informazioni e credenziali sensibili.

In altri casi, la stessa tematica è stata sfruttata per campagne di phishing che simulano comunicazioni di SharePoint, Spotify e Netsons, con l’obiettivo di indurre le vittime a fornire dati di accesso.

Subito dopo si colloca il tema Fattura, riscontrato in 11 campagne, sia italiane che internazionali.

Le campagne orientate al phishing hanno preso di mira gli utenti di cPanel, Aruba e vari servizi Webmail, mentre quelle di tipo malware hanno diffuso MassLogger, Remcos, DarkCloud, PureLogs e AgentTesla.

Anche il tema Multe è stato al centro di 11 campagne italiane che fingevano di provenire dal servizio PagoPA, nel tentativo di spingere gli utenti a fornire dati personali e informazioni sulle carte di pagamento elettroniche attraverso false notifiche di sanzioni o avvisi di pagamento.

Il tema Ordine, rilevato in otto campagne, ha invece avuto come obiettivo principale la diffusione di malware come Formbook, Guloader, Remcos, XWorm, PhantomStealer e AgentTesla, sempre tramite allegati malevoli veicolati per email.

Infine, il tema Banking ha interessato cinque campagne italiane di phishing ai danni di Intesa Sanpaolo, ING e Unicredit, oltre a essere sfruttato per la distribuzione dei malware Formbook, DarkCloud e Irata.

Tra gli eventi di maggiore rilievo della settimana, il CERT-AGID ha segnalato una nuova campagna di phishing che sfrutta l’avvio del Sistema di Ingressi/Uscite (EES) del MAECI per rubare dati relativi ai permessi di soggiorno di cittadini extra UE.

Fonte: CERT-AGID

È stata inoltre individuata una campagna che utilizza Weebly per creare finte pagine di login Zimbra, mirate al personale di Regione Toscana e delle Aziende Sanitarie Locali, con lo scopo di sottrarre credenziali istituzionali.

Infine, è stata analizzata una campagna ai danni di PagoPA, che impiega un meccanismo di open redirect su domini legittimi di Google per rendere più credibile la truffa.

 Malware della settimana

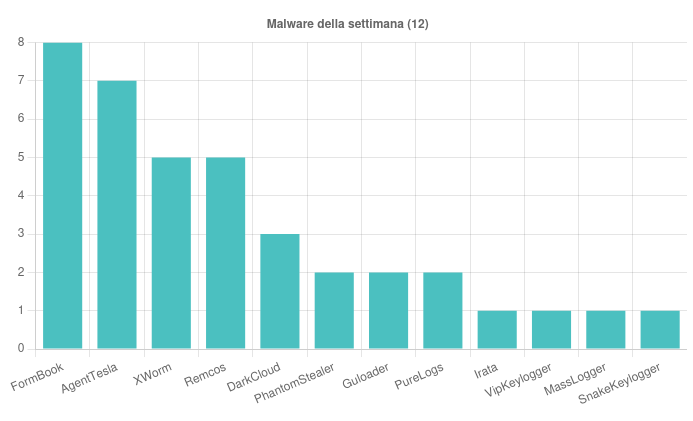
Nel corso della settimana sono state individuate 12 famiglie di malware attive sul territorio italiano.

Tra le più diffuse figura FormBook, protagonista di una campagna italiana a tema “Banking” e di sette campagne generiche a tema “Ordine”, “Contratti”, “Documenti”, “Pagamenti” e “Prezzi” che hanno sfruttato allegati ZIP, RAR e DOCX.

AgentTesla è stato impiegato in due campagne italiane a tema “Pagamenti” e in quattro campagne generiche “Fattura”, “Booking” e “Ordine” distribuite con archivi compressi TAR, RAR, 7Z e XLSX.

Il trojan Remcos è stato invece osservato in cinque campagne italiane a tema “Fattura”, “Ordine” e “Preventivo”, distribuite tramite file RAR, ZIP e 7Z contenenti script malevoli in JS e VBS.

Fonte: CERT-AGID

Segue XWorm, rilevato in una campagna italiana e quattro generiche a tema “Pagamenti” e “Ordine”, diffuso con allegati ZIP, 7Z, IMG e ARJ.

Da segnalare anche DarkCloud, coinvolto in tre campagne generiche a tema “Fattura”, “Banking” e “Pagamenti”, e Guloader, diffuso in due campagne tramite documenti DOCX.

Completano il quadro PureLogs, PhantomStealer, Irata, SnakeKeylogger, MassLogger e VipKeylogger, tutti distribuiti mediante archivi compressi o, nel caso di Irata, tramite SMS contenenti link a file APK malevoli.

 Phishing della settimana

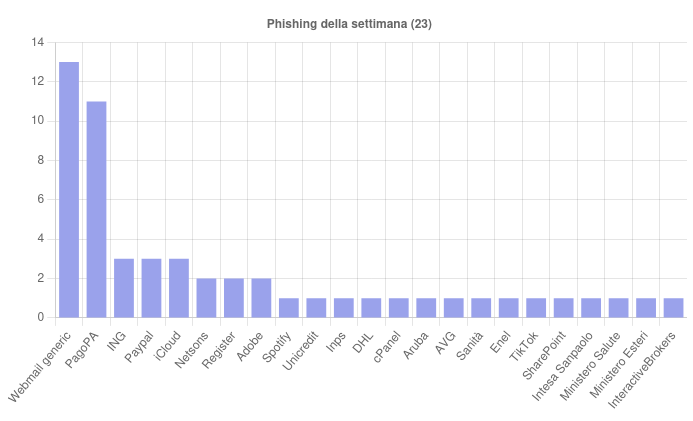
Sono 23 i brand coinvolti nelle campagne di phishing rilevate tra l’11 e il 17 ottobre.

Tra i più sfruttati figurano PagoPA, ING, PayPal e iCloud, accanto alle numerose campagne che imitano servizi di webmail non brandizzati.

Fonte: CERT-AGID

Anche in questa settimana si conferma dunque la persistenza di attacchi mirati a sottrarre credenziali bancarie e dati personali, spesso attraverso template grafici molto convincenti.

 Formati e canali di diffusione

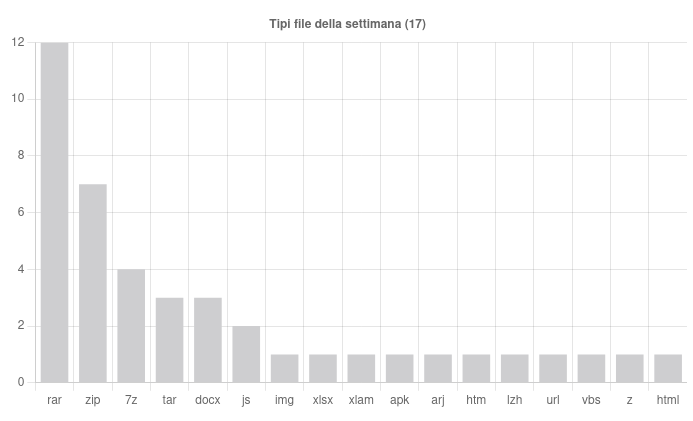
L’analisi dei vettori di attacco conferma la netta predominanza degli archivi compressi come strumento privilegiato per la diffusione di contenuti malevoli.

In totale sono state individuate 17 tipologie di file, con il RAR in testa (12 utilizzi), seguito da ZIP (7) e 7Z (4). A seguire, TAR e DOCX con 3 utilizzi ciascuno e JS con 2.

Con un solo impiego si trovano invece i formati IMG, XLSX, XLM, APK, ARJ, HTM, LZH, URL, VBS, Z e HTML.

Fonte: CERT-AGID

Sul fronte dei canali di distribuzione, il trend resta invariato: 90 campagne su 92 sono state veicolate tramite posta elettronica, mentre due sono transitate via SMS, a conferma del predominio assoluto della posta elettronica come vettore di diffusione di phishing e malware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/20/cert-agid-11-17-ottobre-pagopa-maeci-e-le-amministrazioni-regionali-tra-i-bersagli-della-settimana/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-11-17-ottobre-pagopa-maeci-e-le-amministrazioni-regionali-tra-i-bersagli-della-settimana


Doppie difese: i 10 motivi per cui l’NDR è essenziale insieme all’EDR

Negli ultimi anni, il panorama della sicurezza informatica è diventato più complesso, orientandosi verso una strategia di difesa avanzata e stratificata. Una parte fondamentale di questa evoluzione è rappresentata dal Network Detection and Response (NDR), ormai ampiamente riconosciuto per la sua efficacia nel rafforzare la sicurezza informatica.

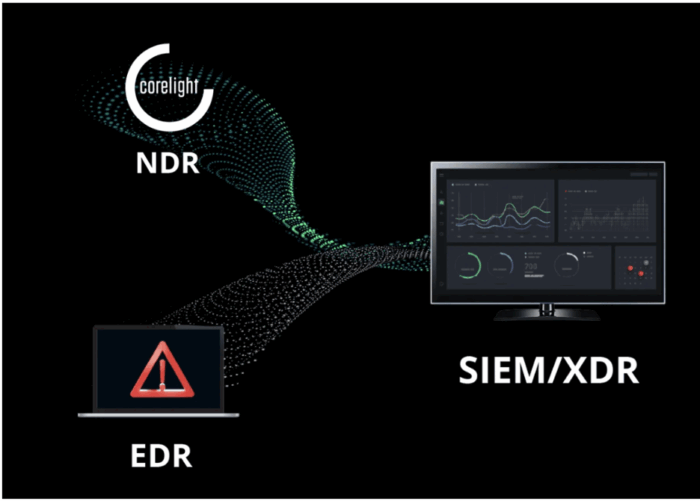
L’NDR è una componente cruciale della triade di visibilità SOC, che comprende anche la gestione delle informazioni e degli eventi di sicurezza (SIEM) e il rilevamento e la risposta degli endpoint (EDR). Mentre l’EDR si concentra sui singoli dispositivi, l’NDR fornisce una visione più ampia dell’attività di rete, colmando le lacune critiche che l’EDR da solo non è in grado di colmare. Le recenti campagne di spionaggio informatico Volt Typhoon e Salt Typhoon evidenziano l’importanza di questo duplice approccio, poiché gli aggressori stanno progettando intenzionalmente le loro operazioni per eludere l’EDR.

Triade di visibilità SOC

Ecco 10 motivi chiave per cui l’NDR è essenziale per la sicurezza moderna, anche quando l’EDR è già in atto.

1. Visibilità completa

L’EDR fornisce informazioni dettagliate sugli endpoint gestiti, ma non è in grado di vedere tutte le attività di rete, compreso il traffico crittografato. L’NDR offre una visibilità completa sul traffico di rete, consentendo di rilevare attività dannose che non lasciano tracce sull’endpoint stesso. Ad esempio, nel caso di Volt Typhoon, gli aggressori hanno sfruttato le vulnerabilità dei sistemi connessi a Internet, come i router, che esulano dall’ambito dell’EDR. La capacità dell’NDR di monitorare tutto il traffico di rete è fondamentale per rilevare questo tipo di intrusioni.

2. Gli avversari non possono eludere la rete

Gli aggressori possono disabilitare o aggirare l’EDR su un endpoint, ma non possono evitare la rete. Quasi tutti gli attacchi devono attraversare la rete, lasciando una traccia di prove. Sebbene gli avversari possano utilizzare la crittografia o imitare il traffico legittimo per nascondere la loro attività, non possono evitare di lasciare tracce delle loro connessioni. Volt Typhoon, ad esempio, ha utilizzato tecniche “living-off-the-land” con strumenti legittimi come PowerShell per evitare il rilevamento degli endpoint. Tuttavia, il loro movimento laterale ha generato attività di rete, come traffico SMB o Kerberos insolito, che l’NDR è in grado di rilevare.

3. Copertura più ampia dei dispositivi

L’EDR può monitorare solo i dispositivi su cui è installato il suo agente. Spesso non copre i sistemi integrati, i dispositivi IoT, i sistemi di controllo industriale (ICS) o la tecnologia operativa (OT). NDR fornisce un ulteriore livello di sicurezza per ogni dispositivo sulla rete monitorando il traffico, aiutando a individuare attività dannose su dispositivi non gestiti. Sia Volt che Salt Typhoon hanno preso di mira dispositivi di rete, che in genere non sono coperti da EDR, rendendo NDR indispensabile per rilevare minacce su tali dispositivi.

4. Individuazione passiva delle risorse e inventario

L’NDR osserva tutte le attività di rete, non solo i dispositivi con agenti EDR. Ciò consente di identificare passivamente dispositivi, applicazioni, servizi e altro ancora. Questa visibilità aiuta i difensori a scoprire dispositivi sconosciuti al loro EDR e a mappare efficacemente il loro ambiente sulla base di osservazioni in tempo reale. Gli aggressori come Volt e Salt Typhoon si affidano alla ricognizione interna per trovare dispositivi non monitorati, e l’NDR offre ai difensori la stessa visibilità.

5. Diverse capacità di rilevamento

Mentre l’EDR analizza il comportamento degli endpoint, l’NDR monitora il traffico e il comportamento della rete, rilevando minacce che potrebbero non essere visibili a livello di endpoint. Ciò include l’identificazione di movimenti laterali, traffico di comando e controllo (C2) e altri indicatori di compromissione visibili sulla rete. Ad esempio, Volt Typhoon ha utilizzato canali C2 nascosti che hanno eluso l’EDR imitando il traffico normale. L’NDR è stato in grado di rilevare il comportamento insolito del tunnel e i modelli di crittografia sulla rete.

6. Priorità degli avvisi basata sul rischio

Correlando gli avvisi di rete provenienti dall’NDR con il contesto di vulnerabilità proveniente dall’EDR, i team di sicurezza possono utilizzare un approccio basato sul rischio per dare priorità alle loro risposte e ridurre i falsi positivi. Questa integrazione può aiutare a correlare il comportamento sospetto della rete con i dati host provenienti dall’EDR, come gli indirizzi MAC o i nomi host, e può persino attivare una risposta come l’isolamento dell’host.

7. Indagini e analisi forensi avanzate

Le soluzioni NDR forniscono registri dettagliati del traffico di rete e acquisizioni di pacchetti, che sono preziosi per le indagini post-incidente. Quando gli aggressori come Volt Typhoon rimuovono gli artefatti host per nascondere la loro attività, i dati dei pacchetti e i registri delle connessioni diventano l’unica traccia forense. Questa prospettiva a livello di rete consente un’indagine più completa su come si è verificato un attacco e sulla portata totale di una violazione.

8. Integrazione e correlazione

L’integrazione di EDR e NDR consente di correlare i dati di rete con le vulnerabilità degli endpoint e altri dati host prima ancora che raggiungano il SIEM. Ciò semplifica e accelera l’identificazione di attacchi complessi e in più fasi, in cui la compromissione iniziale potrebbe avvenire su un endpoint, ma le azioni successive, come l’esfiltrazione dei dati, sono più facilmente osservabili sulla rete.

9. Supporto per architetture Zero Trust

L’NDR è fondamentale per le organizzazioni che passano a un’architettura Zero Trust. Fornisce un monitoraggio e una convalida continui delle attività di rete, garantendo che sia consentito solo il traffico legittimo e che le deviazioni vengano rapidamente identificate. Questo integra il ruolo dell’EDR nella protezione degli endpoint e aiuta a verificare che il comportamento della rete sia in linea con la politica.

10. Requisiti di conformità e normativi

Molti settori e normative ora richiedono o raccomandano il monitoraggio sia a livello di endpoint che di rete. Agenzie come la CISA hanno pubblicato linee guida che sottolineano l’importanza della visibilità della rete come difesa fondamentale. Ciò rende l’NDR un requisito pratico nelle infrastrutture critiche e in altri settori.

In conclusione, un approccio stratificato che combini i punti di forza dell’EDR con l’ampia visibilità di rete dell’NDR è essenziale per affrontare le complesse minacce informatiche odierne. Lavorando insieme, queste soluzioni forniscono un’ampia copertura, un rilevamento potenziato e un supporto inestimabile per le indagini e le analisi forensi.

Corelight fornisce a difensori d’élite di ogni tipo e dimensione gli strumenti e le risorse necessari per garantire una visibilità completa della rete e funzionalità NDR avanzate, basate sulla piattaforma di monitoraggio della rete open source Zeek. Per ulteriori informazioni, visitare il sito Corelight.com.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ndr/


Beyond IoCs: Modernizing Cyber Defense in the CISA 2015 Lapse

Ten years after the Cybersecurity Information Sharing Act was enacted, the cybersecurity landscape has evolved dramatically. AI-powered threats (with threat actors leveraging identity-based attacks to rapidly infiltrate and disrupt United States infrastructure) are increasingly pervasive, with 80% of ransomware attacks now powered by AI. These threats out-pace traditional Indicators of Compromise (IoCs) that were once a core tenant of information sharing strategy. With the CISA 2015 temporarily lapsing, this moment spotlights the ways in which the U.S. must rethink its cyber intelligence strategy — moving from reactive, infrastructure-based signals to proactive, behavior-driven insights that enable organizations to anticipate and disrupt attacks before they materialize.

Evolving CISA 2015 beyond IoCs should be a core focus of building a robust information sharing policy. IoCs change frequently and become stale in a short period of time. The short-lived infrastructure that threat actors use allows them to employ stealth activities to evade cyber defenses, which help threat actors maintain their persistence in cyberattacks. 

Modernizing information sharing frameworks requires more reliable threat intelligence that focuses on behavior-based analytics, to contextualize the likely behaviors that drive tactics and techniques used in threat actors’ tradecraft. Even more important, the threat intelligence must be actionable and curated in a way that is applicable and useful to organizations — focusing on “what is happening,” instead of relying on stale intelligence derived from IoCs that frames what has already happened. 

The Real Challenge: Quality Over Quantity in Threat Intelligence

I recently spoke to a current Chief Information Security Officer (CISO) for a state agency and a former Chief Information Officer for a state agency at the GovRamp Cyber Summit. They both indicated that conceptually information sharing is essential for whole of state cybersecurity, but currently the quality and fidelity of the threat intelligence is not actionable, nor does it drive situational awareness for enhancing cyber defense.  

Many proponents for information sharing policies have raised concerns that our cyber defense capabilities are weakened and that our critical infrastructure is more vulnerable because of the lapse in policy. I would counter that it is not our inability to share threat intelligence that weakens our cyber defenses and makes us more vulnerable to cyberattacks, but the threat intelligence shared is not actionable or reliable. Organizations must be able to codify and curate threat intelligence into their existing protection capabilities and cyber defenses, otherwise it is useless and does not have any real value in elevating cyber defense capabilities. 

How Did We Get Here? Adapting Our Cyber Defense Beyond IoCs

The cyber battlefield has changed drastically since 2015 when the CISA was enacted. Threat actors have evolved their techniques given the rise in cloud infrastructure and SaaS, AI and the growing reliance on software in our new digital world. The evolution from drive-by malware infections on endpoint to now logging in with stolen credentials to access entire networks, expedites and changes the dynamics of an attack chain to be more identity centric:  

  • 2015-2017: Threat actors were “breaking into systems” using infrastructure vulnerabilities and malware to exploit weaknesses and trust relationships in systems — leading to a rise in ransomware and weaponizing vulnerabilities to exploit software systems. Threat used malware and Command and Control to establish persistence. 
  • 2018-2019: Shifting to credential theft targeting Active Directory, the focus was primarily on Kerberoasting and Pass-the-Hash where threat actors started to leverage stolen credentials to log in. In addition, threat actors leveraged the Dark Web for stolen identities and credentials to scale their operations. 
  • 2020-2021: Cloud & SaaS identities become prime targets, along with malicious OAuth applications and the ability to exploit cloud admin roles and SaaS trust relationships. Threat actors began to rotate and pivot through cloud infrastructure and resources which diminished the value of IoCs. 
  • 2022-2023: The rise in Ransomware as a Service (RaaS) and MFA Fatigue helped threat actors scale operations and blend cybercrime with nation-state activity. Threat actors heavily targeted MFA social engineering tactics, SIM swapping tactics, targeting privileged accounts across hybrid environments. 
  • 2024-2025: Focusing on privileges and identity fabric as the control plane of modern enterprises, threat actors targeted excessive privileges, tokens, secrets, and cloud entitlements. The growing concern with the explosion of non-human identities and growing use of AI identities rendered traditional IoCs obsolete.

Pathways to Sharing

No one can argue the importance of laws for liability, safe harbor and antitrust exemptions for private industry in sharing threat intelligence. There is no information sharing act without these protections. However, the House Homeland Security Committee, the Senate and industry advocates of the information sharing policy must realize that our threat intelligence framework as currently defined is outdated and needs to modernize towards behavior-based analytics. 

This should drive identity security context in a sea of telemetry that relies heavily on IoC driven from technologies like Endpoint Detection and Response (EDR), Extended Detection and Response (XDR) and network activity. Most cyberattacks are identity-related and typically start with a compromised account and then pivot to privilege escalation to move lateral and maintain persistence. 

It should be noted that in lieu of the reauthorization, there are sector specific ISAC/ISAO communities that can facility threat intelligence sharing, especially for continuity among larger and critical operators. These communities of practice are well established with NDAs, membership agreements and traffic-light protocol (TLP) mechanisms for threat information sharing. The goal is to encourage organizations who participate within these communities of interest to keep sharing under existing trust agreements (and modify as need on a case-by-case basis). 

Government engagement with ISACs has been essential and in some sectors very strong, but with the lapse in the information sharing policy, industry may seek stronger contractual frameworks like modified NDAs, MOUs to keep threat intelligence flowing to critical sector organizations. However, this still does not address the quality of threat intelligence, but it allows threat communication to flow. 

Another pathway for information sharing would be the use of Cooperative Research and Development Agreements (CRADAs) which in theory could be repurposed as a legal and operational bridge until reauthorization. CRADAs are often used in government to facilitate collaboration and knowledge sharing through sector pilots, advanced research and development (R&D) and cyber exercises with non-federal entities. They can be tailored with similar language from CISA 2015 to codify safe harbors, antitrust exemptions and liability shield for information sharing.  

Parties can stipulate the period for the agreement, as such, “This agreement shall remain in effect until superseded by statutory protections enacted by Congress, or until terminated by either Party with sixty (60) days’ notice.” 

If industry and government officials are truly concerned about the increase of nation-state cyberattacks against US infrastructure during the lapse, now is the time to explore different routes to keep the information flowing to inform cyber defense posture.  

Modernization During the Lapse

CRADAs create unique opportunities to advance the state of the art and practice for threat information sharing.  This lapse isn’t time to be making excuses; it is time to level up this nation’s cyber defense posture by modernizing an information sharing act for an accelerated and evolving threat environment.  

Specifically, CRADA can be tailored and drafted to modernize key aspects such as the following:

Enhanced Threat Intelligence Pilots

Industries should work with national labs, DHS S&T and FFRDCs to develop a framework to advance threat intelligence beyond IoCs.   Behavior-based telemetry with identity-centric context is needed to develop early warning signs of potential and impending cyberattacks — essentially a framework and ontology for defining behavior-based analytics and telemetry, and how to share it in a meaningful way. 

Threat Intelligence Research and Development

Developing models for early warning telemetry to disrupt threat actor activities is essential.  With current models, IoCs are too late and represent the presence of a threat actor on a system or network. The goal with the early warning models is to shift cyber defense from relying heavily on detection to a prevention-first approach, to reduce the attack surface in US critical infrastructure and enterprises. Threat hunting for IoCs is too reactive, the aim should be to hunt early for behavior-based activity. This will facilitate timely, reliable and actionable behavior-based threat intelligence that can be used to disrupt cyberattacks. 

Using CRADAs to test and prove new concepts for advancing our cyber defense represents a prudent approach, where industry and government collaboration accelerates operationalizing into practice.  

The CISA lapse should be reframed as an opportunity to modernize our nation’s cyber defense strategy — focusing on advancing information sharing (leveraging tools like tools like CRADAs and emphasizing behavior-based, identity-centric intelligence) to in turn improve collaboration between the public and private sectors. The next era of information sharing must focus not on what already happened — but on leveraging the right tools to build a more proactive, intelligent defense strategy that allow us to move left in the ATT&CK lifecycle to prevent and disrupt cyberattacks. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101963-beyond-iocs-modernizing-cyber-defense-in-the-cisa-2015-lapse


Security Leaders Share Why 77% Organizations Lose Data Due to Insider Risks

The threat of insider risks has been a highly-discussed topic in the security industry, especially as incidents of workplace violence and political unrest are more highlighted. Insider risks can affect an organization’s physical security, cybersecurity and/or reputation, making them a significant business concern. 

While some may think of insider risks as violent, intentional incidents that make headlines, many instances are far from these sensationalized occurrences. Instead, they often occur in average, everyday tasks, unnoticed until it is too late. 

“Every day, organizations face a spectrum of insider risk, from accidental missteps to deliberate sabotage,” states Dr. Margaret Cunningham, Vice President of Security & AI Strategy at Darktrace. “The high-profile cases we see in headlines — sabotage, bribery, espionage — are real and damaging, but they’re relatively rare. The daily reality is far more mundane: employees forwarding files to personal accounts, bypassing controls to meet deadlines, or uploading sensitive data into unsanctioned AI tools. These ‘tiny crimes’ are normalized behaviors that, at scale, create significant organizational risk.” 

Fortinet’s 2025 Insider Risk Report: The Hidden Cost of Everyday Actions report reveals that in terms of cybersecurity, insider risks have become one of the greatest challenges organizations face. The report emphasizes that unlike “bad actors using compromised credentials, insider risks are often woven into daily workflows,” which could compound the security incidents and exposures due to frequent repetition. 

Furthermore, the report found that 77% of organizations have experienced insider-related data loss in the last 18 months. Additionally, 21% reported more than 20 instances in that time frame. 

“Insider threats are one of the most challenging threats to protect against as an IT professional, and it takes a multi-layered approach to effectively mitigate these risks,” says Darren Guccione, CEO and Co-Founder at Keeper Security. “Because some roles are more sensitive in nature, robust access controls are necessary. Standard zero trust approaches can be used to protect most information. Instead of relying on traditional perimeter-based security measures, zero trust assumes no implicit trust, so verification is required from anyone or anything trying to access resources. Essentially, zero trust removes the protected boundary or the ‘safe’ zone.”

Financial Concerns of Insider Risks 

“Insider threats are a serious cyber threat because they originate from individuals within an organization who have authorized access, making them difficult to detect and potentially causing severe damage to an organization’s finances, reputation, and operations,” explains Matthieu Chan Tsin, Senior Vice President, Resiliency Services at Cowbell. “Insiders can exploit their privileged positions to steal data, disrupt systems, or facilitate external attacks, leading to financial losses, legal issues, and breaches of sensitive information.” 

The report discusses the financial repercussions of insider risks, including immediate remediation, downtime, regulatory penalties and reputational impact in its calculations. According to the findings, 41% stated their “most serious insider incident” led to $1 million to $10 million in damages. 9% reported even higher losses. 

Senior Fellow at Sectigo Jason Soroko dives into these costs, asserting, “The rising cost of recovery after an insider attack is driven by the complexity of IT environments, the adoption of new technologies like IoT and AI, and inadequate security measures such as systems using weak authentication. These factors make detecting and mitigating insider threats more challenging, leading to more severe and costly breaches. Expenses escalate due to system restoration, data recovery, legal fees, regulatory fines and reputational damage control.” 

How to Determine an Intentional Threat From an Accident

With 62% of incidents originating from human error rather than intentional attacks, the report reveals that “the greatest risk often comes from ordinary employees making small but consequential mistakes.” So how can organizations tell the difference between intentional attacks and human error? 

Chad Cragle, Chief Information Security Officer at Deepwatch, explains, “When it comes to detecting malicious or unintentional insiders, you don’t look for a single smoking gun — you look for the smoke. It might be unusual file transfers at odd hours, a contractor probing systems outside their scope, or small anomalies that, when repeated over time, form a concerning pattern. Effective detection involves more than just collecting logs; it’s about correlating signals across systems, establishing behavioral baselines, and highlighting anomalies in context. It’s about spotting that midnight data transfer connected to an unusual login location, the use of an unapproved tool, and linking these clues quickly enough to intervene before damage occurs. The challenge is finding the right balance: staying vigilant without turning the workplace into a surveillance state.”

https://www.securitymagazine.com/articles/101964-security-leaders-share-why-77-organizations-lose-data-due-to-insider-risks


AI Agents and Holiday Travel: A New Fraud Frontier

Travelers and fraudsters both use AI agents now, creating a challenge for fraud detection teams: How do they tell the difference between a real customer booking their own travel, an automated agent acting on behalf of a user, and an automated malicious agent that is engaging in legitimate user workflows? The problem becomes more complex as fraudsters have already tested these tactics during summer travel and are ready to exploit the busiest travel season of the year: the holidays.

The timing couldn’t be worse: With 84% of consumers tightening budgets amid rising costs and automated traffic now comprising over half of all web activity, travel sites are potentially facing fewer legitimate customers but exponentially more sophisticated threats.

Travel Industry Vulnerabilities Meet AI Sophistication

Travel platforms face unique vulnerabilities that attract fraud operations. Guest checkout systems reduce friction but create anonymity that makes linking suspicious activity across transactions nearly impossible. Seasonal offers, loyalty programs, and flexible cancellation policies provide additional attack vectors that allow fraudsters to harvest points from hacked accounts, create fake accounts to reuse promotional codes, and systematically abuse refund policies.

These conditions, combined with spikes in travel demand, create an environment where AI-driven attacks can scale quickly. AI agents adapt and evolve — each blocked transaction becomes a learning opportunity and every successful attack validates new patterns. Over time, they can master customer workflows so thoroughly that their activity becomes indistinguishable from real travelers navigating the same booking processes.

The impact is staggering: In 2024, 27% of all AI-powered bot attacks targeted travel platforms. High-value transactions, points-harvesting opportunities, and accommodating cancellation policies create a perfect environment for AI-driven fraud operations to scale efficiently. 

Intelligent Defense for the Holiday Rush 

For travel companies, stopping AI-driven fraud requires more than blocking automated traffic. Legitimate users increasingly rely on AI agents to plan and book trips, so a “block all” approach risks damaging the customer experience. Instead, the industry must evolve toward more intelligent fraud detection.

The most effective approaches focus on what malicious agents can’t easily fake: the technical signals generated by users’ software and hardware environments, not just the behaviors they mimic. By combining advanced device intelligence with behavioral analysis, travel sites can gain deeper insights into visitors to differentiate between humans, beneficial agents, and malicious agents to better detect and prevent AI-driven fraud.

As the busiest travel season approaches, travel sites adopting adaptive detection strategies will be better positioned to protect against AI-driven fraud. 

Beyond Peak Travel Seasons: Future-Proofing Fraud Defenses 

The holiday travel season offers a chance to strengthen fraud defenses, but this is just the beginning. AI agents represent a fundamental shift in how legitimate users and malicious actors operate. This will only intensify as agents become more accessible and sophisticated.

Travel platforms must evolve from reactive fraud blocking to proactive management. They need nuanced systems that distinguish between a helpful AI assistant booking a family vacation and a malicious one carrying out fraud. Companies have to build their fraud prevention stack with intelligent detection tools, prevention methods, and streamlined verification processes.

The goal: to ensure smooth, safe traveler experiences while mitigating risk. Those who adapt will thrive; those clinging to legacy detection solutions will find themselves outmatched by fraudsters already operating in the AI era.

https://www.securitymagazine.com/articles/101962-ai-agents-and-holiday-travel-a-new-fraud-frontier


Sicurezza stratificata: Il modello MindShield per proteggere infrastrutture critiche e servizi pubblici

Questo articolo fa parte di una serie dedicata al paradigma MindShield per la sicurezza integrata delle infrastrutture critiche. Nel presente contenuto analizzeremo la struttura del modello di sicurezza stratificata MindShield, esplorando i quattro livelli fondamentali che lo compongono: dalla base normativa alla cooperazione transnazionale. Esamineremo inoltre l’importanza dell’integrazione tra sicurezza fisica e logica e il coordinamento tra le diverse componenti per garantire una protezione efficace delle infrastrutture critiche e dei servizi pubblici essenziali.

Il modello di sicurezza stratificata MindShield per infrastrutture critiche

Uno degli aspetti su cui ci si è maggiormente soffermati nello spiegare l’approccio metodologico di questo progetto è stato proprio concetto di sicurezza stratificata. Avendo analizzato i componenti strumentali di MindShield possiamo ora dedicarci al disegno più ampio di questo progetto, ovvero alla composizione strutturale del modello.

In particolare, possiamo immaginare che alla base del modello vi sia riposto il compendio normativo, sia nazionale che sovranazionale, solido che consenta da un lato di rafforzare le misure di sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali ma che permetta al contempo di salvaguardare i diritti, principi fondamentali e questioni etiche. La componente legislativa, come abbiamo visto in diversi ambiti risulta in via di sviluppo, ma ad oggi una legislazione unitaria e risulta ancora carente.

Il secondo livello di MindShield è rappresentato dalla componente umana e dalla sicurezza fisica, elementi che insieme fanno parte di quell’approccio tradizionale e storico della security e che risultano a tutt’oggi imprescindibili per garantire la sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali. Risulta difatti impensabile ipotizzare di affidare la sicurezza solo a tecnologie o innovazioni emergenti e sulle quali, peraltro, come si è avuto modo di accennare vi permangono svariati interrogativi e questioni da risolvere.

Il terzo livello della sicurezza è invece rappresentato dalla sicurezza logica e da tutte le tecnologie attualmente in via di sviluppo, il cui impiego consente di non solo di implementare e rendere più efficienti le procedure di controllo, di prevenire e mitigare i rischi e non da ultimo di rispondere prontamente nei casi in cui si dovessero verificare incidenti securitari.

Da ultimo possiamo ipotizzare, quale ulteriore, nonché complementare livello di sicurezza, la cooperazione transnazionale in materia di sicurezza, in relazione alle quali permangono ancora complesse sfide di coordinamento e creazione di un percorso unitario per la gestione di minacce e vulnerabilità locali, nazionali o globali.

Integrazione di tecnologie di sicurezza fisica e logica nel modello MindShield

Tra le componenti determinanti di MindShield, due di esse sono rappresentate dalle tecnologie fisiche e logiche, sulle quali ci si è soffermati in precedenza. Tuttavia, quando parliamo del modello sperimentale, oggetto del presente studio, dobbiamo comprendere in che modo queste ultime si corroborano tra di esse e quali siano i benefici della loro applicazione sinergica.

Innanzitutto, come si è già avuto modo di chiarire, non è possibile ipotizzare allo stato dell’arte l’impiego di una sola di queste tecniche scissa dalle altre. Ciò è ancor più evidente posto che, le criticità, che le infrastrutture strategiche e i servizi pubblici essenziali si trovano ad affrontare, non riguardano singolarmente minacce fisiche o di tipo cibernetico e informatico. Oggigiorno, difatti, gli attacchi alla sicurezza risultano sempre più sofisticati e articolati nella propria esecuzione, complici anche le tecnologie in via di sviluppo che ne stanno supportando il perfezionamento. Risulta quindi indispensabile introdurre una serie di misure che possano rispondere ai pressanti bisogni di sicurezza.

Ciò non toglie che, a livello settoriale esistano certamente alcune iniziative per l’integrazione fisica e logica della sicurezza, tra queste si può ad esempio citare quella che ha visto protagonisti IBM e il consorzio sicurezza CNS Tech e che ha dato vita al CPSIEM, una piattaforma per il “Cyber-Physical Security Information Event Management”[1] che riunisce il controllo dei sistemi SIEM di IBM e PSIM di CNS. Questi processi di integrazione rappresentano dei modelli virtuosi che non possono essere esclusi da un modello per la gestione ottimizzata della sicurezza come quello di MindShield.

In particolare, per realizzare un tessuto securitario più solido nelle infrastrutture critiche e nei servizi pubblici essenziali, sarebbe necessario garantire la formazione in tema di cybersicurezza e di sicurezza fisica a tutti gli operatori del settore. L’impego di personale specializzato, in grado affrontare sfide complesse di sicurezza sta divenendo ormai un’esigenza sempre più concreta e impellente sia in ambito pubblico che privato. Peraltro, appare sempre più evidente la necessità di creare squadre multidisciplinari di esperti, che siano in grado di individuare e affrontare simultaneamente eventi critici di tipo fisico o logico.

Un esempio “lampante” di tale esigenza è stato individuato dal CESPIS (Centro Studi Prevenzione Investigazione e Sicurezza), il quale ha esemplificato molto chiaramente uno scenario tipo: “un device IP della videosorveglianza installato sulla rete dati va offline:

  • il settore IT dirà che il problema risiede nel dispositivo, e dunque il settore della sicurezza fisica avviserà i responsabili della manutenzione;
  • un tecnico controlla la videocamera “non funzionante”, e scopre che la componente hardware è online (operativa), ma offline (inoperativa) solo nella parte software;
  • il problema torna nuovamente al servizio IT, che nel frattempo scopre un malfunzionamento residente su un loro switch di rete che blocca il flusso dati.

Ovviamente nessuno ha colpe dirette, se non quella indiretta, questo sì, della mancata integrazione di due settori vitali e strategici per ogni organizzazione che si dichiari tale!

Ed è proprio la mancanza di una vision finalizzata al raggiungimento dell’obiettivo a creare queste “illogiche” condizioni, che richiedono poi inutili sprechi di risorse (umane ed economiche) per giungere alla completa risoluzione dei problemi.

Del resto, tutto ciò si amplifica perché nel perimetro IT gli operatori, generalmente, non sono degli esperti di sistemi hardware dedicati alla sicurezza fisica; non ne conoscono il funzionamento e le funzionalità, dal momento che non ne sono mai stati responsabili, tanto della progettazione quanto della gestione di tali dispositivi.

Ma le motivazioni sono anche altre: nel dominio IT è sempre stato predominante lo sviluppo dei software, mentre in quello fisico è prevalsa sempre la funzionalità hardware; situazioni che hanno generato nel tempo questa paradossale “distonia” linguistica, trasformatasi col tempo in una preoccupante barriera funzionale.”[2]

Un esempio piuttosto lineare, che non può certamente dare conto della complessità dei problemi di sicurezza, ma che tuttavia consente di afferrare la rilevanza della integrazione fisico-logica degli elementi costitutivi di una rete di sicurezza efficace ed efficiente.

Coordinamento e collaborazione tra le componenti di MindShield

Sin qui si è dato atto dell’importanza dei diversi elementi costitutivi di MindShield così come del loro impiego simultaneo, tuttavia, è imprescindibile comprendere che, la somma dei singoli componenti non può offrire un risultato soddisfacente in assenza di un efficace coordinamento tra ciascuno di essi. Per tale ragione il modello proposto prevede la creazione di un piano sinergico per la sicurezza integrata.

In particolare, ciascuno dei componenti di MindShield dovrebbe potersi rapportare agli altri sia mediante la ricerca scientifica multidisciplinare sul tema che attraverso la creazione di piani di prevenzione e risposta agli incidenti di sicurezza. Peraltro, una siffatta collaborazione tra i vari livelli di MindShield potrebbe consentire di fornire risposte adeguate anche laddove uno dei componenti venisse compromesso, per una qualsiasi ragione.

Così, ad esempio, l’istituzione di unità di crisi transnazionali e permanenti potrebbero fornire supporto immediato in tutte quelle situazioni nelle quali uno dei componenti (come la sicurezza fisica) risultasse carente o compromesso, fornendo così un concreto ausilio in una condizione di emergenza e vulnerabilità di un territorio. Parimenti nei casi di interruzione o danneggiamento degli strumenti digitali potrebbe intervenire la componente umana e analogica, come è capitato ad esempio nei casi di corruzione dei sistemi informatici degli ospedali, nei quali la componente umana è prontamente intervenuta attraverso l’introduzione in via eccezionale di procedure alternative e analogiche di accettazione e triage dei pazienti[3].

Proprio in ragione della necessaria connessione e cooperazione di tutti gli elementi di MindShield si può comprendere la scelta di un modello di sicurezza stratificata, nel quale i singoli elementi siano tra essi complementari e svolgano una funzione di consolidamento o risanamento del tessuto della sicurezza infrastrutturale e dei servizi pubblici essenziali.

Il modello MindShield di sicurezza stratificata rappresenta un approccio innovativo e integrato per la protezione delle infrastrutture critiche e dei servizi pubblici essenziali. Attraverso l’analisi dei quattro livelli strutturali e dell’importanza dell’integrazione fisico-logica, emerge chiaramente la necessità di un coordinamento sinergico tra tutte le componenti per garantire una sicurezza efficace e resiliente.

Per approfondire il tema vi invitiamo a consultare il white paper completo della Dottoressa Livia Cimpoia dal titolo “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche” per approfondire tutti gli aspetti del modello di sicurezza stratificata.

Nel prossimo articolo della serie esploreremo il ruolo cruciale della cooperazione internazionale nel modello MindShield, analizzando le sfide e le opportunità della collaborazione transnazionale per la gestione delle minacce globali alle infrastrutture critiche e ai servizi pubblici essenziali.

Note

[1] Si vedano in tal senso CNS Tech (2021). Sicurezza logica e fisica nei Data Center. Online: https://www.consorziosicurezza.com/sicurezza-logica-e-sicurezza-fisica-nei-data-center/# [richiamato: 27.12.2023]. e Frattini, F., U. Giordano e V. Conti (2019). Facing Cyber-Physical Security Threats by PSIM-SIEM Integration. In, 2019 15th European Dependable Computing Conference (EDCC). [Place of publication not identified]: IEEE (83–8).

[2] CESPIS (2023). L’importanza dell’integrazione tra sicurezza fisica e logica. [richiamato: 27.12.2023].

[3] Cfr., Agenzia ANSA (2022). A Milano attacco hacker agli ospedali Fatebenefratelli e Sacco. [richiamato: 27.12.2023].; e Agenzia ANSA (2023). Attacco hacker agli ospedali di Modena, riunita l’unità di crisi. Online: [richiamato: 27.12.2023].

Profilo Autore

Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili.
Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia.
Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno.
Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI.
In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-stratificata/


In Italia oltre 2.000 attacchi settimana, ben più della media globale. La ricerca di Check Point


Il Global Threat Intelligence Report di settembre 2025 di Check Point Research ha rivelato che in Italia le organizzazioni hanno subito in media 2.221 attacchi informatici a settimana, il 16,9% in più degli attacchi registrati a livello globale (1.900 a settimana).

Nonostante un leggero calo rispetto ad agosto, il livello delle minacce rimane elevato ed è in crescita su base annua.

Secondo la ricerca di Check Point, la crescente diffusione della GenAI in tutti i settori sta aumentando significativamente il rischio di attacchi, non solo in Italia ma in tutto il mondo. L’analisi riporta che “1  su 54 prompt GenAI provenienti da ambienti aziendali presentava un alto rischio di fuga di dati sensibili“, il che porta a un impatto sulla quasi totalità (91%) delle aziende che usano regolarmente strumenti ti di IA generativa. Il 15% dei prompt, inoltre, conteneva informazioni sensibili quali dettagli sui clienti, codice proprietario o comunicazioni interne.

Italia attacchi

A livello regionale, l’Africa ha registrato il maggior numero di attacchi settimanali per organizzazione (2.902), seguita dall’America Latina (2.826) e dall’APAC (2.668). L’Europa invece si attesta sui 1.577 attacchi settimanali.

Il settore più colpito rimane quello dell’istruzione con una media di 4.175 attacchi settimanali per organizzazione nel mese di settembre. Questo settore risulta particolarmente attraente per i criminali grazie alla sua ampia superficie di attacco e alle insufficienti difese informatiche messe in campo. Segue il settore delle telecomunicazioni con 2.703 attacchi settimanali per organizzazione.

Tra gli attacchi più impattanti rimangono i ransomware, soprattutto dal punto di vista finanziario, con 562 incidenti nel solo mese di settembre a livello globale, un aumento del 46% su base annua. Gli Stati Uniti da soli hanno registrato il 54% dei casi segnalati.

Guardando ai settori, i più colpiti dai ransomware sono quello delle costruzioni e dell’ingegneria e a seguire quello dei servizi alle imprese. I gruppi più attivi invece sono stati Qilin col 14% degli attacchi, Play col 9,3% e Akira col 7,3%.

“I dati sulle minacce di settembre mostrano che, mentre il volume complessivo degli attacchi è leggermente diminuito, l’impatto e la sofisticazione delle minacce informatiche si stanno intensificando” ha affermato Omer Dembinsky, Data Research Manager presso Check Point Research. “Il ransomware rimane la forza più distruttiva, mentre l’emergere di fughe di dati legate alla GenAI aggiunge una nuova dimensione di rischio per le organizzazioni. I criminali informatici cercheranno probabilmente di sfruttare ogni innovazione più rapidamente di quanto gli utenti possano adattarsi. L’unica difesa sostenibile è una strategia basata sulla prevenzione alimentata dall’intelligenza artificiale in tempo reale, che garantisca la protezione della rete, del cloud, degli endpoint e delle identità. Solo attraverso questo approccio le organizzazioni possono stare al passo e proteggere le operazioni critiche da avversari implacabili“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/10/17/in-italia-oltre-2-000-attacchi-settimana-ben-piu-della-media-globale-la-ricerca-di-check-point/?utm_source=rss&utm_medium=rss&utm_campaign=in-italia-oltre-2-000-attacchi-settimana-ben-piu-della-media-globale-la-ricerca-di-check-point


Cybersecurity a misura d’impresa. L’approccio di Cyber-Bee al servizio della resilienza digitale

Viviamo in un’epoca in cui le minacce informatiche non sono più un rischio astratto, ma una realtà quotidiana. Attacchi ransomware, violazioni di dati, phishing sempre più sofisticati. La cronaca ci ricorda costantemente quanto sia oggi fondamentale proteggere i sistemi IT e garantire la continuità operativa delle aziende.

In questo scenario, la cybersecurity non è solo una questione tecnica, ma una leva strategica per la crescita e la sostenibilità del business.

Ed è con questa visione che Cyber-Bee, società di R1 Group, ha scelto di posizionarsi come partner di fiducia per imprese ed enti che vogliono affrontare le sfide digitali con consapevolezza, competenza e soluzioni su misura.

Cyber-Bee affianca le organizzazioni lungo tutto il ciclo della sicurezza: dall’analisi preventiva dei rischi alla gestione di incidenti critici, passando per attività di offensive security, fino alla definizione di strategie di governance che rafforzano la security posture aziendale.

Un approccio a tutto tondo che non si limita soltanto a fornire tecnologia, ma integra competenze, processi e cultura, elementi oggi assolutamente indispensabili per poter garantire una protezione davvero efficace.

La cultura della sicurezza secondo Cyber-Bee

Uno dei pilastri dell’offerta Cyber-Bee è la cyber awareness. Troppo spesso, infatti, il fattore umano rappresenta l’anello debole della catena. Clic sbagliati, password deboli, scarsa attenzione alle procedure, sono solo alcune delle minacce che possono aprire la porta ad attacchi gravi.

Per questo Cyber-Bee progetta e realizza percorsi di formazione personalizzati, capaci di trasformare i collaboratori da potenziali vulnerabilità a veri e propri alleati nella difesa aziendale.

L’esperienza che fa davvero la differenza

Grazie ad un team che vanta un’esperienza ventennale nel settore, e una rete di partner tecnologici di eccellenza, Cyber-Bee garantisce un supporto costante e multidisciplinare.

L’azienda gestisce progetti complessi, fino all’erogazione di servizi evoluti come il Security Operation Center (SOC), cuore pulsante della difesa informatica che consente di monitorare e rispondere in tempo reale agli incidenti di sicurezza.

Qualità certificata e visione sostenibile

La sicurezza non è qualcosa che si può improvvisare, ma è un elemento importante che richiede metodo, governance e standard rigorosi.

Proprio per questi motivi, Cyber-Bee è certificata UNI CEI ISO/IEC 27001:2017 per la gestione della sicurezza delle informazioni, UNI EN ISO 9001:2015 per la qualità, UNI EN ISO 14001:2015 e UNI EN ISO 14064-1 per la sostenibilità ambientale.

Un set di certificazioni che non rappresenta solo un traguardo meramente formale, ma la conferma di un impegno concreto, ovvero coniugare innovazione tecnologica, efficienza organizzativa e responsabilità sociale.

Per saperne di più: https://cyber-bee.it/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-bee/


Going Down with the Ship

@import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’); .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6;
}
.pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center;
}
.pqFull:after { content: attr(cite); display: block; text-align: center; font-size: 18px; color: #404144;
}

As the “unsinkable” vessel sank, the eight hired musicians on the Titanic famously played on to calm the passengers. Although they had no obligation to do so — they were not part of the crew — the octet went down with the ship.

Security leaders sometimes find themselves in a similar position, not in icy waters but within faltering organizations. Do they fulfill their duty as the vessel takes on water due to defunding, bankruptcy, liquidation, or political sabotage? Or do they leap into a lifeboat and let someone else secure the last deck?

Three security executives offer insights from their own turbulent voyages. One tried to repel the “pirates” of the Department of Government Efficiency (DOGE) but was overrun and cast off. Another was forced into a lifeboat while the vessel was still listing. The third fought off mutineers and external raiders until the hull finally gave way.

On January 20, 2025, U.S. Executive Order 14169, Reevaluating and Realigning United States Foreign Aid paused all U.S. foreign development assistance programs for 90 days. Secretary of State Marco Rubio expanded this suspension to encompass nearly all USAID operations, triggering a cascade of destabilization for non-governmental organizations (NGOs). At the National Democratic Institute (NDI), the news prompted Lisa Oliveri, then director of Director of Global Risk Management, Security, and Operations, to shift priorities.

“In early February, when the funding was still frozen and the trajectory looked like significant reductions in force across the NGO sector, I began planning out certain contingencies,” she explains. “I started thinking we were headed for a major drawdown.”

Colin O’Brien, then CSO of the U.S. Institute of Peace (USIP), picked up warning signs around the same time. In mid-February, the administration publicly referenced reducing “government inefficiency” and mentioned his agency by name. On March 14, after the board was fired and DOGE operatives arrived at headquarters, he knew the end was near.

“From that point on, it was just a question of how fast,” he says.

Meanwhile, Kirsten Meskill had been brought on to Bed Bath & Beyond in October 2021 to add security and business continuity to the existing loss prevention function. But, despite investments in long-term growth, the retailer started to falter. While Meskill expected security to be among the last functions standing, the unraveling came quickly and with little transparency. Executive departures, a CFO’s suicide, and the targeting of the company by an activist investor all compounded the pressure and contributed to the collapse.

“I never thought the function would go away,” she says. “Security is the one that closes the door and throws away the key.”

As collapse became inevitable, each leader locked in on what mattered most. Oliveri focused on the safe and rapid closure of more than 40 international offices across five continents.

“We had to balance security management with crisis response,” she says. “There were programmatic, legal, and funding factors in play, but we did what we could to support our headquarters and country teams.”

O’Brien’s role pivoted sharply to defense. He was directed to protect the USIP building, preserve critical systems, and buy time for legal remedies. After discovering that DOGE operatives attempted to flip his contracted guard force, he fired the entire team mid-crisis. With no guards remaining, he relied on physical lockdown protocols and shut down USIP’s computer network.

“Security generally relies on rules,” he reflects. “But when you’re playing chess and they are playing hand grenades, that doesn’t work.”

Meskill managed a dwindling team amid growing threats and incidents, including ransomware, insider theft, stalking, and organized retail crime. “We were investigating allegations of employees ‘compensating themselves,’” she notes. At the same time, vendors closed in, demanding payment. Even security partners were not being paid. “People lost their will to protect,” Meskill laments. At one point, a senior executive from a security vendor showed up at corporate headquarters on a Friday at 3:00 p.m., demanding a check. “Some of the most significant challenges I’ve faced came in those final days,” she says.

For all three leaders, guiding a team through a shutdown required more than strategy. It called for clarity, empathy, and emotional stamina.

Sometimes, the most honorable thing a leader can do is stay at the helm as the ship founders, securing passengers and closing hatches.

Oliveri took a direct, candid approach. “There was no real precedent for this at this scale,” she says. “I encouraged the team to share their thoughts and concerns. We processed what was happening together.”

As layoffs unfolded, she wrote thank-you cards to every team member and remained present to support those still working.

Meskill’s leadership focused on helping staff reposition themselves. With her team cut from 70 to 10, she helped loss prevention professionals reframe their experience for broader security roles.

“I told them, you’re security leaders — just reword your resume,” she says.

At USIP, O’Brien had little time for coaching.

“I was fighting a five-alarm fire with a Super Soaker,” he says.

Yet even amid the chaos, he kept his team aligned on mission. Field offices received instructions to cease operations and shelter in place. The goal was to protect people and preserve the legacy, even as DOGE coerced internal IT staff to provide network access and stormed the building. On March 21, O’Brien was officially fired.

Though their organizations did not survive intact (only NDI remains afloat), all three leaders left with reputational credibility and hard-earned wisdom.

“I don’t have regrets about the way I finished,” Oliveri says. “The systems we built helped NDI navigate a serious crisis and the staff rose to the challenge. Focusing on mission and my teams got me through.”

When offered the chance to exit immediately after being informed of her layoff, she chose to stay and see things through, including a proper handover to the teammates who remained.

“I earned respect by being public about what happened,” notes O’Brien. “Elon Musk even said USIP was the most resistant agency to DOGE. I think I helped other agencies get smarter and more resilient.”

Meskill finds that her experience now sets her apart.

“I can talk about real-life crises that companies worry about but haven’t been through,” she says. “I bring a calm head to crisis and security leadership, and that’s a direct result of what I endured.”

When asked what advice they would offer to others facing a similar situation, the three leaders echo one another in values if not in tactics.

“Stay mission-focused,” Oliveri advises. “It’s not about one position. It’s about continuity. Create redundancies. Empower your staff. Support your team.”

“Prepare to lose,” O’Brien says. “But lose in a way that protects your people, your data, and your legacy. Back everything up. Prepay healthcare. Lawyer up early.”

“Let go of control,” Meskill suggests. “Your risks will shift. You’ll have to pivot from predictive to reactive. And you’ll need to think about external threats, angry vendors, and reputation management. Help your people move forward.”

Sometimes, the most honorable thing a leader can do is stay at the helm as the ship founders, securing passengers and closing hatches. Playing on, like the musicians of the Titanic, may not save the vessel. But it can make the end a little less chaotic, and the memory a little more dignified.

https://www.securitymagazine.com/articles/101950-going-down-with-the-ship