Recent Fortra GoAnywhere MFT Vulnerability Exploited as Zero-Day

Exploitation of a recently disclosed Fortra GoAnywhere MFT vulnerability started at least one week before patches were released, cybersecurity firm watchTowr reports.

Fortra fixed the security defect, tracked as CVE-2025-10035 (CVSS score of 10/10), on September 18, making no mention of its in-the-wild exploitation, but sharing indicators-of-compromise (IoCs) to help organizations hunt for potential attacks.

The flaw is described as a deserialization vulnerability in the secure file transfer application’s license servlet, which could allow an attacker with a forged license response signature to deserialize a crafted object and achieve command injection.

“Immediately ensure that access to the GoAnywhere Admin Console is not open to the public. Exploitation of this vulnerability is highly dependent upon systems being externally exposed to the internet,” Fortra warned.

According to watchTowr, Fortra was eight days late with its patches for CVE-2025-10035, as the issue had been exploited as a zero-day when discovered on September 11.

“We have been given credible evidence of in-the-wild exploitation of Fortra GoAnywhere CVE-2025-10035 dating back to September 10, 2025. That is eight days before Fortra’s public advisory,” watchTowr notes.

As part of the observed attacks, hackers triggered the vulnerability for remote code execution (RCE), without authentication, to create a backdoor admin account on vulnerable instances.

Then, they leveraged the account to create a web user that provided them with access to the MFT service, and used it to upload and execute various additional payloads.

Advertisement. Scroll to continue reading.

In a technical analysis of the CVE, watchTowr pointed out that there are over 20,000 GoAnywhere MFT instances accessible from the internet, including deployments pertaining to Fortune 500 companies.

Cybersecurity outfit Rapid7, which performed its own in-depth analysis of the security defect, explains that it is not a simple deserialization issue, but a chain of three separate bugs.

“This includes an access control bypass that has been known since 2023, the unsafe deserialization vulnerability CVE-2025-10035, and an as-yet unknown issue pertaining to how the attackers can know a specific private key,” Rapid7 explains.

The company flagged the access control bypass in February 2023, when Fortra patched a pre-authentication remote code execution bug in GoAnywhere MFT that had been exploited as a zero-day.

Both watchTowr and Rapid7 underline that they could not find the private key ‘serverkey1’ required to forge the license response signature, which is required for the successful exploitation of CVE-2025-10035.

The two companies note that the security defect’s exploitation is possible if the private key was leaked and attackers got hold of it, if the attackers trick a license server into signing the malicious signature, or the attackers have access to serverkey1 by unknown means.

Related: Cisco Firewall Zero-Days Exploited in China-Linked ArcaneDoor Attacks

Related: Chinese Cyberspies Hacked US Defense Contractors

Related: GeoServer Flaw Exploited in US Federal Agency Hack

Related: ChamelGang Hackers Target Energy, Aviation, and Government Sectors

https://www.securityweek.com/recent-fortra-goanywhere-mft-vulnerability-exploited-as-zero-day/


Cisco Firewall Zero-Days Exploited in China-Linked ArcaneDoor Attacks

Cisco on Thursday released emergency patches for two firewall vulnerabilities exploited as zero-days in attacks linked to the ArcaneDoor espionage campaign.

Tracked as CVE-2025-20333 (CVSS score of 9.9) and CVE-2025-20362 (CVSS score of 6.5), the bugs impact the VPN web server of Cisco Secure Firewall Adaptive Security Appliance (ASA) and Secure Firewall Threat Defense (FTD) software.

The issues, Cisco explains, exist because user-supplied input in HTTP(S) requests is not properly validated, allowing a remote attacker to send crafted requests and execute arbitrary code with root privileges or access a restricted URL without authentication.

The attacker needs valid VPN user credentials to exploit the critical-severity defect, but can exploit the medium-severity one without authentication.

Both vulnerabilities, Cisco notes in a fresh alert, were discovered after it was called in May 2025 to assist with investigating attacks targeting government organizations, in which ASA 5500-X series devices with VPN web services enabled were compromised.

As part of the attacks, which Cisco linked to the ArcaneDoor espionage campaign flagged last year, the zero-days allowed hackers to deploy malware, run commands, and likely exfiltrate data from the compromised devices.

“Attackers were observed to have exploited multiple zero-day vulnerabilities and employed advanced evasion techniques such as disabling logging, intercepting CLI commands, and intentionally crashing devices to prevent diagnostic analysis,” Cisco explains.

While it has yet to be confirmed by the wider cybersecurity community, there is some evidence suggesting that the hackers behind the ArcaneDoor campaign are based in China. 

Advertisement. Scroll to continue reading.

The threat actor was seen tampering with the devices’ read-only memory (ROM) to ensure persistence across reboots and software updates. These modifications were possible because the compromised devices do not support Secure Boot and Trust Anchor.

According to Cisco, the hackers successfully compromised 5512-X, 5515-X, and 5585-X devices, which have been discontinued, as well as 5525-X, 5545-X, and 5555-X models, which will be discontinued on September 30, 2025.

The vulnerable ASA software runs on ASA 5505-X, 5506H-X, 5506W-X, 5508-X, and 5516-X devices, and on all Firepower and Secure Firewall models, but these products support Secure Boot and Trust Anchors and Cisco has not observed their successful compromise.

Users are advised to update their devices as soon as possible, as the fixed release will automatically check the ROM and remove the attackers’ persistence mechanism. Users are also advised to rotate all passwords, certificates, and keys following the update.

“In cases of suspected or confirmed compromise on any Cisco firewall device, all configuration elements of the device should be considered untrusted,” Cisco notes. The company also released a detection guide to help organizations hunt for potential compromise associated with the ArcaneDoor campaign.

The UK’s National Cyber Security Centre (NCSC) published a technical analysis (PDF) of the malware identified in the observed attacks, recommending that the vulnerable ASA 5500-X series models that have been or will soon be discontinued be replaced as soon as possible.

“The NCSC is calling on network defenders using affected products to urgently investigate this activity and has published new analysis of the malware components – dubbed RayInitiator and LINE VIPER – to assist with detection and mitigation,” NCSC notes.

On Thursday, the US cybersecurity agency CISA added both CVE-2025-20333 and CVE-2025-20362 to its Known Exploited Vulnerabilities (KEV) catalog, urging federal agencies to address them within one day.

CISA also issued Emergency Directive ED 25-03, mandating that federal agencies identify all Cisco ASA and Firepower devices in their environments, collect memory files, and send them to CISA for forensic analysis by the end of the day on September 26.

“CISA is directing agencies to account for all Cisco ASA and Firepower devices, collect forensics and assess compromise via CISA-provided procedures and tools, disconnect end-of-support devices, and upgrade devices that will remain in service. These actions are directed to address the immediate risk, assess compromise, and inform analysis of the ongoing threat actor campaign,” CISA notes.

On Thursday, Cisco also released patches for CVE-2025-20363 (CVSS score of 9.0), a remote code execution bug that can be exploited without authentication on devices running ASA and FTD software, but requires authentication on products running IOS, IOS XE, and IOS XR software.

“An attacker could exploit this vulnerability by sending crafted HTTP requests to a targeted web service on an affected device after obtaining additional information about the system, overcoming exploit mitigations, or both. A successful exploit could allow the attacker to execute arbitrary code as root, which may lead to the complete compromise of the affected device,” the company notes.

CVE-2025-20363 does not appear to have been exploited in the wild, although Cisco mentions it in the alert detailing the observed compromise.

Related: Cisco Patches Zero-Day Flaw Affecting Routers and Switches

Related: Cisco Patches High-Severity IOS XR Vulnerabilities

Related: Chinese Hackers Lurked Nearly 400 Days in Networks With Stealthy BrickStorm Malware

Related: Bridging the Gap Between Training and Behavior

https://www.securityweek.com/cisco-firewall-zero-days-exploited-in-china-linked-arcanedoor-attacks/


Cybersecurity e AI Act: come l’UE regolamenta l’intelligenza artificiale sul lavoro

L’adozione dell’AI Act europeo ha ridefinito il panorama normativo sulla gestione dei dati dei dipendenti, introducendo nuove sfide e opportunità per le aziende. Questo articolo analizza come l’Unione Europea stia consolidando il suo ruolo di “polo regolatore” nell’ambito dell’intelligenza artificiale, ponendo particolare attenzione alla tutela dei lavoratori come portatori di interesse strategici nell’ecosistema digitale. L’approccio europeo, caratterizzato dall’integrazione tra AI Act e GDPR, riflette una strategia geopolitica volta a coniugare innovazione tecnologica e protezione dei diritti fondamentali, con particolare focus sulla cybersecurity e sulla gestione algoritmica del lavoro.

Quadro normativo AI Act: obiettivi e metodologia della ricerca

Lo scopo di questo lavoro è di sintetizzare il quadro normativo sulla gestione dei dati dei dipendenti dopo l’adozione dell’AI ACT. I dipendenti sono dei portatori di interesse interni alle aziende la cui tutela ha ricadute su tutta la popolazione, rendendoli un punto di vista strategico, nonostante siano stati spesso trascurati dal legislatore europeo. Il punto di partenza è quello della strategia europea in materia di intelligenza artificiale, dove emerge un’attenzione su due punti: il primo quello del diventare un “polo regolatore”, il secondo quello di tutelare la propria sicurezza informatica.

Questo approccio viene calato nell’ordinamento italiano, già ampiamente normato da statuto dei lavoratori e decreto trasparenza, che negli anni è stato arricchito dal legislatore europeo e l’IA Act rappresenta l’ultimo passo; in particolare, ci si sofferma sulle interazioni con il GDPR – l’altro regolamento in materia – e sulle procedure di monitoraggio introdotte nel capo IX.

Le criticità che l’ultimo regolamento va a toccare sono anche oggetto di diverse certificazioni ISO, che possono fornire un modello per risolvere il problema dell’affidabilità degli algoritmi e delle intelligenze artificiali, una sorta di “problema zero” dell’automazione. Nelle conclusioni si propone proprio la soluzione a questo problema come prospettiva per analizzare le attuali normative – e anche le prossime – facendo emergere proprio le tutele dei lavoratori e il coinvolgimento delle loro organizzazioni nel processo di costruzione della fiducia verso le nuove tecnologie.

Intelligenza Artificiale e Geopolitica: Unione Europea come polo regolatore?

Negli ultimi anni il tema dell’Intelligenza Artificiale (IA) ha preso sempre più importanza nel dibattito politico ordinario, seppur con alti e bassi, uscendo dalla zona di quegli argomenti che interessa a pochi addetti ai lavori. Sicuramente una causa dietro questo fenomeno è da trovarsi nel potenziale impressionante che questa tecnologia sta dimostrando di avere, ne sono un esempio gli ultimi sviluppi delle IA “generaliste” – cioè in grado di fare più compiti superando la necessità di una iper specializzazione – ma non è l’unica. Infatti, ci sono diverse tecnologie che nell’ultimo decennio hanno visto passi in avanti significativi come le reti blockchain, la realtà aumentata legata al metaverso o anche il settore della produzione energetica sostenibile.

Quello che ha coltivato l’interesse nella rivoluzione IA è il suo ruolo strategico sia nella possibilità di portare i livelli di produttività ad un nuovo balzo, grazie alla capacità di concepire soluzioni e tattiche fuori dalla portata di una mente umana, e l’integrazione che questa tecnologia ha con la data economy che è senza dubbio diventata uno dei motori portanti delle economie dei paesi più avanzati, inclusa l’Italia.

Al fine di comprendere gli scopi e le preoccupazioni degli attori coinvolti è necessario analizzare questo sviluppo tecnologico contestualizzandolo all’interno della realtà in cui è emerso. In questa partita non giocano un ruolo solo grandi e piccole aziende di sviluppo informativo, ma operano anche gli attori statali. Non c’è da stupirsi; è da dopo la pandemia gli interessi pubblici sono tornati a pesare sempre di più, portando gli stati a intervenire direttamente nell’economia e nei vari livelli di governance – intesa proprio come gestione degli interessi vivi della società.

Il punto di vista privilegiato dell’analisi condotta in questa tesi è quello europeo. Il motivo è da trovarsi nel fatto che in una partita di queste proporzioni, in cui gli attori in gioco sono Stati Uniti, Cina e Russia, gli stati europei sarebbero destinati all’irrilevanza se non si coordinassero tramite l’Unione Europea.

Questo è diventato particolarmente evidente nello sviluppo geopolitico degli ultimi anni, caratterizzato dallo scoppio di nuovi conflitti, tensioni, rotture e in generale dal declino di quel clima di collaborazione globale che aveva caratterizzato gli anni successivi alla fine della guerra fredda. La vicinanza con la Russia e la Cina, e dall’elezione di Donald Trump anche quella con gli Stati Uniti, inizia a far emergere delle conseguenze negative che quindi vanno soppesate rispetto ai benefici; in altre parole, è necessaria una rivalutazione della strategia internazionale europea.

È possibile vedere come questo nuovo contesto si rifletta anche nella partita per lo sviluppo delle IA. L’ultimo esempio è stato quando in Cina il fondo finanziario High-Flyer ha rilasciato il suo modello di ChatBot “DeepSeek[1]” in aperta competizione con l’americano ChatGPT rilasciato da OpenAI. Il semplice ingresso della Cina su questo mercato con un modello paragonabile a quello statunitense ha fatto impazzire i mercati portando a centinaia di miliardi di dollari di perdite.

Si prepara una lunga stagione di dazi, restrizioni d’accesso ed altre forme di protezionismo. Questa tesi non è il luogo per confrontare i vari modelli di IA, svelare la speculazione finanziaria alle spalle di queste aziende o approfondire altri temi affascinanti che girano attorno a questa tecnologia; invece, è fondamentale delineare quale sia la posizione che l’UE si stia ritagliando in questa competizione storica che è effettivamente unica nello scenario globale.

La cybersecurity, una componente fondamentale

L’UE si presenta come una sorta di “polo regolatore” che non promuove semplicemente lo sviluppo di modelli in competizione con gli altri, ma un intero approccio alternativo che possa andare a misurarsi non solo sull’efficacia di queste tecnologie ma sul loro impatto positivo. Proprio come per tutte le regolamentazioni attorno al mercato unico, la strategia europea consiste nel fare leva sulla propria superiorità in tema di valori etici e sociali.

In materia di IA si parla proprio di “Intelligenze Sociali per il bene comune”[2] e negli ultimi anni il legislatore comunitario si è concentrato sul far emergere un regolamento che andasse subito a chiarire i limiti per questa tecnologia tenendo a mente anche la necessità di innovazione. Questo iter si è tradotto nella pubblicazione del regolamento europeo sull’intelligenza artificiale, anche noto come AI Act, nell’estate del 2024.

Abbiamo già detto come le IA si vadano a integrare in un ecosistema economico informatico, digitale e basato sui dati, ma all’interno di un sistema conflittuale va tenuto a mente anche la necessità di proteggere questa infrastruttura da parte di attacchi di guerra ibrida e digitale – di cui il nostro paese è già stato soggetto in passato. All’interno di questa competizione non ci si può aspettare uno spirito sportivo e leale – forse nemmeno gli stati europei possono fregiarsi di averlo – e quindi diventa necessario inserire nella strategia europea una terza componente fondamentale, quella della cybersecurity.

Come vedremo nel corso della tesi, la sicurezza informatica o cybersicurezza rappresenta un vero e proprio approccio paradigmatico fondamentale per la regolamentazione. Questo perché si tratta di un metodo complesso volto a costruire interventi specifici per ogni singola organizzazione, partendo dai rischi e dalle opportunità particolari.

Questa prassi traspare non solo all’interno dell’AI Act, ma anche in tutti gli interventi normativi europei precedenti riguardo il mercato digitale. In particolare, si fa attenzione sia alle minacce esterne che emergono dal contesto internazionale sia a quelle interne dovute alla oggettiva novità e difficoltà tecnica. Il principio fondamentale, in ultima analisi, non è quello di tutelare la tecnologia in sè per sè, ma quello di tutelare il primato come mercato sicuro che tutela i propri cittadini. Non si parla solo della cybersecurity nel senso di protezione da attacchi hacker, ma come costruzione di un’infrastruttura sicura. Un approccio già presente con il regolamento sulla gestione dei dati personali, l’ormai celebre GDPR.

Ed è proprio il concetto di tutela che diventa il filo conduttore di questa ricerca, il cui fine è quello di studiare e sintetizzare quale sia il quadro complessivo che è emerso a seguito dell’ultimo regolamento in materia di IA. La lente specifica con cui è stata fatta questa analisi è quella del rapporto di lavoro e della base giuslavorista. Il motivo è che il ruolo dei lavoratori in queste dinamiche sociali non è secondario. Sono i lavoratori che fanno materialmente funzionare le aziende, le pubbliche amministrazioni e ogni altro aspetto della nostra economia, incluso lo sviluppo delle IA.

Gestione algoritmica e tutela dei lavoratori nell’AI Act

Una delle applicazioni con più alto potenziale per questa tecnologia prende forma all’interno della gestione algoritmica, o algorithmic management, in cui il processo automatizzato è quello di organizzazione del lavoro, stadardizzazione e valutazione dei processi produttivi. Non si tratta di una prospettiva futura, ma della realtà già presente per aziende colossali e critiche nell’economia nazionale e globale.

I lavoratori sono dei portatori di interesse che nella tutela del diritto alla privacy e dei dati personali tendono a non emergere quanto altre figure, come per esempio i consumatori. Questo è un’opportunità persa, che questa tesi cerca di cogliere. Le tutele dei lavoratori sono un aspetto altrettanto strategico che ha un impatto quotidiano sulla vita di tutti.

L’analisi condotta evidenzia come l’AI Act rappresenti un tassello fondamentale nella strategia europea di regolamentazione dell’intelligenza artificiale, con particolare riferimento alla gestione dei dati dei dipendenti. L’approccio dell’Unione Europea come “polo regolatore” si distingue per l’integrazione tra innovazione tecnologica e tutela dei diritti fondamentali, creando un framework normativo che coniuga GDPR e nuove disposizioni sull’IA.

Il prossimo capitolo approfondirà l’implementazione di queste normative nel contesto nazionale, analizzando il principio della limitazione delle finalità, gli obblighi informativi per il datore di lavoro e il quadro complessivo post-AI Act.

Per una comprensione completa e operativa di questi temi, è disponibile il white paper gratuito di Biagio Poliseno “Standard di gestione dei dati dei dipendenti dopo l’AI ACT”, una risorsa essenziale per professionisti e aziende che devono navigare il nuovo panorama normativo europeo.

Fonti:

[1] In cinese: 深度求索, shēn dù qiú suǒ
[2]“Artificial Intelligence For Social Good” abbreviato in AI4SG. L. FLORIDI, Etica dell’intelligenza artificiale. Sviluppi, opportunità, sfide, Raffaello Cortina Editore, 2022, p. 300. Citato in Tebano L. (2023) “Poteri datoriali e dati biometrici nel contesto dell’AI Act”.

Profilo Autore

Biagio Poliseno è nato a Bari il 21 agosto 2000. Dopo essersi trasferito a Roma, ha intrapreso un percorso accademico internazionale, conseguendo con lode una laurea triennale in Affari Internazionali presso la John Cabot University nel dicembre 2021. A marzo 2024 ha completato con il massimo dei voti la laurea magistrale in Scienze dell’amministrazione e della politica pubblica presso Sapienza – Università di Roma, con una tesi sul algorithmic management e il ruolo del sindacato nella regolazione dell’intelligenza artificiale nei contesti lavorativi.

Parallelamente alla formazione accademica, ha maturato esperienze in ambito amministrativo, redazionale e universitario, con tirocini in contesti di ONG e aziende. Durante la pandemia ha ricoperto il ruolo di Covid Manager, coordinando l’applicazione dei protocolli di sicurezza durante eventi sportivi organizzati da l’ACI.

Nel 2025 ha concluso con lode il master di II livello in Informatica giuridica, diritto delle nuove tecnologie alla Sapienza, presentando una tesi dedicata agli standard di gestione dei dati dei dipendenti alla luce del Regolamento europeo sull’intelligenza artificiale (AI Act).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-act/


The BCP Proving Ground: A Blueprint for a Successful Test

@import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

In our last article, we issued a mid-year wake-up call to review and strengthen your Business Continuity Plan (BCP), but a BCP isn’t proven until it’s tested. A paper plan is just theory — its value emerges only under pressure. Now it’s time to move from planning to proving by testing your plan under controlled conditions.

A poorly prepared test can be worse than no test at all — it creates chaos, demoralizes your team, and fosters a false sense of security. This article is your blueprint for preparing to test your BCP, ensuring the process is organized, insightful, and ultimately strengthens your crisis response capabilities.

Why Meticulous Preparation is Non-Negotiable

A full-scale BCP test is a dress rehearsal for disruption. Without clear roles, objectives and logistics, a test can create more risk than insight. Poor preparation can waste time, disrupt live systems, yield vague data or damage team morale.

  • Without proper groundwork, you risk:
  • Wasting Resources: A disorganized test burns time and focus without yielding valuable insights.
  • Disrupting Operations: An uncontrolled test can accidentally impact live systems, creating a real incident.
  • Generating Flawed Data: Vague objectives lead to vague, unactionable lessons.
  • Damaging Team Confidence: A chaotic test can leave participants feeling less prepared and more anxious.

From Tabletop to Full-Scale: Setting the Stage

This progression follows the “crawl-walk-run” model of readiness. Your BCP review process should start with a tabletop exercise — the “crawl” phase. This discussion-based session allows your team to walk through a hypothetical scenario to identify procedural gaps and communication flaws in a low-stakes environment.

Once you’ve addressed the findings from your tabletop, you are ready for a functional or full-scale test — the “walk” or “run” phase. This is an action-based simulation where teams use their actual tools and procedures to respond to a mock disruption, which requires far greater preparation.

Blueprint for Testing: Scope, Objectives and Scenarios

A successful test starts with a detailed plan developed by coordinators and approved by leadership

1. Define the Scope: You can’t test everything at once. Decide exactly what is “in play,” whether it’s recovering a single application, testing a department’s response, or simulating a data center failover.

  • Good Example: “This test will simulate a ransomware attack, encrypting our primary CRM database. Scope includes the IT infrastructure and Sales Operations teams. Goals are to validate the data restoration process and confirm sales can use manual workarounds.”
  • Bad Example: “We’re testing our response to a cyberattack.”

2. Set SMART Objectives: Your objectives must be Specific, Measurable, Achievable, Relevant, and Time-bound (SMART). They provide clarity on what success looks like and are the basis for your post-test evaluation.

  • Objective 1: Validate IT can restore the CRM database to the recovery server within the four-hour Recovery Time Objective (RTO).
  • Objective 2: Confirm 95% of the Sales team can be notified and assembled on the emergency communication channel within 30 minutes of incident declaration.
  • Objective 3: Ensure the Sales team can process at least 10 manual orders per hour using documented workaround procedures.

A well-run test doesn’t just validate your plan — it builds confidence, sharpens response, and strengthens organizational resilience.

3. Develop a Realistic Scenario: The scenario should be based on high-priority risks from your assessment. Include a timeline of events and “injects” — pieces of information or challenges introduced to simulate a developing crisis.

Scenario Example: Ransomware Attack

  • 09:00 a.m.: Test begins. IT help desk receives reports that users cannot access the CRM and are seeing strange file extensions.
  • 09:30 a.m.: An inject from the “CISO” confirms a ransomware infection, activating the BCP.
  • 10:30 a.m.: A new inject reveals primary backups have also been compromised, forcing teams to use off-site backups.

Assembling Teams and Defining Roles

  • A structured test team ensures smooth execution:
  • Players/Participants: Actively respond to the mock disruption (e.g., IT staff, department managers).
  • Controllers: Manage the test from behind the scenes, introducing injects and ensuring the exercise stays on track.
  • Evaluators/Observers: Impartial individuals who assess performance against objectives without intervening.
  • It’s vital to emphasize that the goal is to test the plan, not the people. A no-blame environment where mistakes are seen as learning opportunities is crucial for an honest and effective test.

Risk Mitigation During Testing

Testing involves inherent risk, but careful preparation minimizes it:

  • Safe Test Environment: Use a sandbox environment for technical recovery tasks. Never test on live systems unless it is a fully planned and isolated failover.
  • Strategic Scheduling: Schedule tests to minimize operational impact and inform non-participating employees to prevent confusion.
  • Clear Communication Protocols: All verbal and written communication during the exercise must start and end with “THIS IS AN EXERCISE” to avoid triggering a real-world panic.

Pre-Test Checklist

  • Test Plan Approved: Scope, objectives and scenario signed off by leadership.
  • Roles Assigned: Players, controllers and evaluators briefed on responsibilities.
  • Logistics Confirmed: Test time, location and technical environments scheduled.
  • Evaluation Criteria Ready: SMART objectives translated into evaluator checklists.
  • Communication Protocols Set: The “THIS IS AN EXERCISE” rule is understood by all.
  • Pre-Test Briefing Held: All participants understand the rules of engagement.

Next Steps: Executing the Test

With your test plan in place, it’s time to move from planning to performance. In the final article of this series, we’ll guide you through executing the test — managing it in real time, leading a focused debrief, and turning lessons learned into concrete improvements.

A well-run test doesn’t just validate your plan — it builds confidence, sharpens response, and strengthens organizational resilience.

Stay tuned for the next article on turning preparation into action.

https://www.securitymagazine.com/articles/101929-the-bcp-proving-ground-a-blueprint-for-a-successful-test


L’importanza delle coperture assicurative cyber per ridurre i costi degli attacchi informatici


Tra le conseguenze più impattanti degli attacchi informatici ci sono quelle economiche: per un’azienda essere vittima di un incidente di sicurezza può voler dire dover spendere decine di migliaia di euro per il ripristino dei sistemi, se non adeguatamente protetti.

Gli ultimi numeri confermano la necessità di rafforzare i sistemi di sicurezza: secondo un recente report di Howden, negli ultimi cinque anni gli attacchi informatici in Italia, Spagna, Germania e Francia hanno causato perdite complessive stimate di 307 miliardi di euro; di questi, 204 miliardi si sarebbero potuti risparmiare con l’adozione di misure di sicurezza di base e coperture assicurative adeguate. Ad oggi, però, il 70% delle aziende dei quattro Paesi presi in esame non dispone di una polizza contro i rischi cyber. 

“Il rapporto di Howden conferma il ruolo fondamentale che l’assicurazione cyber svolge nel mitigare una delle minacce più critiche che le aziende devono affrontare oggi. L’assicurazione cyber non è solo una misura protettiva, ma un fattore strategico di resilienza che accelera il recupero, rafforza la gestione del rischio e riduce le perdite finanziarie” ha affermato Jean Bayon de La Tour, responsabile Cyber, International, Howden.

attacchi informatici

Howden evidenza un forte ritorno sull’investimento derivante dalle assicurazioni contro i rischi informatici e sottolinea l’importanza di far tornare a crescere il mercato delle coperture assicurative per proteggersi dai cyber-rischi.

Al momento il 31% delle aziende intervistate con fatturato annuo superiore a 1 milione di euro si dice intenzionato ad acquistare per la prima volta un’assicurazione contro i rischi informatici entro i prossimi cinque anni. Sebbene questa volontà sia positiva, è comunque ancora troppo alta la percentuale degli indecisi; ciò, sottolinea la ricerca di Howden, è un chiaro invito al mercato delle assicurazioni per coinvolgere le aziende e aumentare l’adesione.

Secondo il report, un’azienda con un fatturato annuo di 500 milioni di euro potrebbe risparmiare 16 milioni di euro in dieci anni grazie a una polizza cyber, il che equivale a un ritorno sull’investimento del 19%.

“Con una diffusione ancora bassa e una domanda in aumento, l’Europa e altri mercati internazionali offrono significative opportunità di crescita. Tuttavia, il mercato deve fare di più per comunicare questo valore e semplificare la sua offerta. Migliorare l’accessibilità sarà fondamentale per realizzare l’enorme potenziale in Europa e in altri mercati poco sviluppati” ha concluso Bayon.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/25/limportanza-delle-coperture-assicurative-cyber-per-ridurre-i-costi-degli-attacchi-informatici/?utm_source=rss&utm_medium=rss&utm_campaign=limportanza-delle-coperture-assicurative-cyber-per-ridurre-i-costi-degli-attacchi-informatici


Valutazione Prestazioni BCMS e Business Continuity Plan

Questo secondo approfondimento della serie dedicata alla Business Continuity Management System (BCMS) si concentra sulla valutazione delle prestazioni, il miglioramento continuo e la progettazione operativa dei Business Continuity Plan (BCP). Dopo aver esplorato la Business Impact Analysis, analizziamo ora come monitorare l’efficacia del BCMS secondo gli standard ISO 22301, implementare strategie di miglioramento e strutturare piani operativi robusti.

Valutazione prestazioni BCMS secondo ISO 22301

In questa fase il professionista di Business Continuity verifica l’allineamento del BCMS ai requisiti di gestione e all’ISO 22301, oltre a valutare le prestazioni del BCMS e delle soluzioni di Business Continuity per fornire feedback e individuare azioni correttive necessarie.

Ciò impone di stabilire, monitorare, analizzare, valutare e aggiornare le metriche per valutare le prestazioni del BCMS a intervalli regolari, oltre a mantenere un processo di audit interno per garantire l’allineamento con le aspettative di gestione e dell’ISO 22301. Inoltre, è necessario relazionare lo Sponsor del programma e la Leadership organizzativa sulle prestazioni del BCMS, identificando e tracciando le azioni correttive basate sul feedback della Leadership e prepararsi a sviluppare o perfezionare azioni correttive per promuovere il miglioramento continuo.

Miglioramento continuo del Business Continuity Management System

I professionisti della Business Continuity facilitano le attività per identificare le opportunità di miglioramento del BCMS, implementando un processo di gestione delle azioni correttive.

Tale processo può avvalersi di un registro/file/database, in base alle esigenze dell’organizzazione, per tracciare lo stato di avanzamento e il completamento delle azioni correttive, fornendo dettagli in termini di tipologia, descrizione, data di creazione, priorità, stato, date di inizio e conclusione, persona responsabile e note. Inoltre è necessario analizzare le cause principali di non conformità, per comprendere e risolvere problemi di prestazioni, evitando che si ripetano.

È necessario, altresì, redigere report periodici per aggiornare sullo stato delle azioni correttive in corso e su eventuali deviazioni rispetto alla pianificazione.

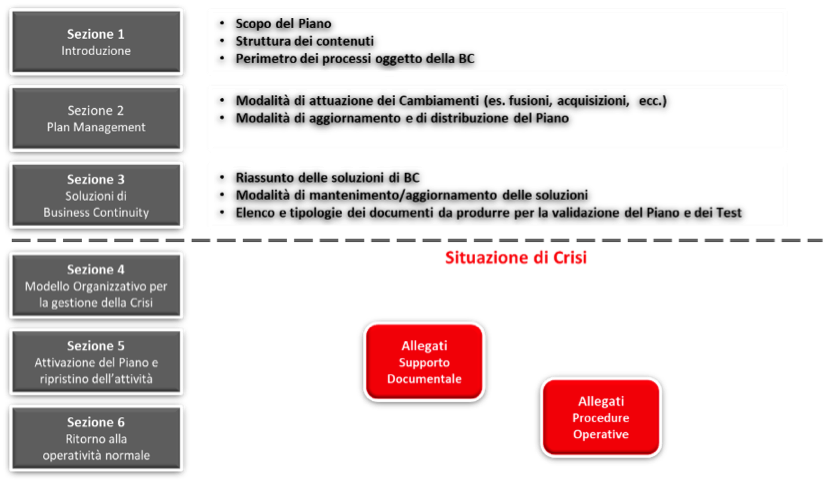
Come progettare un Business Continuity Plan (BCP) – Esempio di struttura

Un formato suggerito per un BCP comprende sei sezioni (più allegati) ed è progettato per semplificare l’aggiornamento e la distribuzione del piano.

Il piano deve descrivere i processi e le procedure che garantiscono, in situazioni normali, il mantenimento e l’aggiornamento dei processi di Business Continuity e la funzionalità delle soluzioni previste. In situazioni di crisi, il piano deve prevedere la dichiarazione dello stato di emergenza e l’attivazione delle soluzioni di continuità per ripristinare la normale operatività.

Ogni sezione avrà un ruolo specifico nella risposta alle crisi e nel ripristino dei processi danneggiati, includendo informazioni sintetiche su ruoli e responsabilità nella gestione della crisi.

Di seguito un esempio di struttura BCP articolata in sei sezioni.

BCMS
Immagine creata da Federica Maria Rita Livelli

È fondamentale che un BCP efficiente risponda a sei elementi chiave, al fine di:

  1. fornire risposte chiare e complete alle domande Chi, Cosa, Dove, Come e Quando;
  2. essere utile da cima a fondo;
  3. specificare le azioni che devono intraprendere tutte le persone coinvolte, inclusi i responsabili dei processi critici e coloro per i quali non è stata progettata alcuna strategia;
  4. essere elaborato con il coinvolgimento di tutta l’organizzazione;
  5. essere scenario independent, ovvero indipendente da un’ipotesi specifica di scenario, poiché l’interruzione può avvenire per molteplici ragioni e il piano deve soddisfarle tutte, permettendo all’organizzazione di prendere decisioni rapide per mitigare i danni e ripartire;
  6. essere sempre esercitato.

Disaster Recovery

Le organizzazioni che non conoscono il BCMS fanno fatica a comprendere la differenza tra BCP e Disaster Recovery (DR).

BCP – si riferisce al piano complessivo per garantire la continuità delle operazioni aziendali durante un evento disastroso, coinvolgendo tutti gli aspetti dell’azienda, quali: personale, sedi, comunicazioni, catena di approvvigionamento, logistica e altro ancora. Esso rappresenta la capacità, sia tattica sia strategica, delle organizzazioni e delle imprese di reagire efficacemente alle interruzioni che possono emergere nel corso delle attività aziendali.

DR – si concentra sulla tecnologia o sui sistemi informativi, compreso il recupero dei dati. Pertanto, la pianificazione del DR comporta la garanzia che i dati vengano archiviati e sottoposti a regolari backup in modo tale che i dipendenti possano accedere a piani, server, posta, file e presentazioni anche quando lavorano da posizioni esterne. all’organizzazione.

Metriche del Piano di DR

Avere un piano di DR offre ai responsabili IT e ai leader aziendali la tranquillità che la loro infrastruttura sia protetta 24 ore su 24, 7 giorni su 7. Ogni piano di DR di successo implementa quattro metriche chiave, ovvero:

  • Failover – sposta dati, applicazioni e software su un sistema IT alternativo, solitamente in una diversa posizione, per proteggersi da eventi come incendi o inondazioni, consentendo di continuare le operazioni anche su un “sistema minimo”.
  • Failback – riporta dati, applicazioni e software al sistema originale dopo il ripristino, assicurando che non ci sia perdita di dati e che le operazioni riprendano in modo fluido.
  • RTO – riguarda, come già precedentemente spiegato, il tempo massimo che un’azienda può sostenere senza l’uso dell’IT. L’RTO indica la durata di inattività che l’azienda può tollerare in modo pianificato.
  • RPO – rappresenta, come già spiegato, la perdita massima accettabile di dati. In pratica indica la frequenza con cui vengono effettuati gli aggiornamenti nella soluzione di backup (ad esempio ogni secondo, ora o giorno).

Misure di Controllo del DR

Le misure di controllo del DR sono generalmente classificate in:

  • preventive, tese a impedire che si verifichi la minaccia;
  • investigative, mirate a rilevare e scoprire la minaccia;
  • correttive, che hanno come obiettivi la gestione e correzione della minaccia una volta che si sia verificata.

È doveroso ricordare che il processo di DR fa riferimento alle ISO 27001 e ISO 27031 e ha un flusso di processo standard, basato sul modello Plan-Do-Check-Act.

Passaggi chiave per la progettazione del DR

  • Valutazioni iniziali del rischio e analisi dell’impatto aziendale per identificare i punti deboli dell’infrastruttura e le minacce potenziali.
  • Impostazione di una strategia di DR e pianificazione dettagliata di come recuperare da vari livelli di interruzione.
  • Formazione del personale nelle procedure di DR.
  • Pianificazione di come gestire le relazioni esterne.
  • Processo di manutenzione e di miglioramento continuo del piano di DR.

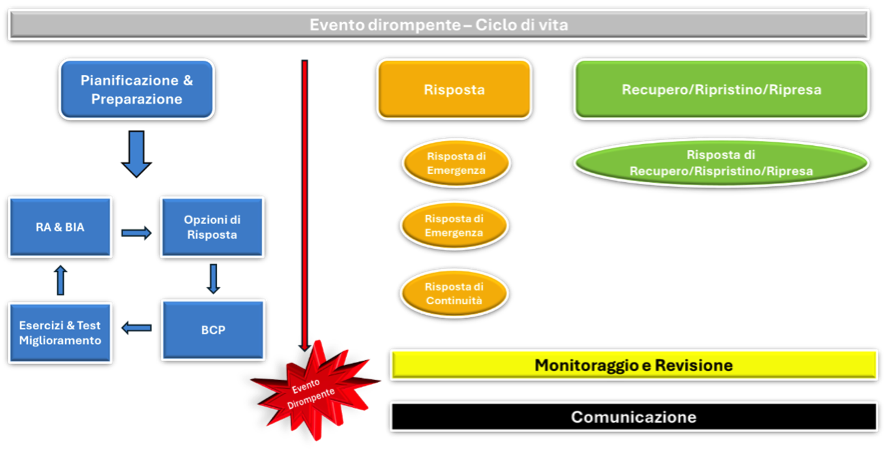
Di seguito è illustrato il ciclo di vita di un evento dirompente e di tutte le attività necessarie per rendere l’organizzazione resiliente.

bcms
Immagine creata da Federica Maria Rita Livelli

Nel prossimo contenuto della serie esamineremo un esempio pratico di implementazione della norma ISO 22301, fornendo linee guida operative concrete per trasformare la teoria in applicazione reale nei contesti organizzativi.

Per una comprensione completa di tutte le metodologie e best practices discusse, ti invitiamo a scaricare il white paper “Business Continuity: mito o realtà? La continuità nella discontinuità – Guida teorica e pratica” elaborato da Federica Maria Rita Livelli e Chiara Cavicchioli.

Bibliografia

ISO 22301:2019 – Security and resilience — Business continuity management systems — Requirements

Profilo Autore

Consulente in Risk Management & Business Continuity, svolge un’attività di diffusione e sviluppo della cultura della resilienza presso varie istituzioni e università italiane e straniere.

Membro de: BCI – Cyber Resilience Group, CLUSIT – Direttivo & Comitato Scientifico, ENIA – Comitato Scientifico, FERMA – Digital Committee, UNI – Comitato Tecnico UNI/CT 016/GL 89 “Gestione dell’innovazione” (ISO/TC 279).
Relatrice e moderatrice in diversi seminari, conferenze nazionali ed internazionali, è anche autrice di numerosi articoli su diverse riviste online italiane e straniere.

Ha partecipato, in qualità di co-autrice, a: Edizioni 2020, 2021, 2022 ,2023 e 2024 del Rapporto Clusit – Cyber Security; Libri tematici CLUSIT rif. Intelligenza Artificiale (2020) e Rischio Cyber (2021), Supply Chain Risk (2023); Libro “Lo Stato in Crisi” ed. Angeli (2022).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bcms/


Romance Scam: 409 Milioni Persi in UK – come Riconoscere le truffe sentimentali online

Le truffe sentimentali online rappresentano oggi una delle forme più devastanti di criminalità digitale moderna. I dati ufficiali delineano un quadro allarmante: nel Regno Unito, tra gennaio 2020 e dicembre 2024, sono stati documentati quasi 40.000 casi di romance fraud, con perdite totali che hanno superato i 409,7 milioni di sterline.

Le statistiche mostrano un aumento del 27% dei casi denunciati nel periodo considerato, con il 2021 che ha rappresentato un picco significativo: 8.678 segnalazioni, un balzo notevole rispetto ai 6.712 casi del 2020. Particolarmente significativo è il fatto che dopo una lieve flessione a 7.840 nel 2022, i numeri sono tornati a crescere costantemente, raggiungendo 8.548 casi nel 2024.

Negli Stati Uniti, la dimensione del fenomeno appare ancora più preoccupante. Secondo il rapporto FBI Internet Crime del 2024, le truffe sentimentali hanno colpito 7.626 vittime over 60, causando perdite per circa 389 milioni di dollari. La Federal Trade Commission ha registrato cifre ancora più elevate: i consumatori hanno perso 1,14 miliardi di dollari a causa di romance scam nel 2023, con perdite mediane per persona di 2.000 dollari, le più alte tra tutte le forme di truffe impersonali.

L’Impatto economico devastante

L’analisi delle perdite individuali rivela la gravità dell’impatto economico. I dati di Barclays mostrano che l’importo medio perso in una truffa sentimentale nel 2024 è stato di 8.000 sterline, in aumento rispetto alle 5.800 sterline del 2023. Ancora più allarmante è il dato relativo alle vittime più anziane: coloro che hanno 61 anni o più sono i più suscettibili, con richieste di rimborso che ammontano in media a 19.000 sterline.

Le differenze di genere nelle perdite economiche presentano aspetti sorprendenti. Secondo l’analisi di Barclays, le vittime femmine perdono in media 2,5 volte più denaro rispetto agli uomini (8.900 sterline contro 3.500 sterline), nonostante gli uomini rappresentino quasi tre vittime su cinque (59%) dei casi segnalati.

Nel contesto britannico, Lloyds Bank ha riportato un aumento del 22% nel numero di persone vittime di romance scam nel 2023 rispetto al 2022, confermando il trend crescente del fenomeno.

Il Caso FBI: una storia reale di romance scam

Il Federal Bureau of Investigation ha documentato casi emblematici che illustrano la sofisticatezza di queste truffe. Una donna del Texas ha perso 2 milioni di dollari a un truffatore online chiamato “Charlie”, con cui non si è mai incontrata di persona.

La vittima ha descritto così il rapporto: “Inizialmente leggeva il mio diario, io leggevo il suo diario. Pubblicavamo cose, lui metteva ‘mi piace’, io mettevo ‘mi piace’. Poi siamo arrivati al punto di condividere email. Abbiamo iniziato a condividere foto. Cantavamo insieme. Pregavamo insieme”.

L’indagine successiva condotta dall’FBI ha portato all’arresto di due nigeriani che si spacciavano per diplomatici sudafricani, venuti negli Stati Uniti per riscuotere denaro dalla donna per conto di Charlie. I due co-cospiratori si sono dichiarati colpevoli nel luglio 2016 e sono stati condannati a 36 mesi di prigione.

Profilo delle vittime: oltre gli stereotipi

La ricerca scientifica ha smentito molti stereotipi sulle vittime di romance scam. Uno studio pubblicato su PMC ha rilevato che “le vittime di romance scam tendono a essere persone di mezza età, molto più di quanto non lo siano persone più giovani o più anziane”.

Contrariamente alle aspettative, la ricerca ha anche trovato che “coloro che erano più istruiti erano anche più vulnerabili a diventare vittime di romance scam”, suggerendo che l’educazione superiore non rappresenta necessariamente una protezione contro questo tipo di crimine.

Forse la ragione per cui le persone di mezza età sono più vulnerabili ai romance scam è che questo gruppo di individui ha redditi più disponibili e/o possibilmente questo gruppo è più propenso a cercare partner sui siti di dating rispetto ad altri gruppi di età.

L’anatomia psicologica dell’inganno

La ricerca scientifica ha identificato diversi fattori psicologici che aumentano la vulnerabilità. Buchanan e Whitty hanno trovato nella loro ricerca sui romance scam che “gli individui con una maggiore tendenza all’idealizzazione dei partner romantici erano più propensi a essere truffati”.

Ulteriori caratteristiche psicologiche associate alla vittimizzazione includono “impulsività, mancanza di autocontrollo, predisposizione alla dipendenza, fiducia eccessiva e minore gentilezza”.

Il doppio trauma delle vittime

L’impatto psicologico delle truffe sentimentali va ben oltre la perdita economica. La ricerca ha coniato il termine “doppio colpo” per descrivere come “a differenza delle vittime di altre truffe di mass marketing, queste vittime hanno sperimentato un ‘doppio colpo’ della truffa: una perdita finanziaria e la perdita di una relazione”.

Per la maggior parte delle vittime, “la perdita della relazione è stata più sconvolgente delle loro perdite finanziarie (molti hanno descritto la perdita della relazione come una ‘morte’)”.

Le vittime di romance scam affrontano conseguenze devastanti e “molte di loro sono troppo imbarazzate per cercare aiuto o confessare alla loro famiglia o ai loro amici”.

Metodologie di manipolazione

L’agente speciale Christine Beining dell’FBI, esperta in frodi finanziarie, ha spiegato che “i criminali che compiono truffe sentimentali sono esperti in quello che fanno e sembreranno genuini, premurosi e credibili. È come lanciare una lenza da pesca”.

La ricerca scientifica ha documentato come “attraverso un profilo Internet fittizio, il truffatore sviluppa una relazione romantica con la vittima per 6-8 mesi, costruendo un profondo legame emotivo per estorcere risorse economiche in una dinamica manipolativa”.

Prevenzione e segnali di allarme

Le autorità hanno identificato diversi segnali di allarme fondamentali:

Richieste di denaro: Come sottolinea Theresa Payton, ex responsabile informatico della Casa Bianca, “Il più grande segnale d’allarme sono le richieste di denaro”.

Rifiuto di incontrarsi: Come ha osservato la vittima dell’FBI: “Se sono reali, e se l’amore è reale, vorranno vederti il prima possibile”.

L’evoluzione tecnologica della minaccia

Con l’avvento dell’intelligenza artificiale, “quello che sta accadendo è che l’IA sta facendo suonare la conversazione molto reale e molto familiare in un modo che non era possibile qualche anno fa”.

I dati di Barclays mostrano che “la maggior parte di queste truffe ha origine sui siti di social media e sulle piattaforme di dating online”, con il 76% dei consumatori che crede che queste aziende tecnologiche dovrebbero fare di più per prevenire le truffe sentimentali sulle loro piattaforme.

Conclusioni: una chiamata all’azione

Come sottolinea Lisa Mills, senior fraud manager di Victim Support: “Per le vittime, non si tratta solo di perdere grandi somme di denaro. Può compromettere enormemente la tua fiducia e la tua autostima. Se sei stato vittima, non è colpa tua: i truffatori sono manipolatori esperti che usano l’ingegneria sociale per manipolare migliaia di persone ogni anno”.

I romance scam rappresentano una crisi di salute pubblica che richiede un approccio coordinato tra istituzioni finanziarie, forze dell’ordine, aziende tecnologiche e società civile. Solo attraverso l’educazione, la prevenzione e la rimozione dello stigma che circonda questo crimine potremo proteggere efficacemente le persone vulnerabili.

La regola d’oro rimane immutata: l’amore vero non chiede mai denaro prima di un incontro di persona. In un’era di connessioni digitali sempre più sofisticate, questa semplice verità potrebbe salvare non solo i nostri portafogli, ma anche i nostri cuori.

Fonti:

Action Fraud Claims Advice. (2025, January 30). Our Research and Statistics On Romance Fraud.

Federal Bureau of Investigation. (2020, February 27). Romance Scams. FBI Stories.

Federal Bureau of Investigation. (2025, June 13). Romance Scam Victim Tells Her Story; Warns Others to be Vigilant.

Federal Trade Commission. (2024, February). “Love Stinks” – when a scammer is involved. Consumer Guidance Blog.

Barclays Bank. (2025, April). Barclays Scams Bulletin: Romance scam reports rise 20 per cent as online dating hits 30-year anniversary. Press Release.

Lloyds Banking Group. (2024). Romance scams rose by a fifth in 2023. Press Release.

Coluccia, A., Pozza, A., Ferretti, F., Carabellese, F., Masti, A., & Gualtieri, G. (2020). Online romance scams: Relational dynamics and psychological characteristics of the victims and scammers. A scoping review. Clinical Practice and Epidemiology in Mental Health.

Whitty, M. T. (2018). Do you love me? Psychological characteristics of romance scam victims. Cyberpsychology, Behavior, and Social Networking.

Buchanan, T., & Whitty, M. T. (2014). The online dating romance scam: Causes and consequences of victimhood. Psychology, Crime & Law.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/truffe-sentimentali/


Attaccanti sfruttano un bug di GeoServer per attaccare un’agenzia governativa U.S.A.


In un recente advisory di sicurezza, la CISA ha reso noto che un gruppo di attaccanti ha sfruttato una vulnerabilità di GeoServer per attaccare un’agenzia governativa U.S.A., riuscendo ad agire di nascosto per tre settimane prima di far scattare qualsiasi alert di sicurezza.

Il gruppo ha sfruttato la CVE-2024-36401, una vulnerabilità di GeoServer che permette l’esecuzione di codice remoto anche agli utenti non autenticati. Secondo il report, il gruppo è riuscito ad accedere separatamente a due server per poi muoversi lateralmente verso altri due.

La vulnerabilità era stata resa nota il 30 giugno 2024 e gli attaccanti sono riusciti a ottenere un primo accesso ai sistemi governativi l’11 luglio, poco più di una settimana dopo. Il secondo server è stato compromesso il 24 luglio. Su ogni server, gli attaccanti hanno caricato alcune web shell, tra le quali China Chopper, insieme a script per l’accesso remoto, il mantenimento della persistenza, l’esecuzione di comandi da remoto e l’escalation dei privilegi.

Il gruppo, dopo aver ottenuto l’accesso, ha anche eseguito una serie di tecniche brute force per ottenere le password salvate sui sistemi.

GeoServer

Oltre all’analisi tecnica dell’accaduto, CISA ha evidenziato gli errori commessi dall’agenzia che hanno portato all’incidente, al fine di sensibilizzare le organizzazioni. In primo luogo, l’agenzia non aveva applicato le patch disponibili per la vulnerabilità. “Le agenzie FCEB sono obbligate a risolvere le vulnerabilità presenti nel catalogo KEV della CISA entro i tempi prescritti dalla direttiva operativa vincolante (BOD) 22-01” spiega la CISA.

L’agenzia, inoltre, non ha testato né messo in pratica il suo Piano di Risposta agli Incidenti (IRP), né l’IRP prevedeva il coinvolgimento di terze parti che potessero accedere alle risorse necessarie, complicando l’attività della CISA.

Infine, gli alert EDR non venivano monitorati adeguatamente e alcuni sistemi esposti a internet non erano protetti.

L’Agenzia di cybersecurity statunitense non ha reso nota la provenienza del gruppo, ma l’uso di China Copper indicherebbe un coinvolgimento di cybercriminali cinesi.

CISA ha soprannominato queste tre criticità delle “lesson learned”; bisognerà valutare a stretto giro se effettivamente queste problematiche sono state recepite e comprese dalle organizzazioni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/24/attaccanti-sfruttano-un-bug-di-geoserver-per-attaccare-unagenzia-governativa-u-s-a/?utm_source=rss&utm_medium=rss&utm_campaign=attaccanti-sfruttano-un-bug-di-geoserver-per-attaccare-unagenzia-governativa-u-s-a


Preparing for a Quantum Future


@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #fff;
}

In this episode of Lock It Down with Security Magazine, I had the opportunity to speak with Samantha Mabey, Director of Digital Security Solutions Marketing at Entrust, about how organizations can prepare for a quantum future.

As quantum computing becomes a more prominent topic in the world of cybersecurity, security leaders are becoming more and more aware of how current protections for digital data will be insufficient in this post-quantum world. Before quantum computing becomes a reality, organizations must be prepared — or else risk falling behind.

Yet, while a quarter of digital trust professionals believe quantum computing will arrive within five years, 95% of organizations have no quantum computing roadmap to prepare them for this future. Only 5% indicate preparation for quantum computing is a high priority.

According to research from Microsoft, this future could arrive sooner rather than later. The development of Majorana 1 could lead to quantum computing within years rather than decades. With reports suggesting that quantum computing could impact authentication security, data encryption, certificate and key management and more, failing to build resiliency for a post-quantum world could leave organizations vulnerable.

Mabey states, “When this quantum computer is realized that breaks current cryptography, current crypto will essentially be rendered obsolete. So everything that we rely on today — for communications, for data security — it’s going to become exposed and vulnerable. And of course, that day it’s realized, it’s almost like flipping a switch. One day you’re safe against traditional computer attacks, and then the next, the quantum threat is realized.”

Listen in to learn how security leaders can prepare for a quantum future and develop true quantum-resilience.

Lock it Down Podcast logo

Preparing for a Quantum Future

Director of Digital Security Solutions Marketing at Entrust Samantha Mabey discusses how organizations can prepare for a quantum future.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101914-preparing-for-a-quantum-future


Hackers Target Casino Operator Boyd Gaming

Casino entertainment company Boyd Gaming has disclosed a data breach after hackers gained access to its internal IT systems. 

Boyd Gaming said in a filing with the SEC that the cybersecurity incident has not impacted its properties and business operations. 

The Las Vegas-based company is conducting an investigation with assistance from outside cybersecurity experts and law enforcement. 

The probe has shown that the hackers stole some data from its systems, including employee information and the information of “a limited number of other individuals”.

“As of the date of this filing, the Company believes that the incident will not have a material adverse effect on the Company’s financial condition or results of operations,” the company said.

It added, “The Company maintains a comprehensive cybersecurity insurance policy, which we expect will cover costs associated with incident response and forensic investigations, as well as business interruptions, legal actions and regulatory fines, if any, subject to policy limits and deductibles.”

It’s unclear whether Boyd Gaming was targeted in a ransomware attack. No known ransomware group has taken credit for the incident, but it’s not uncommon for such threat actors to target the casino industry. 

SecurityWeek has reached out to Boyd Gaming for comment, but the company said it cannot share any information beyond its SEC filing at this time.

Advertisement. Scroll to continue reading.

Related: Two Vegas Casinos Fell Victim to Cyberattacks, Shattering the Image of Impenetrable Casino Security

Related: Casino Giant Crown Resorts Investigating Ransomware Group’s Data Theft Claims

Related: Automotive Titan Stellantis Discloses Data Breach

Related: Tiffany Data Breach Impacts Thousands of Customers

https://www.securityweek.com/hackers-target-casino-operator-boyd-gaming/