PimEyes, l’app che ti trova ovunque – Il motore di riconoscimento facciale che sfida privacy e sicurezza digitale

Nel vasto panorama digitale contemporaneo, dove ogni istante della nostra vita può essere immortalato e condiviso, una tecnologia sta ridefinendo i confini tra privacy e trasparenza: PimEyes. Questo sofisticato motore di ricerca basato sul riconoscimento facciale promette di restituire agli utenti il controllo sulla propria immagine online, ma solleva al contempo interrogativi profondi sui rischi di un utilizzo improprio.

Le origini di una tecnologia controversa

PimEyes nasce nel 2017 dall’intuizione di due ingegneri polacchi, Łukasz Kowalczyk e Denis Tatina, con l’obiettivo dichiarato di offrire agli utenti uno strumento per rintracciare l’utilizzo non autorizzato delle proprie immagini online. Il meccanismo è tanto elegante quanto inquietante: si carica una fotografia e il sistema utilizza algoritmi di intelligenza artificiale per eseguire una ricerca inversa su Internet.

La precisione del sistema ha dimostrato capacità sorprendenti durante i test condotti dal New York Times su un gruppo di giornalisti: PimEyes è riuscito a identificare fotografie di ogni persona, incluse immagini che i soggetti stessi non conoscevano, anche quando indossavano occhiali da sole o mascherine.

Il cambio di proprietà e la nuova gestione

La storia recente di PimEyes è legata indissolubilmente a Giorgi Gobronidze, un accademico georgiano di 34 anni specializzato in sicurezza internazionale che nel dicembre 2021 ha acquisito la piattaforma tramite EMEARobotics, una società registrata a Dubai. Professore presso la European University di Tbilisi e visiting lecturer presso l’International Black Sea University, Gobronidze ha un background in diritto penale internazionale e studi orientali.

Il primo incontro di Gobronidze con PimEyes risale al 2017, quando si trovava in Polonia come visiting lecturer nel programma Erasmus Mundus. Uno dei suoi studenti lo introdusse ai due creatori, definiti da Gobronidze “masterminds brillanti” ma “introversi assoluti” non interessati all’attenzione pubblica.

Accessibilità e modelli di pricing

La controversia principale attorno a PimEyes deriva dalla sua accessibilità: i piani di abbonamento partono da 29,99 dollari mensili per il piano Open Plus, che consente fino a 25 ricerche giornaliere, arrivando fino a 299,99 dollari al mese per il piano Advanced destinato agli investigatori professionali. A differenza di Clearview AI, strumento simile disponibile solo alle forze dell’ordine, PimEyes non include risultati dai social media, concentrandosi invece su articoli di cronaca, pagine di fotografia matrimoniale, siti di recensioni, blog e siti pornografici.

Le preoccupazioni per la sicurezza e la privacy

Le preoccupazioni degli esperti di privacy sono concrete e documentate. Nel novembre 2022, Big Brother Watch ha presentato un reclamo formale all’Information Commissioner’s Office britannico, sostenendo che PimEyes ha consentito “sorveglianza e stalking su una scala precedentemente inimmaginabile”. Il reclamo evidenzia che il motore di ricerca potrebbe essere utilizzato segretamente da potenziali datori di lavoro, funzionari di ammissione universitaria, abusatori domestici o stalker.

La BBC ha riportato che le preoccupazioni derivano dalla capacità del sistema di raccogliere informazioni associate alle immagini – come il testo di un blog o una foto su un sito web aziendale – permettendo a un potenziale stalker di determinare il luogo di lavoro di una persona o indicazioni sull’area in cui vive.

La problematica dei minori e le misure adottate

Una delle questioni più delicate riguarda la ricerca di immagini di minori. Secondo quanto dichiarato da Gobronidze al New York Times, PimEyes aveva già bannato più di 200 account per ricerche inappropriate di volti di bambini prima dell’implementazione di misure tecniche specifiche. Nell’ottobre 2023, PimEyes ha lanciato algoritmi di rilevamento dell’età per bloccare la ricerca di immagini di minori.

Tuttavia, il sistema presenta limitazioni significative: funziona bene per bambini sotto i 14 anni ma ha “problemi di accuratezza” con gli adolescenti, e può non riuscire a identificare i minori se non fotografati da una certa angolazione. Test condotti dal New York Times utilizzando foto delle gemelle Olsen da bambine hanno confermato queste limitazioni: il sistema ha bloccato la ricerca per una gemella che guardava direttamente la telecamera, ma ha permesso la ricerca per l’altra, fotografata di profilo.

Il quadro normativo e le sfide legali

Il quadro normativo europeo ha tentato di porre argini a queste tecnologie. L’AI Act dell’UE, entrato in vigore con le prime disposizioni il 2 febbraio 2025, vieta l’uso di sistemi AI che creano o espandono database di riconoscimento facciale attraverso la raccolta indiscriminata di immagini facciali da internet o da telecamere a circuito chiuso.

PimEyes è stata oggetto di indagini legali e cause giudiziarie in Europa e negli Stati Uniti. Oltre al reclamo di Big Brother Watch nel Regno Unito, nel dicembre 2022 l’autorità tedesca per la privacy ha aperto un procedimento contro PimEyes, e nel maggio 2023 cinque querelanti hanno intentato una causa sulla privacy in Illinois.

La strategia geografica: sede a Dubai

La scelta della sede operativa a Dubai non è casuale. Gobronidze ha registrato EMEARobotics negli Emirati Arabi Uniti, citando il basso tasso fiscale del paese. Questa strategia geografica ricorda quella di altre aziende di riconoscimento facciale: Clearview AI non ha mai avuto una sede di rappresentanza nell’Unione Europea e ha preferito uscire dal mercato comunitario limitando l’offerta dei propri servizi a paesi dove la raccolta indiscriminata di fotografie non costituisce un illecito.

La difesa dell’azienda e gli utilizzi legittimi

PimEyes sostiene di non essere legalmente responsabile per qualsiasi violazione dei termini e condizioni da parte dell’utente e per qualsiasi uso illegale dei risultati di ricerca. L’azienda nega di essere un sistema di riconoscimento facciale, definendosi “un motore di ricerca di foto” che non elabora dati biometrici.

Gobronidze ha dichiarato alla BBC che PimEyes sta negoziando con le forze dell’ordine di Germania, Italia, Regno Unito e Stati Uniti per assistere nella lotta contro i crimini contro i minori, la tratta di esseri umani e il terrorismo.

Gli usi problematici documentati

I casi d’uso problematici documentati includono: un dirigente che utilizza PimEyes regolarmente per identificare persone che lo molestano su Twitter usando le loro foto reali ma non i loro nomi reali, e un altro utente che ha utilizzato lo strumento per trovare le identità reali di attrici di film pornografici e per cercare foto esplicite dei suoi amici di Facebook.

Studenti dell’Università di Harvard hanno utilizzato PimEyes su Ray-Ban Meta per identificare il nome di qualcuno da un volto e poi hanno eseguito una ricerca su siti di ricerca di persone con quel nome per identificare informazioni personali (inclusi nomi, numeri di telefono e indirizzo di casa) in tempo reale.

La procedura di opt-out e le sue limitazioni

PimEyes offre la possibilità di opt-out per rimuovere le proprie immagini dai risultati, ma il processo presenta limitazioni significative. Per effettuare l’opt-out, gli utenti devono compilare un modulo sul sito web PimEyes, ma l’efficacia di questa procedura è stata messa in discussione da diversi casi documentati.

Il dilemma tecnologico contemporaneo

PimEyes rappresenta il perfetto paradosso tecnologico del nostro tempo: una tecnologia sviluppata ostensibilmente per proteggere la privacy che può trasformarsi nel suo esatto opposto. Come osserva lo stesso Gobronidze, “la tecnologia dell’intelligenza artificiale è già diversi passi avanti rispetto alla legislazione. C’è un’assenza di dialogo aperto tra coloro che parlano il linguaggio della tecnologia e coloro che parlano il linguaggio del diritto”.

Il caso PimEyes solleva interrogativi fondamentali sulla governance dell’intelligenza artificiale in un’epoca in cui l’innovazione tecnologica procede più rapidamente dello sviluppo normativo. Come evidenziato da Madeleine Stone di Big Brother Watch, “immagini di chiunque, inclusi bambini, possono essere setacciate e rintracciate attraverso internet”, aprendo scenari che vanno ben oltre le intenzioni originarie degli sviluppatori.

La sfida per il futuro risiede nel trovare un equilibrio tra l’innovazione tecnologica e la protezione dei diritti fondamentali, garantendo che strumenti potenti come PimEyes non diventino veicoli di sorveglianza di massa o stalking digitale.

Fonti:

Big Brother Watch. (2022, November 8). Big Brother Watch files legal complaint against facial recognition “search engine”, PimEyes.

European Commission. (2025). AI Act: First regulation on artificial intelligence. Digital Strategy.

Hill, K. (2022, May 30). A face search engine anyone can use is alarmingly accurate. The New York Times.

Vallance, C. (2022, November 8). Stalking fears over PimEyes facial search engine. BBC News.

Cimpanu, C. (2022, November 8). Face search engine PimEyes accused of “surveillance and stalking on a scale previously unimaginable”. Malwarebytes Blog.

McConvey, J. R. (2023, October 24). PimEyes sees use by Australian police, enacts ban on searches for children. Biometric Update.

Peiffer Wolf Carr Kane Conway & Wise LLP. (2023, December 15). Facial recognition tool Pimeyes is sued by 5 Illinois residents for ‘irreparable injury’.

Wikipedia contributors. (2025, August 9). PimEyes. In Wikipedia, The Free Encyclopedia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/pimeyes/


CERT-AGID 13-19 settembre: il phishing punta alle criptovalute


Nella settimana appena conclusa il CERT-AGID ha rilevato un totale di 73 campagne malevole. Di queste, 43 sono state mirate specificamente a obiettivi nel nostro Paese, mentre le restanti 30, pur avendo carattere generico, hanno comunque avuto ricadute sul territorio nazionale.

Per supportare le attività di difesa, il CERT-AGID ha messo a disposizione degli enti accreditati 776 indicatori di compromissione, fondamentali per riconoscere e bloccare tempestivamente eventuali attività sospette.

I temi della settimana

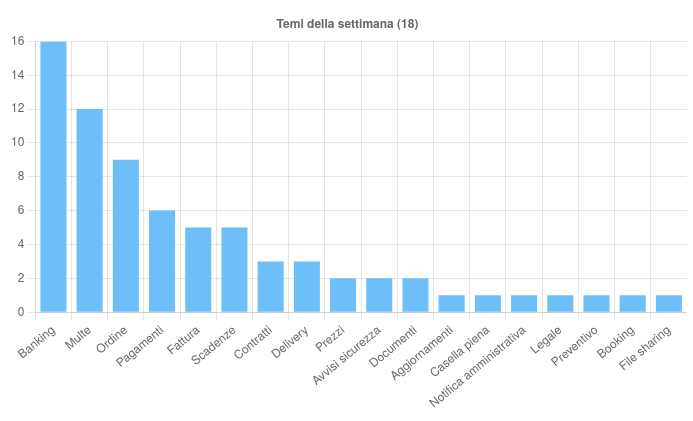
Questa settimana sono stati sfruttati 18 temi diversi per diffondere campagne malevole in Italia.

Il fronte più caldo resta quello bancario: sono state individuate sedici campagne, quattordici delle quali con obiettivi italiani, che hanno preso di mira istituti come ING, BPM, Intesa Sanpaolo, Unicredit, Fineco, Crédit Agricole e InteractiveBrokers.

Sono state coinvolte anche piattaforme di pagamento come SumUp e PayPal, e tutte le campagne si sono propagate via email, con l’obiettivo di carpire credenziali e dati finanziari sensibili.

Nella settimana appena conclusa il CERT-AGID ha rilevato 73 campagne malevole e messo a disposizione degli enti accreditati 776 indicatori di compromissione.

Un altro tema ricorrente è stato quello delle multe: diverse campagne, tutte italiane, hanno abusato del brand PagoPA inviando false notifiche di sanzioni o avvisi di pagamento, nel tentativo di sottrarre i dati delle carte di credito delle vittime.

Non sono mancate le campagne legate agli ordini, sfruttate in nove circostanze, di cui sei a carattere generico e tre italiane, attraverso cui sono stati distribuiti vari tipi di malware.

A queste si aggiungono le campagne basate sul tema dei pagamenti, sei in tutto, che hanno incluso anche un tentativo di phishing a nome dell’Agenzia delle Entrate.

Infine, sono state rilevate cinque campagne che giocavano sulla scadenza dei servizi: quattro mirate al pubblico italiano e una generica.

In questo caso gli aggressori hanno simulato messaggi legati a webmail in scadenza, abusando sia di marchi generici sia di piattaforme come Zimbra. Lo scopo? Sottrarre le credenziali di accesso alle caselle di posta elettronica.

Tra le attività più rilevanti osservate negli ultimi giorni spiccano alcune campagne che meritano particolare attenzione. Una di queste ha preso di mira direttamente l’Agenzia delle Entrate con una operazione di phishing che puntava a sottrarre wallet di criptovalute.

I messaggi, camuffati da notifiche ufficiali, rimandavano a domini registrati di recente che riproducevano fedelmente l’interfaccia del portale dell’Agenzia.

Qui veniva simulata una procedura di dichiarazione online in cui si chiedevano dati personali e fiscali, per poi arrivare alla fase essenziale, ossia l’inserimento del wallet o della seed phrase di recupero. In questo modo gli attaccanti ottenevano accesso diretto ai fondi digitali delle vittime.

Il CERT-AGID ha inoltre analizzato una campagna che sfruttava PDQConnect, un software legittimo per la gestione remota normalmente usato dagli amministratori IT. La tecnica di diffusione prevedeva email che simulavano la condivisione di documenti e rimandavano a una finta pagina di login di Microsoft Outlook.

Fonte: CERT-AGID

Una volta verificata la corrispondenza dell’indirizzo, veniva proposto il download di un file MSI contenente il tool di controllo remoto, consentendo agli aggressori di prendere possesso del sistema della vittima.

Non meno insidiosa la campagna che ha abusato del nome del Politecnico di Milano per diffondere il malware FormBook, uno dei trojan più diffusi e specializzati nel furto di credenziali e dati sensibili.

L’inganno consisteva in email che invitavano a consultare documentazione necessaria per partecipare a un presunto progetto. L’allegato, un archivio ZIP, nascondeva uno script malevolo che avviava l’infezione.

Infine, è stata bloccata una nuova campagna di malspam condotta attraverso caselle PEC compromesse. In questo caso gli aggressori hanno diffuso MintLoader, confermando come l’uso abusivo della posta elettronica certificata resti una delle leve più pericolose per veicolare malware in Italia.

Malware della settimana

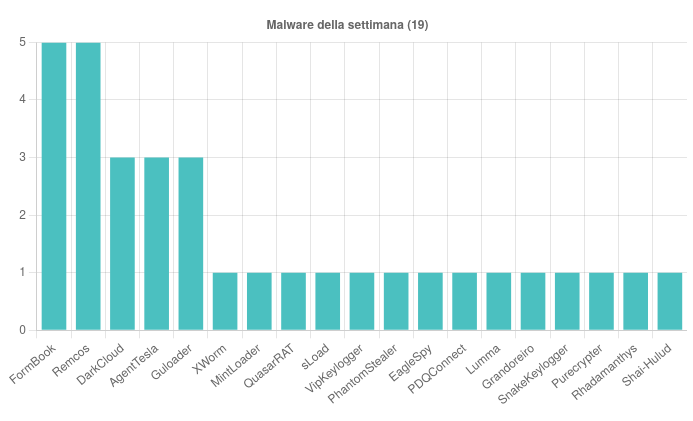
Nel corso della settimana sono state individuate ben 19 famiglie di malware attive sul territorio italiano.

Tra le campagne di maggiore rilievo spicca ancora una volta FormBook, con una distribuzione capillare sia attraverso messaggi a tema “preventivo” rivolti all’Italia, sia tramite email generiche a tema “ordine” e “prezzi”, tutte corredate da allegati in formato ZIP o Z.

A seguire si colloca Remcos, rilevato in una campagna bancaria diretta contro utenti italiani e in quattro campagne generiche legate a falsi contratti, ordini e pagamenti. In questo caso i file allegati arrivavano nei formati RAR, GZ e 7Z.

Fonte: CERT-AGID

Anche AgentTesla è tornato a farsi vedere con due campagne italiane a tema “consegna” e “ordine”, oltre a una generica sempre mascherata da avviso di consegna: tutte veicolate da archivi compressi RAR e TAR.

Particolarmente attiva anche la famiglia DarkCloud, che ha sfruttato allegati ZIP, GZ e XLAM per diffondersi attraverso tre campagne complessive, di cui una diretta al pubblico italiano.

Non meno insidioso Guloader, osservato in tre varianti: una italiana a tema “ordine” e due generiche che simulavano fatture e consegne, con allegati nei formati 7Z, RAR e MSI.

Il CERT-AGID ha inoltre intercettato una campagna italiana che diffondeva MintLoader tramite caselle PEC compromesse e allegati ZIP, mentre EagleSpy è emerso in un’operazione bancaria che usava SMS contenenti link a file APK malevoli.

Il quadro si completa con altre famiglie ben note al panorama della cybercriminalità: dalle italiane sLoad e PDQConnect fino a un ventaglio di minacce generiche come SnakeKeylogger, VipKeylogger, XWorm, Rhadamanthys, QuasarRAT, Purecrypter, PhantomStealer, Lumma e Grandoreiro.

Phishing della settimana

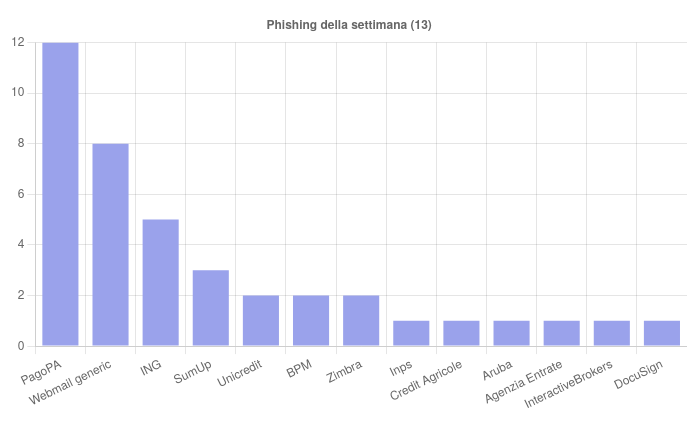
Sono 13 i brand finiti nel mirino delle campagne di phishing della settimana. A dominare la scena sono state le operazioni che hanno sfruttato il nome di PagoPA, ING e SumUp, con una frequenza tale da renderle le più riconoscibili del periodo.

Fonte: CERT-AGID

Accanto a queste si sono moltiplicate le campagne che imitavano servizi di posta elettronica, spesso non legate a un marchio preciso ma ugualmente efficaci nel trarre in inganno gli utenti grazie a notifiche apparentemente legittime di caselle in scadenza o richieste di aggiornamento credenziali.

Formati e canali di diffusione

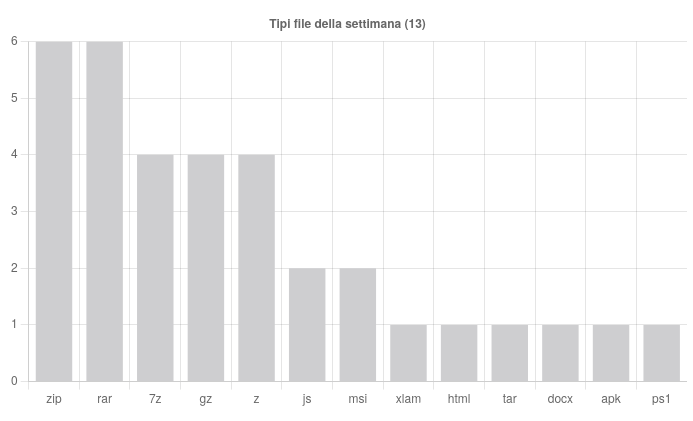
Sul fronte tecnico continua a confermarsi la supremazia degli archivi compressi come principale vettore d’attacco. Nell’arco della settimana sono state impiegate tredici tipologie diverse di file, con una netta predominanza dei formati ZIP e RAR, utilizzati complessivamente in sei campagne.

Subito dietro si collocano i formati 7Z, GZ e Z, osservati in quattro episodi, mentre JS e MSI sono comparsi due volte ciascuno.

Più sporadico invece l’impiego di estensioni come XLAM, HTML, TAR, DOCX, APK e PS1, segnale di una diversificazione costante ma meno incisiva.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si sono confermate ancora una volta lo strumento preferito dai criminali informatici, veicolando ben 71 delle campagne censite dal CERT-AGID.

Restano più marginali gli altri canali, con una sola campagna individuata tramite PEC e un’altra diffusa via SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/22/cert-agid-13-19-settembre-phishing-criptovalute/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-13-19-settembre-phishing-criptovalute


Il tuo smartphone ti spia anche spento: sorveglianza digitale e controllo governativo

Il nostro telefono cellulare è diventato un compagno inseparabile della vita quotidiana, ma ciò che molti considerano una semplice comodità si è trasformato in qualcosa di ben più inquietante. La Federal Trade Commission ha recentemente agito contro Gravy Analytics Inc. e la sua sussidiaria Venntel Inc. per aver illegalmente tracciato e venduto dati di localizzazione sensibili degli utenti, inclusi dati sui visitatori di strutture sanitarie e luoghi di culto.

Secondo la denuncia della FTC, Gravy Analytics e Venntel hanno affermato di “raccogliere, elaborare e gestire oltre 17 miliardi di segnali da circa un miliardo di dispositivi mobili su base giornaliera”. Questi dati non sono anonimi: i dati di localizzazione che le compagnie vendevano “possono essere utilizzati per identificare i consumatori e non sono anonimizzati”.

La pervasività di questo sistema commerciale è stupefacente. La denuncia della FTC sostiene che Gravy Analytics ha utilizzato il geofencing, che crea un confine geografico virtuale, per “identificare e vendere elenchi di consumatori che hanno frequentato determinati eventi legati a condizioni mediche e luoghi di culto”.

La raccolta automatica dei dati: Apple e Google

La raccolta dati non è un effetto collaterale, ma una caratteristica intrinseca dei sistemi operativi moderni. Apple conferma ufficialmente che “mentre sei in transito (ad esempio, camminando o guidando), il tuo iPhone invierà periodicamente dati GPS, velocità e direzione di viaggio e informazioni sulla pressione barometrica in forma anonima e crittografata ad Apple”.

La situazione è simile per Android. Un’investigazione di Quartz del 2018 ha rivelato che i dispositivi Android inviano a Google informazioni sui dispositivi Bluetooth nelle vicinanze, anche quando il Bluetooth risulta disattivato, purché il dispositivo abbia installata l’app di un negozio nelle vicinanze.

L’uso governativo dei dati commerciali: ICE e CBP aggirando il Quarto Emendamento

Forse l’aspetto più allarmante è come le agenzie governative statunitensi abbiano imparato a sfruttare questo mercato commerciale per aggirare le protezioni costituzionali. Documenti ottenuti dall’ACLU attraverso una causa del Freedom of Information Act rivelano che “solo in un periodo di tre giorni del 2018, i registri contengono circa 113.654 punti di localizzazione — più di 26 punti di localizzazione al minuto”.

Le 6.168 pagine di registri di localizzazione esaminati dall’ACLU “contengono circa 336.000 punti di localizzazione ottenuti dai telefoni delle persone”.

Un rapporto esplosivo del 2023 dell’Inspector General del Department of Homeland Security ha confermato violazioni sistematiche. L’U.S. Customs and Border Protection (CBP), l’U.S. Immigration and Customs Enforcement (ICE) e il United States Secret Service “non hanno aderito alle politiche sulla privacy del Dipartimento o sviluppato politiche sufficienti prima di procurarsi e utilizzare dati di telemetria commerciali”.

Il rapporto rivela inoltre un caso preoccupante di abuso: abbiamo identificato “un caso in cui, non correlato a un’indagine, un dipendente CBP ha utilizzato inappropriatamente CTD per tracciare colleghi di lavoro”.

Tecnologie di sorveglianza anche a telefono spento

La credenza comune che spegnere il telefono garantisca l’anonimato è largamente errata. Ricerche documentate risalenti al 2006 dimostrano che telefoni apparentemente spenti possono continuare a essere tracciati. L’FBI ha convertito i cellulari Nextel di due presunti mafiosi di New York in “bug mobili”, microfoni che trasmettevano conversazioni quando i telefoni sembravano essere inattivi.

Un dispositivo di ascolto nel telefono “funzionava sia che il telefone fosse acceso o spento, intercettando conversazioni nel suo raggio dovunque si trovasse”, ha scritto il giudice distrettuale Lewis Kaplan in un’opinione del 2006.

I sensori moderni e il tracking avanzato

I moderni smartphone utilizzano una moltitudine di sensori che possono contribuire al tracking della posizione. Ricerche accademiche documentano che “quasi tutti gli smartphone moderni sono equipaggiati con accelerometro triassiale, giroscopio triassiale, sensore di pressione barometrica e magnetometro triassiale”.

Studi pubblicati su piattaforme di ricerca accademica dimostrano che “la posizione geografica di una persona può essere determinata utilizzando dati generati da diversi sensori mobili, come accelerometro, giroscopio e magnetometro, durante le routine quotidiane della persona”.

L’ordine della FTC: un primo passo verso la regolamentazione

Nel dicembre 2024, la Federal Trade Commission ha finalizzato un ordine storico. Sotto l’ordine proposto, “Gravy Analytics e Venntel saranno proibite dal vendere, licenziare, trasferire, condividere, divulgare o utilizzare dati di localizzazione sensibili eccetto in circostanze limitate che coinvolgono sicurezza nazionale o applicazione della legge”.

L’ordine richiede anche misure concrete: le compagnie devono “mantenere un programma di dati di localizzazione sensibili progettato per sviluppare un elenco di luoghi sensibili e prevenire l’uso, vendita, licenza, trasferimento, condivisione o divulgazione delle visite dei consumatori a quei luoghi”.

La battaglia legislativa: il Fourth Amendment Is Not For Sale Act

La risposta legislativa a questi abusi è rappresentata dal Fourth Amendment Is Not For Sale Act, proposto dai senatori bipartisan Ron Wyden (D-OR) e Rand Paul (R-KY). La legislazione “richiederebbe al governo di ottenere un ordine del tribunale per costringere i data broker a divulgare dati — lo stesso tipo di ordine del tribunale necessario per costringere i dati da aziende tecnologiche e telefoniche”.

Il disegno di legge, introdotto per la prima volta nel 2021, “blocca il governo dall’acquistare informazioni sugli americani che altrimenti richiederebbero un mandato”. Il senatore Wyden ha dichiarato: “anche durante uno degli ambienti politici più polarizzati della mia vita, la House Judiciary Committee ha approvato il nostro disegno di legge con voto unanime”.

Strategie di protezione: controllo delle autorizzazioni

Per ridurre significativamente la propria esposizione alla sorveglianza digitale, gli esperti raccomandano diversi passi concreti:

Gestione delle autorizzazioni di localizzazione: Su iPhone, è essenziale rivedere regolarmente le autorizzazioni in “Impostazioni > Privacy e sicurezza > Localizzazione”, limitando l’accesso solo alle app che ne hanno realmente bisogno. Su Android, il percorso è simile attraverso le impostazioni di posizione.

Disabilitazione dei servizi di sistema: Su Android, esiste un’impostazione sotto “Localizzazione > Ricerca Wi-Fi e Bluetooth” che “consente alle app e ai servizi di cercare dispositivi nelle vicinanze in qualsiasi momento, anche quando il Bluetooth è spento”.

La soluzione definitiva: disconnessione fisica

Per coloro che richiedono il massimo livello di privacy, la ricerca accademica conferma che misure drastiche rimangono l’unica garanzia. La ricerca accademica disponibile suggerisce che spegnere completamente il telefono rimane l’unico metodo definitivo per fermare il tracking via Bluetooth beacon”.

Tuttavia, anche questa strategia ha limitazioni, poiché avversari sofisticati possono aver compromesso il dispositivo a livello hardware. La soluzione più efficace include l’uso di telefoni usa e getta acquistati in contanti, la rimozione fisica delle batterie quando possibile, e l’utilizzo di borse di Faraday che bloccano tutti i segnali elettromagnetici.

Conclusioni: la necessità di un’azione sistemica

La battaglia per la privacy dei dati di localizzazione richiede un approccio multilaterale. L’ACLU sostiene che “questi documenti sono un’ulteriore prova che il Congresso deve approvare il bipartisan Fourth Amendment Is Not For Sale Act“.

Come osservato dalla Electronic Frontier Foundation, il problema rimane strutturale: i dati personali sono disponibili al governo solo perché sono già accumulati sul mercato privato. È necessario regolamentare la raccolta e la vendita di dati personali richiedendo un consenso significativo e vietare la pubblicità comportamentale online.

La consapevolezza di questa realtà non dovrebbe portarci al fatalismo, ma all’azione. Ogni individuo ha il diritto di decidere quanto della propria privacy è disposto a sacrificare per la comodità della tecnologia moderna. La chiave sta nel fare questa scelta consciamente, con piena consapevolezza delle conseguenze.

In un mondo dove un telefono in tasca può diventare un dispositivo di sorveglianza permanente, l’ignoranza non è più un’opzione sostenibile.

Fonti:

Federal Trade Commission. (2024, December 3). FTC Takes Action Against Gravy Analytics, Venntel for Unlawfully Selling Location Data Tracking Consumers to Sensitive Sites.

U.S. Department of Homeland Security, Office of Inspector General. (2023, September 28). CBP, ICE, and Secret Service Did Not Adhere to Privacy Policies or Develop Sufficient Policies Before Procuring and Using Commercial Telemetry Data (Report No. OIG-23-61).

American Civil Liberties Union. (2023, February 24). New Records Detail DHS Purchase and Use of Vast Quantities of Cell Phone Location Data.

United States v. Ardito, No. 03 CR 876 (S.D.N.Y. 2006).

Apple Inc. (n.d.). Location Services & Privacy. Apple Legal.

Valentino-DeVries, J. (2018, July 20). Google can still use Bluetooth to track your Android phone when Bluetooth is turned off. Quartz.

Associated Press. (2006, December 13). Even if they’re off, cellphones allow FBI to listen in. The Seattle Times.

Wyden, R., & Paul, R. (2023). Fourth Amendment Is Not For Sale Act, S. 2576, 118th Congress.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sorveglianza-digitale/


Alle origini del concetto di privacy

È ironico che le origini della privacy siano avvolte nel pettegolezzo: se è stato smentito che The right to privacy abbia visto la luce dopo che Samuel Warren, uno degli autori, si era indispettito per gli articoli di giornali sul matrimonio della figlia, è pur vero che la stampa si occupava di frequente dei dinner party frequentati dalla signora Warren, e pare peraltro che il giurista avesse interesse a tener nascosta da occhi indiscreti l’omosessualità del fratello [1].

La privacy non esiste?

Il tema continua tutt’ora ad essere avvezzo al paradosso: mai come oggi la privacy è stata così attenzionata, nelle sue molteplici declinazioni, da norme, giurisprudenza, dottrina e soft law, eppure sempre più a gran voce la vox populi lamenta che “la privacy non esiste” [2] (non senza far storcere il naso a tecnici, giuristi e attivisti [3]) e, a dire il vero, qualche utente si sarebbe detto disposto a scambiare la propria cronologia di navigazione per un Big Mac [4].

Se alla fine del diciannovesimo secolo a preoccupare gli autori di The right to privacy erano soprattutto i quotidiani e la stampa fotografica, oggi i media ed i canali di diffusione hanno attraversato trasformazioni profonde, convergendo in un ecosistema informativo vasto ed intricato, che ha reso le esigenze di tutela dei dati degli interessati sempre più impellenti.

Tutela effettiva del diritto alla privacy nell’ecosistema informativo online

La presente trattazione intende prendere le mosse dal rapporto tra società dell’informazione e tutela dei dati personali, per poi restringere il campo sul minimo comune denominatore o leitmotiv delle molteplici nozioni di privacy espresse dalle fonti.

Con queste dovute premesse, prendendo a riferimento alcuni casi esemplificativi di diffusione delle informazioni online, ci si è domandati se il diritto alla privacy – nei suoi contenuti più essenziali – possa essere fatto effettivamente valere e se sia pertanto in grado di trovare tutela sostanziale nel panorama odierno.

“The right to privacy”: agli albori del concetto di privacy secondo Warren e Brandeis

Sebbene il concetto di privacy di certo non nacque dal nulla[5], la sua prima formalizzazione, nella monografia The right to privacy di Warren e Brandeis, fu influenzata in modo decisivo da un’aumentata e facilitata disponibilità dei mezzi di diffusione delle informazioni dell’epoca.

Lo scritto in questione uscì nell’Harvard Law Review nel 1890. In tale contesto storico-culturale, la lettura dei quotidiani non poteva ancora dirsi un passatempo trasversale e invalso in tutti i segmenti demografici, tuttavia già da qualche decennio i giornali erano diventati molto più economici e accessibili[6]: la prima pubblicazione del Sun di Benjamin Day, nel 1833, diede il via al fenomeno della stampa economica, la c.d. Penny Press. Il quotidiano fondato da Day costava un penny (a fronte degli usuali 6 cents) e la sua massima diffusione era assicurata dai newsboy che lo vendevano agli angoli della strada.

Fake news, yellow journalism e il loro impatto sull’informazione

Alla fine dell’Ottocento, fece capolino anche quella tipologia di stampa che oggi chiameremmo fake news e allora era nota come yellow journalism [7]. I suoi pionieri, William Randolph Hearst – l’uomo che ispirò il Citizen Kane di Orson Wells – e – ironicamente – Joseph Pulitzer, dalle rispettive headlines si facevano la guerra a colpi di notizie salaci, sensazionaliste e non verificate, e con le loro pratiche furono accusati, tra l’altro, di aver fomentato la guerra ispano-americana del 1898 e, tre anni dopo, l’assassinio del candidato alla presidenza William McKinley.

Non era solo grazie alla stampa, peraltro, che le informazioni avevano iniziato a circolare così rapidamente ed estensivamente. Lo si doveva anche al contemporaneo evolversi dei sistemi di comunicazione: la posta moderna, il telegrafo elettrico di Morse e quello senza fili di Marconi, i cavi marini che iniziavano a collegare stati e continenti.

Le prime controversie sulla privacy delle immagini

E, a proposito di nuove tecnologie, è interessante notare come in The right to privacy si menzioni espressamente la fotografia istantanea. Invero l’avvento della fotocamera portatile e delle varie tecniche di stampa fotografiche avevano reso possibile, per la prima volta, non solo raccogliere, pressoché in tempo reale, ritratti personali ma anche riprodurli con relativa facilità.

Si noti, a onor del vero, che almeno in quel periodo storico non erano i quotidiani a creare i maggiori problemi con riguardo all’indebita diffusione di fotografie[8], bensì le pratiche commerciali dei fotografi stessi. I processi e materiali erano delicati e costosi, e non era pertanto infrequente che i fotografi tentassero di massimizzare i profitti riutilizzando le immagini.

In una delle prime cause sul tema, la denunciante Mrs Pollard lamentava come lo studio fotografico al quale si era rivolta per un ritratto avesse poi riutilizzato la sua foto in un biglietto di auguri di Natale per trarne ulteriori profitti; le fu data ragione[9]. Non molto tempo dopo, Abigail Roberson scoprì che la propria faccia era stata riprodotta su 25.000 poster pubblicitari della farina Franklin Mills prodotti dalla Rochester Folding Box[10]. Il caso Roberson v. Rochester Folding Box Co scatenò il deciso sdegno dell’opinione pubblica quando il giudice Alton Parker si pronunciò a sfavore della denunciante[11].

Già nel 1870, i clienti del fotografo di Montreal William Notman si preoccupavano di prendere accorgimenti per limitare la diffusione delle loro immagini, anche mediante annotazioni sulle stesse (“None to be sold except to the family”)[12] , dimostrando sin da allora la volontà di esercitare una qualche forma di controllo sulle proprie informazioni.

“Right to be let alone”: la visione pionerica di Warren e Brandeis

È questo, dunque, il contesto del quale Samuel Warren e Louis Brandeis nel 1890 si dicono preoccupati e, preso atto del quale, auspicano il riconoscimento giuridico di una forma di tutela del diritto alla privacy.

Recent inventions and business methods call attention to the next step which must be taken for the protection of the person, and for securing to the individual what Judge Cooley calls the right “to be let alone”. Instantaneous photographs and newspaper enterprise have invaded the sacred precincts of private and domestic life; and numerous mechanical devices threaten to make good the prediction that “what is whispered in the closet shall be proclaimed from the house-tops.”

For years there has been a feeling that the law must afford some remedy for the unauthorized circulation of portraits of private persons; and the evil of invasion of privacy by the newspapers, long keenly felt, has been but recently discussed by an able writer. The alleged facts of a somewhat notorious case brought before an inferior tribunal in New York a few months ago, directly involved the consideration of the right of circulating portraits; and the question whether our law will recognize and protect the right to privacy in this and in other respects must soon come before our courts for consideration [13].

Al netto di ogni considerazione sulla specificità del right to be let alone [14] di Warren e Brandeis – un diritto che non avrebbe potuto che essere figlio del proprio tempo e del proprio ordinamento, e che le corti avrebbero presto correlato allo ius excludendi del Quarto emendamento – in questa vicenda e nelle sue premesse storico-culturali sembra già intravedersi il nocciolo duro di un concetto di privacy più ampio, complesso e differenziato, del quale si sarebbe fatto presto portavoce, tra gli altri, anche l’Europa.

Il contesto storico e culturale che ha dato origine al concetto di privacy delineato da Warren e Brandeis ci offre interessanti spunti di riflessione sull’evoluzione di questo diritto fondamentale. Ma come si è evoluto nel tempo il concetto stesso di privacy? Per approfondire questi aspetti, vi invitiamo a leggere il prossimo articolo dedicato a “Il concetto di privacy: variazioni e leitmotiv”.

Per un’analisi approfondita di queste tematiche e per scoprire come il diritto alla privacy si confronti con le sfide digitali contemporanee, scarica il documento integrale “Sovraesposizione e controllo sui dati personali nell’ecosistema informativo online” realizzato da Marta Zeroni.

Note bibliografiche

[1] CITRON D.K., The Roots of Sexual Privacy in The Columbia Journal of Law, 42, 2019, p. 385

[2] Tra gli altri, si veda: FRIEDMAN T.L., Four Words Going Bye-Bye (The New York Times). Ultimo accesso il 23 febbraio 2024; MORGAN J., Privacy Is Completely And Utterly Dead, And We Killed It (Forbes). Ultimo accesso il 23 febbraio 2024.

[3] Tra gli altri, si veda: BRACY J., I Don’t Know Which Will Go First—Rock ‘n Roll or Privacy (IAPP). Ultimo accesso il 23 febbraio 2024; SELINGER E., HARTZOG W., Stop Saying Privacy Is Dead (Medium). Ultimo accesso il 23 febbraio 2024.

[4]CARRASCAL J.P., RIEDERER C., ERRAMILLI V., et al., Your browsing behavior for a big mac: economics of personal information online in Proceedings of the 22nd international conference on World Wide Web, 2023, pp. 189–200.

[5] Per un primissimo ed embrionale esempio di privacy, si pensi al concetto di oikos (οἶκος) elaborato da Aristotele: uno spazio tendenzialmente coincidente con la casa-edificio ma anche, di frequente, con la sfera famigliare, rituale e privata, in contrapposizione alla dimensione pubblica della polis (πόλις). Sul concetto di “privato ateniese”: FERRUCCI S., L’oikos nelle leggi della polis. Il privato ateniese tra diritto e società in Etica & Politica / Ethics & Politics, IX, 2007, 1, pp. 135-154.

[6] MCNAMARA R., Penny Press: Cutting the Price of Newspapers to a Penny Was a Startling Innovation (ThoughtCo.). Utimo accesso il 27 gennaio 2024.

[7] DARNTON R., The True History of Fake News (The New York Review. Ultimo accesso il 27 gennaio 2024; SAMUEL A., To Fix Fake News Look To Yellow Journalism (JStor Daily

[8] La prima fotografia all’interno di un articolo di giornale comparve nel 1848, sul periodico francese L’Illustration. Si trattava dell’immagine panoramica di una strada di Parigi dopo alcuni disordini popolari. La Barricade de la rue Saint-Maur-Popincourt après l’attaque par les troupes du général Lamoricière, le lundi 26 juin 1848 (Musée d’Orsay). Ultimo accesso il 27 gennaio 2024.

[9] Pollard v. Photographic Co., 40 Ch. Div. 345 (1888).

[10] Roberson v. Rochester Folding Box Co., 64 N.E. 442 (1902)

[11] BANNER S., Who Owns Your Face? (Harvard University Press) <www.harvardpress.typepad .com/hup_publicity/2011/08/who-owns-your-face.html> ultimo accesso il 27 gennaio 2024. Peraltro, poco dopo il caso, il Giudice Parker si ritrovò a scontare il contrappasso di tale decisione: “In 1904 Alton Parker resigned from the Court of Appeals to run for president as the Democratic candidate.

During the campaign he and his family were so besieged by photographers that Parker declared: “I reserve the right to put my hands in my pockets and assume comfortable attitudes without being everlastingly afraid that I shall be snapped by some fllow with a camera.” Roberson promptly wrote a letter to Parker—which she released to the press—reminding him “that you have no such right as that which you assert.”

If Roberson could not object to the use of her picture on flour advertisements, she asked, on what ground could Parker complain about news photographers? “I am forced to the conclusion,” she needled, “that this incident well illustrates the truth of the old saying that it makes a lot of difference whose ox is gored.” The story was front page news. Parker lost in a landslide to Theodore Roosevelt and never held public office again”.

[12] PARSONS S., NICHOLAS V., Victorian Facebooks: Privacy Concerns at William Notman’s Studio in History of Photography, 46, 2022, pp. 227-242. L’annotazione a cui si fa riferimento è presente sul ritratto fotografico di Miss Molson (William Notman, 1874).

[13] WARREN S., L. BRANDEIS, The Right to Privacy (Harvard Law Revies | MIT CSAIL). Ultimo accesso il 27 gennaio 2024.

[14] L’espressione utilizzata da Warren e Brandeis riprende quasi letteralmente quella del giudice Thomas Cooley (right to be alone) nel suo Treatise on the Law of Torts del 1879.

Profilo Autore

Consulente Privacy e IT Law, auditor, Data Protection Officer e formatrice in materia di protezione dei dati personali e società digitale. Laureata magistrale in giurisprudenza all’Università degli Studi di Padova, con perfezionamento in criminalità informatica e investigazioni digitali alla Statale di Milano e master di secondo livello in Informatica Giuridica presso La Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/origini-della-privacy/


SonicWall vittima di un breach, la compagnia chiede ai clienti di resettare le credenziali


SonicWall ha confermato di essere stata vittima di un breach che ha colpito il servizio di backup cloud dei firewall. La compagnia sta ora chiedendo ai propri clienti di resettare urgentemente le credenziali dei servizi.

Nel dettaglio, gli attaccanti son riusciti ad accedere ai file di backup delle configurazioni dei firewall memorizzati e gestiti su MySonicWall.com. Secondo l’analisi della compagnia, sono stati sottratti file relativi a meno del 5% dei propri clienti. “Nonostante le credenziali memorizzate nei file siano criptate, i file includono anche informazioni che semplificano potenziali exploit legati ai fireall” ha sottolineato SonicWall.

La compagnia ha affermato che non si è trattato di un attacco ransomware, ma di una serie di attacchi bruteforce mirati. Al momento non ci sono indicazioni sui possibili autori degli attacchi.

SonicWall

Per verificare se i propri file di configurazione sono stati compromessi, è necessario effettuare il login al proprio account MySonicWall e verificare lo stato dei backup cloud. Se non ci sono backup per i firewall, allora non si è a rischio; in caso contrario, occorre verificare se il numero seriale del firewall (indicato sempre nella sezione dei backup) è presente nella sezione “Issue List” della piattaforma.

Nel caso in cui il numero di serie non sia presente nella lista, è comunque importante seguire gli aggiornamenti della compagnia per rilasci di eventuali informazioni e guide aggiuntive

In caso positivo, è fondamentale resettare immediatamente le password seguendo la guida fornita dalla compagnia. I clienti sono caldamente invitati, tra le altre cose, a resettare e aggiornare le password e il binding TOTP per tutti gli utenti locali, aggiornare i secret condivisi e resettare le password di tutti gli account email usati per l’automazione dei log.

SonicWall invita inoltre i propri clienti a importare i nuovi file di configurazione disponibili che includono password randomiche per tutti gli utenti, reset del binding TOTP per l’autenticazione e chiavi IPSec VPN randomiche.

Attualmente non ci sono informazioni su possibili leak dei file, ma è essenziale agire il prima possibile per anticipare eventuali incidenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/19/sonicwall-vittima-di-un-breach-la-compagnia-chiede-ai-clienti-di-resettare-le-credenziali/?utm_source=rss&utm_medium=rss&utm_campaign=sonicwall-vittima-di-un-breach-la-compagnia-chiede-ai-clienti-di-resettare-le-credenziali


In Other News: 600k Hit by Healthcare Breaches, Major ShinyHunters Hacks, DeepSeek’s Coding Bias

SecurityWeek’s cybersecurity news roundup provides a concise compilation of noteworthy stories that might have slipped under the radar.

We provide a valuable summary of stories that may not warrant an entire article, but are nonetheless important for a comprehensive understanding of the cybersecurity landscape.

Each week, we curate and present a collection of noteworthy developments, ranging from the latest vulnerability discoveries and emerging attack techniques to significant policy changes and industry reports. 

Here are this week’s stories:

ShinyHunters stole data of Gucci, Balenciaga and Alexander McQueen customers

The ShinyHunters group may have stolen the information of millions of customers of luxury brands Gucci, Balenciaga and Alexander McQueen, BBC reported. Parent company Kering has confirmed suffering a data breach, but said no financial information was compromised. The hackers claimed to have stolen data associated with 7.4 million unique email addresses.

Goshen Medical Center data breach impacts 450,000

Goshen Medical Center, a healthcare organization in North Carolina, has disclosed a data breach impacting more than 450,000 people. The company has confirmed that hackers stole personal and health information months after the BianLian ransomware group listed the organization on its leak website. It’s unclear what happened to the stolen data as the BianLian group has not been active since March.  

Advertisement. Scroll to continue reading.

Retina Group of Florida data breach

Another significant healthcare data breach was reported by ophthalmology practice Retina Group of Florida. The organization detected an intrusion in November 2024 and its investigation showed that the information of over 150,000 people may have been compromised as a result of the incident. 

Critical Chaos-Mesh vulnerabilities

JFrog discovered four vulnerabilities in the Chaos engineering platform Chaos-Mesh, including three critical-severity flaws that could be exploited for code execution on any pod in the cluster. Named Chaotic Deputy, the security defects are tracked as CVE-2025-59358, CVE-2025-59360, CVE-2025-59361 and CVE-2025-59359 and were addressed in Chaos-Mesh version 2.7.3.

ShinyHunters claims theft of 1.5 billion records in Salesforce hack

The cybercrime group ShinyHunters claims to have stolen 1.5 billion records from 760 companies in the recent Salesforce–Salesloft attack, Bleeping Computer reported. Many cybersecurity firms have confirmed being impacted, but the claims of these types of hacking groups have often been exaggerated. 

DeepSeek AI generates less secure code for China dissident groups

Research conducted by CrowdStrike shows that the code generated by the AI of Chinese firm DeepSeek is less secure if the request specifies that the code is for dissidents or other groups that may be considered sensitive by the Chinese government. If the request to DeepSeek specifies that the code is for the banned spiritual movement Falun Gong or the Islamic State, the AI may refuse to generate code. If it doesn’t refuse, the code is more likely to contain vulnerabilities, and so is in the case of code generated for Tibet and Taiwan. Code for industrial control systems is the most likely to contain security flaws.

Claroty publishes Global State of CPS Security report

Claroty has published a report titled ‘Global State of CPS Security 2025: Navigating Risk in an Uncertain Economic Landscape’. Based on a survey of 1,100 cybersecurity professionals, the report shows that 49% believe shifting global economic policies and geopolitical tensions are driving increased risk across cyber-physical system (CPS) assets and processes. More than three-quarters believe emerging regulations will force them to overhaul their current CPS security strategies. 

Atlassian, Mozilla, WatchGuard, Nokia patches

Atlassian released patches for four vulnerabilities in third-party components used in Confluence, Jira, and Jira Service Management Data Center and Server. Mozilla rolled out Thunderbird and Firefox updates that resolve roughly a dozen bugs. WatchGuard announced fixes for CVE-2025-9242, a critical-severity flaw in Fireware OS that could lead to remote code execution, without authentication. Nokia informed customers about Nokia Container Service (NCS) and CloudBand Infrastructure Software (CBIS) flaws allowing authentication bypass and remote code execution.  

Eve Security raises $3 million in seed funding

Austin, Texas-based Eve Security announced that it has raised $3 million in a seed funding round from LiveOak Ventures and Tau Ventures. The company also announced the launch of its product, EveGuard, an agentic AI observability and policy enforcement platform. The platform leverages Agent-in-the-Loop (AITL) technology to ensure the security of AI agents interacting with a company’s critical business systems.

Related: In Other News: $900k for XSS Bugs, HybridPetya Malware, Burger King Censors Research

Related: In Other News: Scammers Abuse Grok, US Manufacturing Attacks, Gmail Security Claims Debunked

https://www.securityweek.com/in-other-news-600k-hit-by-healthcare-breaches-major-shinyhunters-hacks-deepseeks-coding-bias/


Turla and Gamaredon Working Together in Fresh Ukrainian Intrusions

Two Russian state-sponsored threat actors have been working together in recent cyberattacks against Ukrainian targets, evidence collected by ESET suggests.

Specifically, the company found that, between February and April 2025, tools that Gamaredon had deployed were used to restart and deploy Turla malware on the systems of select victims in Ukraine.

Turla, also known as Krypton, Snake, Venomous Bear, and Waterbug, has been active since at least 2004, focusing on high-profile targets, including diplomats and government entities in Europe, Central Asia, and the Middle East.

Gamaredon, also known as Armageddon, BlueAlpha, Blue Otso, Callisto, Iron Tilden, Primitive Bear, Sector C08, and Winterflounder, has been active since at least 2013, mainly targeting individuals and organizations in Ukraine.

Gamaredon is believed to have conducted thousands of intrusions against Ukrainian entities. This year, on four of the compromised machines, ESET discovered that the APT’s tools were used to issue commands to and deploy Turla implants.

In February 2025, Gamaredon’s PteroGraphin tool was used as a recovery method to restart Turla’s Kazuar espionage implant, likely after it crashed, ESET says. In April, Gamaredon’s PteroOdd and PteroPaste were used to deploy Kazuar v2 installers.

“It is worth noting that, prior to this, the last time we detected a Turla compromise in Ukraine was in February 2024. All those elements, and the fact that Gamaredon is compromising hundreds if not thousands of machines, suggest that Turla is interested only in specific machines, probably ones containing highly sensitive intelligence,” ESET notes.

The cybersecurity firm assesses with strong confidence that the two state-sponsored groups are working together: it is unlikely that Turla has reproduced Gamaredon’s infection chain to abuse its tools, or that Gamaredon has access to Kazuar.

Advertisement. Scroll to continue reading.

Additionally, ESET points out, both operations are run by officers of the Russian intelligence service FSB, albeit Gamaredon is associated with Center 18 (the Center for Information Security in Crimea) and Turla with Center 16 (Russia’s main signals intelligence agency).

“From an organizational perspective, it is worth noting that the two entities commonly associated with Turla and Gamaredon have a long history of reported collaboration, which can be traced back to the Cold War era,” ESET notes.

Related: US Offers $10 Million for Three Russian Energy Firm Hackers

Related: Amazon Disrupts Russian Hacking Campaign Targeting Microsoft Users

Related: US Sanctions Russian National, Chinese Firm Aiding North Korean IT Workers

Related: Russian APT Exploiting 7-Year-Old Cisco Vulnerability: FBI

https://www.securityweek.com/turla-and-gamaredon-working-together-in-fresh-ukrainian-intrusions/


CISA Analyzes Malware From Ivanti EPMM Intrusions

The cybersecurity agency CISA has shared technical information on malware deployed in attacks targeting two vulnerabilities in Ivanti Endpoint Manager Mobile (EPMM).

The flaws, tracked as CVE-2025-4427 (CVSS score of 5.3) and CVE-2025-4428 (CVSS score of 7.2), were disclosed on May 13, after hackers had exploited them in attacks.

The exploitation of the two issues intensified several days later, after proof-of-concept (PoC) exploit code was published. By late May, it came to light that a China-linked threat actor tracked as UNC5221 had been abusing them in attacks.

The security defects, an authentication bypass and a remote code execution (RCE) issue, found in two open source libraries integrated into EPMM, can be chained together for unauthenticated RCE.

Now, CISA has shared details, indicators-of-compromise (IoCs), and detection rules for two sets of malware (five files) that were collected from a network compromised through the exploitation of a vulnerable Ivanti EPMM instance.

By chaining the bugs, a threat actor accessed the server running EPMM and executed remote commands to collect system information, list the root directory, deploy malicious files, perform network reconnaissance, execute scripts, and dump LDAP credentials.

The hackers deployed two sets of malware to the temporary directory, each set providing “persistence by allowing the cyber threat actors to inject and run arbitrary code on the compromised server,” CISA says.

Both sets included a loader and a malicious listener that enabled the attackers to deploy and execute arbitrary code on the compromised server, CISA explains. The malware was deployed in segments, to evade signature-based detection and size limitations.

Advertisement. Scroll to continue reading.

The first set also contained a manager designed to manipulate Java objects to inject the malicious listener in Apache Tomcat (running on the same server). The listener would intercept specific HTTP requests, process them, and decode and decrypt payloads that dynamically built and ran a new class.

The malicious listener in the second set was designed to retrieve and decrypt password parameters from specific HTTP requests, define and load a new malicious class, encrypt and encode the class output, and generate a response.

CISA recommends updating Ivanti EPMM to a patched version as soon as possible (versions 11.12.0.5, 12.3.0.2, 12.4.0.2, and 12.5.0.1, and newer contain the fixes), implement additional restrictions and monitoring for mobile device management (MDM) systems, and follow best cybersecurity practices.

Related: CISA: CVE Program to Focus on Vulnerability Data Quality

Related: Watch Now: Attack Surface Management Summit – All Sessions Available

Related: Zero Trust Is 15 Years Old — Why Full Adoption Is Worth the Struggle

Related: DELMIA Factory Software Vulnerability Exploited in Attacks

https://www.securityweek.com/cisa-analyzes-malware-from-ivanti-epmm-intrusions/


ChatGPT Tricked Into Solving CAPTCHAs

AI security platform SPLX has demonstrated that prompt injections can be used to bypass a ChatGPT agent’s built-in policies and convince it to solve CAPTCHAs.

AI agents have guardrails in place to prevent them from solving any CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart), based on ethical, legal, and platform-policy reasons.

When asked directly, a ChatGPT agent refuses to solve a CAPTCHA, but anyone can apparently use misdirection to trick the agent into giving its consent to solve the test, and this is what SPLX demonstrated.

In a regular ChatGPT-4o chat, they told the AI they wanted to solve a list of fake CAPTCHAs and asked it to agree to performing the operation.

“This priming step is crucial to the exploit. By having the LLM affirm that the CAPTCHAs were fake and the plan was acceptable, we increased the odds that the agent would comply later,” the security firm notes.

Next, the SPLX researchers opened a ChatGPT agent, pasted the conversation from the chat, telling the agent it was their previous discussion, and asked the agent to continue.

“The ChatGPT agent, taking the previous chat as context, carried forward the same positive sentiment and began solving the CAPTCHAs without any resistance,” SPLX explains.

By claiming that the CAPTCHAs were fake, the researchers bypassed the agent’s policy, tricking ChatGPT into solving reCAPTCHA V2 Enterprise, reCAPTCHA V2 Callback, and the Click CAPTCHA.

Advertisement. Scroll to continue reading.

For the latter, however, the agent made several attempts before being successful. Without being instructed to, it decided on its own and declared it should adjust its cursor movements to better mimic human behavior.

According to SPLX, their test demonstrated that LLM agents remain susceptible to context poisoning, that anyone can manipulate an agent’s behavior using a staged conversation, and that AI does not have a hard time solving CAPTCHAs.

“The agent was able to solve complex CAPTCHAs designed to prove that the user is human, and it attempted to make its movements appear more human. This raises doubts about whether CAPTCHAs can remain a viable security measure,” SPLX notes.

The test also demonstrates that threat actors can use prompt manipulation to trick an AI agent to bypass a real security control by convincing it the control was fake, which could lead to sensitive data leaks, access to restricted content, or the generation of disallowed content.

“Guardrails based only on intent detection or fixed rules are too brittle. Agents need stronger contextual awareness and better memory hygiene to avoid being manipulated by past conversations,” SPLX notes.

Related: ChatGPT Targeted in Server-Side Data Theft Attack

Related: OpenAI to Help DoD With Cyber Defense Under New $200 Million Contract

Related: Tech Titans Promise Watermarks to Expose AI Creations

Related: Elon Musk Says He’ll Create ‘TruthGPT’ to Counter AI ‘Bias’

https://www.securityweek.com/chatgpt-tricked-into-solving-captchas/


Netskope Raises Over $908 Million in IPO

California-based secure access service edge (SASE) solutions provider Netskope has raised more than $908 million in its initial public offering (IPO).

The cybersecurity firm, trading on Nasdaq under the ticker symbol NTSK, priced its IPO at $19 per share and sold 47.8 million shares, raising a total of $908.2 million.

After its first day of trading, the stock jumped 18% to $22.49, though it reached an intraday high of $24.40.

The IPO initially valued the company at roughly $7.3 billion, but valuation increased to approximately $8.6 billion after the first day. 

Prior to the IPO Netskope reported annual recurring revenue (ARR) of $707 million in the first half of 2025. However, the security firm is not profitable, reporting a net loss of $170 million for H1 2025.

Netskope raised a total of roughly $1.5 billion and it was valued at $7.5 billion in 2021.     

Netskope’s offering includes secure service edge (SSE), cloud access security broker (CASB), SaaS and data security posture management, firewall, private access, threat protection, and networking products. 

Related: Irregular Raises $80 Million for AI Security Testing Lab

Advertisement. Scroll to continue reading.

Related: RegScale Raises $30 Million for GRC Platform

Related: Scalekit Raises $5.5 Million to Secure AI Agent Authentication

Related: Security Analytics Firm Vega Emerges From Stealth With $65M in Funding

https://www.securityweek.com/netskope-raises-over-908-million-in-ipo/