Account Instagram hackerato: come recuperarlo in 5 passi (Guida 2025)

È una mattina come tante altre quando Marco, imprenditore milanese di 34 anni, tenta di accedere al suo profilo Instagram aziendale. Il dito scorre automaticamente sui tasti, digitando la password che conosce a memoria da tre anni. “Credenziali errate”. Riprova, pensando a un errore di battitura. Ancora “Credenziali errate”. Il cuore inizia a battere più forte quando la verità si fa strada nella sua mente: qualcuno ha violato il suo account, quello stesso profilo che aveva costruito paziente post dopo post, conquistando 50mila follower e generando il 60% del fatturato della sua startup.

Marco non è solo. Dietro la patina scintillante di Instagram, piattaforma che conta oltre due miliardi di utenti attivi mensili, si nasconde un ecosistema criminale fiorente che ha trasformato il furto di identità digitale in un business multimiliardario. Un fenomeno che, secondo le ultime statistiche elaborate da Secureframe, ha colpito il 45% degli americani negli ultimi cinque anni, e che in Italia sta assumendo proporzioni sempre più preoccupanti.

Il teatro del crimine digitale

La violazione di un account Instagram non è mai casuale. I cybercriminali operano con metodologie sempre più raffinate, trasformando quello che un tempo era considerato vandalismo digitale in una vera e propria industria del crimine informatico.

I numeri parlano chiaro. Secondo una ricerca di NordVPN, una percentuale compresa tra il 20% e il 25% degli account Instagram può essere soggetta a compromissione a causa dei numerosi rischi intrinseci dei social network. Non si tratta di una lotteria digitale: dietro ogni violazione c’è una strategia precisa, un piano d’attacco studiato nei minimi dettagli.

La conferma arriva dai casi più eclatanti. Nell’agosto 2025, il mondo dello spettacolo è stato scosso da un attacco coordinato che ha colpito simultaneamente i profili di Future, Adele, Tyla, Michael Jackson e Pink Floyd. Non un caso fortuito, ma un’operazione pianificata per promuovere una criptovaluta chiamata FREEBANDZ. Zara Larsson, anche lei coinvolta nell’attacco, ha immortalato lo stupore collettivo con un messaggio che è diventato virale: “Wait??? I didn’t post this??? Hahaha why did so many artists get hit with this??”

Ma se le celebrità finiscono sui giornali, migliaia di utenti comuni vivono la stessa esperienza nel silenzio e nella disperazione. Il fenomeno non risparmia nessuno: secondo Spikerz, celebrità come Selena Gomez, Taylor Swift, Ariana Grande, Robert Downey Jr, Nicole Scherzinger, Yanet Garcia e Chloe Moretz hanno tutte subito violazioni dei loro account negli ultimi anni.

L’anatomia della violazione

Per comprendere come proteggersi, è necessario prima capire come attaccano. I cybercriminali hanno affinato le loro tecniche nel corso degli anni, sviluppando un arsenale sempre più sofisticato di strumenti e strategie.

L’attacco più comune rimane quello del “Man-in-the-Middle” (MITM), una tecnica che sfrutta le connessioni Wi-Fi non sicure per intercettare e rubare password e altre informazioni sensibili durante la trasmissione dei dati. È come se qualcuno riuscisse a leggere la vostra corrispondenza mentre la consegnate al postino.

Più insidiosa ancora è la tecnica delle truffe “Bait and Switch”, che sfrutta la nostra abitudine a cliccare senza riflettere. Gli hacker creano pagine di login false, praticamente identiche a quelle originali di Instagram, e le diffondono attraverso link che arrivano via email o messaggi diretti. La differenza nell’URL è minima, ma sufficiente a trarre in inganno l’utente distratto.

Particolarmente vulnerabili sono poi coloro che hanno collegato i propri account Instagram e Facebook per comodità. Se il tuo account Facebook viene hackerato, anche il tuo profilo Instagram potrebbe essere a rischio. È l’effetto domino della sicurezza digitale.

I segnali premonitori: quando suonano le sirene d’allarme

Di seguito diversi segnali che possono indicare una compromissione in corso:

Segnali immediati di violazione:

  • L’impossibilità di accedere al proprio account, nonostante la certezza di aver inserito le credenziali corrette;
  • La presenza di fotografie sul proprio profilo che non sono state caricate personalmente;
  • Scoprire di essere diventati follower di account sconosciuti;
  • L’invio involontario di link dubbi ai propri follower attraverso messaggi diretti.

Altri indicatori cruciali includono le modifiche inaspettate ai propri dati personali, come l’indirizzo e-mail e il numero di telefono, e la presenza di attività insolite, come l’apparizione di messaggi di spam all’interno del proprio feed.

Il tempo è il fattore cruciale. Come sottolinea Keeper Security, è importante agire immediatamente dopo essersi accorti che l’account Instagram è stato hackerato, poiché un hacker può utilizzare le credenziali rubate per accedere anche ad altri account online se sono le stesse.

La controffensiva: strategie di recupero basate su evidenze

Quando il danno è fatto, la priorità diventa il recupero. Le procedure sono ben documentate e, se seguite correttamente, possono portare al successo.

Se si mantiene ancora un accesso parziale:

Si raccomanda di cambiare immediatamente la password di Instagram. Per il tuo account Instagram è necessaria una password efficace, composta da almeno 16 caratteri tra lettere maiuscole e minuscole, numeri e simboli.

Parallelo e altrettanto importante è fare il logout da tutte le sessioni di Instagram attive. Questa operazione consente di disconnettersi automaticamente dagli altri dispositivi, bloccando così l’accesso degli hacker al tuo account.

L’attivazione dell’autenticazione a due fattori (2FA) è il passo successivo indispensabile. La 2FA consente l’accesso all’account solo se, oltre al nome utente e alla password, viene inserito un codice generato appositamente.

Quando l’accesso è completamente perduto:

Ecco una guida dettagliata per il recupero: nella schermata di login, selezionare “Get help signing in” (su Android) o “Forgotten password” (su iOS), quindi inserire il numero di telefono o l’indirizzo email nei campi indicati.

Un elemento cruciale del processo di recupero è il messaggio che Instagram invia da security@mail.instagram.com ogni volta che vengono modificate le credenziali di un account. Questo messaggio contiene un link speciale che ti consentirà di annullare il cambio dell’indirizzo email e di proteggere il tuo account.

Il labirinto del supporto ufficiale

Quando le procedure automatiche falliscono, entra in gioco il supporto diretto di Instagram. E’ possibile contattare Instagram direttamente inviando una email a security@mail.instagram.com, includendo una descrizione dettagliata dell’accaduto e allegando foto ed evidenze che provano la proprietà dell’account.

Il processo di verifica dell’identità è diventato sempre più sofisticato. Instagram richiede un video selfie in cui l’utente deve seguire specifiche istruzioni, oltre alla fornitura dell’indirizzo email o numero di telefono utilizzato per creare l’account. Instagram confronta il selfie con le fotografe presenti nel profilo per verificare che l’utente sia effettivamente il proprietario dell’account.

I tempi di recupero possono variare significativamente. Mentre alcuni casi vengono risolti in pochi giorni, altri possono richiedere settimane o mesi di attesa.

Il business dell’ombra: un’economia parallela

I motivi dietro gli attacchi agli account Instagram sono molteplici e tutti legati al profitto. Gli hacker si appropriano dei profili Instagram con l’obiettivo di accedere ai dati personali degli utenti. Una volta che l’utente ha perso il controllo del proprio account, questo può essere utilizzato anche per diffondere ulteriore spam, propagando l’infezione ad altri membri della piattaforma.

Le tre motivazioni principali dietro il furto degli account:

  1. Richiesta di riscatto: Gli hacker possono guadagnare soldi rubando account mediante i riscatti richiesti;
  2. Rivendita del profilo: Se il tuo account Instagram è una pagina di contenuti con molto successo, questa ha anche un valore perché raggiunge un ampio numero di persone;
  3. Accesso ai dati: I criminali possono effettuare pagamenti e avere libero accesso a dati personali sensibili.

L’industria del recupero: tra servizi legittimi e truffe

Attorno al fenomeno degli account hackerati è nata un’intera industria di servizi di recupero. Broadway Communications fornisce una prospettiva chiara sui limiti di questi servizi: molte agenzie web affermano di poter recuperare account Instagram hackerati. La verità è che non hanno accesso diretto ai sistemi di Meta e che nessuno può recuperarti l’account se non META.

Possono aiutarti solo se dispongono di “agganci” o “vie di traverso” attraverso contatti interni a Meta, avverte Broadway Communications. Il consiglio è chiaro: diffida da chi garantisce il recupero al 100% e diffida da chi non fa della chiarezza il punto più importante.

Il panorama globale: un’emergenza planetaria

I numeri del fenomeno sono impressionanti e in crescita costante. Secondo Statista, nel 2024 il numero di compromissioni di dati negli Stati Uniti si è attestato a 3.158 casi, mentre oltre 1,35 miliardi di individui sono stati colpiti nello stesso anno da compromissioni di dati.

A livello globale, Secureframe documenta che entro il 2025, il costo globale del cybercrimine è previsto raggiungere i 10,5 trilioni di dollari, crescendo a un tasso del 15% annuo. Il costo medio di una violazione dei dati ha raggiunto un massimo storico nel 2024 di 4,88 milioni di dollari, con un aumento del 10% rispetto al 2023.

L’Italia mostra segnali preoccupanti. Secondo CYBSEC-NEWS, nel 2024 il costo medio di un data breach ha raggiunto i 4,37 milioni di euro, registrando un aumento del 10% rispetto al 2023 e il totale più alto di sempre. Dal report si evince che l’aumento dei costi delle violazioni è attribuibile alla crescente gravità degli attacchi e alla maggiore pressione sui team di sicurezza.

La prevenzione: l’unica vera difesa

Di fronte a questo scenario, la prevenzione diventa l’arma più efficace. Ecco alcune linee guida chiare per la protezione degli account.

Gestione delle password:

Utilizzare una password forte per il tuo Instagram è importante per proteggere il tuo account dai tentativi di hackeraggio. Una password forte è lunga almeno 16 caratteri e contiene una combinazione casuale di lettere maiuscole e minuscole, numeri e simboli e non viene riutilizzata su altri account.

Autenticazione a due fattori:

L’abilitazione dell’autenticazione a più fattori (MFA) è fondamentale per aggiungere un livello di sicurezza aggiuntivo che rende molto più difficile per gli hacker accedere all’account anche se conoscono la password.

Monitoraggio e attenzione:

Metti subito in atto le misure necessarie al fine di proteggere il tuo account. In queste situazioni, infatti, la prudenza non è mai troppa.

Il fattore umano: quando la tecnologia non basta

Nonostante tutti i sistemi di sicurezza, il fattore umano rimane l’anello debole della catena. Varonis documenta che l’88% delle violazioni di cybersecurity sono causate da errori umani e che il 68% delle violazioni ha coinvolto un elemento umano nel 2024.

Affmaven sottolinea l’importanza dell’educazione digitale nel contesto di Instagram, che conta oltre 2 miliardi di utenti attivi mensili secondo le statistiche più recenti.

L’epilogo di Marco

Tornando alla storia con cui abbiamo aperto questo racconto, Marco è riuscito a recuperare il suo account dopo tre settimane di calvario burocratico. Ha seguito scrupolosamente tutte le procedure documentate da esperti del settore, fornito ogni documentazione richiesta, registrato il video selfie di verifica. Soprattutto, non ha mai smesso di sperare.

Oggi il suo profilo è più sicuro di prima: password robusta, autenticazione a due fattori attiva, monitoraggio costante degli accessi. Ma soprattutto, ha imparato la lezione più importante: la sicurezza digitale non è un prodotto che si compra, ma un processo che si vive ogni giorno.

La sua storia non è unica. Ogni giorno, migliaia di persone in tutto il mondo vivono la stessa esperienza. Alcune la superano, altre no. La differenza, spesso, sta nella preparazione, nella conoscenza delle procedure corrette e nella capacità di reagire rapidamente quando conta di più.

In un mondo dove ogni mese un miliardo di utenti accede a Instagram, la sicurezza digitale non è più un optional. È una necessità, un dovere verso se stessi e verso la propria identità digitale. Perché dietro ogni profilo Instagram c’è una persona reale, con sogni, ambizioni e vulnerabilità reali.

E questa persona merita di essere protetta.

Fonti:

NordVPN. (2023, 26 dicembre). Account Instagram hackerato? Tutto quello che c’è da sapere.

Esquire. (2025, 22 luglio). Mi hanno hackerato il profilo di Instagram? Come capirlo (e cosa fare adesso).

Affmaven. (2025, 9 luglio). Statistiche di Instagram 2025: ultimi dati sugli utenti e sulla crescita.

Broadway Communications. (2024, 23 dicembre). Account Instagram/facebook hackerato/disattivato cosa fare [2025].

Keeper Security. (2024, 4 ottobre). Il tuo account Instagram è stato hackerato? Fai così.

Varonis. (2024, 15 novembre). 82 Must-Know Data Breach Statistics [updated 2024].

Secureframe. (2025, 3 gennaio). 110+ of the Latest Data Breach Statistics [Updated 2025].

Statista. Number of data breaches and victims U.S. 2024.

Rolling Stone. (2025). Were Future’s, Adele’s, and Zara Larsson’s Instagram Accounts Hacked to Promote a Memecoin?

Spikerz. What to Do if Your Instagram Account Has Been Hacked?

CFC. Media claims case study: Influencer incident.

CYBSEC-NEWS. (2025, 28 marzo). Data breach: quanto ci costano?

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/account-instagram/


TeamItaly, presentata la nuova squadra di giovani cyber defender


La nuova squadra italiana per le competizioni di cybersecurity è stata formata: TeamItaly è stata presentata ufficialmente oggi a Torino, presso il Campus di formazione ONU ITCILO. I giovani cyber defender sono pronti a rappresentare il Paese nelle prossime competizioni, a partire dalla ECSC – European Cybersecurity Challenge che si terrà a ottobre a Varsavia.

I venti studenti che fanno parte del team hanno partecipato alla selezione dopo aver seguito percorsi di formazione e gaming organizzati dal dal Cybersecurity National Lab del Cini (Consorzio Interuniversitario Nazionale per l’Informatica) che nel corso degli anni hanno coinvolto migliaia di studenti e studentesse.

“Big Game, il percorso gratuito del Cybersecurity National Lab per studenti delle scuole superiori e università, sostenuto dall’ACN, rappresenta un investimento strategico per l’Italia” ha commentato Paolo Prinetto, referente scientifico delle attività di formazione e addestramento del Cybersecurity National Lab. “Mira a creare un ecosistema della cybersicurezza, proteggendo settori fondamentali come sanità, trasporti e PMI. I talenti del TeamItaly sono considerati una risorsa preziosa, con la responsabilità di difendere le infrastrutture del Paese“.

TeamItaly

Dieci i giovani titolari della squadra: Salvatore Abello (Università degli Studi di Bari Aldo Moro, classe 2005), Donato Barone (Sapienza Università di Roma, classe 2006), Roberto Bertolini (Politecnico di Milano, classe 2002), Carlo Collodel (ETH Zurigo, classe 2004), Jacopo Di Pumpo (ITSOS Marie Curie Cernusco sul Naviglio (MI), classe 2007), Lorenzo Leonardini (Università degli Studi di Pisa, classe 2001), Leonardo Mattei (LSA Labriola Roma, classe 2007), Marco Meinardi (Politecnico di Milano, classe 2001), Manuele Pandolfi (IIS B. Pascal Roma, classe 2007) e Gennaro Pierro (ETH Zurigo, classe 2003).

Insieme a loro, altri dieci membri di TeamItaly: Alan Davide Bovo (IS Pascal Comandini Cesena (FC)), Francesco Di Gregorio (IIS G. Ferraris Molfetta (BA)), Simone Di Maria (Università di Verona), Alessio Ghidini (Università degli Studi di Padova), Luigi Loffredo (Università di Napoli Federico II), Alessandro Mizzaro (Università degli Studi di Trento), Gabriel Prostitis (Politecnico di Milano), Lorenzo Siriu (Università degli Studi di Cagliari), Samuel Siviero (IIS Leonardo da Vinci Carate Brianza (MB)) e Alessandro Zanier (Università degli Studi di Padova).

I nuovi cyber defender sono pronti ad affrontare la loro prima sfida durante l’ECSC, previsto dal 6 al 9 ottobre a Varsavia. Durante l’evento, centinaia di giovani provenienti da 36 nazioni si sfideranno sul campo della cybersecurity. Il team parteciperà poi ad altre competizioni internazionali di rilievo quali “Compete with Team Europe” e  FAUST CTF 2025.

vulnerabilità critiche

Pixabay

“La competizione ha raggiunto livelli molto elevati e la squadra, composta da senior con eccellenze internazionali e junior già vincitori di importanti competizioni come le International Cybersecurity Olympiad di Singapore, esprime un grande valore” hanno commentato Giulia Martino e Matteo Rossi, i due technical manager della squadra.

“Formare le nuove generazioni di cyber-defender è una delle priorità strategiche per il sistema Paese” ha aggiunto Marco Porcedda, assessore alla sicurezza e Cybersecurity di Torino . “La rivoluzione digitale sta trasformando economia, lavoro e relazioni globali, e chi non saprà “intercettare questa rivoluzione” investendo in conoscenza e talenti resterà vulnerabile, dalle PMI alle multinazionali fino alla pubblica amministrazione. In questo quadro, il coinvolgimento dei giovani è cruciale, come dimostrano le iniziative del CINI – Cybersecurity National Lab – e Torino si sta affermando sempre di più come un polo centrale per la cybersicurezza e la difesa cibernetica in Italia“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/15/teamitaly-presentata-la-nuova-squadra-di-giovani-cyber-defender/?utm_source=rss&utm_medium=rss&utm_campaign=teamitaly-presentata-la-nuova-squadra-di-giovani-cyber-defender


CERT-AGID 6-12 settembre: i ransomware mostrano una nuova tattica di ingegneria sociale


La scorsa settimana il CERT-AGID ha identificato e analizzato 75 campagne malevole nell’ambito italiano: 41 hanno preso di mira obiettivi nazionali, mentre 34 erano di carattere generico ma hanno comunque interessato il nostro Paese.

Agli enti accreditati ha messo a disposizione i 1.235 indicatori di compromissione (IoC) individuati.

I temi della settimana

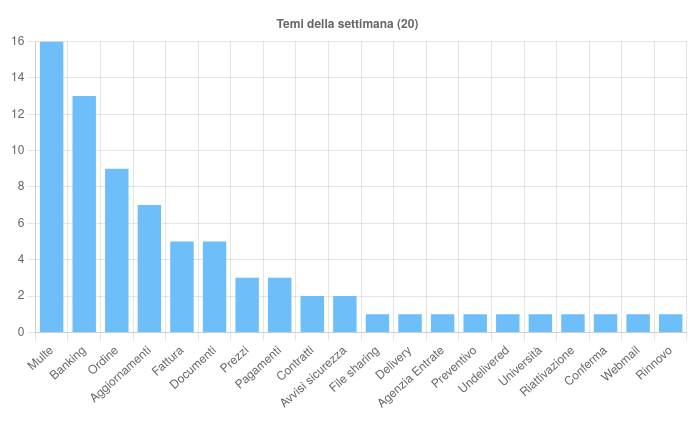
Questa settimana i temi sfruttati per veicolare le campagne malevole in Italia sono stati venti.

In primo piano si sono viste le “Multe”: svariate campagne italiane, tutte via email, hanno abusato del brand PagoPA, con un caso che ha simulato comunicazioni del Ministero dell’Interno.

I messaggi hanno riprodotto false notifiche di sanzioni o avvisi di pagamento con l’obiettivo di sottrarre i dati delle carte; in un caso il link alla pagina malevola è stato inserito dentro un allegato PDF invece che nel corpo dell’email.

Pagamenti e banche nel mirino: phishing su PagoPA e ING, nove famiglie di malware e prevalenza di RAR/ZIP; colpite università e servizi INPS.

Sul fronte “Banking” si sono contate dodici campagne di phishing italiane, sempre via email, che hanno preso di mira ING, Intesa Sanpaolo, BPM, Fineco e, in un caso, anche PayPal.

Il tema “Ordine” è stato usato in nove campagne complessive, di cui sette generiche e due italiane: le prime hanno diffuso diversi malware, tra cui Formbook, AgentTesla, DarkCloud e Remcos, spesso attraverso archivi compressi contenenti eseguibili malevoli; le due campagne italiane hanno distribuito VipKeylogger e Remcos.

Gli “Aggiornamenti” sono comparsi in sei campagne, cinque generiche e una italiana. Nelle campagne generiche è stato diffuso principalmente il malware Lumma Stealer, veicolato tramite archivi ZIP con eseguibili malevoli, mentre la campagna italiana ha puntato su un phishing ai danni degli utenti Microsoft Outlook.

Il tema “Documenti” è stato sfruttato in cinque campagne, quattro generiche e una italiana: le generiche hanno diffuso AgentTesla, Remcos e Guloader, oltre a un’ulteriore campagna di phishing contro HSBC.

Quella italiana ha invece sfruttato il nome di INPS con finalità di phishing, confermando la frequenza con cui questo tema viene usato per frodi online. Il resto dei temi ha sostenuto ulteriori campagne di malware e

Tra gli eventi più rilevanti, sono emerse campagne di phishing mirate contro personale e studenti di diversi atenei italiani, tra cui l’Università Politecnica delle Marche, l’Università di Verona, l’Università di Bari e l’Università di Chieti-Pescara.

Le operazioni, tutte correlate tra loro, hanno replicato graficamente i portali di accesso alle aree riservate per sottrarre credenziali istituzionali.

Guardando ai ransomware, invece, si è osservata una nuova tattica di ingegneria sociale. Il gruppo LunaLock ha dapprima rivendicato il furto e la cifratura dei dati di una piattaforma per artisti freelance.

Successivamente, oltre alla consueta minaccia di pubblicazione dei materiali sottratti, ha avvertito che in caso di mancato pagamento avrebbe consegnato le opere d’arte alle aziende di intelligenza artificiale per l’addestramento dei modelli.

Fonte: CERT-AGID

È stata inoltre rilevata una nuova campagna di phishing ai danni di INPS che ha sfruttato, con modalità simili a una precedente offensiva contro l’Agenzia delle Entrate, il brand del servizio di file sharing WeTransfer.

Gli attori hanno inviato email che simulavano notifiche di WeTransfer facendo apparire le comunicazioni come provenienti da un dominio istituzionale (pec.inps.it) per aumentarne la credibilità e indurre le vittime a scaricare presunti documenti previdenziali urgenti.

Il link malevolo ha reindirizzato dapprima a una finta pagina di WeTransfer e poi a una falsa pagina di accesso di Aruba, con l’obiettivo di sottrarre credenziali email.

Malware della settimana

Nel corso della settimana sono state individuate nove famiglie di malware che hanno interessato l’Italia.

FormBook ha riguardato sei campagne generiche a tema “Prezzi”, “Ordine”, “Contratti” e “Fattura”, veicolate via email con allegati RAR, TAR e Z. Remcos è comparso in una campagna italiana a tema “Ordine” e in cinque campagne generiche legate a “Ordine”, “Prezzi”, “Contratti” e “Documenti”, distribuite con email contenenti ZIP, RAR e TAR.

AgentTesla è stato rilevato in cinque campagne generiche che hanno sfruttato i temi “Pagamenti”, “Ordine”, “Documenti” e “Aggiornamenti”, con allegati GZ, LZH, Z e TAR.

Lumma ha sostenuto quattro campagne generiche tutte legate al tema “Aggiornamenti”, recapitate con allegati ZIP.

Fonte: CERT-AGID

VipKeylogger è emerso in una campagna italiana “Ordine” e in tre campagne generiche “Ordine” e “Fattura”, distribuite tramite email con allegati RAR e ZIP. XWorm è stato osservato in tre campagne generiche a tema “Fattura”, “Pagamenti” e “Preventivo”, inviate con allegati XLAM, talvolta racchiusi in archivi ZIP.

Copybara è stato diffuso in una campagna italiana a tema “Banking” tramite SMS che rimandavano al download di un APK malevolo. DarkCloud è comparso in una campagna generica “Ordine” distribuita con archivio 7Z.

Infine, Guloader è stato impiegato in una campagna generica “Documenti” recapitata con allegati HTML e MSI.

Phishing della settimana

In totale sono stati coinvolti diciannove brand nelle campagne di phishing della settimana, con una concentrazione particolare sui temi PagoPA e ING, che hanno registrato il maggior numero di tentativi fraudolenti.

Formati e canali di diffusione

Sul fronte dei vettori tecnici, è emersa la solita  prevalenza degli archivi compressi.

A fronte di tredici tipologie di file impiegate, il formato più utilizzato è stato il RAR con 10 campagne complessive, seguito dallo ZIP con 7 episodi, mentre XLAM e TAR sono comparsi 3 volte ciascuno.

Fonte: CERT-AGID

Più sporadico l’uso di altri formati, tra cui G, Z e PDF (2 volte ciascuno), e con un solo riscontro per APK, LZH, SHTML, 7Z, MSI e HTML.

Quanto ai canali di diffusione, le email hanno continuato a rappresentare il veicolo esclusivo scelto dai criminali informatici, risultando responsabili di tutte le 75 campagne registrate dal CERT-AGID.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/15/cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-12-settembre-i-ransomware-mostrano-una-nuova-tattica-di-ingegneria-sociale


Agenti AI: da una “Lingua Franca” per l’AI a un nuovo paradigma per la sicurezza informatica e i rischi per l’utente umano

Come uomini non possiamo non conoscere e apprezzare l’importanza del linguaggio. La capacità dell’uomo di comunicare e quindi essere capace di trasferire facilmente informazioni complesse da uno all’altro, è sicuramente una delle nostre principali caratteristiche che ci differenzia da tutti gli altri esseri viventi sul nostro pianeta. Questo aspetto era già ben chiaro agli antichi, basta far mente locale all’episodio Biblico della Torre di Babele.

Una interpretazione di questo episodio è che gli uomini, che prima parlavano tutti la stessa lingua, per punizione divina avendo osato troppo per superbia, sono stati dispersi sulla terra parlando lingue diverse in modo da non poter più comunicare tra genti diverse. Se da una parte questo episodio vuole dare una spiegazione alla nascita delle tante diverse lingue umane, dall’altra sottolinea che non parlare la stessa lingua impedisce la comunicazione e procura un danno all’uomo.

Da sempre l’uomo ha cercato di adottare una “lingua franca” ovvero una lingua comune ad almeno buona parte degli uomini che permette loro di comunicare anche tra genti lontane. Nei secoli si sono succedute diverse “lingue franche”, per il mondo occidentale, dal greco al latino, dal francese all’inglese. Ed è ben noto che “conoscere le lingue” è un bene importante per ognuno di noi.

Questa introduzione, forse un po’ banale, vuole solo sottolineare l’importanza di comunicare, trasferire informazioni e capirsi. Il fatto è che questo concetto si trasferisce anche all’informatica. Basta pensare a quali sono stati alcuni dei principali volani dell’incredibile sviluppo dell’informatica negli ultimi 50 anni. Internet è fondamentalmente basato su alcuni protocolli, ovvero “lingue”, tra cui TCP/IP, SMTP, DNS, BGP, HTTP/HTML ecc. Senza di questi i nostri elaboratori non sarebbero capaci di scambiare informazioni, e Internet non esisterebbe.

È importante sottolineare che il successo e lo sviluppo dell’informatica e di Internet, ha richiesto l’adozione di protocolli universali, e che alcuni di questi sono evoluti e sono divenuti universali nel tempo. éovvio infatti che per poter accedere ad una risorsa in Internet in qualunque parte della terra, un PC o smartphone e un Browser devono parlare tutti la stessa “lingua”, ovvero utilizzare gli stessi protocolli, di tutti gli altri sistemi informatici.

Oltre ai protocolli di rete, si pensi anche ai formati di CD, DVD, MP3/4, USB-C ecc. Per alcuni di questi esistevano protocolli o formati alternativi, anche tecnologicamente migliori per alcuni aspetti, ma l’universalità che include la facilità di gestione, creazione, adozione ecc., ha comunque e sempre avuto un fattore rilevante nel loro successo.

Intelligenza Artificiale e comunicazione

I modelli di Intelligenza Artificiale sono nati e per decenni sono stati sviluppati ed eseguiti come normali applicazioni informatiche che elaborano dati in ingresso per produrre dati in uscita. Questo schema basilare dell’informatica richiede che le informazioni necessarie all’elaborazione siano incluse o direttamente accessibili al programma stesso, ad esempio in una base dati dedicata.

Con l’arrivo dei modelli Large Language Model (LLM), l’architettura delle applicazioni informatiche ha subito un cambiamento che potrebbe mostrarsi essere radicale.

Sino ad oggi è stato l’uomo a dover imparare ad utilizzare una applicazione informatica o un sistema informatico, dal livello più tecnico quale imparare e utilizzare linguaggi di programmazione, a imparare ad utilizzare il linguaggio specifico di una applicazione. Si noti che ogni applicazione ha la propria logica, i propri flussi di utilizzo, modalità di accesso, modalità di preparazione e fruizione dei dati. Quindi per utilizzare un sistema informatico, l’uomo deve imparare il suo “linguaggio” (o “User Interface” – UI), facile o difficile che sia.

I modelli LLM ribaltano questo approccio esponendo quella che si può chiamare una “Human Interface” (HI). Questi modelli conoscono tutte le lingue dell’uomo e sono in grado (più o meno efficacemente) di comprendere il linguaggio umano e tradurlo nel proprio linguaggio macchina. Si possono quindi considerare alla stregua di traduttori universali, non solo tra le lingue umane, ma anche tra le lingue umane e la propria lingua informatica.

L’ambizione futura è quindi di non aver più bisogno di imparare la “lingua” di ogni applicazione ma di avere un “interprete” informatico personale che è in grado di tradurre quanto scriviamo o diciamo in qualunque altra “lingua”, informatica, scritta o parlata, oltre ovviamente a tutte le lingue umane.

La modifica radicale proposta da questo approccio è che tra noi uomini e un’applicazione o un sistema informatico ci sarà un interprete che parla con noi la nostra lingua, e non una lingua informatica.

Intelligenza Artificiale, Assistenti, Agenti e comunicazione informatica

Questo nuovo approccio significa che l’uomo potrebbe delegare al proprio “interprete” personale la comunicazione con gli strumenti informatici. In altre parole, è ora il modello LLM che deve conoscere tutte le “lingue” informatiche, soprattutto per l’accesso e l’utilizzo di applicazioni e dati.

Ma questo non è il modello di base dell’informatica, ingresso + base dati + elaborazione + uscita. Visto che l’“interprete” personale dovrebbe poter accedere a qualunque risorsa informatica ed eseguire qualunque azione informatica, deve poter dialogare con qualunque sistema informatico e poter accedere ed interpretare qualunque tipo di dati. Oggi questo è sicuramente un problema tecnico notevole e crescente più si sale nella pila ISO-OSI (o lo stack TCP/IP).

Come potrebbe un modello LLM comunicare con qualunque applicazione o base dati esposta in Internet o comunque resa disponibile al modello?

Si noti che per quanto riguarda questa problematica, non vi è una differenza pratica tra Assistente AI, ovvero un modello in grado di svolgere compiti limitati e solo a seguito di una richiesta umana e sotto il controllo dell’uomo, e un Agente AI, che è in grado di agire indipendentemente dalle esplicite richieste umane per conto dell’uomo. Ovviamente le capacità e possibili conseguenze delle azioni di Assistente e Agente sono molto diverse, ma è comune ad entrambi la necessità di accedere a risorse informatiche, anche solo informazioni, esterne per poter svolgere al meglio i loro compiti.

Per semplicità di esposizione, nel proseguo si farà riferimento solo agli Agenti AI, ma molto di quanto descritto si applica anche agli Assistenti AI.

Il Model Context Protocol

In questo contesto e a questo scopo, nel 2024 Anthropic ha proposto un protocollo chiamato “Model Context Protocol (MCP)” [Rif. 1] che si propone come “lingua franca” per le comunicazioni dei modelli AI con gli altri sistemi informatici e tra i modelli AI stessi.

(Nota: questo campo è in rapidissima evoluzione, nuove proposte e protocolli sono presentati frequentemente, si vedano ad esempio il “Agent Communication Protocol (ACP)” di IBM [Rif. 2] che si propone come una evoluzione di MCP, o il “Agent2Agent Protocol” di Google [Rif. 3].)

MCP è un protocollo che adotta lo schema Client-Server: in questo caso il Client MCP è un’applicazione utilizzata dal modello AI che ha necessità di accedere ad una risorsa esterna, mentre il Server MCP espone ai Client MCP servizi di sistemi informatici esterni al modello AI.

Il Client MCP è tipicamente una componente inclusa o agganciata al modello AI stesso; il suo scopo è quello di tradurre la richiesta del modello AI nel linguaggio MCP, e al contrario, tradurre la risposta dal linguaggio MCP al linguaggio del modello AI.

Il Server MCP svolge un ruolo speculare traducendo la richiesta dal linguaggio MCP al linguaggio del sistema informatico o applicazione o altro modello AI, che il modello AI vuole interrogare, e la risposta dal linguaggio del sistema informatico o applicazione al linguaggio MCP.

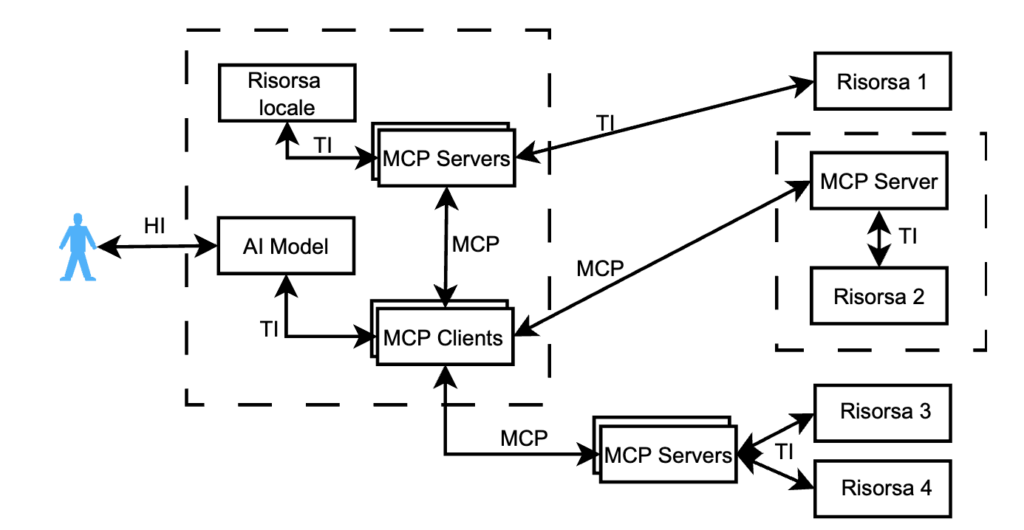
In figura 1 si presenta un possibile scenario di adozione di MCP.

mcp
Figura 1: Esempio di diagramma di comunicazioni di MCP (HI=Human Interface, TI=Technical Interface)

In questo scenario, un uomo interagisce con un Agente AI (nel diagramma “AI Model”), tramite una Human Interface (nel diagramma “HI”). Per eseguire il compito affidatogli dall’uomo, l’Agente AI (nella terminologia MCP l’Agente AI è chiamato “MCP Host”) ha necessità di accedere a risorse fornite da altri sistemi informatici, interni e/o esterni al sistema informatico dell’Agente AI. L’Agente AI formula questa richiesta in un proprio linguaggio informatico (nel diagramma “Technical Interface, TI”).

Nella richiesta inviata al proprio Client MCP (ci possono essere anche più di un Client MCP), l’Agente AI può indicare lo specifico sistema informatico o il tipo di sistema informatico che può fornire le informazioni cercate, o che può eseguire la transazione richiesta, e la richiesta stessa. Il Client MCP associato all’Agente AI, traduce la richiesta nel linguaggio MCP e contatta il o i Server MCP che espongono il servizio richiesto.

Il protocollo MCP richiede che ogni connessione tra un Client MCP e un Server MCP sia 1 a 1, ovvero un’istanza di un Client MCP può dialogare in un determinato momento solo con un’istanza di un Server MCP, e viceversa, secondo le attuali best-practices di gestione di micro servizi. Inoltre, la comunicazione MCP è basata sul protocollo JSON-RPC-2.0, un protocollo standard e molto comune, che permette uno scambio strutturato di richieste e risposte, sia localmente (tramite input/output standard), sia verso sistemi remoti (tramite HTTPS e il protocollo “Server-Sent Events – SSE”).

I Server MCP espongono la lista dei propri servizi in un formato standardizzato, in modo che i Client MCP siano in grado di individuare i Server MCP che possono essere utilizzati per eseguire le azioni richieste.

Come indicato in figura 1, i Server MCP possono essere posizionati differentemente nell’infrastruttura di rete: i Server MCP possono essere nella stessa infrastruttura dell’Agente AI, o all’opposto direttamente nell’infrastruttura di una risorsa remota (ovvero gestiti dalla risorsa remota stessa), o essere forniti da una terza parte che media tra gli Agenti AI (e in generale i modelli AI) e altre risorse disponibili in rete.

E’ importante sottolineare che MCP è agnostico rispetto ai servizi e tipi di dati che trasmette: può ugualmente permettere l’accesso a cartelle e file su file-system locali o in Cloud, permettere di eseguire una query su un database, o di eseguire una transazione su un’applicazione, ad esempio un bonifico bancario, e così via.

L’Agente AI non conosce le modalità per eseguire queste azioni, produce solo una richiesta di dati o di transazioni. I Client MCP traducono le richieste dell’Agente AI in un linguaggio universale in modo che qualunque Server MCP sia in grado di comprendere le richieste; un Server MCP in grado di fornire quanto richiesto, traduce le richieste nel linguaggio del sistema informatico a lui connesso e che può fornire i dati o eseguire le transazioni.

Agenti AI, MCP e un nuovo paradigma di sicurezza informatica

Il protocollo MCP, insieme agli Agenti AI, ha la potenzialità di rivoluzionare l’intero ecosistema informatico. Se questo avverrà, il traffico dati non sarà più avviato direttamente dall’uomo ad esempio digitando un URL in un browser o facendo una ricerca su un motore di ricerca, ma gestito interamente dai sistemi informatici stessi. La ricerca online e qualunque azione sui sistemi informatici sarà svolta dall’Agente AI per conto dell’uomo.

A causa di questa rivoluzione, è molto probabile che sarà necessario rivedere interamente tutta l’architettura di sicurezza informatica che molto faticosamente è stata costruita negli ultimi 60 anni.

In questa sede è possibile solo proporre delle considerazioni per illustrare alcuni dei problemi di sicurezza che potrebbero manifestarsi.

Uno dei pilastri della sicurezza informatica attuale è l’autenticazione degli utenti: siamo ben consci del problema di utilizzare password diverse per ogni servizio, con autenticazione a più fattori su dispositivi diversi, e così via. Come potrà funzionare l’autenticazione di un Agente AI che agisce per conto di una persona? Sarà il nostro personale Agente AI che gestirà tutte le nostre password e relative autenticazioni sui nostri dispositivi informatici e su tutti i servizi informatici che utilizzeremo?

In pratica questo potrebbe voler dire che il nostro personale Agente AI avrà anche la funzione di borsellino delle nostre credenziali e che le gestirà autonomamente. In altre parole, chi avrà accesso al nostro servizio di online banking sarà il nostro personale Agente AI, e noi ci autenticheremo tramite biometria direttamente all’Agente AI, non al servizio di online banking. Password e autenticazione a più fattori potrebbero scomparire, sostituite dalla gestione delle credenziali da parte degli Agenti AI.

Se questo può risultare ottimo per le persone, richiede però che tutta l’architettura e infrastruttura dei servizi informatici garantisca delle caratteristiche di sicurezza nel controllo accessi end-to-end che oggi ancora non abbiamo. Anche se molte tecnologie di autenticazione (e autorizzazione) sicura esistono già oggi, devono essere integrate in questa nuova architettura per garantire che le connessioni ai servizi, anche se mediate dai Client e Server MCP, non possano essere abusate.

Tornando all’esempio precedente, è opportuno notare che rispetto ad oggi in cui ogni persona si autentica direttamente al proprio home banking, in questa nuova architettura sarà il nostro Agente AI ad autenticarsi per conto nostro al servizio di home banking ma non direttamente, solo tramite la mediazione dei servizi MCP.

Considerando ancora i processi di autenticazione e autorizzazione, in questo scenario si presenta con maggiore importanza il problema di garantire l’autenticazione tra MCP Client e MCP Server. In altre parole, come può un MCP Server identificare un MCP Client per evitare che un attaccante impersonifichi un autentico MCP Client e quindi l’Agente AI e la persona a cui è associato? Questa è una nuova tipologia di furto d’identità in cui un MCP Client si spaccia per un altro con tutte le possibili conseguenze. E vice-versa, come può un MCP Client essere sicuro che il MCP Server a cui si connette è il legittimo MCP Server dell’applicazione o delle informazioni cercate e non un MCP Server civetta o clone malevolo?

Possiamo riassumere queste considerazione con la seguente domanda: come autenticare vicendevolmente Agenti AI e i servizi informatici (inclusi altri sistemi AI) da loro utilizzabili senza coinvolgere direttamente l’uomo? (Per una proposta si veda [Rif. 4].)

Ma autenticazione e autorizzazione non sono le uniche preoccupazioni di sicurezza in questo nuovo ambiente. Visto che gli Agenti AI dovrebbero sostituire l’uomo nell’accesso alle risorse informatiche, si possono considerare alcuni degli attacchi a cui normalmente siamo soggetti e trasporli in questo nuovo ambiente. Va sottolineato che la presenza di Agenti AI, MCP Client e soprattutto di MCP Server, aumenta la superficie di attacco e l’ambito di possibili vulnerabilità. Più componenti ci sono, più componenti possono guastarsi, essere vulnerabili o essere attaccate.

Il primo esempio è quello di un Server MCP compromesso, ad esempio da malware tramite un attacco da Internet (i Server MCP, come qualunque software, possono avere delle vulnerabilità, si veda ad esempio [Rif. 5]). L’attaccante che ha preso possesso del Server MCP può ad esempio accedere alle richieste di ogni Client MCP e quindi violarne la confidenzialità, re-indirizzare le richieste verso servizi malevoli, o allegare malware alle risposte verso il MCP Client. Come può un MCP Client accertarsi che un MCP Server è integro e non compromesso? Bisogna sempre tenere conto che gli MCP Server ricoprono un ruolo cruciale per garantire la confidenzialità e integrità delle informazioni.

E’ interessante considerare anche possibili attacchi e vulnerabilità dell’Agente AI, che in questo scenario prende il ruolo dell’uomo. Infatti un Agente AI, oltre a poter essere soggetto a vulnerabilità e attacchi come una qualsiasi applicazione informatica, per il ruolo che ricopre, può essere oggetto di attacchi concettualmente simili al Social Engineering umano.

Si consideri come esempio il caso in cui, tramite un attacco ad un MCP Server, o ad una applicazione o base dati, o un attacco di tipo man-in-the-middle, un attaccante sia in grado di modificare i dati inviati ad un Agente AI. In questo modo l’attaccante riesce ad eseguire un attacco di Prompt Injection allo scopo di confondere l’Agente AI e fargli eseguire un’azione malevola.

L’attacco può essere “diretto”, tramite l’aggiunta o modifica on-line dei dati di richiesta o risposta per l’Agente AI, o “indiretto”, in cui l’attaccante modifica preliminarmente l’informazione ad esempio in una base dati che poi viene inviata all’Agente AI. Attualmente gli attacchi di Prompt Injection sono in grado di sovvertire i modelli AI Generativi, estraendo informazioni riservate, facendo eseguire azioni errate o malevoli, e riportando informazioni false alla persona di riferimento (gli Agenti AI facendo parte della famiglia dei modelli AI Generativi, sono suscettibili a questi tipi di attacchi).

In questo panorama va anche considerato il caso di modelli AI malevoli utilizzati per attaccare in maniera automatica e sofisticata gli Agenti AI, elevando ancora il livello di minacce che devono essere fronteggiate e mitigate.

Considerazioni finali e i rischi per l’utente umano

MCP, come i protocolli a lui associati e a lui simili, è un protocollo giovane che sicuramente evolverà a livello tecnologico, ma il cui impatto potrebbe risultare molto più di una innovazione tecnica, come accadde anni fa con l’introduzione dei protocolli di base di Internet citati all’inizio di questo articolo. A livello tecnico, c’è ancora molto da capire e sviluppare sia per l’interoperabilità dei servizi, la scalabilità dell’architettura, la gestione della latenza delle comunicazioni dovuta alla presenza di ulteriori servizi di intermediazione come MCP stesso, l’orchestrazione dei servizi, ma anche per l’aumento della complessità per la presenza di ulteriori intermediari nella gestione dei dati che ovviamente possono introdurre dei nuovi punti critici, ulteriori vulnerabilità e superfici d’attacco.

D’altra parte, in questo nuovo scenario, il paradigma informatico di base e la gestione della sicurezza delle informazioni in senso lato potrebbero subire un cambiamento epocale: l’accesso alle risorse informatiche non sarebbe più gestito direttamente dall’uomo ma delegato da un Agente AI.

Ma chi gestisce gli Agenti AI? Chi ne scrive il codice, decide con quali dati e in quale modo addestrarli? Chi decide quali sono i comportamenti leciti, opportuni, inopportuni e illeciti di un Agente AI? E infine, quali conseguenze potrebbe avere su noi umani questo nuovo paradigma informatico?

Alcuni impatti sull’uomo delle applicazioni di Intelligenza Artificiale Generativa sono già in corso di studio, e i primi risultati sono preoccupanti per l’uomo in quanto indicano una possibile riduzione della capacità della memoria e di alcune funzioni cognitive [Rif. 6], una possibile riduzione della capacità di pensiero critico [Rif. 7], e in generale rischi di un minore sviluppo delle capacità cognitive per i bambini e ragazzi che si affidano alla “Intelligenza Artificiale” piuttosto che svolgere i compiti da soli o al più utilizzando un motore di ricerca online (senza AI).

Questo non dovrebbe sorprendere più di tanto in quanto demandare ad un altro, in questo caso un Agente AI, lo svolgimento di un compito può implicare non imparare a svolgerlo da soli né capire dettagliatamente il suo significato.

Ma se gli Agenti personali AI diventassero anche solo il principale strumento di accesso alle informazioni e ai servizi digitali, non solo costituirebbero un punto estremamente critico per la sicurezza da attacchi malevoli, ma anche un punto privilegiato per monitorare le nostre attività, per accedere ai nostri dati, per farci avere informazioni non solo corrette e aggiornate ma anche potenzialmente fuorvianti o del tutto false (“fake news”) sino a poter costruire intere narrazioni irreali della realtà.

Se un AI Agent è addestrato e/o accede ad informazioni fuorvianti, inesatte o false, le fornirà anche a noi umani potendo costruire una narrazione falsa della realtà con falsi fatti, storie, conoscenze, prodotti, tendenze eccetera. L’impatto sull’uomo potrebbe avere importanti conseguenze tenendo conto che al contempo l’accesso diretto ad altre fonti di informazione potrebbe essere difficile o limitato. Questo è uno scenario quasi Orwelliano, ma non è l’unico sui cui riflettere e legato allo sviluppo dei modelli AI (per un altro aspetto si veda ad esempio [Rif. 8]).

Tenendo conto che gli AI Agent in futuro saranno in grado anche di auto-addestrarsi, il principale obiettivo futuro è come definire, sviluppare e gestire gli AI Agent e i modelli AI in generale, garantendo che siano veramente “Trustworthy”, ovvero che siano degni della fiducia di noi umani e in grado di essere d’aiuto all’uomo e all’umanità senza provocare danni (si veda anche [Rif.9] per una discussione di questa tematica).

Sino ad un paio di anni fa queste tematiche sembravano più attinenti alla fantascienza che alla nostra vita quotidiana, ma le potenzialità di questi recenti sviluppi tecnologici potrebbero portarci a vivere quello che sinora abbiamo considerato come frutto della nostra vivida immaginazione. Ma per fare in modo che questa fantascienza diventi realtà, dobbiamo essere in grado di gestire correttamente questa tecnologia ed evitare che possa ritorcersi contro noi stessi.

Riferimenti

[1] Anthropic, “Model Context Protocol: announcement, specifications, source-code”, 25 Novembre 2024

Claude MCP Protocol Specification

Model Context Protocol Specification

Model Context Protocol

[2] IBM, “Agent Communication Protocol (ACP)”, 2025

Agent Communication Protocol

[3] Google, “Agent2Agent Protocol”, 2025

[4] OWASP, “Agent Name Service (ANS) for Secure Al Agent Discovery v1.0”, 2025

[5] The Hacker News, “Critical Vulnerability in Anthropic’s MCP Exposes Developer Machines to Remote Exploits”, luglio 2025

[6] Nataliya Kosmyna et al., “Your Brain on ChatGPT: Accumulation of Cognitive Debt when Using an AI Assistant for Essay Writing Task”, MIT

Andrew R. Chow, “ChatGPT May Be Eroding Critical Thinking Skills, According to a New MIT Study”, Time

[7] Hao-Ping (Hank) Lee et al., “The Impact of Generative AI on Critical Thinking: Self-Reported Reductions in Cognitive Effort and Confidence Effects From a Survey of Knowledge Workers”, Microsoft Research

[8] Daniel Kokotajlo, Scott Alexander, Thomas Larsen, Eli Lifland, Romeo Dean, “AI 2027”

[9] Andrea Pasquinucci, “L’Intelligenza Artificiale tra sogno e incubo: il sottile confine tra progresso e rischio”, ICTSecurity Magazine, maggio 2025

Profilo Autore

PhD CISA CISSP
Consulente freelance in sicurezza informatica: si occupa prevalentemente di consulenza al top management in Cyber Security e di progetti, governance, risk management, compliance, audit e formazione in sicurezza IT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/agenti-ai/


Come l’IA crea email di phishing perfette: guida completa per riconoscere e difendersi dalle truffe 2025

Le email di phishing potenziate dall’intelligenza artificiale rappresentano oggi la minaccia cyber più sofisticata del panorama digitale. Nel 2024, il 67,4% degli attacchi phishing ha utilizzato tecnologie AI, trasformando truffe un tempo facilmente riconoscibili in strumenti di manipolazione psicologica quasi perfetti.

Questo articolo analizza l’evoluzione delle truffe digitali nell’era dell’intelligenza artificiale, fornisce dati aggiornati sull’impatto economico globale e presenta strategie concrete per riconoscere e difendersi dalle email di phishing generate da AI.

Deepfake e truffe milionarie: quando l’AI trasforma il phishing in arte dell’inganno

Nel 2024, una multinazionale perde 25 milioni di dollari in un’unica videochiamata. Il direttore finanziario ordina il trasferimento di fondi urgenti davanti a una sala riunioni virtuale piena di colleghi. Solo che il CFO era un deepfake generato dall’intelligenza artificiale, così come tutti gli altri partecipanti alla chiamata. Benvenuti nell’era del phishing potenziato dall’AI, dove la distinzione tra realtà e finzione si dissolve in pixel perfettamente orchestrati.

L’evolution shock: addio agli errori grammaticali

Dimenticate le email piene di errori ortografici che tradivano immediatamente i tentativi di phishing. L’intelligenza artificiale ha rivoluzionato completamente le truffe digitali, trasformandole da rozzi inganni a sofisticatissimi strumenti di manipolazione psicologica.

La rivoluzione è già in corso: secondo i dati più recenti, il 67,4% di tutti gli attacchi phishing nel 2024 ha utilizzato qualche forma di intelligenza artificiale. I Large Language Model come ChatGPT permettono ai cybercriminali di generare email grammaticalmente perfette, stilisticamente coerenti e personalizzate per ogni singola vittima. Non più i messaggi goffi del “principe nigeriano”: oggi l’AI analizza i profili social delle vittime, studia il loro linguaggio e crea messaggi che sembrano provenire direttamente dai loro colleghi più stretti.

L’aspetto più inquietante? Solo 0,7-4,7% delle 386.000 email di phishing analizzate nel 2024 erano effettivamente generate dall’AI, eppure hanno prodotto un impatto devastante. Come scrive un esperto di cybersicurezza di Harvard: “Il 60% dei partecipanti è caduto vittima di phishing automatizzato dall’AI, un tasso di successo paragonabile a quello dei messaggi di phishing creati da esperti umani.”

Scale impact: 40% più veloce, infinitamente più pericoloso

La velocità è diventata l’arma segreta dei cybercriminali. Dove prima servivano 16 ore per creare una email di phishing convincente, oggi l’intelligenza artificiale riduce il tempo a soli cinque minuti. Il “generative AI” non solo accelera la produzione, ma permette anche la creazione di campagne “polimorfiche” – migliaia di varianti dello stesso messaggio, ognuna leggermente diversa per aggirare i filtri antispam.

I dati parlano chiaro: il 92% degli attacchi polimorfici utilizza l’AI per raggiungere una scala senza precedenti. Un singolo prompt di ChatGPT può generare una pagina di login falsa completamente funzionale in 20 secondi, indistinguibile dalla versione originale di una vera azienda. Gli algoritmi di machine learning setacciano automaticamente enormi quantità di dati pubblici – social media, siti web aziendali, database online – per identificare le vittime perfette e personalizzare gli attacchi.

Il risultato è devastante: l’84,2% degli attacchi di phishing nel 2024 è riuscito a superare l’autenticazione DMARC, uno dei protocolli di sicurezza più comuni utilizzati dalle aziende per verificare l’autenticità delle email.

Everyone’s target: 989,123 attacchi in un solo trimestre

I numeri del quarto trimestre 2024 sono da brivido: 989,123 attacchi di phishing unici rilevati in soli tre mesi, con un aumento di oltre 100.000 attacchi rispetto al trimestre precedente. Questa cifra rappresenta una media di 330.000 attacchi al mese, riflettendo un trend costantemente in crescita.

Ma chi sono le vittime preferite? L’industria SaaS e webmail domina la classifica con oltre il 23% di tutti gli attacchi di phishing mondiali nel Q4 2024. Microsoft viene impersonata in oltre la metà (51,7%) di tutte le truffe di phishing, seguita da Adobe come brand più falsificato e DHL come corriere più imitato.

Paradossalmente, mentre il volume globale di attacchi di phishing è diminuito del 20% nel 2024, i cybercriminali hanno raffinato le loro strategie, concentrandosi su campagne ad alto impatto che prendono di mira figure chiave in settori come HR, finanza e contabilità. Il risultato? Il 58% delle organizzazioni ha subito incidenti di account takeover nell’ultimo anno, con il 79% di questi attacchi iniziati tramite email di phishing.

La situazione italiana non è meno preoccupante: il 40% degli incidenti informatici in Italia nel primo trimestre 2025 è stato condotto con tecniche basate sull’intelligenza artificiale, secondo l’Osservatorio Cybersecurity di Exprivia, che ha registrato 862 episodi di minacce informatiche – un aumento del 54% rispetto al 2024.

Come riconoscere email di phishing generate da intelligenza artificiale

Di fronte a questa escalation tecnologica, come possono gli utenti comuni proteggersi da email che sembrano autentiche anche agli occhi più esperti? La chiave sta nell’adattare le nostre strategie di riconoscimento all’era dell’AI.

I nuovi segnali d’allarme

Perfezione sospetta: Paradossalmente, un’email troppo perfetta può essere un campanello d’allarme. Se ricevete un messaggio formalmente impeccabile da un collega che di solito scrive in modo più informale, fermatevi a riflettere.

Urgenza emotiva amplificata: L’AI eccelle nel creare senso di urgenza e pressione psicologica. Messaggi che vi spingono ad “agire immediatamente” o che minacciano conseguenze drammatiche meritano sempre una verifica indipendente.

Personalizzazione inquietante: Se ricevete un’email che dimostra una conoscenza sorprendentemente dettagliata dei vostri progetti, colleghi o situazione personale, ma proviene da una fonte inaspettata, potrebbe essere stata generata dall’AI utilizzando dati raccolti dai vostri profili social.

Strategie di verifica avanzate

Il controllo incrociato multicanale: Non fidatevi mai di una sola fonte. Se ricevete un’email urgente dal vostro capo, chiamatelo direttamente o inviate un messaggio su una piattaforma diversa per confermare.

Analisi dell’header dell’email: Imparate a leggere gli header tecnici delle email. Anche se l’AI può generare contenuti perfetti, gli indirizzi IP e i percorsi di routing spesso rivelano la vera origine del messaggio.

Il test della conoscenza implicita: Ponete domande che solo la persona reale potrebbe conoscere – riferimenti a conversazioni private, dettagli non pubblici, o utilizzate “codici” informali che avete stabilito con colleghi stretti.

Tecnologie di difesa personale

Gestori di password intelligenti: Utilizzate password manager che riconoscano automaticamente i siti legittimi. Se il vostro gestore non compila automaticamente le credenziali, potrebbe essere un sito falso.

Autenticazione a due fattori evoluta: Non limitatevi agli SMS, facilmente intercettabili. Utilizzate app di autenticazione dedicate o, meglio ancora, chiavi di sicurezza hardware.

Estensioni browser anti-phishing: Installate estensioni che utilizzano l’intelligenza artificiale per riconoscere i siti fraudolenti in tempo reale, bloccandoli prima che possiate inserire dati sensibili.

La formazione continua come arma

Le aziende devono ripensare completamente i loro programmi di formazione. Non bastano più i tradizionali corsi annuali: servono simulazioni continue che incorporano le ultime tecniche AI, esercizi con deepfake e training sui nuovi schemi di attacco.

Il 91% dei leader di cybersecurity ha espresso dubbi sull’efficacia dei programmi di formazione tradizionali, lamentando che i dipendenti “saltano” il training senza impegnarsi realmente. La soluzione? Formazione gamificata, simulazioni realistiche e aggiornamenti costanti che riflettano l’evoluzione delle minacce.

Il futuro è già qui

Mentre scriviamo, i cybercriminali stanno già sperimentando con la prossima generazione di truffe: deepfake video in tempo reale per videochiamate, clonazione vocale istantanea per telefonate fraudolente, e bot AI che possono sostenere conversazioni prolungate impersonando colleghi o superiori.

Il costo medio di una violazione dati causata da phishing ha raggiunto i 4,88 milioni di dollari, mentre le perdite globali per truffe Business Email Compromise (BEC) hanno toccato i 2,7 miliardi di dollari solo nel 2024. Ma questi numeri, per quanto impressionanti, impallidiscono di fronte alla vera posta in gioco: la perdita di fiducia nelle comunicazioni digitali che costituiscono l’ossatura della nostra società moderna.

La battaglia contro il phishing potenziato dall’AI non si vince solo con la tecnologia, ma con una combinazione di vigilanza umana, strumenti avanzati e cultura della sicurezza che deve permeare ogni aspetto della nostra vita digitale. Perché in un mondo dove l’intelligenza artificiale può imitare perfettamente qualsiasi persona, l’ultima linea di difesa rimane sempre e comunque la nostra capacità di dubitare, verificare e pensare criticamente.

L’AI ha reso le email di phishing perfette. Ora tocca a noi diventare perfetti nel riconoscerle.

Fonti:

Keepnet Labs. (2025). “Top Phishing Statistics and Trends You Must Know.” Keepnet Blog.

Secureframe. (2025). “60+ Phishing Attack Statistics: The Facts You Need To Know for 2026.” Secureframe Blog.

Hoxhunt. (2024). “Phishing Trends Report (Updated for 2025).” Hoxhunt Guide.

Cybelangel. (2025). “The Rise of AI-Powered Phishing 2025.” Cybelangel Blog.

Egress. (2024). “Must-know phishing statistics for 2025.” Egress Blog.

Tech Advance. (2025). “AI Cyber Attack Statistics 2025: Phishing, Deepfakes & Cybercrime Trends.” Tech Advance Blog.

StrongestLayer. (2025). “AI-Generated Phishing: The Top Enterprise Threat of 2025.” StrongestLayer Blog.

Harvard Business Review. (2024). “AI Will Increase the Quantity — and Quality — of Phishing Scams.” Harvard Business Review.

Fortinet. (2025). “Top Cybersecurity Statistics: Facts, Stats and Breaches for 2025.” Fortinet Cyber Glossary.

Cyber Security 360. (2024). “L’AI al servizio del cyber crimine: i segreti del phishing 2.0 e i metodi di difesa.” Cyber Security 360.

McAfee. (2025). “Come riconoscere i messaggi truffaldini generati dall’IA.” McAfee Learn.

Eritel. (2025). “Quando l’Intelligenza artificiale è al servizio del phishing.” Eritel Blog.

Swisscom. (2025). “Ecco come riconoscere le e-mail di phishing.” Swisscom B2B Magazine.

Hardware Upgrade. (2024). “Paga 25 milioni di dollari dopo videoconferenza con dirigenti creati con deepfake.” Hardware Upgrade.

Il Fatto Quotidiano. (2024). “La truffa del falso direttore finanziario: società perde 25 milioni di dollari per colpa di un video deepfake.” Il Fatto Quotidiano.

IBM. (2025). “Che cos’è il phishing?” IBM Think.

IBM. (2023). “IBM finds that ChatGPT can generate phishing emails nearly as convincing as a human.” VentureBeat.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/email-di-phishing/


Client-Side Scanning: l’arma a doppio taglio della cybersecurity

l Client-Side Scanning è una tecnologia di scansione lato client che promette di proteggere i bambini online, ma rischia di trasformare ogni dispositivo in uno strumento di sorveglianza di massa.

Il punto di non ritorno digitale

Nel panorama della cybersecurity del 2025, una nuova tecnologia divide profondamente esperti, legislatori e cittadini: il Client-Side Scanning (CSS). Mentre l’Unione Europea si prepara a un voto decisivo entro il 14 ottobre 2025 sulla controversa proposta “Chat Control”, sotto la presidenza danese del Consiglio UE, la comunità scientifica internazionale lancia un allarme senza precedenti sui rischi che questa tecnologia comporta per la privacy e la sicurezza globali.

Il CSS nella realtà operativa del 2025

Il Client-Side Scanning rappresenta un cambio di paradigma fondamentale nell’approccio alla sicurezza digitale. Invece di indebolire la crittografia o fornire chiavi backdoor alle forze dell’ordine per decrittare le comunicazioni, il CSS consente l’analisi dei dati direttamente sui dispositivi degli utenti. La tecnologia opera scansionando il contenuto sui dispositivi prima della crittografia, aggirando di fatto le protezioni fondamentali della crittografia end-to-end.

L’architettura tecnica del CSS

Il funzionamento del CSS segue un processo strutturato:

  1. Il fornitore del servizio CSS seleziona o crea un algoritmo di riconoscimento;
  2. L’algoritmo viene fornito all’autorità competente che gestisce il database del materiale da identificare;
  3. L’autorità competente restituisce un elenco degli hash del materiale ricercato;
  4. L’elenco viene incorporato nel codice di produzione;
  5. Il sistema viene installato sui dispositivi degli utenti tramite i normali aggiornamenti.

Questa architettura solleva questioni tecniche complesse. Come osserva la ricerca accademica dell’Università di Oxford, il CSS per sua natura crea seri rischi di sicurezza e privacy per tutta la società, mentre l’assistenza che può fornire alle forze dell’ordine è nel migliore dei casi problematica.

Il momento critico: ottobre 2025

Le prossime settimane sono decisive. Gli Stati membri dovrebbero finalizzare le loro posizioni nei gruppi di lavoro del Consiglio entro il 12 settembre 2025, con un possibile voto del Consiglio fissato per il 14 ottobre 2025. La presidenza danese ha fatto di questa legislazione una priorità assoluta, segnalando l’intenzione di trovare un compromesso che bilanci gli obiettivi delle forze dell’ordine con le preoccupazioni legali e tecniche sollevate dagli stati membri.

Posizioni attuali degli Stati membri:

  • Favorevoli: Italia, Spagna e Ungheria sostengono Chat Control, anche la Francia ha dichiarato che “potrebbe sostanzialmente appoggiare la proposta”;
  • Contrari: 8 Stati hanno espresso opposizione ufficiale: Austria, Belgio, Germania, Lussemburgo, Repubblica Ceca, Finlandia, Paesi Bassi e Polonia;
  • Indecisi: Belgio, Estonia, Finlandia, Germania, Grecia, Slovenia, Lussemburgo e Romania risultano indecisi.

La Germania, guidata dal nuovo governo Merz insediatosi nel maggio 2025, non si oppone più chiaramente al Chat Control, rappresentando un cambiamento politico potenzialmente decisivo per l’approvazione della normativa. Il governo tedesco guidato dal cancelliere Merz ha però confermato l’opposizione espressa con forza dal precedente esecutivo.

I rischi sistemici emergenti

Vulnerabilità di sicurezza senza precedenti

La ricerca internazionale ha identificato molteplici vettori di attacco che il CSS introduce nei sistemi digitali. Il CSS aumenta la superficie di attacco dei dispositivi degli utenti, spostandoli da un modello di sicurezza compartimentalizzato verso un approccio orientato alla raccolta di intelligence e al controllo.

Gli esperti di cybersecurity avvertono che il Chat Control potrebbe trasformare ogni dispositivo in uno strumento di sorveglianza, compromettendo la sicurezza delle comunicazioni crittografate e violando i diritti fondamentali alla privacy dei cittadini europei.

L’inefficacia contro gli avversari

Sia i distributori che i consumatori di materiale illegale possono cercare di aggirare un sistema CSS, rendendolo inutile per l’applicazione della legge. Questo può avvenire in due modi principali:

  • Falsi negativi: garantendo che il materiale illegale eviti la rilevazione;
  • Falsi positivi: ingannando il sistema CSS perché segnali contenuto innocuo, inondandolo di falsi allarmi.

L’impatto economico della cybercriminalità nel 2025

Il contesto in cui si inserisce il dibattito sul CSS è caratterizzato da una crescita esplosiva dei costi della cybercriminalità. La cybercriminalità dovrebbe costare alle aziende fino a 10,5 trilioni di dollari entro il 2025 e potrebbe raggiungere i 15,63 trilioni di dollari entro il 2029.

Il costo medio globale di una violazione dei dati nel 2024 è di 4,88 milioni di dollari, con un aumento del 10% rispetto all’anno precedente. Le organizzazioni che risolvono le violazioni in meno di 200 giorni spendono circa 3,87 milioni di dollari, mentre quelle che impiegano più di 200 giorni vedono i costi salire a 5,01 milioni di dollari.

Il paradosso della sicurezza

Le organizzazioni senza intelligenza artificiale o automazione hanno sostenuto i costi più alti (5,52 milioni di dollari), mentre quelle che utilizzano ampiamente queste tecnologie hanno ridotto i costi a 3,62 milioni di dollari. Questo dato evidenzia come l’innovazione tecnologica possa essere simultaneamente una soluzione e un rischio per la sicurezza.

Le posizioni degli stati membri

Secondo i dati resi pubblici dall’ex deputato del Partito Pirata tedesco Patrick Breyer, molti paesi che hanno respinto il Chat Control nel 2024 sono ora indecisi, “anche se il piano del 2025 è ancora più estremo”. La mappa geopolitica del supporto varia tra le fonti, ma emerge un quadro di crescente divisione:

  • Danimarca: guida il processo come presidenza di turno;
  • Germania: posizione cruciale e attualmente indecisa;
  • Francia: ha già abbandonato la sua opposizione secondo alcune fonti;
  • Opposizione persistente: Olanda e Repubblica Ceca mantengono riserve significative.

Il 12 dicembre 2024, una “minoranza di blocco” di governi UE era riuscita a fermare il piano del controllo delle chat, ma la situazione politica si è ora evoluta.

L’analisi tecnica dei fallimenti del CSS

I principi di sicurezza violati

I principi di design di Saltzer e Schroeder del 1975 per i meccanismi di protezione sono particolarmente rilevanti per i sistemi di scansione dei contenuti. Il CSS viola sistematicamente questi principi fondamentali:

  1. Economy of mechanism: Il design dovrebbe essere il più semplice possibile, quindi facile da convalidare e testare;
  2. Separation-of-privilege:La sicurezza dovrebbe richiedere il controllo di più soggetti indipendenti, evitando che una singola entità abbia potere assoluto;
  3. Open design: Il design non dovrebbe essere segreto.

L’esempio Apple: un caso di studio illuminante

Nell’agosto 2021, Apple ha proposto il primo sistema CSS di produzione con il potenziale di essere distribuito su scala globale e installato su più di un miliardo di dispositivi Apple. Nonostante gli sforzi ingegneristici considerevoli e l’impiego di talenti tecnici di punta, Apple non è riuscita a produrre un design sicuro e affidabile, tanto da ritardare e possibilmente cancellare il progetto a seguito delle critiche ricevute.

Le implicazioni per l’industria della cybersecurity

Mercato e investimenti

Il mercato delle tecnologie di cybersecurity è stato valutato 185,7 miliardi di dollari nel 2024, con in media il 12% dei budget IT destinati alla cybersecurity. Tuttavia, solo il 10% delle aziende sta aumentando le assunzioni nel campo della cybersecurity, creando un divario critico tra domanda e offerta di competenze.

Settori ad alto rischio

Secondo l’IBM X-Force Threat Intelligence Index 2025:

  • Il settore manifatturiero è l’industria più colpita (26% di tutti gli attacchi);
  • La sanità registra i costi più alti per incidente (~10 milioni di dollari);
  • Il settore finanziario segue con circa 6 milioni di dollari;
  • Manifatturiero, energia e tecnologia oscillano intorno ai 5-6 milioni di dollari.

Il ransomware colpisce il 59% di tutte le organizzazioni nell’ultimo anno, con costi proiettati per raggiungere circa 265 miliardi di dollari annui entro il 2031.

Prospettive future e raccomandazioni

Principi per una sicurezza responsabile

La ricerca scientifica suggerisce che qualsiasi implementazione di tecnologie di scansione dovrebbe rispettare i principi Carnegie del 2019:

  1. Utilità per le forze dell’ordine: La proposta deve affrontare in modo significativo e prevedibile un problema legittimo e dimostrato delle forze dell’ordine;
  2. Equità: Deve offrire garanzie significative per non esacerbare le disparità esistenti nell’applicazione della legge;
  3. Autorizzazione: L’uso deve essere subordinato a specifiche autorizzazioni giudiziarie e controlli legali preventivi;
  4. Specificità: La tecnologia deve essere limitata a specifici dispositivi o casi, evitando la sorveglianza di massa indiscriminata;
  5. Focus: Deve essere progettata per non compromettere la sicurezza informatica generale e la privacy dei cittadini.

Alternative tecnologiche

Esistono alternative più efficaci e meno invasive: indagini mirate sui sospetti, rafforzamento della cooperazione internazionale tra le forze dell’ordine, sanzioni più severe per i responsabili e maggiori investimenti nella protezione dei minori possono combattere il CSAM senza compromettere la privacy e la sicurezza digitale di tutti i cittadini.

Il bivio della privacy digitale

Il Client-Side Scanning rappresenta un momento di svolta nella storia della privacy digitale. La proposta di scansionare preventivamente tutti i dispositivi degli utenti alla ricerca di contenuti specifici è molto più invasiva delle precedenti proposte di backdoor crittografiche o accesso governativo ai dati.

Come avvertono i ricercatori internazionali:

“In un mondo dove le nostre informazioni personali sono conservate in dispositivi di comunicazione che portiamo nelle nostre tasche, sia la tecnologia che le leggi devono essere progettate per proteggere la nostra privacy e sicurezza, non per comprometerle”.

Il voto del 14 ottobre 2025 non determinerà solo il futuro della privacy digitale europea, ma potrebbe stabilire un precedente globale per la sorveglianza tecnologica di massa. La posta in gioco è altissima: preservare quella sottile linea che separa la sicurezza pubblica dalla sorveglianza autoritaria nell’era digitale.

Bibliografia e Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/client-side-scanning/


Charlie Kirk’s Shooting Exposes Event Security Gaps, Increasing Political Violence Threat

Charlie Kirk, a 31-year-old conservative activist and commentator, was shot and killed Wednesday, September 10th at Utah Valley University (UVU). The commentator was there for a campus event, hosted in the UVU courtyard. Kirk was shot at approximately 12:20 p.m. MT and was transferred to a vehicle. His passing was announced by President Trump at 2:40 p.m. MT via a Truth Social post. 

Gaps in Event Security 

The Associated Press interviewed security experts and found the event security to be inadequate; however, the article also acknowledged the limitations faced by the local law enforcement and security staff, such as insufficient staffing. While Kirk’s security was protecting the inner circle closest to him, the middle and outer circles remained insecure. Much like last year’s attempted assassination of President Trump, the shooter took advantage of a rooftop to open fire. The gunman fired from a distance of approximately 200 yards. 

Yet, this security is reportedly consistent with many other event security situations. For many in the industry, this is a sign that event security is struggling to keep pace with the range of modern threats. 

“This is a police chief’s nightmare,” said Jeff Long, the campus police chief who coordinated with Kirk’s security team. “You try to get your bases covered, and unfortunately today we didn’t, and because of that we had this tragic incident.”

The Increasing Threat of Political Violence 

As of September 12th, authorities have captured the alleged shooter, Tyler Robinson, after a family member of the suspect got in contact with law enforcement. Utah Governor Spencer Cox affirmed the suspect’s identity and suggested that the suspect had become “more political” as of late. According to CBS news, the suspect’s latest voter registration date was on July 13, 2021, and there was no declared political party listed. 

“Investigators interviewed a family member of Robinson who stated that Robinson had become more political in recent years,” Cox stated. “The family member referenced a recent incident in which Robinson came to dinner prior to September 10. And in the conversation with another family member, Robinson mentioned Charlie Kirk was coming to UVU.”

The shooting of a prominent political voice has raised concerns about the increase in political violence in the United States. Earlier this year, House Speaker Emerita Melissa Hortman (DFL-Brooklyn Park) and her husband were fatally shot in their home. Additionally, Senator John Hoffman (DFL-Champlin) and his wife were shot a total of 17 times in a related attack, but survived. These acts of violence were committed by Vance Luther Boelter, who intended to “inflict fear and violence upon Minnesota elected officials and their families” and “equipped himself with firearms and body armor, [disguising] himself as a law enforcement officer” in order to carry out the attack. 

“According to the charges, the defendant had a list of possible targets and went to the homes of public officials to conduct violent attacks,” FBI Director Kash Patel stated in a press release for the U.S. Department of Justice. “This type of violence is unacceptable, and the FBI stands united with our law enforcement partners to find and hold accountable anyone who commits such despicable acts.”

According to experts, such examples of political violence are only part of a concerning, growing trend. Researcher Mike Jensen
at the University of Maryland states, “This event is horrifying, alarming, but not necessarily surprising.”

Within the first six months of 2025, the U.S. experienced approximately 150 politically-driven attacks; this is almost double of what was faced last year in the same period. 

“I think we are in a very, very dangerous spot right now that could quite easily escalate into more widespread civil unrest if we don’t get a hold of it,” Jensen remarks. “This could absolutely serve as a kind of flashpoint that inspires more of it.”

Research fellow Jon Lewis with the Program on Extremism at George Washington University says, “Extreme political violence is increasingly becoming the norm in our country, and the shooting of Charlie Kirk is indicative of a far greater and more pervasive issue: acts of violence are becoming more common, even without any clear ideology or motive.” 

https://www.securitymagazine.com/articles/101907-charlie-kirks-shooting-exposes-event-security-gaps-increasing-political-violence-threat


L’IA diventa arma e vittima per il cybercrimine: il report di Crowdstrike


L’intelligenza artificiale diventa non solo un’arma per il cybercrimine, ma anche un allettante obiettivo: secondo il Threat Hunting Report di Crowdstrike, gli attaccanti stanno usando l’IA, in particolare la GenAI, per accelerare le operazioni, e al contempo stanno prendendo sempre più di mira gli agenti di IA autonomi delle aziende.

L’IA viene usata per automatizzare ogni fase degli attacchi, come nel caso delle campagne di Famous Chollima, gruppo legato alla Corea del Nord. I cyberattaccanti hanno usato la GenAI per creare curriculum falsi, condurre finti colloqui tramite deepfake ed eseguire compiti tecnici sotto false identità.

Altri esempi significativi sono quelli di Ember Bear, gruppo di matrice russa che ha fatto ampio uso dell’IA generativa per diffondere i propri ideali, e di Charming Kitten, gruppo legato all’Iran che ha sfruttato gli LLM per creare campagne di phishing efficaci contro entità statunitensi ed europee.

IA Crowdstrike

L’intelligenza artificiale viene usata anche per generare script e malware, soprattutto da attaccanti con un basso livello tecnico, in quanto riescono ad automatizzare compiti che prima richiedevano competenze specifiche. Tra i gruppi più attivi in questo senso troviamo Funklocker e SparkCat.

Secondo il report di Crowdstrike, l’IA è diventata anche la nuova superficie d’attacco, in particolare l’IA agentica: diversi cybercriminali hanno sfruttato le vulnerabilità presenti negli strumenti usati per costruire gli agenti autonomi per ottenere accesso senza autenticazione, stabilire persistenza, sottrarre credenziali e diffondere malware.

“L’era dell’AI ha ridefinito il modo in cui le aziende operano e il modo in cui gli avversari attaccano. Stiamo vedendo i criminali usare l’AI generativa per ampliare le attività di social engineering, accelerare le operazioni e abbassare la barriera d’ingresso per le intrusioni manuali” ha affermato Adam Meyers, head of counter adversary operations, CrowdStrike. “Allo stesso tempo, gli avversari stanno prendendo di mira proprio i sistemi di AI che le aziende stanno implementando. Ogni agente AI è un’identità sovrumana: autonoma, veloce e profondamente integrata, che li rende obiettivi di alto valore. Gli avversari trattano questi agenti come fossero infrastrutture, attaccandoli allo stesso modo in cui prendono di mira le piattaforme SaaS, le console cloud e gli account privilegiati. Proteggere la stessa AI che alimenta il business è il nuovo terreno su cui si sta evolvendo la guerra cibernetica oggi“.

Dal report è emerso inoltre che Scattered Spider ha incrementato i suoi attacchi cross-domain basati sull’identità, diventando più aggressivo e veloce. Scattered Spider ha usato il vishing per attaccare gli ambienti SaaS e cloud e diffondere ransomware.

Infine, i cyberattaccanti legati alla Cina hanno fatto registrare un aumento significativo di attacchi al cloud: le intrusioni di matrice cinese sono incrementate del 136% rispetto al precedente report.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/09/12/l-ia-diventa-arma-e-vittima-per-il-cybercrimine-il-report-di-crowdstrike/?utm_source=rss&utm_medium=rss&utm_campaign=l-ia-diventa-arma-e-vittima-per-il-cybercrimine-il-report-di-crowdstrike


In Other News: $900k for XSS Bugs, HybridPetya Malware, Burger King Censors Research

SecurityWeek’s cybersecurity news roundup provides a concise compilation of noteworthy stories that might have slipped under the radar.

We provide a valuable summary of stories that may not warrant an entire article, but are nonetheless important for a comprehensive understanding of the cybersecurity landscape.

Each week, we curate and present a collection of noteworthy developments, ranging from the latest vulnerability discoveries and emerging attack techniques to significant policy changes and industry reports. 

Here are this week’s stories:

Burger King parent uses DMCA complaint to censor security research

Two researchers reported finding serious vulnerabilities, including ones that expose employee information and drive-through orders, in systems run by Restaurant Brands International (RBI), which owns the Tim Hortons, Burger King and Popeyes brands. The vulnerabilities were reported to the vendor and quickly fixed. In addition, RBI said the system targeted by the researchers is still in early development. However, the company still sent a DMCA complaint to the researchers to force them to remove the blog post detailing their findings. The blog post was initially archived by the Internet Archive, but it has now been removed even from there. 

Google paid out $1.6 million at cloud hacking event

Google announced the results of its inaugural cloud-focused bugSWAT hacking event, which brought together 20 top cloud security experts who found a total of 91 vulnerabilities. Roughly $1.6 million was paid out at the event, which brought the total paid out by the company this year for cloud vulnerabilities to $2.5 million. 

Advertisement. Scroll to continue reading.

Hundreds of XSS vulnerabilities still found in Microsoft services

Cross-site scripting (XSS) vulnerabilities have been around for more than two decades, but they still continue to be common in online services. Microsoft has learned of nearly 1,000 XSS vulnerabilities affecting its services since the start of January 2024. In the past year, the tech giant paid out more than $900,000 in bug bounties for XSS flaws, with the highest single reward being $20,000.

Huntress research raises concerns

Security firm Huntress has disclosed the results of research conducted after a threat actor installed a trial of its product, which gave the company a “rare look” inside the hacker’s operations. However, due to the way it was framed, the blog post raised concerns over the level of access the company has to customers’ systems, even those who only install a free trial of its product. The company has since provided clarifications on how its product works and the actual level of access it had to the attacker’s system and customers’ system in general. 

“Huntress was able to see the hacker’s movements only because the hacker themselves installed the Huntress trial agent, which causes our SOC to analyze and investigate alerts as we would for any customer per their subscription to the services,” John Hammond, Principal Security Researcher at Huntress, told SecurityWeek. “The Huntress agent does not have capabilities like remote screen access or screenshots. The browser history references in the blog were obtained by investigating the forensic logs and artifacts pertinent to the malware alerts observed on the endpoint. Images that were included in our blog post were recreated by simply reviewing what the threat actor had done as part of their cybercriminal operations.”

MostereRAT analysis

FortiGuard Labs has published an analysis of MostereRAT and a phishing campaign it was involved in. The attack flow and its C&C domains were mentioned in a 2020 report as being associated with a banking trojan, but the malware has since evolved into a RAT that is now called MostereRAT. The malware employs sophisticated techniques, such as incorporating an EPL program, hiding the service creation method, blocking AV traffic, and switching to legitimate remote access tools like AnyDesk, tightVNC, and RDP Wrapper to control the victim’s system.

Kosovo national pleads guilty in US to operating BlackDB

Liridon Masurica, a 33-year-old Kosovo national, has pleaded guilty in a US court to operating the BlackDB.cc cybercrime marketplace, where users could trade account and server credentials, payment card information, and other personal information. Masurica was arrested in Kosovo in December 2024 and later extradited to the United States. He faces up to 10 years in prison. 

California bill requires web browsers to allow consumers to opt out of data sharing

Lawmakers in California have passed AB 566, a bill that requires web browsers to include an option that allows users to opt out of the sale and sharing of their personal information. Governor Newsom now has to sign AB 566 into law.

HybridPetya bypasses UEFI Secure Boot

A piece of malware linked to the infamous NotPetya exploits CVE‑2024‑7344 to bypass UEFI Secure Boot, according to research conducted by ESET. Dubbed HybridPetya, the ransomware is designed to encrypt files. However, there is no evidence of use in the wild, and ESET believes HybridPetya may be another proof-of-concept malware developed by security researchers. 

Cursor vulnerability

Oasis Security has found a vulnerability in the AI code editor Cursor that allows a malicious repository to execute arbitrary code when opened using Cursor. The malicious project includes a hidden ‘autorun’ instruction that tells Cursor to execute a task as soon as the folder is opened, without requiring explicit permission from the user. The attack is prevented by Cursor’s Workspace Trust feature. The feature is disabled by default, but Cursor plans on updating its security guidance to inform users about the risks. 

Related: In Other News: Scammers Abuse Grok, US Manufacturing Attacks, Gmail Security Claims Debunked

Related: In Other News: Iranian Ships Hacked, Verified Android Developers, AI Used in Attacks

https://www.securityweek.com/in-other-news-900k-for-xss-bugs-hybridpetya-malware-burger-king-censors-research/


DELMIA Factory Software Vulnerability Exploited in Attacks

Threat actors are exploiting a critical-severity vulnerability in DELMIA Apriso factory software, the US cybersecurity agency CISA warns.

Developed by French company Dassault Systèmes, DELMIA Apriso is a manufacturing operations management (MOM) and manufacturing execution system (MES) software designed for managing every detail of the manufacturing process. The software is used in North America, Europe, and Asia, including in the aerospace and defense, automotive, high-tech, and industrial equipment industries. 

Tracked as CVE-2025-5086 (CVSS score of 9.0), the security defect is described as a deserialization of untrusted data issue and impacts DELMIA Apriso releases 2020 through 2025.

The bug was publicly disclosed in June, but the vendor’s advisory did not share technical information on it, other than that it could be exploited for remote code execution (RCE).

On Thursday, CISA added the flaw to its Known Exploited Vulnerabilities (KEV) catalog, warning that it has been exploited in the wild and urging federal agencies to patch it by October 2, as mandated by the Binding Operational Directive (BOD) 22-01.

The cybersecurity agency has not provided details on the observed attacks either and did not specify whether CVE-2025-5086 has been exploited in ransomware attacks.

CISA’s alert comes roughly one week after Johannes Ullrich of the SANS Internet Storm Center warned of exploitation attempts targeting the vulnerability.

“We are seeing exploits for DELMIA Apriso related issues. The exploit we are seeing is a deserialization problem. The scans originate from 156.244.33.162,” he noted on September 3.

Advertisement. Scroll to continue reading.

Ullrich’s analysis of the observed requests uncovered encoded strings decoding to a compressed Windows executable that did not trigger VirusTotal detections.

However, the payload was flagged as malicious by Hybrid Analysis and Ullrich concluded that the observed requests could originate from a vulnerability scanner.

Given the central role DELMIA Apriso has in connecting factory equipment with ERP systems, organizations are advised to address the exploited CVE as soon as possible.

Related: Akira Ransomware Attacks Fuel Uptick in Exploitation of SonicWall Flaw

Related: Cisco Patches High-Severity IOS XR Vulnerabilities

Related: Comcast Wants a Slice of the Enterprise Cybersecurity Business

Related: Exposed Docker APIs Likely Exploited to Build Botnet

https://www.securityweek.com/delmia-factory-software-vulnerability-exploited-in-attacks/