Ethical hacking e CTF: formazione della prossima generazione di professionisti della cybersecurity
L’evoluzione del panorama della cybersecurity ha portato all’emergere di metodologie di formazione innovative che combinano competenze tecniche avanzate con principi etici rigorosi. Le competizioni Capture the Flag (CTF) rappresentano oggi un paradigma formativo fondamentale per la preparazione di professionisti qualificati nell’ambito dell’ethical hacking e della sicurezza informatica. Questo articolo analizza l’impatto delle competizioni CTF sulla formazione professionale, con particolare focus sul contributo dell’eccellenza italiana rappresentata dai mHackeroni, e delinea le implicazioni strategiche per lo sviluppo delle competenze nel settore della cybersecurity.
Introduzione all’ethical hacking: paradigmi e metodologie
L’ethical hacking, definito dal NIST come “testing that verifies the extent to which a system, device or process resists active attempts to compromise its security”, costituisce una disciplina fondamentale nell’ecosistema della cybersecurity moderna. La metodologia penetration testing del NIST specifica che gli assessment devono “attempt to circumvent or defeat the security features of an information system”, stabilendo parametri rigorosi per la conduzione di test di sicurezza autorizzati.
Le certificazioni professionali nell’ethical hacking hanno registrato una crescita esponenziale, con la certificazione CEH (Certified Ethical Hacker) che conta oltre 22.000 posizioni lavorative disponibili a livello globale secondo un’analisi LinkedIn del settembre 2024. Il framework curriculare delle competenze di ethical hacking si articola attraverso domini tecnici specializzati che includono:
Reconnaissance e information gathering: Metodologie sistematiche per la raccolta di intelligence sui target
Vulnerability assessment: Identificazione e classificazione delle vulnerabilità secondo standard CVSS
Exploitation techniques: Implementazione controllata di tecniche di attacco per la validazione delle vulnerabilità
Post-exploitation e privilege escalation: Analisi degli impatti potenziali e delle catene di compromissione
Reporting e risk assessment: Documentazione professionale e valutazione del rischio secondo framework standardizzati
La crescente domanda di ethical hacker è supportata da statistiche che indicano salari medi di $83,000 negli Stati Uniti, con possibilità di incrementi significativi in contesti metropolitani e aziendali Fortune 500.
Competizioni CTF: architettura formativa e metodologie di assessment
Le competizioni Capture the Flag rappresentano un ecosistema formativo strutturato che simula scenari di sicurezza reali attraverso challenge multi-disciplinari. Il formato CTF fu sviluppato inizialmente nel 1996 durante DEF CON, la più grande conferenza di cybersecurity negli Stati Uniti, evolvendo successivamente in due principali tipologie:
Jeopardy-style CTF
Le competizioni in formato jeopardy presentano challenge categorizzate per domini tecnici specifici:
Cryptography: Implementazione e analisi di algoritmi crittografici, protocolli di sicurezza e tecniche di cryptanalysis
Web exploitation: Identificazione e sfruttamento di vulnerabilità in applicazioni web secondo la OWASP Top 10
Reverse engineering: Analisi statica e dinamica di binari, malware analysis e techniques di code obfuscation
Forensics: Digital forensics, network traffic analysis e incident response procedures
Binary exploitation: Buffer overflow, ROP chains, format string attacks e moderne tecniche di exploit development
OSINT: Open Source Intelligence gathering e social engineering techniques
Attack-defense CTF
Nel formato attack-defense, i team competitori devono difendere i propri sistemi vulnerabili mentre attaccano quelli degli avversari, simulando scenari di red team vs blue team operations tipici degli ambienti enterprise.
Il caso studio mHackeroni: eccellenza italiana nel panorama internazionale
I mHackeroni rappresentano un paradigma di eccellenza nel panorama italiano della cybersecurity competitiva. Il team, fondato nel 2018 dalla fusione di cinque team CTF italiani (@towerofhanoi, @c00kiesATvenice, @n0pwnintended, @TheRomanXpl0it, @aboutblankets), ha conseguito risultati di livello mondiale.
Achievements internazionali
Nel maggio 2018, i mHackeroni hanno ottenuto il secondo posto nelle qualificazioni DEF CON CTF su oltre 600 team globali, qualificandosi per le finali di Las Vegas dove hanno conseguito il settimo posto. Più recentemente, durante DEF CON 31, il team ha conquistato la vittoria nella competizione Hack-a-Sat 4 Finals, diventando i primi “Certified Satellite Hackers” al mondo.
Composizione e background accademico
Il team comprende circa 40 membri provenienti da istituzioni accademiche di prestigio (Politecnico di Milano, La Sapienza Roma, Università di Padova, Ca’ Foscari Venezia, Vienna University of Technology, ETH Zurich) e realtà industriali affermate.
Impatto delle CTF sulla formazione professionale
Skill-based hiring e evoluzione del mercato del lavoro
Le tendenze per il 2025 indicano che il 45% delle aziende statunitensi intende sostituire i requisiti di laurea con competenze skill-based, posizionando le CTF come strumento privilegiato per la dimostrazione pratica delle competenze.
Secondo il Cyber Attack Readiness Report (CARR) 2024 di Hack the Box, oltre il 67% dei team di cybersecurity utilizza certificazioni o laboratori hands-on per il benchmarking delle competenze, evidenziando la preferenza per approcci formativi pratici rispetto alla formazione teorica tradizionale.
Competenze emergenti e specializzazioni
Le CTF moderne integrano challenge che riflettono le evolute minacce del panorama cyber:
Cloud security: Challenge focalizzate su AWS, Azure, GCP security misconfigurations
IoT e Industrial Control Systems (ICS): HTB ha sviluppato partnership con Dragos per l’Alchemy Lab specializzato in sicurezza ICS
Active Directory security: Lancio della certificazione HTB Certified Active Directory Pentesting Expert (CAPE) nel dicembre 2024
AI/ML security: Challenge emergenti su adversarial machine learning e model poisoning.
Framework normativi e standard di riferimento
NIST cybersecurity framework integration
Il NIST Penetration Testing Framework (SP 800-115) fornisce una metodologia strutturata per la conduzione di test di penetrazione, articolata nelle fasi di Planning, Discovery, Attack e Reporting. L’integrazione delle competenze CTF con i framework NIST permette:
Identify function: Sviluppo di competenze per l’asset inventory e risk assessment
Protect function: Implementazione di controlli di sicurezza basati su threat intelligence
Detect function: Capacità di identificazione di indicators of compromise (IoC)
Respond function: Incident response e threat hunting capabilities
Recover function: Business continuity e disaster recovery planning
Certificazioni professionali e career pathway
Il percorso formativo nell’ethical hacking si articola attraverso certificazioni progressive:
Entry-level certifications:
CompTIA Security+: Fondamenti di cybersecurity con focus su network security e threat detection
CompTIA PenTest+: Specializzazione in penetration testing con componenti performance-based
Intermediate certifications:
CEH v13 AI: Certified Ethical Hacker con capabilities AI-enhanced, 20 moduli formativi e 550+ tecniche di attacco
GIAC Penetration Tester (GPEN): Certificazione avanzata per security tester con minimo due anni di esperienza
Advanced certifications:
OSCP (Offensive Security Certified Professional): Metodologia hands-on con simulazione di live network environment
CISSP: Comprehensive management-level certification per security practitioners senior.
Tendenze future e skill gap analysis
Panorama del deficit di competenze
L’ISC2 Cybersecurity Workforce Study 2024 riporta un gap globale di 4.763.963 professionisti, con un incremento del 19,1% rispetto al 2023. CompTIA stima una crescita dell’employment cybersecurity del 267% sopra il tasso nazionale negli Stati Uniti.
Impatto dell’intelligenza artificiale
Il 68% dei professionisti ritiene che entro due anni sarà in grado di utilizzare efficacemente GenAI nel proprio ruolo, con aspettative di miglioramento nel threat detection e riduzione dei costi organizzativi. Le competizioni CTF stanno integrando challenge AI-focused per preparare i professionisti alle nuove frontiere della cybersecurity.
Specialized domains e emerging technologies
Industrial Control Systems (ICS) security: L’espansione delle tecnologie IoT e automation nel settore manifatturiero ha creato nuove superficie di attacco, evidenziando la necessità di specialisti ICS.
Cloud-native security: La migrazione verso architetture cloud-first richiede competenze specializzate in container security, Kubernetes hardening e cloud security posture management (CSPM).
Metodologie di training e practical application
Hands-on learning approaches
Le competizioni business-focused come Global Cyber Skills Benchmark 2025 offrono esperienze immersive con storyline interattive e contenuti basati su latest attack techniques. Queste piattaforme implementano:
Red team simulations: Scenari avanzati di persistent threat simulation
Purple team exercises: Integrazione tra offensive e defensive operations
Threat intelligence integration: Challenge basati su real-world threat actor TTPs
Assessment e benchmarking
L’approccio skill-based hiring richiede metodologie di assessment oggettive, con le CTF che forniscono metrics quantitativi per la valutazione delle competenze tecniche. I parametri di assessment includono:
Technical proficiency: Velocità di risoluzione e accuratezza nelle soluzioni
Methodology adherence: Aderenza a standard e best practices consolidate
Innovation capability: Capacità di sviluppare soluzioni creative per challenge complessi
Collaboration skills: Efficacia nel team working e knowledge sharing.
Implicazioni strategiche per l’industria
Corporate training programs
Con cybercrime costs stimati a $10.5 trilioni USD entro il 2025, le organizzazioni stanno investendo massivamente in corporate training programs basati su CTF methodologies. Piattaforme come Hack the Box Business CTF permettono team benchmarking e skill assessment su scala enterprise.
Government e critical infrastructure
Competizioni governative come DARPA Cyber Grand Challenge e ENISA European Cybersecurity Challenge evidenziano l’importanza strategica delle CTF per la national cybersecurity preparedness.
Conclusioni e raccomandazioni
Le competizioni Capture the Flag rappresentano un ecosistema formativo maturo e consolidato per lo sviluppo di competenze avanzate nell’ethical hacking. L’eccellenza italiana rappresentata dai mHackeroni dimostra la capacità di competere ai massimi livelli internazionali, contribuendo significativamente alla reputation nazionale nel settore cybersecurity.
Raccomandazioni strategiche:
Institutional investment: Potenziamento degli investimenti istituzionali in programmi CTF universitari e corporate training
Industry-academia collaboration: Sviluppo di partnership strutturate tra università e industria per practical skill development
Certification integration: Integrazione delle competenze CTF nei pathway di certificazione professionale
Emerging technologies focus: Adattamento dei curriculum CTF per includere AI/ML security, quantum cryptography e post-quantum security
L’evoluzione del panorama delle minacce cyber richiede un approccio formativo dinamico e pratico. Le CTF, combinate con framework standardizzati e certificazioni professionali, offrono una metodologia comprovata per la formazione della prossima generazione di ethical hacker e cybersecurity professionals.
Mis-issued certificates for 1.1.1.1 DNS service pose a threat to the Internet
The certificates are a key part of the Transport Layer Protocol. They bind a specific domain to a public key. The certificate authority posesses the private key certifying that the certificate is valid. Anyone in possession of a TLS certificate can cryptographically impersonate the domain for which it was issued.
The holder of the 1.1.1.1 certificates could potentially use them in active adversary-in-the-middle attacks that intercept communications passing between end users and the Cloudflare DNS service, Ryan Hurst, CEO of Peculiar Ventures and a TLS and public key infrastructure expert, told Ars.
“Doing so would require a BGP hijack to trick your host to think your [rogue] 1.1.1.1 was the one I should connect to,” he explained. BGP is short for Border Gateway Protocol, a specification used to link regional networks scattered around the world, known as Autonomous Systems, to each other. By manipulating the system through false notices, attackers regularly take control of legitimate IP addresses, including those belonging to telecoms, banks, and Internet services.
As several Ars commenters have noted, there are likely many other ways an attacker could exploit the certificates to mount an adversary-in-the-middle attack.
From there, attackers with possession of the 1.1.1.1 certificates could decrypt, view, and tamper with traffic from the Cloudflare DNS service, Hurst said. He added that Cloudflare’s WARP VPN service may also be similarly affected.
Wednesday’s discovery exposes key failures of the public key infrastructure that’s responsible for ensuring trust of the entire Internet. They are the only thing ensuring that gmail.com, bankofamerica.com, irs.gov, and any other sensitive website is controlled by the entity claiming ownership.
Given the pivotal role of certificates, CAs are required to provide the IP addresses they used to verify that a party applying for a certificate controls the address they want covered. None of thethreecertificates provides that information. The incident also reflects poorly on Microsoft for failing to catch the mis-issued certificate and allowing Windows to trust it for such a long period of time.
Also at partial fault are Cloudflare and the PKI stakeholders at large, since all issued certificates are published to a publicly available transparency log. The purpose of the log is to quickly identify mis-issued certificates before they can be actively used. The public discovery of the certificates four months after they were issued suggests the transparency logs didn’t receive the attention they were intended to get.
Post updated to correct explanation of TLS certificates.
Appena rilasciato e già preso di mira dagli attaccanti: Hexstrike AI, un nuovo tool di offensive security (OffSec), è già entrato nelle mani dei cybercriminali che lo stanno usando per cercare di sfruttare diverse vulnerabilità.
Come si legge sul sito ufficiale dello strumento, Hexstrike AI è stato pensato per essere “un framework rivoluzionario di sicurezza offensiva basato sull’intelligenza artificiale che combina strumenti di sicurezza professionali con agenti autonomi di intelligenza artificiale per fornire funzionalità complete di test di sicurezza“.
Come riporta un recente report di CheckPoint, però, poche ore dopo il rilascio del tool i cybercriminali hanno cominciato a valutare come usare il framework per sfruttare le vulnerabilità zero-day di Citrix NetScaler ADC e Gateway, rese note lo scorso 26 agosto. Insomma, un tool che dovrebbe proteggere dagli attacchi può diventare potenzialmente una minaccia a sua volta, un potente strumento al servizio del cybercrimine.
Sui forum del dark web si discute su come usare Hexstrike AI a proprio vantaggio. Credits: CheckPoint
E in effetti Hexstrike AI promette di essere un tool molto potente: lo strumento infatti introduce un livello di astrazione e orchestrazione per far eseguire autonomamente tool di sicurezza a modelli di IA quali Claude, GPT e Copilot. Grazie agli MCP Agent, Hexstrike AI consente di eseguire in contemporanea e senza intervento umano oltre 150 tool di sicurezza.
Come sottolinea CheckPoint, il tempismo tra la scoperta delle vulnerabilità Citrix e il rilascio del tool di IA è preoccupante: gli attaccanti potrebbero agire molto più in fretta del normale e sfruttare i bug prima che le organizzazioni possano agire. “Sfruttare queste vulnerabilità non è banale. Gli attaccanti devono comprendere le operazioni di memoria, i bypass di autenticazione e le peculiarità dell’architettura di NetScaler. Storicamente, questo tipo di lavoro ha richiesto tecnici altamente qualificati e settimane di sviluppo. Con Hexstrike AI, questa barriera sembra essere crollata” evidenzia CheckPoint.
Tutte le implicazioni positive del tool, come gli aenti intelligenti che scansionano migliaia di IP simultaneamente e le attività che possono essere inizializzate ed eseguite in pochi minuti invece che in ore o giorni, hanno anche la controparte negativa quando vengono sfruttate dai cybercriminali.
La soluzione, in questo momento, è applicare immediatamente le patch risolutive e investire su strumenti di protezione all’avanguardia, in grado di contrastare la capacità di adattamento degli attaccanti.
Business Impact Analysis BIA: Calcolo RTO RPO e analisi Impatto per la continuità operativa
Questo articolo prosegue la serie di approfondimenti dedicati alla Business Continuity ISO 22301, concentrandosi sulla fase operativa cruciale: l’implementazione del template di Business Impact Analysis (BIA). Dopo aver analizzato contesto organizzativo e leadership, entriamo nel vivo del processo di identificazione dei processi critici, calcolo di RTO e RPO, e definizione delle soluzioni di continuità operativa per garantire la resilienza aziendale.
Implementazione Template BIA: dalla teoria alla pratica
Una volta identificato il contesto organizzativo e ottenuto il supporto del Top Management, è possibile avviare il processo di realizzazione e implementazione di un programma di Business Continuity.
Il programma inizia con l’identificazione delle linee di business critiche e vitali per l’organizzazione e il Risk Assessment propedeutico a determinare il Risk Appetite e la Risk Tolerance dell’organizzazione.
L’identificazione delle linee di business critiche e vitali può avvenire in tre modi differenti:
viene comunicata dal Top Management;
viene identificata grazie alle Business Impact Analysis;
viene identificata tramite analisi di mercato e dei competitor.
Riprendendo l’esempio dell’istituto finanziario, il Top Management, dopo aver effettuato il Risk Assesment, fornisce il Risk Appetite, la Risk Tolerance e la Risk Capacity, che rispettivamente indicano:
Risk Appetite – l’ammontare e tipo di rischio che un’organizzazione è disposta a perseguire o ritenere (ISO Guide 73:2009 – Risk Management Vocabulary);
Risk Tolerance – la disponibilità dell’organizzazione o delle parti interessate a sostenere il rischio, dopo il suo trattamento, al fine di raggiungere i propri obiettivi (ISO Guide 73:2009 – Risk Management Vocabulary);
Risk Capacity – l’ammontare di rischio massimo sopportabile per l’azienda.
È doveroso ricordare che l’attività di Risk Assessment è un processo volto a individuare e analizzare i rischi identificati all’interno dell’organizzazione ed è un’attività, come già riportato nella Parte I, strettamente collegata alla gestione della Business Continuity.
Non esistono tecniche o metodologie universali per identificare tali valori, in quanto essi variano in base alle esigenze aziendali.
Un buon punto di partenza potrebbe comunque essere il Margine di Contribuzione aziendale[1]
A titolo esemplificativo, le metriche economiche si potrebbero dunque così suddividere:
MARGINE DI CONTRIBUZIONE: € 1.000.000,00
RISK APPETITE: € 250.000,00
RISK TOLERANCE: € 500.000,00
RISK CAPACITY: € 750.000,00
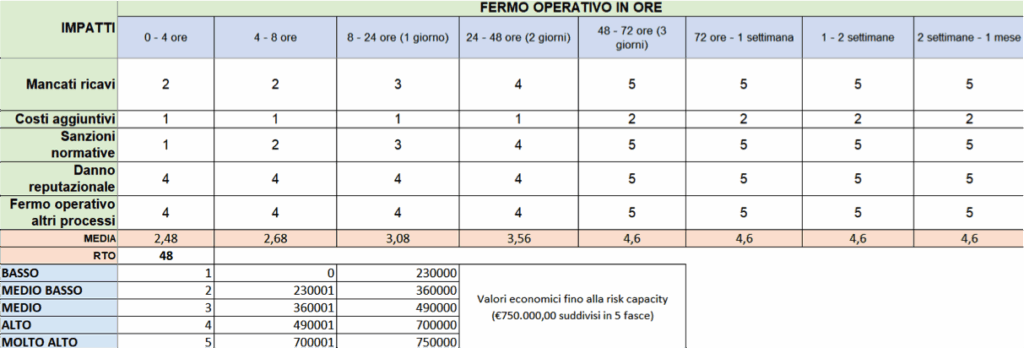
La figura 2 rappresenta, a titolo esemplificativo, come tali metriche economiche possano essere suddivise in base ai livelli di gravità (in questo caso 5) al fine di creare delle scale di impatto da utilizzare durante lo svolgimento della Business Impact Analysis (BIA). Tali scale possono essere variate e personalizzate anche in base al grado di precisione delle analisi che si intende perseguire.
Prendiamo ad esempio il processo bancario “Gestione Assegni Bancari”, che è stato (in questa casistica ipotetica) definito come vitale.
Al fine di analizzare tale processo, è possibile condurre l’analisi BIA in due modalità:
intervista 1 to 1 con il process owner (alternativa sempre altamente consigliabile)
sottoporre al process owner il template BIA, che dovrà compilare in autonomia e restituire al Business Continuity Managero chi per lui.
Al fine di redigere un’analisi BIA il più corretta possibile, è necessario che il process owner recuperi o rediga anticipatamente un report o estratto dei movimenti e transazioni registrate, a cadenza giornaliera, almeno nell’ultimo trimestre, includendo anche particolari periodi di picco noti.
Inoltre, è sempre consigliabile (ove possibile) analizzare il processo nel modo più quantitativo possibile.
Di fatto, un’analisi troppo qualitativa potrebbe portare a un risultato finale troppo basato sulla soggettività del process owner.
Una BIA correttamente impostata, invece, deve permettere di raccogliere almeno le seguenti informazioni:
informazioni circa il compilatore, il ruolo e l’ufficio di appartenenza;
il processo oggetto di analisi;
una tabella, o elenco, in cui valorizzare i potenziali impatti economici, reputazionali e normativi (almeno) che il processo porterebbe all’organizzazione in caso di fermo (si veda figura 2);
i razionali di impatto che hanno portato alla valorizzazione degli impatti;
il sito (o siti) in cui viene erogato il processo;
il processo in input (ossia da quale processo il processo oggetto di analisi riceve informazioni);
il processo in output (ossia il processo che riceve i dati dal processo oggetto di analisi);
i potenziali periodi di picco del processo (ad esempio, il processo “buste paga” potrebbe avere come periodo di picco i giorni precedenti l’addebito degli stipendi) ed eventuali scadenze giornaliere;
gli applicativi / sistemi / software utilizzati, indicandone le criticità;
i fornitori a supporto di tale processo, indicandone la criticità;
le attività svolte dal processo;
le risorse ordinarie coinvolte (se il processo viene erogato per più sedi, è opportuno suddividere questo elenco per sedi);
il numero di risorse necessarie in caso di emergenza (solitamente inferiore al numero ordinario) e dopo quanto tempo è necessaria la loro attivazione (ad esempio durante la prima ora potrebbe essere sufficiente l’operatività di una sola risorsa, dopo 2 ore tre risorse e così via);
le risorse di backup, identificate in risorse in grado di svolgere il minimo dell’attività nel caso in cui quelle ordinarie non siano disponibili. Per tale motivo è sconsigliabile identificare risorse di backup che rientrino nello stesso Team/Ufficio delle risorse ordinarie. È possibile identificare risorse di backup primarie e secondarie per garantire una maggiore resilienza in caso di evento;
gli apparati e strumenti utilizzati dalle risorse;
i documenti critici (indicare se sono cartacei o digitali);
dove sono salvati i documenti digitali (specialmente le cartelle di rete).
IMPATTI
FERMO OPERATIVO IN ORE
0 – 4 ore
4 – 8 ore
8 – 24 ore (1 giorno)
24 – 48 ore (2 giorni)
48 – 72 ore (3 giorni)
72 ore – 1 settimana
1 – 2 settimane
2 settimane – 1 mese
Mancati ricavi
Costi aggiuntivi
Sanzioni normative
Danno reputazionale
Fermo operativo altri processi
RTO
BASSO
MEDIO BASSO
MEDIO
ALTO
MOLTO ALTO
Da € 100.000,00 a € 230.000,00
Da € 230.000,01 a € 360.000,00
Da € 360.000,01 a € 490.000,00
Da € 490.000,01 a € 700.000,00
Da € 700.000,01 a € 750.000,00
Figura 2. Tabella quantificazione impatti creata da Chiara Cavicchioli
Al fine di agevolare il process owner nella corretta identificazione e classificazione degli impatti in caso di fermo del processo, alcune domande da porre potrebbero essere:
A quanto ammontano i mancati ricavi a seguito di fermo del processo nelle varie fasce temporali?
In caso di fermo, l’istituto dovrebbe sostenere spese per far ripartire il processo, come l’ingaggio di fornitori terzi, il pagamento di straordinari dei dipendenti etc?
Se sì, a quanto ammontano queste spese per ogni fascia temporale?
Sono presenti delle scadenze ricorrenti che, se non rispettate, potrebbero dar seguito a sanzioni normative? A quanto ammontano?
Un fermo comporterebbe risonanza mediatica o impatti diretti sulla clientela, con conseguente danno reputazionale?
Un fermo del presente processo porterebbe, a catena, al fermo operativo di altri processi? Se sì, con quali impatti?
Tali analisi e la conseguente compilazione del template BIA vengono ripetute a cadenza annuale od ogni qualvolta vi siano particolari modifiche al processo, alla struttura organizzativa e/o a seguito di incidenti.
Al termine dell’analisi, si avrà dunque un quadro preciso relativo ai processi più o meno critici e da cosa sono supportati e composti.
Informazioni aggiuntive BIA
Se volessimo creare un’analisi di impatto ancora più dettagliata e granulare, andrebbero tenuti in considerazione i seguenti fattori.
Siti di Erogazione: andrebbe assegnata una criticità che non tenga solo conto delle attività e un numero di risorse che vi lavora, ma anche la criticità del sito da un punto di vista geopolitico.
Applicativi: potrebbe essere aggiunto il valore “RTO” e “RPO” del singolo applicativo, che può essere fornito dalle funzioni che gestiscono gli applicativi utilizzati dall’organizzazione. Così facendo, nella BIA si avrebbero non solo l’RTO e RPO del processo ma anche dei singoli applicativi, che potrebbero non essere identici (i desiderata sarebbero inferiori o uguale agli RTO e RPO del processo).
CIA Triad: un ulteriore fattore di vitale importanza è analizzare il rischio di perdita di Confidenzialità, Integrità e Disponibilità del dato (CIA Triad), le cui definizioni sono così distinte:
Confidenzialità (Confidentiality) – indica la protezione dei dati durante tutto il ciclo di vita e ha lo scopo di proteggere e preservare la riservatezza dei dati degli utenti;
Integrità (Integrity): indica il mantenimento dell’incolumità e la salvaguardia dei dati, ossia la protezione da qualsiasi tentativo di compromissione non autorizzato;
Disponibilità (Availability): intende garantire il diritto di accesso ai dati per gli utenti dotati dei permessi necessari.
Al fine di analizzare e quantificare tale rischio, è necessario individuare e classificare i dati ritenuti sensibili (tale attività generalmente può essere svolta prima delle analisi di impatto, creando una sorta di registro delle classificazioni con il supporto del DPO ed eventualmente delle funzioni IT). Ai sensi della normativa GDPR, tra i dati sensibili troviamo:
origine razziale ed etnica;
convinzioni religiose o filosofiche;
opinioni politiche;
orientamento sessuale;
situazione giudiziaria;
informazioni relative alle comunicazioni elettroniche (indirizzo IP, social network etc);
dati di geolocalizzazione;
dati genetici e biometrici;
Inoltre, ulteriori tipologie di dati/assets da tenere in considerazione e da analizzare possono essere:
proprietà intellettuali;
software o sistemi tecnologici operativi;
licenze;
etc.
Durante le BIA, è importante valutare se le informazioni trattate dal processo oggetto di analisi o dal fornitore a supporto di tale processo (in quanto l’istituto continuerebbe ad essere Titolare del trattamento dei dati, mentre il fornitore risulterebbe come Responsabile) siano critiche, in quanto dati sensibili; e se, a seguito di un incidente, vi possano essere perdite di confidenzialità, integrità e disponibilità del dato.
A differenza della valutazione degli impatti suddivisa su fasce orarie riportata alla figura 2 – che non si focalizza sullo scenario ma sul fermo del processo, indipendentemente dalla causa – durante l’analisi dei dati è opportuno considerare anche le minacce e le possibili conseguenze.
Ad esempio, un attacco ransomware che comprometta un processo dove le attività vengono svolte in modalità manuale e cartacea non avrà alcun impatto sulla CIA Triad; mentre un’alluvione che distrugga tale documentazione avrà un impatto almeno sull’integrità e sulla disponibilità del dato. Inoltre, è importante considerare anche la quantità dei dati trattati.
Ipotizzando di riprendere l’analisi precedentemente effettuata per il processo “Gestione Assegni Bancari”, un esempio su come svolgere la valutazione sul rischio legato ai dati può essere il seguente.
DATO
EVENTO
RISCHIO
Perdita di Confidenzialità
Perdita di Integrità
Perdita di Disponibilità
ALTO
MEDIO
BASSO
ALTO
MEDIO
BASSO
ALTO
MEDIO
BASSO
Licenza Applicativo XX
Ransomware
x
x
x
Licenza Applicativo XX
Violazione sicurezza fisica
x
x
x
Informazioni anagrafiche emittente assegno
Ransomware
x
x
X
Informazioni anagrafiche mittente
Phishing
x
x
X
Informazioni anagrafiche destinatario
Ransomware
x
x
X
Informazioni anagrafiche destinatario cartacee
Phishing
x
x
x
Figura 4. Tabella valutazione del dato creata da Chiara Cavicchioli
L’analisi sopra riportata (a scopo esemplificativo) può essere personalizzata sulla base delle necessità aziendali. I valori “alto-medio-basso” potrebbero, per esempio, riferirsi al numero degli utenti impattati, oppure al danno economico o reputazionale che potrebbe derivare dalla perdita di tali informazioni.
La valutazione e la mappatura del rischio legato ai dati può essere svolta all’interno della BIA, oppure con analisi separata che andrà comunque a concorrere alla valutazione finale della definizione del perimetro dei processi critici. Tale analisi potrà inoltre essere utilizzata e migliorata dalle funzioni IT che dovranno identificare e implementare soluzioni di sicurezza atte a preservare la confidenzialità, l’integrità e la disponibilità dei dati considerati particolarmente critici.
Risorse: sia per le risorse di emergenza che di backup, si possono individuare le risorse “primarie” e “secondarie” secondo il seguente criterio:
nel caso in cui le primarie risorse di emergenza non siano disponibili, ingaggio quelle secondarie;
nel caso in cui le primarie risorse di backup non siano disponibili, ingaggio quelle secondarie.
Così facendo avremo:
risorse di emergenza primarie e secondarie;
risorse di backup primarie e secondarie.
È utile, specialmente per i processi critici, definire quale sia il numero minimo di risorse umane necessarie per svolgere i processi in ordinario e, tra quelle attualmente presenti, quali siano quelle con il maggiore know-how.
In questo modo, in caso di pensionamenti e/o dimissioni, si saprà immediatamente quante risorse umane sia necessario assumere e con quale livello di seniority.
Arco temporale di svolgimento – cut off: l’arco temporale di svolgimento di un processo/attività può essere più o meno critico a seconda delle tempistiche necessarie per lo svolgimento, appunto, dell’attività.
Un ufficio che si occupa della gestione della compravendita di titoli avrà un arco di svolgimento quantificato in minuti e ore; mentre l’ufficio che si occupa di preparare e pubblicare l’informativa finanziaria ogni qualvolta venga rilasciato un nuovo prodotto (ipotizzando ne venga lanciato uno ogni 4 mesi) avrà un arco temporale di svolgimento di 4 mesi, quindi con una criticità bassa.
Quando si valuta questo driver è importante non confondere la disorganizzazione con un’emergenza. Pertanto, ipotizzando che il lancio del prodotto avvenga il giorno 16 del mese di riferimento e che la relativa documentazione debba quindi essere pubblicata in tale giornata, un’obiezione che potrebbe essere posta in fase di analisi BIA è che un incidente che avviene il giorno 15 avrebbe un impatto alto.
Se si valutassero i processi sotto questa prospettiva, avrebbero tutti una criticità medio-alta/alta.
Inoltre, la presa in considerazione del worst-case scenario è utile nei casi in cui sia difficile stimare un impatto su attività/processi che sappiamo essere critici, ma non “quanto” critici, specialmente per quelli con arco temporale di svolgimento basso (ad esempio, un incidente informatico che impatti un processo alle ore 14.00, quando alle 16.00 di ogni giorno vi è una scadenza per la rendicontazione della compravendita dei titoli).
Per i processi con arco temporale di svolgimento ampio, riprendendo l’esempio della documentazione informativa, è difficile che le risorse inizino a scriverla in concomitanza della data della pubblicazione.
Se l’ufficio è ben organizzato, le risorse addette avranno quindi 4 mesi per predisporre il documento ed essere pronte al lancio del prodotto; anche nel caso di incidenti che avvengano qualche giorno prima di tale data, l’azienda avrà predisposto backup e soluzioni di continuità propedeutiche alla ripresa dell’attività da dove è stata interrotta, senza quindi dover affrontare una perdita totale dei dati e garantendo così il rispetto della scadenza.
Nel caso in cui tali soluzioni non siano adeguate, dovranno essere modificate e migliorate queste ultime e non la criticità dell’arco temporale di svolgimento.
Una sintesi di tale valutazione del presente driver può essere riassunta dal seguente schema.
ARCO TEMPORALE DI SVOLGIMENTO IN ORE
ARCO TEMPORALE DI SVOLGIMENTO
CRITICITÀ ARCO TEMPORALE
1 – 8 ORE
BASSO
MOLTO ALTO
8 – 24 ORE
MEDIO – BASSO
ALTO
24 – 48 ORE
MEDIO
MEDIO – ALTO
48 – 72 ORE
MEDIO
MEDIO
72 ORE – 1 SETTIMANA
BASSO
BASSO
> 1 SETTIMANA
MOLTO BASSO
MOLTO BASSO
Figura 5. Arco temporale di svolgimento creato da Chiara Cavicchioli
Calcolo RTO
A ciascun driver precedentemente indicato (sito di erogazione, applicativi, etc.) può essere associato un valore che concorrerà alla definizione dell’RTO.
Nella BIA in questione, è stato creato un modello di calcolo che assegna un valore aggiuntivo pari ad un 0,5% qualora vengano selezionate le criticità “alto” e “molto alto”; questo perché in alcuni casi è consigliabile ragionare in ottica di worst-case scenario e mantenere un approccio prudenziale.
Di fronte a processi la cui criticità potrebbe oscillare tra “Medio” e “Alto / Medio Alto”, sarà dunque possibile applicare la fascia più alta, garantendo un presidio maggiormente accurato.
La scala dei valori è quindi così definita:
Basso = 1
Medio Basso = 2
Medio = 3
Alto = 4 (+ 0,5%)
Molto Alto = 5 (+ 0,5%)
La media aritmetica definisce la criticità del processo come di seguito esemplificato.
Figura 6. Valorizzazione tabella quantificazione impatti creato da Chiara Cavicchioli
Riprendendo le soglie di Risk Appetite, Tolerancee Capacity riportate al paragrafo 4.1 (rispettivamente € 250.000,00, € 500.000,000 e € 750.000,00), nel caso analizzato la prima fascia temporale in cui viene raggiunta la soglia risk tolerance – risk capacity è quella delle 24-48 ore (è possibile arrotondare per difetto e per eccesso, quindi in questo caso il 3,56 può diventare un 4[3]) e la media aritmetica ci suggerisce che, in caso di fermo, il processo arrecherebbe impatti economici che superano il risk appetite e la risk tolerance.
Sappiamo quindi che l’RTO oltre il quale il danno economico risulterebbe inaccettabile è di 48 ore, in quanto si avvicina alla risk capacity che non deve mai essere oltrepassata.
L’organizzazione potrebbe stabilire che tutti i processi con RTO inferiore e/o uguale a 72h sono considerati critici (tale valore può ovviamente essere cambiato sulla base delle esigenze aziendali) e che quindi richiedono maggiori test annuali, soluzioni di Business Continuity specifiche e maggiori controlli.
Ogni driver tramite cui elaborare la BIA e calcolare l’RTO può essere variato sulla base delle esigenze aziendali.
Un ulteriore strumento di vitale importanza, che può essere utilizzato durante le analisi BIA al fine di quantificare gli impatti nella maniera più accurata possibile, è relativo agli incidenti pregressi e “near missed”.
Le aziende dovrebbero predisporre e mantenere un elenco degli incidenti, dei relativi impatti e delle azioni implementate al fine di mitigarli. Tale elenco dovrebbe essere accessibile durante le analisi BIA, in quanto permette di quantificare un danno effettivo che la società potrebbe subire a seguito di fermo, sulla base di quanto già avvenuto in passato.
Tale strumento è utile anche poiché potrebbe rivelare che, per i processi rispetto ai quali è difficile stabilire gli impatti e la relativa criticità, negli anni precedenti si sono verificati fermi operativi superiori alle 48 ore a seguito dei quali non sono stati riscontrati danni ingenti.
In questo caso sapremo quindi se, da quando è avvenuto l’incidente, non ci sono state variazioni in termini di criticità e numero delle attività svolte; e, se tale attività non è diventata parte del core business, tale processo non andrà ritenuto critico.
Calcolo dell’RPO
L’RPO (Recovery Point Object) può essere fornito dal process owner che sta compilando l’analisi di impatto, oppure da funzioni esterne che hanno preventivamente calcolato la criticità dei dati, stabilendo entro quanto debbano essere resi nuovamente disponibili, oltre a quantificare il margine di informazioni che è accettabile perdere (i.e. maximum data loss).
Solitamente – come già spiegato nella Parte I – l’RPO coincide con la periodicità del backup.
Probabilità di accadimento
Nell’esempio specifico di BIA finora analizzata, si è data enfasi al potenziale impatto derivante da un fermo operativo (indipendentemente dalla sua natura), suddiviso per un determinato numero di fasce orarie.
Tuttavia, alcune organizzazioni potrebbero avere la necessità di considerare anche la probabilità di accadimento di un determinato evento e di analizzare gli impatti rispetto ad ogni singolo scenario[4].
Tale necessità spesso deriva dal fatto che le soluzioni di mitigazione da implementare hanno sia costi iniziali, sia costi di manutenzione molto onerosi; quindi, se la probabilità di accadimento di un evento è particolarmente bassa, la soluzione più economica risulta essere quella di assumersi il rischio.
Un esempio di definizione delle percentuali da attribuire alle probabilità di accadimento di un evento, finalizzate a classificare un rischio, può essere il seguente:
Estremamente probabile (si verifica almeno 1 volta all’anno) – 1 punto
Probabile (si verifica almeno 1 volta ogni 2 anni) – 0,7 punti
Probabilità media (si verifica 1 volta ogni 5/6 anni) – 0,5 punti
Poco probabile (si verifica 1 volta ogni 10/20 anni) – 0,3 punti
Raro (si verifica 1 volta ogni 50/70 anni) – 0,1 punti
Riprendendo l’analisi precedente, in cui abbiamo determinato che un fermo operativo di 48 ore può arrecare un danno dai € 490.000 agli € 700.000, possiamo applicare le probabilità sulla base degli scenari di rischio, come nell’esempio seguente.
Alluvione – dai dati storici dell’istituto, i siti da cui viene erogato il processo non sono situati in zone soggette ad alluvioni; inoltre il rischio che tutti gli stabili da cui vengono erogati i processi siano colpiti contemporaneamente da alluvione è estremamente raro, quindi:
€ 595.000,00 (la metà tra € 490.000,00 e € 700.000,00) * 0,1 = € 59.500,00 (nuovo impatto economico) – rientra nel risk appetite.
Blackout – in base ai dati storici dell’istituto e ai precedenti eventi, ogni anno a Milano e a Verona si registrano due blackout, quindi:
€ 595.000,00 * 0,5 (dividiamo a metà il punto attribuito alla classificazione del “estremamente probabile” in quanto il processo viene svolto su 4 siti differenti e solo due sono coinvolti dai blackout) = € 297.000,00 – è nella soglia risk appetite/risk tolerance.
Indisponibilità applicativo – dai dati storici dell’istituto, almeno una volta ogni 2 anni sono state riscontrate anomalie negli applicativi con una durata superiore alle 24h, quindi:
€ 595.000,00 * 0,7 = €416.000,00 – è nella soglia risk appetite/risk tolerance.
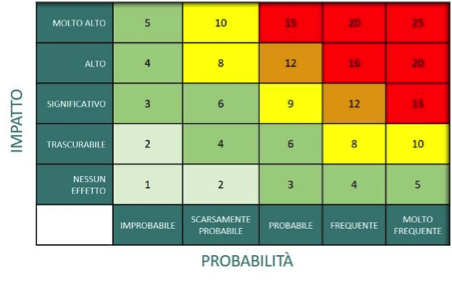
Tali valutazioni fanno riferimento alla “Risk Matrix”, dove un rischio è calcolato secondo l’equazione
RISCHIO = PROBABILITÀ X MAGNITUDO
Figura 8. Risk Matrix
Perimetro dei processi oggetto di analisi
Le BIA possono essere svolte secondo diverse modalità:
Analisi di tutti i processi;
Analisi dei macro-processi e dei processi sottostanti solo per i macro-processi che risultano essere critici.
L’analisi di tutti i processi è consigliabile in quanto permette di avere una fotografia e una mappatura completa di tutte le attività svolte, indipendentemente dalla criticità delle terze parti – interne ed esterne – a supporto di tali processi.
Nel caso in cui tale modalità, a causa dello scarso numero di risorse operanti in ambito Business Continuity o per il poco tempo a disposizione, non sia perseguibile, può essere svolta l’analisi del macro-processo utilizzando il template BIA precedentemente riportato, compilando solo la parte iniziale relativa agli impatti (con un’analisi che sarà, ovviamente, ad alto livello) e, successivamente, procedere ad analizzare i processi sottostanti, compilando anche le restanti sezioni.
Nel caso in cui l’informazione relativa ai macro-processi e alle aree di business critiche sia fornita dal Top Management o dalla Funzione Rischi, è a discrezione delle risorse coinvolte nella Business Continuity scegliere se analizzare comunque il macro-processo ad alto livello o se intraprendere direttamente le BIA per tutti i processi sottostanti.
Qualora non sia presente una mappatura dei processi, o non vi siano chiare indicazioni su dove partire con le BIA – si pensi ad un’azienda appena costituita, oppure a una società che ha la necessità di costruire e avviare un sito secondario – è consigliabile intraprendere una delle seguenti strade.
Identificare, con il supporto del Top Management, le aree lavorative che garantiscono un introito consistente e hanno rilevanza sul bilancio annuale, andando poi ad analizzare tutti i processi sottostanti; successivamente si procederà all’analisi di tutti gli altri processi.
Identificare i processi con output aventi impatti diretti sulla clientela (es. tutti i processi che gestiscono e sono a supporto dell’home banking o degli applicativi e sistemi per le operazioni di pagamento fisico o virtuale) e procedere a ritroso, analizzando successivamente i processi di supporto a questi ultimi; successivamente, si procederà all’analisi di tutti gli altri processi.
La BIA è estremamente importante in quanto non solo consente di avere una mappa di tutti i processi, interdipendenze e risorse dell’organizzazione, ma permette altresì, in caso di incidente, di assegnare priorità ai processi che devono ripartire prima di altri, al fine di limitare l’impatto economico, reputazionale e legale sull’organizzazione.
Soluzioni di Continuità Operativa
È doveroso evidenziare che, al termine della raccolta delle informazioni, andranno individuate delle soluzioni di Business Continuity da applicare ai vari processi, distinguendo tra processi critici e non.
Esempi di soluzioni a protezione dei processi critici potrebbe essere:
Indisponibilità del sistema informativo: al fine di garantire la continua disponibilità del sistema informativo, ogni suo componente viene costantemente sottoposto a “hot backup”. Le copie dei backup sono salvate in modalità virtuale e cloud (modalità di backup ibrida).
Indisponibilità di dati e documenti critici: ogni documento critico viene digitalizzato e salvato in modalità ibrida su server fisici e in cloud. I backup sono automatici e le copie sono conservate tramite storage immutabile (ad esempio) per 5 anni.
Indisponibilità del personale critico: in caso di indisponibilità del personale critico possono essere ingaggiate le risorse di backup che vengono formate ogni anno sulle principali attività che saranno chiamate a svolgere attività in caso di emergenza. Tali risorse possono essere variate durante il corso dell’anno e dovranno in ogni caso essere sottoposte a sessioni formative.
Indisponibilità dei siti: in caso di indisponibilità dei siti, le risorse in possesso di accordi vigenti per il lavoro da remoto possono riprendere l’operatività da sito alternativo (es. la propria abitazione), purché vengano rispettati tutti i criteri relativi alla privacy. Qualora questa soluzione non sia percorribile, è possibile ingaggiare le risorse di backup.
Indisponibilità di fornitori critici: in caso di indisponibilità di fornitori critici è previsto l’ingaggio di fornitori alternativi con i quali sono stati precedentemente presi accordi al fine di farli subentrare al fornitore principale e, dove possibile, rispettando gli RTO del processo. Nel caso in cui non siano presenti accordi contrattuali con fornitori di backup, è possibile valutare di re-internalizzare le attività finché non verrà identificato un nuovo fornitore.
Indisponibilità di applicativi critici: in caso di indisponibilità di applicativi critici è previsto l’utilizzo di applicativi secondari per i quali sono già state predisposte funzionalità aggiuntive propedeutiche allo svolgimento di attività non ordinarie. Nel caso in cui questa soluzione non sia percorribile, è possibile valutare il ripristino delle attività per mezzo di documenti cartacei.
Indisponibilità dell’infrastruttura critica: in caso di indisponibilità delle reti di telecomunicazione ed energia elettrica, è prevista l’attivazione di reti secondarie di backup già contrattualizzate; nel caso non siano presenti, gli stabili sono dotati di UPS e/o gruppi elettrogeni che sono sottoposti a test e manutenzione continua e formalizzata.
Indisponibilità dei servizi ICT: in caso di indisponibilità di sistemi ICT a supporto dei processi critici, è prevista l’attivazione di sistemi di backup secondari e/o il ricorso a funzioni/fornitori terzi precedentemente testati e verificati.
Una soluzione applicabile alla maggior parte dei processi – non solo a quelli critici – potrebbe essere l’adozione del lavoro da remoto.
Tale soluzione, ovviamente, non si applica a tutte le attività che devono essere svolte in loco.
Per approfondire ulteriormente questi concetti metodologici e scoprire le tecniche avanzate di implementazione, ti invitiamo a scaricare il white paper completo elaborato da Chiara Cavicchioli e Federica Maria Rita Livelli dal titolo “Business Continuity: mito o realtà? La continuità nella discontinuità”.
Nel prossimo approfondimento della serie esploreremo la fase successiva fondamentale: il testing delle soluzioni identificate. Scoprirai come una volta identificate le soluzioni è indispensabile testarle al fine di verificare se, attivandole, vengano rispettati gli RTO, nonché di identificare la Recovery Time Capability (RTC) per garantire l’efficacia operativa del programma di Business Continuity.
Note
[1]Intesa come la differenza tra il fatturato e i costi variabili.
[2]La decisione di arrotondare per eccesso o per difetto può variare in base alla propensione al rischio dell’azienda; il presente esempio ha solo scopo illustrativo.
[3]La decisione di arrotondare per eccesso o per difetto può variare in base alla propensione al rischio dell’azienda; il presente esempio ha solo scopo illustrativo.
[4] È opportuno precisare che la mappatura del rischio e delle relative probabilità di accadimento è generalmente a carico di chi si occupa di risk management all’interno dell’organizzazione. Dal punto di vista della continuità operativa, è consigliabile analizzare un processo sulla base del fermo operativo suddiviso in diverse fasce orarie e considerare, con il supporto della funzione rischi, anche la probabilità di accadimento durante l’analisi BIA in situazioni eccezionali in cui sia difficile quantificare gli impatti, o a fronte di spese particolarmente ingenti.
Profilo Autore
Digital and Operational Resilience and Crisis Management Specialist. Certificata FERMA Rimap & AMBCI.
Ha maturato esperienza nell’ambito della Continuità Operativa, Crisis Management e Resilienza Digitale in ambito finanziario, anche grazie alle esperienze lavorative svolte presso primari istituti bancari.
Autrice di alcuni articoli pubblicati dal Business Continuity Institute (BCI).
Securing Hospitals and Healthcare Systems Through Integrated Video Management
In a post-pandemic world, healthcare facilities navigate a complex landscape of security challenges that were unimaginable just a decade ago. Protecting patients while safeguarding pharmaceuticals, managing visitor access while ensuring staff safety, and maintaining compliance while operating efficiently — all these challenges demand a level of coordination that traditional security approaches simply cannot provide. The answer doesn’t lie in deploying more cameras or hiring additional staff, but rather in creating intelligent, integrated systems where every component works together.
Modern healthcare security demands go far beyond basic monitoring. Hospitals need systems that help prevent infant abductions, track wandering patients, manage staff emergencies, and maintain strict compliance with privacy regulations while supporting large facilities that operate 24/7, 365 days a year. This is where open platform video management software (VMS) becomes essential, serving as the central hub that connects disparate security technologies into a unified, intelligent system.
Breaking Down Security Silos
Walk into any major hospital system’s security office, and you’ll likely encounter a frustrating reality. Multiple standalone systems sit side by side, unable to communicate effectively. Access control from one vendor, infant protection from another, license plate recognition from a third, each requiring separate monitoring and management. This fragmented approach creates dangerous gaps in security coverage and places enormous strain on security staff who are already managing larger areas due to ongoing staffing shortages across the healthcare industry.
The most effective healthcare security strategies center around integration capabilities that allow different security technologies to work as a unified system. When the VMS is seamlessly integrated with the facility’s access control systems, infant protection platforms, and analytics tools, hospitals develop a comprehensive view of their security landscape. This unified approach enables faster response times and more informed decision-making when it matters most.
Consider a typical security incident. A staff member presses a duress button during a difficult patient interaction. In a fragmented system, security might see the alert but lack immediate visual confirmation. With integrated systems, the duress alert automatically displays video from nearby cameras on a map-based interface showing the facility layout, camera locations and access control points. Security personnel can instantly see where the incident is occurring, track movement through the facility, and even remotely lock or disable doors if necessary to contain the situation.
This integration extends to specialized healthcare applications like infant protection systems. When these platforms connect with video management software, hospitals don’t just receive alerts about potential abduction attempts. They get immediate visual verification and can track movement throughout the facility. The same principle applies to wandering patient scenarios, where integration between patient tracking systems and video analytics can prevent dangerous incidents before they escalate.
Healthcare facilities must balance security requirements with accessibility needs, ensuring authorized personnel can move freely while maintaining strict control over sensitive areas. Modern video management systems address this challenge through sophisticated permission structures and comprehensive audit capabilities.
The ability to establish granular permissions for who can view, export or share video data has become essential for healthcare compliance. Different staff members require different levels of access. A security supervisor might need full system access, while a department head might only need to view specific areas during certain time periods.
Digital signatures and comprehensive audit logs create an unbreakable chain of custody for video data. Every time someone views video, exports clips or shares information with law enforcement, the system creates a detailed record of who accessed what information and when. This level of accountability protects both the facility and staff while ensuring compliance with privacy regulations.
Protecting Privacy While Maintaining Security
Patient privacy represents one of the most delicate aspects of healthcare security. While facilities need comprehensive monitoring capabilities, they must protect patient dignity and comply with strict privacy regulations. Advanced video management systems address this challenge through sophisticated privacy protection technologies that maintain security effectiveness while safeguarding sensitive information.
Video blurring and privacy masking allow hospitals to monitor critical areas while protecting patient privacy. In scenarios like remote patient monitoring, where a physician in another location needs to observe a patient during a stress test, privacy protection becomes essential. The system can blur identifying features while still providing medical professionals with visual information needed for informed decisions.
These privacy protections extend to staff interactions as well, particularly in behavioral health units where patients may become agitated. Video systems can provide security personnel with situational awareness while implementing appropriate privacy safeguards that protect both patients and staff.
Building Scalable, Future-Ready Systems
Healthcare systems face constant change through mergers, acquisitions and expansion. A regional health system might operate dozens of acute care hospitals alongside hundreds of smaller clinics and specialty facilities, each with its own security infrastructure, creating management challenges for traditional approaches.
This reality has made hybrid deployment strategies particularly valuable. Large acute care hospitals might maintain on-premises servers with built-in failover and redundancy for critical operations, while smaller clinics connect through cloud-based systems managed centrally. This approach provides local control where needed and centralized oversight for comprehensive management.
The ability to integrate existing camera equipment becomes crucial during facility acquisitions. Rather than requiring costly hardware replacements, open platform systems can incorporate legacy equipment while providing unified management. This flexibility significantly reduces both the cost and complexity of bringing new facilities into standardized security frameworks.
As new technologies emerge and threats become more sophisticated, the facilities that will succeed are those implementing flexible, integrated systems that can adapt while maintaining operational reliability. The future belongs to integrated systems that break down silos and create comprehensive security ecosystems.
Google says Gmail security is “strong and effective” as it denies major breach
The sky is falling, and Gmail has supposedly been hacked to bits by malicious parties unknown. Or has it? Reports circulated last week claiming that Gmail was the subject of a major data breach, citing a series of warnings Google has distributed and increasing reports of phishing attacks. The hysteria was short-lived, though. In a brief post on its official blog, Google says that Gmail’s security is “strong and effective,” and reports to the contrary are mistaken.
This story seems to have developed due to a random confluence of security events. Google experienced a Gmail data breach in June, but the attack was limited to the company’s corporate Salesforce server. The hacker was able to access publicly available information like business names and contact details, but no private information was compromised.
Over the following weeks, Google alerted Gmail users to an increase in phishing attacks in July and August. It didn’t offer many details, but many believed the spike in phishing was related to the corporate server breach. Indeed, more people are talking about hacking attempts on social media right now. This led to the claim that Gmail’s entire user base of 2.5 billion people was about to be hacked at any moment, with some reports advising everyone to change their passwords and enable two-factor authentication. While that’s generally good security advice, Google says the truth is much less dramatic.
Lo scorso 20 agosto Salesloftaveva avvertito di un incidente di sicurezza che ha colpito Drift, il proprio chatbot di IA usato per convertire le interazioni utente in lead di Salesforce. Gli attaccanti sono riusciti a entrare in possesso di token Drift OAuth per accedere a istanze di Salesforce e sottrarre grandi volumi di dati.
“L’autore dell’attacco ha esportato sistematicamente grandi volumi di dati da numerose istanze aziendali di Salesforce. GTIG ritiene che l’obiettivo principale dell’autore dell’attacco fosse quello di raccogliere credenziali. Dopo aver sottratto i dati, il gruppo ha cercato tra i dati informazioni riservate che potessero essere potenzialmente utilizzate per compromettere gli ambienti delle vittime” ha spiegato Google Threat Intelligence Group in un report.
La campagna, iniziata l’8 agosto e durata almeno fino al 18 agosto, sarebbe a opera del gruppo UNC6395. Se inizialmente sembrava che il pericolo fosse limitato solo a quei clienti che integrano Drift in Salesforce, gli ultimi aggiornamenti di Google avvertono che la campagna impatta anche su altre integrazioni. “Consigliamo ora a tutti i clienti Salesloft Drift di considerare tutti i token memorizzati o connessi alla piattaforma Drift come potenzialmente compromessi” si legge nel report aggiornato.
Come si legge su un articolo di Krebs On Security, questo significa che potenzialmente gli hacker hanno sottratto token d’autenticazione per centinaia di servizi che si possono integrare con la piattaforma, inclusi Slack, Google Workspace, Amazon S3, Azure e OpenAI.
Per quanto riguarda i suoi servizi, Google ha revocato i token compromessi degli utenti impattati e ha temporaneamente disabilitato l’integrazione tra Workspace e Drift. La compagnia ha invitato inoltre tutti i clienti di Salesloft Drift che integrano la piattaforma a revocare e ruotare le credenziali per le applicazioni connesse.
Nell’ultima comunicazione, Salesloft ha specificato di aver ingaggiato Mandiant e Coalition per analizzare e gestire l’incidente. “Consigliamo a tutti i clienti Drift che gestiscono le proprie connessioni Drift ad applicazioni di terze parti tramite chiave API di revocare in modo proattivo la chiave esistente e riconnettersi utilizzando una nuova chiave API per queste applicazioni. Ciò riguarda solo le integrazioni Drift basate su chiave API. Le applicazioni OAuth vengono gestite direttamente da Salesloft” ha dichiarato la compagnia.
With nearly three decades of security experience under his belt, Jeff Mieseler credits his career to two things: a willingness to be agile and a refusal to be pigeonholed based on the industry he’s currently working in.
“Whether it’s been manufacturing, pharmacy distribution, golf equipment or retail, I really haven’t labeled myself as a loss prevention person or a manufacturing security person,” Mieseler says. “I’ve always just looked at each opportunity for what it is, and if it intrigued me or I thought it would be fascinating and challenging, I went for it. I think just enjoying the journey has been helpful for me along the way.”
A security career wasn’t on Mieseler’s radar while going down the business and accounting route in college. However, working his way through college, he held part-time jobs in the security area and found himself being drawn in.
“Having a father that was an FBI Agent kind of brought the whole thing full circle for me,” he recalls.
After graduating, Mieseler started interviewing with federal agencies. However, as he was more intrigued by the security field over traditional law enforcement, he took on an informational interview with 3M Company — a decision that ultimately reshaped the direction of his career.
“That’s where it all kind of started,” he says. “I don’t know if I’d call it a career path necessarily, but more of a collection of opportunities where I was able to make a difference and learn from large companies with strong cultures like 3M and TE Connectivity to smaller, fast-paced, growing companies like Dyson and Prime Therapeutics, and take something away from each one.”
In addition to serving as Corporate Security Manager at 3M Company, Mieseler’s resume includes Corporate Security Senior Director at Prime Therapeutics, Director of Corporate Security and Social Responsibility at Callaway Golf, Head of Security, Americas at Dyson — just to name a few.
I’ve always just looked at each opportunity for what it is, and if it intrigued me or I thought it would be fascinating and challenging, I went for it.
Most recently, Mieseler joined Nationwide as Vice President, Protective Services.
“I was thrilled to have this opportunity,” he says. “It’s also a unique opportunity as the team not only protects multiple campuses with about five million square feet of office space, but also associates traveling around the world, and provide security services for mixed use real estate developments comprising about 2,700 apartments and condos and single family homes to hotels and several conference centers and the Arena District in Columbus that attracts 6 million visitors a year. It is very unique in the corporate security space, so I’m very excited to be here.”
Supporting Future Security Leaders
Looking back on his career, Mieseler says one of his proudest achievements is helping fellow security professionals advance in their own careers.
“There have been several team members that have become directors at their own companies and are leading their own programs,” he continues. “I think, from a career accomplishment perspective, I’ve been proud of working with folks on my team who go on to achieve what they want to achieve and reach their career aspirations.”
“My background in law enforcement has afforded me the expertise in building and managing global security programs,” he says.
Whether it is his own career development, or that of those around him, Mieseler highlights the importance of surrounding yourself with quality mentors who can be a sounding board. One concept he’s found valuable is establishing your own personals “board of directors”.
“It allows me access to a group of complementary views and perspectives that don’t necessarily mirror my own,” he says. “It makes me think and challenges me to look at a situation from all angles. I’ve always enjoyed setting up this personal board of directors for myself as a way for me to challenge myself and make sure that I’m at my best.”
As a way to expand his knowledge base, Mieseler says he tries to spend as much time with business leaders as he does with security industry peers.
“That has been very helpful for me,” he says. “It’s been great to have access to very intelligent business professionals that gave me insight and taught me how to discuss security issues in such a way that it is reflective of the corporate environment and would resonate with business leaders. So, I’ve always found myself reaching out and trying to extend and expand my circle of influence outside of the security industry as well.”
When asked about advice for those looking to develop a career in security, Mieseler says be prepared to take risks and explore all the opportunities that come your way.
“Early on in my career, the leaders would be looking for volunteers, and I just kept raising my hand and tried to absorb and collect all the experience I could early on,” he recalls. “I found that really helped me build out a well-rounded perspective when it comes to security and the different security functions and programs that we have. I really encourage someone looking to get into the field, to explore all the opportunities. It’s such a different world than it was when I started many years ago, so just build out your experiences and enjoy the ride.”
Joel Downing’s security career began in college, when a classmate’s medical emergency revealed just how unprepared campus security was for specialized emergencies.
“Out of that challenging experience, I was compelled to act,” Downing recalls. “I collaborated closely with campus security to establish an on-campus emergency response vehicle, fully equipped with essential first aid and medical supplies. Recognizing the need for a broader, more capable response team, I also became a certified First Aid Instructor, dedicating myself to training fellow students and staff.”
Turning Fear Into Action
Downing became a certified EMT shortly after, also joining the local volunteer fire department. “The combination of all these experiences — the direct intervention, the teamwork, and the tangible positive outcomes — led me to realize that my passion lay in safeguarding communities,” Downing says.
Following graduation, it was a natural transition for Downing to pursue a career in law enforcement.
Downing served as a counselor at the New York State Police Academy before he was promoted through the ranks during his 17 years of service. During this time, Downing was cross designated as an FBI Agent and received the opportunity to lead a team of investigators at the Queens District Attorney’s Office.
“I’ve provided Dignitary Protections for; Governor George Pataki (New York), Governor John Ryan (Illinois), Governor Kenny Guinn (Nevada), Governor Kedding (Oklahoma), Cardinal Szoka (Vatican City), Senator Gordon Smith (Oregon), and Senator Michael Barboni (New York), during my career with the State Police,” Downing says. In addition, Downing served as a liaison between the New York State Police and the New York Jets. He helped coordinate travel escorts for the team to help ensure security requirements were met.
Protecting Athletes Overseas
Following his career with the New York State Police, Downing took a position with the NBA. Promoted to Director of Security, Downing oversaw the security for the Men’s and Women’s United States America Basketball Teams for the 2012 London Olympics.
Spending time in nature, whether tackling a challenging mountain trail or embarking on a long-distance bike ride, offers a unique perspective. It’s an environment where you learn to assess risks, plan strategically, and adapt quickly to changing conditions, much like in the security world.
“This was an extraordinary undertaking that began long before the teams even touched down in London. My role encompassed every facet of their security, starting with meticulous overall security planning and coordination. From the moment the teams arrived in London, through their daily movements, and until their final departure, every transfer was a precisely choreographed security operation,” Downing says.
This included travel routes and coordinating with local security teams and the London Organizing Committee of the Olympic and Paralympic Games. Downing’s goal was to integrate existing security protocols with Olympic-specific security frameworks.
“Following my time at the NBA, I transitioned to Colgate-Palmolive Company as a Regional Security Manager. Here, I assisted in developing their workplace violence prevention program and gained extensive knowledge regarding access control and CCTV systems,” Downing says.
Downing has led the development of a workplace violence prevention program, which involved both policy creation and extensive training.
Collaborating Internationally for Enhanced Security
Downing currently serves as the Vice President, Global Security and Safety Officer for Henry Schein, a healthcare solutions provider.
“My mandate encompasses supervising a team of security professionals and safeguarding more than 25,000 employees and ensuring the protection of assets and operations that serve over 1 million customers worldwide,” Downing says.
Downing’s role involves managing security and safety programs across 34 countries. He works to mitigate risk and ensure business continuity within a wide variety of regulatory landscapes. Downing’s day often begins early, as he’s working with team members across a variety of time zones. He checks for any incidents that may have occurred overnight, including inclement weather or geopolitical shifts.
In his free time, Downing enjoys hiking and cycling.
“Spending time in nature, whether tackling a challenging mountain trail or embarking on a long-distance bike ride, offers a unique perspective. It’s an environment where you learn to assess risks, plan strategically, and adapt quickly to changing conditions, much like in the security world,” Downing says.
When Chaim Mazal got his first computer at the age of eight, a career in cybersecurity was the furthest thing from his mind. He taught himself to code and by the time he was 12 years old Mazal was captivated by the opportunities of the future of technology.
“I had found Internet Relay Chat (IRC) and I kind of stumbled across the hacker community,” he says. “I became very enamored with the possibilities and the potentiality of what could be. It was like the wild west then.”
Mazal dove headfirst into computers, learning everything he could with school taking a back seat.
“My parents thought I was crazy because other kids my age were out riding bikes or playing football and I was hanging out with my internet friends in chat rooms,” Mazal recalls.
He recalls having a conversation with his father after being caught skipping school so he could sit home and build a program in Visual Basic that he was obsessed with.
“He asked what I was doing and I said ‘I promise you, I learn more here every day, working on these projects, speaking with these people, than I could ever imagine to learn at school’,” Mazal remembers. “He said he appreciated being passionate about something, but it’s not one or the other. He said ‘If you want to put your efforts and energy into this than I support you, but it has to be both. You have to do well in school, you have to continue to go to school, you have to be engaged.’”
I think one of my proudest accomplishments is not only my continued growth but being able to level up the people around me and really have a strong, lasting impact.
Fast forward to today where Mazal currently serves as the Chief Security Officer at Gigamon, where he oversees global security, information technology, network operations, governance, risk, compliance, internal business systems, as well as the security of Gigamon product offerings.
Previously, Mazal was the Senior Vice President of Technology and CISO at Kandji. He has also built engineering first security programs at several multi-billion-dollar SaaS startups including ActiveCampaign, Uptake, and Avant. The Saas community is something Mazal continues to be passionate about and is a lifetime member and contributor to the OWASP Foundation and currently sits on several advisory boards, including Cloudflare, Gitlab and Lacework.
“It’s been a pretty exciting ride from a little kid getting a computer and figuring out how to break stuff to helping the largest corporations in the world be able to keep their responsibility and requirements of keeping their customer data safe,” Mazal says. “When I think about it out loud, holistically, I’m thinking ‘wow’, and I have to pinch myself. I can’t even believe I’m here.”
Throughout his career, Mazal has made it a goal to not only strengthen the security postures of the organizations he leads but also shape the broader cybersecurity industry by influencing best practices, driving innovation and mentoring the next generation of security professionals.
“I think one of my proudest accomplishments is not only my continued growth but being able to level up the people around me and really have a strong, lasting impact,” he says.
When looking back on his career, Mazal shows tremendous gratitude towards the security community as a whole.
“I can’t imagine my life without all of the support, collaboration and friendships that the community has provided me over the last 15 years,” he says. “Just being able to be part of the community when it was fledgling and there wasn’t really an industry built around it, and then watching everyone be able to grow and the $100 billion industry that’s materialized around it is really special. I don’t think that exists in a lot of other places, in technology, in the corporate world, and so just all the friendships, all the kindness, all of the engagement… without that, I wouldn’t be doing what I’m doing. I’m extremely grateful for everything that’s been afforded to me.”