Security by Obscurity nel contrasto al cybercrime: una strategia inadeguata per la cybersecurity moderna
Nel panorama contemporaneo della cybersecurity, caratterizzato da minacce in costante evoluzione e attacchi sempre più sofisticati, l’approccio noto come “security by obscurity” o “sicurezza tramite oscuramento” rappresenta una metodologia controversa e spesso inefficace. Questo articolo esamina criticamente tale strategia, analizzandone le limitazioni intrinseche, i rischi associati e le alternative più efficaci nel contesto della protezione contro il cybercrime. Attraverso un’analisi approfondita della letteratura scientifica e delle raccomandazioni istituzionali, si dimostra come la security by obscurity non debba mai costituire il pilastro principale di una strategia di cybersecurity.

Security by Obscurity: definizione e rischi nella cybersecurity moderna

La security by obscurity, definita come la pratica di nascondere i dettagli o i meccanismi di un sistema per migliorarne la sicurezza, ha radici storiche profonde nella crittografia militare e civile. Il principio di Kerckhoffs, formulato nel 1883, stabiliva che un sistema crittografico dovrebbe essere sicuro anche se tutto del sistema, eccetto la chiave, è di conoscenza pubblica³. Questo principio fondamentale ha plasmato l’approccio moderno alla cybersecurity, mettendo in discussione l’efficacia dell’oscuramento come strategia primaria di difesa.

Nel contesto odierno del cybercrime, dove il costo globale è stimato a quasi 1 trilione di dollari nel 2020, con un incremento superiore al 50% rispetto al 2018¹, è cruciale comprendere perché la security by obscurity rappresenti un approccio fondamentalmente inadeguato come strategia principale di protezione.

Definizione e caratteristiche della Security by Obscurity

Concetti fondamentali

La security by obscurity è la pratica di nascondere i dettagli o i meccanismi di un sistema per migliorarne la sicurezza, basandosi sul principio di nascondere qualcosa in piena vista, simile ai giochi di prestigio di un mago o all’uso del camuffamento². Questa metodologia diverge dai metodi di sicurezza tradizionali e si concentra sull’offuscare informazioni o caratteristiche per scoraggiare potenziali minacce.

Esempi pratici nel cybercrime

Nel panorama del cybercrime contemporaneo, la security by obscurity si manifesta in diverse forme:

  • Nascondere interfacce amministrative: Modificare gli URL di default delle pagine di amministrazione
  • Offuscamento del codice: Rendere difficile la lettura del codice sorgente
  • Port knocking: Nascondere servizi dietro sequenze di connessioni specifiche
  • Mascheramento delle tecnologie: Rimuovere header HTTP che rivelano versioni di software

L’Opposizione istituzionale alla Security by Obscurity

Raccomandazioni del NIST

Il National Institute of Standards and Technology (NIST) degli Stati Uniti raccomanda esplicitamente contro questa pratica: “La sicurezza del sistema non dovrebbe dipendere dalla segretezza dell’implementazione o dei suoi componenti”⁴. Questa posizione istituzionale si basa su evidenze empiriche e ricerche approfondite che dimostrano l’inefficacia dell’oscuramento come strategia primaria.

Common Weakness Enumeration (CWE-656)

Il progetto Common Weakness Enumeration elenca “Reliance on Security Through Obscurity” come CWE-656, definendola come una debolezza che si verifica quando un prodotto utilizza un meccanismo di protezione la cui forza dipende pesantemente dalla sua oscurità⁵. Questa classificazione ufficiale sottolinea come l’affidamento primario sull’oscuramento sia riconosciuto a livello internazionale come una vulnerabilità significativa.

Principi OWASP

L’Open Web Application Security Project (OWASP) stabilisce chiaramente che “la security by obscurity non dovrebbe mai essere utilizzata come unico meccanismo di sicurezza”⁶. Tra i dieci principi fondamentali di sicurezza OWASP, il principio “Avoid security by obscurity” occupa una posizione centrale, enfatizzando l’importanza di controlli di sicurezza solidi indipendenti dall’occultamento.

Analisi critica: perché la Security by Obscurity Fallisce

Vulnerabilità intrinseche

La security by obscurity presenta diverse vulnerabilità fondamentali che la rendono inadeguata come strategia primaria:

  1. Falso senso di sicurezza

L’affidamento esclusivo sull’oscurità può portare a un falso senso di sicurezza, poiché una volta che “il gatto è fuori dal sacco”, la sicurezza può essere severamente compromessa⁷. Questa caratteristica rappresenta un rischio sistemico significativo nelle infrastrutture critiche.

  1. Facilità di Reverse Engineering

Nel panorama contemporaneo del cybercrime, gli attaccanti dispongono di strumenti sofisticati per il reverse engineering. La pubblicazione di algoritmi crittografici non compromette la sicurezza, poiché è solo questione di tempo prima che un attaccante scopra come funziona il sistema crittografico⁸.

  1. Scalabilità limitata

L’oscuramento presenta sfide significative in termini di scalabilità e manutenzione. L’eccessivo tentativo di nascondere tutti i dettagli del sistema può sovraccaricare i team di sicurezza IT, contribuendo al burnout e riducendo l’efficacia⁹.

Evidenze storiche di fallimenti

La storia della cybersecurity è costellata di esempi in cui la security by obscurity ha fallito:

Un gran numero di sistemi crittografici per telecomunicazioni e gestione dei diritti digitali utilizzano la security by obscurity, ma sono stati infine violati, inclusi componenti di GSM, crittografia GMR, crittografia GPRS, numerosi schemi di crittografia RFID e più recentemente Terrestrial Trunked Radio (TETRA)¹⁰.

Il Principio di Kerckhoffs: fondamento teorico dell’opposizione

Origini e formulazione

Auguste Kerckhoffs formulò alla fine del diciannovesimo secolo il principio secondo cui un sistema crittografico dovrebbe essere sicuro anche se tutto del sistema, eccetto la chiave, è di conoscenza pubblica¹¹. Questo principio, noto come Principio di Kerckhoffs, costituisce il fondamento teorico dell’opposizione moderna alla security by obscurity.

Reformulazione di Shannon

Il principio di Kerckhoffs è stato riformulato da Claude Shannon come “Il nemico conosce il sistema”, forma in cui è conosciuto come massima di Shannon¹². Questa reformulazione enfatizza l’importanza di progettare sistemi di sicurezza assumendo che gli attaccanti abbiano accesso completo alle informazioni sul sistema.

Applicazioni moderne

Il principio di Kerckhoffs è applicato in virtualmente tutti gli algoritmi di crittografia contemporanei (DES, AES, ecc.), che sono considerati sicuri e accuratamente studiati, dove la sicurezza del messaggio crittografato dipende esclusivamente dalla sicurezza della chiave di crittografia segreta¹³.

Alternative efficaci: Security by Design e Defense in Depth

Security by Design

La security by design è un approccio che implementa misure di sicurezza fin dalle prime fasi del ciclo di vita dello sviluppo software (SDLC), riconoscendo l’importanza di minimizzare i rischi basati su software nell’ambito dell’open source enterprise¹⁴.

Principi fondamentali

La security by design si basa su principi consolidati:

  1. Principio del Privilegio Minimo: I sistemi e i processi dovrebbero essere progettati in modo che l’accesso e i permessi siano limitati, con ruoli che devono essere rivisti, concordati e regolarmente verificati dal personale aziendale¹⁵
  2. Defense in Depth: Costruire difese in più livelli che si supportino a vicenda, costringendo gli attaccanti a sconfiggere livelli indipendenti, evitando così singoli punti di fallimento¹⁶
  3. Fail Secure: Progettare sistemi che falliscano in modalità sicura quando si verificano errori

Implementazione pratica

La security by design significa impostare sistemi che comunicheranno quando la sicurezza designata fallisce, utilizzando principi come la separazione fisica degli accessi e la riduzione della superficie di attacco¹⁷.

Framework di riferimento per professionisti della cybersecurity

NIST Cybersecurity Framework 2.0

Il NIST Cybersecurity Framework fornisce una guida completa e best practice che le organizzazioni del settore privato possono seguire per migliorare la sicurezza delle informazioni e la gestione del rischio di cybersecurity¹⁸. Il framework è strutturato intorno a cinque funzioni principali:

  1. Identify (Identificare)
  2. Protect (Proteggere)
  3. Detect (Rilevare)
  4. Respond (Rispondere)
  5. Recover (Recuperare)

Implementazione strategica

Il NIST CSF non è una checklist che le organizzazioni possono utilizzare per “risolvere” i rischi di cybersecurity, ma definisce un insieme di risultati che il programma di cybersecurity dovrebbe essere in grado di raggiungere¹⁹.

Ruolo limitato ma legittimo dell’oscuramento

Difesa in profondità

Nonostante le criticità evidenziate, è importante riconoscere che l’oscuramento può avere un ruolo limitato all’interno di una strategia di difesa stratificata. Il framework di cyber resilienza NIST 800-160 Volume 2 raccomanda l’uso della security by obscurity come parte complementare di un ambiente informatico resiliente e sicuro²⁰.

Condizioni per l’uso appropriato

L’oscuramento può essere appropriato quando:

  1. Non costituisce la difesa primaria: Deve essere sempre un livello aggiuntivo, mai principale
  2. È trasparente ai processi operativi: Non deve interferire con le operazioni normali
  3. È combinato con controlli robusti: Deve supportare, non sostituire, misure di sicurezza solide

L’oscurità può essere una piccola parte della defense in depth, poiché può creare più lavoro per un attaccante; tuttavia, rappresenta un rischio significativo se utilizzata come mezzo primario di protezione²¹.

Raccomandazioni per i professionisti della cybersecurity

Strategie di implementazione

  1. Prioritizzazione delle Difese: Implementare prima i livelli di sicurezza più efficaci: aggiornamenti, password forti, autenticazione a due fattori, SSL e limitazione dei tentativi di login²²
  2. Threat Modeling Integrato: Il threat modeling dovrebbe essere integrato nelle sessioni di perfezionamento, cercando cambiamenti nei flussi di dati e nel controllo degli accessi o altri controlli di sicurezza²³
  3. Monitoraggio Continuo: Implementare sistemi di monitoraggio che non dipendano dall’oscuramento per la loro efficacia

Metriche e valutazione

I professionisti dovrebbero implementare metriche che valutino l’efficacia della sicurezza indipendentemente dall’oscuramento:

  • Tempo di rilevamento delle intrusioni
  • Efficacia dei controlli di accesso
  • Robustezza della crittografia
  • Resilienza agli attacchi automatizzati

Implicazioni per la gestione del rischio cyber

Quantificazione del rischio

Con il costo medio delle richieste di risarcimento per assicurazioni cyber aumentato da 145.000 USD nel 2019 a 359.000 USD nel 2020, c’è una crescente necessità di migliori fonti di informazioni cyber, database standardizzati, reporting obbligatorio e consapevolezza pubblica²⁴.

Impatto sui modelli di business

L’adozione di strategie di sicurezza basate principalmente sull’oscuramento può avere impatti significativi sui modelli di business:

  1. Responsabilità Legale: Maggiore esposizione a responsabilità in caso di violazione
  2. Compliance: Difficoltà nel soddisfare requisiti normativi che richiedono trasparenza
  3. Assicurabilità: Problemi nell’ottenere copertura assicurativa cyber adeguata

Tendenze emergenti e ricerca futura

Moving Target Defense

Negli anni recenti, versioni più avanzate di “security through obscurity” hanno guadagnato supporto come metodologia nella cybersecurity attraverso Moving Target Defense e cyber deception²⁵. Questi approcci rappresentano evoluzioni più sofisticate che mantengono alcuni elementi di oscuramento ma li integrano in framework di sicurezza più robusti.

Artificial Intelligence e Machine Learning

Con l’evoluzione sempre più complessa dei cybercrime, è imperativo che le misure di cybersecurity diventino più robuste e sofisticate, utilizzando tecniche di Artificial Intelligence (AI) come il Machine Learning per monitorare ambienti di rete e combattere attivamente le minacce cyber²⁶.

Conclusioni e raccomandazioni finali

L’analisi condotta dimostra inequivocabilmente che la security by obscurity non deve mai costituire la strategia principale di protezione contro il cybercrime. Le evidenze scientifiche, le raccomandazioni istituzionali e i casi storici convergono nel sottolineare i rischi intrinseci di questo approccio.

Raccomandazioni chiave

  1. Adozione di Security by Design: Implementare principi di sicurezza fin dalla fase di progettazione
  2. Implementazione di Defense in Depth: Creare sistemi di sicurezza stratificati e ridondanti
  3. Conformità ai Framework Standard: Adottare framework riconosciuti come NIST CSF 2.0
  4. Uso Limitato dell’Oscuramento: Utilizzare l’oscuramento solo come livello aggiuntivo, mai primario
  5. Formazione Continua: Investire nella formazione del personale sui principi di sicurezza moderni

Riflessioni finali

Nel panorama in evoluzione del cybercrime, dove il cybercrime in tutte le sue forme rappresenta ora tra il 40 e il 50% di tutti i crimini nelle società industrializzate²⁷, è cruciale che i professionisti della cybersecurity adottino approcci basati su evidenze scientifiche e best practice riconosciute.

La sicurezza efficace non può essere costruita su fondamenta di segretezza, ma deve basarsi su principi robusti, implementazioni trasparenti e difese stratificate. Solo attraverso questo approccio metodico e scientificamente fondato sarà possibile affrontare efficacemente le sfide crescenti del cybercrime contemporaneo.

L’abbandono della security by obscurity come strategia primaria non rappresenta una perdita, ma un’evoluzione verso approcci più maturi e efficaci che caratterizzano la cybersecurity moderna. I professionisti del settore sono chiamati a guidare questa transizione, implementando strategie di sicurezza che resistano non solo agli attacchi di oggi, ma anche a quelli di domani.

Fonti

PMC – Cyber risk and cybersecurity: a systematic review of data availability

Wikipedia – Security through obscurity

Kerckhoffs’s Principle – Crypto-IT

NIST Security recommendations

Common Weakness Enumeration CWE-656

OWASP Security Design Principles

PacketLabs – The Security Through Obscurity Debate

Cryptography Stack Exchange – Kerckhoffs’ principles

PacketLabs – Security team challenges

Wikipedia – Historical failures of obscurity-based systems

Crypto-IT – Kerckhoffs principle origins

Shannon’s reformulation of Kerckhoffs principle

Modern cryptographic applications

Red Hat – Security by Design

Red Hat – Principle of Least Privilege

Red Hat – Defense in Depth

Security by Design implementation

IBM – NIST Cybersecurity Framework

NIST CSF strategic implementation

NIST 800-160 Volume 2

Defense in depth with limited obscurity

Solid Help Center – Security prioritization

Red Hat – Threat modeling integration

Geneva Papers – Cyber insurance trends

Moving Target Defense evolution

AI in Cybersecurity – comprehensive review

Journal of Crime and Justice – Cybercrime statistics

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-by-obscurity/


69% of Consumers Believe AI Fraud Is the Biggest Identity Threat

Jumio has released its 2025 Online Identity Study, exploring consumer attitudes and awareness surrounding online identity, fraud risks and consumer data protection. The report found that compared to a year ago, AI-driven fraud has become a more prominent threat to personal security than more traditional identity theft methods, with 69% of consumers saying so. AI-powered scams are also more challenging to detect than they were a year ago.

Consumers worry daily about falling victim to AI fraud, with 76% worrying about false documents or digital IDs being created through AI and 75% worrying about AI-created scam messages deceiving targets into giving away money or sensitive information. 54% of consumers are confident in their ability to detect a deepfake video, with 41% reporting they are not confident. 5% are unaware of what a deepfake video is. 

The report also found that students are pushing for greater digital trust standards. Key findings include: 

  • 40% believe the responsibility of mitigating AI-driven fraud belongs to government agencies. 38% believe it should go to big tech. 
  • 38% would feel more secure using biometrics rather than just passwords to protect online accounts. 
  • 42% would have more trust in their banking institution if it leveraged biometrics for identity verification. 

https://www.securitymagazine.com/articles/101871-69-of-consumers-believe-ai-fraud-is-the-biggest-identity-threat


High-severity vulnerability in Passwordstate credential manager. Patch now.

The maker of Passwordstate, an enterprise-grade password manager for storing companies’ most privileged credentials, is urging them to promptly install an update fixing a high-severity vulnerability that hackers can exploit to gain administrative access to their vaults.

The authentication bypass allows hackers to create a URL that accesses an emergency access page for Passwordstate. From there, an attacker could pivot to the administrative section of the password manager. A CVE identifier isn’t yet available.

Safeguarding enterprises’ most privileged credentials

Click Studios, the Australia-based maker of Passwordstate, says the credential manager is used by 29,000 customers and 370,000 security professionals. The product is designed to safeguard organizations’ most privileged and sensitive credentials. Among other things, it integrates into Active Directory, the service Windows network admins use to create, change, and modify user accounts. It can also be used for handling password resets, event auditing, and remote session logins.

On Thursday, Click Studios notified customers that it had released an update that patches two vulnerabilities.

The authentication bypass vulnerability is “associated with accessing the core Passwordstate Products’ Emergency Access page, by using a carefully crafted URL, which could allow access to the Passwordstate Administration section,” Click Studios said. The company said the severity level of the vulnerability was high.

https://arstechnica.com/security/2025/08/high-severity-vulnerability-in-passwordstate-credential-manager-patch-now/


58% of Organizations Are Unprepared for Cyberattacks

Proofpoint has released its most recent Voice of the CISO report, surveying 1,600 CISOs across 16 countries to better understand their challenges, expectations and priorities for the next two years. The report found two notable trends: increases in cyberattacks are raising anxiety among CISOs and genAI is causing cyber leaders to balance innovation and risk. 

As cyberattacks become more sophisticated and frequent, CISOs express concern about their organization’s defensive abilities, with 76% feeling at risk of a cyberattack in the next 12 months. CISOs concerns about experiencing a cyberattack are not unfounded, as two-thirds faced material data loss this past year. Insider concerns were the most prominent data loss risk, with 92% citing at least some data loss to departing employees.

GenAI is both a priority and a risk factor for CISOs, according to the report. Over the next two years, establishing genAI tool usage will be a strategic priority for 64% of global CISOs; yet, in the United States, 80% express concern over possible customer data loss through public genAI platforms. 

Despite these concerns, most organizations are not ready to secure against these evolving threats. More than half (58%) report they are unprepared to respond to potential attacks. In the event that a malicious actor ransoms organizational data, 66% of CISOs claim they would consider paying it if it meant restoring systems or preventing data leaks. 

https://www.securitymagazine.com/articles/101870-58-of-organizations-are-unprepared-for-cyberattacks


Unpacking Passkeys Pwned: Possibly the most specious research in decades

Don’t believe everything you read—especially when it’s part of a marketing pitch designed to sell security services.

The latest example of the runaway hype that can come from such pitches is research published today by SquareX, a startup selling services for securing browsers and other client-side applications. It claims, without basis, to have found a “major passkey vulnerability” that undermines the lofty security promises made by Apple, Google, Microsoft, and thousands of other companies that have enthusiastically embraced passkeys.

Ahoy, face-palm ahead

“Passkeys Pwned,” the attack described in the research, was demonstrated earlier this month in a Defcon presentation. It relies on a malicious browser extension, installed in an earlier social engineering attack, that hijacks the process for creating a passkey for use on Gmail, Microsoft 365, or any of the other thousands of sites that now use the alternative form of authentication.

Behind the scenes, the extension allows a keypair to be created and binds it to the legitimate gmail.com domain, but the keypair is created by the malware and controlled by the attacker. With that, the adversary has access to cloud apps that organizations use for their most sensitive operations.

“This discovery breaks the myth that passkeys cannot be stolen, demonstrating that ‘passkey stealing’ is not only possible, but as trivial as traditional credential stealing,” SquareX researchers wrote in a draft version of Thursday’s research paper sent to me. “This serves as a wake up call that while passkeys appear more secure, much of this perception stems from a new technology that has not yet gone through decades of security research and trial by fire.”

https://arstechnica.com/security/2025/08/new-research-claiming-passkeys-can-be-stolen-is-pure-nonsense/


1.1M Impacted by Farmers Insurance Data Breach, Security Leaders Discuss

Farmers Insurance has revealed it experienced a data breach that may be connected to the ongoing Salesforce social engineering campaign. According to a security incident notice sent out by the organization, a third-party vendor experienced a cyber incident that compromised a database of the insurance company’s customers. Affected data includes: 

  • Names 
  • Addresses 
  • Birth dates
  • Driver’s license numbers
  • Last four digits of Social Security Numbers 

Approximately 1.1 million customers are impacted by this breach. Below, security leaders share their insights. 

Security Leaders Weigh In

Mr. Piyush Pandey, CEO at Pathlock:

With the supply chain now a growing target for cybercriminals, organizations that provide services to large enterprises — and handle regulated sensitive data on their behalf — must ensure appropriate security controls are in place to protect that data from threats. One of the key elements to address this is to implement robust access governance, including the ability to detect unauthorized access in real time — so that malicious activity can be identified and shut down before any data is exfiltrated.

Ben Hutchison, Associate Principal Consultant at Black Duck:

Unfortunately, it is not uncommon for a particular industry sector to suffer from a surge of attacks, or seemingly targeted attacks, in phases of threat actor operations. They may be considered victims of the moment, as unfortunately once a particular attack or threat actor group has been successful in compromising a specific target/sector, this can serve as motivation both for others to engage in similar efforts and for the specific threat actor to double down on their efforts and launch attacks against similar targets. Given the recent rising trend in attacks targeting finance, retail organizations and the insurance industry, these organizations should treat this data breach as yet another wakeup call to ensure they are prioritizing their cybersecurity and digital resiliency.

Geoff Haydon, CEO at Ontinue:

The repercussions of a large-scale data breach on entities like these extend far beyond the company’s boundaries. It is imperative for businesses to strike a balance between technological advancement and security. These incidents should serve as a wake-up call for the industry, urging companies to fortify their defenses and foster a culture of cybersecurity awareness, thereby safeguarding their interests.

To protect against such incidents, companies must adopt a multi-faceted approach to cybersecurity. This includes regular security audits, employee training, and the implementation of robust security protocols. Organizations should also appropriately segment their networks, thus isolating critical systems from potential breaches and ensuring continuity in case of an attack.

https://www.securitymagazine.com/articles/101869-11m-impacted-by-farmers-insurance-data-breach-security-leaders-discuss


Sicurezza dei semiconduttori: come la geopolitica dei chip impatta il rischio cyber

I semiconduttori sono l’elemento fondamentale di ogni tecnologia moderna, dai droni militari agli smartphone. Ma proprio la complessità dei chip e la globalizzazione della loro filiera creano nuovi rischi per la sicurezza informatica.

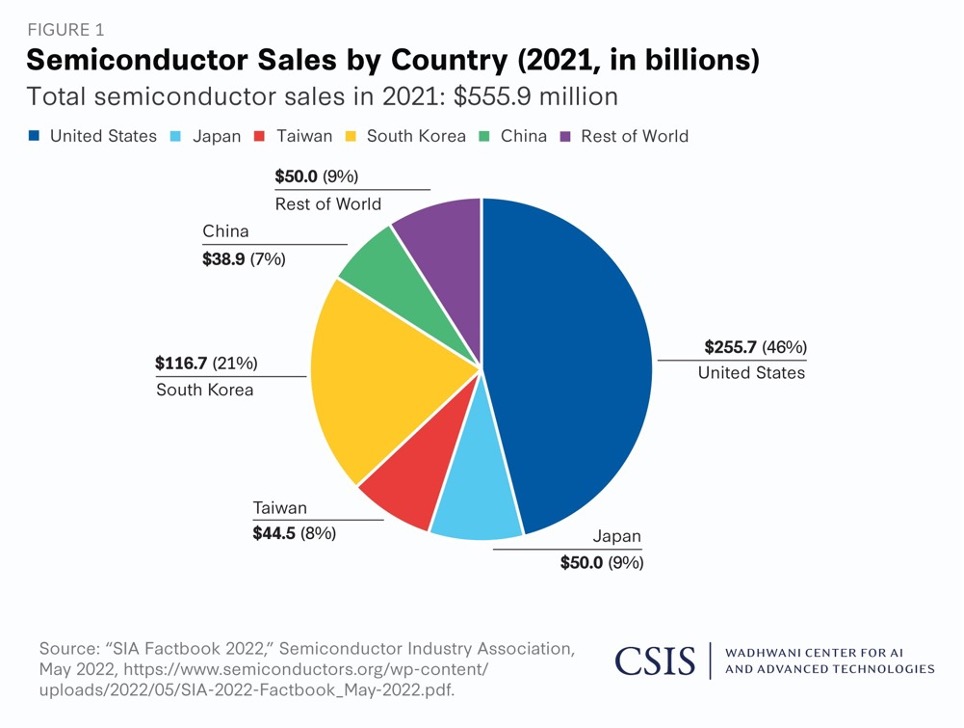
Ogni fase di progettazione e produzione coinvolge centinaia di aziende e decine di paesi: secondo uno studio CSIS, i componenti necessari per un singolo chip devono attraversare oltre 70 confini internazionali. Con così tanti “passaggi”, è più facile inserire vulnerabilità hardware non rilevate, come piccole modifiche malevole o circuiti backdoor nei chip stessi. Un hardware Trojan (o “cavallo di Troia” hardware) può essere una semplice alterazione, sfuggente ai test standard, capace di disabilitare funzioni di sicurezza o intercettare dati sensibili.

Ad esempio, Bloomberg Businessweek rivelò nel 2018 che su schede madri di server, destinate persino alla difesa USA, fu trovato un componente aggiuntivo con funzioni sospette. Sebbene aziende come Amazon e Apple abbiano smentito l’episodio, la notizia fece capire quanto sia difficile verificare l’integrità fisica dei dispositivi.

Suscitano preoccupazione anche le vulnerabilità intrinseche dei processori. I bug hardware come Spectre e Meltdown (2018) hanno mostrato che scelte architetturali apparentemente innocue possono trasformarsi in canali per rubare dati protetti.

Questi difetti sfruttano meccanismi di previsione e cache per accedere a informazioni riservate, rendendo il software “perfetto” inutile di fronte a un chip insicuro. Allo stesso modo, attacchi come Rowhammer – che sfrutta proprietà fisiche della RAM per alterare bit di memoria – dimostrano che il semplice codice software può manipolare l’hardware. In laboratorio, i ricercatori hanno creato hardware Trojan che si attivano solo al verificarsi di condizioni analogiche precise, eludendo ogni verifica convenzionale. In breve, anche se il software e la rete sono protetti, il livello fisico di un chip rappresenta un’ultima linea di difesa spesso trascurata. In questa logica, l’agenzia USA IARPA ha finanziato progetti per “chip affidabili” in grado di rilevare o neutralizzare manipolazioni hardware.

Catena di fornitura globale: opportunità per sabotaggi e backdoor

La filiera dei semiconduttori è tra le più globalizzate del pianeta. Dalla progettazione (USA, Europa, Giappone) alla realizzazione dei wafer (Taiwan, Corea del Sud) fino ad assemblaggio e test (soprattutto Cina), un singolo chip percorre una catena complessa. Un grafico CSIS evidenzia la frammentazione geografica della produzione globale di chip avanzati, sottolineando che nessuna nazione può oggi “farcela da sola”.

sicurezza dei semiconduttori

Questa complessità offre ampi spazi per sabotaggi o intrusioni. In particolare, le fasi di assemblaggio e test (outsourced OSAT) sono concentrate in Asia: le tre maggiori aziende cinesi di OSAT controllano circa il 35% del mercato globale.

È proprio in queste fasi finali che possono inserirsi hardware Trojan difficili da rilevare: basti pensare a un minuscolo circuito di spy inserito durante il “back-end” che aggiunge backdoor o disabilita modululi di sicurezza. Inoltre, la proliferazione di componenti contraffatti o rigenerati aggiunge altri vettori di rischio. Secondo IEEE Spectrum, nell’arco di pochi anni sono esplosi i casi di chip contraffatti, pericolosi perché possono contenere malware fisici. Individuare un’impianto malevolo in un wafer o in un microchip è estremamente difficile: spesso servirebbero analisi da microspettrometro o raggi X.

A complicare il quadro, molte imprese occidentali affidano tuttora fasi sensibili all’industria cinese. Nonostante gli avvisi del Dipartimento della Difesa USA, non esistono ancora controlli esaustivi per evitare l’acquisto di hardware commerciali a rischio compromissione.

Il Dipartimento di Giustizia USA ha addirittura iniziato indagini anti-frode mirate a reati informatici esotici come l’inserimento di hardware Trojan. Recentemente, un caso emblematico: i server di Amazon e Apple (realizzati da Supermicro in Cina) sembravano contenere un chip extra inserito in fabbrica. Sebbene le aziende abbiano negato e il caso non sia mai stato confermato, l’episodio ha reso concreto il timore di “virus fisici”. In pratica, ogni componente della catena – dalla fonderia agli integratori – diventa un potenziale vettore di attacco. Per questo si suggerisce di controllare l’intera filiera, idealmente limitando il numero di imprese autorizzate a produrre chip critici.

Implicazioni militari e strategiche

Il controllo dei chip non è solo un tema economico, ma è strettamente legato alla sicurezza nazionale. Secondo CSIS, tutti i principali sistemi difensivi statunitensi – satelliti, aerei stealth, missili da crociera e altro – si basano sul “cuore intelligente” dei semiconduttori. L’ex Presidente Reagan già negli anni ’80 indicava nei chip la chiave per creare “sistemi intelligenti” capaci di compensare una inferiorità numerica rispetto all’URSS.

Oggi lo scontro è con la Cina e, benché diversa, la logica è la stessa: perdere leadership nella microelettronica mette a rischio capacità di difesa e alleanze. Un report della RAND (2023) ribadisce che «l’erosione delle capacità USA nei microchip è una minaccia diretta alla difesa». Viceversa, chi mantiene l’accesso ai chip più avanzati ottiene un vantaggio strategico: se gli Stati Uniti possono compensare uno shock a Taiwan allargandone la produzione altrove, da deterrente a favore degli alleati, lo stesso non è vero per la Cina.

La dimensione militare non è solo difensiva: i semiconduttori più potenti sono fondamentali anche per l’intelligence e le nuove guerre ibridi. Lo sviluppo di armi autonome guidate dall’IA, radar a blocchi, cyber-armi compatte e reti di sorveglianza – tutto dipende da chip avanzati.

Per questo motivo l’amministrazione Biden ha definito le recenti restrizioni statunitensi all’export di attrezzature per chip come «i controlli più severi mai emanati per degradare la capacità della Cina di produrre chip avanzati utilizzabili nella propria modernizzazione militare». Dietro queste misure c’è la convinzione che Pechino possa usare chip di ultima generazione per creare “armi a intelligenza artificiale” in grado di minacciare USA e alleati. Allo stesso tempo, Washington investe in patria: il CHIPS Act (2022) destina decine di miliardi alla produzione locale, prevedendo obblighi per chi riceve fondi federali (ad esempio non esportare in Cina tecnologie troppo avanzate). Insomma, le politiche tecnologiche odierne sono in gran parte dettate da esigenze di difesa e controllo geopolitico.

Tensioni geopolitiche, Taiwan e sicurezza informatica

La dipendenza mondiale da Taiwan per i chip di fascia alta rende l’isola un nodo critico nelle tensioni USA-Cina. Oggi oltre il 90% dei microchip avanzati è prodotto in Taiwan. Ciò significa che uno scontro bellico o un brutale attacco informatico all’isola potrebbe bloccare la produzione globale. Un articolo recente ricorda che Taiwan subisce mediamente decine di migliaia di attacchi cyber al giorno, con l’obiettivo di interrompere linee di produzione e infrastrutture critiche. Questo scenario ha ripercussioni mondiali: come sottolinea un’analisi, «la vera minaccia globale derivante dalla situazione di Taiwan è l’interruzione delle catene di fornitura di chip», che possono far mancare tutto, dagli smartphone alle attrezzature mediche.

Alla crisi taiwanese si sommano le politiche di decoupling tra superpotenze. L’amministrazione americana da anni applica sanzioni ed esport controls per frenare la crescita tecnologica cinese.

A metà 2022 il Dipartimento del Commercio USA annunciò che si sta «concentrando nell’impedire gli sforzi della Cina di produrre semiconduttori avanzati, per affrontare i rischi significativi per la sicurezza nazionale». Ciò si traduce in divieti di vendita di macchinari o software occidentali alle aziende cinesi più ambiziose (SMIC, YMTC, ecc.).

Queste contromisure alimentano la rivalità: Pechino denuncia che i controlli dell’export sono armi economiche usate dagli USA per mantenere il vantaggio tecnologico. In risposta, la Cina sta cercando l’autosufficienza (massicci investimenti pubblici in NOC, semiconduttori nazionali, EDA) e imponendo leggi come il National Intelligence Law che obbligano le aziende cinesi a cooperare con le spie di stato. Così, ogni chip “Made in China” è visto con sospetto all’estero, proprio perché qualsiasi collegamento a Pechino può implicare obblighi di collaborazione con i servizi segreti locali.

Anche l’Europa non è immune alle tensioni: pur non avendo un settore locale molto forte nella produzione, partecipa alle sanzioni USA e avvia progetti (nel quadro EIP o I3S) per diversificare i fornitori. D’altronde, un’eventuale escalation USA-Cina potrebbe generare una scarsità mondiale di chip simile a quella acuta del 2020-22, con impatto su automobili, elettronica di consumo, sanità e forze armate. Gli analisti consigliano ai governi di cooperare per creare scorte strategiche di componenti e definire regole comuni sulla sicurezza della filiera.

Attacchi reali e casi recenti nella sicurezza dei semiconduttori

Negli ultimi anni si sono già verificati casi concreti che dimostrano i rischi illustrati. Il più noto è probabilmente il presunto inserimento di un chip maligno in server destinati a clienti statunitensi e governo, documentato da Bloomberg nel 2018. In quel caso un inserto hardware nascosto avrebbe consentito a un ipotetico aggressore di controllare a distanza i server compromessi.

Sempre nel 2018 un gruppo ransomware (Lapsus$) colpì Nvidia rubando dati proprietari (tra cui codici sorgente per GPU), dimostrando che anche i giganti dei chip non sono immuni a brecce informatiche. Più recentemente (marzo 2022) lo stesso gruppo Lapsus$ rivendicò attacchi a Samsung e NVIDIA, sottraendo codice critico senza però impattare direttamente i chip prodotti. Sul fronte diplomatico, basti ricordare che a fine 2024 Washington ha vietato ai cinesi di acquistare memoria grafica avanzata (HBM) e strumenti di litografia di fascia alta, scatenando proteste di Pechino che ha definito tali misure una violazione delle regole di mercato.

Un episodio recente mostra come i tentacoli della cyber-criminalità possano raggiungere fin dentro le catene dei chip: nel luglio 2023 il famigerato gruppo LockBit ha affermato di avere hackerato la TSMC (la più grande fonderia del mondo), chiedendo 70 milioni di dollari di riscatto. TSMC ha respinto l’accusa, precisando che l’intrusione era avvenuta presso uno dei suoi fornitori di hardware.

Anche se la vicenda è stata smentita, riflette la vulnerabilità di qualsiasi attore della filiera ai tentativi di estorsione digitale. Infine, casi noti di supply chain attack come lo scandalo SolarWinds (2020, software) e le continue intrusioni russe/cinesi in infrastrutture critiche testimoniano che ogni anello debole può diventare un grimaldello per sfondare sistemi protetti. Nel complesso, questi esempi sottolineano che la sicurezza dei semiconduttori non è un problema astratto: come ammesso dagli stessi esperti, un singolo chip corrotto potrebbe “mandare fuori uso una difesa antimissile, esporre dati personali, o persino interrompere la rete elettrica”.

Fonti:

Rapporto RAND Corporation 2023: “Supply Chain Interdependence and Geopolitical Vulnerability: The Case of Taiwan and High-End Semiconductors”.

CSIS (2023), “Mapping the Semiconductor Supply Chain: The Critical Role of the Indo-Pacific”.

Reuters (2022), “U.S. considers crackdown on memory chip makers in China”.

IEEE Spectrum (2015), “Stopping Hardware Trojans in Their Tracks”.

Semiconductor Engineering (Agosto 2022), “Chip Backdoors: Assessing the Threat”.

NIST IR 8532 (Feb 2025), Workshop on Enhancing Security of Devices and Components Across the Supply Chain.

Hackaday (Ottobre 2018), “Malicious Component Found On Server Motherboards…”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sicurezza-dei-semiconduttori/


Le minacce informatiche prendono di mira le app per la fertilità: nuova arma di ricatto

Le principali violazioni dei dati e vulnerabilità delle API nel 2024-2025 espongono i dati intimi sulla salute riproduttiva di milioni di utenti ai criminali informatici, creando rischi senza precedenti per ricatti ed estorsioni. La combinazione di informazioni personali altamente sensibili, pratiche di sicurezza deboli e attori malevoli sofisticati ha creato una tempesta perfetta per lo sfruttamento nell’industria del monitoraggio della fertilità.

L’incidente più significativo si è verificato nell’ottobre 2024 quando il ricercatore di sicurezza Ovi Liber ha scoperto una vulnerabilità critica dell’API nell’app di monitoraggio della fertilità Glow che ha esposto i dati personali di 25 milioni di utenti, inclusi nomi, età, informazioni sulla posizione e immagini caricate. Questa violazione, causata da un’API per sviluppatori pubblicamente accessibile priva di autenticazione appropriata, esemplifica i fallimenti sistemici della sicurezza che affliggono il settore della tecnologia per la salute riproduttiva. Eva Galperin dell’Electronic Frontier Foundation l’ha definita “una questione piuttosto importante”, evidenziando come queste vulnerabilità creino opportunità per attori malevoli di raccogliere dati intimi per scopi di ricatto.

App per la fertilità e sicurezza informatica: attacchi globali in crescita

Il periodo 2024-2025 ha assistito a un’escalation di attacchi informatici mirati a organizzazioni per la salute riproduttiva in tutto il mondo. La clinica della fertilità Genea in Australia ha subito una violazione devastante quando il gruppo ransomware Termite ha rubato 700GB di dati sanitari sensibili, incluse informazioni personali confidenziali, anamnesi mediche, diagnosi, trattamenti e risultati patologici. I dati rubati sono stati successivamente pubblicati sul dark web, dimostrando come le informazioni relative alla fertilità vengano utilizzate come arma dai criminali informatici.

Il professor Dali Kaafar del Cybersecurity Hub della Macquarie University ha fornito testimonianza esperta sulla violazione di Genea, spiegando come i criminali sfruttano le vulnerabilità dei dati sulla fertilità: “Se effettivamente percepiscono una qualche forma di vulnerabilità con la loro vittima, per esempio, la vittima sta cercando di nascondere qualche tipo di informazione dal [suo] datore di lavoro o dalle loro famiglie, probabilmente cercheranno di sfruttare ciò in forma di ricatto”. Questa analisi esperta sottolinea il potenziale intrinseco di ricatto nelle violazioni dei dati sulla salute riproduttiva.

Il settore sanitario è diventato sempre più attraente per i criminali informatici, con il rapporto 2024 dell’FBI sui crimini informatici che identifica la sanità come il settore di infrastrutture critiche più preso di mira. Le organizzazioni sanitarie hanno affrontato 444 incidenti segnalati, inclusi 238 attacchi ransomware e 206 violazioni di dati, molti dei quali coinvolgono informazioni sensibili sulla salute riproduttiva.

Sicurezza delle API e vulnerabilità delle app per la fertilità

La ricerca completa sulla sicurezza rivela che il 61% delle app di monitoraggio della fertilità contiene vulnerabilità classificate nei rischi di sicurezza OWASP Top 10. Studi accademici delle università di Newcastle, Royal Holloway e ETH Zurigo hanno identificato difetti critici inclusi traffico Bluetooth non crittografato, meccanismi di autenticazione insicuri e vulnerabilità agli attacchi man-in-the-middle in dispositivi e app popolari per il monitoraggio della fertilità.

L’app WhatToExpected ha dimostrato fallimenti di sicurezza particolarmente preoccupanti, con ricercatori che hanno scoperto un endpoint API non autenticato vulnerabile ad attacchi di forza bruta su codici di reset password a 6 cifre. Questa vulnerabilità ha consentito il completo controllo dell’account ed esposto nomi, indirizzi, indirizzi IP, età e dati sulla salute riproduttiva degli utenti. L’API ha anche inavvertitamente esposto indirizzi email di amministratori di forum sensibili, inclusi quelli che gestiscono discussioni sui diritti all’aborto.

La sicurezza delle API rappresenta il vettore di attacco più comune, con le app per la fertilità che espongono regolarmente API per sviluppatori senza controlli di autenticazione o autorizzazione appropriati. L’incidente di Glow esemplifica questo modello, dove un’API pubblicamente accessibile ha permesso a chiunque di raccogliere sistematicamente dati utente inclusi identificatori unici che potrebbero facilitare attacchi mirati.

Le app per la fertilità popolari dimostrano inadeguatezze di sicurezza diffuse. Clue, nonostante la sua base europea e le dichiarazioni sulla privacy, condivide dati estesi con reti pubblicitarie. Ovia Health, di proprietà dell’azienda farmaceutica Labcorp, fornisce dati sanitari de-identificati ai datori di lavoro che acquistano l’app come benefici per i dipendenti. L’app Flo, che ha risolto con la Federal Trade Commission per 200 milioni di dollari nel 2021, continua ad affrontare scrutinio sulle pratiche di condivisione dei dati nonostante l’implementazione di miglioramenti della privacy.

Casi di ricatto documentati limitati mascherano un potenziale di minaccia significativo

Mentre sono avvenute violazioni estese di cliniche della fertilità, i casi documentati di ricatto reale utilizzando dati sulla salute riproduttiva rimangono relativamente rari nei registri pubblici. Tuttavia, gli esperti di sicurezza informatica avvertono costantemente che questo divario probabilmente riflette una sottostima piuttosto che l’assenza di sfruttamento. La natura sensibile dei dati sulla salute riproduttiva rende le vittime riluttanti a segnalare incidenti, mentre gli accordi di non divulgazione negli accordi spesso impediscono la divulgazione pubblica.

L’ambiente legale post-Roe v. Wade ha drammaticamente elevato questi rischi. Ventisei stati americani hanno vietato o probabilmente vieteranno l’aborto, creando nuove opportunità di sorveglianza dove i dati di monitoraggio del ciclo potrebbero essere utilizzati per azioni legali. I sostenitori della privacy notano che “ciò che era dati benigni prima è ora potenzialmente prova criminale”, trasformando le app per la fertilità in potenziali strumenti per l’applicazione della legge.

L’esperto di privacy italiano Guido Scorza, membro dell’Autorità italiana per la privacy, descrive le app di monitoraggio della fertilità come “autentici colapasta” in termini di protezione della privacy. L’Autorità italiana per la privacy ha aperto indagini su app sanitarie che processano dati sensibili senza adeguate garanzie, enfatizzando la necessità di consenso esplicito e misure appropriate di protezione dei dati.

L’analisi esperta delle minacce informatiche rivela attori di minaccia sofisticati

I professionisti della sicurezza informatica identificano multipli attori di minaccia specificamente interessati ai dati sulla fertilità e salute riproduttiva. I gruppi ransomware di lingua russa rappresentano la minaccia principale, utilizzando tecniche sofisticate di ingegneria sociale per prendere di mira le organizzazioni sanitarie. Il gruppo Scattered Spider ha espanso i suoi obiettivi per includere i settori sanitario e assicurativo, impiegando ingegneria sociale avanzata per compromettere i help desk IT.

Il gruppo ransomware Kairos ha preso di mira un centro sanitario femminile australiano, estraendo 77GB di dati dei pazienti. Questi attacchi dimostrano come gli attori di minaccia prendano specificamente di mira le strutture per la salute riproduttiva a causa della natura sensibile dei dati e della disponibilità delle organizzazioni a pagare riscatti per prevenire l’esposizione.

La dottoressa Maryam Mehrnezhad della Royal Holloway University London, una ricercatrice leader nella sicurezza FemTech, enfatizza che “multipli attori di minaccia sono interessati ai dati FemTech come informazioni sulla fertilità e sul sesso”. La sua ricerca informa direttamente organismi regolatori incluso l’Information Commissioner’s Office del Regno Unito sulle minacce emergenti nel settore della tecnologia per la salute riproduttiva.

Il contesto italiano evidenzia preoccupazioni sulla privacy europea

Il forte quadro di protezione della privacy italiano crea vulnerabilità e protezioni uniche per gli utenti delle app per la fertilità. L’Agenzia nazionale per la sicurezza informatica italiana ha enfatizzato la protezione dei dati sanitari critici, mentre l’influenza culturale cattolica del paese rende le informazioni sulla salute riproduttiva particolarmente sensibili. Le donne italiane utilizzano sempre più app di monitoraggio della fertilità a causa del basso tasso di natalità del paese, ma la consapevolezza dei rischi per la privacy rimane limitata.

L’Autorità italiana per la privacy è stata particolarmente attiva nelle azioni di enforcement, con un’implementazione del GDPR più rigorosa di molti paesi UE. Le autorità italiane esprimono preoccupazioni specifiche sui trasferimenti di dati verso paesi non UE, particolarmente Cina e Stati Uniti, dove i dati delle app per la fertilità potrebbero essere accessibili da governi o corporazioni straniere.

L’organizzazione italiana di sicurezza informatica Clusit identifica la sanità come il secondo settore più preso di mira, rappresentando il 12,2% di tutti gli attacchi informatici in Italia. L’iniziativa Women for Security, supportata da Clusit, ha prodotto analisi specifiche sulla sicurezza informatica in sanità, incluse le applicazioni per la salute riproduttiva, enfatizzando la necessità di prospettive femminili nell’affrontare vulnerabilità specifiche di genere.

Emergono misure preventive mentre l’industria risponde

Il panorama delle minacce alla sicurezza informatica ha spinto varie risposte protettive da sviluppatori di app, regolatori e utenti. Clue ha fatto impegni pubblici a non condividere dati utente con autorità statunitensi, sfruttando la sua posizione berlinese e le protezioni europee della privacy. Il video virale dell’azienda su TikTok che dichiara di non voler conformarsi alle citazioni americane dimostra la crescente consapevolezza dei rischi geopolitici per la privacy.

Flo Health ha introdotto la “Modalità anonima” per privacy potenziata, permettendo agli utenti di accedere all’app senza fornire informazioni identificative. Tuttavia, gli esperti di sicurezza notano che la vera anonimizzazione rimane tecnicamente sfidante quando le app richiedono dati sanitari estesi per funzionare efficacemente.

Sta emergendo legislazione federale e statale per affrontare queste minacce. Il “My Body, My Data” Act, supportato dall’Electronic Frontier Foundation, restringerebbe la raccolta e condivisione di dati sulla salute riproduttiva fornendo diritti privati di azione per violazioni della privacy. La California ha approvato legislazione sui santuari di dati che protegge le informazioni sulla salute riproduttiva dall’applicazione della legge di altri stati.

Raccomandazioni tecniche per sicurezza potenziata

Gli esperti di sicurezza informatica raccomandano l’implementazione immediata di crittografia end-to-end per tutti i dati sulla salute riproduttiva, archiviazione locale dei dati piuttosto che sistemi basati su cloud, e autenticazione multi-fattore obbligatoria. Audit di sicurezza regolari e test di penetrazione dovrebbero diventare pratica standard per gli sviluppatori di app per la fertilità.

Gli utenti dovrebbero dare priorità alle app con politiche sulla privacy forti, archiviazione locale dei dati e giurisdizioni europee o altre favorevoli alla privacy. Etichette nutrizionali per la privacy per le app sanitarie aiuterebbero gli utenti a prendere decisioni informate sui rischi di condivisione dei dati. Per individui ad alto rischio, gli esperti raccomandano metodi alternativi di monitoraggio analogico per evitare completamente la sorveglianza digitale.

L’industria richiede condivisione coordinata di threat intelligence tra organizzazioni sanitarie, partenariati pubblico-privati per la sicurezza informatica e cooperazione internazionale sulla protezione dei dati sulla salute riproduttiva. I quadri regolatori necessitano aggiornamenti per affrontare rischi specifici del FemTech e pratiche obbligatorie di minimizzazione dei dati.

Conclusione

La convergenza di dati intimi preziosi, vulnerabilità sistemiche della sicurezza e attori di minaccia sofisticati crea un ambiente di rischio senza precedenti per gli utenti delle app di monitoraggio della fertilità. Mentre i casi di ricatto documentati rimangono limitati nei registri pubblici, l’infrastruttura per lo sfruttamento chiaramente esiste, e il consenso degli esperti avverte di minacce crescenti. L’ambiente legale post-Roe v. Wade ha ulteriormente elevato questi rischi, rendendo i dati sulla salute riproduttiva particolarmente vulnerabili ad abusi per scopi di sorveglianza e criminalizzazione.

Gli utenti italiani affrontano vulnerabilità particolari a causa delle sensibilità culturali attorno alla salute riproduttiva combinate con l’adozione crescente di app. Le forti protezioni della privacy del paese forniscono qualche difesa, ma attori di minaccia globali e trasferimenti internazionali di dati creano rischi continui. La combinazione di lacune regolamentari, vulnerabilità tecniche e motivazioni politiche suggerisce che la sicurezza delle app di monitoraggio della fertilità rimarrà una preoccupazione critica che richiede attenzione immediata da parte di decisori politici, aziende tecnologiche e gli utenti stessi.

Fonti:

ArXiv Research Paper – Privacy and Security of Women’s Reproductive Health Apps

TechCrunch – Glow Fertility App Vulnerability

BleepingComputer – Genea Fertility Breach

Cyber Daily – Genea Fertility Ransomware Attack

Federal Trade Commission – Flo Health Settlement

Australian Privacy Foundation – Fertility Apps Data Misuse

California Attorney General – Glow Inc. Settlement

Yesil Science – Privacy Concerns in Period Tracking Apps

FBI Sextortion Resources

Digital Forensics Corp – 2025 Sextortion Report

SC Media – Glow Fertility Forum Vulnerability

The Nightly – Genea Fertility Cyber Attack

Bright Defense – Recent Data Breaches 2025

Linux Security – Internet Blackmail 2025

ReliaQuest – Ransomware Q3 2024 Report

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/app-per-la-fertilita/


From Fear to Action: How to Craft Cybersecurity Campaigns That Actually Change Behavior

In the cybersecurity world, fear is easy to sell. Headlines announce devastating breaches. Alerts warn us that phishing emails are on the rise. Yet for all the anxiety that cybersecurity messaging generates, it rarely leads to meaningful behavior change. In fact, scare tactics often backfire. People tune out. They freeze up. Or they file the message away under “someone else’s problem.”

This disconnect is not a technology issue. It is a communication issue.

The PR Challenge Hidden in Plain Sight

At its core, cybersecurity awareness is a PR and marketing challenge. Getting people to adopt secure behaviors like updating passwords or enabling multi-factor authentication is not all that different from getting them to recycle, wear sunscreen, or floss regularly. It takes more than awareness. It takes connection, consistency, and creative strategy.

The cybersecurity industry would benefit from drawing more directly from the public relations and marketing playbook. We already know what works. The best behavior-change campaigns understand how people think, feel, and act. They tell stories. They simplify complex decisions. They meet people where they are. And they keep showing up with the same message until it sticks.

From Simulation to Strategy: Jigsaw’s PR-Inspired Cyber Campaign

Consider Jigsaw’s suite of personalized security tools for high-risk audiences like journalists and activists. Jigsaw built a phishing quiz based on training with over 10,000 such individuals, informed by real attack simulations and user stories. Supported by the broader Google News Lab initiative, this work included advanced account protection, password alerts, and DDoS mitigation tailored for these vulnerable groups. Though not framed as a storytelling video series, this campaign-level approach centered real threats and real people in its design, modeling the empathy-driven methodology that leads to genuine behavior change.

This is a textbook example of empathy-driven communication, a core tool in the PR arsenal. When you humanize a threat, people see themselves in the narrative. That creates motivation. It builds a bridge between awareness and action. Instead of hearing “you should use multi-factor authentication,” the message becomes “people like you have been targeted, and here is how they protected themselves.”

Interactive Engagement: The UK’s Cyber Aware Innovation

Another campaign that took a page from marketing best practices is the UK government’s Cyber Aware initiative. Rather than pushing static warnings, the campaign created interactive tools that allowed users to test their password strength and simulate real-world cyber scenarios. It turned security education into something participatory. This mirrors what we know works in digital marketing: engagement drives retention.

Marketers have long understood that attention spans are short. Passive content gets forgotten. But when people interact with a brand or message, they are more likely to internalize it. The Cyber Aware campaign did not just tell users to act securely. It helped them feel the urgency of doing so by showing them what was at stake in a format they could control and understand.

Peer-to-Peer Messaging: TikTok’s #SaferTogether Approach

Perhaps the most modern example of PR-savvy cybersecurity messaging came from an unlikely source: TikTok. In 2023, the platform launched the #SaferTogether campaign, which promoted digital literacy and basic cybersecurity hygiene to its core user base, Gen Z. Rather than relying on corporate messaging or government PSAs, TikTok worked with trusted creators who spoke their community’s language. These influencers explained how to spot phishing attempts, manage privacy settings, and avoid misinformation in short-form, relatable content.

This was more than influencer marketing. It was a strategic use of peer-driven messaging, a staple in both public health and consumer PR. People are more likely to take advice from someone they trust, especially if that person feels familiar or aspirational. For a generation skeptical of institutions and traditional authority, this peer-to-peer approach cut through the noise. It was not just a smart PR tactic. It was effective behavior design.

The User-First Framework

Each of these campaigns shares a common trait. They started with the user in mind. They treated cybersecurity not as a technical topic but as a lifestyle behavior. This shift in framing is critical. We do not need users to become experts in threat detection or encryption protocols. We need them to take a few key actions consistently. That is a messaging problem, not a systems problem.

The same rules that drive successful behavior change campaigns apply here. Consistency is key. Language matters. Emotion motivates. And channels must be chosen based on where the audience actually is, not where the brand wants them to be.

Breaking the Expert-to-Expert Communication Trap

Too often, cybersecurity messaging is written by experts for experts. That might work internally. But the public needs plain language, real examples, and clear instructions. More importantly, they need to hear these messages repeatedly, across formats and platforms, before they act. The most effective PR campaigns do not assume a single press release will move the needle. They build momentum through multi-touch storytelling and constant reinforcement.

Cybersecurity leaders would benefit from deeper collaboration with communications professionals. That includes internal communicators, external agencies, and public affairs experts who understand how to translate complexity into clarity. In today’s risk environment, the firewall around your data may be strong, but if your messaging is not, your people are still exposed.

From Compliance to Brand Strategy

We also need to stop treating cybersecurity awareness as a compliance box. It is a brand issue. It is a trust issue. And increasingly, it is a reputation issue. When employees ignore warnings, reuse passwords, or fail to report suspicious activity, it is not because they do not care. It is because no one ever reached them in a way that felt relevant. PR has the tools to fix that.

As the cybersecurity landscape continues to evolve, so must the way we talk about it. Fear may get attention, but it does not create habits. Action comes from understanding. From empathy. From repetition. And from communication strategies that speak to human nature, not just technical standards.

The Path Forward: Connection Over Fear

Cybersecurity does not just need stronger systems. It needs smarter messaging. And the path forward lies in applying the lessons PR and marketing have spent decades perfecting.

If we want people to care, we have to stop shouting warnings and start telling stories. Real behavior change begins not with fear, but with connection.

https://www.securitymagazine.com/articles/101868-from-fear-to-action-how-to-craft-cybersecurity-campaigns-that-actually-change-behavior


Hackers Observed Patching Leveraged Linux Exploit

An Apache ActiveMQ flaw is being actively exploited, according to findings from Red Canary. However, there is an unconventional element to this exploitation: the threat actors targeting this flaw are also patching the exploited vulnerability after gaining initial access, preventing other adversaries from leveraging it and avoiding detection. 

Security Leaders Weigh In

Neil Pathare, Associate Principal Consultant at Black Duck:

This relatively rare technique is utilized by persistent threat actors seeking to maintain exclusive access to compromised systems while avoiding detection. Unfortunately, Security engineers may mistakenly believe their environments are “secure” simply because they appear to have been patched — traditional patch management systems typically do not record who applied the patch. Adversary patching represents a sophisticated threat, especially in fast-moving, cloud-native environment and organizations should adopt a proactive approach of structured log reviews, forensic analysis, or anomaly detection.

Jason Soroko, Senior Fellow at Sectigo:

Red Canary’s finding is a classic case of patching for persistence.  An adversary exploited the 2023 ActiveMQ RCE (CVE 2023 46604), established footholds with tools like Sliver and Cloudflare Tunnels, then quietly replaced the vulnerable ActiveMQ JARs with fixed versions from the Apache Maven repo — closing the very hole they used so scanners and opportunistic rivals wouldn’t trip the alarm. On top of that, they hardened access by enabling root logins over SSH and deploying a password gated PyInstaller ELF (“DripDropper”) that talks to Dropbox, with cron based persistence via the `0anacron` scripts — tradecraft designed to blend in and stick around even after the vulnerability disappears from reports.

We’ve seen this tactic before. During the Citrix NetScaler/ADC CVE 2019 19781 wave, researchers documented ‘adversary patching’ and the NOTROBIN backdoor, which removed competitors’ webshells and altered components so only the intruder with a secret key could re enter — leaving victims ‘patched’ yet still backdoored. Similarly, government guidance during Log4Shell noted cases where attackers patched Log4j after compromise to evade detection. It’s very possible for a security team to miss detecting someone else performing a patch. Unless teams correlate patch timestamps with authorized change tickets and hunt for side effects, they can wrongly assume remediation was internal and complete.

Mayuresh Dani, Security Research Manager, at Qualys Threat Research Unit:

Most legacy vulnerability scanners and patch management systems focus on whether a vulnerability is patched, not who patched it. In such situations, the security teams often wouldn’t notice immediately and incorrectly assume they’re safe, missing that the patching occurred through compromise. However, modern vulnerability management solutions now also include patch management workflows and ticketing systems inbuilt. There definitely will be pointers in these systems as a vulnerability was discovered and assigned to someone in the security team for managing the risk and before the person got to mitigating it, the vulnerability now says patched. This missing patch attribution can help identify affected systems.

Ms. Nivedita Murthy, Senior Staff Consultant at Black Duck:

Patching a vulnerable software after taking advantage of its vulnerability is definitely a new tactic to avoid detection. However, this points to a much greater problem of attackers being able to install software without any additional permission. This vulnerability should have been detected by the IT Team especially on the server. The attackers gained root access and that should have been flagged by any server monitoring tool. This incident highlights the need for stricter controls on operating environments and deeper detection mechanisms to identify changes that were not approved.

https://www.securitymagazine.com/articles/101856-hackers-observed-patching-leveraged-linux-exploit