Criminali abusano dei servizi di link wrapping per aggirare i controlli


Nuove tecniche sfruttano i servizi di sicurezza email come Proofpoint e Intermedia per camuffare URL dannosi. In crescita anche l’uso di SVG e finti meeting Zoom per carpire credenziali.

Le campagne di phishing continuano a evolversi, sfruttando non solo tecniche di ingegneria sociale sempre più raffinate, ma anche abuso di strumenti pensati per difendere gli utenti. È il caso delle nuove attività malevole individuate dai ricercatori di Cloudflare che hanno osservato un utilizzo fraudolento dei servizi di link wrapping offerti da provider come Proofpoint e Intermedia per veicolare in modo furtivo link pericolosi.

Il link wrapping è una funzionalità di sicurezza che riscrive gli URL contenuti nei messaggi email, reindirizzandoli attraverso un sistema di scansione in grado di bloccare in tempo reale i collegamenti noti come malevoli. Ma, come sottolineano gli esperti, questo meccanismo si rivela inefficace nel caso in cui l’URL non sia ancora stato identificato come dannoso al momento del click.

Phishing sotto mentite spoglie

Gli attacchi osservati nelle ultime settimane, quindi, simulano messaggi di notifica vocale, richieste di visualizzazione documenti su Microsoft Teams o finte comunicazioni di messaggi non letti. In tutti i casi, il destinatario è indotto a cliccare su un link che lo conduce a una pagina fasulla di login Microsoft 365, appositamente costruita per sottrarre le credenziali di accesso.

Uno degli elementi più insidiosi è la tecnica chiamata “multi-tiered redirect abuse”, in cui i cybercriminali nascondono il link malevolo dietro una catena di reindirizzamenti: prima viene accorciato tramite un servizio come Bitly, poi è ulteriormente mascherato attraverso il wrapping Proofpoint, rendendo particolarmente difficile l’identificazione automatica del contenuto pericoloso.

Ma non si tratta solo di abuso tecnologico. Queste campagne partono spesso da account email già compromessi, appartenenti a organizzazioni che utilizzano i suddetti servizi di protezione. In questo modo, qualsiasi link inviato da questi account viene automaticamente “wrappato” dal sistema, conferendo una falsa sensazione di sicurezza al destinatario.

La risposta dei vendor

Proofpoint ha confermato di essere a conoscenza dell’abuso dei propri servizi e ha dichiarato che queste campagne sono individuate tramite motori di intelligenza artificiale comportamentale che analizzano i link reindirizzati e bloccano le URL finali dell’intera catena. Una volta rilevata come malevola, l’intera catena di redirect viene invalidata anche per gli utenti esterni al servizio di sicurezza.

Il problema, tuttavia, riguarda anche altri provider i cui sistemi di riscrittura URL possono essere manipolati in modo analogo, secondo quanto riferito da Proofpoint.

La crescente complessità delle campagne phishing dimostra che i cybercriminali lavorano costantemente per migliorare i loro strumenti, inclusi quelli usati per attacchi ormai considerati “banali” come il phishing.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/08/01/criminali-abusano-dei-servizi-di-link-wrapping-per-aggirare-i-controlli/?utm_source=rss&utm_medium=rss&utm_campaign=criminali-abusano-dei-servizi-di-link-wrapping-per-aggirare-i-controlli


Role-Based Access Control: guida completa alla sicurezza aziendale

Il Role-Based Access Control (RBAC) rappresenta oggi il modello di controllo degli accessi più diffuso e maturo per la gestione della sicurezza informatica aziendale. Implementato correttamente, genera risparmi stimati di $1.1 miliardi per l’industria e riduce del 25-40% gli incidenti di sicurezza. Questo modello trasforma la gestione delle autorizzazioni da un processo individuale a uno basato su ruoli organizzativi, fornendo scalabilità, sicurezza e compliance in ambienti enterprise complessi.

La sua importanza cresce ulteriormente nell’era digitale, dove organizzazioni con migliaia di dipendenti devono bilanciare accessibilità e sicurezza. Il RBAC offre un framework strutturato che allinea i permessi tecnologici con le responsabilità business, riducendo significativamente la complessità amministrativa e i rischi di sicurezza.

Principi fondamentali del Role-Based Access Control (RBAC)

Il RBAC si basa su tre principi di sicurezza fondamentali che costituiscono la base teorica e pratica del modello. Il Separation of Duties (SoD) è il principio che richiede la divisione di compiti critici tra più persone diverse, implementato attraverso vincoli statici e dinamici. Nel RBAC, nessun utente può avere ruoli mutualmente esclusivi (Static SoD) o eseguire ruoli in conflitto nella stessa sessione (Dynamic SoD).

Il principio del Least Privilege garantisce che gli utenti abbiano solo l’accesso minimo necessario per svolgere le proprie funzioni lavorative. Questo principio è naturalmente facilitato dal RBAC, che assegna autorizzazioni basate su ruoli specifici piuttosto che concedere accessi individuali eccessivi.

La Defense in Depth viene supportata dal RBAC attraverso controlli di accesso granulari che si integrano con altre misure di sicurezza, creando livelli multipli di protezione. Questi principi, codificati negli standard NIST ANSI/INCITS 359-2012, forniscono le basi teoriche per implementazioni sicure e scalabili.

Componenti principali del sistema RBAC

L’architettura RBAC si compone di quattro elementi fondamentali che interagiscono per fornire controllo degli accessi strutturato. Gli Users rappresentano individui autenticati che interagiscono con il sistema, ciascuno con un’identità unica e la possibilità di essere assegnato a uno o più ruoli.

I Roles sono collezioni nominate di autorizzazioni che corrispondono a funzioni organizzative specifiche. Esempi tipici includono Administrator, Manager, Employee, Guest, ciascuno con un set di permessi appropriato alle responsabilità lavorative. La progettazione efficace dei ruoli richiede una comprensione approfondita della struttura organizzativa e dei flussi di lavoro.

Le Permissions rappresentano autorizzazioni specifiche per eseguire operazioni su oggetti del sistema. Queste combinano operazioni (read, write, execute, delete) con oggetti (file, database, applicazioni), creando un controllo granulare delle risorse. Le Sessions costituiscono contesti di esecuzione dinamici in cui un utente attiva un sottoinsieme dei suoi ruoli assegnati, permettendo controllo flessibile durante l’utilizzo del sistema.

Modelli RBAC e loro evoluzione

Il Core RBAC (RBAC0) rappresenta il modello base che definisce le entità fondamentali e le relazioni tra utenti, ruoli, permessi e sessioni. Questo modello implementa tre regole fondamentali: Role Assignment (un soggetto può esercitare un’autorizzazione solo se assegnato a un ruolo), Role Authorization (il ruolo attivo deve essere autorizzato), e Permission Authorization (accesso solo ai permessi del ruolo attivo).

Il Hierarchical RBAC (RBAC1) estende il modello base incorporando gerarchie di ruoli come relazione di ordine parziale. Supporta l’ereditarietà dei permessi e riflette strutture organizzative complesse, dove ruoli senior ereditano automaticamente i permessi dei ruoli junior. Questo riduce la ridondanza nella gestione dei permessi e facilita la modellazione di strutture aziendali reali.

Il Constrained RBAC (RBAC2) aggiunge vincoli al modello core per implementare politiche organizzative specifiche. Include vincoli di mutua esclusione, limitazioni numeriche sui ruoli, e requisiti prerequisiti per l’assegnazione. Il Consolidated RBAC (RBAC3) rappresenta il modello completo che incorpora tutti gli elementi precedenti, fornendo massima espressività per ambienti enterprise complessi.

Vantaggi strategici e limitazioni operative

Il RBAC offre scalabilità eccezionale per organizzazioni di grandi dimensioni, permettendo la gestione efficiente di migliaia di utenti attraverso ruoli standardizzati. La semplicità amministrativa si manifesta attraverso processi centralizzati di onboarding/offboarding e modifiche a livello di ruolo che si propagano automaticamente a tutti gli utenti assegnati.

La compliance normativa viene significativamente facilitata attraverso audit trail completi e supporto nativo per separation of duties. Standard come GDPR, HIPAA, SOX e ISO 27001 trovano nel RBAC un alleato naturale per i controlli di accesso richiesti.

Tuttavia, il RBAC presenta limitazioni significative in scenari dinamici moderni. La role explosion rappresenta una sfida critica, dove organizzazioni complesse sviluppano migliaia di ruoli che diventano difficili da gestire. La rigidità del modello limita la capacità di gestire eccezioni, accessi temporanei e scenari contestuali che richiedono flessibilità maggiore.

Implementazione pratica e metodologie

L’implementazione RBAC richiede un approccio strutturato in fasi distinte. La fase di analisi (4-6 settimane) include comprensione delle esigenze aziendali, audit dei sistemi esistenti e definizione dell’ambito implementativo. La fase di design (6-8 settimane) coinvolge role engineering collaborativo tra IT, HR e business units per creare una matrice RBAC accurata.

La fase di implementazione (12-16 settimane) segue un approccio graduale con gruppi pilota, controlli progressivamente granulari e testing approfondito. Le best practices includono principi di design per ruoli efficaci, gestione del ciclo di vita dei ruoli, e programmi di monitoraggio continuo.

Le metodologie di migrazione variano da strategie lift-and-shift per sistemi legacy a approcci hybrid che integrano sistemi on-premises con servizi cloud. La scelta della metodologia dipende dalla criticità del sistema, tolleranza al rischio e obiettivi di trasformazione digitale dell’organizzazione.

Settori di applicazione e casi d’uso

Il settore sanitario presenta requisiti HIPAA rigorosi che il RBAC soddisfa attraverso controlli granulari su Protected Health Information (PHI). Ruoli tipici includono medici con accesso completo alle cartelle, infermieri con accesso limitato per cure specifiche, e amministrativi con accesso solo a dati di fatturazione e scheduling.

Il settore finanziario richiede compliance SOX e PCI DSS, implementata attraverso segregazione strict tra front office e back office. Ruoli standard includono Relationship Manager (accesso dati clienti, no transazioni), Trader (accesso sistemi trading, no dati compliance), e Compliance Officer (accesso audit logs, no sistemi operativi).

La pubblica amministrazione implementa clearance levels multipli con compartmentalization delle informazioni. Livelli tipici vanno da Unclassified (dati pubblici) a Top Secret (accesso massimo con need-to-know). Gli ambienti DevOps richiedono pattern specifici che bilanciano automazione e sicurezza, con ruoli per Developer, DevOps Engineer, SRE e Security Engineer.

Confronto con modelli alternativi

Il confronto con Discretionary Access Control (DAC) evidenzia che RBAC offre gestione centralizzata e scalabilità superiore, mentre DAC fornisce flessibilità immediata per piccole organizzazioni. Il Mandatory Access Control (MAC) supera RBAC in termini di sicurezza massima per ambienti governativi e militari, ma con maggiori overhead operativi.

L’Attribute-Based Access Control (ABAC) rappresenta l’evoluzione più significativa, offrendo granularità dinamica attraverso attributi multipli (utente, risorsa, ambiente). Tuttavia, ABAC presenta maggiore complessità implementativa e rischi di “attribute explosion” simili alla role explosion del RBAC.

La scelta del modello dipende da fattori organizzativi specifici: RBAC per strutture stabili con ruoli chiari, ABAC per ambienti dinamici e cloud-native, DAC per piccole organizzazioni collaborative, MAC per sicurezza massima in contesti critici.

Sfide contemporanee e limitazioni

La role explosion rappresenta la sfida più critica del RBAC moderno. Organizzazioni complesse sviluppano combinazioni cartesiane di location, dipartimenti e livelli (es. London_Teller, Berlin_Teller) che creano migliaia di ruoli difficili da gestire. Questo fenomeno compromette la scalabilità e aumenta i costi amministrativi.

La gestione dei ruoli ibridi presenta difficoltà con utenti che hanno responsabilità trasversali, ruoli temporanei e constraint di separation of duties complessi. Le limitazioni tecniche includono insufficiente granularità per controlli a livello di riga, mancanza di awareness contestuale e difficoltà di integrazione con sistemi legacy.

L’integrazione con sistemi legacy spesso richiede strategie complesse di wrapper services e API gateway per sistemi senza interfacce moderne. La scalabilità in organizzazioni globali presenta sfide per gestione multi-country con framework legali diversi e requisiti di compliance variabili.

Tendenze future ed evoluzione tecnologica

L’evoluzione verso modelli ibridi RBAC/ABAC è ormai inevitabile, con il 30% delle aziende che migrerà verso sistemi ABAC entro il 2025. L’integrazione con AI e Machine Learning permette Plain Language to Policy conversion, behavioral analytics per rilevamento anomalie, e automated role mining basato su pattern di utilizzo.

L’architettura Zero Trust sta trasformando il RBAC attraverso il principio “Never Trust, Always Verify”, con continuous authentication e micro-segmentazione della rete. Il cloud-native RBAC cresce del 22.71% annuo, raggiungendo $13.42 miliardi entro il 2027, con focus su multi-cloud management e serverless access control.

Le tecnologie emergenti includono Identity as a Service (IDaaS) con mercato previsto oltre $25 miliardi entro il 2030, Dynamic Access Control basato su rischio, e soluzioni blockchain per decentralized identity management.

Esempi concreti di implementazione

AWS IAM per aziende Fortune 500 con 50,000+ dipendenti implementa cross-account access attraverso AWS Organizations, temporary access via STS, e oltre 200 politiche custom per business unit. Risultati includono 40% di riduzione nei tempi di provisioning e 60% di miglioramento nella compliance audit.

Azure AD nel settore sanitario gestisce 25,000 utenti con Conditional Access, Privileged Identity Management e Multi-Factor Authentication adattiva. Achieves 95% di riduzione negli accessi non autorizzati e 100% di compliance HIPAA.

Google Cloud IAM per fintech implementa resource hierarchy per progetti, service accounts per automazione e predefined roles per compliance PCI-DSS. Keycloak open-source fornisce integrazione cloud-native con Kubernetes, mentre HashiCorp Vault offre dynamic secrets e encryption as a service per implementazioni enterprise.

Conclusioni strategiche

Il RBAC rimane un pilastro fondamentale della sicurezza aziendale moderna, con benefici comprovati in termini di scalabilità, compliance e riduzione dei costi operativi. Tuttavia, l’evoluzione verso ambienti cloud-native, workforce distribuito e requisiti di sicurezza dinamici richiede approcci ibridi che combinino la semplicità del RBAC con la flessibilità di modelli più avanzati.

Il successo dell’implementazione RBAC dipende da pianificazione accurata, coinvolgimento stakeholder, implementazione graduale e governance robusta. Le organizzazioni che adottano strategie ibride e investono in soluzioni cloud-native saranno meglio posizionate per affrontare le sfide future della gestione degli accessi.

L’investimento in RBAC evoluto rappresenta una priorità strategica con ROI comprovato del 200-500% nei settori enterprise, supportato da un ecosistema maturo di vendor, standard e best practices consolidate.

Fonti:

NIST Computer Security Resource Center (CSRC) – ANSI/INCITS 359-2012 Standard

RTI International – Economic Analysis of Role-Based Access Control: Final Report (2010)

OWASP Application Security Guidelines – Top 10 2021

SANS Institute – Identity and Access Management Best Practices

IEEE Computer Society – Transactions on Dependable and Secure Computing

Gartner Research – Identity and Access Management Magic Quadrant 2024

Forrester Research – Zero Trust Security Framework

Microsoft Security Intelligence Reports

AWS Security Best Practices Documentation

Google Cloud Security Command Center Guidelines

Academic Research Papers on Access Control Models

Industry Case Studies from Fortune 500 Implementations

Cloud Security Alliance (CSA) Guidelines

International Association of Privacy Professionals (IAPP) Reports

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/role-based-access-control/


Wi-Fi pubblico negli stadi: come i cybercriminali rubano i dati dei tifosi

Il Wi-Fi pubblico negli stadi sportivi rappresenta una delle sfide più complesse per la cybersecurity moderna. Milioni di tifosi si connettono quotidianamente a queste reti durante eventi sportivi, ignari dei rischi che comportano per la sicurezza dei propri dati personali.

Questo approfondimento analizza le principali minacce del Wi-Fi pubblico, i meccanismi di attacco più utilizzati e fornisce strategie concrete di protezione per garantire una navigazione sicura durante gli eventi sportivi.

Durante gli eventi sportivi, milioni di tifosi si connettono alle reti Wi-Fi pubbliche degli stadi per condividere momenti, controllare i risultati e navigare sui social media. Tuttavia, queste connessioni apparentemente innocue possono trasformarsi in vere e proprie trappole per i cybercriminali, che sfruttano le vulnerabilità delle reti pubbliche per rubare dati sensibili e compromettere la sicurezza degli utenti.

Le principali minacce nei Wi-Fi degli stadi

Rogue Access Point (Punti di accesso falsi)

I cybercriminali possono installare punti di accesso Wi-Fi falsi che imitano quelli ufficiali dello stadio, utilizzando nomi di rete (SSID) simili per ingannare i tifosi. Questi “evil twin” appaiono come reti legittime ma sono controllati dagli attaccanti. I malintenzionati possono posizionare questi access point rogue in luoghi pubblici come stadi, aeroporti o caffè per intercettare il traffico di rete e compromettere la sicurezza.

Attacchi Man-in-the-Middle (MITM)

La capacità di un cybercriminale di interporsi tra l’utente e il punto di connessione rappresenta la più grande vulnerabilità di sicurezza del Wi-Fi pubblico. Gli hacker possono intercettare tutte le comunicazioni tra il dispositivo dell’utente e internet, raccogliendo dati sensibili come password, informazioni bancarie e credenziali di accesso.

Packet Sniffing e intercettazione dati

Quando i dati viaggiano attraverso una rete, sono organizzati in pacchetti. Il software di sniffing dei pacchetti è in grado di intercettare questi pacchetti e raccoglierli. Un hacker può utilizzare questi programmi per sedersi in un’area Wi-Fi pubblica e attendere che le persone trasmettano dati dai loro dispositivi.

Wi-fi pubblico: come avvengono i furti di dati

Cattura delle credenziali

Il fornitore dell’hotspot può manipolare le richieste DNS. Quando un utente vuole connettersi a un sito, ad esempio quello della propria banca, qualcuno potrebbe intercettare questa richiesta e reindirizzarlo verso un altro indirizzo con un sito che ha lo stesso aspetto, rubando così le credenziali di accesso.

Distribuzione di malware

Gli hacker possono utilizzare le connessioni Wi-Fi non protette anche per distribuire malware. Se si permette la condivisione di file in rete, l’hacker può facilmente caricare software infetto nel computer degli utenti.

Sfruttamento delle vulnerabilità HTTPS

In una rete non protetta, anche tutti gli altri utenti connessi alla rete possono vedere le informazioni che vengono trasmesse nel traffico dati. Nelle reti sicure non è così facile, ma l’amministratore può comunque vedere il traffico dati non protetto da HTTPS.

Tecniche di attacco specifiche

Evil Twin Attack

In un attacco evil twin, l’attaccante crea un punto di accesso wireless fraudolento che imita da vicino uno legittimo. Il punto di accesso fraudolento ha lo stesso SSID e spesso impostazioni di sicurezza simili per ingannare utenti e dispositivi.

KARMA Attack

La tecnica KARMA permette agli attaccanti di mascherarsi come una rete pubblica cercata dai dispositivi Wi-Fi nelle vicinanze, sfruttando la tendenza dei dispositivi a connettersi automaticamente a reti conosciute.

Misure di protezione per i tifosi

Utilizzo di VPN

Il modo migliore per mantenere le proprie informazioni al sicuro quando si utilizza una rete non sicura è connettersi a una rete privata virtuale (VPN). Le VPN creano un tunnel crittografato per i dati, impedendo agli hacker di intercettare le informazioni.

Verifica dell’autenticità della rete

È importante verificare se si tratta di una connessione wireless legittima. Alcuni collegamenti fittizi possono avere un nome deliberatamente simile a quello dello stadio. Se possibile, parlare con un dipendente della struttura per chiedere informazioni sul punto di accesso Wi-Fi legittimo.

Evitare siti sensibili

È una buona norma evitare di accedere a siti web dove i cybercriminali potrebbero catturare identità, password o informazioni personali, come i siti dei social network, i servizi bancari online o i siti web che memorizzano i dati delle carte di credito.

Utilizzo della connessione mobile

Se occorre accedere a siti web che memorizzano o richiedono l’inserimento di dati sensibili, l’accesso tramite rete cellulare, invece di una connessione Wi-Fi pubblica, può essere una valida soluzione.

Conclusioni

Gli stadi moderni offrono servizi Wi-Fi stabili e maxi-schermi per migliorare l’esperienza dei tifosi, ma è essenziale che gli utenti siano consapevoli dei rischi associati alle reti pubbliche. La crescente digitalizzazione degli eventi sportivi richiede una maggiore attenzione alla sicurezza informatica da parte sia degli organizzatori che dei tifosi.

Fonti:

Kaspersky – I rischi dei Wi-Fi pubblici

MisterCredit – Usi il Wi-Fi? Come proteggerti dal furto dati

Polizia Postale – Furto d’identità: proteggi i tuoi dati

Keeper Security – Perché evitare i Wi-Fi pubblici

Proofpoint – Furto d’identità digitale

Kaspersky – Sicurezza del Wi-Fi pubblico

Vice – Come navigare con il Wi-Fi pubblico senza farsi fregare

Fortinet – Che cos’è il Wi-Fi pubblico?

JumpCloud – What Is a Rogue Access Point?

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/wi-fi-pubblico/


Attack surface reduction (ASR): metodologie avanzate per la minimizzazione dell’esposizione ai cyber-rischi

Nel panorama della sicurezza informatica contemporanea, la continua evoluzione delle minacce cibernetiche e l’espansione dell’infrastruttura digitale aziendale hanno reso imperativa l’adozione di strategie proattive per la protezione degli asset critici. La riduzione della superficie di attacco rappresenta la protezione dei dispositivi e della rete dell’organizzazione, limitando le modalità attraverso cui gli attaccanti possono eseguire i loro attacchi.

L’attack surface reduction (ASR) si configura come una metodologia strategica finalizzata alla minimizzazione sistematica dei punti di ingresso sfruttabili dagli attaccanti per compromettere i sistemi informatici aziendali. La riduzione della superficie di attacco è strettamente allineata con l’analisi delle minacce e delle vulnerabilità e con l’architettura e il progetto del sistema. Questo approccio implica una trasformazione culturale e operativa che posiziona la sicurezza come elemento centrale nella progettazione e nell’implementazione dei sistemi informativi.

Definizione e concettualizzazione teorica

Superficie di attacco: una taxonomia ontologica

La superficie di attacco di un ambiente software è la somma dei diversi punti (per “vettori di attacco”) dove un utente non autorizzato (l’”attaccante”) può tentare di inserire dati, estrarre dati, controllare un dispositivo o software critico in un ambiente. Questa definizione evidenzia la natura multidimensionale del concetto, che trascende la mera considerazione degli aspetti tecnologici per abbracciare elementi procedurali, architetturali e umani.

La superficie di attacco è l’esposizione ad attività malevole, mentre la riduzione della superficie di attacco consiste nella riduzione delle vulnerabilità totalmente raggiungibili ed esploitabili su un sistema, applicazione o rete. Questa concettualizzazione permette di inquadrare l’ASR come processo sistematico di ottimizzazione della postura di sicurezza attraverso l’eliminazione o la mitigazione controllata delle esposizioni non necessarie.

Categorizzazione tipologica delle superfici di attacco

Esistono tre tipi di superficie di attacco: superficie di attacco di rete (l’attacco viene consegnato via rete), superficie di attacco software (l’attacco viene consegnato contro software con focus primario su applicazioni web), superficie di attacco umana (l’attacco viene consegnato contro un essere umano in forme come social engineering, errori, insider fidato, morte e malattia).

Superficie di attacco digitale

La superficie di attacco digitale comprende tutti gli asset tecnologici esposti all’interazione esterna, inclusi:

  • Applicazioni web e servizi cloud
  • Application Programming Interface (API) esposte pubblicamente
  • Sistemi di gestione dei contenuti e database
  • Infrastrutture di rete e dispositivi Internet of Things (IoT)

La superficie di attacco include tutti i possibili punti di ingresso che un attaccante può sfruttare per ottenere accesso non autorizzato ai sistemi, dati e infrastrutture di un’organizzazione.

Superficie di attacco fisica

La componente fisica della superficie di attacco encompassa gli elementi tangibili dell’infrastruttura informatica, quali server, dispositivi di rete, postazioni di lavoro e supporti di memorizzazione. I rischi da questa porzione della superficie di attacco possono essere drasticamente ridotti con controlli di sicurezza fisica come controlli di accesso ai data center e hardware rinforzato.

Superficie di attacco sociale

Gli attacchi di social engineering sfruttano le debolezze umane inconsce per ottenere accesso non autorizzato. Questa dimensione riconosce il fattore umano come elemento potenzialmente vulnerabile nell’ecosistema di sicurezza, richiedendo strategie di formazione e sensibilizzazione specifiche.

Framework metodologici per l’attack surface reduction (ASR)

Approccio sistematico secondo NIST

La riduzione della superficie di attacco include, ad esempio, l’applicazione del principio del minimo privilegio, l’impiego di difese stratificate, l’applicazione del principio della minima funzionalità (cioè la restrizione di porte, protocolli, funzioni e servizi), la deprecazione di funzioni non sicure e l’eliminazione di interfacce di programmazione delle applicazioni (API) vulnerabili agli attacchi informatici.

Il National Institute of Standards and Technology (NIST) ha formalizzato nell’ambito del controllo SA-15(5) del NIST SP 800-53 un framework strutturato per l’implementazione dell’ASR, che prevede la definizione di soglie organizzative specifiche per la riduzione della superficie di attacco.

Metodologia di implementazione strutturata

I passaggi per la riduzione della superficie di attacco sono: 1. Definire l’applicazione o il sistema, 2. Ricercare le metodologie di attacco, 3. Creare una lista raffinata di vettori di attacco utilizzati dalle metodologie di attacco sopra indicate, 4. Determinare il modo ottimale per restringere o disabilitare il vettore di servizio disponibile.

Fase di asset discovery e mappatura

La prima fase consiste nell’identificazione esaustiva di tutti gli asset digitali, fisici e procedurali dell’organizzazione. La asset discovery identifica automaticamente e continuamente hardware, software e asset cloud esposti su internet che potrebbero fungere da punti di ingresso per un hacker o criminale informatico che tenta di attaccare un’organizzazione.

Analisi delle metodologie di attacco

La seconda fase prevede l’analisi approfondita delle metodologie di attacco applicabili al contesto specifico dell’organizzazione. Le categorie di attacco includono: attacchi contro utenti, attacchi contro il browser, attacchi contro estensioni, attacchi contro applicazioni web, attacchi contro plugin, attacchi contro la rete.

Valutazione e prioritizzazione dei rischi

L’identificazione e l’analisi contestuale di ogni vulnerabilità nel contesto del panorama operativo dell’organizzazione include la comprensione della natura della vulnerabilità, dei sistemi interessati e delle potenziali minacce che pongono.

Strategie operative di riduzione

Principio del minimo privilegio

Il ruolo di amministratore di sistema dovrebbe essere limitato al gruppo più piccolo possibile. Implementare privilegi di accesso granulari quando un compito specifico richiede privilegi elevati. Separare l’amministrazione del sistema dai requisiti di account regolari. Separare l’amministratore di sistema e le funzioni di audit/logging.

L’implementazione del principio del minimo privilegio richiede una revisione sistematica dei diritti di accesso, assicurando che ogni utente, servizio o processo disponga esclusivamente delle autorizzazioni minime necessarie per l’espletamento delle proprie funzioni.

Hardening configurazionale

Il controllo 4 dei CIS Controls v8: Configurazione sicura di asset e software aziendali raccomanda di sviluppare e applicare configurazioni iniziali forti, quindi gestire e mantenere continuamente tali configurazioni per evitare di degradare la sicurezza di software e asset.

L’hardening configurazionale comporta:

  • Disabilitazione di servizi non essenziali
  • Configurazione sicura dei protocolli di rete
  • Implementazione di politiche di patch management strutturate
  • Gestione centralizzata delle configurazioni di sicurezza

Segmentazione della rete

La segmentazione della rete consente alle organizzazioni di minimizzare la dimensione della loro superficie di attacco aggiungendo barriere che bloccano gli attaccanti. Questi includono strumenti come firewall e strategie come la microsegmentazione, che divide la rete in unità più piccole.

La segmentazione efficace prevede l’implementazione di zone di sicurezza differenziate, ciascuna con politiche di accesso e controlli specifici, limitando la propagazione laterale delle minacce in caso di compromissione.

Gestione delle vulnerabilità

Condurre valutazioni regolari delle vulnerabilità e test di penetrazione per identificare potenziali debolezze nei sistemi e nelle reti dell’organizzazione. Prioritizzare gli sforzi di rimedio basandosi sulla gravità e sulle potenziali conseguenze delle vulnerabilità identificate.

Tecnologie e strumenti per l’implementazione

Microsoft Defender Attack Surface Reduction Rules

Le regole di riduzione della superficie di attacco mirano a determinati comportamenti software, come: lanciare file eseguibili e script che tentano di scaricare o eseguire file. Si raccomanda di abilitare le seguenti tre regole di protezione standard: bloccare il furto di credenziali dal sottosistema di autorità di sicurezza locale di Windows (lsass.exe), bloccare l’abuso di driver firmati vulnerabili sfruttati, bloccare la persistenza attraverso la sottoscrizione di eventi di Windows Management Instrumentation (WMI).

Soluzioni di External Attack Surface Management (EASM)

L’External Attack Surface Management (EASM), una tecnologia ASM relativamente nuova, è talvolta utilizzata in modo intercambiabile con ASM. Tuttavia, EASM si concentra specificamente sulle vulnerabilità e sui rischi presentati dagli asset IT esterni o esposti su internet di un’organizzazione.

Automazione e threat intelligence

L’ASM utilizza gli insight della threat intelligence per raffinare e migliorare continuamente le pratiche di sicurezza: vigilanza costante utilizzando feed e dati storici alimentati dall’AI per mantenere l’organizzazione informata sulle ultime minacce e vettori di attacco.

Sfide implementative e considerazioni strategiche

Complessità dell’ecosistema tecnologico moderno

L’avanzamento della presenza online è associato alle aziende che estendono la loro impronta su infrastrutture cloud e utilizzano dispositivi IoT e servizi di terze parti, aumentando così la superficie di attacco. La gestione efficace dell’ASR richiede quindi un approccio olistico che consideri l’interdipendenza tra sistemi interni, servizi cloud e partnership tecnologiche.

Bilanciamento tra sicurezza e operatività

Bilanciare la riduzione della superficie di attacco con la produttività degli sviluppatori e l’esperienza utente è diventata una delle principali sfide di sicurezza dello sviluppo software moderno. L’implementazione dell’ASR deve essere calibrata per evitare l’interruzione delle operazioni business-critical.

Gestione del shadow IT

Il shadow IT, dove i dipendenti utilizzano software non autorizzato o servizi cloud, peggiora il problema. Questi asset non gestiti tipicamente evadono il monitoraggio di sicurezza tradizionale, lasciando i team di sicurezza inconsapevoli delle potenziali minacce.

Best practices per l’implementazione efficace dell’ASR

Monitoraggio continuo e threat hunting

Il monitoraggio continuo della sicurezza è una delle parti più importanti di una soluzione di gestione dell’attacco. L’crescente adozione di software open-source, SaaS, IaaS e outsourcing significa che la gestione della configurazione errata e delle vulnerabilità è più complicata che mai.

Formazione e sensibilizzazione del personale

I dipendenti sono la prima linea di difesa contro gli attacchi informatici. Fornire loro una formazione regolare sulla consapevolezza della sicurezza informatica li aiuterà a comprendere le migliori pratiche e a individuare i segnali rivelatori di un attacco attraverso email di phishing e social engineering.

Approccio zero trust

“Una raccolta di concetti e idee progettate per minimizzare l’incertezza nell’applicare decisioni di accesso accurate e con minimi privilegi per richiesta nei sistemi informativi e servizi di fronte a una rete vista come compromessa.” In altre parole, per ogni richiesta di accesso, “non fidarsi mai, verificare sempre”.

Gestione delle configurazioni secondo il framework CIS

Risorse gratuite che il vostro team può sfruttare per aiutare con questo sforzo: CIS Benchmarks List – Raccomandazioni di configurazione per oltre 25 famiglie di prodotti vendor, NIST National Checklist Program (NCP) – Raccolta di checklist che forniscono guida sull’impostazione di configurazioni di sicurezza software.

Integrazione con framework di conformità e governance

Allineamento con OWASP Top 10

L’OWASP ASM Top 10 è un progetto guidato dalla comunità che identifica i rischi più critici associati alle superfici di attacco esterne. L’OWASP ASM Top 10 mira a colmare questo divario fornendo un framework di rischio strutturato per le esposizioni della superficie di attacco esterna.

Conformità regolatoria

L’implementazione dell’ASR deve considerare i requisiti normativi specifici del settore di appartenenza, inclusi standard come ISO 27001, SOC 2, e regolamentazioni settoriali specifiche come GDPR per la protezione dei dati personali.

Metriche e key performance indicators

Indicatori di efficacia

La misurazione dell’efficacia dei programmi ASR richiede la definizione di metriche quantitative e qualitative, inclusi:

  • Tempo medio di identificazione e remediation delle vulnerabilità
  • Percentuale di riduzione dei vettori di attacco esposti
  • Numero di incidenti di sicurezza correlati a superfici di attacco ridotte
  • Costo totale di gestione del rischio (Total Cost of Risk)

Reportistica e governance

La reportistica e l’analytics forniscono reportistica dettagliata e analytics sulla postura di sicurezza complessiva di un’organizzazione, tracciano i progressi verso la riduzione di una superficie di attacco e prestano attenzione alle minacce emergenti.

Prospettive future e tecnologie emergenti

Impatto dell’intelligenza artificiale

L’integrazione dell’intelligenza artificiale nei processi ASR promette di rivoluzionare l’efficacia e l’efficienza delle strategie di riduzione. L’uso diversificato e la rapida proliferazione dell’Intelligenza Artificiale (AI) promette valore unico per l’industria, i consumatori e la società in generale, ma come molte tecnologie, per riconoscere questi benefici al massimo potenziale, i nuovi rischi da questi progressi nell’AI devono essere gestiti.

Evoluzione delle minacce e adattamento strategico

Le superfici di attacco richiedono monitoraggio costante. Non sai mai quando il prossimo dispositivo BYOD non gestito si connetterà alla tua rete, la prossima vulnerabilità nel tuo software CRM sarà sfruttata o il prossimo dipendente dimenticherà il proprio iPhone al bar dopo un happy hour di squadra.

Conclusioni

L’attack surface reduction rappresenta un paradigma fondamentale nella cybersecurity contemporanea, richiedendo un approccio metodico, sistematico e multidisciplinare. Il modo migliore per mitigare i rischi di cybersecurity è attraverso la riduzione della superficie di attacco. Proteggendo i vettori di attacco vulnerabili e rimuovendo i punti di accesso non necessari, il vostro team di sicurezza può proteggere efficacemente i dati sensibili della vostra azienda.

L’efficacia dell’ASR dipende dalla capacità organizzativa di integrare considerazioni di sicurezza in ogni fase del ciclo di vita dello sviluppo software e dell’infrastruttura IT, promuovendo una cultura di sicurezza proattiva che pervada tutti i livelli dell’organizzazione. La continua evoluzione del panorama delle minacce richiede un impegno costante nel raffinamento e nell’adattamento delle strategie ASR, posizionando la riduzione della superficie di attacco come elemento strategico imprescindibile per la resilienza cyber-organizzativa nel ventunesimo secolo.

Fonti

Microsoft Learn. (2025). Use attack surface reduction rules to prevent malware infection – Microsoft Defender for Endpoint. Disponibile presso: https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction

NIST Computer Security Resource Center. (2024). SA-15(5): Attack Surface Reduction. Disponibile presso: https://csf.tools/reference/nist-sp-800-53/r5/sa/sa-15/sa-15-5/

Fortinet. What is an Attack Surface? Definition and How to Reduce It. Disponibile presso: https://www.fortinet.com/resources/cyberglossary/attack-surface

Ivanti. (2025). Attack Surface Reduction – 8 Best Practices. Disponibile presso: https://www.ivanti.com/blog/the-8-best-practices-for-reducing-your-organization-s-attack-surface

NIST. (2025). Cybersecurity. Disponibile presso: https://www.nist.gov/cybersecurity

StrongDM. (2025). What is an Attack Surface? (And the Best Way to Reduce It). Disponibile presso: https://www.strongdm.com/blog/attack-surface

OWASP Foundation. OWASP Attack Surface Management Top 10. Disponibile presso: https://owasp.org/www-project-attack-surface-management-top-10/

CrowdStrike. (2025). What is Attack Surface Reduction? Disponibile presso: https://www.crowdstrike.com/en-us/cybersecurity-101/exposure-management/attack-surface-reduction/

ZeroFox. (2023). Tools, Techniques, and Best Practices to Effectively Reduce Your Organization’s External Attack Surface. Disponibile presso: https://www.zerofox.com/blog/tools-techniques-and-best-practices-to-effectively-reduce-your-organizations-external-attack-surface/

Check Point Software. (2025). What Is Attack Surface Reduction (ASR)? Disponibile presso: https://www.checkpoint.com/cyber-hub/cyber-security/what-is-external-attack-surface-management-easm/what-is-attack-surface-management/what-is-attack-surface-reduction-asr/

Rapid7. What is an Attack Surface? Disponibile presso: https://www.rapid7.com/fundamentals/attack-surface/

Palo Alto Networks. What Is Attack Surface Management? Disponibile presso: https://www.paloaltonetworks.com/cyberpedia/what-is-attack-surface-management

IBM. (2025). What is Attack Surface Management? Disponibile presso: https://www.ibm.com/think/topics/attack-surface-management

UpGuard. (2025). What is Attack Surface Management? Definition + ASM Guide. Disponibile presso: https://www.upguard.com/blog/attack-surface-management

NIST Computer Security Resource Center. (2016). Attack Surface Reduction – FISSEA Conference Presentation. Disponibile presso: https://csrc.nist.gov/CSRC/media/Presentations/FISSEA-2016-Conference-Presentation-Attack-Surfa/images-media/FISSEA%20_Fishman-Attack_Surface_Reduction-Tues400.pdf

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/asr/


Scattered Spider’s Newest Targets: Transportation and Airlines

Google Threat Intelligence Group (GTIG) discovered a “sophisticated and aggressive cyber campaign” in mid-2025, targeting retail, airline, and insurance sectors. According to the findings, this campaign was the work of UNC3944, a threat group overlapping with public reporting of groups such as 0ktapus, Octo Tempest, and Scattered Spider.

The groups tactics do not depend on software exploits; rather, they leverage phone calls to IT desks with creative, sophisticated social engineering tactics. 

Thomas Richards, Infrastructure Security Practice Director at Black Duck, explains, “The advanced sophistication Scattered Spider exhibits should have security teams on alert. Social engineering attacks can be prevented with proper training and challenge process to validate the caller is who they say they are. With using valid credentials and built in tools, it is difficult for security teams to discern if they are compromised or not.” 

These threat actors are not opportunistic. Instead, they deploy precise operations at an organization’s most critical data and systems. 

GTIG states, “Their strategy is rooted in a ‘living-off-the-land’ (LoTL) approach. After using social engineering to compromise one or more user accounts, they manipulate trusted administrative systems and use their control of Active Directory as a launchpad to pivot to the VMware vSphere environment, thus providing an avenue to exfiltrate data and deploy ransomware directly from the hypervisor. This method is highly effective as it generates few traditional indicators of compromise (IoCs) and bypasses security tools like endpoint detection and response (EDR), which often have limited or no visibility into the ESXi hypervisor and vCenter Server Appliance (VCSA).” 

Below, security leaders weigh in on Scattered Spider’s movements. 

Security Leaders Weigh In 

Shane Barney, Chief Information Security Officer at Keeper Security:

Scattered Spider is evolving its tactics with a deliberate focus on VMware ESXi hypervisors, the backbone of many organizations’ digital environments. This shift targets the critical systems that support business operations in sectors such as retail, transportation and aviation. The group gains access through social engineering, impersonating IT staff and using existing admin tools to move laterally within networks. Their ultimate goal is to reach key systems, extract sensitive data and disrupt recovery by deleting backups and deploying ransomware.

Stopping these attacks requires more than just patching or threat detection. A zero trust architecture is critical to limit lateral movement and enforce identity verification at every step. A robust Privileged Access Management (PAM) solution can further block access to sensitive systems like vCenter. Since the initial breach depends heavily on social engineering, organizations need to train employees, especially IT and help desk staff, to recognize and respond to impersonation attempts.

This activity is a reminder that even well-protected organizations can be targeted by persistent, well-resourced groups. Staying ahead means strengthening identity security, limiting privileged access and preparing teams to respond to modern, multi-phased attacks.

Jason Soroko, Senior Fellow at Sectigo:

Scattered Spider has shown that the weakest link in a modern hybrid cloud is still the human who answers the help desk phone. By taking advantage of corporate familiarity rituals such as identity verification questions and extension dialing trees, the group sidesteps agent based defense layered within virtual machines and walks straight into the hypervisor. Once a trusted vSphere account is reset for them they move laterally with built in utilities, turning the supposed advantage of virtualization into a liability because the same management plane that simplifies operations also centralizes risk. Their campaign focus on retail airline and transportation firms suggests a deliberate search for businesses whose customer experience depends on constant uptime, increasing the likelihood that ransom payments feel cheaper than prolonged outages.

An unsettling aspect of their playbook is its deliberate erasure of forensic breadcrumbs. Disk swap extraction of the Active Directory database happens while the domain controller is powered off which starves logging agents of visibility. Snapshot pruning and backup job deletion eliminate the last line of easy recovery. Even high assurance secrets vaults become stepping stones once a privileged identity is hijacked. The lesson is that hypervisor management networks must adopt the same out-of-band verification rigor traditionally reserved for wire transfers and that backups must be vaulted beyond the reach of vSphere credentials. Until organizations treat social engineering resistance and privileged identity isolation as availability controls rather than mere compliance tasks threat groups like Scattered Spider will keep turning ordinary IT conveniences into precision-guided weapons.

Ms. Nivedita Murthy, Senior Staff Consultant at Black Duck:

Organizations are experiencing a rise in spear phishing attacks targeting their help desk teams, which often hold significant access to internal systems. If not properly secured, these teams can become a vulnerability, allowing attackers to use social engineering tactics to gain credentials and initiate an attack. People are typically the weakest link within an organization. To mitigate this risk, organizations should train their help desk teams to identify potential threats and implement robust security measures, including configuring SIEM systems to detect unusual activity that may not be covered by EDR tools.

Rom Carmel, Co-Founder and CEO at Apono:

Scattered Spider isn’t just back, they’ve leveled up. This crew is now directly targeting VMware ESXi hypervisors, bypassing endpoint defenses and striking at the infrastructure layer. Their latest campaigns against North American retail, airline, and transportation sectors show a shift from account compromise to hypervisor control, using stolen credentials and relentless social engineering.

They’re not relying on zero-days, so what makes this more dangerous? 

  • No malware required for initial access
  • Living-off-the-land persistence that blends into legitimate admin activity
  • Backup destruction and root access to hypervisors ensuring no easy recovery

This isn’t smash-and-grab. It’s campaign-style cyber sabotage, with ransomware as the final blow.

Here’s where Zero Standing Privilege changes the game. Had these environments enforced Just-in-Time access, attackers wouldn’t find persistent admin credentials to abuse. And with Just-Enough-Access, even compromised accounts would be limited in scope, making lateral movement far harder. Tight, time-bound access windows and approval workflows help prevent the kind of deep, infrastructure-level compromise Scattered Spider is pulling off.

https://www.securitymagazine.com/articles/101808-scattered-spiders-newest-targets-transportation-and-airlines


DevOps Missteps Fuel Crypto-Mining: Why Infrastructure Observability Is a Security Imperative

Cryptojacking is often treated as a nuisance-level threat — low on the priority list compared to ransomware or data exfiltration. But recent campaigns, including those attributed to the threat group JINX-0132, have exposed a far more systemic issue: attackers are abusing control plane misconfigurations in cloud and DevOps environments to quietly hijack compute at scale.

These attacks don’t rely on zero-day exploits. Instead, they capitalize on operational gaps — exposed APIs, lax access controls, and unaudited runtime behavior. The result is often a silent drain on cloud budgets and degraded infrastructure performance that goes undetected until costs spike or workloads fail to meet SLAs.

The Shift in Tactics: Control Plane, Not Code

Groups like JINX-0132 are targeting platforms such as HashiCorp Nomad, Consul, Docker, and Gitea. In many cases, systems are deployed with default settings that leave them publicly accessible or allow anonymous job execution. Once identified, attackers submit jobs or containers that run XMRig or similar mining payloads.

Because these operations use native APIs and run as seemingly legitimate workloads, they often bypass conventional security tools. What’s more, infrastructure teams may not realize that a new job pulling 90% of CPU/GPU over days is unauthorized — until cloud costs or capacity constraints trigger alarms.

Why Traditional Security Isn’t Catching It

The problem isn’t a lack of security tooling — it’s a lack of observability in the right layers. Most detection strategies focus on guest-level behavior or known malware signatures. But these attacks occur above the guest OS, often as authorized actions in an insecure or misconfigured environment.

What’s missing in many organizations is real-time visibility into:

  • Infrastructure configuration drift, especially public exposures or weakened ACLs
  • Control-plane activity, such as job deployments and container launches
  • Anomalous resource utilization tied to previously unseen workloads

This is where infrastructure observability — traditionally seen as a performance or operations function — becomes critical to security.

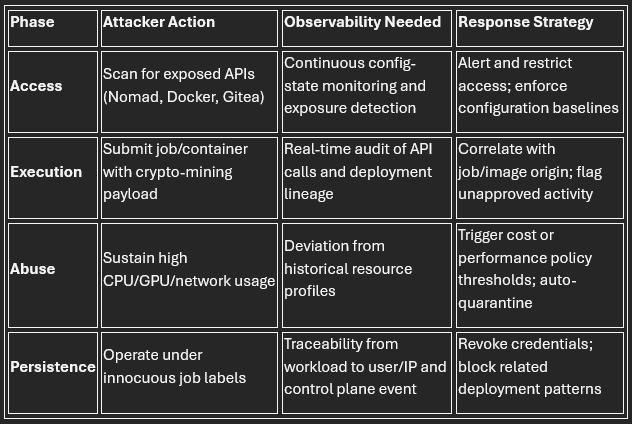
Mapping the Cryptojacking Chain to Observability Signals

Screenshot-2025-07-30-100414.png
Chart courtesy of Crandall

By embedding observability into these phases, teams can reduce dwell time, contain resource abuse early, and ensure accurate attribution for response and remediation.

5 Practices to Reduce Exposure

  1. Audit and monitor infrastructure configurations continuously, especially for cloud-native tools and internal platforms exposed to the internet.
  2. Instrument control-plane activity, including job scheduling APIs, container deployments, and image fetches.
  3. Establish baselines for workload behavior, then detect and respond to significant deviations in compute, memory, or egress.
  4. Correlate operational telemetry with financial data, making cost anomalies a detection vector — not a retrospective audit.
  5. Ensure traceability from deployed workloads back to the user, token, or system that triggered them.

Observability as a Security Signal

The infrastructure layer is no longer just a performance concern — it’s a security surface. As attackers increasingly rely on operational blind spots, organizations must evolve their visibility strategies. That means combining traditional performance telemetry with control plane insights and configuration state awareness to detect abuse that evades traditional controls.

Whether the goal is to detect cryptojacking, stop unauthorized lateral movement, or prevent supply chain tampering, the ability to observe and attribute behavior across the full stack is now essential.

Infrastructure observability isn’t just about uptime anymore — it’s about control. And for many organizations, it may be the only line of defense standing between misconfiguration and massive compute loss.

https://www.securitymagazine.com/articles/101802-devops-missteps-fuel-crypto-mining-why-infrastructure-observability-is-a-security-imperative


Un Raspberry Pi per hackerare accedere alla rete bancaria: l’attacco (fallito) di UNC2891


I ricercatori di IB-Group hanno individuato un attacco molto particolare a opera di UNC2891: il gruppo cybercriminale ha progettato un’intrusione ai sistemi bancari utilizzando un Raspberry Pi per l’accesso fisico agli ATM. 

La particolarità dell’attacco è che la tecnica usata non era documentata né riconosciuta dal framework MITRE ATT&CK e ha permesso al gruppo di accedere alla rete bancaria tenendo un basso profilo, eludendo i controlli di sicurezza tradizionali. “Group-IB è stato il primo a scoprire che UNC2891 ha installato fisicamente un Raspberry Pi nella rete interna di una banca – collegandolo allo stesso switch degli ATM – e usato un modem 4G per ottenere l’accesso remoto” spiegano i ricercatori della compagnia di sicurezza.

Raspberry Pi

Collegando il dispositivo allo stesso switch di rete usato per gli ATM, il gruppo lo ha di fatto inserito direttamente nella rete bancaria; grazie al modem 4G del dispositivo, inoltre, gli attaccanti hanno potuto in seguito accedere da remoto. Il gruppo ha poi utilizzato la backdoor TINYSHELL per stabilire un canale di comunicazione C2 con la rete bancaria.

Sebbene la connessione del Raspberry Pi fosse visibile, il processo associato non aveva alcun ID associato, il che ha complicato l’analisi dei tool di forensica digitale. “Il beaconing in uscita avveniva ogni 600 secondi e si sono verificati ripetuti tentativi di connessione al Raspberry Pi sulla porta 929. Tuttavia, durante la fase di triage non sono stati rilevati ID di processo (PID) corrispondenti né processi sospetti” continuano i ricercatori.

L’analisi più approfondita della memoria ha permesso di individuare la backdoor, il cui processo era offuscato. La backdoor è riuscita a stabilire una connessione con il Network Monitoring Server e da lì con il Mail Server per mantenere la persistenza, anche nel momento in cui il Raspberry Pi è stato rimosso. Per il movimento laterale il gruppo ha usato dei processi soprannominati “lightdm”, nome usato per simulare l’esecuzione di LightDM, il display manager usato nei sistemi Linux.

Il team di Group-IB ha rivelato che l’obiettivo finale degli attaccanti era colpire il server di switching degli ATM per eseguire CAKETAP, un rootkit in grado di manipolare le risposte di HSM (Hardware Security Module), il dispositivo fisico per la gestione delle chiavi crittografate.

In seguito, il gruppo avrebbe potuto effettuare lo spoofing dei messaggi di autorizzazione delle transazioni finanziarie per eseguire operazioni fraudolente. Fortunatamente, la campagna è stata individuata e interrotta in tempo. Anche se è stato sventato, l’attacco deve servire da importante lezione per gli istituti bancari di proteggersi non soltanto dai vettori di accesso logici, ma anche fisici. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/31/un-raspberry-pi-per-hackerare-accedere-alla-rete-bancaria-lattacco-di-unc2891/?utm_source=rss&utm_medium=rss&utm_campaign=un-raspberry-pi-per-hackerare-accedere-alla-rete-bancaria-lattacco-di-unc2891


1 in 20 Financial Service Online Identity Verification Attempts Is Fraudulent

A report from Veriff shows that 1 in 20 online identity verification attempts are fraudulent in the financial services sector.

The report suggests that the increase in online identity verification fraud in the sector corresponds with the increased sophistication in AI-driven tools, and year-over-year, online identity fraud has risen by 21%. 

Key findings from the report include: 

  • A majority of consumers (82%) will not sign up for a financial services platform without confidence in the entity’s fraud fraud protection capabilities. 
  • 38% of consumers say biometrics are their top pick for securing interactions, with facial recognition as the most popular. 
  • 60% of financial services firms report an increase in AI attacks. 
  • Among financial service respondents in the United States, 64% are currently using AI as a mechanism for fraud prevention. 20% intend to do so in the next year.

Notably, the report found that one-third of consumers in the U.S. experienced some form of non-refundable financial loss due to fraud. Most financial service sector senior fraud decision-makers (89%) anticipate an increase in fraud for 2025, particularly those powered by AI. 

https://www.securitymagazine.com/articles/101804-1-in-20-financial-service-online-identity-verification-attempts-is-fraudulent


Making Data Protection an Organizational Priority

In an era when data needs to be recognized as an asset in order to transform as a business, retrieving value from data becomes the topmost priority. As fiercely as organizations are investing in innovating new tools and techniques to get the best possible “data deal,” are they considering the risks of grabbing hold of diverse, complex and sensitive data? Should the safety of data that transforms a business not be on the priority list? 

Firstly, the perception about data protection has to change. Now that data is no longer seen as a by-product of business, the description of protection also needs to extend beyond building a defense against probable attacks. Otherwise, the data that is considered an asset can soon become a liability. 

Consider the case of Blackbaud, a California-based cloud computing provider whose customers range from nonprofit organizations to educational institutions. It faced a data breach in July 2020, which exposed personal data of more than 10,000 organizations and numerous individuals. This compromised information included Protected Health Information (PHI), bank account numbers, and Personally Identifiable Information (PII) like social security numbers. Not only did the company not implement the basic security controls such as multi-factor authentication or customer reminders to change their passwords periodically, but it also held on to the data unlawfully. 

This is an outright violation of the data minimization principle mentioned in most data protection laws, like the EU-GDPR, UK-DPA, California’s CCPA, Mexico’s LFPDPPP, Germany’s BDSG, and the Philippines’ PDPA. In addition, the lack of data retention policies permitted the exfiltration to take place. In June 2024, Blackbaud was ordered to pay $6.67 million as a settlement.

Some of the orders to Blackbaud by the Federal Trade Commission included producing a comprehensive information security program, deleting the data that is no longer purposeful, creating a schedule for data deletion, and alerting the FTC of any data breaches in the future. According to the state’s (California) orders, the company was required to create a design to take backups of only necessary data and establish a secure data process. 

Turns out control over data for longer than necessary can bring in more harm instead of the much-intended hike in revenue, reputation and customers. Who would have thought getting rid of data could be the open secret to protecting data?

The Reasons Behind the Crisis

Data is not numbers existing in the virtual world. Any kind of breach of this information impacts actual people in real life. From smart cities to smart phones, everything from equipment to infrastructure relies in some way or form on data. Predicting the impact of cyber-physical security incidents, Gartner states that 75% of CEOs will be held personally liable for professional scenarios. 

Leaders who wish to build a legacy of a secure data culture in their organization need to ingrain this sentiment in their employees. A leader does not have to be a data or security expert to create a culture that puts data protection at the core. The fact that employees look up to the leaders for inspiration should be enough for leaders to initiate the change and lead by example. A periodic email or an annual reminder regarding password change or security updates cannot replace the organizational practices followed by the leaders on a daily basis. Similarly, there are a few assumptions that lead up to a Pandora’s box of penalties, such as: 

  • Not My Job: What often becomes a barrier to prioritizing data protection in the organization is a dangerous belief that securing data is the responsibility of the IT team. It not only increases the burden of the IT and security teams but also allows people of other departments to wash their hands off being accountable. This results in silos, which hampers the opportunities for cross-departmental collaboration.
  • Ground Before Global: The amount of penalties that a business has to pay in case of an attack or a breach reaches millions and billions. For major businesses, these unfathomable loads of moolah in the form of lawsuits and fines are results of violations of global data protection laws and regulations. However, blunders are a culmination of daily careless mistakes on the ground that can easily be avoided by staying transparent with the data processing activities. 

Suggestions For the Secure Path Ahead

If organizations can go to lengths to gain ownership of personal data of other people, they also need to take the onus of ensuring it’s protected at all times. Also, if the leader gets the credit for the wins, they also need to bear the brunt of repercussions that a data breach brings. The leader can contribute to the creation of policies that prioritize data protection, the implementation of secure data processing practices, and the establishment of a culture that places cybersecurity at the center. Other solutions that can be incorporated are:

  • Employee Training: An empowered workforce is a safe workforce. However, an annual learning and development program cannot serve the purpose of making data security a daily habit. Most people are aware of the usual security solutions, such as using strong passwords, multi-factor authentication, and VPNs. To encourage continuous learning, the training programs must be updated with the newer threats and security practices that can help safeguard the employees’ data. Often, such sessions either end up being boring or too technical. To make these lessons interesting, free them from technical jargon and fuse them with interactive activities to ensure more participation.
  • Proactive, Not Reactive: “$15 million payment in lawsuit settlement by Hoosier Cash App” and “$370000 ransom paid by AT&T to hackers to get data deleted” are examples of cases where organizations reacted after the personal data of their customers had already been jeopardized. However, to be a secure organization, you have to be proactive in devising security strategies, fulfilling compliance requirements, and testing the implemented security solutions. An organization should consistently monitor and analyze the efficiency of their cybersecurity posture in preventing risks to their data and reducing the impact of cyberattacks. 

Embed Compliance Into Culture

An organization might be safe today because it complies with the governing laws and regulations. But unless and until data protection is viewed as a mere compliance requirement and not a safety solution for real-life entities, it can get tough to incorporate it into the organizational culture. An organization’s commitment to data security is not demonstrated by their capability of being able to stay in business post-crisis but by ensuring they abide by their values consistently without a watchdog or a complaint. 

https://www.securitymagazine.com/articles/101807-making-data-protection-an-organizational-priority


AI Introduces Security Vulnerabilities Within Code in 45% of Cases

A recent report by Veracode found critical security flaws in AI-generated code. The study revealed that while AI produces functional code, it introduces security vulnerabilities in 45% of cases.

The research demonstrates a troubling pattern: when given a choice between a secure and insecure method to write code, GenAI models chose the insecure option 45% of the time. Research also uncovered a critical trend: despite advances in LLMs’ ability to generate syntactically correct code, security performance has not kept up, remaining unchanged over time.

AI is enabling attackers to identify and exploit security vulnerabilities quicker and more effectively. Tools powered by AI can scan systems at scale, identify weaknesses, and even generate exploit code with minimal human input. This lowers the barrier to entry for less-skilled attackers and increases the speed and sophistication of attacks, posing a significant threat to traditional security defenses. Not only are vulnerabilities increasing, but the ability to exploit them is becoming easier.

Download the report

https://www.securitymagazine.com/articles/101801-ai-introduces-security-vulnerabilities-within-code-in-45-of-cases