North Korean hackers ran US-based “laptop farm” from Arizona woman’s home

As the number of computers mounted, Chapman began stacking them on shelves around her residence, labeling them with sticky notes so she could remember which “worker” and company controlled which machine. When Chapman’s home was searched, FBI agents took photos of her setup, which is… something to behold, really.

Chapman’s origin story is a sad one. According to her public defender, her childhood was marked by “her father’s infidelity, alcoholism, and emotional absence.” Chapman was placed in 12 different schools across multiple states before she graduated high school, “leaving her socially isolated, bullied, and unable to form lasting friendships or a sense of belonging.” She also suffered “severe and escalating violence from her older brother, who repeatedly beat and choked her, held a shotgun to her chest, and once left her so visibly bruised that her school intervened.” And she was “sexually abused at various points in her childhood and adolescence by family members, peers, and even individuals she believed to be friends.”

Unfortunately, Chapman’s poor choice to involve herself with the North Koreans inflicted plenty of pain on others, too, including those whose identity was stolen. One victim told the court that the crime “left me feeling violated, helpless, and afraid,” adding:

Although identity theft is not a physical assault, the psychological and financial damage is lasting. It feels like someone broke into my life, impersonated me, and left me to pick up the pieces. There is a lingering fear that my information is still out there, ready to be misused again. The stigma of being a fraud victim also weighs heavily; I have had to explain myself to banks, creditors, and sometimes even to people I know. There is an ongoing sense of vulnerability and lack of control.

In addition to her 8.5-year sentence, Chapman will serve three years of “supervised release,” must forfeit $284,555 that was meant for the North Koreans, and must repay $176,850 of her own money.

Such “remote work” scams have become increasingly common over the last few years, most originating from North Korea, and the FBI has released repeated guidance on what to look for when hiring remote workers.

https://arstechnica.com/security/2025/07/north-korean-hackers-ran-us-based-laptop-farm-from-arizona-womans-home/


Supply-chain attacks on open source software are getting out of hand

sudo rm -rf --no-preserve-root /

The –no-preserve-root flag is specifically designed to override safety protections that would normally prevent deletion of the root directory.

The postinstall script that includes a Windows-equivalent destructive command was:

rm /s /q

Socket published a separate report Wednesday on yet more supply-chain attacks, one targeting npm users and another targeting users of PyPI. As of Wednesday, the four malicious packages—three published to npm and the fourth on PyPI—collectively had been downloaded more than 56,000 times. Socket said it was working to get them removed.

When installed, the packages “covertly integrate surveillance functionality into the developer’s environment, enabling keylogging, screen capture, fingerprinting, webcam access, and credential theft,” Socket researchers wrote. They added that the malware monitored and captured user activity and transmitted it to attacker-controlled infrastructure. Socket used the term surveillance malware to emphasize the covert observation and data exfiltration tactics “in the context of malicious dependencies.”

Last Friday, Socket reported the third attack. This one compromised an account on npm and used the access to plant malicious code inside three packages available on the site. The compromise occurred after the attackers successfully obtained a credential token that the developer used to authenticate to the site.

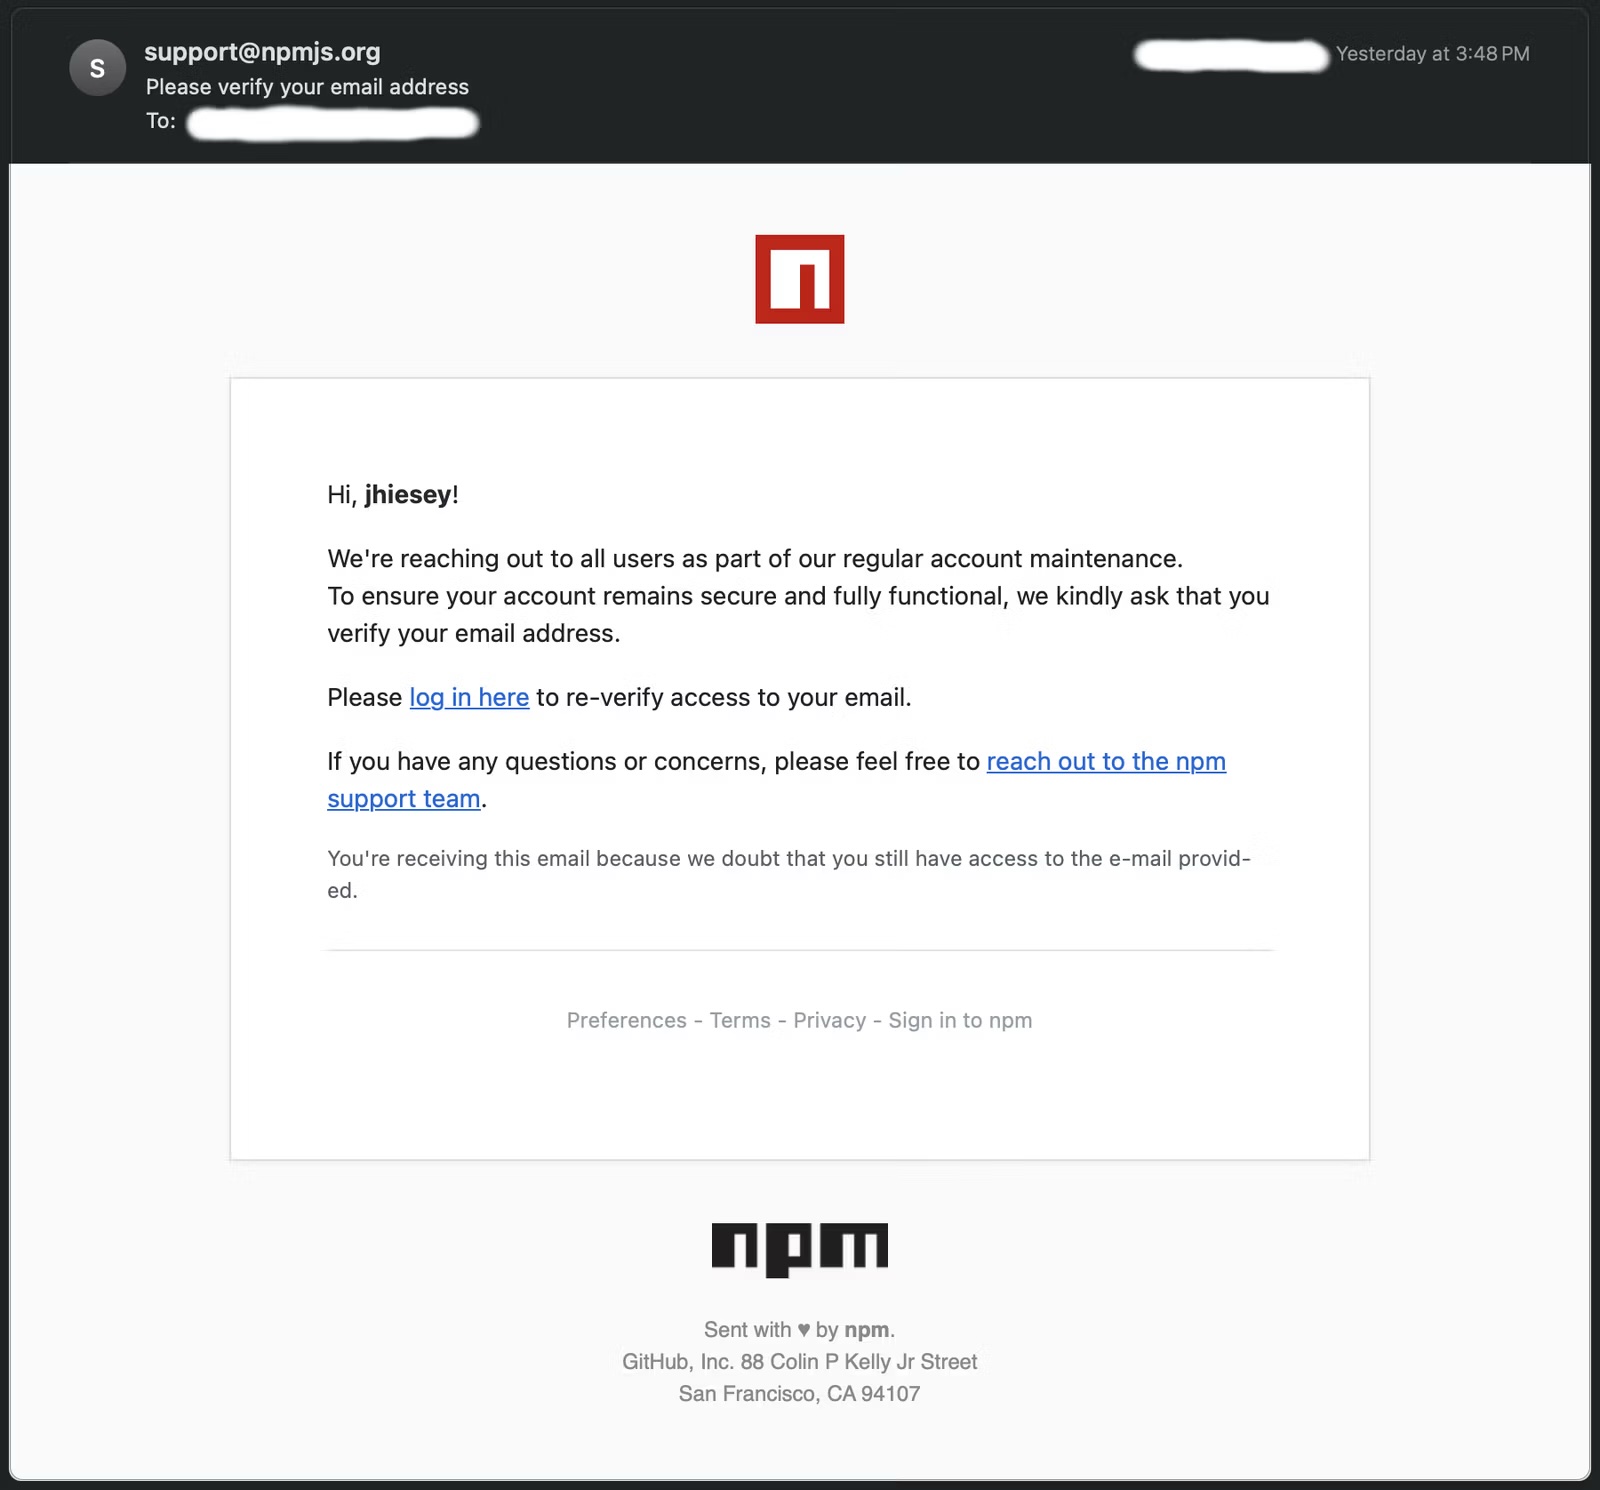
The attackers obtained the credential through a targeted phishing attack Socket had disclosed hours earlier. The email instructed the recipient to log in through a URL on npnjs.com. The site is a typosquatting spoof of the official npmjs.com domain. To make the attack more convincing, the phishing URL contained a token field that mimicked tokens npm uses for authentication. The phishing URL was in the format of https://npnjs.com/login?token=xxxxxx where the xxxxxx represented the token.

A phishing email targeting npm account holders.

Credit: Socket

A phishing email targeting npm account holders. Credit: Socket

Also compromised was an npm package known as ‘is.’ It receives roughly 2.8 million downloads weekly.

Potential for widespread damage

Supply-chain attacks like the ones Socket has flagged have the potential to cause widespread damage. Many packages available in repositories are dependencies, meaning the dependencies must be incorporated into downstream packages for those packages to work. In many developer flows, new dependency versions are downloaded and incorporated into the downstream packages automatically.

The packages flagged in the three attacks are:

  • @toptal/picasso-tailwind
  • @toptal/picasso-charts
  • @toptal/picasso-shared
  • @toptal/picasso-provider
  • @toptal/picasso-select
  • @toptal/picasso-quote
  • @toptal/picasso-forms
  • @xene/core
  • @toptal/picasso-utils
  • @toptal/picasso-typography.
  • is version 3.3.1, 5.0.0
  • got-fetch version 5.1.11, 5.1.12
  • Eslint-config-prettier, versions 8.10.1, 9.1.1, 10.1.6, and 10.1.7
  • Eslint-plugin-prettier, versions 4.2.2 and 4.2.3
  • Synckit, version 0.11.9
  • @pkgr/core, version 0.2.8
  • Napi-postinstall, version 0.3.1

Developers who work with any of the packages targeted should ensure none of the malicious versions have been installed or incorporated into their wares. Developers working with open source packages should:

  • Monitor repository visibility changes in search of suspicious or unusual publishing of packages
  • Review package.json lifecycle scripts before installing dependencies
  • Use automated security scanning in continuous integration and continuous delivery pipelines
  • Regularly rotate authentication tokens
  • Use multifactor authentication to safeguard repository accounts

Additionally, repositories that haven’t yet made MFA mandatory should do so in the near future.

https://arstechnica.com/security/2025/07/open-source-repositories-are-seeing-a-rash-of-supply-chain-attacks/


Cybercriminali distribuiscono un infostealer tramite un gioco per Steam


I ricercatori di Prodaft, compagnia di cybersecurity, hanno individuato un infostealer in Chemia, un gioco per Steam attualmente disponibile in early access. Secondo il team, dietro la campagna ci sarebbe EncryptHub, attaccante noto anche come Larva-208.

“I binari malevoli erano integrati direttamente nell’eseguibile del gioco disponibile sulla piattaforma” ha affermato il team di Prodaft. Non appena un utente scaricava l’applicazione, il malware veniva eseguito.

Steam infostealer

Stando a un’analisi condivisa dalla compagnia con Bleeping Computer, la prima compromissione è avvenuta il 22 luglio quando il gruppo ha aggiunto ai file di gioco il payload di HijackLoader; questo malware serviva per ottenere persistenza sul dispositivo della vittima durante l’installazione del gioco e in seguito scaricare l’infostealer Vidar.

Oltre a Vidar, il gruppo distribuiva anche Ficke Stealer, un infostealer in grado di raccogliere dati memorizzati nei browser quali credenziali di account, informazioni per l’auto-riempimento dei form, cookie e informazioni dai portafogli di criptovalute.

“L’eseguibile compromesso appare come legittimo agli utenti che lo scaricano da Steam, creando una componente efficace di social engineering che si basa sulla piattaforma piuttosto che sulle tradizionali tecniche di frode” continuano i ricercatori di Prodaft. Scaricando il Playtest gratuito del gioco, gli utenti si ritrovano invece con un malware sul proprio dispositivo, senza accorgersene: gli infostealer infatti vengono eseguiti in background e non impattano sulle performance del gioco.

Al momento non è chiaro come l’attaccante sia riuscito a caricare i file malevoli nel gioco, ma è probabile che ci sia di mezzo un insider malevolo. Bleeping Computer ha contattato sia Valve che il team dietro Chemia, ma non ha avuto riscontri in merito alla questione.

Su Steam il gioco è ancora disponibile per il download, ma non è chiaro se si tratti di una versione aggiornata e senza infostealer. Fino a che non verranno pubblicate comunicazioni ufficiali sullo stato dell’eseguibile, il download del gioco è ovviamente sconsigliato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/25/cybercriminali-distribuiscono-un-infostealer-tramite-un-gioco-per-steam/?utm_source=rss&utm_medium=rss&utm_campaign=cybercriminali-distribuiscono-un-infostealer-tramite-un-gioco-per-steam


Business Continuity: mito o realtà? La continuità nella discontinuità

Questo è il primo di una serie di contenuti dedicati alla Business Continuity e ai sistemi di gestione della continuità operativa. L’articolo esplora l’evoluzione storica della disciplina, dalle prime soluzioni di Disaster Recovery degli anni ’70 fino all’attuale standard ISO 22301, fornendo una panoramica completa su come le organizzazioni possano implementare un efficace Business Continuity Management System (BCMS) per garantire la resilienza aziendale in un contesto di crescente incertezza e digitalizzazione.

Business Continuity Management System: mito o realtà nella continuità operativa

Lo scopo di questo White Paper è fornire degli spunti pratici su come iniziare a incorporare i principi della Business Continuity, oltre a fornire un ordine progressivo dei vari step di implementazione, seguendo quanto indicato dalla ISO 22301.

È doveroso ricordare che non esiste un unico modo per implementare la Business Continuity, soprattutto considerando il contingente scenario caratterizzato da policrisi e permacrisi, oltre che da un processo accelerato di digitalizzazione e innovazione che implica organizzazioni particolarmente resilienti, agili e flessibili.

Il White Paper consta di due parti e, precisamente:

  • Parte I – Focus sulla ISO 22301 e sulle varie fasi di implementazione;
  • Parte II – Guida teorica e pratica di un Sistema di Gestione di Business Continuity in ambito finanziario.

Si iniziò a parlare di Business Continuity negli USA, a partire dalla seconda metà degli anni ’70 del secolo scorso, a fronte del diffondersi dell’Information Technology nelle varie organizzazioni, quando apparve evidente come, dinnanzi al malfunzionamento di un sistema IT, fosse impossibile tornare a processi manuali. Si cominciò, quindi, a riflettere su come fosse necessario garantire la continuità dei processi IT: furono allora concepite le prime soluzioni di Disaster Recovery, per preparare le organizzazioni a reagire prontamente agli eventi distruttivi.

In particolare, la metodologia dell’Analisi d’Impatto Operativo (Business Impact Analysis) si sviluppò nei primi anni ’80 per il settore IT. La disciplina della Business Continuity si è poi evoluta nei Paesi anglosassoni – come UK e Australia – e dagli anni ’90 è stata applicata anche ad altri ambiti, come risorse umane, asset strategici e processi aziendali.

In questo periodo il British Standards Institution (BSI) pubblicò il primo standard per la Sicurezza Informatica, che si è evoluto nell’attuale norma ISO/IEC 27001, sottolineando la necessità di garantire la continuità in termini di disponibilità dei dati. Diverse associazioni professionali emersero, promuovendo un approccio olistico, cioè la protezione di tutte le attività di un’organizzazione, non solo quelle IT.

Dopo gli eventi dell’11 settembre 2001, l’attenzione si è estesa anche alla Gestione della Crisi (Crisis Management), portando la Business Continuity a diventare parte della famiglia degli standard dei sistemi di gestione, culminando nella norma ISO 22301 nel 2012.

La ISO 22301, pubblicata in Italia nel dicembre 2019 come UNI EN ISO 22301, è considerata il primo standard internazionale per la Business Continuity.

La Business Continuity è una disciplina fondata sul buon senso, risultante da un’attenta integrazione di sviluppi razionali, e si riferisce alla norma ISO 22301 – “Societal Security – Business Continuity Management Systems – Requirements” – che stabilisce i requisiti per un efficiente Business Continuity Management System (BCMS), applicabile a qualsiasi tipologia di organizzazione, a qualsiasi latitudine e di qualsiasi dimensione.

La Business Continuity è la capacità di un’azienda di mantenere l’erogazione di prodotti e servizi a un livello accettabile nonostante eventi avversi che potrebbero causare interruzioni, anche brevi, con conseguenti costi diretti e indiretti significativi, quali perdite di fatturato, quote di mercato, sanzioni e danni reputazionali.

La norma ISO 22301 si focalizza sullo sviluppo e il miglioramento continuo della resilienza aziendale, tenendo conto che le interruzioni possono essere causate da eventi catastrofici naturali, pandemie, sabotaggi, attacchi terroristici, turbolenze di mercato, crisi economiche e geopolitiche, guasti tecnici, attacchi informatici, interruzioni di corrente, incendi e problemi nella supply chain.

Tali eventi possono provocare fermi operativi o addirittura portare alla chiusura definitiva di un’organizzazione. Di conseguenza, le aziende devono proteggersi contro tali minacce in un contesto sempre più incerto, complesso, globalizzato e digitalizzato.

Attraverso l’implementazione dei principi di Business Continuity, un’organizzazione diventa consapevole delle potenziali situazioni avverse e si prepara a gestirle, assicurando la continuità dei processi e delle attività essenziali per fornire prodotti e servizi critici, nonché ripristinandoli dopo eventuali interruzioni.

La norma ISO 22316 – “Security and Resilience” – definisce la Resilienza Organizzativa come la capacità di un’organizzazione di assorbire gli shock e adattarsi a un contesto in continuo cambiamento.

Questo contenuto inaugura la serie dedicata alla Business Continuity, una disciplina sempre più cruciale per assicurare la resilienza e la continuità operativa delle organizzazioni in un contesto globale incerto e complesso. Nel prossimo articolo, approfondiremo l’implementazione concreta della norma ISO 22301, punto di riferimento internazionale per lo sviluppo di un Business Continuity Management System (BCMS).

Per approfondire ulteriormente questi temi e scoprire le metodologie pratiche di implementazione, vi invitiamo a consultare il white paper completo elaborato da Federica Maria Rita Livelli e Chiara Cavicchioli dal titolo “Business Continuity: mito o realtà? La continuità nella discontinuità – Guida teorica e pratica”, che offre una panoramica dettagliata su tutte le fasi di sviluppo di un sistema di gestione della continuità operativa conforme agli standard internazionali.

Profilo Autore

Consulente in Risk Management & Business Continuity, svolge un’attività di diffusione e sviluppo della cultura della resilienza presso varie istituzioni e università italiane e straniere.

Membro de: BCI – Cyber Resilience Group, CLUSIT – Direttivo & Comitato Scientifico, ENIA – Comitato Scientifico, FERMA – Digital Committee, UNI – Comitato Tecnico UNI/CT 016/GL 89 “Gestione dell’innovazione” (ISO/TC 279).
Relatrice e moderatrice in diversi seminari, conferenze nazionali ed internazionali, è anche autrice di numerosi articoli su diverse riviste online italiane e straniere.

Ha partecipato, in qualità di co-autrice, a: Edizioni 2020, 2021, 2022 ,2023 e 2024 del Rapporto Clusit – Cyber Security; Libri tematici CLUSIT rif. Intelligenza Artificiale (2020) e Rischio Cyber (2021), Supply Chain Risk (2023); Libro “Lo Stato in Crisi” ed. Angeli (2022).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/business-continuity/


Navigating Behavioral Obstacles in Security Team Recruitment

There are many factors to consider when hiring senior security professionals for your team. Evaluation of education and experience is obvious. Assessing the potential risk for failure in the role or the organization is equally important.

Countless articles and studies confirm that most terminations at management and executive levels result from behavior issues as opposed to a lack of relevant knowledge or operational skills. Having worked with hundreds of organizations, we can attest that the security profession is not immune to this phenomenon.

A 2022 Society for Human Resource Management (SHRM) study found 83% of managers felt unprepared to address behavioral challenges. Some HR organizations put that number closer to 90%. Persistent, unaddressed behavioral problems involving conduct, ethics, lack of civility and respect, and authoritative abrasiveness are issues that can affect both your hiring decisions and what types of work issues you will be asked to address within your organization.

These traits are strong predictors of individual challenges with both emotional and cognitive intelligence. Not screening for these issues during your hiring process can cause disruption and performance issues within your team and will have a direct impact on decision-making within your group. They can also become security-related risks to your organization.

The precursors to these traits did not surface a month post-hire. Many organizations and security professionals recognize this and put processes in place to conduct due diligence. This has been effective in the past. However, issues facing hiring authorities today are unprecedented.

As an example, recent survey data suggests that 40% of Americans are susceptible to authoritative appeals and behaviors. People who are more susceptible to authoritarian managers are statistically more likely to have lower cognitive skills in decision-making, both at work and in personal matters.

Research also shows that individuals with lower cognitive abilities (i.e., reasoning, comprehension, and processing speed) are more likely to manage with authoritarian attitudes. Emotional intelligence is also a key factor; those with lower emotional abilities are even more strongly predisposed to authoritarian beliefs and are less adept at navigating complex social or work situations.

This combination of lower cognitive and emotional skills can lead to poorer decision-making, greater reliance on heuristics (mental shortcuts), and a tendency to defer to authority rather than critically evaluate information or alternatives. In organizational and security team settings, these individuals may underperform, feel more stressed, and be more vulnerable to manipulation or burnout.

Given the nature of today’s security-related risk programs that are increasingly driven by intelligence gathering and assessments, the security profession needs to be extremely vigilant in assessing existing and incoming staff for critical thinking and emotional intelligence.

Individuals with low emotional intelligence (EI) and low cognitive intelligence (CI) often struggle to process, correlate, or even seek out information that challenges their existing viewpoints.

Several factors contribute to this pattern:

  • Confirmation Bias: People with lower CI are more prone to cognitive biases like confirmation bias, which leads them to favor information that supports their beliefs and ignore or dismiss contradictory evidence.
  • Low EI Behaviors: Those with low EI tend to dismiss others’ viewpoints, avoid sensitive or challenging information, and struggle with self-awareness and empathy. They often prioritize their feelings and perspectives, making them less likely to engage with information that could create discomfort or cognitive dissonance.
  • Accountability and Blame: Low EI is also linked to a tendency to avoid personal responsibility and to blame others for negative outcomes, further reducing the likelihood of self-reflection or openness to new information.
  • Cycle Reinforcement: Because these individuals do not recognize or address the effects of their actions and avoid challenging situations, their biases and limited perspectives are continually reinforced, perpetuating the cycle.

In summary, low EI and CI cause people to be less likely to correlate or seek out conflicting information. This sustains a self-reinforcing loop of narrow viewpoints and resistance to change. This behavior is contradictory to building and supporting an effective, functioning security organization that can align with and support your organization’s success.

https://www.securitymagazine.com/articles/101778-navigating-behavioral-obstacles-in-security-team-recruitment


When Does “Hands-Off” Become “Complacency?

Work is piling up, friends are coming to stay for a few days, and the lawn won’t mow itself. What if I ask a generative AI tool to come up with a theme for this month’s column and write a first draft?

Reality check: I have too much pride and sense of duty to do that. Yet checking out what ChatGPT and its ilk are collecting, distilling, and parroting from the Internet is a shrewd practice. In milliseconds, they can scan the open-source universe of leadership topics, themes, and trends. But we all know that can go too far.

At what point does efficiency turn into complacency — when you ask AI to write the column? When you submit the column with minimal changes? When you do the same thing month after month, even as the column engages more people and spurs more incipient leaders to action? Or when you routinely defer to AI and coast until readership plummets or your editor finds out?

A similar question can be asked about leadership. We all know what complacent leadership is: it stunts innovation, basks in past performance, ignores market shifts, and yawns at new opportunities.

On the other hand, just as ChatGPT may be good for a first draft or reality check, hands-off leadership may fit the moment. The question then becomes, “When does efficient leadership turn into complacency?” When your scheduled check-ins with direct reports become routine, even if they thrive under you? When your performance reviews become performative, or as your words of encouragement get predictable, although staff performance and engagement improve or remain excellent? Or do your followers’ attitude, motivation, or production have to decline before your leadership becomes complacent? In other words, can leadership still be effective when the input becomes stale or uninspired but the output still sparkles?

Complacency isn’t all or nothing; it’s a spectrum. It’s also an easy word to throw around. Sometimes laissez-faire leadership is appropriate, especially with skilled, motivated, or experienced teams. It demonstrates trust in your people and their decision-making abilities.

I unloaded all these thoughts and questions on some accomplished security leaders for their insights. When does low-touch become destructive?

“Technology, remote work, geopolitics, the pace that these are changing right now is unprecedented,” says a security executive who has held senior security positions in several verticals. That professional, who asked for anonymity due to the nature of his employment, drew a line between hands-off and complacent leadership. “If you’re starting to feel, ‘we’re good,’ the fact that you feel that way means you’re not good.” He adds, “By the time the leader suspects they may be complacent or coasting, that’s a symptom of a deeper problem. It means they have fallen so far behind” that they are not keeping up with social, economic, or geopolitical developments.

He offers a couple of antidotes. For one, embrace humility. Second, he says that “Leaders should make their team members authors, not witnesses. Give people decision-power a little out of their comfort zone and your comfort zone,” he advises. For example, it may be faster for you to draft a security policy than the junior security manager. But encouraging them and giving them agency benefits everyone and yields growth. “The key is to always be a little bit uncomfortable,” he says, to the point of willfully seeking discomfort.

Jonathan Perillo, a security executive in the insurance industry and founder of the training startup Safyst, agrees with that conclusion and offers a slightly different perspective. He stipulates that it’s important to know the reason behind the hands-off approach. “Is it because of lack of bandwidth? Is it because you are comfortable with your staff’s performance? Or are you checked out and not striving?”

If it’s a bandwidth issue, proactivity suffers. “You can’t do things like future proofing and strategy,” which appear at the top of ASIS’s CSO Development pyramid, he says. “You are struggling to stay compliant, you’re in a reactive stance, it’s creating risk gaps. But if you are cognitive enough about it, you can get your arms around it” and adjust, he says.

If you are cruising because staff are excelling, that’s a happy problem and “you should take a lap around the golf course,” Perillo jokes. “But if you are getting what you want all the time, you should be tasking your teams at lower levels with those assignments” to increase efficiency, build skills, and forge resilience.

Finally, if you are checked out, “find something valuable about the job again. We all struggle with it periodically. There has to be something engaging, and hopefully it’s your people.”

And maybe that answers the original question about what distinguishes effective laissez-faire leadership with complacent leadership: meaningful connection and engagement with your staff.

https://www.securitymagazine.com/articles/101777-when-does-hands-off-become-complacency


Hackers—hope to defect to Russia? Don’t Google “defecting to Russia.”

The next day, December 7, he… bought himself a new laptop, installed a VPN, and hopped right back online. Wagenius evaded scrutiny only until December 12, when the new laptop was also seized under orders from a military magistrate judge.

On December 20, Wagenius was arrested and charged with several federal crimes, and the feds have since resisted his efforts to get free on bail while his case progressed. (Due, in part, to the laptop episode mentioned above.)

Last week, Wagenius pleaded guilty to several of the charges against him. The documents in his case reveal someone with real technical skills but without a more general sense of opsec. The hacked call logs, for instance, were found right on Wagenius’ devices. But it was all the ways he kept saying explicitly what he was up to that really stood out to me.

For instance, there were numerous explicit Telegram chats with conspirators, along with public posts on boards like BreachForums and XSS. (In related news, the alleged admin of XSS was arrested yesterday in Ukraine.) In one representative chat with a “potential co-conspirator,” for instance, Wagenius outlined his various schemes in October 2024:

whats funny is that if i ever get found out
i cant get instantly arrested
because military law
which gives me time to go AWOL

(Narrator voice: “Military law did not give him time to go AWOL.”)

Then there were the emails in November 2024, all of them sent to “an e-mail address [Wagenius] believed belonged to Country-1’s military intelligence service in an attempt to sell stolen information.” These were all traced back to Wagenius and used as later evidence that he should not be released on bail.

Finally, there were his online searches. The government includes “just a subset” of these from 2024, including:

  • “can hacking be treason”
  • “where can i defect the u.s government military which country will not hand me over”
  • “U.S. military personnel defecting to Russia”
  • “Embassy of Russia – Washington, D.C.”

None of this shows impressive data/device security or even much forethought; the only real plan seems to have been: “Don’t get caught.” Once Wagenius’ devices were seized and searched, the jig was up.

Allison Nixon is chief research officer at the investigative firm Unit 221B. She helped expose Wagenius’ identity, and in an article last year for Krebs on Security, she shared a message to young men like Wagenius who “think they can’t be found and arrested.”

“You need to stop doing stupid shit and get a lawyer,” she said.

https://arstechnica.com/security/2025/07/hackers-hope-to-defect-to-russia-dont-google-defecting-to-russia/


CISA’s Reset Delays Action as Mobile Spyware Surges

The recent shakeups at CISA, while aimed at modernizing federal cybersecurity, are having the opposite effect in the short term. Leadership turnover and structural overhauls are freezing progress at a moment when adversaries are accelerating.

Specifically, the commercial spyware market isn’t slowing down. Fueled by new rounds of venture funding and increasingly sophisticated capabilities, these tools are evolving faster than regulation can keep up. The gap between policy timelines and adversary tactics is only widening, and we may see the consequences of that gap sooner than we think.

Meanwhile, attackers aren’t waiting for frameworks to catch up. They’re already targeting mobile endpoints using zero-click exploits and surveillance tools that leave little trace. Without better visibility into mobile compromise, both enterprises and their employees remain exposed in ways traditional security stacks aren’t prepared to address.

Rising Spyware Risks Call for Broader Concerns

For years, our understanding of mobile threats was limited to a narrow set of high-profile targets, such as journalists, political activists, and government officials. These investigations were critical for surfacing the capabilities of tools like Pegasus, but they also left a gap in visibility that persists today. That gap is now being filled by a growing body of evidence: commercial-grade spyware is no longer reserved for the geopolitical elite as it’s hitting the enterprise. Executives in finance, logistics and real estate are now being targeted for the sensitive data and strategic access they carry in their pockets. It’s time for mobile devices to be treated with the same endpoint security controls as corporate-issued laptops to avoid security concerns.

Meanwhile, groups like Scattered Spider have shown that mobile compromise isn’t just about surveillance. It’s a launchpad for enterprise-scale attacks. With the right exploit, everything from credential theft to point-of-sale compromise can be done at scale through a single compromised phone. If these groups gain access to nation-grade spyware, the business fallout could be swift and severe.

Lawmakers Play a Critical Role 

While I’m cautiously optimistic lawmakers will take this security gap seriously, the extent to which such initiatives remain a priority is contingent upon understanding the true threat we face. Mobile devices are endpoints and it is time policymakers recognized them as such. Malware on a mobile device allows for much broader entry points to sensitive data compared to what could be compromised via telecom networks alone, spotlighting the critical need for mobile to be treated as a serious threat to national security regulations.

We’ve already seen the reuse of mobile malware amongst United States government adversaries exploiting commercial spyware, and we have to assume mobile exploitation will be an intelligence goldmine for America’s adversaries, especially to discern things like plans and intentions, order of battle, and more.

We need to call for better compliance requirements that extend to the mobile device.

Lawmakers must fully acknowledge the rise of mobile spyware and we have no choice but to pay attention to it as part of our national security strategy and policies.

Bridging the Gap: Why Public-Private Collaboration Matters

Mobile devices have become one of the most valuable and vulnerable endpoints in the enterprise. And yet, they remain the least protected. Defending against mobile spyware and exploitation can’t fall on individual companies alone. It requires active, agile collaboration between public agencies and private sector defenders to close the gaps in threat intelligence, detection, and response.

Security teams in the private sector often detect threats first, sometimes weeks or months before they’re recognized more broadly. But without fast, open channels for sharing that intelligence and research, we lose valuable time. On the flip side, federal agencies may have unique visibility into attacker tactics and tooling that never reach commercial defenders. Bridging this disconnect is critical, especially as we face a rising tide of commercial spyware and zero-click exploits that can be reused, resold, and repurposed across industries.

The future of mobile security depends on building shared standards for mobile threat detection and enabling a faster, more unified response across sectors. Today’s threat landscape is moving too fast for siloed defenses. It will take a united front to stay ahead of the next wave. 

https://www.securitymagazine.com/articles/101794-cisas-reset-delays-action-as-mobile-spyware-surges


Voci IA indistinguibili da quelle reali: Sam Altman lancia l’allarme


Sam Altman è spaventato dalla crescente capacità dell’IA di imitare la voce delle persone e non lo nasconde. Alla conferenza di martedì scorso della Federal Reserve, la banca centrale degli Stati Uniti, il CEO di OpenAI ha messo in guardia l’industria finanziaria da un’imminente crisi causata dalle frodi basate su IA.

“Una cosa che mi terrorizza è che ci sono ancora alcune istituzioni finanziarie che accettano l’identificazione vocale per l’autenticazione” ha affermato Altman durante la conferenza, come riportato da Security Week. “È da pazzi continuare a farlo. L’IA l’ha surclassata del tutto“.

Sam Altman

L’uso del riconoscimento vocale per eseguire operazioni finanziarie è un metodo che si è molto diffuso nell’ultimo decennio, ma che ormai, secondo Sam Altman, sarebbe obsoleto: i tool di IA sono in grado di impersonare gli utenti in maniera indistinguibile dalla realtà e sono quindi necessari nuovi metodi di verifica.

Axios riporta che il CEO di OpenAI abbia instistito sul fatto che, anche se finora le tecnologie più avanzate non sono state usate per impersonare i consumatori, non significa che non siano già pronte, e che, anzi, succederà molto presto.

Ancora una volta Altman si è detto impreparato all’evoluzione rapida delle tecnologie di intelligenza artificiale e ha sottolineato l’importanza di abbracciare l’IA prima che le sue potenzialità ci sfuggano dalle mani.

Altman teme che i tool diventino un’arma fin troppo potente nelle mani dei cybercriminali, non solo nel settore finanziario. Nel suo discorso durante la conferenza, il CEO di OpenAI ha invitato banche e istituzioni finanziarie a prepararsi a una nuova ondata di cyberattacchi e abbandonare metodi di protezione e autenticazione ormai superati, o quasi.

Michelle Bowman, Vice Presidente della supervisione della Federal Reserve e moderatrice della sessione di discussione con Altman, ha affermato che c’è volontà da parte della banca centrale di collaborare per gestire la problematica.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/24/voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme/?utm_source=rss&utm_medium=rss&utm_campaign=voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme


Quanto guadagna un esperto di cybersecurity nel 2025? Il salario cresce, ma le PMI restano senza difese

Il mercato italiano della sicurezza informatica vive un paradosso drammatico: mentre il salario del esperto di cybersecurity cresce del 15-20% annuo, le piccole e medie imprese che rappresentano il 99,91% del tessuto produttivo nazionale restano scoperte e vulnerabili. La competizione spietata per i 10.000 specialisti mancanti ha innescato una spirale inflazionistica che favorisce esclusivamente le grandi multinazionali, lasciando 4,9 milioni di PMI italiane in balia dei cybercriminali.

Secondo i dati dell’Osservatorio Cybersecurity del Politecnico di Milano, il mercato nazionale vale 2,48 miliardi di euro con una crescita del 15% nel 2024, ma questa espansione economica nasconde una frattura sociale profonda. Un CISO senior a Milano può guadagnare fino a 150.000 euro annui presso le multinazionali, cifre irraggiungibili per il 95,13% delle microimprese italiane che fatturano mediamente 41% del PIL nazionale ma non possono competere sul fronte retributivo.

Il Cyber Index PMI 2024, sviluppato dall’Agenzia per la Cybersicurezza Nazionale in collaborazione con Confindustria, rivela che solo il 15% delle PMI adotta un approccio strategico alla sicurezza informatica, ottenendo un punteggio medio di 52 su 100 punti, ben al di sotto della soglia di sufficienza fissata a 60. Questo dato assume contorni ancora più allarmanti se considerato insieme alla statistica CLUSIT secondo cui il 64% delle PMI ha subito attacchi informatici negli ultimi tre anni.

Esperto di cybersecurity e il costo proibitivo della competenza specialistica

L’analisi dei dati salariali 2024-2025 evidenzia un sistema retributivo a due velocità che penalizza strutturalmente le imprese di minori dimensioni. Mentre le grandi aziende possono permettersi di pagare Security Manager tra 70.000 e 90.000 euro annui, con benefit aggiuntivi del 10-20%, le PMI faticano a offrire più di 60.000-90.000 euro per le stesse figure, spesso senza i vantaggi accessori che rendono appetibili le posizioni.

Il gap si amplifica drammaticamente per i ruoli entry-level: un Security Analyst neolaureato può guadagnare 35.000 euro in una multinazionale milanese, contro i 25.000-28.000 euro tipici delle piccole imprese del Sud Italia. Questa disparità territoriale e dimensionale crea un effetto calamita che svuota il mercato del lavoro qualificato dalle PMI, concentrando le competenze nei centri direzionali delle grandi corporation.

La ricerca condotta da Nucamp evidenzia come la crescita prevista del 25% nel mercato cybersecurity italiano per il 2024 sia sostenuta quasi esclusivamente dalle aziende con oltre 250 dipendenti, che possono investire in pacchetti retributivi competitivi includendo formazione specialistica, smart working avanzato e piani di stock option. Le PMI, vincolate da budget ristretti e necessità operative immediate, non riescono a trattenere nemmeno i professionisti che assumono, perdendoli sistematicamente verso competitor più generosi.

L’ecosistema della vulnerabilità diffusa

Le conseguenze di questa polarizzazione del mercato del lavoro cybersecurity si riflettono in un’esposizione sistemica del tessuto produttivo italiano. I dati Istat 2024 mostrano che su 5,08 milioni di imprese attive, 4,9 milioni sono classificabili come PMI, contribuendo per il 33% all’occupazione totale nazionale. Tuttavia, il rapporto CLUSIT 2024 documenta che l’Italia subisce il 7,6% degli attacchi cyber globali, una percentuale sproporzionata rispetto al peso economico del paese.

Il fenomeno assume dimensioni ancora più preoccupanti analizzando la maturità digitale delle imprese minori. L’indagine condotta su 2.928 PMI attraverso il PID Cyber Check delle Camere di Commercio rivela che il 38% adotta un approccio “informato” ma artigianale alla sicurezza, mentre il 18% rimane in una fase “principiante” con scarsissima consapevolezza dei rischi. Questo significa che oltre la metà del tessuto imprenditoriale italiano opera senza protezioni adeguate, diventando bersaglio preferenziale per i cybercriminali.

La correlazione tra dimensione aziendale e capacità di difesa emerge chiaramente dai dati comparativi: mentre il 74,5% delle grandi imprese dispone di specialisti ICT interni, solo l’11,3% delle PMI può permettersi figure dedicate. Parallelamente, il 67% delle corporation investe regolarmente in formazione ICT per i dipendenti, contro il 16,9% delle piccole e medie imprese. Questa asimmetria strutturale crea un circolo vizioso dove la mancanza di competenze interne impedisce di valutare correttamente i rischi e gli investimenti necessari.

L’impatto economico dell’insicurezza sistemica

Le ramificazioni economiche di questa frattura del mercato cybersecurity si manifestano attraverso costi diretti e indiretti che erodono la competitività del sistema-paese. IBM Cost of Data Breach 2024 quantifica in 3,55 milioni di euro il costo medio nazionale per violazione di dati, un incremento significativo rispetto ai 3,03 milioni del 2021. Tuttavia, questa media nazionale nasconde disparità drammatiche tra settori e dimensioni aziendali.

Per le PMI, il danno medio annuo stimato da Kaspersky si attesta sui 35.000 euro per impresa colpita, una cifra che può rappresentare una percentuale significativa del fatturato annuale per molte microimprese. Il tempo medio di rilevamento di un incidente cyber raggiunge i 235 giorni (174 per l’individuazione, 61 per l’arginamento), un ritardo che amplifica esponenzialmente i danni nelle organizzazioni prive di sistemi di monitoraggio continuo.

L’analisi condotta da Confesercenti evidenzia che solo il 52% delle PMI con 10-50 dipendenti destina risorse specifiche alla cybersecurity, investendo mediamente 4.800 euro annui per impresa. Questo investimento risulta inadeguato se confrontato con i 25.000-100.000 euro di perdite potenziali per singolo attacco, creando un rapporto costo-rischio insostenibile che molte piccole imprese scelgono di ignorare, sperando nell’improbabilità statistica di essere colpite.

La ricerca QBE Italia 2024 documenta che il 64% delle PMI ha già sperimentato eventi critici negli ultimi tre anni, mentre il 51% delle piccole imprese riporta incidenti IT significativi nell’ultimo anno solare. Questi dati contraddicono l’ottimismo irrealistico rilevato dall’indagine Ipsos per Certego, secondo cui l’83% delle PMI ritiene di essere immune da attacchi informatici, un’illusione cognitiva alimentata dalla mancanza di competenze interne per valutare correttamente le minacce.

Le strategie di sopravvivenza delle PMI

Di fronte all’impossibilità di competere sul mercato del lavoro specialistico, le PMI italiane stanno sviluppando strategie alternative che privilegiano l’outsourcing e la collaborazione rispetto all’internalizzazione delle competenze. L’emergere dei Managed Security Service Provider (MSSP) rappresenta la risposta più matura a questa sfida, offrendo servizi SOC-as-a-Service che garantiscono monitoraggio 24/7 a costi sostenibili.

Alcuni provider italiani hanno sviluppato modelli multi-tenant che permettono alle PMI di accedere a competenze di livello enterprise riducendo i costi fino al 40% attraverso economie di scala. Il modello economico basato su canoni fissi mensili elimina gli investimenti iniziali proibitivi, rendendo accessibili tecnologie avanzate come l’intelligenza artificiale per la rilevazione delle minacce e l’analisi comportamentale degli utenti.

L’Agenzia per la Cybersicurezza Nazionale ha lanciato programmi specifici per supportare le PMI nella transizione digitale sicura. La campagna “Accendiamo la cybersicurezza” fornisce materiali formativi gratuiti e roadmap di compliance per le nuove normative europee NIS2 e Cyber Resilience Act. Le Camere di Commercio, attraverso iniziative come il progetto “CYBERSECURITY PMI 2025” di Torino, offrono percorsi formativi gratuiti e strumenti di autovalutazione come il PID Cyber Check.

Il sistema dei voucher digitalizzazione regionali rappresenta un’ancora di salvezza economica per molte imprese. La Regione Lazio ha stanziato 13 milioni di euro per il 2025, offrendo contributi fino a 150.000 euro per le medie imprese, mentre il Piemonte ha incrementato la dotazione a 33,9 milioni di euro con premialità specifiche per gli investimenti in cybersecurity. Questi incentivi possono coprire fino al 50% dei costi di implementazione, rendendo sostenibili progetti altrimenti proibitivi.

La risposta delle istituzioni europee

L’Unione Europea ha riconosciuto la criticità sistemica rappresentata dalla vulnerabilità delle PMI, sviluppando un framework di supporto articolato attraverso il Digital Europe Programme 2025-2027. Con un budget di 390 milioni di euro dedicati alla cybersecurity, di cui 142 milioni specificamente destinati alle PMI, l’iniziativa europea mira a colmare il gap tecnologico e competenziale che penalizza le imprese di minori dimensioni.

Il programma “Strengthening cybersecurity capacities of European SMEs” dispone di 22 milioni di euro per sviluppare strumenti di compliance automatizzata per il Cyber Resilience Act, riducendo gli oneri burocratici che rappresentano una barriera significativa per le PMI. L’European Cybersecurity Competence Centre (ECCC) coordina gli investimenti nazionali attraverso i National Coordination Centres, garantendo coerenza strategica e sinergie operative.

L’ENISA ha sviluppato il framework SecureSME Tool, una piattaforma di autovalutazione gratuita che guida le PMI attraverso 12 passi fondamentali per la sicurezza aziendale. La guida “12 steps to securing your business” è stata tradotta in italiano e adattata alle specificità normative nazionali, fornendo un percorso strutturato per l’implementazione progressiva di misure di sicurezza proporzionate alle dimensioni e ai rischi aziendali.

I dati ENISA evidenziano che il 90% delle PMI europee che subiscono incidenti cyber gravi rischia il fallimento entro una settimana, un dato che sottolinea l’urgenza di interventi sistemici. La carenza di 883.000 professionisti cybersecurity nell’UE, documentata dall’EU Digital Skills Platform, richiede strategie innovative che superino il modello tradizionale basato sull’assunzione diretta di specialisti.

Verso un nuovo paradigma di sicurezza distribuita

La soluzione alla spirale inflazionistica dei salari cybersecurity non può limitarsi a meccanismi correttivi del mercato del lavoro, ma richiede un ripensamento strutturale dell’approccio alla sicurezza informatica. Il modello emergente privilegia la sicurezza distribuita attraverso piattaforme collaborative, condivisione delle minacce e automazione intelligente che riduce la dipendenza da competenze specialistiche scarse e costose.

L’iniziativa Confindustria per la creazione di Information Sharing and Analysis Centers (ISAC) settoriali rappresenta un esempio virtuoso di questa evoluzione. Condividendo intelligence sulle minacce e best practices operative, le PMI possono accedere a competenze collettive che nessuna singola impresa potrebbe permettersi individualmente. Il modello consortile riduce i costi di protezione fino al 40% mantenendo standard di sicurezza comparabili alle grandi organizzazioni.

L’intelligenza artificiale sta democratizzando l’accesso a capacità di difesa avanzate, rendendo disponibili a costi contenuti sistemi di rilevazione automatica delle minacce che fino a pochi anni fa richiedevano team specialistici dedicati. L’Osservatorio del Politecnico di Milano rileva che il 52% delle organizzazioni utilizza già soluzioni integrate con algoritmi AI, mentre solo il 9% ha adottato AI generativa per la cybersecurity, evidenziando margini significativi di sviluppo.

Il Piano Nazionale Transizione 4.0 riconosce la cybersecurity come ottava tecnologia abilitante, offrendo crediti d’imposta fino al 20% per investimenti in software e piattaforme di sicurezza. La Nuova Sabatini prevede contributi del 10% sull’importo finanziato per l’acquisizione di beni strumentali cybersecurity, cumulabili con altri incentivi fiscali. Questi strumenti, se utilizzati strategicamente, possono rendere sostenibili investimenti altrimenti proibitivi per le PMI.

Conclusioni

La spirale inflazionistica dei salari cybersecurity in Italia rappresenta un sintomo di disfunzioni strutturali che richiedono interventi sistemici coordinati tra settore pubblico, privato e accademico. L’esclusione delle PMI dal mercato delle competenze specialistiche non è solo un problema economico, ma una minaccia alla resilienza nazionale che richiede risposte innovative e coraggiose.

Il futuro della cybersecurity italiana dipenderà dalla capacità di sviluppare un ecosistema inclusivo che garantisca protezione adeguata a tutto il tessuto produttivo nazionale, non solo alle multinazionali che possono permettersi CISO da 145.000 euro annui. Le soluzioni esistono – dall’outsourcing intelligente agli incentivi fiscali, dalla formazione gratuita alle piattaforme collaborative – ma richiedono una visione strategica che superi la logica emergenziale per abbracciare un approccio sistemico alla sicurezza digitale.

La sfida è complessa ma non impossibile: trasformare la cybersecurity da privilegio delle grandi corporation a diritto fondamentale di tutte le imprese italiane, garantendo al paese la resilienza digitale necessaria per competere nell’economia globale del XXI secolo.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/quanto-guadagna-un-esperto-di-cybersecurity/