When Does “Hands-Off” Become “Complacency?

Work is piling up, friends are coming to stay for a few days, and the lawn won’t mow itself. What if I ask a generative AI tool to come up with a theme for this month’s column and write a first draft?

Reality check: I have too much pride and sense of duty to do that. Yet checking out what ChatGPT and its ilk are collecting, distilling, and parroting from the Internet is a shrewd practice. In milliseconds, they can scan the open-source universe of leadership topics, themes, and trends. But we all know that can go too far.

At what point does efficiency turn into complacency — when you ask AI to write the column? When you submit the column with minimal changes? When you do the same thing month after month, even as the column engages more people and spurs more incipient leaders to action? Or when you routinely defer to AI and coast until readership plummets or your editor finds out?

A similar question can be asked about leadership. We all know what complacent leadership is: it stunts innovation, basks in past performance, ignores market shifts, and yawns at new opportunities.

On the other hand, just as ChatGPT may be good for a first draft or reality check, hands-off leadership may fit the moment. The question then becomes, “When does efficient leadership turn into complacency?” When your scheduled check-ins with direct reports become routine, even if they thrive under you? When your performance reviews become performative, or as your words of encouragement get predictable, although staff performance and engagement improve or remain excellent? Or do your followers’ attitude, motivation, or production have to decline before your leadership becomes complacent? In other words, can leadership still be effective when the input becomes stale or uninspired but the output still sparkles?

Complacency isn’t all or nothing; it’s a spectrum. It’s also an easy word to throw around. Sometimes laissez-faire leadership is appropriate, especially with skilled, motivated, or experienced teams. It demonstrates trust in your people and their decision-making abilities.

I unloaded all these thoughts and questions on some accomplished security leaders for their insights. When does low-touch become destructive?

“Technology, remote work, geopolitics, the pace that these are changing right now is unprecedented,” says a security executive who has held senior security positions in several verticals. That professional, who asked for anonymity due to the nature of his employment, drew a line between hands-off and complacent leadership. “If you’re starting to feel, ‘we’re good,’ the fact that you feel that way means you’re not good.” He adds, “By the time the leader suspects they may be complacent or coasting, that’s a symptom of a deeper problem. It means they have fallen so far behind” that they are not keeping up with social, economic, or geopolitical developments.

He offers a couple of antidotes. For one, embrace humility. Second, he says that “Leaders should make their team members authors, not witnesses. Give people decision-power a little out of their comfort zone and your comfort zone,” he advises. For example, it may be faster for you to draft a security policy than the junior security manager. But encouraging them and giving them agency benefits everyone and yields growth. “The key is to always be a little bit uncomfortable,” he says, to the point of willfully seeking discomfort.

Jonathan Perillo, a security executive in the insurance industry and founder of the training startup Safyst, agrees with that conclusion and offers a slightly different perspective. He stipulates that it’s important to know the reason behind the hands-off approach. “Is it because of lack of bandwidth? Is it because you are comfortable with your staff’s performance? Or are you checked out and not striving?”

If it’s a bandwidth issue, proactivity suffers. “You can’t do things like future proofing and strategy,” which appear at the top of ASIS’s CSO Development pyramid, he says. “You are struggling to stay compliant, you’re in a reactive stance, it’s creating risk gaps. But if you are cognitive enough about it, you can get your arms around it” and adjust, he says.

If you are cruising because staff are excelling, that’s a happy problem and “you should take a lap around the golf course,” Perillo jokes. “But if you are getting what you want all the time, you should be tasking your teams at lower levels with those assignments” to increase efficiency, build skills, and forge resilience.

Finally, if you are checked out, “find something valuable about the job again. We all struggle with it periodically. There has to be something engaging, and hopefully it’s your people.”

And maybe that answers the original question about what distinguishes effective laissez-faire leadership with complacent leadership: meaningful connection and engagement with your staff.

https://www.securitymagazine.com/articles/101777-when-does-hands-off-become-complacency


Hackers—hope to defect to Russia? Don’t Google “defecting to Russia.”

The next day, December 7, he… bought himself a new laptop, installed a VPN, and hopped right back online. Wagenius evaded scrutiny only until December 12, when the new laptop was also seized under orders from a military magistrate judge.

On December 20, Wagenius was arrested and charged with several federal crimes, and the feds have since resisted his efforts to get free on bail while his case progressed. (Due, in part, to the laptop episode mentioned above.)

Last week, Wagenius pleaded guilty to several of the charges against him. The documents in his case reveal someone with real technical skills but without a more general sense of opsec. The hacked call logs, for instance, were found right on Wagenius’ devices. But it was all the ways he kept saying explicitly what he was up to that really stood out to me.

For instance, there were numerous explicit Telegram chats with conspirators, along with public posts on boards like BreachForums and XSS. (In related news, the alleged admin of XSS was arrested yesterday in Ukraine.) In one representative chat with a “potential co-conspirator,” for instance, Wagenius outlined his various schemes in October 2024:

whats funny is that if i ever get found out
i cant get instantly arrested
because military law
which gives me time to go AWOL

(Narrator voice: “Military law did not give him time to go AWOL.”)

Then there were the emails in November 2024, all of them sent to “an e-mail address [Wagenius] believed belonged to Country-1’s military intelligence service in an attempt to sell stolen information.” These were all traced back to Wagenius and used as later evidence that he should not be released on bail.

Finally, there were his online searches. The government includes “just a subset” of these from 2024, including:

  • “can hacking be treason”
  • “where can i defect the u.s government military which country will not hand me over”
  • “U.S. military personnel defecting to Russia”
  • “Embassy of Russia – Washington, D.C.”

None of this shows impressive data/device security or even much forethought; the only real plan seems to have been: “Don’t get caught.” Once Wagenius’ devices were seized and searched, the jig was up.

Allison Nixon is chief research officer at the investigative firm Unit 221B. She helped expose Wagenius’ identity, and in an article last year for Krebs on Security, she shared a message to young men like Wagenius who “think they can’t be found and arrested.”

“You need to stop doing stupid shit and get a lawyer,” she said.

https://arstechnica.com/security/2025/07/hackers-hope-to-defect-to-russia-dont-google-defecting-to-russia/


CISA’s Reset Delays Action as Mobile Spyware Surges

The recent shakeups at CISA, while aimed at modernizing federal cybersecurity, are having the opposite effect in the short term. Leadership turnover and structural overhauls are freezing progress at a moment when adversaries are accelerating.

Specifically, the commercial spyware market isn’t slowing down. Fueled by new rounds of venture funding and increasingly sophisticated capabilities, these tools are evolving faster than regulation can keep up. The gap between policy timelines and adversary tactics is only widening, and we may see the consequences of that gap sooner than we think.

Meanwhile, attackers aren’t waiting for frameworks to catch up. They’re already targeting mobile endpoints using zero-click exploits and surveillance tools that leave little trace. Without better visibility into mobile compromise, both enterprises and their employees remain exposed in ways traditional security stacks aren’t prepared to address.

Rising Spyware Risks Call for Broader Concerns

For years, our understanding of mobile threats was limited to a narrow set of high-profile targets, such as journalists, political activists, and government officials. These investigations were critical for surfacing the capabilities of tools like Pegasus, but they also left a gap in visibility that persists today. That gap is now being filled by a growing body of evidence: commercial-grade spyware is no longer reserved for the geopolitical elite as it’s hitting the enterprise. Executives in finance, logistics and real estate are now being targeted for the sensitive data and strategic access they carry in their pockets. It’s time for mobile devices to be treated with the same endpoint security controls as corporate-issued laptops to avoid security concerns.

Meanwhile, groups like Scattered Spider have shown that mobile compromise isn’t just about surveillance. It’s a launchpad for enterprise-scale attacks. With the right exploit, everything from credential theft to point-of-sale compromise can be done at scale through a single compromised phone. If these groups gain access to nation-grade spyware, the business fallout could be swift and severe.

Lawmakers Play a Critical Role 

While I’m cautiously optimistic lawmakers will take this security gap seriously, the extent to which such initiatives remain a priority is contingent upon understanding the true threat we face. Mobile devices are endpoints and it is time policymakers recognized them as such. Malware on a mobile device allows for much broader entry points to sensitive data compared to what could be compromised via telecom networks alone, spotlighting the critical need for mobile to be treated as a serious threat to national security regulations.

We’ve already seen the reuse of mobile malware amongst United States government adversaries exploiting commercial spyware, and we have to assume mobile exploitation will be an intelligence goldmine for America’s adversaries, especially to discern things like plans and intentions, order of battle, and more.

We need to call for better compliance requirements that extend to the mobile device.

Lawmakers must fully acknowledge the rise of mobile spyware and we have no choice but to pay attention to it as part of our national security strategy and policies.

Bridging the Gap: Why Public-Private Collaboration Matters

Mobile devices have become one of the most valuable and vulnerable endpoints in the enterprise. And yet, they remain the least protected. Defending against mobile spyware and exploitation can’t fall on individual companies alone. It requires active, agile collaboration between public agencies and private sector defenders to close the gaps in threat intelligence, detection, and response.

Security teams in the private sector often detect threats first, sometimes weeks or months before they’re recognized more broadly. But without fast, open channels for sharing that intelligence and research, we lose valuable time. On the flip side, federal agencies may have unique visibility into attacker tactics and tooling that never reach commercial defenders. Bridging this disconnect is critical, especially as we face a rising tide of commercial spyware and zero-click exploits that can be reused, resold, and repurposed across industries.

The future of mobile security depends on building shared standards for mobile threat detection and enabling a faster, more unified response across sectors. Today’s threat landscape is moving too fast for siloed defenses. It will take a united front to stay ahead of the next wave. 

https://www.securitymagazine.com/articles/101794-cisas-reset-delays-action-as-mobile-spyware-surges


Voci IA indistinguibili da quelle reali: Sam Altman lancia l’allarme


Sam Altman è spaventato dalla crescente capacità dell’IA di imitare la voce delle persone e non lo nasconde. Alla conferenza di martedì scorso della Federal Reserve, la banca centrale degli Stati Uniti, il CEO di OpenAI ha messo in guardia l’industria finanziaria da un’imminente crisi causata dalle frodi basate su IA.

“Una cosa che mi terrorizza è che ci sono ancora alcune istituzioni finanziarie che accettano l’identificazione vocale per l’autenticazione” ha affermato Altman durante la conferenza, come riportato da Security Week. “È da pazzi continuare a farlo. L’IA l’ha surclassata del tutto“.

Sam Altman

L’uso del riconoscimento vocale per eseguire operazioni finanziarie è un metodo che si è molto diffuso nell’ultimo decennio, ma che ormai, secondo Sam Altman, sarebbe obsoleto: i tool di IA sono in grado di impersonare gli utenti in maniera indistinguibile dalla realtà e sono quindi necessari nuovi metodi di verifica.

Axios riporta che il CEO di OpenAI abbia instistito sul fatto che, anche se finora le tecnologie più avanzate non sono state usate per impersonare i consumatori, non significa che non siano già pronte, e che, anzi, succederà molto presto.

Ancora una volta Altman si è detto impreparato all’evoluzione rapida delle tecnologie di intelligenza artificiale e ha sottolineato l’importanza di abbracciare l’IA prima che le sue potenzialità ci sfuggano dalle mani.

Altman teme che i tool diventino un’arma fin troppo potente nelle mani dei cybercriminali, non solo nel settore finanziario. Nel suo discorso durante la conferenza, il CEO di OpenAI ha invitato banche e istituzioni finanziarie a prepararsi a una nuova ondata di cyberattacchi e abbandonare metodi di protezione e autenticazione ormai superati, o quasi.

Michelle Bowman, Vice Presidente della supervisione della Federal Reserve e moderatrice della sessione di discussione con Altman, ha affermato che c’è volontà da parte della banca centrale di collaborare per gestire la problematica.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/24/voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme/?utm_source=rss&utm_medium=rss&utm_campaign=voci-ia-indistinguibili-da-quelle-reali-sam-altman-lancia-lallarme


Quanto guadagna un esperto di cybersecurity nel 2025? Il salario cresce, ma le PMI restano senza difese

Il mercato italiano della sicurezza informatica vive un paradosso drammatico: mentre il salario del esperto di cybersecurity cresce del 15-20% annuo, le piccole e medie imprese che rappresentano il 99,91% del tessuto produttivo nazionale restano scoperte e vulnerabili. La competizione spietata per i 10.000 specialisti mancanti ha innescato una spirale inflazionistica che favorisce esclusivamente le grandi multinazionali, lasciando 4,9 milioni di PMI italiane in balia dei cybercriminali.

Secondo i dati dell’Osservatorio Cybersecurity del Politecnico di Milano, il mercato nazionale vale 2,48 miliardi di euro con una crescita del 15% nel 2024, ma questa espansione economica nasconde una frattura sociale profonda. Un CISO senior a Milano può guadagnare fino a 150.000 euro annui presso le multinazionali, cifre irraggiungibili per il 95,13% delle microimprese italiane che fatturano mediamente 41% del PIL nazionale ma non possono competere sul fronte retributivo.

Il Cyber Index PMI 2024, sviluppato dall’Agenzia per la Cybersicurezza Nazionale in collaborazione con Confindustria, rivela che solo il 15% delle PMI adotta un approccio strategico alla sicurezza informatica, ottenendo un punteggio medio di 52 su 100 punti, ben al di sotto della soglia di sufficienza fissata a 60. Questo dato assume contorni ancora più allarmanti se considerato insieme alla statistica CLUSIT secondo cui il 64% delle PMI ha subito attacchi informatici negli ultimi tre anni.

Esperto di cybersecurity e il costo proibitivo della competenza specialistica

L’analisi dei dati salariali 2024-2025 evidenzia un sistema retributivo a due velocità che penalizza strutturalmente le imprese di minori dimensioni. Mentre le grandi aziende possono permettersi di pagare Security Manager tra 70.000 e 90.000 euro annui, con benefit aggiuntivi del 10-20%, le PMI faticano a offrire più di 60.000-90.000 euro per le stesse figure, spesso senza i vantaggi accessori che rendono appetibili le posizioni.

Il gap si amplifica drammaticamente per i ruoli entry-level: un Security Analyst neolaureato può guadagnare 35.000 euro in una multinazionale milanese, contro i 25.000-28.000 euro tipici delle piccole imprese del Sud Italia. Questa disparità territoriale e dimensionale crea un effetto calamita che svuota il mercato del lavoro qualificato dalle PMI, concentrando le competenze nei centri direzionali delle grandi corporation.

La ricerca condotta da Nucamp evidenzia come la crescita prevista del 25% nel mercato cybersecurity italiano per il 2024 sia sostenuta quasi esclusivamente dalle aziende con oltre 250 dipendenti, che possono investire in pacchetti retributivi competitivi includendo formazione specialistica, smart working avanzato e piani di stock option. Le PMI, vincolate da budget ristretti e necessità operative immediate, non riescono a trattenere nemmeno i professionisti che assumono, perdendoli sistematicamente verso competitor più generosi.

L’ecosistema della vulnerabilità diffusa

Le conseguenze di questa polarizzazione del mercato del lavoro cybersecurity si riflettono in un’esposizione sistemica del tessuto produttivo italiano. I dati Istat 2024 mostrano che su 5,08 milioni di imprese attive, 4,9 milioni sono classificabili come PMI, contribuendo per il 33% all’occupazione totale nazionale. Tuttavia, il rapporto CLUSIT 2024 documenta che l’Italia subisce il 7,6% degli attacchi cyber globali, una percentuale sproporzionata rispetto al peso economico del paese.

Il fenomeno assume dimensioni ancora più preoccupanti analizzando la maturità digitale delle imprese minori. L’indagine condotta su 2.928 PMI attraverso il PID Cyber Check delle Camere di Commercio rivela che il 38% adotta un approccio “informato” ma artigianale alla sicurezza, mentre il 18% rimane in una fase “principiante” con scarsissima consapevolezza dei rischi. Questo significa che oltre la metà del tessuto imprenditoriale italiano opera senza protezioni adeguate, diventando bersaglio preferenziale per i cybercriminali.

La correlazione tra dimensione aziendale e capacità di difesa emerge chiaramente dai dati comparativi: mentre il 74,5% delle grandi imprese dispone di specialisti ICT interni, solo l’11,3% delle PMI può permettersi figure dedicate. Parallelamente, il 67% delle corporation investe regolarmente in formazione ICT per i dipendenti, contro il 16,9% delle piccole e medie imprese. Questa asimmetria strutturale crea un circolo vizioso dove la mancanza di competenze interne impedisce di valutare correttamente i rischi e gli investimenti necessari.

L’impatto economico dell’insicurezza sistemica

Le ramificazioni economiche di questa frattura del mercato cybersecurity si manifestano attraverso costi diretti e indiretti che erodono la competitività del sistema-paese. IBM Cost of Data Breach 2024 quantifica in 3,55 milioni di euro il costo medio nazionale per violazione di dati, un incremento significativo rispetto ai 3,03 milioni del 2021. Tuttavia, questa media nazionale nasconde disparità drammatiche tra settori e dimensioni aziendali.

Per le PMI, il danno medio annuo stimato da Kaspersky si attesta sui 35.000 euro per impresa colpita, una cifra che può rappresentare una percentuale significativa del fatturato annuale per molte microimprese. Il tempo medio di rilevamento di un incidente cyber raggiunge i 235 giorni (174 per l’individuazione, 61 per l’arginamento), un ritardo che amplifica esponenzialmente i danni nelle organizzazioni prive di sistemi di monitoraggio continuo.

L’analisi condotta da Confesercenti evidenzia che solo il 52% delle PMI con 10-50 dipendenti destina risorse specifiche alla cybersecurity, investendo mediamente 4.800 euro annui per impresa. Questo investimento risulta inadeguato se confrontato con i 25.000-100.000 euro di perdite potenziali per singolo attacco, creando un rapporto costo-rischio insostenibile che molte piccole imprese scelgono di ignorare, sperando nell’improbabilità statistica di essere colpite.

La ricerca QBE Italia 2024 documenta che il 64% delle PMI ha già sperimentato eventi critici negli ultimi tre anni, mentre il 51% delle piccole imprese riporta incidenti IT significativi nell’ultimo anno solare. Questi dati contraddicono l’ottimismo irrealistico rilevato dall’indagine Ipsos per Certego, secondo cui l’83% delle PMI ritiene di essere immune da attacchi informatici, un’illusione cognitiva alimentata dalla mancanza di competenze interne per valutare correttamente le minacce.

Le strategie di sopravvivenza delle PMI

Di fronte all’impossibilità di competere sul mercato del lavoro specialistico, le PMI italiane stanno sviluppando strategie alternative che privilegiano l’outsourcing e la collaborazione rispetto all’internalizzazione delle competenze. L’emergere dei Managed Security Service Provider (MSSP) rappresenta la risposta più matura a questa sfida, offrendo servizi SOC-as-a-Service che garantiscono monitoraggio 24/7 a costi sostenibili.

Alcuni provider italiani hanno sviluppato modelli multi-tenant che permettono alle PMI di accedere a competenze di livello enterprise riducendo i costi fino al 40% attraverso economie di scala. Il modello economico basato su canoni fissi mensili elimina gli investimenti iniziali proibitivi, rendendo accessibili tecnologie avanzate come l’intelligenza artificiale per la rilevazione delle minacce e l’analisi comportamentale degli utenti.

L’Agenzia per la Cybersicurezza Nazionale ha lanciato programmi specifici per supportare le PMI nella transizione digitale sicura. La campagna “Accendiamo la cybersicurezza” fornisce materiali formativi gratuiti e roadmap di compliance per le nuove normative europee NIS2 e Cyber Resilience Act. Le Camere di Commercio, attraverso iniziative come il progetto “CYBERSECURITY PMI 2025” di Torino, offrono percorsi formativi gratuiti e strumenti di autovalutazione come il PID Cyber Check.

Il sistema dei voucher digitalizzazione regionali rappresenta un’ancora di salvezza economica per molte imprese. La Regione Lazio ha stanziato 13 milioni di euro per il 2025, offrendo contributi fino a 150.000 euro per le medie imprese, mentre il Piemonte ha incrementato la dotazione a 33,9 milioni di euro con premialità specifiche per gli investimenti in cybersecurity. Questi incentivi possono coprire fino al 50% dei costi di implementazione, rendendo sostenibili progetti altrimenti proibitivi.

La risposta delle istituzioni europee

L’Unione Europea ha riconosciuto la criticità sistemica rappresentata dalla vulnerabilità delle PMI, sviluppando un framework di supporto articolato attraverso il Digital Europe Programme 2025-2027. Con un budget di 390 milioni di euro dedicati alla cybersecurity, di cui 142 milioni specificamente destinati alle PMI, l’iniziativa europea mira a colmare il gap tecnologico e competenziale che penalizza le imprese di minori dimensioni.

Il programma “Strengthening cybersecurity capacities of European SMEs” dispone di 22 milioni di euro per sviluppare strumenti di compliance automatizzata per il Cyber Resilience Act, riducendo gli oneri burocratici che rappresentano una barriera significativa per le PMI. L’European Cybersecurity Competence Centre (ECCC) coordina gli investimenti nazionali attraverso i National Coordination Centres, garantendo coerenza strategica e sinergie operative.

L’ENISA ha sviluppato il framework SecureSME Tool, una piattaforma di autovalutazione gratuita che guida le PMI attraverso 12 passi fondamentali per la sicurezza aziendale. La guida “12 steps to securing your business” è stata tradotta in italiano e adattata alle specificità normative nazionali, fornendo un percorso strutturato per l’implementazione progressiva di misure di sicurezza proporzionate alle dimensioni e ai rischi aziendali.

I dati ENISA evidenziano che il 90% delle PMI europee che subiscono incidenti cyber gravi rischia il fallimento entro una settimana, un dato che sottolinea l’urgenza di interventi sistemici. La carenza di 883.000 professionisti cybersecurity nell’UE, documentata dall’EU Digital Skills Platform, richiede strategie innovative che superino il modello tradizionale basato sull’assunzione diretta di specialisti.

Verso un nuovo paradigma di sicurezza distribuita

La soluzione alla spirale inflazionistica dei salari cybersecurity non può limitarsi a meccanismi correttivi del mercato del lavoro, ma richiede un ripensamento strutturale dell’approccio alla sicurezza informatica. Il modello emergente privilegia la sicurezza distribuita attraverso piattaforme collaborative, condivisione delle minacce e automazione intelligente che riduce la dipendenza da competenze specialistiche scarse e costose.

L’iniziativa Confindustria per la creazione di Information Sharing and Analysis Centers (ISAC) settoriali rappresenta un esempio virtuoso di questa evoluzione. Condividendo intelligence sulle minacce e best practices operative, le PMI possono accedere a competenze collettive che nessuna singola impresa potrebbe permettersi individualmente. Il modello consortile riduce i costi di protezione fino al 40% mantenendo standard di sicurezza comparabili alle grandi organizzazioni.

L’intelligenza artificiale sta democratizzando l’accesso a capacità di difesa avanzate, rendendo disponibili a costi contenuti sistemi di rilevazione automatica delle minacce che fino a pochi anni fa richiedevano team specialistici dedicati. L’Osservatorio del Politecnico di Milano rileva che il 52% delle organizzazioni utilizza già soluzioni integrate con algoritmi AI, mentre solo il 9% ha adottato AI generativa per la cybersecurity, evidenziando margini significativi di sviluppo.

Il Piano Nazionale Transizione 4.0 riconosce la cybersecurity come ottava tecnologia abilitante, offrendo crediti d’imposta fino al 20% per investimenti in software e piattaforme di sicurezza. La Nuova Sabatini prevede contributi del 10% sull’importo finanziato per l’acquisizione di beni strumentali cybersecurity, cumulabili con altri incentivi fiscali. Questi strumenti, se utilizzati strategicamente, possono rendere sostenibili investimenti altrimenti proibitivi per le PMI.

Conclusioni

La spirale inflazionistica dei salari cybersecurity in Italia rappresenta un sintomo di disfunzioni strutturali che richiedono interventi sistemici coordinati tra settore pubblico, privato e accademico. L’esclusione delle PMI dal mercato delle competenze specialistiche non è solo un problema economico, ma una minaccia alla resilienza nazionale che richiede risposte innovative e coraggiose.

Il futuro della cybersecurity italiana dipenderà dalla capacità di sviluppare un ecosistema inclusivo che garantisca protezione adeguata a tutto il tessuto produttivo nazionale, non solo alle multinazionali che possono permettersi CISO da 145.000 euro annui. Le soluzioni esistono – dall’outsourcing intelligente agli incentivi fiscali, dalla formazione gratuita alle piattaforme collaborative – ma richiedono una visione strategica che superi la logica emergenziale per abbracciare un approccio sistemico alla sicurezza digitale.

La sfida è complessa ma non impossibile: trasformare la cybersecurity da privilegio delle grandi corporation a diritto fondamentale di tutte le imprese italiane, garantendo al paese la resilienza digitale necessaria per competere nell’economia globale del XXI secolo.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/quanto-guadagna-un-esperto-di-cybersecurity/


Sfruttamento di vulnerabilità enterprise: strategie di patch management aggressive nell’era della weaponization accelerata

Il panorama delle vulnerabilità enterprise ha subito una trasformazione radicale nel 2024, caratterizzata da un’accelerazione esponenziale nella weaponization dei proof-of-concept (PoC) e da una riduzione drammatica della finestra temporale tra disclosure e sfruttamento attivo. Le organizzazioni si trovano ad affrontare una realtà in cui il 28,3% delle vulnerabilità note vengono sfruttate entro 24 ore dalla pubblicazione, richiedendo l’implementazione di strategie di patch management significativamente più aggressive e reattive rispetto ai tradizionali cicli di remediation.

Evoluzione asimmetrica delle vulnerabilità enterprise nel 2024

L’ecosistema delle vulnerabilità enterprise ha raggiunto un punto di inflesso critico nel 2024. Il tempo medio per lo sfruttamento delle vulnerabilità è crollato a soli cinque giorni, rispetto ai 32 giorni dell’anno precedente, mentre i threat actor dimostrano capacità sempre più sofisticate nell’identificazione e nell’exploitation di security gap in ambiente enterprise.

Questa evoluzione del threat landscape richiede un ripensamento fondamentale delle metodologie tradizionali di vulnerability management, spingendo le organizzazioni verso l’adozione di framework di patch management caratterizzati da maggiore aggressività, automazione avanzata e decision-making basato su intelligence contestuale.

Il nuovo paradigma della vulnerability exploitation

Accelerazione della weaponization

L’analisi dei dati di exploitation del 2024 rivela una tendenza allarmante: il 23,6% delle vulnerabilità note (KEV – Known Exploited Vulnerabilities) è stato sfruttato entro il giorno stesso della disclosure CVE. Questo fenomeno è particolarmente evidente nell’ambito delle tecnologie enterprise, dove i threat actor concentrano i loro sforzi su:

  • Sistemi di gestione dell’infrastruttura: FortiManager, Palo Alto Networks firewalls
  • Piattafororme di collaboration: ConnectWise ScreenConnect, TeamCity
  • Soluzioni di file transfer: MOVEit, GoAnywhere MFT
  • Tecnologie di virtualizzazione: VMware ESXi, Hyper-V

Targeting selettivo delle tecnologie enterprise

Gli attaccanti stanno spostando il focus dalle tecnologie consumer verso software enterprise di networking e security. Questa migrazione strategica è motivata da diversi fattori:

  1. Superficie di attacco amplificata: Le tecnologie enterprise forniscono accesso privilegiato a reti e sistemi critici
  2. Impatto laterale: Lo sfruttamento di un sistema enterprise consente movement laterale e escalation di privilegi
  3. Valore economico: L’accesso a infrastrutture enterprise presenta un ROI superiore per i cybercriminali

Analisi delle campagne di exploitation più significative

Caso studio: CVE-2024-47575 (FortiManager)

Meno di 24 ore dopo la disclosure della vulnerabilità FortiJump (CVE-2024-47575), decine di organizzazioni in tutto il mondo erano già state compromesse. Questo caso emblematico illustra la velocità con cui i threat actor possono weaponizzare vulnerabilità critiche in ambiente enterprise.

Caratteristiche tecniche:

  • CVSS Score: 9.8 (Critical)
  • Tipo: Remote Code Execution (RCE)
  • Vettore di attacco: Network-adjacent, senza autenticazione
  • Tempo di weaponization: < 24 ore

CVE-2024-1709 (ConnectWise ScreenConnect)

La campagna targeting della vulnerabilità ConnectWise ScreenConnect è iniziata non oltre 48 ore dalla disclosure, dimostrando come i sistemi di remote access rappresentino target prioritari per i threat actor.

Evoluzione del ransomware-as-a-service (RaaS)

Proliferazione di nuovi attori

Basandosi sui dati di Rapid7 Labs, 33 nuovi threat actor o rebrand sono apparsi tra il 1° gennaio e il 10 dicembre 2024. Questa proliferazione è alimentata dal modello RaaS, che abbassa significativamente le barriere di ingresso per l’attività criminale.

RansomHub: caso di studio

RansomHub ha effettuato 573 post sul proprio leak site da quando è emerso all’inizio di febbraio di quest’anno, posizionandosi come uno dei gruppi più attivi del 2024. La loro strategia si basa su:

  1. Exploitation rapida di vulnerabilità enterprise
  2. Double e triple extortion
  3. Targeting multi-settoriale: healthcare, servizi finanziari, manifatturiero

Strategie di patch management aggressive

Framework di response accelerato

Le organizzazioni devono implementare framework di patch management caratterizzati da:

  1. Continuous Asset Discovery e Inventory
  • Automated asset discovery con refresh ogni 4-6 ore
  • Vulnerability scanning automatizzato e programmato
  • Risk-based prioritization: utilizzo di CVSS, EPSS e threat intelligence
  1. Patch Testing e Deployment Accelerati

L’adozione di soluzioni automatizzate di patch management è in crescita, con le organizzazioni che riconoscono l’efficienza e la velocità che l’automazione porta al processo di patching.

Componenti chiave:

  • Automated patch deployment: riduzione dei tempi di deployment da giorni a ore
  • Staged rollout: implementazione graduale per minimizzare il rischio operazionale
  • Rollback automation: capacità di rollback immediato in caso di problemi
  1. Emergency Response Procedures

Per vulnerabilità critiche (CVSS ≥ 9.0) con PoC disponibili:

  • Tempo di response target: < 24 ore
  • Out-of-band patching: deployment immediato outside delle maintenance window
  • Compensating controls: implementazione di mitigazioni temporanee

Tecnologie abilitanti

Artificial Intelligence e Machine Learning

AI e ML stanno diventando componenti integrali delle strategie di patch management, utilizzate per analizzare dati storici, predire potenziali vulnerabilità e ottimizzare i calendari di deployment delle patch.

Applicazioni specifiche:

  • Predictive vulnerability analysis: identificazione proattiva di sistemi a rischio
  • Automated patch prioritization: ranking basato su multiple variabili di rischio
  • Impact assessment: previsione dell’impatto operazionale del patching

Risk-Based Vulnerability Management (RBVM)

L’adozione di un approccio RBVM al patching considera aspetti oltre i basic CVSS score, includendo contesto business, criticità degli asset e threat intelligence real-time.

Sfide implementative e considerazioni operazionali

Complessità degli ambienti enterprise

Le organizzazioni operano spesso in ambienti eterogenei con diversi sistemi operativi, applicazioni e infrastrutture. Questa complessità introduce sfide significative:

  1. Compatibility testing: necessità di testing approfondito per evitare disruption
  2. Dependency management: gestione delle interdipendenze tra sistemi
  3. Legacy system support: handling di sistemi non più supportati

Bilanciamento rischio-operatività

Secondo l’analisi dei dati di vulnerability management del DBIR 2024, “ci vogliono circa 55 giorni per rimediare il 50% delle vulnerabilità critiche una volta disponibili le patch”. Questo gap temporale richiede l’implementazione di:

  • Compensating controls: WAF rules, network segmentation, monitoring enhanced
  • Virtual patching: protezione a livello di rete senza modifica dei sistemi
  • Micro-patching: patching selettivo di specifiche funzioni vulnerabili

Raccomandazioni strategiche

  1. Implementazione di patch management aggressive

Fase 1: Assessment e preparazione

  • Audit completo dell’infrastruttura esistente
  • Identificazione dei critical assets e delle dependencies
  • Implementazione di tools di automated vulnerability scanning

Fase 2: Process re-engineering

  • Definizione di SLA aggressivi per patch deployment
  • Implementazione di automated testing pipelines
  • Creazione di emergency response procedures

Fase 3: Technology enablement

  • Deploy di soluzioni AI-powered per vulnerability prioritization
  • Implementazione di orchestration platforms per automated deployment
  • Integration con threat intelligence feeds
  1. Governance e compliance

Policy framework:

  • Patch management policy aggiornata con timelines accelerati
  • Risk acceptance procedures per situazioni di conflitto business-security
  • Audit trail completo per compliance e forensics

Metriche chiave:

  • Mean Time To Patch (MTTP): target < 48 ore per vulnerabilità critiche
  • Patch coverage percentage: target > 95% entro 7 giorni
  • False positive rate: mantenimento < 5%
  1. Team e competenze

Skill requirements:

  • Competenze avanzate in automation e orchestration
  • Conoscenza approfondita di threat intelligence
  • Capacità di rapid incident response

Organizational structure:

  • Dedicated vulnerability response team con rotazioni 24/7
  • Cross-functional coordination tra security, operations e business
  • Vendor relationship management per escalation rapide

Implicazioni future e considerazioni strategiche

Evoluzione del threat landscape

Il 2025 potrebbe segnare l’emergere delle prime campagne di exploitation completamente guidate da AI, consentendo agli attaccanti di sfruttare vulnerabilità su scala industriale senza precedenti.

Preparazione necessaria:

  • AI-powered defense: implementazione di soluzioni defensive AI-enabled
  • Behavioral analysis: monitoring delle anomalie comportamentali nei sistemi
  • Zero-trust architecture: implementazione progressiva di architetture zero-trust

Supply chain security

La crescente complessità delle supply chain software richiede:

  • Software Bill of Materials (SBOM): tracciabilità completa dei componenti
  • Third-party risk assessment: valutazione continua dei fornitori
  • Container and microservices security: protezione degli ambienti containerizzati

Conclusioni

L’accelerazione della vulnerability exploitation nell’ambiente enterprise richiede un paradigm shift fondamentale nelle strategie di cybersecurity. Le organizzazioni devono abbandonare gli approcci tradizionali basati su cicli di patching mensili o trimestrali, abbracciando invece metodologie aggressive caratterizzate da:

  1. Automated rapid response: capacità di deployment di patch critiche entro 24-48 ore
  2. AI-powered prioritization: utilizzo di intelligenza artificiale per la prioritizzazione basata su rischio contestuale
  3. Continuous monitoring: sorveglianza continua dell’attack surface e delle minacce emergenti

Le best practices rimangono le best practices: avere un solido programma di vulnerability risk management, costruire forti difese contro phishing e spear phishing, implementare procedure di patching robuste (particolarmente per zero-day) e istituire l’autenticazione multi-fattore.

Tuttavia, l’implementazione di queste best practices deve essere accelerata e automatizzata per rispondere efficacemente al nuovo threat landscape. Le organizzazioni che non riusciranno ad adattarsi a questa nuova realtà operativa si troveranno sempre più esposte a rischi di security breach con conseguenze potenzialmente devastanti per business continuity, compliance e reputazione aziendale.

La cybersecurity nel 2025 sarà definita dalla capacità delle organizzazioni di operare in modalità “always-on”, con capabilities di threat detection, vulnerability assessment e patch deployment che operano su scala e tempistiche precedentemente impensabili nell’ambiente enterprise tradizionale.

Fonti

Rapid7 Labs – 2024 Threat Landscape Statistics: Ransomware Activity, Vulnerability Exploits and Attack Trends. Disponibile: https://www.rapid7.com/blog/post/2024/12/16/2024-threat-landscape-statistics-ransomware-activity-vulnerability-exploits-and-attack-trends/

SOCRadar Cyber Intelligence – Top 10 Exploited Vulnerabilities of 2024. Disponibile: https://socradar.io/top-10-exploited-vulnerabilities-of-2024/

Dark Reading – Vulnerability Exploitation Is Shifting in 2024-25. Disponibile: https://www.darkreading.com/vulnerabilities-threats/vulnerability-exploitation-shifting-2024-25

VulnCheck – 2024 Trends in Vulnerability Exploitation. Disponibile: https://vulncheck.com/blog/2024-exploitation-trends

Kaspersky Securelist – Kaspersky Ransomware Report for 2024. Disponibile: https://securelist.com/state-of-ransomware-in-2025/116475/

Mandiant/Google Cloud – Defenders Must Adapt to Shrinking Exploitation Timelines. Disponibile: https://www.helpnetsecurity.com/2024/10/16/time-to-exploit-vulnerabilities-2023/

Zafran – Vulnerability Exploitation in 2024. Disponibile: https://www.zafran.io/resources/vulnerability-exploitation-in-2024

CISA – Known Exploited Vulnerabilities Catalog. Disponibile: https://www.cisa.gov/known-exploited-vulnerabilities-catalog

TuxCare – What Is Vulnerability Patching? Benefits & Best Practices in 2025. Disponibile: https://tuxcare.com/blog/vulnerability-patching/

ManageEngine – 12 Patch Management Best Practices in 2025. Disponibile: https://www.manageengine.com/patch-management/patch-management-best-practices-guide.html

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/patch-management/


Safeguarding Intellectual Property: A Strategic Imperative for Organizations

Intellectual property (IP) is more than a legal concept — it is the foundation of innovation and the engine that drives growth, differentiation, and long-term success. From proprietary algorithms to product designs, trade secrets, and customer data, IP represents the most valuable asset many organizations possess. When compromised, the damage can be severe — manifesting in lost revenue, competitive disadvantage, reputational harm, and in some cases, the collapse of entire business lines.

In today’s digital era, where cyber threats are escalating and insider risks are ever-present, safeguarding IP is no longer optional; it is a strategic imperative. Organizations must move beyond reactive measures and embrace an initiative-taking, multi-layered defense strategy that combines technology, policy, and human vigilance.

Why Intellectual Property Protection Matters

“Intellectual property is the lifeblood of innovation. Losing it to an insider or outsider is not just a breach it is a direct hit to an organization’s competitive advantage.”

Unfortunately, many companies adopt a posture of complacency, focusing primarily on incident detection rather than prevention. This reactive approach is costly and inadequate against determined actors. A truly resilient IP protection strategy demands foresight and integration. As I often emphasize: “Protecting IP requires a layered approach that blends technical controls, legal safeguards, and cultural awareness. A single measure will not stop a motivated adversary.”

Case Studies: Lessons from the Field

When IP Is Not Protected

  • Google/Waymo vs. Uber – The Levandowski Case: A former Google engineer, Anthony Levandowski, downloaded thousands of files related to self-driving technology before joining Uber. This insider action triggered one of the most publicized IP theft cases in recent history, resulting in protracted litigation, criminal charges, and millions in damages. Lack of robust data exfiltration monitoring and weak offboarding controls create a critical vulnerability.
  • Coca-Cola Trade Secret Theft Attempt: A former chemist attempted to steal Coca-Cola’s secret formula and sell it to a competitor. The attempt, while thwarted, revealed weak oversight of file transfers and an absence of strong insider risk detection protocols. Even industry giants cannot rely on reputation alone — continuous monitoring and risk assessments are non-negotiable.

When IP Is Protected

  • Boeing Insider Threat Prevention: Boeing successfully prevented the theft of sensitive aerospace designs through advanced data-loss prevention (DLP) technologies and robust insider threat programs. Proactive detection measures combined with clear compliance frameworks can neutralize insider threats before harm occurs.
  • Microsoft’s Comprehensive Defense: Microsoft employs an integrated strategy combining strong legal agreements (NDAs, IP clauses), periodic audits, and layered technical defenses to mitigate risk. Legal safeguards, when paired with advanced cybersecurity, create a resilient shield against IP compromise.

Best Practices for Protecting IP

  • Apply the principle of least privilege, restrict access to IP strictly to those who need it. Audit permissions regularly and rotate credentials to reduce exposure.
  • Deploy data loss prevention & behavioral analytics, use AI-driven DLP solutions and behavioral monitoring to detect anomalies such as unusual file transfers or unauthorized downloads.
  • Implement Strong Offboarding Protocols, immediately revoke system access upon termination. Monitor data activity during notice periods to prevent last-minute theft.
  • Leverage legal and contractual safeguards, require NDAs, non-compete clauses, and IP ownership agreements. Provide education on legal consequences to deter potential misconduct.
  • Foster a security-aware culture, conduct regular training to help employees recognize phishing attempts, social engineering tactics, and their role in IP protection.
  • Enforce cyber hygiene and technical controls, encrypt sensitive files, enforce multi-factor authentication (MFA), and maintain rigorous patch management.
  • Mitigate third-party and vendor risks, ensure vendors adhere to your IP security standards. Perform routine security assessments and audits across the supply chain.

The Reality of IP Protection

The reality is clear: insiders pose the most significant IP risk because they already have authorized access. The challenge for organizations is not only to keep external adversaries at bay but also to govern how trusted employees and partners handle critical information.

A robust, layered approach integrating advanced technical safeguards, strict policy enforcement, and a culture of accountability dramatically reduces the likelihood of IP compromise. As I often remind clients and students: “The real victory lies in prevention, not detection.”

https://www.securitymagazine.com/blogs/14-security-blog/post/101793-safeguarding-intellectual-property-a-strategic-imperative-for-organizations


What to know about ToolShell, the SharePoint threat under mass exploitation

Microsoft fixed the vulnerability pair—CVE-2025-49706 and CVE-2025-49704—two weeks ago as part of the company’s monthly update release. As the world learned over the weekend, the patches were incomplete, a lapse that opened organizations around the world to the new attacks.

Q: What sorts of malicious things are attackers doing with these newer ToolShell exploits?

A: According to numerous technical analyses, the attackers first infect vulnerable systems with a webshell-based backdoor that gains access to some of the most sensitive parts of a SharePoint Server. From there, the webshell extracts tokens and other credentials that allow the attackers to gain administrative privileges, even when systems are protected by multifactor authentication and single sign-on. Once inside, the attackers exfiltrate sensitive data and deploy additional backdoors that provide persistent access for future use.

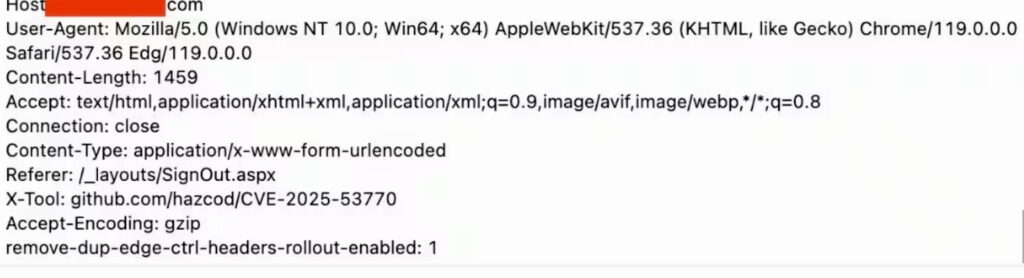
For those who want more technical details, the opening volley in the attack is POST Web requests the attackers send to the ToolPane endpoint. The requests look like this:

Credit: Akamai

Microsoft said these requests upload a malicious script named spinstall0.aspx, or alternatively spinstall.aspx, spinstall1.aspx, spinstall2.aspx, and so on. The script contains commands for retrieving a SharePoint server’s encrypted MachineKey configuration and returning the decrypted results to the attacker through a GET request.

Q: I maintain an on-premises SharePoint server. What should I do?

A: In short, drop whatever else you were doing and take time to carefully inspect your system. The first thing to look for is whether it has received the emergency patches Microsoft released Saturday. Install the patch immediately if it hasn’t already been done.

Patching the vulnerability is only the first step, since systems infected through the vulnerability show few or no signs of compromise. The next step is to pore through system event logs in search of indicators of compromise. These indicators can be found in numerous write-ups, including those from Microsoft and Eye Security (at the links above), the US Cybersecurity and Information Security Agency, and security firms Sentinel One, Akamai, Tenable, and Palo Alto Networks.

https://arstechnica.com/security/2025/07/what-to-know-about-toolshell-the-sharepoint-threat-under-mass-exploitation/


WhoFi: da La Sapienza arriva un sistema di riconoscimento biometrico basato sul Wi-Fi


Dall’Università La Sapienza di Roma arriva WhoFi, un nuovo sistema che migliora le operazioni di re-identificazione (Re-ID) sfruttando le alterazioni delle onde del Wi-Fi.

Con re-identificazione si intende il processo di identificare una stessa persona su registrazioni o immagini di più sistemi di videosorveglianza; nel dettaglio, si tratta di riuscire a determinare se due rappresentazioni sono riferite a uno stesso individuo oppure no.

WhoFi

Come spiegano i ricercatori nel paper relativo alla loro ricerca, i metodi tradizionali di riconoscimento biometrico si basano sul confronto di caratteristiche visive, come il colore dei vestiti o la forma del corpo, per identificare potenziali persone di interesse tra due registrazioni o tra una registrazione e delle immagini d’archivio. Questi metodi però soffrono di alcune limitazioni che complicano l’analisi, quali una certa sensibilità ai cambiamenti delle condizioni luminose, occlusioni, elementi di disturbo sullo sfondo e la diversa angolazione delle videocamere.

“Queste sfide spesso comportano una riduzione della robustezza, specialmente in ambienti non vincolati o reali. Per superare queste limitazioni, una strada alternativa della ricerca esplora modalità non visive, come il Re-ID basato su Wi-Fi” spiegano i ricercatori Danilo Avola, Daniele Pannone, Dario Montagnini ed Emad Emam.

WhoFi si basa sull’idea che la forma dell’onda del segnale Wi-Fi che si propaga in un ambiente viene alterata dalla presenza di ostacoli, come oggetti e persone, in base alle loro caratteristiche fisiche. Queste alterazioni, catturate e classificate come Channel State Information, una proprietà che descrive la propagazione del segnale Wi-Fi, forniscono importanti informazioni biometriche per identificare una persona.

“A differenza dei sistemi ottici che percepiscono solo la superficie esterna di una persona, i segnali Wi-Fi interagiscono con le strutture interne, come ossa, organi e composizione corporea, determinando distorsioni del segnale specifiche per ogni persona che fungono da firma unica” continuano i ricercatori.

biometria

Di fatto studiando il modo in cui il segnale Wi-Fi viene alterato dal singolo, è possibile creare una “firma biometrica” univoca per essere in grado di identificare un soggetto precisamente e su diversi sistemi. Stando ai benchmark condivisi dai ricercatori, WhoFi è riuscito a raggiungere una precisione del 95.5%.

“I risultati incoraggianti ottenuti confermano la validità dei segnali Wi-Fi come modalità biometrica robusta e in grado di preservare la privacy, e posizionano questo studio come un significativo passo avanti nello sviluppo di sistemi Re-ID basati sui segnali” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/23/whofi-da-la-sapienza-arriva-un-sistema-di-riconoscimento-biometrico-basato-sul-wi-fi/?utm_source=rss&utm_medium=rss&utm_campaign=whofi-da-la-sapienza-arriva-un-sistema-di-riconoscimento-biometrico-basato-sul-wi-fi


Celebrating 40 Years with OSAC

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel: after,.w3-panel: before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }
In this episode of The Security Podcasts we sit down with Jerry Tavares, Executive Director of the Overseas Security Advisory Council to talk a bit about OSAC’s mission and trends in the industry.

“We are incredibly honored and proud to be approaching that 40th anniversary and celebrating it from July through the end of the year at our annual briefing in November at Amazon headquarters. The 40th anniversary is a powerful moment for reflection,” Tavares says. “OSAC was created in 1985 in the aftermath of the Beirut embassy bombings, when there was a clear need for stronger collaboration between the U.S. government and our many American organizations overseas. What started as a small Advisory Council has evolved into a global platform and partnership of more than 7,000 member organizations. We now support over 150 overseas country chapters and offer specialized working groups in everything from faith-based security, cybersecurity to aviation. This anniversary isn’t just about looking back, it’s about reaffirming OSAC’s mission in an increasingly complex world, it’s critically important we continue to provide safety and success for all U.S. interests abroad.”

The Security Podcast logo

Celebrating 40 Years with OSAC

Jerry Tavares, Executive Director of the Overseas Security Advisory Council talks about OSAC’s mission and trends in the industry.

Listen to more from The Security Podcast

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101733-celebrating-40-years-with-osac