Researchers Found Nearly 600 Incidents of AI Fraud
Menlo Security released its annual browser security report, identifying several drivers in the rise of browser-based attacks. To compile the report, Menlo Threat Intelligence analyzed more than 752,000 browser-based phishing attacks and studied the trends now shaping AI-powered threats. The research reveals that a surge in generative AI-based threats has spurred a 140% increase in browser-based phishing attacks compared to 2023, and a 130% increase specifically in zero-hour phishing attacks.
Microsoft, Facebook, and Netflix were the brands most commonly impersonated in browser-based phishing attempts. Generative AI services are also increasingly impersonated — in 2024, Menlo Security identified nearly 600 incidents of GenAI fraud, in which imposter sites used GenAI platform names to manipulate and exploit unsuspecting victims.
Web browsers are the most widely used application for both work and personal activities. This widespread use and frequent vulnerabilities has enabled threat actors to evolve their tactics, shifting their focus towards sophisticated browser-based attacks. These attacks utilize subtle and powerful tactics that bypass traditional endpoint security defenses and network security controls.
Common attack vectors include malicious ads positioned on popular websites to distribute malware and steal credentials. Browser-based phishing attacks are prevalent, especially those leveraging Legacy Reputation URL Evasion (LURE) techniques, which evade web filters that attempt to categorize domains based on implied trust. Attacks through business collaboration tools like Slack or Microsoft Teams often involve brand impersonation techniques, and exploitation of browser vulnerabilities in major browsers like Chrome, Firefox and Edge remains a threat. The full report details real-world examples of each type of attack.
Key findings from the State of Browser Security Report include:
Cybercriminals created nearly 1M new phishing sites each month, which represents a 700% increase since 2020
Nearly 51% of browser-based phishing attempts involved some form of brand impersonation
75% of phishing links are hosted on good, trusted websites, with up to six days as the average window of exposure before legacy security tools begin blocking pages from zero-hour phishing attacks
Phishing attacks hosted on subdomain providers increased by 51%, representing 24% of all phishing attacks
Four of the top five hosting providers used by bad actors to host phishing attacks were based in the U.S., potentially reflecting the country’s economic and political significance, increased digital transformation and remote work, and the growing reliance on U.S.-based cloud services and SaaS platforms housing critical data and financial information.
Instances of attackers exploiting cloud services to host malicious content including phishing sites and ransomware is on the rise. AWS and CloudFlare accounted for nearly 50% of all instances of abused cloud hosting instances in 2024.
A power utility is reporting suspected pot growers to cops. EFF says that’s illegal.
In May 2020, Sacramento, California, resident Alfonso Nguyen was alarmed to find two Sacramento County Sheriff’s deputies at his door, accusing him of illegally growing cannabis and demanding entry into his home. When Nguyen refused the search and denied the allegation, one deputy allegedly called him a liar and threatened to arrest him.
That same year, deputies from the same department, with their guns drawn and bullhorns and sirens sounding, fanned out around the home of Brian Decker, another Sacramento resident. The officers forced Decker to walk backward out of his home in only his underwear around 7 am while his neighbors watched. The deputies said that he, too, was under suspicion of illegally growing cannabis.
Invasion of the privacy snatchers
According to a motion the Electronic Frontier Foundation filed in Sacramento Superior Court last week, Nguyen and Decker are only two of more than 33,000 Sacramento-area people who have been flagged to the Sheriff’s department by the Sacramento Municipal Utility District, the electricity provider for the region. SMUD called the customers out for using what it and department investigators said were suspiciously high amounts of electricity indicative of illegal cannabis farming.
The EFF, citing investigator and SMUD records, said the utility unilaterally analyzes customers’ electricity usage in “painstakingly” detailed increments of every 15 minutes. When analysts identify patterns they deem likely signs of illegal grows, they notify Sheriff’s investigators. The EFF said the practice violates privacy protections guaranteed by the federal and California governments and is seeking a court order barring the warrantless disclosures.
“SMUD’s disclosures invade the privacy of customers’ homes,” EFF attorneys wrote in a court document in support of last week’s motion. “The whole exercise is the digital equivalent of a door-to-door search of an entire city. The home lies at the ‘core’ of constitutional privacy protection.”
Contrary to SMUD and sheriff’s investigator claims that the likely illegal grows are accurate, the EFF cited multiple examples where they have been wrong. In Decker’s case, for instance, SMUD analysts allegedly told investigators his electricity usage indicated that “4 to 5 grow lights are being used [at his home] from 7pm to 7am.” In actuality, the EFF said, someone in the home was mining cryptocurrency. Nguyen’s electricity consumption was the result of a spinal injury that requires him to use an electric wheelchair and special HVAC equipment to maintain his body temperature.
How Can Cyber Leaders Stay Ahead of Accelerating Cyber Threats?
The evolution of the cyber threat landscape is outpacing many organizations. In order to stay secure against these accelerating threats, cyber leaders must be able to adapt and act quickly. But how can leaders stay ahead? Moreover, how do they avoid burning out?
Here, Security magazine talks with Dr. Deepak Kumar, Founder and CEO of Adaptiva, about how security leaders can stay ahead of cyber threats.
Security magazine: Tell us about your background and career.
Kumar: I grew up in India and was always fascinated by the pace at which Americans were driving innovation and solving big problems at scale. That curiosity ultimately led me to move to the United States, where I embarked on my journey in software development.
Before founding Adaptiva, I played a key role as one of the principal designers of Microsoft SCCM/MEM, shaping how enterprises manage and secure their endpoints at massive scale. Prior to that, I led the development of advanced IP telephony products at Nortel, where I gained deep expertise in real-time networking technologies.
I’ve been fortunate to secure six patents and publish extensively in the field throughout my career. My focus as CEO of Adaptiva, a global leader in autonomous endpoint management, is driving innovation in endpoint management and security, ensuring organizations can protect their systems efficiently, and prepare themselves for a future in which attackers are AI agents, whose speed and capabilities far exceed the abilities of human workers to defend the enterprise.
Security magazine: In your opinion, what are the greatest cyber threats organizations face today?
Kumar: One of the biggest challenges facing organizations today is the increase in vulnerabilities. With threats evolving rapidly, IT and security teams struggle to keep up with the sheer volume of patches required to protect their systems. In fact, many organizations find that patching has become more challenging than identifying vulnerabilities in the first place.
Recent research highlights that delays caused by stakeholder approvals and misaligned priorities are some of the biggest bottlenecks in vulnerability remediation. More than half of organizations report that these delays extend their exposure to threats, making them more vulnerable to attacks.
To address this, companies must streamline their patching processes and adopt automated remediation solutions that reduce manual effort. Additionally, fostering stronger collaboration between IT, security, and business teams is crucial to minimizing delays and ensuring a more resilient cybersecurity posture.
Security magazine: In a world where cyber threats and vulnerabilities are consistently accelerating, how can security leaders stay ahead?
Kumar: The rapid expansion of remote work, cloud services and IoT devices has dramatically increased the number of endpoints organizations must secure. Each endpoint — whether a laptop, smartphone, or IoT device — presents a potential entry point for cybercriminals.
Endpoint attacks are particularly concerning because of their scalability and the diverse attack methods used, including phishing, malware, and ransomware. As the attack surface grows, manual security approaches are no longer sufficient. Organizations must shift toward real-time, automated patching and remediation to protect endpoints without overwhelming security teams.
By implementing autonomous endpoint security solutions, security leaders can proactively close vulnerabilities, reduce risk exposure, and ensure their organizations stay ahead of evolving cyber threats.
Security magazine: While security leaders work to stay ahead, how can they avoid burning out? How can they help to prevent burnout in their teams?
Kumar: The constant evolution of cyber threats, coupled with increasing workloads and pressure to protect organizations, can put security leaders and their teams at high risk of burnout. To avoid this, leaders should prioritize automation and a culture of collaboration.
First, leveraging automation to handle repetitive and time-consuming tasks, like vulnerability scanning, patch management, and remediation, can significantly reduce the burden on security teams. This allows professionals to focus on strategic initiatives rather than constantly playing defense.
Second, fostering a culture of collaboration between IT, security, and business teams is crucial. When teams work in silos, misalignment creates inefficiencies and unnecessary stress. Establishing clear communication channels, aligning priorities, and ensuring executive support for security initiatives can help ease the pressure on security teams.
Cybersecurity is a high-stakes field, but with the right mix of technology, teamwork, and leadership, security professionals can stay ahead of threats without sacrificing their well-being.
Israele e le campagne ADV su YouTube: come distorcere il racconto della guerra a Gaza a colpi di propaganda digitale
Dall’inizio della guerra tra Israele e Hamas, esplosa il 7 ottobre 2023, la comunicazione digitale è diventata un terreno strategico tanto quanto il campo di battaglia. Israele ha rapidamente lanciato una sofisticata campagna di advertising digitale su YouTube, integrata da contenuti promozionali su altre piattaforme come X (ex Twitter) e Facebook, con l’obiettivo dichiarato di influenzare l’opinione pubblica internazionale e rafforzare la propria narrativa istituzionale nei confronti della guerra in Gaza.
YouTube come strumento di propaganda: investimenti e targeting
Il Ministero degli Esteri israeliano ha investito direttamente nella creazione e distribuzione di video pubblicitari sponsorizzati (YouTube Ads) diffusi in varie lingue, tra cui italiano, inglese, francese, tedesco e greco. Tali annunci — in formato preroll o midroll — venivano mostrati prima o durante la visione di contenuti popolari, sfruttando l’algoritmo di pubblicazione programmatica di Google Ads per raggiungere audience mirate.
I video erano progettati con elementi visivi ad alta intensità emotiva, mostrando attacchi terroristici, testimoni oculari, racconti di sopravvissuti e scene di devastazione, con l’intento di rafforzare l’immagine di Israele come vittima e attore legittimo della difesa nazionale. Il targeting era basato su dati comportamentali e geografici, selezionando con precisione gruppi demografici considerati influenzabili: giovani adulti, utenti interessati alla geopolitica, giornalisti e decisori politici.
Dati ufficiali: oltre 200 annunci pubblicati
Secondo i dati pubblicati nel Google Ads Transparency Center, nel solo mese di ottobre 2023 il Ministero degli Esteri israeliano ha trasmesso circa 200 annunci pubblicitari su YouTube. Molti di questi spot sono ancora visibili nella libreria pubblica di Google, sebbene alcuni siano stati rimossi dopo le segnalazioni per contenuti inappropriati.
Il centro arabo 7amleh, specializzato nel monitoraggio dei media digitali, ha pubblicato un report tecnico dettagliato (aprile 2024) dove documenta come molti degli annunci fossero pubblicati su scala continentale, con l’Italia tra i Paesi più esposti, raggiungendo potenzialmente milioni di visualizzazioni.
Il ruolo della Hasbara: la diplomazia pubblica israeliana
Queste campagne pubblicitarie si inseriscono nella più ampia strategia comunicativa israeliana nota come Hasbara — termine ebraico che significa “spiegazione” — ovvero la diplomazia pubblica istituzionale, volta a giustificare le azioni militari e a costruire consenso a livello internazionale.
La Hasbara digitale sfrutta i principi della comunicazione persuasiva, l’uso del microtargeting algoritmico e la scalabilità degli strumenti di ADV online per distribuire messaggi costruiti ad hoc, mascherati da storytelling umanitario. In molti casi, i video includevano anche link a fonti ufficiali israeliane, statistiche selezionate e narrazioni coerenti con la politica estera del governo.
Controversie e critiche: etica, censura e manipolazione algoritmica
Le campagne sono state oggetto di critiche da parte di giornalisti, ricercatori e osservatori internazionali. Wired ha documentato come alcuni spot siano apparsi in applicazioni destinate ai bambini, in violazione delle policy di Google Ads, portando alla rimozione di diversi contenuti. Business Insider ha sottolineato la natura propagandistica dei video, evidenziando la commistione tra emozione, retorica e disinformazione.
Un ulteriore elemento critico riguarda l’uso di annunci sponsorizzati per screditare agenzie ONU, in particolare l’UNRWA, accusata nei video di presunti legami con Hamas. Alcune di queste campagne sono state gestite anche attraverso search ads mirati, ovvero annunci testuali posizionati strategicamente nei risultati di Google associati a ricerche come “UNRWA terrorismo” o “crimini Hamas”.
Comportamenti algoritmici e reazioni degli utenti
Un paper peer-reviewed pubblicato su arXiv da Hernández-López e Cuéllar (aprile 2025) ha analizzato oltre 250.000 commenti YouTube in lingua inglese su video relativi al conflitto. I risultati mostrano che, pur essendo la maggioranza dei commenti a favore della causa palestinese, i contenuti pro-Israele ricevono una maggiore quantità di “mi piace”, suggerendo un efficace effetto di amplificazione algoritmica.
Precedenti ricerche accademiche (Ledwich & Zaitsev, 2019) evidenziano come l’algoritmo di YouTube favorisca fonti istituzionali e contenuti mainstream, riducendo la visibilità di narrazioni marginali ma consentendo comunque una forte visibilità ai messaggi sponsorizzati da entità governative.
Un nuovo modello di guerra cognitiva
Le campagne ADV israeliane su YouTube rappresentano un caso di studio emblematico dell’evoluzione della propaganda nell’era dell’information warfare digitale. Attraverso l’uso combinato di video emozionali, targeting algoritmico, linguaggio umanitario e piattaforme globali, Israele ha messo in atto una strategia di comunicazione politica ad alta intensità, tecnicamente sofisticata e difficile da contrastare.
Il caso dimostra come le piattaforme digitali non siano più semplici spazi di informazione neutrale, ma vere e proprie infrastrutture di influenza geopolitica, dove la pubblicità istituzionale può diventare veicolo di narrazioni belliche. In questo contesto, comprendere le dinamiche tecniche e comunicative di tali campagne è essenziale per analizzare criticamente il modo in cui i conflitti del XXI secolo si giocano anche — e soprattutto — sul piano dell’immagine, dell’emozione e del consenso digitale.
At the beginning of this month, Qantas confirmed a cyberattack on one of its customer centers. While the system has since been contained, customer data was still impacted.
In the affected platform, there are 6 million customers with service records. It is currently unknown how much data was stolen, although the statement anticipates that “it will be significant.”
Below, security leaders share their insights on this data breach.
Security Leaders Weigh In
Toby Lewis, Global Head of Threat Analysis at Darktrace:
Qantas’ cyber breach bears the hallmarks of Scattered Spider, the same group behind recent attacks on Hawaiian Airlines, WestJet, and Marks & Spencer — likely through compromising a third-party SaaS platform like Salesforce or Zendesk.
The attack follows their typical playbook: steal legitimate login credentials to walk into systems where critical security protections often aren’t enabled by default, while operating from Western countries to appear as legitimate users and bypass standard security filters.
Expect the stolen customer data — names, emails, birthdates, frequent flyer numbers — to fuel convincing phishing campaigns targeting loyalty programs and tricking customers with fake payment requests using real booking details.
Mr. Kobi Nissan, Co-Founder & CEO at MineOS:
The Qantas incident highlights a growing blind spot in enterprise risk: third-party exposure. A company can invest heavily in its own internal security, but if its vendors fall short, customer data is still at risk.
This wasn’t just a technical failure, it reflects a breakdown in governance. Enterprises must have continuous visibility into who has access to their customer data, what platforms are being used, and how that access is secured. One-time assessments or signed policies are not enough. Businesses need living, ongoing intelligence about their third-party ecosystem.
This is also a critical moment for leadership. Trust is not something you announce, it is something you operationalize. Every vendor you bring into your environment becomes part of your brand promise. If you can’t verify how they manage data, you can’t promise your customers that it’s protected.
Chad Cragle, Chief Information Security Officer at Deepwatch:
The Qantas breach came through a third-party contact center platform. That’s what makes it so concerning. The attackers didn’t need to compromise Qantas’ systems; they found a weaker point in the supply chain and used it to access sensitive data, including names, emails, phone numbers, birthdates, and frequent flyer numbers, for potentially millions of customers.
This aligns with what we’ve seen from Scattered Spider: they rely on social engineering, MFA fatigue & SIM swapping, credential harvesting, and targeting service desks or outsourced support platforms. Their attacks focus on trust-based systems and human processes, rather than firewalls and servers.
The timing isn’t a coincidence. With July 4 travel in full swing, attackers recognize that data tied to loyalty programs or travel plans is valuable, providing them with leverage without requiring access to core infrastructure.
Here’s the key point: your security is only as strong as your weakest vendor. From a customer’s perspective, the safest approach is to assume compromise. Reset your passwords and PINs, monitor your accounts, and take action now.
Security isn’t about reacting to headlines; it’s about staying ahead of them.
Cybercrisi 2025 e anatomia di una crisi nazionale – L’Italia nell’epicentro della guerra cyber globale
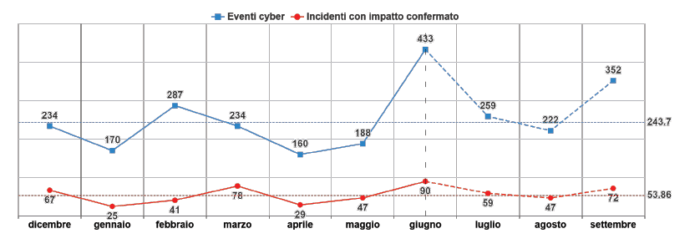
La cybercrisi 2025 segna uno spartiacque nella storia della sicurezza digitale italiana. Con 433 eventi registrati in un solo mese e oltre 6.400 comunicazioni d’allerta inviate a enti pubblici e aziende, l’Italia è finita al centro di una tempesta cibernetica senza precedenti. In questo scenario, l’Agenzia per la Cybersicurezza Nazionale ha affrontato una pressione operativa estrema, mentre attacchi DDoS, campagne ransomware e minacce interne hanno messo a dura prova infrastrutture critiche e sistemi essenziali. Questo articolo ricostruisce l’anatomia della crisi, svelando numeri, cause e implicazioni strategiche di quella che oggi possiamo definire a pieno titolo: la cybercrisi 2025 italiana.
L’Italia nell’epicentro della guerra cyber globale
L’Operational Summary dell’Agenzia per la Cybersicurezza Nazionale di giugno 2025 documenta un’escalation senza precedenti nella storia della cybersecurity italiana: 433 eventi cyber registrati in un singolo mese, rappresentando un incremento del 115% rispetto al periodo precedente e il dato più elevato mai raggiunto dal sistema di monitoraggio nazionale. Questo picco non costituisce un’anomalia isolata, ma il culmine di una tendenza crescente che posiziona l’Italia al primo posto in Europa per intensità di attacchi informatici subiti.
L’analisi dei dati rivela pattern di attacco sistematici che indicano un targeting strategico dell’infrastruttura digitale italiana. La campagna DDoS condotta dal 3 al 16 giugno, con 275 attacchi consecutivi per tredici giorni ininterrotti, rappresenta la più prolungata operazione cyber mai documentata contro asset nazionali. L’attribuzione principale ricade sul gruppo NoName057(16), responsabile del 45% delle rivendicazioni DDoS del periodo, evidenziando una capacità operativa e una persistenza che superano i precedenti pattern osservati.
L’impatto economico quantificato raggiunge i 66 miliardi di euro annuali, equivalenti al 3,5% del PIL nazionale, posizionando il cybercrime come una delle voci più significative del bilancio economico nazionale. Le proiezioni econometriche indicano una traiettoria di crescita verso 160 miliardi entro il 2026, suggerendo che senza interventi strutturali l’Italia potrebbe trovarsi di fronte a una crisi sistemica di competitività digitale.
La convergenza di fattori geopolitici, vulnerabilità infrastrutturali e targeting specifico ha trasformato l’Italia da normale destinazione di attacchi cyber a vero e proprio laboratorio sperimentale per tecniche di guerra ibrida avanzate. Questa trasformazione richiede un’analisi approfondita che vada oltre i numeri per comprendere le implicazioni strategiche per la sicurezza nazionale e la competitività economica del Paese.
Cybercrisi 2025 – Anatomia di una crisi nazionale
La convergenza perfetta
Per comprendere come l’Italia sia arrivata a questo punto, dobbiamo ricostruire la convergenza di fattori che ha trasformato un paese con ambizioni digitali in un bersaglio prediletto dei cybercriminali internazionali. La storia inizia con scelte geopolitiche precise: il sostegno all’Ucraina, che ha portato 7,4 miliardi di euro in aiuti militari e il ruolo di primo piano nell’implementazione delle sanzioni europee contro la Russia, hanno inevitabilmente attirato l’attenzione di gruppi hacktivist filorussi.
Ma la vera vulnerabilità dell’Italia risiede nella sua struttura economica unica. Il 99,9% delle imprese italiane sono piccole e medie imprese, una particolarità che crea un ecosistema di vulnerabilità difficilmente replicabile altrove. Mentre in Germania il 40% delle PMI dispone di piani di cybersecurity completi, in Italia questa percentuale crolla al 16%. È come se il nostro Paese avesse costruito una città moderna lasciando aperte migliaia di porte secondarie, ognuna delle quali rappresenta un potenziale punto di ingresso per gli attaccanti.
L’impatto economico di questa fragilità sistemica si manifesta in cifre che fanno tremare l’economia nazionale: 60-66 miliardi di euro annui, pari al 3,5% del PIL. Per mettere in prospettiva questa cifra, consideriamo che rappresenta più dell’intero budget della Difesa italiana. Le proiezioni verso 160 miliardi entro il 2026 disegnano uno scenario in cui il cybercrime potrebbe diventare una delle voci più pesanti del bilancio nazionale, sottraendo risorse cruciali allo sviluppo e all’innovazione.
I protagonisti della tempesta
Dietro l’escalation del 2025 si muovono attori che hanno trasformato il cybercrime da attività criminale sporadica a operazione geopolitica sistematica. NoName057(16) emerge come il protagonista principale di questa trasformazione, ma la sua evoluzione rivela una sofisticazione che va ben oltre l’hacktivismo tradizionale.
Il gruppo, nato nel marzo 2022 come collettivo di supporto alle operazioni russe in Ucraina, ha sviluppato un modello operativo che potremmo definire “guerra ibrida gamificata“. Con un nucleo di 15-20 operatori professionali, probabilmente collegati ai servizi di intelligence russi, coordina una rete di 4.000 sostenitori attraverso meccanismi di ricompensa in criptovalute che trasformano gli attacchi cyber in un videogame globale. Questa struttura piramidale permette di moltiplicare l’impatto operativo mantenendo la negabilità plausibile tipica delle operazioni ibride.
Durante la campagna di giugno 2025, NoName057(16) dimostra una capacità di persistenza che supera ogni previsione degli analisti. Per tredici giorni consecutivi, dal 3 al 16 giugno, l’Italia subisce una martellata costante di attacchi DDoS che colpiscono con precisione chirurgica obiettivi simbolici e infrastrutture critiche. Aeroporti di Milano, ministeri romani, banche sistemiche: ogni target è scelto per massimizzare l’impatto mediatico e psicologico più che il danno tecnico diretto.
Cyber attacchi – Anatomie di compromissioni
SynLab Italia: quando la sanità diventa bersaglio
La storia di SynLab Italia rappresenta forse il caso più emblematico di come i cyberattacchi stiano ridefinendo la natura stessa dei servizi essenziali. Nell’aprile 2024, quello che inizia come un attacco di routine si trasforma nel più grave incidente cyber mai registrato nel settore sanitario italiano.
I criminali di BlackBasta, un gruppo ransomware noto per la sua metodologia chirurgica, penetrano nella rete europea di SynLab sfruttando una vulnerabilità nell’infrastruttura di posta elettronica. Il dwell time di 73 giorni – il periodo tra l’iniziale compromissione e la scoperta – dimostra una pazienza e una metodologia che trasformano l’attacco da semplice criminalità in vera e propria operazione di intelligence.
Quando BlackBasta aziona il grilletto finale, l’impatto è devastante: 380 laboratori simultaneamente offline, 35 milioni di analisi annuali interrotte, 1,5 terabyte di dati medici sensibili nelle mani dei criminali. Per la prima volta nella storia italiana, un singolo attacco cyber paralizza una porzione significativa del sistema sanitario nazionale, dimostrando come la digitalizzazione dei servizi essenziali abbia creato nuove vulnerabilità sistemiche.
La risposta di SynLab – rifiuto del pagamento del riscatto e collaborazione totale con le autorità – stabilisce un precedente importante, ma il costo del ripristino, stimato in 12 milioni di euro e 45 giorni di lavoro intensivo, illustra la vera dimensione economica della resilienza cyber.
Intesa Sanpaolo: l’Insider Threat che scuote l’establishment
Il caso Vincenzo Coviello presso Intesa Sanpaolo rivela una dimensione della minaccia cyber che va oltre gli attacchi esterni per toccare le fondamenta stesse della fiducia istituzionale. Per ventiquattro mesi, dal febbraio 2022 all’aprile 2024, un manager della sicurezza IT della più grande banca italiana accede illegalmente a oltre 6.000 conti correnti, incluso quello della Premier Giorgia Meloni.
La metodologia di Coviello è tanto semplice quanto efficace: sfrutta i suoi accessi legittimi per condurre quello che gli investigatori definiranno “spionaggio sistematico” su clienti ad alto profilo. L’aspetto più inquietante del caso non è tanto l’abuso di privilegio, quanto la durata dell’attività non rilevata, che evidenzia lacune significative nei sistemi di monitoraggio comportamentale anche presso istituzioni considerate all’avanguardia nella sicurezza.
La scoperta dell’attività avviene solo grazie a una segnalazione esterna, non attraverso i sistemi interni di controllo, sollevando interrogativi profondi sull’efficacia dei meccanismi di insider threat detection nel sistema bancario italiano. Il caso diventa rapidamente uno scandalo politico, ma per i professionisti della cybersecurity rappresenta un wake-up call sulla necessità di ripensare completamente l’approccio alla sicurezza interna.
Leonardo e la minaccia alla sovranità industriale
Il caso Leonardo S.p.A. illustra come gli attacchi cyber possano compromettere non solo dati commerciali, ma la sicurezza nazionale stessa. Per due anni, Arturo D’Elia e Antonio Rossi, dipendenti con accessi privilegiati, conducono quello che può essere definito spionaggio industriale sistematico, sottraendo 10 gigabyte di documentazione relativa a progetti aeronautici civili e militari.
La sofisticazione dell’operazione emerge dai dettagli: gli accessi avvengono gradualmente, con pattern studiati per evitare i sistemi di detection automatica. I dati esfiltrati includono progetti di aeromobili in sviluppo per la NATO, informazioni sui dipendenti e credenziali per accessi aggiuntivi. Il metodo ricorda da vicino le tecniche di intelligence gathering utilizzate da attori statali, sollevando interrogativi sull’eventuale collegamento con servizi di intelligence stranieri.
L’impatto va oltre il danno economico diretto, la compromissione di progetti NATO presso il principale contractor difesa italiano rappresenta una minaccia alla sicurezza dell’Alleanza Atlantica stessa. Il caso dimostra come la cybersecurity aziendale sia diventata inseparabile dalla sicurezza nazionale, richiedendo un approccio completamente nuovo alla protezione della proprietà intellettuale strategica.
La risposta del sistema – Operazione Eastwood e oltre
Il successo dell’Operazione Eastwood
Nel luglio 2025, mentre l’Italia ancora elabora l’escalation di giugno, arriva una boccata d’ossigeno sotto forma dell’Operazione Eastwood. Coordinata da Europol con il supporto cruciale della Polizia Postale italiana, l’operazione rappresenta uno dei più significativi successi nella lotta al cybercrime internazionale degli ultimi anni.
I numeri dell’operazione raccontano una storia di cooperazione internazionale efficace: due arresti immediati in Francia e Spagna, sette mandati di arresto internazionali, oltre 600 server smantellati in tutto il mondo. Ma dietro questi numeri si nasconde un lavoro investigativo durato mesi, che ha richiesto il coordinamento di forze dell’ordine in dodici paesi diversi.
Il CNAIPIC, il centro operativo della Polizia Postale italiana, gioca un ruolo centrale nell’operazione, dimostrando capacità investigative di livello mondiale. Gli investigatori italiani ricostruiscono meticolosamente la rete di NoName057(16), identificando pattern di comunicazione, flussi finanziari e connessioni internazionali che permettono di smantellare l’infrastruttura operativa del gruppo.
Tuttavia, il successo dell’operazione rivela anche i limiti dell’approccio law enforcement tradizionale contro minacce ibride. Entro poche settimane dallo smantellamento, NoName057(16) ricostruisce parzialmente le sue capacità operative, dimostrando la resilienza tipica delle organizzazioni distribuite. L’effetto “hydra” – dove ogni testa tagliata ne genera due nuove – si manifesta chiaramente, suggerendo la necessità di strategie più complesse che combinino enforcement, deterrenza e resilienza sistemica.
L’ACN di fronte all’impossibile
Nell’estate del 2025, l’Agenzia per la Cybersicurezza Nazionale ha operato sotto pressione costante, affrontando il mese più critico mai registrato per intensità e volume di minacce. Con 433 eventi cyber rilevati e 6.428 comunicazioni inviate a enti pubblici e imprese private, l’ACN ha gestito una mole di attività straordinaria, spinta in gran parte da una campagna DDoS di 275 attacchi in 13 giorni consecutivi. Ogni giornata ha richiesto interventi tempestivi che vanno dalla segnalazione di vulnerabilità critiche, all’analisi tecnica degli incidenti, fino al coordinamento delle risposte con i soggetti colpiti.
Operational Summary giugno 2025, ACN – La Figura mostra l’andamento di eventi e incidenti fino al mese in esame, corredato da una previsione, basata sull’analisi dei dati precedenti, riferita ai successivi 3 mesi.
Il caso delle vulnerabilità Citrix diventa emblematico delle sfide che l’Agenzia deve affrontare. Quando vengono scoperte tre vulnerabilità critiche nei sistemi NetScaler ADC e Gateway, l’ACN identifica 1.027 servizi esposti a livello nazionale. La situazione richiede l’attivazione dell’articolo 2 della Legge 90/2024, che consente all’Agenzia di inviare comunicazioni obbligatorie per interventi di sicurezza urgenti.
La risposta dell’ACN dimostra maturità operativa: analisi tecnica approfondita, comunicazioni precise e tempestive, coordinamento con fornitori internazionali per patch di emergenza. Tuttavia, la vastità dell’esposizione rivela anche la fragilità sistemica dell’infrastruttura digitale italiana, dove la dipendenza da tecnologie straniere crea punti di vulnerabilità difficili da controllare.
Gli analisti dell’ACN lavorano in modalità crisis management continua, ma emergono anche innovazioni importanti. L’implementazione di sistemi di threat intelligence basati su machine learning permette di identificare pattern di attacco prima impercettibili. La collaborazione con il settore privato si intensifica, creando canali di information sharing che migliorano la capacità di detection collettiva.
L’Italia nel contesto globale – Un confronto impietoso
Germania: l’eccellenza sistematica
Per comprendere veramente la posizione dell’Italia nel panorama cyber globale, è necessario guardare oltre i nostri confini e analizzare come altri paesi affrontano sfide simili. La Germania rappresenta forse il modello più istruttivo per l’Italia, sia per dimensioni economiche comparabili che per posizionamento geopolitico simile all’interno dell’Unione Europea e della NATO.
Il Bundesamt für Sicherheit in der Informationstechnik (BSI), l’equivalente tedesco dell’ACN, opera con un budget annuale di 524 milioni di euro e uno staff di 1.823 persone a tempo pieno. Confrontando questi numeri con i 110 milioni di euro e 347 dipendenti dell’ACN, emerge immediatamente il divario di scala: la Germania investe quasi cinque volte di più in termini assoluti e ha uno staff oltre cinque volte più numeroso.
Ma le differenze vanno oltre i numeri. Il modello tedesco integra strettamente ricerca accademica, industria e governo in un ecosistema che genera innovazione continua. Il 78% delle aziende manifatturiere tedesche partecipa attivamente a programmi di cybersecurity, contro il 34% italiano. L’investimento annuale in ricerca e sviluppo cyber raggiunge i 2,1 miliardi di euro, contro i 340 milioni italiani.
I risultati di questo approccio sistematico si riflettono nelle statistiche: la Germania subisce 445 attacchi per 100.000 abitanti contro i 734 dell’Italia, ha un tasso di successo dei ransomware del 28% contro il 43% italiano, e un tempo medio di recovery di 89 ore contro le 127 italiane. Non si tratta solo di maggiori investimenti, ma di un approccio culturalmente diverso che considera la cybersecurity come investimento strategico piuttosto che costo operativo.
Francia: la via della sovranità digitale
L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) francese rappresenta un modello diverso ma altrettanto istruttivo. Con un budget di 389 milioni di euro e 967 dipendenti, la Francia ha scelto di concentrarsi sulla sovranità digitale, sviluppando capacità proprietarie in settori critici come la crittografia, i sistemi operativi sicuri e l’intelligence delle minacce.
Il modello francese è particolarmente interessante per l’integrazione tra cybersecurity e politica industriale. Il 67% dello staff ANSSI proviene dal mondo accademico, creando un ponte continuo tra ricerca e applicazione operativa. Questa integrazione ha permesso alla Francia di sviluppare un ecosistema di aziende cyber che compete a livello globale, trasformando la sicurezza informatica da costo a opportunità economica.
L’approccio francese alla threat intelligence è particolarmente sofisticato, con capacità di attribution che rivalizzano con quelle americane e britanniche. Durante le elezioni del 2022, la Francia ha dimostrato una capacità di detection e response degli attacchi informatici che ha impressionato gli alleati internazionali, stabilendo un modello di protezione democratica che altri paesi stanno studiando.
Regno Unito: l’innovazione continua
Il National Cyber Security Centre (NCSC) britannico rappresenta forse l’esempio più avanzato di come un’agenzia cyber nazionale possa evolvere rapidamente per far fronte a minacce in costante cambiamento. Con un budget di 447 milioni di euro e 1.234 dipendenti, l’NCSC ha sviluppato un modello di public-private partnership che massimizza l’efficacia degli investimenti pubblici sfruttando l’innovazione del settore privato.
La peculiarità del modello britannico sta nella sua capacità di rapid deployment di contromisure innovative. Durante la pandemia COVID-19, l’NCSC ha sviluppato e dispiegato sistemi di threat intelligence specifici per le minacce legate al lavoro remoto in tempi record. Questa agilità operativa deriva da una cultura organizzativa che premia l’innovazione e la sperimentazione piuttosto che la conformità procedurale.
Il Regno Unito ha anche sviluppato un approccio unico alla cyber diplomacy, utilizzando le proprie capacità tecniche per costruire alleanze internazionali e influenzare gli standard globali di cybersecurity. Questa strategia ha permesso al paese di mantenere una posizione di leadership globale nonostante le limitazioni di budget rispetto agli Stati Uniti.
Stati Uniti: la potenza sistemica
Il confronto con gli Stati Uniti rivela la vera scala delle sfide che l’Italia deve affrontare. Con un budget federale per la cybersecurity di 89 miliardi di dollari e 28.947 laureati annuali in cybersecurity, gli USA operano in una dimensione completamente diversa. Tuttavia, anche gli Stati Uniti affrontano sfide significative, il SolarWinds hack del 2020 ha dimostrato che nemmeno la superpotenza cyber mondiale è immune da attacchi sofisticati.
Il modello americano è caratterizzato dalla stretta integrazione tra settore pubblico e privato, dove giganti tecnologici come Microsoft, Google e Amazon collaborano attivamente con le agenzie governative. Questa collaborazione genera un circolo virtuoso di innovazione che beneficia sia la sicurezza nazionale che la competitività economica.
Per l’Italia, il modello americano offre lezioni importanti sulla necessità di sviluppare campioni nazionali nel settore cyber. La dipendenza italiana da tecnologie straniere rappresenta una vulnerabilità strategica che può essere affrontata solo attraverso investimenti massicci in ricerca e sviluppo e nella creazione di un ecosistema industriale nazionale competitivo.
Le nuove frontiere della minaccia
L’evoluzione dell’intelligenza artificiale negli attacchi
Mentre l’Italia lotta con minacce tradizionali come ransomware e DDoS, all’orizzonte si profilano sfide ancora più complesse. L’integrazione dell’intelligenza artificiale negli attacchi cyber sta trasformando radicalmente il panorama delle minacce, creando capacità offensive che fino a pochi anni fa erano considerate fantascienza.
I primi esempi di AI-powered attacks sono già visibili nel panorama italiano. L’ACN ha documentato campagne di phishing che utilizzano large language models per generare email personalizzate in italiano perfetto, adattando il contenuto alle specifiche caratteristiche della vittima target. Questi attacchi raggiungono tassi di successo del 67% contro il 12% dei phishing tradizionali, rappresentando un salto qualitativo che richiede completamente nuove strategie difensive.
Guarda il vide dell’intervento “The Italian Job: cyber attacchi in lingua italiana” tenuto durante la Cyber Crime Conference 2024 da Davide Maiorca, Assistant Professor Pattern Recognition and Applications Lab Department of Electrical and Electronic Engineering University of Cagliari
[embedded content]
I deepfake rappresentano un’altra frontiera preoccupante. Nel corso del 2025, sono stati documentati i primi casi di utilizzo di video deepfake per social engineering contro dirigenti di aziende italiane. La tecnologia ha raggiunto una qualità tale che è impossibile distinguere un video autentico da uno artificiale senza strumenti specializzati, aprendo scenari di manipolazione e ricatto senza precedenti.
Ma l’intelligenza artificiale non è solo uno strumento per gli attaccanti. Le organizzazioni più avanzate stanno iniziando a utilizzare ML e AI per detection e response automatizzate. L’ACN ha iniziato a sperimentare sistemi che possono identificare attacchi in corso in tempo reale e attivare contromisure automatiche, riducendo il tempo di response da ore a minuti.
La minaccia quantistica: prepararsi all’impensabile
Mentre potrebbe sembrare prematuro discutere di minacce quantistiche quando l’Italia fatica ancora con vulnerabilità tradizionali, la realtà è che la preparazione per l’era post-quantistica deve iniziare oggi. I computer quantistici rappresentano una minaccia esistenziale per tutti i sistemi crittografici attualmente in uso, e quando questa tecnologia raggiungerà la maturità operativa, potrebbe rendere obsoleta l’intera infrastruttura di sicurezza digitale globale.
Il National Institute of Standards and Technology (NIST) americano ha già pubblicato i primi standard per la crittografia post-quantistica, e paesi come la Cina stanno investendo massicciamente in questa tecnologia. L’Italia deve iniziare ora la transizione verso algoritmi quantum-safe, un processo che richiederà anni di pianificazione e implementazione.
L’ACN ha iniziato i primi studi per una strategia nazionale post-quantistica, ma gli investimenti necessari sono enormi. Ogni sistema crittografico, dalle carte di credito alle comunicazioni governative, dovrà essere aggiornato o sostituito. Il costo di questa transizione è stimato in miliardi di euro, ma il costo dell’impreparazione sarebbe il collasso completo della sicurezza digitale nazionale.
Internet delle cose e superfici d’attacco espandenti
La diffusione dell’Internet of Things (IoT) sta creando superfici d’attacco di dimensioni mai viste prima. Ogni dispositivo connesso rappresenta un potenziale punto di ingresso per gli attaccanti, e la maggior parte di questi dispositivi è progettata con scarsa attenzione alla sicurezza. In Italia, si stima che entro il 2026 saranno presenti oltre 200 milioni di dispositivi IoT, molti dei quali nelle infrastrutture critiche.
Il problema è particolarmente acuto nel settore industriale, dove la convergenza tra Operational Technology (OT) e Information Technology (IT) ha creato vulnerabilità che i criminali stanno iniziando a sfruttare sistematicamente. Il caso documentato dall’ACN di sistemi SCADA esposti tramite Shodan rappresenta solo la punta dell’iceberg di un problema che potrebbe avere implicazioni devastanti per la sicurezza nazionale.
Le smart cities italiane stanno implementando migliaia di sensori e dispositivi connessi senza una strategia di sicurezza complessiva. Semafori intelligenti, sistemi di monitoraggio ambientale, reti di trasporto pubblico, ogni elemento dell’infrastruttura urbana diventa un potenziale vettore d’attacco. La mancanza di standard di sicurezza uniformi e la frammentazione delle responsabilità creano un puzzle di vulnerabilità che sarà sempre più difficile gestire.
La dimensione umana della cybersecurity
La carenza di talenti: una crisi nascosta
Dietro ogni statistica sugli attacchi cyber, dietro ogni vulnerabilità sfruttata, dietro ogni sistema compromesso, c’è sempre un elemento umano. La cybersecurity è, fondamentalmente, una battaglia tra intelligenze umane, e l’Italia sta perdendo questa battaglia non solo per mancanza di tecnologie o investimenti, ma per una carenza drammatica di talenti qualificati.
I numeri sono impietosi: l’Italia ha bisogno di 47.000 professionisti di cybersecurity, ma ne ha disponibili solo 12.300. Questo significa che il 74% delle posizioni cyber rimane scoperto, con un impatto economico stimato in 8,9 miliardi di euro di perdita di produttività annuale. Non si tratta solo di numeri, ma di storie personali, CISO che lavorano 80 ore a settimana perché non trovano personale qualificato, aziende che rinunciano a progetti di digitalizzazione per mancanza di competenze di sicurezza, università che non riescono a formare abbastanza specialisti per il fabbisogno nazionale.
La competizione per i talenti disponibili ha creato una spirale inflazionistica dei salari che paradossalmente esclude dal mercato proprio le piccole e medie imprese che avrebbero più bisogno di supporto. Un CISO senior a Milano può guadagnare 145.000 euro annui, cifre che solo le grandi multinazionali possono permettersi, mentre le PMI restano scoperte e vulnerabili.
Ma il problema va oltre la quantità, è una questione di qualità e specializzazione. Le minacce di oggi richiedono competenze che spaziano dalla crittografia quantistica all’intelligence geopolitica, dalla psicologia comportamentale alla diplomazia internazionale. Il profilo dell’esperto di cybersecurity del 2025 è radicalmente diverso da quello di anche solo cinque anni fa, e i programmi formativi faticano a stare al passo.
La trasformazione del ruolo del CISO
Il Chief Information Security Officer di oggi non è più un tecnico che gestisce firewall e antivirus, ma un leader strategico che deve navigare complessità che spaziano dalla geopolitica all’economia comportamentale. Durante l’escalation di giugno 2025, molti CISO italiani si sono trovati a dover fornire consigli di amministrazione su implicazioni geopolitiche di attacchi cyber, a coordinare con forze dell’ordine internazionali, a gestire crisis communication con media e stakeholder.
Questa evoluzione richiede competenze che tradizionalmente non facevano parte del curriculum cyber. La capacità di tradurre rischi tecnici in business impact, di comunicare con board of directors che spesso non hanno background tecnologico, di costruire narrative convincenti per ottenere budget adeguati: sono tutte skills che separano i CISO efficaci da quelli che si limitano a gestire l’operatività quotidiana.
Il caso Intesa Sanpaolo ha dimostrato come il CISO moderno debba anche essere un master della comunicazione di crisi, capace di gestire simultaneamente investigazioni interne, compliance regulatory, pressioni mediatiche e rassicurazione degli stakeholder. Non è più sufficiente essere eccellenti tecnicamente: bisogna essere leader a 360 gradi.
La dimensione psicologica degli attacchi
Un aspetto spesso sottovalutato degli attacchi cyber è il loro impatto psicologico sulle organizzazioni e sugli individui. L’escalation del 2025 ha mostrato chiaramente come gli attaccanti stiano iniziando a sfruttare non solo vulnerabilità tecniche, ma anche fragilità psicologiche umane per massimizzare l’impatto delle loro operazioni.
La campagna di NoName057(16) è stata progettata tanto per creare danni tecnici quanto per generare un senso di vulnerabilità e impotenza nella popolazione italiana. Gli attacchi sono stati comunicati attraverso canali social con una propaganda sofisticata che amplificava la percezione di insicurezza ben oltre l’impatto tecnico reale. Questa psychological warfare rappresenta una nuova dimensione della minaccia cyber che richiede contromisure specifiche.
I professionisti della cybersecurity stanno iniziando a sperimentare fenomeni paragonabili al burnout dei medici o dei primi soccorritori. La pressione costante, la responsabilità enorme, l’impossibilità di “vincere” definitivamente contro avversari che si evolvono continuamente, tutti fattori che contribuiscono a un tasso di turnover elevatissimo nel settore e alla difficoltà di mantenere team coesi e motivati.
Il futuro che ci aspetta
Scenari 2030: visioni alternative
Immaginare l’Italia del 2030 richiede la considerazione di diversi scenari possibili, ognuno dei quali dipende dalle scelte che faremo nei prossimi anni. Il primo scenario, quello che potremmo chiamare “business as usual”, prevede una sostanziale continuità con le tendenze attuali: investimenti frammentati, risposta reattiva alle minacce, dipendenza tecnologica dall’estero. In questo scenario, l’Italia del 2030 sarebbe ancora più vulnerabile di oggi, con costi del cybercrime che potrebbero raggiungere i 200 miliardi di euro annui e una posizione internazionale sempre più marginale.
Il secondo scenario, “trasformazione graduale”, prevede un incremento degli investimenti e un miglioramento delle capacità, ma senza una vera rivoluzione sistemica. L’Italia ridurrebbe il gap con i paesi più avanzati ma resterebbe sostanzialmente un follower piuttosto che un leader. I costi del cybercrime si stabilizzerebbero intorno ai 100 miliardi annui, una cifra ancora insostenibile ma gestibile.
Il terzo scenario, “salto quantico”, prevede investimenti massicci e trasformazioni strutturali che porterebbero l’Italia a diventare un leader globale nella cybersecurity. Questo scenario richiederebbe investimenti iniziali enormi ma potrebbe trasformare la cybersecurity italiana da costo a opportunità economica, creando un settore export da 5 miliardi di euro annui e riducendo i costi del cybercrime sotto i 30 miliardi.
Le scelte cruciali dei prossimi 18 mesi
Il periodo tra l’autunno 2025 e la primavera 2027 sarà probabilmente decisivo per determinare quale scenario si realizzerà. Diverse scelte cruciali dovranno essere fatte, e ognuna avrà conseguenze che si protrarranno per decenni.
La prima scelta riguarda il livello degli investimenti. Per raggiungere la parità con Germania e Francia, l’Italia dovrebbe almeno raddoppiare i propri investimenti in cybersecurity, portandoli dall’attuale 0.12% del PIL allo 0.24%. Questo significa trovare ulteriori 4,4 miliardi di euro annui, una cifra significativa ma non impossibile se confrontata con i costi attuali del cybercrime.
La seconda scelta riguarda la strategia industriale. L’Italia può continuare a essere un mercato per tecnologie straniere o può decidere di sviluppare campioni nazionali nel settore cyber. Questa scelta richiede non solo investimenti in ricerca e sviluppo, ma anche politiche industriali che favoriscano la crescita di aziende italiane competitive a livello globale.
La terza scelta riguarda il modello di cooperazione internazionale. L’Italia può continuare a essere un partner junior nelle alleanze internazionali o può aspirare a diventare un leader regionale nella cybersecurity mediterranea. La posizione geografica dell’Italia, al crocevia tra Europa, Africa e Medio Oriente, offre opportunità uniche per sviluppare una leadership cyber regionale che potrebbe avere ricadute economiche e geopolitiche significative.
La quarta scelta, forse la più importante, riguarda l’approccio culturale alla cybersecurity. L’Italia può continuare a trattare la sicurezza informatica come un costo da minimizzare o può trasformarla in un investimento strategico per la competitività nazionale. Questa trasformazione culturale deve partire dai vertici del governo e del sistema economico e permeare tutta la società.
L’eredità che lasceremo
Ogni generazione di professionisti affronta sfide che definiscono il loro momento storico. Per i professionisti della cybersecurity degli anni ’90 era l’adattamento a internet, per quelli del 2000 era il mobile computing, per quelli del 2010 era il cloud. Per la generazione del 2025, la sfida è più ampia e complessa: si tratta di definire il futuro digitale di un’intera nazione.
Le decisioni prese oggi dai CISO italiani, dai dirigenti governativi, dai CEO delle aziende tecnologiche, influenzeranno la vita digitale di milioni di cittadini per i prossimi decenni. È una responsabilità enorme, ma anche un’opportunità storica per trasformare l’Italia da vittima preferita dei cyberattacchi a modello globale di resilienza digitale.
Lezioni dall’epicentro
Quello che abbiamo imparato
L’analisi approfondita della crisi cyber italiana del 2025 offre lezioni che vanno ben oltre i confini nazionali e che possono essere preziose per la comunità internazionale della cybersecurity. La prima lezione è che la cybersecurity non può più essere trattata come un problema puramente tecnico: è diventata una questione geopolitica, economica e sociale che richiede approcci interdisciplinari.
L’esperienza italiana dimostra come la vulnerabilità cyber possa trasformarsi in targeting geopolitico, creando circoli viziosi dove la debolezza attira ulteriori attacchi. Questo fenomeno, che potremmo chiamare “vulnerabilità gravitazionale”, suggerisce che nel cyberspace, come nella fisica, la massa attrae altra massa, e la vulnerabilità attrae altre vulnerabilità.
La seconda lezione riguarda l’importanza dell’ecosistema. Nessuna organizzazione, per quanto sofisticata, può proteggersi efficacemente in isolamento. La sicurezza cyber moderna richiede cooperazione, condivisione di informazioni, standardizzazione degli approcci. L’Italia ha dimostrato sia i benefici della cooperazione (Operazione Eastwood) che i costi dell’isolamento (vulnerabilità delle PMI).
La terza lezione è l’importanza del fattore umano. Dietro ogni vulnerabilità sfruttata c’è una carenza di competenze, dietro ogni attacco riuscito c’è un errore umano, dietro ogni successo difensivo c’è l’eccellenza professionale. La battaglia cyber si vince investendo nelle persone prima che nelle tecnologie.
I paradossi della sicurezza moderna
L’esperienza italiana del 2025 ha anche rivelato diversi paradossi che caratterizzano la cybersecurity moderna. Il primo paradosso è quello della visibilità: più sistemi di monitoraggio implementiamo, più attacchi scopriamo, creando l’impressione che la situazione stia peggiorando anche quando in realtà stiamo solo diventando più bravi a vedere il problema.
Il secondo paradosso è quello della complessità: ogni misura di sicurezza che implementiamo aggiunge complessità al sistema, e la complessità è essa stessa una fonte di vulnerabilità. I sistemi più sicuri sulla carta spesso diventano più vulnerabili nella pratica a causa della loro complessità operativa.
Il terzo paradosso è quello della cooperazione: la cybersecurity richiede condivisione di informazioni, ma le organizzazioni sono riluttanti a condividere dati sui propri incidenti per paura di danni reputazionali. Questo crea un circolo vizioso dove tutti avrebbero benefici dalla condivisione, ma nessuno vuole essere il primo a condividere.
Il quarto paradosso è quello dell’innovazione: le stesse tecnologie che promettono di migliorare la sicurezza (AI, quantum computing, IoT) creano anche nuove vulnerabilità e superfici d’attacco. L’innovazione è simultaneamente la soluzione e il problema.
L’alba dopo la tempesta
Il momento della trasformazione
Mentre scriviamo queste righe, nell’estate del 2025, l’Italia si trova a un crocevia storico. L’escalation dell’estate ha scosso il paese, ma ha anche catalizzato una presa di coscienza collettiva che potrebbe essere il preludio a una trasformazione epocale. Nei corridoi delle aziende, negli uffici governativi, nelle università, cresce la consapevolezza che lo status quo non è più sostenibile.
Gli investimenti annunciati dal governo, l’accelerazione dei progetti dell’ACN, l’interesse crescente del settore privato: sono tutti segnali che l’Italia potrebbe essere all’inizio di una rivoluzione cyber che la trasformerà da vittima prediletta a modello di resilienza. Ma la trasformazione non è automatica: richiede scelte coraggiose, investimenti sostanziali, e soprattutto una visione condivisa del futuro digitale che vogliamo costruire.
La responsabilità di una generazione
I professionisti della cybersecurity che stanno leggendo queste parole hanno una responsabilità storica. Non stanno semplicemente gestendo firewall e rispondendo a incident: stanno costruendo le fondamenta digitali su cui poggiano la democrazia, l’economia e la società italiana del futuro. È una responsabilità che va ben oltre la job description e che richiede una visione che trascende l’orizzonte quotidiano.
Ogni vulnerabilità non patchata, ogni sistema non aggiornato, ogni training di awareness non fatto, ogni piano di backup non testato, contribuisce alla vulnerabilità collettiva del sistema paese. Ma anche ogni miglioramento, ogni innovazione, ogni best practice condivisa, contribuisce alla resilienza collettiva.
La generazione di cybersecurity professionals del 2025 si troverà ricordata dalla storia come quella che ha trasformato l’Italia cyber o quella che ha assistito passivamente al suo declino digitale. Non ci sono vie di mezzo: la posta in gioco è troppo alta per la mediocrità.
L’Italia verso la resilienza digitale
Immaginiamo l’Italia del 2035, dieci anni dopo questa crisi del 2025. In questo futuro, quello che una volta era considerato il “malato d’Europa” della cybersecurity è diventato un modello globale di resilienza digitale. Le università italiane sono riconosciute a livello mondiale per l’eccellenza nella ricerca cyber, le aziende italiane esportano soluzioni di sicurezza innovative, i professionisti italiani sono ricercati dalle organizzazioni internazionali più prestigiose.
In questa Italia del futuro, la cybersecurity non è più un costo da minimizzare ma un vantaggio competitivo da massimizzare. Le PMI italiane sono le più secure al mondo perché hanno imparato a fare della sicurezza un elemento differenziante della loro offerta. Le infrastrutture critiche sono così resilienti che servono da modello per altri paesi che affrontano minacce simili.
Ma soprattutto, in questa Italia del futuro, nessun cittadino deve mai più preoccuparsi che i propri dati sanitari finiscano nelle mani di criminali, nessun imprenditore deve mai più rischiare il fallimento per un attacco ransomware, nessun funzionario pubblico deve mai più vedere i servizi essenziali paralizzati da attacchi cyber.
Le parole finali
La tempesta cyber del 2025 ha messo a nudo le fragilità dell’Italia digitale, ma ha anche rivelato le potenzialità straordinarie del nostro paese quando affronta le sfide con determinazione e visione strategica. L’Operazione Eastwood ha dimostrato che l’eccellenza italiana nella cybersecurity non è un’aspirazione ma una realtà già operativa. L’ACN ha mostrato capacità di leadership e innovazione che competono con le migliori agenzie mondiali. Le aziende italiane stanno dimostrando una resilienza e una capacità di adattamento che stupiscono gli osservatori internazionali.
Il futuro dell’Italia cyber non è scritto nei numeri degli attacchi subiti o nei miliardi di danni economici. È scritto nella determinazione dei professionisti che ogni giorno lavorano per costruire un paese più sicuro, nella visione dei leader che investono nel lungo termine piuttosto che nell’immediato, nella capacità dell’intera società di trasformare le crisi in opportunità.
La storia giudicherà la generazione del 2025 non per i problemi che ha ereditato, ma per le soluzioni che ha costruito. E se questa generazione saprà essere all’altezza della sfida, l’Italia del 2035 sarà ricordata non come il paese che ha subito la più grande escalation cyber della storia europea, ma come quello che l’ha trasformata nella più grande opportunità di crescita e innovazione.
La tempesta sta passando. L’alba della nuova Italia digitale sta sorgendo. Il futuro inizia oggi, con ogni decisione che prendiamo, ogni investimento che facciamo, ogni partnership che costruiamo. L’Italia cyber-resiliente non è più un sogno impossibile, è un obiettivo raggiungibile per chi ha il coraggio di perseguirlo.
Secondo i ricercatori di Check Point, che per primi hanno osservato l’exploit in-the-wild, l’attività malevola è rapidamente aumentata tra il 18 e il 19 luglio, estendendosi a diverse organizzazioni attive nei settori delle telecomunicazioni, dell’industria e della pubblica amministrazione. I server vulnerabili colpiti sarebbero oltre 85, distribuiti in almeno 29 diverse organizzazioni. Negli ultimi giorni, sembra che la vulnerabilità sia stata condivisa online con un numero imprecisato di altri gruppi criminali e adesso che è stata resa pubblica sicuramente il numero di gruppi che proveranno a usarla crescerà ulteriormente.
Ricordiamo che la falla sfruttata è stata identificata con il codice CVE-2025-53770, una vulnerabilità critica (CVSS 9.8) legata alla deserializzazione di dati non attendibili. L’exploit permette a un attaccante remoto di eseguire codice arbitrario sul server, con privilegi elevati, senza necessità di autenticazione. Secondo quanto emerso, il vettore d’attacco impiega come endpoint la pagina /_layouts/15/ToolPane.aspx e si basa su una catena di exploit che prevede anche il bypass delle misure di autenticazione.
Data la criticità dell’evento, riportiamo anche le tracce principali degli avvenimenti e delle violazioni. Uno degli aspetti più preoccupanti della tecnica usata riguarda il furto delle chiavi crittografiche contenute nel file machine.config di SharePoint, ovvero la ValidationKey e la DecryptionKey. Queste chiavi sono fondamentali per firmare e decifrare le informazioni contenute nei payload __VIEWSTATE, che SharePoint utilizza per la gestione dello stato dell’interfaccia utente. Una volta in possesso di queste chiavi, gli attaccanti possono generare richieste perfettamente valide per il server, rendendo possibile la compromissione anche dopo l’installazione della patch.
In alcuni dei casi analizzati, dopo l’esecuzione dell’exploit iniziale, gli attaccanti hanno distribuito una web shell persistente tramite PowerShell, fornendosi un punto d’ingresso permanente nei sistemi compromessi. Il malware installato viene in genere usato per mantenere il controllo remoto e per esfiltrare dati sensibili, in particolare credenziali amministrative e configurazioni interne.
Microsoft ha risposto rapidamente pubblicando una patch di emergenza per la CVE-2025-53770 e una seconda vulnerabilità correlata, la CVE-2025-53771, che consente bypass di autenticazione tramite manipolazione del percorso delle richieste HTTP. Entrambe sono state aggiunte al Catalogo KEV (Known Exploited Vulnerabilities) della CISA, che ne ha imposto l’aggiornamento obbligatorio a tutte le agenzie federali statunitensi.
Gli esperti sottolineano che, in questo caso, applicare la patch non basta: le chiavi machineKey potrebbero essere già state sottratte e utilizzate per attacchi successivi. È quindi fondamentale anche rigenerare queste chiavi, ruotare tutte le credenziali eventualmente compromesse e verificare attentamente la presenza di web shell, script sospetti o movimenti laterali all’interno dell’infrastruttura.
Per aumentare la resilienza, Microsoft consiglia anche l’attivazione dell’Antimalware Scan Interface (AMSI) su tutti i server SharePoint, in modo da intercettare i payload malevoli prima che vengano eseguiti. È inoltre consigliabile isolare i server esposti a Internet e sottoporre l’intero ambiente a una revisione di sicurezza.
La campagna ToolShell mostra un’elevata sofisticazione e una chiara volontà di persistenza con una particolare attenzione alla compromissione dei sistemi Microsoft su più livelli, inclusi SharePoint, Exchange, OneDrive e Teams. Tra gli IP utilizzati negli attacchi figura anche un indirizzo già coinvolto in precedenti exploit su Ivanti EPMM, a dimostrazione del fatto che si tratta probabilmente di gruppi APT con risorse e competenze elevate.
L’adozione crescente dei linguaggi di programmazione Rust e Go nell’ambito dello sviluppo di malware rappresenta una sfida paradigmatica per i professionisti della sicurezza informatica contemporanea. Questi linguaggi, caratterizzati da efficienza nella gestione della memoria e resistenza intrinseca al reverse engineering, stanno rapidamente diventando la scelta preferenziale per gli sviluppatori di ransomware e malware sofisticato. La convergenza di tali tecnologie con algoritmi crittografici quantum-resistant come NTRU configura uno scenario operativo di complessità senza precedenti, richiedendo un ripensamento radicale delle metodologie di analisi e detection tradizionali.
Introduzione: l’evoluzione del threat landscape
Il panorama delle minacce informatiche ha subito una trasformazione sostanziale negli ultimi anni, caratterizzata dal progressivo abbandono dei linguaggi di programmazione tradizionali come C/C++ in favore di alternative moderne. Threat actors hanno iniziato a migrare verso linguaggi compilati più moderni, inclusi Golang, Rust e Nim, che offrono la capacità di compilare programmi per Linux e Windows con modifiche minime o nulle del codice.
Secondo il report midyear 2024 di Trend Micro, gruppi ransomware come Agenda hanno rilasciato nuove versioni del loro ransomware scritte in Rust, utilizzate per colpire aziende manifatturiere e del settore IT. Questa migrazione non è casuale, ma rappresenta una strategia calcolata per eludere i sistemi di detection esistenti e complicare le attività di reverse engineering.
Caratteristiche tecniche distintive di Rust e Go
Rust: memoria sicura e performance ottimali
Rust si distingue per il suo sistema di ownership unico, che garantisce memory safety senza garbage collection runtime. Il modello di ownership di Rust stabilisce che un valore può avere un solo proprietario, che può essere qualsiasi entità come una variabile, struttura o parametro di funzione. Quando il proprietario esce dal suo scope, Rust dealloca automaticamente la memoria posseduta.
Rust mira a fornire al programmatore il controllo completo dell’hardware sottostante, rendendo possibile ottimizzare i programmi Rust per essere molto vicini alle performance teoriche massime della macchina. Questa caratteristica, combinata con l’assenza di garbage collection, garantisce prestazioni consistenti e prevedibili.
Go: semplicità e concorrenza native
Go, sviluppato da Google, privilegia la semplicità di sviluppo e la compilazione rapida. Il compilatore Go non dedica molto tempo a generare il codice macchina più efficiente possibile; si preoccupa di più di compilare grandi quantità di codice rapidamente. La sua architettura include goroutines native e canali per operazioni di concorrenza, rendendolo ideale per applicazioni distribuite e networking.
Adozione nel malware: analisi del fenomeno
Trend statistici e casi d’uso
Gruppi ransomware come BlackCat, Hive e RansomExx hanno adottato Rust per lo sviluppo del loro malware. Microsoft ha rivelato che il gruppo ransomware Hive ha riscritto quasi interamente il suo payload omonimo in Rust, abbandonando Go.
Nel 2024 sono stati registrati oltre 5.263 attacchi, il numero più alto mai registrato dal NCC da quando ha iniziato il monitoraggio nel 2021. Il pagamento medio del riscatto è salito a 2,73 milioni di dollari nel 2024, quasi raddoppiando rispetto all’anno precedente.
Motivazioni strategiche degli sviluppatori malicious
Le ragioni dell’adozione di Rust e Go nell’ambiente malware sono molteplici e strategicamente articolate:
Evasione delle signature tradizionali: I nuovi linguaggi, come Rust, sono relativamente veloci e possono eludere l’analisi statica di molti sistemi di rilevamento malware. Molti prodotti di sicurezza sono stati progettati per anni basandosi sulle signature di linguaggi ben noti e ampiamente utilizzati.
Gestione ottimale della memoria: Rust cerca di fornire una migliore gestione della memoria tramite il suo storage unico in memoria e il compile time. Rust afferma di essere più veloce ed efficiente di C e C++, aspetti vantaggiosi anche per gli sviluppatori di malware, poiché il malware cerca di rimanere operativo ed efficiente.
Resistenza al reverse engineering: Il compilatore di Rust è responsabile di questa caratteristica. A causa del modo relativamente complesso in cui il codice Rust viene compilato in codice leggibile dalla macchina, il linguaggio rende difficile per gli analisti visualizzare il funzionamento interno del programma.
Sfide per il reverse engineering
Limitazioni degli strumenti esistenti
Gli strumenti di reverse engineering tradizionali come Ghidra e IDA Free non riescono a disassemblare efficacemente i binari Rust rispetto a C/C++. I risultati della sperimentazione mostrano che gli strumenti attuali sono comparativamente meno efficaci nell’analizzare e nel reverse engineering del malware scritto nel linguaggio di programmazione Rust rispetto a quelli scritti in C.
Complessità strutturale
Rust memorizza le stringhe in modo diverso dalla maggior parte dei compilatori, senza terminazione NULL tra le stringhe, quindi le referenzia tramite una tabella. Le stringhe vengono memorizzate come stringhe multiple tutte insieme senza terminatori NULL. Questa peculiarità rende l’analisi statica significativamente più complessa.
Le stesse caratteristiche di Rust che amano gli ingegneri, come la memory safety, le ottimizzazioni aggressive del compilatore, il borrowing, i tipi intricati e i traits, si traducono in un groviglio perplesso di codice che supera persino C++ nella complessità delle sue astrazioni.
Crittografia quantum-resistant: NTRU e implicazioni
Fondamenti tecnici di NTRU
NTRUEncrypt è basato su lattice e non è noto per essere decifrabile nemmeno con computer quantistici. I crittosistemi comunemente utilizzati come RSA o ECC, d’altra parte, verranno violati se e quando i computer quantistici diventeranno disponibili.
NTRU è un crittosistema a chiave pubblica open-source che utilizza la crittografia basata su lattice per crittografare e decrittografare i dati. È composto da due algoritmi: NTRUEncrypt per la crittografia e NTRUSign per le firme digitali.
Implementazioni in Rust
Le implementazioni Rust di NTRU forniscono sicurezza post-quantistica nativa, con ntrust-native che offre una implementazione sicura pura-Rust dello schema NTRU post-quantistico. NTRU Prime è un crittosistema basato su lattice che mira a migliorare la sicurezza degli schemi lattice a costo minimo. È considerato resistente agli avanzamenti del calcolo quantistico, in particolare all’algoritmo di Shor.
Convergenza tecnologica e implicazioni
La combinazione di Rust con algoritmi quantum-resistant come NTRU crea un ecosistema di malware potenzialmente resiliente tanto alle tecniche di analisi tradizionali quanto a quelle future basate su quantum computing. La crittografia post-quantistica si concentra principalmente su sei approcci diversi, inclusi sistemi crittografici come learning with errors, ring learning with errors, NTRU, che sono stati studiati per molti anni senza che nessuno abbia trovato un attacco fattibile.
Contromisure e strategie di mitigazione
Evoluzione degli strumenti di analisi
SentinelOne e Intezer hanno lanciato il progetto OxA11C per sviluppare una metodologia che renda il reverse engineering del malware Rust più accessibile e coinvolgere la community di sicurezza nella creazione di strumenti per affrontare il problema.
La ricerca aggiuntiva sul reverse engineering di Rust può essere condotta attraverso mezzi più dinamici come debugging, emulazione e sandbox di analisi comportamentale. Questo può fornire intuizioni più rapide sulle capacità di un campione malware sconosciuto rispetto all’analisi statica.
Approcci metodologici innovativi
Analisi comportamentale avanzata: La piattaforma SOCRadar fornisce una comprensione proattiva della sicurezza e può assistere con l’analisi comportamentale piuttosto che con misure di sicurezza statiche.
Detection basata su pattern: L’identificazione di pattern comportamentali specifici dei linguaggi Rust e Go può compensare le limitazioni dell’analisi statica tradizionale.
Threat intelligence collaborativa: La condivisione di IOC (Indicators of Compromise) specifici per malware scritto in linguaggi moderni accelera lo sviluppo di contromisure efficaci.
Implicazioni per l’industria della cybersecurity
Necessità di skill specialistiche
Con l’adozione di Rust da parte delle organizzazioni criminali, gli esperti di sicurezza avvertono che le aziende hanno bisogno di sviluppatori qualificati che siano competenti in Rust e comprendano le sue implicazioni di sicurezza.
Attualmente, ci sono meno strumenti ed esperti altamente qualificati nel reverse engineering di malware scritto in Rust, rendendolo un’opzione attraente per gli attaccanti, almeno per ora.
Investimenti in R&D
Le organizzazioni devono investire in:
Training specialistico per analisti di malware
Sviluppo di strumenti di analisi specifici per Rust e Go
Ricerca collaborativa con istituzioni accademiche
Implementazione di soluzioni di threat intelligence avanzate
Prospettive future e raccomandazioni
Evoluzione del threat landscape
Gli attacchi ransomware nel 2025 sono più veloci, più intelligenti e più costosi. Gruppi come Qilin, Akira e Medusa stanno dominando la scena con doppia estorsione, infiltrazione furtiva e targeting specifico per settore.
L’integrazione crescente di AI generativa nella creazione di malware, combinata con l’adozione di linguaggi resistenti al reverse engineering, configura un futuro caratterizzato da minacce di complessità esponenzialmente crescente.
Raccomandazioni strategiche
Per le organizzazioni:
Implementare soluzioni di detection comportamentale avanzate
Investire in formazione specialistica per team di sicurezza
Adottare approcci zero-trust e assume breach
Sviluppare partnership strategiche con vendor di sicurezza specializzati
Per la community di ricerca:
Accelerare lo sviluppo di strumenti di analisi per linguaggi moderni
Promuovere la condivisione di threat intelligence
Investire in ricerca sulla crittografia post-quantistica
Sviluppare metodologie di detection basate su ML/AI
Conclusioni
L’adozione di Rust e Go nello sviluppo di malware rappresenta un’evoluzione naturale ma preoccupante del cybercrime moderno. L’Android development team ha rivelato che nel 2019, il 76% delle vulnerabilità Android erano problemi di memory safety. Nel 2024, dopo che il team è passato a Rust, questo numero è sceso al 24%. Paradossalmente, le stesse caratteristiche che rendono questi linguaggi sicuri per lo sviluppo legittimo li rendono attraenti per applicazioni malicious.
La convergenza con algoritmi quantum-resistant come NTRU amplifica ulteriormente la complessità del panorama delle minacce, richiedendo un approccio olistico che integri competenze tecniche avanzate, strumenti specializzati e metodologie innovative.
Il futuro della cybersecurity dipenderà dalla capacità della community di difesa di adattarsi rapidamente a questi cambiamenti paradigmatici, sviluppando contromisure efficaci prima che il gap tra attaccanti e difensori diventi incolmabile. L’investimento in ricerca, formazione e collaborazione internazionale rappresenta l’unica via percorribile per mantenere un equilibrio accettabile nel continuo confronto tra protezioni e minacce nel cyberdominio.
Rochester Institute of Technology. “A Comparative Analysis of Malware Written in the C and Rust Programming Languages.” RIT, 2023. https://repository.rit.edu/theses/11484/
Proximity Cards Are a Liability: The Urgent Need to Modernize Access Control
The pace of data compromises shows no signs of slowing down. In 2024 alone, 3,158 incidents affected a staggering 1.3 billion individuals.
Even more concerning, 52% of vulnerabilities identified in 2024 were related to initial access. Once an entry point is exploited, attackers can escalate quickly, often reaching sensitive systems and high-value assets in under an hour.
The continued use of legacy authentication methods, like proximity cards, creates ideal conditions for bad actors to bypass access controls. Yet even with the growing risk, many organizations delay upgrades due to misconceptions about the cost, complexity and urgency of modernizing their infrastructure.
The longer proximity cards remain in circulation, the more exposed enterprises become. However, by proactively moving to modern authentication solutions, organizations can close off an entire class of vulnerabilities and secure their endpoints.
Proximity Cards Are No Match for Modern Cyber Threats
Proximity cards have been a fixture in physical access control systems for decades. But today, they are one of the weakest links in enterprise authentication, despite their prevalence across industries.
Since proximity cards transmit fixed identifiers without encryption, they can be easily cloned using inexpensive, commercially available devices. An attacker only needs to be within short range of the card to extract and replicate its data. In many cases, cloning takes seconds and occurs without the cardholder’s knowledge.
Armed with a cloned credential, an attacker can easily navigate from physical entry points to logical access endpoints. For example, after gaining access to an organization’s facilities, they can infiltrate critical business applications and execute account takeovers (ATOs) — all while appearing to operate under a legitimate user’s identity.
Though lost, stolen or cloned cards can be remotely deactivated, the process is not always immediate. By the time the compromised card is discovered, an entirely preventable security breach may be well underway.
The Cost of Clinging to Legacy Authentication Methods
The transition from proximity cards to secure credentials is more than an IT infrastructure concern. As the threat landscape evolves, organizations that delay modernization efforts expose themselves to a growing web of risk.
On the regulatory front, agencies including the Federal Trade Commission (FTC) and the European Data Protection Board are stepping up oversight and enforcement related to how organizations manage identity and access controls. Due to their lack of encryption, proximity cards can increase exposure under these evolving requirements.
Compliance concerns are especially heightened in sectors handling sensitive data. In the healthcare industry — which saw more than 133 million healthcare records exposed in 2023 — organizations face potential Health Insurance Portability and Accountability Act (HIPAA) violations and legal action if patient information is breached.
Likewise, insecure authentication methods can create critical security gaps for financial institutions expected to safeguard consumer records under the Gramm-Leach-Bliley Act (GLBA).
Beyond regulatory issues, proximity cards are an operational risk. Consider manufacturing environments, where non-secure credentials can enable bad actors to access and manipulate production systems, resulting in costly unplanned downtime.
Organizations often cite budget constraints to justify postponing authentication upgrades. Yet, the average cost of a data breach is rising each year, reaching a record $4.88 million in 2024. With the risk to an organization’s reputation and bottom line, the price of inaction is too high to ignore.
3 Steps to Proactively Upgrade to Secure Credentials
Retiring proximity cards is no longer a question of if, but when. Rather than wait for a breach or regulatory mandate to force action, organizations have an opportunity to transition to secure credentials preemptively.
By starting the shift to secure credentials now, you can manage timing, cost and scope on your own terms.
1. Phase your migration to maintain business continuity
Many organizations postpone credential upgrades under the assumption it will require a full rip-and-replace of existing systems. In reality, it’s possible to plan and execute a phased rollout to secure existing systems without disrupting operations.
For example, an IT team might begin by deploying encrypted smart cards across shared workstations or sensitive production areas. Unlike proximity cards, encrypted smart cards offer advanced security features to prevent cloning and hacking. And because modern credential readers are often interoperable with both legacy and new credentials, an organization can gradually phase in encrypted smart cards while proximity cards are retired.
Hesitancy around upfront investment is understandable. However, by phasing upgrades during low-risk periods, you can spread out costs over time and ensure upgrades align with business priorities.
2. Tailor Credential Types to Your Environment
A strong credential migration strategy allows you to select the best authentication fit for your environment. Rather than rushing to patch vulnerabilities after a breach, IT teams can evaluate existing infrastructure and align credential types to support secure access across key workflows.
Consider a healthcare organization, where staff need fast access to shared workstations, medical devices and electronic healthcare record (EHR) systems. An initial audit might reveal the need to replace proximity cards — and phase out passwords altogether. The organization could then opt to implement FIDO passkeys, which use cryptographic key pairs and device-based biometrics to verify identity.
Passkeys enable passwordless, phishing-resistant login that can be deployed across shared workstation environments, allowing staff to move quickly between systems and reduce authentication delays.
Since credentialing needs vary by environment, a proactive approach gives you time and flexibility to evaluate options thoroughly and ensure solutions are aligned with your operational and compliance demands.
3. Drive Adoption with User-Focused Deployment Strategies
As you plan your credential migration, it’s important to account for the user experience. If an authentication process feels cumbersome, employees are more likely to bypass protocols and leave systems at risk.
To ease the transition from proximity cards, many organizations turn to mobile credentials as a low-friction alternative. Wallet-based mobile credentials offer encrypted authentication and can streamline authentication across multiple endpoints, such as building entry, time clocks and secure printing. They also simplify onboarding by enabling IT teams to grant or revoke permissions remotely.
Most employees are accustomed to using smartphones and digital wallets in their daily lives, which can reduce friction during rollout. Nonetheless, running targeted training programs will help familiarize users with new workflows and boost user adoption.
Don’t Wait for a Breach to Decide for You
In today’s threat landscape, proximity cards are an easy target for attackers — and a persistent source of risk for enterprises still relying on them. As cybersecurity threats grow more sophisticated and regulatory frameworks push toward zero-trust principles, the vulnerabilities of legacy credentials are becoming impossible to ignore.
Fortunately, organizations can reduce their attack surface and meet evolving compliance demands by adopting modern, encrypted authentication methods.
While modernization doesn’t have to be disruptive, inaction will be. No matter your industry, the time to upgrade to secure credentials is not after a breach, but before one ever occurs.
SharePoint vulnerability with 9.8 severity rating under exploit across globe
Installing the updates is only the beginning of the recovery process, since the infections allow attackers to make off with authentication credentials that give wide access to a variety of sensitive resources inside a compromised network. More about those additional steps later in this article.
On Saturday, researchers from security firm Eye Security reported finding “dozens of systems actively compromised during two waves of attack, on 18th of July around 18:00 UTC and 19th of July around 07:30 UTC.” The systems, scattered across the globe, had been hacked using the exploited vulnerability and then infected with a webshell-based backdoor called ToolShell. Eye Security researchers said that the backdoor was able to gain access to the most sensitive parts of a SharePoint Server and from there extract tokens that allowed them to execute code that let the attackers to expand their reach inside networks.
“This wasn’t your typical webshell,” Eye Security researchers wrote. “There were no interactive commands, reverse shells, or command-and-control logic. Instead, the page invoked internal .NET methods to read the SharePoint server’s MachineKey configuration, including the ValidationKey. These keys are essential for generating valid __VIEWSTATE payloads, and gaining access to them effectively turns any authenticated SharePoint request into a remote code execution opportunity.”
The remote code execution is made possible by using the exploit to target the way SharePoint translates data structures and object states into formats that can be stored or transmitted and then reconstructed later, a process known as serialization. A SharePoint vulnerability Microsoft fixed in 2021 had made it possible to abuse parsing logic to inject objects into pages. This occurred because SharePoint ran ASP.NET ViewState objects using the ValidationKey signing key, which is stored in the machine’s configuration. This could enable attackers to cause SharePoint to deserialize arbitrary objects and execute embedded commands. Those exploits, however, were limited by the requirement to generate a valid signature, which in turn required access to the server’s secret ValidationKey.