Phishers have found a way to downgrade—not bypass—FIDO MFA

Researchers recently reported encountering a phishing attack in the wild that bypasses a multifactor authentication scheme based on FIDO (Fast Identity Online), the industry-wide standard being adopted by thousands of sites and enterprises.

If true, the attack, reported in a blog post Thursday by security firm Expel, would be huge news, since FIDO is widely regarded as being immune to credential phishing attacks. After analyzing the Expel write-up, I’m confident that the attack doesn’t bypass FIDO protections, at least not in the sense that the word “bypass” is commonly used in security circles. Rather, the attack downgrades the MFA process to a weaker, non-FIDO-based process. As such, the attack is better described as a FIDO downgrade attack. More about that shortly. For now, let’s describe what Expel researchers reported.

Abusing cross-device sign-ins

Expel said the “novel attack technique” begins with an email that links to a fake login page from Okta, a widely used authentication provider. It prompts visitors to enter their valid user name and password. People who take the bait have now helped the attack group, which Expel said is named PoisonSeed, clear the first big hurdle in gaining unauthorized access to the Okta account.

The FIDO spec was designed to mitigate precisely these sorts of scenarios by requiring users to provide an additional factor of authentication in the form of a security key, which can be a passkey, or physical security key such as a smartphone or dedicated device such as a Yubikey. For this additional step, the passkey must use a unique cryptographic key embedded into the device to sign a challenge that the site (Okta, in this case) sends to the browser logging in.

One of the ways a user can provide this additional factor is by using a cross-device sign-in feature. In the event there is no passkey on the device being used to log in, a user can use a passkey for that site that’s already resident on a different device, which in most cases will be a phone. In these cases, the site being logged into will display a QR code. The user then scans the QR code with the phone, and the normal FIDO MFA process proceeds as normal.

https://arstechnica.com/security/2025/07/no-phishers-are-not-bypassing-fido-mfa-at-least-not-yet-heres-why/


5M Public, Unsecured Wi-Fi Networks Found Exposed

Research from Zimperium that mobile threats are growing and evolving, with malicious actors engaging in mobile-first attack strategies to access corporate data via mobile malware, social engineering, rogue networks, and app vulnerabilities. As travel season becomes increasingly busy, these risks become greater. 

Phishing is a prominent mobile threat and accounts for approximate one-third of activity. A large portion of this activity comes from PDF-based attacks and SMS-based phishing (mishing), which can mimic travel-related notifications. 

Application security is another risk, as sideloaded apps (or apps downloaded from somewhere other than an official app store) are present on nearly a quarter of enterprise devices. This raises the risk of hidden malware. Furthermore, most Android apps (60%) in enterprise environments depend on basic security tools while 60% of iOS apps do not have basic code protection. One-fourth of devices cannot update to the latest OS, leaving them vulnerable to long term exposure. 

The research also found that more than 5 million public, unsecured global Wi-Fi networks have been exposed since the beginning of 2025, and 33% of users connect to public, unsecured networks. 

For traveling employees, the report notes four major threats: 

  1. Man-in-the-middle (MiTM) attacks through public Wi-Fi
  2. Phishing attempts that mimic travel alerts 
  3. Sideloaded applications 
  4. Captive portals that collect personal information 

https://www.securitymagazine.com/articles/101776-5m-public-unsecured-wi-fi-networks-found-exposed


LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi


Il CERT-UA, agenzia governativa ucraina di cybersicurezza, ha individuato LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi sui sistemi compromessi. 

Secondo un comunicato ufficiale dell’agenzia, lo scorso 10 luglio CERT-UA ha ricevuto alcune segnalazioni circa un allegato sospetto inviato per email. L’archivio .zip sospetto ha cominciato a circolare tra gli indirizzi e-mail di alcune figure governative. Il file conteneva un eseguibile con lo stesso nome e con estensione .pdf, il quale conteneva il loader di LameHug.

LameHug

La particolarità del malware è che è in grado di sfruttare l’API di HuggingFace per Qwen 2.5-Coder-32B-Instruct, LLM di Alibaba Cloud, per generare comandi da eseguire sul sistema compromesso. CERT-UA riporta che il malware, tramite i comandi eseguiti, si occupa di raccogliere informazioni di base sul sistema dove è in esecuzione (come processi attivi, informazioni sull’hardware e sulle connessioni di rete), effettuare la ricerca ricorsiva di documenti Microsoft Office nelle cartelle “Desktop”, “Documenti” e “Download” ed esfiltrare i dati raccolti tramite richieste SFTP o HTTP POST.

BleepingComputer evidenzia che LameHug è il primo malware noto che sfrutta un LLM per operare. Il funzionamento di LameHug potrebbe dare origine a un nuovo paradigma d’attacco dove un’IA legittima viene usata dagli attaccanti per adattarsi al contesto, senza appesantire il payload del malware.

Il fatto di usare comandi generati dinamicamente contribuisce anche a complicare l’analisi, in quanto gli attuali strumenti automatici analizzano i payload per individuare comandi hardcoded potenzialmente malevoli. Inoltre, sottolinea la testata, l’uso delle API di HuggingFace consente agli attaccanti di eludere i controlli sulle comunicazioni.

Al momento non ci sono informazioni sulla possibile identità degli attaccanti dietro LameHug. CERT-UA non ha inoltre rilasciato informazioni sull’effettivo impatto degli attacchi, né sulle misure adottate per contrastarlo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi/?utm_source=rss&utm_medium=rss&utm_campaign=lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi


Leonardo e Larimart sotto attacco: 10 anni di cyber minacce al cuore della difesa europea

Il colosso italiano della difesa Leonardo S.p.A. e la sua controllata Larimart sono stati vittime di tre distinti attacchi informatici tra il 2015 e il 2025, configurando una delle più gravi e articolate serie di incidenti di cybersicurezza nel panorama europeo della difesa. Il più dannoso è stato un sofisticato attacco insider durato due anni, che ha portato alla compromissione di 10 GB di dati militari sensibili. Gli attacchi più recenti hanno colpito le operazioni delle controllate e alimentato falsi allarmi legati a ransomware.

La minaccia interna che ha scosso la difesa europea

L’attacco più devastante si è verificato tra maggio 2015 e gennaio 2017, quando Arturo D’Elia, responsabile della sicurezza informatica – ironicamente incaricato di prevenire incidenti di cybersecurity – ha orchestrato una sofisticata operazione di sottrazione dati.
Utilizzando chiavette USB, D’Elia ha installato un malware personalizzato denominato “cftmon.exe” su 94 postazioni di lavoro nei siti Leonardo, inclusi 33 sistemi presso l’impianto strategico di Pomigliano d’Arco, nei pressi di Napoli.

Si è trattato di un attacco classificabile come APT (Advanced Persistent Threat), reso possibile grazie a un accesso privilegiato interno. D’Elia aveva infatti lavorato presso la NATO Communication and Information Agency dal 2010 al 2015, acquisendo una profonda conoscenza dei protocolli di sicurezza.
Il malware, sviluppato in Visual Basic 6, disponeva di funzionalità di keylogging e screen capturing, e trasmetteva i dati esfiltrati a un server di comando e controllo localizzato su fujinama.altervista.org.

Nel corso di due anni, sono stati sottratti 10 GB di dati, corrispondenti a circa 100.000 file, contenenti progetti riservati relativi a velivoli come il nEUROn (drone da combattimento), il C-27J (aereo da trasporto tattico) e i turboelica ATR.

La violazione è stata rilevata dal team di cybersecurity di Leonardo nel gennaio 2017, attraverso l’analisi di traffico di rete anomalo. La procura italiana ha formalmente accusato D’Elia di accesso abusivo, intercettazione illecita e manipolazione di dati, mentre Antonio Rossi, suo complice, è stato incriminato per ostruzione alle indagini. Il server C2 è stato sequestrato dalla Polizia Postale, ma i danni risultavano già ingenti: progetti militari sensibili, credenziali di accesso del personale e dati sugli approvvigionamenti erano stati compromessi.

Attacchi recenti: nel mirino le controllate

Nel luglio 2025, Larimart S.p.A., società partecipata al 60% da Leonardo e specializzata in elettronica per la difesa e comunicazioni militari, è stata oggetto di un nuovo attacco informatico. I cybercriminali hanno pubblicato 2,2 GB di dati dell’azienda, attiva nello sviluppo di soluzioni elettroniche per la difesa, la sicurezza e i servizi di emergenza. Gli autori dell’attacco sostengono di essere in possesso di una quantità di dati ben superiore rispetto a quanto reso pubblico.

Fondata nel 1960, Larimart è oggi un punto di riferimento nazionale nell’ambito ICT e nei sistemi di protezione individuale, operando come centro di competenza di Leonardo per terminali utente, computer e display rugged, sottosistemi di gestione integrata delle comunicazioni, protezione balistica e sistemi di difesa CBRN (Chimica, Biologica, Radiologica, Nucleare).
La società coniuga 63 anni di esperienza con tecnologie d’avanguardia, garantendo internamente produzione e controllo qualità per assicurare alti standard di affidabilità e sicurezza.

Il ruolo strategico di Larimart è testimoniato dalla sua leadership nel Consorzio PBI, incaricato dello sviluppo delle corazze di livello IV per le Forze Armate italiane. Nel 2021, Larimart ha acquisito la quota di maggioranza di DPI srl, consolidando la propria posizione nel mercato nazionale della protezione individuale.

L’azienda ha sottolineato che “nessuna informazione classificata è stata compromessa”, confermando che i dati sensibili risultano correttamente segregati dai sistemi oggetto dell’attacco.

Le rivendicazioni ransomware

Tra questi eventi, nel febbraio 2025, il gruppo ransomware 3AM (ThreeAM) ha rivendicato la compromissione dei sistemi di Leonardo, affermando di aver sottratto dati di 39 utenti e informazioni provenienti da 62 entità terze.
Leonardo ha smentito con fermezza tali dichiarazioni, definendole “completamente infondate” e precisando che non vi è alcuna evidenza di accessi non autorizzati ai propri sistemi informatici.

Le analisi di sicurezza suggeriscono che gli attaccanti abbiano colpito fornitori esterni di Leonardo, anziché i sistemi centrali. Tra le realtà potenzialmente coinvolte figurerebbero CAE e Rotorsim, partner in joint venture.

Sofisticazione tecnica e conoscenza dell’ambiente

L’attacco del 2015-2017 ha evidenziato una notevole sofisticazione tecnica, congiunta a una profonda conoscenza interna dei sistemi. D’Elia ha creato un malware che si mascherava da file legittimo di Windows (ctfmon.exe), sfuggendo così ai controlli di sicurezza. Il codice si manteneva persistente grazie a modifiche del registro e utilizzava chiamate API di Windows come InternetConnectA e HttpOpenRequestW per le comunicazioni con il server C2.

L’hash del malware (3c4444c8339f2b4c04931a379daf9d041854b168e45f949515f90b124821d626) e la data di compilazione (14 luglio 2015) sono diventati elementi probatori fondamentali. Il malware era in grado di eseguire keylogging in tempo reale, catturare schermate, ricevere comandi da remoto ed esfiltrare automaticamente i dati, mantenendo l’occultamento grazie all’autocancellazione una volta completata l’operazione.

Risposte aziendali e strategie di contenimento

La risposta di Leonardo agli incidenti ha subito un’evoluzione significativa nel tempo. In occasione dell’attacco interno del 2015-2017, l’azienda ha collaborato con le autorità giudiziarie, sporto denuncia e si è posizionata come parte lesa, piuttosto che come soggetto negligente. Ha inoltre ribadito che i dati classificati erano custoditi in ambienti fisicamente separati e non connessi alla rete, limitando così l’impatto strategico della violazione.

Per gli attacchi del 2025, Leonardo ha dimostrato una maggiore maturità nella comunicazione di crisi, contrastando tempestivamente le affermazioni del gruppo 3AM con dichiarazioni ufficiali, mentre Larimart ha sottolineato la segregazione dei dati e la tutela delle informazioni classificate. Questo approccio rapido e trasparente ha contribuito a contenere i danni reputazionali e a disinnescare la disinformazione.

Implicazioni sistemiche per la cybersecurity della Difesa

Questi episodi mettono in luce vulnerabilità strutturali nei modelli di sicurezza dei contractor della difesa. La minaccia interna si è rivelata la più insidiosa, evidenziando carenze nella gestione degli accessi privilegiati, nell’analisi comportamentale e nella separazione dei compiti. I tradizionali sistemi di sicurezza si sono dimostrati incapaci di rilevare comportamenti malevoli da parte di personale interno con accessi legittimi.

Tali eventi hanno però stimolato un rafforzamento complessivo del comparto. Leonardo ha aumentato in modo significativo gli investimenti in cybersecurity, puntando a 230 milioni di euro in ordini entro il 2029 e registrando una crescita del 21% dei ricavi da sicurezza informatica (168 milioni di euro nel primo trimestre 2025). L’azienda ha siglato partnership strategiche, tra cui quella con Arbit Cyber Defence Systems (dicembre 2024), e ha fondato la Cyber & Security Academy per potenziare la formazione specializzata.

Questi incidenti riflettono un contesto più ampio, in cui la cybersecurity rappresenta una sfida crescente per l’intero settore della difesa. Secondo recenti studi, quasi il 50% delle aziende italiane ha subito attacchi informatici, e 1 su 10 è stata vittima di ransomware con richieste estorsive. La frequenza e la complessità degli attacchi alle infrastrutture critiche sono in costante aumento, rendendo i contractor della difesa obiettivi di alto valore strategico per via dell’accesso a tecnologie militari sensibili e informazioni classificate.

Lezioni dal fronte della sicurezza digitale

Gli incidenti che hanno coinvolto Leonardo e Larimart offrono insegnamenti chiave per la cybersecurity moderna. Le minacce interne richiedono capacità di rilevamento specializzate, che vadano oltre le difese perimetrali convenzionali. Anche gli attacchi esterni più avanzati risultano meno distruttivi rispetto a quelli perpetrati da insider malevoli con accessi privilegiati.

Le organizzazioni devono implementare analisi comportamentali, monitoraggio continuo degli utenti privilegiati e una rigorosa separazione dei compiti, in particolare tra il personale addetto alla sicurezza. Inoltre, è fondamentale una corretta classificazione e segregazione dei dati, come dimostrato dalla limitazione dei danni sia nell’attacco del 2015-2017 che nella violazione subita da Larimart nel 2025.

Conclusioni

Gli attacchi informatici subiti da Leonardo e Larimart rappresentano un decennio di evoluzione delle minacce per i contractor della difesa. Se l’attacco interno del 2015-2017 ha segnato l’evento più dannoso, la successiva maturazione della postura di sicurezza e delle capacità di risposta ha consentito a Leonardo di reagire efficacemente alle minacce successive.

L’impegno continuo dell’azienda in materia di cybersecurity, le partnership strategiche e le solide procedure di risposta agli incidenti la posizionano in modo competitivo per affrontare le sfide future in un panorama di minacce sempre più complesso.

Questi casi dimostrano che la protezione delle infrastrutture critiche richiede strategie integrate in grado di fronteggiare sia minacce esterne che interne, con particolare attenzione ai rischi rappresentati da insider fidati con accesso a informazioni sensibili per la sicurezza nazionale.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/leonardo-e-larimart/


Salt Typhoon Hacks National Guard Systems

The Department of Defense (DOD) has discovered the National Guard Systems have been hacked by Salt Typhoon. Although the DOD has attributed the attack to Salt Typhoon, NBC News reports that a representative for China’s embassy in Washington believes that the United States “has failed to prove China is behind the Salt Typhoon hacks.” 

Nevertheless, Salt Typhoon has been responsible for cyberattacks against the U.S. before. One such example was an incident from last year, in which Salt Typhoon hacked at least eight of the nation’s largest telecommunications organizations. 

According to a memo from the DOD, from March 2024 through December 2024, the group “extensively compromised a U.S. state’s Army National Guard network.” The specific state affected is not mentioned. 

As the National Guard Systems are under state authority, they can be integrated with law enforcement, local governments, or other entities. Therefore, this hack could leave integrated systems compromised. 

https://www.securitymagazine.com/articles/101775-salt-typhoon-hacks-national-guard-systems


Salt Typhoon: nove mesi nascosti nei sistemi della Guardia Nazionale USA


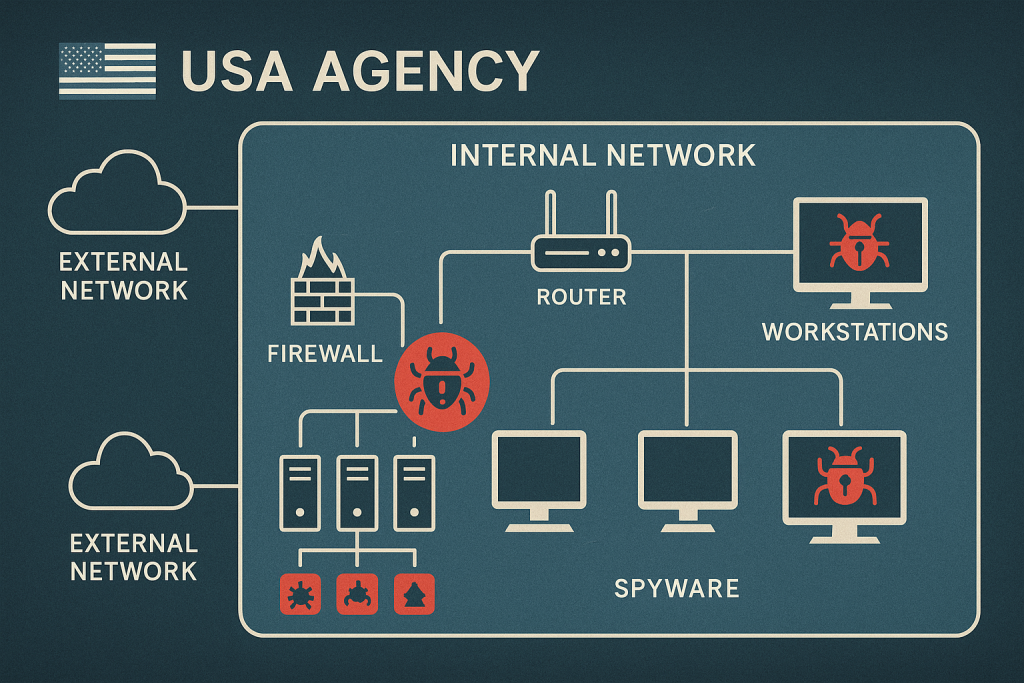
Un gruppo APT legato al governo cinese ha mantenuto accesso non rilevato per nove mesi all’interno della rete informatica della Guardia Nazionale di uno Stato americano, sottraendo dati sensibili e credenziali di amministratori. A rivelarlo è un documento interno del Dipartimento della Sicurezza Nazionale (DHS), trapelato nei giorni scorsi e confermato da fonti ufficiali.

Secondo quanto riportato da NBC, l’attacco è stato condotto da Salt Typhoon, nome in codice attribuito a un gruppo APT sponsorizzato dallo Stato cinese, ritenuto affiliato al Ministero per la Sicurezza dello Stato (MSS) di Pechino. Il gruppo è salito alla ribalta negli ultimi anni per una serie di attacchi mirati contro provider di telecomunicazioni e infrastrutture critiche negli Stati Uniti e a livello globale. Tra gli obiettivi figurano AT&T, Verizon, Lumen, Windstream, Viasat e altri operatori del settore.

Una compromissione a lungo termine

Secondo il memorandum riservato, Salt Typhoon è rimasto attivo nella rete della Guardia Nazionale tra marzo e dicembre 2024, esfiltrando diagrammi di rete, file di configurazione, credenziali amministrative e dati personali dei militari. Una delle implicazioni più gravi è che i dati trafugati contenevano informazioni sulle interconnessioni tra le Guardie Nazionali di diversi Stati e territori statunitensi. Queste informazioni potrebbero servire per facilitare successive compromissioni a catena all’interno dell’apparato di sicurezza nazionale.

Non si tratta di un caso isolato. Il DHS afferma che Salt Typhoon ha già utilizzato in passato file di configurazione sottratti per infiltrarsi in altre agenzie governative e infrastrutture critiche. Tra gennaio e marzo 2024, il gruppo avrebbe esfiltrato dati da almeno due enti statali, utilizzandoli successivamente per colpire dispositivi vulnerabili all’interno di altri segmenti governativi.

I file di configurazione rubati contengono dettagli cruciali per chiunque voglia compromettere una rete: indirizzi IP, profili di sicurezza, credenziali di accesso e configurazioni di firewall e VPN. Sono veri e propri blueprint digitali che permettono di navigare all’interno di reti teoricamente isolate o protette.

Le vulnerabilità sfruttate e gli indicatori d’attacco

Il documento del DHS non chiarisce il vettore iniziale dell’attacco, ma attribuisce a Salt Typhoon una predilezione per vecchie vulnerabilità nei dispositivi di rete, in particolare nei router Cisco. Tra le CVE citate nel report figurano:

  • CVE-2018-0171: esecuzione di codice remoto via TCP in Cisco IOS/IOS XE Smart Install.
  • CVE-2023-20198 e CVE-2023-20273: due falle sfruttabili in combinazione su IOS XE per ottenere accesso remoto non autenticato e privilegi root.
  • CVE-2024-3400: vulnerabilità di command injection in PAN-OS GlobalProtect di Palo Alto Networks.

In attacchi precedenti, Salt Typhoon ha utilizzato malware sviluppati ad hoc come JumblePath e GhostSpider, con l’obiettivo di monitorare i flussi di comunicazione di campagne politiche e parlamentari statunitensi, sfruttando la compromissione di ambienti telecom non aggiornati.

Allerta massima per le agenzie governative

Il DHS raccomanda a tutte le agenzie federali e statali di verificare l’aggiornamento dei dispositivi di rete, disabilitare i servizi non essenziali, segmentare il traffico SMB, implementare la firma SMB e rafforzare i controlli sugli accessi.

Un portavoce della Guardia Nazionale ha confermato l’incidente ma ha precisato che non si sono verificate interruzioni nelle missioni federali o statali. Tuttavia, la portata dell’attacco e la possibilità che Salt Typhoon abbia creato dei punti d’accesso latenti in altre reti sollevano preoccupazioni a lungo termine per la sicurezza nazionale.

Interpellata da NBC, l’ambasciata cinese a Washington non ha negato l’attacco ma ha affermato che le accuse mancano di prove conclusive e affidabili che colleghino il gruppo al governo cinese.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa/?utm_source=rss&utm_medium=rss&utm_campaign=salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa


Lone Wolf e Ransomware-as-a-Service (RaaS) nell’era della commoditizzazione – L’evoluzione del panorama ransomware

Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, caratterizzata dall’emergere di due fenomeni interconnessi che stanno ridefinendo l’ecosistema del ransomware: la proliferazione di attaccanti solitari (lone wolf) e la continua evoluzione del modello Ransomware-as-a-Service (RaaS). Questa dicotomia rappresenta una paradossale convergenza tra l’individualizzazione degli attacchi e la democratizzazione delle capacità offensive avanzate.

La crescente disponibilità di toolkit open-source e la commoditizzazione delle tecniche di attacco hanno significativamente abbassato le barriere d’ingresso per aspiranti cybercriminali, consentendo l’operatività di attori privi di legami con gruppi strutturati. Parallelamente, il modello RaaS continua a evolversi, con gruppi mid-tier che competono per reclutare affiliati attraverso regole di ingaggio sempre meno restrittive e modelli di business innovativi.

Il fenomeno dei lone wolf: democratizzazione del cybercrime

Definizione e caratteristiche operative

Gli attaccanti lone wolf rappresentano una categoria emergente di threat actor che operano in modo indipendente, senza affiliazione a gruppi ransomware strutturati. Le ricerche di Coveware indicano che il 10% di tutti gli attacchi ransomware monitorati nel secondo trimestre del 2024 proveniva da operatori solitari, rappresentando un incremento massiccio rispetto ai periodi precedenti.

Questi attori sono probabilmente ex-affiliati di gruppi come Alphv (BlackCat) o LockBit, o rappresentano individui che hanno scelto di operare indipendentemente a causa del crescente rischio di esposizione, interruzione e perdita di profitti associati ai “brand ransomware tossici”.

Fattori abilitanti

La proliferazione di attaccanti solitari è facilitata da diversi fattori tecnologici e operativi:

Toolkit open-source e builders pubblici

L’esempio più emblematico è rappresentato dal Prince Ransomware builder, uno strumento automatizzato open-source disponibile su GitHub, che ha consentito la creazione di varianti come “CrazyHunter”, utilizzato nell’attacco al Mackay Memorial Hospital di Taiwan. Il builder, scritto in linguaggio Go, permette agli attaccanti di personalizzare facilmente varianti ransomware modificando i file di configurazione, con varianti identificate come “Black (Prince)”, “Wenda” e “UwU” che differiscono solo per estensioni di file e note di riscatto.

Strumenti legittimi weaponizzati

Un caso paradigmatico è rappresentato da ShrinkLocker, un ransomware che sfrutta BitLocker, l’utility di crittografia nativa di Windows, per bloccare l’accesso ai dati delle vittime. ShrinkLocker è inusuale per due ragioni: è scritto in VBScript e sfrutta BitLocker per crittografare e bloccare i sistemi delle vittime, un approccio atipico per il ransomware moderno che suggerisce una strategia unica o un threat actor meno sofisticato.

Il malware opera attraverso un processo sofisticato:

  1. Verifica la presenza di BitLocker sul sistema e, se non presente, lo installa utilizzando ServerManagerCmd o PowerShell
  2. Modifica le chiavi di registro per configurare il sistema per l’esecuzione di BitLocker con le impostazioni richieste dall’attaccante
  3. Riduce le partizioni di sistema di 100MB utilizzando l’utilità diskpart per creare spazio per una nuova partizione di boot
  4. Disabilita e rimuove tutti i protettori BitLocker predefiniti per impedire il recupero delle chiavi
Impatto operativo e sfide investigative

L’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di questi strumenti open-source che abilitano attaccanti lone wolf. Nel 2024, WithSecure non è riuscita ad attribuire il 38% dei suoi incidenti ransomware a franchise Ransomware-as-a-Service identificabili, indicando l’aumento di eventi ransomware lone wolf abilitati da strumenti offensivi facilmente disponibili.

Il modello RaaS: evoluzione e strategie competitive

Architettura del modello di business

Il Ransomware-as-a-Service è un modello di business tra operatori ransomware e affiliati in cui gli affiliati pagano per lanciare attacchi ransomware sviluppati dagli operatori. I kit RaaS sono pubblicizzati sui forum del dark web attraverso l’ecosistema underground, e alcuni operatori ransomware reclutano attivamente nuovi affiliati, investendo milioni in campagne di marketing.

Modelli di revenue

I modelli di revenue per le operazioni RaaS includono diverse varianti:

  • Modello ad affiliazione: I profitti vengono condivisi tra operatori e affiliati, tipicamente con split del 20-30% per gli sviluppatori
  • Modello subscription: Pagamento di una fee ricorrente mensile, talvolta ridotta a soli 40 dollari al mese
  • Licenza lifetime: Pagamento una tantum per accesso illimitato
  • Partnership RaaS: Split dei profitti definito al momento dell’accesso, generalmente più elevato del modello affiliato

Strategie di reclutamento e competizione

Gruppi tier-1 vs mid-tier

Intel 471 traccia oltre 25 crew RaaS, che spaziano dai gruppi “tier 1” più noti, ai gruppi “tier 2” legati a “varianti di nuova formazione sorte dai fallimenti di gruppi precedenti”, fino ai “tier 3” che descrive come “varianti completamente nuove che potrebbero avere la capacità di scalzare le attuali cabale di primo livello”.

Una differenza chiave tra i diversi tier di operazioni ransomware, oltre ai profitti relativi che vedono, è chi permettono di unirsi al loro programma di affiliazione. Gli operatori dietro le offerte ransomware di primo livello “sono decisamente molto più rigorosi riguardo a chi permettono nel loro gruppo criminale”, mentre altri apparentemente non possono permettersi di essere troppo selettivi.

Innovazioni nel reclutamento

Gruppi RaaS più piccoli stanno cercando di reclutare affiliati nuovi e “displaced” di LockBit e Alphv/BlackCat rinunciando a depositi e abbonamenti a pagamento, offrendo migliori split di pagamento, supporto 24/7 e altri “vantaggi”.

Esempi specifici includono:

  • Medusa: Offre una scala di pagamento variabile, iniziando con uno split 70/30 affiliato/core, aumentando fino a 90/10, dipendente dalla dimensione del pagamento del riscatto ottenuto
  • RansomHub: Permette agli affiliati di raccogliere personalmente i pagamenti del riscatto prima di pagare il servizio
  • Cloak: Opta per uno split 85/15 affiliato/core del riscatto e non richiede deposito o pagamento per l’adesione, solo un’intervista

Modelli innovativi emergenti

DragonForce: il modello “cartel”

Nel marzo 2025, DragonForce si è ribrandizzato come “cartel” e ha annunciato il passaggio a un modello distribuito che consente agli affiliati di creare i propri “brand”. In questo modello, DragonForce fornisce la sua infrastruttura e strumenti ma non richiede agli affiliati di implementare il suo ransomware.

Anubis: diversificazione dei servizi

Anubis offre tre modalità operative:

  1. RaaS tradizionale: Crittografia dei file con affiliati che ricevono l’80% del riscatto
  2. Data ransom: Opzione di estorsione solo per furto dati con affiliati che ricevono il 60% del riscatto
  3. Monetizzazione degli accessi: Servizio che aiuta i threat actor a estorcere vittime già compromesse, offrendo agli affiliati il 50% del riscatto

Implicazioni per la sicurezza informatica

Sfide per la detection e l’attribution

La commoditizzazione delle operazioni ransomware ha come aspetto positivo che le tecniche utilizzate sono condivise tra gli attori e quindi diventano più facili da rilevare su larga scala. Tuttavia, l’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di strumenti open-source.

Evoluzione delle superfici di attacco

Gli attaccanti Fog ransomware stanno utilizzando un toolset insolito che include utility open-source di penetration testing e software legittimo di monitoraggio dei dipendenti chiamato Syteca. Il toolset implementato dagli attaccanti è piuttosto atipico per un attacco ransomware, includendo strumenti come Adapt2x C2 (alternativa open-source a Cobalt Strike), Process Watchdog, PsExec e Impacket SMB.

Impatto economico e trend dei pagamenti

Il panorama ransomware ha sperimentato cambiamenti significativi nel 2024, con il volume totale dei pagamenti di riscatto diminuito del 35% anno su anno, guidato da maggiori azioni delle forze dell’ordine, migliore collaborazione internazionale e un crescente rifiuto delle vittime di pagare.

Il pagamento mediano è sceso del 45% nel Q4 2024 a $110.890. I pagamenti continuano a rimanere principalmente un’opzione di ultima istanza per coloro che non hanno alternative per recuperare dati critici.

Contromisure e strategie di difesa

Approcci tecnologici

Monitoraggio comportamentale

Il monitoraggio proattivo di specifici log eventi Windows può aiutare le organizzazioni a identificare e rispondere a potenziali attacchi BitLocker, anche nelle loro fasi iniziali, tracciando eventi dalla fonte “Microsoft-Windows-BitLocker-API/Management”, in particolare quelli con ID evento 776 (rimozione protettori) e 773 (sospensione BitLocker).

Principio del minimo privilegio

Assicurarsi che gli utenti abbiano solo privilegi minimi in modo che non possano abilitare funzionalità di crittografia o modificare chiavi di registro da soli.

Strategie organizzative

Gestione dei backup

Fare backup frequentemente, conservarli offline e testarli. La strategia 3-2-1 (3 copie, 2 supporti diversi, 1 offsite) rimane fondamentale.

Network segmentation

L’incidente dell’ospedale Mackay Memorial evidenzia anche l’importanza di proteggere i punti di accesso fisico come le porte USB e implementare robuste misure di protezione degli endpoint. Le organizzazioni devono dare priorità alla segmentazione di rete, al monitoraggio continuo e agli aggiornamenti tempestivi.

Conclusioni e prospettive future

Il panorama ransomware nel 2025 dovrebbe continuare a evolversi con un aumento della sofisticazione e adattabilità da parte dei threat actor. Con un Q4 2024 da record, che ha registrato 1.827 incidenti ransomware, i gruppi ransomware probabilmente intensificheranno le loro operazioni, prendendo di mira industrie ad alto valore e sfruttando tecnologie avanzate come l’intelligenza artificiale per migliorare l’efficacia dei loro attacchi.

La convergenza tra attaccanti lone wolf e modelli RaaS sempre più sofisticati rappresenta una sfida multidimensionale per i professionisti della sicurezza informatica. L’abbassamento delle barriere tecniche, combinato con l’innovazione continua nei modelli di business criminali, richiede un approccio olistico che integri tecnologie avanzate di detection, strategie di threat intelligence e robuste pratiche di cyber hygiene.

La proliferazione di piattaforme RaaS complica ulteriormente gli sforzi delle forze dell’ordine abilitando una gamma più ampia di individui a partecipare ad attività illecite, causando l’aumento del numero di attacchi e la decentralizzazione delle reti criminali ransomware.

Il futuro della sicurezza informatica dipenderà dalla capacità delle organizzazioni di adattarsi a questa evoluzione del panorama delle minacce, implementando strategie difensive proattive che possano contrastare efficacemente sia gli attacchi individuali sofisticati che le campagne massive orchestrate attraverso modelli RaaS.

Fonti

Kaspersky. (2024). How ShrinkLocker ransomware leverages BitLocker. https://www.kaspersky.com/blog/shrinklocker-ransomware-encrypts-with-bitlocker/51462/

Coveware. (2025). Will Law Enforcement success against ransomware continue in 2025?. https://www.coveware.com/blog/2025/1/31/q4-report

Arctic Wolf. (2024). RaaS Will Grow In 2024. https://arcticwolf.com/resources/blog/ransomware-as-a-service-will-continue-to-grow-in-2024/

Chainalysis. (2025). Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/

Cyberint. (2025). Ransomware Annual Report 2024. https://cyberint.com/blog/research/ransomware-annual-report-2024/

Splunk. (2024). ShrinkLocker Malware: Abusing BitLocker to Lock Your Data. https://www.splunk.com/en_us/blog/security/shrinklocker-malware-abusing-bitlocker-to-lock-your-data.html

Bitdefender. (2024). ShrinkLocker (+Decryptor): From Friend to Foe, and Back Again. https://www.bitdefender.com/en-us/blog/businessinsights/shrinklocker-decryptor-from-friend-to-foe-and-back-again

Kaspersky. (2024). How ransomware abuses BitLocker. https://securelist.com/ransomware-abuses-bitlocker/112643/

BankInfoSecurity. (2024). Ever More Toxic Ransomware Brands Breed Lone Wolf Operators. https://www.bankinfosecurity.com/blogs/ever-more-toxic-ransomware-brands-breed-lone-wolf-operators-p-3682

WithSecure Labs. (2025). CrazyHunter: The Rising Threat of Open-Source Ransomware. https://labs.withsecure.com/publications/crazyhunter-ransomware

GBHackers. (2025). Prince Ransomware – An Automated Open-Source Ransomware Builder Freely Available on GitHub. https://gbhackers.com/prince-ransomware-an-automated-open-source-ransomware/

BankInfoSecurity. (2021). More Ransomware-as-a-Service Operations Seek Affiliates. https://www.bankinfosecurity.com/more-ransomware-as-a-service-operations-seek-affiliates-a-15378

Help Net Security. (2024). RaaS groups increasing efforts to recruit affiliates. https://www.helpnetsecurity.com/2024/03/20/raas-recruit-affiliates/

Secureworks. (2025). Ransomware Groups Evolve Affiliate Models. https://www.secureworks.com/blog/ransomware-groups-evolve-affiliate-models

ISACA. (2024). The Commoditization of Ransomware as a Service. https://www.isaca.org/resources/news-and-trends/newsletters/atisaca/2024/volume-4/the-commoditization-of-ransomware-as-a-service

CrowdStrike. (2025). What is Ransomware as a Service (RaaS)? https://www.crowdstrike.com/en-us/cybersecurity-101/ransomware/ransomware-as-a-service-raas/

IBM. (2025). What Is Ransomware-as-a-Service (RaaS)? https://www.ibm.com/think/topics/ransomware-as-a-service

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lone-wolf-raas/


The Key to Efficient Hospitality Operations

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’);
@import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’);
h3 { font-weight: bold; font-size: 18px; color: #C72026;
}
figure { padding: 4px;margin: auto;
}
figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 2px; text-align: center;
}
.pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6;
}
.pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center;
}
.pqFull:after { content: ; display: block; text-align: center; font-size: 18px; color: #404144;
}

As is the case with most customer-facing industries, hotels and resorts pride themselves on presenting a seamless experience for the guest. That’s a considerable task to accomplish, and hospitality managers need to consider solutions that make it easier to achieve, including those that the customer doesn’t see.

An investment in technology for internal operations not only improves efficiency that the guest appreciates but also sends a clear message to employees that management supports and empowers them to perform their tasks to the best of their abilities. Among the technologies that are growing in adoption in this category are intelligent key cabinets and modular asset management lockers.

Integration Is Imperative

While key cards and mobile phone entry are the most visible forms of access control in the hospitality industry, staff operations still rely heavily on mechanical, RFID, and other digital keys. In large hotels and resorts — often spread across multiple buildings, acres of land, or even city blocks — numerous employees require physical access to specific keys, each governed by varying permission levels.

Rather than relying on outdated systems like peg boards and handwritten logs, hospitality managers are increasingly adopting intelligent key cabinets integrated with centralized access control platforms. These systems allow managers to assign key access digitally, using the same credentials employees use to enter the building to also unlock the key cabinets.

Cabinets also notify managers when a key hasn’t been returned by a certain time, which speeds up identifying if one is missing and the subsequent process of finding it. Integrating the cabinet to access control software creates immediate accountability as managers see exactly who has which key and when it was removed. That reporting is useful when a manager needs to produce it for compliance and industry regulations.

Rather than relying on outdated systems like peg boards and handwritten logs, hospitality managers are increasingly adopting intelligent key cabinets integrated with centralized access control platforms.

Furthermore, cabinets eliminate the need for a staff member to physically distribute and collect keys, which allows managers to reassign that employee to another department. Ultimately, any key, regardless of what it opens, represents a significant financial and security risk if it ends up in the wrong person’s hands, so by managing them more effectively, managers are creating a safer and more efficient environment for their staff, while reducing valuable downtime previously spent manually managing keys.

The same concept applies to modular asset management lockers, which house shared assets like radios, tablets, and scanners. Like cabinets, intelligent lockers are integrated into a central access control platform for comprehensive monitoring. The lockers charge the shared devices and prioritize distribution based on which device has been charging the longest. This ensures that the employee is removing a device with the most available power.

Similarly, lockers are programmed with fault-logging, so that if a shared device has something wrong with it, the employee notes that in the locker interface, and the device is removed from circulation until the fault has been corrected. This cuts down on the likelihood of an employee unknowingly starting their shift with a broken device. All devices are RFID-tagged, which adds a further level of security, and like the cabinets, lockers can notify managers when a device hasn’t been returned by a certain time.

Best Practice: Phased Steps Forward

When integrating new technology into an existing workflow, it’s best practice to introduce it in a phased approach.

In the case of hotels and resorts, managers could implement a key cabinet for their housekeeping department and observe how it impacts operations in a smaller, controlled population. This helps avoid a major front-end investment, and if the technology yields a positive result, then managers have established advocates who can influence other departments to adopt the same technology.

Often, if an access control solution can work in one area, it’s likely to flourish in another, especially if it’s connected to the central software platform. This integrated ecosystem represents the future of hotel and resort operations, and key cabinets and asset management lockers are prime examples of hardware solutions that will establish safe and efficient operations for years to come.

https://www.securitymagazine.com/articles/101767-the-key-to-efficient-hospitality-operations


GitHub abused to distribute payloads on behalf of malware-as-a-service

Researchers from Cisco’s Talos security team have uncovered a malware-as-a-service operator that used public GitHub accounts as a channel for distributing an assortment of malicious software to targets.

The use of GitHub gave the malware-as-a-service (MaaS) a reliable and easy-to-use platform that’s greenlit in many enterprise networks that rely on the code repository for the software they develop. GitHub removed the three accounts that hosted the malicious payloads shortly after being notified by Talos.

“In addition to being an easy means of file hosting, downloading files from a GitHub repository may bypass Web filtering that is not configured to block the GitHub domain,” Talos researchers Chris Neal and Craig Jackson wrote Thursday. “While some organizations can block GitHub in their environment to curb the use of open-source offensive tooling and other malware, many organizations with software development teams require GitHub access in some capacity. In these environments, a malicious GitHub download may be difficult to differentiate from regular web traffic.”

Emmenhtal, meet Amadey

The campaign, which Talos said had been ongoing since February, used a previously known malware loader tracked under names including Emmenhtal and PeakLight. Researchers from security firm Palo Alto Networks and Ukraine’s major state cyber agency SSSCIP had already documented the use of Emmenhtal in a separate campaign that embedded the loader into malicious emails to distribute malware to Ukrainian entities. Talos found the same Emmenhtal variant in the MaaS operation, only this time the loader was distributed through GitHub.

The campaign using GitHub was different from one targeting Ukrainian entities in another key way. Whereas the final payload in the one targeting the Ukrainian entities was a malicious backdoor known as SmokeLoader, the GitHub one installed Amadey, a separate malware platform known. Amadey was first seen in 2018 and was initially used to assemble botnets. Talos said the primary function of Amadey is to collect system information from infected devices and download a set of secondary payloads that are customized to their individual characteristics, based on the specific purpose in different campaigns.

https://arstechnica.com/security/2025/07/malware-as-a-service-caught-using-github-to-distribute-its-payloads/


Security and Development Teams Should Work Together to Protect Data in the AI Era

As companies explore new ways to use AI, the challenge of balancing innovation with data protection is more important than ever. While developers are under pressure to get new apps out the door, security teams are tasked with protecting information and meeting compliance standards. When these teams aren’t aligned, mistakes happen — data gets exposed, policies get overlooked, and no one takes responsibility.

Large language models (LLMs) and other generative AI systems, which rely on massive and often fluid datasets, further the gaps. The dynamic nature of these environments makes it difficult to monitor what’s happening with data in real time, especially when security is often brought in only after development is complete.

To solve this, some companies are turning to Data Security Posture Management (DSPM) tools. These solutions help both teams understand where sensitive data lives, how it’s being used, and what needs to be protected — all in near real time.

The Challenge: Ensuring Security in an Unpredictable Environment

AI models exacerbate the tensions between developers and security teams. Developers must turn around AI products quickly to power business operations. Oftentimes, this means applications are spun up with privacy protocols followed merely to meet compliance guidelines. Any security interference is viewed as a hindrance to innovation. On the other hand, security teams have a responsibility to monitor and protect data throughout its lifecycle. The need for innovation and data security will frequently put the developers and security teams at odds.    

Compounding this issue is the lack of shared security ownership. Developers are often expected to remediate security risks, but they lack the tools or direct incentives to prioritize security over speed. Security teams, meanwhile, enforce security policies but may not fully understand the complexities of AI development, leading to solutions that slow down innovation. This results in a reactive approach — one where issues are caught too late, and trust in the process breaks down.

DSPM: A Unified Approach to Data Security

One way organizations are addressing this issue is with Data Security Posture Management (DSPM) solutions. Instead of bolting on security at the end, DSPM brings continuous visibility and control over data, regardless of where it resides or how it moves across an organization’s systems. This is especially important in the context of AI, where data is constantly being created, moved, and processed. DSPM tools provide a mutually beneficial solution by enabling security teams to protect sensitive data without slowing down the development process, and in turn, developers can build with confidence, knowing the data will be secure.

Capabilities such as automated policies apply protections across the data lifecycle, flagging issues like exposed sensitive data during testing. Built-in classification and risk assessment allow developers to work freely with non-sensitive data, while ensuring sensitive information remains protected. Lastly, these tools also help teams stay compliant with evolving regulations including the EU AI Act or California’s recent AI rules, reinforcing privacy without adding friction. By integrating these tools directly into workflows, DSPM makes security part of the development process, not an afterthought.

A Collaborative Path Forward

The true value of DSPM tools lies in bridging the gap between security and development teams. Instead of positioning security as a final checkpoint, DSPM integrates continuous data protection into developers’ daily workflows. With automated policies and built-in risk assessment, developers can quickly identify sensitive data, apply the correct protections, and move forward without slowing down. 

Security teams also gain real-time visibility into data use, allowing them to catch potential issues before they escalate into problems. Rather than reacting after the fact, security teams can proactively support development, ensuring data remains protected at every step. 

By aligning both teams through DSPM, organizations remove friction between security requirements and development speed. The result is secure, compliant AI systems built efficiently. DSPM helps companies achieve this balance — turning security from a hurdle into a collaborative advantage.

https://www.securitymagazine.com/articles/101772-security-and-development-teams-should-work-together-to-protect-data-in-the-ai-era