Salt Typhoon: nove mesi nascosti nei sistemi della Guardia Nazionale USA


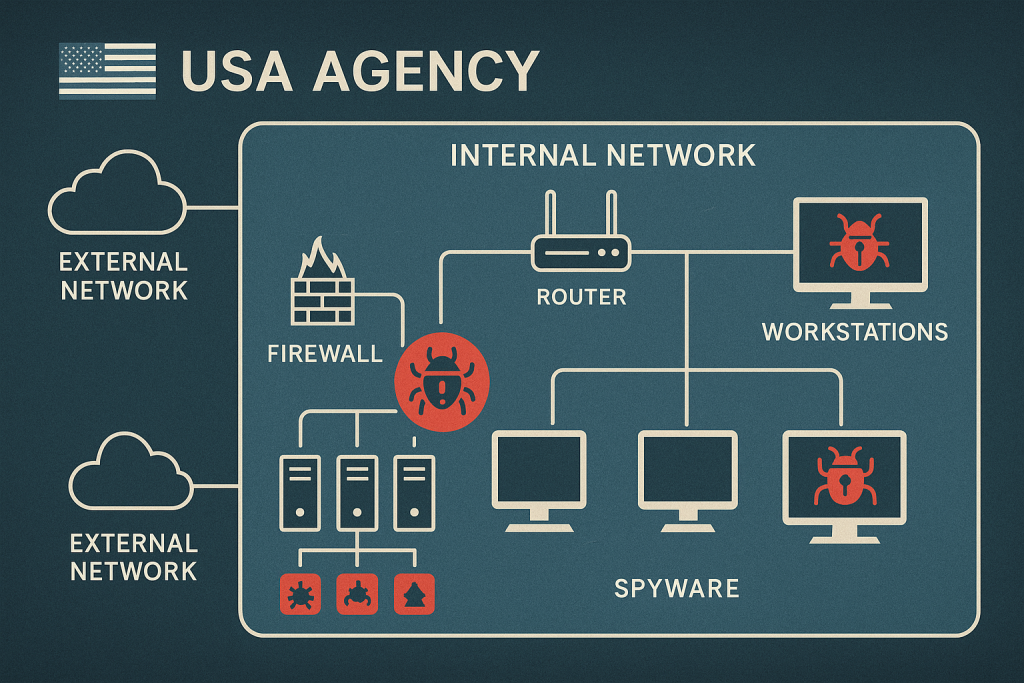
Un gruppo APT legato al governo cinese ha mantenuto accesso non rilevato per nove mesi all’interno della rete informatica della Guardia Nazionale di uno Stato americano, sottraendo dati sensibili e credenziali di amministratori. A rivelarlo è un documento interno del Dipartimento della Sicurezza Nazionale (DHS), trapelato nei giorni scorsi e confermato da fonti ufficiali.

Secondo quanto riportato da NBC, l’attacco è stato condotto da Salt Typhoon, nome in codice attribuito a un gruppo APT sponsorizzato dallo Stato cinese, ritenuto affiliato al Ministero per la Sicurezza dello Stato (MSS) di Pechino. Il gruppo è salito alla ribalta negli ultimi anni per una serie di attacchi mirati contro provider di telecomunicazioni e infrastrutture critiche negli Stati Uniti e a livello globale. Tra gli obiettivi figurano AT&T, Verizon, Lumen, Windstream, Viasat e altri operatori del settore.

Una compromissione a lungo termine

Secondo il memorandum riservato, Salt Typhoon è rimasto attivo nella rete della Guardia Nazionale tra marzo e dicembre 2024, esfiltrando diagrammi di rete, file di configurazione, credenziali amministrative e dati personali dei militari. Una delle implicazioni più gravi è che i dati trafugati contenevano informazioni sulle interconnessioni tra le Guardie Nazionali di diversi Stati e territori statunitensi. Queste informazioni potrebbero servire per facilitare successive compromissioni a catena all’interno dell’apparato di sicurezza nazionale.

Non si tratta di un caso isolato. Il DHS afferma che Salt Typhoon ha già utilizzato in passato file di configurazione sottratti per infiltrarsi in altre agenzie governative e infrastrutture critiche. Tra gennaio e marzo 2024, il gruppo avrebbe esfiltrato dati da almeno due enti statali, utilizzandoli successivamente per colpire dispositivi vulnerabili all’interno di altri segmenti governativi.

I file di configurazione rubati contengono dettagli cruciali per chiunque voglia compromettere una rete: indirizzi IP, profili di sicurezza, credenziali di accesso e configurazioni di firewall e VPN. Sono veri e propri blueprint digitali che permettono di navigare all’interno di reti teoricamente isolate o protette.

Le vulnerabilità sfruttate e gli indicatori d’attacco

Il documento del DHS non chiarisce il vettore iniziale dell’attacco, ma attribuisce a Salt Typhoon una predilezione per vecchie vulnerabilità nei dispositivi di rete, in particolare nei router Cisco. Tra le CVE citate nel report figurano:

  • CVE-2018-0171: esecuzione di codice remoto via TCP in Cisco IOS/IOS XE Smart Install.
  • CVE-2023-20198 e CVE-2023-20273: due falle sfruttabili in combinazione su IOS XE per ottenere accesso remoto non autenticato e privilegi root.
  • CVE-2024-3400: vulnerabilità di command injection in PAN-OS GlobalProtect di Palo Alto Networks.

In attacchi precedenti, Salt Typhoon ha utilizzato malware sviluppati ad hoc come JumblePath e GhostSpider, con l’obiettivo di monitorare i flussi di comunicazione di campagne politiche e parlamentari statunitensi, sfruttando la compromissione di ambienti telecom non aggiornati.

Allerta massima per le agenzie governative

Il DHS raccomanda a tutte le agenzie federali e statali di verificare l’aggiornamento dei dispositivi di rete, disabilitare i servizi non essenziali, segmentare il traffico SMB, implementare la firma SMB e rafforzare i controlli sugli accessi.

Un portavoce della Guardia Nazionale ha confermato l’incidente ma ha precisato che non si sono verificate interruzioni nelle missioni federali o statali. Tuttavia, la portata dell’attacco e la possibilità che Salt Typhoon abbia creato dei punti d’accesso latenti in altre reti sollevano preoccupazioni a lungo termine per la sicurezza nazionale.

Interpellata da NBC, l’ambasciata cinese a Washington non ha negato l’attacco ma ha affermato che le accuse mancano di prove conclusive e affidabili che colleghino il gruppo al governo cinese.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa/?utm_source=rss&utm_medium=rss&utm_campaign=salt-typhoon-nove-mesi-nascosti-nei-sistemi-della-guardia-nazionale-usa


Lone Wolf e Ransomware-as-a-Service (RaaS) nell’era della commoditizzazione – L’evoluzione del panorama ransomware

Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, caratterizzata dall’emergere di due fenomeni interconnessi che stanno ridefinendo l’ecosistema del ransomware: la proliferazione di attaccanti solitari (lone wolf) e la continua evoluzione del modello Ransomware-as-a-Service (RaaS). Questa dicotomia rappresenta una paradossale convergenza tra l’individualizzazione degli attacchi e la democratizzazione delle capacità offensive avanzate.

La crescente disponibilità di toolkit open-source e la commoditizzazione delle tecniche di attacco hanno significativamente abbassato le barriere d’ingresso per aspiranti cybercriminali, consentendo l’operatività di attori privi di legami con gruppi strutturati. Parallelamente, il modello RaaS continua a evolversi, con gruppi mid-tier che competono per reclutare affiliati attraverso regole di ingaggio sempre meno restrittive e modelli di business innovativi.

Il fenomeno dei lone wolf: democratizzazione del cybercrime

Definizione e caratteristiche operative

Gli attaccanti lone wolf rappresentano una categoria emergente di threat actor che operano in modo indipendente, senza affiliazione a gruppi ransomware strutturati. Le ricerche di Coveware indicano che il 10% di tutti gli attacchi ransomware monitorati nel secondo trimestre del 2024 proveniva da operatori solitari, rappresentando un incremento massiccio rispetto ai periodi precedenti.

Questi attori sono probabilmente ex-affiliati di gruppi come Alphv (BlackCat) o LockBit, o rappresentano individui che hanno scelto di operare indipendentemente a causa del crescente rischio di esposizione, interruzione e perdita di profitti associati ai “brand ransomware tossici”.

Fattori abilitanti

La proliferazione di attaccanti solitari è facilitata da diversi fattori tecnologici e operativi:

Toolkit open-source e builders pubblici

L’esempio più emblematico è rappresentato dal Prince Ransomware builder, uno strumento automatizzato open-source disponibile su GitHub, che ha consentito la creazione di varianti come “CrazyHunter”, utilizzato nell’attacco al Mackay Memorial Hospital di Taiwan. Il builder, scritto in linguaggio Go, permette agli attaccanti di personalizzare facilmente varianti ransomware modificando i file di configurazione, con varianti identificate come “Black (Prince)”, “Wenda” e “UwU” che differiscono solo per estensioni di file e note di riscatto.

Strumenti legittimi weaponizzati

Un caso paradigmatico è rappresentato da ShrinkLocker, un ransomware che sfrutta BitLocker, l’utility di crittografia nativa di Windows, per bloccare l’accesso ai dati delle vittime. ShrinkLocker è inusuale per due ragioni: è scritto in VBScript e sfrutta BitLocker per crittografare e bloccare i sistemi delle vittime, un approccio atipico per il ransomware moderno che suggerisce una strategia unica o un threat actor meno sofisticato.

Il malware opera attraverso un processo sofisticato:

  1. Verifica la presenza di BitLocker sul sistema e, se non presente, lo installa utilizzando ServerManagerCmd o PowerShell
  2. Modifica le chiavi di registro per configurare il sistema per l’esecuzione di BitLocker con le impostazioni richieste dall’attaccante
  3. Riduce le partizioni di sistema di 100MB utilizzando l’utilità diskpart per creare spazio per una nuova partizione di boot
  4. Disabilita e rimuove tutti i protettori BitLocker predefiniti per impedire il recupero delle chiavi
Impatto operativo e sfide investigative

L’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di questi strumenti open-source che abilitano attaccanti lone wolf. Nel 2024, WithSecure non è riuscita ad attribuire il 38% dei suoi incidenti ransomware a franchise Ransomware-as-a-Service identificabili, indicando l’aumento di eventi ransomware lone wolf abilitati da strumenti offensivi facilmente disponibili.

Il modello RaaS: evoluzione e strategie competitive

Architettura del modello di business

Il Ransomware-as-a-Service è un modello di business tra operatori ransomware e affiliati in cui gli affiliati pagano per lanciare attacchi ransomware sviluppati dagli operatori. I kit RaaS sono pubblicizzati sui forum del dark web attraverso l’ecosistema underground, e alcuni operatori ransomware reclutano attivamente nuovi affiliati, investendo milioni in campagne di marketing.

Modelli di revenue

I modelli di revenue per le operazioni RaaS includono diverse varianti:

  • Modello ad affiliazione: I profitti vengono condivisi tra operatori e affiliati, tipicamente con split del 20-30% per gli sviluppatori
  • Modello subscription: Pagamento di una fee ricorrente mensile, talvolta ridotta a soli 40 dollari al mese
  • Licenza lifetime: Pagamento una tantum per accesso illimitato
  • Partnership RaaS: Split dei profitti definito al momento dell’accesso, generalmente più elevato del modello affiliato

Strategie di reclutamento e competizione

Gruppi tier-1 vs mid-tier

Intel 471 traccia oltre 25 crew RaaS, che spaziano dai gruppi “tier 1” più noti, ai gruppi “tier 2” legati a “varianti di nuova formazione sorte dai fallimenti di gruppi precedenti”, fino ai “tier 3” che descrive come “varianti completamente nuove che potrebbero avere la capacità di scalzare le attuali cabale di primo livello”.

Una differenza chiave tra i diversi tier di operazioni ransomware, oltre ai profitti relativi che vedono, è chi permettono di unirsi al loro programma di affiliazione. Gli operatori dietro le offerte ransomware di primo livello “sono decisamente molto più rigorosi riguardo a chi permettono nel loro gruppo criminale”, mentre altri apparentemente non possono permettersi di essere troppo selettivi.

Innovazioni nel reclutamento

Gruppi RaaS più piccoli stanno cercando di reclutare affiliati nuovi e “displaced” di LockBit e Alphv/BlackCat rinunciando a depositi e abbonamenti a pagamento, offrendo migliori split di pagamento, supporto 24/7 e altri “vantaggi”.

Esempi specifici includono:

  • Medusa: Offre una scala di pagamento variabile, iniziando con uno split 70/30 affiliato/core, aumentando fino a 90/10, dipendente dalla dimensione del pagamento del riscatto ottenuto
  • RansomHub: Permette agli affiliati di raccogliere personalmente i pagamenti del riscatto prima di pagare il servizio
  • Cloak: Opta per uno split 85/15 affiliato/core del riscatto e non richiede deposito o pagamento per l’adesione, solo un’intervista

Modelli innovativi emergenti

DragonForce: il modello “cartel”

Nel marzo 2025, DragonForce si è ribrandizzato come “cartel” e ha annunciato il passaggio a un modello distribuito che consente agli affiliati di creare i propri “brand”. In questo modello, DragonForce fornisce la sua infrastruttura e strumenti ma non richiede agli affiliati di implementare il suo ransomware.

Anubis: diversificazione dei servizi

Anubis offre tre modalità operative:

  1. RaaS tradizionale: Crittografia dei file con affiliati che ricevono l’80% del riscatto
  2. Data ransom: Opzione di estorsione solo per furto dati con affiliati che ricevono il 60% del riscatto
  3. Monetizzazione degli accessi: Servizio che aiuta i threat actor a estorcere vittime già compromesse, offrendo agli affiliati il 50% del riscatto

Implicazioni per la sicurezza informatica

Sfide per la detection e l’attribution

La commoditizzazione delle operazioni ransomware ha come aspetto positivo che le tecniche utilizzate sono condivise tra gli attori e quindi diventano più facili da rilevare su larga scala. Tuttavia, l’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di strumenti open-source.

Evoluzione delle superfici di attacco

Gli attaccanti Fog ransomware stanno utilizzando un toolset insolito che include utility open-source di penetration testing e software legittimo di monitoraggio dei dipendenti chiamato Syteca. Il toolset implementato dagli attaccanti è piuttosto atipico per un attacco ransomware, includendo strumenti come Adapt2x C2 (alternativa open-source a Cobalt Strike), Process Watchdog, PsExec e Impacket SMB.

Impatto economico e trend dei pagamenti

Il panorama ransomware ha sperimentato cambiamenti significativi nel 2024, con il volume totale dei pagamenti di riscatto diminuito del 35% anno su anno, guidato da maggiori azioni delle forze dell’ordine, migliore collaborazione internazionale e un crescente rifiuto delle vittime di pagare.

Il pagamento mediano è sceso del 45% nel Q4 2024 a $110.890. I pagamenti continuano a rimanere principalmente un’opzione di ultima istanza per coloro che non hanno alternative per recuperare dati critici.

Contromisure e strategie di difesa

Approcci tecnologici

Monitoraggio comportamentale

Il monitoraggio proattivo di specifici log eventi Windows può aiutare le organizzazioni a identificare e rispondere a potenziali attacchi BitLocker, anche nelle loro fasi iniziali, tracciando eventi dalla fonte “Microsoft-Windows-BitLocker-API/Management”, in particolare quelli con ID evento 776 (rimozione protettori) e 773 (sospensione BitLocker).

Principio del minimo privilegio

Assicurarsi che gli utenti abbiano solo privilegi minimi in modo che non possano abilitare funzionalità di crittografia o modificare chiavi di registro da soli.

Strategie organizzative

Gestione dei backup

Fare backup frequentemente, conservarli offline e testarli. La strategia 3-2-1 (3 copie, 2 supporti diversi, 1 offsite) rimane fondamentale.

Network segmentation

L’incidente dell’ospedale Mackay Memorial evidenzia anche l’importanza di proteggere i punti di accesso fisico come le porte USB e implementare robuste misure di protezione degli endpoint. Le organizzazioni devono dare priorità alla segmentazione di rete, al monitoraggio continuo e agli aggiornamenti tempestivi.

Conclusioni e prospettive future

Il panorama ransomware nel 2025 dovrebbe continuare a evolversi con un aumento della sofisticazione e adattabilità da parte dei threat actor. Con un Q4 2024 da record, che ha registrato 1.827 incidenti ransomware, i gruppi ransomware probabilmente intensificheranno le loro operazioni, prendendo di mira industrie ad alto valore e sfruttando tecnologie avanzate come l’intelligenza artificiale per migliorare l’efficacia dei loro attacchi.

La convergenza tra attaccanti lone wolf e modelli RaaS sempre più sofisticati rappresenta una sfida multidimensionale per i professionisti della sicurezza informatica. L’abbassamento delle barriere tecniche, combinato con l’innovazione continua nei modelli di business criminali, richiede un approccio olistico che integri tecnologie avanzate di detection, strategie di threat intelligence e robuste pratiche di cyber hygiene.

La proliferazione di piattaforme RaaS complica ulteriormente gli sforzi delle forze dell’ordine abilitando una gamma più ampia di individui a partecipare ad attività illecite, causando l’aumento del numero di attacchi e la decentralizzazione delle reti criminali ransomware.

Il futuro della sicurezza informatica dipenderà dalla capacità delle organizzazioni di adattarsi a questa evoluzione del panorama delle minacce, implementando strategie difensive proattive che possano contrastare efficacemente sia gli attacchi individuali sofisticati che le campagne massive orchestrate attraverso modelli RaaS.

Fonti

Kaspersky. (2024). How ShrinkLocker ransomware leverages BitLocker. https://www.kaspersky.com/blog/shrinklocker-ransomware-encrypts-with-bitlocker/51462/

Coveware. (2025). Will Law Enforcement success against ransomware continue in 2025?. https://www.coveware.com/blog/2025/1/31/q4-report

Arctic Wolf. (2024). RaaS Will Grow In 2024. https://arcticwolf.com/resources/blog/ransomware-as-a-service-will-continue-to-grow-in-2024/

Chainalysis. (2025). Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/

Cyberint. (2025). Ransomware Annual Report 2024. https://cyberint.com/blog/research/ransomware-annual-report-2024/

Splunk. (2024). ShrinkLocker Malware: Abusing BitLocker to Lock Your Data. https://www.splunk.com/en_us/blog/security/shrinklocker-malware-abusing-bitlocker-to-lock-your-data.html

Bitdefender. (2024). ShrinkLocker (+Decryptor): From Friend to Foe, and Back Again. https://www.bitdefender.com/en-us/blog/businessinsights/shrinklocker-decryptor-from-friend-to-foe-and-back-again

Kaspersky. (2024). How ransomware abuses BitLocker. https://securelist.com/ransomware-abuses-bitlocker/112643/

BankInfoSecurity. (2024). Ever More Toxic Ransomware Brands Breed Lone Wolf Operators. https://www.bankinfosecurity.com/blogs/ever-more-toxic-ransomware-brands-breed-lone-wolf-operators-p-3682

WithSecure Labs. (2025). CrazyHunter: The Rising Threat of Open-Source Ransomware. https://labs.withsecure.com/publications/crazyhunter-ransomware

GBHackers. (2025). Prince Ransomware – An Automated Open-Source Ransomware Builder Freely Available on GitHub. https://gbhackers.com/prince-ransomware-an-automated-open-source-ransomware/

BankInfoSecurity. (2021). More Ransomware-as-a-Service Operations Seek Affiliates. https://www.bankinfosecurity.com/more-ransomware-as-a-service-operations-seek-affiliates-a-15378

Help Net Security. (2024). RaaS groups increasing efforts to recruit affiliates. https://www.helpnetsecurity.com/2024/03/20/raas-recruit-affiliates/

Secureworks. (2025). Ransomware Groups Evolve Affiliate Models. https://www.secureworks.com/blog/ransomware-groups-evolve-affiliate-models

ISACA. (2024). The Commoditization of Ransomware as a Service. https://www.isaca.org/resources/news-and-trends/newsletters/atisaca/2024/volume-4/the-commoditization-of-ransomware-as-a-service

CrowdStrike. (2025). What is Ransomware as a Service (RaaS)? https://www.crowdstrike.com/en-us/cybersecurity-101/ransomware/ransomware-as-a-service-raas/

IBM. (2025). What Is Ransomware-as-a-Service (RaaS)? https://www.ibm.com/think/topics/ransomware-as-a-service

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lone-wolf-raas/


The Key to Efficient Hospitality Operations

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’);
@import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’);
h3 { font-weight: bold; font-size: 18px; color: #C72026;
}
figure { padding: 4px;margin: auto;
}
figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 2px; text-align: center;
}
.pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6;
}
.pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center;
}
.pqFull:after { content: ; display: block; text-align: center; font-size: 18px; color: #404144;
}

As is the case with most customer-facing industries, hotels and resorts pride themselves on presenting a seamless experience for the guest. That’s a considerable task to accomplish, and hospitality managers need to consider solutions that make it easier to achieve, including those that the customer doesn’t see.

An investment in technology for internal operations not only improves efficiency that the guest appreciates but also sends a clear message to employees that management supports and empowers them to perform their tasks to the best of their abilities. Among the technologies that are growing in adoption in this category are intelligent key cabinets and modular asset management lockers.

Integration Is Imperative

While key cards and mobile phone entry are the most visible forms of access control in the hospitality industry, staff operations still rely heavily on mechanical, RFID, and other digital keys. In large hotels and resorts — often spread across multiple buildings, acres of land, or even city blocks — numerous employees require physical access to specific keys, each governed by varying permission levels.

Rather than relying on outdated systems like peg boards and handwritten logs, hospitality managers are increasingly adopting intelligent key cabinets integrated with centralized access control platforms. These systems allow managers to assign key access digitally, using the same credentials employees use to enter the building to also unlock the key cabinets.

Cabinets also notify managers when a key hasn’t been returned by a certain time, which speeds up identifying if one is missing and the subsequent process of finding it. Integrating the cabinet to access control software creates immediate accountability as managers see exactly who has which key and when it was removed. That reporting is useful when a manager needs to produce it for compliance and industry regulations.

Rather than relying on outdated systems like peg boards and handwritten logs, hospitality managers are increasingly adopting intelligent key cabinets integrated with centralized access control platforms.

Furthermore, cabinets eliminate the need for a staff member to physically distribute and collect keys, which allows managers to reassign that employee to another department. Ultimately, any key, regardless of what it opens, represents a significant financial and security risk if it ends up in the wrong person’s hands, so by managing them more effectively, managers are creating a safer and more efficient environment for their staff, while reducing valuable downtime previously spent manually managing keys.

The same concept applies to modular asset management lockers, which house shared assets like radios, tablets, and scanners. Like cabinets, intelligent lockers are integrated into a central access control platform for comprehensive monitoring. The lockers charge the shared devices and prioritize distribution based on which device has been charging the longest. This ensures that the employee is removing a device with the most available power.

Similarly, lockers are programmed with fault-logging, so that if a shared device has something wrong with it, the employee notes that in the locker interface, and the device is removed from circulation until the fault has been corrected. This cuts down on the likelihood of an employee unknowingly starting their shift with a broken device. All devices are RFID-tagged, which adds a further level of security, and like the cabinets, lockers can notify managers when a device hasn’t been returned by a certain time.

Best Practice: Phased Steps Forward

When integrating new technology into an existing workflow, it’s best practice to introduce it in a phased approach.

In the case of hotels and resorts, managers could implement a key cabinet for their housekeeping department and observe how it impacts operations in a smaller, controlled population. This helps avoid a major front-end investment, and if the technology yields a positive result, then managers have established advocates who can influence other departments to adopt the same technology.

Often, if an access control solution can work in one area, it’s likely to flourish in another, especially if it’s connected to the central software platform. This integrated ecosystem represents the future of hotel and resort operations, and key cabinets and asset management lockers are prime examples of hardware solutions that will establish safe and efficient operations for years to come.

https://www.securitymagazine.com/articles/101767-the-key-to-efficient-hospitality-operations


GitHub abused to distribute payloads on behalf of malware-as-a-service

Researchers from Cisco’s Talos security team have uncovered a malware-as-a-service operator that used public GitHub accounts as a channel for distributing an assortment of malicious software to targets.

The use of GitHub gave the malware-as-a-service (MaaS) a reliable and easy-to-use platform that’s greenlit in many enterprise networks that rely on the code repository for the software they develop. GitHub removed the three accounts that hosted the malicious payloads shortly after being notified by Talos.

“In addition to being an easy means of file hosting, downloading files from a GitHub repository may bypass Web filtering that is not configured to block the GitHub domain,” Talos researchers Chris Neal and Craig Jackson wrote Thursday. “While some organizations can block GitHub in their environment to curb the use of open-source offensive tooling and other malware, many organizations with software development teams require GitHub access in some capacity. In these environments, a malicious GitHub download may be difficult to differentiate from regular web traffic.”

Emmenhtal, meet Amadey

The campaign, which Talos said had been ongoing since February, used a previously known malware loader tracked under names including Emmenhtal and PeakLight. Researchers from security firm Palo Alto Networks and Ukraine’s major state cyber agency SSSCIP had already documented the use of Emmenhtal in a separate campaign that embedded the loader into malicious emails to distribute malware to Ukrainian entities. Talos found the same Emmenhtal variant in the MaaS operation, only this time the loader was distributed through GitHub.

The campaign using GitHub was different from one targeting Ukrainian entities in another key way. Whereas the final payload in the one targeting the Ukrainian entities was a malicious backdoor known as SmokeLoader, the GitHub one installed Amadey, a separate malware platform known. Amadey was first seen in 2018 and was initially used to assemble botnets. Talos said the primary function of Amadey is to collect system information from infected devices and download a set of secondary payloads that are customized to their individual characteristics, based on the specific purpose in different campaigns.

https://arstechnica.com/security/2025/07/malware-as-a-service-caught-using-github-to-distribute-its-payloads/


Security and Development Teams Should Work Together to Protect Data in the AI Era

As companies explore new ways to use AI, the challenge of balancing innovation with data protection is more important than ever. While developers are under pressure to get new apps out the door, security teams are tasked with protecting information and meeting compliance standards. When these teams aren’t aligned, mistakes happen — data gets exposed, policies get overlooked, and no one takes responsibility.

Large language models (LLMs) and other generative AI systems, which rely on massive and often fluid datasets, further the gaps. The dynamic nature of these environments makes it difficult to monitor what’s happening with data in real time, especially when security is often brought in only after development is complete.

To solve this, some companies are turning to Data Security Posture Management (DSPM) tools. These solutions help both teams understand where sensitive data lives, how it’s being used, and what needs to be protected — all in near real time.

The Challenge: Ensuring Security in an Unpredictable Environment

AI models exacerbate the tensions between developers and security teams. Developers must turn around AI products quickly to power business operations. Oftentimes, this means applications are spun up with privacy protocols followed merely to meet compliance guidelines. Any security interference is viewed as a hindrance to innovation. On the other hand, security teams have a responsibility to monitor and protect data throughout its lifecycle. The need for innovation and data security will frequently put the developers and security teams at odds.    

Compounding this issue is the lack of shared security ownership. Developers are often expected to remediate security risks, but they lack the tools or direct incentives to prioritize security over speed. Security teams, meanwhile, enforce security policies but may not fully understand the complexities of AI development, leading to solutions that slow down innovation. This results in a reactive approach — one where issues are caught too late, and trust in the process breaks down.

DSPM: A Unified Approach to Data Security

One way organizations are addressing this issue is with Data Security Posture Management (DSPM) solutions. Instead of bolting on security at the end, DSPM brings continuous visibility and control over data, regardless of where it resides or how it moves across an organization’s systems. This is especially important in the context of AI, where data is constantly being created, moved, and processed. DSPM tools provide a mutually beneficial solution by enabling security teams to protect sensitive data without slowing down the development process, and in turn, developers can build with confidence, knowing the data will be secure.

Capabilities such as automated policies apply protections across the data lifecycle, flagging issues like exposed sensitive data during testing. Built-in classification and risk assessment allow developers to work freely with non-sensitive data, while ensuring sensitive information remains protected. Lastly, these tools also help teams stay compliant with evolving regulations including the EU AI Act or California’s recent AI rules, reinforcing privacy without adding friction. By integrating these tools directly into workflows, DSPM makes security part of the development process, not an afterthought.

A Collaborative Path Forward

The true value of DSPM tools lies in bridging the gap between security and development teams. Instead of positioning security as a final checkpoint, DSPM integrates continuous data protection into developers’ daily workflows. With automated policies and built-in risk assessment, developers can quickly identify sensitive data, apply the correct protections, and move forward without slowing down. 

Security teams also gain real-time visibility into data use, allowing them to catch potential issues before they escalate into problems. Rather than reacting after the fact, security teams can proactively support development, ensuring data remains protected at every step. 

By aligning both teams through DSPM, organizations remove friction between security requirements and development speed. The result is secure, compliant AI systems built efficiently. DSPM helps companies achieve this balance — turning security from a hurdle into a collaborative advantage.

https://www.securitymagazine.com/articles/101772-security-and-development-teams-should-work-together-to-protect-data-in-the-ai-era


Deadline Nears for 2025 Elliot A. Boxerbaum Award Nominations

Applications are now open for the 2025 Elliot A. Boxerbaum Award for the Security Design Project of the Year. This award given each year for excellence in security design. 

This award is given in honor of the late Elliot A. Boxerbaum, MA, CPP, CSC. Boxerbaum was the founder and president of Security Risk Management Consultants, Inc. His professional background involved more than 25 years in security management and nearly 20 years of additional hands-on security consulting. He passed away in June of 2014 from ALS, and on behalf of the firm, a donation will be given to the ALS Association — Central & Southern Ohio Chapter by SecuritySpecifiers and CONSULT. 

The Elliot A. Boxerbaum Award is an award for the consulting community, recognizing collaboration, ingenuity and excellence in security design. The winner will be awarded at CONSULT 2025 with:

  • An award trophy
  • A $500 cash award
  • An opportunity for media coverage in Security magazine
  • Complimentary registrations for project client and integrator
  • Complimentary registration for CONSULT 2026

Applications are open through July 31. 

https://www.securitymagazine.com/articles/101779-deadline-nears-for-2025-elliot-a-boxerbaum-award-nominations


64% of Leaders are Highly Concerned About Data Sovereignty Amid Tariff Uncertainty

A recent report from HFS Research analyzed the effect of tariffs on security operating models. The report reveals that while 83% of U.S. business leaders are fast-tracking AI and automation initiatives in response to trade uncertainty, 69% remain stuck in tactical reactions or have frozen strategic investments, waiting for “more clarity” that may never come.

Key findings include:

  • 83% of enterprise leaders are accelerating AI and automation initiatives to counter trade disruption, with 40% acting within the next 12 months.
  • Traditional outsourcing models are expected to decline from 55% to 37% over the next two years, while platform-based service delivery will more than double from 14% to 30%.
  • 56% now prioritize delivery location flexibility over traditional vendor selection criteria like cost (35%) and expertise (28%)
  • 52% are inserting renegotiation clauses tied to economic triggers, while 41% are breaking contracts into smaller, modular scopes
  • 96% of procurement leaders are changing their sourcing strategies to address trade risk, cybersecurity, and AI integration.
  • 64% of leaders are highly concerned about data sovereignty amid tariff and trade uncertainty, fueling private cloud adoption (53%) and a surge in country-specific data storage requirements (49%).

While 15% of enterprise leaders are proactively accelerating broader business transformation, 83% are ramping up automation initiatives.

The data shows enterprises automate first (triggered at just 5-10% tariff levels), absorb costs second, and then consider structural changes. It’s “virtual reshoring” — control comes closer to home while execution remains globally distributed and increasingly digital.

The research documents a fundamental shift from moving work between humans to moving work to machines. Traditional outsourcing models are collapsing — expected to drop from 55% to 37% within two years — while software-led service delivery more than doubles from 14% to 30%.

This transformation is reshaping vendor selection criteria entirely. Geographic flexibility now trumps cost (56% vs. 35%), with 70% of enterprises reevaluating their vendor mix and over 90% increasing AI-specific spending.

Perhaps nowhere is the shift more apparent than in procurement, with 96% of procurement leaders changing sourcing strategies in response to trade volatility, AI adoption, and cybersecurity threats. Legacy sourcing models built for cost control are becoming strategic nerve centers managing real-time AI risks, data residency laws and geopolitical escalation.

Data sovereignty anxiety is driving concrete infrastructure changes, with 64% extremely concerned about data control, leading to increased private cloud adoption (53%) and requirements for country-specific data storage (49%).

https://www.securitymagazine.com/articles/101770-64-of-leaders-are-highly-concerned-about-data-sovereignty-amid-tariff-uncertainty


Hacktivism Increasingly Targeting Critical Infrastructure

Research from Cyble indicates that hacktivists are expanding beyond website defacements and DDoS attacks (which are typically connected with ideologically driven cyberattacks) and increasingly targeting critical infrastructure. In the second quarter of 2025, 31% of hacktivist attacks included industrial control system (ICS) attacks, access-based attacks, and data breaches. This is an increase from the first quarter of the year, in which this type if activity comprised 29% of hacktivist activity.  

Z-Pentest, a Russia-linked hacktivist group, is currently the top observed group targeting critical infrastructure. In the second quarter of 2025, the group has 38 ICS attacks, representing a 150% increase from the previous quarter. Z-Pentest’s consistent targeting suggests an organized campaign approach to its attacks. 

Below, security leaders discuss these findings and more. 

Security Leaders Weigh In 

Nathaniel Jones, Vice President, Security & AI Strategy and Field CISO at Darktrace:

This research underscores a growing reality: hacktivists are increasingly targeting critical infrastructure. As geopolitical tensions escalate, we’re seeing an increase in activity aimed at operational technology (OT) environments. This pattern aligns with warnings issued by agencies like CISA and the NCSC, particularly regarding the heightened threat landscape for critical infrastructure in Europe and the U.S. 

As OT becomes more integrated with IT systems, it presents more opportunities for attackers. OT security is strongest when supported by robust IT security, requiring coordination between IT and OT teams to defend the entire network. By adopting good cyber hygiene and proactively addressing vulnerabilities before they can be exploited, organizations will be much better equipped to defend their networks against increasingly opportunistic threat actors — especially in sectors where disruption can ripple across national security, public safety, and economic stability.

James Maude, Field CTO at BeyondTrust:

As global geopolitical tensions continue to rise Hacktivism is evolving and increasing being used to disrupt, intimidate and score political points. 

We have seen groups evolve from large scale DDoS and defacement into much more sophisticated threats targeting Industrial Control Systems (ICS), spoofing GPS signals in the Gulf region to disrupt shipping, and breaching Nobitex a prominent Iranian cryptocurrency exchange. Increasingly the lines between hacktivism, cybercrime for profit and nation state activities are blurred. A group known as “Keymous+” appear to be building alliances across multiple hacktivist groups in order to expand their reach while also offering a for hire DDoS service known as EliteStress.

As the lines between hacktivism and cybercrime blurs the techniques used have evolved in a similar way. In the past hacktivists often behaved like protestors blocking access to websites using DDoS attacks or defacing them in much the same way that protesters might graffiti a building. This has now evolved into tactics more associated with for profit cybercrime seeking to inflict damage from within and breach sensitive data or disrupt internal systems. 

While access-based intrusions and ICS attacks are still in the minority their growing prevalence reflects the fact that identity is the new perimeter. With increasingly sophisticated DDoS defences it is becoming easier to make your point by compromising the right identity and logging in than building a global botnet to launch a DDoS attack. In fact the impact can be far greater as while knocking a website offline can make a point being able to have control over industrial control systems is far more concerning.

These internal systems often represent a softer target for hacktivists as they may be able to target vendors and 3rd parties who have privileged credentials and access to the target network via a VPN. This increases the identity attack surface and can provide hacktivists with an easier route in. As these attacks continue to evolve organizations should think about proactively reducing their identity attack surface. Focusing on least privilege for privileges and access and ideally Just-in-Time (JIT) to avoid risks of standing privilege that could be exploited. Organizations should also seek to understand their identity attack surface better through holistic visibility of all the paths to privilege in their environment which might enable a hacktivist to start in one system but pivot into others increasing the ‘blast radius’.

Thomas Richards, Infrastructure Security Practice Director at Black Duck:

Hacktivist groups are growing bolder and more sophisticated with their capabilities. This research also brings to attention what experts have been warning about for years; ICS systems are often not secured properly and are at risk of compromise. For organizations that operate this infrastructure, they should be committing to making cybersecurity a top priority. This should include a complete review and threat model of their external attack surface, reviewing how vendors access systems for maintenance, and making attempts to air gap critical systems to reduce the likelihood of a compromise.

Trey Ford, Chief Information Security Officer at Bugcrowd:

This part of the research is the most interesting to me:

The groups have aligned messaging, coordinated timing, and shared targeting priorities, suggesting deliberate collaboration supporting Russian strategic cyber objectives. 

Bob Lord probably said it best, “we are up against human adversaries who organize their work in campaigns” — while these groups may not be paid or funded by another entity or state — they’re clearly coordinated.

Attack evolution is to be expected — they may have new guidance, requests, interest, or tooling enabling the shift toward directed compromise over disruptive DDoS attacks. The dynamic to note is that as defender, we respond to the threat actor — we prepare, detect, contain, recover — in response to their attacks. ICS (transportation, power, manufacturing) systems are notoriously softer targets, if you can get access to them. We may find that the DoS activity follows the classic template of task-loading technical teams to increase their dwell time — they’ll be too busy with the DoS to identify and respond to a network intrusion.

Venky Raju, Field CTO at ColorTokens:

Hacktivists have been attacking ICS infrastructure for several years now. The low-hanging fruit for hackers is default credentials on popular HMIs, which are often made accessible directly on the Internet for remote management due to operator budget constraints. While VPNs somewhat mitigate the risk, hacktivists can leverage credential dumps from past breaches and password re-use.

Practical considerations for operators include microsegmentation of ICS systems and implementing strong identity-based zero-trust network access (ZTNA). HMIs should never be put on the open Internet, even with obfuscated ports, as adversaries have tools like Shodan and Censys to discover, enumerate, and attack them. Furthermore, passwordless authentication should be considered to eliminate the fundamental problems of password re-use and leaks.

https://www.securitymagazine.com/articles/101769-hacktivism-increasingly-targeting-critical-infrastructure


Attacchi DDoS ipervolumetrici, ancora numeri da record nonostante il calo


Gli attacchi DDoS, compresi quelli ipervolumetrici, continuano a essere una minaccia significativa: secondo il report di Cloudflare sulle minacce del secondo trimestre dell’anno, la compagnia ha mitigato 7.3 milioni di attacchi DDoS. Un calo importante rispetto ai 20.5 milioni del primo trimestre 2025, ma comunque un numero molto elevato.

Finora Cloudlfare ha bloccato quindi 27.8 milioni di attacchi, un numero che equivale al 130% degli attacchi di tutto il 2024. Nel dettaglio, l’81% degli attacchi registrati nel secondo trimestre 2025 sono stati contro i layer 3 e 4, in calo rispetto al trimestre precedente, mentre gli attacchi HTTP DDoS sono saliti al 9%.

Attacchi DDoS

Guardando ai soli attacchi DDoS ipervolumetrici, Cloudflare ha bloccato oltre 6.500 attacchi di questo tipo (una media di 71 attacchi al giorno). Rispetto al trimestre precedente, il numero di attacchi DDoS ipervolumetrici che hanno superato i 100 milioni di pacchetti al secondo sono aumentati del 592%, mentre quelli che hanno superato il miliardi di pacchetti al secondo sono raddoppiati.

In aumento anche gli attacchi con richiesta di riscatto: Cloudflare riporta che la percentuale di clienti che è stata colpita da questi attacchi è salita del 68% rispetto al trimestre precedente e del 6% rispetto al 2024.

Attacchi DDoS: distribuzione e vettori d’attacco

Il report di Cloudflare evidenzia che le nazioni più colpite da questi attacchi sono state la Cina, il Brasile e la Germania, seguite da India e Corea del Sud. Tra i primi dieci Paesi più colpiti figurano anche la Turchia, Hong Kong, il Vietnam, la Russia e l’Azerbaijan.

Guardando ai settori più colpiti, al primo posto troviamo quello delle telecomunicazioni e dei service provider; a seguire ci sono Internet, i servizi IT e il Gaming. Per quanto riguarda invece la provenienza delle campagne, la maggior parte degli attacchi ha avuto inizio in Indonesia, seguita da Singapore, Hong Kong e Argentina.

Approfondendo i vettori d’attacco, Cloudflare riporta che la maggior parte (71%) delle campagne DDoS HTTP è stata eseguita da botnet conosciute.Per quanto riguarda invece i livelli 3 e 4 dello stack di rete, la maggior parte degli attacchi era composta da attacchi DNS Flood, mentre i secondi e i terzi vettori d’attacco più diffusi sono stati rispettivamente il SYN Flood e l’UDP Flood.

Attacchi DDoS

Il secondo trimestre dell’anno è stato anche un periodo con un aumento significativo di minacce emergenti; tra esse, Cloudflare evidenzia gli attacchi legati a Teeworlds con un amento del 385% rispetto al trimestre precedente. Teeworlds è un videogioco sparatutto multigiocatore in 2D che utilizza un protocollo UDP custom per il gameplay in tempo reale. Gli attaccanti hanno inondato di pacchetti UDP il server del gioco, causando lag e interruzioni di servizio.

Tra le minacce emergenti più significative c’è anche DemonBot, un malware che infetta i sistemi Linux, in particolare i dispositivi IoT, per renderli parte di una botnet in grado di eseguire attacchi DDoS a livello UDP, TCP e di applicazione.

Per proteggersi dagli attacchi DDoS Cloudflare ricorda di ridurre, per quanto possibile, la superficie di attacco e di implementare sistemi per il monitoraggio delle minacce in tempo reale. È importante inoltre affidarsi a sistemi di caching per fare in modo che il server serva un numero minore di richieste e limitare la frequenza di traffico.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/17/attacchi-ddos-ipervolumetrici-ancora-numeri-da-record-nonostante-il-calo/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-ddos-ipervolumetrici-ancora-numeri-da-record-nonostante-il-calo


Privacy-Enhancing Technologies (PETs) – Crittografia per la protezione dei dati sensibili nell’era dell’intelligenza artificiale

Le Privacy-Enhancing Technologies (PETs) rappresentano una frontiera paradigmatica nella protezione dei dati, consentendo l’elaborazione computazionale di informazioni sensibili senza comprometterne la riservatezza. Tecnologie avanguardistiche come la crittografia omomorfa e il calcolo multi-party sicuro stanno ridefinendo i protocolli di sicurezza in settori critici quali sanità e finanza, offrendo soluzioni innovative che conciliano utilità dei dati e privacy by design.

Introduzione alle Privacy-Enhancing Technologies

Le Privacy-Enhancing Technologies costituiscono un ecosistema complesso di metodologie crittografiche progettate per garantire la protezione della privacy durante l’intero ciclo di vita dei dati. Secondo la definizione dell’European Union Agency for Cybersecurity (ENISA), le PETs sono “sistemi software e hardware che comprendono processi tecnici, metodi o conoscenze per ottenere funzionalità specifiche di privacy o protezione dei dati”.

L’implementazione delle PETs è diventata cruciale nell’attuale panorama digitale, dove il 68% dei consumatori esprime preoccupazioni significative riguardo alla privacy online. Questa crescente sensibilità verso la protezione dei dati ha catalizzato l’evoluzione delle PETs dalla ricerca accademica all’adozione commerciale su larga scala.

Classificazione tecnica delle PETs

Le PETs possono essere categorizzate secondo diverse tassonomie. La classificazione dell’ICO del Regno Unito distingue tre tipologie principali:

  1. PETs di Derivazione: Tecnologie che riducono o eliminano l’identificabilità degli individui, come la differential privacy e i dati sintetici
  2. PETs di Protezione: Soluzioni che nascondono e proteggono i dati, inclusa la crittografia omomorfa e le zero-knowledge proofs
  3. PETs di Controllo: Tecnologie che dividono o controllano l’accesso ai dati personali, come i trusted execution environments e il secure multiparty computation

Crittografia omomorfa: computazione su dati cifrati

Fondamenti teorici e implementazione

La crittografia omomorfa (HE) rappresenta una tecnica crittografica che consente il calcolo diretto su dati cifrati, producendo risultati criptati che corrispondono alle operazioni sui dati in chiaro. Esistono tre varianti principali:

  • Fully Homomorphic Encryption (FHE): Supporta tutti i tipi di operazioni senza limitazioni sul numero di computazioni
  • Somewhat Homomorphic Encryption (SHE): Supporta addizione e moltiplicazione su dati cifrati con limitazioni sul numero di operazioni
  • Partial Homomorphic Encryption (PHE): Supporta solo addizione o moltiplicazione, ma non entrambe

La FHE è un algoritmo Turing-completo, il che significa che è capace di processare virtualmente qualsiasi combinazione di operazioni su dati completamente cifrati, rendendola incredibilmente potente. Tuttavia, questa potenza comporta un costo computazionale significativo.

Applicazioni settoriali e performance

Nel settore sanitario, la crittografia omomorfa può abilitare l’outsourcing computazionale per analisi intensive come l’analisi genetica. Le organizzazioni possono sfruttare la HE per attività di data mining e machine learning. Tuttavia, il suo overhead computazionale estremo la rende impraticabile per la maggior parte delle applicazioni real-time.

Un esempio concreto è rappresentato dalla collaborazione tra il Dana-Farber Cancer Institute e Duality Technologies, che hanno utilizzato la HE per analizzare dati genomici multi-sorgente criptati senza mai decifrarli, abilitando studi di associazione genome-wide su larga scala.

Standard e Normative

Gli standard internazionali per la crittografia omomorfa includono:

  • ISO/IEC 18033-6:2019 IT Security techniques — Encryption algorithms — Part 6: Homomorphic encryption
  • ISO/IEC AWI 18033-8 Information security — Encryption algorithms — Part 8: Fully Homomorphic Encryption
  • Homomorphic Encryption Standard 2018

Secure Multiparty Computation: collaborazione sicura multi-entità

Architettura e protocolli crittografici

Il Secure Multi-Party Computation (SMPC), noto anche come secure computation o privacy-preserving computation, è un sottocampo della crittografia con l’obiettivo di creare metodi per consentire a più parti di calcolare congiuntamente una funzione sui loro input mantenendo privati tali input.

Andrew Yao ha introdotto per primo il concetto di SMPC nei primi anni ’80 con il protocollo Yao’s Garbled Circuits, che consente a due parti di calcolare congiuntamente una funzione, codificando la funzione come un circuito e crittografando i gate in modo che le parti possano valutare il circuito senza apprendere gli input reciproci.

Implementazioni e mercato

Il mercato del secure multiparty computation è proiettato a crescere da 950 milioni di USD nel 2025 a 2,65 miliardi di USD entro il 2035, rappresentando un CAGR del 10,80% durante il periodo di previsione.

Il settore sanitario guida il segmento degli utenti finali, rappresentando il 25,3% della quota di mercato nel 2024, spinto dalla necessità critica di collaborazione sui dati preservando la privacy.

Applicazioni cliniche e finanziarie

Microsoft Research ha sviluppato applicazioni SMPC per l’analisi di immagini mediche fMRI, permettendo a più istituzioni sanitarie di analizzare congiuntamente dati cerebrali mantenendo la privacy dei pazienti. Questo approccio consente la ricerca collaborativa su campioni più ampi senza compromettere la riservatezza.

Nel settore sanitario, l’SMPC è utilizzato per database distribuiti che permettono agli ospedali di calcolare collettivamente il numero di persone colpite da pandemie senza rivelare informazioni confidenziali.

Standard tecnici

Gli standard relativi all’SMPC includono:

  • IEEE 2842-2021 IEEE Recommended Practice for Secure Multi-Party Computation
  • IETF Privacy Preserving Measurement (PPM) protocol standard
  • ISO/IEC 19592-2:2017 Information technology — Security techniques — Secret sharing — Part 2: Fundamental mechanisms
  • ISO/IEC CD 4922-1:2023 Information security — Secure multiparty computation — Part 1: General

Differential Privacy: quantificazione matematica della privacy

Framework teorico e implementazione

La differential privacy (DP) è un framework matematico per garantire la privacy degli individui nei dataset. Raggiunge questo obiettivo introducendo una quantità controllata di rumore casuale nei dati, nascondendo efficacemente il contributo dei singoli data point.

Il NIST ha recentemente aggiornato le linee guida per la differential privacy, che sono state implementate con successo da grandi corporazioni tecnologiche e dall’U.S. Census Bureau. La DP funziona aggiungendo “rumore” casuale ai dati in modo da oscurare l’identità degli individui mantenendo il database utile come fonte di informazioni statistiche.

Standard e regolamentazione

In risposta all’Executive Order sull’Intelligenza Artificiale Sicura e Affidabile (ottobre 2023), il NIST ha pubblicato la bozza “Guidelines for Evaluating Differential Privacy Guarantees” (SP 800-226), finalizzata nel marzo 2025.

La differential privacy rappresenta la forma più robusta di output privacy conosciuta. È un framework formale di privacy che può essere applicato in molti contesti, con tecniche per il machine learning differenzialmente privato che aggiungono rumore casuale al modello durante l’addestramento per difendersi da attacchi alla privacy.

Zero-Knowledge Proofs: verificazione senza rivelazione

Principi crittografici fondamentali

Le zero-knowledge proofs (ZKPs) sono un metodo crittografico utilizzato per dimostrare la conoscenza di un dato senza rivelarlo. Nel contesto delle reti blockchain, le ZKPs rivelano solo che una informazione nascosta è valida e conosciuta dal prover con un alto grado di certezza.

Le ZKPs aprono la porta a una vasta gamma di applicazioni, dai sistemi di voto privato alle transazioni finanziarie confidenziali, dove l’integrità del processo è mantenuta senza compromettere la privacy degli individui o delle entità coinvolte.

Applicazioni Blockchain e DeFi

L’integrazione delle ZKPs nei blockchain fornisce privacy migliorata, rendendoli ideali per gestire dati sensibili in settori come sanità e finanza. Le proiezioni mostrano che entro il 2025, il 55% delle applicazioni sanitarie adotterà blockchain e ZKPs per implementazioni commerciali per proteggere dati sensibili.

Le ZKPs possono oscurare indirizzi di mittente e destinatario, importi delle transazioni e codice degli smart contract sia dai nodi validatori che dal ledger blockchain pubblico. Né terze parti esterne né il peer con cui un utente effettua transazioni vedranno i dettagli completi di una transazione.

Standard e specifiche tecniche

Gli standard correlati alle ZKP includono:

  • ISO/IEC 9798-5:2009 Information technology — Security techniques — Entity authentication — Part 5: Mechanisms using zero-knowledge techniques
  • ZKProof Community Reference

Federated Learning: apprendimento distribuito preservando la privacy

Architetture centralizzate e decentralizzate

Il Federated Learning (FL) è una tecnologia architetturale PET che consente a più parti di addestrare modelli sui propri dati locali. Le parti combinano poi alcuni pattern identificati da questi modelli in un singolo modello globale più accurato senza dover condividere dati di addestramento.

Tuttavia, recenti ricerche sugli attacchi alla privacy hanno dimostrato che è possibile estrarre una quantità sorprendente di informazioni sui dati di addestramento, anche quando viene utilizzato il federated learning. Queste tecniche rientrano in due categorie principali: attacchi che prendono di mira gli aggiornamenti del modello e attacchi che estraggono dati dal modello di AI dopo che l’addestramento è terminato.

Implementazioni pratiche e sfide

Una sfida importante nello scalare i sistemi PPFL a dataset di grandi dimensioni e molti client deriva dalle sfide computazionali della crittografia utilizzata per implementare le difese PPFL. Tecniche come la fully-homomorphic encryption (FHE) e la multiparty computation (MPC) possono proteggere calcoli sensibili, ma spesso introducono overhead di performance significativi.

Google utilizza FL per migliorare modelli di machine learning on-device come “Hey Google” in Google Assistant e per la predizione della parola successiva su tastiere virtuali per smartphone.

Trusted Execution Environments: sicurezza Hardware-Assisted

Architettura e proprietà di sicurezza

I Trusted Execution Environment (TEE) sono aree dedicate su un processore computer separate e protette dal sistema operativo. Un TEE fornisce garanzie per tre proprietà principali:

  • Riservatezza dei Dati: Nessun accesso in visualizzazione ai dati per parti non autorizzate
  • Integrità dei Dati: Nessuna capacità di aggiungere, rimuovere o modificare dati per parti non autorizzate
  • Integrità del Codice: Nessuna capacità di aggiungere, rimuovere o modificare codice per parti non autorizzate

Standard e implementazioni commerciali

Gli standard relativi ai TEE includono:

  • ISO/IEC 11889-4:2015 Information Technology — Trusted Platform Module Library
  • IETF Trusted Execution Environment Provisioning (TEEP) Architecture
  • IEEE 2830-2021 IEEE Standard for Technical Framework and Requirements of Trusted Execution Environment based Shared Machine Learning

Apple’s Secure Enclave è un sottosistema sicuro dedicato nelle versioni più recenti di iPhone, iPad, Mac e Apple Watch, isolato dal processore principale non fidato. Google’s Trusty è un OS sicuro che fornisce un TEE per Android, eseguendo in parallelo con Android ma isolato dal resto del sistema.

Analisi del mercato e proiezioni future

Crescita del settore PETs

Il mercato globale del secure multiparty computation è proiettato a crescere da 824 milioni di USD nel 2024 a 1.412 milioni di USD entro il 2029 con un CAGR dell’11,4% durante il periodo di previsione. L’emergere dell’AI, ML e tecnologie blockchain nelle soluzioni SMPC guida una crescita significativa assicurando la computazione e migliorando la sicurezza dei dati.

Secondo l’analisi SMR, il 40% delle grandi imprese ha pianificato di implementare SMPC entro il 2025 per rafforzare i propri framework di sicurezza dei dati.

Settori di applicazione prioritari

Nel settore sanitario, l’SMPC ha un immenso potenziale per rivoluzionare la sanità salvaguardando i dati sensibili dei pazienti abilitando al contempo analisi e ricerche collaborative. Questa tecnologia facilita collaborazioni sicure tra istituzioni sanitarie, ricercatori e professionisti.

Challenges e limitazioni tecniche

Overhead computazionale e scalabilità

La fully homomorphic encryption richiede migliaia di volte le risorse computazionali di un programma equivalente non cifrato. Anche negli scenari migliori, un programma FHE altamente ottimizzato richiede overhead computazionale estremo, con operazioni che spesso richiedono milioni di volte più tempo delle operazioni in testo chiaro.

Nei settori come finanza e sanità, dove vengono gestiti grandi volumi di dati sensibili, l’implementazione di SMPC su larga scala può portare a considerevoli problemi di latenza. I calcoli sicuri nell’analisi del rischio finanziario possono aumentare i tempi di elaborazione da minuti a ore.

Compliance regolatoria e incertezze legali

Le PETs sono in continua evoluzione e non si mappano esplicitamente alle leggi attuali. È difficile stabilire se una particolare PET o combinazione di esse sia legalmente accettabile per un caso d’uso specifico. Dove l’implementazione di PET coinvolge più giurisdizioni, diversi regolatori possono avere opinioni diverse sull’adeguatezza di una PET per uno scenario specifico.

Conclusioni e prospettive future

Le Privacy-Enhancing Technologies rappresentano una evoluzione paradigmatica nella protezione dei dati, offrendo soluzioni tecniche sofisticate per bilanciare utilità e privacy. Le PETs possono svolgere un ruolo essenziale in un approccio privacy-by-design alla data governance quando supportate da appropriata guidance legale e garanzie di privacy.

Le soluzioni commerciali e le librerie open-source hanno contribuito a ridurre i costi di implementazione delle PETs, assistendo nella promozione dell’adozione per piccole e medie imprese. Le PETs sono state utilizzate con successo in produzione attraverso vari settori, inclusi sanità, finanza, assicurazioni, telecomunicazioni e law enforcement.

Le sfide future includono la standardizzazione dei protocolli, l’ottimizzazione delle performance computazionali e lo sviluppo di framework regolatori adeguati. Tuttavia, il potenziale trasformativo delle PETs nel garantire collaborazioni sicure sui dati sensibili promette di rivoluzionare settori critici come sanità e finanza, aprendo nuove frontiere per l’innovazione preservando la privacy.

Fonti

AIM Multiple Research – Privacy Enhancing Technologies (Marzo 2025)

ISACA White Paper – Exploring Practical Considerations and Applications for Privacy Enhancing Technologies (2024)

Blind Insight – Privacy-enhancing Technologies Decoded (2025)

NIST Special Publication 800-226 – Guidelines for Evaluating Differential Privacy Guarantees (Marzo 2025)

Roots Analysis – Secure Multiparty Computation Market (Marzo 2025)

Microsoft Community Hub – SMPC for Machine Learning in Healthcare (Febbraio 2024)

NIST Cybersecurity Insights – Privacy Attacks in Federated Learning (Gennaio 2024)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/pets/