Zero Trust Onboarding

Questo approfondimento conclude la serie dedicata all’onboarding dei dispositivi IoT, con un focus specifico sullo zero trust onboarding e la sua implementazione pratica. L’articolo esplora le strategie di verifica continua dell’identità, la micro-segmentazione delle reti, l’implementazione del Software-defined Perimeter (SDP) e le tecniche di protezione contro minacce zero-day. Viene presentata una visione completa delle moderne architetture di sicurezza IoT basate sullo zero trust onboarding, con particolare attenzione ai sistemi di monitoraggio continuo e alla gestione delle minacce emergenti.

Verifica Continua e Policy Enforcement nell’IoT Zero Trust

La verifica continua dell’identità dei dispositivi avviene tramite Il “Policy Enforcement Point” (PEP) si riferisce a un componente di sicurezza che applica le politiche di accesso e sicurezza in un sistema. Il PEP è responsabile della decisione di consentire o negare l’accesso a risorse specifiche in base alle politiche definite.

Micro-segmentazione durante onboarding

Un’impresa può scegliere di implementare un’architettura Zero Trust (ZTA) basata sul posizionamento di singole risorse o gruppi di risorse su un segmento di rete unico protetto da un componente di sicurezza del gateway. In questo approccio, l’impresa posiziona dispositivi infrastrutturali come switch intelligenti (o router) o next generation firewall (NGFW) o dispositivi gateway di scopo speciale per fungere da PEP (Policy Enforcement Point) che proteggono ciascuna risorsa o piccolo gruppo di risorse.

In alternativa (o in aggiunta), l’impresa può scegliere di implementare la micro-segmentazione basata su host utilizzando agenti software o firewall sugli asset endpoint. Questi dispositivi gateway concedono dinamicamente l’accesso a singole richieste da un client, asset o servizio. A seconda del modello, il gateway può essere l’unico componente PEP o parte di un PEP multipart composto dal gateway e da un agente lato client.

Ogni risorsa sarà quindi protetta da un firewall dedicato e il traffico in ingresso e uscita monitorato da appositi strumenti quali IDS/IPS e relativi EDD/XDR sulle relative macchine. Questa difesa a strati con richieste d’accesso controllato e continuo monitoraggio consentono un elevato livello di sicurezza delle risorse. Inoltre qualora la macchina in essere risulti compromessa sarà sufficiente isolare solo una specifica area garantendo la continuità degli altri processi, laddove possibile.

Il Software-defined perimeter (SDP), o “Black Cloud”, è un framework di sicurezza “identity-centric” sviluppato dalla Cloud Security Alliance (CSA) che controlla l’accesso alle risorse in base all’identità. L’SDP consente alle organizzazioni di implementare un accesso sicuro personalizzato ai sistemi di rete e di limitare l’accesso agli utenti autorizzati. Il modello “need-to-know” garantisce che ogni dispositivo e utente siano verificati prima di consentire l’accesso alla risorsa.

L’SDP riduce la superficie di attacco a zero creando una connessione di rete personalizzata, micro-segmentata e uno-a-uno tra l’utente e le risorse a cui accede. Pertanto, questo sistema supera tutti gli svantaggi del tradizionale controllo degli accessi alla rete in modo efficace.

L’SDP implementa un modello di zero-trust, che si basa sul principio “Never trust, always verify”. Qualsiasi dispositivo che desideri entrare a far parte della rete dovrà essere verificato e approvato dagli amministratori della rete. Nessun dispositivo non autorizzato potrà dunque accedere alla rete, previa autorizzazione. In tale approccio inoltre ogni utente/dispositivo avrà solo e soltanto le autorizzazioni di cui ha bisogno per effettuare i propri compiti.

Dunque qualora tentasse di accedere ad un’area non consentita dovrà procedere con un iter preposto. Tendenzialmente queste autorizzazione sono a termine, ovvero, solo per il tempo necessario ad eseguire l’attività richiesta. L’SDP funziona da firewall logico, adattando in modo dinamico l’accesso alla rete secondo le politiche stabilite.

Come firewall dinamico, l’SDP segue un’unica regola: negare l’accesso a tutte le connessioni, consentendo l’accesso esclusivamente agli utenti e ai dispositivi autorizzati per interagire con host e/o servizi specifici, in conformità con le politiche.

Architettura SDP e Componenti per Zero Trust IoT

L’architettura dell’SDP ha tre componenti principali:

  • Client (initiating host): eseguito su ogni dispositivo dell’utente. Il client comunica con il controller per stabilire una connessione con il gateway. Prima di concedere il permesso, il controller può richiedere ulteriori informazioni sull’hardware e/o software.
  • Controller: è un punto di autenticazione che valuta la politica per concedere o negare l’accesso all’utente. Il controller determina quali client e gateway possono comunicare e invia le informazioni ai servizi di autenticazione esterni (attestazione, geolocalizzazione, identity services, ecc.).
  • Gateway (accepting host): protegge le risorse del sistema. Il traffico di rete dal client passa attraverso un tunnel crittografato e raggiunge il gateway, dove viene de- crittografato e inviato alle risorse protette. Il gateway stabilisce comunicazione solo su richiesta del controller.
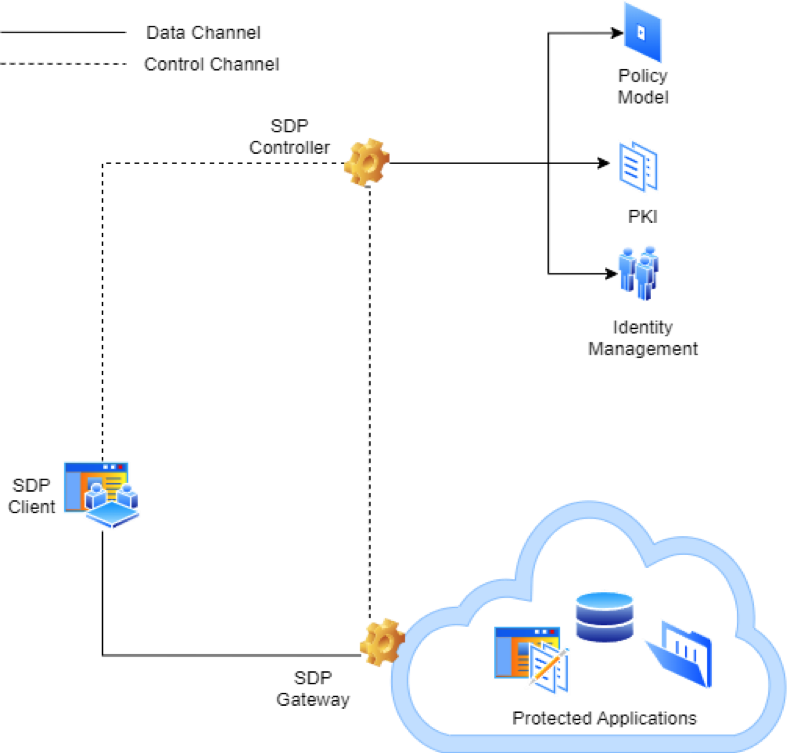
Figura 11. Architettura dell’SDP

Quindi l’SDP client invierà una richiesta di accesso alle risorse verso il controller il quale verificherà che tutti i permessi siano presenti e che le varie utenze e certificati siano validi. In caso di necessità interrogherà l’SDP Gataway per avere maggior dettaglio sull’hardware e/o software richiesto. A tal punto, ultimate le verifiche, il controller autorizzerà il client ad accedere alle sole risorse di competenza tramite l’SDP Gateway.

Le VPN seguono un approccio ”trust-based” e “network-centric” con un focus sulla sicurezza per proteggere le risorse interne dalle minacce esterne. Le VPN sono difficili da configurare e gestire. Quelle tradizionali offrono un ampio accesso alle risorse di rete e non sono adatte al cloud. I principali rischi di sicurezza delle VPN includono il furto di credenziali e un accesso eccessivo alle risorse. Inoltre, le VPN non offrono supporto alla segmentazione della rete e visibilità del traffico; pertanto, non sono appropriate per reti dinamiche. Di seguito alcuni SDP tool:

  • SafeConnect SDP
  • Open Source SDP
  • Pulse SDP
  • Check Point SDP
  • Meta Networks SDP
  • PantherTM

Numerosi nuovi dispositivi IoT si connettono a Internet ogni giorno. Le applicazioni di back-end non solo gestiscono i dati, ma estraggono anche informazioni dai dispositivi gestendo le informazioni sensibili. Gli SDP possono oscurare i server e le loro interazioni sulla rete, migliorandone così la sicurezza.

Grazie all’implementazione del modello di zero-trust e alla fornitura di un accesso remoto sicuro, l’SDP distingue l’accesso alle applicazioni da quello alla rete, creando segmenti sicuri tra utenti e applicazioni per garantire un accesso preciso e controllato. L’SDP è anche compatibile con il cloud e si integra facilmente con esso. Offre tutte le funzionalità di una VPN e supera anche molti dei suoi svantaggi. Blocca inoltre tutte le porte, crittografa il traffico e previene attacchi attraverso la rete. Implementa inoltre la multi-factor authentication (MFA) su ogni risorsa aiutando a mitigare gli attacchi di tipo lateral movement da parte di insider. Implementa più livelli di controllo degli accessi, migliorandone la sicurezza delle applicazioni e dei dati sulla rete.

Di seguito alcuni esempi di MFA:

  • Google authenticator
  • Microsoft authenticator
  • Okta authenticator.

Questo ulteriore livello di verifica è altamente consigliato in quanto, anche in caso di esfiltrazione di credenziali riesce a bloccare momentaneamente accessi non consentiti. Pertanto se ne raccomanda sempre l’implementazione laddove possibile. L’SDP consente una sicurezza dinamica e centrata sull’identità a livello di rete. Implementando controlli di accesso mirati e verificati prima che gli utenti possano accedere alle risorse. Inoltre, previene gli attacchi DDoS sulle risorse di rete rendendo queste ultime invisibili.
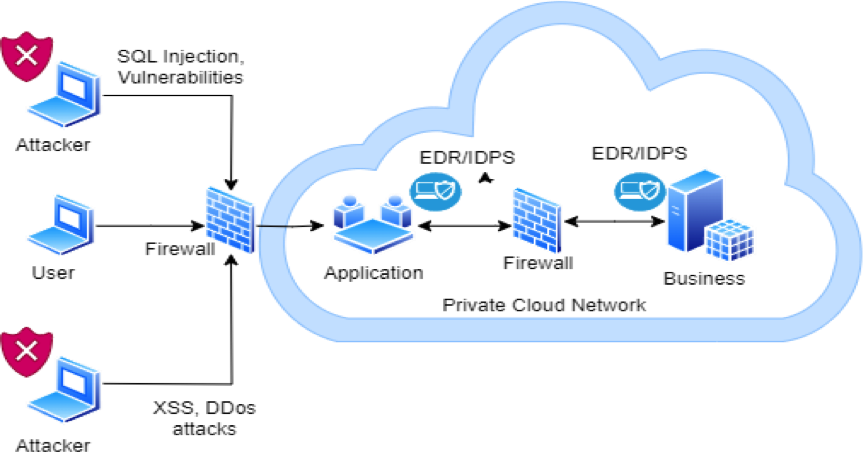
Figura 12. Private Cloud Network

SDP abilita inoltre la gestione dei dispositivi tramite BYOD (Bring Your Own Device) garantendo dunque:

  • NAC (Network access Control) che rende visibili i dispositivi che hanno accesso alle risorse di rete.
  • Devices e users validation dinamica.
  • Sistemi di autenticazione sicuri e controllati (con abilitazione MFA laddove possibile).
  • All’interno del perimetro assegnato, viene effettuato un controllo dettagliato dell’accesso degli utenti.

Protezione Zero-Day e Strategie di Monitoraggio IoT

L’approccio ZTA consente inoltre un monitoraggio più efficiente in merito alle minacce zero- day, ovvero, minacce non note o prive di fix/patch. Gli attacchi zero-day coinvolgono solitamente attività che si discostano da quelle “normali”, quindi è importante documentare le linee base di un comportamento ritenuto lecito. Inoltre, instradare il traffico attraverso un servizio di sicurezza interno può garantire che eventuali correzioni influenzino tutto il traffico nel modo più efficace.

L’abilitazione di whitelist può aiutare a mitigare gli attacchi assicurando che solo i servizi/host approvati utilizzino determinate applicazioni. Tuttavia è fondamentale anche comprendere quale sia il comportamento atteso dei vari software in quanto gli attaccanti potrebbero utilizzare dei sistemi legittimi per effettuare delle azioni malevole. In tal senso è fondamentale un sistema di monitoraggio tramite l’uso di SIEM, EDR, IPD/IDS e firewall. Tra i sistemi di passlist noti vi è “AppLock” che consente appunto la definizione di software autorizzati. Infine, è fondamentale un sistema di backup per assicurare che, una volta mitigata e risolta la minaccia, si possa ripristinare il corretto funzionamento.

Uno dei modi per prevenire gli attacchi zero-day è implementando pratiche di progettazione, codifica e testing efficienti per individuare il prima possibile eventuali bug che consentano accessi o attività non autorizzate. Monitorare i siti web della comunità hacker note può spesso aiutare a rilevare attacchi precocemente, poiché gli hacker condividono spesso informazioni sugli exploit zero-day. Tale compito è svolto dai team di threat intelligence, che puntualmente creano e inviano report giornalieri sulle nuove vulnerabilità al fine di ridurre e mitigare quanto prima ogni potenziale minaccia.

Un ulteriore sistema difensivo contro gli zero-day sono le honeypot e/o honeynet. Queste forniscono informazioni sul come gli attaccanti effettuano le loro azioni e quali tool a supporto utilizzano per gli attacchi zero-day. Sono infatti strumenti molto utili per definire le tecniche, tattiche e procedure (TTP) di un attaccante. Il framework del MITRE in tal senso è un ottimo strumento a supporto: https://attack.mitre.org/versions/v10/.

Nuovi attacchi zero-day contro un’ampia gamma di sistemi tecnologici vengono annunciati regolarmente. E’ fondamentale creare un inventario delle applicazioni e mantenere un elenco dei sistemi critici per gestire i rischi di questi vettori di attacco. Poiché gli attacchi zero-day si verificano prima che venga rilasciata una correzione o una patch, prevenirli è molto complicato. Come per molti altri attacchi, è importante mantenere aggiornati alle ultime versioni. Abilitare il monitoraggio del traffico di rete e degli audit può aiutare a ricostruire il percorso di un attacco zero-day. Gli analisti possono ispezionare i log per determinare la presenza di un attacco nella rete, stimare i danni e identificare le azioni correttive.

Le euristiche vengono spesso utilizzate dai software antivirus per identificare minacce che l’analisi delle signature non può scoprire, poiché queste non sono ancora note. Molte soluzioni IDS/IPS possono utilizzano le euristiche per identificare le minacce e prontamente bloccarle.

Per fronteggiare questo fenomeno molte case produttrici di software utilizzano dei “mercati intermediari” in cui vengono convalidate le vulnerabilità zero-day scoperte e, in base alla loro criticità, pagano coloro che l’hanno segnalata. Tra le realtà più consolidate ci sono:

  • zeronomi.com
  • zerodium.com
  • netragard.com
  • zerodaytechnology.com
  • zerodayinitiative.com

I siti di questo tipo sono completamente legali, in quanto si limitano a validare e retribuire le vulnerabilità scoperte dai diversi “ethical hacker” e simili. Un altro modo per mitigare e/o individuare queste vulnerabilità, oltre alla condivisione delle informazioni con strumenti di threat intelligence quali MISP e framework come il NIST e simili, è far uso di sandbox al fine di individuare prontamente comportamenti “inattesi”. Questi ambienti sono tipicamente protetti ed isolati dall’ambiente di produzione così da garantire la sicurezza. Di seguito alcuni esempi di sandbox:

  • Fireeye
  • Cuckoo
  • Hybrid Analysis
  • AnyRun

Le sandbox sono dunque uno strumento molto utile per gli analisti e consentono lo studio di malware in ambienti protetti e controllati. Permettono infatti di verificare se durante l’esecuzione avvengono delle chiamate a siti fraudolento e/o tentativi di contattare eventuali sistemi di botnet per instaurare eventuali backdoor e sistemi di command and control (C2C). Inoltre qualora si eseguisse un ransomware, con l’abilitazione ad esempio di macro come nel caso del malware Emotet, l’unico sistema afflitto sarà la sandbox che sarà prontamente ripristinata una volta terminata l’analisi. Ogni sandbox al termine della sua esecuzione tipicamente produrrà un report a supporto dell’analista che potrà arricchirlo con sue ulteriori considerazioni.

In questo ultimo articolo della serie abbiamo esplorato l’implementazione pratica del modello Zero Trust nell’onboarding IoT, dalla micro-segmentazione alla protezione contro minacce zero-day. Per approfondire tutti gli aspetti dell’onboarding sicuro dei dispositivi IoT, dalle basi teoriche alle implementazioni pratiche, vi invitiamo a scaricare il white paper completo “Onboarding dei dispositivi IoT” di Fabrizio Giorgione e Giovanni Cappabianca.

Fonti:

Profilo Autore

Fabrizio Giorgione si è laureato nel 2018 alla magistrale in ingegneria informatica presso l’università degli studi del Sannio con una tesi dal titolo “Analisi della superficie di attacco di un sistema SCADA”. Nello stesso anno ha iniziato a lavorare nel settore della Cyber Defense in NTT Data come Cyber Security Expert all’interno dello zenSOC in molteplici contesti internazionali occupandosi anche di tematiche relative all’incident response, email security, malware analysis e threat intelligence.Ha conseguito numerose certificazioni tra cui: CompTIA CySA+, Splunk, Proofpoint, Microsoft, FireEye e Fortinet e utilizza le sue conoscenze e competenze per guidare e supportare colleghi e amici su tematiche legate alla cyber security e all’ingegneria dell’informazione.
Profilo Autore

Giovanni Cappabianca, classe 1992, ha conseguito la laurea magistrale in Ingegneria Informatica presso l’Università degli Studi del Sannio (BN) nel 2016.

La sua carriera professionale è iniziata in Ernst & Young, dove ha ricoperto il ruolo di Data Analyst, acquisendo competenze fondamentali nell’analisi dei dati. Nel 2017, ha partecipato a una competizione indetta dal Gruppo Ferrovie dello Stato, distinguendosi tra i primi 28 candidati su un ampio numero di partecipanti. Questo successo lo ha portato a trascorrere due anni presso la capogruppo “Ferrovie dello Stato S.p.A.” come ICT Project Manager, dove ha affinato le sue capacità nella gestione di progetti complessi. Successivamente, Giovanni è entrato a far parte del Gruppo Enel come ingegnere del software specializzato nell’Internet of Things (IoT).

Attualmente, ricopre il ruolo di Architetto IoT, occupandosi dell’analisi dei requisiti di business e della progettazione di soluzioni architetturali IoT end-to-end. Le sue responsabilità includono la fornitura di stime e tempi di realizzazione, la gestione tecnica dei progetti come team leader e l’analisi dei costi dei servizi cloud AWS, con l’obiettivo di individuare opportunità di ottimizzazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust-onboarding/


Reframing ROI in Cybersecurity: From Cost Center to Business Enabler

In cybersecurity, success can feel like fighting an uphill battle. You can make all the right decisions, implement strong controls, train staff, follow every framework, and still fall victim to an attack. Meanwhile, others may take a more passive approach and avoid visible fallout, at least for a time. This uneven playing field makes it especially difficult for CISOs and cybersecurity leaders to define, defend and demonstrate the return on their security investments. 

As cyber budgets expand and boards demand clearer justification for security spend, CISOs and cybersecurity leaders must rethink how they define and demonstrate return on investment (ROI) — shifting the focus from cost avoidance to measurable business value.

Cybersecurity ROI isn’t just about loss prevention. It’s about enabling the business — confidently and securely. A mature security program gives organizations the freedom to innovate, expand and adapt. That’s strategic value — real and measurable, even if it doesn’t always show up on a balance sheet.

Beyond the Balance Sheet: What Cyber ROI Really Means

Traditional ROI models fall short in cybersecurity. There’s no line item for “breach prevented” or “reputation preserved.” Yet the absence of disaster is itself a return — one that often results from years of smart investment, careful planning, and continuous improvement.

The real ROI of cybersecurity lies in:

  • Reduced risk exposure
  • Avoided costs from downtime or data breaches
  • Regulatory compliance and audit readiness
  • Preserved customer trust and brand equity
  • Operational continuity during adverse events

Even when nothing happens, something valuable is being delivered: stability, resilience, and peace of mind.

Metrics That Matter

While it’s difficult to calculate “breaches avoided,” meaningful metrics do exist — and they help tell a compelling ROI story when tied to business impact. Consider tracking:

  • Mean time to detect/respond (MTTD/MTTR)
  • Severity and volume of thwarted threats
  • Reduction in legacy tools and overlapping capabilities
  • User experience improvements and policy adherence

Just as importantly, tell the story behind the metrics. A stopped credential stuffing attempt may seem minor — until you connect it to a major compromise it could have caused. These narratives transform raw data into evidence of value.

Spend Smarter, Not Just More

Budget increases alone don’t equate to better security. The most resilient organizations aren’t necessarily the ones with the largest budgets — they’re the ones that spend with precision.

Effective cyber ROI comes from:

  • Aligning security priorities with business goals
  • Investing in foundational capabilities (people, process, architecture)
  • Building flexibility to adapt as threats and technologies evolve

This disciplined, risk-informed approach ensures security is seen not as a cost center — but as a critical enabler of growth, trust, and long-term success.

Invest in What Matters: Three High-Impact Areas

To maximize long-term returns, security leaders should focus on foundational areas that drive measurable outcomes and strategic alignment:

1. Incident Response Readiness

A tested, cross-functional incident response (IR) plan is more valuable than any single product. When crisis strikes, speed and coordination make all the difference.

Invest in:

  • Tabletop exercises and simulations
  • Clearly defined roles across departments
  • Communications protocols and escalation paths

The faster your organization can detect, isolate and recover from an incident, the lower the cost and impact.

2. Talent and Training

Technology is only as effective as the people who use it. Regular, role-specific training not only reduces the likelihood of human error but also builds a security-first culture.

Prioritize:

  • Employee awareness programs tailored to real-world risks
  • Advanced exercises for security teams (e.g., red/blue/purple teaming)
  • Upskilling talent to close expertise gaps in areas like threat hunting, cloud security, and identity governance

These investments pay dividends by hardening your human layer — arguably the most targeted layer in today’s threat landscape.

3. Modern Security Architecture 

The legacy perimeter is gone. Cloud adoption, hybrid work, and shadow IT have transformed the attack surface. Forward-looking organizations are adopting architectural models like secure access service edge (SASE), which converges networking and security in a cloud-native framework. Its principles — centralized policy enforcement, identity-based access, continuous monitoring — allow for:

  • Greater agility
  • Reduced complexity
  • Stronger alignment with zero-trust strategies

Architecture modernization is not about chasing trends; it’s about building a resilient and adaptable foundation for the future.

The Bottom Line: ROI is Resilience

The goal of cybersecurity isn’t just to stop attacks — it’s to build an adaptive, durable, and business-aligned function that earns its seat at the table. A function that contributes to innovation, supports transformation, and ensures the business can operate confidently in an unpredictable world.

That’s the true return on cybersecurity investment: a resilient enterprise, ready for whatever comes next.

https://www.securitymagazine.com/blogs/14-security-blog/post/101761-reframing-roi-in-cybersecurity-from-cost-center-to-business-enabler


Nvidia chips become the first GPUs to fall to Rowhammer bit-flip attacks

Nvidia is recommending a mitigation for customers of one of its GPU product lines that will degrade performance by up to 10 percent in a bid to protect users from exploits that could let hackers sabotage work projects and possibly cause other compromises.

The move comes in response to an attack a team of academic researchers demonstrated against Nvidia’s RTX A6000, a widely used GPU for high-performance computing that’s available from many cloud services. A vulnerability the researchers discovered opens the GPU to Rowhammer, a class of attack that exploits physical weakness in DRAM chip modules that store data.

Rowhammer allows hackers to change or corrupt data stored in memory by rapidly and repeatedly accessing—or hammering—a physical row of memory cells. By repeatedly hammering carefully chosen rows, the attack induces bit flips in nearby rows, meaning a digital zero is converted to a one or vice versa. Until now, Rowhammer attacks have been demonstrated only against memory chips for CPUs, used for general computing tasks.

Like catastrophic brain damage

That changed last week as researchers unveiled GPUhammer, the first known successful Rowhammer attack on a discrete GPU. Traditionally, GPUs were used for rendering graphics and cracking passwords. In recent years, GPUs have become the workhorses for tasks such as high-performance computing, machine learning, neural networking, and other AI uses. No company has benefited more from the AI and HPC boom than Nvidia, which last week became the first company to reach a $4 trillion valuation. While the researchers demonstrated their attack against only the A6000, it likely works against other GPUs from Nvidia, the researchers said.

The researchers’ proof-of-concept exploit was able to tamper with deep neural network models used in machine learning for things like autonomous driving, healthcare applications, and medical imaging for analyzing MRI scans. GPUHammer flips a single bit in the exponent of a model weight—for example in y, where a floating point is represented as x times 2y. The single bit flip can increase the exponent value by 16. The result is an altering of the model weight by a whopping 216, degrading model accuracy from 80 percent to 0.1 percent, said Gururaj Saileshwar, an assistant professor at the University of Toronto and co-author of an academic paper demonstrating the attack.

https://arstechnica.com/security/2025/07/nvidia-chips-become-the-first-gpus-to-fall-to-rowhammer-bit-flip-attacks/


Nearly 250,000 Records From Tax Credit Consulting Agency Exposed

Research from Cybersecurity Researcher Jeremiah Fowler has uncovered an unencrypted, non-password-protected database containing 245,949 records. 

The database appears to belong to Rockerbox, a tax credit consultancy. The files hosted personally identifiable information (PII) that, if in the possession of a malicious actor, could leave individuals at risk of phishing, social engineering, financial crimes or identity theft. However, at this time, there is no evidence that any threat actor accessed this data. 

The PII included in the database includes: 

  • Names 
  • Addresses 
  • Email addresses 
  • Birth dates 
  • Social Security numbers and/or Social Security number cards 
  • Driver’s licenses
  • Identification cards 
  • Work opportunity tax credit documents (including employment and salary information) 
  • Letters of acceptance or denial of eligibility 
  • DD214 forms (Certificates of Release or Discharge from Active Duty) 

Fowler sent a responsible disclosure notice to the organization, and the database was later restricted.

https://www.securitymagazine.com/articles/101759-nearly-250-000-records-from-tax-credit-consulting-agency-exposed


eSIM: una vulnerabilità introdotta da Kigen consente di installare applet malevoli


I ricercatori di AG Security Research hanno individuato una vulnerabilità negli eUICC di Kigen, chip che abilitano le funzionalità delle eSIM, che consente a un attaccante di installare applet malevoli sui dispositivi.

Nel dettaglio, il problema risiede nella tecnologia Java Card usata da Kigen negli eUICC ed è causato da condizioni di “type confusion” già segnalate dalla compagnia di sicurezza nel 2019. Oracle, gestore delle specifiche tecniche delle Java Card, aveva ritenuto che non ci fosse in realtà alcun problema di sicurezza, dal momento che il bug era “non applicabile”. Ora che i ricercatori hanno dimostrato la fattibilità dell’attacco, le aziende e associazioni coinvolte sono corse ai ripari. Probabilmente, come spesso accade, un po’ in ritardo.

eSIM Kigen

Il problema coinvolge Kigen in quanto la compagnia si occupa dell’implementazione specifica della Java Card, implementazione che si è rivelata vulnerabile proprio perché introduce condizioni di type confusion rischiose. 

Utilizzando la vulnerabilità, gli attaccanti possono utilizzare profili di test delle eSIM, come il GSMA TS.48 Generic Test Profile, un profilo di test utilizzato per effettuare verifiche di compliance, a loro piacimento. Sfruttando il bug, i cybercriminali sono in grado di installare applet non verificati, potenzialmente malevoli, di clonare le eSIM e di intercettare le comunicazioni.

Tutto ciò ha un impatto notevole sui consumatori: clonando una eSIM su un altro eUICC, gli attaccanti possono prendere il controllo delle identità degli utenti e accedere anche a quei servizi che usano l’autenticazione a due fattori tramite SMS o le password monouso. La situazione è complessa anche perché gli operatori di rete mobile non sono in grado di rilevare se un profilo eSIM sia stato compromesso e copiato su un eUICC differente.

In un advisory di sicurezza pubblicato il 9 luglio, Kigen ha annunciato ai propri utenti di aver rilasciato una patch risolutiva, introducendo un fix per il sistema operativo; al contempo, la GSMA ha applicato alcune restrizioni ai profili di test.

AG Security Research ha specificato di non essere d’accordo con l’intervento di Kigen, affermando che non è risolutivo. Secondo i ricercatori, la compagnia sussidiaria di ARM ha minimizzato l’accaduto evidenziando che le problematiche erano presenti nel profilo TS.48 Generic Test Profile, mentre la falla indicata da AG Security Research ha una natura ben più profonda e sistemica. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/14/esim-una-vulnerabilita-introdotta-da-kigen-consente-di-installare-applet-malevoli/?utm_source=rss&utm_medium=rss&utm_campaign=esim-una-vulnerabilita-introdotta-da-kigen-consente-di-installare-applet-malevoli


4 Critical, Known Exploited Vulnerabilities Added to KEV Catalog

The Cybersecurity & Infrastructure Security Agency (CISA) has added four new vulnerabilities to the Known Exploited Vulnerabilities (KEV) Catalogue, citing evidence of active exploitation. 

The vulnerabilities are as follows:

  • Multi-Router Looking Glass (MRLG) Buffer Overflow Vulnerability (CVE-2014-3931) 
  • PHPMailer Command Injection Vulnerability (CVE-2016-10033) 
  • Rails Ruby on Rails Path Traversal Vulnerability (CVE-2019-5418) 
  • Synacor Zimbra Collaboration Suite (ZCS) Server-Side Request Forgery (SSRF) Vulnerability (CVE-2019-9621) 

Below, security leaders elaborate on these vulnerabilities and discuss the risks. 

Security Leaders Weigh In 

Jason Soroko, Senior Fellow at Sectigo:

The four flaws recently flagged by CISA illustrate how forgotten code can outlive its news cycle. Security teams should not let the publication date lull them into complacency.  

  • CVE-2014-3931 still lurks in aging Multi Router Looking Glass instances where the fastping buffer overflow lets a remote user corrupt memory.  
  • CVE-2016-10033 haunts legacy web apps that never replaced or updated PHPMailer, allowing hostile input to hijack the mail routine and run arbitrary commands.  
  • CVE-2019-5418 keeps exposing Ruby on Rails’ servers when crafted accept headers trick render calls into disclosing local files, with proof-of-concept chains that reach code execution in some setups.  
  • Only CVE-2019-9621 has a known campaign: Trend Micro tied the Earth Lusca group to widespread Zimbra breaches in 2023 that planted web shells and Cobalt Strike beacons via the SSRF bug.

James Maude, Field CTO at BeyondTrust:

Just like fashion trends, the lifecycle of a vulnerability can be cyclical. If you get it wrong, it can really come back to bite you. With huge volumes of vulnerabilities reported every year, the challenge many organizations face is that if they don’t patch it within the first 90 days, they might never patch it. In some cases, risks of not patching will be accepted as they may be mitigated by access controls However, once an attacker is within the network or able to access the system then those historic mitigations fail.

As an industry, this should be a bit of a wake-up call that prevention isn’t dead. Software patching, implementing least privilege, and controlling execution are hugely effective defenses that shouldn’t be dismissed in favor the latest detection trends. One of the challenges many organizations face is holistic visibility of their attack surface, that could be through unpatched software vulnerabilities or increasingly their identity attack surface both of which have likely grown significantly over the years. 

While many might be surprised at the age of these vulnerabilities when it comes to threat actors “it ain’t stupid if it works” and in many cases compromising the right identity will provide access to a VPN and a network full of vulnerable systems. When it comes, any exploit, be that one from a decade ago to a brand new zero day, the more you can control the privilege and access of identities the less risk you are exposed to. Now is the time to patch and proactively reduce the attack surface.

Mr. Mayuresh Dani, Security Research Manager, at Qualys Threat Research Unit:

The inclusion of these older, but actively exploited, vulnerabilities in the CISA KEV catalog cements the fact that threat actors are adept at finding and abusing unpatched software regardless of their age. This shows that threat actors often select vulnerabilities based on their ability to maximize access, persistence and impact within a target environment rather than their age.

Organizations should not assume that only new vulnerabilities are being targeted. What’s more is that all affected products are commonly accessible from the internet or serve as critical infrastructure — such as email servers, web application frameworks, and network diagnostic tools, making them prime targets for automated scanning and exploitation. To address these vulnerabilities, organizations should:

  1. Conduct a thorough inventory to locate all systems running vulnerable software, including legacy and shadow IT assets. 
  2. Dependencies should also be identified as PHPMailer can be used in web applications, Rails in other SaaS platforms.
  3. Limit access to diagnostic tools (like MRLG) and collaboration platforms (like Zimbra) to only trusted networks or users.
  4. Use network segmentation via firewalls and access control lists to minimize unnecessary exposure of services to the internet.

Frankie Sclafani, Director of Cybersecurity Enablement at Deepwatch:

The recent addition of four older, yet actively exploited vulnerabilities (CVE-2014-3931, CVE-2016-10033, CVE-2019-5418, CVE-2019-9621) to the United States Cybersecurity and Infrastructure Security Agency’s (CISA) Known Exploited Vulnerabilities (KEV) catalog highlights a critical, often underestimated aspect of modern cybersecurity: the persistent danger of long-standing, unpatched flaws. Organizations cannot afford to dismiss a vulnerability listed on the KEV solely based on its discovery date. The KEV catalog provides a crucial indication that even deeply embedded, older flaws are being actively weaponized. Despite being between five and 10 years old, these four vulnerabilities represent opportunities for a variety of threat actors, ranging from financially motivated cybercriminals to sophisticated state-sponsored groups such as Earth Lusca, identified by Trend Micro.

The age of a vulnerability can actually amplify the threat, due to the increased likelihood of unpatched instances across various systems. Older vulnerabilities, even those dating back years, can still pose a significant threat to organizations for several reasons. Most notably, once a vulnerability is disclosed and a CVE ID is assigned, detailed information, particularly exploitation proof-of-concept (PoC) code, often becomes readily available shortly thereafter. This means that even less-skilled attackers can easily find vulnerable systems and use these exploits. Cybercriminals also often create and share toolkits, automated scanning tools that specifically look for these well-known, unpatched vulnerabilities, making it easy to identify vulnerable organizations. There have been many examples over the years including the Equifax data breach in 2017, which was attributed to a failure to patch a known vulnerability (CVE-2017-5638) in the Apache Struts framework, which had a fix available months prior.

https://www.securitymagazine.com/articles/101758-4-critical-known-exploited-vulnerabilities-added-to-kev-catalog


CERT-AGID 5 – 11 luglio: sei nuove campagne di phishing contro utenti SPID


Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano.

Di queste, 48 erano mirate specificamente a obiettivi italiani, mentre le restanti 35, seppur di natura più generica, hanno comunque avuto impatto sul nostro Paese.

Ai propri enti accreditati, il CERT ha fornito 1091 indicatori di compromissione.

I temi della settimana

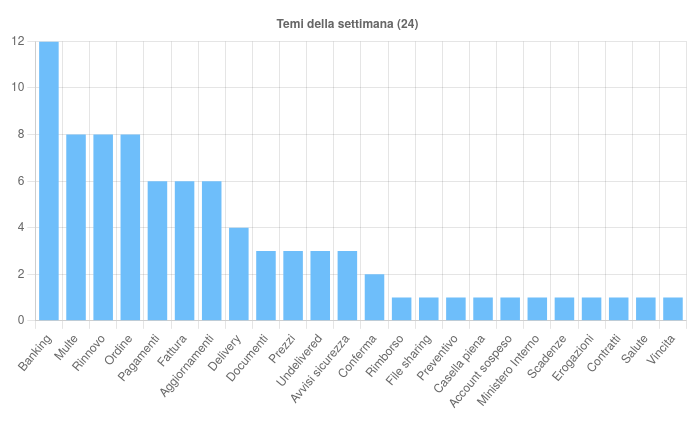
I temi sfruttati per veicolare le campagne sono stati in totale 24.

Il più ricorrente, come sempre, è stato Banking, utilizzato in dodici campagne malevole diffuse via email, SMS e PEC, con una netta prevalenza di casi legati al contesto italiano.

Tra queste si segnalano attività di phishing che imitano comunicazioni da parte dell’istituto ING, con l’obiettivo di sottrarre credenziali bancarie, e la diffusione di malware come Copybara, FormBook e Remcos.

Seguono le campagne a tema Multe, otto in totale e tutte circoscritte al contesto italiano, che riprendono il trend delle scorse settimane e che vedono l’invio di falsi avvisi di sanzioni stradali non pagate.

Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano e fornito 1091 indicatori di compromissione.

Gli attaccanti in questo caso simulano le comunicazioni ufficiali da parte di PagoPA e mirano a sottrarre i dati delle carte di pagamento.

Anche il tema Ordine è stato sfruttato in otto campagne, tutte generiche, che simulano comunicazioni relative a presunti ordini o spedizioni in attesa, distribuendo malware come VipKeylogger, FormBook, Avemaria, XWorm, MassLogger e DarkTortilla.

Il tema Rinnovo è comparso in sette campagne di phishing veicolate via email, tutte orientate al pubblico italiano: le email imitano brand come Aruba e Register, presentando finte notifiche di scadenza o rinnovo dei servizi; in alcuni casi, l’obiettivo è il furto delle credenziali SPID.

Il tema Pagamenti è stato utilizzato in sei campagne, sia generiche che italiane, che simulano notifiche di pagamenti sospesi o transazioni in uscita, finalizzate al furto di dati sensibili o alla distribuzione di malware come FormBook, AgentTesla, XWorm, SnakeKeylogger e Guloader.

Tra gli eventi di particolare rilievo segnaliamo sei nuove campagne di phishing contro utenti SPID, analoghe a una già analizzata dal CERT-AGID due settimane fa, che sfruttano indebitamente il nome e il logo di AgID utilizzando domini fraudolenti come ‘idspid[.]com’.

Essi non sono riconducibili né al Sistema Pubblico di Identità Digitale né all’Agenzia, e  l’obiettivo è di sottrarre credenziali SPID, copie di documenti d’identità e video registrati seguendo istruzioni per il riconoscimento.

È stata inoltre analizzata una campagna di phishing via email che tenta di simulare indirizzi legittimi come mittente.

Sul fronte delle vulnerabilità, è stato rilasciato un Proof-of-Concept pubblico per la CVE-2025-5777, denominata CitrixBleed 2, che aumenta il rischio di incidenti soprattutto a causa dei ritardi nell’applicazione delle patch.

Il CERT-AGID ha identificato oltre 70 domini italiani potenzialmente vulnerabili, tra cui Pubbliche Amministrazioni, banche e aziende private.

Infine, sono state rilevate diverse campagne di phishing che sfruttano il nome di enti della Pubblica Amministrazione italiana.

Fonte: CERT-AGID

Alcune rimandano a finte pagine di login del Fascicolo Sanitario Elettronico, utilizzando impropriamente i nomi del Ministero della Salute e del Ministero dell’Economia e delle Finanze, mentre altre sono rivolte agli utenti del Ministero dell’Interno, con un livello di sofisticazione crescente nelle tecniche di impersonificazione.

Malware della settimana

Nel corso della settimana, il CERT-AGID ha individuato 15 famiglie di malware che hanno interessato l’Italia.

Tra queste, Copybara è stata protagonista di sei campagne italiane a tema “Banking”, veicolate tramite SMS contenenti link a file APK malevoli.

FormBook è stato osservato in sei campagne complessive, di cui tre italiane legate ai temi “Ordine”, “Delivery” e “Pagamenti” e diffuse tramite email con allegati ZIP e RAR, e tre generiche a tema “Prezzi”, “Fattura” e “Banking”, veicolate con allegati XLAM, ZIP e RAR.

VipKeylogger è stato utilizzato in cinque campagne generiche legate agli argomenti “Ordine” e “Prezzi”, distribuite via email con file ZIP e RAR.

XWorm è comparso in cinque campagne generiche che hanno sfruttato i temi “Documenti”, “Delivery”, “Ordine”, “Pagamenti” e “Fattura”, con allegati Z, DOCX, RAR e 7Z.

Fonte: CERT-AGID

AgentTesla è stato rilevato in due campagne: una italiana a tema “Pagamenti”, distribuita tramite allegati IMG, e una generica “Delivery” con file Z.

Lumma è stato utilizzato in due campagne generiche a tema “Documenti” e “Aggiornamenti”, diffuse tramite email contenenti archivi ZIP e RAR.

Remcos è stato associato a due campagne generiche, una a tema “Banking” e l’altra “Aggiornamenti”, con allegati ISO e GZ.

SnakeKeylogger è stato osservato in due campagne generiche a tema “Pagamenti” e “Delivery”, distribuite via email con file RAR.

Avemaria è stato rilevato in due campagne: una generica a tema “Ordine” con allegati Z e una italiana a tema “Delivery” che sfrutta falsi avvisi di giacenza GLS, con allegato ZIP contenente un file JS infetto.

Infine, sono state rilevate campagne generiche che veicolano i malware Grandoreiro, Guloader, MassLogger, Modiloader e StrRat attraverso email contenenti archivi compressi.

Phishing della settimana

Sono 16 i brand coinvolti questa settimana nelle campagne di phishing rilevate dal CERT-AGID.

Fonte: CERT-AGID

Per volume e frequenza spiccano in particolare le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, oltre a numerose campagne di phishing su caselle Webmail non associate a marchi specifici, ma comunque orientate al furto di credenziali e dati sensibili.

Formati e canali di diffusione

Nel corso dell’ultima settimana, il CERT-AGID ha rilevato l’impiego di 12 differenti tipologie di file malevoli nelle campagne attive in Italia.

A dominare la scena sono stati ancora una volta i formati compressi, che restano la soluzione preferita dai cybercriminali per eludere i controlli di sicurezza e veicolare codice dannoso.

Tra questi, i file ZIP risultano i più utilizzati con 11 campagne, seguiti dai RAR con 8 rilevamenti, mentre gli APK sono stati impiegati in 6 campagne e i file Z in 4.

I formati GZ sono comparsi in 2 occasioni, mentre altri tipi di file, meno frequenti ma comunque pericolosi, sono stati rilevati una sola volta ciascuno: PDF, LZH, IMG, DOCX, 7Z, XLAM e ISO.

Fonte: CERT-AGID

Per quanto riguarda i vettori di diffusione, l’email tradizionale si conferma nettamente il canale più sfruttato, con 77 campagne rilevate.

Si registra però anche un lieve aumento nell’uso di canali alternativi: 4 campagne sono state veicolate tramite SMS, e 2 via PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/14/cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid


Perché la cybersecurity italiana fatica ad essere realmente sovrana, l’UE e l’Italia: una cyber colonia tra dipendenze geopolitiche ed interessi esterni

L’Italia ha una sovranità limitata e segnata da legami asimmetrici con gli Stati Uniti. A partire dal secondo dopoguerra, il piano Marshall, sebbene presentato come aiuto economico, fu oltremodo uno strumento strategico per rafforzare l’influenza americana in Europa. In questo contesto, l’Italia divenne un perno occidentale nel Mediterraneo per contenere l’URSS. Le elezioni del 1948 rappresentarono un momento cruciale: il forte intervento statunitense evitò la vittoria del PCI, consolidando l’allineamento dell’Italia agli interessi USA. Con l’ingresso nella NATO nel 1949, Roma perse parte della propria autonomia militare. La presenza di basi americane e la partecipazione alle strategie atlantiche hanno ulteriormente subordinato le scelte italiane alla sicurezza statunitense, fino al dominio cyber odierno.

Questo schema di dipendenza è oggi evidente anche nel campo della cybersicurezza, dove le infrastrutture critiche italiane sono fortemente basate su tecnologie statunitensi e dove la condivisione di informazioni con Washington avviene secondo una logica marcatamente asimmetrica. Gli Stati Uniti, pur fornendo supporto e strumenti di difesa, mantengono una posizione di chiaro predominio, definendo i margini operativi entro cui i partner europei possono muoversi.

Cybersecurity italiana: dipendenza tecnologica da USA, UK e Israele

In nome della “sicurezza” e della cooperazione internazionale, l’Italia ha progressivamente ceduto porzioni significative della propria autonomia strategica, affidandosi in misura crescente non solo agli Stati Uniti, ma anche ad altre potenze esterne come il Regno Unito e Israele. Questi attori esercitano, in diversi ambiti, un’influenza diretta e indiretta sui settori italiani della difesa, dell’intelligence e della governance strategica.

In questo contesto, il dominio cyber degli Stati è diventato uno degli obiettivi prioritari delle agenzie di intelligence globali, configurandosi come un nuovo campo di confronto e penetrazione, meno visibile ma più capillare rispetto alle tradizionali forme di guerra e diplomazia.

Sebbene Stati Uniti, Regno Unito e Israele siano considerati alleati strategici dell’Italia, il loro approccio operativo e il grado di adesione ai principi democratici, in particolare nella sfera dell’intelligence, presentano differenze significative.

Strutture come l’NSA statunitense o il GCHQ britannico operano, almeno formalmente, entro sistemi soggetti a controlli parlamentari, giudiziari e a meccanismi di accountability istituzionale. Diversa è la situazione di Israele, il cui servizio di intelligence esterno, il Mossad, è noto per condurre operazioni coperte che includono spionaggio, sabotaggio, assassinii mirati e ingerenze in ambito politico ed economico, spesso al di fuori di un chiaro quadro normativo o di controllo democratico.

In quanto alleato strategico e proxy regionale degli Stati Uniti, Israele gode di un elevato livello di tolleranza internazionale: anche in presenza di azioni che violano apertamente la sovranità di altri Stati, le reazioni ufficiali da parte dei governi occidentali risultano spesso assenti o attenuate.

In Italia, la cooperazione con l’intelligence israeliana si sviluppa da tempo in ambiti poco trasparenti e scarsamente regolati. Le collaborazioni in materia di cybersicurezza e tecnologie di sorveglianza, come ad es. nel caso del software Pegasus di NSO Group, o dei sistemi biometrici di aziende come AnyVision e PerSay, si inseriscono in una rete di rapporti strategici ed economici che spesso sfuggono ai meccanismi di controllo parlamentare e alla supervisione pubblica. Queste dinamiche alimentano una “zona grigia” in cui la sicurezza nazionale italiana si intreccia con interessi esterni, in assenza di una trasparente governance istituzionale.

Sovranità digitale italiana: mito o realtà?

E così quando la sovranità è solo formale, parlare di “sovranità cibernetica italiana” appare quasi una contraddizione. La struttura odierna della sicurezza digitale nazionale è costruita su fondamenta tecnologiche, giuridiche e diplomatiche che non sono autonome:

  • Le tecnologie critiche sono in mano a soggetti stranieri;
  • Le strategie sono spesso scritte o ispirate in ambienti NATO o USA;
  • La cooperazione con agenzie estere non è bilanciata, ma orientata ad una subordinazione operativa.

In pratica, l’Italia non sembra controllare realmente la rete delle sue informazioni, e qualsiasi tentativo di ribellione a questa logica (anche solo in termini di regolazione tecnologica o piena autonomia legislativa) sembra essere immediatamente ricondotto nei ranghi da pressioni diplomatiche, economiche o mediatiche.

Un caso emblematico: Sovereign Public Cloud di Microsoft

Sovereign Public Cloud di Microsoft è una nuova offerta cloud rivolta a tutti i clienti europei di Microsoft, progettata per garantire che i dati rimangano in Europa, siano soggetti esclusivamente alla legislazione europea e che le operazioni e l’accesso siano controllati da personale europeo.

Ma la sicurezza dei dati dei cittadini europei non può essere pienamente garantita da Microsoft, anche alla luce delle nuove soluzioni “sovereign” annunciate, per vari motivi, soprattutto se li correliamo con fatti recenti e criticità strutturali, tra le principali motivazioni vale la pena evidenziare:

  • Persistente dipendenza da un fornitore extra-UE

Microsoft resta una multinazionale statunitense (in Italia Microsoft è una stabile organizzazione, con tutti i privilegi che ne derivano), soggetta alle leggi e pressioni del proprio paese d’origine. Anche se i dati sono fisicamente conservati in Europa, la proprietà e la gestione ultima delle infrastrutture e del software rimangono sotto il controllo di una società americana, esponendo i dati al rischio di richieste da parte di autorità straniere (ad esempio, tramite il Cloud Act statunitense o la sezione 702 della FISA).

  • Precedenti violazioni delle norme UE sulla protezione dei dati

Un’indagine dell’European Data Protection Supervisor (EDPS) nel 2024 ha rilevato che l’utilizzo di Microsoft 365 da parte della Commissione Europea ha violato diverse regole fondamentali del GDPR, tra cui la mancanza di specificità sulle finalità e le modalità di trattamento dei dati, la poca chiarezza contrattuale e l’assenza di salvaguardie tecniche efficaci per limitare i trattamenti ai soli scopi dichiarati. Questo dimostra che, anche con impegni formali, la conformità pratica rimane problematica.

  • Accesso potenziale da parte di personale non europeo

Sebbene Microsoft introduca strumenti come Data Guardian per limitare l’accesso ai dati europei solo a personale residente in Europa, l’articolo stesso ammette che in casi eccezionali l’accesso può essere concesso a ingegneri fuori dall’UE, anche se sotto supervisione e audit. Questo introduce una vulnerabilità strutturale: in situazioni di emergenza, pressioni legali o interessi geopolitici, il controllo europeo potrebbe essere aggirato.

  • Ambiguità e complessità contrattuale

Le condizioni contrattuali di Microsoft sono state criticate dalle autorità europee per la loro scarsa chiarezza e per la difficoltà di garantire che i trattamenti dei dati siano limitati alle istruzioni ricevute dal cliente europeo. La mancanza di trasparenza su come i dati vengono effettivamente trattati e protetti rende difficile per le organizzazioni europee verificare la reale conformità.

  • Rischio di lock-in e dipendenza strategica

Le soluzioni cloud “sovereign” di Microsoft, pur offrendo nuove opzioni di controllo locale, non eliminano il rischio di dipendenza tecnologica (lock-in) da un unico fornitore globale.

Diversi governi europei, come quello danese, hanno già espresso preoccupazione per la vulnerabilità operativa e politica derivante dall’affidarsi a pochi grandi player stranieri: se Microsoft decidesse o fosse costretta a sospendere i servizi, molte infrastrutture digitali pubbliche sarebbero a rischio.

Anche e soprattutto le piccole imprese italiane dovrebbero preoccuparsi (o almeno riflettere seriamente) sull’uso di strumenti di intelligenza artificiale come Microsoft Copilot, che analizzano in modo trasversale il file system locale, le email aziendali su Office 365, le chat interne e i documenti di lavoro.

La convinzione che “nessuno si interessi ai miei dati” non è più realistica. Oggi ogni informazione, anche quella apparentemente banale, può essere preziosa. Una microimpresa che produce prodotti artigianali o sviluppa soluzioni software, ad esempio potrebbe condividere via email o in documenti digitali listini, proposte commerciali, strategie di marketing e dettagli operativi.

Copilot elabora questi contenuti in tempo reale. Microsoft, attraverso il suo ecosistema e la sua posizione dominante, può aggregare e analizzare tali dati per:

  • Rafforzare le proprie linee di prodotto (es. Dynamics, Azure, GitHub)
  • Offrire dati aggregati a grandi clienti o partner strategici
  • Migliorare i propri modelli AI con insight ricavati anche da realtà locali

Il risultato? Un’azienda italiana, magari eccellenza in una nicchia di mercato, può ritrovarsi inconsapevolmente “copiata” nei prezzi, nella comunicazione o superata nei bandi, perché le informazioni che produce vengono trasformate in vantaggi competitivi per altri.

Questo vale non solo per chi produce, ma anche per le realtà che offrono servizi altamente qualificati. Una piccola impresa legale o consulenziale che utilizza Word, Outlook e Teams per gestire contratti, pareri tecnici o offerte commerciali, affida a Copilot informazioni sensibili, spesso in modo inconsapevole. Questi dati possono:

  • Essere utilizzati per addestrare modelli di IA (pseudonimizzati, ma non anonimi)
  • Finire come base per suggerimenti a terzi (es. prompt, clausole, template)
  • Alimentare lo sviluppo di strumenti verticali che automatizzano proprio quelle competenze

In pratica, l’impresa contribuisce alla costruzione di un potenziale concorrente automatizzato, senza alcun ritorno, né controllo.

A ciò si aggiunge un ulteriore rischio sistemico: l’analisi incrociata tra imprese dello stesso settore. Se numerose PMI del manifatturiero italiano usano Microsoft 365, Copilot può accedere a un’enorme mole di dati: email, fatture, presentazioni, documentazione interna. Da qui, Microsoft e soggetti ad essa collegati, potrebbero:

  • Individuare tendenze nei prezzi e criticità nella filiera
  • Valutare la fragilità di certi fornitori locali
  • Offrire questi insight a grandi clienti internazionali interessati ad acquisire, entrare o riconfigurare il mercato

Così, imprese italiane di valore possono essere “mappate” per fini di terzi, senza trasparenza né vantaggio diretto.

Come detto prima, esiste poi una dimensione geopolitica e di compliance: i dati aziendali trattati da Copilot e dalla suite Microsoft 365 sono soggetti alla normativa statunitense, in particolare al Cloud Act, che consente l’accesso da parte di autorità USA anche a dati conservati fuori dal loro territorio. Una piccola azienda tech italiana, che lavora con clienti esteri o gestisce dati di terzi, potrebbe essere coinvolta in meccanismi di sorveglianza internazionale o indagini, senza saperlo, per il solo fatto di aver utilizzato un determinato software.

Meno visibile ma altrettanto concreto rimane il rischio della dipendenza tecnologica. Una piccola impresa che integra Copilot in ogni fase operativa, dalla scrittura di documenti alla gestione di email, report, analisi, potrebbe perdere progressivamente competenze interne e flessibilità strategica. Se Microsoft dovesse cambiare i termini di servizio, alzare i prezzi o limitare le funzioni gratuite, l’azienda:

  • Non potrebbe più fare a meno dell’assistente AI senza ridurre l’efficienza
  • Si troverebbe con meno competenze residue tra i propri collaboratori
  • Sarebbe costretta a rimanere nell’ecosistema Microsoft, anche a condizioni peggiorative

La vera posta in gioco è l’autonomia strategica. Per una piccola o micro impresa italiana, i dati non sono semplici “informazioni”: sono asset vitali, identità operativa, vantaggio competitivo. Cederne il controllo, anche parzialmente, a soggetti terzi, specie se dominanti e stranieri, significa esporsi a una nuova forma di vulnerabilità: silenziosa, strutturale, e spesso irreversibile.

Vorrei aggiungere una mia personale esperienza con Microsoft, che credo possa contribuire a rafforzare il senso di questo articolo. Da oltre trent’anni colleziono certificazioni Microsoft, sia per motivi professionali sia per mettere costantemente alla prova le mie competenze sulle sue soluzioni.

Devo molto a Microsoft, che fin dal 1990 ha segnato profondamente il mio percorso lavorativo, sia come sistemista sia come sviluppatore software, ma seguire il percorso di certificazione di un brand significa anche comprendere i suoi obiettivi strategici e commerciali. Negli ultimi quattro anni, ho notato con sempre maggiore evidenza e velocità come Microsoft stia progressivamente abbandonando la formazione sui suoi prodotti on-premise.

Ad esempio, mentre in passato potevo certificarmi ad es. su Windows Server 2016, oggi l’unico percorso server professionale disponibile riguarda esclusivamente funzionalità server legate al cloud, come Active Directory su Azure.

Microsoft sta spingendo in modo deliberato professionisti, utenti e soprattutto i loro dati, verso il proprio cloud. Questo non significa che non sia ancora possibile acquistare una licenza di Windows Server o Microsoft Exchange per un’installazione locale, ma questi prodotti sono sempre più “nascosti” e meno promossi dalla stessa Microsoft. Le motivazioni principali di questa strategia possiamo individuarle in tre aspetti fondamentali:

A. Microsoft propone i suoi servizi cloud in modalità “as-a-service”, con abbonamenti mensili o annuali, questo garantisce flussi di entrate più stabili e prevedibili rispetto alla vendita tradizionale di licenze perpetue. Questo modello consente aggiornamenti continui, maggiore flessibilità ed un rapporto costante con i clienti.

B. Offrendo soluzioni cloud, Microsoft si configura come un “gateway” con una posizione strategica e privilegiata nel controllo dei dati e delle comunicazioni degli utenti, in un contesto geopolitico in cui il dominio delle infrastrutture digitali assume un ruolo cruciale. In questo scenario, il lock-in tecnologico diventa il fattore chiave che consolida il controllo sull’ecosistema digitale, aumentando la dipendenza degli utenti e la leva strategica dell’azienda.

C. Disporre di tutti i dati degli utenti significa molto più che conservarli. Grazie alle avanzate capacità di Azure e Copilot, Microsoft può elaborare, analizzare e correlare queste informazioni su larga scala, sfruttando intelligenza artificiale, machine learning e altre tecnologie di data mining. L’IA, in particolare, consente di trasformare grandi quantità di dati grezzi in insight sofisticati, automatizzando processi decisionali e generando modelli predittivi sempre più accurati. Non solo ottimizzazione dei servizi offerti, ma anche creazione di profili dettagliati degli utenti, identificazione di pattern di comportamento nascosti, previsione su esigenze future e, in alcuni casi, manipolazione delle decisioni strategiche di business o addirittura di modelli di consumo su larga scala.

Il problema centrale è che tutto questo può avvenire senza un controllo diretto, trasparente e pienamente consapevole da parte dell’utente o dell’organizzazione che affida i propri dati ad Azure, semplicemente perché non ha gli strumenti tecnologici e legislativi per farlo.

L’uso dell’IA amplifica ulteriormente questa dinamica: i sistemi intelligenti possono elaborare e incrociare dati personali, aziendali e contestuali con una velocità e un dettaglio che supera la capacità umana di supervisione, rendendo ancora più difficile per gli utenti monitorare o limitare come e quando le proprie informazioni possano essere utilizzate o condivise. Questo aspetto offusca e mette in discussione non solo la privacy, ma anche l’autonomia decisionale degli stessi utenti, trasformando i dati in un asset strategico gestito da una tecnologia che sfugge ad un controllo diretto.

La realtà di cyber-colonia americana in cui l’Italia e l’Europa vengono a trovarsi rappresenta una sfida complessa che coinvolge dimensioni tecnologiche, geopolitiche, economiche e sociali. Inoltre, la politica italiana ed europea è fortemente compromessa da una diffusa sudditanza nei confronti di Stati proxy strategici degli USA, come Israele e Regno Unito.

Questi paesi esercitano un’influenza significativa sulle decisioni nazionali e comunitarie, limitando la possibilità di scelte autonome e orientando, nello specifico, le politiche di cybersecurity e difesa digitale secondo interessi esterni.

Quindi Microsoft, Amazon, Apple e le altre Big tech devono essere bandite? Assolutamente NO! Rappresentano dei fornitori tecnologici d’avanguardia ma non possiamo permettergli di operare in base alle loro etiche e direttive, devono imparare a rispettare “la sovranità” degli utenti, ad esempio, il concetto di “on-premise”, tanto osteggiato dalle Big Tech, deve continuare ad essere sviluppato e garantito come opzione reale. Se questa possibilità viene eliminata, affidarsi completamente a soluzioni esterne potrebbe diventare non solo limitante, ma potenzialmente rischioso, privare il sistema paese di questa opzione significherebbe accettare una dipendenza tecnologica che, nel lungo periodo, può rivelarsi pericolosa.

Non possiamo più accettare che le Big Tech giustifichino il cloud come unica strada percorribile per lo sviluppo di tecnologie emergenti come l’intelligenza artificiale. I fatti dimostrano il contrario, in Cina ad esempio, sono già disponibili modelli open source eseguibili localmente e infrastrutture hardware accessibili, capaci di supportare queste tecnologie a costi contenuti. In questo scenario, attori come Cina e in parte anche la Russia, stanno dimostrando che alternative concrete esistono.

Paradossalmente, proprio questi paesi potrebbero rivelarsi interlocutori strategici per Italia ed Europa, se l’obiettivo è riconquistare una reale autonomia tecnologica. Invertire questa tendenza richiede un impegno coordinato, duraturo e consapevole, capace di mettere la sovranità digitale al centro della politica europea, spezzando le catene di una dipendenza geopolitica ormai radicata.

Tutto questo è sicuramente facile a dirsi ma molto più difficile a farsi, tra pressioni esterne, resistenze interne, costi elevati ed una classe politica a volte incompetente, vincolata ad interessi esterni e privati, questa svolta rimane un traguardo aspro da raggiungere. Eppure, nonostante le difficoltà, la strada verso la sovranità digitale resta ancora aperta.

Costruire una vera sovranità digitale non è un sogno irrealistico, ma una scelta concreta, solo una cosa è certa, la sovranità non si delega, si conquista.

Note

https://blogs.microsoft.com/blog/2025/06/16/announcing-comprehensive-sovereign-solutions-empowering-european-organizations/

https://www.edps.europa.eu/data-protection/our-work/publications/investigations/2024-03-08-edps-investigation-european-commissions-use-microsoft-365_en

https://www.windowscentral.com/software-apps/windows-11/its-the-year-of-linux-at-least-for-denmark-heres-why-the-countrys-government-is-dumping-windows-and-office-365

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-italiana/


New Windows 11 build adds self-healing “quick machine recovery” feature

Preview build 27898 also includes a features that will shrink Taskbar items if you’ve got too many pins or running apps for everything to fit at once, changes the pop-up that apps use to ask for access to things like the system webcam or microphone, and allows you to add words to the dictionary used for the speech-to-text voice access features, among a handful of other changes.

It’s hard to predict when any given Windows Insider feature will roll out to the regular non-preview versions of Windows, but we’re likely just a few months out from the launch of Windows 11 25H2, this year’s “annual feature update.” Some of these updates, like last year’s 24H2, are fairly major overhauls that make lots of under-the-hood changes. Others, like 2023’s 23H2, mostly exist to change the version number and reset Microsoft’s security update clock, as each yearly update is only promised new security updates for two years after release.

The 25H2 update looks like one of the relatively minor ones. Microsoft says that the two versions “use a shared servicing branch,” and that 25H2 features will be “staged” on PCs running Windows 11 24H2, meaning that the code will be installed on systems via Windows Update but that they’ll be disabled initially. Installing the 25H2 “update” when it’s available will merely enable features that were installed but dormant.

https://arstechnica.com/gadgets/2025/07/new-windows-11-build-adds-self-healing-quick-machine-recovery-feature/


Sudo Vulnerability Discovered, May Exposes Linux Systems

Sudo, the privileged command-line tool often installed on Linux systems, has two local privilege vulnerabilities. 

These vulnerabilities were discovered by the research team at Stratascale and can result in root privilege escalation. 

Below, security leaders discuss the risks of these vulnerabilities as well as management strategies. 

Security Leaders Weigh In

Marc England, Security Consultant at Black Duck:

CVE-2025-32462 has received a lower CVSS score due to the conditions that are needed. Namely, successful execution would require someone to make a misconfiguration and deploy a Sudoers file with an incorrect host for this vulnerability to work. The error has to happen elsewhere to meet these conditions. 

CVE-2025-32463 on the other hand, involves a local privilege escalation vector that doesn’t require the user to be in the Sudoers file. My only question to it would be, when it comes to elements such as infrastructure, how many of them are using Ubuntu 24.04? A lot of the time with Ubuntu 22.04 LTS having support through to 2027, it would be far more common in most environments as there isn’t always a rush to update to a new OS since the current one is still stable and supported. I’m not sure how many would have upgraded as Sudo 1.9.9 — the latest package for Ubuntu 22.04 (and not in the vulnerable range).

Ben Hutchison, Associate Principal Consultant at Black Duck:

Both the recently disclosed Sudo vulnerabilities should be treated as priorities for resolution by organizations, as both enable potential elevation of user privileges and unintended execution of commands on impacted devices/across an organizations environment. In the case of the lower rated severity issue, the conditions for the vulnerability to be exploited require that specific configuration conditions are met in the affected environment, outside the default; however those conditions are not that unlikely as the functionality being exploited is an unintended operation available by default if the requisite environmental/configuration conditions are met, which exist to meet a relatively common need; namely use of a common configuration file intended to specify discrete user permission conditions used across hosts, leveraging the use of supported host/host alias configuration file options intended to simplify the management of complex environmental deployments.

Unfortunately, in this case, using this intended functionality opens organizations up to unintended consequences through the use of this feature in other unintended command contexts which enables the potential elevation of user privileges and command execution across hosts beyond that intended and which flies in the face of the expected configuration, which can have serious consequences; organizations should treat remediation of the issue as a priority despite the seemingly low vulnerability severity score and investigate their configurations for use of the vulnerable options and versions (doubly so due to the presence of the other recently disclosed vulnerability which does not have such configuration based requirements for exploitation).

Trey Ford, Chief Information Security Officer at Bugcrowd:

Permissions control, specifically maintaining positive control of privilege escalation, is critical to security operations. When Sudo needs patched, you put down your sandwich and get that prioritized ASAP.

These super tricky vulnerable edge cases are the beauty of research partnership. The variance in scoring makes sense — there’s a very narrow configuration scenario allowing for one exploit, where a userland file can be created to exploit the other.

Vulnerabilities in open source software can often linger — when we add functionality to foundational open source projects, they live until found (in this case, a dozen years) — leaving defenders asking “how do we investigate to see if this has been used maliciously in the past? (Note: these can be very expensive investigations due to the volume and storage patterns for old logs).

Research teams looking to make a name for themselves should take the time to study major open source packages like this — evaluating when new functionality has been added to look for these edge cases. The power of research isn’t in the actual review — it’s in the diversity of the reviewers testing the code from every imaginable angle.

https://www.securitymagazine.com/articles/101757-sudo-vulnerability-discovered-may-exposes-linux-systems