Sudo Vulnerability Discovered, May Exposes Linux Systems

Sudo, the privileged command-line tool often installed on Linux systems, has two local privilege vulnerabilities. 

These vulnerabilities were discovered by the research team at Stratascale and can result in root privilege escalation. 

Below, security leaders discuss the risks of these vulnerabilities as well as management strategies. 

Security Leaders Weigh In

Marc England, Security Consultant at Black Duck:

CVE-2025-32462 has received a lower CVSS score due to the conditions that are needed. Namely, successful execution would require someone to make a misconfiguration and deploy a Sudoers file with an incorrect host for this vulnerability to work. The error has to happen elsewhere to meet these conditions. 

CVE-2025-32463 on the other hand, involves a local privilege escalation vector that doesn’t require the user to be in the Sudoers file. My only question to it would be, when it comes to elements such as infrastructure, how many of them are using Ubuntu 24.04? A lot of the time with Ubuntu 22.04 LTS having support through to 2027, it would be far more common in most environments as there isn’t always a rush to update to a new OS since the current one is still stable and supported. I’m not sure how many would have upgraded as Sudo 1.9.9 — the latest package for Ubuntu 22.04 (and not in the vulnerable range).

Ben Hutchison, Associate Principal Consultant at Black Duck:

Both the recently disclosed Sudo vulnerabilities should be treated as priorities for resolution by organizations, as both enable potential elevation of user privileges and unintended execution of commands on impacted devices/across an organizations environment. In the case of the lower rated severity issue, the conditions for the vulnerability to be exploited require that specific configuration conditions are met in the affected environment, outside the default; however those conditions are not that unlikely as the functionality being exploited is an unintended operation available by default if the requisite environmental/configuration conditions are met, which exist to meet a relatively common need; namely use of a common configuration file intended to specify discrete user permission conditions used across hosts, leveraging the use of supported host/host alias configuration file options intended to simplify the management of complex environmental deployments.

Unfortunately, in this case, using this intended functionality opens organizations up to unintended consequences through the use of this feature in other unintended command contexts which enables the potential elevation of user privileges and command execution across hosts beyond that intended and which flies in the face of the expected configuration, which can have serious consequences; organizations should treat remediation of the issue as a priority despite the seemingly low vulnerability severity score and investigate their configurations for use of the vulnerable options and versions (doubly so due to the presence of the other recently disclosed vulnerability which does not have such configuration based requirements for exploitation).

Trey Ford, Chief Information Security Officer at Bugcrowd:

Permissions control, specifically maintaining positive control of privilege escalation, is critical to security operations. When Sudo needs patched, you put down your sandwich and get that prioritized ASAP.

These super tricky vulnerable edge cases are the beauty of research partnership. The variance in scoring makes sense — there’s a very narrow configuration scenario allowing for one exploit, where a userland file can be created to exploit the other.

Vulnerabilities in open source software can often linger — when we add functionality to foundational open source projects, they live until found (in this case, a dozen years) — leaving defenders asking “how do we investigate to see if this has been used maliciously in the past? (Note: these can be very expensive investigations due to the volume and storage patterns for old logs).

Research teams looking to make a name for themselves should take the time to study major open source packages like this — evaluating when new functionality has been added to look for these edge cases. The power of research isn’t in the actual review — it’s in the diversity of the reviewers testing the code from every imaginable angle.

https://www.securitymagazine.com/articles/101757-sudo-vulnerability-discovered-may-exposes-linux-systems


Vulnerabilità in BlueSDK, milioni di veicoli a rischio di attacco


I ricercatori di PCA Cybersecurity hanno individuato un set di vulnerabilità presenti in BlueSDK, uno stack Bluetooth ampiamente usato nell’industria automobilista, che mette milioni di veicoli a rischio di attacchi da remoto. 

Il team ha trovato quattro bug, di cui uno a rischio critico, che permettono a un attaccante di combinarli per eseguire un attacco di esecuzione di codice remoto 1-click (1-click RCE). Accedendo al sistema colpito, il cybercriminale è in grado di effettuare escalation dei privilegi, eseguire comandi per compromettere il sistema e spostarsi lateralmente su altri componenti connessi.

BlueSDK

La vulnerabilità più critica è la CVE-2024-45434, un bug use-after-free presente nel protocollo AVRCP dello stack BlueSDK, causato da una mancata validazione dell’esistenza di un oggetto. “Un attaccante può sfruttare questa vulnerabilità per eseguire codice da remoto nel contesto di un utente che esegue il processo Bluetooth” spiega la compagnia di sicurezza.

L’unico requisito per eseguire l’attacco è che l’attaccante sia nel range del Bluetooth affinché possa effettuare il pairing col dispositivo. L’unico limite a questa operazione è il tipo di implementazione scelta per BlueSDK, personalizzabile per ogni sistema in base alle necessità del produttore. In alcuni casi il pairing potrebbe essere disabilitato o contemplare un numero limitato di dispositivi, mentre in alti casi potrebbe non avere certe limitazioni.

Tra i vendor dell’automotive colpiti spiccano Mercedes-Benz AG, Volkswagen e Skoda; per ognuno di questi produttori, PCA Cybersecurity ha eseguito una Proof of exploitation su uno dei loro sistemi di infotainment. La compagnia ha specificato che, oltre a questi e altri vendor del settore, anche molti nomi al di fuori dell’automotive sono vulnerabili all’attacco.

Il team di PCA Cybersecurity ha contattato OpenSynergy, la compagnia dietro BlueSDK, a maggio 2024. OpenSynergy ha rilasciato le patch risolutive tra settembre e ottobre; nel frattempo, i diversi vendor colpiti sono stati avvisati della catena di attacco. Nonostante l’intervento di OpenSynergy alla fine dello scorso anno, molti produttori non hanno ricevuto o non sono riusciti ad applicare la patch fino a giugno scorso.

PCA Cybersecurity invita gli utenti ad aggiornare il prima possibile i propri dispositivi ed eventualmente contattare il produttore per verificare che la versione installata contenga il fix per le vulnerabilità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/11/vulnerabilita-in-bluesdk-milioni-di-veicoli-a-rischio-di-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-in-bluesdk-milioni-di-veicoli-a-rischio-di-attacco


Increase in Identity-Based Attacks Attributed to Infostealers

Identity-based threats are growing in prevalence, and according to a report from eSentire, info-stealing malware and advanced phishing kits account for 156% increase in cyberattacks that target user logins. 

The research finds that malicious actors are often accessing login credentials and session cookies via malware and phishing in order to carry out business email compromise (BEC) attacks, gain access to bank accounts, or take cryptocurrency from accounts. 

Phishing-as-a-service platforms are making it simpler to carry out cyberattacks with minimal technical experience, providing pre-made phishing pages for popular platforms such as Microsoft 365 and Google Workspace. 

Infostealers are also offered as a service. According to the report, they account for 35% of detected malware threats in 2025. Passwords stored in browsers are often a target due to their convenience. 

https://www.securitymagazine.com/articles/101756-increase-in-identity-based-attacks-attributed-to-infostealers


Flutter Entertainment vittima di compromissione critica: 800.000 utenti esposti

L’8 luglio 2025, Flutter Entertainment ha confermato pubblicamente una violazione della sicurezza che ha compromesso i dati personali di circa 800.000 utenti delle piattaforme Paddy Power e Betfair nel Regno Unito e in Irlanda. L’incidente ha coinvolto circa il 20% della base utenti mensile attiva nelle due principali giurisdizioni dell’azienda, evidenziando vulnerabilità strutturali nell’architettura di sicurezza del colosso irlandese del betting online.

L’attacco, condotto con un elevato grado di sofisticazione sia nella scelta del target che nella metodologia operativa, ha permesso a un attore malevolo di ottenere accesso privilegiato ai database interni contenenti informazioni critiche relative agli account di gioco. La natura mirata dell’intrusione e la specificità dei dati esfiltrati suggeriscono un’operazione coordinata e orientata alla raccolta di intelligence o alla preparazione di campagne di social engineering su larga scala.

Flutter Entertainment: analisi tecnica della superficie d’attacco

Un attore esterno ha ottenuto accesso non autorizzato a database interni contenenti informazioni limitate sugli account di betting, inclusi identificatori di dispositivo, indirizzi IP e cronologie delle attività recenti. L’architettura compromessa ha esposto componenti critici dell’infrastruttura backend, suggerendo un’escalation dei privilegi attraverso vulnerabilità applicative o lo sfruttamento di servizi esposti.

L’attaccante ha dimostrato una conoscenza approfondita dell’architettura tecnologica di Flutter, riuscendo ad aggirare i controlli di sicurezza perimetrali e raggiungere sistemi interni sensibili. L’esfiltrazione selettiva dei dati indica una strategia operativa orientata a minimizzare la rilevabilità, oppure limitazioni tecniche nell’accesso a sistemi più critici.

La superficie d’attacco ha consentito l’estrazione di dati identificativi come username, indirizzi email e le prime righe degli indirizzi residenziali, insieme a metadati tecnici (device ID, indirizzi IP, fingerprinting del browser). Di particolare rilevanza strategica risulta l’accesso ai pattern di utilizzo e alla cronologia delle attività, informazioni che costituiscono un prezioso patrimonio di intelligence comportamentale utile per operazioni di targeting successive.

È significativo che l’attacco non abbia coinvolto password, documenti d’identità né dati di pagamento: questo potrebbe indicare una scelta deliberata nella selezione delle informazioni esfiltrate, limitazioni tecniche nell’accesso ai sistemi di autenticazione e pagamento, oppure una strategia per ridurre il rischio legale. La presenza di meccanismi di segregazione nei sistemi più sensibili appare confermata, sebbene la compromissione dei dati di profilazione resti una grave violazione della privacy.

Strategia di risposta e contenimento

Flutter ha implementato tempestivamente protocolli di contenimento a livello enterprise, bloccando l’accesso non autorizzato, segmentando la rete e revocando le credenziali potenzialmente compromesse. Sono stati coinvolti consulenti esterni specializzati in sicurezza informatica per eseguire analisi forensi approfondite e rafforzare l’hardening dell’infrastruttura, dimostrando un approccio strutturato alla gestione dell’incidente.

Il ricorso a esperti esterni evidenzia la consapevolezza, da parte dell’azienda, delle proprie limitazioni interne in termini di threat hunting e digital forensics, un aspetto comune tra le realtà che privilegiano la crescita commerciale rispetto alla maturità della postura di sicurezza. Le terze parti coinvolte apportano competenze in threat intelligence aggiornata e metodologie forensi avanzate, fondamentali per definire con precisione l’entità della compromissione e attuare contromisure efficaci.

In conformità al GDPR e alle normative britanniche sulla protezione dei dati, Flutter ha notificato tempestivamente la Data Protection Commission irlandese e l’Information Commissioner’s Office del Regno Unito, oltre a comunicare con la UK Gambling Commission. La comunicazione volontaria agli utenti — nonostante la non obbligatorietà, data la natura dei dati coinvolti — segnala un approccio proattivo alla gestione reputazionale e alla compliance normativa.

Minacce emergenti nel settore del gaming

Questo episodio si inserisce in un trend crescente di attacchi informatici mirati al settore del gambling online, che sta sperimentando un’escalation sia in termini di frequenza sia di sofisticazione. A febbraio, la tedesca Merkur è stata colpita da una violazione significativa che ha esposto anche dati bancari; mentre, lo scorso mese, la British Horseracing Authority ha subito un attacco informatico, rivelando fragilità diffuse nell’ecosistema digitale delle scommesse.

L’interesse da parte di cybercriminali sofisticati e attori sponsorizzati da stati nei confronti del settore betting riflette l’elevato valore dei dati trattati: informazioni personali identificabili e transazioni finanziarie, che possono essere sfruttate per attacchi di social engineering, phishing mirato e credential stuffing. I dataset presenti nelle piattaforme di gioco includono anche analytics comportamentali, pattern finanziari e intelligence geografica, monetizzabili tramite diversi vettori.

La ricorrenza di attacchi mirati suggerisce l’esistenza di gruppi specializzati nel targeting del settore, o l’uso di stack tecnologici comuni vulnerabili. L’assenza di attribuzione ufficiale limita la possibilità di costruire modelli di minaccia specifici, rendendo necessario un rafforzamento dell’approccio defense-in-depth.

Valutazione del rischio e implicazioni strategiche

L’esposizione di IP e device ID apre la porta a tecniche di geolocalizzazione, fingerprinting avanzato e correlazione con database pubblici, abilitando attività di profilazione comportamentale e campagne di phishing personalizzate con maggiore probabilità di successo.

Il dataset compromesso fornisce una base sufficiente per costruire attacchi mirati basati su pattern comportamentali e preferenze individuali. La combinazione di dati geografici, informazioni del dispositivo e cronologia di utilizzo costituisce un arsenale informativo estremamente utile per chi intende lanciare attacchi sofisticati.

Nonostante l’incidente, Flutter conserva la posizione di principale società quotata nel settore del betting a livello globale, con una capitalizzazione di 50,6 miliardi di dollari e previsioni di crescita del 35% grazie alle performance di FanDuel negli Stati Uniti. Tuttavia, l’attacco potrebbe portare a una maggiore pressione regolamentare e alla necessità di incrementare significativamente gli investimenti in sicurezza, con impatti su costi operativi e strategia aziendale.

La reazione del mercato finanziario è rimasta finora stabile, segnale di fiducia nella capacità di Flutter di gestire efficacemente l’incidente. Questo comportamento riflette una crescente consapevolezza sull’inevitabilità degli incidenti di sicurezza nell’economia digitale e un apprezzamento per la trasparenza dimostrata. Tuttavia, è probabile che le autorità regolatorie impongano requisiti di compliance più rigorosi che influiranno sull’architettura tecnica e sui processi operativi.

Implicazioni per l’architettura di sicurezza

L’incidente conferma la necessità urgente di adottare un approccio security-by-design nello sviluppo delle piattaforme di gioco, con un focus specifico sulla sicurezza delle API mediante tecniche di rate limiting avanzato, validazione completa degli input e adozione di pratiche di secure coding lungo tutto il ciclo di sviluppo.

Emergono evidenti lacune nella segmentazione di rete e nei controlli di accesso, che hanno consentito movimenti laterali una volta stabilito il primo punto di accesso. La sicurezza dei database deve diventare una priorità assoluta, con l’adozione di crittografia in transito e a riposo, monitoraggio dell’escalation dei privilegi e rilevamento delle anomalie nelle query.

È fondamentale implementare un’architettura zero-trust con microsegmentazione della rete e autenticazione continua, per ridurre al minimo il raggio d’azione di eventuali compromissioni future.

La capacità di monitoraggio avanzato tramite SIEM con funzionalità di machine learning per la detection precoce di minacce è essenziale, così come l’integrazione di feed di threat intelligence e analisi comportamentali per identificare segnali precoci di attacchi sofisticati.

Infine, strategie di data minimization devono includere audit delle policy di retention e implementazione di meccanismi automatizzati di classificazione e purging dei dati, riducendo la superficie d’attacco e il valore potenziale per gli attori malevoli.

L’automazione della risposta agli incidenti, tramite orchestrazione di playbook e threat hunting automatizzato, rappresenta un moltiplicatore di efficacia per team di sicurezza che operano con risorse limitate. Lo sviluppo di capacità interne di incident response, in sinergia con partner esterni, garantisce resilienza e continuità operativa durante le crisi.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/flutter-entertainment/


Cybercrime: nel Regno Unito arrestati presunti hacker, attacchi da 440 Milioni a M&S, Co-op e Harrods

La National Crime Agency (NCA) del Regno Unito ha annunciato il 10 luglio 2025 l’arresto di quattro persone in relazione a una serie di attacchi informatici su larga scala che hanno colpito i giganti del retail britannico Marks & Spencer (M&S), Co-op e Harrods all’inizio dell’anno. Gli individui, due uomini di 19 anni, un ragazzo di 17 anni e una donna di 20 anni, sono stati presi in custodia durante raid coordinati nelle loro residenze a Londra e nelle West Midlands.

Le accuse mosse contro i sospettati sono gravi e includono reati ai sensi del Computer Misuse Act, ricatto, riciclaggio di denaro e coinvolgimento nelle attività di un gruppo criminale organizzato. Durante le operazioni, gli ufficiali della National Cyber Crime Unit della NCA hanno sequestrato numerosi dispositivi elettronici per analisi forensi digitali, e tutti e quattro rimangono in custodia per ulteriori interrogatori. Paul Foster, vicedirettore e capo della National Cyber Crime Unit della NCA, ha sottolineato che l’indagine è stata una priorità assoluta per l’Agenzia e che questi arresti rappresentano un “passo significativo” nel perseguire i responsabili.

L’età relativamente giovane dei sospettati (17-20 anni) si allinea con i profili noti di gruppi come Scattered Spider, spesso descritto come un collettivo di “giovani hacker” e una “crew di cybercriminali decentralizzata”. Questa tendenza evidenzia una sfida crescente per le forze dell’ordine: l’emergere di attori con elevate competenze tecniche ma potenzialmente meno esperienza operativa o una minore aderenza alle tradizionali strutture criminali, il che può renderli più suscettibili all’errore e, di conseguenza, all’arresto.

Le accuse di “partecipazione alle attività di un gruppo criminale organizzato” sono particolarmente rilevanti. Nonostante la natura “liberamente affiliata” o “decentralizzata” di gruppi come Scattered Spider , l’approccio delle autorità indica una ferma volontà di considerare queste operazioni come parte di un’impresa criminale strutturata. Questo riflette una comprensione più profonda della cybercriminalità moderna, che spesso opera attraverso reti fluide e basate su progetti, consentendo alle forze dell’ordine di applicare sanzioni più severe e di estendere le indagini a una rete più ampia.

Il contesto dei cyber attacchi: un’offensiva mirata al settore retail

Gli attacchi informatici che hanno portato a questi arresti si sono verificati nell’aprile 2025. Il Cyber Monitoring Centre (CMC), un organismo indipendente supportato dall’industria assicurativa , ha classificato gli incidenti che hanno colpito Marks & Spencer e Co-op come un “singolo evento cyber combinato”. Questa classificazione è stata motivata dal fatto che un unico attore ha rivendicato la responsabilità per entrambi gli attacchi e che le tattiche, tecniche e procedure (TTP) impiegate erano simili. L’evento è stato inoltre categorizzato come un “evento sistemico di Categoria 2” , evidenziando la sua capacità di generare un rischio significativo per l’intero settore.

L’impatto finanziario complessivo di questi attacchi è stato stimato tra £270 milioni ($363 milioni) e £440 milioni ($592 milioni). Marks & Spencer, in particolare, ha previsto perdite fino a £300 milioni, con il recupero operativo che si prevede si estenderà nella seconda metà dell’anno. La sua capitalizzazione di mercato ha subito un calo drastico, stimato tra £500 milioni e £750 milioni.

Anche Co-op ha visto il valore delle sue azioni crollare del 30-40% in seguito all’incidente. Questi numeri colossali non sono solo la somma delle perdite individuali, ma riflettono un rischio sistemico che può destabilizzare interi settori economici, influenzando potenzialmente le politiche assicurative, la regolamentazione e gli investimenti in cybersecurity a livello di settore.

Analisi degli incidenti: vettori, minacce e impatto operativo

Gli attacchi sono stati attribuiti principalmente al gruppo ransomware DragonForce, che si ritiene operi in collaborazione con il threat actor Scattered Spider (noto anche come UNC3944). Scattered Spider è tristemente noto per le sue tattiche sofisticate di ingegneria sociale. La tattica comune impiegata è stata la “double extortion”, che prevede sia la crittografia dei sistemi che l’esfiltrazione dei dati, seguita da una richiesta di riscatto per la decrittografia e la cancellazione dei file rubati.

Marks & Spencer (M&S)

L’attacco a M&S è iniziato già a febbraio 2025 con l’accesso iniziale alla rete. Il vettore principale è stato l’ingegneria sociale, sfruttando un fornitore terzo, Tata Consultancy Services (TCS), che gestisce l’helpdesk IT di M&S. Gli attaccanti hanno impersonato personale IT interno per ingannare gli operatori dell’helpdesk, ottenendo credenziali e riuscendo a disabilitare l’autenticazione multi-fattore (MFA).

Una volta all’interno, hanno esfiltrato il file NTDS.dit del controller di dominio Windows, che contiene gli hash delle password per tutti gli utenti del dominio. Questi hash sono stati poi crackati offline per ottenere credenziali in chiaro. Utilizzando accessi Windows legittimi, si sono mossi lateralmente nella rete e, il 24 aprile, hanno distribuito il payload del ransomware DragonForce sugli host VMware ESXi, crittografando macchine virtuali che supportavano e-commerce, elaborazione pagamenti e logistica.

L’impatto operativo è stato devastante: M&S è stata costretta a sospendere gli ordini online per sei settimane , ha subito interruzioni diffuse nei pagamenti in 500 negozi e ha registrato il furto di dati personali dei clienti, inclusi nomi, dettagli di contatto, informazioni parziali di pagamento, date di nascita e cronologie ordini online. L’azienda ha dovuto ricorrere a procedure manuali per la gestione delle scorte e dei rifornimenti, causando scaffali vuoti e disagi significativi ai clienti.

Co-op

Per Co-op, l’accesso non autorizzato è stato rilevato il 22 aprile. L’accesso iniziale è avvenuto tramite un attacco di ingegneria sociale, che ha permesso il reset della password di un dipendente. Gli attaccanti hanno rubato il file Windows NTDS.dit e hanno affermato di aver avuto accesso alla rete per un periodo significativo prima di essere scoperti. L’attacco ha compromesso i dati personali del programma di adesione Co-op, tra cui nomi, date di nascita, informazioni di contatto e dettagli di adesione. L’azienda ha subito interruzioni nei pagamenti e problemi di rifornimento.

Una strategia di risposta cruciale adottata da Co-op è stata la decisione proattiva del suo team IT di disconnettere i servizi informatici, impedendo ai criminali di completare l’attacco ransomware. Gli attaccanti stessi hanno confermato che la rete Co-op “non ha mai subito ransomware” perché l’azienda “ha staccato la spina”. Questa mossa, sebbene abbia causato interruzioni immediate, è stata definita una “buona mossa” da esperti di cybersecurity, limitando i danni rispetto a M&S. Co-op ha successivamente annunciato un investimento di $50 milioni in cybersecurity per rafforzare le proprie difese.

Harrods

Harrods ha confermato un tentativo di accesso non autorizzato ai suoi sistemi nel maggio 2025. Come misura precauzionale, il negozio ha limitato l’accesso a internet nei suoi siti. I dettagli sulla gravità della violazione o sull’esposizione dei dati dei clienti non sono stati rivelati , né è stato divulgato se l’attacco abbia coinvolto ransomware o richieste di estorsione. Tuttavia, la vicinanza temporale con gli altri attacchi suggerisce un possibile collegamento allo stesso attore, con Scattered Spider come probabile colpevole.

Retailer Attore della Minaccia Principale Vettore d’Attacco Iniziale Dati Compromessi (se noti) Impatto Operativo Chiave
M&S DragonForce / Scattered Spider Ingegneria Sociale (Helpdesk TCS) Nomi, contatti, parziali pagamenti, DOB, cronologia ordini Sospensione ordini online (6 settimane), interruzioni pagamenti, scaffali vuoti
Co-op DragonForce / Scattered Spider Ingegneria Sociale (Reset Password Dipendente) Nomi, DOB, contatti, dettagli membership Interruzioni pagamenti, problemi rifornimento, shutdown proattivo dei sistemi
Harrods Sconosciuto (possibile Scattered Spider) Accesso non autorizzato Non rivelato Restrizione accesso internet (precauzionale)

Il fatto che gli attacchi a M&S e Co-op siano partiti da ingegneria sociale e dalla compromissione di terze parti o dipendenti evidenzia una vulnerabilità persistente: il fattore umano. Questa tattica aggira le difese perimetrali tradizionali, sfruttando la fiducia e l’errore umano. La gestione del rischio dei fornitori terzi e la formazione continua sull’ingegneria sociale, insieme a robuste politiche di verifica dell’identità per i servizi di helpdesk, sono cruciali.

L’esfiltrazione del file NTDS.dit di Active Directory (AD) in entrambi gli attacchi M&S e Co-op è una tecnica altamente efficace. Questo file contiene gli hash delle password di tutti gli utenti del dominio, consentendo agli aggressori di ottenere credenziali in chiaro offline e di muoversi lateralmente nella rete con account legittimi, eludendo il rilevamento. La protezione di AD con hardening rigorosi, monitoraggio avanzato dei log e MFA per gli account privilegiati è fondamentale.

La decisione di Co-op di disconnettere proattivamente i propri sistemi per prevenire la completa crittografia del ransomware , sebbene costosa in termini di interruzione immediata, ha limitato significativamente il danno complessivo. Questo dimostra l’importanza di un piano di risposta agli incidenti ben definito e della capacità di prendere decisioni rapide e drastiche per contenere la minaccia.

La risposta delle Forze dell’Ordine e le implicazioni per la sicurezza informatica

L’indagine della NCA è stata una “priorità massima” sin dagli attacchi. Paul Foster della NCA ha ringraziato M&S, Co-op e Harrods per il loro supporto alle indagini, sottolineando l’importanza della collaborazione tra vittime e forze dell’ordine. L’attività operativa è stata supportata da unità regionali di criminalità organizzata (West Midlands ROCU, East Midlands Special Operations Unit) , dimostrando un approccio coordinato e multi-agenzia alla lotta contro la cybercriminalità nel Regno Unito. Questo livello di coordinamento è cruciale per il successo delle indagini complesse, combinando l’intelligence nazionale con le capacità operative locali.

La presenza di un cittadino lettone tra gli arrestati in un gruppo principalmente associato a hacker di lingua inglese (Scattered Spider) indica che, anche per gruppi apparentemente “locali”, la portata delle operazioni cybercriminali può essere transnazionale. Questo rafforza la necessità di una robusta cooperazione internazionale tra le forze dell’ordine per contrastare efficacemente la cybercriminalità, richiedendo condivisione di intelligence e coordinamento operativo oltre i confini nazionali.

Jake Moore di ESET ha commentato che gli arresti sono un “duro colpo” per la gang, che “non eliminerà gli attacchi futuri ma interromperà le reti criminali”. Questa analisi riflette la realtà della lotta alla cybercriminalità: sebbene non si possa “eradicare” il problema, la “disruzione” delle reti è un obiettivo raggiungibile e cruciale. Gli arresti di membri chiave possono paralizzare temporaneamente le operazioni di un gruppo, costringendoli a riorganizzarsi o a sciogliersi, aumentando il rischio percepito per gli attori delle minacce.

La NCA e altre agenzie come l’FBI e Europol sconsigliano vivamente di pagare i riscatti, poiché ciò alimenta il ciclo della cybercriminalità e non garantisce il recupero dei dati. Questa posizione è una strategia chiara per interrompere il modello di business del ransomware, spostando il focus dalla reazione al pagamento alla prevenzione e al recupero robusto.

Cybercrime: lezioni cruciali per i professionisti della cybersecurity

Questi incidenti offrono diverse lezioni fondamentali per i professionisti della cybersecurity:

  • Persistenza dell’Ingegneria Sociale: Gli attacchi dimostrano che l’ingegneria sociale rimane un vettore di accesso iniziale estremamente efficace, capace di aggirare difese tecniche avanzate. La formazione continua del personale e l’implementazione di rigorosi protocolli di verifica per le richieste di credenziali sono indispensabili.
  • Gestione del Rischio dei Fornitori Terzi: La compromissione tramite un fornitore IT esterno (TCS per M&S) evidenzia la necessità di una rigorosa gestione del rischio della supply chain e di controlli di accesso segmentati per i terzi. Le organizzazioni sono tanto sicure quanto il loro anello più debole nella catena di fornitura.
  • Protezione dell’Active Directory: Il furto del file NTDS.dit sottolinea l’importanza critica di proteggere Active Directory con hardening, monitoraggio avanzato dei log e MFA obbligatoria per gli account privilegiati. AD rimane un obiettivo primario per gli attaccanti che cercano il controllo della rete.
  • Pianificazione della Risposta agli Incidenti e Continuità Operativa: Il caso Co-op dimostra il valore di una risposta proattiva (disconnessione dei sistemi) e di un robusto piano di continuità aziendale con backup sicuri per limitare i danni da ransomware e consentire un recupero rapido senza cedere al riscatto.
  • Trasparenza e Collaborazione: L’appello del presidente di M&S, Archie Norman, per la segnalazione obbligatoria degli incidenti e il ringraziamento della NCA per la collaborazione delle vittime evidenziano l’importanza della condivisione delle informazioni per migliorare la resilienza collettiva e fornire un quadro più accurato del panorama delle minacce. Una maggiore trasparenza può portare a una migliore intelligence sulle minacce e a difese più efficaci.
  • Reazione del Mercato e Danno Reputazionale: Il calo significativo del valore di mercato di M&S e Co-op in seguito agli attacchi dimostra che le conseguenze degli incidenti cyber vanno ben oltre i costi operativi diretti, influenzando la percezione degli investitori e la fiducia del pubblico. La cybersecurity è, a tutti gli effetti, una componente critica della gestione del rischio aziendale e della protezione del valore per gli azionisti.
  • Retailer di Lusso come Target Primario: L’identificazione di Harrods come “prime target” per gli attacchi informatici a causa della grande quantità di dati sensibili dei clienti e del potenziale danno d’immagine derivante da un’interruzione, rivela una logica di targeting specifica. Gli attori delle minacce stanno affinando le loro strategie, concentrandosi su settori dove il ritorno sull’investimento è più elevato.

Conclusioni: verso una maggiore resilienza

Gli arresti operati dalla NCA segnano un successo tangibile nella lotta contro le reti cybercriminali che hanno inflitto interruzioni devastanti nel settore retail britannico. Questi incidenti, tuttavia, sottolineano l’evoluzione continua delle tattiche degli aggressori, con l’ingegneria sociale e la compromissione dell’Active Directory che rimangono vettori primari di attacco.

La risposta proattiva di Co-op offre un modello di gestione degli incidenti che, sebbene costoso a breve termine, può limitare significativamente i danni complessivi e accelerare il recupero. La comunità della cybersecurity deve continuare a rafforzare le difese, investire nella formazione del personale, migliorare la gestione del rischio di terze parti e sviluppare piani di continuità aziendale robusti.

L’adozione di una cultura di maggiore trasparenza nel reporting degli incidenti e una collaborazione più stretta con le forze dell’ordine sono passi essenziali per costruire una resilienza collettiva più forte contro un panorama di minacce in costante evoluzione.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybercrime-retail/


Cyber attacco a Qantas Airlines e il rischio di terze parti: circa 5,7 milioni di clienti unici sono stati compromessi

Il 30 giugno 2025, Qantas Airways, la compagnia di bandiera australiana, ha rilevato un’attività insolita su una piattaforma di terze parti utilizzata dal suo centro di assistenza clienti. Questo evento ha innescato un’indagine immediata su quella che si è rapidamente configurata come una delle più significative violazioni informatiche in Australia negli ultimi anni. Inizialmente, le stime sull’impatto variavano, ma l’analisi forense ha progressivamente rivelato una portata ben più ampia. Dopo la rimozione dei record duplicati, Qantas ha confermato che i dati personali di circa 5,7 milioni di clienti unici sono stati compromessi.

La progressione di queste cifre, da una stima iniziale di “oltre un milione” a un conteggio più preciso di “5,7 milioni di clienti unici”, illustra la natura complessa e iterativa delle indagini post-violazione. Le prime valutazioni sono spesso conservative, e il numero esatto si affina man mano che l’analisi dei dati e la deduplicazione avanzano. Questo aspetto sottolinea l’importanza di una comunicazione agile e basata sui dati durante la gestione di crisi informatiche, poiché le informazioni evolvono rapidamente.

Sebbene Qantas abbia prontamente assicurato che i sistemi operativi di volo e i dati finanziari non siano stati direttamente compromessi, l’incidente solleva questioni urgenti sulla gestione del rischio di terze parti e sulla resilienza informatica nel settore dell’aviazione. Questa violazione, pur non avendo impattato i sistemi operativi diretti, espone una vulnerabilità sistemica intrinseca al settore dell’aviazione.

La crescente dipendenza da fornitori esterni per servizi critici, come i contact center, crea una superficie di attacco estesa, trasformando la sicurezza in una questione di ecosistema piuttosto che di mero perimetro interno. Questo impone agli esperti di sicurezza informatica di adottare una visione olistica del rischio, estendendo la vigilanza oltre i confini aziendali tradizionali. L’attacco a Qantas si inserisce, inoltre, in una preoccupante tendenza di violazioni che colpiscono il settore aereo globale, rendendolo un caso di studio cruciale per la prevenzione e la risposta a minacce simili.

Cronaca di una violazione: dettagli tecnici e vettori d’attacco

La violazione è stata rilevata il 30 giugno 2025. Le indagini hanno rivelato che l’accesso non è avvenuto direttamente nei sistemi IT principali di Qantas, ma attraverso una vulnerabilità in una piattaforma di call center gestita da un fornitore di servizi esterno. Questo scenario evidenzia la crescente minaccia rappresentata dalle vulnerabilità nella catena di approvvigionamento.

Rischio di terze parti – Il fenomeno dell’”Island Hopping” e la vulnerabilità della supply chain

Questo vettore d’attacco è un esempio classico di “island hopping”, una tattica in cui gli attaccanti sfruttano un anello più debole nella catena di approvvigionamento di un’organizzazione per accedere a dati o sistemi della vittima principale. Tim Eades, CEO e co-fondatore di Anetac, ha definito l’incidente di Qantas un “caso da manuale di island hopping“, sottolineando la sua natura esemplare. La costante menzione della “terza parte” come punto di ingresso e l’esplicita definizione di “island hopping” indicano che non si tratta di un attacco opportunistico, ma di una strategia mirata.

Gli attaccanti, consapevoli che i sistemi core delle grandi aziende sono spesso ben protetti, cercano il “punto debole” nelle interdipendenze esterne. La dipendenza da fornitori di terze parti, sebbene efficiente, introduce un’esposizione significativa ai rischi, poiché i partner potrebbero non avere difese altrettanto robuste o processi di sicurezza allineati. Questo impone ai responsabili della sicurezza informatica di estendere la loro vigilanza e i loro controlli all’intera catena di fornitura.

Dati compromessi: tipologie e volumi

La violazione ha comportato l’esposizione di diverse tipologie di dati personali. La seguente tabella fornisce una panoramica chiara e quantificabile dell’esposizione, consentendo di comprendere la granularità dell’attacco e di valutare i potenziali rischi per i diversi segmenti di clienti.

Tipo di Dato Compromesso Passeggeri Coinvolti (circa)
Nome, Email, Numero Frequent Flyer 2.8 milioni
Nome, Email 1.2 milioni
Indirizzo di Casa 1.3 milioni
Data di Nascita 1.1 milioni
Numero di Telefono 900.000
Genere 400.000
Preferenze Alimentari 10.000

Dati non compromessi: chiarimenti su informazioni sensibili

Qantas ha confermato che informazioni critiche come dettagli di carte di credito, dati finanziari, numeri di passaporto, PIN e password non erano archiviati sulla piattaforma compromessa e, di conseguenza, non sono stati esposti. Questa rassicurazione è fondamentale per limitare il panico tra i clienti. Sebbene le informazioni rubate non siano sufficienti per ottenere accesso diretto agli account Frequent Flyer, la combinazione di dati personali esposti (come nome, data di nascita, email e numero frequent flyer) è estremamente preziosa per gli attaccanti.

Questo permette di costruire profili dettagliati per attacchi di ingegneria sociale e phishing altamente credibili, mirati all’accesso agli account di fidelizzazione o ad altre piattaforme. Pertanto, il rischio per i clienti non è eliminato, ma si trasforma in una minaccia di frode secondaria, richiedendo un’attenzione continua alla sensibilizzazione e alla protezione degli individui.

L’ombra di Scattered Spider: attribuzione e tattiche evolute

L’attacco a Qantas presenta forti somiglianze con le tattiche impiegate dal gruppo criminale informatico Scattered Spider. L’FBI aveva precedentemente emesso avvisi su questo gruppo, che ha strategicamente spostato la sua attenzione sul settore aereo globale. Praneil Kumar, Incident Response Lead per l’Australia di Coalition, ha notato “nette somiglianze” tra le tattiche della violazione Qantas e quelle di Scattered Spider, rafforzando l’attribuzione.

Metodologie d’attacco tipiche

Scattered Spider è noto per prendere di mira grandi organizzazioni e i loro help desk IT, utilizzando tattiche avanzate come l’ingegneria sociale, il furto di credenziali, la doppia estorsione e l’estorsione della catena di approvvigionamento. Il gruppo è specializzato nell’impersonare dipendenti o appaltatori per ingannare gli help desk IT e ottenere l’accesso ai sistemi, una tattica che si allinea perfettamente con la violazione di un contact center di terze parti, come nel caso Qantas.

La capacità di Scattered Spider di riemergere dopo periodi di inattività e di “pivotare” tra settori (dal retail/assicurativo all’aviazione) dimostra un’agilità e una persistenza notevoli. Questo richiede un’intelligenza sulle minacce dinamica e proattiva, in grado di anticipare i cambiamenti nelle strategie degli attaccanti, poiché il monitoraggio non può essere limitato al proprio settore, ma deve estendersi all’attività di gruppi di minaccia noti su un ampio spettro di industrie.

Parallelismi con altri incidenti recenti nel settore aereo

Qantas si unisce a un elenco crescente di compagnie aeree colpite da attacchi simili nelle ultime settimane, tra cui Hawaiian Airlines e WestJet Airlines, anch’esse presumibilmente prese di mira da Scattered Spider. La concomitanza di attacchi simili su più compagnie aeree da parte dello stesso gruppo suggerisce un pattern di attacco settoriale. Ciò implica che le vulnerabilità sfruttate potrebbero essere comuni all’infrastruttura o alle pratiche di sicurezza dell’industria dell’aviazione, richiedendo un approccio collaborativo alla difesa e la condivisione di intelligence tra pari. Questo dovrebbe spingere le compagnie aeree a non considerare questi incidenti come isolati, ma come parte di una campagna più ampia che richiede una risposta settoriale coordinata.

La risposta di Qantas: gestione della crisi e collaborazione istituzionale

Qantas ha agito immediatamente per contenere la violazione, isolando la piattaforma compromessa e implementando una serie di misure aggiuntive di sicurezza informatica per proteggere ulteriormente i dati dei clienti. La CEO del Gruppo Qantas, Vanessa Hudson, ha dichiarato che l’azienda sta continuando a esaminare l’accaduto e a rafforzare le difese, sottolineando un impegno continuo nel mitigare i rischi e prevenire futuri incidenti.

Interazione con le autorità australiane

Qantas ha coordinato le sue azioni con le principali autorità australiane, tra cui la Polizia Federale Australiana (AFP), l’Australian Cyber Security Centre (ACSC) e l’Office of the Australian Information Commissioner (OAIC). L’AFP sta attivamente conducendo un’indagine penale sull’incidente, indicando la serietà con cui le autorità percepiscono la violazione. La risposta di Qantas evidenzia la necessità critica di una stretta collaborazione con le forze dell’ordine e le agenzie di sicurezza informatica nazionali.

Questo non solo aiuta nell’indagine e nella mitigazione tecnica, ma è anche cruciale per la conformità normativa e per la gestione della reputazione a livello nazionale e internazionale. Il coinvolgimento di molteplici agenzie governative dimostra che una violazione di questa portata è considerata una questione di sicurezza nazionale, implicando che i piani di risposta agli incidenti devono includere protocolli chiari per l’interazione con le autorità, la comprensione dei requisiti di segnalazione e la preparazione per indagini congiunte.

La controversa comunicazione sul contatto con i cybercriminali

Il 7 luglio, Qantas ha annunciato di essere stata contattata da un hacker, probabilmente a scopo di estorsione. Tuttavia, la comunicazione di Qantas su questo punto è stata inizialmente incoerente. Una dichiarazione sul blog che menzionava il contatto con un “potenziale criminale informatico” è stata poi rimossa e sostituita con una negazione, prima che la CEO Vanessa Hudson confermasse nuovamente il contatto con un “attore criminale” in un’intervista. Questa ambiguità ha generato critiche. La gestione della comunicazione pubblica durante un’indagine penale attiva, specialmente in presenza di richieste di estorsione, è estremamente delicata.

Le incoerenze possono erodere la fiducia del pubblico, complicare ulteriormente la gestione della crisi e potenzialmente influenzare l’indagine stessa. Questo sottolinea l’importanza di avere un piano di comunicazione di crisi pre-approvato, con un team legale e PR esperto che lavori a stretto contatto con gli investigatori forensi e le forze dell’ordine per garantire messaggi coerenti e accurati, anche sotto pressione.

Implicazioni strategiche e lezioni per la cyber-resilienza aziendale

L’incidente Qantas è un monito per le aziende sulla necessità di una visibilità in tempo reale su come i loro partner gestiscono i dati e proteggono gli accessi. Questo richiede un monitoraggio continuo e una due diligence approfondita. Le aziende devono controllare regolarmente i fornitori, eseguire penetration test sulle piattaforme integrate e implementare la crittografia e la tokenizzazione ove possibile per minimizzare l’esposizione.

L’attacco Qantas sposta il paradigma della sicurezza dalla difesa del perimetro interno alla gestione proattiva e continua del rischio esteso della supply chain. La sicurezza di un’organizzazione è tanto forte quanto il suo anello più debole, e spesso questo anello si trova all’esterno, richiedendo un cambio di mentalità strategico.

Rischi per gli individui colpiti e strategie di mitigazione

I dati compromessi, sebbene non finanziari, possono essere utilizzati per furto d’identità, attacchi di phishing mirati e sfruttamento dei programmi fedeltà, creando un rischio persistente per le vittime. Qantas ha iniziato a notificare i clienti, fornendo supporto e avvertendo di prestare attenzione a tentativi di truffa, consigliando di verificare che le email provengano da domini “.qantas.com”.

La violazione genera un rischio secondario significativo per i clienti, che diventano bersagli di attacchi di follow-up. Le aziende hanno la responsabilità non solo di informare, ma anche di educare proattivamente i clienti su come proteggersi da queste minacce derivate, mantenendo la fiducia e minimizzando ulteriori danni.

Raccomandazioni per il rafforzamento delle difese

Gli esperti raccomandano di rafforzare i protocolli di autenticazione a più fattori (MFA), potenziare la sicurezza degli help desk e dei call center (spesso bersagli di ingegneria sociale), rivedere e monitorare rigorosamente l’accesso di terze parti e investire in capacità di rilevamento delle minacce e risposta agli incidenti 24 ore su 24. Queste raccomandazioni tecniche sono dirette contromisure ai vettori d’attacco identificati, fornendo una roadmap pratica e immediatamente applicabile per la resilienza.

Il quadro generale delle minacce nel settore dell’aviazione

Il 2024 è stato l’anno peggiore per le violazioni di dati in Australia, con oltre 1.110 segnalazioni, un aumento del 23% rispetto all’anno precedente e il 69% causato da attacchi dolosi o criminali. Questo indica un ambiente di minaccia in crescita. Il settore dell’aviazione, con la sua complessa rete di fornitori e la vasta quantità di dati sensibili, è un bersaglio particolarmente attraente per i gruppi criminali informatici.

L’incidente Qantas si inserisce in un contesto più ampio di un aumento delle violazioni di dati in Australia e di un focus crescente degli attaccanti sul settore aereo. Questo suggerisce che le compagnie aeree devono affrontare una minaccia persistente e in evoluzione, richiedendo investimenti continui e strategie di difesa adattive, non solo come reazione, ma come parte integrante della loro operatività.

Qantas Airlines: un monito per il futuro della sicurezza digitale

L’attacco a Qantas è un chiaro esempio della crescente sofisticazione e adattabilità degli attori delle minacce e della loro capacità di sfruttare gli anelli più deboli nelle catene di approvvigionamento digitali, anche quando i sistemi core sono robusti. Sottolinea l’urgenza per le organizzazioni di adottare un approccio proattivo e olistico alla cybersecurity, che includa una rigorosa gestione del rischio di terze parti, una solida autenticazione a più fattori e una formazione continua del personale, in particolare per i team di help desk.

La resilienza informatica non è più solo una questione tecnica o di conformità, ma una componente fondamentale della governance aziendale, della gestione della reputazione e, in ultima analisi, della fiducia del cliente e della sostenibilità a lungo termine.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/qantas-airlines-attacco/


La gang ransomware Hunter International: perché regalano le chiavi per decrittare

Recenti notizie di threat intelligence[1] parlano di una interessante evoluzione del fenomeno del ransomware: le gang non sono più interessate a criptare le info ed addirittura regalano le chiavi per decrittare. Ricordando il ben noto, ed inutile, “Timeo danaos et dona ferentes” questo contributo vuole segnalare come questa sia, in fondo, una pessima notizia e come sia in qualche modo una risposta del mondo criminale ad alcune proposte legislative che sono state approvate da poco o ancora sotto discussione che di fondo vogliono rendere illegale e quindi impedire il pagamento di un riscatto ed obbligano a rendere nota una intrusione ransomware che abbia colpito una organizzazione[2].

Il caso Hunter International

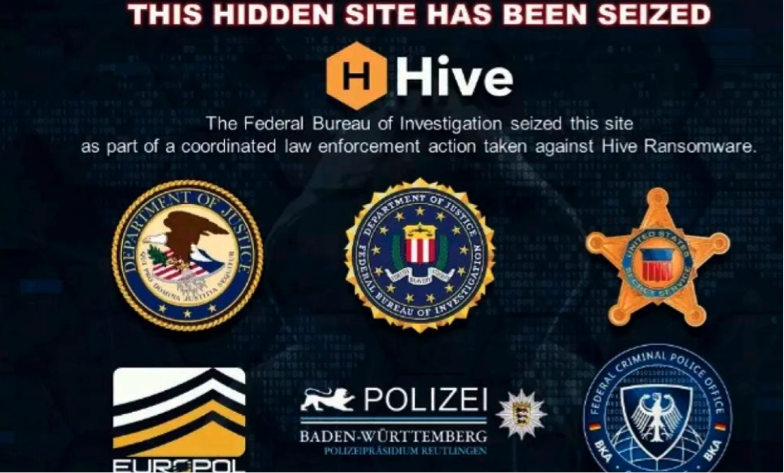
La gang che ha detto di non essere interessata a criptare le informazioni è Hunter International, una gang criminale apparsa nell’ottobre 2023 con un attacco ad una azienda inglese e poco dopo con uno in Germania. Un analisi dei malware utilizzati da questo gruppo fa pensare che sia un nuovo brand per il gruppo prima noto come Hive e che all’inizio del 2023 è stato bersaglio di azioni di polizia che hanno smantellato l’infrastruttura d’attacco, o botnet, che gli affiliati ad Hive utilizzavano nelle loro intrusioni, vedi fig.1

ransomware hunter

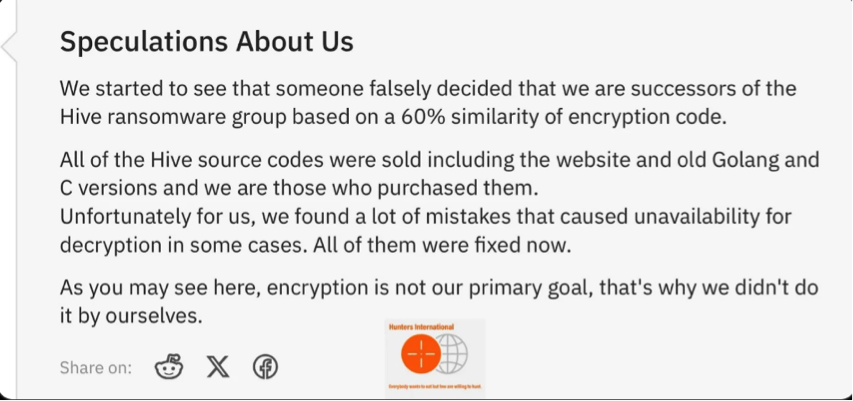
Ovviamente smantellare una infrastruttura di attacco è più semplice che smantellare e rendere inoffensivo un gruppo criminale perché, se i membri e gli affiliati del gruppo sono in libertà possono in maniera relativamente semplice ricreare l’infrastruttura e lanciare nuovi attacchi. Nel suo blog, vedi fig. 2, Hunter International smentisce di essere un nuovo brand per una vecchia gang ed afferma di aver solo comprato il malware che Hive utilizzava e che hanno migliorato perché era poco affidabile (in fondo una buona notizia, anche il malware ha delle vulnerabilità che non vengono scoperte immediatamente).

Fig. 2 Post su blog di Hunter International

Tecniche e strumenti

Una caratteristica interessante delle nuove versioni prodotte dalla gang e che criptano comunque le informazioni della vittima, è che non creano un messaggio da lasciare sul sistema attaccato e criptato con le istruzioni da seguire per pagare il riscatto ed ottenere la chiave. Questo evidenzia come la gang criminale non sia interessata a pubblicizzare intrusione e cerchi di ridurre il numero di persone informate dell’intrusione. Inoltre, alcuni degli altri strumenti sviluppati dalla gang e messi a disposizione degli affiliati permettono di ricostruire l’organigramma aziendale con nomi, coordinate e ruoli della gerarchia aziendale. In questo modo l’affiliato sa con chi deve parlare per segnalare l’intrusione e chiedere il riscatto.

Un altro strumento che l’affiliato può utilizzare permette di creare un account su un sito nel dark web gestito dalla gang dove si possono memorizzare i dati esfiltrati dal sistema attaccato. Concedendo l’accesso al sito ad una persona dell’organizzazione attaccata è possibile per l’organizzazione esaminare alcune delle informazioni esfiltrate e che verranno rese pubbliche se l’organizzazione non paga il riscatto richiesto.

Quante e quali informazioni la vittima può visualizzare è deciso dall’affiliato che ha eseguito l’attacco guidato da una interfaccia grafica. Se l’organizzazione vittima decide di pagare, trova anche una interfaccia grafica che semplifica il pagamento. Per ostacolare il tracciamento dei pagamenti in criptovalute, per ogni pagamento viene generato un nuovo indirizzo che lo riceve. Questo prova come le gang criminali hanno capito che anche i pagamenti in criptovalute possano essere tracciati.

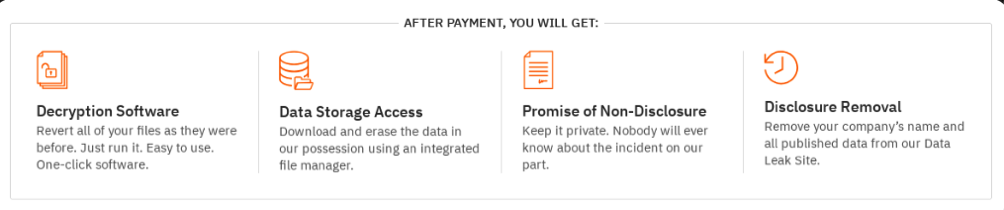
Dopo il pagamento, la vittima riceve la chiave per decrittare e può cancellare i dati esfiltrati come in fig. 3.

Fig. 3

Evoluzione delle tattiche

Fin qui siamo di fronte ad una evoluzione molto semplice e non molto significativa. Ma poi Hunter International annuncia di non essere più interessata al ransomware che sta diventando sempre più pericoloso e meno redditizio. E qui vediamo una accelerazione di tendenze già in atto[3], che riemerge dopo qualche tempo indubbiamente anche a causa sia delle azioni delle varie polizie per smantellare le infrastrutture di attacco che delle leggi in discussione per vietare o addirittura punire il pagamento del riscatto.

Inoltre, poco dopo l’annuncio appare una nuova piattaforma di questo gruppo, World Leaks, che viene offerta agli affiliati della gang insieme ad uno strumento per esfiltrare informazioni. I due strumenti integrati segnano il passaggio dalla doppia estorsione, ti cripto i dati e li rubo per minacciarti di renderli pubblici, ad una estorsione semplice, ti rubo i dati e li rendo pubblici su questa piattaforma (o li vendo) se non paghi.

Questa stessa evoluzione è stata segnalata in altre gang. Se correliamo questa evoluzione in relazione con la mancata creazione di note sul sistema attaccato per segnalare l’intrusione, si genera il forte sospetto che si voglia passare ad una modalità stealth di operare delle gang criminali. Invece di bloccare platealmente l’attività di una azienda si rubano i suoi dati e si comunica il furto a poche persone nei posti giusti nella gerarchia aziendale. A questo punto, queste poche persone possono, in modo riservato, o scegliere di pagare in modo nascosto il riscatto oppure corrono il rischio di perdere i loro dati o di rispettare la legge e di vederli pubblicati.

Implicazioni e conclusione

Se consideriamo che buona parte delle organizzazioni attaccate sono del mondo sanitario e che i dati rubati sono protetti da normative ispirate in qualche modo al GDPR è evidente che la minaccia delle gang di pubblicare i dati esfiltrati può essere sufficiente a spingere queste organizzazioni a trattare, almeno per evitare sanzioni e perdita di immagine. Le stesse considerazioni valgono per organizzazioni che gestiscono dati personali anche se non sensibili, ad esempio catene di distribuzione per le carte fedeltà o compagnie aeree con dati sui clienti. Infine, per altre aziende quello che è in gioco è la proprietà intellettuale.

In tutti questi casi è evidente che ora le intrusioni sono molto più difficili da scoprire e da perseguire ma non meno redditizie. Se ripensiamo alla situazione dei sequestri di persona in Italia una ventina di anni fa, troviamo molte similitudini. La famiglia di un sequestrato tendeva talvolta a nascondere il sequestro per impedire alla magistratura il sequestro dei beni che ostacolava il pagamento del riscatto.

Una considerazione tecnica su questa evoluzione a mio giudizio importante è la seguente: il ransomware è nato perché era molto più semplice criptare le informazioni senza esfiltrarle. In pratica bastava, nel caso pessimo per l’attaccante, esfiltrare una informazione, una chiave asimmetrica e poi tutto il resto poteva restare sul sistema attaccato ed essere ripristinato a partire dalla chiave asimmetrica esfiltrata. Ora le gang criminali si sono forse rese conto che esfiltrare le informazioni e metterle in vendita non è poi così difficile. Consideriamo che attualmente il settore più colpito dalle gang ransomware è quello sanitario.

Se non si criptano le informazioni di un ospedale, ad esempio, si evitano tutte le polemiche ed anche gli scontri interne al mondo criminale che hanno avuto luogo durante l’attacco ad alcuni ospedali, si evitano le critiche per le morti di alcuni pazienti e drammi simili. In altri termini, si diminuiscono le pressioni sulle gang e sulle forze dell’ordine perché le smantellino. D’altra parte, esfiltrare le informazioni garantisce comunque le due principali fonti di reddito per una gang criminale: il pagamento del riscatto e la vendita delle informazioni sui vari mercati.

Ovviamente, nonostante le promesse come quelle in fig. 3, la vittima non ha nessuna garanzia che le informazioni verranno distrutte e non vendute. Pensiamo ad esempio ad una ditta di forniture militari, quanto è credibile che gang interessate alla benevolenza di alcuni stati, che potrebbero soffocarle facilmente, non offrano, magari ad un prezzo speciale, le informazioni esfiltrate ad altri stati?

E sottolineiamo che tutto quanto si basa sulle fragilità di infrastrutture informatiche che permettono di esfiltrare informazioni in modo relativamente semplice. Queste fragilità strutturali confermano che il problema che ci dovremmo porre non è solo la perdita di privacy per gli individui generate da queste intrusioni ma come migliorare la sicurezza di infrastrutture che custodiscono informazioni critiche e che sono cosi poco protette e robuste da semplificare la vita agli attaccanti.

Note

[1] Group-IB Hunters International Ransomware Group

[2] Oltre la privacy, perché la resilienza informatica è la vera sfida nel 2025

[3] Ransomware, lo stato attuale

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hunter-international/


Pro basketball player and 4 youths arrested in connection to ransomware crimes

Authorities in Europe have detained five people, including a former Russian professional basketball player, in connection with crime syndicates responsible for ransomware attacks.

Until recently, one of the suspects, Daniil Kasatkin, played for MBA Moscow, a basketball team that’s part of the VTB United League, which includes teams from Russia and other Eastern European countries. Kasatkin also briefly played for Penn State University during the 2018–2019 season. He has denied the charges.

Unrelated ransomware attacks

The AFP and Le Monde on Wednesday reported that Kasatkin was arrested and detained on June 21 in France at the request of US authorities. The arrest occurred as the basketball player was at the de Gaulle airport while traveling with his fiancée, whom he had just proposed to. The 26-year-old has been under extradition arrest since June 23, Wednesday’s news report said.

US prosecutors accuse Kasatkin of having negotiated ransom payments with organizations that had been hacked by an unnamed ransomware syndicate responsible for 900 different breaches. A US arrest warrant said he is wanted for “conspiracy to commit computer fraud” and “computer fraud conspiracy.”

An attorney for Kasatkin said his client is innocent of all charges.

“He bought a second-hand computer,” the attorney told reporters. The attorney continued:

He did absolutely nothing. He’s stunned. He’s useless with computers and can’t even install an application. He didn’t touch anything on the computer. It was either hacked, or the hacker sold it to him to act under the cover of another person.

US authorities are currently in the process of extraditing Kasatkin.

https://arstechnica.com/security/2025/07/pro-basketball-player-and-4-youths-arrested-in-connection-to-ransomware-crimes/


Security Through Quality: Navigating the Latest Cybersecurity Executive Order

The White House

Tomasz Zielonka via Unsplash

The cybersecurity landscape for federal agencies is in a perpetual state of evolution, driven by both escalating threats and shifting policy directives. The recent Executive Order from the Trump administration, while modifying some prior requirements, underscores a crucial truth: agencies still bear the unchanged responsibility of safeguarding mission and data. 

With over 25 years in the world of open source and software in the federal space, I’ve witnessed firsthand the constant push and pull between compliance and practical security. This new EO, which notably backs off some of the more stringent attestation and artifact requirements from previous administrations, appears to signal a shift. It’s less about a compliance-first mindset and more about a practice-first approach — one that emphasizes mastering the fundamentals of secure software development, a core principle of the NIST Secure Software Development Framework (SSDF).

The Unchanging Core: Quality and Transparency

Even with these changes, the core principles of robust cybersecurity are unwavering. The smartest federal leaders will continue to demand a high standard of quality from their software partners, prioritizing transparency. This means continuing to ask for Software Bills of Materials (SBOMs) and requiring vendors to attest to their secure development practices. Responsible vendors will readily provide this information. 

SBOMs and SSDF processes remain vital tools for agencies to achieve Authorizations to Operate (ATOs) for everything from Commercial Off-The-Shelf (COTS) proprietary software to third-party open source components and internally developed application code. They are foundational to a robust secure software development lifecycle, helping to identify and mitigate vulnerabilities continuously.

From “Shift Left” to “Start Left”: Embedding Security in Development

A key tenet I advocate for is moving beyond “shift left” to “start left” — integrating code quality and security directly into the hands of developers from the very beginning. True security of software is not a one-time audit or an afterthought; it’s a continuous practice. While artifacts and compliance requirements may change, the main goal should be to embed security as a normal part of the development process. This aligns with the SSDF’s emphasis on “security by design” and “continuous improvement” principles. Key here is the approach of quality and security together; you simply cannot have security without quality.

The previous administration’s emphasis on attestation and artifacts, while perhaps cumbersome in its implementation, highlighted the critical need to understand your entire software stack. An SBOM, in short, is simply a comprehensive list of all components within a software application. Knowing what third-party components you have is paramount for effective remediation and risk management. Ideally, the consortium that’s called for in the new EO will help standardize and automate the delivery and consumption of this critical information, moving beyond just “paperwork” to more high-tech validation.

Navigating the Future: AI and Continuous Practices

The new EO also touches upon the use of AI in cybersecurity. While it pulls back on various initiatives to explore the use of AI for cyber defenses and prioritization of AI research by federal agencies, it simultaneously encourages responsible innovation with the maintaining of several directives from EO 14144. Furthermore, recent policies (25.21 and 25.22) address agencies using AI-assisted coding to accelerate development, stressing quality and security.

Looking at the bigger picture, agencies must proceed with caution but also leverage AI effectively where it can enhance code inspection and accelerate secure development. However, AI in software development doesn’t negate the foundational practices of the SSDF or SBOMs; it amplifies them. It particularly increases the need for independent verification of code contents, especially with potentially opaque AI-generated output.

To truly harness AI’s potential while mitigating its risks, agencies should adhere to several key guidelines:

  1. Put the supporting structure in place: Establish the necessary infrastructure and governance to manage AI risk, particularly related to information security and privacy.
  2. Manage AI accountability and risk: Implement comprehensive AI impact assessments, continuous monitoring, and human oversight.
  3. Test and validate the models — regularly: Conduct pre-deployment testing and ongoing validation of AI model performance, especially in real-world environments. 
  4. Monitor and measure usage: Track how AI applications and tools are being used to identify risks, missed opportunities, or misalignments.
  5. Policy refresh: Update internal policies across IT infrastructure, data, cybersecurity, and privacy to effectively integrate AI.
  6. Curate well-documented use cases: Support consistent AI tool usage and proper prompting for faster adoption, plus follow mandates as outlined in EO 13960 and further clarified by OMB Memorandum M-24-10.
  7. Skill the workforce: Prioritize recruiting, hiring, training, and retaining technical talent in AI roles, and foster AI literacy across teams.

Ultimately, regardless of the specific policy directives, federal agencies must prioritize continuous code analysis and review. Whether through SBOMs or other capabilities, maintaining an up-to-date understanding of the pieces that make up your software is crucial for responsiveness and resilience. The DevSecOps mentality, supported by the right tools, remains the guiding star. The fundamental NIST SSDF principles endure; the question now is how agencies will implement the processes and tools to meet future audits and demonstrate a high bar for cyber integrity in an increasingly automated and interconnected world.

While the path to achieving a truly robust cyber posture may have a few new turns with this Executive Order, the destination remains the same. Agencies must continue to focus inward, cultivating a strong development culture that embeds security from the start, and demand the highest standards from their software partners. The threat landscape won’t wait for policy debates, and neither should our commitment to secure software.

https://www.securitymagazine.com/blogs/14-security-blog/post/101755-security-through-quality-navigating-the-latest-cybersecurity-executive-order


Security Leaders Discuss Marco Rubio AI Imposter

Secretary of State Marco Rubio was recently impersonated via text messages and AI voice messages sent to a United States governor, a member of Congress and foreign ministers. The imposter reportedly mimicked Rubio’s voice and writing patterns through an AI-powered software in a probable attempt to manipulate targets. 

At this time, it is unclear who is behind these impersonation attempts, although it is believed that the goal was to access information or accounts. 

Below, security leaders discuss the implications of this campaign. 

Security Leaders Weigh In 

Thomas Richards, Infrastructure Security Practice Director at Black Duck:

This impersonation is alarming and highlights just how sophisticated generative AI tools have become. The imposter was able to use publicly available information to create realistic messages. While this was, so far, only used to impersonate one government official, it underscores the risk of generative AI tools being used to manipulate and to conduct fraud. The old software world is gone, giving way to a new set of truths defined by AI and global software regulations; as such, the tools to do this are widely available and should start to come under some government regulation to curtail the threat.

Margaret Cunningham, Director, Security & AI Strategy at Darktrace:

Although the impersonation attempt of Marco Rubio was ultimately unsuccessful, it demonstrates just how easily generative AI can be used to launch credible, targeted social engineering attacks. This threat didn’t fail because it was poorly crafted — it failed because it missed the right moment of human vulnerability. People often don’t make decisions in calm, focused conditions. They respond while multitasking, under pressure, and guided by what feels familiar. In those moments, a trusted voice or official-looking message can easily bypass caution.

The use of generative AI to create deepfake audio, imagery and video is an increasing concern. While media manipulation isn’t new, AI has dramatically lowered the barrier to entry and accelerated both the speed and realism of production. What once required significant time and technical skill can now be done quickly, cheaply, and at scale — making these tactics accessible to a far wider range of threat actors.

This underscores a shifting threat landscape: trust signals like names, voices, and platforms have become part of the attack surface. As AI tools become more powerful and accessible, attackers will continue testing these weak points. We can’t expect people to be the last line of defense. Security strategies must evolve to reflect how decisions are made in the real world, and technology must be at the center of defending against these threats, especially to keep pace with a problem that is moving at machine speed.

Trey Ford, Chief Information Security Officer at Bugcrowd:

Whether you receive inbound email, phone calls, text, or snail-mail (all of which is spam, or could be phishing) — the question we have to ask is: “who is this from?”. This challenge of authenticity is the notion of identity proofing, which is the process of verifying a person’s claimed identity by collecting and validating evidence of their identity.

Around election time (at least in the U.S.) we all receive messages claiming to be from candidates. Asking “is this real?” is a healthy, natural response. Celebrities, executives, and public figures will be more prone to having their identity faked — the cost and efficacy of fabricating a compelling synthetic, adopted identity is both cheaper, and easier with the advent of generative AI.

When receiving unexpected communications from an unknown individual, or from an expected entity over an unexpected communications channel, the process of identity proofing before taking any action is prudent.

Alex Quilici, CEO at YouMail:

If AI can fool senators, government officials, and foreign ministers just by mimicking a well-known voice, imagine what it could do to everyday consumers. Tools like Live Voicemail actually open the door wider (risk more) for these scams. What stands out here is that it’s messaging-based, not a live call. Short, AI-generated voice clips are easy to pull off today. Longer back-and-forth conversations are tougher, but increasingly within reach. Fooling someone with short voice messages is fairly easy given the current state of AI, however, keeping up longer interactive conversations is still harder, though it might still be possible.

https://www.securitymagazine.com/articles/101753-security-leaders-discuss-marco-rubio-ai-imposter