Silk Typhoon nel mirino: arrestato in Italia un hacker cinese accusato di cyber-spionaggio
Un hacker cinese di 33 anni è stato arrestato il 3 luglio all’aeroporto di Milano Malpensa in esecuzione di un mandato internazionale spiccato dalle autorità statunitensi. L’uomo, identificato come Xu Zewei, è accusato negli Stati Uniti di far parte di un gruppo di cyber-spionaggio legato al governo cinese e noto come Silk Typhoon. Questa notizia ha avuto vasta risonanza per il suo collegamento con la criminalità informatica internazionale, evidenziando come le campagne di cyber-spionaggio state-sponsored rappresentino una minaccia globale di primo piano.

Arresto a Malpensa e accuse di cyber-spionaggio

Le autorità italiane, allertate da una richiesta statunitense, hanno bloccato Xu Zewei appena sbarcato da un volo proveniente da Shanghai, procedendo all’arresto verso le ore 11 locali del 3 luglio. L’FBI lo accusa di aver partecipato a una vasta campagna di intrusioni informatiche (“large-scale cyber intrusion campaign”) orchestrata da hacker al soldo di Pechino. In particolare, secondo documenti giudiziari americani, Xu avrebbe infiltrato insieme ad altri attori malevoli i sistemi informatici di università, centri di ricerca e specialisti in virologia e immunologia negli Stati Uniti, prendendo di mira soprattutto i progetti di ricerca sui vaccini anti-COVID-19 sin dai primi mesi della pandemia. L’operazione mirava a rubare dati sensibili sia sulle ricerche vaccinali sia su politiche governative statunitensi riservate.

Secondo le indagini, gli attori responsabili hanno cercato di identificare e ottenere illecitamente preziose proprietà intellettuali e dati sanitari pubblici relativi a vaccini, trattamenti e test legati alla ricerca sul COVID-19.

Le accuse formali emesse dal Tribunale Distrettuale degli Stati Uniti per il Distretto Sud del Texas (corte federale di Houston) includono frode telematica, cospirazione per commettere frode telematica, accesso non autorizzato a sistemi informatici protetti e furto di identità aggravato. Tali reati, se provati, comportano pene detentive variabili da 2 fino a 20 anni di carcere. Dopo l’arresto, il sospetto è stato tradotto nel carcere di Busto Arsizio (Varese) in custodia cautelare, con il sequestro del suo telefono cellulare a fini investigativi.

Il 4 luglio un giudice della Corte d’Appello di Milano ha convalidato l’arresto, rilevando il concreto pericolo di fuga dato che Xu non aveva legami con l’Italia. Il procedimento di estradizione verso gli USA è già stato avviato e prevede un’udienza di identificazione e dichiarazione sull’eventuale consenso all’estradizione.

La difesa di Xu – che si è presentato come un tecnico informatico in vacanza, impiegato presso un’azienda di Shanghai – ha annunciato opposizione all’estradizione, contestando le accuse e sottolineando l’assenza di precedenti penali a suo carico in Italia.

Il gruppo Silk Typhoon e la campagna “Hafnium”

Silk Typhoon è il nome in codice attribuito da Microsoft (e ripreso da varie fonti) a un noto gruppo di hacker cinesi sponsorizzati dallo Stato, attivo in operazioni di spionaggio informatico su scala globale. Questo collettivo è conosciuto anche con designazioni alternative nella comunità della sicurezza, tra cui APT27, Emissary Panda, Bronze Union e altri nomi in codice storici.

Le attività di Silk Typhoon sono caratterizzate da attacchi sofisticati rivolti a bersagli strategici di alto profilo, con l’obiettivo di sottrarre informazioni di valore per il governo di Pechino. Tra le operazioni attribuite a Silk Typhoon figura la campagna del 2020 contro istituti di ricerca biomedica negli Stati Uniti, la stessa per cui è ricercato Xu. In quel frangente, gli hacker puntarono a trafugare dati sulla ricerca dei vaccini anti-Covid presso università americane (come l’Università del Texas) e altri enti sanitari coinvolti nella risposta alla pandemia.

Tale campagna è stata denominata “Hafnium” in ambito investigativo e ha visto l’impiego di tecniche avanzate per penetrare migliaia di sistemi in tutto il mondo. Secondo Microsoft e ricercatori di sicurezza, il gruppo ha continuato ad evolvere le proprie tattiche negli anni successivi, spostando il focus verso intrusioni nelle supply chain IT e servizi cloud al fine di compromettere reti di fornitori e clienti downstream.

Degno di nota è anche il coinvolgimento di Silk Typhoon in recenti attacchi contro organismi governativi statunitensi: ad esempio, è stato segnalato il breach del Dipartimento del Tesoro USA (in particolare l’Office of Foreign Assets Control, OFAC) sul finire del 2024, con esfiltrazione di dati sensibili riguardanti sanzioni e investimenti esteri. Documenti giudiziari statunitensi confermano che membri affiliati a questo gruppo hanno violato reti governative di alto livello – l’hack al Tesoro è costato loro sanzioni da parte del Dipartimento del Tesoro stesso – e hanno preso di mira anche ministeri degli esteri di Paesi asiatici, aziende tecnologiche, contractor della difesa e ONG, nel quadro di un’ampia strategia di raccolta illecita di informazioni a beneficio di Pechino.

Silk Typhoon opera tipicamente come braccio armato informatico dei servizi di intelligence cinesi (Ministero della Sicurezza di Stato – MSS – e Ministero della Pubblica Sicurezza – MPS). Secondo il Dipartimento di Giustizia USA, tali agenzie hanno finanziato e diretto reti di hacker privati e aziende di sicurezza fittizie (come la società i-Soon coinvolta in altri casi) per condurre intrusioni informatiche in modo da offuscare il coinvolgimento diretto del governo cinese.

Questo modello “hackers-for-hire” protetto dalle autorità cinesi consente ai gruppi come Silk Typhoon di agire quasi impunemente, monetizzando i dati rubati attraverso broker e mercati clandestini, oltre a servire gli interessi strategici statali. Silk Typhoon, in particolare, risulta aver impiegato sia exploit zero-day su sistemi esposti (come server e VPN) sia tecniche di social engineering (es. password spraying), e più di recente l’abuso di API keys compromesse di fornitori IT, per ottenere e mantenere l’accesso non autorizzato a reti bersaglio. La combinazione di capacità tecniche avanzate e sostegno statale rende questo gruppo uno degli attori di minaccia più pericolosi nello scenario della cyber-sicurezza globale.

Implicazioni internazionali e contrasto al cyber-crimine globale

L’arresto di Xu in Italia su richiesta degli Stati Uniti mette in evidenza la crescente cooperazione internazionale nel contrasto al cyber-crimine sponsorizzato da nazioni. Le accuse a carico del sospetto non riguardano un semplice hacker isolato, ma un’intera infrastruttura criminale sostenuta da un apparato statale: ciò configura un caso di criminalità informatica internazionale che coinvolge direttamente questioni di sicurezza nazionale e diplomazia.

Proprio per questo, la vicenda ha suscitato ampia attenzione mediatica e preoccupazione nella comunità cyber: è un raro esempio di un presunto hacker statale cinese fermato al di fuori dei confini cinesi e potenzialmente consegnato alla giustizia occidentale. Le autorità statunitensi da tempo perseguono attivamente membri di gruppi APT cinesi come Silk Typhoon, ricorrendo a incriminazioni formali, sanzioni economiche e persino taglie internazionali.

Emblematico è il caso recente di Yin Kecheng e Zhou Shuai, due altri hacker cinesi affiliati a Silk Typhoon/APT27 accusati di attacchi su larga scala: il Dipartimento di Stato USA ha annunciato ricompense fino a 2 milioni di dollari ciascuno per informazioni che portino al loro arresto. Entrambi sono stati incriminati in contumacia a marzo 2025 per aver condotto, su commissione dei servizi cinesi, intrusioni in reti governative (incluso il già citato hack al Tesoro) e furti di dati ai danni di oltre 100 entità tra aziende e istituzioni occidentali.

Queste iniziative mostrano la determinazione delle forze di law enforcement nel smascherare e perseguire i cyber-criminali sponsorizzati da Stati: “Continueremo a utilizzare tutti gli strumenti disponibili per identificarvi, incriminarvi ed esporre al mondo le vostre attività malevole”, ha dichiarato l’FBI rivolgendosi agli hacker di matrice statale cinese.

Dal punto di vista geopolitico, vicende come l’arresto di Xu Zewei rappresentano anche un banco di prova per gli equilibri diplomatici. La Cina tradizionalmente nega il coinvolgimento in operazioni di hacking e potrebbe vedere l’eventuale estradizione e processo di un proprio cittadino all’estero come un affronto politico. In passato, reazioni ritorsive o tensioni diplomatiche non sono mancate in casi analoghi di arresti di funzionari o hacker cinesi e russi oltreoceano.

Tuttavia, per la comunità dei professionisti della cybersecurity, ogni successo nel portare alla sbarra autori di attacchi statali invia un chiaro segnale dissuasivo. L’auspicio degli esperti è che un maggiore coordinamento internazionale – come dimostrato dalla collaborazione tra FBI, forze di polizia italiane e altre agenzie in questo caso – contribuisca a mitigare la minaccia persistente degli attacchi informatici avanzati e a colmare quella sensazione di impunità che finora ha accompagnato molti gruppi APT legati a governi ostili.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/silk-typhoon-hacker/


NimDoor su macOS: nel mirino delle APT nordcoreane l’ecosistema crypto e Web3

Il malware NimDoor è una nuova minaccia individuata su macOS, impiegata da gruppi hacker nordcoreani per colpire aziende del settore Web3 e criptovalute. La notizia di questa campagna ha destato grande attenzione sia per il coinvolgimento diretto di asset crypto sia per l’elevato livello di sofisticazione tecnica della minaccia. Infatti, NimDoor rappresenta un salto di qualità nel toolkit offensivo nordcoreano: è un backdoor compilato nel linguaggio Nim (inusuale su macOS) e adotta tattiche avanzate di offuscamento e persistenza, rendendo l’analisi e il rilevamento particolarmente difficili.

La scelta di bersagli nel mondo Web3 riflette inoltre gli obiettivi finanziari dei gruppi APT della Corea del Nord, che negli ultimi anni hanno puntato sempre più ai furti di criptovalute per finanziare il regime. Basti pensare che il famigerato gruppo Lazarus è accusato di aver sottratto circa 1,5 miliardi di dollari da un exchange (Bybit) nel febbraio 2025, contribuendo al record di 1,34 miliardi di dollari rubati in criptovalute nel solo 2024.

Vettori d’attacco: social engineering e falso update Zoom

Gli attacchi NimDoor iniziano con tecniche di social engineering ben congegnate. Gli operatori nordcoreani si spacciano per contatti fidati su Telegram, convincendo le vittime a organizzare incontri su Calendly (un servizio di scheduling). Successivamente inviano via email un apparente link a una riunione Zoom, invitando l’utente ad eseguire uno script di aggiornamento Zoom SDK “necessario” prima della call. In realtà, il file scaricato – zoom_sdk_support.scpt – è un AppleScript malevolo travestito da aggiornamento.

Questo script è riempito con 10.000 righe vuote e contiene un refuso intenzionale (“Zook SDK Update” invece di “Zoom SDK Update”) per nascondere il codice maligno e sfuggire a controlli sommari. Le ultime righe dello script contattano un server di command-and-control (C2) all’indirizzo support.us05web-zoom[.]forum (scelto per somigliare al dominio legittimo di Zoom) e scaricano un secondo stage dell’infezione. I ricercatori hanno identificato vari domini paralleli con schema simile (us05web-zoom.pro, .cloud, etc.), segno di una campagna mirata più ampia con URL unici per ciascun target.

Il secondo stage avviato dall’AppleScript conduce al download di due file binari Mach-O (a e installer) nella directory temporanea del sistema, che danno il via a due catene di infezione parallele. Il primo eseguibile, chiamato a, è compilato in C++ e funge da loader: scrive sul disco un payload cifrato (netchk) e innesca una serie di operazioni di decrittazione e depistaggio che culminano nello scaricamento di script Bash finalizzati all’esfiltrazione di dati. Il secondo eseguibile, installer, è compilato in Nim e si occupa di stabilire la persistenza del malware nel sistema.

Installer infatti deposita altri due payload Nim (GoogIe LLC – con la “i” maiuscola ingannevole al posto della “L” minuscola – e CoreKitAgent), che servono a garantire l’accesso duraturo al Mac infetto e meccanismi di recupero in caso di riavvio o rimozione.

Caratteristiche tecniche di NimDoor: injection, comunicazioni cifrate e furto dati

Una delle caratteristiche più notevoli di NimDoor è l’uso di una tecnica di process injection raramente osservata su macOS. Il componente loader (InjectWithDyldArm64, identificato anche come a) lancia un processo benigno (Target) in stato sospeso e vi inietta in memoria il codice del payload trojan (trojan1_arm64), per poi riprendere l’esecuzione del processo infetto.

Questo approccio richiede privilegi speciali su macOS: infatti il malware dispone delle entitlements Apple dedicate al debugging e all’accesso ai task (com.apple.security.cs.debugger e com.apple.security.get-task-allow) per poter effettuare l’iniezione di codice. Dopo l’injection, NimDoor stabilisce una connessione con il suo server C2 usando wss (WebSocket sicuro su TLS) invece dei protocolli HTTP/S tradizionali.

L’uso di WebSocket cifrato su macOS è insolito e consente comunicazioni bidirezionali persistenti col C2, mascherate dal traffico HTTPS standard. Inoltre, i ricercatori hanno scoperto che NimDoor applica più livelli di cifratura (algoritmo RC4 combinato con encoding Base64 e chiavi differenti) ai messaggi scambiati, aggiungendo ulteriore offuscamento ai dati trasmessi.

Attraverso il canale C2, il malware può ricevere comandi da eseguire sul sistema della vittima (es. raccolta informazioni di sistema, esecuzione di comandi arbitrari, modifica della directory corrente, ecc.) e inviare indietro i risultati in formato JSON.

NimDoor dimostra anche capacità estese di furto dati. Una volta compromesso il sistema, vengono attivati script Bash dedicati all’esfiltrazione silenziosa di informazioni sensibili. In particolare, uno script denominato upl raccoglie credenziali e dati dai principali browser (Arc, Brave, Chrome, Edge, Firefox), copiandone elementi come cronologia, cookie e password. Lo script prende di mira anche file di sistema critici come il Keychain del Mac (es. il portachiavi di sistema e quello utente) e file di shell (.bash_history, .zsh_history).

Un secondo script, tlgrm, è specializzato nel trafugare i dati di Telegram, estraendo il database locale cifrato delle chat (postbox.db) insieme alla chiave di decrittazione salvata dall’app (file .tempkeyEncrypted). Questi archivi di dati vengono compressi e inviati ai server degli attacker (es. https [:] //dataupload [.] store/uploadfiles) per l’estrazione remota.

Complessivamente, NimDoor è in grado di sottrarre credenziali (password e chiavi) e informazioni riservate sia di sistema sia legate ad applicazioni crypto (come wallet o chat di trading), compromettendo seriamente la sicurezza operativa delle organizzazioni colpite.

Meccanismi di persistenza ed evasione

Per garantirsi un foothold persistente nel sistema, NimDoor adotta una tecnica ingegnosa e poco comune: utilizza signal handlers personalizzati per i segnali di terminazione SIGINT e SIGTERM su macOS. In pratica, i componenti Nim-based del malware (come CoreKitAgent) rimangono in ascolto di eventuali tentativi di terminazione del processo maligno da parte dell’utente o del sistema. Se qualcuno prova a forzare la chiusura del malware o al riavvio della macchina, i gestori di segnale intervengono per reinstallare o riavviare i componenti di persistenza, assicurando che NimDoor torni in esecuzione immediatamente.

Questo approccio “riflesso” fa sì che anche azioni di difesa manuale (come killare il processo) risultino inefficaci, poiché il malware si rigenera sfruttando la stessa interruzione come trigger. Si tratta di un metodo di persistenza innovativo mai documentato prima su macOS.

Un altro aspetto evasivo della campagna è l’uso intensivo di AppleScript come strumento di post-exploitation. Oltre che nella fase iniziale di delivery, gli AppleScript vengono impiegati successivamente per funzioni di beaconing (contatto periodico col C2) e come backdoor leggere in memoria. Invece di installare un framework di post-compromissione pesante (che genererebbe segnali più evidenti ai sistemi di detection), gli attaccanti sfruttano AppleScript – nativamente supportato da macOS – per eseguire comandi e mantenere l’accesso, riducendo la propria visibilità all’interno del sistema.

Le comunicazioni continue al C2 avvengono ogni 30 secondi circa tramite tali script, inviando aggiornamenti (ad esempio elenco dei processi in esecuzione) e consentendo al server di iniettare ulteriori comandi da eseguire sul Mac compromesso.

Questa combinazione di living-off-the-land (uso di tool di sistema legittimi come AppleScript), canali cifrati inusuali (WebSocket TLS) e persistenza tramite segnali di sistema dimostra uno sforzo deliberato di evasione: i gruppi nordcoreani stanno investendo per bypassare le difese tradizionali, consapevoli che tecniche fuori dal comune possono eludere regole di sicurezza basate su pattern noti.

Implicazioni strategiche e conclusioni

La comparsa di NimDoor evidenzia la continua evoluzione delle minacce APT nordcoreane verso target finanziari globali e piattaforme meno convenzionali. Storicamente, gli hacker di Pyongyang inizialmente conducevano cyber-attacchi a scopo spionistico o distruttivo; ma dopo le sanzioni del 2016, hanno spostato il focus sul financial hacking, in particolare su exchange e aziende crypto, come mezzo per aggirare le sanzioni e procurarsi valuta pregiata.

Le operazioni di crypto-heist su larga scala sono divenute un vero modello di business per il regime, contribuendo a finanziare programmi strategici come quello missilistico e nucleare. In questo contesto, la campagna NimDoor – rivolta a startup Web3 e società di criptovalute – conferma che la Corea del Nord continua a innovare il proprio arsenale cibernetico per massimizzare i profitti illeciti. L’adozione del linguaggio Nim su macOS è indicativa: i threat actor nordcoreani avevano già sperimentato malware in Go e Rust in passato, combinandoli con script in attacchi multi-stadio, e ora replicano la strategia con Nim.

Linguaggi meno diffusi come Nim offrono vantaggi sia tecnici (funzionalità peculiari, come l’esecuzione di codice in fase di compilazione, che permettono di intrecciare logica malevola e codice runtime rendendo più arduo il reverse engineering) sia tattici, poiché risultano meno familiari agli analisti e agli strumenti di sicurezza comuni.

Per i professionisti della cybersecurity, NimDoor rappresenta un campanello d’allarme su più fronti. Primo, conferma che anche gli ambienti macOS – spesso percepiti come meno bersagliati rispetto a Windows – sono nel mirino di attori state-sponsored sofisticati, specie in settori ad alto valore economico come le criptovalute. Secondo, evidenzia la necessità di aggiornare costantemente le difese: quando le tattiche degli attaccanti si innovano (nuovi linguaggi, nuove tecniche di persistenza, canali di C2 alternativi), anche i defender devono adeguare strumenti e competenze. Gli esperti suggeriscono di investire tempo nell’analisi dei linguaggi emergenti e nelle relative tecniche offensive, perché il gioco del gatto e del topo tra attacker e defender è in continua evoluzione.

In definitiva, la minaccia NimDoor sottolinea l’importanza di un approccio proattivo: le organizzazioni nel campo Web3/Crypto dovrebbero potenziare il monitoraggio anche sui sistemi Mac, aggiornare le policy di awareness contro phishing mirati (come inviti a finte riunioni) e implementare controlli di sicurezza in grado di rilevare comportamenti anomali (es. process injection, uso improprio di AppleScript, traffico su canali insoliti). Solo così sarà possibile mitigare rischi avanzati come quelli posti da questa nuova famiglia di malware sponsorizzata da uno stato-nazione.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/nimdoor-malware/


Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti

Nel contesto della sicurezza informatica, gli accessi privilegiati rappresentano una vulnerabilità critica che le organizzazioni non possono permettersi di trascurare.

Durante la 13ª Edizione della Cyber Crime Conference, Olivier Cavroy (Solutions Engineer di Wallix) ha offerto un’illuminante dissertazione su questa tematica, proponendo strategie innovative per mitigare rischi che potrebbero compromettere l’integrità di intere infrastrutture informatiche.

L’origine delle vulnerabilità: due casi studio emblematici

Cavroy, in apertura del suo intervento, ha presentato due scenari di attacco che illustrano la duplice natura delle minacce quotidianamente affrontate dalle organizzazioni moderne.

Intesa Sanpaolo Data Breach 2024 - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Il primo caso riguarda un episodio che ha coinvolto Intesa San Paolo, dove la minaccia non è arrivata dall’esterno – come spesso si è portati a credere – bensì dall’interno dell’istituto bancario: un dipendente, sfruttando la propria posizione privilegiata, ha tentato di accedere illegittimamente agli account di personalità di alto profilo, tra cui Mario Draghi e Giorgia Meloni.

«È un attacco interno a una banca, realizzato da un dipendente all’interno della banca stessa» ha sottolineato Cavroy, evidenziando come le minacce endogene possano risultare particolarmente insidiose in quanto perpetrate da soggetti che già godono di un certo livello di fiducia.

Viasat Cyber attack - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Il secondo scenario analizzato travalica i confini aziendali per assumere dimensioni geopolitiche. Poco prima dell’inizio del conflitto in Ucraina, un attacco sofisticato ha preso di mira gli strumenti VPN di diverse realtà industriali. Come ha raccontato il relatore, alcuni soggetti «il giorno prima della guerra hanno attaccato gli strumenti VPN, prendendo poi il controllo dell’accesso remoto da più di 3.000 dispositivi; e questo ha avuto un impatto enorme sulla produzione».

Un esempio lampante di come gli accessi remoti, se non adeguatamente protetti, possano trasformarsi in vulnerabilità sistemiche con ripercussioni potenzialmente devastanti.

La giustapposizione di questi due episodi non è casuale: «uno interno (legato all’IT), uno esterno (legato all’accesso remoto). E noi siamo una soluzione che protegge gli accessi interni ed esterni» ha rimarcato Cavroy, delineando il perimetro d’azione di Wallix nel vasto campo della cybersecurity.

Guarda il video completo dell’intervento di Olivier Cavroy, Solutions Engineer di Wallix, tenuto durante la Cyber Crime Conference 2025:

[embedded content]

L’architettura della sicurezza: un approccio stratificato

La filosofia di Wallix – che parte dallo sviluppo di soluzioni di sicurezza specifiche per ambienti bancari, ma oggi si estende anche alla difesa degli apparati industriali – si fonda su un sistema di protezione che affronta in modo olistico il problema degli accessi privilegiati.

Il primo strato di questa architettura multilivello è rappresentato dall’autenticazione, elemento imprescindibile «per essere sicuri dell’identità dell’utente», ha spiegato Cavroy.

Una volta verificata l’identità entra in gioco il secondo livello, ossia il controllo granulare degli accessi e azioni consentiti. «Poi facciamo un controllo: cosa sta facendo questa persona, a cosa può accedere…»

Questo approccio basato sul principio del privilegio minimo consente di limitare drasticamente la superficie di attacco, garantendo che ogni utente abbia accesso esclusivamente alle risorse necessarie per svolgere le proprie mansioni.

Il terzo pilastro della strategia Wallix riguarda la tracciabilità. «Guardiamo le attività, i comandi, le applicazioni avviate, eventuali comportamenti anomali» ha illustrato Cavroy; una capacità di monitoraggio approfondito che non solo funge da deterrente per comportamenti malevoli ma costituisce anche uno strumento inestimabile in fase di analisi post-incidente, consentendo di ricostruire con precisione la sequenza degli eventi.

Completano l’architettura di sicurezza la gestione centralizzata delle credenziali e la protezione specifica dei sistemi-target. «Non condividiamo mai le credenziali ad altre persone» ha precisato l’esperto, evidenziando come ciò riduca drasticamente il rischio di compromissione delle credenziali stesse.

La rivoluzione del proxy: semplificare per rafforzare

Il relatore ha sintetizzato l’elemento distintivo delle soluzioni proposte da Wallix: «il nome dell’azienda viene da “wall” (muro), quindi noi rappresentiamo un proxy tra l’utente e il sistema target. Perché è importante essere un proxy? Perché in questo modo possiamo dare l’accesso senza nessun agent o client, quindi l’installazione è semplicissima,” ha affermato Cavroy, mettendo in luce uno dei vantaggi più significativi di questo approccio.

Tale architettura consente infatti una gestione centralizzata delle sessioni e delle credenziali, custodite in una “cassaforte interna” che previene accessi non autorizzati. La versatilità della soluzione si manifesta nella sua capacità di supportare una vasta gamma di protocolli, garantendo compatibilità praticamente con qualsiasi infrastruttura e applicazione.

Fra le principali innovazioni citate nell’intervento spicca la possibilità di accesso remoto tramite HTTPS, «perché è molto più semplice, consentendo di accedere da qualsiasi strumento»; una flessibilità che si traduce in un’esperienza più fluida per l’utente, senza compromettere in alcun modo la sicurezza complessiva del sistema.

Ripensare l’accesso remoto: oltre la VPN

Una delle affermazioni più audaci di Cavroy riguarda proprio il ripensamento dell’accesso remoto tradizionale: «oggi molte ditte stanno eliminando il ricorso alle VPN perché c’è poca visibilità, non sai cosa stanno facendo le persone».

Gestione delle sessioni web - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

I limiti della tecnologia VPN vengono superati da Wallix attraverso soluzioni sofisticate, come la Remote Browser Isolation per l’accesso ai siti web. Come ha illustrato Cavroy, ciò permette «di avviare il Client Web in una sandbox e poi di inviare un’immagine con dei pixel; quindi non c’è nessuna relazione tra l’utente remoto e il target web».

Un approccio che elimina alla radice la possibilità di infiltrazioni malware attraverso la navigazione via browser, creando una barriera invalicabile tra l’ambiente dell’utente e quello del server.

La miniaturizzazione della superficie d’attacco per una sicurezza proattiva

«Vogliamo sempre ridurre al minimo la superficie d’attacco: se questa è molto piccola, potete dormire tranquilli», ha affermato Cavroy sintetizzando la filosofia alla base della strategia di sicurezza proposta.

Minimizzare la superficie esposta agli attacchi rappresenta infatti uno dei principali cardini della cybersecurity moderna; un obiettivo che Wallix persegue attraverso la compartimentazione rigorosa degli accessi e il controllo granulare delle autorizzazioni.

L’arsenale analitico: identificare e rispondere alle minacce

Nel caso in cui – nonostante tutte le precauzioni – si verifichi un incidente, Wallix mette a disposizione un sofisticato arsenale di strumenti analitici per identificare rapidamente natura e origine della minaccia.

traceability - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Cavroy ha delineato un processo di monitoraggio e azioni estremamente efficiente: «forniamo piena tracciabilità, andando a guardare i movimenti, i metadati… quali comandi sono stati usati? Quali applicazioni? Chi si è collegato a cosa (e a che ora?) Ci sono stati movimenti laterali? Tutto questo è visibile in tempo reale».

Evidenziando la completezza delle informazioni disponibili, il relatore ha ricordato che la piattaforma consente di configurare allarmi personalizzati e di inviare automaticamente i metadati raccolti a sistemi SIEM (Security Information & Event Management) dove possono essere ulteriormente analizzati, anche attraverso algoritmi di intelligenza artificiale.

Particolarmente innovativo è il processo di approvazione implementabile per gli accessi sensibili. «Ad alcuni target non si vuole dare un accesso permanente, per non impattare la produzione o perché sono altamente critici; così, quando qualcuno vuole accedervi, deve prima chiedere l’autorizzazione» ha spiegato Cavroy, introducendo un ulteriore livello di controllo per le risorse organizzative ad alta criticità.

L’esperienza utente come catalizzatore di adozione

Un aspetto sottolineato dal relatore è l’importanza dell’esperienza utente nell’adozione di soluzioni di sicurezza: «uno strumento di sicurezza deve essere molto conveniente e utile» ha affermato, riconoscendo come l’usabilità rappresenti spesso l’ostacolo principale all’implementazione efficace di misure di sicurezza robuste.

Sottolineando come l’utente sia «fondamentale per l’adozione di una soluzione tecnica di sicurezza» per migliorare l’esperienza d’uso, spicca la possibilità di condividere le sessioni con altri utenti esterni, in modo che le persone siano «felici di utilizzare la soluzione».

Cavroy ha ricordato che la piattaforma Wallix permette di soddisfare «quasi il 50% dei requisiti normativi», citando in proposito NIS2 e ISO 27001; considerazioni di non poco rilievo in un contesto normativo sempre più complesso e vincolante.

Ottimizzazione delle risorse: risparmio ed efficienza

Oltre ai benefici in termini di sicurezza, l’approccio di Wallix offre vantaggi significativi anche dal punto di vista dell’ottimizzazione delle risorse IT: «Questa soluzione – che esiste on prem, in SaaS e in forma ibrida – permette di accedere ai PLC direttamente (Risparmiando anche soldi sulle licenze OT e/o VPN)», ha spiegato Cavroy, mettendo in luce come un approccio olistico alla sicurezza possa tradursi anche in risparmi concreti.

tunneling - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Un elemento di valore aggiunto risiede nella tracciabilità completa dei dati: «sai esattamente quali file sono stati trasferiti e puoi anche verificare se possano causare danni alla tua organizzazione», ha affermato Cavroy. Una funzionalità particolarmente preziosa in contesti dove la conformità normativa richiede controlli rigorosi sul flusso di informazioni.

La semplificazione delle operazioni

Un ulteriore aspetto innovativo è la capacità di semplificare le operazioni effettuate dagli utenti.

«Diamo l’accesso a un singolo utente, con un’unica credenziale, verso i target autorizzati; per cui quando viene rimosso dal sistema, si deve soltanto rimuovere questo utente e non tutti gli account target», ha dettagliato Cavroy.

La soluzione semplifica così la gestione del ciclo di vita degli account, riducendo al contempo il rischio di accessi non correttamente disattivati.

Unicità dell’autenticazione: una password per governare tutto

La gestione delle password rappresenta storicamente uno dei punti più critici di qualsiasi sistema di sicurezza, spesso costringendo le aziende a scegliere tra praticità e robustezza.

Nell’approccio di Wallix questa dicotomia è superata con un sistema di autenticazione unica, che comporta vantaggi tangibili e immediati: «l’utente deve conoscere solo una password per accedere, con un singolo clic, a tutti i target. Non servono nemmeno client specifici perché tutto è accessibile attraverso il web».

Una semplificazione che non solo migliora l’esperienza utente ma riduce anche significativamente il rischio di comportamenti insicuri, come l’annotazione delle password su supporti fisici facilmente accessibili.

L’Imperativo della sicurezza: mai fidarsi, verificare sempre

Nelle sue considerazioni conclusive, Cavroy ha distillato la filosofia di Wallix in un principio che dovrebbe guidare qualsiasi strategia di sicurezza informatica. «Non dovresti mai fare affidamento su risorse interne o esterne: devi sempre ridurre la superficie di attacco al minimo e con il minimo sforzo».

aspetti principali - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

L’approccio Zero Trust – in base al quale si presuppone che nessuna entità sia implicitamente affidabile – si concretizza in una soluzione snella, che richiede «soltanto un proxy tra l’utente e il target; in caso di problemi puoi rimuoverlo e tornare a com’era prima», con una semplicità architetturale che non sacrifica in alcun modo la robustezza della protezione offerta.

Come evidenziato, i principi di tracciabilità e verificabilità permeano l’intera soluzione: «c’è sempre una traccia visibile, in tempo reale, di ciò che è stato fatto». Tale trasparenza non solo facilita la tempestiva identificazione di comportamenti anomali, costituendo anche un potente deterrente contro azioni malevole.

Il relatore ha concluso la presentazione con un’osservazione sull’efficacia della soluzione proposta nel contesto reale: «Devo dire che ha avuto abbastanza successo perché i clienti ne sono felici» ha affermato, menzionando l’attuale partnership con Florence Consulting per l’assistenza ai clienti in Italia.

Un successo che testimonia come un approccio olistico, capace di coniugare sicurezza robusta e usabilità intuitiva, rappresenti la chiave per affrontare efficacemente la sfida degli accessi privilegiati, vero tallone d’Achille delle infrastrutture informatiche contemporanee.

About Olivier “Olivier CAVROY is Senior cybersecurity Engineer with 25 years experience. He is currently providing internal and external expertise to secure Privileged Access Management and Remote Access.

Previously working on network security, after his MBA, he decided to extend and share his knowledge in cyber security.”

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-accessi-privilegiati/


The Internal Blast Radius of Ransomware Attacks: Why Cyber Resilience Must Start with People

Whenever a new ransomware attack strikes, headlines and industry discussions will understandably center on the number of operational days lost to disruption, volumes of data stolen, and projected costs. This stands to reason as ransomware attacks have a very real and visible impact on customers, investors, and other stakeholders in undermining trust, damaging reputations, and potentially leading to significant financial consequences.

However, alongside the highly visible disruption tearing through the company’s operations, attacks also carry with them the risk of emotional strain, burnout, and attrition of staff. 

In the aftermath of an attack, this human impact inside the company can often be overlooked. Although visibility of the psychological effect of stress on security leaders and teams is growing, comparatively little is said about the emotional effects of an attack on the very people responsible for defending the enterprise.

Too many cyber resilience strategies are built to restore systems, not people. Unless organizations also start investing in human resilience with the same rigor as their digital defenses, they’ll find themselves weakened and vulnerable long after the incident is contained.

The Quiet Crisis Afflicting Cyber Leadership

The buck for any perceived cybersecurity failure usually stops with the CISO, which means it’s a position operating under relentless pressure. This burden is becoming increasingly unsustainable as legal scrutiny and personal liability continue to grow. Recent research found that one in four CISOs plans to quit due to stress, while more than half are open to leaving. It’s a statistic that should alarm any boardroom, particularly for a specialist role in a field suffering a long-standing skills and recruitment gap.

Additionally, the average CISO tenure has dropped to just 18–26 months. Stress levels are soaring due to extreme workloads, insufficient resources, and the psychological toll on leaders of being held accountable for events beyond their control.

CISOs routinely work extended hours while managing a complex tangle of tools and escalating cyberthreats. The research also indicates that almost all (98%) of CISOs work beyond contracted hours, with some averaging as many as 16 additional hours a week. 

Yet their success remains invisible — too often they are judged not by what they stop, but by what slips through. Even without a serious crisis, burnout is inevitable when so much time is spent fighting fires.

With most ransomware attacks combining encryption with data exfiltration, security leaders face the prospect of customer and IP data being misused by criminals long after the initial attack is resolved. Factor in the looming threat of being held liable for a serious ransomware incident that could cripple the company, and it’s little surprise so many are reviewing their options. 

How Ransomware Ripples Through the Workforce 

While CISOs will naturally bear the brunt of a security incident, the negative impact can extend far beyond the leadership level. The Ransomware Victim Experience, an in-depth study by defense think tank RUSI and the University of Kent, chronicled the impact on personnel. The long hours working in close quarters required to combat and remediate an attack were found to potentially inflict PTSD-like symptoms, including anxiety and insomnia. 

One financial firm reported that key IT staff went on sick leave repeatedly post-crisis, and leadership later admitted a short decompression break might have prevented “months and months” of disruption. 

Cyberattacks don’t just compromise systems — they also compromise confidence. Without structures in place to manage that internal strain, organizations risk hollowing out their workforce from the inside. Cyber resilience isn’t just a set of tools and policies; it’s also a personnel strategy — one that is often missing. 

Building a Culture That Supports and Retains Security Talent

Most incident response plans are built to restore infrastructure, but not people. In the same way we plot operational tolerances and system recovery plans, resilience must include the capacity to support staff under sustained pressure. This means embedding employees’ wellbeing into response frameworks, including providing access to mental health support, scheduling decompression time, and ensuring clear, empathetic communication during crises.

Organizations can also look to proactively build resilience ahead of a crisis. Programs like those from CyberMindz, modelled on healthcare and military training, help teams manage the human cost of high-stakes work. If we train teams to manage systems under pressure, we should train them to manage themselves, too. 

We also need to see a shift in the way security breaches are framed. CISOs are often held accountable without sufficient authority, budget, or support — a setup that invites failure. When things go wrong, the default response is to assign blame rather than examine broken structures.

Resilient organizations include CISOs in strategic conversations, not just compliance updates, and shift from punitive post-mortems to debriefs that acknowledge both technical and emotional strain. There must be an opportunity to make meaningful progress after a breach and bring in improvements, from employee training to deploying next-generation solutions like anti data exfiltration (ADX) to mitigate the threat of extortion and data breaches.

This approach keeps CISOs from becoming a scapegoat when things go wrong and stops talent walking out the door.

How to Protect Your People During the Next Attack

Protecting and supporting people during a crisis can be better managed with the right policies and structures in place. 

Establishing cross-functional response teams can help share the burden, while clear, transparent communication channels throughout the incident will stop security teams from feeling isolated. 

Senior leaders not only need to review technical shortcomings but also examine how teams coped and what could be improved next time. Resilience isn’t just about the immediate recovery; it’s about building and improving the organization’s readiness in the longer term for any incident that may strike. 

Ransomware is a security issue with a human cost, and it’s evident that cyber resilience must also go beyond infrastructure and compliance. It demands the organizational strength to sustain people under pressure. That means treating burnout as a system warning, and wellbeing as a business-critical priority.

A truly resilient organization doesn’t just bounce back. It protects its people, preserves its expertise, and recovers stronger. In the next breach, your best defense won’t only be the solutions you have in place, it will also be the team behind it.

https://www.securitymagazine.com/articles/101710-the-internal-blast-radius-of-ransomware-attacks-why-cyber-resilience-must-start-with-people


Unless users take action, Android will let Gemini access third-party apps

Starting today, Google is implementing a change that will enable its Gemini AI engine to interact with third-party apps, such as WhatsApp, even when users previously configured their devices to block such interactions. Users who don’t want their previous settings to be overridden may have to take action.

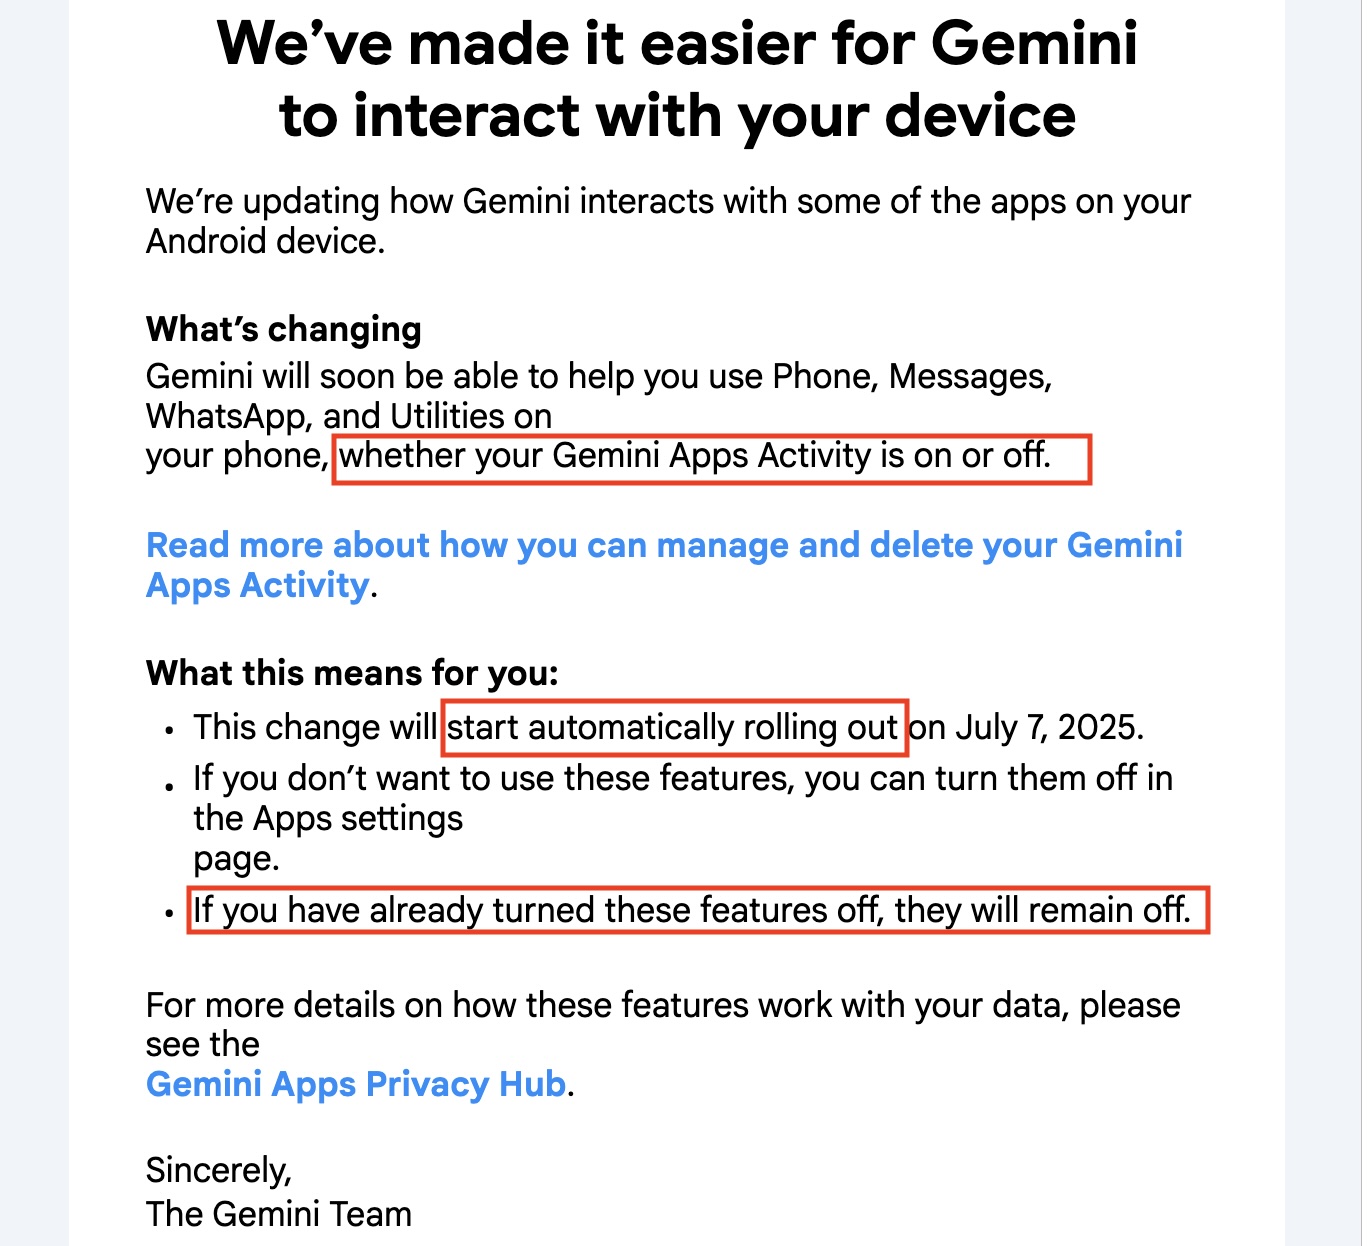
An email Google sent recently informing users of the change linked to a notification page that said that “human reviewers (including service providers) read, annotate, and process” the data Gemini accesses. The email provides no useful guidance for preventing the changes from taking effect. The email said users can block the apps that Gemini interacts with, but even in those cases, data is stored for 72 hours.

An email Google recently sent to Android users.

An email Google recently sent to Android users.

No, Google, it’s not good news

The email never explains how users can fully extricate Gemini from their Android devices and seems to contradict itself on how or whether this is even possible. At one point, it says the changes “will automatically start rolling out” today and will give Gemini access to apps such as WhatsApp, Messages, and Phone “whether your Gemini apps activity is on or off.” A few sentences later, the email says, “If you have already turned these features off, they will remain off.” Nowhere in the email or the support pages it links to are Android users informed how to remove Gemini integrations completely.

Compounding the confusion, one of the linked support pages requires users to open a separate support page to learn how to control their Gemini app settings. Following the directions from a computer browser, I accessed the settings of my account’s Gemini app. I was reassured to see the text indicating no activity has been stored because I have Gemini turned off. Then again, the page also said that Gemini was “not saving activity beyond 72 hours.”

https://arstechnica.com/security/2025/07/unless-users-take-action-android-will-let-gemini-access-third-party-apps/


“No honor among thieves”: M&S hacking group starts turf war

Genevieve Stark, head of cybercrime analysis at Google Threat Intelligence Group, said DragonForce could be attempting to attract RansomHub’s affiliates. The hacking group is also believed to be behind attacks on the pages of other rivals, including BlackLock and Mamona, according to Sophos.

Stark warned that whatever the motive, the fallout brings with it an increased risk of cyberattacks. “Instability within the extortion ecosystem can have serious implications for ransomware and data theft extortion victims,” she said.

While double extortions remain rare, US company UnitedHealth Group was the victim of one last year due to a fallout between hacking groups.

In that case, RansomHub was approached by affiliate hacker group, Notchy, to try to extort a second ransom payment after an initial $22 million fee was stolen by Notchy’s original RaaS partner, which faked its disappearance in order to avoid splitting the proceeds, according to cybersecurity experts.

A person familiar with the UnitedHealth hack said multiple extortion attempts were commonplace in cyberattacks, but that follow-up attempts were often opportunistic and lacked credibility.

Rafe Pilling, director of threat intelligence at Sophos, said in a worst-case scenario, the conflict between DragonForce and RansomHub could see them both target the same victim in a battle for business.

“Cybercriminals are a ruthless bunch, and a betrayal between partners can result in a situation where the victim gets extorted twice,” he added.

The global cost of cybercrime is estimated to reach $10 trillion in 2025, according to Cybersecurity Ventures. The figure—which is up from $3 trillion in 2015—comes as hacker groups have increasingly looked to maximise profit through their attacks.

DragonForce, which was first identified in August 2023, listed a total of 82 victims on its dark-web site in the following 12 months, according to cybersecurity firm Group-IB, while RansomHub—which also came to prominence in 2023—reported about 500 victims on its site in 2024.

Jake Moore, global cybersecurity adviser at ESET, warned that the volatility of the situation could make companies’ defence and response tactics more vulnerable.

“Remember this is a Wild West, lawless environment where normal competition rules simply do not apply,” he said.

© 2025 The Financial Times Ltd. All rights reserved. Please do not copy and paste FT articles and redistribute by email or post to the web.

https://arstechnica.com/security/2025/07/no-honor-among-thieves-ms-hacking-group-starts-turf-war/


Ingram Micro, dietro l’alt dei sistemi c’è un attacco ransomware


Da giovedì scorso Ingram Micro sta soffrendo per via di un’estesa interruzione di servizio e ora è stato reso noto che il problema è stato causato da un attacco ransomware. 

Il sito web del gigante IT operante nel mondo del B2B è andato offline e migliaia di clienti hanno segnalato l’impossibilità di concludere gli ordini. Come riportato inizialmente da Bleeping Computer, la causa del problema sarebbe un cyberattacco: i dipendenti della compagnia hanno trovato note di riscatto nei propri dispositivi associate al ransomware SafePay.

Ingram Micro

In un comunicato ufficiale, Ingram Micro ha confermato le rivelazioni della testata. “Ingram Micro ha recentemente identificato un ransomware su alcuni dei suoi sistemi interni” si legge nella dichiarazione. “Subito dopo essere venuta a conoscenza del problema, l’azienda ha preso provvedimenti per proteggere l’ambiente in questione, tra cui la messa offline proattiva di alcuni sistemi e l’implementazione di altre misure di mitigazione. L’azienda ha inoltre avviato un’indagine con l’assistenza di importanti esperti di cybersicurezza e ha informato le forze dell’ordine. Ingram Micro sta lavorando assiduamente per ripristinare i sistemi interessati in modo da poter elaborare e spedire gli ordini, e l’azienda si scusa per i disagi che questo problema sta causando ai suoi clienti, ai partner venditori e ad altri“.

Le fonti contattate da Bleeping Computer ritengono che gli attaccanti siano riusciti a entrare nei sistemi usando GlobalProtect VPN di Palo Alto Networks. La compagnia di sicurezza informatica ha contattato la testata per comunicare che sta analizzando la situazione per verificare le affermazioni pubblicate. “I cyberattaccanti tentano regolarmente di sfruttare credenziali rubate o configurazioni di rete errate per ottenere l’accesso ai sistemi tramite gateway VPN” ha aggiunto Palo Alto Networks.

Nessuna vera conferma quindi sulla modalità di accesso degli attaccanti, almeno per ora. Al momento il sito web della compagnia è ancora irraggiungibile e non è possibile effettuare nuovi ordini.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/07/ingram-micro-dietro-lalt-dei-sistemi-ce-un-attacco-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=ingram-micro-dietro-lalt-dei-sistemi-ce-un-attacco-ransomware


CERT-AGID 28 giugno – 4 luglio: 79 campagne malevole e MintsLoader all’attacco


Nella settimana appena trascorsa, il CERT-AGID ha monitorato e analizzato 79 campagne malevole attive sul territorio italiano.

Di queste, 32 hanno avuto come target diretto soggetti italiani, mentre le restanti 47, pur essendo di natura più generica, hanno comunque coinvolto il nostro Paese.

Come di consueto, l’Agenzia ha fornito agli enti accreditati una serie dettagliata di dati utili alla mitigazione delle minacce, condividendo ben 2723 indicatori di compromissione.

I temi della settimana

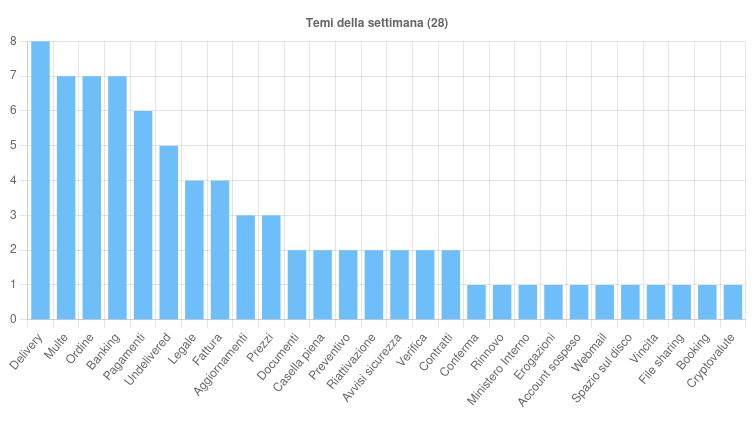
Sono stati 28 i temi sfruttati dai cybercriminali per portare avanti le campagne malevole rilevate dal CERT-AGID nel corso della settimana.

Tra questi, il più ricorrente è stato quello delle Multe, utilizzato in sette campagne di phishing interamente focalizzate sull’Italia.

In questi casi, le vittime ricevevano false comunicazioni relative a presunte sanzioni stradali non pagate, apparentemente inviate da PagoPA. L’obiettivo è, come sempre, sottrarre i dati delle carte di pagamento, facendo leva sulla plausibilità e sull’urgenza del messaggio.

Nella settimana appena trascorsa, il CERT-AGID ha monitorato 79 campagne malevole sul territorio italiano ed emesso 2723 indicatori di compromissione.

Anche il tema delle Spedizioni si conferma una leva efficace per colpire gli utenti italiani: in tre campagne di phishing, di cui due localizzate, i messaggi hanno finto di provenire da corrieri noti come DHL, BRT e FedEx, cercando di trarre in inganno le vittime con false notifiche di consegna.

Lo stesso tema è stato sfruttato anche per diffondere malware come FormBook e VipKeylogger attraverso cinque campagne generiche.

Non sono mancate campagne basate su presunti Ordini effettuati: una campagna di phishing generica e sei campagne malware veicolate via email hanno utilizzato questo pretesto per distribuire famiglie come VipKeylogger, FormBook, Remcos e Obj3ctivity.

Il settore Bancario è stato colpito da sei campagne, prevalentemente italiane, che hanno combinato phishing e diffusione di malware. Tra i finti mittenti figura anche ING, e tra i codici malevoli rilevati ci sono Copybara, Bingomod, Remcos e AgentTesla.

Infine, il tema dei Pagamenti è stato sfruttato in sei campagne via email, di cui una localizzata. Tra i casi più emblematici, un tentativo di phishing che imitava PayPal e attacchi finalizzati alla distribuzione di AsyncRat, FormBook e QuasarRAT.

Gli altri temi emersi hanno supportato campagne di vario tipo, contribuendo alla diffusione sia di phishing sia di malware, a conferma di un panorama sempre più variegato e insidioso.

Tra gli eventi più rilevanti osservati dal CERT-AGID in questa settimana, spicca una nuova campagna malware che sfrutta caselle PEC compromesse per veicolare il malware MintsLoader.

Le email ingannevoli contengono link che conducono al download di un file JavaScript, il quale avvia l’esecuzione di uno script PowerShell. La tecnica impiegata richiama modalità operative già riscontrate in precedenti campagne simili, a conferma di una strategia ricorrente che continua a sfruttare la fiducia riposta nelle comunicazioni certificate.

Un altro episodio di rilievo riguarda l’INPS, finita ancora una volta nel mirino di una nuova campagna di smishing. Anche in questo caso lo schema ricalca quello già visto in attacchi precedenti, con messaggi SMS che mirano a sottrarre dati personali e documenti delle vittime, allo scopo di utilizzarli per furti di identità.

Fonte: CERT-AGID

Rimane inoltre alta l’allerta su un’ondata persistente di phishing che sfrutta il brand PagoPA.

Dopo le numerose segnalazioni delle scorse settimane, il CERT-AGID ha documentato nel solo mese di giugno ben 23 campagne fraudolente basate su questo tema.

Si tratta di messaggi email che, come scrivevamo poco sopra, fingono di notificare presunti verbali per infrazioni stradali, con l’intento di sottrarre dati sensibili e informazioni sulle carte di pagamento.

Malware della settimana

Nel corso dell’ultima settimana, il CERT-AGID ha individuato 15 diverse famiglie di malware attive sul territorio italiano.

Tra le campagne più significative figura quella di FormBook, rilevato in nove varianti generiche veicolate via email a tema “Booking”, “Ordine”, “Pagamenti”, “Preventivo”, “Delivery” e “Prezzi”. I messaggi contenevano allegati in formato RAR, LZH, CAB, IMG e ZIP, sfruttando estensioni compresse per eludere i controlli.

Remcos continua a essere una presenza costante nello scenario nazionale, con una campagna espressamente italiana focalizzata sul settore bancario e quattro campagne generiche riconducibili ai temi “Contratti”, “Ordine”, “Banking” e “Legale”. Anche in questo caso, la modalità di diffusione è via email con allegati compressi in formato ZIP, RAR e ARJ.

VipKeylogger è stato riscontrato in cinque campagne generiche che sfruttano la leva degli ordini, delle spedizioni e delle offerte commerciali. Gli allegati malevoli erano distribuiti nei consueti formati ZIP, RAR e 7Z.

Quattro invece le campagne che hanno visto protagonista AsyncRat, legate a finte richieste di pagamento, aggiornamenti contrattuali e preventivi, sempre tramite file compressi, in particolare RAR, ISO e ZIP.

Fonte: CERT-AGID

Di rilievo, ovviamente, la succitata campagna che ha diffuso il malware MintLoader attraverso messaggi PEC apparentemente legittimi. I messaggi contenevano link a script JavaScript che avviavano un’esecuzione tramite PowerShell, come già osservato in campagne simili.

Due malware, BingoMod e Copybara, sono invece arrivati via SMS, in campagne italiane che sfruttavano il pretesto bancario per indurre gli utenti a cliccare su link malevoli che scaricavano un file APK infetto.

Per quanto riguarda AgentTesla, è stata rilevata una campagna italiana a tema “Fattura” con allegati in formato LZH, oltre a un’altra generica a tema “Banking” che utilizzava file ZIP come vettore.

Chiude il quadro un gruppo di campagne generiche che hanno diffuso malware come LummaStealer, XWorm, Grandoreiro, QuasarRAT, SnakeKeylogger e Amadey, tutte tramite email con allegati compressi.

Phishing della settimana

Per quanto riguarda le campagne di phishing osservate questa settimana, sono stati coinvolti ben 19 brand, tra reali e simulati.

A emergere con particolare frequenza sono state le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, tutti marchi ben noti al pubblico italiano e quindi ideali per aumentare la credibilità degli attacchi.

Fonte: CERT-AGID

Il fenomeno più rilevante è rappresentato come spesso accade dalle numerose campagne di phishing che non si appoggiano a un brand specifico, ma che si presentano come semplici notifiche di webmail non brandizzate.

Proprio la genericità di queste comunicazioni rende più difficile riconoscerle come minacce, contribuendo così ad accrescerne l’efficacia.

Formati e canali di diffusione

Nel corso dell’ultima settimana di monitoraggio, il CERT-AGID ha rilevato l’utilizzo di quindici diverse tipologie di file malevoli all’interno delle campagne attive sul territorio italiano.

A prevalere nettamente sono i formati compressi, che restano lo strumento preferito per superare i controlli di sicurezza e recapitare codice dannoso agli utenti.

Tra questi, i file ZIP si confermano i più sfruttati, utilizzati in ben 11 campagne, seguiti dai RAR con 9 rilevamenti. Altri formati compressi come 7Z, LZH, ISO e APK, quest’ultimo utilizzato per infettare dispositivi mobili, sono stati impiegati in due campagne ciascuno.

In coda, con un solo utilizzo ciascuno, troviamo file meno ricorrenti ma comunque insidiosi, come GZ, EXE, IMG, MSI, CAB, PS1 e ARJ. Anche la varietà di questi formati suggerisce una continua sperimentazione da parte degli attaccanti, alla ricerca di nuove strade per aggirare i sistemi difensivi.

Fonte: CERT-AGID

Quanto ai vettori di diffusione, la posta elettronica tradizionale si conferma ancora il canale di gran lunga più usato, con 74 campagne su 79 veicolate via email.

Si osserva però anche un leggero incremento nell’uso di strumenti alternativi: tre campagne sono passate attraverso la PEC, mentre una ha sfruttato l’SMS e un’altra i servizi di messaggistica istantanea. Segnali che indicano come l’attacco possa ormai arrivare su qualsiasi canale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/07/cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco


Validazione Hardware nell’Onboarding

Questo approfondimento fa parte della serie dedicata all’onboarding dei dispositivi IoT, con particolare focus sulle tecniche di verifica hardware. L’articolo esplora le principali metodologie di sicurezza basate su hardware, dalla verifica dell’identità tramite TPM e Secure Element, fino al fingerprinting dei dispositivi e alla gestione delle chiavi tramite HSM. Vengono analizzate in dettaglio le differenti tecnologie, le loro applicazioni e il loro ruolo nell’implementazione di un approccio zero trust alla sicurezza IoT.

Verifica Hardware nell’Onboarding IoT: Tecnologie e Implementazioni

Durante l’onboarding di dispositivi in ambienti aziendali o domestici, è fondamentale assicurarsi che solo dispositivi autorizzati possano accedere alla rete o ai servizi. La verifica dell’identità basata su hardware è una delle tecniche usate per questo scopo.

Le tecniche principali includono:

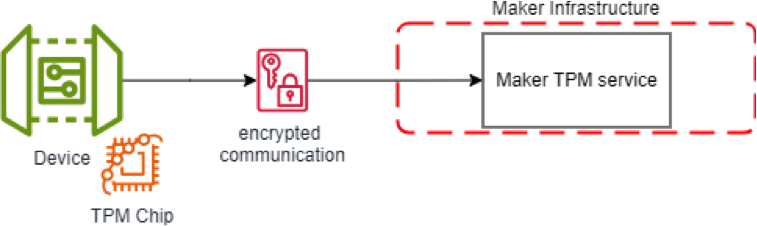
  • TPM (Trusted Platform Module). Questo approccio consiste in un chip fisico integrato nel dispositivo che genera e protegge chiavi crittografiche.
  • Attestazione remota. Il dispositivo invia prove crittografiche alla piattaforma di gestione per dimostrare la sua legittimità e integrità.
  • Certificati digitali hardware. I dispositivi sono preconfigurati con certificati univoci direttamente rilasciati dal produttore. Non è richiesto alcun intervento manuale agli utilizzatori del dispositivo (come descritto nei precedenti paragrafi) per il riconoscimento della loro identità.
  • Chiavi hardware esterne. Tramite token USB o le smart card, si abilita l’autenticazione a due fattori.
Figura 9. Esempio di architettura basata su Trusted Platform module. Un chip dedicato usato dal dispositivo permette il riconoscimento dell’identità da parte della piattaforma del maker del dispositivo senza intervento manuale.

Integrazione Secure Element

Nell’integrazione del Secure Element (SE) durante l’onboarding di dispositivi si adotta una componente hardware dedicata all’archiviazione e alla gestione delle credenziali sensibili. Il Secure Element può essere integrato in dispositivi iot, mobile e smart card ed il suo scopo principale è quello di conservare chiavi e certificati digitali in un’area protetta, resistente a manipolazioni e accessi non autorizzati.

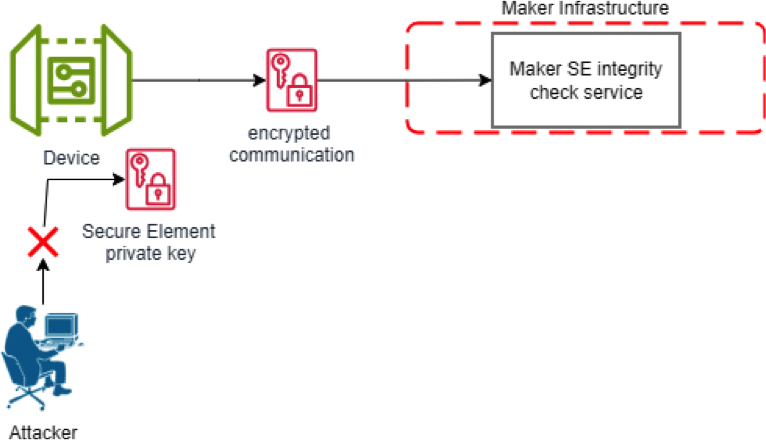
Al pari della verifica basata su hardware,le chiavi private conservate nel SE confermano l’identità del dispositivo senza necessità di esporre i dati sensibili. Quest’area protetta non si limita alla sola autenticazione, ma permette al dispositivo di fornire prove crittografiche sull’integrità del proprio stato software e hardware al sistema di onboarding. Inoltre, tentativi di impersonificazione come il cloning sono impediti grazie al fatto che le chiavi non sono estraibili. Anche se un hacker avesse accesso al dispositivo, non potrebbe ottenere la chiave privata necessaria per replicarlo su un altro hardware.

Figura 10. Esempio di architettura basata su Secure Element module. L’area di memoria sicura del dispositivo permette il riconoscimento dell’integrità da parte della piattaforma ed impedisce ad un attaccante di impossessarsi della chiave privata.

Attestazione TPM

Il TPM (Trusted Platform Module) è un chip di sicurezza integrato, dotato sia di memoria volatile, sia di memoria statica nei computer e nei dispositivi che fornisce funzionalità di sicurezza a livello hardware. Questo chip fornisce servizi per proteggere le password crittografando i dischi e i diritti digitali, rendendo molto più difficile per gli attaccanti l’accesso.

Due utilizzi particolarmente popolari del TPM sono il binding e il sealing. Il binding effettivamente “lega” il disco rigido attraverso la crittografia a un particolare computer. Poiché la chiave di decrittazione è memorizzata nel chip TPM, i contenuti del disco sono disponibili solo quando il disco è collegato al dispositivo originale. Il principale rischio di questo approccio è che tutti i contenuti sono a rischio se il chip TPM si guasta e non esiste un backup della chiave. Il sealing, d’altra parte, “sigilla” lo stato del sistema a una particolare configurazione hardware e software.

Questo impedisce agli attaccanti di apportare modifiche al sistema. Tuttavia, può anche rendere molto più difficile l’installazione di un nuovo componente hardware o di un nuovo sistema operativo. Il sistema può avviarsi solo dopo che il chip TPM verifica l’integrità del sistema confrontando il valore hash originale della configurazione del sistema con il valore hash della sua configurazione al momento dell’avvio.

Fingerprinting e Anti-spoofing per Dispositivi IoT

Il fingerprinting dei dispositivi è l’impronta digitale utilizzata per identificare un dispositivo in modo univoco sulla base delle sue caratteristiche hardware, software o di rete. A differenza dei metodi di autenticazione tradizionali basati su credenziali, il fingerprinting analizza una combinazione di informazioni difficilmente replicabili. Per creare un’allegoria con il concetto di combinazione di informazioni replicabili, pensiamo alle nostre abitudini.

Se siamo soliti il lunedì prendere l’auto tra le 07.15 e le 7.20 e percorrere 15 km per andare a lavoro, tenere acceso il motore per 40 minuti, selezionare il canale radio alla frequenza 90.2 MHz, tenere l’aria condizionata regolata a 21 gradi nella propria vettura, avere una velocità media tra i 30 e i 35 Kmh, descriviamo un insieme di comportamenti che ci identificano agli occhi della vettura. Se il lunedì cominciassi a percorrere 30 km ad una velocità media superiore ai 60 Kmh, il sospetto che non sia io a guidare l’auto comincerebbe a manifestarsi perché sono stati violati due dei parametri caratterizzanti il mio modo di agire sull’auto.

Tornando alle caratteristiche del dispositivo, distinguiamo 3 tipologie:

  • Informazioni hardware: Numero di serie della CPU, chipset, scheda di rete (MAC address), il Secure Element descritto al paragrafo precedente.
  • Parametri software: Versione del sistema operativo, configurazioni di rete, librerie installate.
  • Caratteristiche di rete: Pattern dei pacchetti, indirizzo IP, porte aperte

Questi dati sono raccolti per essere combinati in modo da generare un hash univoco che rappresenti il dispositivo. Questa impronta viene confrontata con una base dati. Se ci sono discrepanze, il dispositivo può essere considerato non affidabile. Il rischio è quello di un potenziale clonaggio o compromissione. Per mitigare fortemente questo rischio, può essere introdotto a cadenza periodica un processo di aggiornamento dinamico dell’impronta che rende inefficace il suo tentativo di cloning.

Le caratteristiche hardware si presentano fortemente resistenti al cloning mentre le caratteristiche di rete e di software abilitano il continuo monitoraggio dei dispositivi connessi alla piattaforma.

Misure anti-spoofing

Lo spoofing è una tecnica di attacco in cui un dispositivo o un utente finge di essere un altro per accedere a risorse o eludere i sistemi di sicurezza. Le misure anti-spoofing mirano a rilevare e prevenire questi tentativi. Le tecniche viste in precedenza, come l’utilizzo di Secure Element (SE), il TPM o altri moduli hardware per generare e memorizzare chiavi crittografiche che non possono essere falsificate o copiate impediscono agli attaccanti di replicare le chiavi hardware uniche, rendendo inutile il tentativo di impersonificazione. Inoltre, con il fingerprinting, se l’impronta del dispositivo non corrisponde a quella registrata, il sistema blocca l’accesso.

HSM per la gestione certificati

L’HSM “Hardware Security Module” è un dispositivo fisico, progettato per gestire e proteggere le chiavi crittografiche e per eseguire operazioni crittografiche in modo sicuro. Nei prossimi sotto-paragrafi sono rappresentate le fasi principali in cui è coinvolto questo dispositivo.

Cerimonia delle chiavi

E’ un processo formale e controllato per generare, gestire e distribuire chiavi crittografiche in modo sicuro. Durante la cerimonia, le chiavi crittografiche vengono generate all’interno dell’HSM, utilizzando algoritmi sicuri. La cerimonia è solitamente condotta in un ambiente sicuro, con accesso limitato a personale autorizzato. Le sole persone designate possono partecipare al processo. Ogni fase della cerimonia viene documentata, includendo la registrazione delle persone presenti, le chiavi generate. Dopo la generazione, le chiavi possono essere distribuite a sistemi o applicazioni autorizzate oppure archiviate all’interno del modulo HSM. Se necessario, la cerimonia può includere anche la distruzione sicura di chiavi obsolete o compromesse

Generazione sicura delle chiavi

Il NIST Special Publication 800-57, “Recommendation for Key Management,” fornisce indicazioni dettagliate sulla gestione delle chiavi, inclusa la generazione, l’archiviazione e la distribuzione delle chiavi crittografiche. La generazione sicura delle chiavi inizia con la Selezione degli Algoritmi: Viene scelto un algoritmo crittografico tra quelli descritti nei precedenti paragrafi, quali AES (Advanced Encryption Standard), RSA (Rivest-Shamir- Adleman), e ECC (Elliptic Curve Cryptography).

Le chiavi vengono poi generate all’interno dell’HSM utilizzando il metodo scelto. Questo processo deve garantire che le chiavi siano create in modo casuale e sicuro, riducendo al minimo il rischio di predicibilità. Dopo la generazione, le chiavi possono essere sottoposte a test per verificare che soddisfino i requisiti di qualità e sicurezza. Questo può includere controlli di entropia e test di casualità

Root of Trust Hardware e Compliance IoT

Le linee guida del NIST nella pubblicazione NIST SP 800-164 forniscono delle linee guida per la sicurezza basata su hardware nei dispositivi IoT
Le root of trust (RoT) sono la base dell’assicurazione della fiducia in un dispositivo IoT. Le RoT devono sempre comportarsi in modo previsto, poiché il loro comportamento anomalo non può essere rilevato. Le RoT hardware sono preferite rispetto alle RoT software a causa della loro immutabilità, di una superficie di attacco più ridotta e di un comportamento più affidabile. I dispositivi IoT dovrebbero implementare le seguenti tre capacità di sicurezza: integrità del dispositivo, isolamento e archiviazione protetta.

  • Integrità del Dispositivo: riguarda l’assenza di corruzione nell’hardware, nel firmware e nel software di un dispositivo. Un dispositivo mobile può fornire prove che ha mantenuto l’integrità del dispositivo se le sue configurazioni software, firmware e hardware possono essere dimostrate tramite asserzioni sul suo stato operativo. Ad esempio, il dispositivo può verificare con continuità l’attivazione di microfoni o altri sensori e coordinarsi
  • Isolamento: previene interazioni non intenzionali tra applicazioni presenti sullo stesso dispositivo. Sarà approfondito nella sezione delle architetture Zero Trust dedicata alla micro- segmentazione.
  • Archiviazione Protetta: tutela la riservatezza e l’integrità dei dati sul dispositivo mentre sono inattivi, mentre sono in uso (nel caso in cui un’applicazione non autorizzata tenti di accedere a un elemento nell’archiviazione protetta) e al momento della revoca dell’accesso

Differenze tra TPM e HSM

  • Ambito di utilizzo: il TPM è a livello di sistema mentre l’HSM è al servizio di applicazioni che richiedono crittografia. Un esempio di TPM è il BitLocker in Windows, che protegge i dati su disco. l’HSM è impiegato in applicazioni come le transazioni finanziarie e la firma digitale.
  • Architettura: il TPM È un chip integrato direttamente sulla scheda madre del dispositivo. Non è progettato per essere facilmente sostituito o aggiornato. L’HSM può essere un dispositivo fisico autonomo o un modulo integrato in un server, quindi possono essere più flessibili e scalabili rispetto ai TPM.
  • Compliance: il TPM non è progettato per gestire grandi volumi di operazioni crittografiche o per soddisfare requisiti di conformità, mentre l’HSM soddisfa rigorosi standard di sicurezza e conformità, come FIPS 140-2, e può gestire operazioni crittografiche ad alta intensità in modo sicuro.

In questo approfondimento abbiamo esplorato le principali tecnologie hardware per la sicurezza nell’onboarding IoT, analizzando le differenze tra TPM, HSM, Secure Element e le tecniche di fingerprinting. Nel prossimo articolo della serie approfondiremo l’implementazione pratica di queste tecnologie in scenari zero trust. Per una visione completa dell’argomento e casi studio dettagliati, vi invitiamo a scaricare il white paper integrale “Onboarding dei dispositivi IoT” di Fabrizio Giorgione e Giovanni Cappabianca.

Profilo Autore

Fabrizio Giorgione è nato a Napoli (NA) nel 1992. Si è laureato in ingegneria informatica presso l’università degli studi del Sannio il 17 dicembre del 2018 con una tesi dal titolo: “Analisi della superficie di un sistema SCADA”. Ha sviluppato, presso il laboratorio ISWATlab, un’applicazione Android denominata “Privacy Guard” la quale valuta il rischio di privacy leakage, ovvero il furto di informazioni, sugli smartphone (http://www.iswatlab.eu/?page_id=499). Ha effettuato il tirocinio presso lo “ZLab” di “Cse Cyber Sec” nell’ambito “SOC”, “Forensic” e “Malware Analysis”. Attualmente lavora presso la società di “NTT DATA” come “Cyber security Analyst” nel SOC di Napoli. Il suo compito è quello di effettuare analisi di log, di malware e di prevenire minacce interne ed esterne alla sua azienda e ai clienti della società. Si è occupato, inoltre, del montaggio e della gestione di sonde IDS/IPS presso Telecom Italia nella sede di Roma (RM).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hardware-onboarding/


How Smart Physical Security Measures Can Respect First Amendment Auditors

@import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color:#0067A6;
}
.pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center;
}
.pqFull:after { content: ; display: block; text-align: center; font-size: 18px; color: #404144;
} h3 { font-weight: bold; font-size: 18px; color: #C72026; }

A First Amendment auditor is a person who seeks to test whether their Constitutional rights will be wrongfully infringed. A trend by these self-appointed auditors is to record videos in public and semipublic places. The First Amendment of the United States Constitution protects the right to record public activities in public spaces with certain limitations. One such limitation is if the action is prohibiting legitimate business activity. Laws vary between states and local areas, and it is recommended that you seek legal advice specific to your area.

Auditors often target facilities and personnel associated with public services, including utility providers and workers at critical infrastructure sites. Quite often two or more self-appointed auditors work together to vehemently question personnel and attempt to cause irritation. Their goal is to instigate and record a response that is unprofessional and violates their rights.

YouTube and other media outlets contain numerous videos with people conducting themselves unprofessionally during encounters with auditors. Resulting in court battles, payment of monetary damages, exposure of sensitive information, and a negative impact on the affected organization’s public image. Additionally, these auditors receive monetary payments based on their video subscribers. The more eventful the video the more views it will garner, and the more money the auditor makes. If the test is uneventful and the auditor is allowed to legally exercise their rights appropriately then the site or organization “passes” their test.

Inadvertent Consequences

Spillage of sensitive information may be an inadvertent consequence from an encounter with a First Amendment auditor. Not only can the auditor utilize social engineering to garner information and additional access from unsuspecting personnel, but they can also record pertinent information such as access processes, employee badge details, detection device locations, and security response times. This information is then widely distributed online to every viewer. The viewers who see this information could be a thrill-seeking local teenager interested in sneaking into a power plant, a local criminal interested in stealing copper for monetary gain, or a more heinous adversary such as a domestic violent extremist whose ideologies are motivating them to cause a prolonged electricity outage.

Legal Protection

Critical infrastructure refers to the systems and assets that are crucial for the functioning of our modern society, such as water treatment plants, transit services, and electric generating plants. Due to the importance of critical infrastructure, and in the interest of security and reliability, the Homeland Security Act of 2002 was enacted. This Act provides a basis for critical infrastructure physical security protections such as restricting public access.

Effective physical security measures can ensure safety and security without infringing on the legal activities of First Amendment auditors.

The Critical Infrastructure Information Act of 2002 protects sensitive information related to the security of critical infrastructure and protected systems from being released in the public domain.

Additionally, several states have laws that are specific to the protection of critical infrastructure and related information.

Physical Security Measures and First Amendment Auditors

Effective physical security measures can ensure safety and security without infringing on the legal activities of First Amendment auditors. Some simple physical security measures can greatly mitigate the occurrence of an unwanted incident.

  • Deter: Effectively placed “No Trespassing” signage demonstrates territorial reinforcement and property boundaries. Some areas have specifications regarding spacing, dimension, as well as height placement requirements that must be met to facilitate legal charges. Interior and exterior building signage that reads “Authorized Access Only” is also effective at demonstrating areas not available to the public. Landscaping and structural design can also create transition zones indicating a change from public to semipublic and restricted areas.
  • Detect: A person video recording around a critical infrastructure site should be observed and reported by employees and contractors. A failure to do so warrants additional security awareness training or a reassessment of video surveillance systems and operations.
  • Deny: Barriers such as walls, fences, and locked doors designate areas that are not open to the public without permission and escort according to policies and procedures.
  • Respond: Depending on the situation a response by security personnel may be warranted. The interaction should remain professional, and the request for law enforcement should be considered if: the auditor attempts entry into unauthorized areas, makes it impossible to conduct business, makes harassing or discriminatory statements. Training regarding First Amendment auditor interaction should be included in security awareness programs as well as policies and procedures to raise awareness and prepare employees to manage these occurrences appropriately.

General tips for dealing with First Amendment auditors:

  • Remain professional.
  • Act according to the law.
  • Don’t provide unnecessary sensitive information.
  • Enforce legally supported boundaries to protect employees and assets.
  • Document the incident and collect any evidence that may be useful in legal matters.

It is likely that a First Amendment auditor will visit a critical infrastructure site and contact personnel. This probability emphasizes the need for stakeholders to take proactive measures. When an occurrence does happen, leaders should utilize the opportunity to assess the functions of the physical security system and improve the organization’s security program.

https://www.securitymagazine.com/articles/101750-how-smart-physical-security-measures-can-respect-first-amendment-auditors