PowerSchool Education Technology Company Announces Data Breach

PowerSchool, a California-based education technology company, recently announced a data breach that occurred between December 19 and December 28, 2024.

PowerSchool became aware of a cybersecurity incident involving unauthorized exfiltration from PowerSchool Student Information System (SIS) environments through one of its customer support portals on or around December 28, 2024.

According to the company’s data breach notice, the following personal and health information may have been stolen in the breach: names, addresses, birth dates, Social Security numbers, medical information and academic records.

https://www.securitymagazine.com/articles/101734-powerschool-education-technology-company-announces-data-breach


Could Increased MOVEit Transfer Scanning Signal Emerging Threat Activity?

As of May 27, 2025, there has been an increase in scanning activity targeted MOVEit Transfer systems.

GreyNoise notes that before this date, scanning was typically observed in less than 10 IPs per day. On that date, the total rose to more than 100 unique IPs. May 28, 2025 saw 319 IPs. Since this noted increase, the daily scanner IP amount has stayed between 200 to 300 IPs. These findings suggest that MOVEit Transfer may be in the midst of threat activity. 

Shane Barney, Chief Information Security Officer at Keeper Security, states, “The increase in scanning activity targeting MOVEit Transfer systems is worth monitoring, but doesn’t necessarily indicate imminent or widespread exploitation. This type of behavior often reflects opportunistic threat actors probing for unpatched systems — not necessarily a sophisticated adversary. That said, the MOVEit vulnerabilities have a history of being exploited at scale, with significant consequences, so organizations must remain vigilant. Ensuring patches are applied, systems aren’t unnecessarily exposed and privileged access is tightly controlled are all foundational steps that help reduce risk.”

With AI enabling malicious actors to increase the speed and sophistication of attacks, security teams are encouraged to focus on the foundations of security to mitigate risks. 

“While cybercrime groups may attempt to speed up and scale campaigns with automation or AI, core defense strategies for organizations remain the same: establish a zero-trust architecture, manage privilege access and use real-time threat detection to continuously monitor for suspicious activity,” Barney asserts. 

Confirmed Exploitation Attempts Leverage Old MOVEit Vulnerabilities 

On June 12, 2025, confirmed exploitation attempts were observed. These involved two previously disclosed vulnerabilities, CVE-2023-34362 and CVE-2023-36934. 

‍Ms. Nivedita Murthy, Senior Staff Consultant at Black Duck, comments, “Attackers are exploiting a vulnerability in outdated versions of MOVEit Transfer, emphasizing the importance of keeping software up-to-date with the latest patches. Attackers are always on the lookout for unpatched and older versions of software to take advantage of. With the help of AI, attackers can automate a lot of their tasks and run attacks faster while making them harder to detect.” 

These exploit attempts occurred in a period of increased scanning, potentially representing target validation or exploit testing. However, at this time, there has been no widespread exploitation observed. 

Nevertheless, organizations and security teams should be alert and aware of the risks. 

‍Ms. Murthy says, “To prevent such attacks, security teams should inventory all instances of the software using SCA tools, implement additional controls such as authentication and authorization, and regularly scan their software inventory for risks. Maintaining accurate Software Bills of Materials (SBOMs) is also crucial in managing risk and helps confidently unleash business innovation in an era of accelerating risk.”
 

https://www.securitymagazine.com/articles/101731-could-increased-moveit-transfer-scanning-signal-emerging-threat-activity


In aumento i cyberattacchi dall’Iran: l’allarme delle agenzie di sicurezza americane


In un documento congiunto rilasciato ieri, la CISA, l’NSA, l’FBI e il Dipartimento del Centro di Difesa contro il cybercrimine (DC3) hanno lanciato l’allarme per via dell’aumento di cyberattacchi a opera di gruppi legati all’Iran. 

“Negli ultimi mesi, c’è stato un aumento di attività da parte di gruppi hacktivisti e legati al governo iraniano che ci si aspetta continui a crescere a causa dei recenti eventi“ si legge nell’avviso. Le agenzie hanno affermato che attualmente non ci sono indicazioni di cyberattacchi dall’Iran contro gli Stati Uniti, ma ritengono che sia molto probabile che accada.

Non sono solo le organizzazioni che collaborano con realtà israeliane a essere in pericolo, sebbene siano gli obiettivi principali, ma anche industrie dei settori critici.

cyberattacchi Iran

Stando alle analisi degli ultimi mesi, i gruppi cybercriminali legati all’Iran hanno incrementato le operazioni di defacement dei siti web e di furto di informazioni sensibili, per poi pubblicarle online. “È molto probabile che questi hacktivisti incrementino le campagne DDoS contro i siti statunitensi e israeliani dopo gli ultimi eventi“ specificano le agenzie nel documento. 

Secondo le agenzie, inoltre, i cyberattaccanti iraniani potrebbero cominciare a collaborare con altri gruppi per eseguire campagne ransomware contro i loro obiettivi.

Tra le campagne più significative, le agenzie ricordano quella del 2023 a opera del Corpo delle guardie della rivoluzione islamica che ha compromesso numerosi PLC prodotti in Israele per attaccare organizzazioni statunitensi di settori critici. I gruppi cybercriminali iraniani hanno inoltre eseguito numerose operazioni “hack-and-leak” contro realtà israeliane.

Poiché nella maggior parte dei casi gli attaccanti sfruttano vulnerabilità di software obsoleto e non aggiornato, le agenzie esortano le organizzazioni ad aggiornare il prima possibile tutte le applicazioni all’ultima versione e disconnettere i sistemi di automazione industriale dalla rete pubblica.

I cyberattaccanti spesso sfruttano anche il fatto che molti dispositivi e applicazioni hanno ancora impostate le password di default; per questo è necessario proteggere i sistemi con password robuste, cambiarle periodicamente e implementare l’autenticazione multi-fattore laddove possibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/01/in-aumento-i-cyberattacchi-dall-iran-lallarme-delle-agenzie-di-sicurezza-americane/?utm_source=rss&utm_medium=rss&utm_campaign=in-aumento-i-cyberattacchi-dall-iran-lallarme-delle-agenzie-di-sicurezza-americane


Virtual Escape Room: innovazione per Recruitment e Awareness in un mondo digitale

Le Virtual Escape Room non rappresentano solo un trend, ma una trasformazione digitale cruciale per le risorse umane e la sensibilizzazione alla sicurezza informatica. Come evidenziato dal report di McKinsey sullo “Stato dell’Intelligenza Artificiale nel 2023”, l’adozione di tecnologie immersive e dell’intelligenza artificiale generativa (GenAI) sta portando vantaggi competitivi significativi per le aziende, consentendo una riduzione dei costi e un aumento dei ricavi per le organizzazioni più all’avanguardia.

Una delle aziende leader in Italia è Versy Solutions che, con le sue soluzioni avanzate, offre piattaforme immersive di valutazione per consentire alle aziende di osservare e comprendere le competenze trasversali dei candidati in modo più naturale e coinvolgente.

L’approccio di Versy, integrando la GenAI nelle sue Virtual Escape Room, risponde alla necessità crescente di processi di selezione e formazione che vadano oltre le tradizionali valutazioni, per fornire insight profondi e completi sulle soft skill dei candidati.

In fase di recruitment, queste Escape Room virtuali offrono un ambiente digitale in cui i candidati affrontano scenari di lavoro realistici. Questo metodo consente ai selezionatori di valutare come i partecipanti risolvano problemi, gestiscano lo stress e collaborino tra loro, analizzandone in modo olistico le potenzialità.

Il Digital Twin, replicando l’ambiente di lavoro, permette di connettere il mondo fisico con quello digitale, fornendo una visione completa delle capacità dei candidati: specialmente delle generazioni Alpha e Zeta, abituate a interazioni digitali fluide e dinamiche.

Di seguito un esempio di un’interazione umana in una Escape Room.

virtual escape room

Esempi pratici nel contesto della Cyber Awareness possono essere:

  1. People (fattore umano e minacce informatiche) – Virtual Escape Room dedicate alla cyber awareness legata al fattore umano. In queste simulazioni l’utente deve affrontare minacce comuni, come phishing e social engineering, in un ambiente digitale interattivo. Tale approccio consente ai partecipanti di sperimentare scenari di attacco simulati, imparando a riconoscere e gestire email sospette, chiamate ingannevoli e altre tecniche di manipolazione psicologica.
  2. Gestione dei Processi (Cyber Governance) – in questo livello, l’utente applica le policy aziendali in scenari complessi simulati. La piattaforma permette ai dipendenti di testare e consolidare le proprie competenze di governance, gestendo situazioni che richiedono monitoraggio continuo delle conformità, gestione dei rischi e comunicazione chiara per il mantenimento della sicurezza.
  3. Utilizzo delle Tecnologie (protezione informatica avanzata) – in questo livello è possibile utilizzare strumenti di sicurezza informatica come firewall, VPN o sistemi di monitoraggio SIEM, in un ambiente digitale avanzato e realistico. Ciò consente ai partecipanti di acquisire le competenze necessarie per gestire l’infrastruttura IT aziendale, mettendo in evidenza l’importanza di un utilizzo corretto delle tecnologie di sicurezza.

GenAI: Potenza Analitica e Insight per il Recruitment e la Awareness

L’Intelligenza Artificiale generativa (GenAI) si configura come elemento centrale, consentendo di analizzare i dati comportamentali raccolti durante le Virtual Escape Room. Grazie agli algoritmi avanzati di GenAI, piattaforme di questo tipo sono in grado di monitorare e analizzare aspetti come linguaggio del corpo, espressioni facciali e scelte compiute dai candidati, offrendo insight dettagliati e personalizzati sulle loro soft skill, come resilienza, capacità di collaborazione e gestione delle emozioni.

Un esempio di output è rappresentato dal seguente report:

virtual escape room

Nel report è possibile distinguere due diversi soggetti, che affrontano il problema con tempi e modi differenti. Questo crea un profilo personalizzato per ogni singolo soggetto, con la possibilità di comprendere a pieno le soft skill di ciascuno.

In tale contesto, lo Stanford Institute for Human-Centered AI (HAI) ha recentemente pubblicato ricerche che evidenziano il potenziale delle tecnologie AI nel fornire una comprensione più approfondita delle soft skill dei candidati tramite interazioni digitali.

Questi studi sottolineano come la GenAI, applicata a contesti di Digital Twin come quello di Versy, consenta una valutazione precisa e su misura delle competenze, riducendo i bias inconsapevoli e così migliorando la precisione dei processi di selezione e formazione aziendale.

Conclusioni e implicazioni future per le aziende

Le tecnologie immersive e la GenAI stanno ridefinendo il recruitment e le attività di awareness aziendale.

Le aziende che adotteranno strumenti avanzati potranno migliorare l’efficienza e l’efficacia delle proprie attività di selezione e sensibilizzazione, creando esperienze digitali coinvolgenti che attraggono i talenti e formano i dipendenti in modo più intuitivo.

Integrando i concetti di Digital Twin e simulazioni avanzate, queste soluzioni offrono un quadro completo delle competenze e promuovono una cultura aziendale incentrata sulla consapevolezza digitale e sulla sicurezza informatica.

Per esplorare in dettaglio le metodologie, i framework e le best practice per implementare efficacemente le Virtual Escape Room nella tua strategia di cybersecurity e sviluppo delle risorse umane, consulta il white paper Quaderni di Cyber Intelligence #7.

Bibliografia

  • McKinsey & Company (2023). “The Future of Work: How New Technologies Are Transforming Recruitment and Workplace Training”.
  • Human-Centered Artificial Intelligence Center, Stanford University (2022). “Behavioral Insights Through AI: Evaluating Soft Skills in Digital Interactions”, Stanford University Press.
  • Kapp, K. M. (2012). The Gamification of Learning and Instruction: Game-based Methods and Strategies for Training and Education, Wiley.
  • Mejias, U. A. (2022). Artificial Intelligence in Human Resources: Opportunities, Risks, and Ethical Considerations, Harvard Business Review Press.
  • Johnson, R. & Smith, M. (2021). AI-Powered Recruitment and Immersive Technologies: Shaping the Future of Talent Acquisition, Oxford University Press.
Profilo Autore

Partner di DeepCyber, una newco specializzata in Advanced Cyber Threat Intelligence, Protection e Antifrode. Precedentemente è stato co-fondatore e Chief Operation Officer della practice di Forensic Technology & Discovery Services (FTDS) all’interno della practice Fraud Investigation & Dispute Services (FIDS) di EY. Per molti anni ha lavorato in consulting company come EY, KPMG e Mazars. Laureato in Ingegneria delle Telecomunicazioni e Master in Security Management con significativa esperienza in entrambi gli aspetti di Governance/Auditing e Forensic/Investigation. Ha lavorato principalmente per compagnie del settore del Finanziario, Difesa, Telecomunicazioni e Gaming.

Profilo Autore

CEO e co-fondatore con una forte esperienza nel mondo delle startup e del gaming. Ha fondato tre startup (Natwork, Hack My Mom, Elderblaze) e ha ricoperto il ruolo di Head of HR presso Fracture Labs, lavorando sul videogioco AAA Decimated. Laureato in Ingegneria Meccanica, ha poi conseguito un Master in Computer Graphics, combinando competenze tecniche e creative per guidare team e progetti innovativi.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/virtual-escape-room/


NIS2: i 13 pilastri dell’implementazione tecnica

La direttiva europea Network and Information Security 2 (NIS2) rappresenta una pietra miliare nell’evoluzione del panorama normativo della cybersecurity europea, introducendo requisiti tecnici e metodologici significativamente più stringenti rispetto al predecessore NIS. L’implementazione di questa direttiva richiede un approccio strutturato e metodico che tenga conto delle specificità operative di ciascuna organizzazione, rappresentando al contempo una sfida e un’opportunità per elevare il livello complessivo di sicurezza informatica.

Il framework normativo di riferimento

La Commissione Europea ha pubblicato il regolamento di attuazione (UE) 2024/2690 del 17 ottobre 2024, che stabilisce i requisiti tecnici e metodologici per le misure di gestione del rischio di cybersecurity previste dall’articolo 21(2) della direttiva (UE) 2022/2555. Questo regolamento si applica a entità essenziali e importanti operanti in settori critici quali infrastrutture digitali, energia, trasporti e sanità.

La pubblicazione della guida tecnica ENISA nel giugno 2025 segna un momento cruciale per l’ecosistema europeo della cybersecurity. Questa tempistica, che precede di pochi mesi le scadenze implementative più stringenti, evidenzia la volontà delle istituzioni europee di fornire un supporto concreto alle organizzazioni nell’interpretazione e applicazione dei requisiti normativi.

Entità soggette alla normativa

Il perimetro di applicazione comprende:

  • Fornitori di servizi del sistema dei nomi di dominio (DNS);
  • Registri di domini di primo livello;
  • Fornitori di servizi di cloud computing;
  • Fornitori di servizi di data center;
  • Fornitori di reti di distribuzione dei contenuti;
  • Fornitori di servizi gestiti e di sicurezza gestiti;
  • Fornitori di piattaforme di marketplace online, motori di ricerca e social network;
  • Fornitori di servizi fiduciari.

La scelta di concentrare l’armonizzazione europea su questi specifici settori riflette una comprensione matura dell’interconnessione digitale moderna. Tuttavia, l’esclusione di altri settori critici dall’armonizzazione europea potrebbe creare disparità normative significative tra Stati membri, con potenziali implicazioni per la competitività e la sicurezza dell’ecosistema digitale nel suo complesso.

I 13 pilastri dell’implementazione tecnica

L’ENISA ha strutturato la guida implementativa attorno a tredici requisiti tecnici e metodologici fondamentali, che rappresentano un framework integrato di cybersecurity enterprise-grade. Questi pilastri costituiscono l’architettura portante per la conformità NIS2 e richiedono un’implementazione coordinata e sinergica.

1. Politica sulla sicurezza dei sistemi di rete e informativi

La politica deve definire l’approccio dell’entità alla gestione della sicurezza, essere complementare agli obiettivi strategici aziendali e includere un impegno al miglioramento continuo. Elementi essenziali includono:

  • Approvazione formale da parte degli organi di gestione;
  • Comunicazione sistematica a tutto il personale pertinente e parti esterne interessate;
  • Definizione di ruoli e responsabilità secondo quanto previsto dal punto 1.2 dell’Allegato al Regolamento (UE) 2024/2690;
  • Elenco della documentazione da conservare e durata di conservazione;
  • Indicatori e misure per monitorare l’implementazione e il livello di maturità.

Questo primo pilastro sottolinea l’importanza della governance di alto livello. La richiesta di approvazione formale da parte degli organi di gestione non è meramente procedurale ma rappresenta un cambio paradigmatico verso la cybersecurity governance, ponendo la responsabilità strategica direttamente sul top management.

2. Politica di gestione del rischi

L’implementazione richiede l’adozione di metodologie strutturate per l’identificazione, analisi e valutazione dei rischi. Il framework deve integrare:

  • Approccio all-hazards considerando minacce cyber, naturali e antropiche;
  • Metodologia di gestione del rischio strutturata;
  • Livelli di tolleranza e criteri di accettazione del rischio;
  • Identificazione dei punti critici di fallimento (single point of failure);
  • Monitoraggio continuo dell’implementazione delle misure di trattamento;
  • Revisioni indipendenti della sicurezza delle informazioni e della rete.

L’approccio all-hazards rappresenta un’evoluzione significativa nella gestione del rischio informatico, riconoscendo l’interconnessione tra rischi fisici, ambientali e digitali. Questa visione olistica riflette le lezioni apprese da eventi recenti quali la pandemia COVID-19 e i conflitti geopolitici, dove le disruptions fisiche hanno avuto impatti digitali significativi.

3. Gestione degli incidenti

Il processo di incident handling deve comprendere un ecosistema integrato di capacità:

3.1 Politica di gestione degli incidenti
  • Sistema di categorizzazione coerente con la valutazione e classificazione degli eventi;
  • Piani di comunicazione efficaci inclusi escalation e reporting;
  • Assegnazione di ruoli per rilevamento e risposta appropriata;
  • Documentazione operativa inclusi manuali, grafici di escalation e modelli.
3.2 Monitoraggio e logging
  • Procedure e strumenti per monitoraggio e registrazione delle attività;
  • Automazione per minimizzare falsi positivi e negativi;
  • Sincronizzazione temporale tra tutti i sistemi per correlazione;
  • Protezione dell’integrità dei log da accessi non autorizzati.
3.3 Meccanismi di segnalazione degli eventi
  • Canali semplificati per dipendenti, fornitori e clienti;
  • Formazione regolare sull’utilizzo dei meccanismi;
  • Comunicazione del meccanismo a fornitori e clienti.
3.4 Valutazione e classificazione degli eventi
  • Criteri predefiniti per determinare se eventi sospetti costituiscono incidenti;
  • Processo di triage per prioritizzazione;
  • Analisi di correlazione dei log;
  • Riclassificazione basata su nuove informazioni.
3.5 Risposta agli incidenti
  • Procedure documentate per contenimento, eradicazione e recupero;
  • Piani di comunicazione con CSIRT e autorità competenti;
  • Registrazione delle attività di risposta e raccolta delle evidenze;
  • Test periodici delle procedure.
3.6 Revisioni post-incidente
  • Analisi delle cause principali quando possibile;
  • Lezioni apprese documentate per ridurre occorrenze future;
  • Miglioramento continuo dell’approccio alla sicurezza.

4. Continuità operativa e gestione delle crisi

La business continuity richiede un approccio strutturato su quattro componenti fondamentali:

4.1 Piano di continuità operativa e disaster recovery
  • Piani basati sui risultati della valutazione del rischio,
  • Ordine di recupero per le operazioni;
  • Obiettivi di recupero specifici per operazioni;
  • Risorse richieste inclusi backup e ridondanze.
4.2 Gestione di backup e ridondanza
  • Copie di backup complete e accurate;
  • Ubicazioni sicure per conservazione;
  • Controlli di accesso appropriati;
  • Tempi di recupero che non superino gli obiettivi definiti;
  • Verifiche di integrità regolari.
4.3 Gestione delle crisi
  • Processi per gestione delle situazioni di crisi;
  • Criteri di attivazione per dichiarazione di crisi;
  • Mezzi di comunicazione appropriati con autorità competenti;
  • Misure per mantenimento della sicurezza durante le crisi.

L’introduzione del concetto di Service Delivery Objective (SDO) accanto ai tradizionali RTO e RPO rappresenta un affinamento significativo nella pianificazione della continuità operativa. Questo riconosce che la resilienza moderna non riguarda solo il “quando” (RTO) e il “quanto” (RPO) del recupero, ma anche il “come” – ovvero il livello di servizio durante le fasi di degradazione operativa.

5. Sicurezza della catena di fornitura

L’approccio alla supply chain security deve includere:

5.1 Politica di sicurezza della catena di fornitura
  • Criteri di selezione per fornitori e prestatori di servizi;
  • Requisiti contrattuali inclusi accordi di livello di servizio;
  • Identificazione del ruolo nella catena di fornitura;
  • Monitoraggio e valutazione continui.
5.2 Registro di fornitori e prestatori di servizi
  • Registro aggiornato di fornitori diretti;
  • Punti di contatto per ciascun fornitore;
  • Elenco di prodotti, servizi e processi ICT forniti.

I requisiti di sicurezza della catena di fornitura acquisiscono particolare rilevanza nel contesto geopolitico attuale. La richiesta di valutare la “giurisdizione legale” dei fornitori e la considerazione delle “valutazioni nazionali delle minacce” riflette una crescente consapevolezza delle implicazioni di sicurezza nazionale nella digitalizzazione.

6. Sicurezza nell’acquisizione, sviluppo e manutenzione

Questo pilastro comprende dieci sotto-componenti che coprono l’intero ciclo di vita dei sistemi:

6.1 Sicurezza nell’acquisizione di servizi o prodotti ICT
  • Processi per gestione dei rischi da acquisizione;
  • Requisiti di sicurezza per servizi/prodotti da acquisire;
  • Informazioni sui componenti hardware e software;
  • Metodi di validazione per conformità ai requisiti.
6.2 Ciclo di vita sicuro dello sviluppo
  • Regole per sviluppo sicuro covering tutte le fasi;
  • Analisi dei requisiti di sicurezza;
  • Principi di cybersecurity-by-design;
  • Processi di security testing.
6.3 Gestione della configurazione
  • Configurazioni documentate per hardware, software, servizi e reti;
  • Processi automatizzati per applicazione e verifica;
  • Controllo delle modifiche con procedure di approvazione.
6.4 Change management, riparazioni e manutenzione
  • Procedure di controllo per modifiche ai sistemi;
  • Test e valutazione dell’impatto prima dell’implementazione;
  • Documentazione dei risultati e spiegazioni per emergenze.
6.5 Security testing
  • Politica e procedure per test di sicurezza;
  • Metodologie documentate per test;
  • Documentazione dei risultati con azioni di mitigazione.
6.6 Gestione delle patch di sicurezza
  • Procedure per applicazione tempestiva delle patch;
  • Test prima dell’applicazione in sistemi di produzione;
  • Verifica dell’integrità delle patch da fonti fidate;
  • Misure aggiuntive quando patch non disponibili.
6.7 Sicurezza di rete
  • Architettura di rete documentata e aggiornata;
  • Controlli per protezione da accessi non autorizzati;
  • Configurazioni per prevenire comunicazioni non necessarie;
  • Controlli per accesso remoto.
6.8 Segmentazione di rete
  • Segmentazione basata sui risultati della valutazione del rischio;
  • Zone demilitarizzate per comunicazioni sicure;
  • Separazione delle reti amministrative da quelle operative;
  • Controlli di accesso tra zone diverse.
6.9 Protezione contro software malevolo e non autorizzato
  • Misure di rilevamento e prevenzione;
  • Software di rilevamento e risposta aggiornato regolarmente;
  • Configurazioni per scansioni periodiche e in tempo reale.
6.10 Gestione e divulgazione delle vulnerabilità
  • Monitoraggio delle informazioni sulle vulnerabilità;
  • Scansioni periodiche e registrazione dei risultati;
  • Gestione tempestiva delle vulnerabilità critiche;
  • Procedure di divulgazione coordinate,

L’integrazione obbligatoria del SSDLC rappresenta probabilmente la sfida implementativa più significativa per molte organizzazioni, particolarmente quelle con pratiche di sviluppo legacy. Tuttavia, l’investimento iniziale può tradursi in benefici economici sostanziali attraverso la riduzione dei costi di rimediazione post-deployment.

7. Politiche e procedure per valutare l’efficacia delle misure

Questo pilastro richiede:

  • Politica per valutazione dell’efficacia dell’implementazione;
  • Determinazione delle misure da monitorare e misurare;
  • Metodi per monitoraggio e valutazione;
  • Tempistiche per analisi e valutazione dei risultati;
  • Responsabilità per monitoraggio e analisi.

8. Pratiche di igiene informatica e formazione sulla sicurezza

8.1 Sensibilizzazione e pratiche di igiene informatica
  • Programmi di sensibilizzazione per tutti i dipendenti;
  • Copertura delle misure di gestione del rischio;
  • Pratiche di igiene informatica per utenti;
  • Test di efficacia e aggiornamenti periodici.
8.2 Formazione sulla sicurezza
  • Identificazione di dipendenti con competenze di sicurezza;
  • Programmi di formazione in linea con le politiche;
  • Formazione specifica per ruolo e funzione;
  • Valutazione dell’efficacia della formazione.

9. Crittografia

La politica crittografica deve stabilire:

  • Tipo, forza e qualità delle misure crittografiche;
  • Protocolli e algoritmi approvati;
  • Approccio alla gestione delle chiavi crittografiche;
  • Revisioni periodiche considerando lo stato dell’arte.

L’enfasi sull’approccio crypto-agile anticipa la transizione post-quantistica, riconoscendo che le organizzazioni devono prepararsi oggi per le minacce crittografiche di domani. Questa lungimiranza normativa è particolarmente apprezzabile considerando i tempi di sviluppo tipici dei sistemi enterprise.

10. Sicurezza delle risorse umane

10.1 Sicurezza delle risorse umane
  • Responsabilità di sicurezza per dipendenti e fornitori;
  • Meccanismi per igiene informatica;
  • Consapevolezza per utenti con accesso privilegiato;
  • Procedure di assunzione qualificate.
10.2 Verifica dei precedenti
  • Criteri per ruoli che richiedono verifica;
  • Processo di verifica prima dell’inizio delle responsabilità;
  • Considerazioni per leggi e requisiti aziendali.
10.3 Procedure di terminazione o cambio di impiego
  • Responsabilità definite contrattualmente;
  • Clausole di riservatezza e doveri post-impiego;
  • Revoca tempestiva degli accessi.
10.4 Processo disciplinare
  • Processo per gestione delle violazioni delle politiche;
  • Considerazioni legali e requisiti aziendali;
  • Comunicazione e mantenimento del processo.

11. Controllo degli accessi

11.1 Politica di controllo degli accessi
  • Politiche documentate per controllo logico e fisico;
  • Accesso per persone inclusi personale e visitatori;
  • Accesso per processi dei sistemi informatici;
  • Autenticazione adeguata degli utenti;
11.2 Gestione dei diritti di accesso
  • Principi di need-to-know e privilegio minimo;
  • Autorizzazione da persone pertinenti;
  • Registro dei diritti di accesso concessi;
  • Registrazione della gestione dei diritti.
11.3 Account privilegiati e di amministrazione sistema
  • Politiche per gestione di account privilegiati;
  • Autenticazione forte inclusa multi-fattore;
  • Account specifici per operazioni di amministrazione;
  • Individualizzazione dei privilegi.
11.4 Sistemi di amministrazione
  • Restrizione e controllo dell’uso;
  • Uso esclusivo per scopi amministrativi;
  • Separazione logica da altri software;
  • Protezione dell’accesso tramite autenticazione e crittografia.
11.5 Identificazione
  • Gestione del ciclo di vita delle identità;
  • Identità univoche per sistemi e utenti;
  • Collegamento dell’identità utente a singola persona;
  • Registrazione della gestione delle identità.
11.6 Autenticazione
  • Procedure e tecnologie di autenticazione sicura;
  • Forza appropriata alla classificazione dell’asset;
  • Gestione delle informazioni di autenticazione segrete;
  • Metodi all’avanguardia quando fattibile.
11.7 Autenticazione multi-fattore
  • Fattori multipli o meccanismi di autenticazione continua;
  • Forza appropriata alla classificazione dell’asset;
  • Implementazione basata sui requisiti di accesso.

12. Gestione degli asset

12.1 Classificazione degli asset
  • Livelli di classificazione per tutti gli asset;
  • Sistema di livelli di classificazione;
  • Associazione di tutti gli asset con livelli;
  • Revisioni periodiche delle classificazioni.
12.2 Gestione degli asset
  • Politica per gestione appropriata degli asset;
  • Copertura del ciclo di vita completo;
  • Istruzioni per uso, conservazione e trasporto sicuri;
  • Trasferimento sicuro secondo il tipo di asset.
12.3 Politica sui supporti rimovibili
  • Politica sulla gestione dei supporti di memorizzazione rimovibili;
  • Proibizione tecnica della connessione senza motivo organizzativo;
  • Disabilitazione dell’auto-esecuzione e scansione per codice malevolo;
  • Misure per controllo e protezione dei dispositivi.
12.4 Inventario degli asset
  • Inventario completo e accurato;
  • Granularità appropriata alle esigenze dell’entità;
  • Elenco delle operazioni e servizi;
  • Aggiornamenti regolari e documentazione delle modifiche.
12.5 Deposito, restituzione o cancellazione degli asset
  • Procedure per garanzia del deposito, restituzione o cancellazione;
  • Documentazione del processo;
  • Misure alternative quando non possibile la restituzione.

13. Sicurezza ambientale e fisica

13.1 Servizi di supporto
  • Prevenzione di perdite dovute a guasti dei servizi di supporto;
  • Protezione da interruzioni di corrente e altre disruptions;
  • Ridondanza nei servizi di pubblica utilità;
  • Monitoraggio dei servizi di pubblica utilità.
13.2 Protezione contro minacce fisiche e ambientali
  • Prevenzione o riduzione delle conseguenze di eventi fisici e ambientali;
  • Misure di protezione contro minacce fisiche e ambientali;
  • Soglie di controllo minime e massime;
  • Monitoraggio dei parametri ambientali.
13.3 Controllo del perimetro e degli accessi fisici
  • Prevenzione e monitoraggio dell’accesso fisico non autorizzato;
  • Perimetri di sicurezza per protezione delle aree;
  • Controlli di ingresso e punti di accesso appropriati;
  • Monitoraggio continuo per accesso fisico non autorizzato.

I requisiti di segmentazione di rete riflettono l’evoluzione dalle architetture di sicurezza perimetrali verso modelli zero-trust. Questa transizione, sebbene tecnicamente complessa, è essenziale per la resilienza contro le minacce avanzate che caratterizzano il panorama contemporaneo.

Sfide implementative e considerazioni operative

Gestione del software open source

La direttiva NIS2 riconosce le specificità del software libero e open source (FOSS), richiedendo alle organizzazioni di:

  • Valutare i rischi associati alle dipendenze open source;
  • Supportare le comunità di sviluppo quando tecnicamente ed economicamente fattibile;
  • Implementare processi di vulnerability management specifici per i componenti FOSS.

Il riconoscimento esplicito del ruolo del FOSS nella sicurezza informatica rappresenta un approccio pragmatico e lungimirante. Tuttavia, la richiesta di “supportare le comunità” potrebbe creare disparità competitive tra organizzazioni di diverse dimensioni e capacità finanziarie.

Approccio scalabile per diverse dimensioni organizzative

L’implementazione deve essere proporzionata alle dimensioni e alla complessità dell’organizzazione. Le entità di dimensioni ridotte possono adottare processi meno complessi mantenendo l’efficacia dei controlli di sicurezza.

Mentre la flessibilità per le organizzazioni più piccole è apprezzabile, rimane la sfida di mantenere un livello di sicurezza efficace senza compromettere l’integrità del framework complessivo. La definizione di “proporzionalità” richiederà ulteriori chiarimenti implementativi.

Implicazioni economiche e competitive

Costi di implementazione

L’implementazione completa dei 13 pilastri NIS2 comporta investimenti significativi in:

  • Tecnologie di sicurezza e monitoraggio;
  • Formazione e sviluppo delle competenze;
  • Processi e governance;
  • Consulenza specializzata.

Sebbene i costi iniziali siano sostanziali, la ricerca indica che ogni euro investito in cybersecurity preventiva può generare risparmi di 3-5 euro in costi di rimediazione post-incidente. La NIS2, pertanto, può essere vista come un investimento strategico piuttosto che un mero costo di conformità.

Competitività del mercato europeo

La standardizzazione dei requisiti di sicurezza può:

  • Livellare il campo competitivo tra Stati membri;
  • Aumentare la fiducia dei consumatori nei servizi digitali europei;
  • Migliorare la posizione competitiva dell’Europa nel mercato globale digitale.

Considerazioni di implementazione pratica

Timeline e prioritizzazione

Le organizzazioni dovrebbero adottare un approccio phased:

Fase 1 (Immediata): Governance e policy foundation
  • Sviluppo delle politiche di sicurezza (Pilastri 1, 2);
  • Identificazione degli asset critici (Pilastro 12);
  • Baseline risk assessment (Pilastro 2);
Fase 2 (6-12 mesi): Controlli tecnici fondamentali
  • Implementazione MFA e controlli di accesso (Pilastro 11);
  • Sistemi di monitoraggio e logging (Pilastro 3);
  • Incident response procedures (Pilastro 3).
Fase 3 (12-24 mesi): Maturità avanzata
  • SSDLC completo (Pilastro 6);
  • Automazione della conformità (Pilastro 7);
  • Programmi di miglioramento continuo (tutti i pilastri).

Integrazione con altri framework

L’approccio più efficiente consiste nell’integrare NIS2 con:

  • ISO 27001: per la gestione sistematica della sicurezza dell’informazione;
  • NIST Cybersecurity Framework: per l’implementazione operativa;
  • Framework nazionali: per la conformità locale.

Le organizzazioni che hanno già implementato ISO 27001 si trovano in una posizione vantaggiosa, potendo leveraggiare strutture di governance esistenti per accelerare la conformità NIS2.

Monitoraggio e misurazione dell’efficacia

Key Performance Indicators (KPI)

Le organizzazioni dovrebbero sviluppare metriche che includano:

  • Indicatori di resilienza: Mean Time to Detection (MTTD), Mean Time to Response (MTTR);
  • Indicatori di conformità: percentuale di asset inventariati, copertura dei controlli di sicurezza;
  • Indicatori di maturità: livello di automazione dei processi, efficacia della formazione.

Benchmarking settoriale

L’ENISA sta sviluppando meccanismi per il benchmarking anonimo tra organizzazioni dello stesso settore, permettendo:

  • Valutazione relativa della postura di sicurezza;
  • Identificazione di best practice settoriali;
  • Ottimizzazione degli investimenti in sicurezza.

Prospettive future e evoluzioni normative

Evoluzione tecnologica

La guida ENISA è progettata come “documento vivente”, con revisioni periodiche per incorporare:

  • Minacce emergenti;
  • Nuove tecnologie (AI, quantum computing, IoT);
  • Evoluzione delle best practice settoriali.
Armonizzazione internazionale

L’approccio NIS2 influenzerà probabilmente:

  • Standard ISO/IEC in sviluppo;
  • Regolamentazioni di cybersecurity in altre giurisdizioni;
  • Accordi internazionali di cooperazione nella cybersecurity.

L’Europa si sta posizionando come leader globale nella standardizzazione della cybersecurity, con potenziali benefici per l’export di soluzioni e servizi di sicurezza europei.

Conclusioni e raccomandazioni

L’implementazione della direttiva NIS2 rappresenta una trasformazione fondamentale nel panorama della cybersecurity europea. I 13 pilastri tecnici non costituiscono semplicemente una checklist di conformità, ma piuttosto un framework integrato per la cyber-resilienza enterprise.

Raccomandazioni per i CISO

  1. Approccio olistico: Non trattare NIS2 come un progetto isolato, ma come catalizzatore per la trasformazione digitale sicura dell’organizzazione;
  2. Investimento in competenze: Prioritizzare lo sviluppo delle competenze interne, particolarmente in aree critiche come threat intelligence, incident response e security architecture;
  3. Automazione intelligente: Leverage dell’automazione non solo per l’efficienza operativa ma come enabler di controlli di sicurezza più efficaci e consistenti;
  4. Partnership strategiche: Sviluppare relazioni collaborative con fornitori, autorità competenti e peer dell’industria per condividere intelligence e best practice.

Considerazioni per il management

La NIS2 richiede un commitment organizzativo che va oltre l’investimento tecnologico. Il successo dipenderà dalla capacità di:

  • Integrare la cybersecurity nella strategia aziendale;
  • Sviluppare una cultura di sicurezza diffusa;
  • Bilanciare controlli di sicurezza con agilità operativa;
  • Mantenere la competitività mentre si incrementa la resilienza.

Impatto sull’ecosistema europeo

A lungo termine, l’implementazione uniforme di NIS2 dovrebbe:

  • Ridurre la superficie di attacco complessiva dell’ecosistema digitale europeo;
  • Aumentare la fiducia dei cittadini nei servizi digitali;
  • Posizionare l’Europa come benchmark globale per la cybersecurity.

La direttiva NIS2 rappresenta più di una normativa di cybersecurity; è una dichiarazione di intenti per un’Europa digitalmente sovrana e resiliente. Il successo della sua implementazione determinerà non solo la sicurezza dei sistemi informatici europei, ma anche la competitività dell’economia digitale europea nel contesto globale.

La sfida ora è trasformare questi requisiti normativi in vantaggi competitivi sostenibili, dimostrando che sicurezza e innovazione non sono forze opposte ma complementari nell’ecosistema digitale del futuro. I 13 pilastri forniscono una roadmap dettagliata per questa trasformazione, richiedendo un approccio metodico ma flessibile per adattarsi alle specificità di ciascuna organizzazione.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/nis2-implementazione/


Integrating Mass Notification with Video Surveillance in Airports

Airports are hives of constant activity. Thousands of people pass through them daily, which is logistically challenging for several reasons, particularly regarding safety. Safety covers a gamut of scenarios, not just mass emergencies. It also includes smaller-scale situations like slipping hazards, fallen persons, unauthorized vehicles and more.

Today’s airports need three key capabilities from their overarching communication and security solution: 1) detect potential or active problems, 2) notify the right people instantly and effectively, and 3) manage incidents to a successful resolution. Achieving those goals requires a robust solution that includes a mass notification system, video surveillance, and a central software platform to automate announcements and response plans. The seamless integration of these systems can enhance situational awareness, improve response times, and provide real-time information to facility personnel and the public.

Integration Benefits

Many mass notification systems offer zoned paging, which allows for targeted information delivery to impacted areas. However, the unique advantage of combining video surveillance data with mass notification is the ability to tailor information to different groups of people. This is due to the additional information that video provides, such as the need for passengers in a specific terminal to evacuate through a designated exit, or for staff in another area to secure sensitive equipment. 

Effective communication is crucial during emergencies, and integrating these systems enhances the clarity and effectiveness of messages. Video footage can be used to verify the nature and extent of an incident, allowing for more accurate and context-specific notifications. Furthermore, integrating these systems can improve coordination among different agencies and stakeholders. Airports often involve multiple entities, including transportation authorities, emergency responders, and law enforcement agencies. Security personnel can share real-time video feeds with emergency responders, helping them assess the situation more accurately and plan their actions accordingly. This coordinated approach can significantly enhance the overall efficiency and effectiveness of emergency responses.

Integration Challenges

Integrating mass notification with video surveillance in airports is a complex task, with interoperability emerging as a crucial factor. The use of multiple vendors and products for security and communication needs in airports underscores the necessity for these systems to seamlessly work together. This demands meticulous planning, robust technical support, and regular maintenance to ensure compatibility and functionality. A vetted ecosystem partner plays a key role — these are companies or technology providers that have been thoroughly evaluated and approved for integration into larger security systems. Their products and technologies are rigorously tested to ensure seamless interaction with other system components, they have a proven track record of consistent performance and dependability, and their solutions are designed to function harmoniously within the broader system, enabling smooth communication and coordination.

The effectiveness of mass notification systems hinges on the clarity and accuracy of messages. During emergencies, the potential for confusion and misinformation is high, and there is limited time to craft accurate, detailed messages. However, the use of pre-scripted messages for different scenarios that can be quickly customized and disseminated, along with regular training and drills, provides security and operational personnel with confidence and familiarity using the system and allows them to operate it effectively under pressure.

Airports must also balance the need for advanced security measures with budget constraints. While the initial investment in integrated systems can be significant, the long-term benefits of enhanced security, improved emergency response, and potentially saved lives can justify the expenditure. Additionally, there may be opportunities for funding or grants from government agencies or security programs aimed at enhancing public safety.

Enhancing Video Surveillance with AI

In airports, surveillance cameras are plentiful and strategically placed to cover critical areas such as entrances, exits, ticket counters, baggage claim, gates, retail tenants, and restricted areas. However, a limitation of traditional video surveillance is the human factor. Constantly scanning a multitude of cameras, like in a security operations center, can lead to fatigue, slow response times, and mistakes. By leveraging artificial intelligence and machine learning technologies, transportation staff can turn a reactive archiving system of security cameras into a proactive detection system, significantly reducing the vulnerability to potential threats without adding additional headcount. 

By combining revolutionary AI technology with existing camera infrastructure, airports can deploy a solution that guards against day-to-day risks, including slip and fall hazards, trespassing, and unauthorized vehicles, as well as more critical incidents such as weapon detection and violent acts. These systems are not just efficient but also adaptive. They autonomously scan for hazards without succumbing to boredom, fatigue, or distraction and continue to learn and refine their data sets of risk identification. This adaptability ensures that the system’s performance improves over time, providing long-term benefits to the airport. Once a risk is identified, these detection systems can initiate pre-programmed notification processes to the central software platform for immediate action.

The Right Message to the Right People at the Right Time

The value of a comprehensive security and communication solution in airports cannot be overstated. It is mission-critical in a venue that can house thousands of people at any time. The goal of the solution is to get the right message to the right person or people at the right time, whether it be information about arrivals and departures, notification of an unattended bag, or evacuation instructions in an emergency.

Integrating mass notification with video surveillance and a centralized software platform represents a significant advancement in enhancing public safety and security. This integration provides numerous benefits, including improved situational awareness, faster responses, tailored communications, and better coordination among agencies. Integration with other airport systems, like signage, can further enhance the passenger experience, compliance, and safety.

The advantages of a well-integrated system far outweigh the drawbacks. As technology evolves, airports can leverage these advancements to create safer environments for passengers and staff, ultimately contributing to more secure and resilient public spaces.

https://www.securitymagazine.com/articles/101730-integrating-mass-notification-with-video-surveillance-in-airports


Drug cartel hacked FBI official’s phone to track and kill informants, report says

The Sinaloa drug cartel in Mexico hacked the phone of an FBI official investigating kingpin Joaquín “El Chapo” Guzmán as part of a surveillance campaign “to intimidate and/or kill potential sources or cooperating witnesses,” according to a recently published report by the Justice Department.

The report, which cited an “individual connected to the cartel,” said a hacker hired by its top brass “offered a menu of services related to exploiting mobile phones and other electronic devices.” The hired hacker observed “’people of interest’ for the cartel, including the FBI Assistant Legal Attache, and then was able to use the [attache’s] mobile phone number to obtain calls made and received, as well as geolocation data, associated with the [attache’s] phone.”

“According to the FBI, the hacker also used Mexico City’s camera system to follow the [attache] through the city and identify people the [attache] met with,” the heavily redacted report stated. “According to the case agent, the cartel used that information to intimidate and, in some instances, kill potential sources or cooperating witnesses.”

The report didn’t explain what technical means the hacker used.

Existential threat

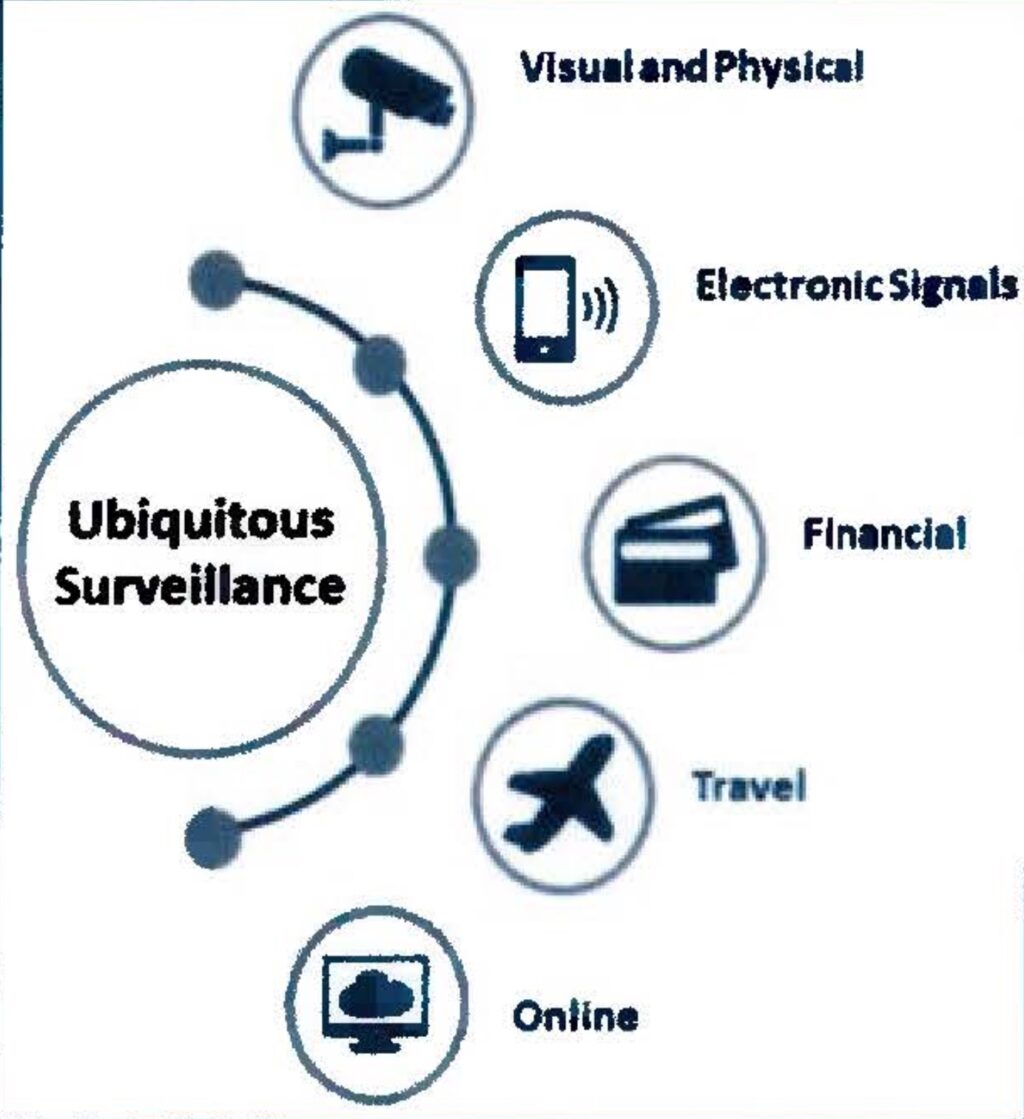
The report said the 2018 incident was one of many examples of “ubiquitous technical surveillance” threats the FBI has faced in recent decades. UTS, as the term is abbreviated, is defined as the “widespread collection of data and application of analytic methodologies for the purpose of connecting people to things, events, or locations.” The report identified five UTS vectors, including visual and physical, electronic signals, financial, travel, and online.

Credit: Justice Department

While the UTS threat has been longstanding, the report authors said, recent advances in commercially available hacking and surveillance tools are making such surveillance easier for less sophisticated nations and criminal enterprises. Sources within the FBI and CIA have called the threat “existential,” the report authors said

A second example of UTS threatening FBI investigations occurred when the leader of an organized crime family suspected an employee of being an informant. In an attempt to confirm the suspicion, the leader searched call logs of the suspected employee’s cell phone for phone numbers that might be connected to law enforcement.

https://arstechnica.com/security/2025/06/mexican-drug-cartel-hacked-fbi-officials-phone-to-track-informant-report-says/


61M Records Listed for Sale Online, Allegedly Belong to Verizon

Researchers from SafetyDetectives discovered a post on a web forum in which a malicious actor offers to sell a database, allegedly containing records on 61 million Verizon customers. 

According to the research, this offer was posted on a well-known web forum on the clear surface web. The forum provides message boards for database downloads, leaks and more. 

The offered data totals 3.1 GB in a file dated 2025, implying the data is recent. The research team reviewed the claim and found the data appears to be legitimate; however, the team cannot confirm if it truly belonged to Verizon customers. 

The author of the post shared two screenshot samples of the data being offered, which revealed approximately 517 records. The information displayed includes: 

  • First and last names
  • Genders
  • Dates of birth 
  • Full addresses 
  • Two phone numbers per customer 
  • Tax ID and three more IDs per customer 

If the data is legitimate and exposes the personal information of Verizon customers, they could be at risk of targeted social engineering attacks, phishing, identity theft and more. 

https://www.securitymagazine.com/articles/101729-61m-records-listed-for-sale-online-allegedly-belong-to-verizon


Millions of Android, iPhone Users Could Be Sending Data to China

According to the Tech Transparency Project (TTP), Apple and Google app stores are offering private browsing apps owned by Chinese companies. TTP identified these apps more than six weeks ago in a report, but it appears that no action has been taken in response. 

TTP suggests that Apple and Google may be profiting off of these apps, risking Americans’ privacy and national security. 

The apps in question are virtual private networks (VPNs). Chinese-owned VPNs could be a privacy and security concern for American citizens, as Chinese companies could be obligated to share sensitive data with the Chinese government. 

The report found that out of the top 100 free VPNs in the United States Apple App Store in 2024, 20 of them showed signs of Chinese ownership.

Below, security leaders share their thoughts on this report. 

Security Leaders Weigh In

James Maude, Field CTO at BeyondTrust:

These threats are not entirely new. Free mobile apps have a history of embedding code that connects the user’s device to a proxy network to generate revenue by selling off a small amount of the user bandwidth. This allows a developer to generate revenue in the app without charging the user or relying on ad revenue. The flip side to this is what these device proxies are then used for as they provide a network of residential IP exit nodes that can be used in web scraping, credential stuffing and identity theft by criminal organizations. They effectively provide a route for a threat actor with access to compromised credentials to evade geolocation blocks (only allow logins from U.S.) by allowing them to login from a residential IP perhaps in the same city and using the same ISP as the victim.

In age where identity is the new perimeter, these free VPN services may not only process sensitive browsing data through foreign servers, they can also create large peer-to-peer networks of proxy exit nodes which can potentially be misused to both target and surveil identities. They can also provide a mechanism to exploit them using a vast network of exit nodes near their target.

Example of my previous 2019 research on the true cost of free VPNs. 

Randolph Barr, Chief Information Security Officer at Cequence Security:

If Apple and Google are unwilling or unable to enhance their oversight, it’s likely this will accelerate demand for more advanced, enterprise-controlled security solutions, particularly in environments where sensitive data is accessed through mobile devices. Mobile Device Management (MDM) and Bring Your Own Device (BYOD) programs will increasingly need to integrate AI-driven app vetting and behavioral analysis into their security stack.

While MDM and BYOD controls are not a silver bullet, incorporating AI into these solutions can strengthen a layered security approach, raising the bar for attackers and reducing organizational risk, even when app stores fall short. For CISOs, this situation underscores a broader reality: security leaders must build resilience while enabling innovation. They need to communicate the value of controls like AI-enhanced MDM not just as risk mitigation, but as enablers of secure digital agility. If Apple and Google won’t prioritize user protection through better enforcement, enterprises will have to fill that gap themselves with smarter, adaptive tools that protect both data and business continuity.

Mr. Vijay Dilwale, Principal Security Consultant at Black Duck:

Chinese law requires collaboration with state intelligence efforts by businesses. This is not optional, but legislation. As a result, all information traveling through these apps could possibly be available for the Chinese government to access.

Worryingly is that the majority of these apps continue to sit in top app stores without complete transparency about their ownership. In some cases, even Apple and Google could also be profiting from them. This is not merely a consumer protection issue. It is a national security issue. Platforms should do more to demand open ownership, stricter vetting for risky applications like VPNs, and reassessing how they make money off of tools that carry this kind of risk.

Chad Cragle, Chief Information Security Officer at Deepwatch:

It’s time for the platforms to take responsibility and set the example. You can’t claim to prioritize privacy if you’re letting other parties control the playbook. If they don’t properly scrutinize these apps, they’re not just passively allowing it—they’re helping to create the problem. And let’s be honest, this isn’t just about privacy; it’s about national security, too.

https://www.securitymagazine.com/articles/101728-millions-of-android-iphone-users-could-be-sending-data-to-china


Una vulnerabilità di Open VSX Registry mette in pericolo milioni di sviluppatori


I ricercatori di Koi Security hanno individuato una vulnerabilità critica di Open VSX Registry che consente agli attaccanti di prendere il controllo dei dispositivi di milioni di sviluppatori pubblicando estensioni malevole per VSCode.

Open VSX Registry è un’estensione della Eclipse Foundation usata in VSCode per accedere a un marketplace di estensioni “vendor neutral”, così che gli sviluppatori possono utilizzare estensioni che non siano di Microsoft. “In pratica, Open VSX funziona quasi esattamente come il Marketplace ufficiale di VS Code, ma è aperto a qualsiasi fork di VS Code. Gli sviluppatori possono pubblicare estensioni su Open VSX e gli utenti dei fork di VS Code possono installarle senza problemi” spiega Oren Yomtov di Koi Security.

Open VSX Registry

Considerando che, secondo quanto riportato da Yomtov, sono oltre 8 milioni gli sviluppatori che usano Open VSX, la vulnerabilità dell’estensione ha degli impatti catastrofici e apre ad attacchi supply-chain molto estesi.

Il bug risiede in publish-extensions, ovvero il meccanismo che serve a popolare di estensioni Open VSX. Questo meccanismo consente agli sviluppatori di pubblicare delle estensioni inviando una pull request; una volta approvata, l’estensione viene aggiunta al file extensions.json.

Per far sì che le estensioni siano sempre aggiornate all’ultima versione, esiste un flusso quotidiano che, per ogni estensione del file, controlla se la versione specificata nel file package.json è diversa da quella attuale; in caso positivo, viene eseguito il comando npm install per aggiornare le dipendenze e la nuova versione dell’estensione viene pubblicata. Quest’ultimo step utilizza il valore della variabile d’ambiente OVSX_PAT, ovvero un token relativo a privilegi elevati che consente di pubblicare qualsiasi estensione sul marketplace.

La vulnerabilità sta nel fatto che npm install esegue gli script di build di tutte le estensioni presenti nel marketplace dando loro l’accesso alla variabile OVSX_PAT. I ricercatori di Koi Security hanno dimostrato che è possibile esfiltrare il token e di conseguenza usarlo per pubblicare nuove estensioni o compromettere quelle esistenti con aggiornamenti malevoli. 

“Dal punto di vista di un attaccante, ciò significa prendere il controllo della supply chain dell’intero ecosistema. Quando l’IDE di uno sviluppatore fa un aggiornamento automatico delle estensioni (o se l’utente ne installa una nuova), viene scaricato automaticamente il payload malevolo” sottolinea Yomtov. Con questo potere un attaccante può praticamente prendere il controllo del dispositivo della vittima e inserire keylogger o backdoor nei progetti degli sviluppatori, nonché sottrarre codice sorgente e cookie.

Ridurre l’impatto del problema di Open VSX Registry

Poiché le estensioni scaricate dal marketplace possono essere caricate da chiunque, Yomtov ricorda che è essenziale prestare la massima attenzione a ciò che si installa, considerando ogni dipendenza come se fosse non attendibile. 

Questo, spiega Yomtov, implica definire un inventario delle estensioni installate, memorizzando non solo cosa è installato, ma anche su quali macchine e da chi è usato. Fondamentale è anche verificare l’origine di ciascuna estensione, controllare se viene manutenuta regolarmente, quali permessi richiede e perché.

Per agire su eventuali comportamenti anomali delle dipendenze di terze parti, è importante definire delle azioni di risposta in caso di violazione delle policy, per esempio rimuovendo automaticamente i plugin sospetti o inviando un alert al team di sicurezza.

Infine, poiché le estensioni vengono spesso aggiornate senza avvisi e in maniera automatica, è obbligatorio controllarle continuamente per non perdersi alcun flusso di aggiornamento. 

“Bisognerebbe adottare un modello zero-trust per ogni software proveniente da marketplace, trattando ogni applicazione, estensione, plugin, modello, MCP, pacchetto di codice o container come non attendibile finché non viene individuato, analizzato, approvato e monitorato” conclude Yomtov.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/30/una-vulnerabilita-di-open-vsx-registry-mette-in-pericolo-milioni-di-sviluppatori/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-di-open-vsx-registry-mette-in-pericolo-milioni-di-sviluppatori