WhatsApp Banned on US House of Representatives Devices
A memo sent to United States House of Representatives staff announced that WhatsApp is banned from House devices.
Staff members are encouraged to utilize other platforms for communication needs. This may be partially due to WhatsApp being targeted by Israeli spyware in January 2025, an incident in which spyware company Paragon targeted users in two dozen countries.
The memo states that the “Office of Cybersecurity has deemed WhatsApp a high risk to users due to the lack of transparency in how it protects user data, absence of stored data encryption, and potential security risks involved with its use.”
I ricercatori di Check Point Research hanno individuato una campagna di spear-phishing a opera di hacker iraniani contro giornalisti, ricercatori e professori universitari israeliani.
Secondo i ricercatori di Check Point, dietro l’attacco ci sarebbe Educated Manticore, un gruppo APT associato al Corpo delle guardie della rivoluzione islamica. Nel corso degli anni il gruppo ha eseguito numerose campagne di spear-phishing contro dipendenti e figure centrali dei settori governativo, militare, della ricerca e dei media.
Gli attacchi sono cominciati a metà giugno, quando alcuni ricercatori di università israeliane hanno ricevuto alcune email e messaggi WhatsApp da finti dipendenti di compagnie di cybersicurezza. Nelle comunicazioni, i mittenti chiedevano di organizzare un incontro tra le parti per discutere di strategie di sicurezza per proteggere organizzazioni di settori critici, facendo leva sulle tensioni tra Iran e Israele.
I messaggi avevano un tono piuttosto formale, erano ben strutturati e privi di errori, indicazioni del fatto che probabilmente gli attaccanti hanno usato l’intelligenza artificiale per scriverli.
Le comunicazioni iniziali non contenevano link, ma servivano solo per ottenere la fiducia della vittima. Dopo qualche interazione, gli attaccanti chiedevano l’indirizzo email dell’utente e inviano in seguito un link per collegarsi a una riunione. L’indirizzo email veniva usato per precompilare il form di login su cui atterrava la vittima, per rendere il flusso più credibile.
Il gruppo a questo punto era in grado di ottenere le credenziali utente e i codici per l’autenticazione a due fattori, usati in seguito per eseguire attacchi 2FA-relay. La pagina di phishing include inoltre un keylogger per catturare ogni tasto premuto dall’utente, anche se non effettua il login al finto servizio.
Pixabay
In alcuni casi il link condiviso dal gruppo rimandava a falsi meet Google. Cliccando su un qualsiasi punto del sito, l’utente navigava alla pagina di login dove gli veniva richiesto di inserire le credenziali per proseguire.
“Da gennaio in poi, il gruppo ha registrato molti domini che sono stati utilizzati per operazioni di spear-phishing, sia per memorizzare kit di phishing che usati come backend. L’infrastruttura sottostante si basava su oltre 130 domini unici (insieme a numerosi sottodomini), che si risolvevano in una dozzina di indirizzi IP distinti” ha spiegato il team di Check Point Research.
I ricercatori sottolineano che Educated Manticore è attualmente una seria minaccia: nonostante l’attenzione del mondo della cybersecurity, il gruppo riesce a operare senza essere individuato subito, in maniera veloce e precisa. “Data la natura vulnerabile dei loro obiettivi – spesso operanti in ambienti sensibili o in contatto con colleghi con status simile all’estero – riteniamo che le tattiche di Educated Manticore continueranno a concentrarsi sul furto di identità e credenziali legate agli interessi del regime” hanno concluso i ricercatori.
FDA Urges Secure Cyber Practices for Medical Product Manufacturing
Advanced and smart technologies deployed in medical product manufacturing needs to have cybersecurity embedded, says the Food and Drug Administration (FDA).
According to a white paper published by the organization, manufacturing equipment that is commercially available rarely meets national or international standards for cybersecurity. Oftentimes, manufacturing infrastructure involves several connected devices or Operational Technologies (OT), which historically prioritizes functionality over cybersecurity. In the paper, the FDA calls for a balance between functionality and cybersecurity.
Below, security leaders share their insights.
Security Leaders Weigh In
Ms. Nivedita Murthy, Senior Staff Consultant at Black Duck:
Hardware devices in general are tricky to embed security in but not as complex. However, with medical devices the biggest challenge has been that the underlying devices and components included still use legacy ports and protocols to establish connections. These connections are usually unencrypted or allow users access to manipulate information. A lot of these devices communicate with each other using the old protocols and to upgrade one component you need to ensure all others are upgraded to the latest secure protocol. To understand the size of this problem one just needs generate a hardware bill of materials of all components used in a medical device and look into the details on how varied it is in terms of producers and age.
With rapid advancement in digitalization including the medical industry, vendors need to remember that the old software world is gone, giving way to the new set of truths defined by AI and global software regulations. As an industry, there is a need to unleash innovation by defining new ways to manufacture these devices keeping in mind security and technological advancements in the era of accelerating risk. Adhering to some of the standard network security best practices as also required in FIPS standards would help a long way in advancing and improving the security posture in this field.
Mr. Agnidipta Sarkar, Chief Evangelist at ColorTokens:
The first notable FDA guidance related to cybersecurity in medical devices was released in January, 2005. The regulation has evolved over time and has rightfully focused on building cybersecurity, considering that the number of attacks continues to rise, irrespective of increased investments. However, years later, not many have clearly understood that the regulation requires a cybersecurity-by-design, and not just an expensive machine. The regulation expects enterprises to establish visibility, control unnecessary traffic, and ensure lateral movement between zones is controlled. Today, this is essential and urgent. There needs to be a clear focus on designing cybersecurity for medical devices in a manner that focuses upon breach readiness by focusing on the effect of a cyberattack on the priority of saving lives by protecting critical assets and their communications.
Nathaniel Jones, Vice President of Threat Research at Darktrace:
As OT becomes more integrated with IT systems, it presents more opportunities for attackers. OT security is strongest when supported by robust IT security, requiring coordination between IT and OT teams to defend the entire network. By adopting good cyber hygiene, proactively securing your digital estate, and addressing any vulnerabilities before they can be exploited, organizations will be much better equipped to defend their networks against increasingly opportunistic threat actors.
John Gallagher, Vice President at Viakoo:
Clearly the shift by malicious hackers to target IoT/OT devices has brought new requirements to the lines of business, such as manufacturing, healthcare, physical security, facilities, etc., that are responsible for managing and securing such devices. Compared to traditional manufacturing or physical security workers, employers will pay a premium in these departments in their race to secure their non-IT devices. As threats become more cyber-physical in their impact, faster incident response and forensics will drive employers to recruit security professionals who can operate outside of the traditional IT space.
4 Ways to Protect Networks from Botnets Before It’s Too Late
Imagine waking up to find that someone has infiltrated into your home, the place where you feel safest, and taken over control of every device you own. With no sign of forced entry, just your everyday smart devices are now silently enlisted as digital warriors, a botnet, that sends attacks to places, people, and companies you don’t know. Your security cameras, smart thermostats, and even your smart freezer could be working for cybercriminals right now.
While this may sound like a science fiction movie, cybercriminals deploy malware to these innocent devices every day, using them for their own nefarious purposes. From large-scale Distributed Denial of Service (DDoS) attacks that cause digital service outages to brute-force credential stuffing that provide unauthorized access to sensitive data, cybercriminals are increasingly weaponizing botnets by exploiting the weakest link in the chain. Often, that link is an unsecured personal device.
While the Mirai botnet may be one of the most famous in the cybersecurity world, threat actors follow that model regularly. In the beginning of March 2025, HUMAN Security’s Satori Threat Intelligence and Research team found that a China-based ecosystem, dubbed Badbox 2.0, had deployed malware to over 1 million consumer devices like TV streaming boxes, tablets, projectors, and after-sale car infotainment systems. Starting with off-brand Android-based devices, the attackers were able to perpetuate fraud across 22 countries with the scammer-controlled botnet. Simultaneously, the Eleven11bot DDoS attack targeted telecom companies and gaming platforms, using somewhere between 5,000 or upwards of 30,000 compromised devices.
With the ability to control these difficult-to-secure Internet of Things (IoT) devices, attackers increasingly rely on botnet malware to accomplish their objectives.
The Anatomy of a Botnet
At its core, a botnet comprises numerous internet-connected devices infected with malware. Usually, a single weak link — a smart camera containing an unpatched vulnerability or a router with a default password — enables attackers to install malware and take remote control over the device.
Once compromised, these devices operate under a cybercriminal’s command, forming vast networks that attackers use for illegal activities. Often, the large number of compromised devices enables them to deploy DDoS attacks, sending high volumes of requests that overwhelm websites and services while also spreading malware across networks. The impact of these attacks can range from disrupting business operations to data theft to manipulating online traffic and transactions. The stealthy nature of these infiltrations means that many users remain oblivious to their devices’ malicious activities.
Internet Service Providers (ISPs) may issue warnings about unusual traffic patterns, indicating potential botnet activity. However, many people and organizations ignore these alerts.
Whether an employee or organization is trying to determine if home devices are part of a botnet, these attacks all include similar warning signs:
Unusually slow internet speeds or unexplained bandwidth spikes.
Frequent device crashes or reboots without reason.
ISP notifications about suspicious activity coming from your home network.
Inability to access device settings because an attacker has locked you out.
4 Best Practices for Mitigating Botnet Malware Risk
Organizations may not be able to control the devices that their work-from-anywhere employees have in their homes. However, they can take steps to improve end-user cyber awareness and strengthen their own network defenses.
Start with Access
As organizations moved their operations to the cloud, the perimeter shifted. While a company may not be able to control an employee’s home network security, they can provide information about securing access to applications and company-owned devices. By extension, employees can apply these same access protections to their own home devices.
At a minimum, some protections that apply to all network connected devices include:
Changing default passwords on all smart devices and routers immediately.
Using strong, unique credentials — long, complex passwords that are different for each device.
Increasingly, attackers use known vulnerabilities to deploy malware on end-user devices. While an organization may not be able to control how remote workers manage their personal devices at home, they can apply security updates to all corporate devices. By engaging in these practices, the organization can limit its own risk by reducing the likelihood that attackers will compromise corporate assets.
Some best practices for improving device security include:
Regularly updating your devices’ firmware to patch security vulnerabilities.
Turning on automatic updates whenever available.
Replacing outdated devices that no longer receive manufacturer support.
Segment Your Network
Remote employees are not the only IoT risk facing companies. Many organizations use IoT devices for business purposes. From security cameras and smart TVs to printers and smart lighting sensors, organizations need to implement security controls that limit attackers’ ability to compromise these corporate assets.
With network segmentation, organizations can improve security by grouping critical assets together so they can monitor those network areas more precisely. Some best practices for segmenting networks include:
Create VLANs (Virtual Local Area Networks) to separate your IoT devices from critical systems.
Use guest networks for smart home gadgets, keeping them isolated from work or personal data.
Monitor device traffic using security software or your router’s settings.
Pay Attention to Warnings
Many security teams are overwhelmed with alerts and false positives that lead them down a rabbit hole of unnecessary investigation, making it easy to ignore warnings that they feel are irrelevant. However, threat intelligence is public information based on known attacker activity. By correlating this information with other security data, analysts can improve their alerts and reduce false positives.
Some best practices for improving detections includes correlating:
ISP notifications about unusual activities.
Network scanner tools that identify unauthorized devices connected to your Wi-Fi.
Configurations for any device you suspect may be compromised.
The Bigger Picture: A Global Cybersecurity Threat
Cybercriminals are increasingly leveraging artificial intelligence to automate attacks, making them more sophisticated and harder to detect. Meanwhile, emerging quantum computing threats pose risks to encryption methods that secure critical systems.
This alarming trend highlights the necessity for unified defenses and information sharing among cybersecurity professionals, organizations, and individuals. And this is only one first step — cybercriminals rely on lax security practices to build their attack infrastructure, and by taking a proactive, continuous approach to security, we can collectively reduce their operational effectiveness.
Marko Simeonov is the CEO of Plainsea, a cybersecurity platform for augmented penetration testing, aimed at enhancing the efficiency and service delivery of cybersecurity experts and managed service providers. With over seven years in the cybersecurity industry, Simeonov’s leadership is defined by a deep understanding of the challenges faced by professionals in the field. Image courtesy of Simeonov
In questo primo articolo di una serie dedicata all’onboarding dei sistemi IoT, esploreremo le fondamenta della sicurezza nella gestione dei dispositivi connessi. Dal momento in cui l’Internet of Things ha superato il numero di esseri umani sul pianeta, la necessità di processi sicuri per l’identificazione e l’autenticazione dei dispositivi è diventata cruciale. Attraverso un’analogia con i controlli aeroportuali, analizzeremo i protocolli e le infrastrutture di sicurezza necessarie per garantire un onboarding affidabile, concentrandoci su VPN, certificati digitali e PKI in un’architettura IoT centralizzata.
L’internet of things (IoT) è stato concepito tra il 2008 e il 2009, quando il numero di dispositivi connessi ha superato quello degli esseri umani sul pianeta. Questi dispositivi possono supportare applicazioni progettate per risolvere problemi reali nel mondo della salute, della sicurezza, dell’energia, dei trasporti e di altri settori attraverso il monitoraggio, l’allerta e la consapevolezza dei dati e degli indici di processo.
Stack Tecnologico e Competenze IoT
Dietro il mondo IoT è richiesto un insieme di competenze che variano dalla conoscenza di programmazione embedded, di protocolli e reti distribuite, di architetture di sistemi su campo ed in cloud sino alle competenze nella cybersecurity. Una rete di dispositivi è IoT quando la comunicazione avviene su rete internet.
Anche negli impianti industriali sono presenti dispositivi in grado di comunicare tra loro su stack TCP/IP o usando altri protocolli di trasporto e di rete alla base di internet, ma se la comunicazione resta dentro l’impianto o in una rete privata, in quel caso si parla di rete OT (Operational technology). Questa infrastruttura è adottata nei sistemi di controllo industriale e di produzione critici per un’organizzazione. Per ragioni di sicurezza viene mantenuta segregata dalla rete internet per cui è fuori dal perimetro di questo articolo.
Rendere disponibili dati e dispositivi su rete pubblica internet presenta delle sfide. Ricordiamoci che il protocollo di rete offre un livello di servizio best effort. Sta ai protocolli a livello di trasporto e applicativi garantire l’affidabilità nella comunicazione.
Data l’eterogeneità dei dispositivi, con differenti capacità computazionali, e dei protocolli disponibili a livello applicativo, è necessario stabilire dei ruoli e delle regole con cui controllare e monitorare tutti gli host in gioco. I dispositivi possono essere gestiti:
in maniera distribuita, con logiche di controllo locali su campo che periodicamente si allineano alle indicazioni presenti in una piattaforma di coordinamento.
in maniera decentralizzata, con sistemi di gestione separati con in carico diversi sottoinsiemi di dispositivi
in maniera centralizzata, con un’unica piattaforma che assume il pieno controllo della flotta.
Il Processo di Onboarding IoT: Sicurezza e Autenticazione
L’Onboarding è un processo con cui il dispositivo viene identificato ed accolto per la prima volta nella piattaforma che lo gestirà. è la prima fase del ciclo di vita di un dispositivo e determina se sarà o meno sotto il nostro controllo. Uno dei problemi da risolvere in questa fase è: come facciamo a capire se il dispositivo che tenta di entrare in contatto con noi è legittimo?
Pensiamo allo screening svolto in un aeroporto. Dal momento in cui ci presentiamo al check- in, il documento su cui facciamo affidamento per indicare alle autorità chi siamo è la nostra carta d’identità o il nostro passaporto per paesi extra UE. L’identificazione non basta. Come facciamo a comprendere se siamo anche autorizzati a raggiungere la nostra destinazione? Come cittadini dell’Unione Europea, siamo autorizzati a muoverci da un Paese ad un altro. Immaginiamo però di dover andare negli Stati Uniti.
Nella data di realizzazione di questo articolo la condizione propedeutica per poter accedere è quella di completare la compilazione del modulo del visto elettronico online (ESTA). Allo stesso modo, il dispositivo deve fornire un insieme di informazioni che identificano la natura della richiesta di comunicazione ed il motivo per cui sta contattando la piattaforma.
All’aeroporto ci sottoponiamo ad un processo rigoroso di controllo, partendo dalla scansione del nostro volto con quello presente sul passaporto per verificarne la coincidenza, fino al controllo degli oggetti che portiamo con noi nel nostro bagaglio a mano. La cyber security entra in gioco in questo processo proprio per accertare che il dispositivo sia legittimo e che non ci siano azioni fraudolente ai danni del servizio offerto dalla piattaforma e degli altri dispositivi.
In questo articolo ci metteremo nei panni dei proprietari dell’ “aeroporto” dei dispositivi iot, considerando un sistema di gestione centralizzato. Valuteremo quali sono i mezzi e gli strumenti usati nella letteratura per accogliere i dispositivi autorizzati e respingere quelli malevoli. Infine, percorreremo insieme un esempio di soluzione che garantisce il rispetto dei requisiti previsti.
Cybersecurity nell’Ecosistema IoT
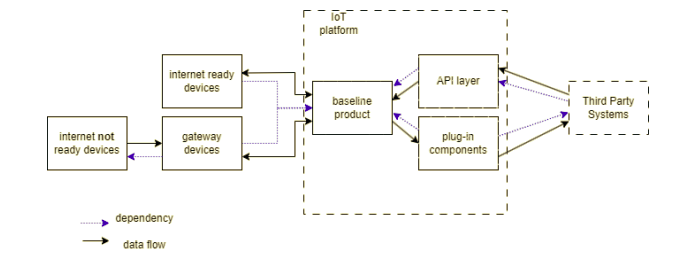
Nei processi di cybersecurity andiamo a valutare la superficie di esposizione dell’architettura del sistema software messa in piedi. In un’architettura IoT centralizzata abbiamo i dispositivi, la piattaforma che li monitora e controlla, e sistemi terze parti che interagiscono con la piattaforma per recuperare dati o per inviare comandi.
Figura 1. Architettura di una piattaforma IoT centralizzata
Ogni strato ed ogni fase del processo presenta le sue minacce e le relative misure di contenimento dei rischi.
Il dato che viaggia dal campo fino alla sua destinazione di utilizzo è esposto a possibili eventi di manomissione (tampering), di intercettazione, di compromissione. Un dispositivo malevolo può assumere una falsa identità per interagire con la piattaforma o creare insieme ad un insieme di dispositivi un disservizio.
I sistemi di terze parti che interagiscono con la piattaforma possono violare la Segregation of Duties (SoD), accedendo a dati non attinenti al progetto o all’ambito di visibilità previsto. Se consentito, possono eseguire azioni malevole di controllo dei dispositivi, assegnando loro dei task di esecuzione con parametri irregolari o con tempistiche che arrestano la continuità del servizio o influenzano la qualità.
Accessi federati e politiche di Identity Access Management (IAM) possono limitare i rischi descritti nel secondo punto. Per il primo punto, la tutela del dato avviene intervenendo sulla comunicazione tra dispositivo e piattaforma.
Comunicazione dei sistemi IoT
Per proteggere le comunicazioni dei vari dispositivi IoT è fondamentale far uso di sistemi di cifratura al fine di preservare la confidenzialità delle informazioni. In letteratura sono disponibili diversi modelli, tra cui:
Le VPN;
I certificati digitali;
La PKI.
Le VPN (Virtual Private Network) aggiungono un livello aggiuntivo di sicurezza per la trasmissione del dato, operando al livello di trasporto e/o applicativo del modello ISO/OSI. In particolare tutti i dati vengono veicolati all’interno di un “VPN tunnel” in cui sono cifrati garantendo la protezione anche da attacchi come il man in the middle (MitM). Solo alla fine del tunnel, giunti a destinazione, i dati potranno poi essere decifrati. Si fa quindi uso di chiavi di cifratura per cifrare e decifrare i dati durante la comunicazione.
La crittografia impedisce di conseguenza il monitoraggio, il logging o il tampering (ovvero la manomissione) dei dati che vengono veicolati in rete. La VPN abiliterà quindi una connessione sicura tra un utente e una public network e tramite il VPN tunnel, che opera al livello 2 e 3 del modello ISO/OSI, il dato sarà protetto.
Tra i protocolli di sicurezza più utilizzati nel tunnel abbiamo IPsec, point-to- point tunneling protocol (PPTP), layer 2 tunneling protocol (L2TP) e SSL che garantiranno la confidenzialità del dato trasmesso. Si noti che il protocollo IPsec agisce al di sotto del livello di trasporto, rendendo trasparente il servizio di crittografia alle applicazioni con cui si interagisce.
Esempi di VPN presenti sul mercato sono:
OpenVPN
ExpressVPN
GlobalProtect
F5 VPN
Esistono dei browser che includono la possibilità di usare un servizio VPN, come Opera e Brave.
Il mittente, prima di avviare la comunicazione, cifrerà il dato che intende inviare attraverso la rete e successivamente il destinatario, tramite l’uso di un’apposita chiave, riuscirà a decifrare e quindi a leggere il dato di interesse.
Si parlerà di crittografia sincrona, nel caso in cui si fa uso di una sola chiave per cifrare e decifrare il dato (più semplice da implementare e gestire su grandi quantità di dati ma anche più vulnerabile), mentre di crittografia asincrona se si fa uso di più chiavi per cifrare e decifrare il dato (crittografia più forte ma anche più complessa da implementare e gestire su grandi quantità di dati). In particolare nella crittografia asincrona si fa uso di una private key (chiave privata) per la cifratura del messaggio e di una public key (chiave pubblica) a supporto della decifratura.
Si fa comunque presente che la VPN da sola non è sufficiente a proteggerci ma va utilizzata come strumento aggiuntivo al perimetro di sicurezza in comunione con altri sistemi quali EDR, siem, firewall, IPS/IDS e molto altro.
Tra gli algoritmi di cifratura più comuni e utilizzati nelle VPN ci sono:
Triple Data Encryption Standard (3DES): fa uso di un “key bundle” costituito da tre chiavi ognuna da 56-bit. In questo algoritmo si ripeterà per tre volte l’algoritmo DES tramite tre chiavi ognuna con un compito specifico: K1 cifrare, K2 decifrare e K3 nuovamente cifrare. Le tre chiavi possono essere implementate in tre modalità:
Tutte indipendenti e diverse tra loro, soluzione complessa ma garantisce un forte livello di sicurezza;
K1 e K3 uguali, soluzione intermedia;
Tutte le chiavi uguali, opzione meno sicura ma di più semplice implementazione.
Applicando quindi per tre volte il processo dell’algoritmo DES si raggiungerà una cifratura di sicurezza molto simile ad algoritmi avanzati quali AES (Advanced Encryption Standard).
Tuttavia, dal 2017 il NIST ha indicato l’utilizzo del 3DES deprecato a causa di vulnerabilità note, invitando all’adozione dell’Advanced Encryption Standard.
Advanced Encryption Standard (AES). Introdotta dal NIST nel 2001 come cifratura “byte oriented”, rispetto al DES che è bit oriented, questa soluzione di cifratura asimmetrica teme solo attacchi teorici. La loro complessità computazionale è tale da non essere fisicamente realizzabile dalle capacità correnti dei calcolatori in questo momento storico e nei prossimi anni a seguire. L’algoritmo prende in input e restituisce in output blocchi di 128 bit può essere usato con chiavi di cifratura, a lunghezza variabile pari a 128, 197 o 256 bit.
Secure Sockets Layer (SSL): protocollo di sicurezza che abilità le comunicazioni tra server e client. SSL garantisce transazioni sicure per credit card, login credentials e molto altro
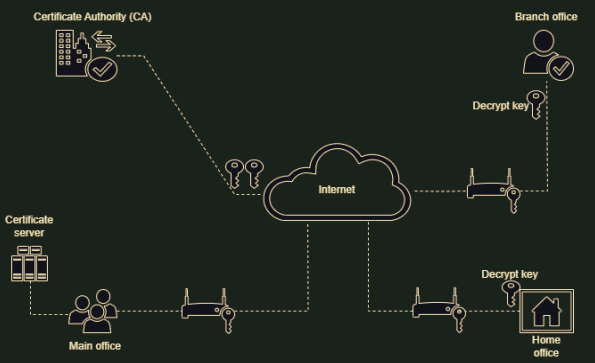
Figura 2. VPN e Certification authority
Si fa comunque presente che la VPN da sola non è sufficiente a proteggerci ma va utilizzata come strumento aggiuntivo al perimetro di sicurezza in comunione con altri sistemi quali EDR, siem, firewall, IPS/IDS e molto altro.
Un ulteriore livello di sicurezza per lo scambio di informazioni avviene tramite l’utilizzo di certificati digitali; questi garantiscono che l’informazione tra un mittente e un destinatario avvenga in maniera sicura. Ogni certificato digitale avrà diversi attributi, tra cui:
Serial number: univoco per ogni certificato;
Subject: “owner” del certificato, persona o organizzazione;
Signature algorithm: nome dell’algoritmo utilizzato;
Key-usage: obiettivo della chiave pubblica, ovvero se per cifrare, verificare o entrambe;
Public key: usata per cifrare un messaggio o verificare la firma dell’owner;
Issuer: fornisce le identità degli intermediari coinvolti;
Valid from: data dal quale è valido il certificato;
Valid to: data di scadenza del certificato;
Thumbprint algorithm: specifica l’algoritmo di hashing utilizzato per cifrare la firma digitale;
Thumbprint: specifica l’hash per ogni certificato, utilizzato per verificarne l’integrità.
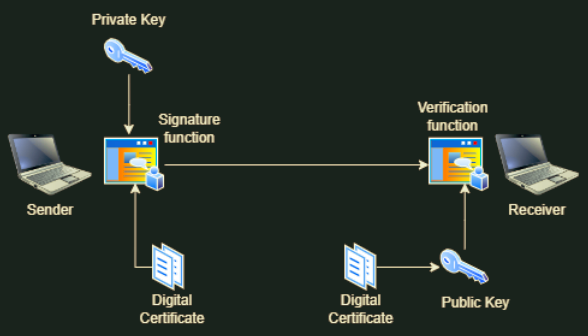
Il mittente richiede un certificato digitale alla certificate authority (CA). La certificate Authority, prima di restituire il certificato, lo firma con una propria chiave privata. Il mittente cifrerà il messaggio con la propria chiave privata (private key) e fornirà una public key a supporto della convalida dell’identità e dell’informazione. Il destinatario accetterà il messaggio criptato e utilizzerà la public key della CA per decodificare il certificato digitale e successivamente consentire la lettura del messaggio.
Un certificato digitale può contenere diverse informazioni in merito a:
Nome del mittente che ha applicato il certificato;
Data di scadenza;
Una copia della public key fornita dalla CA.
Il destinatario potrà quindi, tramite il certificato digitale, controllare la validità utilizzando la signature allegata e fornita dalla CA. Il principale obiettivo dei certificati digitali è garantire la non-repudiationdel dato proteggendo l’informazione lungo tutto il trasferimento e validando il tutto con una signature (firma digitale). In figura 3 è possibile osservare il funzionamento del certificato digitale.
Esempio di consegna di un messaggio cifrato con CA
Attori
Dispositivo → mittente
Piattaforma → destinatario
Passi
Step a. Il dispositivo genera una Private key, una Public key e crea un messaggio m1
Step b. il dispositivo manda la propria chiave pubblica alla CA, che chiameremo pkd (public key device)
Step c. La CA cifra con la sua chiave privata la pkd (chiave pubblica del dispositivo) e restituisce un certificato, definito in questo esempio come pkd_ca_crypted
Step d. Il Dispositivo cifra il messaggio m1 con la sua chiave privata (m1_d_crypted) e lo invia insieme al certificato pkd_ca_crypted alla piattaforma
Step e. La piattaforma recupera public key della CA e decodifica il pkd_ca_crypted. Grazie a questa operazione ottiene il pkd.
Step f. La piattaforma decodifica il messaggio m1_d_crypted con pkd del passo e. La piattaforma riesce così ad ottenere il messaggio originale m1.
Tra i protocolli di sicurezza più utilizzati abbiamo secure sockets layer (SSL) e transport layer security (TLS) a protezione contro attacchi come il tampering del dato. I certificati digitali sono ampiamente utilizzati in e-mail server e code signing.
Figura 3. Funzionamento dei certificati digitali
Public Key Infrastructure (PKI)
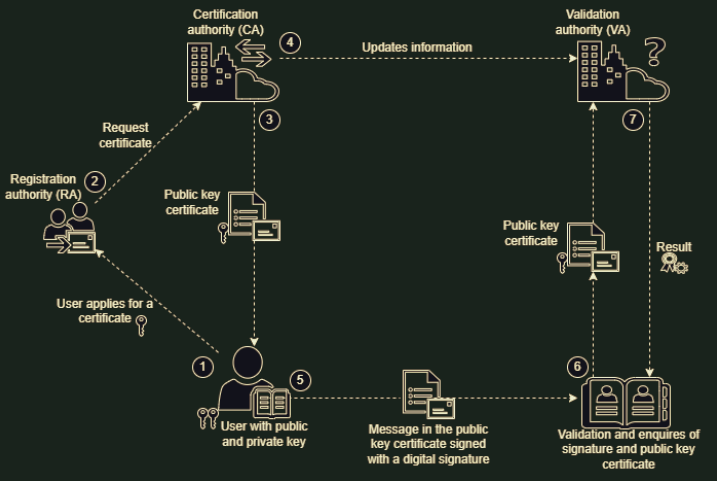
La public key infrastructure è un’Infrastruttura composta da hardware, software, persone, policies e procedure per la creazione, gestione, distribuzione, utilizzo, “storage” e revoca dei certificati digitali.
Le componenti principali sono:
Certificate authority (CA): emette e verifica i certificati digitali;
Registration authority (RA): agisce come controllore per la CA;
Certificate management system: genera, distribuisce, memorizza e verifica i certificati;
Locazione di dove i certificati (e le chiavi pubbliche) sono memorizzate.
La PKI rafforza la confidenzialità del dato e dell’informazione. Consente l’uso di public-key encryption e digital signature services attraverso un’ampia varietà di applicativi. L’autenticazione della PKI dipende dai certificati digitali (noti anche come certificati public-key) che la CA firma e fornisce. In figura 4 è possibile osservare il funzionamento dell’infrastruttura sin qui descritta. La PKI è ampiamente riconosciuta come best practice per assicurare la verifica digitale durante una transizione elettronica.
In particolare la digital signature supportata dalla PKI include:
Con chi si ha a che fare (identificazione)
Chi è autorizzato ad accedere a quelle informazioni (diritti)
Un record per la verifica della transazione (verifica)
Figura 4. Public Key Infrastructure (PKI)
La PKI è ampiamente utilizzata per servizi di sicurezza come:
Protocolli di sicurezza per la comunicazione come SSL, IPsec e HTTPs;
Protocolli di mail security come il secure/multipurpose internet mail extensions (S/MIME) and pretty good privacy (PGP);
Protocolli per le transazioni come il secure electronic transaction (SET).
L’infrastruttura PKI riduce il rischio di esposizione agli attacchi, rafforzando la sicurezza delle crittografie simmetriche rendendo maggiormente sicure le transazioni che coinvolgono pagamenti, accessi a sistemi e scambi di dati sensibili. Tra gli algoritmi di cifratura più comuni e utilizzati nelle VPN ci sono:
Triple Data Encryption Standard (3DES): fa uso di un “key bundle” costituito da tre chiavi ognuna da 56-bit. In questo algoritmo si ripeterà per tre volte l’algoritmo DES tramite tre chiavi ognuna con un compito specifico: K1 cifrare, K2 decifrare e K3 nuovamente cifrare. Le tre chiavi possono essere implementate in tre modalità:
Tutte indipendenti e diverse tra loro, soluzione complessa ma garantisce un forte livello di sicurezza;
K1 e K3 uguali, soluzione intermedia;
Tutte le chiavi uguali, opzione meno sicura ma di più semplice implementazione.
Abbiamo esplorato i fondamenti della sicurezza nell’onboarding IoT, dalle VPN alla PKI, evidenziando l’importanza di un’infrastruttura robusta per proteggere le comunicazioni dei dispositivi connessi. Nel prossimo articolo della serie approfondiremo il tema legato alle tecniche di onboarding dei dispositivi. Per un’analisi più dettagliata di questi temi, vi invitiamo a scaricare il white paper “Onboarding dei dispositivi IoT” di Fabrizio Giorgione e Giovanni Cappabianca, che offre una prospettiva completa sulle sfide e le soluzioni nella gestione sicura dei dispositivi connessi.
Profilo Autore
Fabrizio Giorgione è nato a Napoli (NA) nel 1992. Si è laureato in ingegneria informatica presso l’università degli studi del Sannio il 17 dicembre del 2018 con una tesi dal titolo: “Analisi della superficie di un sistema SCADA”. Ha sviluppato, presso il laboratorio ISWATlab, un’applicazione Android denominata “Privacy Guard” la quale valuta il rischio di privacy leakage, ovvero il furto di informazioni, sugli smartphone (http://www.iswatlab.eu/?page_id=499). Ha effettuato il tirocinio presso lo “ZLab” di “Cse Cyber Sec” nell’ambito “SOC”, “Forensic” e “Malware Analysis”. Attualmente lavora presso la società di “NTT DATA” come “Cyber security Analyst” nel SOC di Napoli. Il suo compito è quello di effettuare analisi di log, di malware e di prevenire minacce interne ed esterne alla sua azienda e ai clienti della società. Si è occupato, inoltre, del montaggio e della gestione di sonde IDS/IPS presso Telecom Italia nella sede di Roma (RM).
In this episode of The Security Podcasts featuring Myke Lyons, CISO at Cribl, we discuss cybersecurity in retail — particularly in relation to the recent string of attacks against the sector.
“There are many nefarious people out there, and nefarious groups out there, that are developing capabilities that make attacking any organization — inclusive of retail — that much much easier.”
Cybersecurity in Retail Amidst Escalating Attacks
Myke Lyons, CISO at Cribl, discusses cybersecurity in retail, especially in relation to the recent string of attacks against the sector.
Il 14 ottobre il supporto tecnico e di sicurezza per Windows 10 terminerà: Microsoft vuole puntare sull’ultima versione del suo sistema operativo e soprattutto sull’uso pervasivo dell’intelligenza artificiale.
Per chi non è ancora pronto ad abbandonare la precedente versione del sistema operativo ci sono però buone notizie: Microsoft ha deciso di prolungare il periodo di supporto a Windows 10 oltre i termini già definiti, fino al 13 ottobre 2026.
Anche se il consiglio della compagnia è di cominciare il prima possibile la transizione dei sistemi, ci sono molti utenti e organizzazioni che non sono ancora pronti a passare a Windows 11. Microsoft consente così di iscriversi all’Extended Security Update (ESU), un programma per coloro che hanno bisogno di continuare a usare il precedente sistema operativo oltre la data di fine supporto.
Questa opzione era stata già annunciata lo scorso ottobre e ieri Microsoft ha specificato che sarà possibile iscriversi al programma anche tramite un piano gratuito. I clienti consumer potranno infatti scegliere se usare 1.000 punti Microsoft Reward, senza alcun costo aggiuntivo, oppure pagare 30 dollari (circa 26 euro) per accedere a un anno di supporto aggiuntivo. Attualmente si possono iscrivere al programma solo i membri dell’Insider Program, ma a partire da luglio l’opzione verrà estesa progressivamente a tutti gli utenti.
Anche le organizzazioni possono iscriversi all’ESU, ma nel loro caso non è previsto un piano gratuito: il costo per continuare a ricevere gli aggiornamenti è di 61 dollari (circa 52 euro) per ogni dispositivo Windows 10. Le aziende possono però rinnovare l’iscrizione annualmente, fino a un massimo di tre anni, ma con un costo crescente di volta in volta.
ESU distribuirà aggiornamenti di sicurezza mensilmente per mantenere protetti i dispositivi obsoleti. Come sottolinea Microsoft nel suo blog, il programma non è una soluzione a lungo termine in quanto non prevede nuove funzionalità, aggiornamenti generici o assistenza tecnica.
Per questo motivo è consigliabile iniziare la transizione verso Windows 11. Per verificare se il proprio PC Windows 10 è idoneo all’aggiornamento del sistema operativo, è sufficiente navigare su Impostazioni -> Aggiornamenti e Sicurezza e controllare se è disponibile l’update per Windows 11.
$90M Removed From Iran’s Largest Cryptocurrency Exchange in Cyberattack
Hackers have reportedly stolen funds from Nobitex, Iran’s largest cryptocurrency exchange.
Gonjeshke Darande, a hacker group with Israeli ties, has claimed responsibility for the hack. The stolen funds, which amount to more than $90 million, were transmitted to addresses that contained messages criticizing Iran’s Revolutionary Guard.
“It is very unusual to see millions of dollars worth of cryptocurrency burned with the sole purpose of causing disruption and making a political statement,” remarks Lidia López Sanz, Strategic Research Lead at Outpost2. “There have been other major attacks on cryptocurrency exchanges, for example the North Korean state-sponsored group Lazarus is well known for such attacks, but those had mainly a financial gain motivation. In this case, Gonjeshke Darande appears to have chosen to not steal the funds for profit, but in order to deliver a stronger message.”
This theft ranges across various cryptocurrencies such as Bitcoin, Dogecoin, Ethereum and more. This hack is an apparent result of the escalating tensions between Israel and Iran.
Questo approfondimento fa parte di una serie dedicata all’adozione del modello Zero Trust nelle organizzazioni moderne. L’articolo esplora i principi fondamentali, le componenti essenziali e le strategie di implementazione di un’architettura Zero Trust, evidenziando come questo approccio rappresenti molto più di una semplice soluzione tecnologica, ma un vero e proprio cambio di paradigma nella sicurezza informatica aziendale.
L’approccio a un’architettura di sicurezza Zero Trust, sebbene utilizzi tecnologie avanzate in diversi settori della sicurezza, è essenzialmente un processo organizzativo che deve permeare l’intera struttura aziendale per essere efficace.
Questo white paper esplora le componenti essenziali per l’adozione di un modello Zero Trust e le modalità con cui tali approcci organizzativi possano essere implementati gradualmente, fino a raggiungere un modello maturo e realmente efficace per la protezione degli asset aziendali e IT. Viene analizzata la fiducia negli utenti, nei dispositivi, nella rete e nelle applicazioni, insieme alle modalità di monitoraggio e miglioramento continuo del modello per adattarlo alle nuove minacce. Ogni aspetto è supportato da tecnologie utili all’implementazione del modello stesso, nonché dai rischi mitigati grazie a una corretta integrazione degli elementi dell’architettura Zero Trust.
Zero Trust: Evoluzione e Principi Fondamentali
Il concetto di Zero Trust è stato inizialmente proposto da John Kindervag nel 2010 mentre lavorava presso Forrester Research. Da allora, questo approccio ha guadagnato sempre più rilevanza, specialmente alla luce delle crescenti minacce cyber e della digitalizzazione accelerata causata dalla pandemia COVID-19. Il National Institute of Standards and Technology (NIST) ha formalizzato questo approccio nel Special Publication 800-207, definendolo come un modello di sicurezza informatica che nega l’accesso per impostazione predefinita e richiede la verifica esplicita di ogni tentativo di accesso alle risorse, indipendentemente dalla posizione. come punto di partenza per la sicurezza, rispetto a meno del 10% nel 2021.
Questo cambiamento paradigmatico è guidato dalla crescente consapevolezza che il tradizionale modello di sicurezza perimetrale non è più sufficiente in un’era di cloud computing, lavoro remoto e minacce cyber sempre più sofisticate. Le nuove modalità di lavoro agile, sempre più diffuse anche in Italia, spesso attraverso l’uso di dispositivi non aziendali e mobili, la necessità di essere operativi sempre e ovunque, il contesto geopolitico internazionale, la transizione verso il cloud e le recenti evoluzioni dell’intelligenza artificiale, rendono necessario ripensare il modello di sicurezza per aziende e enti pubblici, al fine di mitigare i rischi crescenti legati alla sicurezza informatica.
Le architetture di sicurezza Zero Trust, se ben integrate nel contesto aziendale, consentono di minimizzare i rischi relativi alla sicurezza informatica in un ambiente sempre più dinamico, caratterizzato da minacce “zero-day” in costante crescita, perimetri aziendali frammentati e operatività ubiqua, rendendo così gli utenti sempre più vulnerabili.
Zero Trust si basa sul principio di non fidarsi di nulla e di nessuno, concedendo l’accesso solo quando è possibile verificare l’identità dell’utente, il dispositivo utilizzato e l’autorizzazione a compiere una determinata azione. Mentre per l’autenticazione dell’utente ormai siamo tutti abituati a fornire conferme della propria identità sul cellulare o mezzi analoghi, l’identità di un dispositivo necessità di essere verificata tramite appositi certificati rilasciati o software che svolgano funzioni di controllo. In risposta alla domanda del titolo, si può affermare che la tecnologia da sola non è sufficiente per Zero Trust.
La tecnologia è necessaria per raggiungere gli obiettivi di Zero Trust, ma la scelta delle tecnologie da introdurre deve essere preceduta da un lavoro organizzativo che crei le condizioni per l’applicabilità di Zero Trust, che deve essere percepito come un valore aggiunto e non come un appesantimento delle procedure. È essenziale sviluppare una cultura orientata al miglioramento continuo, per mitigare i rischi in modo efficace.
Implementazione Graduale del Modello Zero Trust
Per evitare che la delusione di un eventuale fallimento nell’adozione di Zero Trust possa portare ad abbandonare gli sforzi per la sua adozione anche John Kindervag nel 2020 suggerisce di iniziare con un approccio sperimentale per imparare a dominare il modello limitato ad ambienti in cui si possa sperimentare senza produrre effetti collaterali spiacevoli, per poi passare ad ambienti più complesso in cui fare pratica e solo successivamente andare a proteggere i sistemi più critici, per poi iniziare a dedicarsi a sistemi meno sensibili fino a coprire l’intero perimetro dei dati e servizi aziendali.
Le unità elementari da proteggere devono contenere un solo elemento DAAS (Data, Assets, Application and Service) in modo da semplificare l’adozione e non essere costretti ad una adozione del modello massiva e troppo complessa poi da gestire. Zero Trust rappresenta un approccio olistico alla sicurezza, che coinvolge tutte le componenti necessarie per mitigare i rischi e ridurre l’impatto degli attacchi informatici.
Per facilitare la comprensione di un’architettura Zero Trust, possiamo fare riferimento alla Figura 1, dove il modello è suddiviso in componenti adottabili progressivamente anche per ogni singolo elemento DAAS, partendo dal centro per estendersi agli strati più esterni, rappresentando così la maturità del modello. Nei paragrafi seguenti approfondiremo ciascuna componente della figura, definendo meglio i concetti e le tecnologie di supporto, nonché i rischi mitigati in ogni fase di questo complesso processo.
Componenti e Stratificazione dell’Architettura Zero Trust
Il modello Zero Trust si basa su tre principi fondamentali identificati dal NIST:
Verifica esplicita di ogni accesso: Ogni richiesta deve essere autenticata e autorizzata in base all’identità dell’entità richiedente e al contesto della richiesta. Questo include non solo l’identità dell’utente, ma anche fattori contestuali come il dispositivo utilizzato, la posizione geografica e il comportamento storico.
Privilegio minimo: Gli accessi devono essere limitati a ciò che è strettamente necessario per svolgere le attività richieste. Larga parte degli attacchi cyber sfrutta infatti privilegi eccessivi per muoversi lateralmente all’interno delle reti compromesse.
Assunzione della compromissione: Il sistema deve operare presumendo che sia già stato compromesso. Questo principio si traduce in pratiche come la micro-segmentazione della rete, il monitoraggio continuo e la risposta automatizzata agli incidenti.
L’implementazione di questi principi richiede un’architettura stratificata che integri molteplici tecnologie e processi. Il Cloud Security Alliance (CSA) ha identificato sette pilastri fondamentali per un’implementazione efficace:
Identità, Credenziali e Gestione degli Accessi
Gestione dei Dispositivi
Sicurezza della Rete/Software-Defined Perimeter
Protezione delle Applicazioni e dei Workload
Protezione dei Dati
Visibilità e Analytics
Automazione e Orchestrazione
Nel presente whitepaper, i pilastri sopra citati sono stati leggermente rivisti ed accorpati, ma concettualmente l’approccio è analogo. L’unico elemento che non è trattato nel dettaglio che merita è relativo al concetto di Data Protection e Data Loss Prevention che richiederebbe probabilmente un intero whitepaper dedicato per fornire almeno una parziale visione di questo complesso mondo sia dal punto di vista tecnologico che dal punto di vista giuridico/normativo.
Nel prossimo articolo della serie dedicata al modello Zero Trust approfondiremo ulteriormente gli aspetti pratici dell’implementazione e le best practice per una transizione di successo. Per una comprensione ancora più approfondita dell’argomento, ti invitiamo a scaricare il white paper completo del Dott. Ing. Fabrizio Fioravanti “Zero Trust – Solo un problema tecnologico?” che offre un’analisi dettagliata e professionale di tutti gli aspetti del modello Zero Trust.
Profilo Autore
Fabrizio Fioravanti è attualmente responsabile dell’Unità di Processo Sistemi, tecnologie cloud e di sicurezza informatica presso l’Università degli Studi di Firenze.
Laureato in Ingegneria Elettronica, ha successivamente conseguito il dottorato di ricerca in Ingegneria Informatica e delle Telecomunicazioni e da oltre 25 anni lavora nel settore ICT.
Ha diverse pubblicazioni scientifiche al suo attivo sia su riviste italiane che internazionali, sia che in conferenze, oltre a monografie complete o contributi a monografie.
While quantum computing holds the promise of revolutionary breakthroughs across various industries, especially those such as financial, medical and governmental sectors that store large amounts of sensitive data, its vast computational power also presents a critical threat to the security of our digital world.
ISACA’s recent Quantum Computing Pulse Poll reveals a compelling picture of both the immense potential and the significant challenges associated with this emerging technology. One of the most concerning findings is the widespread lack of preparedness among organizations. Despite 62% of respondents expressing concerns about the ability of quantum computing to break today’s internet encryption, only 5% consider it a high priority for the near future. Further, of the remaining 95%, the majority consider it a medium priority, indicating a significant gap between awareness and urgent action. This disconnect poses a serious risk to the security of sensitive information and long-term privacy. Potential reasons for this lack of preparedness may include a lack of resources, a belief that the threat is still too far in the future, or a lack of understanding of the potential impact.
Complicating the issue, the poll reveals that cybercriminals are already actively preparing for a future of quantum-enabled decryption. With 56% of respondents fearing “harvest now, decrypt later” attacks, the urgency to implement quantum-resistant encryption today becomes even more apparent. “Harvest now, decrypt later” attacks involve cybercriminals collecting encrypted data today, with the intention of decrypting it once sufficiently powerful quantum computers become available.
For years, the cybersecurity and cryptographic communities have been anticipating the release of post-quantum cryptographic standards by the National Institute of Standards and Technology (NIST). Their standards are now published, marking a crucial turning point in the race to secure our data in the quantum era. It is important to remember that the NIST standards process has been ongoing, and the standards are being released in phases. Some algorithms have already been standardized and others are still under evaluation. These new standards include algorithms like lattice-based cryptography and hash-based signatures.
However, a surprising finding of the poll is that only 7% of respondents have a strong understanding of the new NIST standards, despite the years of anticipation. This gap in knowledge emphasizes the need for thorough education and awareness campaigns through the industry and within organizations.
Now is the Time for Action
Many respondents underestimate the rapid pace at which quantum computing could become widespread. With 57% acknowledging the increased business risks associated with this technology and 40% lacking awareness of their company’s quantum computing plans, it is evident that time is of the essence.
Potential reasons for this lack of preparedness may include a lack of resources, a belief that the threat is still too far in the future, or a lack of understanding of the potential impact.
The poll reveals a troubling statistic: 55% of organizations have not taken any steps to prepare for quantum computing. This inaction, despite 46% acknowledging the technology’s potential for revolutionary innovation and 52% recognizing its impact on skills needs, further highlights the need for proactive measures.
The poll serves as a wake-up call for risk, audit and cybersecurity professionals. Urgent action is required on several fronts:
Educate Stakeholders: Raising awareness among decision-makers about the imminent threats and the need for quantum-resistant encryption is paramount. This involves creating comprehensive educational programs, conducting workshops and providing real-world attack scenarios to demonstrate the impact.
Assess Vulnerabilities: Identifying and prioritizing critical data and systems for protection is crucial. This requires thorough data inventories, risk assessments, and vulnerability scans to pinpoint sensitive information and vulnerable systems.
Transition to Quantum-Resistant Encryption: Organizations must begin the immediate migration of essential data and systems to quantum-resistant encryption solutions. This involves developing migration plans, pilot testing new algorithms and ensuring compatibility with existing systems.
Upgrade Digital Infrastructure: Continuous improvement and securing of internet-connected systems are essential for a robust defense against quantum-enabled attacks. This includes implementing strong access controls, patching systems, deploying intrusion detection and conducting regular security audits.
Leveraging AI
Incorporating AI into the strategy for mitigating the risks of quantum computing can pay be useful in multiple ways:
Predictive Analytics: AI can forecast potential quantum-related threats by analyzing trends and patterns, allowing organizations to proactively address vulnerabilities.
Automated Incident Response: AI-driven systems can provide swift and effective responses to quantum-enabled cyber-attacks, reducing the window of exploitation.
Continuous Learning: AI systems can continuously learn from emerging threats, automatically updating and enhancing security protocols to adapt to new quantum computing developments.
By integrating AI into risk mitigation, organizations can leverage its capabilities to enhance their cybersecurity posture, making them more resilient against the unique challenges posed by quantum computing.
A New Era of Cybersecurity
While blockchain-based cryptocurrencies are not immediately vulnerable to quantum computing, the poll suggests an eventual impact. The cryptocurrency industry must anticipate this future threat and actively develop quantum-resistant solutions to safeguard the security and integrity of transactions.
These poll insights paint a clear picture of the significant challenges and opportunities that lie ahead in the era of quantum computing. The development and deployment of quantum-resistant encryption, education and awareness campaigns, and a collaborative effort to secure our digital world are essential steps for navigating the risks and harnessing the potential of this transformative technology. The costs associated with these new security measures must also be considered and factored into long-term security budgets.


 h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }