Autonomous Shopping Agents Bring Innovation — and New Security Risks

Goodbye ecommerce, hello AI-commerce. As Google, Visa, and Mastercard unveil AI agents for internet shopping, it is only a matter of time until empowered agents routinely browse, select, and buy goods online without step-by-step human intervention.

Once the customer sets the rules for how and when payments occur, verified agents can take over using tokenized technology. Done properly, these payments have the potential to unlock adoption of and trust in agent-based — so-called ‘agentic’ — systems by individuals and enterprises.

Though they don’t always get the credit, payments companies have a track record of innovation that reaches deep into the global economy. In many markets, consumers now take for granted that they don’t need to carry cash or even cards — they just tap a phone or smartwatch to pay. 

Even by those standards, handing over autonomy to an agent will involve a leap of faith, and some serious assurances about security. All aspects of payments are attractive to threat actors; aside from the potential to steal funds, poorly secured systems offer opportunities to access payments data and related personally identifiable information that can be held to ransom.

The consequences of a breach can be very costly. The recent, highly-publicized, attack on Coinbase — a low-tech breach allegedly involving payments to support agents for inside information — will cost up to $400 million to remediate, even though the company insists no customer funds were stolen. 

Now imagine the damage that could be done by an attack on an agentic payments system that operates under the banner of a household name brand. As well as financial cost and reputation damage, a breach would represent a major setback for the nascent agent-based technology.

The challenge of securing agentic systems is complicated by the very nature of agents. Put simply, an agent consists of three layers: a purpose; a ‘brain’, which is the underlying AI model(s); and permitted access to tools and data sources. 

The agent carries out its purpose by sending queries to its brain and taking action to access the appropriate tools and data. The interactions between the layers open up entirely new attack surfaces so agents require protection at both the ‘thought’ stage, where they are thinking about what to do, and the ‘action’ stage, where they are interacting with tools to fulfill their purpose.

Giving an agent permission to carry out payments, even where information is encrypted or tokenized, raises the stakes considerably. There are several possible angles of attack to consider, including model man-in-the-middle (MITM) attacks and prompt injection attacks. 

A model MITM attack could occur at the agent thought stage, where a malicious actor inserts themselves between the legitimate parties in the transaction to alter or intercept data. With prompt injection attacks, meanwhile, the actual intent can be changed at the model interpretation stage, using malicious prompts to force the model to behave in unintended ways. 

In the broader sense, there are multiple potential attack vectors arising from the advent of agent payments. As agentic commerce gains ground, free or open-source payment agents may emerge, some of which will have deliberately been created for malicious activity. 

These could perform their advertised task, such as buying the latest sneakers on their release date, while simultaneously siphoning off payment information for other uses. Like age-old payment scams, these agents may be branded to look like legitimate and secure products. 

In addition, open-source agents that were built with good intent may be compromised by internal threat actors through actions such a malicious merge request or pull request in an open-source code base. Meanwhile, unsafe hosting of the model that powers the agent to think and act could lead to model traffic being intercepted and data being stolen.  

Beyond malicious attacks, there is the potential for errors. Models are often bad at handling math problems, so calculations could lead to under- or over-charging. A tool that interacts with a website to make payment may timeout and try again, leading to an accidental double payment.

These are all realistic security issues that may emerge, both for the first generation of payment agents and the ones that will inevitably follow. Understanding the agent threat is the first step to dealing with it; the best way to effectively scale up defenses is to properly understand the type and complexity of potential attacks and employ appropriate measures.

To build a security perimeter around agents accessing financial data, companies should ensure they employ models that rank highly on publicly-available safety scoreboards and are resilient to simulated attacks. This means putting agentic AI security in place, using security agents to red team their systems with simulated ‘agentic warfare’ attacks both pre- and post-production. 

This is not ‘one-and-done,’ however. Ongoing monitoring is a critical factor in maintaining a hard-won security posture. Businesses that take their own security and the security of their customers seriously must be prepared to continuously scan content at the thought and action stages of model interactions, particularly in such a sensitive area as payments. 

Finally, security leaders should ensure payments agents have layered authentication so requests originate from trusted sources. Installing both transaction limits and explainability frameworks, including provenance tracking to trace the origin of a decision back through the model’s logic, will assure greater accountability.

These actions will help to build all-important trust in AI-commerce and unlock the uptake and benefits of agentic solutions for shopping.

https://www.securitymagazine.com/articles/101696-autonomous-shopping-agents-bring-innovation-and-new-security-risks


Anubis, un nuovo ransomware che integra un wiper


I ricercatori di Trend Micro hanno individuato Anubis, un nuovo malware usato in operazioni Ransomware-as-a-Service che non si limita a cifrare i file, ma anche a cancellarli con un wiper.

“Anubis è un gruppo identificato di recente che si distingue per abbinare la crittografia a capacità più distruttive, come la cancellazione di directory che influisce pesantemente sulle possibilità di recupero dei file. Data la sua breve storia e l’uso di un modello di estorsione a più livelli, Anubis ha tutte le caratteristiche di un’operazione RaaS in evoluzione e flessibile” hanno affermato i ricercatori.

Anubis

Anubis

Come riporta Trend Micro, il gruppo dietro il ransomware ha fatto la sua comparsa su X lo scorso dicembre; nello stesso periodo, Trend Micro ha individuato un malware ancora in fase di sviluppo chiamato Sphinx. Comparando i binari dei due malware, il team ha scoperto che erano praticamente identici, fatta eccezione solo per la funzione che generava la nota del riscatto.

Anubis ha cominciato la sua attività a inizio anno e si è distinto per la sua funzionalità aggiuntiva di wiper: il ransomware infatti è anche in grado di cancellare cartelle e file essenziali per il ripristino dei sistemi dopo la cifratura, complicando di fatto la risposta delle vittime. Questa capacità non fa altro che aumentare la pressione sulle imprese colpite e quindi incrementare la probabilità che cedano al pagamento del riscatto.

Secondo i ricercatori di Trend Micro, gli attaccanti utilizzano lo spear phishing per l’accesso iniziale ai sistemi, condividendo link o allegati malevoli contenenti il payload del ransomware. Il wiper non viene eseguito sempre, ma solo se gli attaccanti hanno impostato uno specifico parametro per l’esecuzione (“WIPEMODE”) per cancellare permanentemente il contenuto di specifici file.

Anubis

Credits: Trend Micro

“Combinando RaaS con strategie di monetizzazione aggiunte, come i programmi di affiliazione per il ransomware dei dati e la monetizzazione dell’accesso, Anubis sta massimizzando il suo potenziale di guadagno ed espandendo la sua portata all’interno dell’ecosistema dei criminali informatici” sottolinea Trend Micro.

Le indicazioni per proteggersi da Anubis, come da altri ransomware, includono una maggiore attenzione ai contenuti delle email, backup regolari, possibilmente offline, implementazione di un piano di recovery robusto, un controllo degli accessi stringente e preciso, l’uso di tool di sandboxing per l’analisi dei file prima dell’esecuzione e scansioni aggiornamenti software regolari.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/16/anubis-un-nuovo-ransomware-che-integra-un-wiper/?utm_source=rss&utm_medium=rss&utm_campaign=anubis-un-nuovo-ransomware-che-integra-un-wiper


Fog Ransomware Group Uses Unconventional Toolset, New Research Finds

Research from Symantec and the Carbon Black Threat Hunter team reveals that the Fog ransomware group utilizes an uncommon toolset, including open-source pentesting utilities and Syteca, a legitimate employee monitoring software. 

Security Leaders Weigh In

Mr. Akhil Mittal, Senior Manager at Black Duck:

The real danger in this case isn’t the ransom note — it’s how Fog turns a simple screen-recorder into a hidden camera. Software is an essential driver of growth and innovation for every company; however, business apps we install on autopilot can suddenly become spy tools, which means trust is the weak spot. Security teams should keep a live map of where every monitoring app is allowed to run and flag it the moment one pops up somewhere odd. For example, if HR software runs on a database server, that’s your warning sign.

Shane Barney, Chief Information Security Officer at Keeper Security: 

Today’s attackers don’t loudly break in — they quietly blend in. The Fog ransomware group is a prime example, orchestrating well-planned intrusions that blur the line between cybercrime and espionage. Instead of relying solely on malware, they’re combining legitimate employee monitoring software with open-source penetration tools to build attack chains that are both covert and highly effective. Living Off The Land (LOTL) is a fileless malware technique where the cybercriminal uses native, legitimate tools within the victim’s system to sustain and advance an attack. Tools like Syteca, typically used to track insider activity, are being repurposed to silently harvest credentials and monitor employee behavior in real time. That’s a chilling evolution.

This level of creativity isn’t an outlier — it reflects a growing trend. Ransomware groups are becoming highly adaptable, resourceful adversaries who operate outside of traditional playbooks. The damage extends beyond encrypted files; it’s about the loss of control, visibility and trust in your systems long before the ransom demand is made.  LOTL attacks are far more difficult to detect with common security tools.  This provides the attacker with the dwell time necessary to escalate privileges, steal data and set backdoors for future access.

To defend against these threats, organizations must take a modern, proactive approach to security. That means locking down credentials, limiting privileged access and continuously monitoring for unusual activity across remote access points and backup infrastructure. Organizations also need to stop relying on Indicators of Compromise (IOCs) alone and incorporate the use of Indicators of Attack (IOAs) as part of their security program.   The goal isn’t just prevention — it’s resilience.

Trey Ford, Chief Information Security Officer at Bugcrowd:

Tactics, techniques, procedures (TTPs) are used as fingerprints to identify actor groups — when common tools, platforms, or infrastructure are used, we gain confidence as defenders in our hypothesis on which Threat Actor group we’re dealing with. The appearance of new tool kits in play could speak to the evolution of existing actors, or a newly formed group emerging.

The use of ordinary and legitimate corporate tools does two things for the miscreants:

  1. It may allow accidental bypass from other security tools in an environment, as known software is baked into allow-listing groups which may have been enabled. In this case the use of Syteca for gathering credentials and monitoring the environment may have been ignored by security tooling.
  2. The use of expected productivity platforms (e.g. Google Sheets or Microsoft SharePoint) for command and control (C2) would have blended in a bit more with normalized corporate traffic, increasing the time to detect, and slowed investigations a bit.

We should expect the use of ordinary and legitimate corporate software as the norm — we refer to this as living off the land. Why would an attacker introduce new software, create more noise in logs, and increase the likelihood of detection when “allowable” software gets the job done for them?

We have long seen Threat Actors exploiting vulnerability research in security technologies, and for good reason. The old adages here ring true (“the cobbler’s kids have no shoes” and “never drive the mechanic’s car”) in that security software can’t ever have enough scrutiny. The eternal vigilance required to build self-defending security platforms knows no end. Moments like these should encourage us to seek diverse perspectives in security testing, transparency in findings, and active vulnerability disclosure and bounty programs incentivizing partnership with the research community.

https://www.securitymagazine.com/articles/101694-fog-ransomware-group-uses-unconventional-toolset-new-research-finds


The Ego Trap

It’s the paradox of power. People in democratic societies crave servant leaders — public officials with minimal egos. Yet the candidates who run for the highest positions in their lands have massive egos — and maybe they have to. It may take an enormous sense of self-regard to believe you can govern a nation and that millions of people will vote for you. 

On a smaller scale, that situation often plays out in the corporate world, including in the security and risk communities. Leadership requires confidence, which can mutate into cockiness and manifest as arrogance. How do the most successful leaders inspire and motivate their people without gorging on power? 

To get insight, I spoke to several security leaders, as well as executive coaches who work with security professionals. 

“We have all seen toxic leaders,” says Joe Rector, Director of Staff at HQ U.S. Air Force/Security Forces Directorate. “It is all about them. They constantly talk about themselves and consistently seek the spotlight. They take the credit of others. They abuse their authority and treat their subordinates badly. It doesn’t mean they don’t get the mission done, but it is usually at a cost of low organizational morale and low productivity. They are kind leader with who people do not want to work and avoid if they can.” 

As simple as it sounds, Rector avoids this trap by focusing on the golden rule. He actively encourages his staff’s wellbeing and professional development. He makes sure to credit them for their work, and he shares — or give them exclusively — the limelight.  

“Also, I try to prepare them for the next leadership level in their career, making sure they have the right training and give them assignments that prepare them for the future,” he says. By modeling that behavior, he avoids the ego trap and tacitly inculcates humility in his staff. 

Several security executives and coaches emphasized that the ego question comes down to your “why” for being a leader. “Is it for personal glory or mission success?” asks Lori Flor, Director of Safety and Security at the University of California San Diego. 

Executive Coach Alicia Rodriguez elaborates on that theme: “First, what drives a leader to lead? Is he or she committed to something so much so that they want to participate, influence, and change it for the better from a position of authority and power? Or are they primarily driven to lead because they desire status, power, and ways to feel worthy?” 

If it’s for power and glory, the task to quell the ego becomes dramatically more difficult. 

What about leaders who start out altruistic and noble but become intoxicated with power and removed from their reports as they climb the ladder? To prevent such hubris and self-satisfaction from taking root, Rodriguez recommends finding something outside of work that gives you meaning and purpose, be it family, faith, friendships, or otherwise. It’s critical to stay grounded and reflective, she says. Finally, leaders have to be brutally honest with themselves, she says: “Can you wake up every morning knowing and feeling you are doing the right thing, especially when no one is noticing, seeing, or affirming your actions?” 

Periodic self-evaluation is key. As JT Mendoza, Senior Director of Global Information Security at Marriott International puts it, “Great leaders have a high level of self-awareness — they know themselves, can take a look at themselves, but also understand their environment and dynamics at play.” 

Equally important is having people who will call you out. 

Mendoza says he learned a humbling lesson during his final years in the military, as he was transitioning to federal service. “I was called out for being a bad leader,” he recalls. But he used it as a learning experience. Undertaking a 360-leadership assessment, he swallowed his pride and sought out colleagues who he knew would score him harshly. He used the feedback to improve his leadership skills. 

I also asked these experts how far you can take your public persona before you come across as an egomaniac. There’s no pat answer. Some people can routinely keynote conferences, appear on podcasts, publish articles, and win awards — and document it all on LinkedIn — without coming across as self-centered. Others come across as narcissists in a single post. It all depends on what your message is and how you deliver it. 

As for accomplishments, “Think about whether you want to put it on LinkedIn,” advises UCSD’s Flor. “It’s fine if you’re not overwhelming people and the information is timely and valuable.” 

Instead of posting about your own reward, consider instead using your social media clout to praise someone on your team who has earned an achievement or gained recognition, such as obtaining a new certification, completing a course, or receiving a volunteer leadership role. 

Perhaps Simon Sinek puts it best, when comparing the ego-driven leader to the generous leader: “A star wants to see himself rise to the top. A leader wants to see those around him rise to the top.” 

https://www.securitymagazine.com/articles/101690-the-ego-trap


Gli LLM: lama dalla punta spezzata?

L’evoluzione dei modelli linguistici di grandi dimensioni, noti come Large Language Models (LLM[1]), rappresenta uno dei progressi più significativi nell’ambito dell’intelligenza artificiale. Questi modelli hanno la capacità di comprendere e generare linguaggio umano con un livello di sofisticazione e coerenza mai visto prima, influenzando in modo profondo la nostra vita personale e professionale.

L’impatto degli LLM si estende a molteplici settori: dalla gestione del tempo all’ottimizzazione dei processi aziendali, fino al supporto creativo e alla generazione di contenuti.

Tuttavia, l’adozione su larga scala di queste tecnologie solleva anche una serie di domande e sfide relative alla loro sicurezza, affidabilità, trasparenza ed etica.

In questo contributo esploriamo le potenzialità, i limiti e le implicazioni degli LLM, con un focus particolare sul ruolo della regolamentazione, come l’AI Act dell’Unione Europea, per garantire un uso responsabile e sicuro di questi strumenti.

Quanto può aiutarmi nella vita personale e professionale un LLM?

I Large Language Models (LLM) rappresentano una tecnologia dirompente che può influenzare e migliorare la vita personale e professionale in modi che vanno ben oltre l’automazione di compiti ripetitivi.

A livello personale, un LLM può essere un assistente virtuale capace di fornire supporto in diverse aree, dall’apprendimento continuo alla gestione del tempo e all’organizzazione di attività quotidiane.

Per chi desidera apprendere una nuova lingua un LLM può fungere da tutor linguistico, fornendo esercizi, risposte personalizzate, traduzioni istantanee e spiegazioni contestuali che migliorano la comprensione in tempo reale; la gestione del tempo, un problema comune per molte persone, può essere resa più semplice grazie alla capacità degli LLM di pianificare, creare promemoria e persino suggerire strategie di produttività basate sui tuoi comportamenti e necessità specifiche.

Un LLM può inoltre aiutare ad esplorare nuove idee, ispirare progetti artistici o letterari e persino suggerire metodi innovativi per affrontare problemi personali o professionali.

Sul piano professionale, le capacità di un LLM possono essere sfruttate per ottimizzare numerosi processi lavorativi.

Gli LLM possono semplificare la stesura e revisione di documenti, automatizzare la generazione di report, facilitare l’analisi di grandi quantità di dati e proporre soluzioni a problemi complessi.

Ad esempio un ricercatore può avvalersi di un LLM per analizzare la letteratura scientifica in modo rapido ed efficiente, scoprendo correlazioni e nuovi spunti di ricerca altrimenti difficili da individuare. Un programmatore può delegare agli LLM la scrittura di codice, l’ottimizzazione delle prestazioni e la correzione di bug, accelerando così lo sviluppo del software. Anche nel settore legale un LLM può analizzare rapidamente la giurisprudenza, redigere documenti legali e fornire suggerimenti basati sui precedenti esistenti; tuttavia in questo campo il loro impiego va attentamente valutato, essendosi verificati diversi casi di “allucinazioni” in cui sono state citate pronunce giurisprudenziali inesistenti[2].

Gli esempi pratici dell’uso degli LLM sono praticamente infiniti. Possono assistere un docente nel definire un programma scolastico, generare esercitazioni interattive per gli studenti, suggerire strategie didattiche basate sull’analisi delle prestazioni e persino fungere da assistente virtuale durante le lezioni.

Anche in ambito artistico, pur senza sostituire l’inventiva umana, un LLM può aiutare un autore a sviluppare trame, generare dialoghi realistici e proporre sviluppi narrativi unici, contribuendo così al processo creativo.

La riduzione del tempo come valore aggiunto

Una delle qualità più apprezzate degli LLM è la loro capacità di ridurre drasticamente il tempo necessario per svolgere attività complesse o ripetitive. Questo vantaggio è particolarmente rilevante in un’epoca in cui la velocità e l’efficienza sono fattori chiave per il successo personale e professionale.

Grazie alla loro capacità di analizzare, sintetizzare e organizzare grandi quantità di dati, gli LLM consentono di evitare ore di ricerche manuali, confronti, catalogazione ed etichettatura. Possono fornire risposte pertinenti in pochi secondi, risparmiando tempo prezioso e migliorando l’efficienza generale.

In un mondo in cui il costo dello spazio per immagazzinare dati sta rapidamente diminuendo, mentre il valore del tempo cresce, la capacità degli LLM di accelerare processi e decisioni ha un impatto diretto sull’efficacia e sulla produttività. Il tempo risparmiato può essere reindirizzato verso attività più significative, come la pianificazione strategica, l’innovazione o il miglioramento continuo delle competenze.

Tuttavia, gli LLM non si limitano a svolgere semplici operazioni di ricerca e recupero delle informazioni; possono trasformare dati grezzi in conoscenza pratica, facilitando il riassunto e l’espansione di documenti complessi, progettando lezioni e percorsi formativi, generando programmi software e offrendo persino consulenza personalizzata su questioni complesse. La capacità di sintetizzare contenuti e adattarli a diversi contesti rende gli LLM strumenti estremamente versatili e potenti.

Apprendimento automatico e NLP in sinergia

Il cuore degli LLM è rappresentato dal machine learning (apprendimento automatico) e dall’elaborazione del linguaggio naturale (Natural Language Processing o NLP). Gli LLM vengono addestrati su enormi quantità di dati provenienti da diverse fonti, che spaziano da libri e articoli scientifici a documenti tecnici e conversazioni.

Durante il processo di addestramento, gli LLM utilizzano reti neurali profonde (deep learning[3]) per comprendere e generare testo in modo coerente e contestuale. Le reti neurali profonde sono costituite da numerosi strati (layers) che elaborano i dati in modo gerarchico e sempre più complesso, consentendo ai modelli di apprendere rappresentazioni sofisticate e relazioni tra le parole.

L’apprendimento automatico può essere supervisionato, non supervisionato o basato sul rinforzo.

Nell’apprendimento supervisionato, il modello viene addestrato utilizzando dati etichettati, dove ogni esempio ha un input e un output atteso; nell’apprendimento non supervisionato il modello analizza i dati senza etichette, cercando di scoprire autonomamente pattern e relazioni; l’apprendimento basato sul rinforzo, invece, prevede un sistema di ricompense e penalità che guida il modello verso il raggiungimento di obiettivi specifici.

Il deep learning ha trasformato il modo in cui i computer “pensano” e comprendono il linguaggio. Le reti neurali profonde consentono agli LLM di riconoscere modelli complessi nei dati, generare risposte contestualizzate e persino imitare il comportamento umano in determinati contesti. Questo approccio gerarchico e progressivo rende possibile l’analisi di testi complessi, la generazione di contenuti creativi e la comprensione di linguaggi naturali in modo fluido. Approfondimenti sul deep learning sono disponibili in numerose fonti[4].

Machine learning e complessità computazionale: i limiti degli LLM

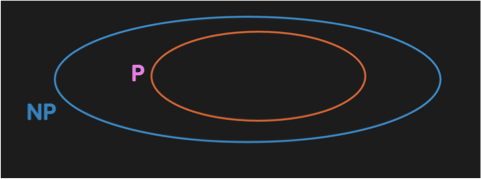
Nonostante i notevoli progressi, gli LLM non hanno modificato i fondamenti della complessità computazionale. La tesi di Church-Turing[5], che definisce ciò che è calcolabile da una macchina, rimane invariata. Gli LLM non hanno spostato il confine tra problemi trattabili (P) e intrattabili (NP).
LLM

In altre parole, i modelli non sono in grado di risolvere problemi computazionalmente complessi che non erano già trattabili prima della loro esistenza. Questo punto è fondamentale per comprendere le loro reali capacità e i loro limiti.[6].

Dopo l’AI winter,[7] gli LLM possono migliorare l’efficienza di molte operazioni già fattibili, accelerando processi e offrendo risposte rapide e precise. Tuttavia, non sono in grado di sovvertire la complessità intrinseca dei problemi o di rendere trattabili questioni che non lo erano. La loro forza risiede nella capacità di elaborare rapidamente grandi quantità di dati e di offrire soluzioni pratiche, ma non di superare limiti teorici consolidati.

Il momento in cui un LLM riuscirà a modificare la classe di complessità di un qualsivoglia problema – semmai ci riuscirà – sarà epocale. Sinceramente, sono scettico.

La questione dell’intelligenza: è giusto definire “intelligenti” gli LLM?

La definizione di intelligenza è complessa e spesso soggettiva. Gli LLM possono simulare l’intelligenza umana attraverso risposte coerenti e contestualizzate: ma è corretto definirli realmente intelligenti?

L’intelligenza umana è caratterizzata da creatività, innovazione, capacità di risolvere problemi complessi in modo originale e di generare nuove idee. Gli LLM, invece, si basano su dati esistenti e seguono schemi predeterminati. Possono generare contenuti che sembrano creativi, ma che sono sempre derivati dalle informazioni già disponibili nei dati di addestramento.

Questo non significa che gli LLM siano inutili o privi di valore. Al contrario, rappresentano strumenti estremamente potenti per l’automazione di processi, la generazione di contenuti e l’analisi di dati. Tuttavia, è importante non confondere le loro capacità con quelle di un essere umano.

Gli LLM non hanno coscienza, emozioni o etica. Sono strumenti che seguono logiche e modelli statistici, non entità autonome dotate di capacità decisionali.

  • LLM negli attacchi

I cybercriminali possono sfruttare gli LLM per condurre attacchi sofisticati e difficili da rilevare. Le principali aree di applicazione malevola includono:

  • Phishing e social engineering

Gli LLM eccellono nella comprensione e generazione di linguaggio naturale, il che li rende strumenti formidabili per orchestrare campagne di phishing altamente personalizzate e difficili da riconoscere. Gli attaccanti possono utilizzare gli LLM per creare e-mail, messaggi di testo e comunicazioni che imitano perfettamente lo stile e il tono di colleghi, superiori o aziende fidate, aumentando notevolmente la probabilità che le vittime si fidino e compiano azioni dannose. Questi attacchi sfruttano la capacità degli LLM di adattarsi al contesto e di utilizzare informazioni pubblicamente disponibili per personalizzare i messaggi, facendo riferimento a eventi o progetti specifici che coinvolgono la vittima.

Ad esempio, un attaccante potrebbe chiedere a un LLM di generare un’e-mail apparentemente inviata dal reparto IT dell’azienda della vittima, in cui si richiede un urgente aggiornamento della password aziendale. L’e-mail include riferimenti a politiche di sicurezza interne e un link a un sito di phishing che replica fedelmente la pagina di accesso dell’azienda, aumentando la possibilità di compromettere l’account della vittima.

  • Generazione di codice e malware

Gli LLM possono essere utilizzati per scrivere codice exploit e generare varianti di malware in grado di eludere i sistemi di rilevamento tradizionali. Gli attaccanti possono modificare automaticamente il codice malevolo per renderlo più difficile da identificare attraverso strumenti di sicurezza, come antivirus e sistemi di rilevamento basati su firme. Questo rende gli LLM strumenti preziosi per gli attacchi che richiedono la creazione di varianti sempre nuove di codice dannoso.

Ad esempio, gli LLM possono essere utilizzati per generare malware polimorfico che cambia il proprio codice a ogni esecuzione, eludendo i controlli statici e complicando il lavoro di analisi e rilevamento da parte dei professionisti della sicurezza.

  • Deepfake e impersonificazione

Combinando gli LLM con modelli di sintesi vocale e video, gli attaccanti possono creare contenuti deepfake estremamente realistici, utilizzabili per ingannare le vittime e condurle a compiere azioni pericolose. Questo approccio può essere sfruttato per impersonare individui di alto profilo, convincendo le vittime a trasferire fondi, condividere informazioni sensibili o concedere accessi privilegiati.

Un attacco che utilizza un deepfake audio potrebbe ad esempio convincere un dipendente a trasferire fondi aziendali, credendo di ricevere una richiesta urgente dal proprio direttore generale.

  • Disinformazione

Gli LLM possono essere utilizzati per automatizzare la creazione di contenuti falsi su larga scala, come post sui social media, articoli e recensioni, con l’obiettivo di influenzare l’opinione pubblica, destabilizzare situazioni sociali o distruggere la reputazione di individui e organizzazioni.

Esempio: un gruppo di attaccanti potrebbe generare migliaia di recensioni negative su prodotti o servizi di una specifica azienda, danneggiandone la reputazione e influenzando negativamente la fiducia dei consumatori.

  • Evasione dei sistemi di rilevamento

Gli LLM possono creare varianti di input che eludono i sistemi di rilevamento automatico, modificando leggermente il codice o i dati in modo che risultino “invisibili” agli strumenti di sicurezza. Questi attacchi adversarial[8] (antagonistici) sono progettati per indurre errori nei modelli di rilevamento basati su machine learning, bypassando le difese con input creati ad arte.

Esempio: un attaccante utilizza un LLM per generare una versione modificata di un codice dannoso che sfugge ai controlli dei sistemi di sicurezza tradizionali.

  • LLM nella difesa

Gli LLM non sono solo strumenti di attacco; possono anche rappresentare una risorsa fondamentale per la difesa delle infrastrutture digitali e la protezione dei dati.

  • Analisi e rilevamento delle cyber-minacce

Gli LLM possono analizzare grandi volumi di dati e log per identificare comportamenti sospetti, anomalie e potenziali attacchi. La loro capacità di apprendimento consente di rilevare schemi complessi che spesso sfuggono ai sistemi tradizionali.

Esempio: un LLM addestrato per analizzare i log di accesso rileva tentativi di accesso non autorizzati a sistemi critici, segnalando comportamenti che si discostano dalla norma.

  • Automazione della risposta a Incidenti

Gli LLM possono essere configurati per rispondere automaticamente agli incidenti di sicurezza, riducendo il tempo di reazione e limitando il danno. Ciò è particolarmente utile per affrontare attacchi in tempo reale.

Esempio: quando un attacco ransomware viene rilevato, un LLM può isolare i sistemi infetti, bloccare i processi malevoli e notificare il personale IT.

  • Formazione

Gli LLM possono essere utilizzati per simulare attacchi realistici, addestrando il personale a riconoscere e rispondere efficacemente alle minacce.

Esempio: un’azienda utilizza un LLM per generare scenari di phishing che testano la reattività dei dipendenti e migliorano la loro consapevolezza dei rischi.

  • LLM nella prevenzione

Gli LLM possono svolgere un ruolo chiave nella prevenzione, anticipando le minacce e proteggendo le organizzazioni.

  • Monitoraggio proattivo

Gli LLM possono analizzare fonti di intelligence per prevedere nuove minacce, offrendo un vantaggio strategico. Un LLM potrebbe monitorare forum e dark web per identificare conversazioni su potenziali attacchi, avvisando in anticipo le aziende a rischio.

  • Controllo del codice

Gli sviluppatori possono utilizzare gli LLM per controllare il codice in tempo reale, identificando eventuali vulnerabilità durante la fase di sviluppo. Un LLM potrebbe suggerire correzioni per vulnerabilità di sicurezza mentre lo sviluppatore scrive codice per un’applicazione web.

In modo più generico, sebbene non possano prevedere con esattezza specifici attacchi zero-day[9], gli LLM possono analizzare una vasta gamma di dati per identificare potenziali vulnerabilità e suggerire contromisure. La loro capacità di sintetizzare informazioni provenienti da diverse fonti li rende strumenti preziosi per i team di sicurezza informatica che cercano di prevenire attacchi complessi e persistenti (APT o Advanced Persistent Threats[10]).

È chiaro che quanto discusso nel paragrafo 6.1 solleva importanti questioni etiche e di sicurezza, che devono essere affrontate per garantire un utilizzo responsabile di queste tecnologie.

La responsabilità nell’uso degli LLM e il ruolo dell’AI Act

Un elemento cruciale per l’adozione sicura e responsabile degli LLM in Europa è rappresentato dal cosiddetto AI Act,[11] regolamento dell’Unione Europea mirato a disciplinare l’intelligenza artificiale in tutti i suoi aspetti. L’AI Act mira a creare un quadro normativo che garantisca l’uso sicuro, trasparente e conforme dell’AI, riducendo i rischi e proteggendo i diritti dei cittadini europei.

Gli LLM, essendo strumenti di AI avanzati, rientrano pienamente nell’ambito di applicazione dell’AI Act, che classifica le applicazioni di AI in base al livello di rischio che possono comportare.

Le categorie di rischio sono suddivise in rischio minimo, limitato, alto e inaccettabile. Per gli LLM, il livello di rischio dipende dall’uso specifico e dal contesto di applicazione: ad esempio un LLM utilizzato per automatizzare semplici risposte nelle chat aziendali potrebbe essere considerato a rischio limitato, mentre un LLM utilizzato per valutazioni mediche o giuridiche potrebbe rientrare in una categoria a rischio elevato a causa delle implicazioni etiche e sociali.

Requisiti di conformità e trasparenza

Secondo l’AI Act, le applicazioni di AI ad alto rischio devono soddisfare specifici requisiti di trasparenza, sicurezza e robustezza.

Ciò significa che gli LLM destinati a usi critici devono essere sottoposti a valutazioni rigorose, audit e processi di certificazione per garantire che operino in modo equo e sicuro: per esempio, un LLM utilizzato per prendere decisioni automatizzate in ambito finanziario deve essere trasparente circa il modo in cui elabora i dati e le sue logiche decisionali. Questo implica che i fornitori di LLM devono garantire la tracciabilità dei dati di addestramento, la minimizzazione dei bias e la capacità di spiegare le decisioni prese dal modello.

L’AI Act pone anche l’accento sull’importanza della supervisione umana, che rimane un pilastro fondamentale per l’uso degli LLM. Ciò implica che, anche quando gli LLM vengono utilizzati per automatizzare decisioni complesse, il controllo umano deve essere garantito, specialmente in situazioni che possono avere un impatto significativo sui diritti e sulle libertà delle persone.

La supervisione umana riduce il rischio di decisioni discriminatorie o ingiuste derivanti dall’uso di modelli addestrati su dati potenzialmente distorti o incompleti.

Implicazioni etiche e sociali

L’AI Act non si limita agli aspetti tecnici, affrontando anche le implicazioni etiche dell’uso degli LLM.

Gli LLM possono, infatti, amplificare i bias presenti nei dati di addestramento, influenzare la percezione pubblica attraverso la generazione di contenuti e persino essere utilizzati per manipolare informazioni e disinformare il pubblico. L’AI Act prevede quindi misure per contrastare l’uso malevolo dell’IA e per garantire che gli LLM siano progettati e utilizzati in modo responsabile; ciò include la necessità di valutazioni d’impatto etico, che consentano di identificare e mitigare potenziali effetti negativi sulle persone e sulla società.

Inoltre il regolamento incoraggia la trasparenza nei sistemi di AI, compresi gli LLM, attraverso meccanismi come la spiegabilità degli output generati e la possibilità per gli utenti di essere informati quando interagiscono con un sistema di AI. Questo aspetto è particolarmente rilevante per gli LLM, che spesso operano in contesti dove la trasparenza è cruciale per evitare malintesi o l’attribuzione di un’intelligenza umana a ciò che, in realtà, è un algoritmo avanzato.

Sfide e opportunità legate alla regolamentazione degli LLM

L’AI Act rappresenta una sfida per i fornitori di LLM, che devono adattare i propri modelli per soddisfare i requisiti normativi imposti dall’Unione Europea.

Tuttavia, questa sfida può trasformarsi in un’opportunità per garantire maggiore fiducia e sicurezza nell’uso di questi strumenti: la conformità all’AI Act può spingere gli sviluppatori a migliorare la qualità dei dati utilizzati per l’addestramento, ridurre i bias, aumentare la trasparenza e fornire strumenti di audit che consentano un controllo più efficace delle applicazioni di AI.

Gli utenti finali, sia privati che professionali, possono trarre vantaggio da un contesto regolamentato che garantisce l’affidabilità e la sicurezza degli LLM. Ad esempio, un’azienda che utilizza un LLM conforme alle normative europee può essere più sicura dell’affidabilità delle decisioni automatizzate e ridurre il rischio di esposizione a problemi legali o etici.

La regolamentazione offre anche un quadro di protezione per i consumatori, che possono essere sicuri di non subire discriminazioni o trattamenti ingiusti derivanti da decisioni automatizzate.

Il futuro degli LLM nel contesto dell’AI Act

L’AI Act è destinato a plasmare il futuro degli LLM, promuovendo l’adozione di standard elevati di qualità e sicurezza. Questa regolamentazione potrebbe diventare un modello globale per l’uso etico e responsabile dell’AI, stabilendo una base di fiducia tra i cittadini e le tecnologie che interagiscono quotidianamente con loro. Sebbene possa sembrare una sfida per gli sviluppatori di LLM, l’adozione di pratiche etiche e responsabili può portare a una maggiore accettazione e diffusione di queste tecnologie in ambito commerciale e sociale.

Gli LLM rappresentano una straordinaria opportunità per migliorare la nostra vita personale e professionale, ma devono essere utilizzati nel rispetto di normative e principi etici.

L’AI Act fornisce una cornice solida per garantire che gli LLM siano progettati, sviluppati e utilizzati in modo responsabile, con un’attenzione particolare ai diritti fondamentali e alla sicurezza degli utenti. Questo quadro normativo, se applicato correttamente, contribuirà a creare un ambiente in cui l’innovazione tecnologica e la protezione dei diritti umani possano coesistere in armonia.

In conclusione, i Large Language Models (LLM) offrono straordinarie opportunità per migliorare la nostra vita personale e professionale, grazie alla loro capacità di automatizzare processi, generare contenuti e supportare decisioni complesse. È tuttavia essenziale utilizzare questi strumenti con consapevolezza e responsabilità, tenendo conto delle implicazioni etiche, sociali e normative che il loro impiego comporta.

L’AI Act, creando un quadro regolamentare per garantire trasparenza, sicurezza e supervisione, rappresenta un passo cruciale verso un’adozione etica e responsabile degli LLM. Solo attraverso un approccio equilibrato, che bilanci l’innovazione con la protezione dei diritti e la sicurezza, sarà possibile sfruttare appieno il potenziale di queste tecnologie, creando un impatto positivo e duraturo sulla società.

Non temiamo gli LLM: temiamo invece il loro cattivo impiego da parte umana, capendo quanto possiamo attenderci e – soprattutto – come poterlo prevenire.

Per una comprensione completa delle dinamiche di cyber intelligence e delle applicazioni avanzate degli LLM nel contesto della sicurezza informatica, vi invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrete approfondire le metodologie di ricerca, i case study pratici e le prospettive future di questa tecnologia rivoluzionaria.

Articolo a cura di Fabrizio d’Amore – Socint

Note

[1] Un LLM è un’AI basata su reti neurali, addestrata su vasti dataset di testo per comprendere e generare linguaggio naturale, utilizzando miliardi di parametri per eseguire compiti come rispondere a domande, tradurre e scrivere testi.

[2]https://www.sistemapenale.it/it/articolo/amidani-chatgpt-bocciato-allesame-di-diritto-processuale

[3] https://en.wikipedia.org/wiki/Deep_learning

[4] Ad es., https://www.deeplearningbook.org/

[5] https://en.wikipedia.org/wiki/Church%E2%80%93Turing_thesis

[6] In termini colloquiali: possono velocizzare ciò che è già veloce.

[7] https://en.wikipedia.org/wiki/AI_winter

[8]Un attacco adversarial è un tipo di attacco in cui un LLM viene ingannato mediante l’introduzione di piccole e spesso impercettibili perturbazioni o modifiche ai dati di input.

L’obiettivo dell’attaccante è alterare il comportamento del modello, portandolo a fare previsioni errate o a prendere decisioni sbagliate. Ad esempio, nel caso di un sistema di riconoscimento delle immagini, un attacco adversarial potrebbe consistere nel modificare leggermente un’immagine in modo che il sistema non la riconosca correttamente, pur rimanendo quasi identica per l’occhio umano.

Questo tipo di attacco è particolarmente rilevante nei contesti di sicurezza informatica e può essere un problema critico per applicazioni che richiedono alta affidabilità, come l’identificazione facciale, la guida autonoma o la diagnosi medica assistita dall’AI.

[9] https://en.wikipedia.org/wiki/Zero-day_vulnerability

[10] https://en.wikipedia.org/wiki/Advanced_persistent_threat

[11] https://www.artificial-intelligence-act.com/

Profilo Autore

Romano, docente di Cybersecurity alla Sapienza Università di Roma. Ha trascorso periodi di studio e ricerca all’estero (Zurigo, Buenos Aires, Berkeley, UMIACS a College Park Maryland). Insegna inoltre corsi di crittografia, sicurezza delle informazioni, sicurezza applicativa e steganografia presso alcuni master ed altre iniziative di alta formazione. Direttore del master di 2° livello in Sicurezza delle informazioni e informazione strategica, in collaborazione con il DIS. Svolge attività di verificatore e di consulente tecnico di parte. Referente scientifico di contratti di ricerca applicata, studio e analisi fra università ed enti istituzionali e privati. Dal 2015 la sua attività di ricerca si concentra sul campo della steganografia/watermarking, sicurezza del software (antiplagio), cybersecurity del volo aero civile e delle infrastrutture, modelli di autenticazione, protezione dei dati & privacy e OSINT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/llm/


Former CIA Analyst Unlawfully Transmits National Defense Data, Sentenced to Prison

On June 11, 2025, a former CIA analyst was sentenced to three years and one month in prison for “unlawfully retaining and transmitting Top Secret National Defense Information to people who were not entitled to receive it.” The former CIA analyst was Asif William Rahman of Vienna. 

In October of 2024, Rahman obtained and printed two Top Secret documents that contained National Defense Information about a United States foreign ally as well as its planned actions against a foreign adversary. Rahman took these documents, photographed them, and transmitted them to individuals who were not entitled to access them. One day after Rahman did this, the documents appeared on social media platforms with their classifications markings. 

Rahman continued to access, print and transmit classified information through November and was indicted by a grand jury on November 7, 2024. On January 17, 2025, Rahman pled guilty to “two counts of willful retention and transmission of classified information related to the national defense.”

Rahman has remained in custody since the arrest. 

https://www.securitymagazine.com/articles/101693-former-cia-analyst-unlawfully-transmits-national-defense-data-sentenced-to-prison


40,000 IoT Security Cameras Are Exposed Online

Research shows that more than 40,000 Internet of Things (IoT) security cameras across the globe are exposed online. 

These cameras operate over HTTP or Real-Time Streaming Protocol (RTSP) and expose live feeds to any individual able to access the corresponding IP address — directly from a web browser.

The HTTP-operating cameras depend on conventional web technology for video control and transmission, and are often found in homes or offices. Malicious actors could leverage these exposed cameras to conduct espionage, extortion, stalking and cyberattacks. 

The RTSP cameras are more often utilized in professional surveillance systems and are more challenging to fingerprint. However, they were responsive to generic URIs and would return screenshots of live footage. 

According to the research, some cameras were determined to be entirely exposed to the web while others needed authentication. Cameras that were entirely exposed could have administrative interfaces accessed, enabling malicious actors to tap into the video feed. As for the cameras that required authentication, providing correct URI and parameters via an implemented API would release screenshots of live footage. 

Among the cameras that were exposing live feeds, the breakdown is: 

  • 14,000 in the United States 
  • 7,000 in Japan
  • Approximately 2,000 each in Austria, Czechia and South Korea
  • Approximately 1,000 each in Germany, Italy and Russia

Below, security leaders share their insights on these findings. 

Security Leaders Weigh In 

Chris Gray, Field CTO at Deepwatch:

Generally speaking, CCTV or other visual monitoring solutions need to be evaluated like any other toolset. There needs to be an understood purpose, expected content/exposure, classification level(s) of expected transmission materials, and applicable security controls applied.

In many cases, these cameras may be, as some have said, for personal use and/or low security levels of monitoring that provide no real exposure if the information was accessed. That said, they need to be evaluated in a similar fashion to more high security devices.

End users, whether individuals using these platforms at home or businesses integrating cameras into their monitoring fabric, need to take steps to address the issues identified above (purpose, content, classification, and control coverage). Individual risk tolerances will come into play along with various laws and compliance obligations. Systems which are available to access from the open internet should be expected to be accessed eventually.

As security practitioners, it is our responsibility to communicate these issues, perform the end-to-end evaluations, and recommend the expected protections. These can include acceptance of the risk, system hardening (if available), network access segmentation, and, for particularly insecure systems, even system and path encapsulation in point-to-point models.

At the end of the day, these cameras are no different from any number of legacy or minimally-capable, purpose-built devices. We make choices to use them, but that does not free us from the responsibility of doing so at a level of security that is appropriate to the materials we are protecting. The total cost of ownership of these platforms can be far beyond what was initially expected after these evaluations are performed.

Thomas Richards, Infrastructure Security Practice Director at Black Duck:

Security professionals have been concerned about the IoT ever since these consumer products were released. While something, such as a camera to monitor pets, may seem benign, the security of these devices is often critically deficient. It’s regularly not even the consumer’s fault for not securing these products; they just don’t have the capability to be secure. The consumer purchases the camera and downloads the mobile app without knowing that they have exposed the inside of their house to strangers on the internet. The companies that manufacture these products have the responsibility to secure them and provide customers with the necessary tools to make them secure.

John Gallagher, Vice President at Viakoo:

IP cameras, and IoT devices in general, are among the most easily hacked devices within an organization because they often are setup without security in mind (e.g. using default passwords), do not have their firmware updated regularly, and are not on hidden or segmented networks.  The numbers in this Bitsight report are likely very underestimated; if there are a billion IP cameras operating worldwide, just 1% being exploitable would be 10 million cameras.  

Organizations should follow a simple rule: if it’s an IP connected device it should be secured by following the same InfoSec policies as servers, laptops, or mobile devices. For example, what is the policy on firmware updates or password rotations, and are the CPS (cyber-physical systems, or IoT/OT/ICS) also being maintained to those policies. Using solutions for asset discovery and cyber hygiene specifically designed for CPS (IoT) is critical. Most security solutions are agent-based, meaning an agent is placed on the device. IoT/OT/ICS devices to not allow this and therefore require using agentless solutions.

https://www.securitymagazine.com/articles/101692-40-000-iot-security-cameras-are-exposed-online


Cybercrime in Europa: i trend e le minacce nel 2025 secondo Group-IB

Nel corso dellla 13ª CyberCrime Conference, Giulio Vada (Responsabile per il Sud Europa di Group-IB) ha offerto uno spaccato illuminante sul panorama della criminalità informatica in Europa.

La presentazione, incentrata sui risultati del report annuale “ High-tech Crime Trends Europe 2025″, ha dipinto il preoccupante quadro di un’economia criminale sempre più strutturata e accessibile, nonché in piena espansione.

«Potete trovarlo sul nostro sito o sui nostri social: è disponibile sia in inglese che in italiano ed è molto corposo» ha spiegato Vada in apertura. «Vi invito a usarlo come strumento di lavoro e guida di riferimento».

Un’esortazione che sottolinea non solo l’ampiezza dell’analisi condotta da Group-IB, ma anche la sua utilità pratica per professionisti e organizzazioni.

In quanto multinazionale specializzata nello sviluppo di soluzioni per investigare, prevenire e combattere il cybercrime, Group-IB rappresenta un osservatorio privilegiato su tale settore dell’economia mondiale. Non a caso, ha sottolineato Vada, l’azienda è stata recentemente nominata da Frost & Sullivan come “leader tecnologico per il 2025 nella cyber threat intelligence”.

La peculiarità di Group-IB risiede anche nella sua stretta collaborazione con forze dell’ordine e agenzie internazionali.

Come ha precisato Vada, «un nostro punto d’orgoglio è la collaborazione attiva a livello di condivisione di dati e informazioni di intelligence: con il nostro team investigativo partecipiamo alle operazioni delle forze di polizia internazionali – tra cui Interpol ed Europol – che portano allo smantellamento delle reti utilizzate dai criminali, all’identificazione e all’arresto di singoli o gruppi».

Una collaborazione che fornisce all’azienda dati di prima mano sull’evoluzione della criminalità informatica, successivamente riversati nel report annuale.

Guarda il video completo dell’intervento di Giulio Vada, Responsabile per il Sud Europa di Group-IB, durante la Cyber Crime Conference 2025:

[embedded content]

Il panorama italiano nel contesto europeo

I dati presentati, relativi al 2024 e riferiti all’Europa, confermano un trend in costante crescita che evidenzia la rilevanza economica dell’industria criminale digitale. In questo contesto, l’Italia emerge come uno dei paesi europei più vulnerabili.

«L’Italia è tra le nazioni europee più colpite» ha evidenziato Vada «ed è in una posizione negativa anche a livello globale»: situazione che richiede la massima attenzione, soprattutto considerando l’evoluzione dei settori presi di mira.

Se in passato il settore finanziario era il principale obiettivo degli attacchi, oggi il panorama appare più diversificato. Comparti come il manifatturiero e i servizi hanno registrato incrementi significativi; segno che i criminali stanno ampliando il proprio raggio d’azione, colpendo anche realtà che si ritenevano indenni o comunque meno esposte a queste minacce.

«Tutte le discussioni su come contrastare, governare e gestire questo fenomeno non sono un mero affare tecnico» ha affermato il relatore, sottolineando come la risposta debba essere multidimensionale, coinvolgendo aspetti legislativi, culturali e di cooperazione internazionale, oltre che – naturalmente – tecnologici.

Ransomware: un’economia criminale strutturata

Contrariamente alle previsioni di alcuni anni fa, che lo davano come un “business ormai defunto”, il ransomware continua a rappresentare una delle minacce più significative nel panorama del cybercrime.

I numeri presentati da Vada mostrano un’industria in continua crescita, con un aumento del 44% (nel solo 2024) di nuovi programmi di affiliazione.

Ma cosa rende il ransomware così persistente? Vada ha offerto un’analisi delle ragioni di questo successo: «È una vera e propria economia, strutturata sul modello delle economie legittime, dove però la barriera tecnica all’ingresso è molto ridotta». Ciò significa che «chiunque può pensare di creare la propria impresa con un piccolo investimento; assumendosi un rischio importante, che è quello di finire arrestati, ma potendo ottenere guadagni significativi».

La facilità di accesso a questa “carriera criminale” è amplificata dal modello Ransomware-as-a-Service (RaaS), che ha democratizzato l’accesso al crimine informatico.

Come ha spiegato Vada «ci sono tutti gli strumenti a disposizione: parliamo di servizi che rappresentano ormai il framework alla base di questa industria, con business model e Terms and Conditions già pronti e “confezionati”».

I modelli di affiliazione offerti dai gruppi ransomware sono particolarmente attraenti dal punto di vista economico. I programmi per gli affiliati sono infatti ben dettagliati, ha rivelato Vada: «si definiscono chiaramente responsabilità e compensi. Lo split è migliorato ulteriormente, per cui oggi in media l’affiliato prende il 90% del guadagno, rispetto al 10% per il gruppo che sviluppa il programma».

Una proposta economica che rende questo settore particolarmente appetibile per chi è disposto a rischiare le conseguenze legali delle proprie azioni.

La Triade della Difesa: legislazione, blocco dei pagamenti e cooperazione investigativa

Di fronte a un fenomeno così strutturato e in espansione, quali possono essere le strategie di contrasto?

Secondo Vada, la risposta non può essere meramente tecnologica.
«Lasciando sola l’industria, gestire tutto questo è impossibile» ha affermato con pragmatismo; ricordando come gli investimenti in soluzioni IT, pur aumentati vertiginosamente negli ultimi anni, non possano rappresentare l’unica opzione.

La prima linea di difesa, allora, deve essere legislativa: «riteniamo che solo il legislatore, tramite strumenti di compliance, sia in grado di intervenire sugli operatori economici e sulle pubbliche istituzioni per aumentare la “postura media di sicurezza” e, quindi, aumentare gli strumenti di prevenzione adottati dalle organizzazioni».

Il secondo elemento cruciale è il blocco dei pagamenti dei riscatti. «Finché non ci sarà una legge condivisa da tutti i paesi non se ne uscirà», ha sostenuto il relatore; «i guadagni disponibili sono talmente elevati che è impossibile pensare che aumentando il numero di firewall, antivirus e sistemi di sicurezza si possa arginare il fenomeno».

Il blocco dei pagamenti avrebbe «il grande vantaggio di ridurre la facilità di guadagno», rendendo «meno appetibile, per i criminali, portare avanti attività di questo genere».

Infine – non meno importante – è necessaria una più stretta collaborazione a livello internazionale tra le forze dell’ordine. «Un maggiore coordinamento tra le forze dell’ordine sicuramente assesterebbe un duro colpo ai gruppi ransomware» ha ribadito Vada, evidenziando come questa cooperazione non sia sempre scontata nel contesto geopolitico attuale.

I protagonisti del crimine informatico in Europa

Nel corso della presentazione, Vada ha delineato i principali attori del panorama criminale informatico europeo, offrendo una sorta di “mappa” delle minacce più significative.

Tra i gruppi ransomware più attivi spicca LockBit, definito da Vada come «l’eterno veterano, presente dal 2003 sul mercato e sulla scena criminale»; nonostante sia stato bloccato diverse volte dalle forze dell’ordine, LockBit continua a operare grazie a nuovi affiliati che ne prendono le redini.

Accanto a questo storico gruppo si posizionano realtà più recenti ma altrettanto pericolose, come Clop – descritto come «un ransomware molto pericoloso per i suoi comportamenti e per i suoi recenti sviluppi” – Ransomhub e BlackBasta, altri attori significativi nel panorama europeo.

Il quadro è completato dai gruppi hacktivisti, la cui attività ha conosciuto un incremento significativo in relazione alle tensioni geopolitiche: Vada li ha descritti come «un mix di ragazzini ed esperti» con «efficacia discutibile dal punto di vista tecnico» ma notevole «dal punto di vista del branding, poiché cercano molta visibilità». Tra questi ha citato NoName057, che «ha avuto un lungo periodo di addestramento dopo la guerra in Ucraina» e CyberFork, «gruppo indiano che si definisce anche russo e opera con simili modalità».

Un capitolo a parte meritano i gruppi APT (Advanced Persistent Threat), descritti dal relatore come «coloro che non pubblicizzano le loro attività e sono «più difficili da tracciare, se non quando hanno portato a termine le loro operazioni». Tratti distintivi di questi gruppi sono «il lungo periodo di ingaggio su un target tipicamente di alto profilo» nonché «una complessità di azioni su fronti multipli, anche per confondere le attività di tracciamento delle forze di polizia».

Vada ha menzionato diversi gruppi APT attivi in Europa, tra cui APT28, «operato dai servizi segreti militari russi»; Gamaredon, attivo dal 2022 «a supporto diretto delle operazioni sul campo» in Ucraina; Sticky Werewolf, «emerso recentemente in Europa con attacchi a livello governativo»; e MuddyWater, che «lavora sul fronte dello spionaggio, concentrandosi sull’esfiltrare in maniera silente dati utilizzabili a fini non estorsivi».

Phishing e Scam: la porta d’ingresso degli attacchi

Nonostante l’evoluzione delle tecniche di attacco, il phishing rimane uno degli strumenti principali nel repertorio dei criminali informatici.

«Ancora oggi il phishing è uno degli strumenti principali di qualunque gruppo informatico criminale», ha affermato Vada, «siano essi motivati finanziariamente (quindi in particolare a fini estorsivi) o siano entità statuali che praticano attività di spionaggio, oppure volte a colpire organizzazioni governative o militari».

Come osservato per il ransomware, anche il phishing rappresenta un’industria in continua crescita, caratterizzata da barriere di ingresso estremamente basse. «È un’industria che cresce enormemente», ha spiegato Vada. «Le barriere di ingresso sono limitatissime ed è molto facile entrare: basta trovare il programma o la piattaforma giusta, che può mettere a disposizione pannelli di amministrazione con cui gestire tutta la propria campagna comodamente da casa, senza sforzi e anche con poche conoscenze tecniche».

Un aspetto interessante evidenziato nella presentazione è il progressivo spostamento verso settori considerati – rispetto al comparto finanziario, tradizionale target del cybercrime – più semplici da attaccare.

«Ci si sposta su settori molto più facili, in cui monetizzare velocemente, poiché sono ambiti poco presidiati»; a titolo di esempio Vada ha citato la logistica e il mondo dei trasporti, richiamando il recente attacco contro l’azienda di trasporti milanese ATM.

Nel panorama del phishing Vada ha altresì evidenziato come diversi gruppi criminali siano andati via via specializzandosi «sul mondo mobile, in particolare sui sistemi Android».

Le sfide del futuro: IA, Cloud e Geopolitica

Guardando oltre l’attualità, il relatore ha delineato alcune tendenze che caratterizzeranno il panorama della sicurezza informatica nel prossimo futuro.

L’intelligenza artificiale emerge come uno dei fattori di cambiamento più significativi. «Per il 2025 il grande “convitato di pietra” sarà l’intelligenza artificiale» ha anticipato, «sia come strumento a supporto degli attaccanti e dei difensori, per migliorare le capacità da entrambi i lati, ma soprattutto per la sicurezza degli stessi sistemi IA».

Un aspetto allarmante riguarda la compromissione degli account per accedere ai sistemi di IA.

«L’anno scorso abbiamo pubblicato una ricerca dove la compromissione di account per accedere a ChatGPT, anche da parte di utenti di aziende critiche – ad esempio del comparto militare o governativo – appariva significativa, con più di 5.000 account compromessi» ha rivelato Vada. Il problema nasce dal fatto che «le persone utilizzano l’account aziendale per accedere a ChatGPT con i vari abbonamenti e poi vi condividono documenti sensibili, che quindi non solo finiscono nel sistema di training ma diventano anche esposti a compromissioni».

Anche il contesto di instabilità globale continuerà a influenzare significativamente il panorama delle minacce informatiche, con «un aumento delle attività legate alla situazione geopolitica e alle minacce a livello Nation-State».

Parallelamente il cloud computing si affermerà come «nuova frontiera dello scontro», imponendo particolare attenzione sui problemi collegati all’autenticazione e ai sistemi di crittografia utilizzati per proteggere i propri dati».

Un’ulteriore sfida all’orizzonte è rappresentata dall’avvento del quantum computing, che potrebbe rivoluzionare tanto le capacità offensive quanto le strategie difensive nel campo della sicurezza informatica.

Un ecosistema criminale in evoluzione

La presentazione di Giulio Vada alla 13ª Cyber Crime Conference ha offerto uno spaccato dettagliato e preoccupante di un ecosistema criminale informatico sempre più strutturato e professionalizzato: un panorama in cui l’Italia si trova in una posizione particolarmente vulnerabile, richiedendo risposte coordinate a livello tecnologico, legislativo e di cooperazione internazionale.

Il report completo “High-tech Crime Trends Europe 2025”, disponibile sul sito di Group-IB, rappresenta uno strumento prezioso per comprendere a fondo queste dinamiche e sviluppare strategie di difesa adeguate. Come ha sottolineato il relatore, la sfida del cybercrime non può essere affrontata solo sul piano tecnologico, richiedendo un approccio integrato che coinvolga legislatori, forze dell’ordine e operatori del settore.

In questo scenario complesso e in rapida evoluzione, la conoscenza approfondita delle minacce e delle loro dinamiche rappresenta il primo, fondamentale passo per una difesa efficace: solo attraverso un approccio sistemico e collaborativo sarà infatti possibile contrastare efficacemente la crescente minaccia del crimine informatico in Europa e nel mondo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrime-group-ib/


Hire Your Replacement

When you hire your replacement, you ensure continuity in the function when you move on through promotion, change of employer, or retirement. This approach means you intentionally recruit outside of your organization, or promote someone within it, to assume your current role while you are still in it.

Targeting someone who is ready to fill your shoes has multiple advantages for you and your organization. Companies often want solid succession plans in place that serve to minimize disturbance when/if key players like yourself are promoted or leave.

By far, the top core competency our clients ask us to recruit for is leadership. Managing a security department and leading one are not the same, and a mature leader focuses on big-picture success vs. solely personal gain. Often, this means hiring and mentoring others to step into more responsible roles like yours.

It also enables you to grow within your company should your department expand and the volume of responsibilities exceed the capacity of one person. Hiring or promoting someone into a replacement-capacity position gives you the freedom to focus on larger, strategic, new opportunities within your organization.

Security leaders routinely consider a wide variety of business continuity concerns and often hire practitioners with siloed capabilities to address specific issues. Instead, consider hiring or promoting someone from within your organization who has a broader view and the potential to grow into your role within a specific time.

Roadblocks to embracing this concept are rooted in fear. Some people may be concerned that hiring their replacement will cause them to be redundant. In fact, strong leaders who work to develop capable successors are often viewed more favorably by their company. You are viewed as a true collaborator focused on organizational resilience.

Others fear loss of control, worrying that their potential replacement may win favor by doing things in a way perceived as better than their performance. Instead, leaders who stock teams with individuals who have the potential to eventually outperform them are viewed more positively than those who keep a stranglehold at all costs.

The time to hire or identify your replacement should be part of your personal and professional strategic plan. Get that person in place long before you are ready to move on. One way to achieve this is to consistently add and develop top-performing team members.

Hiring the best people you can at each step of the way raises the capability and visibility of your team within the organization. With a talent pool like this to choose from, you will be in a great position to find the next “you”.

No one is indispensable. Approach the hiring of your replacement in the spirit of continuous improvement and long-term success, both for your organization and yourself.

https://www.securitymagazine.com/articles/101680-hire-your-replacement


EchoLeak: è arrivata la prima vulnerabilità zero clic per le IA (Microsoft 365 Copilot)


Nel gennaio 2025, i ricercatori di Aim Labs hanno scoperto un nuovo tipo di attacco che cambia le regole della sicurezza per i sistemi basati su intelligenza artificiale. EchoLeak è la prima vulnerabilità zero-click nota che consente di estrarre dati sensibili da Microsoft 365 Copilot senza alcuna interazione da parte dell’utente. La gravità della falla ha spinto Microsoft ad assegnarle un codice CVE (CVE-2025-32711) e a classificarla come critica, con una correzione già distribuita lato server a maggio.

Secondo quanto dichiarato da Microsoft, non ci sono prove di sfruttamenti reali e nessun utente è stato colpito. La vulnerabilità è stata quindi risolta prima di causare danni concreti, ma rappresenta un precedente pericoloso. Dimostra infatti che anche i sistemi apparentemente protetti da barriere interne possono essere manipolati sfruttando le dinamiche dei modelli linguistici.

Microsoft 365 Copilot integra i modelli GPT con Graph proprietario per assistere gli utenti nelle applicazioni di Office, dall’analisi dei dati alla redazione dei contenuti. Il cuore della vulnerabilità risiede nel modo in cui l’IA gestisce e comprende il contesto, specialmente quando entra in gioco il Retrieval-Augmented Generation (RAG). Anche senza codice eseguibile, una semplice frase strutturata nel modo giusto può indurre il sistema a comportarsi in modo anomalo. Dal momento che Microsoft 365 assite l’utente in molte delle applicazioni office, da outlook a word passando per excel e powerpoint, la superficie d’attacco era molto ampia.

EchoLeak rientra in una nuova categoria di vulnerabilità, nota come LLM Scope Violation, in cui il modello linguistico accede e diffonde dati riservati pur non essendo autorizzato. Il modello viene ingannato con istruzioni nascoste che agiscono all’interno del prompt, eludendo i sistemi di difesa automatica come XPIA. Questo comportamento può essere sfruttato in modo automatico e silenzioso in ambienti aziendali complessi.

Nel caso specifico, tutto inizia con l’invio di una email costruita per sembrare innocua, ma che contiene una prompt injection invisibile all’utente. Quando l’utente, anche giorni dopo, pone a Copilot una domanda correlata, la mail viene recuperata e inserita nel contesto operativo del modello. A quel punto, il codice nascosto guida il sistema verso la raccolta di dati interni, che vengono poi inglobati in link o immagini.

Il meccanismo sfrutta il fatto che alcuni formati grafici attivano automaticamente richieste verso URL esterni. In questo modo, anche senza clic o conferme, i dati possono essere inviati ai server dell’attaccante. Domini come quelli di Teams e SharePoint sono ritenuti attendibili dal sistema e possono quindi fungere da veicoli perfetti per l’esfiltrazione.

Benché la falla sia stata corretta, la sua scoperta solleva interrogativi sull’efficacia delle difese tradizionali. Con la crescente integrazione di LLM nei flussi di lavoro, nuove vulnerabilità di questo tipo sono destinate a emergere. Per proteggersi, le aziende devono rafforzare i sistemi di controllo dei prompt in ingresso, applicare filtri post-elaborazione alle risposte generate e impedire la generazione automatica di link o dati strutturati. È altrettanto fondamentale configurare i motori RAG per evitare il recupero di contenuti potenzialmente dannosi provenienti da email, documenti o repository non verificati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/13/echoleak-e-arrivata-la-prima-vulnerabilita-zero-clic-per-le-ia-microsoft-365-copilot/?utm_source=rss&utm_medium=rss&utm_campaign=echoleak-e-arrivata-la-prima-vulnerabilita-zero-clic-per-le-ia-microsoft-365-copilot