Former CIA Analyst Unlawfully Transmits National Defense Data, Sentenced to Prison

On June 11, 2025, a former CIA analyst was sentenced to three years and one month in prison for “unlawfully retaining and transmitting Top Secret National Defense Information to people who were not entitled to receive it.” The former CIA analyst was Asif William Rahman of Vienna. 

In October of 2024, Rahman obtained and printed two Top Secret documents that contained National Defense Information about a United States foreign ally as well as its planned actions against a foreign adversary. Rahman took these documents, photographed them, and transmitted them to individuals who were not entitled to access them. One day after Rahman did this, the documents appeared on social media platforms with their classifications markings. 

Rahman continued to access, print and transmit classified information through November and was indicted by a grand jury on November 7, 2024. On January 17, 2025, Rahman pled guilty to “two counts of willful retention and transmission of classified information related to the national defense.”

Rahman has remained in custody since the arrest. 

https://www.securitymagazine.com/articles/101693-former-cia-analyst-unlawfully-transmits-national-defense-data-sentenced-to-prison


40,000 IoT Security Cameras Are Exposed Online

Research shows that more than 40,000 Internet of Things (IoT) security cameras across the globe are exposed online. 

These cameras operate over HTTP or Real-Time Streaming Protocol (RTSP) and expose live feeds to any individual able to access the corresponding IP address — directly from a web browser.

The HTTP-operating cameras depend on conventional web technology for video control and transmission, and are often found in homes or offices. Malicious actors could leverage these exposed cameras to conduct espionage, extortion, stalking and cyberattacks. 

The RTSP cameras are more often utilized in professional surveillance systems and are more challenging to fingerprint. However, they were responsive to generic URIs and would return screenshots of live footage. 

According to the research, some cameras were determined to be entirely exposed to the web while others needed authentication. Cameras that were entirely exposed could have administrative interfaces accessed, enabling malicious actors to tap into the video feed. As for the cameras that required authentication, providing correct URI and parameters via an implemented API would release screenshots of live footage. 

Among the cameras that were exposing live feeds, the breakdown is: 

  • 14,000 in the United States 
  • 7,000 in Japan
  • Approximately 2,000 each in Austria, Czechia and South Korea
  • Approximately 1,000 each in Germany, Italy and Russia

Below, security leaders share their insights on these findings. 

Security Leaders Weigh In 

Chris Gray, Field CTO at Deepwatch:

Generally speaking, CCTV or other visual monitoring solutions need to be evaluated like any other toolset. There needs to be an understood purpose, expected content/exposure, classification level(s) of expected transmission materials, and applicable security controls applied.

In many cases, these cameras may be, as some have said, for personal use and/or low security levels of monitoring that provide no real exposure if the information was accessed. That said, they need to be evaluated in a similar fashion to more high security devices.

End users, whether individuals using these platforms at home or businesses integrating cameras into their monitoring fabric, need to take steps to address the issues identified above (purpose, content, classification, and control coverage). Individual risk tolerances will come into play along with various laws and compliance obligations. Systems which are available to access from the open internet should be expected to be accessed eventually.

As security practitioners, it is our responsibility to communicate these issues, perform the end-to-end evaluations, and recommend the expected protections. These can include acceptance of the risk, system hardening (if available), network access segmentation, and, for particularly insecure systems, even system and path encapsulation in point-to-point models.

At the end of the day, these cameras are no different from any number of legacy or minimally-capable, purpose-built devices. We make choices to use them, but that does not free us from the responsibility of doing so at a level of security that is appropriate to the materials we are protecting. The total cost of ownership of these platforms can be far beyond what was initially expected after these evaluations are performed.

Thomas Richards, Infrastructure Security Practice Director at Black Duck:

Security professionals have been concerned about the IoT ever since these consumer products were released. While something, such as a camera to monitor pets, may seem benign, the security of these devices is often critically deficient. It’s regularly not even the consumer’s fault for not securing these products; they just don’t have the capability to be secure. The consumer purchases the camera and downloads the mobile app without knowing that they have exposed the inside of their house to strangers on the internet. The companies that manufacture these products have the responsibility to secure them and provide customers with the necessary tools to make them secure.

John Gallagher, Vice President at Viakoo:

IP cameras, and IoT devices in general, are among the most easily hacked devices within an organization because they often are setup without security in mind (e.g. using default passwords), do not have their firmware updated regularly, and are not on hidden or segmented networks.  The numbers in this Bitsight report are likely very underestimated; if there are a billion IP cameras operating worldwide, just 1% being exploitable would be 10 million cameras.  

Organizations should follow a simple rule: if it’s an IP connected device it should be secured by following the same InfoSec policies as servers, laptops, or mobile devices. For example, what is the policy on firmware updates or password rotations, and are the CPS (cyber-physical systems, or IoT/OT/ICS) also being maintained to those policies. Using solutions for asset discovery and cyber hygiene specifically designed for CPS (IoT) is critical. Most security solutions are agent-based, meaning an agent is placed on the device. IoT/OT/ICS devices to not allow this and therefore require using agentless solutions.

https://www.securitymagazine.com/articles/101692-40-000-iot-security-cameras-are-exposed-online


Cybercrime in Europa: i trend e le minacce nel 2025 secondo Group-IB

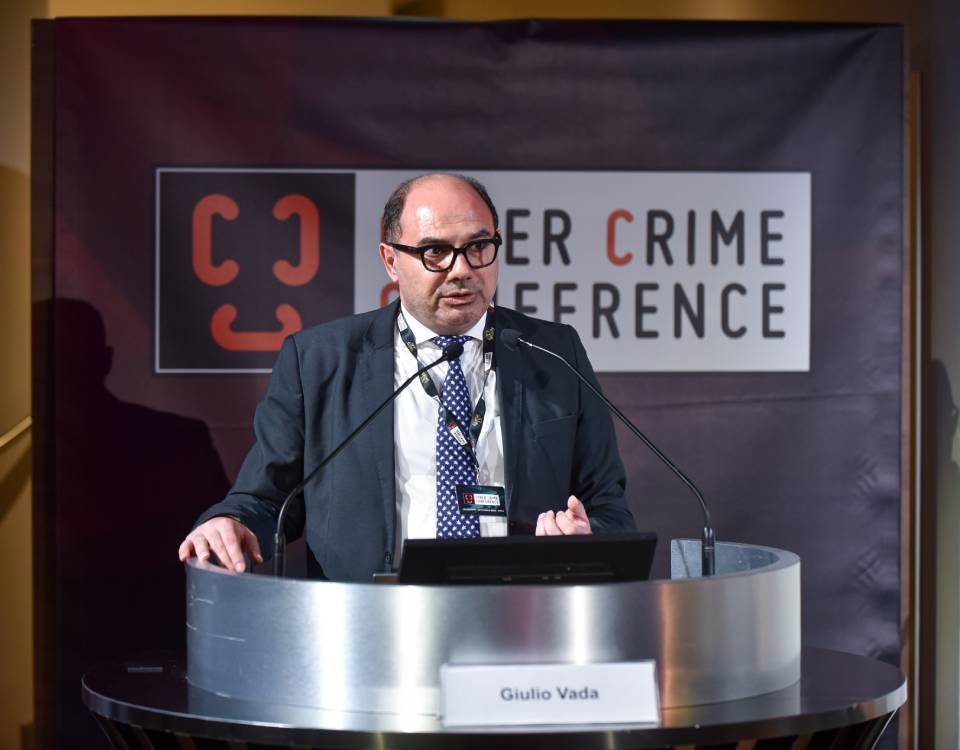
Nel corso dellla 13ª CyberCrime Conference, Giulio Vada (Responsabile per il Sud Europa di Group-IB) ha offerto uno spaccato illuminante sul panorama della criminalità informatica in Europa.

La presentazione, incentrata sui risultati del report annuale “ High-tech Crime Trends Europe 2025″, ha dipinto il preoccupante quadro di un’economia criminale sempre più strutturata e accessibile, nonché in piena espansione.

«Potete trovarlo sul nostro sito o sui nostri social: è disponibile sia in inglese che in italiano ed è molto corposo» ha spiegato Vada in apertura. «Vi invito a usarlo come strumento di lavoro e guida di riferimento».

Un’esortazione che sottolinea non solo l’ampiezza dell’analisi condotta da Group-IB, ma anche la sua utilità pratica per professionisti e organizzazioni.

In quanto multinazionale specializzata nello sviluppo di soluzioni per investigare, prevenire e combattere il cybercrime, Group-IB rappresenta un osservatorio privilegiato su tale settore dell’economia mondiale. Non a caso, ha sottolineato Vada, l’azienda è stata recentemente nominata da Frost & Sullivan come “leader tecnologico per il 2025 nella cyber threat intelligence”.

La peculiarità di Group-IB risiede anche nella sua stretta collaborazione con forze dell’ordine e agenzie internazionali.

Come ha precisato Vada, «un nostro punto d’orgoglio è la collaborazione attiva a livello di condivisione di dati e informazioni di intelligence: con il nostro team investigativo partecipiamo alle operazioni delle forze di polizia internazionali – tra cui Interpol ed Europol – che portano allo smantellamento delle reti utilizzate dai criminali, all’identificazione e all’arresto di singoli o gruppi».

Una collaborazione che fornisce all’azienda dati di prima mano sull’evoluzione della criminalità informatica, successivamente riversati nel report annuale.

Guarda il video completo dell’intervento di Giulio Vada, Responsabile per il Sud Europa di Group-IB, durante la Cyber Crime Conference 2025:

[embedded content]

Il panorama italiano nel contesto europeo

I dati presentati, relativi al 2024 e riferiti all’Europa, confermano un trend in costante crescita che evidenzia la rilevanza economica dell’industria criminale digitale. In questo contesto, l’Italia emerge come uno dei paesi europei più vulnerabili.

«L’Italia è tra le nazioni europee più colpite» ha evidenziato Vada «ed è in una posizione negativa anche a livello globale»: situazione che richiede la massima attenzione, soprattutto considerando l’evoluzione dei settori presi di mira.

Se in passato il settore finanziario era il principale obiettivo degli attacchi, oggi il panorama appare più diversificato. Comparti come il manifatturiero e i servizi hanno registrato incrementi significativi; segno che i criminali stanno ampliando il proprio raggio d’azione, colpendo anche realtà che si ritenevano indenni o comunque meno esposte a queste minacce.

«Tutte le discussioni su come contrastare, governare e gestire questo fenomeno non sono un mero affare tecnico» ha affermato il relatore, sottolineando come la risposta debba essere multidimensionale, coinvolgendo aspetti legislativi, culturali e di cooperazione internazionale, oltre che – naturalmente – tecnologici.

Ransomware: un’economia criminale strutturata

Contrariamente alle previsioni di alcuni anni fa, che lo davano come un “business ormai defunto”, il ransomware continua a rappresentare una delle minacce più significative nel panorama del cybercrime.

I numeri presentati da Vada mostrano un’industria in continua crescita, con un aumento del 44% (nel solo 2024) di nuovi programmi di affiliazione.

Ma cosa rende il ransomware così persistente? Vada ha offerto un’analisi delle ragioni di questo successo: «È una vera e propria economia, strutturata sul modello delle economie legittime, dove però la barriera tecnica all’ingresso è molto ridotta». Ciò significa che «chiunque può pensare di creare la propria impresa con un piccolo investimento; assumendosi un rischio importante, che è quello di finire arrestati, ma potendo ottenere guadagni significativi».

La facilità di accesso a questa “carriera criminale” è amplificata dal modello Ransomware-as-a-Service (RaaS), che ha democratizzato l’accesso al crimine informatico.

Come ha spiegato Vada «ci sono tutti gli strumenti a disposizione: parliamo di servizi che rappresentano ormai il framework alla base di questa industria, con business model e Terms and Conditions già pronti e “confezionati”».

I modelli di affiliazione offerti dai gruppi ransomware sono particolarmente attraenti dal punto di vista economico. I programmi per gli affiliati sono infatti ben dettagliati, ha rivelato Vada: «si definiscono chiaramente responsabilità e compensi. Lo split è migliorato ulteriormente, per cui oggi in media l’affiliato prende il 90% del guadagno, rispetto al 10% per il gruppo che sviluppa il programma».

Una proposta economica che rende questo settore particolarmente appetibile per chi è disposto a rischiare le conseguenze legali delle proprie azioni.

La Triade della Difesa: legislazione, blocco dei pagamenti e cooperazione investigativa

Di fronte a un fenomeno così strutturato e in espansione, quali possono essere le strategie di contrasto?

Secondo Vada, la risposta non può essere meramente tecnologica.
«Lasciando sola l’industria, gestire tutto questo è impossibile» ha affermato con pragmatismo; ricordando come gli investimenti in soluzioni IT, pur aumentati vertiginosamente negli ultimi anni, non possano rappresentare l’unica opzione.

La prima linea di difesa, allora, deve essere legislativa: «riteniamo che solo il legislatore, tramite strumenti di compliance, sia in grado di intervenire sugli operatori economici e sulle pubbliche istituzioni per aumentare la “postura media di sicurezza” e, quindi, aumentare gli strumenti di prevenzione adottati dalle organizzazioni».

Il secondo elemento cruciale è il blocco dei pagamenti dei riscatti. «Finché non ci sarà una legge condivisa da tutti i paesi non se ne uscirà», ha sostenuto il relatore; «i guadagni disponibili sono talmente elevati che è impossibile pensare che aumentando il numero di firewall, antivirus e sistemi di sicurezza si possa arginare il fenomeno».

Il blocco dei pagamenti avrebbe «il grande vantaggio di ridurre la facilità di guadagno», rendendo «meno appetibile, per i criminali, portare avanti attività di questo genere».

Infine – non meno importante – è necessaria una più stretta collaborazione a livello internazionale tra le forze dell’ordine. «Un maggiore coordinamento tra le forze dell’ordine sicuramente assesterebbe un duro colpo ai gruppi ransomware» ha ribadito Vada, evidenziando come questa cooperazione non sia sempre scontata nel contesto geopolitico attuale.

I protagonisti del crimine informatico in Europa

Nel corso della presentazione, Vada ha delineato i principali attori del panorama criminale informatico europeo, offrendo una sorta di “mappa” delle minacce più significative.

Tra i gruppi ransomware più attivi spicca LockBit, definito da Vada come «l’eterno veterano, presente dal 2003 sul mercato e sulla scena criminale»; nonostante sia stato bloccato diverse volte dalle forze dell’ordine, LockBit continua a operare grazie a nuovi affiliati che ne prendono le redini.

Accanto a questo storico gruppo si posizionano realtà più recenti ma altrettanto pericolose, come Clop – descritto come «un ransomware molto pericoloso per i suoi comportamenti e per i suoi recenti sviluppi” – Ransomhub e BlackBasta, altri attori significativi nel panorama europeo.

Il quadro è completato dai gruppi hacktivisti, la cui attività ha conosciuto un incremento significativo in relazione alle tensioni geopolitiche: Vada li ha descritti come «un mix di ragazzini ed esperti» con «efficacia discutibile dal punto di vista tecnico» ma notevole «dal punto di vista del branding, poiché cercano molta visibilità». Tra questi ha citato NoName057, che «ha avuto un lungo periodo di addestramento dopo la guerra in Ucraina» e CyberFork, «gruppo indiano che si definisce anche russo e opera con simili modalità».

Un capitolo a parte meritano i gruppi APT (Advanced Persistent Threat), descritti dal relatore come «coloro che non pubblicizzano le loro attività e sono «più difficili da tracciare, se non quando hanno portato a termine le loro operazioni». Tratti distintivi di questi gruppi sono «il lungo periodo di ingaggio su un target tipicamente di alto profilo» nonché «una complessità di azioni su fronti multipli, anche per confondere le attività di tracciamento delle forze di polizia».

Vada ha menzionato diversi gruppi APT attivi in Europa, tra cui APT28, «operato dai servizi segreti militari russi»; Gamaredon, attivo dal 2022 «a supporto diretto delle operazioni sul campo» in Ucraina; Sticky Werewolf, «emerso recentemente in Europa con attacchi a livello governativo»; e MuddyWater, che «lavora sul fronte dello spionaggio, concentrandosi sull’esfiltrare in maniera silente dati utilizzabili a fini non estorsivi».

Phishing e Scam: la porta d’ingresso degli attacchi

Nonostante l’evoluzione delle tecniche di attacco, il phishing rimane uno degli strumenti principali nel repertorio dei criminali informatici.

«Ancora oggi il phishing è uno degli strumenti principali di qualunque gruppo informatico criminale», ha affermato Vada, «siano essi motivati finanziariamente (quindi in particolare a fini estorsivi) o siano entità statuali che praticano attività di spionaggio, oppure volte a colpire organizzazioni governative o militari».

Come osservato per il ransomware, anche il phishing rappresenta un’industria in continua crescita, caratterizzata da barriere di ingresso estremamente basse. «È un’industria che cresce enormemente», ha spiegato Vada. «Le barriere di ingresso sono limitatissime ed è molto facile entrare: basta trovare il programma o la piattaforma giusta, che può mettere a disposizione pannelli di amministrazione con cui gestire tutta la propria campagna comodamente da casa, senza sforzi e anche con poche conoscenze tecniche».

Un aspetto interessante evidenziato nella presentazione è il progressivo spostamento verso settori considerati – rispetto al comparto finanziario, tradizionale target del cybercrime – più semplici da attaccare.

«Ci si sposta su settori molto più facili, in cui monetizzare velocemente, poiché sono ambiti poco presidiati»; a titolo di esempio Vada ha citato la logistica e il mondo dei trasporti, richiamando il recente attacco contro l’azienda di trasporti milanese ATM.

Nel panorama del phishing Vada ha altresì evidenziato come diversi gruppi criminali siano andati via via specializzandosi «sul mondo mobile, in particolare sui sistemi Android».

Le sfide del futuro: IA, Cloud e Geopolitica

Guardando oltre l’attualità, il relatore ha delineato alcune tendenze che caratterizzeranno il panorama della sicurezza informatica nel prossimo futuro.

L’intelligenza artificiale emerge come uno dei fattori di cambiamento più significativi. «Per il 2025 il grande “convitato di pietra” sarà l’intelligenza artificiale» ha anticipato, «sia come strumento a supporto degli attaccanti e dei difensori, per migliorare le capacità da entrambi i lati, ma soprattutto per la sicurezza degli stessi sistemi IA».

Un aspetto allarmante riguarda la compromissione degli account per accedere ai sistemi di IA.

«L’anno scorso abbiamo pubblicato una ricerca dove la compromissione di account per accedere a ChatGPT, anche da parte di utenti di aziende critiche – ad esempio del comparto militare o governativo – appariva significativa, con più di 5.000 account compromessi» ha rivelato Vada. Il problema nasce dal fatto che «le persone utilizzano l’account aziendale per accedere a ChatGPT con i vari abbonamenti e poi vi condividono documenti sensibili, che quindi non solo finiscono nel sistema di training ma diventano anche esposti a compromissioni».

Anche il contesto di instabilità globale continuerà a influenzare significativamente il panorama delle minacce informatiche, con «un aumento delle attività legate alla situazione geopolitica e alle minacce a livello Nation-State».

Parallelamente il cloud computing si affermerà come «nuova frontiera dello scontro», imponendo particolare attenzione sui problemi collegati all’autenticazione e ai sistemi di crittografia utilizzati per proteggere i propri dati».

Un’ulteriore sfida all’orizzonte è rappresentata dall’avvento del quantum computing, che potrebbe rivoluzionare tanto le capacità offensive quanto le strategie difensive nel campo della sicurezza informatica.

Un ecosistema criminale in evoluzione

La presentazione di Giulio Vada alla 13ª Cyber Crime Conference ha offerto uno spaccato dettagliato e preoccupante di un ecosistema criminale informatico sempre più strutturato e professionalizzato: un panorama in cui l’Italia si trova in una posizione particolarmente vulnerabile, richiedendo risposte coordinate a livello tecnologico, legislativo e di cooperazione internazionale.

Il report completo “High-tech Crime Trends Europe 2025”, disponibile sul sito di Group-IB, rappresenta uno strumento prezioso per comprendere a fondo queste dinamiche e sviluppare strategie di difesa adeguate. Come ha sottolineato il relatore, la sfida del cybercrime non può essere affrontata solo sul piano tecnologico, richiedendo un approccio integrato che coinvolga legislatori, forze dell’ordine e operatori del settore.

In questo scenario complesso e in rapida evoluzione, la conoscenza approfondita delle minacce e delle loro dinamiche rappresenta il primo, fondamentale passo per una difesa efficace: solo attraverso un approccio sistemico e collaborativo sarà infatti possibile contrastare efficacemente la crescente minaccia del crimine informatico in Europa e nel mondo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrime-group-ib/


Hire Your Replacement

When you hire your replacement, you ensure continuity in the function when you move on through promotion, change of employer, or retirement. This approach means you intentionally recruit outside of your organization, or promote someone within it, to assume your current role while you are still in it.

Targeting someone who is ready to fill your shoes has multiple advantages for you and your organization. Companies often want solid succession plans in place that serve to minimize disturbance when/if key players like yourself are promoted or leave.

By far, the top core competency our clients ask us to recruit for is leadership. Managing a security department and leading one are not the same, and a mature leader focuses on big-picture success vs. solely personal gain. Often, this means hiring and mentoring others to step into more responsible roles like yours.

It also enables you to grow within your company should your department expand and the volume of responsibilities exceed the capacity of one person. Hiring or promoting someone into a replacement-capacity position gives you the freedom to focus on larger, strategic, new opportunities within your organization.

Security leaders routinely consider a wide variety of business continuity concerns and often hire practitioners with siloed capabilities to address specific issues. Instead, consider hiring or promoting someone from within your organization who has a broader view and the potential to grow into your role within a specific time.

Roadblocks to embracing this concept are rooted in fear. Some people may be concerned that hiring their replacement will cause them to be redundant. In fact, strong leaders who work to develop capable successors are often viewed more favorably by their company. You are viewed as a true collaborator focused on organizational resilience.

Others fear loss of control, worrying that their potential replacement may win favor by doing things in a way perceived as better than their performance. Instead, leaders who stock teams with individuals who have the potential to eventually outperform them are viewed more positively than those who keep a stranglehold at all costs.

The time to hire or identify your replacement should be part of your personal and professional strategic plan. Get that person in place long before you are ready to move on. One way to achieve this is to consistently add and develop top-performing team members.

Hiring the best people you can at each step of the way raises the capability and visibility of your team within the organization. With a talent pool like this to choose from, you will be in a great position to find the next “you”.

No one is indispensable. Approach the hiring of your replacement in the spirit of continuous improvement and long-term success, both for your organization and yourself.

https://www.securitymagazine.com/articles/101680-hire-your-replacement


EchoLeak: è arrivata la prima vulnerabilità zero clic per le IA (Microsoft 365 Copilot)


Nel gennaio 2025, i ricercatori di Aim Labs hanno scoperto un nuovo tipo di attacco che cambia le regole della sicurezza per i sistemi basati su intelligenza artificiale. EchoLeak è la prima vulnerabilità zero-click nota che consente di estrarre dati sensibili da Microsoft 365 Copilot senza alcuna interazione da parte dell’utente. La gravità della falla ha spinto Microsoft ad assegnarle un codice CVE (CVE-2025-32711) e a classificarla come critica, con una correzione già distribuita lato server a maggio.

Secondo quanto dichiarato da Microsoft, non ci sono prove di sfruttamenti reali e nessun utente è stato colpito. La vulnerabilità è stata quindi risolta prima di causare danni concreti, ma rappresenta un precedente pericoloso. Dimostra infatti che anche i sistemi apparentemente protetti da barriere interne possono essere manipolati sfruttando le dinamiche dei modelli linguistici.

Microsoft 365 Copilot integra i modelli GPT con Graph proprietario per assistere gli utenti nelle applicazioni di Office, dall’analisi dei dati alla redazione dei contenuti. Il cuore della vulnerabilità risiede nel modo in cui l’IA gestisce e comprende il contesto, specialmente quando entra in gioco il Retrieval-Augmented Generation (RAG). Anche senza codice eseguibile, una semplice frase strutturata nel modo giusto può indurre il sistema a comportarsi in modo anomalo. Dal momento che Microsoft 365 assite l’utente in molte delle applicazioni office, da outlook a word passando per excel e powerpoint, la superficie d’attacco era molto ampia.

EchoLeak rientra in una nuova categoria di vulnerabilità, nota come LLM Scope Violation, in cui il modello linguistico accede e diffonde dati riservati pur non essendo autorizzato. Il modello viene ingannato con istruzioni nascoste che agiscono all’interno del prompt, eludendo i sistemi di difesa automatica come XPIA. Questo comportamento può essere sfruttato in modo automatico e silenzioso in ambienti aziendali complessi.

Nel caso specifico, tutto inizia con l’invio di una email costruita per sembrare innocua, ma che contiene una prompt injection invisibile all’utente. Quando l’utente, anche giorni dopo, pone a Copilot una domanda correlata, la mail viene recuperata e inserita nel contesto operativo del modello. A quel punto, il codice nascosto guida il sistema verso la raccolta di dati interni, che vengono poi inglobati in link o immagini.

Il meccanismo sfrutta il fatto che alcuni formati grafici attivano automaticamente richieste verso URL esterni. In questo modo, anche senza clic o conferme, i dati possono essere inviati ai server dell’attaccante. Domini come quelli di Teams e SharePoint sono ritenuti attendibili dal sistema e possono quindi fungere da veicoli perfetti per l’esfiltrazione.

Benché la falla sia stata corretta, la sua scoperta solleva interrogativi sull’efficacia delle difese tradizionali. Con la crescente integrazione di LLM nei flussi di lavoro, nuove vulnerabilità di questo tipo sono destinate a emergere. Per proteggersi, le aziende devono rafforzare i sistemi di controllo dei prompt in ingresso, applicare filtri post-elaborazione alle risposte generate e impedire la generazione automatica di link o dati strutturati. È altrettanto fondamentale configurare i motori RAG per evitare il recupero di contenuti potenzialmente dannosi provenienti da email, documenti o repository non verificati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/13/echoleak-e-arrivata-la-prima-vulnerabilita-zero-clic-per-le-ia-microsoft-365-copilot/?utm_source=rss&utm_medium=rss&utm_campaign=echoleak-e-arrivata-la-prima-vulnerabilita-zero-clic-per-le-ia-microsoft-365-copilot


Advanced AI Experiences “Complete Accuracy Collapse” When Given Complex Problems

A recent study from Apple researchers has found that there are “fundamental limitations” in advanced AI models. The research states that large reasoning models (LRMs) will experience a “complete accuracy collapse” when faced with complex problems. While standard AI models performed better than LRMs in simple tasks, both collapsed when presented problems required higher reasoning. 

When given higher complexity questions, LRMs began “reducing their reasoning effort” while nearing collapse.

The paper further found that models wasted computing power by correctly solving simpler problems in the beginning stages of the reasoning process; however, as presented issues grew in complexity, models initially explored incorrect solutions before later arriving at correct ones. But as the problems became highly complex, failed to provide any correct solutions. In one instance, a model was given a problem-solving algorithm and still failed. 

The research notes, “Upon approaching a critical threshold — which closely corresponds to their accuracy collapse point – models counterintuitively begin to reduce their reasoning effort despite increasing problem difficulty.”

Tested models include Google’s Gemini Thinking, OpenAI’s o3, Claude 3.7 Sonnet-Thinking and DeepSeek-R1.

According to experts, these findings suggest a “fundamental scaling limitation in the thinking capabilities of current reasoning models.”

https://www.securitymagazine.com/articles/101689-advanced-ai-experiences-complete-accuracy-collapse-when-given-complex-problems


Rinki Sethi Hired as Chief Security Officer at Upwind

Rinki Sethi has been hired as Chief Security Officer at Upwind. In this role, Sethi will lead Upwind’s global information security and technology functions.

A recognized cybersecurity executive and board member, Sethi brings over two decades of experience building and scaling security programs at companies such as Twitter, BILL, Rubrik, Walmart, IBM, Palo Alto Networks, and eBay/PayPal, while serving on the boards of Vaultree and ForgeRock.

Sethi holds a bachelor’s degree in Computer Science Engineering from UC Davis and a master’s degree in Information Security from Capella University. She is a widely recognized industry voice, passionate mentor, and advocate for women in security. Outside of work, she’s a mom of two, a fitness enthusiast, and an active supporter of startups shaping the next wave of cybersecurity innovation.

Congratulations!

https://www.securitymagazine.com/articles/101691-rinki-sethi-hired-as-chief-security-officer-at-upwind


Security Leaders Discuss the Whole Foods Distributor Cyberattack

A cyberattack has targeted United Natural Foods Inc. (UNFI), the predominant food distributor for Whole Foods. In a notice regarding the incident, UNFI stated, “We have identified unauthorized activity in our systems and have proactively taken some systems offline while we investigate.” Currently, the organization is working to restore online systems. 

Below, security leaders discuss this cyberattack, with insights on attacker motivations as well as risk mitigation strategies.  

Security Leaders Weigh In

Ms. Aditi Gupta, Senior Manager, Professional Services Consulting at Black Duck:

This recent attack further compounds the challenges faced by the already struggling retail industry, adding yet another disruption. Supply chain attacks have surged by a staggering 431% from 2021 to 2023 and continue to rise in 2025. The digitization of critical functions such as inventory management and order processing are essential for the retail industry, and these attacks serve as a true test of their business continuity capabilities.

Mr. Venky Raju, Field CTO at ColorTokens:

Initial reports from United Natural Foods (UNFI) suggested that they had isolated the compromised systems, but they soon followed up with a statement that the entire network was shut down. This suggests that the malware moved more quickly through their network than their attempts to contain the spread. With its entire network shut down, UNFI customers have been unable to submit orders and have them fulfilled, resulting in significant business losses for all parties.

This strengthens the business case for implementing microsegmentation pervasively in the network. Furthermore, stopping lateral movement before and during a breach must become a key consideration in business continuity planning and the overall cyber resilience strategy.

Implementing zero-trust, specifically microsegmentation, is often considered arduous and is therefore rarely prioritized. However, there are next-generation microsegmentation solutions that enable the reduction of lateral movement spread with minimal effort and cost. The MITRE ATT&CK framework enumerates the most common techniques used by attackers to move laterally from one system to another, and is a great starting point for implementing microsegmentation policies.

Fletcher Davis, Senior Security Research Manager at BeyondTrust: 

Retailers collect and store vast amounts of valuable personal and financial data, such as credit card numbers, payment details, home addresses, and phone numbers. One breach can often yield a large amount of records that can be sold on dark web markets. Retailers also often work with third-party vendors, payment processors, and service providers, extending the attack surface of the retailers’ network. Seasonal pressures during holiday shopping can also delay detection and response capabilities, as well as increase the impact of a potential breach.

Threat actors targeting the retail industry largely obtain access to these networks through social engineering or supply chain / third-party compromises. IT help desk staff remain primary targets for various cybercrime groups where attackers pretend to be employees or contractors in order to gain access to credentials and company systems. Attackers also target smaller, less secure vendors who have access to retailer networks, such as payment processors, inventory management companies, and contractors. Vendors often have access to internal resources and systems containing sensitive data.

https://www.securitymagazine.com/articles/101688-security-leaders-discuss-the-whole-foods-distributor-cyberattack


Smartwatch e attacchi acustici: nuova minaccia alle reti isolate


Le reti air-gapped, ovvero fisicamente separate da Internet e da altri sistemi esterni, sono considerate il baluardo massimo della sicurezza informatica. Eppure, che non siano invulnerabili lo sappiamo dai tempi di Stuxnet e adesso arriva l’ennesima dimostrazione sotto forma di ricerca proveniente dal mondo accademico israeliano, che ha svelato un inedito metodo di esfiltrazione dei dati basato sull’uso dei microfoni integrati nei comuni smartwatch.

Questa tecnica, battezzata SmartAttack, sfrutta la capacità degli altoparlanti integrati nei computer compromessi di emettere segnali ultrasonici che, pur non essendo percepibili dall’orecchio umano, possono essere captati da dispositivi indossabili presenti nell’ambiente. Il tutto avviene senza interferire con le normali operazioni del sistema bersaglio, rendendo l’attacco quasi impercettibile dal punto di vista operativo e visivo. Anche un semplice smartwatch al polso di un dipendente può diventare un alleato inconsapevole dell’attaccante.

Il principio di funzionamento è noto agli esperti di canali di attacco non convenzionali: un malware installato su una macchina air-gapped raccoglie informazioni sensibili, come password, chiavi crittografiche o sequenze di tasti, e le converte in segnali sonori modulati in frequenza. Attraverso una tecnica chiamata Binary Frequency Shift Keying (B-FSK), i dati vengono codificati in forma binaria utilizzando frequenze intorno ai 19 kHz. La trasmissione può avvenire a una distanza di alcuni metri, ma richiede che lo smartwatch sia posizionato con visibilità diretta verso il computer sorgente.

L’ideatore di SmartAttack è Mordechai Guri, ricercatore già noto per aver proposto metodi “alternativi” di data-leaking da ambienti segregati, tra cui emissioni elettromagnetiche da cavi SATA o variazioni luminose nei LED delle schede di rete. E anche stavolta l’obiettivo è mostrare che, con le giuste condizioni e conoscenze, persino una separazione fisica dalla rete può essere aggirata. Il progetto rientra in una più ampia linea di ricerca dedicata ai cosiddetti “covert channels”.

Naturalmente, un attacco del genere non è di facile realizzazione. Occorre prima infettare il sistema isolato, un’impresa che può avvenire tramite un insider, tramite supply chain compromessa o dispositivi USB inseriti manualmente. Inoltre, gli smartwatch non dispongono di microfoni ad alte prestazioni e la decodifica del segnale acustico diventa tanto più difficile quanto più aumenta la distanza o l’angolo di ricezione. I ricercatori hanno dimostrato che, nelle condizioni ideali, è possibile trasmettere da 5 a 50 bit al secondo fino a una distanza massima di circa nove metri. Insomma, si torna a livelli “pre Commodore 64”, ma per scopi ben specifici.

Per mitigare il rischio, le contromisure più efficaci rimangono l’eliminazione fisica dei componenti vulnerabili. Disabilitare o rimuovere gli speaker integrati dai sistemi critici rappresenta una protezione robusta non solo contro SmartAttack, ma contro tutti i canali acustici noti. In ambienti dove ciò non è possibile, si può ricorrere all’uso di disturbi ultrasonici, tecniche di jamming, filtri software e misure di “audio-gapping”.

Al di là dell’applicabilità immediata, lo studio dimostra ancora una volta quanto sia sottile la linea tra teoria e pratica nella cybersecurity. Ogni nuova tecnologia, anche quella indossata al polso, può trasformarsi in un vettore d’attacco se non gestita con consapevolezza. Il valore di questa ricerca risiede nel mettere in guardia anche su minacce che oggi sembrano improbabili ma che, domani, potrebbero concretizzarsi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/12/smartwatch-e-attacchi-acustici-nuova-minaccia-alle-reti-isolate/?utm_source=rss&utm_medium=rss&utm_campaign=smartwatch-e-attacchi-acustici-nuova-minaccia-alle-reti-isolate


Dalla simulazione alla protezione: il nuovo approccio alla cybersecurity secondo BIP CyberSec

La crescente sofisticazione degli attacchi informatici richiede un cambio di paradigma nella sicurezza aziendale, rendendo necessarie tecniche di simulazione avanzate e capacità difensive stratificate.

Nel corso della 13a Cyber Crime Conference gli esperti di BIP CyberSec hanno condiviso la loro visione di una cybersecurity realistica e proattiva, offrendo uno spaccato illuminante sulle sfide attuali e le strategie per affrontarle.

L’evoluzione necessaria della cybersecurity

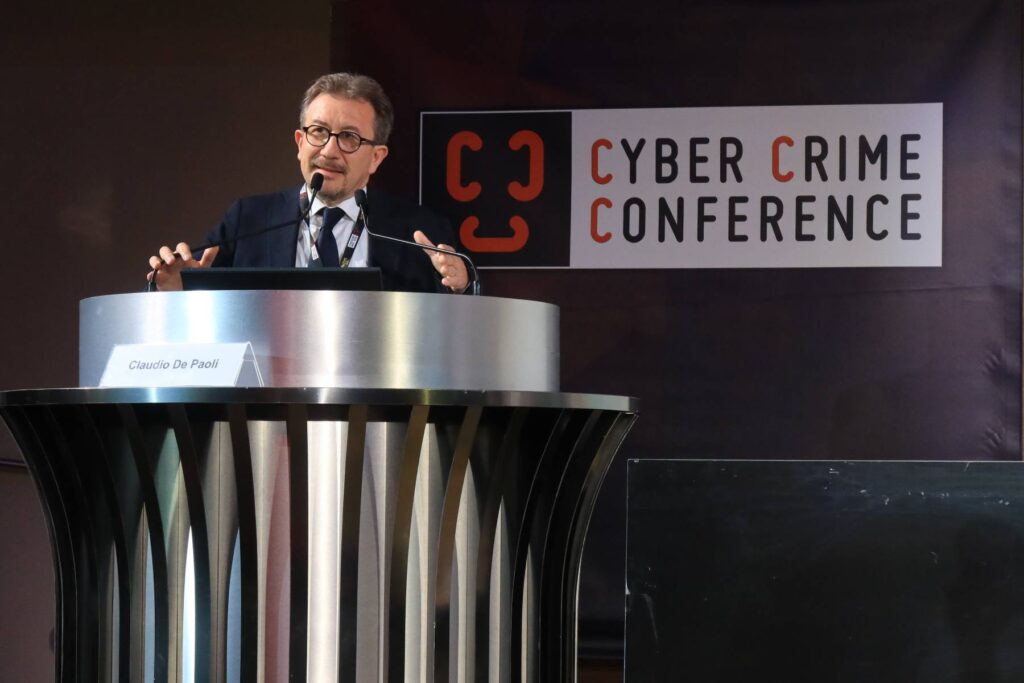
«Oggi per riuscire ad essere efficaci nel contesto della cybersecurity bisogna sicuramente studiare le normative ed essere esperti di architetture tecnologiche; al contempo, però, bisogna anche imparare a ragionare come i cyber criminali», ha spiegato Claudio De Paoli (Equity Partner e responsabile di BIP CyberSec) in apertura dell’intervento.

claudio de paoli bip cybersec - Dalla simulazione alla protezione: il nuovo approccio alla cybersecurity secondo BIP CyberSec

Questa necessità di pensare come l’avversario rappresenta un cambiamento fondamentale nell’approccio alla sicurezza informatica.

De Paoli ha raccontato come BIP CyberSec abbia saputo costruire un team di professionisti con competenze diversificate che spaziano dal diritto all’ingegneria, includendo molti giovani appassionati di tecnologie, in grado di intuire e replicare le mosse di potenziali attaccanti.

La diversità di competenze e mentalità è, infatti, essenziale per comprendere e contrastare le minacce multidimensionali che le organizzazioni devono affrontare nel mondo attuale.

Tale approccio multidisciplinare si traduce non solo in servizi di consulenza ma anche nello sviluppo di soluzioni difensive, tra cui spiccano tre prodotti innovativi – dedicati rispettivamente all’AI security, alla compliance e al risk management – per rispondere all’esigenza di colmare un gap di innovazione nel contesto italiano.

L’innovazione è quindi perseguita non solo come obiettivo, ma in quanto necessità imperativa per stare al passo con l’evoluzione delle minacce.

Guarda il video completo dell’intervento di Claudio De Paoli, Equity Partner & Head of BIP CyberSec insieme a Bruno Colella Garofalo, Senior Security Competence Lead di BIP CyberSec:

[embedded content]

Le nuove frontiere del testing di sicurezza

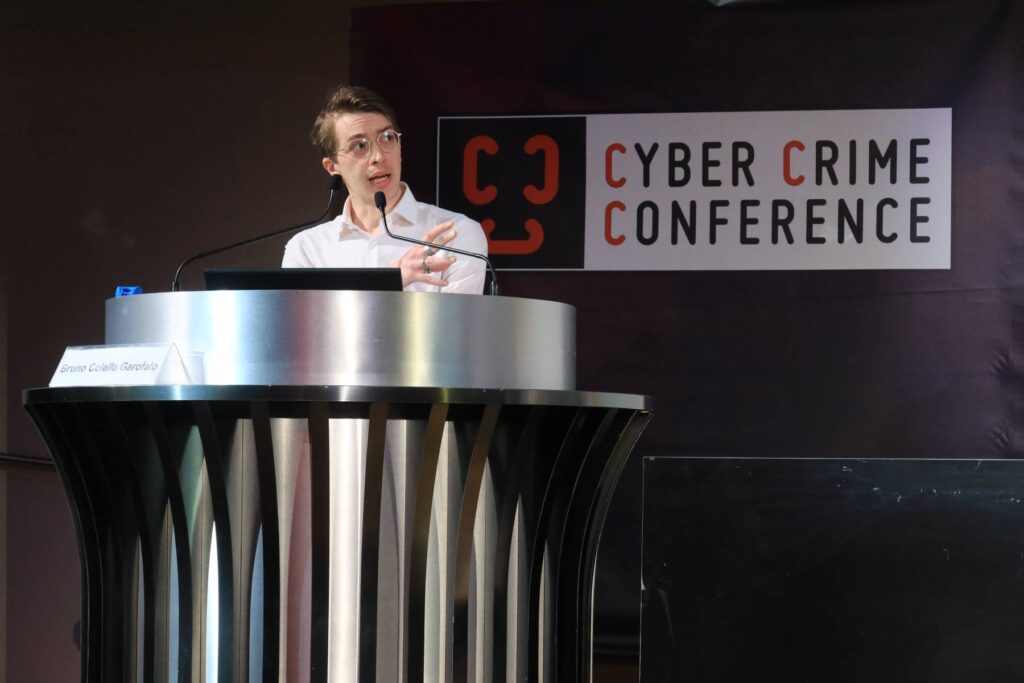
Bruno Colella Garofalo (Senior Security Competence Lead di BIP CyberSec) ha approfondito aspetti più tecnici, offrendo una panoramica sui test di sicurezza che vanno oltre gli approcci tradizionali.

bruno colella garofalo bip cybersec

«Partiamo prima di tutto da un’overview dei test che le aziende possono svolgere per proteggersi, soffermandoci in particolare su quelli meno “classici”» ha affermato Garofalo, evidenziando l’urgenza di espandere l’orizzonte delle verifiche di sicurezza.

[slide] Tra le aree emergenti figura il testing delle intelligenze artificiali, un ambito completamente nuovo che richiede competenze specifiche: «Sono molto diversi rispetto ai test a cui eravamo abituati in passato, poiché per la prima volta ci troviamo davanti a qualcosa che cambia e non risponde sempre allo stesso modo» ha spiegato Garofalo, sottolineando che la natura dinamica e imprevedibile dei sistemi di AI pone sfide inedite per i test di sicurezza.

L’esperto ha evidenziato anche l’importanza di testare dispositivi come ATM e POS, che costituiscono punti vulnerabili troppo spesso sottovalutati.

«Ci è capitato più volte di parlare con responsabili di queste aree che non consideravano utili i test sugli ATM, ritenendoli già protetti da firewall a livello network; ma questa, purtroppo, non può più essere l’unica misura di sicurezza adottata» ha rivelato il relatore, mettendo in luce la pericolosa tendenza delle aziende a fare affidamento su singole misure di protezione.

Ugualmente critici sono i test sui laptop aziendali, che rappresentano uno dei principali vettori di attacco nelle moderne organizzazioni.

«Abbiamo scoperto che uno dei software di terze parti in uso ai dipendenti di una delle più grandi banche italiane era vulnerabile alla privilege escalation, permettendo a un attaccante di ottenere privilegi amministrativi» ha raccontato Garofalo.

Citando anche la persistente tendenza delle persone ad adottare password deboli, il relatore ha quindi esemplificato come vulnerabilità apparentemente minime possano avere conseguenze devastanti.

Il panorama delle minacce in evoluzione

Il 2024 ha visto un profondo cambiamento nelle tattiche degli attaccanti.

Al riguardo Garofalo ha citato l’aumento significativo degli attacchi manuali, in cui «si punta sempre più ad avere una persona dietro la tastiera che analizza l’ambiente ed effettua attacchi mirati, come dimostra l’aumento dello spear phishing potenziato dall’Intelligenza Artificiale».

Questa personalizzazione degli attacchi rappresenta una sfida significativa per i sistemi di difesa automatizzati, richiedendo risposte altrettanto sofisticate e personalizzate.

Particolarmente preoccupante è la tendenza alla specializzazione nel mondo criminale: «abbiamo attaccanti specializzati sull’Initial Access, che quindi hanno il tempo e le competenze per fare ricerca e sviluppare tecniche nuove. In passato una singola persona svolgeva l’intero attacco, mentre ora gli attaccanti cominciano a dividersi nelle varie fasi», ha spiegato Garofalo.

Una sorta di “industrializzazione” del crimine informatico, basata sulla divisione sempre più marcata dei ruoli, che permette ai criminali informatici di perfezionare le proprie tecniche e aumentare l’efficacia dei loro attacchi.

Per quanto riguarda le motivazioni, il quadro è chiaro: «l’86% degli attacchi è motivato finanziariamente» ha precisato l’esperto, aggiungendo che «questo si sposa molto bene col trend dei ransomware. Un terzo dei breach dello scorso anno erano legati a ransomware; perché, a prescindere dal settore attaccato, è un’ottima tecnica per ottenere un riscontro monetario».

Il ransomware continua quindi a rappresentare una delle principali minacce, proprio per la sua versatilità e la capacità di generare profitti immediati.

Le nuove tecniche di attacco

Garofalo ha delineato un allarmante panorama di tecniche emergenti che sfruttano vulnerabilità sia tecnologiche che umane.

Tra queste, il Supply Chain Attack rappresenta una delle più insidiose: «Sebbene sia il meno innovativo tra gli attacchi, è anche uno dei più pericolosi perché rompe la tradizionale simmetria “un breach, una vittima”. Nel momento in cui un attaccante è in grado di colpire un’azienda di consulenza o un fornitore, riesce infatti a compromettere molteplici obiettivi», ha spiegato.

Questa scalabilità degli attacchi provoca un “effetto domino” che ne amplifica enormemente l’impatto, rendendoli particolarmente insidiosi ed efficaci.

Anche una minaccia tradizionale come il phishing sta mostrando di evolvere rapidamente. «Più che via email, oggi osserviamo che il phishing avviene in misura crescente sui social media (pensiamo a LinkedIn o WhatsApp)», ha osservato Garofalo.

Lo spostamento verso piattaforme percepite come più personali aumenta le probabilità di successo degli attacchi, sfruttando la fiducia che gli utenti ripongono in questi canali e nei contatti da essi veicolati.

Il malvertising rappresenta un’altra tecnica in crescita: «Abbiamo visto attaccanti comprare pubblicità su Google affinché il loro malware fosse il primo risultato delle ricerche», ha raccontato l’esperto; una strategia che sfrutta la fiducia degli utenti nei motori di ricerca al fine di distribuire software malevolo.

Particolarmente allarmante è l’utilizzo di deep fake per infiltrarsi nelle organizzazioni, «facendosi assumere in azienda (o anche solo entrando nel processo di selezione) per cominciare a scambiare documenti e infettare i dispositivi» ha spiegato Garofalo.

Questa tecnica, utilizzata soprattutto da attaccanti nordcoreani, sfrutta tecnologie AI per creare false identità credibili; ciò rappresenta una nuova frontiera dell’infiltrazione, permettendo agli attaccanti di ottenere un accesso privilegiato dall’interno dell’organizzazione.

La simulazione come strategia difensiva

Per fronteggiare questo panorama in continua evoluzione, BIP CyberSec propone un approccio basato sulla simulazione realistica degli attacchi.

Come ha sottolineato Garofalo, se gli attaccanti evolvono «è indispensabile fare ricerca, per essere almeno al loro stesso livello». Questo permette di anticipare le mosse degli avversari, sviluppando contromisure efficaci prima che le nuove tecniche diventino di uso comune [slide].

L’esperto ha insistito sull’importanza di effettuare i test in condizioni reali, senza limitazioni che potrebbero alterare i risultati: «è importante che questi test vengano effettuati in produzione, senza disattivare le misure di sicurezza o introdurre altre varianti che rendano lo scenario non realistico», in quanto solo simulazioni autentiche permettono di valutare l’effettiva resilienza dei sistemi.

In particolare, per quanto riguarda i ransomware, Garofalo ha sottolineato la necessità di verificare anche le tecniche distruttive: «è importante verificare, ovviamente in modo controllato, anche tecniche distruttive (come la cancellazione di file) perché spesso le misure presenti non sono efficaci».

Tale verifica permette di identificare potenziali falle nelle difese prima che le stesse vengano sfruttate in un attacco reale.

L’approccio metodologico di BIP CyberSec

La metodologia di BIP CyberSec per la simulazione degli attacchi si articola in cinque fasi fondamentali, tutte orientate a migliorare concretamente la postura di sicurezza delle organizzazioni.

[slide] Si parte dalla creazione di una campagna personalizzata in base allo specifico threat model del cliente, riconoscendo che ogni organizzazione ha un profilo di rischio unico.

Segue la simulazione delle tecniche di attacco più rilevanti per quel contesto, replicando il più fedelmente possibile le tattiche degli attaccanti reali.

La terza fase prevede una valutazione approfondita delle capacità di detection e risposta dell’organizzazione, identificando punti ciechi e ritardi nella reazione. Questo porta naturalmente alla quarta fase, caratterizzata dalla collaborazione con il blue team interno, condividendo conoscenze e best practice; il processo si conclude con un fine-tuning delle regole e dei sistemi di rilevazione, per affinare la capacità di identificare e bloccare attacchi simili in futuro.

Come esempio concreto dell’efficacia di questo approccio, Garofalo ha citato un test condotto presso una delle principali banche europee. «[Simulando un attacco] siamo riusciti a disattivare e potenzialmente disinstallare degli EDR, il che avrebbe portato il blue team a una totale mancanza di visibilità su quanto stava accadendo».

Un risultato allarmante, che evidenzia come anche le difese più avanzate possano essere compromesse se non adeguatamente testate e aggiornate.

La necessità di un approccio stratificato alla cyber difesa

La conclusione che emerge dall’intervento degli esperti BIP CyberSec è che nessuna soluzione di sicurezza, per quanto sofisticata, può essere considerata infallibile.

«Dobbiamo tenere in conto che queste misure possano fallire e ragionare di conseguenza: quindi avere dei controlli, degli health check, per verificare che tutte le soluzioni di sicurezza stiano effettivamente funzionando e – nel caso falliscano – avere un piano B, un piano C, un piano D…», ha concluso Garofalo.

Questo approccio stratificato alla difesa rappresenta un cambiamento fondamentale nella sicurezza informatica, abbandonando il mito della “soluzione perfetta” in favore di una resilienza costruita su molteplici livelli di protezione.

De Paoli ha ribadito l’importanza di questo approccio approfondito, sottolineando che normative recenti come il regolamento DORA prevedono espressamente attività di breach and attack simulation, nonché penetration test di alto livello; l’allineamento tra best practice tecniche e requisiti normativi rappresenta un’importante evoluzione del settore, nel quale è sempre più riconosciuta la necessità di test realistici e approfonditi.

Il vero beneficio derivante dai test condotti con questo livello di dettaglio è «avere una comprensione molto più chiara di quali potrebbero essere i reali casi di attacco». La conoscenza approfondita degli scenari di rischio permette alle organizzazioni sia di reagire efficacemente agli attacchi sia – soprattutto – di anticiparli, implementando misure preventive mirate e riducendo drasticamente la superficie esposta.

In un panorama di minacce in continua evoluzione, dove gli attaccanti diventano sempre più sofisticati e specializzati, la simulazione realistica e il testing approfondito delle difese si rivelano strumenti indispensabili per costruire una cybersecurity efficace.

Basandosi su ricerca continua, simulazione realistica e collaborazione tra red e blue team, l’approccio proposto da BIP CyberSec rappresenta un modello di sicurezza informatica evoluto, in grado di affrontare le sfide attuali e future del cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-bip-cybersec/