Zero-Knowledge Proofs: tra criminalità informatica e privacy digitale

Nel panorama in continua evoluzione della cybersecurity, emerge una tecnologia tanto potente quanto ancora poco conosciuta al grande pubblico: le Zero-Knowledge Proofs.

Durante la 13ª Edizione della Cyber Crime Conference, il Prof. Ivan Visconti (ordinario di Informatica presso il DIAG dell’Università Sapienza) ha offerto una profonda analisi di questo strumento di crittografia avanzata, delineandone le implicazioni sia positive che problematiche.

Vivere nel cyberspace: nuovi paradigmi di sicurezza

«Viviamo ormai gran parte delle nostre giornate nel cyberspace: i nostri dati sono lì e ci sono anche diversi livelli di insicurezza da considerare», ha esordito Visconti.

Il relatore ha poi guidato il pubblico attraverso una progressione storica dei livelli di protezione dei dati digitali, partendo dalle fondamenta per arrivare alle frontiere più avanzate.

Il primo livello riguarda la protezione dei dati “a riposo” – quelli archiviati, come ad esempio i backup – che rappresentano uno scenario relativamente gestibile dal punto di vista della sicurezza: come ha ricordato il professore, esistono infatti algoritmi di cifratura che, se implementati correttamente, offrono un buon livello di protezione.

Guarda il video completo dell’intervento di Ivan Visconti durante la Cyber Crime Conference 2025:

[embedded content]

Il secondo livello, già più complesso, riguarda i dati in transito sulla rete: «anche qui, da decenni ormai, siamo abbastanza sicuri», ha spiegato Visconti. «Abbiamo protocolli ben collaudati, come TLS, [affinché] tutto sia cifrato». Tale evoluzione rappresenta un passo significativo verso la “privacy by default”, principio secondo cui la protezione dei dati dovrebbe essere una configurazione predefinita e non un’opzione aggiuntiva.

Tuttavia il professore ha evidenziato un problema fondamentale di questo modello, ovvero la necessità di affidare i propri dati a terze parti a fini di elaborazione.

Concretamente, ciò implica una serie di passaggi: «ogni volta che si ha bisogno che venga fatto qualche calcolo sui dati, li si invia a un server che li processa e poi dà il risultato» ha spiegato. «Fortunatamente in rete i dati sono protetti, però intanto li stiamo dando al server; il che significa che i server collezionano grandi quantità di dati e, se vengono “bucati”, i dati possono finire in mano ai criminali».

Dopo aver richiamato i numerosi casi di violazioni di dati che quotidianamente riempiono le cronache, il professore ha smentito l’illusione del “perimetro sicuro”, ricordando che «Nessuno ha, all’interno della propria organizzazione, esclusivamente software e hardware proprietario».

Evidenziando come la complessità delle moderne infrastrutture IT, formate da componenti di diverse origini, renda di fatto impossibile un controllo totale, ha quindi invitato con realismo ad «assumere che, in un certo senso, l’avversario può essere sempre lì; se non adesso, può arrivare domani».

Il terzo livello: Data Ownership e la promessa di una nuova era

È in questo contesto che Visconti ha citato il terzo livello di protezione – relativo ai data in use – introducendo il concetto di “Data Ownership”, un cambio di paradigma fondamentale nella gestione dei dati.

«Questo significa che i dati devi pensare a tenerli tu; e, anziché mandarli ai server, fare dei calcoli insieme al server per arrivare insieme a decidere il servizio o risultato che ti serve».

Un simile approccio – che potrebbe sembrare puramente teorico o futuristico – si presta già a numerose applicazioni pratiche, illustrate da Visconti con un esempio concreto. «Ho controllato questa mattina: se aprite questo link vedrete come sia in costruzione quello che dovrebbe essere il portafoglio digitale che tutti, in Europa, useremo tra qualche anno».Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace, Cybercrime conference, Ivan ViscontiNella documentazione ufficiale del progetto europeo, come ha evidenziato il professore, viene enunciato il principio “Your data – Your control”, facendo un esplicito riferimento alle Zero-Knowledge Proofs in qualità di tecnologia abilitante.

La profezia del 2016: criminali all’avanguardia tecnologica

Con un balzo temporale all’indietro, Visconti ha richiamato l’attenzione della platea su un paper accademico del 2016, firmato da ricercatori di chiara fama. «Questo articolo è incredibile per quello che prevede: eravamo nel 2016 e già, nel titolo, c’è la parola “criminale”» ha osservato.

«In questo lavoro c’è scritto che “i ransomware sono un problema e cresceranno con Bitcoin”: evidentemente, avevano ragione», ha commentato Visconti.

Ha poi evidenziato come gli autori della ricerca avessero previsto un ulteriore pericolo: «Ethereum è partita proprio a fine 2016, insieme a una piattaforma per abilitare gli smart contract, cioè “denaro programmabile, uno strumento molto più potente rispetto a quello che è possibile fare con Bitcoin”».

I ricercatori non si limitavano a prevedere l’ascesa di queste tecnologie, identificando lo specifico strumento «che i criminali avrebbero potuto sfruttare: le Zero-Knowledge Proofs, definite “uno strumento che possono usare per attaccare”. Quindi, il primo versante sotto cui le presenterò è sul fronte dell’attacco», ha specificato il professore.

Ransomware e Fair Exchange: quando anche il crimine cerca garanzie

Visconti ha quindi illustrato un caso d’uso sorprendente delle Zero-Knowledge Proofs nell’ambito del ransomware, toccando un punto controverso del dibattito sulla sicurezza informatica: «Quando si sente parlare di ransomware, spesso si dice che “non bisogna assolutamente pagare”, in particolare perché se paghi non è detto che poi [l’attaccante] ti dia la chiave».

In effetti, ha ricordato il professore, solitamente «i criminali sono i primi a utilizzare le nuove tecnologie». Ma cosa accadrebbe se esistesse un meccanismo che garantisce alla vittima di ricevere effettivamente la chiave in cambio del pagamento?

Un simile concetto, noto come “Fair Exchange” (scambio equo), è ben collaudato nel mondo reale: tipicamente nelle compravendite immobiliari, in cui «io verso dei soldi e l’altro mi consegna il bene, con un notaio che garantisce il tutto».

Nel mondo digitale – e in particolare nell’ecosistema delle criptovalute – questa funzione di garanzia può essere svolta dagli smart contract. Come ha chiarito il relatore, «è questa la novità introdotta da queste piattaforme: non serve andare dal notaio, perché la sua funzione è svolta da un programma chiamato appunto smart contract».

Tuttavia, il sistema presenta criticità significative quando applicato a scambi che coinvolgono chiavi di decifratura: «Questo è un notaio pubblico, cioè […] quello che accade lo vedono tutti». Di conseguenza, se un criminale condividesse direttamente la chiave sulla blockchain, la stessa diventerebbe immediatamente di dominio pubblico.

Inoltre, come verificare che la chiave sia autentica? Visconti ha spiegato come si potrebbe, teoricamente, implementare un meccanismo di verifica. «Quello che potrei fare è mandare alcuni dei miei file che sono stati cifrati; e questo “notaio” (che è il programma) va a controllare che la chiave effettivamente decifri bene».

Anche in questo caso, però, emerge un problema di privacy. Infatti, a quel punto, «tutto il mondo potrebbe vedere il mio file decifrato, perché questo “notaio” lavora in modo trasparente».

Zero-Knowledge Proofs: la soluzione matematica

A questo punto, Visconti ha introdotto il meccanismo delle Zero-Knowledge Proofs come soluzione a questo apparente paradosso: «In pratica il criminale non mette la chiave sulla blockchain così com’è, ma inserisce soltanto un hash. Questo significa che nessuno capisce qual è la chiave».

Il processo si articolerebbe, quindi, in diversi passaggi:

  1. il criminale pubblica sulla blockchain non già la chiave necessaria a decifrare i dati, bensì un suo hash (un’impronta digitale crittografica);
  2. la vittima carica sulla blockchain alcuni file cifrati, scelti casualmente tra quelli compromessi dall’attacco;
  3. il criminale produce una “Zero-Knowledge Proof”, ossia una dimostrazione matematica “a conoscenza zero”, che prova – senza rivelare la chiave stessa – l’esistenza di una chiave K corrispondente all’hash H(K) che può decifrare correttamente i file.

Visconti ha paragonato questa dimostrazione ad un teorema matematico: «così come vedete la dimostrazione del teorema di Pitagora, è vero e basta. Non c’è da dubitare». Allo stesso modo, una Zero-Knowledge Proof fornisce la certezza matematica che una certa proprietà sia vera (in questo caso, che esista una chiave in grado di decifrare i file), senza rivelare la chiave in questione.

Nell’esempio del relatore, una volta verificata questa dimostrazione la vittima «può configurare uno smart contract, stabilendo che “chiunque inserisca sulla blockchain la chiave K – cifrata con la mia chiave pubblica, così lo decifro solo io – riceva i soldi”».

Il criminale, a questo punto, fornisce la chiave cifrata con la chiave pubblica della vittima. Lo smart contract, verificatene le condizioni, trasferisce automaticamente il pagamento; e soltanto la vittima, in possesso della propria chiave privata, potrà decifrare il messaggio per ottenere la chiave K, che potrà usare per recuperare tutti i propri dati.

«Quindi la transazione si conclude in uno scambio equo» ha concluso Visconti, sottolineando come questo meccanismo garantisca che nessuna delle parti possa imbrogliare l’altra: il criminale riceve il pagamento solo se fornisce la chiave corretta, mentre la vittima ottiene la chiave solo una volta effettuato il pagamento.

Applicazioni reali: ZCash e Tornado Cash

Le Zero-Knowledge Proofs non sono rimaste confinate alla teoria o agli scenari ipotetici prefigurati dai ricercatori. Nella seconda parte dell’intervento, infatti, Visconti ha illustrato due casi di applicazione reale già ampiamente diffusi: ZCash e Tornado Cash.

ZCash è una criptovaluta nata nel 2017, con una capitalizzazione di mercato di mezzo miliardo di dollari, che utilizza le ZKP per garantire l’anonimato delle transazioni. «Questa criptovaluta ti permette di mandare una transazione di pagamento dove ad esempio dici “io ho dei soldi” ma il pagante non è identificato», ha spiegato Visconti. «Però, se non avessi dei soldi, non riuscirei a superare questa prova matematica».

A differenza di Bitcoin ed Ethereum – che funzionano «come bonifici aperti, di cui si vedono mittente e destinatario» – ZCash opera più come il contante fisico: nell’efficace sintesi di VIsconti, «i soldi passano di tasca in tasca senza che si veda».

Ancora più controverso è il caso di Tornado Cash, uno smart contract per Ethereum che implementava simili principi per assicurare l’anonimato delle parti coinvolte. La sua efficacia è tale da aver attirato l’attenzione delle autorità statunitensi: «Funziona così bene che l’unico modo per scoraggiarne l’uso è stato dichiararlo illegale, per cui alcuni cittadini americani sono andati in carcere solo per averlo usato».

Visconti ha aggiunto che Tornado Cash «negli Stati Uniti è stato illegale fino a pochi giorni fa», facendo riferimento al recente allentamento delle restrizioni sulle criptovalute voluto dall’amministrazione Trump.

Il professore ha voluto precisare che, in questi ultimi due esempi, non si parla necessariamente di applicazioni criminali: «È noto che alcuni strumenti sono usati anche a fini di riciclaggio; ma che li si usi, invece, per [proteggere] la privacy mi sembra assolutamente nobile».

Combattere la disinformazione: il lato positivo delle ZKP

Nella parte finale dell’intervento Visconti ha voluto evidenziare le applicazioni positive di questa tecnologia, in particolare nella lotta alla disinformazione e ai deepfake.

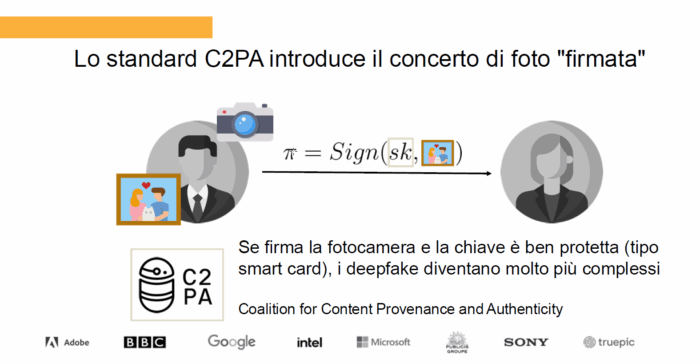
«La disinformazione è una brutta cosa», ha esordito. «Le immagini sono importanti, soprattutto nella diffusione delle notizie; ma con l’intelligenza artificiale veramente è diventato facile realizzare delle immagini false che sembrano assolutamente vere».Lo standard C2PA: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan ViscontiVisconti ha quindi rivelato come i grandi attori tecnologici stiano già lavorando a una soluzione: «Molti non sanno che i colossi digitali, già da diversi anni, hanno stabilito uno standard chiamato C2PA (Coalition for Content Provenance and Authenticity)».

Questo standard prevede l’uso di firme digitali per certificare l’autenticità delle immagini direttamente al momento della loro creazione: «Quando facciamo una fotografia, dalla fotocamera le viene associata immediatamente una firma digitale».

Il problema di questo approccio, ha spiegato Visconti, è che le firme digitali tradizionali sono estremamente fragili rispetto alle modifiche. «Nella grandissima parte dei casi, quando si ha bisogno di utilizzare un’immagine, non la si usa così com’è. Pensateci: voi fate una foto per poi pubblicarla “tale e quale”, o la modificate un po’?»

E qui sorge il problema: «Modificare un documento digitale significa buttare la firma nella spazzatura. Se cambi un solo bit la firma non serve a niente, non viene più verificata».

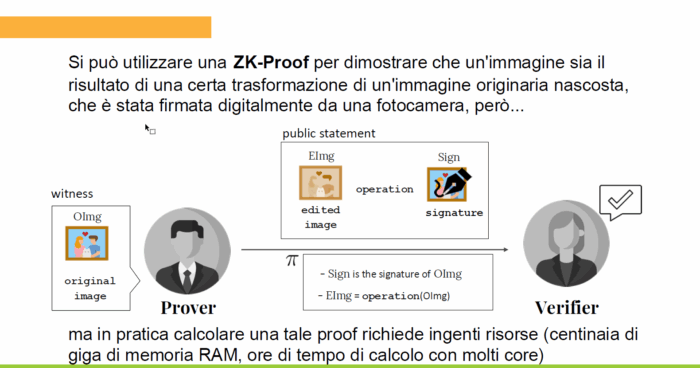
Le Zero-Knowledge Proofs offrono una soluzione a questo problema. Visconti ha spiegato come, nel suo gruppo di ricerca, abbiano dimostrato sperimentalmente che è possibile utilizzare questa tecnologia per mantenere la verificabilità dell’origine anche dopo modifiche legittime: «Abbiamo visto che, dopo aver ottenuto la firma di un’immagine, se ne fai una trasformazione “normale” (ad esempio un resize) è possibile generare una Zero-Knowledge Proof che dice “questa immagine viene da un resize di un’altra immagine, nient’altro”».ZK-Proof: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan Visconti

Questa prova matematica garantisce che l’immagine modificata derivi effettivamente dall’originale attraverso una trasformazione legittima e dichiarata.

Visconti ha sottolineato l’importanza di questa applicazione al fine di abilitare lo standard C2PA, prevedendo che questa tecnologia arriverà presto nei nostri smartphone: «È un po’ complesso sul piano tecnologico, ma succederà entro qualche anno».

Lo scenario italiano: un ritardo preoccupante

Concludendo la sua presentazione, Visconti ha offerto una valutazione schietta della situazione italiana rispetto a queste tecnologie avanzate. «Come siamo messi in Italia? Malissimo», ha dichiarato senza mezzi termini; ciò a meno di non ritenere trascurabili le evoluzioni esaminate, dal momento che «tutta l’industria che sta lavorando su queste tecnologie non si trova in Italia».

Anche a livello di formazione, il quadro non è incoraggiante. Una carenza formativa con conseguenze a lungo termine, come Visconti ha ricordato citando un intervento precedente della conferenza: «Quando risolvi il problema dal punto di vista formativo, poi aspetti vent’anni per vederne i risultati».

Nonostante questa nota pessimistica, il professore ha concluso con un’apertura verso la dimensione globale: «Siamo sempre più una società borderless, senza confini, per cui a questo punto magari non dobbiamo guardare più solo a quello che c’è in Italia, ma guardare insieme come fanno le cose altrove».

Riflessioni finali

Le Zero-Knowledge Proofs (ZKP) rappresentano una tecnologia di frontiera che sta trasformando radicalmente il modo in cui concepiamo la privacy e la sicurezza dei dati nell’ecosistema digitale.
E come spesso accade, i primi ad adottare queste innovazioni sono stati coloro che operano ai margini della legalità.

Tuttavia le potenzialità positive di questi strumenti sono immense, soprattutto in un’epoca in cui la proprietà e la gestione dei dati diventano sempre più centrali, mentre la privacy sembra essersi trasformata in un lusso per pochi.

La principale sfida per il futuro sarà integrare queste tecnologie avanzate in applicazioni legittime e trasparenti: in questo senso, le Zero-Knowledge Proofs potrebbero rappresentare uno strumento fondamentale per restituire agli utenti un reale controllo sui propri dati personali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-knowledge-proofs/


Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile

Nel panorama in rapida evoluzione della sicurezza informatica, emerge una tecnologia tanto promettente quanto potenzialmente pericolosa: i Digital Twins.

Alla 13ª Cyber Crime Conference, il prof. Fabrizio Baiardi (ordinario di Informatica presso l’Università di Pisa e coordinatore del gruppo Risk assessment & management) ha offerto una prospettiva illuminante su questa tecnologia emergente, esplorando le sue applicazioni benefiche e le sue potenzialità malevole.

Cosa è un digital twin: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

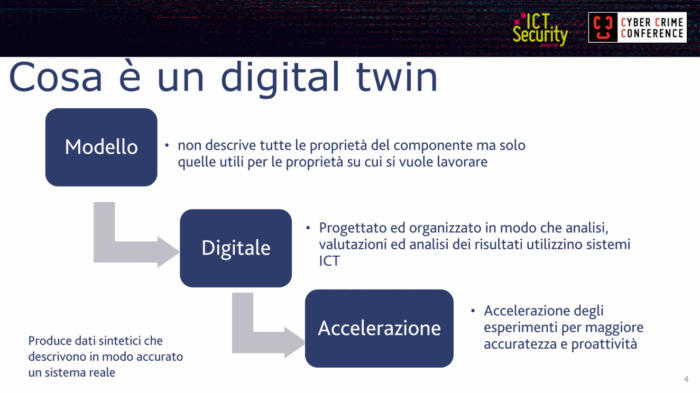
Il Digital Twin – come ha spiegato Baiardi – rappresenta essenzialmente una replica virtuale di un sistema fisico o informatico, una rappresentazione che cattura gli elementi salienti necessari per analizzare determinati fenomeni.

«Un digital twin è fondamentalmente un modello di qualcosa che può essere un sistema fisico, un sistema informatico, una città», ha illustrato il professore. «È un modello, quindi racconta qualcosa; ma non tutto. Racconta le cose che ci sembrano importanti per analizzare un certo fenomeno».

La caratteristica distintiva di questa tecnologia risiede nella sua natura digitale, che consente agli analisti di condurre esperimenti complessi senza interagire direttamente con i sistemi reali.

Questa virtualizzazione consente un’accelerazione notevole nei processi di analisi, permettendo l’applicazione di metodologie avanzate come la simulazione Monte Carlo, in cui gli esperimenti vengono ripetuti migliaia di volte per catturare tutte le sfumature probabilistiche del sistema modellato.

Guarda il video completo dell’intervento di Fabrizio Baiardi alla Cyber Crime Conference 2025:

[embedded content]

Security Twins: anatomia digitale della vulnerabilità

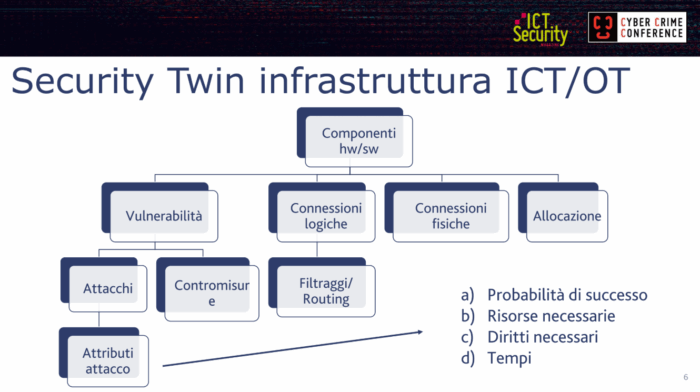
Entro il dominio della sicurezza informatica, il professore ha introdotto il concetto più specifico di “Security Twin”, architettura che comprende un inventario meticoloso del sistema informatico in esame. Tale rappresentazione non si limita a catalogare componenti hardware e software ma si estende fino a includere gli utenti, rappresentati come elementi integrali del sistema.

Un Security Twin traccia una mappa dettagliata delle vulnerabilità di ciascun componente, delle interconnessioni sia logiche sia fisiche e, persino, delle probabilità associate al successo di determinati vettori d’attacco.

Security Twin infrastruttura ICT/OT: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

«Questo inventario è arricchito ed è quello che vi permette di studiare la sicurezza informatica di quel sistema», ha spiegato Baiardi; nonché «qual è il modo più efficace per attaccare quel sistema». Ciò rende il Security Twin uno strumento inestimabile, le cui potenzialità si estendono ben oltre il semplice monitoraggio passivo.

Costruito attraverso processi automatici o semiautomatici, oppure mediante interviste mirate e deployment di sensori specializzati, il Security Twin rappresenta un patrimonio informativo di inestimabile valore, che richiede pertanto protezioni adeguate; anche perché, come ha sottolineato il professore, se queste informazioni cadessero nelle mani sbagliate le conseguenze potrebbero essere devastanti.

L’arsenale invisibile: Digital Twins come vettori di attacco

In merito, la presentazione ha anche esplorato il potenziale malevolo dei Digital Twins.

«Se rubano il digital twin del flusso del traffico» ha avvertito il professore, «è possibile capire molto semplicemente come provocare una congestione». Questa conoscenza approfondita di un sistema ne rivela infatti anche le fragilità nascoste, trasformando un tool di analisi in un potenziale e formidabile strumento di sabotaggio.

Particolarmente inquietante è l’applicazione di questa tecnologia allo sviluppo di armi cyber autonome, che la presentazione definisce come entità informatiche capaci di auto-replicarsi per superare o aggirare gli ostacoli che incontrano: «sono sostanzialmente dei worm che, ogni volta che hanno un dubbio, lo risolvono replicandosi e diffondendosi in una rete informatica fino a raggiungere i loro bersagli», ha spiegato il professore.

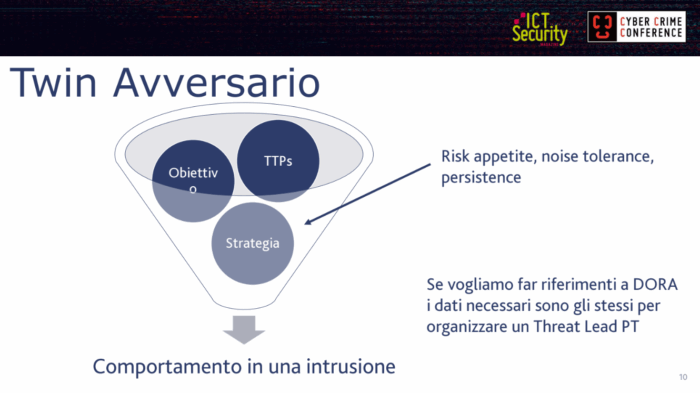
Twin Avversario: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

Per simili armi informatiche un Digital Twin rappresenta una sorta di mappa del tesoro, fornendo una guida dettagliata verso gli obiettivi designati.

«Queste armi, se mirate, quindi con un buon insieme di informazioni su dove colpire, sono estremamente efficaci» ha osservato il relatore, richiamando l’esempio di Stuxnet, un’arma informatica la cui efficacia derivava proprio dalla descrizione accurata del suo bersaglio.
Al contrario, quando questa descrizione è imprecisa – come nel caso di NotPetya – gli effetti degli attacchi possono essere «devastanti, disastrosi e soprattutto inutili per chi li ha lanciati».

La simulazione dell’avversario: un duello digitale

L’approccio metodologico che Baiardi propone raggiunge la massima sofisticazione nella cosiddetta Adversary Simulation (o “simulazione dell’avversario”), in un processo che comporta la creazione di un secondo Digital Twin a rappresentare non il sistema da proteggere bensì l’attaccante, riproducendone capacità, caratteristiche e strategie.

«Facciamo scontrare in una piattaforma informatica i due digital twins» ha spiegato lo speaker descrivendo un “duello virtuale” che simula con precisione le dinamiche di un attacco reale.
Il professore ha altresì ricordato come questa metodologia si allinei alle richieste del regolamento DORA, a partire dal quale si è superato il ricorso a penetration test generici per esigere test più specifici, al fine di emulare avversari ben definiti.

Secondo il relatore, che pure ne rileva l’adozione tardiva («ci abbiamo messo vent’anni a fare questo passo…») tale evoluzione normativa rappresenta «un passo nella giusta direzione».

L’automazione dell’intrusione: quando il virtuale diventa reale

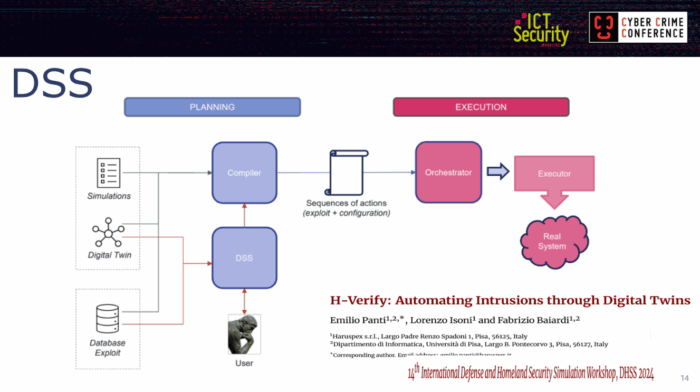
La ricerca del gruppo del prof. Baiardi si spinge oltre la semplice simulazione, andando verso la creazione di sistemi che automatizzano le intrusioni basandosi sulle informazioni raccolte dai Digital Twins.

«Se ho i dati del Twin e ho fatto le mie simulazioni, posso costruire un sistema che mi permette di automatizzare le intrusioni» ha dettagliato il professore, descrivendo una tecnologia che potrebbe rivoluzionare – nel bene e nel male – il tradizionale approccio alla sicurezza informatica.

Questo sistema di supporto alle decisioni può suggerire percorsi ottimali per navigare attraverso le vulnerabilità di un sistema, con diversi livelli di automazione a seconda delle necessità contingenti. «Il livello di automazione dipende dall’utente» ha precisato il relatore, «che può automatizzare step by step oppure specificare un obiettivo più ampio e lasciare che il sistema compia autonomamente più passaggi».

DSS: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

La capacità di automazione rappresenta forse l’applicazione più pericolosa dei Digital Twins nel campo della sicurezza informatica, trasformando informazioni statiche in azioni cinetiche, capaci di compromettere sistemi reali anche con un intervento umano minimo.

L’intelligenza artificiale: limiti e prospettive

In un’epoca dominata dall’entusiasmo per l’AI, Baiardi ritiene opportuna una nota di cautela.

«Devo dare una cattiva notizia a tutti gli amanti dell’intelligenza artificiale», ha affermato il professore, aggiungendo che essa «è molto brava a prendere decisioni locali» – come suggerire la vulnerabilità più efficace per attaccare un nodo specifico – ma mostra limiti significativi quando si tratta di pianificare strategie di penetrazione più complesse.

«Se le chiedi quale è il modo migliore per penetrare una rete» ha specificato il professore «diventa improvvisamente “allucinata” e non ti può aiutare». Il problema fondamentale, secondo il professore, risiede nella carenza di dati di addestramento: «mancano dei dati che l’aiutino a formarsi per capire come si possono condurre gli attacchi».

L’innovativa soluzione proposta per superare questo limite è utilizzare le simulazioni basate sui Digital Twins per generare dati sintetici sulle strategie di attacco. «Abbiamo una quantità di dati incredibile per capire come si attacca un sistema» ha ribadito il professore, anticipando l’evoluzione verso strumenti di intelligenza artificiale più efficaci nel campo della cybersecurity.

La dualità etica dei Digital Twins nella sicurezza informatica

Nelle riflessioni conclusive della sua presentazione il relatore è tornato a sottolineare la duplice natura dei Digital Twins, definendoli «una preziosa sorgente di dati che possiamo utilizzare sia in maniera maliziosa contro gli avversari, sia in maniera benefica per capire come i nostri sistemi possono essere attaccati».

Tale intrinseca dualità rappresenta forse la sfida più significativa posta da questa tecnologia emergente: i medesimi strumenti che possono rafforzare le nostre difese, nelle mani sbagliate, possono trasformarsi in armi sofisticate. Se infatti i Digital Twins offrono una visione senza precedenti delle vulnerabilità dei nostri sistemi, questa stessa risorsa – se compromessa – può guidare attacchi dalla precisione quasi chirurgica.

La ricerca di Baiardi ci ricorda che ogni innovazione tecnologica porta con sé non solo nuove opportunità, ma anche nuove responsabilità. Con la loro capacità di modellare e prevedere le dinamiche dei sistemi complessi, i Digital Twins rappresentano una frontiera avanzata della sicurezza informatica; di conseguenza richiedono sia elevate competenze tecniche sia una profonda consapevolezza etica delle loro potenziali applicazioni, benefiche o malevole che siano.

In un’epoca in cui la digitalizzazione avanza inesorabile, questi gemelli invisibili continuano a evolversi: specchi virtuali dei nostri sistemi più critici, capaci di aiutarci a conoscere e rivelare le loro vulnerabilità a chiunque sappia interpretarli.

Come sempre accade nella cybersecurity, la sfida non è dunque solo tecnologica ma profondamente umana; oggi ai professionisti del settore s’impone il dovere di continuare a cercare il complesso equilibrio tra sicurezza e vulnerabilità, utilizzando la conoscenza al fine di proteggere e mai di danneggiare.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-twins-sicurezza/


Bring Your Own Vulnerable Driver: l’ascesa inarrestabile degli attacchi BYOVD

Nel panorama in costante evoluzione della cybersecurity, poche tecniche di attacco hanno dimostrato una crescita tanto rapida e preoccupante quanto quella che gli esperti chiamano “Bring Your Own Vulnerable Driver”, o più semplicemente BYOVD. Si tratta di una metodologia di attacco tanto elegante quanto insidiosa, che trasforma i driver legittimi e firmati digitalmente in vere e proprie chiavi di accesso ai sistemi più protetti.

Un Fenomeno in Espansione Vertiginosa

I dati del 2024 raccontano una storia allarmante: dall’inizio dell’anno, abbiamo assistito a un aumento allarmante degli episodi di Bring Your Own Vulnerable Driver (BYOVD) – quadruplicando il tasso di occorrenza. Questa crescita esponenziale non è casuale, ma riflette un cambiamento fondamentale nelle strategie degli attaccanti, che hanno scoperto in questa tecnica un metodo estremamente efficace per aggirare anche le difese più sofisticate.

Quasi uno su quattro attacchi ransomware che abbiamo visto ha utilizzato qualche forma di anti-EDR (evasione o manomissione) o escalation di privilegi alimentata da tecniche BYOVD. Questi numeri non rappresentano solo statistiche aride, ma indicano una trasformazione radicale del panorama delle minacce informatiche, dove i confini tradizionali tra software legittimo e malware si stanno progressivamente sfumando.

L’Anatomia di un Attacco Sofisticato

Per comprendere appieno la portata di questa minaccia, è essenziale analizzare come funziona un attacco BYOVD. La tecnica si basa su un paradosso apparente della sicurezza informatica moderna: gli stessi meccanismi progettati per proteggere i sistemi – come la firma digitale dei driver – diventano strumenti nelle mani degli attaccanti.

Il processo inizia con l’identificazione di driver legittimi che contengono vulnerabilità. Questi driver, prodotti da aziende rispettabili e firmati con certificati validi, passano inosservati attraverso i controlli di sicurezza tradizionali. Una volta installati sul sistema target, gli attaccanti sfruttano le vulnerabilità contenute per ottenere accesso al kernel – il cuore pulsante del sistema operativo.

I driver operano al ring 0, il livello di privilegio più elevato del sistema operativo. Questo garantisce loro accesso diretto alla memoria critica, alla CPU, alle operazioni I/O e ad altre risorse fondamentali. È proprio questo accesso privilegiato che rende gli attacchi BYOVD così devastanti: una volta ottenuto il controllo a livello kernel, gli attaccanti possono disabilitare qualsiasi sistema di sicurezza e ottenere il controllo completo del sistema compromesso.

Il Paradosso della Fiducia Digitale

Uno degli aspetti più insidiosi degli attacchi BYOVD risiede nel fatto che sfruttano la fiducia intrinseca che i sistemi di sicurezza ripongono nei componenti firmati digitalmente. Poiché questi driver sono firmati e affidabili, le soluzioni di sicurezza spesso li escludono da analisi e monitoraggio più approfonditi. Questo significa che gli attaccanti possono letteralmente nascondersi dietro il mantello della legittimità, utilizzando componenti che sono stati progettati per essere trusted.

Il fenomeno ha raggiunto dimensioni tali che i ricercatori di cybersecurity hanno scoperto una nuova campagna malevola che sfrutta una tecnica chiamata Bring Your Own Vulnerable Driver (BYOVD) per disarmare le protezioni di sicurezza e ottenere infine l’accesso al sistema infetto. Un esempio particolarmente significativo è rappresentato da un malware che utilizza un driver anti-rootkit legittimo di Avast per condurre le proprie operazioni maligne – un’ironia che evidenzia perfettamente il paradosso della fiducia digitale.

L’Evoluzione da Elite a Mainstream

Quello che rende ancora più preoccupante il fenomeno BYOVD è la sua democratizzazione. Inizialmente, la tecnica BYOVD era utilizzata da gruppi APT di alto livello come Turla e il Gruppo Equation. Tuttavia, con la diminuzione del costo degli attacchi, anche altri attori di minacce hanno iniziato a sfruttarla per raggiungere i loro obiettivi.

Questa transizione da strumento esclusivo di gruppi di stato-nazione a metodologia accessibile anche ai cybercriminali comuni ha avuto conseguenze drammatiche. Gli attaccanti possono sviluppare i propri strumenti o incorporare strumenti open-source, il che ha contribuito ad abbassare il costo degli attacchi BYOVD. L’emergere di tool commerciali come “Terminator”, venduto per 3.000 dollari e capace di terminare ventitré diverse soluzioni antivirus, EDR e XDR, illustra perfettamente questa commercializzazione del crimine informatico.

Il Database delle Vulnerabilità: Un’Arma a Doppio Taglio

Un elemento cruciale nell’ecosistema BYOVD è rappresentato dal progetto LOLDrivers (Living Off The Land Drivers), che ha catalogato oltre 700 driver legittimi utilizzabili dagli attaccanti. Sebbene questo progetto sia nato con l’obiettivo di aiutare i difensori a identificare e bloccare i driver vulnerabili, ha involontariamente creato un arsenale facilmente accessibile per i cybercriminali.

I progetti come LOLDrivers hanno aumentato significativamente la popolarità dei driver vulnerabili. Anche se lo scopo di tali progetti è strettamente focalizzato su misure difensive, l’esistenza di un enorme database regolarmente aggiornato di driver vulnerabili apre anche lo spazio per operazioni offensive. Questo fenomeno illustra perfettamente una delle sfide fondamentali della cybersecurity moderna: il bilanciamento tra trasparenza e sicurezza operativa.

Le Lacune delle Difese Tradizionali

L’efficacia degli attacchi BYOVD deriva in gran parte dalle limitazioni delle soluzioni di sicurezza tradizionali. Anche i meccanismi di protezione più avanzati, come l’Hypervisor-Protected Code Integrity (HVCI) di Microsoft, mostrano delle debolezze significative quando si tratta di contrastare questa minaccia.

Una protezione promettente disponibile dall’aggiornamento di Windows 11 del 2022 è la blocklist dei driver vulnerabili di Microsoft. I driver vulnerabili vengono bloccati di default quando si utilizza l’Hypervisor-Protected Code Integrity (HVCI). Tuttavia, questo approccio è efficace solo se il driver vulnerabile è noto in anticipo e fa parte della blocklist.

Il problema fondamentale risiede nella natura reattiva di questo approccio: la blocklist viene tipicamente aggiornata 1-2 volte all’anno, creando finestre di opportunità che gli attaccanti possono sfruttare per mesi prima che le loro tecniche vengano neutralizzate.

Bring Your Own Vulnerable Driver (BYOVD): Il Contesto delle Vulnerabilità del 2024

Per comprendere pienamente l’impatto degli attacchi BYOVD, è fondamentale considerarli nel contesto più ampio del panorama delle vulnerabilità del 2024. Il totale delle vulnerabilità è aumentato a 1.360 nel 2024, un record dall’inizio del report. La categoria Escalation di Privilegi (EoP) ha rappresentato un massiccio 40% (554) del totale delle vulnerabilità dell’anno scorso.

Questo dato è particolarmente significativo perché per il quinto anno consecutivo, le vulnerabilità EoP hanno guidato tutte le categorie di vulnerabilità, costituendo il 40% delle divulgazioni di Microsoft nel 2024. È un promemoria che agli attaccanti spesso risulta più facile accedere che hackerare, specialmente quando possono sfruttare account legittimi ed escalare l’accesso.

Case Study: L’Attacco Avast

Un esempio particolarmente illuminante dell’evoluzione delle tecniche BYOVD emerso di recente coinvolge un malware che prende una strada più sinistra: lascia cadere un driver anti-rootkit legittimo di Avast (aswArPot.sys) e lo manipola per portare avanti la sua agenda distruttiva. Questo caso studio rivela come gli attaccanti abbiano imparato a sfruttare non solo driver generici, ma anche componenti di sicurezza specificamente progettati per proteggere i sistemi.

Il malware sfrutta l’accesso profondo fornito dal driver per terminare i processi di sicurezza, disabilitare il software protettivo e prendere il controllo del sistema infetto. L’ironia di utilizzare un driver anti-rootkit per installare effettivamente capacità simili a rootkit dimostra il livello di sofisticazione raggiunto dagli attaccanti moderni.

L’Impatto sui Gruppi Ransomware

I gruppi ransomware hanno rapidamente adottato le tecniche BYOVD come parte standard del loro arsenale. Il gruppo ransomware noto come Kasseika è diventato l’ultimo a sfruttare l’attacco Bring Your Own Vulnerable Driver (BYOVD) per disarmare i processi relativi alla sicurezza sugli host Windows compromessi, unendosi ai gruppi come Akira, AvosLocker, BlackByte e RobbinHood.

Questa adozione diffusa tra i gruppi ransomware è particolarmente preoccupante perché la tattica consente agli “attori delle minacce di terminare processi e servizi antivirus per il dispiegamento di ransomware”. In altre parole, gli attacchi BYOVD sono diventati un moltiplicatore di forza che amplifica l’efficacia di altre forme di malware.

Le Statistiche Allarmanti del 2024

I dati del 2024 dipingono un quadro sempre più preoccupante. Entro la metà del 2024, sono stati riportati 22.254 CVE (Common Vulnerabilities and Exposures), riflettendo un aumento del 30% rispetto al 2023 e un incremento del 56% rispetto al 2022. Inoltre, entro la fine del 2024, una media di 115 CVE venivano divulgati quotidianamente, testimonianza della crescente complessità delle minacce informatiche moderne.

Particolarmente rilevante per il contesto BYOVD è il fatto che nel 2024, il 14% delle violazioni è iniziato con lo sfruttamento di vulnerabilità come metodo di accesso iniziale – quasi tre volte superiore rispetto all’anno precedente.

Le Sfide per i Difensori

La rapidità con cui evolve il panorama BYOVD presenta sfide significative per i professionisti della sicurezza informatica. Una volta che un driver vulnerabile viene divulgato pubblicamente, è molto probabile che venga aggiunto rapidamente al database LOLDrivers. Anche se Microsoft decide di includere tale driver nella sua blocklist, gli attaccanti hanno una finestra di almeno sei mesi per sfruttarlo prima che la blocklist venga aggiornata.

Questo ritardo sistematico crea un vantaggio strutturale per gli attaccanti, che possono operare con relativa impunità durante questi periodi di grazia. La situazione è ulteriormente complicata dal fatto che non tutti i driver identificati come vulnerabili nel progetto LOLDrivers sono inclusi nella blocklist dei driver vulnerabili di Microsoft.

L’Impatto sui Sistemi Sanitari e Infrastrutture Critiche

Gli attacchi BYOVD non si limitano agli ambienti aziendali tradizionali, ma hanno iniziato a prendere di mira settori critici come la sanità. Le organizzazioni sanitarie sono state tra i principali bersagli della criminalità informatica nel 2024, e l’utilizzo di tecniche BYOVD in questi contesti presenta rischi particolarmente elevati data la natura critica dei servizi forniti.
Questo trend si inserisce in un contesto più ampio dove i costi globali dei danni da criminalità informatica dovrebbero crescere, raggiungendo 10,5 trilioni di dollari USA annuali quest’anno, secondo Cybersecurity Ventures.

Le Previsioni per il 2025

Guardando al futuro immediato, gli esperti prevedono che la minaccia BYOVD continuerà a evolversi e intensificarsi. Guardando al 2025, si prevede che il ransomware evolverà sfruttando vulnerabilità non convenzionali, come dimostrato dall’uso da parte del gruppo Akira di una webcam per aggirare i sistemi di rilevamento e risposta degli endpoint e infiltrarsi nelle reti interne.

Questa evoluzione verso lo sfruttamento di vulnerabilità “non convenzionali” suggerisce che gli attaccanti stiano espandendo la definizione stessa di cosa costituisce un “driver vulnerabile”, potenzialmente includendo componenti che tradizionalmente non erano considerati parte della superficie di attacco.

L’Importanza della Ricerca Proattiva

Un aspetto cruciale emerso dalle ricerche più recenti è l’identificazione proattiva di driver vulnerabili prima che vengano sfruttati in natura. La Carbon Black Threat Analysis Unit (TAU) ha scoperto 34 driver vulnerabili unici (237 hash di file) che accettano l’accesso al firmware. Sei consentono l’accesso alla memoria del kernel. Tutti danno il controllo completo dei dispositivi agli utenti non amministratori.

Questa ricerca proattiva è fondamentale perché sfruttando i driver vulnerabili, un attaccante senza privilegi di sistema può cancellare/alterare il firmware e/o escalare i privilegi. L’identificazione precoce di queste vulnerabilità può potenzialmente prevenire la loro inclusione nel database LOLDrivers e la loro successiva weaponizzazione.

Le Raccomandazioni Strategiche

Affrontare efficacemente la minaccia BYOVD richiede un approccio multi-dimensionale che va oltre le soluzioni tecniche tradizionali. Gli esperti raccomandano l’implementazione di strategie di difesa a più livelli che includano:

Gestione Proattiva delle Vulnerabilità: Le organizzazioni devono implementare processi per identificare e catalogare tutti i driver presenti nei loro ambienti, mantenendo un inventario aggiornato che permetta di rispondere rapidamente alle nuove minacce identificate.

Monitoraggio Comportamentale Avanzato: Poiché i driver BYOVD sono per definizione legittimi e firmati, è essenziale implementare sistemi di monitoraggio che si concentrino sui comportamenti anomali piuttosto che esclusivamente sui signature malware tradizionali.

Principio del Privilegio Minimo: L’implementazione rigorosa del principio del privilegio minimo può limitare significativamente l’impatto degli attacchi BYOVD, anche quando questi riescono a ottenere accesso iniziale al sistema.

Il Ruolo dell’Intelligenza Artificiale

Un elemento emergente nella lotta contro gli attacchi BYOVD è l’uso dell’intelligenza artificiale sia per l’attacco che per la difesa. Nel 2024, l’ingegneria sociale, le intrusioni cloud e le tecniche senza malware sono aumentate, e gli attori stato-nazione hanno intensificato lo spionaggio informatico e aggiunto l’IA al loro arsenale.

Questo sviluppo suggerisce che il futuro della cybersecurity vedrà un’escalation tecnologica dove sia gli attaccanti che i difensori utilizzeranno l’intelligenza artificiale per raggiungere i propri obiettivi. Nel contesto BYOVD, questo potrebbe tradursi in algoritmi capaci di identificare automaticamente driver vulnerabili o, dal lato difensivo, sistemi IA capaci di rilevare pattern di comportamento sospetti anche in driver apparentemente legittimi.

Verso un Nuovo Paradigma di Sicurezza

Gli attacchi Bring Your Own Vulnerable Driver rappresentano più di una semplice tecnica di attacco: simboleggiano un cambiamento fondamentale nel panorama della cybersecurity moderna. Stiamo assistendo alla fine dell’era in cui la firma digitale e la reputazione del vendor erano sufficienti a garantire la sicurezza di un componente software.

Il quadruplicarsi degli attacchi BYOVD nel 2024 non è solo una statistica allarmante, ma il segnale di una trasformazione profonda nelle dinamiche tra attaccanti e difensori. Gli attaccanti hanno dimostrato una capacità straordinaria di trasformare i meccanismi di sicurezza contro se stessi, utilizzando la fiducia del sistema come vettore di compromissione.

Per affrontare efficacemente questa sfida, la comunità della cybersecurity deve abbracciare un nuovo paradigma basato sulla “fiducia zero” anche verso i componenti apparentemente più legittimi. Questo significa implementare sistemi di monitoraggio che assumano che qualsiasi driver, indipendentemente dalla sua provenienza e dalla sua reputazione, possa potenzialmente essere compromesso o sfruttato.

Il futuro della difesa contro gli attacchi BYOVD risiederà nella combinazione di tecnologie avanzate di rilevamento comportamentale, gestione proattiva delle vulnerabilità, e soprattutto, in un cambiamento culturale che riconosca che in un mondo interconnesso, la sicurezza non può più basarsi sulla fiducia implicita, ma deve essere costantemente verificata e rivalidata.

Mentre ci dirigiamo verso il 2025, una cosa è certa: gli attacchi BYOVD continueranno a evolversi e proliferare. Solo attraverso una comprensione approfondita di questa minaccia e l’implementazione di strategie difensive innovative, le organizzazioni potranno sperare di mantenere un passo di vantaggio su attaccanti sempre più sofisticati e determinati.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bring-your-own-vulnerable-driver-byovd/


Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End

Nella cybersecurity contemporanea, pochi temi generano dibattiti tanto accesi quanto la crittografia end-to-end (E2EE).

In occasione della 13ª Cyber Crime Conference, Luca Cadonici (Digital Forensics & Cybersecurity Expert, membro ONIF e docente presso l’European Forensic Institute) ha condiviso un’illuminante analisi circa l’impatto di questa tecnologia sulle indagini criminali moderne, delineando il complesso equilibrio tra protezione della privacy e necessità investigative.

La crittografia end-to-end rappresenta una delle tecnologie più avanzate per proteggere le comunicazioni digitali. Si tratta di un meccanismo diverso dalla tradizionale cifratura server-based, come Cadonici ha spiegato durante il suo intervento: «La crittografia end-to-end è un meccanismo di sicurezza che cifra i dati in maniera che siano cifrati da un endpoint all’altro, dal mittente al destinatario, senza che l’intermediario – il service provider – possegga la chiave per decifrarli».

Il funzionamento di questa tecnologia si basa su un sofisticato sistema di doppia chiave. Quando un utente invia un messaggio, questo viene cifrato con la chiave pubblica del destinatario; il contenuto può essere decifrato esclusivamente con la chiave privata, che risiede unicamente sul dispositivo fisico del ricevente.

«Sui server ci sono soltanto le chiavi pubbliche. Concretamente io prendo la chiave pubblica del destinatario, cifro il messaggio sul mio dispositivo e i server (ad esempio di WhatsApp) lo inoltrano in forma cifrata; anche perché non hanno la chiave privata, che è fisicamente sul dispositivo del destinatario, il quale potrà invece decifrarlo», ha precisato l’esperto.

Guarda il video completo dell’intervento:

[embedded content]

Il conflitto strutturale: privacy versus sicurezza pubblica

Questa architettura crea una protezione straordinariamente robusta. «I messaggi sono protetti anche da una compromissione del server. Qualsiasi tipo di leak o esposizione, senza la compromissione degli endpoint, risulta inefficace», ha sottolineato Cadonici.

Tuttavia, la stessa robustezza genera quello che l’esperto definisce “un conflitto strutturale” tra privacy e sicurezza pubblica: «Neanche volendo il provider può fornire i dati decifrati alle forze dell’ordine, pur in presenza di un regolare mandato. Si parla di “warrant-proof zone”, cioè “zone a prova di mandato” protette dal meccanismo della cifratura».

Questa situazione ha creato una frattura tra due visioni diametralmente opposte della sicurezza digitale.

Da un lato, i difensori della privacy considerano la crittografia end-to-end un elemento essenziale per la tutela dei diritti umani nell’era digitale. Dall’altro, le forze dell’ordine di numerosi paesi lamentano l’impossibilità di accedere a comunicazioni potenzialmente cruciali nelle loro indagini, specialmente in casi delicati come l’adescamento di minori o il terrorismo.

Casi emblematici: quando la teoria incontra la pratica

Cadonici ha illustrato questo conflitto attraverso diversi casi emblematici verificatisi negli ultimi anni.

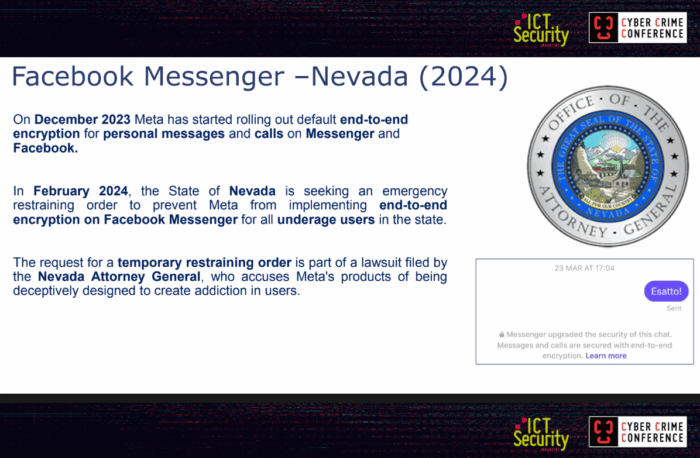
Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End: Cybercrime Conference, Luca Cadonici

Nel febbraio 2024, quando Meta ha avviato l’implementazione della crittografia end-to-end come impostazione predefinita su Facebook Messenger, il procuratore generale del Nevada (USA) ha tentato di bloccare questa iniziativa, specificamente per quanto riguardava le chat dei minori. A questa richiesta si è fermamente opposta una coalizione di difensori della privacy, tra cui l’Electronic Frontier Foundation e Mozilla, sostenendo che la crittografia end-to-end sia uno strumento fondamentale per tutelare i diritti umani e che, paradossalmente, i minori non protetti dalla crittografia delle chat possono essere esposti a cyber criminali di ogni tipo.

Particolarmente significativo, secondo Cadonici, è il caso Pochesov c. Russia, in cui la Corte Europea dei Diritti Umani si è pronunciata con una sentenza dirimente nel riconoscimento della crittografia come strumento a tutela dei diritti fondamentali. Il caso riguardava il rifiuto di Telegram di fornire alle autorità russe una backdoor per accedere alle “chat segrete” protette da crittografia end-to-end, che erano state presumibilmente utilizzate da sospetti terroristi.

«Citando l’art. 8 CEDU (che riconosce l’inviolabilità della vita privata) la Corte, in maniera forse lungimirante e sicuramente innovativa, ha riconosciuto la cifratura come elemento di tutela dei diritti umani, come uno scudo che previene in primis gli abusi» ha spiegato Cadonici.

Le iniziative legislative: tentativi di regolamentare l’inviolabile

La sentenza della Ct. EDU ha esplicitamente contrastato anche l’idea di una conservazione indiscriminata dei dati che, secondo la Corte, porterebbe inevitabilmente a forme di sorveglianza generalizzata e ingiustificata; una visione progressista che, tuttavia, si scontra con le iniziative legislative adottate in varie giurisdizioni.

In merito Cadonici ha citato la controversa proposta della Commissione UE, nota come “Regulation on Child Sexual Abuse” e soprannominata dai critici “Chat Control”. Questa normativa introdurrebbe «lo scanning automatico di messaggi, immagini e video sugli endpoint degli utenti», rappresentando l’unica misura tecnica che permetterebbe il monitoraggio di materiale illegale su dispositivi protetti da crittografia end-to-end.

La proposta di regolamento ha suscitato feroci opposizioni ed è stata rimandata più volte, proprio per le preoccupazioni relative alla sorveglianza di massa che potrebbe comportare.

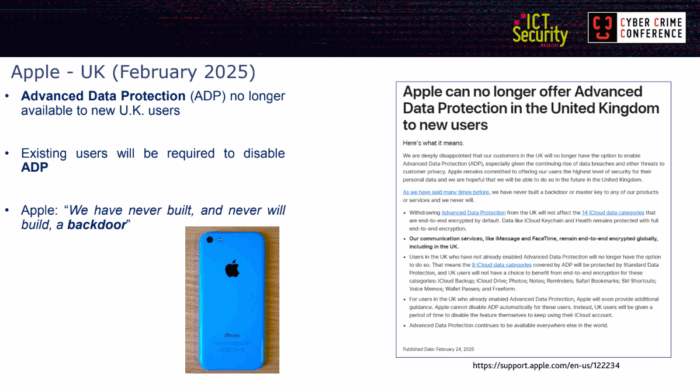
Anche il Regno Unito è stato coinvolto in una simile vicenda. Cadonici ha infatti menzionato la recente richiesta del governo britannico ad Apple, avvenuta nel febbraio 2025, per consentire l’accesso ai dati protetti da crittografia end-to-end.

La risposta di Apple, riportata da Cadonici, è stata lapidaria: “Non abbiamo mai costruito una backdoor e non lo faremo mai”.

Apple: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciPiuttosto che compromettere la sicurezza dei propri sistemi, Apple ha preferito disabilitare completamente la funzionalità Advanced Data Protection (ADP) per gli utenti britannici, scusandosi con loro ma continuando a mantenere ferma la sua posizione sulla privacy.

La “questione backdoor”: una falsa soluzione

Questo richiamo alla vicenda di Apple ha portato Cadonici a ricordare il famoso caso dell’iPhone 5C utilizzato dall’attentatore di San Bernardino, quando l’FBI chiese ad Apple di creare una backdoor per accedere ai dati del dispositivo del sospettato.

Anche in quel caso, Apple si rifiutò categoricamente di compromettere la sicurezza dei propri prodotti; e il caso fu infine risolto attraverso l’intervento di un’azienda israeliana specializzata in software per dispositivi mobili.

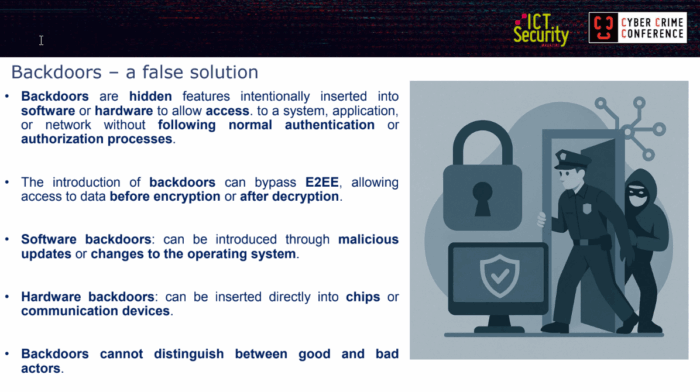
La questione delle backdoor rappresenta uno dei nodi più complessi di questa discussione. Cadonici le ha definite senza mezzi termini “una falsa soluzione”, spiegando che «le backdoor sono un canale di accesso nascosto utilizzabile dalle forze dell’ordine; ma una volta compromesse – come qualsiasi sistema informatico – non possono distinguere tra un agente che agisce in forza di un mandato e un cyber criminale».

Backdoors: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciA sostegno di questa tesi, l’esperto ha citato un clamoroso episodio di spionaggio contro gli USA.

«È già successo in uno dei casi più gravi di spionaggio informatico che ha colpito l’amministrazione statunitense. L’ATP “Salt Typhoon”, sponsorizzato dalla Cina, è riuscito a inserirsi nelle backdoor dei service provider americani, create in forza della normativa CALEA (Communications Assistance for Law Enforcement Act) negli apparati di rete, proprio per permettere l’intercettazione legale delle comunicazioni di soggetti indagati dalle agenzie statunitensi. E questo ha avuto come risultato l’accesso alle comunicazioni degli ufficiali più alti».

Il caso mostra chiaramente come le vulnerabilità introdotte per scopi legittimi possano essere sfruttate da attori malevoli, creando rischi per la sicurezza nazionale che superano di gran lunga i benefici sul piano investigativo.

Un cambio di paradigma: quando la sicurezza prevale sull’accesso

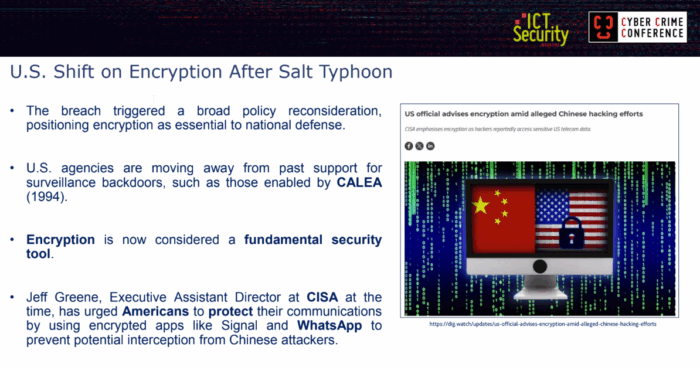
Al riguardo, Cadonici ha citato anche il recente cambiamento di paradigma negli Stati Uniti riguardo alla crittografia.

«C’è stato un cambio di orientamento della politica americana, con una rivalutazione dell’encryption by default: il direttore dell’Agenzia della cybersecurity statunitense ha esortato i cittadini americani a utilizzare app come Signal o WhatsApp (che includono la cifratura end-to-end) per proteggere le proprie comunicazioni dagli attacchi cinesi».

U.S. Shift on Encryption After Salt Typhoon - L'Impatto della Crittografia End-to- End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciQuesta inversione di rotta testimonia la complessità della questione e la difficoltà di trovare un equilibrio che soddisfi tutte le parti coinvolte.

Soluzioni alternative: indagare senza compromettere la privacy

Di fronte a uno scenario così complesso Cadonici ha proposto un approccio pragmatico, basandosi su una ricerca accademica che ha coinvolto 13 professionisti di 11 servizi online, tra cui Facebook, Instagram, WhatsApp e Wikipedia.

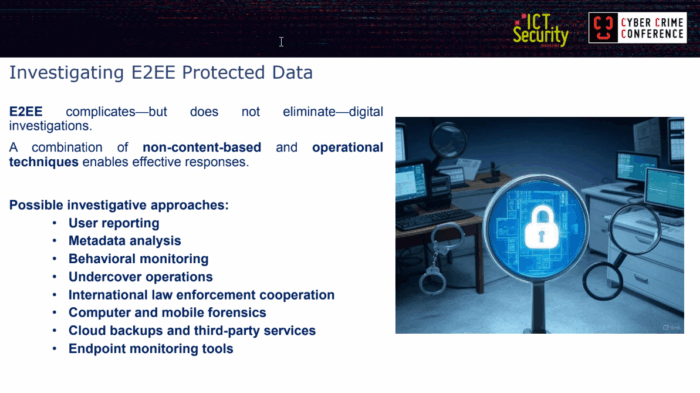
La ricerca ha distinto due principali categorie di tecniche investigative: quelle “content-dependent” (dipendenti dal contenuto), come lo scanning o la supervisione umana; e quelle “content-oblivious” (indipendenti dal contenuto), come i report degli utenti o l’analisi dei metadati.

«Nella maggior parte dei casi esaminati, le tecniche “content-oblivious” si rivelano di fatto più efficaci» ha affermato Cadonici, evidenziando l’esistenza di alternative valide che non richiedono la compromissione della crittografia end-to-end.

Investigating E2EE Protected Data - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciTra le soluzioni proposte figura lo “user reporting”, che nelle parole del relatore prevede di «Agevolare, educare, permettere agli utenti di segnalare il materiale illegale: i dati vengono momentaneamente decifrati sul dispositivo dell’utente con la sua chiave e poi inviati sui server del provider, che inoltrerà la segnalazione all’agenzia di law enforcement».

Questa tecnica preserva l’integrità della crittografia mantenendo il controllo nelle mani dell’utente.

L’analisi dei metadati rappresenta un’altra soluzione promettente.
«L’indirizzo IP, i “subscriber data” forniti al momento dell’iscrizione, la storia dell’account, eventuali report precedenti, la storia dei nickname, sono elementi analizzabili non relativi al contenuto», ha spiegato Cadonici; sebbene questi dati non rivelino il contenuto delle comunicazioni, possono infatti fornire indizi preziosi per le indagini.

Tecniche investigative innovative e tradizionali

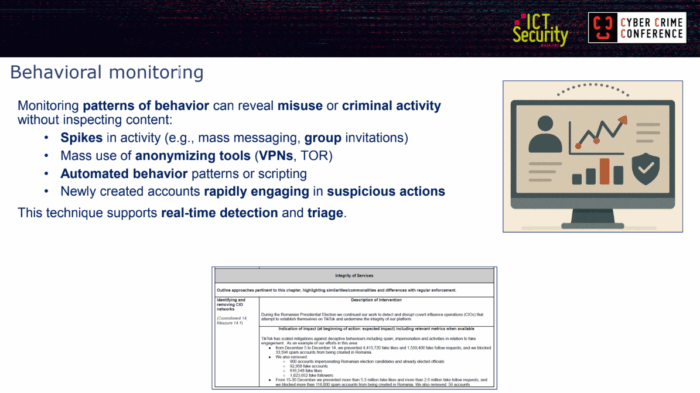
Anche l’analisi comportamentale può offrire indicazioni significative: «Picchi di attività, utilizzo di massa di VPN, comportamenti automatizzati…» ha elencato Cadonici, citando come esempio il recente report sulla trasparenza di TikTok che ha identificato la creazione anomala di account in sostegno di un candidato alla presidenza della Romania, poi estromesso dal processo elettorale.

Behavioral monitoring - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciIn questo caso, i dati sono stati acquisiti mediante un ordine di preservazione per poi essere acquisiti dalla Commissione Europea, utilizzando lo strumento del Digital Service Act (DSA).

Le tradizionali operazioni sotto copertura, d’altronde, mantengono la loro rilevanza anche nell’era contemporanea. «Se mi inserisco in un certo gruppo o avvio una chat con un certo contatto, ho la chiave sul dispositivo e quindi non ho il problema della crittografia», ha spiegato il relatore; naturalmente, però, questo approccio richiede «formazione e risorse per le forze dell’ordine, sia quantitative che qualitative».

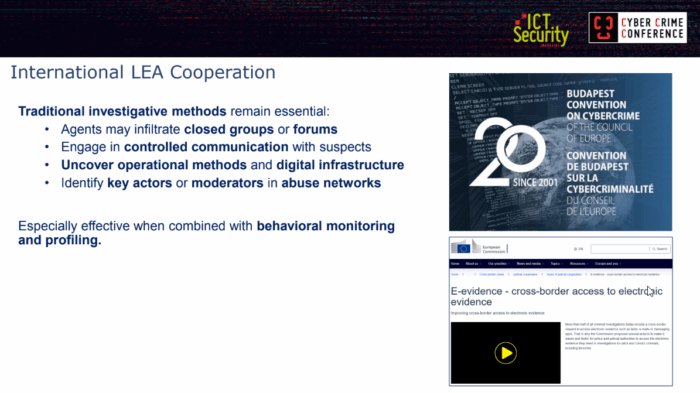
Infine, la cooperazione internazionale assume un’importanza crescente.

Cadonici ha fatto riferimento alla Convenzione di Budapest e alle direttive UE per l’accesso ai dati transfrontalieri, che hanno «velocizzato miracolosamente l’accesso a provider esteri, permettendo – ad esempio – a un’autorità giudiziaria italiana di richiedere dati direttamente a un provider straniero, individuando un referente nel paese, senza dover passare dall’autorità giudiziaria locale. Considerato che in questo tipo di indagini il tempo è tutto, si tratta di uno strumento fondamentale che spero si diffonda sempre di più».

Digital forensics e interventi tecnologici

Il relatore ha sottolineato che l’analisi forense rimane uno strumento fondamentale, pur richiedendo investimenti significativi: come ha sottolineato Cadonici, la Digital forensics esige infatti «un’attività formativa, per avere personale preparato, nonché l’acquisto di strumenti che (soprattutto in campo Mobile) hanno costi veramente alti».

International LEA Cooperation - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciServizi cloud e backup possono offrire ulteriori vie d’accesso. «Non tutti [i fornitori] utilizzano cifratura end-to-end, oppure, come Facebook Messenger, conservano la chiave sui server del cloud; quindi probabilmente il backup è cifrato ma, se attivi l’opzione, io posso chiedere al provider di fornirmi la chiave», ha suggerito Cadonici.

Come ultima risorsa è stata menzionata la compromissione degli endpoint attraverso l’uso di software di monitoraggio, anche noti come “captatori informatici” o trojan.

«Sicuramente è la soluzione più delicata, perché oggi abbiamo parlato di sorveglianza e abbiamo recentemente visto, nel caso Paragon/Graphite, come questi strumenti possano essere usati per investigare non solo sui criminali. Dev’essere ovviamente uno strumento usato con estrema cautela, però va nominato tra quelli a disposizione per le forze dell’ordine», ha avvertito.

Conclusioni: verso un bilanciamento sostenibile

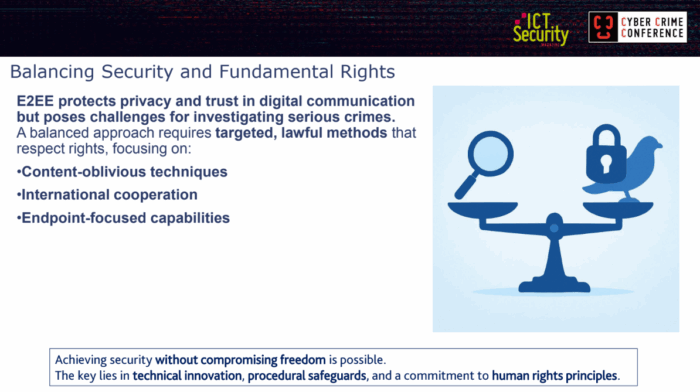
In conclusione, Cadonici ha sottolineato la necessità di trovare un bilanciamento sostenibile tra la sicurezza e i diritti fondamentali: «È opportuno che una società evoluta metta in sicurezza sé stessa; e la cybersecurity è sempre più legata alla sicurezza della società nel suo complesso».

Balancing Security and Fundamental Rights - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciCome ha affermato con realismo, «Credo che – volenti o nolenti – con la cifratura end-to-end dovremo fare i conti; quindi dobbiamo sviluppare una serie di tecniche non basate sul contenuto per arrivare a ottenere le informazioni che ci servono, agevolare la cooperazione internazionale e focalizzarci sull’acquisizione degli endpoint, investendo nella formazione per arrivare a un’attività investigativa che sia mirata, precisa, evoluta e capace di tutelare sia la sicurezza della società sia i diritti di tutti noi».

Il messaggio finale di Cadonici suona come un invito alla ragionevolezza e alla collaborazione tra tutte le parti interessate: se infatti la sicurezza delle comunicazioni incarna un diritto fondamentale, essa deve coesistere con la necessità di combattere le attività criminali.

Le soluzioni proposte dall’esperto suggeriscono che tale equilibrio è non solo possibile, ma essenziale per una società che aspira a essere tanto sicura quanto rispettosa dei diritti individuali.

Sebbene la sfida sia complessa, l’intervento ha dimostrato come non si richieda di sacrificare né la privacy né la sicurezza pubblica, essendo piuttosto arrivato il momento di ripensare e modernizzare gli approcci investigativi per adattarli alle tecnologie del nostro tempo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/crittografia-end-to-end/


Manufacturing Security: It’s All About the Details

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

Manufacturing has a hand in nearly every facet of daily life. No part of security can exist without it, as the devices used daily by security leaders have to be built by someone.

“I think most people understand that their stuff has to be made somewhere, and the scale and scope of the industry is massive,” says Erik Antons, Global Director of Global Security at PPG. “Whether it’s the rust treatment, primer, top coat, or clear coat on their cars or airplanes, the lining on the inside of aluminum cans, the adhesives used to join steel and plastic, the sealer on the insides of fuel tanks, canopies of fighter aircraft, the paint used on the walls of our houses, or dozens of other products, we’re everywhere and you’re using our products every day.”

This level of essentialism can make the manufacturing sector a target for attacks.

In such a large industry, risks can come from threat actors as well as well-meaning employees who make a mistake. Assets and information can pass several hands before reaching their final destination. The risk multiplies as third-party and external vendors get involved in the process, such as third-party testing and transportation.

“Though most of our over-the-road carriers are independent, they’re trained to use our electronic countermeasures and follow our procedures when encountering potential loss events,” Antons says. “Based upon our internal standards, our team has extensive response procedures in place, our relations with various law enforcement and intelligence partners are incredibly strong, and our monitoring teams have become experts in managing events, honed over the near daily cases that we face.”

Manufacturing organizations utilize a variety of tools to help protect their systems. This can include video surveillance, warehouse management systems, access control and radio frequency identification (RFID). Security tools are combined with thorough employee training.

“When near-miss and loss events occur we conduct after-action reviews to fine tune our procedures and technologies and share best practices with our colleagues in law enforcement and similar industries,” Antons says.

Erik Antons, Global Director of Global Security, PPGOur department standards seek to answer the very basic question: Why do we need security?

Protecting Employees on All Levels

Manufacturing security doesn’t only apply to physical assets, but employees as well. Warehouses are home to heavy machinery and large quantities of material, posing a number of physical hazards to those employees. Even large corporations such as Amazon have faced challenges, and it’s important to remember that injuries aren’t 100% preventable. That level of confidence can lead to errors, such as a skipped safety check or rushed inspection. It’s important to have strong whistleblower protections, so employees feel safe to report suspicious activity the moment they notice it.

As security technology develops to reduce the amount of necessary on-site personnel, it’s also important for organizations to strengthen their workplace violence policies. If a site is guarded 24/7, what protections are in place for night-shift employees? If there are only two guards on site, who do they report to when handling a dispute? How do organizations protect long-haul drivers who are often alone for long stretches of time? These are all questions manufacturing security leaders should consider, and create detailed plans for to keep their employees as safe as possible.

Don’t Let Anything Fall Through the Cracks

The manufacturing industry must also keep track of any and all government regulations. This can be a challenge in times of transition, as Presidential Administrations can make significant changes to various departments. Organizations must remain OSHA compliant and keep an eye on any changes to international trade rules.

Depending on the organization, security leaders must consider several international regulations. What works within the U.S. may not work in Canada or France, and what works there may not work here.

“As a global manufacturer, it remains important that we have robust security processes as we expect there to be more challenges in travel security and transshipment of goods,” Antons says.

Managing an organization on this large of a scale requires detailed communication across all levels. When items are in transport, security leaders managing to shipment and arrival must be on the same page to ensure nothing goes missing on the journey.

“Our department standards seek to answer the very basic question: Why do we need security?” Antons says. This is the question all manufacturing organizations must ask themselves, and the answer has to go beyond protecting profits. It has to cover everyone from the c-suite to the delivery driver carrying the final product.

https://www.securitymagazine.com/articles/101657-manufacturing-security-its-all-about-the-details


Gruppo APT41: collettivo di cybercriminali sponsorizzato dallo Stato cinese

Nel panorama delle minacce informatiche globali, pochi gruppi di hacker riescono a distinguersi per la loro sofisticazione e capacità operativa quanto APT41, un collettivo di cyber-criminali sponsorizzato dallo Stato cinese. Questo gruppo, conosciuto nella comunità di sicurezza informatica con diversi nomi quali WICKED PANDA, Bronze Atlas, Brass Typhoon ed Earth Baku, rappresenta una delle minacce più pericolose e innovative del nostro tempo.

Ciò che rende APT41 particolarmente interessante dal punto di vista dell’analisi delle minacce è la sua natura ibrida, non si tratta infatti di un semplice gruppo di spionaggio governativo, bensì di un’organizzazione che combina abilmente attività di intelligence statale con operazioni criminali orientate al profitto economico. Questa duplice natura lo rende estremamente versatile e difficile da prevedere nelle sue mosse.

La presente analisi si propone di esaminare in dettaglio le metodologie operative di questo gruppo, i suoi strumenti tecnologici più avanzati e le innovazioni recenti che hanno caratterizzato le sue campagne di attacco. Particolare attenzione verrà dedicata all’evoluzione delle tecniche di evasione e all’espansione geografica delle operazioni, che hanno portato il gruppo ben oltre i tradizionali obiettivi dell’area Asia-Pacifico.

Chi è realmente APT41?

Per comprendere appieno la minaccia rappresentata da APT41, è necessario innanzitutto chiarire la sua struttura organizzativa e i suoi obiettivi strategici. Secondo le analisi di CrowdStrike Intelligence, APT41 non è un gruppo monolitico, ma piuttosto un’aggregazione di diversi sottogruppi e contractor che operano sotto l’egida dello Stato cinese.

Questa struttura complessa permette al gruppo di mantenere una certa flessibilità operativa, mentre alcuni sottogruppi si concentrano su obiettivi di intelligence strategica per conto del governo cinese, altri si dedicano ad attività criminali tradizionali come il furto di dati finanziari, il ransomware e la sottrazione di proprietà intellettuale per scopi commerciali.

È probabile che questa duplice attività avvenga con l’approvazione tacita delle autorità cinesi che beneficiano sia delle informazioni di intelligence raccolte, sia dell’indebolimento economico dei competitor internazionali.

La storia operativa di APT41 risale almeno al 2007, il che lo rende uno dei gruppi APT più longevi attualmente attivi. Nel corso degli anni, ha dimostrato una capacità straordinaria di adattamento tecnologico e strategico, rinnovando continuamente il proprio arsenale di strumenti e tattiche. Questa evoluzione continua è testimoniata dalle recenti campagne che sfruttano servizi cloud legittimi come Google Calendar e Google Drive per le comunicazioni di comando e controllo, una tecnica che rappresenta un’innovazione significativa nel campo delle minacce informatiche.

L’arsenale tecnologico: un’analisi dettagliata

KEYPLUG: l’arte del controllo remoto sofisticato

Uno degli strumenti più rappresentativi della sofisticazione tecnica di APT41 è senza dubbio KEYPLUG, un malware che esemplifica perfettamente l’approccio metodico e avanzato del gruppo alla compromissione dei sistemi target. Sviluppato in linguaggio C++, KEYPLUG è un backdoor modulare che rappresenta un’evoluzione significativa rispetto ai tradizionali strumenti di accesso remoto.

La caratteristica più importante di KEYPLUG è la sua versatilità, il malware è stato progettato per operare efficacemente sia su sistemi Windows che Linux, una capacità che permette agli attaccanti di mantenere il controllo su un’ampia varietà di infrastrutture tecnologiche. Questa flessibilità cross-platform è particolarmente preziosa negli ambienti aziendali moderni, dove spesso coesistono diverse architetture e sistemi operativi.

Dal punto di vista tecnico, KEYPLUG si distingue per la sua capacità di supportare molteplici protocolli di comunicazione per il traffico di comando e controllo. Questo significa che il malware può adattarsi dinamicamente alle condizioni di rete dell’ambiente compromesso, scegliendo il protocollo più appropriato tra HTTP tradizionale, TCP diretto, KCP over UDP per connessioni ad alta velocità, e WebSocket Secure (WSS) per comunicazioni cifrate che appaiono come traffico web legittimo.

Un aspetto particolarmente avanzato di KEYPLUG è l’implementazione di tecniche avanzate di evasione. Il malware utilizza algoritmi personalizzati per l’hashing delle API, una tecnica che rende più difficile l’analisi statica del codice da parte dei ricercatori di sicurezza. Inoltre, il gruppo ha sviluppato un sistema ingegnoso di “dead drop resolver“, essenzialmente nascondigli digitali su forum tecnologici pubblici dove il malware può recuperare indirizzi di server di comando e controllo aggiornati senza dover contattare direttamente l’infrastruttura degli attaccanti.

Questa tecnica dei dead drop è particolarmente brillante dal punto di vista operativo poiché, utilizzando forum tecnologici legittimi come intermediari, gli attaccanti possono aggiornare le istruzioni per il malware semplicemente pubblicando post apparentemente innocui che contengono dati codificati. Questo approccio rende estremamente difficile bloccare completamente le comunicazioni del malware, poiché richiederebbe il blocco di interi forum utilizzati legittimamente da migliaia di utenti.

DodgeBox e MoonWalk: l’evoluzione dell’evasione

Nel luglio 2024, i ricercatori di Zscaler ThreatLabz hanno scoperto quella che rappresenta probabilmente una delle innovazioni più significative nell’arsenale di APT41, un sistema a due componenti costituito da DodgeBox e MoonWalk. Questa scoperta illustra perfettamente come il gruppo continui a investire risorse significative nello sviluppo e nel perfezionamento dei propri strumenti.

DodgeBox rappresenta un’evoluzione del precedente malware StealthVector, ma con capacità significativamente migliorate. Funziona come un loader, essenzialmente un programma la cui funzione principale è quella di caricare e avviare altri programmi malevoli, ma con caratteristiche tecniche molto avanzate. Il malware implementa tre tecniche di evasione particolarmente sofisticate:

Il DLL sideloading è una tecnica che sfrutta il modo in cui i sistemi Windows caricano le librerie dinamiche. Invece di utilizzare file eseguibili tradizionali che potrebbero essere facilmente rilevati dai sistemi antivirus, DodgeBox si camuffa come una libreria legittima che viene caricata automaticamente da un programma originale. Questo approccio rende molto più difficile il rilevamento, poiché il comportamento appare del tutto normale al sistema operativo.

Il DLL hollowing è una tecnica ancora più sofisticata che prevede la sostituzione del contenuto di una libreria legittima con codice malevolo, mantenendo però l’aspetto esteriore del file originale. È come svuotare un libro e riempirlo con pagine diverse mantenendo la copertina originale, dall’esterno tutto appare normale, ma il contenuto è completamente diverso.

Il call stack spoofing è probabilmente la tecnica più avanzata delle tre. Il call stack è una struttura dati che tiene traccia di quali funzioni un programma sta eseguendo e in che ordine. Manipolando artificialmente questa struttura, DodgeBox può far credere ai sistemi di monitoraggio che stia eseguendo operazioni completamente diverse da quelle reali.

MoonWalk, il payload finale di questo sistema, rappresenta un’innovazione significativa nell’uso di servizi cloud per attività malevole. Invece di utilizzare server tradizionali per le comunicazioni di comando e controllo, MoonWalk sfrutta Google Drive, un servizio legittimo utilizzato da milioni di persone in tutto il mondo. Questo approccio è geniale dal punto di vista operativo poiché le comunicazioni del malware risultano completamente indistinguibili dal traffico legittimo verso Google Drive, rendendo praticamente impossibile bloccarle senza impedire l’accesso al servizio per tutti gli utenti legittimi.

TOUGHPROGRESS: la rivoluzione del Comando e Controllo (C2)

La scoperta più recente e forse più innovativa nell’armamentario di APT41 è stata documentata da Google Threat Intelligence Group nel maggio 2025. Si tratta di un malware denominato TOUGHPROGRESS che introduce un concetto completamente nuovo nell’ambito delle comunicazioni di comando e controllo: l’utilizzo di Google Calendar come canale di comunicazione.

Per comprendere l’innovazione di questa approccio, è importante spiegare come funzionano tradizionalmente le comunicazioni di comando e controllo nei malware. Normalmente, un malware installato su un sistema compromesso deve comunicare con server controllati dagli attaccanti per ricevere istruzioni e inviare i dati rubati. Questa comunicazione rappresenta sempre un punto di vulnerabilità, poiché può essere rilevata e bloccata dai sistemi di sicurezza.

TOUGHPROGRESS risolve questo problema in modo elegante utilizzando Google Calendar come intermediario. Il malware crea eventi calendario apparentemente innocui in date specifiche predeterminate, nascondendo i dati rubati e i comandi nelle descrizioni di questi eventi. Dal punto di vista di un amministratore di rete, il traffico verso Google Calendar appare completamente legittimo, dopotutto, milioni di persone utilizzano questo servizio quotidianamente per organizzare i propri impegni.

Il processo tecnico è particolarmente sofisticato. Una volta installato, TOUGHPROGRESS crea automaticamente un evento calendario di durata zero in una data specifica hardcoded nel codice. In questo evento, il malware inserisce informazioni dettagliate sul sistema compromesso, inclusi dettagli sull’hardware, il software installato, gli utenti presenti e la configurazione di rete. Tutte queste informazioni vengono cifrate utilizzando un algoritmo crittografico personalizzato prima di essere inserite nella descrizione dell’evento.

Gli attaccanti, dal canto loro, possono inviare comandi al malware creando eventi calendario in date specifiche, anch’esse hardcoded nel malware. TOUGHPROGRESS controlla periodicamente queste date, scarica i nuovi eventi, decifra i comandi contenuti nelle descrizioni e li esegue sul sistema compromesso. I risultati dell’esecuzione vengono poi cifrati e inviati agli attaccanti attraverso la creazione di nuovi eventi calendario.

Il sistema crittografico utilizzato da TOUGHPROGRESS è stato analizzato in dettaglio dal team di Google in collaborazione con Mandiant FLARE. Il malware utilizza una combinazione di tecniche, prima comprime i dati utilizzando l’algoritmo LZNT1 (lo stesso utilizzato internamente da Windows per la compressione di file), poi applica una cifratura XOR utilizzando due chiavi separate: una chiave fissa di 10 byte hardcoded nel malware e una chiave variabile di 4 byte generata dinamicamente per ogni messaggio.

Le strategie di attacco: dal riconoscimento alla compromissione

L’arte della penetrazione iniziale

Una delle caratteristiche più impressionanti di APT41 è la sua capacità di sfruttare rapidamente le vulnerabilità appena scoperte, spesso nel giro di poche ore dalla pubblicazione degli advisory di sicurezza. Questo aspetto del loro modus operandi merita un’analisi approfondita perché illustra il livello di organizzazione e preparazione del gruppo.

Un esempio emblematico di questa capacità è rappresentato dalla loro risposta alla divulgazione della vulnerabilità Log4j nel dicembre 2021. Log4j è una libreria software estremamente diffusa utilizzata in migliaia di applicazioni Java in tutto il mondo. Quando fu scoperta la vulnerabilità CVE-2021-44228 (soprannominata “Log4Shell”), rappresentò immediatamente una delle minacce informatiche più gravi degli ultimi anni, poiché permetteva agli attaccanti di eseguire codice arbitrario su qualsiasi sistema che utilizzasse versioni vulnerabili della libreria.

La rapidità di risposta di APT41 fu sorprendente, nel giro di poche ore dalla pubblicazione dell’advisory di sicurezza della Apache Foundation, il gruppo aveva già iniziato campagne di attacco su larga scala sfruttando questa vulnerabilità. Questo significa che devono aver avuto team dedicati al monitoraggio continuo delle pubblicazioni di sicurezza, capacità di sviluppo rapido di exploit e infrastrutture pronte per il deployment immediato. Un livello di preparazione che suggerisce risorse significative e un’organizzazione militare delle operazioni.

Ma APT41 non si limita a sfruttare vulnerabilità già note. Il gruppo ha dimostrato capacità di ricerca e sviluppo di exploit per applicazioni molto specifiche e di nicchia. Un esempio interessante è lo sfruttamento della vulnerabilità CVE-2021-44207 in USAHerds, un’applicazione specializzata per la segnalazione di emergenze sanitarie veterinarie utilizzata da diciotto stati americani. Lo sviluppo di un exploit per un’applicazione così specifica richiede non solo competenze tecniche avanzate, ma anche un’accurata ricognizione dei sistemi target e una comprensione approfondita dell’architettura software specifica.

ShadowPad: il successore evoluto di PlugX

Nell’arsenale di APT41, un posto di particolare rilievo è occupato da ShadowPad, un Remote Access Trojan (RAT) che rappresenta l’evoluzione naturale del precedente malware PlugX. Per comprendere l’importanza di ShadowPad, è necessario spiegare brevemente cosa sia un RAT e perché sia uno strumento così prezioso per gli attaccanti.

Un Remote Access Trojan è essenzialmente un programma che permette a un attaccante di controllare completamente un computer da remoto, come se fosse fisicamente seduto davanti ad esso. Può vedere lo schermo, muovere il mouse, digitare sulla tastiera, accedere ai file, installare altri programmi e, in generale, fare tutto ciò che potrebbe fare un utente legittimo. La differenza cruciale è che tutto questo avviene all’insaputa dell’utente reale.

ShadowPad porta questo concetto a un livello superiore di sofisticazione. Il malware è progettato con un’architettura modulare, il che significa che può essere facilmente esteso con nuove funzionalità senza dover riscrivere l’intero codice. Questa modularità permette agli attaccanti di personalizzare il malware per specifiche operazioni: possono aggiungere moduli per il keylogging (registrazione dei tasti premuti), per la cattura di screenshot, per l’esfiltrazione di specifici tipi di file, o per il movimento laterale all’interno di una rete aziendale.

Un aspetto particolarmente interessante di ShadowPad è la sua tecnica di distribuzione attraverso il DLL sideloading. Questa tecnica sfrutta una caratteristica del sistema operativo Windows quando un programma ha bisogno di utilizzare una libreria dinamica (DLL), prima cerca questa libreria nella stessa cartella del programma, e solo successivamente nelle cartelle di sistema. Gli attaccanti sfruttano questa caratteristica piazzando una DLL malevola con lo stesso nome di una libreria legittima nella cartella di un programma originale.

Nel caso dell’attacco al centro di ricerca taiwanese documentato da Cisco Talos, APT41 ha utilizzato un binario IME (Input Method Editor) di Microsoft Office obsoleto come vettore di caricamento. L’IME è un componente software che aiuta gli utenti a inserire caratteri in lingue come il cinese o il giapponese utilizzando tastiere standard. Sfruttando una versione obsoleta e vulnerabile di questo componente, gli attaccanti sono riusciti a caricare ShadowPad senza destare sospetti.

L’infrastruttura operativa: resilienza e adattabilità

La strategia dei servizi di hosting gratuiti

Dall’agosto 2024, i ricercatori hanno osservato una significativa evoluzione nella strategia infrastrutturale di APT41, l’adozione sistematica di servizi di hosting web gratuiti per la distribuzione del malware. Questa scelta strategica merita un’analisi approfondita perché rappresenta un esempio brillante di come i gruppi APT si adattino alle contromisure implementate dai difensori.

Tradizionalmente, i gruppi di hacker utilizzano server dedicati per ospitare i loro strumenti e comunicare con i sistemi compromessi. Questo approccio, però, presenta diversi svantaggi: i server costano denaro, richiedono manutenzione, possono essere tracciati attraverso i pagamenti e, soprattutto, possono essere facilmente identificati e bloccati dalle autorità o dai fornitori di servizi internet.

APT41 ha risolto questi problemi adottando una strategia completamente diversa e cioè l’utilizzo di servizi di hosting gratuiti legittimi. Servizi come Cloudflare Workers, InfinityFree e TryCloudflare offrono hosting gratuito per piccoli siti web e applicazioni, principalmente per sviluppatori che vogliono testare i loro progetti senza costi iniziali. Questi servizi sono completamente legittimi e utilizzati da milioni di sviluppatori in tutto il mondo.

Sfruttando questi servizi, APT41 ottiene diversi vantaggi strategici. Prima di tutto, i costi sono azzerati, non c’è bisogno di pagare per server o domini, eliminando completamente la tracciabilità finanziaria. Secondo, l’infrastruttura appare completamente legittima poiché i domini utilizzati appartengono a servizi riconosciuti e affidabili, rendendo molto meno probabile che vengano bloccati preventivamente dai sistemi di sicurezza. Terzo, la resilienza è notevolmente migliorata visto che, se un account viene chiuso, il gruppo può semplicemente crearne un altro in pochi minuti.

Il gruppo ha dimostrato una particolare predilezione per i subdomain di Cloudflare Workers, un servizio che permette di eseguire codice JavaScript direttamente sui server edge di Cloudflare. Questo servizio è particolarmente attraente per gli attaccanti perché permette di creare rapidamente piccole applicazioni web che possono fungere da proxy o redirect per nascondere la vera destinazione del traffico malevolo.

Tecniche di persistenza e occultamento

Un aspetto fondamentale delle operazioni di APT41 è la capacità di mantenere l’accesso ai sistemi compromessi per lunghi periodi senza essere rilevati. Questa persistenza è ottenuta attraverso una combinazione di tecniche sofisticate che meritano un’analisi dettagliata.

Una delle tecniche più interessanti utilizzate dal gruppo è il “guardrailing”, un termine che deriva dal mondo delle corse automobilistiche e si riferisce alle barriere che impediscono alle auto di uscire dalla pista. Nel contesto del malware, il guardrailing si riferisce a tecniche che assicurano che il codice malevolo si esegua solo sui sistemi target specifici, evitando l’esecuzione su sistemi di ricerca o sandbox utilizzati per l’analisi del malware.

Le prime versioni del malware DEADEYE utilizzato da APT41 implementavano il guardrailing basandosi sul numero seriale del volume del disco rigido del sistema target. Ogni disco rigido ha un numero seriale univoco, e il malware era programmato per eseguirsi solo su sistemi con specifici numeri seriali. Questo approccio, però, aveva alcuni limiti pratici, poiché richiedeva una conoscenza preventiva molto specifica dei sistemi target.

Le versioni più recenti hanno adottato un approccio più flessibile, utilizzando il nome host del computer e/o il dominio DNS come criteri di guardrailing. Questo permette al malware di adattarsi più facilmente a diversi ambienti aziendali, dove i computer spesso seguono convenzioni di naming standardizzate (ad esempio, tutti i computer di un dipartimento potrebbero avere nomi che iniziano con un prefisso specifico).

Un’altra tecnica particolarmente sofisticata utilizzata da APT41 è la segmentazione dei file malware. Invece di distribuire i loro strumenti come singoli file eseguibili (che potrebbero essere facilmente rilevati), il gruppo divide spesso il malware in più parti che sembrano innocue se analizzate singolarmente. Ad esempio, durante lo sfruttamento della vulnerabilità Log4j, APT41 ha diviso un binario KEYPLUG.LINUX in quattro file separati denominati “xaa”, “xab”, “xac”, e “xad” – nomi che potrebbero sembrare parti di un archivio compresso frammentato.

Inoltre, il gruppo ha iniziato a modificare i metadati dei file per confondere i sistemi di rilevamento automatico. Ad esempio, mentre utilizzano VMProtect (un software legittimo per la protezione del codice) per offuscare i loro malware, modificano i nomi delle sezioni del file da “.vmp” (che potrebbe essere rilevato come indicatore di VMProtect) a “.upx” (che si riferisce a un diverso software di compressione). Questa tecnica può ingannare i sistemi di sicurezza che cercano specifici pattern nelle intestazioni dei file.

Espansione geografica e diversificazione degli obiettivi

Oltre l’Asia: la strategia globale di Earth Baku

Una delle evoluzioni più significative nelle operazioni di APT41 è rappresentata dall’espansione geografica orchestrata dal sottogruppo denominato Earth Baku. Questa espansione merita particolare attenzione perché segna un cambiamento strategico importante nell’approccio del gruppo alle operazioni internazionali.

Storicamente, APT41 ha concentrato le proprie operazioni principalmente nella regione Asia-Pacifico, con un focus particolare su Taiwan, Hong Kong, Giappone e Corea del Sud – paesi di particolare interesse strategico per la Cina. Questa concentrazione geografica era comprensibile dal punto di vista delle priorità di intelligence cinesi e delle competenze linguistiche e culturali necessarie per operazioni di spionaggio efficaci.

Earth Baku ha cambiato questo paradigma, estendendo le operazioni verso Europa, Medio Oriente e Africa. Le campagne documentate hanno preso di mira organizzazioni in Italia, Germania, Emirati Arabi Uniti e Qatar, utilizzando infrastrutture di comando e controllo basate in Georgia e Romania. Questa diversificazione geografica non è casuale, ma riflette probabilmente una combinazione di fattori strategici.

Dal punto di vista geopolitico, l’espansione verso l’Europa e il Medio Oriente allinea le operazioni di APT41 con le priorità più ampie della politica estera cinese, in particolare l’iniziativa Belt and Road e la crescente influenza cinese in queste regioni. Dal punto di vista operativo, la diversificazione geografica offre vantaggi significativi poiché riduce la dipendenza da specifiche regioni, permette di sfruttare diverse legislazioni e capacità di risposta alle minacce informatiche, e aumenta la complessità per i difensori che devono coordinare la risposta attraverso molteplici giurisdizioni.

L’espansione è accompagnata da un’evoluzione nelle capacità tecniche. Earth Baku ha iniziato a utilizzare strumenti post-exploitation più avanzati, incluso il backdoor hardware Rakshasa, uno strumento particolarmente sofisticato che può mantenere la persistenza anche quando il sistema operativo viene reinstallato. Il gruppo utilizza anche TailScale, un software legittimo per la creazione di reti private virtuali, per mantenere accesso persistente alle reti compromesse, e MEGAcmd per l’esfiltrazione efficiente di grandi volumi di dati attraverso il servizio cloud MEGA.

La diversificazione settoriale: dall’opportunismo alla strategia

L’analisi delle campagne recenti di APT41 rivela una significativa diversificazione nei settori target che va ben oltre i tradizionali obiettivi di alto valore strategico. Mentre i gruppi APT tendono tradizionalmente a concentrarsi su obiettivi come agenzie governative, contractor della difesa e aziende tecnologiche, APT41 ha dimostrato un approccio molto più ampio.

I settori presi di mira includono ora manifatturiero, sanitario, logistico, dell’ospitalità, educativo, dei media e dell’aviazione. Questa diversificazione può essere interpretata attraverso diverse lenti analitiche. Da un lato, riflette la natura ibrida del gruppo, che combina obiettivi di intelligence statale con motivazioni criminali. Il settore sanitario, ad esempio, può essere interessante sia per informazioni di intelligence (dati su funzionari governativi) sia per scopi criminali (dati personali vendibili sul mercato nero).

Dall’altro lato, questa diversificazione potrebbe riflettere un approccio più sofisticato all’intelligence, che riconosce il valore di informazioni apparentemente secondarie. Il settore logistico, ad esempio, può fornire informazioni preziose sui flussi commerciali internazionali, mentre il settore educativo può essere una fonte di ricerca avanzata e proprietà intellettuale.

Un aspetto particolarmente interessante è l’attenzione crescente verso il settore manifatturiero, che potrebbe essere collegato agli sforzi cinesi per avanzare nelle tecnologie manifatturiere avanzate e ridurre la dipendenza da fornitori stranieri in settori strategici. L’acquisizione di know-how tecnico attraverso il cyber-spionaggio può accelerare significativamente lo sviluppo tecnologico interno.

Contromisure e strategie difensive

Rilevamento e analisi: le sfide tecniche

Il rilevamento delle operazioni di APT41 presenta sfide tecniche significative che richiedono approcci innovativi e multistrato. La sofisticazione degli strumenti utilizzati dal gruppo e la loro continua evoluzione rendono inefficaci molte delle tecniche di rilevamento tradizionali basate su signature o pattern statici.

Una delle sfide principale è rappresentata dall’uso crescente di servizi cloud legittimi per le comunicazioni di comando e controllo. Tradizionalmente, i sistemi di sicurezza di rete identificano il traffico malevolo monitorando le connessioni verso domini o indirizzi IP sospetti. Quando però il malware comunica attraverso servizi come Google Calendar, Google Drive o Dropbox, questo approccio diventa inefficace, poiché bloccare questi servizi significherebbe impedire l’accesso a strumenti legittimi utilizzati quotidianamente dagli utenti.

La soluzione a questa sfida richiede un approccio più sofisticato basato sull’analisi comportamentale. Invece di concentrarsi su dove va il traffico, i sistemi di difesa devono analizzare come il traffico si comporta. Ad esempio, un utente normale di Google Calendar tipicamente crea pochi eventi al giorno, con descrizioni brevi e leggibili. Un malware che utilizza Calendar per C2, invece, potrebbe creare molti eventi con descrizioni lunghe e apparentemente casuali a intervalli regolari.

Questo tipo di analisi richiede sistemi di machine learning capaci di apprendere i pattern normali di utilizzo e identificare anomalie significative. Tuttavia, la sfida è complicata dal fatto che APT41 dimostra consapevolezza di queste tecniche di rilevamento e adatta continuamente i propri strumenti per minimizzare le anomalie comportamentali.

Un altro aspetto critico è il rilevamento delle tecniche di evasione avanzate utilizzate dal gruppo. Il DLL sideloading, ad esempio, è particolarmente difficile da rilevare perché sfrutta funzionalità legittime del sistema operativo. Un approccio efficace richiede monitoraggio a livello di kernel per tracciare tutti i caricamenti di DLL e identificare situazioni sospette, come il caricamento di librerie non firmate digitalmente o con hash crittografici sconosciuti.

Framework difensivo integrato

La complessità e sofisticazione delle operazioni di APT41 richiedono un approccio difensivo altrettanto sofisticato e multidimensionale. Non è sufficiente implementare singole soluzioni tecniche, è necessario un framework integrato che combini tecnologie avanzate, processi ottimizzati e competenze specialistiche.

Il primo pilastro di questo framework è rappresentato dal monitoraggio comportamentale avanzato. Questo approccio va oltre il semplice rilevamento di malware noti e si concentra sull’identificazione di comportamenti anomali che potrebbero indicare la presenza di attaccanti. Ad esempio, un sistema di monitoraggio comportamentale potrebbe rilevare che un account utente che normalmente accede solo a file di documenti improvvisamente inizia a scaricare grandi quantità di dati dal database aziendale durante ore notturne.

L’implementazione efficace del monitoraggio comportamentale richiede la raccolta e correlazione di dati da molteplici fonti: log di sistema, traffico di rete, accessi ai file, esecuzione di processi, e attività degli utenti. Questi dati devono essere analizzati utilizzando algoritmi di machine learning capaci di identificare pattern anomali senza generare troppi falsi positivi che potrebbero sopraffare i team di sicurezza.

Il secondo pilastro è la gestione proattiva delle vulnerabilità. Data la capacità dimostrata da APT41 di weaponizzare rapidamente nuove vulnerabilità, le organizzazioni non possono permettersi di seguire cicli di patching tradizionali che potrebbero richiedere settimane o mesi. È necessario implementare processi di patch management accelerati che possano rispondere a vulnerabilità critiche nel giro di ore, non giorni.

Questo richiede non solo processi ottimizzati, ma anche architetture tecniche che supportino il patching rapido. Ad esempio, l’utilizzo di container e architetture di microservizi può facilitare l’aggiornamento rapido di componenti specifici senza dover riavviare interi sistemi. Similmente, l’implementazione di architetture immutabili, dove i server non vengono mai modificati ma sostituiti interamente quando necessario, può semplificare significativamente il processo di patching.

Il terzo pilastro è l’implementazione di architetture zero-trust. Il concetto di zero-trust parte dal principio che nessuna entità – utente, dispositivo o applicazione – dovrebbe essere considerata fidata per default, indipendentemente dalla sua posizione nella rete. Ogni accesso deve essere verificato e autorizzato esplicitamente.

Nel contesto delle minacce rappresentate da APT41, questo approccio è particolarmente importante per limitare il movimento laterale. Anche se gli attaccanti riescono a compromettere un sistema, l’architettura zero-trust può impedire loro di estendere facilmente il controllo ad altri sistemi della rete. Questo si ottiene attraverso microsegmentazione della rete, autenticazione continua, e controllo granulare degli accessi basato su policy dinamiche.

Il quarto pilastro è il hardening specifico delle appliance di rete. APT41 ha dimostrato un crescente interesse verso l’infrastruttura di rete critica, prendendo di mira dispositivi come switch Cisco Nexus, firewall Fortinet e altri componenti fondamentali dell’infrastruttura IT. Questi dispositivi spesso ricevono meno attenzione dal punto di vista della sicurezza rispetto ai server e workstation, ma rappresentano obiettivi estremamente preziosi per gli attaccanti.

L’hardening delle appliance di rete richiede un approccio sistematico che includa: configurazioni di sicurezza robuste con disabilitazione di servizi non necessari, implementazione di autenticazione multi-fattore per tutti gli accessi amministrativi, logging dettagliato di tutte le attività amministrative e di configurazione, monitoraggio continuo per rilevare modifiche non autorizzate, e implementazione di processi di change management rigorosi per tracciare tutte le modifiche alla configurazione.

Indicatori tecnici e metodologie di attribution

L’identificazione accurata delle operazioni di APT41 richiede una comprensione approfondita degli indicatori tecnici che caratterizzano le loro operazioni. Questi indicatori vanno ben oltre i semplici hash di file o indirizzi IP, includendo pattern comportamentali, tecniche specifiche e caratteristiche del codice che persistono attraverso diverse campagne.

Uno degli indicatori più interessanti identificati dai ricercatori è l’algoritmo di hashing API utilizzato da KEYPLUG. Questo algoritmo presenta sorprendenti similarità con quello utilizzato dal malware Nuclear Bot (anche noto come TinyNuke) documentato da NetScout nel 2016. Questa connessione suggerisce possibili legami storici, riutilizzo di codice, o condivisione di sviluppatori tra diversi progetti malware.

L’analisi del codice rivela anche preferenze specifiche negli strumenti di sviluppo e nelle tecniche di offuscazione. APT41 mostra una particolare predilezione per VMProtect come strumento di protezione del codice, ma con modifiche personalizzate per eludere le signature di rilevamento. Il gruppo ha inoltre sviluppato tecniche proprietarie di control flow obfuscation che utilizzano overflow intenzionali di registri a 64 bit per calcolare dinamicamente gli indirizzi delle funzioni.

Un altro indicatore significativo è rappresentato dalle convenzioni di naming utilizzate per i file temporanei e i componenti malware. Il gruppo tende a utilizzare nomi apparentemente casuali ma che seguono pattern specifici, come l’uso di estensioni .jpg per file che in realtà non sono immagini, o la divisione di payload in file con nomi sequenziali (xaa, xab, xac, xad).

Intelligence sharing e cooperazione internazionale

La minaccia rappresentata da APT41 trascende i confini nazionali e settoriali, richiedendo una risposta coordinata a livello internazionale. L’efficacia delle operazioni del gruppo deriva in parte dalla loro capacità di sfruttare le disconnessioni nella cooperazione internazionale di cybersecurity e le differenze nelle legislazioni nazionali.

La condivisione di intelligence sulle minacce rappresenta un elemento cruciale nella lotta contro APT41. Organizzazioni come il Cyber Threat Alliance, i-ISAC (Industry Information Sharing and Analysis Centers), e iniziative governative come il NCSC (National Cyber Security Centre) britannico svolgono un ruolo fondamentale nel facilitare la condivisione tempestiva di informazioni sulle minacce.

Tuttavia, la condivisione efficace di intelligence richiede standardizzazione nei formati dei dati, processi per la sanitizzazione delle informazioni sensibili, e meccanismi per la verifica dell’affidabilità delle fonti. Standard come STIX (Structured Threat Information Expression) e TAXII (Trusted Automated Exchange of Intelligence Information) forniscono framework tecnici per questo scambio, ma la loro adozione richiede investimenti significativi in tecnologie e processi.

Implicazioni strategiche e tendenze future

L’evoluzione del modello operativo

L’analisi dell’evoluzione di APT41 nel corso degli anni rivela tendenze importanti che potrebbero caratterizzare il futuro delle minacce APT. Una delle tendenze più significative è la crescente professionalizzazione e specializzazione delle operazioni. Il gruppo ha evoluto da un collettivo relativamente informale di hacker a un’organizzazione strutturata con diversi team specializzati in diverse fasi dell’attack chain.

Questa specializzazione è evidente nell’organizzazione delle loro operazioni: team dedicati al riconoscimento e alla raccolta di intelligence sui target, team specializzati nello sviluppo di exploit per vulnerabilità specifiche, team responsabili dello sviluppo e manutenzione dell’arsenale malware, e team operativi responsabili dell’esecuzione delle campagne di attacco.

Un altro aspetto dell’evoluzione è rappresentato dalla crescente attenzione alla sostenibilità operativa a lungo termine. Invece di concentrarsi su operazioni ad alto impatto ma di breve durata, APT41 ha dimostrato capacità di mantenere accesso persistente ai sistemi target per mesi o anni, estraendo gradualmente informazioni preziose senza destare sospetti. Questo approccio richiede discipline operative rigorose, inclusa la rotazione regolare degli strumenti e delle tecniche per evitare la rilevazione.

Il modello “Malware-as-a-Service”

Una delle innovazioni più significative nell’ecosistema di APT41 è l’evoluzione verso un modello che i ricercatori hanno definito “malware factory”. Invece di sviluppare strumenti esclusivamente per uso interno, elementi del gruppo hanno iniziato a ridistribuire i loro strumenti ad altri attori di minacce cinesi, probabilmente attraverso una rete di “quartermaster” che fungono da intermediari.

Questo modello presenta vantaggi strategici significativi per la Cina come stato-nazione. Prima di tutto, massimizza il ritorno sull’investimento in ricerca e sviluppo: invece di limitare l’uso di strumenti avanzati a un singolo gruppo, li rende disponibili a un ecosistema più ampio di attori allineati.

Secondo, crea ridondanza operativa: anche se APT41 venisse neutralizzato, gli strumenti e le tecniche sviluppate continuerebbero a essere utilizzate da altri gruppi.

Terzo, e forse più importante, questo modello complica significativamente l’attribution e la risposta dei difensori. Quando lo stesso strumento viene utilizzato da diversi gruppi con diversi modi operandi, diventa molto più difficile tracciare specifiche operazioni ai loro autori reali. Questa ambiguità nell’attribution è strategicamente vantaggiosa per uno stato-nazione, poiché crea spazio per il “plausible deniability”.

Implicazioni per la deterrenza cibernetica

L’evoluzione di APT41 solleva questioni importanti sull’efficacia delle attuali strategie di deterrenza cibernetica. Gli sforzi tradizionali di deterrenza, incluse sanzioni economiche, incriminazioni penali e “naming and shaming” pubblico, sembrano aver avuto un impatto limitato sulle operazioni del gruppo.

Nel 2020, il Dipartimento di Giustizia americano ha incriminato sette individui collegati ad APT41, ma le operazioni del gruppo sono continuate senza interruzioni significative. Questo suggerisce che il modello organizzativo distribuito del gruppo, con molteplici contractor e sottogruppi, fornisce resilienza significativa contro le azioni legali tradizionali.

Le sanzioni economiche, similmente, hanno mostrato efficacia limitata contro un gruppo che deriva molto del suo finanziamento da attività criminali piuttosto che da budget governativi diretti. La capacità del gruppo di generare profitti attraverso ransomware, furto di criptovalute e vendita di dati rubati riduce la sua dipendenza da fonti di finanziamento tracciabili e sanzionabili.

Questo solleva questioni fondamentali su come gli stati democratici possano rispondere efficacemente a minacce cibernetiche sofisticate sponsorizzate da stati autoritari. Potrebbero essere necessari approcci più innovativi che combinano deterrenza tradizionale con azioni offensive mirate, cooperazione internazionale rafforzata e investimenti massicci in capacità difensive.

Conclusioni e prospettive future

Lezioni apprese

L’analisi approfondita delle operazioni di APT41 offre diverse lezioni importanti per la comunità di cybersecurity. Prima di tutto, dimostra che la linea tra criminalità informatica e spionaggio statale si sta progressivamente offuscando. I modelli tradizionali che cercano di categorizzare nettamente gli attori delle minacce potrebbero non essere più adeguati per comprendere e rispondere a gruppi ibridi come APT41.

Secondo, l’evoluzione continua degli strumenti e delle tecniche del gruppo sottolinea l’importanza di approcci difensivi dinamici e adattivi. Le soluzioni di sicurezza statiche, basate su signature o blacklist, sono intrinsecamente inadeguate contro avversari che investono continuamente in ricerca e sviluppo. È necessario un approccio più sofisticato basato su intelligence delle minacce, analisi comportamentale e machine learning avanzato.

Terzo, la crescente sofisticazione nell’uso di servizi cloud legittimi per attività malevole rappresenta una sfida fondamentale per i modelli di sicurezza tradizionali. I difensori devono sviluppare nuove metodologie per distinguere tra uso legittimo e abuso di questi servizi senza compromettere la funzionalità business.

La strada verso il futuro

Guardando al futuro, è probabile che APT41 continui a evolversi e adattarsi alle contromisure implementate dai difensori. Alcune tendenze sembrano particolarmente probabili:

  • Maggiore sofisticazione nell’AI e machine learning, è probabile che il gruppo inizi a incorporare tecniche di intelligenza artificiale nei propri strumenti, sia per l’automazione delle operazioni che per l’evasione dei sistemi di rilevamento basati su ML;
  • Espansione verso nuovi vettori di attacco, con la crescente adozione di tecnologie IoT, cloud computing e edge computing, APT41 probabilmente espanderà il proprio focus verso questi nuovi domini di attacco;
  • Maggiore integrazione con l’ecosistema criminale, il modello ibrido del gruppo potrebbe evolvere verso una maggiore integrazione con reti criminali internazionali, sfruttando le competenze specialistiche di diversi attori;
  • Evoluzione delle tecniche di attribution evasion, è probabile che il gruppo sviluppi tecniche sempre più sofisticate per confondere l’attribution, includendo possibly false flag operations e l’uso di infrastrutture compromesse appartenenti ad altri stati-nazione.

Raccomandazioni per la comunità di sicurezza

Per rispondere efficacemente alla minaccia rappresentata da APT41 e gruppi simili, la comunità di cybersecurity deve:

  • Investire in ricerca e sviluppo: è necessario un investimento sostenuto in ricerca su nuove tecniche di rilevamento e risposta, con particolare attenzione alle minacce che abusano di servizi cloud legittimi.;
  • Migliorare la cooperazione internazionale: la natura transnazionale delle minacce richiede meccanismi più efficaci per la condivisione di intelligence e la coordinazione delle risposte;
  • Sviluppare competenze specialistiche: la sofisticazione crescente delle minacce richiede analyst e responder con competenze tecniche sempre più avanzate;
  • Adottare approcci proattivi: invece di limitarsi a rispondere agli attacchi, le organizzazioni devono investire in threat hunting proattivo e intelligence-driven defense.

La minaccia rappresentata da APT41 è complessa e in continua evoluzione, ma non è insormontabile. Con gli investimenti giusti in tecnologie, processi e competenze, combinati con una cooperazione internazionale efficace, è possibile sviluppare difese efficaci contro anche le minacce più sofisticate. La chiave del successo risiede nel riconoscere che la cybersecurity è una disciplina dinamica che richiede apprendimento e adattamento continui.

L’analisi di APT41 ci ricorda che nel dominio cibernetico, come in molti altri aspetti della sicurezza nazionale, la preparazione e la vigilanza costanti sono il prezzo della libertà. La sfida è significativa, ma la posta in gioco – la protezione delle nostre democrazie, economie e società digitali – giustifica pienamente lo sforzo richiesto.

Bibliografia e Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gruppo-apt41-hacking/
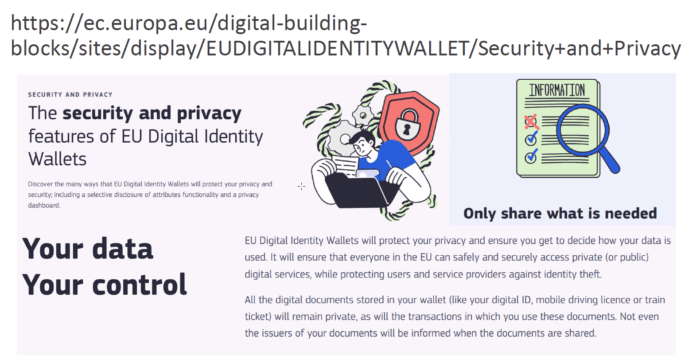


BadSuccessor: vulnerabilità negli ambienti Active Directory Enterprise

Nel panorama della cybersecurity moderna, poche scoperte hanno avuto l’impatto della vulnerabilità BadSuccessor identificata dai ricercatori di Akamai nel maggio 2025. Questa falla di sicurezza rappresenta un perfetto esempio di come le innovazioni progettate per migliorare la sicurezza possano paradossalmente aprire nuovi vettori di attacco.

La storia inizia con le migliori intenzioni, Microsoft aveva introdotto in Windows Server 2025 una nuova funzionalità chiamata Delegated Managed Service Accounts (dMSA), pensata per risolvere uno dei problemi più persistenti nella gestione delle identità enterprise – gli attacchi di Kerberoasting. Tuttavia, come spesso accade nel mondo della sicurezza informatica, la soluzione ha creato un problema ancora più grave.

Yuval Gordon, ricercatore di sicurezza presso Akamai, ha scoperto che questa nuova funzionalità può essere sfruttata per compromettere qualsiasi utente in Active Directory, inclusi i Domain Administrator, utilizzando privilegi apparentemente innocui che molti utenti già possiedono.

La vulnerabilità BadSuccessor: anatomia di un attacco sofisticato

Cosa sono i Delegated Managed Service Accounts

Per comprendere la gravità di BadSuccessor, dobbiamo prima spiegare cosa sono i dMSA e perché Microsoft li ha introdotti. I Delegated Managed Service Accounts rappresentano l’evoluzione degli account di servizio tradizionali utilizzati dalle applicazioni per autenticarsi nei domini Active Directory.

Storicamente, gli account di servizio hanno rappresentato un punto debole nella sicurezza enterprise. Questi account utilizzano password statiche che raramente vengono cambiate, rendendoli vulnerabili agli attacchi di Kerberoasting – una tecnica che permette agli attaccanti di estrarre e craccare offline le password degli account di servizio.

I dMSA dovevano risolvere questo problema attraverso:

  1. Rotazione automatica delle password: Le credenziali vengono cambiate automaticamente senza intervento umano;
  2. Binding alle identità macchina: L’autenticazione è legata a specifiche macchine, limitando l’uso improprio delle credenziali:
  3. Migrazione trasparente: Gli account di servizio esistenti possono essere migrati verso dMSA senza interruzioni operative.

Come funziona l’attacco BadSuccessor

La vulnerabilità sfrutta il meccanismo di migrazione dei dMSA in modo estremamente sofisticato. Ecco come procede un attaccante:

Fase 1: Creazione del dMSA Malicioso
L’attaccante crea un nuovo dMSA utilizzando permessi CreateChild su qualsiasi Organizational Unit (OU) del dominio. Questi permessi sono comunemente assegnati per operazioni di amministrazione di routine e spesso non destano sospetti.

Fase 2: Manipolazione degli Attributi Critici
L’attacco si basa sulla modifica di due attributi specifici:

  • msDS-ManagedAccountPrecededByLink: Viene impostato per puntare all’account target che si vuole compromettere (ad esempio, un Domain Admin);
  • msDS-DelegatedMSAState: Viene configurato per simulare una migrazione in corso

Fase 3: Impersonificazione Automatica
Il Key Distribution Center (KDC) di Active Directory, vedendo questi attributi, assume che il dMSA stia legittimamente sostituendo l’account target e gli concede automaticamente tutti i privilegi e le appartenenze ai gruppi dell’account originale.

L’aspetto più pericoloso: nessun permesso richiesto sull’account target

Quello che rende BadSuccessor particolarmente insidioso è che l’attaccante non ha bisogno di alcun permesso diretto sull’account che vuole compromettere. Come spiega Gordon: “È sufficiente avere permessi di scrittura sugli attributi di un dMSA per compromettere qualsiasi utente del dominio.”

Questo significa che un utente con privilegi apparentemente limitati può scalare i propri privilegi fino a diventare Domain Administrator senza lasciare tracce evidenti nelle configurazioni degli account target.

L’impatto reale: numeri che fanno riflettere

Una vulnerabilità sistemica, non un caso isolato

Le ricerche condotte da Akamai hanno rivelato la portata allarmante del problema. In 91% degli ambienti Active Directory esaminati, sono stati trovati utenti al di fuori del gruppo domain admins con i permessi necessari per eseguire questo attacco. Questo dato trasforma BadSuccessor da una curiosità teorica in una minaccia concreta per la stragrande maggioranza delle organizzazioni enterprise.

Esposizione universale

Un aspetto particolarmente preoccupante è che la vulnerabilità diventa disponibile in qualsiasi dominio che abbia almeno un domain controller Windows Server 2025, anche se l’organizzazione non utilizza attivamente i dMSA. Questo significa che le organizzazioni potrebbero essere vulnerabili semplicemente per aver aggiornato i loro domain controller, senza aver mai configurato o utilizzato la nuova funzionalità.

La controversia: Microsoft vs. Akamai sulla severità

Due visioni diverse del rischio

La scoperta di BadSuccessor ha generato un dibattito significativo sulla valutazione del rischio cybersecurity. Microsoft ha classificato la vulnerabilità come “moderata severità” e ha dichiarato che non soddisfa i criteri per una patch immediata, sostenendo che l’exploitation richiede permessi specifici sull’oggetto dMSA, indicativi di privilegi già elevati.

Tuttavia, i ricercatori di Akamai contestano fermamente questa valutazione, sottolineando che i modelli di delega diffusi nelle enterprise moderne rendono i diritti di creazione dMSA tutt’altro che rari.

Il problema dei “Shadow Admin”

Gordon spiega che nelle organizzazioni moderne, i permessi CreateChild vengono spesso assegnati per supportare modelli di delega operativa. Questi “shadow admin” – utenti con privilegi limitati ma specifici – possono non essere considerati a rischio elevato nelle valutazioni di sicurezza tradizionali, ma BadSuccessor dimostra come questi privilegi apparentemente benigni possano essere trasformati in chiavi per il regno digitale.

Strategie di mitigazione e best practices

Misure immediate di protezione

In assenza di una patch ufficiale, le organizzazioni devono implementare misure di mitigazione proattive:

Audit dei Permessi dMSA
Akamai ha rilasciato uno script PowerShell che enumera tutti i principali non predefiniti che possono creare dMSA e elenca le Organizational Unit in cui ciascun principale ha questo permesso. Questo strumento è essenziale per comprendere l’esposizione attuale.

Restrizione dei Privilegi
Le organizzazioni dovrebbero limitare immediatamente i permessi per creare dMSA esclusivamente ad amministratori fidati e documentati. Questa misura riduce significativamente la superficie di attacco.

Implementazione del Monitoraggio
È cruciale implementare logging e monitoraggio per:

  • Eventi di creazione dMSA;
  • Modifiche agli attributi msDS-ManagedAccountPrecededByLink e msDS-DelegatedMSAState;
  • Eventi di autenticazione dMSA anomali.

Principi di sicurezza a lungo termine

BadSuccessor sottolinea l’importanza di applicare consistentemente il principio del privilegio minimo. Le organizzazioni devono rivedere sistematicamente le assegnazioni di permessi, specialmente quelli che sembrano innocui ma possono essere concatenati per escalation dei privilegi.

L’evoluzione del panorama cybersecurity nel 2025

NIST Cybersecurity Framework 2.0: una nuova era

La scoperta di BadSuccessor coincide con significativi sviluppi nelle linee guida di sicurezza nazionali. NIST ha aggiornato il Privacy Framework per mantenerlo allineato con il Cybersecurity Framework 2.0, rilasciato nel febbraio 2024. Questo aggiornamento enfatizza la governance come funzione elevata, sottolineando che la cybersecurity deve essere integrata nella strategia complessiva dell’organizzazione.

Executive Order 2025: mandati governativi per la sicurezza

L’Executive Order del gennaio 2025 “Strengthening and Promoting Innovation in the Nation’s Cybersecurity” ha incaricato NIST di migliorare l’accountability per i fornitori di software e servizi cloud. Questo mandato include lo sviluppo di aggiornamenti al Secure Software Development Framework (SSDF) e la promozione dell’uso innovativo di tecnologie emergenti nella cybersecurity.

L’importanza della ricerca proattiva

NIST deve ora dare priorità alla ricerca su metodi di interazione uomo-AI per l’analisi cyber difensiva e per rendere più sicura l’assistenza AI nella programmazione. Questa direzione riflette la crescente consapevolezza che il 40% di tutti gli attacchi cyber è ora guidato dall’AI.

Zero Trust: dal concetto alla realtà operativa

L’accelerazione dell’adozione Zero Trust

Il caso BadSuccessor illustra perfettamente perché le architetture Zero Trust stanno diventando essenziali. Gartner prevede che il 60% delle enterprise adotterà ‘Zero Trust’ come punto di partenza per la sicurezza nel 2025, riflettendo un cambiamento paradigmatico fondamentale.

I 3 pilastri dello Zero Trust

Il modello Zero Trust, come definito nel framework NIST 800-207, si basa su tre principi che sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor:

“Never Trust, Always Verify”
Questo principio richiede che nessuna entità – utente, dispositivo o applicazione – sia considerata fidata per default. Nel contesto di BadSuccessor, significa che ogni richiesta di creazione o modifica dMSA deve essere verificata e autorizzata esplicitamente.

Accesso condizionale basato sul rischio
L’accesso dovrebbe essere concesso basandosi su una valutazione dinamica del rischio. Le organizzazioni possono implementare controlli che richiedono approvazioni aggiuntive per operazioni sui dMSA basate su fattori di rischio contestuali.

Assunzione di violazione
Questo principio assume che le violazioni possano verificarsi in qualsiasi momento, richiedendo monitoraggio continuo e segmentazione per limitare l’impatto laterale.

L’integrazione dell’AI nelle architetture Zero Trust

L’intelligenza artificiale sta diventando centrale nelle architetture Zero Trust del 2025, con AI e machine learning che automatizzano il rilevamento delle minacce, il controllo degli accessi e la detection delle anomalie. Questa evoluzione è particolarmente rilevante per identificare pattern di comportamento anomali che potrebbero indicare exploitation di vulnerabilità come BadSuccessor.

Impatti settoriali: il caso dell’healthcare

Una tempesta perfetta di vulnerabilità

Il settore sanitario offre un esempio illuminante dell’impatto potenziale di BadSuccessor. Le organizzazioni sanitarie hanno affrontato sfide cybersecurity senza precedenti nel 2025, con oltre 133 milioni di cartelle cliniche esposte nel 2024 e un costo medio delle violazioni che ha raggiunto $11 milioni.

Ransomware e downtime critico

Il ransomware rappresenta ora il 71% di tutti gli attacchi contro le organizzazioni sanitarie, causando un downtime medio di 11 giorni per incidente. In questo contesto, una vulnerabilità che permette la compromissione completa di Active Directory assume una criticità esistenziale.

Soluzioni innovative per la microsegmentazione

Le soluzioni Zero Trust nel settore sanitario stanno evolvendo verso approcci più sofisticati di microsegmentazione, con capacità di controllo dinamico delle policy basate su intelligence in tempo reale. Questi sviluppi sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor.

Tendenze nell’exploitation delle vulnerabilità: il quadro generale

Cambiamenti qualitativi nelle minacce

Mentre il numero totale di vulnerabilità note sfruttate (KEV) si è mantenuto relativamente stabile tra il quarto trimestre 2024 e il primo trimestre 2025, si osserva un cambiamento qualitativo significativo nei target degli attaccanti.

Focus sulle tecnologie enterprise

I sistemi di gestione dei contenuti (CMS) sono stati la categoria più popolare per i KEV nel primo trimestre 2025, con 35 flaw sfruttati, mentre Microsoft Windows (15) è stata la piattaforma più presa di mira. Questa tendenza sottolinea come le tecnologie enterprise stiano diventando obiettivi primari.

Prioritizzazione basata su metriche

NIST ha pubblicato il Cybersecurity White Paper 41, “Likely Exploited Vulnerabilities: A Proposed Metric for Vulnerability Exploitation Probability”, per aiutare le organizzazioni a identificare vulnerabilità attivamente sfruttate e misurare la prioritizzazione dopo il patching. Questo approccio quantitativo è essenziale per gestire efficacemente il volume crescente di vulnerabilità.

Password Policy e IAM: l’evoluzione delle best practices

Superare la complessità superficiale

Le linee guida NIST per le password raccomandano di eliminare le regole di composizione tradizionali (come l’obbligo di caratteri speciali) e di implementare controlli contro password precedentemente compromesse. Questa evoluzione riflette una comprensione più matura della sicurezza delle password.

Integration con Zero Trust

L’enfasi si è spostata dalla complessità all’efficacia, incoraggiando password più lunghe e uniche piuttosto che combinazioni prevedibili di caratteri speciali. Questo approccio è complementare ai principi Zero Trust, enfatizzando l’efficacia reale rispetto alla complessità apparente.

Raccomandazioni strategiche per le organizzazioni

Framework di gestione del rischio integrato

BadSuccessor dimostra la necessità di approcci olistici alla gestione del rischio cyber. Le organizzazioni moderne devono:

Implementare governance multi-livello
La cybersecurity deve essere integrata nelle decisioni architetturali fin dalle fasi iniziali di progettazione. Ogni nuova funzionalità deve essere valutata non solo per i benefici che apporta, ma anche per i nuovi vettori di attacco che potrebbe introdurre.

Adottare Zero Trust incrementalmente
L’implementazione di Zero Trust deve essere graduale, bilanciando sicurezza e operatività. Le organizzazioni possono iniziare con controlli granulari su funzionalità critiche come i dMSA, espandendo progressivamente l’approccio.

Sviluppare capacità di Threat Intelligence
L’investimento in intelligence proattiva è essenziale per identificare vettori di attacco emergenti prima che diventino mainstream.

Testing di Sicurezza Proattivo

La scoperta di BadSuccessor sottolinea l’importanza di:

  • Red Team Exercises: Team di sicurezza interni o esterni dovrebbero regolarmente testare nuove funzionalità per identificare potenziali abuse cases;
  • Threat Modeling: Ogni nuova implementazione dovrebbe includere una valutazione sistematica dei possibili vettori di attacco;
  • Continuous Security Assessment: I controlli di sicurezza devono essere rivalutati ogni volta che vengono introdotte nuove funzionalità.

Il futuro della cybersecurity: lezioni da BadSuccessor

L’Importanza della Collaborative Disclosure

Il caso BadSuccessor evidenzia la necessità di processi di disclosure migliorati che bilancino trasparenza e mitigazione del rischio. La decisione di Akamai di pubblicare i dettagli completi dopo che Microsoft ha classificato la vulnerabilità come moderata solleva importanti questioni su come l’industria dovrebbe gestire le divergenze nella valutazione del rischio.

Continuous Monitoring come necessità

La natura di BadSuccessor – che sfrutta funzionalità progettate per migliorare la sicurezza – dimostra che il monitoraggio continuo non è più opzionale ma essenziale. Le organizzazioni devono sviluppare capacità per:

  • Rilevare configurazioni anomale in tempo reale;
  • Identificare pattern di comportamento che potrebbero indicare exploitation;
  • Correlare eventi apparentemente disconnessi per identificare attacchi sofisticati.

L’evoluzione verso Security by Design

BadSuccessor rappresenta un caso di studio perfetto per l’importanza del “security by design”. Le funzionalità future devono essere progettate con controlli di sicurezza integrati fin dall’inizio, non aggiunti successivamente come afterthought.

Trasformare le sfide in opportunità

La vulnerabilità BadSuccessor, pur rappresentando una seria minaccia per la sicurezza enterprise, offre anche importanti opportunità di apprendimento e miglioramento. La sua scoperta evidenzia come la cybersecurity moderna richieda un approccio olistico che integri governance strategica, implementazione tecnica granulare e monitoraggio continuo.

BadSuccessor dimostra che la sicurezza non può essere considerata un obiettivo raggiungibile una volta per tutte, ma deve essere vista come un processo evolutivo che richiede adattamento continuo.

Le organizzazioni devono sviluppare la capacità di vedere i propri sistemi dalla prospettiva degli attaccanti, identificando come funzionalità apparentemente innocue possano essere concatenate per creare vettori di compromissione.

La scoperta e la disclosure di BadSuccessor evidenziano l’importanza della collaborazione tra ricercatori di sicurezza, vendor e organizzazioni utenti per identificare e mitigare le minacce emergenti.

NIST rimane il framework di cybersecurity più valorizzato per il secondo anno consecutivo, fornendo una base solida per affrontare sfide come BadSuccessor. L’evoluzione verso architetture Zero Trust, supportata da framework NIST aggiornati e mandati governativi, crea le condizioni per una sicurezza più robusta e adattiva.

Le organizzazioni che riusciranno a trasformare la gestione del rischio cyber da funzione reattiva a vantaggio competitivo proattivo saranno quelle meglio posizionate per prosperare nell’ecosistema digitale del futuro. BadSuccessor, paradossalmente, può servire da catalizzatore per questa trasformazione, spingendo le organizzazioni ad adottare approcci di sicurezza più maturi e sofisticati.

La lezione finale di BadSuccessor è che nell’era della trasformazione digitale, la sicurezza efficace richiede non solo tecnologie avanzate, ma anche una comprensione profonda delle interdipendenze sistemiche e un impegno continuo verso l’evoluzione delle best practices. Solo attraverso questo approccio integrato le organizzazioni potranno navigare con successo la complessità crescente del panorama delle minacce cyber.

Bibliografia e Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/badsuccessor-vulnerabilita/


Spy-catcher saw “stupid” tech errors others made. FBI says he then made his own.

2) EMAIL ADDRESS FAIL: The FBI quickly gained access to the “anonymous” email account used to send the message. They found that, on the day that this account was set up, it received a message from a second email account—possibly as a test—which turned out to be one of Laatsch’s and contained his name as part of the email address.

3) EMAIL ACCOUNT FAIL: This second email account, when the FBI examined it, had been set up using Laatsch’s full name, date of birth, and phone number.

4) IP ADDRESS FAIL: Both the first and second email account had been logged into from the same IP address, suggesting they were controlled by the same person. And the IP address that was used for them both resolved to… Laatsch’s residence.

The leaker did suggest moving the conversation to an encrypted messaging platform, but the damage was already done.

The FBI immediately began a sting operation, posing as the “friendly country,” asking Laatsch to copy some juicy data and provide it in a “dead drop” at a park in northern Virginia. Laatsch allegedly then went in to work at DIA, using his deep knowledge of DIA computerized tracking systems to avoid detection by… copying secret documents into notebooks by hand, then ripping out the sheets of paper and stuffing them in his socks.

This appears to have worked well enough—except for the fact that internal DIA “video monitoring” was watching him do it, with FBI agents noting even the ways Laatsch tried to “hide his notebook” when co-workers walked by. Whether Laatsch was aware of this video monitoring system is unclear.

On May 1, 2025, Laatsch allegedly wrote up his notes, stored them on a thumb drive, and dropped them as requested at an Alexandria park. The drive was later retrieved by the FBI. On May 8, Laatsch told his contact that he wasn’t seeking money but “citizenship for your country” because he didn’t “expect things here to improve in the long term, even in the event there is a change in the future.”

Laatsch was arrested yesterday, May 29.

https://arstechnica.com/security/2025/05/us-insider-threat-cybersecurity-worker-arrested-as-insider-threat/


Promoting Wellness Among Security Teams in the Midst of Crisis


h3 {font-weight: bold;font-size: 18px;color: #C72026;}
.w3-panel:after,.w3-panel:before{content:””;display:table;clear:both}
.w3-panel{padding:5px;margin-top:16px;margin-bottom:16px}
.w3-card{box-shadow:0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12)}

In this episode of The Security Podcasts featuring Danielle Weddepohl, Director of Public Safety and Emergency Management at George Brown College, we discuss how to promote wellness among security teams — especially in the event of a crisis.

“With furthering wellness, we really need to think about first starting with the security industry and our institutions, really understanding the strategic value that security and risk mitigation plays in our organization. It needs to be understood by senior leadership and woven into the fabric of daily operations, so the trickle down impact about how security is understood, embedded into institutional culture, and respected then percolates into our daily operations.”

From the Cold Corner Podcast logo

Promoting Wellness Among Security Teams in the Midst of Crisis

Danielle Weddepohl, Director of Public Safety and Emergency Management at George Brown College, discusses how to promote wellness among security teams.

Listen to more from The Security Podcasts.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101648-promoting-wellness-among-security-teams-in-the-midst-of-crisis


Sophos Annual Threat Report: i malware e gli strumenti più abusati del 2024


Nel 2024, le piccole e medie imprese, spesso considerate il punto d’ingresso più vulnerabile all’interno di filiere IT complesse, hanno rappresentato un bersaglio privilegiato per i cybercriminali.

Lo afferma il Sophos Annual Threat Report, che analizza le minacce più frequentemente rilevate nei casi gestiti dai team MDR (Managed Detection and Response) e Incident Response dell’azienda.

Il quadro che emerge è quello di un ecosistema criminale sempre più articolato, in cui il ransomware resta una minaccia centrale, ma si colloca quasi sempre al termine di una catena d’attacco ben più lunga, fatta di accessi iniziali, movimenti laterali e raccolte di credenziali. E proprio gli strumenti utilizzati in queste fasi, dai malware loader ai tool di amministrazione remota, fino ai software legittimi impiegati in modo improprio, offrono oggi la chiave di lettura più precisa per comprendere le tendenze del cybercrimine moderno.

Stealer e strumenti di comando prima della crittografia

Il dato più rilevante è che quasi il 60% degli incidenti MDR gestiti da Sophos nel 2024 non ha coinvolto direttamente ransomware. Il quale si posiziona come atto conclusivo in una lunga sequenza di compromissioni che vedono protagonisti infostealer, RAT, loader, tool di exploit e accesso remoto.

Il recente studio di Sophos rivela una chiara ripartizione delle minacce cibernetiche: i malware di tipo Loader, Downloader e Dropper dominano la scena, rappresentando quasi il 40% (39,74%) delle infezioni. Seguono a distanza gli spyware e gli stealer con il 18,63%, a sottolineare l’elevato interesse per il furto di dati. Le RAT (Remote Access Trojan) e le backdoor costituiscono il 15,52%, evidenziando la ricerca di accesso persistente.

Le categorie di malware più comunemente osservate nel 2024.

I tool di attacco e gli exploit pesano per il 7,95%, mentre l’hijacking di browser è presente nel 3,6% dei casi. Il ransomware si attesta a un più contenuto 1,18%, e i miner a un 0,89%. Infine, il 12,79% è attribuibile ad altri strumenti, e quasi un decimo del malware rilevato (9,13%) è distribuito come Malware-as-a-Service (MaaS), a indicare una crescente “democratizzazione” degli attacchi.

L’approccio moderno degli attaccanti è dunque modulare. A monte del ransomware troviamo sempre più spesso strumenti come Lumma Stealer, capace di raccogliere credenziali, cookie, configurazioni di wallet crypto, dati da browser e FTP. Cresciuto esponenzialmente negli ultimi mesi del 2024, Lumma ha soppiantato vecchi nomi come Raccoon Stealer e Strela Stealer, portandosi al centro della scena come primo passaggio per access broker e gruppi RaaS.

Continuano a essere impiegati anche ChromeLoader e Gootloader, due malware specializzati nel caricamento di payload successivi, spesso utilizzati per aprire backdoor o per facilitare l’esecuzione di tool come Cobalt Strike e Web Shell. Entrambi sono stati rilevati in percentuali molto elevate, e in particolare Cobalt Strike è stato presente in oltre l’8% degli incidenti totali, salendo a quasi l’11% nei soli casi legati al ransomware.

Accanto a questi, strumenti classici come SystemBC, Metasploit, Sliver e occasionalmente anche Brute Ratel continuano a essere utilizzati per consolidare la presenza all’interno dell’infrastruttura vittima, spesso tramite moduli di esfiltrazione dati o per il pivoting laterale.

L’ascesa dei dual-use tool

L’analisi di Sophos getta luce su una tattica sempre più diffusa tra i cybercriminali: l’abuso di strumenti legittimi per scopi malevoli. Non si tratta di malware complessi ma di software comuni, spesso utilizzati per la gestione IT o l’assistenza remota, che vengono deviati dal loro scopo originale per facilitare attacchi sofisticati.

Tra i più sfruttati spiccano SoftPerfect Network Scanner (19,51%), PsExec (18,28%), AnyDesk (17,40%) e Impacket (17,05%), con percentuali di abuso che rivelano la loro centralità nelle operazioni illecite. Accanto a questi, strumenti come RDPclip, Mimikatz, Advanced IP Scanner, WinRAR, ScreenConnect, PuTTY, 7-Zip, Rclone, FileZilla e Advanced Port Scanner completano l’arsenale, registrando percentuali che variano dal 4% al 19%.

I 15 principali strumenti “dual-use” rilevati negli incidenti di Sophos MDR e Sophos Incident Response.

Particolarmente preoccupante è l’impiego massiccio di tool di accesso remoto commerciale. Sophos ha rilevato l’uso diffuso di versioni trial o licenze pirata di software come ScreenConnect, AnyDesk, TeamViewer, Splashtop, Atera e OpenSSH. Questo indica una chiara tendenza a sfruttare la funzionalità di accesso e controllo remoto offerta da questi programmi per mantenere la persistenza nelle reti compromesse e per muoversi lateralmente.

Nonostante la varietà di strumenti, il cavallo di battaglia degli attaccanti rimane PSExec di Microsoft. Questo tool legittimo, progettato per eseguire comandi da remoto e avviare shell interattive, è il più impiegato in questo contesto, sottolineando come l’ingegnosità degli hacker si concentri spesso sull’abuso delle risorse esistenti piuttosto che sulla creazione di nuove minacce da zero.

Molti attaccanti sfruttano versioni trial o pirata di questi strumenti, installandoli dopo l’accesso iniziale tramite malware dropper, shell web o, in alcuni casi, convincendo direttamente la vittima a installarli tramite social engineering. Questo approccio rende più difficile il rilevamento, poiché le attività malevole si mimetizzano tra quelle legittime.

Le famiglie ransomware più attive nel 2024

Se la famiglia di ransomware LockBit è risultata la più rilevata nei dati del 2024—complice la fuga di codice del 3.0 e la conseguente proliferazione di varianti da parte di gruppi terzi—è stato invece il gruppo Akira a dominare l’anno in termini di incidenti reali gestiti da Sophos.

Attivo almeno dal 2022, il collettivo criminale ha incrementato le sue operazioni nel corso del 2023, per poi consolidarsi nel 2024 come uno degli operatori RaaS più prolifici. Ad agosto, gli affiliati legati ad Akira sono stati responsabili del 17% delle infezioni ransomware rilevate da Sophos, raddoppiando la quota dei primi sei mesi dell’anno.

Le principali famiglie di ransomware incontrate negli incidenti di Sophos MDR e Incident Response.

È poi cresciuto l’uso del ransomware Fog, spesso da parte di affiliati ex-Akira. RansomHub, invece, è emerso nella seconda metà dell’anno con una serie di attacchi che, secondo CISA, hanno colpito oltre 210 vittime tra febbraio e agosto. Il loro vettore di ingresso ha spesso incluso abusi di RDP, uso di strumenti remoti come AnyDesk e sfruttamento di vulnerabilità note, come la CVE-2017-1444 nei dispositivi SMB.

In sintesi, ecco cosa tenere d’occhio

Il risultato di quanto scritto finora dipinge un quadro chiaro delle minacce in evoluzione, evidenziando alcuni nomi ricorrenti che dominano la scena del cybercrime. Per fornire una visione di insieme, ecco un riassunto del Sophos Threat Report 2024.

Tra gli stealer, spiccano Lumma Stealer, Raccoon Stealer e StealC, noti per la loro efficacia nel sottrarre informazioni sensibili. Sul fronte dei loader e dropper, che agiscono da veicoli per infezioni successive, ChromeLoader e Gootloader sono tra i più attivi.

Per quanto riguarda le piattaforme di Command & Control (C2) e i Remote Access Trojan (RAT), i cybercriminali continuano a sfruttare Cobalt Strike, Web Shell, SystemBC, Sliver e Metasploit, strumenti che consentono il controllo remoto e l’esecuzione di comandi malevoli. Nel campo del ransomware, sebbene non sia la minaccia più diffusa in termini di volume, nomi come LockBit (con le sue varianti), Akira, Fog, RansomHub, Black Basta e Playcrypt rimangono un incubo per le organizzazioni.

Le principali rilevazioni di malware “information-stealing” riportate dai clienti con protezione endpoint.

Il vero punto di svolta evidenziato dal rapporto è però l’utilizzo di strumenti “dual-use”, ovvero software legittimi che vengono abusati dagli attaccanti. Tra questi troviamo PsExec, AnyDesk, ScreenConnect, SoftPerfect Network Scanner, Rclone, FileZilla, Mimikatz e Impacket. Questi strumenti sono spesso utilizzati per la gestione di sistemi e reti, ma vengono deviati dal loro scopo originale per facilitare l’accesso iniziale, il movimento laterale e l’esfiltrazione dei dati.

Il filo conduttore che unisce tutte queste minacce è la crescente abilità dei threat actor nel combinare strumenti legittimi con malware modulare per orchestrare attacchi complessi e multifase. Per i professionisti della sicurezza IT, ciò significa che affidarsi alla sola rilevazione del ransomware è ormai un approccio obsoleto e tardivo.

È fondamentale piuttosto implementare una visibilità approfondita sulla rete, un controllo applicativo rigoroso e praticare un threat hunting continuo, specialmente nelle fasi iniziali di accesso e durante il movimento laterale all’interno dell’infrastruttura. Solo così le aziende possono anticipare e neutralizzare le minacce prima che causino danni irreversibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/30/sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024