Cybersecurity nel 2025: l’indipendenza tecnologica europea come pilastro di sicurezza

In un contesto globale in rapida trasformazione, la cybersecurity assume un ruolo sempre più cruciale nella strategia di resilienza delle nazioni e delle organizzazioni.

Nel corso della 13ª Cyber Crime Conference, Luca Bonora (Cyber Security Evangelist di Cyberoo) ha offerto una disamina delle nuove dinamiche che caratterizzano il panorama della sicurezza informatica nel 2025, mettendo in luce l’interconnessione tra geopolitica e vulnerabilità digitali.

«Il mondo è cambiato: oggi è già qualcosa di diverso rispetto a quello che avevamo sotto gli occhi soltanto l’anno scorso o due anni fa» ha esordito Bonora, sottolineando come questa metamorfosi abbia investito simultaneamente la comunità della cybersecurity e l’ecosistema del crimine informatico, nonché il posizionamento strategico dell’Europa e dell’Italia nel contesto globale.

La trasformazione costante del panorama tecnologico richiede un adattamento continuo delle strategie difensive, rendendo necessario un approccio sistemico che trascenda le singole soluzioni tecniche per abbracciare una visione onnicomprensiva.

Guarda il video completo dell’intervento di Luca Bonora, Cyber Security Evangelist di Cyberoo durante la 13ª Cyber Crime Conference:

[embedded content]

L’imperativo dell’indipendenza tecnologica europea secondo la visione di Draghi

Il fulcro dell’analisi proposta da Bonora si articola attorno a un documento recentemente presentato alla Comunità Europea. «Mario Draghi ha detto che le strategie europee devono accrescere l’innovazione, la competitività e l’indipendenza dell’Europa» ha evidenziato Bonora, individuando in questi tre pilastri le direttrici su cui costruire il futuro tecnologico del continente.

Il concetto di indipendenza assume una connotazione particolare nell’interpretazione offerta da Bonora: «Indipendenti non vuol dire “ognuno per sé”; vuol dire anzi cominciare a lavorare insieme, consapevoli di voler creare relazioni forti, solide, stabili e vicine». Questa visione si configura dunque non in termini isolazionisti, ma come forma di autonomia strategica che consenta all’Europa di determinare il proprio destino tecnologico attraverso la creazione di ecosistemi interni collaborativi.

Approfondendo ulteriormente il documento presentato da Draghi, Bonora ha illustrato come l’Europa debba «finanziare le aziende innovative e favorire la scalabilità, la standardizzazione e l’interoperabilità». Questi elementi costituiscono i prerequisiti essenziali per la creazione di un ambiente in cui gli investimenti possano diventare «sempre più auto consistenti e rilevanti», permettendo al continente di aumentare la propria competitività «in tutto: nelle infrastrutture, nei dati, nella tecnologia».

La questione cruciale – secondo Bonora – riguarda la capacità dell’Europa di trattenere i capitali all’interno dei propri confini: «È evidente che, se portiamo i capitali all’esterno della Comunità europea, arricchiamo qualcun altro e soprattutto ci rendiamo dipendenti da qualcun altro».

Questa riflessione pone l’accento sulla necessità di sviluppare un ecosistema finanziario e industriale che consenta all’Europa di mantenere il controllo sui propri asset strategici, riducendo al contempo le dipendenze da tecnologie e servizi esterni.

Il dilemma europeo: tra regolamentazione e innovazione tecnologica

Un aspetto particolarmente critico sollevato da Bonora concerne il delicato equilibrio tra la necessità di regolamentare e l’imperativo dell’innovazione.
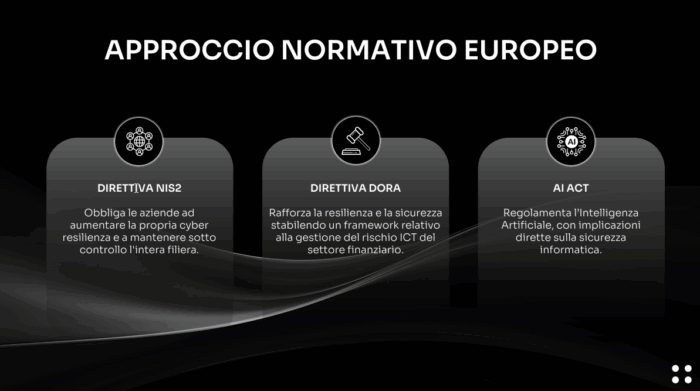
APPROCCIO NORMATIVO EUROPEO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Riferendosi al panorama normativo europeo, caratterizzato da strumenti come la direttiva NIS2, il regolamento DORA e l’AI Act, Bonora ha osservato come «l’approccio normativo oggi privilegia ancora la precauzione rispetto all’innovazione».

Una tendenza che – pur rispondendo a legittime preoccupazioni in materia di sicurezza ed etica – rischia di porre l’Europa in una posizione di svantaggio competitivo rispetto ad altre potenze tecnologiche: «Non possiamo pensare che gli Stati Uniti producano delle intelligenze artificiali che tutti utilizziamo e la Cina produca delle intelligenze artificiali che in molti utilizziamo, mentre noi in Europa restiamo a guardare».

Bonora ha quindi condiviso un’esortazione a ripensare il rapporto tra regolamentazione e innovazione. «Non possiamo continuare a dire “prima regolamentiamo e poi produciamo”. No: cominciamo a produrre, cominciamo a rispondere alle nostre esigenze».

Secondo il relatore questa inversione di priorità non implica un abbandono delle preoccupazioni etiche e di sicurezza, tendendo piuttosto a una loro integrazione entro processi di sviluppo tecnologico non ostacolati da un eccesso di cautela.

La riflessione sull’intelligenza artificiale generativa offre un esempio pratico di questo dilemma. Bonora ha sottolineato come questa tecnologia stia «cambiando il mondo dell’industria» consentendo «lo sviluppo di software a una velocità pazzesca» e aprendo la strada a innovazioni, come i robot domestici, che prima erano confinati agli ambienti industriali.

Entro un contesto in rapida evoluzione, un approccio eccessivamente cauto rischia di relegare l’Europa al ruolo di “spettatore passivo” di una rivoluzione tecnologica guidata da altri.

La resilienza come paradigma della cybersecurity moderna

Nel delineare le sfide della cybersecurity contemporanea, Bonora ha posto particolare enfasi sul concetto di resilienza, definendola come «la capacità di un’azienda di mantenere attivo il proprio business mentre è sotto attacco».

Una definizione che sposta il focus dalla mera prevenzione degli attacchi alla capacità di garantire la continuità operativa nonostante essi. Come ha sintetizzato il relatore, «ormai siamo certi che saremo attaccati. La differenza è: il nostro business continua a funzionare o no?».

Questo approccio pragmatico riconosce l’inevitabilità degli attacchi informatici in un contesto di crescente sofisticazione delle minacce e di espansione della superficie di attacco. La questione non è più “se” un’organizzazione sarà attaccata, ma quando lo sarà e come risponderà.

In questa prospettiva, Bonora ha invitato le aziende ad adottare un approccio proattivo che trascenda il semplice adempimento normativo: «dobbiamo cominciare ad aprire gli occhi, cominciare a lavorare e a pensare in modo proattivo».

L’intervento ha anche sollevato un interrogativo fondamentale sulla scelta delle tecnologie e dei partner di sicurezza: «nel momento in cui scegliete una tecnologia, un servizio o una soluzione, fra le caratteristiche importanti, valutate se è un’azienda vicino a voi, se è un’azienda italiana, se è un’azienda europea, se è qualcuno che comprende a fondo la vostra realtà?».

Una domanda che pone l’accento sull’importanza di considerare non solo le caratteristiche tecniche delle soluzioni di sicurezza ma anche il contesto normativo, culturale e strategico in cui queste si inseriscono.

L’Osservatorio Cyberoo 2025: uno specchio delle minacce contemporanee

L’analisi proposta da Bonora ha incluso la dimensione empirica attuale attraverso la presentazione dei dati raccolti dall’Osservatorio Cyberoo 2025, che offre una panoramica delle minacce informatiche registrate nell’anno precedente.
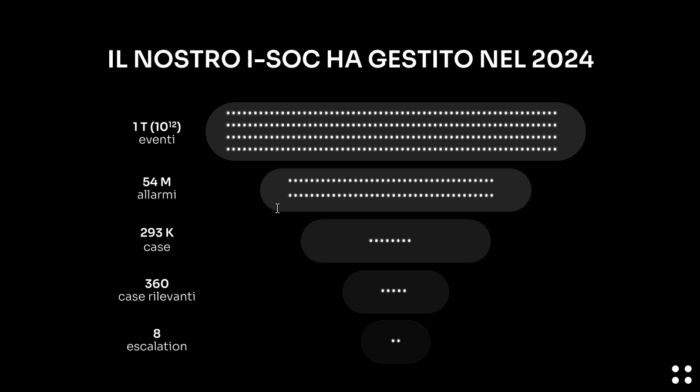
I-SOC Cyberoo - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Basandosi sull’esperienza con i propri clienti (principalmente medie e grandi imprese italiane), l’Osservatorio ha rivelato un quadro preoccupante: «[nel 2024] abbiamo 293.000 casi per 700 aziende. È un numero pazzesco. Vuol dire che c’è una quantità di attacchi veramente importante».

Questi attacchi hanno dato luogo a ben 360 casi rilevanti, definiti come «attacchi complessi, dove anche noi siamo stati messi in difficoltà», a conferma della crescente sofisticazione delle minacce. Oltre a tali numeri, l’analisi dell’Osservatorio ha identificato diverse tendenze preoccupanti.

In primo luogo un aumento delle violazioni dei dati personali, fenomeno che assume particolare rilevanza nel contesto normativo europeo caratterizzato dal GDPR.

In secondo luogo un incremento delle campagne ransomware, che continuano a rappresentare una delle minacce più significative per la continuità operativa delle organizzazioni.

In terzo luogo un maggiore utilizzo dell’intelligenza artificiale negli attacchi, che conferisce agli aggressori nuove capacità di automazione e personalizzazione.

Infine una crescita degli attacchi attraverso la supply chain, strategia che sfrutta le vulnerabilità dei fornitori per penetrare nelle organizzazioni target.

Quest’ultimo punto è stato oggetto di particolare attenzione da parte di Bonora: «I vostri fornitori, a cui fornite accesso ai dati e ai sistemi, vengono attaccati perché ad oggi hanno meno consapevolezza di voi, probabilmente hanno anche investito meno budget [nella sicurezza] e vengono sfruttati per entrare “in casa vostra”».

L’osservazione evidenzia come la sicurezza di un’organizzazione sia intrinsecamente legata a quella dell’ecosistema in cui opera, rendendo necessario un approccio che comprenda l’intera catena del valore.

L’etica distorta dei gruppi di attaccanti

Un ulteriore aspetto dell’intervento di Bonora ha riguardato la caratterizzazione dei gruppi di attaccanti e la loro presunta etica.
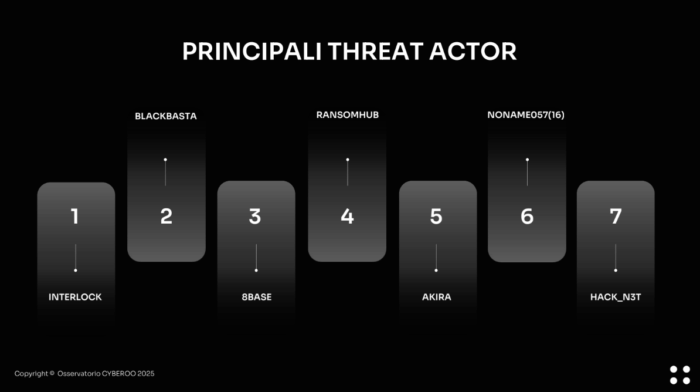
PRINCIPALI THREAT ACTOR - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza Luca Bonora, Cyberoo Evangelist

«Abbiamo visto più di 350 threat actor» ha dichiarato, sottolineando come alcuni di questi gruppi criminali si presentino con una propria morale: «Interlock dice “ti attacco solo se non sei già stato attaccato”, Ransom Hub “io non attacco le ONLUS”, qualcun altro “faccio un attacco solo per dimostrarti che hai usato male i dati dei tuoi dipendenti, dei tuoi clienti o dei tuoi fornitori”».

Questa autoproclamata etica viene tuttavia ritenuta da Bonora una mera facciata: «sono etici? No, sono criminali». Questa demistificazione è fondamentale per comprendere la vera natura delle minacce informatiche contemporanee, che non rispondono a principi genuini ma a logiche di profitto criminale.

Come sottolineato da Bonora, «l’attaccante lo fa per profitto. Certo, tutti lavoriamo per ottenere un profitto; peccato che l’attaccante lo faccia a scapito di qualcun altro».

I 6 fondamenti per una strategia di cybersecurity efficace

Nella parte conclusiva del suo intervento, Bonora ha proposto un framework articolato in sei domande fondamentali che ogni organizzazione dovrebbe porsi per sviluppare una strategia di cybersecurity efficace.
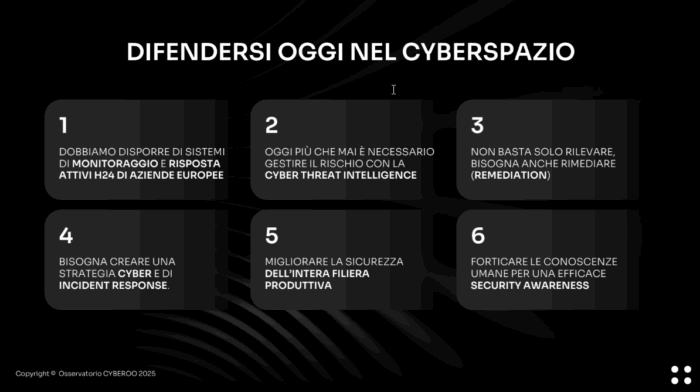
DIFENDERSI OGGI NEL CYBERSPAZIO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza, Luca Bonora, Cyberoo Evangelist

A differenza di quanto avviene in matematica, dove «cambiando l’ordine dei fattori il prodotto non cambia», nella cybersecurity la sequenzialità assume infatti un’importanza cruciale.

La prima domanda – “Come mi accorgo di essere sotto attacco?” – pone l’accento sulla capacità di rilevamento precoce delle minacce. «Accorgersi di avere un problema è un elemento fondamentale» ha sottolineato Bonora, evidenziando come la consapevolezza tempestiva di un attacco possa fare la differenza tra un incidente gestibile e una compromissione disastrosa. La capacità di rilevamento deve estendersi oltre i confini dell’organizzazione, monitorando ad esempio «se esternamente in Internet ci sono dei tuoi dati in vendita, qualcuno dimostra interesse nei confronti della tua azienda, della tua proprietà, del tuo CDA…»

La seconda domanda – “Se mi accorgo di essere sotto attacco, cosa faccio?” – sposta l’attenzione dalla rilevazione alla risposta. Allo stesso modo, “Chi me lo dice? Ho le competenze per farlo?”, sono interrogativi che mettono in luce la necessità di disporre non solo di strumenti tecnologici adeguati ma anche delle competenze necessarie per interpretare gli allarmi e attivare le procedure di risposta appropriate.

La terza domanda – “Se sono sotto attacco non sono ancora fermo, non sono ancora bloccato, posso porvi rimedio?” – riguarda la capacità di contenimento e mitigazione degli attacchi. Bonora ha osservato come in alcuni casi esistano sistemi che lo fanno in automatico, mentre in altri sia necessario “intervenire a mano”, sottolineando l’importanza di disporre di processi chiari e di personale adeguatamente formato.

La quarta domanda – “Cosa succede se mi fermano i servizi o mi rubano dei dati?” – affronta il tema della gestione degli incidenti e della continuità operativa. “Ho un incident response plan, ho i processi coerenti e corretti?”. Queste domande assumono particolare rilevanza alla luce delle statistiche citate da Bonora, secondo cui «in media un’azienda [colpita da un attacco] resta ferma 22 giorni», con conseguenze potenzialmente devastanti in termini economici e reputazionali.

La quinta domanda – “Come migliorare la visione del livello di rischio di tutta la filiera?” – amplia la prospettiva dalla singola organizzazione all’intero ecosistema in cui opera. Richiamando la direttiva NIS2, Bonora ha sottolineato come essa imponga di «tenere sotto controllo anche i fornitori, perché tutto è forte quanto l’anello debole». In merito ha auspicato la creazione di standard condivisi per la valutazione della sicurezza dei fornitori, così da evitare la proliferazione di questionari eterogenei che disperdono tempo e risorse senza garantire valutazioni significative.

La sesta e ultima domanda – “Cosa fate per formare il primo firewall della vostra azienda: le vostre persone?” – pone l’accento sulla dimensione umana della cybersecurity.

In merito il relatore ha contestato l’idea secondo cui “l’anello debole della catena”, definendola «una sciocchezza enorme»; al contrario, ha sostenuto che «le persone sono il firewall più diffuso che avete in azienda».

Il fattore umano: da anello debole a risorsa strategica

L’approccio di Bonora al fattore umano nella cybersecurity si distingue per la sua visione delle persone non come vulnerabilità ma come risorsa strategica, sottolineando l’importanza di investire nella loro formazione e sensibilizzazione alla sicurezza informatica.

Particolarmente significativa è la riflessione sulla gestione degli errori umani, rispetto ai quali ha proposto un approccio costruttivo e non punitivo. «A quella persona dico: “guarda, ti sei comportato nel modo sbagliato ma non ti preoccupare, non hai combinato nulla di grave. Però non devi più farlo, perché per noi tu sei importante nel processo”».

Riconoscendo la fallibilità umana come una componente inevitabile della sicurezza, questo paradigma la inserisce in un processo di apprendimento continuo che rafforza – anziché indebolirla – la postura complessiva dell’organizzazione.

Conclusione: verso una visione integrata di cybersecurity

L’intervento ha offerto una visione articolata della cybersecurity nel contesto geopolitico attuale. Integrando considerazioni strategiche, analisi empiriche e riflessioni pragmatiche, il relatore ha delineato un approccio alla sicurezza informatica che trascende la dimensione puramente tecnologica per abbracciare aspetti normativi, organizzativi e umani.

La visione proposta si fonda su un presupposto fondamentale: la sicurezza informatica non è più una questione meramente tecnica, incarnando una componente essenziale della strategia aziendale e, più in generale, della sovranità tecnologica europea, intesa come capacità di autodeterminazione basata su un ecosistema di relazioni solide e collaborative all’interno del continente.

Bonora ha concluso il suo intervento ribadendo l’impegno di Cyberoo nel contribuire concretamente alla costruzione di un’autonomia tecnologica europea che non si limiti alla retorica, traducendosi in soluzioni accessibili e concrete.

In ultima analisi, la cybersecurity nel 2025 si configura come un test cruciale rispetto alla capacità dell’Europa di affermare la propria autonomia strategica in un mondo sempre più digitalizzato.

La risposta a questa sfida richiederà investimenti in tecnologie e competenze ma soprattutto un profondo ripensamento del rapporto tra regolamentazione e innovazione, sicurezza e competitività, dimensione tecnica e umana: solo una visione integrata che abbracci questi diversi aspetti potrà costruire un ecosistema digitale comunitario sicuro, resiliente e competitivo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-nel-2025/


Better Together: How MFA and Strong Password Practices Can Help Bolster Security

It is commonly known that relying solely on a username and password is insufficient to safeguard an account from cyber-attacks. Without a secondary layer of protection, there’s an increased risk of account takeover and compromise. For organizations, this could mean that sensitive company data is at risk of being exfiltrated, systems are at risk of being infected with malware, and stolen credentials could be used to launch attacks on other systems.

The consequences of a cyberattack can be devastating for an organization’s reputation, finances, and customers. To combat this, many organizations use multi-factor authentication (MFA) to add an extra layer of protection to accounts. However, as threats become more sophisticated, cybercriminals are finding ways to get around previously robust MFA measures with increasing ease. This poses the question: is MFA enough to protect against modern threats?

MFA Compromise: Understanding the ‘How’

First, security teams must understand techniques used by cybercriminals to exploit users in MFA attacks and the potential consequences for their organization. Human errors frequently play a role in making MFA attacks possible. For example, MFA fatigue attack (or prompt bombing) is when an attacker floods a user with multiple MFA prompts, causing the user to approve a login request to stop the notifications. These types of attacks play on the frustration of getting bombarded with messages.

MFA attacks are also happening in high-profile hacks as well. In recent years, cybercriminals have exploited helpdesks through social engineering support staff into bypassing MFA requirements or resetting user credentials. These cybercriminals rely on the empathy of helpdesk staff by impersonating distressed employees. This happened in the case of the 2023 MGM hack, which cost the organization around $100 million. This incident highlights how human error is often found at the center of MFA-related attacks. It also shows that users should not only use MFA to keep hackers away. Human error can undermine the effectiveness of even the most stringent password policies and MFA measures.

Similarly, cybercriminals sometimes target vulnerabilities and privileged accounts to gain access to a system. Cybercriminals have been known to exploit vulnerabilities in web session management, performing session hijacking. They acquire a legitimate user’s session ID, a token used for authentication, allowing them to impersonate the user and control their active session. Additionally, some hackers have bypassed MFA by exploiting Single Sign-On (SSO) systems, which allows hackers to access multiple services through a single account. This can be done through the session hijacking.

With both tech and humans exploited in MFA related attacks, is it still worth using MFA? The short answer: yes. 

Should My Organization Still Use MFA?

MFA remains an important security measure for organizations and should not be neglected. It provides organizations with a back-up defense against poor passwords and weak logins.

Critically, MFA adds a necessary layer of security that mitigates excess risk, like phishing and stolen credentials being used to access an account easily. Ultimately, MFA makes it harder for attackers to successfully access an account, even though it can be exploited. For some hackers, the amount of effort needed to exploit MFA is enough to abandon efforts altogether, although MFA should not be relied upon to stop this. 

In some cases, MFA is also essential for compliance. Many industries have strict data security regulations that can be met by employing MFA, helping organizations avoid potential fines and legal issues. For example, PCI DSS mandates MFA for admin access to cardholder data environments, protecting sensitive payment card information from being compromised. Similarly, HIPAA requires healthcare organizations to implement access controls to safeguard ‘Protected Health Information’ (PHI), which can be met by employing MFA measures.  

Layering Security: Back to Basic Password Security

Although MFA is beneficial for password security, the significance of implementing basic password policies cannot be emphasized enough. Since many systems rely on passwords, ensuring strong password policies is crucial for maintaining overall security. In the case of MFA, typically passwords are required to initiate the MFA process. Making passwords harder to guess reduces the risk of a hacker successfully getting to the point of needing to bypass MFA. As a result, organizations should not rely solely on a passwordless factor like a pin or biometric factor.

Organizations should educate users on the importance of strong passwords and good password hygiene. Users should be taught that MFA is not infallible and should not be relied upon to keep an account secure. Good passwords make it harder to access an account in the first place. Education is one way to build a strong, company wide security culture. A strong security culture emphasizes the significance of protecting crucial information, as employees recognize the worth of data and comply with recommended methods.

Similarly, organizations should put in place a robust recovery procedure in case MFA is lost. MFA failures can include users losing their phones or having an MFA device compromised. Strong passwords can work here as a backup to regain account access. Ultimately, layered security is key, with no one layer held solely accountable for protecting an account entirely. 

Passwords and MFA: Working Together

MFA is undeniably a critical component of a strong security strategy. However, it should not be relied upon heavily to stop cybersecurity incidents. By fostering a strong security culture through education and policies, users can understand the importance of layered security. Ultimately, passwords and MFA work in tandem to provide a robust defense. If one layer fails, the other can still provide protection. A strong security strategy should be multi-layered and not put the onus on humans or tech entirely. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101658-better-together-how-mfa-and-strong-password-practices-can-help-bolster-security


What The LockBit Data Breach Reveals About Its Inner Workings

Reports are emerging that the LockBit ransomware group has experienced a data breach. This breach has exposed information on the group’s inner workings, including: 

  • Ransomware build records
  • Conversation transcripts between affiliates and victims
  • Configuration data

This leak reveals unprecedented intelligence into the operations of one of the most prolific ransomware groups. Although the leaked files were created in 2024, they were leaked in May 2025. 

Ontinue discussed findings from the leak in a blog. Here, we break down some of the key findings. 

Who Is LockBit? 

Mr. Saeed Abbasi, Manager, Vulnerability Research at Qualys Threat Research Unit, states, “LockBit is a prominent ransomware gang that has operated its ransomware-as-a-service (RaaS) family since 2019. The group has continuously developed its malicious software, releasing several iterations, including LockBit 2.0 in June of 2021 and LockBit 3.0 (also known as LockBit Black) in June of 2022. Each new version brought enhanced capabilities, targeting a wider range of operating systems, such as Windows, Linux, VMware ESXi, and macOS. LockBit operates on an affiliate model, where the core group develops and maintains the ransomware, and affiliates carry out the attacks, sharing a percentage of the ransom payments.” 

Diving Into The LockBit Leak

The leak reportedly originated from an onion URL tied to LockBit. This suggests that the attacker breached LockBit’s infrastructure before hosting the leaked data on their own Tor Service website. 

Mr. Abbasi states, “The recent LockBit leak reminds us of the persistent and evolving threat ransomware groups pose. By understanding their exploited vulnerabilities and targeted systems, as revealed in this data, vulnerability management professionals and practitioners can take immediate, actionable steps to harden their environments.”

Below are key findings from the exposed data. 

Strategic Thinking in Affiliate Ransom Estimates

The report found that LockBit affiliates manually input projected ransoms in the payload creation process. Although the figures have not been financially verified, they provide insight into affiliates’ approaches, operational mindsets, and pricing models. This offers details on the economic drivers of the group’s affiliate structure. 

Leveraging Tor Infrastructure

The Tor network is utilized to secure anonymity and obscure LockBit’s digital infrastructure. By depending on .onion domains, the group is more resistant against takedown efforts. 

Operating With Business Mindsets 

The leaked domains revealed examples of LockBit operating with business-like attitudes, replicating practices and processes used in legitimate tech organizations. 

Using Emotional and Psychological Tactics 

Transcripts show the use of emotional and psychological techniques in order to pressure targets into paying ransoms. 

Mitigating Threats from LockBit

In order to mitigate the threats posed by LockBit, Mr. Abbasi shares, “The following key tactics are essential to disrupt LockBit’s common attack vectors and enhancing your organization’s resilience against ransomware threats: 1) Prioritizing patches for known exploited CVEs, 2) Securing often-overlooked systems like backup infrastructure and NAS devices, and 3) Reinforcing fundamental security hygiene like strong credentials and access controls.” 

https://www.securitymagazine.com/articles/101656-what-the-lockbit-data-breach-reveals-about-its-inner-workings


DragonForce Exploits: Ransomware-as-a-Service

Nel panorama evolutivo delle minacce informatiche contemporanee, DragonForce emerge come un attore particolarmente sofisticato che ha rivoluzionato il tradizionale paradigma del ransomware-as-a-service. Questo threat actor, manifestatosi per la prima volta nell’agosto 2023, ha sviluppato un modello operativo che trascende le metodologie convenzionali del cybercrime, introducendo concetti innovativi di franchising criminale e white-labeling che stanno ridefinendo l’intero ecosistema del ransomware.

La peculiarità di DragonForce risiede nella sua capacità di combinare sofisticazione tecnica con un approccio imprenditoriale al crimine informatico, creando un framework operativo che democratizza l’accesso agli strumenti ransomware mantenendo al contempo standard professionali elevati. Questa evoluzione rappresenta un salto qualitativo significativo nel panorama delle minacce, con implicazioni che si estendono ben oltre il tradizionale modello di attacco ransomware.

Genesi ed evoluzione operativa

L’analisi cronologica delle attività di DragonForce rivela un percorso di sviluppo strategicamente pianificato. Inizialmente, il gruppo ha operato secondo modalità relativamente tradizionali, basandosi sul codice sorgente trapelato di LockBit 3.0 per costruire la propria infrastruttura malware. Tuttavia, già nel dicembre 2023, con l’establishment del “DragonLeaks” dark web portal, il gruppo aveva dimostrato ambizioni che andavano oltre la semplice distribuzione di ransomware.

Il punto di svolta si è verificato nel luglio 2024, quando DragonForce ha integrato nel proprio arsenale una variante customizzata basata sul codebase di Conti V3. Questa decisione tecnica non rappresenta semplicemente un upgrade tecnologico, ma riflette una strategia a lungo termine volta a creare un ecosistema ransomware più resiliente e adattabile.

Nel marzo 2025, DragonForce ha annunciato la propria trasformazione in quello che definisce un “cartello ransomware”, introducendo un modello operativo federato che consente agli affiliati di operare sotto brand personalizzati pur mantenendo l’accesso all’infrastruttura centralizzata. Questa evoluzione rappresenta un’innovazione paradigmatica nel settore del cybercrime, introducendo dinamiche di franchising che ricordano quelle dei modelli di business legittimi.

Architettura tecnica e infrastruttura

Dal punto di vista tecnico, DragonForce presenta un’architettura sofisticata che combina elementi derivati da multiple famiglie di ransomware consolidate. L’analisi del reverse engineering condotta dai ricercatori di sicurezza ha evidenziato come il gruppo abbia saputo integrare le migliori caratteristiche di LockBit 3.0 e Conti V3, creando un payload ibrido che mantiene la robustezza e l’efficacia dei progenitori.

Il sistema di crittografia implementato da DragonForce utilizza algoritmi di encryption avanzati, principalmente AES-256 e RSA, per garantire l’irrecuperabilità dei dati senza la chiave di decrittazione. Particolarmente interessante è l’uso della codifica Base32 per i nomi dei file crittografati, accompagnata dall’estensione .dragonforce_encrypted, che rappresenta una firma distintiva del gruppo.

L’infrastruttura operativa di DragonForce si distingue per la sua scalabilità e flessibilità. Il gruppo ha sviluppato una piattaforma centralizzata che fornisce agli affiliati accesso a strumenti di negoziazione, sistemi di storage per i dati esfiltrati, e console di amministrazione malware. Questa architettura consente di supportare quello che il gruppo definisce “brand illimitati”, targetizzando multiple piattaforme inclusi sistemi ESXi, NAS, BSD e Windows.

Modello economico e struttura organizzativa

L’aspetto più innovativo di DragonForce risiede nel suo modello economico. Il gruppo applica una commissione del 20% sui riscatti pagati, significativamente inferiore rispetto al 30-40% standard nel settore RaaS. Questa strategia di pricing aggressiva è chiaramente volta ad attrarre un maggior numero di affiliati, creando un effetto di scala che compensa i margini ridotti attraverso volumi maggiori.

Il modello di white-labeling implementato da DragonForce consente agli affiliati di operare sotto brand personalizzati, mantenendo l’accesso all’infrastruttura centralizzata. Questa flessibilità operativa attrae non solo threat actor meno esperti che beneficiano dell’infrastruttura professionale, ma anche gruppi più sofisticati che desiderano mantenere la propria identità di brand pur sfruttando capabilities tecniche avanzate.

Interessante è anche la dichiarata adesione del gruppo a specifici “codici etici”, che prevedono restrizioni nel targeting di determinate tipologie di infrastrutture sanitarie. Sebbene possa sembrare paradossale per un’organizzazione criminale, questa policy riflette probabilmente una strategia di risk management volta a minimizzare l’attenzione delle forze dell’ordine evitando attacchi che potrebbero causare vittime dirette.

Analisi delle vulnerabilità exploited

La campagna SimpleHelp: un caso di studio

Uno degli esempi più significativi della sophistication tecnica di DragonForce è rappresentato dalla campagna di gennaio-maggio 2025 che ha sfruttato una serie di vulnerabilità critiche nel software SimpleHelp Remote Monitoring and Management. Questa campagna rappresenta un perfetto esempio di come i threat actor moderni siano in grado di weaponizzare rapidamente le vulnerabilità zero-day per condurre attacchi su larga scala.

Le tre vulnerabilità sfruttate – CVE-2024-57726, CVE-2024-57727, e CVE-2024-57728 – sono state concatenate in una chain of exploitation particolarmente efficace. La CVE-2024-57726, con un punteggio CVSS di 9.9, rappresenta una vulnerabilità di privilege escalation che consente agli attaccanti di elevare i propri privilegi da utente standard ad amministratore di sistema. Questa vulnerabilità deriva da controlli di autorizzazione insufficienti nelle funzioni amministrative di SimpleHelp, permettendo a utenti con privilegi limitati di creare API key con permessi elevated.

La CVE-2024-57727, con punteggio CVSS di 7.5, comprende multiple vulnerabilità di path traversal che consentono ad attaccanti non autenticati di accedere a file arbitrari sul server SimpleHelp. Questa vulnerabilità è particolarmente pericolosa perché consente l’accesso a file di configurazione contenenti credenziali crittografate con chiavi hardcoded, inclusi credenziali LDAP, client secret OIDC, API key, e seed TOTP utilizzati per l’autenticazione multi-fattore.

La CVE-2024-57728, con punteggio CVSS di 7.2, rappresenta una vulnerabilità di arbitrary file upload sfruttabile attraverso attacchi di tipo zip slip. Questa vulnerabilità consente agli amministratori di caricare file arbitrari in qualsiasi posizione del filesystem, abilitando l’esecuzione di codice remoto attraverso l’upload di file executable o la modifica di librerie di sistema.

Metodologia di Attack Chaining

La campagna SimpleHelp dimostra la capacità di DragonForce di implementare sophisticated attack chain che massimizzano l’impatto delle vulnerabilità disponibili. Il gruppo ha utilizzato queste vulnerabilità in sequenza per ottenere accesso iniziale, escalare i privilegi, e infine deployare il proprio payload ransomware attraverso l’infrastruttura compromessa.

Particolarmente significativo è l’approccio di supply chain compromise adottato dal gruppo. Invece di targetizzare direttamente le organizzazioni finali, DragonForce ha focalizzato i propri sforzi sui Managed Service Provider che utilizzano SimpleHelp per gestire i propri clienti. Questa strategia consente di massimizzare l’impatto dell’attacco, consentendo la compromissione simultanea di multiple organizzazioni attraverso un singolo punto di ingresso.

Tattiche, Tecniche e Procedure (TTPs)

L’analisi delle TTPs di DragonForce rivela un approccio multiforme che combina tecniche tradizionali con metodologie innovative. Il gruppo dimostra una particolare predilezione per gli attacchi basati su social engineering, utilizzando campagne di phishing sofisticate per ottenere l’accesso iniziale alle reti target.

Una delle tecniche più interessanti implementate da DragonForce è l’approccio Bring Your Own Vulnerable Driver (BYOVD). Questa metodologia prevede il deployment di driver kernel legittimi ma vulnerabili sui sistemi target, che vengono poi exploited per ottenere privilegi di kernel e disabilitare i software di sicurezza. Il gruppo ha dimostrato di utilizzare driver come RogueKiller Anti-Rootkit Driver, sfruttando le vulnerabilità note per neutralizzare i sistemi di protezione endpoint.

Dal punto di vista dell’evasion, DragonForce implementa diverse tecniche anti-forensics per impedire la detection e l’analisi dei propri attacchi. Il gruppo utilizza script automatizzati per cancellare i log di sistema, tecniche di obfuscation del codice, e metodologie di process injection per nascondere la propria presenza sui sistemi compromessi.

Particolarmente sofisticata è la metodologia di lateral movement implementata dal gruppo. DragonForce utilizza commercial red-team framework come Cobalt Strike per stabilire canali di command-and-control persistenti e caricare payload aggiuntivi sui sistemi compromessi. Questo approccio consente al gruppo di mantenere l’accesso alle reti target anche dopo la detection iniziale, facilitando operazioni di reconnaissance prolungate e data exfiltration.

Convergenza con Scattered Spider

Un aspetto particolarmente interessante dell’ecosistema DragonForce è la sua convergenza operativa con Scattered Spider (UNC3944), un threat actor noto per le sue sofisticate tecniche di social engineering e per i high-profile attack contro organizzazioni del settore gaming e hospitality.

L’analisi intelligence condotta da Mandiant ha identificato significative sovrapposizioni operative tra i due gruppi, suggerendo forme di collaborazione o condivisione di risorse.

Questa convergenza è particolarmente evidente nelle recenti campagne contro il settore retail britannico, dove tecniche tipiche di Scattered Spider sono state utilizzate in combinazione con payload DragonForce.

Gli attacchi contro Marks & Spencer, Co-op, e Harrods rappresentano un esempio paradigmatico di questa collaborazione. Le tecniche di initial access utilizzate – inclusi phishing targeting platform SSO, SIM swapping, e social engineering per impersonare il personale IT – sono signature tipiche di Scattered Spider. Tuttavia, il payload finale deployato sui sistemi ESXi delle vittime è chiaramente identificabile come DragonForce ransomware.

Questa convergenza operativa rappresenta una tendenza preoccupante nel panorama delle minacce, suggerendo una crescente specializzazione e collaborazione tra diversi threat actor. Mentre Scattered Spider eccelle nelle tecniche di initial access e social engineering, DragonForce fornisce l’infrastruttura ransomware e le capabilities di data exfiltration necessarie per monetizzare gli attacchi.

Innovazioni tecnologiche e automazione

DragonForce si distingue per la sua capacità di integrare tecnologie emergenti nelle proprie operazioni. Il gruppo ha iniziato a sperimentare con l’intelligenza artificiale per automatizzare diversi aspetti delle proprie campagne, dalle fasi di reconnaissance alla generazione di payload personalizzati.

L’utilizzo di large language model per la generazione automatica di codice malware rappresenta un’innovazione significativa che riduce le barriere tecniche per gli affiliati meno esperti. Questi strumenti consentono la creazione di variant personalizzate del ransomware senza richiedere competenze di programmazione avanzate, democratizzando ulteriormente l’accesso agli strumenti di cybercrime.

Particolarmente interessante è l’implementazione di algoritmi di machine learning per l‘adaptive evasion. DragonForce utilizza queste tecnologie per analizzare le misure difensive implementate dalle organizzazioni target e adattare automaticamente le proprie tecniche di attacco per massimizzare le probabilità di successo.

Alleanze e dinamiche di mercato

DragonForce opera all’interno di un ecosistema complesso di alleanze e rivalità che caratterizza il mercato del ransomware contemporaneo. Il gruppo fa parte di quella che viene definita “The Five Families” alliance, un framework collaborativo che facilita la condivisione di risorse, intelligenza, e capabilities tecniche tra diversi threat actor.

Questa alleanza consente a DragonForce di accedere a un pool di risorse e competenze più ampio di quello che potrebbe sviluppare autonomamente. La collaborazione include sharing di exploit zero-day, metodologie di attacco innovative, e intelligence sulle misure difensive implementate dalle organizzazioni target.

Contemporaneamente, DragonForce ha condotto quella che può essere definita una “guerra di territorio” contro gruppi rivali. Il gruppo ha deliberatamente compromesso e deface i leak site di competitor come BlackLock e Mamona, in quello che rappresenta un chiaro tentativo di consolidamento del mercato.

Particolarmente significativo è il presunto takeover dell’infrastruttura di RansomHub, un prolific gruppo ransomware che ha cessato le operazioni nel marzo 2025. DragonForce sembra aver assorbito non solo l’infrastruttura tecnica di RansomHub, ma anche parte dei suoi affiliati, consolidando ulteriormente la propria posizione nel mercato RaaS.

Implicazioni geopolitiche

L’attribuzione geopolitica di DragonForce presenta diverse ambiguità che riflettono la complessità del panorama del cybercrime contemporaneo. Sebbene il gruppo implementi policy che escludono il targeting di organizzazioni nei paesi del Commonwealth of Independent States, questa restrizione non rappresenta necessariamente un indicatore definitivo di origine geografica.

L’analisi linguistica delle comunicazioni del gruppo rivela un mix di competenze native in inglese e russo, suggerendo una composizione multinazionale. Questa diversità linguistica potrebbe riflettere la natura sempre più globalizzata del cybercrime organizzato, dove threat actor di diverse nazionalità collaborano per massimizzare l’efficacia delle proprie operazioni.

Le accuse di collaborazione con servizi intelligence russi, mosse da gruppi rivali, devono essere considerate nel contesto delle dinamiche competitive del mercato ransomware. Tuttavia, non possono essere completamente ignorate, considerando i precedenti storici di collaborazione tra gruppi cybercriminali e apparati statali.

Contromisure e strategie difensive

La sofisticazione tecnica e operativa di DragonForce richiede un approccio difensivo multi-layered che combini controlli tecnici avanzati con procedure organizzative robuste. Le organizzazioni devono implementare strategie che vanno oltre i tradizionali perimetri di sicurezza per affrontare efficacemente le minacce rappresentate da questo threat actor.

Dal punto di vista tecnico, è essenziale implementare soluzioni di endpoint detection and response (EDR) capaci di rilevare comportamenti anomali e tecniche di evasion sofisticate. I sistemi di detection devono essere configurati per identificare indicatori specifici associati alle TTPs di DragonForce, inclusi i pattern behavior caratteristici degli attack BYOVD e delle tecniche di process injection.

La gestione delle vulnerabilità assume un’importanza critica, considerando la rapidità con cui DragonForce è in grado di weaponizzare exploit zero-day. Le organizzazioni devono implementare processi di patching accelerati, particolarmente per software di gestione remota e applicazioni internet-facing che rappresentano target privilegiati per i threat actor.

L’implementazione di architetture zero-trust rappresenta una strategia difensiva fondamentale per limitare l’impatto degli attacchi di lateral movement. Queste architetture devono includere controlli granulari di accesso, segmentazione di rete avanzata, e monitoraggio continuo delle attività di rete per identificare rapidamente movimenti laterali anomali.

Dal punto di vista procedurale, è essenziale implementare programmi di security awareness training specificamente focalizzati sulle tecniche di social engineering utilizzate da threat actor come Scattered Spider. Questi programmi devono includere simulazioni realistiche di attacchi di phishing e vishing, con particolare attenzione alla formazione del personale di help desk e IT che rappresenta target privilegiato per queste tecniche.

Prospettive future

L’evoluzione di DragonForce rappresenta un indicatore delle direzioni future del panorama delle minacce informatiche. Il successo del modello di business del gruppo suggerisce che vedremo probabilmente un’ulteriore proliferazione di approcci simili, con altri threat actor che adotteranno metodologie di franchising e white-labeling per espandere le proprie operazioni.

L’integrazione crescente di tecnologie di intelligenza artificiale nelle operazioni di cybercrime rappresenta una tendenza che avrà implicazioni significative per la sicurezza informatica.

Man mano che questi strumenti diventano più accessibili e sofisticati, è probabile che vedremo un’ulteriore democratizzazione degli strumenti di attacco, con conseguente aumento del numero di threat actor capaci di condurre operazioni sofisticate.

La convergenza operativa tra diversi gruppi di cybercriminali, come dimostrato dalla collaborazione tra DragonForce e Scattered Spider, suggerisce un’evoluzione verso modelli di specializzazione e collaborazione più sofisticati. Questa tendenza potrebbe portare alla formazione di ecosistemi criminali più complessi e resilienti, capaci di resistere meglio agli sforzi di disruption delle forze dell’ordine.

Conclusioni

DragonForce rappresenta un esempio paradigmatico dell’evoluzione contemporanea del cybercrime organizzato. Il gruppo ha dimostrato una capacità straordinaria di innovare non solo dal punto di vista tecnico, ma anche sotto il profilo del modello di business, creando un framework operativo che sta influenzando l’intero ecosistema del ransomware.

La sophistication tecnica dimostrata nelle recenti campagne, combinata con l’approccio imprenditoriale all’organizzazione delle operazioni criminali, pone sfide significative per la comunità della sicurezza informatica. Le organizzazioni devono prepararsi ad affrontare threat actor sempre più sofisticati, capaci di combinare tecniche di attacco avanzate con strategie operative resilienti.

L’analisi di DragonForce offre insight preziosi non solo sulle capabilities attuali di questo specifico threat actor, ma anche sulle tendenze evolutive del panorama delle minacce informatiche. Comprendere questi sviluppi è essenziale per sviluppare strategie difensive efficaci e anticipare le future evoluzioni del cybercrime organizzato.

Il caso DragonForce dimostra che il futuro della sicurezza informatica richiederà approcci sempre più sofisticati e adattivi, capaci di confrontarsi con avversari che combinano sophistication tecnica, risorse economiche significative, e modelli organizzativi innovativi. Solo attraverso una comprensione approfondita di queste dinamiche sarà possibile sviluppare le contromisure necessarie per proteggere efficacemente le infrastrutture digitali contemporanee.

Fonti:

  • Sophos News – “DragonForce actors target SimpleHelp vulnerabilities to attack MSP, customers” (27 maggio 2025) – https://news.sophos.com/en-us/2025/05/27/dragonforce-actors-target-simplehelp-vulnerabilities-to-attack-msp-customers/
  • SecurityWeek – “DragonForce Ransomware Hackers Exploiting SimpleHelp Vulnerabilities” (27 maggio 2025) – https://www.securityweek.com/dragonforce-ransomware-hackers-exploiting-simplehelp-vulnerabilities/
  • BleepingComputer – “DragonForce expands ransomware model with white-label branding scheme” (26 aprile 2025) – https://www.bleepingcomputer.com/news/security/dragonforce-expands-ransomware-model-with-white-label-branding-scheme/
  • The Register – “What we know about DragonForce ransomware” (15 maggio 2025) – https://www.theregister.com/2025/05/15/dragonforce_ransomware_uk_retail_attacks/
  • Check Point Blog – “DragonForce Ransomware: Redefining Hybrid Extortion in 2025” (maggio 2025) – https://blog.checkpoint.com/security/dragonforce-ransomware-redefining-hybrid-extortion-in-2025/
  • Dragos Industrial Ransomware Analysis Q1 2025 (maggio 2025) – https://www.dragos.com/blog/dragos-industrial-ransomware-analysis-q1-2025/
  • Google Cloud Blog – “Defending Against UNC3944” (maggio 2025) – https://cloud.google.com/blog/topics/threat-intelligence/unc3944-proactive-hardening-recommendations
  • Qualys ThreatPROTECT – “SimpleHelp Multiple Vulnerabilities” (febbraio 2025) – https://threatprotect.qualys.com/2025/02/07/simplehelp-remote-monitoring-and-management-multiple-vulnerabilities-cve-2024-57726-cve-2024-57727-cve-2024-57728/
  • Resecurity – “DragonForce Ransomware Reverse Engineering Report” – https://www.resecurity.com/blog/article/dragonforce-ransomware-reverse-engineering-report
  • Wiz Threat Research – “DragonForce Exploits SimpleHelp Vulnerabilities” (28 maggio 2025) – https://threats.wiz.io/all-incidents/dragonforce-exploits-simplehelp-vulnerabilities-in-ransomware-campaign
  • SOCRadar – “DragonForce Exploits SimpleHelp Flaws in Targeted MSP Ransomware Attack” (maggio 2025) – https://socradar.io/dragonforce-exploits-simplehelp-msp-ransomware/
  • The Hacker News – “DragonForce Exploits SimpleHelp Flaws” (29 maggio 2025) – https://thehackernews.com/2025/05/dragonforce-exploits-simplehelp-flaws.html
  • Dark Reading – “DragonForce Ransomware Strikes MSP in Supply Chain Attack” (27 maggio 2025) – https://www.darkreading.com/application-security/dragonforce-ransomware-msp-supply-chain-attack
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dragonforce-exploits/


Penetration Testing: norme, standard e impatti economici nell’era della Cyber Resilience

La Direttiva Network and Information Systems 2 (NIS2), formalmente adottata dal Parlamento Europeo e dal Consiglio Europeo il 28 novembre 2022, rappresenta una riforma radicale del panorama normativo della cybersecurity europea, con implicazioni profonde e strutturali per la pratica del penetration testing. Questo aggiornamento espansivo della precedente Direttiva NIS del 2016 configura un framework regolatorio significativamente più ambizioso, estendendo l’ambito di applicazione da settori selezionati ad una porzione molto più ampia dell’economia digitale europea.

Ampliamento del perimetro regolatorio

La direttiva NIS2 opera un’espansione paradigmatica dell’ambito soggettivo di applicazione, introducendo una classificazione binaria tra “entità essenziali” ed “entità importanti” che sostituisce il precedente concetto di “operatori di servizi essenziali”. Questa tassonomia rinnovata estende gli obblighi di cybersecurity a 18 settori strategici, inclusi:

  • Energia (elettricità, petrolio, gas);
  • Trasporti (aereo, ferroviario, marittimo, stradale);
  • Bancario e infrastrutture del mercato finanziario;
  • Sanità e laboratori di riferimento;
  • Infrastrutture digitali (fornitori di cloud, data center, content delivery networks);
  • Tecnologie dell’informazione e comunicazione (manifattura di dispositivi elettronici, computer, apparecchiature di comunicazione);
  • Servizi pubblici (amministrazioni pubbliche centrali, regionali e locali);
  • Spazio;
  • Gestione delle acque reflue e di scarto;
  • Produzione, trasformazione e distribuzione alimentare;
  • Fabbricazione di dispositivi medici critici;
  • Fabbricazione di prodotti farmaceutici;
  • Servizi postali e di corriere;
  • Gestione dei rifiuti.

Questa estensione settoriale è accompagnata da una soglia dimensionale che cattura non solo le grandi imprese ma anche le medie imprese operanti nei settori designati, configurando un ampliamento senza precedenti del perimetro regolatorio.

Requisiti specifici di security testing

L’articolo 21 della direttiva NIS2 introduce un quadro significativamente più rigoroso e dettagliato delle misure di gestione del rischio cibernetico rispetto alla precedente direttiva. In particolare, l’articolo 21(2)(d) prescrive esplicitamente che le entità regolate debbano implementare “politiche e procedure per valutare l’efficacia delle misure di gestione del rischio di cybersecurity”, specificando ulteriormente la necessità di “pratiche di test regolari” come componente essenziale di tale valutazione.

Questa formulazione, apparentemente generica, acquisisce maggiore specificità nelle Linee Guida Tecniche pubblicate dall’ENISA (European Union Agency for Cybersecurity) nel luglio 2023, che esplicitano che tali “pratiche di test regolari” devono includere:

  • Vulnerability scanning automatizzato con frequenza almeno trimestrale;
  • Penetration testing condotto da terze parti indipendenti con cadenza almeno annuale;
  • Red team exercises basati su threat intelligence per le entità essenziali classificate come “critical” secondo i criteri dell’articolo 2(4) della direttiva.

Particolarmente rilevante è l’approccio graduale che differenzia i requisiti in base alla criticità dell’entità, con le organizzazioni classificate come “entità essenziali critiche” soggette all’obbligo più stringente di implementare esercitazioni di red teaming avanzate, configurando un approccio risk-based alla verifica della sicurezza.

Standardizzazione metodologica

Un aspetto innovativo della direttiva NIS2 risiede nel mandato conferito alla Commissione Europea di adottare atti di implementazione che specifichino gli elementi tecnici e metodologici dei security assessment. L’articolo 22 autorizza la Commissione ad adottare atti di esecuzione che stabiliscano “le metodologie e i framework procedurali per la conduzione di security testing”, inclusi “requisiti armonizzati per l’implementazione di penetration testing e red team exercises”.

In risposta a questo mandato, l’ENISA ha pubblicato nel dicembre 2023 il “Framework for Coordinated Vulnerability Disclosure and Penetration Testing under NIS2”, che stabilisce:

  • Una tassonomia standardizzata delle metodologie di penetration testing applicabili.
  • Requisiti minimi di competenza e certificazione per i penetration tester.
  • Linee guida per la definizione dello scope e dei limiti del test.
  • Framework standard per la documentazione e il reporting dei risultati.
  • Protocolli per la gestione degli incident durante i test.
  • Metodologie per la valutazione dell’efficacia dei test condotti.

Questa standardizzazione metodologica rappresenta un tentativo senza precedenti di armonizzare le pratiche di penetration testing a livello europeo, riducendo l’eterogeneità interpretativa e facilitando la comparabilità dei risultati.

Il requisito di “Information Sharing” e il suo impatto sul Penetration Testing

Un elemento distintivo della direttiva NIS2 è l’enfasi sull’information sharing come componente essenziale dell’ecosistema di cybersecurity europeo. L’articolo 29 istituisce un framework di condivisione delle informazioni tra entità regolate, CSIRTs (Computer Security Incident Response Teams) nazionali e autorità competenti.

Questa disposizione ha implicazioni significative per la pratica del penetration testing, in quanto:

  • I risultati aggregati e anonimizzati dei penetration test di particolare rilevanza devono essere condivisi con il CSIRT nazionale e le autorità competenti;
  • Le vulnerabilità critiche identificate durante i penetration test, che potrebbero avere implicazioni sistemiche o cross-settoriali, sono soggette a un regime di mandatory disclosure;
  • Le metodologie efficaci di testing e le “lessons learned” devono essere condivise in comunità settoriali specifiche (Information Sharing and Analysis Centers – ISACs).

Questa dimensione collaborativa rappresenta una transizione paradigmatica da un approccio al penetration testing orientato esclusivamente alla sicurezza della singola organizzazione verso un modello che riconosce la natura interconnessa delle infrastrutture digitali e la necessità di una resilienza sistemica.

Governance e supervisione

La direttiva NIS2 introduce un framework di governance rafforzato, con un ruolo significativamente ampliato per le autorità nazionali competenti. L’articolo 32 conferisce a tali autorità poteri ispettivi estesi, inclusa la facoltà di:

  • Richiedere documentazione completa relativa ai penetration test condotti.
  • Esaminare i risultati dei security testing e le azioni correttive implementate.
  • Emettere istruzioni vincolanti per la conduzione di penetration test specifici.
  • Imporre penetration testing condotto da auditor qualificati in caso di non-compliance persistente.

Questo regime di supervisione rafforza significativamente l’accountability delle organizzazioni rispetto all’efficacia dei propri programmi di penetration testing, superando l’approccio prevalentemente auto-certificativo della direttiva originale.

Interazione con il Cyber Resilience Act e implicazioni per il Supply Chain Testing

Un aspetto di particolare rilevanza è l’interazione tra la direttiva NIS2 e la proposta di Cyber Resilience Act (CRA), il cui testo finale è stato approvato nell’aprile 2024. Questa intersezione normativa amplifica ulteriormente le implicazioni per il penetration testing, estendendo i requisiti di security testing alla supply chain digitale.

Il CRA richiede che i prodotti con elementi digitali immessi sul mercato europeo soddisfino requisiti essenziali di cybersecurity, inclusa la dimostrazione di testing adeguato. Le entità regolate da NIS2 che acquistano tali prodotti sono tenute a verificare la conformità dei fornitori, effettivamente estendendo l’ambito del penetration testing all’intera catena di fornitura.

Questo approccio olistico riflette il riconoscimento che la resilienza di un’organizzazione è intrinsecamente legata alla sicurezza dei componenti acquisiti da terze parti, configurando un paradigma di “supply chain penetration testing” che trascende i confini organizzativi tradizionali.

Regime sanzionatorio e implicazioni economiche

La direttiva NIS2 introduce un regime sanzionatorio significativamente più robusto rispetto al suo predecessore. L’articolo 34 stabilisce che le violazioni degli obblighi di gestione del rischio possono essere soggette a sanzioni amministrative fino a:

  • 10.000.000 EUR o 2% del fatturato globale annuo per le entità essenziali.
  • 7.000.000 EUR o 1.4% del fatturato globale annuo per le entità importanti.

Questa struttura sanzionatoria, ispirata al modello del GDPR, trasforma radicalmente l’economia del penetration testing, alterando il calcolo costi-benefici delle organizzazioni. L’investimento in programmi robusti di penetration testing non rappresenta più semplicemente una buona pratica di sicurezza ma diventa un imperativo economico, con il costo potenziale della non-compliance che supera di gran lunga l’investimento preventivo in security testing adeguato.

Tempistiche di implementazione e strategie di transizione

Gli Stati membri hanno tempo fino al 17 ottobre 2024 per trasporre la direttiva nel diritto nazionale, con le organizzazioni soggette che dovranno conformarsi entro 21 mesi dall’entrata in vigore delle normative nazionali di recepimento. Questo calendario di implementazione progressiva configura un periodo transitorio complesso, durante il quale le pratiche di penetration testing dovranno evolvere per allinearsi ai nuovi requisiti.

Le strategie di transizione efficaci includono:

  • Gap analysis tra le pratiche attuali di penetration testing e i requisiti emergenti di NIS2;
  • Sviluppo di programmi di penetration testing scalati in base alla classificazione come entità “essenziale” o “importante”;
  • Implementazione di framework di documentazione conformi ai requisiti di reporting armonizzati;
  • Integrazione dei penetration test nei processi più ampi di gestione del rischio informatico;
  • Sviluppo di competenze interne e partnership con provider di penetration testing certificati secondo i nuovi standard.
  • Internazionalizzazione dei team di testing, per supportare organizzazioni multinazionali soggette a requisiti in molteplici giurisdizioni europee.

Implicazioni per i Penetration Tester e il mercato dei servizi di Security Testing

La direttiva NIS2 avrà profonde implicazioni per il mercato europeo dei servizi di penetration testing, con una significativa ristrutturazione del settore attesa nei prossimi anni. Le tendenze emergenti includono:

  • Consolidamento del mercato, con crescente domanda di provider di servizi certificati secondo standard riconosciuti a livello europeo;
  • Specializzazione settoriale, con l’emergere di team di penetration testing focalizzati su domini specifici coperti dalla direttiva;
  • Integrazione di tecnologie avanzate, inclusi approcci AI-driven, per soddisfare i requisiti di testing continuo e scalabile;
  • Sviluppo di competenze cross-funzionali che integrano penetration testing tradizionale con valutazioni di compliance specifiche per NIS2;
  • Internazionalizzazione dei team di testing, per supportare organizzazioni multinazionali soggette a requisiti in molteplici giurisdizioni europee.

Convergenza con altri framework regolatori

Un aspetto di particolare rilevanza è la crescente convergenza della direttiva NIS2 con altri framework regolatori europei, configurando un ecosistema normativo integrato in cui il penetration testing emerge come componente trasversale della compliance:

  • DORA (Digital Operational Resilience Act): Entrato in vigore nel gennaio 2023 con applicazione completa da gennaio 2025, prescrive “threat-led penetration testing” (TLPT) per le entità finanziarie, con metodologia allineata ai requisiti NIS2 per le entità essenziali critiche;
  • MDR/IVDR (Medical Device Regulation/In Vitro Diagnostic Regulation): Richiedono security testing per i dispositivi medici con componenti digitali, con approccio complementare ai requisiti NIS2 per il settore sanitario;
  • eIDAS 2.0 (Electronic Identification, Authentication and Trust Services): La proposta di revisione include requisiti di security testing per i fornitori di servizi fiduciari qualificati, convergenti con i requisiti NIS2 per le infrastrutture digitali.

Questa convergenza riduce la frammentazione normativa e consente lo sviluppo di programmi di penetration testing integrati che soddisfano simultaneamente molteplici obblighi regolatori.

Digital Operational Resilience Act (DORA)

Oltre alla Direttiva NIS2, un ecosistema normativo articolato e interconnesso influenza profondamente la pratica del penetration testing nel contesto europeo. Queste disposizioni legislative, pur avendo finalità primarie diverse, convergono nel configurare un framework composito che modella metodologie, ambiti e limiti del security testing. La comprensione di questa architettura regolamentare è essenziale per una pratica del penetration testing compliant e strategicamente efficace.

Il Regolamento (UE) 2022/2554, noto come Digital Operational Resilience Act (DORA), rappresenta una delle normative più impattanti sul penetration testing nel settore finanziario europeo. Entrato in vigore il 16 gennaio 2023, con piena applicabilità dal 17 gennaio 2025, DORA stabilisce un quadro comprensivo per la resilienza operativa digitale delle entità finanziarie.

Requisiti di Advanced Testing

L’articolo 26 di DORA introduce l’obbligo di condurre “advanced testing of ICT tools, systems and processes based on threat-led penetration testing” (TLPT) con frequenza almeno triennale (annuale per entità significative) per un ampio spettro di istituzioni finanziarie, inclusi:

  • Istituti di credito;
  • Sistemi di pagamento;
  • Controparti centrali;
  • Depositari centrali di titoli;
  • Sedi di negoziazione;
  • Gestori di fondi di investimento alternativi;
  • Imprese di assicurazione e riassicurazione;
  • Fornitori di servizi criteri (CSPs).

La specificità di DORA risiede nell’approccio “threat-led”, che richiede l’emulazione di tattiche, tecniche e procedure (TTP) attribuite a threat actor reali, trascendendo il penetration testing tradizionale per implementare scenari basati su threat intelligence attuale. Le “Guidelines on Threat-Led Penetration Testing” pubblicate dall’EBA, ESMA ed EIOPA nel febbraio 2024 specificano dettagliatamente:

  • Requisiti di indipendenza e qualificazione per i tester;
  • Metodologia TIBER-EU (Threat Intelligence-based Ethical Red Teaming) come framework di riferimento;
  • Obbligo di coinvolgimento delle autorità di vigilanza nella definizione dello scope;
  • Requisiti dettagliati di reporting alle autorità competenti;
  • Protocolli di coordinamento cross-border per entità multinazionali.

Interazione con NIS2

La sovrapposizione tra DORA e NIS2 genera una complessità normativa significativa per le entità finanziarie, che devono navigare requisiti potenzialmente duplicativi. L’articolo 1(2)(c) di DORA stabilisce una priorità normativa (lex specialis), esentando le entità finanziarie dalle disposizioni di NIS2 qualora DORA preveda requisiti equivalenti o più stringenti. Tuttavia, l’articolo 46 di DORA stabilisce meccanismi di cooperazione tra autorità di vigilanza finanziaria e autorità competenti NIS2, prefigurando un’armonizzazione operativa dei requisiti di penetration testing.

EU Cybersecurity Act (CSA)

Il Regolamento (UE) 2019/881, noto come Cybersecurity Act, benché non imponga direttamente obblighi di penetration testing, esercita un’influenza strutturale attraverso l’introduzione del framework europeo di certificazione della cybersecurity.

Schemi di certificazione con impatto sul Penetration Testing

Il CSA conferisce all’ENISA il mandato di sviluppare schemi di certificazione europei, diversi dei quali includono requisiti specifici di penetration testing:

  • EUCC (Common Criteria based European cybersecurity certification scheme): Pubblicato nel maggio 2023, prescrive penetration testing come requisito obbligatorio per la certificazione ai livelli “sostanziale” ed “elevato”, con metodologie di testing standardizzate ispirate al Common Evaluation Methodology (CEM);
  • EUCS (European Cybersecurity Certification Scheme for Cloud Services): La cui adozione finale è prevista per il Q3 2024, include requisiti dettagliati di penetration testing per i servizi cloud, con particolare enfasi sulla validazione dell’isolamento multi-tenant e della resistenza agli attacchi privileged escalation;
  • Schema 5G: In fase di sviluppo, includerà requisiti specifici per il testing di infrastrutture 5G, con focus su interfacce radio, network slicing e edge computing.

Questi schemi di certificazione, pur volontari in origine, acquisiscono carattere vincolante attraverso il meccanismo di “mandatory certification” previsto dall’articolo 56 del CSA, che autorizza la Commissione Europea a rendere obbligatoria la certificazione per specifiche categorie di prodotti o servizi.

General Data Protection Regulation (GDPR)

Il Regolamento (UE) 2016/679 (GDPR) esercita un’influenza pervasiva sulla pratica del penetration testing, configurando vincoli metodologici significativi e introducendo considerazioni di compliance che trascendono il mero aspetto tecnico.

Articolo 32: sicurezza del trattamento

L’articolo 32 del GDPR prescrive l’implementazione di “misure tecniche e organizzative adeguate” per garantire un livello di sicurezza proporzionato al rischio, inclusa “una procedura per testare, verificare e valutare regolarmente l’efficacia” di tali misure. Le linee guida dell’European Data Protection Board (EDPB) 01/2021 interpretano questa disposizione come un obbligo implicito di condurre test di sicurezza periodici, incluso penetration testing, per i titolari e responsabili del trattamento che gestiscono dati personali a rischio elevato.

Impatto pratico sul Penetration Testing

Le implicazioni del GDPR sulla conduzione di penetration test sono multidimensionali:

  • Limitazione della finalità: I dati personali utilizzati durante i test devono essere limitati allo stretto necessario per valutare la sicurezza
  • Minimizzazione dei dati: Preferenza per dati di test sintetici o pseudonimizzati ove possibile
  • Segregazione degli ambienti: Requisito di isolamento degli ambienti di test dagli ambienti di produzione
  • Responsabilità del trattamento: Necessità di definire chiaramente i ruoli (titolare/responsabile) nei contratti di penetration testing
  • Notifica di violazione: Obblighi potenziali di notifica qualora il penetration testing riveli violazioni preesistenti o causi accidentalmente perdita di dati
  • DPIA requisite: Necessità di condurre valutazioni d’impatto sulla protezione dei dati prima di penetration test su sistemi contenenti categorie particolari di dati

La sentenza della Corte di Giustizia dell’Unione Europea nella causa C-311/18 (Schrems II) aggiunge una dimensione ulteriore per i penetration test cross-border, richiedendo garanzie supplementari per i trasferimenti di dati verso penetration tester basati in paesi terzi senza decisione di adeguatezza.

eIDAS 2.0 (Electronic Identification, Authentication and Trust Services)

La proposta di Regolamento eIDAS 2.0 (COM/2021/281), la cui adozione finale è prevista per il 2024, introduce requisiti significativi di security testing nel dominio dell’identità digitale e dei servizi fiduciari.

Requisiti di Penetration Testing per wallet europei di identità digitale

L’articolo 6(c) della proposta prescrive che i wallet europei di identità digitale siano “periodicamente sottoposti a penetration testing da organismi indipendenti”, con metodologia dettagliata nell’Annexe I, che specifica:

  • Frequenza almeno annuale dei test;
  • Indipendenza dei penetration tester dagli sviluppatori;
  • Scope comprensivo che includa componenti mobile, backend e interfacce API;
  • Testing specifico per scenari di identity theft e account takeover;
  • Reporting obbligatorio alle autorità di supervisione.

Questi requisiti, una volta adottati, avranno un impatto determinante sulla pratica del penetration testing nel settore dell’identità digitale, introducendo standard metodologici specifici per un dominio tecnologico in rapida espansione.

Cyber Resilience Act (CRA)

Il Regolamento sulla Cyber Resilience (Cyber Resilience Act), la cui proposta finale è stata approvata dal Parlamento Europeo nell’aprile 2024, rappresenta una delle normative più impattanti sul penetration testing dei prodotti connessi.

Security Testing come requisito di conformità

L’articolo 10 del CRA stabilisce “requisiti essenziali di cybersecurity” per i prodotti con elementi digitali, specificando nell’Annexe I, sezione 2(8) che i fabbricanti devono “testare i prodotti rispetto a vulnerabilità note ed emergenti utilizzando metodologie up-to-date, incluse tecniche di penetration testing e fuzzing”.

Questa disposizione trasforma radicalmente l’ecosistema del penetration testing, estendendolo dall’ambito tradizionale di testing dell’infrastruttura IT a requisito integrale del ciclo di sviluppo prodotto, con implicazioni significative per:

  • Hardware e dispositivi IoT consumer;
  • Componenti industriali connessi;
  • Prodotti medicali con elementi digitali;
  • Sistemi embedded e firmware;
  • Software di automazione e controllo.

Security Testing nella Supply Chain

Particolarmente innovativo è l’approccio del CRA al testing della supply chain, con l’articolo 17 che richiede ai fabbricanti di implementare “processi adeguati di security testing” per verificare la sicurezza dei componenti e delle librerie di terze parti, effettivamente estendendo l’obbligo di penetration testing all’intera catena del valore.

AI Act

Il Regolamento sull’Intelligenza Artificiale (AI Act), adottato dal Parlamento Europeo il 13 marzo 2024, introduce requisiti specifici di security testing per i sistemi di intelligenza artificiale, con particolare enfasi sui sistemi classificati come “ad alto rischio”.

Requisiti di robustezza per sistemi AI ad alto rischio

L’articolo 15 dell’AI Act prescrive che i sistemi AI ad alto rischio siano “sufficientemente robusti contro tentativi di terzi di alterare il loro uso”, specificando nell’Annexe IV che la valutazione di conformità deve includere “penetration testing e adversarial testing specifici per identificare vulnerabilità contro attacchi di model inversion, data poisoning e prompt injection”.

Questa disposizione introduce una nuova dimensione specialistica del penetration testing, focalizzata specificamente sulle vulnerabilità peculiari dei sistemi AI, inclusi:

  • Test di robustezza contro adversarial examples;
  • Valutazione della resistenza alla membership inference;
  • Testing della resistenza contro data poisoning;
  • Validazione delle difese contro prompt injection e jailbreaking;
  • Verifica dell’efficacia dei controlli contro model extraction;

Medical Device Regulation (MDR) e In Vitro Diagnostic Regulation (IVDR)

I Regolamenti (UE) 2017/745 (MDR) e 2017/746 (IVDR) hanno trasformato significativamente i requisiti di security testing per i dispositivi medici con componenti software.

Requisiti di cybersecurity per dispositivi medici

L’Annexe I, capitolo II, sezione 17.2 del MDR stabilisce che “per i dispositivi che incorporano software o costituiti da software medicale, il software deve essere sviluppato e fabbricato conformemente allo stato dell’arte, tenendo conto dei principi del ciclo di vita dello sviluppo, della gestione del rischio, compresa la sicurezza delle informazioni, della verifica e della convalida”.

La guidance MDCG 2019-16 “Guidance on Cybersecurity for Medical Devices” interpreta questa disposizione come un requisito implicito di security testing, specificando che “i fabbricanti dovrebbero condurre penetration testing per i dispositivi con funzionalità di rete o wireless” e dettagliando

  • Metodologie di testing appropriate per diverse classi di rischio;
  • Requisiti di qualifica per i penetration tester nel dominio medicale;
  • Necessità di testing specifico per scenari clinici di rischio;
  • Integrazione del penetration testing nel processo di gestione del rischio secondo ISO 14971;
  • Requisiti di documentazione per l’inclusion nei fascicoli tecnici.

Direttiva sulla sicurezza delle reti e dell’informazione per le infrastrutture critiche (CER Directive)

La Direttiva (UE) 2022/2557 sulla resilienza dei soggetti critici (CER Directive), complementare a NIS2, introduce requisiti specifici di security assessment per le infrastrutture fisiche critiche con componenti cyber-fisiche.

Valutazione della Resilienza di sistemi cyber-fisici

L’articolo 12 della direttiva CER prescrive che i soggetti critici conducano “valutazioni dei rischi comprensive” che includano “la sicurezza fisica e cyber dei sistemi interconnessi”, interpretato dalle linee guida implementative dell’aprile 2024 come requisito di penetration testing specifico per i sistemi cyber-fisici, con particolare attenzione a:

  • Testing delle interfacce tra componenti OT (Operational Technology) e IT
  • Valutazione della sicurezza dei sistemi SCADA e di controllo industriale
  • Penetration testing dei sistemi di physical access control
  • Assessment della sicurezza delle architetture IoT industriali
  • Testing specifico per scenari di attacco ibrido con componenti fisiche e cyber

Payment Services Directive 2 (PSD2) e PSD3

La Direttiva (UE) 2015/2366 (PSD2) ha introdotto requisiti specifici di security testing per i servizi di pagamento, ulteriormente rafforzati nella proposta di PSD3 attualmente in discussione.

Requisiti di Strong Customer Authentication (SCA)

Le Regulatory Technical Standards (RTS) per la Strong Customer Authentication (Regolamento Delegato 2018/389) prescrivono nell’articolo 3 che i prestatori di servizi di pagamento adottino “misure di mitigazione contro il rischio che gli elementi di autenticazione siano scoperti, divulgati, alterati o altrimenti compromessi”, specificato dalle linee guida EBA/GL/2017/17 come requisito di penetration testing regolare dei meccanismi di autenticazione.

La proposta di PSD3 rafforza ulteriormente questi requisiti, specificando nell’articolo 34(4)(d) che i prestatori di servizi di pagamento devono “condurre penetration testing indipendenti delle interfacce dedicate (API) almeno semestralmente”, con risultati da rendere disponibili alle autorità nazionali competenti.

Un ecosistema normativo integrato

Questo panorama regolatorio, caratterizzato da significative intersezioni e sovrapposizioni, configura un framework integrato che trasforma radicalmente la pratica del penetration testing nel contesto europeo. La navigazione efficace di questo ecosistema normativo richiede un approccio olistico che riconosca le interdipendenze tra i diversi regimi di compliance e sviluppi programmi di penetration testing strategicamente allineati con il mosaico regolamentare complessivo.

La convergenza progressiva verso metodologie standardizzate, requisiti di indipendenza dei tester e framework di reporting armonizzati prefigura un’evoluzione del penetration testing da attività prevalentemente tecnica a componente strutturale di un sistema integrato di governance del rischio cibernetico, con profonde implicazioni per la professionalizzazione del settore e per l’evoluzione delle best practice metodologiche.

Bibliografia

  • Direttiva (UE) 2022/2555 del Parlamento europeo e del Consiglio del 14 dicembre 2022 relativa a misure per un livello comune elevato di cibersicurezza nell’Unione (direttiva NIS2). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 80-152.
  • ENISA. (2023). “Framework for Coordinated Vulnerability Disclosure and Penetration Testing under NIS2.” European Union Agency for Cybersecurity.
  • ENISA. (2023). “Guidelines on Security Measures under the NIS2 Directive.” European Union Agency for Cybersecurity.
  • Proposta di Regolamento del Parlamento Europeo e del Consiglio relativo ai requisiti orizzontali di cibersicurezza per i prodotti con elementi digitali (Cyber Resilience Act), COM(2022) 454 final, 15.9.2022.
  • European Parliament Research Service. (2023). “NIS2 Directive and the EU’s Cybersecurity Strategy: Stronger Resilience and Capabilities.”
  • Markopoulou, D., Papakonstantinou, V., & de Hert, P. (2023). “The NIS2 Directive: A High-Level Enhancement of the Cybersecurity Legal Framework.” IEEE Security & Privacy, 21(1), 7-16.
  • Ferrari, V. (2023). “Risk-based approaches in EU Digital Regulation: A Critical Analysis of the NIS2 Directive.” Computer Law & Security Review, 48, 105752.
  • Regolamento (UE) 2022/2554 del Parlamento europeo e del Consiglio, del 14 dicembre 2022, relativo alla resilienza operativa digitale per il settore finanziario (DORA). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 1-79.
  • European Banking Authority, European Securities and Markets Authority & European Insurance and Occupational Pensions Authority. (2024). “Guidelines on Threat-Led Penetration Testing under DORA.”
  • European Central Bank. (2023). “TIBER-EU Framework: How to Implement the European Framework for Threat Intelligence-based Ethical Red Teaming.”
  • Regolamento (UE) 2019/881 del Parlamento europeo e del Consiglio, del 17 aprile 2019, relativo all’ENISA e alla certificazione della cibersicurezza (Cybersecurity Act). Gazzetta ufficiale dell’Unione europea, L 151, 7.6.2019, pp. 15-69.
  • European Union Agency for Cybersecurity. (2023). “EUCS – Cloud Services Scheme.”
  • Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali (GDPR). Gazzetta ufficiale dell’Unione europea, L 119, 4.5.2016, pp. 1-88.
  • European Data Protection Board. (2021). “Guidelines 01/2021 on Examples regarding Data Breach Notification.”
  • Proposta di Regolamento del Parlamento europeo e del Consiglio che modifica il regolamento (UE) n. 910/2014 per quanto riguarda l’istituzione di un quadro per un’identità digitale europea (eIDAS 2.0). COM(2021) 281 final, 3.6.2021.
  • Regolamento (UE) 2024/858 del Parlamento europeo e del Consiglio, del 13 marzo 2024, che stabilisce regole armonizzate sull’intelligenza artificiale (AI Act). Gazzetta ufficiale dell’Unione europea, L 90, 15.4.2024, pp. 1-185.
  • Regolamento (UE) 2017/745 del Parlamento europeo e del Consiglio, del 5 aprile 2017, relativo ai dispositivi medici (MDR). Gazzetta ufficiale dell’Unione europea, L 117, 5.5.2017, pp. 1-175.
  • Medical Device Coordination Group. (2019). “MDCG 2019-16: Guidance on Cybersecurity for Medical Devices.”
  • Direttiva (UE) 2022/2557 del Parlamento europeo e del Consiglio del 14 dicembre 2022 sulla resilienza dei soggetti critici (CER Directive). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 164-202.
  • Direttiva (UE) 2015/2366 del Parlamento europeo e del Consiglio, del 25 novembre 2015, relativa ai servizi di pagamento nel mercato interno (PSD2). Gazzetta ufficiale dell’Unione europea, L 337, 23.12.2015, pp. 35-127.
  • Alheit, K. (2023). “The Convergence of EU Financial and Cyber Regulation: A DORA Perspective.” European Business Law Review, 34(3), 423-452.
  • Corte di Giustizia dell’Unione Europea. (2020). Sentenza nella causa C-311/18 (Schrems II) del 16 luglio 2020, relativa ai trasferimenti di dati personali verso paesi terzi. ECLI:EU:C:2020:559.
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/penetration-testing-norme-standard-e-impatti-economici-nellera-della-cyber-resilience/


Adidas Confirms Data Breach, Security Leaders Weigh In

Adidas has announced it experienced a data breach. This breach was caused by an unauthorized user gaining access via a third-party customer service provider. 

According to the notice, the affected information includes contact information, specifically for customers that have previously contacted the customer service help desk. Passwords, credit card data and other payment information should be safe. 

Below, security leaders discuss the implications of this breach. 

Security Leaders Weigh In

Jonathan Stross, SAP Security Analyst at Pathlock:

This breach underscores the importance of establishing quality gates and data loss prevention for third-party software. While the company’s developments are being secured through agile processes and code reviews, third-party software tends to be blindly trusted. 

For all code changes, regardless of origin, testing and validating adherence to up-to-date security standards is mandatory, even in cases where a third party can be held accountable.

Additionally, third-party software often lacks the reporting API’s and capabilities to alert or block certain access when an unusually high amount of traffic is being generated, which can indicate a data export.

Affected customers should watch out for unsolicited messages, spam, and in general, unusual traffic. Attackers may use this to launch phishing attempts. Even though financial data wasn’t leaked, contact information can still be used for identity fraud.

Jason Soroko, Senior Fellow at Sectigo:

Adidas’ press note is does not offer a vendor name, but it exposes an industry blind spot, which is call-center exhaust. Attackers didn’t chase card data, but they siphoned the valuable commodity inside ticket logs-verified emails, phone numbers, shipping addresses, and conversational snippets that reset security questions in downstream systems. Because many global retailers funnel multiple brands through the same BPO platforms, one breach seeds cross brand credential stuffing and warranty fraud campaigns at scale. 

Under the EU’s NIS2 supply-chain clauses taking effect later this year, Adidas must prove it had vendor controls for data minimization and tokenization and not just PCI segregation. Regulators will ask why PII records were still sitting in a provider’s CRM years after ‘the last sneaker return.’ Treat customer service transcripts as high risk assets and isolate them with zero-trust segmentation before the next attacker does.

Fletcher Davis, Senior Security Research Manager at BeyondTrust: 

This incident underscores a critical truth: third-party breaches swiftly become your organization’s breaches, which highlights the necessity of robust oversight mechanisms. Mandating security assessments, multi-factor authentication, and zero-trust architecture for all vendor access, while deploying real-time identity infrastructure monitoring to cut response times to minutes, as opposed to days.  

Organizations must pivot from merely controlling who has access to also strictly managing how and where access is granted. Deploying conditional access policies that restrict credentials to specific IP ranges or predefined systems can dramatically minimize exposure. Comprehensive visibility into all privileged identities, human and non-human, should be the norm, enabling proactive identification of overprivileged and hidden vulnerabilities before exploitation occurs.

https://www.securitymagazine.com/articles/101655-adidas-confirms-data-breach-security-leaders-weigh-in


La sovranità digitale tra sicurezza nazionale e diritti fondamentali

La seconda Tavola Rotonda svoltasi il 16 aprile 2025, durante la 13a Edizione della Cyber Crime Conference, ha coinvolto:

  • Federico Casolari, Professore ordinario di Diritto dell’Unione europea e Direttore del Dipartimento di Scienze Giuridiche dell’Università di Bologna;
  • Ginevra Cerrina Feroni, Professoressa ordinaria di Diritto costituzionale italiano e comparato, Vice Presidente dell’Autorità Garante per la protezione dei dati personali;
  • Stefania Ducci, Capo della Divisione strategia e politiche di cybersicurezza in ambito UE, del Servizio Strategie e Cooperazione di ACN;
  • Giusella Finocchiaro, Professoressa ordinaria di diritto privato e di diritto di Internet, Università di Bologna;
  • Giorgio Martellino, General Counsel & Compliance Officer di AVIO S.p.A.;
  • Antonio Teti, Responsabile del Settore Sistemi Informativi di Ateneo, Innovazione Tecnologica e Sicurezza Informatica e docente di Cyber Intelligence, IT Governance e Big Data dell’Università di Chieti-Pescara; componente del Comitato di Coordinamento per la Strategia Nazionale sull’Intelligenza Artificiale.

Moderatore:

Mauro Santaniello, Professore Associato in Scienza Politica presso il Dipartimento di Scienze Aziendali – Management e Innovation Systems (DISA-MIS) dell’Università degli Studi di Salerno.

In un mondo sempre più frammentato da tensioni geopolitiche e conflitti regionali, il concetto di sovranità digitale si trasforma ed evolve, assumendo significati più ampi e complessi.

Nel corso della Tavola Rotonda, esperti di diversi settori hanno offerto una panoramica articolata e multidimensionale di come stia cambiando questo concetto fondamentale per gli equilibri globali contemporanei.

Il prof. Mauro Santaniello, introducendo il dibattito, ha tracciato con precisione il quadro storico in cui si inserisce l’attuale discussione sulla sovranità digitale.

Mauro Santaniello cybercrime conference

Il moderatore ha ricordato come ci si trovi, oggi, all’intersezione di due grandi trasformazioni storiche. Da un lato una crisi strutturale dell’ordine internazionale liberale, caratterizzata da crescenti tensioni geopolitiche e conflitti armati; dall’altra una profonda riconfigurazione delle politiche tecnologiche globali, che genera instabilità nei mercati e vulnerabilità nelle catene di approvvigionamento strategiche.

«In questo contesto, il concetto di sovranità digitale assume nuovi significati e prospettive», ha sottolineato Santaniello, ricordando come questo concetto non sia affatto nuovo nel panorama delle relazioni internazionali: già negli anni ’90, infatti, una coalizione di Stati guidati da Russia e Cina aveva invocato il principio di sovranità per contestare l’ordine tecno-giuridico imposto dall’amministrazione Clinton nella gestione delle risorse critiche di Internet.

La vera novità dell’epoca contemporanea risiede piuttosto nell’espansione di questo principio, rispetto sia all’ambito interessato che agli attori coinvolti: «Il discorso sulla sovranità digitale oggi si è notevolmente espanso, andando oltre i protocolli per raggiungere il livello delle applicazioni, dei dati, delle infrastrutture. Ed è andato anche oltre la rete: parliamo di sovranità digitale in riferimento ai processori e alle nuove tecnologie, come l’intelligenza artificiale».

La strategia europea: tra ambizione e ricerca di identità tecnologica

Nel contesto europeo, il concetto di sovranità digitale ha acquisito una centralità inedita all’interno dell’agenda politica comunitaria.

Come ha ricordato Santaniello questa evoluzione è avvenuta nel secondo decennio del XXI° secolo, guidata principalmente da Germania e Francia, che nella prima Commissione von der Leyen e nei due semestri di Presidenza del Consiglio UE hanno tematizzato la sovranità digitale europea; interpretandola inizialmente come limitazione dei poteri delle grandi piattaforme digitali e tutela dei diritti fondamentali dei cittadini europei, sebbene in seguito tale nesso tra sovranità e diritti sia andato affievolendosi.

Stefania Ducci ha approfondito questo aspetto, illustrando come l’Unione Europea abbia sviluppato una complessa strategia per affermare la propria autonomia tecnologica: «Il tema della sovranità digitale è stato oggetto di numerosi interventi da parte dell’Unione Europea, anche perché è un tema strettamente correlato alla sovranità sui dati».

Stefania Ducci cybercrime conference

Ducci ha evidenziato come, negli ultimi anni, questa visione si sia tradotta in iniziative concrete «in campo di cybersicurezza e protezione dei dati personali, ma anche per lo sviluppo su basi etiche di tecnologie strategiche come l’intelligenza artificiale».

Un elemento particolarmente significativo è rappresentato dalla recente “Strategia Europea per la Sicurezza Interna” (ProtectEu) pubblicata dalla Commissione nel 2025, che dedica un intero capitolo «al mondo della resilienza rispetto alle minacce ibride e altre attività ostili, con una sezione dedicata alla sovranità tecnologica in riferimento a tecnologie quali l’intelligenza artificiale, il quantum computing e la crittografia post-quantistica».

Come ha ricordato la relatrice, un’assoluta novità riguarda le certificazioni di cybersicurezza: «la Strategia contiene delle novità importanti: va ricordato che questi certificati devono essere rilasciati valutando non solo requisiti tecnici, ma anche sulla base di esigenze politico-strategiche».

Questo rappresenta un significativo cambio di paradigma nell’approccio regolatorio europeo, introducendo nel processo di validazione tecnica considerazioni di natura politica e strategica.
Del resto – ha sottolineato Ducci – il percorso verso l’autonomia tecnologica europea si scontra con un contesto globale altamente competitivo.

«A livello globale abbiamo da un lato la Cina, attore avanzato nello sviluppo di sistemi di AI, soprattutto generativa. Dall’altro lato abbiamo startup europee che hanno l’esigenza di testare i propri prodotti e le proprie tecnologie, facendo ricorso anche alle risorse computazionali dei “colossi” tech, per poi metterle sul mercato al fine di essere più concorrenziali; ma che al tempo stesso sono sempre più oggetto di un approccio “predatorio” da parte di soggetti extra-UE, in particolar modo statunitensi».

Ne risulta uno scenario complesso, dove la sfida è bilanciare le esigenze di mercato con la difesa della sovranità tecnologica.

In merito Ducci ha ricordato come l’ACN abbia già in campo una serie di iniziative e investimenti sia per la costruzione di competenze avanzate che per la creazione di Cyber Hub transnazionali, al fine di rafforzare le risorse mirate ad agevolare l’implementazione coordinata di tecnologie avanzate, come la crittografia quantistica, nel contesto europeo.

La relatrice ha infine ricordato come anche al di là dei confini comunitari – in particolare a livello di G7 – l’Italia stia attivamente lavorando con i paesi alleati per rafforzare i meccanismi di cooperazione a tutela della sicurezza delle infrastrutture critiche, nonché delle catene di approvvigionamento sottostanti alle tecnologie strategiche, prima fra tutte l’intelligenza artificiale.

Le tensioni costituzionali nell’era della tecno-sovranità

Un contributo fondamentale alla discussione è venuto da Ginevra Cerrina Feroni, che ha esplorato le frizioni tra il concetto di sovranità digitale e i principi fondamentali del costituzionalismo democratico.

Ginevra Cerrina Feroni cybercrime conference

Cerrina Feroni ha subito messo in discussione una premessa implicita del dibattito: «Non sempre i regimi democratici, di fronte alle crisi, si muovono nell’alveo dei principi costituzionali. In realtà, spesso la storia insegna che è proprio una situazione di emergenza a dare il via libera per un sovvertimento di tali principi».

A titolo di esempio, la vicepresidente del Garante per la protezione dei dati personali ha ricordato che durante la recente pandemia sono stati compressi «diritti e libertà costituzionali come mai era successo in oltre 70 anni di storia repubblicana, incidendo su tutti i diritti compreso pure il lavoro, che – nelle parole di Costantino Mortati – è l’asse portante della forma di Stato».

Introducendo il concetto di “costituzionalismo digitale”, la relatrice ha offerto una prospettiva illuminante: «Lo spazio digitale ci pone di fronte a interrogativi e paradigmi nuovi. E io sostengo che lo spazio digitale non sia una nuova tecnologia, ma un nuovo mondo con il quale dobbiamo confrontarci. Con quali strumenti? Io non ne vedo altri che quelli del costituzionalismo “analogico”».

La professoressa ha ricordato come il costituzionalismo nasca per due finalità fondamentali: limitare il potere statale, nonché garantire diritti e libertà fondamentali. «Queste sono le due stelle polari; e mi sembra siano principi che funzionano anche in questa nuova dimensione tecnologica».

Proseguendo nell’analisi, Cerrina Feroni ha poi identificato tre aree di tensione fra sovranità digitale e costituzionalismo. In primo luogo «un affievolimento della responsabilità politica e giuridica», poiché i gestori delle piattaforme tecnologiche incarnano «nuovi poteri privati che si sottraggono alla cosiddetta accountability istituzionale, cioè al dovere di rendere conto delle proprie azioni». Si tratta di «soggetti potentissimi che immuni da qualsiasi tipo di controllo»; una situazione aggravata dalle questioni di giurisdizione, nonché dalla difficoltà di «esercitare un controllo su azioni ad alto tasso di complessità tecnica».

In secondo luogo, la vicepresidente ha evidenziato le potenziali violazioni dei diritti fondamentali: dalla privacy all’autodeterminazione informativa, fino alla libertà di espressione e a quello che il grande giurista Guido Alpa definiva “il diritto di essere sé stessi”.

La relatrice ha osservato come questo diritto venga minacciato «laddove i nostri desideri e i nostri bisogni vengono anticipati, nel momento in cui si interagisce col sistema ancor prima che il bisogno e il desiderio si configuri». In questo contesto «chi raccoglie, aggrega e analizza dati, ovvero chi fa profilazione, ha un potere enorme», tale da sollevare interrogativi fondamentali: «E come lo fa, con quali garanzie, quali principi? Proporzionalità? Minimizzazione? Esattezza del dato?».

Il terzo punto di tensione riguarda il ricorso alla “disciplina emergenziale”, in quanto «pandemie, guerre ibride o altre emergenze sono da sempre fattori di aumento del potere».

Cerrina Feroni ha quindi ribadito come oggi la principale sfida sia far sì che «aumentino in parallelo gli anticorpi, affinché ci sia una barriera a questo decisionismo tecnologico», citando tra i rischi emergenti i bias ancora ricorrenti nei processi deduttivi dell’intelligenza artificiale.

La professoressa ha infine ricordato che «i principi costituzionali – legalità, trasparenza, proporzionalità – non vanno ritenuti ostacoli al progresso ma servono a evitare che una democrazia si trasformi in tecnocrazia», ribadendo come la tecnologia debba sempre essere utilizzata a servizio delle persone «e non viceversa».

L’architettura normativa europea: complessità, frammentazione e necessità di coerenza

Nel suo intervento, Giusella Finocchiaro ha offerto un’analisi sistematica della normativa sviluppata dall’Unione Europea nell’ambito digitale.

Giusella Finocchiaro cybercrime conference

«La sovranità digitale è un tema centrale nell’ambito politico europeo», ha esordito la docente, ricordando come tale centralità sia stata ribadita già nel 2020 dalla prima Commissione von der Leyen.

Finocchiaro ha quindi classificato il corpus normativo europeo in quattro macro-ambiti: «Il primo comprende la privacy e la protezione (ma anche la valorizzazione) dei dati, personali e non; il secondo è relativo alle piattaforme digitali; il terzo grande ambito è quello dell’identità digitale, oggetto del nuovo regolamento eIDAS2; mentre l’ultimo riguarda il tema dell’intelligenza artificiale».

Un elemento comune è la sicurezza, che caratterizza l’intero quadro regolatorio nelle diverse aree.
«La sicurezza è trasversale», ha osservato Finocchiaro, portando ad esempio la protezione dei dati personali: «Abbiamo una serie di regole di responsabilità e di accountability, aventi tutte come presupposto la sicurezza dei dati personali, non solo dal punto di vista tecnologico». Garantire la sicurezza richiede infatti strutture adeguate e una cultura multidisciplinare, oltre a investimenti «tanto nelle misure di sicurezza tecnologiche e giuridiche, quanto negli aspetti di compliance e contrattuali».

La relatrice ha evidenziato come il principale obiettivo perseguito sia «evidentemente, affermare la sovranità digitale europea: ma questo passa attraverso la limitazione dei poteri privati». Queste grandi piattaforme, ha ribadito, «sono fondamentalmente extra europee» e la regolamentazione diventa, allora, «un modo di affermare i valori e i diritti fondamentali europei».

Guardando al futuro, Finocchiaro ha identificato due esigenze fondamentali per l’evoluzione del quadro normativo comunitario.

La prima è quella del consolidamento: «abbiamo moltissime norme europee (e alcune italiane) che andrebbero consolidate e razionalizzate, perché spesso le imprese e gli attori che oggi devono applicarle rischiano di perdersi in un ambiente ormai un po’ troppo ricco di soluzioni».

La seconda esigenza riguarda la valutazione circa l’efficacia dell’approccio regolatorio europeo. «L’Europa vuole tutelare i suoi valori e i suoi diritti fondamentali: è però necessario fare una riflessione autocritica, chiedendosi se lo strumento utilizzato sia sempre adeguato agli obiettivi o se – forse – siano opportuni degli interventi di semplificazione».

Valori, normativa e realtà operativa: il divario da colmare

Federico Casolari ha esordito ricordando come la sovranità digitale europea altro non sia che un’emanazione della sua autonomia strategica: un concetto sviluppato dall’Unione europea sin dal 2013, nell’ambito della Politica Estera di Sicurezza Comune (PESC), e poi divenuto trasversale a tutti i suoi ambiti di azione.

Federico Casolari cybercrime conference

In questa prospettiva, la sovranità digitale è uno dei numerosi ambiti in cui si concretizza oggi la sfida – tutt’altro che semplice – di conciliare i valori identitari dell’Unione con gli specifici interessi di volta in volta in gioco.

In effetti, la normativa europea sul digitale, ed in particolare quella sull’IA, rappresenta un esempio paradigmatico di come il sovranismo digitale dell’Unione determini lo sviluppo di normative che cercano di concretizzare la tutela dei valori dell’Unione – anche attraverso l’imposizione di obblighi in capo ai privati – rispetto a minacce e interferenze esterne. In particolare, il relatore ha citato l’interesse dell’Unione ad avviare – anche nell’ambito digitale – una decisa azione di contrasto nei confronti delle c.d. minacce ibride, rispetto alle quali l’implementazione della strategia sovranazionale si sta traducendo in una crescente «ibridazione degli strumenti normativi UE».

Ad esempio, anche rispetto al dominio digitale, è sempre più frequente il ricorso a « strumenti teoricamente non vincolanti che in realtà sembrano imporre degli obblighi in capo agli Stati membri, richiedendo ad un’implementazione di dettaglio da affidare ad organi ad hoc». Perfino gli strumenti di diritto derivato che rientrano nelle categorie classiche del diritto dell’Unione europea, come i regolamenti, le direttive o le decisioni, «sembrano non rispondere più alle definizioni di esse date nei Trattati ».

Il prof. Casolari ha poi ricordato «la sfida enorme dell’implementazione» del quadro regolatorio introdotto dall’Unione ed il rischio – insito in tale quadro – di creare «un giardino dell’Eden dal punto di vista normativo, che risulti, però, un inferno sul piano economico per imprenditori ed attori del settore».

Quale deve essere, allora, «la “bussola” che i giuristi devono utilizzare per cercare di orientarsi e di orientare gli operatori?» Concordando con quanto già osservato nei precedenti interventi, il relatore ha ribadito come sia cruciale «tornare ai principi generali dell’ordinamento giuridico dell’Unione europea, applicando quelli che sono gli elementi fondanti del costituzionalismo nazionale e sovranazionale per mettere in contesto la nostra capacità di affrontare le attuali transizioni».

Il ruolo delle aziende nel processo regolamentare

Focalizzandosi sulla partecipazione degli attori economici al processo regolamentare, l’intervento di Giorgio Martellino ha richiamato l’importanza di «coinvolgere le aziende nelle consultazioni pubbliche sulle normative».

Giorgio Martellino cybercrime conference

Attribuire al mondo aziendale un ruolo attivo nell’iter di adozione di nuove regole che lo riguardino consente infatti di verificare, prima dell’implementazione, se le soluzioni individuate dal legislatore «siano realmente sostenibili in termini di risorse economiche e umane», facilitando una «compliance integrata» che garantisce la piena e consapevole attuazione delle normative.

Iniziative come il progetto GaiaX o il programma Copernicus dimostrano, del resto, che il partenariato pubblico-privato ha già permesso lo sviluppo di tecnologie innovative a livello comunitario. Ma va considerato che delegare interamente alle aziende la gestione di processi cruciali – tra cui la valutazione del rischio – può portare al diffondersi di «sistemi autoreferenziali» in cui manca una visione d’insieme del quadro regolatorio; senza tralasciare l’esposizione degli attori europei ai rischi insiti nella supply chain globale, ulteriore minaccia per la sovranità digitale.

Sulla scorta della sua esperienza professionale Martellino ha citato l’ambito spaziale, ricordando che il Regolamento UE in materia (annunciato da tempo ma non ancora elaborato) avrebbe il merito di garantire la sicurezza del dominio spaziale comunitario; e soprattutto ribadendo che, oggi, «chi non ha accesso allo spazio rinuncia a una parte importante della propria sovranità».

L’evoluzione auspicabile va quindi verso un coordinamento tra istituzioni e aziende che consenta a queste ultime un’effettiva partecipazione al processo regolamentare, nonché una puntuale valutazione della sostenibilità economica delle previsioni normative.

In merito a tale aspetto, il relatore ha concluso l’intervento sollevando una questione fondamentale: «O riconosciamo che sulla sovranità digitale – come sulla cybersecurity o sulla privacy – servono investimenti e budget adeguati, oppure c’è qualcosa che non va».

L’intelligenza artificiale come nuovo terreno di competizione geopolitica

Antonio Teti ha offerto un’analisi illuminante sulle implicazioni dell’IA nel contesto della competizione tecnologica globale, illustrando come essa stia rivoluzionando le dinamiche dell’intelligence globale.

Antonio Teti cybercrime conference

Il professore ha esordito ponendo alla platea una domanda provocatoria: «immaginando piattaforme di intelligenza artificiale sviluppate in Europa, con tutte le relative garanzie e conseguenti limitazioni, pensate che le aziende sceglieranno di utilizzarle o privilegeranno altri strumenti, sviluppati in Paesi extra-UE?»

Teti ha aggiunto che «Naturalmente anche il settore dell’intelligence è particolarmente interessato allo sviluppo di queste piattaforme; e stiamo assistendo già ad alcune evoluzioni in tal senso».

Portando come esempio il caso cinese, ha poi ricordato che «due anni fa la Cina ha condotto attività di spionaggio certificate, attraverso le quali è riuscita a prelevare informazioni da un’azienda olandese che realizza macchine che servono a produrre i semiconduttori». Questa operazione ha consentito alla Cina di «raggiungere, non più tardi di sei mesi fa, l’autonomia nella produzione di semiconduttori»: un risultato di straordinaria importanza strategica e geopolitica.

Un altro caso, dai risvolti inquietanti, citato nell’intervento riguarda l’utilizzo dell’IA per operazioni di spionaggio su larga scala. «Nel 2018 la Cina ha condotto un’attività di cyber intelligence contro circa 10.000 funzionari governativi tedeschi». Il relatore ha osservato come sarebbe illusorio credere che tali attività siano state condotte manualmente: «In realtà, funzionari e dipendenti interagivano con chatbot alimentati dall’intelligenza artificiale».

La vera minaccia di questi sistemi, secondo Teti, risiede nella loro capacità di apprendimento. «Questi chatbot imparano da noi chi siamo, come pensiamo, cosa vogliamo […] e inoltre rappresentano un amico con cui confidarsi, traendone tutta una serie di informazioni».

È intuitivo che le implicazioni per il futuro dell’intelligence siano profonde.
Questi sistemi, infatti, «oltre a produrre delle operazioni di spionaggio, possono essere utilizzati anche per realizzare dei modelli previsionali, per capire quale sarà il contesto geografico su cui proiettare particolari operazioni di intelligence, come attingere le informazioni e come raffinarle: stiamo parlando, in pratica, di tutte le operazioni sinora svolte da un analista di intelligence».

Anticipando le future tendenze nel settore, Teti ha concluso il suo intervento con una fosca previsione sul relativo mercato del lavoro. «Fino a qualche tempo fa, le agenzie di intelligence a livello mondiale erano alla disperata ricerca di laureati in informatica e in ingegneria dell’informazione»; mentre oggi «Michael Hayden, ex direttore della NSA statunitense, sostanzialmente afferma che “queste lauree non servono più”».

La ragione di questo cambiamento è che «è possibile far sviluppare un linguaggio, un programma, un’architettura o un’infrastruttura di rete e di sistemi di un’azienda, ad una piattaforma di intelligenza artificiale. Quindi non avremo più bisogno di sviluppatori o di amministratori di rete e di sistemi; semplicemente perché queste piattaforme non mangiano, non bevono, non dormono, non vanno in vacanza, non si ammalano e, soprattutto, non vengono retribuite mensilmente».

Verso una nuova sintesi tra sovranità tecnologica e costituzionalismo democratico

La Tavola Rotonda ha offerto una panoramica straordinariamente ricca e sfaccettata delle molteplici dimensioni – giuridica, tecnologica, geopolitica ed economica – della sovranità digitale, nonché delle sfide da essa poste alle democrazie contemporanee.

Emerge con chiarezza che, in un mondo caratterizzato da crescenti tensioni geopolitiche e da una rapida evoluzione tecnologica, la sovranità digitale non possa più essere concepita semplicemente come affermazione di autonomia tecnologica, né vada limitata alla protezione dei dati dei cittadini.

La vera sfida, sottolineata da tutti i relatori, è costruire un modello di sovranità digitale che non sacrifichi i principi fondamentali del costituzionalismo democratico sull’altare della sicurezza nazionale o dell’efficienza tecnologica; un modello che, come suggerito da Cerrina Feroni, integri la necessità di proteggere l’autonomia tecnologica con il rispetto dei diritti fondamentali e del principio di accountability.

In questo contesto, l’Unione europea ricopre una posizione unica e delicata.
Se da un lato, infatti, deve costruire una propria autonomia tecnologica per ridurre la dipendenza da attori extra-europei, dall’altro è tenuta a farlo in modo coerente con i valori fondanti dell’Unione, in particolare con il rispetto dello stato di diritto e delle libertà fondamentali.

Come emerso dal dibattito, la “via europea alla sovranità digitale” passa necessariamente dalla costruzione di un quadro normativo coerente ed efficace, che limiti il potere degli attori privati senza soffocare l’innovazione e la competitività; e che, soprattutto, garantisca la sicurezza senza compromettere i diritti delle persone.

In un’epoca in cui la tecnologia ridefinisce costantemente i confini tra pubblico e privato, nazionale e globale, sicurezza e libertà, individuare questo equilibrio rappresenta molto più di una sfida tecnica o normativa, rivelandosi una questione centrale – e non ulteriormente rimandabile – per il futuro delle democrazie nell’era digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-sicurezza-nazionale/


Outdated Security, Overlooked Costs: Why Multifamily Properties Must Modernize Now

The United States multifamily market remains strong despite high interest rates, buoyed by new development and resilient renter demand. CBRE forecasts vacancy will remain low at 4.9% through the end of 2025, with rent growth holding steady at 2.6%. 

With the evolving market comes an increase in renter expectations. Residents want amenities that seamlessly fit into their daily lives and reduce friction. At the same time, property managers are under pressure to do more with less.

Despite this growth, one area continues to fall behind: physical security infrastructure. Many properties still rely on brass keys, manual processes, and disconnected digital tools, all of which appear functional but quietly create operational drag. These inefficiencies, often invisible on a balance sheet, erode profitability, frustrate residents, and increase liability, creating a burden known as security debt.

As operating costs rise, outdated solutions only amplify staffing strain. Every rekeyed lock, lost credential, or manual guest entry adds friction. Meanwhile, safety remains a concern for residents. Security must be viewed not as a one-time capital expense, but as an ongoing, strategic investment that directly impacts experience, efficiency, and long-term value.

From Physical Keys to Full Visibility: The Evolution of Multifamily Access

Security in multifamily isn’t just evolving for technology’s sake, it’s advancing to solve real operational pain points, enhance visibility, and give operators greater control over every entry point, from sidewalk to unit door. Each phase of this evolution represents a strategic improvement in how properties protect people, spaces, and peace of mind.

Brass Keys: A Legacy Liability

Traditional locks are still common, but they come at a high cost, placing a heavy operational burden on property teams — on top of well-known security risks. Brass keys are easily duplicated and offer no audit trail, leaving properties exposed and maintenance teams scrambling to keep up. Rekeying after move-outs or lost keys is standard practice, but it’s time-consuming and reactive.

That was the case at a luxury complex in Manhattan, where management dealt with constant lost key incidents, escalating rekeying costs, and frustrated tenants. Each unit turnover became a time-consuming risk, highlighting the need for smarter, more secure solutions. 

Electronic Access Control: A Smarter First Step 

The first major leap came with electronic access control (EAC) systems — fobs, PINs, and mobile credentials — initially deployed on exterior doors. These solutions allowed teams to remotely manage credentials, automate access permissions, and monitor entry activity in real time. For many properties, this upgrade delivered immediate benefits: reduced rekeying, stronger perimeter control, and faster response times.

Now, that same EAC functionality has moved deeper into the building. When applied to unit doors, it provides full-property visibility — from the sidewalk to the suite — and gives operators confidence that only the right people have access, at the right times. It’s more than convenience; it’s a strategic layer of control and accountability.

The Proptech Shift: Built for Multifamily’s Reality

Early access control tools were often borrowed from commercial or single-family solutions, but they weren’t built to scale for multifamily’s unique needs. Proptech changed that. Today’s purpose-built platforms deliver access control, video, package management, and resident services designed specifically for apartment communities.

By adopting these tools, properties can move beyond point solutions to gain portfolio-wide visibility, automate manual tasks, and deliver a better experience for residents. But not every operator has made the leap. Those who have are already seeing the payoff: less friction, fewer vulnerabilities, and a competitive edge in a market where expectations are only rising.

The catch? Many operators implement new tools in isolation. Smart locks. Cameras. Intercoms. Guest apps. But none of them talk to each other.

This fragmentation creates operational drag. Staff must toggle between them and residents must juggle multiple apps. Training and troubleshooting multiply and oversight suffers.

Why Centralized, Cloud-Based Platforms Are the Future of Multifamily Security

Today’s leading operators are turning to centralized, cloud-based platforms that unify access control, video surveillance, guest management, and analytics across entire portfolios. These systems offer remote access management, real-time visibility, searchable audit trails, and mobile credentialing for staff and residents, streamlining everything from visitor entry to maintenance workflows.

The business case is equally strong: centralized systems reduce maintenance overhead, enable self-guided tours, and allow teams to manage access across properties from anywhere. As one operator put it, “We have 100 properties — and 50 different technologies.” That level of fragmentation isn’t just inefficient — it’s unsustainable.

Take VITA, a multifamily property in Tennessee, which transitioned to a centralized solution and saw faster leasing, reduced maintenance hours, and consistently higher tenant satisfaction. This kind of upgrade fosters a greater sense of safety and community while delivering measurable business value.

The Hidden Cost of Holding On

And the cost of sticking with outdated systems? It’s steep. According to the National Apartment Association, properties using legacy tools face increased OpEx tied to maintenance and access complaints, along with more tenant frustration — often reflected in poor reviews. With 76% of multifamily pros still using brass keys and rekeying costs ranging from $80 to $150 per unit, the financial toll on net operating income is both real and rising. 

Future-Proofing at Your Own Pace

The good news is that modern platforms are modular. Properties can scale gradually, upgrading building by building, while maintaining control of legacy systems in the interim.

Plus, the insights they deliver, like amenity usage patterns, can help operators make smarter design, staffing, and investment decisions.

Security Is a Strategic Advantage

Security is no longer a sunk cost. It’s a lever for retention, reputation, and revenue. Modernization doesn’t just protect buildings; it transforms how they operate. Now is the time to audit your systems. Identify inefficiencies. Rethink outdated processes. And build a roadmap to a unified, cloud-first future.

The longer you wait, the more costly and complicated it becomes. But the reward is clear: operational freedom, elevated resident experiences, and a stronger bottom line.

https://www.securitymagazine.com/articles/101654-outdated-security-overlooked-costs-why-multifamily-properties-must-modernize-now


More than 40% of Fintech Breaches Linked to Third-Party Vendors

SecurityScorecard released a report providing an exploration of notable fintech companies’ cybersecurity postures. An analysis of 250 of the top fintech organizations reveals a disconnect between secure internal controls and external supply chain threats. According to the findings, fintech firms had the greatest security posture among analyzed industries, gaining a median score of 90. 55.6% received an “A” rating. 

Yet, there were still weaknesses to be exploited. 41.8% of breaches could be linked to third-party attack vectors. Fourth-party vulnerabilities accounted for an added 11.9%. This is more than double the global average.

Among the analyzed fintech companies, 18.4% faced publicly reported breaches. 28.2% experienced more than one incident. Furthermore, 63.9% of third-party breaches were associated with technology products and services, with cloud platforms and file transfer software being the most common points of compromise. The most common weaknesses were Application Security and DNS Health, with 46.4% of organizations scoring the lowest in application security.

https://www.securitymagazine.com/articles/101651-more-than-40-of-fintech-breaches-linked-to-third-party-vendors


Crittografia e sicurezza: la dialettica dell’invisibile

Nel panorama contemporaneo, dove il dato rappresenta la valuta immateriale dell’ecosistema globale, la crittografia emerge come tecnica capace di ridefinire i concetti stessi di privacy, identità e sicurezza. Questo articolo si propone di esplorare le architetture teoriche e le implementazioni pratiche della crittografia moderna, analizzando le complesse interazioni tra innovazione tecnologica e necessità di protezione nell’infosfera, con particolare attenzione alle implicazioni per i decisori strategici e gli specialisti del settore.

Fondamenti della crittografia moderna

La crittografia contemporanea discende da una tradizione millenaria di comunicazione protetta, ma è solo con l’avvento dell’informatica che ha subito una trasformazione paradigmatica. Il passaggio dagli algoritmi simmetrici tradizionali alle architetture asimmetriche ha rappresentato una rivoluzione copernicana nel modo di concepire la sicurezza dell’informazione.

Gli algoritmi a chiave pubblica, teorizzati da Diffie e Hellman nel 1976 e implementati da Rivest, Shamir e Adleman con RSA nel 1978, hanno determinato una scissione concettuale fondamentale: la separazione tra capacità di cifratura e capacità di decifratura. Questa disgiunzione logica ha permesso l’emergere di ecosistemi di comunicazione sicura tra entità che non condividono preventivamente informazioni segrete.

L’evoluzione storica di questo paradigma rivela una progressione dialettica tra innovazione crittografica e capacità di crittoanalisi, in un’eterna contrapposizione tra occultamento e rivelazione che riecheggia, in ambito tecnologico, la tensione filosofica tra aletheia e lethe descritta da Heidegger: la verità come svelamento e al contempo nascondimento.

La matematica come fondamento della fiducia digitale

La robustezza dei moderni sistemi crittografici risiede nella loro dipendenza da problemi matematici considerati intrattabili computazionalmente. La fattorizzazione di numeri primi di grandi dimensioni, il calcolo del logaritmo discreto e l’estrazione di radici discrete su campi finiti rappresentano le fondamenta teoriche su cui si costruisce la fiducia digitale contemporanea.

L’algoritmo RSA, ad esempio, basa la sua sicurezza sull’asimmetria computazionale tra moltiplicazione e fattorizzazione: mentre moltiplicare due numeri primi di grandi dimensioni è operazione eseguibile efficacemente, il processo inverso richiede risorse computazionali che crescono esponenzialmente con la dimensione dei fattori coinvolti.

Analogamente, gli algoritmi basati su curve ellittiche (ECC) sfruttano proprietà geometriche in campi finiti che garantiscono livelli di sicurezza comparabili con chiavi significativamente più corte rispetto a RSA, ottimizzando il rapporto tra sicurezza e performance. La teoria dei corpi finiti e la geometria algebrica, discipline matematiche un tempo considerate di puro interesse teorico, trovano così applicazione pragmatica nella protezione delle infrastrutture critiche e delle comunicazioni sensibili.

L’eleganza formale di queste costruzioni matematiche trascende il mero aspetto utilitaristico, evidenziando come la bellezza intrinseca della matematica pura possa tradursi in architetture di sicurezza dalla robustezza comprovabile attraverso rigorose dimostrazioni formali.

Architetture crittografiche contemporanee e loro implementazioni

Nel contesto attuale, la crittografia si declina in molteplici implementazioni che permeano ogni livello dell’infrastruttura digitale, dalla comunicazione interpersonale alla governance dei sistemi complessi:

Transport Layer Security (TLS)

Il protocollo TLS rappresenta l’implementazione più pervasiva della crittografia nell’ecosistema internet. La sua architettura ibrida combina i vantaggi della crittografia asimmetrica per lo scambio sicuro delle chiavi con l’efficienza degli algoritmi simmetrici per la cifratura del flusso di dati.

Il processo di handshake TLS utilizza certificati digitali ancorati a un’infrastruttura a chiave pubblica (PKI) per autenticare l’identità dei server e stabilire canali di comunicazione protetti. Secondo il Dipartimento della Sicurezza Nazionale degli Stati Uniti, l’implementazione corretta di TLS 1.3 è considerata lo standard minimo di sicurezza per qualsiasi comunicazione su internet.

La complessa orchestrazione di primitive crittografiche all’interno del protocollo TLS esemplifica la necessità di integrare considerazioni teoriche con esigenze pragmatiche di performance e compatibilità. L’evoluzione da SSL a TLS e le successive iterazioni del protocollo riflettono un processo di raffinamento continuo in risposta alle vulnerabilità emergenti, come BEAST, POODLE e Heartbleed, che hanno evidenziato la sottile linea tra robustezza teorica e sicurezza implementativa.

Crittografia end-to-end

La crittografia end-to-end rappresenta una evoluzione filosofica significativa, spostando il perimetro di fiducia dagli intermediari infrastrutturali agli endpoint della comunicazione. Protocolli come Signal implementano ratchet crittografici che garantiscono proprietà avanzate come la perfect forward secrecy e la deniability plausibile, estendendo il concetto di privacy oltre la mera confidenzialità.

Il protocollo Signal, sviluppato da Open Whisper Systems, ha introdotto innovative proprietà crittografiche come il triple Diffie-Hellman (3DH) per l’autenticazione e l’inizializzazione delle sessioni, e il Double Ratchet per la gestione evolutiva delle chiavi di sessione. Questo approccio garantisce che anche in caso di compromissione di una chiave, solo una porzione limitata delle comunicazioni passate o future possa essere decifrata.

La diffusione di questa architettura in applicazioni di messaggistica utilizzate quotidianamente da miliardi di utenti ha democratizzato l’accesso a sofisticate tecniche crittografiche, trasformando un tempo privilegio di élite tecnologiche e militari in commodity universalmente accessibile. Questa democratizzazione solleva interrogativi fondamentali sulle asimmetrie di potere nell’ecosistema digitale e sul diritto fondamentale alla riservatezza delle comunicazioni nell’era della sorveglianza distribuita.

Zero-Knowledge Proofs e privacy computazionale

Le dimostrazioni a conoscenza zero rappresentano una delle frontiere più avanzate della crittografia moderna, permettendo la verifica di proprietà senza rivelare le informazioni sottostanti. Questi costrutti matematici consentono a un soggetto di dimostrare il possesso di una determinata informazione senza rivelare l’informazione stessa, mantenendo un equilibrio ottimale tra verificabilità e privacy.

Le implementazioni pratiche includono zk-SNARKs (Zero-Knowledge Succinct Non-Interactive Argument of Knowledge) e zk-STARKs (Zero-Knowledge Scalable Transparent Arguments of Knowledge), che trovano applicazione in ambiti come blockchain, identità digitale e sistemi di votazione elettronica.

La recente evoluzione verso sistemi fully homomorphic encryption (FHE) consente l’elaborazione di dati cifrati senza necessità di decifrarli, realizzando il paradigma della “privacy computazionale” teorizzato da Rivest negli anni ’70. Questa tecnologia permette l’emergere di modelli di calcolo confidenziale che riconciliano esigenze apparentemente antitetiche: l’analisi dei dati e la preservazione della privacy.

Le implicazioni di queste tecnologie per settori altamente regolamentati come quello sanitario e finanziario sono profonde: la possibilità di condurre analisi su dati sensibili senza esporli direttamente rappresenta un cambio di paradigma nelle politiche di data governance, consentendo collaborazioni precedentemente impossibili tra entità competitive o soggette a stringenti requisiti normativi di confidenzialità.

Secure Multi-party Computation

Il calcolo multi-parte sicuro (MPC) estende ulteriormente il concetto di elaborazione confidenziale, permettendo a molteplici entità di computare congiuntamente una funzione sui propri input privati senza rivelare tali input agli altri partecipanti. Protocolli come il secret sharing di Shamir e tecniche di MPC basate su circuiti garbled consentono la distribuzione della fiducia tra molteplici parti, eliminando la necessità di un singolo custode dell’informazione. Questa architettura distribuita risuona con le esigenze di governance decentralizzata emergenti in diversi contesti socio-tecnologici, dall’aggregazione di dati sensibili tra organizzazioni concorrenti all’implementazione di sistemi di votazione elettronica con proprietà di verificabilità end-to-end.

Quantum Resistant Cryptography: paradigmi e implementazioni

Il paradigma crittografico attuale affronta una sfida esistenziale rappresentata dall’emergere dell’informatica quantistica. L’algoritmo di Shor, teorizzato nel 1994, dimostra la capacità di un computer quantistico sufficientemente potente di fattorizzare numeri interi in tempo polinomiale, minando direttamente le fondamenta matematiche di algoritmi come RSA ed ECC.

In risposta a questa minaccia, il National Institute of Standards and Technology (NIST) ha avviato nel 2016 un processo di standardizzazione di algoritmi crittografici resistenti agli attacchi quantistici. Le principali famiglie di candidati includono:

  • Crittografia basata su reticoli (Lattice-based cryptography): Sfrutta la difficoltà computazionale di problemi come il Learning With Errors (LWE) e il Ring-LWE. Gli algoritmi CRYSTALS-Kyber e NTRU rappresentano implementazioni mature di questo approccio, offrendo garanzie di sicurezza basate sulla difficoltà di trovare vettori brevi in reticoli di alta dimensionalità.
  • Crittografia basata su codici (Code-based cryptography): Algoritmi come Classic McEliece si basano sulla difficoltà di decodificare codici lineari generici. Nonostante l’ampia dimensione delle chiavi pubbliche, questi algoritmi offrono garanzie di sicurezza consolidate da decenni di analisi crittogrfica.
  • Crittografia basata su hash (Hash-based signatures): Sistemi come SPHINCS+ derivano la loro sicurezza dalle proprietà crittografiche delle funzioni di hash, con dimostrazioni formali di sicurezza che richiedono solo la resistenza alle collisioni della funzione di hash sottostante.
  • Crittografia multivariata (Multivariate cryptography): Algoritmi come HFEv- e UOV utilizzano sistemi di equazioni polinomiali multivariante su campi finiti, la cui soluzione rappresenta un problema NP-difficile.

Nel 2022, il NIST ha selezionato gli algoritmi CRYSTALS-Kyber per lo scambio di chiavi e CRYSTALS-Dilithium, FALCON e SPHINCS+ per le firme digitali come primi standard post-quantum. Questi algoritmi rappresentano il futuro della sicurezza crittografica nell’era dell’informatica quantistica. La transizione verso questi nuovi paradigmi crittografici presenta sfide significative di implementazione e interoperabilità. Gli algoritmi post-quantum tipicamente richiedono maggiori risorse computazionali e generano chiavi e firme più voluminose rispetto agli omologhi tradizionali. L’integrazione di questi algoritmi nelle infrastrutture esistenti richiede un approccio graduale di cryptographic agility, permettendo la coesistenza di vecchi e nuovi algoritmi durante la fase di transizione.

Il concetto di “crypto-agility” emerge quindi come requisito fondamentale per le architetture di sicurezza future, che devono essere progettate per adattarsi evolutivamente alle minacce emergenti senza richiedere riprogettazioni radicali dell’infrastruttura sottostante.

Crittografia decentralizzata e trustless systems

L’emergere delle tecnologie blockchain ha catalizzato lo sviluppo di architetture crittografiche orientate alla decentralizzazione e alla minimizzazione della fiducia richiesta. Sistemi di consenso distribuito come Proof-of-Work e Proof-of-Stake, integrati con primitive crittografiche come firme digitali e funzioni di hash, consentono la creazione di registri immutabili e verificabili pubblicamente senza necessità di autorità centralizzate.

Le applicazioni di questa convergenza tecnologica trascendono le criptovalute, estendendosi a sistemi di identità sovrana (Self-Sovereign Identity), registrazione immutabile di evidenze digitali e smart contracts con garanzie di esecuzione deterministica.

Le Decentralized Autonomous Organizations (DAO) rappresentano un’ulteriore evoluzione di questo paradigma, implementando meccanismi di governance algoritmica ancorati a primitive crittografiche. Questi sistemi sollevano interrogativi fondamentali sulla natura dell’autorità e della fiducia nelle strutture socio-tecniche, prefigurando potenzialmente nuove forme di organizzazione istituzionale basate sulla crittografia.

Secure hardware e Trusted Execution Environments

La dicotomia tra sicurezza software e hardware si risolve nell’emergere di architetture integrate che combinano primitive crittografiche con enclavi computazionali protette a livello di silicio. Tecnologie come Intel SGX, ARM TrustZone e AMD SEV implementano Trusted Execution Environments (TEE) che isolano criticamente processi sensibili dal resto del sistema, garantendo proprietà di confidenzialità e integrità anche in presenza di compromissione del sistema operativo host.

Queste tecnologie consentono la materializzazione del concetto di “confidential computing”, permettendo l’elaborazione sicura di dati sensibili anche in ambienti non pienamente fidati, come infrastrutture cloud pubbliche o dispositivi edge in contesti ostili.

L’integrazione di secure elements nei dispositivi mobili contemporanei ha democratizzato l’accesso a storage crittografico hardware, elevando significativamente il livello di sicurezza di applicazioni critiche come autenticazione biometrica, pagamenti contactless e gestione di credenziali.

Crittografia quantistica e distribuzione quantistica delle chiavi

Mentre la crittografia post-quantum rappresenta un approccio difensivo alla minaccia quantistica, la crittografia quantistica sfrutta proattivamente i principi della meccanica quantistica per implementare protocolli di comunicazione con sicurezza garantita dalle leggi della fisica.

La Quantum Key Distribution (QKD), in particolare il protocollo BB84 proposto da Bennett e Brassard, consente la generazione e distribuzione di chiavi crittografiche con la garanzia fondamentale che qualsiasi tentativo di intercettazione sia rilevabile grazie al principio di indeterminazione di Heisenberg. L’intrinseca impossibilità di clonare stati quantistici sconosciuti garantisce che un attaccante non possa intercettare e ritrasmettere i qubit senza introdurre perturbazioni rilevabili.

Le implementazioni commerciali di QKD hanno raggiunto maturità operativa, con reti metropolitane attive in diverse giurisdizioni e progetti di integrazione con infrastrutture di fibra ottica esistenti. I recenti sviluppi nell’ambito della QKD satellitare, pioneristicamente implementata dalla missione cinese Micius, prefigurano la possibilità di reti quantistiche globali.

È fondamentale sottolineare, tuttavia, che la QKD risolve esclusivamente il problema della distribuzione sicura delle chiavi, non sostituendo integralmente l’ecosistema crittografico tradizionale. La sua integrazione ottimale prevede l’utilizzo di chiavi distribuite quantisticamente all’interno di schemi di cifratura simmetrica classici, realizzando un ibrido quantistico-classico che valorizza i punti di forza di entrambi i paradigmi.

Implicazioni geopolitiche della sovranità crittografica

La crittografia, da strumento tecnico, si è elevata a elemento strategico nelle dinamiche geopolitiche contemporanee. Il concetto di “sovranità crittografica” emerge nelle politiche di sicurezza nazionale di diverse potenze, manifestandosi nella standardizzazione di algoritmi proprietari (come i cifrari SM della Cina o GOST della Russia) e nello sviluppo autonomo di infrastrutture cripto-agnostiche.

Le tensioni tra interoperabilità globale e autonomia strategica si manifestano nei dibattiti su standard crittografici internazionali, con diverse nazioni che perseguono strategie di indipendenza tecnologica per ridurre potenziali vulnerabilità derivanti da dipendenze esterne.

Le autorità di certificazione radice rappresentano un ulteriore punto di contatto tra crittografia e geopolitica, con la distribuzione asimmetrica del controllo sulle CA più diffuse che riflette disequilibri di potere nell’ecosistema digitale globale. Iniziative come Certificate Transparency mitigano parzialmente questi squilibri, introducendo meccanismi di accountability distribuita nelle infrastrutture a chiave pubblica.

Il controllo dell’esportazione di tecnologie crittografiche rimane strumento di influenza geopolitica, con regolamentazioni come il Wassenaar Arrangement che tentano di bilanciare la diffusione di capacità di sicurezza legittime con il contenimento di potenziali applicazioni dual-use.

Implicazioni etiche e sociopolitiche della crittografia ubiqua

La pervasività della crittografia nei sistemi socio-tecnici contemporanei trascende la dimensione puramente tecnica, acquisendo valenze etiche e politiche fondamentali. Il dibattito tra diritto alla privacy e necessità di sorveglianza per la sicurezza nazionale rappresenta una tensione dialettica irrisolta nelle democrazie contemporanee.

Organizzazioni come l’Electronic Frontier Foundation sostengono che l’accesso generalizzato a strumenti crittografici robusti rappresenti un diritto fondamentale nell’era digitale, essenziale per garantire libertà di espressione e comunicazione privata. Questa posizione si radica nell’interpretazione della crittografia come estensione tecnologica di diritti civili fondamentali, particolarmente critici per dissidenti politici, whistleblower e minoranze vulnerabili.

D’altro canto, agenzie governative come l’FBI hanno ripetutamente sollevato preoccupazioni riguardo all’utilizzo di crittografia end-to-end impenetrabile in indagini su crimini gravi, proponendo l’implementazione di backdoor o meccanismi di key escrow. Questi approcci, tuttavia, sono stati unanimemente criticati dalla comunità crittografica per l’inevitabile introduzione di vulnerabilità sistemiche che comprometterebbero la sicurezza dell’intero ecosistema digitale.

La dicotomia tra questi approcci riflette tensioni più profonde tra modelli di governance tecnocentrici e antropocentrici, tra prioritizzazione della sicurezza collettiva e preservazione di spazi di autonomia individuale nell’ecosistema digitale. La ricerca di equilibri sostenibili in questo spazio richiede un dialogo interdisciplinare che integri considerazioni tecniche, giuridiche ed etiche in un framework coerente.

Crittografia e regolamentazione: convergenze e divergenze

Il rapporto tra innovazione crittografica e regolamentazione presenta complessità significative, con framework normativi che tentano di bilanciare imperativi potenzialmente contrastanti: sicurezza nazionale, privacy individuale, innovazione tecnologica e interoperabilità globale.

Il Regolamento eIDAS 2.0 dell’Unione Europea rappresenta un tentativo ambizioso di standardizzare aspetti critici dell’ecosistema crittografico, dalla firma elettronica qualificata all’identità digitale auto-sovrana, creando un framework armonizzato per servizi fiduciari digitali. Parallelamente, il Digital Operational Resilience Act (DORA) impone requisiti specifici di resilienza crittografica per il settore finanziario, richiedendo crypto-agility e piani di transizione verso algoritmi quantum-resistant.

Negli Stati Uniti, l’Executive Order 14028 sulla Cybersecurity ha accelerato l’adozione di standard crittografici post-quantum nell’infrastruttura federale, mentre in Asia l’approccio cinese alla standardizzazione crittografica riflette priorità di sicurezza nazionale e sovranità digitale.

La diversificazione di approcci regolamentari tra giurisdizioni rischia di creare un mosaico frammentato di requisiti potenzialmente incompatibili, con implicazioni significative per entità operanti in contesti multinazionali. L’emergere di forum multi-stakeholder per l’armonizzazione di standard crittografici rappresenta un tentativo di mitigare queste divergenze, promuovendo interoperabilità senza compromettere requisiti di sicurezza fondamentali.

Biometria e crittografia: opportunità e rischi dell’identificazione organica

La convergenza tra biometria e crittografia offre meccanismi di autenticazione che combinano l’immediatezza del riconoscimento biologico con la robustezza matematica delle primitive crittografiche. Tecnologie come Match-on-Chip implementano verificazione biometrica sicura all’interno di secure elements, impedendo l’esfiltrazione di template biometrici e mitigando vulnerabilità intrinseche dell’autenticazione biometrica tradizionale.

Approcci innovativi come i Fuzzy Extractors consentono la derivazione deterministica di chiavi crittografiche da caratteristiche biometriche intrinsecamente rumorose, implementando un paradigma “something you are” che elimina la necessità di memorizzare segreti. Parallelamente, tecniche di biometria cancellabile introducono proprietà di revocabilità in sistemi biometrici, consentendo la rigenerazione di template compromessi.

Queste innovazioni bilanciano opportunità significative – eliminazione di dipendenza da password, resistenza a phishing, user experience fluida – con rischi intrinseci legati all’immutabilità delle caratteristiche biometriche e alle implicazioni privacy della raccolta centralizzata di identificatori biologici univoci.

Machine Learning e crittografia: sinergie e antagonismi

L’intersezione tra crittografia e machine learning genera dinamiche complesse, con pattern di interazione sia sinergici che antagonistici. Sul fronte sinergico, tecniche di federated learning consentono l’addestramento collaborativo di modelli su dataset distribuiti senza centralizzazione dei dati grezzi, mentre approcci di privacy-preserving machine learning integrano tecniche come differential privacy e secure multi-party computation per garantire proprietà formali di confidenzialità.

Sul fronte antagonistico, tecniche avanzate di machine learning rappresentano una minaccia emergente per primitive crittografiche, con modelli di deep learning che dimostrano capacità crescenti di crittoanalisi differenziale e side-channel. Parallelamente, la crittografia omomorfica e le dimostrazioni a conoscenza zero offrono meccanismi di protezione contro attacchi di model extraction e data poisoning, emergenti nell’ecosistema ML-as-a-Service.

Questa dialettica tra tecnologie emergenti richiede un approccio olistico alla sicurezza che integri considerazioni crittografiche nel ciclo di vita completo dei sistemi basati su machine learning, dalla protezione dei dati di addestramento alla salvaguardia dei modelli inferiori.

Conclusioni: verso un paradigma di sicurezza integrato

La crittografia moderna rappresenta un elemento necessario ma non sufficiente per garantire la sicurezza dell’ecosistema digitale. Un approccio olistico richiede l’integrazione di molteplici dimensioni:

  • Robustezza algoritmica e implementativa
  • Ingegneria sociale e consapevolezza degli utenti
  • Governance e regolamentazione bilanciata
  • Prospettiva evolutiva in risposta alle minacce emergenti
  • Interazione sinergica con paradigmi complementari di sicurezza

Nel contesto di crescente digitalizzazione e complessificazione sistemica, la crittografia trascende la dimensione puramente tecnica per divenire paradigma fondazionale che definisce i parametri di interazione nell’infosfera contemporanea. La sua evoluzione riflette una progressione dialettica costante tra occultamento e rivelazione, tra autonomia e controllo, tra individualità e collettività.

Per i decisori strategici e i tecnici specializzati, la sfida consiste nel progettare e implementare architetture crittografiche che bilancino requisiti apparentemente antitetici: usabilità e sicurezza, apertura e protezione, standardizzazione e innovazione. La realizzazione di questo equilibrio richiede una comprensione profonda non solo degli aspetti matematici e implementativi della crittografia, ma anche delle sue implicazioni etiche, sociali e geopolitiche.

In ultima analisi, la crittografia rappresenta non meramente una tecnologia di protezione, ma un linguaggio attraverso cui articolare e negoziare i confini tra visibile e invisibile nell’ecosistema digitale contemporaneo, contribuendo a definire l’ontologia stessa dell’informazione nell’era post-industriale.

Bibliografia

  1. Department of Homeland Security. (2024). “Guidelines for Securing Digital Communications”. https://www.cisa.gov/topics/cybersecurity-best-practices
  2. Marlinspike, M., & Perrin, T. (2023). “The X3DH Key Agreement Protocol”. Signal Foundation. https://signal.org/docs/specifications/x3dh/
  3. Goldwasser, S., Micali, S., & Rackoff, C. (1989). “The Knowledge Complexity of Interactive Proof Systems”. SIAM Journal on Computing, 18(1), 186-208. https://doi.org/10.1137/0218012
  4. National Institute of Standards and Technology. (2022). “Post-Quantum Cryptography Standardization”. https://csrc.nist.gov/Projects/post-quantum-cryptography
  5. Electronic Frontier Foundation. (2024). “Defending Encryption in a Digital Age”. https://www.eff.org/deeplinks/2024/01/defending-encryption
  6. Bernstein, D. J., & Lange, T. (2024). “Post-quantum cryptography—dealing with the fallout of physics success”. Nature, 549(7671), 188-194. https://www.nature.com/articles/nature23461
  7. European Union Agency for Cybersecurity. (2023). “Quantum-Safe Cryptography: Preparing for the Post-Quantum Era”. https://www.enisa.europa.eu/publications/quantum-safe-cryptography-preparing-for-the-post-quantum-era
  8. Boneh, D., & Shoup, V. (2023). “A Graduate Course in Applied Cryptography”. https://toc.cryptobook.us/
  9. Gentry, C., & Halevi, S. (2022). “Fully Homomorphic Encryption: Introduction and Applications”. Communications of the ACM, 65(3), 96-105. https://dl.acm.org/doi/10.1145/3453483.3456731
  10. World Economic Forum. (2023). “Quantum Security in the Age of Quantum Computing”. https://www.weforum.org/reports/quantum-security-in-the-age-of-quantum-computing/
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/crittografia-sicurezza/