M&S perde un terzo dei profitti a causa di un attacco informatico


La multinazionale britannica Mark & Spencer (M&S) ha annunciato che, in seguito all’attacco informatico che l’ha colpita a fine aprile, perderà circa 300 milioni di sterline (oltre 357 milioni di euro), ovvero un terzo del profitto annuale.

L’azienda lo ha comunicato nel documento riguardante i risultati dell’anno fiscale 2025. “Nelle ultime settimane abbiamo gestito un attacco informatico altamente sofisticato e mirato che interrotto il servizio per un periodo limitato. Abbiamo affrontato questo incidente con uno spirito incredibile, un lavoro di squadra e un profondo senso di responsabilità, dando la priorità a servire i nostri clienti” ha affermato Stuart Machin, Chief Executive della compagnia.

M&S

Attualmente non sono stati rivelati molti dettagli sul cyberattacco. Secondo quanto riportato dalla BBC, l’attacco è cominciato durante il periodo di Pasqua, a fine aprile, e tuttora la compagnia ne sta pagando le conseguenze. L’ultimo comunicato stampa di M&S avvertiva i clienti che gli ordini online sarebbero stati sospesi fino a nuovo ordine; al momento il servizio non è ancora tornato attivo. Machin ha specificato che dovrebbe riprendere a partire da giugno o luglio.

L’azienda, come si legge sull’articolo della BBC, ha confermato che durante l’attacco sono stati sottratte anche alcune informazioni personali dei clienti. Si sospetta che tra i dati sottratti ci siano nomi, indirizzi di residenza, numeri di telefono, indirizzi e-mail e lo storico degli ordini, mentre i dati delle carte di credito e le password degli account sarebbero al sicuro.

La compagnia non ha rivelato alcun dettaglio sull’attacco, ma alcuni informatori della testata inglese hanno rivelato che si è trattato di un attacco ransomware. Le forze dell’ordine britanniche starebbero orientando le indagini su Scattered Spiders, un gruppo di hacker inglesi.

Machin ha specificato che al momento S&M si sta concentrando sul riprendersi dall’incidente ed fiducioso che la compagnia ne uscirà “in forma migliore“. Secondo la compagnia, inoltre, parte del costo del cyberattacco sarà coperto dall’assicurazione, quindi l’impatto sarà minore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/23/ms-perde-un-terzo-dei-profitti-a-causa-di-un-attacco-informatico/?utm_source=rss&utm_medium=rss&utm_campaign=ms-perde-un-terzo-dei-profitti-a-causa-di-un-attacco-informatico


Threat modeling: paradigma metamorfico nell’ubiquità digitale contemporanea

Nell’era dell’iperconnettività pervasiva, dove l’infosfera permea ogni interstizio del tessuto socio-economico globale, la modellazione delle minacce trascende la sua iniziale connotazione tecnico-operativa per assurgere a disciplina epistemologica fondante nella fenomenologia della sicurezza digitale. Questo processo euristico, lungi dall’essere circoscritto a mero protocollo preventivo, si configura come esercizio di metacognizione sistemica che consente di scrutare l’architettura informativa attraverso la lente caleidoscopica dell’antagonista potenziale.

Fondamenti concettuali e metamorfosi paradigmatica

La genesi intellettuale della modellazione delle minacce si colloca nell’alveo della transizione dal paradigma reattivo della sicurezza informatica verso una concezione proattiva e intrinseca. Questa evoluzione concettuale rispecchia la progressiva maturazione della consapevolezza che la robustezza securitaria debba essere elemento costitutivo, non accessorio, dell’architettura digitale.

Il processo, nella sua articolazione contemporanea, presenta una struttura olistica e ricorsiva che trascende la linearità sequenziale delle prime formulazioni metodologiche:

  1. Delineazione Ontologica del Sistema: Mappatura tridimensionale dell’ecosistema digitale nelle sue componenti tangibili e intangibili, nei flussi di dati manifesti e latenti, nelle interfacce esplicite e implicite
  2. Assiologia degli Asset: Catalogazione gerarchica delle risorse secondo una tassonomia valoriale contestualizzata
  3. Antropologia dell’Avversario: Costruzione di profili antagonistici attraverso l’analisi psicografica, motivazionale e capacitativa
  4. Fenomenologia delle Minacce: Elaborazione di scenari avversariali attraverso un processo di immaginazione strutturata
  5. Calcolo Probabilistico del Rischio: Quantificazione bayesiana dell’impatto e della verosimiglianza delle traiettorie d’attacco
  6. Architettura della Resilienza: Formulazione di contromisure stratificate secondo principi di difesa in profondità

Questa evoluzione morfologica del framework ha consentito il superamento della dicotomia cartesiana tra sicurezza e funzionalità, promuovendo una concezione simbiotica in cui la protezione diviene attributo intrinseco del valore sistemico.

Il prisma metodologico: nuove sfaccettature analitiche

Il panorama metodologico contemporaneo della modellazione delle minacce manifesta una ricchezza tassonomica che riflette la complessità multidimensionale dell’ecosistema digitale.

LINDDUN: la fenomenologia della privacy

In un’epoca caratterizzata dalla dataficazione pervasiva dell’esperienza umana, il framework LINDDUN emerge come complemento essenziale al modello STRIDE, focalizzandosi specificamente sulle minacce alla privacy:

  • Linkability (Collegabilità): Correlazione non autorizzata tra dataset distinti
  • Identifiability (Identificabilità): Associazione tra identità e azioni o attributi
  • Non-repudiation (Non-ripudiabilità): Impossibilità di negare azioni compiute
  • Detectability (Rilevabilità): Determinazione dell’esistenza di informazioni
  • Disclosure (Divulgazione): Esposizione non autorizzata di informazioni
  • Unawareness (Inconsapevolezza): Ignara condivisione di dati personali
  • Non-compliance (Inosservanza): Violazione di obblighi normativi

Questo modello, sviluppato dalla KU Leuven, rappresenta un’evoluzione paradigmatica che riconosce la centralità della protezione dei dati personali nell’architettura securitaria contemporanea.

Attack Trees: topologia del ragionamento avversariale

Gli Attack Trees costituiscono una rappresentazione grafica della logica avversariale che modella le relazioni gerarchiche tra obiettivi e sottobiettivi dell’attaccante. Questa metodologia, formalizzata da Bruce Schneier, consente una visualizzazione arborescente delle traiettorie d’attacco, facilitando:

  • Analisi combinatoria dei vettori d’attacco
  • Identificazione dei “colli di bottiglia” difensivi
  • Allocazione ottimale delle risorse di mitigazione
  • Quantificazione probabilistica del successo avversariale

La forza euristica di questo approccio risiede nella sua capacità di scomporre problemi complessi in componenti atomiche, consentendo un’analisi granulare delle interdipendenze tra diverse traiettorie offensive.

Cyber Kill Chain: fenomenologia dell’intrusione

Il framework Cyber Kill Chain, elaborato da Lockheed Martin, delinea la progressione sequenziale di un attacco cibernetico attraverso sette fasi distinte:

  1. Ricognizione
  2. Armamento
  3. Consegna
  4. Sfruttamento
  5. Installazione
  6. Comando e controllo
  7. Azioni sugli obiettivi

Questa segmentazione temporale dell’offensiva consente l’identificazione di opportunità di interruzione in ciascuna fase della catena d’attacco, implementando il principio di difesa in profondità attraverso controlli stratificati e ridondanti.

L’ontologia delle minacce emergenti: nuovi territori epistemici

La morfologia del panorama delle minacce contemporaneo manifesta una complessità crescente, caratterizzata dall’emergere di nuove entità ontologiche e relazioni semantiche che richiedono paradigmi interpretativi innovativi.

La superficie d’attacco quantistica

L’avvento dell’informatica quantistica prefigura una rivoluzione paradigmatica nella crittografia, con implicazioni profonde per la sicurezza delle infrastrutture digitali. La modellazione delle minacce quantistiche richiede un’estensione del framework analitico tradizionale per incorporare:

  • Vulnerabilità degli algoritmi crittografici classici agli attacchi quantistici
  • Implementazione di crittografia post-quantistica come misura preemptiva
  • Modellazione dell’entanglement come potenziale vettore di esfiltrazione dati
  • Analisi del quantum key distribution come contromisura alle intercettazioni

Questa frontiera epistemica rappresenta un territorio ancora largamente inesplorato della modellazione delle minacce, che necessita di approcci interdisciplinari che integrino fisica quantistica e teoria della sicurezza.

Neuromorphic Security: la biomimesi difensiva

I sistemi di sicurezza neuromorfica, ispirati all’architettura e al funzionamento del sistema nervoso biologico, rappresentano una nuova frontiera nella modellazione delle minacce. Questi approcci biomimetici implementano:

  • Apprendimento non supervisionato per l’identificazione di anomalie
  • Adattabilità dinamica alle condizioni ambientali mutevoli
  • Degradazione gracile in caso di compromissione parziale
  • Risposta immunologica digitale agli agenti patogeni informatici

L’integrazione di questi principi nella modellazione delle minacce consente di superare i limiti dei sistemi deterministici, abbracciando la complessità emergente come attributo difensivo piuttosto che come vulnerabilità.

Sicurezza asimmetrica nell’era post-perimetrale

Il tramonto del paradigma perimetrale, accelerato dalla diffusione del cloud computing e dal lavoro distribuito, impone una riconcettualizzazione fondamentale della modellazione delle minacce. L’approccio Zero Trust emerge come risposta epistemologica a questa trasformazione topologica, postulando:

  • Verifica continua dell’identità e del contesto di accesso
  • Granularità minimale dei privilegi concessi
  • Segmentazione microscopica delle risorse e dei flussi di dati
  • Monitoraggio comportamentale come strumento di autenticazione continua

Questa architettura concettuale riconosce l’ineluttabilità della compromissione e sostituisce la fiducia implicita con la verifica esplicita come principio fondante.

La dimensione antropologica: oltre il determinismo tecno-centrico

Una comprensione olistica della modellazione delle minacce necessita il superamento della visione puramente tecnocentrica per abbracciare la dimensione antropologica della sicurezza.

Profiling avversariale nel threat modeling: approccio etnografico

La modellazione avanzata dell’antagonista trascende la catalogazione binaria delle capacità tecniche per adottare un approccio etnografico che considera:

  • Strutture cognitive e processi decisionali dell’avversario
  • Bias euristici e pregiudizi operativi che influenzano le scelte tattiche
  • Vincoli culturali e normativi che delimitano lo spazio operativo
  • Dinamiche motivazionali e incentivi comportamentali

Questa prospettiva antropologica arricchisce il modello tradizionale con una profondità psicografica che migliora significativamente la capacità predittiva.

Il fattore umano nella tessitura difensiva

La resilienza di un sistema socio-tecnico dipende intrinsecamente dalla qualità dell’interfaccia uomo-macchina e dalla cultura securitaria dell’organizzazione. Un approccio olistico alla modellazione delle minacce incorpora:

  • Analisi delle vulnerabilità cognitive agli attacchi di social engineering
  • Progettazione di interfacce che favoriscano decisioni sicure
  • Creazione di incentivi organizzativi allineati con comportamenti protettivi
  • Formazione contestualizzata basata su scenari realistici

Questa integrazione della dimensione umana nella modellazione delle minacce riconosce che la sicurezza non è meramente un attributo tecnologico ma una pratica sociale emergente.

La dimensione etico-giuridica: nuove frontiere normative

La crescente rilevanza della sicurezza digitale nel tessuto socio-economico contemporaneo ha catalizzato l’evoluzione di un complesso ecosistema normativo che influenza profondamente la pratica della modellazione delle minacce.

Compliance by Design: l’imperativo regolatorio

Il proliferare di framework normativi settoriali e trasversali – dal GDPR all’NIS2, dal DORA al Cyber Resilience Act – impone l’integrazione della compliance come dimensione costitutiva, non accessoria, della modellazione delle minacce. Questo approccio “compliance by design” si articola attraverso:

  • Mappatura dinamica dei requisiti normativi applicabili
  • Traduzione degli obblighi giuridici in controlli tecnici verificabili
  • Tracciabilità bidirezionale tra requisiti e implementazioni
  • Gestione proattiva delle evoluzioni legislative

Questa dimensione normativa trasforma la modellazione delle minacce da esercizio puramente tecnico a pratica socio-tecnica che si colloca all’intersezione tra ingegneria, diritto e governance.

L’etica algoritmica nella sicurezza predittiva

L’adozione crescente di tecnologie di intelligenza artificiale nella modellazione delle minacce solleva interrogativi etici significativi riguardo:

  • Bias algoritmici che possono portare a profiling discriminatorio
  • Opacità decisionale dei sistemi di sicurezza autonomi
  • Responsabilità morale e giuridica nelle decisioni automatizzate
  • Proporzionalità delle misure difensive implementate

L’integrazione di una riflessione etica strutturata nel processo di modellazione delle minacce rappresenta non solo un imperativo morale ma anche un requisito pragmatico per garantire l’accettabilità sociale e la sostenibilità delle soluzioni implementate.

La convergenza paradigmatica: sicurezza nell’ipercomplessità

L’evoluzione contemporanea della modellazione delle minacce si caratterizza per una convergenza paradigmatica che integra prospettive precedentemente separate in un framework olistico.

Security by Chaos: antifragilità sistemica

Il concetto di “security by chaos”, ispirato alla teoria dell’antifragilità di Nassim Nicholas Taleb, propone un rovesciamento paradigmatico: anziché cercare di eliminare l’incertezza, abbraccia la variabilità come attributo difensivo. Questo approccio implementa:

  • Randomizzazione controllata delle configurazioni di sistema
  • Diversificazione intenzionale delle componenti dell’architettura
  • Introduzione di “rumore” nei pattern comportamentali
  • Stress testing continuo attraverso simulazioni caotiche

Questa filosofia di progettazione riconosce che l’omogeneità rappresenta una vulnerabilità sistemica e che l’imprevedibilità controllata può costituire un vantaggio difensivo significativo.

Threat Intelligence augmentata: la metamorfosi della predizione

L’integrazione di tecnologie di intelligenza artificiale nella threat intelligence sta trasformando radicalmente la capacità predittiva della modellazione delle minacce attraverso:

  • Analisi semantica avanzata di enormi volumi di dati non strutturati
  • Identificazione di pattern latenti e correlazioni non evidenti
  • Previsione di minacce emergenti basata su indicatori precoci
  • Personalizzazione contestuale degli alerting in base al profilo di rischio

Questa evoluzione tecnologica consente un superamento del tradizionale approccio reattivo basato su indicatori di compromissione verso un paradigma predittivo che anticipa le traiettorie evolutive del panorama delle minacce.

DevSecFinOps: l’integrazione multidimensionale

La convergenza tra sicurezza, sviluppo, operazioni e finanza rappresenta una trasformazione paradigmatica che riconosce l’interconnessione intrinseca tra queste dimensioni organizzative. Questo approccio integrato:

  • Allinea gli investimenti in sicurezza con gli obiettivi strategici
  • Quantifica il ritorno sull’investimento delle misure difensive
  • Integra la modellazione delle minacce nel ciclo di vita dello sviluppo
  • Ottimizza l’allocazione delle risorse basandosi sul rischio

Questa visione olistica supera la tradizionale compartimentalizzazione organizzativa, riconoscendo che la resilienza sistemica emerge dall’integrazione armonica di tutte le dimensioni dell’ecosistema socio-tecnico.

Riflessioni conclusive: verso una fenomenologia della sicurezza digitale

La modellazione delle minacce, nella sua incarnazione contemporanea, trascende i confini della mera metodologia operativa per configurarsi come paradigma epistemologico che ridefinisce la relazione tra società e tecnologia nell’epoca dell’ubiquità digitale.

In un’era caratterizzata dall’iperconnessione e dall’interpenetrazione tra spazio fisico e virtuale, la sicurezza non si configura più come attributo binario ma come continuum multidimensionale che richiede un’ermeneutica sofisticata e contestualizzata. La capacità di navigare la complessità emergente di questo panorama dipende intrinsecamente dalla maturità dei modelli concettuali e operativi che informano la nostra comprensione delle minacce.

Il futuro della modellazione delle minacce risiede verosimilmente nella sua progressiva integrazione con discipline adiacenti – dall’antropologia alla teoria dei sistemi complessi, dalla neurobiologia all’epistemologia – in un framework transdisciplinare che riconosca la natura intrinsecamente socio-tecnica della sicurezza digitale.

In questa prospettiva, la modellazione delle minacce si configura non meramente come strumento difensivo ma come prassi riflessiva che contribuisce alla costruzione di un ecosistema digitale in cui la resilienza non è un attributo accidentale ma una proprietà emergente, intrinsecamente connessa alla sua architettura costitutiva.

La metamorfosi continua di questa disciplina riflette, in ultima analisi, l’ineludibile dialettica tra vulnerabilità e protezione che caratterizza ogni sistema complesso, ricordandoci che la sicurezza assoluta rimane un orizzonte asintotico, mai pienamente raggiungibile ma costantemente perseguibile attraverso un processo iterativo di raffinamento concettuale e implementativo.

Bibliografia

  1. Microsoft. “The STRIDE Threat Model.” Microsoft Security Development Lifecycle
  2. OWASP. “Application Threat Modeling.” OWASP Foundation
  3. National Institute of Standards and Technology. “Guide for Conducting Risk Assessments.” NIST Special Publication 800-30
  4. European Union Agency for Cybersecurity. “Threat Landscape Report.” ENISA
  5. Shostack, A. (2014). “Threat Modeling: Designing for Security.” Wiley.
  6. MITRE Corporation. “ATT&CK Framework.” MITRE ATT&CK
  7. Schneier, B. (1999). “Attack Trees.” Dr. Dobb’s Journal, 24(12), 21-29.
  8. Wuyts, K., & Joosen, W. (2015). “LINDDUN: A privacy threat analysis framework.” DistriNet Research Group.
  9. Lockheed Martin. “Cyber Kill Chain.” Lockheed Martin
  10. NIST. “Post-Quantum Cryptography.” NIST Computer Security Resource Center
  11. Taleb, N. N. (2012). “Antifragile: Things That Gain from Disorder.” Random House.
  12. European Commission. (2023). “Cyber Resilience Act.” European Commission
  13. World Economic Forum. (2023). “Global Cybersecurity Outlook.” WEF
  14. Gartner. (2023). “Top Strategic Technology Trends for 2024.” Gartner Research
  15. IEEE. “IEEE 7000-2021: Model Process for Addressing Ethical Concerns During System Design.” IEEE Standards Association
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/threat-modeling/


Cybercriminals Take Advantage of ChatGPT and Other Generative AI Models

A recent cybercrime report by Malwarebytes found that AI agents will soon usher in a world of far more frequent, sophisticated and difficult-to-detect cyberattacks. Since ChatGPT’s release in late 2022, criminals have rushed to exploit generative AI. Threat actors today are weaponizing these tools to write malware, craft convincing phishing emails, and launch realistic social engineering attacks.

In one case from January 2024, a finance worker was manipulated into transferring $25 million during a video call populated entirely by AI-generated deepfakes of company executives. Criminals have also found creative ways to bypass built-in AI safeguards, using techniques like prompt chaining, prompt injection and jailbreaking to produce their own malicious outputs. 

While generative AI has already lowered the barrier to entry for cybercrime, the report warns that agentic AI is poised to escalate these kinds of attacks. Agentic AI can replace human attackers, automating, accelerating and scaling labor-intensive techniques like ransomware.

https://www.securitymagazine.com/articles/101645-cybercriminals-take-advantage-of-chatgpt-and-other-generative-ai-models


Alabama State Government Experiences Cyber Incident

Alabama Office of Information Technology is responding to a cybersecurity incident, as announced by the office on Monday, May 12. 

Andrew Costis, Engineering Manager of the Adversary Research Team at AttackIQ, shares more details, stating, “The state of Alabama is investigating a cybersecurity event that could disrupt important state government services. The actor and scope of the attack are still unknown. Alabama Governor Kay Ivey has confirmed that some state employee usernames and passwords were compromised.”

The attack led to potential disruptions for users of the state network, including interruptions to websites, phone, and email services.

Costis provides insight on cyberattacks against government entities, saying, “This attack follows the recent trend of state and local governments falling victim to cyberattacks. Some examples include Abilene and Mission city governments in Texas, as well as Union County in Pennsylvania, which were all hit by attacks in the past two months.” 

As of May 16, 2025, the office has identified the source of the incident and is proceeding with next remediation steps, including bolstering the state’s IT infrastructure. 

Costis remarks, “The breach serves as another reminder of the need for government institutions to implement effective detection and prevention strategies. To best defend against attacks like this, it is critical for all organizations that manage sensitive information to rigorously test their security controls. By validating their defenses against attackers’ known tactics, techniques, and procedures (TTPs), security teams can proactively assess their security posture and identify any weaknesses. Regular testing ensures governments stay ahead of adversaries and reduces the risk of civilians’ or state officials’ information from falling into the wrong hands.”

https://www.securitymagazine.com/articles/101641-alabama-state-government-experiences-cyber-incident


Protecting 14 Campuses, All With Different Needs

Protecting any campus is a big job. Protecting 14 campuses and learning centers is almost herculean. But that’s what the security team of Portland Community College (PCC) in Portland, Oregon does for one of the Northwest’s largest college systems — with more than 26,000 students each term — every day and night, all year long. 

Symmetry for Places

PCC’s Electronic Security Systems Department Administrator David Squier describes the physical setup: “We’re spread out in the Greater Portland metropolitan area. We have four major campuses and 10 centers … the centers are smaller ‘mini campuses’ with maybe one large building on them.” 

Squier continues, “We have fiber connecting every campus and center. We have a central database, and the AMAG Symmetry server sits at our Sylvania main campus data center. 

“From there, we have just over 100 Symmetry 2150 controllers, mostly M2150 8DBCs, but in some of our bigger centers we might attach another M2150 8DC to that original 8DBC.

“Some of these buildings; they’re massive, like a mall. They are so large, with a huge number of controllers, that we’ve got things spread out between five or six different closets.”

“Then we have over 800 card readers, with electrified hardware attached to all those.”

Symmetry for People 

Each campus or center is in a different environment. Some are in or near the heart of town; others are more suburban. And each has its own unique needs. In one case, very unique: PCC leases space to several Oregon state government service divisions, so this means an entirely different set of access control and compliance parameters.

James Moir, PCC’s Public Safety Department Access Control Specialist, describes the day-to-day management of a big population that’s constantly coming and going.

“We’re probably one of the largest community colleges in the Northwest. We have about 835 readers and 3800 personnel we monitor. Full-time employees, casual employees, term employees, student employees, adjunct professors rotating in and out, vendors, other contractors … I get and manage access requests every day.

“And every term, the departments change a lot. We could be given a spreadsheet with anywhere from 10 individuals up to more than 80 who need changes in their access.”

These access needs can get highly specific, but the solution helps Moir handle them all. “When, say, a person wants access for specific dates and times, it’s really easy to do that … basically, I can program their card or individual cards to allow for specific dates and/or times. So they’re allowed access to a certain area for just that time frame. That’s pretty cool.”

“We program for regular building hours, of course … and special access … we also preprogram for school breaks, holidays, and other days off. But we share some buildings with different tenants … for instance, the Oregon Department of Health. So we have to juggle their time frames and handle opening the building when school is out. Like Christmas break … the college is closed for almost two weeks, but the Oregon Employment Department is open, so we have to make sure our access readers and the doors of those buildings are working for them.

“Our department also handles reports for specific departments that are audited for federal funding. So we provide reports to those departments on a per-term basis.”

Moir and Squier both mention their appreciation of the solution’s programmable functions like “Card Watch” for investigations, and “Executive Command,” which allows card access by local law enforcement in a lockdown or other emergency.

“So if something should happen … law enforcement will have access to gain entry, saving minutes and seconds in neutralizing whatever threat we might have … and possibly saving lives,” Squier says.

Fairly recently, PCC upgraded Symmetry. Squier says, “We’re really happy with it.”

The updated version provides even greater ease of use and more-flexible functionality making Moir’s work simpler — even when he’s not at work.

“I love it … There’s so much stuff in here that we can integrate with other systems … I think this is a great tool for us to have. It’s so easy to use I’ve created a template for our department. If I’m gone, somebody could come in here and fill my shoes for a couple of days. I can do whatever I need to make a quick reference for somebody … it’s been great.”

Peace of Mind for the Security Team

At the end of the day, the solution helps security teams feel more secure, even in very large ecosystems. Squier concludes: “We’re one of the largest community colleges in the country. And you know, these kids … a lot of them … would not have a bright future without some kind of college education. Portland Community College is a way for people to get their way into higher education, to get their foot in that door … so, it’s so important that we have a safe place.

“That people feel safe … that they can come and focus on studying and learning more than worrying about things like security and all that other stuff that’s going on. It’s important to me, and I know everybody else I work with feels the same way. 

“We serve the community, and we just want these people to have a safe place.” 

https://www.securitymagazine.com/articles/101640-protecting-14-campuses-all-with-different-needs


Risk assessment: la metamorfosi del rischio digitale nella sicurezza informatica

Nel panorama fluido della sicurezza digitale contemporanea, la valutazione del rischio emerge come architrave metodologica di qualsiasi strategia difensiva efficace. Questo processo, lungi dall’essere un mero esercizio tecnico, rappresenta l’intersezione tra analisi quantitativa, interpretazione qualitativa e capacità predittiva in un ecosistema dove la minaccia è perennemente mutevole.

L’ontologia del rischio digitale

Il rischio informatico si configura come una funzione complessa che correla la probabilità di un evento avverso con l’impatto potenziale che esso potrebbe generare. Questa dualità concettuale – probabilità e impatto – costituisce il nucleo epistemologico su cui si fonda ogni assessment strutturato. Non si tratta di una semplice equazione matematica, ma di un processo ermeneutico che richiede tanto rigore scientifico quanto intuizione strategica.

Le organizzazioni affrontano oggi un’estensione del perimetro di rischio che travalica i confini tradizionali dell’infrastruttura IT, abbracciando dimensioni come il cloud computing, l’Internet of Things e la crescente interrelazione con terze parti. Questo ampliamento della superficie d’attacco richiede un approccio olistico alla valutazione, capace di trascendere la frammentazione dipartimentale tipica delle strutture organizzative convenzionali.

Metodologie e framework di riferimento

L’ecosistema metodologico per la valutazione del rischio informatico presenta una pluralità di approcci, ciascuno con specifiche peculiarità epistemologiche: Il NIST Risk Management Framework rappresenta un paradigma procedurale che integra la gestione del rischio nel ciclo di vita dei sistemi informativi, articolandosi in sei fasi interconnesse: categorizzazione, selezione, implementazione, valutazione, autorizzazione e monitoraggio. La sua architettura concettuale favorisce l’integrazione con altri standard regolatori, costituendo un meta-modello di riferimento nella governance federale statunitense.

ISO/IEC 27005, incardinato nella famiglia di standard 27000, propone invece un approccio ciclico che enfatizza la continuità del processo valutativo, sottolineando l’importanza dell’iterazione come risposta alla natura dinamica delle minacce digitali. La sua adozione internazionale lo rende un linguaggio comune nella comunicazione inter-organizzativa del rischio.

FAIR (Factor Analysis of Information Risk) introduce una dimensione quantitativa più sofisticata, modellizzando il rischio attraverso distribuzioni probabilistiche che permettono una rappresentazione più granulare dell’incertezza intrinseca al dominio. Questa monetizzazione del rischio facilita il dialogo con i decisori esecutivi, trasformando l’assessment da esercizio tecnico a strumento di governance strategica.

La dialettica tra approcci quantitativi e qualitativi

La tensione metodologica tra quantificazione e qualificazione del rischio rappresenta un asse dialettico fondamentale nella disciplina. Gli approcci quantitativi, con la loro promessa di oggettività algoritmica, offrono una sintassi formale per descrivere la complessità del rischio, ma possono incorrere nella fallacia della precisione illusoria quando applicati a domini caratterizzati da incertezza profonda.

D’altro canto, le metodologie qualitative, basate su scale ordinali e giudizi esperti, garantiscono flessibilità interpretativa e adattabilità contestuale, ma rischiano di introdurre distorsioni cognitive e inconsistenze valutative. La frontiera più promettente risiede nell’integrazione sinergica di entrambe le prospettive, in un modello ibrido che sappia coniugare il rigore formale con la sensibilità contestuale.

La dimensione temporale: dal rischio statico all’assessment continuo

Il paradigma tradizionale della valutazione del rischio, strutturato su cicli periodici e revisioni programmate, mostra evidenti limiti in un contesto caratterizzato da minacce persistenti avanzate (APT) e vulnerabilità zero-day. La transizione verso modelli di Continuous Risk Assessment rappresenta una risposta evolutiva a questa accelerazione della dinamica avversariale.

Questo spostamento paradigmatico implica una riconcettualizzazione dell’infrastruttura di monitoraggio, l’integrazione di capacità analitiche in tempo reale e l’adozione di architetture responsive capaci di ricalibrare automaticamente i parametri di rischio in risposta a nuovi indicatori di compromissione.

La dimensione umana: oltre il determinismo tecnologico

Nonostante la sofisticazione algoritmica dei moderni strumenti di valutazione, il fattore umano permane come variabile critica nell’equazione del rischio. La sicurezza comportamentale (behavioral security) emerge come disciplina complementare, riconoscendo che molte compromissioni derivano da vulnerabilità cognitive piuttosto che da debolezze tecniche.

L’integrazione di metriche psicometriche nei modelli di rischio, la valutazione della maturità della cultura della sicurezza e l’analisi delle dinamiche socio-organizzative rappresentano frontiere di ricerca promettenti per una modellazione più realistica della superficie di vulnerabilità.

L’asimmetria informativa e il paradosso dell’incertezza

Un aspetto epistemologicamente rilevante della valutazione del rischio risiede nella fondamentale asimmetria informativa tra difensori e attaccanti. Mentre i primi operano in un regime di trasparenza obbligata, dovendo proteggere sistemi completamente mappati e documentati, i secondi beneficiano dell’opacità strategica, potendo selezionare vettori d’attacco imprevisti.

Questa asimmetria strutturale impone l’adozione di principi di difesa in profondità (defense-in-depth) e l’incorporazione sistematica dell’incertezza nei modelli predittivi. Paradossalmente, la consapevolezza dei limiti conoscitivi può rafforzare la resilienza difensiva, stimolando approcci più robusti e stratificati.

La sovereignizzazione dell’assessment: geopolitica della sicurezza digitale

L’evoluzione contemporanea della valutazione del rischio informatico non può prescindere dalla sua contestualizzazione geopolitica. Assistiamo ad una progressiva sovereignizzazione delle pratiche di sicurezza, con stati nazionali che sviluppano framework proprietari rispondenti a specifiche visioni strategiche e dottrine di sicurezza nazionale.

Questa frammentazione normativa genera un mosaico globale di standard eterogenei che pone sfide significative alle organizzazioni transnazionali, costrette a navigare una complessità regolamentare crescente. Il RegTech (Regulatory Technology) emerge come disciplina ancillare, tentando di automatizzare la compliance attraverso architetture adattive capaci di riconfigurare i modelli di rischio in funzione delle giurisdizioni rilevanti.

La tensione tra universalismo metodologico e particolarismo normativo costituisce un dilemma irrisolto che riflette più ampie contraddizioni nella governance digitale globale.

L’assessment nel paradigma Zero Trust: dalla perimetrazione alla verificabilità perpetua

L’obsolescenza del modello di sicurezza perimetrale tradizionale ha catalizzato l’ascesa dell’architettura Zero Trust, fondamentalmente riconfigurando le coordinate concettuali della valutazione del rischio. In questa cornice epistemica, l’assessment si trasfigura da esercizio discontinuo e localizzato a flusso valutativo ininterrotto che interroga costantemente la legittimità di ogni transazione digitale.

Il principio “never trust, always verify” comporta una granularizzazione senza precedenti del rischio, ora atomizzato al livello della singola interazione. Questa micronizzazione valutativa richiede infrastrutture analitiche capaci di operare a scale precedentemente inconcepibili, fondendosi con tecnologie emergenti come l’edge computing per minimizzare la latenza decisionale.

Tale paradigma dissolve la dicotomia tradizionale tra interno ed esterno, sostituendola con una topologia di fiducia condizionale perpetuamente rinegoziata, dove il rischio viene calcolato come funzione contestuale di molteplici vettori identitari, comportamentali e situazionali.

La convergenza delle superfici: IT, OT e rischio cibernetico-fisico

La progressiva dissoluzione dei confini tra tecnologie operazionali (OT) e infrastrutture informative (IT) ha generato una complessa superficie ibrida che richiede metodologie valutative capaci di trascendere le tradizionali categorizzazioni disciplinari. Nel contesto dell’Industria 4.0 e delle smart infrastructures, la valutazione del rischio deve necessariamente abbracciare la dimensione cibernetico-fisica (cyber-physical), riconoscendo le potenziali cascate di compromissione tra domini precedentemente disgiunti.

Questo amalgama tecnologico impone un ripensamento radicale dei modelli di impatto, ora costretti a contemplare scenari che travalicano la mera compromissione informativa per includere potenziali ripercussioni cinetiche. La crescente digitalizzazione di settori critici come energia, trasporti e sanità amplifica ulteriormente questa convergenza, trasformando vulnerabilità digitali in vettori di rischio esistenziale.

L’assessment in questi ecosistemi ibridi richiede competenze transdisciplinari e metodologie sintetiche che integrino domini epistemici storicamente separati, dalla sicurezza informatica all’ingegneria dei sistemi fisici, dall’analisi di affidabilità alla safety critica.

Il rischio algoritmico: l’intelligenza artificiale come soggetto e oggetto dell’assessment

L’intelligenza artificiale emerge contemporaneamente come soggetto e oggetto della valutazione del rischio, in una complessa dialettica riflessiva. Da un lato, i sistemi AI vengono impiegati per potenziare le capacità predittive e analitiche dell’assessment, promettendo elaborazione di pattern non lineari e correlazioni latenti invisibili alle metodologie tradizionali. Dall’altro, questi stessi sistemi rappresentano una nuova categoria di rischio che richiede framework valutativi dedicati.

Il rischio algoritmico presenta peculiarità ontologiche distintive: opacità decisionale, comportamenti emergenti non previsti in fase di design, vulnerabilità a manipolazioni avversariali e potenziale di amplificazione automatizzata di bias preesistenti. Queste caratteristiche sfidano i paradigmi tradizionali dell’assessment, progettati per sistemi deterministici con comportamenti ben definiti.

La valutazione del rischio AI-driven necessita di una riconcettualizzazione che integri principi di explainability, fairness e robustezza, riconoscendo la natura probabilistica e contestuale delle inferenze algoritmiche. Framework emergenti come AI Risk Management Framework del NIST rappresentano tentativi pionieristici di codificare questa nuova dimensione valutativa.

Parallelamente, l’impiego dell’AI nella difesa cibernetica introduce complessità di secondo ordine, con sistemi difensivi che potrebbero manifestare vulnerabilità emergenti o generare falsi positivi con impatti operativi significativi. Questa ricorsività del rischio richiede meta-modelli valutativi capaci di catturare dinamiche auto-referenziali.

La risk literacy come imperativo socio-tecnico

La crescente complessità della superficie di rischio digitale travalica le capacità interpretative di singoli esperti o dipartimenti isolati, richiedendo una diffusione capillare di competenze valutative attraverso l’intero tessuto organizzativo. La risk literacy emerge come meta-competenza cruciale, trascendendo le tradizionali categorizzazioni professionali.

Questa alfabetizzazione al rischio non si limita alla comprensione tecnica di vulnerabilità e minacce, ma abbraccia dimensioni cognitive ed epistemiche più profonde: consapevolezza dei bias decisionali, comprensione delle logiche probabilistiche, capacità di navigare contesti caratterizzati da incertezza profonda e ambiguità intrinseca.

Le organizzazioni all’avanguardia stanno riconcettualizzando i propri programmi formativi, integrando elementi di epistemologia applicata, teoria della complessità e pensiero sistemico accanto alle tradizionali competenze tecniche. Questa evoluzione riconosce che la resilienza digitale è fondamentalmente un fenomeno socio-tecnico che emerge dall’interazione tra sistemi tecnologici e reti cognitive umane.

La supply chain del rischio: ecosistemi vulnerabili e dipendenze transitive

L’interconnessione sistemica delle infrastrutture digitali contemporanee ha generato cascate di dipendenza che amplificano e ridistribuiscono il rischio attraverso network di relazioni commerciali, tecnologiche e operative. L’assessment tradizionale, focalizzato su perimetri organizzativi ben definiti, si rivela inadeguato di fronte alla natura transitiva delle vulnerabilità in ecosistemi digitali stratificati.

Eventi recenti come la compromissione SolarWinds o l’exploit di Log4j hanno drammaticamente evidenziato come vulnerabilità localizzate possano propagarsi attraverso catene di dipendenza, generando superfici di attacco emergenti non rilevabili attraverso analisi concentrate su singoli nodi dell’ecosistema.

Metodologie evolute di Third Party Risk Management (TPRM) tentano di modellizzare queste dipendenze transitive attraverso rappresentazioni topologiche che mappano non solo relazioni dirette ma anche catene di fornitura di secondo e terzo livello. Questo approccio richiede capacità analitiche sofisticate e accesso a metadati distribuiti, spesso ostacolato da asimmetrie informative e resistenze organizzative alla condivisione di informazioni sensibili.

La Trust Federation emerge come paradigma complementare, tentando di bilanciare la necessità di trasparenza con legittime preoccupazioni di riservatezza attraverso architetture informative che permettano verifiche attestabili senza completa divulgazione. Blockchain e tecnologie di zero-knowledge proof offrono promettenti substrati tecnologici per questi modelli federati di risk assessment.

Conclusioni: verso una metascienza del rischio digitale

La valutazione del rischio nella sicurezza digitale trascende ormai i confini di una mera pratica tecnica per configurarsi come disciplina epistemica autonoma, con propri paradigmi, metodologie e frontiere di ricerca. La sua evoluzione futura richiederà un’integrazione sempre più profonda con domini adiacenti come l’intelligenza artificiale, la teoria della complessità e le scienze comportamentali.

In un’epoca caratterizzata da quella che Ulrich Beck definiva “società del rischio”, l’assessment digitale assume valenze che travalicano le mere considerazioni tecniche per innestarsi in più ampie dinamiche sociali, economiche e politiche. La crescente digitalizzazione dell’esistenza trasforma la sicurezza informatica da dominio specialistico a infrastruttura critica della civiltà contemporanea.

La sfida centrale risiede nel sviluppare arsenali metodologici che bilancino determinismo analitico e comprensione dell’incertezza radicale, quantificazione algoritmica e sensibilità contestuale, tecnicità procedurale e consapevolezza delle implicazioni etiche. Solo attraverso questa sintesi transdisciplinare la valutazione del rischio potrà emergere come autentico strumento di resilienza digitale in un ecosistema caratterizzato da complessità irriducibile e cambiamento accelerato.

Il vero obiettivo non è l’eliminazione dell’incertezza – aspirazione illusoria in un dominio intrinsecamente complesso – ma la sua gestione informata attraverso modelli concettuali e operativi che bilancino rigore analitico e pragmatismo decisionale. In ultima analisi, la valutazione del rischio digitale rappresenta un esercizio di navigazione epistemica tra conoscibilità e indeterminazione, in un territorio dove la mappa non è mai perfettamente sovrapponibile al territorio.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/rischio-digitale/


Lotta alla criminalità informatica: operazioni e strategie di Europol nel 2024 e 2025

Nell’ambito della 13ª Cyber Crime Conference, Emanuele Iovini (Specialist in Prevention & Outreach at EC3 Cybercrime Centre) ha presentato un’analisi dettagliata delle più recenti operazioni di Europol contro la criminalità informatica.

Il suo intervento ha offerto uno sguardo privilegiato sulle strategie adottate dallo European Cybercrime Centre (EC3) e sugli importanti risultati ottenuti negli ultimi mesi.

Il Centro europeo per il cybercrime: l’hub della sicurezza informatica in Europa

«In veste di specialista nel team di prevenzione e sensibilizzazione del Centro europeo per il cybercrime di Europol, voglio descrivervi le operazioni dell’ultimo anno e perché sono così importanti nel contesto della cooperazione internazionale», ha dichiarato Iovini in apertura dell’intervento.

L’EC3 rappresenta il fulcro della lotta contro la criminalità informatica nel continente: il centro strategico dispone di strumenti all’avanguardia per la cooperazione internazionale e di sofisticati mezzi analitici, a livello forense e di Cyber Threat Intelligence, per contrastare efficacemente le minacce informatiche.

Al cuore delle operazioni troviamo la Joint Cybercrime Action Task Force (J-CAT), una task force permanente che riunisce esperti provenienti da tutti i paesi membri; questa struttura garantisce un’azione coordinata e tempestiva contro le minacce emergenti, superando le barriere nazionali che spesso ostacolano le indagini sui crimini cyber.

Guarda il vedo completo dell’intervento:

[embedded content]

International Ransomware Response Model: la risposta europea ai ransomware

Particolarmente efficace è l’International Ransomware Response Model (IRM), con un’innovativa interfaccia che offre assistenza tecnica di alto livello alle aziende colpite da attacchi ransomware.

«Oltre a servizi di cifratura e chiusura dei server, il portale NoMoreRansom.org fornisce supporto a tutte le organizzazioni che hanno bisogno di combattere contro gli attacchi ransomware», ha spiegato Iovini.

Il portale rappresenta solo la punta dell’iceberg di una più ampia strategia di contrasto alle infrastrutture utilizzate dai criminali informatici: un approccio che permette non solo di rispondere agli attacchi già avvenuti, ma anche di prevenirne di ulteriori in futuro.

La cooperazione pubblico-privato: un’alleanza strategica

Un elemento fondamentale della strategia di Europol è la stretta collaborazione con il settore privato. Gli accordi di cooperazione con aziende tecnologiche e di sicurezza informatica forniscono un prezioso flusso di intelligence nella lotta contro il cybercrimine.

«In questo ambito, il settore privato riveste un ruolo essenziale» ha sottolineato Iovini.

Gli investigatori, infatti, non possono fronteggiare efficacemente la minaccia del cybercrime senza il supporto di competenze e informazioni provenienti dal settore privato.

Questa sinergia consente di identificare rapidamente nuove minacce e di sviluppare contromisure efficaci, in un contesto in cui la velocità di risposta è spesso determinante per il successo delle operazioni.

Operazione Stargrew: il colpo al Phishing-as-a-Service

Nel corso dell’ultimo anno, Europol ha condotto diverse operazioni di successo contro piattaforme criminali.

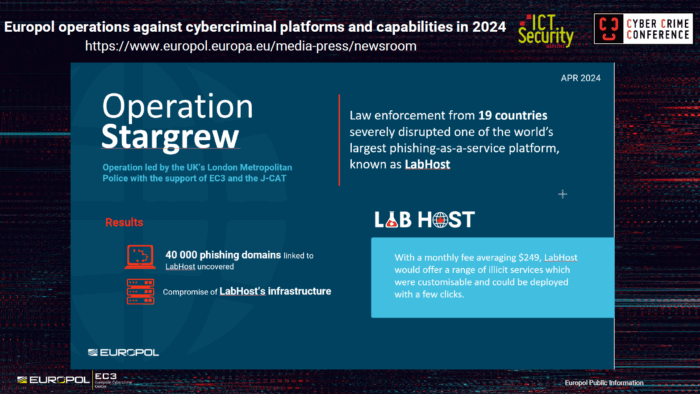
Grazie alla cooperazione di ben 19 paesi, l’operazione Stargrew ha inferto un duro colpo al fenomeno del “Phishing-as-a-Service”, neutralizzando una rete che utilizzava oltre 40.000 domini per orchestrare sofisticati attacchi di phishing.

Lotta alla criminalità informatica:, cybercrime: Operazione Stargrew, Europol

Con un’impressionante cifra di utenti registrati, la piattaforma consentiva anche a criminali con competenze tecniche limitate di condurre efficaci attacchi di ingegneria sociale: questo esempio evidenzia la preoccupante democratizzazione degli strumenti di attacco informatico, che rende il crimine cyber accessibile a un numero sempre maggiore di malintenzionati.

Operazione Morpheus: la lotta contro l’uso illecito di strumenti legittimi

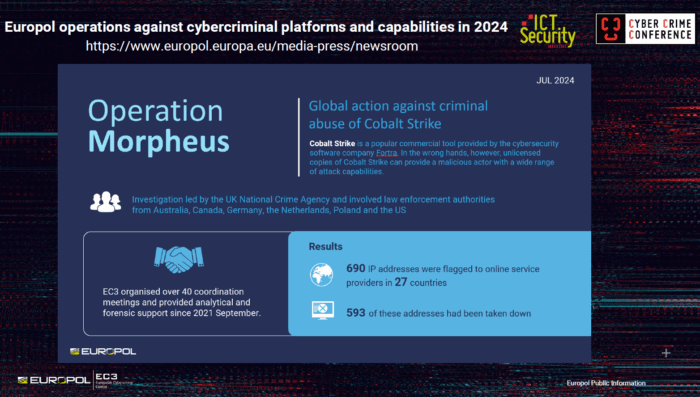
Non meno significativa è stata l’operazione Morpheus, mirata a contrastare l’uso illecito di Cobalt Strike. Questo strumento, originariamente sviluppato con finalità di testing per la sicurezza, è diventato incredibilmente popolare tra gli attaccanti in ragione della sua versatilità.

Lotta alla criminalità informatica:, cybercrime: Operazione Morpheus, Europol

«Cobalt Strike è nato come strumento legittimo ma è estremamente efficace nelle mani degli hacker, perché è altamente personalizzabile» ha spiegato Iovini «e rende possibile modifiche per adattarlo alle caratteristiche della vittima, nonché modifiche ai comandi e al codice sorgente per consentire di attaccare il target nel modo più efficace possibile».

Grazie al coordinamento di Europol sono stati organizzati circa 40 incontri per combattere risorse informatiche malevole distribuite in 27 diversi paesi, dimostrando l’importanza della cooperazione internazionale nella lotta al cybercrimine.

Operazione Kaerb: oltre i confini europei

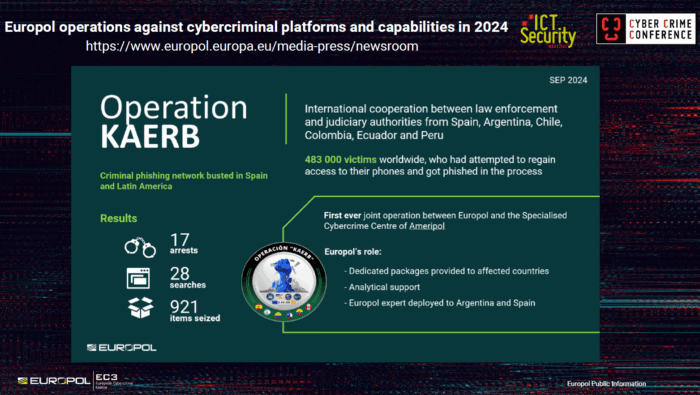
Anche l’operazione Kaerb ha segnato un’importante evoluzione nella cooperazione internazionale, estendendo le partnership oltre i confini europei, in particolare con l’Argentina.

Lotta alla criminalità informatica:, cybercrime: Operazione Kaerb, Europol

Il suo successo mostra come la lotta al cybercrimine richieda un approccio veramente globale, in cui le barriere geografiche e giurisdizionali vengono superate in nome di un obiettivo comune.

In merito Iovini ha ribadito che «È necessaria una cooperazione serrata», sottolineando come la rapidità di risposta sia fondamentale per contrastare efficacemente le minacce informatiche in un contesto sempre più interconnesso.

Operazione Matrix: contro le comunicazioni criptate dei criminali

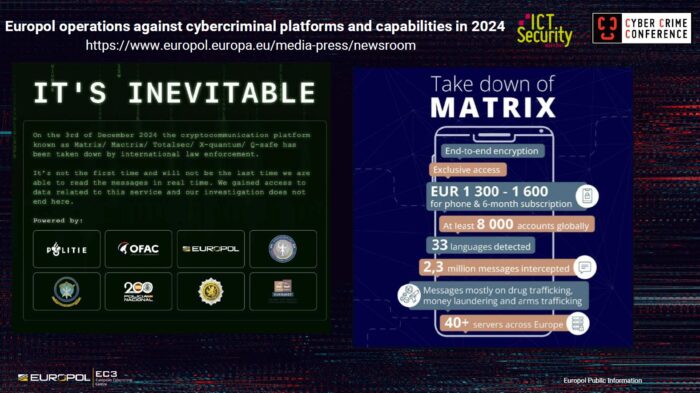
L’operazione Matrix ha portato alla chiusura di una piattaforma che consentiva ai criminali informatici di comunicare tra loro in forma anonima, rendendo estremamente difficile l’intercettazione da parte delle forze dell’ordine.

Lotta alla criminalità informatica:, cybercrime: Operazione Matrix, Europol

«La piattaforma consentiva ai criminali, sulla base di un pagamento mensile, di registrarsi e di ottenere tutta una serie di supporti; ma soprattutto permetteva loro di comunicare in modo totalmente anonimo, con crittografia end-to-end», ha spiegato Iovini.

Questo tipo di piattaforme rappresenta una sfida crescente per le autorità, poiché offrono ai criminali informatici spazi virtuali sicuri in cui pianificare e coordinare le loro attività.

Il successo dell’operazione Matrix dimostra, pertanto, la capacità di Europol di adattarsi alle nuove tecnologie utilizzate dalla criminalità organizzata.

Operazione Talent: il colpo ai marketplace del cybercrimine nel 2025

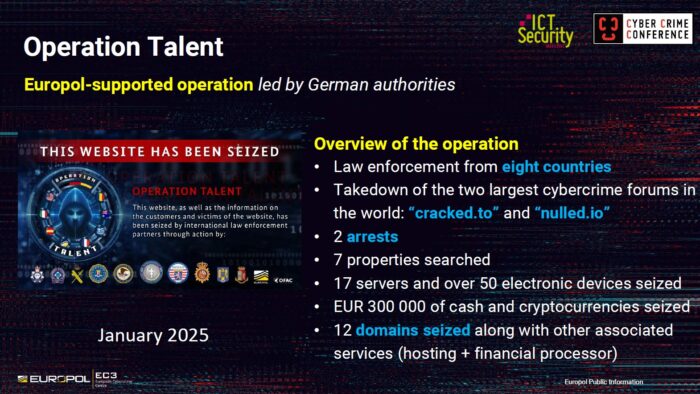
Passando ad attività più recenti, il relatore ha descritto l’operazione Talent, avviata a gennaio 2025 dalle autorità tedesche, che ha portato alla chiusura di due risorse fondamentali nell’ecosistema del cybercrime internazionale.

Lotta alla criminalità informatica:, cybercrime: Operazione Talent, Europol

«L’operazione si è concentrata sulle piattaforme “cracked.to” and “nulled.io”, che contavano su una platea di 10 milioni di utenti e che molti esperti conosceranno come “marketplace del cybercrime”», ha sintetizzato Iovini; «in questo caso Europol ha agito come vero e proprio broker della conoscenza, consentendo la condivisione rapida e sicura di risorse di intelligence tra i vari paesi coinvolti, nonché fornendo supporto analitico e forense alle autorità investigative nazionali».

Ciò che rende particolarmente preoccupanti questi mercati virtuali è la loro crescente capacità di offrire strumenti basati su AI, che rendono possibili «azioni automatiche personalizzate, permettendo di customizzare le attività di attacco anche senza essere esperti» e abbassando drasticamente la barriera tecnica per condurre attacchi informatici sofisticati.

L’operazione Phobos e 8Base: la lotta al ransomware-as-a-service

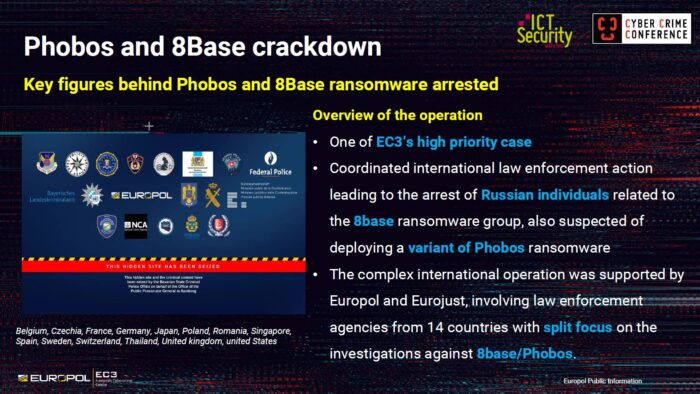
Di grande rilevanza è stata anche l’operazione che ha portato alla chiusura dei gruppi ransomware Phobos e 8Base, con l’arresto di due importanti criminali informatici: uno in Italia, nel 2023 (su mandato di arresto francese) e l’altro in Corea del Sud, nel 2024.

Lotta alla criminalità informatica:, cybercrime: operazione Phobos e 8Base, Europol

«A rendere importante questa operazione è il fatto che Phobos sia uno dei primi esempi di ransomware-as-a-service, a cui è seguito 8Base, una variante del primo che gli attaccanti avevano personalizzato in base alle loro esigenze», ha spiegato Iovini.

Questi gruppi adottavano tecniche particolarmente aggressive, come la “double extortion”. Con l’emergere di nuovi attori, però, si osserva un’evoluzione verso la “quadruple extortion”, in cui gli attaccanti, oltre a cifrare i dati e minacciarne la diffusione, contattano anche agenzie partner della vittima e spesso lanciano attacchi DDoS per impedire il ripristino dei servizi, aumentando così la pressione affinché venga pagato il riscatto.

L’operazione – che ha coinvolto 14 paesi, permettendo di identificare e neutralizzare ben 27 server utilizzati per attacchi ransomware – ha beneficiato del supporto essenziale di Eurojust, evidenziando come la lotta al cybercrimine richieda una cooperazione non solo esecutiva ma anche giudiziaria.

«Purtroppo sappiamo che diverse giurisdizioni hanno leggi e regolamenti diversi, quindi a volte è molto difficile coordinare le attività sul piano esecutivo» ha osservato Iovini, sottolineando una delle principali sfide nella lotta transnazionale al crimine cyber.

Sfide future: dall’anonimizzazione all’intelligenza artificiale

In conclusione del suo intervento, Iovini ha delineato le sfide attuali e future nel contrasto alla criminalità informatica transnazionale.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

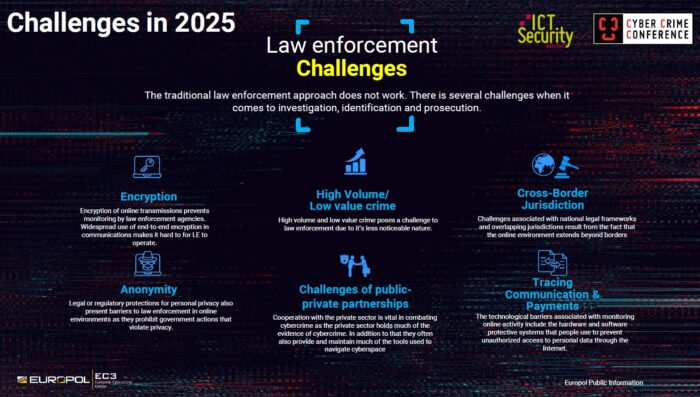
Nella sintesi offerta, la cifratura e l’anonimizzazione – spesso strettamente collegate, come dimostrato dalla piattaforma Matrix – rappresentano ancora ostacoli significativi; inoltre nuovi tipi di attacchi, con obiettivi su larga scala ma dal minor impatto individuale, stanno diventando sempre più comuni grazie alla diffusione del “cybercrime-as-a-service”, che facilita l’accesso a tecniche precedentemente riservate ad attaccanti esperti.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

Anche la difficoltà nel tracciamento di pagamenti e comunicazioni continua ad essere una sfida tecnica significativa per le forze dell’ordine. Al riguardo un’efficace cooperazione transfrontaliera richiede in primo luogo operazioni investigative e giudiziarie realmente coordinate, nonché un rafforzamento della collaborazione pubblico/privato.

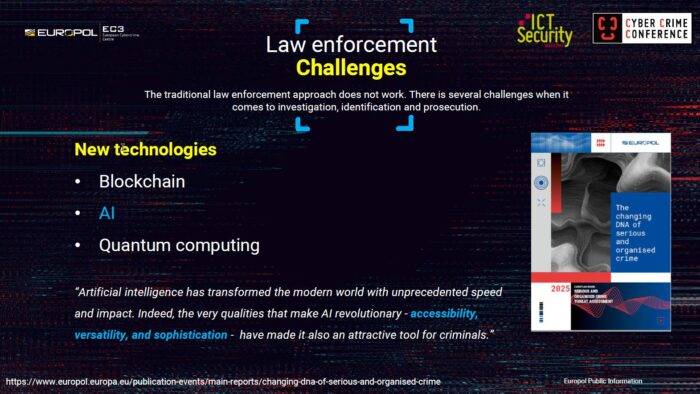
Iovini ha infine evidenziato come le nuove frontiere tecnologiche stiano aprendo nuovi scenari per il cybercrimine: «Tra le nuove frontiere a cui dovremo prestare attenzione figurano la blockchain, il Quantum Computing e, naturalmente, l’intelligenza artificiale, che sta davvero trasformando il nostro mondo grazie alla sua accessibilità e versatilità, capaci di renderla uno strumento molto attraente per i criminali».

Conclusioni: il futuro della sicurezza informatica in Europa

Iovini ha ricordato come i rapporti “Internet Organised Crime Threat Assessment“ e ”Serious and Organised Crime Threat Assessment” (entrambi pubblicati da Europol) offrano un’analisi approfondita delle tendenze citate nell’intervento, a conferma del ruolo sempre più centrale del cybercrime nello scenario globale.

La presentazione ha fornito uno sguardo privilegiato sugli sforzi comunitari per contrastare questa minaccia in rapida evoluzione, evidenziando come solo mediante una cooperazione internazionale rafforzata sia possibile affrontare efficacemente le sfide poste dalla criminalità informatica contemporanea.

Come illustrato nell’intervento, le operazioni condotte da Europol negli ultimi mesi dimostrano la capacità dell’agenzia di adattarsi rapidamente alle nuove minacce, sviluppando strategie innovative ma soprattutto costruendo alleanze strategiche per proteggere cittadini e imprese europee da minacce informatiche sempre più diffuse e sofisticate.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/criminalita-informatica-europol/


Making Security Decisions in an Unstable or Chaotic Environment

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }
In this episode of The Security Podcasts featuring Dave Coxe, CEO and Co-Founder of ID Dataweb, we discuss how leaders can make security decisions in unstable or chaotic environments.

“As business environments change — whether they’re driven by external policies, internal policies, or new technology — everybody has a huge a unique perspective on this. So, if they feel threatened by a change in any of these factors and policy, or if they’re being bought, for example, or integrated into another enterprise, there’s always going to be a lot of chaos associated.”

From the Cold Corner Podcast logo

Making Security Decisions in an Unstable or Chaotic Environment

Dave Coxe, CEO and Co-Founder of ID Dataweb, discusses how leaders can make security decisions in unstable or chaotic environments.

Listen to more from The Security Podcast.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101639-making-security-decisions-in-an-unstable-or-chaotic-environment


I ruoli di default di AWS consentono compromissioni e movimento laterale


I ricercatori di Aqua, firma di cybersecurity statunitense, hanno scoperto che i ruoli di default di AWS possono spianare la strada agli attaccanti consentendo compromissioni di account, accessi cross-servizio ed escalation di privilegi. 

I ruoli IAM incriminati vengono creati automaticamente durante il setup del servizio  e permettono l’accesso completo allo storage S3. Il problema è stato individuato in diversi servizi AWS, tra cui SageMaker, Glue e EMR dove la policy AmazonS3FullAccess, insieme ad altre con permessi estesi, viene applicata ai ruoli di default. “Questi ruoli, pensati originariamente per usi ristretti e specifici al servizio, possono essere invece abusati per eseguire azioni di livello amministratori ed eludere l’isolamento tra servizi” si legge sul blog della compagnia.

ruoli AWS

Il problema di fornire accesso completo ai bucket non è infatti solo un rischio per i dati, ma consente a un utente malintenzionato di accedere ad altri servizi e comprometterli. “Molti servizi AWS si affidano a S3 per memorizzare risorse essenziali come script, file di configurazione e modelli. Ottenere l’accesso completo a S3 consente a un aggressore di manipolare il comportamento interno di servizi come CloudFormation, SageMaker, Glue, EMR, nonché di strumenti come l’AWS CDK, con un’escalation dei privilegi che va ben oltre l’ambito originario del ruolo“.

Considerano che i nomi dei bucket S3 sono altamente prevedibili, e visti i permessi di scrittura e lettura sulle risorse, un attaccante può usare i privilegi del ruolo di default per individuare i bucket usati dagli altri servizi e modificare risorse come i template di CloudFormation, gli script EMR e le risorse di SageMaker. “Se un qualsiasi ruolo di un account ha AmazonS3FullAccess (che sia attraverso una policy aggiunta o tramite permessi inline), ha effettivamente accesso in lettura/scrittura a ogni bucket S3 e, di conseguenza, la possibilità di compromette più servizi AWS“.

I rischi dei ruoli AWS di default

Nel blog i ricercatori di Aqua hanno evidenziato alcuni scenari d’attacco che sfruttano la vulnerabilità dei ruoli di default di AWS. In un caso, il team ha dimostrato che è possibile importare un modello malevolo da HuggingFace su SageMaker per eseguire codice pericoloso per l’intero ambiente, per esempio con una backdoor che sottrae le credenziali. “L’esecuzione di modelli non attendibili è intrinsecamente rischiosa, ma il pericolo è ancora maggiore perché SageMaker opera con ruoli di esecuzione predefiniti con ampie autorizzazioni, come AmazonS3FullAccess”

In un altro caso, i ricercatori hanno effettuato una escalation dei privilegi dal ruolo AWSGlueServiceRole a quello di admin. Modificando i job Glue, gli attaccanti possono estendere il proprio raggio d’azione accedendo a tutti i bucket S3 dell’account e accedere in questo modo ad altri servizi collegati.

Il rischio derivante dai ruoli di default non impatta soltanto i servizi AWS, ma anche molti progetti open-source usati dalle organizzazioni per utilizzare risorse negli ambienti AWS. Quando, per esempio, si utilizzato tool come Terraform, Ray o librerie Python, solitamente durante il processo vengono creati dei ruoli IAM di default per il progetto; anche in questo caso, i ruoli vengono creati con permessi troppo estesi, garantendo accesso completo ai bucket.

In risposta all’analisi di Aqua, AWS ha applicato alcune mitigazioni per arginare i rischi, principalmente riducendo lo scope e i permessi dei ruoli creati di default; inoltre, l’azienda ha inviato delle comunicazioni ai propri utenti per informarli dei cambiamenti e delle buone pratiche da applicare durante la creazione dei ruoli.

“AWS ha confermato che AWS CDK (Cloud Development Kit), AWS Glue, Amazon EMR (Elastic MapReduce) e Amazon SageMaker funzionano come previsto. Il problema è stato risolto modificando i criteri dei ruoli di servizio predefiniti, in particolare il criterio AmazonS3FullAccess. Amazon Lightsail ha aggiornato la documentazione per indicare agli utenti di creare bucket con un criterio di tipo scoped-down. AWS CDK ha assicurato che le risorse CDK vengano caricate solo nei bucket dell’account dell’utente“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/21/i-ruoli-di-default-di-aws-consentono-compromissioni-e-movimento-laterale/?utm_source=rss&utm_medium=rss&utm_campaign=i-ruoli-di-default-di-aws-consentono-compromissioni-e-movimento-laterale


Principio del privilegio minimo: l’elegante minimalismo della sicurezza informatica

Nell’architettura della sicurezza informatica contemporanea, il Principio del Privilegio Minimo (Principle of Least Privilege – PoLP) si erge come un pilastro fondamentale, un paradigma la cui eleganza risiede nella sua apparente semplicità: concedere a ciascuna entità soltanto i privilegi strettamente necessari all’espletamento delle proprie funzioni designate, non uno di più. Questa massima, nella sua essenzialità, racchiude una sapienza antica trasposta nell’ecosistema digitale – la virtù della moderazione, della sobrietà nell’allocazione del potere.

La genesi concettuale e l’evoluzione diacronica

Il principio, formulato inizialmente da Jerome Saltzer e Michael Schroeder nel loro seminale articolo “The Protection of Information in Computer Systems” del 1975, emerge come risposta all’esigenza di contenere la propagazione delle vulnerabilità all’interno dei sistemi informatici.

La loro intuizione fondamentale risiedeva nella correlazione diretta tra l’estensione dei privilegi concessi e l’ampiezza della superficie d’attacco potenziale. La formulazione originaria, sebbene illuminante nella sua essenza, si è arricchita nel tempo di sfumature e articolazioni, rispondendo alle metamorfosi incessanti del panorama tecnologico.

Da principio isolato, il PoLP è gradualmente assurto a componente integrale di una filosofia olistica della sicurezza, intrecciandosi con paradigmi emergenti quali la Defense-in-Depth e il modello Zero Trust.

Nell’ecosistema digitale contemporaneo, caratterizzato da una complessità esponenzialmente crescente e da una interconnessione pervasiva, l’implementazione rigorosa del PoLP rappresenta non già un’opzione, bensì una necessità imperativa per le organizzazioni che ambiscono a salvaguardare l’integrità dei propri asset informativi.

L’Articolazione operativa del principio

L’applicazione del principio del privilegio minimo si declina attraverso molteplici dimensioni operative:

  1. Granularità dei Privilegi: L’approccio prevede la scomposizione delle autorizzazioni in unità atomiche, consentendo un’attribuzione chirurgica dei diritti di accesso.
  2. Temporalità dei Privilegi: I privilegi vengono concessi secondo una modalità “just-in-time”, limitandone la durata al periodo strettamente necessario all’espletamento delle operazioni autorizzate.
  3. Contestualizzazione dei Privilegi: L’autorizzazione viene modulata in funzione del contesto operativo, considerando variabili quali la localizzazione, il dispositivo utilizzato e i pattern comportamentali dell’utente.
  4. Minimizzazione della Superficie Privilegiata: La riduzione sistematica delle entità dotate di privilegi elevati rappresenta un corollario essenziale, concretizzandosi nella limitazione degli account amministrativi e nell’adozione di architetture multi-livello.

L’Architettura del privilegio nell’era della pervasività digitale

Nel contesto contemporaneo, caratterizzato dalla dissoluzione dei perimetri tradizionali e dall’ubiquità dell’accesso, l’implementazione del principio assume connotazioni innovative:

La Metamorfosi dell’Identità Digitale

L’identità digitale, lungi dall’essere un costrutto monolitico, si frammenta in una costellazione di attributi contestuali. Il paradigma emergente dell’Identità Decentralizzata (DID) e le tecnologie Self-Sovereign Identity (SSI) propongono un modello in cui l’utente diviene custode sovrano delle proprie credenziali, rilasciando selettivamente soltanto gli attributi strettamente necessari all’interazione specifica.

Questa granularizzazione dell’identità rappresenta la quintessenza del principio del privilegio minimo applicato alla sfera dell’autenticazione, consentendo la minimizzazione dell’esposizione informativa in ogni transazione digitale.

Il privilegio come costrutto effimero

L’evoluzione del modello verso il Privileged Access Management (PAM) 2.0 introduce il concetto di “privilegio effimero”: l’autorizzazione non è più un attributo persistente associato all’identità, bensì un costrutto transitorio, la cui esistenza è vincolata a parametri temporali e contestuali rigorosamente definiti.

L’implementazione di infrastrutture Privileged Access Workstation (PAW) e di architetture di accesso basate su jump box isolati esemplifica questa transizione verso un modello in cui il privilegio, anziché essere posseduto, viene temporaneamente assunto per poi dissolversi al termine dell’interazione autorizzata.

Implementazione nei paradigmi contemporanei

Nel panorama tecnologico attuale, l’implementazione del principio si manifesta attraverso diverse architetture e metodologie:

Zero Trust Architecture

Il modello Zero Trust, teoreticamente formalizzato dal Forrester Research e successivamente adottato da organizzazioni quali NIST e NCCoE, incorpora il PoLP come elemento costitutivo. La sua massima “never trust, always verify” si traduce nell’applicazione di controlli granulari su ogni accesso, indipendentemente dalla provenienza della richiesta.

La continua validazione dell’autorizzazione, contestualizzata attraverso l’analisi di molteplici fattori di rischio, rappresenta l’evoluzione naturale del principio in un ecosistema caratterizzato dalla dissoluzione del concetto tradizionale di perimetro.

Containerizzazione e Microsegmentazione

Le tecnologie di containerizzazione, paradigmaticamente rappresentate da Docker e Kubernetes, incarnano l’applicazione del principio a livello di infrastruttura, isolando i processi e minimizzando i privilegi necessari al funzionamento di ciascun container.

L’adozione crescente del paradigma “security as code”, con la definizione dichiarativa delle politiche di sicurezza attraverso linguaggi quali Open Policy Agent (OPA), consente l’automatizzazione dell’applicazione del principio, riducendo il divario tra intenzione ed implementazione.

Parallelamente, la microsegmentazione delle reti consente l’applicazione di politiche di controllo degli accessi a livello di singolo workload, riducendo drasticamente la mobilità laterale degli eventuali attori malevoli.

Elevation-of-Privilege controllato

I meccanismi di elevation-of-privilege, quali sudo in ambienti Unix/Linux o User Account Control in Windows, rappresentano implementazioni pragmatiche del principio, consentendo l’esecuzione temporanea di operazioni privilegiate senza necessità di mantenere costantemente attivi i privilegi amministrativi.

L’evoluzione di questi strumenti verso modelli di autorizzazione basati su workflow approvati e auditable, implementati in soluzioni quali CyberArk e BeyondTrust, rappresenta un passo ulteriore verso la formalizzazione e la tracciabilità del processo di elevazione temporanea dei privilegi.

Il PoLP nell’era dell’intelligenza artificiale e dell’edge computing

L’avvento di paradigmi tecnologici emergenti impone una rielaborazione del principio in contesti inediti:

Intelligenza artificiale e machine learning

I sistemi di intelligenza artificiale, caratterizzati da un’autonomia decisionale crescente, sollevano interrogativi inediti circa l’applicazione del principio. La definizione di “privilegi minimi” per un algoritmo capace di apprendimento autonomo richiede l’elaborazione di modelli di controllo basati non già su autorizzazioni statiche, bensì su guardrail comportamentali dinamicamente validati. L’implementazione di tecniche quali il “dynamic sandboxing” e il “model sharding” esemplifica questa tendenza verso la compartimentazione dell’intelligenza artificiale, confinando ciascun componente algoritmica all’interno di un perimetro autorizzativo rigorosamente definito.

Edge computing e IoT

La proliferazione di dispositivi edge e IoT, caratterizzati da vincoli computazionali stringenti e da una superficie d’attacco estesa, rende imperativa l’applicazione rigorosa del principio. L’architettura emergente dell’Edge Privilege Management (EPM) propone un modello in cui l’autorizzazione viene decentralizzata e contestualizzata, consentendo decisioni autonome a livello periferico senza compromettere l’integrità complessiva dell’ecosistema.

La definizione di “secure enclaves” hardware e l’implementazione di trusted execution environments (TEE) rappresentano approcci promettenti per l’isolamento dei privilegi in contesti caratterizzati da risorse limitate e da un elevato grado di distribuzione.

Il privilegio minimo come imperativo normativo

L’evoluzione del panorama regolatorio riflette la centralità crescente del principio:

GDPR e sovranità digitale europea

Il Regolamento Generale sulla Protezione dei Dati (GDPR) europeο, pur non menzionando esplicitamente il PoLP, ne incorpora implicitamente l’essenza attraverso principi quali la minimizzazione dei dati (Art. 5.1.c) e la sicurezza del trattamento (Art. 32). La Data Governance Act e l’emergente Cyber Resilience Act rafforzano ulteriormente questa tendenza, elevando il principio a requisito implicito per la conformità normativa nell’ecosistema digitale europeo.

NIS2 e Critical Infrastructure Protection

La Direttiva NIS2, adottata dal Parlamento Europeo nel 2023, espande significativamente l’ambito di applicazione della precedente NIS, imponendo obblighi di security-by-design che includono implicitamente l’applicazione del PoLP come best practice fondamentale.

Analogamente, negli Stati Uniti, l’Executive Order 14028 sulla “Improving the Nation’s Cybersecurity” del maggio 2021 esplicita il privilegio minimo come componente essenziale della strategia di sicurezza federale, con particolare enfasi sulla sua applicazione negli ambienti cloud.

Sfide implementative e mitigazioni nella complessità contemporanea

L’adozione rigorosa del PoLP nell’ecosistema contemporaneo affronta sfide di complessità crescente:

  1. Orchestrazione Multi-Cloud: L’adozione crescente di architetture multi-cloud introduce una dimensione ulteriore di complessità nella gestione dei privilegi, richiedendo l’implementazione di soluzioni di Cloud Privilege Management (CPM) capaci di orchestrare politiche coerenti attraverso provider eterogenei.
  2. DevSecOps Integration: L’accelerazione dei cicli di sviluppo impone l’integrazione del principio all’interno del paradigma DevSecOps, con l’automatizzazione della validazione delle politiche di privilegio minimo attraverso pipeline CI/CD e l’adozione di pratiche quali Infrastructure as Code Security (IaCSec).
  3. Supply Chain Security: Gli attacchi alla catena di approvvigionamento software, paradigmaticamente esemplificati dall’incidente SolarWinds, evidenziano l’importanza dell’applicazione del principio non soltanto all’interno dell’organizzazione, ma lungo l’intera catena del valore digitale.
  4. Quantum-Resistant Authentication: L’avvento imminente del quantum computing impone una rivisitazione delle architetture di autenticazione e autorizzazione, con l’adozione di algoritmi post-quantum per la protezione dei meccanismi di gestione dei privilegi contro minacce computazionali emergenti.

Metriche e valutazione dell’efficacia nell’analisi quantitativa

La valutazione dell’efficacia dell’implementazione del principio richiede l’adozione di metriche sofisticate:

  • Privilege Entropy Index: Quantifica il grado di dispersione dei privilegi all’interno dell’organizzazione, identificando concentrazioni anomale di autorizzazioni.
  • Time-to-Privilege Ratio: Misura il rapporto tra il tempo di utilizzo effettivo dei privilegi e il periodo di concessione, identificando autorizzazioni persistenti potenzialmente superflue.
  • Privilege Graph Complexity: Analizza la topologia del grafo delle autorizzazioni, identificando pattern di complessità eccessiva o interconnessioni anomale tra domini di privilegio.
  • Privilege Usage Anomaly Detection: Implementa algoritmi di machine learning per l’identificazione di pattern di utilizzo dei privilegi statisticamente devianti rispetto alle baseline comportamentali.

La dimensione filosofica del privilegio minimo

Al di là delle implementazioni tecniche, il principio del privilegio minimo trascende la dimensione meramente operativa per assurgere a postura filosofica nell’approccio alla sicurezza. La sua essenza riecheggia principi di sobrietà intellettuale riscontrabili in diverse tradizioni filosofiche, dal “Rasoir d’Occam” all’imperativo stoico della moderazione.

In questo senso, il PoLP rappresenta non soltanto una best practice operativa, bensì un’espressione della prudentia informatica – la virtù della cautela applicata all’ecosistema digitale.

Come osservato da Bruce Schneier, “la sicurezza è fondamentalmente un trade-off”. Il principio del privilegio minimo offre un framework concettuale per la negoziazione consapevole di questo trade-off, bilanciando funzionalità e protezione attraverso l’allocazione parsimoniosα dell’autorizzazione.

L’etica dell’austerità autorizzativa nell’era dell’abbondanza digitale

Il Principio del Privilegio Minimo, nella sua essenza, incarna una forma di minimalismo informatico: la sublime arte di concedere esattamente ciò che è necessario, nulla di più. In un’epoca caratterizzata da minacce cibernetiche di complessità e sofisticazione crescenti, questa parsimonia nell’attribuzione dei privilegi rappresenta non già una limitazione, bensì una forma elevata di design della sicurezza.

In un ecosistema digitale dominato dal paradigma dell’abbondanza – di dati, di connessioni, di interazioni – il principio introduce un contrappunto di austerità consapevole, rammentandoci che, nell’architettura della sicurezza come nella vita, la moderazione rappresenta frequentemente la via maestra verso la resilienza.

Come eloquentemente sintetizzato da Bruce Schneier: “La sicurezza è un processo, non un prodotto”. In questo processo, il Principio del Privilegio Minimo emerge come metodologia fondamentale, la cui efficacia trascende le specifiche implementazioni tecnologiche per affermarsi come paradigma concettuale universalmente applicabile.

Nell’era della pervasività digitale, della dissoluzione dei perimetri tradizionali e dell’interconnessione ubiquitaria, l’applicazione rigorosa del principio rappresenta non soltanto una pratica prudenziale, bensì un imperativo etico per la preservazione dell’integrità e della resilienza del tessuto digitale globale.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/privilegio-minimo/