Principio del privilegio minimo: l’elegante minimalismo della sicurezza informatica
Nell’architettura della sicurezza informatica contemporanea, il Principio del Privilegio Minimo (Principle of Least Privilege – PoLP) si erge come un pilastro fondamentale, un paradigma la cui eleganza risiede nella sua apparente semplicità: concedere a ciascuna entità soltanto i privilegi strettamente necessari all’espletamento delle proprie funzioni designate, non uno di più. Questa massima, nella sua essenzialità, racchiude una sapienza antica trasposta nell’ecosistema digitale – la virtù della moderazione, della sobrietà nell’allocazione del potere.

La genesi concettuale e l’evoluzione diacronica

Il principio, formulato inizialmente da Jerome Saltzer e Michael Schroeder nel loro seminale articolo “The Protection of Information in Computer Systems” del 1975, emerge come risposta all’esigenza di contenere la propagazione delle vulnerabilità all’interno dei sistemi informatici.

La loro intuizione fondamentale risiedeva nella correlazione diretta tra l’estensione dei privilegi concessi e l’ampiezza della superficie d’attacco potenziale. La formulazione originaria, sebbene illuminante nella sua essenza, si è arricchita nel tempo di sfumature e articolazioni, rispondendo alle metamorfosi incessanti del panorama tecnologico.

Da principio isolato, il PoLP è gradualmente assurto a componente integrale di una filosofia olistica della sicurezza, intrecciandosi con paradigmi emergenti quali la Defense-in-Depth e il modello Zero Trust.

Nell’ecosistema digitale contemporaneo, caratterizzato da una complessità esponenzialmente crescente e da una interconnessione pervasiva, l’implementazione rigorosa del PoLP rappresenta non già un’opzione, bensì una necessità imperativa per le organizzazioni che ambiscono a salvaguardare l’integrità dei propri asset informativi.

L’Articolazione operativa del principio

L’applicazione del principio del privilegio minimo si declina attraverso molteplici dimensioni operative:

  1. Granularità dei Privilegi: L’approccio prevede la scomposizione delle autorizzazioni in unità atomiche, consentendo un’attribuzione chirurgica dei diritti di accesso.
  2. Temporalità dei Privilegi: I privilegi vengono concessi secondo una modalità “just-in-time”, limitandone la durata al periodo strettamente necessario all’espletamento delle operazioni autorizzate.
  3. Contestualizzazione dei Privilegi: L’autorizzazione viene modulata in funzione del contesto operativo, considerando variabili quali la localizzazione, il dispositivo utilizzato e i pattern comportamentali dell’utente.
  4. Minimizzazione della Superficie Privilegiata: La riduzione sistematica delle entità dotate di privilegi elevati rappresenta un corollario essenziale, concretizzandosi nella limitazione degli account amministrativi e nell’adozione di architetture multi-livello.

L’Architettura del privilegio nell’era della pervasività digitale

Nel contesto contemporaneo, caratterizzato dalla dissoluzione dei perimetri tradizionali e dall’ubiquità dell’accesso, l’implementazione del principio assume connotazioni innovative:

La Metamorfosi dell’Identità Digitale

L’identità digitale, lungi dall’essere un costrutto monolitico, si frammenta in una costellazione di attributi contestuali. Il paradigma emergente dell’Identità Decentralizzata (DID) e le tecnologie Self-Sovereign Identity (SSI) propongono un modello in cui l’utente diviene custode sovrano delle proprie credenziali, rilasciando selettivamente soltanto gli attributi strettamente necessari all’interazione specifica.

Questa granularizzazione dell’identità rappresenta la quintessenza del principio del privilegio minimo applicato alla sfera dell’autenticazione, consentendo la minimizzazione dell’esposizione informativa in ogni transazione digitale.

Il privilegio come costrutto effimero

L’evoluzione del modello verso il Privileged Access Management (PAM) 2.0 introduce il concetto di “privilegio effimero”: l’autorizzazione non è più un attributo persistente associato all’identità, bensì un costrutto transitorio, la cui esistenza è vincolata a parametri temporali e contestuali rigorosamente definiti.

L’implementazione di infrastrutture Privileged Access Workstation (PAW) e di architetture di accesso basate su jump box isolati esemplifica questa transizione verso un modello in cui il privilegio, anziché essere posseduto, viene temporaneamente assunto per poi dissolversi al termine dell’interazione autorizzata.

Implementazione nei paradigmi contemporanei

Nel panorama tecnologico attuale, l’implementazione del principio si manifesta attraverso diverse architetture e metodologie:

Zero Trust Architecture

Il modello Zero Trust, teoreticamente formalizzato dal Forrester Research e successivamente adottato da organizzazioni quali NIST e NCCoE, incorpora il PoLP come elemento costitutivo. La sua massima “never trust, always verify” si traduce nell’applicazione di controlli granulari su ogni accesso, indipendentemente dalla provenienza della richiesta.

La continua validazione dell’autorizzazione, contestualizzata attraverso l’analisi di molteplici fattori di rischio, rappresenta l’evoluzione naturale del principio in un ecosistema caratterizzato dalla dissoluzione del concetto tradizionale di perimetro.

Containerizzazione e Microsegmentazione

Le tecnologie di containerizzazione, paradigmaticamente rappresentate da Docker e Kubernetes, incarnano l’applicazione del principio a livello di infrastruttura, isolando i processi e minimizzando i privilegi necessari al funzionamento di ciascun container.

L’adozione crescente del paradigma “security as code”, con la definizione dichiarativa delle politiche di sicurezza attraverso linguaggi quali Open Policy Agent (OPA), consente l’automatizzazione dell’applicazione del principio, riducendo il divario tra intenzione ed implementazione.

Parallelamente, la microsegmentazione delle reti consente l’applicazione di politiche di controllo degli accessi a livello di singolo workload, riducendo drasticamente la mobilità laterale degli eventuali attori malevoli.

Elevation-of-Privilege controllato

I meccanismi di elevation-of-privilege, quali sudo in ambienti Unix/Linux o User Account Control in Windows, rappresentano implementazioni pragmatiche del principio, consentendo l’esecuzione temporanea di operazioni privilegiate senza necessità di mantenere costantemente attivi i privilegi amministrativi.

L’evoluzione di questi strumenti verso modelli di autorizzazione basati su workflow approvati e auditable, implementati in soluzioni quali CyberArk e BeyondTrust, rappresenta un passo ulteriore verso la formalizzazione e la tracciabilità del processo di elevazione temporanea dei privilegi.

Il PoLP nell’era dell’intelligenza artificiale e dell’edge computing

L’avvento di paradigmi tecnologici emergenti impone una rielaborazione del principio in contesti inediti:

Intelligenza artificiale e machine learning

I sistemi di intelligenza artificiale, caratterizzati da un’autonomia decisionale crescente, sollevano interrogativi inediti circa l’applicazione del principio. La definizione di “privilegi minimi” per un algoritmo capace di apprendimento autonomo richiede l’elaborazione di modelli di controllo basati non già su autorizzazioni statiche, bensì su guardrail comportamentali dinamicamente validati. L’implementazione di tecniche quali il “dynamic sandboxing” e il “model sharding” esemplifica questa tendenza verso la compartimentazione dell’intelligenza artificiale, confinando ciascun componente algoritmica all’interno di un perimetro autorizzativo rigorosamente definito.

Edge computing e IoT

La proliferazione di dispositivi edge e IoT, caratterizzati da vincoli computazionali stringenti e da una superficie d’attacco estesa, rende imperativa l’applicazione rigorosa del principio. L’architettura emergente dell’Edge Privilege Management (EPM) propone un modello in cui l’autorizzazione viene decentralizzata e contestualizzata, consentendo decisioni autonome a livello periferico senza compromettere l’integrità complessiva dell’ecosistema.

La definizione di “secure enclaves” hardware e l’implementazione di trusted execution environments (TEE) rappresentano approcci promettenti per l’isolamento dei privilegi in contesti caratterizzati da risorse limitate e da un elevato grado di distribuzione.

Il privilegio minimo come imperativo normativo

L’evoluzione del panorama regolatorio riflette la centralità crescente del principio:

GDPR e sovranità digitale europea

Il Regolamento Generale sulla Protezione dei Dati (GDPR) europeο, pur non menzionando esplicitamente il PoLP, ne incorpora implicitamente l’essenza attraverso principi quali la minimizzazione dei dati (Art. 5.1.c) e la sicurezza del trattamento (Art. 32). La Data Governance Act e l’emergente Cyber Resilience Act rafforzano ulteriormente questa tendenza, elevando il principio a requisito implicito per la conformità normativa nell’ecosistema digitale europeo.

NIS2 e Critical Infrastructure Protection

La Direttiva NIS2, adottata dal Parlamento Europeo nel 2023, espande significativamente l’ambito di applicazione della precedente NIS, imponendo obblighi di security-by-design che includono implicitamente l’applicazione del PoLP come best practice fondamentale.

Analogamente, negli Stati Uniti, l’Executive Order 14028 sulla “Improving the Nation’s Cybersecurity” del maggio 2021 esplicita il privilegio minimo come componente essenziale della strategia di sicurezza federale, con particolare enfasi sulla sua applicazione negli ambienti cloud.

Sfide implementative e mitigazioni nella complessità contemporanea

L’adozione rigorosa del PoLP nell’ecosistema contemporaneo affronta sfide di complessità crescente:

  1. Orchestrazione Multi-Cloud: L’adozione crescente di architetture multi-cloud introduce una dimensione ulteriore di complessità nella gestione dei privilegi, richiedendo l’implementazione di soluzioni di Cloud Privilege Management (CPM) capaci di orchestrare politiche coerenti attraverso provider eterogenei.
  2. DevSecOps Integration: L’accelerazione dei cicli di sviluppo impone l’integrazione del principio all’interno del paradigma DevSecOps, con l’automatizzazione della validazione delle politiche di privilegio minimo attraverso pipeline CI/CD e l’adozione di pratiche quali Infrastructure as Code Security (IaCSec).
  3. Supply Chain Security: Gli attacchi alla catena di approvvigionamento software, paradigmaticamente esemplificati dall’incidente SolarWinds, evidenziano l’importanza dell’applicazione del principio non soltanto all’interno dell’organizzazione, ma lungo l’intera catena del valore digitale.
  4. Quantum-Resistant Authentication: L’avvento imminente del quantum computing impone una rivisitazione delle architetture di autenticazione e autorizzazione, con l’adozione di algoritmi post-quantum per la protezione dei meccanismi di gestione dei privilegi contro minacce computazionali emergenti.

Metriche e valutazione dell’efficacia nell’analisi quantitativa

La valutazione dell’efficacia dell’implementazione del principio richiede l’adozione di metriche sofisticate:

  • Privilege Entropy Index: Quantifica il grado di dispersione dei privilegi all’interno dell’organizzazione, identificando concentrazioni anomale di autorizzazioni.
  • Time-to-Privilege Ratio: Misura il rapporto tra il tempo di utilizzo effettivo dei privilegi e il periodo di concessione, identificando autorizzazioni persistenti potenzialmente superflue.
  • Privilege Graph Complexity: Analizza la topologia del grafo delle autorizzazioni, identificando pattern di complessità eccessiva o interconnessioni anomale tra domini di privilegio.
  • Privilege Usage Anomaly Detection: Implementa algoritmi di machine learning per l’identificazione di pattern di utilizzo dei privilegi statisticamente devianti rispetto alle baseline comportamentali.

La dimensione filosofica del privilegio minimo

Al di là delle implementazioni tecniche, il principio del privilegio minimo trascende la dimensione meramente operativa per assurgere a postura filosofica nell’approccio alla sicurezza. La sua essenza riecheggia principi di sobrietà intellettuale riscontrabili in diverse tradizioni filosofiche, dal “Rasoir d’Occam” all’imperativo stoico della moderazione.

In questo senso, il PoLP rappresenta non soltanto una best practice operativa, bensì un’espressione della prudentia informatica – la virtù della cautela applicata all’ecosistema digitale.

Come osservato da Bruce Schneier, “la sicurezza è fondamentalmente un trade-off”. Il principio del privilegio minimo offre un framework concettuale per la negoziazione consapevole di questo trade-off, bilanciando funzionalità e protezione attraverso l’allocazione parsimoniosα dell’autorizzazione.

L’etica dell’austerità autorizzativa nell’era dell’abbondanza digitale

Il Principio del Privilegio Minimo, nella sua essenza, incarna una forma di minimalismo informatico: la sublime arte di concedere esattamente ciò che è necessario, nulla di più. In un’epoca caratterizzata da minacce cibernetiche di complessità e sofisticazione crescenti, questa parsimonia nell’attribuzione dei privilegi rappresenta non già una limitazione, bensì una forma elevata di design della sicurezza.

In un ecosistema digitale dominato dal paradigma dell’abbondanza – di dati, di connessioni, di interazioni – il principio introduce un contrappunto di austerità consapevole, rammentandoci che, nell’architettura della sicurezza come nella vita, la moderazione rappresenta frequentemente la via maestra verso la resilienza.

Come eloquentemente sintetizzato da Bruce Schneier: “La sicurezza è un processo, non un prodotto”. In questo processo, il Principio del Privilegio Minimo emerge come metodologia fondamentale, la cui efficacia trascende le specifiche implementazioni tecnologiche per affermarsi come paradigma concettuale universalmente applicabile.

Nell’era della pervasività digitale, della dissoluzione dei perimetri tradizionali e dell’interconnessione ubiquitaria, l’applicazione rigorosa del principio rappresenta non soltanto una pratica prudenziale, bensì un imperativo etico per la preservazione dell’integrità e della resilienza del tessuto digitale globale.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/privilegio-minimo/


Il modello italiano di contrasto al Cybercrime: un ecosistema in trasformazione nell’era digitale

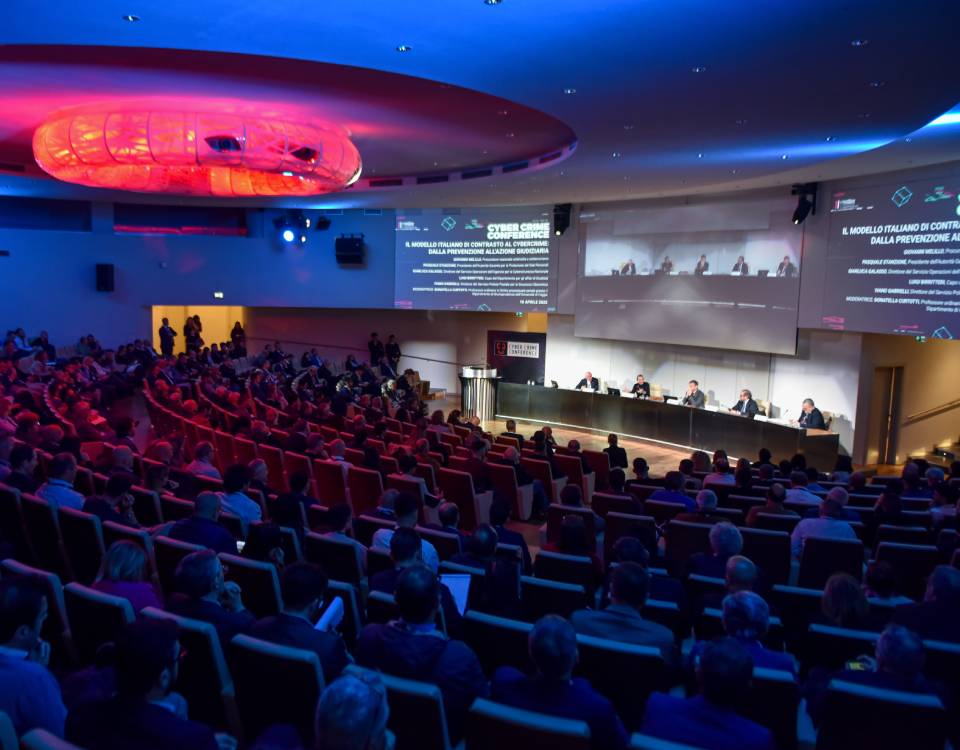
Nella prima Tavola Rotonda tenutasi durante la 13a Edizione della Cyber Crime Conference, il 16 aprile 2025, sono intervenuti:

  • Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia;
  • Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica;
  • Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia per la Cybersicurezza Nazionale;
  • Pasquale Stanzione, Presidente dell’Autorità Garante per la Protezione dei Dati Personali;

Moderatrice:

● Donatella Curtotti, Professoressa ordinaria in Diritto processuale penale presso il Dipartimento di Giurisprudenza dell’Università di Foggia.

L’incontro ha analizzato – attraverso le prospettive dei principali attori istituzionali coinvolti – l’ecosistema italiano di contrasto al cybercrime, evidenziando l’interazione tra aspetti investigativi e giudiziari, nonché le metodologie operative attuali e le sfide future nella lotta al crimine informatico.

Ne è emersa con chiarezza la necessità di un approccio investigativo multidisciplinare, che sappia contemperare le esigenze di sicurezza con il rispetto dei diritti fondamentali.

Nel panorama della sicurezza nazionale sta prendendo forma, con la discrezione che spesso accompagna le rivoluzioni più profonde, una trasformazione tale da sovvertire categorie consolidate da decenni.

La Tavola Rotonda “Il Modello Italiano di Contrasto al Cybercrime: dalla Prevenzione all’Azione Giudiziaria” ha portato alla luce questo fermento sotterraneo, rivelando come le architetture istituzionali tradizionali stiano subendo una metamorfosi tanto ineludibile quanto necessaria: le rigide distinzioni tra gli ambiti della prevenzione e della repressione, come anche tra le dimensioni della sicurezza e della giustizia, stanno cedendo il passo a un approccio sempre più osmotico e integrato.

Guarda la registrazione video del panel:

[embedded content]

La prof.ssa Donatella Curtotti, inaugurando la discussione, ha sintetizzato l’essenza di questa transizione epocale: «Nell’università italiana siamo abituati a insegnare che i vari comparti della sicurezza appartengono a funzioni diverse dello Stato: prevenzione e repressione da un lato, giustizia penale dall’altro. In questo quadro è stata poi calata, all’improvviso, la privacy».

donatella curtotti cybercrime conference

Un’impostazione profondamente radicata nell’architettura costituzionale e nel principio di legalità che ne costituisce il fondamento, a lungo tradotta nella netta separazione funzionale tra vari organi che raccoglievano e gestivano informazioni «in proprio»; con un’osmosi tra le diverse Agenzie che, quando avveniva, restava sempre «un po’ sotto il radar».

È proprio questa impalcatura concettuale e istituzionale che l’avvento del cyberspazio ha irreversibilmente destabilizzato.

Il cybercrime – fenomeno proteiforme per sua natura, caratterizzato da un’intrinseca transnazionalità, da una complessità tecnica in costante evoluzione e da una fulminea velocità di mutazione – ha fatto implodere le distinzioni spazio-temporali su cui si fondava l’intero edificio delle competenze separate.

«Con l’avvento del cyber», ha osservato la prof.ssa Curtotti, «tutto è cambiato. Il cyber altera completamente le dimensioni della vita, anche sul piano temporale; ed è ormai fondamentale anche in materia di investigazione».

In questo nuovo universo digitale, la tradizionale distinzione tra operazioni di intelligence e indagini di polizia giudiziaria è da ritenersi, nelle parole della moderatrice, «ormai obsoleta». L’urgenza della minaccia, la sua capacità di metamorfosi in tempo reale e la sua intrinseca extraterritorialità richiedono non solo una risposta coordinata ma un ripensamento fondamentale delle stesse categorie attraverso cui concepiamo la sicurezza e la giustizia nell’era digitale.

L’Agenzia per la Cybersicurezza Nazionale: architettura di una resilienza sistemica

Al cuore di questa trasformazione si colloca, con crescente autorevolezza, l’Agenzia per la Cybersicurezza Nazionale (ACN), istituita nel 2021.

Il dott. Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia, ha tracciato con precisione la traiettoria evolutiva del nostro Paese: «Storicamente, l’Italia si è mossa in ritardo rispetto ad altre nazioni con cui ci confrontiamo. Se da qualche anno abbiamo colmato questo ritardo, rilevo che ancora c’è bisogno di raccontare il ruolo dell’Agenzia in questo ecosistema cibernetico».

Gianluca Galasso cybercrime conference

Tale riflessione svela due elementi significativi: la consapevolezza del ritardo italiano in ambito di cybersicurezza, nonché la natura ancora in divenire dell’architettura istituzionale di settore. La stessa denominazione del campo d’azione dell’ACN – la “cyber resilienza” – trascende la mera protezione dai rischi informatici, per abbracciare un concetto più ampio e dalla portata sistemica: «Occupandoci di cyber resilienza», ha precisato Galasso, «le nostre iniziative sono finalizzate a creare le condizioni affinché l’ecosistema digitale del paese sia protetto a livello adeguato».

In questa formulazione si coglie un elemento distintivo della strategia italiana, dove l’attenzione non è rivolta al singolo cittadino ma all’ecosistema digitale nel suo complesso, quindi alle infrastrutture che i cittadini utilizzano quotidianamente: «Il nostro compito non è proteggere la singola persona, bensì le infrastrutture digitali che poi le persone utilizzano, in ambito sia personale che professionale».

L’orizzonte operativo dell’ACN delinea, quindi, una cartografia delle priorità nazionali che può tradursi in una mappatura delle vulnerabilità sistemiche, includendo le infrastrutture critiche nazionali nonché gli apparati della Pubblica Amministrazione centrale e periferica, fino al vasto arcipelago delle PMI.

«Il tessuto produttivo delle piccole e medie imprese è ciò su cui sostanzialmente si regge il PIL nazionale», ha sottolineato Galasso; mettendo in luce una peculiarità dell’ecosistema economico italiano che, risultando particolarmente vulnerabile agli attacchi informatici, necessariamente si riflette nell’architettura della sicurezza cibernetica.

In tale contesto, accanto al rafforzamento del Perimetro di Sicurezza Nazionale cibernetica (PSNC), il recente recepimento della direttiva NIS2 ha rappresentato un punto di svolta sia quantitativo che qualitativo nell’approccio regolatorio. Il perimetro dei soggetti obbligati a conformarsi a requisiti di cybersicurezza ha subìto una dilatazione esponenziale, che riflette la crescente pervasività delle tecnologie digitali in tutti i settori dell’economia e della società; di conseguenza si è ampliato anche il ruolo dell’ACN, a cui spetta supportare tali realtà nel loro percorso di conformità ai nuovi requisiti.

Tuttavia, secondo l’analisi di Galasso, l’elemento rivoluzionario risiede nel “salto culturale” imposto dalla normativa europea: «Il vero messaggio della NIS2 è che la sicurezza è un tema di rischio aziendale, che quindi deve essere trattato al massimo livello all’interno dell’organizzazione».

In questa affermazione si coglie una transizione fondamentale: l’elevazione della cybersicurezza dal dominio puramente tecnico-operativo – tradizionalmente confinato ai reparti IT – a quello strategico-manageriale, che la colloca sullo stesso piano dei rischi finanziari, legali o reputazionali nel quadro della governance aziendale.

La Polizia Postale, dall’investigazione all’approccio multilivello

Sotto la guida del dott. Ivano Gabrielli, la Polizia Postale e delle Comunicazioni ha attraversato una profonda metamorfosi per fronteggiare le nuove sfide del cybercrime contemporaneo.

Ivano Gabrielli cybercrime conference

Un’evoluzione che, a ben vedere, ha riguardato le agenzie investigative di molti Paesi.
Gabrielli ha rievocato un momento topico di questa mutazione: nel 2006, in un contesto di crescente consapevolezza delle vulnerabilità digitali, una direttiva dell’allora Presidente USA Barack Obama stabilì che tutte le indagini concernenti attacchi a infrastrutture critiche nazionali dovessero essere affidate all’FBI.

Insieme al consolidamento del framework normativo internazionale (a cominciare dalla Convenzione di Budapest) il provvedimento, solo apparentemente settoriale, segnò l’inizio di un percorso che avrebbe portato a ripensare l’approccio investigativo ai reati informatici in tutto il pianeta.

Tale rivoluzione concettuale – nell’analisi di Gabrielli – consiste nell’adozione di un approccio multilivello, che vede sulla “scena del crimine informatico” diversi attori istituzionali, ciascuno portatore di competenze specifiche ma complementari.

«Oggi sulla stessa scena si presentano varie istituzioni», ha spiegato, «in risposta alle varie esigenze che si manifestano in seguito a un attacco cyber: l’esigenza di investigare, di rimettere in piedi i sistemi colpiti e di proteggere altri sistemi analoghi, nonché l’esigenza della lettura del fatto dal punto di vista della sicurezza nazionale ed eventualmente anche in termini di difesa nazionale».

Questa multidimensionalità del fenomeno, oltre alla compresenza di diversi attori, richiede anche una loro istituzionalizzazione. Se infatti sono sempre esistiti momenti di contatto tra Polizia giudiziaria e agenzie di intelligence, oggi ciò avviene attraverso organismi di coordinamento dedicati, come il Nucleo per la Cyber Sicurezza (NCS) o il Comitato di Analisi Strategica per la Sicurezza Cibernetica del Ministero dell’Interno; quest’ultimo esplicitamente modellato sull’esperienza delle strutture Antiterrorismo, a riprova della percezione della minaccia cyber come questione prioritaria di sicurezza nazionale.

La crescente complessità delle minacce informatiche ha imposto altresì un’evoluzione degli strumenti giuridici a disposizione degli investigatori. In merito, la Legge 137 del 2023 ha esteso al campo dei crimini digitali la possibilità di condurre operazioni sotto copertura, permettendo operazioni più incisive contro fenomeni come gli attacchi ransomware.

«Oggi», ha sottolineato Gabrielli, «non possiamo pensare di condurre attività investigative sulle organizzazioni responsabili di attacchi ransomware senza poter svolgere attività undercover, che ci danno la possibilità di andare oltre la semplice trattativa».

A questi strumenti si aggiungono le intercettazioni telematiche e l’introduzione della figura del collaboratore di giustizia nel settore cyber, anch’essa mutuata dall’esperienza nel contrasto alla criminalità organizzata tradizionale.

«Stiamo parlando veramente di un modo nuovo di concepire istituti giuridici che un tempo erano puntualmente riconducibili all’interno di singole competenze od organismi dello Stato: ora è tempo di ridefinire ruoli e responsabilità, per evitare il rischio di lasciare zone grigie e disperdere energie investigative» ha concluso Gabrielli, delineando così i contorni di un’autentica rivoluzione metodologica nell’approccio alle indagini sui reati informatici.

La ridefinizione della giurisdizione: il contributo del Dipartimento per gli Affari di Giustizia

L’intervento del dott. , Capo del Dipartimento per gli Affari di Giustizia, ha introdotto nel dibattito un’ulteriore dimensione fondamentale, relativa al tema della giurisdizione.

Luigi Birritteri Cybercrime conference

Laddove infatti i crimini digitali travalicano sistematicamente i confini nazionali, il tradizionale principio di giurisdizione su base territoriale affronta una crisi epistemologica senza precedenti.

Birritteri ha esordito mettendo in guardia la platea dall’eccessiva “procedimentalizzazione” in tema di prove digitali, che rischia di ritardare la risposta ai reati cyber.

Ha quindi condiviso riflessioni maturate nell’esperienza da capo della delegazione italiana alle Nazioni Unite per l’elaborazione della Convenzione ONU sul Cybercrime, evocando «lo “squagliarsi” del concetto di giurisdizione come l’abbiamo conosciuta negli ultimi 100 anni, connessa al territorio inteso come spazio fisico».

In altre parole, la giurisdizione – tradizionalmente ancorata ai confini geografici e politici, delimitazione fondamentale degli Stati moderni – va oggi applicata a una realtà in cui le azioni criminali si compiono in uno spazio virtuale, senza confini definiti, sfuggendo così alle maglie tradizionali dell’esercizio del potere giurisdizionale.

Coerentemente, il relatore ha sottolineato come la risposta a questa sfida debba necessariamente collocarsi sul piano degli accordi sovranazionali.

Se la Convenzione rappresenta un passo nella giusta direzione, il cammino verso un sistema giurisdizionale adeguato all’era digitale è ancora lungo e irto di ostacoli sia pratici che concettuali; primo fra tutti l’obbligo di bilanciare le previsioni normative con la tutela dei diritti umani, senza lasciare che le differenze giuridiche e culturali tra diversi Stati consentano di “forzare la mano” rispetto alla difesa delle libertà democratiche.

L’intervento di Birritteri, necessariamente cauto dato il suo ruolo istituzionale – «la mia attuale delicata posizione non mi consente di spoilerare», ha precisato con una punta di ironia – ha tuttavia lasciato intendere che il Ministero della Giustizia stia lavorando attivamente per adeguare il quadro normativo alle sfide poste dalla criminalità informatica transnazionale, nell’ambito di un più ampio ripensamento degli strumenti giuridici tradizionali.

Il Settore Privato: da oggetto passivo a soggetto attivo della sicurezza informatica

Un elemento distintivo e innovativo del modello italiano in via di definizione è il progressivo riposizionamento del settore privato nel panorama della cybersicurezza.

Se tradizionalmente le aziende erano considerate semplici vittime degli attacchi informatici – o, nel migliore dei casi, testimoni durante la fase investigativa – oggi si assiste a una loro progressiva responsabilizzazione e integrazione come partner attivi nel sistema di prevenzione e risposta alle minacce.

Gabrielli ha delineato questa evoluzione in termini concreti e operativi, citando l’individuazione di referenti aziendali specializzati in cybersicurezza e l’istituzione della figura degli ausiliari di Polizia giudiziaria specificamente formati per il contesto cyber, nonché lo sviluppo di protocolli che chiariscono le responsabilità e i poteri dei privati.

«A questo punto, anche la parte privata deve avere un ruolo; e deve essere un ruolo a mio avviso strutturato», ha affermato, argomentando che ciò consentirebbe anche di «responsabilizzare e dare adeguati poteri a chi oggi è chiamato a intervenire, a vario titolo, nelle fasi di risposta agli incidenti e successive indagini».

Questa formalizzazione del ruolo del settore privato risponde a una necessità pratica imprescindibile: evitare di lasciare “zone grigie” in cui gli operatori, nel tentativo legittimo di proteggere i propri sistemi, rischiano di compromettere prove fondamentali o, paradossalmente, di diventare essi stessi oggetto di indagine per aver manipolato dati rilevanti per le indagini.

La costruzione di questo nuovo ruolo del settore privato si inserisce in una più ampia ridefinizione dell’ecosistema della cybersicurezza nazionale, in cui pubblico e privato non incarnano più entità separate (e talvolta contrapposte) ma nodi di una rete integrata di competenze e responsabilità, ciascuno con un proprio ruolo specifico eppure interconnesso con gli altri, in una logica sistemica basata sulla cooperazione.

La Privacy come baluardo democratico: la visione di Stanzione

In questa complessa trama di trasformazioni istituzionali e normative, l’intervento del prof. Pasquale Stanzione ha approfondito una dimensione fondamentale: quella del rapporto dialettico tra sicurezza e libertà all’interno delle società democratiche contemporanee.

Pasquale Stanzione Cybercrime conference

«Il rapporto tra privacy ed esigenze investigative» – ha esordito il Presidente dell’Autorità Garante per la Protezione dei Dati Personali – «è uno degli indici più significativi della resilienza di una democrazia».

Cruciale, nella costante (ri)modulazione di questo rapporto, è il principio di proporzionalità richiamato tanto dalla Costituzione italiana quanto dalla Carta dei diritti fondamentali dell’UE; principio sul quale la Corte di Giustizia europea ha basato un’innovativa giurisprudenza volta a «rivedere la disciplina della data retention sotto il duplice profilo dell’estensione temporale e delle garanzie di terzietà, con conseguente giurisdizionalizzazione della procedura acquisitiva dei dati».

Se è infatti vero che nelle strategie di contrasto alla criminalità e al terrorismo dobbiamo diventare più efficaci, ciò non deve mai portarci ad accettare di essere meno liberi, soprattutto perché non tutte le limitazioni delle libertà sono davvero in grado di renderci più sicuri.

In merito Stanzione ha citato i bias tipici dei sistemi di riconoscimento facciale basati sull’AI, rispetto alle quali esiste il concreto rischio di accettare forme di controllo che, peraltro, «non potrebbero mai indurre una reale sicurezza».

Rafforzare il sistema di “checks and balances” a tutela dei diritti fondamentali, mediante previsioni tassative che limitino l’ammissibilità di strumenti invasivi ai soli casi necessari, è allora il solo modo per scongiurare il rischio che l’azione investigativa finisca per degenerare in sorveglianza di massa, portandoci a «rinnegare le radici stesse della democrazia».

Stanzione ha ricordato come ciò costituisca un elemento dirimente delle libertà democratiche: «Non dobbiamo mai dimenticare che la logica del “nulla da nascondere” è stata da sempre il leitmotiv dei regimi totalitari».

Un’affermazione che vede la privacy non più in contrapposizione ma, anzi, in sinergia con una sicurezza intesa come condizione abilitante per l’esercizio delle libertà fondamentali entro un contesto digitale sempre più pervasivo.

Rispondendo a una domanda sul complesso tema del “dossieraggio”, Stanzione ha infatti concluso il proprio intervento con una nota cautamente positiva. «Nell’età dell’ansia e dell’incertezza, vorrei dare qualche elemento di tranquillità. Per quanto gravissime, le recenti vicende (su cui sono in corso le dovute istruttorie del Garante) rappresentano fatti “patologici”, senza essere di certo la normalità; e confermano, semmai, la necessità di una governance lungimirante che ponga al centro la protezione dei dati, tra i pochi presidi capaci di orientare l’innovazione in direzioni compatibili con la tutela delle persone».

Il “nodo gordiano” del processo penale: bilanciare efficacia e garanzie nell’era digitale

Al cuore del dibattito si colloca, pertanto, una tensione fondamentale e per certi versi irrisolta: quella tra esigenze operative della cybersicurezza – che richiedono rapidità di intervento e flessibilità degli strumenti – e principi del garantismo penale, ancorati a una tradizione consolidatasi nei secoli.

La prof.ssa Curtotti ha ribadito come l’impianto valoriale della Costituzione italiana, concepito in un’epoca pre-digitale, ponga talvolta limiti significativi alla velocità e all’efficacia della risposta investigativa.

Questo divario genera una tensione strutturale che vede, da un lato, l’urgenza di rispondere in tempo reale alle minacce informatiche; dall’altro, la necessità di rispettare le garanzie processuali e i diritti individuali che costituiscono l’ossatura dello Stato di diritto.

La sfida principale è stata identificata dalla moderatrice in quella che ha definito «eccessiva procedimentalizzazione dell’acquisizione probatoria», con cui si rischia di creare «momenti endoprocedimentali» tali da rallentare la risposta investigativa.

In un contesto dove gli attacchi informatici possono svilupparsi in pochi attimi e propagarsi a velocità esponenziale, nonché dove le prove possono essere cancellate o alterate con la medesima rapidità, le tempistiche del processo tradizionale rischiano di tradursi in inefficacia; d’altronde, sacrificare le garanzie processuali sull’altare dell’efficienza investigativa significherebbe minare i fondamenti stessi dello Stato di diritto.

Emerge così un complesso bilanciamento tra esigenze di sicurezza e rapidità d’azione, garanzie individuali e diritti fondamentali, efficacia investigativa e utilizzabilità processuale delle prove digitali.

«È un problema di bilanciamento di interessi e di valori: sicurezza e garanzie individuali, sicurezza e processo penale, sicurezza e diritti fondamentali…» ha sintetizzato Curtotti, delineando il nucleo di una questione che trascende gli aspetti puramente tecnici o procedurali per investire i fondamenti stessi della concezione di giustizia nell’era digitale.

L’Ecosistema italiano della sicurezza informatica: un laboratorio di innovazione normativa

Grazie alle diverse voci coinvolte nel dibattito, è stato possibile delineare un modello italiano di contrasto al cybercrime caratterizzato da svariati elementi distintivi, che configurano un approccio originale alle sfide della sicurezza nell’era digitale.

cybercrime conference

In primo luogo un’integrazione istituzionale che, pur rispettando le diverse competenze, favorisce il dialogo e la collaborazione tra autorità diverse: l’ACN come perno della strategia preventiva, la Polizia Postale con il suo ruolo investigativo in evoluzione, i servizi di intelligence con la loro capacità di lettura geopolitica delle minacce e la magistratura con il suo ruolo di garanzia giurisdizionale e l’Autorità per la protezione dei dati come presidio dei diritti fondamentali nell’ecosistema digitale.

In secondo luogo, un approccio sistemico che non si limita alla protezione delle infrastrutture critiche ma abbraccia l’intero tessuto economico e sociale; con un’attenzione particolare alle PMI, in quanto peculiarità del sistema produttivo italiano e, al contempo, uno tra gli anelli più vulnerabili nella sicurezza digitale del paese.

Un terzo elemento caratterizzante è il crescente coinvolgimento del settore privato, che da destinatario passivo di misure di protezione diventa partner attivo nella prevenzione e risposta agli incidenti, con ruoli e responsabilità formalmente definiti all’interno del sistema.

A questi si aggiunge l’evoluzione degli strumenti giuridici che cerca di adattarsi alle specificità del dominio cyber, introducendo risorse come le operazioni sotto copertura o la figura del collaboratore di giustizia nel settore informatico, mutuati dall’esperienza nel contrasto ad altre forme di criminalità organizzata.

Il tutto si inscrive in un costante – e talvolta complesso – bilanciamento tra esigenze di sicurezza e tutela dei diritti fondamentali, con una particolare attenzione al valore della privacy come elemento costitutivo della democrazia, in una dialettica che non contrappone sicurezza e libertà ma le concepisce come dimensioni sempre più complementari.

Infine, il modello italiano si caratterizza per una forte proiezione internazionale; nella consapevolezza che le sfide poste dal cybercrime possono essere affrontate efficacemente solo nel quadro di una cooperazione globale che richiede di ripensare profondamente alcuni concetti fondamentali, tra cui la giurisdizione su base territoriale.

Questo modello, ancora in evoluzione e per certi versi sperimentale, qualifica l’Italia come laboratorio di innovazione istituzionale e normativa, nonché potenziale modello di riferimento per altri paesi. La vera sfida per il futuro sarà mantenere l’equilibrio dinamico tra efficacia operativa e rispetto dei principi fondamentali in un contesto tecnologico caratterizzato da minacce cyber sempre più sofisticate e pervasive.

Il panel si è concluso con un approfondimento sulla regolamentazione normativa dell’Intelligenza Artificiale: i relatori hanno concordato sulla necessità di proseguire nella ricerca e nella sperimentazione sull’AI, senza lasciare che le pur necessarie cautele rallentino eccessivamente lo sviluppo di una tecnologia dall’enorme potenziale.

A emergere dalla Tavola Rotonda è allora l’immagine di un paese che, sebbene sia partito in ritardo nella corsa alla cybersicurezza, sta recuperando terreno grazie a un approccio che combina pragmatismo operativo e sensibilità ai valori dello Stato di diritto. Un equilibrio difficile, frutto di costanti negoziazioni, che tuttavia – in un’epoca in cui la dimensione digitale e fisica appaiono ormai indissolubilmente intrecciate – costituisce l’autentica peculiarità del “modello italiano” di contrasto al cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/contrasto-cybercrime/


The Power and Peril of Motivational Speeches

h3 { font-weight: bold; font-size: 18px; color: #C72026; }

“We shall fight on the beaches, we shall fight on the landing grounds, we shall fight in the fields and in the streets, we shall fight in the hills; we shall never surrender.” — Winston Churchill, 1940

“I have never lost an American in space, sure as hell aren’t going to lose one now. This crew is coming home. You got to believe it. Your team must believe it. And we must make it happen”. — NASA Flight Director Gene Kranz, 1970

“Mr. Gorbachev, open this gate! Mr. Gorbachev, tear down this wall!” — Ronald Reagan, 1987 

Three classic examples of oratory that make you want to run through a wall for the speaker.

In a mission-driven, intense profession such as security, when, where, and how should a security professional rally the troops with a hortatory speech — without it coming off as performative, bombastic, mistimed, or rote? I asked several security professionals, who have been on the giving and receiving end of many inspirational speeches, for their input. Collectively they provided the following eight considerations for delivering an effective motivational speech.

Use Speeches Sparingly and Strategically

Motivational speeches shouldn’t be routine, lest they become trite. “They lose impact if they are overused,” explains Farah Benis, managing director of FFA Security Group in London, UK. “A good pep talk is best when it’s actually needed, like at the start of a new project or when the team is facing a challenge.” Adds Rich Widup, a consultant and former senior security executive for several pharmaceutical companies: “You can overdo motivational speech to the point they don’t resonate anymore.”

Grandiloquent speeches shouldn’t come out of nowhere. They should emerge from a regular drumbeat of coaching and communicating with staff — as well as a routine presence. “I’m always motivating and praising their work,” says Cadisha Miceli, a senior security coordinator with the city of Toronto who oversees teams of both contract and proprietary security staff.

And Miceli doesn’t just parachute into the office on occasion. “I hardly ever work from home. I’m with them day to day on site and communicate with them regularly,” she says. If a member of the public praises one of the guards, she makes sure to share it with that person, the team, and leadership.

Be Authentic

Inspirational calls to action or motivational appeals to pull together have to reflect who you are. Asked how to not to lapse into the hokey or maudlin, Benis says it’s critical that leaders believe what they are saying. “If you’re just trying to manufacture a ‘motivational moment,’ people will see right through it. But if you’re speaking with genuine conviction and backing it up with action and support, that’s what resonates.”

“The key is it has to come from an authentic place. If you don’t mean it, don’t say it,” sums up Chis Anquist, a Western Canada-based regional manager at GardaWorld.

Be Open and Honest

Authenticity must be based on candor and transparency. Speeches should provide key information and facts, not rhetorical flourishes — or at least not only rhetorical flourishes. Communications have to be “realistic and grounded in truth,” Widup says. “People often skew speeches to cover up ugliness lurking in the background. If a speech is about a negative thing, you have to acknowledge the negative.”

Leverage Your “Leadership Capital”

As Miceli’s example shows, effective leaders will have amassed good will and loyalty by connecting with staff individually and collectively, showing empathy, and operating fairly. Dr. Gavriel Schneider, CEO of Brisbane, Australia-based Risk 2 Solution, recounts an experience toward the end of the COVID-19 pandemic when his company won a contract that would require staff to work particularly hard to execute the job. Though staff were worn down, his pep talk worked due to the “leadership capital” he had built by treating them compassionately during the pandemic.

Prepare, But Don’t Over-Rehearse

When giving inspirational speeches, find the sweet spot between being prepared and over-rehearsed. “You have to script yourself and have bullet points for complicated speeches,” offers Anquist. “You have to be disciplined. Never improvise.”

Oratory isn’t a lost art. Words — combined with gestures, tone, feeling, passion—drive action. Good oration skills and the ability to tell a compelling story are critical, Schneider says. If you have that natural gift, leverage it, as does Miceli. In fact, her gift of commanding an audience, combined with her deep sense of mission and purpose, are driving toward a calling in pastoral services.

Oratory has a limit, though. You don’t want to come off as stilted or glib. There may be value to some extemporaneous speaking from the heart, though you should never promise what you can’t deliver. “Personally, I don’t over-plan these moments.” Says Benis. If you know your team and understand what drives them, you can speak to what actually matters.”

Know Your Team/Consider the Audience

Benis’s advice rests on understanding the roles, behaviors, personalities and mindsets of the people you will be addressing. Addressing a guard force differs from urging the board of directors to take a new direction.

Context also matters. Widup has addressed many teams as a pharmaceutical executive as well as a high-level volunteer for ASIS International. Each group has required a different touch. For example, “In nonprofits, a speech has to address what inspires them to be a volunteer in the first place,” he says.

Referencing the concept of Tribal Leadership formulated by Dave Logan, John King, and Halee Fischer-Wright, Schneider says that inspirational speeches best resonate with staff at levels 4 (“we’re great”) and 5 (“life is great”) — the stages where they have collective pride in the team over individualistic motivations. “At stage 4, it’s easy,” he says. “We trust each other and know what we are doing. Let’s create energy.” At levels 1 (“life stinks”), 2 (“My life stinks”), and 3 (“I’m great, everyone else stinks”), it’s more nuanced. For example, it’s useless to give a motivational talk to level 2 employees — mired in apathetic victimhood — because they “will be grumpy and moan,” Schneider says. This type of staff requires an intrinsic or extrinsic motivator, often an award or recognition.

Inhabit and Project Your Mission

Speeches, pep talks, and words of encouragement should support the organization’s, team’s, and individuals’ mission and vision. Anquist has identified three key elements of such communications: (a) what’s the main problem? (b) what do you need to do about it? and (c) why is this important? The last element comes down to mission. “Whys, mission statements, and vision statements — these are the hills you should die on,” he emphasizes. Mission effects change and accomplishes results.

Acknowledge Their Efforts and the Struggle Ahead

People like to be credited for their hard work. They don’t like to be spoken at or pontificated to. Praising team efforts to date, and/or acknowledging the difficulty and importance of the work ahead, yields respect and loyalty.

“The best way to inspire people is to connect with them — remind them of the bigger picture, acknowledge their efforts, and be honest about what’s ahead,” urges Benis. “It’s not about sugarcoating things but giving people confidence that they have what it takes to get the job done.”

And me? I’ve given several motivational speeches, particularly in times of crisis or peril. But I’m still waiting for the golden moment to close an impassioned talk with the following words:

“And the last thing he said to me — ‘Rock,’ he said — ‘sometime, when the team is up against it — and the breaks are beating the boys — tell them to go out there with all they got and win just one for the Gipper….’” — Knute Rockne, 1928

https://www.securitymagazine.com/articles/101635-the-power-and-peril-of-motivational-speeches


The Truth Is Always in the Code: Why Security Starts With Visibility

Coding

Markus Spiske via Unsplash

As the saying goes, “you can’t protect what you can’t see.”

This rule holds true across every scenario pertaining to cybersecurity, and software security is no exception. The software security field is ever-changing, but one principle remains constant: the truth is always in the code. While a company’s documentation can become outdated, and people may not always have an accurate recollection of code changes, the code itself never lies. 

This is why code visibility is vital for enterprises — especially in the age of AI. Security teams have always faced pressure to keep up with evolving threats, but the lightning-fast pace of AI development has created an entirely new level of complexity and urgency when it comes to threat mitigation.

AI-powered tools are a game-changer for accelerating software development, but they have also given rise to new and difficult-to-detect security gaps. Users of AI-driven technologies — like coding assistants, for example — may not always be aware of the risks they’re introducing into a company’s codebase via AI-generated code. 

Having visibility into code gives security practitioners the insight they need to determine exactly what they need to secure and people they need to secure it. Armed with this information, they can execute on their most critical job functions, like identifying security champions within the company, providing organization-wide cybersecurity education, and reducing mean time to remediate (MTTR).

Let’s take a closer look at why code visibility is crucial (and how to achieve it), and how security professionals can get the entire organization on board to foster a stronger security culture.

Getting the Full Picture Requires the Right Tools

To effectively secure an enterprise’s technology stack, security professionals need insight into all the tools and technologies the company is using: its programming languages, architectural frameworks, SaaS providers, and any other third-party dependencies. Additionally, they need the ability to “time travel” across this information to see how it has changed over time — whether it’s a change to the codebase that occurred yesterday or a change that took place several years ago. Adopting tools that enable code visibility — such as an application security posture management (ASPM) platform — is key for gaining this level of insight and therefore mitigating threats. 

Without a deep ASPM solution, it’s nearly impossible to visualize an enterprise’s current codebase and keep a pulse on any changes. For example, years ago I was in charge of product privacy for a website-building platform, where I had to rely on my personal knowledge of the company’s architecture to secure it. One day, one of our developers let me know about a legacy system in our tech stack that I never would’ve been aware of otherwise. Thankfully, my personal connection with this person, coupled with our shared mission of doing right by our users, led them to come forward so we could secure the system. But the point is, it’s impossible for security professionals to keep track of all of this information on their own, in addition to carrying out their other responsibilities. It’s a superhuman job that requires an automated solution to keep track of codebase changes, analyze risk, and alert security teams to any issues. 

This is especially important for larger enterprise companies that have experienced various mergers and acquisitions. With each new merger or acquisition, visibility becomes increasingly fragmented as different company’s unique tools and technologies are brought together. These organizations may also have different source control managers that don’t play well together, further adding to the visibility challenge. Companies need a solution that sits on top of all of their different tools, source control managers, and cloud providers to provide comprehensive visibility. 

Fostering a Stronger Security Culture Through Enhanced Code Visibility

Code visibility is essential for security professionals to build trust and credibility with their colleagues, which in turn trickles down into fostering brand trust with customers. As security practitioners, a large part of our job is getting everyone in the organization on board for the shared mission of becoming more secure and privacy-aware. But without deep knowledge and insight into the company’s architecture and codebase, we lose all credibility. Again; you can’t protect what you can’t see. 

Like any security-related initiative, the first step is getting executive buy-in. Folks at the top need to understand why having both real-time and retroactive visibility into the company’s codebase is critical for maintaining security. They also need to understand what the downstream positive effects will be for both end users and the company’s bottom line. Once they’re on board, security practitioners can implement tools, like an ASPM platform, to make this possible. From there, they can work with other teams — like legal and R&D — to ensure application security is baked into every step of the software development and management process. 

Speed is the name of the game when it comes to software development, and AI is pushing companies to move even faster. It’s virtually impossible for security practitioners to keep tabs on their codebase manually in this rapidly changing environment. Tools like ASPM platforms give security teams the visibility they need to uphold security without hindering innovation. With the right solutions in place, security teams can stay ahead of emerging threats, foster a stronger security culture, and keep key stakeholders happy. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101630-the-truth-is-always-in-the-code-why-security-starts-with-visibility


Governance in the Age of Citizen Developers and AI

A quiet revolution has been happening inside enterprise walls: business users are building their own software. The increase of visual development tools over the past several years is enabling non-technical employees — so-called citizen developers — to create applications using visual tools without writing a single line of code. What started as a productivity boost for under-resourced business teams, or as enabler for digital workflows during COVID is now dramatically accelerating. Recent studies by both Gartner and Forrester both agree and point to a significant acceleration — a vast majority (80%+) of enterprises are using no-code to empower developers outside IT through a citizen development program.

What’s fueling this adoption is clear — the accelerating interest in and use of artificial intelligence (AI). AI is becoming a powerful enabler for business technologists. From smart assistants that guide app building to AI-generated content and workflows, AI is redefining what’s possible for non-technical users. Employees no longer need to be developers or data scientists to create intelligent, dynamic tools that solve real business problems. But with this transformation comes new responsibility. As citizen developers build more critical applications — and as AI takes on more decision-making — organizations must ensure that appropriate governance frameworks are in place. The goal is not to slow innovation, but to ensure it happens safely, responsibly, and in alignment with enterprise standards.

The New Governance Imperative

Traditional governance models were built for IT-led development, but the landscape has changed. Today, business-led application development is decentralized, collaborative, and increasingly augmented by AI. Security, compliance, and architectural integrity still matter — but they must be balanced with agility and accessibility.

Modern governance is about enablement, not restriction. It’s about giving business users the right tools, guidance, and guardrails they need to build confidently. When done right, governance enhances security and compliance while accelerating innovation — especially as AI becomes more deeply integrated into business operations.

To put this into action, let’s break down three key steps organizations can take to build a governance model that supports both innovation and security.

Assessing Complexity to Guide Oversight

Not all business-built projects carry the same risk. Some are internal tools with limited reach. Others might handle sensitive data or support core business functions. Adding AI into the mix increases the range of possibilities — and, in some cases, the need for more structured oversight.

Organizations should assess each project based on:

  • Business complexity (e.g., scale, user impact, alignment with strategic goals)
  • Governance complexity (e.g., data sensitivity, regulatory requirements)
  • Technical complexity (e.g., system integration, AI usage, scalability)

This kind of upfront triage helps organizations apply the right level of governance without burdening low-risk efforts. It also provides clarity for developers and business teams on expectations from the start.

Aligning Delivery Models with Governance Needs

Once complexity is understood, organizations can adopt delivery models that match project needs:

  • DIY (Do-It-Yourself): Best for smaller, low-risk projects. Citizen developers work independently within the business with lightweight guardrails.
  • Fusion Teams: Combines business and IT expertise for more complex projects, especially those that include custom development or advanced AI features.
  • Center of Excellence (CoE): As your adoption scales across the enterprise, the CoE centralizes governance, templates, and best practices for teams building across departments. It encourages consistency and reuse.

Each model plays a role in scaling innovation securely. What’s critical is defining roles clearly — whether it’s a business lead, IT architect, or data analyst — and ensuring collaboration is built into the process.

Operationalizing Governance at Scale

Governance shouldn’t be a one-time checkpoint. It needs to be embedded into how business-led and AI-augmented development happens across the enterprise. A few practical strategies include:

  • Establishing clear, accessible policies on data use, security, and integration
  • Creating a shared library of reusable components and templates that meet compliance standards
  • Supporting citizen developers with training, peer forums and just-in-time guidance
  • Monitoring AI usage to ensure explainability, fairness and proper data handling
  • Regularly updating best practices based on new technologies and lessons learned

These steps help create a culture of responsible innovation, one where governance is seen as a value-add, not a roadblock.

The Role of AI in Shaping the Future of Citizen Development

AI is not just an enhancement — it’s a force multiplier. It accelerates development, enhances decision-making, and opens up new possibilities for automation and personalization.

The types of business-built applications are also evolving. They are not just forms of data to simplify data input, but now take the form of semi-autonomous, role-based agents that users can converse with via Natural Language. The future of apps is a model where human users and AI agents work together in tandem to enable users to deliver exceptional results.  It’s not about replacing humans but elevating their business impact and potential.

But in this exciting new future of AI automation, its adoption also requires thoughtful governance. Organizations must consider:

  • Data governance when AI interacts with customer or operational data
  • Transparency and explainability for AI-driven actions and recommendations
  • Security protocols to safeguard against misuse or unintended consequences

These aren’t limitations, but rather opportunities to build trust and resilience in the development process. By embedding responsible AI practices into governance frameworks, organizations can unlock AI’s full potential while maintaining control and integrity.

Governance as a Growth Enabler

AI-driven and business-led development is no longer an emerging trend; it’s a cornerstone of modern digital strategy. With the right governance in place, organizations can enable innovation at every level while maintaining the control, compliance, and security required in today’s environment. The key is balance: enabling speed and flexibility for business teams while ensuring that enterprise standards are met. With scalable governance frameworks, thoughtful oversight, and cross-functional collaboration, organizations can confidently embrace this new era — where anyone can build, and everyone is responsible.

https://www.securitymagazine.com/articles/101629-governance-in-the-age-of-citizen-developers-and-ai


ESET APT report: crescono gli attacchi russi, cinesi e nordcoreani


Ieri ESET ha pubblicato l’ultimo APT report relativo al periodo ottobre 2024 – marzo 2025, evidenziando un aumento significativo di operazioni di gruppi russi, cinesi e nordcoreani.

L’Europa risulta una delle aree maggiormente colpite da questi attacchi, soprattutto da gruppi APT che collaborano col governo cinese. L’Ucraina è stato il Paese che ha registrato il maggior numero di campagne subite, per lo più a opera della Russia contro infrastrutture critiche e istituzioni governative.

Colored hacker code realistic composition with person creates codes for hacking and stealing information vector illustration

I gruppi della Corea del Nord hanno intensificato le operazioni contro la Corea del Sud, prendendo di mira non solo ambasciate e personale diplomatico, ma anche aziende private e singoli individui.

Le attività principali sono da collegare a Deceptive Development, un gruppo che agisce per scopi finanziari. I cyberattaccanti prendono di mira sviluppatori Windows, Linux e macOS per rubare criptovalute. La gang agisce pubblicando finti annunci di lavoro per dozzine di compagnie, da piccole startup a grandi nomi dei settori finanziario, delle criptovalute e della blockchain, oltre che società di investimento.

Il gruppo ha cominciato a utilizzare ClickFix, una tecnica di social engineering diventata particolarmente popolare negli ultimi tempi. La gang ha sfruttato la tecnica per distribuire WeaselStore, un malware multipiattaforma.

I gruppi nordcoreani Kimsuky e Konni hanno ripreso un elevato livello di attività dopo il calo di fine 2024; contemporaneamente Andariel, rimasto inattivo per un anno, è tornato alla carica attaccando un’azienda sudcoreana specializzata in software industriale.

Per quanto riguarda la Cina, il gruppo più attivo è stato Mustang Panda, il quale ha colpito enti governativi e aziende del settore dei trasporti marittimi europeo usando loader Korplug e chiavette USB infette.

Durante il periodo preso in esame, ESET ha analizzato anche le attività di UnsolicitedBooker, un gruppo cinese che ha sviluppato numerose backdoor (tra le quali Chinoxy, DeedRAT, Poison Ivy e BeRAT) e le ha rese disponibili anche ad altre gang cybercriminali. “Il gruppo ha anche sviluppato dei file stealer custom; per questo motivo, riteniamo che gli obiettivi di questi attaccanti siano lo spionaggio e il furto di dati” si legge nel report.

Le attività dei gruppi APT russi

Nel periodo analizzato dal report sono emersi numerosi gruppi russi che hanno preso di mira l’Europa e in particolare l’Ucraina. Il gruppo Sandworm, affiliato al governo russo, ha intensificato le operazioni distruttive contro le aziende energetiche ucraine distribuendo ZEROLOT, un nuovo wiper. Il wiper, una volta eseguito, elimina tutti i file nelle sotto-cartelle di C:\Users\, fatta eccezione per i file con estensioni .dll, .exe e .sys, e tutti i driver logici eccetto C:.

Notevole anche l’attività di Sednit, il gruppo dietro la campagna Operation Roundpress. Negli ultimi mesi la cybergang russa ha ampliato le proprie attività di spearphishing per colpire, oltre a Roundcube, servizi webmail come Horde, MDaemon e Zimbra. Le email inviate contengono degli exploit XSS che puntano a eseguire codice Javascript malevolo nel client webmail per ottenere messaggi scambiati e l’elenco dei contatti della vittima.

Un altro gruppo russo molto attivo è RomCom (Storm-0978), il quale conduce sia campagne di cybercrime che di cyberspionaggio. RomCom, attivo almeno dal 2022, è legato al ransomware Cuba e ha colpito non solo il governo ucraino, ma anche diversi alleati della NATO e numerose organizzazioni governative europee.

Il gruppo più attivo contro l’Ucraina si è però confermato essere Gamaredon, il quale ha migliorato le proprie tecniche di offuscamento del malware e ha introdotto PteroBox, un file stealer che sfrutta Dropbox. “Il famigerato gruppo Sandworm si è concentrato in modo massiccio sul compromettere le infrastrutture energetiche ucraine. In alcuni casi recenti ha distribuito il wiper ZEROLOT, sfruttando le Group Policy di Active Directory all’interno delle organizzazioni colpite” ha affermato Jean-Ian Boutin, Director of Threat Research di ESET.

Altre attività degne di note sono quelle di APT-C-60, un gruppo sud-coreano che ha preso di mira gli utenti giapponesi di VirusTotal. Si suppone che il gruppo stia colpendo obiettivi legati alla Corea del Nord.

ESET ha inoltre evidenziato una campagna di phishing altamente targetizzata dove gli attaccanti impersonavano il World Economic Forum e gestivano siti web falsi relativi alle elezioni con l’obiettivo di raccogliere informazioni sensibili sui diplomatici ucraini. Non si conosce ancora l’identità degli attaccanti. Significative anche le attività di StealthFalcon contro Turchia e Pakistan.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/20/eset-apt-report-crescono-gli-attacchi-russi-cinesi-e-nordcoreani/?utm_source=rss&utm_medium=rss&utm_campaign=eset-apt-report-crescono-gli-attacchi-russi-cinesi-e-nordcoreani


Critical Software Vulnerabilities Rose 37% in 2024

A recent software vulnerability report by Action1 found a 61% year-over-year surge in discovered software vulnerabilities and a 96% spike in exploited vulnerabilities throughout 2024. The total number of software vulnerabilities grew by 61% YoY in 2024, with critical vulnerabilities rising by 37.1% — a significant expansion of the global attack surface and exposure of critical weaknesses across diverse software categories.

The number of known exploited vulnerabilities rose by 96% in 2024, signaling a critical escalation in threat actor activity and widespread real-world exploitation. Linux vulnerabilities soared by 967% and macOS vulnerabilities by 95% in 2024, indicating increased attacker focus on UNIX-based systems due to these sharp increases. Exploits spiked 657% in browsers and 433% in Microsoft Office, with Chrome leading all products in known attacks.

Read the report.

https://www.securitymagazine.com/articles/101643-critical-software-vulnerabilities-rose-37-in-2024


L’Architettura a Fiducia Zero nella cybersecurity contemporanea

Nel caleidoscopico universo della sicurezza informatica contemporanea, assistiamo all’emergere di un paradigma che sta ridefinendo i confini concettuali della protezione digitale: l’architettura a fiducia zero. Lungi dall’essere una mera innovazione tecnologica, questa filosofia rappresenta una profonda metamorfosi epistemologica nel modo in cui concepiamo la sicurezza nell’era digitale.

Il viaggio intellettuale che ha portato alla nascita di questo approccio merita una riflessione approfondita. Era il 2010 quando John Kindervag, analista visionario di Forrester Research, propose di abbandonare il rassicurante ma ormai anacronistico modello del “castello e fossato” – quell’idea secondo cui esistesse un “dentro” sicuro e un “fuori” ostile. La sua intuizione si condensava in un mantra tanto semplice quanto rivoluzionario: “non fidarsi mai, verificare sempre”.

La dissoluzione del perimetro tradizionale

Questa visione, che allora poteva sembrare eccessivamente cauta, si è rivelata profondamente profetica nel contesto attuale, dove i confini delle organizzazioni si sono dissolti nell’etere del cloud, nel tessuto del lavoro remoto e nella proliferazione di dispositivi personali che si intrecciano con quelli aziendali. La pandemia globale ha poi accelerato vertiginosamente questa trasformazione, rendendo l’adozione del paradigma Zero Trust non più un’opzione avanguardistica, ma una necessità imprescindibile.

La fiducia come variabile fluida

Ma cosa significa, in termini concreti, abbracciare questa filosofia? Significa innanzitutto accettare che la fiducia non è più uno stato binario – presente o assente – bensì una variabile fluida, contestuale, in costante ridefinizione. Ogni interazione digitale viene sottoposta a un processo continuo di verifica, in un flusso perpetuo di autenticazione e autorizzazione che rispecchia la natura mutevole del rischio nell’ecosistema digitale.

Principi cardinali di un nuovo paradigma

L’architettura concettuale di questo approccio si articola attorno ad alcuni principi cardine che si intrecciano in una trama complessa. L’autenticazione diventa un processo continuo, non più un evento discreto che avviene una volta sola all’inizio di una sessione. Il privilegio minimo si evolve da regola statica a dinamica contestuale, dove l’accesso viene costantemente ricalibrato in base al comportamento osservato. La rete, un tempo monolitica, si frammenta in microsegmenti definiti da confini logici più che fisici, contenendo potenziali violazioni in spazi limitati.

L’Incarnazione tecnologica di una filosofia

Questa metamorfosi concettuale trova espressione concreta in architetture che integrano tecnologie avanzate in un ecosistema coerente. I sistemi di gestione delle identità trascendono la mera verifica delle credenziali per abbracciare un approccio olistico basato su attributi contestuali, pattern comportamentali e analisi delle anomalie. Al cuore di questa architettura pulsa il “Policy Engine”, un nodo decisionale che non si limita ad applicare regole rigide, ma che evolve continuamente, apprendendo e adattandosi all’ambiente circostante attraverso algoritmi di machine learning.

La trasmutazione dell’infrastruttura

L’infrastruttura di rete stessa subisce una trasmutazione ontologica, dove le funzioni di sicurezza si disaccoppiano dall’hardware dedicato per esistere come servizi virtuali orchestrati dinamicamente. I perimetri, un tempo definiti da router e firewall fisici, si trasformano in costrutti software che avvolgono ogni singola risorsa in un bozzolo protettivo invisibile fino al momento dell’autenticazione completa.

Convergenze sinergiche con paradigmi emergenti

Questa rivoluzione architettonica non avviene in isolamento, ma si intreccia con altre correnti trasformative del panorama tecnologico contemporaneo. La convergenza con il movimento DevSecOps porta la sicurezza nel cuore stesso del processo creativo digitale, non più come verifica finale ma come elemento costitutivo del codice stesso. L’intelligenza artificiale e il machine learning amplificano le capacità di rilevamento e risposta, identificando pattern anomali invisibili all’occhio umano e orchestrando risposte adattive in tempo reale. L’avvento dell’era quantistica all’orizzonte stimola l’evoluzione verso algoritmi crittografici capaci di resistere alle potenzialità computazionali future.

Il contesto normativo come catalizzatore

Il contesto socio-economico attuale fornisce ulteriore impulso a questa trasformazione. Il panorama normativo globale – dal GDPR europeo alla Direttiva NIS2, dall’Executive Order 14028 negli Stati Uniti alla miriade di regolamentazioni settoriali – converge verso principi che risuonano naturalmente con l’approccio Zero Trust: minimizzazione dei dati, protezione by design, responsabilità continuativa.

Implicazioni filosofiche ed etiche dell’architettura a fiducia zero

Le implicazioni di questa metamorfosi trascendono l’ambito puramente tecnologico per toccare dimensioni filosofiche ed etiche profonde. Stiamo assistendo a una ridefinizione fondamentale della natura stessa della fiducia nell’era digitale. La fiducia non è più un attributo statico conferito a priori, ma una qualità dinamica che deve essere continuamente dimostrata e guadagnata. Questo solleva interrogativi profondi sul delicato equilibrio tra sicurezza e usabilità, tra sorveglianza necessaria e rispetto della privacy, tra cultura del sospetto e collaborazione efficace.

Orizzonti futuri di evoluzione

Guardando verso l’orizzonte futuro, possiamo intravedere l’evoluzione di questo paradigma verso nuove frontiere. L’integrazione con l’edge computing e le reti 5G estenderà i principi Zero Trust fino ai margini più remoti dell’ecosistema digitale. L’emergere di “digital twin” permetterà di simulare e prevedere l’impatto di potenziali violazioni in ambienti protetti. La biometria cognitiva e comportamentale aprirà nuove dimensioni nell’autenticazione continua, basata non solo su ciò che sappiamo o possediamo, ma su chi siamo profondamente.

Verso una società della fiducia verificata?

Ci si potrebbe persino chiedere se i principi del Zero Trust potrebbero un giorno trascendere il dominio puramente tecnologico per influenzare altri aspetti della società – dando vita a nuove economie della reputazione digitale dove la fiducia diventa una risorsa misurabile e scambiabile, o ridefinendo sottilmente il confine tra verifica necessaria e libertà personale.

La Sicurezza come Processo Evolutivo In questa trasformazione radicale, l’architettura a fiducia zero incarna non tanto un punto d’arrivo quanto un processo evolutivo continuo, un modus operandi che riflette la natura intrinsecamente dinamica della sicurezza nell’ecosistema digitale. Come nel fiume di Eraclito, non è possibile discendere due volte nello stesso flusso di dati – ogni interazione è unica, ogni contesto è specifico, ogni autorizzazione deve essere rinnovata in un perpetuo divenire.

La trasformazione culturale necessaria

Le organizzazioni che abbracceranno questa filosofia non staranno semplicemente aggiornando i propri sistemi di sicurezza, ma compiendo una profonda trasformazione culturale e operativa. Il viaggio verso la fiducia zero è arduo e complesso, costellato di sfide tecniche e culturali. Richiede un ripensamento fondamentale di architetture consolidate, processi radicati e, forse più difficile, mentalità cristallizzate.

Un Imperativo Categorico nell’Era Digitale Eppure, in un’epoca in cui le minacce evolvono con velocità esponenziale, in cui gli attacchi diventano sempre più sofisticati e le conseguenze delle violazioni sempre più devastanti, questo viaggio non rappresenta più un’opzione, ma una necessità imprescindibile. Come sostenuto dal NIST nel suo Special Publication 800-207, “l’architettura Zero Trust rappresenta un cambiamento fondamentale nella filosofia di come si progetta e si implementa la sicurezza informatica”.

Verso una nuova saggezza digitale

In ultima analisi, l’architettura a fiducia zero ci invita a una profonda riflessione sulla natura della sicurezza nell’era digitale. Ci ricorda che la sicurezza non è uno stato da raggiungere una volta per tutte, ma un processo continuo di adattamento; non è un prodotto da acquistare, ma una postura da coltivare; non è una destinazione, ma un viaggio perpetuo attraverso un paesaggio in costante evoluzione.

La fiducia come privilegio guadagnato

In questo contesto di metamorfosi continua, il mantra “non fidarsi mai, verificare sempre” si rivela non come espressione di paranoia digitale, ma come saggezza adattiva in un ecosistema caratterizzato da minacce persistenti, confini sfumati e rischi emergenti. È l’accettazione profonda che, nell’universo digitale contemporaneo, la fiducia è troppo preziosa per essere concessa a priori – deve essere guadagnata continuamente, verificata costantemente, calibrata contestualmente.

Una filosofia di resilienza per l’era digitale

E così, mentre navighiamo le acque turbolente della trasformazione digitale, l’architettura a fiducia zero emerge non solo come strategia di protezione, ma come filosofia di resilienza – un approccio che riconosce la natura fondamentalmente incerta del dominio digitale e vi risponde non con paura o rigidità, ma con vigilanza intelligente e adattabilità perpetua. In questo senso, rappresenta non solo un paradigma tecnologico, ma una saggezza evolutiva per l’era digitale – un riconoscimento che, in un mondo di connessioni infinite, la sicurezza risiede non nei muri che costruiamo, ma nella consapevolezza continua che coltiviamo.

Le organizzazioni che comprenderanno questa verità profonda e abbracceranno pienamente la filosofia Zero Trust non staranno semplicemente implementando una strategia di cybersecurity – staranno abbracciando un nuovo modo di esistere nel mondo digitale, caratterizzato da consapevolezza perpetua, adattabilità continua e resilienza intrinseca. In un’epoca di trasformazione radicale, questa potrebbe rivelarsi la più preziosa delle capacità evolutive.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/architettura-a-fiducia-zero/


La nuova Convenzione ONU contro il Cybercrime: un passo storico nella lotta alla criminalità informatica globale

Intervenendo alla 13ª Cybercrime Conference, Glen Prichard – Capo della Sezione Cybercrime e Riciclaggio di Denaro dell’Ufficio delle Nazioni Unite contro la Droga e il Crimine (UNODC) – ha illustrato i punti salienti della Convenzione ONU sulla criminalità informatica, che ridefinisce la cooperazione tra 155 nazioni contro le minacce digitali.

Dal 2019 al 2024: Il complesso cammino negoziale verso un consenso globale

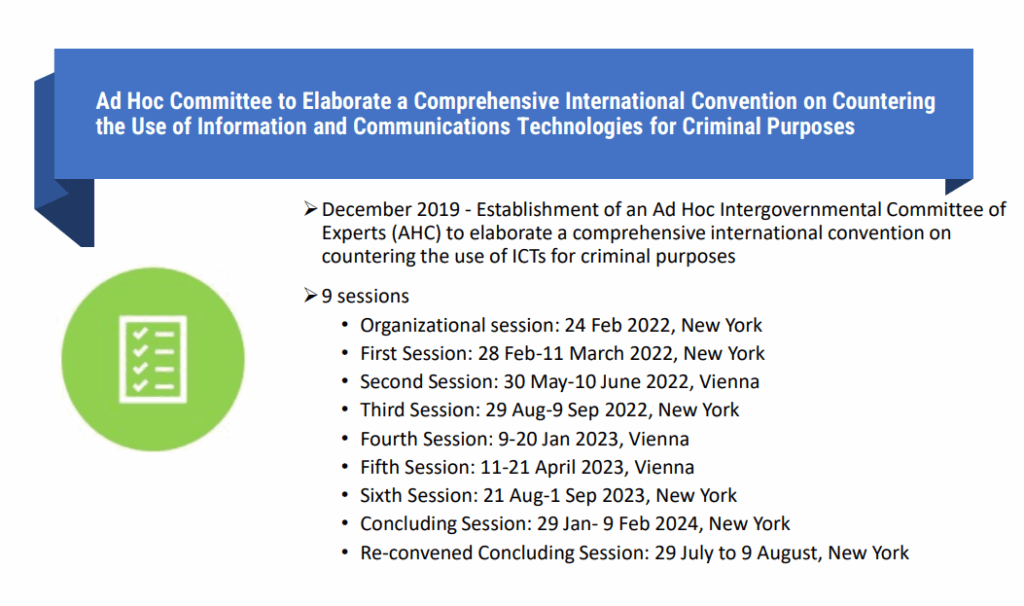
Dopo anni di negoziati e confronti diplomatici, le Nazioni Unite hanno finalmente raggiunto un accordo su un nuovo trattato internazionale: la “Convenzione delle Nazioni Unite sulla lotta contro l’uso delle tecnologie dell’informazione e della comunicazione a fini criminali” rappresenta una pietra miliare nella cooperazione internazionale contro la criminalità informatica, introducendo un quadro giuridico condiviso per affrontare le sfide dell’ecosistema digitale.Convenzione ONU contro il Cybercrime: Ad Hoc Committee to Elaborate a Comprehensive International Convention on Countering the Use of Information and Communications Technologies for Criminal PurposesCome ha spiegato Prichard, il nuovo trattato è il risultato di un processo negoziale iniziato nel 2019 e conclusosi nell’agosto 2023, con l’adozione formale del testo definitivo da parte dell’Assemblea Generale delle Nazioni Unite nel dicembre 2024.
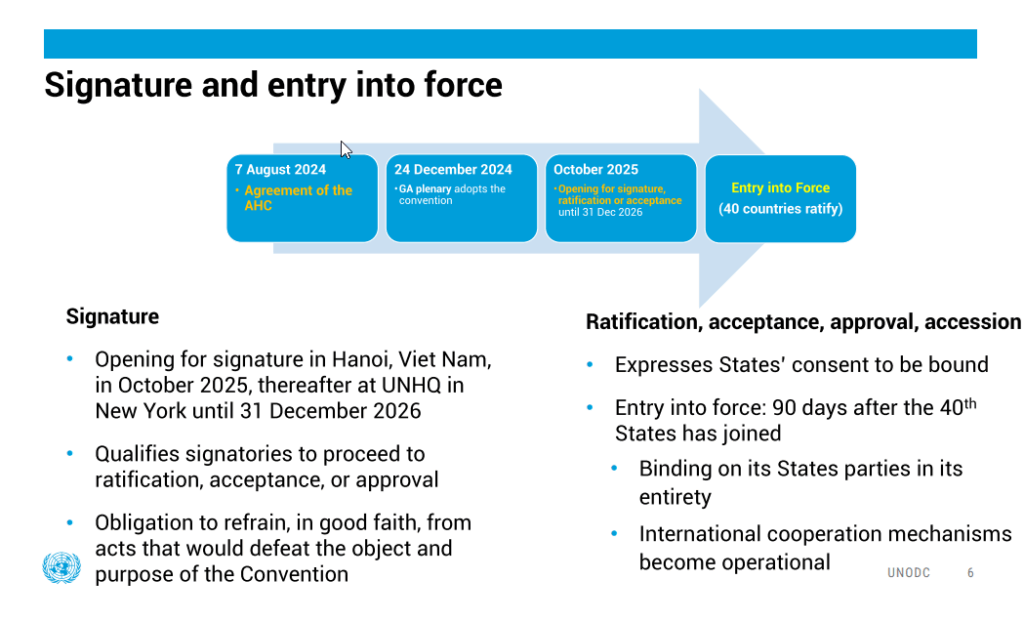
«È una vittoria per il multilateralismo», ha sottolineato il relatore: «il fatto che siamo riusciti a ottenere un consenso tra 155 paesi per concordare una via da seguire in relazione a come combattere e prevenire il cybercrime è un risultato importante, particolarmente in questo mondo geopoliticamente diviso in cui viviamo al momento».

UNODC: Custode di un nuovo paradigma giuridico internazionale contro il crimine digitale

L’UNODC (Ufficio delle Nazioni Unite contro la Droga e il Crimine) è l’organismo depositario di una serie di trattati dedicati alla giustizia penale, tra cui la Convenzione delle Nazioni Unite contro la Criminalità Organizzata Transnazionale (conosciuta come Convenzione di Palermo) e la Convenzione contro la Corruzione (UNCAC).

La nuova Convenzione sul Cybercrime rappresenta il primo nuovo trattato degli ultimi 21 anni in campo di giustizia penale.

Prichard ha spiegato che persino il titolo della Convenzione riflette la complessità dei negoziati: «Non siamo riusciti a raggiungere una posizione unanime, per cui l’abbiamo semplicemente chiamata “Convenzione delle Nazioni Unite contro il Cybercrime”. Penso che questo sia rappresentativo di quanto siano delicate e complesse le questioni che affrontiamo».

Dalla firma alla piena operatività: tempistiche e sfide dell’implementazione mondiale

La Convenzione è stata formalmente adottata dall’Assemblea Generale delle Nazioni Unite nel dicembre 2024.

Convenzione ONU contro il Cybercrime, firma e piena operativitàPrichard ha ricordato che nell’ottobre 2025 si terrà la cerimonia di firma ad Hanoi, in Vietnam; a partire da quel momento, il trattato rimarrà aperto alla firma fino al dicembre 2026. Successivamente i paesi dovranno procedere con il processo di ratifica, che varia da nazione a nazione. La Convenzione entrerà in vigore dopo che almeno 40 paesi l’avranno ratificata.
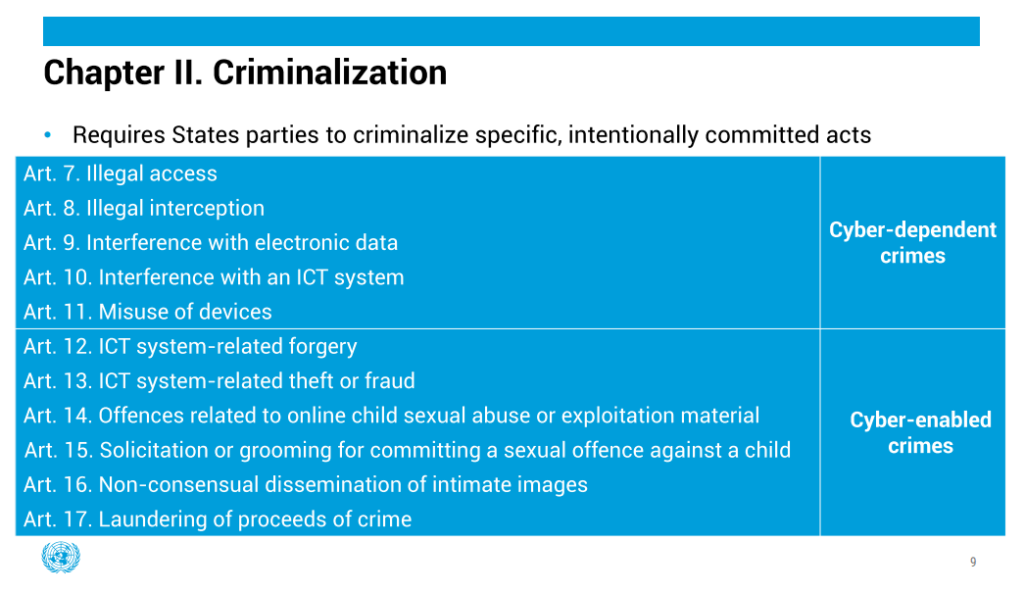
«Abbiamo molto lavoro davanti a noi prima che sia effettivamente operativa», ha avvertito il relatore.

I quattro pilastri fondamentali: cooperazione, assistenza tecnica, armonizzazione legale e scambio di prove

Il fulcro della Convenzione è il rafforzamento della cooperazione internazionale, in relazione sia al cybercrime sia alle prove elettroniche necessarie alle indagini su altre tipologie di reati.

Inoltre, il trattato prevede forme di assistenza tecnica ai paesi a basso e medio reddito, per garantire che le loro capacità digitali siano portate a un livello tale da poter cooperare con altri paesi.

Un ulteriore aspetto fondamentale è l’armonizzazione normativa: la Convenzione introduce «disposizioni per lo scambio di prove elettroniche in relazione a qualsiasi reato» e per «ogni reato grave in termini di cooperazione internazionale», intendendosi per reato grave «qualsiasi reato punito con una pena detentiva di almeno quattro anni».

Nuovi reati digitali e procedure transfrontaliere: un framework penale per l’era digitale

La Convenzione definisce i tipici crimini informatici (come l’hacking e l’accesso illegale) in cinque distinti articoli. Prichard ha sottolineato l’importanza di queste definizioni: «Creare un’armonizzazione legale ci permette di cooperare oltre i confini nazionali».

Il trattato introduce anche una serie di reati facilitati dal cyberspazio, tra cui alcuni che non erano mai stati menzionati dal diritto internazionale in precedenza, come l’adescamento online di minori e la diffusione non consensuale di immagini intime.

Convenzione ONU: Nuovi reati digitali e procedure transfrontaliere: un framework penale per l'era digitalePer quanto riguarda le procedure, la Convenzione distingue tra cooperazione nazionale e internazionale; e parla di «misure provvisorie in situazioni di emergenza», ad esempio in materia di conservazione ed emissione di ordini di produzione, acquisizione o scambio di prove digitali.
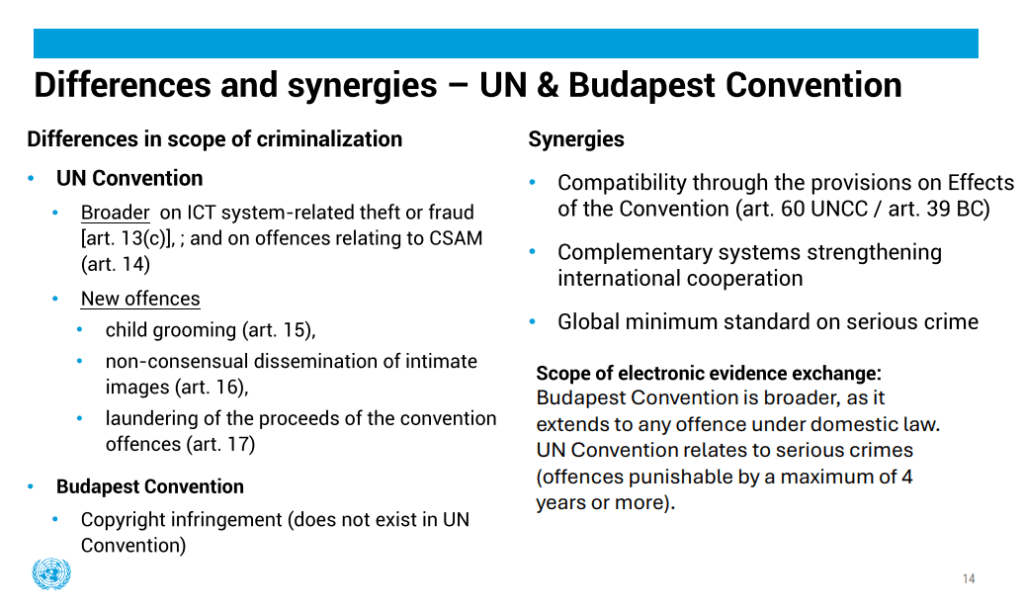
Inoltre «si crea una rete di comunicazione 24 ore su 24, 7 giorni su 7, istituendo una modalità in cui i paesi possono comunicare tra loro in tempo quasi reale», ha evidenziato Prichard.

Equilibrio tra sicurezza e libertà: le garanzie per i diritti umani nel contesto digitale

Le garanzie relative ai diritti umani sono incorporate nel trattato, sebbene Prichard abbia ammesso che questo aspetto ha richiesto «una difficile negoziazione durante il processo negoziale per la Convenzione».

Queste garanzie, «in linea con tutti gli standard internazionali», costituiscono «il più forte insieme di tutele dei diritti umani che si possano trovare in qualsiasi trattato di giustizia penale»; Prichard ha aggiunto che sono «equivalenti a ciò che si trova nella Convenzione di Budapest».

La Convenzione prevede inoltre casi in cui è possibile rifiutare l’assistenza se c’è un conflitto con la legge nazionale, nonché motivazioni per respingere richieste di estradizione su queste stesse basi.

Complementarietà strategica: come la Convenzione ONU si integra e si distingue dalla Convenzione di Budapest

La Convenzione di Budapest, sviluppata dal Consiglio d’Europa, è stata finora il principale strumento internazionale per combattere il cybercrime.

Prichard ha sottolineato che la nuova Convenzione ONU è «molto simile alla Convenzione di Budapest nella maggior parte delle sue disposizioni operative» ed è «deliberatamente concepita come sua integrazione».Convenzione ONU si integra e si distingue dalla Convenzione di BudapestEsistono, tuttavia, alcune differenze tra i due trattati: la Convenzione ONU introduce nuovi reati non previsti dalla Convenzione di Budapest, come l’adescamento online di minori, la diffusione non consensuale di immagini intime e il riciclaggio dei proventi di reati inclusi nella convenzione stessa.
D’altra parte, la Convenzione di Budapest includeva un reato non presente nella Convenzione ONU, relativo alla violazione della proprietà intellettuale o del copyright.

Un’altra differenza riguarda la condivisione delle prove elettroniche: nella Convenzione di Budapest questa si estende a qualsiasi reato previsto nel testo, mentre nella Convenzione ONU la cooperazione internazionale è limitata ai reati gravi (punibili con quattro anni o più di reclusione).

Inclusività globale: perché il mondo aveva bisogno di un nuovo trattato oltre alla Convenzione di Budapest?

Prichard ha affrontato una domanda frequente: perché era necessaria una nuova Convenzione sulla criminalità informatica, se esisteva già quella di Budapest?

La risposta principale è che molti paesi – soprattutto appartenenti al cosiddetto “Sud globale” – non avevano partecipato ai negoziati della Convenzione di Budapest, che era stata sviluppata principalmente dagli Stati membri dell’Unione Europea.

«I paesi del Sud del mondo sentono di non aver fatto parte di quel processo, mentre questa volta hanno partecipato ai negoziati», ha spiegato.

«Nel caso della Convenzione ONU, ben 155 diversi paesi erano riuniti attorno al tavolo. E vi hanno portato visioni differenti, sistemi non concordanti tra loro, questioni culturali… tutto ha giocato un ruolo nello sviluppo di questa nuova Convenzione».

Verso un futuro di cooperazione digitale: prospettive e sfide dell’implementazione globale

Prichard ha concluso il suo intervento esprimendo un cauto ottimismo sul futuro della Convenzione ONU.

Nelle sue parole, questa «sarà uno strumento significativo per consentire ai diversi paesi di cooperare a livello globale; ma ci vorrà del tempo prima che venga ratificata e sia effettivamente operativa».

La Convenzione delle Nazioni Unite contro il Cybercrime rappresenta quindi un passo importante verso un approccio globale alla lotta contro la criminalità informatica, creando un quadro comune rispettoso delle diverse tradizioni giuridiche e culturali, nonché fornendo strumenti concreti per una cooperazione internazionale capace di affrontare le sfide del mondo digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/convenzione-onu-cyber/


How Schools Can Use Strategic Communication to Tackle Rising Cyber Threats

Cyberattacks on school systems have moved from isolated incidents to a recurring threat that disrupts learning, compromises sensitive data and shatters public trust. From ransomware locking down entire districts to phishing emails targeting unsuspecting staff, the threat is no longer theoretical. For school leaders, the challenge isn’t just technical, it’s reputational. When a breach occurs, how a school communicates can make the difference between a temporary setback and a lasting crisis. Strategic communication is no longer a luxury; it’s a necessity. And yet, many schools still treat it as an afterthought.

The stakes are no longer confined to IT departments. They sit squarely on the desks of superintendents, communication directors and board members. Parents want answers. Staff want reassurance. The media wants a story. In a moment of crisis, silence is not neutral, it’s damaging. If schools want to protect not just their systems but their credibility, they need to be ready to speak with clarity, consistency, and confidence.

Building a Communication Plan Before the Crisis Hits

No school should be writing its first crisis message during an actual cyberattack. A communication plan should be built into the broader cybersecurity preparedness effort, not bolted on after the fact. This plan must account for internal and external audiences, include message templates for different scenarios, and define who speaks, when, and through which channels.

The starting point is clarity. Who is responsible for what? A well-documented plan assigns roles to IT, communications, legal and leadership. It outlines steps for activating the response, approving messages, and coordinating with external partners such as law enforcement or cybersecurity consultants.

Templates are not optional. Having pre-approved messages for likely scenarios (ransomware, data breach, service outage) saves precious time. These messages should be reviewed and updated regularly, not left to gather dust in a binder. The goal is to communicate quickly without sacrificing accuracy. Transparency is not about telling everything immediately; it’s about saying what you know, when you know it, and being honest about what you don’t.

The Cybersecurity Strategy for Schools outline from Security.edu.services lays out how communication fits into broader risk management. It stresses the need for clear policies, regular training and stakeholder engagement. But it’s the communication plan that becomes the public face of your cybersecurity response. Without it, even the most technically sound response can unravel in the court of public opinion.

Training the Messengers as Well as the Defenders

Many schools invest in firewalls and software but skip the human element. Yet, most breaches begin with a simple mistake: a link clicked, a password reused, a file downloaded. That makes awareness training not just a security measure, but a communication challenge. You’re not just teaching staff and students to spot threats. You’re shaping a culture that takes digital safety seriously.

Cybersecurity awareness should be treated like fire drills: regular, mandatory and taken seriously by leadership. This means more than an annual slideshow. It means phishing simulations, short e-learning modules and visible reminders throughout the school year. The Strategies for Digital Safety article from CPD Online outlines how to build this kind of program. It recommends interactive formats and centralized resources that staff and students can access anytime.

But awareness isn’t just about defense. It’s about readiness. When a breach happens, staff need to know how to report it, how to avoid making it worse, and how to communicate with parents or students if asked. That’s why communication training must be part of cybersecurity training. Everyone from the front office to the superintendent needs to know what to say, and what not to say, when the system goes down.

Clear guidelines and regular messaging can keep cybersecurity top of mind. Communication is not just about responding to threats, but about preventing them. When staff know what to look for and feel confident reporting issues, incidents get caught earlier and damage is minimized.

Controlling the Narrative During a Cyberattack

When a cyberattack strikes, the clock starts ticking, not just for IT, but for communications. The first few hours are critical. Delay, confusion or mixed messages can create panic. Worse, they can give the impression that the school is hiding something. That’s when trust erodes. And once lost, it’s hard to regain.

The key is consistent messaging. Every statement should reflect the same facts, tone and priorities. This doesn’t mean repeating the same press release. It means aligning internal updates, public statements and media responses around a shared understanding of the situation. The message should be calm, factual and focused on action.

If your primary communication systems are down, as often happens in ransomware attacks, you need alternatives. This could mean using a backup website, a third-party alert system or even social media. The method matters less than the message: we are aware, we are responding, and we will keep you informed.

Transparency and accountability during an incident are vital. Schools should communicate early and often, even if some details are still unknown. Saying “we are investigating” is better than saying nothing. Silence creates a vacuum that rumors will fill.

Schools should include parents in cybersecurity discussions long before an incident occurs. If families understand the risks and the response plan, they are less likely to panic when something goes wrong. This kind of proactive communication builds trust before it’s tested.

Communication is a key part of containing a breach, assessing the damage, and updating stakeholders. It’s not just a PR function. It’s part of the operational response.

Why Communication Is a Marketing Function

Too often, cybersecurity is seen as a technical issue, and communication as a compliance task. But the reality is that how a school communicates during and after a cyberattack shapes its brand. Parents decide where to send their children based on trust. Teachers decide where to work based on confidence in leadership. The public forms opinions based on what they hear, and how they hear it.

That makes communication a marketing function. Not in the sense of selling something, but in the sense of protecting reputation, building credibility, and reinforcing values. A school that communicates clearly during a crisis sends a message about its leadership. One that goes quiet sends a different message entirely.

Every communication during a cyber incident is a test of brand integrity. Are you transparent or evasive? Are you responsive or reactive? Are you accountable or defensive? These questions don’t just affect the current crisis. They shape how your community sees you long after the systems are restored.

Marketing and PR teams should be part of cybersecurity planning from the beginning. They should help draft the communication plan, train spokespeople and prepare messaging templates. During an incident, they should work alongside IT and leadership, not behind them. Because in the age of digital threats, your reputation is as vulnerable as your servers.

Looking Ahead

Cyber threats are not going away. If anything, they’re growing more frequent, more sophisticated, and more damaging. But schools are not helpless. With preparation, training, and clear communication, they can respond effectively, not just to protect data, but to protect trust.

Start by building a communication plan that anticipates the worst. Train your staff not just in defense but in dialogue. When the crisis comes, speak early, speak clearly, and speak consistently. And remember that every message you send is part of your brand. In a world where trust is fragile, communication is your strongest defense.

https://www.securitymagazine.com/blogs/14-security-blog/post/101625-how-schools-can-use-strategic-communication-to-tackle-rising-cyber-threats