OSHA releases 2024 workplace injury and illness data

The Occupational Safety and Health Administration (OSHA) released 2024 workplace injury and illness data collected from its Injury Tracking Application. Under federal recordkeeping rules, employers are required to electronically submit injury and illness data to OSHA.

The data comes from 370,000 reports submitted on OSHA Form 300A Summary of Work-Related Injuries and Illnesses. In addition, OSHA has posted partial data from more than 732,000 OSHA Forms 300 Log of Work-Related Injuries and Illnesses and Form 301 Injury and Illness Incident Report records.

Providing access to injury and illness data will assist in identifying unsafe conditions and workplace hazards that may cause occupational injuries and illnesses. Recognizing these hazards will help detect ways to control or prevent them and reduce future injuries. At the core, making this data available protects workers and ensures their health and safety throughout their working day.

OSHA is taking additional steps to protect worker privacy by reviewing the remaining data for certain personally identifiable information. The agency will make additional data publicly available following the review.

https://www.securitymagazine.com/articles/101588-osha-releases-2024-workplace-injury-and-illness-data


41% of organizations struggle to find and retain cyber professionals

New data from Expereo reveals priorities and difficulties among tech executives, noting an increasing concern surrounding cybersecurity. According to the report, which surveyed 650 tech leaders globally, 41% of organizations are experiencing difficulties finding and retaining cyber professionals. 

In order to try and manage the talent shortage, organizations have reported training teams and/or individuals on human skills (56%), upskilling/cross training internally (52%), and training via professional vendor certifications (43%). 

The report also notes the transformative nature of AI among organizations, large and small. 84% of global businesses are deploying AI within the organization, and two-thirds believe AI will positively influence costs. Only 12% state that it falls short of expectations. However, AI integration still comes with challenges. 33% of global tech executives are concerned that boards have unrealistic expectations when discussing how AI will impact business performance. Still, this percentage is lower than last year’s, which was 47%. 

Organizations cite additional AI concerns as implementation obstacles, including: 

Furthermore, infrastructure is an issue, with 52% of organizations stating their existing network and connectivity infrastructure is not prepared to handle new technology initiatives. 94% of organizations say their networks inhibit the ability to run large data/AI projects in some capacity. 

https://www.securitymagazine.com/articles/101586-41-of-organizations-struggle-to-find-and-retain-cyber-professionals


Upskilling security teams: Breaking down silos and elevating expertise

Cybersecurity isn’t just about technology — it’s about people. Security teams are made up of professionals with diverse backgrounds and skill sets, all working toward the same objective: stopping threats. Yet, too often, these teams remain isolated within rigid structures, creating gaps that attackers readily exploit. The reality is that threats don’t respect silos, and defenders can’t afford to be confined by them.

Even before today’s pressures, recruiting and retaining cybersecurity talent was a persistent challenge. Burnout rates are high, and the industry faces an ongoing talent shortage. According to a 2024 Proofpoint survey, 53% of CISOs experienced or witnessed burnout in the past year. This staffing deficit increases workloads, making it harder for security teams to operate effectively.

With threats evolving at an unprecedented pace, maximizing expertise and efficiency is critical. But outdated team structures, siloed intelligence and reactive workflows prevent organizations from responding as quickly as they need to. The solution? Breaking down silos, elevating expertise, and fostering a culture of continuous learning.

Security is about mindset, not just technology

Security is an ecosystem. A network engineer may understand infrastructure but have little experience with malware analysis. A SOC analyst may be great at reading logs but never have written a YARA rule. Threat intelligence professionals may track adversary behavior but lack hands-on forensic skills.

Despite these differences, security roles often remain rigid. SOC analysts detect, incident responders investigate and threat intelligence teams research. But what if those lines weren’t so firm? What if a SOC analyst had access to the same intelligence insights as a CTI specialist? What if an incident responder could immediately retrieve forensic data without waiting on another team?

Security teams need to recognize that their roles overlap. A SOC analyst investigating an alert is often doing work similar to an incident responder. A threat intelligence specialist researching an adversary’s tactics is uncovering insights that could help SOC analysts better detect emerging threats. By integrating workflows and improving cross-team collaboration, security teams can ensure they are working toward the same goal, rather than duplicating effort or missing critical connections.

When security teams share expertise and integrate workflows, they become faster and more effective. And faster, smarter teams stop more threats — before damage is done.

The persistent challenge: Have we seen this before?

One of the most frustrating questions in security is deceptively simple: Have we seen this or a variant of this before? 

A new ransomware strain makes headlines, and the CISO asks their team: Are we exposed? Suddenly, the clock is ticking.

Security teams scramble — querying logs, sifting through alerts, and trying to piece together an answer. Weeks of effort, countless resources, and the best response they can offer is: Probably not.

That’s not good enough. Attackers don’t operate on defenders’ timelines, and security teams shouldn’t be stuck playing catch-up.

Elevating analysts: From reactive triage to investigation

Right now, security analysts are drowning in alerts, reacting rather than proactively identifying threats. This isn’t sustainable — especially in already understaffed environments.

Security teams don’t just need more dashboards or automation. They need insight — the ability to see connections between threats, recognize patterns, and make decisions faster. When analysts move beyond reactive triage to proactive investigation, everything changes.

Ideally, when a SOC analyst triages an alert, they should have access to historical data, variant discovery tools, and intelligence insights in one place. Instead of simply verifying a detection, they should be investigating with full context. By breaking down silos and integrating intelligence, teams can eliminate bottlenecks and respond with confidence.

The giant hole in security — and how to fill it

Most enterprise security stacks include the usual suspects — firewalls, proxies, EDR, SIEMs. Yet, there’s still a glaring hole in security operations: visibility into past threats.

Logs are brittle — meaning a hash must match exactly, or it won’t match at all — and searching them is slow. EDR tools only detect what’s happening now., and EDR tools only detect what’s happening now. Organizations often assume that if a security tool didn’t alert on something, it wasn’t a problem. But what about threats that weren’t recognized at the time?

Security teams need to do more than detect threats as they occur — they need to answer, Was this ever here? And they need that answer fast.

Without this capability, teams waste weeks digging through logs, only to arrive at “probably not.” That’s inefficient, expensive and leaves organizations vulnerable.

Doing three jobs at once — Without the overhead

Security professionals wear multiple hats, yet their tools often confine them to a single role at a time. The truth is, SOC analysts, threat intelligence professionals, and incident responders all share the same mission — identifying and mitigating threats — but they often work in isolation.

An integrated approach changes that. When analysts have access to historical data, variant discovery, and threat intelligence in a unified workspace, they’re no longer just verifying detections — they’re conducting full-scale investigations. By merging security disciplines and automating intelligence-sharing, teams can eliminate unnecessary bottlenecks and act decisively.

Threat actors don’t operate in silos — so defenders shouldn’t either. If an incident responder is investigating a breach, they should be able to pull in threat intelligence insights immediately, rather than waiting on a separate team’s report. If a SOC analyst notices an anomaly, they should have the context to determine whether it aligns with known adversary tactics.

Security teams should be collaborating seamlessly, not waiting on email responses or ticket approvals just to access the data they need. The key to stronger security isn’t more tools — it’s ensuring that the right people have access to the right information at the right time.

The future of security: Continuous learning and adaptation

Cybersecurity isn’t static. Attackers evolve constantly. If defenders don’t, they lose. The best security teams aren’t just the ones with the most expensive tools — they’re the ones that embrace learning, cross-training, and continuous improvement.

At the end of the day, security isn’t just about responding to threats — it’s about building smarter defenders. That starts with upskilling our teams — today.

https://www.securitymagazine.com/blogs/14-security-blog/post/101587-upskilling-security-teams-breaking-down-silos-and-elevating-expertise


La RSA Conference accoglie le soluzioni italiane di cybersecurity


Quest’anno la RSA Conference, il più grande evento mondiale dedicato alla cybersecurity, ha accolto le soluzioni tecnologiche di 16 imprese italiane. In programma dal 28 aprile al 1° maggio, la conferenza riunisce i principali player mondiali del mercato, approfondendo tecnologie che vanno dalla crittografia quantistica all’IA.

A guidare le realtà italiane è l’ICE – Agenzia per la promozione all’estero e l’internazionalizzazione delle imprese italiane in partnership con l’Agenzia per la Cybersicurezza Nazionale (ACN) e in collaborazione con il Ministero degli Affari Esteri e della Cooperazione Internazionale.

“Alla RSA Conference mostriamo tecnologie come l’AI per la sicurezza, la biometria che rispetta la privacy e la crittografia post – quantistica: strumenti pensati per chi deve proteggere infrastrutture critiche e catene di fornitura in tutto il mondo. Il nostro obiettivo è creare partnership industriali e tecnologiche che mettano a fattor comune l’ingegnosità italiana con l’ampiezza di mercato e la potenza di investimento dei leader internazionali” ha dichiarato Matteo Zoppas, presidente di Agenzia ICE.

RSA Conference

Credits: Agenzia ICE

La missione italiana, presente presso l’Italian Innovation and Culture Hub Unnovit di San Francisco, ha ospitato ieri 29 aprile un evento di networking dedicato all’eccellenza nazionale nella cybersecurity. Organizzato in collaborazione con il Consolato Generale d’Italia a San Francisco, l’occasione ha riunito le aziende italiane per incontrare investitori e operatori internazionali.

L’evento ha visto i saluti del Console Generale Sergio Strozzi, del Trade Commissioner dell’Ufficio ICE di Los Angeles Giosafat Riganò, del rappresentante MAECI Massimo Carnelos e del responsabile del Fondo AI di CDP Venture Capital Vincenzo Di Nicola. In seguito si è tenuto un keynote di Luca Nicoletti, Capo del Servizio Programmi Industriali, Tecnologici, di Ricerca e Formazione di ACN sul panorama cyber italiano, un fireside chat con Tim Maurer, Senior Director Cybersecurity Policy di Microsoft e tavoli tematici con gli innovatori italiani.

Le realtà italiane alla RSA Conference

La partecipazione delle imprese italiane alla RSA fa parte di una strategia di promozione coordinata dall’ufficio ICE di Los Angeles per la creazione di reti internazionali. L’ufficio ha già coordinato la partecipazione delle realtà del Paese in altre occasioni, tra le quali il CES 2025 di Las Vegas e “Italy on the Move”, l’appuntamento con l’industria italiana delle scienze della vita negli USA.

Lo scorso marzo la delegazione italiana si è trovata nuovamente a San Francisco per la Game Developers Conference e l’ufficio ICE ha supportato anche WMF – We Make Future nell’organizzazione di “AI for future”, un evento tenutosi presso l’hub Innovit. Tra le iniziative ICE c’è anche il Global Startup Program, programma a supporto delle startup che prevede un percorso integrato di sviluppo all’estero in sei località strategiche nel mondo, comprese New York e Los Angeles.

RSA Conference

Credits: Agenzia ICE

Quest’anno le aziende italiane presenti alla RSA Conference sono attive su più fronti tecnologici nel mondo della cybersecurity, compresi l’IA e l’automazione, la networks security, le soluzioni per la tutela dell’identità digitale e le tecnologie quantistiche. Nel dettaglio, le realtà del Paese presenti alla conferenza sono:

  • Accelerat (San Giuliano Terme – Pisa): una realtà che fornisce soluzioni software per garantire elevati livelli di sicurezza per i sistemi cyber-fisici quali veicoli autonomi, robot avanzati e automazione industriale. Accelerat ha appena lanciato AI Bunker, una soluzione che protegge da furto o accesso non autorizzato i modelli proprietari di IA;
  • bitCorp (Milano): l’azienda ha sviluppato ZADIG XDR, piattaforma per la gestione della cybersecurity progettata per consentire la definizione di processi di Detection & Response personalizzati e altamente specializzati basati su IA;
  • Cyber Evolution (Ascoli Piceno): questa impresa ha sviluppato LECS, tecnologia plug&play per la sicurezza IT e OT sviluppata da Cyber Evolution che integra Deep Packet Inspection avanzata e risposta attiva alle minacce;
  • Cyberneid (Napoli): l’azienda si propone di democratizzare l’accesso alle tecnologie di identità digitale, rendendo la verifica rapida per gli utenti genuini e complessa per i frodatori grazie a controlli multilivello alimentati dall’IA;
  • Drivesec (Torino): l’azienda ha sviluppato WESETH, Piattaforma di automazione dei test pensata per verificare la cybersicurezza dei sistemi cyber-fisici;
  • EDGE SDN (Bologna): la piattaforma dell’azienda garantisce la continuità operativa nelle reti industriali esistenti sfruttando la segmentazione dei flussi di dati direttamente sugli switch già installati. Edge SDN crea confini di sicurezza invisibili all’interno della rete OT Senza modificare indirizzi IP o VLAN, , permettendo di riutilizzare l’infrastruttura esistente per proteggere le linee di produzione;
  • Equixly (Firenze): l’azienda ha sviluppato una piattaforma di testing delle API alimentata da IA che permette di realizzare software più sicuri, individuando vulnerabilità logiche di business, integrandosi senza soluzione di continuità nel ciclo di sviluppo software;
  • Ermes–Browser Security (Torino): la soluzione dell’azienda usa IA e Deep Learning per proteggere il browser aziendale da phishing, minacce web generate da IAe furto di credenziali;
  • Keyless (Roma): l’azienda offre autenticazione biometrica avanzata a tutela della privacy grazie alla sua tecnologia proprietaria Zero‑Knowledge Biometrics (ZKB) che consente di effettuare MFA in pochi millisecondi senza memorizzare dati biometrici;
  • Monokee (Rovereto – Trento): Monokee è una piattaforma di Identity and Access Management e Identity Orchestration che unisce autenticazione,  autorizzazione e governance attraverso un’interfaccia visuale e si integra con le infrastrutture esistenti;
  • Pluribus One (Cagliari): l’azienda ha sviluppato SEER BOX, soluzione on-premise per la protezione avanzata di applicazioni Web e API, progettata per rispondere alle esigenze operative di SOC e MSSP. La piattaforma agisce come un Web Application Security Manager, abilitando funzionalità di detection e response;
  • Quantum2pi (Napoli): l’azienda sviluppa algoritmi di sicurezza resistenti ai computer quantistici e sistemi di comunicazione basati su QKD per proteggere i dati dalle minacce future.
  • Random Power (Milano): l’azienda ha sviluppato una piattaforma di generatori di bit di stato casuale sulla base delle proprietà quantistiche di dispositivi dedicati in Silicio, per applicazioni in cyber security, privacy preservation, AI training e simulazione di sistemi complessi;
  • Security Pattern (Mazzano – Brescia): l’azienda offre consulenza, IP hardware e formazione per integrare la sicurezza a livello di hardware, software e procedure, supportando i produttori di dispositivi connessi nei settori medicale, industriale, automotive e consumer. L’azienda ha sviluppato la piattaforma ARIANNA, in grado di assolvere le richieste dei più stringenti standard medicali ed industriali in ambito di gestione delle vulnerabilità;
  • TrueScreen (Bologna): la piattaforma dell’azienda previene frodi, contestazioni e disinformazione certificando con valore legale autenticità ed immodificabilità di file multimediali, mail e documenti;
  • Weagle (Milano): l’azienda ha sviluppato un un motore di ricerca aziendale e una chat IA che anonimizzano le ricerche, archiviano i dati in un wallet cifrato e li cancellano dopo 24 ore, offrendo riservatezza e controllo dei dati generati dall’attività web e di IA n azienda.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/30/la-rsa-conference-accoglie-le-soluzioni-italiane-di-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=la-rsa-conference-accoglie-le-soluzioni-italiane-di-cybersecurity


Dissertazioni su fascicolo sanitario, tutela dei dati personali post covid, propaganda elettorale e altro

La disciplina di protezione dei dati personali prevede che i soggetti pubblici possono trattare i dati personali degli interessati (ex art. 4, n. 1, del Regolamento UE 2016/679, Regolamento Generale sulla Protezione dei Dati, RGPD/GDPR) se il trattamento è necessario «per adempiere un obbligo legale al quale è soggetto il titolare del trattamento», oppure «per l’esecuzione di un compito di interesse pubblico o connesso all’esercizio di pubblici poteri di cui è investito il titolare del trattamento» (ex art. 6, par. 1, lett. c) ed e) del Regolamento e art. 2 – ter del Codice).

Trattamento e diffusione dei dati

Il trattamento deve, comunque, trovare fondamento nel diritto dell’Unione o dello Stato membro che deve perseguire un obiettivo di interesse pubblico ed essere proporzionato al perseguimento dello stesso, stabilendo che la finalità del trattamento deve essere necessaria per l’esecuzione di un compito svolto nel pubblico interesse o connesso all’esercizio di pubblici poteri di cui è investito il titolare del trattamento.

Il titolare del trattamento è tenuto a rispettare i principi in materia di protezione dei dati, fra i quali quello di “liceità, correttezza e trasparenza” nonché di “minimizzazione”, in base ai quali i dati personali devono essere «trattati in modo lecito, corretto e trasparente nei confronti dell’interessato» e devono essere «adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati» (ex art. 5, paragrafo 1, lett. a) e c) del Regolamento), dovendo apprestare misure specifiche (valutazione di impatto sulla protezione dei dati personali), cautele e tutele per la loro diffusione[1].

Le disposizioni in materia di trasparenza amministrativa prevedono (per la PPAA) specifici obblighi di pubblicazione dei dati personali che devono sempre avvenire in base ad una fonte normativa primaria, trovando un loro limite all’accesso civico generalizzato, precluso quando l’accesso possa incidere sulla tutela individuale[2].

Il titolare del trattamento è sempre tenuto a risarcire il danno cagionato ad un interessato da un trattamento non conforme al GDPR, e può essere esonerato solo se dimostra che l’evento dannoso non gli è alcun modo imputabile (inversione dell’onere della prova)[3].

Accesso e tutela dei dati personali

L’art. 60 del d.lgs. n. 196 del 30 giugno 2003 precisa che «Quando il trattamento concerne dati idonei a rivelare lo stato di salute o la vita sessuale, il trattamento è consentito se la situazione giuridicamente rilevante che si intende tutelare con la richiesta di accesso ai documenti amministrativi è di rango almeno pari ai diritti dell’interessato, ovvero consiste in un diritto della personalità o in un altro diritto o libertà fondamentale e inviolabile».

L’approdo comporta che quando l’accesso si riferisce a dati sensibili, ovvero dati sensibilissimi (idonei a rivelare lo stato di salute o la vita sessuale), l’accesso può essere esercitato soltanto se, in seguito ad una delicata operazione di bilanciamento di interessi, la situazione giuridica rilevante sottesa al diritto di accesso viene considerata di rango almeno pari al diritto alla riservatezza riferito alla sfera della salute dell’interessato: tale comparazione va effettuata in concreto, sulla base dei principi di proporzionalità, pertinenza e non eccedenza[4].

Questa particolarità comporta che l’accesso possa ritenersi, comunque possibile, previo oscuramento dei dati sensibili e sensibilissimi contenuti negli atti in ostensione[5].

Diffusione on line di dati personali (ipotesi particolari)

Si vuole segnalare l’obbligo dell’oscuramento dei dati identificativi, in presenza di situazioni “sensibili”, prima di procedere allo loro diffusione on line, ipotesi che opera anche con riferimento alla pubblicazione delle sentenze nella banche dati istituzionali: nei procedimenti coinvolgenti rapporti di famiglia, di stato delle persone, ovvero minorenni è direttamente la legge a vietare la diffusione dei dati personali (fattispecie regolate dall’art. 52, commi 1 e 2 del d.lgs. n. 196/2003), rimettano, altresì, all’Autorità giudiziaria procedente la decisione sull’oscuramento o meno dei dati personali, su richiesta dell’interessato, o allorquando ciò risulti necessario per tutelare i diritti e la dignità dell’interessato[6].

In assenza di determinazione del giudice, la legge ammette espressamente la diffusione del contenuto integrale delle pronunce giurisdizionali (ex art. 51, comma 2 e art. 52, comma 7, del d.lgs. n. 196/2003), rendendole accessibili a tutti mediante un sistema informativo istituzionale: è possibile rendere disponibili i provvedimenti giurisdizionali in forma integrale, salvo i casi in cui sia la legge oppure l’Autorità giudiziaria disponga l’anonimizzazione dei dati personali contenuti nella pronuncia (o nei termini descritti).

Il bilanciamento delle opposte esigenze, tutela della privacy dei soggetti coinvolti da un lato, e libero accesso alle pronunce giurisdizionali dall’altro, è rimesso all’Autorità giudiziaria (salvo l’ipotesi di cui all’art. 52, comma 5 d.lgs. n. 196/2003): conseguentemente, l’oscuramento generalizzato disposto dalla Pubblica Amministrazione non appare legittimo, considerato come essa appare interferire in parte anche con una decisione attribuita all’Autorità giudiziaria[7].

Designazione

Sull’obbligatorietà di rispettare la disciplina sul trattamento dei dati, si osserva che l’impossibilità della parte lavoratrice a rendere la prestazione lavorativa a causa della mancata sottoscrizione per accettazione dell’atto di designazione a “incaricato” per le persone autorizzate al trattamento i dati personali, ai sensi della disciplina nazionale e comunitaria, comporta una grave violazione agli obblighi negoziali con il proprio datore di lavoro.

La nomina, quale persona “designata” al trattamento dei dati personali, ha natura unilaterale essendo un atto che promana dalla parte datoriale, la mancata accettazione – da parte del lavoratore – porta come conseguenza la violazione del generale dovere di lealtà e correttezza nell’esecuzione del rapporto (ex art. 2105 c.c.), inadempimento dei doveri contrattuali, integrazione di condotta disciplinarmente rilevante, impedendo al “titolare” del trattamento di erogare il servizio (di cui alla prestazione del lavoratore).

Più esplicitamente, la mancata accettazione impedisce il trattamento lecito dei dati, a riprova dei dovuti presidi da approntare nella gestione dei dati personali, esponendosi all’inevitabile rischio di incorrere in responsabilità sia di natura civilistica verso i soggetti interessati da eventuali trattamenti illegittimi (cfr. art. 82 GDPR), sia di natura amministrativa (cfr. artt. 83 e 84 GDPR)[8].

Pronunciamento

La sez. I della Cassazione, con l’ordinanza 6 marzo 2025, n. 6067, chiarisce che il trattamento dei dati personali (relativi alla salute) inseriti nel FSE (Fascicolo Sanitario Elettronico) può avvenire “in chiaro”, ovverosia con l’indicazione del nominativo dell’interessato, solo per finalità di prevenzione, diagnosi, cura e riabilitazione dell’assistito, ma non è consentito per finalità di stratificazione statistica non necessaria, rendendo indisponibili (non trattabili) i dati identificativi dei pazienti contenuti nelle banche dati aziendali e nel FSE, effettuato dall’ASL, allo scopo di predisporre una lista di soggetti in condizioni di complessità e comorbilità, da trasmettere ai medici di medicina generale, per una migliore gestione del contesto epidemiologico da Covid – 19.

Fatti

L’Autorità Garante per la Protezione dei Dati Personali, provvedeva (con ordinanza ingiunzione) a contestare ad una Azienda Sanitaria l’illiceità del trattamento di dati personali identificativi di pazienti (alcune classi di pazienti), senza anonimizzazione, contenuti nelle banche dati aziendali e nel fascicolo sanitario elettronico.

Si accertava la violazione degli artt. 5, 9, 14 e 35 del Regolamento (UE) 2016/679 e dell’art. 2 sexies del d.lgs. n. 196/2003 (Codice in materia di protezione di dati personali), ordinando all’Azienda di procedere, entro novanta giorni dalla notifica del provvedimento, alla cancellazione dei dati risultati dall’elaborazione delle informazioni presenti nelle banche dati aziendali e di pagare la sanzione amministrativa.

Lo scopo del trattamento effettuato (pseudonomizzando i dati attraverso l’apposizione di codici numerici casuali elaborati) avevo l’obiettivo di predisporre una lista di soggetti in condizioni di complessità e comorbilità da trasmettere ai medici di medicina generale (MMG) allo scopo di consentire una migliore gestione del contesto epidemiologico Covid-19, al fine di predisporre interventi preventivi di presa in carico del paziente.

Il Garante privacy, al termine di un’apposita istruttoria, rilevava dal una parte, la mancanza di una base giuridica (ergo illecito trattamento dei dati), dall’altra parte, il mancato rilascio del preventivo consenso, nonché dell’informativa sul trattamento: nelle finalità di programmazione, valutazione e controllo (c.d. di governo sanitario) non sono ricomprese le finalità di medicina d’iniziativa, né la stratificazione della popolazione assistita sulla base del rischio sanitario individuale (una effettiva schedatura).

L’Azienda si giustificava, agendo in esecuzione di un espresso mandato regionale e, comunque, nel pieno rispetto della disciplina nazionale e comunitaria.

In primo grado veniva accolto il ricorso e annullata l’ordinanza, rilevando che l’attività avveniva durante il regime dell’emergenza pandemico (quasi a significare una moratoria dei diritti, come avvenuto di fatto e di diritto); seguiva impugnazione della decisione.

Merito

Il ricorso viene accolto (decisione del Tribunale cassata, annullata) nei seguenti termini:

  • i dati estratti erano direttamente identificativi degli assistiti, in quanto riferiti a soggetti individuati con nome, cognome e codice fiscale, mancando il preventivo “consenso esplicito” sulle finalità (specie con riferimento a dati particolari);
  • l’Azienda ben poteva opporsi alle decisioni regionali (che non ammettevano alcuna deroga all’articolo 5 del Regolamento (UE) 2016/679, dovendo – in ogni caso – assicurare l’adozione di misure appropriate a tutela dei diritti e delle libertà degli interessati), in base al principio di disapplicazione della norma interna contrastante con la disciplina comunitaria, anche in epoca pandemica;
  • le finalità del FSN sono: a) prevenzione, diagnosi, cura e riabilitazione; b) studio e ricerca scientifica in campo medico, biomedico ed epidemiologico; c) programmazione sanitaria, verifica delle qualità delle cure e valutazione dell’assistenza sanitaria, contemplando (si evince dal DPCM 29 settembre 2015, n.178, recante il Regolamento in materia di fascicolo sanitario), l’obbligo dell’informativa, ai sensi dell’art.13 del Codice in materia di protezione dei dati personali, che costituisce presupposto di liceità del trattamento;
  • i dati che confluiscono nel FSE (una modalità, peraltro, di accesso dell’assistito ai propri dati sanitari che vi confluiscono) sono relativi allo stato di salute attuale ed eventualmente pregresso dell’assistito e vengono in rilievo in quanto “dati personali”, dove il trattamento (all’interno del FSE) è basato, per previsione normativa, sul “consenso libero e informato” da parte dell’assistito e non rientra, quindi, nelle fattispecie di “trattamento necessario”;
  • inoltre, è richiesto «un ulteriore specifico consenso limitatamente alla consultazione dei dati e dei documenti presenti nel FSE, per le finalità d cui alla lettera a) del comma 2 dell’art. 12» (ex 6, comma 1, lett. e) e art. 7 del DPCM), non potendo integrare un trattamento c.d. secondario, esorbitando dai limiti del trattamento espressamente consentito;
  • nessun carattere “necessario” del trattamento dovuto all’emergenza pandemica, in assenza di una puntuale disamina della esplicazione in concreto che specifici i presupposti del “trattamento necessario”, come richiesti dagli artt. 1 e 17 bis del DL n. 18/2020, e dalle altre disposizioni emergenziali, sia in termini di competenza al trattamento, sia in termini di concreto rispetto dell’art. 9, par. 2, lett. g), h) e i) e dell’art. 10 del Regolamento n. 2016/679/UE, sia in termini di apprezzamento dell’effettiva adozione o meno delle misure appropriate a tutela dei diritti e delle libertà degli interessati (ex17 bis, comma 2, DL n. 18/2020);
  • è mancata, altresì, la doverosa analisi preventiva sui rischi.

Il consenso informato

L’insieme delle fonti portano a ritenere legittima l’ordinanza ingiunzione, avendo l’Azienda Sanitaria trattato illecitamente i dati del FSE in assenza del duplice consenso, specifico, libero ed informato da parte dell’assistito:

  • il primo è costituito dal consenso all’“alimentazione del FSE con i dati”[9];
  • il secondo è costituito dal consenso alla “consultazione dei dati e dei documenti (in chiaro) contenuti nel FSE” per le finalità di prevenzione, diagnosi, cura e riabilitazione, e comunque le finalità di ricerca e di governo, sono anch’esse espressamente disciplinate e vanno perseguite «senza l’utilizzo dei dati identificativi degli assistiti».

Propaganda elettorale e diffusione dati dei pazienti

Il consenso informato vale anche nella propaganda elettorale[10], non potendo utilizzare i dati forniti dai pazienti (dati raccolti nell’ambito dell’attività di cura della salute da parte dei sanitari) per altri fini, senza uno specifico consenso degli interessati: tale condotta costituisce un trattamento illecito dei dati personali.

Nel caso specie, un medico:

  • aveva contattato diverse persone con le quali si era creato un rapporto “più stretto e personale”, inviando loro lettere di propaganda elettorale, il contenuto del messaggio elettorale richiamava espressamente la loro malattia; il Garante, sul punto, precisa che le garanzie e gli adempimenti che partiti, organismi politici, sostenitori di liste e candidati devono osservare per raccogliere ed utilizzare correttamente i dati personali dei cittadini che intendono contattare a fini di comunicazione e propaganda elettorale, raccolti nell’ambito dell’attività di tutela della salute da parte di esercenti la professione sanitaria e di organismi sanitari, non possono essere utilizzabili per fini di propaganda elettorale e connessa comunicazione politica: tale finalità non è infatti riconducibile agli scopi legittimi per i quali i dati sono stati raccolti[11];
  • aveva inviato una mail di promozione elettorale a diversi pazienti, i cui indirizzi erano stati messi contestualmente in chiaro e non in copia conoscenza nascosta, rivelando a tutti la condizione di malati di ciascuno di loro[12].

Osservazioni

Ancora una volta assistiamo a trattamenti illeciti dei dati personali, pensando utilizzare le informazioni ben al di là del consenso informato, ossia, pensare che la gestione dell’emergenza sanitaria poteva svolgersi senza assicurate i diritti di libertà del singolo.

Invero, l’apparato di norme costituzionali, nazionali e comunitarie doveva presidiare tali eccessi, riaffermando (ora) il primato dei diritti a presidio del principio di legalità.

Dunque, le emergenze, anche sanitarie, devono assicurare la tutela dei dati personali, che significa rispetto della disciplina vigente in materia di protezione dei dati personali e, in particolare, dei principi e dei limiti applicabili al trattamento, di cui all’art. 5 del Regolamento, secondo cui i dati devono essere trattati in modo lecito, corretto e trasparente nei confronti dell’interessato («liceità, correttezza e trasparenza»), “raccolti per finalità determinate, esplicite e legittime” («limitazione della finalità») e, comunque, “adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati” (principio di minimizzazione dei dati).

Tutti diritti dimenticati (allegramente violati) in epoca Covid – 19 all’altare della “vigile attesa”, in nome della scienza (quale?)[13].

Note

[1]L’articolo 82, paragrafo 1, del RGPD va interpretato nel senso che esso osta a una norma o a una prassi nazionale che subordina il risarcimento di un danno immateriale, sull’illecito trattamento dei dati, alla condizione che il danno subito dall’interessato abbia raggiunto un certo grado di gravità, Corte di giustizia europea, sez. III, 4/5/2023 n. C-300/21.

[2] Cfr. Garante privacy, provv. n. 243 del 15 maggio 2014, doc. web n. 3134436, Linee guida in materia di trattamento di dati personali, contenuti anche in atti e documenti amministrativi, effettuato per finalità di pubblicità e trasparenza sul web da soggetti pubblici e da altri enti obbligati, nonché le Linee guida per il trattamento di dati personali effettuato da soggetti pubblici per finalità di pubblicazione e diffusione sul web, del 2 marzo 2011, doc. web n. 1793203.

[3] Cfr. Cass. civ., sez. I, ord. 12 maggio 2023, n. 13073. I danni cagionati per effetto del trattamento dei dati personali in base all’art. 15 del d.lgs. 30 giugno 2003, n. 196, sono assoggettati alla disciplina di cui all’art. 2050 c.c., con la conseguenza che il danneggiato è tenuto solo a provare il danno e il nesso di causalità con l’attività di trattamento dei dati, mentre spetta al convenuto la prova di aver adottato tutte le misure idonee ad evitare il danno, Cass. civ., sez. I, ord. 4 giugno 2018, n. 14242.

[4] Cons. Stato, sez. III, 11 gennaio 2018, n. 139.

[5] TAR Sicilia, Catania, sez. IV, 27 febbraio 2025, n. 755.

[6] Cfr. Cass. civ., sez. V, 7 agosto 2020, n. 16807.

[7]TAR Lazio, Roma, sez. I, 17 aprile 2025, n. 7625.

[8]Tribunale di Udine, sez. lav., ord. n. 504, seduta del 1° agosto 2024.

[9]Cfr. Garante privacy, Provvedimento del 27 febbraio 2025, Registro dei provvedimenti n. 114 del 27 febbraio 2025, doc. web n. 10114967, ove si censura un consenso c.d. omnibus, dove l’utilizzo di formule generiche che non permettano di selezionare la singola categoria merceologica delle offerte commerciali desiderate (p.e. telefonia, forniture energetiche, servizi assicurativi, moda, auto ecc.), non è quindi in linea con la normativa privacy e non può far venir meno gli effetti della opposizione manifestata con l’iscrizione al Registro Pubblico delle Opposizioni. Lo stesso principio vale per form e informative che ostacolino l’esercizio dei diritti riconosciuti all’interessato in ordine alla scelta degli strumenti attraverso cui ricevere le comunicazioni promozionali.

[10]Cass., sentenza n. 18619 depositata il 27 luglio 2017.

[11]Garante privacy, Provvedimento del 13 febbraio 2025, Registro dei provvedimenti n. 81 del 13 febbraio 2025, doc. web n. 10107219, la lettera con la quale, «dopo aver ricordato il percorso diagnostico e terapeutico effettuato dalla destinataria del messaggio, le sue competenze in materia e i ruoli professionali ricoperti», poneva l’invito: «Le chiedo pertanto, come quando ha avuto fiducia in me per la malattia, di averla anche su questa scelta che, le assicuro, nasce da motivazioni assolutamente legate alla volontà di essere ancora una volta utile» al Comune di elezione.

[12] Cfr. Garante privacy, Provvedimento del 13 febbraio 2025, Registro dei provvedimenti n. 82 del 13 febbraio 2025, doc. web n. 10107246, l’invio della e – mail «per mettervi a conoscenza della mia candidatura come consigliere comunale alle prossime elezioni», sono informazione di propaganda politica: gli indirizzi e-mail dei pazienti devono qualificarsi come dati personali, e in particolare, dati sulla salute in quanto si tratta di un dato di contatto di un paziente direttamente o indirettamente identificabile.

Si riconferma che i dati personali devono essere trattati in modo lecito corretto e trasparente e raccolti per finalità determinate esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità (principi di “liceità, correttezza e trasparenza” e di “limitazione della finalità”, art. 5, par. 1, lett. a) e b) del Regolamento): i dati personali raccolti nell’ambito dell’attività di tutela della salute non possono essere utilizzabili per fini di propaganda elettorale e connessa comunicazione politica: la finalità non è infatti riconducibile agli scopi legittimi per i quali i dati sono stati raccolti, salvo che il titolare acquisisca uno specifico e informato consenso dell’interessato (manca la base giuridica).

[13] Vedi, LUCCA, Dalle Idi di marzo (fase zero punto zero) al contagio dei DPCM (fase quattro punto zero), comedonchisciotte.org, 14 novembre 2020, ove si concludeva nel ritenere che le «disposizioni emanate con tecniche di drafting legislativo alquanto discutibili, senza alcuna analisi d’impatto o di regolamentazione (Air, Vir, Atn), se possono essere comprensibili nell’immediato a distanza di tempo (come vediamo) celano un evidente disegno di rafforzamento del Governo.it a scapito del Parlamento, o forse più concretamente dimostrano il fallimento dei sistemi rappresentativi a favore di organismi nominati o di sovrastrutture che, non devono rispondere all’investitura del popolo elettore (al diritto di voto), dal governo parlamentare al governo social e, più oltre, alla dittatura COVID-19».

Articolo a cura di Maurizio Maria Lucca, Segretario Generale Enti Locali e Development Manager
Profilo Autore

Avv. Maurizio Lucca. Segretario Generale presso Amministrazioni Locali. Ha svolto le funzioni di Direttore Generale in diversi Enti locali. Componente in Nuclei di Valutazione/OIV. Giornalista pubblicista. Formatore nelle tematiche della Pubblica Amministrazione. Docente per la FAD in materia di trasparenza e prevenzione della corruzione, curando il canale tematico “Anticorruzione CHANNEL” del gruppo Maggioli. Scrive per diverse riviste giuridiche. Autore di oltre 700 pubblicazioni tra libri, formulari, saggi e articoli. Tra gli ultimi libri, I contratti degli enti locali. Formulario degli atti negoziali con guida tecnica alla redazione, Maggioli, 2018, pagg. 814. Laureato con il massimo dei voti e una lode in Giurisprudenza e Science politiche. Tra i vari corsi di formazione professionale ha acquisito il Diploma di Perfezionamento (Legge 341/1990 – Map (Management per le Pubbliche Amministrazioni) “Academy dei Segretari Comunali e Provinciali” (Scuola di Direzione Aziendale dell’Università Bocconi – SDA School of Management) 2011; il Master “Governo delle Reti di Sviluppo Locale”, Università degli Studi di Padova, 2014.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dati-personali-covid/


91% of organizations face vulnerability remediation delays

A new report from Seemplicity reveals that vulnerability remediation delays are primarily caused by breakdowns in communication and team collaboration. Delays in vulnerability remediation occur in 91% of organizations, and 1 in 5 organizations require four or more days to fix critical flaws. 

According to the findings, 85% of organizations think they have strong cross-team collaboration. However, the report suggests that organizations are more confident in their collaborative efforts than they should be, as many rely on self-assignment or manual task assignment. This contributes to the communication breakdowns, which are the greatest cited reason of remediation delays. The report asserts that believed collaboration strength conceals deeper structural issues. 

61% of organizations measure success by resolved vulnerabilities; however, more strategic metrics are gaining traction. This includes fewer breaches (54%) and mean time to remediation (49%). 

Despite almost all organizations ranking structured prioritization models as the most effective, less than 20% of organizations use them. The report emphasizes the gap between intention and execution, indicating that mindsets may be shifting, but operations are still working to catch up. 

https://www.securitymagazine.com/articles/101585-91-of-organizations-face-vulnerability-remediation-delays


Google: Governments are using zero-day hacks more than ever

Governments hacking enterprise

A few years ago, zero-day attacks almost exclusively targeted end users. In 2021, GTIG spotted 95 zero-days, and 71 of them were deployed against user systems like browsers and smartphones. In 2024, 33 of the 75 total vulnerabilities were aimed at enterprise technologies and security systems. At 44 percent of the total, this is the highest share of enterprise focus for zero-days yet.

GTIG says that it detected zero-day attacks targeting 18 different enterprise entities, including Microsoft, Google, and Ivanti. This is slightly lower than the 22 firms targeted by zero-days in 2023, but it’s a big increase compared to just a few years ago, when seven firms were hit with zero-days in 2020.

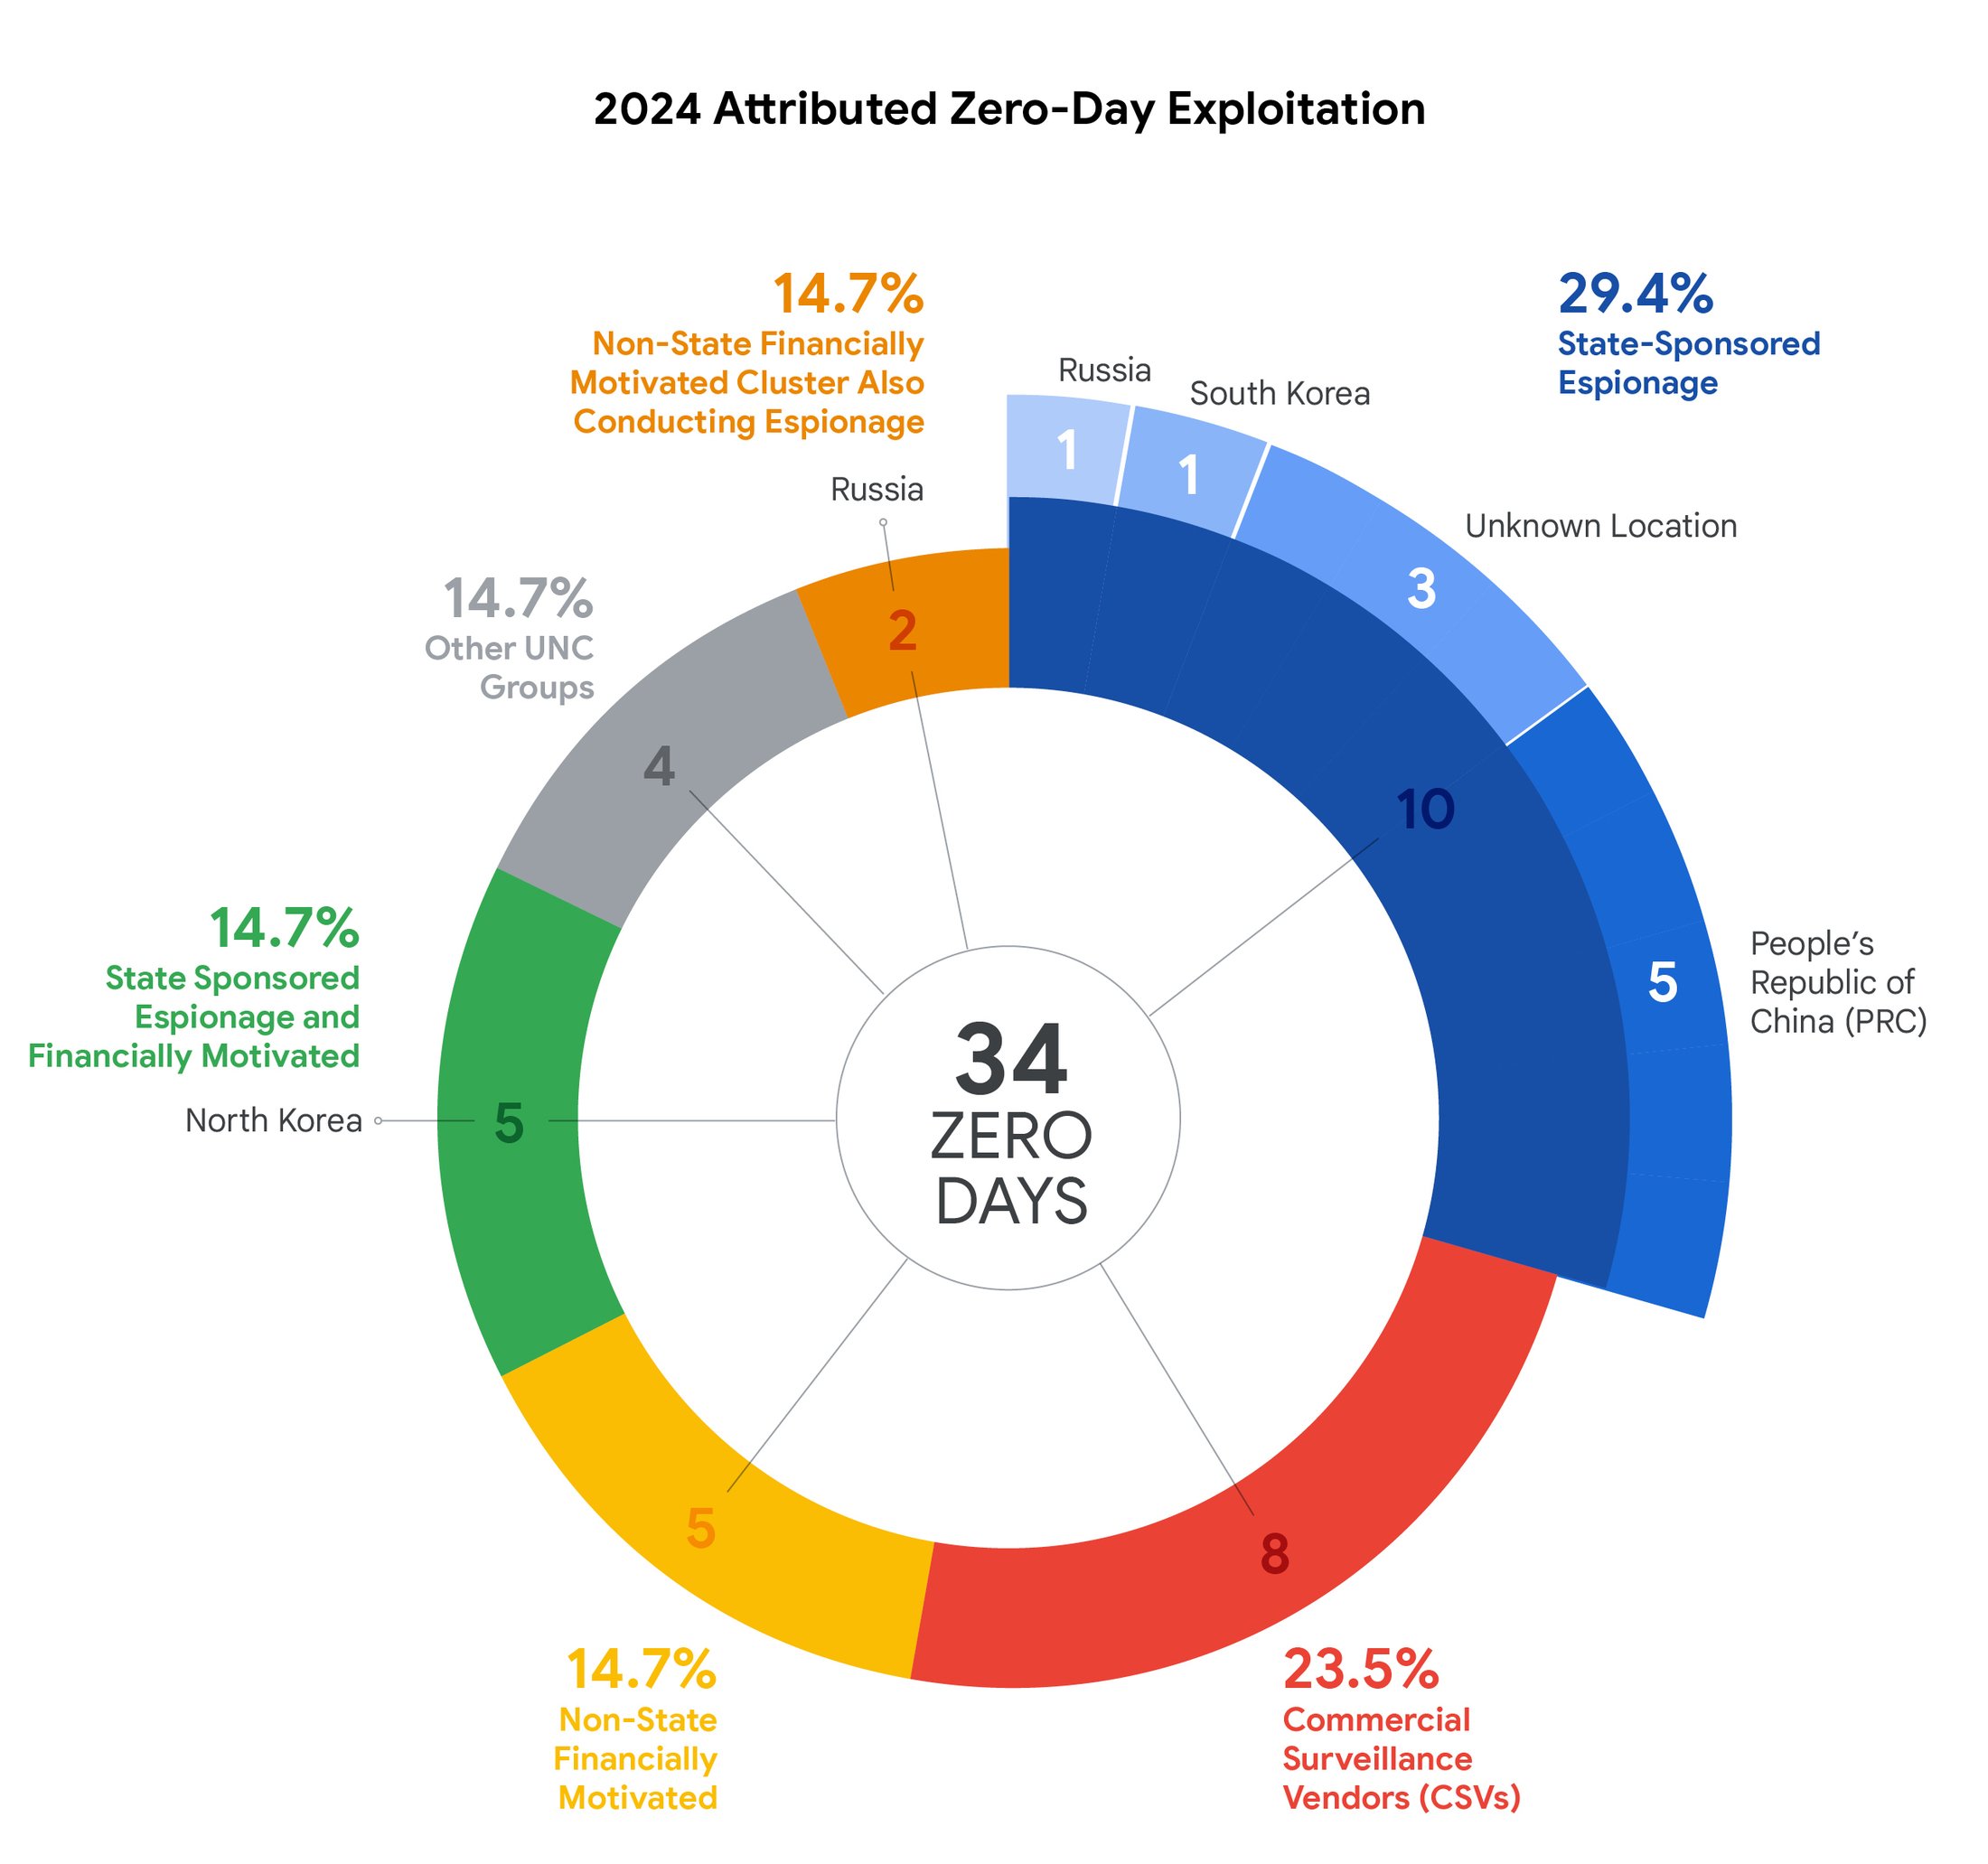
The nature of these attacks often makes it hard to trace them to the source, but Google says it managed to attribute 34 of the 75 zero-day attacks. The largest single category with 10 detections was traditional state-sponsored espionage, which aims to gather intelligence without a financial motivation. China was the largest single contributor here. GTIG also identified North Korea as the perpetrator in five zero-day attacks, but these campaigns also had a financial motivation (usually stealing crypto).

Credit: Google

That’s already a lot of government-organized hacking, but GTIG also notes that eight of the serious hacks it detected came from commercial surveillance vendors (CSVs), firms that create hacking tools and claim to only do business with governments. So it’s fair to include these with other government hacks. This includes companies like NSO Group and Cellebrite, with the former already subject to US sanctions from its work with adversarial nations.

In all, this adds up to 23 of the 34 attributed attacks coming from governments. There were also a few attacks that didn’t technically originate from governments but still involved espionage activities, suggesting a connection to state actors. Beyond that, Google spotted five non-government financially motivated zero-day campaigns that did not appear to engage in spying.

Google’s security researchers say they expect zero-day attacks to continue increasing over time. These stealthy vulnerabilities can be expensive to obtain or discover, but the lag time before anyone notices the threat can reward hackers with a wealth of information (or money). Google recommends enterprises continue scaling up efforts to detect and block malicious activities, while also designing systems with redundancy and stricter limits on access. As for the average user, well, cross your fingers.

https://arstechnica.com/security/2025/04/google-governments-are-using-zero-day-hacks-more-than-ever/


Commvault Command Center has a critical security flaw

Commvault Command Center has a critical security flaw, potentially enabling the execution of arbitrary code on affected installations. This could led to a total compromise of the Command Center environment. 

The flaw was discovered by watchTowr Labs researcher Sonny Macdonald, who claims it could be leveraged to enact pre-authenticated remote code execution. The issue is caused by an endpoint called deployWebpackage.do, setting off a pre-authenticated Server-Side Request Forgery (SSRF). 

This flaw is tracked as CVE-2025-34028 and has a CVSS score of 9.0 out of 10.0. 

Security leaders weigh in 

Eric Schwake, Director of Cybersecurity Strategy at Salt Security:

This Commvault vulnerability underscores a significant risk: attackers can exploit weak API endpoints to gain extensive access to sensitive systems. The threat resides in the possibility of pre-authenticated remote code execution on systems that are often crucial to an organization’s data protection framework. A breach here could result in widespread data leaks, ransom demands for encrypted backups, or total control over recovery processes. To prevent such attacks, it is essential to implement stringent API security measures that focus on identifying and understanding the behavior of all API endpoints, including those used by critical infrastructure like backup systems. It is vital to enforce strict input validation and ensure strong authentication and authorization controls for all API functions, particularly those that manage file uploads or external connections. Additionally, continuous monitoring of API traffic is necessary to spot unusual activity that may indicate attempts to exploit these essential interfaces.

Thomas Richards, Infrastructure Security Practice Director at Black Duck:

A vulnerability like this could lead to an immediate compromise of the host running the Command Center software. Sensitive information could be exposed and the host system could be used for nefarious purposes. Users of Commvault should patch their installation immediately and begin forensic examination to determine if their instance was exploited.  If the instance was exposed to the internet, at all, firewall restrictions should be put in place to control who can access it. SSRF vulnerabilities are rather difficult to discover but they can cause significant damage. Commvault should review their secure coding guidelines and threat modeling processes to prevent vulnerabilities like this from occurring again.

Mr. Agnidipta Sarkar, Vice President CISO Advisory at ColorTokens:

This severity level CVSS 10 flaw does allow unauthenticated remote attackers to execute arbitrary code on affected systems without needing any credentials, which can lead to remote code execution. That this can lead to a complete compromise of the Command Center, the central component of Commvault’s data protection infrastructure, poses a clear and present danger to digital systems. Enterprises must follow mitigation steps on an immediate and persistent mode, and if they cannot shut down full networks, they should use appliance-based microsegmentation systems, like the Xshield Gatekeeper, which can opt in critical infrastructure isolation in minutes. Otherwise, organizations could be looking at a severe impact, potentially leading to irrecoverable business and personal data impact, should some ransomware impact them.

Heath Renfrow, CISO and Co-founder at Fenix24:

The recently disclosed Commvault Command Center vulnerability (CVE-2025-34028), rated at a critical CVSS score of 9.0, is both technically serious and operationally significant for organizations relying on Commvault for backup and recovery.

What makes this vulnerability so dangerous is threefold: 

  • Pre-Authentication Exploitation: The flaw can be triggered before any authentication is required, meaning an attacker doesn’t need valid credentials to initiate the exploit — removing one of the primary barriers to entry.
  • Remote Code Execution via SSRF + ZIP Upload: The chained attack method, from Server-Side Request Forgery to ZIP-based file deployment, enables full remote code execution. This effectively hands over server control to an external attacker, potentially allowing them to access or manipulate sensitive backup data or pivot deeper into the environment.
  • Critical Infrastructure Exposure: Commvault is often deployed in environments managing critical infrastructure and disaster recovery. A compromise here could impact not just data integrity but also a company’s ability to recover from ransomware or system failure, turning a single flaw into a multi-vector crisis.

Preventive actions organizations should take immediately:

  • Apply Patches Without Delay: Commvault has issued a patch in their April 17th advisory. All organizations should treat this as an emergency change window item and prioritize remediation.
  • Restrict External Access: Temporarily restrict internet access to the Command Center interface via firewall rules or access controls until the patch has been applied and verified.
  • Inspect for Indicators of Compromise (IOCs): Look for abnormal outbound requests to unknown ZIP sources, file writes in temp directories, or unauthorized access to the /reports/MetricsUpload path.
  • Conduct a Configuration Audit: Ensure application isolation, segmentation of management interfaces, and logging of all Command Center interactions.

https://www.securitymagazine.com/articles/101582-commvault-command-center-has-a-critical-security-flaw


Security leaders share thoughts on Blue Shield of California data breach

Blue Shield of California has notified members of a data breach that may have impacted protected health information. Due to the complexity and scope of the disclosures, Blue Shield is unable to confirm whether any particular member’s specific information was affected.

Like other health plans, Blue Shield historically used the third-party vendor service, Google Analytics, to internally track website usage of members who entered certain Blue Shield sites. We were doing this to improve the services we provide to our members.

On February 11, 2025, Blue Shield discovered that, between April 2021 and January 2024, Google Analytics was configured in a way that allowed certain member data to be shared with Google’s advertising product, Google Ads, that likely included protected health information. Google may have used this data to conduct focused ad campaigns back to those individual members.

Blue Shield severed the connection between Google Analytics and Google Ads on its websites in January 2024.  Upon discovering the issue, Blue Shield immediately initiated a review of its websites and security protocols to ensure that no other analytics tracking software is impermissibly sharing members’ protected health information.

Potentially impacted information included: Insurance plan name, type and group number; city; zip code; gender; family size; Blue Shield assigned identifiers for members’ online accounts; medical claim service date and service provider, patient name, and patient financial responsibility; and “Find a Doctor” search criteria and results (location, plan name and type, provider name and type).

Ensar Seker, CISO at SOCRadar, says “In this case, the unintentional exposure of protected health information (PHI) from 4.7 million members to Google’s analytics and advertising platforms raises serious questions about how healthcare providers manage third-party tracking technologies. This isn’t just a technical misstep. It’s a HIPAA compliance failure. PHI should never be sent to platforms like Google Ads or Analytics, especially without explicit patient consent and proper business associate agreements (BAAs) in place. When you consider the type of data potentially exposed (names, IP addresses, search terms, and in some cases sensitive health-related activity) the privacy implications are significant. Such data can be used to infer medical conditions, insurance status, or treatment history, and that creates a risk not just of identity theft, but of discrimination, stigma, and profiling.”

“What’s particularly troubling is the duration of exposure. nearly three years before it was identified and addressed. That suggests a systemic gap in data flow visibility, audit logging, and vendor oversight. Many healthcare organizations unknowingly introduce risk through website trackers, pixel tags, and marketing scripts. tools that are standard in e-commerce, but dangerously misapplied in regulated environments like healthcare.”

Paul Bischoff, Consumer Privacy Advocate at Comparitech, says “Victims should be on the lookout for insurance fraud. Check your hospital bills and prescriptions for any unfamiliar charges that could indicate someone else is using your insurance to get drugs or other care in your name.”

Aditya K. Sood, VP of Security Engineering and AI Strategy at Aryaka, says “This incident underscores the critical importance of strong data governance for health organizations. By limiting third-party access and collecting only necessary data, organizations can maintain control over their data and reduce the risk of incidents like the Blue Shield data leak. Enhanced staff training, transparent patient communication, and secure system configurations are also crucial to prevention. Prioritizing encryption, having a clear incident response, and fostering a privacy-focused culture are non-negotiable for protecting patient health information. By self-regulating and always considering the potential downstream effects of data sharing, organizations can prioritize their own privacy and that of their patients, fostering a sense of security and control.”

https://www.securitymagazine.com/articles/101584-security-leaders-share-thoughts-on-blue-shield-of-california-data-breach


Oltre 70 vulnerabilità 0-day sfruttate nel 2024: il report di Google


Secondo una recente analisi pubblicata dal Threat Intelligence Group di Google (GTIG), nel 2024 sono state individuate 75 vulnerabilità 0-day sfruttate dagli attaccanti. Anche se si tratta di un calo rispetto alle 98 del 2023, il numero dello scorso anno conferma la tendenza in aumento degli ultimi quattro.

I ricercatori del team di Google hanno diviso le vulnerabilità tra quelle trovate nelle piattaforme per utenti finali e quelle nei software enterprise. Se le piattaforme end-user si confermano di nuovo come le più colpite, negli ultimi cinque anni il GITG ha osservato un aumento significativo di bug presenti nei software enterprise, tanto che nel 2024 hanno raggiunto quasi la metà del totale.

Credits: GTIG

I bug 0-day nelle piattaforme end-user

Nel 2024 il 56% dei bug 0-day individuati è stato trovato nelle piattaforme end-user, ovvero tutti quei software e dispositivi usati quotidianamente dagli utenti. Chrome è stato tra gli obiettivi principali degli exploit, anche se il numero totale di exploit contro browser e dispositivi mobile è sceso drasticamente rispetto al 2023.

I device mobili sono rimasti però il target primario delle catene di attacco che sfruttano più 0-day, ammontando al 90% dei casi registrati. Android è il sistema operativo mobile più colpito, con più della metà delle vulnerabilità che interessavano componenti di terze parti.

Secondo il report di Google, il 2024 ha invece visto un incremento del numero di vulnerabilità 0-day che colpiscono i sistemi operativi desktop. Windows è stato il sistema operativo più colpito, confermando il trend in crescita cominciato nel 2022.

Vulnerabilità nei prodotti enterprise: l’analisi di Google

Dei 33 bug sfruttati presenti nei prodotti enterprise nel 2024, 20 di queste sono state individuate nei prodotti di sicurezza e di rete. Tra gli obiettivi più colpiti dagli exploit Google riporta Ivanti Cloud Services Appliances, Palo Alto Networks PAN_OS, Cisco Adaptive Security Appliance e Ivanti Connect Secure VPN.

“I tool e i dispositivi di sicurezza e di rete sono progettati per collegare sistemi distribuiti, rendendoli obiettivi di alto valore per gli attaccanti che cercano di accedere in maniera efficiente nelle reti enterprise” ha spiegato il GTIG.

Il team di Google ha evidenziato inoltre che i tool EDR non sono in grado di monitorare questi strumenti, lasciandoli scoperti a exploit di vulnerabilità. Stando ai risultati dell’analisi, gli attaccanti tendono a colpire intenzionalmente prodotti che possono fornirgli ampio accesso alle reti con un minor rischio di rilevamento.

Google vulnerabilità

Le vulnerabilità sfruttate e gli attaccanti

Dal report di Google emerge che i tre tipi di vulnerabilità più sfruttati sono lo user-after-free, prevalente da anni, il command injection e il cross-site scripting. Le ultime due tipologie, in particolare, sono state trovate quasi esclusivamente nei software e nelle appliance di sicurezza e di gestione della rete.

Il GTIG sottolinea che questo tipo di bug deriva da errori di sviluppo software che possono essere evitati solo seguendo elevati standard di programmazione, i quali comprendono, tra gli altri, revisioni attente del codice, aggiornamenti delle codebase obsolete e l’uso di librerie aggiornate.

Guardando invece al chi ha sfruttato le vulnerabilità, la maggior parte degli exploit è stata effettuata da gruppi affiliati ai governi, per lo più legati alla Cina. A seguire troviamo i vendor di software commerciali di sorveglianza e gruppi affiliati a governi e non spinti da motivazioni finanziarie.

Credits: GTIG

“Difendersi dagli exploit 0-day rimane una gara di strategia e prioritizzazione. Non solo le vulnerabilità 0-day stanno diventando più facili da individuare, ma gli attaccanti che usano nuovi tipi di tecnologia possono mettere in difficoltà i fornitori meno esperti” avverte il GTIG.

Il team di Google prevede che il numero di exploit che coinvolge vulnerabilità 0-day continuerà a crescere, poiché questi bug colpiscono prodotti e piattaforme di grande interesse per gli attaccanti. Le big tech, in particolare, rimarranno gli obiettivi preferiti del cybercrimine, vista l’ampia diffusione dei loro prodotti.

Oltre a seguire le buone pratiche di sicurezza per lo sviluppo del codice, i vendor dovrebbero includere i principi zero-trust nelle loro architettura, limitando i permessi di accesso al minimo. Quando possibile, è opportuno usare strumenti per il monitoraggio continuo dei software e segmentare la rete per limitare i danni derivanti da un attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/29/oltre-70-vulnerabilita-0-day-sfruttate-nel-2024-il-report-di-google/?utm_source=rss&utm_medium=rss&utm_campaign=oltre-70-vulnerabilita-0-day-sfruttate-nel-2024-il-report-di-google