The Shift Redefining Physical Identity Management

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content:; display: block; text-align: center; font-size: 18px; color: #404144; }

Every time a security breach occurs, organizations scramble to trace the failure. Often, the answer lies not in their policies, but in outdated identity management systems ill-equipped to meet today’s demands.

Legacy PIAM systems were designed for a simpler time, before the rise of hybrid workplaces, AI-driven security tools, and Zero Trust principles. Yet, these systems persist, plagued by limitations in scalability, integration, and security. They fail to provide real-time insights, leaving organizations vulnerable to threats that evolve faster than outdated systems can adapt.

It’s time for identity management to evolve. Next-generation solutions, powered by AI and microservices, are poised to revolutionize PIAM — transforming it from a reactive tool into a proactive, intelligent system.

The Growing Risks of Outdated Identity Management

Legacy PIAM systems fail to address the complex needs of modern organizations, leaving critical vulnerabilities in their wake. Incomplete identity lifecycle management means that employee transitions and role changes are riddled with inefficiencies, leading to costly errors and operational delays.

Monolithic architectures, unable to scale with growing demands, force organizations into expensive upgrades and are prone to frequent performance bottlenecks. Integration challenges further compound these issues, as outdated systems struggle to interface with modern tools, including cloud platforms and IoT devices.

The risks extend beyond inefficiency. Centralized architectures magnify the consequences of cyberattacks, where a single breach can compromise the entire system. Maintenance processes are similarly antiquated, with upgrades requiring prolonged downtime and disrupting operations. Without real-time analytics, security teams are left in the dark, unable to detect and respond to emerging threats, allowing vulnerabilities to escalate unchecked.

How Next-Gen PIAM Features Solve Legacy Challenges

Next-generation PIAM systems directly address the most pressing issues of legacy solutions through innovative, forward-thinking features. Central to this evolution is a microservices architecture, which decentralizes system components to ensure uninterrupted operations even if one service fails. This approach eliminates single points of failure, providing the resilience and scalability that legacy systems often lack.

To enhance efficiency, these systems integrate AI-driven automation that simplifies identity lifecycle management and strengthens anomaly detection. Tasks that previously required extensive manual effort are now streamlined, empowering teams to focus on high-level strategy. Meanwhile, data-centric insights offer real-time analytics, equipping organizations to identify and respond to potential threats before they escalate.

Security professionals face a pivotal decision: continue relying on outdated tools or embrace a modern PIAM system designed to evolve alongside emerging threats.

Hybrid deployment models support seamless upgrades across both on-premises and cloud systems, ensuring operational continuity. By isolating security measures for individual microservices, next-generation PIAM solutions also reduce cyber risks and align with Zero Trust security principles. These advancements don’t merely modernize identity management — they redefine it entirely.

Bridging Real-World Challenges with Practical Solutions

The strength of modern PIAM systems lies in their ability to address everyday challenges with precision. Take unified identity management as an example. A multinational company with hybrid workers traveling between locations can rely on a system that dynamically adjusts an employee’s access profile as they move between offices. This ensures they have the necessary permissions for each site while maintaining strict compliance, eliminating the need for manual updates or multiple systems and creating a smoother, more secure workflow.

Incident management integration also proves invaluable in high-stakes scenarios. For example, a suspicious access attempt at a restricted area during off-hours would be immediately flagged, triggering real-time monitoring and automated workflows. Security teams receive instant alerts, enabling them to lock down the area or dispatch personnel within seconds, minimizing potential damage.

These systems are equally vital in scalable environments like large hospitals or airports, where thousands of access requests are processed daily. They ensure smooth operations, prevent performance slowdowns, and reduce costs. Scalability is just as critical for sectors like retail. On Black Friday, a chain of stores might process thousands of employee access requests simultaneously. With these advanced PIAM systems, high transaction volumes are handled seamlessly, preventing downtime and keeping operational costs low during peak business hours.

Why Modern PIAM Is a Game-Changer for Security Teams

Modern PIAM systems are transforming how security professionals manage identity and access. By prioritizing operational efficiency, these platforms simplify complex workflows, automating processes like access approvals and anomaly detection. The result is fewer errors and more time for security teams to focus on critical issues.

The cost-effectiveness of these systems is another major advantage. Organizations can significantly cut costs with streamlined operations, reduced downtime, and lower maintenance needs while enjoying improved functionality. Beyond the immediate benefits, next-generation PIAM systems like PIAM+ are built with a future-ready design. Whether integrating with IoT devices or scaling for new operational demands, these systems evolve alongside the organization, ensuring that security teams are always prepared for what’s next.

The Case for Next-Generation PIAM

Legacy PIAM systems struggle to keep pace with the complexities of modern security demands. In contrast, solutions built on microservices architecture, AI-driven insights, and a data-centric approach offer a smarter, more adaptable way forward. These advanced systems address today’s challenges while providing a proactive foundation to meet the demands of tomorrow.

Security professionals face a pivotal decision: continue relying on outdated tools or embrace a modern PIAM system designed to evolve alongside emerging threats. The question is no longer if you should transition — it’s how swiftly you can act to safeguard your organization’s future.

https://www.securitymagazine.com/articles/101520-the-shift-redefining-physical-identity-management



The AI arms race in cybersecurity: Why trust is the ultimate defense

Artificial intelligence (AI) is reshaping cybersecurity at a pace that few anticipated. It is both a weapon and a shield, creating an ongoing battle between security teams and cybercriminals. Organizations are using AI to detect threats faster, automate responses, and strengthen defenses. At the same time, attackers are deploying AI to craft highly convincing phishing campaigns, evade detection, and exploit vulnerabilities at speeds human hackers never could. This arms race is redefining the cybersecurity landscape, making it clear that AI is not just a tool, it is a battlefield.

Security teams rely on AI to process massive amounts of data, identifying anomalies that would take humans far longer to detect. AI-driven security systems can recognize patterns, anticipate attacks, and respond in real-time. Zero-trust architectures and DevSecOps strategies increasingly depend on AI to verify every action and continuously assess risks. Organizations leveraging AI-powered threat detection can stay ahead of cybercriminals, demonstrating how AI can be an asset when deployed responsibly.

The same technology that strengthens defenses is also being used to break them. AI-generated phishing emails are nearly indistinguishable from legitimate messages, tricking even the most cautious recipients. Machine learning models help attackers refine their techniques, making malware more evasive and adaptive. The result is a cybersecurity landscape where organizations must constantly evolve their strategies to keep pace with AI-driven threats. The challenge is not just staying ahead, it is ensuring that AI remains a force for protection rather than exploitation.

Trust is becoming a competitive advantage in cybersecurity. Consumers are more aware than ever of the risks associated with data breaches and privacy violations. They expect companies to be transparent about how their data is handled and protected. Organizations that communicate their security efforts openly can strengthen their reputation and build lasting customer relationships. Transparency is no longer just a compliance requirement, it is a differentiator.

Some companies have successfully positioned themselves as leaders in security and privacy by giving users more control over their personal data. Features that allow individuals to manage tracking, limit data collection, and understand how their information is used can reinforce consumer trust. When security is integrated into a brand’s core messaging, it becomes more than just a technical feature, it is a selling point that sets businesses apart from competitors.

The consequences of mishandling cybersecurity incidents can be severe. The 2011 Sony PlayStation Network breach exposed the personal information of 77 million users. Sony’s failure to disclose the breach quickly led to a backlash that damaged its reputation. A similar situation played out with Yahoo’s data breaches in 2013 and 2014. The company waited years to reveal that 3 billion accounts had been compromised, leading to regulatory fines and a reduced acquisition price when Verizon bought the company. These incidents underscore a critical lesson: delayed disclosure erodes trust, while transparency can help mitigate reputational damage.

AI is also playing a growing role in reputation management. Companies that use AI to detect and respond to threats proactively can reassure customers that their data is safe. Organizations integrating AI-driven security measures into their products demonstrate a commitment to protecting user information. This proactive approach helps maintain consumer trust in an era where cyber threats are constant.

Ethical considerations must be at the forefront of AI-driven security strategies. Meta has faced ongoing scrutiny over its handling of AI and privacy, showing how missteps in this area can lead to public backlash. Companies that align their cybersecurity messaging with ethical AI principles can avoid similar pitfalls. Transparency about how AI is used, clear data protection policies, and responsible AI development practices are essential for maintaining consumer confidence.

To maintain trust while integrating AI into cybersecurity, organizations must focus on transparency, user control, and effective crisis management. AI should enhance security without compromising ethical standards. Companies that communicate openly about their security efforts, respond swiftly to incidents, and prioritize responsible AI practices will be better positioned to earn and retain consumer trust. The AI-driven cybersecurity arms race is not slowing down, but organizations that approach it with integrity and foresight can turn security into a competitive advantage.

https://www.securitymagazine.com/articles/101510-the-ai-arms-race-in-cybersecurity-why-trust-is-the-ultimate-defense


Reagire in zero secondi: l’intelligenza automatizzata al centro della nuova difesa cyber

Ogni secondo conta. L’approccio italiano di Gyala introduce con la piattaforma Agger una sfida tecnologica ai modelli tradizionali di sicurezza IT/OT.

Non è più efficace attendere l’allarme per reagire e non è più sostenibile analizzare manualmente ogni log, pacchetto, o attività sospetta. Siamo nell’epoca della guerra ibrida e dell’attacco silente, e la risposta efficace si gioca “molto prima” della reazione umana. È su questo principio, che si fonda la tecnologia di Agger, piattaforma di cybersecurity – Made in Italy progettata da Gyala, una soluzione capace di vedere, decidere e agire autonomamente in un tempo che nessun analista può uguagliare.

Questo non è solo un traguardo tecnico, piuttosto è una nuova visione strategica, in cui la resilienza IT/OT diventa un imperativo insieme alla sovranità digitale.

Intelligenza automatizzata Agger cyber security
La sfida tecnologica di Gyala: superare il modello standard di Cyber security

Il contesto: nuove minacce, vecchie architetture

Se è vero che il concetto di “infrastruttura critica” si è ampliato fino a comprendere tutto ciò che può mettere a rischio il benessere di una nazione, è altrettanto vero che la maggior parte dei sistemi digitali su cui si basano le infrastrutture da cui dipendono servizi come energia, acqua, trasporti, sanità e difesa, continuano a essere costruiti su architetture legacy. Sistemi robusti, ma nati in epoche in cui la connessione alla rete era un’eccezione, non la regola.

L’apertura all’IT – e successivamente al cloud – ha esposto gli ambienti OT a una superficie d’attacco prima impensabile e il problema più grande non è solo l’esposizione ma anche l’assenza o l’inadeguatezza delle risposte: troppo lente, troppo standard (al limite dell’inapplicabile) o addirittura pericolose. Quello tra IT e OT è un connubio inevitabile, ma ancora incompleto.

Parlare di convergenza IT/OT non è un tema accademico, ma una esigenza operativa: nella sanità come nella manifattura, nelle reti idriche come le centrali elettriche, l’interconnessione tra sistemi informativi e apparati industriali è realtà.

Tuttavia, la maggior parte delle soluzioni di cyber security continuano a trattare IT e OT come due mondi distinti, con metriche, protocolli, tempi e priorità differenti. Questo crea zone grigie, vuoti di protezione, e nessuna protezione dai movimenti laterali.

Ed è proprio qui che Agger si inserisce, con una visione radicale: trattare l’intero sistema come uno solo – connesso e basato su flussi interoperativi.

Intelligenza automatizzata Agger cyber security. Paradigma di sicurezza unificato Gyala

Agger, la piattaforma made in Italy di Gyala per la resilienza IT/OT

Agger è un sistema modulare che integra:

  • Endpoint Detection and Response & OT Defence
  • Network Security
  • Risk Management
  • Correlation

Il tutto alimentato da algoritmi di Intelligenza artificiale – di derivazione militare – capace di creare modelli comportamentali dinamici, riconoscere anomalie in tempo reale e reagire autonomamente.

Il risultato? Zero secondi di latenza tra l’identificazione di una minaccia e la sua neutralizzazione.

Intelligenza distribuita: ogni agent Agger è una sentinella pensante

Uno degli elementi più rivoluzionari della piattaforma è la capacità di portare intelligenza anche ai margini della rete. Non è solo il server centrale a decidere. Ogni agent Agger, installato su endpoint – o in modalità agentless dove necessario su dispositivi OT – è capace di:

  • Rilevare comportamenti sospetti;
  • Applicare regole personalizzate;
  • Comunicare con altri agent;
  • Attivare contromisure senza attendere istruzioni centrali.

Questo consente reattività decentralizzata, fondamentale in contesti dove ogni secondo perso può significare danni gravi o interruzione di servizio.

Nessuna infrastruttura esclusa: legacy, cloud, on-premise, reti segregate

Agger è stato progettato per adattarsi a qualsiasi contesto:

  • Sistemi legacy (anche XP),
  • Ambienti cloud, on-premise e ibridi,
  • Reti OT chiuse e non virtualizzabili.

Anche dove non è possibile installare un agent, Agger opera in modalità passive e attive agentless, interrogando direttamente i dispositivi OT con protocolli industriali (S7, OPC, Modbus, etc.).

Agger rappresenta la risposta italiana a un tema strategico: la Sovranità digitale

Il controllo sui dati e sulle reazioni cyber non è solo una questione di privacy, ma di strategia nazionale. In un mondo in cui anche le tecnologie di sicurezza possono essere soggette a interferenze geopolitiche, utilizzare soluzioni sviluppate e gestite all’estero diventa un rischio.

La nostra tecnologia Agger è sviluppata interamente nel nostro Paese, senza codice estero, con personale italiano, è oggi adottata in vari mercati come quello Difesa, Health, Navale, Industriale, Banche, PA e Utilities.

Intelligenza automatizzata Agger cyber security strategia di sovranità digitale Gyala

Sanità, energia, acqua: alcuni dei settori in cui Agger fa la differenza

Agger è già operativo in ambienti critici come:

  • Ospedali e ASL, dove protegge dispositivi biomedicali non aggiornabili, senza compromettere le certificazioni.
  • Centrali elettriche e smart grid dove analizza in tempo reale il traffico OT e reagisce anche in ambienti segregati.
  • Acquedotti e utility, dove integra la sicurezza con la sostenibilità ambientale, contribuendo alla gestione dei consumi e alla continuità dei servizi.

Questi ambiti non tollerano ritardi, né complessità inutili. Agger risponde con una cyber defense trasparente, automatizzata e customizzabile.

Ridurre il carico, aumentare il valore: il vero supporto agli esperti

Nel confronto con i modelli tradizionali emerge un’altra dimensione strategica: Agger non sostituisce l’esperto umano, ne potenzia l’operatività e ne valorizza l’operato.

Liberando il personale cyber da compiti ripetitivi, consente di concentrare l’attenzione su:

  • Analisi strategica;
  • Intelligence;
  • Miglioramento delle regole;
  • Formazione

Questo si traduce inoltre in una riduzione dei costi di gestione fino all’80%, come dimostrano i dati operativi forniti da installazioni in ambienti reali.

Per concludere:

La trasformazione digitale ha bisogno di essere accompagnata dall’aspetto security. In questa dinamica Agger non si pone come un upgrade della sicurezza ma come una rivoluzione di paradigma, che mette insieme intelligenza automatizzata, flessibilità operativa e sovranità tecnologica.

Contattaci: https://web.gyala.com/gyalacom-alqbw/pages/orpodreieefiqaisimu1q.html?PageId=75e8b33a0811ef119f89002248832ed5

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/intelligenza-automatizzata/


PDF pericolosi: il 22% degli attacchi proviene da questi file


I file PDF possono diventare molto pericolosi: stando a una recente ricerca di Check Point Research, il 68% degli attacchi avviene tramite email, e quelli tramite PDF rappresentano il 22% di tutti gli allegati malevoli. 

Per capire l’impatto dell’uso di questa tecnica basta pensare che lo scorso anno sono stati aperti oltre 400 miliardi di PDF e 16 miliardi sono stati modificati con Adobe Acrobat. Questi documenti sono usati come formato standard di file da più dell’87% delle organizzazioni; non stupisce quindi che siano uno dei canali preferiti d’attacco per i cybercriminali.

Una delle caratteristiche che rende i PDF particolarmente adatti per gli attacchi è la loro complessità: la specifica ISO 32000 di questi file fornisce un’ampia gamma di funzionalità che vengono usate dai cybercriminali per eludere i sistemi di sicurezza.

PDF attacchi

Se fino a qualche anno fa i cybercriminali sfruttavano JavaScript e altri contenuti dinamici incorporati nei PDF, oggi questi exploit non sono più così efficaci: molti tool di sicurezza e lettori PDF sono in grado di individuarli. Per questo motivo, negli ultimi anni i cybercriminali si sono affidati alle tecniche di ingegneria sociale, facendo leva sul fatto che il PDF è un formato sicuro e considerato affidabile.

Generalmente gli attacchi basati su PDF sfruttano link dannosi, codici o altri contenuti malevoli; queste tecniche, seppur meno complesse a livello tecnologico, sono più difficili da rilevare dai sistemi automatici, in quanto dipendono quasi esclusivamente dalla fiducia che ripone l’utente nei documenti.

Le tecniche d’attacco

Tra le tecniche di attacco più comuni descritte da Check Point Research c’è quella che usa link a siti di phishing o per il download di altri file dannosi. L’URL di solito è accompagnato da un’immagine che replica marchi affidabili, aumentando quindi la fiducia dell’utente.

“Ciò che rende queste campagne difficili da rilevare è che gli attaccanti controllano tutti gli aspetti del link, del testo e dell’immagine, rendendo facile la modifica di uno qualsiasi di questi elementi. Questa flessibilità consente a questi attacchi di resistere agli strumenti di sicurezza basati sulla reputazione o a quelli che si basano su firme statiche” spiegano i ricercatori di Check Point Research. “Anche se questi attacchi comportano un’interazione umana (la vittima deve cliccare sul link), questo è spesso un vantaggio per gli aggressori, poiché le sandbox e i sistemi di rilevamento automatizzati hanno difficoltà a svolgere compiti che richiedono un processo decisionale umano“.

Per eludere il controllo dei sistemi di sicurezza, i cybercriminali usano una serie di tecniche di evasione degli URL; tra queste c’è l’uso di servizi di reindirizzamento noti per mascherare la vera destinazione del link. In molti attacchi basati su PDF vengono usati anche i codici QR per aggirare gli scanner tradizionali; in altri casi, gli attaccanti cercano di spingere la vittima a chiamare un numero di telefono, rendendo vani i controlli di sicurezza.

Per aggirare l’analisi statica degli strumenti di sicurezza, i cyberattaccanti offuscano i contenuti del file complicando l’attività. Le annotazioni che definiscono le aree cliccabili vengono codificate in modo che gli strumenti di analisi statica non siano in grado di riconoscerli; inoltre, i cybercriminali usano spesso crittografia, filtri e oggetti indiretti per  oscurare i contenuti e i comportamenti malevoli.

Infine, per aggirare i controlli del machine learning, i cybercriminali si affidano alle immagini per costringere gli strumenti di sicurezza a fare affidamento sul riconoscimento ottico per estrarre il testo, rendendo il processo più incline a errori. Gli attaccanti possono inoltre aggiungere testo invisibile o molto piccolo per ingannare i modelli NLP, complicando ancora una volta l’analisi.

Proteggersi dagli attacchi basati su PDF

Per ridurre il rischio di attacchi basati su PDF, Check Point Research consiglia prima di tutto di verificare il mittente dell’email per accertarsi che sia legittimo. In ogni caso, bisogna prestare la massima attenzione agli allegati, anche se la comunicazione sembra legittima: se non si è in attesa di un file, è sempre meglio non aprire l’allegato.

Un metodo per verificare la legittimità del file è passarci sopra con il mouse e controllare l’URL completo. I link abbreviati e quelli che usano servizi di reindirizzamento sono un buon indicatore di possibili truffe. Check Point consiglia inoltre di usare un visualizzatore di PDF con funzionalità di sicurezza integrate e disattivare JavaScript nel programma, se supportato.

In generale, è opportuno mantenere aggiornati il sistema operativo e gli strumenti di sicurezza in uso e, in parte, fidarsi del proprio istinto se qualche caratteristica del file appare strana o errata (errori di battitura, richieste di credenziali o formattazione insolita).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/07/pdf-pericolosi-il-22-degli-attacchi-proviene-da-questi-file/?utm_source=rss&utm_medium=rss&utm_campaign=pdf-pericolosi-il-22-degli-attacchi-proviene-da-questi-file


The hidden costs of outdated security

Security has always been a fundamental pillar of doing business, but today, the stakes are higher than ever. From corporate offices to retail stores, hospitals and schools, organizations are facing increasing threats — both physical and digital — that can lead to devastating consequences. Yet, many businesses still rely on outdated security measures that leave them vulnerable to security breaches, financial losses and reputational damage.

Artificial intelligence is transforming all industries and security is no exception. AI-powered threat detection is now redefining how businesses protect themselves, offering proactive and frictionless solutions that can prevent catastrophic events before they happen. The cost of ignoring and not embracing these advancements is simply too high.

The true cost of security breaches

When businesses think about security, they often focus on compliance and liability, but the impact of an incident extends far beyond legal repercussions. The hidden costs of ineffective security include financial losses, reputational damage, operational disruptions and, most critically, loss of human life in extreme cases.

  • Financial losses: The economic impact of security failures is staggering. In retail alone, theft and shrinkage cost businesses nearly $100 billion globally each year, according to the National Retail Federation. Workplace violence and active shooter incidents can cost companies millions in lawsuits, workers’ compensation claims, and increased insurance premiums.
  • Reputational damage: A single security breach can shatter customer trust, leading to potentially irreversible reputational damage. In October 2023, genetic testing firm 23andMe experienced a data breach that exposed sensitive information of approximately 6.9 million users, including personal details and genetic data that was offered for sale on hacking forums. The financial fallout resulted in a $30 million payout to settle a class-action lawsuit. 
  • Operational disruptions: Operational disruptions due to security incidents can halt operations for hours, days and weeks, leading to significant revenue losses. In July 2024 the world experienced a global IT outage caused by a faulty software update from cybersecurity firm CrowdStrike, affecting systems worldwide. Delta Air Lines was particularly impacted, canceling over 6,000 flights and estimating financial losses of $500 million.  While the threat was not malicious in nature, it nevertheless had the same impact. The incident not only disrupted air travel but also affected hospitals, banks, and media outlets globally, demonstrating how extensive the operational and financial repercussions of security breaches can be. 
  • Employee and customer safety: The most devastating consequence of inadequate security is the threat to human life. In schools, hospitals, and public spaces, outdated or insufficient security systems fail to deter threats, prevent incidents, or enable swift responses in critical moments—turning what could be preventable tragedies into life-or-death situations. Effective security measures are not just about protecting assets; they are essential for safeguarding the well-being of every individual within these environments.

Aware of the risks above, businesses must ask themselves: Can we afford to rely on outdated security measures in today’s environment?

The AI factor

AI-powered security solutions, both cyber and physical, are revolutionizing the way businesses approach threat detection and prevention and provide real-time, automated and highly accurate detection of potential threats before they escalate.

In the case of on-premise security and weapons detection, machine learning and computer vision are able to instantly identify risks and reduce response delays.   AI-enabled systems also offer frictionless, non-intrusive screening, eliminating the need for invasive checks. Studies show that AI-assisted systems significantly cut response times by instantly alerting security teams to anomalies, which is crucial in critical situations. Best of all, AI continuously learns and improves which means it can AI-enabled security solutions can help businesses predict potential threats, optimize protocols, and enhance overall safety.

Securing security solutions

Securing an organization’s security systems is also crucial. If security systems are compromised, their effectiveness is nullified, leaving organizations vulnerable. Implementing robust encryption and cybersecurity protocols is essential to safeguard these systems. According to the HIPAA Journal, in 2023, 79.7% of data breaches were attributed to hacking incidents, a 30% increase in just four years. Not only that, but according to an IBM report the average time to identify and contain a data breach is 258 days! 

In addition to standard encryption, organizations must level up their compliance with more stringent security frameworks including: 

  • Quantum computer-proof encryption to protect against decryption by super computers.
  • System and Organization Controls 2 (SOC 2) compliance, to protect sensitive data and maintain operational integrity. 
  • National Defense Authorization Act (NDAA) compliance to protect against overseas cyber threats. NDAA compliance is required for organizations working with government entities, as it ensures that security technology does not contain components from untrusted manufacturers that could pose national security risks.
  • Personally Identifiable Inforamation (PII) data Encrypted with keys that are not stored on the servers so that data is better protected. 
  • Two-factor authentication (2FA) to help mitigate unauthorized access to systems with an extra layer of security.
  • Self-destructing links further reduce the attack surface by ensuring that sensitive images are only accessible for limited period of time, such as 60 seconds, before expiring. This prevents long-term vulnerabilities. 

Employing comprehensive cyber security measures ensures that AI-enabled security systems remain not only effective but also resilient against emerging cyber threats.

Evolving threats require smarter AI

Hackers and malicious actors are already leveraging AI to exploit system vulnerabilities— making it imperative that businesses fight fire with fire. The solution? Smarter AI. By integrating and continuously training AI-powered security systems, organizations can enhance threat detection, prevent incidents before they escalate, and even anticipate future risks. As security threats become more sophisticated, companies that fail to evolve leave themselves, their employees, and their customers vulnerable. AI-driven security is no longer a luxury reserved for Fortune 500 companies—it’s a critical investment for any business that values safety, efficiency, and resilience. 

AI isn’t just the future of security; it’s the present, and businesses must proactively integrate it across operations to help protect human life and critical systems, and to stay ahead of ever-evolving threats.

https://www.securitymagazine.com/articles/101516-the-hidden-costs-of-outdated-security


Bolster cyber resilience to increase corporate and individual security

Today, the lines between professional and personal lives are increasingly blurred, and the security of an organization is tied to the security habits of each individual employee.

Improving cyber resilience is not just about protecting company assets on servers or in the cloud — it’s about safeguarding the personal data, devices, and digital habits of everyone within an organization. Even if one employee’s account is breached, the company is at risk. In fact, in a report from Varonis, the average employee is estimated to have access to 11 million files, showing just how important the security of the individual is to the security of its employer. 

What is cyber resilience?

Cyber resilience refers to an organization’s ability to prepare for, respond to, and recover from cyberattacks. This extends beyond corporate systems; it’s about ensuring that the personal devices, accounts, and information employees rely on are secure as well. A 2023 Statista survey found that 83% of respondents prioritized increasing their cybersecurity teams’ resilience, reflecting the heightened need for organizations to adapt to emerging threats.

Incorporating daily actions into both corporate and individual routines can dramatically enhance cybersecurity resilience. The Cybersecurity and Infrastructure Security Agency (CISA) and National Cybersecurity Alliance (NCA) recommend the following actions for organizations:

  • Use Strong Passwords and a Password Manager
  • Turn On Multi-Factor Authentication
  • Update Your Software
  • Recognize and Report Phishing

While these steps establish a basic level of security, organizations can strengthen their cyber resilience by taking the following steps to bolster both corporate and individual security:

Providing security awareness training 

Human error remains one of the top causes of cybersecurity incidents. Raising awareness and providing consistent cybersecurity training can help employees develop strong habits that protect both their work and personal lives.

Teaching employees to recognize phishing emails, use strong passwords, and avoid suspicious links benefits them on an individual level as much as it does the organization. Whether at work in the office or working at home, employees who are informed and vigilant of these cybercriminal tactics are far less likely to fall victim to them. Simulated phishing drills and regular security updates should be a part of an ongoing effort to improve individual cybersecurity, which in turn enhances the overall resilience of the organization.

Leveling up user endpoint protection

As remote work and bring your own device (BYOD) practices continue to rise for organizations everywhere, every individual device connected to a corporate network becomes a potential vulnerability to cyberattacks. Laptops, smartphones and tablets used for both individual and professional purposes create an open door for attackers looking to hack into sensitive company data or personal information.

Real endpoint protection ensures that every device connected to the corporate network is secured, whether it’s a work-issued laptop or an employee’s personal smartphone or tablet. Advanced solutions that leverage machine learning and behavioral analysis provide real-time monitoring, helping protect both the organization and the individual from cyber threats. This way, employees can trust that their personal devices are secure, which in turn strengthens the entire corporate security framework.

Extending the perimeter with DNS filtering

DNS filtering doesn’t just protect corporate assets — it also protects individuals from accessing malicious websites that could compromise their individual information, whether on purpose or by accident. Employees frequently navigate between personal and work-related sites on their devices, making it essential to ensure that harmful websites are blocked.

Implementing DNS filtering allows companies to provide a layer of protection that shields employees from phishing attempts and malware whether they’re accessing corporate accounts or personal email. This proactive cybersecurity approach protects not just corporate data but also the individual security of every employee.

Keep up with patching

Implementing patch management with a managed service provider (MSP) is one of the most effective ways to strengthen both corporate and individual security. Patch management involves regularly updating software to fix known vulnerabilities, ensuring that security gaps in applications, operating systems, and other critical infrastructure are addressed before they can be exploited by cybercriminals. However, in today’s fast-paced, interconnected work environment, ensuring that every device — whether it’s a work-issued computer or an employee’s personal smartphone or tablet — is consistently updated with the latest patch can be overwhelming for a small-scale IT department to manage efficiently. This is where an MSP plays a vital role.

By partnering with an MSP, businesses can automate and streamline the patching process, eliminating the need for employees to manually update their devices or worry about whether they’re using the latest version of software. An MSP will monitor for new updates, test patches to ensure they won’t disrupt operations, and apply them consistently across all endpoints. This service ensures that every device connected to the network, whether used for work or personal purposes, is protected from vulnerabilities that hackers could exploit.

Additionally, by offloading patch management to an MSP, organizations not only reduce the operational burden on their internal IT teams but also ensure they’re staying compliant with security regulations. Many regulatory standards require businesses to maintain up-to-date software to protect sensitive data, and an MSP ensures these requirements are met efficiently.

For employees, this offers peace of mind, knowing that the personal devices they use for work are secure and that any potential threats from outdated software are being handled. As part of a larger corporate security strategy, implementing patch management with an MSP strengthens cyber resilience across the board, protecting both the organization and its people.

Security Is everyone’s responsibility

Corporate security cannot exist without individual security. As employees adopt better security practices in their daily lives, they become stronger defenders of the organization’s digital infrastructure. By making cybersecurity a personal responsibility, companies empower their workforce to protect both their own information and the company’s.

When individuals take responsibility for their personal security and companies put stronger end-user protections in place, they contribute to a safer, more resilient digital environment for everyone.

https://www.securitymagazine.com/articles/101517-bolster-cyber-resilience-to-increase-corporate-and-individual-security


CERT-AGID 29 marzo – 4 aprile: le università nel mirino


Il CERT-AGID ha rilevato e analizzato, nel corso dell’ultima settimana, 57 campagne malevole all’interno del contesto italiano.

Di queste, 24 erano mirate specificamente a obiettivi italiani, mentre le restanti 33, pur essendo di natura generica, hanno comunque coinvolto utenti e strutture nel nostro Paese.

A seguito di queste attività, sono stati condivisi con gli enti accreditati 682 indicatori di compromissione.

I temi della settimana

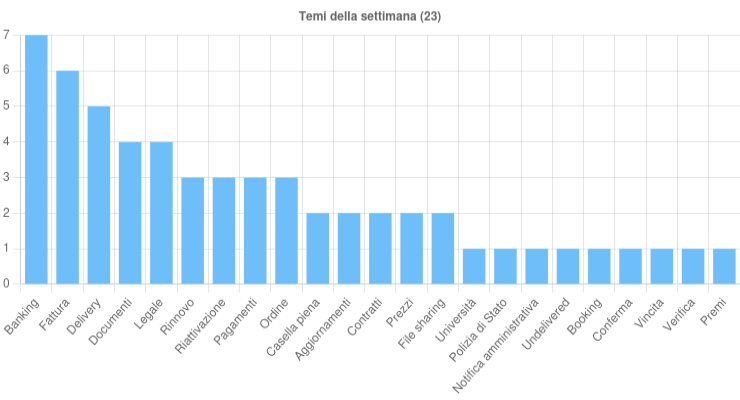
Sono stati 23 i temi sfruttati per veicolare campagne malevole sul territorio italiano.

Tra i più rilevanti figura il tema bancario, utilizzato in una campagna di phishing rivolta ai clienti di Intesa Sanpaolo.

Lo stesso argomento è stato impiegato anche in campagne, sia italiane che generiche, per diffondere i malware Copybara, Snake Keylogger, MassLogger e SpyNote.

Questa settimana il CERT-AGID ha rilevato 57 campagne malevole ed emesso 682 indicatori di compromissione. Sotto attacco studenti e personale delle università italiane.

Un altro tema particolarmente sfruttato è stato quello delle fatture, utilizzato come pretesto per distribuire numerosi malware tra cui Remcos, FormBook, AsyncRat e AgentTesla, con email che simulavano comunicazioni aziendali apparentemente legittime.

Anche il tema delle consegne è tornato protagonista: una campagna di phishing ha preso di mira gli utenti di Poste Italiane, mentre lo stesso pretesto è stato usato per veicolare i malware MassLogger, Remcos, FormBook e AgentTesla, facendo leva su false notifiche di spedizione.

Il tema dei documenti è stato invece alla base di un attacco di phishing rivolto a studenti e personale dell’Università degli Studi di Padova.

In questo ambito, i malware Remcos e MassLogger sono stati diffusi tramite email che simulavano comunicazioni accademiche ufficiali.

Molto sfruttato anche il tema legale, utilizzato in diverse campagne, sia italiane che internazionali, per distribuire malware come Remcos, Rhadamanthys, AsyncRat e Grandoreiro, facendo leva su presunte notifiche legali o richiami giudiziari.

Tra gli eventi di maggiore rilievo segnalati dal CERT-AGID questa settimana figura una campagna di phishing particolarmente insidiosa, diffusa tramite email che riportano come oggetto “Notifica – Agenzia delle Entrate-Riscossione”.

Il messaggio sfrutta il nome e il logo ufficiale dell’Agenzia delle Entrate per ingannare i destinatari e indirizzarli verso una pagina malevola. Per rafforzare l’illusione di autenticità, nel footer della pagina è stato inserito anche il logo dell’AgID, nel tentativo di aumentare la credibilità dell’attacco agli occhi delle vittime.

Fonte: CERT-AGID

Un’altra campagna di phishing ha preso di mira studenti e personale dell’Università degli Studi di Cagliari, con l’obiettivo di sottrarre le credenziali di accesso alla posta elettronica istituzionale.

In questo caso, il CERT-AGID ha provveduto tempestivamente ad avvisare l’Ateneo, segnalando la minaccia in corso e contribuendo alle attività di mitigazione del rischio.

Malware della settimana

Nel corso della settimana sono state individuate 13 famiglie di malware attive sul territorio italiano, distribuite attraverso campagne che hanno sfruttato vari temi e tecniche di diffusione.

Tra le più attive figura AgentTesla, rilevato in sei diverse campagne generiche che utilizzavano temi come “Ordine”, “Pagamenti”, “Fattura”, “Contratti”, “Prezzi” e “Delivery”. Queste campagne sono state diffuse tramite email contenenti allegati nei formati ZIP, RAR, DOCX, XLSX e R00, con un approccio trasversale che puntava a colpire un ampio spettro di destinatari.

Remcos è stato invece protagonista di due campagne italiane, veicolate attraverso email a tema “Fattura” e “Documenti” con allegati ZIP o link a script malevoli. A queste si sono aggiunte tre campagne generiche con temi “Legale”, “Delivery” e “Ordine”, diffuse attraverso allegati ZIP, XLS e ACE.

Anche FormBook ha fatto registrare un’attività consistente, con cinque campagne generiche che sfruttavano argomenti come “Prezzi”, “Pagamenti”, “Fattura” e “Delivery”. In tutti i casi, il malware è stato distribuito tramite allegati ZIP, RAR e XZ.

AsyncRat è stato individuato in due campagne legate al tema “Fattura” e “Legale”, diffuse attraverso email contenenti link a ZIP malevoli, oltre a una terza campagna generica sempre a tema “Fattura”, veicolata tramite allegato ZIP.

Fonte: CERT-AGID

Il malware Copybara è stato riscontrato in tre campagne italiane a tema “Banking”, mentre SpyNote è stato distribuito in una campagna generica. In entrambi i casi, il veicolo di diffusione è stato l’SMS, con link a file APK malevoli destinati a infettare dispositivi mobili Android.

MassLogger è stato rilevato in una campagna italiana sempre a tema “Banking”, diffusa tramite email con allegato TAR, e in due campagne generiche che sfruttavano i temi “Documenti” e “Delivery”, veicolate con allegati Z e ACE.

Guloader è stato coinvolto in due campagne generiche a tema “Ordine” e “Booking”, entrambe diffuse tramite email contenenti allegati IMG, una tecnica che punta a eludere i filtri tradizionali.

Il malware Snake Keylogger è comparso in due campagne generiche, legate ai temi “Contratti” e “Banking”, con allegati nei formati RAR e 7Z.

Rhadamanthys è stato rilevato in una campagna italiana che sfruttava il tema “Legale” per ingannare le vittime, tramite email contenente un link a un file ZIP.

Sono inoltre emerse due campagne generiche legate ai malware Grandoreiro e Lumma, incentrate sui temi “Legale” e “Aggiornamenti”, diffuse tramite email con link a file ZIP e 7Z.

Infine, è stata scoperta una campagna XWorm, anch’essa a tema “Aggiornamenti”, veicolata attraverso email con allegato ISO.

Phishing della settimana

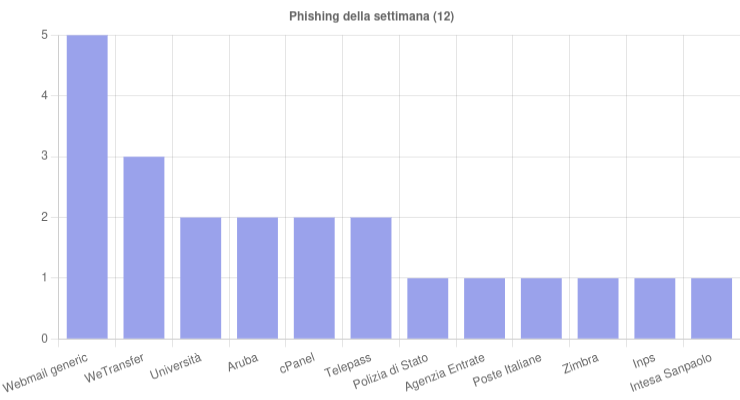
Nel corso della settimana sono stati 12 i brand coinvolti in campagne di phishing rilevate dal CERT-AGID.

Tra questi, a distinguersi per frequenza e volume di attacchi sono stati soprattutto WeTransfer, Aruba, cPanel e Telepass, utilizzati come esche per indurre gli utenti a cliccare su link malevoli o scaricare file infetti.

Fonte: CERT-AGID

Immancabili le campagne basate su servizi di webmail generici, prive di riferimenti a brand specifici, che puntano direttamente al furto di credenziali e dati personali.

Parallelamente, abbiamo le succitate campagne mirate espressamente a studenti e personale di università italiane.

Questi attacchi, spesso confezionati per sembrare comunicazioni ufficiali degli atenei, puntano a compromettere account istituzionali, con possibili ricadute su dati sensibili e sistemi interni delle strutture accademiche.

Formati e canali di diffusione

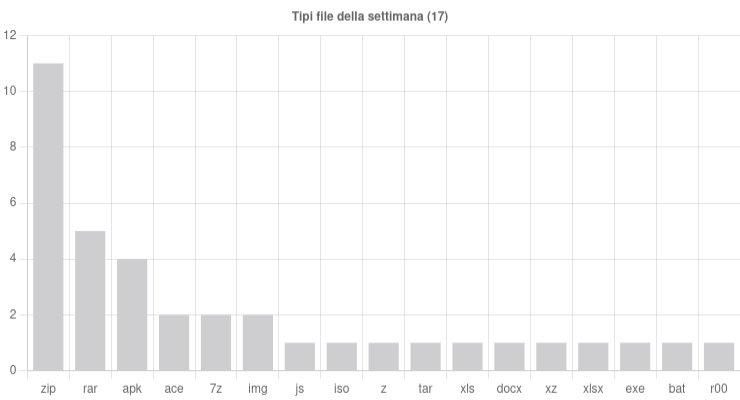
Nell’ultima settimana, il CERT-AGID ha registrato l’impiego di 17 diverse tipologie di file malevoli.

Tra i formati più utilizzati spiccano ancora una volta gli archivi compressi, con i file ZIP che si confermano i più frequenti, impiegati in 11 campagne distinte.

A seguire, i file RAR sono stati utilizzati in 5 episodi, mentre i file APK, tipici delle campagne dirette ai dispositivi Android, sono comparsi in 4 campagne.

Anche altri formati compressi, come ACE, 7Z e IMG, sono stati osservati in due casi ciascuno, a riprova del tentativo costante di eludere i controlli automatici e le difese tradizionali.

Fonte: CERT-AGID

Oltre a questi, sono stati rilevati formati meno comuni ma comunque significativi per la diffusione di codice malevolo, come JS, ISO, Z, TAR, XLS, XLSX, DOCX, XZ, EXE, BAT e R00, ciascuno impiegato almeno una volta nel corso della settimana.

Per quanto riguarda i vettori di diffusione, l’email rimane saldamente lo strumento preferito dai cybercriminali. Ben 51 delle campagne analizzate dal CERT-AGID sono state condotte attraverso messaggi di posta elettronica, spesso confezionati con cura per risultare credibili e ingannevoli.

A distanza, ma comunque presenti, gli SMS sono stati utilizzati in sei campagne, principalmente per la diffusione di malware su dispositivi mobili tramite smishing.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/07/cert-agid-29-marzo-4-aprile-le-universita-nel-mirino/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-29-marzo-4-aprile-le-universita-nel-mirino


Il CISO come leader nella gestione del rischio informatico

Il rischio informatico è uno degli aspetti più critici della gestione aziendale moderna, soprattutto in un’epoca in cui la digitalizzazione e la trasformazione tecnologica sono al centro delle operazioni di ogni organizzazione. Per garantire la protezione dei dati aziendali, dei sistemi e delle informazioni sensibili, il Chief Information Security Officer (CISO) gioca un ruolo fondamentale. Tale figura è stata trattata seppur in maniera indiretta e più sintetica, in un altro elaborato realizzato in precedenza. Questo articolo esplorerà invece, in maniera più approfondita, il ruolo del CISO nella gestione del cyber risk, con particolare attenzione alla definizione e valutazione dei pericoli, alla mitigazione e all’integrazione del risk management nelle decisioni strategiche, nonché alla collaborazione con altri manager aziendali.

Definizione e valutazione dei rischi informatici nel contesto aziendale moderno

La gestione del Cyber risk inizia con una valutazione accurata dei rischi che un’azienda è chiamata a fronteggiare. Questo processo è cruciale, poiché solo identificando, comprendendo e misurando le minacce digitali, un’organizzazione può prendere decisioni informate per proteggere i propri asset. Il CISO, il cui ruolo ha assunto ulteriore rilevanza con l’entrata in vigore della direttiva Nis2, è il responsabile di questa fase, che coinvolge una serie di attività analitiche. In qualità di leader nella gestione del rischio informatico, il CISO è responsabile della protezione delle risorse digitali aziendali contro minacce esterne ed interne.

Non è più solo un tecnico, ma un vero e proprio manager a tutto tondo.

CISO: da tecnico informatico a manager strategico della sicurezza aziendale

Il CISO deve saper interagire in modo efficace con diversi stakeholder, traducendo le complesse esigenze di sicurezza informatica in strategie aziendali chiare, operative e sicure. Per raggiungere questo obiettivo, è indispensabile non solo un’elevata competenza tecnica, ma anche doti di leadership, una profonda comprensione delle dinamiche aziendali e una solida capacità di gestione dell’Information security risk. Inoltre, eccellenti abilità comunicative sono essenziali per garantire una diffusione accurata delle informazioni, facilitando il processo decisionale strategico che spesso richiede il suo contributo.

È incaricato quindi di progettare e mettere in atto programmi completi per la sicurezza delle informazioni, proteggendo l’organizzazione dalle minacce informatiche. Inoltre, riveste un ruolo capillare nella formulazione di strategie solide che assicurano la riservatezza, l’integrità e la disponibilità dei dati, proteggendo le risorse e le infrastrutture aziendali. È anche responsabile della scelta di misure di sicurezza IT adeguate a migliorare la resilienza dell’organizzazione contro le minacce cyber in continua evoluzione.

La prima fase della gestione del rischio informatico consiste nell’identificare i vari tipi di potenziali pericoli che potrebbero minacciare l’integrità e la sicurezza delle risorse aziendali.

Le recenti normative richiedono l’adozione dell’Enterprise Risk Management (ERM) per individuare e analizzare i diversi tipi di rischio a cui un’azienda è esposta. Questo processo prevede la valutazione della probabilità che essi si manifestino e la misurazione delle loro possibili conseguenze. Affinché un programma ERM sia realmente efficace, è fondamentale il coinvolgimento di tutti i team aziendali e l’implementazione di un ciclo continuo di gestione del rischio. In questo contesto, il Cyber risk rappresenta un elemento cruciale dell’ERM, assumendo un ruolo sempre più rilevante con l’avanzare della digitalizzazione.

La valutazione delle minacce per la sicurezza informatica è un processo sistematico che identifica, analizza e valuta le potenziali minacce informatiche che un’organizzazione potrebbe affrontare. Questo processo consente infatti al CISO di comprendere la portata e la gravità di essi, nonché di prendere decisioni informate su come mitigarli.

Le fasi principali nella valutazione dei pericoli per la sicurezza informatica sono:

Identificazione degli asset: il primo passo consiste nel mappare tutti gli asset IT dell’organizzazione, inclusi hardware, software, dati e reti.

Valutazione delle minacce: successivamente, è importante identificare le possibili minacce informatiche che potrebbero compromettere gli asset individuati. Questo include minacce interne ed esterne, come malware, attacchi di phishing, intrusioni e attacchi DDoS.

Analisi delle vulnerabilità: le vulnerabilità rappresentano le debolezze nei sistemi o nei processi che potrebbero essere sfruttate da attaccanti per eseguire un attacco. Il CISO ha il compito di individuare e analizzare queste vulnerabilità nei vari asset aziendali.

Valutazione dell’impatto: per ciascuna minaccia e vulnerabilità rilevata, è necessario esaminare l’impatto che un eventuale attacco potrebbe avere sull’organizzazione. Questo include l’analisi della perdita di dati, l’interruzione dei servizi, danni alla reputazione e le ripercussioni economiche.

Prioritizzazione dei rischi: in base alla valutazione dell’impatto, i rischi vengono classificati in ordine di priorità, considerando sia la gravità che la probabilità che si verifichino.

Trattamento dei rischi: una volta stabilita la priorità di essi, è necessario adottare misure per trattarli. Ciò può significare implementare soluzioni di sicurezza per ridurli, trasferirli a terze parti o accettarli quando non è possibile ridurli efficacemente.

Strumenti e metodologie per la valutazione dei rischi: esistono vari strumenti e approcci per aiutare il CISO nel processo di valutazione degli stessi per la sicurezza informatica. Tra i più comuni troviamo:

  • Questionari di valutazione dei rischi: forniscono una struttura utile per una loro identificazione e valutazione.
  • Strumenti di scansione delle vulnerabilità: utilizzati per analizzare i sistemi e le reti alla ricerca di vulnerabilità.
  • Software di valutazione del rischio basato su modelli: strumenti che utilizzano modelli matematici per calcolare il rischio complessivo relativo alla sicurezza informatica dell’organizzazione.

Il ruolo del CISO nella valutazione dei rischi prevede una attività di supervisione e coordinamento dell’intero processo di valutazione di essi. Deve quindi garantire che la valutazione venga condotta in modo completo, accurato e tempestivo. Inoltre, il CISO deve utilizzare i risultati della valutazione per prendere decisioni informate sulla gestione dei rischi e allocare le risorse di sicurezza in modo ottimale.

Tipologie principali di rischi informatici e loro implicazioni sulla sicurezza aziendale

Tra i principali pericoli vi sono:

  • Rischi legati alla protezione dei dati: la violazione della privacy dei dati sensibili, come le informazioni finanziarie, sanitarie o personali dei clienti.
  • Rischi di accesso non autorizzato: il pericolo che utenti esterni o interni non autorizzati possano accedere a sistemi o dati riservati.
  • Rischi legati a malware e attacchi informatici: i malware, i ransomware e gli attacchi di phishing rappresentano minacce gravi che possono compromettere la sicurezza aziendale.
  • Rischi relativi alla sicurezza della rete: vulnerabilità nella rete aziendale, che potrebbero consentire attacchi esterni attraverso reti non sicure.

Una volta identificati, il CISO, insieme al team di sicurezza informatica, deve valutare l’impatto e la probabilità di ciascun rischio. L’analisi di esso consente di determinare quali pericoli presentano la maggiore minaccia per l’organizzazione e le risorse aziendali. La valutazione è spesso supportata da strumenti di gestione del rischio e da metodologie come la matrice di rischio, che permette di classificare i pericoli in base alla gravità e alla probabilità che si verifichino.

Vantaggi della valutazione dei rischi per la sicurezza informatica: la valutazione dei rischi informatici porta numerosi benefici e vantaggi alle aziende, tra cui:

  • Maggiore consapevolezza dei rischi: aiuta il CISO a comprendere la natura e l’impatto a cui l’organizzazione è esposta.
  • Decisioni di sicurezza più informate: permette di allocare meglio le risorse per implementare misure di mitigazione dei rischi.
  • Riduzione delle violazioni dei dati: una gestione efficace dei rischi abbassa significativamente la probabilità di violazioni e i danni correlati.
  • Conformità alle normative: facilita il rispetto di leggi come il GDPR, migliorando la protezione dei dati.
  • Aumento della fiducia dei clienti: le aziende che gestiscono efficacemente la sicurezza informatica guadagnano maggiore fiducia da parte dei clienti.

Gestione delle identità e degli accessi (IAM): il CISO ha un ruolo cruciale nell’IAM, che include:

  • Definizione di politiche e procedure IAM: stabilire autorizzazioni, privilegi e protocolli di autenticazione.
  • Implementazione di soluzioni IAM: scegliere e configurare soluzioni adatte all’organizzazione, con attenzione alla scalabilità e all’integrazione.
  • Monitoraggio e gestione sicura delle identità: gestire la creazione, l’aggiornamento e la disattivazione degli account, oltre alla protezione delle informazioni di autenticazione.
  • Conformità legale: garantire il rispetto delle normative relative alla protezione dei dati e alla privacy.

Inoltre, il CISO deve essere aggiornato sulle tecnologie emergenti come l’autenticazione biometrica e la gestione degli accessi privilegiati, adattando le strategie di IAM alle nuove minacce. Il successo di un programma IAM dipende dalla collaborazione tra il CISO e gli altri stakeholder aziendali, per rafforzare la sicurezza informatica e proteggere i dati aziendali sensibili.

Strategie di mitigazione dei rischi e compliance normativa nella cybersecurity

I CISO giocano un ruolo cruciale nel garantire il rispetto delle normative, il che comporta non solo assicurarsi che l’organizzazione aderisca alle leggi, ma anche comprendere come queste normative influenzano le operazioni quotidiane e le strategie aziendali. Infatti, i CISO devono prendere sempre più responsabilità nell’aggiornarsi costantemente sui cambiamenti normativi e tradurli in politiche pratiche per proteggere la privacy e l’integrità dei dati.

In questo contesto, i CISO devono interagire sempre di più con i dipartimenti legali e di compliance, affrontando la complessità dei requisiti imposti da normative come GDPR, DORA, NIS2, Cyber Resilience Act, AI Act e altre leggi pertinenti. Il loro compito principale è garantire che l’organizzazione rispetti queste normative e protegga i dati sensibili. Adottando un approccio proattivo alla compliance e utilizzando strumenti e tecnologie adeguate, i CISO possono ridurre il pericolo di violazioni dei dati.

Inoltre, i CISO sono responsabili di promuovere una cultura di conformità continua all’interno dell’organizzazione, realizzando audit regolari e implementando meccanismi per identificare e colmare eventuali lacune. Questo non solo aiuta a mitigare i rischi legali e finanziari, ma contribuisce anche a migliorare la reputazione dell’azienda, a rafforzare la fiducia degli stakeholder e a ottenere un vantaggio competitivo.

Una volta che le minacce o i pericoli sono stati identificati e valutati, il CISO deve sviluppare strategie per mitigare o, almeno, ridurre l’impatto di essi. Le strategie di mitigazione sono fondamentali per prevenire gli attacchi informatici o per minimizzare i danni in caso di incidente. Tra le principali azioni che il CISO può intraprendere per ridurre le minacce segnaliamo:

  • Implementazione di soluzioni tecnologiche avanzate: utilizzare strumenti di cybersecurity come firewall, sistemi di rilevamento delle intrusioni (IDS), antivirus e sistemi di prevenzione delle perdite di dati (DLP). Questi strumenti sono necessari per monitorare costantemente la rete aziendale e rilevare attività sospette.
  • Formazione del personale: molte violazioni della sicurezza informatica avvengono a causa di errori umani, come cliccare su link di phishing o utilizzare password deboli. Il CISO deve organizzare programmi di formazione per sensibilizzare i dipendenti riguardo alle migliori pratiche di sicurezza e a come riconoscere e prevenire potenziali minacce.
  • Pianificazione della risposta agli incidenti: è essenziale che il CISO sviluppi un piano di risposta agli incidenti chiaro e ben definito. In caso di attacco informatico, l’organizzazione deve essere pronta a rispondere rapidamente per contenere il danno e riprendersi dalla violazione. Un piano di risposta agli incidenti prevede attività come il recupero dei dati, l’analisi forense e la comunicazione con le autorità competenti.
  • Gestione delle vulnerabilità: il CISO deve garantire che le vulnerabilità software vengano monitorate e corrette tempestivamente. L’adozione di pratiche come il patch management è necessaria per mantenere i sistemi protetti da eventuali falle di sicurezza.

Inoltre, è fondamentale che il CISO valuti continuamente l’efficacia delle strategie di mitigazione implementate. In un ambiente di sicurezza in continua evoluzione, l’adeguamento continuo alle nuove minacce è cruciale per mantenere al sicuro l’organizzazione.

Integrazione del risk management nelle decisioni strategiche aziendali

Una delle sfide principali per un CISO è garantire che la gestione del Cyber risk venga integrata nelle decisioni strategiche aziendali. Questo richiede un cambiamento di mentalità: non è più sufficiente considerare la sicurezza informatica come un dipartimento separato o un costo da contenere. Molte imprese italiane vedono ancora il CISO come una figura puramente tecnica, relegata al reparto IT. Questo rallenta il passaggio verso una cybersecurity strategica, in cui la protezione dei dati è parte integrante della governance aziendale. Oggi, il Cyber risk deve essere trattato come una priorità strategica che influisce su tutte le aree dell’organizzazione.

Il CISO deve infatti lavorare a stretto contatto con il top management e con altri dirigenti aziendali per garantire che la gestione del rischio informatico sia un obiettivo condiviso. Ciò implica l’integrazione di esso nelle discussioni riguardanti la pianificazione strategica, la crescita aziendale, l’innovazione e la digitalizzazione. Ad esempio:

  • Decisioni su nuove tecnologie: l’adozione di nuove tecnologie, come l’intelligenza artificiale, l’Internet delle cose (IoT) o il cloud computing, comporta nuove sfide in termini di Cyber risk. Il CISO deve partecipare attivamente alla valutazione dei rischi legati a queste tecnologie.
  • Sicurezza nelle acquisizioni e fusioni: quando un’organizzazione acquisisce o si fonde con un’altra, il CISO deve valutare il Cyber risk associato alle infrastrutture IT, alle politiche di sicurezza e alla protezione dei dati. L’integrazione delle due aziende deve essere pianificata tenendo conto della sicurezza informatica come una priorità strategica.
  • Protezione della reputazione aziendale: un attacco informatico o una violazione della privacy dei dati può danneggiare gravemente la reputazione dell’organizzazione. Il CISO deve garantire che la gestione dell’Information security risk sia una parte integrante della strategia di branding e della protezione della reputazione.

L’integrazione del risk management nelle decisioni aziendali implica anche la comunicazione regolare dei rischi e delle misure adottate a tutti i livelli dell’organizzazione. Questo approccio consente una maggiore consapevolezza della sicurezza in tutta l’azienda, dai dirigenti fino ai dipendenti, e facilita l’approvazione e l’attuazione di strategie di mitigazione.

Collaborazione con altri dirigenti per una gestione olistica del rischio informatico

Per una gestione efficace delle minacce informatiche, è fondamentale che il CISO collabori con altri dirigenti aziendali, come il Chief Financial Officer (CFO), il Chief Operating Officer (COO), e il Chief Legal Officer (CLO). La sicurezza informatica non può più essere considerata solo un problema del reparto IT, ma deve essere trattata come una questione trasversale che coinvolge tutte le aree aziendali.

La cooperazione con il CFO è essenziale per garantire che le risorse finanziarie siano allocate correttamente per la protezione dei dati e per l’adozione delle tecnologie necessarie. Il CISO deve anche lavorare a stretto contatto con il CLO per garantire che le politiche di sicurezza siano conformi alle leggi e ai regolamenti vigenti, come il GDPR, e per preparare l’azienda ad affrontare le possibili implicazioni legali in caso di violazioni della sicurezza.

Inoltre, il CISO deve stabilire una comunicazione chiara con il COO per garantire che le operazioni aziendali quotidiane siano supportate da una robusta infrastruttura di sicurezza. Questo include la gestione della continuità operativa, la protezione delle supply chain digitali e la pianificazione per il recupero dopo un disastro.

Un’adeguata sinergia tra il CISO e gli altri dirigenti consente di creare una gestione olistica del rischio, dove tutte le aree aziendali lavorano insieme per ridurre e gestire il Cyber risk in modo coerente ed efficace.

Conclusioni

In un contesto sempre più complesso e minaccioso, il CISO svolge un ruolo cruciale nella gestione del rischio informatico. Non solo il CISO è responsabile della protezione delle risorse aziendali e dei dati sensibili, ma è anche il leader che deve integrare la sicurezza nelle decisioni aziendali strategiche e collaborare con altri dirigenti per garantire una gestione di esso.

In qualità di membri attivi della comunità della cybersecurity, i CISO lavorano insieme non solo per difendere le proprie organizzazioni dalle minacce digitali, ma anche per sviluppare strategie proattive che siano in sintonia con gli obiettivi aziendali e ne favoriscano il raggiungimento.

La valutazione dei rischi, lo sviluppo di strategie di mitigazione e l’integrazione del risk management nella pianificazione strategica aziendale, sono attività fondamentali per proteggere l’organizzazione dalle minacce informatiche e garantire una crescita sicura e sostenibile nel lungo periodo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ciso-gestione-rischio/


Rapid7 e la nuova Command Platform

Rapid7, Inc. (NASDAQ: RPD), leader nel rilevamento esteso di rischi e minacce, ha annunciato oggi nuove innovazioni per la sua offerta Exposure Management. Queste ultime funzionalità migliorano ulteriormente la Rapid7 Command Platform , offrendo una visibilità della superficie di attacco senza pari e un contesto senza pari. Con questa offerta ampliata, le organizzazioni hanno ora una visibilità continua sui dati sensibili archiviati nei loro ambienti multi-cloud abbinata al contesto di cui hanno bisogno per stabilire le priorità e porre rimedio alle esposizioni in modo efficace.

Poiché le organizzazioni hanno sempre più bisogno di tracciare chi ha accesso ai dati sensibili, garantire che siano adeguatamente protetti e verificare la conformità con le normative sulla privacy in continua evoluzione, la capacità di scoprire e proteggere questi dati dall’endpoint al cloud è diventata una posta in gioco.

Queste nuove innovazioni all’interno di Exposure Management di Rapid7 intrecciano informazioni sui dati sensibili in un modello di punteggio del rischio e definizione delle priorità basato sull’intelligenza artificiale, consentendo ai team di sicurezza di tracciare i dati in relazione alle risorse in base a sedi, proprietà, controlli di accesso e stati di postura.

Inoltre, gli aggiornamenti includono miglioramenti a Remediation Hub , consentendo la gestione dell’esposizione basata sul rischio allineando gravità del rischio, contesto delle risorse, raggiungibilità e sfruttabilità insieme alle soluzioni consigliate. Ciò fornisce ai team di sicurezza un contesto delle risorse migliorato al momento della soluzione ed elimina la necessità per gli analisti di navigare sulla piattaforma per eliminare le esposizioni.

“Oggi i team di sicurezza hanno bisogno di più della semplice visibilità: hanno bisogno che sia abbinata a un contesto e un controllo senza pari per la massima efficienza”, ha affermato Craig Adams, Chief Product Officer di Rapid7. “Questo è esattamente ciò che stiamo offrendo con queste ultime innovazioni. Integrando informazioni sui dati sensibili, priorità basate sull’intelligenza artificiale e guida alla correzione integrata, stiamo assicurando che le organizzazioni possano ridurre in modo proattivo i rischi, accelerare i tempi di risposta e ottenere una visibilità più approfondita sulla loro superficie di attacco”.

Rapid7: funzionalità avanzate per protezione dati e gestione vulnerabilità basata su AI

Queste nuove innovazioni di Exposure Command forniscono alle organizzazioni la possibilità di:

  • Scopri e proteggi i dati sensibili in ambienti multi-cloud : integrando i servizi di sicurezza del Cloud Service Provider (CSP) come AWS Macie, GCP DLP e Microsoft Defender, insieme al tagging Infrastructure-as-Code (IaC), i team possono classificare e proteggere i dati sensibili fin dall’inizio, eliminando i processi manuali e migliorando l’igiene dei dati. Queste informazioni vengono inserite direttamente in Layered Context e Attack Path Analysis, assicurando che i team di sicurezza possano dare priorità alle esposizioni che mettono a rischio le informazioni sensibili.
  • Dai priorità alle esposizioni con il punteggio delle vulnerabilità generato dall’intelligenza artificiale : la rapida crescita delle vulnerabilità ha superato i vendor e le agenzie come NIST e NVD, lasciando i team di sicurezza senza punteggi CVSS tempestivi per valutare la gravità. Per colmare questa lacuna, il punteggio CVSS basato sull’intelligenza artificiale di Rapid7 utilizza l’apprendimento automatico avanzato per analizzare i dati sulle vulnerabilità, generare punteggi basati sull’intelligence e migliorare l’accuratezza del punteggio Active Risk, aiutando i team a fare chiarezza e a dare priorità alle esposizioni con sicurezza.
  • Accelera la correzione dell’esposizione con il contesto di asset integrato : il Surface Command e Remediation Hub ampliato incorpora la guida alla correzione direttamente nell’inventario degli asset e nelle pagine dei dettagli degli asset, eliminando il cambio di piattaforma e semplificando la mitigazione del rischio. Questa integrazione più profonda accelera il tempo medio di correzione (MTTR), arricchisce il contesto degli asset con informazioni di sicurezza di terze parti e ITOps e migliora la collaborazione fornendo alle parti interessate l’intelligence contestuale necessaria per un processo decisionale più rapido e informato.

Per saperne di più sulla Command Platform di Rapid7 o per richiedere una demo, visita https://www.rapid7.com/products/command/request-demo/.

Informazioni su Rapid7

Rapid7, Inc. (NASDAQ: RPD) ha la missione di creare un mondo digitale più sicuro rendendo la sicurezza informatica più semplice e accessibile. Diamo ai professionisti della sicurezza gli strumenti per gestire una superficie di attacco moderna attraverso la nostra tecnologia best-in-class, la ricerca all’avanguardia e un’ampia competenza strategica. Le soluzioni di sicurezza complete di Rapid7 aiutano oltre 11.000 clienti globali a unire la gestione del rischio cloud e il rilevamento delle minacce per ridurre le superfici di attacco ed eliminare le minacce con velocità e precisione. Per maggiori informazioni, visita il nostro sito Web , dai un’occhiata al nostro blog o seguici su LinkedIn o X.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/rapid7/


Regolamento UE sui Servizi Digitali (DSA): responsabilizzazione delle piattaforme online

Il Regolamento UE sui Servizi Digitali (Digital Services Act, DSA) Regolamento (UE) 2022/2065 rappresenta una delle più importanti riforme nel settore digitale in Europa, con l’obiettivo di rendere le piattaforme online più responsabili e trasparenti. Il DSA, insieme al Digital Markets Act (DMA), fa parte di un pacchetto normativo volto a regolamentare il settore digitale per garantire un ambiente più sicuro, equo e competitivo. L’obiettivo finale è costruire un ecosistema digitale più sicuro e degno di fiducia, garantendo una protezione efficace dei diritti dei consumatori e contrastando la diffusione di contenuti, prodotti e servizi illegali, oltre a fenomeni dannosi legati al mondo digitale, come la disinformazione, l’incitamento all’odio e il cyberstalking.

Questa normativa introduce obblighi chiari per le piattaforme online, migliorando la protezione degli utenti e imponendo misure efficaci per contrastare la diffusione di contenuti illeciti e pericolosi.

Il regolamento, entrato in vigore nel novembre 2022, è applicabile a tutte le piattaforme digitali nell’Unione Europea dal 17 febbraio 2024, mentre per le piattaforme di grandissime dimensioni (VLOPs, Very Large Online Platforms) quelle con oltre 45 milioni di utenti attivi nell’UE alcuni obblighi erano già in vigore dal 25 agosto 2023. L’ampia portata di questa normativa coinvolge giganti del web come Google, Facebook, Twitter, TikTok e Amazon, ma anche piccole e medie piattaforme, ognuna con obblighi proporzionati alla propria dimensione e impatto.

DSA: obblighi di trasparenza per i fornitori di servizi online

Il DSA si applica a un’ampia gamma di aziende, che spaziano dai siti di informazione alle applicazioni, dai servizi di cloud e hosting alle piattaforme di economia collaborativa. Per questo motivo, il Regolamento suddivide i servizi digitali in quattro categorie principali e, oltre agli obblighi generali validi per tutte le piattaforme, stabilisce regole specifiche per ciascuna tipologia, aumentando progressivamente i requisiti in base all’incidenza e all’influenza di ogni servizio.

Uno degli aspetti centrali del DSA riguarda la trasparenza appunto delle piattaforme digitali e dei servizi online. Secondo quanto stabilito dal Regolamento, le piattaforme online, come i social network o i marketplace che permettono ai consumatori di stipulare contratti a distanza con operatori commerciali, sono quelle che non si limitano a conservare le informazioni fornite dagli utenti su loro richiesta, ma le rendono anche accessibili al pubblico su richiesta degli stessi utenti.

Il Digital Services Act (DSA) non si limita alle piattaforme online, ma si estende anche ai servizi di hosting, come i provider di cloud e i sistemi di gestione dei nomi di dominio, che facilitano la connessione degli utenti agli indirizzi web richiesti. Inoltre, la normativa si applica agli intermediari online, tra cui i fornitori di servizi Internet e di domini.

Il regolamento impone quindi alle aziende di garantire maggiore chiarezza sulle loro pratiche, policy e algoritmi, al fine di tutelare gli utenti e ridurre il rischio di abuso.

Tra gli obblighi principali, troviamo:

  1. Chiarezza sui termini e condizioni: i fornitori di servizi devono rendere chiari e comprensibili i loro termini di servizio, specificando in modo dettagliato le politiche di moderazione dei contenuti, le regole per la rimozione di contenuti e le misure adottate per contrastare la diffusione di contenuti illegali.
  2. Chiarezza sugli algoritmi di raccomandazione: piattaforme come YouTube, Instagram e TikTok devono fornire spiegazioni comprensibili su come funzionano gli algoritmi che determinano i contenuti mostrati agli utenti. Inoltre, devono offrire alternative basate su logiche non profilate, come il semplice ordine cronologico.
  3. Informazioni sulla pubblicità online: ogni annuncio pubblicitario deve essere chiaramente identificabile come tale e deve riportare informazioni su chi lo ha pagato e perché viene mostrato a un determinato utente. Infatti, le aziende dovranno compilare e rendere disponibile al pubblico un registro, accessibile in una sezione specifica della loro interfaccia online. Il registro deve contenere informazioni dettagliate sulla pubblicità, come il suo contenuto, la persona fisica o giuridica per conto della quale è stata pubblicata, il periodo di diffusione della pubblicità, e altri dettagli pertinenti (art. 39 DSA).

In particolare, l’articolo, che si concentra sulla “chiarezza della pubblicità online”, vieta l’uso di “tecniche di targeting o amplificazione che trattano, rivelano o inferiscono i dati personali di minori o persone vulnerabili per finalità pubblicitarie”.

  1. Accesso ai dati per i ricercatori: il DSA introduce un’importante misura per consentire ai ricercatori indipendenti di accedere ai dati delle piattaforme di grandi dimensioni per studiare fenomeni come la disinformazione, l’impatto dei social media sulle elezioni e la radicalizzazione online.
  2. Analizzare e valutare gli eventuali rischi sistemici in Ue derivanti dalla progettazione e dal funzionamento dei loro servizi e dei relativi sistemi (es. sistemi algoritmici) o dall’uso dei loro servizi (art. 34 DSA);
  3. Mettere in atto misure efficaci, proporzionate e ragionevoli per attenuare i rischi individuati a norma dell’art. 34 e prestando particolare attenzione agli effetti di tali misure sui diritti fondamentali (art. 35 DSA);
  4. Istituire una funzione di controllo della conformità indipendentedalle loro funzioni operative e composta da uno o più responsabili della conformità. Tale funzione di controllo della conformità dispone di autorità, status e risorse sufficienti per monitorare la conformità di tale fornitore al presente regolamento (art. 41 DSA).

Questi obblighi non si applicano però ai marketplace che offrono servizi esclusivamente a operatori commerciali classificati come microimprese o piccole imprese, secondo la definizione fornita dalla raccomandazione 2003/361/CE (art. 29).

L’obiettivo di queste misure è fornire agli utenti maggiore consapevolezza su come funzionano le piattaforme e limitare pratiche opache che potrebbero influenzare o condizionare il loro comportamento online.

Le piattaforme che violano il DSA possono essere soggette a sanzioni fino al 6% del loro fatturato annuo totale. Inoltre, i destinatari dei servizi digitali hanno il diritto di chiedere un risarcimento per danni o perdite subite a causa di violazioni commesse dalle piattaforme.

Tra i motivi che possono comportare sanzioni per le piattaforme includono:

  • la fornitura di informazioni errate, incomplete o ingannevoli;
  • la mancata correzione delle informazioni fornite;
  • il rifiuto di sottoporsi ai controlli previsti.

In questi casi, come previsto dall’art. 42 del DSA, le sanzioni devono essere inferiori all’1% del reddito o del fatturato annuo.

Misure per contrastare la diffusione di contenuti illegali e dannosi

Un altro pilastro del DSA è rappresentato dalle norme volte a prevenire la diffusione di contenuti illegali e dannosi, proteggendo al contempo la libertà di espressione. Il regolamento stabilisce che le piattaforme online non sono responsabili dei contenuti pubblicati dagli utenti, ma hanno l’obbligo di rimuovere rapidamente i contenuti illegali una volta notificati.

Le misure principali in questo ambito includono:

  • Obbligo di agire rapidamente contro i contenuti illegali: le piattaforme devono implementare sistemi efficaci per la segnalazione e rimozione di contenuti illegali, come incitamenti all’odio, materiale pedopornografico, vendita di prodotti contraffatti o contenuti terroristici.
  • Segnalatori attendibili: il DSA introduce la figura dei “trusted flaggers”, ovvero entità riconosciute a livello nazionale che hanno il compito di segnalare contenuti problematici alle piattaforme, le quali devono dare loro priorità nelle revisioni.
  • Misure proattive per ridurre i rischi sistemici: le piattaforme di grandissime dimensioni devono effettuare valutazioni annuali sui rischi legati alla disinformazione, alla manipolazione elettorale e alla sicurezza degli utenti, adottando strategie per mitigarli.

Il DSA, all’articolo 24, ha ribadito la priorità degli interessi dei minori rispetto a quelli commerciali e pubblicitari.

Il divieto di utilizzo dei dati dei minori per scopi commerciali era già previsto dalla direttiva UE 2018/1808 sui servizi audiovisivi, ma la novità introdotta dal DSA è che, oltre alle sanzioni posteriori, i danni potenziali per i minori devono essere inclusi nell’obbligo di valutazione dei rischi sistemici.

In particolare, le piattaforme sono tenute a effettuare valutazioni d’impatto sui rischi sistemici, che includano “eventuali effetti negativi sui diritti fondamentali, come il rispetto della vita privata e familiare, la libertà di espressione e di informazione, il diritto alla non discriminazione e i diritti dei minori, come sancito dagli articoli 7, 11, 21 e 24 della Carta dei Diritti Fondamentali dell’Unione Europea”.

Una delle sfide principali per l’attuazione di queste misure sarà però il bilanciamento tra la lotta ai contenuti dannosi e la tutela della libertà di espressione, evitando la censura preventiva e garantendo processi di moderazione più equi e trasparenti.

DSA: protezione degli utenti e meccanismi di reclamo

Il DSA introduce nuovi strumenti per proteggere i diritti degli utenti online, garantendo maggiore controllo sui contenuti che vedono e sui propri dati personali. Tra le innovazioni più rilevanti troviamo:

  • Meccanismi di reclamo e ricorso: gli utenti che vedono i propri contenuti rimossi o il proprio account sospeso devono avere accesso a un sistema di ricorso extragiudiziale delle controversie efficace, con possibilità di contestare le decisioni prese dalle piattaforme. Secondo il DSA, infatti, chiunque utilizzi un servizio di intermediazione online ha il diritto di presentare un reclamo nei confronti del fornitore di tali servizi, qualora ritenga che la normativa venga violata. Il reclamo può essere presentato direttamente dall’utente, ma anche da organismi, associazioni o altre entità che agiscono per conto dell’utente, a condizione che soddisfino i requisiti stabiliti dall’articolo 86 del DSA.

Il reclamo deve essere redatto seguendo il modello reso disponibile sul sito dell’Agcom e inviato tramite PEC (posta elettronica certificata).

  • Divieto di dark patterns: il regolamento vieta l’uso di interfacce manipolative che inducono gli utenti a compiere scelte non intenzionali, come l’iscrizione involontaria a servizi a pagamento o la difficoltà nel trovare il pulsante per cancellare un account.
  • Limitazioni alla pubblicità mirata: il DSA pone restrizioni severe sulla pubblicità basata su dati personali sensibili, come l’orientamento politico o religioso.

La finalità è quella di rendere l’esperienza e la navigazione online più equa e sicura, limitando le pratiche ingannevoli e garantendo maggiore trasparenza.

Ruolo dei coordinatori dei servizi digitali a livello nazionale

Un’innovazione rilevante è l’istituzione di un’autorità nazionale di controllo per l’attuazione del Regolamento, denominata Coordinatore dei Servizi Digitali (Digital Services Coordinator, DSC) in ciascun Stato membro. Questo organo ha il compito non solo di svolgere un’azione persuasiva, ma anche di condurre indagini, garantire il rispetto delle norme e applicare eventuali sanzioni.

Per garantire l’applicazione efficace del DSA, infatti ogni Stato membro dell’UE è tenuto a designarne uno. In Italia, questo ruolo è stato assegnato all’Autorità per le Garanzie nelle Comunicazioni (AGCOM), che avrà il compito di monitorare l’applicazione del regolamento e di intervenire in caso di violazioni.

Il DSC avrà diverse responsabilità, tra cui:

  1. Supervisione e applicazione del regolamento: monitorerà le piattaforme per assicurarsi che rispettino gli obblighi del DSA.
  2. Gestione delle segnalazioni: riceverà e valuterà le segnalazioni di utenti e organizzazioni riguardanti violazioni delle norme.
  3. Certificazione degli organismi per la risoluzione delle controversie: garantirà che esistano meccanismi di ricorso indipendenti e accessibili per gli utenti.
  4. Saranno dotati di forti poteri investigativi ed esecutivi, per garantire il rispetto della DSA da parte dei provider stabiliti nel loro territorio: potranno ordinare ispezioni in caso di sospetta violazione della DSA, imporre multe alle piattaforme online che non rispettano la DSA e imporre misure provvisorie in caso di grave danno alla sfera pubblica.
  5. Esamineranno le candidature e conferiranno lo status di segnalatori di fiducia a soggetti idonei o a organizzazioni indipendenti che abbiano dimostrato competenza nell’individuare, riconoscere e segnalare contenuti illegali online.

Inoltre, i coordinatori nazionali collaboreranno con la Commissione Europea e con altri organismi regolatori attraverso il Comitato europeo per i servizi digitali. Questo comitato avrà il compito di garantire un’applicazione uniforme del DSA in tutta l’Unione Europea, assicurando che gli utenti godano degli stessi diritti a prescindere dalla sede delle piattaforme online.

Infine, il Comitato si occuperà della supervisione delle grandi piattaforme online e dei principali motori di ricerca, pubblicando annualmente rapporti sui principali rischi sistemici e sulle migliori strategie per mitigarli.

Vi è da segnalare per completezza, che un’altra figura introdotta dal Digital Services Act è il Compliance officer, designato dalle “very large online platforms” con il compito di monitorare l’osservanza del regolamento da parte delle aziende. Una figura interna all’impresa, con precise competenze professionali indicate dal DSA e l’obbligo di imparzialità e chiarezza nel giudizio.

Conclusioni

Il Digital Services Act rappresenta un passo fondamentale verso una maggiore regolamentazione del mondo digitale, ponendo un freno ai comportamenti irresponsabili delle grandi piattaforme e garantendo maggiore protezione agli utenti. Con misure innovative sulla trasparenza, sulla moderazione dei contenuti e sulla protezione dei dati, il DSA mira a creare uno spazio digitale più sicuro, equilibrato e concorrenziale.

Tuttavia, la sua implementazione sarà una sfida, richiedendo un equilibrio tra regolamentazione e libertà di espressione, oltre a un’efficace collaborazione tra governi, piattaforme e società civile. Il successo del DSA dipenderà dalla sua applicazione pratica e dalla capacità di adattarsi alle sfide future dell’ecosistema digitale in continua evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/servizi-digitali-dsa/