NSA warns “fast flux” threatens national security. What is fast flux anyway?
A technique that hostile nation-states and financially motivated ransomware groups are using to hide their operations poses a threat to critical infrastructure and national security, the National Security Agency has warned.
The technique is known as fast flux. It allows decentralized networks operated by threat actors to hide their infrastructure and survive takedown attempts that would otherwise succeed. Fast flux works by cycling through a range of IP addresses and domain names that these botnets use to connect to the Internet. In some cases, IPs and domain names change every day or two; in other cases, they change almost hourly. The constant flux complicates the task of isolating the true origin of the infrastructure. It also provides redundancy. By the time defenders block one address or domain, new ones have already been assigned.
A significant threat
“This technique poses a significant threat to national security, enabling malicious cyber actors to consistently evade detection,” the NSA, FBI, and their counterparts from Canada, Australia, and New Zealand warned Thursday. “Malicious cyber actors, including cybercriminals and nation-state actors, use fast flux to obfuscate the locations of malicious servers by rapidly changing Domain Name System (DNS) records. Additionally, they can create resilient, highly available command and control (C2) infrastructure, concealing their subsequent malicious operations.”
A key means for achieving this is the use of Wildcard DNS records. These records define zones within the Domain Name System, which map domains to IP addresses. The wildcards cause DNS lookups for subdomains that do not exist, specifically by tying MX (mail exchange) records used to designate mail servers. The result is the assignment of an attacker IP to a subdomain such as malicious.example.com, even though it doesn’t exist.
L’Italia è tra i principali obiettivi del cybercrime in Europa e non solo: secondo il Rapporto sulle tendenze della criminalità high-tech 2025 pubblicato da Group-IB, il nostro Paese è uno dei più colpiti dell’area europea, sia da minacce APT che da campagne malware.
Secondo il report, l’Italia conta il 5,3% degli attacchi APT nel 2024. Durante lo scorso anno, anche gli hacktivisti hanno spostato la loro attenzione verso il nostro Paese, tra i più colpiti dell’Europa con il 3,4% degli attacchi.
Se si guarda alle operazioni degli Initial Access Broker, l’Italia è tra le prime cinque nazioni più colpite con il 9,9% degli attacchi; anche a livello globale si posiziona tra i primi posti con il 2,4% degli incidenti.
Le statistiche parlano di 10.994 host compromessi solo nel 2024, anche in questo caso un triste primato in Europa. Lo scorso anno si sono inoltre verificati 18 grandi data leak, posizionando l’Italia tra i primi 10 Paesi al mondo per numero e impatto dei breach.
Oltre l’Italia: il cybercrime in Europa
Oltre all’Italia, l’intera Europa ha sofferto di un intensificazione degli attacchi (+18,25%), dovuta in buona parte alle tensioni geopolitiche sempre più difficili da gestire. La situazione attuale ha portato anche a un aumento dell’hacktivismo, soprattutto in Ucraina (16,9% degli attacchi).
In Europa sono aumentate anche le frodi, in particolare nel settore finanziario che conta il 34% di tutte le truffe; a seguire troviamo il settore dei trasporti (25%) e quello del governo e delle forze militari (17%).
In significativa crescita anche gli attacchi di phishing: nel 2024 sono stati esposti oltre 80.000 siti web di phishing (+22% rispetto al 2023). Se al livello mondiale è stato il settore della logistica il più colpito da questo fenomeno, in Europa è stato il settore dei viaggio l’obiettivo principale con il 57,6% degli attacchi. Il report di Group-IB evidenzia che i cybercriminali stanno sfruttando sempre di più la tecnologia deepfake per mettere a punto campagne di phishing efficaci.
Aumenta anche l’economia del Ransomware-as-a-service, con i criminali informatici che stanno incrementando in maniera proattiva la portata del fenomeno. Dal report emerge che LockBit e RansomHub sono i gruppi dominanti a livello europeo e mondiale, in grado di sfruttare queste reti allargati di cybercriminali per massimizzare l’impatto delle campagne. Il settore manifatturiero continua a essere quello maggiormente preso di mira dal cybercrime, sia in Italia che in Europa.
Infine, il dark web è un mercato che appare sempre più fiorente: l’accesso ai sistemi aziendali è particolarmente redditizio per i cybercriminali. L’impennata è evidente soprattutto in Europa dove i casi sono aumentati del 32%. Il Regno Unito è il primo obiettivo europeo con il 19,5% degli attacchi.
“Il nostro rapporto mette in luce l’inarrestabile espansione dell’economia del dark web, alimentata da tattiche di criminalità informatica sempre più sofisticate” ha dichiarato Dmitry Volkov, CEO di Group-IB. “I criminali informatici non si limitano a sfruttare le vulnerabilità, ma sfruttano l’instabilità geopolitica per paralizzare i settori critici in tutto il mondo. Le APT, le violazioni dei dati, il phishing e il ransomware non avvengono in modo isolato, ma si alimentano a vicenda, formando una rete di minacce vasta e interconnessa. La necessità di costruire comunità di cybersecurity resilienti e di adottare strategie di sicurezza avanzate non è mai stata così critica per combattere queste minacce prima che si evolvano ulteriormente. Non c’è tempo da perdere: le organizzazioni devono adottare subito misure proattive per rimanere al passo con gli attori delle minacce“.
Trasferimento dei Dati Personali sulla base di una decisione di adeguatezza nel GDPR
L’articolo rientra in una serie dedicata al Registro dei trattamenti nel contesto del GDPR. In questo focus, approfondiamo il concetto di trasferimento dei dati personali sulla base di una decisione di adeguatezza, come definito dall’articolo 45 del GDPR. Esploreremo i requisiti, le procedure e le implicazioni di tali decisioni, fornendo una panoramica completa di questo importante meccanismo per il trasferimento internazionale di dati.
Cos’è il trasferimento dei dati sulla base di una decisione di adeguatezza (art. 45 GDPR)
A norma dell’art. 45, par. 1 del GDPR il trasferimento di dati personali verso un paese terzo o un’organizzazione internazionale è ammesso se la Commissione ha deciso che il paese terzo, un territorio o uno o più settori specifici all’interno del paese terzo, o l’organizzazione internazionale in questione garantiscono un livello di protezione adeguato. In tal caso il trasferimento non necessita di autorizzazioni specifiche. Il livello di protezione richiesto è dunque equivalente.
La decisione di adeguatezza, come sopra anticipato, è solo una delle possibili legittime modalità di trasferimento dei dati personali nei paesi extra-UE nonché la modalità da privilegiare qualora disponibile.
La lista aggiornata dei paesi adeguati da consultare nel caso di trasferimento dei dati personali è pubblicata nella pagina dell’Autorità.
Nel procedimento che la Commissione è tenuta ad avviare al fine di verificare l’esistenza dei requisiti essa è tenuta ad espletare le opportune valutazioni congiuntamente al Comitato europeo per la protezione dei dati a norma dell’art. 70, par. 1, lett. s) del GDPR e dei paesi coinvolti nel procedimento in virtù del principio di collaborazione.
Trasferimento dei dati e criteri per l’adozione di una decisione di adeguatezza nel GDPR
L’adozione di un atto di esecuzione richiede l’accertamento circa la presenza dei requisiti elencati dall’art. 45, par. 2 del GDPR e nel procedimento che la Commissione avvia è tenuta a prendere in considerazione i seguenti elementi:
a) Lo stato di diritto, il rispetto dei diritti umani e delle libertà fondamentali, la pertinente legislazione generale e settoriale (anche in materia di sicurezza pubblica, difesa, sicurezza nazionale, diritto penale e accesso delle autorità pubbliche ai dati personali), così come l’attuazione di tale legislazione, le norme in materia di protezione dei dati, le norme professionali e le misure di sicurezza, comprese le norme per il trasferimento successivo dei dati personali verso un altro paese terzo o un’altra organizzazione internazionale osservate nel paese o dall’organizzazione internazionale in questione, la giurisprudenza nonché i diritti effettivi e azionabili degli interessati e un ricorso effettivo in sede amministrativa e giudiziaria per gli interessati i cui dati personali sono oggetto di trasferimento.
b) L’esistenza e l’effettivo funzionamento di una o più autorità di controllo indipendenti nel paese terzo o cui è soggetta un’organizzazione internazionale, con competenza per garantire e controllare il rispetto delle norme in materia di protezione dei dati, comprensiva di adeguati poteri di esecuzione, per assistere e fornire consulenza agli interessati in merito all’esercizio dei loro diritti e cooperare con le autorità di controllo degli Stati membri.
c) Gli impegni internazionali assunti dal paese terzo o dall’organizzazione internazionale in questione o altri obblighi derivanti da convenzioni o strumenti giuridicamente vincolanti come pure dalla loro partecipazione a sistemi multilaterali o regionali, in particolare in relazione alla protezione dei dati personali.
Trasferimento dei dati: processo di valutazione e adozione della decisione di adeguatezza
La Commissione, previa valutazione dell’adeguatezza del livello di protezione, può decidere, mediante atti di esecuzione, che un paese terzo, un territorio o uno o più settori specifici all’interno di un paese terzo, o un’organizzazione internazionale garantiscono un livello di protezione adeguato ai sensi del paragrafo 2 del presente articolo.
L’atto di esecuzione prevede, inoltre, un meccanismo di riesame periodico, almeno ogni quattro anni, che tenga conto di tutti gli sviluppi pertinenti nel paese terzo o nell’organizzazione internazionale. L’atto di esecuzione specifica il proprio ambito di applicazione geografico e settoriale e, ove applicabile, identifica la o le autorità di controllo di cui all’art. 45, par. 2, lettera b) del GDPR. L’atto di esecuzione è adottato secondo la procedura d’esame di cui all’articolo 93, par. 2 del GDPR.
Monitoraggio continuo e revisione delle decisioni di adeguatezza
Gli sviluppi nei paesi terzi e nelle organizzazioni internazionali che potrebbero incidere sul funzionamento delle decisioni di adeguatezza, sono oggetto di controllo a norma dell’art. 45, par. 4 del GDPR da parte della Commissione.
Se risulta dalle informazioni disponibili, in particolare in seguito al che un paese terzo, un territorio o uno o più settori specifici all’interno di un paese terzo, o un’organizzazione internazionale non garantiscono più un livello di protezione adeguato, la Commissione revoca, modifica o sospende nella misura necessaria la decisione precedentemente adottata mediante atti di esecuzione senza effetto retroattivo.
Tali atti di esecuzione sono adottati secondo la procedura ordinaria, o, in casi di estrema urgenza, secondo la procedura di cui all’articolo 93, paragrafo 3 del GDPR. Per imperativi motivi di urgenza debitamente giustificati, la Commissione adotta atti di esecuzione immediatamente applicabili secondo la procedura di cui all’articolo 93, paragrafo 3 del GDPR. Tali decisioni possono comunque essere oggetto, ricorrendone i presupposti di modifica, revoca o di sostituzione.
Trasferimenti in assenza di una decisione di adeguatezza: alternative e consultazioni
Sono fatti salvi i trasferimenti di dati personali verso il paese terzo, il territorio o uno o più settori specifici all’interno del paese terzo, o verso l’organizzazione internazionale in questione, a norma degli articoli da 46 a 49 del GDPR.
La Commissione avvia consultazioni con il paese terzo o l’organizzazione internazionale per porre rimedio alla situazione che ha motivato la decisione di cui al paragrafo 5 del GDPR.
Trasferimento dei dati verso paesi terzi: pubblicazione delle decisioni di adeguatezza
La Commissione pubblica nella Gazzetta ufficiale dell’Unione Europea e sul suo sito web l’elenco dei paesi terzi, dei territori e settori specifici all’interno di un paese terzo, e delle organizzazioni internazionali per i quali ha deciso che è o non è più garantito un livello di protezione adeguato. Tale elenco è disponibile anche nella pagina istituzionale dell’Autorità.
Questo articolo ha analizzato il trasferimento dei dati personali basato su una decisione di adeguatezza, come previsto dall’articolo 45 del GDPR. Abbiamo esaminato i requisiti, le procedure e le implicazioni della decisione di adeguatezza, offrendo una panoramica completa per il trasferimento internazionale dei dati. Nel prossimo articolo della serie, ci concentreremo sul “Trasferimento di Dati Personali Soggetto a Garanzie Adeguate”, trattato dall’articolo 46 del GDPR. Per approfondire maggiormente questi temi, vi invitiamo a scaricare il white paper “La compilazione del Registro dei trattamenti nel nuovo quadro normativo del Reg. UE 679/2016”.
Profilo Autore
Tecnologo presso l’UAIG del CNR. Abilitato all’esercizio della professione forense.
L’importanza di effettuare il Penetration Test applicativo
Il Web/Mobile Application Penetration Testing permette di identificare e correggere le vulnerabilità delle applicazioni web e mobile, proteggendo i dati sensibili delle aziende.
Importanza del Penetration Test applicativo nel panorama cyber attuale
Perché utilizzare una piattaforma di Penetration Test applicativo?
In un panorama delle minacce in continua evoluzione, le organizzazioni si trovano ad affrontare un numero sempre crescente di rischi informatici. Mettere alla prova le difese della propria azienda per sapere se si è in grado di resistere ad un attacco informatico, diventa oggi fondamentale.
Le applicazioni web e mobile sono spesso i primi bersagli degli attacchi informatici a causa della loro accessibilità pubblica e della probabile presenza di dati sensibili.
Penetration Testing, Vulnerability Scanning, Security Monitoring, Attack Surface Management, Dark web Monitoring e Cyber Threat Intelligence permettono di tutelare l’integrità aziendale.
Soluzioni integrate di sicurezza per ambienti cloud e on-premise
In un contesto complesso come quello attuale, è importante scegliere soluzioni che permettano un controllo su tutta la superficie esterna dell’azienda sia on-premise che in cloud.
L’utilizzo dell’Intelligenza Artificiale combinata con l’esperienza dei Penetration Tester umani permette un approccio veloce, sicuro e puntuale, migliorando il processo e abbattendo i limiti della sola attività manuale.
Il risultato dei penetration test, grazie a report dettagliati, aiuta le organizzazioni a identificare le vulnerabilità e i punti deboli della struttura di sicurezza consentendo alle aziende di adottare misure correttive prima che sia troppo tardi.
ImmuniWeb®AI Platform: soluzione avanzata di Penetration Testing basata su intelligenza artificiale
Scegliere la piattaforma giusta è dunque il punto di partenza per ottenere numerosi vantaggi: accelerare ed ottimizzare i processi rilevando e correggendo le minacce in tempi rapidi; semplificare il lavoro quotidiano; ridurre i costi operativi grazie all’utilizzo di un’unica piattaforma.
ImmuniWeb®AI Platform è la pluripremiata soluzione di Penetration Test delle applicazioni web e mobile basata sull’AI portata in Italia da Bludis, distributore di Vendor di nuova generazione del Gruppo Esprinet. Una collaborazione che vede la tecnologia avanzata di Immuniweb® unirsi con l’esperienza e la competenza dei professionisti di Bludis per un significativo passo in avanti nella prevenzione delle violazioni.
Colt Technology Services ha annunciato di aver completato con successo un trial di crittografia quantistica sicura sulla propria rete ottica a onde.
Durante il trial, eseguito in collaborazione con Adtran, Ciena, ID Quantique (IDQ), Nokia e Toshiba, si sono valutati diversi metodi di crittografia quantistica sicura, tra i quali la Quantum Key Distribution (QKD), la Pre-Shared Key (PSK) con distribuzione simmetrica delle chiavi e la Post-Quantum Cryptography (PQC).
Questi metodi di crittografia sicura sono state eseguite sulla rete a lunga distanza tra Londra e Francoforte (1361 km) e sulla rete metropolitana tra due punti di presenza (PoP) a Londra e a Slough (88 km).
Le soluzioni dei diversi partner tecnologici hanno valutato scenari di distribuzione delle chiavi quantistiche sia in configurazioni punto a punto che con nodi fidati. I test sono stati effettuati sia con reti con doppia coppia di fibre che con singola coppia.
La riuscita del trial di crittografia quantistica ha permesso a Colt di cominciare lo sviluppo di soluzioni personalizzate per proteggere le aziende dai rischi della decodifica delle chiavi di crittografia tradizionali. Le nuove proposte amplieranno il portafoglio di soluzioni di crittografia ottica della compagnia e includeranno crittografia quantistica sicura per i servizi Colt Wave e per le reti private dei clienti a livello metropolitano, nazionale e internazionale.
“Proteggere i dati dai rischi futuri è una sfida enorme per le aziende, soprattutto quando la minaccia proviene da una tecnologia complessa e ancora poco conosciuta come il quantum computing. Il nostro trial ha riunito alcuni dei partner più eccellenti, le tecnologie più avanzate e le menti tecniche più brillanti del settore con un unico obiettivo: trovare una soluzione che consenta ai nostri clienti di affrontare il futuro quantistico con fiducia” ha commentato Buddy Bayer, Chief Operating Officer di Colt.
L’azienda prevede che i primi a usare le nuove soluzioni di crittografia quantistica saranno i clienti dei servizi finanziari, uno dei primi settori che comincerà ad adottare il quantum computing, con una previsione di investimento del 72% tra il 2022 e il 2032 (fonte: Deloitte Insights). Il quantum computing ha il potenziale di rivoluzionare numerose applicazioni in questo settore, tra le quali il rilevamento delle frodi e l’ottimizzazione del portafoglio.
“Con questo trial di successo, non ci stiamo solo adeguando al futuro della sicurezza informatica, ma ne stiamo guidando l’evoluzione. Il nostro impegno per l’innovazione e la sicurezza garantisce che i nostri clienti possano affrontare con fiducia l’era quantistica, sapendo che i loro dati sono protetti dalle tecnologie di crittografia più avanzate disponibili” ha concluso Bayer.
Sicurezza dei Big Data e Fast Data: Evoluzione e Sfide nell’Open Source Intelligence (OSINT)
La gestione della sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT rappresenta una delle sfide più significative dell’era digitale. Questo articolo esplora le strategie, le tecnologie e le best practice per proteggere e gestire efficacemente i dati nell’intelligence open source. Questo è il 12° articolo estratto dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”, un’analisi approfondita delle sfide contemporanee nella gestione dei dati su larga scala.
Sfide e Opportunità nella Sicurezza dei Big Data
Nell’era digitale, la gestione della sicurezza dei Big Data e dei Fast Data nel contesto dell’OSINT (Open Source Intelligence) riveste un ruolo cruciale. Con la massiccia crescita del volume di dati generati, le organizzazioni devono affrontare sfide significative per garantire la sicurezza e la privacy delle informazioni. La gestione dei Big Data richiede un approccio completo, che consideri non solo gli aspetti tecnologici, ma anche quelli organizzativi e culturali. In Italia, ad esempio, la trasformazione digitale ha portato alla consapevolezza che i dati sono strategici solo quando sono facilmente accessibili alle persone che ne hanno bisogno.
Tuttavia, la sicurezza dei dati non è l’unico aspetto da considerare; la privacy, l’etica e la responsabilità nell’utilizzo dei Big Data e dell’intelligenza artificiale sono altrettanto cruciali. Le organizzazioni devono implementare misure per garantire la trasparenza nei processi basati su queste tecnologie, valutando anche il potenziale discriminante derivante dal loro utilizzo.
In particolare, l’analisi OSINT si occupa di raccogliere e analizzare informazioni aziendali provenienti da fonti disponibili su Internet, le quali, se cadute nelle mani di cyber criminali, potrebbero rappresentare un grave rischio per le aziende. Inoltre, la convergenza tra Big Data e IoT può essere sfruttata per migliorare la sicurezza sul luogo di lavoro, monitorando parametri come temperatura, umidità e qualità dell’aria. Questa evoluzione richiede competenze interdisciplinari e un approccio etico e responsabile per guidare i fenomeni tecnologici attraverso una rigorosa cornice etica e di responsabilità generale[1].
Le sfide nella gestione della sicurezza dei Big Data: Strategie di Protezione e Integrità
Le sfide principali nella gestione della sicurezza dei Big Data includono la protezione contro l’accesso non autorizzato, il mantenimento dell’integrità dei dati e la salvaguardia della privacy. Con l’aumento sia del volume sia della diversità dei dati, diventa sempre più complicato implementare efficacemente misure di sicurezza che possano prevenire violazioni e abusi.
La crittografia dei dati svolge un ruolo cruciale, tuttavia, è importante bilanciarla con l’accessibilità e l’analisi dei dati. Inoltre, la gestione dei permessi di accesso richiede un’attenzione particolare per evitare l’esposizione o la manipolazione di informazioni sensibili. Un’altra sfida significativa è rispettare le normative sulla privacy, che impongono una gestione attenta e responsabile dei dati personali. Infine, la crescente complessità degli attacchi informatici richiede un costante aggiornamento delle strategie di sicurezza per proteggere i Big Data da minacce sempre più sofisticate e avanzate.
Tecnologie e Soluzioni per la Sicurezza dei Big Data
Per garantire l’integrità dei dati nei Big Data, è fondamentale adottare un approccio completo che comprenda sia soluzioni tecnologiche che strategie organizzative. Dal punto di vista tecnologico, è cruciale implementare sistemi di crittografia robusti per proteggere i dati durante la trasmissione e l’archiviazione, prevenendo così accessi non autorizzati o manipolazioni. Inoltre, l’uso di controlli di accesso è essenziale per limitare l’accesso ai dati solo al personale autorizzato, garantendo che solo coloro che ne hanno il permesso possano visualizzare o modificare le informazioni. La convalida dei dati rappresenta un altro elemento critico, poiché assicura l’accuratezza e la coerenza dei dati raccolti o integrati nel sistema.
Dal punto di vista organizzativo, è essenziale creare politiche chiare di data governance e fornire formazione al personale sulle migliori pratiche di sicurezza dei dati. Inoltre, è importante stabilire procedure standard e regolari di convalida per monitorare e controllare errori procedimentali e operativi. Infine, mantenere backup regolari dei dati e utilizzare log per tracciare le attività sui dati sono pratiche fondamentali per garantire che l’integrità dei dati sia mantenuta nel tempo. Queste misure, insieme a un impegno costante per l’aggiornamento e l’adattamento alle nuove minacce alla sicurezza, costituiscono la base per una gestione efficace dell’integrità dei dati nei Big Data.
La sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT è una sfida di grande rilevanza nell’era digitale, considerando l’espansione vertiginosa del volume, della velocità e della varietà dei dati generati. In questo contesto, le organizzazioni devono sviluppare strategie di sicurezza robuste per proteggere le informazioni sensibili e prevenire eventuali violazioni. L’OSINT, che coinvolge la raccolta e l’analisi di dati da fonti pubbliche, può essere un’utile risorsa per identificare minacce e opportunità, ma può anche rappresentare un rischio per la sicurezza se non gestito correttamente.
Le tecniche di analisi dei Big Data possono fornire insight preziosi per il processo decisionale, ma richiedono una particolare attenzione alla protezione dei dati e alla privacy. Le aziende devono quindi adottare misure come il controllo dell’accesso, la crittografia, l’anonimizzazione dei dati e la sorveglianza continua per mitigare i rischi associati alla gestione dei Big Data. È altresì fondamentale che le soluzioni di Big Data adottate siano conformi a standard di sicurezza riconosciuti, come l’ISO 27001, che fornisce un quadro per stabilire, implementare, mantenere e migliorare un sistema di gestione della sicurezza delle informazioni.
L’analisi OSINT dovrebbe essere condotta utilizzando strumenti specializzati che garantiscono la legalità, l’etica nella raccolta dei dati e la sicurezza durante l’elaborazione e l’archiviazione. Questo approccio difensivo consente alle organizzazioni di anticipare le mosse degli attaccanti e proteggere le proprie infrastrutture critiche. Inoltre, è essenziale promuovere la consapevolezza e la formazione del personale sull’importanza della sicurezza dei dati e sulle migliori pratiche da adottare, al fine di creare una cultura della sicurezza all’interno dell’organizzazione.
Con l’avvento dell’intelligenza artificiale e delle tecnologie avanzate, le organizzazioni hanno l’opportunità di potenziare ulteriormente la gestione della sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT. Questo può avvenire attraverso l’utilizzo di algoritmi di apprendimento automatico per il rilevamento delle minacce e l’analisi predittiva, consentendo una risposta proattiva ai potenziali rischi[2].
OSINT e Big Data: Integrazione e Sicurezza
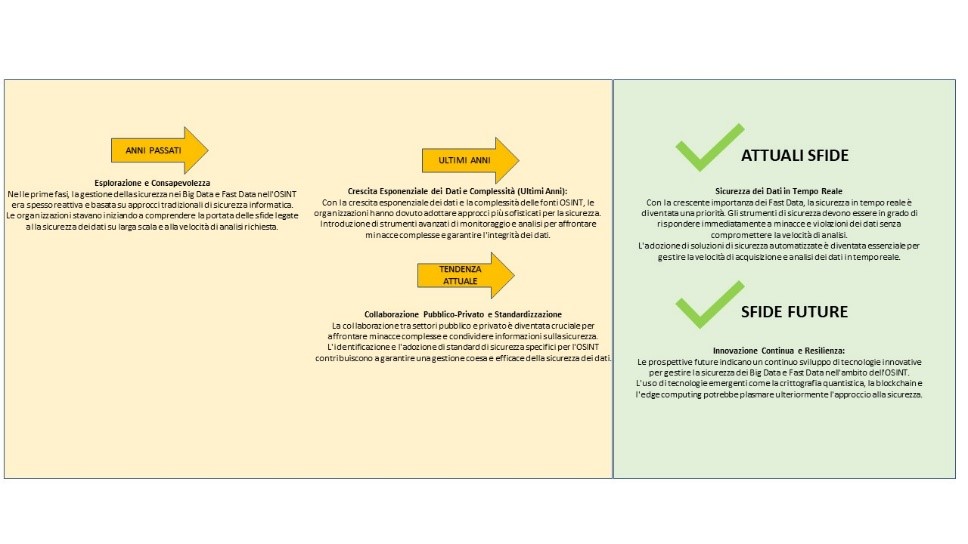
Figura 14. Sfide Big e Fast Data legate all’OSINT
L’integrazione dei Big Data e dei Fast Data nell’ambito dell’OSINT (Open Source Intelligence) rappresenta un passaggio significativo nelle operazioni di indagine e analisi dei dati, come possiamo significativemente notare in figura 14.I Big Data consentono di gestire e analizzare grandi volumi di dati provenienti da fonti aperte, mentre i Fast Data si concentrano sulla velocità di elaborazione e sulla capacità di agire in tempo reale. Questa combinazione offre agli analisti di OSINT la possibilità di estrarre informazioni preziose e individuare tendenze e modelli altrimenti inaccessibili.
Grazie all’avanzamento tecnologico, le piattaforme di Big Data sono dotate di strumenti che utilizzano modelli di machine learning auto-miglioranti, in grado di trasformare dati non strutturati in dati strutturati e di generare intuizioni in tempo reale. Ciò accelera le indagini e consente una transizione da una posizione reattiva a una proattiva, anticipando potenziali minacce e opportunità. Inoltre, l’utilizzo di tecnologie Open Source nel campo dei Big Data, come quelle supportate dalla Apache Foundation, offre una flessibilità senza precedenti, consentendo agli utenti di personalizzare le soluzioni in base alle proprie esigenze specifiche.
Queste tecnologie sono spesso integrate con servizi di cloud computing gestiti, semplificando l’implementazione e la gestione delle infrastrutture di Big Data. L’OSINT, supportato da un ecosistema di Big Data, può portare le indagini a un livello superiore, permettendo la fusione di diverse fonti di dati e la gestione di dati storici, elementi essenziali per comprendere appieno un contesto investigativo. La capacità di elaborare e recuperare informazioni utili da dati non strutturati, come immagini, video e suoni, apre nuove possibilità nell’analisi dei dati aperti.
La principale sfida nell’adozione dei Big Data nell’OSINT è la configurazione e la gestione di un ecosistema di Big Data, che può essere complesso e richiedere risorse significative. Tuttavia, per le organizzazioni coinvolte in indagini su larga scala, lavorando in team e affrontando volumi o varietà di dati
L’integrazione dei Big Data e dei Fast Data nell’ambito dell’OSINT (Open Source Intelligence) rappresenta un passaggio significativo nelle operazioni di indagine e analisi dei dati. I Big Data consentono di gestire e analizzare grandi volumi di dati provenienti da fonti aperte, mentre i Fast Data si concentrano sulla velocità di elaborazione e sulla capacità di agire in tempo reale. Questa combinazione offre agli analisti di OSINT la possibilità di estrarre informazioni preziose e individuare tendenze e modelli altrimenti inaccessibili.
Grazie all’avanzamento tecnologico, le piattaforme di Big Data sono dotate di strumenti che utilizzano modelli di machine learning auto-miglioranti, in grado di trasformare dati non strutturati in dati strutturati e di generare intuizioni in tempo reale. Ciò accelera le indagini e consente una transizione da una posizione reattiva a una proattiva, anticipando potenziali minacce e opportunità. Inoltre, l’utilizzo di tecnologie Open Source nel campo dei Big Data, come quelle supportate dalla Apache Foundation, offre una flessibilità senza precedenti, consentendo agli utenti di personalizzare le soluzioni in base alle proprie esigenze specifiche. Queste tecnologie sono spesso integrate con servizi di cloud computing gestiti, semplificando l’implementazione e la gestione delle infrastrutture di Big Data[3].
L’OSINT, supportato da un ecosistema di Big Data, può portare le indagini a un livello superiore, permettendo la fusione di diverse fonti di dati e la gestione di dati storici, elementi essenziali per comprendere appieno un contesto investigativo. La capacità di elaborare e recuperare informazioni utili da dati non strutturati, come immagini, video e suoni, apre nuove possibilità nell’analisi dei dati aperti.
I Big Data e i Fast Data stanno ridefinendo il panorama dell’OSINT, offrendo strumenti avanzati per l’analisi dei dati aperti e la generazione di intelligence. Con il continuo espandersi del mondo dei dati, la capacità di decodificare ed utilizzare tali informazioni in modo efficace sarà sempre più cruciale per il successo delle indagini in svariati settori, dalla sicurezza nazionale alla protezione aziendale.
Nel prossimo articolo della serie, esploreremo il tema del “Rischio dei Fast Data in TikTok”, analizzando le implicazioni per la sicurezza dei dati sulla popolare piattaforma social. Per accedere alla versione integrale di questa ricerca, vi invitiamo a scaricare gratuitamente il white paper “Big e Fast Data: tra sfida per la sicurezza e privacy“. Il documento completo offre un’analisi approfondita di tutte le tematiche trattate e rappresenta una risorsa preziosa per professionisti e studiosi del settore.
É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.
Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.
È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.
The threat of phishing attacks and law enforcement’s role (Part 1)
In today’s digital world, cybercriminals are constantly developing new techniques to exploit individuals, businesses and government institutions. One of the most prevalent and damaging forms of cybercrime is phishing — a social engineering tactic used to deceive people into providing sensitive information such as login credentials, financial data and personal details. With phishing attacks evolving in complexity, law enforcement agencies must take proactive measures to combat this threat while emphasizing the need for comprehensive cyber education.
Understanding phishing attacks
Phishing remains one of the most pervasive and effective tools in a cybercriminal’s arsenal. These attacks rely not on hacking technical systems, but on manipulating human behavior, exploiting trust, fear, and urgency to deceive victims into taking harmful actions.
At its core, phishing involves the use of fraudulent emails, text messages, phone calls, or websites that impersonate legitimate sources. The goal is simple but damaging to trick individuals into revealing sensitive information —such as usernames, passwords, banking details, or personal identification numbers — or to persuade them to click malicious links or download malware-laced attachments.
Cybercriminals often craft phishing campaigns that mimic trusted organizations, using realistic logos, spoofed email addresses, and urgent language to disarm skepticism. Once a victim interacts with the malicious message, the attackers gain a foothold to steal data, spread malware, or move laterally within a network.
Phishing tactics continue to evolve, but some of the most common types include:
Email phishing
The most widespread form of phishing, these emails typically appear to come from banks, delivery companies, online services, or government agencies. They often create a sense of urgency — such as claiming a package is delayed, an account has been compromised, or a payment is overdue — to prompt immediate action. Clicking the embedded link usually leads to a spoofed login page designed to harvest credentials.
Spear phishing
Unlike generic phishing, spear phishing is highly targeted. Attackers research specific individuals or organizations and tailor their messages using personal or professional details to build credibility. This makes the message more convincing — and therefore, more dangerous.
Whaling
A subtype of spear phishing, whaling targets senior executives, C-suite leaders, or high-ranking government officials. These attacks often aim to obtain sensitive corporate information, wire large sums of money, or breach high-level systems. Due to the authority and access these individuals hold, a successful whaling attempt can lead to catastrophic consequences.
Smishing and vishing
Phishing isn’t limited to email.
Smishing uses SMS text messages to impersonate trusted sources — such as banks, delivery services, or government entities — often contain links to fake websites or instructions to call a number.
Vishing involves voice calls, typically from someone claiming to be from a financial institution, tech support, or even law enforcement. The caller persuades victims to hand over sensitive information or allow remote access to their devices.
Business email compromise (BEC)
BEC attacks are among the most financially damaging phishing variants. Here, cybercriminals pose as company executives, vendors, or finance personnel — often after infiltrating a business network — to instruct employees to wire funds or share confidential data. According to the FBI, BEC scams alone accounted for nearly $2.4 billion in reported losses in 2021.
Phishing is no longer about poorly written emails from unknown senders. Today’s attacks are highly sophisticated, well-crafted, and increasingly automated. As threat actors continue to exploit human trust and behavior, understanding how phishing works — and recognizing its many forms — is essential to building a resilient defense strategy.
The impact of phishing on individuals and organizations
Phishing attacks aren’t just inconvenient, they’re often devastating in scale and consequence. From draining personal bank accounts to compromising national infrastructure, phishing continues to be one of the most effective tools in a cybercriminal’s arsenal.
1. Financial losses
Phishing scams cost the global economy billions of dollars each year. According to the FBI’s 2022 Internet Crime Report, phishing was the most reported cybercrime, with over 300,000 complaints and estimated losses exceeding $52 million. One of the most notable incidents occurred between 2013 and 2015, when a Lithuanian hacker orchestrated a Business Email Compromise (BEC) scam that defrauded Google and Facebook of over $100 million by posing as a legitimate supplier.
2. Data Breaches
Phishing is often the entry point for larger breaches, granting attackers access to internal systems through stolen credentials. In the infamous 2013 Target breach, attackers gained access via a phishing email sent to a third-party HVAC vendor. This ultimately led to the theft of 40 million credit and debit card records.
3. Identity Theft
Stolen login credentials can be sold on the dark web or used to commit further fraud. Victims often suffer long-term consequences such as attackers open accounts, file tax returns, or apply for loans in their name. The 2021 T-Mobile breach, reportedly linked to a phishing attack, compromised the personal data—including Social Security numbers — of over 40 million customers.
4. Reputational Damage
The damage caused by phishing isn’t just financial — it’s reputational. After a 2014 phishing attack exposed the personal emails of Sony Pictures executives, the studio faced public backlash, lawsuits, and strained relationships with talent. In many cases, companies also face regulatory penalties for failing to adequately protect user data.
5. National Security Threats
Phishing has also been used as a tool for espionage and cyberwarfare. In 2016, Russian operatives used spear-phishing emails to gain access to the Democratic National Committee’s network, leaking sensitive data during the U.S. presidential election. More recently, state-sponsored attackers have targeted critical infrastructure through phishing, including energy grids, healthcare systems, and water utilities.
Cybersecurity is the second highest business concern for SMBs
Research by VikingCloud revealed that a successful cyberattack would force nearly one in five small- and medium-sized businesses (SMBs) to close their doors. For nearly a third of SMBs, a cyberattack with minimal financial impact – less than $10,000 – would cause them to shut down.
As a result, cybersecurity (48%) has emerged as the second highest business concern for SMBs, with inflation/rising costs (67%) at the top, and recession/reduced consumer spending (46%) also a significant issue.
Sixty percent of SMBs recognize they’re the most likely target for cybercriminals. Yet, there are concerning gaps in their cyber defenses, such as self-managing cybersecurity or relying on untrained family members or friends (74%), having outdated cyber technology (33%), or no access to technology at all (20%).
Eighty percent recognize they have cyber vulnerabilities, and yet they use easily hackable passwords with a pet’s name, a series of numbers, or a family member’s name (23%), never back up their data (16%), and don’t require multi-factor authentication (14%).
SMB tech stacks include the basics like antivirus software (50%), network scanning (47%), and firewalls (44%). But few are equipped for modern threats and haven’t deployed endpoint security (29%), dark web monitoring (22%) and penetration testing (18%). In addition, 32% lack the budget to hire more cyber staff, and only 15% hired an internal IT person or outsourced to a Managed Security Service Provider (MSSP).
Wi-Fi or network disruptions (52%), phishing texts and emails (48%), and fake social media accounts or website domains (32%) were the most common cyber disruptions faced in the past 12 months. SMBs are also a growing target for malware (24%), denial of service (19%), deepfake attacks (19%) and ransomware (14%).
SMBs are also twice as likely to be unaware they’ve been breached by more sophisticated attacks, like a deepfake, compared with more common threats like network downtime. The risk of business downtime (55%), loss of customers (36%), and lower sales (22%) from cyberattacks are keeping SMB owners up at night.
Netskope stabilisce un nuovo standard sui requisiti infrastrutturali per la sicurezza e le reti moderne
Netskope ha annunciato nuovi progressi tecnologici per la sua infrastruttura carrier-grade NewEdge. L’estensione del Security Private Cloud di Netskope, unitamente a nuove funzionalità, vanno a rafforzare Netskope One, piattaforma convergente per la fornitura di servizi critici di sicurezza, rete e analisi. Con la continua espansione di NewEdge, e di servizi come Netskope One Digital Experience Management (DEM), che NewEdge aiuta a fornire, Netskope stabilisce un nuovo standard per la sicurezza e il networking moderni utilizzando un’infrastruttura che soddisfa i requisiti dei clienti per una copertura globale, prestazioni end-to-end e resilienza per mantenere la continuità aziendale contro eventi imprevedibili come calamità naturali e manomissioni di cavi.
Security Private Cloud potenziato per la piattaforma convergente Netskope One
Così come i più grandi fornitori di cloud al mondo distribuiscono nuove infrastrutture in modo flessibile, anche NewEdge è stato progettato per essere scalabile con la possibilità di aggiungere rapidamente data center, aumentare la capacità e garantire che i servizi Netskope One siano sempre attivi e performanti.
A differenza delle alternative disponibili che si basano su cloud pubblici e provider terzi, Netskope ha il controllo diretto sulla sua infrastruttura, con elaborazione del traffico di sicurezza all’edge e tutti i servizi Security Service Edge (SSE) disponibili in ogni area geografica (inclusa la Cina continentale). Tale controllo elimina la necessità di effettuare il backhaul del traffico o di sfruttare POP virtuali (o “fake”) che aggiungono latenza e influiscono negativamente sull’esperienza digitale. Con SLA elevatissimi per disponibilità, elaborazione del traffico ed efficacia della sicurezza, Netskope fornisce alle aziende le garanzie critiche e le prestazioni necessarie per gestire con sicurezza la loro attività.
Gli ultimi aggiornamenti in New Edge includono l’aggiunta di ulteriori nuove aree geografiche (con i data center di Calgary, Helsinki, Lisbona e Praga).
Prosegue inoltre la continua espansione nelle regioni NewEdge esistenti (con i data center di Bogotà, Jeddah, Osaka e New York); il superamento di 75 aree geografiche NewEdge a livello globale, tutte dotate di data center con piena potenza di calcolo, ciascuna con una gamma completa di funzionalità SASE tra cui Cloud Firewall, SWG, CASB in linea, ZTNA, SD-WAN e protezione dei dati e delle minacce; il superamento della copertura per 220 paesi e territori con oltre 200 zone di localizzazione NewEdge, che offrono la stessa esperienza digitale di accesso diretto alla rete, indipendentemente dal data center NewEdge da cui si connettono.
Prestazioni superiori con architettura NewEdge proprietaria
A febbraio 2025, Netskope è stata classificata come 12° partecipante più attivo al mondo all’Internet Exchange (IX) globale, insieme ad alcune delle più grandi aziende del web e del cloud tra cui AWS, Facebook, Google e Microsoft. La partecipazione all’IX quantifica la presenza globale di un provider cloud, oltre a garantire più percorsi di traffico disponibili per ottenere prestazioni e resilienza superiori.
“Con NewEdge che alimenta la piattaforma Netskope One, i clienti Netskope non devono mai sacrificare le prestazioni di rete per la sicurezza e possono contare su una rete con prestazioni carrier-grade”, ha affermato Joe DePalo, Chief Platform Officer, Netskope. “Ciò che i nostri clienti ricevono è un’esperienza utente che è indistinguibile, e persino migliorata, rispetto all’accesso diretto alla rete per praticamente qualsiasi utente sul pianeta. Possono anche essere sicuri del controllo dinamico sul routing del traffico e dell’utilizzo di AI/ML per mitigare in modo proattivo i problemi di esperienza, cosa che altri fornitori SASE, che si basano principalmente sulla fornitura di servizi tramite reti cloud pubbliche, semplicemente non possono offrire”.
La Corea del Nord sta incrementando le proprie attività anche in Europa sfruttando professionisti IT che lavorano per il regime: secondo un recente report del Google Threat Intelligence Group, questa minaccia si è espansa significativamente negli ultimi mesi, contribuendo ad aumentare i guadagni e quindi la potenza della nazione.
“Questi individui si fingono lavoratori remoti legittimi per infiltrarsi nelle compagnie e generare profitto per il regime. Questo pone le organizzazioni che assumono i professionisti IT nord-coreani a rischio di spionaggio, furto di dati e interruzioni di servizio” spiega Jamie Collier, Lead Threat Intelligence Advisor in EMEA presso Google Cloud.
Se inizialmente la minaccia colpiva per lo più gli Stati Uniti, adesso anche l’Europa si trova nel mirino di queste attività cybercriminali. I report sulle attività nord-coreane hanno aumentato la consapevolezza delle imprese statunitensi, rendendo così più difficile per i lavoratori infiltrarsi nelle organizzazioni; per questo motivo, la Corea del Nord ha deciso di espandere la minaccia a livello globale, concentrandosi in particolare sull’Europa.
La Corea del Nord prende di mira l’Europa
Stando al report di Google, a fine 2024 un lavoratore IT nord-coreano è riuscito a impersonare ben 12 dipendenti diversi tra Europa e Stati Uniti. “Il dipendente IT ha cercato attivamente lavoro in diverse organizzazioni in Europa, in particolare in quelle legate ai settori governativi e di industria della difesa“. Questa persona poteva contare su una rete di referenze creata ad hoc e su legami di fiducia con diversi recruiter.
Molti professionisti IT cercavano lavoro soprattutto in Germania e Portogallo; inoltre, numerosi individui hanno preso parte a progetti di organizzazioni del Regno Unito che vertevano sullo sviluppo web, sullo sviluppo di bot, sullo sviluppo di CMS e su tecnologie di blockchain. L’eterogeneità dei progetti dimostra un elevato livello di conoscenze specialistiche da parte di queste persone.
Questi lavoratori fingono di essere di diverse nazionalità, compresa quella italiana, sfruttando sia individui reali che del tutto inventati. Il recruiting avviene su diverse piattaforme online, tra le quali Upwork, Telegram e Freelancer, tutti portali in cui non c’è necessità di un colloquio faccia a faccia.
Secondo il Google Threat Intelligence Group, nell’ultimo periodo questi individui hanno evoluto le proprie tattiche e aumentato i tentativi di furto di dati ed estorsione: quando vengono licenziati, i lavoratori minacciano l’azienda di pubblicare i dati sensibili raccolti o venderli ai competitor.
Un altro problema importante per la sicurezza è l’uso dei dispositivi personali: gran parte delle organizzazioni che assumono questi lavoratori non gli forniscono dei laptop aziendali e gli consentono di accedere ai sistemi aziendali tramite macchine virtuali. Poiché i device personali non possono essere monitorati, è difficile individuare eventuali attività sospette, facilitando così le attività degli attaccanti.
Vista l’entità della minaccia, è essenziale che le organizzazioni prestino la massima attenzione nello scegliere nuovi collaboratori. Google prevede un aumento di queste attività; per questo consiglia alle aziende di migliorare la postura di cybersecurity, investire sulla formazione dei dipendenti e usare tool avanzati di threat detection.