Leak Oracle Cloud: numerose compagnie confermano il furto di dati


Dopo una settimana di speculazioni, è arrivata la conferma: il leak che ha colpito i server di Oracle Cloud ha portato al furto di dati di oltre 6 milioni di persone.

Lo riporta Bleeping Computer, spiegando di aver contattato numerose compagnie vittime del leak che hanno confermato la perdita e riconosciuto i dati sottratti come validi. La scorsa settimana l’attaccante, tale “rose87168” sui forum del dark web, aveva affermato di aver avuto accesso ai server Oracle Cloud e di aver sottratto dati di milioni di clienti della compagnia, compresi file JKS, password e chiavi JPS.

Oltre ai file contenenti le informazioni sottratte, l’hacker ha pubblicato anche la lista dei 140.621 domini associati alle vittime. “Le compagnie possono pagare una specifica cifra per rimuovere le informazioni dei loro dipendenti dalla lista prima che vengano vendute” ha scritto il cybercriminale.

Oracle Cloud data leak

Inizialmente, quando si era diffusa la notizia, Oracle aveva negato il leak ai suoi server Cloud. Contattata da Bleeping Computer ,la compagnia aveva specificato che “le credenziali pubblicato non sono di Oracle Cloud” e che “nessun cliente Oracle Cloud ha subito un breach o ha perso alcun dato“.

La testata nel frattempo ha ricevuto numerose conferme dalle compagnie colpite e diversi campioni di dati sottratti. Nonostante ci sia evidenza anche di alcune mail inviate dall’attaccante a Oracle in cui comunicava di aver sfruttato una vulnerabilità per sottrarre i dati, la compagnia ha continuato a negare l’incidente.

Stando a quanto riportato da Bleeping Computer, l’hacker avrebbe utilizzato la vulnerabilità CVE-2021-35587 presente in Oracle Fusion Middleware 11g che consente a utenti non autenticati di compromettere Oracle Access Manager. Cloudsek, una firma di cybersecurity, ha inoltre individuato un URL di Archive.org in cui risulta che il server “login.us2.oraclecloud.com” è stato messo offline subito dopo la notizia del leak, seppur non ancora confermata.  Il server eseguiva la versione vulnerabile del software. 

Contattata più volte da Bleeping Computer per chiarire le informazioni ottenute, Oracle non ha mai risposto. Ora gli occhi sono tutti puntati sulla compagnia, in attesa dei prossimi sviluppi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/27/leak-oracle-cloud-numerose-compagnie-confermano-il-furto-di-dati/?utm_source=rss&utm_medium=rss&utm_campaign=leak-oracle-cloud-numerose-compagnie-confermano-il-furto-di-dati


L’importanza della cybersecurity aziendale: come creare una cultura della sicurezza in azienda

La crescente digitalizzazione delle imprese ha portato numerosi vantaggi, ma ha anche aumentato i rischi legati alla cybersecurity aziendale. Le minacce cibernetiche sono sempre più sofisticate e i dati aziendali, così come quelli dei clienti, sono diventati obiettivi ambiti per i cybercriminali. In questo scenario, è fondamentale che le aziende adottino una cultura della sicurezza digitale che coinvolga ogni dipendente, dal più alto dirigente fino al personale operativo.

Solo con una cultura diffusa della sicurezza, le organizzazioni possono proteggere i propri dati e garantire la continuità operativa. In questo articolo, esploreremo come promuovere una cultura della cybersecurity in azienda, l’importanza della formazione continua e la consapevolezza dei rischi, l’integrazione della sicurezza nei processi aziendali quotidiani e il ruolo fondamentale del top management.

Come promuovere una cultura della cybersecurity tra i dipendenti

La security culture è costituita da un insieme di principi e comportamenti che devono essere adottati e condivisi da tutti i membri di un’organizzazione, influenzando il modo in cui le persone percepiscono e affrontano le tematiche legate alla cybersecurity.

Il fattore umano rappresenta l’anello debole della catena nell’ambito della cybersecurity aziendale e costituisce uno dei rischi cyber più difficili da gestire.

La creazione di una cultura della cybersecurity non avviene però in modo spontaneo. La creazione di una cultura della cybersecurity richiede un approccio strutturato e consapevole. Per promuovere una mentalità di sicurezza tra i dipendenti, è necessario che ogni membro dell’organizzazione comprenda l’importanza della protezione dei dati e dei sistemi aziendali. La cultura della sicurezza deve essere vista come un valore condiviso che coinvolge ogni livello dell’azienda, non limitandosi a politiche e tecnologie ma influenzando anche i comportamenti quotidiani dei dipendenti.

Ogni dipendente, responsabile di reparto o membro del Consiglio di amministrazione deve essere consapevole del proprio ruolo nella sicurezza informatica, senza delegare interamente questo compito al reparto IT o al CISO.

Per ottenere questo, le aziende devono impegnarsi in attività educative e informative che sensibilizzino i dipendenti sui pericoli informatici, come il phishing, l’uso di password deboli e la navigazione su reti non sicure. Le comunicazioni devono essere chiare e facilmente comprensibili, così da rendere tutti consapevoli delle politiche di sicurezza aziendali. È importante, inoltre, che ogni dipendente percepisca la propria responsabilità nella protezione delle informazioni aziendali, facendo propria la cultura della sicurezza.

È certamente vero che la formazione in ambito di cyber security e la consapevolezza riguardo alle minacce informatiche, pur essendo fondamentali, non bastano da sole a garantire una difesa efficace contro attacchi sempre più avanzati, mirati e in costante evoluzione.

Questo significa che le misure di sicurezza devono essere sviluppate in modo da ridurre al minimo l’impatto sull’esperienza dell’utente, senza però compromettere il livello di protezione necessario.

Ad esempio, un sistema con elevati standard di sicurezza potrebbe imporre procedure di autenticazione complesse o richiedere agli utenti di seguire rigidi protocolli, che potrebbero risultare poco pratici o scomodi. L’obiettivo è trovare un equilibrio ottimale tra sicurezza e usabilità.

Oltre a fornire risorse chiare, infatti le aziende dovrebbero coinvolgere i dipendenti in iniziative di sicurezza, come simulazioni di attacchi, corsi interattivi di cybersecurity e programmi di sensibilizzazione continua, che li preparino a riconoscere e a reagire correttamente ai pericoli. Inoltre, la sicurezza dovrebbe essere parte integrante del processo di Onboarding per ogni nuovo dipendente, così da stabilire fin dal primo giorno l’importanza della protezione dei dati aziendali.

Formazione continua e consapevolezza dei rischi

La formazione continua è uno degli strumenti più efficaci per costruire una solida cultura della cybersecurity aziendale. Poiché le minacce e le tecnologie evolvono rapidamente, è fondamentale che i dipendenti vengano aggiornati regolarmente. I percorsi formativi dovrebbero includere sia sessioni teoriche che pratiche, come simulazioni di attacchi reali, che permettano ai dipendenti di riconoscere situazioni di minaccia e rispondere in modo adeguato.

Investire nella cultura della sicurezza digitale è uno dei metodi principali per consentire ai dipendenti di correggere comportamenti errati, radicati nel tempo a causa di abitudini poco sicure e della scarsa attenzione precedentemente dedicata dall’organizzazione alla cybersecurity. È necessario intervenire con strategie efficaci di sensibilizzazione e formazione.

Le aziende dovrebbero anche monitorare periodicamente i progressi dei dipendenti, attraverso test di verifica delle conoscenze acquisite, valutazioni delle competenze pratiche ed esercitazioni che simulano scenari di attacco reali

La formazione non deve essere un evento isolato, ma un processo continuo che tiene conto delle nuove minacce emergenti. In questo modo, l’azienda può garantire che i dipendenti siano sempre preparati a fronteggiare le minacce informatiche in tempo reale.

Integrazione della sicurezza nei processi aziendali quotidiani

La sicurezza informatica non può essere trattata come un’attività isolata, separata dalle operazioni quotidiane. Deve essere integrata nei processi decisionali aziendali di routine, come la gestione dei dati, le comunicazioni aziendali e la protezione delle risorse digitali. È fondamentale implementare un approccio di security-by-design, incorporando misure protettive fin dalla fase iniziale di progettazione dei sistemi e dei processi.

Normative e compliance avanzate nella sicurezza informatica

Questa integrazione della sicurezza nei processi aziendali è ulteriormente guidata e rafforzata dal quadro normativo in continua evoluzione. Infatti, un aspetto cruciale per garantire una protezione efficace è la conformità alle normative vigenti, che non rappresentano soltanto obblighi legali, ma anche linee guida preziose per strutturare un sistema di difesa completo.

GDPR (General Data Protection Regulation): Oltre agli aspetti generali di protezione dei dati personali, il GDPR impone requisiti specifici di cybersecurity come la pseudonimizzazione e la cifratura dei dati personali, l’implementazione di misure tecniche e organizzative adeguate a garantire un livello di sicurezza appropriato al rischio, e il principio di Data Protection by Design and by Default. Quest’ultimo richiede che la protezione dei dati sia integrata fin dalla progettazione dei sistemi e dei processi, non come elemento aggiuntivo.

NIS2 Directive: L’evoluzione della direttiva sulla sicurezza delle reti e dei sistemi informativi amplia significativamente l’ambito di applicazione rispetto alla precedente NIS, estendendosi a settori critici come energia, trasporti, sanità, infrastrutture digitali e fornitori di servizi digitali. Impone requisiti di gestione dei rischi di cybersecurity più rigorosi, obblighi di notifica degli incidenti più severi e la necessità di implementare misure di sicurezza appropriate.

DORA (Digital Operational Resilience Act): Specifico per il settore finanziario nell’UE, questo regolamento mira a garantire che le entità finanziarie possano resistere, rispondere e riprendersi da tutti i tipi di interruzioni e minacce legate all’ICT. Richiede test di resilienza operativa digitale, gestione dei rischi ICT e reporting degli incidenti gravi.

SEC Cybersecurity Disclosure Requirements: Per le aziende quotate, la Securities and Exchange Commission ha introdotto requisiti di divulgazione più rigorosi relativi ai rischi di cybersecurity e agli incidenti. Le organizzazioni devono divulgare informazioni materiali su incidenti di cybersecurity e sulle loro strategie di gestione del rischio.

L’integrazione di questi requisiti normativi nei processi aziendali non dovrebbe essere vista come un mero esercizio di conformità, ma come un’opportunità per elevare e standardizzare le pratiche di sicurezza in tutta l’organizzazione. Un approccio efficace è quello di mappare i controlli di sicurezza esistenti rispetto ai requisiti normativi, identificando gap e sovrapposizioni, e sviluppando un framework di controllo unificato che soddisfi simultaneamente più normative.

Dando priorità all’integrazione delle misure di tutela in tutti gli aspetti delle operazioni, un’azienda può rafforzarsi contro potenziali minacce e vulnerabilità. Un approccio security-by-design è fondamentale per l’azienda e per le parti interessate. Integrare la sicurezza fin dalla progettazione è fondamentale per l’azienda e per le parti interessate. Se implementato correttamente, può aiutare a promuovere la fiducia tra dipendenti, clienti, fornitori e partner.

I principali stakeholder, come il Chief Information Officer (CIO), il Chief Information Security Officer (CISO) e il Chief Financial Officer (CFO), lavorano insieme in modo sinergico, supportati da strumenti specifici come il Cybersecurity Risk Register e l’Enterprise Risk Register.

Questa struttura sottolinea l’importanza di una visione globale e integrata delle minacce, evitando che la sicurezza digitale sia confinata in un ambito specialistico limitato alle sole tecnologie.

Tale integrazione è fondamentale per allineare le strategie di sicurezza con gli obiettivi aziendali generali, assicurando che le decisioni in ambito cyber security siano in linea con il livello di rischio accettato dall’organizzazione e contribuiscano al raggiungimento della missione e degli obiettivi strategici complessivi.

Metriche e KPI avanzati per la gestione della sicurezza

Per gestire efficacemente la sicurezza informatica e misurarne il valore all’interno dell’organizzazione, è essenziale adottare metriche e KPI avanzati che vadano oltre i semplici indicatori operativi. Un framework di metriche sofisticato dovrebbe includere:

Metriche di maturità della sicurezza

Basate su modelli come il Capability Maturity Model Integration (CMMI) o il NIST Cybersecurity Framework, queste metriche valutano il livello di maturità dei controlli di sicurezza dell’organizzazione su una scala progressiva. Tali misurazioni consentono di tracciare l’evoluzione delle capacità di sicurezza nel tempo e di confrontarle con standard di settore o best practice. Un approccio particolarmente efficace è la valutazione della maturità mediante heat map che evidenziano aree di forza e di debolezza, facilitando l’allocazione strategica delle risorse.

Metriche basate sul tempo

Questi indicatori misurano la velocità ed efficienza dei processi di sicurezza:

  • Mean Time to Detect (MTTD): Misura il tempo medio tra l’inizio di un incidente di sicurezza e la sua rilevazione. Un MTTD ridotto indica capacità di detection più efficaci.
  • Mean Time to Respond (MTTR): Quantifica il tempo necessario per rispondere a un incidente dopo la sua rilevazione. Riflette l’efficienza dei processi di incident response.
  • Mean Time to Contain (MTTC): Misura quanto tempo occorre per isolare o contenere una minaccia dopo la sua identificazione, limitando l’impatto potenziale.
  • Mean Time to Recover (MTTR): Indica il tempo necessario per ripristinare completamente le operazioni normali dopo un incidente.
DORA metrics per la resilienza operativa

Originariamente sviluppate nel contesto DevOps, le metriche DORA (DevOps Research and Assessment) sono particolarmente rilevanti per la cybersecurity moderna poiché misurano la capacità dell’organizzazione di implementare cambiamenti in modo rapido e sicuro:

  • Frequenza di deployment: Nel contesto della sicurezza informatica, misura la velocità con cui vengono rilasciati aggiornamenti di sicurezza critici, patch e nuove configurazioni dei controlli difensivi. Un’alta frequenza indica maggiore agilità nel rispondere a nuove minacce o vulnerabilità.
  • Lead Time for Changes: Quantifica il tempo che intercorre tra l’identificazione di una vulnerabilità o di un requisito di sicurezza e la sua effettiva implementazione nell’ambiente di produzione. Un lead time ridotto è cruciale per minimizzare la finestra di esposizione alle minacce note.
  • Change Failure Rate: Rappresenta la percentuale di modifiche ai sistemi di sicurezza che introducono nuovi problemi, come falsi positivi nei sistemi di rilevamento, interruzioni di servizio o nuove vulnerabilità. Un basso tasso di fallimento indica processi di test e validazione maturi.
  • Time to Restore Service: Misura la rapidità con cui l’organizzazione può ripristinare la normale operatività dopo un incidente di sicurezza, riflettendo direttamente la resilienza operativa dell’infrastruttura e l’efficacia dei piani di disaster recovery.

L’implementazione di queste metriche consente alle organizzazioni di valutare oggettivamente la propria capacità di evolvere i sistemi di difesa al ritmo richiesto dal panorama delle minacce in continua evoluzione.

Risk-based metrics

Indicatori che collegano direttamente le attività di sicurezza al rischio aziendale:

  • Esposizione quantificata al rischio (QRE): Stima del rischio residuo in termini monetari.
  • Return on Security Investment (ROSI): Misura il rendimento degli investimenti in sicurezza, confrontando il costo di implementazione con la riduzione del rischio atteso.
  • Risk reduction per dollar spent: Quantifica l’efficienza degli investimenti in sicurezza in termini di riduzione del rischio.

L’implementazione di queste metriche avanzate consente non solo di monitorare lo stato della sicurezza, ma anche di comunicare efficacemente il valore della cybersecurity ai vertici aziendali attraverso un linguaggio orientato al business. È fondamentale che tali metriche siano contestualizzate rispetto agli obiettivi aziendali e presentate mediante dashboard interattivi che consentano analisi approfondite e decision-making basato sui dati.

Sfide nell’integrazione della sicurezza nei processi aziendali

Possono essere identificate diverse sfide da affrontare per garantire una corretta integrazione strategica, tattica e operativa tra le funzioni tecniche e quelle di governance aziendale. Ecco alcune delle principali problematiche:

  1. Differente percezione del rischio tra le funzioni aziendali: Nel contesto del Cybersecurity Risk Management (CSRM), l’analisi delle minacce tende ad essere focalizzata su valutazioni specifiche e su sistemi singoli, portando a una visione frammentata. In molti casi, ad esempio, il perimetro di valutazione degli asset si limita solo a quelli IT/cyber, senza considerare gli asset gestiti dalla funzione di Risk Management. Questo può generare sovrapposizioni nelle responsabilità, come nel caso dei datacenter, che includono sia asset IT che non-IT, come infrastrutture fisiche e hardware di rete. La funzione di governance cyber deve essere consapevole della natura interconnessa e critica di tali asset per garantirne una protezione adeguata. L’asimmetria informativa tra le funzioni può ostacolare la condivisione delle informazioni, impedendo una gestione efficace del rischio e influenzando negativamente la prontezza nelle risposte a eventuali crisi.
  2. Differenze nelle tassonomie e nelle competenze: Le funzioni tecniche, orientate sugli aspetti IT, tendono a produrre report dettagliati sui sistemi, includendo analisi delle vulnerabilità, incidenti di sicurezza e indicatori di compromissione. Sebbene utili per la gestione delle operazioni IT, questi rapporti potrebbero essere troppo dettagliati per le funzioni di governance, che necessitano di una visione più strategica e aggregata. La mancanza di KPI (Key Performance Indicators) comuni rende difficile per la governance integrare e utilizzare le informazioni provenienti dal CSRM, complicando ulteriormente l’analisi delle minacce a livello aziendale.
  3. Cybersecurity nelle nuove iniziative aziendali: In occasione di operazioni come fusioni e acquisizioni (M&A) o il lancio di nuovi prodotti, le valutazioni di cybersecurity sono essenziali per prevenire perdite di dati durante l’integrazione di sistemi IT o per affrontare vulnerabilità nelle tecnologie da integrare. La capacità di comunicare efficacemente eventuali vulnerabilità e risolvere le problematiche relative ai tempi di rilascio è cruciale nel contesto dell’Enterprise Risk Management (ERM). La diversità di linguaggio e di priorità tra le funzioni tecniche e la governance può generare disallineamenti, portando a una visione frammentata dei pericoli associati a queste iniziative strategiche.

Le sfide nell’integrare le informazioni provenienti dalle funzioni cyber nell’ERM condividono principi comuni legati alla natura specialistica della cyber security, che è stata storicamente trattata come un ambito separato, con risorse e competenze dedicate. Inoltre, l’assenza di classificazione e di un linguaggio comune per rappresentare i rischi cyber nel contesto strategico aziendale contribuisce a queste difficoltà.

Misure di sicurezza quotidiane

Ogni dipendente però, deve essere consapevole delle pratiche di sicurezza pertinenti al proprio ruolo, affinché ogni attività aziendale si svolga nel rispetto delle politiche di protezione dei dati.

La gestione sicura delle credenziali, l’adozione di password robuste e l’utilizzo dell’autenticazione a più fattori (MFA) devono essere politiche standard applicate a tutti i livelli aziendali. Allo stesso modo, l’uso di software di sicurezza aggiornati, come antivirus e firewall, deve essere parte integrante dei processi operativi quotidiani. In questo modo, le aziende possono ridurre al minimo i pericoli legati a vulnerabilità non controllate.

Anche le comunicazioni aziendali devono essere protette. Per garantire la sicurezza delle informazioni, è essenziale che tutte le comunicazioni interne ed esterne avvengano tramite canali sicuri e che i dati sensibili vengano criptati per evitare violazioni della privacy. Attraverso la gestione sicura dei dispositivi mobili e del lavoro remoto, la sicurezza informatica diventa una componente naturale delle attività aziendali, riducendo il rischio di errori umani e attacchi informatici.

Ruolo del top management nel promuovere la cybersecurity aziendale

Il top management svolge un ruolo cruciale nella promozione della cultura della sicurezza digitale. È compito del top management assicurarsi che l’organizzazione adempia a tutte le normative e disposizioni vigenti in materia di sicurezza delle informazioni. Ciò implica un approccio proattivo, volto a monitorare costantemente il contesto normativo e a incorporare i requisiti di conformità all’interno dei processi aziendali.

I dirigenti devono essere i primi a dare l’esempio, adottando buone pratiche di sicurezza e mostrando il loro impegno per la protezione dei dati aziendali. La leadership deve supportare e promuovere la cultura della cybersecurity, facendo capire a tutta l’organizzazione che la sicurezza è una priorità strategica.

In questo contesto, è fondamentale che il management fornisca le risorse necessarie per implementare politiche di sicurezza efficaci. Ciò include investimenti in tecnologie avanzate, formazione continua per i dipendenti e l’assunzione di esperti di cybersecurity per garantire che l’azienda sia sempre protetta da minacce esterne e interne.

Inoltre, i dirigenti devono stabilire una visione strategica per la sicurezza, integrandola nella pianificazione aziendale complessiva e assicurandosi che tutte le politiche e i processi aziendali siano allineati con gli obiettivi di protezione dei dati.

I dirigenti come bersaglio privilegiato

Un aspetto importante da sottolineare è che, i bersagli privilegiati di questi attacchi, fanno notare gli esperti, sono proprio i dirigenti. I manager C-level sono le vittime ideali per i cyber criminali.

Proprio i top manager sono sempre più spesso il bersaglio principale dei cyber criminali. Il motivo è chiaro: per un hacker, violare i sistemi di un dirigente significa ottenere accesso a dati sensibili e operare all’interno della rete aziendale con privilegi elevati, aumentando così l’impatto dell’attacco e il possibile guadagno illecito.

I manager C-level rappresentano le vittime ideali per i cyber criminali per diversi motivi:

  1. L’accesso a un account di un dirigente consente di ottenere privilegi elevati all’interno dei sistemi aziendali
  2. I dirigenti hanno accesso a informazioni commerciali e strategiche di alto valore
  3. Possono autorizzare transazioni finanziarie significative, facilitando le frodi

I dirigenti sono sempre più vulnerabili agli attacchi informatici, poiché le loro vite digitali e professionali sono sempre più intrecciate. Dispositivi domestici, sistemi di sicurezza, dispositivi utilizzati dai familiari e persino l’attività sui social media possono costituire punti deboli, aumentando il rischio di violazioni che potrebbero avere ripercussioni anche sull’ambiente lavorativo.

Di conseguenza, la sfera privata è diventata un nuovo fronte di attacco per i cyber criminali. È fondamentale che dirigenti e membri del CdA siano consapevoli di queste minacce e adottino adeguate pratiche di sicurezza per proteggere sia se stessi che l’azienda.

La gestione delle minacce esterne rappresenta una sfida complessa per le organizzazioni, poiché questi fattori non possono essere facilmente controllati. La vita digitale dei dirigenti, infatti, può esporre l’azienda a pericoli significativi, dato che una parte di loro potrebbe già avere informazioni personali compromesse.

Per questo motivo, è essenziale che le aziende adottino misure di protezione specifiche per tutelare i propri dirigenti e prevenire eventuali vulnerabilità derivanti dalla loro vita privata e digitale, come:

  • Formazione specifica sui rischi di social engineering mirati;
  • Protezione avanzata dei dispositivi personali;
  • Monitoraggio della presenza online e delle possibili esposizioni di dati;
  • Procedure di sicurezza rafforzate per gli accessi privilegiati.

Un altro aspetto fondamentale è la responsabilizzazione dei dipendenti. Il top management deve lavorare per far capire che la sicurezza è una responsabilità condivisa, non solo una funzione del dipartimento IT. In questo modo, i dipendenti si sentiranno coinvolti attivamente nel processo di protezione dei dati aziendali e saranno più motivati a seguire le linee guida di sicurezza.

Modelli avanzati di simulazione e stress test

Per un’efficace valutazione della resilienza dell’organizzazione alle minacce cyber, il top management dovrebbe promuovere l’implementazione di modelli avanzati di simulazione e stress test che vanno oltre i tradizionali penetration test. Questi approcci sofisticati consentono di valutare non solo la resistenza tecnica dei sistemi, ma anche l’efficacia dei processi decisionali e la preparazione del personale:

Breach and Attack Simulation (BAS):

A differenza dei test di penetrazione tradizionali, che rappresentano valutazioni puntuali, le piattaforme BAS consentono simulazioni continue e automatizzate di tecniche di attacco reali. Questi strumenti emulano il comportamento degli avversari mappando le loro tattiche e tecniche secondo framework come MITRE ATT&CK, e testano continuamente i controlli di sicurezza esistenti per identificare gap di protezione. I vantaggi principali includono:

  • Valutazione continua dell’efficacia dei controlli di sicurezza in produzione;
  • Validazione automatizzata delle configurazioni di sicurezza dopo modifiche all’infrastruttura;
  • Prioritizzazione degli investimenti in sicurezza basata su evidenze empiriche di vulnerabilità sfruttabili;
  • Generazione di metriche oggettive per la misurazione dell’efficacia della sicurezza.

Tabletop Exercises specifici per C-level:

Esercitazioni strutturate che simulano scenari di crisi cyber, specificamente progettate per testare la preparazione del top management e del Consiglio di Amministrazione. Questi esercizi sono facilitati da esperti che guidano i dirigenti attraverso scenari realistici come attacchi ransomware, violazioni di dati o compromissione della supply chain, richiedendo decisioni in tempo reale. Gli scenari sono accuratamente adattati al contesto specifico dell’organizzazione, al suo settore e al suo profilo di rischio, e includono considerazioni su:

  • Gestione della comunicazione interna ed esterna durante una crisi;
  • Implicazioni legali e normative degli incidenti;
  • Valutazione dell’impatto finanziario e reputazionale;
  • Trade-off tra continuità operativa e contenimento della minaccia;
  • Interazione con le autorità competenti e gli stakeholder esterni.

Cyber Range Training:

Ambienti virtualizzati che replicano l’infrastruttura aziendale reale in cui team di sicurezza, sviluppatori e personale operativo possono esercitarsi a rispondere a scenari di attacco sofisticati. I Cyber Range offrono:

  • Simulazioni immersive di scenari di attacco avanzati in un ambiente controllato;
  • Addestramento hands-on per il personale tecnico con feedback immediato;
  • Possibilità di testare tecniche di difesa innovative senza rischi per l’ambiente di produzione;
  • Valutazione delle capacità di risposta agli incidenti in condizioni di stress realistico;
  • Perfezionamento della collaborazione cross-funzionale durante gli incidenti.

L’implementazione sistematica di questi modelli di simulazione avanzati consente all’organizzazione di identificare proattivamente vulnerabilità e gap nei processi, migliorare le capacità di risposta, rafforzare il coordinamento tra i vari team e, in ultima analisi, aumentare significativamente la resilienza complessiva agli attacchi cyber. È fondamentale che i risultati di queste simulazioni si traducano in piani d’azione concreti con chiare responsabilità e tempistiche, e che le lessons learned siano incorporate nei processi di sicurezza e nei programmi di formazione.

Conclusioni

In un mondo in cui le minacce informatiche sono sempre più pervasive e sofisticate, la cultura della sicurezza informatica è essenziale per proteggere i dati aziendali e garantire la continuità operativa. La promozione di una cultura della cybersecurity aziendale richiede un impegno costante da parte di tutte le aree aziendali: la sensibilizzazione dei dipendenti, la formazione continua, l’integrazione della sicurezza nei processi quotidiani e il coinvolgimento attivo del top management. Solo quando la sicurezza diventa una priorità condivisa, ogni membro dell’organizzazione può contribuire a difendere l’azienda dalle minacce informatiche, riducendo il pericolo di attacchi e garantendo una protezione efficace contro le violazioni della privacy.

Attraverso un approccio integrato e consapevole, le aziende possono affrontare le sfide della cybersecurity e costruire un ambiente sicuro per i propri dati, le proprie risorse e i propri clienti. Con il continuo avanzamento delle tecnologie e un adeguato supporto normativo, la cultura della sicurezza informatica può diventare una forza fondamentale nel successo a lungo termine di un’azienda.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-aziendale-2/


State of ransomware: Evolving threats and strategies to stay safe

Ransomware in 2025 is no longer just a cybersecurity challenge — it has escalated into a global crisis affecting economies, governments, and essential services. From multinational corporations to hospitals and schools, no organization is immune to these increasingly sophisticated attacks. According to Cohesity’s Global Cyber Resilience Report, 69% of organizations paid a ransom in the past year, emphasizing the urgent need for stronger defenses against cybercriminals.

Recent and notable attacks

Over the past year, ransomware gangs have grown bolder and more advanced in their tactics. The ALPHV (BlackCat) ransomware group targeted several hospitals across Europe, crippling emergency services and demanding multimillion-dollar ransoms. Meanwhile, LockBit attacked a major United States energy provider, disrupting fuel distribution and causing regional shortages.

Attackers have also refined their extortion techniques. While double extortion (encrypting and leaking stolen data) has become standard, triple extortion has emerged, incorporating distributed denial-of-service (DDoS) attacks to further pressure victims into paying. In another unprecedented move, ALPHV (BlackCat) attempted to exploit SEC regulations to pressure MeridianLink, a publicly traded digital lending solutions provider, to comply with their ransom demands. To escalate pressure, ALPHV filed a complaint with the SEC against MeridianLink for this alleged non-compliance, marking a novel tactic in ransomware extortion strategies.

Additionally, supply chain attacks are on the rise, with ransomware infiltrating cloud platforms and software providers, allowing malware to spread across multiple organizations. From security weaknesses in black-box commercial software to cryptocurrency applications and infrastructure, supply chain attacks are an increasingly popular tool for bad actors.

New hacking techniques: How ransomware gangs are breaking through

Ransomware groups are continuously adapting their strategies. In 2025, many rely on AI-enhanced phishing, leveraging generative AI to craft compelling and convincing fake emails that deceive employees and bypass security systems.

Cybercriminals continue to deploy living-off-the-land (LotL) techniques, using legitimate system tools like PowerShell and remote desktop software to deploy ransomware without triggering security alerts. This tactic enables malware to blend seamlessly into regular network activity.

Another concerning development is the emergence of zero-day-as-a-service marketplaces, where attackers purchase unpatched vulnerabilities from underground sources. Using automated scanning tools, cybercriminals use that knowledge to quickly identify and exploit weaknesses before organizations can patch them.

Government and corporate responses

Governments worldwide are intensifying efforts to combat ransomware, though their strategies vary. In addition to the EU’s implementation of DORA, a proposed ban on ransom payments in the United Kingdom has sparked debate. Supporters argue that eliminating financial incentives will deter attackers, while critics warn that essential sectors — such as healthcare — could be put at risk if forced to refuse ransom demands.

In the U.S., authorities are expanding ransomware sanctions programs, targeting hackers and cryptocurrency platforms that facilitate ransom payments. The Joint Cyber Defense Collaborative (JCDC) is uniting government agencies, tech companies, and cybersecurity experts to improve intelligence sharing and strengthen coordinated defenses.

Corporations are also increasing cybersecurity investments, focusing on prevention and rapid recovery. Many organizations now implement immutable backups (which cannot be altered, even by administrators) and zero-trust security architectures, which require continuous user verification to limit unauthorized access.

Additionally, cyber insurance policies are evolving to demand stricter security measures. To qualify for coverage, businesses must demonstrate comprehensive incident response plans, conduct regular employee phishing training, and implement robust security controls such as multi-factor authentication (MFA) and endpoint detection and response (EDR) solutions.

Closing the gap: Proactive strategies for 2025

As ransomware evolves, organizations must transition from reactive responses to proactive resilience. Response and recovery should be the focus. Key strategies include:

  1. Vulnerability Management: Continuous monitoring and rapid patching of security flaws, particularly zero-day vulnerabilities.
  2. Air-Gapped Backups: Regularly updated offline backups that cannot be altered or deleted by ransomware and are tested frequently for reliability.
  3. Jump Bag Readiness: A collection of a pre-configured set of cybersecurity tools, documentation and credentials for rapid incident response and recovery.
  4. Zero-Trust Networks: Continuous verification of users and devices to prevent lateral movement by attackers.
  5. Advanced Threat Detection: Deployment of XDR (Extended Detection and Response) solutions to detect early intrusion attempts across endpoints, cloud services, and networks.
  6. Clean Room: A secure, isolated environment designed to investigate cyberattacks and recover clean data, reducing the risk of reinfection. 
  7. Incident Response Plans: Well-documented and rehearsed response strategies covering technical mitigation, legal implications, and public relations management.

The road ahead

Ransomware in 2025 is faster, wiser, and more destructive than ever before and is no longer just an IT problem — it is an operational and societal threat. While attackers continue to innovate, so do defenders. Staying protected requires preparation, intelligence sharing and unified efforts. Organizations can begin closing the cybersecurity gap by leveraging cutting-edge technology, policy changes and industry-wide collaboration.

The message for 2025 is clear: Prepare, practice, collaborate, and adapt — because unfortunately — it will only get worse.

https://www.securitymagazine.com/articles/101499-state-of-ransomware-evolving-threats-and-strategies-to-stay-safe


White House security messages leaked through Signal

An Atlantic article published by Jeffery Goldberg on March 24, 2025 alleges that Goldberg was accidentally included in a Signal group chat alongside U.S. national security officers detailing classified security information. 

Goldberg alleges that following a message request from national security advisor Michael Waltz, national security officers sent messages in regards to U.S. plans to attack Houthi targets within Yemen.

According to Goldberg, there were 18 participants including Defense Secretary Pete Hegseth, Vice President JD Vance and Michael Waltz. 

https://www.securitymagazine.com/articles/101501-white-house-security-messages-leaked-through-signal


Prioritizing security while adopting AI agents

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }
In this episode of The Security Podcasts featuring Michael Bargury, Co-Founder & CTO at Zenity, we discuss best practices for securely implementing AI agents.

“People from outside of the organization, they can send you an email — they can send you a teams message — that ends up being internal data. And so, when you have these agents that are operating within the enterprise, and they are operating on behalf of users, if an attacker can take control over these agents, and they do it through prompt injection and jail breaking, then that agent now becomes an agent of chaos.”

Security Podcast logo

Prioritizing security while adopting AI agents

Michael Bargury, Co-Founder & CTO at Zenity, shares best practices for securely implementing AI agents.

Listen to more from the Security Podcasts.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101495-prioritizing-security-while-adopting-ai-agents


Scammers impersonated USPS more than other organizations

A recent scam report by Reboot found that the brands that scammers imitate the most are USPS (15.43%), IRS (11.71%), and Amazon (7.71%) – over 170 other brands were identified.

According to researchers, the most common scam types are account alerts (28.7%), delivery messages (21.1%), and subscription-related messages (14.7%). Over a quarter (24.2%) of links embedded in the analyzed scams contained the subdomain irs.gov.

The most common domain in links embedded in SMS scams is Namecheap.inc (17.3%). One in ten (9.15%) scams signed off with names used ‘Lisa’ as a front.

The most common SMS scam attempts involve preying on urgency and trust. The report has uncovered account alert scams as the most prevalent (575 incidences), followed by delivery scams (422) and subscription scams (294). However, despite their lower frequency, there are many other ways these scamming attempts may manifest, and these niche approaches may be harder to identify as a scam.  

Out of the scams analyzed, hundreds were addressed using false aliases to convince victims. Reboot’s report uncovered the most common front is Lisa (9.15%), followed by Annie (6.69%), Michael (5.63%), Kelly (5.63%), and Mary (4.23%). Scammers capitalize on the familiarity of these common names to increase the chances of victims engaging.

Out of the SMS scams analyzed, three domain registrars were identified as the most commonly used. NameCheap.inc was used in 17.3% of attempts, followed by ALIBABA.com (13.2%) and Internet BS Corp (8.01%). Scammers use domain registrars to register domains that impersonate legitimate services or organizations, exploiting them by creating fake URLs that appear trustworthy.

The most common subdomain used in smishing attempts is irs.gov, with over a quarter (24.2%) of those analyzed including it. Www (12.8%) and usps (7.5%) are also commonly incorporated into the misleading links shared in these scamming attempts.

Content analysis of SMS scams revealed some key trends in wording and phrasing. Phrases such as “Your account has been locked” and “Due to unusual activity” are among the most used to panic victims in the hope of quick action. Familiar, casual greetings like “Hi,” “Dear,” and “Hey” are the most common introductions in smishing attempts. Similar openers like “Congratulations” and “We regret” are used to lure victims in.

https://www.securitymagazine.com/articles/101497-scammers-impersonated-usps-more-than-other-organizations


23andMe declares bankruptcy, security leaders discuss data concerns

With the news that human genetics and biotechnology entity 23andMe has declared bankruptcy, some are concerned with the future of the sensitive data the organization possesses. The company’s assets are currently being sold to the highest bidder, potentially placing the genetic information of customers at risk. 

While the organization assures this will not occur, The Office of California’s Attorney General has urged consumers to reach out and request the organization destroy test samples, delete data, and prohibit the use of their data for research. 

Below, security leaders share their insights on the possible data risks. 

Security leaders weigh in

Gal Ringel, Co-Founder and CEO at Mine:

When a company that’s built on personal data collapses, it forces the entire industry to confront an uncomfortable truth: user trust is fragile. Genetic data isn’t like passwords or credit cards — you can’t reset your DNA. People shared their most intimate information believing it would be protected not just during business-as-usual, but in worst-case scenarios. That kind of trust has to be earned continuously — and preserved even when the business model fails.

The 23andMe case isn’t just about bankruptcy or leadership change. It’s about what happens when the value of data outlasts the company that collected it. Consumers are now asking questions companies should have asked themselves much earlier: Who owns this data? Who controls it during an acquisition? Can it be sold? Should it be? These aren’t theoretical concerns, they’re central to any business working with personal or sensitive data. This is a wake-up call for the tech world to take data stewardship seriously, before it’s too late.

The industry needs to shift from reactive privacy measures to proactive data accountability. That starts with embedding privacy and data lifecycle planning into the foundation of every product and every company, not as a legal afterthought, but as part of the architecture. It’s no longer enough to promise data protection “while operations continue.” Companies must plan for data handling in every scenario, including transitions like M&A, shutdowns, or restructuring.

There should be clear, enforceable standards around what happens to user data when ownership changes — who retains control, how consent is preserved, and what rights users have in that process. Transparency shouldn’t depend on a press release after the fact. If your business is built on sensitive data, your responsibility to protect it should outlast the business itself. The real fix isn’t just better policies. It’s cultural: making data protection a strategic priority, not a compliance issue. That’s how we begin to rebuild trust – not just in one company, but in the tech industry as a whole.

Darren Guccione, CEO and Co-Founder at Keeper Security:

The protection of genetic data requires more than just encryption — it demands strict privacy, access controls and robust identity security. Organizations handling this type of incredibly sensitive data must implement a zero-trust approach with stringent internal controls, ensuring that access is tightly restricted to only those who absolutely need it. Privileged access management is essential to minimizing risk, preventing unauthorized access and limiting the potential damage of a breach. Companies should enforce strong authentication requirements, regularly audit access logs and restrict third-party integrations that could introduce vulnerabilities. 

Organizations storing any personally identifiable information, including attributes of users’ DNA, should meet recognized security certifications such as SOC 2 Type 1 and Type 2 and ISO 27001, 27017 and 27018. These certifications demonstrate that the company has established robust controls covering confidentiality, security, privacy, risk management practices and internal audits to safeguard sensitive data, processes and infrastructure. Regular monitoring and periodic audits are key to ensuring continued compliance. Organizations can implement automated tools and conduct periodic assessments to ensure suppliers are adhering to required standards and regulations. By maintaining recognized security certifications, organizations are upholding high standards of security and compliance, including adherence to international regulations.

Consumers also need to be empowered with greater control over their data, including clear pathways for deletion and visibility into how their information is used. Due to uncertainty over the future of the business, and the data it holds, 23andMe customers should consider contacting the company to have their genetic information deleted.

As an industry, we must push for stronger security and accountability to ensure all genetic data remains protected, regardless of corporate transitions or ownership changes.

Casey Ellis, Founder at Bugcrowd:

This turn of events is an unfortunate, yet timely reminder that, no matter how well or poorly your data is protected at a technical level, it is still subjects to the risk of the company going bankrupt and selling it in ways you cannot control. DNA is “a password the user cannot change” and once it is out, it stays out. Thinking through the risk/benefit trade-off is an important step for users to take, and one that is often overlooked when new technology and services hit the market.

Mr. Piyush Pandey, CEO at Pathlock:

In cases like this, a company’s financial or legal status can put ultra-sensitive personal data — such as genetic information — at risk in ways that existing legal frameworks don’t fully address. Until the government imposes stricter control measures and provides clear guidance on how to handle exceptional cases like this, it’s unlikely we’ll see any significant action from companies.

Customers can require 23andMe to delete all the information it holds on them because genetic data falls under the California Consumer Privacy Act (CCPA). The business can face legal and financial consequences if such requests are not fulfilled. If, after submitting a deletion request, a customer does not hear back within 45 calendar days (or continues to receive personalized ads related to their genetic tests) this may signal that their personal data has not been fully deleted and should be seen as a potential sign of non-compliance.

https://www.securitymagazine.com/articles/101498-23andme-declares-bankruptcy-security-leaders-discuss-data-concerns


Windows 11: l’ultimo update interrompe il ripristino del sistema con Veeam Recovery Media


L’ultimo aggiornamento di Windows sta creando non pochi problemi: nel ripristinare il sistema tramite Veeam Recovery Media, gli utenti stanno incappando in un errore di connessione che interrompe la procedura.

Secondo quanto condiviso da Veeam, il sistema operativo non riesce a connettersi al Veeam Backup Server e autenticare il client.

Connection problems. Exception has been thrown by the target of an invocation. Failed to establish connection: no valid IP addresses were found. Unable to establish authenticated dient-server connection. A call to SSPI failed, see inner exception. The Local Security Authority cannot be contacted

Windows Veeam

Bleeping Computer riporta che in caso di ripristino da una cartella condivisa tramite protocollo SMB, viene mostrato un generico errore di fallimento durante l’esecuzione della procedura, senza ulteriori dettagli.

Attualmente né Veeam né Microsoft hanno individuato il motivo dell’errore, ma entrambe le compagnie ritengono che dipenda da un cambiamento introdotto con l’ultimo aggiornamento di Windows 11, il 24H2 di febbraio.

Al momento l’unico workaround consiste nel ripristinare un ambiente Windows antecedente all’ultima versione (build 26100.3037 o inferiori). Considerando che, come segnalato dalla testata, i prodotti Veeam sono usati da oltre 550 mila clienti in tutto il mondo, l’impatto della problematica è piuttosto importante.

Non è certo la prima volta che un aggiornamento di Windows 11 causa problemi: lo scorso anno la versione 23H2 del sistema operativo (e alcune inferiori) aveva alterato il funzionamento della VPN, di BitLocker, di alcuni driver Smart Sound Technology di Intel e di Copilot.

Ben più di recente, a febbraio, sempre l’aggiornamento 24H2 aveva bloccato la funzionalità di drag & drop delle email e del calendario sul vecchio client di Outlook. Nel frattempo, Microsoft ha cominciato a obbligare gli utenti a installare il nuovo client di Outlook anche su Windows 10.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/26/windows-11-lultimo-update-interrompe-il-ripristino-del-sistema-con-veeam-recovery-media/?utm_source=rss&utm_medium=rss&utm_campaign=windows-11-lultimo-update-interrompe-il-ripristino-del-sistema-con-veeam-recovery-media


IMSI Catcher: cos’è e come funziona

Questo articolo dedicato all’IMSI Catcher fa parte di una serie sulla sicurezza delle reti mobili di nuova generazione. Il contenuto esplora in dettaglio il funzionamento di questi sofisticati dispositivi di intercettazione, partendo da un test pratico condotto in laboratorio attraverso la costruzione di un IMSI Catcher basato su progetti open-source.

L’analisi approfondisce le tre funzionalità principali di questi strumenti – la simulazione della torre cellulare, la connessione dei dispositivi e l’intercettazione del traffico – per poi esaminarne le applicazioni legittime nel campo della sicurezza e delle forze dell’ordine, senza tralasciare i potenziali rischi per la privacy degli utenti e le possibili applicazioni malevole. Attraverso un approccio tecnico ma accessibile, l’articolo fornisce una panoramica completa di questa tecnologia controversa e del suo impatto sulla sicurezza delle comunicazioni mobili.

Tra le tante problematiche citate abbiamo toccato con mano quella riguardante la privacy degli utenti e cosa sia possibile ottenere da un attacco basato su strumento IMSI Catcher.

Per far questo abbiamo “vestito” i panni di un attaccante dopo aver ricostruito tramite progetti liberamente disponibili sul web (open-source) un IMSI Catcher adatto per un test da laboratorio. L’ambiente risultava perfettamente schermato dall’esterno affinché le comunicazioni esterne (reti cellulari) non venissero intralciate.

Per meglio comprendere gli studi e i comportamenti degli smartphone in una rete di nuova generazione dobbiamo descrivere cos’è un IMSI catcher e quali sono le sue funzionalità.

Cos’è un IMSI Catcher?

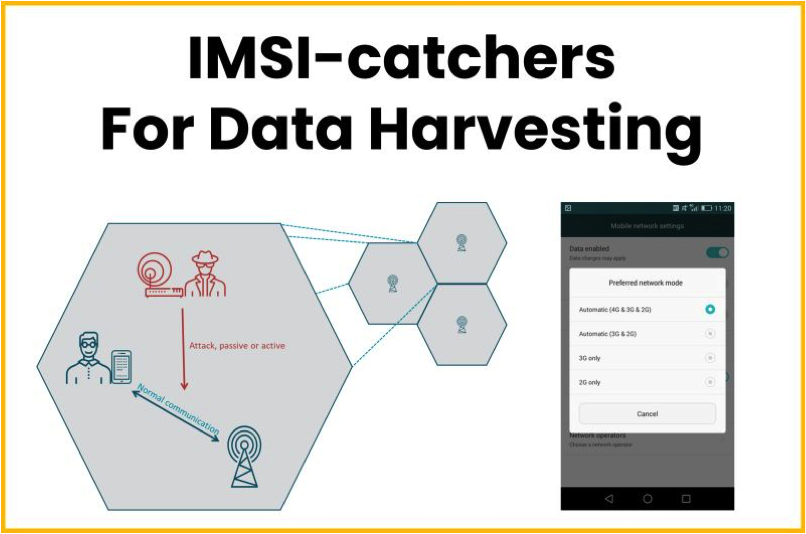
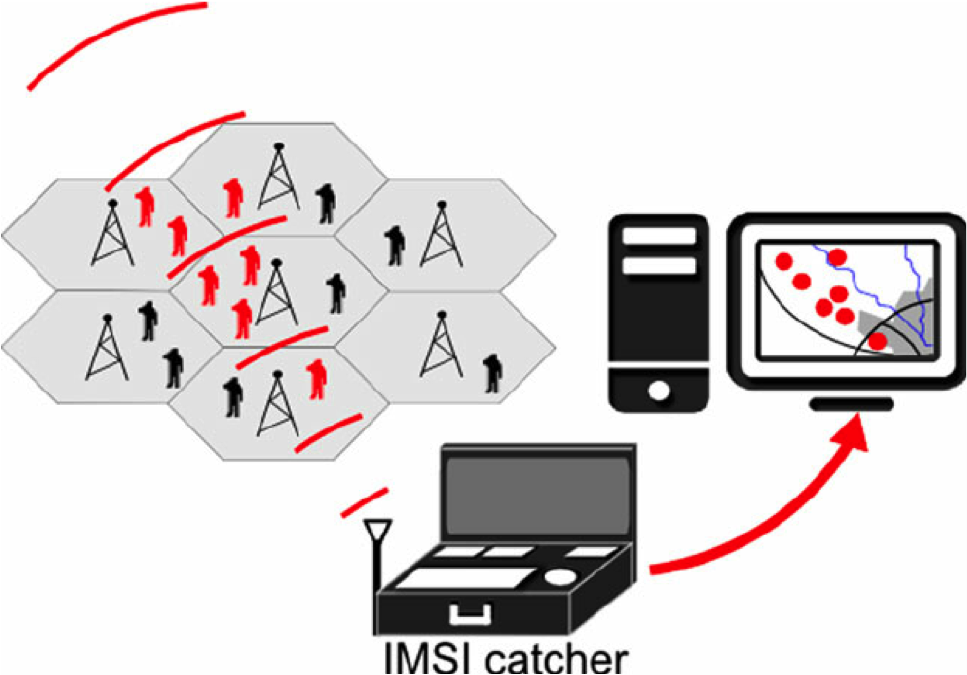
Un IMSI Catcher funziona simulando una torre cellulare legittima, inducendo i telefoni cellulari nelle vicinanze a connettersi ad esso piuttosto che a una vera torre cellulare. Ecco come avviene questo processo:

  • Simulazione della Torre Cellulare: L’IMSI Catcher trasmette segnali radio che imitano quelli di una torre cellulare autentica, utilizzando frequenze e protocolli di comunicazione standard delle reti mobili (GSM, UMTS, LTE, 5g).
  • Connessione dei Dispositivi: Quando un telefono cellulare rileva il segnale dell’IMSI Catcher, lo considera una torre cellulare valida e tenta di connettersi ad essa. Il dispositivo mobile fornisce il proprio IMSI all’IMSI Catcher per l’autenticazione.
  • Intercettazione del Traffico: Una volta che il telefono è connesso all’IMSI Catcher, il dispositivo può intercettare e monitorare varie forme di comunicazione, inclusi SMS, chiamate vocali e dati di rete. In alcuni casi, l’IMSI Catcher può anche eseguire un attacco “man-in-the-middle”, dove il traffico è intercettato e poi instradato alla vera torre cellulare, consentendo all’utente di continuare a usare i servizi senza sapere che sono sotto sorveglianza.
Figura 2. Funzionalità di un IMSI Catcher

Quali sono gli usi e le applicazioni di un IMSI Catcher?

Gli usi e le applicazioni di un IMSI Catcher possono essere molteplici. Facciamo qualche esempio:

1. Applicazioni delle Forze dell’Ordine

Le forze dell’ordine utilizzano gli IMSI Catcher per:

  • Localizzazione di Sospetti: Tracciare la posizione di sospetti in tempo reale utilizzando l’IMSI del loro telefono cellulare.
  • Intercettazione delle Comunicazioni: Ascoltare chiamate e leggere messaggi SMS per raccogliere informazioni su attività criminali.
  • Raccolta di Dati di Massa: In situazioni come manifestazioni pubbliche, un IMSI Catcher può essere usato per raccogliere dati su tutti i telefoni presenti nell’area.

2. Applicazioni Militari e di Sicurezza Nazionale

Le agenzie di intelligence e militari possono usare gli IMSI Catcher per:

  • Sorveglianza delle Comunicazioni: Monitorare le comunicazioni in zone di conflitto o di interesse strategico.
  • Raccolta di Informazioni: Raccogliere dati di intelligence su gruppi terroristici o altre minacce alla sicurezza nazionale.

3. Abusi da parte di Attori Malintenzionati

Attori malintenzionati possono utilizzare gli IMSI Catcher per:

  • Spionaggio: Intercettare comunicazioni private e raccogliere informazioni sensibili.
  • Furto di Identità: Ottenere informazioni personali che possono essere usate per furti di identità o altre attività fraudolente.

Verso un futuro 5G Sicuro: bilanciare innovazione e protezione

L’analisi delle sfide di sicurezza del 5G e l’esplorazione degli IMSI Catcher evidenziano la complessità del panorama della cybersecurity nell’era delle comunicazioni ultra-veloci. Mentre le potenzialità del 5G sono innegabili, è imperativo adottare un approccio proattivo e multidimensionale alla sicurezza.

La collaborazione tra fornitori di tecnologia, enti regolatori e esperti di sicurezza sarà cruciale per sviluppare soluzioni robuste che proteggano l’integrità delle reti 5G e la privacy degli utenti.

L’implementazione di tecnologie come la crittografia quantistica, l’intelligenza artificiale per il rilevamento delle anomalie e architetture di rete Zero Trust rappresentano passi promettenti verso un ecosistema 5G più sicuro.

Tuttavia, la vigilanza continua e l’adattamento alle minacce emergenti rimarranno essenziali. Solo attraverso un impegno costante nell’innovazione della sicurezza possiamo realizzare appieno il potenziale trasformativo del 5G, garantendo al contempo la fiducia e la protezione degli utenti in un mondo sempre più interconnesso.

In questa approfondita analisi abbiamo esaminato le molteplici sfaccettature dell’IMSI Catcher, uno strumento che si trova al crocevia tra sicurezza nazionale e privacy individuale.

Partendo da un’esperienza pratica di laboratorio, abbiamo esplorato i meccanismi tecnici che permettono a questi dispositivi di intercettare le comunicazioni mobili, analizzando sia le applicazioni legittime nel campo della sicurezza e dell’intelligence, sia i potenziali rischi per la privacy dei cittadini. L’analisi svolta ha evidenziato come questa tecnologia, pur essendo un prezioso strumento per le forze dell’ordine, sollevi importanti questioni etiche e di sicurezza che richiedono un’attenta considerazione.

L’analisi delle sfide di sicurezza del 5G e l’esplorazione degli IMSI Catcher hanno messo in luce la complessità del panorama della cybersecurity nell’era delle comunicazioni ultra-veloci. Mentre le potenzialità del 5G sono innegabili, diventa cruciale adottare un approccio proattivo e multidimensionale alla sicurezza. La collaborazione tra fornitori di tecnologia, enti regolatori ed esperti di sicurezza sarà fondamentale per implementare soluzioni robuste che proteggano sia l’integrità delle reti 5G che la privacy degli utenti.

Per approfondire ulteriormente questo tema cruciale, vi invitiamo a leggere il prossimo articolo della serie dedicato a “IMSI VS SUCI Catcher – Analisi e test pratici”, dove esploreremo l’evoluzione di queste tecnologie nell’era del 5G e le nuove sfide che comportano.

Per una comprensione ancora più approfondita dell’argomento e per accedere a informazioni esclusive sui più recenti sviluppi in questo campo, vi suggeriamo di scaricare il white paper completo “Rete 5G – Sicurezza, Innovazione e Sfide Future“ di Stefano Savo e Stefano Cangiano.

Il documento offre un’analisi dettagliata delle tecnologie di intercettazione, delle contromisure disponibili e delle implicazioni per la sicurezza delle reti mobili moderne, rappresentando una risorsa indispensabile per professionisti della sicurezza e per chiunque sia interessato a comprendere meglio questi aspetti critici della cybersecurity.

Profilo Autore

Dottore in Scienze e Tecnologie Informatiche presso l’Università di Roma “Tor Vergata”, ha esperienza decennale nel settore dell’Intelligence Militare e Privato. Ha svolto diverse operazioni come ausiliario di polizia giudiziaria. Ricopre ruolo di Security Specialist Consultant proponendo servizi mirati per la Security, Intelligence, Cyber Security & Digital Forensics. Esperto in attività di TSCM (Technical Surveillance Countermeasures) a supporto del controspionaggio industriale. Nel 2019 è CO-Founder della società ISK (isksecurity.it) partner strategico ed esterno per attività di TSCM, Cyber Security & Digital Forensics.

Profilo Autore

Titolare delle licenze EJPT e ECPPT (Professional Penetration Tester) della società eLearnSecurity. Svolge attività di Network Security in particolare Penetration Test & VA – Vulnerability Assessment.
Nel 2019 fonda la società ISK (www.isksecurity.it), partner strategico ed esterno per attività di Security specializzata. Svolge attività di bonifiche ambientali da microspie, attività di Security Assessment e Mobile Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/imsi-catcher/


Ransomware incidents increase by 132%, vishing by 1,633%

New research from Ontinue reveals evolutions in threat actor techniques, with emphasis on ransomware and vishing. By analyzing data from H2 of 2024 and Q1 of 2025, the research also found that malicious actors are becoming more aggressive in their attacks.

Ransomware trends

The report found that ransomware attacks increased by 132%. Nathaniel Jones, Vice President of Threat Research at Darktrace, comments, “Ransomware groups are evolving their tactics beyond phishing to include interactions with IT teams to elicit information to improve access, SaaS-based attacks, and even studying file-transfer technology for rapid exploitation and double extortion methods. For IT administrators and practitioners, it is crucial to prioritize your vulnerability management program and establish possible attack paths across your estate to prevent unauthorize access. This includes applying best practices across the business and wider IT teams.”

Additionally, the report emphasizes that malicious actors are leveraging double extortion, operational disruption and data destruction. 

Jones remarks, “We have also seen ransomware tactics move away from traditional encryption-centric ransomware tactics towards more sophisticated and advanced extortion methods. Rather than relying solely on encrypting a target’s data for ransom, threat actors will increasingly employ double or even triple extortion strategies, encrypting sensitive data but also threatening to leak or sell stolen data unless their ransom demands are met. These trends make it clear that attackers now have a more widely accessible toolbox that reduces their barriers, leaving more organizations vulnerable to attack.”

Another trend the research notes is a decrease in ransom payments. Ransom payments lessened by 35%, indicating that malicious actors are no longer solely focusing on payouts.

Ms. Ngoc Bui, Cybersecurity Expert at Menlo Security, says, “While paying for ransoms might incentivize threat actors, the reality is not paying could be more damaging, especially for organizations involved in critical infrastructure. The disruption from ransomware can be catastrophic, and organizations must prioritize protecting operations and stakeholders. Organizations that suffer a ransomware attack should also use it as a learning opportunity to adjust their security measures and ensure they are using actionable intelligence to do so.”

Casey Ellis, Founder at Bugcrowd, shares more insights on this trend.

“The drop in ransom payments is a fascinating trend, but not entirely surprising when you dig into the dynamics at play,” Ellis states. “The combination of increased law enforcement pressure, better international collaboration, and organizations refusing to pay is clearly making a dent. It’s a testament to the fact that the ‘pay or don’t pay’ debate is evolving into a broader conversation about resilience and deterrence.

“Will this trend continue? It’s possible, but I wouldn’t bet on it. The ransom business-model is an arms race, and threat actors are nothing if not adaptable. When one revenue stream dries up, they pivot. We’ve already seen a shift toward exfiltration-based extortion — stealing data and threatening to leak it if the ransom isn’t paid. This tactic sidesteps some of the technical challenges of encrypting data and plays on the victim’s fear of reputational damage. 

“The decrease in payments might also push attackers to diversify their methods further. For example, we could see more focus on supply chain attacks or targeting critical infrastructure, where the stakes — and the potential payouts — are higher. It’s like squeezing a balloon: pressure in one area just makes it bulge somewhere else.

“Ultimately, this trend underscores the need for a multi-pronged approach to ransomware. It’s not just about making it harder for attackers to succeed, it’s about making the entire ecosystem less profitable for them. That means better defenses, smarter incident response, and continued collaboration between governments, law enforcement, and the private sector. The fight’s far from over, but this is a step in the right direction.”

Vishing trends

In addition to ransomware, adversary-in-the-middle (AiTM) phishing attacks emerged as a notable threat. Voice phishing (vishing) in particular has gained traction with the evolution of AI-driven deepfake voice cloning. 

J Stephen Kowski, Field CTO at SlashNext Email Security+, offers advice for protecting against these attacks, saying, “To protect against vishing attacks, individuals should never share personal information during unexpected calls, even if the caller seems legitimate. Always verify the caller’s identity by hanging up and calling back through official numbers found on websites or statements. Use call blocking tools provided by your phone carrier to filter potential scam calls and consider letting unknown numbers go to voicemail. Remember that legitimate organizations won’t pressure you for immediate responses, so take your time to think critically about any urgent requests for information.”

Proper security measures against vishing attacks may become essential to protecting sensitive information and preventing fraudulent transactions, as in Q1 of 2025 alone, there was a 1,633% increase in vishing-related events. 

Boris Cipot, Senior Security Engineer at Black Duck, comments, “Vishing is a dangerous attack, especially if an organization is not prepared to counter it. It’s less about having technical gizmos and gadgets to help combat the attack, and more about preparing employees how to act when encountering a voice phishing attack.

“Firstly, it’s essential for employees to be skeptical. This is not something new and can also be said when it comes to typical phishing attacks. If something seems off, it’s best to trust your instincts and not move forward. Passing on information, should only be done in official ways that comply with the processes in place within an organization.

“It’s important for organizations to ensure their employees cannot be pressured into a corner. Organizations must have clear instructions on how information can be passed on and what information can and cannot be given over phone or in other forms of communication. Once this is established an understood within an organization, attackers are much less likely to pressure their target into giving them sensitive information based on a sense of urgency or the threat of being penalized.  

“Finally, always report suspicious activity. This applies to all sorts of malicious activity. Be it via an email, an app, or a phone call, you have to report it. Reporting suspicious activities to the appropriate teams within an organization allows them to warn others that such attacks are targeting employees. Organization must have someone appointed to respond and act on these reports in order to further protect their privacy.”

https://www.securitymagazine.com/articles/101496-ransomware-incidents-increase-by-132-vishing-by-1-633