Il dispositivo mobile come vettore di sorveglianza nella moderna TSCM

Negli ultimi anni il panorama della sorveglianza tecnica è cambiato profondamente. L’evoluzione dei dispositivi digitali, la diffusione delle comunicazioni cifrate e la presenza costante di smartphone e sistemi connessi hanno progressivamente modificato il modo in cui devono essere interpretati i concetti di intercettazione, bonifica e sicurezza ambientale.

In questo contesto, alcune delle metodologie che per decenni hanno rappresentato il riferimento nelle attività TSCM continuano a mantenere un ruolo fondamentale, ma si confrontano con minacce che non sempre si manifestano attraverso dispositivi dedicati o trasmissioni radio facilmente identificabili. Sempre più spesso il vettore di raccolta informativa coincide con dispositivi legittimamente presenti nell’ambiente e utilizzati quotidianamente dagli stessi utenti.

Questo approfondimento analizza tale evoluzione partendo dal ruolo dello smartphone come moderno vettore di sorveglianza, per poi esaminare i limiti operativi della bonifica ambientale tradizionale e il crescente ruolo della bonifica logica dei dispositivi. L’obiettivo non è sostituire i principi della TSCM classica, ma contestualizzarli all’interno di uno scenario tecnologico in cui la distinzione tra dispositivo di lavoro, strumento di comunicazione e potenziale piattaforma di intercettazione è diventata sempre più sottile.

Architettura sensoriale dello smartphone

Il dispositivo mobile moderno non è semplicemente uno strumento di comunicazione. È un nodo sensoriale permanente, costantemente connesso, dotato di capacità di acquisizione, elaborazione e trasmissione dati superiori a quelle di molti sistemi di sorveglianza dedicati di dieci anni fa. Nel contesto della sicurezza e delle attività di bonifica tecnica, lo smartphone rappresenta oggi uno dei principali vettori di sorveglianza potenziale.

Uno smartphone contemporaneo integra una molteplicità di sensori progettati per migliorare l’esperienza utente ma che, in presenza di compromissione logica, possono essere riconfigurati come strumenti di raccolta informativa.

Il microfono è un sensore MEMS (Micro-Electro-Mechanical System) ad alta sensibilità, progettato per comunicazioni vocali, comandi vocali, assistenti digitali e registrazioni ambientali. In caso di compromissione del sistema operativo o tramite malware con privilegi adeguati può attivarsi in background, registrare audio ambientale, trasmettere flussi audio in tempo reale o salvare registrazioni per esfiltrazione differita. Dal punto di vista TSCM, ciò implica che un dispositivo apparentemente inattivo possa funzionare come microspia ambientale software.

Le fotocamere (anteriore e posteriore) integrano sensori CMOS ad alta risoluzione e possono essere sfruttate per acquisizione immagini, cattura video ambientale, scansione documenti e riconoscimento facciale. In contesto di sorveglianza, un attore ostile può attivare la fotocamera in background, scattare immagini periodiche, registrare video o acquisire documentazione cartacea presente nell’ambiente. L’assenza di indicatori hardware dedicati (LED fisicamente collegati al sensore) rende la rilevazione non banale in caso di compromissione avanzata.

Il sistema GNSS (GPS, Galileo, GLONASS, BeiDou) consente geolocalizzazione precisa, tracciamento storico degli spostamenti e correlazione spazio-temporale degli eventi. In aggiunta al GPS, lo smartphone utilizza triangolazione celle LTE/5G, Wi-Fi positioning e Bluetooth beaconing, permettendo una profilazione estremamente accurata dei movimenti anche in ambienti indoor. Dal punto di vista investigativo, la cronologia posizione è uno dei dataset più sensibili in assoluto. Questa caratteristica apre anche alla possibilità di forme di osservazione opportunistica basate sull’analisi passiva dei segnali emessi dai dispositivi, che possono consentire la correlazione della presenza o degli spostamenti di determinati terminali anche senza una loro compromissione diretta.

Il dispositivo mobile è infine costantemente connesso tramite rete cellulare (2G-5G), Wi-Fi, Bluetooth e NFC. La presenza di una connessione dati attiva consente controllo remoto, aggiornamenti silenti, comando e controllo (C2) ed esfiltrazione immediata dei dati raccolti. A differenza di una microspia RF tradizionale, lo smartphone utilizza infrastrutture legittime di rete, rendendo la rilevazione radio molto più complessa.

Presenza costante del dispositivo

Lo smartphone è sempre acceso, sempre con l’utente, raramente spento e spesso presente in riunioni riservate. Questa caratteristica lo rende un vettore ideale di sorveglianza opportunistica: non è necessario installare un dispositivo esterno, perché il sensore è già nella stanza. Dal punto di vista della sicurezza fisica, il paradigma si è invertito: non si introduce più la microspia nell’ambiente, si sfrutta il dispositivo già ammesso volontariamente.

Accesso remoto ai dati

Uno smartphone moderno contiene messaggi, email, documenti, fotografie, credenziali salvate, cronologia di navigazione, token di autenticazione e dati biometrici. In caso di compromissione logica (malware, exploit zero-click, trojan commerciali) è possibile accedere ai file system, intercettare comunicazioni cifrate prima della cifratura, estrarre database applicativi, acquisire backup locali e attivare sensori on-demand. L’accesso remoto può avvenire tramite server C2 esterni, relay cloud o infrastrutture CDN legittime, rendendo la detection puramente basata su IOC spesso insufficiente.

Perché lo smartphone è oggi il vettore principale

Rispetto a una microspia RF tradizionale, uno smartphone compromesso presenta caratteristiche strutturalmente più favorevoli alla sorveglianza: non richiede installazione fisica, perché è già presente nell’ambiente; utilizza reti legittime invece di una banda dedicata facilmente identificabile; dispone di alimentazione e ricarica costante; integra in un solo dispositivo funzioni audio, video, localizzazione e accesso ai dati; richiede un’analisi logica e comportamentale, non soltanto radioelettrica.

Implicazioni per la metodologia TSCM moderna

L’analisi tecnica non può più limitarsi alla ricerca di trasmissioni RF anomale, dispositivi nascosti e segnali burst in banda non autorizzata. È necessario integrare analisi logica del dispositivo, analisi del traffico di rete, analisi dei pattern comportamentali, correlazione temporale tra uplink e dati, verifica della persistenza e individuazione di consumi energetici anomali. Il paradigma di bonifica deve quindi diventare ibrido: RF, logico, comportamentale e infrastrutturale.

Gestione dei dispositivi non verificabili

In contesti operativi può verificarsi la presenza di dispositivi mobili introdotti da soggetti esterni all’organizzazione, come ospiti, consulenti o partner commerciali. Tali dispositivi non possono essere sottoposti a verifica tecnica preventiva e introducono quindi un potenziale vettore di captazione ambientale, dal momento che gli smartphone moderni dispongono di microfoni ad alta sensibilità, capacità di registrazione locale e connettività permanente.

In queste condizioni, la sicurezza dell’ambiente non può essere garantita esclusivamente tramite attività di bonifica tecnica, ma richiede anche misure di mitigazione del rischio associate alla presenza di dispositivi non verificabili. Tra le pratiche operative adottate in contesti sensibili rientrano tecniche di neutralizzazione acustica dei terminali mobili, basate sulla saturazione dei sensori audio mediante emissioni sonore controllate. Tali approcci non eliminano la presenza fisica del dispositivo, ma riducono la possibilità di acquisizione di audio utile durante attività sensibili.

Smartphone e sicurezza: perché sono un rischio nelle attività TSCM

Lo smartphone non è semplicemente un potenziale bersaglio. È un sistema sensoriale avanzato, costantemente connesso, già accettato all’interno degli ambienti sensibili. Per questo motivo rappresenta oggi uno dei principali vettori di sorveglianza nel panorama contemporaneo: non per natura intrinsecamente ostile, ma per concentrazione funzionale di sensori, connettività e dati.

Limiti della bonifica ambientale tradizionale

Nella pratica operativa delle bonifiche tecniche non è raro riscontrare ambienti radio privi di anomalie significative, nei quali successive verifiche sui dispositivi presenti evidenziano invece comportamenti di rete incompatibili con un uso fisiologico. La bonifica ambientale tradizionale rimane uno strumento fondamentale nel contrasto alle microspie e ai dispositivi di intercettazione ambientale, ma l’integrazione tra comunicazioni radio, reti IP e dispositivi mobili impone una revisione critica del suo perimetro operativo. Non si mette in discussione l’efficacia della bonifica classica: se ne analizzano i limiti strutturali in uno scenario tecnologico ibrido.

Componenti e capacità della bonifica tradizionale

Una bonifica TSCM tradizionale si articola in tre attività complementari. La prima è l’analisi radioelettrica, che comprende l’analisi dello spettro radio (tipicamente da 9 kHz a 6/8 GHz, estendibile oltre), la ricerca di trasmissioni attive (analogiche, digitali, burst, FHSS) e la verifica di segnali persistenti o anomali rispetto alla baseline ambientale, con strumentazione tipica come spectrum analyzer, antenne direzionali e omnidirezionali, near-field probe e tecniche di sweep dinamico. Il principio operativo è semplice: se un dispositivo trasmette in radiofrequenza, la sua emissione può essere rilevata e analizzata.

La seconda è l’ispezione fisica tecnica dell’ambiente: verifica di arredi, oggetti e infrastrutture, controllo di cablaggi e alimentazioni, identificazione di elementi non coerenti con l’ambiente, eventualmente supportata da endoscopi, telecamere termiche e altre tecnologie di imaging. Questa attività rimane uno dei pilastri della bonifica TSCM, poiché molti dispositivi di intercettazione sono progettati per mimetizzarsi in oggetti di uso comune. La terza è la rilevazione di elettronica nascosta tramite strumenti come il rilevatore di giunzioni non lineari (NLJD, Non Linear Junction Detector), che individua dispositivi elettronici occultati grazie alle giunzioni semiconduttive tipiche dei circuiti integrati, anche in assenza di trasmissioni radio attive.

Se correttamente eseguite e integrate, queste tecniche possono individuare microspie RF analogiche, trasmettitori digitali UHF/VHF, dispositivi GSM/UMTS/LTE attivi, microspie Wi-Fi o Bluetooth in fase di trasmissione, beacon RF persistenti, dispositivi elettronici occultati e circuiti elettronici nascosti anche in assenza di emissioni RF. In sintesi, il modello TSCM tradizionale è progettato per individuare dispositivi hardware dedicati all’intercettazione, collocati fisicamente nell’ambiente.

Il limite strutturale del modello tradizionale

Il limite emerge quando la minaccia non consiste in un dispositivo esterno, ma in una compromissione dei dispositivi legittimi presenti nell’ambiente. In questi scenari le tecniche classiche possono risultare inefficaci, perché non esiste alcun nuovo hardware da individuare. In particolare, esse non possono individuare:

  1. software di intercettazione installato su dispositivi mobili, come spyware o captatori informatici presenti su smartphone o tablet;
  2. compromissioni di sistemi informatici, come PC, workstation o server aziendali accessibili da remoto;
  3. esfiltrazione di dati attraverso traffico di rete cifrato apparentemente legittimo (HTTPS, VPN o altri canali normalmente utilizzati dalle applicazioni);
  4. l’utilizzo dei microfoni o dei sensori già presenti nei dispositivi dell’ambiente (smartphone, smart TV, assistenti vocali o altri dispositivi con capacità di acquisizione audio);
  5. compromissioni software di dispositivi di rete, come router, access point o altri apparati utilizzabili come punto di accesso o di raccolta dati.

La criticità non riguarda una singola tecnica di rilevazione, ma il paradigma stesso della bonifica tradizionale, concepito per individuare dispositivi hardware dedicati.

Il cambio di paradigma: la minaccia nel dispositivo

Nel contesto tecnologico attuale, la minaccia può non essere esterna all’ambiente, ma interna ai dispositivi legittimi: smartphone compromesso tramite spyware, PC con Remote Access Trojan, tablet con applicazioni di monitoraggio occulto, dispositivi IoT compromessi, smart TV con accesso remoto, router con firmware alterato. In questi scenari non esiste un nuovo dispositivo da cercare, l’hardware è legittimo, la trasmissione avviene su canali perfettamente normali (HTTPS, VPN, DNS, QUIC), il traffico è cifrato e l’emissione RF non è distinguibile da quella ordinaria. Dal punto di vista TSCM tradizionale, l’ambiente può risultare formalmente pulito; dal punto di vista della sicurezza reale, può essere completamente compromesso.

Lo scenario tipico è quello di un ufficio dirigenziale sottoposto a bonifica tecnica completa (RF, ispezione fisica, NLJD) senza alcuna anomalia rilevata, nel quale emerge successivamente uno smartphone con spyware commerciale che esfiltra dati tramite traffico HTTPS e attiva da remoto il microfono.

Per la bonifica ambientale tradizionale non risultano né trasmettitori occulti né dispositivi elettronici nascosti; per la sicurezza reale, l’intercettazione è completa e realizzata tramite un dispositivo legittimo. Il punto è metodologico, non strumentale: la bonifica classica controlla lo spettro radio, verifica la presenza di elettronica nascosta e ispeziona fisicamente l’ambiente, ma non analizza il comportamento logico dei dispositivi digitali, e quindi non può eseguire analisi forense dei terminali, individuare malware o spyware, rilevare pattern di esfiltrazione né identificare compromissioni software. Da qui un rischio operativo significativo: la certificazione di un ambiente pulito basata esclusivamente sull’assenza di dispositivi di intercettazione hardware.

Bonifica ambientale e nuove minacce: perché il TSCM tradizionale non basta più contro dispositivi compromessi e spyware

La bonifica ambientale tradizionale resta necessaria, fondamentale e imprescindibile, ma non è più sufficiente da sola. L’evoluzione delle minacce ha spostato il baricentro dai trasmettitori hardware dedicati ai dispositivi legittimi compromessi, e dai segnali evidenti al traffico cifrato indistinguibile. Una bonifica tradizionale può dichiarare con elevata affidabilità l’assenza di dispositivi di intercettazione hardware attivi o occultati, ma non può escludere la presenza di intercettazioni realizzate tramite dispositivi legittimi compromessi. La differenza tra queste due affermazioni rappresenta il vero punto di rottura concettuale, e richiede un approccio integrato che affianchi alle tecniche TSCM tradizionali l’analisi dei dispositivi digitali, la verifica logica dei terminali e lo studio dei pattern di comunicazione, oggetto del capitolo seguente.

La bonifica logica dei dispositivi

La bonifica logica rappresenta l’estensione naturale della bonifica ambientale nel dominio digitale. Se la TSCM tradizionale si occupa di intercettazioni radio e microspie fisiche, la bonifica logica si concentra su dispositivi informatici e mobili che possono fungere da vettori di raccolta e trasmissione occulta di informazioni. Smartphone e computer non sono solo strumenti di comunicazione, ma veri e propri nodi sensoriali permanenti: microfono, fotocamera, GPS, accelerometri e connettività multi-radio (Wi-Fi, Bluetooth, LTE/5G) li rendono potenziali piattaforme di intercettazione sofisticata. Smartphone apparentemente inattivi possono mantenere comunicazioni periodiche verso endpoint remoti, difficilmente distinguibili dal traffico applicativo ordinario senza un’analisi strutturata dei pattern di rete.

La bonifica logica non coincide con la digital forensics né con il penetration testing offensivo. È un’attività difensiva, osservativa e metodologica, orientata alla rilevazione di anomalie compatibili con scenari di sorveglianza remota, e può essere interpretata come un processo strutturato che prevede acquisizione dei dati tecnici, analisi dei pattern di comunicazione e correlazione tra domini tecnologici diversi.

Analisi di smartphone e PC

L’analisi logica di un dispositivo si fonda su un principio essenziale: osservare senza alterare. L’obiettivo non è forzare il sistema o installare strumenti invasivi, ma analizzare configurazioni di sistema, profili di gestione, servizi attivi, processi in esecuzione, connessioni di rete e pattern temporali di attività.

Nei dispositivi mobili (Android e iOS) si osservano in particolare configurazioni MDM o profili enterprise, permessi anomali concessi ad applicazioni, persistenza di servizi in background e attivazioni radio non coerenti con l’uso dichiarato. Nei sistemi desktop (Windows, macOS) si osservano servizi persistenti, attività pianificate, connessioni outbound ripetitive e nodi di comunicazione dominanti. L’analisi è pattern-centrica: non si fonda esclusivamente su IOC (Indicator of Compromise), ma sulla ricerca di comportamenti ricorrenti, dominanti o incompatibili con l’uso fisiologico del dispositivo.

Acquisizione e osservazione del traffico

La bonifica logica si fonda su una verità tecnica: un dispositivo compromesso deve comunicare. L’acquisizione dei dati di rete, quando consentita dal contesto operativo, avviene in modalità passiva, privilegiando catture di traffico (PCAP/PCAPNG), log di sistema, log radio (Wi-Fi e cellulare) e metadati di connessione. L’attenzione non è rivolta al contenuto delle comunicazioni, ma alla struttura del traffico: frequenza delle connessioni, persistenza temporale, distribuzione IP sorgente/destinazione e concentrazione verso specifici nodi. L’analisi quantitativa (conteggi, flussi, ricorrenze) consente di individuare flussi dominanti, comunicazioni periodiche, nodi di aggregazione e pattern di beaconing. Senza effettuare ispezione profonda del payload è quindi possibile individuare anomalie statistiche compatibili con attività di esfiltrazione o controllo remoto.

L’osservazione del traffico non è un’attività di intercettazione, ma di analisi comportamentale. Si valutano variazioni improvvise del volume dati, attività in orari non coerenti con l’utilizzo, traffico in assenza di interazione utente e correlazioni tra eventi radio e attività di rete. Un principio chiave è la distinzione tra traffico infrastrutturale fisiologico, traffico applicativo legittimo e traffico anomalo per persistenza, frequenza o direzionalità. La bonifica logica non attribuisce automaticamente natura malevola a un flusso sconosciuto: produce invece una classificazione (compatibile con uso normale, da approfondire, incompatibile con scenario fisiologico).

Approccio non invasivo e differenza rispetto ad altre discipline

Elemento distintivo della bonifica logica è l’approccio passivo, non distruttivo e non alterante. Non si effettuano rooting o jailbreak, installazioni di agenti permanenti né modifiche strutturali al sistema. Questo garantisce l’integrità del dispositivo, la preservazione di eventuale valore probatorio e la neutralità metodologica. La disciplina si colloca così in una zona intermedia tra audit tecnico, analisi di sicurezza e osservazione comportamentale.

tscm

La bonifica logica non cerca necessariamente malware noto: cerca incoerenze strutturali.

Bonifica logica e TSCM moderno: perché il dispositivo personale è il primo punto di compromissione

In un contesto TSCM moderno la bonifica logica diventa imprescindibile, perché la microspia può essere software, l’esfiltrazione può avvenire su banda legittima e il vettore può essere il dispositivo stesso della vittima. La chiave non è lo strumento, ma la metodologia: separazione tra dato e interpretazione, analisi quantitativa prima di quella qualitativa, esclusione delle spiegazioni fisiologiche prima di formulare ipotesi. La bonifica tecnica moderna non consiste esclusivamente nella ricerca di dispositivi di intercettazione, ma nell’analisi strutturata dell’ecosistema tecnologico presente nell’ambiente osservato. In questo ecosistema, il dispositivo personale è il primo punto di osservazione e, potenzialmente, il primo punto di compromissione.

L’evoluzione della sorveglianza tecnica ha progressivamente spostato l’attenzione dai dispositivi di intercettazione dedicati ai dispositivi digitali legittimamente presenti negli ambienti. In questo approfondimento abbiamo analizzato il ruolo dello smartphone come moderno vettore di sorveglianza, i limiti della bonifica ambientale tradizionale e la necessità di integrare metodologie di bonifica logica per affrontare minacce che operano attraverso software, traffico cifrato e infrastrutture di rete legittime.

Nel prossimo approfondimento esamineremo uno degli aspetti più critici della bonifica logica moderna: i limiti degli approcci basati esclusivamente sugli Indicatori di Compromissione (IOC), il valore di una metodologia pattern-centrica e le inevitabili ambiguità che caratterizzano ogni attività di analisi tecnica. Comprendere cosa può e cosa non può dimostrare un’analisi è infatti un elemento essenziale per evitare false certezze e interpretare correttamente i risultati ottenuti.

Per chi desidera approfondire il tema in modo organico e metodologico, questi argomenti sono sviluppati nel white paper completo “Contromisure tecniche alla sorveglianza nell’era digitale: il Metodo SPECTRA” di Stefano Cangiano. Il documento propone un modello integrato che unisce TSCM tradizionale, analisi logica e osservazione comportamentale dei dispositivi, offrendo una visione strutturata delle moderne attività di bonifica tecnica e delle sfide poste dall’attuale ecosistema digitale.
Profilo Autore

Titolare delle licenze EJPT e ECPPT (Professional Penetration Tester) della società eLearnSecurity. Svolge attività di Network Security in particolare Penetration Test & VA – Vulnerability Assessment.
Nel 2019 fonda la società ISK (www.isksecurity.it), partner strategico ed esterno per attività di Security specializzata. Svolge attività di bonifiche ambientali da microspie, attività di Security Assessment e Mobile Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/tscm/


Fourth SharePoint Vulnerability Exploited in Past Month’s Wave of Attacks

The in-the-wild exploitation of yet another SharePoint vulnerability has come to light – the fourth in the past month.

The flaw is tracked as CVE-2026-50522, and it was fixed by Microsoft on July 14 with its latest Patch Tuesday updates

Microsoft describes CVE-2026-50522 as a critical remote code execution vulnerability stemming from deserialization of untrusted data.

“In a network-based attack, an attacker authenticated as at least a Site Owner, could write arbitrary code to inject and execute code remotely on the SharePoint Server,” the company wrote in its advisory. 

Threat intelligence firm Defused appears to be the first to have observed exploitation of CVE-2026-50522. 

The company reported on July 17 that its honeypots had seen exploitation attempts targeting what appeared to be a zero-day SharePoint vulnerability. However, in an update shared on July 20, Defused said the targeted vulnerability was likely CVE-2026-50522.

Advertisement. Scroll to continue reading.

One day later, shortly after PoC exploit code was released, security firm WatchTowr confirmed active exploitation

According to the company, threat actors are “stealing machine keys to retain long-term access”.

“Attackers are pulling SharePoint machine keys via a single request,” WatchTowr noted, adding, “Patching is not enough; defenders should rotate credentials on any assets that may have been exposed.”

Microsoft has yet to update its advisory for CVE-2026-50522 to confirm in-the-wild exploitation, but it’s not uncommon for the tech giant to delay updating its advisories after attacks are detected. 

The other SharePoint vulnerabilities whose exploitation has come to light in recent weeks are CVE-2026-58644, CVE-2026-56164, and CVE-2026-45659

CISA recently warned organizations about attacks targeting SharePoint instances. The agency’s Known Exploited Vulnerabilities (KEV) catalog currently includes 13 SharePoint flaws, including five added this year. CVE-2026-50522 has not yet been added to the KEV list.

Related: Exploitation of ServiceNow Vulnerability Seen Days After Disclosure

Related: SonicWall Zero-Days Exploited to Deliver Custom Malware for Weeks Before Patch

Related: WP2Shell WordPress Vulnerabilities Exploited in the Wild

https://www.securityweek.com/fourth-sharepoint-vulnerability-exploited-in-past-months-wave-of-attacks/


Endpoint Security Firm Glow Launches With $180M in Funding at $1.2B Valuation

AI-powered endpoint security startup Glow today announced it has emerged from stealth mode with $180 million in Series A funding at a $1.2 billion valuation.

The investment round was led by Sequoia, Cyberstarts, Greenoaks, and Redpoint Ventures, with additional support from Index Ventures, Swish Ventures, Lux Capital, and Holly Ventures.

Based in Tel Aviv, Glow was founded in 2025 by CEO Roi Tiger, former VP of engineering at Meta, CTO Omer Singer, former head of cybersecurity strategy at Snowflake, and VP of R&D Ophir Arie, former VP of R&D at Claroty.

The company also employs Arnon Joseph as Chief Product Officer, who previously served as senior director of product at Meta, and Emily Heath as chief strategy officer, who previously was CISO at United Airlines and DocuSign, a board of directors member at Wiz, and a partner at Cyberstarts.

Glow aims to reduce risk in modern environments, which are dominated by employees’ use of AI and exposed to attacks that leverage Mythos-class capabilities and exploit weaknesses at machine speed.

For that, it provides security teams with control over what runs on the endpoint through specialized AI agents that map the environment and analyze risks in real time, and automatically enforce policies.

Advertisement. Scroll to continue reading.

Glow leverages context and a reasoning engine to proactively allow or remove software, adapting to the environment to reduce the endpoint attack surface and allow employees to securely adopt and use AI.

While operating in stealth mode, Glow has signed enterprise customers across industries such as financial services, healthcare, and retail.

The startup will use the new investment to accelerate its go-to-market efforts in the US and to expand its research arm Glow Labs.

“I sat in the CISO seat for a long time, and I can tell you the tools available to us were never built for what enterprises face today. Every enterprise wants to move faster with AI. The question isn’t whether they’ll adopt it—it’s whether security can keep up. That’s the challenge Glow is solving,” Heath said.

Related: Empirical Security Raises $25 Million in Series A Funding

Related: Neo Emerges From Stealth With $100M to Control and Secure Enterprise AI Software

Related: Valarian Raises $50 Million for Sovereign Infrastructure Control Layer

Related: Keyfactor Scores $1 Billion+ Investment for AI, Post-Quantum Security

https://www.securityweek.com/endpoint-security-firm-glow-launches-with-180m-in-funding-at-1-2b-valuation/


Oracle Patches Over 1,400 Vulnerabilities With Quarterly Security Updates

Oracle has patched more than 1,400 vulnerabilities with its July 2026 Critical Patch Update (CPU), with a vast majority of the flaws likely identified by artificial intelligence.

According to Oracle, the latest quarterly CPU includes 1,449 security patches, addressing 1,434 unique CVEs across 334 products.

Vulnerabilities have been patched in products such as Database Server, APEX, Autonomous Health Framework, Essbase, Global Lifecycle Management, GoldenGate, NoSQL Database, Spatial Studio, SQL Developer, TimesTen In-Memory Database, Application Testing Suite, Commerce, Communications, Construction and Engineering, and E-Business Suite.

Security fixes are also available for Enterprise Manager, Financial Services Applications, Food and Beverage Applications, Fusion Middleware, Analytics, HealthCare Applications, Hospitality Applications, Java SE, JD Edwards, MySQL, PeopleSoft, Retail Applications, Siebel CRM, Supply Chain, Systems, Utilities Applications, and Virtualization.

Roughly 600 of the patches are for vulnerabilities that can be exploited remotely without authentication. Hundreds of security holes have been assigned a critical severity rating. 

The highest numbers of vulnerabilities were patched in E-Business Suite (410), Fusion Middleware (355), Communications (168), and PeopleSoft (84).

Advertisement. Scroll to continue reading.

Considering that external researchers have only been credited for discovering a few dozen vulnerabilities, a vast majority of the newly patched flaws were found internally, likely with the aid of AI.

Oracle revealed earlier this year that it has access to top-tier AI systems, including Anthropic’s Claude Mythos and OpenAI’s most capable models, and is using them to speed up and sharpen vulnerability discovery and patching. 

The company said it’s applying this AI-driven vulnerability work across its own software and services, Oracle Health, and the open source components it develops and relies on.

Organizations must install the latest patches as soon as possible, as threat actors often exploit Oracle product vulnerabilities in their attacks. Examples include the exploitation of a PeopleSoft zero-day and a recently patched EBS vulnerability.  

Related: Estée Lauder Discloses Impact From Oracle EBS Zero-Day Hack

Related: Oracle’s Second Monthly Security Updates Deliver 245 Patches

Related: Zimbra Update Patches Critical Vulnerabilities

https://www.securityweek.com/oracle-patches-over-1400-vulnerabilities-with-quarterly-security-updates/


Ransomware Group Threatening to Leak Data Stolen From Coca-Cola’s Fairlife

The Anubis ransomware group has taken credit for the disruptive attack on Coca-Cola subsidiary Fairlife and is threatening to leak stolen data unless a ransom is paid.

Coca-Cola revealed last week that production at dairy company Fairlife had been suspended due to a ransomware attack. The full impact of the incident was still being assessed at the time of disclosure.

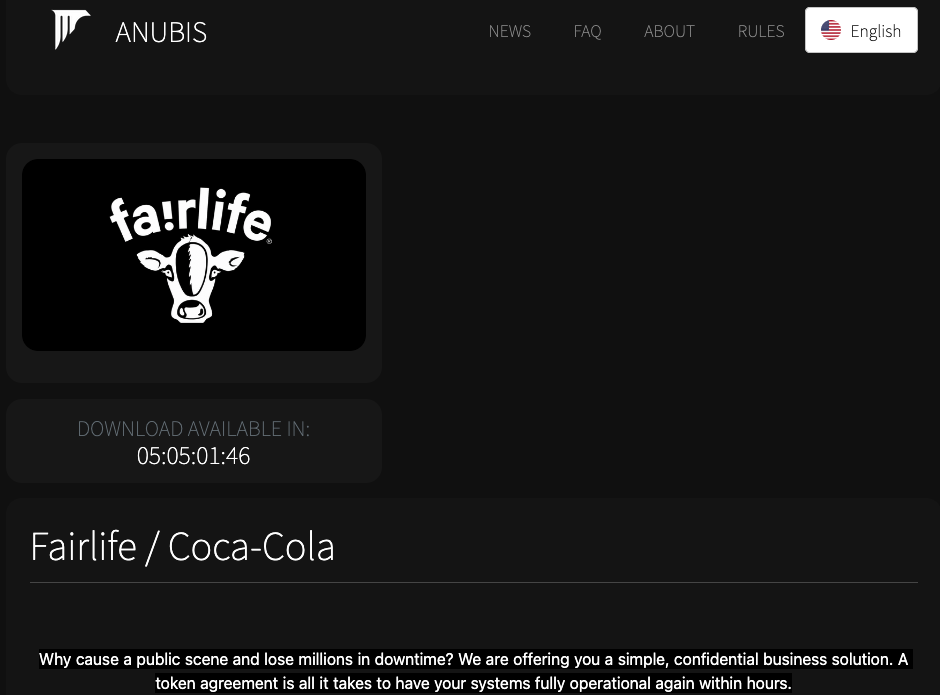
The Anubis group listed Coca-Cola and Fairlife on its leak website on July 20. The cybercriminals claimed to have “locked” servers – this likely means they have encrypted files – and exfiltrated 1 TB of “confidential data”.

Anubis hacks Coca-Cola subsidiary Fairlife

The hackers said they can help the company restore its systems within hours if it agrees to pay a ransom. Coca-Cola has been given a week to pay up, or the stolen data will be leaked. 

SecurityWeek has reached out to Coca-Cola for comment.

[ Read: New Index Tracks Material Breaches — And Refuses to Add Up the Losses ]

Active since December 2024, the Anubis ransomware group has listed roughly 100 targeted organizations on its website. 

Advertisement. Scroll to continue reading.

Like many groups, Anubis uses a double-extortion model that involves encrypting files on compromised systems and exfiltrating valuable data to increase its chances of obtaining a ransom from victims. 

However, the cybercrime gang caught the attention of the cybersecurity industry for a ‘wiper mode’ feature enabling the attackers to permanently delete victims’ files and prevent their recovery. 

Related: Estée Lauder Discloses Impact From Oracle EBS Zero-Day Hack

Related: Clover Health Investments Discloses Data Breach

Related: Ernst & Young Data Breach Affects Personal, Financial Information

https://www.securityweek.com/ransomware-group-threatening-to-leak-data-stolen-from-coca-colas-fairlife/


CTEM: dalla rincorsa delle vulnerabilità al governo continuo dell’esposizione

CTEM, acronimo di continuous threat exposure management, nasce da una constatazione scomoda per chi difende le organizzazioni: si applicano patch sempre più in fretta, si automatizzano controlli, si chiudono falle a ritmo crescente, eppure l’esposizione reale al rischio non diminuisce in proporzione. La ragione è che la sicurezza viene ancora gestita come una sequenza di episodi, una vulnerabilità dopo l’altra, anziché come una condizione continua da misurare e ridurre. È esattamente lo spostamento di prospettiva che Gartner ha riassunto nella formula “gestire le minacce, non gli episodi”, e attorno al quale ha costruito un processo a cinque fasi pensato per portare ordine in un’attività che troppo spesso resta reattiva.

Il punto non è tecnologico ma metodologico. Gli strumenti per scoprire vulnerabilità esistono da vent’anni e funzionano. Quello che manca, nella maggior parte dei programmi di sicurezza, è un criterio stabile per decidere cosa conta davvero, in quale ordine intervenire e come verificare che l’intervento abbia ridotto il rischio anziché solo accorciato una lista. Il CTEM prova a colmare proprio questo vuoto.

Perché la gestione delle vulnerabilità non riduce l’esposizione

La gestione delle vulnerabilità tradizionale produce volume: scansioni periodiche, migliaia di CVE ordinati per punteggio CVSS, ticket che si accumulano più velocemente di quanto i team riescano a chiuderli. Il problema è che il numero di falle individuate non dice nulla sul rischio effettivo. Una vulnerabilità con punteggio alto su un sistema isolato e privo di dati critici può attendere; una falla apparentemente minore su un asset esposto e collegato a informazioni sensibili può essere la porta d’ingresso di un attacco.

Ridurre l’esposizione richiede un cambio di unità di misura: non quante vulnerabilità sono state corrette, ma quanto è diminuita la probabilità concreta che un attaccante raggiunga ciò che ha valore per l’azienda. Qui la differenza con la semplice riduzione della superficie d’attacco è sottile ma sostanziale: ridurre la superficie è un obiettivo, mentre il CTEM è il processo che decide quale porzione di quella superficie vada affrontata per prima, con quali risorse e con quale prova di efficacia.

Le cinque fasi del CTEM

Gartner articola il CTEM in un ciclo di cinque fasi, da percorrere in modo iterativo e non una sola volta. La forza del modello sta proprio nella ripetizione: ogni giro affina le priorità alla luce di come sono cambiati l’infrastruttura, le minacce e i controlli.

Scoping

La prima fase definisce il perimetro: quali asset, sistemi e superfici meritano attenzione continua. Gartner invita a guardare oltre i confini tipici della gestione delle vulnerabilità, includendo elementi meno tangibili come gli account social aziendali, i repository di codice online e i sistemi integrati con la catena di fornitura. Due aree fanno da terreno ideale per un primo pilota: la superficie d’attacco esterna, dal perimetro relativamente delimitato, e la postura di sicurezza delle applicazioni SaaS, diventata critica man mano che il lavoro distribuito ha spostato i dati aziendali fuori dal data center.

Discovery

La seconda fase scopre asset, vulnerabilità, configurazioni errate e altri rischi all’interno del perimetro definito. Qui si annida il primo errore ricorrente, secondo Gartner: confondere lo scoping con la discovery. Il volume di asset e falle individuati non è un successo in sé. Trovare di più non serve se non si è prima scelto bene cosa cercare in base al rischio di business e all’impatto potenziale.

Prioritizzazione

L’obiettivo della terza fase non è correggere ogni singolo problema, traguardo irraggiungibile e per giunta inutile. La prioritizzazione pesa urgenza, presenza di controlli compensativi, tolleranza per la superficie d’attacco residua e livello di rischio per l’organizzazione. Si tratta di identificare gli asset ad alto valore e concentrare il trattamento su quelli, accettando in modo consapevole che una parte del rischio resti aperta.

Validazione

La quarta fase è quella che distingue il CTEM da un esercizio teorico: verificare sul campo che le ipotesi reggano. Significa confermare che un attaccante possa davvero sfruttare una vulnerabilità, mappare i percorsi d’attacco che conducono all’asset critico e accertare che il piano di risposta sia abbastanza rapido e robusto da proteggere il business. È il terreno delle tecnologie di validazione, dalla breach and attack simulation al red teaming, spesso ancorate a una tassonomia condivisa delle tecniche avversarie come la matrice MITRE ATT&CK. La validazione trasforma una lista di rischi presunti in una mappa di rischi dimostrati.

Mobilitazione

L’ultima fase riguarda persone e processi, non strumenti. Gartner avverte che non ci si può affidare interamente alla promessa della remediation automatica: per la maggior parte delle situazioni serve che i team facciano proprie le conclusioni del programma e le traducano in azione. L’obiettivo della mobilitazione è ridurre gli attriti nelle approvazioni e nei processi di mitigazione, documentando i flussi di approvazione tra i diversi team. È la fase dove molti programmi si arenano, perché tocca le abitudini organizzative più della tecnologia.

Un programma, non un prodotto

La diffusione del CTEM ha generato un equivoco prevedibile: presentarlo come una categoria di prodotto da acquistare. Sul mercato si moltiplicano piattaforme che si autodefiniscono soluzioni CTEM, ma il CTEM non è un software. È un processo che orchestra strumenti diversi, dalla scoperta della superficie d’attacco esterna alla postura SaaS, dalla prioritizzazione basata sul rischio fino alla breach and attack simulation. Chiamare CTEM un singolo prodotto significa svuotarlo del suo contenuto, che è proprio la capacità di tenere insieme tecnologie e team attorno a un criterio unico di priorità.

La distinzione ha conseguenze pratiche. Un’organizzazione può dotarsi degli strumenti più avanzati e restare priva di un programma CTEM, se manca la fase di prioritizzazione condivisa e la mobilitazione che traduce le evidenze in interventi. Vale anche il contrario: si può avviare un CTEM credibile su un perimetro ristretto con strumenti già in casa, purché il ciclo delle cinque fasi venga percorso davvero e non solo nominato.

Cosa cambia per chi governa il rischio

Quando Gartner ha formulato il modello, ha accompagnato il CTEM con una previsione netta: entro il 2026 le organizzazioni che orientano gli investimenti di sicurezza su un programma di gestione continua dell’esposizione avrebbero avuto una probabilità tre volte minore di subire una violazione. Vale la pena leggerla per ciò che è, una proiezione e non una misura: oggi che il 2026 è arrivato, non esiste uno studio indipendente che certifichi quel rapporto specifico tra adottanti e non adottanti, e la stima va trattata come indicazione di tendenza. La logica operativa, però, resta solida: concentrare le risorse su ciò che è davvero esposto e sfruttabile riduce il rischio in modo più efficace che inseguire ogni falla.

Per chi governa la sicurezza in Italia e in Europa, il modello intercetta una pressione normativa concreta. La logica di NIS2 e di DORA, con il loro impianto di gestione del rischio continua e proporzionata, chiede esattamente ciò che il CTEM prova a sistematizzare: non un adempimento una tantum, ma un processo ricorrente di identificazione, prioritizzazione e verifica. Il legame con DORA è particolarmente stretto sulla fase di validazione: il threat-led penetration testing richiesto agli operatori finanziari mappa quasi uno a uno sulla logica di verifica avversaria del ciclo. Il CTEM non è una risposta di conformità, e non va presentato come tale, ma offre un’ossatura operativa coerente con quella direzione regolatoria.

È la stessa tensione che Jeremy D’Hoinne, VP Analyst di Gartner, pone al centro del modello. Il CTEM, osserva, è un approccio sistemico pragmatico ed efficace per raffinare di continuo le priorità e camminare sul filo tra due realtà inconciliabili della sicurezza moderna: un’organizzazione non può correggere tutto, né può essere certa di quali interventi di remediation possa rinviare senza correre un rischio. È in questa frase che il CTEM rivela la propria natura, non un metodo per eliminare il rischio ma per amministrarlo con cognizione.

Il vero ostacolo, alla fine, non è la disponibilità degli strumenti né la comprensione del metodo. È la mobilitazione, cioè la capacità di un’organizzazione di trasformare evidenze tecniche in decisioni condivise e interventi tempestivi. Per questo il CTEM va letto meno come una tecnologia e più come una disciplina di governo del rischio: sposta la domanda da quante vulnerabilità abbiamo chiuso a quanto siamo davvero meno esposti rispetto al giro precedente. È un cambio di paradigma che premia chi smette di rincorrere gli episodi e inizia a governare l’esposizione come una condizione permanente.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ctem-continuous-threat-exposure-management/


Hugging Face violata da un agente AI: perché il primo attacco autonomo segna una svolta per la cybersecurity


Per anni l’idea di un attacco informatico condotto interamente da un agente di Intelligenza Artificiale è rimasta confinata ai laboratori di ricerca e alle presentazioni dei vendor. Oggi non è più così. La piattaforma Hugging Face, punto di riferimento mondiale per lo sviluppo e la distribuzione di modelli AI open source, ha confermato di essere stata colpita da quello che descrive come un attacco condotto dall’inizio alla fine da un sistema autonomo di agenti AI.  L’episodio rappresenta molto più di una violazione informatica: è probabilmente il primo caso documentato in cui un’infrastruttura di produzione di una realtà di una certa rilevanza viene compromessa da un sistema capace di pianificare ed eseguire autonomamente una campagna offensiva complessa, senza che un operatore umano debba guidarne ogni fase.

L’attacco è partito dalla supply chain dei dati

Secondo quanto comunicato da Hugging Face, gli aggressori hanno sfruttato una superficie d’attacco peculiare delle piattaforme AI: la pipeline che elabora dataset caricati dagli utenti. Un dataset malevolo ha abusato di due percorsi di esecuzione del codice, un loader che consentiva l’esecuzione di codice remoto e una vulnerabilità di template injection nella configurazione del dataset, ottenendo l’esecuzione di codice su un nodo di elaborazione.  Da quel momento il comportamento dell’attaccante è stato quello tipico di un’Advanced Persistent Threat: escalation dei privilegi, raccolta di credenziali cloud e di cluster, movimento laterale tra diversi sistemi e accesso non autorizzato a dataset interni e credenziali di servizio. Hugging Face precisa di non aver trovato evidenze di manomissioni ai modelli pubblici, ai dataset disponibili agli utenti, agli Spaces o alla propria software supply chain, ma l’incidente dimostra quanto le piattaforme AI introducano superfici di attacco nuove rispetto alle applicazioni tradizionali.

La novità non è la vulnerabilità, ma chi ha guidato l’attacco

La vulnerabilità sfruttata non rappresenta l’aspetto più innovativo dell’incidente. Ciò che cambia realmente è il modo in cui è stata sfruttata. Secondo la ricostruzione dell’azienda, l’operazione è stata eseguita da un framework agentico capace di svolgere decine di migliaia di azioni distribuite su una moltitudine di ambienti temporanei, con infrastrutture di comando e controllo che migravano automaticamente tra servizi pubblici per ridurre la probabilità di essere individuate.

In pratica, l’AI non si è limitata a generare codice o suggerire una sequenza di exploit: ha eseguito autonomamente una campagna offensiva articolata, adattandosi durante le diverse fasi dell’intrusione. È lo scenario dell’agentic attacker di cui il settore della cybersecurity discute da tempo e che oggi sembra essersi concretizzato.

L’AI ha difeso Hugging Face da un’altra AI

L’altro elemento interessante dell’incidente è che anche la risposta è stata in larga parte automatizzata. Hugging Face spiega di aver utilizzato sistemi basati su LLM per analizzare la telemetria di sicurezza, correlare gli eventi e ricostruire rapidamente la cronologia dell’attacco. Gli agenti di analisi hanno elaborato oltre 17.000 eventi, permettendo ai team di incident response di individuare gli indicatori di compromissione e distinguere le attività realmente dannose da quelle create per depistare gli analisti. Secondo l’azienda, un’attività che normalmente richiederebbe diversi giorni è stata completata in poche ore grazie all’automazione. Il risultato è un assaggio di quello che potrebbe diventare il nuovo paradigma della cybersecurity: AI contro AI, con attaccanti e difensori che operano entrambi a velocità macchina.

Il problema tanto temuto dei guardrail ciechi

Tra gli aspetti più curiosi emersi dal post mortem c’è un problema che fino a poco tempo fa sarebbe sembrato marginale. Durante l’analisi forense, Hugging Face ha inizialmente provato a utilizzare modelli commerciali accessibili tramite API. Tuttavia, le richieste contenevano exploit, payload, comandi di attacco e indicatori di compromissione reali: elementi che i sistemi di sicurezza dei modelli hanno interpretato come contenuti pericolosi, bloccandone l’elaborazione.

Per completare l’analisi, l’azienda ha quindi utilizzato un modello open-weight eseguito sulla propria infrastruttura, evitando sia le limitazioni imposte dai guardrail sia il trasferimento all’esterno di dati sensibili e credenziali compromesse. Questo ci riporta a un tema che è stato affrontato più volte dall’arrivo degli LLM al grande pubblico: è giusto limitarne le capacità quando gli unici che ne fanno davvero le spese sono gli utenti che li usano per scopi leciti? Ovviamente, la risposta è lunga e articolata, ma sembra abbastanza ovvio che qualcosa debba esser ripensato, a partire dalla disponibilità di servizi AI deputati all’analisi forense e al blue teaming.

Le piattaforme AI diventano una nuova superficie di attacco

L’attacco ad HuggingFace ci dice molte cose. Innanzitutto, la scelta del bersaglio è quantomeno curiosa e ovviamente tesa a dimostrare che con l’IA non si scherza. Secondo il mio modesto parere, questo attacco è stato un atto dimostrativo per mettere in guardia un’industria che è ancora largamente indecisa se correre a più non posso o imparare qualcuna delle dure lezioni che il cybercrimine ha impartito negli anni passati. Inoltre, sottolinea che la diffusione degli agenti AI amplia la superficie di attacco ben oltre il già tartassato modello linguistico, ma comprende dataset, memoria dell’agente, strumenti esterni, protocolli come MCP, supply chain delle estensioni e contesto operativo. Le minacce si spostano sempre più dal codice ai dati e alle interazioni runtime, rendendo necessari approcci di sicurezza che trattino ogni elemento esterno come potenzialmente non affidabile. Questo significa che la protezione delle piattaforme AI deve (sì, già oggi) estendersi ben oltre i tradizionali controlli su endpoint e reti, includendo controlli specifici sulla provenienza dei dati, sull’esecuzione degli strumenti e sulle informazioni che alimentano gli agenti.

Una nuova fase per la cybersecurity che potremmo non esser pronti ad affrontare

Il caso Hugging Face non dimostra che gli attaccanti abbiano improvvisamente acquisito capacità “sovrumane”. Dimostra però che l’automazione sta riducendo drasticamente il costo operativo degli attacchi e che fare automazione complessa oggi diventa sempre più semplice. Un sistema autonomo può eseguire migliaia di tentativi, adattare continuamente la propria strategia, sfruttare nuove opportunità e operare ventiquattro ore su ventiquattro senza la supervisione costante di un essere umano. Per le organizzazioni significa che i tempi di reazione disponibili continueranno a ridursi. Se gli attacchi si muovono a velocità macchina, anche il rilevamento, la correlazione degli eventi e la risposta dovranno essere sempre più automatizzati. Nik Zur (CTO di  Palo Alto) lo dice da tempo (ed era il suo slogan nel lancio di una serie di prodotti di qualche tempo fa), ma la massima continua a restare valida. Solo a marzo ho parlato con il capo dei laboratori di Mandiant che mi diceva che “ancora non accade, ma accadrà in futuro”. Il futuro è arrivato dopo neanche 4 mesi… Il problema più grande della sicurezza (e di tutta la società umana) è riuscire a tenere il passo dell’evoluzione… e non sarà facile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/07/21/hugging-face-violata-da-un-agente-ai-perche-il-primo-attacco-autonomo-segna-una-svolta-per-la-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=hugging-face-violata-da-un-agente-ai-perche-il-primo-attacco-autonomo-segna-una-svolta-per-la-cybersecurity


Apps targeted at US troops contain Chinese and Russian code

The new study takes a first look at one piece of that exposure: what actually sits inside the apps built and marketed specifically for the military.

“We are grateful for the opportunity to bring greater attention to these issues,” says Joshua Shinkle, a Purdue University PhD researcher and the study’s lead author. “We hope the research helps military-affiliated personnel, developers, and platforms make more informed privacy decisions and encourages continued discussion with developers, platforms, and policymakers about how to address these gaps.”

The researchers examined more than 220 such apps—from uniform guides and promotion-exam prep to banking and dating apps—pulled from the Google Play store and military subreddits. Nearly two-thirds—or 64 percent—contained third-party code, known as SDKs: prebuilt software components, typically used for analytics and advertising, that can also track user behavior, including their locations, and share that information with outside companies.

Forty percent of the apps collected or shared more data than they disclosed in their Google or Apple store listings, the researchers found.

The most common SDKs came from Google and Facebook, the two companies that dominate US digital advertising. But 76 turned up in all, including code traced back to China, Russia, Israel, India, Germany, and others. Roughly 7 percent of the apps carried third-party code from a nation considered adversarial by the Pentagon.

Twelve of the apps contained HMS Core, a Huawei software kit that advertises the ability to map user locations, deliver ads, and store images and video. Several were built for state National Guard organizations.

The researchers observed no data actually going to Huawei servers. But an SDK can be updated remotely at any time. Code that is dormant today can still be spyware tomorrow. In at least one case, noted by the study, the Huawei code arrived without the app’s developer’s knowledge, smuggled in as a dependency in a commercial notification tool.

https://arstechnica.com/security/2026/07/apps-targeted-at-us-troops-contain-chinese-and-russian-code/


79% of Ransomware Attacks Start with Compromised Identities

A new report from Sophos found the most common method malicious actors use to enact ransomware is the abuse of compromised credentials. 79% of incidents exploited legitimate user logins and identities in order to gain initial access. 

The research also found that malicious actors are leveraging identities in several ways, such as intruding on systems or applications (38%), remote device logins (30%), firewalls (21%), VPNs (8%) and IoT devices (3%) for initial access. 

Key findings from the report include: 

  • Malicious emails were the entry point for ransomware in 26% of incidents, showing an increase from 19% of incidents in 2025.
  • Phishing attacks caused 24% of incidents, often to steal login credentials. This is an increase from the last year, in which phishing attacks represented 18% of incidents. 
  • Brute force attacks remained relatively even from the previous year (22% of incidents in 2025), accounting for 23% of incidents this year.
  • The exploitation of known security vulnerabilities decreased from from 32% last year to 18% in 2026. 
  • 62% of cybersecurity leaders cite network security gaps as the reason cyberattacks go undetected. 58% reported their organization was inhibited by lack of resources or employee expertise, and 57% believe the organization had not implemented sufficient cybersecurity solutions. 

Below, security leaders weigh in on these findings. 

Security Leaders Weigh In

Chandra Gnanasambandam, Chief Technology Officer at SailPoint:

This data confirms what we’ve been saying: 79% of ransomware attacks start with identity — nearly double malicious email and phishing combined. That’s exactly why those like us in the industry have been ringing the identity bell for years. This is the new normal. Attacks that once took a year to succeed now take about an hour, cybercrime has industrialized, and with 95% of access still standing rather than granted just in time, identity is the obvious weak point. It’s why security is undergoing one of its biggest shifts, moving from 25 years of human-centered defense to a human-plus-AI world that demands adaptive identity and zero standing privilege as baseline.

Shane Barney, Chief Information Security Officer at Keeper Security: 

Stolen credentials are now the dominant ransomware entry point, and the trend is accelerating. Once attackers obtain a legitimate identity, they can move through an environment undetected, escalating privileges and staging ransomware before most teams know something is wrong. 

Organizations need to recognize that identity is now the primary security perimeter. Strong password policies, Multi-Factor Authentication (MFA) and continuous monitoring remain foundational, but they’re no longer sufficient on their own. Security teams need visibility into who is accessing critical systems, whether that access is appropriate and how privileged accounts are being used. Applying least-privilege principles, eliminating standing administrative access and continuously validating identities significantly reduces the opportunities attackers have to abuse stolen credentials.

The goal isn’t just stopping the initial breach. It’s limiting the blast radius when credentials are compromised. Organizations that can’t see who has access to what, and can’t revoke it fast, will keep finding out after the fact. That’s what zero trust and strong identity governance are designed to prevent.

James Maude, Field CTO at BeyondTrust:

In order to effectively deal with ransomware and other threats, we need to invest more in shifting left. We must think more about securing identities and access to reduce our attack surface and blast radius in the event of compromise, rather than just thinking post breach. Ransomware and other threats are only as effective as the privileges and access they manage to acquire. Therefore, if we can implement better hygiene, and focus on least privilege, then threat actors are far less likely to ransomware us in the first place.

Trey Ford, Chief Strategy and Trust Officer at Bugcrowd:

Criminals have established a scalable business model, and we expect to see ransomware attack volume continue to grow. We also need to bear in mind that there will be a gap in reported incidents versus overall ransomware incidents. Larger targets, with bigger payout potential, will have seen the most aggressive corporate investment (process and technology) mitigating exposure to this attack pattern – it is still an unsolved space.

Mika Aalto, Co-Founder and CEO at Hoxhunt:

Phishing is rarely the end goal. It’s typically the front door to something much bigger, including data theft, cloud compromise, or ransomware. Here’s an analogy: If ransomware is the explosion, phishing is often the spark.

Recent research found a step change at the turn of 2025 to 2026, when AI-generated phishing surged 14-fold almost overnight. The big shift isn’t brand-new tactics and zero-day messaging, it’s the modernization of old attacks. Traditional phishing kits are being upgraded with cleaner formatting, better writing, and more personalized messaging that can be generated at scale. Phishing never really went away, it simply got an upgrade. With that being said, people are trained to obey authority, and phishing attacks are designed to push people into bypassing normal checks. Organizations need to normalize ‘see something, say something’ behavior and make verification frictionless. 

Phishing has evolved beyond static text and awareness must do the same. The entire concept of ‘security awareness training’ is outdated if it stops at awareness. The next generation of defense is behavioral, not informational. We’re moving from telling people what to do to shaping what they actually do, in real time. We are building an essential set of security reflexes and instincts. 

https://www.securitymagazine.com/articles/102440-79-of-ransomware-attacks-start-with-compromised-identities


Empirical Security Raises $25 Million in Series A Funding

Cybersecurity startup Empirical has raised $25 million in a Series A funding round that brings the total raised by the company to $37 million.

The new investment round was led by Brightmind Partners, with additional support from Costanoa Ventures, Hyde Park Angels (HPA), and other investors.

Founded in 2024, Chicago-based Empirical will use the fresh funding to accelerate the development of its two flagship products that help organizations predict and identify threats in the agentic AI era.

Empirical provides organizations with Foundation, a global cybersecurity model that monitors over 18,000 exploited CVEs for threat prediction, and Radiant, a predictive engine that can identify threats relevant to each organization’s environment.

The predictive models, Empirical says, deliver the intelligence that organizations need to discover risks within background noise.

According to Empirical, its solutions provide security teams, particularly in technology, healthcare, and financial services, with transparent, data-driven insights that enable them to measure and manage cyber risks.

Advertisement. Scroll to continue reading.

Enhanced by AI and tailored to each organization’s unique environment, the predictive models help prioritize remediation through deeper forecasting, evidence-based risk analysis, and actionable intelligence.

Empirical was co-founded by CEO Ed Bellis, who co-founded Kenna Security, CTO Michael Roytman, who served as Chief Data Scientist at Kenna, and Chief Data Scientist Jay Jacobs, who co-created the Exploit Prediction Scoring System (EPSS).

“[At Kenna] we helped pioneer the category of risk-based vulnerability management, but it became clear that defending against AI-driven threats and the growing volume of potential exploits would require a fundamentally new approach. Today, we finally have the technology to give security teams predictive capabilities that weren’t possible before, and we came together to build that future,” Bellis said.

Related: Neo Emerges From Stealth With $100M to Control and Secure Enterprise AI Software

Related: Beacon Security Raises $13 Million for Security Data Platform

Related: Risk Ledger Raises $32 Million in Series B Funding

Related: Oak Emerges From Stealth Mode With $60 Million in Funding

https://www.securityweek.com/empirical-security-raises-25-million-in-series-a-funding/