Le reti elettriche sono armi potenti al servizio dei cybercriminali


Negli ultimi anni gli attacchi contro le reti elettriche si sono moltiplicati, ma non le misure di sicurezza per proteggerle: hackerare pannelli solari e le cosiddette “smart grid” non è affatto difficile, per lo più a causa di errori degli utenti.

È quanto emerge da un recente approfondimento dell’emittente tedesca Deutsche Welle (DW) che ha contattato diversi esperti di cybersecurity specializzati nell’individuare vulnerabilità in reti e centrali elettriche e in diverse installazioni. “Sai, le persone mettono in funzione i propri dispositivi e si dimenticano di modificare le password di default. Oppure hanno configurato delle password molto deboli” ha spiegato Aditya K Sood, white hacker statunitense. “Per me equivale a un controllo completo del dispositivo“.

attacchi reti elettriche

Se la digitalizzazione delle griglie elettriche è essenziale per migliorare l’erogazione di energia e renderla più smart, è altrettanto vero che i cybercriminali possono usarle per provocare sovraccarichi e di conseguenza blackout su aree molto estese.

Per comprendere l’impatto di questi attacchi, DW fa l’esempio di Solarman PV, una compagnia cinese che opera impianti a energia solare in 190 Paesi. Con una potenza totale di 195 GigaWatt, la compagnia gestisce quasi il 10% delle installazioni mondiali. Lo scorso agosto, Bitdefender ha individuato diverse vulnerabilità gravi in questi sistemi che esponevano connessioni e funzionalità sia ai propri clienti che, ovviamente, ai cybercriminali.

La compagnia ha affermato di non avere prove sul fatto che i bug siano stati sfruttati; ciò non toglie che la maggior parte dei sistemi energetici nel mondo soffre di vulnerabilità molto allettanti per i cybercriminali.

Anche in Europa la situazione è delicata: molti Paesi hanno segnalato di aver subito attacchi alle reti elettriche, per lo più da gruppi hacker legati alla Cina e alla Russia, a prescindere dalla nazionalità dei costruttori. Sono notizie recenti la rottura del cavo sottomarino nel Mar Baltico, evento ancora sotto indagine, e un cyberattacco a un parco solare in Lituania attribuito a gruppi di hacker affiliati alla Russia.

Nonostante l’introduzione di nuove regolamentazioni, come il Cyber Resilience Act in Europa, la crescente interconnesione delle reti elettriche richiede un livello di vigilanza che finora non è stato raggiunto. Viste le tensioni geopolitiche crescenti, la protezione delle infrastrutture elettriche deve diventare una priorità non solo per le aziende, ma anche per i governi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/03/le-reti-elettriche-sono-armi-potenti-al-servizio-dei-cybercriminali/?utm_source=rss&utm_medium=rss&utm_campaign=le-reti-elettriche-sono-armi-potenti-al-servizio-dei-cybercriminali


CERT-AGID 22-28 febbraio: nuove campagne contro l’INPS e le conversazioni di BlackBasta


Questa settimana, il CERT-AGID ha rilevato e analizzato 49 campagne malevole nel contesto italiano di sua competenza, di cui 19 mirate specificamente al nostro Paese e 30 di carattere generico che hanno comunque avuto un impatto sull’Italia.

Agli enti accreditati sono stati forniti i 840 indicatori di compromissione (IoC) individuati.

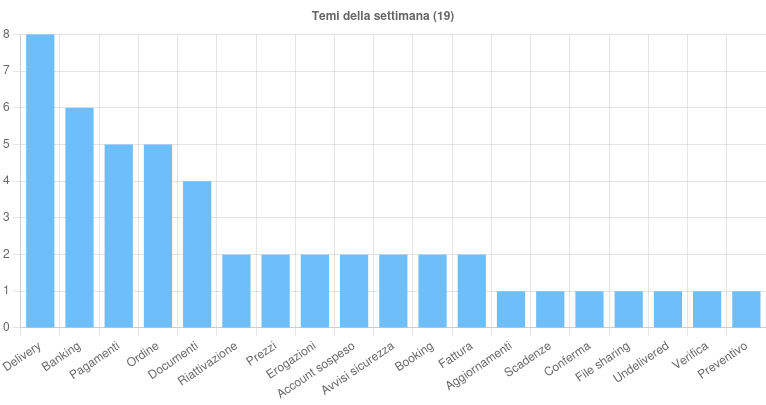
I temi della settimana

Tra questi, il tema Delivery è stato impiegato in attacchi di smishing rivolti ai clienti di Poste Italiane e per distribuire i malware Remcos, Vip Keylogger, Snake Keylogger e Formbook tramite email con diversi tipi di allegati.

Il settore Banking è stato bersaglio di campagne di phishing ai danni di Intesa Sanpaolo, veicolate via PEC, ed è stato sfruttato per diffondere i malware Lokibot, SpyNote, Irata e BingoMod.

L’argomento Pagamenti è stato utilizzato per la diffusione di diversi malware, tra cui Formbook, AsyncRat e Remcos.

Il tema Ordine ha permesso la propagazione di due campagne malware italiane, Nanocore e Snake Keylogger, oltre a tre campagne generiche che hanno diffuso Vip Keylogger, ModiLoader e Formbook.

Il CERT-AGID questa settimana ha rilevato 49 campagne malevole nel contesto italiano ed emesso 840 indicatori di compromissione.

Infine, il tema Documenti è stato sfruttato in campagne di phishing ai danni di DHL e dell’Agenzia delle Entrate, oltre a essere impiegato per distribuire i malware Lokibot e AgentTesla.

Tra gli eventi di particolare interesse, il CERT-AGID ha individuato nuove campagne di phishing che sfruttano il nome e il logo dell’INPS.

A differenza di attacchi precedenti, alcune di queste adottano un approccio intimidatorio: invece di promettere rimborsi o benefici, i cybercriminali minacciano gli utenti con presunte conseguenze penali per omissioni nella dichiarazione dei redditi.

In questo modo, li inducono a fornire dati sensibili, comprese copie di documenti d’identità e informazioni sulle carte di pagamento.

Per contrastare queste minacce, il CERT-AGID ha attivato le necessarie contromisure con il supporto dei registrar dei domini malevoli.

Nel frattempo, un hacker anonimo ha reso pubbliche conversazioni interne del gruppo BlackBasta, attivo dal 2022 come Ransomware-as-a-Service e già responsabile di attacchi con gravi impatti economici.

I dati diffusi includono credenziali SMTP, VPN e accessi a piattaforme online, rivelando dettagli sulle operazioni del gruppo.

Fonte: CERT-AGID

Malware della settimana

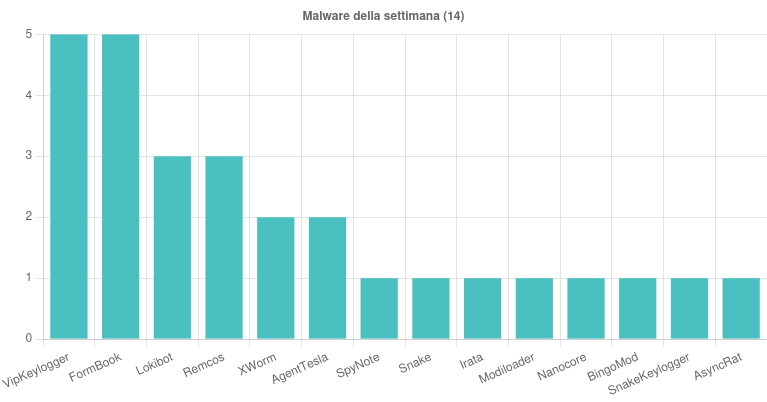
Nel corso della settimana, sono state individuate 14 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più rilevanti, FormBook è stato diffuso attraverso cinque campagne generiche legate ai temi “Prezzi”, “Pagamenti”, “Ordine” e “Delivery”, utilizzando email con allegati RAR, GZ e DOCX.

VipKeylogger è stato rilevato in una campagna italiana a tema “Fattura” e in quattro campagne generiche legate a “Delivery” e “Ordine”, distribuite tramite email con allegati RAR, TAR e Z.

Il malware Lokibot è stato veicolato attraverso tre campagne generiche a tema “Banking”, “Prezzi” e “Documenti”, con email contenenti allegati ZIP e RAR. Remcos è stato individuato in due campagne generiche a tema “Delivery”, diffuse tramite email con allegati GZ, e in una campagna generica a tema “Pagamenti” con allegato XLS.

AgentTesla è stato rilevato in una campagna generica a tema “Fattura”, diffusa tramite email con allegato IMG, e in una campagna a tema “Documenti” con allegato RAR.

Fonte: CERT-AGID

Il malware XWorm è stato protagonista di due campagne italiane a tema “Booking”, veicolate tramite email contenenti link a script malevoli. AsyncRat è stato diffuso con una campagna generica a tema “Pagamenti”, sfruttando email con allegato ZIP.

Il trojan Irata è stato rilevato in una campagna italiana a tema “Banking”, trasmesso tramite un link malevolo inviato via SMS. Modiloader è stato individuato in una campagna generica a tema “Ordine”, diffusa tramite email con allegato TXZ.

Tra gli altri malware, Nanocore è stato diffuso in una campagna italiana a tema “Ordine” attraverso email con allegati 7Z e RAR, mentre Snake è stato veicolato in una campagna italiana con allegato Z.

SnakeKeylogger ha colpito con una campagna generica a tema “Delivery” tramite allegati RAR.

BingoMod e SpyNote sono stati distribuiti tramite link a file APK malevoli in campagne italiane a tema “Banking”, utilizzando SMS come vettore di diffusione.

Phishing della settimana

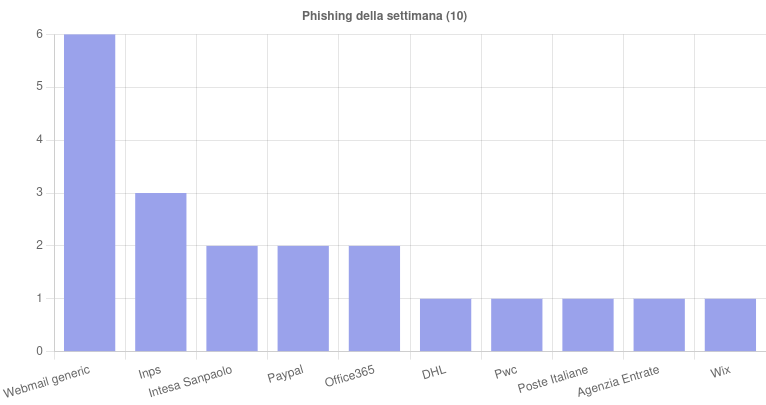
Questa settimana sono stati coinvolti 10 brand nelle campagne di phishing rilevate.

Tra i più colpiti spiccano INPS, Intesa Sanpaolo e PayPal, oggetto di numerosi attacchi volti a sottrarre credenziali e informazioni finanziarie agli utenti.

Fonte: CERT-AGID

Tuttavia, a preoccupare maggiormente sono le campagne di phishing legate alle webmail non brandizzate, che mirano a ingannare le vittime senza fare riferimento a marchi specifici.

Questo tipo di attacco, spesso più difficile da individuare, sfrutta email generiche per indurre gli utenti a fornire dati sensibili, come credenziali di accesso e informazioni personali, aumentando così il rischio di compromissione degli account.

Formati e canali di diffusione

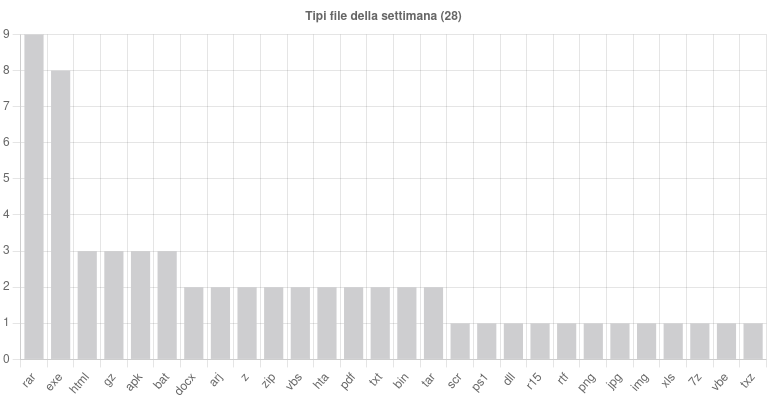
Questa settimana il CERT-AGID ha individuato l’utilizzo di 28 diverse tipologie di file impiegate per la distribuzione di contenuti dannosi.

Tra i formati più sfruttati spiccano RAR, con 9 utilizzi, ed EXE, con 8, confermando la loro centralità nelle strategie di diffusione del malware.

Altri formati frequentemente impiegati includono HTML, GZ, APK e BAT, ciascuno utilizzato in 3 campagne. Seguono ARJ, Z, ZIP, VBS, HTA, PDF, TXT, BIN e TAR, ognuno con 2 rilevamenti.

Fonte: CERT-AGID

Le restanti estensioni sono state individuate una sola volta, ma continuano a rappresentare una minaccia nel panorama delle campagne malevole.

Per quanto riguarda i vettori di diffusione, le email restano il principale strumento d’attacco, coinvolte in ben 41 campagne.

Seguono gli SMS, impiegati in 6 attacchi, mentre le PEC sono state utilizzate in 2 casi, a dimostrazione della crescente varietà di canali sfruttati dai cybercriminali per colpire le loro vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/03/26008/?utm_source=rss&utm_medium=rss&utm_campaign=26008


L’obbligo di attivazione di soluzioni di Data Loss Prevention

Questo articolo fa parte di una serie scritta da Vito Sinforoso sul tema delle soluzioni di Data Loss Prevention. In questo approfondimento affronteremo in particolare l’obbligo di attivazione di soluzioni di Data Loss Prevention nel contesto normativo italiano ed europeo, con un focus sulle disposizioni per le pubbliche amministrazioni.

La Normativa relativa alla Data Loss Prevention in Italia

In Italia, il contesto normativo relativo alla Data Loss Prevention è principalmente influenzato dalle leggi europee in materia di protezione dei dati e dalle normative nazionali che ne derivano. Il principale regolamento europeo che impatta la DLP è il Regolamento Generale sulla Protezione dei Dati (RGPD/GDPR), che è entrato in vigore il 25 maggio 2018.

Il GDPR è applicabile in Italia e stabilisce norme chiare sulla protezione dei dati personali. Impone alle organizzazioni di adottare misure adeguate per proteggere i dati personali, tra cui l’implementazione di soluzioni DLP consente di prevenire la perdita o la divulgazione non autorizzata di tali dati.

Il GDPR promuove il concetto di “Privacy by Design e by Default”, il che significa che le organizzazioni devono integrare la protezione dei dati nelle loro operazioni fin dall’inizio e adottare misure di sicurezza adeguate per prevenire la perdita dei dati. Inoltre, il Regolamento GDPR richiede che il consenso degli utenti per il trattamento di particolari dati personali sia esplicito, informato e revocabile in qualsiasi momento. Questo aspetto è rilevante per le politiche DLP che coinvolgono la raccolta e l’uso dei dati personali.

Il Codice Privacy e l’Autorità Garante per la Protezione dei Dati Personali

Il GDPR è integrato dal Codice in materia di protezione dei dati personali (D.Lgs. 196/2003, noto come “Codice Privacy”). Il Codice disciplina in dettaglio i diritti degli interessati, i doveri delle organizzazioni e stabilisce specifiche misure di sicurezza che devono essere adottate per la protezione dei dati personali.

In Italia, l’Autorità Garante per la Protezione dei Dati Personali è l’ente responsabile dell’applicazione delle leggi sulla privacy e della supervisione delle pratiche di trattamento dei dati personali. Le organizzazioni devono notificare le violazioni dei dati personali all’Autorità e, in alcuni casi, agli interessati stessi.

Alcuni settori, come quello sanitario, sono soggetti a prescrizioni specifiche in materia di protezione dei dati, così come introdotte dal decreto legislativo 10 agosto 2018, n. 101.

Disposizioni chiave del GDPR

Menzionando alcune disposizioni del GDPR, si ritengono di particolare interesse ai fini dell’oggetto della presente trattazione, i seguenti articoli:

  • Art.32: (Sicurezza del trattamento), che al primo comma prevede che “il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio, che comprendono, tra le altre, se del caso:
  • la pseudonimizzazione e la cifratura dei dati personali;
  • la capacità di assicurare su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento;
  • la capacità di ripristinare tempestivamente la disponibilità e l’accesso dei dati personali in caso di incidente fisico o tecnico;
  • una procedura per testare, verificare e valutare regolarmente l’efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento”.
  • Art.33 (Notifica di una violazione dei dati personali all’autorità di controllo), che al primo comma prevede che “in caso di violazione dei dati personali, il titolare del trattamento notifica la violazione all’autorità di controllo competente a norma dell’articolo 55 senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che sia improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Qualora la notifica all’autorità di controllo non sia effettuata entro 72 ore, è corredata dei motivi del ritardo.
  • Art.34 (Comunicazione di una violazione dei dati personali all’interessato), che al primo comma prevede che “quando la violazione dei dati personali è suscettibile di presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento comunica la violazione all’interessato senza ingiustificato ritardo”.
  • Art.35 (Valutazione d’impatto sulla protezione dei dati) che al primo comma prescrive che “quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali. Una singola valutazione può esaminare un insieme di trattamenti simili che presentano rischi elevati analoghi”.

Normativa italiana sulla sicurezza informatica per le pubbliche amministrazioni

Con riferimento allo specifico ambito della sicurezza informatica, la Circolare AgID n. 2/2017, del 18 aprile 2017, sostituisce la precedente circolare n. 1/2017 e indica le misure minime di sicurezza ICT per le pubbliche amministrazioni, in linea con la Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015[1] .

L’obiettivo è contrastare le minacce comuni e frequenti ai sistemi informatici delle pubbliche amministrazioni, indicando specifiche misure di sicurezza da adottare, contenute nell’allegato 1 alla stessa circolare.

Sono definiti le amministrazioni destinatarie e i responsabili dell’attuazione, così come le modalità di implementazione e i tempi di attuazione, quest’ultimi fissati entro il 31 dicembre 2017[2].

In tal senso, il decreto legislativo 7 marzo 2005, n. 82, “Codice dell’amministrazione digitale” (C.A.D.), all’art. 14 -bis, comma 2, lettera a), tra le funzioni attribuite all’AgID, prevede anche l’emanazione di regole, standard e guide tecniche, nonché attività di vigilanza e controllo sul rispetto delle norme di cui al medesimo C.A.D., anche attraverso l’adozione di atti amministrativi generali, in materia di sicurezza informatica.

La Circolare AgID n. 2/2017 e le misure minime di sicurezza ICT

La Circolare AgID n. 2/2017 prevede, in un corposo allegato, una serie di misure la cui attuazione è tesa a mitigare il rischio delle minacce cibernetiche per le pubbliche amministrazioni.

Si legge, infatti, nella citata circolare: “Nel recente passato si è assistito ad una rapida evoluzione della minaccia cibernetica ed in particolare per quella incombente sulla pubblica amministrazione, che è divenuta un bersaglio specifico per alcune tipologie di attaccanti particolarmente pericolosi. Se da un lato la pubblica amministrazione continua ad essere oggetto di attacchi dimostrativi, provenienti da soggetti spinti da motivazioni politiche ed ideologiche, sono divenuti importanti e pericolose le attività condotte da gruppi organizzati, non solo di stampo propriamente criminale”.

SANS 20 e CIS Critical Security Controls

La circolare in argomento, nell’individuare le misure minime di sicurezza, che fa proprie con nomenclatura ABSC, Agid Basic Security Control(s), mutua le indicazioni di due specifici documenti:

  • SANS 20, pubblicato dal Center for Internet Security come CCSC «CIS Critical Security Controls for Effective Cyber Defense» nella versione 6.0 di ottobre 2015;
  • Framework nazionale per la Cyber Security, proposto con il “2015 Italian Cyber Security Report” del CIS «Sapienza», presentato il 4 febbraio 2016.

Per quanto riguarda l’ente che ha redatto il primo documento, giova evidenziare che il CIS – Center for Internet Security è un’organizzazione indipendente, con sede a New York, fondata nell’anno 2000, senza scopo di lucro con la missione di creare fiducia nel mondo connesso.

Il CIS è responsabile, tra l’altro, della redazione dei “controlli CIS”, il cui livello di affidabilità è riconosciuto in ambito mondiale per la protezione dei sistemi IT e dei dati. I Critical Security Controls (CSC) prodotti dal CIS sono un insieme prescrittivo, prioritario e semplificato di best practice che è possibile utilizzare per rafforzare il proprio profilo di sicurezza informatica[3].

Con riferimento all’ente responsabile del secondo documento, si evidenzia che il Centro di Ricerca di Cyber Intelligence and Information Security (CIS) è un centro multidisciplinare, istituito presso l’Università Sapienza di Roma[4].

Il Framework nazionale per la Cyber Security fornisce una serie di pratiche di sicurezza che, specialmente per le PMI, sono contemporaneamente basilari ed economiche: corrispondono a quell’insieme di operazioni che consentono di portare il proprio livello di consapevolezza, protezione e quindi sicurezza a un valore base, sufficiente per la maggior parte delle PMI italiane[5].

L’approccio del Framework è intimamente legato a una analisi del rischio e non a standard tecnologici. Il Framework ha molti punti in comune con il Framework di cyber security del NIST[6], orientato alle infrastrutture critiche, questo anche per cercare una armonizzazione internazionale, ma è stato specializzato, come già detto, sulla realtà produttiva italiana, fatta in particolare di piccole-medie imprese.

Con riferimento al documento SANS 20, la circolare evidenzia che l’aver preso le mosse dall’insieme di controlli in esso elencati “…trova giustificazione, oltre che nella larga diffusione ed utilizzo pratico, dal fatto che esso nasce con una particolare sensibilità per i costi di vario genere che l’implementazione di una misura di sicurezza richiede, ed i benefici che per contro è in grado di offrire…”.

Il SANS 20 si articola su venti controlli, Critical Security Control (CSC), ordinati sulla base dell’impatto sulla sicurezza dei sistemi; i controlli precedenti innalzano il livello di sicurezza in misura maggiore rispetto ai controlli successivi[7].

Le prime cinque categorie di controlli, è comune convinzione, sono quelli indispensabili per assicurare il livello minimo di protezione nella maggior parte delle situazioni. La circolare parte da questi per stabilire le misure minime di sicurezza per la pubblica amministrazione italiana, avendo ben presente le enormi differenze di dimensioni, mandato, tipologie di informazioni gestite, esposizione al rischio, e quant’altro caratterizza le oltre ventimila amministrazioni pubbliche.

Le otto categorie di controlli CSC individuate dalla Circolare AgID

Oltre alle citate 5 categorie, la Circolare AgID ne aggiunge altre tre; complessivamente, le 8 categorie di controlli CSC individuate dalla circolare sono:

1. ABSC1 (CSC 1): inventario [8] dei dispositivi autorizzati e non autorizzati ;
2. ABSC 2 (CSC 2): inventario dei software autorizzati e non autorizzati [9]
3. ABSC 3 (CSC 3): proteggere le configurazioni di hardware e software sui dispositivi mobili, laptop, workstation e server [10]
4. ABSC 4 (CSC 4): valutazione e correzione continua della vulnerabilità [11]
5. ABSC 5 (CSC 5): uso appropriato dei privilegi di amministratore [12]
6. ABSC 8 (CSC 8): difese contro i malware [13]
7. ABSC 10 (CSC 10): copie di sicurezza [14]
8. ABSC 13 (CSC 13): protezione dei dati [15]

ABSC 13: Protezione dei dati e Data Loss Prevention

A titolo di esempio, nella figura seguente, viene riportata la tabella relativa ai controlli ABSC 13, aventi ad oggetto la “Protezione dei Dati”, in merito alla quale verrà effettuato un approfondimento sulla Data Loss Prevention:
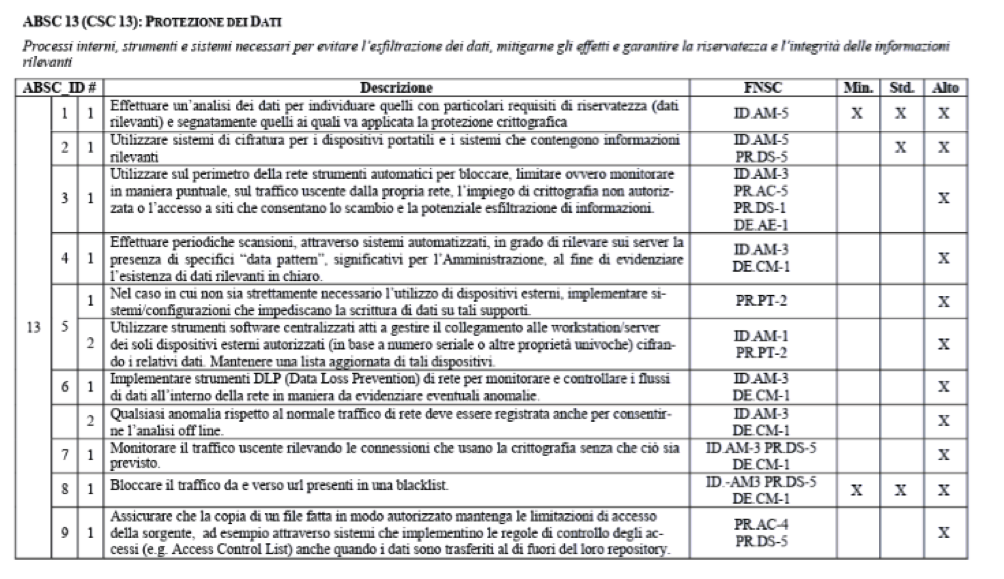
Nella prima colonna, è indicato il numero della famiglia di controlli ABSC, che coincide con il numero della famiglia di controlli CSC, nello specifico “13 – Protezione dei dati”.

Nella seconda colonna, è indicato un livello più dettagliato relativo allo specifico controllo, la cui descrizione è riportata nella quarta colonna. Nella terza colonna, i controlli ABSC sono stati, in alcuni casi, ulteriormente frazionati rispetto alla previsione dei controlli CSC, atteso che, diversamente, soprattutto le piccole amministrazioni sarebbero state costrette ad introdurre misure esagerate per la propria organizzazione.

Citando la circolare: “Per tale ragione è stato introdotto un ulteriore terzo livello, nel quale la misura di secondo livello viene decomposta in misure elementari, ancora una volta implementabili in modo indipendente. Pertanto un ABSC è identificato da un identificatore gerarchico a tre livelli x, y, z, dove x e y sono i numeri che identificano il CSC concettualmente corrispondente e z individua ciascuno dei controlli di livello 3 in cui questo è stato raffinato”.

In altri termini, facendo riferimento alla tabella sopra riportata, l’ABSC 13.6.1 e l’ABSC 13.6.2, complessivamente, integrano il controllo CSC 13.6.

Nella quarta colonna “FNSC” sono riportate le misure (si tratta di sigle che afferiscono alla tipologia di controllo ed al controllo specifico) del Framework Nazionale di Sicurezza Cibernetica.

Nelle ultime tre colonne è indicato il livello delle misure minime di sicurezza da applicare. Le misure consistono in controlli di natura tecnologica, organizzativa e procedurale, utili alle Amministrazioni per valutare il proprio livello di sicurezza informatica [16].

Implementazione delle misure di sicurezza

A seconda della complessità del sistema informativo a cui si riferiscono e della realtà organizzativa dell’Amministrazione, le misure minime possono essere implementate in modo graduale seguendo tre livelli di attuazione:

  • minimo: è quello al quale ogni Pubblica Amministrazione, indipendentemente dalla sua natura e dimensione, deve necessariamente essere o rendersi conforme;
  • standard: è il livello, superiore al livello minimo, che ogni amministrazione deve considerare come base di riferimento in termini di sicurezza e rappresenta la maggior parte delle realtà della pubblica amministrazione italiana;
  • alto: deve essere adottato dalle organizzazioni maggiormente esposte a rischi (ad esempio per la criticità delle informazioni trattate o dei servizi erogati), ma anche visto come obiettivo di miglioramento da parte di tutte le altre organizzazioni.

Giova evidenziare che i Critical Security Control (CSC) sono giunti, attualmente, alla versione 8, rilasciata a maggio 2021. Nella nuova release, le famiglie di controlli sono state ridotte da 20 a 18, con ridefinizione e cambio di posizione di alcune voci.

In tal senso, la famiglia di controlli relativi alla “Protezione dei Dati” è stata confermata e la sua posizione è passata dal 13° al 3° posto. Analogamente, ha ricevuto aggiornamenti anche il Framework Nazionale Cybersecurity Data Protection, pubblicato a febbraio 2019, nella sua seconda versione.

Ad ogni buon conto, per quanto di interesse per questa trattazione, la Circolare AgID 2/2017 rimanda a voci del Framework Nazionale, che coincidono sia nella versione precedente che in quella più recente, e a loro volta rimandano alle misure previste dallo standard ISO 27001 e NIST SP 800-53 rev. 4 e rev. 5.

Gli obblighi per le Pubbliche Amministrazioni

All’esito di questa ricostruzione, alla luce delle indicazioni riportate dai controlli ABSC 13.6.1 e ABSC 13.6.2, se ne deduce che le Amministrazioni pubbliche sono chiamate (ma l’indicazione può ritenersi valida anche per le imprese private, sebbene a livello di raccomandazione), in base a quanto indicato dalla Circolare AgID 2/2017 ad “implementare strumenti DLP (Data Loss Prevention) di rete per monitorare e controllare i flussi di dati all’interno della rete in maniera da evidenziare eventuali anomalie. Qualsiasi anomalia rispetto al normale traffico di rete deve essere registrata anche per consentirne l’analisi off line”.

Nel fare ciò, le soluzioni DLP adottate dovranno essere aderenti agli standard riconosciuti a livello internazionale.

Nel prossimo articolo della serie, ci focalizzeremo su “Il comportamento umano e i controlli sui dipendenti”, esaminando ulteriormente il ruolo del fattore umano nella cyber sicurezza e come i controlli difensivi possano essere efficacemente integrati nelle strategie aziendali. Per un approfondimento su questi aspetti e sulle best practice legate al DLP, ti invitiamo a scaricare il white paper di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] La Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015, nell’evidenziare l’esigenza di costruire e consolidare un sistema efficace all’interno delle Pubbliche Amministrazioni per rendere l’infrastruttura informatica capace di far fronte ad incidenti o azioni cibernetiche ostili, disponeva, tra l’altro, che: “Tutte le Amministrazioni e gli Organi chiamati ad intervenire nell’ambito degli assetti nazionali di reazione ad eventi cibernetici devono dotarsi, secondo una tempistica definita e comunque nel più breve tempo possibile, di standard minimi di prevenzione e reazione ad eventi cibernetici. Al fine di agevolare tale processo, l’Agenzia per l’Italia digitale dovrà rendere prontamente disponibili indicatori degli standard di riferimento, in linea con quelli posseduti dai maggiori partner del nostro Paese e dalle organizzazioni internazionali di cui l’Italia è parte”.

[2]In merito, non vi è evidenza di un monitoraggio sullo stato di attuazione della circolare. Tuttavia, la ricorrenza di data breach induce a ritenere che non tutte le amministrazioni si siano adeguate alle disposizioni della circolare ovvero lo abbiano fatto in modo non del tutto efficace.

[3]Migliaia di professionisti della sicurezza informatica di tutto il mondo utilizzano i controlli CIS e/o contribuiscono al loro sviluppo attraverso un processo fondato sul consenso della comunità. Fonte: https://www.cisecurity.org/about-us e https://www.cisecurity.org/controls (consultati in data 04/02/2024). Per un approfondimento sui controlli CSC, si rimanda alla serie di articoli redatti da Edoardo Limone, all’indirizzo https://www.edoardolimone.com/2024/01/21/critical-security-controls-8-presentazione/ (consultato in data 02/02/2024).

[4]Sapienza CIS (Centro di Ricerca in Cyber Intelligence and Information Security) è un centro multidisciplinare che sviluppa metodologie e tecnologie d’avanguardia per fronteggiare le emergenze legate a nuove minacce provenienti sia nel ciberspazio che nella società reale. Il centro, sulla base di analisi condotte da specialisti nei settori ICT, socio-economico e normativo, si propone di sfruttare appieno la potenza delle tecnologie ICT per prevenire e rilevare attacchi e incidenti che possono danneggiare la società. In particolare, il centro intende sviluppare conoscenze e metodologie operative per effettuare un’accurata profilazione e classificazione automatica delle minacce, definire indicatori e allarmistica ed elaborare strategie difensive che tengano conto anche di impatti economici e legali in maniera coordinata e integrata. Fonte: https://www.cis.uniroma1.it/missione (consultato in data 04/02/2024).

[5]Il Framework Nazionale per la Cyber Security non ha la pretesa di guidare le Grandi Imprese e di sostituirsi alla complessa gestione del rischio di queste. Può però essere molto utile nell’affiancare, attraverso una metodologia unificata, i processi e programmi aziendali per la gestione del rischio, al fine di farli evolvere in modo coerente e strutturato. Fonte: il “2015 Italian Cyber Security Report”, che può essere scaricato all’indirizzo https://www.cybersecurityframework.it/sites/default/files/CSR2015_web.pdf (consultato in data 02/02/2024).

[6]Il National Institute of Standards and Technology (NIST) è stato fondato nel 1901 e ora fa parte del Dipartimento del Commercio degli Stati Uniti. Il NIST è uno dei più antichi laboratori di scienze fisiche della nazione. Il Congresso ha istituito l’agenzia per rimuovere una delle principali sfide alla competitività industriale degli Stati Uniti all’epoca: un’infrastruttura di misurazione di second’ordine che era rimasta indietro rispetto alle capacità del Regno Unito, della Germania e di altri rivali economici. Dalla rete elettrica intelligente e le cartelle cliniche elettroniche agli orologi atomici, ai nanomateriali avanzati e ai chip per computer, innumerevoli prodotti e servizi si basano in qualche modo sulla tecnologia, la misurazione e gli standard forniti dal National Institute of Standards and Technology. Fonte: https://www.nist.gov/about-nist (consultato in data 04/02/2024).

[7]Testualmente, nella Circolare AgID n. 2/2017: “…ciascun controllo precede tutti quelli la cui implementazione innalza il livello di sicurezza in misura inferiore alla sua…”.

[8] Gestire attivamente tutti i dispositivi hardware sulla rete, tracciandoli, inventariandoli e mantenendo aggiornato l’inventario. L’obiettivo è che l’accesso sia dato solo ai dispositivi autorizzati (Circolare AgID n. 2/2017).

[9]Gestire attivamente tutti i software sulla rete in modo che il software non autorizzato e non gestito sia individuato e ne venga impedita l’installazione o l’esecuzione (Circolare AgID n. 2/2017).

[10]Istituire, implementare e gestire attivamente le configurazioni di sicurezza (Circolare AgID n. 2/2017).

[11] Acquisire, valutare e intraprendere continuamente azioni in relazione a nuove informazioni allo scopo di individuare vulnerabilità, correggere e minimizzare la finestra di opportunità per gli attacchi informatici (Circolare AgID n. 2/2017).

[12]Regole, processi e strumenti atti ad assicurare il corretto utilizzo delle utenze privilegiate e dei diritti amministrativi (Circolare AgID n. 2/2017).

[13]Controllare l’installazione, la diffusione e l’esecuzione di codici maligni, ottimizzando al tempo stesso l’utilizzo dell’automazione per consentire il rapido aggiornamento delle difese, la raccolta dei dati e le azioni correttive (Circolare AgID n. 2/2017).

[14]Procedure e strumenti necessari per produrre e mantenere copie di sicurezza delle informazioni critiche, così da consentirne il ripristino in caso di necessità (Circolare AgID n. 2/2017).

[15]Processi interni, strumenti e sistemi necessari per evitare l’esfiltrazione dei dati, mitigarne gli effetti e garantire la riservatezza e l’integrità delle informazioni rilevanti (Circolare AgID n. 2/2017).

[[16]Fonte: https://www.agid.gov.it/it/sicurezza/misure-minime-sicurezza-ict (consultato in data 30/01/2024).

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/attivazione-data-loss/


Jay Gonzales — Top Cybersecurity Leaders 2025

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #F4F5F6; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content:; display: block; text-align: center; font-size: 18px; color: #404144; } .w3-bar { width: 100%; overflow: hidden } .w3-center .w3-bar { display: inline-block; width: auto } .w3-bar .w3-bar-item { padding: 8px 16px; float: left; width: auto; border: none; display: block; outline: 0 } .w3-bar .w3-button { white-space: normal } .w3-bar:before,.w3-bar:after { content: “”; display: table; clear: both } .w3-button { border: none; display: inline-block; padding: 8px 16px; vertical-align: middle; overflow: hidden; text-decoration: none; color: inherit; background-color: inherit; text-align: center; cursor: pointer; white-space: nowrap; border-radius: 10px; } .w3-red,.w3-hover-red:hover { color: #fff!important; background-color: #A72428!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif; font-size: 12px; }

Former Vice President and Chief Information Security Officer at James Hardie, Jay Gonzales discusses his career in cybersecurity and the role of continuous learning plays in industry success.

When Jay Gonzales joined the military he never thought the role in finance would lead him down a career path to cybersecurity. His first four years in the Marine Corps was spent working in an office next to the IT team and that, Gonzales says was how he got his first exposure to Information Technology.

“I switched jobs at that time and it just kind of took off because the Department of Defense had started their cybersecurity specialty and I was one of the first Marines to do that job.”

Gonzales spent 13 years as an active duty Marine specializing in Information Assurance and Computer Network Defense (IA/CND) before moving on to a Network Security Engineer at SAIC, then Information Systems Security Manager for the United States Department of the Navy.

He also served as Digital Forensic Investigator for the Naval Criminal Investigative Service (NCIS) before taking on roles as Risk Manager of Global Cyber Security at Hewlett Packard and Chief Security Officer at Samsung Electronics. In addition to his most recent roles, Gonzales also provides consultation to Israeli cybersecurity companies in his role as a Venture Advisor with YL Ventures. He also currently serves as a CISO Governing Body Member with Evanta and is a member of InfraGard National Members Alliance.

In 2021, Gonzales joined James Hardie — a global manufacturer of fiber cement products — as the Vice President and Chief Information Security Officer. While in that role, Gonzales developed and led an award-winning cybersecurity program with the James Hardie cybersecurity program earning a spot on the CSO Award Winners for Innovation in Cybersecurity in 2024.

With security, everything is dynamic, nothing is static. It’s always changing. You must keep learning.

Under his leadership, the James Hardie cybersecurity team matured rapidly with his work extending into enterprise risk management and crisis management, as well as helping to develop a business continuity and disaster recovery program.

One of the biggest projects Gonzales’ spearheaded while at James Hardie was an IT / OT segmentation.

“It took a lot of careful planning and implementation to ensure we were not being disruptive to the manufacturing line and process, but over the course of about two and a half years, we did a full IT / OT segmentation to ensure that in the event there was an incident, it’s all going to stay on one side of the fence. It’s not going to go over to the other side and impact operations and the reverse,” Gonzales says.

“The CISO role was more about building the foundation for cybersecurity to continue to provide the base to transform the business in the direction they are headed.”

Be the Problem Solver

When asked about advice to those looking to get into the cybersecurity industry, Gonzales says curiosity is key to long-term success.

“Learn as much as you can about the space,” he says. “With security, everything is dynamic, nothing is static. It’s always changing. You must keep learning. You have to challenge yourself. You have to be the person who wants to be the problem solver.”

Finding support from other professionals within the industry can be key to a successful career and Gonzales says he’s always looking for ways to help others in and around the industry rise to their potential.

“To be effective in a mentor role, there has to be a genuine interest in helping other people thrive and see people grow,” he says. “You choose someone to mentor when you see something in someone and you know if they just had more guidance, just a little bit more structure, they can be and do so much more. I see more within them than they’re demonstrating to others, and I really try to pull that person out, bring them up a level, because I truly want people to believe in themselves and be successful.”


https://www.securitymagazine.com/articles/101400-jay-gonzales-top-cybersecurity-leaders-2025


Jason Lau — Top Cybersecurity Leaders 2025

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #F4F5F6; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content:; display: block; text-align: center; font-size: 18px; color: #404144; } .w3-bar { width: 100%; overflow: hidden } .w3-center .w3-bar { display: inline-block; width: auto } .w3-bar .w3-bar-item { padding: 8px 16px; float: left; width: auto; border: none; display: block; outline: 0 } .w3-bar .w3-button { white-space: normal } .w3-bar:before,.w3-bar:after { content: “”; display: table; clear: both } .w3-button { border: none; display: inline-block; padding: 8px 16px; vertical-align: middle; overflow: hidden; text-decoration: none; color: inherit; background-color: inherit; text-align: center; cursor: pointer; white-space: nowrap; border-radius: 10px; } .w3-red,.w3-hover-red:hover { color: #fff!important; background-color: #A72428!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif; font-size: 12px; }

Chief Information Security Officer at Crypto.com, Jason Lau, discusses his cybersecurity career and the role of strategy in the industry.

There are many lessons security leaders can glean from games of strategy. With a passion for playing the game of chess, he’s been playing since the age of three, Jason Lau says the game has helped influence his style as a leader in the cybersecurity industry.

“Winning in chess isn’t just about the next move; it’s about controlling the board and adapting to every challenge. In cybersecurity, success isn’t just about defense — it’s about recognizing patterns, anticipating threats, and staying one step ahead.”

Many see chess as a simple win-or-lose game, a clear black-and-white contest. But in reality — just like in cybersecurity — the line between winning and losing isn’t always so clear. Every game, every move, whether it leads to victory or defeat, is an opportunity to learn. The more you play, the more you refine your strategy, anticipate threats, and prepare for the next attack, Lau says.

“Cybersecurity, like chess, requires a strong foundation — certifications, experience, and hands-on practice. Chess theory alone won’t win the game,” he continues. “You need to make your moves, test strategies, develop your own style, learn from mistakes, and adapt. The more you play, the sharper your skills become.”

Lau says that the lessons he has learned from chess have not only shaped his approach to cybersecurity but also influenced how he manages his teams.

“Building a strong team is much like positioning pieces on a chessboard — while some moves are obvious, supporting pieces can often be more strategically important than they first appear,” Lau says. “In the same way, a CISO must identify hidden skills and untapped potential within the team, ensuring the right people are in the right roles at the right time.”

Lau, an award-winning cybersecurity professional with 25 years of experience in the industry, is currently CISO at leading cryptocurrency trading platform Crypto.com. Previously he served as a Cybersecurity Advisor at Microsoft, and currently sits on the global Board of Directors for ISACA and the advisory board of BlackHat, adjunct professor of cybersecurity and data privacy, and contributes to various Think Tanks from the World Economic Forum expert network, Forbes Technology Council, and Centre for Information Policy Leadership – just to name a few.

Hacking, Gaming, and the Path to Cybersecurity

Lau has always been fascinated with taking things apart and of putting them back together, he says which is what drew him to study Mechatronics Engineering – a unique field combining robotics, computer science, mechanical engineering and electrical engineering together.

“At university, we were encouraged to explore, take things apart, and understand how they worked. Following in my father’s footsteps, I was always looking for devices and gadgets to modify, enhance, and push beyond their intended limits.” he says.

At the time, PlayStation consoles and games were region-based, limiting access to the latest and most popular games in certain areas. Driven by a passion for ethical hacking and exploration, Lau took on the challenge of modifying his first-generation PlayStation, enabling it to bypass regional restrictions and play discs from around the world.

Cybersecurity, like chess, requires a strong foundation — certifications, experience, and hands-on practice. Chess theory alone won’t win the game. You need to make your moves, test strategies, develop your own style, learn from mistakes, and adapt. The more you play, the sharper your skills become.

Modifying gaming consoles was just the beginning of Lau’s deep dive into technology. At the time, the concept of cybersecurity as we know it today didn’t really exist. As the Internet was emerging, he began working for a software company specializing in systems management and monitoring, gaining exposure to how major organizations operated.

“I had the opportunity to work closely with some of the world’s largest organizations — including global corporations and governments — seeing first-hand how they approached security in its early stages, long before cybersecurity became a defined field,”

In his current role as Chief Information Security Officer at Crypto.com, Lau describes the job in two parts – an internal and an external role.

“Internally, consumer protection is my top priority. Securing our global customer base requires building and leading a team that oversees cybersecurity, data privacy, blockchain security, and — uniquely in our company — IT network management and operations as well,” Lau explains. “Externally, I work closely with regulators worldwide, from Europe to the Middle East, Singapore, the United States, and beyond, ensuring security compliance and shaping industry standards. Beyond regulatory engagement, I actively advocate for stronger security across the industry and work to bridge the gap between the cryptocurrency and Web3 ecosystem and the ethical hacker community. This commitment led to launching the largest-ever Bug Bounty Program with HackerOne, offering $2 million in rewards to strengthen our security posture.”

Being at Crypto.com has brought many career highlights and accomplishments, but for Lau, none surpass the opportunity to build a security team from the ground up. Unlike the typical CISO career path — where leaders often move up the ladder and inherit existing teams — Lau had the rare chance to assemble, develop, and scale a team from scratch, shaping its culture, strategy, and capabilities to meet the demands of a rapidly evolving industry.

“It’s rare to have the opportunity to build a security team from the ground up, especially at a large financial institution. Typically, that only happens in startups, and even then, scaling from a startup to a unicorn is far from common,” Lau reflects. “We’ve grown from a $0 business to a trillion-dollar enterprise with over 100 million customers — and we’re scaling even faster. Building a team that could grow alongside that trajectory has been one of my greatest accomplishments. At the end of the day, I am the sum of my team, and this success is not just mine — it’s a testament to the collective effort of an exceptional group of professionals.”

Lau recalls that when he joined in 2017, the crypto industry was like the Wild West — largely unregulated with no established playbooks or industry standards. Rather than waiting for guidelines to emerge, he took the initiative to apply the strictest banking security standards, including ISO 27001, ISO 27701, ISO 22301, SOC 1 Type 2, SOC 2 Type 2, and government-led frameworks like the NIST Cybersecurity and Privacy Frameworks. This proactive approach helped build Crypto.com’s credibility, establish a strong security foundation, and position cybersecurity as a core pillar of the company’s strategy — a decision that, in hindsight, was instrumental in earning customer trust.

The CISO Role

When it comes to success in cybersecurity, Lau cautions that the role of a Chief Information Security Officer (CISO) isn’t for everyone. It demands relentless passion, resilience under pressure, and the ability to navigate a constantly shifting battlefield.

“Being a CISO is not for the faint-hearted. The role is a delicate balance of governance, risk, and compliance, combined with deep technical and operational focus. You’re constantly adapting, always playing catch-up with evolving threats. The reality is, you’ll never be ahead of all of the attackers — you can only work to stay one step behind them while fortifying defenses and anticipating their next move, so that you can react faster with your incident response” Lau explains.

Lau believes that true success extends beyond securing an organization — it’s about giving back to the industry and leaving a lasting impact. He says the modern CISO is not just a defender of networks; they are thought leaders, educators, and strategists who help shape the future of security. Serving on boards, advising emerging companies, mentoring the next generation, and contributing to industry standards are all ways experienced CISOs can drive long-term resilience beyond their own enterprises, he says.

Mentorship, in particular, is a responsibility Lau takes to heart. He often reflects on the profound influence of his late mentor, Professor Kenneth Morgan, who Lau gives credit to shaping his approach to security and strategy.

“Prof. Morgan was by far the most influential person in my professional career. He was always discussing scenarios at the intersection of cybersecurity, economics, and politics — long before others were even thinking about it. He was a masterful strategist,” Lau recalls. “He emphasizes that true growth comes from learning from those with different backgrounds and experiences, reinforcing the idea that cybersecurity is as much about adaptability as it is about expertise.”


https://www.securitymagazine.com/articles/101401-jason-lau-top-cybersecurity-leaders-2025


Niel Harper — Top Cybersecurity Leaders 2025

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #F4F5F6; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color:#0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content:; display: block; text-align: center; font-size: 18px; color: #404144; } .w3-bar { width: 100%; overflow: hidden } .w3-center .w3-bar { display: inline-block; width: auto } .w3-bar .w3-bar-item { padding: 8px 16px; float: left; width: auto; border: none; display: block; outline: 0 } .w3-bar .w3-button { white-space: normal } .w3-bar:before,.w3-bar:after { content: “”; display: table; clear: both } .w3-button { border: none; display: inline-block; padding: 8px 16px; vertical-align: middle; overflow: hidden; text-decoration: none; color: inherit; background-color: inherit; text-align: center; cursor: pointer; white-space: nowrap; border-radius: 10px; } .w3-red,.w3-hover-red:hover { color: #fff!important; background-color: #A72428!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif; font-size: 12px; }

Strong leadership requires a wide variety of skillsets, including collaboration and team management.

Niel Harper’s career began while studying business information systems at Algonquin College in Ottawa, Canada.

“My entry into the IT field came when I was mentored by a Senior Engineer at Bell Canada on the technical details of the company’s deployment of Integrated Services Digital Network (ISDN) systems to Canadian households. This was essentially the rollout of the early commercial Internet,” Harper says.

“My entrance into the security field stemmed from my interest in open-source software. Back in 2002, I was building web proxy, firewall and intrusion detection systems on Red Hat Linux using iptables, Squid, and Snort. I also obtained my Certified Information Systems Auditor (CISA) certification in 2002 and began performing security assessments on various IT systems from Windows servers to Cisco equipment. This is when I developed my lifelong passion for security.”

Harper returned to his home country of Barbados to work for Cable & Wireless as a Telecoms Specialist. Here, Harper worked with and supported the launch of the first Internet Service provider in the country. Following his time at Cable & Wireless, Harper transitioned to the Barbados Light & Power Company as a network engineer.

“I spent six years building out the local area network (LAN) and wide area network (WAN) infrastructure at major corporations in Barbados This was an great learning experience as it pertains to network security and resilience. In 2002, I obtained my first security-related qualification – the CISA certification from ISACA,” Harper says.

Harper began working as the Director of Next Generation Leaders at the Internet Society in 2012, and joined the United Nations Office for Project Services (UNOPS) in 2019. Harper led the Internal Audit and Investigations Group by developing and implementing an information security plan.

Shiny tools don’t make for robust security

Harper began working as the Director of Next Generation Leaders at the Internet Society in 2012 and joined the United Nations Office for Project Services (UNOPS) in 2019. “I designed and spearheaded a collaborative risk governance model for cybersecurity and privacy risks, emphasizing engagement and partnership with key functions across the organization in the development and operationalization of multi-layered controls such as third-party risk management (TPRM), security architecture, vulnerability management, data governance, privacy engineering, security awareness, configuration management, and data recovery, among others,” Harper says. In addition, he served on the IT Steering Committee and Data Governance Board and the United Nations Information Security Special Interest Group.

After UNOPS, Harper became the Chief Information Security Officer (CISO) and Data Protection Officer (DPO) at Doodle. In this role Harper manages IT operations, cybersecurity, and regulatory compliance.

“Since 2022, I have led the implementation of key capabilities across asset management, incident management, security operations, threat intelligence, vulnerability management, identity and access management (IAM), third-party risk management (TPRM), cloud security, CI/CD security, and other critical security controls,” Harper says.

Harper’s daily work is ever-changing, ranging from board meetings, compliance audits, or reviewing penetration testing reports. “There’s never a boring moment, and that’s what has kept me engaged and excited for the last three years,” Harper says.

Harper has spent the last decade in global leadership and international advisory roles, including his position as the Non-Executive Director at ISACA and the ISACA Foundation. Harper cites collaboration as a core value in the workplace, working with his team to ensure everyone is aware of their respective roles within a project. “There are always shared risks,” Harper says, and clear communication is critical to keeping those risks at a minimum.

Harper encourages security leaders to diversify their leadership style, breaking his into three main ideas: lead with authority, technical leadership, and personal leadership. The latter is “critically important for managing high performance, talented groups of individuals. You need to understand their emotions and what drives them, cater to their personal and professional needs, and mentor and inspire them to achieve results and exceed expectations,” Harper says.

“My next piece of advice is that shiny tools don’t make for robust security,” Harper says. Harper stresses the importance in security training and focusing on the basics. Once a security team has developed a strong base, additional security tools can be added to enhance security outcomes.

With a decades-long security career, Niel Harper demonstrates strong leadership and adaptability in a field that remains ever-changing.


https://www.securitymagazine.com/articles/101399-niel-harper-top-cybersecurity-leaders-2025


Profili di responsabilità nei data breach

Nel contesto digitale odierno, all’interno della grande categoria dei security breach, le violazioni della sicurezza dei dati, comunemente note come “data breach” rappresentano una minaccia significativa per le organizzazioni o società di ogni dimensione e grado. Questi incidenti non solo compromettono la riservatezza, l’integrità e la disponibilità delle informazioni, ma sollevano anche questioni critiche riguardo ai profili di responsabilità. Comprendere chi è responsabile in caso di una violazione dei dati è fondamentale per garantire una gestione efficace degli attacchi e per conformarsi alle normative vigenti.

Cos’è il data breach all’interno del Gdpr

Il Data Breach, noto in italiano come violazione dei dati personali, è infatti una tipologia di security breach e si riferisce più specificatamente a un incidente di sicurezza che, accidentalmente o in modo illecito, provoca la distruzione, la perdita, l’alterazione, la divulgazione non autorizzata o l’accesso ai dati personali trattati, sia durante la trasmissione che nella fase di archiviazione o gestione.

I data breach, possono verificarsi a causa di vari tipologie di attacchi informatici, come: hacking, insider leaks, frodi con carte di pagamento, attacchi malware, perdita o furto di dispositivi fisici, divulgazione non intenzionale o altre ragioni sconosciute.

Le tipologie di dati rubati a seguito di un data breach possono includere: numeri di carte di credito, dati dei clienti, segreti commerciali, cartelle cliniche, informazioni finanziarie, informazioni di identificazione personale (PII) o questioni di sicurezza nazionale. Le violazioni di dati possono colpire aziende di ogni dimensione, settore e area geografica e si verificano con una frequenza allarmante.

I data breach si suddividono sostanzialmente in tre principali categorie, in base al tipo di criticità che colpisce i dati personali: confidentiality breach, availability breach e integrity breach.

Il confidentiality breach riguarda la violazione della riservatezza. Questo avviene quando i dati personali vengono divulgati senza autorizzazione, sia intenzionalmente che accidentalmente.

L’availability breach si riferisce alla compromissione della disponibilità dei dati. In questo caso, le informazioni personali vengono perse o distrutte senza il consenso dell’utente, anche in modo involontario.

L’integrity breach indica una violazione dell’integrità dei dati. Ciò accade quando le informazioni personali vengono modificate senza autorizzazione, indipendentemente dal fatto che l’alterazione sia intenzionale o accidentale.

Tutte queste violazioni compromettono la sicurezza informatica degli utenti e possono avere conseguenze significative. Inoltre, la perdita di riservatezza può esporre dati sensibili, inclusi quelli protetti dal segreto professionale.

In conformità al GDPR (Regolamento Generale sulla Protezione dei Dati, Regolamento UE 2016/679), eventuali violazioni devono essere notificate all’autorità di controllo competente nella singola nazione di riferimento, senza ingiustificato ritardo e, se possibile, entro 72 ore dalla scoperta dell’incidente, secondo l’articolo 33 dello stesso, a meno che non sia dimostrato che il rischio per i diritti e le libertà delle persone fisiche sia irrilevante. Qualora la comunicazione avvenga oltre il termine previsto, è necessario fornire una giustificazione per il ritardo.

L’articolo 34 invece, del regolamento GDPR disciplina la parte della comunicazione della violazione dei dati personali all’interessato, prevedendo che:

La comunicazione non è necessaria se:

  • Sono state adottate misure di protezione adeguate (es. crittografia).
  • Sono state prese azioni per eliminare il rischio.
  • La comunicazione richiederebbe sforzi sproporzionati (in tal caso, si può optare per una comunicazione pubblica).

Paradigmi di attribuzione della responsabilità nei data breach

La violazione delle disposizioni previste dal GDPR può comportare conseguenze sia materiali che immateriali. Tali effetti possono variare da disagi minori, come la necessità di ripristinare un dato erroneamente cancellato, fino a situazioni estremamente gravi, come la compromissione della salute di una persona a causa della modifica non autorizzata di dati sanitari prima di un intervento medico. In questi casi, l’interessato ha diritto a un risarcimento da parte del Titolare del trattamento responsabile del danno, a meno che quest’ultimo non dimostri di non avere alcuna colpa nell’accaduto.

Se più soggetti sono coinvolti nel trattamento dei dati, sia con la stessa qualifica (ad esempio, Contitolari o più Responsabili del trattamento) che con ruoli diversi (ad esempio, un Titolare e un Responsabile), la responsabilità sarà solidale. Questo significa che chi ha subito il danno potrà chiedere l’intero risarcimento a uno qualsiasi dei soggetti coinvolti, che avrà poi diritto di rivalersi sugli altri in base alla loro quota di responsabilità.

In altre parole, all’interno del rapporto tra i vari soggetti coinvolti, ciascuno sarà chiamato a rispondere solo nella misura della propria effettiva responsabilità.

Il risarcimento del danno avviene previa dimostrazione e quantificazione in sede civile, ed è distinto dalle eventuali sanzioni amministrative imposte dal Garante per la protezione dei dati personali e dalle possibili condanne penali previste dalla normativa nazionale. Poiché il diritto penale è di competenza degli Stati membri, il legislatore europeo non può prevedere direttamente sanzioni di questo tipo, ma può lasciare agli Stati la facoltà di introdurle, come stabilito dall’articolo 25, comma 2, della Costituzione italiana e dall’articolo 83 del Trattato sul funzionamento dell’Unione Europea. Questo sistema mira a garantire una tutela il più possibile completa contro le violazioni dei dati personali.

La responsabilità può essere suddivisa riassumendo quindi in diverse categorie, tra cui:

  • Responsabilità legale: Riguarda l’obbligo di conformarsi alle leggi e alle normative sulla protezione dei dati, come il Regolamento Generale sulla Protezione dei Dati (GDPR) nell’Unione Europea. Le organizzazioni sono tenute a implementare misure di sicurezza adeguate a proteggere i dati personali e possono essere ritenute legalmente responsabili in caso di mancata conformità. Rientra in questa categoria la responsabilità civile in quanto deriva dall’obbligo di conformarsi alle normative sulla protezione dei dati, come il GDPR. Se un’organizzazione non adotta misure adeguate a proteggere i dati personali e questo causa un danno agli interessati, questa può essere chiamata a risponderne in sede civile, con conseguente obbligo di risarcimento.

Il danneggiato potrà eventualmente agire per chiedere il risarcimento del danno, che potrà essere sia patrimoniale che non patrimoniale, nei confronti dei titolari del trattamento, i contitolari, i responsabili del trattamento dei dati personali. Tuttavia, si sottolinea che li stessi soggetti vanno esonerati da tale responsabilità se dimostrano che l’evento dannoso non gli è in alcun modo imputabile.

  • Responsabilità contrattuale: si riferisce agli obblighi definiti nei contratti con terze parti, come fornitori o partner. In caso di violazione dei dati derivante da una terza parte, l’organizzazione potrebbe essere ritenuta responsabile se non ha garantito che il partner rispettasse gli standard di sicurezza concordati. La responsabilità civile discende quindi anche dalla responsabilità contrattuale, tutte le volte in cui un’organizzazione ha stipulato accordi con terze parti (come fornitori di servizi IT o cloud) e una violazione dei dati avviene per negligenza o mancato rispetto degli standard di sicurezza previsti nel contratto.
  • Responsabilità professionale: coinvolge i singoli dipendenti o professionisti che, attraverso negligenza o comportamento doloso, causano o contribuiscono a una violazione dei dati. In tali casi, sia l’individuo che l’azienda possono essere ritenuti responsabili.
  • Responsabilità etica: oltre agli obblighi legali e contrattuali, le organizzazioni hanno una responsabilità etica nei confronti dei loro clienti e stakeholder di proteggere le informazioni sensibili e di agire con trasparenza in caso di violazione.

L’attribuzione della responsabilità va detto, dipende spesso dalla natura della violazione, dalle circostanze specifiche e dalle misure preventive adottate dall’organizzazione.

Metriche sanzionatorie nella non-compliance

La non conformità alle normative sulla protezione dei dati può comportare sanzioni pecuniarie amministrative notevoli per le organizzazioni. La fonte giuridica su cui si basano, è l’art. 83 del GDPR. È compito delle autorità di controllo, infatti, fare in modo che le sanzioni GDPR siano effettive, proporzionate e dissuasive. Le metriche sanzionatorie variano in base alla giurisdizione e alla gravità della violazione. Ad esempio, secondo il GDPR, le multe possono raggiungere fino al 4% del fatturato annuo globale dell’azienda o 20 milioni di euro, a seconda di quale sia l’importo maggiore.

Un’organizzazione che riceve una sanzione per violazione del GDPR non subisce solo un danno economico significativo, ma rischia anche un impatto negativo sulla propria reputazione e sulla fiducia da parte degli stakeholder.

Le ripercussioni finanziarie possono estendersi nel tempo, influenzando il fatturato e limitando le possibilità di crescita e di sviluppo di nuove opportunità di business.

Negli ultimi 25 anni, la protezione dei dati personali è diventata sempre più centrale sia in Italia che a livello internazionale. Da semplice tutela di un diritto fondamentale, si è evoluta fino a diventare un elemento strategico essenziale per affrontare le sfide tecnologiche attuali e future.

Le autorità di controllo, (per l’Italia, il Garante per la protezione dei dati personali) dispongono di poteri correttivi in grado di incidere sulle attività di titolari e responsabili, come avvertimenti, ammonimenti, limitazioni e divieti del trattamento o sospensione di flussi extraeuropei.

Le sanzioni previste dal GDPR vengono applicate caso per caso, tenendo conto delle specifiche circostanze dell’infrazione. Inoltre, possono essere combinate con altri provvedimenti correttivi adottati dall’autorità di controllo, come già illustrato in precedenza.

Nel determinare se imporre una sanzione pecuniaria e nel definirne l’importo, vengono valutati diversi elementi, tra cui:

  • Natura e gravità della violazione: Include il tipo di dati compromessi, il numero di persone coinvolte e l’entità del danno causato.
  • Durata della violazione: Il periodo durante il quale la violazione è rimasta non rilevata o non affrontata può influire sull’entità della sanzione.
  • Misure preventive adottate: L’implementazione di misure di sicurezza adeguate prima della violazione può attenuare la condanna.
  • Cooperazione con le autorità: Una collaborazione proattiva con le autorità di controllo durante le indagini può influire positivamente sulla determinazione dei provvedimenti.
  • Precedenti violazioni: Un history di non conformità può portare a pene più severe.

È quindi essenziale che le organizzazioni comprendano queste metriche e adottino misure proattive per garantire la conformità e la tempestività, riducendo così il rischio di sanzioni onerose.

Protocolli di incident response e rimedi giuridici

Una risposta tempestiva ed efficace a una violazione dei dati è cruciale per mitigare i danni e per adempiere agli obblighi legali. La priorità principale per un’organizzazione in caso di violazione dei dati è quella di bloccare gli effetti negativi dell’incidente. Questo intervento può essere temporaneo, attraverso soluzioni provvisorie (workaround), oppure definitivo, eliminando le cause che hanno generato il problema.

Allo stesso tempo, o comunque nel minor tempo possibile, è fondamentale procedere al ripristino dei dati personali compromessi.

Le modalità di intervento variano in base al tipo di impatto subito dai dati, che può riguardare la loro riservatezza, integrità o disponibilità. Ad esempio, se un guasto tecnico provoca la corruzione dei dati, sarà necessario ricorrere al ripristino da backup.

Nel caso di una violazione della riservatezza, invece, le possibilità di contenere il danno sono più limitate. Tuttavia, esistono strumenti in grado di recuperare, almeno in parte, dati rubati e diffusi, ad esempio nel dark web.

I protocolli di incident response dovrebbero includere:

  1. Identificazione dell’Incidente: Rilevare rapidamente la violazione attraverso sistemi di monitoraggio e segnalazione.
  2. Contenimento: Isolare i sistemi compromessi per prevenire ulteriori danni.
  3. Valutazione dell’Impatto: Determinare l’entità della violazione, inclusi i dati coinvolti e le potenziali conseguenze.
  4. Notifica: Informare le autorità competenti e, se necessario, le persone interessate entro i termini stabiliti dalle normative.
  5. Remediation: Implementare misure correttive per risolvere le vulnerabilità e prevenire future violazioni.
  6. Documentazione: registrare dettagliatamente tutte le azioni intraprese durante la gestione dell’incidente per scopi giuridici e di audit.

Oltre ai protocolli di risposta, le organizzazioni e/o le aziende devono essere consapevoli dei rimedi giuridici disponibili in caso di violazione dei dati. Questi già affrontati sopra, possono includere:

  • Azioni legali: Le persone i cui dati sono stati compromessi possono intentare cause legali per danni, come abbiamo visto sopra.
  • Sanzioni amministrative: Le autorità di controllo possono infliggere multe e altri provvedimenti per non conformità.
  • Obblighi di risarcimento: Le organizzazioni potrebbero essere tenute a risarcire le persone per le perdite subite a causa della violazione.

Digital Forensics nei procedimenti legali

La digital forensics, o informatica forense, svolge un ruolo cruciale nei procedimenti legali legati ai data breach. Questa disciplina si occupa dell’analisi, della raccolta e della preservazione delle prove digitali per stabilire la dinamica di una violazione dei dati e attribuire le responsabilità.

Le indagini di digital forensics seguono un processo formale e una rigida catena di custodia per tracciare la raccolta e la gestione delle evidenze. Questo sistema garantisce l’integrità delle stesse, consentendo agli investigatori di dimostrare che non sono state alterate. Di conseguenza, le prove forensi digitali possono essere utilizzate ufficialmente nelle richieste di risarcimento assicurativo o verifiche di conformità normativa.

Fasi del processo di digital forensics

L’analisi forense segue un flusso rigoroso per garantire l’integrità delle prove, la loro ammissibilità in sede legale e prevede:

  1. Identificazione delle prove
    Gli esperti di digital forensics individuano dispositivi e sistemi compromessi per raccogliere informazioni utili. Questi possono includere server, database, log di accesso e dispositivi mobili.
  2. Acquisizione delle prove
    Le evidenze digitali vengono duplicate attraverso tecniche di imaging forense per garantire che l’originale rimanga inalterato.
  3. Analisi e correlazione dei dati
    Gli investigatori esaminano file, registri di sistema, metadati e tracce digitali lasciate dagli attaccanti per ricostruire l’attacco. Tecniche avanzate come reverse engineering e memory forensics vengono utilizzate per identificare malware e vettori d’attacco.
  4. Documentazione e reporting
    Ogni fase dell’analisi viene documentata con report dettagliati che possono essere utilizzati come prova in tribunale. Le relazioni devono essere comprensibili sia per esperti tecnici che per giudici e avvocati.
  5. Testimonianza forense
    Gli specialisti possono essere chiamati a testimoniare in tribunale per spiegare le loro scoperte e validare l’autenticità delle prove raccolte.

La digital forensics e la risposta agli incidenti (DFIR) uniscono due ambiti della cybersecurity per rendere più efficiente la gestione delle minacce, garantendo al contempo la conservazione delle prove utili contro i cybercriminali.

La digital forensics, si concentra sull’analisi delle minacce informatiche per raccogliere evidenze digitali a fini legali, e la risposta agli incidenti, che riguarda il rilevamento e la neutralizzazione degli attacchi in corso. L’unione, come detto, di questi due approcci consente ai team di sicurezza di reagire più rapidamente alle minacce, evitando che prove cruciali vadano perse nel processo di mitigazione.

In particolare, possiamo riassumere che le funzioni e gli scopi perseguiti sono:

  • Attribuzione della colpa
    La digital forensics aiuta a determinare se un data breach è stato causato da negligenza aziendale, attacco informatico esterno o attività dolosa interna.
  • Conformità normativa
    I risultati delle indagini forensi possono essere utilizzati per dimostrare la conformità (o la non conformità) alle normative sulla protezione dei dati, come il GDPR o il NIST Cybersecurity Framework.
  • Supporto alle indagini penali e civili
    In caso di procedimenti giudiziari, le prove digitali possono essere utilizzate per perseguire criminali informatici o per difendersi da richieste di risarcimento danni.

L’informatica forense è quindi essenziale e fondamentale per garantire un’efficace gestione dei data breach, proteggere i diritti delle parti coinvolte e assicurare la giustizia.

Conclusioni

La gestione della responsabilità nei casi di data breach è un tema di cruciale importanza per le organizzazioni di ogni settore. La crescente digitalizzazione e l’aumento delle minacce informatiche rendono essenziale un approccio strutturato e conforme alle normative per prevenire, gestire e mitigare gli effetti delle violazioni dei dati.

L’attribuzione della responsabilità dipende da molteplici fattori, tra cui il rispetto delle normative vigenti (come il GDPR), le clausole contrattuali, la condotta dei dipendenti e la governance aziendale. Le metriche sanzionatorie dimostrano che la non-compliance può avere conseguenze economiche e reputazionali severe, incentivando le aziende a implementare robusti protocolli di sicurezza.

L’adozione di un efficace incident response plan è invece fondamentale per minimizzare i danni in caso di attacco e per adempiere agli obblighi normativi, tra cui la notifica tempestiva alle autorità competenti. Inoltre, la digital forensics svolge un ruolo determinante nel supporto alle indagini legali, consentendo di raccogliere prove utili per l’attribuzione delle responsabilità e l’eventuale avvio di azioni giuridiche.

Per mitigare i rischi e garantire la sicurezza dei dati, le aziende devono investire in tecnologie avanzate, formazione del personale e strategie di cyber resilience. Solo un approccio proattivo e multidisciplinare può ridurre l’esposizione alle minacce e garantire una gestione efficace delle violazioni, proteggendo sia l’organizzazione che i suoi stakeholder.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/responsabilita-data-breach/


Serbian student’s Android phone compromised by exploit from Cellebrite

Amnesty International on Friday said it determined that a zero-day exploit sold by controversial exploit vendor Cellebrite was used to compromise the phone of a Serbian student who had been critical of that country’s government.

The human rights organization first called out Serbian authorities in December for what it said was its “pervasive and routine use of spyware” as part of a campaign of “wider state control and repression directed against civil society.” That report said the authorities were deploying exploits sold by Cellebrite and NSO, a separate exploit seller whose practices have also been sharply criticized over the past decade. In response to the December report, Cellebrite said it had suspended sales to “relevant customers” in Serbia.

Campaign of surveillance

On Friday, Amnesty International said that it uncovered evidence of a new incident. It involves the sale by Cellebrite of an attack chain that could defeat the lock screen of fully patched Android devices. The exploits were used against a Serbian student who had been critical of Serbian officials. The chain exploited a series of vulnerabilities in device drivers the Linux kernel uses to support USB hardware.

“This new case provides further evidence that the authorities in Serbia have continued their campaign of surveillance of civil society in the aftermath of our report, despite widespread calls for reform, from both inside Serbia and beyond, as well as an investigation into the misuse of its product, announced by Cellebrite,” authors of the report wrote.

Amnesty International first discovered evidence of the attack chain last year while investigating a separate incident outside of Serbia involving the same Android lockscreen bypass. Authors of Friday’s report wrote:

https://arstechnica.com/security/2025/02/android-0-day-sold-by-cellebrite-exploited-to-hack-serbian-students-phone/


Brutto momento per la crittografia in Europa: la privacy vacilla


In Europa la sicurezza della crittografia sembra avere le ore contate. Le ultime notizie dalla Francia e dal Regno Unito hanno sollevato molte preoccupazioni e proteste da parte di utenti, provider di telecomunicazioni e compagnie orientate a preservare la privacy degli utenti.

Dopo l’annuncio di Apple dell’eliminazione di Advanced Data Protection per gli utenti del Regno Unito, in Francia il governo sta esaminando un emendamento per introdurre delle backdoor nelle comunicazioni cifrate.

crittografia

La Francia propone una backdoor nella crittografia

È notizia degli ultimi giorni che in Francia si sta valutando un emendamento alla legge “Narcotrafic” che costringe i provider di comunicazioni a implementare delle backdoor nelle loro applicazioni.

“La Francia sta per emendare una legge contro il traffico di droga, la legge “Narcotrafic”, che obbligherà le app di messaggistica criptata come Signal e WhatsApp a inserire una backdoor nelle comunicazioni crittografate per poter consegnare i messaggi di chat decriptati di sospetti criminali entro 72 ore dalla richiesta” si legge in un post di Tuta, un provider tedesco di servizi email fortemente orientato alla privacy. L’emendamento è stato approvato dal Senato e ora è stato sottoposto all’Assemblea Nazionale.

Sia Tuta che altri nomi impegnati nel mondo della privacy hanno espresso la loro preoccupazione verso questa decisione, sostenendo che si tratta di una grave violazione della sicurezza delle comunicazioni digitali. “Imponendo le backdoor, il governo francese non sta compromettendo solo la sicurezza di tutti gli utenti – cittadini e business in egual misura – ma questa legge “Narcotrafic” emendata va in contraddizione anche con le leggi europee per la protezione dei dati come la GDPR, l’IT Security Act e il TKG” continua Tuta.

L’inserimento della backdoor non va a danno soltanto dei criminali, ma anche degli utenti: dal momento che esiste un canale di accesso alle comunicazioni, non solo i governi e i provider possono usarlo, ma anche cyberattaccanti e intelligence di altre nazioni. Come sottolinea Tuta, una volta che la crittografia è compromessa, è difficile distinguere tra chi può trarne vantaggio e chi no. È impossibile, in sostanza, creare una backdoor “solo per i buoni”.

crittografia

Apple elimina Advanced Data Protection per il Regno Unito

La notizia dell’emendamento alla legge francese arriva quasi contestualmente all’annuncio di Apple di eliminare l’opzione Advanced Data Protection (ADP) per gli utenti del Regno Unito.

ADP utilizza la crittografia end-to-end per proteggere dati sensibili quali i backup dei messaggi, le note, le foto, i preferiti del browser, i dati del Wallet e molto altro, sincronizzandoli con iCloud. Introdotta nel 2022, la feature da adesso non è più disponibile per gli utenti che risiedono nel Regno Unito.

Stando a quanto rivelato da Apple, uno dei principali motivi dietro questa decisione sta nell’aumento di data breach contro gli utenti. iMessagi, FaceTime, iCloud Keychain e Health, insieme ad altre categorie di dati in cloud, rimarranno comunque crittografati; per il resto, l’opzione non sarà più disponibile.

Secondo quanto riportato dalla CNN, la scelta dipenderebbe piuttosto dall’ordine del governo britannico di accedere a materiale cifrato per questioni di sicurezza nazionale. Il governo avrebbe chiesto ad Apple di inserire una backdoor nei propri servizi; la compagnia, non volendo accettare la proposta, sarebbe stata quindi costretta a fare un passo indietro sulla sua offerta di crittografia, pur non dichiarandolo esplicitamente nel suo annuncio. “Non abbiamo mai creato una backdoor o una master key per nessuno dei nostri prodotti o servizi e non lo faremo mai” ha specificato Apple.

Ora il timore è che anche altri stati europei seguano l’esempio di Regno Unito e Francia e compromettano la privacy degli utenti, pur mossi da motivi di sicurezza. La risposta dei provider di servizi di comunicazione non è tardata ad arrivare: tra i tanti, Meredit Whittaker, CEO di Signal, sta valutando di interrompere l’erogazione del servizio in Svezia dopo che il governo del Paese ha annunciato di voler accedere alla cronologia dei messaggi di utenti sospetti.

Mentre la tensione tra governi europei e provider sale, la crittografia rischia di essere stravolta per sempre.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/28/brutto-momento-per-la-crittografia-in-europa-la-privacy-vacilla/?utm_source=rss&utm_medium=rss&utm_campaign=brutto-momento-per-la-crittografia-in-europa-la-privacy-vacilla


La legge sul Diritto d’Autore nell’era digitale (Direttiva Copyright): impatti per i creatori di contenuti Online

Nell’era digitale, la protezione del diritto d’autore ha assunto una rilevanza cruciale, soprattutto per i creatori di contenuti online. La domanda che ci si pone è, le piattaforme digitali hanno l’obbligo di riconoscere un compenso agli editori e ai media per l’utilizzo e la diffusione dei loro contenuti? È questa la domanda chiave a cui la Direttiva europea sul diritto d’autore e sui diritti connessi nel mercato unico digitale cerca di rispondere.

La Direttiva sul diritto d’autore, Direttiva Copyright UE 790/2019, nel mercato unico digitale adottata dall’Unione Europea nel 2019 e recepita in Italia con il Decreto Legislativo 8 novembre 2021, n. 177, rappresenta un tentativo significativo di aggiornare le normative esistenti per affrontare le sfide poste dalla diffusione dei contenuti online. Questa direttiva mira a garantire una remunerazione equa per gli autori e a stabilire responsabilità chiare per le piattaforme che ospitano contenuti generati dagli utenti.

La Direttiva aggiorna la normativa dell’UE sul diritto d’autore, adeguandola al contesto digitale attuale e garantendo una maggiore tutela sia per il diritto d’autore che per i diritti connessi. L’evoluzione tecnologica ha trasformato profondamente le modalità di accesso e fruizione dei contenuti creativi, rendendo necessario intervenire per controllare la diffusione incontrollata delle opere protette. L’aggiornamento delle norme sul copyright risponde quindi all’esigenza di adattarle alle nuove modalità di consumo digitale da parte degli utenti.

Questo intervento legislativo europeo stabilisce un quadro normativo chiaro e coerente, in cui opere protette, detentori di diritti, editori, fornitori di servizi e utenti possano operare con regole più trasparenti e adatte all’era digitale.

Implementazione dell’Articolo 17: responsabilità delle piattaforme per i contenuti caricati dagli utenti

Tra gli articoli più discussi, l’Articolo 17 della Direttiva, (Utilizzo di contenuti protetti da parte di prestatori di servizi di condivisione di contenuti online) precedentemente noto come Articolo 13 durante le fasi di proposta, ha suscitato ampi dibattiti per le sue implicazioni sulle piattaforme online e sui diritti degli utenti. Questo articolo stabilisce che le piattaforme che consentono la condivisione di contenuti caricati dagli utenti sono direttamente responsabili per le violazioni del diritto d’autore che si verificano sui loro servizi, a meno che non dimostrino di aver compiuto i “massimi sforzi” per ottenere l’autorizzazione dai titolari dei diritti e per impedire l’accesso a contenuti non autorizzati.

Per conformarsi a queste disposizioni, molte piattaforme infatti hanno implementato sistemi di filtraggio automatico dei contenuti. Ad esempio, YouTube utilizza il sistema Content ID, che identifica e gestisce i contenuti protetti da copyright caricati senza autorizzazione. Questi strumenti, se da un lato aiutano a prevenire la diffusione non autorizzata di opere protette, dall’altro sollevano preoccupazioni riguardo alla possibile censura preventiva e all’impatto sulla libertà di espressione.

Le piattaforme digitali offrono certamente al settore culturale e creativo importanti opportunità per sviluppare nuovi modelli di business. Tuttavia, possono anche creare criticità quando vengono condivisi contenuti protetti da copyright senza il consenso preventivo dei titolari dei diritti. Questo scenario genera incertezza giuridica riguardo al fatto che i fornitori di tali servizi compiano atti rilevanti ai fini del diritto d’autore e se, di conseguenza, debbano ottenere l’autorizzazione per i contenuti caricati dagli utenti. Tale incertezza incide sulla capacità dei titolari dei diritti di controllare l’uso delle proprie opere e di definire le condizioni di utilizzo, oltre a compromettere il loro diritto a ricevere un compenso adeguato.

È fondamentale allora che le piattaforme bilancino la protezione dei diritti d’autore con il rispetto dei diritti fondamentali degli utenti.

Le piattaforme online (inclusi i social network) quindi, quando concedono l’accesso al pubblico a opere protette dal diritto d’autore caricate dai loro utenti, hanno l’obbligo di ottenere un’autorizzazione da parte dei titolari dei diritti (sono escluse, tra gli altri, le enciclopedie online, i repertori didattici e scientifici, i prestatori di mercati online, i servizi cloud).

Meccanismi di compensazione per i titolari dei Diritti d’Autore

Uno degli obiettivi principali della Direttiva, di cui all’art. 15, è garantire che i creatori di contenuti ricevano un corrispettivo equo per l’uso delle loro opere online. Questo è particolarmente rilevante in un contesto in cui le piattaforme digitali traggono profitti significativi dalla distribuzione di contenuti creati da terzi.

La Direttiva introduce un nuovo diritto connesso per gli editori di stampa, consentendo loro di autorizzare o proibire l’uso online delle loro pubblicazioni da parte dei fornitori di servizi online per un periodo di due anni. Questo riconoscimento mira a rafforzare la posizione negoziale degli editori nei confronti delle piattaforme digitali, assicurando che una parte dei ricavi generati dall’uso dei loro contenuti venga condivisa con i creatori originali.

Tuttavia, l’implementazione pratica di questi meccanismi di compensazione varia tra gli Stati membri dell’UE. Alcuni paesi hanno introdotto normative specifiche per facilitare la negoziazione tra editori e piattaforme, mentre altri stanno ancora definendo le modalità operative. È essenziale che tali meccanismi siano trasparenti e che garantiscano una distribuzione equa dei ricavi, evitando che solo le grandi organizzazioni traggano beneficio a discapito dei piccoli creatori indipendenti.

Viene introdotto l’obbligo di informazione a carico dei prestatori di servizi online, che devono mettere a disposizione della parte interessata ogni dato idoneo a determinare la misura dell’equo compenso.

Autori, artisti interpreti ed esecutori devono poter ottenere regolarmente informazioni aggiornate e complete sullo sfruttamento delle loro opere dai soggetti cui hanno concesso in licenza o trasferito i diritti. La mancata comunicazione delle informazioni comporta, a carico del soggetto inadempiente, l’applicazione di una sanzione amministrativa pecuniaria. Inoltre, gli autori e gli artisti interpreti o esecutori possono pretendere un corrispettivo ulteriore se quella inizialmente pattuita si rilevasse sproporzionatamente bassa rispetto ai proventi generati dallo sfruttamento delle loro opere.

A questo si aggiunge il diritto dell’autore e dell’artista di revocare la licenza esclusiva di sfruttamento dei propri diritti relativi a un’opera in caso di mancato utilizzo.

Eccezioni e limitazioni al Diritto d’Autore per usi legittimi

La Direttiva riconosce l’importanza di preservare spazi per la libertà di espressione e la creatività, prevedendo eccezioni e limitazioni al diritto d’autore per usi legittimi. Tra questi, rientrano le citazioni, le critiche, le recensioni e le parodie. Queste deroghe sono fondamentali per garantire che il diritto d’autore non venga utilizzato in modo da soffocare il dibattito pubblico o la satira.

Ad esempio, l’uso di brevi estratti di un’opera a scopo di critica o discussione è generalmente consentito, purché sia attribuita la paternità dell’opera e l’uso sia giustificato dallo scopo specifico. Allo stesso modo, le parodie, che spesso implicano l’uso trasformativo di opere esistenti per creare nuovi significati o commenti satirici, sono protette come forme legittime di espressione.

La Direttiva stessa prevede che le misure adottate non debbano impedire usi legittimi dei contenuti, come citazioni, critiche o parodie. Pertanto, le piattaforme sono incoraggiate a implementare meccanismi di reclamo e ricorso efficaci per gli utenti i cui contenuti siano stati erroneamente rimossi o bloccati.

È importante notare che, sebbene la Direttiva stabilisca un quadro generale per queste eccezioni, la loro applicazione specifica può variare a seconda delle legislazioni nazionali degli Stati membri. Pertanto, i creatori di contenuti e gli utenti devono essere consapevoli delle normative locali e assicurarsi che i loro usi rientrino nelle deroghe previste per evitare possibili violazioni.

In Italia, infatti, a differenza di altri ordinamenti come quello statunitense o francese, la legge italiana sul diritto d’autore non prevede esplicitamente un’eccezione per la parodia. Il diritto d’autore in Italia è infatti disciplinato dalla Legge n. 633/1941, che stabilisce la protezione delle opere dell’ingegno, ma prevede anche una serie di deroghe e limitazioni per consentire usi legittimi senza l’autorizzazione del titolare dei diritti.

Queste esenzioni sono pensate per garantire il bilanciamento tra la protezione delle opere e la libertà di informazione, il diritto allo studio, la ricerca e la creatività. Alcune delle principali eccezioni e limitazioni al diritto d’autore previste dalla normativa italiana sono per esempio: il diritto di citazione consentito per critica, discussione o insegnamento, purché si citi la fonte e non si danneggino gli interessi economici dell’autore. Parodia, satira e caricatura: l’uso senza autorizzazione è lecito se ha finalità ironiche o critiche e non danneggia l’autore originale. Informazione e cronaca: articoli e discorsi pubblici possono essere riprodotti per esigenze giornalistiche, garantendo correttezza della fonte e senza alterare il contenuto.

Accesso per persone con disabilità: le opere possono essere adattate in formati accessibili (braille, audiolibri) senza necessità di autorizzazione, purché destinate esclusivamente a chi ne ha bisogno.

Uso privato: gli utenti possono creare copie personali di opere senza scopo di lucro, con un equo compenso previsto sui dispositivi digitali.

Queste eccezioni garantiscono un equilibrio tra tutela del copyright e accesso all’informazione, ma devono sempre rispettare criteri precisi per non ledere i diritti economici degli autori.

Come i creatori di contenuti possono proteggere il proprio lavoro online

Nell’ambiente digitale odierno, i creatori di contenuti affrontano sfide significative nella protezione delle proprie opere dalla distribuzione non autorizzata. Tuttavia, esistono diverse strategie e strumenti che possono essere adottati per salvaguardare i propri diritti:

  1. Utilizzo di strumenti di monitoraggio e rimozione: piattaforme di video streaming offrono sistemi come Pex o Audible Magic, che permettono ai titolari dei diritti di identificare e gestire l’uso non autorizzato delle loro opere. Il consiglio pratico che si suggerisce è quello di iscriversi ai programmi di protezione dei diritti d’autore delle piattaforme utilizzate e monitorare regolarmente l’uso delle proprie opere.
  2. Licenze e contratti di distribuzione: attraverso contratti ben definiti, i creatori possono stabilire le condizioni di utilizzo delle loro opere, specificando le modalità di distribuzione e il compenso spettante. L’utilizzo di licenze, come quelle fornite da Creative Commons, consente di determinare in modo trasparente i diritti concessi a terzi, evitando ambiguità e usi impropri. Questi strumenti giuridici non solo proteggono i diritti d’autore, ma permettono anche di valorizzare economicamente le opere senza rischiare di perderne il controllo.
  3. Registrazione delle opere: utilizzare servizi di registrazione digitale e blockchain per certificare la paternità delle opere e dimostrare il possesso dei diritti. Ciò costituisce un ulteriore livello di tutela. Iscrivere le proprie creazioni presso enti ufficiali come la SIAE o utilizzare servizi di timestamp digitale consente di certificare la paternità di un’opera e di fornire una prova legale in caso di controversie. Le tecnologie basate su blockchain stanno emergendo come strumenti innovativi per la protezione del diritto d’autore, poiché garantiscono un registro immutabile e trasparente della creazione e della proprietà di un contenuto. L’uso degli NFT (Non-Fungible Token) può rappresentare una soluzione innovativa per artisti digitali e creatori di contenuti, poiché attribuisce un certificato di autenticità unico e tracciabile a ogni opera.
  4. Educazione sul copyright: essere informati sulle normative aiuta a prevenire violazioni e proteggere i propri contenuti in modo efficace. Essere informati sulle leggi vigenti permette di prevenire violazioni e di agire tempestivamente in caso di plagio o utilizzo improprio. In Italia, la Legge italiana sul Diritto d’Autore stabilisce le regole per la protezione delle opere dell’ingegno, mentre il Digital Millennium Copyright Act (DMCA) negli Stati Uniti consente ai creatori di richiedere la rimozione immediata di contenuti copiati tramite procedure di takedown. Conoscere questi strumenti legali è essenziale per far valere i propri diritti in un ambiente digitale in continua evoluzione.

Adottare questi strumenti consente ai creatori di proteggere il proprio lavoro e garantire una giusta valorizzazione economica delle proprie opere nell’ecosistema digitale, oltre ad una sensibile riduzione dei rischi connessi all’uso o sfruttamento delle loro opere.

Conclusioni

La Direttiva sul Diritto d’Autore nell’Era Digitale rappresenta un passo significativo verso una regolamentazione più equa e moderna del copyright online. Se da un lato introduce maggiore responsabilità per le piattaforme e nuovi meccanismi di compensazione per i creatori, dall’altro pone sfide in termini di implementazione e bilanciamento con la libertà di espressione.

Per i creatori di contenuti, è essenziale essere consapevoli delle nuove regole, adottare strumenti di protezione efficaci e sfruttare le opportunità offerte da questa legislazione per tutelare e valorizzare il proprio lavoro. Solo con un’adeguata informazione e partecipazione attiva sarà possibile garantire un ecosistema digitale più giusto ed equilibrato per tutti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/diritto-dautore-copyright/