OSINT: Concetto, Applicazioni e Ruolo nei Big Data e nella Cyber Intelligence

L’Open Source Intelligence (OSINT) sta emergendo come un componente fondamentale nella gestione della sicurezza e nell’analisi delle informazioni a livello globale. Le sue applicazioni, che spaziano dalla cyber intelligence alle pubbliche relazioni e alla ricerca di mercato, consentono di derivare conoscenze strategiche mediante l’uso di fonti pubbliche. In questo articolo, analizziamo il concetto di OSINT, le sue numerose applicazioni, le potenzialità offerte, le sfide etiche e operative, nonché il suo ruolo crescente nel garantire la sicurezza e l’efficacia delle strategie di comunicazione.

Questo articolo costituisce il sesto estratto dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”, che affronta le sfide e le opportunità associate alla gestione dei dati nel contesto contemporaneo.

Cos’è l’OSINT e Come Funziona

L’Open Source Intelligence (OSINT), distinto dai software open source, è un campo strettamente legato alla Cyber Intelligence, che utilizza fonti pubbliche per generare conoscenza attraverso una serie di fasi di validazione, conferma e attribuzione delle fonti. Questo processo aiuta a identificare e valutare le minacce sia interne che esterne prima di intraprendere azioni mirate. Queste tecniche sono ampiamente utilizzate da tutti i paesi per facilitare la presa di decisioni e per valutare le minacce. Ad esempio, mentre singoli messaggi minacciosi su piattaforme come Twitter potrebbero non destare preoccupazione, la stessa minaccia potrebbe essere considerata più seriamente se associata a un gruppo noto per essere attivo in un settore specifico.

OSINT e Social Engineering: Vulnerabilità e Tecniche di Mitigazione

L’Open Source Intelligence non si limita solo agli attacchi tecnici su sistemi e reti IT. I criminali informatici possono utilizzare questa forma di intelligence per cercare informazioni su individui e organizzazioni che possono essere sfruttate per avviare sofisticate campagne di social engineering. Queste campagne possono includere tecniche come phishing e vishing.

Le informazioni apparentemente innocue condivise sui social media e sui blog possono essere utilizzate per creare campagne di social engineering altamente mirate, come lo spear phishing. Queste campagne possono essere estremamente convincenti e possono indurre gli utenti a compromettere la sicurezza della propria rete o delle risorse dell’organizzazione[1]. L’Open Source Intelligence ha consolidato il suo ruolo come elemento fondamentale nel campo delle pubbliche relazioni (PR). “In un’epoca in cui l’informazione viene condivisa e consumata rapidamente, i professionisti delle PR devono adottare pratiche di OSINT per monitorare la reputazione, analizzare i trend di mercato, gestire le crisi e rimanere al passo con la narrativa dei brand dei propri clienti”[2].

OSINT nelle Pubbliche Relazioni: Monitoraggio della Reputazione e Gestione delle Crisi

Il monitoraggio della reputazione rappresenta il fulcro delle PR. Grazie all’OSINT, i professionisti possono monitorare in tempo reale come un’organizzazione o un individuo viene percepito dal pubblico. “Questo va oltre il semplice conteggio delle menzioni; si tratta di comprendere i sentimenti, i toni e le implicazioni dietro le conversazioni online. La capacità di intercettare rapidamente un feedback negativo o di sfruttare un endorsement positivo consente alle PR di reagire con strategie mirate”[3].

Identificare tempestivamente le tendenze emergenti rappresenta un vantaggio competitivo. L’OSINT consente di raccogliere dati su ciò che sta guadagnando popolarità tra i consumatori, offrendo alle aziende l’opportunità di posizionarsi in modo proattivo come leader di pensiero o di adattare le campagne pubblicitarie alle nuove tendenze di mercato. In situazioni di crisi, l’OSINT si rivela uno strumento inestimabile. Fornisce una visione d’insieme di come si sta sviluppando una crisi, quali aree geografiche sono più colpite e come i media e il pubblico stanno reagendo.

L’OSINT deve tradursi in azioni concrete, che si tratti dell’implementazione di una campagna, della gestione di una crisi o della modifica di una narrazione, le PR devono essere agili e reattive. Il monitoraggio continuo è essenziale per valutare l’efficacia delle azioni intraprese e apportare eventuali aggiustamenti in corso d’opera.

OSINT e Big Data: Analisi Critica e Dilemmi Etici

Nonostante le molteplici opportunità offerte dall’OSINT, sono presenti anche diverse sfide. L’eccesso di informazioni può risultare travolgente, ed esiste il rischio di incorrere in disinformazione o dati fuorvianti. Inoltre, è importante considerare le implicazioni etiche: la privacy e il consenso sono questioni cruciali, e i professionisti delle PR devono operare con cautela per evitare di oltrepassare i limiti o manipolare i dati. L’OSINT continuerà a svolgere un ruolo fondamentale nelle PR, soprattutto con l’aumento della connettività e della digitalizzazione nel mondo.

L’OSINT si è affermato come uno strumento indispensabile nelle pubbliche relazioni. Fornisce ai professionisti l’opportunità di anticipare e reagire ai cambiamenti, gestire la reputazione e mantenere la rilevanza in un mercato in continua evoluzione. Con il costante avanzamento della tecnologia e la diffusione rapida delle informazioni, l’OSINT rimarrà un elemento chiave per il successo delle strategie PR[4].

Strumenti OSINT di Maggior Rilievo: Da Maltego a SpiderFoot

Le applicazioni OSINT sono strumenti utilizzati per raccogliere, analizzare e interpretare informazioni provenienti da fonti pubbliche disponibili a tutti. Questi strumenti possono essere utilizzati in una vasta gamma di contesti, tra cui sicurezza informatica, intelligence aziendale, ricerca di mercato, pubbliche relazioni e molto altro.

Maltego (figura 5) è un potente strumento di analisi delle informazioni che consente di visualizzare e collegare dati provenienti da varie fonti per individuare relazioni e modelli. Può essere utilizzato per analizzare reti di contatti, flussi di denaro, infrastrutture online e molto altro.

OSINT: dashboard di Maltego
Figura 5. Esempio della dashboard di Maltego. Tratto da www.maltego.com

Shodan è un motore di ricerca specializzato per dispositivi connessi a Internet, come telecamere di sicurezza, server, router e dispositivi IoT. Shodan consente di trovare dispositivi vulnerabili o esposti online che potrebbero essere soggetti ad attacchi informatici.

Figura 6. A sinistra Shodan e a destra Censys

Simile a Shodan, Censys (figura 6) è un motore di ricerca che consente di trovare dispositivi e servizi online, ma si concentra maggiormente sulla sicurezza e sulla valutazione della sicurezza delle reti. Have I Been Pwned è un servizio che consente agli utenti di verificare se i loro dati personali sono stati compromessi in violazioni dei dati online. È utile per individuare potenziali vulnerabilità legate alla propria identità online.

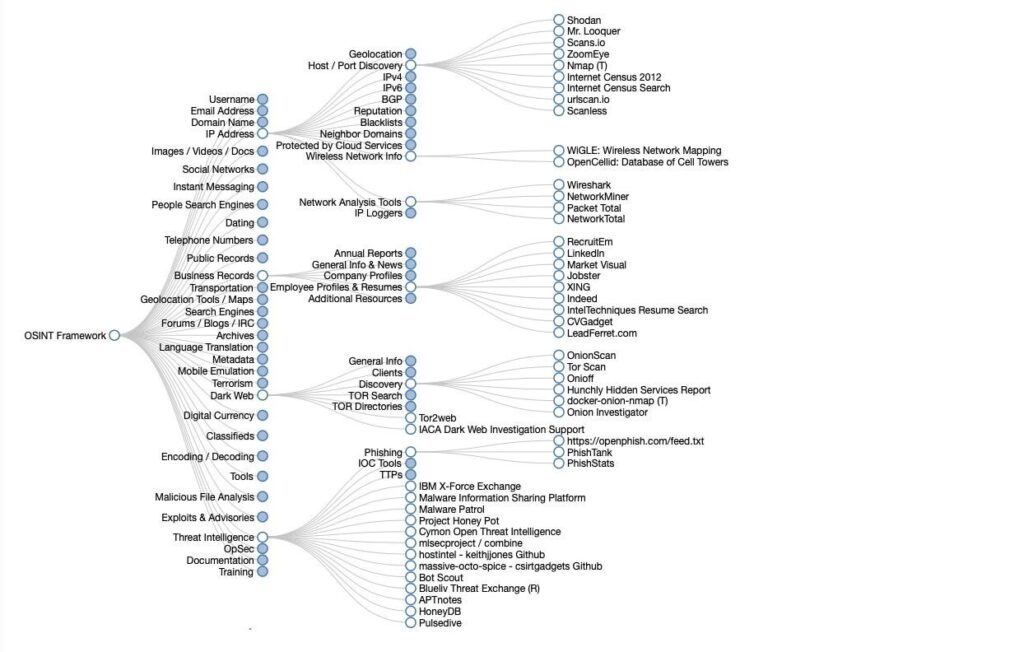
OsintFramework (figura 7) è una piattaforma che fornisce una vasta gamma di strumenti OSINT e risorse per la raccolta e l’analisi di informazioni online. Include strumenti per la ricerca sui social media, l’analisi delle immagini, la ricerca di informazioni sul web oscuro e molto altro.

Osint framework
Figura 7. Osint framework. Tratto da: www.osintframework.com

Google Dorks sono query di ricerca (figura 8) avanzate utilizzate per trovare informazioni specifiche su Google. Possono essere utilizzati per individuare dati sensibili esposti pubblicamente, quali password, documenti riservati e altro ancora.

OSINT: Search Engine di Google
Figura 8. Esempio di ricerca utilizzando il Search Engine di Google.

SpiderFoot (figura 9) è uno strumento di intelligence open source che automatizza il processo di raccolta di informazioni OSINT da varie fonti online, inclusi social media, forum, siti web e altro ancora.

Socint: Software open source spiderfoot
Figura 9. Software open source spiderfoot

Hunchly (figura 10) è un’estensione del browser progettata per catturare, archiviare e organizzare pagine web visitate durante l’attività di ricerca OSINT. È particolarmente utile per mantenere una traccia delle informazioni raccolte durante le indagini online.

OSINT: Software di ricerca informazioni Hunchly
Figura 10. Software di ricerca informazioni Hunchly

Queste sono solo alcune delle molte applicazioni OSINT disponibili, e la scelta dipende dalle esigenze specifiche dell’utente e dal contesto in cui vengono utilizzate. È importante notare che l’utilizzo di queste applicazioni deve essere conforme alle leggi sulla privacy e alle politiche aziendali.

Esempi di Utilizzo dell’OSINT: Neymar e la Ricostruzione dell’Identità degli Agenti Russi

Negli ultimi 10 anni, la necessità di valutare l’affidabilità intrinseca del testimone è diminuita gradualmente a causa dell’ampia disponibilità di mezzi come gli SMS, i messaggi WhatsApp e la videosorveglianza, che consentono di verificare obiettivamente porzioni significative delle testimonianze. È ormai diffuso che nessun processo civile o penale, soprattutto quelli legati alla sfera familiare, può prescindere dall’utilizzo di dati di questo tipo per confermare o smentire una determinata versione dei fatti.

Le potenzialità di verifica oggettiva sono notevolmente aumentate grazie alla sistematizzazione dell’OSINT. È importante sottolineare che questa metodologia non va confusa con l’hacking, in particolare con il black hat hacking, che è illegale e comporta intrusioni non autorizzate nei dispositivi informatici. Le informazioni analizzate tramite OSINT sono pubbliche e accessibili a chiunque.

L’OSINT può essere considerato come un’arte che, utilizzando la logica investigativa, sfrutta una serie di strumenti per ricostruire porzioni di informazioni. Ad esempio, esistono strumenti in grado di tracciare i movimenti di un individuo sui social media, basandosi sui “mi piace” che mette su Facebook, per scoprire quale indirizzo e-mail utilizza o per individuare la sua geolocalizzazione in una data specifica.

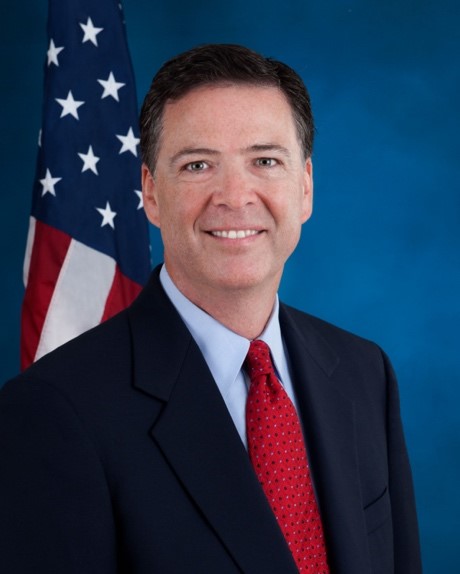
Utilizzando gli strumenti OSINT, è persino possibile ricostruire le coordinate di geolocalizzazione basandosi sulla lunghezza e sull’orientamento delle ombre. A titolo esemplificativo, nei manuali di OSINT viene spesso menzionato il caso di Comey[5], ex direttore dell’Federal Bureau of Investigation – “FBI”, (in figura 11) il cui profilo Facebook falso è stato individuato utilizzando queste tecniche. Comey non aveva un profilo con il suo vero nome, ma è stato identificato triangolando i “mi piace” presenti sui profili Facebook della moglie e del figlio.

James Comey, 7° Direttore dell'FBI
Figura 11. James Comey, 7° Direttore dell’FBI

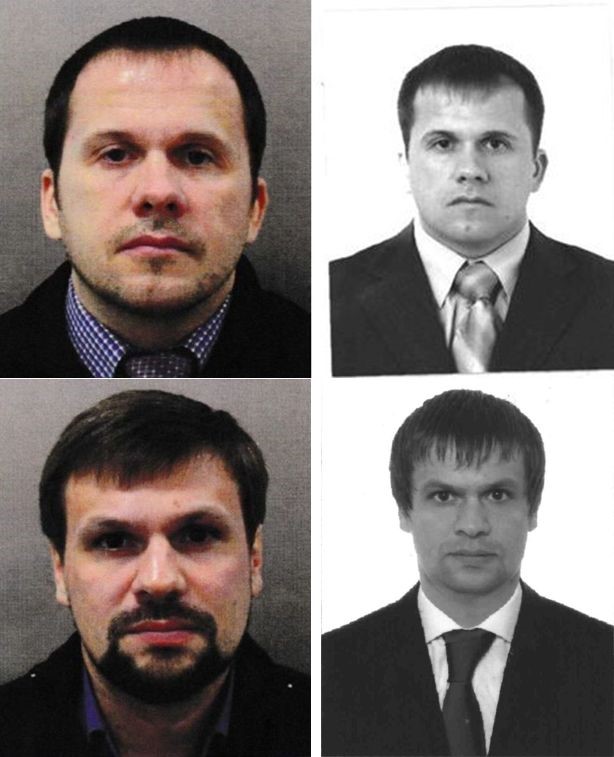
Le tecniche OSINT consentono di verificare le affermazioni fatte da un testimone riguardo a vari aspetti, come la sua posizione in un determinato giorno e ora, le sue preferenze, i luoghi di frequenza abituale, la sua rete di contatti e le opinioni su determinati argomenti, come desumibile dai social network. Un esempio concreto delle potenzialità delle tecniche OSINT è rappresentato dall’indagine condotta dal sito di giornalismo investigativo Bellingcat. In questo caso, è stata ricostruita la vera identità[6] degli agenti dei servizi russi (figura 12) che, sotto falsa identità[7], sono entrati nel Regno Unito con l’intento di avvelenare l’ex spia russa Skripal[8] con il Novichok, rifugiatasi nei dintorni di Londra.

OSINT: Alexander Petrov e Ruslan Boshirov, rispettivamente alias "Eduard Shishmakov" e "Eduard Shirokov".
Figura 12. Alexander Petrov e Ruslan Boshirov, rispettivamente alias “Eduard Shishmakov” e “Eduard Shirokov”.

Inoltre, gli investigatori di Bellingcat hanno utilizzato le tecniche OSINT per identificare i responsabili, attualmente sotto processo presso il Tribunale Internazionale dell’Aja, del tragico abbattimento del volo di linea della Malaysia Airlines MH17 nello spazio aereo ucraino. Un esempio recente riguardante un personaggio famoso in cui le informazioni oggettive hanno portato all’archiviazione di un’accusa originaria di abuso sessuale coinvolge la stella del Paris Saint-Germain, il giocatore brasiliano Neymar.

Egli era stato accusato di abuso sessuale da parte di una modella brasiliana, durante un weekend trascorso insieme a Parigi. Secondo la denuncia della modella, l’abuso sarebbe avvenuto nell’albergo dove i due si erano incontrati. Tuttavia, un video registrato nella camera d’albergo ha dimostrato che è stata la donna a fare avances al calciatore e che quest’ultimo l’ha respinta, scatenando la sua reazione aggressiva. Lo stesso video ha mostrato anche la donna che, dopo essere stata respinta, ha aggredito il calciatore. Senza questo video, non ci sarebbe stato alcun modo di verificare l’accuratezza della testimonianza della ragazza. È importante notare che, basandosi su queste prove, la modella è stata successivamente indagata per frode processuale.

Alcuni esempi di applicazioni di OSINT nell’ambito psico-forense, utilizzate per confermare o confutare determinate testimonianze, sono l’assenteismo in azienda, un dipendente di una grande azienda si ammalava regolarmente il lunedì mattina e guariva il venerdì sera, per poi ripresentarsi ammalato il lunedì successivo[9]. Questo modello insolito di malattia durava da un anno, ma durante le visite mediche domiciliari il dipendente sembrava sempre malato.

Attraverso un’analisi delle foto pubblicate dai suoi amici su Facebook, è stato possibile scoprire che nei periodi in cui avrebbe dovuto essere a casa, il dipendente era invece fotografato a New York e in Romania o un caso di abuso sessuale, una ragazza che ha riportato di essere stata vittima di abuso sessuale ha manifestato al suo terapeuta sintomi consistenti con il Disturbo da Stress Post-Traumatico (PTSD).

Uno dei sintomi di questa sindrome è l’evitamento di situazioni che possono ricordare l’evento traumatico, come ad esempio la discoteca dove sarebbe avvenuto l’abuso. Tuttavia, un’analisi dei suoi “like” e dei suoi post su Facebook ha mostrato che la sua attenzione era concentrata principalmente sui locali notturni, il che contraddiceva il sintomo di evitamento riferito alla terapeuta.

Altro caso noto è quello di un ciclista campione del mondo, dopo aver abbandonato senza spiegazioni il Tour de France, il ciclista ha visto rescindere il suo contratto con la squadra. Nell’arbitrato sportivo che ha seguito la controversia tra il ciclista e la squadra, la sua difesa si basava su dissidi con la squadra. Tuttavia, un’analisi OSINT ha dimostrato che le sue reazioni impulsive di fronte a situazioni stressanti erano un tratto comportamentale riscontrabile fin dai suoi primi anni di carriera sportiva e manifestatesi in diversi contesti, anche al di fuori dello sport d’élite.

Anche se un’analisi OSINT completa richiede l’intervento di un professionista, esistono tecnologie accessibili a tutti che consentono di eseguire alcune attività, come ad esempio l’analisi degli spostamenti di un individuo utilizzando strumenti come Google Maps[10].

Conclusione

Questo articolo rappresenta un estratto introduttivo del white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”. Ti invitiamo a scaricare il documento completo, disponibile in maniera libera e gratuita, per ottenere un’analisi esaustiva e una visione più approfondita dell’argomento. Nel prossimo articolo, discuteremo “L’OSINT nei Big e Fast Data”, analizzando più in dettaglio le implicazioni di questa metodologia nella gestione dei dati e nelle investigazioni.

Note e biografia:

[1] Nacci, G. (2017). Open Source Intelligence Application Layer: proposta per una teoria generale dell’Intelligence delle fonti aperte. Edizioni Epokè, Novi Ligure, pp. 23-87.

[2] Rimedio E. (1 gennaio 2024) “OSINT cos’è, come imparare a usarla” SOS Digital PR.

[3] Vgs. Nota 48.

[4] Hadnagy, C. (2019). Human hacking: influenzare e manipolare il comportamento umano con l’ingegneria sociale. Apogeo Editore.

[5] Cfr. James Brian Comey Jr. (14 dicembre 1960, York) , 7° Direttore dell’ FBI dal 4 settembre 2013 al 9 maggio 2017. Wikipedia. Link in bibliografia.

[6] Alexander Petrov e Ruslan Boshirov Cfr. Bellingcat. (20 settembre 2018) “Skripal Suspects Confirmed as GRU Operatives: Prior European Operations Disclosed” Bellingcat. Link in bibliografia.

[7] Attraverso il confronto del numero dei passaporti in riferimento all’identità di copertura del colonnello Shishmakov, con i numeri dei passaporti (identità di copertura) di “Petrov” e “Boshirov”. I numeri provenivano dallo stesso lotto, con solo 26 numeri di passaporto interventi tra il numero di “Petrov” (654341297) e quello di “Shirokov” (654341323). Il passaporto di “Shirokov” è stato rilasciato nell’agosto 2016, il che implica che i passaporti di Petrov e Boshirov sono stati rilasciati dalla stessa autorità speciale all’inizio di quell’anno. Cfr. nota 52.

[8] “Sergej Skripal”. Wikipedia. Link in bibliografia.

[9] Ibidem

[10] Concetto, I. La minaccia della Competitive Intelligence. Clueb, Roma, 2004, pp. 42-49.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/osint-e-big-data/


DeepSeek: la nuova frontiera dell’intelligenza artificiale

In questo articolo, esploreremo come DeepSeek sta rivoluzionando la ricerca e la consultazione online, analizzando le sue caratteristiche principali, i benefici per gli utenti, ma anche i dubbi e le preoccupazioni emerse a riguardo. Inoltre, vedremo come questa può essere un’arma potente nelle mani dei marketer e dei professionisti del web per migliorare la visibilità online e raggiungere il loro pubblico attraverso vari formati, aumentando l’engagement e migliorando le conversioni.

Nel vasto oceano di informazioni presenti su Internet, trovare il contenuto giusto e adatto alle nostre esigenze, può essere una sfida notevole. Da sempre, la ricerca online è stata dominata da motori di ricerca tradizionali come Google, che hanno reso possibile scoprire risorse in base a parole chiave. Tuttavia, con l’evoluzione della tecnologia e la crescita esponenziale dei dati, emergono nuove soluzioni per affinare e migliorare l’esperienza di ricerca. Una di queste è DeepSeek, una piattaforma che sta rapidamente guadagnando attenzione per il suo approccio innovativo nella scoperta di contenuti.

Cos’è DeepSeek?

DeepSeek è un motore di ricerca, un chatbot avanzato progettato per ottimizzare l’esperienza di ricerca online utilizzando tecnologie di intelligenza artificiale (AI), machine learning e ricerca semantica. A differenza dei motori di ricerca tradizionali, che si basano principalmente su algoritmi che indicizzano e classificano le pagine web in base alle parole chiave, DeepSeek adotta un approccio più sofisticato, mirando a comprendere l’intento dell’utente e il contesto della ricerca.

È stato sviluppato da una startup cinese e che ha fatto parlare molto di sé a inizio 2025 a causa della sua capacità di generare contenuti ottimizzando al massimo le risorse hardware su cui si poggia la sua infrastruttura. Il suo modello di intelligenza artificiale a basso costo, ha fatto tribolare la Silicon Valley.

Fondata nel 2023 dal fondo d’investimento High-Flyer e sotto la guida di Liang Wenfeng, l’azienda si distingue per il suo approccio innovativo all’intelligenza artificiale. Seleziona giovani ricercatori provenienti dalle principali università cinesi e promuove una cultura inclusiva, attirando anche professionisti da settori che non sono strettamente legati all’informatica.

DeepSeek ha guadagnato attenzione grazie alla sua politica open source per modelli e algoritmi, che consente a chiunque di utilizzarli, modificarli e contribuire al miglioramento dell’intelligenza artificiale generativa. I suoi modelli DeepSeek-V2 e V3, lanciati nel 2024, sono stati riconosciuti per le loro prestazioni superiori rispetto ai concorrenti, nonché per la loro efficienza e il ridotto consumo di risorse.

Nel 2025 infatti, l’azienda ha lanciato il suo modello di punta, DeepSeek-R1, che si confronta con il suo competitor ChatGPT, di cui vedremo più avanti le differenze, in termini di prestazioni, ma a un costo molto più basso. Il suo sviluppo è infatti costato solo 6 milioni di dollari, una cifra ben inferiore ai 100 milioni necessari per realizzare GPT-4 di OpenAI.

Nonostante le difficoltà derivanti dalle sanzioni statunitensi contro la Cina, in particolare le restrizioni sui chip Nvidia, la nuova intelligenza artificiale ha ottenuto un notevole successo. Nel gennaio 2025, l’azienda ha lanciato anche la sua app ufficiale per dispositivi mobili, che ha rapidamente guadagnato popolarità, diventando l’app più scaricata sull’App Store negli Stati Uniti.

La piattaforma non solo cerca le parole chiave inserite dagli utenti, ma analizza anche il significato semantico dietro le query, restituendo risposte più pertinenti e accurate. Ciò la rende particolarmente utile per gli utenti che desiderano risposte più specifiche o per quelli che cercano informazioni su argomenti complessi e articolati.

Inoltre, può effettivamente essere integrato nella routine quotidiana, magari per svolgere parte del tuo lavoro oppure per gestire alcuni aspetti della tua vita personale.

Come funziona DeepSeek?

La caratteristica distintiva di DeepSeek è l’uso di tecniche avanzate di analisi semantica e linguistica. Mentre i motori di ricerca tradizionali si concentrano principalmente sulle parole chiave, DeepSeek cerca di comprendere il contesto e l’intento dietro la ricerca. Questo consente di offrire risultati più precisi, anche quando le query sono vaghe o complesse. La piattaforma è in grado di analizzare i contenuti testuali, identificare concetti e relazioni tra le informazioni, e restituire gli esiti più pertinenti.

Inoltre, DeepSeek offre funzionalità di ricerca multidimensionale, permettendo agli utenti di esplorare diversi tipi di contenuti, come articoli, video, immagini e risorse interattive, in modo fluido e integrato. La piattaforma può anche adattarsi ai bisogni specifici degli utenti, offrendo suggerimenti personalizzati e affinando progressivamente la ricerca in base ai comportamenti di navigazione.

Perché DeepSeek è molto interessante? Caratteristiche e vantaggi

Ogni giorno vengono pubblicati miliardi di nuovi contenuti su vari argomenti, che spaziano dalla scienza alla cultura, dalla politica all’intrattenimento. Con così tante informazioni a disposizione, emergono due sfide fondamentali per gli utenti di Internet:

  1. La difficoltà di individuare informazioni davvero rilevanti: La crescente quantità di contenuti rende difficile individuare ciò che è veramente utile e pertinente per le proprie esigenze.
  2. La qualità dei risultati di ricerca: I motori di ricerca tradizionali, pur essendo potenti, non riescono a rispondere adeguatamente a tutte le necessità degli utenti, specialmente quando si tratta di ricerche più complesse o ambigue. Questi motori si basano principalmente su algoritmi che si concentrano su parole chiave e link, ma non riescono sempre a capire l’intento sottostante alla ricerca.

DeepSeek è una piattaforma che risponde a queste sfide, grazie alla sua capacità di ottimizzare e semplificare la ricerca di informazioni pertinenti, rendendo l’accesso ai contenuti digitali più preciso, rapido ed efficiente. Ma cosa rende allora DeepSeek così importante in un panorama digitale così saturato?

  1. Tecnologia avanzata per una ricerca più intelligente

La ricerca online tradizionale si basa su algoritmi che esaminano il contenuto delle pagine web e lo classificano in base a fattori come la presenza di parole chiave, il numero di link e la struttura del sito. Sebbene questi sistemi siano efficaci, tendono a trascurare aspetti cruciali come il significato e il contesto della query di ricerca. DeepSeek, invece, utilizza un approccio basato sulla ricerca semantica, che va oltre la semplice ricerca per parole chiave.

Cos’è la ricerca semantica?

La ricerca semantica si concentra sul significato e sul contesto dietro le parole, anziché solo sulla corrispondenza tra le parole chiave. Questo significa che DeepSeek è in grado di comprendere la relazione tra concetti e di restituire risposte che riflettono meglio ciò che l’utente sta realmente cercando. Ad esempio, se un utente cerca “approccio sostenibile nella gestione delle risorse idriche”, DeepSeek non si limiterà a riportare gli esiti che menzionano solo queste parole, ma cercherà di capire l’intento dell’utente e di fornire contenuti che trattano argomenti come l’uso responsabile dell’acqua, la gestione delle risorse naturali e le politiche di sostenibilità.

In un mondo in cui le informazioni sono sovrabbondanti e a volte frammentarie, avere un motore di ricerca che comprenda non solo le parole usate, ma anche l’intento dell’utente, aiuta a ridurre il rumore e a focalizzarsi solo su ciò che conta. DeepSeek è quindi in grado di rispondere in modo più preciso e diretto alle richieste, risparmiando tempo e risorse a chi cerca risposte in un mare di contenuti spesso non rilevanti.

  1. Ricerca personalizzata per ogni utente

La personalizzazione è un altro punto di forza di DeepSeek. La piattaforma utilizza algoritmi di machine learning che apprendono dai comportamenti passati degli utenti e dai loro interessi per affinare continuamente i risultati delle ricerche. Questo approccio rende la ricerca su DeepSeek altamente personalizzata e adattata alle preferenze individuali.

Come funziona la personalizzazione?

Ogni volta che un utente interagisce con DeepSeek, il sistema raccoglie dati sui suoi comportamenti, come i termini di ricerca inseriti, i contenuti cliccati, il tempo trascorso su determinati records, persino le condivisioni e i commenti. Con queste informazioni, DeepSeek è in grado di anticipare le necessità future dell’utente, proponendo risposte più affini e pertinenti ad ogni nuova ricerca.

La personalizzazione non si limita a ripetere gli esiti delle ricerche precedenti. DeepSeek è in grado di offrire una ricerca dinamica, che cambia e si adatta in tempo reale alle necessità dell’utente. Se un ricercatore inizia a cercare articoli scientifici su un determinato tema, DeepSeek offrirà dei riscontri più accademici e tecnici, mentre se un professionista cerca soluzioni pratiche per un problema quotidiano, le risposte saranno più orientate verso guide e tutorial pratici.

La personalizzazione consente infatti di snellire il processo di ricerca, portando gli utenti a trovare ciò che cercano in tempi molto più brevi. Inoltre, aumenta l’accuratezza delle risposte, riducendo il numero di clic su contenuti irrilevanti e migliorando la soddisfazione complessiva dell’utente.

  1. Integrazione di vari tipi di contenuti

Oggi, gli utenti non cercano solo testi, ma vogliono accedere a una varietà di contenuti multimediali: video, immagini, podcast, infografiche e molto altro. DeepSeek è progettato per integrare diversi tipi di contenuti in un’unica ricerca, offrendo un’esperienza fluida e completa.

L’Importanza dei contenuti multimediali

Molti utenti preferiscono contenuti visivi o audiovisivi, soprattutto quando si tratta di imparare nuovi concetti o risolvere problemi pratici. DeepSeek, grazie alla sua capacità di analizzare e classificare anche contenuti non testuali, rende possibile una ricerca che ingloba tutti questi formati, non limitandosi a rispondere solo con articoli di testo.

Inoltre, l’integrazione di vari tipi di contenuti aiuta gli utenti a approfondire un argomento in modo più completo. Ad esempio, un utente che cerca “come imparare a suonare la chitarra” su DeepSeek non troverà solo articoli, ma anche video tutorial, immagini di accordi, e persino lezioni audio, creando un’esperienza di apprendimento ricca e interattiva.

La capacità di esplorare diverse forme di contenuto in un’unica ricerca migliora notevolmente la completa soddisfazione dell’utente, poiché consente di soddisfare diversi stili di apprendimento e preferenze.

  1. Strumento ideale per professionisti, ricercatori e studenti

DeepSeek non è solo una risorsa per il grande pubblico, ma si rivolge anche a professionisti, ricercatori e studenti, che hanno bisogno di informazioni accurate e di qualità in tempi rapidi.

  • Professionisti: Per chi lavora in settori complessi, come l’ingegneria, la medicina, la giurisprudenza o la tecnologia, DeepSeek offre una ricerca semantica che può aiutare a trovare contenuti altamente specializzati e tecnici, riducendo il tempo speso nella ricerca di risorse rilevanti.
  • Ricercatori: I ricercatori scientifici o accademici possono beneficiare della capacità di DeepSeek di cercare articoli, studi, paper e risorse da database specializzati. La ricerca semantica consente di trovare riferimenti pertinenti anche quando le query sono formulate in modo complesso o tecnico.
  • Studenti: Gli studenti possono approfittare della capacità di DeepSeek di sintetizzare e raccogliere informazioni da vari tipi di contenuti, fornendo loro una base di risorse completa per i loro studi, dalle lezioni online ai testi accademici, ai video esplicativi.

La capacità di DeepSeek di offrire risultati mirati per professionisti e studenti non solo migliora l’efficienza nella ricerca, ma contribuisce anche a raccogliere informazioni di qualità, cruciali per chi lavora in ambiti dove precisione e aggiornamenti tempestivi sono fondamentali. In particolare, l’integrazione di risorse multimediali permette una maggiore comprensione dei concetti, offrendo ai professionisti e agli studenti strumenti più potenti per apprendere e crescere nelle loro discipline.

DeepSeek vs ChatGPT: quale scegliere

DeepSeek e ChatGPT sono entrambi modelli di intelligenza artificiale progettati per comprendere e generare contenuti in linguaggio naturale, ma presentano alcune differenze chiave.

DeepSeek si distingue per la sua efficienza nell’utilizzo delle risorse hardware, grazie a modelli più compatti e modulari, ciascuno progettato per compiti specifici. Questo lo rende più veloce e accessibile in alcune applicazioni. D’altro canto, ChatGPT punta sulla versatilità e sulla scalabilità, impiegando modelli più complessi e di maggiore dimensione per affrontare una varietà più ampia di compiti con grande precisione.

Un’altra differenza importante tra i due modelli riguarda la censura. DeepSeek adotta misure rigorose per aderire ai requisiti del governo cinese, il che comporta la limitazione delle risposte su temi politicamente sensibili. Al contrario, ChatGPT, sviluppato da OpenAI, opera con minori restrizioni, offrendo risposte più libere e ampie su una vasta gamma di argomenti.

Inoltre, i modelli di business dei due sistemi sono differenti: DeepSeek segue un approccio open-source, permettendo a chiunque di modificare e utilizzare il software gratuitamente (senza necessità di abbonamenti, al momento in cui scrivo), un aspetto che ha avuto un impatto significativo sul mercato. ChatGPT, pur essendo sviluppato da OpenAI, utilizza un modello proprietario, con accesso limitato e la necessità di sottoscrivere un abbonamento (a partire da 20 dollari al mese) per ottenere l’accesso illimitato a tutte le funzionalità.

La scelta tra DeepSeek e ChatGPT dipende dunque dalle esigenze specifiche dell’utente: se si cerca efficienza e specializzazione per compiti specifici, DeepSeek potrebbe essere la scelta ideale; se invece si desidera una maggiore versatilità e accesso a informazioni più ampie, senza restrizioni, ChatGPT potrebbe essere il modello più adatto.

Dubbi e preoccupazioni riguardo il nuovo chatbot AI cinese

Se all’inizio, lo strumento ha attirato molta attenzione per le sue funzionalità innovative, successivamente sono emerse diverse preoccupazioni riguardanti la gestione dei dati personali degli utenti. L’Italia ha già deciso di bloccare il software di intelligenza artificiale, mentre negli Stati Uniti si sta valutando un divieto d’uso sui dispositivi governativi. Recentemente, anche la Corea del Sud ha deciso di vietarne l’uso nel Paese.

La Commissione per la protezione delle informazioni personali (PIPC) della Corea del Sud ha temporaneamente vietato il download dell’app mobile DeepSeek dagli app store del Paese, in attesa di una valutazione più approfondita sulle pratiche di trattamento dei dati da parte della società. Una prima analisi ha infatti rivelato che il software non è conforme alle leggi sulla privacy coreane e, finché non saranno apportate le necessarie modifiche, l’applicazione non sarà scaricabile.

È importante notare che questo divieto non influisce sugli utenti che hanno già scaricato l’app sul proprio smartphone, e la versione web del servizio rimane comunque accessibile. Tuttavia, le autorità coreane sconsigliano agli utenti di inserire dati personali o sensibili nel software, almeno per il momento.

La decisione si basa principalmente sulla politica di gestione dei dati di DeepSeek; infatti, dopo le indagini, è emerso che il software trasferisce i dati degli utenti sudcoreani a ByteDance, la società madre di TikTok, una pratica che è stata già oggetto di preoccupazione in diverse ricerche internazionali.

La società cinese ha affermato che i dati degli utenti vengono archiviati su server sicuri in Cina, ma diversi Paesi hanno sollevato dubbi sulla trasparenza di questa operazione. In seguito, il governo di Seul ha avviato un’indagine formale e richiesto chiarimenti sui metodi di raccolta e gestione dei dati.

In risposta, DeepSeek ha nominato un rappresentante in Corea del Sud e ha ammesso di non aver adeguatamente preso in considerazione le normative locali sulla protezione della privacy. Tuttavia, ha evidenziato che adattare l’app alle leggi sudcoreane richiederebbe un tempo significativo.

La sospensione di DeepSeek in Corea del Sud solleva quindi questioni più ampie riguardo alla gestione dei dati da parte delle applicazioni di intelligenza artificiale, soprattutto quelle sviluppate in Paesi con normative sulla privacy differenti.

Questo caso potrebbe spingere infatti altri governi a scrutinare più attentamente le pratiche di raccolta dei dati delle app AI e a introdurre regolamenti più severi per tutelare la privacy degli utenti.

Conclusioni

DeepSeek rappresenta una nuova era nella ricerca online, e nella attuale competizione sull’intelligenza artificiale, rispondendo alle sfide poste dal volume crescente di contenuti e dall’evoluzione delle tecnologie digitali. Con la sua capacità di interpretare il contesto e fornire risultati semantici più rilevanti, DeepSeek è destinato a diventare un punto di riferimento per chiunque voglia esplorare il web in modo più intelligente ed efficiente.

Tuttavia, alla luce di quanto affermato, appare fondamentale che le aziende di intelligenza artificiale, come DeepSeek, si adattino alle normative locali e garantiscano un trattamento dei dati conforme, per evitare rischi legati alla sicurezza e per proteggere la fiducia degli utenti. In un contesto sempre più interconnesso e globalizzato, la privacy deve essere una priorità per le tecnologie emergenti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/deepseek-ai/


Data Act ed effetti del CLOUD Act: sfide e vantaggi

Il Data Act, Regolamento (EU) 2023/2854, rappresenta una delle principali iniziative legislative dell’Unione Europea per regolamentare l’accesso, il trasferimento e la gestione dei dati non personali. Questa normativa si pone in un contesto globale complesso, caratterizzato dalla crescente interconnessione dei servizi cloud e dalle implicazioni legali del CLOUD Act statunitense. In questo articolo esploreremo quindi, le caratteristiche principali del Data Act, le sue implicazioni per il mercato europeo e il dibattito in corso sul conflitto tra le normative europee e statunitensi.

Caratteristiche e peculiarità del Data Act

  1. Regole per l’accesso e il trasferimento dei dati

Il Data Act pubblicato nella Gazzetta Ufficiale dell’Unione Europea il 22 dicembre 2023, applicabile a partire dal 12 settembre 2025, (efficacia differita) introduce un quadro normativo chiaro per garantire un accesso equo e trasparente ai dati generati da dispositivi connessi e applicazioni. L’obiettivo principale è favorire lo sviluppo di un mercato dei dati competitivo, incentivando una maggiore accessibilità, disponibilità e fruibilità dei dati come motore di innovazione tecnologica. I punti chiave includono: Accesso ai dati per terze parti e Protezione della privacy,

In questo contesto, le aziende saranno obbligate a condividere dati rilevanti con altre organizzazioni in caso di necessità, rispettando regole specifiche per evitare abusi, mentre viene promosso un utilizzo responsabile dei dati in armonia con il GDPR.

  1. Framework per il cloud switching

Una delle novità più significative riguarda la facilitazione del cloud switching, ovvero il passaggio o la migrazione da un fornitore di servizi cloud a un altro.

Questo aspetto è cruciale per ridurre il fenomeno del lock-in tecnologico, garantire una maggiore libertà di scelta per le aziende europee e incentivare la concorrenza tra i provider. Il lock-in tecnologico si verifica quando un’azienda diventa fortemente dipendente da un singolo fornitore di servizi, rendendo difficile o costoso migrare verso un altro.

Questo può accadere per diverse ragioni, come la compatibilità limitata nel trasferire soluzioni integrate con tecnologie proprietarie, i costi nascosti che alcuni fornitori potrebbero applicare attraverso politiche di spese elevate o clausole restrittive per l’uscita dal contratto, e l’utilizzo di tecnologie proprietarie non interoperabili.

Il Data Act mira a ridurre questi ostacoli, incentivando l’interoperabilità tra i fornitori cloud e aumentando la flessibilità tecnologica delle imprese, con particolare attenzione alle PMI, spesso più vulnerabili a queste dinamiche. La possibilità per le aziende di migrare facilmente tra i vari provider di servizi cloud stimola la concorrenza, traducendosi in offerte più competitive e spingendo i fornitori a migliorare la qualità dei loro servizi in termini di sicurezza, affidabilità e velocità.

  1. Gestione dei dati non personali

Il Data Act si focalizza prevalentemente sulla regolamentazione dei dati non personali, come quelli industriali, logistici o provenienti da IoT (Internet of Things) che non riguardano direttamente la sfera privata delle persone. Ad esempio, dati riguardanti la temperatura, la velocità o il rendimento di una macchina possono essere utilizzati per ottimizzare la produzione o prevedere guasti, migliorando così l’efficienza.

Ancora per esempio in ambito logistico, i dati non personali sono fondamentali per ottimizzare le catene di approvvigionamento, migliorare la gestione dei trasporti e ridurre i costi operativi. Questi dati possono comprendere informazioni sul movimento delle merci, le condizioni dei veicoli, i tempi di transito e le necessità di stoccaggio.

Dunque, il Data Act consente agli utenti di prodotti connessi (ad es. auto connesse, dispositivi medici e fitness, macchinari industriali o agricoli) e relativi servizi di accedere ai dati che co-creano utilizzando i prodotti connessi/servizi correlati. Questo approccio consente quindi di promuovere lo sviluppo di un mercato digitale più dinamico e innovativo.

  1. Interazione con e NIS2

Pur non sovrapponendosi al GDPR, il Data Act si integra con esso per garantire una gestione coerente dei dati personali e non personali. Inoltre, l’interazione con la direttiva NIS2 (Network and Information Systems Directive) rafforza le misure di sicurezza informatica, soprattutto per i servizi cloud critici.

La direttiva NIS2 (Network and Information Systems Directive) è un altro strumento normativo dell’UE che si concentra sulla sicurezza informatica e sull’integrazione di misure di protezione nei sistemi che gestiscono dati critici e infrastrutture digitali. Data Act e la NIS2 si intersecano per quanto riguarda i servizi cloud che trattano dati non personali. Molti dei servizi cloud che consentono la gestione e la condivisione dei dati industriali o IoT sono considerati servizi critici.

La NIS2 impone infatti agli operatori di questi servizi, di adottare misure di sicurezza robuste per prevenire incidenti informatici e per garantire che i dati siano protetti da attacchi e vulnerabilità. Ad esempio, se un’azienda decide di trasferire i suoi dati non personali da un fornitore di cloud a un altro, il Data Act facilita questa operazione, ma la NIS2 assicura che il trasferimento avvenga in modo sicuro, senza compromettere l’integrità dei dati.

Impatto del CLOUD Act americano sulle operazioni EU: dibattito e interrogativi

Il CLOUD Act (Clarifying Lawful Overseas Use of Data Act) è una legge statunitense che consente alle autorità americane di richiedere l’accesso ai dati archiviati presso fornitori cloud statunitensi, anche se questi dati si trovano in territorio europeo.

È stato introdotto principalmente per facilitare l’accesso delle forze dell’ordine statunitensi ai dati archiviati all’estero durante le indagini criminali.

Questo accesso diretto ai dati archiviati all’estero riguarda soprattutto le agenzie governative statunitensi come l’FBI, e può avvenire indipendentemente dalla giurisdizione del paese in cui i dati sono fisicamente localizzati. Inoltre, la legge favorisce la cooperazione internazionale, consentendo la creazione di accordi bilaterali tra gli Stati Uniti e altri paesi per regolare l’accesso ai dati, stabilendo regole precise per il trattamento delle informazioni e garantendo la cooperazione tra le forze dell’ordine, pur rispettando, almeno teoricamente, le normative locali sulla privacy.

Una delle questioni principali sollevate dal CLOUD Act riguarda la sovranità digitale, ossia la capacità di un paese di controllare i dati che si trovano sul proprio territorio. L’Europa, infatti, vede questo accesso alle informazioni come una minaccia alla propria sovranità, poiché le autorità statunitensi potrebbero accedere a dati sensibili archiviati in Europa senza il rispetto delle normative locali, come il GDPR.

Quest’ultimo impone che i dati personali dei cittadini europei siano trasferiti solo in paesi che garantiscono un livello di protezione adeguato, ma l’accesso ai dati da parte delle autorità statunitensi potrebbe violare questa disposizione. Le aziende che operano in Europa e utilizzano servizi cloud statunitensi potrebbero trovarsi in difficoltà: da un lato, devono conformarsi al GDPR per proteggere i dati personali, dall’altro potrebbero essere costrette a fornire i dati alle autorità americane, creando un conflitto tra le due normative.

Inoltre, il CLOUD Act ha generato numerose controversie legali, sia in Europa che negli Stati Uniti. Un esempio emblematico è il caso di Microsoft contro il governo degli Stati Uniti, in cui le autorità statunitensi avevano chiesto l’accesso a dati archiviati su un server situato in Irlanda. La Corte statunitense aveva inizialmente deciso che Microsoft dovesse consegnare i dati, ma l’azienda si è opposta, sostenendo che il governo degli Stati Uniti non potesse agire oltre i propri confini. Questo ha portato alla modifica della legge, con l’introduzione del CLOUD Act che consente espressamente alle autorità americane di accedere ai dati archiviati all’estero.

Questo scenario crea incertezze legali riguardo ai diritti degli utenti e alla sicurezza dei dati.

Il successo del diritto alla portabilità introdotto dal Data Act dipenderà allora, dalla capacità di conciliare l’aspetto commerciale della condivisione dei dati, finalizzato all’innovazione, con la protezione dei diritti fondamentali dei cittadini garantita dal GDPR. Inoltre, la Commissione europea mira a sensibilizzare gli utenti sul valore dei loro dati e sui vantaggi che potrebbero ottenere, come servizi migliori e/o più economici, attraverso la loro condivisione.

Per cercare di risolvere queste problematiche, potrebbe essere necessario sviluppare soluzioni diplomatiche e giuridiche tra Stati Uniti e Unione Europea, come la creazione di accordi bilaterali che stabiliscano regole chiare per la gestione dei dati quando sono soggetti sia al GDPR che al CLOUD Act.

Sfide e obiettivi trasversali

La gestione della cybersecurity e l’adeguamento delle infrastrutture pubbliche rappresentano considerazioni cruciali in un contesto in cui il Data Act e la protezione dei dati sono sempre più centrali. È essenziale sviluppare framework di certificazione armonizzati che stabiliscano standard comuni per la sicurezza dei dati, mentre le aziende dovranno investire nella formazione di competenze specialistiche in cybersecurity, per prepararsi a difendere i dati contro minacce sempre più sofisticate. Inoltre, garantirne la sicurezza lungo la supply chain digitale diventa fondamentale, così come integrare controlli di sicurezza nativi direttamente nelle piattaforme cloud, per proteggere le informazioni in ogni fase del processo.

Per le istituzioni pubbliche, sarà necessario un significativo adeguamento delle infrastrutture IT, con un focus sulla formazione di personale specializzato nella gestione dei dati. Le autorità pubbliche dovranno affrontare la sfida di rispettare una compliance multilivello, che implica l’adozione di regolamenti sia a livello nazionale che europeo, e promuovere una cooperazione efficace tra le autorità nazionali ed europee per implementare e monitorare il Data Act in modo efficiente. L’introduzione di sistemi di monitoraggio evoluti sarà necessaria per gestire la crescente quantità e complessità dei dati.

Le sfide future richiederanno quindi un continuo aggiornamento delle normative per stare al passo con l’evoluzione tecnologica, affrontando allo stesso tempo minacce emergenti che potrebbero mettere a rischio la sicurezza dei dati. Inoltre, l’UE dovrà puntare sullo sviluppo di capacità autonome per ridurre la dipendenza da attori esterni, equilibrando la necessità di innovazione con quella di sicurezza. La cooperazione internazionale diventerà sempre più determinante per gestire le sfide legate ai dati, garantendo un approccio globale nella difesa e nella regolamentazione del cyberspazio.

Conclusioni

Il Data Act è da ritenersi un potente propulsore per l’innovazione, creerà sicuramente nuove opportunità nel campo della Data economy, grazie alla rimozione delle barriere e all’introduzione di norme per garantire l’interoperabilità dei dati tra diversi settori economici. Tuttavia, comporterà anche l’introduzione di nuovi obblighi e maggiori rischi per gli operatori economici.

L’obiettivo principale per il futuro digitale dell’Europa consisterà allora, nel bilanciare la sovranità digitale con la necessità di interoperabilità globale, garantendo al contempo sicurezza e innovazione. Le aziende, le istituzioni e gli operatori del settore dovranno quindi collaborare attivamente per affrontare le sfide emergenti e cogliere le opportunità offerte dal nuovo quadro normativo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-act-e-cloud-act/


Cybersecurity 2025: analisi tecnica avanzata della Sicurezza Informatica contemporanea

I trend della cybersecurity 2025 riflettono un’accelerazione senza precedenti nell’evoluzione delle minacce e delle contromisure in un ecosistema digitale sempre più complesso. Questo articolo analizza le principali tendenze e sviluppi previsti, delineando un quadro delle sfide emergenti e delle strategie di protezione innovative che caratterizzeranno il panorama della sicurezza informatica.

Cyber Threat: analisi delle minacce contemporanee

Social Engineering e Ingegneria Sociale avanzata

L’evoluzione delle tecniche di social engineering ha raggiunto livelli di sofisticazione che richiedono un’analisi approfondita delle nuove metodologie implementate. Nel contesto degli attacchi multi-modali sintetici, l’innovazione più significativa risiede nell’implementazione di architetture neurali basate su Transformer che integrano meccanismi di attention cross-modale.

Questi sistemi avanzati orchestrano una sincronizzazione precisa tra movimenti labiali, espressioni facciali e audio sintetico, sfruttando reti GAN condizionali (cGAN) specificamente ottimizzate per la generazione in tempo reale. La capacità di mantenere latenze inferiori ai 100ms ha reso possibile la creazione di interazioni live convincenti, superando le limitazioni delle precedenti generazioni di deep fake.

L’architettura degli attacchi automatizzati si è evoluta verso sistemi multi-agente di elevata complessità. Il cuore di questi sistemi risiede nei moduli di Natural Language Understanding (NLU) implementati su architetture BERT-large, sottoposti a processi di fine-tuning specifici per il riconoscimento di pattern conversazionali complessi. L’integrazione con sistemi di Knowledge Graph dinamici permette una mappatura in tempo reale delle relazioni sociali e professionali del target, mentre gli algoritmi di Reinforcement Learning ottimizzano continuamente le strategie di manipolazione. Questi componenti lavorano in sinergia con motori di generazione linguistica basati su architetture GPT, implementando sofisticati controlli di coerenza contestuale che garantiscono la credibilità delle interazioni.

Nel campo dell’analisi comportamentale predittiva, i framework di profiling psicometrico hanno raggiunto nuovi livelli di accuratezza. Le reti neurali convoluzionali specializzate nell’analisi delle micro-espressioni facciali operano in tandem con modelli di sentiment analysis multi-lingue basati su XLM-RoBERTa, permettendo una comprensione profonda dello stato emotivo del target.

L’analisi prosodica dell’audio, implementata attraverso reti neurali ricorrenti con architettura LSTM, fornisce un ulteriore layer di comprensione dei pattern emotivi. Gli algoritmi di predizione comportamentale integrano questi dati con informazioni biometriche e pattern di utilizzo dei dispositivi, creando un profilo dinamico della vulnerabilità del target.

Per contrastare queste minacce emergenti, sono stati sviluppati sistemi di difesa multi-livello altamente sofisticati. L’autenticazione continua basata su pattern comportamentali biometrici rappresenta la prima linea di difesa, implementando modelli di riconoscimento comportamentale che operano in background.

I framework di validazione dell’identità utilizzano tecniche di watermarking neurale avanzato per certificare l’autenticità dei contenuti, mentre i sistemi di detection delle anomalie conversazionali, basati su transformer bidirezionali, monitorano costantemente le interazioni alla ricerca di pattern sospetti. L’implementazione di protocolli di verifica dell’integrità delle comunicazioni si è evoluta verso l’utilizzo di proof-of-humanity basate su challenge cognitive dinamiche, rendendo significativamente più complessa l’automazione degli attacchi.

Attacchi alla Supply Chain e Ransomware

Gli attacchi alla supply chain software hanno subito una metamorfosi sostanziale, evolvendo da semplici compromissioni di repository di codice a sofisticate operazioni multi-stage che sfruttano vulnerabilità zero-day nelle infrastrutture di continuous integration/continuous deployment (CI/CD). L’analisi delle recenti campagne ha evidenziato l’utilizzo di tecniche di persistence avanzate, inclusa l’iniezione di backdoor a livello di firmware e la manipolazione di dipendenze software di terze parti attraverso typosquatting e package poisoning.

La compromissione delle supply chain si è ulteriormente raffinata con l’implementazione di payload polimorfici che utilizzano tecniche di offuscamento basate su algoritmi di cifratura personalizzati e meccanismi di anti-detection che sfruttano il side-loading di DLL legittime.

Nel contesto del ransomware, l’evoluzione tecnica ha portato all’emergere di varianti che implementano meccanismi di cifratura ibrida, combinando algoritmi simmetrici per la cifratura rapida dei dati con cifratura asimmetrica per la gestione delle chiavi. Le più recenti famiglie di ransomware hanno integrato capacità di lateral movement automatizzato, sfruttando tecniche di living-off-the-land (LOLBins) e protocolli legittimi di sistema per evadere il rilevamento.

La sophistication degli attacchi si è ulteriormente intensificata con l’implementazione di tecniche di data exfiltration pre-encryption attraverso canali di comando e controllo (C2) che utilizzano protocolli di comunicazione steganografici e infrastrutture di proxy multi-tier per mascherare il traffico malevolo. I meccanismi di trigger psicologici sono stati raffinati attraverso l’utilizzo di tecniche di spear-phishing contestualizzate, supportate da sistemi di automazione che sfruttano l’OSINT e il machine learning per la generazione di contenuti social engineering altamente mirati.

Minacce emergenti per la Cybersecurity 2025 derivanti del Quantum Computing

L’avvento dei computer quantistici commerciali con capacità superiori ai 1000 qubit sta ridefinendo il panorama delle minacce crittografiche in modo fondamentale. L’implementazione dell’algoritmo di Shor su architetture quantistiche fault-tolerant rappresenta una minaccia concreta per i sistemi crittografici basati sulla fattorizzazione di numeri primi e sul problema del logaritmo discreto.

Le attuali implementazioni di RSA-4096 e curve ellittiche su campi finiti di dimensione 256-bit potrebbero essere compromesse attraverso l’applicazione di tecniche di error correction quantistica e quantum annealing ottimizzato.

La sofisticazione degli attacchi “harvest now, decrypt later” si è evoluta con l’introduzione di tecniche di storage distribuite basate su sistemi erasure coding quantisticamente resistenti. Gli attori malevoli implementano ora architetture di archiviazione ibride che combinano tecnologie blockchain per la gestione delle chiavi di cifratura temporanea con sistemi di frammentazione dei dati basati su algoritmi di Information Dispersal (IDA) modificati. Questi sistemi utilizzano protocolli di consensus post-quantum per garantire l’integrità a lungo termine dei dati archiviati, implementando meccanismi di proof-of-storage verificabili attraverso zero-knowledge proofs non interattivi.

L’emergere di attacchi side-channel quantistici rappresenta una nuova frontiera nella compromissione dei sistemi crittografici. Le tecniche di quantum tunneling applicate all’analisi delle emissioni elettromagnetiche dei dispositivi di cifratura stanno dimostrando la capacità di estrarre informazioni sulle chiavi crittografiche con una precisione superiore rispetto alle tecniche classiche. Gli attacchi basati su quantum template matching sfruttano le proprietà di entanglement per amplificare i segnali deboli nelle tracce di potenza, mentre i sistemi di machine learning quantistico ottimizzano l’identificazione dei pattern nelle emissioni laterali.

La risposta difensiva si sta evolvendo attraverso l’implementazione di framework crittografici ibridi che combinano algoritmi classici con primitive quantum-safe. Le nuove architetture di key encapsulation mechanism (KEM) basate su reticoli implementano tecniche di ring-learning with errors (Ring-LWE) con parametri rafforzati per resistere agli attacchi quantistici. I protocolli di key exchange utilizzano ora costruzioni composite che integrano multiple famiglie di crittografia post-quantum, inclusi sistemi basati su codici, multivariate quadratic equations e supersingular isogeny graphs.

La gestione delle chiavi crittografiche sta evolvendo verso architetture distribuite che implementano protocolli di quantum key distribution (QKD) su infrastrutture in fibra ottica esistenti. I sistemi QKD continui-variable offrono una maggiore resilienza al rumore rispetto alle implementazioni discrete-variable tradizionali, mentre i protocolli di measurement-device-independent QKD (MDI-QKD) eliminano le vulnerabilità associate ai dispositivi di rilevamento.

L’integrazione di questi sistemi con reti mesh quantistiche permette la distribuzione sicura delle chiavi su scale geografiche estese, implementando protocolli di routing quantistico ottimizzati per minimizzare la decoerenza.

Implementazione dell’Intelligenza Artificiale nella Cybersecurity

L’integrazione dell’Intelligenza Artificiale nella cybersecurity ha raggiunto nuovi livelli di sofisticazione attraverso l’implementazione di architetture neurali profonde e sistemi di apprendimento federato. I moderni sistemi SIEM (Security Information and Event Management) utilizzano reti neurali ricorrenti (RNN) e transformer per l’analisi in tempo reale dei log di sicurezza, con particolare enfasi sulle architetture LSTM (Long Short-Term Memory) per il rilevamento di sequenze di eventi anomali nella telemetria di rete.

L’implementazione di tecniche di transfer learning ha permesso di adattare modelli pre-addestrati su vasti dataset di minacce note a specifici contesti organizzativi, riducendo significativamente i falsi positivi attraverso meccanismi di fine-tuning contestuale.

Nel campo della threat intelligence, l’utilizzo di modelli di Natural Language Processing basati su architetture transformer ha rivoluzionato l’analisi automatizzata delle fonti OSINT, consentendo l’estrazione e la correlazione di indicatori di compromissione (IoC) da fonti non strutturate. I sistemi di deep learning implementano ora meccanismi di attention multi-head per identificare relazioni complesse tra diversi vettori di attacco, mentre gli algoritmi di clustering non supervisionato basati su autoencoder variazionali (VAE) permettono la scoperta di nuove famiglie di malware attraverso l’analisi comportamentale del codice in esecuzione.

La sfida dell’adversarial machine learning ha portato allo sviluppo di tecniche di defensive AI che implementano meccanismi di ensemble learning robusto, combinando multiple architetture neurali con algoritmi di voting pesato per mitigare l’impatto di campioni malevoli.

I sistemi più avanzati integrano ora tecniche di explainable AI basate su SHAP (SHapley Additive exPlanations) e LIME (Local Interpretable Model-agnostic Explanations) per fornire interpretabilità alle decisioni automatizzate, facilitando la validazione umana delle analisi di sicurezza. L’implementazione di tecniche di curriculum learning nella fase di addestramento ha migliorato significativamente la resilienza dei modelli contro attacchi di evasione, mentre l’utilizzo di architetture generative avversariali (GAN) permette di simulare scenari di attacco complessi per il testing proattivo delle difese.

Automazione Cognitiva e Sistemi Autonomi

L’evoluzione dei sistemi cognitivi nella cybersecurity ha raggiunto un livello di sofisticazione caratterizzato dall’implementazione di architetture neurali ibride che integrano componenti di ragionamento simbolico con reti neurali profonde. Questi sistemi di nuova generazione utilizzano framework di meta-learning basati su architetture Model-Agnostic Meta-Learning (MAML) modificate, che permettono l’adattamento rapido a nuove classi di minacce attraverso l’ottimizzazione di parametri di secondo ordine. L’integrazione di meccanismi di attention gerarchica permette di modulare dinamicamente l’importanza relativa dei diversi segnali di input, implementando un sistema di filtering adattivo che riduce significativamente i falsi positivi.

Le capacità di reasoning contestuale sono state potenziate attraverso l’implementazione di sistemi di Knowledge Integration Networks (KIN) che combinano grafi di conoscenza dinamici con transformer multi-task. Questi sistemi utilizzano tecniche di program synthesis neurale per generare automaticamente regole euristiche ottimizzate, mentre gli algoritmi di causal discovery identificano relazioni causali nascoste tra diversi indicatori di compromissione.

L’architettura implementa meccanismi di self-attention multi-head specificamente progettati per processare stream di dati multimodali, integrando informazioni provenienti da network telemetry, endpoint behavior analysis e threat intelligence feeds.

La componente di apprendimento continuo si basa su un’architettura di Federated Reinforcement Learning che implementa policy gradient methods con importance sampling adattivo. Il sistema utilizza tecniche di curriculum learning automatizzato dove la complessità degli scenari di apprendimento viene modulata dinamicamente in base alle performance correnti. L’implementazione di meccanismi di experience replay prioritizzato con correction bias integrata permette di ottimizzare l’utilizzo delle esperienze passate, mentre gli algoritmi di policy distillation facilitano il trasferimento di conoscenza tra diversi domini di sicurezza.

L’architettura decisionale multi-livello incorpora ora sistemi di Automated Reasoning under Uncertainty (ARU) che combinano reti bayesiane dinamiche con modelli di Markov Logic Networks estesi. Questi componenti implementano meccanismi di inferenza probabilistica approssimata basati su variational autoencoders condizionali, permettendo la gestione efficiente dell’incertezza nelle decisioni di sicurezza. Il sistema integra tecniche di optimal stopping theory per bilanciare il trade-off tra tempestività e accuratezza delle decisioni, implementando meccanismi di early warning basati su sequential hypothesis testing adattivo.

La robustezza del sistema viene garantita attraverso l’implementazione di framework di Robust Adaptive Control che utilizzano tecniche di control barrier functions per mantenere il sistema all’interno di stati operativi sicuri. L’architettura implementa meccanismi di recovery automatizzato basati su model predictive control con constraint satisfaction probabilistico, permettendo il ripristino automatico di stati sicuri anche in presenza di perturbazioni significative.

Il sistema di monitoring continuo utilizza tecniche di change point detection non parametrica combinata con analisi spettrale dei residui per identificare precocemente derive comportamentali potenzialmente indicative di compromissione.

Infrastrutture e metodologie di sicurezza

L’evoluzione delle architetture di sicurezza moderne ha portato a un cambio paradigmatico nella progettazione e implementazione delle infrastrutture difensive. L’architettura Zero Trust rappresenta ora il fondamento di un approccio olistico alla sicurezza, dove la microsegmentazione dinamica opera in sinergia con sistemi di autenticazione contestuale multifattoriale. Questa architettura implementa meccanismi di continuous trust evaluation basati su algoritmi di risk scoring real-time che considerano molteplici variabili comportamentali e contestuali, inclusi pattern di accesso, geolocalizzazione, telemetria del dispositivo e analisi comportamentale dell’utente.

La microsegmentazione ha evoluto il concetto tradizionale di segmentazione di rete, implementando politiche granulari a livello di workload attraverso l’utilizzo di etichette semantiche e controlli di accesso basati su identità. I moderni sistemi di microsegmentazione utilizzano meccanismi di orchestrazione distribuita per gestire dinamicamente le policy di sicurezza, sfruttando tecnologie di service mesh per implementare controlli di accesso a grana fine tra microservizi. L’implementazione del principle of least privilege viene ora realizzata attraverso sistemi di Identity and Access Management (IAM) potenziati da meccanismi di Just-In-Time Access (JITA) e Privileged Access Management (PAM) che integrano capability di session recording e analisi comportamentale.

Nel contesto del cloud computing, l’evoluzione del Firewall-as-a-Service (FWaaS) ha portato all’implementazione di architetture di sicurezza distribuite che integrano funzionalità avanzate di threat prevention. Le moderne piattaforme FWaaS implementano motori di Deep Packet Inspection (DPI) ottimizzati per l’analisi del traffico cifrato, utilizzando tecniche di SSL/TLS inspection basate su hardware dedicato e accelerazione crittografica. L’integrazione con il framework SASE (Secure Access Service Edge) ha permesso di unificare funzionalità di SD-WAN, Cloud Access Security Broker (CASB), Zero Trust Network Access (ZTNA) e Secure Web Gateway (SWG) in una singola piattaforma di sicurezza cloud-native.

L’orchestrazione della sicurezza è stata potenziata attraverso l’implementazione di sistemi di automazione basati su Infrastructure as Code (IaC) e policy as code, che permettono la definizione e l’applicazione programmatica di controlli di sicurezza attraverso l’intera infrastruttura cloud. I sistemi di Cloud Security Posture Management (CSPM) integrano ora capability di continuous compliance monitoring e risk assessment automatizzato, utilizzando algoritmi di machine learning per identificare configurazioni errate e violazioni delle policy di sicurezza in tempo reale. L’implementazione di Container Security Platforms estende ulteriormente questi controlli agli ambienti containerizzati, fornendo protezione end-to-end dal build time al runtime attraverso meccanismi di vulnerability scanning, image signing e runtime protection.

DevSecOps e Security as Code

L’evoluzione del paradigma DevSecOps ha portato all’implementazione di framework di sicurezza intrinseca che operano a livello di infrastruttura attraverso architetture Infrastructure as Code (IaC) potenziate da sistemi di policy enforcement programmatico. Le pipeline di continuous integration implementano ora analisi statica del codice multi-layer che combina abstract syntax tree parsing con analisi del data flow interprocedurali, utilizzando tecniche di symbolic execution per identificare vulnerabilità complesse nei path di esecuzione. L’integrazione di sistemi di taint analysis dinamica permette il tracking preciso della propagazione di dati non fidati attraverso i componenti applicativi, mentre gli algoritmi di pattern matching probabilistico identificano potenziali anti-pattern di sicurezza nel codice sorgente.

L’automazione della security governance si realizza attraverso l’implementazione di policy as code basate su framework declarativi che utilizzano linguaggi domain-specific ottimizzati per la specifica di vincoli di sicurezza. Questi sistemi implementano motori di validazione che combinano logical reasoning con tecniche di constraint satisfaction per verificare la conformità delle configurazioni infrastrutturali rispetto alle policy di sicurezza organizzative. L’architettura integra capability di runtime verification attraverso sistemi di monitoraggio distribuito che implementano tecniche di complex event processing per l’identificazione di violazioni delle policy in tempo reale.

Il continuous security testing ha evoluto le metodologie tradizionali attraverso l’implementazione di sistemi di fuzzing intelligente basati su algoritmi genetici adattivi che ottimizzano la generazione di input malevoli. Questi fuzzer implementano tecniche di coverage-guided mutation che utilizzano feedback dall’analisi della copertura del codice per dirigere l’esplorazione verso path potenzialmente vulnerabili. L’integrazione di modelli di machine learning per la generazione di input strutturati permette di superare le limitazioni dei fuzzer tradizionali nell’analisi di protocolli complessi e formati dati strutturati.

Sicurezza nel Metaverso

La sicurezza degli ambienti virtuali immersivi ha richiesto lo sviluppo di nuovi paradigmi di protezione che operano simultaneamente su multiple dimensioni di sicurezza. I sistemi di identity management nel metaverso implementano architetture di autenticazione continua che combinano biometria comportamentale con analisi dei pattern di movimento nel mondo virtuale. Questi sistemi utilizzano reti neurali ricorrenti specializzate nell’analisi di sequenze temporali di micro-movimenti e gesture signatures, integrate con sistemi di voice authentication che implementano tecniche di anti-spoofing basate su challenge-response dinamici.

La protezione degli asset virtuali si basa su framework di digital rights management distribuiti che implementano protocolli di consensus personalizzati per la validazione delle transazioni di proprietà. L’architettura blockchain sottostante utilizza meccanismi di proof-of-stake modificati che incorporano metriche di reputazione basate sulla storia comportamentale degli utenti nel metaverso. I sistemi di smart contract implementano logiche di accesso condizionale che integrano vincoli spazio-temporali virtuali con policy di utilizzo dinamiche, mentre i meccanismi di revoca dei diritti utilizzano tecniche di secret sharing threshold per garantire la resilienza del sistema.

La privacy delle interazioni viene garantita attraverso l’implementazione di protocolli di secure multiparty computation che permettono l’esecuzione di computazioni distribuite mantenendo la riservatezza dei dati individuali. Il sistema implementa tecniche di differential privacy dinamica dove il budget di privacy viene adattato in base al contesto dell’interazione e alla sensitività delle informazioni scambiate. L’architettura di networking sottostante utilizza protocolli di onion routing modificati che implementano meccanismi di path selection ottimizzati per minimizzare la latenza mantenendo garanzie di anonimato.

La protezione dell’ambiente virtuale stesso si basa su sistemi di integrity verification distribuita che implementano protocolli di attestazione remota per garantire l’autenticità degli ambienti di rendering e delle physics engine. I meccanismi di anti-cheat evoluti utilizzano tecniche di trusted execution in combinazione con sistemi di anomaly detection comportamentale che identificano pattern di interazione non naturali indicativi di automazione o manipolazione. L’architettura implementa inoltre sistemi di content filtering basati su reti neurali avanzate per il rilevamento in tempo reale di contenuti inappropriati o malevoli, con meccanismi di quarantena automatica che isolano elementi sospetti preservando la continuità dell’esperienza utente.

Impatto economico e tendenze future

L’analisi economica della cybercriminalità rivela un panorama in rapida evoluzione, con proiezioni che indicano un impatto finanziario destinato a raggiungere 10,5 trilioni di dollari entro il 2025. Questa crescita esponenziale, quantificabile in perdite di 255.000 dollari al secondo, ha catalizzato lo sviluppo di framework quantitativi avanzati per la valutazione del cyber risk.

Le moderne metodologie di risk assessment implementano modelli stocastici e analisi Monte Carlo per quantificare l’impatto potenziale delle minacce cyber, integrando metriche di probabilità condizionale e analisi delle dipendenze tra asset critici. I framework di risk management di nuova generazione incorporano ora metodologie di threat modeling basate su grafi di attacco e analisi delle kill chain, permettendo una mappatura granulare delle superfici di attacco e delle interdipendenze tra sistemi critici.

La resilienza cyber ha assunto una dimensione strategica, con l’implementazione di architetture distribuite che sfruttano tecniche di chaos engineering e disaster recovery automatizzato. I moderni sistemi di business continuity integrano capability di failover intelligente e load balancing adattivo, utilizzando algoritmi predittivi per ottimizzare la distribuzione delle risorse in scenari di crisi. L’investimento in tecnologie di protezione degli asset digitali si è evoluto verso soluzioni di security orchestration che implementano meccanismi di automazione basati su playbook dinamici e workflow adattivi.

Nel contesto dell’Internet of Things e dell’edge computing, l’evoluzione delle superfici di attacco ha portato allo sviluppo di protocolli di sicurezza specifici per ambienti resource-constrained. Le moderne architetture IoT implementano meccanismi di autenticazione lightweight basati su crittografia ellittica e protocolli di key agreement ottimizzati per dispositivi con capacità computazionali limitate. L’edge security ha integrato capability di anomaly detection distribuite che operano su modelli di machine learning ottimizzati per l’esecuzione su dispositivi edge, permettendo il rilevamento real-time di comportamenti anomali senza dipendere da connettività cloud costante.

La gestione centralizzata delle policy di sicurezza negli ecosistemi IoT distribuiti si è evoluta verso piattaforme di IoT Security Orchestration che implementano meccanismi di policy enforcement basati su blockchain e smart contract. Questi sistemi permettono la distribuzione sicura e verificabile delle policy di sicurezza attraverso reti di dispositivi eterogenei, garantendo l’integrità e l’autenticità degli aggiornamenti di configurazione.

Nel dominio normativo, l’evoluzione tecnologica ha catalizzato lo sviluppo di framework regolatori che incorporano principi di security-by-design e privacy-by-default. La regolamentazione dell’intelligenza artificiale nella cybersecurity ha portato alla definizione di standard per l’explainability degli algoritmi di detection e response, richiedendo meccanismi di audit trail e accountability per le decisioni automatizzate.

Gli standard di sicurezza per le supply chain digitali hanno integrato requisiti di Software Bill of Materials (SBOM) e continuous monitoring delle dipendenze software, mentre i requisiti di privacy nell’era post-quantum hanno portato allo sviluppo di framework di encryption agili che supportano la transizione verso algoritmi quantum-resistant.

L’implementazione di questi framework normativi richiede ora architetture di compliance automatizzata che integrano capability di continuous monitoring e reporting automatico. I moderni sistemi di Governance, Risk e Compliance (GRC) implementano meccanismi di policy orchestration che permettono l’adattamento dinamico dei controlli di sicurezza in risposta all’evoluzione del panorama normativo, garantendo una conformità continua attraverso l’automazione dei processi di assessment e remediation.

Cyber Insurance e Risk Transfer

L’evoluzione del mercato assicurativo cyber ha subito una trasformazione radicale attraverso l’implementazione di modelli parametrici avanzati che integrano architetture di risk sensing distribuite. I sistemi di quantificazione del rischio implementano ora framework di continuous assessment basati su reti bayesiane dinamiche che incorporano modelli di dipendenza temporale attraverso copule condizionali multivariate. L’architettura di scoring utilizza tecniche di extreme value theory modificate per modellare eventi rari nella coda della distribuzione delle perdite, implementando metodologie di peaks-over-threshold con soglie adattive determinate attraverso algoritmi di change point detection non parametrici.

La modellazione attuariale si è evoluta verso l’implementazione di sistemi di pricing dinamico che utilizzano tecniche di reinforcement learning per ottimizzare la struttura dei premi in tempo reale. Questi modelli integrano componenti di transfer learning per adattare rapidamente i parametri di pricing a nuove classi di minacce, mentre gli algoritmi di causal discovery identificano relazioni nascoste tra diversi fattori di rischio. L’architettura implementa meccanismi di feature selection automatica basati su tecniche di LASSO gerarchico e elastic net, permettendo l’identificazione robusta dei predittori più significativi per diverse categorie di rischio cyber.

I sistemi di monitoraggio continuo del rischio implementano ora architetture di sensor fusion che integrano dati provenienti da multiple fonti attraverso tecniche di federated learning privacy-preserving.

[embedded content]

L’infrastruttura di telemetria distribuita utilizza protocolli di secure aggregation basati su crittografia omomorfa per permettere l’analisi aggregata dei dati di rischio mantenendo la confidenzialità delle informazioni sensibili delle singole organizzazioni. I meccanismi di early warning implementano tecniche di sequential analysis con boundary crossing probabilistico adattivo, ottimizzando il trade-off tra tempestività della detection e tasso di falsi allarmi.

La gestione dei sinistri ha evoluto i processi tradizionali attraverso l’implementazione di smart contract parametrici che automatizzano la liquidazione basandosi su trigger predefiniti verificabili on-chain. L’architettura blockchain sottostante implementa meccanismi di oracoli decentralizzati che utilizzano protocolli di consensus modificati per la validazione degli eventi trigger, mentre i sistemi di dispute resolution automatizzata integrano tecniche di multi-party computation per la gestione trasparente delle contestazioni. I framework di loss adjustment implementano metodologie di causal inference per la quantificazione precisa dell’impatto degli incidenti cyber, utilizzando tecniche di synthetic control per stimare le perdite controfattuali.

La riassicurazione del rischio cyber ha sviluppato modelli di portfolio optimization che implementano tecniche di decomposizione gerarchica del rischio attraverso copule vine multivariate. I sistemi di risk pooling distribuito utilizzano protocolli di tokenizzazione avanzati che permettono la frammentazione granulare del rischio e la sua distribuzione attraverso pool di liquidità specializzati. L’architettura implementa meccanismi di dynamic capital allocation basati su algoritmi di ottimizzazione stocastica multi-periodo, che bilanciano dinamicamente l’esposizione al rischio attraverso diverse classi di minacce cyber.

Cybersecurity 2025: conclusioni e prospettive future

L’evoluzione del panorama della cybersecurity sta attraversando una fase di profonda trasformazione guidata dalla convergenza di multiple tecnologie disruptive. L’integrazione sinergica tra sistemi di intelligenza artificiale quantistica, architetture cloud native di nuova generazione e framework Zero Trust evoluti sta ridefinendo i paradigmi fondamentali della sicurezza informatica. I moderni sistemi di protezione implementano ora architetture ibride che combinano metodologie di difesa tradizionali con approcci innovativi basati su tecniche di federated learning e quantum-safe cryptography.

L’emergere di tecnologie quantum computing sta catalizzando lo sviluppo di algoritmi crittografici post-quantum e protocolli di key exchange resistenti agli attacchi quantistici. Parallelamente, l’evoluzione dei sistemi di artificial general intelligence (AGI) sta introducendo nuove capability di autonomous cyber defense, dove sistemi cognitivi avanzati implementano strategie di difesa adattive basate su modelli di ragionamento causale e transfer learning cross-domain. La convergenza tra edge computing e 5G sta inoltre abilitando architetture di security orchestration distribuite che implementano meccanismi di policy enforcement e threat detection in real-time attraverso reti mesh auto-organizzanti.

Le strategie di gestione del rischio si stanno evolvendo verso framework dinamici che integrano analisi predittive basate su modelli probabilistici bayesiani e tecniche di causal inference. Questi sistemi implementano metodologie di continuous risk assessment che considerano non solo le vulnerabilità tecniche ma anche i fattori socio-tecnici e le dipendenze sistemiche tra asset critici. L’automazione della security governance sta raggiungendo nuovi livelli di sofisticazione attraverso l’implementazione di piattaforme di Security Orchestration, Automation and Response (SOAR) potenziate da algoritmi di reinforcement learning che ottimizzano dinamicamente le strategie di risposta agli incidenti.

La superficie di attacco in continua espansione, accelerata dall’adozione di tecnologie emergenti come il metaverso industriale e i sistemi autonomi, sta spingendo verso l’implementazione di architetture di sicurezza “cognitive-first” che integrano capacità di predictive defense e autonomous remediation. I framework normativi stanno evolvendo per incorporare principi di algorithmic governance e accountability digitale, richiedendo l’implementazione di sistemi di audit automatizzati basati su tecnologie blockchain e smart contract per garantire la trasparenza e la verificabilità delle operazioni di sicurezza.

In prospettiva, il futuro della cybersecurity si sta orientando verso un paradigma di “adaptive security mesh” dove le tradizionali barriere tra sicurezza fisica e digitale si dissolvono in favore di un approccio olistico alla protezione degli asset. Questa evoluzione richiederà lo sviluppo di nuove competenze interdisciplinari che combinino expertise in quantum computing, neuromorphic engineering e cognitive security, preparando il terreno per una nuova generazione di professionisti della sicurezza capaci di operare all’intersezione tra tecnologia, psicologia cognitiva e risk management avanzato.

Raccomandazioni strategiche e roadmap implementativa

L’implementazione di una strategia di cybersecurity resiliente per il 2025 richiede un approccio multi-dimensionale che inizia con l’adozione sistematica di tecnologie quantum-safe. La roadmap di transizione verso sistemi post-quantum deve incorporare metodologie di crypto-agilità che permettano la coesistenza di algoritmi classici e quantum-resistant attraverso framework di encryption ibridi. Questi sistemi devono implementare meccanismi di key encapsulation basati su reticoli con parametri rafforzati, integrati con protocolli di firma digitale multivariate che garantiscano sicurezza anche in presenza di capacità di quantum computing avanzate. L’architettura crittografica deve supportare la migrazione graduale attraverso sistemi di versioning crittografico che mantengano la compatibilità backward mentre abilitano la transizione verso primitive post-quantum.

Lo sviluppo di competenze nel campo della cybersecurity cognitiva richiede l’implementazione di programmi formativi che integrino discipline tradicionalmente separate. L’architettura formativa deve combinare fondamenti di neuroscienze computazionali con tecniche avanzate di machine learning, implementando metodologie di transfer learning che permettano l’applicazione di conoscenze da domini correlati. I framework di skill assessment devono incorporare metriche di competenza multi-dimensionali che valutino non solo le capacità tecniche ma anche l’abilità di sintetizzare informazioni complesse attraverso ragionamento causale avanzato.

L’evoluzione verso framework di governance adattivi necessita l’implementazione di architetture decisionali che combinino modelli di automated reasoning con sistemi di policy orchestration dinamica. Questi framework devono integrare capacità di continuous compliance monitoring attraverso sistemi di assessment automatizzato che utilizzino tecniche di formal verification per validare la conformità delle configurazioni di sicurezza. L’architettura di governance deve implementare meccanismi di policy adaptation basati su algoritmi di reinforcement learning che ottimizzino dinamicamente i controlli di sicurezza in risposta all’evoluzione delle minacce.

La realizzazione di architetture security mesh distribuite richiede l’implementazione di sistemi di orchestrazione che operino su scale geografiche estese. L’infrastruttura deve supportare la decomposizione dinamica dei perimetri di sicurezza attraverso tecniche di microsegmentazione adattiva che implementino policy di accesso basate su identità e contesto. I sistemi di routing di sicurezza devono utilizzare algoritmi di path optimization che bilancino requisiti di performance con vincoli di sicurezza, implementando meccanismi di traffic steering intelligente attraverso nodi di sicurezza distribuiti.

Il potenziamento delle capacità di threat intelligence collettiva necessita l’implementazione di framework di information sharing che preservino la privacy attraverso tecniche di federated learning avanzate. L’architettura di collective defense deve supportare la condivisione sicura di indicatori di compromissione e tattiche di attacco attraverso protocolli di secure multiparty computation che mantengano la confidenzialità delle fonti. I sistemi di threat analysis distribuita devono implementare meccanismi di consensus per la validazione delle intelligence feeds, utilizzando tecniche di reputation scoring basate su blockchain per garantire l’affidabilità delle informazioni condivise.

L’integrazione sinergica di queste componenti strategiche richiede un’architettura di orchestrazione che implementi meccanismi di feedback continuo tra i diversi layer di sicurezza. Il sistema deve supportare l’ottimizzazione dinamica delle strategie difensive attraverso tecniche di automated strategy synthesis che combinino analisi predittiva con capability di risposta adattiva. L’implementazione di queste raccomandazioni deve seguire una metodologia di deployment incrementale che bilanci l’innovazione tecnologica con la stabilità operativa, supportando la transizione graduale verso architetture di sicurezza di nuova generazione mentre mantiene la resilienza dei sistemi esistenti.

Per saperde di più sule sfide attuali e future poste da cybercrime e sulle soluzioni innovative della cybersecurity 2025, ti invitiamo a partecipare ai due eventi più importanti del panorama italiano, la 13a Cyber Crime Conference che si terrà il 16 e 17 aprile 2025 a Roma e il 23° Forum ICT Security che avrà luogo a Roma il 19 e 20 novembre 2025.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-2025-tendenze/
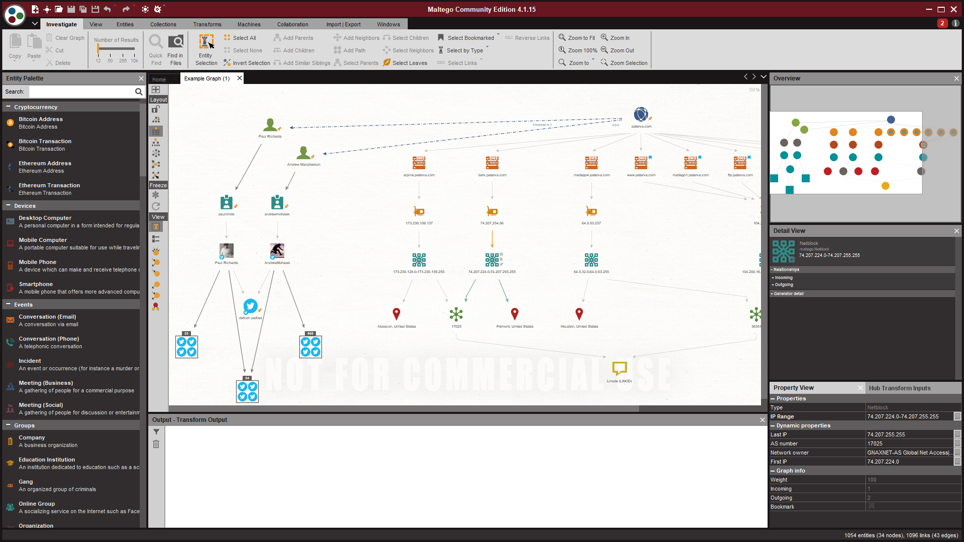


Starlink vs IRIS²: scenario attuale e analisi competitiva nel settore delle Comunicazioni Satellitari

L’ecosistema delle comunicazioni satellitari sta attraversando una trasformazione radicale guidata dall’emergere di megacostellazioni satellitari in orbita bassa terrestre. SpaceX, con la sua costellazione Starlink che ha superato i 5.000 satelliti operativi, ha catalizzato un cambiamento paradigmatico nel settore. Amazon con Project Kuiper, OneWeb, e la cinese GalaxySpace stanno similmente sviluppando costellazioni LEO di grande scala, creando un mercato sempre più competitivo.

Analisi Tecnologica delle Megacostellazioni Satellitari

La generazione attuale di megacostellazioni satellitari commerciali opera principalmente in orbita LEO, con caratteristiche tecniche distintive:

  • Starlink di Space X utilizza un’orbita operativa a 550 km con satelliti da 295 kg dotati di propulsione al krypton. I satelliti implementano un sistema di comunicazione inter-satellite basato su laser che permette velocità di trasmissione fino a 100 Gbps tra satelliti. L’architettura di rete utilizza routing dinamico attraverso la costellazione, con gateway terrestri strategicamente posizionate per minimizzare la latenza end-to-end.
  • Project Kuiper di Amazon prevede 3.236 satelliti su tre shell orbitali (590 km, 610 km, e 630 km), implementando un’architettura di rete mesh completamente interconnessa.
  • OneWeb di Eutelsat Group, opera a un’altitudine maggiore di 1.200 km con 648 satelliti pianificati, privilegiando una maggiore copertura per satellite a discapito della latenza.

Innovazioni Tecnologiche Distintive di IRIS²

Nel contesto di questa competizione, IRIS² introduce innovazioni tecnologiche significative:

  • Il sistema di comunicazione quantistico integra hardware specializzato per la generazione e la misurazione di stati quantistici, utilizzando detector di fotoni singoli superconduttivi (SNSPD) che operano a temperature criogeniche. Questa tecnologia permette la distribuzione di chiavi quantistiche con tassi superiori a 1 Mbps su distanze orbitali;
  • L’architettura di rete ibrida implementa un sistema di routing cognitivo che utilizza machine learning per ottimizzare dinamicamente i percorsi di comunicazione attraverso le diverse fasce orbitali. Gli algoritmi considerano parametri come latenza, congestione, condizioni atmosferiche e requisiti di sicurezza per selezionare il percorso ottimale per ogni tipo di traffico.

Innovazioni nei Terminali Utente

Il settore dei terminali utente rappresenta una sfida tecnologica cruciale. Starlink ha sviluppato terminali phased array che utilizzano oltre 1.500 elementi attivi per il beamforming, con costi di produzione inizialmente superiori a $3.000 per unità, ora ridotti a circa $1.500.

IRIS² sta sviluppando terminali multi-banda innovativi che supportano simultaneamente comunicazioni attraverso le diverse fasce orbitali. Questi terminali integrano:

  • Antenne VSAT tradizionali per comunicazioni GEO;
  • Array di antenne elettronicamente orientabili per LEO/MEO;
  • Sistemi di ricezione quantistica per comunicazioni ultra-sicure;
  • Processori dedicati per la gestione del routing multi-path.

Analisi delle Prestazioni di Rete: Starlink vs IRIS²

Le prestazioni di rete mostrano differenze significative tra i sistemi.

Starlink raggiunge latenze di 20-40 ms grazie all’orbita più bassa e all’architettura di rete ottimizzata, con throughput fino a 500 Mbps per utente consumer. La densità della costellazione permette una copertura quasi continua alle latitudini medie, ma presenta limitazioni nelle regioni polari.

IRIS² compensa la maggiore latenza base (50-70 ms per il segmento LEO) attraverso:

  • Routing intelligente multi-orbita che può privilegiare la latenza o l’affidabilità;
  • Capacità di throughput aggregato superiore grazie all’utilizzo simultaneo di multiple bande orbitali;
  • Copertura veramente globale grazie ai satelliti GEO;
  • Resilienza superiore contro interferenze e disturbi.

Implicazioni per il Mercato Europeo e Sviluppi Strategici

Il posizionamento strategico di IRIS² nel mercato europeo rappresenta una svolta fondamentale per l’autonomia tecnologica del continente. L’infrastruttura di comunicazione satellitare, interamente controllata da entità europee, garantisce un livello di indipendenza tecnologica senza precedenti, particolarmente cruciale in un’epoca caratterizzata da crescenti tensioni geopolitiche e vulnerabilità cyber. Questo controllo si estende all’intera catena del valore, dalla produzione hardware alla gestione dei dati, assicurando una completa sovranità digitale europea.

L’integrazione sinergica con i sistemi Galileo e Copernicus amplifica significativamente il valore strategico di IRIS². La condivisione delle infrastrutture di terra, l’ottimizzazione delle risorse di calcolo e l’interoperabilità dei sistemi creano un ecosistema spaziale europeo coeso e altamente efficiente. Questa integrazione permette applicazioni avanzate come la navigazione di precisione potenziata dalla comunicazione quantistica e il monitoraggio ambientale in tempo reale con latenza ultra-bassa

L’implementazione pionieristica della sicurezza quantistica apre prospettive commerciali innovative nel mercato europeo. Le industrie regolamentate come il settore finanziario, sanitario e delle utilities richiedono livelli di sicurezza nelle comunicazioni che solo la crittografia quantistica può garantire. IRIS² si posiziona come l’unica infrastruttura in grado di soddisfare questi requisiti stringenti, creando di fatto un mercato specializzato ad alto valore aggiunto.

Convergenza Tecnologica e Prospettive Future

Il panorama delle comunicazioni satellitari sta evolvendo rapidamente verso una convergenza tecnologica significativa. IRIS² anticipa questa tendenza incorporando tecnologie all’avanguardia che definiranno gli standard futuri del settore. L’integrazione delle comunicazioni quantistiche rappresenta solo l’inizio di una trasformazione più ampia che vedrà i sistemi commerciali adottare progressivamente tecnologie analoghe per rispondere alle crescenti esigenze di sicurezza.

Lo sviluppo di terminali utente universali rappresenta una sfida tecnologica complessa ma cruciale. IRIS² sta guidando l’innovazione in questo campo attraverso la progettazione di interfacce multimodali capaci di comunicare simultaneamente con satelliti in diverse orbite e costellazioni. Questi terminali integrano processori avanzati per la gestione dinamica delle connessioni e implementano protocolli di comunicazione standardizzati che faciliteranno l’interoperabilità futura con altri sistemi.

La standardizzazione dei protocolli di comunicazione inter-satellite emerge come un elemento chiave per il futuro del settore. IRIS² sta contribuendo attivamente alla definizione di questi standard, promuovendo protocolli aperti che permetteranno una maggiore interoperabilità tra diverse costellazioni satellitari. Questa standardizzazione faciliterà la creazione di una rete globale di comunicazioni spaziali più resiliente e efficiente.

L’implementazione di tecnologie di edge computing distribuite rappresenta un’altra area di innovazione fondamentale. IRIS² sta sviluppando capacità di elaborazione dati on-orbit che permetteranno di ridurre la latenza per applicazioni critiche e ottimizzare l’utilizzo della banda disponibile. Questa architettura distribuita anticipa le esigenze future di elaborazione dati in tempo reale per applicazioni IoT, intelligenza artificiale e realtà aumentata.

Nel complesso, IRIS² si configura come un sistema pionieristico che non solo risponde alle esigenze attuali di comunicazione satellitare sicura, ma anticipa e plasma l’evoluzione futura del settore. La sua architettura flessibile e scalabile permette l’integrazione continua di nuove tecnologie, garantendo la sua rilevanza e competitività nel lungo termine.

Impatto Economico e Framework Regolatorio

L’implementazione di IRIS² sta catalizzando lo sviluppo di un nuovo ecosistema industriale europeo nel settore spaziale. Gli investimenti iniziali di 6 miliardi di euro stanno generando effetti moltiplicatori significativi nell’economia europea, stimolando l’innovazione in settori adiacenti come la microelettronica, i materiali avanzati e l’intelligenza artificiale. Le piccole e medie imprese europee stanno emergendo come fornitori chiave di componenti specializzati e soluzioni software innovative, creando un tessuto industriale resiliente e diversificato.

Il framework regolatorio che accompagna IRIS² stabilisce nuovi standard per la gestione dello spazio orbitale. L’Unione Europea sta sviluppando normative pionieristiche per la gestione del traffico spaziale, la cybersicurezza dei sistemi satellitari e la protezione dei dati sensibili trasmessi attraverso la costellazione. Queste normative stanno influenzando gli standard globali per le comunicazioni satellitari sicure, posizionando l’Europa come leader nella definizione del quadro normativo internazionale.

La dimensione della sostenibilità ambientale assume un ruolo centrale nella strategia di IRIS². Il sistema implementa tecnologie innovative per la minimizzazione dei detriti spaziali, includendo sistemi di deorbitamento attivo e protocolli avanzati per la gestione del fine vita dei satelliti. I satelliti sono progettati seguendo principi di economia circolare, con componenti riutilizzabili e materiali sostenibili, stabilendo nuovi standard per la responsabilità ambientale nel settore spaziale.

Nel contesto della diplomazia tecnologica internazionale, IRIS² sta emergendo come strumento strategico per la cooperazione con partner chiave. Attraverso accordi di collaborazione mirati, l’UE sta estendendo l’accesso ai servizi di IRIS² a nazioni alleate, creando un network globale di comunicazioni sicure che rafforza le partnership strategiche europee. Questa dimensione diplomatica amplifica l’impatto geopolitico del sistema, contribuendo al posizionamento dell’Europa come attore globale nel settore spaziale.

Sfide Ambientali: Inquinamento Luminoso e Detriti Spaziali

La costellazione IRIS² solleva importanti questioni riguardo l’impatto ambientale sullo spazio orbitale e l’osservazione astronomica. Con 290 satelliti distribuiti su diverse orbite, il sistema contribuisce alla crescente problematica dell’inquinamento luminoso spaziale. Nonostante i satelliti IRIS² implementino tecnologie innovative per ridurre la riflettività delle superfici, inclusi rivestimenti anti-riflesso e orientamento controllato dei pannelli solari, l’impatto cumulativo sulla visibilità del cielo notturno rimane una preoccupazione significativa per la comunità astronomica. I satelliti in orbita LEO, in particolare, possono creare scie luminose che interferiscono con le osservazioni astronomiche terrestri, specialmente durante il crepuscolo e l’alba.

La gestione dei detriti spaziali rappresenta un’altra sfida cruciale. IRIS² incorpora diverse strategie per mitigare questo rischio: ogni satellite è dotato di sistemi di propulsione elettrica di precisione per manovre anti-collisione e di un sistema di deorbitamento attivo che garantisce il rientro controllato al termine della vita operativa. L’architettura multi-orbitale del sistema richiede un’attenta pianificazione delle orbite per minimizzare il rischio di collisioni, sia tra i satelliti della costellazione che con altri oggetti spaziali. IRIS² implementa un sistema avanzato di Space Traffic Management che utilizza intelligenza artificiale per prevedere e evitare potenziali collisioni, contribuendo alla sostenibilità dell’ambiente spaziale.

Il sistema include anche innovazioni nella progettazione dei satelliti per minimizzare la generazione di detriti: materiali auto-decomponenti per componenti esterni, design modulare che favorisce la disintegrazione completa durante il rientro atmosferico, e l’eliminazione di componenti pirotecnici tradizionalmente usati per il deployment di pannelli solari e antenne. Queste misure si allineano con le più recenti linee guida internazionali per la mitigazione dei detriti spaziali e dimostrano l’impegno europeo verso un’utilizzazione sostenibile dello spazio.

Ecosistema dei Progetti Spaziali Europei e Sinergie

Nel panorama spaziale europeo, IRIS² si inserisce in un complesso ecosistema di progetti interconnessi che amplificano reciprocamente le proprie capacità. Il programma Copernicus, pietra angolare dell’osservazione terrestre europea, opera attraverso una flotta di satelliti Sentinel che generano quotidianamente volumi massicci di dati. L’integrazione con IRIS² rivoluzionerà la trasmissione di questi dati, consentendo analisi in tempo reale per applicazioni critiche come il monitoraggio ambientale e la gestione delle catastrofi naturali. I satelliti Sentinel-1, specializzati in imaging radar, e Sentinel-2, focalizzati sull’imaging ottico ad alta risoluzione, beneficeranno particolarmente delle capacità di trasmissione ad alta velocità offerte da IRIS², superando le attuali limitazioni di banda nella distribuzione dei dati agli utenti finali.

Il sistema Galileo, con la sua architettura di 30 satelliti in orbita media terrestre, rappresenta l’eccellenza europea nel posizionamento di precisione. La convergenza tra Galileo e IRIS² va oltre la mera condivisione infrastrutturale: l’integrazione del segnale di posizionamento con le comunicazioni quantistiche sicure apre scenari innovativi per applicazioni di navigazione crittograficamente protette. Questa sinergia risulta particolarmente rilevante per settori strategici come la difesa, i trasporti autonomi e la logistica di precisione, dove la sicurezza del dato di posizione diventa critica.

GOVSATCOM, il predecessore diretto di IRIS², ha contribuito significativamente alla definizione dell’architettura di sicurezza del nuovo sistema. Le esperienze maturate nella gestione delle comunicazioni governative critiche e nella protezione contro interferenze e jamming hanno informato lo sviluppo dei protocolli di sicurezza di IRIS². L’infrastruttura terrestre di GOVSATCOM verrà progressivamente aggiornata per supportare le nuove capacità quantistiche, ottimizzando gli investimenti già effettuati.

La prossima generazione di GovSatCom, attualmente in fase avanzata di sviluppo, si integrerà nativamente con IRIS² per fornire comunicazioni ultra-sicure al settore governativo. Le innovazioni tecnologiche includono antenne a fascio conformato digitalmente controllabile, processori di bordo riprogrammabili e sistemi avanzati di protezione contro le interferenze. Questa integrazione creerà un sistema di comunicazione governativo resiliente e adattivo, capace di rispondere dinamicamente a minacce emergenti.

Il sistema di early warning di Galileo, componente cruciale della difesa spaziale europea, sfrutterà l’infrastruttura IRIS² per la distribuzione rapida e sicura di alert relativi a minacce spaziali. La combinazione di capacità di sorveglianza spaziale con comunicazioni quantistiche permetterà la creazione di un sistema di difesa spaziale europeo integrato, fondamentale per la protezione delle infrastrutture orbitali critiche.

Alternative e Iniziative Complementari nel Panorama Europeo

Nel contesto europeo, esistono diverse iniziative che, sebbene non direttamente alternative a IRIS², offrono servizi complementari o si concentrano su nicchie specifiche del mercato delle comunicazioni satellitari. Eutelsat, operatore satellitare europeo di primo piano, gestisce una flotta di satelliti geostazionari principalmente focalizzati su broadcasting e comunicazioni a banda larga. La recente fusione con OneWeb ha creato un operatore ibrido GEO-LEO unico nel suo genere, che combina la copertura globale della costellazione LEO di OneWeb con la capacità e l’affidabilità dei satelliti GEO di Eutelsat.

SES, con sede in Lussemburgo, opera sia satelliti GEO che MEO attraverso la sua rete O3b, offrendo servizi di comunicazione a bassa latenza per applicazioni commerciali e governative. Il sistema O3b mPOWER, evoluzione della rete originale, implementa tecnologie innovative come il beamforming digitale e processori di bordo riprogrammabili, rappresentando un significativo avanzamento nelle comunicazioni satellitari europee.

Deutsche Telekom ha avviato progetti pilota per l’integrazione di comunicazioni satellitari nelle reti 5G, collaborando con diversi operatori satellitari. Questa iniziativa, sebbene focalizzata principalmente sul mercato delle telecomunicazioni, dimostra il potenziale di integrazione tra reti terrestri e satellitari.

Tuttavia, nessuna di queste alternative offre il livello di sicurezza e sovranità digitale garantito da IRIS². La crittografia quantistica, l’architettura multi-orbitale integrata e il controllo completo da parte di entità europee distinguono IRIS² da altre iniziative commerciali. Inoltre, mentre gli operatori privati si concentrano principalmente su applicazioni commerciali, IRIS² bilancia le esigenze governative con quelle commerciali, creando un ecosistema unico di servizi di comunicazione sicuri.

Thales Alenia Space e Airbus Defence and Space, principali contractor spaziali europei, stanno sviluppando tecnologie innovative per comunicazioni satellitari, ma queste si configurano più come fornitori di componenti e sistemi per IRIS² che come alternative. I loro sviluppi in ambito quantum key distribution e software-defined satellites contribuiranno all’evoluzione di IRIS² piuttosto che competere con esso.

Il programma ESA ARTES (Advanced Research in Telecommunications Systems) supporta numerosi progetti di ricerca e sviluppo nel campo delle comunicazioni satellitari, alcuni dei quali potrebbero eventualmente complementare IRIS². Particolarmente rilevanti sono le iniziative nel campo della cybersecurity satellitare e delle comunicazioni ottiche inter-satellite, che potrebbero essere integrate in future evoluzioni di IRIS².

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/starlink-vs-iris%c2%b2-sicurezza/


Leaked chat logs expose inner workings of secretive ransomware group

Researchers who have read the Russian-language texts said they exposed internal rifts in the secretive organization that have escalated since one of its leaders was arrested because it increases the threat of other members being tracked down as well. The heightened tensions have contributed to growing rifts between the current leader, believed to be Oleg Nefedov, and his subordinates. One of the disagreements involved his decision to target a bank in Russia, which put Black Basta in the crosshairs of law enforcement in that country.

“It turns out that the personal financial interests of Oleg, the group’s boss, dictate the operations, disregarding the team’s interests,” a researcher at Prodraft wrote. “Under his administration, there was also a brute force attack on the infrastructure of some Russian banks. It seems that no measures have been taken by law enforcement, which could present a serious problem and provoke reactions from these authorities.”

The leaked trove also includes details about other members, including two administrators using the names Lapa and YY, and Cortes, a threat actor linked to the Qakbot ransomware group. Also exposed are more than 350 unique links taken from ZoomInfo, a cloud service that provides data about companies and business individuals. The leaked links provide insights into how Black Basta members used the service to research the companies they targeted.

Security firm Hudson Rock said it has already fed the chat transcripts into ChatGPT to create BlackBastaGPT, a resource to help researchers analyze Black Basta operations.

https://arstechnica.com/security/2025/02/leaked-chat-logs-expose-inner-workings-of-secretive-ransomware-group/


Notorious crooks broke into a company network in 48 minutes. Here’s how.

In December, roughly a dozen employees inside a manufacturing company received a tsunami of phishing messages that was so big they were unable to perform their day-to-day functions. A little over an hour later, the people behind the email flood had burrowed into the nether reaches of the company’s network. This is a story about how such intrusions are occurring faster than ever before and the tactics that make this speed possible.

The speed and precision of the attack—laid out in posts published Thursday and last month—are crucial elements for success. As awareness of ransomware attacks increases, security companies and their customers have grown savvier at detecting breach attempts and stopping them before they gain entry to sensitive data. To succeed, attackers have to move ever faster.

Breakneck breakout

ReliaQuest, the security firm that responded to this intrusion, said it tracked a 22 percent reduction in the “breakout time” threat actors took in 2024 compared with a year earlier. In the attack at hand, the breakout time—meaning the time span from the moment of initial access to lateral movement inside the network—was just 48 minutes.

“For defenders, breakout time is the most critical window in an attack,” ReliaQuest researcher Irene Fuentes McDonnell wrote. “Successful threat containment at this stage prevents severe consequences, such as data exfiltration, ransomware deployment, data loss, reputational damage, and financial loss. So, if attackers are moving faster, defenders must match their pace to stand a chance of stopping them.”

The spam barrage, it turned out, was simply a decoy. It created the opportunity for the threat actors—most likely part of a ransomware group known as Black Basta—to contact the affected employees through the Microsoft Teams collaboration platform, pose as IT help desk workers, and offer assistance in warding off the ongoing onslaught.

https://arstechnica.com/security/2025/02/notorious-crooks-broke-into-a-company-network-in-48-minutes-heres-how/


Dieci anni di Yarix SOC: oltre un milione di eventi di sicurezza gestiti e nuove sfide globali


Dieci anni di attività e un bilancio che parla da sé: il Security Operation Center di Yarix, divisione di Var Group dedicata alla cybersecurity, ha intercettato e gestito oltre 1.300.000 eventi di sicurezza a livello globale.

Oggi, con una squadra internazionale di esperti, il SOC continua a essere un baluardo contro il cybercrime per proteggere aziende e istituzioni.

“Il nostro SOC opera 24/7 per monitorare infrastrutture critiche. Il team è composto da 120 persone nel mondo, di cui 70 solo nella sede di Treviso”, afferma con orgoglio Marco Iavernaro, Global SOC Manager di Var Group.

A partire dal 2020, con l’incremento vertiginoso degli attacchi ransomware, Yarix ha affrontato oltre 400 incidenti di massima gravità, intervenendo per ripristinare l’operatività di aziende esterne al SOC colpite da attacchi informatici e fornendo supporto alla ripresa del business attraverso il servizio di Incident Response.

Nel solo 2024, il SOC, che analizza più di 2.000 eventi di sicurezza al giorno, ha registrato 485.000 eventi di sicurezza, con un incremento del 56% rispetto all’anno precedente.

Manifatturiero, IT e sanità sono stati i settori più colpiti, mentre gli eventi di gravità critica sono aumentati del 169%. Un quadro, questo, che evidenzia l’escalation delle minacce digitali.

L’evoluzione delle minacce e la risposta dell’AI

A fronte di un panorama sempre più sofisticato, Yarix ha rafforzato le proprie capacità difensive introducendo l’intelligenza artificiale nei processi di analisi e risposta agli attacchi.

“Oggi i cybercriminali non si limitano a bloccare i sistemi con ransomware: entrano nelle infrastrutture, restano nascosti per mesi e rubano dati strategici. E quando l’azienda se ne accorge, è troppo tardi”, spiega Marco Iavernaro.

Il SOC opera 24/7 grazie a un team è composto da 120 persone nel mondo, di cui 70 solo nella sede di Treviso.

Ecco perché nel dicembre 2023, è stata implementata la piattaforma Egyda, sviluppata in collaborazione con i consulenti di Data Science di Var Group.

Egyda ha permesso di ridurre del 40% i tempi di analisi, consentendo agli analisti di concentrarsi sugli aspetti strategici della sicurezza informatica. Nel 2024, oltre il 52% degli allarmi è stato gestito con il supporto di questa tecnologia, con un quarto dei casi risolto senza intervento umano.

“Dieci anni fa le minacce informatiche erano principalmente rappresentate da virus e malware tradizionali. Col tempo, si sono evolute diventando più sofisticate e mirate, fino ad arrivare a un aumento significativo di attacchi ransomware, phishing e data breach“, ha dichiarato Mirko Gatto, Head of Cybersecurity di Var Group.

“Nel 2023, l’Italia si è confermata tra i 5 Paesi più bersagliati al mondo dai ransomware. Uno dei pericoli emergenti più preoccupanti è rappresentato dai deepfake. Questa tecnologia è stata utilizzata per campagne di disinformazione, frodi e attacchi di phishing avanzati, rendendo sempre più difficile distinguere tra contenuti autentici e falsi”.

Inquietante anche l’evoluzione dei riscatti richiesti dai criminali: “Se prima un’azienda pagava al massimo un milione di euro di riscatto, oggi ci sono richieste di 12 milioni. E il danno non è solo economico: perdere i dati significa mettere a rischio l’intero business”.

Ciò ha spinto Mirko Gatto a dichiarare che “le aziende non devono solo difendersi ma imparare a combattere i cybercriminali sul loro terreno, nel deep web e nel dark web. Non basta reagire, bisogna essere proattivi“.

Interessante anche il suo approfondimento sulla situazione nazionale: “L’Italia è in una posizione debole nei confronti della cybersecurity globale. Mentre Europol e Interpol colpiscono le cyber gang, il nostro Paese resta ai margini. Serve un cambio di passo per essere protagonisti, non spettatori”.

Un percorso di crescita internazionale

Nato nel 2015 a Montebelluna, il SOC è diventato un riferimento per la cybersecurity in Europa. Nel 2016, è entrato a far parte del FIRST (Forum of Incident Response and Security Teams), consolidando la sua credibilità a livello internazionale.

Nel 2019, Yarix è stata acquisita al 100% da Var Group, rafforzando il ruolo del SOC come centro di competenza globale per la sicurezza informatica.

Con l’apertura di nuove sedi in Messico e in Thailandia, il SOC ora opera secondo il modello “Follow the Sun”, che prevede la suddivisione del lavoro tra team operanti in diversi fusi orari.

“Dieci anni fa, l’incontro con Yarix ha segnato l’inizio di una partnership strategica che ha dato vita ad un percorso nella cybersecurity “, ha affermato Francesca Moriani, Amministratrice Delegata di Var Group.

“Oggi, come digital integrator multinazionale, il nostro approccio si è evoluto come risposta alle richieste delle imprese, che ci chiedono una presenza internazionale anche con i nostri brand di competenza e progetti e servizi pensati in un’ottica globale, come tutti i servizi offerti dal SOC, che integrano le diverse competenze”.

“Var Group si appresta a chiudere l’anno fiscale con un fatturato vicino ai 900 milioni di euro, contando su un team di 4.000 professionisti distribuiti in 13 paesi”, ha aggiunto la Moriani. “Yarix, nel frattempo, raggiungerà un traguardo significativo con un fatturato di 50 milioni di euro”.

Il modello “Follow the Sun” e l’espansione globale

Nel 2024, il SOC ha compiuto un ulteriore passo verso l’internazionalizzazione con l’adozione del modello “Follow the Sun”, che prevede la suddivisione del lavoro tra team operanti in diversi fusi orari.

L’apertura di nuove sedi in Messico e in Thailandia consentirà una copertura h24 senza la necessità di turni notturni, garantendo maggiore efficienza e benessere per i dipendenti.

Parallelamente, Var Group ha acquisito la spagnola Wise Security Global, specializzata in cybersecurity, rafforzando ulteriormente la propria presenza sul mercato europeo. Queste mosse strategiche testimoniano l’impegno del gruppo nel creare un ecosistema di sicurezza informatica sempre più integrato e reattivo alle minacce globali.

Con una crescita esponenziale delle minacce digitali e un mercato in continua evoluzione, il SOC di Yarix si conferma una delle realtà più avanzate del settore, capace di innovare e rispondere alle sfide della cybersecurity, con tecnologie all’avanguardia e un network internazionale in espansione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/21/dieci-anni-yarix-soc-sicurezza-nuove-sfide-globali/?utm_source=rss&utm_medium=rss&utm_campaign=dieci-anni-yarix-soc-sicurezza-nuove-sfide-globali


Black Basta vittima di un leak: pubblicate le chat private del gruppo ransomware


“I cybercriminali sono i peggiori nemici di se stessi“: lo afferma PRODAFT su X annunciando il leak delle chat private di Black Basta, il noto gruppo ransomware-as-a-service dietro numerose campagne contro target di alto livello in tutto il mondo.

A divulgare le chat è stato tale ExploitWhispers, un individuo di cui non si conosce ancora l’identità. Non è chiaro se si tratti di un ricercatore di sicurezza o di un membro del gruppo; secondo PRODAFT, il leak sarebbe avvenuto in seguito a dei conflitti interni nati dopo un’operazione di Tramp, gruppo conosciuto anche come LARVA-18.

“Abbiamo notato che BLACKBASTA è stato molto inattivo dall’inizio dell’anno a causa di conflitti interni. Alcuni dei suoi affiliati hanno truffato le vittime riscuotendo i pagamenti dei riscatti senza fornire in cambio dei decryptor funzionanti” spiega la compagnia di sicurezza.

Black Basta leak

Stando a quanto affermato da ExploitWhispers, il motivo principale del leak è legato al fatto che alcuni membri del gruppo hanno preso di mira delle banche russe.

3xp0rt, un ricercatore di sicurezza di PRODAFT, ha spiegato che il leak che ha colpito Black Basta ha esposto i messaggi inviati dal 18 settembre 2023 al 28 settembre 2024. Le chat, caricate inizialmente su MEGA e poi su un canale Telegram dedicato, contengono informazioni sui template di phishing usati dal gruppo, indirizzi di criptovalute, tattiche e credenziali delle vittime. 

Dai leak si è venuti a conoscenza del fatto che tale Lapa è una figura chiave per la gestione del gruppo, ma che viene costantemente insultato dal capo. Le responsabilità che ha sulle spalle e il fatto di venire criticato costantemente lo hanno posto in una situazione di forte stress, peggiorata da un’economia famigliare precaria. Pare che sia stato proprio Lapa a ordire gli attacchi contro le banche russe che hanno peggiorato la spaccatura all’intero del gruppo.

Cortes, un hacker associato all’affiliato Qakbot, ha preso le distanze da questi attacchi, mentre YY, un altro amministratore del gruppo, ha preso parte all’ultima campagna.

Il gruppo appare senza dubbio molto diviso ed è quindi probabile che ExploitWhispers sia uno dei membri chiave della gang, o perlomeno vicino a uno di essi.  “Alla fine l’avidità e il tradimento continuano a distruggere anche i gruppi cybercriminali più noti” ha concluso PRODAFT.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/21/black-basta-vittima-di-un-leak-pubblicate-le-chat-private-del-gruppo-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=black-basta-vittima-di-un-leak-pubblicate-le-chat-private-del-gruppo-ransomware


IRIS²: l’infrastruttura satellitare europea per la Resilienza, l’Interconnettività e la Sicurezza Digitale

IRIS² (Infrastructure for Resilience, Interconnectivity and Security by Satellite) è un’iniziativa dell’Unione Europea volta a rafforzare la sovranità digitale e la sicurezza attraverso un avanzato sistema di comunicazione satellitare. Progettato per migliorare l’autonomia strategica, la resilienza e la competitività dell’UE nelle comunicazioni satellitari, IRIS² prevede la creazione di una costellazione di 290 satelliti operanti su diversi livelli orbitali – Low Earth Orbit (LEO), Medium Earth Orbit (MEO) e Geosynchronous Orbit (GEO) – per soddisfare le esigenze di connettività di utenti governativi e commerciali.

L’iniziativa garantisce l’accesso continuo ai servizi governativi e promuove applicazioni commerciali avanzate, colmando così le lacune critiche nella connettività in un panorama geopolitico sempre più complesso.

Uno degli aspetti distintivi di IRIS² è l’adozione di tecnologie avanzate, come la crittografia quantistica, che assicura un elevato livello di sicurezza nelle comunicazioni. Questa attenzione alla connettività sicura è cruciale per la sicurezza nazionale, poiché il sistema è progettato per supportare le comunicazioni in ambito difensivo e garantire la continuità operativa in situazioni di crisi, come i disastri naturali.

Il progetto si basa sull’esperienza del precedente programma GOVSATCOM, ampliandone il raggio d’azione per includere anche i servizi commerciali. Inoltre, IRIS² dovrebbe stimolare la crescita economica, generando mercati multimiliardari nei servizi satellitari e rafforzando i requisiti strategici dell’UE.

L’attuazione di IRIS² prevede un modello di partenariato pubblico-privato innovativo, che promuove la collaborazione tra attori consolidati dell’industria spaziale e startup emergenti. Questo approccio mira a incentivare l’innovazione e l’imprenditorialità nel settore spaziale europeo, facilitando lo sviluppo di nuovi mercati e rafforzando la leadership dell’UE nella tecnologia satellitare.

Tuttavia, il progetto deve affrontare diverse sfide, tra cui la necessità di terminali utente economicamente sostenibili, la gestione di complesse dinamiche tra gli stakeholder e vincoli di bilancio che potrebbero incidere sulla sostenibilità a lungo termine.

IRIS² è destinato a diventare un pilastro fondamentale per il futuro delle comunicazioni satellitari sicure in Europa, con il lancio dei primi servizi previsto per il 2024 e il raggiungimento della piena operatività entro il 2029. Con l’aumento della domanda di comunicazioni sicure dovuto alle minacce geopolitiche, questa iniziativa punta a ridefinire il panorama della connettività europea, implementando misure avanzate di cybersicurezza e rafforzando la resilienza contro minacce emergenti.

Contesto: l’evoluzione dell’approccio europeo alle comunicazioni satellitari

L’iniziativa IRIS² rappresenta un passo significativo nell’evoluzione della strategia dell’Unione Europea nel campo delle comunicazioni e della sicurezza satellitare. Il suo obiettivo principale è rafforzare l’autonomia strategica, la resilienza e la competitività dell’UE attraverso una costellazione multi-orbitale di satelliti. Questo progetto si basa sulle fondamenta del programma GOVSATCOM, ampliando la portata dei servizi per includere non solo le comunicazioni governative, ma anche quelle commerciali.

Obiettivi strategici: sovranità digitale e sicurezza nazionale

IRIS² mira a garantire un accesso ininterrotto ai servizi di connettività governativa e a promuovere l’uso di servizi commerciali avanzati. Ponendo al centro la sovranità digitale, il programma rafforza la leadership europea nell’innovazione spaziale e risponde alle esigenze critiche di connettività di governi e imprese in tutto il continente. Questo obiettivo si allinea con la strategia più ampia dell’UE per mantenere un vantaggio competitivo nella tecnologia spaziale globale.

Il programma è inoltre fondamentale per la sicurezza nazionale, poiché supporta le comunicazioni sicure in ambito difensivo. In situazioni di crisi, come disastri naturali, IRIS² può fungere da infrastruttura di backup per le reti terrestri, garantendo la continuità dei servizi essenziali. Inoltre, consente comunicazioni in tempo reale tra diversi sistemi di difesa, aspetto cruciale per le operazioni militari congiunte.

Innovazioni tecnologiche: crittografia quantistica e architettura multi-orbitale

IRIS² sfrutterà tecnologie all’avanguardia, tra cui la crittografia quantistica, che garantisce un livello di sicurezza senza precedenti grazie a canali di comunicazione teoricamente inespugnabili.

La costellazione di satelliti opererà su diversi livelli orbitali – LEO, MEO e GEO – per ottimizzare la larghezza di banda, ridurre la latenza e garantire una copertura estesa. Questa architettura multi-orbitale è progettata per soddisfare le esigenze diversificate di utenti governativi e commerciali.

Modello di partenariato pubblico-privato: stimolo all’innovazione e allo sviluppo di nuovi mercati

Un elemento chiave dell’iniziativa IRIS² è il suo approccio innovativo nella collaborazione tra settore pubblico e privato. Il programma introdurrà modelli di governance innovativi per incentivare la cooperazione tra diversi stakeholder, stimolando così l’attività imprenditoriale nel settore privato europeo.

Questo modello non solo migliorerà le capacità governative, ma favorirà anche l’integrazione di servizi commerciali da parte di attori privati, creando un ecosistema completo in cui gli obiettivi istituzionali e aziendali si rafforzano a vicenda. Il progetto dovrebbe contribuire in modo significativo alla creazione di nuovi mercati multimiliardari nei servizi satellitari, consolidando al contempo le soluzioni istituzionali dell’UE per soddisfare i propri requisiti strategici.

Caratteristiche di IRIS²: un sistema satellitare per la Sovranità Digitale e la Sicurezza dell’UE

Panoramica del sistema

Come già anticipato, IRIS² (Infrastructure for Resilience, Interconnectivity, and Security by Satellite) è un sistema di comunicazione satellitare avanzato progettato per rafforzare la sovranità digitale e la postura di sicurezza dell’Unione Europea (UE) in un panorama geopolitico sempre più complesso. L’iniziativa comprende una costellazione di 290 satelliti operanti su più livelli orbitali, tra cui Low Earth Orbit (LEO), Medium Earth Orbit (MEO) e Geosynchronous Orbit (GEO). Questo approccio multi-orbitale è fondamentale per garantire un’elevata larghezza di banda, una bassa latenza e un’ampia copertura, rispondendo alle diverse esigenze di connettività di utenti governativi e commerciali.

Comunicazioni sicure e resilienti

Uno degli elementi distintivi di IRIS² è l’attenzione alla sicurezza delle comunicazioni. Il sistema integra tecnologie avanzate come la crittografia quantistica, che offre canali di comunicazione potenzialmente inespugnabili, migliorando significativamente la sicurezza rispetto ai metodi di crittografia tradizionali.

Inoltre, l’architettura distribuita della costellazione satellitare assicura una forte resilienza contro le minacce anti-satellite. Ad esempio, se un satellite viene danneggiato, i restanti 289 possono continuare a operare senza interruzioni, garantendo una connettività continua.

Infrastruttura governativa e commerciale

IRIS² è strutturato per includere sia infrastrutture governative che commerciali. L’infrastruttura governativa comprende tutte le risorse necessarie per fornire servizi sicuri alle istituzioni pubbliche, mentre l’infrastruttura commerciale include tutti gli altri asset che non compromettono le prestazioni o la sicurezza dei servizi governativi. Questa struttura duale favorisce un modello di partenariato pubblico-privato, con un budget stimato di 6 miliardi di euro, finanziato congiuntamente da fondi pubblici e privati per ottimizzare i costi e condividere i rischi di sviluppo.

Questa strategia non solo soddisfa i requisiti istituzionali, ma stimola anche la creazione di nuovi mercati in sinergia con le esigenze dell’UE.

Applicazioni e capacità operative

Il sistema IRIS² supporterà un’ampia gamma di applicazioni in diversi settori. Nel contesto governativo, migliorerà le capacità di sorveglianza, gestione delle crisi e comunicazioni sicure per infrastrutture critiche. Questo include funzioni come la sorveglianza delle frontiere e delle aree marittime, il supporto alle missioni umanitarie e le comunicazioni sicure per le ambasciate dell’UE.

Sul fronte commerciale, IRIS² abiliterà applicazioni su larga scala, tra cui l’accesso a banda larga mobile e fissa, il satellite trunking per le imprese e il potenziamento della connettività per settori strategici come trasporti, energia, finanza e sanità.

Importanza strategica e competitività europea

IRIS², lanciato con razzi europei, rappresenta un elemento chiave per rafforzare l’autonomia e la competitività dell’UE nel mercato spaziale globale. Il sistema si basa sulle iniziative spaziali europee esistenti, come Copernicus e Galileo, e mira a creare un ambiente favorevole all’innovazione e allo sviluppo di servizi di nuova generazione.

Sfruttando sia le tecnologie consolidate dell’industria spaziale che le soluzioni innovative del settore “New Space“, IRIS² aspira a stabilire un nuovo standard per la connettività satellitare sicura in Europa e oltre.

Applicazioni di IRIS²: Sicurezza, Connettività e Innovazione Tecnologica

Potenziare la sicurezza e la gestione delle crisi

Il programma IRIS² è progettato per supportare un’ampia gamma di applicazioni, con un focus primario sulle esigenze governative e di difesa, offrendo al contempo benefici socio-economici. Le sue avanzate capacità miglioreranno significativamente la sorveglianza, la gestione delle crisi e la protezione delle infrastrutture critiche. Tra i servizi previsti rientrano il supporto alla sicurezza delle frontiere, la gestione delle emergenze marittime e la fornitura di aiuti umanitari in caso di crisi e disastri naturali.

Servizi governativi e difesa

IRIS² dà priorità alle esigenze istituzionali, fornendo comunicazioni sicure per le ambasciate dell’UE e supportando le operazioni del settore pubblico. Questo approccio si differenzia dalle iniziative commerciali, come Starlink, che si concentrano principalmente sul mercato della banda larga per i consumatori. Sebbene in futuro possano emergere sovrapposizioni nei mercati commerciali, IRIS² si distingue per la sua attenzione alla fornitura di servizi governativi.

Inoltre, il programma si propone di destinare almeno il 30% dei finanziamenti dell’UE per sostenere startup e PMI, integrandole nell’ecosistema spaziale europeo e incentivando lo sviluppo di nuove tecnologie.

Connettività avanzata per infrastrutture critiche

Grazie a una vasta costellazione di satelliti in Low Earth Orbit (LEO), IRIS² fornirà connettività a banda larga ad alta velocità e senza interruzioni, garantendo la continuità operativa in un’epoca sempre più digitale. La connettività offerta dal programma sosterrà settori strategici come l’energia, la sanità, la finanza e i trasporti, rafforzando così la resilienza delle infrastrutture critiche contro potenziali interruzioni e minacce.

Applicazioni commerciali e mercati strategici

Oltre ai servizi governativi, IRIS² prevede anche un utilizzo commerciale, offrendo soluzioni come il satellite trunking per servizi B2B, l’accesso satellitare per il settore dei trasporti e servizi cloud avanzati. Questo duplice approccio, che combina mercato istituzionale e commerciale, mira a rafforzare la coesione tra gli Stati membri dell’UE e a estendere la connettività a regioni strategiche al di fuori dell’Unione.

Innovazione tecnologica e sviluppo industriale

IRIS² rappresenta un’opportunità per favorire l’innovazione nell’industria spaziale europea, promuovendo la collaborazione tra aziende consolidate e startup emergenti. L’iniziativa incoraggia inoltre l’integrazione di payload aggiuntivi da parte di entità private all’interno della costellazione satellitare, con il potenziale di offrire nuovi servizi avanzati sia per le comunicazioni che per altri settori tecnologici.

Sfide e Considerazioni per l’Implementazione di IRIS²

Un progetto complesso tra Costi, Tecnologia e Collaborazione

L’implementazione dell’Infrastructure for Resilience, Interconnectivity and Security by Satellite (IRIS²) presenta una serie di sfide e considerazioni che devono essere affrontate per garantirne il successo. Queste difficoltà derivano da fattori economici, tecnologici e collaborativi che influenzano l’attuazione e la sostenibilità del programma.

Panorama economico e competitività

Uno dei problemi principali sollevati dagli stakeholder riguarda l’accessibilità economica e la scalabilità delle soluzioni commerciali esistenti per i terminali utente necessari per sfruttare i servizi di IRIS². Come sottolineato da Michael Witting, senior advisor presso l’Agenzia Spaziale Europea (ESA), la vera sfida consiste nel fornire terminali utente che siano economicamente sostenibili, di dimensioni adeguate ed efficienti dal punto di vista energetico per vari tipi di utenti, compresi i privati e settori come l’automotive e l’aviazione.

La sostenibilità finanziaria del programma dipenderà fortemente dalla capacità di bilanciare accessibilità, innovazione e sicurezza, oltre a promuovere una cultura più aperta al rischio all’interno dell’Europa.

Gestione di un ecosistema complesso di stakeholder

IRIS² coinvolge una vasta gamma di stakeholder, un aspetto che può complicare i processi decisionali e l’attuazione del progetto. Come osservato da Kaiser, un numero eccessivo di attori con obiettivi differenti potrebbe portare a ritardi nella realizzazione del programma.

È essenziale una stretta collaborazione tra enti pubblici e privati per ottenere sinergie tra gli obiettivi dei governi e le esigenze di mercato degli operatori satellitari. Questa complessità richiede un dialogo costante e quadri normativi chiari per armonizzare gli interessi e i contributi di tutte le parti coinvolte.

Considerazioni sul Budget e Attrattività per gli Investitori

Il finanziamento rimane una questione delicata. Le discussioni tra il Parlamento Europeo e il Consiglio dell’UE hanno evidenziato l’importanza di un’allocazione efficace del budget per il Secure Connectivity Programme.

L’accordo raggiunto sulla componente di bilancio dell’UE è stato un passo significativo, ma solleva interrogativi sugli impegni finanziari a lungo termine e sul possibile impatto economico generale. Gli stakeholder dovranno valutare i termini di partecipazione dei paesi terzi e garantire che il programma resti attrattivo per gli investimenti privati, senza scoraggiare gli attori commerciali e i nuovi imprenditori dal partecipare al mercato.

Integrazione di tecnologia e innovazione

Con la crescente digitalizzazione, la dipendenza da una connettività sicura per le infrastrutture critiche diventa sempre più rilevante. Tuttavia, l’integrazione efficace di tecnologie innovative, provenienti sia dai leader consolidati dell’industria spaziale sia dal nascente ecosistema “New Space“, pone sfide in termini di scalabilità e capacità di espansione.

L’approccio multi-orbitale proposto per il sistema IRIS² mira a migliorare i servizi offerti, ma richiederà un impegno coordinato per sviluppare e implementare soluzioni all’avanguardia in grado di soddisfare le esigenze in continua evoluzione del mercato europeo.

Sicurezza informatica e resilienza operativa

In un mondo sempre più interconnesso, le interruzioni delle comunicazioni possono avere gravi ripercussioni sulla sicurezza e sulla stabilità economica. Garantire una connettività sovrana, sicura e resiliente è essenziale per il funzionamento delle infrastrutture di sicurezza globale e dei sistemi economici.

Il programma dovrà quindi dare priorità a misure di cybersecurity robuste per proteggere le comunicazioni dalle minacce informatiche emergenti e garantire capacità di risposta rapida in caso di interruzioni dei canali tradizionali. Questo richiederà un monitoraggio costante e un continuo adattamento dei protocolli di sicurezza in linea con l’evoluzione tecnologica.

Prospettive Future e Direzioni Strategiche

L’iniziativa IRIS² punta a ridefinire la connettività sicura in Europa, con un piano ambizioso che prevede l’erogazione dei primi servizi nel 2024 e il raggiungimento della piena operatività entro il 2029.

Con l’aumento della domanda di servizi di comunicazione satellitare in risposta alle crescenti minacce geopolitiche e alla necessità di sovranità digitale, il programma si concentrerà sull’integrazione di tecnologie avanzate e sulla creazione di partenariati pubblico-privati solidi.

Un’implementazione graduale per un approccio adattivo

IRIS² sarà implementato attraverso un approccio graduale, assicurando che i primi servizi siano operativi già nel 2024. Questo rollout progressivo permetterà di valutare e ottimizzare continuamente i servizi, adattandoli alle esigenze in evoluzione dei governi e delle istituzioni europee, garantendo al contempo elevati standard di sicurezza e resilienza.

Il ruolo del settore privato nell’implementazione del programma

Una componente chiave del progetto sarà il coinvolgimento attivo del settore privato. Attraverso l’istituzione di una concessione per la sua realizzazione, il programma mira a condividere i rischi legati alla progettazione, allo sviluppo e al dispiegamento con gli attori privati. Questa collaborazione non solo ridurrà i costi, ma favorirà anche un ambiente propizio all’innovazione, in particolare grazie alla partecipazione delle aziende del settore “New Space“.

Autonomia strategica e crescita economica per l’Europa

Lo sviluppo di IRIS² è strettamente legato all’obiettivo dell’UE di raggiungere un’autonomia strategica nella connettività sicura basata su tecnologie spaziali. Man mano che il programma si evolve, si prevede che rafforzi le capacità europee nella protezione delle infrastrutture critiche, nella sorveglianza, nella gestione delle crisi e nelle applicazioni per la difesa.

Oltre agli aspetti legati alla sicurezza, l’iniziativa è destinata a generare benefici economici significativi, con una previsione di valore aggiunto lordo (GVA) compreso tra i 17 e i 24 miliardi di euro e la creazione di nuovi posti di lavoro nel settore spaziale europeo.

Affrontare le sfide future: Connettività, Cybersecurity e Inclusione Digitale

IRIS² mira a rispondere alle sfide emergenti, tra cui l’aumento delle minacce informatiche e le nuove dinamiche della guerra ibrida, attraverso capacità avanzate di comunicazione satellitare. Con un’enfasi su bassa latenza e alta larghezza di banda, il programma assicurerà che i governi europei possano mantenere la continuità operativa anche in situazioni di crisi.

Il progetto si propone inoltre di ridurre il divario digitale, garantendo un accesso equo a soluzioni di connettività sicura in tutto il continente.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/iris%c2%b2-sicurezza-digitale/