Ransomware attack hits 5 Michigan casinos, shuts them down

Casinos in Michigan were targeted by a ransomware attack. The ransomware attack prompted Kewadin Casinos in the following Michigan cities to shut down:

  • Manistique
  • Hessel
  • St. Ignace
  • Christmas
  • Sault Ste. Marie

Currently, hotels are open to present guests, but new guests are unable to check in. 

Sault Tribe Chairman Austin Lowes stated, “Our hope is that this issue gets resolved within a week, but we are prepared for it to last longer.”  

The ransomware attack targeted the the Sault Tribe of Chippewa Indians, the owners and operators of the affected casinos. Third-party experts have been hired to restore gaming functions online as well as to investigate the data security event. In addition to gaming, the incident also affected tribal administration, such as health and business operations. 

https://www.securitymagazine.com/articles/101395-ransomware-attack-hits-5-michigan-casinos-shuts-them-down


Super Bowl Sunday saw a 57% rise in malicious gambling content

A report by DNSFilter found that Super Bowl Sunday saw a 57% rise in malicious gambling and betting content. 

There was a 15% increase in illegal streaming and torrenting traffic related to fake streaming sites during championship weekend compared to the previous average held between May and December 2024, indicating an escalating risk of security issues tied to streaming during major NFL events.

Domains related to the NFL have been seeing increased security threats, with spikes in malicious activity associated with streaming sites, gambling and possibly phishing attacks targeting Super Bowl fans or bettors. The report found that threat domains with “football” in the domain name surged in January, with spikes on January 14, the day after Super Wild Card Weekend, and Super Bowl Sunday.

Twenty percent of malicious gambling domains identified during the NFL playoffs used a string of numbers in their names, a common tactic for “mirror” sites that attempt to evade detection. If you’re unsure of the legitimacy of a gambling site, this is an indicator that it may be a scam.

Most malicious domains related to betting were categorized as malware, while most traffic came from newly registered domains. A site with a captcha does not necessarily mean it is safe. Some malicious sites will show a captcha before entering because the host is suspicious of the site, but has not taken it down. DNSFilter encountered a handful of fake betting sites with Captchas during this investigation.

https://www.securitymagazine.com/articles/101390-super-bowl-sunday-saw-a-57-rise-in-malicious-gambling-content


Il Divieto di TikTok, una panoramica approfondita

TikTok, una piattaforma di social media ampiamente popolare sviluppata dalla società cinese ByteDance, è al centro di un intenso dibattito e scrutinio riguardo a possibili divieti negli Stati Uniti a causa di preoccupazioni legate alla sicurezza nazionale e alla privacy dei dati. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo a livello globale, TikTok è diventato un attore significativo nel panorama digitale, in particolare tra il pubblico più giovane, grazie al suo algoritmo unico che promuove video in formato breve generati dagli utenti e facilita la creazione di contenuti virali.

Questa popolarità ha reso TikTok uno strumento di marketing cruciale per le aziende che desiderano coinvolgere segmenti di pubblico mirati. Il dibattito sul futuro della piattaforma negli Stati Uniti si concentra principalmente sulla sua struttura proprietaria, sollevando allarmi tra i legislatori riguardo ai potenziali rischi di influenza straniera e uso improprio dei dati degli utenti. I critici della piattaforma sostengono che i suoi legami con la Cina rappresentano una minaccia seria per la privacy dei dati americani e la sicurezza nazionale, portando a discussioni su misure legislative che potrebbero portare a un divieto a livello nazionale se TikTok non si separasse da ByteDance.

D’altro canto, gli oppositori del divieto sostengono che esso violerebbe il First Amendment e avrebbe un impatto negativo su creatori di contenuti e aziende che dipendono dalla piattaforma per visibilità e reddito. Le recenti iniziative legislative a livello statale e federale riflettono una tendenza crescente alla restrizione dell’accesso a TikTok sui dispositivi governativi, con stati come Kentucky, Virginia e Tennessee che hanno implementato limitazioni specifiche. A livello federale, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act, che potrebbe effettivamente portare a un divieto a meno che TikTok non interrompa i legami con la sua società madre cinese.

Questa spinta legislativa segna un cambiamento significativo nell’approccio del governo degli Stati Uniti alla regolamentazione delle piattaforme digitali di proprietà straniera. Man mano che il dibattito e le sfide legali proseguono, il potenziale divieto ha suscitato reazioni pubbliche contrastanti, evidenziando una dicotomia tra i sostenitori della sicurezza nazionale e i difensori della libertà di espressione. Le conseguenze di queste azioni potrebbero ridefinire il panorama dei social media, costringendo aziende e creatori di contenuti a rivedere le loro strategie digitali in un ambiente sempre più diffidente nei confronti delle tecnologie straniere.

Con l’evolversi della situazione, il futuro di TikTok negli Stati Uniti rimane incerto, con possibili sviluppi che potrebbero influenzare milioni di utenti americani e l’intera economia digitale.

TikTok, cos’è e come funziona

TikTok, una piattaforma di social media di proprietà della società cinese ByteDance, è stata oggetto di un intenso scrutinio e dibattito in merito al suo possibile divieto negli Stati Uniti. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo in tutto il mondo, la piattaforma è diventata un fenomeno culturale, in particolare tra le giovani generazioni, offrendo uno spazio creativo per la condivisione di video in formato breve e l’interazione comunitaria.

L’algoritmo della piattaforma personalizza i contenuti in base alle interazioni degli utenti, permettendo anche agli account più piccoli di ottenere successo virale, rendendo TikTok essenziale per le piccole e medie imprese che cercano di connettersi con un pubblico mirato. Tuttavia, sono emerse preoccupazioni sulla sicurezza nazionale a causa della proprietà cinese della piattaforma, portando a discussioni sul suo potenziale ruolo come threat vector per la diffusione di disinformazione e violazioni della privacy dei dati.

Mentre il dibattito prosegue, i sostenitori del divieto sostengono che esso sia necessario per proteggere gli interessi della sicurezza nazionale, mentre i critici affermano che una tale mossa violerebbe la libertà di espressione e avrebbe ripercussioni economiche negative, in particolare per i creatori di contenuti e le aziende che dipendono dalla piattaforma. È stata proposta una sospensione temporanea di TikTok, mettendo in evidenza la natura diversificata dei contenuti sulle varie piattaforme di social media e l’importanza di comprendere il pubblico target per affrontare queste sfide.

Il dibattito rimane aperto, con diversi possibili esiti che potrebbero influenzare il futuro della piattaforma negli Stati Uniti.

Interventi normativi: divieti a livello Statale

Kentucky

Il 22 marzo 2023, il Kentucky General Assembly ha approvato il Senate Bill 20, successivamente firmato in legge dal Governatore Andy Beshear. Questa legge vieta il download o l’uso di TikTok sulle reti statali e sui dispositivi rilasciati dallo stato per le agenzie dell’esecutivo, i dipendenti, i contraenti e i membri del Kentucky General Assembly, compreso il personale legislativo e i contraenti. Il ramo giudiziario ha la possibilità di imporre restrizioni simili sui propri dispositivi e reti. Tuttavia, sono previste eccezioni per le istituzioni pubbliche di istruzione superiore e per le agenzie dell’esecutivo che utilizzano TikTok per attività di law enforcement, indagini civili o ricerche relative alle minacce alla sicurezza, a condizione che tale utilizzo non comprometta la sicurezza della rete dell’agenzia.

Virginia

Il 23 febbraio 2023, la Virginia General Assembly ha approvato il Senate Bill 1459, attualmente in attesa di azione da parte del Governatore Glenn Youngkin. Se promulgata, questa legge conferirebbe al Chief Information Officer il potere di limitare la possibilità di scaricare o utilizzare specifiche applicazioni, tra cui TikTok e WeChat, sui dispositivi e sulle reti governative degli organi esecutivo, legislativo e giudiziario della Commonwealth. Possono essere concesse eccezioni per scopi di law enforcement.

Tennessee

LA Tennessee General Assembly ha approvato il Senate Bill 834 il 23 marzo 2023, attualmente in attesa di azione da parte del Governatore Bill Lee. Questa legislazione mira a vietare alle università pubbliche che forniscono accesso a Internet di consentire l’uso di piattaforme di social media gestite da aziende con sede nella People’s Republic of China sulle proprie reti. Sono previste eccezioni per i dipendenti impegnati in attività di law enforcement. Inoltre, il 10 dicembre 2022, il Governatore Bill Lee ha ordinato alle agenzie statali di bloccare l’accesso a TikTok sia sui dispositivi personali sia su quelli statali connessi alle reti governative.

Divieti a livello Federale

Nel marzo 2024, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act. Questa legge vieterebbe effettivamente TikTok negli Stati Uniti a meno che la piattaforma non venga scorporata da ByteDance entro un determinato periodo di tempo. Il Presidente Joe Biden ha indicato la sua intenzione di firmare la legge se questa verrà approvata dal Senate. Successivamente, nell’aprile 2024, la House ha approvato il H.R. 8038, un pacchetto legislativo che include l’atto sopra menzionato insieme ad altre misure relative al supporto internazionale per Ucraina, Israele e Taiwan, tra altri temi. Il periodo di dismissione è stato esteso a 270 giorni, con un’opzione di proroga di 90 giorni.

Reazione pubblica al divieto di TikTok

Le proposte di divieto di TikTok hanno suscitato una risposta pubblica complessa e articolata, con opinioni fortemente divergenti tra i diversi stakeholder. I sostenitori dei divieti affermano che tali misure siano necessarie per la sicurezza nazionale, citando preoccupazioni riguardo al controllo della piattaforma da parte di un avversario straniero. Sostengono che questi provvedimenti siano content-neutral, mirati alla struttura proprietaria di TikTok piuttosto che ai contenuti stessi. Questa posizione è supportata da valutazioni legali che indicano che le misure non impongono restrizioni basate sui contenuti e sono considerate essenziali per proteggere la data privacy degli americani dalle potenziali minacce derivanti dalla proprietà cinese di ByteDance, società madre di TikTok.

Al contrario, i critici del divieto sollevano preoccupazioni riguardo alle implicazioni per la libertà di espressione e l’autorità morale del governo degli Stati Uniti a livello globale. Alcuni osservatori notano che tali azioni potrebbero dare l’impressione che gli Stati Uniti temano l’influenza straniera, minando la loro reputazione di difensori della free expression. Essi chiedono una maggiore trasparenza sui rischi per la sicurezza nazionale posti da TikTok, sostenendo che la mancata declassificazione delle informazioni rilevanti alimenti solo scetticismo e riduca la fiducia nel governo e nel suo impegno per i valori democratici.

Ulteriormente complicando il dibattito, alcune valutazioni legali hanno indicato che, sebbene la decisione di imporre la divestiture da un controllo cinese possa essere coerente con le pratiche normative, essa potrebbe comunque comportare interruzioni significative per milioni di utenti americani che utilizzano TikTok per l’espressione creativa e l’interazione sociale. Le possibili modifiche operative derivanti da un eventuale divieto, comprese le restrizioni sulla condivisione dei dati e sulle strategie di marketing, hanno lasciato molte aziende in una situazione di incertezza.

Mentre le discussioni continuano, esperti di marketing e aziende sono incoraggiati a rimanere flessibili, esplorando piattaforme e strategie alternative per mantenere l’engagement con il pubblico in un panorama digitale in continua evoluzione. La necessità per i brand di diversificare gli approcci di marketing evidenzia le più ampie implicazioni dei divieti su TikTok, non solo per la piattaforma stessa ma per l’intero ecosistema dei social media.

Sfide legali e considerazioni della Corte Suprema

Negli ultimi anni, TikTok ha affrontato numerose sfide legali, principalmente legate alle preoccupazioni per la sicurezza nazionale e ai diritti sanciti dal First Amendment. La Supreme Court è stata incaricata di valutare la costituzionalità del Protecting Americans from Foreign Adversary Controlled Applications Act, che mira a limitare il funzionamento di applicazioni come TikTok, controllate da avversari stranieri, in particolare dalla sua società madre, ByteDance Ltd. Questa legislazione prende di mira esplicitamente le applicazioni gestite da aziende considerate avversari stranieri secondo la legge statunitense.

Le deliberazioni della Supreme Court hanno evidenziato la tensione tra gli interessi della sicurezza nazionale e i diritti garantiti dal First Amendment, sia per TikTok che per i milioni di utenti americani della piattaforma. L’analisi della Corte si concentra sul determinare se TikTok possa rivendicare diritti ai sensi del First Amendment e se le azioni del governo siano giustificate secondo il strict scrutiny standard per la limitazione della libertà di espressione. Gli esperti legali suggeriscono che, anche nel caso in cui TikTok perdesse la sua battaglia legale, le implicazioni per i diritti degli utenti americani e dei creatori di contenuti rimarrebbero una questione da affrontare.

Sicurezza Nazionale e Libertà di Espressione

I sostenitori dell’Act affermano che la legge non vieta direttamente TikTok, ma affronta preoccupazioni legittime in materia di sicurezza nazionale, consentendo al contempo metodi alternativi di regolamentazione. I critici, invece, sostengono che la normativa impone restrizioni eccessive alla libertà di espressione, con potenziali ripercussioni non solo sulla piattaforma stessa, ma anche sugli utenti che la utilizzano per la creazione di contenuti e l’auto-espressione. I dibattiti legali in corso mettono in luce le complessità del bilanciamento tra gli interessi del governo e i diritti individuali, in particolare nel contesto della commercial speech, che storicamente ha ricevuto una protezione minore rispetto all’espressione individuale.

Risposte e restrizioni a livello globale

I problemi legali di TikTok non si limitano agli Stati Uniti. A livello internazionale, la piattaforma è stata oggetto di scrutinio e restrizioni. Ad esempio, in Bangladesh, sono state avanzate richieste di divieto per applicazioni ritenute “pericolose e dannose”, tra cui TikTok, supportate da varie azioni legali che citano preoccupazioni per la sicurezza dei giovani e il degrado sociale. Nell’agosto 2024, TikTok è stata tra le diverse applicazioni bloccate in Bangladesh durante le proteste, dimostrando una tendenza crescente alla regolamentazione della piattaforma a livello globale.

Queste sfide legali in corso riflettono un dibattito più ampio sulla digital privacy, l’influenza straniera e le implicazioni per la libertà di espressione nell’era dei social media. Con l’evoluzione del panorama legale, gli esiti di questi casi avranno probabilmente effetti duraturi sul funzionamento di applicazioni come TikTok, sia negli Stati Uniti che oltre i suoi confini.

Soluzioni alternative e strategie di adattamento

Passaggio ad altre piattaforme

Mentre le discussioni su un possibile divieto di TikTok negli Stati Uniti guadagnano slancio, content creators e marketers stanno esplorando piattaforme alternative per le loro strategie sui social media. Opzioni come Instagram Reels e YouTube Shorts sono emerse come principali alternative, sebbene presentino sfide uniche in termini di coinvolgimento del pubblico e dinamiche algoritmiche. Molti creators che hanno avuto successo grazie al modello di interazione distintivo di TikTok potrebbero trovare difficile replicare i propri risultati su queste piattaforme più consolidate, che spesso danno priorità ai contenuti dei grandi influencers rispetto ai smaller creators.

Strategie di diversificazione digitale

L’incertezza che circonda TikTok ha spinto le aziende a diversificare i propri approcci di marketing. Sempre più imprese stanno sfruttando il email marketing, le collaborazioni con influencers su piattaforme alternative e campagne guidate dalle community per ridurre la dipendenza da un’unica piattaforma di social media. Questo cambiamento consente ai brands di rimanere agili e resilienti in un panorama digitale in continua evoluzione.

Ad esempio, Duolingo ha iniziato a ridurre il proprio coinvolgimento su TikTok, espandendo invece la propria presenza su Instagram e YouTube, dimostrando un approccio proattivo nella gestione di potenziali interruzioni.

Creazione e rafforzamento delle Community

L’investimento in piattaforme dedicate alla costruzione di community, come Discord e Telegram, sta guadagnando popolarità. Queste piattaforme offrono opportunità per connessioni più profonde con il pubblico, meno influenzate dagli algoritmi dei social media, permettendo ai creators di coltivare comunità fedeli indipendentemente dalle regole di una singola piattaforma.

Inoltre, i brands sono incoraggiati a mantenere connessioni con il proprio pubblico su più piattaforme, garantendo visibilità e coinvolgimento anche in un contesto senza TikTok.

Prepararsi ai cambiamenti del mercato digitale

Mentre TikTok attende una decisione sulle sfide legali che sta affrontando, i content creators e le aziende sono consigliati di prepararsi a un possibile futuro senza l’app. Questo implica l’analisi del comportamento del pubblico su piattaforme alternative e lo sviluppo di strategie di contenuto mirate per coinvolgere efficacemente gli utenti in questi ambienti.

Mantenendo flessibilità nelle strategie di marketing ed esplorando nuove opportunità, aziende e creators possono navigare più efficacemente l’evoluzione del panorama dei social media.

Prospettive future per TikTok e i social media

Il futuro di TikTok negli Stati Uniti rimane incerto, mentre i legislatori si confrontano sulle implicazioni delle possibili misure legislative per affrontare le preoccupazioni legate alla sicurezza nazionale dell’app. Secondo vari report, lo scenario più probabile è che TikTok possa essere vietato se determinate misure legislative non verranno adottate entro l’inizio del 2025, con la possibilità che la piattaforma diventi inaccessibile per gli utenti statunitensi in quel periodo.

Proposte legislative e scenari regolatori

Negli ultimi mesi, all’interno del Senate Commerce Committee si sono svolte importanti discussioni sulla regolamentazione di TikTok. La Committee Chair Maria Cantwell (D-WA) ha espresso la preferenza per una legislazione più solida che possa resistere a eventuali contestazioni legali, cercando di fornire al Commerce Department una maggiore supervisione senza imporre un divieto totale.

La proposta di Cantwell, il GUARD Act, mira ad affrontare le questioni legate alla sicurezza nazionale e alla privacy dei dati, consentendo comunque alla piattaforma di operare sotto standard più severi in materia di raccolta dati.

D’altro canto, alcuni senatori hanno sollevato preoccupazioni sul fatto che le misure proposte possano violare i diritti garantiti dal First Amendment, evidenziando una divisione all’interno del Congress sul miglior approccio per regolamentare TikTok e piattaforme simili. Ad esempio, il Senator Rand Paul (R-KY) ha criticato il crescente controllo federale, sostenendo che rappresenti una minaccia alla libertà di espressione.

Implicazioni per le aziende e i creatori di contenuti

Il possibile divieto di TikTok sta spingendo le aziende a rivalutare le proprie strategie sui social media. Gli esperti suggeriscono che le imprese dovrebbero diversificare gli sforzi di digital marketing su più piattaforme per mitigare i rischi legati alla dipendenza da un unico canale.

Con l’evoluzione del panorama dei social media, le aziende sono incoraggiate a sviluppare direct communication channels con il proprio pubblico, garantendo un coinvolgimento continuo indipendentemente dallo status di TikTok.

Privacy dei dati e protezione delle informazioni degli utenti

Con un’attenzione crescente sulla data privacy e sulla sicurezza, TikTok potrebbe dover implementare modifiche significative alle proprie pratiche di raccolta dati per rimanere accessibile nel mercato statunitense.

Altri tech giants, come Apple e Facebook, hanno già adottato importanti misure di adeguamento alle normative sulla privacy in risposta a preoccupazioni simili, stabilendo un precedente che TikTok potrebbe essere chiamato a seguire.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/divieto-di-tiktok/


Paragon: la vicenda dello spyware Graphite, i chiarimenti del Garante Privacy e il ruolo dell’ACN

Paragon Solutions ltd., società israeliana specializzata in strumenti cyber offensive, ha conquistato nelle ultime settimane un posto di rilievo nella cronaca nazionale e internazionale.

Vediamo in dettaglio come si sia sviluppata la vicenda, in merito alla quale si è recentemente pronunciato anche il Garante italiano per la Protezione dei dati personali.

Paragon Solutions: la società israeliana dietro allo spyware Graphite

Fondata nel 2019 da alcuni ex membri dell’esercito israeliano (IDF), tutti esperti in raccolta di informazioni e intelligence militare, la Paragon si è sempre più specializzata nello sviluppo di strumenti di Signal Intelligence (SIGINT).

Alla fine del 2024 la società è stata acquisita, per circa un miliardo di dollari, da un fondo di private equity statunitense. Dalle notizie trapelate sembra che verrà fusa con altre aziende già in forza al Dipartimento della Difesa di Washington, entrando a far parte delle risorse di cyber intelligence targate USA.

Sul piano dell’offerta commerciale una delle principali soluzioni di Paragon è lo spyware Graphite, un trojan creato per intercettare le comunicazioni su app di messaggistica istantanea o via email, installandosi sui dispositivi tramite attacchi “zero-click”.

E lo scorso 31 gennaio è stata proprio una piattaforma di messaggistica, Whatsapp, a denunciare l’uso del software Graphite per spiare decine di suoi utenti – inclusi giornalisti, attivisti e rappresentanti di varie ONG – in 24 paesi, fra i quali l’Italia.

Paragon e Pegasus: il ruolo ambiguo degli spyware nello scacchiere internazionale

Dopo l’annuncio di Meta-Whatsapp, basato anche sulle ricerche condotte dal Citizen Lab dell’Università di Toronto, è emerso come i clienti italiani di Paragon fossero due enti istituzionali, in particolare un’agenzia di intelligence e un corpo di polizia.

La notizia ha rapidamente scalato le cronache nazionali ed estere, suscitando reazioni e prese di posizione; l’uso di software-spia riveste infatti un ruolo complesso nel diritto vigente, ponendo delicate questioni di bilanciamento tra difesa della sicurezza e tutela dei diritti individuali.

Dal canto suo Paragon sostiene di attuare un “minimal use of invasion of privacy”, sottolineando che tra le caratteristiche di Graphite non rientra l’accesso a fotocamere o microfoni dei dispositivi su cui è in esecuzione.

Afferma, inoltre, di vendere i propri prodotti solo ai governi democratici e con esclusive finalità di supporto alle indagini in ambito criminale o ad attività di prevenzione e contrasto del terrorismo. In questo modo sì contrappone strategicamente alla competitor NSO, creatrice del noto spyware Pegasus, al centro di numerose inchieste per il suo impiego contro giornalisti e politici di tutto il mondo.

Sebbene il governo italiano abbia negato ogni coinvolgimento nelle intercettazioni, Paragon avrebbe scelto di sospendere l’operatività dei propri prodotti nel nostro Paese e di rescindere il relativo accordo commerciale.

Il motivo risiederebbe nella violazione dei termini contrattuali, che formalmente escludono l’impiego di Graphite contro soggetti non coinvolti in alcuna ipotesi di reato.

A breve la vicenda sarà oggetto di un’audizione presso il Comitato parlamentare per la sicurezza della Repubblica (Copasir), dalla quale potrebbero emergere nuovi sviluppi; in corso anche una procedura di due diligence condotta in collaborazione tra Servizi e Agenzia per la Cybersicurezza Nazionale (ACN).

L’avviso del del Garante Privacy: l’uso di spyware può violare la normativa italiana

Lo scorso 14 febbraio, il Garante per la Protezione dei dati personali ha emesso una nota in merito alla vicenda.

Il comunicato si rivolge, senza ulteriori specificazioni, a “tutti coloro che dovessero utilizzare lo spyware “Graphite” della società israeliana Paragon Solutions ltd, o sistemi analoghi, o dovessero utilizzare le informazioni raccolte tramite questi software”.

Come ricorda il Garante “tali attività, svolte al di fuori degli usi consentiti dalla legge, violano il Codice privacy e possono comportare l’applicazione di una sanzione amministrativa fino a 20 milioni di euro o al 4% del fatturato”.

L’Autorità ribadisce, più in generale, che “le intercettazioni di comunicazioni elettroniche che non rientrano nelle finalità di sicurezza della Repubblica e di prevenzione, indagine, accertamento e perseguimento di reati, devono rispettare la normativa in materia di protezione dei dati personali”.

Mentre si attende l’esito delle verifiche condotte dall’ACN, è già evidente come la vicenda Paragon – analogamente al caso Pegasus – imponga una riflessione troppo a lungo rimandata sull’ammissibilità di includere il ricorso agli spyware, nonché ad altri strumenti di sorveglianza digitale, tra le risorse che un paese democratico può utilizzare contro i propri stessi cittadini.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/paragon-spyware-cyber/


The Change Healthcare breach: What changed, what didn’t, and what must

The 2024 Change Healthcare breach marked a turning point for the healthcare industry. It exposed critical vulnerabilities in current data governance and security practices, underscoring that no organization — regardless of size or resources — is immune to cyber threats. A year later, it’s clear that while some progress has been made, there is still much to be done to protect patient data and ensure continuity of care.

Lessons learned from the breach

The breach served as a wake-up call for the healthcare industry. It shattered the illusion of security that many organizations held and reinforced a hard truth: no one is 100% safe from cyberattacks. To address this reality, organizations must adopt a resilience mindset, focusing not just on prevention but also on preparation for inevitable incidents.

This requires more than just technology — it demands a cultural shift. A truly secure organization educates its workforce to recognize and respond to threats, maintains transparency in data practices, and constantly monitors access to sensitive systems.

Persistent vulnerabilities

Despite heightened awareness, significant challenges persist in healthcare cybersecurity. Many organizations rely on disaster recovery plans that prove insufficient against ransomware attacks, leaving them vulnerable to permanent data loss without robust offline backups. Additionally, cybersecurity failures directly impact patient care, as operational disruptions prevent providers from accessing critical records, delaying care and causing patient harm. Compounding the issue, attackers continuously refine their methods, requiring healthcare organizations to stay ahead through ongoing education and adaptive security measures.

Progress over the past year

The breach catalyzed meaningful discussions about data security, leading to advancements in several areas. Among them is the push for government mandates to improve cybersecurity across the healthcare ecosystem. Proposed measures include requirements for comprehensive data backups and stricter oversight of third-party vendors.

While these initiatives represent progress, their implementation varies widely. Financially robust organizations may adapt quickly, but smaller institutions face significant hurdles. This disparity highlights the urgent need for funding and incentives to ensure compliance across the industry.

What still needs to change

The Change Healthcare breach exposed systemic issues that remain unaddressed. Chief among them is the lack of financial support for organizations struggling to meet cybersecurity requirements. Without adequate resources, many smaller hospitals and clinics are forced to make difficult choices — prioritizing security at the expense of other critical services or, in some cases, merging with larger systems to stay afloat.

Staffing shortages further compound the problem. The healthcare industry faces a dwindling workforce as baby boomers retire and younger professionals gravitate toward more flexible careers. This shortage leaves organizations ill-equipped to manage the increasing demands of cybersecurity.

A path forward

To strengthen data security and governance, the healthcare industry must take a multi-faceted approach:

  • Adopt a resilience mindset: Organizations need to expand their focus from just avoiding breaches to ensuring they can recover swiftly and maintain continuity of care when incidents occur. Comprehensive, offline backups and disaster recovery plans are essential.
  • Invest in education and training: Cybersecurity is everyone’s responsibility. Regular training helps employees recognize threats and respond appropriately, creating a culture of vigilance.
  • Enhance third-party oversight: Vendors often represent weak links in the security chain. Robust monitoring and clear accountability are critical to minimizing risk.
  • Advocate for financial support: Government funding and incentives are necessary to level the playing field, enabling smaller institutions to meet cybersecurity standards without compromising patient care.
  • Prioritize patient-centric security: At its core, healthcare cybersecurity is about safeguarding patients. Maintaining uninterrupted access to critical data is non-negotiable, even during an attack.

Looking ahead

The 2024 breach underscored that cybersecurity is not just a technical challenge but an existential one for healthcare. The path forward requires bold action and sustained commitment.

Every organization, regardless of size, must recognize that cybersecurity is a continuous process. By embracing resilience, prioritizing education, and advocating for equitable resources, leaders can create a safer and more reliable healthcare system.

This breach wasn’t just a wake-up call for a single company — it was a call to action for an entire industry. The stakes are too high to ignore. The collective responsibility is to ensure that patient safety and data security remain at the forefront of everything that is done.

https://www.securitymagazine.com/articles/101394-the-change-healthcare-breach-what-changed-what-didnt-and-what-must


whoAMI, l’attacco di name confusion che sfrutta un errore di configurazione di AWS


I ricercatori di Datadog hanno individuato  whoAMI, un attacco che sfrutta un errore di configurazione delle istanze EC2 di AWS per eseguire codice da remoto sulle macchine.

Il problema risiede nel modo in cui molti progetti ottengono l’Amazon Machine ID (AMI), ovvero l’immagine della macchina virtuale usata per avviare l’istanza EC2. Non sempre si conosce l’esatto ID da utilizzare per avviare la macchina: in questi casi è possibile usare la funzionalità di ricerca di AWS per trovare l’AMI più recente per uno specifico sistema operativo in un’area geografica.

whoAMI

Credits: Datadog

Poiché chiunque può pubblicare un AMI nel catalogo di quelli disponibili, è possibile che ce ne siano di malevoli. Per assicurarsi che l’AMI che si vuole utilizzare non sia stato pubblicato da un cyberattaccante, è possibile usare il parametro --owners durante la ricerca per specificare il proprietario dell’immagine, per esempio scegliendo se usare solo AMI privati, cioè del proprio account AWS, se di uno specifico account, se di account verificati da Amazon o se di quelli presenti su AWS Marketplace.

Il problema sta proprio nel fatto che molte aziende non specificano questo parametro e si espongono a whoAMI, un attacco di name confusion. “In un attacco di name confusion, un attaccante pubblica una risorsa dannosa con l’intenzione di ingannare il software mal configurato e fargliela utilizzare al posto della risorsa prevista” ha spiegato Seth Art, Cloud Security Researcher di Datadog.

In molti casi le organizzazioni utilizzano query automatizzate per recuperare l’ID della versione più recente dell’immagine di una macchina virtuale; a un attaccante è quindi sufficiente pubblicare un AMI con un nome che rispetta i criteri di ricerca e che sia più recente delle altre, in modo che venga utilizzata dalla vittima. Ciò consente a un attaccante di eseguire codice da remoto sull’istanza colpita e procedere con altre operazioni malevole.

Come proteggersi da whoAMI

Secondo l’analisi di Datadog, attualmente circa l’1% delle organizzazioni è vulnerabile all’attacco, con migliaia di account AWS esposti. È importante sottolineare che utilizzando il parametro --owners non si è vulnerabili all’attacco whoAMI.

A dicembre AWS ha introdotto un nuovo meccanismo di protezione per bloccare l’esecuzione di AMI pubblicati da account non verificati o non affidabili. Gli utenti possono definire una white list di provider di immagini elencando gli ID degli account o scegliendo una tra le keyword “amazon” “amazon-marketplace” e “aws-backup-vault”.

Questa funzionalità consente l’esecuzione delle sole VM con AMI di fornitori presenti nella lista. La feature introduce inoltre una modalità di audit che permette di scoprire se ci sono in esecuzione delle istanze EC2 di provider non appartenenti alla white list.

The Hacker News ha contattato AWS per avere informazioni su possibili exploit in atto. Secondo la sussidiaria di Amazon, non ci sono indicazioni che whoAMI sia stato effettivamente utilizzato dagli attaccanti. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/18/whoami-lattacco-di-name-confusion-che-sfrutta-un-errore-di-configurazione-di-aws/?utm_source=rss&utm_medium=rss&utm_campaign=whoami-lattacco-di-name-confusion-che-sfrutta-un-errore-di-configurazione-di-aws


Data Loss Prevention: Cause della perdita dei dati

Questo è il secondo articolo di una serie scritta da Vito Sinforoso, focalizzata sulle soluzioni di Data Loss Prevention e sulla normativa riguardante la privacy e i diritti dei lavoratori. In questo articolo, ci concentreremo sulle cause della perdita dei dati, analizzando l’impatto dell’errore umano, delle vulnerabilità tecniche e degli attacchi informatici.

Quanto Conta l’Errore Umano nei Data Breach

Secondo il Data Breach Investigations Report (DBIR)[1], pubblicato con riferimento ai dati dell’anno 2023 da Verizon[2]:

  • il 74% di tutte le violazioni (data breaches) include l’elemento umano, con persone coinvolte tramite errori, abusi di privilegi, uso di credenziali rubate o ingegneria sociale;
  • l’83% delle violazioni ha coinvolto attori esterni[3]:
  • la motivazione principale degli attacchi continua ad essere prevalentemente di natura finanziaria, riguardando il 95% delle violazioni;
  • i tre modi principali in cui gli aggressori accedono a un’organizzazione sono il furto di credenziali, il phishing e lo sfruttamento delle vulnerabilità.

È evidente, quindi, che in molti casi l’errore umano è il vero punto debole della sicurezza dei dati, quello che in genere è chiamato “insider threat”, termine che indica una minaccia interna proveniente da dipendenti e collaboratori che spesso, consapevoli o inconsapevoli, sono la principale causa dei data breach per la loro incompetenza o per superficialità nel gestire i dati aziendali.

E questo scenario non riguarda soltanto le sfere più basse delle gerarchie aziendali: “I top manager rappresentano una minaccia crescente per la sicurezza informatica. Da una parte, infatti, sono loro ad essere in possesso dei dati più delicati delle realtà imprenditoriali e, dall’altra, sono anche le persone meno protette visto che molte società attuano delle eccezioni sui protocolli cyber appositamente per questi ruoli”. Ecco perché le aziende, oltre all’ormai tradizionale formazione del personale, dovrebbero “rafforzare la protezione verso le figure apicali per evitare costose intrusioni al sistema”[4].

Differenze tra Data Loss, Data Breach e Data Leak

L’art. 4, n. 12 del Regolamento europeo 2016/679 (RGPD/GDPR) definisce la «violazione dei dati personali» (data breach) come “la violazione di sicurezza che comporta accidentalmente o in modo illecito la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali trasmessi, conservati o comunque trattati”[5].

Tecnicamente si può distinguere nelle seguenti tipologie di criticità rispetto alla perdita di disponibilità dei dati:

  • per data loss[6] (perdita di dati), si intende una situazione in cui i dati vengono persi o distrutti a causa di vari fattori come guasti hardware, cancellazione accidentale, disastri naturali, o attacchi di malware che danneggiano o criptano i dati (ad esempio, tramite ransomware).

La principale differenza rispetto ad un data breach e ad un data leak è che nel caso di data loss, l’attenzione si focalizza sulla perdita o distruzione dei dati piuttosto che sulla loro esposizione non autorizzata. Inoltre, un data loss può verificarsi anche senza vi sia stato necessariamente un accesso non autorizzato ai dati, da parte di terzi;

  • un data breach[7] (violazione dei dati) si verifica quando dati protetti o confidenziali subiscono accessi o vengono divulgati in modo non autorizzato a seguito di un attacco informatico, una violazione della sicurezza o un errore interno.

La differenza principale è che nel data breach c’è un elemento intenzionale o un attacco che porta all’esposizione dei dati. A differenza del data loss, che può essere accidentale e non coinvolgere un accesso esterno, e del data leak, che può avvenire senza un’azione maliziosa diretta, il data breach implica un atto deliberato per accedere ai dati;

  • un data leak[8] (fuga di dati) si verifica quando informazioni confidenziali sono esposte in modo non intenzionale, spesso a causa di configurazioni errate, difetti di sicurezza o negligenza. Questo può avvenire senza un attacco esterno esplicito.

La principale differenza rispetto a un data breach è che il data leak non implica necessariamente un’azione maliziosa da parte di hacker o insider. È più spesso il risultato di errori o mancanze nella gestione dei dati.

Rispetto al data loss, che si concentra sulla perdita di accesso ai dati, il data leak comporta l’esposizione non intenzionale di dati a parti non autorizzate.

Una strategia di Data Loss Prevention mira a prevenire tutte e tre le casistiche e consente alle organizzazioni di garantire elevati standard di protezione e di minimizzare molti rischi informatici.

Le cause della Data Loss

La perdita di dati può essere causata da una vasta gamma di fattori, che spesso si sovrappongono o interagiscono tra loro. Queste cause possono essere raggruppate in categorie principali come comportamenti umani, motivi tecnici, disastri naturali e attacchi informatici. Ecco una panoramica più dettagliata, sebbene non esaustiva:

1.Comportamenti umani:

  • cancellazione accidentale: gli utenti possono cancellare accidentalmente file importanti o database senza avere backup adeguati;
  • sovrascrittura di dati: il rischio è di sovrascrivere involontariamente file o informazioni importanti durante l’aggiornamento dei dati o il salvataggio di nuove versioni;
  • errore di configurazione: configurazioni errate di software o hardware possono portare alla perdita di dati o alla loro esposizione;
  • perdita fisica di dati: la perdita fisica di dati può avvenire in seguito al furto o smarrimento di un dispositivo mobile. È una eventualità non rara, perché il dispositivo può essere portato al di fuori dei locali sicuri dell’organizzazione. Altra circostanza consiste nella distruzione di un dispositivo contenente dati da tutelare. I guasti fisici possono essere causati da un malfunzionamento, un uso improprio dei dispositivi o da una cattiva gestione dei dispositivi[9];

2.Motivi tecnici:

  • guasto dell’hardware: guasti del disco rigido, danni ai dispositivi di archiviazione e altri malfunzionamenti dell’hardware possono rendere i dati inaccessibili;
  • corruzione del software: bug del software, aggiornamenti falliti o incompatibilità possono causare la perdita o la corruzione dei dati;
  • perdita di rete o di alimentazione: interruzioni improvvise dell’alimentazione o problemi di rete durante le operazioni di scrittura dei dati possono causare la corruzione o la perdita dei dati;
  • dispositivi mobili: con l’utilizzo di dispositivi come smartphone, tablet e laptop attraverso cui ci si può connettere a internet, alla posta elettronica, al cloud e ad applicazioni web, i dipendenti di un’organizzazione hanno la possibilità di lavorare anche fuori sede e quindi di utilizzare questi dispositivi al di fuori di locali sicuri, aumentando la vulnerabilità al furto e la probabilità di perdere dati;
  • applicazioni cloud: molte organizzazioni hanno adottato l’utilizzo di applicazioni e servizi in cloud che permettono di lavorare fuori sede e di avere i dati sempre a disposizione. Tra i rischi del cloud, c’è la difficoltà nel comprendere come i dati vengano gestiti e la possibilità che questi possano essere esposti a minacce come Data Breach e Data Loss;
  • applicazioni web: molti enti ed aziende hanno adottato l’utilizzo di applicazioni web attraverso cui utilizzano dati ed informazioni. Queste sono esterne rispetto all’organizzazione per cui occorre evitare che ci sia una fuga di dati da tutelare;
  • stampa: non esiste un modo per tenere traccia dei dati personali una volta stampati. Il documento stampato può arrivare nelle mani di un utente non autorizzato a visualizzare quei dati e può essere facilmente copiato o distrutto;

3.Disastri naturali:

  • catastrofi ambientali: terremoti, inondazioni e altre calamità naturali possono distruggere i centri dati e le infrastrutture IT, portando alla perdita di grandi quantità di dati. Si tratta di eventi la cui probabilità che si verifichino è normalmente bassa e proprio per questo sono spesso sottovalutati;
  • problemi di infrastruttura: guasti agli impianti di raffreddamento, incendi o danni all’edificio che ospita l’infrastruttura IT possono causare perdite di dati;

4.Attacchi informatici:

  • malware: gli attacchi malware possono corrompere irrimediabilmente l’integrità dei file rendendoli inaccessibili. Ciò può avvenire mediante cancellazione (malware di tipo wiper) o attraverso la cifratura (malware di tipo cryptolocker);
  • ransomware: gli attacchi ransomware criptano i dati, rendendoli inaccessibili senza il pagamento di un riscatto;
  • phishing: gli attacchi di phishing possono portare alla divulgazione di credenziali di accesso, consentendo agli attaccanti di cancellare o rubare dati;
  • ingegneria sociale (social engineering): prevede la partecipazione inconsapevole da parte dell’utente. È uno dei modi più semplici e allo stesso tempo più frequente ed efficace per sottrarre dati da tutelare. Le vittime possono essere sia utenti ingenui che esperti. I canali attraverso cui carpire le informazioni utilizzate per accedere ai dati confidenziali sono molteplici: una conversazione, una lettera scritta, una mail o un profilo social;
  • violazioni della sicurezza: le intrusioni non autorizzate nei sistemi possono portare alla distruzione o al furto di dati da tutelare;

5.Problemi operativi:

  • mancanza di backup o di piani di disaster recovery: la mancanza di procedure adeguate per il backup dei dati o di piani di ripristino dopo un disastro può rendere impossibile recuperare i dati persi;
  • gestione inadeguata dell’infrastruttura IT: la manutenzione scadente o la gestione inadeguata dei sistemi IT possono aumentare il rischio di fallimenti tecnici e di perdite di dati;

6.Insider threats:

  • sabotaggio interno: gli atti intenzionali di distruzione o furto di dati da parte di dipendenti o collaboratori interni rappresentano una minaccia significativa;
  • errore di condivisione dei dati: la condivisione inappropriata di file con persone non autorizzate, sia internamente che esternamente, può portare alla esposizione di dati. L’invio di email è il canale attraverso cui i dipendenti di un’organizzazione possono includere in maniera volontaria o involontaria, dei dati da tutelare all’interno del corpo del messaggio.

In questo articolo, abbiamo esaminato le cause della perdita di dati, che possono derivare da vari fattori interconnessi. Tra queste, i comportamenti umani, come cancellazioni accidentali e configurazioni errate, hanno particolare rilevanza, così come i motivi tecnici, inclusi guasti hardware e corruzione del software. Inoltre, disastri naturali e attacchi informatici, come malware e phishing, rappresentano minacce significative per la sicurezza dei dati. Nel prossimo articolo, approfondiremo le soluzioni di Data Loss Prevention e le loro possibili implementazioni. Per un’analisi completa, vi invitiamo a scaricare il white paper di Vito Sinforoso dal titolo “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1]Consultabile e scaricabile in pdf all’indirizzo https://www.verizon.com/business/en-gb/resources/reports/dbir/ (consultato in data 03/02/2024).

[2]Verizon Communication, più semplicemente conosciuta con il nome di Verizon, è una società statunitense attiva nel campo delle telecomunicazioni a banda larga e primo operatore mobile degli USA con oltre 140 milioni di utenti. Nata nel 1984 come Bell Atlantic, assume l’attuale denominazione nel 2000, a seguito della fusione con la compagnia telefonica GTE. Tra il 2015 e il 2016, la strategia di espansione targata Verizon subisce un’improvvisa accelerazione.

Con le acquisizioni di America OnLine (AOL, datata 2015) e l’acquisizione di Yahoo! (datata 2016), la compagnia telefonica statunitense prova a inserirsi in un mercato – quello del web e dei servizi online – potenzialmente più remunerativo. L’azienda risultante assume il nome di Verizon, neologismo frutto della crasi tra la parola latina veritas (verità) e horizon (orizzonte).

Fonte: https://www.fastweb.it/fastweb-plus/digital-magazine/storia-di-verizon/ (consultato in data 03/02/2024).

[3]Le minacce esterne provengono da fonti collocabili al di fuori dell’organizzazione e della sua rete di partner. Gli esempi includono gruppi criminali, hacker solitari, ex dipendenti ed enti governativi. Questa categoria include anche situazioni di forza maggiore. In genere, non è implicito alcun trust o privilegio per le entità esterne. Fonte: cit. Data Breach Investigations Report (DBIR).

[4]Come specificato anche da Chris Novak, Managing Director della Cybersecurity Consulting di Verizon Business. Fonte: https://www.agi.it/innovazione/news/2023-06-07/cybersicurezza- incidenti-colpa-top-manager-21717905/ (consultato in data 03/02/2024).

[5]Il considerando 85 del Regolamento europeo 2016/679 (RGPD/GDPR) prevede che: “Una violazione dei dati personali può, se non affrontata in modo adeguato e tempestivo, provocare danni fisici, materiali o immateriali alle persone fisiche, ad esempio perdita del controllo dei dati personali che li riguardano o limitazione dei loro diritti, discriminazione, furto o usurpazione d’identità, perdite finanziarie, decifratura non autorizzata della pseudonimizzazione, pregiudizio alla reputazione, perdita di riservatezza dei dati personali protetti da segreto professionale o qualsiasi altro danno economico o sociale significativo alla persona fisica interessata.

Pertanto, non appena viene a conoscenza di un’avvenuta violazione dei dati personali, il titolare del trattamento dovrebbe notificare la violazione dei dati personali all’autorità di controllo competente, senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che il titolare del trattamento non sia in grado di dimostrare che, conformemente al principio di responsabilizzazione, è improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Oltre il termine di 72 ore, tale notifica dovrebbe essere corredata delle ragioni del ritardo e le informazioni potrebbero essere fornite in fasi successive senza ulteriore ingiustificato ritardo”.

[6]Uno degli incidenti di data loss più significativi si è verificato nel 2009, quando il governo del Regno Unito ha perso dati confidenziali su tutti i prigionieri nel paese, inclusi più di 40.000 detenuti per reati violenti e sessuali. L’incidente è avvenuto quando un dipendente ha trasferito i dati da un server sicuro su una chiavetta USB, che è stata poi persa. Questi dati erano in formato non criptato, rendendo l’incidente particolarmente grave.

Un altro caso di perdita di dati ha coinvolto il Dipartimento per gli Affari dei Veterani degli Stati Uniti nel 2006. Un analista di dati ha perso un laptop e un disco rigido esterno che contenevano informazioni personali di 26,5 milioni di veterani militari e personale militare. Questo incidente ha portato a una delle più grandi violazioni della sicurezza nella storia del governo degli Stati Uniti e ha provocato una causa collettiva che ha costretto il Dipartimento degli Affari dei Veterani a pagare 20 milioni di dollari in seguito alla perdita dei dati. Fonte: https://www.backupassist.com/blog/five-worst-data-loss-disasters-of-all-time (consultato in data 23/02/2024).

[7]All’inizio di maggio 2023, il gruppo ransomware Monti ha compiuto un attacco all’ASL 1 Abruzzo, sottraendo un’enorme quantità di dati sanitari. Questo attacco ha portato alla paralisi dei sistemi informativi dell’azienda sanitaria e alla pubblicazione online di 522 GB di dati riservati, tra cui informazioni su pazienti oncologici e sieropositivi. Questo incidente ha avuto gravi ripercussioni sulla privacy dei cittadini e sul funzionamento del sistema sanitario locale. Fonte: tra gli altri, https://www.securityinfo.it/2023/05/17/monti-ha-divulgato-tutti-i-dati-rubati-allasl-1-abruzzo/ (consultato in data 23/02/2024).

Nel 2016 è emerso pubblicamente il caso di data breach subito da Yahoo nel 2013-2014. Si tratta di una delle più grandi violazioni di dati nella storia, che ha interessato circa 3 miliardi di account utenti. Gli aggressori sono riusciti a ottenere accesso non autorizzato ai sistemi di Yahoo e hanno sottratto dati utente che includevano nomi, indirizzi email, date di nascita, numeri di telefono e, in alcuni casi, domande e risposte di sicurezza crittografate o non, oltre a password crittografate.

Yahoo ha inizialmente rivelato l’incidente nel 2016, stimando l’impatto su circa 1 miliardo di account, ma successivamente, nel 2017, ha aggiornato la stima ammettendo che era stata colpita l’intera base di utenti, pari a circa 3 miliardi di account. Questo data breach ha avuto gravi ripercussioni per Yahoo, influenzando la fiducia degli utenti e portando a indagini regolamentari e a un impatto significativo sul prezzo di acquisto di Yahoo da parte di Verizon nel 2017. Fonte: https://www.nytimes.com/2017/10/03/technology/yahoo-hack-3-billion-users.html (consultato in data 23/02/2024).

[8]Un esempio significativo di data leak in Europa è avvenuto nel 2019 con l’azienda svedese Truecaller, un servizio di identificazione delle chiamate e blocco dello spam telefonico. Si è scoperto che i dati personali di milioni di utenti, compresi quelli europei, erano accessibili a causa di una vulnerabilità nel sistema di sicurezza dell’azienda.

Il leak ha incluso dettagli sensibili come nomi, numeri di telefono e indirizzi email degli utenti. Nonostante Truecaller sia un’azienda basata in Svezia, l’impatto del leak è stato globale, interessando utenti in tutto il mondo, inclusa l’Europa. Questo incidente ha sollevato preoccupazioni sulla protezione dei dati personali e sulla conformità alle normative sulla privacy, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea. Fonte: https://cisomag.com/truecaller-denies-data-leak-after-4-75-mn-users-info-emerges-on-darknet/ (consultato in data 23/02/2024).

[9]Questa tipologia di minaccia può essere ricompresa, almeno parzialmente, anche nella categoria dei “disastri naturali” e dei “problemi operativi”.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-loss-cause/


Cyber incident response in 2025: Rising risks and dynamic challenges

For organizations affected by cyber incidents, effective response strategies have become essential for reducing potential damage and restoring operations. An analysis of data breaches in 2024 revealed that while the number of data breaches only increased incrementally, the breaches were more severe in terms of the quantity of personally identifiable information (PII) that was exposed. 

Incident response (IR) teams play a crucial role in identifying the scope of an incident, determining what data was compromised, and executing response plans — which importantly, include notifying affected parties in accordance with applicable laws and regulations.

In 2025, business security professionals will likely face three significant trends shaping the way cyber incidents are managed.

1. Prioritizing notification over data mining

Traditionally, incident response involved extensive data mining to determine exactly who and what was affected. However, larger organizations are increasingly opting for blanket breach notifications to all potentially impacted individuals. While this approach can reduce costs and expedite compliance, it comes with trade-offs, such as inaccuracies in contact lists.

Incomplete or duplicate data can result in poorly executed notification processes, which may draw regulatory scrutiny. To mitigate these risks, companies must prioritize clean, well-organized data during incident response efforts. Ensuring data accuracy and minimizing errors in outreach is not just about compliance; it reflects a commitment to transparent and responsible communication with business stakeholders.

2. Rising legal risks for small and medium-sized businesses

Larger enterprises often accept the heightened legal exposure that comes with notifying broader groups of individuals, reserving resources to address potential class action lawsuits. However, small and medium-sized businesses (SMBs) face a different reality.

Recent legal trends have lowered the threshold for class action lawsuits, with courts in several states certifying cases involving as few as 100 individuals. For SMBs, even a notification effort involving 200 to 300 people can result in costly legal challenges.

To protect themselves, SMBs should to ensure they have adequate cyber coverage and access to experienced legal counsel well-versed in incident response. Proactive planning can make the difference between weathering a breach and facing serious financial risks.

3. Navigating complex and evolving state laws

The regulatory landscape for data privacy and breach notification continues to grow more complex. In the United States, requirements vary widely by state. For example:

  • Massachusetts prohibits breach notifications from including the number of individuals affected or the type of data exposed.
  • Utah mandates that these specifics be disclosed in notification letters.
  • Pennsylvania requires credit monitoring services to be offered not only when Social Security numbers are compromised but also for breaches involving bank account information.

Organizations operating across multiple states need clear, up-to-date guidance to navigate these evolving requirements. Understanding what to report, how to notify affected individuals, and what remediation services to provide is critical to remaining compliant and avoiding penalties.

More dynamic challenges in 2025 cybersecurity incident response 

As cyber threats grow more advanced, organizations will face a host of dynamic challenges in 2025. A strategic approach that balances speed, accuracy and compliance in a fast-evolving threat landscape will be required.

An increase of hybrid incidents — those that combine multiple attack vectors such as ransomware, supply chain breaches, and phishing campaigns — are demanding more coordinated responses. The level of cooperation required across internal departments such as IT, legal, and public relations — as well as external entities like third-party vendors, cybersecurity consultants, and law enforcement — demands advance planning and greater preparation.

Complicating matters further is the growing use of advanced tools and techniques by attackers, such as employing generative artificial intelligence (GenAI) tools to automate phishing campaigns or deploying multi-stage malware that evades detection. These tactics often leave organizations scrambling to identify the full scope of the attack while mitigating immediate threats.

To prepare for this dynamic landscape, an organization’s IR team should participate in regular tabletop exercises that simulate multi-vector attacks to identify gaps in response plans. Additionally, the development of proactive incident response plans that pre-establish clear communication channels, protocols, and enable rapid decision-making will be critical to containing these incidents and preventing further fallout.

Planning for an evolving threat landscape

The demand for PII is fueling a surge in data breaches, with cybercriminals increasingly leveraging advanced tools like GenAI to scale their attacks. This heightened demand for PII poses significant financial and reputational risks for organizations of all sizes.

To stay ahead of these challenges, business security professionals can focus on three key areas:

  • Ensuring data accuracy and organization during the notification process to maintain regulatory compliance and public trust.
  • Proactively assessing legal risks and securing appropriate cyber coverage to mitigate financial exposure.
  • Keeping pace with the evolving regulatory environment through expert guidance and resources.

In a world where cyber threats are growing more sophisticated, incident response strategies must evolve to meet the demands of an increasingly complex risk landscape. By addressing these challenges head-on, security professionals can help safeguard their organizations and the broader ecosystem.

https://www.securitymagazine.com/articles/101393-cyber-incident-response-in-2025-rising-risks-and-dynamic-challenges


Understanding the value and practicality of cyber insurance

As the cyber threat landscape expands, enacting defensive measures against malicious actors is only one part of the solution — in the event of a cyber incident, organizations must also have a recovery plan. For many organizations, cyber insurance is an essential part of that plan. 

Here, Security magazine talks with Nick Kathmann, CISO at LogicGate, about the value and practicalities of implementing cyber insurance. 

Security magazine: Tell us about your career and background. 

Kathmann: From the first time I had access to a computer as a kid in the late 80s, I knew I had a particular knack for working with technology. I started at 7, knew all about modems by 10, and by the age of 13 I was helping to run a popular online bulletin board system (BBS) alongside some friends. Our BBS led us to developing one of the earliest intrusion detection systems (IDS) after we started receiving cyberattacks from a competing BBS; we just developed some code to help detect and divert those attacks. This whole experience was both fun and formative for me — and made it very easy for me to choose a career path in cybersecurity when the time came. I’ve been working in the industry ever since, most recently joining LogicGate as Chief Information Security Officer (CISO) in January 2023 after spending some time in Cybersecurity Director positions at companies including Dell and Virtustream.

Security magazine: What is cyber insurance and what value does it provide to an organization? 

Kathmann: Cyber insurance is like car insurance — but instead of providing individuals with financial protection against vehicular damage, it provides organizations with financial remedies in the event of cyberattacks. Certain cyber insurance policies will also cover operational resilience and other related items, but most also have riders that limit the scope of the payout for certain common incidents (like ransomware attacks). Like any insurance, your payout will depend upon the policy you choose and the precautions you have in place. 

Cyber incidents can be enormously expensive today (IBM’s 2024 Cost of a Data Breach report put the average cost of a breach at $4.88M — a 10% increase over 2023), and cyber insurance provides a way for organizations to transfer some of that risk to another party. Insurers also tend to have access to resources like legal counsel, investigation firms, and other things not all organizations have predefined relations with or retainers on file.

Security magazine: Why should organizations consider cyber insurance?

Kathmann: There are two key reasons why organizations should consider cyber insurance: risk transference and financial assistance. Cyber incidents can quickly become expensive, and most organizations simply don’t have the resources to keep up with cascading losses due to attacks. But with cyber insurance, organizations are able to tap into valuable resources that can help them maintain business continuity, investigate the incident, and cushion the financial blow. This helps shift some of the risk onto the insurance company versus your own organization, allowing leaders to focus on other critical business areas without worry.

Security magazine: Who in an organization should be involved in the decision-making process when it comes to choosing cyber insurance? 

Kathmann: It is the combined job of the CISO, Chief Operating Officer (COO), Chief Financial Officer (CFO), and legal counsel to determine four key items as they shop for best-fit cyber insurance options. First, is it up to the CISO to evaluate the likelihood and technological impact of a successful cyberattack. Next, the COO must determine the impact a cyberattack would have on core business operations. The CFO must then calculate the likely cost of the combined damages stemming from an attack, while legal counsel lays out which liabilities exist in the event of an attack — both contractually and regulatory. These details should be fleshed out well ahead of time through effective risk management and resilience exercises, but the unfortunate reality is that many of today’s businesses do not exhibit that degree of forethought.

Security magazine: Anything else you’d like to add? 

Kathmann: Many cyber insurance providers include a provision that states they will not cover attacks linked to terrorist activity. Given the volume of nation-state attackers flooding today’s threat landscape, this is something businesses should pay attention to. Countries don’t want ransomware payouts to terror groups being used to fund further attacks, and have tried to discourage payments that might be linked to those groups. That said, there are often other resources available to organizations if they are compromised amid terrorist activity, but it’s an important reminder to be aware of any exclusions your insurance policy may include.   

https://www.securitymagazine.com/articles/101388-understanding-the-value-and-practicality-of-cyber-insurance


Acronis: AI e ransomware le minacce del 2024, l’Italia tra i più colpiti


Il panorama delle minacce informatiche continua a evolversi con una rapidità preoccupante.

A dirlo è il report sulle minacce digitali del secondo semestre 2024, pubblicato da Acronis, secondo cui il rischio per aziende e Managed Service Provider (MSP) è in costante crescita, con un allarmante aumento degli attacchi ransomware e del phishing basato sull’intelligenza artificiale.

A presentarlo, in occasione di un evento per la stampa specializzata, sono stati Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis e Irina Artioli, Cyber Protection Evangelist e TRU Researcher.

I numeri di Acronis

L’analisi condotta dall’Acronis Threat Research Unit evidenzia come nel secondo semestre del 2024, gli attacchi basati su email hanno registrato un incremento del 197% rispetto allo stesso periodo dell’anno precedente, mentre gli attacchi per organizzazione sono aumentati del 21%.

Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis.

Un dato particolarmente preoccupante è che la metà degli utenti ha subito almeno un attacco, con il 29% che si è imbattuto in tentativi di phishing tramite URL dannosi e il 14% che ha rilevato la presenza di malware.

Il risultato è che il 31,4% di tutte le e-mail ricevute nel secondo semestre del 2024 era spam e l’1,4% di queste conteneva malware o link di phishing.

Tra luglio e dicembre 2024, inoltre, quasi la metà degli utenti ha subito almeno un attacco tramite e-mail malevoli, spesso contenenti phishing o link dannosi.

Nel quarto trimestre del 2024, Acronis ha bloccato oltre 48 milioni di URL pericolosi sugli endpoint, con un aumento del 7% rispetto all’anno precedente.

L’attacco agli MSP

Gli MSP (Managed Service Provider) sono diventati bersagli privilegiati per gli attaccanti, che usano Il phishing come principale metodo di attacco, colpendo il 33% dei provider. Oltre al phishing, la compromissione delle credenziali e la catena di fornitura sono stati tra i punti di accesso chiave per gli hacker.

Nel secondo semestre del 2024, il phishing ha colpito un terzo dei provider, mentre gli exploit RDP (Remote Desktop Protocol) hanno rappresentato una delle principali porte d’ingresso per gli attacchi.

La situazione è aggravata dall’azione di attaccanti sempre più sofisticati, che utilizzano minacce persistenti avanzate per infiltrarsi negli MSP perché gestiscono i sistemi di molte aziende, rendendoli un bersaglio strategico grazie al quale arrivare a colpire i loro clienti.

Irina Artioli, Cyber Protection Evangelist e TRU Researcher di Acronis-

Per entrare e rimanere nascosti nei loro sistemi, si sfruttano due elementi chiave: dispositivi non aggiornati e tecniche Living-off-the-Land (LotL).

Nel primo caso, se un MSP utilizza software o hardware con falle di sicurezza non corrette, gli hacker possono sfruttarle per entrare nei sistemi senza essere rilevati.

Quanto alle tecniche LotL, invece di usare malware esterni, gli hacker utilizzano strumenti e programmi già presenti nel sistema della vittima per evitare di essere scoperti. Questo rende più difficile per gli antivirus e i sistemi di sicurezza individuare l’attacco, perché non sembrano comportamenti sospetti a prima vista.

In sintesi, gli attaccanti non lanciano attacchi veloci e rumorosi, ma entrano nei sistemi in modo discreto e vi rimangono a lungo, sfruttando vulnerabilità esistenti e strumenti di sistema per non farsi notare.

La crescita del ransomware

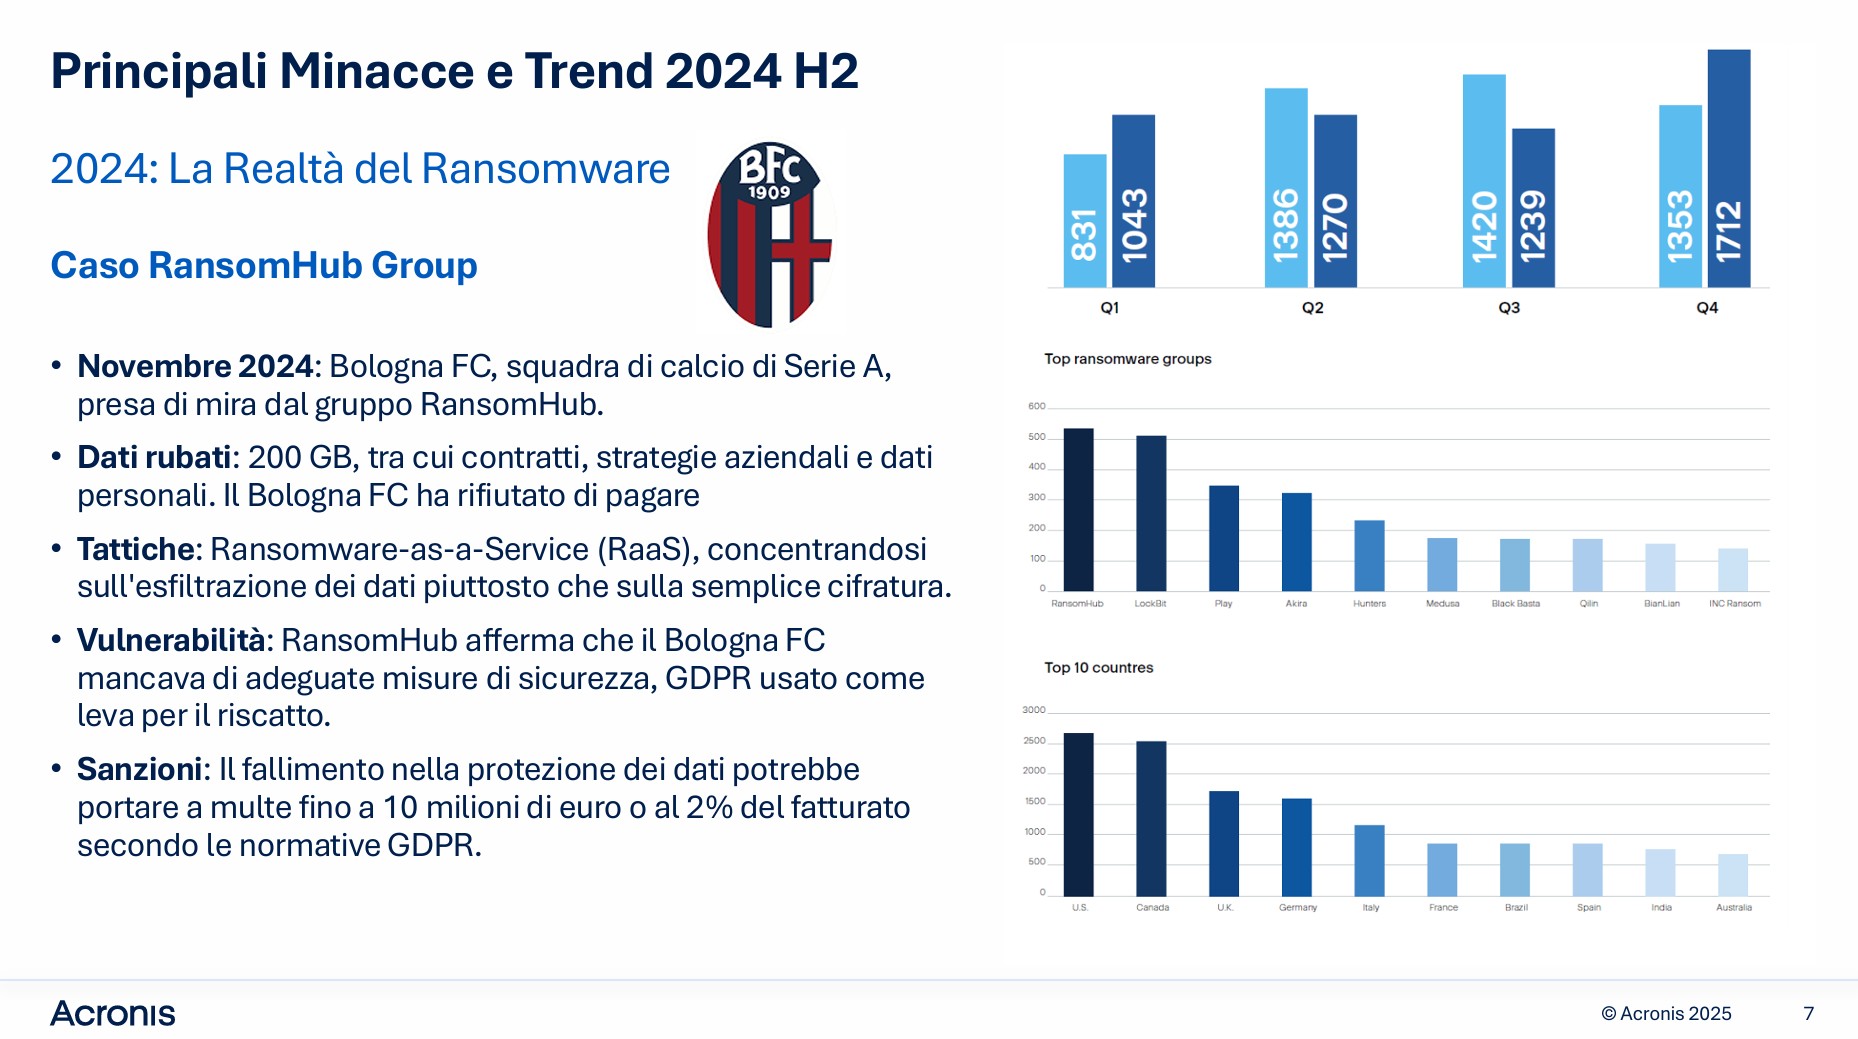
Nel quarto trimestre del 2024 sono stati registrati oltre 1.700 casi di ransomware che hanno causato un totale di 580 vittime, con gruppi come RansomHub, Akira, Play e KillSec tra i più attivi. Il ransomware Cl0p ha colpito 68 vittime solo a dicembre.

L’Italia, oltre a essere il quinto Paese più bersagliato dai malware nel 2024, ha registrato a dicembre la terza percentuale più alta di rilevamenti di malware, dopo Emirati Arabi Uniti e Singapore.

Gli obiettivi sono stati prevalentemente il settore dei trasporti, la Sanità e la produzione.

Nello stesso periodo, gli Emirati Arabi Uniti hanno registrato la percentuale più alta di URL pericolosi bloccati, pari al 16,2%, seguiti dal Brasile con il 13,2% e da Singapore con il 12,0%.

Il caso del Bologna FC

Irina Artioli di Acronis ha poi riportato il caso del Bologna FC, squadra di calcio di Serie A che lo scorso novembre è stata presa di mira dal gruppo ransomware RansomHub.

Gli attaccanti hanno sottratto 200 GB di dati, includendo contratti, strategie aziendali e informazioni personali, ma il club ha rifiutato di pagare il riscatto.

Il Bologna FC lo scorso novembre è stato preso di mira dal gruppo ransomware RansomHub.

Il gruppo ha utilizzato un modello di Ransomware-as-a-Service (RaaS), privilegiando l’esfiltrazione dei dati piuttosto che la loro semplice cifratura.

Secondo RansomHub, il Bologna FC disponeva di misure di sicurezza inadeguate relativamente alle normative GDPR, una vulnerabilità che è stata sfruttata per fare leva per il riscatto.

Il mancato rispetto delle misure di protezione dei dati potrebbe infatti esporre il club a sanzioni fino a 10 milioni di euro o al 2% del fatturato, come previsto dalle normative europee sulla privacy.

Il problema della gestione da remoto e dell’IA generativa

Nello stesso mese, il 30,6% dei clienti di Acronis attivi in Italia ha subito almeno 25 attacchi malware.

A ciò si aggiunge la questione degli strumenti di monitoraggio e gestione remota (RMM). Sebbene la loro adozione crescente migliori l’efficienza operativa, essi espongono le aziende a nuove vulnerabilità.

L’analisi di Acronis evidenzia come l’uso simultaneo di più soluzioni RMM crei punti deboli facilmente sfruttabili dai cybercriminali, trasformando questi strumenti in potenziali porte d’accesso per attacchi ransomware.

Un altro aspetto preoccupante è l’uso crescente dell’IA generativa da parte dei cybercriminali, che sfruttano strumenti basati su intelligenza artificiale per automatizzare attacchi, generare malware sofisticato e orchestrare truffe di social engineering più credibili.

Il phishing continua a essere la tecnica di attacco più diffusa, con le truffe di social engineering che hanno segnato un aumento del 7% su base annua. Le minacce basate su AI stanno diventando sempre più difficili da contrastare.

I consigli di Acronis

Per affrontare queste sfide, Acronis sottolinea l’importanza di strategie di difesa avanzate per aziende e MSP.

L’autenticazione multifattore è essenziale per proteggere gli accessi remoti, mentre il monitoraggio costante delle minacce in tempo reale rappresenta una soluzione efficace per individuare e prevenire gli attacchi.

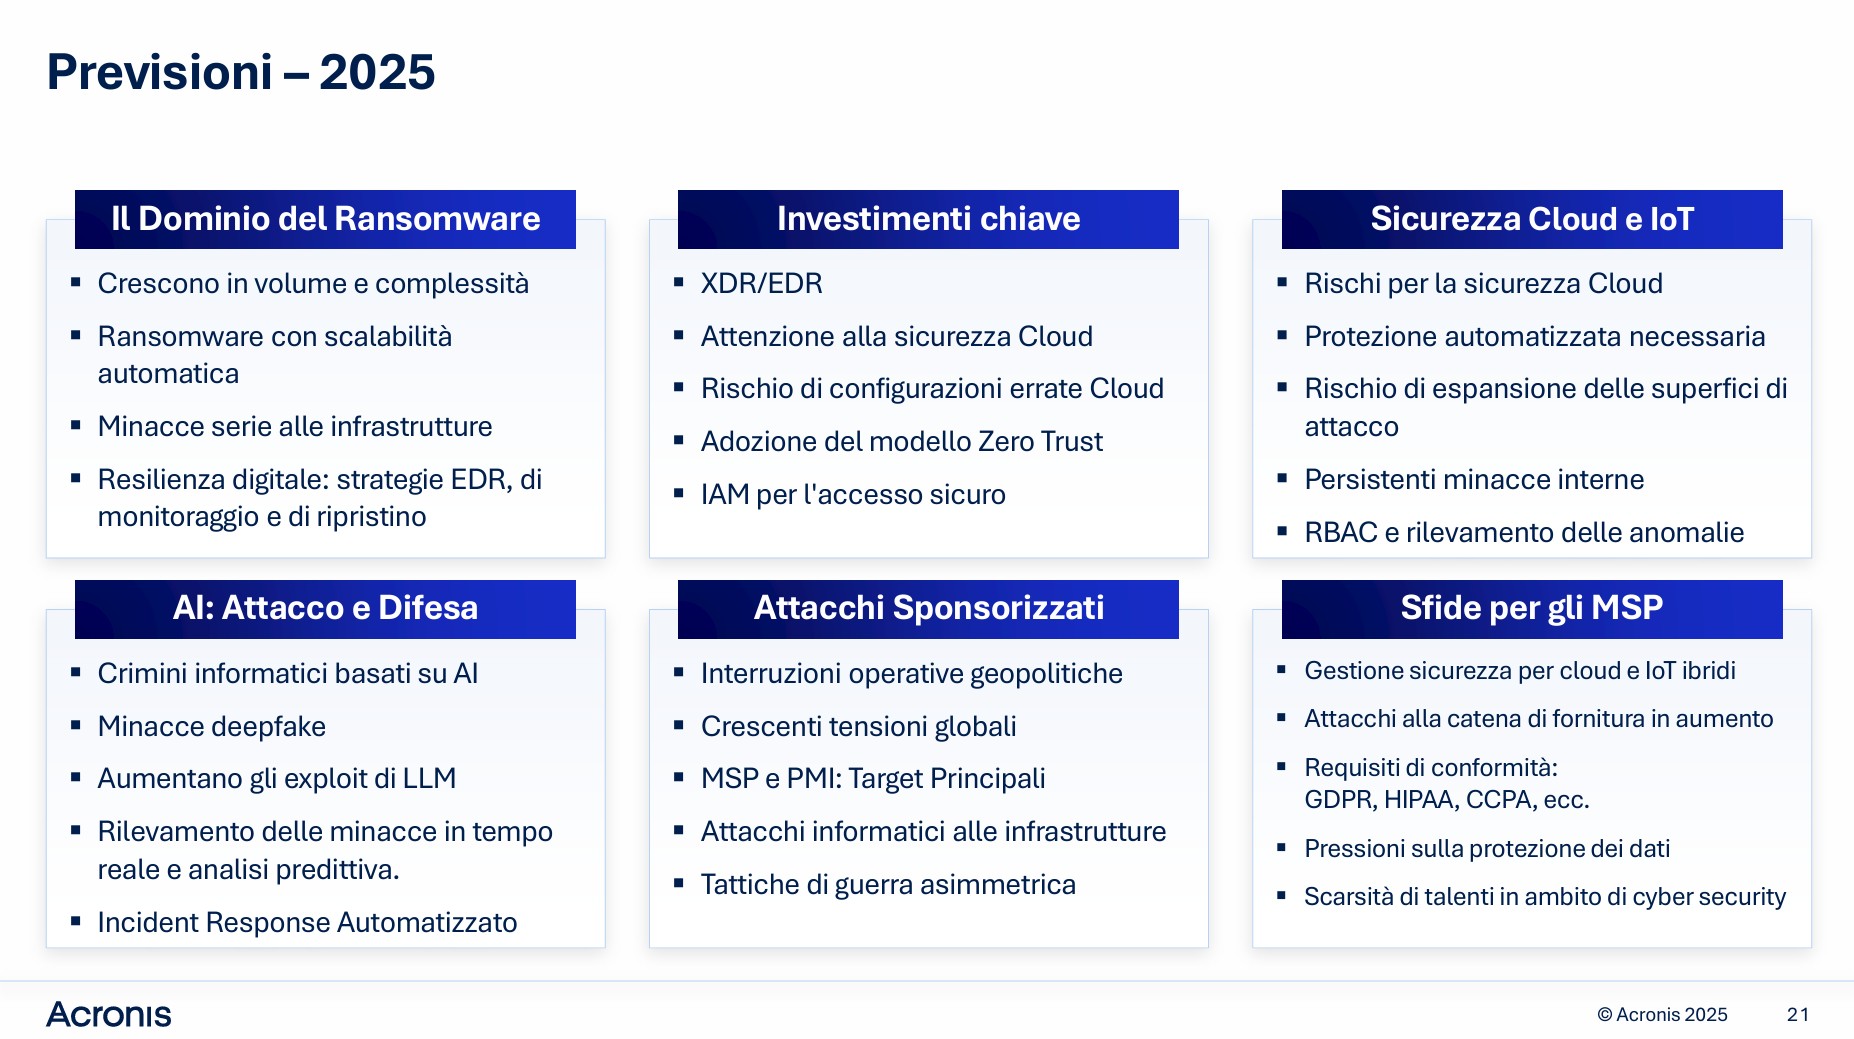
I trend del 2025 nell’ambito della sicurezza informatica, secondo Acronis.

La segmentazione della rete e l’applicazione di controlli di accesso rigorosi sono misure indispensabili per ridurre la superficie d’attacco, così come l’aggiornamento regolare dei sistemi e l’applicazione tempestiva delle patch di sicurezza.

Soluzioni avanzate di rilevamento delle minacce, come EDR e XDR, si stanno rivelando fondamentali per individuare attacchi sempre più sofisticati.

Con l’aumento degli attacchi basati su intelligenza artificiale e il dominio del ransomware, il 2025 si prospetta come un anno critico per la cybersecurity.

Le aziende dovranno quindi adottare un approccio proattivo per contrastare le minacce emergenti e garantire la protezione dei dati e delle infrastrutture digitali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/17/acronis-threat-research-ai-ransomware-minacce-2024-italia/?utm_source=rss&utm_medium=rss&utm_campaign=acronis-threat-research-ai-ransomware-minacce-2024-italia