A recent Torii report analyzed how businesses are managing a rise in “shadow IT” and artificial intelligence (AI) driven tools.
Most businesses today recognize the threat of Shadow AI — unsanctioned AI use outside IT governance — but few realize how pervasive it already is. Because these tools often rely on proprietary company data, they pose significant security and compliance risks, and since they often use a consumption-based pricing model, they can undermine cost management.
Importantly, while some instances of Shadow AI are new apps, many are AI-driven features within already approved software. Yet despite these differences, in many ways, Shadow AI is simply the next chapter in the same story of software governance.
Fifty-four percent of managed applications are classified as shadow IT. As software portfolios continue to expand, Shadow AI has fueled much of the 21% increase in total app counts across five company sizes since Q1 2024, intensifying visibility and cost challenges for IT teams.
The report found that the top four most frequently unmanaged apps are 100% AI-driven tools, with four of the next five also AI-dependent. This unchecked AI adoption outside IT oversight makes cost tracking nearly impossible due to unpredictable consumption-based pricing models.
Sixty-one percent of SaaS applications are inactive, yet companies continue paying for them. Many of these applications have had no active users in the last 30 days, yet they still carry active, paid licenses.
UK ordina ad Apple di sbloccare iCloud, rischi per la sicurezza e la privacy
Il governo del Regno Unito ha recentemente emesso un ordine che impone ad Apple di fornire accesso ai dati crittografati degli utenti archiviati su iCloud, in caso di inchieste rilevanti legalmente autorizzate. Questa richiesta, avanzata ai sensi dell’Investigatory Powers Act del 2016, noto anche come “Snoopers’ Charter”, la carta dello spionaggio, solleva preoccupazioni significative riguardo alla privacy di tutti gli utenti Apple e alla sicurezza dei loro dati. Si tratta quindi di un precedente che potrebbe generare un pericoloso effetto domino.
Da parte di Apple e del Governo, vi è da notare che al momento però non è pervenuta nessuna replica. Vediamo allora insieme quali possono essere i possibili impatti e le conseguenze, qualora Apple decidesse di adeguarsi alla richiesta.
L’Investigatory Powers Act del 2016
L’Investigatory Powers Act è una legge britannica che conferisce alle autorità poteri estesi per raccogliere e accedere a dati elettronici. In particolare, consente al governo di emettere “Technical Capability Notices” (TCN), ordini legali, che obbligano le aziende tecnologiche a fornire mezzi per accedere ai dati degli utenti, anche se crittografati. Queste notifiche possono includere l’obbligo di creare backdoor nei sistemi di crittografia o di fornire chiavi di decrittazione. Con backdoor ci si riferisce invece, a un accesso nascosto o non documentato a un sistema informatico, a un software o a una rete, che permette di aggirare le normali procedure di sicurezza e autenticazione.
La richiesta del Governo britannico ad Apple
Secondo quanto riportato dal Washington Post, il governo britannico ha emesso proprio una TCN intimando ad Apple di creare una backdoor nel suo servizio iCloud, al fine di combattere il terrorismo e la criminalità internazionale. Questa richiesta non si limita agli utenti nel Regno Unito, ma si estende a livello globale, potenzialmente influenzando milioni di utenti Apple in tutto il mondo.
L’istanza del governo britannico ad Apple non è stata improvvisa, ma è il risultato di un processo iniziato anni prima. Già nel 2022, il governo del Regno Unito aveva espresso critiche nei confronti dei piani di Apple per introdurre una crittografia avanzata nel suo servizio cloud, sostenendo che questa misura avrebbe ostacolato le indagini su crimini particolarmente gravi. La situazione si è ulteriormente intensificata nei primi mesi del 2024, quando, secondo alcune indiscrezioni, l’Home Office avrebbe presentato ad Apple una bozza dell’ordine per l’introduzione di una backdoor.
Nel marzo 2024, durante un dibattito parlamentare sugli emendamenti all’Investigatory Powers Act, Apple ha formalmente avvertito il Parlamento britannico, sottolineando che l’adozione della legge avrebbe potuto costringere l’azienda a rimuovere importanti funzionalità di sicurezza per gli utenti nel Regno Unito. Infine, il mese scorso, il governo ha emesso ufficialmente l’ordine sotto forma di una “technical capability notice”, rendendo esplicita la richiesta di accesso ai dati crittografati.
La richiesta del governo britannico non significa però che le autorità inizieranno improvvisamente a setacciare i dati degli utenti Apple. È logico pensare che l’accesso a iCloud sarà richiesto in presenza di un grave rischio per la sicurezza nazionale. In ogni caso, la richiesta delle autorità dovrebbe essere motivata e seguire un procedimento giuridico, sulla base di indagini giudiziarie «autorizzate» e di «ragioni valide». Di contro Apple non può lamentarsene pubblicamente perché la legge britannica in oggetto, glielo impedisce.
La posizione di Apple sui dati iCloud
Apple ha storicamente resistito a richieste governative che potrebbero compromettere la sicurezza e la privacy dei suoi utenti. L’azienda offre una funzione chiamata “Protezione Avanzata dei Dati” per iCloud, che utilizza la crittografia end-to-end, garantendo che solo l’utente possa accedere ai propri dati. Nemmeno Apple ha accesso a queste informazioni.
Di fronte alla richiesta del governo britannico, Apple potrebbe considerare la possibilità di rimuovere la funzione “Protezione Avanzata dei Dati” per i backup iCloud solo nel Regno Unito invece di compromettere gli standard di sicurezza a cui ha abituato i suoi utenti. Questa opzione, tuttavia, non risolverebbe il problema, poiché il governo britannico chiede che l’accesso venga garantito anche per gli utenti al di fuori del territorio del Regno Unito. Si pensi al caso di un individuo indagato per attività sospette e residente in un altro Paese, ma con dati archiviati su iCloud.
Impatto e implicazioni globali
Se Apple dovesse conformarsi, potrebbe affrontare richieste simili da parte di governi di tutto il mondo, inclusi quelli con leggi sulla privacy meno rigorose. Questo solleva preoccupazioni significative riguardo alla privacy globale e alla sicurezza dei dati.
Alcuni esempi di paesi che potrebbero seguire l’esempio britannico:
Stati Uniti: L’FBI ha più volte chiesto ad Apple e ad altre aziende tecnologiche di fornire accesso ai dati crittografati per indagini su terrorismo e criminalità organizzata. L’esempio britannico potrebbe fornire agli USA un nuovo argomento per chiedere lo stesso.
Unione Europea: Anche se l’UE ha leggi sulla privacy più rigide (come il GDPR), alcuni stati membri potrebbero spingere per ottenere accesso ai dati crittografati in nome della sicurezza nazionale.
Cina: Il governo cinese già impone restrizioni severe sulla tecnologia e la privacy. Se Apple concedesse l’accesso al Regno Unito, la Cina potrebbe chiedere lo stesso, aumentando la pressione sulle aziende tecnologiche per fornire strumenti di sorveglianza.
Russia e Medio Oriente: Alcuni governi con scarsa trasparenza e rispetto dei diritti umani potrebbero usare questa situazione come scusa per ottenere un maggiore controllo sulle comunicazioni dei loro cittadini.
Ancora, se Apple fosse costretta a creare una backdoor per il Regno Unito, il rischio principale sarebbe che tale vulnerabilità venga sfruttata anche da attori malevoli, tra cui:
Hacker e cybercriminali: Una backdoor nei sistemi di Apple potrebbe essere scoperta e utilizzata per accedere ai dati sensibili degli utenti, mettendo a rischio informazioni personali, finanziarie e aziendali.
Governi autoritari: Alcuni stati potrebbero sfruttare il precedente per giustificare la vigilanza ed il controllo di massa e la repressione di oppositori politici.
Interferenze da parte di intelligence straniere: Servizi segreti di paesi terzi potrebbero cercare di sfruttare le falle create per scopi di spionaggio e guerra informatica.
Una volta che una porta d’accesso viene creata, non è più possibile garantire che venga usata solo dai governi “affidabili”.
Per quanto concerne invece le possibili conseguenze ed effetti sulle aziende tecnologiche e sul mercato globale, si evidenzia che le aziende concorrenti, come Google con Google Drive, Microsoft con OneDrive e Meta con WhatsApp e Messenger, potrebbero trovarsi sotto pressione per adottare misure simili, rischiando di compromettere la sicurezza dei loro utenti. Questo scenario potrebbe generare una perdita di fiducia nei servizi cloud, spingendo molte persone a cercare alternative che offrano una maggiore protezione della privacy.
Allo stesso tempo, le piattaforme che garantiscono una crittografia sicura senza backdoor, come ProtonMail, Signal e i servizi di cloud decentralizzato, potrebbero registrare un aumento significativo della loro base utenti. La vulnerabilità introdotta da una backdoor potrebbe inoltre indebolire la posizione competitiva delle aziende tecnologiche occidentali, favorendo la crescita di soluzioni alternative provenienti da mercati meno regolamentati, come quello cinese. Ciò potrebbe portare a una ridefinizione degli equilibri globali nel settore della sicurezza digitale e della protezione dei dati.
Reazioni e critiche
La richiesta del governo britannico ha suscitato critiche da parte di gruppi per la privacy e i diritti civili. Big Brother Watch, un’organizzazione per la privacy con sede nel Regno Unito, ha definito la mossa come una “erosione storica” della crittografia end-to-end.
Anche altre aziende tecnologiche, come Google e Meta, offrono servizi di archiviazione dati crittografati. Finora, dunque non è chiaro se abbiano ricevuto o meno richieste simili da parte del governo britannico.
Considerazioni legali ed etiche
L’istanza del governo britannico solleva quindi questioni legali ed etiche complesse. Da un lato, le autorità sostengono che l’accesso ai dati crittografati è essenziale per combattere il crimine e il terrorismo. Secondo questa prospettiva, fornire alle forze dell’ordine un accesso regolamentato ai dati degli utenti potrebbe migliorare l’efficacia delle operazioni contro il crimine organizzato, la pedopornografia e il terrorismo, evitando che le tecnologie crittografiche diventino uno strumento per nascondere attività illecite.
Dall’altro lato, gli esperti di privacy avvertono che, come sopra accennato, creare backdoor nei sistemi di crittografia potrebbe compromettere la sicurezza dei dati e violare i diritti alla privacy degli utenti. La crittografia non è solo uno strumento di protezione per criminali, ma anche un mezzo essenziale per difendere la privacy e la libertà di espressione di giornalisti, attivisti, dissidenti politici e cittadini comuni.
Questo crea quindi un delicato equilibrio tra le esigenze di sicurezza nazionale e la protezione dei diritti individuali.
A livello giuridico, la richiesta del governo britannico potrebbe entrare in conflitto con normative internazionali sulla protezione dei dati, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea, che garantisce agli utenti il diritto alla riservatezza e impone alle aziende tecnologiche di adottare misure rigorose per proteggere le informazioni personali. Inoltre, l’introduzione di una backdoor potrebbe violare principi sanciti da trattati sui diritti umani, come l’Articolo 12 della Dichiarazione Universale dei Diritti Umani, che tutela la privacy e la protezione contro interferenze arbitrarie nella vita privata. Inoltre, la scelta di Apple potrebbe tradursi in una pericolosa violazione dei diritti digitali a livello globale, trasformando la crittografia da strumento di protezione a potenziale meccanismo di sorveglianza.
Possibili scenari futuri
La situazione attuale evidenzia quindi le sfide in corso nel bilanciare la sicurezza nazionale con la privacy degli utenti. A seconda della risposta di Apple alla richiesta britannica, si possono delineare diversi scenari futuri, ognuno con implicazioni significative. Se Apple dovesse rifiutare di conformarsi, il governo britannico potrebbe reagire imponendo sanzioni o limitando l’accesso a determinati servizi Apple nel Regno Unito. L’azienda potrebbe rispondere lanciando una campagna pubblica a difesa della privacy, coinvolgendo altre imprese tecnologiche e organizzazioni per i diritti digitali. Questo scenario potrebbe anche sfociare in una lunga battaglia legale, con cause nei tribunali per stabilire la legittimità della richiesta governativa.
Se invece Apple accettasse di implementare una backdoor, la decisione potrebbe danneggiare la reputazione di Apple come azienda impegnata nella tutela della privacy, causando una perdita di fiducia da parte degli utenti e, di conseguenza, una diminuzione della clientela. Inoltre, governi meno democratici potrebbero sfruttare questa apertura per intensificare la sorveglianza sui propri cittadini, aggravando ulteriormente il problema della violazione dei diritti digitali.
Un’ulteriore possibilità è che Apple decida di modificare i suoi servizi solo per il Regno Unito, rimuovendo la crittografia end-to-end esclusivamente per gli utenti britannici, mentre nel resto del mondo i servizi rimarrebbero inalterati. Tuttavia, questa soluzione potrebbe rivelarsi insufficiente, dal momento che il governo britannico ha esplicitamente richiesto l’accesso anche ai dati di utenti non residenti nel Regno Unito.
La strada intrapresa da Apple in risposta alla richiesta del governo britannico potrebbe avere implicazioni di vasta portata per il futuro della crittografia e della privacy digitale. Gli utenti e le aziende tecnologiche di tutto il mondo seguiranno da vicino gli sviluppi, consapevoli che le decisioni prese oggi potrebbero influenzare le politiche sulla privacy per gli anni a venire.
Conclusioni
La richiesta del governo britannico ad Apple di fornire accesso ai dati crittografati degli utenti riveste carattere peculiare e solleva questioni fondamentali sulla privacy di miliardi di utenti, la sicurezza e i diritti individuali. Mentre la tecnologia continua a evolversi, sarà infatti necessario trovare delle soluzioni per trovare un bilanciamento, in grado di proteggere sia la sicurezza nazionale che diritto fondamentale alla privacy dei cittadini.
6 tips to ace security posture in higher education
Following the recent PowerSchool breach, it’s never been clearer that education institutions, just like any business or organization, need to pay careful attention to their cybersecurity posture and that of the third parties they work with. But PowerSchool isn’t the only major incident that has brought this issue to the forefront. In fact, just this past year, institutions like Texas Tech, New Mexico Highlands University, and New Jersey City University have all fallen victim to ransomware, proving that cybercriminals are turning up the heat on targeting the education industry.
The reality is this trend won’t stop unless education providers take action. As it stands, cybercriminals see schools as an easy path to success with a low barrier to entry. Higher education institutions are tasked with safeguarding and storing the sensitive, high-value data of their students and staff — from cutting-edge academic research to social security numbers, and everything in between. Simultaneously, few institutions are fully equipped with the proper capabilities or technologies to protect such critical information, often running on outdated, legacy systems due to strapped IT budgets and resources. If nothing changes, we’ll likely continue to see cyberattacks hamper the higher education sector.
Higher education needs to recognize that cyberattacks have become inevitable, and it’s time to prepare accordingly. Here are six steps these “target rich, cyber poor” institutions can take to help defend against emerging cyber threats:
Implement multi-factor authentication
Between a variety of different users, organizationally-owned devices, and the personal devices accessing shared networks and databases, higher education institutions have millions of endpoints and, consequently, millions of opportunities for attackers to break through inadequately equipped defenses.
As organizations look to bolster security, multi-factor authentication (MFA) is no longer a nice-to-have, but a necessity — and it’s an easy initial step to fortify defenses. MFA ensures better protection for networks, data and users, all at a low to no cost. As one of the core cybersecurity basics, organizations that haven’t yet implemented MFA are already behind.
Regularly update and patch systems
Plagued by strained IT budgets, higher education institutions often lack the latest technologies as part of their defense against attacks. This in turn means they must prioritize keeping their legacy systems regularly updated, especially after software providers announce major updates or patches to any vulnerabilities.
For example, last year, the University System of Georgia, which oversees 26 higher education institutions in the state, confirmed that it was the victim of an attack on its systems affecting the data of 800,000 people due to a flaw in Progress Software’s MOVEit MFT tool. Common tools like this are often exploited due to popularity, so it’s important to ensure these technologies are updated and patches are implemented in a timely manner. Even a small wait in between updates can provide cybercriminals with an open door to sensitive information. It’s high time the education industry locks the door and throws away the key.
Conduct regular security audits
As threats rapidly evolve, higher education institutions need to stay on top of how these developments impact the security processes, tools, and measures they already have in place. Conducting regular audits to assess, identify, and reduce potential weaknesses or vulnerabilities allows organizations to keep abreast of where they need to tighten defenses or create change to reduce threats.
A robust security audit should include risk assessments, compliance audits, vulnerability assessments, penetration testing, access controls, process audits, policy reviews, incident response evaluations, and information privacy reviews — at least to start. Incorporating these elements and running audits on a routine basis not only allows for better prevention but prepares organizations to more quickly and easily address security problems and introduce faster, more comprehensive solutions.
Educate staff and students
With so many endpoints come many users responsible for helping maintain their security. Higher education institutions are particularly susceptible to threats like phishing and ransomware, which target users ill-equipped for proactive prevention, threat identification, or even quick response.
Educating those users — largely students and faculty — to understand what a threat may look like, how to handle it, and what to do should they find themselves in a situation where they think they’ve let through an attacker minimizes the threat landscape while increasing the number of eyes on the lookout for potential problems.
Institutions with an eye on cybersecurity can implement required, relevant training as part of a student’s annual curriculum and their faculty’s ongoing development or compliance requirements. To keep training fresh, regular email reminders and quizzes can also be distributed throughout the year. Educating users on how to identify potential threats and use proper security procedures can turn vulnerable endpoint owners into a better defense against attacks.
Have a response plan
Organizations must understand that cyberattacks aren’t a possibility, but an inevitability, and should be fully prepared to address one when it happens. Creating a comprehensive response plan in advance can help cybersecurity teams move quickly in the event of a breach to ensure minimal damage. These plans should detail how the institution identifies an incident, contains it, and then takes the proper measures to recover from losses as well as report the response as necessary to stay compliant.
Strong response plans aren’t only the responsibility of an organization’s cybersecurity team. These plans require buy-in from a variety of stakeholders, including those involved in legal, IT, communications, and relevant academic departments, to ensure data is well-protected and threats are well-covered in the event of an attack. Forming a dedicated incident response team ensures nothing slips through the cracks during any stage of response.
Collaborate with cybersecurity experts
Although comprehensive cybersecurity requires effort across a variety of teams, leaders, users, and experts, it’s still vital for higher education institutions to cooperate and learn from those with a technical background who know the ins and outs of it best. Cybersecurity experts are just that — experts — for a reason.
In addition to using consultants, hiring teams and team members with technical expertise and cybersecurity backgrounds can help organizations bolster their defenses, stay up-to-date on the latest industry trends and technology, and tighten defenses against potential threats or risks. Additionally, these consultants can share learnings from others in the cybersecurity space to increase an institution’s leaders’ and security teams’ knowledge about current and future threats.
Better protection means starting today
Between a growing threat landscape, lack of budget for cybersecurity, and outdated systems and processes, the higher education industry is a hotbed for expensive, damaging cybercrime. However, prevention is a key element of the cure, and the above measures allow institutions to better protect themselves against motivated cybercriminals. It’s time for higher education to start acing cybersecurity, empowering students and staff to operate with confidence in today’s digital world.
A cura di Pasquale Digregorio, Chiara Ferretti e Daniele Filoscia – CERT Banca d’Italia[1]
Gli attacchi ransomware sono in continua evoluzione e rappresentano uno strumento funzionale al perseguimento degli obiettivi di un crescente numero di attori della minaccia cyber che si specializzano nello sviluppo e nell’utilizzo di specifiche tattiche, tecniche e procedure, oppure fanno ricorso a servizi resi disponibili da terze parti in cambio di un corrispettivo in denaro.
Ransomware[2] è un termine che deriva dalla sincrasi delle parole malware[3] e ransom (riscatto) e fa riferimento all’utilizzo di codice malevolo per condurre attacchi cyber con finalità estorsiva. Originariamente l’estorsione si basava esclusivamente sulla cifratura dei dati della vittima per renderli indisponibili e sulla conseguente richiesta del pagamento di un riscatto, per l’ottenimento della chiave crittografica necessaria per decifrarli. Attualmente il termine ha assunto un’accezione più ampia, includendo anche altri tipi di cyber extortion basati, ad esempio, sulla compromissione della disponibilità dei sistemi e servizi ICT e della riservatezza dei dati[4].
Ransomware: i principali threat actor
Gli attacchi ransomware nascono e si evolvono come strumento utilizzato dalla criminalità per l’ottenimento di guadagni illeciti. Tuttavia nel tempo anche altre tipologie di attori della minaccia cyber, come ad esempio gli hacktivist e organismi statuali (nation-state), hanno iniziato ad impiegare attacchi ransomware con finalità diverse, sfruttandone le capacità estorsive e/o distruttive.
Con l’intento di poter qualificare i più importanti attori della minaccia ransomware, in Tabella 1 si riportano le principali categorie di threat actor, classificate in base a intento e capacità.
Categoria
Descrizione
Insider threat
Dipendenti o contractor che, utilizzando autorizzazioni e conoscenze aziendali, impiegano impropriamente informazioni o sistemi informatici dell’organizzazione per cui lavorano al fine di arrecarvi danno o per un vantaggio personale
Cyber-terrorist
Gruppi o singoli terroristi in grado di sfruttare le opportunità offerte dal cyberspazio con la finalità di fare propaganda, proselitismo, radicalizzazione e/o per la diffusione del terrore attraverso la minaccia o l’interruzione di servizi critici mediante attacchi cyber
Hacktivist
Gruppi o singoli attivisti che organizzano e conducono attacchi cyber con movente ideologico e principalmente con finalità dimostrativa
Cyber-criminal
Criminali che, attraverso l’utilizzo abusivo di sistemi informatici o telematici, perpetrano azioni di matrice criminale con il fine di ottenere un vantaggio economico
State-sponsored
Soggetti dotati di elevate capacità che conducono azioni illecite nel cyberspazio per conto e negli interessi di uno Stato, che li sostiene e/o finanzia
Nation-state
Individui appartenenti ad apparati statuali in grado di organizzare e condurre cyber operation di tipo offensivo nell’interesse nazionale, sotto l’egida del proprio vertice politico
Tabella 1 – Tassonomia delle principali categorie degli attori della minaccia cyber
L’individuazione e la profilazione degli attori della minaccia ransomware è un’attività particolarmente complessa che risente delle difficoltà connesse con il problema dell’attribuzione, ovvero l’individuazione a posteriori dell’autore di un attacco cyber.
Questa attività presenta diversi fattori critici, come ad esempio:
(a) la limitatezza e la volatilità delle evidenze digitali disponibili ex post,
(b) la transnazionalità del dominio cyber,
(c) l’utilizzo da parte degli attaccanti di tecniche di anonimizzazione, offuscamento e anti-forensics.
Inoltre, le caratteristiche del cyber-spazio consentono a threat actor con adeguate capacità di porre in essere strategie per dissimulare l’origine degli attacchi, come ad esempio l’ingaggio di terze parti per la conduzione di cyber-operation (proxy warfare[5]) o l’adozione di tecniche di disinformazione e operazioni volte a far ricadere la paternità dell’attacco verso altri threat actor (false flag operation[6]).
A queste si affiancano le difficoltà di tipo tecnico e giuridico che consentono anche a threat actor nation-state di perseguire i propri obiettivi strategici conducendo attività ostili a bassa intensità, attraverso attacchi cyber considerabili sotto la soglia del conflitto armato e in grado di permettere agli autori dell’attacco di dichiararsi estranei allo stesso (plausible deniability[7]).
Gli attacchi ransomware presentano delle peculiarità che incidono sul processo di attribuzione di queste attività malevole. Al fine di portare avanti il piano estorsivo, gli attori della minaccia ransomware hanno difatti la necessità di svolgere alcune attività che potrebbero agevolare il processo di raccolta di evidenze funzionali alla loro individuazione e profilazione, come ad esempio le comunicazioni con la vittima, l’utilizzo di specifici algoritmi di crittografia e le comunicazioni con i server di Comando e Controllo o la transazione economica per la riscossione del riscatto.
In base alle loro capacità, gli attori della minaccia ransomware sviluppano e adottano specifiche tattiche per ridurre la probabilità che le sopra citate attività possano agevolare il processo di attribuzione, esponendoli alle conseguenti azioni repressive.
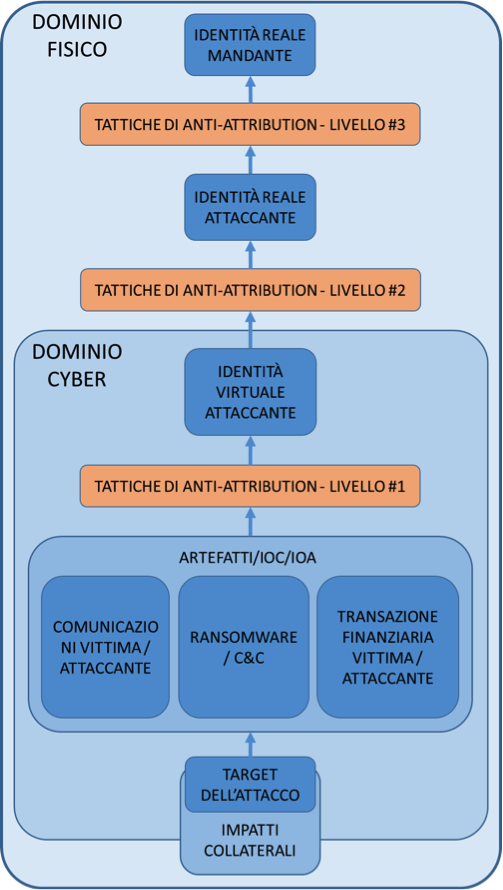
La Figura 1 rappresenta le attività di analisi funzionali all’attribuzione di un attacco ransomware evidenziando le conseguenti tattiche di anti-attribution attuate dagli attori della minaccia con tre livelli di profondità (Livello 1, 2 e 3).
Figura 1 – Attribuzione di un attacco ransomware attraverso l’analisi retrospettiva delle evidenze raccolte
Il Livello 1 comprende le tattiche di anti-attribution descritte di seguito in relazione a tre specifiche attività:
1.Le comunicazioni attaccante-vittima
Gli attaccanti per le comunicazioni con le vittime utilizzano specifici strumenti per garantire l’anonimato, come i servizi di posta elettronica e di messaggistica istantanea crittografati.
2.Gli artefatti relativi al ransomware e ai server di Comando e Controllo
Per rendere più difficoltosa l’individuazione del server di Comando e Controllo si introducono layer di anonimizzazione (come ad esempio catene di proxy e reti decentralizzate) fra quest’ultimo e il ransomware operante nel sistema compromesso della vittima. Per rendere più complesse le attività di estrazione di indicatori di compromissione funzionali all’attribuzione del ransomware rispetto al proprio sviluppatore, si impiegano alcuni espedienti come l’utilizzo di librerie di cifratura standard e la compilazione del ransomware con tecniche di anti-forensics (che prevede ad esempio l’offuscamento del codice sorgente).
3.La transazione finanziaria
Il riscatto viene solitamente richiesto in valuta virtuale, con la finalità di rendere più difficile la tracciabilità dei flussi finanziari. Una volta ricevuto il pagamento, l’importo indebitamente acquisito viene tipicamente frazionato e convertito in diverse differenti criptovalute. Ciò ad esempio avviene facendo uso dei cosiddetti “Crypto Mixer”. Infine, gli attaccanti cercano di trasformare in moneta a corso legale gli importi derivanti dall’attività criminale facendo uso di intermediari (come ad esempio Crypto Exchange o money mule)[8].
Il Livello 2 delle tattiche anti-attribution fa riferimento all’impiego di tecniche di anonimizzazione dell’identità attaccante, come ad esempio l’uso di server situati nel dark web o di identità digitali di terze parti compromesse.
Il Livello 3 è infine relativo al già citato ingaggio di terze parti per la conduzione operativa delle attività malevole.
Vi sono inoltre altri elementi che impattano in maniera trasversale il processo di attribuzione, che riguardano il rebranding dei gruppi ransomware, la crescente fluidità della loro composizione e la diffusione del paradigma del Ransomware as a Service (RaaS).
Ecosistema Criminale dei Ransomware: Modelli e Strategie
La crescente percezione di remuneratività degli attacchi ransomware ha catalizzato l’evoluzione di questa minaccia verso logiche di mercato, industrializzazione e stratificazione della catena del valore. Si è assistito alla conseguente creazione di un indotto di servizi specializzati, funzionali all’orchestrazione di attacchi efficaci anche da parte di attori dotati di scarse capacità. Questo ha determinato una diversificazione dei cyber-criminali in sottogruppi altamente qualificati, che erogano “servizi” gli uni verso gli altri o verso terze parti, secondo il modello di business criminale denominato Ransomware as a Service. Si riportano in Tabella 2 i ruoli e le relative attività specialistiche dei principali attori che nel modello RaaS partecipano all’organizzazione e alla conduzione di un attacco ransomware.
Tabella 2 – Principali ruoli degli attori dell’ecosistema RaaS e rispettive specializzazioni
Una delle dirette conseguenze della diffusione del modello RaaS è il riuso di strumenti e procedure fra diversi threat actor. Accade quindi che uno stesso threat actor può utilizzare più varianti di ransomware, oppure che la stessa variante può essere impiegata da diversi gruppi criminali. Mentre, quindi, in passato l’attribuzione di un attacco ransomware poteva beneficiare dell’individuazione di strumenti e TTP riconducibili ad un threat actor dotato di specifiche capacità, oggi gli indizi digitali acquisibili durante l’analisi tecnica di un attacco ransomware hanno un ruolo sempre meno determinante per le attività di analisi funzionali all’attribuzione.
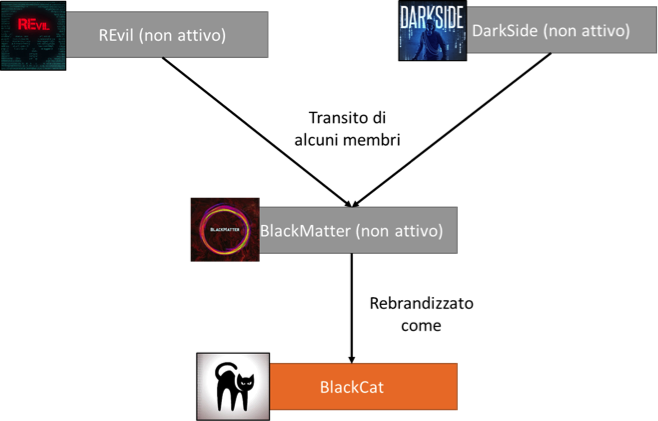
La crescente efficacia delle azioni di contrasto della minaccia ransomware poste in essere a livello internazionale ha consentito, in taluni casi, la neutralizzazione delle infrastrutture tecnologiche impiegate da alcuni gruppi e il contestuale arresto di parte dei relativi membri. Questo ha contribuito a determinare il rebranding dei gruppi in questione e ad alimentare il transito di figure professionali verso altri gruppi criminali. Di seguito, e schematizzati in Figura 2, la descrizione di due casi rilevanti relativi alle dinamiche descritte[9] :
1.REvil
Nel novembre del 2021 l’FBI ha arrestato uno dei membri del gruppo REvil e ha sequestrato parte dei fondi del gruppo[10]; poco dopo, le attività malevole del gruppo cyber-criminale sono cessate; nel giro di alcuni mesi si sono rilevate campagne ransomware condotte da un nuovo attore della minaccia, al tempo non noto ma successivamente ricondotte al gruppo REvil, operante sotto altra identità.
2.DarkSide
Nel maggio del 2021 il gruppo ransomware DarkSide[11] ha dichiarato di aver perso l’accesso alle proprie infrastrutture tecnologiche e di voler quindi porre conseguentemente termine alle proprie attività, anche a causa della pressione ricevuta da parte del governo degli Stati Uniti[12] ; alcuni mesi dopo è emerso un nuovo gruppo ransomware, denominato BlackMatter, nel quale è risultato che siano confluiti alcuni ex membri del gruppo DarkSide, unitamente a membri di REvil. In breve tempo il gruppo BlackMatter ha poi effettuato un rebranding, denominandosi BlackCat.
Figura 2 – Schematizzazione dei cambiamenti relativi a nomi e composizione di alcuni threat actor ransomware
Minacce Ransomware a Livello Internazionale
Al netto delle sopra elencate difficoltà nell’eseguire l’attribuzione di un attacco ransomware, l’applicazione di tecniche di cyber intelligence da parte di entità statuali e non, ha consentito nel tempo lo sviluppo di conoscenza utile per la profilazione di alcuni attori della minaccia, soprattutto con riferimento a quelli operanti con finalità economica[13]]. In Tabella 3 si propone un elenco dei threat actor più attivi nel corso degli ultimi anni, con le relative caratteristiche peculiari.
Threat Actor
Attivo da – a
Nazione di appartenenza
Aspetti caratterizzanti
DarkSide
2013 – 2021
Russia
Presumibilmente composto da ex membri del gruppo FIN7. A partire dall’agosto 2020, DarkSide ha sviluppato una piattaforma per attacchi Ransomware-as-a-Service (RaaS) che consente di veicolare, eseguire e controllare il malware durante le fasi dell’attacco, negoziare il riscatto mediante un canale anonimo di messaggistica e ricevere l’eventuale pagamento in valuta digitale. Per l’utilizzo dei servizi offerti, DarkSide richiede una quota compresa tra il 10% e il 25% dei proventi realizzati. Tra ottobre 2020 e maggio 2021, DarkSide avrebbe riscosso riscatti da oltre 47 vittime per un ammontare di circa 90 milioni di dollari, di cui 15.5 milioni come sua quota di profitto. Il gruppo è noto per l’attacco alla società di gestione dell’infrastruttura di distribuzione del carburante Colonial Pipeline, che ha causato elevati impatti sia dal punto di vista economico che operativo[14]]. Nel 2021 alcuni affiliati di DarkSide sono confluiti nel gruppo BlackMatter.
Conti
2015 – 2022
Russia
A seguito dell’invasione russa in Ucraina, il gruppo si è apertamente schierato a favore di Mosca indirizzando le proprie offensive contro target governativi di Stati filo-ucraini. A casa di un leak di dati sensibili relativi al gruppo, lo stesso a partire da aprile 2022 ha ridotto le proprie operazioni fino a dismettere, il mese successivo, i siti web e le infrastrutture principali utilizzate per condurre gli attacchi. Conti ha poi avviato una profonda riorganizzazione interna, suddividendosi in diversi nuclei autonomi e stringendo partnership con altri gruppi di matrice cyber-criminale con l’obiettivo di eludere le forze dell’ordine e continuare a operare.
LockBit
2019 – oggi
Russia e Paesi dell’ex Unione Sovietica
Lockbit è un gruppo che ha sviluppato nel tempo le proprie attività criminali specializzandosi nell’offerta di servizi RaaS particolarmente evoluti. Gli affiliati di LockBit hanno la possibilità di accedere ad un pannello di amministrazione web mediante il quale possono generare, in modo autonomo, nuove varianti del ransomware, gestire le vittime, trattare i riscatti, ottenere statistiche e decifrare file. Negli ultimi mesi il gruppo ha lanciato un programma di bug bounty per ransomware, al fine di individuare prontamente eventuali vulnerabilità nel codice dei propri strumenti e poterle sanare prima che possano essere sfruttate dalle forze dell’ordine. Tra le grandi organizzazioni che sono state colpite da Lockbit si annovera l’azienda statunitense Entrust, fornitrice di servizi e prodotti di sicurezza informatica[15], colpita a giugno 2022.
REvil
2019 – 2021
Russia
Plausibilmente costituitosi in seguito allo scioglimento del gruppo GandCrab, dal quale ha ereditato gran parte delle capacità offensive, il gruppo ha sviluppato una piattaforma tecnologica che offre servizi per la conduzione degli attacchi “acquistati” e per il supporto dei “clienti” secondo il modello RaaS, a fronte di un pagamento pari al 30% dei proventi realizzati. REvil è ritenuto responsabile di attacchi ransomware che hanno permesso nel solo 2020 di sottrarre complessivamente circa 120 milioni di dollari a enti e società occidentali. Il gruppo è autore dell’attacco, perpetrato a luglio 2021, ai danni del Managed Service Provider (MSP) Kaseya[16]. Nel 2021 alcuni affiliati di REvil sono confluiti nel gruppo BlackMatter.
BlackCat (ALPHV)
2021 – oggi
Russia
Alimentato da ex appartenenti del gruppo BlackMatter, ALPHV si contraddistingue per l’utilizzo di strumenti di attacco che impiegano tecniche innovative come la crittografia intermittente e la corruzione dei dati, per ridurre il tempo necessario a completare il processo funzionale a rendere indisponibili alla vittima i dati compromessi. Tra le aziende colpite dal gruppo figura il Gestore di Servizi Energetici (GSE) italiano, che ha subìto un attacco ransomware[17] ad agosto 2022.
Lapsus$
2021 – oggi
Inghilterra, Russia, Turchia, Germania, Portogallo
Lapsus$ si caratterizza per l’utilizzo di insider (dipendenti, consulenti o fornitori infedeli) funzionale all’accesso abusivo ai sistemi informatici delle vittime e al perseguimento delle attività necessarie a supportare l’azione estorsiva. I potenziali insider vengono individuati e reclutati attraverso i principali canali social. L’applicazione Telegram è, invece, utilizzata per pubblicare i dati indebitamente sottratti alle vittime con finalità estorsiva. L’esfiltrazione dei dati è spesso accompagnata da azioni di sabotaggio utili a cancellare le tracce dell’attacco e a distogliere l’attenzione della vittima.
BlackBasta
2022 – oggi
Russia
Presumibilmente composto da ex membri provenienti dalle cyber-gang russofone Conti e REvil. Al pari di altri cyber-criminali, anche Black Basta ha un proprio sito accessibile nel dark web in cui vengono pubblicati i dati esfiltrati appartenenti alle organizzazioni che non hanno corrisposto la cifra richiesta. Il gruppo utilizza tipicamente email di phishing per carpire credenziali di accesso alle reti informatiche da violare e strumenti di cifratura particolarmente efficienti (ad es. la crittografia intermittente) per velocizzare le operazioni volte a rendere indisponibili i dati dei sistemi infettati dal ransomware. Sebbene di recente formazione, il gruppo si è fatto notare per la conduzione di offensive cyber ai danni di molteplici organizzazioni collocate principalmente negli Stati Uniti in Canada e in Europa (soprattutto Francia, Germania e Italia), come ad esempio l’attacco a febbraio 2023 ai danni di Acea[18].
Hive
2021- oggi
Russia, Bulgaria
Hive è un gruppo cyber-criminale russo-bulgaro a doppia estorsione, apparso per la prima volta nel giugno 2021, che opera secondo il modello di business del RaaS allo scopo di ottenere profitti economici a scapito dei target colpiti con la tattica della doppia estorsione. Gli attacchi hanno l’obiettivo di esfiltrare e cifrare i dati presenti sui dispositivi della vittima, alla quale viene richiesto il pagamento di un riscatto sia per la relativa decodifica, sia per evitare di diffondere e/o vendere illegalmente i dati e i file sottratti. Hive è un threat actor particolarmente attivo ed è stato autore di attacchi rivolti a numerose organizzazioni, tra cui si annovera l’attacco condotto a marzo 2022 nei confronti di Ferrovie dello Stato Italiane[19].
Tabella 3 – Principali threat actors correlati alla minaccia ransomware
Anche se i principali attori della minaccia ransomware afferiscono alla categoria del cyber-crime e agiscono con finalità economica, negli ultimi anni si riscontra un crescente utilizzo di attacchi ransomware anche per il perseguimento di obiettivi strategici nazionali.
In particolare, si osserva come alcuni attori afferenti alle categorie nation-state e state-sponsored (cfr. Tabella 1) sfruttano le potenzialità distruttive ed estorsive degli attacchi ransomware per il perseguimento dei propri interessi strategici.
Gli attacchi ransomware possono rappresentare, infatti, un diversivo per le attività di cyber-espionage o uno strumento per l’interruzione di servizi essenziali attraverso attacchi ai danni di infrastrutture critiche. Nell’ottobre 2022, ad esempio, Sandworm[20] ha perpetrato un attacco cyber contro alcune organizzazioni ucraine e polacche del settore dei trasporti e della logistica, attraverso la campagna ransomware Prestige. Sandworm è noto soprattutto per la campagna ransomware NotPetya del 2017, che ha colpito diversi settori e infrastrutture critiche in Ucraina e in altri Paesi europei, con effetti anche a livello globale, generando danni stimati in oltre un miliardo di dollari[21].
Attori di matrice statuale ricorrono ad attacchi ransomware anche per l’acquisizione illecita di fondi funzionali a sostenere economicamente gli interessi nazionali. Un esempio è rappresentato dalla campagna del 2017 nota con il nome di WannaCry, la cui responsabilità è stata attribuita ufficialmente al threat actor nordcoreano Lazarus, che ha colpito più di 300.000 computer in 150 Paesi causando perdite globali stimate in circa 4 miliardi di dollari[22].
L’alta efficacia dell’attacco è stata garantita anche dallo sfruttamento della vulnerabilità EternalBlue[23]. Più recentemente attori della minaccia di matrice statuale nord-coreana hanno preso di mira anche obiettivi operanti nel settore sanitario statunitense colpiti con il ransomware Maui[24], con il presumibile intento di massimizzare l’effetto estorsivo degli attacchi e di conseguenza la probabilità del pagamento del riscatto.
Si rilevano anche casi in cui gli attacchi ransomware sono impiegati da attori nation-state o state-sponsored come strumento di ingerenza nelle decisioni di politica estera dei governi stranieri. Ad esempio, nella seconda metà di luglio 2022, i sistemi informativi del governo albanese sono stati oggetto di un attacco cyber rivendicato dal gruppo HomeLand Justice composto da diversi threat actor di presunta matrice statuale iraniana.
Tale azione è stata portata avanti come ritorsione per il sostegno offerto, da parte di Tirana, all’Esercito di Liberazione Nazionale dell’Iran (Mojaheddin-E Khalq o più brevemente MEK), organizzazione politica iraniana tra le più attive nell’opposizione al governo di Teheran. Dal 2016 l’Albania ospita sul proprio territorio la principale sede operativa dell’Esercito di Liberazione (MEK) e da allora i rapporti diplomatici tra i due Paesi si sono progressivamente deteriorati, fino alla loro interruzione nel settembre 2022.
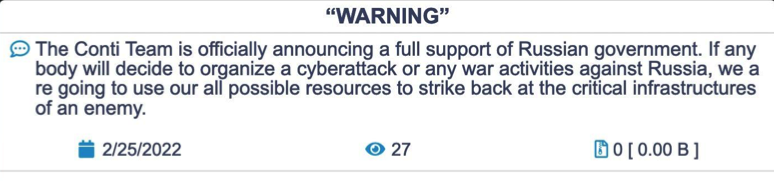
A fronte del mutamento dello scenario della minaccia cyber connesso al conflitto russo-ucraino, si è rilevato un crescente utilizzo di attacchi ransomware per l’ottenimento di obiettivi strategici nazionali anche da categorie di attori della minaccia che generalmente perseguono guadagni economici. Infatti, secondo la strategia della proxy warfare, threat actor afferenti alla sfera del cybercrime hanno plausibilmente agito nell’interesse di Mosca (cfr. Figura 3). Il governo russo ha recentemente rilasciato una dichiarazione in cui afferma che si dovrebbero stabilire delle garanzie legislative per gli hacker che lavorano nell’interesse della Russia[25].
Figura 3 – Dichiarazione di supporto del gruppo Conti al governo di Mosca a seguito dello scoppio del conflitto in Ucraina
Si registrano, infine, casi di attacchi ransom rivendicati da attori della minaccia cyber che si qualificano utilizzando impropriamente identità di altri, con la finalità di ricondurre a terzi la responsabilità dell’attacco. In particolare si osserva il ricorso all’identità di un attore statuale nella fase di richiesta del riscatto con l’intento di incrementare il potere intimidatorio dell’estorsione, sfruttando la diffusa percezione di alta pericolosità di questa categoria di attaccanti.
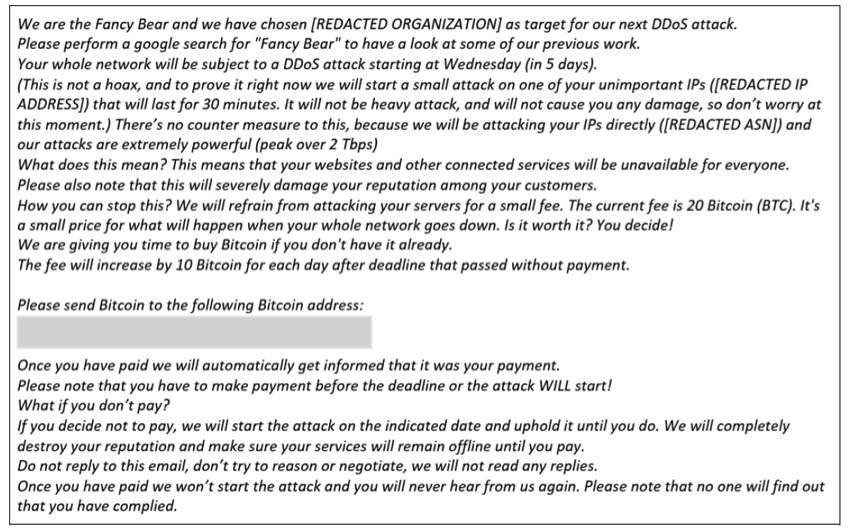
Un modus operandi comunemente impiegato prevede l’invio di una e-mail intimidatoria che informa la vittima di un imminente attacco DDoS a scopo dimostrativo, richiedendo il pagamento di un riscatto entro una scadenza stabilita per non incorrere in un attacco dagli impatti ben più rilevanti. In Figura 4 è riportato, a titolo di esempio, la rivendicazione di un attacco ransom eseguito da un gruppo criminale che si spaccia per il noto threat actor di matrice statuale Fancy Bear[26].
Figura 4 – Messaggio e-mail impiegato in un tentativo di estorsione messo in atto da un gruppo criminale che, spacciandosi per il noto threat actor di matrice statuale “Fancy Bear”, minaccia di effettuare un attacco ransom DDoS
Evoluzione Tecnologica degli Attacchi
La minaccia ransomware è caratterizzata da una capacità, particolarmente marcata, di innovarsi ed evolvere rapidamente. Per tale ragione, al fine di contrastare efficacemente questo fenomeno a livello locale e sistemico, è importante individuarne i principali attori e seguirne costantemente i profili evolutivi in modo da sviluppare e mantenere un adeguato livello di situational awareness[27]. Per questo sono essenziali le capacità di cyber threat intelligence[28] e di difesa partecipata attraverso la cooperazione e lo scambio volontario di informazioni sulla minaccia cyber.
Considerando l’attuale scenario delle minacce cyber, è possibile desumere che l’inversione di tendenza nella continua espansione di questo genere di fenomeno potrà avvenire quando gli attaccanti considereranno meno profittevole il ricorso ad attacchi ransomware per l’ottenimento dei propri obiettivi, in termini di costi e rischi.
Note
[1] Le opinioni sono espresse a titolo personale e non impegnano la responsabilità dell’Istituto.
[2]Ransomware sono, nella maggioranza dei casi, dei trojan diffusi tramite siti web malevoli o compromessi, ovvero per mezzo della posta elettronica. Questi si presentano come allegati apparentemente innocui (come, ad esempio, file PDF) provenienti da mittenti legittimi (soggetti istituzionali o privati). Tale elemento induce gli ignari utenti ad aprire l’allegato, il quale riporta come oggetto diciture che richiamano fatture, bollette, ingiunzioni di pagamento e altri oggetti similari. Fonte: Glossario ACN CSIRT Italia: https://www.csirt.gov.it/glossario/23
[3] Malware: contrazione di malicious software. Programma inserito in un sistema informatico, generalmente in modo abusivo e occulto, con l’intenzione di compromettere la riservatezza, l’integrità o la disponibilità dei dati, delle applicazioni o dei sistemi operativi dell’obiettivo. Fonte: Glossario ACN CSIRT Italia: https://www.csirt.gov.it/glossario/22
[4] Cfr. Articolo “Lo scenario evolutivo della minaccia ransomware” in Rapporto Clusit 2023.
[5] Nel contesto del conflitto tra Stati nel dominio cibernetico, l’espressione proxy warfare identifica la strategia che prevede la conduzione di operazioni cyber offensive da parte di “forze non convenzionali”, ovvero da intermediari (proxy) non appartenenti all’entità statuale che li ingaggia.
[6] Operazioni che vengono poste in essere utilizzando tecniche tali da indurre il target a ritenere che le stesse siano riconducibili ad un attore diverso da quello che ha condotto l’attacco.
[7] L’espressione definisce i casi in cui sia possibile dichiararsi formalmente estranei a qualsivoglia fattispecie deprecabile commessa da terzi dei quali si abbia responsabilità o comando diretto.
[8] Nonostante ciò le potenzialità derivanti dai moderni sistemi di analisi delle blockchain consentono di superare, almeno in parte, i problemi di tracciabilità di flussi finanziari in criptovalute, abilitando anche per questo tipo di investigazioni l’utilizzo del principio espresso sinteticamente con la locuzione “Follow-the-money”.
[9] Gli aspetti caratterizzanti dei diversi threat actor di seguito citati sono riportati in Tabella 3.
[13] Il movente economico rappresenta la principale vulnerabilità per l’attribuzione di un attacco ransomware in considerazione degli aspetti di dettaglio descritti in Figura 1.
[14] A seguito dell’attacco perpetrato da DarkSide ai danni della società di gestione dell’infrastruttura di distribuzione del carburante Colonial Pipeline, per una settimana sono state interrotte forniture equivalenti a 2,5 milioni di barili al giorno di benzina, diesel e altri prodotti petroliferi, provenienti dalle raffinerie del Golfo del Messico e destinate a rifornire diversi centri nevralgici della costa atlantica.
L’indisponibilità di carburante ha determinato la dichiarazione, da parte del Federal Motor Carrier Safety Administration (FCMSA), dello stato di emergenza nei 17 stati USA coinvolti. Il 19 maggio, a valle del ritorno alla normale operatività, l’amministratore delegato della società ha ammesso di aver pagato, già il giorno dopo l’attacco, un riscatto in criptovaluta (Bitcoin) equivalente a circa 4,4 milioni di dollari, parte dei quali sono stati successivamente recuperati dall’FBI. Rif. https://www.justice.gov/opa/pr/department-justice-seizes-23-million-cryptocurrency-paid-ransomware-extortionists-darkside
[15] L’azienda, a luglio 2022, ha inviato una comunicazione ai propri clienti per informarli di aver rilevato un accesso non autorizzato ai propri sistemi informatici, avvenuto il 18 giugno, non escludendo possibili impatti sulla riservatezza e/o integrità dei servizi erogati.
[19] L’attacco ha provocato disservizi in tutta la penisola, bloccando temporaneamente l’acquisto dei titoli di viaggio nelle biglietterie e nei self service presenti nelle stazioni ferroviarie. Non sono stati, invece, riscontrati malfunzionamenti nei servizi di vendita online, né disservizi alla circolazione dei convogli.
[20] Sandworm, noto anche come IRIDIUM, è un attore statuale ritenuto legato al GRU, il Servizio d’intelligence militare russo.
[23] Un exploit sviluppato dalla National Security Agency (NSA) degli Stati Uniti per i sistemi Windows. EternalBlue, è stato rubato e fatto trapelare da un gruppo chiamato The Shadow Brokers un mese prima dell’attacco.
[26] È un gruppo filogovernativo russo di matrice state-sponsored attivo almeno dal 2007 e legato a doppio filo con il GRU del Ministero della Difesa. L’avversario ha colpito con operazioni di CNE (Computer Network Exploitation) una pluralità di obiettivi di alto profilo principalmente nei Paesi NATO e dell’ex blocco sovietico, nell’ottica di reperire intelligence utile al Cremlino o influenzare opinioni ed eventi di portata internazionale, sempre in chiave anti-NATO ed anti-europeista. Risulta collegato ad altri gruppi di Mosca tra cui Sandworm e Gallmaker.
[27] Capacità di comprendere adeguatamente l’evoluzione dello scenario della minaccia cyber in relazione alle caratteristiche dell’entità da proteggere.
[28] Applicazione della dottrina intelligence all’analisi di informazioni utili a conoscere le caratteristiche degli attori della minaccia cyber.
Profilo Autore
Pasquale Digregorio è un ex-Ufficiale d’Accademia, attualmente Capo Divisione del Computer Emergency Response Team della Banca d’Italia, dove mette al servizio dell’Istituto la sua esperienza in cyber intelligence e cybersecurity, sviluppata in 20 anni di servizio, svolti presso il Ministero della Difesa e la Presidenza del Consiglio.
Profilo Autore
Chiara Ferretti si è occupata per oltre 15 anni di sicurezza delle informazioni e gestione di progetti IT per aziende operanti nei settori finanziario, delle telecomunicazioni, alimentare, dei trasporti e logistico. Dal 2022 lavora presso il Computer Emergency Response Team della Banca d’Italia.
Profilo Autore
Daniele Filoscia è un ex-Ufficiale d’Accademia, specializzato in cyber threat intelligence. Ha prestato servizio presso l’Aeronautica Militare per 15 anni. Dal 2021 lavora presso il Computer Emergency Response Team della Banca d’Italia in qualità di Cyber Security Analyst.
Chief Executive Officers, accountability and hidden violations
Corporate governance demands transparency, ethical leadership and accountability from Chief Executive Officers (CEOs). However, numerous cases suggest that CEOs often wield significant influence over what is reported to their boards of directors, particularly when it comes to internal misconduct, regulatory violations, and criminal activity. This lack of transparency raises serious concerns about ethical and legal obligations, as well as the effectiveness of board oversight.
The hidden nature of CEO violations
According to the Association of Certified Fraud Examiners (ACFE) “Report to the Nations,” nearly a third of corporate fraud cases go unreported to the board of directors. This statistic underscores a troubling reality: executives often choose to conceal unethical behavior rather than disclose it. In many instances, this secrecy is intentional, as senior leadership selectively filters the information that reaches the board, thereby avoiding accountability.
Recent corporate scandals highlight this issue. Charter Communications, for instance, failed to disclose that one of its field technicians had a history of workplace violence. This omission became critically relevant when that technician murdered an 82-year-old woman in her home. Despite being convicted and sentenced to death in Texas, the courts ruled that Charter Communications bore responsibility for negligent hiring and supervision, resulting in a judgment exceeding $1 billion in compensatory and punitive damages. The fact that senior leadership deliberately withheld the employee’s violent history during the wrongful death lawsuit exemplifies the broader pattern of selective reporting.
Similarly, major corporations, including Boeing, have faced scrutiny for failing to disclose critical issues that affected safety and ethical conduct. Boeing’s reluctance to address ongoing internal challenges illustrates how executives, including the CEO, can evade accountability despite glaring performance failures.
CEO power and board compliance
CEOs wield immense power over their companies, often extending to the boardroom itself. Research indicates that many CEOs retain their positions even amid sustained poor performance. For example, Dave Calhoun remained CEO of Boeing for more than four years despite a series of public failures and declining performance. Similarly, Ginni Rometty led IBM through nearly a decade of revenue declines before stepping down, and Jeff Immelt presided over General Electric’s financial decline for 16 years before a multi-year corporate turnaround was required.
These cases are not anomalies; studies reveal that boards are often hesitant to dismiss underperforming CEOs, especially when those executives hold significant ownership stakes or have strong personal relationships with board members. This reluctance is exacerbated by the fact that CEOs frequently play a role in appointing directors, creating a conflict of interest that can undermine independent oversight.
CEO accountability and military-inspired governance
Stevo Pavićević and Thomas Keil, in their article “How Boards Can Increase CEO Accountability” (Harvard Business Review, February 4, 2025), argue that corporate governance can benefit from military leadership principles. Their research on 865 publicly traded United States manufacturing firms reveals that boards with directors who have military experience are more decisive in addressing CEO underperformance. These directors prioritize clear responsibilities, transparent performance evaluations and decisive intervention — three key principles that can significantly enhance CEO accountability in the corporate sector.
Clearly defined responsibilities
A key problem in corporate governance is the vague definition of CEO responsibilities. CEOs often take credit for successes while deflecting blame for failures onto external factors or subordinates. In contrast, military leadership assigns clear roles and expectations, ensuring that each leader is accountable for their domain.
Boards should adopt similar precision by creating CEO accountability documents outlining specific objectives, performance metrics and resource management expectations. These documents should also set review timelines, allowing for detailed evaluations that go beyond simple success or failure assessments. A structured approach to responsibility ensures that boards can effectively track CEO decisions and their impact.
Transparent performance evaluations
Corporate boards frequently shy away from honest discussions about CEO performance, fearing that such transparency could weaken the executive’s authority or morale. Instead, critical evaluations often occur informally in private conversations between directors. This lack of structured feedback leaves underperforming CEOs unaware of their standing and limits opportunities for corrective action.
In contrast, military organizations implement systematic and transparent performance evaluations, such as after-action reviews and annual assessments. These evaluations clarify expectations, promote accountability, and encourage continuous improvement. Corporate boards should establish measurable CEO performance goals at the beginning of each fiscal year and conduct regular quarterly reviews. By fostering a culture of accountability and openness, boards can ensure that CEOs address performance issues proactively rather than reactively.
Early and decisive intervention
Indecisive boards allow problems to fester, often exacerbating crises that could have been mitigated with early intervention. Military leadership principles emphasize the importance of identifying warning signs and acting swiftly. The “commander’s intent” model, which defines clear mission objectives, enables military leaders to adapt to changing conditions while staying focused on results.
Boards can adopt similar strategies by implementing a “no surprises” policy, requiring CEOs to disclose potential issues before they escalate. When early intervention fails, boards must be willing to take decisive action, including CEO dismissal if necessary. This approach not only prevents prolonged corporate decline but also benefits the CEO, as prolonged underperformance can irreparably damage their professional reputation.
The path to greater CEO accountability
Corporate governance must evolve to address the growing concerns surrounding CEO accountability. While companies operate differently from military organizations, adopting structured responsibility frameworks, transparent performance reviews, and decisive intervention strategies can significantly enhance board oversight.
Notably, Boeing’s recent decision to appoint Admiral Kirkland Donald as a special advisor to its Aerospace Safety Committee reflects the increasing recognition of military leadership principles in corporate governance. Boeing explicitly cited a commitment to transparency and accountability in its rationale for the appointment, illustrating the potential benefits of adopting structured oversight mechanisms.
Ultimately, corporate boards must resist the tendency to prioritize loyalty over accountability. CEOs should not have unchecked authority over what information reaches the board, particularly when ethical violations or legal infractions are at stake. By embracing clear governance structures and proactive oversight, boards can ensure that CEOs are held accountable — not only for financial performance but also for ethical leadership and corporate integrity.
Sistemi di Pagamento Quantum-Safe: evoluzione e sicurezza nell’era della computazione quantistica
La sicurezza dei sistemi di pagamento si basa oggi fortemente su sistemi crittografici avanzati. Il modello di continuità operativa adottato dall’Eurosistema per tutti i sistemi di regolamento prevede la replicazione dei dati tra più data center, la cui integrità e riservatezza è garantita da appropriati sistemi di crittografia. Tuttavia, l’avvento dei computer quantistici rappresenta una minaccia concreta per questi sistemi di sicurezza. Secondo gli studi del National Institute of Standards and Technology (NIST), i principali algoritmi crittografici basati su chiavi asimmetriche sono vulnerabili agli attacchi basati sul calcolo quantistico. Un recente studio ha dimostrato che è possibile derivare i fattori primi di una chiave RSA a 2048 bit in circa 8 ore utilizzando 20 milioni di qubit rumorosi.
Generazione di numeri casuali quantistici per una maggiore resilienza dei sistemi di pagamento
Una componente fondamentale per migliorare la sicurezza è l’implementazione di generatori di numeri casuali quantistici (QRNG). A differenza dei generatori tradizionali, i QRNG sfruttano le proprietà intrinseche della meccanica quantistica per produrre sequenze di bit veramente casuali con entropia massima. La superposizione quantistica di stati e il principio di indeterminazione di Heisenberg garantiscono che le sequenze generate siano imprevedibili e non riproducibili.
Questi sistemi possono essere integrati nelle infrastrutture esistenti attraverso server centralizzati che distribuiscono le sequenze casuali in modo sicuro ai vari sistemi che ne necessitano. L’architettura prevede l’utilizzo di multiple schede QRNG in configurazione ridondante, con un componente di “Selective XOR” che combina i flussi casuali per aumentare l’entropia complessiva e la resilienza del sistema.
Distribuzione quantistica delle chiavi: un nuovo paradigma di sicurezza
La distribuzione quantistica delle chiavi (QKD) rappresenta un’evoluzione fondamentale per la sicurezza delle comunicazioni. Questa tecnologia permette di generare e distribuire chiavi crittografiche attraverso canali non sicuri, sfruttando le leggi della fisica quantistica. La peculiarità della QKD è che qualsiasi tentativo di intercettazione può essere rilevato, grazie al teorema di non-clonazione quantistica che impedisce la copia di stati quantistici sconosciuti.
I sistemi QKD moderni utilizzano la fibra ottica come mezzo di trasmissione, con prestazioni ottimali su distanze fino a qualche centinaio di chilometri. Per coprire distanze maggiori, è possibile implementare reti QKD con nodi intermedi fidati o utilizzare satelliti come ripetitori quantistici. Le tecnologie QKD sono già disponibili commercialmente e stanno raggiungendo la maturità necessaria per l’implementazione in ambienti di produzione.
[embedded content]
Agilità crittografica: la chiave per l’adattabilità futura
Per gestire efficacemente la transizione verso sistemi quantum-safe, è essenziale implementare il concetto di agilità crittografica. Questo approccio permette di aggiornare o sostituire rapidamente gli algoritmi crittografici compromessi senza dover modificare l’infrastruttura sottostante. L’architettura deve prevedere livelli di astrazione tra le applicazioni e le funzioni crittografiche, consentendo una gestione flessibile e dinamica dei protocolli di sicurezza.
La transizione verso un’architettura crypto-agile richiede una riprogettazione significativa dei sistemi esistenti, ma è fondamentale per garantire la sicurezza a lungo termine. Il teorema di Mosca evidenzia l’importanza di iniziare questa transizione tempestivamente, considerando sia il tempo necessario per l’implementazione che la durata richiesta per la protezione dei dati.
Implementazione pratica nelle infrastrutture di pagamento europee
Le principali infrastrutture di pagamento europee come T2, T2S e TIPS possono beneficiare significativamente dall’integrazione di tecnologie quantum-safe. L’implementazione di server QRNG centralizzati in ogni data center, combinata con collegamenti QKD tra siti, può garantire una sicurezza superiore nella generazione e distribuzione delle chiavi crittografiche.
La stima delle necessità attuali indica una richiesta di circa 1.000 chiavi al secondo con una lunghezza media di 256 bit, ma è prudente dimensionare i sistemi per il doppio della capacità per gestire la crescita futura. I QRNG disponibili sul mercato superano già ampiamente questi requisiti, con capacità di generazione sufficienti per supportare almeno 2.000 chiavi al secondo per singola scheda.
Sfide e opportunità nell’implementazione
L’implementazione di tecnologie quantum-safe presenta sfide significative, ma anche opportunità di miglioramento sostanziale della sicurezza. La standardizzazione delle tecnologie QKD è in corso attraverso organizzazioni come ITU, ETSI, ISO/IEC e IEEE, facilitando l’interoperabilità tra diverse soluzioni commerciali.
L’Unione Europea sta investendo significativamente in queste tecnologie attraverso iniziative come il Quantum Technologies Flagship e EuroQCI, che mirano a creare un’infrastruttura di comunicazione quantistica sicura a livello europeo. Queste iniziative forniscono un contesto favorevole per l’adozione di tecnologie quantum-safe nelle infrastrutture di pagamento.
Conclusioni e prospettive future
La sicurezza dei sistemi di pagamento nell’era quantistica richiede un approccio multifaceted che combini QRNG, QKD e agilità crittografica. L’implementazione di queste tecnologie nelle infrastrutture esistenti rappresenta una sfida significativa ma necessaria per garantire la sicurezza a lungo termine dei sistemi di pagamento.
Il panorama tecnologico globale sta cambiando rapidamente, richiedendo un’evoluzione delle fondamenta tecnologiche su cui si basa la sicurezza dei sistemi di pagamento attuali. La maturità raggiunta da queste tecnologie e la loro disponibilità commerciale rendono possibile iniziare questa transizione, preparando le infrastrutture di pagamento alle sfide future della computazione quantistica.
La Sicurezza nella Distribuzione Quantistica delle Chiavi (QKD): sfide e vulnerabilità nell’era della Crittografia Post-Quantum
La distribuzione quantistica delle chiavi (QKD) rappresenta una tecnologia crittografica all’avanguardia che permette lo scambio sicuro di chiavi private tra parti geograficamente distanti attraverso canali non sicuri. La sua evoluzione, iniziata con il protocollo BB84 proposto da Bennett e Brassard nel 1984, si basa sui principi della fisica quantistica, in particolare sul principio di indeterminazione e sul teorema di non clonazione.
L’importanza della Distribuzione Quantistica delle Chiavi (QKD) nell’era Post-Quantum e le sue vulnerabilità pratiche
La crescente minaccia rappresentata dai computer quantistici ha reso la QKD particolarmente rilevante per la sicurezza delle comunicazioni future. Gli algoritmi quantistici come Shor e Grover potrebbero potenzialmente compromettere molti dei protocolli crittografici pubblici attualmente in uso. La QKD offre una sicurezza teoricamente inattaccabile quando combinata con l’algoritmo one-time-pad, poiché la sua sicurezza non dipende dalla potenza computazionale dell’attaccante.
Implementazioni e varianti dei Sistemi QKD
I sistemi QKD si distinguono principalmente in tre categorie: sistemi a variabili discrete (DV-QKD), sistemi a variabili continue (CV-QKD) e sistemi basati sul riferimento di fase distribuito (DPR-QKD). Ogni implementazione presenta vantaggi e sfide specifiche in termini di sicurezza e prestazioni. I sistemi DV-QKD, basati sulla polarizzazione dei fotoni singoli, offrono un’elevata sicurezza teorica ma sono più sensibili alle imperfezioni del canale di trasmissione. I sistemi CV-QKD, che utilizzano stati coerenti della luce, risultano più robusti nelle implementazioni pratiche ma richiedono una gestione più complessa del rumore.
Vulnerabilità dei Sistemi QKD: analisi delle principali minacce
L’attacco Trojan-horse rappresenta una delle minacce più significative, dove un attaccante può sondare la configurazione interna del dispositivo utilizzando impulsi luminosi per ottenere informazioni sulla preparazione degli stati quantistici. Gli attacchi multi-fotone sfruttano invece le imperfezioni delle sorgenti laser, che possono emettere più fotoni contemporaneamente, permettendo potenzialmente a un attaccante di intercettare parte dell’informazione senza essere rilevato.
La sicurezza del canale classico autenticato rappresenta un altro punto critico: un attaccante che riesca a compromettere l’autenticazione potrebbe effettuare attacchi man-in-the-middle, compromettendo l’intero processo di distribuzione delle chiavi. Gli attacchi denial-of-service, sebbene non compromettano direttamente la sicurezza delle chiavi, possono rendere il sistema inutilizzabile.
Contromisure e soluzioni per la Sicurezza QKD
Per contrastare queste vulnerabilità, sono state sviluppate diverse contromisure. L’uso degli stati esca (decoy states) rappresenta una delle soluzioni più efficaci contro gli attacchi multi-fotone, permettendo di rilevare tentativi di intercettazione. L’amplificazione della privacy nel post-processing delle chiavi aiuta a ridurre qualsiasi potenziale fuga di informazioni durante il processo di correzione degli errori.
L’implementazione di protocolli QKD device-independent e measurement-device-independent offre ulteriori livelli di sicurezza, riducendo la dipendenza dall’affidabilità dei dispositivi di misura. Questi approcci innovativi stanno guadagnando sempre più attenzione nella comunità scientifica e industriale.
[embedded content]
Standardizzazione e integrazione QKD: le ultime novità dal NIST
Il NIST ha recentemente completato gli standard per gli algoritmi di crittografia post-quantica, segnando una pietra miliare per la sicurezza delle comunicazioni future. Tre nuovi standard sono stati finalizzati:
FIPS 203 (ML-KEM): standard primario per la crittografia generale, basato su CRYSTALS-Kyber;
FIPS 204 (ML-DSA): standard primario per firme digitali, basato su CRYSTALS-Dilithium;
FIPS 205 (SLH-DSA): standard di backup per firme digitali, basato su Sphincs+
Il NIST incoraggia gli amministratori di sistema ad iniziare l’integrazione immediata di questi standard, poiché la transizione richiederà tempo. Un quarto standard (FIPS 206) basato su FALCON è previsto per fine 2024.
Questi sviluppi sono fondamentali per l’integrazione della QKD nelle infrastrutture esistenti, fornendo un framework di sicurezza post-quantica standardizzato. Gli standard permetteranno l’interoperabilità tra sistemi QKD di diversi produttori, accelerando l’adozione di questa tecnologia nelle reti di comunicazione attuali.
Le reti QKD metropolitane come quelle di Vienna e Tokyo hanno dimostrato la fattibilità dell’integrazione della QKD in infrastrutture di rete reali. Queste implementazioni hanno evidenziato l’importanza di:
Architetture di rete gerarchiche con nodi fidati per la gestione delle chiavi;
Interfacce standardizzate tra i diversi livelli dell’architettura;
Meccanismi di failover e routing dinamico per garantire la continuità del servizio;
Integrazione con applicazioni di comunicazione sicura esistenti.
La standardizzazione e l’integrazione della QKD nelle reti attuali rappresentano passaggi cruciali per l’adozione diffusa di questa tecnologia nel campo della sicurezza delle comunicazioni.
Prospettive future e sfide nella Sicurezza QKD
Il campo della QKD sta vivendo una significativa evoluzione, con importanti sviluppi sia nella ricerca fondamentale che nelle applicazioni pratiche. Le sfide future includono il miglioramento dell’efficienza su lunghe distanze, la gestione di reti QKD multi-nodo e lo sviluppo di soluzioni più economiche per rendere la tecnologia accessibile a un pubblico più ampio.
La ricerca continua nelle contromisure contro le vulnerabilità identificate e lo sviluppo di nuovi protocolli più resistenti agli attacchi stanno aprendo la strada a implementazioni sempre più sicure e pratiche della tecnologia QKD. L’integrazione con altre tecnologie emergenti, come la blockchain e le prove a conoscenza zero, potrebbe offrire nuove soluzioni per migliorare ulteriormente la sicurezza dei sistemi QKD.
The kit deploys a evilginx-style reverse proxy to seize and exploit traffic between targets and legitimate authentication services (such as Gmail, Yahoo and Microsoft) and acts as a man-in-the-middle to capture tokens, credentials, and session cookies. Since Astaroth can intercept authentication data in real-time, many traditional phishing defense measures are ineffective.
Security leaders weigh in
Thomas Richards, Principal Consultant, Network and Red Team Practice Director at Black Duck:
This phishing kit shows an alarming amount of sophistication. All the usual defenses and things to look out for that we train users on, are harder to spot with this attack. Having the infrastructure running on providers who don’t cooperate with law enforcement will make it more difficult to take down these malicious actors. Recently, the United States and European countries placed sanctions on countries harboring these bullet-proof hosting providers. Users should be extra cautious when receiving an email purporting to be from an organization they know and demanding an immediate action. If such an email is received, users should visit the website directly and not click the link to see if there are any alerts or problems with their account.
Patrick Tiquet, Vice President, Security & Architecture at Keeper Security:
Astaroth highlights how cybercriminals are continuously evolving their tactics, transforming phishing into a profitable industry where sophisticated attacks are sold like commercial software — complete with updates, customer support and even testing guarantees. By leveraging real-time credential interception and reverse proxies to hijack authenticated sessions, attackers can bypass even the strongest phishing defenses — including Multi-Factor Authentication (MFA). The availability of kits like Astaroth lowers the barrier to entry for cybercriminals, empowering less-experienced cybercriminals to execute highly effective attacks.
To combat these growing threats, organizations must implement a robust, multi-layered security strategy that includes password managers, endpoint security controls, real-time threat monitoring and ongoing employee training. Privileged Access Management (PAM) is also critical, as it restricts attackers’ access to critical systems — even when login credentials are compromised. Without these proactive defenses, businesses remain vulnerable to increasingly sophisticated phishing tactics that easily bypass traditional security measures.
Nico Chiaraviglio, Chief Scientist at Zimperium:
The discovery of this phishing kit highlights a growing trend of increasing sophistication in attack techniques, while simultaneously lowering the barrier to entry. By offering phishing kits as a service, even unskilled attackers can leverage advanced methods at a modest cost.
Jason Soroko, Senior Fellow at Sectigo:
MFA attacks have shifted from static credential phishing to real-time session hijacking. Attackers now use man-in-the-middle reverse proxies to mimic legitimate sites, capturing usernames, passwords, 2FA tokens, and session cookies instantly. This method hijacks authenticated sessions before security can react, rendering 2FA ineffective. MFA that has shared secrets that can be harvested, will be harvested. Not all MFA are created equal.
Unlike older tools that only grab static credentials, Astaroth intercepts every authentication step, including 2FA tokens, via an evilginx-style proxy. Its dynamic capture of the victim’s session, continuous updates and accessible pricing mark a significant escalation in MFA bypass tactics.
Strategies for building an effective threat management team
Although the occurrence of a crisis on campus is rare, the first step to protect schools and personnel is to accept the fact that a crisis can and may occur — and to proactively prepare for the worst-case scenario. The unfortunate reality is that tragic events, such as school shootings or violent incidents, have become a part of national discourse. While security leaders cannot predict or prevent every crisis, they can take proactive steps to reduce risks, improve preparedness and respond effectively.
Building a threat management team (TMT) and implementing a comprehensive threat assessment strategy can be a game-changer in preventing violence on campus. By recognizing early signs of potential danger, fostering a culture of openness, and responding quickly and appropriately, schools can become safer environments for students, staff and faculty.
This article will explore key aspects of identifying and managing threats, particularly violent behaviors, on campus. It will also discuss the importance of a structured, multidisciplinary approach to crisis prevention and the building of a TMT.
Understanding the motivation behind violence
Before security leaders can address how to build a threat management team, it is crucial to understand the motivations that may drive dangerous individuals to commit violent acts, particularly in the context of violent aggressors and school shooters. Although each situation is unique, several factors commonly contribute to the escalation of violent behavior. Studies have shown that most aggressors are motivated by one or more of the following:
Anger: Intense frustration or resentment, often directed at specific individuals, groups, or institutions.
Frustration: The inability to cope with life’s challenges or perceived failures, which may create a sense of hopelessness or isolation.
Revenge: A desire to retaliate against perceived wrongs, real or imagined.
Living out a fantasy: Violent fantasies, often fueled by anger, frustration, or feelings of powerlessness, can sometimes turn into plans for real-world violence.
These factors are often compounded by additional influences such as violent media, violent video games, and sometimes untreated mental health conditions. Understanding these motivators is essential in recognizing and preventing potential threats before they escalate.
The role of a threat management team
A threat management team is an interdisciplinary group of professionals responsible for managing and addressing behaviors of concern. The team is typically composed of a variety of experts, including campus security personnel, mental health professionals, law enforcement, and legal advisors. The purpose of the team is to assess potential threats, intervene before situations escalate, and promote a culture of safety and respect.
A key advantage of an on-campus threat management team, made up of individuals already working within the campus community (such as faculty, staff, law enforcement or campus security), is their deep understanding of the campus’s social, academic, and physical environment. Furthermore, by utilizing internal personnel instead of outsourcing to external contractors or consultants, the institution can not only reduce costs but also enhance response times.
Key steps in building a threat management team:
Choose multidisciplinary team members: The team should include individuals with expertise in different areas, such as law enforcement, mental health, student services, and campus police or security. This diversity of perspectives ensures a holistic approach to threat management.
Define prohibited and concerning behaviors: Clearly outline what behaviors are considered threatening or concerning, and establish guidelines for how these behaviors should be reported and managed.
Establish a central reporting system: Create a centralized system where students, staff, and faculty can report concerns about individuals who may pose a threat. This system should be accessible, confidential, and easy to use.
Determine threshold for law enforcement intervention: The TMT should establish when it is appropriate to involve law enforcement. Not all threats warrant law enforcement action, but some situations may require immediate law enforcement involvement.
Establish assessment procedures: Implement standardized procedures for assessing threats, including gathering information from various sources and evaluating the level of risk posed by an individual.
Develop risk management options: Once a threat has been assessed, the team should develop strategies to manage the risk. This could include counseling, suspension, increased monitoring, or even legal action, depending on the severity of the threat.
Create and promote a safe school climate: Foster an environment where students and staff feel comfortable reporting concerns without fear of retaliation. A culture of respect, trust, and emotional support can prevent many issues from escalating into crises.
Provide training for all stakeholders: It is crucial that all members of the campus community — faculty, staff, students, and security personnel — receive training on recognizing warning signs and responding appropriately to threats.
The behavioral threat assessment process is focused on identifying early warning signs of potential violence in schools, while providing appropriate interventions. The main idea is to be proactive and supportive, preventing violence before it happens through a fact-finding process rather than relying on reactive measures like punishment or physical security alone.
What it does:
Focuses on behavior: Looks at patterns or changes in behavior that might indicate potential concerns.
Involves multidisciplinary staff: Often includes a team of teachers, counselors, administrators, mental health professionals, and law enforcement working together.
Contextual assessment: Assesses behaviors within the context of the individual’s history, emotional state, and circumstances, avoiding surface-level judgments.
Provides additional support: Seeks to identify resources (e.g., counseling, social services) to help the student.
Utilizes existing resources: Works with already available support systems and networks, maximizing what’s already in place.
Promotes safe school climate: Aims to keep students safe, but also to foster an environment where threats are addressed in a manner that allows for rehabilitation and support.
What it does not do:
Not a criminal investigation: Threat assessment isn’t about investigating criminal activity, but about understanding potential risk factors.
Not a disciplinary process: It’s not about punishing behavior but intervening to help someone who may be struggling.
Does not involve zero tolerance: The goal isn’t to expel students or take harsh measures without trying to understand their needs.
Does not replace existing support programs: It’s an additional layer of support, not a replacement for current programs.
Not a physical security measure: It’s not about locking down the school or increasing security; rather, it’s a psychological and emotional approach.
The threat assessment process:
Fact-finding: The core of the assessment is to gather facts about the individual’s behavior and potential motivations (e.g., planning violence, leakage of threats, access to weapons).
Pathway to violence: It’s crucial to assess whether there are signs that someone might be heading towards violence. This includes subtle signals such as emotional distress, isolation, or indications of planning harm.
Understanding the “Why”: Asking why someone might be on this pathway helps identify deeper issues, such as emotional distress, feelings of hopelessness, or a desire for attention.
Supportive intervention: Once the “why” is understood, strategies can be developed to help the individual. This might include counseling, mediation, or connecting them with mental health resources.
Averting violence: The idea is to intervene early enough to change the trajectory of the individual’s behavior, thus preventing violence. Support programs meant to prevent suicide can also be effective in stopping other forms of violence, including school shootings.
This team approach focuses on early identification and intervention, and is meant to shift the culture from simply punishing negative behaviors to providing support, assistance and understanding, while still maintaining safety.
Targeted violence is preventable
While it’s true that not all crises can be avoided, the effects of violence can often be mitigated with proactive prediction, planning, training, and a strong response framework. By implementing a comprehensive behavioral threat assessment strategy and building a dedicated Threat Management Team, schools can significantly reduce the risk of targeted violence.
The ultimate goal is to create an environment in which individuals feel supported, heard, and valued—where violence is not seen as an acceptable way to solve problems. Through collaboration, early intervention, and ongoing training, the Threat Management Team can work together to prevent campus violence and ensure that all individuals—students, staff, and faculty—are safe from harm.
This article originally ran in Security, a twice-monthly eNewsletter. Subscribe to never miss out on future content.
Le 4 dimensioni fondamentali della Sicurezza Digitale
Nel panorama sempre più complesso della sicurezza digitale moderna, emergono quattro dimensioni fondamentali che, pur mantenendo caratteristiche distintive, si intrecciano e si complementano per creare un framework di protezione completo ed efficace. Questo articolo esplora in dettaglio queste quattro dimensioni, analizzandone le peculiarità, le sovrapposizioni e le sinergie.
Information Security (InfoSec)
L’Information Security, comunemente nota come InfoSec, rappresenta il quadro più ampio e completo nel dominio della protezione delle informazioni. Questa disciplina fondamentale si erge su un paradigma consolidato noto come Triade CIA (Confidentiality, Integrity, Availability), che ne costituisce l’architrave concettuale.
Al cuore di questo framework troviamo il principio di confidenzialità, che assicura un accesso selettivo e controllato alle informazioni attraverso rigorosi sistemi di autenticazione e autorizzazione. Questo si integra armoniosamente con il concetto di integrità, che salvaguarda l’autenticità e l’immutabilità dei dati contro alterazioni non autorizzate. Il terzo pilastro, la disponibilità, garantisce l’accessibilità tempestiva alle risorse informative quando necessario, bilanciando sicurezza e operatività.
L’InfoSec si contraddistingue per la sua visione olistica che abbraccia molteplici dimensioni della sicurezza. Sul piano operativo, questo si traduce nella protezione sia dell’ecosistema fisico – includendo documenti cartacei e dispositivi di archiviazione tangibili – sia dell’infrastruttura digitale. La disciplina si estende oltre gli aspetti puramente tecnici, incorporando elementi cruciali come la formazione continua del personale e l’implementazione di politiche organizzative strutturate.
Un elemento distintivo dell’Information Security è la sua attenzione alla conformità normativa e alla gestione sistemica del rischio. Questo approccio multifaceted assicura non solo la protezione tecnica delle informazioni, ma anche la loro gestione responsabile nel rispetto delle normative vigenti e degli standard di settore, creando così un framework di sicurezza robusto e completo.
Cybersecurity
La Cybersecurity emerge come una specializzazione avanzata dell’Information Security, concentrando la sua attenzione esclusivamente sulla protezione dell’ecosistema digitale. In questo contesto, essa si articola attraverso diverse aree di competenza interconnesse che formano un tessuto protettivo complesso e stratificato.
Nel panorama della sicurezza digitale moderna, la protezione delle reti costituisce un elemento fondamentale, strettamente intrecciato con la gestione degli endpoint e la salvaguardia delle applicazioni. Questo framework si estende naturalmente alla sicurezza del cloud computing, dove la virtualizzazione delle risorse richiede approcci innovativi alla protezione dei dati. L’Identity and Access Management (IAM) si inserisce in questo contesto come elemento cruciale, orchestrando l’autenticazione e l’autorizzazione degli utenti attraverso l’intero ecosistema digitale.
Il dominio della Cybersecurity deve confrontarsi con un panorama di minacce in continua evoluzione. La diffusione di malware e ransomware rappresenta una sfida costante, mentre gli attacchi di phishing sfruttano sempre più sofisticate tecniche di ingegneria sociale. Le organizzazioni devono inoltre difendersi da attacchi DDoS (Distributed Denial of Service) che possono paralizzare i servizi critici e da Advanced Persistent Threats (APT) che operano con strategie sofisticate di lungo termine. Particolarmente insidiosi sono gli zero-day exploits, vulnerabilità precedentemente sconosciute che richiedono una risposta rapida e coordinata.
Questa complessità richiede un approccio dinamico e proattivo, dove la tecnologia si fonde con processi operativi ben definiti e competenze specialistiche in continuo aggiornamento. La Cybersecurity moderna si configura così non solo come disciplina tecnica, ma come un framework strategico essenziale per la protezione degli asset digitali in un mondo interconnesso.
ICT Security (Information and Communication Technology Security)
L’ICT Security rappresenta un ambito specialistico focalizzato sugli aspetti tecnici e infrastrutturali della sicurezza digitale, dove l’attenzione si concentra sulla protezione degli elementi fondamentali dei sistemi informativi moderni. In questo contesto, la sicurezza dell’hardware costituisce il primo livello di difesa, garantendo l’integrità fisica e logica dei dispositivi, mentre la protezione del software si estende attraverso l’intero stack applicativo, dal sistema operativo fino alle applicazioni utente.
Le infrastrutture di rete rappresentano un elemento cruciale in questo ecosistema, richiedendo un approccio sofisticato alla protezione che includa sia gli aspetti fisici che quelli logici della connettività. I sistemi di comunicazione, integrati con protocolli di sicurezza all’avanguardia, formano un tessuto connettivo protetto che permette lo scambio sicuro di informazioni.
Sul fronte delle misure tecniche, la crittografia emerge come tecnologia fondamentale, fornendo le basi per la confidenzialità e l’integrità delle comunicazioni. Questa si integra con sistemi di firewalling avanzati e soluzioni di Intrusion Detection/Prevention, creando un perimetro di sicurezza dinamico e adattivo. La segmentazione della rete aggiunge un ulteriore livello di protezione, isolando e compartimentando le risorse critiche secondo il principio del minimo privilegio.
L’implementazione di protocolli di comunicazione sicuri completa il quadro, garantendo che ogni scambio di dati avvenga attraverso canali protetti e verificati. Questo approccio multilivello alla sicurezza ICT crea una struttura difensiva resiliente, capace di adattarsi alle minacce emergenti mantenendo al contempo l’efficienza operativa dei sistemi protetti.
Cyber Defence
La Cyber Defence rappresenta la dimensione più strategica e operativa nel panorama della sicurezza digitale, trovando particolare rilevanza nei contesti militari e di sicurezza nazionale. La sua natura si distingue per un approccio intrinsecamente proattivo, che integra capacità sia offensive che difensive in un framework operativo complesso e articolato.
Al cuore di questa disciplina si colloca l’intelligence delle minacce, che fornisce la base informativa per anticipare e contrastare attacchi potenziali. Questo si combina con una robusta capacità di risposta agli incidenti e un focus particolare sulla protezione delle infrastrutture critiche nazionali, elementi fondamentali per la sicurezza e la stabilità dello stato.
Nel dominio operativo, la cyber intelligence gioca un ruolo centrale, alimentando attività specialistiche come il threat hunting, dove team dedicati cercano proattivamente indicatori di compromissione all’interno dei sistemi. Quando si verificano incidenti, le competenze di incident response e digital forensics diventano cruciali per contenere le minacce e raccogliere evidenze digitali per analisi successive.
Un elemento distintivo della Cyber Defence è l’utilizzo estensivo di war gaming e simulazioni, che permettono di testare e affinare le capacità di risposta attraverso scenari realistici. Queste esercitazioni contribuiscono a mantenere un alto livello di preparazione operativa, essenziale in un contesto dove le minacce evolvono costantemente e la prontezza di risposta può fare la differenza tra un attacco contenuto e un incidente critico.
Questa dimensione della sicurezza informatica richiede un delicato equilibrio tra competenze tecniche avanzate, capacità strategiche e una profonda comprensione del panorama geopolitico, configurandosi come elemento essenziale nella difesa degli interessi nazionali nel cyberspazio.
Intersezioni e Sinergie
Nel panorama della sicurezza digitale moderna, le quattro dimensioni fondamentali – Information Security, Cybersecurity, ICT Security e Cyber Defence – non operano come entità isolate, ma formano un ecosistema interconnesso caratterizzato da profonde sinergie e sovrapposizioni funzionali.
L’interazione tra Information Security e Cybersecurity si manifesta attraverso una condivisione profonda dei principi fondamentali nella protezione dei dati. Questi domini convergono nell’utilizzo di framework comuni per la gestione del rischio e nell’attenzione dedicata alla compliance normativa, creando una base solida per la protezione delle informazioni sia in ambito fisico che digitale.
Nel rapporto tra Cybersecurity e ICT Security, emerge una stretta collaborazione nella protezione dell’infrastruttura digitale. Questi settori condividono non solo strumenti e tecnologie, ma anche approcci metodologici nell’implementazione di misure di sicurezza tecniche, creando un continuum protettivo che abbraccia l’intero stack tecnologico.
La sinergia tra ICT Security e Cyber Defence si manifesta particolarmente nella protezione delle infrastrutture critiche. Questa collaborazione si concretizza attraverso l’impiego di tecnologie avanzate di monitoraggio e lo sviluppo di sistemi di early warning, essenziali per anticipare e contrastare minacce sofisticate.
Il cerchio si chiude con l’interazione tra Cyber Defence e Information Security, dove gli approcci strategici alla sicurezza si fondono con l’implementazione di politiche organizzative comprehensive. Questa sinergia si estende alla gestione della sicurezza a livello enterprise, creando un framework integrato che bilancia esigenze operative e requisiti di protezione.
Questa rete di interazioni e sovrapposizioni crea un tessuto protettivo resiliente, dove ogni dimensione rafforza e completa le altre, generando un sistema di difesa robusto e adattivo capace di rispondere efficacemente alle sfide della sicurezza moderna.
Conclusioni
Nel panorama sempre più sofisticato della sicurezza digitale, la comprensione approfondita e l’integrazione armoniosa delle quattro dimensioni fondamentali emerge come elemento cruciale per la costruzione di un framework difensivo all’avanguardia. La vera sfida non risiede nella mera implementazione di soluzioni tecniche isolate, ma nella capacità di orchestrare un sistema di protezione che sintetizzi le peculiarità di ogni dimensione in una strategia coesa e dinamica.
Le organizzazioni contemporanee si trovano di fronte alla complessa missione di calibrare la propria postura di sicurezza bilanciando molteplici variabili interdipendenti. Questo equilibrio richiede una valutazione sofisticata che parte dall’analisi del profilo di rischio specifico dell’organizzazione e si estende attraverso una ponderata allocazione delle risorse disponibili. La conformità normativa, lungi dall’essere un mero esercizio di compliance, diventa un elemento strutturale che si intreccia con gli obiettivi strategici di business, mentre l’evoluzione costante delle minacce richiede un approccio adattivo e proattivo.
In questo contesto, l’efficacia della protezione non deriva dalla semplice somma delle componenti, ma dalla loro integrazione sinergica in un ecosistema resiliente. La vera innovazione risiede nella capacità di creare un framework di sicurezza che non solo risponda alle minacce attuali, ma sia sufficientemente flessibile da evolvere di pari passo con il panorama delle minacce emergenti, garantendo una protezione sostenibile e duratura nel tempo.
Questa visione olistica della sicurezza rappresenta non solo una necessità operativa, ma una vera e propria evoluzione paradigmatica nel modo di concepire la protezione delle informazioni nell’era digitale. Solo attraverso questa prospettiva integrata e dinamica le organizzazioni possono aspirare a costruire un sistema di difesa veramente efficace, capace di proteggere gli asset critici mantenendo al contempo l’agilità necessaria per prosperare in un ambiente digitale in continua evoluzione.