Key influences on the security job market

h3 { font-weight: bold; font-size: 18px; color: #C72026; }

Influences that shape both the job market as well as workplace dynamics continue to evolve. Unique to the security profession, however, is that many of these key factors will have an increased effect on the security risks that your organization faces in addition to challenging you on a personal level.

Remote and hybrid work models vs RTO mandates

Indications are each of these three will continue to affect work that, by its nature, requires a physical presence. Organizations taking a hard line on requiring employees to return to the office will be faced with even more retention and recruitment challenges. The potential for security risk and compliance vulnerabilities exists for companies unprepared to deal with these issues.

Demographic and work place dynamics

Adults 65 and older remain a growing segment of the workplace. The U.S. Bureau of Labor and Statistics (BLS) predicts these employees are expected to account for 8.6% of the workforce by 2032. If this projection is correct, those numbers will represent a 57% labor force growth over a 10-year period.

It is already common to see security practitioners over the age of 65 who are still fully engaged within the security industry. If this trend continues and the BLS predictions are correct, this suggests that the growth of advancement opportunities for mid-career security professionals may slow without an offsetting increase in the overall growth of the profession.

While new companies with emerging security programs will look for senior level leadership — as will those organizations who are expanding their security and risk programs — an expansion in available experienced senior talent will mean that competition for top security jobs will remain fierce.

Workplace culture

SHRM, the world’s largest HR association, last year focused on Incivility in the workplace as an increasing concern. They noted a rise in rude, disrespectful, and / or aggressive behavior across all industries. These types of environments create an increase in stress, decrease in job satisfaction, and lower productivity.

Companies now invest substantially more in mental health support and stress management. There is no sign that the underlying causes and drivers fueling incivility are going to abate, meaning there will be increases in operational disruptions. The psychological impact associated with the inevitable stress and anxiety will likely create what is sometimes referred to as emotional contagion, creating a toxic work environment that undermines security.

Economic challenges

The direct business disruption costs associated with declining workplace culture are numerous. They include turnover costs, litigation, brand and reputation decline that affects the perception of an organization by their customers, suppliers and the public in general. It is also likely to result in costly security risk related problems ranging from insider threats, violence, intellectual property issues, and sabotage. All of this will result in financially negative consequences for organizations.

To have a positive impact on their careers, security professionals will need to consider how to support their organization’s efforts to prevent, minimize or mitigate any resulting issues from these four key influences, even with the knowledge the practitioners themselves will be personally affected by the issues as well.

https://www.securitymagazine.com/articles/101358-key-influences-on-the-security-job-market


La nuova feature di Brave può diventare molto pericolosa


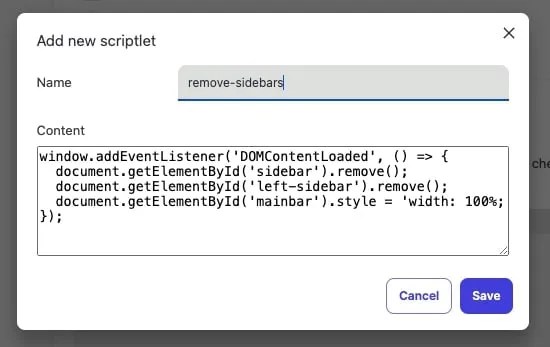
La scorsa settimana Brave ha annunciato l’arrivo dei custom scriptlets: gli utenti potranno scrivere e iniettare i propri scriptlets, ovvero porzioni di codice da incorporare nelle pagine web. Questi script possono essere usati per modificare l’aspetto e il comportamento di una pagina web, in modo che l’utente possa personalizzare la propria esperienza di navigazione.

Brave custom scriptlets

Uno scriptlet custom che modifica la grafica di una pagina. Credits: Brave

“Adblocker come Brave Shields, uBlock Origin e Adguard utilizzano già internamente gli scriptlet per estendere le capacità di blocco. Ad esempio, possono caricare una versione innocua di uno script di tracciamento invece di quello reale, massimizzando la privacy e riducendo al minimo le rotture. Gli scriptlet personalizzati offrono lo stesso potere agli utenti di Brave” si legge nell’annuncio ufficiale.

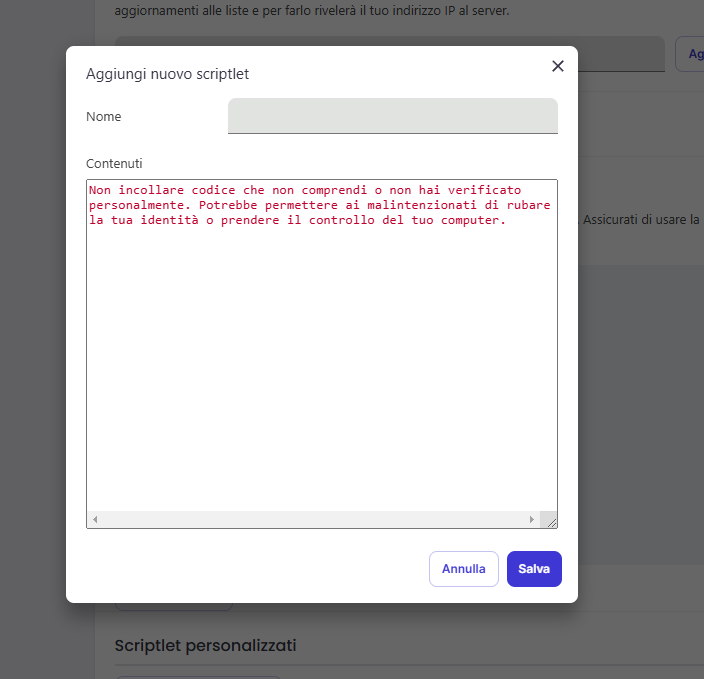
Ma “da grandi poteri derivano grandi responsabilità”, come sottolinea la compagnia dietro il browser, spiegando che la feature è disponibile solo nella Modalità Sviluppatore. Per iniettare gli scriptlets occorre navigare nella sezione Protezioni e poi su Applicazione di filtri ai contenuti. Qui è possibile abilitare il flag di modalità sviluppatore e, nella sezione sottostante, aggiungere un nuovo scriptlet; infine, basta aggiungere una nuova regola specificando il sito che si vuole modificare e il nome dello script da applicare.

I custom scriptlets sono una funzionalità molto interessante che può essere usata per eliminare fastidiosi pop-up, banner pubblicitari o widget, per mostrare contenuti nascosti e modificare il colore e lo stile dei testi, per impostare l’auto-completamento nei form o per bypassare eventuali restrizioni dei siti web.

Al contempo però molti utenti, soprattutto i meno esperti, potrebbero incollare scriptlets già pronti che si rivelano malevoli, in grado di sottrarre dati sensibili o addirittura scaricare malware sul dispositivo in uso.

L’uso di codice iniettato direttamente nelle pagine web apre a molte possibilità di utilizzo; proprio per questo è necessario prestare la massima attenzione agli scriptlet che si utilizzano, inserendo soltanto quelli provenienti da fonti verificate e comunque sempre comprendendo a fondo il codice che si sta iniettando.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/10/la-nuova-feature-di-brave-puo-diventare-molto-pericolosa/?utm_source=rss&utm_medium=rss&utm_campaign=la-nuova-feature-di-brave-puo-diventare-molto-pericolosa


29% of school systems report a rise in student-to-student security incidents

A recent cybersecurity report by Clever found that 5% of U.S. school systems have implemented multi-factor authentication (MFA) for students.

The report found that 24% of administrators express high confidence in their ability to protect student digital identities. While 70% of administrators identify AI as a growing security consideration, 9% currently have formal vetting procedures for AI in edtech products.

Twenty-nine percent of school systems report increases in student-to-student security incidents, highlighting the need for comprehensive security approaches.

Read the report.

https://www.securitymagazine.com/articles/101370-29-of-school-systems-report-a-rise-in-student-to-student-security-incidents


CERT-AGID 01-07 febbraio: nuova ondata di attacchi Vidar e Poste Italiane sotto attacco


Questa settimana il CERT-AGID ha identificato e analizzato 55 campagne malevole e fornito 1053 indicatori di compromissione.

Questa settimana, il CERT-AGID ha identificato e analizzato 55 campagne malevole nel panorama italiano di sua competenza, di cui 28 mirate specificamente al Paese e 27 di carattere generico ma con impatti anche in Italia. Agli enti accreditati sono stati forniti 1053 indicatori di compromissione (IoC) rilevati.

I temi della settimana

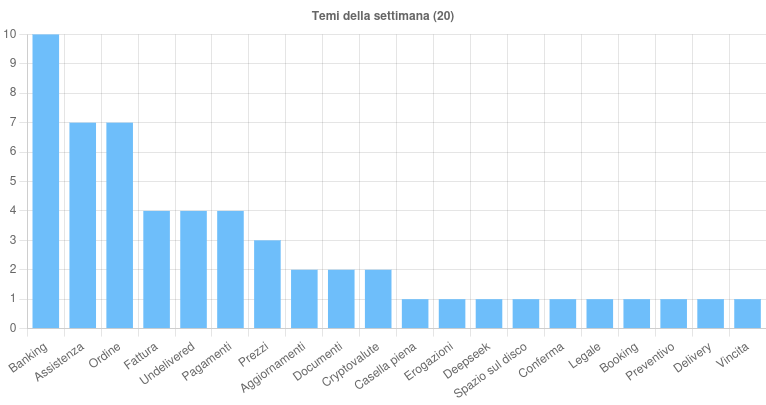
Questa settimana sono stati individuati 20 temi utilizzati per condurre campagne malevole sul territorio italiano.

Tra i più rilevanti, il settore bancario (Banking) è stato al centro di numerose campagne di phishing via PEC, rivolte in particolare ai clienti di Intesa Sanpaolo, e di attacchi di smishing contro Poste Italiane. Lo stesso tema è stato sfruttato anche per diffondere i malware per smartphone Copybara, SpyNote e Irata.

Questa settimana il CERT-AGID ha identificato e analizzato 55 campagne malevole e fornito 1053 indicatori di compromissione.

Il settore dell’Assistenza è stato invece utilizzato per campagne di phishing via PEC ai danni dei clienti Aruba e per un’operazione di smishing volta a diffondere il malware TangleBot tramite un APK malevolo.

Un altro tema ricorrente è stato quello degli Ordini, sfruttato sia in attacchi mirati all’Italia sia in campagne di portata più ampia per diffondere malware come Modiloader, AgentTesla, PureLogs Stealer, Xworm, Formbook e Snake Keylogger.

Questo stesso argomento è stato anche il pretesto per una campagna di phishing ai danni della società internazionale Geo-Chem Middle East.

Tra gli eventi di particolare interesse, si segnala che nella notte del 2 febbraio 2025 è stata rilevata una nuova ondata di attacchi Vidar.

Questa è stata caratterizzata dall’impiego di tecniche di offuscamento avanzate per eludere le difese, dall’uso di un Domain Generation Algorithm (DGA) per generare dinamicamente indirizzi malevoli e dall’attivazione ritardata delle URL, una strategia che permette agli attaccanti di sfuggire ai sistemi di rilevamento.

Il CERT-AGID ha inoltre individuato due nuove campagne malevole rivolte agli utenti di Poste Italiane, una legata al tema “Banking” e l’altra al tema “Delivery”, entrambe finalizzate al furto di dati personali e finanziari delle vittime.

Fonte: CERT-AGID

Malware della settimana

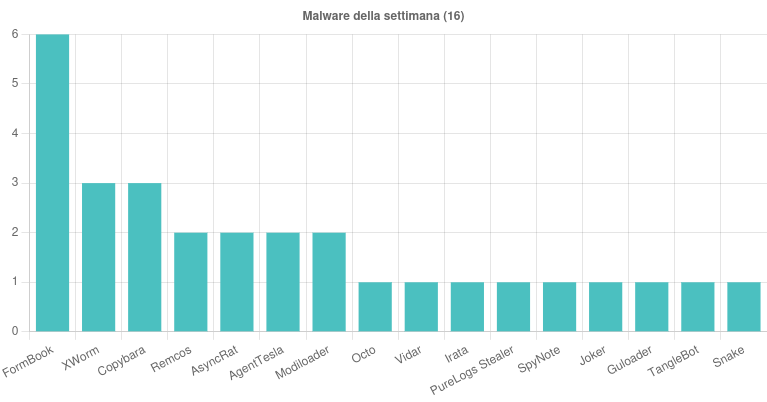
Nel corso della settimana sono state individuate 16 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più rilevanti, FormBook è stato diffuso attraverso una campagna italiana e cinque campagne generiche a tema “Prezzi”, “Ordine” e “Preventivo”, utilizzando email con allegati DOCX, ZIP, RAR, 7Z e LZH.

XWorm è stato rilevato in tre campagne generiche a tema “Documenti”, “Ordine” e “Booking”, veicolate tramite email con allegati PDF e RAR, sfruttando finti CAPTCHA per distribuire il payload.

Copybara è stato utilizzato in due campagne italiane e una generica legate al settore “Banking”, con la diffusione di APK malevoli tramite SMS. Modiloader è stato protagonista di una campagna italiana a tema “Fattura” e di una generica a tema “Ordine”, entrambe veicolate con email contenenti allegati GZ.

Remcos è stato individuato in una campagna italiana a tema “Documenti” e in una generica a tema “Fattura”, entrambe diffuse tramite email con allegati XLS. AgentTesla è stato distribuito attraverso due campagne generiche a tema “Ordine” e “Pagamenti”, sfruttando email con allegati RAR e IMG.

Fonte: CERT-AGID

AsyncRAT è stato rilevato in una campagna italiana a tema “Legale”, veicolata tramite email con link a file ZIP, e in una campagna generica a tema “Prezzi” con allegato PDF. Octo è stato protagonista di una campagna generica a tema “Deepseek”, diffusa tramite link a file APK.

Irata è stato individuato in una campagna italiana a tema “Banking”, con veicolazione dell’APK malevolo tramite SMS. Vidar è stato sfruttato in una campagna italiana a tema “Pagamenti”, veicolata attraverso email provenienti da caselle PEC compromesse con link a script JS malevolo.

SnakeKeylogger è stato diffuso con una campagna italiana a tema “Ordine”, tramite email con allegato ZIP. SpyNote ha colpito attraverso una campagna italiana a tema “Banking”, diffondendo l’APK malevolo via SMS.

Guloder è stato scoperto in una campagna generica a tema “Pagamenti”, distribuita con email contenenti allegato ZIP. Joker è stato rilevato in una campagna generica a tema “Cryptovalute”, veicolato tramite link a file APK.

TangleBot ha colpito con una campagna italiana a tema “Assistenza”, diffusa tramite SMS con link a file APK malevolo. Infine, PureLogs Stealer è stato individuato in una campagna generica a tema “Ordine”, diffusa tramite email con allegato CAB.

Phishing della settimana

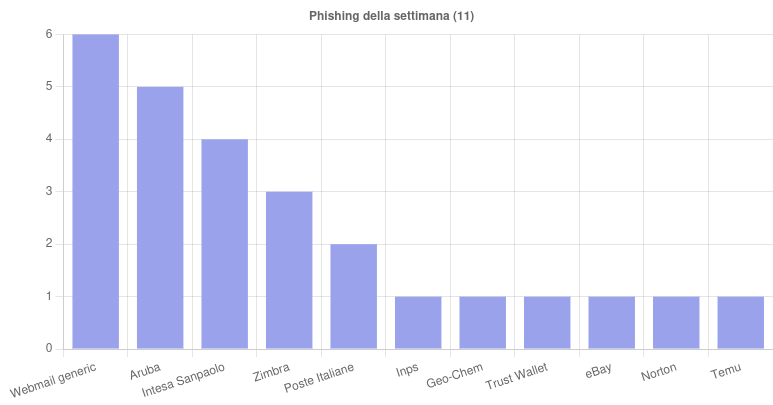
Nel corso della settimana sono stati coinvolti 11 brand nelle campagne di phishing.

Tra i marchi maggiormente presi di mira spiccano Aruba, Intesa Sanpaolo, Zimbra e Poste Italiane, con numerose campagne che hanno cercato di ingannare gli utenti attraverso email fraudolente e messaggi ingannevoli.

Fonte: CERT-AGID

Come sempre, però, ancora più rilevante è stato l’elevato numero di campagne di phishing legate a servizi di webmail generici.

Un fenomeno, questo,  che evidenzia come gli attaccanti puntino in modo sempre più sistematico al furto di credenziali, spesso sfruttandole come primo passo per ulteriori attacchi.

Formati e canali di diffusione

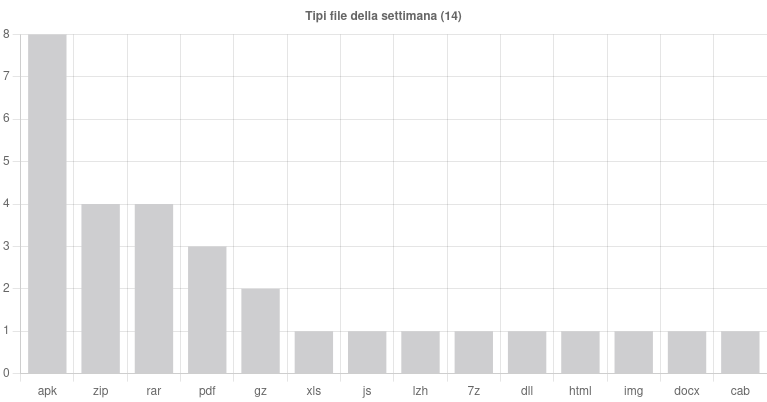
Il CERT-AGID ha messo in luce l’uso di 14 differenti tipologie di file per la diffusione di contenuti dannosi.

Tra i formati più sfruttati, spicca l’APK, utilizzato in ben 8 campagne malevole.  Subito dopo troviamo i file compressi in formato ZIP e RAR, impiegati in 4 campagne ciascuno.

Il formato PDF è stato rilevato in 3 casi, mentre il formato GX è stato riscontrato 2 volte. Altri formati hanno avuto un impiego più limitato, ma non per questo meno significativo.

Tra questi, con una sola occorrenza ciascuno, figurano i file XLS, JS, LZH, 7Z, DLL, HTML, IMG, DOCX e CAB.

Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, le email si confermano il principale vettore di attacco, coinvolte in ben 36 campagne malevole. Questo dato sottolinea ancora una volta l’efficacia del phishing e della diffusione di malware tramite allegati o link ingannevoli.

Le caselle PEC, pur avendo un livello di sicurezza superiore rispetto alla posta elettronica tradizionale, sono state comunque sfruttate per 10  campagne, segno che i cybercriminali stanno concentrando sempre più i loro sforzi anche su questo canale, consapevoli della fiducia che gli utenti ripongono nelle comunicazioni certificate.

Gli SMS sono invece stati come vettore d’attacco registrato in 7 campagne malevole. Sebbene meno frequente rispetto alle email, questo metodo sta acquisendo sempre maggiore rilevanza, in particolare per la diffusione di malware destinati agli smartphone, come quelli veicolati tramite APK.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/10/cert-agid-01-07-febbraio-nuova-ondata-di-attacchi-vidar-e-poste-italiane-sotto-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-01-07-febbraio-nuova-ondata-di-attacchi-vidar-e-poste-italiane-sotto-attacco


Data Loss Prevention: Mitigare il Rischio di Perdita di Dati

Questo è il primo articolo di una serie di approfondimenti redatti da Vito Sinforoso, dedicati alle soluzioni di Data Loss Prevention (DLP) e alla normativa sulla privacy e sui diritti dei lavoratori. In questo articolo, si esplora l’origine di Internet, l’evoluzione delle minacce alla sicurezza dei dati e l’importanza sempre più centrale delle strategie di protezione, con particolare attenzione alla Data Loss Prevention.

La Data Loss Prevention viene presentata come un insieme di processi, tecniche e strumenti volti a prevenire la perdita e la violazione dei dati sensibili. L’articolo descrive come le soluzioni DLP operino attraverso l’identificazione dei dati da proteggere, il monitoraggio delle azioni degli utenti e l’applicazione di regole di protezione. Si evidenzia l’importanza di implementare queste soluzioni in modo mirato, per garantire la sicurezza senza compromettere l’operatività aziendale.

Dalle Origini Militari di ARPANET all’Internet Moderno: Un Viaggio nella Storia della Rete

L’origine della rete Internet deve rinvenirsi in un progetto di ricerca militare condotto negli Stati Uniti negli anni ‘60, noto come ARPANET (Advanced Research Projects Agency Network). Il progetto, finanziato dall’ARPA[1], aveva lo scopo di creare una rete di comunicazioni in grado di resistere a eventuali interruzioni o guasti, in particolare in contesti di guerra o di altre emergenze.

Il concetto chiave che permise lo sviluppo di ARPANET e, successivamente di Internet, è stato quello della commutazione a pacchetto. Questa tecnologia, proposta indipendentemente da Paul Baran e Donald Davies negli anni ‘60, consente la trasmissione di dati in piccoli blocchi (pacchetti) che vengono inviati attraverso la rete in modo indipendente e possono seguire percorsi diversi per raggiungere la medesima destinazione, dove vengono nuovamente assemblati nell’ordine corretto[2].

Il primo collegamento di ARPANET fu stabilito il 29 ottobre 1969, collegando quattro nodi universitari: le Università della California, Los Angeles (UCLA) e Santa Barbara (UCSB), l’Istituto di Ricerca di Stanford (SRI) e l’Università dello Utah. Questo collegamento ha segnato la nascita di quello che sarebbe diventato Internet.

L’Espansione della Rete: Dal TCP/IP alla Globalizzazione di Internet

Negli anni ‘70 e ‘80, la rete si è espansa significativamente, includendo non solo istituzioni militari e di ricerca, ma anche università e, infine, altri settori pubblici e privati. Un momento cruciale per lo sviluppo di Internet è stato l’introduzione del protocollo TCP/IP (Transmission Control Protocol/Internet Protocol)[3] il 1° gennaio 1983, che ha standardizzato la comunicazione tra i diversi sistemi informatici, rendendo possibile l’interconnessione di reti eterogenee in un’unica “rete di reti” globale.

La Sicurezza dei Dati nell’Era Digitale

Una semplice riflessione consente di realizzare come la sicurezza nella trasmissione dei dati fosse un’esigenza già avvertita agli albori di Internet, anzi forse è più corretto affermare che fosse un prerequisito del progetto ARPANET.

Con il dilagante diffondersi di Internet e di tutte le sue applicazioni, questa tecnologia ha raggiunto masse enormi di soggetti, differenti tra loro quanto a capacità di intuirne le potenzialità ed i rischi: Internet ha messo in comunicazione istituzioni civili e militari, aziende di ogni dimensione e soprattutto miliardi di persone, ma anche singoli criminali ed intere organizzazioni dedite a traffici illeciti di ogni genere

Gli utilizzatori normali (intendendo per tali le persone che normalmente utilizzano la rete per lavoro, divertimento, comunicazione, informazione e quant’altro), in particolare, sono apparsi sin da subito i soggetti più vulnerabili, sebbene non gli unici, in quanto meno tecnologicamente strutturati e consapevoli dei pericoli connessi; al contempo, sono stati i soggetti più ammaliati dalle innovazioni rivoluzionarie messe a loro disposizione da Internet.

Anche gli altri attori (le istituzioni e le imprese), veri depositari di strabilianti quantità di dati, il più delle volte di tipo personale, continuano a conoscere, a spese loro e dei loro utenti, le proprie vulnerabilità e quanto siano oggetto nel mirino del cyber crime.

La Tutela dei Dati Personali: Un’Esigenza Crescente nell’Era di Internet

La tutela dei dati, in particolare di quelli personali[4], e dei procedimenti secondo cui vengono trattati ha assunto un’importanza sempre più rilevante, cresciuta di pari passo con lo svilupparsi della rete e dell’intrusività delle sue applicazioni nella vita di ogni cittadino.

In questo contesto e per queste ragioni, sono stati emanati vari provvedimenti normativi, sia a livello internazionale che nazionale, che hanno posto sempre più l’attenzione, tra l’altro, sugli aspetti di sicurezza connessi alle criticità ed alle problematiche derivanti dal diffuso uso di Internet e dallo scambio di dati attraverso di essa.

A detta normativa, si sono affiancati, anche perché in più occasioni espressamente richiamati dalla prima, documenti pubblicati da vari enti, governativi, universitari e privati, che hanno proposto degli standard di sicurezza a cui attenersi per mitigare i rischi connessi con il trattamento e la trasmissione dei dati.

Data Loss Prevention: Cause, Rischi e Strategie di Prevenzione

Con l’aumentare della raccolta di dati da parte di istituzioni e di aziende e a causa di un uso sempre più frequente di dispositivi e servizi online, i dati personali vengono sempre più facilmente condivisi in rete, con una conseguente maggior probabilità che si verifichi una perdita o una fuga degli stessi, ossia una c.d. Data Loss (perdita di dati).

Molteplici sono i canali attraverso cui si può verificare una Data Loss, tra i quali i più comuni sono la trasmissione di email e l’impiego di dispositivi rimovibili, tipo chiavette USB, hard disk esterni o CD/DVD.

A ciò si aggiunga quella che può essere, a ragione, considerata la causa principale della perdita di dati ossia il comportamento umano, in considerazione della non sufficiente consapevolezza con cui gli esseri umani, nel loro essere imperfetti, manipolano quotidianamente una enorme quantità di dati che possono essere accidentalmente eliminati, sovrascritti o inconsapevolmente divulgati.

Attacchi Informatici e Malware: Minacce Crescenti alla Sicurezza dei Dati

Un’altra delle cause principali della Data Loss è connessa agli attacchi informatici e alla inoculazione di malware o virus che infettano i computer degli utenti, risultando fonte potenziale di furti ed eliminazione di file non protetti.

Per mitigare il rischio di perdita di dati, le organizzazioni devono adottare una strategia di protezione dei dati multilivello che includa backup regolari, piani di disaster recovery, formazione degli utenti sulla sicurezza dei dati, soluzioni di sicurezza informatica avanzate e politiche rigorose di gestione degli accessi e controllo degli insider.

Data Loss Prevention (DLP): Una Soluzione Avanzata per la Protezione dei Dati

Una delle opzioni in grado di mitigare il rischio di potenziali Data Loss consiste nell’implementazione di una soluzione di Data Loss Prevention (DLP), ossia l’insieme dei processi, delle tecniche e degli strumenti per prevenire perdite e violazioni dei dati.

Si tratta, quindi, di un sistema che ha l’obiettivo di proteggere i dati ed evitare che questi vengano persi o resi inaccessibili, nell’intento di garantire un elevato livello di sicurezza rispettando gli standard a cui rinvia la legge. Un processo di trattamento dei dati basato su una soluzione DLP permette di identificare i dati da proteggere e monitorare le azioni svolte dagli utenti che li manipolano, al fine di evitare che ci sia una perdita degli stessi, mediante la definizione di un insieme di regole di classificazione e di protezione.

Le regole di classificazione permettono di identificare i soli dati da tutelare attraverso l’applicazione di un tag o di un’etichetta di classificazione, mentre le regole di protezione consentono di monitorare le azioni svolte dagli utenti che utilizzano i dati ed eventualmente bloccarne l’azione svolta per evitare che ci sia una fuga o una perdita di dati.

Implementazione Efficace di Soluzioni di Data Loss Prevention

Queste regole vengono applicate ad un perimetro ristretto di utenti e quindi a un numero ristretto di apparati, ossia quelli utilizzati dai soli operatori che manipolano dati da tutelare e senza impattare negativamente sulla loro operatività.

Affinché una regola possa ritenersi efficace, è necessario che questa sia anche in grado di individuare nuove fonti di dati in tempi ragionevoli e che sia in condizione di continuare a funzionare in modo appropriato anche a seguito di un cambio delle condizioni, quale potrebbe essere l’applicazione di una nuova release.

L’articolo sottolinea l’importanza crescente della Data Loss Prevention nell’ecosistema della sicurezza informatica. Si evidenzia come una strategia di Data Loss Prevention efficace non solo protegga i dati sensibili, ma contribuisca anche al rispetto delle normative sulla privacy e alla salvaguardia della reputazione aziendale.

Nei prossimi articoli della serie, verranno approfondite le cause specifiche della perdita di dati e saranno esaminati in dettaglio i fondamenti tecnici e operativi della Data Loss Prevention, offrendo ai lettori una comprensione completa di questa tecnologia essenziale per la sicurezza dei dati nell’era digitale.

Per approfondire il tema vi invitiamo alla lettura del white paper completo a cura di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] Ora DARPA, Defense Advanced Research Projects Agency, un’Agenzia del Dipartimento della Difesa degli Stati Uniti. Obiettivo dell’ARPA era quello di creare una rete di computer che potesse funzionare anche in caso di danneggiamento degli elaboratori principali.

[2]Paul Baran pubblicò nel 1964 uno studio sulla trasmissione dei dati, che venne subito apprezzato dal Ministero della Difesa degli Stati Uniti. L’obiettivo di Baran era neutralizzare la posizione instabile di due potenze nucleari nevrotiche che cercavano di distruggersi l’un l’altra. Egli ritenne che con un sistema di comunicazione vulnerabile, ci poteva essere una pericolosa tentazione per entrambe le parti di fraintendere le azioni dell’altra e quindi attaccare per primi. Baran utilizzò l’esempio di una rete telefonica per descrivere il suo progetto. La rete telefonica nei suoi punti centrali, quelli che gestivano il traffico delle comunicazioni, era chiaramente vulnerabile; se qualcuno di questi fosse stato neutralizzato l’intera rete telefonica sarebbe stata inutilizzabile.

Occorreva quindi costruire una rete in cui, anche se i centri nevralgici fossero andati distrutti, le comunicazioni sarebbero state in grado di circolare comunque, permettendo così ai comandi militari di mantenere il controllo. L’idea di Baran era di prevedere una rete in cui ogni computer sarebbe stato connesso a diversi altri vicini (almeno tre o quattro).

Calcolò quante connessioni erano necessarie affinché un elaboratore avesse una probabilità ragionevole di rimanere connesso in seguito a un attacco. Con questo calcolo giunse al risultato che uno qualsiasi dei nodi (computer) sopravvissuto a un attacco, sarebbe quasi sempre stato in grado di comunicare col gruppo più vasto di computer rimasti funzionanti. L’assenza di nodi principali eliminava ogni possibile attacco strategico.

Dopo aver concluso che era possibile costruire, con relativa facilità, una rete decentralizzata, ridondante e sufficientemente robusta, Baran cominciò a riflettere sulla trasmissione dei messaggi in rete. I risultati del suo studio lo portarono a dedurre che i messaggi piuttosto che essere spediti in un blocco unico, potevano essere spezzati in “blocchi a formato standardizzato” ottenendo così una maggiore velocità di trasmissione e una comunicazione più sicura.

In quegli stessi anni, Donald Davies, un fisico inglese che lavorava al National Physical Laboratory, in modo del tutto indipendente, giunse a conclusioni assai simili a quelle di Baran, partendo da premesse diverse.

Il suo scopo, infatti, era quello di creare una rete pubblica abbastanza veloce ed efficiente per permettere agli utenti di sfruttare le capacità di elaborazione dei computer anche a notevole distanza, senza che le differenze di sistema operativo condizionassero la comunicazione. La soluzione trovata da Davies si basava sull’idea di suddividere i messaggi da inviare in più parti: in questo modo un computer avrebbe potuto gestire l’invio e la ricezione di molti messaggi contemporaneamente, suddividendo il tempo di elaborazione per ciascun messaggio in ragione dei blocchi di dati. Denominò tali parti di messaggio “pacchetto (packet) di dati” e il sistema di comunicazione “commutazione di pacchetto” (packet switching), alternativo alla “commutazione di circuito” dei sistemi tradizionali.

Fonte: https://storiadiinternet.wordpress.com/le-origini-di-internet/commutazione-a-pacchetto/ (consultato in data: 30/01/2024).

[3] Il TCP/IP assicura la comunicazione fra reti formate da nodi basati su un’ampia gamma di hardware e architetture di sistemi operativi. E in altre parole realizza efficacemente la connessione di sistemi e reti eterogenei. Oggi il TCP/IP è diventato il protocollo più utilizzato al mondo e supporta tutte piattaforme di rete sul mercato. TCP/IP è una specifica che definisce una serie di protocolli usati per standardizzare come due o più computer scambiano informazioni gli uni con gli altri.

Fonte: https://www3.diism.unisi.it/~giambene/reti_di_telecomunicazioni_materiale/materiale_didattico/Vecchio_Ordinamento_e_Specialistica/TCP_IP_Pasqualetti.pdf (consultato in data 22/02/2024).

[4]Il Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016, “Regolamento generale sulla protezione dei dati” (RGPD/GDPR), all’art. 4 definisce il “«dato personale»: qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»)”.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-loss-prevention/


DOGE inputs federal data to AI, cyber leaders discuss implications

Elon Musk’s Department of Government Efficiency (DOGE) has been feeding sensitive federal information into artificial intelligence (AI), according to a new report. The information in question is sensitive data from the United States Department of Education, including internal financial data and personally identifiable information (PII) for individuals managing grants. The data is being input into AI in order to investigate the agency’s programs and spending. 

According to the report, the DOGE team is leveraging AI software within Azure, Microsoft’s cloud computing platform, to probe the information. 

Below, cybersecurity leaders discuss the implications of DOGE inputting federal data to AI. 

Security leaders weigh in

Casey Ellis, Founder at Bugcrowd:

On one hand, it’s a pretty logical use of AI: Using AI to interrogate raw, disparate, and presumably vast datasets to speed up “time to opinion” makes a lot of sense on a purely technical and solution level. 

On the other hand, of course, it raises some serious questions around privacy and the transit of sensitive data, and the governance being applied to how data privacy is being managed, especially for personnel files, project/program plans, and anything impacting intelligence or defense.

Satyam Sinha, CEO and Co-Founder at Acuvity:

Given the extensive use of GenAI services by countless enterprises, the use by government agencies does not come as a surprise. However, it’s important to note that GenAI services represent a completely new risk profile due to its ongoing rapid evolution. The risk of data exfiltration across GenAI services is very real, especially given the value of such sensitive government agencies’ financial data to our adversaries and bad actors. While many providers adhere to requirements such as GovCloud and Fedramp, not all providers do. We have to exercise an abundance of caution and an additional layer of security.

J Stephen Kowski, Field CTO at SlashNext Email Security+:

The processing of sensitive government or any organization’s data through AI tools raises important cybersecurity considerations, particularly since this data includes personally identifiable information and financial records from the Department of Education. Modern AI-powered security controls and real-time threat detection should be standard practices when handling such sensitive information, especially given the potential for data exposure to foreign adversaries or cybercriminals. Organizations working with government systems should implement comprehensive security measures that combine AI safeguards with human oversight to protect sensitive information while maintaining operational efficiency.

https://www.securitymagazine.com/articles/101372-doge-inputs-federal-data-to-ai-cyber-leaders-discuss-implications


Lawmakers propose DeepSeek ban on government devices

A bipartisan congressional bill has been proposed, which would prohibit the use of the Chinese artificial intelligence software, DeepSeek, on government devices.

The bill, introduced by United States Representatives Josh Gottheimer (D-NJ) and Darin LaHood (R-IL), has been proposed on the grounds of national security, citing concerns of espionage. 

Dave Gerry, CEO at Bugcrowd, comments, “Scrutiny of DeepSeek appears warranted given the likely connections back to the Chinese Communist Party (CCP), continued concerns around data privacy and leakage, and a recent security incident. Unsurprisingly, government and corporate leaders alike are looking at options to, at a minimum, temporarily remove access while additional reviews are done.”

Below, more security leaders share their thoughts on this proposed bill. 

Security leaders weigh in

Satyam Sinha, CEO and Co-Founder at Acuvity:

For the U.S. government, espionage is a daily challenge and exposing workers to GenAI services such as DeepSeek, which clearly state that data will reside in China and will be used to improve the models and services, is an obvious risk. The move to block the mobile application and website is clearly a recommended approach.

However, the issue at hand is much bigger than just DeepSeek. First, there are several other apps with similar origins and risks as DeepSeek — for example Qwen. Focusing on the trending GenAI service is just a stopgap. What we should be thinking about is the overall categories of risk. Second, GenAI services, regardless of their origin, are under constant cyberattack. And it only takes one successful attack for sensitive information such as login credentials to be stolen in mass.  

What I would like to see is for us to take a stronger stance on security of GenAI application usage across the board and start requiring an extra layer of cybersecurity. By moderating the information that is initially shared, we can reduce the risk associated with GenAI applications, whether those risks stem from intended design or cyberattacks.

J Stephen Kowski, Field CTO at SlashNext Email Security+:

While DeepSeek’s AI capabilities are impressive, security researchers have identified multiple vulnerabilities that could allow malicious actors — whether nation-states or cyber criminals — to exploit the application as a delivery mechanism for credential theft and data exfiltration. The discovery of hidden code capable of transmitting login credentials to China Mobile servers highlights how AI chatbots can become unwitting conduits for cyberattacks, which is particularly concerning given that millions of users have already downloaded and integrated these tools into their daily workflows. The rapid response by Australia, Italy, Taiwan and South Korea to implement bans demonstrates the seriousness of these security gaps, especially since advanced threat detection could have identified these concealed communication channels before they put sensitive data at risk. Modern organizations need real-time protection that can detect and block sophisticated technical threats hiding within seemingly innocent AI applications, regardless of their country of origin.

Casey Ellis, Founder at Bugcrowd:

This is as much about geopolitics and trust as it is about technical vulnerabilities. The ban is a defensive move in a much larger strategic competition. While it’s a step in the right direction, it also underscores the need for a proactive, rather than reactive, approach to securing U.S. technology and data.

This proposed ban on DeepSeek is a classic example of the intersection between cybersecurity, geopolitics and national security. The concerns raised by LaHood and Gottheimer about the app’s potential for espionage align with a broader pattern of scrutiny around Chinese-affiliated technologies. The underlying issue here isn’t just about DeepSeek itself but the broader risk posed by software and hardware tied to entities that operate under CCP influence.

From a cybersecurity perspective, the concern is valid. Apps like DeepSeek, particularly those with access to sensitive data or device-level permissions, can be weaponized for surveillance or data exfiltration. The U.S. government has been increasingly cautious about this, as seen with prior actions against companies like Huawei and TikTok. The fear isn’t just theoretical — there’s precedent for adversarial nation-states leveraging technology for espionage.

That said, this isn’t just a technical issue, it’s a trust issue. The challenge is that even if DeepSeek’s developers claim no affiliation with the CCP or no malicious intent, the opacity of Chinese corporate governance and the potential for state influence make it difficult to verify. This is why the U.S. government is erring on the side of caution.

The broader takeaway here is that this isn’t just about banning one app. It’s about recognizing the systemic risk posed by foreign-controlled technologies in critical environments. The U.S. needs to continue investing in its own tech ecosystem to reduce reliance on potentially compromised foreign solutions. At the same time, fostering collaboration with the global cybersecurity community — particularly ethical hackers and researchers — can help identify and mitigate these actual technical risks before they become crises.

https://www.securitymagazine.com/articles/101369-lawmakers-propose-deepseek-ban-on-government-devices


Data breaches affect consumer trust

Vercara announced the results of its second-annual Consumer Trust & Risk Report. The survey found that breaches in 2024 had less impact on consumers’ trust in brands compared to the previous year (a 6.5% decrease from 62% in 2023 to 58% in 2024). The research reveals that consumers are unaware of the impact of insider threats, and instead assume bad actors are to blame for most attacks.

Research found that more than half (58%) of consumers believe brands that get hit with a data breach are not trustworthy, and 70% would stop shopping with a brand that suffered a security incident. Generation Z is the most likely to be unfazed by security incidents, whereas Baby Boomers are most likely to shift their shopping habits.

One-third (30%) of consumers report having their data exposed after shopping online. Survey respondents believe that the top four causes of breaches are:

  • Bad actors hacking into a company’s system – 36% (with 67% of Generation Z holding this belief)
  • A company having extremely poor security measures – 33%
  • Bad actors breaking into physical offices – 8%
  • Insider threats – 5%

Additionally, 21% of consumers report that they use the same passwords across work and online shopping accounts and that 57% are comfortable using their work devices for personal shopping, doing so regularly, which opens companies to even more risk.

https://www.securitymagazine.com/articles/101357-data-breaches-affect-consumer-trust


Economic stress was the leading cause of project delays in 2024

Genetec shared the results of their 2025 State of the Physical Security Report, including hybrid-cloud security, artificial intelligence (AI), and staff concerns.

According to the report, 43% of end users envision hybrid deployments as their preferred approach within the next five years, compared to 18% favoring fully cloud-based implementations and 17% planning to remain fully on-premises. This preference for hybrid-cloud is echoed by consultants and channel partners, with 66% of consultants planning to recommend hybrid deployments in the next five years.

The report also found that 49% of end users delayed projects in 2024 and 45% in 2023. However, in 2023 supply chain issues were the main reason, but in 2024 the cause was economic uncertainties.

Since 2021, both end users and channel partners have consistently reported staffing issues. And the outlook for 2025 points to ongoing concerns. Seventy-two percent of channel partners expect to continue to have hiring challenges while only 6% believe it will improve, according to the report.

The report states that 77% of end users say physical security and information technology (IT) departments now work collaboratively. Additionally, IT departments are taking on an increasing role in the buying process, with more than 50% of end users, systems integrators, and consultants reporting that IT teams are now actively involved in physical security purchasing decisions.

The report reveals a significant rise in the interest toward AI adoption in physical security, with 37% of end users planning to implement AI-powered features in 2025, up from just 10% in 2024. This heightened interest aligns with a strategic, purpose-driven approach. With 42% of end users seeing AI as a tool to streamline security operations, organizations are focusing on practical applications, such as refining threat detection and automating routine processes, with intelligent automation as the ultimate goal.

https://www.securitymagazine.com/articles/101355-economic-stress-was-the-leading-cause-of-project-delays-in-2024


Quantum Cybersecurity in Europa: sfide e strategie per la transizione crittografica post-quantum 

Nel cuore dell’innovazione tecnologica europea, la Quantum Cybersecurity emerge come elemento cruciale per proteggere le infrastrutture digitali del continente dalle minacce dei computer quantistici, capaci di decifrare i sistemi crittografici tradizionali e compromettere la sicurezza dei dati sensibili.

La rapida evoluzione delle tecnologie quantistiche stanno creando nuove sfide significative per la sicurezza delle comunicazioni digitali. In particolare, l’avvento dei computer quantistici minaccia di compromettere i sistemi crittografici attualmente in uso, rendendo vulnerabili dati sensibili e infrastrutture critiche. Un recente studio suggerisce che entro il 2026 esiste una probabilità del 14% che i computer quantistici riescano a violare i sistemi crittografici più diffusi, percentuale che potrebbe salire al 50% entro il 2031, con implicazioni devastanti per la sicurezza informatica.

L’impatto rivoluzionario della computazione quantistica sulla sicurezza digitale

Nel panorama delle minacce alla cybersecurity, la computazione quantistica rappresenta una sfida unica e particolarmente insidiosa. A differenza dei tradizionali attacchi informatici, dove le vulnerabilità scoperte possono essere corrette con patch o aggiornamenti, l’impatto del quantum computing sulla crittografia è fondamentale e richiede anni di preparazione per implementare contromisure efficaci. La peculiarità dei computer quantistici risiede nella loro capacità di manipolare bit quantistici (qubit) che possono esistere simultaneamente in stati 0 e 1, permettendo di esplorare molteplici configurazioni contemporaneamente.

Questa caratteristica rivoluzionaria non rappresenta semplicemente un incremento di velocità computazionale, ma un cambio di paradigma che richiede lo sviluppo di una nuova “immunità cibernetica” basata su crittografia quantum-safe e protocolli di comunicazione quantistica. La sfida non è solo tecnologica ma anche organizzativa: le aziende devono valutare attentamente la “shelf-life” delle informazioni sensibili, considerando che i dati crittografati oggi potrebbero essere decifrati in futuro da computer quantistici sufficientemente potenti.

Una delle preoccupazioni più urgenti riguarda i cosiddetti attacchi “harvest now, decrypt later“, in cui gli aggressori raccolgono oggi informazioni crittografate per decifrarle in futuro quando avranno accesso a computer quantistici sufficientemente potenti. Questa minaccia è particolarmente rilevante per documenti classificati europei che seguono regole di declassificazione dopo 20-50 anni. Un avversario dotato di capacità quantistiche potrebbe potenzialmente accedere a questi contenuti sensibili molto prima della loro naturale declassificazione, compromettendo seriamente la sicurezza nazionale e degli interessi strategici europei.

Il divario strategico nella sicurezza quantistica tra USA e UE

Gli Stati Uniti hanno assunto un ruolo guida nella transizione verso la crittografia post-quantum. Dal 2016, il National Institute of Standards and Technology (NIST) ha avviato un processo di standardizzazione degli algoritmi crittografici resistenti agli attacchi quantistici, con l’obiettivo di completare gli standard entro il 2024. Inoltre, gli USA hanno implementato politiche concrete come il Quantum Cybersecurity Preparedness Act del 2022 e hanno incluso la protezione dagli attacchi quantistici come obiettivo strategico nella National Cybersecurity Strategy del 2023.

L’approccio europeo, invece, si è concentrato principalmente sulla distribuzione quantistica delle chiavi (QKD) attraverso il progetto EuroQCI, che mira a creare una rete di comunicazione quantistica sicura entro il 2027. Questo progetto ha visto nel 2021 la prima comunicazione quantistica interstatale tra Trieste, Lubiana e Zagabria, coprendo una distanza di 100,5 km. Tuttavia, questa focalizzazione rischia di trascurare le minacce immediate come gli attacchi “harvest now, decrypt later“. È significativo notare che 13 dei 19 ricercatori coinvolti negli algoritmi selezionati dal NIST sono affiliati a istituzioni di ricerca europee, evidenziando il paradosso di un’Europa leader nella ricerca ma in ritardo nell’implementazione pratica.

Quantum Cybersecurity: l’urgenza di una risposta europea coordinata

Per affrontare queste sfide, l’Europa necessita di un Piano d’Azione Coordinato che definisca obiettivi chiari e tempistiche per la migrazione verso sistemi crittografici post-quantum. Tale piano dovrebbe colmare il divario tra l’obiettivo a lungo termine di EuroQCI e le esigenze immediate di sicurezza, considerando anche le significative disparità tra gli Stati membri in termini di risorse e competenze nel campo della Quantum Cybersecurity.

L’UE potrebbe facilitare il coordinamento sia a livello tecnico che politico. Sul fronte tecnico, è necessario affrontare le lacune nella ricerca sulle tecnologie quantum-safe, come lo sviluppo di nodi quantistici per connessioni a lungo raggio. A livello politico, l’UE dovrebbe promuovere una transizione armonizzata verso la crittografia post-quantum, supportando gli Stati membri nella creazione di inventari crittografici e nell’identificazione delle priorità di migrazione.

Implementazione e prospettive future

La creazione di un nuovo gruppo di esperti all’interno dell’ENISA, con esperti nazionali distaccati, potrebbe facilitare lo scambio di buone pratiche e stimolare l’elaborazione di piani di migrazione nazionali. Inoltre, l’esplorazione di sandbox per accelerare lo sviluppo di applicazioni quantum-safe potrebbe seguire l’esempio americano, adattandolo alle esigenze europee.

Il programma IRIS2, parte dell’infrastruttura GOVSATCOM, rappresenta un passo importante verso la realizzazione di una rete di comunicazione quantistica spaziale, che potrebbe diventare un programma spaziale di punta insieme a Copernico e Galileo. Tuttavia, la sua efficacia dipenderà dalla capacità dell’UE di integrare queste tecnologie con soluzioni di crittografia post-quantum.

Le sfide poste dal computing quantistico alla cybersecurity europea richiederanno un approccio multiforme che combini innovazione tecnologica, coordinamento politico e cooperazione internazionale. Solo attraverso un’azione tempestiva e coordinata l’Europa potrà mantenere la sua sovranità digitale e proteggere efficacemente i suoi interessi strategici nell’era quantistica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-cybersecurity-europa/