Ransomware attack targets the New York Blood Center

The New York Blood Center (NYBC) experienced a ransomware attack, discovered when suspicious activity was identified on IT systems. In response, the NYBC took specific systems offline and is currently working to restore them. 

Roei Sherman, Field CTO at Mitiga, comments, “The recent ransomware attack on the NYBC serves as a wake-up call for organizations across sectors, particularly those in critical services such as healthcare. As one of the world’s largest independent blood collection and distribution organizations, this incident undermines not just their operational capacity but potentially jeopardizes public health.

“Ransomware attacks are increasingly common, and this situation highlights the urgent need for organizations to adopt proactive cybersecurity measures. The disruption caused by this incident, which led to the rescheduling of appointments, may have serious repercussions not only for the NYBC’s operations but also for patients who rely on timely access to blood donations.”

Below, Sherman elaborates on how to protect against ransomware attacks. 

Defending against ransomware

Roei Sherman, Field CTO at Mitiga

Organizations should consider the following steps to bolster their defenses against ransomware:

  1. Conduct comprehensive risk assessments: Regular assessments help identify vulnerabilities within organizations and allow for better preparedness against potential attacks.
  2. Enhance cloud, SaaS and network security: Employing advanced security tooling, including EDR, CDR, and vulnerability scanning, is vital for protecting sensitive data.
  3. Develop an incident response plan: In the event of an attack, having a well-defined response strategy can help organizations minimize damage and recover swiftly.

This incident at the NYBC underscores the broader implications of ransomware not just as a technical challenge but as a threat to essential public services. Moving forward, it’s critical for all organizations, especially within the healthcare sector, to prioritize cybersecurity to safeguard their operations and protect the populations they serve.

As we look to the future, collaboration across the industry to share knowledge, best practices, and threat intelligence will be imperative in combating these evolving The cyber threats.

https://www.securitymagazine.com/articles/101351-ransomware-attack-targets-the-new-york-blood-center


Sophos acquisisce Secureworks e diventa il principale fornitore di servizi MDR


Sophos ha completato l’acquisizione di Secureworks, una delle compagnie di cybersecurity più note al mondo, affermandosi così come il principale fornitore di servizi MDR nella cybersicurezza.

L’offerta della compagnia ora comincerà a rafforzarsi: Sophos X-Ops, la piattaforma di security operations di Sophos, includerà centinaia di integrazioni per per permettere ai clienti di rafforzare la propria protezione e rispondere più efficacemente agli attacchi. La soluzione, aperta e scalabile, permette alle organizzazioni di salvaguardare gli investimenti e avere un maggiore ritorno.

Sophos Secureworks

Sophos-XOps includerà inoltre il Counter Threat Unit di Secureworks, un team di esperti dedicato che si occupa di identificare le minacce, agire proattivamente in caso di anomalie e analizzare tecniche e tattiche degli avversari.

“Il mercato sta abbracciando l’MDR come un mezzo chiaro per ottenere risultati positivi in materia di cybersicurezza, e questo ha comportato una rapida crescita di questo tipo di servizi” ha affermato Joe Levy, CEO di Sophos. “Sophos si distingue per le competenze maturate nel rilevamento del ransomware, nell’analisi del malware e nella conoscenza delle tecniche degli attaccanti. Queste difese sono ulteriormente migliorate dall’intelligenza artificiale (AI) nativa di Sophos, innovata ed evoluta direttamente dal nostro team di AI, riconosciuto a livello globale quasi un decennio fa, e integrata nei nostri servizi MDR, endpoint, rete, email e cloud security per neutralizzare e fermare, più efficacemente, le minacce, Con l’integrazione di Secureworks, il nostro portfolio di servizi e prodotti si amplierà fornendo soluzioni di sicurezza end-to-end ancora più solide, inclusa l’identity threat detection and response (ITDR), il SIEM di nuova generazione e il rischio gestito, tutto in un’unica piattaforma aperta“.

L’acquisizione, cominciata lo scorso ottobre e del valore di 859 milioni di dollari, segna l’espansione non solo della base clienti di Sophos, ma anche delle sue capacità di ricerca, potendo sfruttare una telemetria globale diversificata, approfondita e basata sulle tecnologie emergenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/04/sophos-acquisisce-secureworks-e-diventa-il-principale-fornitore-di-servizi-mdr/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-acquisisce-secureworks-e-diventa-il-principale-fornitore-di-servizi-mdr


Criminalità informatica in Europa: l’analisi Eurojust-Europol 2024

Il panorama della criminalità informatica attraversa una fase di evoluzione senza precedenti, ponendo gli investigatori europei di fronte a sfide di crescente complessità. L’ultimo report congiunto di Eurojust ed Europol “Common Challenges in Cybercrime” identifica sei aree critiche che necessitano di particolare attenzione: la gestione dei volumi di dati in costante crescita, la salvaguardia delle informazioni digitali cruciali, l’accessibilità ai dati, la diffusione dei servizi di anonimizzazione, le barriere alla cooperazione internazionale e le criticità nelle partnership pubblico-private.

Gli investigatori contemporanei si trovano ad affrontare una complessità che richiede competenze altamente specializzate: dall’analisi forense dei dati alla crittografia avanzata, dai sistemi blockchain all’intelligenza artificiale applicata all’analisi predittiva.

La sfida dei big data nelle indagini digitali

La gestione dei dati emerge come una delle sfide più impegnative del settore. Le indagini digitali moderne devono elaborare quantità di informazioni nell’ordine dei terabyte o petabyte, mettendo a dura prova le infrastrutture investigative tradizionali. La varietà dei formati spazia dai database SQL a strutture più sofisticate come JSON e XML, fino a contenuti non strutturati come email, post sui social media e file multimediali. Questa eterogeneità richiede sistemi di analisi avanzati che integrino tecnologie di machine learning per il riconoscimento di pattern criminali e sistemi di Natural Language Processing per l’analisi testuale approfondita.

Conservazione dei dati e identificazione degli utenti

La conservazione dei dati digitali rappresenta un punto particolarmente critico. L’invalidazione della direttiva europea sulla data retention da parte della Corte di Giustizia dell’UE ha generato una situazione frammentata, dove alcuni Stati membri conservano i dati solo per pochi giorni, compromettendo le indagini transfrontaliere.

Una sfida tecnologica significativa è rappresentata dal Carrier-Grade Network Address Translation (CGNAT). Questa tecnologia, che consente la condivisione di un singolo indirizzo IPv4 tra migliaia di utenti, opera attraverso una sofisticata combinazione di indirizzi IP pubblici e numeri di porta, necessitando di timestamp estremamente precisi per l’identificazione degli utenti.

Crittografia e il caso emblematico LockBit

Il report dedica particolare attenzione alla crittografia e ai sistemi di comunicazione cifrata, con il caso LockBit come esempio paradigmatico. Il gruppo, considerato il più pericoloso al mondo nel settore ransomware fino al suo smantellamento nel febbraio 2024, ha richiesto un’operazione internazionale coordinata che ha coinvolto dieci paesi sotto la guida di Europol ed Eurojust. Gli investigatori hanno dovuto affrontare un’infrastruttura distribuita su decine di server in sette paesi, protetta da multiple layer di crittografia e dotata di wallet cryptocurrency con sofisticati sistemi di mixing.

Guarda il video dell’intervento sulla criminalità informatica e le operazioni supportate da Europol contro i ransomware:

[embedded content]

Le risposte legislative dell’Unione Europea

Per fronteggiare questa complessità crescente, l’Unione Europea ha introdotto strumenti legislativi innovativi di ampio respiro. Il pacchetto e-Evidence, la cui piena applicazione è prevista per agosto 2026, promette di rivoluzionare l’acquisizione transfrontaliera di prove elettroniche. Parallelamente, il Digital Services Act ridefinisce le regole per le piattaforme digitali, mentre l’AI Act stabilisce un quadro normativo pionieristico per l’implementazione dell’intelligenza artificiale nelle indagini. L’efficacia di questi strumenti, tuttavia, dipenderà dalla loro integrazione armoniosa nelle pratiche investigative esistenti.

Guarda il video degli interventi su criminalità informatica e cooperazione internazionale:

[embedded content]

Criminalità informatica: l’evoluzione delle criptovalute

Il fenomeno delle criptovalute nel contesto criminale merita un’attenzione particolare. Gli investigatori si trovano ora ad affrontare scenari di crescente complessità: dall’analisi di transazioni su blockchain multiple al tracciamento attraverso sofisticati sistemi di mixing, fino alla decodifica di smart contract sempre più elaborati. L’ecosistema DeFi, con protocolli come Uniswap, Aave e Compound, ha introdotto ulteriori livelli di complessità, amplificati dall’adozione di privacy coins e soluzioni layer-2 con implementazioni zero-knowledge.

Questi strumenti finanziari hanno ormai travalicato i confini della criminalità informatica tradizionale, penetrando in un ampio spettro di attività illecite. Le frodi emergono come il reato più frequentemente associato al loro utilizzo, mentre la Finanza Decentralizzata (DeFi) si afferma come nuovo territorio per il riciclaggio di denaro criminale.

L’evoluzione della criminalità informatica in Europa: analisi comparata dei report Eurojust-Europol 2019-2024

Il confronto tra i report Eurojust-Europol del 2019 e del 2024 rivela una profonda trasformazione nel panorama della criminalità informatica europea. La complessità crescente delle minacce ha portato a un’evoluzione significativa sia nella comprensione dei fenomeni che nelle strategie di contrasto.

La prima differenza sostanziale emerge nella struttura stessa dell’analisi: se nel 2019 il focus era su cinque aree critiche, il report 2024 ne identifica sei, introducendo la gestione dei volumi di dati come sfida autonoma. Questa evoluzione riflette la crescente consapevolezza dell’importanza strategica della data analysis nel contrasto alle attività criminali.

Particolarmente significativo è il salto qualitativo nell’approccio alle questioni tecnologiche. Le criptovalute, che nel 2019 rappresentavano una preoccupazione marginale, sono diventate centrali nell’analisi del 2024, con un’attenzione particolare ai protocolli DeFi e alle implementazioni degli smart contract. Analogamente, la trattazione della crittografia si è arricchita di considerazioni tecniche avanzate, includendo tematiche come la quantum-resistant cryptography.

Sul fronte legislativo, il report 2024 testimonia la maturazione del quadro normativo europeo. L’introduzione del pacchetto e-Evidence, del Digital Services Act e dell’AI Act rappresenta una risposta strutturata alle sfide identificate nel 2019, quando molte di queste iniziative erano ancora in fase di elaborazione.

La cooperazione internazionale ha subito una profonda evoluzione: dall’approccio prevalentemente procedurale del 2019 si è passati a una visione operativa integrata, esemplificata dal caso LockBit, che ha dimostrato l’efficacia delle operazioni coordinate multi-giurisdizionali.

Un elemento distintivo del report 2024 è l’enfasi posta sulle infrastrutture investigative d’avanguardia. Il focus su sistemi di storage distribuito e framework di machine learning specializzati riflette la consapevolezza che la risposta alla criminalità informatica richiede un’infrastruttura tecnologica all’altezza delle sfide contemporanee.

Le partnership pubblico-private hanno acquisito una nuova dimensione strategica. Se nel 2019 rappresentavano principalmente una sfida organizzativa, nel 2024 vengono riconosciute come elemento fondamentale nella strategia di contrasto, con un’analisi approfondita delle implicazioni per la privacy e la sicurezza dei dati.

Questa evoluzione testimonia non solo la crescente sofisticazione delle minacce informatiche, ma anche la maggiore maturità delle istituzioni europee nel contrastarle. L’approccio integrato che emerge dal report 2024, combinando strumenti legislativi, tecnologici e operativi, suggerisce una comprensione più profonda della natura multidimensionale della criminalità informatica e della necessità di risposte altrettanto articolate.

La trasformazione osservata in questi cinque anni riflette un processo di apprendimento istituzionale significativo, dove le lezioni apprese hanno portato a strategie più sofisticate e a una maggiore consapevolezza della necessità di un approccio coordinato e tecnologicamente avanzato nella lotta alla criminalità informatica.

Infrastrutture investigative del futuro

Per rispondere a queste sfide emergenti, il report enfatizza la necessità di infrastrutture investigative d’avanguardia. Si delinea l’esigenza di sistemi di storage distribuito ad alta capacità, affiancati da cluster di calcolo per analisi forensi parallele e framework di machine learning specializzati. Gli strumenti investigativi devono evolvere per gestire l’analisi di malware avanzato, il reverse engineering di protocolli proprietari e tecniche sempre più sofisticate di network traffic analysis.

Prospettive future e considerazioni conclusive

L’orizzonte della lotta alla criminalità informatica si presenta tanto sfidante quanto ricco di opportunità. L’implementazione della quantum-resistant cryptography emerge come priorità imminente, mentre lo sviluppo di strumenti analitici basati su AI rappresenta una frontiera promettente. Le tecniche di de-anonimizzazione avanzata e i metodi di correlazione cross-platform si rivelano essenziali per tracciare attività criminali di crescente sofisticazione.

Il successo futuro dipenderà dalla capacità di orchestrare efficacemente molteplici elementi: l’integrazione dei nuovi strumenti legislativi, il potenziamento delle capacità tecnico-operative delle forze dell’ordine europee e il mantenimento di una solida cooperazione internazionale. La formazione continua del personale, l’innovazione tecnologica e il consolidamento delle partnership pubblico-private costituiscono i pilastri fondamentali di questa strategia.

Il report 2024 di Eurojust-Europol si configura quindi non solo come una fotografia dello stato attuale, ma come una bussola strategica per il futuro della cybersecurity europea. La crescente sofisticazione delle minacce informatiche richiede un approccio olistico e tecnologicamente avanzato, supportato da una formazione specialistica continua e da una cooperazione internazionale sempre più stretta.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/criminalita-informatica-2024/


47% of organizations have put off cybersecurity upgrades

According to a recent Sentry report, 47% of business leaders are optimistic their companies will thrive this year; however, a majority (67%) admit they’re feeling more stressed compared to last year.

Heading into 2025, 82% of executives at larger companies report higher stress levels, compared to 68% of executives at smaller businesses. Nearly half (47%) of executives cite economic uncertainty as their biggest worry, along with supply chain challenges (44%), rising healthcare costs (41%), labor shortages (38%), and inflation (36%).

Alongside economic and labor factors, 72% expressed concerns about rising litigation and multi-million-dollar verdicts in their industry. Additionally, 90% say their business has been affected by severe weather in the past five years, with nearly two-thirds citing outages that left company, customer, or vendor systems temporarily inoperable.

Nearly all (97%) have put off upgrades recently due to cost pressures or scarce resources — including updates to equipment (48%), cybersecurity systems (47%), or technology (46%). As businesses prepare to do more with less, 81% of executives admit employees are being assigned tasks above their role and training level.

As executives prepare to overcome growing outside threats, many are seeking to lower their risk. 74% of executives aren’t completely confident their company’s current insurance is adequate — with 42% of executives looking to expand their coverage. Meanwhile, 82% of executives plan to boost investments in worker safety during 2025.

Read the report.

https://www.securitymagazine.com/articles/101349-47-of-organizations-have-put-off-cybersecurity-upgrades


Meta smantella una campagna di spionaggio su WhatsApp


Meta ha annunciato di aver smantellato una campagna di spionaggio su WhatsApp che prendeva di mira giornalisti e altre figure non istituzionali con lo spyware Paragon. Stando a quanto riportato da The Guardian, Meta ritiene che almeno 90 utenti siano stati colpiti dallo spyware e probabilmente compromessi.

“WhatsApp ha interrotto una campagna di spyware di Paragon che ha preso di mira diversi utenti, tra cui giornalisti e membri della società civile. Abbiamo contattato direttamente le persone che riteniamo siano state colpite. Questo è l’ultimo esempio del perché le società di spyware devono essere ritenute responsabili delle loro azioni illegali. WhatsApp continuerà a proteggere la capacità delle persone di comunicare privatamente” ha affermato un portavoce della compagnia.

spionaggio whatsapp

Il malware usato per lo spionaggio, conosciuto anche come Graphite, consente accesso completo al dispositivo infetto, compresa la possibilità di leggere i messaggi scambiati su applicazioni come WhatsApp e Signal. Lo spyware ha funzionalità e capacità molto simili a Pegasus, noto malware sviluppato dalla NSO Group, società israeliana di informatica.

Secondo Meta, lo spyware è stato distribuito tramite un PDF malevolo inviato in chat di gruppo create appositamente per cercare vittime. Lo spyware è di proprietà di Paragon Solutions, anch’essa una compagnia israeliana, ma non è chiaro chi siano gli attaccanti dietro la campagna: il software viene usato da diverse realtà governative e Meta non è ancora riuscita a identificare di quale si tratti.

La campagna è stata smantellata a dicembre, ma Meta si è messa in contatto con le vittime solo negli ultimi giorni. La compagnia non ha rivelato la nazionalità delle vittime dell’attacco, né da quanto tempo erano state prese di mira. Meta ha inoltre inviato una lettera “cease and exist” a Paragon, un documento che richiede l’interruzione delle attività della compagnia perché considerate illegali. Al momento Paragon non ha rilasciato commenti sull’accaduto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/03/meta-smantella-una-campagna-di-spionaggio-su-whatsapp/?utm_source=rss&utm_medium=rss&utm_campaign=meta-smantella-una-campagna-di-spionaggio-su-whatsapp


Phishing tax scams increase as tax deadlines approach

Research from Proofpoint shows an increase in malicious domains and campaigns impersonating tax agencies and financial institutions, correlating with a recurring increase in tax-related activity from December through April. The research observed phishing scams in both the United Kingdom and the United States. 

In the U.K., multiple tax phishing campaigns mimicked emails from HM Revenue & Customs (HMRC) and contained URLS that would lead a target to a credential-harvesting, actor-controlled websites. 

In the U.S., malicious domains were observed impersonating legitimate financial services, applications, and organizations that are associated with accounting, payments, and tax filing. 

Selena Larson, Senior Threat Intelligence Analyst at Proofpoint, comments, “Tax-themed content is always a popular lure around tax seasons globally, and Proofpoint typically sees an increase in this content at the beginning of the year, which aligns with U.K. and U.S. tax seasons. It can be an effective lure because it pairs urgency around deadlines often combined with the threat of additional fees, disruption to business, or impacts to payments. People also may feel more compelled to reply or engage with content when it appears to come from a position of authority such as a government agency. 

“It’s important for people to be extra mindful when they see an email in their inbox that looks like it’s related to taxes, because criminals are really good at crafting convincing lures. Because many of us conduct business over email, we may be expecting to see such content and assume it’s legitimate. Additionally, threat actors often pair emails with phone calls or text messages, leveraging multiple channels to launch their attacks.

“Be mindful about common techniques threat actors use like impersonated domains and identities, language that seems to be pushy and urgent, directing people to websites that are not officially owned by the impersonated entities, and asking people to submit payments to third-party apps or websites. By understanding these tactics and maintaining vigilance, individuals can significantly reduce the likelihood of falling victim to phishing attacks and effectively safeguard their money and sensitive information.”

https://www.securitymagazine.com/articles/101348-phishing-tax-scams-increase-as-tax-deadlines-approach


E-Identity ed eIDAS 2.0: l’evoluzione dell’identità digitale europea

Con l’introduzione del regolamento eIDAS 2.0, l’Unione Europea sta ridefinendo il futuro della E-Identity, aprendo nuove frontiere per un’identità digitale più sicura, interoperabile ed efficiente a livello continentale.

L’identità digitale gioca un ruolo sempre più cruciale nel mondo interconnesso di oggi. Con l’adozione del regolamento (UE) n. 1183/2024 denominato eIDAS 2.0, l’Unione Europea si propone di evolvere e ridefinire l’intero ecosistema della stessa, introducendo innovazioni che promettono infatti di migliorare la sicurezza, l’interoperabilità e l’efficienza dei servizi fiduciari. Questo articolo, si propone quindi di analizzare e approfondire, le caratteristiche chiave del nuovo regolamento europeo, le sue implicazioni con riguardo ai vari attori coinvolti e le sfide che accompagneranno la sua applicazione.

E-Identity: Caratteristiche e innovazioni

Quando si parla di eIDAS 2.0 ci si riferisce quindi alla proposta di modifica del Regolamento (UE) n. 910/2014. La proposta di revisione è stata adottata dalla Commissione Europea per affrontare appunto i limiti della precedente versione 1.0 e per rispondere alle nuove esigenze di un mercato sempre più digitalizzato. Esaminiamo allora nel dettaglio le sue principali innovazioni:

  1. Evoluzione da 1.0 a 2.0 e introduzione dell’European Digital Identity Wallet (EDIW)

La versione passata, si concentrava sulla creazione di un quadro giuridico che permettesse il riconoscimento reciproco delle identità digitali tra gli Stati membri. Tuttavia, nonostante alcuni successi, ha incontrato diverse criticità tra cui: frammentazione delle soluzioni nazionali, scarsa interoperabilità, e una limitata adozione da parte di cittadini e imprese.

Con la versione 2.0, la più importante innovazione introdotta dall’Unione Europea è costituita dall’European Digital Identity Wallet (EDIW), un portafoglio digitale che permetterà ai cittadini europei di:

  • Autenticarsi e accedere a servizi pubblici e privati in tutta l’UE.
  • Conservare e condividere attributi qualificati in modo sicuro e controllato.
  • Effettuare transazioni elettroniche avanzate, come la firma di documenti digitali, direttamente dal portafoglio.

Più precisamente si tratta di uno strumento, di una forma di E-Identity che sarà riconosciuta e utilizzabile non solo entro i confini nazionali, ma anche in tutti i Paesi dell’Unione Europea, i quali saranno tenuti a garantirne il riconoscimento. Il portafoglio digitale europeo fungerà da contenitore della E-Identity, suddiviso in sezioni simili alle tasche di un portafoglio tradizionale, dove potranno essere archiviati tutti i documenti digitali verificati o verificabili ed assumerà la forma di un’applicazione digitale.

L’obiettivo appare duplice: semplificare l’accesso ai servizi digitali in tutta Europa e garantire una maggiore autonomia e controllo dei cittadini sui propri dati.

  1. eIDAS 2.0: Implementazione di Identity Provider qualificati

Gli Identity Provider qualificati (Qualified Identity Providers) saranno responsabili della gestione dei profili digitali degli utenti. Non si tratta di una novità assoluta di eIDAS 2.0, poiché esistevano già delle forme di provider qualificati sotto eIDAS 1.0, ma la vera innovazione consisterà nel loro ruolo integrato con il wallet digitale europeo.

Si parla di enti, sia pubblici che privati, autorizzati a fornire e gestire identità digitali certificate secondo i requisiti imposti dal recente regolamento. A differenza di altri sistemi di autenticazione digitali meno strutturati, i Qualified Identity Providers dovranno però soddisfare una serie di criteri rigorosi.

Questi fornitori saranno certificati secondo standard europei rigorosi, garantendo che i dati personali siano trattati in modo sicuro, affidabile e conforme alla normativa.
Questa implementazione favorirà però anche, la competizione tra provider pubblici e privati, incentivando innovazione e miglioramento continuo dei servizi offerti.

  1. Framework per l’interconnessione transfrontaliera

Nonostante le premesse (eIDAS 1.0) fossero valide, ovvero promuovere l’interoperabilità tra i vari sistemi di identificazione adottati dai diversi Paesi, la realizzazione pratica si è rivelata più complessa del previsto. Il progetto di questa vasta infrastruttura sembra aver trascurato un elemento cruciale. Invece di optare per un sistema centralizzato unico, si è scelto di far comunicare tra loro le soluzioni sviluppate dai singoli Stati membri, senza però considerare le differenze negli “identificativi univoci” utilizzati da ciascun Paese.

Ad esempio, in Italia si adotta il Codice Fiscale, in Germania il Tax Identification Number (TIN) e in Francia il Numéro d’inscription au Répertoire des Personnes Physiques (NIRPP). Di conseguenza, l’identificativo valido in un determinato Paese risultava incompatibile con i servizi digitali del Paese in cui l’utente necessitava di accedere.

Una delle grandi ambizioni di eIDAS 2.0 è allora quella di garantire invece un’integrazione completa tra i sistemi di E-Identity dei vari Stati membri. Attualmente, molti Paesi utilizzano come sopra affermato, soluzioni non completamente compatibili, creando barriere per i cittadini che vogliono accedere a servizi fuori dai confini nazionali.
Grazie al nuovo framework, il riconoscimento dei profili digitali sarà immediato e standardizzato, semplificando l’accesso ai servizi pubblici e privati a livello europeo.

  1. Gestione degli attributi qualificati

L’attestato elettronico di attributi, sopra citati, è un attestato in forma elettronica che consente l’autenticazione degli stessi.

Con l’edizione 2.0, la loro gestione assume quindi un’importanza strategica. Oltre a permettere l’identificazione dell’utente, il sistema consentirà la verifica e l’utilizzo di specifici, come:

  • Titoli accademici (ad esempio, lauree e certificazioni professionali).
  • Documenti di guida (patenti, certificati di idoneità alla guida).
  • Certificati medici (ad esempio, attestati di vaccinazione o documenti sanitari richiesti per viaggi internazionali).
    Questo approccio migliorerà la trasparenza e l’efficienza, riducendo la necessità di documentazione cartacea.

Tuttavia, la gestione di tali dati pone sfide significative in termini di protezione, privacy e fiducia da parte dei cittadini. Ciò richiederà misure rigorose per proteggere i dati sensibili da accessi non autorizzati, come ad esempio una crittografia avanzata o autenticazione multi-fattore (MFA). I rischi di abuso o violazione della privacy potrebbero infatti minare la fiducia dei cittadini nel sistema.

  1. Services evoluti

I Trust Services (servizi fiduciari) sono al centro del regolamento. La versione 2.0 introduce infatti miglioramenti significativi nei seguenti ambiti:

  • Firme elettroniche avanzate e qualificate: strumento essenziale per validare digitalmente documenti ufficiali.
  • Sigilli elettronici: utilizzati per garantire l’autenticità di documenti elettronici emessi da enti o organizzazioni.
  • Timestamps qualificati: per garantire la validità temporale delle operazioni digitali.
  • Servizi di consegna elettronica certificata: che assicurano la tracciabilità e l’integrità dei messaggi inviati elettronicamente.
    Questi servizi saranno pienamente integrati nel nuovo ecosistema digitale, contribuendo a rafforzare la fiducia degli utenti nelle transazioni digitali. I Trust Services qualificati saranno invece essenziali per garantire che le transazioni digitali siano affidabili e sicure. Le imprese che offrono tali servizi dovranno adeguarsi alle nuove specifiche tecniche e normative per poter operare nell’ecosistema di recente creazione.

E-Identity: Conseguenze ed effetti del regolamento 1183/2024

La transizione al nuovo regolamento avrà impatti significativi su più livelli:

In Italia, lo SPID (Sistema Pubblico di Identità Digitale) e la CIE (Carta d’Identità Elettronica) sono i principali strumenti di identità digitale, insieme anche alla CNS (Carta Nazionale dei Servizi).

L’implementazione dell’eIDAS 2.0 richiederà quindi l’adeguamento di tutti questi strumenti identificativi.

  • SPID dovrà evolversi o essere integrato nel quadro dell’EDIW, migliorando l’interoperabilità con gli altri Stati membri.
  • CIE, già conforme agli standard europei, potrebbe essere ulteriormente valorizzata come supporto fisico complementare al wallet digitale.
  • CNS (Carta Nazionale dei Servizi), uno strumento già diffuso per l’accesso ai servizi digitali della Pubblica Amministrazione, richiederà un’evoluzione tecnologica e funzionale per essere compatibile con il nuovo quadro regolamentare europeo. L’obiettivo sarà garantirne l’integrazione con l’EDIW e mantenere un ruolo significativo come soluzione di identificazione e firma digitale sicura, evitando il rischio di obsolescenza.

L’introduzione della edizione 2.0 richiederà un notevole adeguamento delle infrastrutture IT nazionali. Tra le priorità vi saranno:

  • L’adozione di protocolli di sicurezza avanzati per la gestione dei profili digitali.
  • L’implementazione di piattaforme interoperabili per il riconoscimento e l’autenticazione transfrontaliera.
  • Il supporto alla certificazione degli Identity Provider qualificati.

La necessità di standardizzare le procedure di identificazione remota sarà un fattore chiave per garantire l’omogeneità nell’UE. Questo comporterà lo sviluppo di linee guida comuni per processi come l’onboarding digitale, riducendo i rischi legati a frodi o accessi non autorizzati.

Occorre sottolineare che il nuovo regolamento avrà un impatto significativo anche sulle procedure di Know Your Customer (KYC), specialmente nei settori bancario e assicurativo. Le aziende potranno verificare rapidamente l’identità dei clienti grazie all’accesso ai portafogli digitali, semplificando i processi di registrazione e migliorando l’esperienza utente.

Dibattiti e riflessioni attuali

Nonostante l’enorme potenziale dell’eIDAS 2.0, il regolamento sta costituendo sempre oggetto di dibattiti e interrogativi su temi cruciali.

Infatti, viene enfatizzato il principio di privacy by design, imponendo che il controllo sui dati personali rimanga nelle mani degli utenti. Tuttavia, ciò dovrà essere bilanciato con l’esigenza di creare un sistema semplice e intuitivo. Il successo di esso, infatti, dipenderà molto anche dalla capacità di equilibrare protezione e user experience. La salvaguardia, fondamentale per proteggere dati sensibili e garantire fiducia, deve convivere con un’esperienza utente intuitiva e fluida, indispensabile per assicurare un’adozione su larga scala. La sfida è ambiziosa: costruire un sistema che sia al tempo stesso impenetrabile e semplice da usare.

In merito alla creazione di un sistema paneuropeo di identità digitale si registrano interrogativi sulla sovranità digitale. Questo concetto, sempre più centrale nel dibattito tecnologico e politico europeo, riguarda la capacità degli Stati membri e dell’Unione Europea nel suo complesso di mantenere il controllo su dati, infrastrutture e processi legati alla gestione dell’identità digitale, senza dipendere da attori esterni o perdere autonomia decisionale. Sarà fondamentale quindi, garantire che il controllo dei dati rimanga in mano agli Stati membri, evitando che grandi aziende tecnologiche extra-UE, come i colossi statunitensi o cinesi possano assumere un ruolo dominante.

Ciò potrà avvenire attraverso l’incentivazione, lo sviluppo e l’adozione di soluzioni tecnologiche prodotte in Europa, come cloud nazionali o piattaforme open-source, per ridurre la dipendenza da fornitori esterni. Ancora, regolamenti europei come il GDPR e lo stesso regolamento 2.0 dovrebbero essere integrati con clausole che impediscano alle aziende extra-UE di accedere o gestire i dati sensibili dei cittadini europei.

La compatibilità tra sistemi digitali sviluppati in contesti normativi, tecnologici e culturali diversi presenta infatti numerose complessità: paesi diversi utilizzano protocolli e infrastrutture non sempre compatibili. Ad esempio, l’UE potrebbe utilizzare standard come il Qualified Electronic Signature (QES), mentre altre nazioni adottano sistemi proprietari o meno rigorosi.

L’obiettivo è creare un ambiente in cui i cittadini europei possano accedere a servizi digitali al di fuori dell’UE e, allo stesso tempo, permettere a cittadini stranieri di utilizzare i propri strumenti di identificazione digitale per accedere a servizi europei. Tuttavia, raggiungere questo traguardo richiede un equilibrio tra esigenze tecniche, normative e geopolitiche.

Saranno necessari quindi accordi bilaterali e standard internazionali per garantire una cooperazione efficace.

Conclusioni

Il Regolamento 1183/2024 rappresenta un passo fondamentale verso una gestione più integrata, sicura e accessibile dell’identità digitale in Europa, gettando le basi per un futuro in cui la fiducia, la sicurezza e l’interoperabilità saranno i pilastri fondamentali di una nuova era della E-Identity. Grazie all’introduzione dell’European Digital Identity Wallet, i cittadini e le imprese potranno beneficiare di un sistema più trasparente e interconnesso. Tuttavia, la sua implementazione richiederà investimenti significativi, un forte coordinamento tra gli Stati membri e un approccio attento alle sfide legate alla privacy, alla sicurezza e all’usabilità.

Se gestito correttamente, il nuovo regolamento potrebbe non solo rivoluzionare l’identità digitale europea, ma anche diventare un modello per il resto del mondo, promuovendo una visione della stessa centrata sui diritti dei cittadini e sulla fiducia reciproca tra istituzioni e utenti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/e-identity-e-eidas-2-0/


CERT-AGID 25 – 31 gennaio: attacchi contro funzionari governativi e rappresentanti di ambasciate


Questa settimana, il CERT-AGID ha identificato e analizzato 47 campagne malevole nel contesto italiano di sua competenza, di cui 27 mirate specificamente al Paese e 20 di carattere generico che hanno comunque coinvolto l’Italia. Agli enti accreditati sono stati forniti 705 indicatori di compromissione (IoC).

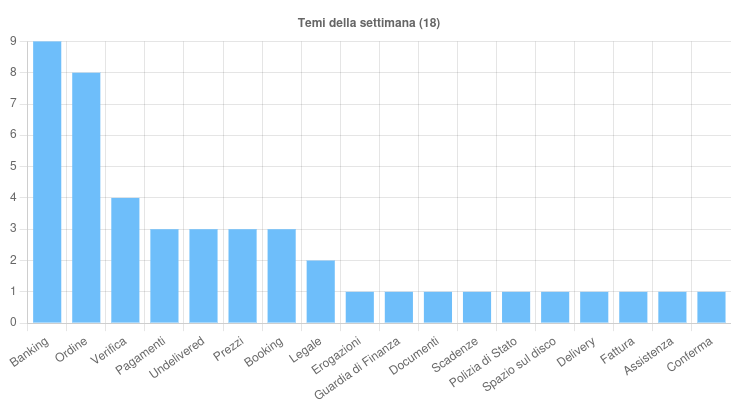
I temi della settimana

Questa settimana sono stati individuati 18 temi, utilizzati per diffondere campagne malevole in Italia. Tra i più rilevanti figurano:

Il tema Banking, frequentemente sfruttato nelle campagne di phishing, ha colpito clienti di istituti bancari italiani e internazionali come Intesa Sanpaolo, BPM, Capital One, Nedbank e HSBC, attraverso email ordinarie e PEC. È stata inoltre rilevata una campagna di smishing italiana mirata alla distribuzione del malware SpyNote tramite un file APK malevolo.

Questa settimana il CERT-AGID ha identificato e analizzato 47 campagne malevole, ed emesso 705 indicatori di compromissione.

L’argomento Ordine è stato utilizzato per la diffusione di diversi malware, tra cui sei campagne generiche volte a diffondere Snake Keylogger, VIPKeyLogger, AgentTesla, Formbook e Lokibot, oltre a una campagna italiana che ha distribuito il malware ModiLoader.

Il tema Verifica è stato sfruttato in due campagne di phishing italiane, una rivolta agli utenti Microsoft 365 e un’altra che ha abusato del nome e del logo della Polizia di Stato. Inoltre, lo stesso argomento è stato usato in due campagne di phishing mirate a generiche webmail.

Gli altri temi individuati sono stati impiegati per diverse campagne di malware e phishing.

Tra gli eventi di particolare rilievo di questa settimana, continua l’ondata di smishing ai danni degli utenti INPS.

I truffatori inviano SMS fraudolenti che imitano comunicazioni ufficiali dell’ente previdenziale, inducendo le vittime a visitare un sito web contraffatto. Qui vengono richiesti documenti personali, tra cui carta d’identità, patente, tessera sanitaria, IBAN e le più recenti buste paga.

Sono stati inoltre rilevati attacchi mirati contro funzionari governativi del settore finanziario e rappresentanti di ambasciate in Europa.

Gli aggressori utilizzano documenti XLSM con macro dannose per distribuire una versione modificata di TeamViewer, che consente il controllo remoto dei dispositivi compromessi.

Questo malware permette di acquisire informazioni sensibili ed eseguire ulteriori payload, nascondendo al contempo l’interfaccia del software. L’attacco ha preso di mira specifici obiettivi del settore pubblico in diversi Paesi, tra cui l’Italia.

Fonte: CERT-AGID

Infine, è stata individuata una nuova campagna di phishing che sfrutta il nome e il logo della Polizia di Stato italiana per ingannare le vittime.

Malware della settimana

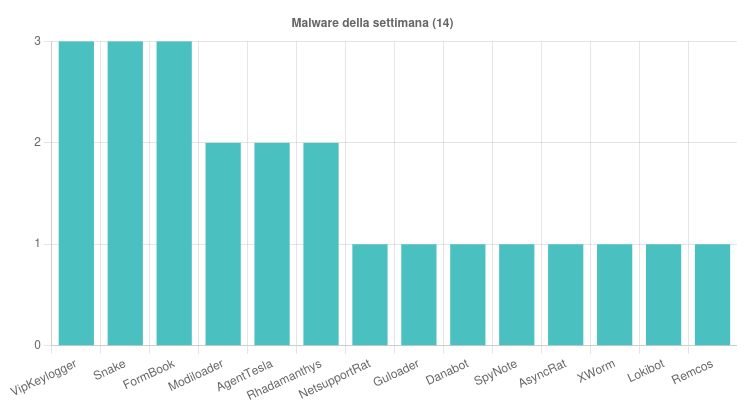
Nel corso della settimana, sono state individuate 14 diverse famiglie di malware che hanno colpito l’Italia, con alcune campagne di particolare rilievo.

Tra queste, VipKeylogger è stato diffuso attraverso tre campagne generiche a tema “Pagamenti”, “Ordine” e “Fattura”, veicolate tramite email con allegati DOCX, GZ e RAR. FormBook e SnakeKeylogger sono stati utilizzati in tre campagne ciascuno, sfruttando temi come “Prezzi” e “Ordine” e propagandosi tramite email con allegati ZIP e RAR.

Il malware Modiloader è stato rilevato in due campagne italiane legate ai temi “Ordine” e “Pagamenti”, trasmesse tramite email con allegati GZ, mentre AgentTesla è stato distribuito in due campagne generiche a tema “Ordine” e “Booking”, sfruttando allegati RAR e CAB.

Sono state individuate due campagne italiane di Rhadamanthys, diffuse con email a tema “Legale” contenenti link a file ZIP e 7Z malevoli. SpyNote, invece, è stato impiegato in una campagna italiana a tema “Banking”, diffondendo un APK dannoso via SMS.

Fonte: CERT-AGID

Tra gli altri malware rilevati, NetSupportRat è stato veicolato con email a tema “Documenti” e allegati XLSM, mentre Guloder ha colpito con una campagna italiana a tema “Ordine”, utilizzando allegati RAR. Danabot è stato diffuso tramite email a tema “Booking” con link a file HTA, mentre XWorm ha sfruttato pagine web con CAPTCHA falsi.

Infine, sono state individuate campagne che hanno diffuso Remcos (tema “Pagamenti”, allegato ZIP), Lokibot (tema “Ordine”, allegato GZ) e AsyncRat (tema “Legale”, allegato ZIP).

Phishing della settimana

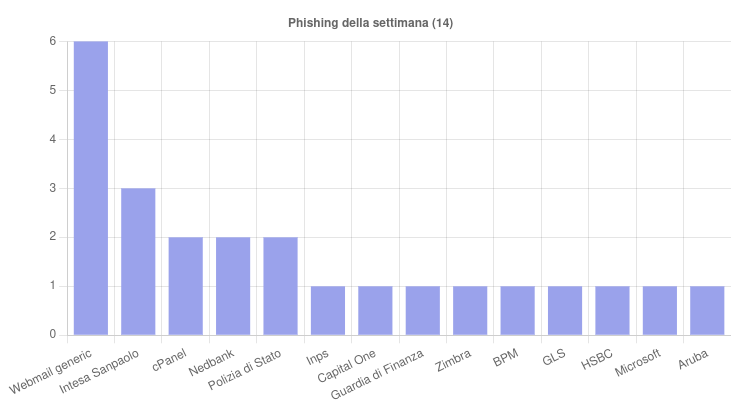
Nel corso della settimana, 14 brand sono stati coinvolti nelle campagne di phishing, con attacchi finalizzati al furto di credenziali e dati sensibili degli utenti.

Tra i nomi più colpiti spiccano Intesa Sanpaolo, frequentemente preso di mira attraverso email fraudolente che simulano comunicazioni ufficiali della banca per indurre le vittime a inserire i propri dati di accesso.

Anche cPanel, noto provider di servizi di gestione web, è stato sfruttato per campagne mirate a compromettere account amministrativi e di hosting.

Un altro bersaglio significativo è stato Nedbank, istituto finanziario internazionale, con campagne di phishing che riproducono in modo ingannevole le comunicazioni ufficiali della banca.

Fonte: CERT-AGID

Di particolare rilievo anche gli attacchi che hanno abusato del nome e del logo della Polizia di Stato, con email fraudolente che cercano di convincere le vittime a fornire informazioni personali, facendo leva sulla paura o sull’urgenza di un’azione immediata.

Oltre a questi marchi specifici, si è registrato un numero ancora più elevato di campagne non brandizzate, mirate alle webmail generiche.

Formati e canali di diffusione

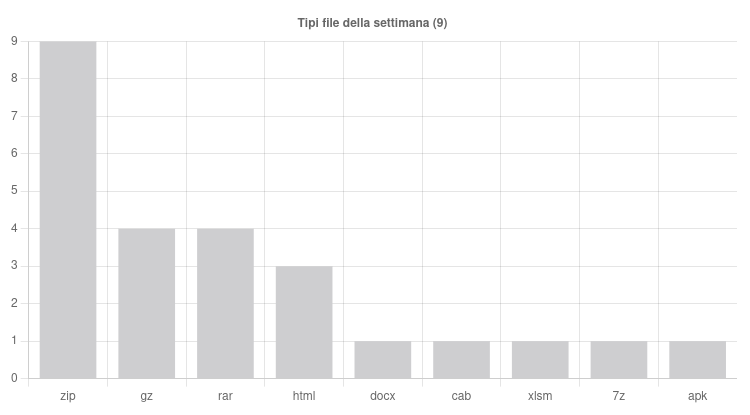
Il rapporto settimanale del CERT-AGID ha evidenziato l’impiego di nove differenti tipologie di file per la distribuzione di contenuti dannosi, confermando la continua evoluzione delle tecniche utilizzate dai cybercriminali.

Tra i formati più sfruttati, lo ZIP si è confermato il più diffuso, impiegato in ben nove campagne malevole. A seguire, i file GZ e RAR sono stati utilizzati in quattro campagne ciascuno, dimostrando la loro efficacia nel veicolare malware attraverso allegati compressi. Il formato HTML è stato riscontrato in tre casi, spesso utilizzato per reindirizzare le vittime verso siti fraudolenti.

Meno frequenti, ma comunque presenti, i file DOCX, CAB, XLSM, 7Z e APK, ciascuno rilevato in una singola campagna.

Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, le email continuano a essere il vettore principale, impiegate in ben 42 campagne malevole, a dimostrazione della loro centralità negli attacchi informatici. Anche le PEC hanno mantenuto un ruolo rilevante, coinvolte in quattro campagne, confermando il crescente interesse dei criminali informatici per i canali di comunicazione certificati.

Infine, sebbene meno frequente, è stato registrato un attacco condotto tramite SMS, un vettore insolito ma sempre più utilizzato per campagne di smishing finalizzate al furto di credenziali e dati sensibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/03/cert-agid-25-31-gennaio-attacchi-funzionari-governativi-rappresentanti-ambasciate/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-25-31-gennaio-attacchi-funzionari-governativi-rappresentanti-ambasciate


Big events, bigger risks: How teams keep large events safe

@import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

When the Atlanta Falcons play at Mercedes-Benz Stadium, there may be 70,000-plus fans on hand to see the action.

“We’re basically a small city,” said Joe Coomer, Vice President of Security at AMB Sports and Entertainment, which is comprised of the NFL Falcons and Major League Soccer’s Atlanta United FC. “My frontline security staff is over 500, augmented by another 150 police officers on the inside and 150 police officers on the outside, and then a 40-person medical team to assist.”

From mega-conventions to sporting contests, big events present big challenges to security teams. And it’s getting harder, with social-media misinformation and an increasingly hostile public complicating the picture. At the same time, technology advances are giving security teams an edge.

security panel

Disruptive Trends

A number of recent trends are disrupting event security. That includes a rising frequency of misinformation — rumors that can impact public behaviors, Coomer said.

“At a previous venue I worked out west, we did a large international soccer game where misinformation was being shared on social media that the sheriff’s department was checking IDs for targeted demographics,” he said. “It wasn’t true, but it had a negative impact on the fans attending, as well as the workforce being employed for the event.”

In another instance, security had to head off a potential frenzy when a rumor circulated that a controversial presidential candidate was going to be dropping by an event. “The candidate was not coming, so we had to disrupt that train of thought, we had to clean up,” Coomer said.

In addition to addressing the online rumor mill, security professionals also have to contend with a change in the public mood. People are less tolerant these days, quicker to get angry.

“Ever since Covid, there has been a change in the behavior of patrons,” said Earl Biggett, M.Sc., CPD, CPP, ILO, Security & Transportation Administrator in the Security, Parking & Transportation Division at the massive Orange County Convention Center in Orlando, Fla.

That public mood shift impacts how security operates at a big event. “We have to remember: Patience and understanding. We’re not a police force. We don’t put cuffs on,” he said. “We want people to want to come back to the facility and have a pleasant experience.”

Emerging technologies, and some reliable best practices, help security professionals to deliver that “pleasant experience,” while still keeping big events secure.

Technological Improvements

The Orlando convention center’s biggest annual event, MEGACON ORLANDO, can draw upwards of 183,000 people over four days. Biggett leans heavily on technology to manage those crowds.

“We want to make sure we don’t put too many people in the hall, which can cause an actual hazard if people are trying to get out, trying to escape,” he said. To that end, he’s recently begun installing ‘people counters’ in the halls.

“It’s a downward-facing device and as you pass a threshold either way, it counts you — either going in or coming out,” he said. When spaces are getting too crowded, security can limit the flow.

The first step in preparing for any event is conducting a thorough risk assessment of the designated venue to identify potential hazards or security vulnerabilities.”

Biggett also is using Knightscope, an autonomous patrolling robot. “It’s designed to augment the security personnel. The robot has a 360-degree camera and it alerts you when someone’s in an area where they shouldn’t be,” he said. “You might say that from midnight until six a.m., there should be nobody on the back docks. When it’s patrolling, if it picks somebody up in that area, it takes a snapshot of the person and sends an alert to the command post.”

Coomer likewise is tapping tech tools, for example with the use of frictionless security screening.

Previous generations of magnetometers would alert for belt buckles or medical metallics. “We saw a 23 to 25 percent alert rate, so there was a consistent source of friction and ended up being a negative interaction and experience for fans,” he said.

Newer frictionless technology “can be very specific and very smart about the objects that are being detected. The technology looks for things that may resemble a gun barrel or if there is enough metal to be a makeup of a gun or knife,” he said. Alert rates are down to around six to eight percent.

Experts say such tools work best when leveraged in conjunction with the basic block-and-tackle of event security.

“The first step in preparing for any event is conducting a thorough risk assessment of the designated venue to identify potential hazards or security vulnerabilities,” said Rosby Jones, Director of Security, National Event Operations at Lincoln Security Services, which manages more than 50 events annually. Attendance ranges from 5,000 to 22,000 and clients include the American Heart Association and the American Society for Industrial Security (ASIS).

“This assessment considers the venue’s infrastructure, crowd management strategies, and threats from natural disasters and medical emergencies,” Jones said. The assessment helps security teams to plan for the event, taking into account “the venue’s access control procedures, emergency response plans, and technological capabilities.”

Those emergency response plans in particular are “a critical element” of event security, he said. The plan should include protocols for fire, medical, natural disasters, and security threats, along with protocols for evacuation procedures and medical support.

And there needs to be an emergency-comms strategy as well. Digital signage for example “is essential to ensure clear communication” in the event of an emergency, he said.

It’s worth digging deeper into this question of communication, which is essential not just in an emergency but in all aspects of big-event security.

Communication & Collaboration

In Coomer’s organization, mass-communication solutions help to support “a culture of communication,” he said.

“We use a program called Everbridge, a communication tool tailored to communicate with all associates should there be an incident. When we get into those times of emergencies or challenges, we can push out notifications to everybody,” he said. “We can notify all of our associates, all the way up to our executives and our leadership: Hey, we have a tornado warning. We’re in shelter-in-place mode. Please move your positions.”

Those communications efforts need to extend beyond the security personnel and venue staff, to encompass all the partner organizations that support the security effort. That may include not just the security team, but also law enforcement and emergency personnel.

To keep all those parties connected, “it is crucial to outline the communication protocol,” said John Krivulka, vice president of event security services at Lincoln Security Services. “Clear, distinct, and ongoing communication ensures that all partners are on the same page and will react appropriately when needed.”

Biggett actually has a part of his security team dedicated to doing just that. “We have individuals called event security liaisons. They’re specifically tied into the event, to act as a conduit between the actual event, the client, and security,” he said.

That coordinated effort really goes to the heart of the way in which many security professionals approach a big-event situation. They say it takes a collaborative approach to ensure tens of thousands of people have an experience that’s both pleasant and safe.

“All of this this is team driven,” Biggett said.

“When we start planning and preparing for events, there’s no one segment that does it all. It’s a team effort between event management, housekeeping, facility maintenance. Everybody has a part to play, including the Department of Homeland Security and the FBI,” he said. “It’s one big team trying to make sure that everything’s good to go.”

https://www.securitymagazine.com/articles/101327-big-events-bigger-risks-how-teams-keep-large-events-safe


Coming soon to job boards: The Chief Secure Networking Officer

As GenAI workloads surge like a freight train, businesses face an unprecedented demand for high-speed, secure connectivity without compromise. The era of trade-offs between performance and security is over. To navigate this complex and accelerating IT landscape, organizations need a unified approach — and a leader to drive it.

Enter the Chief Secure Networking Officer (CSNO), a transformative role designed to converge networking and security, enabling the seamless connectivity and robust protection necessary to deploy GenAI and other next-generation technologies safely and effectively.

Let’s explore what this future-facing position might look like.

Position summary

The Chief Secure Networking Officer (CSNO) is a transformative role designed to ensure seamless performance and security for next-generation technologies like GenAI. With the increasing demand for high-speed, secure connectivity, the CSNO would lead the convergence of networking and security functions, eliminating silos to deliver proactive security and robust connectivity without trade-offs. This role would be pivotal in enabling businesses to innovate and safely deploy GenAI applications and other transformative technologies.

Mapping out key responsibilities

The CSNO should have a broad range of responsibilities, including:

  • Strategic alignment: Developing a comprehensive secure networking strategy that supports business innovation, growth and the specific demands of GenAI workloads.
  • Leadership in convergence: Integrating networking and security teams, fostering a collaborative environment through shared KPIs, streamlined operational processes and centralized management.
  • Technology leadership: Driving the adoption of advanced solutions like Unified SASE as a Service and Zero Trust WAN to deliver consistent performance and security across the organization.
  • Risk and security management: Enhancing the organization’s overall security posture while maintaining optimal network performance, particularly in hybrid and cloud environments.
  • Infrastructure modernization: Preparing the IT infrastructure to effectively support GenAI, real-time applications and global expansion initiatives.

Identifying qualifications

The ideal candidate for the CSNO position should bring a wealth of experience and expertise to the table, including:

  • A minimum of 15 years in networking, security or IT leadership roles.
  • Deep expertise in key areas like Secure Access Service Edge (SASE), zero trust architectures, SD-WAN and cloud networking.
  • Proven ability to align IT strategies with evolving business goals, including support for next-gen technologies like GenAI, ensuring that technology investments directly support the organization’s objectives.

Measuring success

The CSNO will play a crucial role in enabling the organization to fully leverage the power of GenAI. This involves ensuring the seamless and efficient deployment of GenAI workloads and providing the secure and high-speed connectivity necessary for these technologies to thrive. This leader will proactively plan for capacity, optimize network performance and address the unique security challenges posed by GenAI applications.

Success in this area will be evident through tangible improvements in key performance indicators such as uptime, latency and application performance. The CSNO will be responsible for implementing solutions that enhance the overall user experience, ensuring smooth and reliable access to critical applications and services.

The CSNO will also be accountable for strengthening the organization’s security posture. This means reducing the number of successful cyberattacks, demonstrating proactive risk mitigation, and improving compliance with relevant security standards and regulations. A key focus should be building a security architecture that adapts to the evolving threat landscape.

Finally, the CSNO will drive operational efficiency across IT. This means streamlining processes, reducing management overhead and optimizing costs. By implementing automation, consolidating tools and systems, and improving the overall efficiency of IT operations, the CSNO will free up valuable resources, allowing the IT team to focus on strategic initiatives that directly support business growth.

So what?

The future demands convergence — and a CSNO to drive it.

The CSNO isn’t just a new title — it’s a strategic necessity in the GenAI era. This role ensures businesses can safely embrace innovation, delivering the high-speed, secure connectivity required to support GenAI workloads while adapting to hybrid workforces and complex IT ecosystems.

A CSNO drives the convergence of networking and security, eliminating trade-offs to unlock business performance, agility, and resilience. This leader prepares organizations for the future, ensuring they remain competitive and ready for what’s next.

https://www.securitymagazine.com/articles/101347-coming-soon-to-job-boards-the-chief-secure-networking-officer